
#linux
linux
閲覧回数 8,091
37人が討論中
注目
最新

OpenAIがテクノロジー界全体を震撼させました。AIがLinuxの何千もの脆弱性を自動で発見し、実証し、悪用したのです!このAIシステムはLinuxカーネルをスキャンし、潜在的な問題を2,308件発見し、1,724件の脆弱性を再現しました。
さらに恐ろしいことに、ローカル権限昇格のエクスプロイトを948件、情報漏えいのエクスプロイトを291件、自動で作成しました。つまり、攻撃者はLinuxマシンのroot権限を簡単に奪える可能性があるのです!AIは、これまで知られていなかった攻撃手法も10件発見しました。
API費用わずか120万米ドルで、このシステムは何百ものエクスプロイトを生み出しました。サイバーセキュリティチームにとっては非常に安価ですが、極めて危険なサイバー兵器を作り出すためのコストとしても、あまりに小さな額です。
AIはサイバーセキュリティのあり方を永遠に変えつつあります。私たちの身を守る助けになる一方、悪意ある者の手に渡れば、破壊的な道具にもなり得ます。
AIがサイバー戦争を支配する時代に、私たちは備えられているのでしょうか?
#Crypto #AI #Linux
$AI
OpenAIがテクノロジー界全体を震撼させました。AIがLinuxの何千もの脆弱性を自動で発見し、実証し、悪用したのです!このAIシステムはLinuxカーネルをスキャンし、潜在的な問題を2,308件発見し、1,724件の脆弱性を再現しました。
さらに恐ろしいことに、ローカル権限昇格のエクスプロイトを948件、情報漏えいのエクスプロイトを291件、自動で作成しました。つまり、攻撃者はLinuxマシンのroot権限を簡単に奪える可能性があるのです!AIは、これまで知られていなかった攻撃手法も10件発見しました。
API費用わずか120万米ドルで、このシステムは何百ものエクスプロイトを生み出しました。サイバーセキュリティチームにとっては非常に安価ですが、極めて危険なサイバー兵器を作り出すためのコストとしても、あまりに小さな額です。
AIはサイバーセキュリティのあり方を永遠に変えつつあります。私たちの身を守る助けになる一方、悪意ある者の手に渡れば、破壊的な道具にもなり得ます。
AIがサイバー戦争を支配する時代に、私たちは備えられているのでしょうか?
#Crypto #AI #Linux
$AI
さらに恐ろしいことに、ローカル権限昇格のエクスプロイトを948件、情報漏えいのエクスプロイトを291件、自動で作成しました。つまり、攻撃者はLinuxマシンのroot権限を簡単に奪える可能性があるのです!AIは、これまで知られていなかった攻撃手法も10件発見しました。
API費用わずか120万米ドルで、このシステムは何百ものエクスプロイトを生み出しました。サイバーセキュリティチームにとっては非常に安価ですが、極めて危険なサイバー兵器を作り出すためのコストとしても、あまりに小さな額です。
AIはサイバーセキュリティのあり方を永遠に変えつつあります。私たちの身を守る助けになる一方、悪意ある者の手に渡れば、破壊的な道具にもなり得ます。
AIがサイバー戦争を支配する時代に、私たちは備えられているのでしょうか?
#Crypto #AI #Linux
$AI
12
OpenAIのAIがLinuxカーネルで948件の脆弱性を発見。発見コストは1件あたりわずか1,279ドルで、イーサリアムノードのおよそ3分の2がLinuxを実行しています——分散化では共有インフラを守れません。重要なのは、すべての運営者が同時に迅速なパッチ適用をできるかどうかです。
OpenAIのAIがLinuxカーネルの脆弱性を948件発見し、その一つひとつについて実際に動作するエクスプロイトまで作成しました。
コスト:脆弱性1件あたり1,279ドル。
$ETH 個のノードの約3分の2がLinuxを実行しています。
分散化は、まさにこうした事態から暗号資産を守るはずでした。そうはなりません。
よく聞く安心材料は「分散化は多様性をもたらす」というものです。
そうではありません——肝心なところでは。何千もの独立した運営者がいても、使っているカーネルは共通です。たった一つの脆弱性が、パッチ適用の最も遅い運営者を特定する地図になります。
運営者の多様性は、インフラの多様性ではありません。
もはや競争の焦点は発見ではありません。AIによって脆弱性の発見は安価になりました——最大6,600万ドルの報奨金が設定されるバグを、120万ドルで発見できます。
暗号資産の強みは、免疫力ではありません。ネットワークを左右する単一のマシンが存在しないことです。
それが成り立つのは、運営者が迅速に、しかも一斉にパッチを適用する場合に限られます。
#Linux #AI #Ethereum
OpenAIのAIがLinuxカーネルで948件の脆弱性を発見。発見コストは1件あたりわずか1,279ドルで、イーサリアムノードのおよそ3分の2がLinuxを実行しています——分散化では共有インフラを守れません。重要なのは、すべての運営者が同時に迅速なパッチ適用をできるかどうかです。
OpenAIのAIがLinuxカーネルの脆弱性を948件発見し、その一つひとつについて実際に動作するエクスプロイトまで作成しました。
コスト:脆弱性1件あたり1,279ドル。
$ETH 個のノードの約3分の2がLinuxを実行しています。
分散化は、まさにこうした事態から暗号資産を守るはずでした。そうはなりません。
よく聞く安心材料は「分散化は多様性をもたらす」というものです。
そうではありません——肝心なところでは。何千もの独立した運営者がいても、使っているカーネルは共通です。たった一つの脆弱性が、パッチ適用の最も遅い運営者を特定する地図になります。
運営者の多様性は、インフラの多様性ではありません。
もはや競争の焦点は発見ではありません。AIによって脆弱性の発見は安価になりました——最大6,600万ドルの報奨金が設定されるバグを、120万ドルで発見できます。
暗号資産の強みは、免疫力ではありません。ネットワークを左右する単一のマシンが存在しないことです。
それが成り立つのは、運営者が迅速に、しかも一斉にパッチを適用する場合に限られます。
#Linux #AI #Ethereum
OpenAIのAIがLinuxカーネルの脆弱性を948件発見し、その一つひとつについて実際に動作するエクスプロイトまで作成しました。
コスト:脆弱性1件あたり1,279ドル。
$ETH 個のノードの約3分の2がLinuxを実行しています。
分散化は、まさにこうした事態から暗号資産を守るはずでした。そうはなりません。
よく聞く安心材料は「分散化は多様性をもたらす」というものです。
そうではありません——肝心なところでは。何千もの独立した運営者がいても、使っているカーネルは共通です。たった一つの脆弱性が、パッチ適用の最も遅い運営者を特定する地図になります。
運営者の多様性は、インフラの多様性ではありません。
もはや競争の焦点は発見ではありません。AIによって脆弱性の発見は安価になりました——最大6,600万ドルの報奨金が設定されるバグを、120万ドルで発見できます。
暗号資産の強みは、免疫力ではありません。ネットワークを左右する単一のマシンが存在しないことです。
それが成り立つのは、運営者が迅速に、しかも一斉にパッチを適用する場合に限られます。
#Linux #AI #Ethereum
87
·
--
root権限ひとつの現在の価格は1,279ドル。
OpenAIは未公開のサイバーセキュリティモデルを使ってLinuxカーネルを自動スキャンし、30時間で1,724件の脆弱性を再現。最終的に948件の実用的なローカル権限昇格エクスプロイトを生み出し、総コストは121万3,400ドル。
3か月前に同じテストで発見できたのは166件、1件あたり3,094ドル。今は1,279ドルで、価格は4割になった。
取引所、ノード、バリデーター、署名鍵を管理するホストは、すべてLinuxで動いている。分散型の仕組みはネットワークを守ってくれるが、2年間パッチを当てていないあなたのマシンまでは守ってくれない。
パッチはカーネルコミュニティに提出済みで、悪用された証拠は今のところない。しかし、脆弱性を掘り起こす作業は、すでに職人技から流れ作業へと変わった。
uname -r を実行してみよう。アップデートが必要な人はどれくらいいるかな 🐧
#OpenAI #linux #节点
root権限ひとつの現在の価格は1,279ドル。
OpenAIは未公開のサイバーセキュリティモデルを使ってLinuxカーネルを自動スキャンし、30時間で1,724件の脆弱性を再現。最終的に948件の実用的なローカル権限昇格エクスプロイトを生み出し、総コストは121万3,400ドル。
3か月前に同じテストで発見できたのは166件、1件あたり3,094ドル。今は1,279ドルで、価格は4割になった。
取引所、ノード、バリデーター、署名鍵を管理するホストは、すべてLinuxで動いている。分散型の仕組みはネットワークを守ってくれるが、2年間パッチを当てていないあなたのマシンまでは守ってくれない。
パッチはカーネルコミュニティに提出済みで、悪用された証拠は今のところない。しかし、脆弱性を掘り起こす作業は、すでに職人技から流れ作業へと変わった。
uname -r を実行してみよう。アップデートが必要な人はどれくらいいるかな 🐧
#OpenAI #linux #节点
OpenAIは未公開のサイバーセキュリティモデルを使ってLinuxカーネルを自動スキャンし、30時間で1,724件の脆弱性を再現。最終的に948件の実用的なローカル権限昇格エクスプロイトを生み出し、総コストは121万3,400ドル。
3か月前に同じテストで発見できたのは166件、1件あたり3,094ドル。今は1,279ドルで、価格は4割になった。
取引所、ノード、バリデーター、署名鍵を管理するホストは、すべてLinuxで動いている。分散型の仕組みはネットワークを守ってくれるが、2年間パッチを当てていないあなたのマシンまでは守ってくれない。
パッチはカーネルコミュニティに提出済みで、悪用された証拠は今のところない。しかし、脆弱性を掘り起こす作業は、すでに職人技から流れ作業へと変わった。
uname -r を実行してみよう。アップデートが必要な人はどれくらいいるかな 🐧
#OpenAI #linux #节点
35

·
--
OpenAIのかなり本格的なセキュリティ研究が流れてきた。「脆弱性の発見→検証→悪用可能性の評価→パッチ適用」までを自動化したパイプラインを構築し、Linuxカーネルで一連のテストを実施したという。
公式ブログによると、10月中旬のスキャンでは候補を約2,308件に絞り込み、そのうち1,724件の脆弱性を動的に再現、948件のローカル権限昇格(LPE)エクスプロイトを作成した。つまり、一般ユーザー権限のローカルユーザーがrootを取得できるということだ。一連の作業にかかったAPI費用は約121万ドルで、LPEエクスプロイト1件あたり平均約1,279ドル。過去のPwn2Own/TyphoonPWNの報奨金をもとにざっくり見積もると、948件で約1,890万〜6,630万ドルに相当する。
プロセスには人によるレビューが含まれている。第三者のカーネル専門家にとっても新しいといえるエクスプロイト手法を少なくとも10種類使ったとのことで、現在、メンテナーに報告とパッチを提出している。注意点として、これはローカル権限昇格であり、リモートから侵入するものではない。また、報告前に人によるレビューが行われている。
AIによる脆弱性の発見と修正のスピードは、すでにメンテナーとの時間勝負になり始めている。#OpenAI #Linux #AI
OpenAIのかなり本格的なセキュリティ研究が流れてきた。「脆弱性の発見→検証→悪用可能性の評価→パッチ適用」までを自動化したパイプラインを構築し、Linuxカーネルで一連のテストを実施したという。
公式ブログによると、10月中旬のスキャンでは候補を約2,308件に絞り込み、そのうち1,724件の脆弱性を動的に再現、948件のローカル権限昇格(LPE)エクスプロイトを作成した。つまり、一般ユーザー権限のローカルユーザーがrootを取得できるということだ。一連の作業にかかったAPI費用は約121万ドルで、LPEエクスプロイト1件あたり平均約1,279ドル。過去のPwn2Own/TyphoonPWNの報奨金をもとにざっくり見積もると、948件で約1,890万〜6,630万ドルに相当する。
プロセスには人によるレビューが含まれている。第三者のカーネル専門家にとっても新しいといえるエクスプロイト手法を少なくとも10種類使ったとのことで、現在、メンテナーに報告とパッチを提出している。注意点として、これはローカル権限昇格であり、リモートから侵入するものではない。また、報告前に人によるレビューが行われている。
AIによる脆弱性の発見と修正のスピードは、すでにメンテナーとの時間勝負になり始めている。#OpenAI #Linux #AI
公式ブログによると、10月中旬のスキャンでは候補を約2,308件に絞り込み、そのうち1,724件の脆弱性を動的に再現、948件のローカル権限昇格(LPE)エクスプロイトを作成した。つまり、一般ユーザー権限のローカルユーザーがrootを取得できるということだ。一連の作業にかかったAPI費用は約121万ドルで、LPEエクスプロイト1件あたり平均約1,279ドル。過去のPwn2Own/TyphoonPWNの報奨金をもとにざっくり見積もると、948件で約1,890万〜6,630万ドルに相当する。
プロセスには人によるレビューが含まれている。第三者のカーネル専門家にとっても新しいといえるエクスプロイト手法を少なくとも10種類使ったとのことで、現在、メンテナーに報告とパッチを提出している。注意点として、これはローカル権限昇格であり、リモートから侵入するものではない。また、報告前に人によるレビューが行われている。
AIによる脆弱性の発見と修正のスピードは、すでにメンテナーとの時間勝負になり始めている。#OpenAI #Linux #AI
6
·
--
OpenAI、Linuxカーネルの脆弱性を修正する自動化パイプラインを開発
OpenAIの最新のブレークスルーにより、Linuxカーネルの948件のローカル権限昇格脆弱性を修正する自動化パイプラインを開発。技術革新、安全性向上!#AI #Linux
OpenAI、Linuxカーネルの脆弱性を修正する自動化パイプラインを開発
OpenAIの最新のブレークスルーにより、Linuxカーネルの948件のローカル権限昇格脆弱性を修正する自動化パイプラインを開発。技術革新、安全性向上!#AI #Linux
OpenAIの最新のブレークスルーにより、Linuxカーネルの948件のローカル権限昇格脆弱性を修正する自動化パイプラインを開発。技術革新、安全性向上!#AI #Linux
2

🤖🔓 報道によると、Claudeが生成したコードで、パスワードを入力せずにLinuxサーバーを乗っ取れてしまうとのことです。Red Hatは日曜日にすでにパッチを配布しましたが、Ubuntuはまだ様子見を続けています。私たちが目にしているのは技術実験の結果にすぎず、実際のリスクがどの程度なのか、悪用される可能性があるのかについては、まだ独立した検証が必要です。コミュニティの皆さんは、このようなAI生成のセキュリティ脆弱性についてどう思いますか?ご自身のノードで最新のセキュリティアップデートを確認しましたか? 👀
投資助言ではありません。
#AI安全 #Linux #开源社区 #Write2Earn
🤖🔓 報道によると、Claudeが生成したコードで、パスワードを入力せずにLinuxサーバーを乗っ取れてしまうとのことです。Red Hatは日曜日にすでにパッチを配布しましたが、Ubuntuはまだ様子見を続けています。私たちが目にしているのは技術実験の結果にすぎず、実際のリスクがどの程度なのか、悪用される可能性があるのかについては、まだ独立した検証が必要です。コミュニティの皆さんは、このようなAI生成のセキュリティ脆弱性についてどう思いますか?ご自身のノードで最新のセキュリティアップデートを確認しましたか? 👀
投資助言ではありません。
#AI安全 #Linux #开源社区 #Write2Earn
投資助言ではありません。
#AI安全 #Linux #开源社区 #Write2Earn
11

·
--
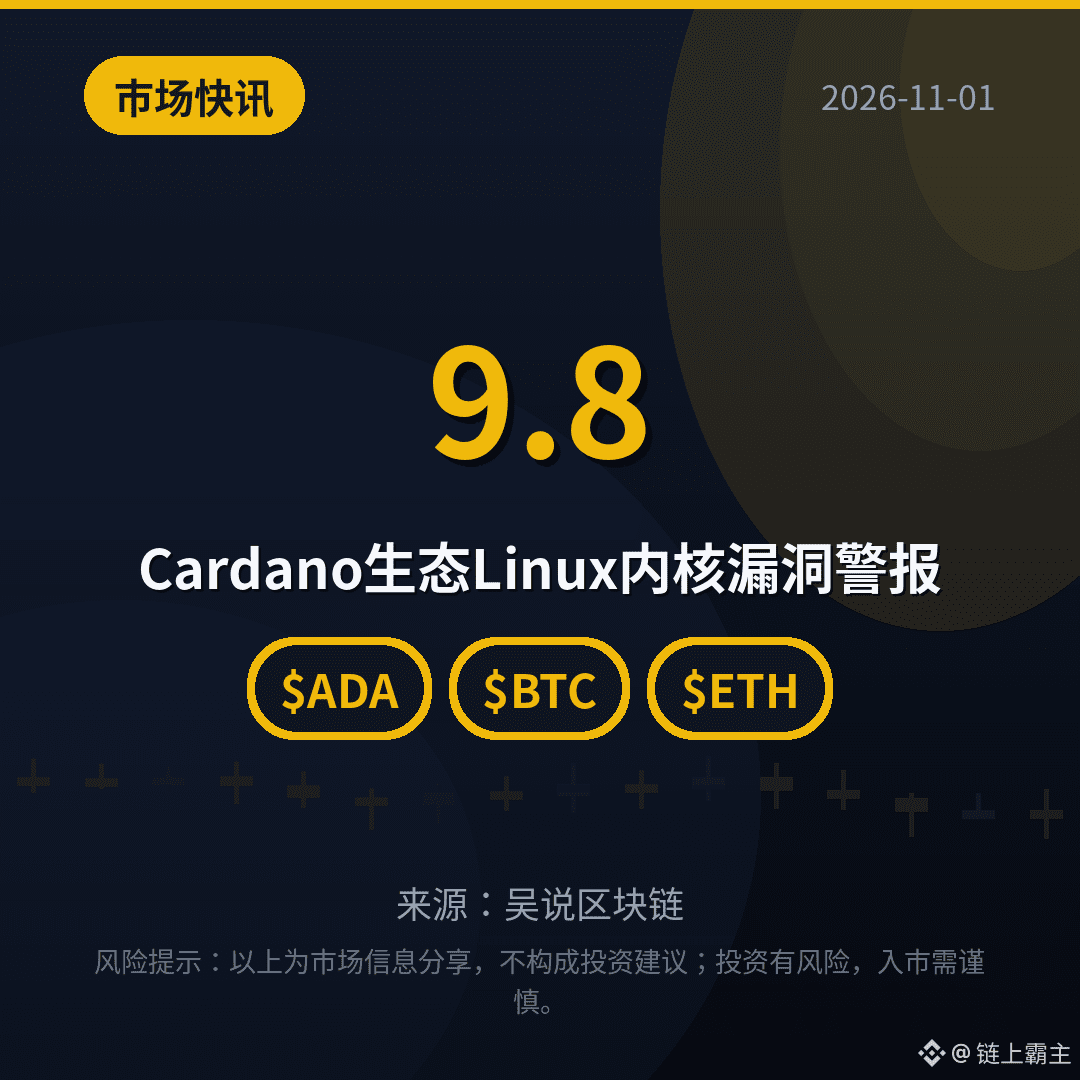
【市場速報】CardanoエコシステムのLinuxカーネル脆弱性に関する警告
Intersectは10月30日、Linuxカーネルの脆弱性CVE-2026-98432について注意を呼びかけました。深刻度スコアは9.8で、IPv4 TCPのメモリ安全性に関する問題です。特定の条件下では、認証なしでリモートからコードを実行される可能性があり、複数のディストリビューションに影響します。運用者はノードとリレーサーバーのカーネルを確認し、パッチが提供されていれば適用して再起動してください。当時、Ubuntu向けのパッチはまだ準備中でした。パッチは適用しましたか?
$ADA $BTC $ETH
#ADA #Linux #ブロックチェーンセキュリティ
(出典:呉説ブロックチェーン)
リスクに関する注意:本記事は投資助言を構成するものではありません。リスクにご注意ください。
【市場速報】CardanoエコシステムのLinuxカーネル脆弱性に関する警告
Intersectは10月30日、Linuxカーネルの脆弱性CVE-2026-98432について注意を呼びかけました。深刻度スコアは9.8で、IPv4 TCPのメモリ安全性に関する問題です。特定の条件下では、認証なしでリモートからコードを実行される可能性があり、複数のディストリビューションに影響します。運用者はノードとリレーサーバーのカーネルを確認し、パッチが提供されていれば適用して再起動してください。当時、Ubuntu向けのパッチはまだ準備中でした。パッチは適用しましたか?
$ADA $BTC $ETH
#ADA #Linux #ブロックチェーンセキュリティ
(出典:呉説ブロックチェーン)
リスクに関する注意:本記事は投資助言を構成するものではありません。リスクにご注意ください。
Intersectは10月30日、Linuxカーネルの脆弱性CVE-2026-98432について注意を呼びかけました。深刻度スコアは9.8で、IPv4 TCPのメモリ安全性に関する問題です。特定の条件下では、認証なしでリモートからコードを実行される可能性があり、複数のディストリビューションに影響します。運用者はノードとリレーサーバーのカーネルを確認し、パッチが提供されていれば適用して再起動してください。当時、Ubuntu向けのパッチはまだ準備中でした。パッチは適用しましたか?
$ADA $BTC $ETH
#ADA #Linux #ブロックチェーンセキュリティ
(出典:呉説ブロックチェーン)
リスクに関する注意:本記事は投資助言を構成するものではありません。リスクにご注意ください。
21

·
--
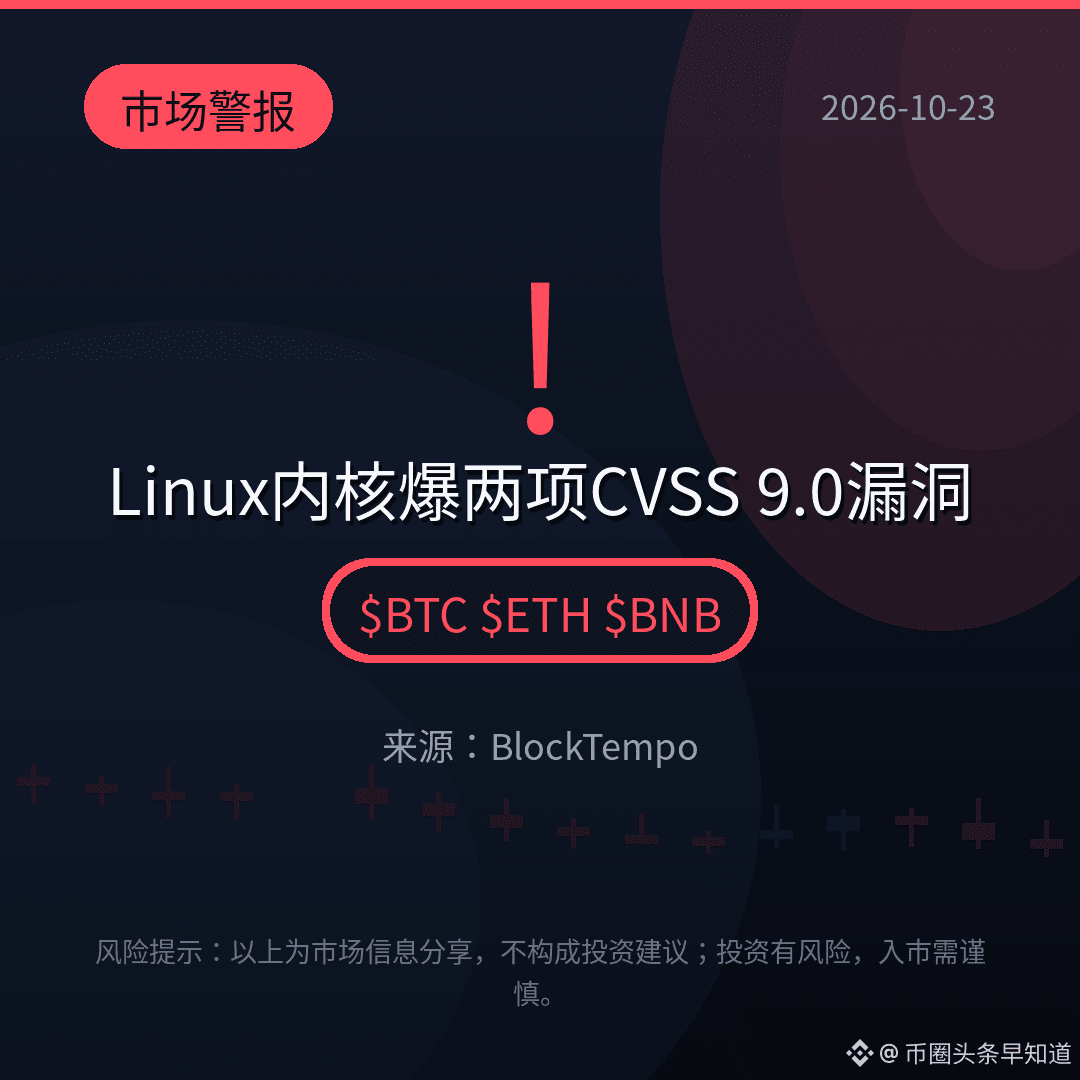
LinuxカーネルでCVSS 9.0のリモートコード実行脆弱性が2件発覚。そのうち1件は認証なしで悪用可能!パッチはまだmainlineに取り込まれておらず、詳細はすでに公開されています。
影響を受けるのは、KSMBDファイル共有を有効にしているマシンです。デフォルトでは無効のため、影響はありません。RHELも影響を受けません。
PHP、Node.jsに続いて、今度はLinuxです。ノードを運用している方は、まずご自身で確認を。
偶然なのか、それともシステム的な「ストレステスト」なのか?コメント欄で話しましょう。
$BTC $ETH $BNB
#安全 #Linux #脆弱性
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
LinuxカーネルでCVSS 9.0のリモートコード実行脆弱性が2件発覚。そのうち1件は認証なしで悪用可能!パッチはまだmainlineに取り込まれておらず、詳細はすでに公開されています。
影響を受けるのは、KSMBDファイル共有を有効にしているマシンです。デフォルトでは無効のため、影響はありません。RHELも影響を受けません。
PHP、Node.jsに続いて、今度はLinuxです。ノードを運用している方は、まずご自身で確認を。
偶然なのか、それともシステム的な「ストレステスト」なのか?コメント欄で話しましょう。
$BTC $ETH $BNB
#安全 #Linux #脆弱性
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
影響を受けるのは、KSMBDファイル共有を有効にしているマシンです。デフォルトでは無効のため、影響はありません。RHELも影響を受けません。
PHP、Node.jsに続いて、今度はLinuxです。ノードを運用している方は、まずご自身で確認を。
偶然なのか、それともシステム的な「ストレステスト」なのか?コメント欄で話しましょう。
$BTC $ETH $BNB
#安全 #Linux #脆弱性
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
11

「Bad Epoll」と呼ばれる新たなLinuxの脆弱性が発見されました… 🚨
これにより、誰でもLinuxおよびAndroid端末でルート権限を取得できてしまいます!! さらに、AIでさえこの件を見逃していました…すぐにシステムをパッチ適用してください!! 🛡️
#CyberSecurity #Linux
「Bad Epoll」と呼ばれる新たなLinuxの脆弱性が発見されました… 🚨
これにより、誰でもLinuxおよびAndroid端末でルート権限を取得できてしまいます!! さらに、AIでさえこの件を見逃していました…すぐにシステムをパッチ適用してください!! 🛡️
#CyberSecurity #Linux
これにより、誰でもLinuxおよびAndroid端末でルート権限を取得できてしまいます!! さらに、AIでさえこの件を見逃していました…すぐにシステムをパッチ適用してください!! 🛡️
#CyberSecurity #Linux
30
デジタル金融についての考えを共有できます。デジタル金融の未来はすでに到来しており、RedotPayやBinanceのようなプラットフォームのおかげで、国境を越えた取引はかつてないほどスムーズになっています。#CryptoTransaction アクション。
テクノロジー環境の設定についてもう一つ。LinuxにAndroid互換レイヤーを設定したのは大正解でした。デスクトップ環境でモバイルアプリを実行すれば、生産性を最大限に高められます。#linux #TechSetup アップ。
デジタル金融についての考えを共有できます。デジタル金融の未来はすでに到来しており、RedotPayやBinanceのようなプラットフォームのおかげで、国境を越えた取引はかつてないほどスムーズになっています。#CryptoTransaction アクション。
テクノロジー環境の設定についてもう一つ。LinuxにAndroid互換レイヤーを設定したのは大正解でした。デスクトップ環境でモバイルアプリを実行すれば、生産性を最大限に高められます。#linux #TechSetup アップ。
テクノロジー環境の設定についてもう一つ。LinuxにAndroid互換レイヤーを設定したのは大正解でした。デスクトップ環境でモバイルアプリを実行すれば、生産性を最大限に高められます。#linux #TechSetup アップ。
40
·
--
Bitcoin Coreの新たなセキュリティリリースは、$BTC チャートよりもノード運用者にとって重要です。
中程度の深刻度の脆弱性が2件あり、メモリを使い果たすおそれがあります。1件目では、接続した悪意あるピアが#Windows 、#MacOS 、または#BSD ノードを簡単にクラッシュさせることができました。もう1件では、インバウンドピアごとに最大で1時間あたり2 MB、アウトバウンドピアごとに1時間あたり5 MB、メモリが増加する可能性があります。#linux は1件目の脆弱性の影響を受けません。
修正はバージョン29.5、30.4、31.2、32.1に含まれています。別の低深刻度のundoファイルの問題は、32ビットシステムとFAT32ストレージでは依然として残っていますが、悪用は現実的ではないと考えられています。
要点は、オペレーティングシステム、ストレージ形式、Coreのバージョンを確認することです。これは運用者向けのパッチであり、#bitcoin ネットワーク全体がパニックになるような事態ではありません。
{future}(BTCUSDT)
Bitcoin Coreの新たなセキュリティリリースは、$BTC チャートよりもノード運用者にとって重要です。
中程度の深刻度の脆弱性が2件あり、メモリを使い果たすおそれがあります。1件目では、接続した悪意あるピアが#Windows 、#MacOS 、または#BSD ノードを簡単にクラッシュさせることができました。もう1件では、インバウンドピアごとに最大で1時間あたり2 MB、アウトバウンドピアごとに1時間あたり5 MB、メモリが増加する可能性があります。#linux は1件目の脆弱性の影響を受けません。
修正はバージョン29.5、30.4、31.2、32.1に含まれています。別の低深刻度のundoファイルの問題は、32ビットシステムとFAT32ストレージでは依然として残っていますが、悪用は現実的ではないと考えられています。
要点は、オペレーティングシステム、ストレージ形式、Coreのバージョンを確認することです。これは運用者向けのパッチであり、#bitcoin ネットワーク全体がパニックになるような事態ではありません。
中程度の深刻度の脆弱性が2件あり、メモリを使い果たすおそれがあります。1件目では、接続した悪意あるピアが#Windows 、#MacOS 、または#BSD ノードを簡単にクラッシュさせることができました。もう1件では、インバウンドピアごとに最大で1時間あたり2 MB、アウトバウンドピアごとに1時間あたり5 MB、メモリが増加する可能性があります。#linux は1件目の脆弱性の影響を受けません。
修正はバージョン29.5、30.4、31.2、32.1に含まれています。別の低深刻度のundoファイルの問題は、32ビットシステムとFAT32ストレージでは依然として残っていますが、悪用は現実的ではないと考えられています。
要点は、オペレーティングシステム、ストレージ形式、Coreのバージョンを確認することです。これは運用者向けのパッチであり、#bitcoin ネットワーク全体がパニックになるような事態ではありません。
65
·
--
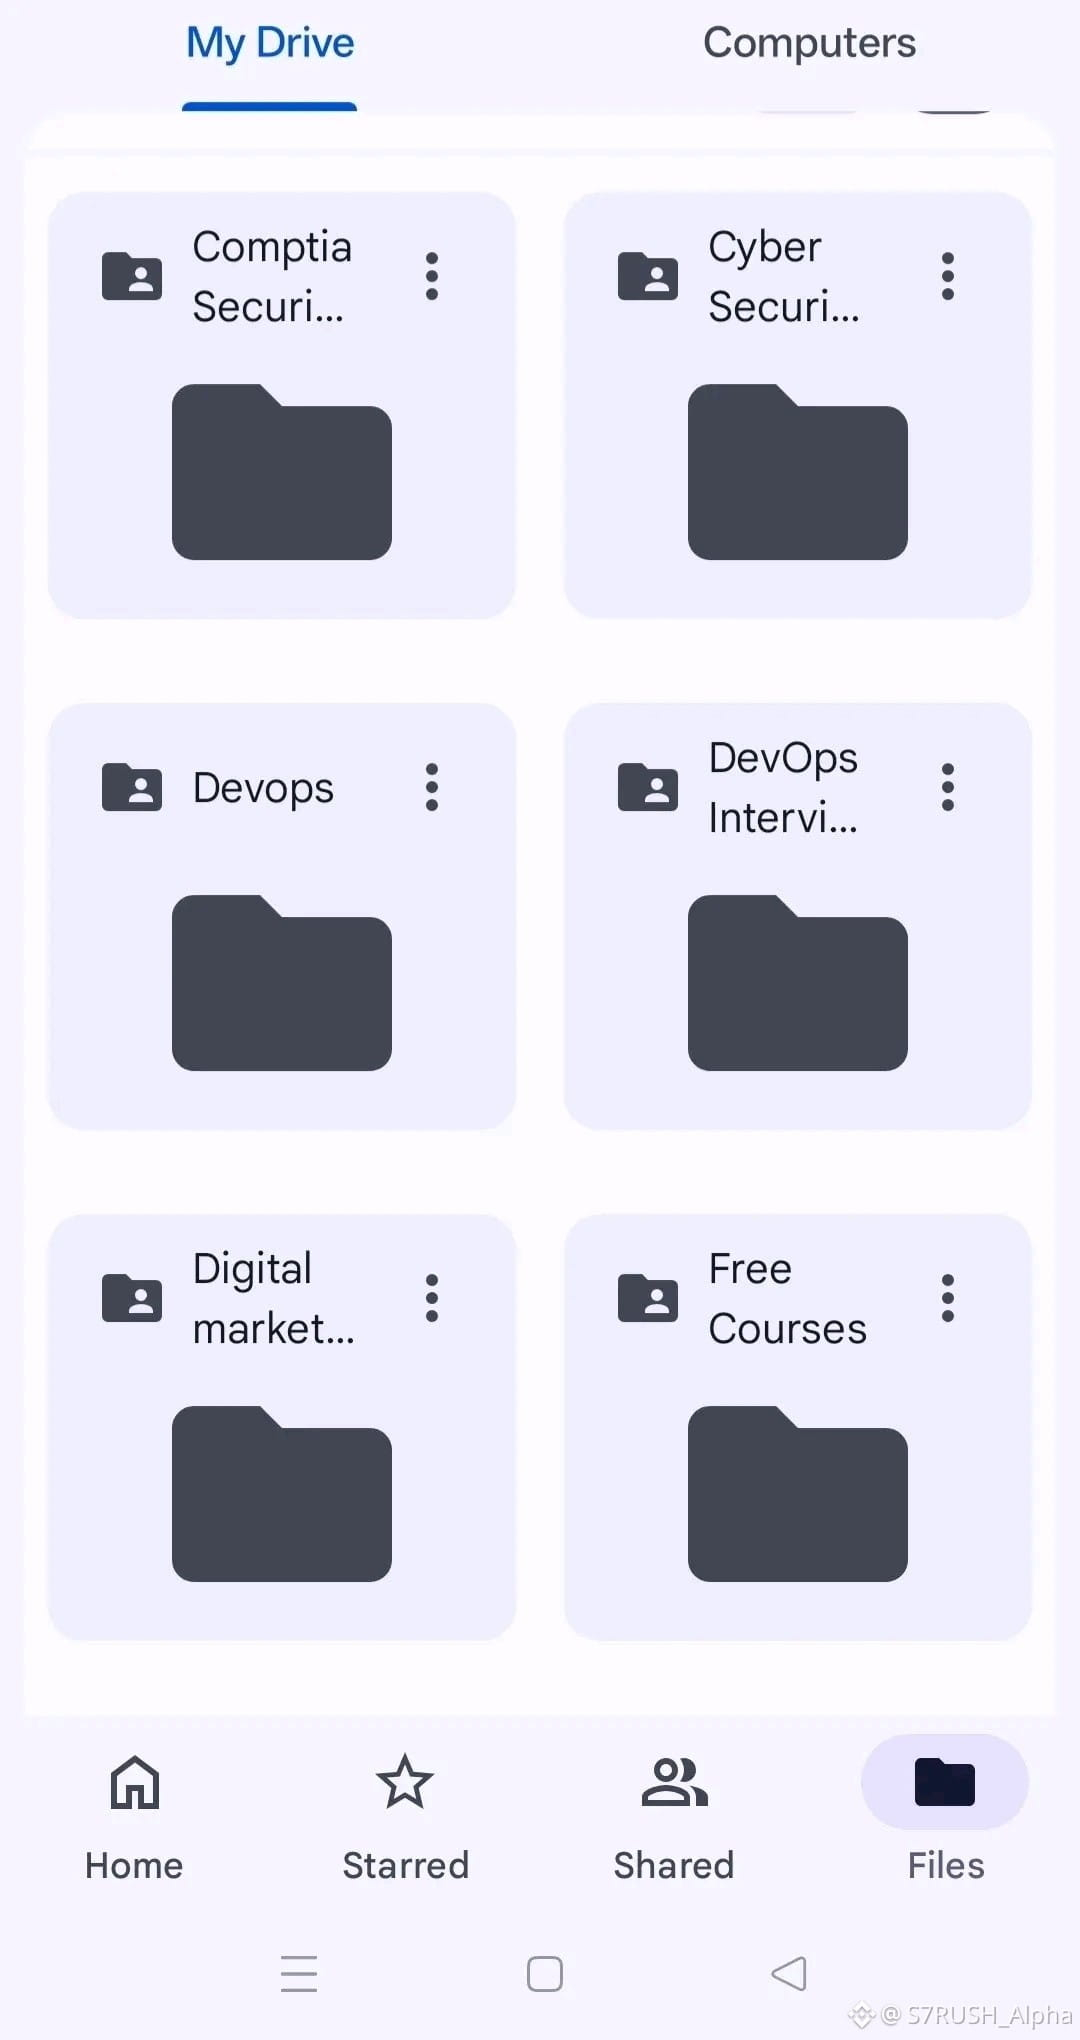
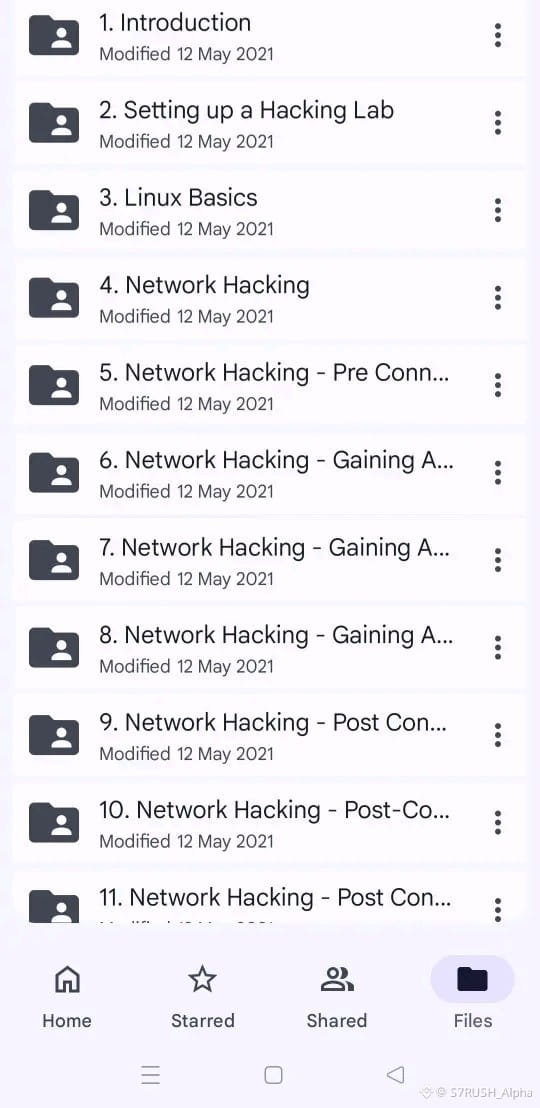
50+ GB サイバーセキュリティ学習バンドル 🚀
ネットワーキング、Linux、ウェブセキュリティ、OSINT、防御的セキュリティワークフローをカバーする膨大なリソースのコレクション。
初心者から上級者まで、本気でリアルなサイバーセキュリティスキルを身につけたい人に最適。
「BUNDLE」とコメントしてシェアしよう 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ GB サイバーセキュリティ学習バンドル 🚀
ネットワーキング、Linux、ウェブセキュリティ、OSINT、防御的セキュリティワークフローをカバーする膨大なリソースのコレクション。
初心者から上級者まで、本気でリアルなサイバーセキュリティスキルを身につけたい人に最適。
「BUNDLE」とコメントしてシェアしよう 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
ネットワーキング、Linux、ウェブセキュリティ、OSINT、防御的セキュリティワークフローをカバーする膨大なリソースのコレクション。
初心者から上級者まで、本気でリアルなサイバーセキュリティスキルを身につけたい人に最適。
「BUNDLE」とコメントしてシェアしよう 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
48

👾研究者がビットコインの63%のノードで使用されているLinuxカーネルの脆弱性を検出しました。この欠陥はAIによって発見され、すでに配布されたパッチで修正可能です。
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
👾研究者がビットコインの63%のノードで使用されているLinuxカーネルの脆弱性を検出しました。この欠陥はAIによって発見され、すでに配布されたパッチで修正可能です。
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
3
101
·
--
$21億の目覚ましコール:ほとんどの人が無視する巧妙なWeb3の欠陥目が覚めて、好きなDeFiプロトコルをチェックするために携帯を手に取ったら、流動性プールがまったくゼロになっているのを見たと想像してみて。誰もあなたのシードフレーズを盗んでないし、怪しいフィッシングリンクをクリックしたわけでもない。ハッカーがスマートコントラクトコードの小さな隙間を見つけて、真昼間に金庫を抜き取っただけなんだ。
Web3がスケールするにつれて、リスクがめちゃくちゃ高くなってる。資本を守ってこのスペースで生き残りたいなら、もっと深く賢く考え始めなきゃ。ブロックチェーンセキュリティが実際にどう機能するのか、そしてこの世界に足を踏み入れる最初のステップは必ずLinuxから始めるべき理由を解説しよう。
$21億の目覚ましコール:ほとんどの人が無視する巧妙なWeb3の欠陥
目が覚めて、好きなDeFiプロトコルをチェックするために携帯を手に取ったら、流動性プールがまったくゼロになっているのを見たと想像してみて。誰もあなたのシードフレーズを盗んでないし、怪しいフィッシングリンクをクリックしたわけでもない。ハッカーがスマートコントラクトコードの小さな隙間を見つけて、真昼間に金庫を抜き取っただけなんだ。
Web3がスケールするにつれて、リスクがめちゃくちゃ高くなってる。資本を守ってこのスペースで生き残りたいなら、もっと深く賢く考え始めなきゃ。ブロックチェーンセキュリティが実際にどう機能するのか、そしてこの世界に足を踏み入れる最初のステップは必ずLinuxから始めるべき理由を解説しよう。
Web3がスケールするにつれて、リスクがめちゃくちゃ高くなってる。資本を守ってこのスペースで生き残りたいなら、もっと深く賢く考え始めなきゃ。ブロックチェーンセキュリティが実際にどう機能するのか、そしてこの世界に足を踏み入れる最初のステップは必ずLinuxから始めるべき理由を解説しよう。
157

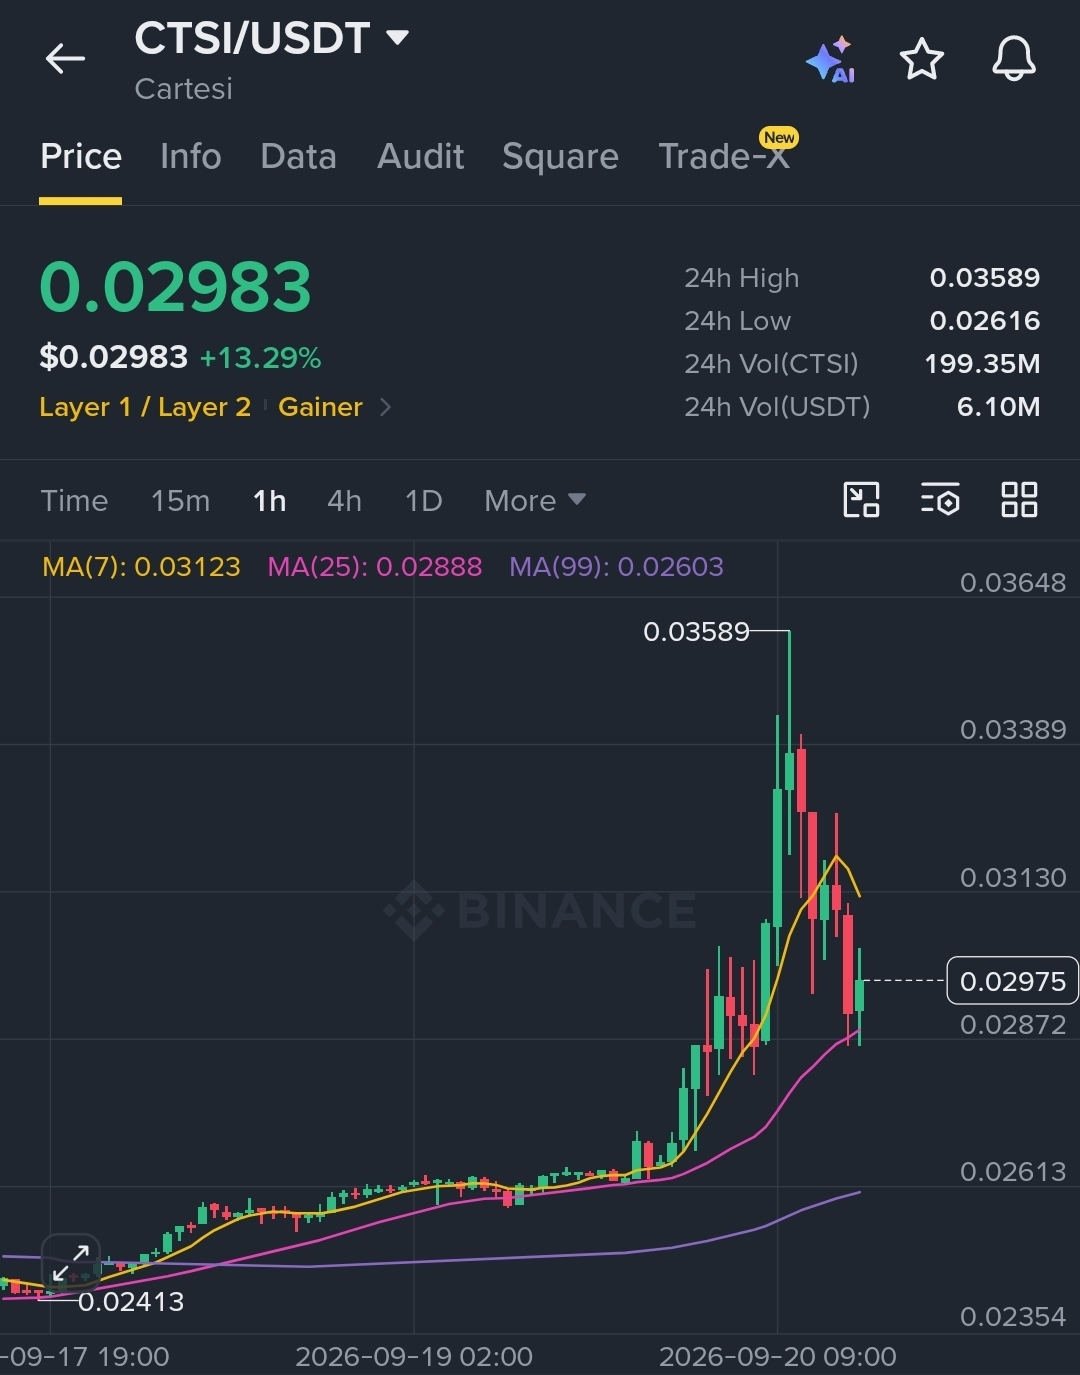
$CTSI /USDT — 🔴 ショート · 69%の下落確率
📍 エントリー: 0.0297 – 0.0299
🛑 損切り: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
0.03589まで急騰した後、強く反転 — MA7(0.03123)がすでに下向きにカールしており、複数回の1Hの試みでも価格がそれを奪い返せていないことから、ポンプの勢いが失われていることが示唆されます。
$CTSI : Cartesiは、Cartesi Machineのロールアップアーキテクチャを通じて、スマートコントラクト向けにLinuxベースの計算を可能にするLayer 2ソリューションです。主要な仕組みは、開発者がSolidityなしで従来のソフトウェアスタックを使ってdAppsを構築できることです。一方でリスクは、Linux VMのアプローチが市場に出てから長年経つにもかかわらず、十分なdAppのデプロイを生み出せていない点です。
Cartesiの中核的な価値提案が、ブロックチェーンアプリに馴染みのあるLinuxツールを開発者が使えるようにすることだとするなら、このアプローチから理論上最も恩恵を受けるはずのメインストリームのWeb2開発者を、なぜエコシステムは惹きつけられなかったのでしょうか?
#CTSI #Cartesi #Layer2 #linux #dApps
{future}(CTSIUSDT)
$CTSI /USDT — 🔴 ショート · 69%の下落確率
📍 エントリー: 0.0297 – 0.0299
🛑 損切り: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
0.03589まで急騰した後、強く反転 — MA7(0.03123)がすでに下向きにカールしており、複数回の1Hの試みでも価格がそれを奪い返せていないことから、ポンプの勢いが失われていることが示唆されます。
$CTSI : Cartesiは、Cartesi Machineのロールアップアーキテクチャを通じて、スマートコントラクト向けにLinuxベースの計算を可能にするLayer 2ソリューションです。主要な仕組みは、開発者がSolidityなしで従来のソフトウェアスタックを使ってdAppsを構築できることです。一方でリスクは、Linux VMのアプローチが市場に出てから長年経つにもかかわらず、十分なdAppのデプロイを生み出せていない点です。
Cartesiの中核的な価値提案が、ブロックチェーンアプリに馴染みのあるLinuxツールを開発者が使えるようにすることだとするなら、このアプローチから理論上最も恩恵を受けるはずのメインストリームのWeb2開発者を、なぜエコシステムは惹きつけられなかったのでしょうか?
#CTSI #Cartesi #Layer2 #linux #dApps
📍 エントリー: 0.0297 – 0.0299
🛑 損切り: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
0.03589まで急騰した後、強く反転 — MA7(0.03123)がすでに下向きにカールしており、複数回の1Hの試みでも価格がそれを奪い返せていないことから、ポンプの勢いが失われていることが示唆されます。
$CTSI : Cartesiは、Cartesi Machineのロールアップアーキテクチャを通じて、スマートコントラクト向けにLinuxベースの計算を可能にするLayer 2ソリューションです。主要な仕組みは、開発者がSolidityなしで従来のソフトウェアスタックを使ってdAppsを構築できることです。一方でリスクは、Linux VMのアプローチが市場に出てから長年経つにもかかわらず、十分なdAppのデプロイを生み出せていない点です。
Cartesiの中核的な価値提案が、ブロックチェーンアプリに馴染みのあるLinuxツールを開発者が使えるようにすることだとするなら、このアプローチから理論上最も恩恵を受けるはずのメインストリームのWeb2開発者を、なぜエコシステムは惹きつけられなかったのでしょうか?
#CTSI #Cartesi #Layer2 #linux #dApps
1
282

·
--
ブリッシュ
1
3
366
10年を超えて#Linux を通り過ぎた後、この世界をDevになる前に知っていればよかったと、非常に悲しいです!💪🙏🤓
オーガニックなアンソロジー!😅
#softwaee #Dapps #sistemasoperacionais
10年を超えて#Linux を通り過ぎた後、この世界をDevになる前に知っていればよかったと、非常に悲しいです!💪🙏🤓
オーガニックなアンソロジー!😅
#softwaee #Dapps #sistemasoperacionais
オーガニックなアンソロジー!😅
#softwaee #Dapps #sistemasoperacionais
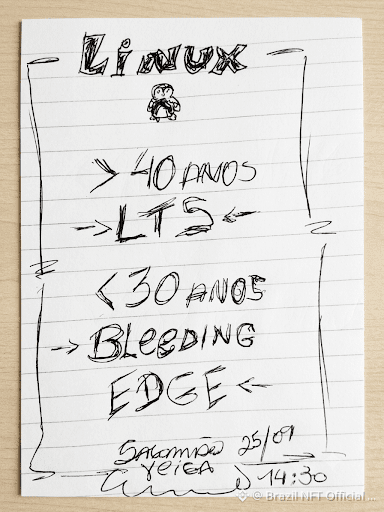
2
115
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#HotCPIDecemberHikePriced
閲覧回数 214,703
2,267人が討論中
2
#StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
閲覧回数 6,656
75人が討論中
3
#AnthropicRejectsIPODelayValuationinQuestion
閲覧回数 302,406
2,567人が討論中
4
#AnthropicDisclosesOver$10BNewComputeDeals
閲覧回数 18
4人が討論中
5
#CoreWeaveJumps10%On168%RevenueGrowth
閲覧回数 374
28人が討論中
6
#CanNvidiaEarningsEaseMarketConcerns?
閲覧回数 74,459
962人が討論中
7
#BarclaysRaisesBlackRockBitcoinETFStake48%
閲覧回数 494
33人が討論中
8
#BitmineReports$6.3BFiscal2026Loss
閲覧回数 2,223
13人が討論中
9
#SouthKoreaPartiesTentativelyAgreeToDelayCryptoTax
閲覧回数 2,340
70人が討論中
10
#TradFiForBeginners
閲覧回数 458,337
3,007人が討論中