
#hackeralert
hackeralert
閲覧回数 1.9M
1,354人が討論中
注目
最新

·
--
🚨🚨🚨🚨🚨🚨🚨
Binanceへのハッキング:192種類のトークンが盗まれる
10月29日のBinanceへの攻撃で、ハッカーは63億ドル相当の暗号資産を盗みました。
📊 盗まれた資金のうち、少なくとも34億6,000万ドルはステーブルコインでした。
米国の法執行機関とその協力機関は、攻撃後、27億ドル以上を凍結しました。
#HackerAlert #BinanceHacks
$BNB
{future}(BNBUSDT)
🚨🚨🚨🚨🚨🚨🚨
Binanceへのハッキング:192種類のトークンが盗まれる
10月29日のBinanceへの攻撃で、ハッカーは63億ドル相当の暗号資産を盗みました。
📊 盗まれた資金のうち、少なくとも34億6,000万ドルはステーブルコインでした。
米国の法執行機関とその協力機関は、攻撃後、27億ドル以上を凍結しました。
#HackerAlert #BinanceHacks
$BNB
Binanceへのハッキング:192種類のトークンが盗まれる
10月29日のBinanceへの攻撃で、ハッカーは63億ドル相当の暗号資産を盗みました。
📊 盗まれた資金のうち、少なくとも34億6,000万ドルはステーブルコインでした。
米国の法執行機関とその協力機関は、攻撃後、27億ドル以上を凍結しました。
#HackerAlert #BinanceHacks
$BNB
sobia khanum:
$6.3B hack is scary! But good to see $2.7B already frozen. Hope Binance recovers everything. Stay safe everyone! 🙏
1
14
3.4k

·
--
🚨 AIの巨人にチェックメイトか?
ランサムウェアグループ「The Gentlemen」がダークウェブ上で#NVIDIA へのカウントダウンを開始
⏳ 衝撃まであと234時間
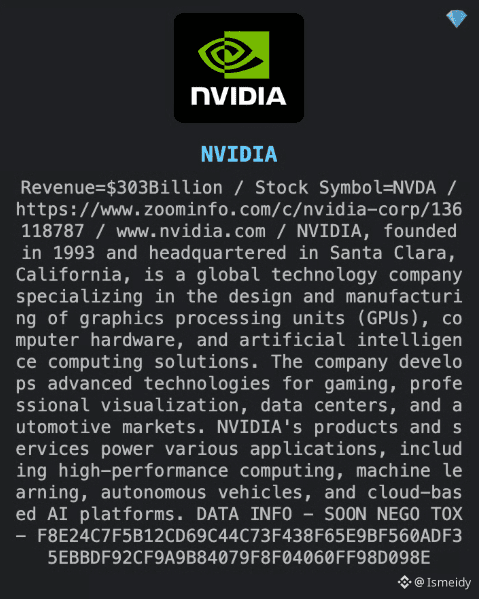
1,000人以上の被害者を恐喝した実績を持つ、よく知られたサイバー犯罪グループ「The Gentlemen」は、ダークウェブのリークサイトにNvidiaを掲載し、暗号化メッセージサービス(Tox ID)を通じて身代金が支払われなければ、機密データとされる情報を公開するとして、234時間のタイマーを作動させました。
証拠の欠如(「煙と鏡」):攻撃が確認された事例とは異なり、ダークウェブへの投稿には、盗まれたファイルのサンプルや日付、Nvidiaのどの部門が侵害されたのかを示す情報がありません(ZoomInfoなどの公開ディレクトリから取得した、企業の一般的な説明が掲載されているだけです)。
専門家の懐疑的な見方:Cybernewsのサイバーセキュリティ研究者、Aras Nazarovas氏は、The Gentlemenには攻撃を誇張したり、被害者を誤って特定したり、古いデータを再利用したりした前例があると警告しています。現時点では、小規模な情報漏えいか、誤った犯行声明である可能性が最も高いとみられます。
企業側の沈黙:Nvidiaは、自社システムへの侵害について、まだ公式な確認を発表していません。
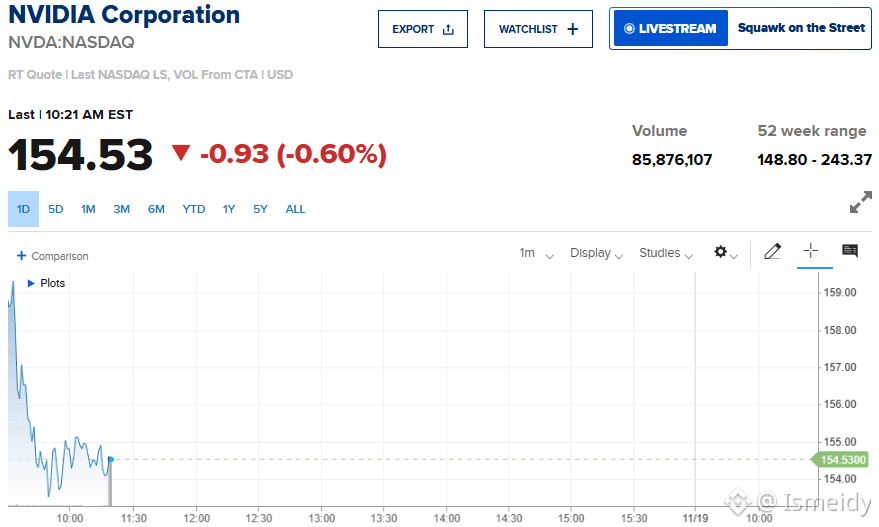
市場の反応 #NVDA :#WallStreet は冷静さを保っています。メディアが騒ぎ立てるなかでも、Nvidia株は154.53米ドルで取引されており、-0.60%(-0.93ドル)の小幅で限定的な下落にとどまり、日中の取引高にも売りのパニックを示す兆候はありません。
#HackerAlert
$NVDAB
{spot}(NVDABUSDT)
$FET
{future}(FETUSDT)
$ICP
{future}(ICPUSDT)
🚨 AIの巨人にチェックメイトか?
ランサムウェアグループ「The Gentlemen」がダークウェブ上で#NVIDIA へのカウントダウンを開始
⏳ 衝撃まであと234時間
1,000人以上の被害者を恐喝した実績を持つ、よく知られたサイバー犯罪グループ「The Gentlemen」は、ダークウェブのリークサイトにNvidiaを掲載し、暗号化メッセージサービス(Tox ID)を通じて身代金が支払われなければ、機密データとされる情報を公開するとして、234時間のタイマーを作動させました。
証拠の欠如(「煙と鏡」):攻撃が確認された事例とは異なり、ダークウェブへの投稿には、盗まれたファイルのサンプルや日付、Nvidiaのどの部門が侵害されたのかを示す情報がありません(ZoomInfoなどの公開ディレクトリから取得した、企業の一般的な説明が掲載されているだけです)。
専門家の懐疑的な見方:Cybernewsのサイバーセキュリティ研究者、Aras Nazarovas氏は、The Gentlemenには攻撃を誇張したり、被害者を誤って特定したり、古いデータを再利用したりした前例があると警告しています。現時点では、小規模な情報漏えいか、誤った犯行声明である可能性が最も高いとみられます。
企業側の沈黙:Nvidiaは、自社システムへの侵害について、まだ公式な確認を発表していません。
市場の反応 #NVDA :#WallStreet は冷静さを保っています。メディアが騒ぎ立てるなかでも、Nvidia株は154.53米ドルで取引されており、-0.60%(-0.93ドル)の小幅で限定的な下落にとどまり、日中の取引高にも売りのパニックを示す兆候はありません。
#HackerAlert
$NVDAB
$FET
$ICP
ランサムウェアグループ「The Gentlemen」がダークウェブ上で#NVIDIA へのカウントダウンを開始
⏳ 衝撃まであと234時間
1,000人以上の被害者を恐喝した実績を持つ、よく知られたサイバー犯罪グループ「The Gentlemen」は、ダークウェブのリークサイトにNvidiaを掲載し、暗号化メッセージサービス(Tox ID)を通じて身代金が支払われなければ、機密データとされる情報を公開するとして、234時間のタイマーを作動させました。
証拠の欠如(「煙と鏡」):攻撃が確認された事例とは異なり、ダークウェブへの投稿には、盗まれたファイルのサンプルや日付、Nvidiaのどの部門が侵害されたのかを示す情報がありません(ZoomInfoなどの公開ディレクトリから取得した、企業の一般的な説明が掲載されているだけです)。
専門家の懐疑的な見方:Cybernewsのサイバーセキュリティ研究者、Aras Nazarovas氏は、The Gentlemenには攻撃を誇張したり、被害者を誤って特定したり、古いデータを再利用したりした前例があると警告しています。現時点では、小規模な情報漏えいか、誤った犯行声明である可能性が最も高いとみられます。
企業側の沈黙:Nvidiaは、自社システムへの侵害について、まだ公式な確認を発表していません。
市場の反応 #NVDA :#WallStreet は冷静さを保っています。メディアが騒ぎ立てるなかでも、Nvidia株は154.53米ドルで取引されており、-0.60%(-0.93ドル)の小幅で限定的な下落にとどまり、日中の取引高にも売りのパニックを示す兆候はありません。
#HackerAlert
$NVDAB
$FET
$ICP
ANFELIA INVESTMENT:
$NVDAB Se afirma que el grupo de ransomware The Gentlemen habría incluido a Nvidia en un sitio de filtraciones de la dark web y dio un plazo de 234 horas para un posible rescate.
Sin embargo, no presenta pruebas concretas de datos robados, y expertos señalan que este grupo ha exagerado o atribuido mal ataques antes. Nvidia tampoco ha confirmado una brecha. Por ahora, el mercado parece tomarlo con calma: la caída mencionada en la acción es leve y no refleja pánico. 🔎⏳️📉
2
15
36.8k
·
--
弱気相場
$ZEC 273.8 USDT(30日間の取引)
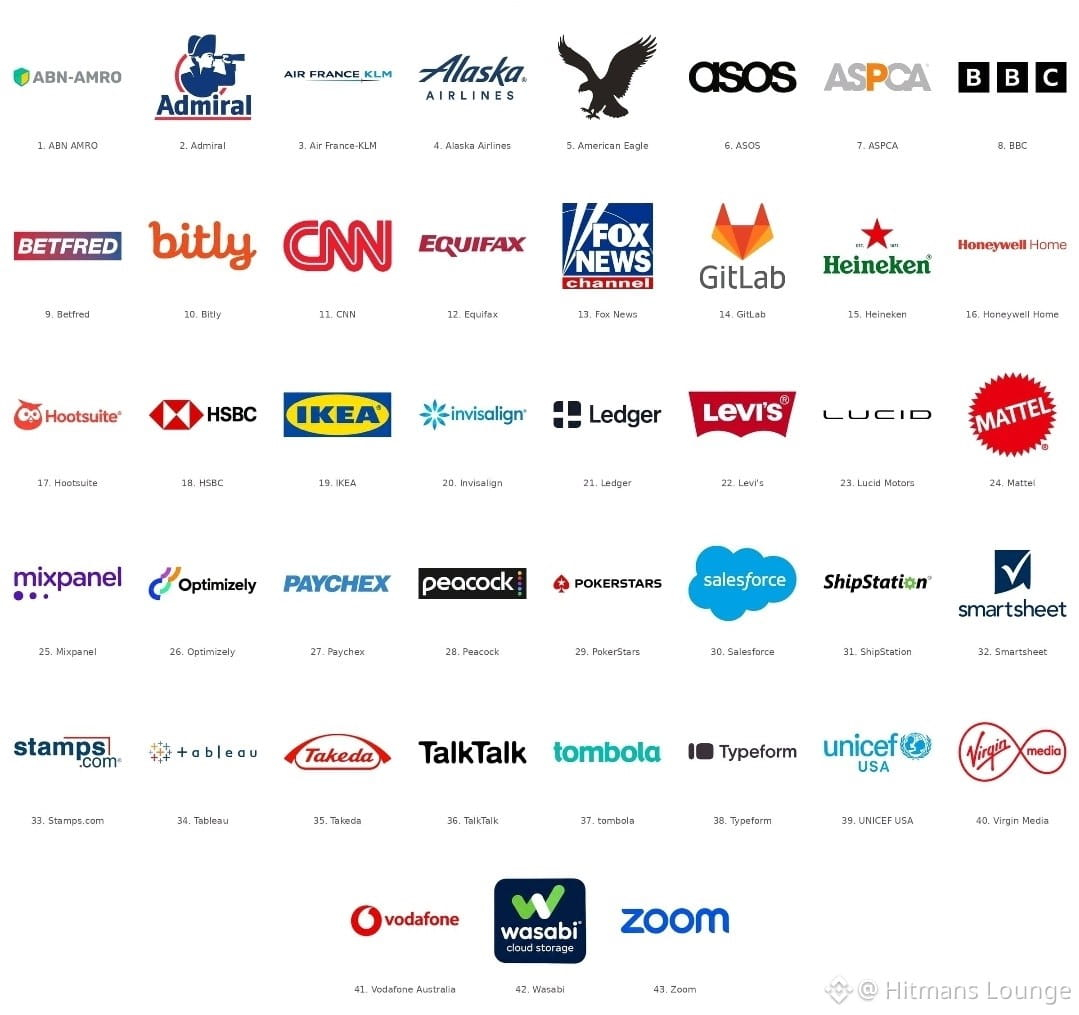
🚨 178の主要ウェブサイトが侵害されました。暗号資産ユーザーが標的に!
178社が直接ハッキングされたわけではありません。報道によると、攻撃者はOptimizelyの脆弱性を悪用し、Zoom、BBC、HSBC、Ledgerなどが利用するウェブサイトに悪意のあるJavaScriptを埋め込みました。
被害は深刻なものになる可能性があります。
🔴 暗号資産ウォレットのアドレスが攻撃者のアドレスに置き換えられる。
🔴 決済カード情報や閲覧データが狙われる。
🔴 古いiPhoneがさらなるエクスプロイト攻撃にさらされる。
📊 数字で見ると、研究者は178の組織で188件の感染スクリプトを特定しました。攻撃者に関連するウォレットには約7,040ドルが送金されましたが、確認された被害者の損失総額はまだ明らかになっていません。
Optimizelyは、脆弱性を修正し、悪意のあるコードを削除したと発表しています。
私が最も強く感じたのは、信頼できるウェブサイトでさえ、サードパーティ製ソフトウェアを通じて攻撃の入り口になり得るということです。
⚠️ 取引を確定する前に、ウォレットアドレスを一文字ずつ必ず確認してください。
暗号資産のセキュリティは、暗号資産の普及よりも大きな課題になりつつあるのでしょうか?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
{future}(MMTUSDT)
{future}(ZECUSDT)
{future}(BTCUSDT)
🚨 178の主要ウェブサイトが侵害されました。暗号資産ユーザーが標的に!
178社が直接ハッキングされたわけではありません。報道によると、攻撃者はOptimizelyの脆弱性を悪用し、Zoom、BBC、HSBC、Ledgerなどが利用するウェブサイトに悪意のあるJavaScriptを埋め込みました。
被害は深刻なものになる可能性があります。
🔴 暗号資産ウォレットのアドレスが攻撃者のアドレスに置き換えられる。
🔴 決済カード情報や閲覧データが狙われる。
🔴 古いiPhoneがさらなるエクスプロイト攻撃にさらされる。
📊 数字で見ると、研究者は178の組織で188件の感染スクリプトを特定しました。攻撃者に関連するウォレットには約7,040ドルが送金されましたが、確認された被害者の損失総額はまだ明らかになっていません。
Optimizelyは、脆弱性を修正し、悪意のあるコードを削除したと発表しています。
私が最も強く感じたのは、信頼できるウェブサイトでさえ、サードパーティ製ソフトウェアを通じて攻撃の入り口になり得るということです。
⚠️ 取引を確定する前に、ウォレットアドレスを一文字ずつ必ず確認してください。
暗号資産のセキュリティは、暗号資産の普及よりも大きな課題になりつつあるのでしょうか?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
178社が直接ハッキングされたわけではありません。報道によると、攻撃者はOptimizelyの脆弱性を悪用し、Zoom、BBC、HSBC、Ledgerなどが利用するウェブサイトに悪意のあるJavaScriptを埋め込みました。
被害は深刻なものになる可能性があります。
🔴 暗号資産ウォレットのアドレスが攻撃者のアドレスに置き換えられる。
🔴 決済カード情報や閲覧データが狙われる。
🔴 古いiPhoneがさらなるエクスプロイト攻撃にさらされる。
📊 数字で見ると、研究者は178の組織で188件の感染スクリプトを特定しました。攻撃者に関連するウォレットには約7,040ドルが送金されましたが、確認された被害者の損失総額はまだ明らかになっていません。
Optimizelyは、脆弱性を修正し、悪意のあるコードを削除したと発表しています。
私が最も強く感じたのは、信頼できるウェブサイトでさえ、サードパーティ製ソフトウェアを通じて攻撃の入り口になり得るということです。
⚠️ 取引を確定する前に、ウォレットアドレスを一文字ずつ必ず確認してください。
暗号資産のセキュリティは、暗号資産の普及よりも大きな課題になりつつあるのでしょうか?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
1
1k
·
--
😈 またハッキング👇
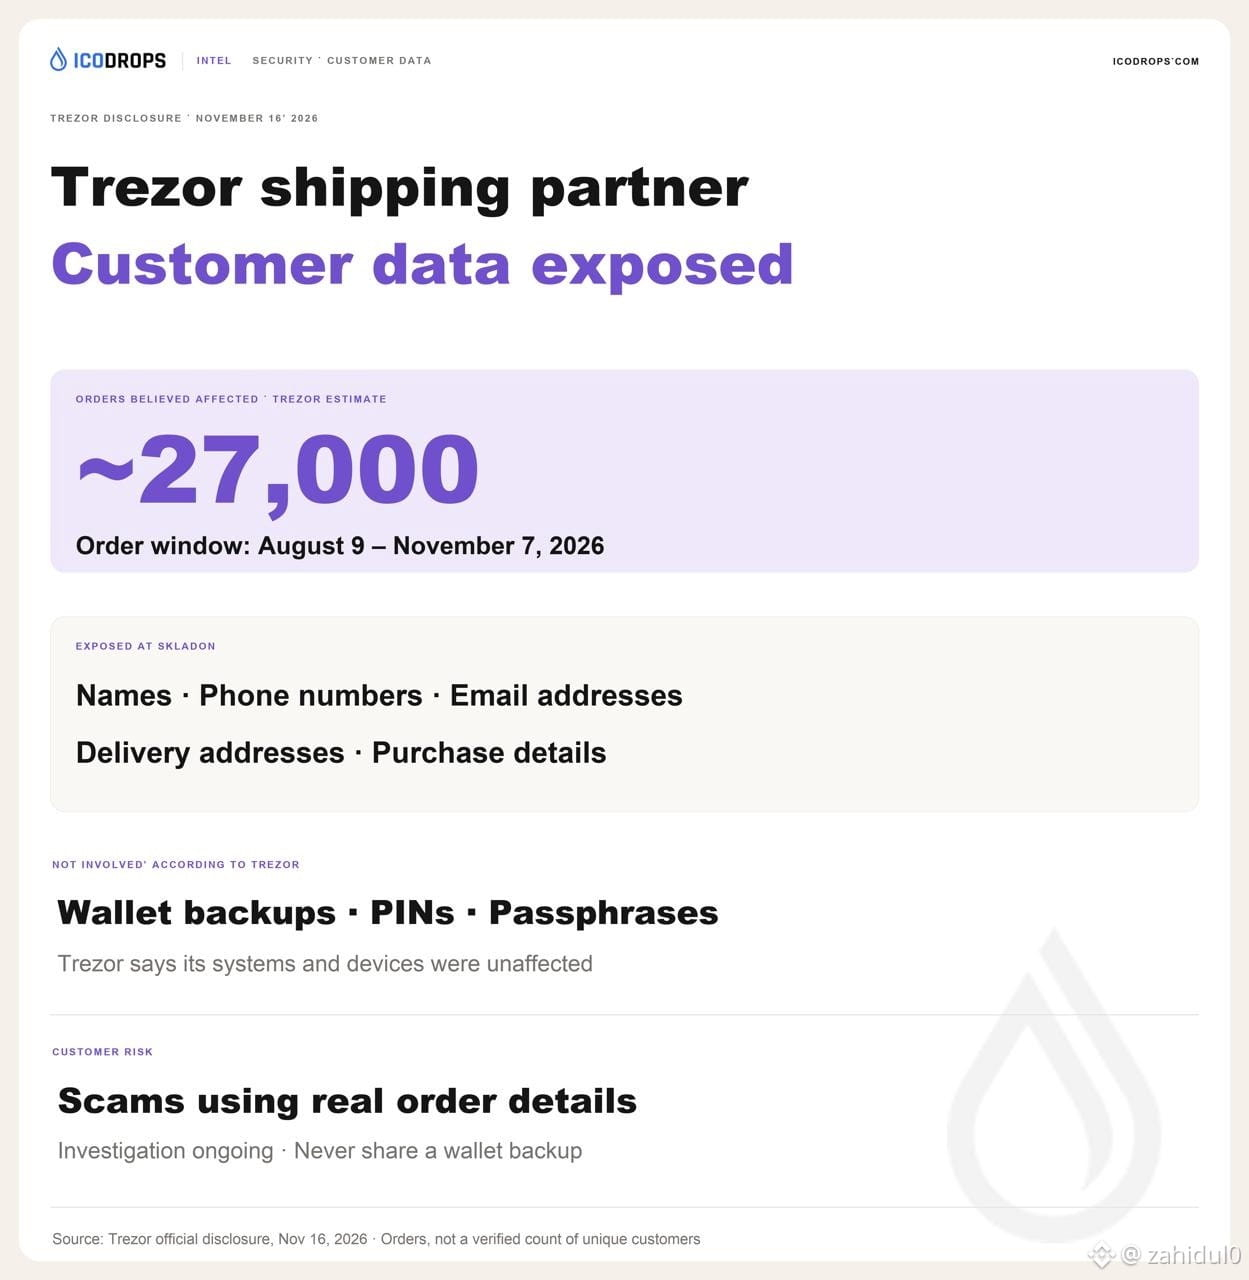
Trezorの配送パートナーで情報漏えい
Trezorによると、攻撃者が配送パートナーのSkladonから約27,000件の注文データを持ち出した可能性があります。影響を受けた注文期間は、2026年8月9日から11月7日までです。
氏名、連絡先、配送先住所、購入情報が流出しました。Trezorによると、同社のシステムとデバイスへの影響はなく、ウォレットのバックアップ、PIN、パスフレーズも関係ありません。
調査は現在も続いています。Trezorは、実際の注文情報を使った詐欺電話やメッセージに注意するよう呼びかけています。
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
😈 またハッキング👇
Trezorの配送パートナーで情報漏えい
Trezorによると、攻撃者が配送パートナーのSkladonから約27,000件の注文データを持ち出した可能性があります。影響を受けた注文期間は、2026年8月9日から11月7日までです。
氏名、連絡先、配送先住所、購入情報が流出しました。Trezorによると、同社のシステムとデバイスへの影響はなく、ウォレットのバックアップ、PIN、パスフレーズも関係ありません。
調査は現在も続いています。Trezorは、実際の注文情報を使った詐欺電話やメッセージに注意するよう呼びかけています。
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
Trezorの配送パートナーで情報漏えい
Trezorによると、攻撃者が配送パートナーのSkladonから約27,000件の注文データを持ち出した可能性があります。影響を受けた注文期間は、2026年8月9日から11月7日までです。
氏名、連絡先、配送先住所、購入情報が流出しました。Trezorによると、同社のシステムとデバイスへの影響はなく、ウォレットのバックアップ、PIN、パスフレーズも関係ありません。
調査は現在も続いています。Trezorは、実際の注文情報を使った詐欺電話やメッセージに注意するよう呼びかけています。
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
4
180

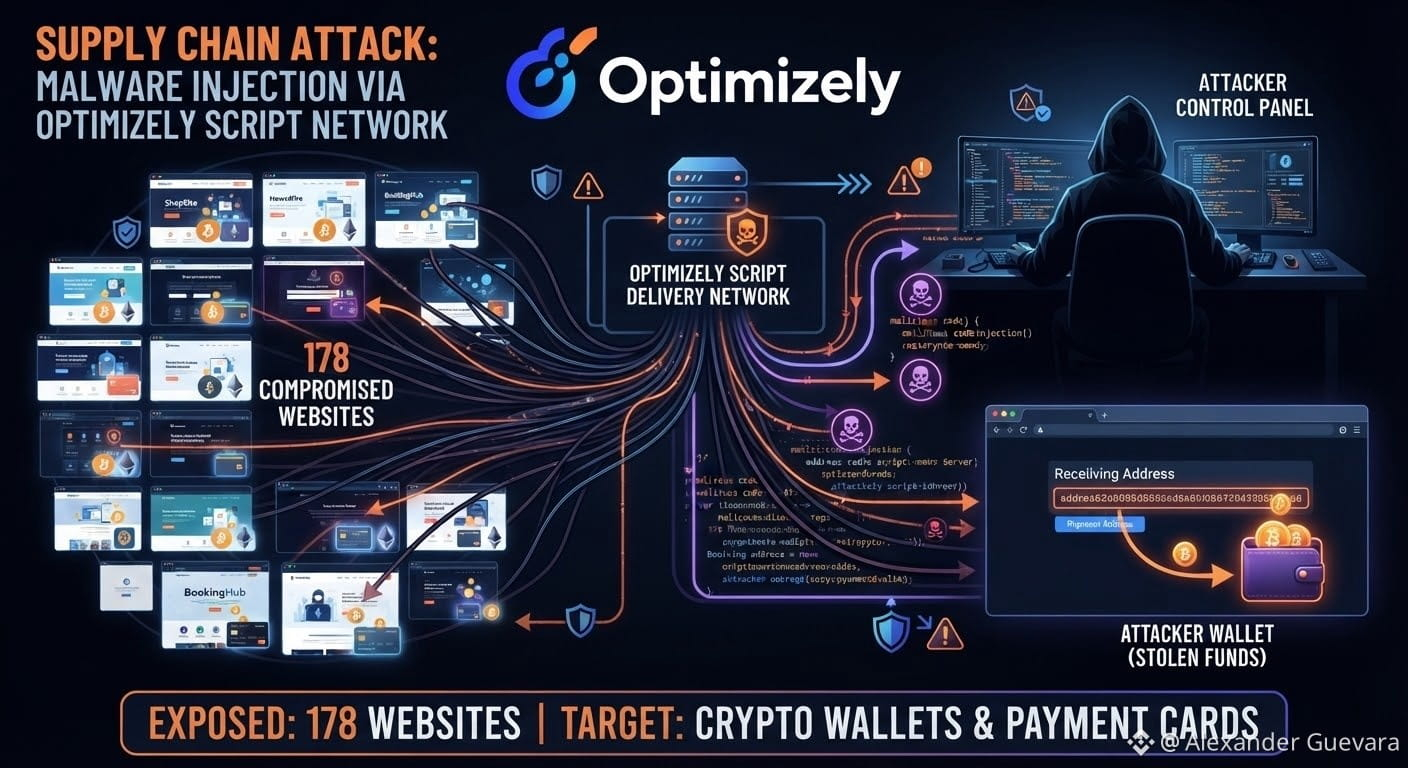
ハッカー、Optimizelyのスクリプトを通じて178のウェブサイトにマルウェアを仕込み、暗号資産を窃取
セキュリティ研究者は、広く利用されているウェブ最適化プラットフォームOptimizelyを通じて配信されたスクリプトがハッカーに侵害され、178の主要なウェブサイトの訪問者が、暗号資産や決済カード情報を盗み取るマルウェアにさらされたサプライチェーン攻撃を確認しました。
このマルウェアは、取引中に暗号資産ウォレットのアドレスを書き換え、資金を攻撃者が管理するウォレットに送金させるほか、サイト訪問者が入力したクレジットカード情報を収集するように設計されています。個々のウェブサイトではなく、複数のサイトで共有されるスクリプト配信レイヤーを標的にすることで、攻撃者は単一の侵害箇所を通じて多数のサイトに攻撃を仕掛けることができました。
この種のサプライチェーン攻撃は、悪意のあるコードが信頼されているサードパーティーのサービスを通じて配信されるため、ウェブサイト運営者にもエンドユーザーにも正規のものに見え、特に検出が困難です。影響を受けたサイトのいずれかを訪問した人は、目に見える警告がないまま被害に遭っていた可能性があります。
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
ハッカー、Optimizelyのスクリプトを通じて178のウェブサイトにマルウェアを仕込み、暗号資産を窃取
セキュリティ研究者は、広く利用されているウェブ最適化プラットフォームOptimizelyを通じて配信されたスクリプトがハッカーに侵害され、178の主要なウェブサイトの訪問者が、暗号資産や決済カード情報を盗み取るマルウェアにさらされたサプライチェーン攻撃を確認しました。
このマルウェアは、取引中に暗号資産ウォレットのアドレスを書き換え、資金を攻撃者が管理するウォレットに送金させるほか、サイト訪問者が入力したクレジットカード情報を収集するように設計されています。個々のウェブサイトではなく、複数のサイトで共有されるスクリプト配信レイヤーを標的にすることで、攻撃者は単一の侵害箇所を通じて多数のサイトに攻撃を仕掛けることができました。
この種のサプライチェーン攻撃は、悪意のあるコードが信頼されているサードパーティーのサービスを通じて配信されるため、ウェブサイト運営者にもエンドユーザーにも正規のものに見え、特に検出が困難です。影響を受けたサイトのいずれかを訪問した人は、目に見える警告がないまま被害に遭っていた可能性があります。
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
セキュリティ研究者は、広く利用されているウェブ最適化プラットフォームOptimizelyを通じて配信されたスクリプトがハッカーに侵害され、178の主要なウェブサイトの訪問者が、暗号資産や決済カード情報を盗み取るマルウェアにさらされたサプライチェーン攻撃を確認しました。
このマルウェアは、取引中に暗号資産ウォレットのアドレスを書き換え、資金を攻撃者が管理するウォレットに送金させるほか、サイト訪問者が入力したクレジットカード情報を収集するように設計されています。個々のウェブサイトではなく、複数のサイトで共有されるスクリプト配信レイヤーを標的にすることで、攻撃者は単一の侵害箇所を通じて多数のサイトに攻撃を仕掛けることができました。
この種のサプライチェーン攻撃は、悪意のあるコードが信頼されているサードパーティーのサービスを通じて配信されるため、ウェブサイト運営者にもエンドユーザーにも正規のものに見え、特に検出が困難です。影響を受けたサイトのいずれかを訪問した人は、目に見える警告がないまま被害に遭っていた可能性があります。
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
16
サトシ時代のビットコインウォレットが15年ぶりに動き出し、約500万米ドル相当の75 BTCを送金しました。このコインは、BTCの価格が数セントで、最高でも約30米ドルだった2011年以来、一度も動かされずに保管されていました。
このウォレットは、Noah Doeとして知られる原告が起こした2,470億米ドルの訴訟で言及されました。原告は、39.069個のアドレスにある380万米ドル相当のBTCの所有権を主張しています。この取引では、裁判所からの法的通知を含む少額の送金も行われました。
報道によると、この訴訟にはビットコインの創始者、サトシ・ナカモトに関連づけられたウォレットが含まれています。75 BTCを保有するウォレットは被告第3.419号として記載され、裁判所命令による法的通知を受け取っていました。
💥イランは米国に対し、自国はキューバでもベネズエラでもなく、制裁や封鎖によって降伏することはないと警告しました。👏👏👏👏
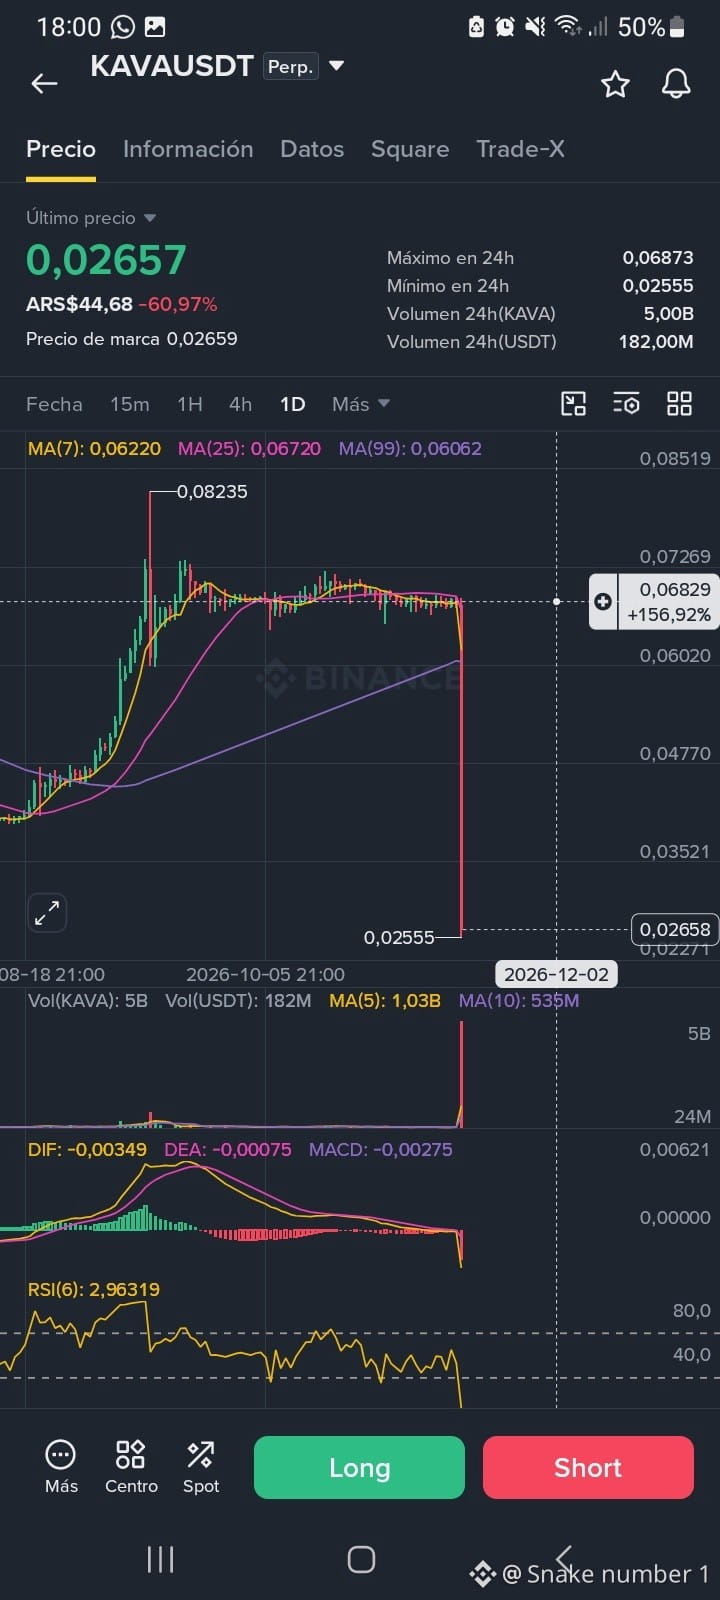
ハッカーがKava Lendの融資市場をほぼ空にしました。この事件で特に注目すべきなのは、無限発行の不具合でも秘密鍵の窃取でもなく、Paxosが2023年に発行を停止したステーブルコインBUSDの、実質的に存在しない市場がハッキングされたことです。
ハッカーは連携した2つのウォレットを使い、一連の預け入れと借り入れを行って、プールの供給量の分母をわずか2基本単位にまで減らしました。1ブロックの間に利息が積み上がり、それをほぼゼロの供給量で割ったことで、供給指数はわずか3分間で243,000倍に急上昇し、メインウォレットが保有するBUSD担保の価値が人為的に膨らみました。
この事件は、DeFiのセキュリティに関する重要な教訓を示しています。古い市場や流動性のない市場を適切なタイミングで停止しないことは、重大なリスクになります。レガシーのスマートコントラクトにおける丸め誤差やゼロに近い値での除算が、数百万ドル規模の攻撃手段になり得るためです。
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
{web3_wallet_create}(560xe9e7cea3dedca5984780bafc599bd69add087d56)
サトシ時代のビットコインウォレットが15年ぶりに動き出し、約500万米ドル相当の75 BTCを送金しました。このコインは、BTCの価格が数セントで、最高でも約30米ドルだった2011年以来、一度も動かされずに保管されていました。
このウォレットは、Noah Doeとして知られる原告が起こした2,470億米ドルの訴訟で言及されました。原告は、39.069個のアドレスにある380万米ドル相当のBTCの所有権を主張しています。この取引では、裁判所からの法的通知を含む少額の送金も行われました。
報道によると、この訴訟にはビットコインの創始者、サトシ・ナカモトに関連づけられたウォレットが含まれています。75 BTCを保有するウォレットは被告第3.419号として記載され、裁判所命令による法的通知を受け取っていました。
💥イランは米国に対し、自国はキューバでもベネズエラでもなく、制裁や封鎖によって降伏することはないと警告しました。👏👏👏👏
ハッカーがKava Lendの融資市場をほぼ空にしました。この事件で特に注目すべきなのは、無限発行の不具合でも秘密鍵の窃取でもなく、Paxosが2023年に発行を停止したステーブルコインBUSDの、実質的に存在しない市場がハッキングされたことです。
ハッカーは連携した2つのウォレットを使い、一連の預け入れと借り入れを行って、プールの供給量の分母をわずか2基本単位にまで減らしました。1ブロックの間に利息が積み上がり、それをほぼゼロの供給量で割ったことで、供給指数はわずか3分間で243,000倍に急上昇し、メインウォレットが保有するBUSD担保の価値が人為的に膨らみました。
この事件は、DeFiのセキュリティに関する重要な教訓を示しています。古い市場や流動性のない市場を適切なタイミングで停止しないことは、重大なリスクになります。レガシーのスマートコントラクトにおける丸め誤差やゼロに近い値での除算が、数百万ドル規模の攻撃手段になり得るためです。
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
このウォレットは、Noah Doeとして知られる原告が起こした2,470億米ドルの訴訟で言及されました。原告は、39.069個のアドレスにある380万米ドル相当のBTCの所有権を主張しています。この取引では、裁判所からの法的通知を含む少額の送金も行われました。
報道によると、この訴訟にはビットコインの創始者、サトシ・ナカモトに関連づけられたウォレットが含まれています。75 BTCを保有するウォレットは被告第3.419号として記載され、裁判所命令による法的通知を受け取っていました。
💥イランは米国に対し、自国はキューバでもベネズエラでもなく、制裁や封鎖によって降伏することはないと警告しました。👏👏👏👏
ハッカーがKava Lendの融資市場をほぼ空にしました。この事件で特に注目すべきなのは、無限発行の不具合でも秘密鍵の窃取でもなく、Paxosが2023年に発行を停止したステーブルコインBUSDの、実質的に存在しない市場がハッキングされたことです。
ハッカーは連携した2つのウォレットを使い、一連の預け入れと借り入れを行って、プールの供給量の分母をわずか2基本単位にまで減らしました。1ブロックの間に利息が積み上がり、それをほぼゼロの供給量で割ったことで、供給指数はわずか3分間で243,000倍に急上昇し、メインウォレットが保有するBUSD担保の価値が人為的に膨らみました。
この事件は、DeFiのセキュリティに関する重要な教訓を示しています。古い市場や流動性のない市場を適切なタイミングで停止しないことは、重大なリスクになります。レガシーのスマートコントラクトにおける丸め誤差やゼロに近い値での除算が、数百万ドル規模の攻撃手段になり得るためです。
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
Crypto_ ramos:
🤣 y quién le importa ?? compra $TLM
1
3
7.4k
·
--
⛏️⛏️⛏️⛏️⛏️⛏️⛏️
ハッカーがビットコイン採掘業者を標的に
人工知能を利用したハッカーが、Luxor Technologyの顧客の計算能力を乗っ取りました。
💻 暫定データによると、約64,000台のデバイスが攻撃の影響を受けた可能性があります。
Luxorは2時間以内に脆弱性を修正し、顧客の損失を補償すると約束しました。
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
{future}(BTCUSDT)
⛏️⛏️⛏️⛏️⛏️⛏️⛏️
ハッカーがビットコイン採掘業者を標的に
人工知能を利用したハッカーが、Luxor Technologyの顧客の計算能力を乗っ取りました。
💻 暫定データによると、約64,000台のデバイスが攻撃の影響を受けた可能性があります。
Luxorは2時間以内に脆弱性を修正し、顧客の損失を補償すると約束しました。
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
ハッカーがビットコイン採掘業者を標的に
人工知能を利用したハッカーが、Luxor Technologyの顧客の計算能力を乗っ取りました。
💻 暫定データによると、約64,000台のデバイスが攻撃の影響を受けた可能性があります。
Luxorは2時間以内に脆弱性を修正し、顧客の損失を補償すると約束しました。
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
Koni00:
Security is important
So yes I stand with your words
7
16
6k
·
--
🚨史上最大の暗号資産強盗:Binanceから63億ドルが流出
10月29日、わずか20分の間にBinanceのホットウォレットから63億ドルが流出しました。
これは史上最大の暗号資産窃盗事件です。Bybitの15億ドルのハッキング被害の4倍以上に上ります。
どうして起きたのでしょう?コードの問題ではありません。人間です。
Binance自身の報告によると:
1. 6月:あるエンジニアがHomebrew経由で、ウイルスに感染したAIコーディングツールをダウンロード。感染。
2. 9月:別のエンジニアが、正規サイト上の偽の採用面接を通じて標的に。人事部とCEOの面接も、すべて偽物。ノートPCが侵害されました。
3. 10月29日:ハッカーがBinance内部のAIアシスタントに侵入し、ウォレット署名サービスにアクセスしました。
EIP-7702の手口が使われました。手数料わずか15ドルの1回のトランザクションで、25億ドルが一度に移動しました。
誰が?
FBIは公式に、北朝鮮のLazarus Groupの部門「TraderTraitor」による犯行だと断定。北朝鮮は否定しています。
今後は?
- Tether、Circleおよび提携先が約28億5000万〜30億ドルを凍結
- Binance:ユーザー資産はSAFUです。SAFU基金と会社の資金により、すでに95%を補填
- 11月1日に出金を再開。しかし、9時間で純額36億4000万ドルが出金されました
- 市場への影響:BTCは7万8000ドルを下回りました
教訓:2026年、ハッカーはブロックチェーンを破りません。人間を破ります。
あなたの鍵は漏洩していません。それでも、ノートPC1台の侵害で63億ドルの損失が発生しました。
気をつけましょう。採用課題のファイルは絶対にクリックせず、クラック版のAIツールも絶対にダウンロードしないでください。
どう思いますか?CEXが100%安全になる日は来るのでしょうか?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
🚨史上最大の暗号資産強盗:Binanceから63億ドルが流出
10月29日、わずか20分の間にBinanceのホットウォレットから63億ドルが流出しました。
これは史上最大の暗号資産窃盗事件です。Bybitの15億ドルのハッキング被害の4倍以上に上ります。
どうして起きたのでしょう?コードの問題ではありません。人間です。
Binance自身の報告によると:
1. 6月:あるエンジニアがHomebrew経由で、ウイルスに感染したAIコーディングツールをダウンロード。感染。
2. 9月:別のエンジニアが、正規サイト上の偽の採用面接を通じて標的に。人事部とCEOの面接も、すべて偽物。ノートPCが侵害されました。
3. 10月29日:ハッカーがBinance内部のAIアシスタントに侵入し、ウォレット署名サービスにアクセスしました。
EIP-7702の手口が使われました。手数料わずか15ドルの1回のトランザクションで、25億ドルが一度に移動しました。
誰が?
FBIは公式に、北朝鮮のLazarus Groupの部門「TraderTraitor」による犯行だと断定。北朝鮮は否定しています。
今後は?
- Tether、Circleおよび提携先が約28億5000万〜30億ドルを凍結
- Binance:ユーザー資産はSAFUです。SAFU基金と会社の資金により、すでに95%を補填
- 11月1日に出金を再開。しかし、9時間で純額36億4000万ドルが出金されました
- 市場への影響:BTCは7万8000ドルを下回りました
教訓:2026年、ハッカーはブロックチェーンを破りません。人間を破ります。
あなたの鍵は漏洩していません。それでも、ノートPC1台の侵害で63億ドルの損失が発生しました。
気をつけましょう。採用課題のファイルは絶対にクリックせず、クラック版のAIツールも絶対にダウンロードしないでください。
どう思いますか?CEXが100%安全になる日は来るのでしょうか?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
10月29日、わずか20分の間にBinanceのホットウォレットから63億ドルが流出しました。
これは史上最大の暗号資産窃盗事件です。Bybitの15億ドルのハッキング被害の4倍以上に上ります。
どうして起きたのでしょう?コードの問題ではありません。人間です。
Binance自身の報告によると:
1. 6月:あるエンジニアがHomebrew経由で、ウイルスに感染したAIコーディングツールをダウンロード。感染。
2. 9月:別のエンジニアが、正規サイト上の偽の採用面接を通じて標的に。人事部とCEOの面接も、すべて偽物。ノートPCが侵害されました。
3. 10月29日:ハッカーがBinance内部のAIアシスタントに侵入し、ウォレット署名サービスにアクセスしました。
EIP-7702の手口が使われました。手数料わずか15ドルの1回のトランザクションで、25億ドルが一度に移動しました。
誰が?
FBIは公式に、北朝鮮のLazarus Groupの部門「TraderTraitor」による犯行だと断定。北朝鮮は否定しています。
今後は?
- Tether、Circleおよび提携先が約28億5000万〜30億ドルを凍結
- Binance:ユーザー資産はSAFUです。SAFU基金と会社の資金により、すでに95%を補填
- 11月1日に出金を再開。しかし、9時間で純額36億4000万ドルが出金されました
- 市場への影響:BTCは7万8000ドルを下回りました
教訓:2026年、ハッカーはブロックチェーンを破りません。人間を破ります。
あなたの鍵は漏洩していません。それでも、ノートPC1台の侵害で63億ドルの損失が発生しました。
気をつけましょう。採用課題のファイルは絶対にクリックせず、クラック版のAIツールも絶対にダウンロードしないでください。
どう思いますか?CEXが100%安全になる日は来るのでしょうか?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
2
655
·
--
🔥🔥🔥🔥🔥🔥🔥
ハッカーがETH/BTCの下落で利益を得ました。
Driftのハッキングに関連している可能性が高いウォレットが、24時間以内にHyperliquidで約658,000ドルの利益を上げました。
📊 あるトレーダーがETHのショートポジションとビットコインのロングポジションを建て、20倍のレバレッジをかけたポジションの合計額は約2,000万ドルに達しました。
未実現利益は市場の変動の影響を受けます。また、高いレバレッジは清算リスクを大幅に高めます。 #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
🔥🔥🔥🔥🔥🔥🔥
ハッカーがETH/BTCの下落で利益を得ました。
Driftのハッキングに関連している可能性が高いウォレットが、24時間以内にHyperliquidで約658,000ドルの利益を上げました。
📊 あるトレーダーがETHのショートポジションとビットコインのロングポジションを建て、20倍のレバレッジをかけたポジションの合計額は約2,000万ドルに達しました。
未実現利益は市場の変動の影響を受けます。また、高いレバレッジは清算リスクを大幅に高めます。 #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
$ETH
ハッカーがETH/BTCの下落で利益を得ました。
Driftのハッキングに関連している可能性が高いウォレットが、24時間以内にHyperliquidで約658,000ドルの利益を上げました。
📊 あるトレーダーがETHのショートポジションとビットコインのロングポジションを建て、20倍のレバレッジをかけたポジションの合計額は約2,000万ドルに達しました。
未実現利益は市場の変動の影響を受けます。また、高いレバレッジは清算リスクを大幅に高めます。 #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
$ETH
1
15
958
🚨🚨🚨 バイナンスのハッカー、今も数十億ドルを保有 💰
バイナンスが64億3000万ドルのハッキング被害に遭ってから10日が経ったが、盗難に関連するウォレットには、主にイーサリアムとビットコインで31億1000万ドルが今も残っている。大口のイーサリアムアドレス9つだけで、イーサリアムの89%を保有しており、資金は動いていない。
さらに28億5000万ドルが凍結または押収された。ステーブルコインの発行元は、最初の1時間以内に資金をブラックリストに登録した。つまり、盗まれた資金の44%は移動する前に食い止められた。
しかし、資金洗浄はすでに進んでいる。盗まれたアルトコイン1億7500万ドル相当が、16のブロックチェーン上にある2万以上のウォレットを経由してビットコインに交換された。FBIは北朝鮮の「TraderTraitor」グループの犯行だとしているが、現金化された資金はまだほとんどない。
$BNB ハッカーが今も数十億ドルを保有していると知って、取引所に資金を預けておくことへの安心感は変わりますか? #BİNANCE #HackerAlert #Hacked #CryptoNews
🚨🚨🚨 バイナンスのハッカー、今も数十億ドルを保有 💰
バイナンスが64億3000万ドルのハッキング被害に遭ってから10日が経ったが、盗難に関連するウォレットには、主にイーサリアムとビットコインで31億1000万ドルが今も残っている。大口のイーサリアムアドレス9つだけで、イーサリアムの89%を保有しており、資金は動いていない。
さらに28億5000万ドルが凍結または押収された。ステーブルコインの発行元は、最初の1時間以内に資金をブラックリストに登録した。つまり、盗まれた資金の44%は移動する前に食い止められた。
しかし、資金洗浄はすでに進んでいる。盗まれたアルトコイン1億7500万ドル相当が、16のブロックチェーン上にある2万以上のウォレットを経由してビットコインに交換された。FBIは北朝鮮の「TraderTraitor」グループの犯行だとしているが、現金化された資金はまだほとんどない。
$BNB ハッカーが今も数十億ドルを保有していると知って、取引所に資金を預けておくことへの安心感は変わりますか? #BİNANCE #HackerAlert #Hacked #CryptoNews
バイナンスが64億3000万ドルのハッキング被害に遭ってから10日が経ったが、盗難に関連するウォレットには、主にイーサリアムとビットコインで31億1000万ドルが今も残っている。大口のイーサリアムアドレス9つだけで、イーサリアムの89%を保有しており、資金は動いていない。
さらに28億5000万ドルが凍結または押収された。ステーブルコインの発行元は、最初の1時間以内に資金をブラックリストに登録した。つまり、盗まれた資金の44%は移動する前に食い止められた。
しかし、資金洗浄はすでに進んでいる。盗まれたアルトコイン1億7500万ドル相当が、16のブロックチェーン上にある2万以上のウォレットを経由してビットコインに交換された。FBIは北朝鮮の「TraderTraitor」グループの犯行だとしているが、現金化された資金はまだほとんどない。
$BNB ハッカーが今も数十億ドルを保有していると知って、取引所に資金を預けておくことへの安心感は変わりますか? #BİNANCE #HackerAlert #Hacked #CryptoNews
59
·
--
記事
Mercado Bitcoin、ハッキングを確認:11のブロックチェーンで3,600万~4,900万ドル相当が流出Mercado Bitcoin、ハッキングを確認:11のブロックチェーンで3,600万~4,900万ドル相当が流出
ブラジル最大の暗号資産取引所Mercado Bitcoinは2026年11月2日、少なくとも10のブロックチェーンにまたがる同プラットフォーム関連のウォレットから攻撃者が資金を引き出し、入金、出金、取引を停止したと発表した。取引所は、事件を特定して速やかに封じ込めたこと、顧客データの漏洩はなかったこと、顧客に損失を負担させないことを明らかにした。
盗難額については見解が分かれている。Mercado Bitcoinが発表した最新の推定では、関連資産は約3,630万ドル相当だ。ブロックチェーン分析企業Bitqueryは11のネットワークにまたがる4,860万ドル相当の送金を追跡し、セキュリティ企業Hypernativeは4,000万ドルを超える不審な資金移動を検知した。取引所は損失を自社で負担すると述べており、Bloombergがこれを報じた。
Mercado Bitcoin、ハッキングを確認:11のブロックチェーンで3,600万~4,900万ドル相当が流出
Mercado Bitcoin、ハッキングを確認:11のブロックチェーンで3,600万~4,900万ドル相当が流出
ブラジル最大の暗号資産取引所Mercado Bitcoinは2026年11月2日、少なくとも10のブロックチェーンにまたがる同プラットフォーム関連のウォレットから攻撃者が資金を引き出し、入金、出金、取引を停止したと発表した。取引所は、事件を特定して速やかに封じ込めたこと、顧客データの漏洩はなかったこと、顧客に損失を負担させないことを明らかにした。
盗難額については見解が分かれている。Mercado Bitcoinが発表した最新の推定では、関連資産は約3,630万ドル相当だ。ブロックチェーン分析企業Bitqueryは11のネットワークにまたがる4,860万ドル相当の送金を追跡し、セキュリティ企業Hypernativeは4,000万ドルを超える不審な資金移動を検知した。取引所は損失を自社で負担すると述べており、Bloombergがこれを報じた。
ブラジル最大の暗号資産取引所Mercado Bitcoinは2026年11月2日、少なくとも10のブロックチェーンにまたがる同プラットフォーム関連のウォレットから攻撃者が資金を引き出し、入金、出金、取引を停止したと発表した。取引所は、事件を特定して速やかに封じ込めたこと、顧客データの漏洩はなかったこと、顧客に損失を負担させないことを明らかにした。
盗難額については見解が分かれている。Mercado Bitcoinが発表した最新の推定では、関連資産は約3,630万ドル相当だ。ブロックチェーン分析企業Bitqueryは11のネットワークにまたがる4,860万ドル相当の送金を追跡し、セキュリティ企業Hypernativeは4,000万ドルを超える不審な資金移動を検知した。取引所は損失を自社で負担すると述べており、Bloombergがこれを報じた。
1
79
·
--
記事
フランスの銀行Crédit Mutuel Arkéa、1億3,300万ドルの暗号資産窃盗を確認フランスの銀行グループ、Crédit Mutuel Arkéaは、ブロックチェーン調査員のZachXBTが1億3,300万ドルを超える暗号資産盗難の疑いと同行を結び付けたことを受け、自行口座からの不正取引をサイバー攻撃によって可能にされたと認めた。2026年11月4日、同行は事件は収束しており、顧客の資産に影響はなく、当局にも通知済みだと発表した。
ZachXBTは11月2日、正体不明の欧州連合(EU)内の組織が保有する取引所口座から、1億600万ドルを超える不審な出金があったと最初に指摘した。その翌日には推定額を1億3,300万ドル超に引き上げ、11月4日にCrédit Mutuel Arkéaの名前を挙げた。分析企業Bitqueryによると、11月1日から2日にかけて約21時間の間に、Kraken、Crypto.com、OKXの口座から1億880万ドル相当のUSDCが引き出された。また、約4時間で6,298万ドル相当のステーブルコインが約27,553 ETHに交換された。
フランスの銀行Crédit Mutuel Arkéa、1億3,300万ドルの暗号資産窃盗を確認
フランスの銀行グループ、Crédit Mutuel Arkéaは、ブロックチェーン調査員のZachXBTが1億3,300万ドルを超える暗号資産盗難の疑いと同行を結び付けたことを受け、自行口座からの不正取引をサイバー攻撃によって可能にされたと認めた。2026年11月4日、同行は事件は収束しており、顧客の資産に影響はなく、当局にも通知済みだと発表した。
ZachXBTは11月2日、正体不明の欧州連合(EU)内の組織が保有する取引所口座から、1億600万ドルを超える不審な出金があったと最初に指摘した。その翌日には推定額を1億3,300万ドル超に引き上げ、11月4日にCrédit Mutuel Arkéaの名前を挙げた。分析企業Bitqueryによると、11月1日から2日にかけて約21時間の間に、Kraken、Crypto.com、OKXの口座から1億880万ドル相当のUSDCが引き出された。また、約4時間で6,298万ドル相当のステーブルコインが約27,553 ETHに交換された。
ZachXBTは11月2日、正体不明の欧州連合(EU)内の組織が保有する取引所口座から、1億600万ドルを超える不審な出金があったと最初に指摘した。その翌日には推定額を1億3,300万ドル超に引き上げ、11月4日にCrédit Mutuel Arkéaの名前を挙げた。分析企業Bitqueryによると、11月1日から2日にかけて約21時間の間に、Kraken、Crypto.com、OKXの口座から1億880万ドル相当のUSDCが引き出された。また、約4時間で6,298万ドル相当のステーブルコインが約27,553 ETHに交換された。
1
47
·
--
記事
Web3Authのインシデントに関連する不正取引を受け、KeplrがGoogleとAppleによるログインを一時停止Cosmosエコシステムで広く利用されているウォレットのKeplrは、一部のユーザーウォレットで不正な取引があったとの報告を受け、GoogleとAppleによるログインを一時停止しました。Keplrは11月7日、影響を受けたアカウントはソーシャルログインを通じて作成されたもので、この機能を支える認証プロバイダーのWeb3Authと共同で問題を調査していると発表しました。
Web3Authは11月6日遅く、一部のサードパーティープラットフォームに影響するセキュリティ上の問題を公表し、予防措置として組み込み型ウォレットサービスを一時停止しました。同社は、初期調査ではMetaMaskユーザーが影響を受けた証拠は見つからなかったと述べました。Keplrの初期評価でも、リカバリーフレーズまたはハードウェアウォレットを使って作成されたアカウントは影響を受けていないことが確認されました。
Web3Authのインシデントに関連する不正取引を受け、KeplrがGoogleとAppleによるログインを一時停止
Cosmosエコシステムで広く利用されているウォレットのKeplrは、一部のユーザーウォレットで不正な取引があったとの報告を受け、GoogleとAppleによるログインを一時停止しました。Keplrは11月7日、影響を受けたアカウントはソーシャルログインを通じて作成されたもので、この機能を支える認証プロバイダーのWeb3Authと共同で問題を調査していると発表しました。
Web3Authは11月6日遅く、一部のサードパーティープラットフォームに影響するセキュリティ上の問題を公表し、予防措置として組み込み型ウォレットサービスを一時停止しました。同社は、初期調査ではMetaMaskユーザーが影響を受けた証拠は見つからなかったと述べました。Keplrの初期評価でも、リカバリーフレーズまたはハードウェアウォレットを使って作成されたアカウントは影響を受けていないことが確認されました。
Web3Authは11月6日遅く、一部のサードパーティープラットフォームに影響するセキュリティ上の問題を公表し、予防措置として組み込み型ウォレットサービスを一時停止しました。同社は、初期調査ではMetaMaskユーザーが影響を受けた証拠は見つからなかったと述べました。Keplrの初期評価でも、リカバリーフレーズまたはハードウェアウォレットを使って作成されたアカウントは影響を受けていないことが確認されました。
1
158
·
--
🔥🔥🔥🔥🔥🔥🔥
バイナンスのハッカー、数十億ドルを保有
10月29日のバイナンスへのハッキング後、事件に関連するアドレスには、31億ドル相当の盗まれた暗号資産が今も残っています。
📊 Ellipticの報告によると、ステーブルコインの凍結が主な理由で、さらに28億5,000万ドル相当が凍結または押収されました。
ハッカーは、残りの資金のマネーロンダリングをさらに数か月続ける可能性があります。
#HackerAlert #Hacked
$BNB
{spot}(BNBUSDT)
🔥🔥🔥🔥🔥🔥🔥
バイナンスのハッカー、数十億ドルを保有
10月29日のバイナンスへのハッキング後、事件に関連するアドレスには、31億ドル相当の盗まれた暗号資産が今も残っています。
📊 Ellipticの報告によると、ステーブルコインの凍結が主な理由で、さらに28億5,000万ドル相当が凍結または押収されました。
ハッカーは、残りの資金のマネーロンダリングをさらに数か月続ける可能性があります。
#HackerAlert #Hacked
$BNB
バイナンスのハッカー、数十億ドルを保有
10月29日のバイナンスへのハッキング後、事件に関連するアドレスには、31億ドル相当の盗まれた暗号資産が今も残っています。
📊 Ellipticの報告によると、ステーブルコインの凍結が主な理由で、さらに28億5,000万ドル相当が凍結または押収されました。
ハッカーは、残りの資金のマネーロンダリングをさらに数か月続ける可能性があります。
#HackerAlert #Hacked
$BNB
8
2
57
35.2k
·
--
⛔️ 最新情報:取引所が攻撃を封じ込めたと発表した後も、Mercado Bitcoinへのハッキング被害は拡大しました。
報道によると、ハッカーはその後さらに4時間にわたって資金を流出させ、11のブロックチェーン全体での損失額は4,860万ドルに達しました。
この事件は、「封じ込めた」からといって、残りの資金がすでに安全とは限らない理由を示しています😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
⛔️ 最新情報:取引所が攻撃を封じ込めたと発表した後も、Mercado Bitcoinへのハッキング被害は拡大しました。
報道によると、ハッカーはその後さらに4時間にわたって資金を流出させ、11のブロックチェーン全体での損失額は4,860万ドルに達しました。
この事件は、「封じ込めた」からといって、残りの資金がすでに安全とは限らない理由を示しています😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
報道によると、ハッカーはその後さらに4時間にわたって資金を流出させ、11のブロックチェーン全体での損失額は4,860万ドルに達しました。
この事件は、「封じ込めた」からといって、残りの資金がすでに安全とは限らない理由を示しています😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
1
10
2.3k
⚠️ セキュリティ情報:2027年1月に閉鎖予定の暗号資産取引所BitMartが、またハッキング被害に遭いました。#BTC
分析会社Bitqueryは、約39万1,000ドル相当の盗難資金を追跡し、今週発生したMercado Bitcoinの4,600万ドル超のハッキングと同じウォレットに関連していることを突き止めました。$BTC
創業者のSheldon Xia氏によると、セキュリティチームは「深刻な人員不足」に陥っており、主要な技術スタッフには、コアシステムの稼働を維持するために残留するよう、個人的に説得する必要があったとのことです。
#HackerAlert
⚠️ セキュリティ情報:2027年1月に閉鎖予定の暗号資産取引所BitMartが、またハッキング被害に遭いました。#BTC
分析会社Bitqueryは、約39万1,000ドル相当の盗難資金を追跡し、今週発生したMercado Bitcoinの4,600万ドル超のハッキングと同じウォレットに関連していることを突き止めました。$BTC
創業者のSheldon Xia氏によると、セキュリティチームは「深刻な人員不足」に陥っており、主要な技術スタッフには、コアシステムの稼働を維持するために残留するよう、個人的に説得する必要があったとのことです。
#HackerAlert
分析会社Bitqueryは、約39万1,000ドル相当の盗難資金を追跡し、今週発生したMercado Bitcoinの4,600万ドル超のハッキングと同じウォレットに関連していることを突き止めました。$BTC
創業者のSheldon Xia氏によると、セキュリティチームは「深刻な人員不足」に陥っており、主要な技術スタッフには、コアシステムの稼働を維持するために残留するよう、個人的に説得する必要があったとのことです。
#HackerAlert
1
1.2k
·
--
記事
インド、銀行・フィンテック企業・暗号資産取引所を狙うAI活用型CRAFTY FALCONのサイバー攻撃に警告インドは、CRAFTY FALCONとして知られるハッキンググループによる脅威の高まりを受け、緊急のサイバーセキュリティ警告を発しました。同グループは、人工知能ツールを使って金融機関への攻撃を加速させていると報じられています。
11月4日、インドのコンピューター緊急対応チーム(CERT-In)は、同グループがARTEXやPentAGIなど一般公開されているAIプラットフォームを活用し、標的候補の特定や偵察、決済アプリケーション・プログラミング・インターフェース(API)の脆弱性の悪用を行っていると警告しました。
インド、銀行・フィンテック企業・暗号資産取引所を狙うAI活用型CRAFTY FALCONのサイバー攻撃に警告
インドは、CRAFTY FALCONとして知られるハッキンググループによる脅威の高まりを受け、緊急のサイバーセキュリティ警告を発しました。同グループは、人工知能ツールを使って金融機関への攻撃を加速させていると報じられています。
11月4日、インドのコンピューター緊急対応チーム(CERT-In)は、同グループがARTEXやPentAGIなど一般公開されているAIプラットフォームを活用し、標的候補の特定や偵察、決済アプリケーション・プログラミング・インターフェース(API)の脆弱性の悪用を行っていると警告しました。
11月4日、インドのコンピューター緊急対応チーム(CERT-In)は、同グループがARTEXやPentAGIなど一般公開されているAIプラットフォームを活用し、標的候補の特定や偵察、決済アプリケーション・プログラミング・インターフェース(API)の脆弱性の悪用を行っていると警告しました。
73
·
--
Binance、偽の採用面接と侵害されたAIツールが情報漏えいの原因と特定
何が起きたのか
▪️ 取引所による調査では、従業員のコンピューターが侵害され、認証情報が盗まれたことが情報漏えいの原因とされています。
▪️ 報道によると、攻撃の手口には偽の採用面接と侵害されたAIツールが関与していました。
トレーダーにとって重要な理由
ウォレットインフラのセキュリティに関する開示は、市場全体のセンチメントに一時的な影響を及ぼす可能性があります。このような運用上の事象を受け、市場参加者が取引所のリスクや流動性の動きを再評価することがあります。
マーケット概況
▪️ $BTC :77,586.00 USD、0.7%上昇(24時間)、4時間足 RSI 46.2
▪️ 注目レンジ:サポート 76,388.88 / レジスタンス 78,878.01
取引所のセキュリティに関する開示は、市場リスクの評価にどのような影響を与えますか?
出典:Cointelegraph
金融アドバイスではありません。必ずご自身で調査してください。
毎日のトレード分析とインサイダーニュースをお届けします。いいね&フォローをお願いします。@SarwatAK
#TrendingTopic #HotTrends #HackerAlert
Binance、偽の採用面接と侵害されたAIツールが情報漏えいの原因と特定
何が起きたのか
▪️ 取引所による調査では、従業員のコンピューターが侵害され、認証情報が盗まれたことが情報漏えいの原因とされています。
▪️ 報道によると、攻撃の手口には偽の採用面接と侵害されたAIツールが関与していました。
トレーダーにとって重要な理由
ウォレットインフラのセキュリティに関する開示は、市場全体のセンチメントに一時的な影響を及ぼす可能性があります。このような運用上の事象を受け、市場参加者が取引所のリスクや流動性の動きを再評価することがあります。
マーケット概況
▪️ $BTC :77,586.00 USD、0.7%上昇(24時間)、4時間足 RSI 46.2
▪️ 注目レンジ:サポート 76,388.88 / レジスタンス 78,878.01
取引所のセキュリティに関する開示は、市場リスクの評価にどのような影響を与えますか?
出典:Cointelegraph
金融アドバイスではありません。必ずご自身で調査してください。
毎日のトレード分析とインサイダーニュースをお届けします。いいね&フォローをお願いします。@SarwatAK
#TrendingTopic #HotTrends #HackerAlert
何が起きたのか
▪️ 取引所による調査では、従業員のコンピューターが侵害され、認証情報が盗まれたことが情報漏えいの原因とされています。
▪️ 報道によると、攻撃の手口には偽の採用面接と侵害されたAIツールが関与していました。
トレーダーにとって重要な理由
ウォレットインフラのセキュリティに関する開示は、市場全体のセンチメントに一時的な影響を及ぼす可能性があります。このような運用上の事象を受け、市場参加者が取引所のリスクや流動性の動きを再評価することがあります。
マーケット概況
▪️ $BTC :77,586.00 USD、0.7%上昇(24時間)、4時間足 RSI 46.2
▪️ 注目レンジ:サポート 76,388.88 / レジスタンス 78,878.01
取引所のセキュリティに関する開示は、市場リスクの評価にどのような影響を与えますか?
出典:Cointelegraph
金融アドバイスではありません。必ずご自身で調査してください。
毎日のトレード分析とインサイダーニュースをお届けします。いいね&フォローをお願いします。@SarwatAK
#TrendingTopic #HotTrends #HackerAlert
22
·
--
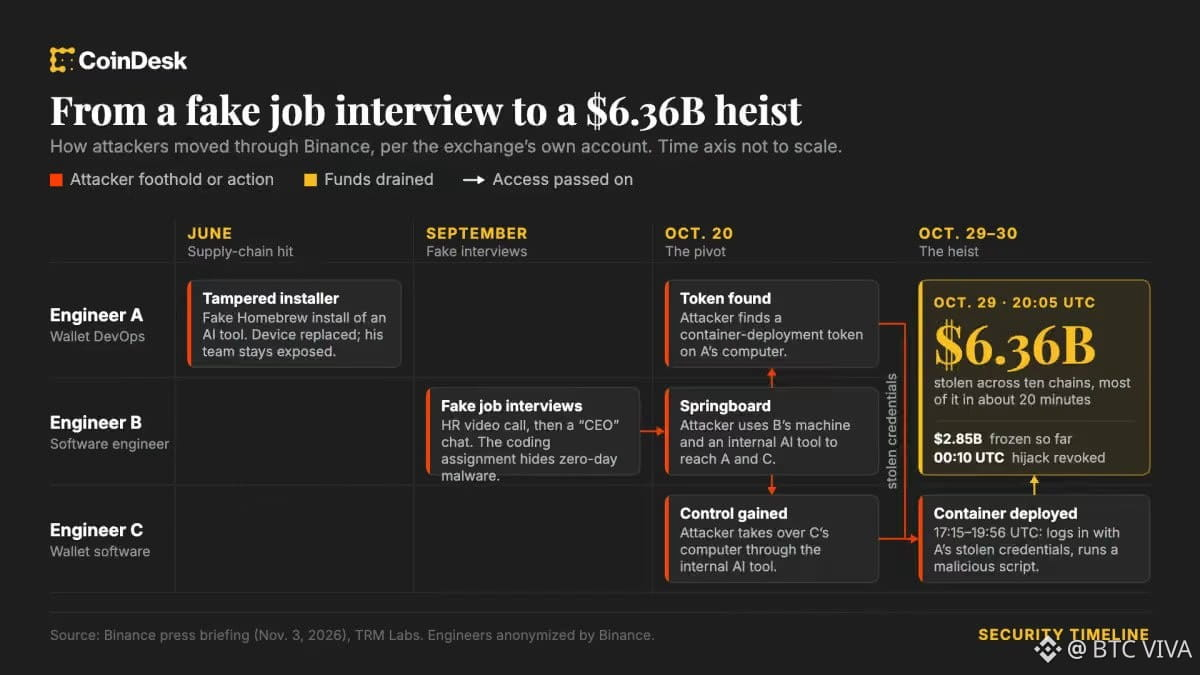
63億ドル相当のBinanceハッキングは偽の採用面接から始まった:取引所が史上最大の暗号資産攻撃の詳細を公開
暗号資産の歴史上最大のハッキングは、63億ドル相当の被害をもたらし、数か月にわたる作戦の結果だった。
北朝鮮のハッカーによる攻撃の経緯は以下のとおり。
➡️ 偽の採用面接(9月):ハッカーは採用担当者を装い、Binanceのソフトウェアエンジニアに接触した。ビデオ面接を2回行った後、「テスト課題」をダウンロードするよう求めた。そのファイルには「ゼロデイ」エクスプロイトが含まれていた。これはウイルス対策ソフトに検知されないマルウェアだった。
➡️ 偽のAIツール(6月):別の開発者が人工知能ツールを探している際、Homebrewパッケージマネージャーを通じて悪意のあるパッケージをインストールした。デバイスは交換されたものの、ハッカーはアクセスを維持することに成功した。
➡️ システムへの侵入(10月20~29日):攻撃者は侵害したエンジニアリング用ワークステーションと社内AIツールを使い、「ホットウォレット」を担当する2人の専門家のコンピューターにアクセスした。10月29日、盗んだ認証情報を使って悪意のあるスクリプトを実行した。
➡️ UTC 20時05分に資金の流出が始まった。攻撃者はEthereumのEIP-7702規格を利用し、ホットウォレット上で操作を実行する権限を得た。マルチパーティ計算(MPC)システムのおかげで、攻撃者は数時間後に阻止された。
#HackerAlert #BinanceHack2026
$BNB
{spot}(BNBUSDT)
$ETH
{spot}(ETHUSDT)
63億ドル相当のBinanceハッキングは偽の採用面接から始まった:取引所が史上最大の暗号資産攻撃の詳細を公開
暗号資産の歴史上最大のハッキングは、63億ドル相当の被害をもたらし、数か月にわたる作戦の結果だった。
北朝鮮のハッカーによる攻撃の経緯は以下のとおり。
➡️ 偽の採用面接(9月):ハッカーは採用担当者を装い、Binanceのソフトウェアエンジニアに接触した。ビデオ面接を2回行った後、「テスト課題」をダウンロードするよう求めた。そのファイルには「ゼロデイ」エクスプロイトが含まれていた。これはウイルス対策ソフトに検知されないマルウェアだった。
➡️ 偽のAIツール(6月):別の開発者が人工知能ツールを探している際、Homebrewパッケージマネージャーを通じて悪意のあるパッケージをインストールした。デバイスは交換されたものの、ハッカーはアクセスを維持することに成功した。
➡️ システムへの侵入(10月20~29日):攻撃者は侵害したエンジニアリング用ワークステーションと社内AIツールを使い、「ホットウォレット」を担当する2人の専門家のコンピューターにアクセスした。10月29日、盗んだ認証情報を使って悪意のあるスクリプトを実行した。
➡️ UTC 20時05分に資金の流出が始まった。攻撃者はEthereumのEIP-7702規格を利用し、ホットウォレット上で操作を実行する権限を得た。マルチパーティ計算(MPC)システムのおかげで、攻撃者は数時間後に阻止された。
#HackerAlert #BinanceHack2026
$BNB
$ETH
暗号資産の歴史上最大のハッキングは、63億ドル相当の被害をもたらし、数か月にわたる作戦の結果だった。
北朝鮮のハッカーによる攻撃の経緯は以下のとおり。
➡️ 偽の採用面接(9月):ハッカーは採用担当者を装い、Binanceのソフトウェアエンジニアに接触した。ビデオ面接を2回行った後、「テスト課題」をダウンロードするよう求めた。そのファイルには「ゼロデイ」エクスプロイトが含まれていた。これはウイルス対策ソフトに検知されないマルウェアだった。
➡️ 偽のAIツール(6月):別の開発者が人工知能ツールを探している際、Homebrewパッケージマネージャーを通じて悪意のあるパッケージをインストールした。デバイスは交換されたものの、ハッカーはアクセスを維持することに成功した。
➡️ システムへの侵入(10月20~29日):攻撃者は侵害したエンジニアリング用ワークステーションと社内AIツールを使い、「ホットウォレット」を担当する2人の専門家のコンピューターにアクセスした。10月29日、盗んだ認証情報を使って悪意のあるスクリプトを実行した。
➡️ UTC 20時05分に資金の流出が始まった。攻撃者はEthereumのEIP-7702規格を利用し、ホットウォレット上で操作を実行する権限を得た。マルチパーティ計算(MPC)システムのおかげで、攻撃者は数時間後に阻止された。
#HackerAlert #BinanceHack2026
$BNB
$ETH
2
1
20
8.1k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#AnthropicToDebutAfter$83IPOPricing
閲覧回数 15,333
194人が討論中
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
閲覧回数 57,463
1,525人が討論中
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
閲覧回数 19,065
765人が討論中
4
#StrategySTRCPreferredSlips3.65%Below$100Par
閲覧回数 0
20人が討論中
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
閲覧回数 0
55人が討論中
6
#CanGTA6'sLaunchLiftTTWOShares?
閲覧回数 10,661
596人が討論中
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
閲覧回数 0
0人が討論中
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
閲覧回数 0
20人が討論中
9
#AnthropicRecord$107BRaiseSetToTopSpaceXIPO
閲覧回数 0
25人が討論中
10
#TetherMakesStrategicInvestmentInSCRYPT
閲覧回数 0
16人が討論中