

#dcent
dcent
閲覧回数 11,221
29人が討論中
注目
最新

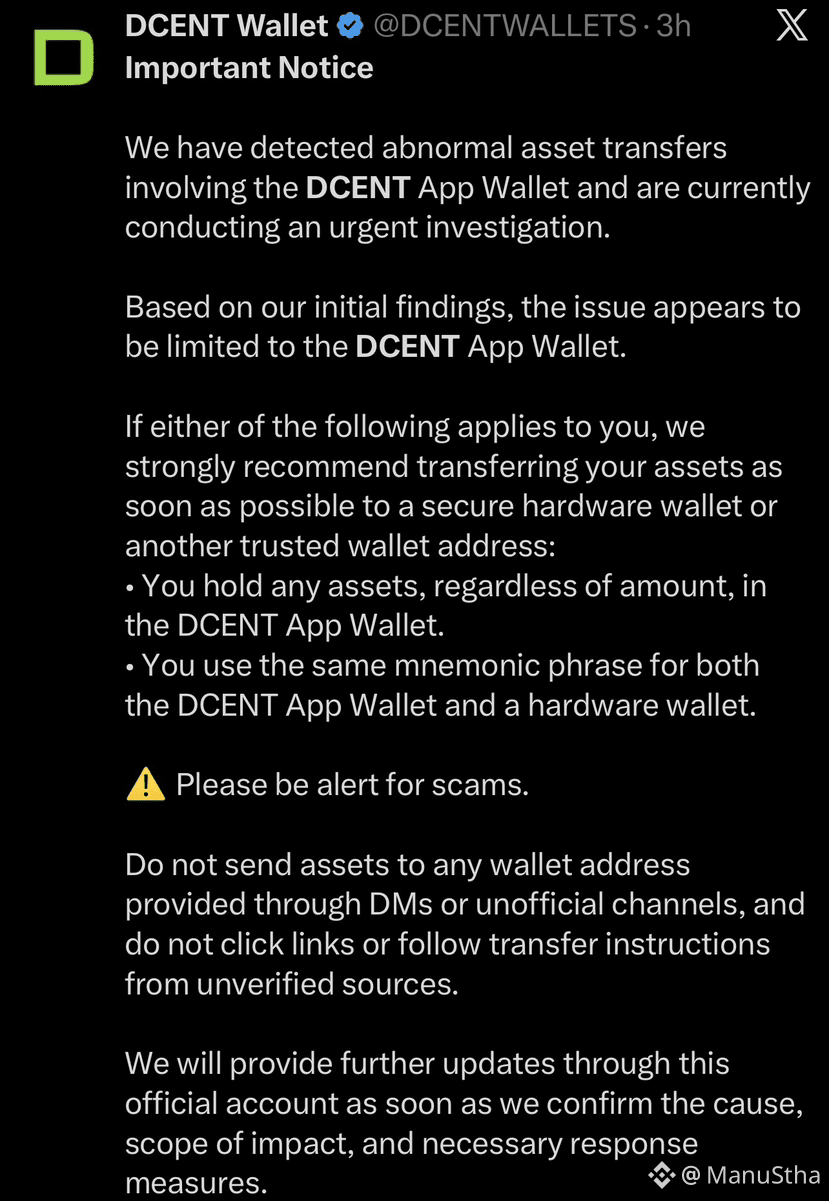
警告:12.4M XRPが侵害された—D'CENTは対処したが、資金が消えた!🚨
2026年のXRP史上で2番目に大きい侵害!9月15日から25日の10日間で、D'CENTアプリの7,393ウォレットから12.4M XRPが引き出されました。
どうやって?侵害されたリカバリーフレーズを使った6回の盗難の波。攻撃者はまず大口ウォレットを手動で引き出し、その後自動化スクリプトを使用しました。
6.3M $XRP は THORChain 経由で Ethereum に換金され、さらに $BTC、$ETH、$Tron、$XLM も押収されました。
取られた措置:D'CENT は9月17日に初期レポートを公開し、セキュリティのために根本原因は伏せたうえで、最新アプリに安全性チェックを追加しました。すべてのユーザーに対し、新しいリカバリーフレーズを作成し、資産をすぐに移すよう呼びかけました。IoTrust は110件以上の通報を受けました。
まだ D'CENT に $XRP を持っていますか?今すぐ確認を!
続報をお願いします
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.2k
·
--
弱気相場
#hackersdrainover12.4mxrpfromdcentwallets
🚨 緊急速報:D’CENTウォレットから1,240万+ XRPが流出
報道によると、ハッカーが2026年最大級のXRP窃盗の1つとして、7,000件以上のD’CENTウォレットから1,240万+ $XRP を不正に抜き取ったとされています。
💰 1,240万+ $XRP が盗まれた
👛 7,000+のウォレットが影響
🌐 資金は複数のブロックチェーンをまたいで移動
⚡ 約630万XRPが、THORChainを通じてEthereumへスワップされたと報じられている。
⚠️ このインシデントは、BTC、ETH、TRX、XLMなどXRP以外の資産にも影響したとのことです。
D’CENTユーザーの皆さん:今すぐウォレットを確認してください。🚨
#xrp #DCENT #CryptoSecurity
206 Atlas:
ETF inflows do not guarantee price stability. You are conflating passive vehicle flows with active market support, ignoring the risk of distribution disguised as accumulation.Cook’s hawkish tone supports higher for longer rates, which structurally pressures risk assets. BTC holding above 83k shows resilience but the macro headwind remains real.Draining 12M XRP without crashing price suggests passive accumulation or strong bid walls absorbing the sell pressure.
1
3
4.3k
#hackersdrainover12.4mxrpfromdcentwallets ALERTA: ハッカーがD'CENTウォレットから12.4M XRPを流出!🚨
今年最大級のXRP第2のハッキングです!ハッカーは9月15日から25日までの10日間の攻撃で、D'CENTアプリの7,393のウォレットから12.4M XRP以上を流出させました。
攻撃の詳細:秘密鍵が侵害され、6回の出金ラウンドが発生。最初のラウンドだけで、3時間で1,682のウォレットから3.6M XRPを奪いました。その後、自動化スクリプトに切り替えて、小額のウォレットを狙って流出させたとされています。
副次的な影響:ハックはBitcoin、Ethereum、さらにTHORChain経由でStellarにも影響しました。Maker IoTrustには110件の報告がありました。
Bitgetの102.9M XRPの損失に次ぐ規模です。今すぐD'CENTウォレットを確認してください!
$XRP #XRP #DCENT #CryptoHack #BinanceSquare
{future}(XRPUSDT)
#hackersdrainover12.4mxrpfromdcentwallets ALERTA: ハッカーがD'CENTウォレットから12.4M XRPを流出!🚨
今年最大級のXRP第2のハッキングです!ハッカーは9月15日から25日までの10日間の攻撃で、D'CENTアプリの7,393のウォレットから12.4M XRP以上を流出させました。
攻撃の詳細:秘密鍵が侵害され、6回の出金ラウンドが発生。最初のラウンドだけで、3時間で1,682のウォレットから3.6M XRPを奪いました。その後、自動化スクリプトに切り替えて、小額のウォレットを狙って流出させたとされています。
副次的な影響:ハックはBitcoin、Ethereum、さらにTHORChain経由でStellarにも影響しました。Maker IoTrustには110件の報告がありました。
Bitgetの102.9M XRPの損失に次ぐ規模です。今すぐD'CENTウォレットを確認してください!
$XRP #XRP #DCENT #CryptoHack #BinanceSquare
412
·
--
弱気相場
#HackersDrainOver12.4MXRPFromDCENTWallets
D’CENT Wallet XRP ドレイン
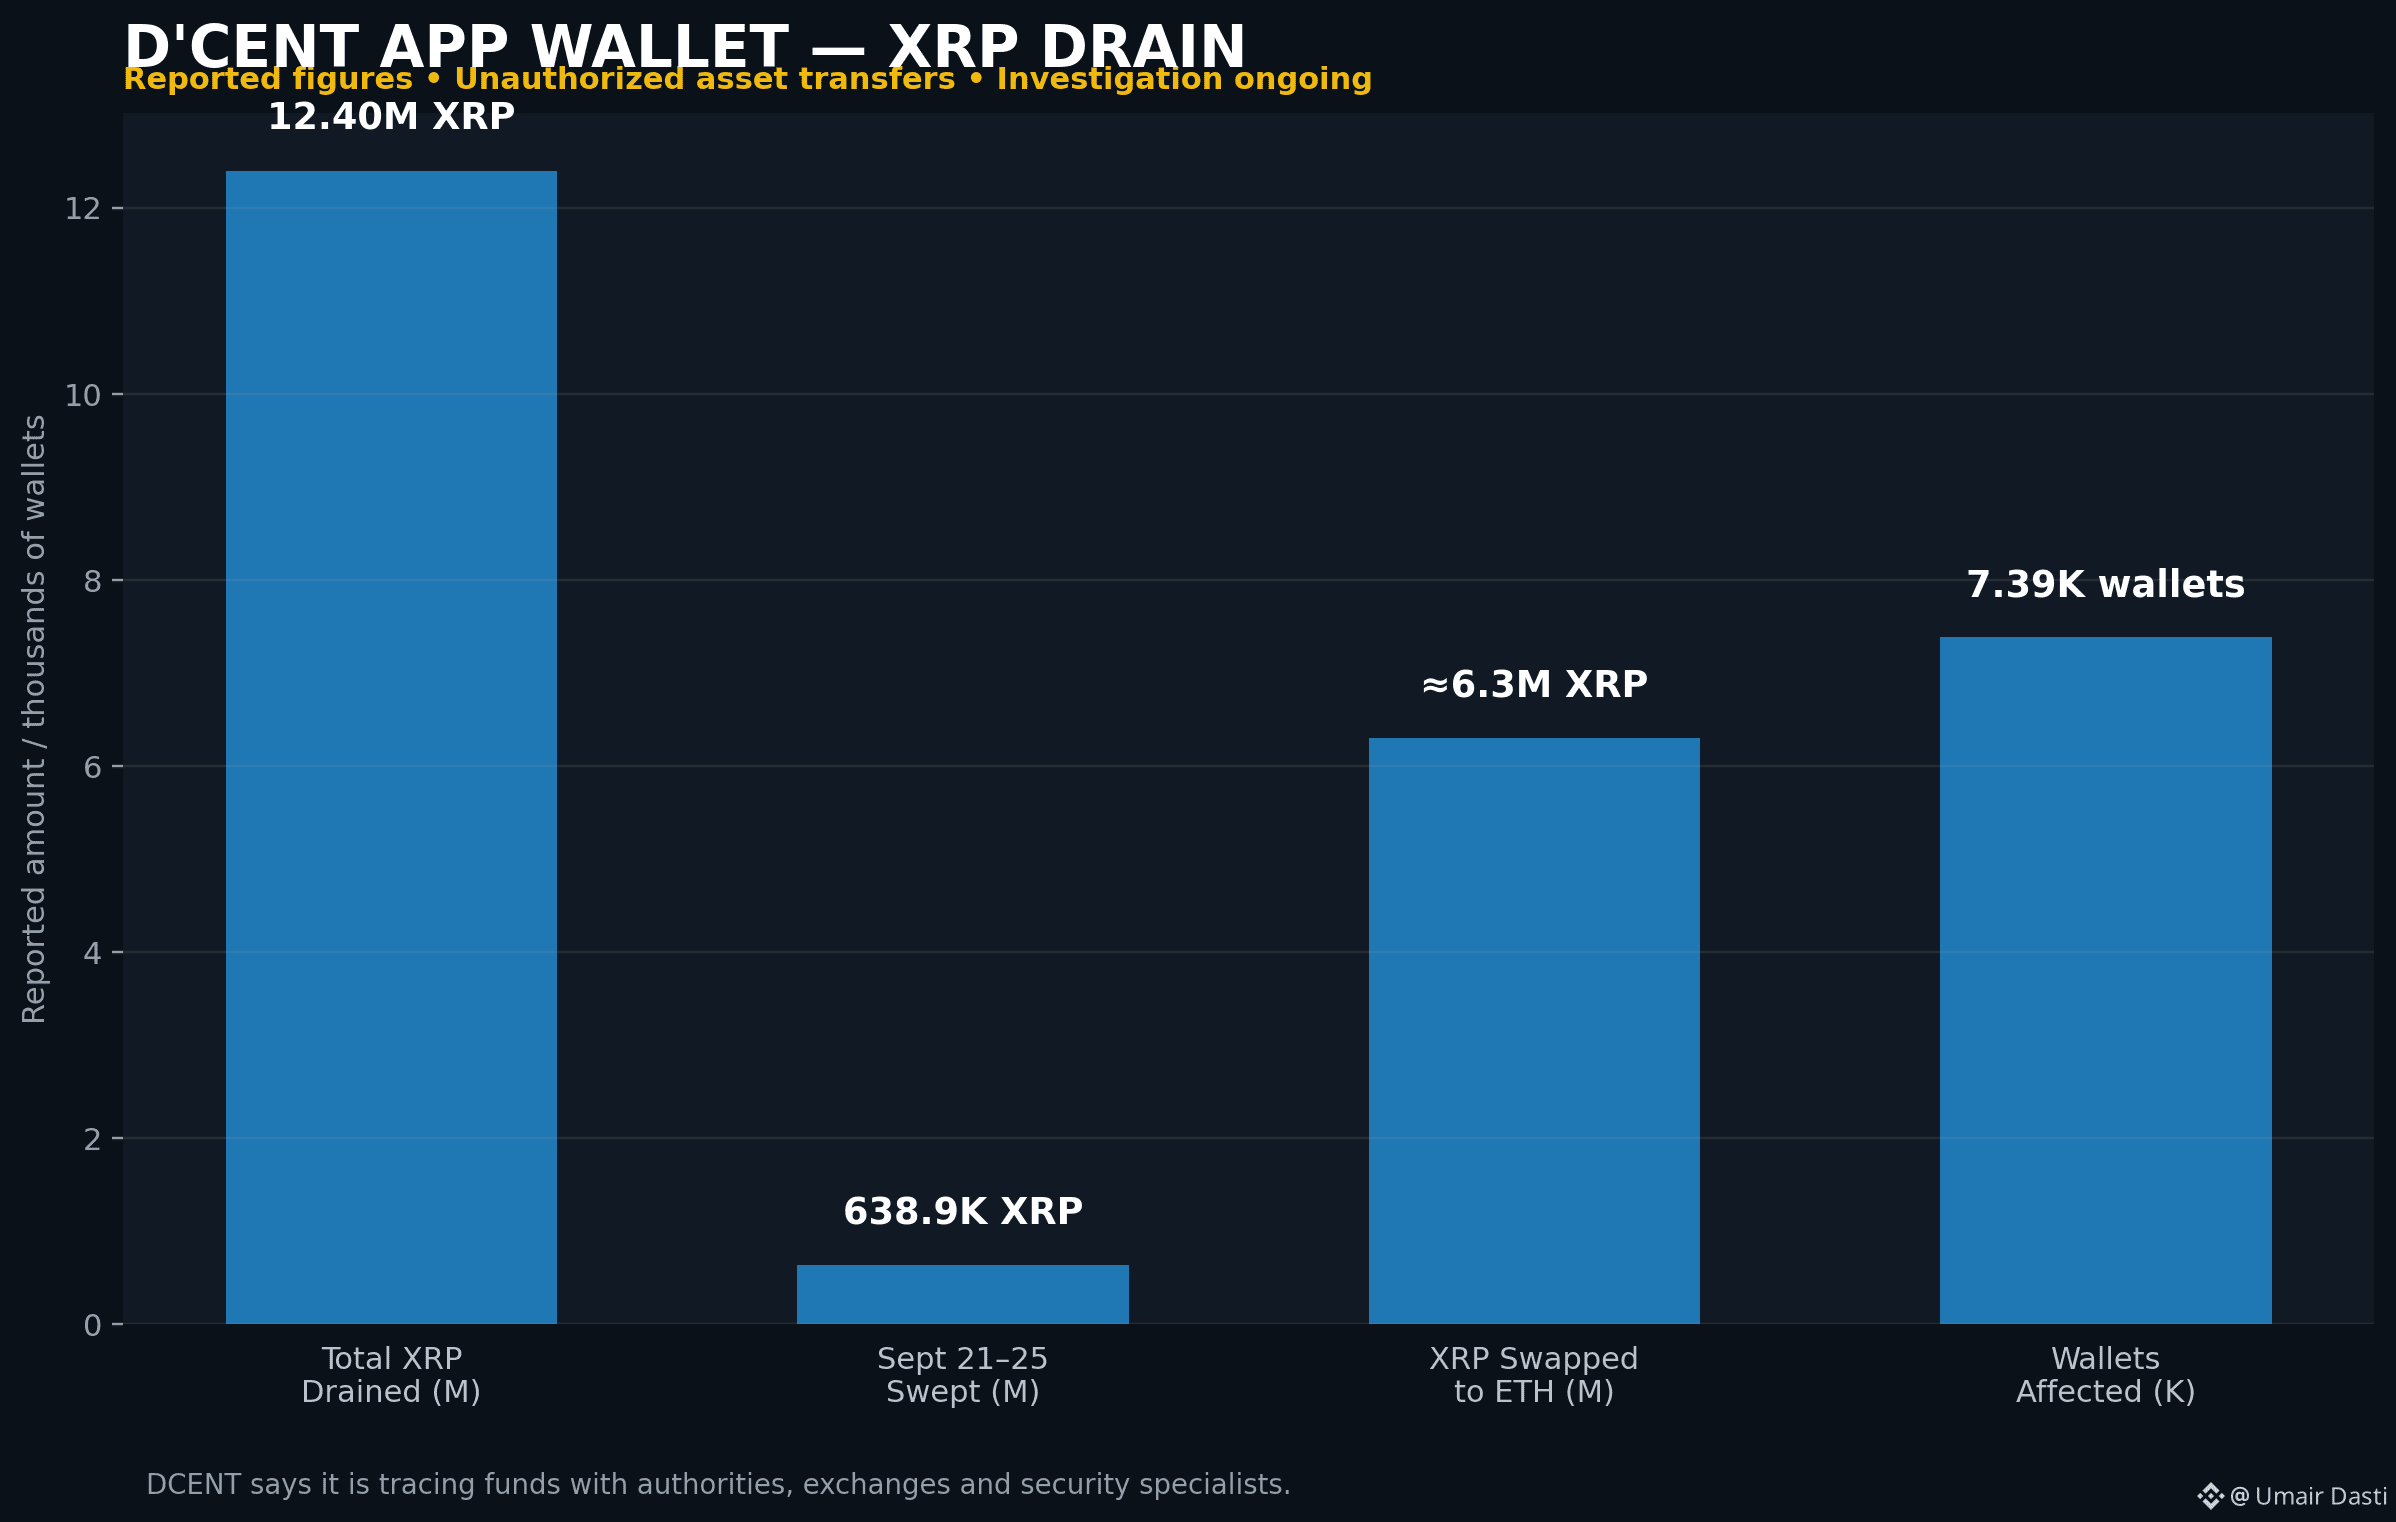
報告によると、7,393のXRP Ledgerウォレットから、12.4M XRP以上が流出(ドレイン)されたという。活動は9月25日まで継続しており、9月21日〜25日に約638.9K XRPが一括で送金(swept)された。
DCENTは、資金の追跡と凍結の申し立てを行うため、当局、取引所、セキュリティ専門家と連携していると述べている。
{future}(XRPUSDT)
12.4M XRP。7,393ウォレット。
暗号資産のセキュリティは、より深刻になっている。
$XRP #XRP #DCENT #CryptoSecurity
#HackersDrainOver12.4MXRPFromDCENTWallets
D’CENT Wallet XRP ドレイン
報告によると、7,393のXRP Ledgerウォレットから、12.4M XRP以上が流出(ドレイン)されたという。活動は9月25日まで継続しており、9月21日〜25日に約638.9K XRPが一括で送金(swept)された。
DCENTは、資金の追跡と凍結の申し立てを行うため、当局、取引所、セキュリティ専門家と連携していると述べている。
12.4M XRP。7,393ウォレット。
暗号資産のセキュリティは、より深刻になっている。
$XRP #XRP #DCENT #CryptoSecurity
D’CENT Wallet XRP ドレイン
報告によると、7,393のXRP Ledgerウォレットから、12.4M XRP以上が流出(ドレイン)されたという。活動は9月25日まで継続しており、9月21日〜25日に約638.9K XRPが一括で送金(swept)された。
DCENTは、資金の追跡と凍結の申し立てを行うため、当局、取引所、セキュリティ専門家と連携していると述べている。
12.4M XRP。7,393ウォレット。
暗号資産のセキュリティは、より深刻になっている。
$XRP #XRP #DCENT #CryptoSecurity
137
·
--
🚨 D'CENT App Walletハック:9月15日〜25日の間に7,393のウォレットから約12.4M XRP(約18〜20Mドル)が流出。
• バージョン8.1.0より古いアプリに影響
• XRP以外にも波及:BTC、ETH、Tron(トロン)およびStellar
• 約6.3M XRPがTHORChain経由でEthereumへ送金され、その後取引所へ流出(マネーロンダリング)
• ハードウェアウォレットは、シードがアプリにインポートされていない限り影響なし
アプリを使用している場合:アップデートし、新しい復旧フレーズ(リカバリーフレーズ)を作成し、すべての資金を移動し、旧アプリのウォレットアドレスには決して送らないでください。
#HackersDrainOver12.4MXRPFromDCENTWallets #XRP #DCENT #CryptoSecurity
66
·
--
#HackersDrainOver12.4MXRPFromDCENTWallets 🚨 セキュリティ警告:12.4百万ドル超の$XRPが盗まれたと報じられる!
大規模なセキュリティインシデントがDCENTウォレットの利用者に発生したと報じられており、ハッカーが12.4百万ドル超の$XRPを流出させた模様です。
{future}(XRPUSDT)
今回の事件は、強固なウォレットセキュリティとデジタル資産の保護の重要性を示しています。
仮想通貨投資家は警戒を怠らず、公式の最新情報を監視し、自身の資金の安全を優先してください。
#XRP #Ripple #CryptoSecurity #DCENT #CryptoNews
#HackersDrainOver12.4MXRPFromDCENTWallets 🚨 セキュリティ警告:12.4百万ドル超の$XRPが盗まれたと報じられる!
大規模なセキュリティインシデントがDCENTウォレットの利用者に発生したと報じられており、ハッカーが12.4百万ドル超の$XRPを流出させた模様です。
今回の事件は、強固なウォレットセキュリティとデジタル資産の保護の重要性を示しています。
仮想通貨投資家は警戒を怠らず、公式の最新情報を監視し、自身の資金の安全を優先してください。
#XRP #Ripple #CryptoSecurity #DCENT #CryptoNews
大規模なセキュリティインシデントがDCENTウォレットの利用者に発生したと報じられており、ハッカーが12.4百万ドル超の$XRPを流出させた模様です。
今回の事件は、強固なウォレットセキュリティとデジタル資産の保護の重要性を示しています。
仮想通貨投資家は警戒を怠らず、公式の最新情報を監視し、自身の資金の安全を優先してください。
#XRP #Ripple #CryptoSecurity #DCENT #CryptoNews
125
記事
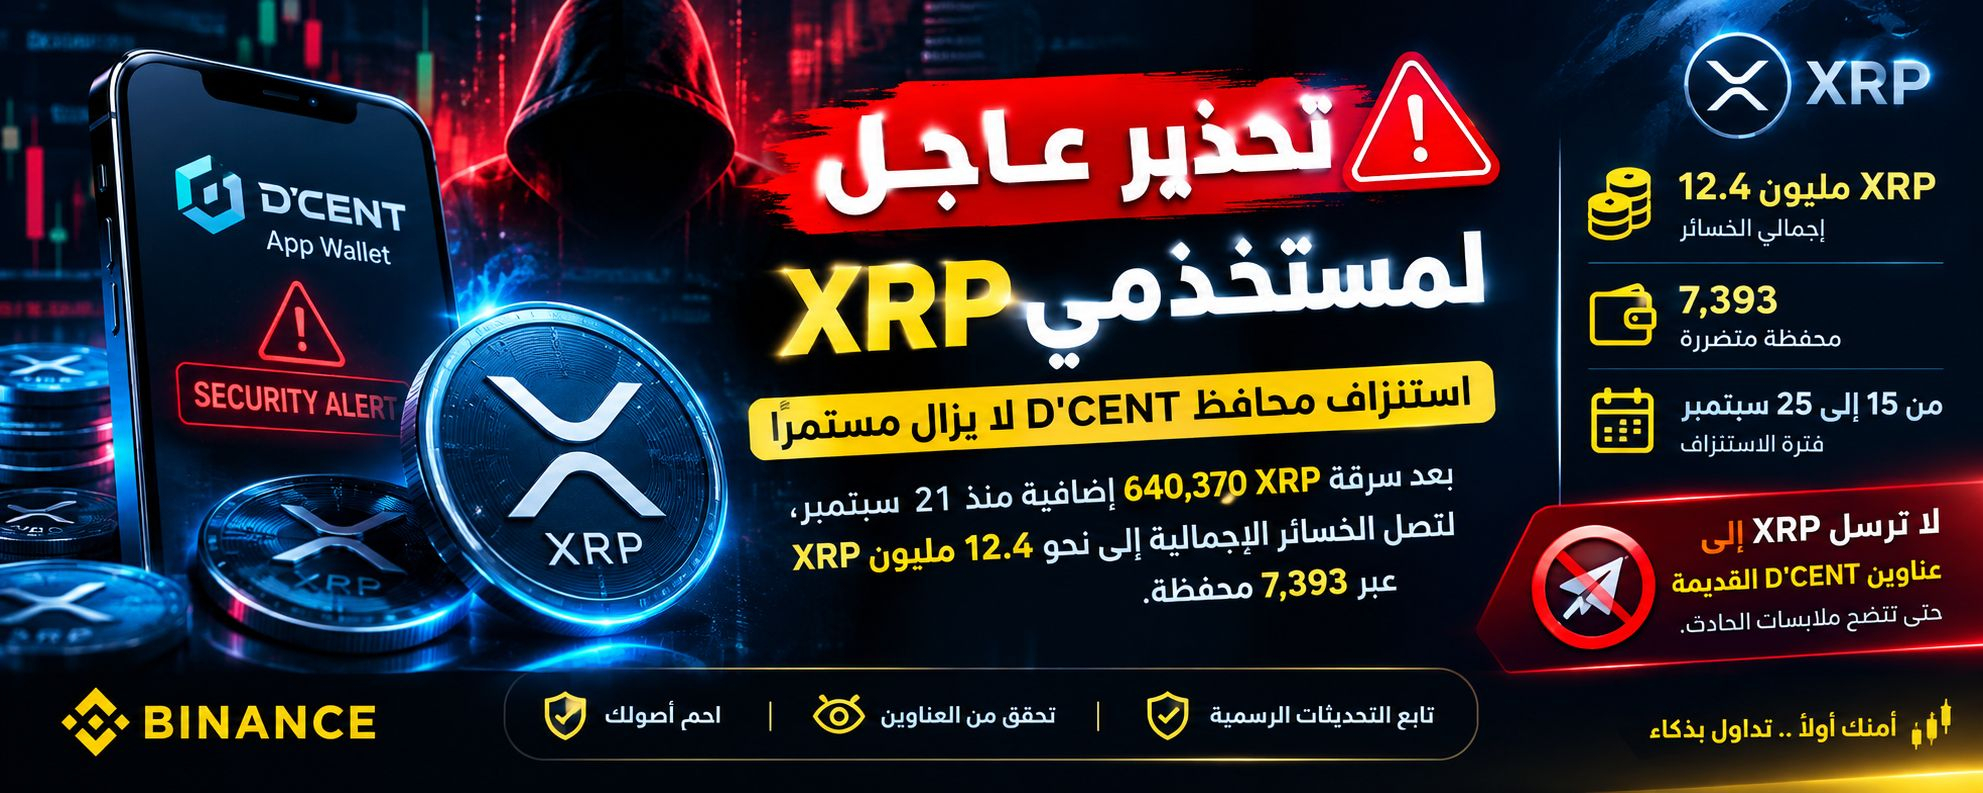
🚨 XRPユーザー向けのセキュリティ警告 | D'CENTウォレットの資産流出は継続中$XRP $BTC $BNB
XRPレジャーのネットワークでは、D'CENT App Walletのウォレットに関連する活動が確認されたことを受け、近頃注目すべきウォレットの資産流出(流出のような不正操作)を行う手口が明らかになった。
XRPL.toが掲載した分析によれば、この犯行は9月中旬に最初に見えた損失で止まらず、その後の日々にわたって、被害を受けたウォレットに紐づく鍵が引き続き使用されていたという。
🚨 XRPユーザー向けのセキュリティ警告 | D'CENTウォレットの資産流出は継続中
$XRP $BTC $BNB
XRPレジャーのネットワークでは、D'CENT App Walletのウォレットに関連する活動が確認されたことを受け、近頃注目すべきウォレットの資産流出(流出のような不正操作)を行う手口が明らかになった。
XRPL.toが掲載した分析によれば、この犯行は9月中旬に最初に見えた損失で止まらず、その後の日々にわたって、被害を受けたウォレットに紐づく鍵が引き続き使用されていたという。
XRPレジャーのネットワークでは、D'CENT App Walletのウォレットに関連する活動が確認されたことを受け、近頃注目すべきウォレットの資産流出(流出のような不正操作)を行う手口が明らかになった。
XRPL.toが掲載した分析によれば、この犯行は9月中旬に最初に見えた損失で止まらず、その後の日々にわたって、被害を受けたウォレットに紐づく鍵が引き続き使用されていたという。
87
·
--
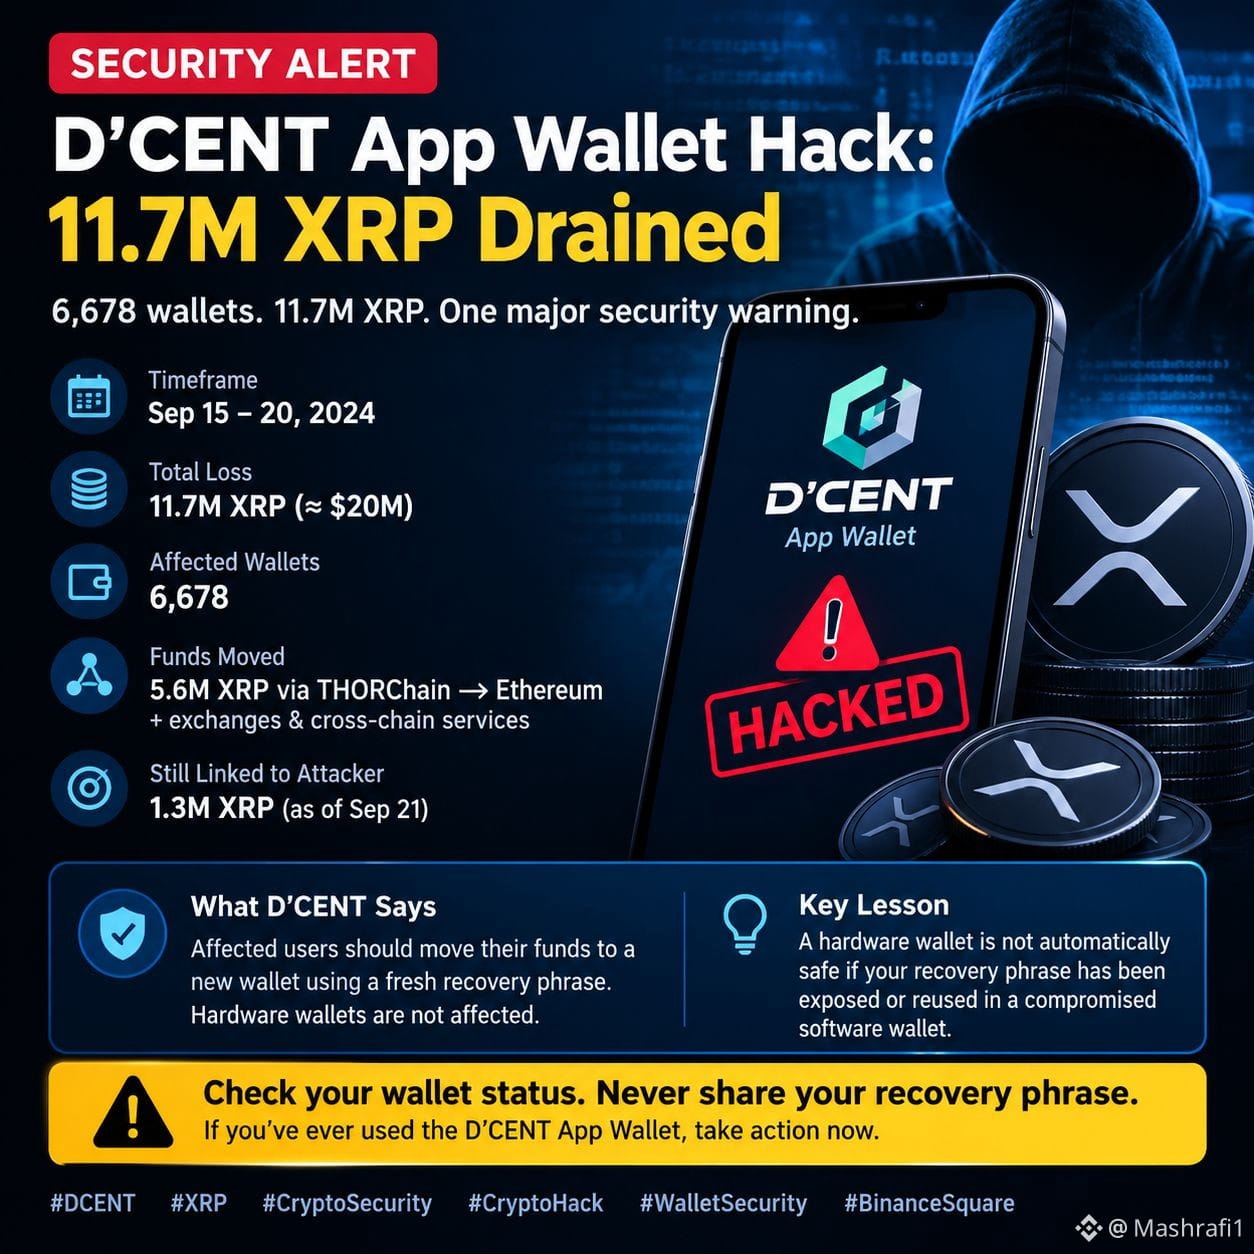
D’CENTアプリウォレットのハック:11.7M XRPが流出
6,678ウォレット。11.7M XRP。重要なセキュリティ警告。
9月15日〜20日の間に、攻撃者は6,678件のD’CENTアプリウォレットから約1,175万XRP(約2,000万ドル相当)を6回の波で流し取ったと見られています。オンチェーン解析では、攻撃者がすでに署名鍵を掌握していたことが示されています。(xrpl.to)
約560万XRPがTHORChainを通じてEthereumへ送金され、さらに追加の資金は複数の取引所やクロスチェーン・サービスを経由しました。9月21日時点で、約130万XRPは攻撃者が管理するウォレットに紐づいたままだったとされています。(xrpl.to)
D’CENTは、影響を受けたユーザーに対し、新しく作成した安全なウォレット(新しいリカバリーフレーズ)へ資産を移すよう助言しています。ハードウェアウォレットは一般的に影響を受けませんが、同じリカバリーフレーズが影響を受けたアプリウォレットで使われたことがある場合はユーザーが対応する必要があります。(DCENT Shop)
重要な教訓:リカバリーフレーズが漏えいしたり、侵害されたソフトウェアウォレットで再利用されたりしている場合、ハードウェアウォレットは自動的に安全とは限りません。
必ず公式チャネルでセキュリティ関連の告知を確認し、リカバリーフレーズを誰にも共有しないでください。
D’CENTアプリウォレットを使ったことはありますか?資金を移す前に、ウォレットの状態を確認しましょう。
#DCENT #XRP #CryptoSecurity #CryptoHack #WalletSecurity @Binance_Square_Official $XRP
{spot}(XRPUSDT)
D’CENTアプリウォレットのハック:11.7M XRPが流出
6,678ウォレット。11.7M XRP。重要なセキュリティ警告。
9月15日〜20日の間に、攻撃者は6,678件のD’CENTアプリウォレットから約1,175万XRP(約2,000万ドル相当)を6回の波で流し取ったと見られています。オンチェーン解析では、攻撃者がすでに署名鍵を掌握していたことが示されています。(xrpl.to)
約560万XRPがTHORChainを通じてEthereumへ送金され、さらに追加の資金は複数の取引所やクロスチェーン・サービスを経由しました。9月21日時点で、約130万XRPは攻撃者が管理するウォレットに紐づいたままだったとされています。(xrpl.to)
D’CENTは、影響を受けたユーザーに対し、新しく作成した安全なウォレット(新しいリカバリーフレーズ)へ資産を移すよう助言しています。ハードウェアウォレットは一般的に影響を受けませんが、同じリカバリーフレーズが影響を受けたアプリウォレットで使われたことがある場合はユーザーが対応する必要があります。(DCENT Shop)
重要な教訓:リカバリーフレーズが漏えいしたり、侵害されたソフトウェアウォレットで再利用されたりしている場合、ハードウェアウォレットは自動的に安全とは限りません。
必ず公式チャネルでセキュリティ関連の告知を確認し、リカバリーフレーズを誰にも共有しないでください。
D’CENTアプリウォレットを使ったことはありますか?資金を移す前に、ウォレットの状態を確認しましょう。
#DCENT #XRP #CryptoSecurity #CryptoHack #WalletSecurity @Binance Square Official $XRP
513
·
--
$XRP $BTC
*🇨🇳 中国語訳:*
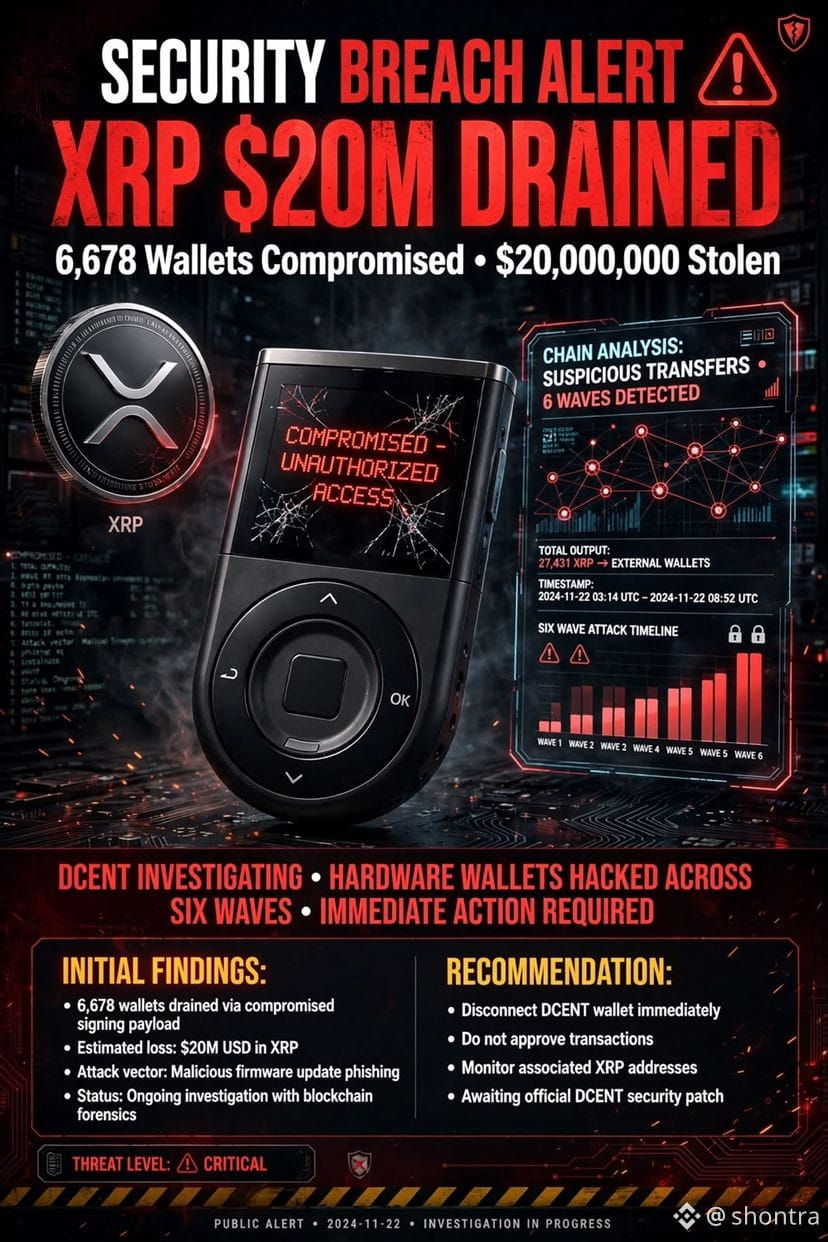
約2,000万ドル相当のXRPが、6,678個のハードウェアウォレットから盗まれました。6回の波に分けて行われたとされます。NS3.AIによると、XRPL.toは9月15日から9月20日の間に、これらのウォレットから1,175万枚のXRPが離脱したことを追跡できたとのことです。
DCENTは、署名鍵がどのように漏洩したのかを調査しており、影響を受けたユーザーに資産の移転を促しています。凍結または回収の完了はまだ発表されていません。
*ポスター:*
*広場向け警告文:*
🚨 *緊急!6678個のハードウェアウォレットから2,000万XRPが空にされた!*
6回の波で1,175万枚のXRPが盗まれ、DCENTのハードウェアウォレットの署名秘密鍵が疑わしく漏洩した可能性があります。公式が調査中で、現時点では凍結・回収はまだ!
DCENTの素早い資産移転を!ハードウェアウォレットも安全ではないの?
#XRP #黑客 #DCENT #安全警报
{future}(BTCUSDT)
{future}(XRPUSDT)
$XRP $BTC
*🇨🇳 中国語訳:*
約2,000万ドル相当のXRPが、6,678個のハードウェアウォレットから盗まれました。6回の波に分けて行われたとされます。NS3.AIによると、XRPL.toは9月15日から9月20日の間に、これらのウォレットから1,175万枚のXRPが離脱したことを追跡できたとのことです。
DCENTは、署名鍵がどのように漏洩したのかを調査しており、影響を受けたユーザーに資産の移転を促しています。凍結または回収の完了はまだ発表されていません。
*ポスター:*
*広場向け警告文:*
🚨 *緊急!6678個のハードウェアウォレットから2,000万XRPが空にされた!*
6回の波で1,175万枚のXRPが盗まれ、DCENTのハードウェアウォレットの署名秘密鍵が疑わしく漏洩した可能性があります。公式が調査中で、現時点では凍結・回収はまだ!
DCENTの素早い資産移転を!ハードウェアウォレットも安全ではないの?
#XRP #黑客 #DCENT #安全警报
11

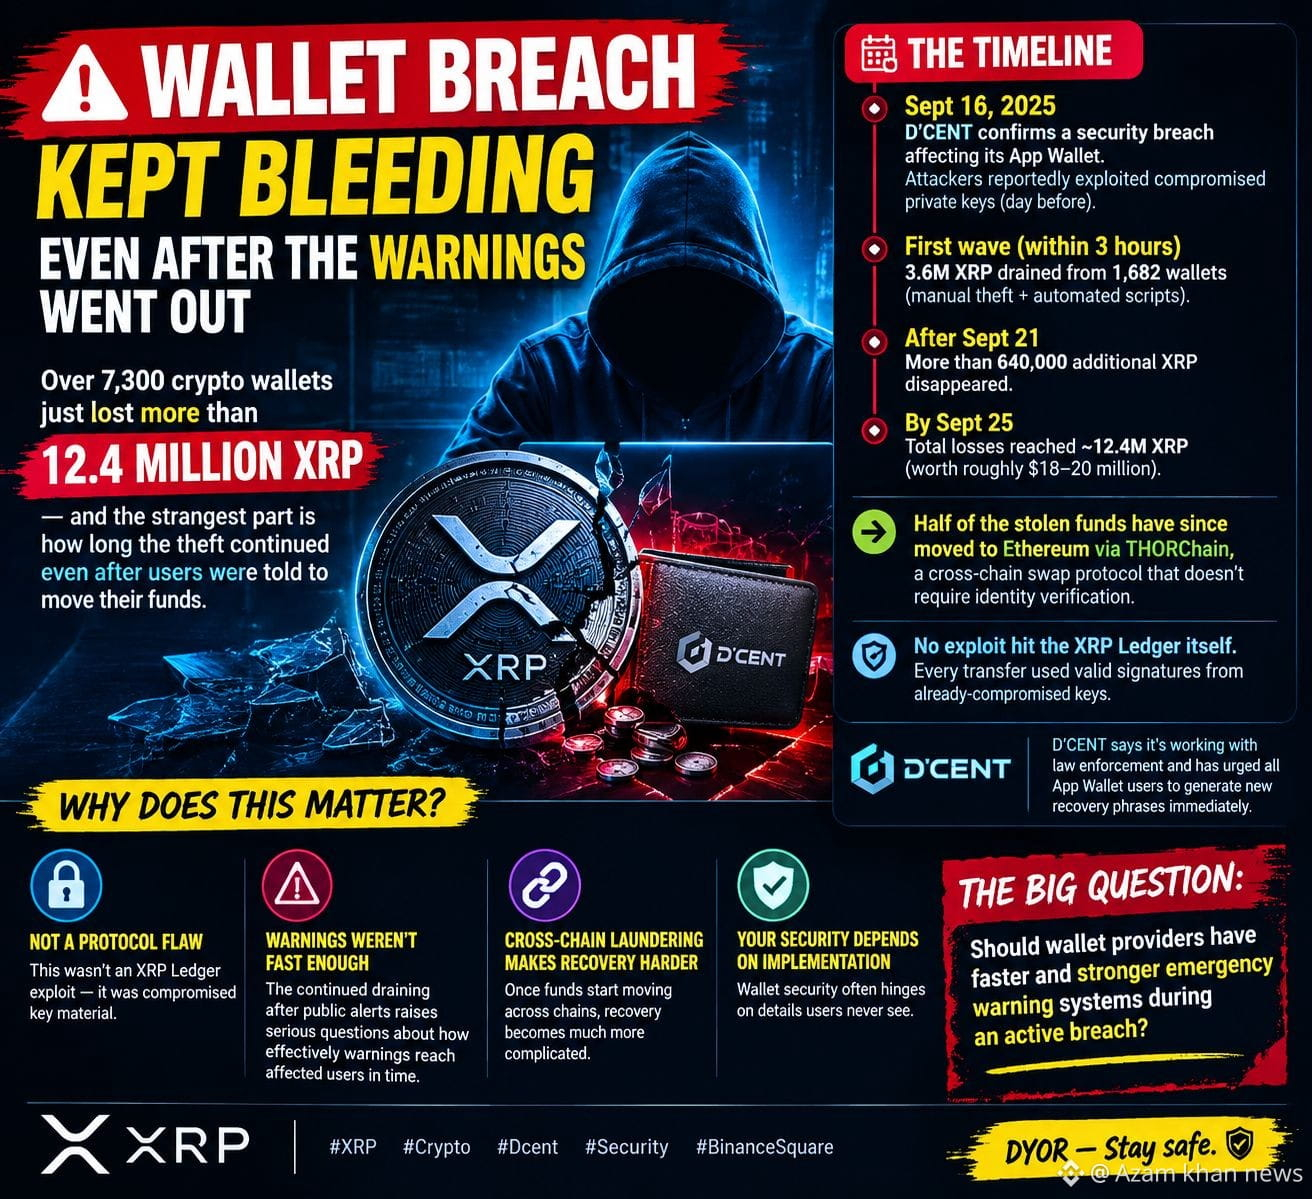
🚨 7,300+の暗号ウォレットがヒット — 12.4M $XRP STOLEN!
重大なウォレット・セキュリティ侵害が今もなお拡大中で、最も憂慮すべき点は、警告が出された後も送金(流出)が続いていたことです。😳
何が起きたのかはこちら 👇
🔴 D'CENTアプリ・ウォレット侵害が9月16日に確認
🔴 攻撃者がプライベートキーを侵害したと報告
🔴 3時間未満で、1,682のウォレットから約3.6M XRPが流出
🔴 9月21日以降、さらに64万K以上の追加XRPが行方不明になったと報告
🔴 9月25日までに、総損失はおよそ12.4M XRPに到達
🔴 抜き取られた資金の約半分が、THORChain経由でEthereumへ移動したと報じられている
⚠️ 重要: これはXRPレジャーのエクスプロイト(脆弱性悪用)ではありません。送金は、侵害されたプライベートキーから正規の資格情報で署名されました。
D'CENTは、被害を受けたユーザーに対し、直ちに新しいリカバリーフレーズを生成するよう促しており、法執行機関と連携していると言っています。
より大きな教訓は? 👇
暗号資産はブロックチェーンのレベルでは完璧に安全でも、プライベートキーが侵害されていれば危険です。
そして、盗まれた資金がチェーンをまたいで動き始めると、回復ははるかに難しくなります。
🧐 いま大きな疑問:
進行中の侵害の最中に、ウォレット提供者はより速く、より強力な緊急警告システムを持つべきでしょうか?
#XRP #crypto #DCENT #security #BinanceSquare
DYOR — 安全に。🔐$BTC $ETH
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 7,300+の暗号ウォレットがヒット — 12.4M $XRP STOLEN!
重大なウォレット・セキュリティ侵害が今もなお拡大中で、最も憂慮すべき点は、警告が出された後も送金(流出)が続いていたことです。😳
何が起きたのかはこちら 👇
🔴 D'CENTアプリ・ウォレット侵害が9月16日に確認
🔴 攻撃者がプライベートキーを侵害したと報告
🔴 3時間未満で、1,682のウォレットから約3.6M XRPが流出
🔴 9月21日以降、さらに64万K以上の追加XRPが行方不明になったと報告
🔴 9月25日までに、総損失はおよそ12.4M XRPに到達
🔴 抜き取られた資金の約半分が、THORChain経由でEthereumへ移動したと報じられている
⚠️ 重要: これはXRPレジャーのエクスプロイト(脆弱性悪用)ではありません。送金は、侵害されたプライベートキーから正規の資格情報で署名されました。
D'CENTは、被害を受けたユーザーに対し、直ちに新しいリカバリーフレーズを生成するよう促しており、法執行機関と連携していると言っています。
より大きな教訓は? 👇
暗号資産はブロックチェーンのレベルでは完璧に安全でも、プライベートキーが侵害されていれば危険です。
そして、盗まれた資金がチェーンをまたいで動き始めると、回復ははるかに難しくなります。
🧐 いま大きな疑問:
進行中の侵害の最中に、ウォレット提供者はより速く、より強力な緊急警告システムを持つべきでしょうか?
#XRP #crypto #DCENT #security #BinanceSquare
DYOR — 安全に。🔐$BTC $ETH
105

·
--
#hackersdrainover12.4mxrpfromdcentwallets
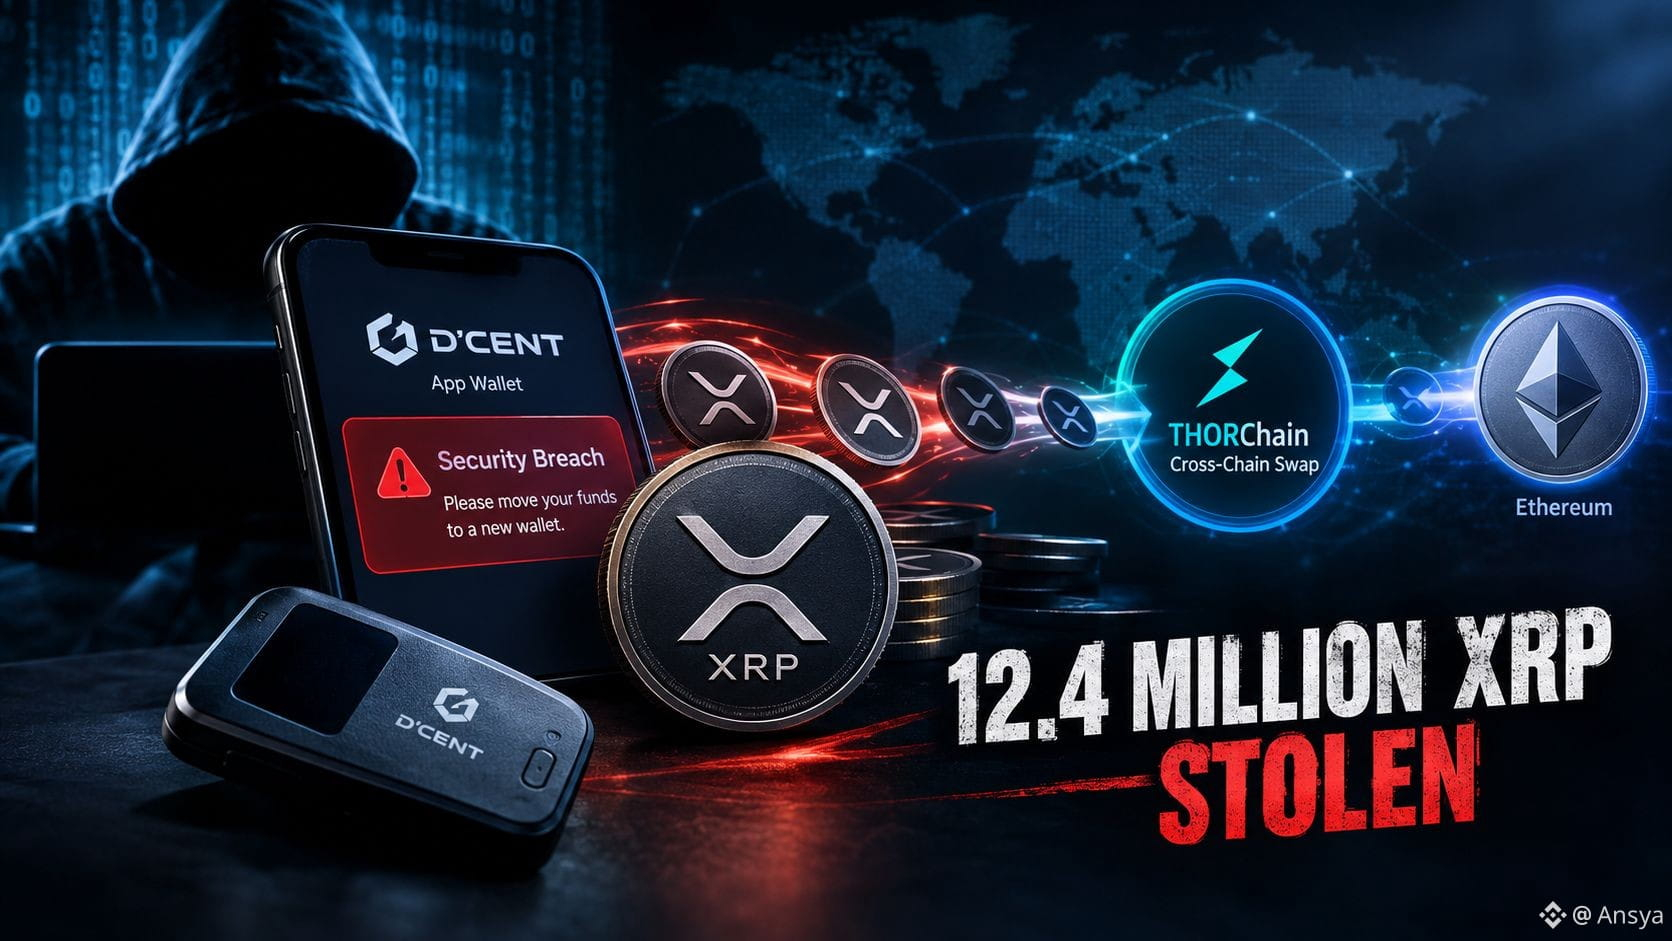
警告が出た後も止まらなかった「ウォレット侵害」 出血は続いた
7,300以上の暗号資産ウォレットが1,200万XRP超を失う事態となり、しかも盗難はユーザーに資金移動を促した後も長く続いていたという、最も奇妙な点があります。
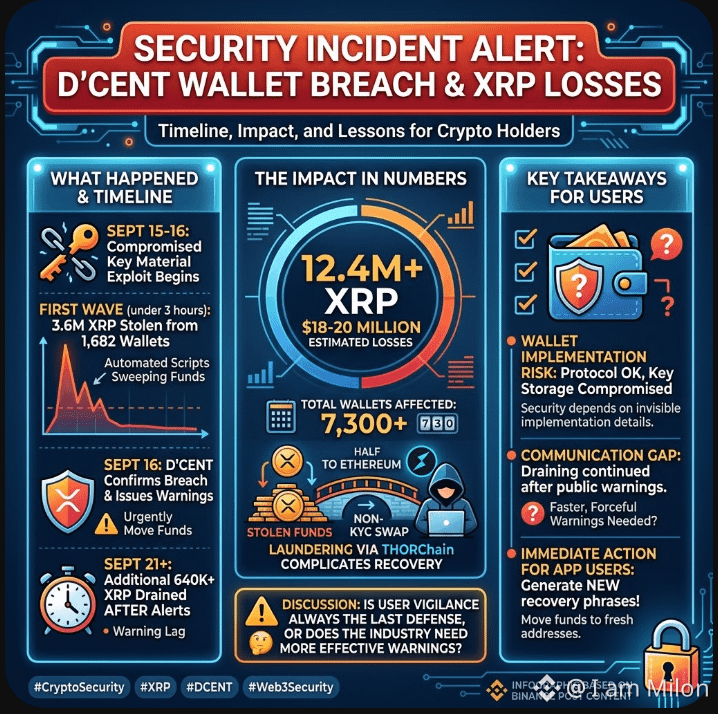
時系列はこうです。韓国のウォレット提供事業者D'CENTは9月16日、前日の時点で攻撃者が侵害された秘密鍵を悪用し始めた後、自社のApp Walletにセキュリティ侵害が発生したことを確認しました。最初の波は苛烈で、3時間足らずで1,682のウォレットから約360万XRPが流出。大口の残高を手動で盗むのと並行して、小さめの残高を狙う自動化スクリプトも投入されていました。公的な警告にもかかわらず、9月21日以降にさらに64万XRP以上が消え、9月25日までに損失はおよそ1,240万XRP(約1,800万〜2,000万ドル相当)に達しました。XRPレジャー本体にはエクスプロイトは一切及んでおらず、すべての送金は、すでに侵害済みの鍵から生成された有効な署名を使って行われています。盗まれた資金の約半分は、身元確認を必要としないクロスチェーン・スワップのプロトコル「THORChain」を介してEthereumに移されたとのことです。これにより、回復(リカバリー)の取り組みは一層難しくなっています。D'CENTは捜査当局と連携しているとし、全App Walletユーザーに対して、直ちに新しいリカバリーフレーズを生成するよう呼びかけています。
では、なぜこれが重要なのでしょうか。これはプロトコル(仕組み)レベルの欠陥ではなく、侵害された鍵の素材が原因だったというだけです。つまり、ウォレットの安全性はユーザーが決して目にしない実装上の細部に左右されることがある、という教訓です。さらに、公表された警告の後も流出が続いたことは、影響を受けたユーザーに警告が適切なタイミングでどれほど有効に届いたのか、という現実的な疑問を投げかけています。クロスチェーンの資金洗浄(ラウンダリング)ツールが利用されると、資金が動き始めた後の回復は意味のある形でさらに困難になります。
D'CENTが侵害の根本原因を完全に特定できるのか、あるいは被害を受けたユーザーが何らかの補償を受けられるのかは、現時点では分かっていません。
業界は、侵害の最中にユーザーへ警告するための、より迅速で強力な手段を必要としているのでしょうか?それとも、ユーザーの用心こそが常に最後の防衛線なのでしょうか?🤔
#xrp #CryptoSecurity #WalletHack #DCENT
AngelOfCrypto_-:
nice
6
1
22
17.9k
·
--
🚨 12.4M超 $XRP 失われた:D'CENTウォレット侵害が鍵セキュリティについて教えること
最近、韓国のプロバイダーD’CENTのアプリウォレットで大規模な侵害が発生し、攻撃者は7,300以上の侵害されたウォレットから、時価で約1,800万〜2,000万ドルに相当するXRPを12.4百万超(12.4M)すくい上げました。
最も憂慮すべき点は?公的な警告が出された後も出血(被害)は数日間続いたことです。
📉 事件の内訳
最初の悪用:攻撃者が秘密鍵の素材を侵害し、有効な暗号署名を使って不正なトランザクションを実行しました。XRPレジャー自体に欠陥は見つかっていません。
最初の波:9月15〜16日に、自動スクリプトと標的型の手動ドレイン(吸い上げ)で、3時間未満で1,682ウォレットから3.6M XRPが一掃されました。
遅れて顕在化:9月16日に移動(送金)を促す公的アラートが出たにもかかわらず、9月21日以降にさらに64万XRP以上が盗まれました。9月25日までに、総損失は12.4M XRPを超えました。
マネーロンダリングの経路:盗まれた資金の約半分は、THORChainを通じてEthereumへ送られ、KYCなしのクロスチェーン・スワップによって監査(トレース)を見えにくくする狙いがありました。
🔑 暗号資産保有者にとっての重要ポイント
実装が重要:ブロックチェーンのプロトコルが100%安全でも、ウォレット単位の鍵管理やソフトウェア実装は攻撃の脆弱な経路になり得ます。
コミュニケーションのギャップ:公開される告知は、自動で動くドレインスクリプトよりも進むのが遅いことがよくあります。すべてのユーザーが日々セキュリティ警告を確認するわけではないため、エクスプロイトが判明してからずっと未移行のウォレットがさらされ続けます。
即時の行動が必要:D'CENTは、アプリウォレットの全ユーザーに対し、直ちに新しいシードフレーズを生成し、残高を新しいアドレスへ移すよう助言しています。
💬 議論:
侵害の警告がユーザーに間に合わないまま終わってしまう場合、(分散型の仕組みが許すなら)プラットフォームはプロトコルレベルのフリーズ機構を導入すべきでしょうか。それとも、最終的な防衛線は常にユーザーの注意力(自己防衛)なのでしょうか?
以下でご意見を共有してください! 👇
#CryptoSecurity #XRP #DCENT #Binance #Web3Security
57
·
--
⚠️ 7,300+ D’CENTウォレットがヒット — 12.4M+ XRPが流出📝
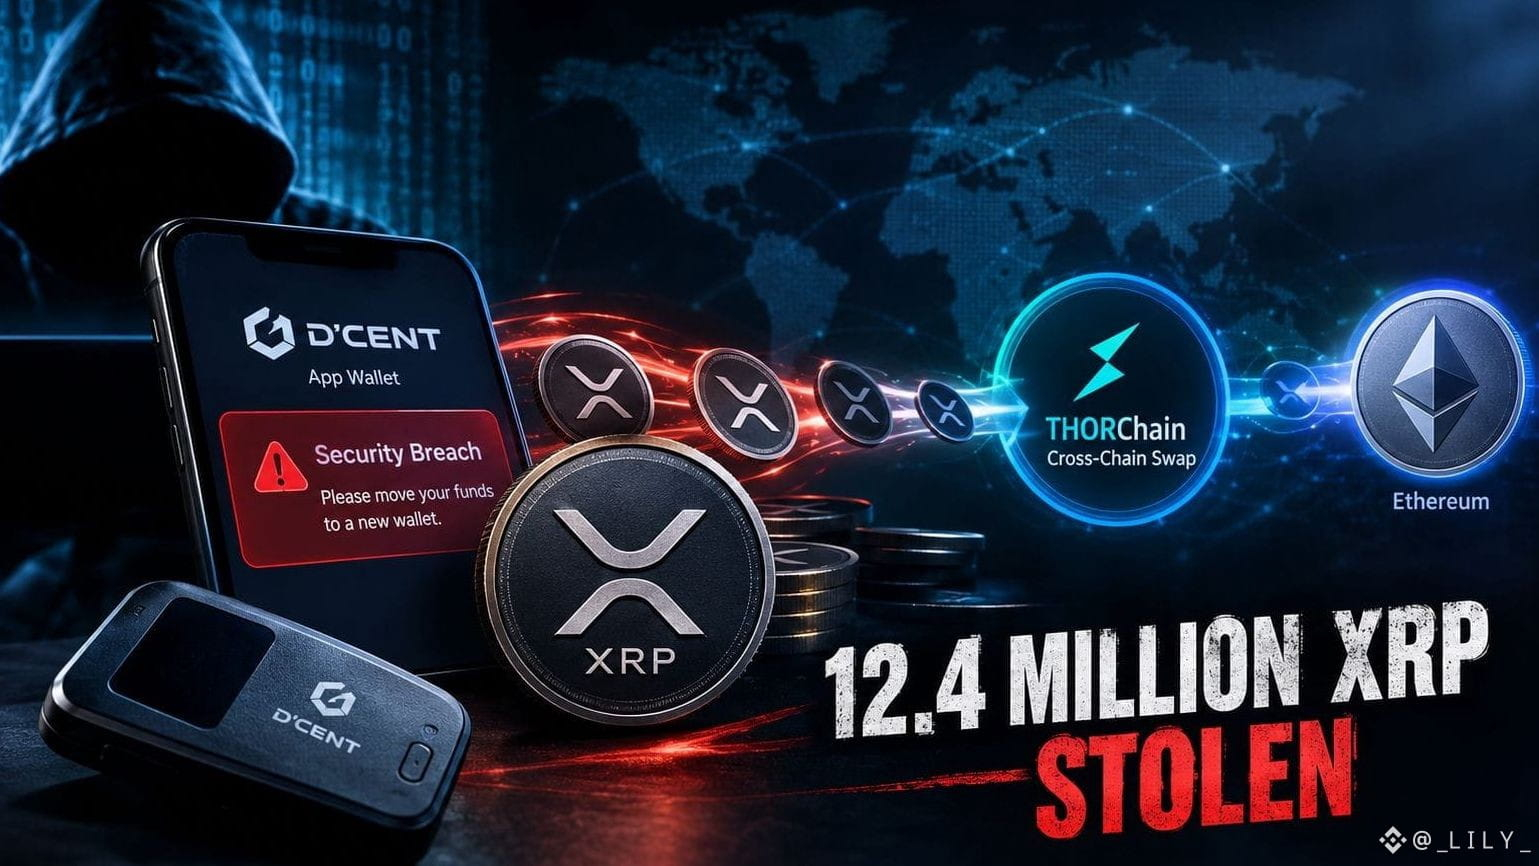
🚨 D’CENTアプリのウォレットで重大なセキュリティ侵害が発生し、7,300以上のウォレットから12.4百万($XRP )が流出したと報じられています。
🔐 XRP Ledger自体は悪用されていません。攻撃者は侵害された秘密鍵からの有効な署名を使用したとのことです。
📉 セキュリティ警告の後でも、追加のXRPが盗まれたとされ、損失総額は約18〜20Mドルに達しています。
🌉 盗まれた資金の一部はTHORChainを経由してEthereumへ移動したとのことで、回復はより困難になっています。
⚠️ D’CENTは、影響を受けたユーザーに対し、直ちに新しいリカバリーフレーズを生成するよう促しました。
$XRP $ETH
{future}(ETHUSDT)
#XRP #Crypto #Hack #Dcent #Security
⚠️ 7,300+ D’CENTウォレットがヒット — 12.4M+ XRPが流出📝
🚨 D’CENTアプリのウォレットで重大なセキュリティ侵害が発生し、7,300以上のウォレットから12.4百万($XRP )が流出したと報じられています。
🔐 XRP Ledger自体は悪用されていません。攻撃者は侵害された秘密鍵からの有効な署名を使用したとのことです。
📉 セキュリティ警告の後でも、追加のXRPが盗まれたとされ、損失総額は約18〜20Mドルに達しています。
🌉 盗まれた資金の一部はTHORChainを経由してEthereumへ移動したとのことで、回復はより困難になっています。
⚠️ D’CENTは、影響を受けたユーザーに対し、直ちに新しいリカバリーフレーズを生成するよう促しました。
$XRP $ETH
#XRP #Crypto #Hack #Dcent #Security
96
·
--
🚨 D’CENT ウォレット侵害:12.4M XRP が失われる
報道によると、約1,240万XRP(およそ1,800万〜2,000万ドル相当)が、7,300以上の暗号資産ウォレットから流出した。
重要な点:XRPレジャー自体はハッキングされていない。攻撃者は侵害された秘密鍵にアクセスし、有効な署名を使って資金を移動した。
セキュリティ警告が出された後でも、追加のXRPが盗まれたと報じられている。資金の一部はのちにTHORChain経由で移動され、回復がより難しくなった。
🔐 教訓:ブロックチェーンのセキュリティは保たれたままでも、個々のウォレットは依然として脆弱になり得る。
D’CENTは、影響を受けたユーザーに新しいリカバリフレーズを生成し、資産をすぐに移動するよう助言している。
注意を怠らないでください。鍵を守りましょう。🛡️
#xrp #CryptoSecurity #DCENT #BlockchainNews #BinanceSquare
$ETH
{spot}(ETHUSDT)
$XRP
{spot}(XRPUSDT)
🚨 D’CENT ウォレット侵害:12.4M XRP が失われる
報道によると、約1,240万XRP(およそ1,800万〜2,000万ドル相当)が、7,300以上の暗号資産ウォレットから流出した。
重要な点:XRPレジャー自体はハッキングされていない。攻撃者は侵害された秘密鍵にアクセスし、有効な署名を使って資金を移動した。
セキュリティ警告が出された後でも、追加のXRPが盗まれたと報じられている。資金の一部はのちにTHORChain経由で移動され、回復がより難しくなった。
🔐 教訓:ブロックチェーンのセキュリティは保たれたままでも、個々のウォレットは依然として脆弱になり得る。
D’CENTは、影響を受けたユーザーに新しいリカバリフレーズを生成し、資産をすぐに移動するよう助言している。
注意を怠らないでください。鍵を守りましょう。🛡️
#xrp #CryptoSecurity #DCENT #BlockchainNews #BinanceSquare
$ETH
$XRP
117

記事
D'CENTウォレット侵害で1,240万XRPが流出:何が起きたのか、そして自分が影響を受けているか確認する方法7,393のウォレットが10日以上の間に被害に遭い、警告が出た後でも盗難は続きました。これが本当の原因で、身を守るための具体的手順です。
🔓 このハックで最悪だったのは、最初の波ではありません。警告が出てから1週間たっても、なお資金を失い続けたことです。
D'CENTアプリのウォレットを狙うセキュリティ侵害により、約1,240万XRPが7,393のウォレットから流出しました。9月15日から9月25日までの10日間にわたって広がっていました。
⏱️ 実際にどう展開したのか
最初の波が断然最悪でした。9月15日、攻撃者は3時間未満で1,682のウォレットから約360万XRPを引き出しました。手動と自動化を組み合わせた方法が使われています。この速さは、盗難が始まる前から攻撃者がすでにアクセスを持っていたことを示唆しており、リアルタイムで何かを突いて侵害したというよりはそう見えます。
D'CENTウォレット侵害で1,240万XRPが流出:何が起きたのか、そして自分が影響を受けているか確認する方法
7,393のウォレットが10日以上の間に被害に遭い、警告が出た後でも盗難は続きました。これが本当の原因で、身を守るための具体的手順です。
🔓 このハックで最悪だったのは、最初の波ではありません。警告が出てから1週間たっても、なお資金を失い続けたことです。
D'CENTアプリのウォレットを狙うセキュリティ侵害により、約1,240万XRPが7,393のウォレットから流出しました。9月15日から9月25日までの10日間にわたって広がっていました。
⏱️ 実際にどう展開したのか
最初の波が断然最悪でした。9月15日、攻撃者は3時間未満で1,682のウォレットから約360万XRPを引き出しました。手動と自動化を組み合わせた方法が使われています。この速さは、盗難が始まる前から攻撃者がすでにアクセスを持っていたことを示唆しており、リアルタイムで何かを突いて侵害したというよりはそう見えます。
1
1
35
·
--
ブリッシュ
🚨 1240万 $XRP が消え去った — そして排水は止まらなかった
これは、思わず二度見してしまうような暗号資産(クリプト)のセキュリティ事件です。
D’CENTアプリのウォレット incident は、現在およそ1,240万 XRP が 7,393のウォレットから流出した件と関連付けられています。ですが、最も不穏なのは「金額」だけではありません。
警告が出始めた後に何が起きたかです。
最初の大きな波は9月15日に襲来しました。わずか数時間で、1,682のウォレットから約360万 XRP が奪われています。攻撃者はXRP Ledgerそのものを破っていたわけではありません。送金は、すでに侵害されていたプライベートキーを使って署名されていたのです。
そして次に、疑問を一段と深める部分が続きました。
ユーザーに資金移動の警告が出されてからも、同じ侵害されたキーが使われ続けていました。9月21日以降にも640,000 XRP 以上が奪取され、損失総額はおよそ1,240万 XRP にまで膨らみました。さらには、一度補充された後に再び流出したウォレットもあったのです。
さらに資金はチェーンをまたいで動き始めました。オンチェーン分析によれば、THORChain を通じて約630万 XRP がイーサリアム(Ethereum)へスワップされたと見られ、回復や追跡はさらに複雑になっています。
ここでの本当の教訓はこれです:
🔐 ブロックチェーンは、個々のウォレットを操るキーが侵害されても、なおセキュアなままになり得る。
クリプト利用者にとっては、「鍵は自分のもの、コインも自分のもの(not your keys, not your coins)」という言葉が、もはやスローガンというより切実な実感として響きます。
今の大きな疑問は、キーがどう侵害されたのかだけではありません。
もう一つ、こういうことです:
ウォレットへの侵害が“実際に進行中”のとき、影響を受けたユーザーにどれくらい早く本当に警告を届けられるのか — そして反応するためにどれだけの時間が残されるのか? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 1240万 $XRP が消え去った — そして排水は止まらなかった
これは、思わず二度見してしまうような暗号資産(クリプト)のセキュリティ事件です。
D’CENTアプリのウォレット incident は、現在およそ1,240万 XRP が 7,393のウォレットから流出した件と関連付けられています。ですが、最も不穏なのは「金額」だけではありません。
警告が出始めた後に何が起きたかです。
最初の大きな波は9月15日に襲来しました。わずか数時間で、1,682のウォレットから約360万 XRP が奪われています。攻撃者はXRP Ledgerそのものを破っていたわけではありません。送金は、すでに侵害されていたプライベートキーを使って署名されていたのです。
そして次に、疑問を一段と深める部分が続きました。
ユーザーに資金移動の警告が出されてからも、同じ侵害されたキーが使われ続けていました。9月21日以降にも640,000 XRP 以上が奪取され、損失総額はおよそ1,240万 XRP にまで膨らみました。さらには、一度補充された後に再び流出したウォレットもあったのです。
さらに資金はチェーンをまたいで動き始めました。オンチェーン分析によれば、THORChain を通じて約630万 XRP がイーサリアム(Ethereum)へスワップされたと見られ、回復や追跡はさらに複雑になっています。
ここでの本当の教訓はこれです:
🔐 ブロックチェーンは、個々のウォレットを操るキーが侵害されても、なおセキュアなままになり得る。
クリプト利用者にとっては、「鍵は自分のもの、コインも自分のもの(not your keys, not your coins)」という言葉が、もはやスローガンというより切実な実感として響きます。
今の大きな疑問は、キーがどう侵害されたのかだけではありません。
もう一つ、こういうことです:
ウォレットへの侵害が“実際に進行中”のとき、影響を受けたユーザーにどれくらい早く本当に警告を届けられるのか — そして反応するためにどれだけの時間が残されるのか? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
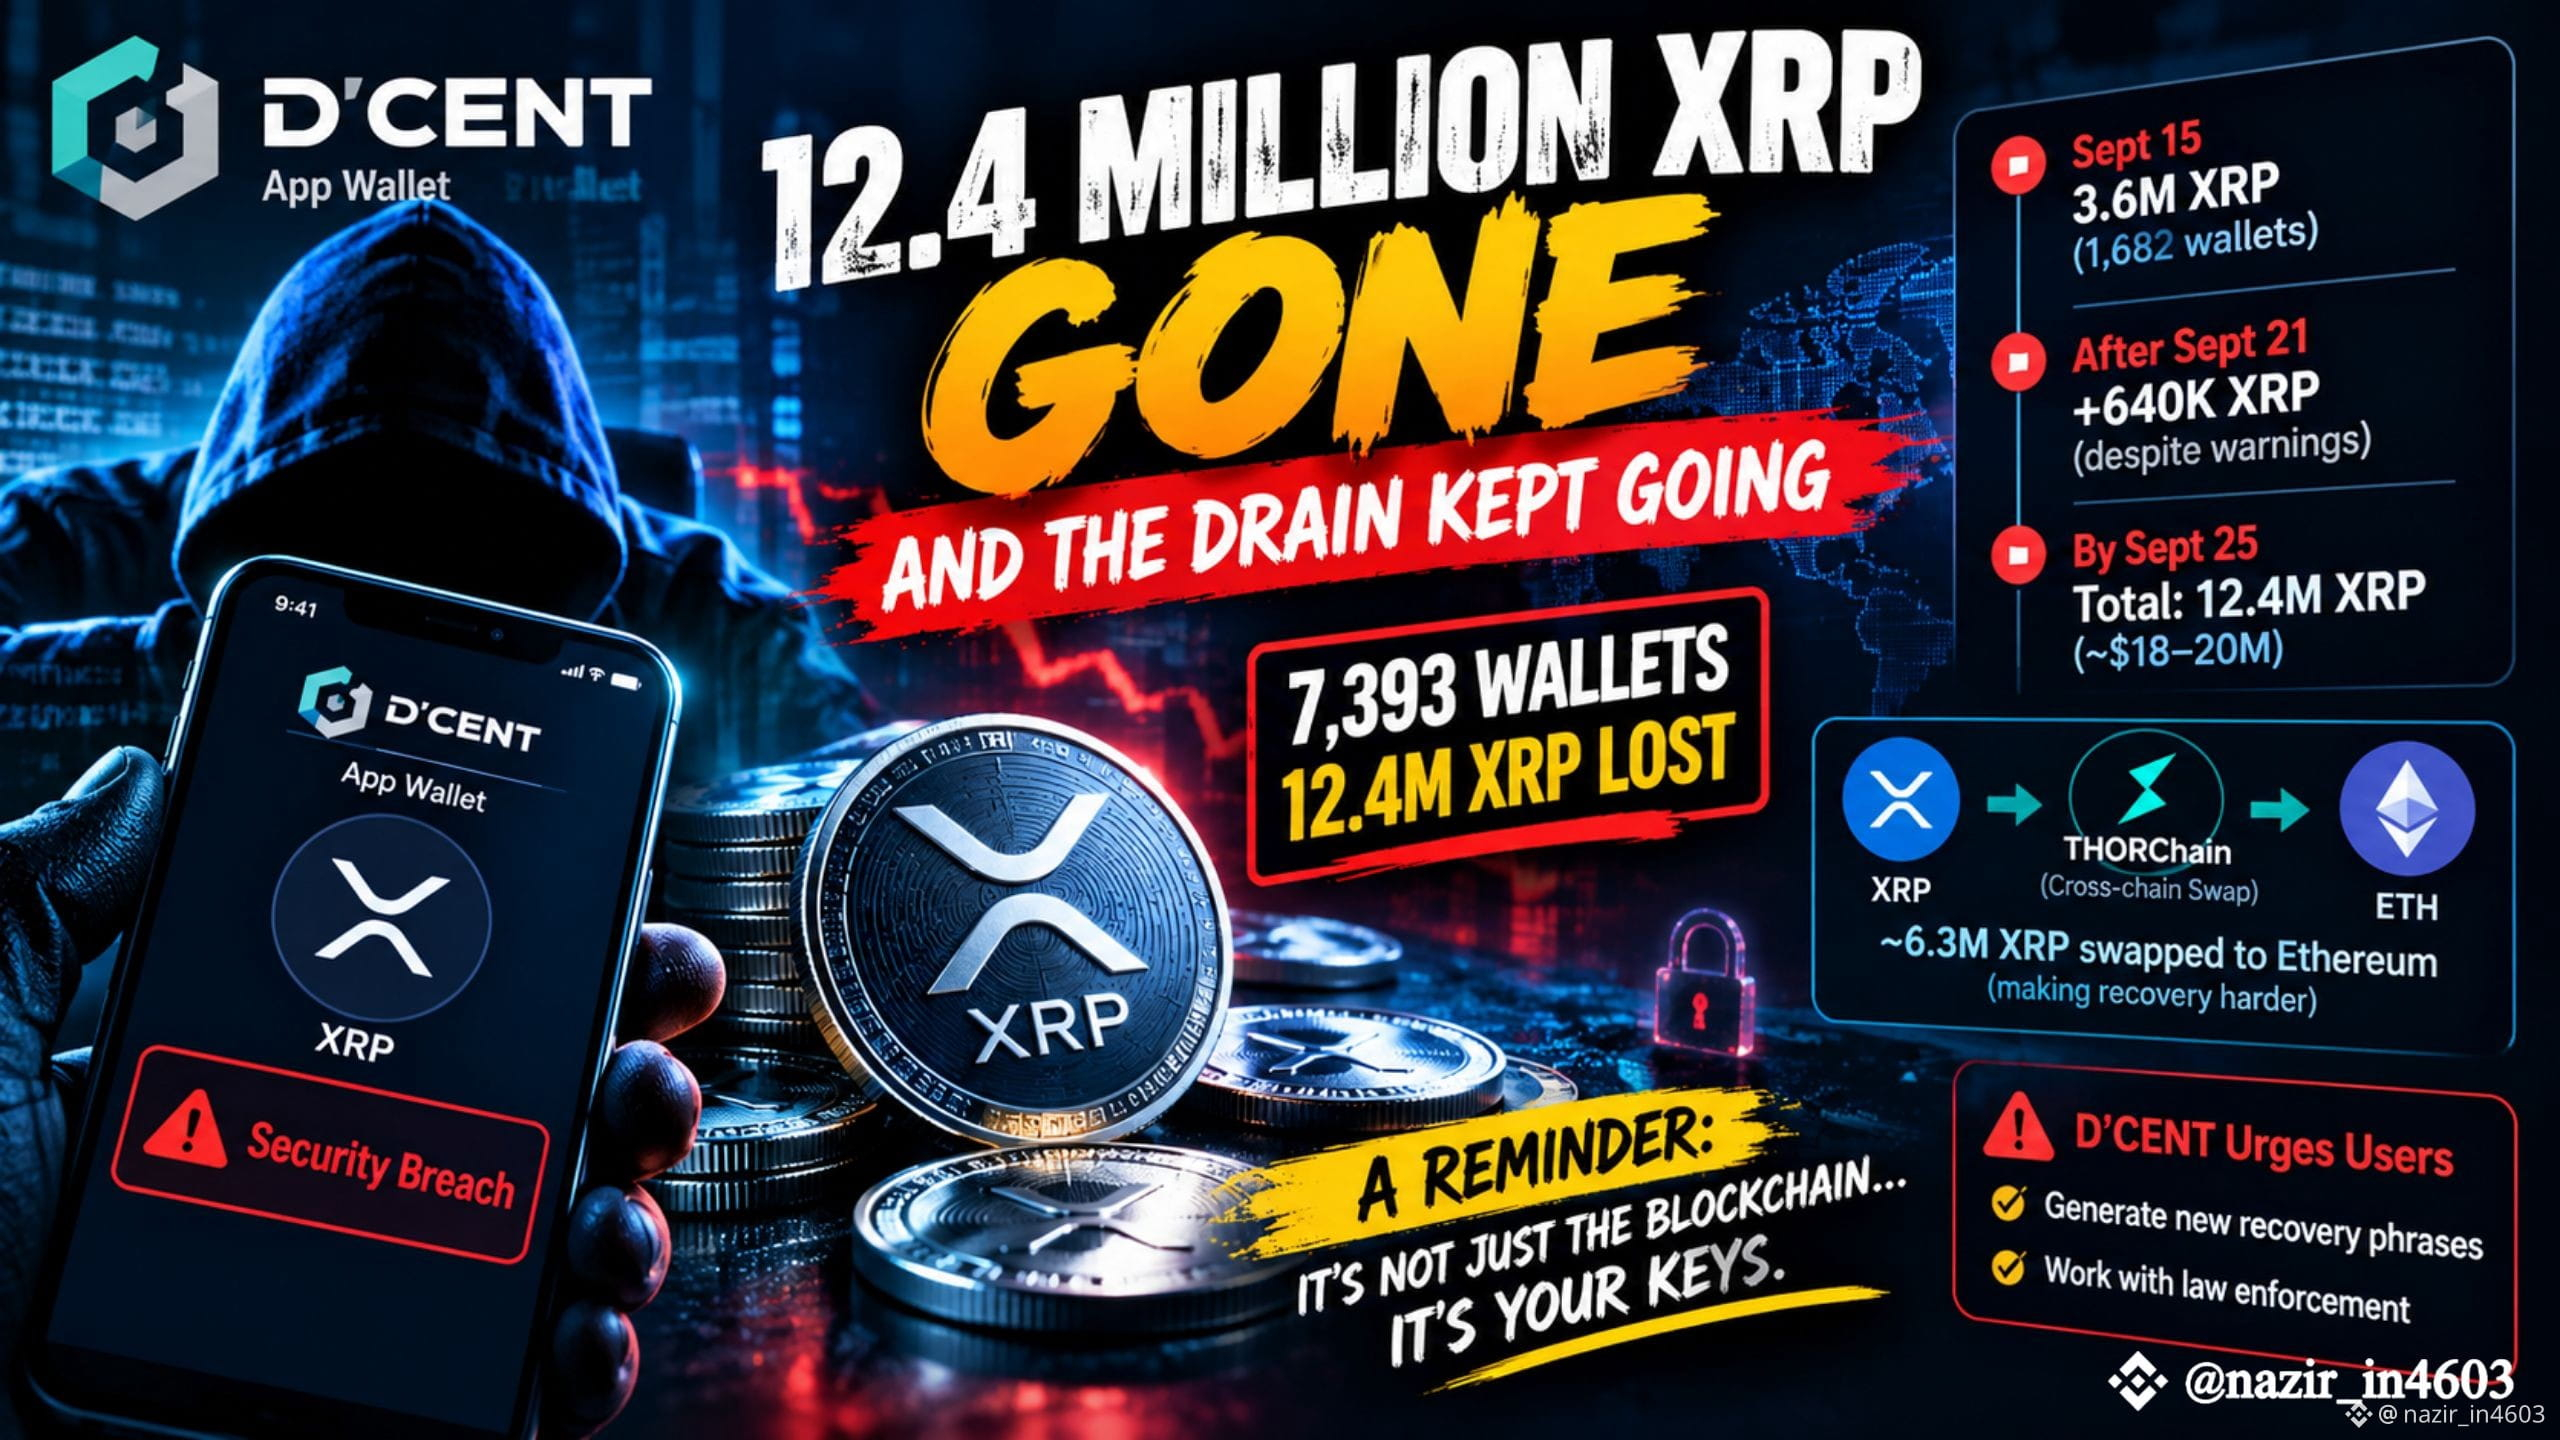
105
#hackersdrainover12.4mxrpfromdcentwallets 警告:ハッカーがDCENTウォレットから12.4M XRPを引き出し!🚨
今年のXRPにおける2番目に大きい侵害!ハッカーは9/15〜9/25の10日間にわたり、D'CENTアプリのウォレット7,393件から12.4M XRP以上を引き出しました。
攻撃の詳細:秘密鍵が侵害され、引き出しは6つの波(ウェーブ)で実行されました。最初の波だけで、3時間で1,682のウォレットから3.6M XRPを獲得。その後、小口ウォレットの引き出しを自動化するスクリプトへ切り替えられました。
影響:侵害はTHORChainを通じてBitcoin、Ethereum、Stellarにも及びました。Maker IoTrustは110件のレポートを受領。
Bitgetの102.9M XRPの損失に次ぐ形です。今すぐあなたのD'CENTウォレットを確認してください!
続報をお願いします
$XRP #XRP #DCENT #CryptoHack #BinanceSquare
1
102
#HackersDrainOver12.4MXRPFromDCENTWallets ハッカーは、DCENTに関連するウォレットから12.4百万XRP以上を流出させたと報じられており、暗号ウォレット基盤全体でセキュリティ上の懸念が再燃していることを示しています。この事件は、ウォレットのセキュリティ、取引のモニタリング、そしてデジタル資産の保護に大きな注目を集める可能性があります。
#XRP #Ripple #DCENT #CryptoHack $XRP
{spot}(XRPUSDT)
#HackersDrainOver12.4MXRPFromDCENTWallets ハッカーは、DCENTに関連するウォレットから12.4百万XRP以上を流出させたと報じられており、暗号ウォレット基盤全体でセキュリティ上の懸念が再燃していることを示しています。この事件は、ウォレットのセキュリティ、取引のモニタリング、そしてデジタル資産の保護に大きな注目を集める可能性があります。
#XRP #Ripple #DCENT #CryptoHack $XRP
#XRP #Ripple #DCENT #CryptoHack $XRP
2
155
記事
7,393のD’CENTウォレットから1,240万XRPが流出:資金を確認してください!🚨 1,240万XRPがD’CENTウォレットから流出(引き出し)されました。😳🪙
報道によると、9月15日から25日の攻撃の間に、約7,393のXRP Ledgerウォレットから1,240万XRP超が盗まれました。
そして、その攻撃はXRPだけで止まりませんでした。
🔴 約630万XRPがイーサリアムにスワップされた
₿ ビットコインも同様に影響を受けました
♦ イーサリアムとトロンが標的にされた
⭐ XLMも報告されていますが盗まれたとのこと
D’CENTは、盗まれた資金を追跡し、必要に応じて凍結できるよう、当局、取引所、セキュリティの専門家と協力していると述べています。
同社は、被害を受けたユーザーに対し、新しいリカバリーフレーズを作成し、資産を新しいウォレットへ移すよう促しています。
7,393のD’CENTウォレットから1,240万XRPが流出:資金を確認してください!
🚨 1,240万XRPがD’CENTウォレットから流出(引き出し)されました。😳🪙
報道によると、9月15日から25日の攻撃の間に、約7,393のXRP Ledgerウォレットから1,240万XRP超が盗まれました。
そして、その攻撃はXRPだけで止まりませんでした。
🔴 約630万XRPがイーサリアムにスワップされた
₿ ビットコインも同様に影響を受けました
♦ イーサリアムとトロンが標的にされた
⭐ XLMも報告されていますが盗まれたとのこと
D’CENTは、盗まれた資金を追跡し、必要に応じて凍結できるよう、当局、取引所、セキュリティの専門家と協力していると述べています。
同社は、被害を受けたユーザーに対し、新しいリカバリーフレーズを作成し、資産を新しいウォレットへ移すよう促しています。
88
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#AltcoinSeasonIndexHoldsAbove60For5Days
閲覧回数 0
0人が討論中
2
#BitcoinSlipsBelow$84000
閲覧回数 315
41人が討論中
3
#KospiPostsWorstQuarterSince2020
閲覧回数 0
0人が討論中
4
#SECToClarifyOnChainFundraisingRules
閲覧回数 3,354
171人が討論中
5
#UKFCAOpensCryptoFirmAuthorization
閲覧回数 5,982
181人が討論中
6
#JapanMOFStudyGroupOnTokenizedGovtBonds
閲覧回数 5,801
184人が討論中
7
#QNTRises287%
閲覧回数 36,581
526人が討論中
8
#TrumpRejectsAIRulesForVoluntaryAudits
閲覧回数 25,798
562人が討論中
9
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
閲覧回数 14,762
371人が討論中
10
#OpenAIUnveilsAlwaysOnAgentDots
閲覧回数 12,024
383人が討論中