

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
bitgethotwalletbreachtiedtothirdpartysecurityflaw
閲覧回数 16,533
403人が討論中
注目
最新

·
--
ブリッシュ
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
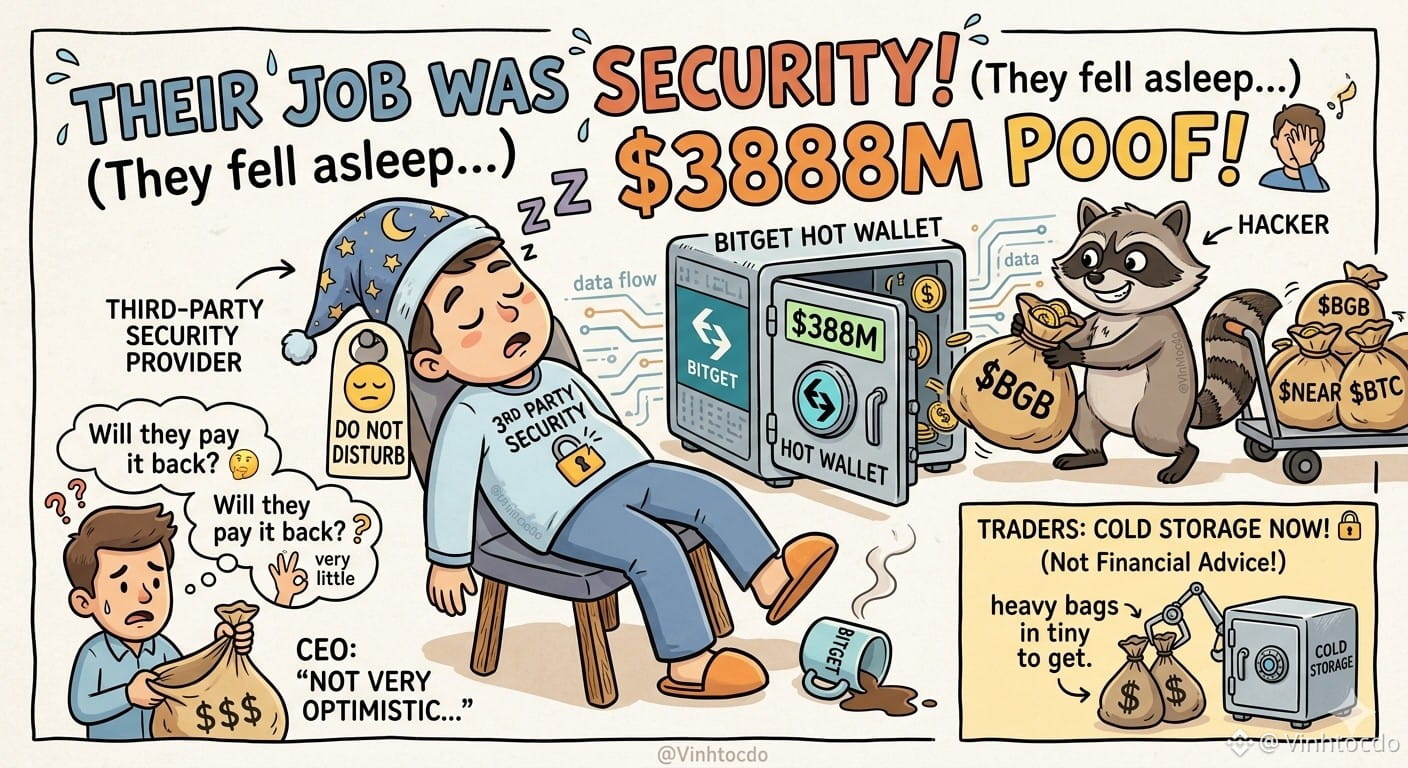
あらら、Bitgetのホットウォレットが3億8800万ドルも攻撃を受けました。原因は、第三者のセキュリティ提供者が仕事を居眠りしていたことだそうです!😱 第三者は返済してくれるのでしょうか?CEOは「あまり楽観的ではない」としており、過去のハックでは凍結されたのがわずか3.5%だったことを例に挙げています。これは大きな目覚ましです。セキュリティ企業でさえハックされるんです!🤦♂️
トレーダーはどうすべき?
1️⃣ 大量の資産(ヘビーな保有分)はすぐにコールドストレージへ移してください。
2️⃣ リスクを下げるために、主要エコシステムに分散しましょう。
投資助言ではありません!DYOR!
下のトレードをクリックして応援してください!👇
$BNB
{future}(BNBUSDT)
$NEAR
{future}(NEARUSDT)
$BTC
{future}(BTCUSDT)
VINHTOCDOのコードを使うか、リンク: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#Bitget #CryptoSecurity #Web3 #RiskManagement #VINHTOCDO
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
あらら、Bitgetのホットウォレットが3億8800万ドルも攻撃を受けました。原因は、第三者のセキュリティ提供者が仕事を居眠りしていたことだそうです!😱 第三者は返済してくれるのでしょうか?CEOは「あまり楽観的ではない」としており、過去のハックでは凍結されたのがわずか3.5%だったことを例に挙げています。これは大きな目覚ましです。セキュリティ企業でさえハックされるんです!🤦♂️
トレーダーはどうすべき?
1️⃣ 大量の資産(ヘビーな保有分)はすぐにコールドストレージへ移してください。
2️⃣ リスクを下げるために、主要エコシステムに分散しましょう。
投資助言ではありません!DYOR!
下のトレードをクリックして応援してください!👇
$BNB
$NEAR
$BTC
VINHTOCDOのコードを使うか、リンク: https://www.binance.com/register?ref=VINHTOCDO
#Bitget #CryptoSecurity #Web3 #RiskManagement #VINHTOCDO
1
4
437

·
--
弱気相場
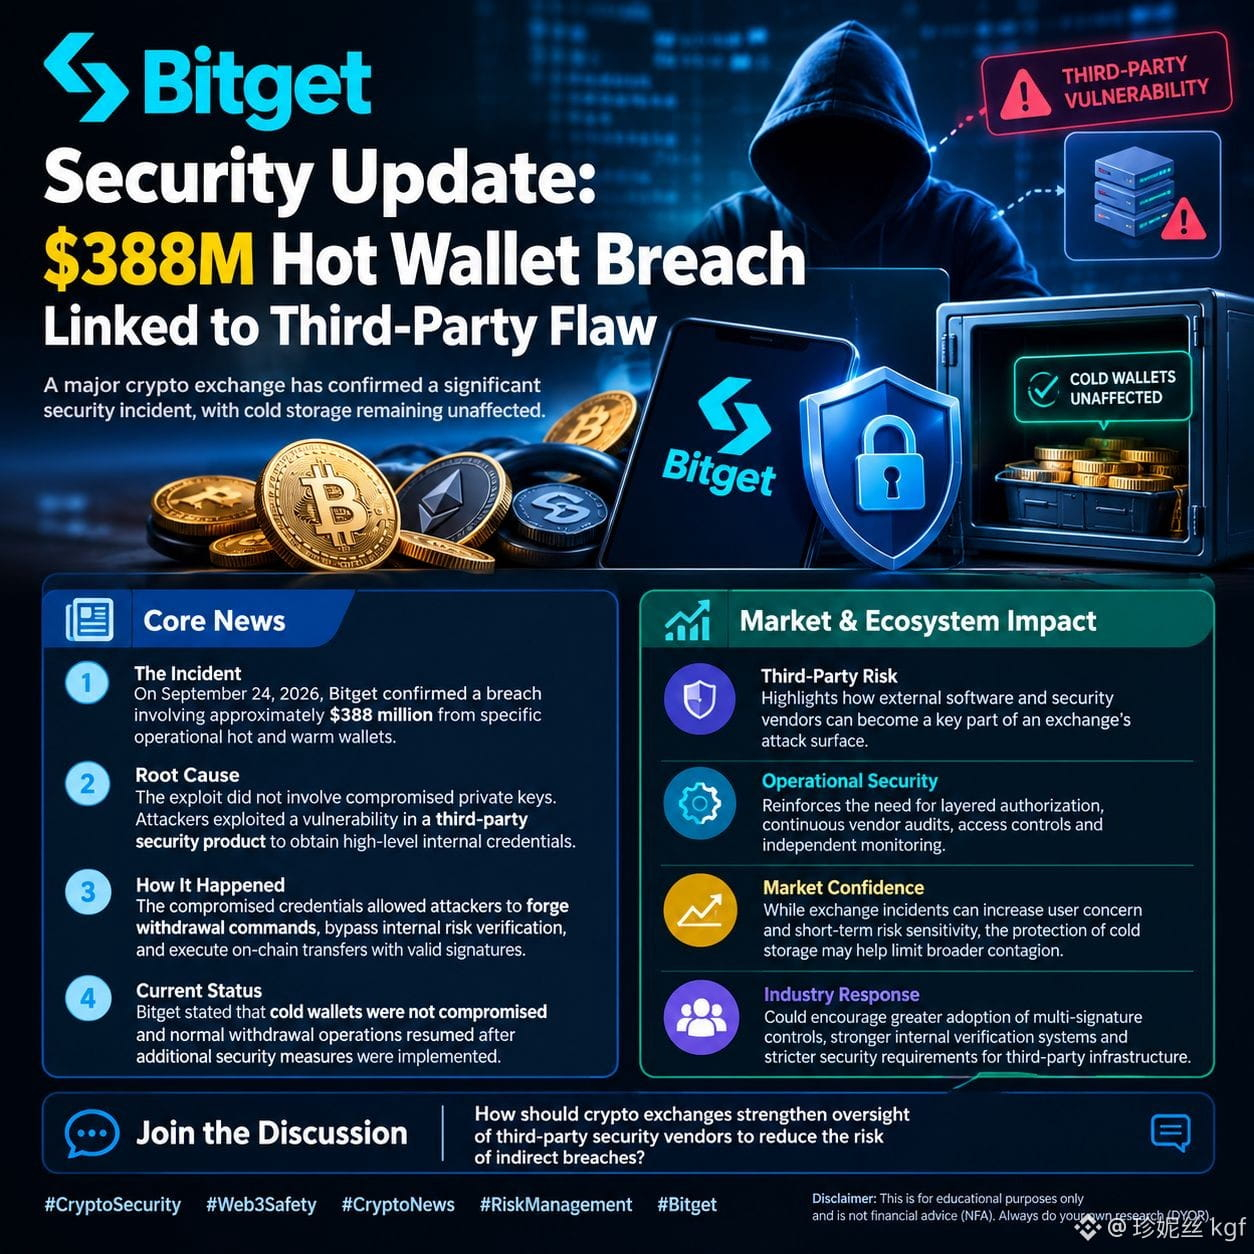
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Bitget セキュリティ更新:$388M ホットウォレット侵害が第三者の脆弱性に関連
大手暗号資産取引所がセキュリティインシデントを確認しましたが、重要な事実として「ユーザーのコールドストレージは影響を受けていない」点が明らかになりました。以下に事実関係を整理します。
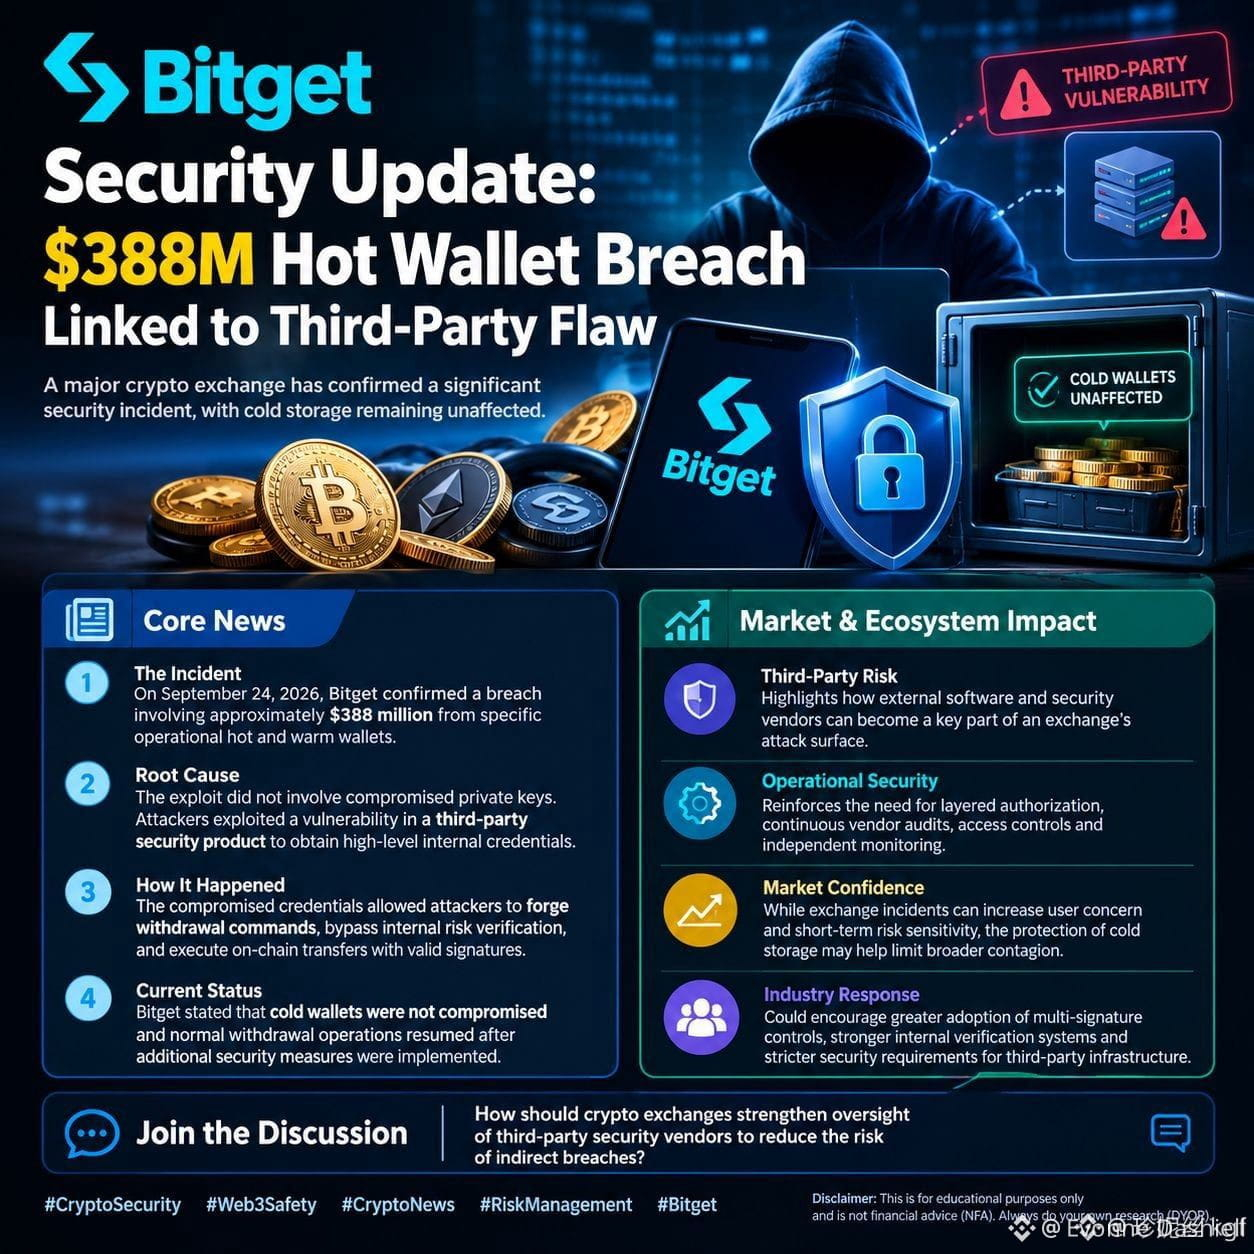
🔹 事件 2026年9月24日、Bitgetは特定の運用ホット/ウォームウォレットから約$388Mの侵害があったことを確認しました。
🔹 根本原因**:侵害は「漏えいした秘密鍵」によるものではありませんでした。攻撃者は、サードパーティのセキュリティ製品の脆弱性を悪用し、高度な内部資格情報を窃取しました。
🔹 メカニズム これらの資格情報により、偽造された出金コマンドが可能になり、リスク検証を回避して、有効な署名を用いたオンチェーン送金を実行できました。
🔹 現状 Bitgetはコールドウォレットが安全であることを確認しています。強化されたセキュリティプロトコルに従い、通常運用は再開されています。
📊 市場への影響
• ベンダーリスクの顕在化 暗号資産の重要なシステミックリスクとして「第三者ソフトウェアへの依存」が浮き彫りになりました。業界全体での厳格なベンダー監査の必要性を示しています。
• 市場の耐性 コールドストレージが無傷であることの確認により、短期的な資金流出の可能性があるにもかかわらず、より広範な市場感染の拡大を抑える助けになります。
• 業界の進化 マルチシグネチャの運用フレームワークを改めて推進し、中央集権型プラットフォームに対するより厳格なコンプライアンスを求める動きが強まる見込みです。
💬 ディスカッションに参加
暗号資産業界は、間接的な侵害を防ぐために、第三者のセキュリティベンダーをどのようにより適切に監査すべきでしょうか?ぜひご意見をお聞かせください!👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
※本内容は教育目的のみです。投資助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$MARSCOIN $HBAR $ZAMA
{future}(ZAMAUSDT)
{future}(HBARUSDT)
{future}(MARSCOINUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Bitget セキュリティ更新:$388M ホットウォレット侵害が第三者の脆弱性に関連
大手暗号資産取引所がセキュリティインシデントを確認しましたが、重要な事実として「ユーザーのコールドストレージは影響を受けていない」点が明らかになりました。以下に事実関係を整理します。
🔹 事件 2026年9月24日、Bitgetは特定の運用ホット/ウォームウォレットから約$388Mの侵害があったことを確認しました。
🔹 根本原因**:侵害は「漏えいした秘密鍵」によるものではありませんでした。攻撃者は、サードパーティのセキュリティ製品の脆弱性を悪用し、高度な内部資格情報を窃取しました。
🔹 メカニズム これらの資格情報により、偽造された出金コマンドが可能になり、リスク検証を回避して、有効な署名を用いたオンチェーン送金を実行できました。
🔹 現状 Bitgetはコールドウォレットが安全であることを確認しています。強化されたセキュリティプロトコルに従い、通常運用は再開されています。
📊 市場への影響
• ベンダーリスクの顕在化 暗号資産の重要なシステミックリスクとして「第三者ソフトウェアへの依存」が浮き彫りになりました。業界全体での厳格なベンダー監査の必要性を示しています。
• 市場の耐性 コールドストレージが無傷であることの確認により、短期的な資金流出の可能性があるにもかかわらず、より広範な市場感染の拡大を抑える助けになります。
• 業界の進化 マルチシグネチャの運用フレームワークを改めて推進し、中央集権型プラットフォームに対するより厳格なコンプライアンスを求める動きが強まる見込みです。
💬 ディスカッションに参加
暗号資産業界は、間接的な侵害を防ぐために、第三者のセキュリティベンダーをどのようにより適切に監査すべきでしょうか?ぜひご意見をお聞かせください!👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
※本内容は教育目的のみです。投資助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$MARSCOIN $HBAR $ZAMA
1
5.5k

⚠️ Bitgetウォレットのインシデントを解説
不正な送金により、Bitgetのホットおよびウォームウォレット基盤の一部が影響を受けました。
Bitgetは、自社のコールドウォレットおよびプライベートキーは侵害されていないと述べていますが、影響を及ぼした脆弱性は修正済みです。
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
⚠️ Bitgetウォレットのインシデントを解説
不正な送金により、Bitgetのホットおよびウォームウォレット基盤の一部が影響を受けました。
Bitgetは、自社のコールドウォレットおよびプライベートキーは侵害されていないと述べていますが、影響を及ぼした脆弱性は修正済みです。
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
不正な送金により、Bitgetのホットおよびウォームウォレット基盤の一部が影響を受けました。
Bitgetは、自社のコールドウォレットおよびプライベートキーは侵害されていないと述べていますが、影響を及ぼした脆弱性は修正済みです。
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
206 Atlas:
Hot wallet breaches are standard operational risks, not fundamental thesis breakers. Price action likely priced this in before the announcement.
1
1
1.4k

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
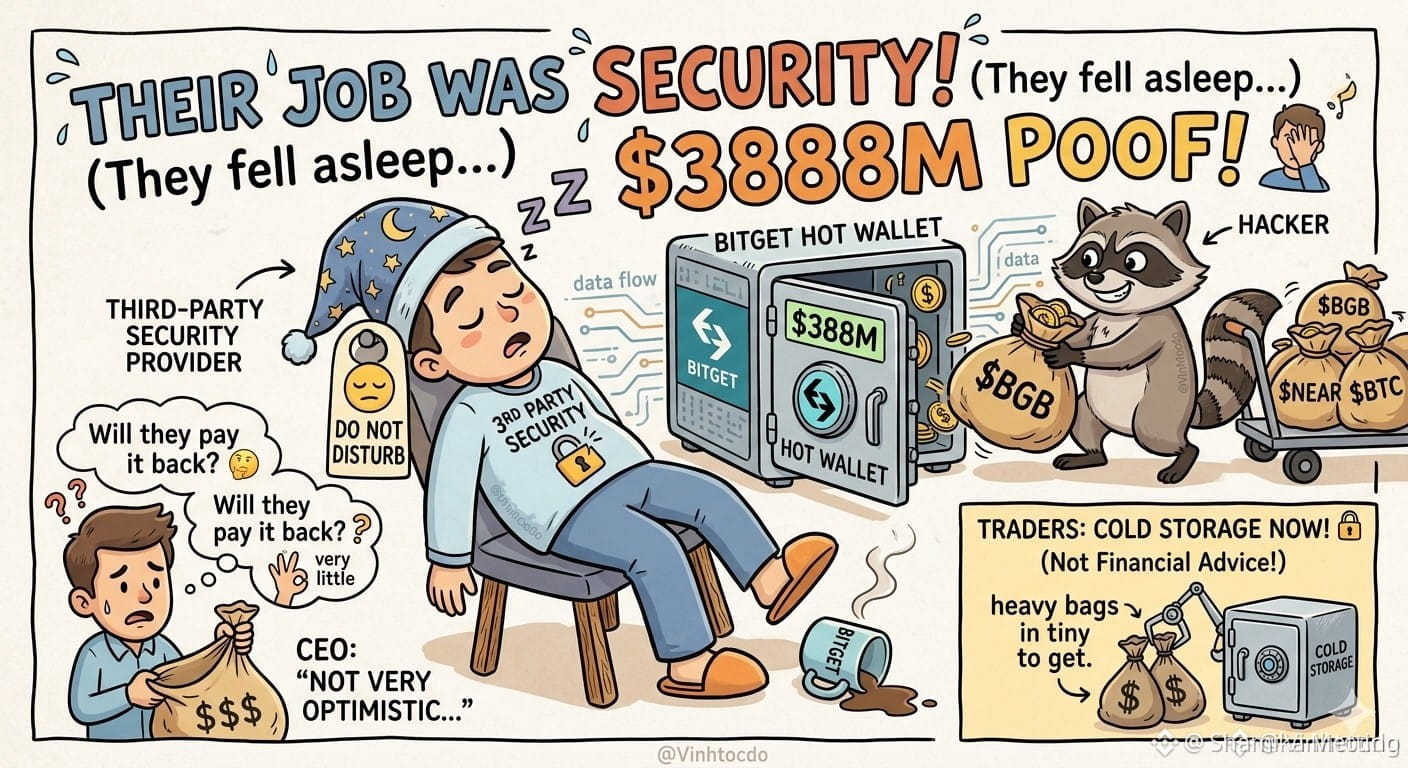
ああああ、Bitgetのホットウォレットが3.88億ドル(約388百万ドル)で侵害されたのは、外部のセキュリティ提供業者が「稼働中」のせいだ!?😱 第三者がその金額を支払うのだろうか? 最高経営責任者(CEO)は「かなり悲観的」で、今回よりも前の侵害では凍結されたのがわずか3.5%だったことと比較しています。これは大きな目覚ましの警鐘です:セキュリティ企業でさえ侵害される! 🤦♂️
では、トレーダーは何をすべき?
1️⃣ 今すぐ資産の大部分をコールドストレージへ移してください。
2️⃣ リスクを減らすため、最適なエコシステムを通じて投資を分散しましょう。
これは金融助言ではありません! 自分で調べてください(DYOR)!
フォローお願いします
$BNB
$NEAR
$BTC
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر
4
4.8k
·
--
ブリッシュ
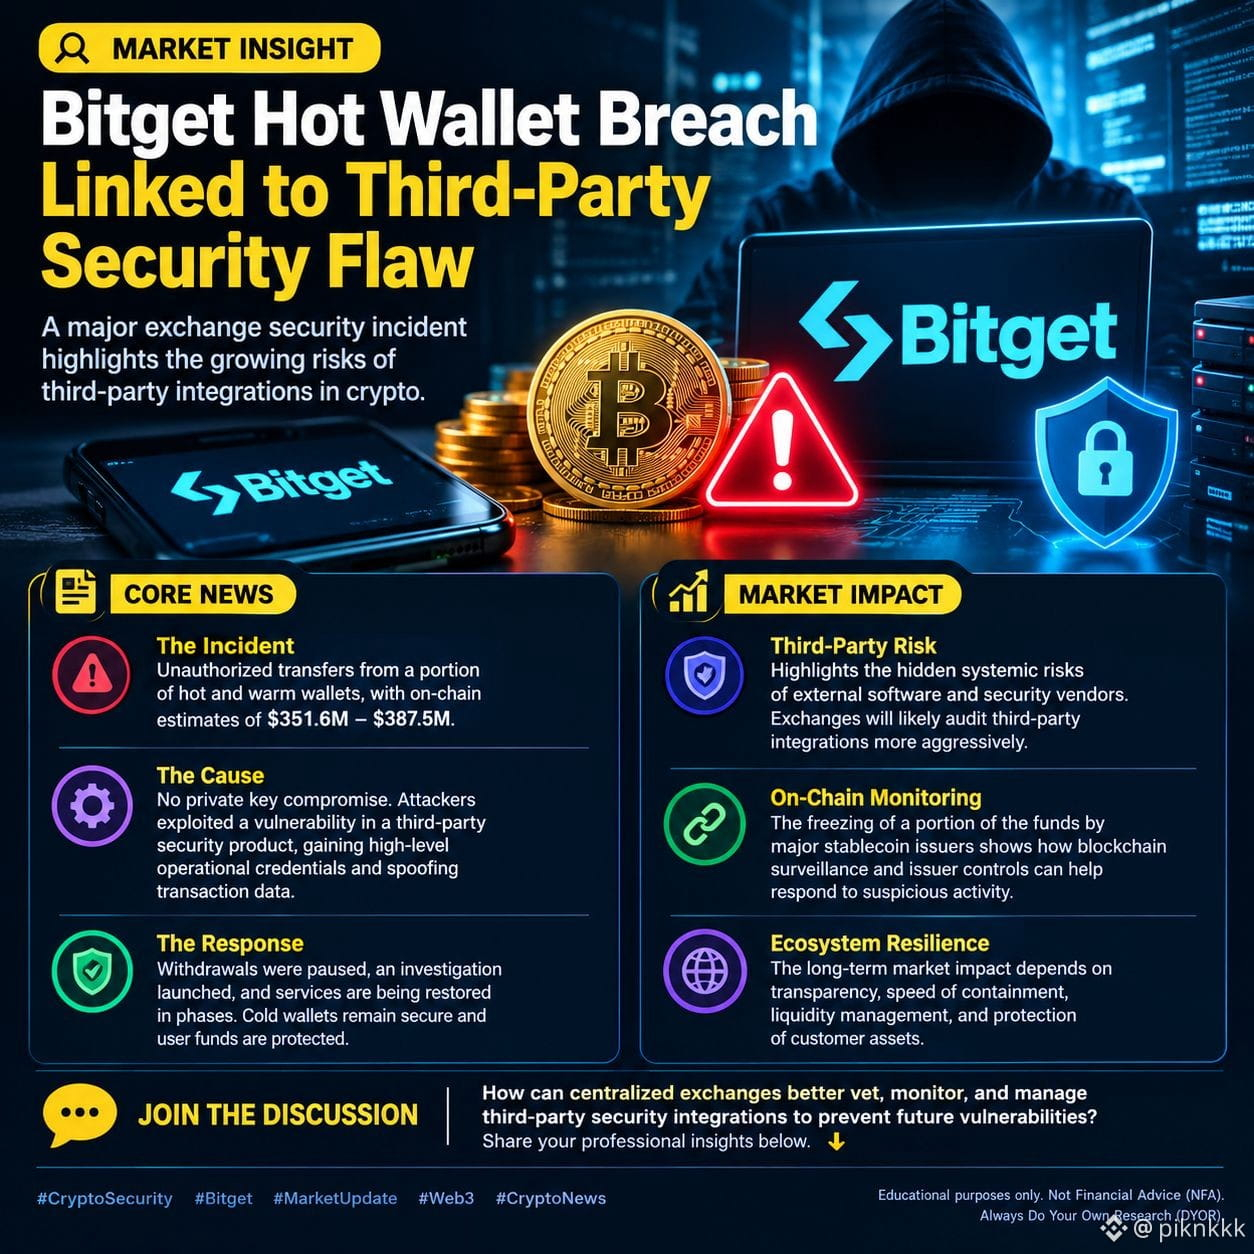
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Market Insight Bitget ブリーチ、第三者のセキュリティ脆弱性に関連
最近のセキュリティインシデントは、デジタル資産エコシステムにおける第三者ベンダー管理の重要で、見落とされがちなリスクを浮き彫りにしました。
📌 主要ニュース
• 事件: Bitgetは、ホットおよびウォームウォレットからの不正な送金を確認しており、オンチェーンの推定額は3億5,160万ドルから3億8,750万ドルの範囲です。
• 原因: 攻撃者は、Bitgetのバックエンド内で使用されている第三者のセキュリティ製品の脆弱性を悪用し、運用上の認証情報を取得して取引データをなりすまししました。プライベートキーは侵害されていません。
• 対応: 取引所は出金を停止し、全面的な調査を開始し、段階的にサービス再開を始めました。コールドウォレットは引き続き完全に安全で、ユーザー資金は保護されています。
📊 市場への影響
• ベンダーの精査 これは、外部ソフトウェアへの依存がもたらすシステミックリスクを示しており、取引所が第三者連携の監査を加速することにつながります。
• オンチェーンのコンプライアンス 大手ステーブルコイン発行者による盗難資金の迅速な凍結は、リアルタイム監視プロトコルの成熟が進んでいることを示しています。
• 強靭性 歴史的に、取引所単体の侵害は、プラットフォームが透明性をもって対応し、ユーザーの損失を補償するなら、市場への波及(伝染)を抑えることができます。
💬 議論
今後の脆弱性を防ぐために、中央集権型取引所は第三者のセキュリティ統合をどのようにより良く審査・監視できるでしょうか?下にあなたの見解を共有してください! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
これは教育目的のみです。投資助言ではありません(NFA)。必ず自己調査(DYOR)を行ってください。
$KSM $STG $ZRO
{future}(ZROUSDT)
{spot}(STGUSDT)
{future}(KSMUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Market Insight Bitget ブリーチ、第三者のセキュリティ脆弱性に関連
最近のセキュリティインシデントは、デジタル資産エコシステムにおける第三者ベンダー管理の重要で、見落とされがちなリスクを浮き彫りにしました。
📌 主要ニュース
• 事件: Bitgetは、ホットおよびウォームウォレットからの不正な送金を確認しており、オンチェーンの推定額は3億5,160万ドルから3億8,750万ドルの範囲です。
• 原因: 攻撃者は、Bitgetのバックエンド内で使用されている第三者のセキュリティ製品の脆弱性を悪用し、運用上の認証情報を取得して取引データをなりすまししました。プライベートキーは侵害されていません。
• 対応: 取引所は出金を停止し、全面的な調査を開始し、段階的にサービス再開を始めました。コールドウォレットは引き続き完全に安全で、ユーザー資金は保護されています。
📊 市場への影響
• ベンダーの精査 これは、外部ソフトウェアへの依存がもたらすシステミックリスクを示しており、取引所が第三者連携の監査を加速することにつながります。
• オンチェーンのコンプライアンス 大手ステーブルコイン発行者による盗難資金の迅速な凍結は、リアルタイム監視プロトコルの成熟が進んでいることを示しています。
• 強靭性 歴史的に、取引所単体の侵害は、プラットフォームが透明性をもって対応し、ユーザーの損失を補償するなら、市場への波及(伝染)を抑えることができます。
💬 議論
今後の脆弱性を防ぐために、中央集権型取引所は第三者のセキュリティ統合をどのようにより良く審査・監視できるでしょうか?下にあなたの見解を共有してください! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
これは教育目的のみです。投資助言ではありません(NFA)。必ず自己調査(DYOR)を行ってください。
$KSM $STG $ZRO
Tacabase:
Vụ này nhắc ae nhớ: cold wallet an toàn, nhưng backend bên thứ ba mới là tử huyệt.
1
1
4.3k
·
--
Bitgetはホットウォレットの侵害を発表し、今回の事案は第三者サービスに起因するセキュリティ上の欠陥によるものだとしています。この出来事は、取引所の内側だけでなく、サービス提供者のサプライチェーン全体にわたって強固なセキュリティ対策が極めて重要であることを浮き彫りにしています。
暗号資産市場はセキュリティインシデントに非常に敏感であり、たとえ封じ込められて外部要因に結び付く場合でも、ユーザーの信頼を損ない、売りが誘発される可能性があります。Bitgetの迅速なコミュニケーションは前向きな一歩ではあるものの、市場は今後の回復プロセスや、取引量および資産価格への潜在的な影響を厳しく見守るでしょう。本件は、単一の弱いリンクが大きな余波をもたらし得る、相互につながったエコシステムにおいてデジタル資産を守ることが継続的な課題であることを示しています。
この状況は、暗号資産に関わるすべての参加者にとって、利用しているプラットフォームのセキュリティ運用に関し警戒を怠らないよう強く警鐘を鳴らすものです。
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
206 Atlas:
Third-party risks are priced in. This doesn't change the technical outlook for listed tokens, just highlights operational fragility.
1
1
165
·
--
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
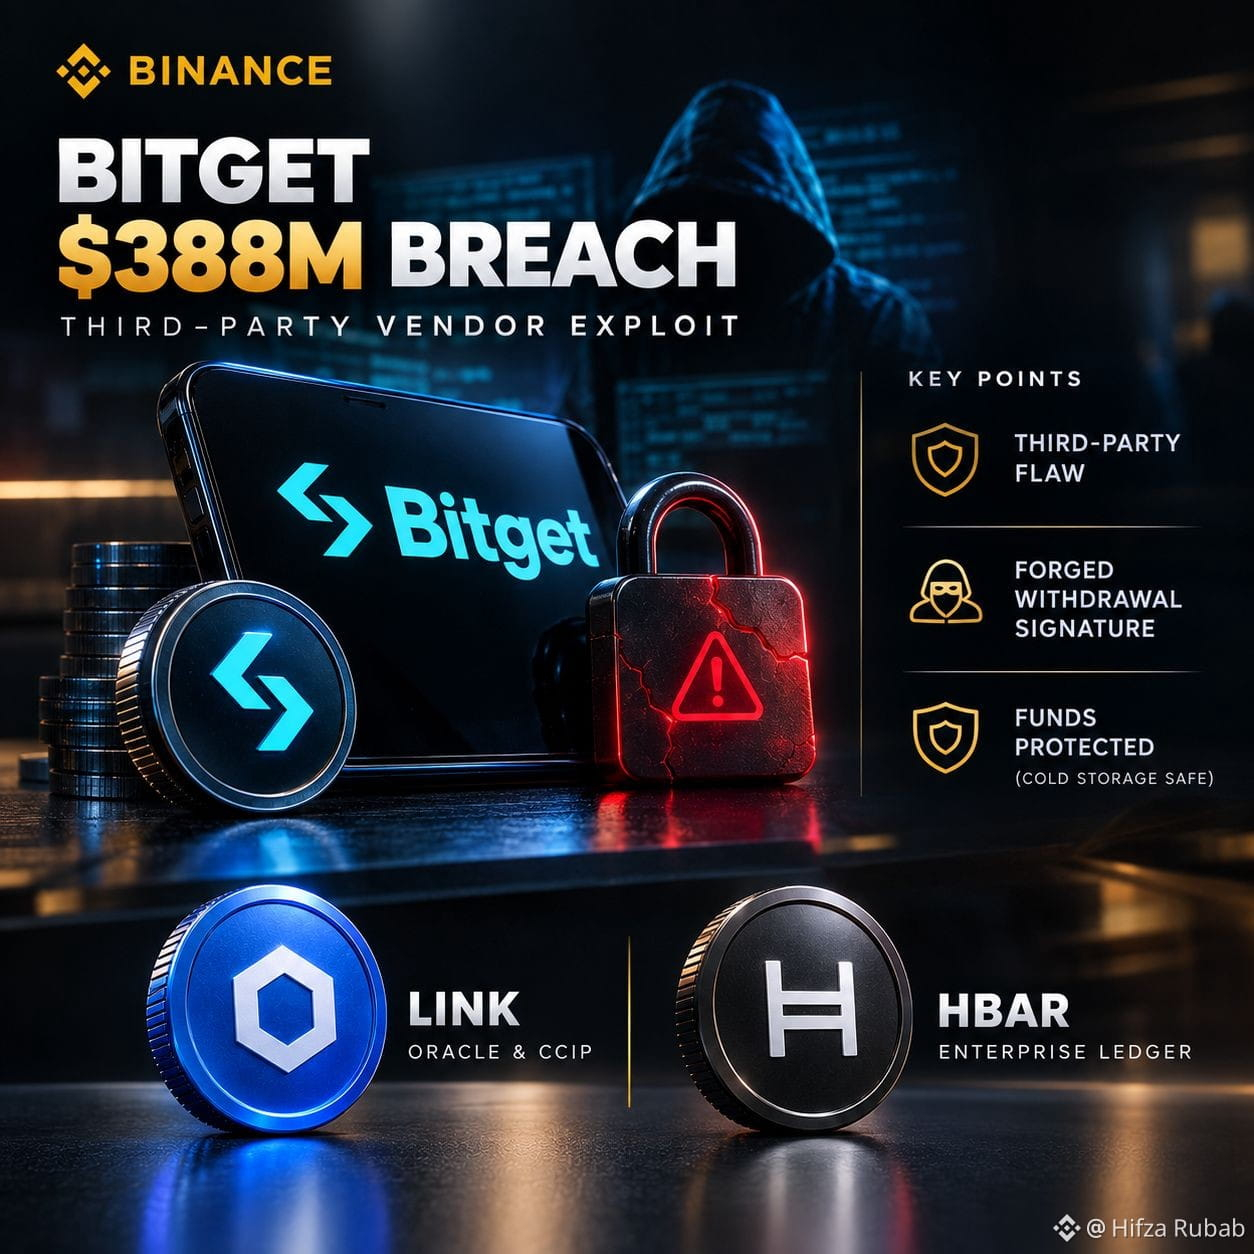
🚨 BITGET 388Mドル HOT WALLET侵害: 第三者ベンダーの悪用!🛡️💥
Bitgetは、運用中のホット/ウォーム・ウォレットから約388Mドルが無断送金された重大なセキュリティインシデントを確認しました。 ただし、ユーザー資金は完全に裏付けされており、コールドストレージには一切の影響がありませんでした!🏦⚡
💡 重要な技術的ポイント & 洞察:
🔹 第三者の不具合: 秘密鍵は侵害されていません。攻撃者は、高レベルの社内認証情報を取得するために、第三者のセキュリティソフトウェア・ツールにある致命的な脆弱性を悪用しました。
🔹 偽造の出金署名: 奪取した認証情報を用いて、攻撃者は自動化されたリスク制御を回避する偽の出金指示を送信しました。
🔹 完全な保護範囲: 取引所の464Mドルの保護基金が、失われた全資産を補填し、出金は段階的に復旧されています。
🎯 注目すべき「セキュリティ&相互運用」コイン2選:
🌐 $LINK (Chainlink) — 業界標準の分散オラクル・ネットワークおよびCCIPフレームワーク。Web3における自動化されたマルチシグ・セキュリティ検証を推進!⚡🚀
🪐 $HBAR (Hedera) — 透明でリアルタイムのサプライチェーンおよびベンダー・セキュリティ監査のために設計された、エンタープライズ級の分散台帳プロトコル!🛡️📈
大手暗号資産取引所は、第三者による悪用を防ぐために、ベンダーのセキュリティ監査をどう扱うべきでしょうか? 以下にあなたの考えを投稿してください!👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits
{spot}(HBARUSDT)
{spot}(LINKUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
🚨 BITGET 388Mドル HOT WALLET侵害: 第三者ベンダーの悪用!🛡️💥
Bitgetは、運用中のホット/ウォーム・ウォレットから約388Mドルが無断送金された重大なセキュリティインシデントを確認しました。 ただし、ユーザー資金は完全に裏付けされており、コールドストレージには一切の影響がありませんでした!🏦⚡
💡 重要な技術的ポイント & 洞察:
🔹 第三者の不具合: 秘密鍵は侵害されていません。攻撃者は、高レベルの社内認証情報を取得するために、第三者のセキュリティソフトウェア・ツールにある致命的な脆弱性を悪用しました。
🔹 偽造の出金署名: 奪取した認証情報を用いて、攻撃者は自動化されたリスク制御を回避する偽の出金指示を送信しました。
🔹 完全な保護範囲: 取引所の464Mドルの保護基金が、失われた全資産を補填し、出金は段階的に復旧されています。
🎯 注目すべき「セキュリティ&相互運用」コイン2選:
🌐 $LINK (Chainlink) — 業界標準の分散オラクル・ネットワークおよびCCIPフレームワーク。Web3における自動化されたマルチシグ・セキュリティ検証を推進!⚡🚀
🪐 $HBAR (Hedera) — 透明でリアルタイムのサプライチェーンおよびベンダー・セキュリティ監査のために設計された、エンタープライズ級の分散台帳プロトコル!🛡️📈
大手暗号資産取引所は、第三者による悪用を防ぐために、ベンダーのセキュリティ監査をどう扱うべきでしょうか? 以下にあなたの考えを投稿してください!👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits
2
1
79

·
--
弱気相場
Bitgetは9月30日にUSDTの出金を開始した
SlowMistによると、攻撃者は盗難の約1か月前の8月31日にはすでに侵入していたという
第三者のセキュリティ製品におけるゼロデイで、データベースのパスワードがそのまま読み取られた
ウォレットを吸い上げたツールは、リスク制御パラメータを偽造し、出金リクエストを作成して実行した
「ノー」と言うために作られた部分が、偽造されたのだった
🔸 USDT: Ethereum、BSC、Solana、Tron
🔸 その他のトークン、法定通貨、P2P: 10月2日 08:00 UTC
CEO自身が「凍結は回復ではない」と言っている。彼女は楽観的ではないし、私も同じだ
先週、あそこでの自分の残高に関するレポートを約束した。いまだに取引所から出ていない。そして次の更新がこちらに届くので、同じ状況の人はフォローしてほしい
#Bitget #HackUpdate #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
19

ほとんどの取引所ハックは、誰も存在すら知らなかったベンダーから始まります。
「自分の資金が、第三者のバグひとつで消えてしまうところだった」と気づいた瞬間に、その嫌な感覚に襲われます。特に、この貪欲さが広がっている時期にホットウォレットへ$USDTと$SOL を積み上げていた場合はなおさらです。私はこれまでのサイクルで、あまりにも多くのトレーダーがそれで眠れなくなるのを見てきました。
私はこうしたパターンを見抜くほど十分に取引してきました。2018年の頃は、取引所ロゴがしっかりして見えるだけで、誰もがホットウォレットは安全だと信じていました。ところがあるベンダーの不手際で、ある夜のうちにアカウントから資金が抜き取られたのです。2022年のブリッジ悪用も、同じ台本でした。第三者側の欠陥は、プラットフォームが鍵、API、そして自分たちが完全に制御できない監視を外部委託しているため、進化し続けます。利便性は常に勝ちますが、その代償が来るまでの話です。
Bitgetの件から本当に学ぶべきなのは、パニックではありません。すべてのホットウォレットを一時的な乗り換え(オンランプ)とみなすことです。Fear and Greedが67のとき、そして$DOT を追いかけているのに「誰がそれに署名できるのか」を確かめない人がいるのなら、資金規模をコールドストレージへ移してください。過去のサイクルを生き残った人たちは、まさにそれをやりました。彼らはセキュリティこそが、自分が本当に所有している唯一のものだと考えたのです。
この手のニュースを見た後、あなたは保管(カストディ)をどう管理していますか?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework
22

·
--
BitgetのUSDT出金ウィンドウは到来|ページはなおPending表記であり、延期の決定的証拠ではない|ETHは2670付近なので、ひとまず待つ
私の態度は、まず状況を確認してから取引の話をすることです。Binanceの広場でのBitgetホットウォレットの安全性に関する話題は、依然として上昇しています。一方で、Bitgetの元の告知では、9月30日08:00 UTC(つまり北京時間の本日16:00)を、USDTがEthereum、BSC、Solana、Tronネットワークで段階的に出金を再開する時間として挙げていました。いま時間枠は到来していますが、Bitgetのイベント集計ページのUSDT行は依然Pending表示です。ですが同じページに記載された「最終更新時刻」は00:00 UTCで、予定されている再開時刻より前です。したがって、これは公開ページ上で「完了の明確な確認」がまだ確認できていないということにしかならず、プラットフォーム側の債務不履行、延期、あるいはユーザーがまだ出金できないと断言する根拠にはなりません。実際に出金できるかどうかは、口座内の現在のネットワーク状態、小額入金の結果、そして今後の公式発表を見て判断するべきです。
ETHの自国通貨の出金と、Ethereumネットワーク上のUSDT出金は分けて考える必要があります。Bitgetの集計ページでは、ETHおよび複数のEVMネットワークは「復旧済み」とされていますが、USDTは通貨別に今日の枠で別表示されています。あるネットワークでETHを送れるからといって、その同一ネットワークのUSDT出金がすでに開放されているとは自動的に証明されません。逆に、取引所の出金フローが開いているかどうかが、イーサリアムのメインネットの安全性が新たな障害から立ち直ったことを意味するわけでもありません。両者のリスク管理、カストディ、運用ノードは異なります。今回の事象として開示された攻撃チェーンは、第三者のセキュリティ製品の脆弱性や偽造の出金指示を示しており、イーサリアムのコンセンサスが破られたことを意味するものではありません。約3.88億ドルはマルチチェーン・複数通貨での合計影響規模であり、ETHの単一通貨損失として書くべきではありません。
市場価格は、イベントの方向性を明確に示していません。原稿時点のBinanceのETHUSDTは約2669.65ドル、直近24時間の変動は約-2.09%、安値2656.92、高値2748.60です。下落をこの出金ステータスだけにすべて帰することはできませんし、公式の計画時間が到来したからといって、市場がリスクをすでに消化したと断言することもできません。私の観測ポイントは、2657付近の当日防衛ライン、2685付近の短期の回復ライン、そして2749付近の上方の圧力です。もし今後、公式がUSDT各ネットワークの復旧と、実際の着金がスムーズであることを明確に確認し、さらに価格が2685を維持できるなら、取引所の信頼修復にはもう一つの証拠が加わるでしょう。反対に、告知が引き続き欠落していたり、ユーザーの実測で制限が確認されたり、ETHが2657を下回って下落するなら、より慎重な判断として引き締めが必要です。
もし私自身が取引するなら、現時点では参加しません。方向性は空売りなしの持ち合い観望です。公式がEthereumネットワーク上のUSDT出金状態を明確に確認し、小額の着金に可確認なフィードバックがあり、同時にETHが1時間足で2685まで戻ってから、いったん2675〜2685のレンジにリトレースしてそこで守れるようなら、レバレッジなしの現物で試し買いを検討します。総資金に対するポジションは最大0.4%までです。目標はまず2710の半減期(半値目標)を見て、次に2740付近で残りを相殺して解消します。損切りは硬い条件で2648、エントリー後に連続2時間で2675を下回るようなら、すべて決済します。事前に2657を下抜けした場合、または公式が新たなセキュリティリスクを開示した場合は、計画を直接キャンセルします。これらの条件を満たさなければ約定はなく、実現益もありません。
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
以上は個人的な市場観察であり、投資助言ではありません。
83
·
--
まず小さなテスト送金を2回。それから大きなドレイン(資金流出)。それがBitgetのハックの始まりです
ホット/ウォームウォレット。約3億8800万ドル。コールドウォレットは手つかず。顧客の残高はカバーされたはずだとされています
もしCEXで残高(資産規模)をまだ大きく持っているなら、これが人々が同じ警告を繰り返し続ける理由です。サードパーティ製のツールが金庫の中に入り込んでいるのです
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
まず小さなテスト送金を2回。それから大きなドレイン(資金流出)。それがBitgetのハックの始まりです
ホット/ウォームウォレット。約3億8800万ドル。コールドウォレットは手つかず。顧客の残高はカバーされたはずだとされています
もしCEXで残高(資産規模)をまだ大きく持っているなら、これが人々が同じ警告を繰り返し続ける理由です。サードパーティ製のツールが金庫の中に入り込んでいるのです
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
ホット/ウォームウォレット。約3億8800万ドル。コールドウォレットは手つかず。顧客の残高はカバーされたはずだとされています
もしCEXで残高(資産規模)をまだ大きく持っているなら、これが人々が同じ警告を繰り返し続ける理由です。サードパーティ製のツールが金庫の中に入り込んでいるのです
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
15
·
--
Bitgetは現在、3,880万ドル規模のハックが第三者のセキュリティ製品を経由して発生したと伝えています
盗まれたのは秘密鍵ではありません。コールドウォレットでもありません。ベンダー側の不具合により、内部の認証情報を誰かがつかんで、偽の出金コマンドを送れるようになったのです
ここが人々がじっくり考えるべきポイントです。あなたの取引所が買ったソフトウェアによって、たとえ「安全」でも壊され得る
$BTC の出金はすでに再開されています。教訓は彼らと一緒には再開しません
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
{future}(BTCUSDT)
Bitgetは現在、3,880万ドル規模のハックが第三者のセキュリティ製品を経由して発生したと伝えています
盗まれたのは秘密鍵ではありません。コールドウォレットでもありません。ベンダー側の不具合により、内部の認証情報を誰かがつかんで、偽の出金コマンドを送れるようになったのです
ここが人々がじっくり考えるべきポイントです。あなたの取引所が買ったソフトウェアによって、たとえ「安全」でも壊され得る
$BTC の出金はすでに再開されています。教訓は彼らと一緒には再開しません
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
盗まれたのは秘密鍵ではありません。コールドウォレットでもありません。ベンダー側の不具合により、内部の認証情報を誰かがつかんで、偽の出金コマンドを送れるようになったのです
ここが人々がじっくり考えるべきポイントです。あなたの取引所が買ったソフトウェアによって、たとえ「安全」でも壊され得る
$BTC の出金はすでに再開されています。教訓は彼らと一緒には再開しません
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
12
·
--
Bitget安全話題が加熱|ZECが問題リストに入っていることは“全額取り戻せず追跡不能”を意味しない|1394前後、まずは規律を守る
私のスタンスを先に明確にします:私は「プライバシーコインが関与」という3語だけでZECを空売りしませんし、「取引所が追跡・回収をすでに約束している」かのように“回収済み”と書くこともしません。バイナンスの広場ホットランキング#BitgetHotWalletBreachTiedToThirdPartySecurityFlawとZECには関係がありますが、理由はBitget公式のインシデントページでZECが影響を受けた資産として列挙されており、さらに9月25日の公告でZcashとTRONのチェーン上資産が、修正後の損失見積りに含められたためです。現時点でプラットフォームが示している約3.88億ドルは、複数チェーン・複数銘柄の合計数字であり、私は信頼できる「ZEC単体の損失内訳」「盗難アドレスの完全な一覧」「各件の最終的な行き先」を確認できていません。したがって「3.88億ドル相当のZECが盗まれた」は誤りであり、「すべて回収できない」も根拠がありません。
本当に議論に値するのは、追跡と凍結の“境界”です。Zcashには公開アドレスや秘匿(シールド)取引がありますが、異なる経路ではオンチェーン上の可視情報が異なります。一方で、今回の案件に関わるZECがすべて秘匿プールに入ったことを示す証拠はなく、さらにすべてのZECが取引所や発行者によって直接凍結できると決めつけることもできません。Bitgetは、攻撃経路は第三者のセキュリティ製品の脆弱性により内部の高権限認証情報が盗まれ、出金指示が偽造されたことによるものだとしています。コールドウォレットや秘密鍵は損なわれていないとのことです。これはプラットフォーム側の調査説明であり、今後は独立した技術レポートを待つべきです。仮に一部の資産が「フラグ付け」「遮断」「凍結」されていたとしても、オンチェーン上の資産がすでに被害者に返還済みである状態とは別物です。取引所のカストディリスク、Zcashプロトコルの安全性、ZECの価格――この3つは分けて判断すべきです。
市場は、単一の明確な“事件による価格付け”を提示していません。投稿前のバイナンスのZEC/USDTは約1392、直近24時間では約2.32%下落、レンジは1376〜1460です。この価格は安全系の話題の影響を受けている可能性もありますし、今夜の米国マクロデータ、プライバシーコイン自身の流動性、ファンド取引の思惑の影響も考えられます。したがって、特定の要因に硬く帰因することはできません。もう一つ、誤読されやすいデータはZCSHの資金フロー表です。Farsideの9月29日の欄は依然として横線で、自動合計表示も0.0のため、「機関は昨日売買していない」とは言えません。情報が密になるほど、私は空白を事実とみなさないようにします。
私は次の2つの検証ポイントを重視します:Bitgetがその後、ZECの単体金額および検証可能なアドレス、出金ネットワークの実際の利用可能状態を開示するか。価格が1410へ再び定着し、押し目の局面でも1410近辺で守れるか。新資料で損失が現行の説明を大幅に上回ることが示され、異常な送金が継続していることが分かるなら、あるいはZECが1376を下回った後のリバウンドが失敗するなら、中立的な見立ては覆ります。もし熱榜の言及が増えただけで、証拠が増えていないなら、私はそれを“値動き”とみなし、“トレンドの確証”にはしません。
もし私自身が取引するなら、参加せず、方向性はレバレッジなしの現物ロングのみを検討します。足取りで1時間足が1410上に完全に回復し、1400〜1410の押し目でも割らないこと。さらに、プラットフォームの入出金ステータスが小口テストで正常であることを確認してから、総資金の最大0.3%で試験的に建てます。目標は1430で半分に減らし、1455付近で残りを決済。損切りは1375に設定し、エントリー後に連続2時間で1400下へ終値が戻るようなら、すべて決済します。発動前に1376を明確に割る、または開示で状況がさらに拡大していることが示された場合は計画を取り消します。反発を急いで取りに行くためにポジションを増やしません。
これを「ZECが必ず上がる」と断言するためではなく、未知の損失と価格のボラティリティを“規律”の中に置くためです。
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ZEC
以上はあくまで個人的な市場観察であり、投資助言を構成しません。
47
BitgetのCEO、グレイシー・チェン氏は、最近のセキュリティ侵害で盗まれた3億8,800万ドル($388 million)を「完全に回復」または「凍結」できる見通しについては、「あまり楽観的ではない」と述べた。Bybitの2025年のハックのような主要な悪用(エクスプロイト)における過去の回復率を根拠にしている。
📊 事件の内訳
• 失った金額: 約3億8,800万ドルに修正。
• 根本原因: 高権限の内部クレデンシャルを付与する第三者のセキュリティ製品の脆弱性。
• ユーザーの安全: Bitgetの4億6,400万ドルの保護基金は、ユーザーの損失を補填するために充てられている。
• 出金: 月曜にビットコインから段階的に再開が始まった。
⚠️ 回復見通しと課題
• 低い目安: Bybitのハックから1年後に凍結されていたのは、資金のわずか約3.5%のみ。
• クロスチェーンの障壁: THORChainのような分散型プロトコルは、攻撃者のアドレスだけを選択的にブラックリスト化するための要求を拒否した。
• 対応(緩和)に向けた取り組み:
• NEAR Intentsが5,000万ドル超をブロックし、約50万ドルを凍結。
• テザー(Tether)とサークル(Circle)は、特定の関連ウォレットをブラックリスト化。
• Bitgetは、凍結された資金に対して5%、回収された資金に対して5%を提供する懸賞(バウンティ)プログラムを開始した。#TrumpRejectsAIRulesForVoluntaryAudits #QNTRises287% #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
66
·
--
Bitget热钱包事件再上热榜|第三方权限漏洞不等于ETH协议失守|2662附近我先等
我的态度:安全新闻先拆清责任边界,再决定是否交易;今天不把“黑客碰到ETH”写成以太坊网络被攻破。币安广场热榜出现#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw,我回看Bitget官方事件时间线:平台称攻击者利用第三方安全产品漏洞取得内网高权限凭据,伪造提现指令绕过风控,涉及热、温钱包;官方称私钥和冷钱包未被攻破。约3.88亿美元是其最新核算的受影响资产规模,不是“以太坊链损失”,也不是已经追回的金额。这个说法仍是交易所调查结论,独立技术报告尚待完整披露,不能当法院或全行业审计定论。
与ETH直接相关的是,官方列出受影响资产和网络包括ETH及多条EVM网络。交易所钱包后端被冒用,与以太坊共识规则被篡改、用户自托管钱包私钥泄漏,是三个不同层级。对交易员更实际的冲击是交易所对手方风险:提现暂停或分批恢复会影响跨平台搬砖、保证金补充和现货价差,资金即使账面可见,也未必能在需要时按原路径转出。官方页面对ETH恢复时间有排期和状态栏,我只把它当安排,不替用户保证此刻任意币种、任意网络都能提走;使用前要以账户实际网络及小额测试为准。
市场反应也要克制解读:写稿时币安ETH/USDT约2662,24小时跌约1.36%,区间2660至2749。跌幅不能全归因于一周前的安全事件,今晚美国宏观数据与整体风险偏好同样会改写价格。我的短线参考位是2660附近的当日低点与2700整数位。若2660失守后反抽无力,说明风险还没被吸收;若重新站上2700但提币实际运行和市场深度没有改善,也不足以证明安全隐患已经消除。若后续独立审计推翻平台攻击路径、出现新的异常转账,或平台恢复计划再度变更,我会立即重估判断。
如果是我自己交易,现在不参与,方向只保留条件式现货多单,不开杠杆。等完整小时站上2700,回踩2688至2700不破,同时目标交易所与接收网络经小额转账核验正常,才用总资金最多0.4%试仓。第一目标2725减半,第二目标2745附近平掉余仓;硬止损放在2660下方,入场后连续两小时收回2688下也全部平仓。若触发前价格先破2660,或新的安全公告与链上异常扩大,原计划作废,宁可错过也不在信息不全时重仓赌反弹。
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
以上仅为个人市场观察,不构成投资建议。
93
·
--
Bitgetハック:弱点はウォレットではなく、「信頼された」セキュリティツールだった 🔐
別の大規模な暗号資産のセキュリティ事故が見出しを賑わせており、重要な教訓が含まれています。
9月24日、Bitgetはホット/ウォームウォレットからの不正な送金を検知しました。推定損失はその後、約3億8750万ドルに修正されました。
実際に何が起きたのでしょうか?
Bitgetによると、攻撃者はサードパーティのセキュリティ製品に存在する欠陥を悪用し、高レベルの社内認証情報を入手したとのことです。その認証情報はその後、ウォレット・システムに対して不正な出金コマンドを送るために使用され、リスク管理を回避しました。
ポイントはここです:秘密鍵は侵害されておらず、コールドウォレットにも影響はありませんでした。攻撃者は金庫を破ったのではなく、警備の「鍵」を手に入れたんです。😅
ユーザーの資金はどうなった?
全損失はBitgetのユーザー保護基金(4億6400万ドル)で補填されると報告されています。Bitgetはまた、リカバリー(回収)報奨金プログラムを立ち上げており、法執行機関とも連携しています。出金は段階的に復旧されつつあります。
私たち全員への3つの教訓:
1️⃣ 取引所は、弱点がどこにあるかで安全性が決まる。ベンダーやサードパーティのツールも、実際のリスクになり得ます。
2️⃣ ホット/コールドウォレットを理解する。コールドストレージが、ここで被害が限定的だった理由そのものです。
3️⃣ すべてを1つの取引所に置かない。長期保有は、自分のウォレットに置く方が安全です。
Bitgetは、サードパーティ製セキュリティツールの評価や導入方法を見直すと言っています。今問われる本当の論点は、他の取引所が自社ベンダーをどれだけ真剣に監査するかです。
あなたはどう思いますか? それでも資金を取引所に置き続けますか? それともセルフカストディ(自分で管理)へ移行しますか? コメントで教えてください 👇#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
79
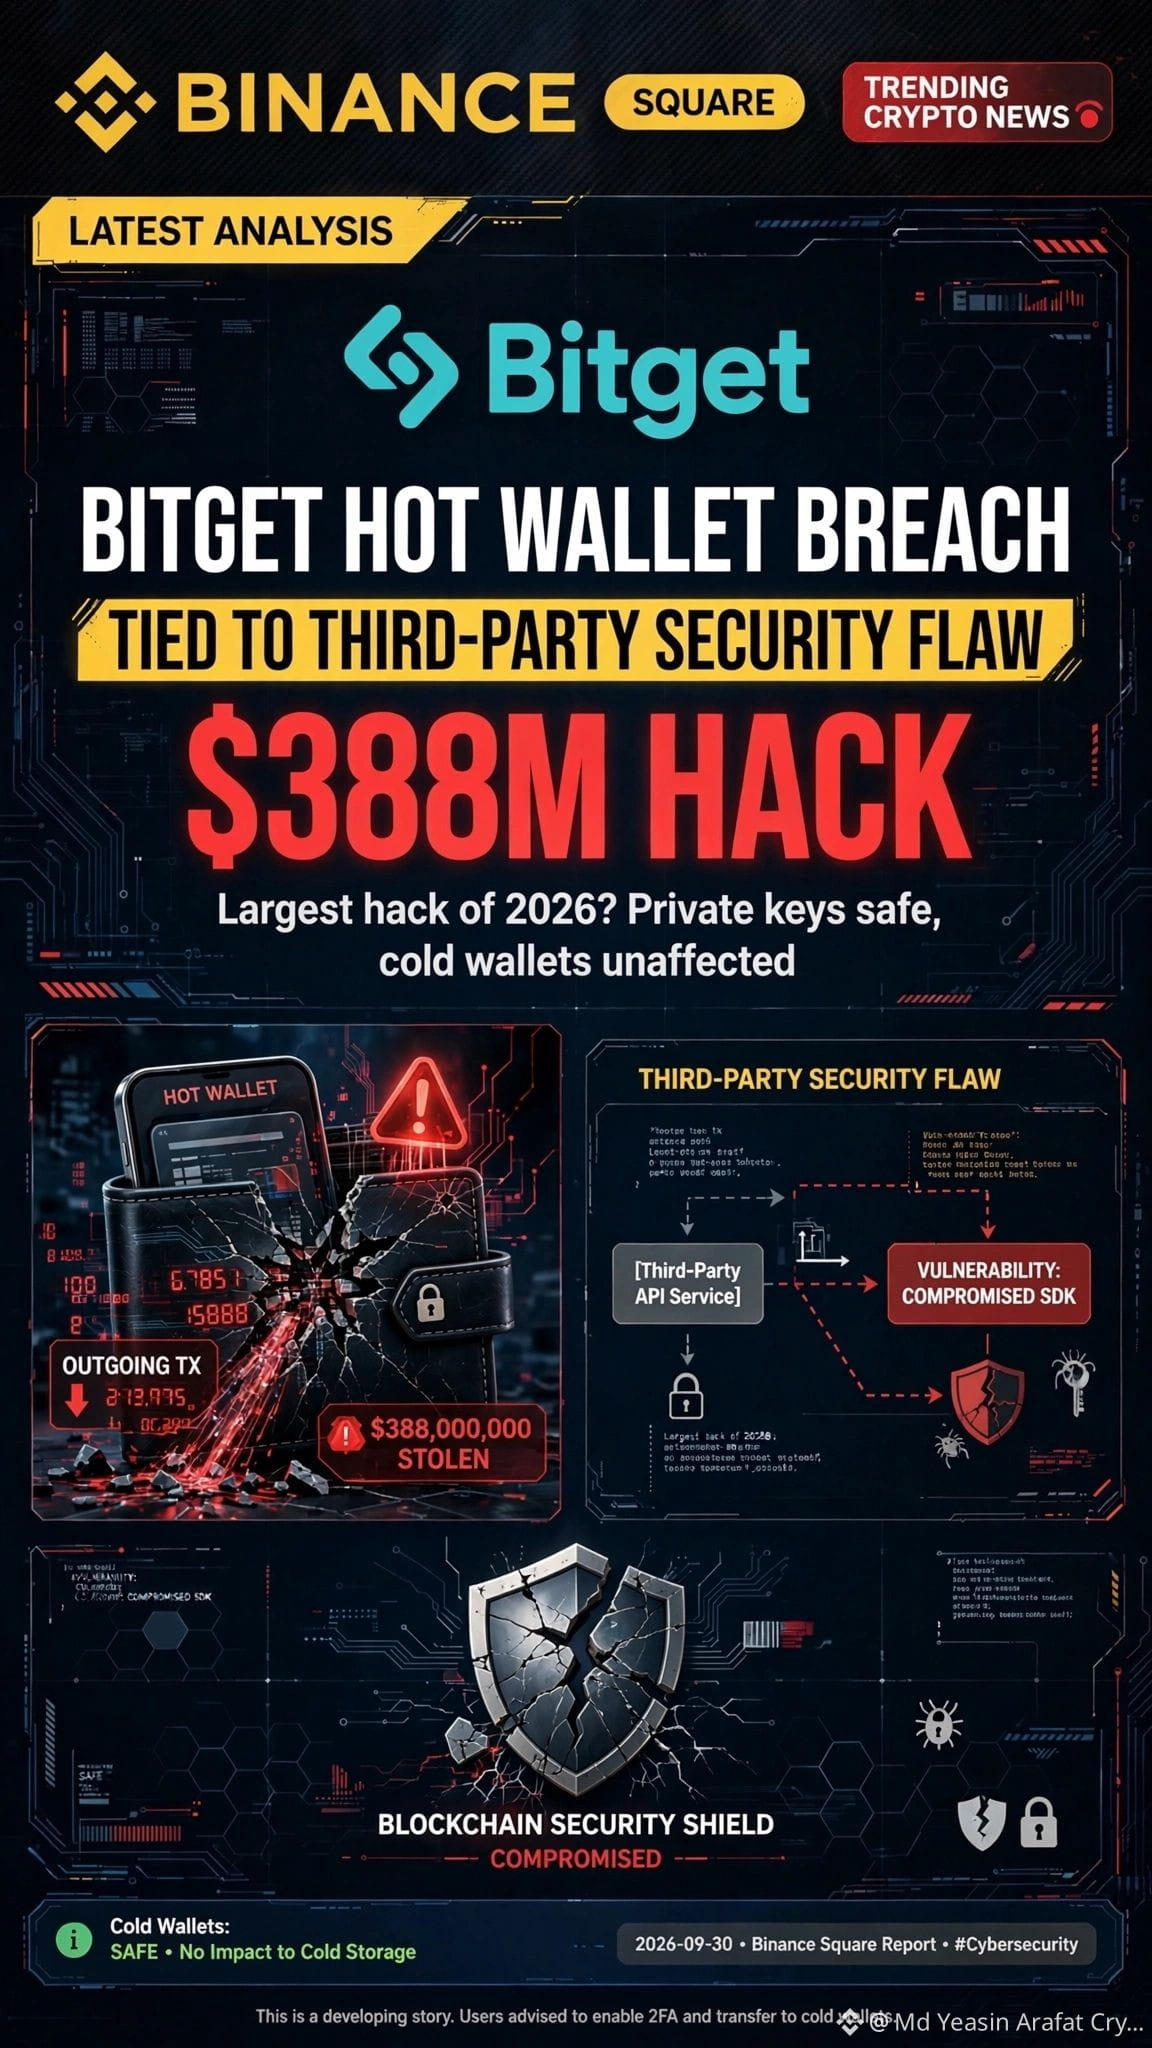
🚨 緊急速報: ビットゲット・ホットウォレット侵害 - 3億8800万ドルハック!
2026年最大のハック? Bitgetが、サードパーティのセキュリティ不具合に紐づくホットウォレット侵害を確認!
🔴 何が起きた?
- 3億8,800万ドルがホット&ウォームウォレットから盗難(9月24日)
- 攻撃者がサードパーティ製セキュリティ製品のゼロデイ脆弱性を悪用
- 出金指示を偽造 - リスク管理を回避
- 秘密鍵は安全、コールドウォレットは無影響 ✅
✅ Bitget 復旧アップデート:
- BTCの出金は9月28日に再開
- ETHの出金は9月29日に再開
- 10月2日までに完全復旧
- 保護ファンド(4億6400万ドル)が全損失を補填
- 復旧に対する5%の懸賞金
だからこそCEXのサプライチェーン・セキュリティが重要なんです!長期保管は必ずコールドウォレットを使用。
資金はSAFUですか? 下にコメントしてください👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ 免責事項: 本コンテンツは教育およびニュース目的のみです。金融助言ではありません。安全に。DYOR。
$BTC $ETH $BNB
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
🚨 緊急速報: ビットゲット・ホットウォレット侵害 - 3億8800万ドルハック!
2026年最大のハック? Bitgetが、サードパーティのセキュリティ不具合に紐づくホットウォレット侵害を確認!
🔴 何が起きた?
- 3億8,800万ドルがホット&ウォームウォレットから盗難(9月24日)
- 攻撃者がサードパーティ製セキュリティ製品のゼロデイ脆弱性を悪用
- 出金指示を偽造 - リスク管理を回避
- 秘密鍵は安全、コールドウォレットは無影響 ✅
✅ Bitget 復旧アップデート:
- BTCの出金は9月28日に再開
- ETHの出金は9月29日に再開
- 10月2日までに完全復旧
- 保護ファンド(4億6400万ドル)が全損失を補填
- 復旧に対する5%の懸賞金
だからこそCEXのサプライチェーン・セキュリティが重要なんです!長期保管は必ずコールドウォレットを使用。
資金はSAFUですか? 下にコメントしてください👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ 免責事項: 本コンテンツは教育およびニュース目的のみです。金融助言ではありません。安全に。DYOR。
$BTC $ETH $BNB
50
·
--
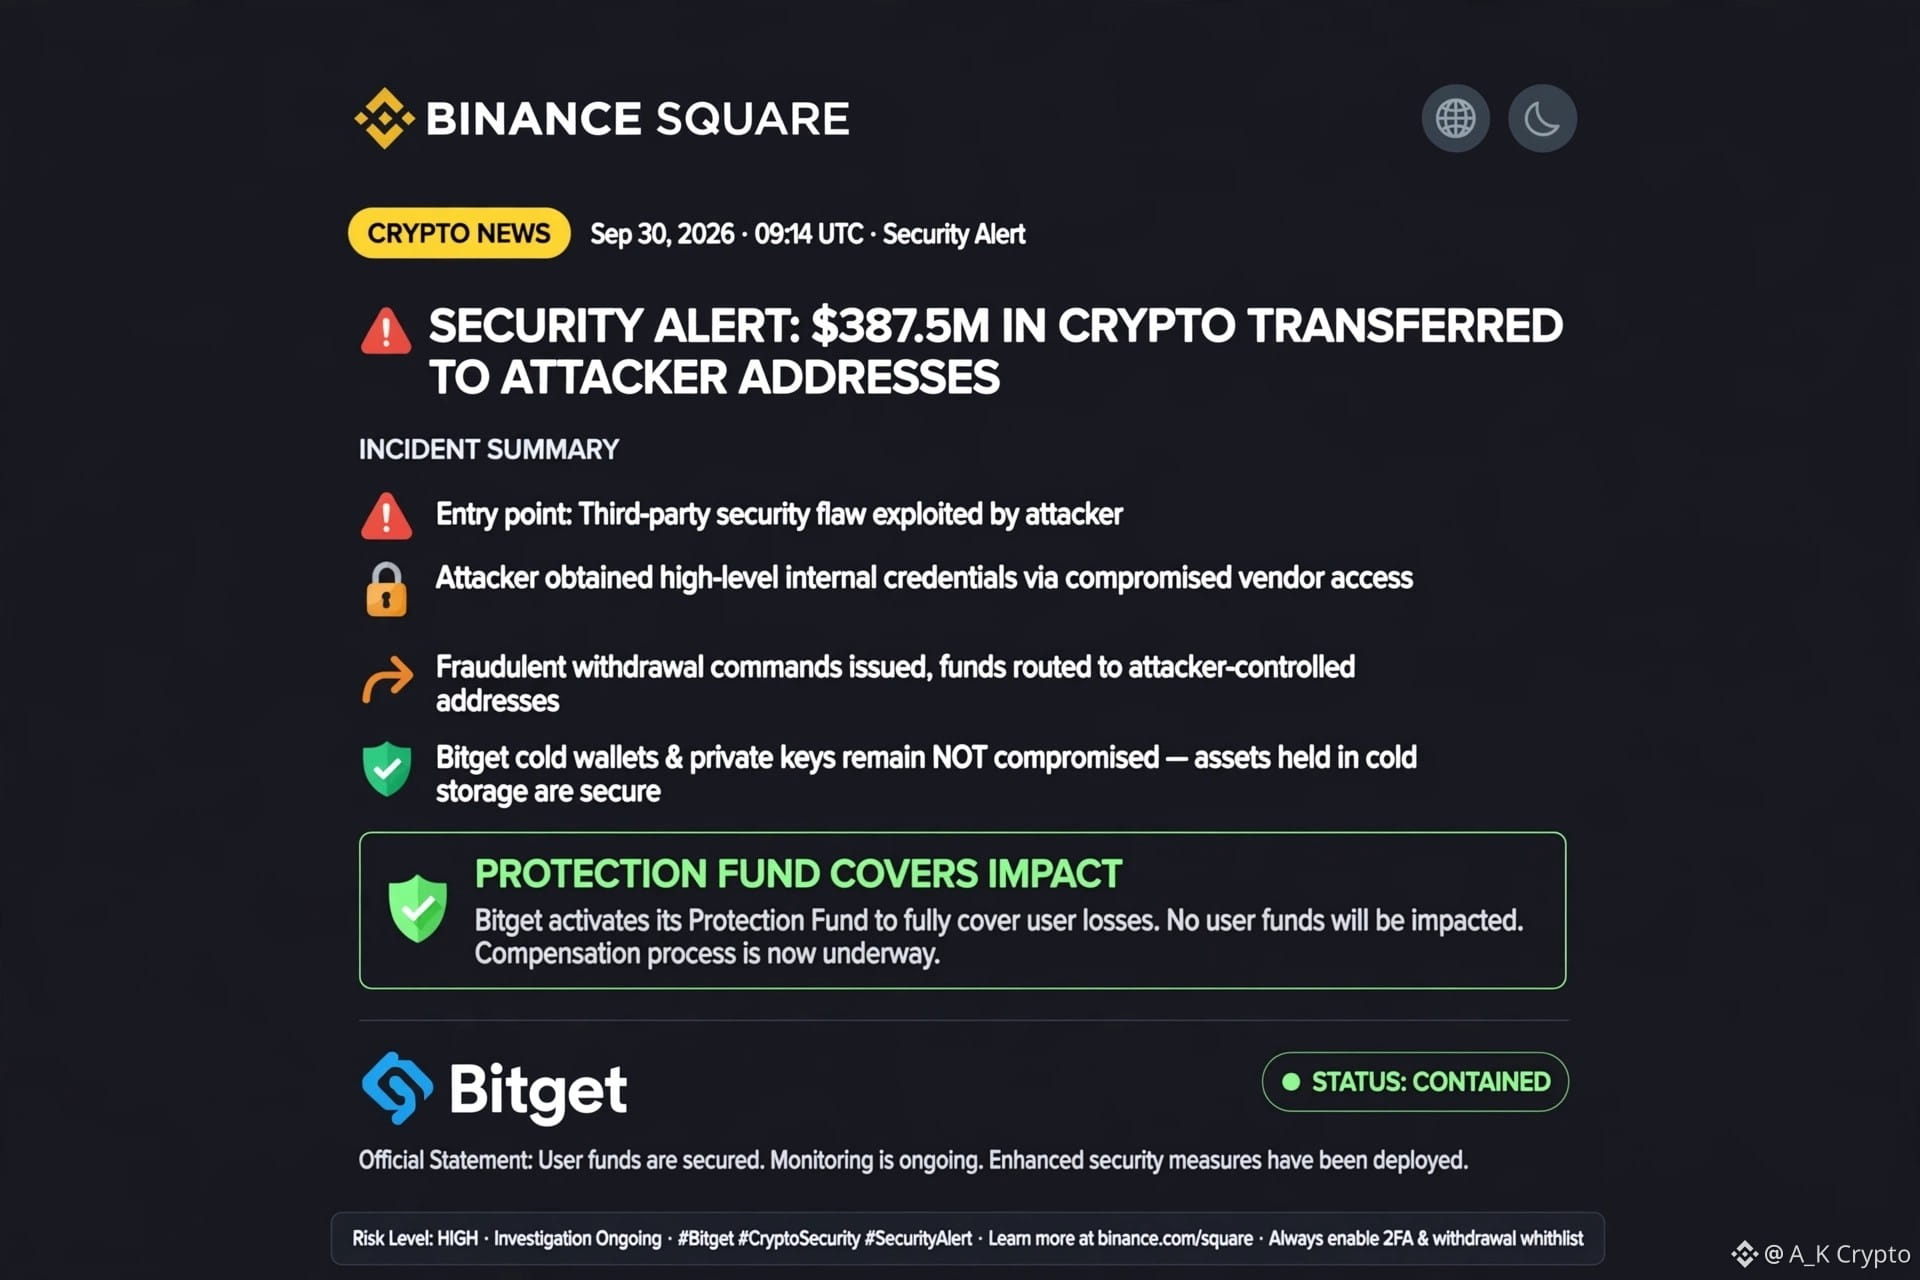
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw 🚨 暗号資産で3億8750万ドルが攻撃者が支配するアドレスに送金された——そして入口(侵入経路)はサードパーティのセキュリティ上の欠陥だった。
Bitgetによると、攻撃者はサードパーティのセキュリティ製品の脆弱性を悪用し、ハイレベルの内部クレデンシャルを入手した上で、それらを使って不正な出金コマンドを発行したという。
Bitgetは、自社のコールドウォレットおよびプライベートキーは侵害されていない一方で、同社のプロテクションファンドは財務的影響を補うために指定されているとしている。
暗号資産のセキュリティとは、単にプライベートキーを守ることだけではない。サードパーティのソフトウェアや社内アクセスも、主要な攻撃対象になり得る。
今回の事案は、取引所のセキュリティはウォレットだけでなくインフラ全体をカバーすべきだという重要性を改めて示している。短期的には不安が高まるかもしれないが、より強力な監査、アクセス制御、モニタリングによって業界の耐性は高められる。捜査が進行中の間は、噂ではなく検証済みのアップデートに注目してほしい。
#Bitget #crypto #Binanace #TrumpRejectsAIRulesForVoluntaryAudits
56
🔐 第三者のセキュリティリスクが注目される
Bitgetの調査では、攻撃経路の一部として外部のセキュリティ製品に脆弱性があることが示されています。
この事故は、取引所のセキュリティが内部システムだけでなく、接続された第三者のインフラにも依存している理由を明確にしています。
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
🔐 第三者のセキュリティリスクが注目される
Bitgetの調査では、攻撃経路の一部として外部のセキュリティ製品に脆弱性があることが示されています。
この事故は、取引所のセキュリティが内部システムだけでなく、接続された第三者のインフラにも依存している理由を明確にしています。
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Bitgetの調査では、攻撃経路の一部として外部のセキュリティ製品に脆弱性があることが示されています。
この事故は、取引所のセキュリティが内部システムだけでなく、接続された第三者のインフラにも依存している理由を明確にしています。
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
10
🚨 Bitget セキュリティインシデント
Bitgetによると、攻撃者は第三者のセキュリティ製品の脆弱性を悪用して内部クレデンシャルを入手し、不正な出金コマンドを送信したとのことです。
影響を受けたホットおよびウォームウォレットには、推定で3億8750万ドル($387.5M)の資産が含まれていました。
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
🚨 Bitget セキュリティインシデント
Bitgetによると、攻撃者は第三者のセキュリティ製品の脆弱性を悪用して内部クレデンシャルを入手し、不正な出金コマンドを送信したとのことです。
影響を受けたホットおよびウォームウォレットには、推定で3億8750万ドル($387.5M)の資産が含まれていました。
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Bitgetによると、攻撃者は第三者のセキュリティ製品の脆弱性を悪用して内部クレデンシャルを入手し、不正な出金コマンドを送信したとのことです。
影響を受けたホットおよびウォームウォレットには、推定で3億8750万ドル($387.5M)の資産が含まれていました。
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
9
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BitcoinClears$85200
閲覧回数 0
13人が討論中
2
#AltcoinSeasonIndexHoldsAbove60For5Days
閲覧回数 580
129人が討論中
3
#BitcoinSlipsBelow$84000
閲覧回数 803
52人が討論中
4
#USADPAdds90000JobsInSeptember
閲覧回数 0
15人が討論中
5
#USCorePCEEasesTo3%InAugust
閲覧回数 0
8人が討論中
6
#KospiPostsWorstQuarterSince2020
閲覧回数 314
82人が討論中
7
#SECToClarifyOnChainFundraisingRules
閲覧回数 4,790
271人が討論中
8
#UKFCAOpensCryptoFirmAuthorization
閲覧回数 8,262
257人が討論中
9
#JapanMOFStudyGroupOnTokenizedGovtBonds
閲覧回数 6,989
248人が討論中
10
#QNTRises287%
閲覧回数 41,052
606人が討論中