

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
閲覧回数 72,582
666人が討論中
注目
最新
🚨 コールドカード保有者にとっての重大な危険信号
調査はまだ進行中であり、研究者は、追加の脆弱なウォレットがなおリスクにさらされている可能性があると警告しています。Galaxyは、影響を受けたシングル署名のColdcardユーザーに対し、資金を新しいアドレスへ移すよう助言しました。
🔴 ハードウェアウォレットだからといって、自分の資金が自動的に安全だと決めつけないでください。
🔴 見出しに煽られてパニック売買をしないでください。
🟢 ウォレットのセキュリティ問題と、ビットコインの基盤となるネットワークを分けて考えてください。
$BTCのトレーダーは、保管体制を確認し、恐怖ではなく事実に基づいて判断してください。
#coldcardtheftinvestigationadvances
744
😱 ハードウェアウォレットでは不十分だったの?
Coldcardの件は、研究者によれば攻撃者がデバイスに物理的にアクセスすることなく、脆弱な秘密鍵を復元できたという点で衝撃的です。最初の大規模な波では、約41分で1,082.65 BTCが流出しました。
これは、多くのトレーダーが「コールドストレージ」について考える方法を変えます。$BTCのブロックチェーンはハッキングされていません。脆弱性は、影響を受けたウォレットの鍵生成にありました。
トレーダーにとっては、今やセキュリティがリスク方程式の一部です。🔐📊
#coldcardtheftinvestigationadvances
😱 ハードウェアウォレットでは不十分だったの?
Coldcardの件は、研究者によれば攻撃者がデバイスに物理的にアクセスすることなく、脆弱な秘密鍵を復元できたという点で衝撃的です。最初の大規模な波では、約41分で1,082.65 BTCが流出しました。
これは、多くのトレーダーが「コールドストレージ」について考える方法を変えます。$BTCのブロックチェーンはハッキングされていません。脆弱性は、影響を受けたウォレットの鍵生成にありました。
トレーダーにとっては、今やセキュリティがリスク方程式の一部です。🔐📊
#coldcardtheftinvestigationadvances
Coldcardの件は、研究者によれば攻撃者がデバイスに物理的にアクセスすることなく、脆弱な秘密鍵を復元できたという点で衝撃的です。最初の大規模な波では、約41分で1,082.65 BTCが流出しました。
これは、多くのトレーダーが「コールドストレージ」について考える方法を変えます。$BTCのブロックチェーンはハッキングされていません。脆弱性は、影響を受けたウォレットの鍵生成にありました。
トレーダーにとっては、今やセキュリティがリスク方程式の一部です。🔐📊
#coldcardtheftinvestigationadvances
2
796
👀 COLD CARD INVESTIGATION PUTS SELF-CUSTODY UNDER THE SPOTLIGHT
進行中の調査は、暗号資産における重要な現実を浮き彫りにしています。つまり、鍵を自分で持つことは、鍵を守ることでもあります。🔑
ハードウェアウォレットは、セキュリティ戦略の一部にすぎません。物理的なアクセス、PINによる保護、リカバリーフレーズのセキュリティなど、どれも重要になり得ます。
$BTC の投資家は、管理(カストディ)を投資そのものと同じくらい真剣に考えるべきです。
#coldcardtheftinvestigationadvances
👀 COLD CARD INVESTIGATION PUTS SELF-CUSTODY UNDER THE SPOTLIGHT
進行中の調査は、暗号資産における重要な現実を浮き彫りにしています。つまり、鍵を自分で持つことは、鍵を守ることでもあります。🔑
ハードウェアウォレットは、セキュリティ戦略の一部にすぎません。物理的なアクセス、PINによる保護、リカバリーフレーズのセキュリティなど、どれも重要になり得ます。
$BTC の投資家は、管理(カストディ)を投資そのものと同じくらい真剣に考えるべきです。
#coldcardtheftinvestigationadvances
進行中の調査は、暗号資産における重要な現実を浮き彫りにしています。つまり、鍵を自分で持つことは、鍵を守ることでもあります。🔑
ハードウェアウォレットは、セキュリティ戦略の一部にすぎません。物理的なアクセス、PINによる保護、リカバリーフレーズのセキュリティなど、どれも重要になり得ます。
$BTC の投資家は、管理(カストディ)を投資そのものと同じくらい真剣に考えるべきです。
#coldcardtheftinvestigationadvances
28
🚀 コールドカードケース:暗号資産のセキュリティを真剣に考える理由
進行中のコールドカード窃盗捜査により、自分で管理する自己保管とハードウェアウォレットのセキュリティが注目されています。 🔐
$BTC の投資家の皆さんにとって、資本を運用に回す前に保管の実践を強化することが大切だという再確認です。
$BTC または $ETH の現物ポジションを検討しているなら、市場を調べ、エントリーは慎重に選び、資産を守り、リスクを管理してください。 📊🧠
良い取引は、良いセキュリティから始まります。
#coldcardtheftinvestigationadvances
🚀 コールドカードケース:暗号資産のセキュリティを真剣に考える理由
進行中のコールドカード窃盗捜査により、自分で管理する自己保管とハードウェアウォレットのセキュリティが注目されています。 🔐
$BTC の投資家の皆さんにとって、資本を運用に回す前に保管の実践を強化することが大切だという再確認です。
$BTC または $ETH の現物ポジションを検討しているなら、市場を調べ、エントリーは慎重に選び、資産を守り、リスクを管理してください。 📊🧠
良い取引は、良いセキュリティから始まります。
#coldcardtheftinvestigationadvances
進行中のコールドカード窃盗捜査により、自分で管理する自己保管とハードウェアウォレットのセキュリティが注目されています。 🔐
$BTC の投資家の皆さんにとって、資本を運用に回す前に保管の実践を強化することが大切だという再確認です。
$BTC または $ETH の現物ポジションを検討しているなら、市場を調べ、エントリーは慎重に選び、資産を守り、リスクを管理してください。 📊🧠
良い取引は、良いセキュリティから始まります。
#coldcardtheftinvestigationadvances
53
👀🗣️ 巨額の115MドルとColdcard ハードウェア・ウォレットの盗難に関する捜査は、大きなブレークスルーをもたらした。
🚨 捜査における主要な進展
✍🏼有料アカウントの取り違え:
捜査当局は、主要な攻撃者が標的を特定するために商用のブロックチェーン・データ・サービス提供者の有料アカウントを利用していることを突き止めた。
有料アカウントの社内ログのタイムスタンプが、ウォレットからの資金流出の正確なパターンと完全に一致しており、当局に実世界の支払い・登録情報を提供している。
✍🏼身元はおそらく判明:
ギャラクシーのリサーチアナリスト、アレックス・ソーンは、このサブスクリプションの試用により、法執行機関が最初の波(第1波)に属する攻撃者の正確な身元をすでに把握している可能性があると指摘している。
✍🏼第1波と第2波のリンク:
第1波から約1,082.65 BTCが、攻撃者の当初のアドレスにおいて一切移動されないまま残っている。
その後の第2波の盗難(さらに76 BTCを盗む)では、同一のウォレット指紋 と取引のスタイルが共有されており、両方の波が同一の主体によって入念に仕組まれていたことが確認された。
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ 巨額の115MドルとColdcard ハードウェア・ウォレットの盗難に関する捜査は、大きなブレークスルーをもたらした。
🚨 捜査における主要な進展
✍🏼有料アカウントの取り違え:
捜査当局は、主要な攻撃者が標的を特定するために商用のブロックチェーン・データ・サービス提供者の有料アカウントを利用していることを突き止めた。
有料アカウントの社内ログのタイムスタンプが、ウォレットからの資金流出の正確なパターンと完全に一致しており、当局に実世界の支払い・登録情報を提供している。
✍🏼身元はおそらく判明:
ギャラクシーのリサーチアナリスト、アレックス・ソーンは、このサブスクリプションの試用により、法執行機関が最初の波(第1波)に属する攻撃者の正確な身元をすでに把握している可能性があると指摘している。
✍🏼第1波と第2波のリンク:
第1波から約1,082.65 BTCが、攻撃者の当初のアドレスにおいて一切移動されないまま残っている。
その後の第2波の盗難(さらに76 BTCを盗む)では、同一のウォレット指紋 と取引のスタイルが共有されており、両方の波が同一の主体によって入念に仕組まれていたことが確認された。
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
33
·
--
ブリッシュ
#ColdcardTheftInvestigationAdvances
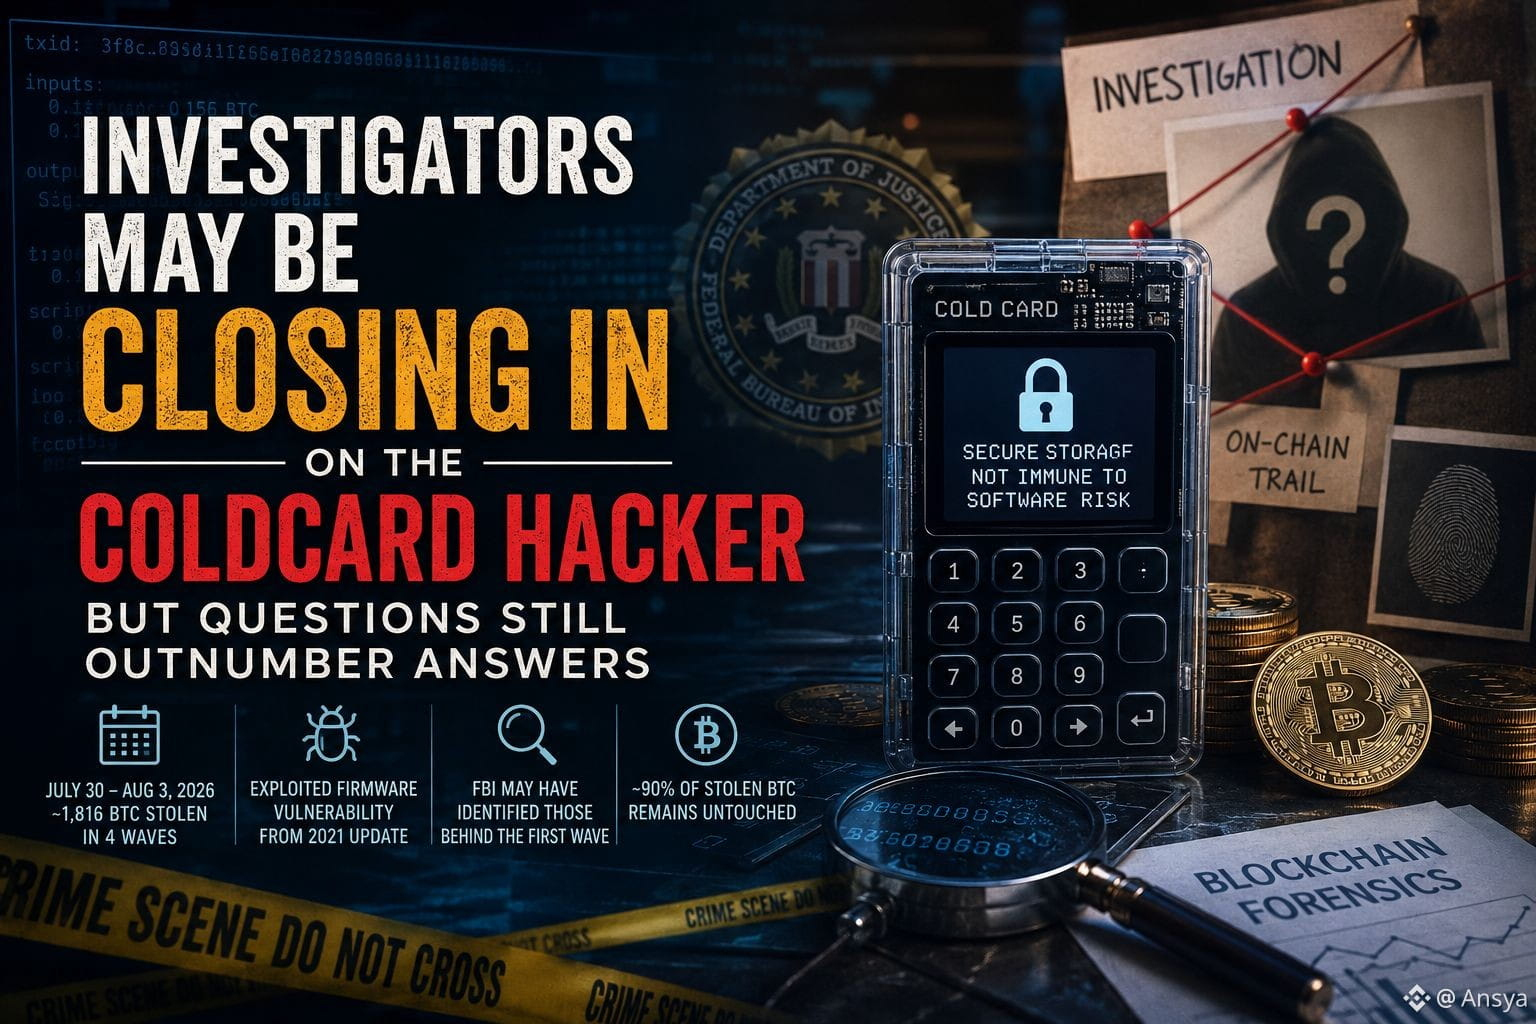
🔍 捜査当局はコールドカードのハッカーに迫っているかもしれない――しかし、疑問は答えを上回る
コールドカード利用者がビットコインの数百万ドル相当が消失するのを目にしてから数週間。今回の話は「どうして起きたのか?」から「誰が関与したのか?」へと移っている。
7月30日から8月3日の間に、報道によれば合計で約1,816 BTCが4回の波(ウェーブ)に分けて盗まれた。これらの攻撃は、2021年のアップデートにまでさかのぼるファームウェアの脆弱性に関連しているとされている。この脆弱性により、影響を受けた秘密鍵が、攻撃者が端末に物理的にアクセスしなくても予測可能になる可能性がある。
Bitcoin Magazineの報道によれば、FBIは最初の波の背後にいる人物(または組織)を特定した可能性がある。最初の波では、約1,180万ドル相当のBTCが流出したという。捜査官は、攻撃者のオンチェーン上の活動を、大手ブロックチェーンデータ提供企業の有料アカウントにまで追跡したと報じられており、社内ログは盗難のパターンと“異例なほど”一致していたとされている。
しかし、これはまだ解決からほど遠い。
FBIは、容疑者、逮捕、または盗まれた資金の回収について、まだ公に確認していない。したがって現時点では、捜査は継続中として扱うべきだ。
重要な理由:これは単なるコールドカードの話ではない。ハードウェアウォレットにも、ソフトウェアレベルのリスクが依然として存在し得ることの再確認だ。そして、取引が疑名性(pseudonymous)であっても、ブロックチェーンのフォレンジックが捜査官に強力な手がかりをもたらすことがある。
もう一つ注目すべき点:盗まれたBTCの大半は、攻撃後これまでほとんど動かされていないと報じられている。
もしそれらの資金が動き始めれば、捜査官にとって別の重要な手がかりになるかもしれない。
このケースに必要なブレイクスルーにつながるのか、それともさらに長い“追跡劇”の始まりに過ぎないのか?
$RED $MAGMA $SKYAI
{future}(SKYAIUSDT)
{future}(MAGMAUSDT)
{future}(REDUSDT)
#ColdcardTheftInvestigationAdvances
🔍 捜査当局はコールドカードのハッカーに迫っているかもしれない――しかし、疑問は答えを上回る
コールドカード利用者がビットコインの数百万ドル相当が消失するのを目にしてから数週間。今回の話は「どうして起きたのか?」から「誰が関与したのか?」へと移っている。
7月30日から8月3日の間に、報道によれば合計で約1,816 BTCが4回の波(ウェーブ)に分けて盗まれた。これらの攻撃は、2021年のアップデートにまでさかのぼるファームウェアの脆弱性に関連しているとされている。この脆弱性により、影響を受けた秘密鍵が、攻撃者が端末に物理的にアクセスしなくても予測可能になる可能性がある。
Bitcoin Magazineの報道によれば、FBIは最初の波の背後にいる人物(または組織)を特定した可能性がある。最初の波では、約1,180万ドル相当のBTCが流出したという。捜査官は、攻撃者のオンチェーン上の活動を、大手ブロックチェーンデータ提供企業の有料アカウントにまで追跡したと報じられており、社内ログは盗難のパターンと“異例なほど”一致していたとされている。
しかし、これはまだ解決からほど遠い。
FBIは、容疑者、逮捕、または盗まれた資金の回収について、まだ公に確認していない。したがって現時点では、捜査は継続中として扱うべきだ。
重要な理由:これは単なるコールドカードの話ではない。ハードウェアウォレットにも、ソフトウェアレベルのリスクが依然として存在し得ることの再確認だ。そして、取引が疑名性(pseudonymous)であっても、ブロックチェーンのフォレンジックが捜査官に強力な手がかりをもたらすことがある。
もう一つ注目すべき点:盗まれたBTCの大半は、攻撃後これまでほとんど動かされていないと報じられている。
もしそれらの資金が動き始めれば、捜査官にとって別の重要な手がかりになるかもしれない。
このケースに必要なブレイクスルーにつながるのか、それともさらに長い“追跡劇”の始まりに過ぎないのか?
$RED $MAGMA $SKYAI
209
·
--
#coldcardtheftinvestigationadvances
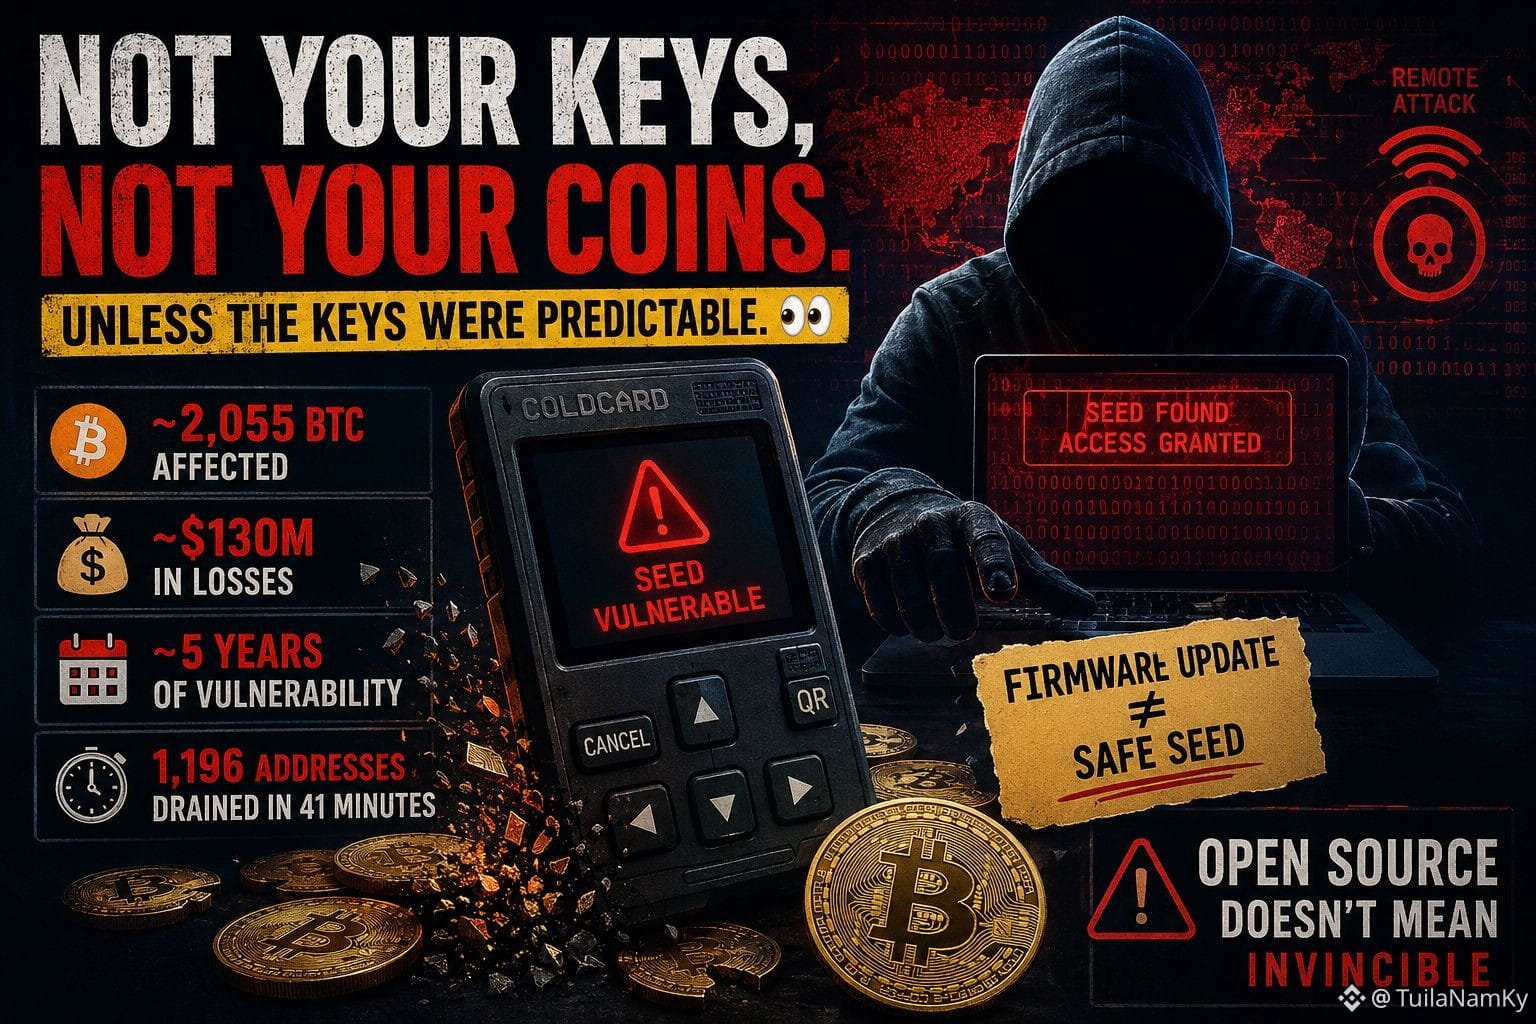
「あなたの鍵ではないなら、あなたのコインでもない。」
鍵が予測可能だった場合を除いて。👀
Coldcardのセキュリティインシデントが、これまでで最大級のハードウェアウォレット窃盗捜査の一つにまで拡大したと報じられています。
これまでに判明している被害:
→ 約2,055 BTCが影響
→ 推定損失は約1億3,000万ドル
→ 脆弱性は約5年間存在
→ 大きな波では、41分で1,196のアドレスが流出
そして、ここからが怖い部分です。
攻撃者は、ウォレットに物理的にアクセスする必要がなかったとされています。
問題はBitcoinではありませんでした。
問題は「乱数」でした。
影響を受けた一部のデバイスは、シード生成中に、より弱い疑似乱数プロセスへフォールバックしてしまう可能性が報告されています。その結果、可能なシード空間は、想定よりもはるかに攻撃しやすくなります。
しかし、隠された罠がこちら:
ファームウェアを更新しても、古いシードが自動的に修正されるわけではありません。
脆弱な条件下で秘密が生成されていた場合、デバイスにパッチを当てても、その秘密が再びランダムになるわけではありません。
そして、ここがどんでん返し。
私たちはしばしば、オープンソースのコードは目が増えて安全性も高まると考えます。
でも、コードが公開されていることは、防御側が攻撃者より先にバグを見つけられることを保証しません。
Square Insight:
自己管理(セルフカストディ)は取引先(カウンターパーティ)のリスクを排除します。ソフトウェアのリスクを排除するわけではありません。
物理アクセスなしでコールドウォレットが侵害され得るなら、「コールドストレージ」とは実際に何を保証するのでしょうか?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
「あなたの鍵ではないなら、あなたのコインでもない。」
鍵が予測可能だった場合を除いて。👀
Coldcardのセキュリティインシデントが、これまでで最大級のハードウェアウォレット窃盗捜査の一つにまで拡大したと報じられています。
これまでに判明している被害:
→ 約2,055 BTCが影響
→ 推定損失は約1億3,000万ドル
→ 脆弱性は約5年間存在
→ 大きな波では、41分で1,196のアドレスが流出
そして、ここからが怖い部分です。
攻撃者は、ウォレットに物理的にアクセスする必要がなかったとされています。
問題はBitcoinではありませんでした。
問題は「乱数」でした。
影響を受けた一部のデバイスは、シード生成中に、より弱い疑似乱数プロセスへフォールバックしてしまう可能性が報告されています。その結果、可能なシード空間は、想定よりもはるかに攻撃しやすくなります。
しかし、隠された罠がこちら:
ファームウェアを更新しても、古いシードが自動的に修正されるわけではありません。
脆弱な条件下で秘密が生成されていた場合、デバイスにパッチを当てても、その秘密が再びランダムになるわけではありません。
そして、ここがどんでん返し。
私たちはしばしば、オープンソースのコードは目が増えて安全性も高まると考えます。
でも、コードが公開されていることは、防御側が攻撃者より先にバグを見つけられることを保証しません。
Square Insight:
自己管理(セルフカストディ)は取引先(カウンターパーティ)のリスクを排除します。ソフトウェアのリスクを排除するわけではありません。
物理アクセスなしでコールドウォレットが侵害され得るなら、「コールドストレージ」とは実際に何を保証するのでしょうか?
#Bitcoin #Crypto #Security
$BTC
107
·
--
#coldcardtheftinvestigationadvances 🚨
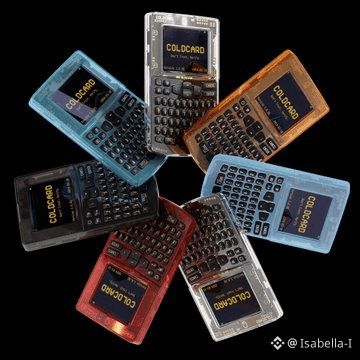
【速報】COLD CARD
ハッカーはすでにFBIに把握されている可能性
Coldcardから1,000BTC超を盗んだとされる攻撃者は、痕跡を残しているかもしれません。
Blockの
調査
によると、ハッカーの活動は大手ブロックチェーン・データ提供業者の有料アカウントに関連しているということで、社内ログが盗難のパターンと一致していたとのことです。
調査結果は当局に共有されたと報じられています。
そして今、問題はこうです。ウォレットの背後にいるのは誰なのか?$BTC $MRVL $BR
#coldcardtheftinvestigationadvances 🚨
【速報】COLD CARD
ハッカーはすでにFBIに把握されている可能性
Coldcardから1,000BTC超を盗んだとされる攻撃者は、痕跡を残しているかもしれません。
Blockの
調査
によると、ハッカーの活動は大手ブロックチェーン・データ提供業者の有料アカウントに関連しているということで、社内ログが盗難のパターンと一致していたとのことです。
調査結果は当局に共有されたと報じられています。
そして今、問題はこうです。ウォレットの背後にいるのは誰なのか?$BTC $MRVL $BR
【速報】COLD CARD
ハッカーはすでにFBIに把握されている可能性
Coldcardから1,000BTC超を盗んだとされる攻撃者は、痕跡を残しているかもしれません。
Blockの
調査
によると、ハッカーの活動は大手ブロックチェーン・データ提供業者の有料アカウントに関連しているということで、社内ログが盗難のパターンと一致していたとのことです。
調査結果は当局に共有されたと報じられています。
そして今、問題はこうです。ウォレットの背後にいるのは誰なのか?$BTC $MRVL $BR
29


記事
暗号界を揺るがすデジタル強奪Coldcardの盗難捜査は、今年最も激しく、技術的にも複雑な暗号犯罪の追跡の一つへと正式にエスカレートしました。紛失したハードウェアウォレットから始まった事案は、現在では多層的な鑑識捜査へと発展し、計画性、精密さ、そして高度なデジタル技術がうかがえることから、偶発的な侵害というよりは組織的な犯行である可能性が示唆されています。
⚡ これまでに捜査で判明したこと
• デジタル鑑識装置による抽出 — Coldcardから回収された隠しメタデータが、不正なアクセス試行、改ざんのタイムスタンプ、そして侵害の際に用いられた可能性のある侵入口を明らかにしています。
暗号界を揺るがすデジタル強奪
Coldcardの盗難捜査は、今年最も激しく、技術的にも複雑な暗号犯罪の追跡の一つへと正式にエスカレートしました。紛失したハードウェアウォレットから始まった事案は、現在では多層的な鑑識捜査へと発展し、計画性、精密さ、そして高度なデジタル技術がうかがえることから、偶発的な侵害というよりは組織的な犯行である可能性が示唆されています。
⚡ これまでに捜査で判明したこと
• デジタル鑑識装置による抽出 — Coldcardから回収された隠しメタデータが、不正なアクセス試行、改ざんのタイムスタンプ、そして侵害の際に用いられた可能性のある侵入口を明らかにしています。
⚡ これまでに捜査で判明したこと
• デジタル鑑識装置による抽出 — Coldcardから回収された隠しメタデータが、不正なアクセス試行、改ざんのタイムスタンプ、そして侵害の際に用いられた可能性のある侵入口を明らかにしています。
1
38
·
--
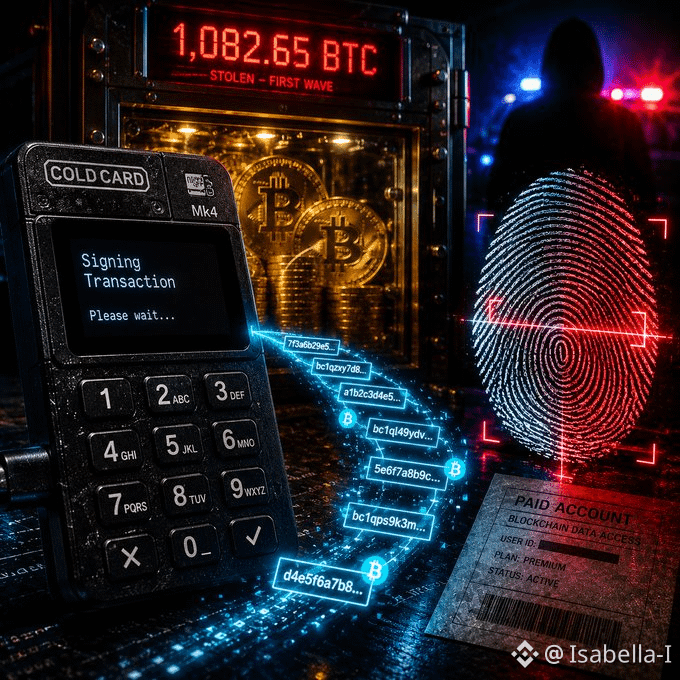
#coldcardtheftinvestigationadvances The Coldcard investigation
may have found its first major identity lead.
The attacker behind the first wave, which drained 1,082.65
$BTC
, reportedly used a paid blockchain data account that left an off-chain trail.
Galaxy Research's Alex Thorn says the attacker's identity “may be known to law enforcement.”
No arrest, charges or recovery have been announced. The stolen BTC remains unmoved.$ONG $LDO
1
6

#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
コールドカード盗難調査は前進
報告されたコールドカードの盗難事件について、当局が事故がどのように発生したのか、そして責任者が誰なのかを突き止めるべく捜査を進めており、捜査は前進しています。
この案件は、暗号資産(クリプト)ハードウェアとデジタル資産に対する強固なセキュリティ対策の重要性を浮き彫りにしています。
さらなる調査結果によって、事件の詳細や、より広い暗号資産コミュニティへの潜在的な影響について、より明確になる可能性があります。
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
コールドカード盗難調査は前進
報告されたコールドカードの盗難事件について、当局が事故がどのように発生したのか、そして責任者が誰なのかを突き止めるべく捜査を進めており、捜査は前進しています。
この案件は、暗号資産(クリプト)ハードウェアとデジタル資産に対する強固なセキュリティ対策の重要性を浮き彫りにしています。
さらなる調査結果によって、事件の詳細や、より広い暗号資産コミュニティへの潜在的な影響について、より明確になる可能性があります。
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
コールドカード盗難調査は前進
報告されたコールドカードの盗難事件について、当局が事故がどのように発生したのか、そして責任者が誰なのかを突き止めるべく捜査を進めており、捜査は前進しています。
この案件は、暗号資産(クリプト)ハードウェアとデジタル資産に対する強固なセキュリティ対策の重要性を浮き彫りにしています。
さらなる調査結果によって、事件の詳細や、より広い暗号資産コミュニティへの潜在的な影響について、より明確になる可能性があります。
#ColdcardTheftInvestigationAdvances
1
94
🚨 コールドカード・ケース:ビットコイン保有者への大きな注意喚起
コールドカードの盗難捜査が進むにつれ、暗号資産ハードウェアへの物理的なアクセスがどのようにセキュリティ上のリスクにつながるかに注目が集まっています。 🔐
$BTC 自体は暗号技術によって安全に保てますが、資金にアクセスするために使う機器や復元情報も同様に保護する必要があります。
スポット投資家にとっては、適切な資産を選ぶことと同じくらい、強固なカストディ(保管)運用が重要になり得ます。 🛡️
#coldcardtheftinvestigationadvances
🚨 コールドカード・ケース:ビットコイン保有者への大きな注意喚起
コールドカードの盗難捜査が進むにつれ、暗号資産ハードウェアへの物理的なアクセスがどのようにセキュリティ上のリスクにつながるかに注目が集まっています。 🔐
$BTC 自体は暗号技術によって安全に保てますが、資金にアクセスするために使う機器や復元情報も同様に保護する必要があります。
スポット投資家にとっては、適切な資産を選ぶことと同じくらい、強固なカストディ(保管)運用が重要になり得ます。 🛡️
#coldcardtheftinvestigationadvances
コールドカードの盗難捜査が進むにつれ、暗号資産ハードウェアへの物理的なアクセスがどのようにセキュリティ上のリスクにつながるかに注目が集まっています。 🔐
$BTC 自体は暗号技術によって安全に保てますが、資金にアクセスするために使う機器や復元情報も同様に保護する必要があります。
スポット投資家にとっては、適切な資産を選ぶことと同じくらい、強固なカストディ(保管)運用が重要になり得ます。 🛡️
#coldcardtheftinvestigationadvances
6
#ColdcardTheftInvestigationAdvances
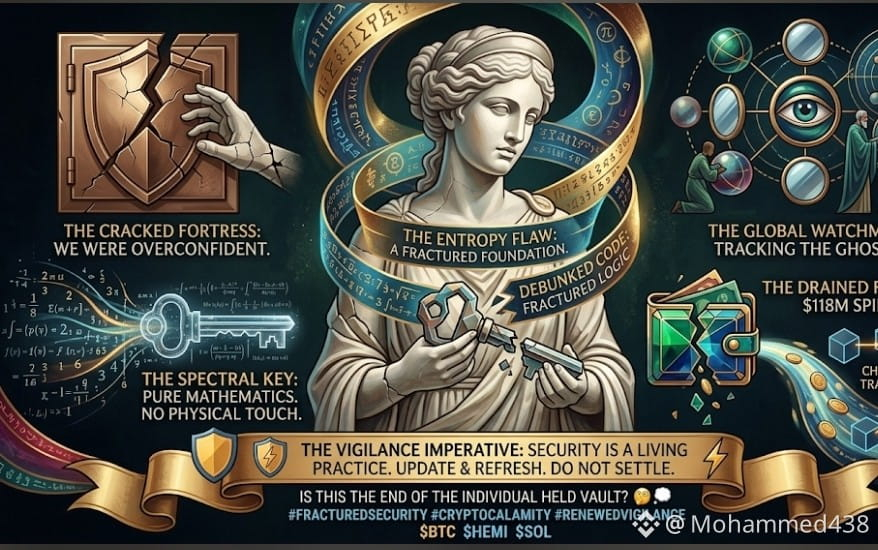
私たちはコールドウォレットは破られないと思っていました...でも間違いでした!🤯❌
オフラインのColdcardウォレットから1億1800万ドル以上が流出しました。インフォグラフィックで何が起きたかを解説:
1️⃣ 欠陥:乱数生成(Entropy)に関する隠れたコードの不具合が長年存在していました。
2️⃣ 悪用:ハッカーが数学的にプライベートキーを推測し、デバイスに触れることなく資金を盗みました!
3️⃣ 追跡:FBIと捜査当局(右上)が、盗まれた資金をオンチェーンで追跡しています。
💡 要点:ハードウェアのセキュリティは「買ったら終わり」ではありません。古いコールドストレージを使っているなら、ファームウェアをすぐに更新し、キーを直ちにローテーションしてください!🛡️⚡
自分で保有する(セルフカストディ)ことへの致命的な打撃なのでしょうか?🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
私たちはコールドウォレットは破られないと思っていました...でも間違いでした!🤯❌
オフラインのColdcardウォレットから1億1800万ドル以上が流出しました。インフォグラフィックで何が起きたかを解説:
1️⃣ 欠陥:乱数生成(Entropy)に関する隠れたコードの不具合が長年存在していました。
2️⃣ 悪用:ハッカーが数学的にプライベートキーを推測し、デバイスに触れることなく資金を盗みました!
3️⃣ 追跡:FBIと捜査当局(右上)が、盗まれた資金をオンチェーンで追跡しています。
💡 要点:ハードウェアのセキュリティは「買ったら終わり」ではありません。古いコールドストレージを使っているなら、ファームウェアをすぐに更新し、キーを直ちにローテーションしてください!🛡️⚡
自分で保有する(セルフカストディ)ことへの致命的な打撃なのでしょうか?🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
#coldcardtheftinvestigationadvances
🚨 コールドカード侵害アップデート:FBIがついに、$116M相当のコールドカード・ハードウェアウォレット窃盗の最初の波の背後にいる攻撃者を特定した可能性がある。
簡単まとめ:7月30日以降、特定のCoinkiteファームウェアにおける弱いシード乱数が悪用され、4回の波にわたって5,200件以上のウォレットから約1,816 BTCが引き出された――2026年最大級の暗号ハックの一つ。捜査当局は、有料のブロックチェーンデータ提供者のログが容疑者の活動と一致したことにより、攻撃者を追跡した。
結論:盗まれた資金の約90%はいまだに移動されていない。逮捕はまだ、資金の回収もまだ――しかし、網は締まりつつある。🔍
コールドカード(Mk2-Q、ファームウェア4.0.1+)をお持ちの方は、今すぐアップデートし、資金を新しいシードに移してください。
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1.4k
·
--
ブリッシュ
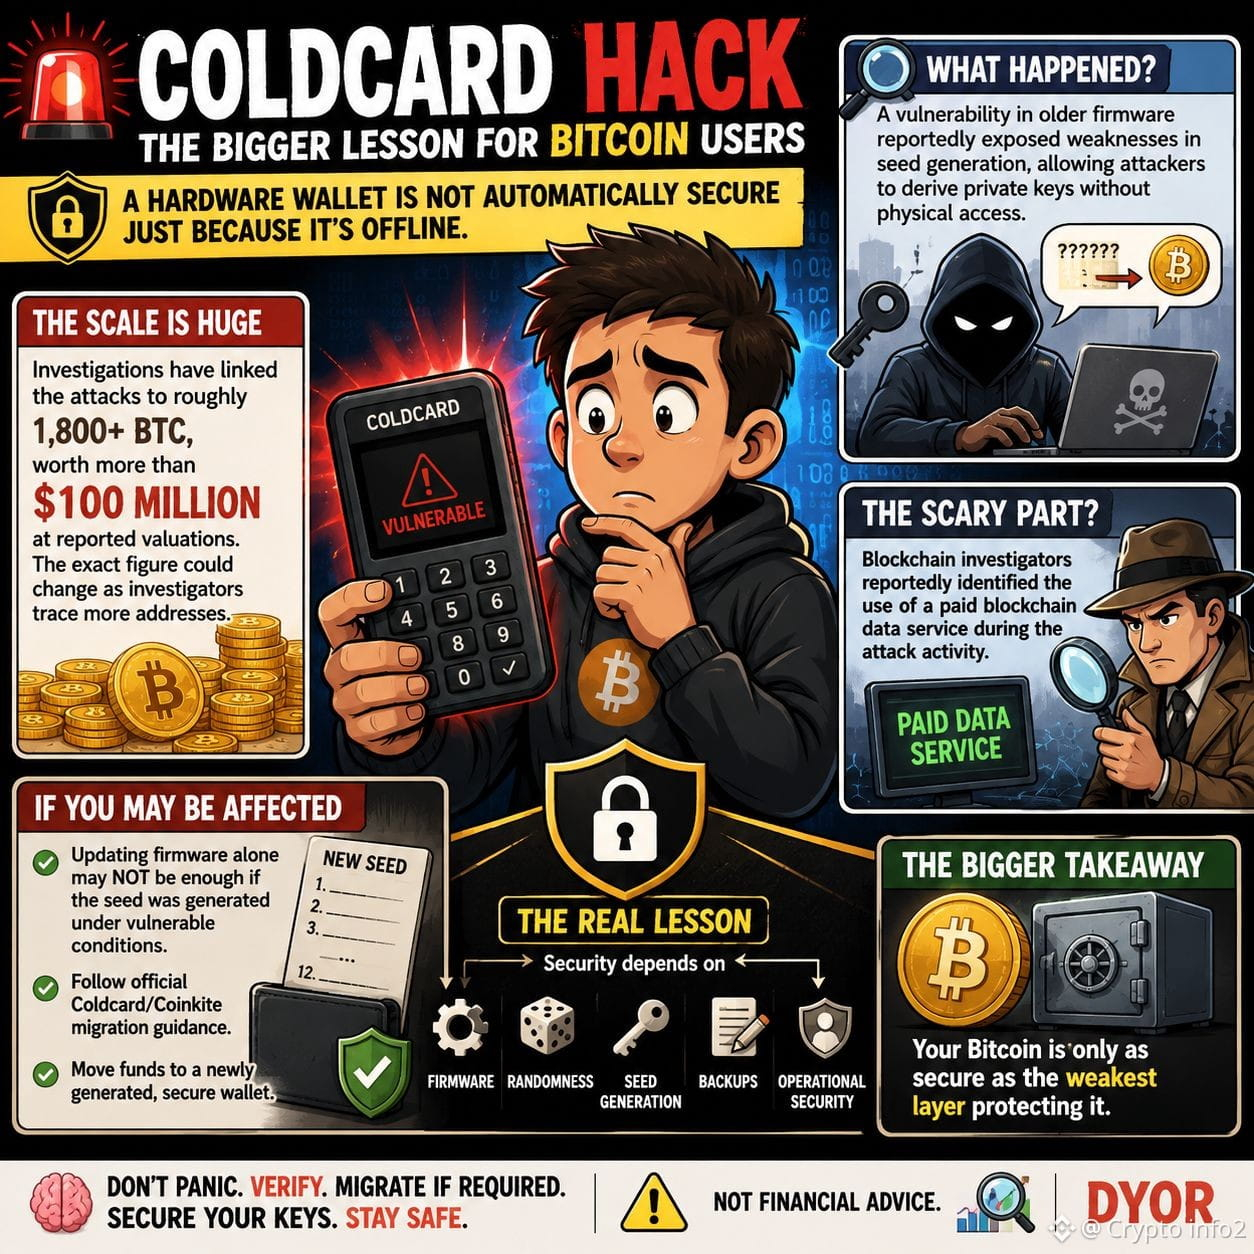
#coldcardtheftinvestigationadvances 🚨 COLDCARDハック:ビットコインユーザーにとってのより大きな教訓
🚨 あなたのハードウェアウォレットはオフラインでも…それでも安全とは限りません。
報告されているColdcardのインシデントは、暗号資産のセキュリティが物理デバイスを守ることをはるかに超えるものであることを強く思い出させます。
🔎 何が起きた?
古いファームウェアに影響する可能性がある脆弱性が報告されており、シード生成の弱点が露呈しました。攻撃者がウォレットに物理的にアクセスせずに、プライベートキーを導き出せる可能性がありました。
💰 規模は非常に大きい。
調査では、攻撃はおよそ1,800+ BTCに関連しているとされています。報告されている評価額では$100M超です。捜査がさらにアドレスを追跡することで、正確な金額は変わる可能性があります。
🕵️ 怖いのはどこ?
ブロックチェーン調査担当者が、攻撃活動中に有料のブロックチェーンデータサービスが利用されたことを報告しているとのことです。オンチェーンの動きは、大規模なデジタルトレイルを残し得ます。
⚠️ 対象かもしれない場合:
ファームウェアを更新するだけでは不十分な可能性があります。シードが脆弱な条件で生成されていた場合は特に注意が必要です。公式のColdcard/Coinkiteの移行ガイダンスに従い、新しく生成した安全なウォレットへ資金を移してください。
🔐 本当の教訓:
ハードウェアウォレット≠自動的に安全。
セキュリティは、ファームウェア+乱数+シード生成+バックアップ+運用上のセキュリティに依存します。
あなたのビットコインは、それを守る最も弱い層と同じだけしか安全ではありません。
🧠 パニックにならないで。確認して、必要なら移行し、鍵を確実に保護してください。
※投資助言ではありません。自己調査(DYOR)を行ってください。
#Bitcoin #BTC #Coldcard #CryptoSecurity
下の取引をクリック👇
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BNBUSDT)
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances 🚨 COLDCARDハック:ビットコインユーザーにとってのより大きな教訓
🚨 あなたのハードウェアウォレットはオフラインでも…それでも安全とは限りません。
報告されているColdcardのインシデントは、暗号資産のセキュリティが物理デバイスを守ることをはるかに超えるものであることを強く思い出させます。
🔎 何が起きた?
古いファームウェアに影響する可能性がある脆弱性が報告されており、シード生成の弱点が露呈しました。攻撃者がウォレットに物理的にアクセスせずに、プライベートキーを導き出せる可能性がありました。
💰 規模は非常に大きい。
調査では、攻撃はおよそ1,800+ BTCに関連しているとされています。報告されている評価額では$100M超です。捜査がさらにアドレスを追跡することで、正確な金額は変わる可能性があります。
🕵️ 怖いのはどこ?
ブロックチェーン調査担当者が、攻撃活動中に有料のブロックチェーンデータサービスが利用されたことを報告しているとのことです。オンチェーンの動きは、大規模なデジタルトレイルを残し得ます。
⚠️ 対象かもしれない場合:
ファームウェアを更新するだけでは不十分な可能性があります。シードが脆弱な条件で生成されていた場合は特に注意が必要です。公式のColdcard/Coinkiteの移行ガイダンスに従い、新しく生成した安全なウォレットへ資金を移してください。
🔐 本当の教訓:
ハードウェアウォレット≠自動的に安全。
セキュリティは、ファームウェア+乱数+シード生成+バックアップ+運用上のセキュリティに依存します。
あなたのビットコインは、それを守る最も弱い層と同じだけしか安全ではありません。
🧠 パニックにならないで。確認して、必要なら移行し、鍵を確実に保護してください。
※投資助言ではありません。自己調査(DYOR)を行ってください。
#Bitcoin #BTC #Coldcard #CryptoSecurity
下の取引をクリック👇
$BTC $BNB $SOL
4
1.1k
·
--
ブリッシュ
#coldcardtheftinvestigationadvances
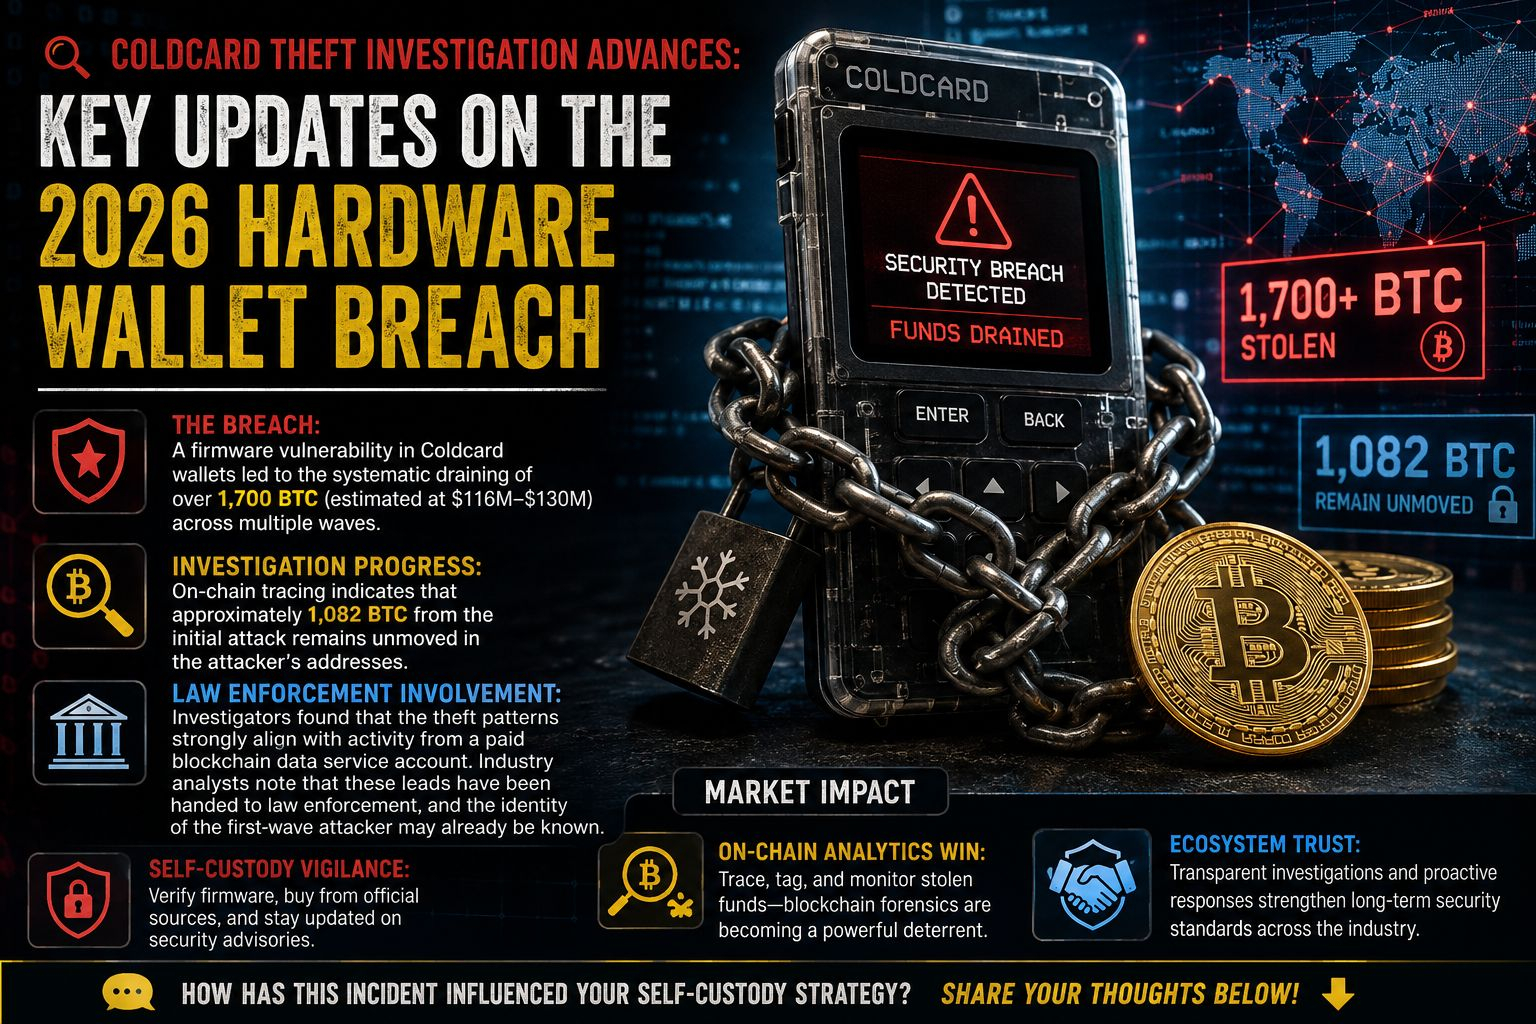
🔍 コールドカード盗難捜査の進展:2026年のハードウェアウォレット侵害に関する最新アップデート
最近のコールドカードのハードウェアウォレット悪用の背後にいる人物の特定と資金の追跡において、大きな進展がありました。最新のオンチェーンデータと調査レポートが明らかにする内容は以下のとおりです。
📰 コアニュース
• 🛡️ 侵害:コールドカード・ウォレットのファームウェア脆弱性により、複数の波(複数回)にわたって1,700 BTC超(推定:$116M–$130M)が体系的に吸い上げられました。
• 🕵️ 捜査の進捗:オンチェーン追跡によると、最初の攻撃からの約1,082 BTCが攻撃者のアドレス上で動いていないまま残っています [[7]]。
• 🏛️ 当局の関与:捜査当局は、盗難のパターンが、報酬を受けているブロックチェーン・データサービスのアカウントの活動と強く一致していることを突き止めました。業界アナリストは、これらの手がかりは当局に引き渡されており、最初の波の攻撃者の身元はすでに判明している可能性があると指摘しています [[7]]。
📊 市場への影響
• 🔐 自己保管の警戒:この出来事は、ハードウェアウォレットのファームウェアの完全性を検証すること、メーカーから直接端末を入手すること、そしてセキュリティ勧告を常に最新に保つことの重要性を改めて示しています。
• 🔎 オンチェーン分析の勝利:盗まれた資金を能動的に追跡し、タグ付けし、監視できることは、不正な現金化を抑止するうえでブロックチェーン鑑識ツールの有効性が成熟してきていることを示しています。
• ⚖️ 生態系(エコシステム)への信頼:特定の端末モデルを巡って短期的な懸念が生じる可能性はあるものの、メーカーによる透明性のある調査と事後検証(ポストモーテム)の実施は、長期的な業界のセキュリティ基準を結果的に強化します。
この事件は、あなたの個人的な自己保管戦略にどのような影響を与えましたか?単一のハードウェアウォレットに依存していますか、それとも追加のセキュリティのためにマルチシグ設定を検討していますか?あなたの考えを下に共有してください!👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 コールドカード盗難捜査の進展:2026年のハードウェアウォレット侵害に関する最新アップデート
最近のコールドカードのハードウェアウォレット悪用の背後にいる人物の特定と資金の追跡において、大きな進展がありました。最新のオンチェーンデータと調査レポートが明らかにする内容は以下のとおりです。
📰 コアニュース
• 🛡️ 侵害:コールドカード・ウォレットのファームウェア脆弱性により、複数の波(複数回)にわたって1,700 BTC超(推定:$116M–$130M)が体系的に吸い上げられました。
• 🕵️ 捜査の進捗:オンチェーン追跡によると、最初の攻撃からの約1,082 BTCが攻撃者のアドレス上で動いていないまま残っています [[7]]。
• 🏛️ 当局の関与:捜査当局は、盗難のパターンが、報酬を受けているブロックチェーン・データサービスのアカウントの活動と強く一致していることを突き止めました。業界アナリストは、これらの手がかりは当局に引き渡されており、最初の波の攻撃者の身元はすでに判明している可能性があると指摘しています [[7]]。
📊 市場への影響
• 🔐 自己保管の警戒:この出来事は、ハードウェアウォレットのファームウェアの完全性を検証すること、メーカーから直接端末を入手すること、そしてセキュリティ勧告を常に最新に保つことの重要性を改めて示しています。
• 🔎 オンチェーン分析の勝利:盗まれた資金を能動的に追跡し、タグ付けし、監視できることは、不正な現金化を抑止するうえでブロックチェーン鑑識ツールの有効性が成熟してきていることを示しています。
• ⚖️ 生態系(エコシステム)への信頼:特定の端末モデルを巡って短期的な懸念が生じる可能性はあるものの、メーカーによる透明性のある調査と事後検証(ポストモーテム)の実施は、長期的な業界のセキュリティ基準を結果的に強化します。
この事件は、あなたの個人的な自己保管戦略にどのような影響を与えましたか?単一のハードウェアウォレットに依存していますか、それとも追加のセキュリティのためにマルチシグ設定を検討していますか?あなたの考えを下に共有してください!👇
$BTW $TREE $MUBARAK
2
188
·
--
ブリッシュ
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances 🚨
Coldcard wallet theft case me investigation aage barh gayi hai.
Naye traders ke liye 3 zaroori baatein:
1. seed phrase ko kabhi bhi online mat likho
2. har account par 2FAを有効にする
3. chote profit bhi exchange se nikal ke wallet me rakho
Main to filhal Binance pe hi hun, lekin profit nikal ke USDT safe kar leta hun 😅
Security sabse pehle. Profit baad me.
Aap log funds kaha rakhte ho? Exchange ya Cold Wallet? 👇
#Security #Coldcard #Bitcoin #CryptoSafety #BinancePKR #ColdcardTheftInvestigationAdvances
59
🔥 コールドカードケースは、より大きなセキュリティ議論を引き起こし得る
捜査員が報告された盗難を引き続き調べる中で、この件は暗号資産保有者が資産への物理的アクセスをどのように守っているのかという、より広い問題を提起しています。 🕵️♂️🔐
$BTC およびその他の自己管理(セルフカストディ)資産においては、コインがオンチェーンに保管されてもセキュリティは終わりません。
投資家への教訓:デバイスを守り、回復情報を守り、そして物理的なセキュリティを決して過小評価しないこと。
#coldcardtheftinvestigationadvances
🔥 コールドカードケースは、より大きなセキュリティ議論を引き起こし得る
捜査員が報告された盗難を引き続き調べる中で、この件は暗号資産保有者が資産への物理的アクセスをどのように守っているのかという、より広い問題を提起しています。 🕵️♂️🔐
$BTC およびその他の自己管理(セルフカストディ)資産においては、コインがオンチェーンに保管されてもセキュリティは終わりません。
投資家への教訓:デバイスを守り、回復情報を守り、そして物理的なセキュリティを決して過小評価しないこと。
#coldcardtheftinvestigationadvances
捜査員が報告された盗難を引き続き調べる中で、この件は暗号資産保有者が資産への物理的アクセスをどのように守っているのかという、より広い問題を提起しています。 🕵️♂️🔐
$BTC およびその他の自己管理(セルフカストディ)資産においては、コインがオンチェーンに保管されてもセキュリティは終わりません。
投資家への教訓:デバイスを守り、回復情報を守り、そして物理的なセキュリティを決して過小評価しないこと。
#coldcardtheftinvestigationadvances
29
·
--
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | Coldcard ユーザーが別の攻撃に見舞われ、BTC 1億1,100万ドル超が盗まれた疑い
オンチェーン監視によると、Coldcard ユーザーがまたしても資金の窃盗事件を経験しており、約 1,816 BTC(約 1億1,400万ドル)に関与する 5,200 超の影響を受けたアドレスが確認されています。$BTC $BROCCOLI714 $NOW
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | Coldcard ユーザーが別の攻撃に見舞われ、BTC 1億1,100万ドル超が盗まれた疑い
オンチェーン監視によると、Coldcard ユーザーがまたしても資金の窃盗事件を経験しており、約 1,816 BTC(約 1億1,400万ドル)に関与する 5,200 超の影響を受けたアドレスが確認されています。$BTC $BROCCOLI714 $NOW
ChainDesk Flash | Coldcard ユーザーが別の攻撃に見舞われ、BTC 1億1,100万ドル超が盗まれた疑い
オンチェーン監視によると、Coldcard ユーザーがまたしても資金の窃盗事件を経験しており、約 1,816 BTC(約 1億1,400万ドル)に関与する 5,200 超の影響を受けたアドレスが確認されています。$BTC $BROCCOLI714 $NOW
8
·
--
$118Mの幻影:『解読不可能』なコールドカードが崩れた経緯
すべてを正しくやったと想像してみてください――オフライン・ウォレット、銀行の金庫でのシード分割。これで安心だと思う。
ところが、目を覚ますと11,800万ドル($118 million)が消えていたとしたら。😱
静かな殺し手
2021年3月。Coinkiteがファームウェアv4.0.1をリリースしました。隠れたバグ――ビルド設定エラー――によって、ハードウェアの乱数生成が無効化されました。シードのエントロピーは128ビットから、わずか40ビットへと崩壊。
解読は数分で可能。数百万年ではない。
5年間、誰も気づかなかった。
強奪
2026年7月30日~8月6日:攻撃者が弱い秘密鍵を総当たりで突破。
わずか41分で、1,000BTC以上を一掃。合計:8,600以上のウォレットから1,778 BTC(約$118M)。
被害者の1人はすべてを正しくやっていた――それでも18.25 BTCを失った。
捜索
BlockのBitkeyチームは、最初の攻撃者を有料のブロックチェーン・データ・サービスのアカウントへと追跡しました。社内ログは「並外れた具体性」と一致。
FBIはすでにWave 1の攻撃者を特定している可能性があります。ですが、攻撃者のウォレットには依然として1,082.65 BTC(約$118M)が手つかずのまま残っています。
教訓
ハードウェア=解読不可能ではない。セキュリティはオフライン保管だけでなく、シード生成から始まる。
コールドカードをお持ちなら(MK2以降、ファームウェアv4.1+):今すぐ資金を移動してください。パッチが利用可能です。
これは投資助言ではありません。自分で調べてください(DYOR)。
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
閲覧回数 47,509
143人が討論中
2
#GreekPoliceBustCryptoScamRingArrest17
閲覧回数 123,786
900人が討論中
3
#BitcoinRejectedAt$87K
閲覧回数 143,201
199人が討論中
4
#FedOctoberRateHikeOddsFallTo17%
閲覧回数 153,786
1,129人が討論中
5
#NvidiaHitsRecordHighUp2.4%
閲覧回数 111,043
804人が討論中
6
#CanaryFilesAmendedS1ForPEPEETF
閲覧回数 27,219
559人が討論中
7
#BitcoinParesGainsAfterRallyTo$86.5K
閲覧回数 52,452
169人が討論中
8
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
閲覧回数 133,483
1,179人が討論中
9
#SECProposesCryptoCustodyRules
閲覧回数 184,369
1,454人が討論中
10
#SECApproves3xLongCryptoCommodityETPs
閲覧回数 85,457
715人が討論中