#ColdcardTheftInvestigationAdvances
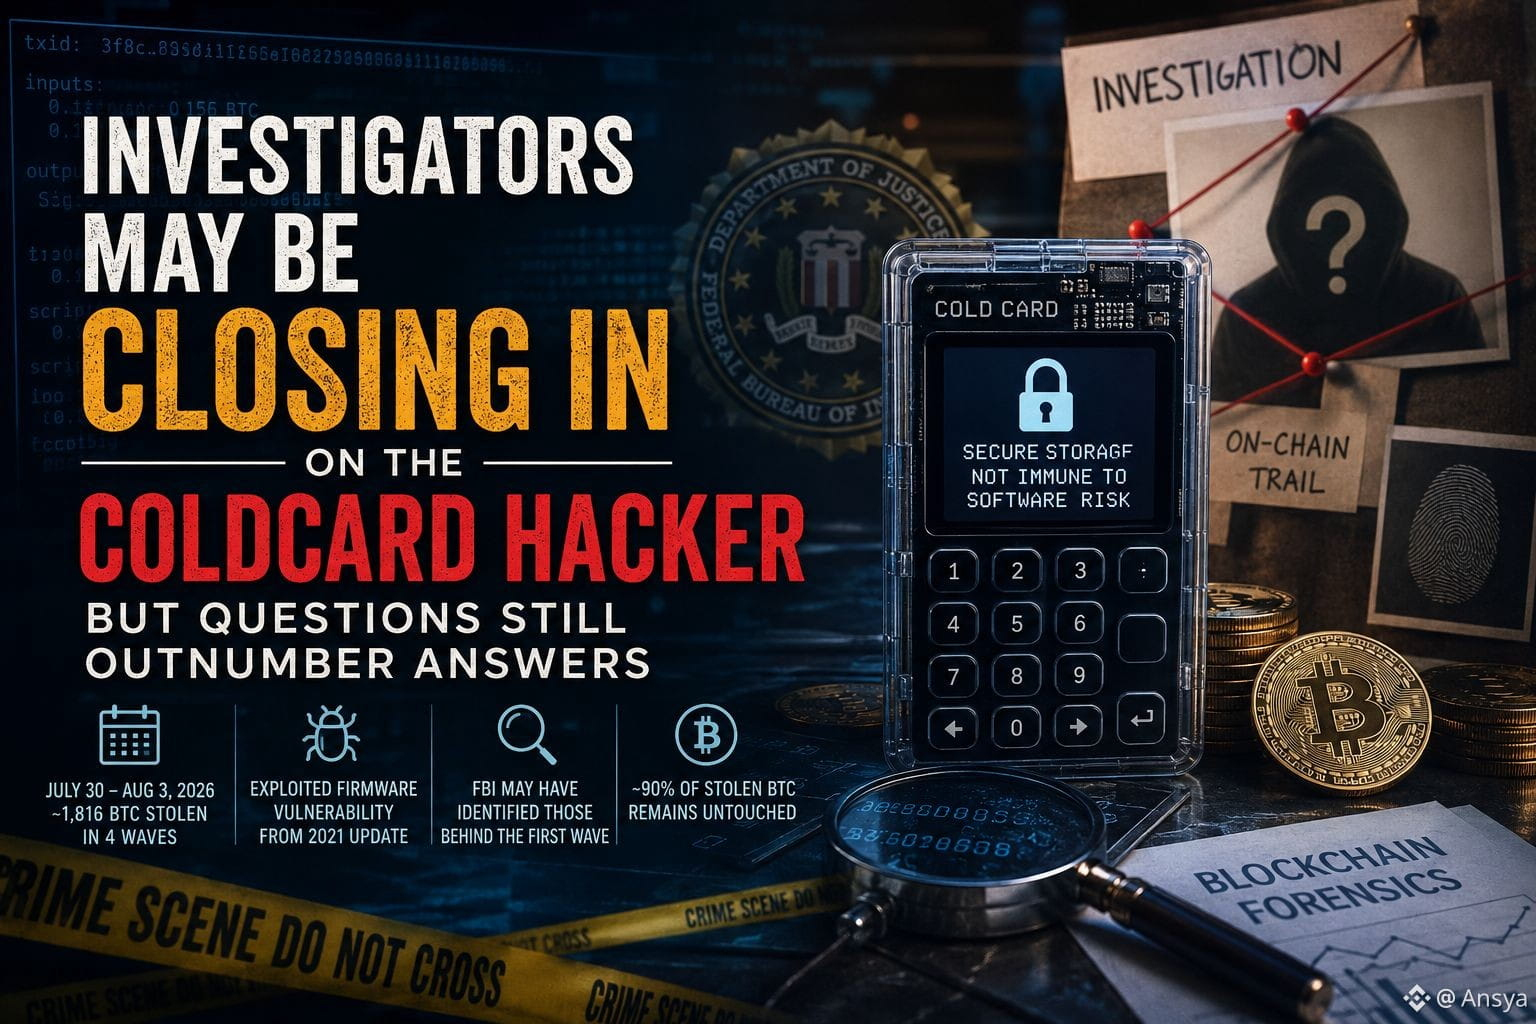
🔍 捜査当局はコールドカードのハッカーに迫っているかもしれない――しかし、疑問は答えを上回る
コールドカード利用者がビットコインの数百万ドル相当が消失するのを目にしてから数週間。今回の話は「どうして起きたのか?」から「誰が関与したのか?」へと移っている。
7月30日から8月3日の間に、報道によれば合計で約1,816 BTCが4回の波(ウェーブ)に分けて盗まれた。これらの攻撃は、2021年のアップデートにまでさかのぼるファームウェアの脆弱性に関連しているとされている。この脆弱性により、影響を受けた秘密鍵が、攻撃者が端末に物理的にアクセスしなくても予測可能になる可能性がある。
Bitcoin Magazineの報道によれば、FBIは最初の波の背後にいる人物(または組織)を特定した可能性がある。最初の波では、約1,180万ドル相当のBTCが流出したという。捜査官は、攻撃者のオンチェーン上の活動を、大手ブロックチェーンデータ提供企業の有料アカウントにまで追跡したと報じられており、社内ログは盗難のパターンと“異例なほど”一致していたとされている。
しかし、これはまだ解決からほど遠い。
FBIは、容疑者、逮捕、または盗まれた資金の回収について、まだ公に確認していない。したがって現時点では、捜査は継続中として扱うべきだ。
重要な理由:これは単なるコールドカードの話ではない。ハードウェアウォレットにも、ソフトウェアレベルのリスクが依然として存在し得ることの再確認だ。そして、取引が疑名性(pseudonymous)であっても、ブロックチェーンのフォレンジックが捜査官に強力な手がかりをもたらすことがある。
もう一つ注目すべき点:盗まれたBTCの大半は、攻撃後これまでほとんど動かされていないと報じられている。
もしそれらの資金が動き始めれば、捜査官にとって別の重要な手がかりになるかもしれない。
このケースに必要なブレイクスルーにつながるのか、それともさらに長い“追跡劇”の始まりに過ぎないのか?
$RED $MAGMA $SKYAI