

曼迪mandy
3.5k Posting

曼迪mandy
Laporkan
Blokir Pengguna
主业是撸毛,偶尔玩合约,从未爆过仓。大钱没赚过,小钱凭运气。如果你也玩币圈,我们就是好朋友。
27 Mengikuti
15.3K+ Pengikut
7.5K+ Disukai
Posting
Semua
Kuotasi
Live
·
--
Tahun lalu pada jam seperti ini, aku masih adu mulut dengan orang—“Verifikasi logika di luar sandbox WASM? Bukannya itu menggali lubang untuk diri sendiri sendiri?”. Waktu itu aku baru selesai membaca laporan rekap sebuah rantai yang terkuras karena celah pada smart contract; pikiranku penuh dengan “makin sedikit kode, makin aman”.
Bale-bale titik callback—apakah BTC masih punya ruang untuk naik?
Belakangan benar-benar ikut menjalankan node Dusk, barulah kusadari kalau masalahnya tidak sesederhana itu.
Aku menelusuri kode pengujian dari rangkaian Piecrust mereka, dan juga secara khusus mencari paper performa yang sudah berkali-kali dikutip—ternyata yang mereka uji adalah overhead WASM dibanding kode native di bawah set instruksi yang berbeda; skenario kriptografi bisa melonjak sampai 255%. Pikirkan saja: tanda tangan BLS, bukti ZK—semua yang tiap hari diproses Dusk itu, mana ada yang bukan “pelahap” komputasi? Setiap transaksi dijelaskan dan dieksekusi di dalam WASM; ibarat konsumsi BBM 25 liter per 100 km—pemilik pompa bensin senang sampai nggak bisa berhenti tersenyum, dompetmu duluan yang tidak kuat.
Jadi mereka mengubah operasi komputasi kriptografi frekuensi tinggi jadi host function, lalu langsung memanggil implementasi native. Intinya begini: jalur yang sering dilewati jangan sampai dipasang rem; jalur yang sesekali dilewati baru diperiksa lebih ketat.
Tentu ada risikonya—radius kepercayaan mengecil dari “seluruh sandbox WASM” menjadi “apakah beberapa baris kode C itu ditulis tanpa cacat”. Yang pertama itu seperti rasa aman level isolasi fisik; yang kedua murni tergantung rapi-tidaknya tangan seorang engineer. Aku sempat mengorek sudut situs resmi mereka, menemukan laporan audit Q3 2024—setidaknya saat itu batasan-batasan yang mereka tes tidak meledak. Tapi sekali lagi, celah seperti ini tidak pernah “muncul” dari hasil tes saja—ia diberi makan data oleh orang. Suatu hari ada yang menyelipkan bukti yang sengaja dipalsukan, memicu overflow bilangan bulat yang tidak diperhatikan dalam host function tertentu—hmm, pemandangan itu sementara ini tidak ingin kulihat langsung.
Namun kalau targetmu benar-benar bebas dari risiko, ya jangan bikin public chain—balik saja menulis program offline, jauh lebih nyaman. Orang-orang Dusk menghitung dengan cara lain: bottleneck performa adalah urusan hari ini, masalah keamanan masih bisa diperbaiki besok. Aku jalankan node selama tiga tahun; dari rantai yang mati yang kutemui, sembilan dari sepuluh mati karena gasnya terlalu tinggi sampai tidak ada yang pakai, atau karena setelah dibobol langsung nol—pokoknya aku sendiri belum melihat langsung.
Jadi sekarang sikapku tidak sekeras dulu. Waktu makan dengan teman dulu masih ngotot bilang “nanti kita observasi dulu”; pulang-pulang malah diam-diam mengejar versi node sampai yang terbaru. Proyek yang berani melubangi sandbox tidak banyak—Dusk termasuk salah satunya. #dusk $DUSK @Dusk_Foundation
Tahun lalu pada jam seperti ini, aku masih adu mulut dengan orang—“Verifikasi logika di luar sandbox WASM? Bukannya itu menggali lubang untuk diri sendiri sendiri?”. Waktu itu aku baru selesai membaca laporan rekap sebuah rantai yang terkuras karena celah pada smart contract; pikiranku penuh dengan “makin sedikit kode, makin aman”.
Bale-bale titik callback—apakah BTC masih punya ruang untuk naik?
Belakangan benar-benar ikut menjalankan node Dusk, barulah kusadari kalau masalahnya tidak sesederhana itu.
Aku menelusuri kode pengujian dari rangkaian Piecrust mereka, dan juga secara khusus mencari paper performa yang sudah berkali-kali dikutip—ternyata yang mereka uji adalah overhead WASM dibanding kode native di bawah set instruksi yang berbeda; skenario kriptografi bisa melonjak sampai 255%. Pikirkan saja: tanda tangan BLS, bukti ZK—semua yang tiap hari diproses Dusk itu, mana ada yang bukan “pelahap” komputasi? Setiap transaksi dijelaskan dan dieksekusi di dalam WASM; ibarat konsumsi BBM 25 liter per 100 km—pemilik pompa bensin senang sampai nggak bisa berhenti tersenyum, dompetmu duluan yang tidak kuat.
Jadi mereka mengubah operasi komputasi kriptografi frekuensi tinggi jadi host function, lalu langsung memanggil implementasi native. Intinya begini: jalur yang sering dilewati jangan sampai dipasang rem; jalur yang sesekali dilewati baru diperiksa lebih ketat.
Tentu ada risikonya—radius kepercayaan mengecil dari “seluruh sandbox WASM” menjadi “apakah beberapa baris kode C itu ditulis tanpa cacat”. Yang pertama itu seperti rasa aman level isolasi fisik; yang kedua murni tergantung rapi-tidaknya tangan seorang engineer. Aku sempat mengorek sudut situs resmi mereka, menemukan laporan audit Q3 2024—setidaknya saat itu batasan-batasan yang mereka tes tidak meledak. Tapi sekali lagi, celah seperti ini tidak pernah “muncul” dari hasil tes saja—ia diberi makan data oleh orang. Suatu hari ada yang menyelipkan bukti yang sengaja dipalsukan, memicu overflow bilangan bulat yang tidak diperhatikan dalam host function tertentu—hmm, pemandangan itu sementara ini tidak ingin kulihat langsung.
Namun kalau targetmu benar-benar bebas dari risiko, ya jangan bikin public chain—balik saja menulis program offline, jauh lebih nyaman. Orang-orang Dusk menghitung dengan cara lain: bottleneck performa adalah urusan hari ini, masalah keamanan masih bisa diperbaiki besok. Aku jalankan node selama tiga tahun; dari rantai yang mati yang kutemui, sembilan dari sepuluh mati karena gasnya terlalu tinggi sampai tidak ada yang pakai, atau karena setelah dibobol langsung nol—pokoknya aku sendiri belum melihat langsung.
Jadi sekarang sikapku tidak sekeras dulu. Waktu makan dengan teman dulu masih ngotot bilang “nanti kita observasi dulu”; pulang-pulang malah diam-diam mengejar versi node sampai yang terbaru. Proyek yang berani melubangi sandbox tidak banyak—Dusk termasuk salah satunya. #dusk $DUSK @Dusk
154
·
--
Kalian semua pasti tahu, selama setengah tahun terakhir Dusk mengisahkan cerita besar di jalur privasi dan RWA sampai berisik, testnet EVM juga lari kencang banget—tapi kawan-kawan, kalian pernah kepikir satu hal: ketika Binance mencabut pasangan spot DUSK/BTC pada bulan Juni, dan BITGP juga bilang sampai jumpa pada bulan Juli untuk pasangan spot USDT, di mana sebenarnya “jangkar” dari koin ini?
Kue pai (Btc) masih bisa—BTC tembus ke atas 80 ribu!
Aku sempat menelusuri beberapa order book spot yang masih tersisa di Coinglass. Kalian bisa melihat fenomena yang agak janggal—bid/ask disusun rapi seperti barisan upacara, seragam, dan spread-nya kelihatan masih lumayan. Tapi itu ilusi. Begitu kalian ubah nominal order market dari 20 ribu dolar menjadi 50 ribu, lalu refresh, bid dari beberapa “lapisan tebal” tadi langsung hilang seperti air surut. Rasanya seperti nonton pertandingan basket tanpa pemain cadangan: lima orang starter terlihat meyakinkan, tapi begitu ada sedikit pelanggaran, keadaan langsung hampa.
Yang lebih perlu dipikirkan justinya jumlah posisi di sisi perpetual. Faktanya, mereka menumpuk sampai menyentuh lebih dari 30 kali nilai transaksi harian spot. Orang-orang senior di lingkaran paham—ini yang disebut “menggelar panggung besar sambil membonceng batu giling”: pasar derivatif ramai terompet genderangnya, tapi kumpulan spot yang benar-benar sanggup menampung barang justru sempit, sampai cuma muat satu jalur seperti meniti jembatan sempit.
Mungkin kalian akan bilang, kan kontrak yang bikin likuiditas, dan volatilitas yang bikin peluang. Itu benar. Tapi masalahnya ada di sini: ketika sumber indeks yang menandai harga terganggu karena ada guyuran dump dari bursa kecil—hanya beberapa ribu dolar saja—lalu terjadi deviasi sesaat sekitar 1% sampai 1,5%, bagaimana posisi long DUSK yang margin rate-nya 3-4 kali koin arus utama bisa bertahan? Ini bukan lagi trading, ini seperti menaiki tongkat di atas batu pual yang licin: begitu ada angin sedikit, orang-orang pertama yang tumbang adalah mereka yang memasang stop-loss sambil menunggu “Pasukan Pembebas” datang.
Aku sengaja cek peta likuidasi dua bulan terakhir, dan aku menemukan pola: setiap kali BTC melakukan tarik-menarik 500 poin pada jam 03:00 dini hari, titik-titik likuidasi yang menumpuk untuk posisi long DUSK dipicu dengan presisi seperti domino. Pada momen itu, order book spot sama sekali tidak bisa menahan tekanan jual yang “tumpah” dari sisi kontrak. Hasil akhirnya biasanya begini: kamu menutup posisi di kontrak dengan harga market, tapi harga eksekusi aktual meluncur sekitar dua poin dari harga mark yang kamu lihat. Slippage ini bukan “hukuman” dari pasar buat kamu—tapi premi asuransi yang kamu bayarkan untuk “level spot yang tak terlihat”. @Dusk_Foundation $DUSK #dusk
Kalian semua pasti tahu, selama setengah tahun terakhir Dusk mengisahkan cerita besar di jalur privasi dan RWA sampai berisik, testnet EVM juga lari kencang banget—tapi kawan-kawan, kalian pernah kepikir satu hal: ketika Binance mencabut pasangan spot DUSK/BTC pada bulan Juni, dan BITGP juga bilang sampai jumpa pada bulan Juli untuk pasangan spot USDT, di mana sebenarnya “jangkar” dari koin ini?
Kue pai (Btc) masih bisa—BTC tembus ke atas 80 ribu!
Aku sempat menelusuri beberapa order book spot yang masih tersisa di Coinglass. Kalian bisa melihat fenomena yang agak janggal—bid/ask disusun rapi seperti barisan upacara, seragam, dan spread-nya kelihatan masih lumayan. Tapi itu ilusi. Begitu kalian ubah nominal order market dari 20 ribu dolar menjadi 50 ribu, lalu refresh, bid dari beberapa “lapisan tebal” tadi langsung hilang seperti air surut. Rasanya seperti nonton pertandingan basket tanpa pemain cadangan: lima orang starter terlihat meyakinkan, tapi begitu ada sedikit pelanggaran, keadaan langsung hampa.
Yang lebih perlu dipikirkan justinya jumlah posisi di sisi perpetual. Faktanya, mereka menumpuk sampai menyentuh lebih dari 30 kali nilai transaksi harian spot. Orang-orang senior di lingkaran paham—ini yang disebut “menggelar panggung besar sambil membonceng batu giling”: pasar derivatif ramai terompet genderangnya, tapi kumpulan spot yang benar-benar sanggup menampung barang justru sempit, sampai cuma muat satu jalur seperti meniti jembatan sempit.
Mungkin kalian akan bilang, kan kontrak yang bikin likuiditas, dan volatilitas yang bikin peluang. Itu benar. Tapi masalahnya ada di sini: ketika sumber indeks yang menandai harga terganggu karena ada guyuran dump dari bursa kecil—hanya beberapa ribu dolar saja—lalu terjadi deviasi sesaat sekitar 1% sampai 1,5%, bagaimana posisi long DUSK yang margin rate-nya 3-4 kali koin arus utama bisa bertahan? Ini bukan lagi trading, ini seperti menaiki tongkat di atas batu pual yang licin: begitu ada angin sedikit, orang-orang pertama yang tumbang adalah mereka yang memasang stop-loss sambil menunggu “Pasukan Pembebas” datang.
Aku sengaja cek peta likuidasi dua bulan terakhir, dan aku menemukan pola: setiap kali BTC melakukan tarik-menarik 500 poin pada jam 03:00 dini hari, titik-titik likuidasi yang menumpuk untuk posisi long DUSK dipicu dengan presisi seperti domino. Pada momen itu, order book spot sama sekali tidak bisa menahan tekanan jual yang “tumpah” dari sisi kontrak. Hasil akhirnya biasanya begini: kamu menutup posisi di kontrak dengan harga market, tapi harga eksekusi aktual meluncur sekitar dua poin dari harga mark yang kamu lihat. Slippage ini bukan “hukuman” dari pasar buat kamu—tapi premi asuransi yang kamu bayarkan untuk “level spot yang tak terlihat”. @Dusk $DUSK #dusk
158
·
--
Guru audit harus memakai pendekatan tembus pandang, manajemen risiko harus menyembunyikan posisi—kunci Dusk itu bisa diputar dengan keras tidak?
Pie besar sudah naik sedikit, BTC benar-benar ganas!
Orang yang pernah berkecimpung di manajemen aset institusi pasti paham betapa ribetnya.
Setiap kuartal sebelum audit masuk, bagian kepatuhan harus menarik tim TI dulu, kerja keras selama tiga hari untuk membimbing data ke rantai. Bukan karena tidak ada catatan di chain, tapi karena catatannya terlalu “terbuka”—pihak lawan siapa, jam berapa menit berapa transaksi dilakukan, harga rata-rata berapa, semuanya dipajang terang-terangan. Tapi bagaimana kalau guru audit hanya diminta melihat nilai hash? Mereka pasti merobek meja minta dokumen kerja. Akhirnya, mau tidak mau harus memelihara satu lagi pembukuan bayangan off-chain. Cocokkan dua sisi sampai kepala berdenyut. Privasi terjaga, tapi biaya rekonsiliasi bisa menghabiskan habis keunggulan.
Lapisan yang Dusk sobek kali ini dengan model Phoenix, menurutku itu disebut “privasi yang ramah audit”.
Bukan main petak umpet dengan regulator, justru disclosure dibuat menjadi aksi yang bisa diprogram—secara default semua tidak terlihat global, tetapi entitas yang memegang kunci melihat tertentu bisa menarik detail berdasarkan rentang waktu, menyusun laporan menurut kategori aset, bahkan memverifikasi secara massal perubahan total exposure untuk periode tertentu. Ini benar-benar jalur yang berbeda dari pilihan biner model akun—“entah telanjang bulat, atau semua dikunci rapat”. Kombinasi UTXO dengan zero-knowledge proof membuat setiap transaksi menjadi semacam tiket yang bisa diverifikasi; tiketnya sendiri tidak mengekspos nilai maupun pihak lawan, tetapi logika verifikasinya ditanam di dalam protokol. Yang diminta guru audit bukan kebiasaan mengintip, melainkan bukti matematis yang bisa saling mengonfirmasi—dan itu memang diberikan.
Yang benar-benar saya khawatirkan adalah masalah teknis yang keras di bagian engineering: apakah granularitas izin untuk kunci lihat bisa dibuat sampai “diberikan sesuai kebutuhan”. Misalnya, berikan kepada tim risk kontrol untuk melihat total exposure, beri kepada tim audit untuk melihat transaksi per transaksi tapi menyembunyikan nama pihak lawan, beri kepada regulator untuk melihat semuanya. RBAC (role-based access control) ini di kriptografi bisa dikerjakan, tetapi saat diturunkan ke antarmuka produk, ke template ekspor laporan, dan ke spesifikasi integrasi dengan sistem keuangan tradisional—itu dimensi kerja yang lain.
Kalau Dusk bisa menghaluskan bagian ini sampai tuntas, dana institusi masuk tidak perlu lagi menanggung dua set pembukuan. Untuk individu ritel tidak terlihat? Urusan tambahan kecil saja. Yang benar-benar bikin institusi tidak bisa tidur dan terus waspada, sejak dulu adalah rekan sebidang yang mengamati ritme build position mereka. Kamu setuju tidak, begitu kan?
@Dusk_Foundation $DUSK #dusk
Guru audit harus memakai pendekatan tembus pandang, manajemen risiko harus menyembunyikan posisi—kunci Dusk itu bisa diputar dengan keras tidak?
Pie besar sudah naik sedikit, BTC benar-benar ganas!
Orang yang pernah berkecimpung di manajemen aset institusi pasti paham betapa ribetnya.
Setiap kuartal sebelum audit masuk, bagian kepatuhan harus menarik tim TI dulu, kerja keras selama tiga hari untuk membimbing data ke rantai. Bukan karena tidak ada catatan di chain, tapi karena catatannya terlalu “terbuka”—pihak lawan siapa, jam berapa menit berapa transaksi dilakukan, harga rata-rata berapa, semuanya dipajang terang-terangan. Tapi bagaimana kalau guru audit hanya diminta melihat nilai hash? Mereka pasti merobek meja minta dokumen kerja. Akhirnya, mau tidak mau harus memelihara satu lagi pembukuan bayangan off-chain. Cocokkan dua sisi sampai kepala berdenyut. Privasi terjaga, tapi biaya rekonsiliasi bisa menghabiskan habis keunggulan.
Lapisan yang Dusk sobek kali ini dengan model Phoenix, menurutku itu disebut “privasi yang ramah audit”.
Bukan main petak umpet dengan regulator, justru disclosure dibuat menjadi aksi yang bisa diprogram—secara default semua tidak terlihat global, tetapi entitas yang memegang kunci melihat tertentu bisa menarik detail berdasarkan rentang waktu, menyusun laporan menurut kategori aset, bahkan memverifikasi secara massal perubahan total exposure untuk periode tertentu. Ini benar-benar jalur yang berbeda dari pilihan biner model akun—“entah telanjang bulat, atau semua dikunci rapat”. Kombinasi UTXO dengan zero-knowledge proof membuat setiap transaksi menjadi semacam tiket yang bisa diverifikasi; tiketnya sendiri tidak mengekspos nilai maupun pihak lawan, tetapi logika verifikasinya ditanam di dalam protokol. Yang diminta guru audit bukan kebiasaan mengintip, melainkan bukti matematis yang bisa saling mengonfirmasi—dan itu memang diberikan.
Yang benar-benar saya khawatirkan adalah masalah teknis yang keras di bagian engineering: apakah granularitas izin untuk kunci lihat bisa dibuat sampai “diberikan sesuai kebutuhan”. Misalnya, berikan kepada tim risk kontrol untuk melihat total exposure, beri kepada tim audit untuk melihat transaksi per transaksi tapi menyembunyikan nama pihak lawan, beri kepada regulator untuk melihat semuanya. RBAC (role-based access control) ini di kriptografi bisa dikerjakan, tetapi saat diturunkan ke antarmuka produk, ke template ekspor laporan, dan ke spesifikasi integrasi dengan sistem keuangan tradisional—itu dimensi kerja yang lain.
Kalau Dusk bisa menghaluskan bagian ini sampai tuntas, dana institusi masuk tidak perlu lagi menanggung dua set pembukuan. Untuk individu ritel tidak terlihat? Urusan tambahan kecil saja. Yang benar-benar bikin institusi tidak bisa tidur dan terus waspada, sejak dulu adalah rekan sebidang yang mengamati ritme build position mereka. Kamu setuju tidak, begitu kan?
@Dusk $DUSK #dusk
189
·
--
Melihat dasar Ondo dan DUSK, barulah aku mengerti siapa yang benar-benar serius menggarap RWA
Kenaikan meme ini terlalu gila—BTC istirahat dulu!
Kusisihkan kerangka hukum sekuritas/tokenisasi ala Amerika, jujur saja, makin kulihat makin terasa banyak proyek yang berjalan di atas tikar tipis.
Pola Ondo: fondasinya adalah surat utang pemerintah AS jangka pendek ditambah rekening giro bank, tetapi tokennya sendiri tidak dianggap sebagai sekuritas—melainkan semacam instrumen tagihan tokenized yang diterbitkan oleh SPV di Kepulauan Virgin Britania, sementara haknya diatur dengan hukum Swiss. Intinya: uang besar dipakai untuk menyusun arsitektur dengan pengacara, dengan giat “mengeluarkan” token dari kategori “sekuritas”, menghindari persyaratan pendaftaran SEC yang paling ketat. Cara seperti ini bisa saja jalan, tapi pada hakikatnya itu tetap permainan tarik-menarik dengan regulasi. Suatu hari kalau pengadilan memutuskan bahwa pemegang benar-benar memiliki hak atas sekuritas, maka seluruh rangkaian harus dibongkar dan dibangun ulang—risiko seperti ini, lembaga tahu betul.
Langkah DUSK justru benar-benar terbalik. Tidak menghindar—langsung menghadapi.
Token berbasis sekuritas masuk ke bawah MiFID II; jadinya ya begitulah, tidak perlu kedok. Kerja sama DUSK dengan bursa berlisensi Belanda, NPEX, sudah masuk tahap penautan aset di blockchain. Di tangan NPEX, ada paket lisensi lengkap: MTF, Broker, dan ECSP; juga DLT-TSS sedang didorong. Di sana, 21X sudah memperoleh lisensi perdana untuk uji coba DLT di seluruh Eropa, sedangkan DUSK langsung masuk sebagai pihak peserta perdagangan. Quantoz menerbitkan euro digital patuh MiCA, EURQ, yang berjalan di rantai DUSK. Token itu sendiri adalah sekuritas; diperdagangkan di blockchain pada bursa berlisensi, tidak perlu berjudi dengan suasana hati regulator.
“Lalu, bagaimana dengan privasi?”—aku paham sekali kekhawatiran institusi. Sekuritas private placement perlu verifikasi dana, perlu pengendalian, perlu audit, tetapi kepemilikan dan harga tidak boleh terlihat oleh orang luar. Blockchain publik yang sepenuhnya transparan seperti telanjang bulat—privasi chain publik, regulasi tak bisa masuk ke kotak hitam; regulator tak bisa menembus.
Solusi dari DUSK adalah selektif transparan dengan ZK. Regulator bisa mengaudit, sementara di rantai tidak dipublikasikan, lalu ditambah eIDAS untuk identitas digital guna menyelesaikan KYC. Ini yang disebut “terlihat berlapis”—peran berbeda melihat data yang berbeda; tidak harus dibuka sepenuhnya, juga tidak bisa dikunci sepenuhnya. Yang paling ditakuti institusi bukan sekadar imbal hasil rendah, melainkan masalah kepatuhan; DUSK menghapus kekhawatiran itu dari akar.
Kalau jujur, pasar RWA Eropa senilai 40 triliun dolar sudah di depan mata. Setelah MiCA diterapkan, jalur kepatuhan terbuka. DUSK adalah salah satu sedikit infrastruktur yang sudah menyiapkan semuanya dari sisi lisensi, bursa, hingga lapisan settlement. #dusk $DUSK @Dusk_Foundation
Melihat dasar Ondo dan DUSK, barulah aku mengerti siapa yang benar-benar serius menggarap RWA
Kenaikan meme ini terlalu gila—BTC istirahat dulu!
Kusisihkan kerangka hukum sekuritas/tokenisasi ala Amerika, jujur saja, makin kulihat makin terasa banyak proyek yang berjalan di atas tikar tipis.
Pola Ondo: fondasinya adalah surat utang pemerintah AS jangka pendek ditambah rekening giro bank, tetapi tokennya sendiri tidak dianggap sebagai sekuritas—melainkan semacam instrumen tagihan tokenized yang diterbitkan oleh SPV di Kepulauan Virgin Britania, sementara haknya diatur dengan hukum Swiss. Intinya: uang besar dipakai untuk menyusun arsitektur dengan pengacara, dengan giat “mengeluarkan” token dari kategori “sekuritas”, menghindari persyaratan pendaftaran SEC yang paling ketat. Cara seperti ini bisa saja jalan, tapi pada hakikatnya itu tetap permainan tarik-menarik dengan regulasi. Suatu hari kalau pengadilan memutuskan bahwa pemegang benar-benar memiliki hak atas sekuritas, maka seluruh rangkaian harus dibongkar dan dibangun ulang—risiko seperti ini, lembaga tahu betul.
Langkah DUSK justru benar-benar terbalik. Tidak menghindar—langsung menghadapi.
Token berbasis sekuritas masuk ke bawah MiFID II; jadinya ya begitulah, tidak perlu kedok. Kerja sama DUSK dengan bursa berlisensi Belanda, NPEX, sudah masuk tahap penautan aset di blockchain. Di tangan NPEX, ada paket lisensi lengkap: MTF, Broker, dan ECSP; juga DLT-TSS sedang didorong. Di sana, 21X sudah memperoleh lisensi perdana untuk uji coba DLT di seluruh Eropa, sedangkan DUSK langsung masuk sebagai pihak peserta perdagangan. Quantoz menerbitkan euro digital patuh MiCA, EURQ, yang berjalan di rantai DUSK. Token itu sendiri adalah sekuritas; diperdagangkan di blockchain pada bursa berlisensi, tidak perlu berjudi dengan suasana hati regulator.
“Lalu, bagaimana dengan privasi?”—aku paham sekali kekhawatiran institusi. Sekuritas private placement perlu verifikasi dana, perlu pengendalian, perlu audit, tetapi kepemilikan dan harga tidak boleh terlihat oleh orang luar. Blockchain publik yang sepenuhnya transparan seperti telanjang bulat—privasi chain publik, regulasi tak bisa masuk ke kotak hitam; regulator tak bisa menembus.
Solusi dari DUSK adalah selektif transparan dengan ZK. Regulator bisa mengaudit, sementara di rantai tidak dipublikasikan, lalu ditambah eIDAS untuk identitas digital guna menyelesaikan KYC. Ini yang disebut “terlihat berlapis”—peran berbeda melihat data yang berbeda; tidak harus dibuka sepenuhnya, juga tidak bisa dikunci sepenuhnya. Yang paling ditakuti institusi bukan sekadar imbal hasil rendah, melainkan masalah kepatuhan; DUSK menghapus kekhawatiran itu dari akar.
Kalau jujur, pasar RWA Eropa senilai 40 triliun dolar sudah di depan mata. Setelah MiCA diterapkan, jalur kepatuhan terbuka. DUSK adalah salah satu sedikit infrastruktur yang sudah menyiapkan semuanya dari sisi lisensi, bursa, hingga lapisan settlement. #dusk $DUSK @Dusk
223
·
--
Tadi malam aku nemu obrolan dari salah satu teman grup yang ngeluh: pakai dompet privasi itu rasanya kayak main hard mode—setiap transaksi harus nunggu HP panas sampai kira-kira tiga menit buat jadi bukti ZK, dan listriknya borosnya lebih cepat daripada pas lagi main Genshin Impact. Di bawahnya ada banyak seruan +1. Ada yang bilang, “Ini cocoknya buat para geek yang doyan berantakan dan bereksperimen; orang biasa pada akhirnya juga balik lagi ke rantai transparan.”
Kenaikan harga besar ini beneran enak, BTC masih oke!
Waktu itu aku nahan diri nggak balas, tapi sebelum tidur makin kepikiran kok ada yang janggal. Keluhannya sendiri sih nggak salah—membuat bukti memang makan biaya komputasi, CPU HP bisa langsung nge-gas sampai kepanasan. Siapa pun yang pakai memang bakal emosi. Tapi maksud yang terselubung dari keluhan itu adalah: urusan perlindungan privasi, biayanya harus ditanggung sendiri oleh pengguna.
Masalahnya, siapa yang bilang “hak untuk membuktikan” harus nempel jadi satu dengan “hak kepemilikan”?
Aku sempat menengok catatan penelitian tahun lalu tentang wallet Phoenix. Inti idenya, kalau diperas jadi satu kalimat: kunci dibagi—pemeriksaan kunci, pemindaian, lalu mengeluarkan tanda tangan dari kunci. Dua hal ini masing-masing bekerja sendiri: yang pertama bisa bikin kamu tahu “uang ini dikirim ke saya”, tapi tetap nggak bisa menghitung sampai keluar kunci privatnya—karena bagian yang dibutuhkan untuk menghitung tanda tangan justru tidak ada di sana. Artinya, pekerjaan memindai transaksi itu bisa dengan tenang kamu lempar ke node pihak ketiga—mereka bisa melihat kamu terima berapa, tapi nggak bisa menggerakkan satu sen pun. Cara kerja pembuatan bukti ZK juga sama: delegasikan ke server yang sumber daya hitungannya cukup, HP kamu tinggal tanda tangan terakhir.
Nah, lihat: sebenarnya ini memecah “privasi” jadi dua urusan—siapa yang punya wewenang melihat buku besar, dan siapa yang punya wewenang menggerakkan aset. Dompet tradisional cuma pakai satu kunci privat untuk semuanya; itu artinya kunci pintu dan kunci brankas adalah satu yang sama—kalau hilang, ya tamat. Setelah dipecah, kamu bisa menyerahkan “kunci pintu” ke orang lain supaya dia bantu ngawasin, sedangkan kunci brankas kamu simpan sendiri.
Tapi jujur, skema ini juga tetap ada biayanya. Mendelegasikan pemindaian berarti kamu secara sadar membuka sedikit celah ke pihak ketiga—dia bisa melihat arus masuk pembayaranmu. Memang mereka nggak bisa mengambil uang, tapi fakta “uang masuk” itu sendiri terekspos. Kamu percaya siapa, kamu serahkan ke siapa, itu nggak bisa dikunci oleh protokol. Ini mirip kamu boleh aja kasih CCTV pintu rumah ke satpam/pengelola untuk menjaga—lebih praktis, tapi satpamnya tiap hari mengawasi jam berapa kamu keluar dan jam berapa kamu pulang; kamu harus bisa melewati rasa tidak nyaman itu dulu.
#dusk $DUSK @Dusk_Foundation
Tadi malam aku nemu obrolan dari salah satu teman grup yang ngeluh: pakai dompet privasi itu rasanya kayak main hard mode—setiap transaksi harus nunggu HP panas sampai kira-kira tiga menit buat jadi bukti ZK, dan listriknya borosnya lebih cepat daripada pas lagi main Genshin Impact. Di bawahnya ada banyak seruan +1. Ada yang bilang, “Ini cocoknya buat para geek yang doyan berantakan dan bereksperimen; orang biasa pada akhirnya juga balik lagi ke rantai transparan.”
Kenaikan harga besar ini beneran enak, BTC masih oke!
Waktu itu aku nahan diri nggak balas, tapi sebelum tidur makin kepikiran kok ada yang janggal. Keluhannya sendiri sih nggak salah—membuat bukti memang makan biaya komputasi, CPU HP bisa langsung nge-gas sampai kepanasan. Siapa pun yang pakai memang bakal emosi. Tapi maksud yang terselubung dari keluhan itu adalah: urusan perlindungan privasi, biayanya harus ditanggung sendiri oleh pengguna.
Masalahnya, siapa yang bilang “hak untuk membuktikan” harus nempel jadi satu dengan “hak kepemilikan”?
Aku sempat menengok catatan penelitian tahun lalu tentang wallet Phoenix. Inti idenya, kalau diperas jadi satu kalimat: kunci dibagi—pemeriksaan kunci, pemindaian, lalu mengeluarkan tanda tangan dari kunci. Dua hal ini masing-masing bekerja sendiri: yang pertama bisa bikin kamu tahu “uang ini dikirim ke saya”, tapi tetap nggak bisa menghitung sampai keluar kunci privatnya—karena bagian yang dibutuhkan untuk menghitung tanda tangan justru tidak ada di sana. Artinya, pekerjaan memindai transaksi itu bisa dengan tenang kamu lempar ke node pihak ketiga—mereka bisa melihat kamu terima berapa, tapi nggak bisa menggerakkan satu sen pun. Cara kerja pembuatan bukti ZK juga sama: delegasikan ke server yang sumber daya hitungannya cukup, HP kamu tinggal tanda tangan terakhir.
Nah, lihat: sebenarnya ini memecah “privasi” jadi dua urusan—siapa yang punya wewenang melihat buku besar, dan siapa yang punya wewenang menggerakkan aset. Dompet tradisional cuma pakai satu kunci privat untuk semuanya; itu artinya kunci pintu dan kunci brankas adalah satu yang sama—kalau hilang, ya tamat. Setelah dipecah, kamu bisa menyerahkan “kunci pintu” ke orang lain supaya dia bantu ngawasin, sedangkan kunci brankas kamu simpan sendiri.
Tapi jujur, skema ini juga tetap ada biayanya. Mendelegasikan pemindaian berarti kamu secara sadar membuka sedikit celah ke pihak ketiga—dia bisa melihat arus masuk pembayaranmu. Memang mereka nggak bisa mengambil uang, tapi fakta “uang masuk” itu sendiri terekspos. Kamu percaya siapa, kamu serahkan ke siapa, itu nggak bisa dikunci oleh protokol. Ini mirip kamu boleh aja kasih CCTV pintu rumah ke satpam/pengelola untuk menjaga—lebih praktis, tapi satpamnya tiap hari mengawasi jam berapa kamu keluar dan jam berapa kamu pulang; kamu harus bisa melewati rasa tidak nyaman itu dulu.
#dusk $DUSK @Dusk
183
·
--
Jangan jadikan “sekali klik” sebagai “asuransi”. Aku menghitung di TermMax, tapi hitunganku belum benar-benar beres.
Big pie naik begitu saja—BTC memang keren!
Semalam aku baca lagi alur interaksi “one-click” leverage di TermMax. Jujur, saat antarmukanya digeser memang mulus, kayak mengoles mentega. Tapi aku punya kebiasaan—begitu lihat kata “tetap”, aku langsung kepikiran untuk mengorek ke bawah.
Bunga pinjaman tetap—itu tidak masalah. Biaya pendanaan dikunci lebih dulu, jadi hati tenang. Tapi masalahnya: yang ditetapkan adalah bunga pinjaman, bukan bunga/uang yang kamu dapat. Aku lihat beberapa orang di grup ngobrol, katanya setelah membuka posisi tinggal cek tingkat bunga tiap hari karena katanya tidak berubah, lalu bisa langsung tidur nyenyak. Kupikir, kawan, harga aset yang kamu jadikan jaminan itu tidak menandatangani kontrak “tetap” denganmu.
Kalau agunan punya imbal hasil yang mengambang—misalnya beberapa aset LSD—sisi imbal hasilnya sendiri sudah naik-turun seperti roller coaster. Begitu leverage dilepas, kedua sisi saling menggesek, dan “perkiraan” yang kamu hitung itu jauh dari angka aslinya.
TermMax memasukkan semua hal—flash loan, simpan agunan, ganti underlying, lalu bangun posisi lagi—jadi satu transaksi. Pekerjaan ini memang rapi: hemat Gas, langkah-langkah yang biasanya bolak-balik manual juga hilang. Tapi yang dihemat itu operasinya, bukan volatilitasnya. Aku sengaja cari catatan slippage pada saat kondisi pasar ekstrem—tidak akan sebut angka spesifik, pokoknya lebih lebar dari yang kubayangkan. Lebarnya sampai sejauh saat kamu membuka posisi, garis likuidasi yang kamu hitung—dalam beberapa detik ketika pasar “ngamuk”—mungkin sudah bukan lagi garis yang kamu hitung.
Aku bukan bilang ini tidak bisa dimainkan. Yang ingin ku sampaikan: sebelum bermain, hitunglah sampai ke halaman yang paling buruk. Di layar pembukaan posisi, apakah garis likuidasi dan tanggal jatuh temponya bisa ditampilkan di wajahku? Data hasil uji tekanan untuk backtest—bisa jangan disembunyikan di menu level tiga? Intinya, kalau aku berani menekan tombol dengan uang sungguhan, bukan karena aku percaya antarmuka ini mulus. Tapi karena aku harus percaya bahwa aku bisa memahami seberapa buruk dampaknya kalau benar-benar terjadi skenario terburuk.
Biaya tetap membeli kepastian dari sisi operasi, bukan jaminan dari sisi kondisi pasar. Perhitungan ini harus dipisah.
Kalau kalian, sudah naik juga, atau seperti aku, menunggu beberapa putaran data ekstrem selesai dulu baru ambil keputusan? Ngobrol di kolom komentar—aku traktir ice Americano, dengan syarat kamu benar-benar sudah menghitung harga likuidasimu sendiri. @termmax #TermMax
Jangan jadikan “sekali klik” sebagai “asuransi”. Aku menghitung di TermMax, tapi hitunganku belum benar-benar beres.
Big pie naik begitu saja—BTC memang keren!
Semalam aku baca lagi alur interaksi “one-click” leverage di TermMax. Jujur, saat antarmukanya digeser memang mulus, kayak mengoles mentega. Tapi aku punya kebiasaan—begitu lihat kata “tetap”, aku langsung kepikiran untuk mengorek ke bawah.
Bunga pinjaman tetap—itu tidak masalah. Biaya pendanaan dikunci lebih dulu, jadi hati tenang. Tapi masalahnya: yang ditetapkan adalah bunga pinjaman, bukan bunga/uang yang kamu dapat. Aku lihat beberapa orang di grup ngobrol, katanya setelah membuka posisi tinggal cek tingkat bunga tiap hari karena katanya tidak berubah, lalu bisa langsung tidur nyenyak. Kupikir, kawan, harga aset yang kamu jadikan jaminan itu tidak menandatangani kontrak “tetap” denganmu.
Kalau agunan punya imbal hasil yang mengambang—misalnya beberapa aset LSD—sisi imbal hasilnya sendiri sudah naik-turun seperti roller coaster. Begitu leverage dilepas, kedua sisi saling menggesek, dan “perkiraan” yang kamu hitung itu jauh dari angka aslinya.
TermMax memasukkan semua hal—flash loan, simpan agunan, ganti underlying, lalu bangun posisi lagi—jadi satu transaksi. Pekerjaan ini memang rapi: hemat Gas, langkah-langkah yang biasanya bolak-balik manual juga hilang. Tapi yang dihemat itu operasinya, bukan volatilitasnya. Aku sengaja cari catatan slippage pada saat kondisi pasar ekstrem—tidak akan sebut angka spesifik, pokoknya lebih lebar dari yang kubayangkan. Lebarnya sampai sejauh saat kamu membuka posisi, garis likuidasi yang kamu hitung—dalam beberapa detik ketika pasar “ngamuk”—mungkin sudah bukan lagi garis yang kamu hitung.
Aku bukan bilang ini tidak bisa dimainkan. Yang ingin ku sampaikan: sebelum bermain, hitunglah sampai ke halaman yang paling buruk. Di layar pembukaan posisi, apakah garis likuidasi dan tanggal jatuh temponya bisa ditampilkan di wajahku? Data hasil uji tekanan untuk backtest—bisa jangan disembunyikan di menu level tiga? Intinya, kalau aku berani menekan tombol dengan uang sungguhan, bukan karena aku percaya antarmuka ini mulus. Tapi karena aku harus percaya bahwa aku bisa memahami seberapa buruk dampaknya kalau benar-benar terjadi skenario terburuk.
Biaya tetap membeli kepastian dari sisi operasi, bukan jaminan dari sisi kondisi pasar. Perhitungan ini harus dipisah.
Kalau kalian, sudah naik juga, atau seperti aku, menunggu beberapa putaran data ekstrem selesai dulu baru ambil keputusan? Ngobrol di kolom komentar—aku traktir ice Americano, dengan syarat kamu benar-benar sudah menghitung harga likuidasimu sendiri. @TermMax #TermMax
107
·
--
Di grup Dusk, saya nongkrong selama tiga bulan baru paham bahwa privasi itu bukan cuma “selembar kain”.
Harga big bang sampai 70 ribu, BTC naiknya kebut banget!
Jujur aja, ini agak memalukan.
Dulu waktu di Twitter lihat analisis tentang Dusk, isinya seragam semua pada memuji setup Phoenix soal zero-knowledge proof. Istilah seperti note, nullifier, dan stealth address dihafal lebih fasih daripada nomor KTP. Saya ikut-ikutan heboh dan retweet beberapa tulisan, merasa diri sudah berdiri di ketinggian “IQ line” jalur privasi. Hasilnya, minggu lalu lagi santai-santai, saya iseng baca whitepaper, dan ketika sampai bagian lapisan jaringan langsung bengong—Kadcast? Itu apa sih? Kenapa nggak ada yang pernah ngomongin hal ini sama saya?
Kalian tahu perasaan itu kan—seperti makan tiga bulan makanan pesan antar, tiba-tiba baru sadar kalau di bawah apartemen ternyata ada pasar.
Kadcast ini adalah protokol broadcast yang dibuat berdasarkan logika pelapisan jarak dari Kademlia. Gossip tradisional itu teriak ke semua orang, kayak pengeras suara lapangan senam—pesan bertebaran di mana-mana tapi nggak jelas siapa yang teriak duluan. Kadcast beda: pesan diteruskan keluar secara berlapis mengikuti jalur yang bertambah jaraknya, seperti permainan “bisik berantai”—kamu cuma tahu siapa yang ngomong ke kamu, tapi mana mungkin tahu sumber awalnya di mana. Whitepaper bilang desain ini awalnya untuk menghemat bandwidth dan menurunkan tingkat blokir di area yang sudah usang; angka detailnya saya nggak hafal dan nggak mau mengulang kayak lagi baca skripsi, tapi produk samping yang terselip di situ justru cukup menarik untuk dicermati—setelah pesan lewat beberapa tahap “tangan”, kalau mau menebak balik node sumber, tingkat kesulitannya langsung naik drastis.
Tapi di sini ada jebakan, dan saya harus jujur: saya pernah menginjaknya.
Setup Phoenix itu privasi yang benar-benar “digempur” lewat kriptografi—pembuktian matematisnya jelas dan solid, seperti satu paket yang nggak bisa digoyang. Ketidakjelasan yang dibawa Kadcast, jujur aja, lebih seperti oleh-oleh kecil dari struktur topologi. Buat menghambat penelusuran sumber secara umum masih lumayan, tapi kalau ketemu para “tukang analisis jaringan” yang memang jago dan khusus ngurus itu, masih perlu tanda tanya: sanggup atau nggak. Banyak artikel mencampur dua lapisan ini jadi satu, jadi seolah Dusk dari kepala sampai kaki dibungkus baju besi—padahal sebenarnya itu bukan hal yang sama.
Sekarang saya lihat kebiasaan proyeknya berubah, dan saya tanya satu hal ke diri sendiri dulu: privasi ini ditopang oleh kriptografi, atau karena struktur jaringan yang ikut-ikutan? Yang pertama seperti rompi anti peluru, yang kedua seperti baju kamuflase—sama-sama bisa menahan sesuatu, tapi kegunaannya beda.
Kalian pernah ke-distract oleh semacam kalimat umum seperti ini nggak? Bahas di kolom komentar ya. #dusk $DUSK @Dusk_Foundation
Di grup Dusk, saya nongkrong selama tiga bulan baru paham bahwa privasi itu bukan cuma “selembar kain”.
Harga big bang sampai 70 ribu, BTC naiknya kebut banget!
Jujur aja, ini agak memalukan.
Dulu waktu di Twitter lihat analisis tentang Dusk, isinya seragam semua pada memuji setup Phoenix soal zero-knowledge proof. Istilah seperti note, nullifier, dan stealth address dihafal lebih fasih daripada nomor KTP. Saya ikut-ikutan heboh dan retweet beberapa tulisan, merasa diri sudah berdiri di ketinggian “IQ line” jalur privasi. Hasilnya, minggu lalu lagi santai-santai, saya iseng baca whitepaper, dan ketika sampai bagian lapisan jaringan langsung bengong—Kadcast? Itu apa sih? Kenapa nggak ada yang pernah ngomongin hal ini sama saya?
Kalian tahu perasaan itu kan—seperti makan tiga bulan makanan pesan antar, tiba-tiba baru sadar kalau di bawah apartemen ternyata ada pasar.
Kadcast ini adalah protokol broadcast yang dibuat berdasarkan logika pelapisan jarak dari Kademlia. Gossip tradisional itu teriak ke semua orang, kayak pengeras suara lapangan senam—pesan bertebaran di mana-mana tapi nggak jelas siapa yang teriak duluan. Kadcast beda: pesan diteruskan keluar secara berlapis mengikuti jalur yang bertambah jaraknya, seperti permainan “bisik berantai”—kamu cuma tahu siapa yang ngomong ke kamu, tapi mana mungkin tahu sumber awalnya di mana. Whitepaper bilang desain ini awalnya untuk menghemat bandwidth dan menurunkan tingkat blokir di area yang sudah usang; angka detailnya saya nggak hafal dan nggak mau mengulang kayak lagi baca skripsi, tapi produk samping yang terselip di situ justru cukup menarik untuk dicermati—setelah pesan lewat beberapa tahap “tangan”, kalau mau menebak balik node sumber, tingkat kesulitannya langsung naik drastis.
Tapi di sini ada jebakan, dan saya harus jujur: saya pernah menginjaknya.
Setup Phoenix itu privasi yang benar-benar “digempur” lewat kriptografi—pembuktian matematisnya jelas dan solid, seperti satu paket yang nggak bisa digoyang. Ketidakjelasan yang dibawa Kadcast, jujur aja, lebih seperti oleh-oleh kecil dari struktur topologi. Buat menghambat penelusuran sumber secara umum masih lumayan, tapi kalau ketemu para “tukang analisis jaringan” yang memang jago dan khusus ngurus itu, masih perlu tanda tanya: sanggup atau nggak. Banyak artikel mencampur dua lapisan ini jadi satu, jadi seolah Dusk dari kepala sampai kaki dibungkus baju besi—padahal sebenarnya itu bukan hal yang sama.
Sekarang saya lihat kebiasaan proyeknya berubah, dan saya tanya satu hal ke diri sendiri dulu: privasi ini ditopang oleh kriptografi, atau karena struktur jaringan yang ikut-ikutan? Yang pertama seperti rompi anti peluru, yang kedua seperti baju kamuflase—sama-sama bisa menahan sesuatu, tapi kegunaannya beda.
Kalian pernah ke-distract oleh semacam kalimat umum seperti ini nggak? Bahas di kolom komentar ya. #dusk $DUSK @Dusk
1
1
465
·
--
Saya mengunci TermMax BNB on-chain treasury ini selama dua minggu, dan menemukan hal aneh.
Pada waktu yang sama, untuk USDC tenor 90 hari—yang diurus Keyrock—FT diskonnya 0,9801. Di sebelahnya, USDT tenor 90 hari yang dikelola Origami, diskonnya 0,9794. Selisihnya hanya 0,0007, tapi annualisasinya sampai merampas 0,3 poin.
Kalau menurutmu ini sekadar fluktuasi acak pasar, coba lihat komposisi rasio idle→Morpho di bawah treasury Keyrock: 62%. Di Origami hanya 48%. Nah, catatan itu jadi nyambung. Origami menambah satu layer idle untuk mengisi Morpho dan memakan funding rate—efisiensi kapital naik—jadi dia berani memberi diskon untuk pembeli FT. Sebaliknya, kalau di periode Keyrock funding rate overnight tiba-tiba “ngaco”, 62% posisi dia semuanya tertampar di Morpho. Maka saat kamu membeli FT dengan harga yang terlihat cantik, di balik itu Keyrock-lah yang menanggung “pajak” fluktuasi funding rate untukmu.
Kalau kamu terus geser ke bawah dan melihat drift diskonto di beberapa periode historis, makin menarik. Untuk Keyrock, short-end 30 hari: diskonto FT dari buka sampai settlement melayang dengan kisaran yang dibatasi dalam 0,002—rapi seperti digambar dengan penggaris. Untuk Origami, 90 hari: di tengah jalan bisa berayun dengan amplitudo 0,005—bukan karena level skillnya lebih rendah, tapi karena strategi “kurva stabil” mereka mengizinkan lebar penataan untuk Range Order AMM lebih besar. Garis peluruhan juga tidak terlalu “mati”, memberi ruang napas untuk para market maker.
Jadi saat kamu memilih treasury, yang kamu pilih bukan angka APY, melainkan “siapa yang menjaga malam ini” untukmu. Keyrock tangannya cepat, suka main di short-end, pemanfaatan dana dimaksimalkan—tapi begitu masuk kondisi ekstrem, dialah yang pertama bergerak. Origami tangannya lebih stabil: menyebar untuk 90 hari dan memakan nilai waktu; di pasar bergejolak, kamu bisa lebih nyenyak.
Saya sendiri punya 1500 U, saya bagi jadi dua: setengah saya taruh di Keyrock untuk 30 hari, setengah lagi di Origami untuk 90 hari. Ini bukan hedging—saya ingin lihat bulan depan siapa yang duluan goyah. Screenshot-nya sudah saya simpan; nanti saya balik untuk rekonsiliasi.
Sebelum beli FT, buka dulu panel treasury dan lihat nama curator, lalu cek lagi rasio idle dan drift historis. Tiga data itu jauh lebih nyata daripada baris angka APY yang besar-besar. Kamu boleh percaya pada protokol TermMax, tapi kamu harus tahu: setiap pagi saat kamu membuka mata, harga yang kamu lihat itu diatur oleh curator pada pukul tiga dini hari. @termmax #TermMax
Saya mengunci TermMax BNB on-chain treasury ini selama dua minggu, dan menemukan hal aneh.
Pada waktu yang sama, untuk USDC tenor 90 hari—yang diurus Keyrock—FT diskonnya 0,9801. Di sebelahnya, USDT tenor 90 hari yang dikelola Origami, diskonnya 0,9794. Selisihnya hanya 0,0007, tapi annualisasinya sampai merampas 0,3 poin.
Kalau menurutmu ini sekadar fluktuasi acak pasar, coba lihat komposisi rasio idle→Morpho di bawah treasury Keyrock: 62%. Di Origami hanya 48%. Nah, catatan itu jadi nyambung. Origami menambah satu layer idle untuk mengisi Morpho dan memakan funding rate—efisiensi kapital naik—jadi dia berani memberi diskon untuk pembeli FT. Sebaliknya, kalau di periode Keyrock funding rate overnight tiba-tiba “ngaco”, 62% posisi dia semuanya tertampar di Morpho. Maka saat kamu membeli FT dengan harga yang terlihat cantik, di balik itu Keyrock-lah yang menanggung “pajak” fluktuasi funding rate untukmu.
Kalau kamu terus geser ke bawah dan melihat drift diskonto di beberapa periode historis, makin menarik. Untuk Keyrock, short-end 30 hari: diskonto FT dari buka sampai settlement melayang dengan kisaran yang dibatasi dalam 0,002—rapi seperti digambar dengan penggaris. Untuk Origami, 90 hari: di tengah jalan bisa berayun dengan amplitudo 0,005—bukan karena level skillnya lebih rendah, tapi karena strategi “kurva stabil” mereka mengizinkan lebar penataan untuk Range Order AMM lebih besar. Garis peluruhan juga tidak terlalu “mati”, memberi ruang napas untuk para market maker.
Jadi saat kamu memilih treasury, yang kamu pilih bukan angka APY, melainkan “siapa yang menjaga malam ini” untukmu. Keyrock tangannya cepat, suka main di short-end, pemanfaatan dana dimaksimalkan—tapi begitu masuk kondisi ekstrem, dialah yang pertama bergerak. Origami tangannya lebih stabil: menyebar untuk 90 hari dan memakan nilai waktu; di pasar bergejolak, kamu bisa lebih nyenyak.
Saya sendiri punya 1500 U, saya bagi jadi dua: setengah saya taruh di Keyrock untuk 30 hari, setengah lagi di Origami untuk 90 hari. Ini bukan hedging—saya ingin lihat bulan depan siapa yang duluan goyah. Screenshot-nya sudah saya simpan; nanti saya balik untuk rekonsiliasi.
Sebelum beli FT, buka dulu panel treasury dan lihat nama curator, lalu cek lagi rasio idle dan drift historis. Tiga data itu jauh lebih nyata daripada baris angka APY yang besar-besar. Kamu boleh percaya pada protokol TermMax, tapi kamu harus tahu: setiap pagi saat kamu membuka mata, harga yang kamu lihat itu diatur oleh curator pada pukul tiga dini hari. @TermMax #TermMax
137
·
--
CATATAN账 DUSK, saya mengetuk kalkulator sampai tiga kali baru berani bicara
Kenaikan Big Pie terlalu besar—BTC memang bisa!
Sore ini lagi menunggu orang, jadi bosan dan saya tarik lagi tabel pelepasan DUSK. Ini bukan pertama kalinya saya lihat, tapi sebelumnya saya selalu ikut teriak slogan “periode panjang 36 tahun” sesuai pasar, belum pernah benar-benar bertindak sendiri. Kali ini saya hitung dengan serius pakai kalkulator, dan ya… rasanya agak merinding di punggung.
Pertama, simpulan: dalam empat tahun pertama dilepas hampir 470 juta DUSK, sekitar hampir setengah dari total pasokan. Tahun pertama tambah 250 juta, tingkat inflasi sampai 25%. Tahun kedua dipotong setengah jadi 125 juta, tahun ketiga dipotong setengah lagi.
Anda bilang ini “pelepasan jangka panjang” tidak apa-apa, tapi istilah yang lebih tepat adalah: “empat tahun pertama menghabiskan sekaligus jatahnya seperti makan satu generasi, lalu tiga puluh dua tahun sisanya perlahan dicerna.”
Saya khusus pergi membuka penjelajah Dusk, dan saya telusuri jalur alokasi dari setiap blok yang berjumlah 19,86 koin. Benar, 80% untuk para pembuat (generator), tapi dari 80% itu ada 10% yang bersyarat—bukan sekadar duduk manis, Anda harus benar-benar melakukan pekerjaan dan memverifikasi transaksi. Sisanya 5% untuk komite verifikasi (verifier委), 5% untuk komite persetujuan (approver委), dan 10% masuk ke dana (fund).
Secara logika, skema pembagian ini tidak ada yang bisa dipermasalahkan, tetapi kuncinya: mayoritas keuntungan staking berasal dari penerbitan tambahan (mint/increase), bukan dari biaya transaksi.
Untuk angka aktivitas harian on-chain saat ini, terus terang, tidak bisa menyangga tingkat tahunan 36%. Ini bukan berarti protokol menghasilkan uang lalu membaginya ke para staker; sebaliknya, koin dari tahun-tahun berikutnya ditempelkan untuk menutup kebutuhan orang-orang sekarang. Imbal hasil staking terlihat berfluktuasi, padahal bagian yang berasal dari penerbitan tambahan itu sudah tetap seperti gaji pokok; fluktuasi dari biaya transaksi bahkan tidak ada artinya.
Soal governance, sampai sekarang belum benar-benar diserahkan ke tangan pemegang koin. Anda bisa pakai DUSK untuk membayar Gas dan melakukan staking, tapi Anda tidak menentukan protokol akan diarahkan ke mana. Urusan ini dalam jangka pendek tidak mengganggu permainan harga, tapi dalam jangka panjang, kalau permintaan nyata on-chain tidak kunjung muncul, inflasi dari awal yang masuk akan berubah menjadi tekanan jual yang berkelanjutan.
Saya bukan sedang memburuk-burukkan, justru sebaliknya: saya merasa desain mekanisme DUSK ini cukup konsisten—dengan syarat volume transaksi harus ikut naik. Kalau volume tidak bisa menyusul, pelepasan tinggi di awal akan menjadi “pedang” yang menggantung di atas kepala para pemegang koin pada fase tengah–akhir; kapan pedang itu jatuh, tunggu data on-chain yang bicara. Saya sendiri catat dulu, dan setelah enam bulan lagi saya tarik tabelnya lagi. #dusk $DUSK @Dusk_Foundation
CATATAN账 DUSK, saya mengetuk kalkulator sampai tiga kali baru berani bicara
Kenaikan Big Pie terlalu besar—BTC memang bisa!
Sore ini lagi menunggu orang, jadi bosan dan saya tarik lagi tabel pelepasan DUSK. Ini bukan pertama kalinya saya lihat, tapi sebelumnya saya selalu ikut teriak slogan “periode panjang 36 tahun” sesuai pasar, belum pernah benar-benar bertindak sendiri. Kali ini saya hitung dengan serius pakai kalkulator, dan ya… rasanya agak merinding di punggung.
Pertama, simpulan: dalam empat tahun pertama dilepas hampir 470 juta DUSK, sekitar hampir setengah dari total pasokan. Tahun pertama tambah 250 juta, tingkat inflasi sampai 25%. Tahun kedua dipotong setengah jadi 125 juta, tahun ketiga dipotong setengah lagi.
Anda bilang ini “pelepasan jangka panjang” tidak apa-apa, tapi istilah yang lebih tepat adalah: “empat tahun pertama menghabiskan sekaligus jatahnya seperti makan satu generasi, lalu tiga puluh dua tahun sisanya perlahan dicerna.”
Saya khusus pergi membuka penjelajah Dusk, dan saya telusuri jalur alokasi dari setiap blok yang berjumlah 19,86 koin. Benar, 80% untuk para pembuat (generator), tapi dari 80% itu ada 10% yang bersyarat—bukan sekadar duduk manis, Anda harus benar-benar melakukan pekerjaan dan memverifikasi transaksi. Sisanya 5% untuk komite verifikasi (verifier委), 5% untuk komite persetujuan (approver委), dan 10% masuk ke dana (fund).
Secara logika, skema pembagian ini tidak ada yang bisa dipermasalahkan, tetapi kuncinya: mayoritas keuntungan staking berasal dari penerbitan tambahan (mint/increase), bukan dari biaya transaksi.
Untuk angka aktivitas harian on-chain saat ini, terus terang, tidak bisa menyangga tingkat tahunan 36%. Ini bukan berarti protokol menghasilkan uang lalu membaginya ke para staker; sebaliknya, koin dari tahun-tahun berikutnya ditempelkan untuk menutup kebutuhan orang-orang sekarang. Imbal hasil staking terlihat berfluktuasi, padahal bagian yang berasal dari penerbitan tambahan itu sudah tetap seperti gaji pokok; fluktuasi dari biaya transaksi bahkan tidak ada artinya.
Soal governance, sampai sekarang belum benar-benar diserahkan ke tangan pemegang koin. Anda bisa pakai DUSK untuk membayar Gas dan melakukan staking, tapi Anda tidak menentukan protokol akan diarahkan ke mana. Urusan ini dalam jangka pendek tidak mengganggu permainan harga, tapi dalam jangka panjang, kalau permintaan nyata on-chain tidak kunjung muncul, inflasi dari awal yang masuk akan berubah menjadi tekanan jual yang berkelanjutan.
Saya bukan sedang memburuk-burukkan, justru sebaliknya: saya merasa desain mekanisme DUSK ini cukup konsisten—dengan syarat volume transaksi harus ikut naik. Kalau volume tidak bisa menyusul, pelepasan tinggi di awal akan menjadi “pedang” yang menggantung di atas kepala para pemegang koin pada fase tengah–akhir; kapan pedang itu jatuh, tunggu data on-chain yang bicara. Saya sendiri catat dulu, dan setelah enam bulan lagi saya tarik tabelnya lagi. #dusk $DUSK @Dusk
225
·
--
Jangan cuma fokus ke angka APY—Range Order dari TermMax mengubah suku bunga jadi semacam “pesanan pribadi”
Kabar baik: BTC naik banyak!
Setelah mengunyah dokumen TermMax, aku sadar kebanyakan orang bahkan belum benar-benar paham Range Order ini ngapain.
Mereka cuma nempelkan label “pinjam-meminjam dengan suku bunga tetap” lalu selesai. Tapi kalau mekanismenya dibongkar, ternyata ini menanamkan kedalaman dana dan kurva suku bunga langsung ke dalam logika order—mirip seperti ketika kamu bikin market maker dengan order di Uniswap V3, bedanya di sini yang dipatok adalah nilai waktu uang.
Cara kerja arus token FT justru paling menarik. Kamu bukan cuma menyimpan uang lalu ambil bunga, tapi melihat pokok dan bagian bunga dipisahkan, masing-masing pergi untuk ditukar dengan XT, lalu akhirnya dirakit menjadi sebuah token utang. Suku bunga tetap itu bukan sekadar parameter di halaman—itu benar-benar dijalankan di proses pencetakan token, pemecahan, dan penukaran. GT mencatat posisi kamu; saat jatuh tempo, gimana settlement dan likuidasinya—ketika semua alur dijalankan, ternyata ini sama sekali berbeda dari pinjam-meminjam DeFi yang biasa.
Saat ini, kebanyakan protokol pinjam-meminjam di pasar membuat suku bunga ikut melonjak turun bersama tingkat pemanfaatan dana. Kamu buka posisi, bulan depan pendapatan dan biayanya berapa? Ya kira-kira. Dengan skema TermMax, begitu kamu membuka posisi, suku bunga dan waktu jatuh temponya langsung dikunci, plus ada Vault dan alat leverage untuk membantu kamu “menggulung” seperti bola salju.
Tapi aku masih punya beberapa keraguan.
Kue “pendapatan yang bisa diprediksi” hanya bisa dipanggang kalau kedua sisi pinjam-meminjam benar-benar punya kebutuhan nyata. Desain mekanismenya bagus saja tidak cukup—harus dilihat apakah pengguna sungguhan bersedia membayar dengan uang asli. Apakah fixed yield di blockchain benar-benar bisa jalan? Bukan dari seberapa keras protokol mempromosikan, tapi dari kedalaman likuiditas—suku bunga adalah harga, sedangkan likuiditas adalah jawaban apakah harga itu benar-benar ada keterkaitannya dengan kamu.
Nah, ini membawa ke pertanyaan yang selama ini selalu kupikirkan: arah besar DeFi ke depan—apakah akan mengejar fixed yield yang kepastiannya kuat seperti ini, atau tetap lebih menyukai fleksibilitas suku bunga mengambang? Aku masih ragu, tapi TermMax setidaknya sudah menaruh opsi-opsi di meja. @termmax #TermMax
Jangan cuma fokus ke angka APY—Range Order dari TermMax mengubah suku bunga jadi semacam “pesanan pribadi”
Kabar baik: BTC naik banyak!
Setelah mengunyah dokumen TermMax, aku sadar kebanyakan orang bahkan belum benar-benar paham Range Order ini ngapain.
Mereka cuma nempelkan label “pinjam-meminjam dengan suku bunga tetap” lalu selesai. Tapi kalau mekanismenya dibongkar, ternyata ini menanamkan kedalaman dana dan kurva suku bunga langsung ke dalam logika order—mirip seperti ketika kamu bikin market maker dengan order di Uniswap V3, bedanya di sini yang dipatok adalah nilai waktu uang.
Cara kerja arus token FT justru paling menarik. Kamu bukan cuma menyimpan uang lalu ambil bunga, tapi melihat pokok dan bagian bunga dipisahkan, masing-masing pergi untuk ditukar dengan XT, lalu akhirnya dirakit menjadi sebuah token utang. Suku bunga tetap itu bukan sekadar parameter di halaman—itu benar-benar dijalankan di proses pencetakan token, pemecahan, dan penukaran. GT mencatat posisi kamu; saat jatuh tempo, gimana settlement dan likuidasinya—ketika semua alur dijalankan, ternyata ini sama sekali berbeda dari pinjam-meminjam DeFi yang biasa.
Saat ini, kebanyakan protokol pinjam-meminjam di pasar membuat suku bunga ikut melonjak turun bersama tingkat pemanfaatan dana. Kamu buka posisi, bulan depan pendapatan dan biayanya berapa? Ya kira-kira. Dengan skema TermMax, begitu kamu membuka posisi, suku bunga dan waktu jatuh temponya langsung dikunci, plus ada Vault dan alat leverage untuk membantu kamu “menggulung” seperti bola salju.
Tapi aku masih punya beberapa keraguan.
Kue “pendapatan yang bisa diprediksi” hanya bisa dipanggang kalau kedua sisi pinjam-meminjam benar-benar punya kebutuhan nyata. Desain mekanismenya bagus saja tidak cukup—harus dilihat apakah pengguna sungguhan bersedia membayar dengan uang asli. Apakah fixed yield di blockchain benar-benar bisa jalan? Bukan dari seberapa keras protokol mempromosikan, tapi dari kedalaman likuiditas—suku bunga adalah harga, sedangkan likuiditas adalah jawaban apakah harga itu benar-benar ada keterkaitannya dengan kamu.
Nah, ini membawa ke pertanyaan yang selama ini selalu kupikirkan: arah besar DeFi ke depan—apakah akan mengejar fixed yield yang kepastiannya kuat seperti ini, atau tetap lebih menyukai fleksibilitas suku bunga mengambang? Aku masih ragu, tapi TermMax setidaknya sudah menaruh opsi-opsi di meja. @TermMax #TermMax
29
·
--
Jangan sampai “nol pengetahuan” membuatmu terbaca buta—kontrak pintar Dusk sebenarnya macet ingatan siapa?
Kenaikan sedikit sudah cukup, BTC tetap bisa diandalkan!
Kalau lihat papan monitor terlalu lama, kamu akan paham: banyak rantai yang menulis “privasi ZK”, tetapi saat uji coba implementasi, kecepatannya seperti dial-up tahun 80-an. Semua orang memuji betapa canggihnya bukti pengetahuan nol dan betapa menyeluruhnya perlindungan privasi, tapi setiap kali aku menatap node pengujian, kekhawatiran utamaku bukan apakah rangkaian bisa menghitung cukup cepat—melainkan setelah batasan kriptografi membuat ukuran bukti membengkak, muncullah “sekilas tersendat” saat node memproses transaksi.
Orang-orang yang mengurusi arsitektur level bawah tahu: baik ZK-SNARKs maupun PLONK, tetap saja ada pihak yang harus memverifikasi bukti. Dusk di arsitekturnya memperkenalkan Piecrust, sebuah mesin virtual WASM—rencana mainnya jelas: memastikan keadaan transisi dalam kontrak privasi tetap bisa diverifikasi secara zero-knowledge, sekaligus tidak langsung menguras memori node biasa. Rencana teknis resmi terdengar bak jargon, katanya verifikasi zero-knowledge bisa selesai dalam hitungan milidetik. Tapi ketika aku menjalankan tes beban pada node lokal, keraguan itu tetap ada: sekali verifikasinya memang cepat, namun begitu menghadapi penyelesaian aset berfrekuensi tinggi, waktu “menetap” bukti privasi di memori—meski hanya bertambah sedikit—kalau mekanisme garbage collection (GC) ikut terguncang, respons node langsung muncul keterlambatan.
Kejadian teknis yang “tersembunyi” seperti ini, biasanya tidak terlihat dalam whitepaper. Rantai privasi tidak takut rumus matematikanya tidak jalan, tapi takut kenyataan bahwa kemampuan perangkat keras node sangat beragam. Kalau strategi alokasi komputasinya belum disetel, atau antrean verifikasinya menumpuk, yang disebut “penyelesaian privasi hitungan detik” bisa berubah dalam hitungan menit menjadi “transfer, harap tunggu”. Yang benar-benar menentukan apakah sebuah jaringan privasi publik bisa menampung aset level institusi bukanlah seberapa tinggi ia mengumumkan tingkat keamanannya, melainkan apakah saat terjadi lonjakan konkurensi, ia sanggup menjaga pemakaian memori tetap stabil pada garis yang sangat halus.
Pada akhirnya, teknologi tidak dibuat untuk disembah. Semua orang bertaruh pada masa depan privacy Layer1; justru yang paling aku perhatikan adalah apakah mesin virtual ini benar-benar bisa mempertahankan batas “tidak meledak memori” ketika terjadi fluktuasi komputasi dan perangkat keras node yang tidak merata. Menurutmu, tuas antara privasi dan performa ini—siapa yang bisa menyeimbangkannya secara tuntas di siklus berikutnya? #dusk $DUSK @Dusk_Foundation
Jangan sampai “nol pengetahuan” membuatmu terbaca buta—kontrak pintar Dusk sebenarnya macet ingatan siapa?
Kenaikan sedikit sudah cukup, BTC tetap bisa diandalkan!
Kalau lihat papan monitor terlalu lama, kamu akan paham: banyak rantai yang menulis “privasi ZK”, tetapi saat uji coba implementasi, kecepatannya seperti dial-up tahun 80-an. Semua orang memuji betapa canggihnya bukti pengetahuan nol dan betapa menyeluruhnya perlindungan privasi, tapi setiap kali aku menatap node pengujian, kekhawatiran utamaku bukan apakah rangkaian bisa menghitung cukup cepat—melainkan setelah batasan kriptografi membuat ukuran bukti membengkak, muncullah “sekilas tersendat” saat node memproses transaksi.
Orang-orang yang mengurusi arsitektur level bawah tahu: baik ZK-SNARKs maupun PLONK, tetap saja ada pihak yang harus memverifikasi bukti. Dusk di arsitekturnya memperkenalkan Piecrust, sebuah mesin virtual WASM—rencana mainnya jelas: memastikan keadaan transisi dalam kontrak privasi tetap bisa diverifikasi secara zero-knowledge, sekaligus tidak langsung menguras memori node biasa. Rencana teknis resmi terdengar bak jargon, katanya verifikasi zero-knowledge bisa selesai dalam hitungan milidetik. Tapi ketika aku menjalankan tes beban pada node lokal, keraguan itu tetap ada: sekali verifikasinya memang cepat, namun begitu menghadapi penyelesaian aset berfrekuensi tinggi, waktu “menetap” bukti privasi di memori—meski hanya bertambah sedikit—kalau mekanisme garbage collection (GC) ikut terguncang, respons node langsung muncul keterlambatan.
Kejadian teknis yang “tersembunyi” seperti ini, biasanya tidak terlihat dalam whitepaper. Rantai privasi tidak takut rumus matematikanya tidak jalan, tapi takut kenyataan bahwa kemampuan perangkat keras node sangat beragam. Kalau strategi alokasi komputasinya belum disetel, atau antrean verifikasinya menumpuk, yang disebut “penyelesaian privasi hitungan detik” bisa berubah dalam hitungan menit menjadi “transfer, harap tunggu”. Yang benar-benar menentukan apakah sebuah jaringan privasi publik bisa menampung aset level institusi bukanlah seberapa tinggi ia mengumumkan tingkat keamanannya, melainkan apakah saat terjadi lonjakan konkurensi, ia sanggup menjaga pemakaian memori tetap stabil pada garis yang sangat halus.
Pada akhirnya, teknologi tidak dibuat untuk disembah. Semua orang bertaruh pada masa depan privacy Layer1; justru yang paling aku perhatikan adalah apakah mesin virtual ini benar-benar bisa mempertahankan batas “tidak meledak memori” ketika terjadi fluktuasi komputasi dan perangkat keras node yang tidak merata. Menurutmu, tuas antara privasi dan performa ini—siapa yang bisa menyeimbangkannya secara tuntas di siklus berikutnya? #dusk $DUSK @Dusk
1
112
·
--
Banyak teman datang menanyakan saya, untuk kali ini TermMax mengeluarkan hadiah senilai 2 juta TMX, apakah ini lagi-lagi “bagi-bagi likuiditas” yang biasa saja? Setelah meneliti secara mendalam logika desain tugasnya, saya justru merasa ini lebih seperti penyaringan selektif dalam sebuah permainan yang ditargetkan pada profil pengguna Web3.
Kue mulai naik, dan BTC masih sangat kuat!
Di masa lalu, sebagian besar proyek melakukan Airdrop atau insentif ekosistem. Yang paling menyebalkan adalah serangan Sybil—skrip buzzer menguras pool, sementara kontributor ekosistem yang benar-benar memberi kontribusi malah tidak mendapat bagian. Keunggulan TermMax kali ini ada pada pemisahan fisik yang menyeluruh antara “bukti aset” dan “tingkat kontribusi”.
Perhatikan ambang batas yang tampaknya sepele, “batas 2 Alpha points” itu, ya? Poin pada dasarnya adalah akumulasi reputasi dari perilaku historis di blockchain. Pengaturan ini langsung menutup pintu bagi akun-akun kecil batch yang nyaris tanpa biaya. Alokasi 1,7 juta TMX untuk 80.000 slot publik, tampaknya seperti undian inklusif bagi semua orang—namun kenyataannya, dengan biaya marjinal yang sangat kecil dalam waktu singkat, mereka membangun jaringan node aktif nyata di blockchain yang ukurannya sangat besar.
Yang paling menarik justru jalur konten untuk 300 ribu TMX lainnya. Ditentukan pada titik waktu 8.17–8.21, dengan verifikasi manual pada 24 Agustus. Waktunya mepet, tugasnya berat—jelas ingin memaksa munculnya volume suara profesional yang terkonsentrasi dalam jangka pendek. Ekspektasi keuntungan 300 TMX per orang, pada kenyataannya adalah “komisi headhunting on-chain” yang diberikan kepada produsen konten berkualitas. Pihak proyek mengungkit perhatian likuiditas dengan biaya rendah; kreator berkualitas mendapatkan Token untuk menutup biaya riset dan pengembangan—keduanya tidak rugi.
Sejujurnya, membuat mekanisme “anti-Sybil + insentif ganda” seperti ini memang menunjukkan pihak proyek benar-benar serius. Tapi apakah setelah itu “pengguna berkualitas” yang tersaring lewat Alpha points bisa menjadi likuiditas jangka panjang bagi protocol, rasanya tidak cukup hanya dengan distribusi Token sekali jalan. Setelah inovasi mekanisme, pada akhirnya tetap harus dilihat apakah kurva bunga produk inti cukup kuat dan apakah efisiensi hedging-nya benar-benar memadai.
Jadi, pertanyaannya: menghadapi permainan yang dirancang sedemikian cermat ini, apakah kamu berencana menghabiskan dua menit untuk mengantongi pendapatan dasar yang sudah pasti, atau menyiapkan perlengkapan, lalu menantang dan mengeruk kue paling keras itu dengan konten mendalam? @termmax #TermMax
Banyak teman datang menanyakan saya, untuk kali ini TermMax mengeluarkan hadiah senilai 2 juta TMX, apakah ini lagi-lagi “bagi-bagi likuiditas” yang biasa saja? Setelah meneliti secara mendalam logika desain tugasnya, saya justru merasa ini lebih seperti penyaringan selektif dalam sebuah permainan yang ditargetkan pada profil pengguna Web3.
Kue mulai naik, dan BTC masih sangat kuat!
Di masa lalu, sebagian besar proyek melakukan Airdrop atau insentif ekosistem. Yang paling menyebalkan adalah serangan Sybil—skrip buzzer menguras pool, sementara kontributor ekosistem yang benar-benar memberi kontribusi malah tidak mendapat bagian. Keunggulan TermMax kali ini ada pada pemisahan fisik yang menyeluruh antara “bukti aset” dan “tingkat kontribusi”.
Perhatikan ambang batas yang tampaknya sepele, “batas 2 Alpha points” itu, ya? Poin pada dasarnya adalah akumulasi reputasi dari perilaku historis di blockchain. Pengaturan ini langsung menutup pintu bagi akun-akun kecil batch yang nyaris tanpa biaya. Alokasi 1,7 juta TMX untuk 80.000 slot publik, tampaknya seperti undian inklusif bagi semua orang—namun kenyataannya, dengan biaya marjinal yang sangat kecil dalam waktu singkat, mereka membangun jaringan node aktif nyata di blockchain yang ukurannya sangat besar.
Yang paling menarik justru jalur konten untuk 300 ribu TMX lainnya. Ditentukan pada titik waktu 8.17–8.21, dengan verifikasi manual pada 24 Agustus. Waktunya mepet, tugasnya berat—jelas ingin memaksa munculnya volume suara profesional yang terkonsentrasi dalam jangka pendek. Ekspektasi keuntungan 300 TMX per orang, pada kenyataannya adalah “komisi headhunting on-chain” yang diberikan kepada produsen konten berkualitas. Pihak proyek mengungkit perhatian likuiditas dengan biaya rendah; kreator berkualitas mendapatkan Token untuk menutup biaya riset dan pengembangan—keduanya tidak rugi.
Sejujurnya, membuat mekanisme “anti-Sybil + insentif ganda” seperti ini memang menunjukkan pihak proyek benar-benar serius. Tapi apakah setelah itu “pengguna berkualitas” yang tersaring lewat Alpha points bisa menjadi likuiditas jangka panjang bagi protocol, rasanya tidak cukup hanya dengan distribusi Token sekali jalan. Setelah inovasi mekanisme, pada akhirnya tetap harus dilihat apakah kurva bunga produk inti cukup kuat dan apakah efisiensi hedging-nya benar-benar memadai.
Jadi, pertanyaannya: menghadapi permainan yang dirancang sedemikian cermat ini, apakah kamu berencana menghabiskan dua menit untuk mengantongi pendapatan dasar yang sudah pasti, atau menyiapkan perlengkapan, lalu menantang dan mengeruk kue paling keras itu dengan konten mendalam? @TermMax #TermMax
113
·
--
Banyak orang belum menyadari betapa ganasnya “rantai identitas yang patuh” yang diam-diam dibocorkan oleh Dusk di segmen privasi RWA ini
Janji besar naik sampai 64000, BTC tetap punya kekuatan!
Dalam beberapa hari terakhir, saya meneliti baik-baik lapisan identitas dan kontrol akses Dusk—harus diakui, pada bagian “privasi yang patuh”, jalan yang mereka sentuh jauh lebih dalam dibanding kebanyakan proyek yang hanya akan mengeluarkan token di testnet.
Saat membahas RWA atau pelapisan rantai untuk manajemen aset institusional, masalah paling menyebalkan adalah bagaimana KYC/AML bisa dipadukan dengan privasi. Pendekatan tradisional biasanya memilih salah satu dari dua hal: pertama, menanam langsung data identitas sensitif pengguna ke server di luar rantai; begitu diserang, semuanya tumbang. Kedua, membuat anonimitas total secara membabi buta, tetapi ujungnya langsung dibekukan oleh otoritas pengawas. Keistimewaan dari skema Dusk terletak pada cara mereka langsung memakai zero-knowledge proof (ZKP) sebagai “kredensial identitas yang bisa diungkap secara selektif”.
Dalam skenario penyelesaian yang spesifik, investor institusional sama sekali tidak perlu mengekspos detail identitas yang mendasari ke publik di node. Sistem cukup memvalidasi secara kriptografi bahwa “Anda memang memiliki kualifikasi investor yang memenuhi syarat”. Desain ini langsung menghancurkan benteng psikologis terbesar lembaga keuangan tradisional untuk masuk—sekaligus memenuhi kebutuhan pelacakan ketat anti pencucian uang dari regulator seperti FATF, serta melindungi kebutuhan privasi bagi nasabah bernilai tinggi dan posisi institusi.
Intinya, yang dibutuhkan institusi tidak pernah “anonim total tanpa batas”, melainkan privasi yang terkontrol—hanya terlihat oleh pihak yang patuh, dan disembunyikan dari publik. Saat semua orang masih sibuk memperdebatkan seberapa banyak biaya Ethereum L2 turun, Dusk sudah lebih dulu menyambungkan infrastruktur dasar kepatuhan untuk seluruh proses penerbitan sekuritas di level bawah. “Puzzle” kelas berat yang memang disiapkan untuk mewarisi rantai pada sekuritas keuangan tradisional inilah yang benar-benar menjadi kunci untuk merombak masuknya dana dunia nyata bernilai skala miliaran ke Web3. @Dusk_Foundation $DUSK #dusk
Banyak orang belum menyadari betapa ganasnya “rantai identitas yang patuh” yang diam-diam dibocorkan oleh Dusk di segmen privasi RWA ini
Janji besar naik sampai 64000, BTC tetap punya kekuatan!
Dalam beberapa hari terakhir, saya meneliti baik-baik lapisan identitas dan kontrol akses Dusk—harus diakui, pada bagian “privasi yang patuh”, jalan yang mereka sentuh jauh lebih dalam dibanding kebanyakan proyek yang hanya akan mengeluarkan token di testnet.
Saat membahas RWA atau pelapisan rantai untuk manajemen aset institusional, masalah paling menyebalkan adalah bagaimana KYC/AML bisa dipadukan dengan privasi. Pendekatan tradisional biasanya memilih salah satu dari dua hal: pertama, menanam langsung data identitas sensitif pengguna ke server di luar rantai; begitu diserang, semuanya tumbang. Kedua, membuat anonimitas total secara membabi buta, tetapi ujungnya langsung dibekukan oleh otoritas pengawas. Keistimewaan dari skema Dusk terletak pada cara mereka langsung memakai zero-knowledge proof (ZKP) sebagai “kredensial identitas yang bisa diungkap secara selektif”.
Dalam skenario penyelesaian yang spesifik, investor institusional sama sekali tidak perlu mengekspos detail identitas yang mendasari ke publik di node. Sistem cukup memvalidasi secara kriptografi bahwa “Anda memang memiliki kualifikasi investor yang memenuhi syarat”. Desain ini langsung menghancurkan benteng psikologis terbesar lembaga keuangan tradisional untuk masuk—sekaligus memenuhi kebutuhan pelacakan ketat anti pencucian uang dari regulator seperti FATF, serta melindungi kebutuhan privasi bagi nasabah bernilai tinggi dan posisi institusi.
Intinya, yang dibutuhkan institusi tidak pernah “anonim total tanpa batas”, melainkan privasi yang terkontrol—hanya terlihat oleh pihak yang patuh, dan disembunyikan dari publik. Saat semua orang masih sibuk memperdebatkan seberapa banyak biaya Ethereum L2 turun, Dusk sudah lebih dulu menyambungkan infrastruktur dasar kepatuhan untuk seluruh proses penerbitan sekuritas di level bawah. “Puzzle” kelas berat yang memang disiapkan untuk mewarisi rantai pada sekuritas keuangan tradisional inilah yang benar-benar menjadi kunci untuk merombak masuknya dana dunia nyata bernilai skala miliaran ke Web3. @Dusk $DUSK #dusk
142
·
--
Semua orang bertaruh TMX pasokan tetap, tapi kok aku jadi merinding memikirkan punggung kurva unlock itu?
Apakah pie-nya jatuh? BTC benar-benar stabil!
Jujur saja, begitu mendengar narasi mata uang keras “maksimum 1 miliar koin”, tali yang tegang di kepalaku malah makin kencang. Di lingkaran ini, yang paling ditakuti adalah semua orang mencapai konsensus tingkat tinggi pada satu logika yang jelas-jelas pasti—itu biasanya berarti kekuatan penetapan harga sudah tidak lagi ada di tangan retail. Patokan pasokan tetap itu memang nilai kelulusannya tercapai, tapi yang benar-benar membuatku rela “mengelas” pantatku ke kursi adalah mekanisme pelepasan tokennya yang “menunda kepuasan”.
Coba lihat rasio alokasinya: cliff 12 bulan yang rapi dan kompak antara tim dan institusi. Ini jelas memindahkan tekanan jual besar-besaran ke belakang satu siklus ekonomi. Yang baiknya, ini memberi waktu yang cukup agar emosi komunitas bisa matang; yang buruknya, itu seperti menggantungkan pedang Damocles di atas leher kita—menjelang Q3 tahun depan. Tapi setidaknya, ini jauh lebih beradab daripada proyek-proyek yang langsung meledak saat listing, lalu setelah itu mengalir deras terus sampai banjirnya habis—para trader paham aturan, jadi kita bisa duduk dan ngobrol lebih dalam.
Bagian yang benar-benar ingin kuspekulasi adalah tekad TermMax untuk mengikat dirinya pada kapal “real yield”. Di pasaran banyak yang mengusung konsep “fixed rate”, tapi yang benar-benar bisa menguraikan biaya pinjam FT/XT dan biaya likuidasi lalu membagikannya kembali ke pemegang sTMX, itu sedikit. Ini agak mirip “obligasi kupon tinggi” versi crypto: indikator utamanya bukan lihat mereka teriak slogan apa, tapi bongkar TVL dan data aktivitas harian—cek apakah arus biaya bisa terus mengalir seperti air keran. Pendle sudah menguasai cara berpikir soal floating rate; TermMax membawa Cumberland dan HashKey menempuh jalur yang lebih institusional untuk fixed income. Langkah ini jelas ingin meraup pundi-pundi dana konservatif yang selama ini mengalir dari TradFi.
Tentu, risikonya juga harus aku katakan dari awal—tiga bulan pertama setelah TGE adalah cermin pendeteksi. Jangan lihat modelnya sekarang berjalan mulus; begitu gelombang unlock besar datang, likuiditas ala kadarnya dari retail benar-benar tidak akan mampu menahan gunung es milik institusi. Strategiku sederhana: awasi gradien tingkat staking dan kurva pertumbuhan fee. Selama salah satu dari dua angka itu membelok ke bawah, narasi kelangkaan yang katanya langka langsung berubah jadi penutup malu. Kalau tahan, kita lihat dengan cara pandang yang berbeda; kalau tidak tahan, anggap saja uang itu dibayarkan untuk membeli pelajaran. @termmax #TermMax
Semua orang bertaruh TMX pasokan tetap, tapi kok aku jadi merinding memikirkan punggung kurva unlock itu?
Apakah pie-nya jatuh? BTC benar-benar stabil!
Jujur saja, begitu mendengar narasi mata uang keras “maksimum 1 miliar koin”, tali yang tegang di kepalaku malah makin kencang. Di lingkaran ini, yang paling ditakuti adalah semua orang mencapai konsensus tingkat tinggi pada satu logika yang jelas-jelas pasti—itu biasanya berarti kekuatan penetapan harga sudah tidak lagi ada di tangan retail. Patokan pasokan tetap itu memang nilai kelulusannya tercapai, tapi yang benar-benar membuatku rela “mengelas” pantatku ke kursi adalah mekanisme pelepasan tokennya yang “menunda kepuasan”.
Coba lihat rasio alokasinya: cliff 12 bulan yang rapi dan kompak antara tim dan institusi. Ini jelas memindahkan tekanan jual besar-besaran ke belakang satu siklus ekonomi. Yang baiknya, ini memberi waktu yang cukup agar emosi komunitas bisa matang; yang buruknya, itu seperti menggantungkan pedang Damocles di atas leher kita—menjelang Q3 tahun depan. Tapi setidaknya, ini jauh lebih beradab daripada proyek-proyek yang langsung meledak saat listing, lalu setelah itu mengalir deras terus sampai banjirnya habis—para trader paham aturan, jadi kita bisa duduk dan ngobrol lebih dalam.
Bagian yang benar-benar ingin kuspekulasi adalah tekad TermMax untuk mengikat dirinya pada kapal “real yield”. Di pasaran banyak yang mengusung konsep “fixed rate”, tapi yang benar-benar bisa menguraikan biaya pinjam FT/XT dan biaya likuidasi lalu membagikannya kembali ke pemegang sTMX, itu sedikit. Ini agak mirip “obligasi kupon tinggi” versi crypto: indikator utamanya bukan lihat mereka teriak slogan apa, tapi bongkar TVL dan data aktivitas harian—cek apakah arus biaya bisa terus mengalir seperti air keran. Pendle sudah menguasai cara berpikir soal floating rate; TermMax membawa Cumberland dan HashKey menempuh jalur yang lebih institusional untuk fixed income. Langkah ini jelas ingin meraup pundi-pundi dana konservatif yang selama ini mengalir dari TradFi.
Tentu, risikonya juga harus aku katakan dari awal—tiga bulan pertama setelah TGE adalah cermin pendeteksi. Jangan lihat modelnya sekarang berjalan mulus; begitu gelombang unlock besar datang, likuiditas ala kadarnya dari retail benar-benar tidak akan mampu menahan gunung es milik institusi. Strategiku sederhana: awasi gradien tingkat staking dan kurva pertumbuhan fee. Selama salah satu dari dua angka itu membelok ke bawah, narasi kelangkaan yang katanya langka langsung berubah jadi penutup malu. Kalau tahan, kita lihat dengan cara pandang yang berbeda; kalau tidak tahan, anggap saja uang itu dibayarkan untuk membeli pelajaran. @TermMax #TermMax
138
·
--
Tidak ada privasi “terkunci”, hanya membuat pintu belakang untuk pelanggaran
Buat teman-teman yang sering melakukan analisis on-chain: begitu mendengar “privacy chain”, reaksi pertama biasanya “kotak hitam”, “pencucian uang”, atau “menyembunyikan pelacakan”. Di dunia nyata, kalau benar-benar ingin aset institusi masuk ke on-chain, pertanyaan pertama tim legal dan risk management bukan “seberapa dalam kamu bisa menyembunyikan”, melainkan “saat regulator meminta bukti, kamu bisa menunjukkan kepada siapa? Kenapa harus kepada dia?”
Roti manis masih berputar di sekitar 63000, bisakah BTC naik lagi?
Membuat privasi menjadi mutlak tak terlihat—secara teknis memang keren, tapi secara bisnis itu pada dasarnya jalan buntu. Privasi level institusi yang sesungguhnya bukan sekadar mematikan data, melainkan mengembalikan kendali kepada penerbit aset—disclosure selektif adalah “celana dalam” dari privasi yang patuh aturan.
Ambil saja @Dusk. Pendekatan mereka dengan ZK (zero-knowledge proof) terasa sangat masuk akal. Tujuannya bukan agar identitasmu menghilang di on-chain, melainkan agar verifikasi identitasmu, batas kuota transaksi, dan batasan transfer tetap bisa melewati verifikasi node tanpa membocorkan data sensitif yang mendasarinya. Sederhananya: seperti kamu masuk bar untuk verifikasi KTP—pihak sana hanya perlu tahu kamu sudah atau belum 21 tahun, sama sekali tidak perlu tahu alamat rumah atau nama lengkapmu.
Beberapa pihak proyek suka menjadikan “anonim sepenuhnya” sebagai jurus pemasaran untuk meraih perhatian besar saat bull market. Tapi begitu sepatu bot kepatuhan turun, langsung disapu keluar oleh bursa dan lembaga kliring. Privasi tanpa jalur audit hanya menyembunyikan risiko ketidakpatuhan; sementara teknologi yang memberi pilihan kepatuhan itulah yang benar-benar membuka jalan bagi RWA (aset dunia nyata).
$DUSK mengunci titik paling memalukan saat aset institusi masuk ke on-chain. Tidak bermain-main dengan privasi buta yang asal-asalan; privasi yang bisa diaudit dibangun ke dalam kerangka dasarnya. Jalannya terlihat lambat, tapi ketika pasukan resmi sudah masuk, barulah semua orang sadar: hanya dengan pintu “pakai kunci”, barulah mereka berani memindahkan aset ke sini dengan tenang. @Dusk_Foundation $DUSK #dusk
Tidak ada privasi “terkunci”, hanya membuat pintu belakang untuk pelanggaran
Buat teman-teman yang sering melakukan analisis on-chain: begitu mendengar “privacy chain”, reaksi pertama biasanya “kotak hitam”, “pencucian uang”, atau “menyembunyikan pelacakan”. Di dunia nyata, kalau benar-benar ingin aset institusi masuk ke on-chain, pertanyaan pertama tim legal dan risk management bukan “seberapa dalam kamu bisa menyembunyikan”, melainkan “saat regulator meminta bukti, kamu bisa menunjukkan kepada siapa? Kenapa harus kepada dia?”
Roti manis masih berputar di sekitar 63000, bisakah BTC naik lagi?
Membuat privasi menjadi mutlak tak terlihat—secara teknis memang keren, tapi secara bisnis itu pada dasarnya jalan buntu. Privasi level institusi yang sesungguhnya bukan sekadar mematikan data, melainkan mengembalikan kendali kepada penerbit aset—disclosure selektif adalah “celana dalam” dari privasi yang patuh aturan.
Ambil saja @Dusk. Pendekatan mereka dengan ZK (zero-knowledge proof) terasa sangat masuk akal. Tujuannya bukan agar identitasmu menghilang di on-chain, melainkan agar verifikasi identitasmu, batas kuota transaksi, dan batasan transfer tetap bisa melewati verifikasi node tanpa membocorkan data sensitif yang mendasarinya. Sederhananya: seperti kamu masuk bar untuk verifikasi KTP—pihak sana hanya perlu tahu kamu sudah atau belum 21 tahun, sama sekali tidak perlu tahu alamat rumah atau nama lengkapmu.
Beberapa pihak proyek suka menjadikan “anonim sepenuhnya” sebagai jurus pemasaran untuk meraih perhatian besar saat bull market. Tapi begitu sepatu bot kepatuhan turun, langsung disapu keluar oleh bursa dan lembaga kliring. Privasi tanpa jalur audit hanya menyembunyikan risiko ketidakpatuhan; sementara teknologi yang memberi pilihan kepatuhan itulah yang benar-benar membuka jalan bagi RWA (aset dunia nyata).
$DUSK mengunci titik paling memalukan saat aset institusi masuk ke on-chain. Tidak bermain-main dengan privasi buta yang asal-asalan; privasi yang bisa diaudit dibangun ke dalam kerangka dasarnya. Jalannya terlihat lambat, tapi ketika pasukan resmi sudah masuk, barulah semua orang sadar: hanya dengan pintu “pakai kunci”, barulah mereka berani memindahkan aset ke sini dengan tenang. @Dusk $DUSK #dusk
89
·
--
Lebih ngotot dibanding Monero—maka “upacara kelulusan” sejati di jalur privasi adalah belajar cara membuka pintu
Pasaran masih di 63000, BTC tidak akan ke mana-mana!
Jujur saja, beberapa tahun lalu saya juga seorang “purist privasi”. Melihat cara kerja Monero dengan tanda tangan cincin: pengirim, penerima, jumlah transaksi, semuanya diacak seperti memasukkan ke mesin pengaduk dengan UTXO orang-orang asing sampai benar-benar bercampur—pada saat itu saya sampai merinding. Rasanya semuanya terasa “keras kepala” dan “murni”, seolah tiga kata “anti-pengawasan” sudah ditanam dalam gen.
Belakangan saya fokus ingin menjalankan bisnis yang serius dengan blockchain privasi, dan nyatanya saya benar-benar menabrak tembok. Pola Monero dan Zcash versi awal—kalau disederhanakan—intinya membangun kamar gelap: jendela dan pintu sendiri dipasangi bata, bahkan celah pun tidak dibiarkan. Privasinya maksimal; tidak ada yang bisa melirik. Masalahnya, di dalam kamar tidak ada cahaya, tidak ada gas—kalau pengelola datang, mereka mengetuk pintu pun tidak bisa dibuka. Anda ingin menggalang dana, lolos audit, masuk bursa? Lembaga arus utama melihat aset anonim yang “tidak bisa diaudit”, langsung menolak.
Itulah juga alasan saya kemudian menimbang ulang @Dusk. Orang-orang ini jalannya cukup licik—tidak lagi membangun tembok. Mereka mengubahnya jadi “tirai jendela pintar”. Saat normalnya, model Phoenix menarik tirai; bukti pengetahuan nol menutup transaksi rapat-rapat. Tapi jika ada kebutuhan regulasi atau audit, dengan “kunci” dari model Moonlight, Anda bisa mengangkat sedikit untuk membuktikan diri secara bersih, bahkan pihak lawan pun bisa memverifikasi asal transaksi dengan melihat kunci tersebut. Ini benar-benar berbeda dari skema Zcash yang memberi pilihan “atau transparan habis-habisan atau benar-benar menghilang”.
Tentu saja, saya masih punya keraguan. Jika kunci itu berada di tangan regulator, seberapa jauh sebenarnya bisa menjauhkan dari standar KYC di keuangan tradisional? Jangan-jangan ujungnya bukan soal kebebasan hilang, tapi “koin anonim” berganti jubah jadi “koin yang bisa dicek”, sementara problem kepatuhan malah tidak benar-benar berkurang. Namun, kalau dipikir lagi, yang dicari institusi bukan “kebebasan absolut”. Mereka ingin “tetap bisa menyembunyikan rahasia bisnis, sambil bisa membuktikan kebersihan di hadapan regulator”. Dusk setidaknya memahami kebutuhan itu.
Arah saya setuju, tapi posisi masih saya pegang—belum berani dilepas. DYOR. Menurut kalian, dalam urusan privasi, mana yang lebih penting: “tidak bisa dicek siapa pun” atau “hanya orang yang seharusnya boleh melihat yang bisa melihat”? @Dusk_Foundation $DUSK #dusk
Lebih ngotot dibanding Monero—maka “upacara kelulusan” sejati di jalur privasi adalah belajar cara membuka pintu
Pasaran masih di 63000, BTC tidak akan ke mana-mana!
Jujur saja, beberapa tahun lalu saya juga seorang “purist privasi”. Melihat cara kerja Monero dengan tanda tangan cincin: pengirim, penerima, jumlah transaksi, semuanya diacak seperti memasukkan ke mesin pengaduk dengan UTXO orang-orang asing sampai benar-benar bercampur—pada saat itu saya sampai merinding. Rasanya semuanya terasa “keras kepala” dan “murni”, seolah tiga kata “anti-pengawasan” sudah ditanam dalam gen.
Belakangan saya fokus ingin menjalankan bisnis yang serius dengan blockchain privasi, dan nyatanya saya benar-benar menabrak tembok. Pola Monero dan Zcash versi awal—kalau disederhanakan—intinya membangun kamar gelap: jendela dan pintu sendiri dipasangi bata, bahkan celah pun tidak dibiarkan. Privasinya maksimal; tidak ada yang bisa melirik. Masalahnya, di dalam kamar tidak ada cahaya, tidak ada gas—kalau pengelola datang, mereka mengetuk pintu pun tidak bisa dibuka. Anda ingin menggalang dana, lolos audit, masuk bursa? Lembaga arus utama melihat aset anonim yang “tidak bisa diaudit”, langsung menolak.
Itulah juga alasan saya kemudian menimbang ulang @Dusk. Orang-orang ini jalannya cukup licik—tidak lagi membangun tembok. Mereka mengubahnya jadi “tirai jendela pintar”. Saat normalnya, model Phoenix menarik tirai; bukti pengetahuan nol menutup transaksi rapat-rapat. Tapi jika ada kebutuhan regulasi atau audit, dengan “kunci” dari model Moonlight, Anda bisa mengangkat sedikit untuk membuktikan diri secara bersih, bahkan pihak lawan pun bisa memverifikasi asal transaksi dengan melihat kunci tersebut. Ini benar-benar berbeda dari skema Zcash yang memberi pilihan “atau transparan habis-habisan atau benar-benar menghilang”.
Tentu saja, saya masih punya keraguan. Jika kunci itu berada di tangan regulator, seberapa jauh sebenarnya bisa menjauhkan dari standar KYC di keuangan tradisional? Jangan-jangan ujungnya bukan soal kebebasan hilang, tapi “koin anonim” berganti jubah jadi “koin yang bisa dicek”, sementara problem kepatuhan malah tidak benar-benar berkurang. Namun, kalau dipikir lagi, yang dicari institusi bukan “kebebasan absolut”. Mereka ingin “tetap bisa menyembunyikan rahasia bisnis, sambil bisa membuktikan kebersihan di hadapan regulator”. Dusk setidaknya memahami kebutuhan itu.
Arah saya setuju, tapi posisi masih saya pegang—belum berani dilepas. DYOR. Menurut kalian, dalam urusan privasi, mana yang lebih penting: “tidak bisa dicek siapa pun” atau “hanya orang yang seharusnya boleh melihat yang bisa melihat”? @Dusk $DUSK #dusk
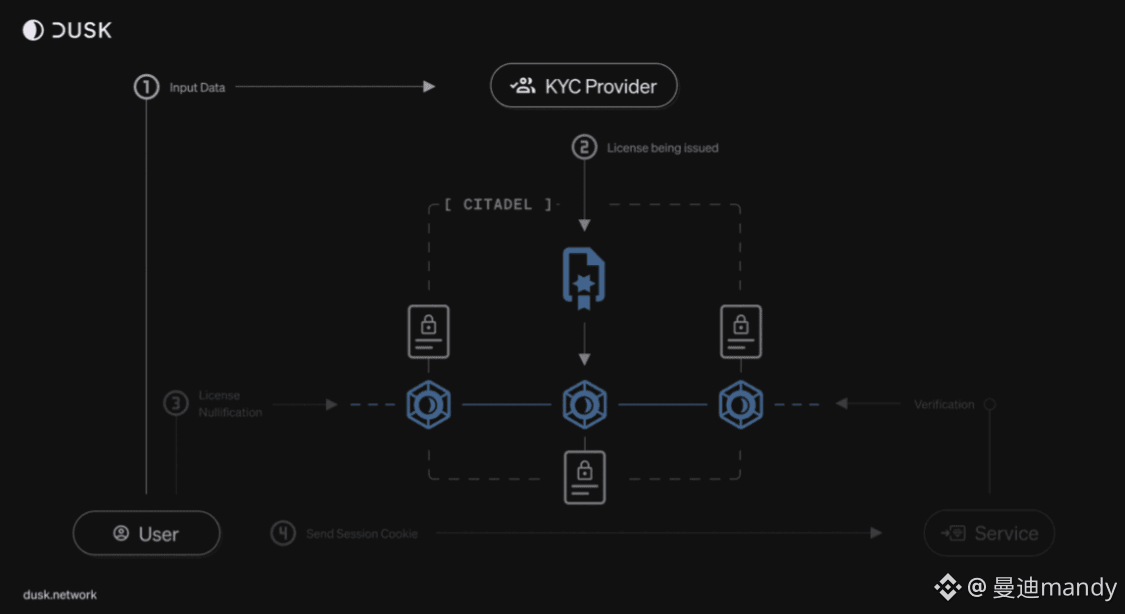
120
·
--
Sore pukul empat, sekuritasmu sudah pulang, tapi uangmu masih lembur.
Bro besar, cakep ya—BTC tetap stabil!
Ngomong kejadian nyata. Bulan lalu aku menatap laporan keuangan perusahaan saham AS di layar, menunggu sampai pukul sepuluh malam data keluar. Aku mau mengubah posisi, tapi aplikasi memunculkan pop-up: “Saat ini bukan jam perdagangan.” Aku menatap kotak peringatan merah itu selama tiga detik, lalu kunci layar dan tidur—bukan karena nggak mau maki, tapi karena udah kebanyakan maki.
Menutup bursa Nasdaq jam empat sore, kalau dibandingkan dengan tahun 2026, rasanya sama aja magisnya seperti bank yang nggak buka di hari Minggu. Pikirin deh: investor global mau beli-jual saham perusahaan AS, harus ngunci waktunya dari jam 21.30 malam sampai pukul 04.00 dini hari waktu Beijing. Lewat jam empat? Maaf, tunggu besok. Institusi punya after-market channel, sedangkan retail tidak—kesenjangan ini bukan sekadar “information gap”, tapi aturannya memang bias.
Jadi aku paham banget kenapa Binance mendorong bStocks. Itu ngembaliin otoritas trading ke kamu—24 jam, mau gerak kapan saja, settlement dalam hitungan detik. Tapi setelah aku coba, pertanyaan yang muncul di kepalaku adalah: kalau front-end bisa 7x24, bagaimana dengan back-end?
Sistem kliring tradisional itu begini: T+1, rekonsiliasi manual, bank kustodian tutup jam lima—front-end lari maraton, back-end masih latihan sprint seratus meter, tapi ya pasti nggak bakal sampai jauh. Pengaliran saham ke blockchain dari dulu bukan sekadar “konsep”. Yang harus dibereskan adalah restrukturisasi penuh sistem settlement. Trading = settlement, konfirmasi = finalitas—itulah fondasi yang seharusnya dimiliki pasar 24 jam.
Itulah yang dikerjakan Dusk. Layer settlement DuskDS-nya punya finalitas yang deterministik, nggak ada “tunggu sampai besok”. Kepatuhan ditulis langsung ke level protokol. Kerja sama dengan NPEX Belanda sama saja memindahkan pasar yang teregulasi ke dalam closed loop di blockchain. Aku sudah memantau progres mainnet mereka sejak lama. Begitu DuskEVM live, developer bisa pakai tool Foundry untuk membangun aplikasi semacam ini—threshold-nya jauh lebih rendah dari yang kamu bayangkan.
bStocks membuktikan kalau kebutuhan itu ada. Dusk lagi memperbaiki jalur yang bisa berjalan untuk pasar sepanjang hari. Satu pihak berlari di front-end, satu pihak membenahi back-end—buah catur RWA, dua-duanya penempatannya sudah jatuh.
Tentu, sebelum mainnet benar-benar berjalan, ini masih berupa simulasi. Tapi kalau kamu tanya apakah jadwal ala sekuritas tradisional perlu dipamerkan di museum? Jujur aku nggak menemukan alasan untuk membelanya. @Dusk_Foundation $DUSK #dusk
Sore pukul empat, sekuritasmu sudah pulang, tapi uangmu masih lembur.
Bro besar, cakep ya—BTC tetap stabil!
Ngomong kejadian nyata. Bulan lalu aku menatap laporan keuangan perusahaan saham AS di layar, menunggu sampai pukul sepuluh malam data keluar. Aku mau mengubah posisi, tapi aplikasi memunculkan pop-up: “Saat ini bukan jam perdagangan.” Aku menatap kotak peringatan merah itu selama tiga detik, lalu kunci layar dan tidur—bukan karena nggak mau maki, tapi karena udah kebanyakan maki.
Menutup bursa Nasdaq jam empat sore, kalau dibandingkan dengan tahun 2026, rasanya sama aja magisnya seperti bank yang nggak buka di hari Minggu. Pikirin deh: investor global mau beli-jual saham perusahaan AS, harus ngunci waktunya dari jam 21.30 malam sampai pukul 04.00 dini hari waktu Beijing. Lewat jam empat? Maaf, tunggu besok. Institusi punya after-market channel, sedangkan retail tidak—kesenjangan ini bukan sekadar “information gap”, tapi aturannya memang bias.
Jadi aku paham banget kenapa Binance mendorong bStocks. Itu ngembaliin otoritas trading ke kamu—24 jam, mau gerak kapan saja, settlement dalam hitungan detik. Tapi setelah aku coba, pertanyaan yang muncul di kepalaku adalah: kalau front-end bisa 7x24, bagaimana dengan back-end?
Sistem kliring tradisional itu begini: T+1, rekonsiliasi manual, bank kustodian tutup jam lima—front-end lari maraton, back-end masih latihan sprint seratus meter, tapi ya pasti nggak bakal sampai jauh. Pengaliran saham ke blockchain dari dulu bukan sekadar “konsep”. Yang harus dibereskan adalah restrukturisasi penuh sistem settlement. Trading = settlement, konfirmasi = finalitas—itulah fondasi yang seharusnya dimiliki pasar 24 jam.
Itulah yang dikerjakan Dusk. Layer settlement DuskDS-nya punya finalitas yang deterministik, nggak ada “tunggu sampai besok”. Kepatuhan ditulis langsung ke level protokol. Kerja sama dengan NPEX Belanda sama saja memindahkan pasar yang teregulasi ke dalam closed loop di blockchain. Aku sudah memantau progres mainnet mereka sejak lama. Begitu DuskEVM live, developer bisa pakai tool Foundry untuk membangun aplikasi semacam ini—threshold-nya jauh lebih rendah dari yang kamu bayangkan.
bStocks membuktikan kalau kebutuhan itu ada. Dusk lagi memperbaiki jalur yang bisa berjalan untuk pasar sepanjang hari. Satu pihak berlari di front-end, satu pihak membenahi back-end—buah catur RWA, dua-duanya penempatannya sudah jatuh.
Tentu, sebelum mainnet benar-benar berjalan, ini masih berupa simulasi. Tapi kalau kamu tanya apakah jadwal ala sekuritas tradisional perlu dipamerkan di museum? Jujur aku nggak menemukan alasan untuk membelanya. @Dusk $DUSK #dusk
119
·
--
Jangan cuma menatap “privasi” saja. Jurus paling garang Dusk sebenarnya ada pada “siklus hidup” aset di rantai
Kabar baik—bullish belum berhenti! BTC punya harapan!
Semua orang bahas @Dusk; delapan atau sembilan dari sepuluh kemungkinan sedang ribut soal apakah model privasi Phoenix benar-benar privasi, atau mengagumi seberapa cepat bukti PLONK. Tapi setelah saya membaca arsitektur ini, kesan paling langsung saya justru: tenaga semua orang diarahkan ke tempat yang salah.
Lembaga keuangan tidak berani memindahkan RWA ke Web3 bukan hanya karena takut kebocoran kepemilikan. Titik lemahnya yang sesungguhnya adalah: aturan dinamis aset keuangan tradisional—mulai dari penerbitan, pembayaran kupon/dividen, pembagian hasil, sampai kliring, penelusuran, dan penagihan kembali—itu semuanya tidak punya tempat yang pas di public chain.
Sistem transfer ganda “publik + privasi” yang dibuat DuskDS memang teknologinya rapi dan canggih. Tapi bagian yang paling “keras” justru upayanya untuk menstandardisasi seluruh “siklus hidup” aset lewat smart contract. Misalnya saat distribusi dividen saham: harus memastikan identitas pemegang saham lolos verifikasi kepatuhan, sekaligus tidak mengekspos detail seluruh kepemilikan ke seluruh jaringan. Bahkan ketika muncul sengketa aset dan perlu pembekuan oleh pengadilan, di chain harus ada aturan yang jelas untuk merespons, bukan hanya mengandalkan keputusan suara lisan dari node terdesentralisasi.
Tapi, pada akhirnya—seindah apa pun mekanismenya, implementasi tetaplah bagian tersulit.
Kalau kendali akhir atas penerbitan aset masih dikunci rapat di tangan beberapa perantara tradisional, pada akhirnya infrastruktur on-chain ini—sebut saja begitu—hanya menjadi basis data berkelas dengan sedikit peningkatan. Pengguna datang untuk merasakan efisiensi penyelesaian dan kepemilikan aset yang benar-benar mandiri, bukan untuk sekadar pindah tempat dan terus melihat wajah institusi.
Nanti ketika skala aset pada mainnet <$DUSK > benar-benar mulai jalan, saya tidak terlalu peduli sudah menandatangani berapa banyak nota kesepahaman. Saya hanya ingin mengunci tiga data yang benar-benar nyata: frekuensi pembayaran dividen on-chain RWA yang sebenarnya, rata-rata waktu respons ketika smart contract menangani sengketa, serta proporsi keuntungan riil yang didapat node biasa dalam memvalidasi jaringan.
Nama teknologinya bisa terdengar sangat keren, tapi kalau tidak diuji langsung dengan skenario keuangan nyata yang sesungguhnya—tetap saja pada akhirnya hanya ilusi kosong di atas kertas whitepaper. Menurutmu gimana? @Dusk_Foundation <$DUSK > #dusk
Jangan cuma menatap “privasi” saja. Jurus paling garang Dusk sebenarnya ada pada “siklus hidup” aset di rantai
Kabar baik—bullish belum berhenti! BTC punya harapan!
Semua orang bahas @Dusk; delapan atau sembilan dari sepuluh kemungkinan sedang ribut soal apakah model privasi Phoenix benar-benar privasi, atau mengagumi seberapa cepat bukti PLONK. Tapi setelah saya membaca arsitektur ini, kesan paling langsung saya justru: tenaga semua orang diarahkan ke tempat yang salah.
Lembaga keuangan tidak berani memindahkan RWA ke Web3 bukan hanya karena takut kebocoran kepemilikan. Titik lemahnya yang sesungguhnya adalah: aturan dinamis aset keuangan tradisional—mulai dari penerbitan, pembayaran kupon/dividen, pembagian hasil, sampai kliring, penelusuran, dan penagihan kembali—itu semuanya tidak punya tempat yang pas di public chain.
Sistem transfer ganda “publik + privasi” yang dibuat DuskDS memang teknologinya rapi dan canggih. Tapi bagian yang paling “keras” justru upayanya untuk menstandardisasi seluruh “siklus hidup” aset lewat smart contract. Misalnya saat distribusi dividen saham: harus memastikan identitas pemegang saham lolos verifikasi kepatuhan, sekaligus tidak mengekspos detail seluruh kepemilikan ke seluruh jaringan. Bahkan ketika muncul sengketa aset dan perlu pembekuan oleh pengadilan, di chain harus ada aturan yang jelas untuk merespons, bukan hanya mengandalkan keputusan suara lisan dari node terdesentralisasi.
Tapi, pada akhirnya—seindah apa pun mekanismenya, implementasi tetaplah bagian tersulit.
Kalau kendali akhir atas penerbitan aset masih dikunci rapat di tangan beberapa perantara tradisional, pada akhirnya infrastruktur on-chain ini—sebut saja begitu—hanya menjadi basis data berkelas dengan sedikit peningkatan. Pengguna datang untuk merasakan efisiensi penyelesaian dan kepemilikan aset yang benar-benar mandiri, bukan untuk sekadar pindah tempat dan terus melihat wajah institusi.
Nanti ketika skala aset pada mainnet <$DUSK > benar-benar mulai jalan, saya tidak terlalu peduli sudah menandatangani berapa banyak nota kesepahaman. Saya hanya ingin mengunci tiga data yang benar-benar nyata: frekuensi pembayaran dividen on-chain RWA yang sebenarnya, rata-rata waktu respons ketika smart contract menangani sengketa, serta proporsi keuntungan riil yang didapat node biasa dalam memvalidasi jaringan.
Nama teknologinya bisa terdengar sangat keren, tapi kalau tidak diuji langsung dengan skenario keuangan nyata yang sesungguhnya—tetap saja pada akhirnya hanya ilusi kosong di atas kertas whitepaper. Menurutmu gimana? @Dusk <$DUSK > #dusk
172
·
--
Mengira menyembunyikan posisi bisa membuat semuanya tetap patuh? Dusk masih kurang satu langkah dalam rantai penyelesaian (settlement) RWA di institusi
Baru-baru ini saya mengobrol dengan beberapa teman market maker di Eropa yang menangani tokenisasi aset RWA (Real World Assets). Saya menemukan bahwa ketika membahas $DUSK , fokus mereka sering meleset.
Pasar lagi naik—BTC luar biasa!
Kebiasaan pasar mengklasifikasikan Dusk sebagai “ZK privacy L1 yang punya atribut kepatuhan.” Namun bagi pialang tradisional yang benar-benar ingin memindahkan saham atau obligasi dunia nyata ke blockchain, menyembunyikan alamat posisi dan nilai transaksi tentu penting. Tapi kalau mekanisme settlement di rantai dan mitigasi MEV belum beres, mekanisme privasi justru bisa berubah menjadi mimpi buruk likuiditas.
Dalam penerbitan RWA di standar rantai EVM, masalah yang paling membuat institusi pusing adalah terbukanya maksud transaksi yang memicu “front-running” (jebakan di rantai). Misalkan sebuah institusi keuangan berniat menerbitkan obligasi korporasi senilai 50 juta euro di Dusk melalui XSC, dan harus sering memproses dividen on-chain serta penebusan dinamis. Dengan asumsi detail kedua pihak disembunyikan oleh ZK, bagaimana node memverifikasi perubahan status settlement frekuensi tinggi tanpa memecahkan sandi—agar tidak diseret oleh celah mikro waktu pada level sequencer?
Dalam whitepaper Dusk, mereka menekankan bahwa virtual machine Piecrust dan konsensus SCA dapat menghadirkan kepastian pengakuan hak (deterministic) dalam hitungan detik. Tapi skenario praktik jauh lebih rumit daripada sekadar menjalankannya dalam kotak pasir (sandbox). Peraturan MiCA Eropa segera berlaku penuh; tuntutan otoritas terhadap settlement finality (kepastian penyelesaian di rantai) sangat ketat. Ketika beberapa investor institusional sekaligus memicu smart contract rahasia yang kompleks, biaya komputasi akibat zero-knowledge proof berpotensi membuat keterlambatan perubahan status meningkat secara non-linear. “guncangan settlement” yang tersembunyi di balik privasi ini—sebenarnya jauh lebih mematikan daripada sekadar membahas seberapa canggih algoritmanya.
Privasi on-chain tidak pernah menjadi satu-satunya hambatan bagi institusi keuangan untuk benar-benar go-live. Yang terpenting adalah bagaimana menjaga kerahasiaan bisnis sekaligus memastikan settlement bernilai besar berjalan mulus dan minim rugi akibat MEV. Jika XSC tidak bisa menjalankan mekanisme ini dalam skenario finansial dunia nyata—khususnya settlement berukuran besar dengan frekuensi tinggi—maka $DUSK masih akan berada cukup jauh dari kedatangan dana institusi Eropa yang sesungguhnya. @Dusk_Foundation #dusk
Mengira menyembunyikan posisi bisa membuat semuanya tetap patuh? Dusk masih kurang satu langkah dalam rantai penyelesaian (settlement) RWA di institusi
Baru-baru ini saya mengobrol dengan beberapa teman market maker di Eropa yang menangani tokenisasi aset RWA (Real World Assets). Saya menemukan bahwa ketika membahas $DUSK , fokus mereka sering meleset.
Pasar lagi naik—BTC luar biasa!
Kebiasaan pasar mengklasifikasikan Dusk sebagai “ZK privacy L1 yang punya atribut kepatuhan.” Namun bagi pialang tradisional yang benar-benar ingin memindahkan saham atau obligasi dunia nyata ke blockchain, menyembunyikan alamat posisi dan nilai transaksi tentu penting. Tapi kalau mekanisme settlement di rantai dan mitigasi MEV belum beres, mekanisme privasi justru bisa berubah menjadi mimpi buruk likuiditas.
Dalam penerbitan RWA di standar rantai EVM, masalah yang paling membuat institusi pusing adalah terbukanya maksud transaksi yang memicu “front-running” (jebakan di rantai). Misalkan sebuah institusi keuangan berniat menerbitkan obligasi korporasi senilai 50 juta euro di Dusk melalui XSC, dan harus sering memproses dividen on-chain serta penebusan dinamis. Dengan asumsi detail kedua pihak disembunyikan oleh ZK, bagaimana node memverifikasi perubahan status settlement frekuensi tinggi tanpa memecahkan sandi—agar tidak diseret oleh celah mikro waktu pada level sequencer?
Dalam whitepaper Dusk, mereka menekankan bahwa virtual machine Piecrust dan konsensus SCA dapat menghadirkan kepastian pengakuan hak (deterministic) dalam hitungan detik. Tapi skenario praktik jauh lebih rumit daripada sekadar menjalankannya dalam kotak pasir (sandbox). Peraturan MiCA Eropa segera berlaku penuh; tuntutan otoritas terhadap settlement finality (kepastian penyelesaian di rantai) sangat ketat. Ketika beberapa investor institusional sekaligus memicu smart contract rahasia yang kompleks, biaya komputasi akibat zero-knowledge proof berpotensi membuat keterlambatan perubahan status meningkat secara non-linear. “guncangan settlement” yang tersembunyi di balik privasi ini—sebenarnya jauh lebih mematikan daripada sekadar membahas seberapa canggih algoritmanya.
Privasi on-chain tidak pernah menjadi satu-satunya hambatan bagi institusi keuangan untuk benar-benar go-live. Yang terpenting adalah bagaimana menjaga kerahasiaan bisnis sekaligus memastikan settlement bernilai besar berjalan mulus dan minim rugi akibat MEV. Jika XSC tidak bisa menjalankan mekanisme ini dalam skenario finansial dunia nyata—khususnya settlement berukuran besar dengan frekuensi tinggi—maka $DUSK masih akan berada cukup jauh dari kedatangan dana institusi Eropa yang sesungguhnya. @Dusk #dusk
171
·
--
Logika investasi Intel: mengapa saya sekarang memihaknyaBaru-baru ini, saya kembali memfokuskan perhatian pada $INTC Intel. Perusahaan yang dulu pernah dinilai pasar sebagai “raksasa yang tertinggal” sedang menjalani serangkaian perbaikan yang solid, bukan sekadar permainan narasi. Saya optimistis terhadap inti bisnisnya, karena ada kepastian pada yield proses manufaktur, ruang untuk penilaian ulang pada layanan foundry, serta keuntungan bagi para pengejar dari siklus kelangkaan semikonduktor.
Mari mulai dari penguraian valuasi. Intel bisa dengan mudah dipecah menjadi dua bagian: bisnis CPU dan Foundry (pencetakan/kontrak manufaktur). Misalkan pendapatan CPU tahun depan bisa mencapai 15-20 miliar dolar AS, maka valuasinya sekitar 300-400 miliar dolar AS—ini sudah tidak rendah. Sumber fleksibilitas sesungguhnya ada pada pabrik wafer: nilai buku sekitar 100 miliar dolar AS, saat ini pasar hampir tidak memberikan premi, dan di masa depan bisa memberikan ruang imajinasi 0-6 kali. Kuncinya ada pada yield. Yield proses mutakhir saat ini sekitar 80% di internal, dan sekitar 60% untuk eksternal; setiap bulan masih terus meningkat stabil dengan kecepatan 1-2%. Peningkatan yield adalah proses satu arah: pasti ada volatilitas di tengah, tetapi waktu berpihak pada pihak bullish.
Logika investasi Intel: mengapa saya sekarang memihaknya
Baru-baru ini, saya kembali memfokuskan perhatian pada $INTC Intel. Perusahaan yang dulu pernah dinilai pasar sebagai “raksasa yang tertinggal” sedang menjalani serangkaian perbaikan yang solid, bukan sekadar permainan narasi. Saya optimistis terhadap inti bisnisnya, karena ada kepastian pada yield proses manufaktur, ruang untuk penilaian ulang pada layanan foundry, serta keuntungan bagi para pengejar dari siklus kelangkaan semikonduktor.
Mari mulai dari penguraian valuasi. Intel bisa dengan mudah dipecah menjadi dua bagian: bisnis CPU dan Foundry (pencetakan/kontrak manufaktur). Misalkan pendapatan CPU tahun depan bisa mencapai 15-20 miliar dolar AS, maka valuasinya sekitar 300-400 miliar dolar AS—ini sudah tidak rendah. Sumber fleksibilitas sesungguhnya ada pada pabrik wafer: nilai buku sekitar 100 miliar dolar AS, saat ini pasar hampir tidak memberikan premi, dan di masa depan bisa memberikan ruang imajinasi 0-6 kali. Kuncinya ada pada yield. Yield proses mutakhir saat ini sekitar 80% di internal, dan sekitar 60% untuk eksternal; setiap bulan masih terus meningkat stabil dengan kecepatan 1-2%. Peningkatan yield adalah proses satu arah: pasti ada volatilitas di tengah, tetapi waktu berpihak pada pihak bullish.
Mari mulai dari penguraian valuasi. Intel bisa dengan mudah dipecah menjadi dua bagian: bisnis CPU dan Foundry (pencetakan/kontrak manufaktur). Misalkan pendapatan CPU tahun depan bisa mencapai 15-20 miliar dolar AS, maka valuasinya sekitar 300-400 miliar dolar AS—ini sudah tidak rendah. Sumber fleksibilitas sesungguhnya ada pada pabrik wafer: nilai buku sekitar 100 miliar dolar AS, saat ini pasar hampir tidak memberikan premi, dan di masa depan bisa memberikan ruang imajinasi 0-6 kali. Kuncinya ada pada yield. Yield proses mutakhir saat ini sekitar 80% di internal, dan sekitar 60% untuk eksternal; setiap bulan masih terus meningkat stabil dengan kecepatan 1-2%. Peningkatan yield adalah proses satu arah: pasti ada volatilitas di tengah, tetapi waktu berpihak pada pihak bullish.
145
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
EarningsSeason
96,204 penayangan
914 Berdiskusi
Musim Laba: Pendapatan Micron Q4 — Bullish atau Bearish?
Binance Square Official
·Disukai 172 Kali
·309k penayangan
ECBToTestAIAgentsInDigitalEuroPayments
1,484 penayangan
123 Berdiskusi
JapanFSABacksFourthStablecoinTradeSettlementPilot
3,197 penayangan
211 Berdiskusi