

#slowmist
slowmist
3,222 penayangan
49 Berdiskusi
Populer
Terbaru

·
--
Alamat deposit yang disalin dari halaman bisa saja palsu saat ditempel. Ini bukan sekadar menakut-nakuti. Ini adalah metode nyata yang diungkap SlowMist pada 27 Oktober, dan patut disimak oleh siapa pun yang masih melakukan deposit ke exchange.
Masalahnya muncul di sudut yang sering luput dari perhatian banyak orang: jendela obrolan layanan pelanggan di kanan bawah situs. SlowMist memeriksa dua sampel dan menemukan bahwa sebuah skrip yang seharusnya menjalankan fitur layanan pelanggan telah disisipi pemuat tambahan. Pemuat ini kemudian mengunduh file kedua dari alamat yang sangat mirip dengan domain resmi—huruf g pada kata global diganti dengan q, sehingga mudah terlewat saat dilihat sekilas. Begitu skrip berjalan, ia dapat membaca cookie yang bisa diakses JavaScript di browser, serta data yang tersimpan di localStorage dan sessionStorage. Skrip itu juga dapat memantau formulir login dan permintaan login, lalu mengirimkan informasi akun yang dimasukkan. Cookie yang dilindungi HttpOnly berada di luar jangkauannya. Hal ini perlu diperjelas: bukan berarti semua kredensial login bisa dicuri olehnya.
Bagi investor ritel, bagian yang lebih langsung dampaknya adalah halaman deposit. Menurut SlowMist, di halaman deposit tiga situs exchange—MGBX, Biking Exchange, dan BitxEX—kode berbahaya ini memindai halaman setiap 200 milidetik dan mengganti alamat deposit yang ditampilkan dengan alamat milik penyerang. Aset yang terdampak mencakup Bitcoin, jaringan yang kompatibel dengan Ethereum, TRON, Solana, Litecoin, dan Dogecoin. Kode itu juga mengutak-atik fungsi salin: mengubah tombol salin dan mencegat tindakan menyalin. Artinya, alamat yang terlihat di halaman dan alamat yang ditempel bisa jadi sejak awal merupakan alamat palsu yang sama. Selama ini, orang biasa menyarankan untuk mencocokkan alamat yang sudah disalin dengan yang ada di halaman. Namun, dengan metode ini, keduanya justru bisa sama-sama palsu.
Mari perjelas batas informasi yang diketahui agar ceritanya tidak berubah saat tersebar. SlowMist belum memastikan berapa banyak pengguna yang benar-benar menjadi korban, apakah ada akun yang berhasil digunakan untuk login, ataupun jumlah dana yang dicuri. Belum ada kesimpulan pasti tentang bagaimana skrip itu disisipkan, dan ini juga tidak berarti semua situs yang menggunakan sistem layanan pelanggan tersebut telah diretas. Tulisan ini menjelaskan kemampuan sampel yang diperiksa, bukan menyatakan bahwa setiap jendela layanan pelanggan yang pernah Anda buka bermasalah.
Untuk melindungi dompet sendiri, ada tiga hal yang bisa dilakukan sekarang. Pertama, jangan hanya mencocokkan alamat deposit dengan yang ada di halaman saat ini. Periksa juga alamat yang sebelumnya pernah berhasil menerima deposit Anda, atau riwayat di aplikasi resmi platform. Pastikan semua karakternya sama sebelum mentransfer, karena halaman dan clipboard mungkin sama-sama telah dimodifikasi. Kedua, jangan transfer seluruh jumlah besar sekaligus. Kirim sedikit dulu, lalu setelah dipastikan masuk, transfer sisanya. Jika alamatnya bermasalah, kerugian setidaknya terbatas pada jumlah kecil itu. Ketiga, jika belakangan ini Anda pernah login di situs dengan jendela pop-up layanan pelanggan dan merasa khawatir, ganti kata sandi menggunakan browser yang bersih, keluarkan sesi login dari perangkat lain, lalu aktifkan autentikasi dua faktor. Jangan mengganti kata sandi di halaman yang sama jika mungkin sudah terinfeksi.
Intinya, metode kali ini tidak menyerang blockchain ataupun membobol dompet. Yang diserang adalah sudut halaman web yang kita buka setiap hari. Meluangkan setengah menit untuk memeriksa alamat sebelum deposit jauh lebih berguna daripada mencari-cari bantuan layanan pelanggan setelah kejadian.
Sebelum deposit, apakah Anda memeriksa beberapa karakter awal dan akhir alamat, atau langsung menyalin-tempel lalu mentransfer?
#钱包安全 #防骗提醒 #SlowMist #KeamananExchange
—— web3韭菜小凯
Tulisan ini hanya berisi pendapat pribadi dan rangkuman informasi publik, bukan merupakan saran investasi. Perkembangan kejadian dan cakupan pihak yang terdampak mengacu pada pengungkapan lanjutan dari SlowMist dan platform terkait.
Alamat deposit yang disalin dari halaman bisa saja palsu saat ditempel. Ini bukan sekadar menakut-nakuti. Ini adalah metode nyata yang diungkap SlowMist pada 27 Oktober, dan patut disimak oleh siapa pun yang masih melakukan deposit ke exchange.
Masalahnya muncul di sudut yang sering luput dari perhatian banyak orang: jendela obrolan layanan pelanggan di kanan bawah situs. SlowMist memeriksa dua sampel dan menemukan bahwa sebuah skrip yang seharusnya menjalankan fitur layanan pelanggan telah disisipi pemuat tambahan. Pemuat ini kemudian mengunduh file kedua dari alamat yang sangat mirip dengan domain resmi—huruf g pada kata global diganti dengan q, sehingga mudah terlewat saat dilihat sekilas. Begitu skrip berjalan, ia dapat membaca cookie yang bisa diakses JavaScript di browser, serta data yang tersimpan di localStorage dan sessionStorage. Skrip itu juga dapat memantau formulir login dan permintaan login, lalu mengirimkan informasi akun yang dimasukkan. Cookie yang dilindungi HttpOnly berada di luar jangkauannya. Hal ini perlu diperjelas: bukan berarti semua kredensial login bisa dicuri olehnya.
Bagi investor ritel, bagian yang lebih langsung dampaknya adalah halaman deposit. Menurut SlowMist, di halaman deposit tiga situs exchange—MGBX, Biking Exchange, dan BitxEX—kode berbahaya ini memindai halaman setiap 200 milidetik dan mengganti alamat deposit yang ditampilkan dengan alamat milik penyerang. Aset yang terdampak mencakup Bitcoin, jaringan yang kompatibel dengan Ethereum, TRON, Solana, Litecoin, dan Dogecoin. Kode itu juga mengutak-atik fungsi salin: mengubah tombol salin dan mencegat tindakan menyalin. Artinya, alamat yang terlihat di halaman dan alamat yang ditempel bisa jadi sejak awal merupakan alamat palsu yang sama. Selama ini, orang biasa menyarankan untuk mencocokkan alamat yang sudah disalin dengan yang ada di halaman. Namun, dengan metode ini, keduanya justru bisa sama-sama palsu.
Mari perjelas batas informasi yang diketahui agar ceritanya tidak berubah saat tersebar. SlowMist belum memastikan berapa banyak pengguna yang benar-benar menjadi korban, apakah ada akun yang berhasil digunakan untuk login, ataupun jumlah dana yang dicuri. Belum ada kesimpulan pasti tentang bagaimana skrip itu disisipkan, dan ini juga tidak berarti semua situs yang menggunakan sistem layanan pelanggan tersebut telah diretas. Tulisan ini menjelaskan kemampuan sampel yang diperiksa, bukan menyatakan bahwa setiap jendela layanan pelanggan yang pernah Anda buka bermasalah.
Untuk melindungi dompet sendiri, ada tiga hal yang bisa dilakukan sekarang. Pertama, jangan hanya mencocokkan alamat deposit dengan yang ada di halaman saat ini. Periksa juga alamat yang sebelumnya pernah berhasil menerima deposit Anda, atau riwayat di aplikasi resmi platform. Pastikan semua karakternya sama sebelum mentransfer, karena halaman dan clipboard mungkin sama-sama telah dimodifikasi. Kedua, jangan transfer seluruh jumlah besar sekaligus. Kirim sedikit dulu, lalu setelah dipastikan masuk, transfer sisanya. Jika alamatnya bermasalah, kerugian setidaknya terbatas pada jumlah kecil itu. Ketiga, jika belakangan ini Anda pernah login di situs dengan jendela pop-up layanan pelanggan dan merasa khawatir, ganti kata sandi menggunakan browser yang bersih, keluarkan sesi login dari perangkat lain, lalu aktifkan autentikasi dua faktor. Jangan mengganti kata sandi di halaman yang sama jika mungkin sudah terinfeksi.
Intinya, metode kali ini tidak menyerang blockchain ataupun membobol dompet. Yang diserang adalah sudut halaman web yang kita buka setiap hari. Meluangkan setengah menit untuk memeriksa alamat sebelum deposit jauh lebih berguna daripada mencari-cari bantuan layanan pelanggan setelah kejadian.
Sebelum deposit, apakah Anda memeriksa beberapa karakter awal dan akhir alamat, atau langsung menyalin-tempel lalu mentransfer?
#钱包安全 #防骗提醒 #SlowMist #KeamananExchange
—— web3韭菜小凯
Tulisan ini hanya berisi pendapat pribadi dan rangkuman informasi publik, bukan merupakan saran investasi. Perkembangan kejadian dan cakupan pihak yang terdampak mengacu pada pengungkapan lanjutan dari SlowMist dan platform terkait.
Masalahnya muncul di sudut yang sering luput dari perhatian banyak orang: jendela obrolan layanan pelanggan di kanan bawah situs. SlowMist memeriksa dua sampel dan menemukan bahwa sebuah skrip yang seharusnya menjalankan fitur layanan pelanggan telah disisipi pemuat tambahan. Pemuat ini kemudian mengunduh file kedua dari alamat yang sangat mirip dengan domain resmi—huruf g pada kata global diganti dengan q, sehingga mudah terlewat saat dilihat sekilas. Begitu skrip berjalan, ia dapat membaca cookie yang bisa diakses JavaScript di browser, serta data yang tersimpan di localStorage dan sessionStorage. Skrip itu juga dapat memantau formulir login dan permintaan login, lalu mengirimkan informasi akun yang dimasukkan. Cookie yang dilindungi HttpOnly berada di luar jangkauannya. Hal ini perlu diperjelas: bukan berarti semua kredensial login bisa dicuri olehnya.
Bagi investor ritel, bagian yang lebih langsung dampaknya adalah halaman deposit. Menurut SlowMist, di halaman deposit tiga situs exchange—MGBX, Biking Exchange, dan BitxEX—kode berbahaya ini memindai halaman setiap 200 milidetik dan mengganti alamat deposit yang ditampilkan dengan alamat milik penyerang. Aset yang terdampak mencakup Bitcoin, jaringan yang kompatibel dengan Ethereum, TRON, Solana, Litecoin, dan Dogecoin. Kode itu juga mengutak-atik fungsi salin: mengubah tombol salin dan mencegat tindakan menyalin. Artinya, alamat yang terlihat di halaman dan alamat yang ditempel bisa jadi sejak awal merupakan alamat palsu yang sama. Selama ini, orang biasa menyarankan untuk mencocokkan alamat yang sudah disalin dengan yang ada di halaman. Namun, dengan metode ini, keduanya justru bisa sama-sama palsu.
Mari perjelas batas informasi yang diketahui agar ceritanya tidak berubah saat tersebar. SlowMist belum memastikan berapa banyak pengguna yang benar-benar menjadi korban, apakah ada akun yang berhasil digunakan untuk login, ataupun jumlah dana yang dicuri. Belum ada kesimpulan pasti tentang bagaimana skrip itu disisipkan, dan ini juga tidak berarti semua situs yang menggunakan sistem layanan pelanggan tersebut telah diretas. Tulisan ini menjelaskan kemampuan sampel yang diperiksa, bukan menyatakan bahwa setiap jendela layanan pelanggan yang pernah Anda buka bermasalah.
Untuk melindungi dompet sendiri, ada tiga hal yang bisa dilakukan sekarang. Pertama, jangan hanya mencocokkan alamat deposit dengan yang ada di halaman saat ini. Periksa juga alamat yang sebelumnya pernah berhasil menerima deposit Anda, atau riwayat di aplikasi resmi platform. Pastikan semua karakternya sama sebelum mentransfer, karena halaman dan clipboard mungkin sama-sama telah dimodifikasi. Kedua, jangan transfer seluruh jumlah besar sekaligus. Kirim sedikit dulu, lalu setelah dipastikan masuk, transfer sisanya. Jika alamatnya bermasalah, kerugian setidaknya terbatas pada jumlah kecil itu. Ketiga, jika belakangan ini Anda pernah login di situs dengan jendela pop-up layanan pelanggan dan merasa khawatir, ganti kata sandi menggunakan browser yang bersih, keluarkan sesi login dari perangkat lain, lalu aktifkan autentikasi dua faktor. Jangan mengganti kata sandi di halaman yang sama jika mungkin sudah terinfeksi.
Intinya, metode kali ini tidak menyerang blockchain ataupun membobol dompet. Yang diserang adalah sudut halaman web yang kita buka setiap hari. Meluangkan setengah menit untuk memeriksa alamat sebelum deposit jauh lebih berguna daripada mencari-cari bantuan layanan pelanggan setelah kejadian.
Sebelum deposit, apakah Anda memeriksa beberapa karakter awal dan akhir alamat, atau langsung menyalin-tempel lalu mentransfer?
#钱包安全 #防骗提醒 #SlowMist #KeamananExchange
—— web3韭菜小凯
Tulisan ini hanya berisi pendapat pribadi dan rangkuman informasi publik, bukan merupakan saran investasi. Perkembangan kejadian dan cakupan pihak yang terdampak mengacu pada pengungkapan lanjutan dari SlowMist dan platform terkait.
3

Peringatan malam ini menggugurkan pemeriksaan keamanan yang selama ini diandalkan kebanyakan dari kita — saya sampai berhenti menggulir layar.
SlowMist menemukan kode berbahaya di widget obrolan Udesk: sebuah file yang telah dimanipulasi memuat skrip kedua dari domain tiruan, udeskqlobal[.]com, yang mencuri data login dari halaman yang memuatnya. Di halaman deposit MGBX, Biking Exchange, dan BitxEX, dampaknya lebih jauh: alamat deposit yang ditampilkan diganti setiap 200 milidetik dengan alamat dompet milik penyerang untuk BTC, jaringan EVM, Tron, Solana, Litecoin, dan Dogecoin, serta salinan di papan klip juga diubah.
Yang paling mengkhawatirkan bagi saya: mencocokkan alamat yang ditempel dengan yang ada di halaman tidak akan mendeteksinya, karena keduanya bisa menampilkan nilai yang sama-sama telah dimanipulasi. SlowMist belum mengonfirmasi adanya dana yang hilang atau bagaimana kode itu bisa disusupkan — hal itu masih belum diketahui.
Jika Anda menggunakan platform tersebut, verifikasi alamat deposit melalui sumber selain halaman itu. Sekadar konteks: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), pasar spot Binance, 23:55 WIB — tidak ada reaksi yang terkait dengan peringatan ini. DYOR.
Kapan terakhir kali Anda memverifikasi alamat deposit melalui sumber lain?
$BTC #CryptoNews #Security #Udesk #SlowMist
Peringatan malam ini menggugurkan pemeriksaan keamanan yang selama ini diandalkan kebanyakan dari kita — saya sampai berhenti menggulir layar.
SlowMist menemukan kode berbahaya di widget obrolan Udesk: sebuah file yang telah dimanipulasi memuat skrip kedua dari domain tiruan, udeskqlobal[.]com, yang mencuri data login dari halaman yang memuatnya. Di halaman deposit MGBX, Biking Exchange, dan BitxEX, dampaknya lebih jauh: alamat deposit yang ditampilkan diganti setiap 200 milidetik dengan alamat dompet milik penyerang untuk BTC, jaringan EVM, Tron, Solana, Litecoin, dan Dogecoin, serta salinan di papan klip juga diubah.
Yang paling mengkhawatirkan bagi saya: mencocokkan alamat yang ditempel dengan yang ada di halaman tidak akan mendeteksinya, karena keduanya bisa menampilkan nilai yang sama-sama telah dimanipulasi. SlowMist belum mengonfirmasi adanya dana yang hilang atau bagaimana kode itu bisa disusupkan — hal itu masih belum diketahui.
Jika Anda menggunakan platform tersebut, verifikasi alamat deposit melalui sumber selain halaman itu. Sekadar konteks: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), pasar spot Binance, 23:55 WIB — tidak ada reaksi yang terkait dengan peringatan ini. DYOR.
Kapan terakhir kali Anda memverifikasi alamat deposit melalui sumber lain?
$BTC #CryptoNews #Security #Udesk #SlowMist
SlowMist menemukan kode berbahaya di widget obrolan Udesk: sebuah file yang telah dimanipulasi memuat skrip kedua dari domain tiruan, udeskqlobal[.]com, yang mencuri data login dari halaman yang memuatnya. Di halaman deposit MGBX, Biking Exchange, dan BitxEX, dampaknya lebih jauh: alamat deposit yang ditampilkan diganti setiap 200 milidetik dengan alamat dompet milik penyerang untuk BTC, jaringan EVM, Tron, Solana, Litecoin, dan Dogecoin, serta salinan di papan klip juga diubah.
Yang paling mengkhawatirkan bagi saya: mencocokkan alamat yang ditempel dengan yang ada di halaman tidak akan mendeteksinya, karena keduanya bisa menampilkan nilai yang sama-sama telah dimanipulasi. SlowMist belum mengonfirmasi adanya dana yang hilang atau bagaimana kode itu bisa disusupkan — hal itu masih belum diketahui.
Jika Anda menggunakan platform tersebut, verifikasi alamat deposit melalui sumber selain halaman itu. Sekadar konteks: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), pasar spot Binance, 23:55 WIB — tidak ada reaksi yang terkait dengan peringatan ini. DYOR.
Kapan terakhir kali Anda memverifikasi alamat deposit melalui sumber lain?
$BTC #CryptoNews #Security #Udesk #SlowMist
1

·
--
saran “cocokkan karakter pertama dan terakhir setelah menempel” kali ini tidak bisa menyelamatkanmu.
Pada 27 Oktober, SlowMist mengungkap skrip di widget dukungan teknis Udesk yang mengganti alamat deposit sekaligus di halaman dan di clipboard. Kamu menempelkannya, mencocokkannya dengan yang ada di halaman — semuanya sama. Karena yang palsu ada di keduanya.
Cara kerjanya, sederhananya:
- situsnya tidak diretas; kodenya masuk lewat obrolan dukungan yang terhubung, dari domain udeskqlobal, dengan huruf q menggantikan g
- halaman deposit dipindai setiap 200 milidetik, jadi alamat sudah diganti sebelum kamu sempat menyalinnya. Alamat BTC, EVM, TRON, Solana, LTC, DOGE diganti dengan alamat mereka
- sekalian membaca cookies dan data sesi
Soal skalanya, jangan panik: dalam laporan, ada tiga platform yang menjadi sasaran penggantian alamat. Tidak ada bursa besar di sana. Dan ini laporan dari vendor keamanan.
Yang bisa dilakukan: cocokkan alamat deposit bukan dengan yang ada di halaman, tapi lewat kanal lain. Aplikasi, perangkat lain, riwayat deposit lama.
Berikutnya yang kutunggu: apakah daftar sasarannya akan bertambah lebih dari tiga
#SlowMist #security
saran “cocokkan karakter pertama dan terakhir setelah menempel” kali ini tidak bisa menyelamatkanmu.
Pada 27 Oktober, SlowMist mengungkap skrip di widget dukungan teknis Udesk yang mengganti alamat deposit sekaligus di halaman dan di clipboard. Kamu menempelkannya, mencocokkannya dengan yang ada di halaman — semuanya sama. Karena yang palsu ada di keduanya.
Cara kerjanya, sederhananya:
- situsnya tidak diretas; kodenya masuk lewat obrolan dukungan yang terhubung, dari domain udeskqlobal, dengan huruf q menggantikan g
- halaman deposit dipindai setiap 200 milidetik, jadi alamat sudah diganti sebelum kamu sempat menyalinnya. Alamat BTC, EVM, TRON, Solana, LTC, DOGE diganti dengan alamat mereka
- sekalian membaca cookies dan data sesi
Soal skalanya, jangan panik: dalam laporan, ada tiga platform yang menjadi sasaran penggantian alamat. Tidak ada bursa besar di sana. Dan ini laporan dari vendor keamanan.
Yang bisa dilakukan: cocokkan alamat deposit bukan dengan yang ada di halaman, tapi lewat kanal lain. Aplikasi, perangkat lain, riwayat deposit lama.
Berikutnya yang kutunggu: apakah daftar sasarannya akan bertambah lebih dari tiga
#SlowMist #security
Pada 27 Oktober, SlowMist mengungkap skrip di widget dukungan teknis Udesk yang mengganti alamat deposit sekaligus di halaman dan di clipboard. Kamu menempelkannya, mencocokkannya dengan yang ada di halaman — semuanya sama. Karena yang palsu ada di keduanya.
Cara kerjanya, sederhananya:
- situsnya tidak diretas; kodenya masuk lewat obrolan dukungan yang terhubung, dari domain udeskqlobal, dengan huruf q menggantikan g
- halaman deposit dipindai setiap 200 milidetik, jadi alamat sudah diganti sebelum kamu sempat menyalinnya. Alamat BTC, EVM, TRON, Solana, LTC, DOGE diganti dengan alamat mereka
- sekalian membaca cookies dan data sesi
Soal skalanya, jangan panik: dalam laporan, ada tiga platform yang menjadi sasaran penggantian alamat. Tidak ada bursa besar di sana. Dan ini laporan dari vendor keamanan.
Yang bisa dilakukan: cocokkan alamat deposit bukan dengan yang ada di halaman, tapi lewat kanal lain. Aplikasi, perangkat lain, riwayat deposit lama.
Berikutnya yang kutunggu: apakah daftar sasarannya akan bertambah lebih dari tiga
#SlowMist #security
35
·
--
Satu kelompok yang sama membuat lebih dari 1.500 situs palsu, termasuk bursa dan dompet palsu
Minggu lalu kita membahas kelompok DarkSword, yang menggunakan trojan iOS untuk mencuri private key dompet dan data Rantai Kunci. Hari ini, SlowMist mengungkap perkembangan baru: kelompok yang sama telah membuat lebih dari 1.500 situs palsu di internet, dan semuanya masih bisa diakses. Ini bukan kabar lama yang diangkat lagi, melainkan skala yang baru dikonfirmasi hari ini.
Situs-situs palsu ini menyamar sebagai berbagai layanan: platform e-commerce, bursa, dompet, game, hingga layanan mata uang virtual. Kepala Keamanan Informasi SlowMist, 23pds, menyebutkan dalam unggahannya hari ini bahwa Binance palsu dan OKX palsu termasuk di antaranya. Berdasarkan data MistEye, jumlahnya juga lebih dari 1.500—bukan perkiraan, melainkan jumlah situs yang sudah teridentifikasi.
Investor ritel paling mudah terjebak dalam tiga situasi. Pertama, saat mencari nama bursa, hasil teratas bisa saja menyelipkan situs palsu. Tampilannya nyaris sama dengan situs asli, termasuk kotak loginnya. Kedua, tautan yang dikirim lewat komunitas, SMS, atau pesan pribadi. Setelah diklik, kamu diminta masuk lalu melakukan verifikasi keamanan. Begitu verifikasi selesai, dompetmu sudah kosong. Ketiga, aplikasi dompet palsu. Begitu diunduh, langkah pertamanya adalah meminta kamu mengimpor frasa pemulihan. Begitu kamu memasukkannya, sama saja dengan menyerahkan kunci sendiri.
Tiga hal yang bisa langsung dilakukan. Pertama, akses bursa dan dompet hanya melalui bookmark yang sudah kamu simpan sendiri atau aplikasi resmi. Jangan klik hasil pencarian maupun tautan dari orang lain. Kalau ingin masuk, buka bookmark-mu sendiri. Kedua, kalau ada situs atau aplikasi yang meminta frasa pemulihan atau private key, langsung tutup. Pihak resmi tidak akan pernah meminta informasi itu lewat situs web. Ketiga, segera perbarui iPhone ke versi sistem terbaru. Jangan simpan frasa pemulihan di catatan atau galeri foto, karena trojan mengincar data di Rantai Kunci dan catatan seperti itu.
Pernahkah kamu membuka situs palsu yang tampilannya nyaris sama persis dengan situs asli? Bagaimana kamu menyadari ada yang tidak beres?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai si Daun Bawang
Penyangkalan: Artikel ini hanya untuk berbagi informasi keamanan dan edukasi, serta bukan merupakan saran investasi. Perdagangan mata uang kripto memiliki risiko yang sangat tinggi. Harap mengambil keputusan dengan hati-hati.
Satu kelompok yang sama membuat lebih dari 1.500 situs palsu, termasuk bursa dan dompet palsu
Minggu lalu kita membahas kelompok DarkSword, yang menggunakan trojan iOS untuk mencuri private key dompet dan data Rantai Kunci. Hari ini, SlowMist mengungkap perkembangan baru: kelompok yang sama telah membuat lebih dari 1.500 situs palsu di internet, dan semuanya masih bisa diakses. Ini bukan kabar lama yang diangkat lagi, melainkan skala yang baru dikonfirmasi hari ini.
Situs-situs palsu ini menyamar sebagai berbagai layanan: platform e-commerce, bursa, dompet, game, hingga layanan mata uang virtual. Kepala Keamanan Informasi SlowMist, 23pds, menyebutkan dalam unggahannya hari ini bahwa Binance palsu dan OKX palsu termasuk di antaranya. Berdasarkan data MistEye, jumlahnya juga lebih dari 1.500—bukan perkiraan, melainkan jumlah situs yang sudah teridentifikasi.
Investor ritel paling mudah terjebak dalam tiga situasi. Pertama, saat mencari nama bursa, hasil teratas bisa saja menyelipkan situs palsu. Tampilannya nyaris sama dengan situs asli, termasuk kotak loginnya. Kedua, tautan yang dikirim lewat komunitas, SMS, atau pesan pribadi. Setelah diklik, kamu diminta masuk lalu melakukan verifikasi keamanan. Begitu verifikasi selesai, dompetmu sudah kosong. Ketiga, aplikasi dompet palsu. Begitu diunduh, langkah pertamanya adalah meminta kamu mengimpor frasa pemulihan. Begitu kamu memasukkannya, sama saja dengan menyerahkan kunci sendiri.
Tiga hal yang bisa langsung dilakukan. Pertama, akses bursa dan dompet hanya melalui bookmark yang sudah kamu simpan sendiri atau aplikasi resmi. Jangan klik hasil pencarian maupun tautan dari orang lain. Kalau ingin masuk, buka bookmark-mu sendiri. Kedua, kalau ada situs atau aplikasi yang meminta frasa pemulihan atau private key, langsung tutup. Pihak resmi tidak akan pernah meminta informasi itu lewat situs web. Ketiga, segera perbarui iPhone ke versi sistem terbaru. Jangan simpan frasa pemulihan di catatan atau galeri foto, karena trojan mengincar data di Rantai Kunci dan catatan seperti itu.
Pernahkah kamu membuka situs palsu yang tampilannya nyaris sama persis dengan situs asli? Bagaimana kamu menyadari ada yang tidak beres?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai si Daun Bawang
Penyangkalan: Artikel ini hanya untuk berbagi informasi keamanan dan edukasi, serta bukan merupakan saran investasi. Perdagangan mata uang kripto memiliki risiko yang sangat tinggi. Harap mengambil keputusan dengan hati-hati.
Minggu lalu kita membahas kelompok DarkSword, yang menggunakan trojan iOS untuk mencuri private key dompet dan data Rantai Kunci. Hari ini, SlowMist mengungkap perkembangan baru: kelompok yang sama telah membuat lebih dari 1.500 situs palsu di internet, dan semuanya masih bisa diakses. Ini bukan kabar lama yang diangkat lagi, melainkan skala yang baru dikonfirmasi hari ini.
Situs-situs palsu ini menyamar sebagai berbagai layanan: platform e-commerce, bursa, dompet, game, hingga layanan mata uang virtual. Kepala Keamanan Informasi SlowMist, 23pds, menyebutkan dalam unggahannya hari ini bahwa Binance palsu dan OKX palsu termasuk di antaranya. Berdasarkan data MistEye, jumlahnya juga lebih dari 1.500—bukan perkiraan, melainkan jumlah situs yang sudah teridentifikasi.
Investor ritel paling mudah terjebak dalam tiga situasi. Pertama, saat mencari nama bursa, hasil teratas bisa saja menyelipkan situs palsu. Tampilannya nyaris sama dengan situs asli, termasuk kotak loginnya. Kedua, tautan yang dikirim lewat komunitas, SMS, atau pesan pribadi. Setelah diklik, kamu diminta masuk lalu melakukan verifikasi keamanan. Begitu verifikasi selesai, dompetmu sudah kosong. Ketiga, aplikasi dompet palsu. Begitu diunduh, langkah pertamanya adalah meminta kamu mengimpor frasa pemulihan. Begitu kamu memasukkannya, sama saja dengan menyerahkan kunci sendiri.
Tiga hal yang bisa langsung dilakukan. Pertama, akses bursa dan dompet hanya melalui bookmark yang sudah kamu simpan sendiri atau aplikasi resmi. Jangan klik hasil pencarian maupun tautan dari orang lain. Kalau ingin masuk, buka bookmark-mu sendiri. Kedua, kalau ada situs atau aplikasi yang meminta frasa pemulihan atau private key, langsung tutup. Pihak resmi tidak akan pernah meminta informasi itu lewat situs web. Ketiga, segera perbarui iPhone ke versi sistem terbaru. Jangan simpan frasa pemulihan di catatan atau galeri foto, karena trojan mengincar data di Rantai Kunci dan catatan seperti itu.
Pernahkah kamu membuka situs palsu yang tampilannya nyaris sama persis dengan situs asli? Bagaimana kamu menyadari ada yang tidak beres?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai si Daun Bawang
Penyangkalan: Artikel ini hanya untuk berbagi informasi keamanan dan edukasi, serta bukan merupakan saran investasi. Perdagangan mata uang kripto memiliki risiko yang sangat tinggi. Harap mengambil keputusan dengan hati-hati.
41
·
--
Hari ini SlowMist merilis analisis tentang dua kerentanan PHP berisiko tinggi, bernomor CVE-2026-109618 dan CVE-2026-109619. Skor CVSS-nya 9,2 dari 10, masuk kategori tertinggi. Kerentanan ini memengaruhi hampir semua versi PHP dari 5.4 hingga 8.5.11. Patch resmi sudah dirilis dan masalahnya telah diperbaiki pada versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Yang lebih mengkhawatirkan, detailnya bocor lebih awal. Tim intelijen ancaman Amazon menemukan bahwa empat hari sebelum pengungkapan publik, sudah ada pihak yang benar-benar mencoba mengeksploitasinya.
Apa hubungannya dengan dompet kita? SlowMist menggunakan sistem pemindaiannya, MistEye, untuk memindai 1.488 domain yang berkaitan dengan dunia kripto dan menemukan bahwa 793 di antaranya memiliki jejak PHP—lebih dari separuhnya. Banyak situs resmi proyek, halaman klaim airdrop, antarmuka backend, serta layanan dompet kustodian menggunakan PHP. Jika peretas membobol server situs web suatu proyek lewat kerentanan ini, mereka bahkan tak perlu menyentuh smart contract di blockchain. Mereka bisa langsung mengubah halaman depan dan mengganti alamat penerima. Halamannya tetap tampak seperti yang biasa kamu lihat. Kamu menandatangani transaksi, lalu uangmu sudah masuk ke dompet orang lain.
Sebagai catatan, Trust Wallet, BNB Chain, dan PancakeSwap hari ini menyatakan bahwa tumpukan teknologi mereka tidak berkaitan dengan PHP, sehingga tidak terdampak. CZ juga membuat sebuah unggahan hari ini yang nyambung dengan bagian berikutnya: AI tidak perlu membobol kriptografi Bitcoin; bahaya sebenarnya adalah kebocoran data yang disertai phishing dan rekayasa sosial.
Lalu, bagaimana orang biasa seperti kita bisa menjadi korban? Ada dua cara yang umum. Pertama, situs proyek diam-diam diubah. Kamu menggunakannya untuk mengklaim airdrop, melakukan staking, atau mentransfer dana. Isi tanda tangan yang muncul di dompet tidak kamu pahami, lalu kamu asal menekan konfirmasi—uangmu pun lenyap. Kedua, peretas memanfaatkan ramainya berita ini dengan mengirim pop-up pembaruan keamanan palsu atau pesan palsu yang mengaku dari layanan pelanggan untuk memancing korban. Inilah jenis serangan yang dimaksud CZ.
Bagaimana cara mencegahnya? Ada tiga langkah yang bisa langsung dilakukan. Pertama, selama beberapa hari ke depan, sebelum mengunjungi situs resmi proyek, periksa dulu apakah pihak resmi proyek sudah menyatakan bahwa patch telah dipasang. Jika belum ada pernyataan, jangan hubungkan dompetmu ke situs itu dulu. Lebih baik ketinggalan daripada kehilangan uang. Kedua, setiap kali menandatangani transaksi, meski kamu tidak memahami seluruh isi tanda tangan, setidaknya periksa apakah alamat penerimanya kamu kenal. Jika alamatnya tidak cocok, segera hentikan dan tutup halamannya. Ketiga, anggap siapa pun yang menyuruhmu melakukan pembaruan keamanan, peningkatan sistem, atau mengeklik untuk verifikasi sebagai penipu sampai terbukti sebaliknya. Periksa kebenarannya melalui kanal pengumuman resmi proyek. Jika memang ada pembaruan, pasti akan tercantum dalam pengumuman resmi. Simpan dana dalam jumlah besar di dompet perangkat keras secara terpisah—terutama selama beberapa hari ini, langkah itu sangat berguna.
Biasanya, sebelum menandatangani transaksi, apakah kamu memeriksa detail tanda tangannya atau asal menekan konfirmasi?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Xiaokai, investor ritel Web3
Penafian: Tulisan di atas merupakan pendapat pribadi dan bukan saran investasi. Konten ini hanya untuk pembelajaran dan diskusi. Dunia kripto memiliki risiko; harap berhati-hati saat bertransaksi.
Hari ini SlowMist merilis analisis tentang dua kerentanan PHP berisiko tinggi, bernomor CVE-2026-109618 dan CVE-2026-109619. Skor CVSS-nya 9,2 dari 10, masuk kategori tertinggi. Kerentanan ini memengaruhi hampir semua versi PHP dari 5.4 hingga 8.5.11. Patch resmi sudah dirilis dan masalahnya telah diperbaiki pada versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Yang lebih mengkhawatirkan, detailnya bocor lebih awal. Tim intelijen ancaman Amazon menemukan bahwa empat hari sebelum pengungkapan publik, sudah ada pihak yang benar-benar mencoba mengeksploitasinya.
Apa hubungannya dengan dompet kita? SlowMist menggunakan sistem pemindaiannya, MistEye, untuk memindai 1.488 domain yang berkaitan dengan dunia kripto dan menemukan bahwa 793 di antaranya memiliki jejak PHP—lebih dari separuhnya. Banyak situs resmi proyek, halaman klaim airdrop, antarmuka backend, serta layanan dompet kustodian menggunakan PHP. Jika peretas membobol server situs web suatu proyek lewat kerentanan ini, mereka bahkan tak perlu menyentuh smart contract di blockchain. Mereka bisa langsung mengubah halaman depan dan mengganti alamat penerima. Halamannya tetap tampak seperti yang biasa kamu lihat. Kamu menandatangani transaksi, lalu uangmu sudah masuk ke dompet orang lain.
Sebagai catatan, Trust Wallet, BNB Chain, dan PancakeSwap hari ini menyatakan bahwa tumpukan teknologi mereka tidak berkaitan dengan PHP, sehingga tidak terdampak. CZ juga membuat sebuah unggahan hari ini yang nyambung dengan bagian berikutnya: AI tidak perlu membobol kriptografi Bitcoin; bahaya sebenarnya adalah kebocoran data yang disertai phishing dan rekayasa sosial.
Lalu, bagaimana orang biasa seperti kita bisa menjadi korban? Ada dua cara yang umum. Pertama, situs proyek diam-diam diubah. Kamu menggunakannya untuk mengklaim airdrop, melakukan staking, atau mentransfer dana. Isi tanda tangan yang muncul di dompet tidak kamu pahami, lalu kamu asal menekan konfirmasi—uangmu pun lenyap. Kedua, peretas memanfaatkan ramainya berita ini dengan mengirim pop-up pembaruan keamanan palsu atau pesan palsu yang mengaku dari layanan pelanggan untuk memancing korban. Inilah jenis serangan yang dimaksud CZ.
Bagaimana cara mencegahnya? Ada tiga langkah yang bisa langsung dilakukan. Pertama, selama beberapa hari ke depan, sebelum mengunjungi situs resmi proyek, periksa dulu apakah pihak resmi proyek sudah menyatakan bahwa patch telah dipasang. Jika belum ada pernyataan, jangan hubungkan dompetmu ke situs itu dulu. Lebih baik ketinggalan daripada kehilangan uang. Kedua, setiap kali menandatangani transaksi, meski kamu tidak memahami seluruh isi tanda tangan, setidaknya periksa apakah alamat penerimanya kamu kenal. Jika alamatnya tidak cocok, segera hentikan dan tutup halamannya. Ketiga, anggap siapa pun yang menyuruhmu melakukan pembaruan keamanan, peningkatan sistem, atau mengeklik untuk verifikasi sebagai penipu sampai terbukti sebaliknya. Periksa kebenarannya melalui kanal pengumuman resmi proyek. Jika memang ada pembaruan, pasti akan tercantum dalam pengumuman resmi. Simpan dana dalam jumlah besar di dompet perangkat keras secara terpisah—terutama selama beberapa hari ini, langkah itu sangat berguna.
Biasanya, sebelum menandatangani transaksi, apakah kamu memeriksa detail tanda tangannya atau asal menekan konfirmasi?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Xiaokai, investor ritel Web3
Penafian: Tulisan di atas merupakan pendapat pribadi dan bukan saran investasi. Konten ini hanya untuk pembelajaran dan diskusi. Dunia kripto memiliki risiko; harap berhati-hati saat bertransaksi.
Apa hubungannya dengan dompet kita? SlowMist menggunakan sistem pemindaiannya, MistEye, untuk memindai 1.488 domain yang berkaitan dengan dunia kripto dan menemukan bahwa 793 di antaranya memiliki jejak PHP—lebih dari separuhnya. Banyak situs resmi proyek, halaman klaim airdrop, antarmuka backend, serta layanan dompet kustodian menggunakan PHP. Jika peretas membobol server situs web suatu proyek lewat kerentanan ini, mereka bahkan tak perlu menyentuh smart contract di blockchain. Mereka bisa langsung mengubah halaman depan dan mengganti alamat penerima. Halamannya tetap tampak seperti yang biasa kamu lihat. Kamu menandatangani transaksi, lalu uangmu sudah masuk ke dompet orang lain.
Sebagai catatan, Trust Wallet, BNB Chain, dan PancakeSwap hari ini menyatakan bahwa tumpukan teknologi mereka tidak berkaitan dengan PHP, sehingga tidak terdampak. CZ juga membuat sebuah unggahan hari ini yang nyambung dengan bagian berikutnya: AI tidak perlu membobol kriptografi Bitcoin; bahaya sebenarnya adalah kebocoran data yang disertai phishing dan rekayasa sosial.
Lalu, bagaimana orang biasa seperti kita bisa menjadi korban? Ada dua cara yang umum. Pertama, situs proyek diam-diam diubah. Kamu menggunakannya untuk mengklaim airdrop, melakukan staking, atau mentransfer dana. Isi tanda tangan yang muncul di dompet tidak kamu pahami, lalu kamu asal menekan konfirmasi—uangmu pun lenyap. Kedua, peretas memanfaatkan ramainya berita ini dengan mengirim pop-up pembaruan keamanan palsu atau pesan palsu yang mengaku dari layanan pelanggan untuk memancing korban. Inilah jenis serangan yang dimaksud CZ.
Bagaimana cara mencegahnya? Ada tiga langkah yang bisa langsung dilakukan. Pertama, selama beberapa hari ke depan, sebelum mengunjungi situs resmi proyek, periksa dulu apakah pihak resmi proyek sudah menyatakan bahwa patch telah dipasang. Jika belum ada pernyataan, jangan hubungkan dompetmu ke situs itu dulu. Lebih baik ketinggalan daripada kehilangan uang. Kedua, setiap kali menandatangani transaksi, meski kamu tidak memahami seluruh isi tanda tangan, setidaknya periksa apakah alamat penerimanya kamu kenal. Jika alamatnya tidak cocok, segera hentikan dan tutup halamannya. Ketiga, anggap siapa pun yang menyuruhmu melakukan pembaruan keamanan, peningkatan sistem, atau mengeklik untuk verifikasi sebagai penipu sampai terbukti sebaliknya. Periksa kebenarannya melalui kanal pengumuman resmi proyek. Jika memang ada pembaruan, pasti akan tercantum dalam pengumuman resmi. Simpan dana dalam jumlah besar di dompet perangkat keras secara terpisah—terutama selama beberapa hari ini, langkah itu sangat berguna.
Biasanya, sebelum menandatangani transaksi, apakah kamu memeriksa detail tanda tangannya atau asal menekan konfirmasi?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Xiaokai, investor ritel Web3
Penafian: Tulisan di atas merupakan pendapat pribadi dan bukan saran investasi. Konten ini hanya untuk pembelajaran dan diskusi. Dunia kripto memiliki risiko; harap berhati-hati saat bertransaksi.
39

·
--
53,3% domain kripto mungkin berjalan dengan PHP yang rentan: laporan SlowMist memperingatkan bahwa dua kerentanan kritis PHP (CVE-2026-109618/619, CVSS 9.2) mengancam infrastruktur Web3 off-chain. Penyerang tidak memerlukan nama pengguna atau kata sandi; permintaan yang dirancang khusus saja dapat digunakan untuk mengeksekusi kode arbitrer. Semua versi PHP 5.4–8.5.11 terdampak, dan Amazon telah melihat eksploitasi nyata 4 hari lalu. MistEye memindai 1488 domain kripto dan menemukan 793 di antaranya mengekspos sidik jari PHP; penyerang dapat mengubah frontend untuk mengelabui pengguna agar menandatangani transaksi berbahaya. Patch untuk PHP 8.5.12 dan versi lainnya telah dirilis—segera lakukan upgrade. Apakah platform yang Anda gunakan sudah di-upgrade? Beri tahu kami di kolom komentar.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Sumber: KuCoin)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
53,3% domain kripto mungkin berjalan dengan PHP yang rentan: laporan SlowMist memperingatkan bahwa dua kerentanan kritis PHP (CVE-2026-109618/619, CVSS 9.2) mengancam infrastruktur Web3 off-chain. Penyerang tidak memerlukan nama pengguna atau kata sandi; permintaan yang dirancang khusus saja dapat digunakan untuk mengeksekusi kode arbitrer. Semua versi PHP 5.4–8.5.11 terdampak, dan Amazon telah melihat eksploitasi nyata 4 hari lalu. MistEye memindai 1488 domain kripto dan menemukan 793 di antaranya mengekspos sidik jari PHP; penyerang dapat mengubah frontend untuk mengelabui pengguna agar menandatangani transaksi berbahaya. Patch untuk PHP 8.5.12 dan versi lainnya telah dirilis—segera lakukan upgrade. Apakah platform yang Anda gunakan sudah di-upgrade? Beri tahu kami di kolom komentar.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Sumber: KuCoin)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Sumber: KuCoin)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
165

·
--
🚨 LINDUNGI $BTC ANDA DARI PELAKU JAHAT YANG MENYEBARKAN PEMBARUAN PERANGKAT KERAS PALSU! 🛡️
Debu akibat kebocoran rantai pasokan perangkat keras baru-baru ini belum benar-benar reda, tetapi para pelaku jahat sudah mulai mengincar korban. SlowMist baru saja memperingatkan adanya skema phishing canggih yang menyebarkan pembaruan firmware palsu untuk menguras dana yang tidak terlindungi. 🔍
Saat volatilitas melanda, keamanan operasional Anda adalah garis pertahanan utama bagi $BTC stack Anda. Periksa ulang setiap domain, abaikan permintaan pembaruan yang belum terverifikasi, dan pastikan protokol penyimpanan dingin Anda aman sepenuhnya sementara pasar mencari arah. 💡
Investor cerdas selalu mengamankan kustodi mandiri sebelum gelombang likuiditas berikutnya datang. 💬 Seberapa sering Anda mengaudit sistem keamanan sendiri di antara siklus pasar? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 LINDUNGI $BTC ANDA DARI PELAKU JAHAT YANG MENYEBARKAN PEMBARUAN PERANGKAT KERAS PALSU! 🛡️
Debu akibat kebocoran rantai pasokan perangkat keras baru-baru ini belum benar-benar reda, tetapi para pelaku jahat sudah mulai mengincar korban. SlowMist baru saja memperingatkan adanya skema phishing canggih yang menyebarkan pembaruan firmware palsu untuk menguras dana yang tidak terlindungi. 🔍
Saat volatilitas melanda, keamanan operasional Anda adalah garis pertahanan utama bagi $BTC stack Anda. Periksa ulang setiap domain, abaikan permintaan pembaruan yang belum terverifikasi, dan pastikan protokol penyimpanan dingin Anda aman sepenuhnya sementara pasar mencari arah. 💡
Investor cerdas selalu mengamankan kustodi mandiri sebelum gelombang likuiditas berikutnya datang. 💬 Seberapa sering Anda mengaudit sistem keamanan sendiri di antara siklus pasar? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
Debu akibat kebocoran rantai pasokan perangkat keras baru-baru ini belum benar-benar reda, tetapi para pelaku jahat sudah mulai mengincar korban. SlowMist baru saja memperingatkan adanya skema phishing canggih yang menyebarkan pembaruan firmware palsu untuk menguras dana yang tidak terlindungi. 🔍
Saat volatilitas melanda, keamanan operasional Anda adalah garis pertahanan utama bagi $BTC stack Anda. Periksa ulang setiap domain, abaikan permintaan pembaruan yang belum terverifikasi, dan pastikan protokol penyimpanan dingin Anda aman sepenuhnya sementara pasar mencari arah. 💡
Investor cerdas selalu mengamankan kustodi mandiri sebelum gelombang likuiditas berikutnya datang. 💬 Seberapa sering Anda mengaudit sistem keamanan sendiri di antara siklus pasar? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
15

🚨 $1.17B Dicuri pada Q3 2026: Celah Bitget dan Standar Keamanan Baru
📊 Ulasan Alpha:
SlowMist mencatat peretasan kripto senilai $1,17 miliar selama Q3 2026. Pada bulan September saja, $762 juta dicuri dalam 50 insiden. Eksploitasi Bitget menyumbang $387,5 juta dari total tersebut. Kerugian ini melampaui total kerugian sepanjang paruh pertama tahun ini. Data menunjukkan bahwa kerugian sangat terkonsentrasi pada 5 serangan terbesar....
🔗 Ulasan Lengkap di YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Security
🚨 $1.17B Dicuri pada Q3 2026: Celah Bitget dan Standar Keamanan Baru
📊 Ulasan Alpha:
SlowMist mencatat peretasan kripto senilai $1,17 miliar selama Q3 2026. Pada bulan September saja, $762 juta dicuri dalam 50 insiden. Eksploitasi Bitget menyumbang $387,5 juta dari total tersebut. Kerugian ini melampaui total kerugian sepanjang paruh pertama tahun ini. Data menunjukkan bahwa kerugian sangat terkonsentrasi pada 5 serangan terbesar....
🔗 Ulasan Lengkap di YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Security
📊 Ulasan Alpha:
SlowMist mencatat peretasan kripto senilai $1,17 miliar selama Q3 2026. Pada bulan September saja, $762 juta dicuri dalam 50 insiden. Eksploitasi Bitget menyumbang $387,5 juta dari total tersebut. Kerugian ini melampaui total kerugian sepanjang paruh pertama tahun ini. Data menunjukkan bahwa kerugian sangat terkonsentrasi pada 5 serangan terbesar....
🔗 Ulasan Lengkap di YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Security
34

·
--
Artikel
⚠️Bahkan iPhone pun tidak aman! Bagaimana malware FomoPeek membobol dompet mata uang kripto?🚨 Peringatan keamanan mendesak: Malware "FomoPeek" menargetkan iPhone untuk mencuri kripto!
Perusahaan keamanan siber ternama SlowMist bekerja sama dengan tim keamanan OKX mengeluarkan peringatan keamanan yang sangat serius untuk seluruh investor mata uang kripto terkait sebuah aplikasi bernama FomoPeek.
Menurut laporan yang dikeluarkan, terungkap bahwa kedua versi (v1.1 dan v1.2) aplikasi ini mengandung perangkat lunak berbahaya yang canggih dan dirancang khusus untuk mencuri aset digital serta data sensitif dari perangkat iOS.
⚠️Bahkan iPhone pun tidak aman! Bagaimana malware FomoPeek membobol dompet mata uang kripto?
🚨 Peringatan keamanan mendesak: Malware "FomoPeek" menargetkan iPhone untuk mencuri kripto!
Perusahaan keamanan siber ternama SlowMist bekerja sama dengan tim keamanan OKX mengeluarkan peringatan keamanan yang sangat serius untuk seluruh investor mata uang kripto terkait sebuah aplikasi bernama FomoPeek.
Menurut laporan yang dikeluarkan, terungkap bahwa kedua versi (v1.1 dan v1.2) aplikasi ini mengandung perangkat lunak berbahaya yang canggih dan dirancang khusus untuk mencuri aset digital serta data sensitif dari perangkat iOS.
Perusahaan keamanan siber ternama SlowMist bekerja sama dengan tim keamanan OKX mengeluarkan peringatan keamanan yang sangat serius untuk seluruh investor mata uang kripto terkait sebuah aplikasi bernama FomoPeek.
Menurut laporan yang dikeluarkan, terungkap bahwa kedua versi (v1.1 dan v1.2) aplikasi ini mengandung perangkat lunak berbahaya yang canggih dan dirancang khusus untuk mencuri aset digital serta data sensitif dari perangkat iOS.
1
147
A SlowMist masih belum mengonfirmasi apakah serangan melalui Safari di iPhone mengakibatkan pencurian mata uang kripto. Malware yang dianalisis mengeksploitasi celah yang sudah diperbaiki di iOS 18.4–18.6.2, dan belum diketahui apakah serangan ini berfungsi pada iOS 26.5. Perusahaan masih memilih untuk tidak memberikan keterangan terkait potensi kerugian.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Baca selengkapnya: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
A SlowMist masih belum mengonfirmasi apakah serangan melalui Safari di iPhone mengakibatkan pencurian mata uang kripto. Malware yang dianalisis mengeksploitasi celah yang sudah diperbaiki di iOS 18.4–18.6.2, dan belum diketahui apakah serangan ini berfungsi pada iOS 26.5. Perusahaan masih memilih untuk tidak memberikan keterangan terkait potensi kerugian.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Baca selengkapnya: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Baca selengkapnya: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
72

SlowMist belum mengonfirmasi kasus pencurian crypto melalui Safari di iPhone
- SlowMist belum mengonfirmasi informasi tentang pencurian aset kripto melalui celah Safari di iPhone.
- Sampel Safari yang dianalisis menargetkan iOS 18.4–18.6.2, dengan memanfaatkan celah yang sebelumnya telah ditambal.
- Efektivitas serangan pada iOS 26.5 masih belum terverifikasi.
- Sumber RSS saat ini belum memberikan rincian tambahan.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
SlowMist belum mengonfirmasi kasus pencurian crypto melalui Safari di iPhone
- SlowMist belum mengonfirmasi informasi tentang pencurian aset kripto melalui celah Safari di iPhone.
- Sampel Safari yang dianalisis menargetkan iOS 18.4–18.6.2, dengan memanfaatkan celah yang sebelumnya telah ditambal.
- Efektivitas serangan pada iOS 26.5 masih belum terverifikasi.
- Sumber RSS saat ini belum memberikan rincian tambahan.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
- SlowMist belum mengonfirmasi informasi tentang pencurian aset kripto melalui celah Safari di iPhone.
- Sampel Safari yang dianalisis menargetkan iOS 18.4–18.6.2, dengan memanfaatkan celah yang sebelumnya telah ditambal.
- Efektivitas serangan pada iOS 26.5 masih belum terverifikasi.
- Sumber RSS saat ini belum memberikan rincian tambahan.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
29

·
--
🚨 APLIKASI APPLE TERACUN MENARGET DOMPET KRIPTO PADA $ETH DAN LEBIH LANJUT! ⚠️
📌 Pelanggaran keamanan yang diam-diam menyusup ke aplikasi iOS sehari-hari, di mana aplikasi pengiriman dan utilitas yang telah dikompromikan secara diam-diam menguras private key langsung dari perangkat Anda. 🔍 Pendiri SlowMist, Yu Xian, menemukan muatan berbahaya yang mengeksploitasi perangkat lunak Apple yang belum ditambal untuk membobol keamanan dompet tanpa memicu peringatan yang langsung.
💡 Melindungi aset Anda bukan cuma soal stop-loss; disiplin cold storage dan memperbarui iOS, iPadOS, serta macOS ke rilis terbaru adalah pertahanan wajib saat ini. 💬 Seberapa sering Anda mengaudit izin aplikasi seluler dan pembaruan sistem untuk menjaga agar kunci Anda tetap aman? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 APLIKASI APPLE TERACUN MENARGET DOMPET KRIPTO PADA $ETH DAN LEBIH LANJUT! ⚠️
📌 Pelanggaran keamanan yang diam-diam menyusup ke aplikasi iOS sehari-hari, di mana aplikasi pengiriman dan utilitas yang telah dikompromikan secara diam-diam menguras private key langsung dari perangkat Anda. 🔍 Pendiri SlowMist, Yu Xian, menemukan muatan berbahaya yang mengeksploitasi perangkat lunak Apple yang belum ditambal untuk membobol keamanan dompet tanpa memicu peringatan yang langsung.
💡 Melindungi aset Anda bukan cuma soal stop-loss; disiplin cold storage dan memperbarui iOS, iPadOS, serta macOS ke rilis terbaru adalah pertahanan wajib saat ini. 💬 Seberapa sering Anda mengaudit izin aplikasi seluler dan pembaruan sistem untuk menjaga agar kunci Anda tetap aman? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 Pelanggaran keamanan yang diam-diam menyusup ke aplikasi iOS sehari-hari, di mana aplikasi pengiriman dan utilitas yang telah dikompromikan secara diam-diam menguras private key langsung dari perangkat Anda. 🔍 Pendiri SlowMist, Yu Xian, menemukan muatan berbahaya yang mengeksploitasi perangkat lunak Apple yang belum ditambal untuk membobol keamanan dompet tanpa memicu peringatan yang langsung.
💡 Melindungi aset Anda bukan cuma soal stop-loss; disiplin cold storage dan memperbarui iOS, iPadOS, serta macOS ke rilis terbaru adalah pertahanan wajib saat ini. 💬 Seberapa sering Anda mengaudit izin aplikasi seluler dan pembaruan sistem untuk menjaga agar kunci Anda tetap aman? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
22
·
--
Kabut Gelap meluncurkan alat pelacakan intelijen di rantai berbasis AI TrackAgent, untuk mendukung keamanan blockchain. #SlowMist #TrackAgent #Keamanan blockchain
Kabut Gelap meluncurkan alat pelacakan intelijen di rantai berbasis AI TrackAgent, untuk mendukung keamanan blockchain. #SlowMist #TrackAgent #Keamanan blockchain
44
·
--
🚨 PERINGATAN KEAMANAN PHP KRITIS
PHP Foundation mengumumkan dua kerentanan kritis yang dapat memungkinkan Eksekusi Kode Jarak Jauh (RCE) tanpa autentikasi.
🔴 CVE: CVE-2026-109618 & CVE-2026-109619
⚠️ Tingkat keparahan: CVSS v4.0 — 9.2
🛡️ Patch keamanan: Dirilis pada 21 Oktober 2026
Celah ini dapat memungkinkan penyerang menjalankan kode berbahaya di server yang rentan tanpa autentikasi, sehingga menempatkan situs web dan aplikasi dalam risiko serius.
🔐 Apa yang harus dilakukan administrator?
• Segera perbarui ke versi PHP yang telah diperbaiki.
• Prioritaskan server yang terhubung ke internet.
• Pastikan patch telah diterapkan dengan benar.
• Isolasi sistem yang terekspos jika patch tidak dapat segera diterapkan.
Keamanan siber merupakan bagian penting dalam melindungi ekosistem digital. Satu kerentanan yang belum ditambal dapat menimbulkan dampak yang luas.
Tetap ikuti perkembangan. Tetap aman.
Sumber : https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
🚨 PERINGATAN KEAMANAN PHP KRITIS
PHP Foundation mengumumkan dua kerentanan kritis yang dapat memungkinkan Eksekusi Kode Jarak Jauh (RCE) tanpa autentikasi.
🔴 CVE: CVE-2026-109618 & CVE-2026-109619
⚠️ Tingkat keparahan: CVSS v4.0 — 9.2
🛡️ Patch keamanan: Dirilis pada 21 Oktober 2026
Celah ini dapat memungkinkan penyerang menjalankan kode berbahaya di server yang rentan tanpa autentikasi, sehingga menempatkan situs web dan aplikasi dalam risiko serius.
🔐 Apa yang harus dilakukan administrator?
• Segera perbarui ke versi PHP yang telah diperbaiki.
• Prioritaskan server yang terhubung ke internet.
• Pastikan patch telah diterapkan dengan benar.
• Isolasi sistem yang terekspos jika patch tidak dapat segera diterapkan.
Keamanan siber merupakan bagian penting dalam melindungi ekosistem digital. Satu kerentanan yang belum ditambal dapat menimbulkan dampak yang luas.
Tetap ikuti perkembangan. Tetap aman.
Sumber : https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
PHP Foundation mengumumkan dua kerentanan kritis yang dapat memungkinkan Eksekusi Kode Jarak Jauh (RCE) tanpa autentikasi.
🔴 CVE: CVE-2026-109618 & CVE-2026-109619
⚠️ Tingkat keparahan: CVSS v4.0 — 9.2
🛡️ Patch keamanan: Dirilis pada 21 Oktober 2026
Celah ini dapat memungkinkan penyerang menjalankan kode berbahaya di server yang rentan tanpa autentikasi, sehingga menempatkan situs web dan aplikasi dalam risiko serius.
🔐 Apa yang harus dilakukan administrator?
• Segera perbarui ke versi PHP yang telah diperbaiki.
• Prioritaskan server yang terhubung ke internet.
• Pastikan patch telah diterapkan dengan benar.
• Isolasi sistem yang terekspos jika patch tidak dapat segera diterapkan.
Keamanan siber merupakan bagian penting dalam melindungi ekosistem digital. Satu kerentanan yang belum ditambal dapat menimbulkan dampak yang luas.
Tetap ikuti perkembangan. Tetap aman.
Sumber : https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
1
47

·
--
Seed dompet ditebak dari enam header permintaan: Qubic membuka periode klaim hingga 2027Bukan protokolnya yang diretas, melainkan dompetnya sendiri yang membuat angka acak menjadi kurang acak.
Tinjauan SlowMist pada 20 Oktober: dompet web Qubic menggunakan Math.random() JavaScript untuk menghasilkan seed 55 karakter, tanpa mencampurkan kata sandi pengguna atau entropi perangkat. Dari 17 Oktober pukul 23:42 hingga 18 Oktober pukul 01:26 UTC, penyerang memindahkan sekitar 2,94 triliun QU dari 1404 alamat (saat itu bernilai sekitar 1,3–1,4 juta dolar AS).
Yang lebih mencolok adalah jalurnya: aliran acak yang sama juga menulis dejaVu ke header jaringan, lalu meneruskannya melalui TCP tanpa enkripsi. Verifikasi lokal SlowMist menunjukkan bahwa enam dejaVu berturut-turut, dalam sekitar 15 milidetik, cukup untuk memulihkan status generator, lalu mencocokkan kunci publik dari kueri saldo untuk menguji seed.
Seed dompet ditebak dari enam header permintaan: Qubic membuka periode klaim hingga 2027
Bukan protokolnya yang diretas, melainkan dompetnya sendiri yang membuat angka acak menjadi kurang acak.
Tinjauan SlowMist pada 20 Oktober: dompet web Qubic menggunakan Math.random() JavaScript untuk menghasilkan seed 55 karakter, tanpa mencampurkan kata sandi pengguna atau entropi perangkat. Dari 17 Oktober pukul 23:42 hingga 18 Oktober pukul 01:26 UTC, penyerang memindahkan sekitar 2,94 triliun QU dari 1404 alamat (saat itu bernilai sekitar 1,3–1,4 juta dolar AS).
Yang lebih mencolok adalah jalurnya: aliran acak yang sama juga menulis dejaVu ke header jaringan, lalu meneruskannya melalui TCP tanpa enkripsi. Verifikasi lokal SlowMist menunjukkan bahwa enam dejaVu berturut-turut, dalam sekitar 15 milidetik, cukup untuk memulihkan status generator, lalu mencocokkan kunci publik dari kueri saldo untuk menguji seed.
Tinjauan SlowMist pada 20 Oktober: dompet web Qubic menggunakan Math.random() JavaScript untuk menghasilkan seed 55 karakter, tanpa mencampurkan kata sandi pengguna atau entropi perangkat. Dari 17 Oktober pukul 23:42 hingga 18 Oktober pukul 01:26 UTC, penyerang memindahkan sekitar 2,94 triliun QU dari 1404 alamat (saat itu bernilai sekitar 1,3–1,4 juta dolar AS).
Yang lebih mencolok adalah jalurnya: aliran acak yang sama juga menulis dejaVu ke header jaringan, lalu meneruskannya melalui TCP tanpa enkripsi. Verifikasi lokal SlowMist menunjukkan bahwa enam dejaVu berturut-turut, dalam sekitar 15 milidetik, cukup untuk memulihkan status generator, lalu mencocokkan kunci publik dari kueri saldo untuk menguji seed.
65
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
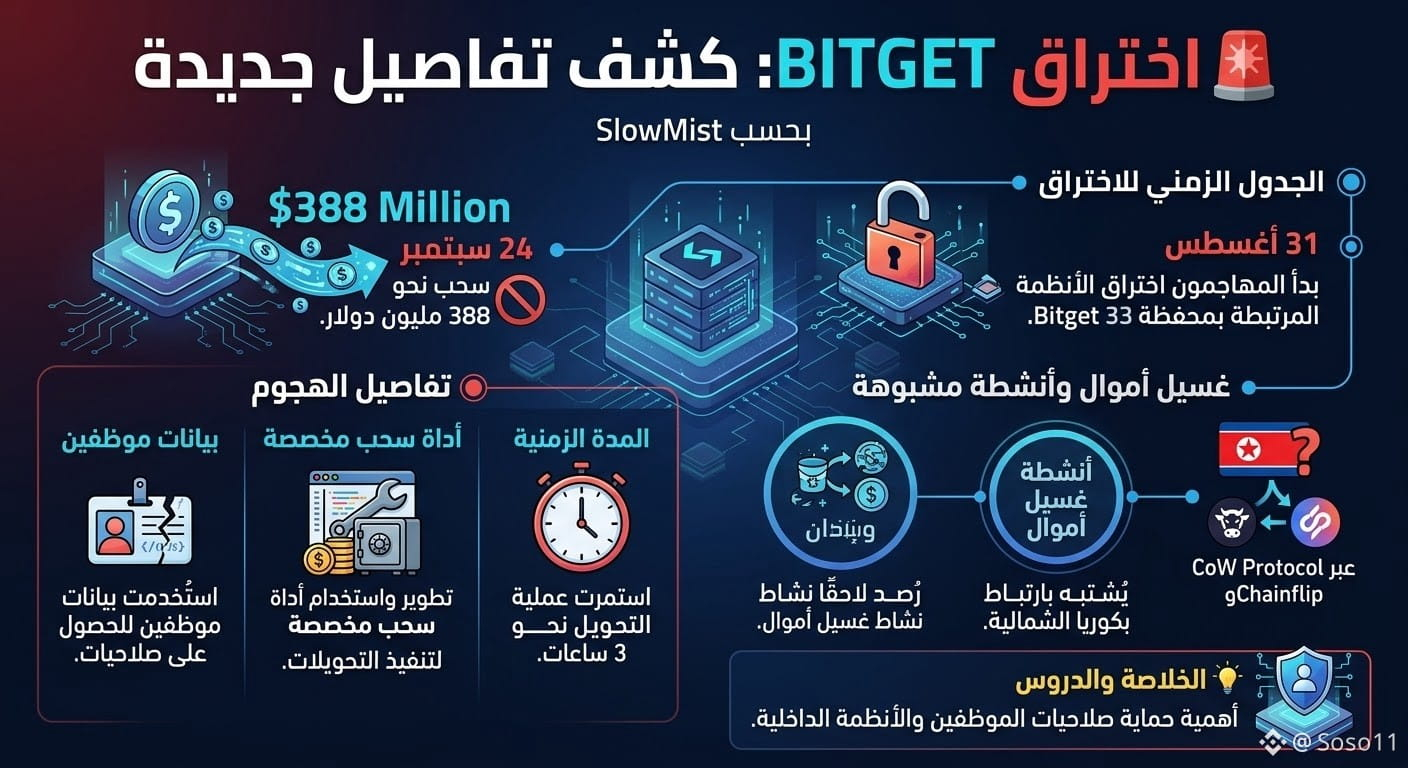
🚨 Peretasan Bitget mengungkap detail baru
Menurut SlowMist, para pelaku mulai meretas sistem yang terkait dengan dompet Bitget pada 31 Agustus, yaitu beberapa minggu sebelum penarikan sekitar 388 juta dolar pada 24 September.
🔹 Kredensial karyawan digunakan dan alat penarikan khusus
🔹 Proses pemindahan berlangsung hingga sekitar 3 jam
🔹 Aktivitas pencucian uang yang diduga terkait Korea Utara kemudian terpantau melalui CoW Protocol dan Chainflip.
💡 Peretasan ini kembali menyoroti pentingnya melindungi hak akses karyawan dan sistem internal.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Peretasan Bitget mengungkap detail baru
Menurut SlowMist, para pelaku mulai meretas sistem yang terkait dengan dompet Bitget pada 31 Agustus, yaitu beberapa minggu sebelum penarikan sekitar 388 juta dolar pada 24 September.
🔹 Kredensial karyawan digunakan dan alat penarikan khusus
🔹 Proses pemindahan berlangsung hingga sekitar 3 jam
🔹 Aktivitas pencucian uang yang diduga terkait Korea Utara kemudian terpantau melalui CoW Protocol dan Chainflip.
💡 Peretasan ini kembali menyoroti pentingnya melindungi hak akses karyawan dan sistem internal.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 Peretasan Bitget mengungkap detail baru
Menurut SlowMist, para pelaku mulai meretas sistem yang terkait dengan dompet Bitget pada 31 Agustus, yaitu beberapa minggu sebelum penarikan sekitar 388 juta dolar pada 24 September.
🔹 Kredensial karyawan digunakan dan alat penarikan khusus
🔹 Proses pemindahan berlangsung hingga sekitar 3 jam
🔹 Aktivitas pencucian uang yang diduga terkait Korea Utara kemudian terpantau melalui CoW Protocol dan Chainflip.
💡 Peretasan ini kembali menyoroti pentingnya melindungi hak akses karyawan dan sistem internal.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
SlowMist menelusuri peretasan Bitget hingga celah zero-day pada 31/8
- SlowMist menemukan aktivitas berbahaya beberapa minggu sebelum peretasan Bitget
- Terkait dengan celah zero-day, dua produk keamanan dan alat penarikan dana yang disesuaikan
- Sumber RSS belum memberikan detail tambahan tentang kerusakan atau aset yang terdampak
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
SlowMist menelusuri peretasan Bitget hingga celah zero-day pada 31/8
- SlowMist menemukan aktivitas berbahaya beberapa minggu sebelum peretasan Bitget
- Terkait dengan celah zero-day, dua produk keamanan dan alat penarikan dana yang disesuaikan
- Sumber RSS belum memberikan detail tambahan tentang kerusakan atau aset yang terdampak
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
- SlowMist menemukan aktivitas berbahaya beberapa minggu sebelum peretasan Bitget
- Terkait dengan celah zero-day, dua produk keamanan dan alat penarikan dana yang disesuaikan
- Sumber RSS belum memberikan detail tambahan tentang kerusakan atau aset yang terdampak
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
88

·
--
DARKSWORD HACK TERLEAK, PENGGUNA iPHONE LAMA DALAM BAHAYA 🚨
🚨 SERANGAN DARKSWORD TERLEAK DI DUNIA, PENGGUNA iPHONE LAMA DAN SAFARI MENJADI TARGET
Ini adalah PERINGATAN KEAMANAN serius untuk setiap pemegang kripto.
Yu Xian dari SlowMist mengonfirmasi bahwa program serangan DarkSword telah terleak di luar sana dan secara aktif menargetkan dompet kripto.
Siapa yang berisiko:
Ponsel iPhone yang menjalankan versi iOS lama
Pengguna browser Safari
Siapa pun yang memiliki dompet cryptocurrency di perangkat yang terpengaruh
Bagaimana serangan ini bekerja:
Kode eksploitasi JavaScript jahat disematkan di situs web palsu yang menyamar sebagai:
Platform streaming langsung dewasa
Stasiun energi TRON
Prosedur pengembalian dana
Peringatan kerentanan
Bahaya: Jika pengguna model iPhone lama membuka situs web seperti itu menggunakan Safari dan membiarkannya terbuka, sementara secara bersamaan membuka aplikasi dompet mereka, kunci privat plaintext mereka bisa dicuri.
Apa yang harus Anda lakukan SEKARANG:
Perbarui iPhone Anda ke versi iOS terbaru
Hindari menggunakan Safari untuk browsing yang berkaitan dengan kripto
Jangan pernah membiarkan aplikasi dompet tidak terkunci saat browsing
Sangat berhati-hati dengan tautan yang mencurigakan
👇 Apakah Anda sudah memperbarui iPhone Anda baru-baru ini? Tetap aman di luar sana.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
DARKSWORD HACK TERLEAK, PENGGUNA iPHONE LAMA DALAM BAHAYA 🚨
🚨 SERANGAN DARKSWORD TERLEAK DI DUNIA, PENGGUNA iPHONE LAMA DAN SAFARI MENJADI TARGET
Ini adalah PERINGATAN KEAMANAN serius untuk setiap pemegang kripto.
Yu Xian dari SlowMist mengonfirmasi bahwa program serangan DarkSword telah terleak di luar sana dan secara aktif menargetkan dompet kripto.
Siapa yang berisiko:
Ponsel iPhone yang menjalankan versi iOS lama
Pengguna browser Safari
Siapa pun yang memiliki dompet cryptocurrency di perangkat yang terpengaruh
Bagaimana serangan ini bekerja:
Kode eksploitasi JavaScript jahat disematkan di situs web palsu yang menyamar sebagai:
Platform streaming langsung dewasa
Stasiun energi TRON
Prosedur pengembalian dana
Peringatan kerentanan
Bahaya: Jika pengguna model iPhone lama membuka situs web seperti itu menggunakan Safari dan membiarkannya terbuka, sementara secara bersamaan membuka aplikasi dompet mereka, kunci privat plaintext mereka bisa dicuri.
Apa yang harus Anda lakukan SEKARANG:
Perbarui iPhone Anda ke versi iOS terbaru
Hindari menggunakan Safari untuk browsing yang berkaitan dengan kripto
Jangan pernah membiarkan aplikasi dompet tidak terkunci saat browsing
Sangat berhati-hati dengan tautan yang mencurigakan
👇 Apakah Anda sudah memperbarui iPhone Anda baru-baru ini? Tetap aman di luar sana.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
🚨 SERANGAN DARKSWORD TERLEAK DI DUNIA, PENGGUNA iPHONE LAMA DAN SAFARI MENJADI TARGET
Ini adalah PERINGATAN KEAMANAN serius untuk setiap pemegang kripto.
Yu Xian dari SlowMist mengonfirmasi bahwa program serangan DarkSword telah terleak di luar sana dan secara aktif menargetkan dompet kripto.
Siapa yang berisiko:
Ponsel iPhone yang menjalankan versi iOS lama
Pengguna browser Safari
Siapa pun yang memiliki dompet cryptocurrency di perangkat yang terpengaruh
Bagaimana serangan ini bekerja:
Kode eksploitasi JavaScript jahat disematkan di situs web palsu yang menyamar sebagai:
Platform streaming langsung dewasa
Stasiun energi TRON
Prosedur pengembalian dana
Peringatan kerentanan
Bahaya: Jika pengguna model iPhone lama membuka situs web seperti itu menggunakan Safari dan membiarkannya terbuka, sementara secara bersamaan membuka aplikasi dompet mereka, kunci privat plaintext mereka bisa dicuri.
Apa yang harus Anda lakukan SEKARANG:
Perbarui iPhone Anda ke versi iOS terbaru
Hindari menggunakan Safari untuk browsing yang berkaitan dengan kripto
Jangan pernah membiarkan aplikasi dompet tidak terkunci saat browsing
Sangat berhati-hati dengan tautan yang mencurigakan
👇 Apakah Anda sudah memperbarui iPhone Anda baru-baru ini? Tetap aman di luar sana.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
Minggu ini menyaksikan sebuah bel yang perlu direnungkan bagi komunitas DeFi: Aztec mengalami eksploitasi kedua hanya dalam waktu kurang dari 7 hari, dengan kerugian mencapai 2,1 juta USD. SlowMist memberikan peringatan jelas: kontrak pintar yang telah tidak terpelihara (deprecated) masih bisa dieksploitasi, terlepas dari apakah proyek tersebut telah menyatakan menghentikan dukungan.
Bagi trader, pelajaran di sini tidak hanya berpusat pada satu platform tertentu. Kontrak lama akan selalu ada di blockchain. Jika belum sepenuhnya dinonaktifkan, mereka adalah "bom waktu" yang bisa diaktifkan oleh penyerang kapan saja.
Secara pribadi, saya percaya bahwa peristiwa ini menekankan sebuah prinsip yang sangat penting: selalu periksa persetujuan (approval) dompet dan waspada terhadap proyek yang telah melakukan upgrade tetapi belum membersihkan kontrak lama. Risiko keamanan tidak hilang ketika sebuah protokol "di-upgrade" – ia hanya berpindah tempat bersembunyi.
Lakukan riset mendalam sebelum berinteraksi dengan kontrak pintar mana pun. Manajemen risiko adalah yang terpenting.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Minggu ini menyaksikan sebuah bel yang perlu direnungkan bagi komunitas DeFi: Aztec mengalami eksploitasi kedua hanya dalam waktu kurang dari 7 hari, dengan kerugian mencapai 2,1 juta USD. SlowMist memberikan peringatan jelas: kontrak pintar yang telah tidak terpelihara (deprecated) masih bisa dieksploitasi, terlepas dari apakah proyek tersebut telah menyatakan menghentikan dukungan.
Bagi trader, pelajaran di sini tidak hanya berpusat pada satu platform tertentu. Kontrak lama akan selalu ada di blockchain. Jika belum sepenuhnya dinonaktifkan, mereka adalah "bom waktu" yang bisa diaktifkan oleh penyerang kapan saja.
Secara pribadi, saya percaya bahwa peristiwa ini menekankan sebuah prinsip yang sangat penting: selalu periksa persetujuan (approval) dompet dan waspada terhadap proyek yang telah melakukan upgrade tetapi belum membersihkan kontrak lama. Risiko keamanan tidak hilang ketika sebuah protokol "di-upgrade" – ia hanya berpindah tempat bersembunyi.
Lakukan riset mendalam sebelum berinteraksi dengan kontrak pintar mana pun. Manajemen risiko adalah yang terpenting.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Bagi trader, pelajaran di sini tidak hanya berpusat pada satu platform tertentu. Kontrak lama akan selalu ada di blockchain. Jika belum sepenuhnya dinonaktifkan, mereka adalah "bom waktu" yang bisa diaktifkan oleh penyerang kapan saja.
Secara pribadi, saya percaya bahwa peristiwa ini menekankan sebuah prinsip yang sangat penting: selalu periksa persetujuan (approval) dompet dan waspada terhadap proyek yang telah melakukan upgrade tetapi belum membersihkan kontrak lama. Risiko keamanan tidak hilang ketika sebuah protokol "di-upgrade" – ia hanya berpindah tempat bersembunyi.
Lakukan riset mendalam sebelum berinteraksi dengan kontrak pintar mana pun. Manajemen risiko adalah yang terpenting.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedWatch
16.2M penayangan
38,339 Berdiskusi
2
#EarningsSeason
6.2M penayangan
31,075 Berdiskusi
3
#USMidtermElections
1,844 penayangan
118 Berdiskusi
4
#BitcoinDropsBelow$80K
2,147 penayangan
38 Berdiskusi
5
#比特币跌破8万美元
159,201 penayangan
63 Berdiskusi
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
0 penayangan
0 Berdiskusi
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
810 penayangan
113 Berdiskusi
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
225 penayangan
8 Berdiskusi
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
534 penayangan
20 Berdiskusi
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
2,504 penayangan
145 Berdiskusi