
Ginyu The Trader
73 Publications

Ginyu The Trader
Signaler
Bloquer l’utilisateur
Research & Market Insight
Ouvert au trading
Trade fréquemment
5.6 an(s)
195 Suivis
22 Abonnés
17 J’aime
Publications
Portefeuille
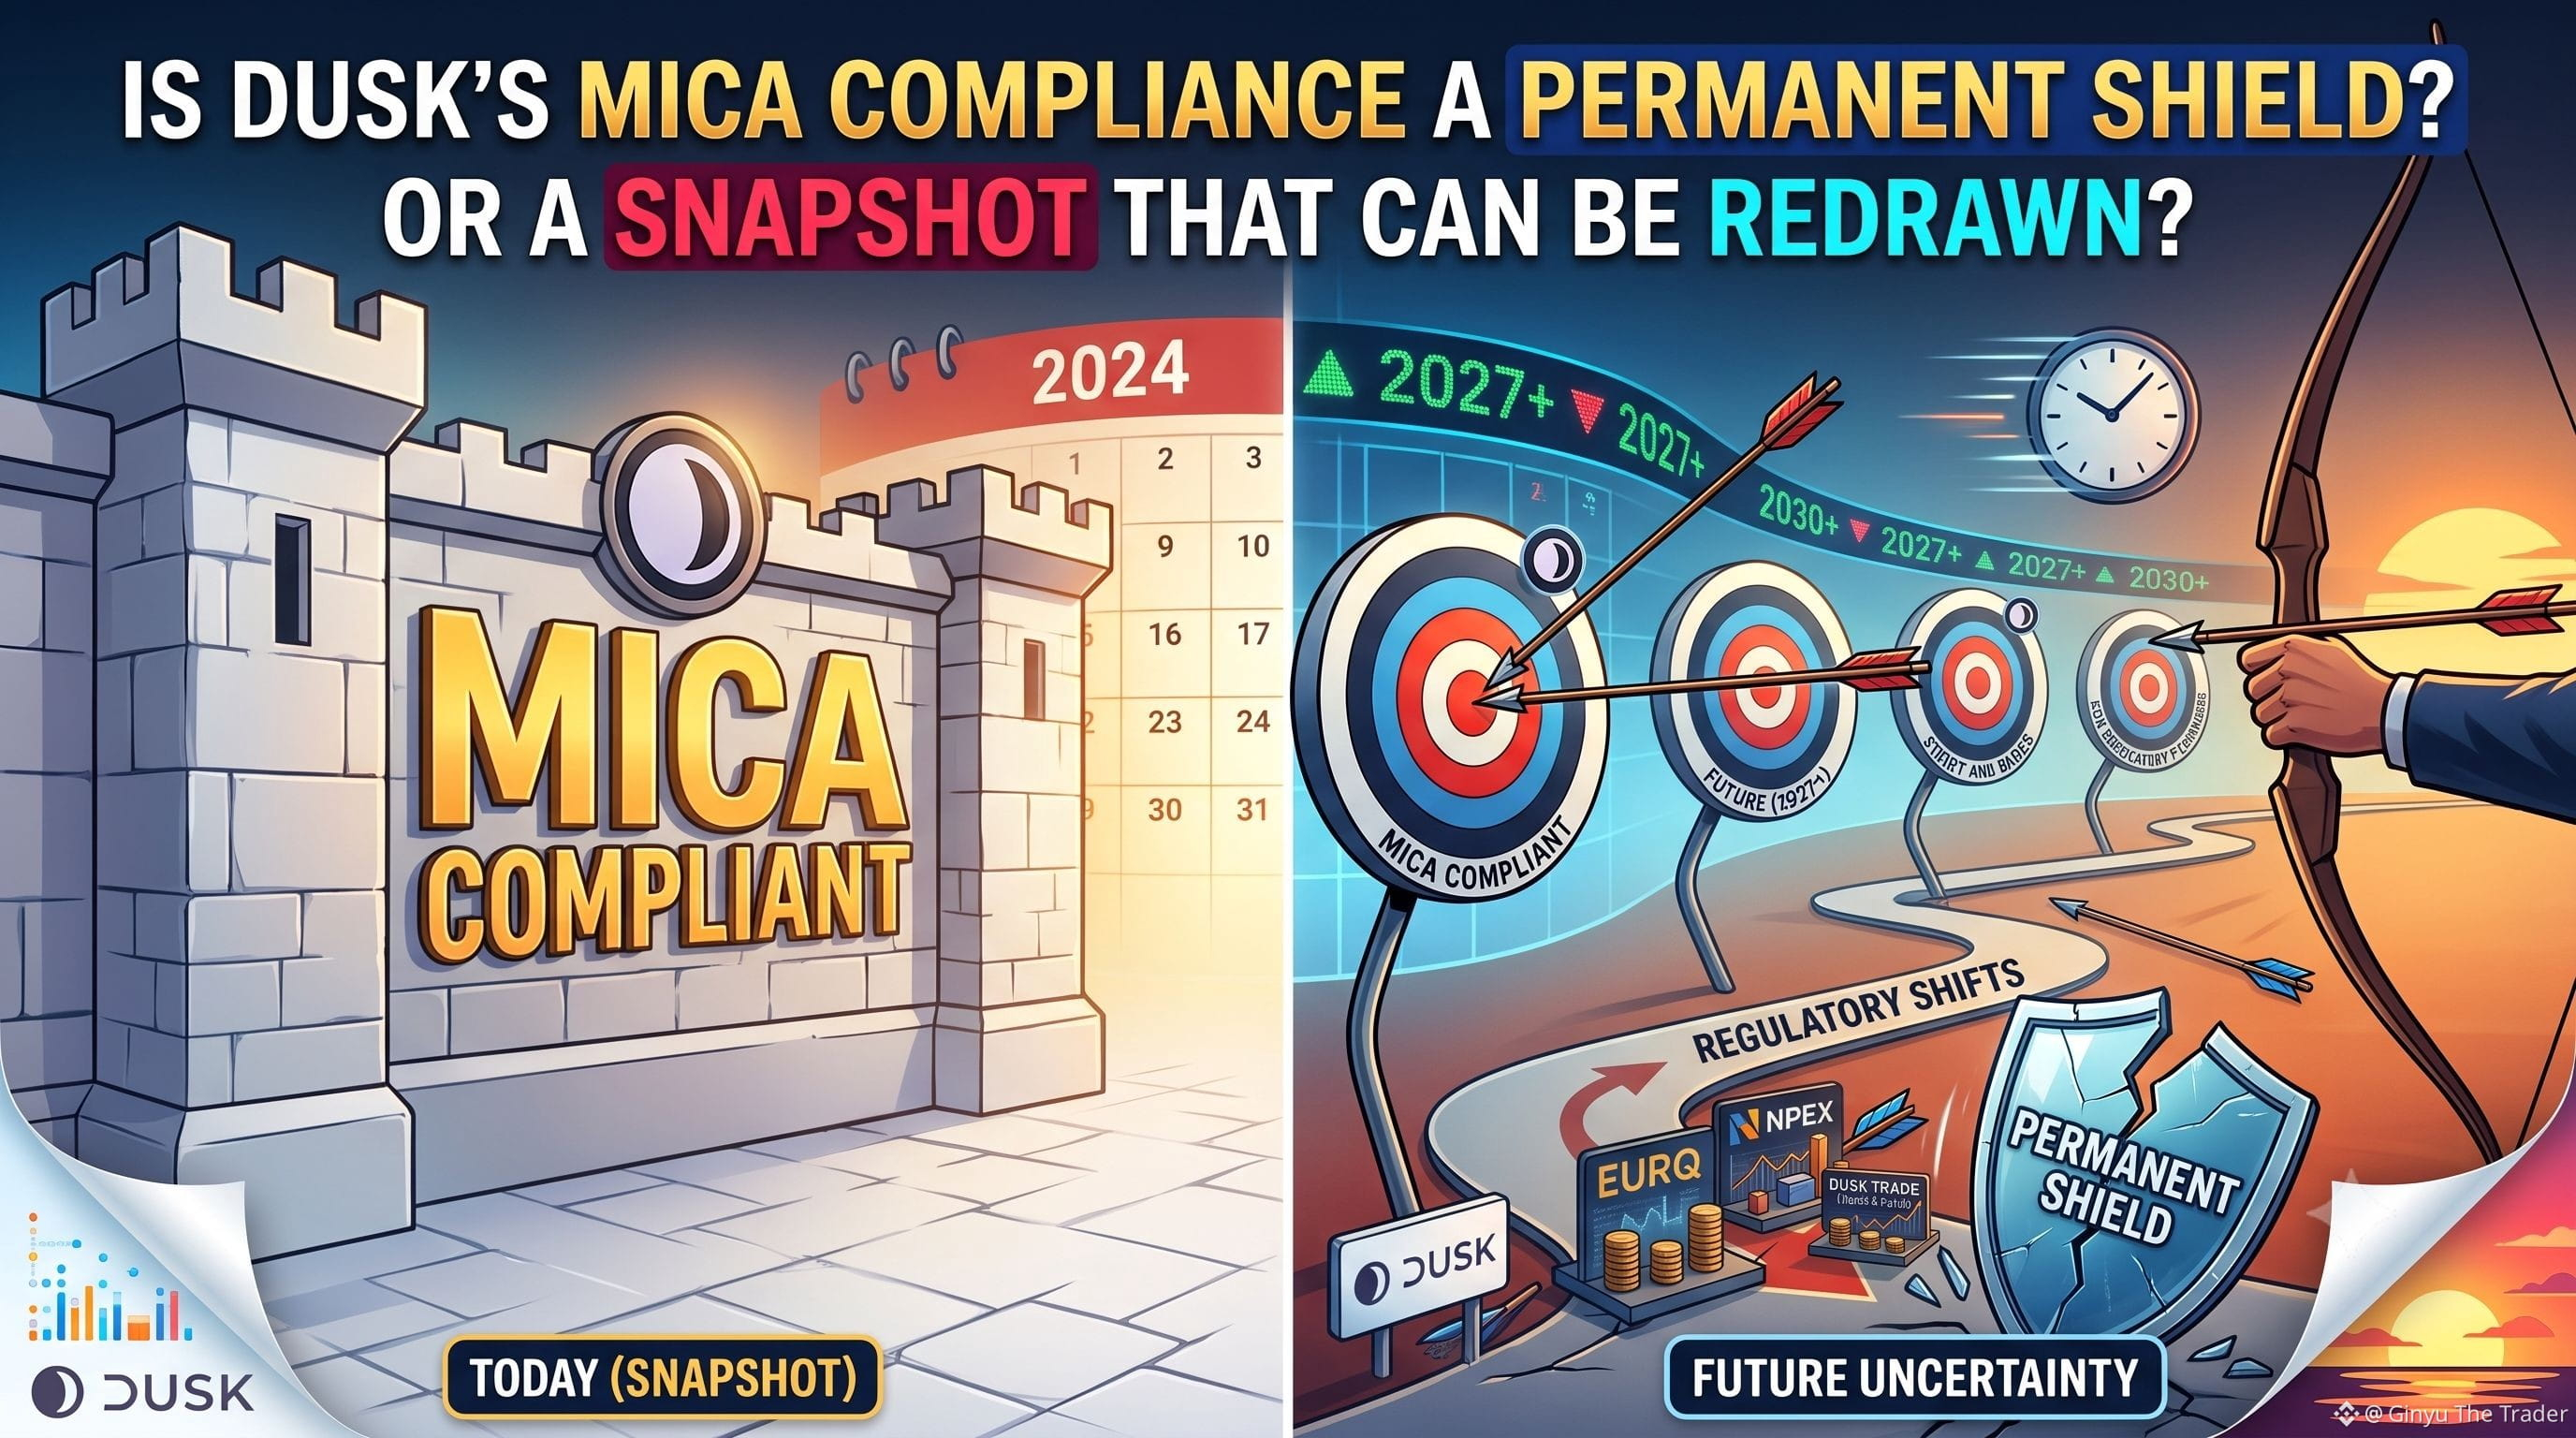
"Le crépuscule est conforme à la MiCA, donc à l’épreuve des régulateurs." J’ai vu ce raisonnement utilisé presque comme argument de clôture dans des discussions sur la sécurité à long terme de Dusk, et je comprends l’attrait. La MiCA est une réalité, un droit européen contraignant, pas un simple badge marketing, et Dusk a construit une infrastructure authentique autour d’elle : un jeton euro conforme dans EURQ, des valeurs mobilières exécutées via la licence du régime pilote DLT de NPEX, une divulgation et un règlement conçus dès le départ en tenant compte des exigences de la MiCA. C’est une vraie base, et c’est plus que ce que la plupart des projets qui prétendent à une compatibilité réglementaire peuvent montrer lorsqu’on leur demande des détails.
Le défaut dans ce raisonnement, c’est de traiter le statut de conformité d’aujourd’hui comme un bouclier permanent plutôt que comme un instantané des règles en vigueur. Le même environnement réglementaire européen qui a donné à Dusk sa présentation conforme à la MiCA évolue simultanément vers une direction plus stricte ailleurs : des règles de lutte contre le blanchiment qui tendent à aboutir, d’ici 2027, à une interdiction effective des comptes de crypto-actifs axés sur la confidentialité dans toute l’UE, une catégorie dont Dusk est proche, même avec le rail public de Moonlight comme couverture. Des règles qui classent une chaîne comme conforme une année peuvent être réécrites l’année suivante, surtout dans un domaine réglementaire aussi jeune et contesté activement que celui des marchés d’actifs crypto aujourd’hui dans toute l’Europe.
Je ne pense pas que cela rende le travail de conformité de Dusk sans valeur, et je préférerais voir un projet qui avance vers la MiCA plutôt que l’ignorer totalement. Ce que je contesterais, c’est la certitude contenue dans « à l’épreuve des régulateurs ». La conformité est une cible mouvante qui doit être maintenue en permanence, pas un statut acquis une fois pour toutes puis figé. Le modèle de Moonlight de Dusk lui laisse davantage de marge d’adaptation qu’une chaîne purement orientée confidentialité, mais l’adaptabilité n’est pas la même chose que la sécurité permanente, et traiter les deux comme identiques exagère ce que la conformité MiCA d’aujourd’hui garantit réellement pour demain. Des produits comme Dusk Trade, conçus pour amener des fonds du marché monétaire, des obligations et d’autres RWAs sur Dusk avec une propriété réelle et un règlement instantané, sont précisément le genre d’application qui ressentirait un changement de règle en premier si le terrain de la MiCA venait à évoluer.
@Dusk_Foundation $DUSK #dusk
"Le crépuscule est conforme à la MiCA, donc à l’épreuve des régulateurs." J’ai vu ce raisonnement utilisé presque comme argument de clôture dans des discussions sur la sécurité à long terme de Dusk, et je comprends l’attrait. La MiCA est une réalité, un droit européen contraignant, pas un simple badge marketing, et Dusk a construit une infrastructure authentique autour d’elle : un jeton euro conforme dans EURQ, des valeurs mobilières exécutées via la licence du régime pilote DLT de NPEX, une divulgation et un règlement conçus dès le départ en tenant compte des exigences de la MiCA. C’est une vraie base, et c’est plus que ce que la plupart des projets qui prétendent à une compatibilité réglementaire peuvent montrer lorsqu’on leur demande des détails.
Le défaut dans ce raisonnement, c’est de traiter le statut de conformité d’aujourd’hui comme un bouclier permanent plutôt que comme un instantané des règles en vigueur. Le même environnement réglementaire européen qui a donné à Dusk sa présentation conforme à la MiCA évolue simultanément vers une direction plus stricte ailleurs : des règles de lutte contre le blanchiment qui tendent à aboutir, d’ici 2027, à une interdiction effective des comptes de crypto-actifs axés sur la confidentialité dans toute l’UE, une catégorie dont Dusk est proche, même avec le rail public de Moonlight comme couverture. Des règles qui classent une chaîne comme conforme une année peuvent être réécrites l’année suivante, surtout dans un domaine réglementaire aussi jeune et contesté activement que celui des marchés d’actifs crypto aujourd’hui dans toute l’Europe.
Je ne pense pas que cela rende le travail de conformité de Dusk sans valeur, et je préférerais voir un projet qui avance vers la MiCA plutôt que l’ignorer totalement. Ce que je contesterais, c’est la certitude contenue dans « à l’épreuve des régulateurs ». La conformité est une cible mouvante qui doit être maintenue en permanence, pas un statut acquis une fois pour toutes puis figé. Le modèle de Moonlight de Dusk lui laisse davantage de marge d’adaptation qu’une chaîne purement orientée confidentialité, mais l’adaptabilité n’est pas la même chose que la sécurité permanente, et traiter les deux comme identiques exagère ce que la conformité MiCA d’aujourd’hui garantit réellement pour demain. Des produits comme Dusk Trade, conçus pour amener des fonds du marché monétaire, des obligations et d’autres RWAs sur Dusk avec une propriété réelle et un règlement instantané, sont précisément le genre d’application qui ressentirait un changement de règle en premier si le terrain de la MiCA venait à évoluer.
@Dusk $DUSK #dusk
Le défaut dans ce raisonnement, c’est de traiter le statut de conformité d’aujourd’hui comme un bouclier permanent plutôt que comme un instantané des règles en vigueur. Le même environnement réglementaire européen qui a donné à Dusk sa présentation conforme à la MiCA évolue simultanément vers une direction plus stricte ailleurs : des règles de lutte contre le blanchiment qui tendent à aboutir, d’ici 2027, à une interdiction effective des comptes de crypto-actifs axés sur la confidentialité dans toute l’UE, une catégorie dont Dusk est proche, même avec le rail public de Moonlight comme couverture. Des règles qui classent une chaîne comme conforme une année peuvent être réécrites l’année suivante, surtout dans un domaine réglementaire aussi jeune et contesté activement que celui des marchés d’actifs crypto aujourd’hui dans toute l’Europe.
Je ne pense pas que cela rende le travail de conformité de Dusk sans valeur, et je préférerais voir un projet qui avance vers la MiCA plutôt que l’ignorer totalement. Ce que je contesterais, c’est la certitude contenue dans « à l’épreuve des régulateurs ». La conformité est une cible mouvante qui doit être maintenue en permanence, pas un statut acquis une fois pour toutes puis figé. Le modèle de Moonlight de Dusk lui laisse davantage de marge d’adaptation qu’une chaîne purement orientée confidentialité, mais l’adaptabilité n’est pas la même chose que la sécurité permanente, et traiter les deux comme identiques exagère ce que la conformité MiCA d’aujourd’hui garantit réellement pour demain. Des produits comme Dusk Trade, conçus pour amener des fonds du marché monétaire, des obligations et d’autres RWAs sur Dusk avec une propriété réelle et un règlement instantané, sont précisément le genre d’application qui ressentirait un changement de règle en premier si le terrain de la MiCA venait à évoluer.
@Dusk $DUSK #dusk
118
Partiellement vrai
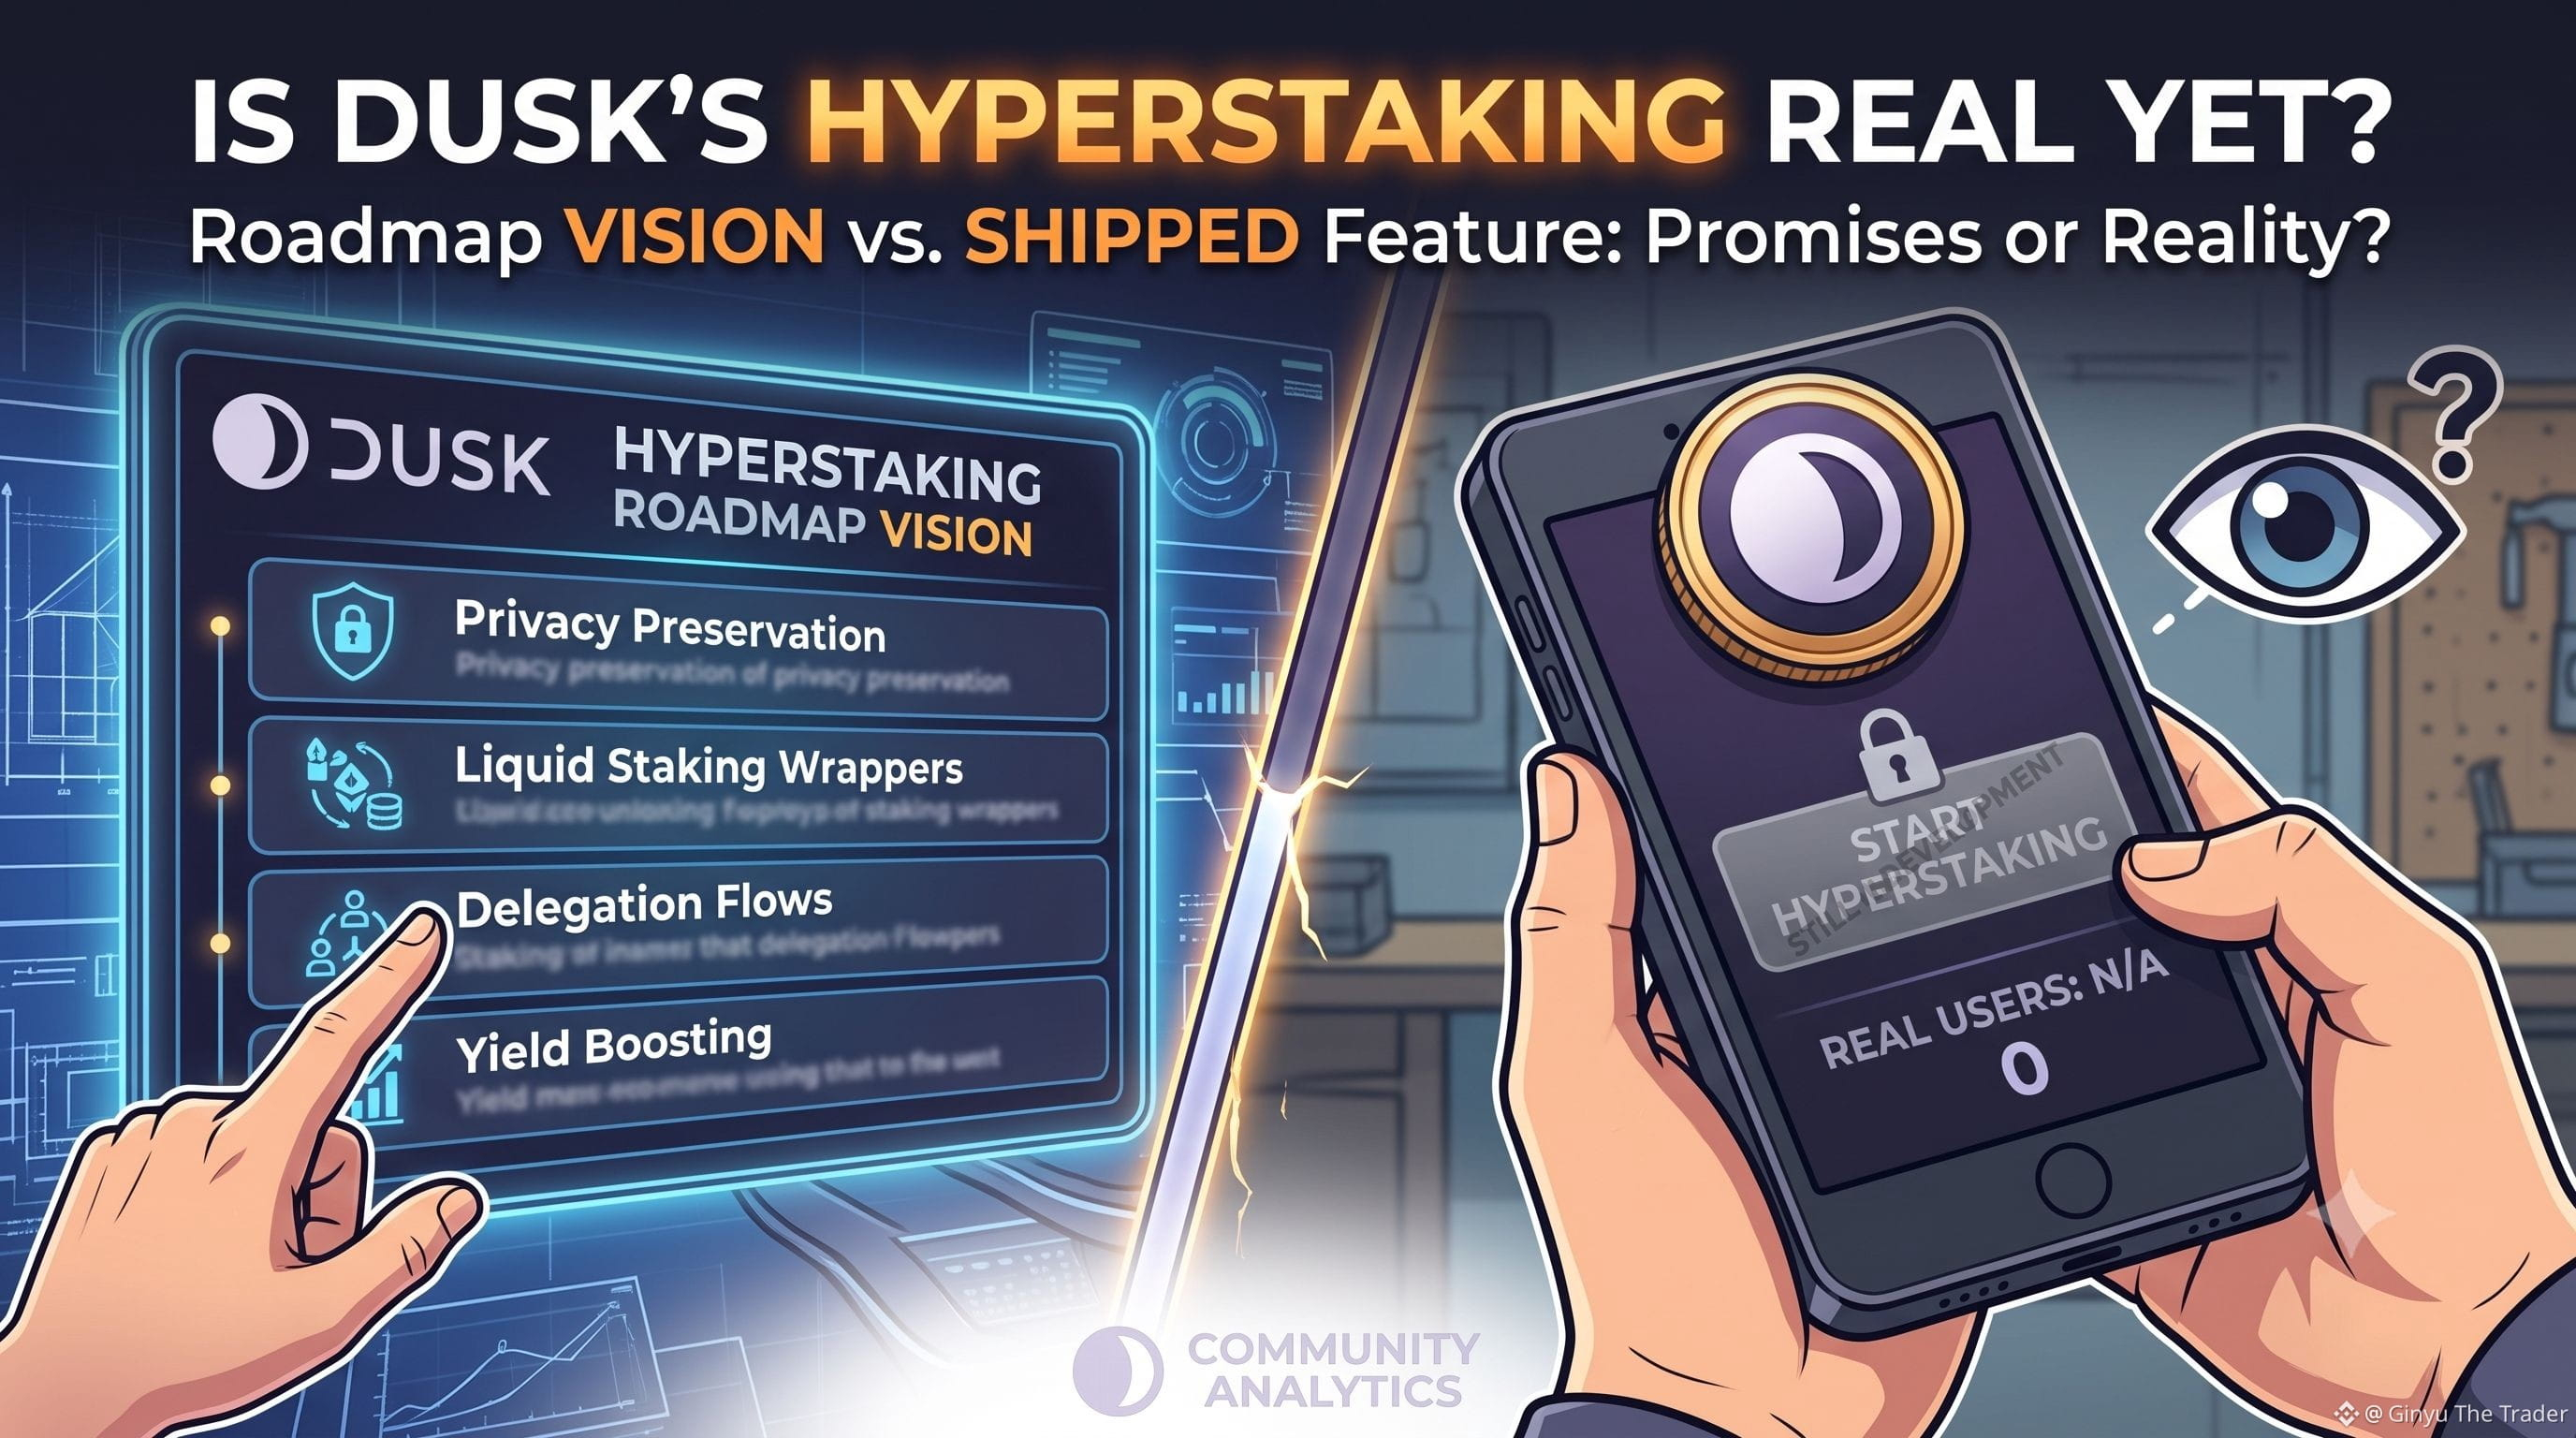
Le « Hyperstaking » est décrit, dans le langage propre à la feuille de route de Dusk Network, comme quelque chose de proche de l’abstraction de compte pour le staking : une nouveauté qui permet aux smart contracts de gérer la mise avec une logique personnalisée, ouvrant ainsi la voie à un staking préservant la confidentialité, à la délégation, aux wrappers de staking liquide, aux programmes d’affiliation et à l’augmentation du rendement, le tout réuni dans une seule primitive. En lisant cette liste, je remarque à quel point tout est formulé en termes de « déverrouillages » et de possibilités plutôt que de fonctionnalités confirmées et livrées. Je pense que cette nuance mérite davantage d’attention que ce qu’elle reçoit habituellement dans la façon dont la fonctionnalité est présentée.
Le staking programmable n’est pas une idée de science-fiction. L’abstraction de compte sur d’autres chaînes a réellement permis d’observer des schémas similaires, donc il n’y a aucune raison de supposer que la version de Dusk Network soit techniquement invraisemblable. Mais une description de feuille de route rédigée pour susciter l’enthousiasme autour d’un futur trimestre est, fondamentalement, une nature de déclaration différente de celle d’une fonctionnalité livrée, utilisée par de vrais stakers, via des wrappers de staking liquide ou des flux de délégation en production, sous de réelles conditions réseau, à une échelle significative.
J’essaie de considérer ces affirmations de la même manière que je le ferais pour toute promesse technique ambitieuse provenant d’une équipe qui, à son crédit, a historiquement livré une cryptographie difficile, mais qui a aussi historiquement manqué des dates qu’elle s’était elle-même fixées. Le même schéma se retrouve en ce moment avec le mainnet de DuskEVM et son module Hedger de confidentialité : tous deux ont été promis et tous deux restent en attente au moment où j’écris ces lignes. Le Hyperstaking pourrait déverrouiller tout ce que décrit la feuille de route. Il pourrait aussi arriver dans une version initiale plus étroite, qui s’élargit au fil du temps, comme le font la plupart des primitives ambitieuses lorsqu’elles sont lancées. Tant que je ne pourrai pas pointer vers des implémentations spécifiques qui font des choses spécifiques sur le mainnet de Dusk Network, plutôt qu’une liste à puces de possibilités, je traite la vision complète comme quelque chose de prometteur mais non prouvé, à peu près dans les mêmes proportions.
@Dusk_Foundation $DUSK #dusk
Le « Hyperstaking » est décrit, dans le langage propre à la feuille de route de Dusk Network, comme quelque chose de proche de l’abstraction de compte pour le staking : une nouveauté qui permet aux smart contracts de gérer la mise avec une logique personnalisée, ouvrant ainsi la voie à un staking préservant la confidentialité, à la délégation, aux wrappers de staking liquide, aux programmes d’affiliation et à l’augmentation du rendement, le tout réuni dans une seule primitive. En lisant cette liste, je remarque à quel point tout est formulé en termes de « déverrouillages » et de possibilités plutôt que de fonctionnalités confirmées et livrées. Je pense que cette nuance mérite davantage d’attention que ce qu’elle reçoit habituellement dans la façon dont la fonctionnalité est présentée.
Le staking programmable n’est pas une idée de science-fiction. L’abstraction de compte sur d’autres chaînes a réellement permis d’observer des schémas similaires, donc il n’y a aucune raison de supposer que la version de Dusk Network soit techniquement invraisemblable. Mais une description de feuille de route rédigée pour susciter l’enthousiasme autour d’un futur trimestre est, fondamentalement, une nature de déclaration différente de celle d’une fonctionnalité livrée, utilisée par de vrais stakers, via des wrappers de staking liquide ou des flux de délégation en production, sous de réelles conditions réseau, à une échelle significative.
J’essaie de considérer ces affirmations de la même manière que je le ferais pour toute promesse technique ambitieuse provenant d’une équipe qui, à son crédit, a historiquement livré une cryptographie difficile, mais qui a aussi historiquement manqué des dates qu’elle s’était elle-même fixées. Le même schéma se retrouve en ce moment avec le mainnet de DuskEVM et son module Hedger de confidentialité : tous deux ont été promis et tous deux restent en attente au moment où j’écris ces lignes. Le Hyperstaking pourrait déverrouiller tout ce que décrit la feuille de route. Il pourrait aussi arriver dans une version initiale plus étroite, qui s’élargit au fil du temps, comme le font la plupart des primitives ambitieuses lorsqu’elles sont lancées. Tant que je ne pourrai pas pointer vers des implémentations spécifiques qui font des choses spécifiques sur le mainnet de Dusk Network, plutôt qu’une liste à puces de possibilités, je traite la vision complète comme quelque chose de prometteur mais non prouvé, à peu près dans les mêmes proportions.
@Dusk $DUSK #dusk
Le staking programmable n’est pas une idée de science-fiction. L’abstraction de compte sur d’autres chaînes a réellement permis d’observer des schémas similaires, donc il n’y a aucune raison de supposer que la version de Dusk Network soit techniquement invraisemblable. Mais une description de feuille de route rédigée pour susciter l’enthousiasme autour d’un futur trimestre est, fondamentalement, une nature de déclaration différente de celle d’une fonctionnalité livrée, utilisée par de vrais stakers, via des wrappers de staking liquide ou des flux de délégation en production, sous de réelles conditions réseau, à une échelle significative.
J’essaie de considérer ces affirmations de la même manière que je le ferais pour toute promesse technique ambitieuse provenant d’une équipe qui, à son crédit, a historiquement livré une cryptographie difficile, mais qui a aussi historiquement manqué des dates qu’elle s’était elle-même fixées. Le même schéma se retrouve en ce moment avec le mainnet de DuskEVM et son module Hedger de confidentialité : tous deux ont été promis et tous deux restent en attente au moment où j’écris ces lignes. Le Hyperstaking pourrait déverrouiller tout ce que décrit la feuille de route. Il pourrait aussi arriver dans une version initiale plus étroite, qui s’élargit au fil du temps, comme le font la plupart des primitives ambitieuses lorsqu’elles sont lancées. Tant que je ne pourrai pas pointer vers des implémentations spécifiques qui font des choses spécifiques sur le mainnet de Dusk Network, plutôt qu’une liste à puces de possibilités, je traite la vision complète comme quelque chose de prometteur mais non prouvé, à peu près dans les mêmes proportions.
@Dusk $DUSK #dusk
1
1
92
Partiellement vrai
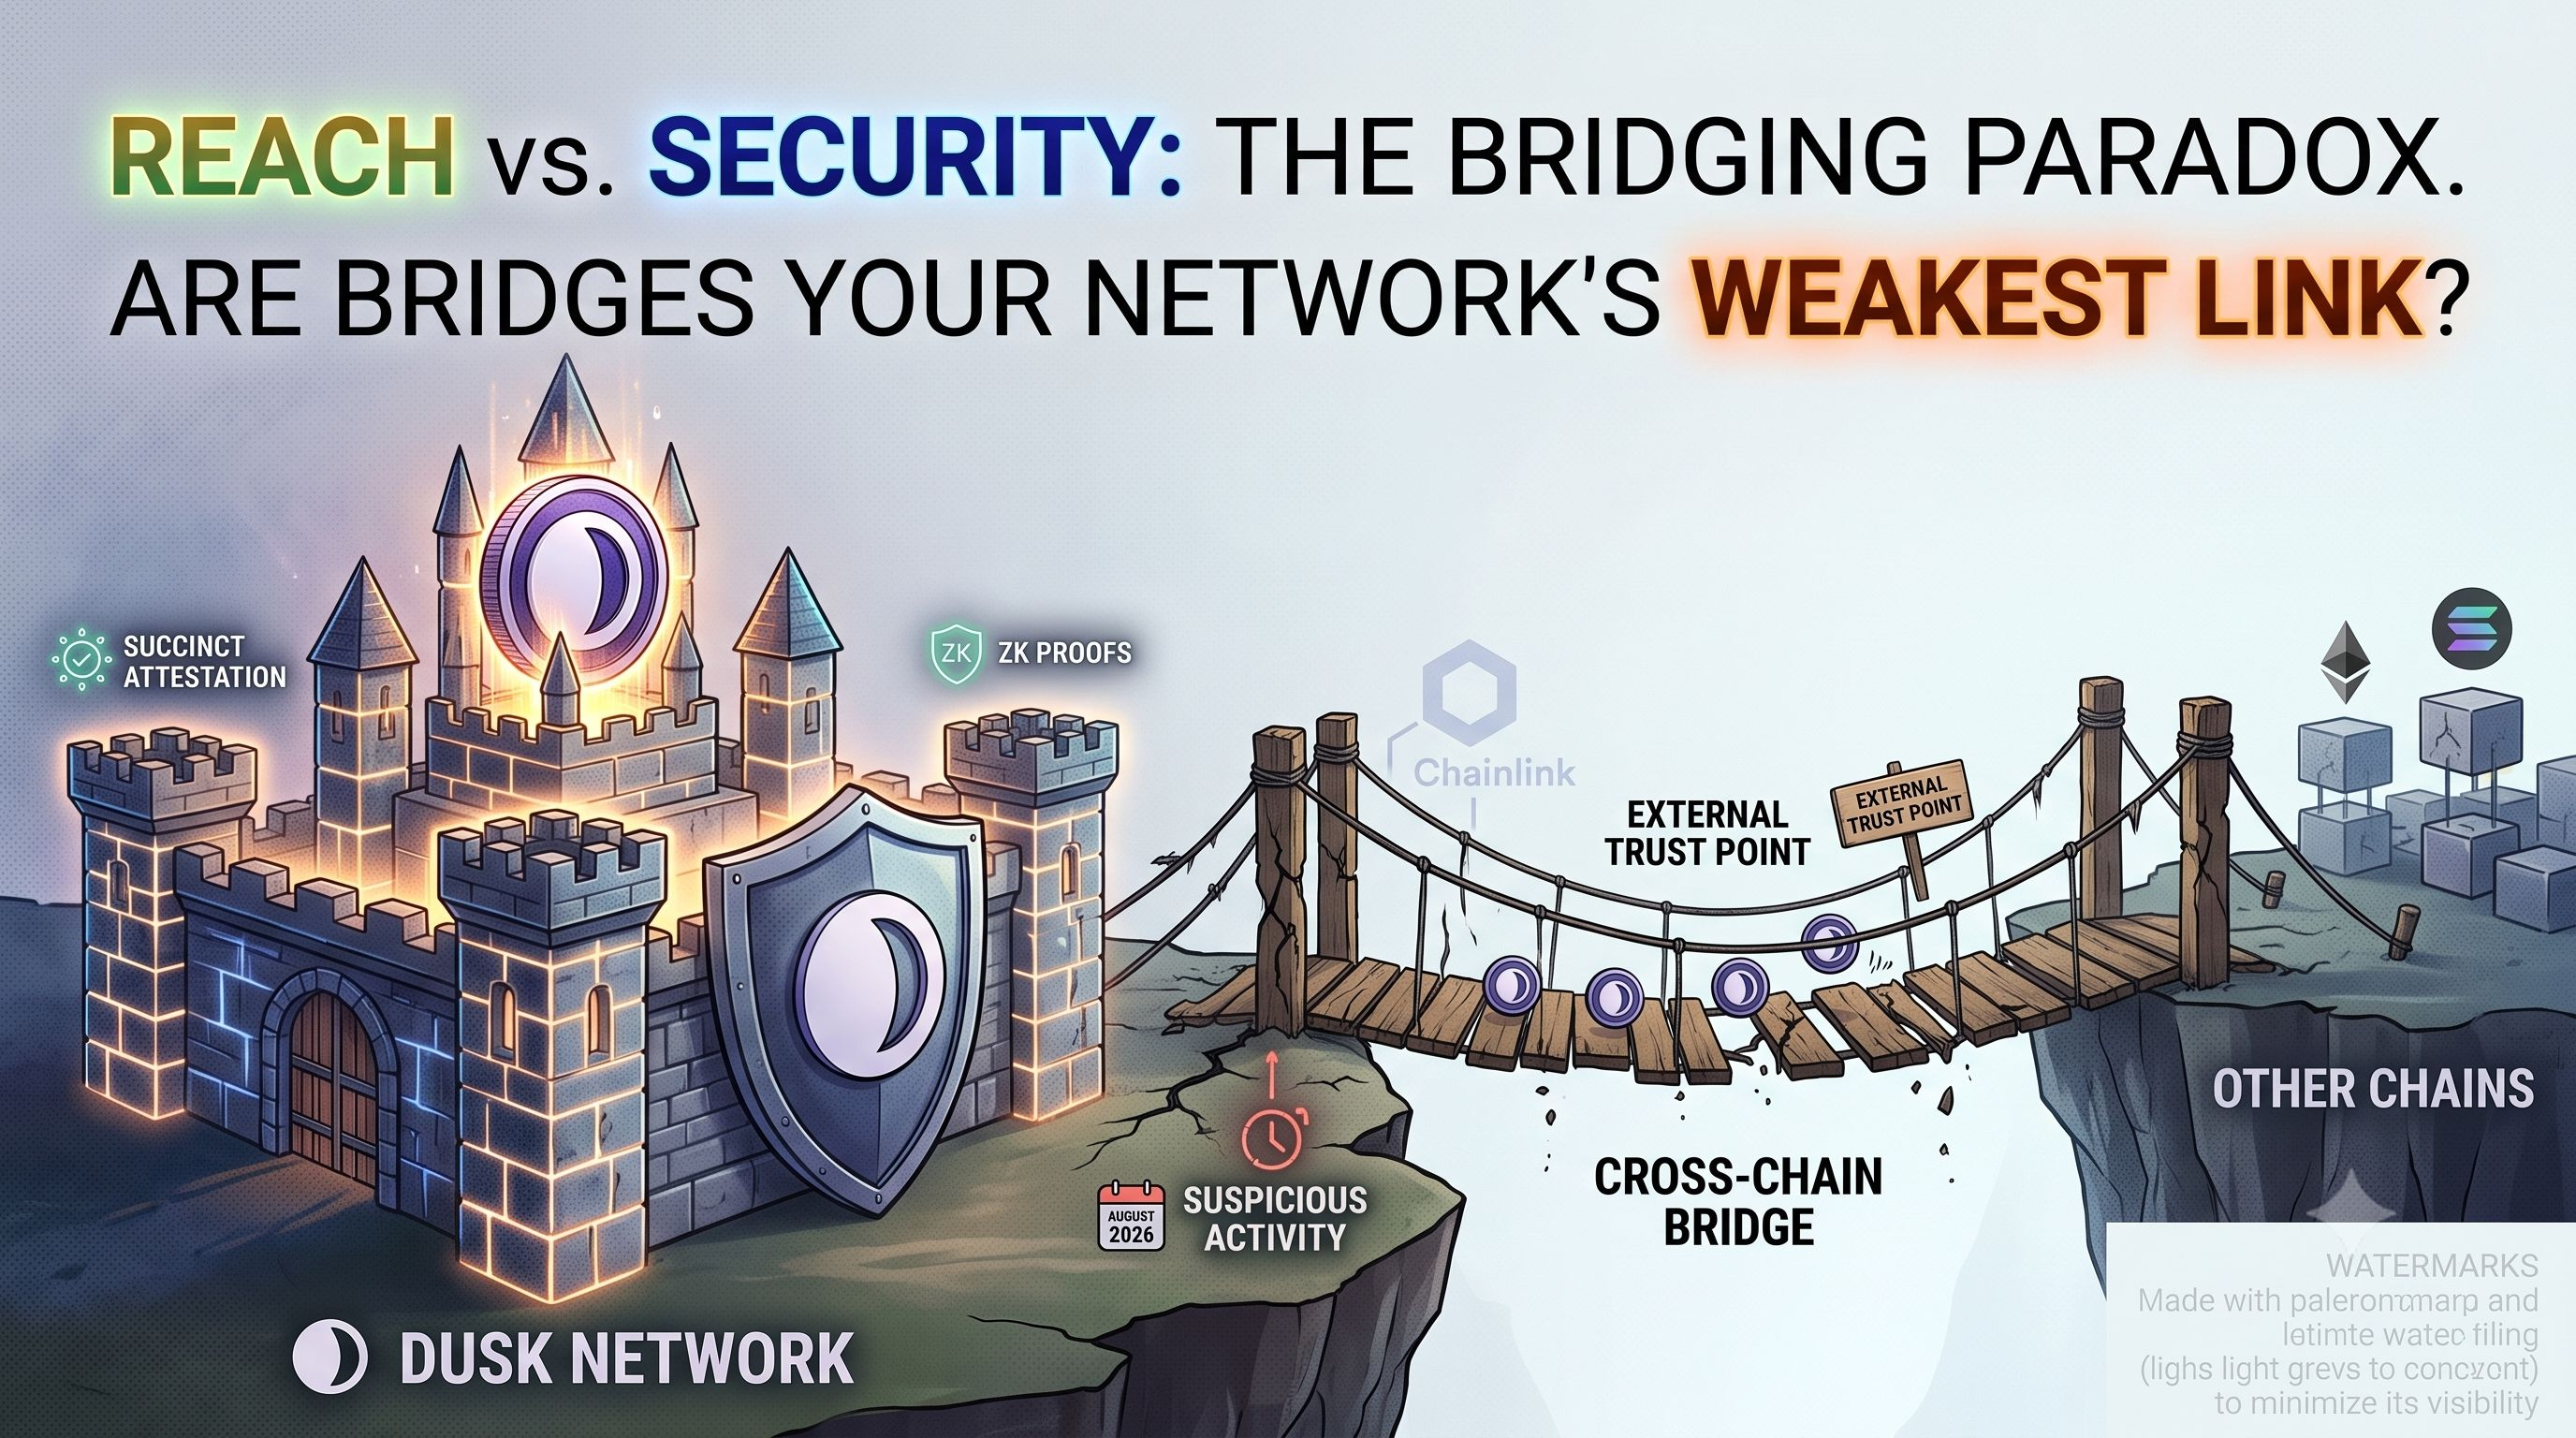
Chaque pont inter-chaînes de cette industrie porte la même vérité inconfortable : il s’agit le plus souvent de la partie la moins sécurisée d’un système par ailleurs fiable, car il doit faire confiance à quelque chose à l’extérieur du système vers lequel il fait le lien. La couche de base de Dusk Network, l’Attestation concise pour une finalité déterministe, ainsi que les preuves à divulgation nulle de connaissance pour les transactions confidentielles, sont réellement difficiles à attaquer directement. Les ponts qui y sont connectés vers l’extérieur, y compris l’infrastructure récemment interrompue après une activité suspecte de portefeuille en août 2026, relèvent d’une autre catégorie de risque, et je ne pense pas que ce risque soit propre à Dusk : il est plutôt inévitable pour toute chaîne qui veut être interopérable. L’ironie est difficile à manquer : la même infrastructure de pont désormais examinée avait pour but de soutenir le lancement de DuskEVM, en reliant la prochaine étape du projet à un problème de confiance que le reste de l’industrie n’a jamais totalement résolu non plus.
L’intégration de Chainlink illustre bien cette tension. En utilisant CCIP pour permettre à DUSK de circuler nativement entre Ethereum et Solana, et à terme pour permettre à NPEX de régler, selon un montant annoncé de 300 millions d’EUR ou plus, des titres tokenisés sur plusieurs chaînes, le réseau élargit véritablement la portée. Mais cela signifie aussi que la sécurité de Dusk dépend désormais en partie d’une infrastructure qu’il ne contrôle pas entièrement, aussi auditable et réputée soit la conception de Chainlink. C’est simplement le coût de l’interopérabilité. À ce jour, aucune architecture de pont dans l’industrie ne présente un historique propre prouvant que ce coût peut être entièrement éliminé par ingénierie plutôt que simplement réduit.
Alors le bridging est-il fondamentalement incompatible avec une image de marque « sécurité d’abord », ou bien s’agit-il simplement d’un échange honnête que chaque chaîne accepte dès qu’elle veut dépasser sa propre couche de base ? Je penche pour la deuxième réponse, avec une réserve : un projet dont la proposition de valeur repose entièrement sur la confiance dispose de moins de marge d’erreur qu’une chaîne généraliste, et l’incident d’août rappelle à quel point cette marge est mince.
@Dusk_Foundation $DUSK #dusk
Chaque pont inter-chaînes de cette industrie porte la même vérité inconfortable : il s’agit le plus souvent de la partie la moins sécurisée d’un système par ailleurs fiable, car il doit faire confiance à quelque chose à l’extérieur du système vers lequel il fait le lien. La couche de base de Dusk Network, l’Attestation concise pour une finalité déterministe, ainsi que les preuves à divulgation nulle de connaissance pour les transactions confidentielles, sont réellement difficiles à attaquer directement. Les ponts qui y sont connectés vers l’extérieur, y compris l’infrastructure récemment interrompue après une activité suspecte de portefeuille en août 2026, relèvent d’une autre catégorie de risque, et je ne pense pas que ce risque soit propre à Dusk : il est plutôt inévitable pour toute chaîne qui veut être interopérable. L’ironie est difficile à manquer : la même infrastructure de pont désormais examinée avait pour but de soutenir le lancement de DuskEVM, en reliant la prochaine étape du projet à un problème de confiance que le reste de l’industrie n’a jamais totalement résolu non plus.
L’intégration de Chainlink illustre bien cette tension. En utilisant CCIP pour permettre à DUSK de circuler nativement entre Ethereum et Solana, et à terme pour permettre à NPEX de régler, selon un montant annoncé de 300 millions d’EUR ou plus, des titres tokenisés sur plusieurs chaînes, le réseau élargit véritablement la portée. Mais cela signifie aussi que la sécurité de Dusk dépend désormais en partie d’une infrastructure qu’il ne contrôle pas entièrement, aussi auditable et réputée soit la conception de Chainlink. C’est simplement le coût de l’interopérabilité. À ce jour, aucune architecture de pont dans l’industrie ne présente un historique propre prouvant que ce coût peut être entièrement éliminé par ingénierie plutôt que simplement réduit.
Alors le bridging est-il fondamentalement incompatible avec une image de marque « sécurité d’abord », ou bien s’agit-il simplement d’un échange honnête que chaque chaîne accepte dès qu’elle veut dépasser sa propre couche de base ? Je penche pour la deuxième réponse, avec une réserve : un projet dont la proposition de valeur repose entièrement sur la confiance dispose de moins de marge d’erreur qu’une chaîne généraliste, et l’incident d’août rappelle à quel point cette marge est mince.
@Dusk $DUSK #dusk
L’intégration de Chainlink illustre bien cette tension. En utilisant CCIP pour permettre à DUSK de circuler nativement entre Ethereum et Solana, et à terme pour permettre à NPEX de régler, selon un montant annoncé de 300 millions d’EUR ou plus, des titres tokenisés sur plusieurs chaînes, le réseau élargit véritablement la portée. Mais cela signifie aussi que la sécurité de Dusk dépend désormais en partie d’une infrastructure qu’il ne contrôle pas entièrement, aussi auditable et réputée soit la conception de Chainlink. C’est simplement le coût de l’interopérabilité. À ce jour, aucune architecture de pont dans l’industrie ne présente un historique propre prouvant que ce coût peut être entièrement éliminé par ingénierie plutôt que simplement réduit.
Alors le bridging est-il fondamentalement incompatible avec une image de marque « sécurité d’abord », ou bien s’agit-il simplement d’un échange honnête que chaque chaîne accepte dès qu’elle veut dépasser sa propre couche de base ? Je penche pour la deuxième réponse, avec une réserve : un projet dont la proposition de valeur repose entièrement sur la confiance dispose de moins de marge d’erreur qu’une chaîne généraliste, et l’incident d’août rappelle à quel point cette marge est mince.
@Dusk $DUSK #dusk
79
Vérifié
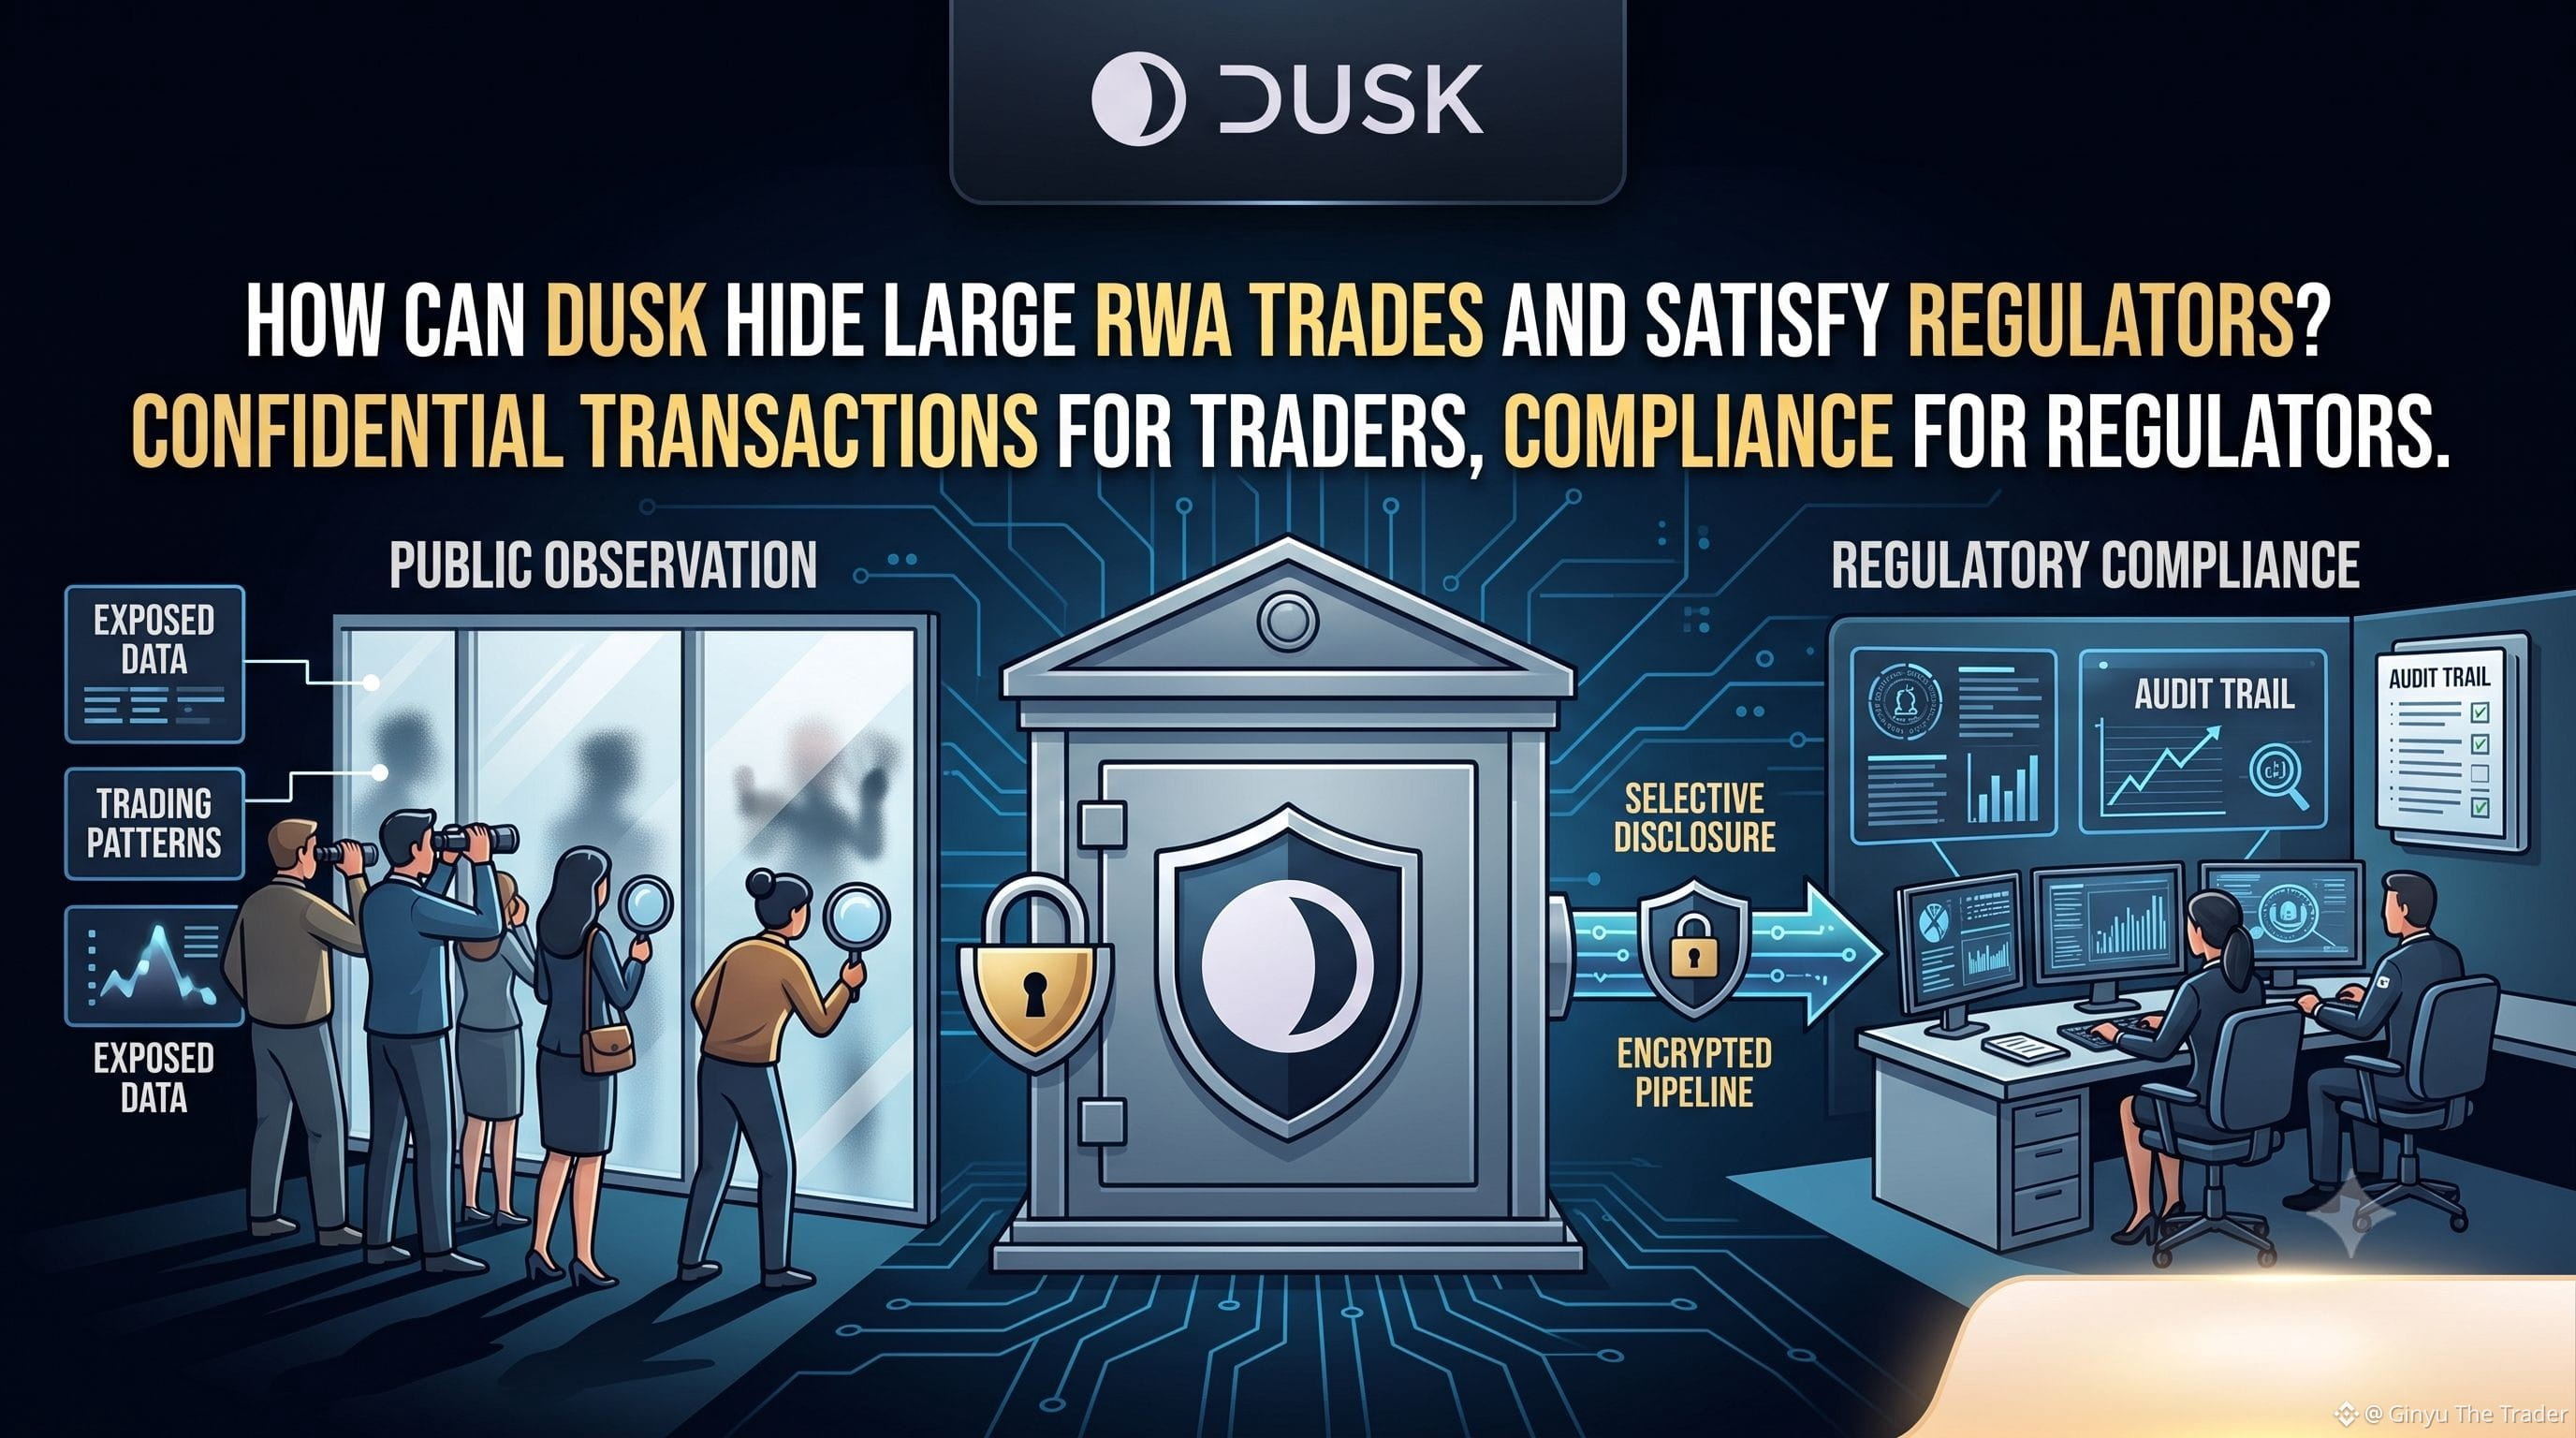
Quiconque a négocié ne serait-ce qu’une taille réelle connaît l’inconfort d’un carnet d’ordres public. Votre position, votre timing, votre manière d’accumuler : tout est visible par n’importe qui regarde, et tout peut être utilisé contre vous. Je ne pense pas que la plupart des projets de finance onchain aient pris ce problème au sérieux. Dusk pourrait faire exception.
Hedger, le module de transaction confidentielle conçu pour DuskEVM, utilise le chiffrement homomorphe et des preuves à connaissance nulle pour garder les soldes et les montants transférés cachés tout en permettant au réseau de vérifier que chaque transaction est valide. Intégré à Dusk Trade, le néo-courtier (neobroker) que Dusk construit pour les fonds de marché monétaire tokenisés, les ETF et les obligations, ce niveau de confidentialité pourrait s’étendre à des activités de négociation réelles portant sur des actifs du monde réel, et pas seulement à de simples transferts de jetons entre deux portefeuilles. Un gros rachat ou un rééquilibrage de fonds n’aurait pas besoin de diffuser sa taille à tous les observateurs sur la chaîne au moment où cela se produit, comme l’impose aujourd’hui un grand livre totalement transparent.
C’est la version séduisante de l’histoire. La question plus difficile est de savoir quelle part de cette confidentialité les régulateurs tolèrent réellement lorsqu’il s’agit de valeurs réelles et d’exigences réelles de surveillance des marchés. Les marchés publics ont établi leurs règles de transparence pour une raison : détecter la manipulation, le délit d’initié et la fraude de règlement. Une divulgation sélective doit répondre à ces mêmes préoccupations tout en cachant l’information au public ordinaire. La réponse de Dusk consiste à permettre aux régulateurs de voir ce à quoi ils ont droit via des mécanismes de divulgation, tandis que le public voit moins. Que les régulateurs acceptent ce compromis à grande échelle, pour de véritables titres financiers plutôt que pour des programmes pilotes, n’est pas une décision que l’ingénierie seule peut trancher, aussi élégante que soit la cryptographie en dessous.
Je pense que c’est l’une des questions ouvertes les plus intéressantes autour de Dusk Trade, et non une fonctionnalité définitivement établie.
@Dusk_Foundation $DUSK #dusk
Quiconque a négocié ne serait-ce qu’une taille réelle connaît l’inconfort d’un carnet d’ordres public. Votre position, votre timing, votre manière d’accumuler : tout est visible par n’importe qui regarde, et tout peut être utilisé contre vous. Je ne pense pas que la plupart des projets de finance onchain aient pris ce problème au sérieux. Dusk pourrait faire exception.
Hedger, le module de transaction confidentielle conçu pour DuskEVM, utilise le chiffrement homomorphe et des preuves à connaissance nulle pour garder les soldes et les montants transférés cachés tout en permettant au réseau de vérifier que chaque transaction est valide. Intégré à Dusk Trade, le néo-courtier (neobroker) que Dusk construit pour les fonds de marché monétaire tokenisés, les ETF et les obligations, ce niveau de confidentialité pourrait s’étendre à des activités de négociation réelles portant sur des actifs du monde réel, et pas seulement à de simples transferts de jetons entre deux portefeuilles. Un gros rachat ou un rééquilibrage de fonds n’aurait pas besoin de diffuser sa taille à tous les observateurs sur la chaîne au moment où cela se produit, comme l’impose aujourd’hui un grand livre totalement transparent.
C’est la version séduisante de l’histoire. La question plus difficile est de savoir quelle part de cette confidentialité les régulateurs tolèrent réellement lorsqu’il s’agit de valeurs réelles et d’exigences réelles de surveillance des marchés. Les marchés publics ont établi leurs règles de transparence pour une raison : détecter la manipulation, le délit d’initié et la fraude de règlement. Une divulgation sélective doit répondre à ces mêmes préoccupations tout en cachant l’information au public ordinaire. La réponse de Dusk consiste à permettre aux régulateurs de voir ce à quoi ils ont droit via des mécanismes de divulgation, tandis que le public voit moins. Que les régulateurs acceptent ce compromis à grande échelle, pour de véritables titres financiers plutôt que pour des programmes pilotes, n’est pas une décision que l’ingénierie seule peut trancher, aussi élégante que soit la cryptographie en dessous.
Je pense que c’est l’une des questions ouvertes les plus intéressantes autour de Dusk Trade, et non une fonctionnalité définitivement établie.
@Dusk $DUSK #dusk
Hedger, le module de transaction confidentielle conçu pour DuskEVM, utilise le chiffrement homomorphe et des preuves à connaissance nulle pour garder les soldes et les montants transférés cachés tout en permettant au réseau de vérifier que chaque transaction est valide. Intégré à Dusk Trade, le néo-courtier (neobroker) que Dusk construit pour les fonds de marché monétaire tokenisés, les ETF et les obligations, ce niveau de confidentialité pourrait s’étendre à des activités de négociation réelles portant sur des actifs du monde réel, et pas seulement à de simples transferts de jetons entre deux portefeuilles. Un gros rachat ou un rééquilibrage de fonds n’aurait pas besoin de diffuser sa taille à tous les observateurs sur la chaîne au moment où cela se produit, comme l’impose aujourd’hui un grand livre totalement transparent.
C’est la version séduisante de l’histoire. La question plus difficile est de savoir quelle part de cette confidentialité les régulateurs tolèrent réellement lorsqu’il s’agit de valeurs réelles et d’exigences réelles de surveillance des marchés. Les marchés publics ont établi leurs règles de transparence pour une raison : détecter la manipulation, le délit d’initié et la fraude de règlement. Une divulgation sélective doit répondre à ces mêmes préoccupations tout en cachant l’information au public ordinaire. La réponse de Dusk consiste à permettre aux régulateurs de voir ce à quoi ils ont droit via des mécanismes de divulgation, tandis que le public voit moins. Que les régulateurs acceptent ce compromis à grande échelle, pour de véritables titres financiers plutôt que pour des programmes pilotes, n’est pas une décision que l’ingénierie seule peut trancher, aussi élégante que soit la cryptographie en dessous.
Je pense que c’est l’une des questions ouvertes les plus intéressantes autour de Dusk Trade, et non une fonctionnalité définitivement établie.
@Dusk $DUSK #dusk
72
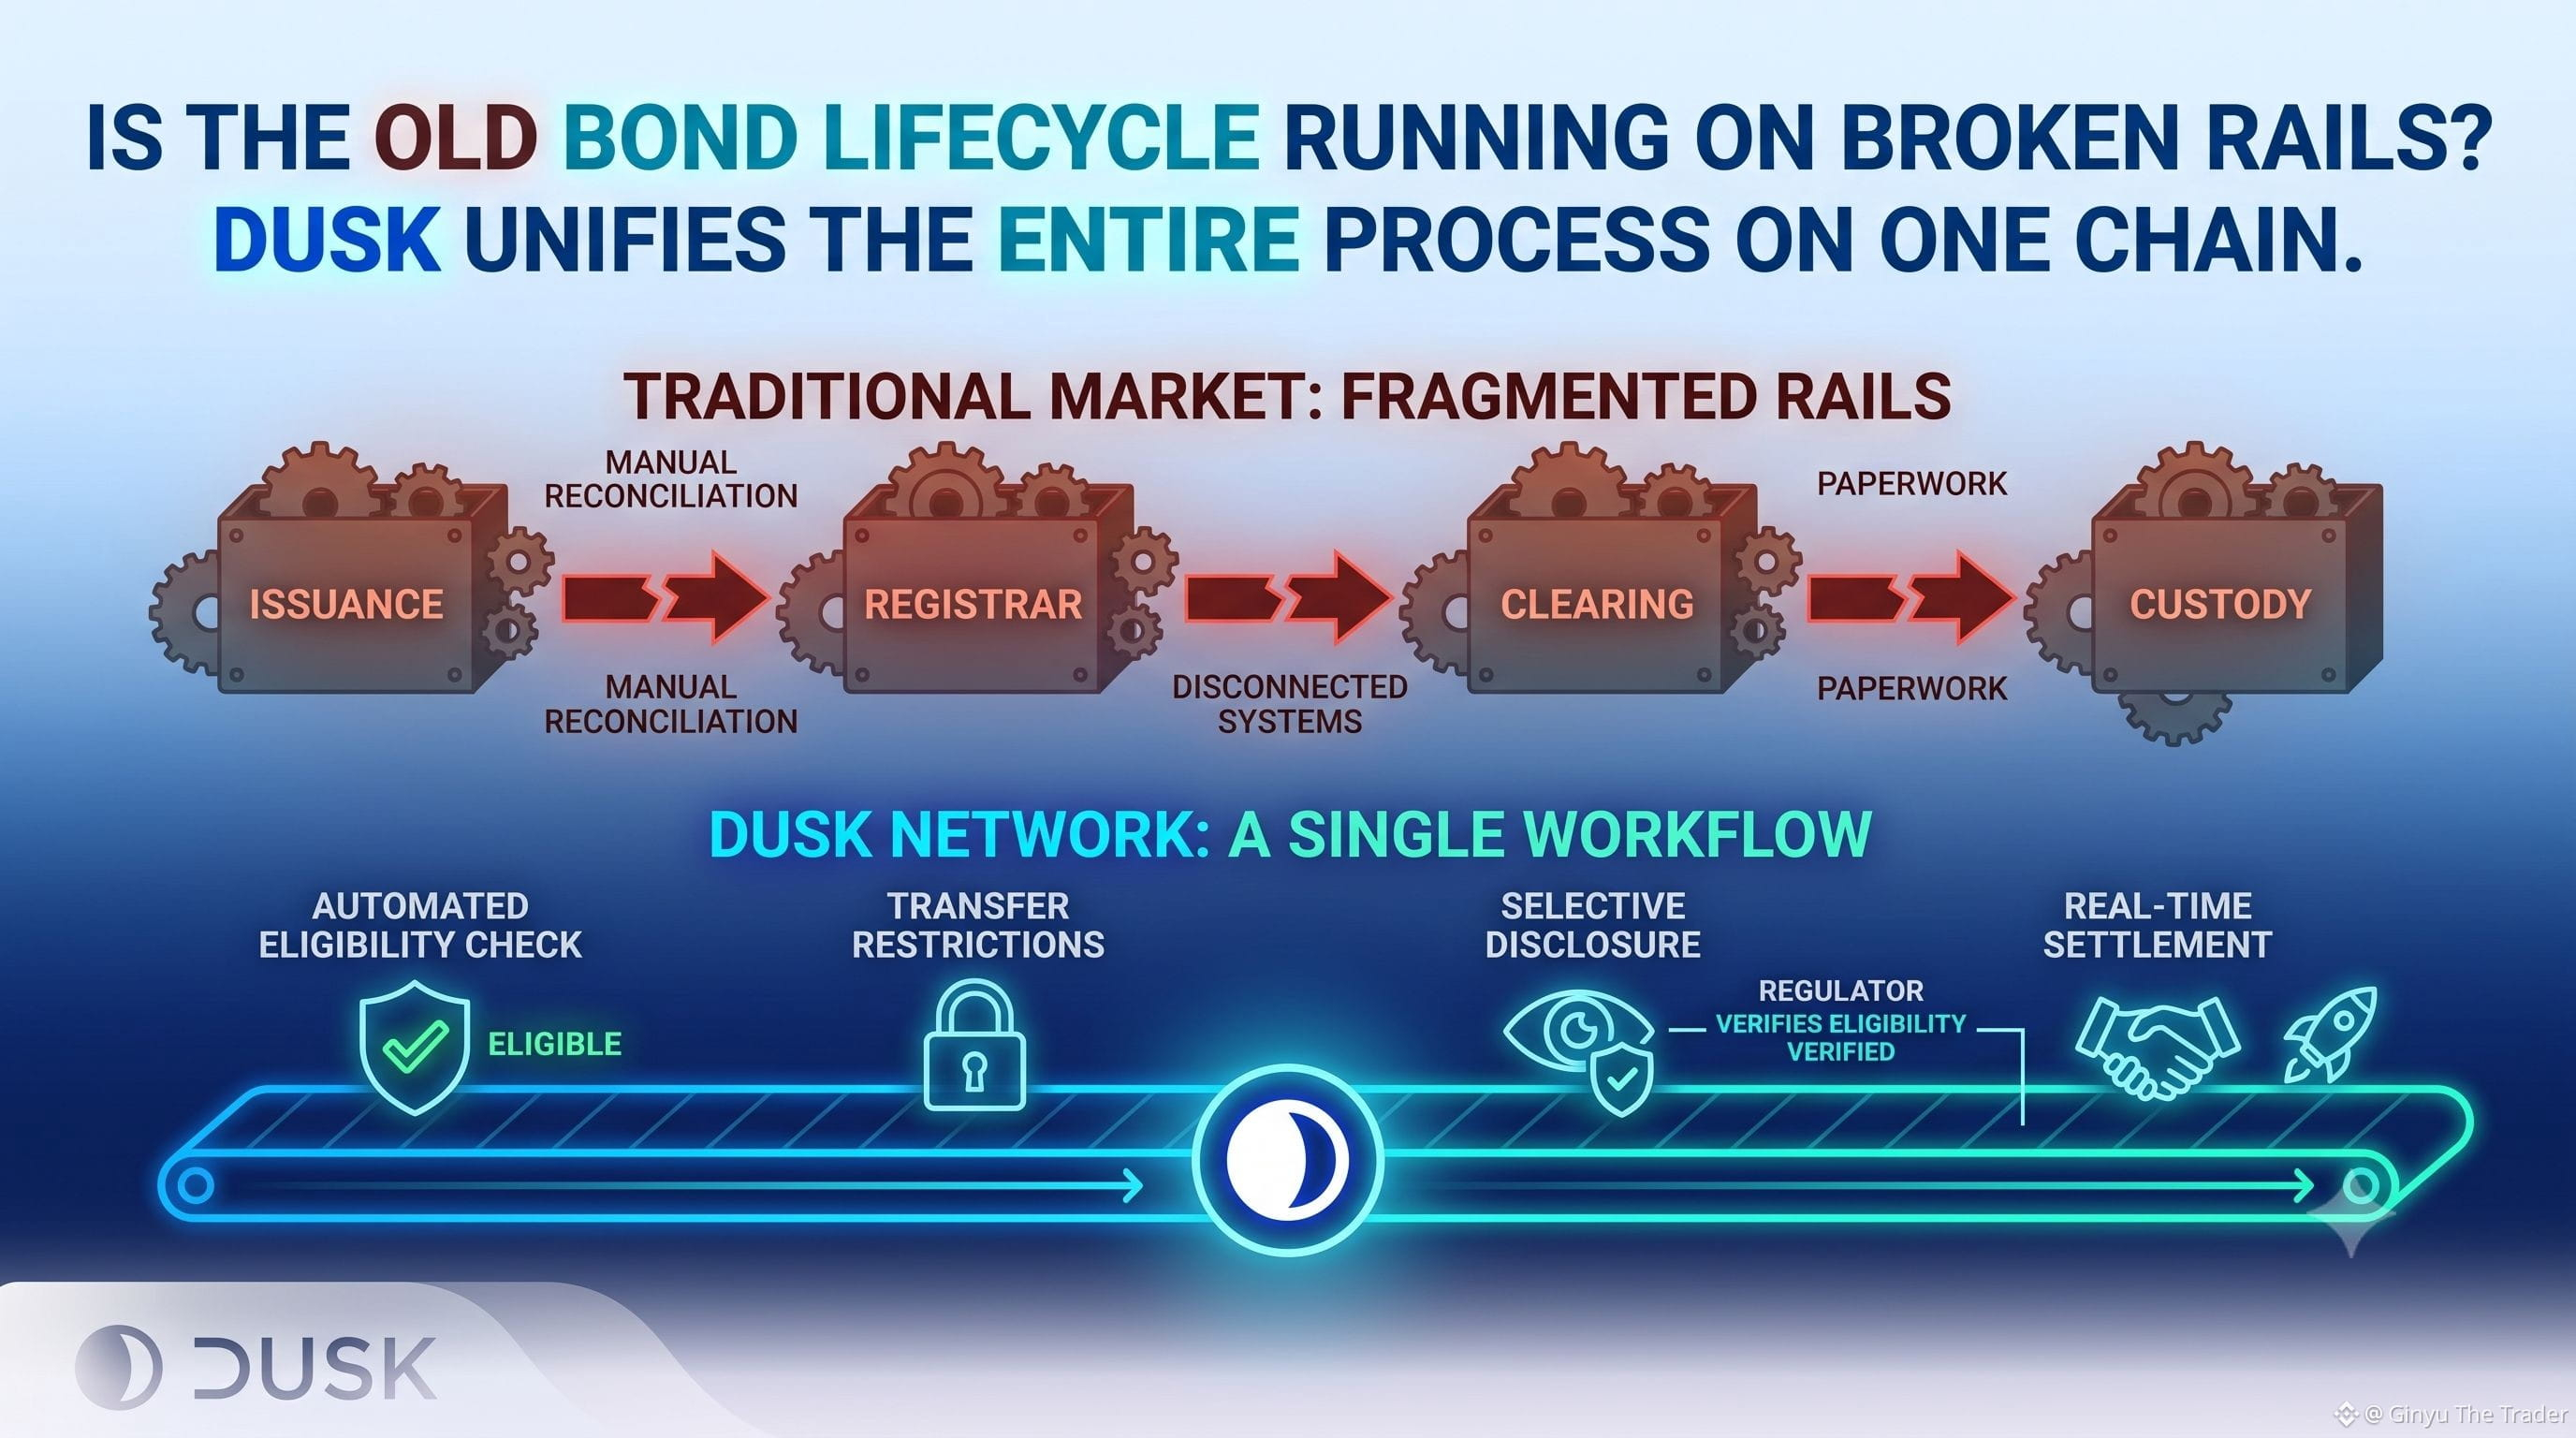
Imaginez le cycle de vie réel d’une obligation réglementée pendant une seconde, pas le token, tout le processus. Quelqu’un l’émet. Les investisseurs sont vérifiés pour l’éligibilité. Elle change de mains au fil du temps. Des divulgations sont déposées. Finalement, elle arrive à échéance ou est soldée. Dans les marchés traditionnels, ce cycle se déroule à travers une poignée de systèmes déconnectés : un registraire ici, une chambre de compensation là, un dépositaire ailleurs, chacun se synchronisant avec les autres via des processus lents, en grande partie parce qu’ils n’ont jamais été conçus pour communiquer entre eux en temps réel.
Ce que Dusk Network se positionne pour prendre en charge, c’est l’ensemble de ce cycle de vie en tant qu’un seul flux de travail coordonné. L’éligibilité, les restrictions de transfert et les exigences de divulgation peuvent vivre dans la logique onchain propre à l’actif, avec une gestion de règlement déterministe pour traiter la question de la finalité, plutôt que chaque étape ne réside dans un système séparé qui transmet ensuite des documents au suivant.
La divulgation sélective fait aussi un travail réel dans ce cycle de vie, pas seulement au moment du règlement. Un régulateur qui vérifie la conformité, un auditeur qui contrôle un dépôt de divulgation, un cocontractant qui confirme l’éligibilité : chacun de ces contrôles peut s’effectuer à partir du même enregistrement onchain, sans exposer l’historique complet à tous les autres détenteurs de l’actif, ce qui constitue un point de départ nettement différent de celui autour duquel la plupart des registraire historiques ont été conçus.
C’est une philosophie de conception réellement différente de la plupart des initiatives de tokenisation, qui numérisent généralement une seule partie du cycle de vie—l’émission, par exemple—tout en laissant le reste tourner sur les rails existants sous-jacents.
La réserve honnête, c’est que cela ne devient concret que lorsque des institutions et des plateformes construisent réellement des produits spécifiques par-dessus cette capacité, avec la licence et l’autorisation correspondantes. Un flux de travail unifié laissé inutilisé n’est encore qu’une spécification. Je suis curieux de voir le premier cycle de vie complet, de l’émission jusqu’au règlement final éventuel, fonctionner réellement de bout en bout plutôt que d’être décrit de façon abstraite.
@Dusk_Foundation $DUSK #dusk
Imaginez le cycle de vie réel d’une obligation réglementée pendant une seconde, pas le token, tout le processus. Quelqu’un l’émet. Les investisseurs sont vérifiés pour l’éligibilité. Elle change de mains au fil du temps. Des divulgations sont déposées. Finalement, elle arrive à échéance ou est soldée. Dans les marchés traditionnels, ce cycle se déroule à travers une poignée de systèmes déconnectés : un registraire ici, une chambre de compensation là, un dépositaire ailleurs, chacun se synchronisant avec les autres via des processus lents, en grande partie parce qu’ils n’ont jamais été conçus pour communiquer entre eux en temps réel.
Ce que Dusk Network se positionne pour prendre en charge, c’est l’ensemble de ce cycle de vie en tant qu’un seul flux de travail coordonné. L’éligibilité, les restrictions de transfert et les exigences de divulgation peuvent vivre dans la logique onchain propre à l’actif, avec une gestion de règlement déterministe pour traiter la question de la finalité, plutôt que chaque étape ne réside dans un système séparé qui transmet ensuite des documents au suivant.
La divulgation sélective fait aussi un travail réel dans ce cycle de vie, pas seulement au moment du règlement. Un régulateur qui vérifie la conformité, un auditeur qui contrôle un dépôt de divulgation, un cocontractant qui confirme l’éligibilité : chacun de ces contrôles peut s’effectuer à partir du même enregistrement onchain, sans exposer l’historique complet à tous les autres détenteurs de l’actif, ce qui constitue un point de départ nettement différent de celui autour duquel la plupart des registraire historiques ont été conçus.
C’est une philosophie de conception réellement différente de la plupart des initiatives de tokenisation, qui numérisent généralement une seule partie du cycle de vie—l’émission, par exemple—tout en laissant le reste tourner sur les rails existants sous-jacents.
La réserve honnête, c’est que cela ne devient concret que lorsque des institutions et des plateformes construisent réellement des produits spécifiques par-dessus cette capacité, avec la licence et l’autorisation correspondantes. Un flux de travail unifié laissé inutilisé n’est encore qu’une spécification. Je suis curieux de voir le premier cycle de vie complet, de l’émission jusqu’au règlement final éventuel, fonctionner réellement de bout en bout plutôt que d’être décrit de façon abstraite.
@Dusk $DUSK #dusk
Ce que Dusk Network se positionne pour prendre en charge, c’est l’ensemble de ce cycle de vie en tant qu’un seul flux de travail coordonné. L’éligibilité, les restrictions de transfert et les exigences de divulgation peuvent vivre dans la logique onchain propre à l’actif, avec une gestion de règlement déterministe pour traiter la question de la finalité, plutôt que chaque étape ne réside dans un système séparé qui transmet ensuite des documents au suivant.
La divulgation sélective fait aussi un travail réel dans ce cycle de vie, pas seulement au moment du règlement. Un régulateur qui vérifie la conformité, un auditeur qui contrôle un dépôt de divulgation, un cocontractant qui confirme l’éligibilité : chacun de ces contrôles peut s’effectuer à partir du même enregistrement onchain, sans exposer l’historique complet à tous les autres détenteurs de l’actif, ce qui constitue un point de départ nettement différent de celui autour duquel la plupart des registraire historiques ont été conçus.
C’est une philosophie de conception réellement différente de la plupart des initiatives de tokenisation, qui numérisent généralement une seule partie du cycle de vie—l’émission, par exemple—tout en laissant le reste tourner sur les rails existants sous-jacents.
La réserve honnête, c’est que cela ne devient concret que lorsque des institutions et des plateformes construisent réellement des produits spécifiques par-dessus cette capacité, avec la licence et l’autorisation correspondantes. Un flux de travail unifié laissé inutilisé n’est encore qu’une spécification. Je suis curieux de voir le premier cycle de vie complet, de l’émission jusqu’au règlement final éventuel, fonctionner réellement de bout en bout plutôt que d’être décrit de façon abstraite.
@Dusk $DUSK #dusk
95
Vérifié
#dusk $DUSK @Dusk_Foundation
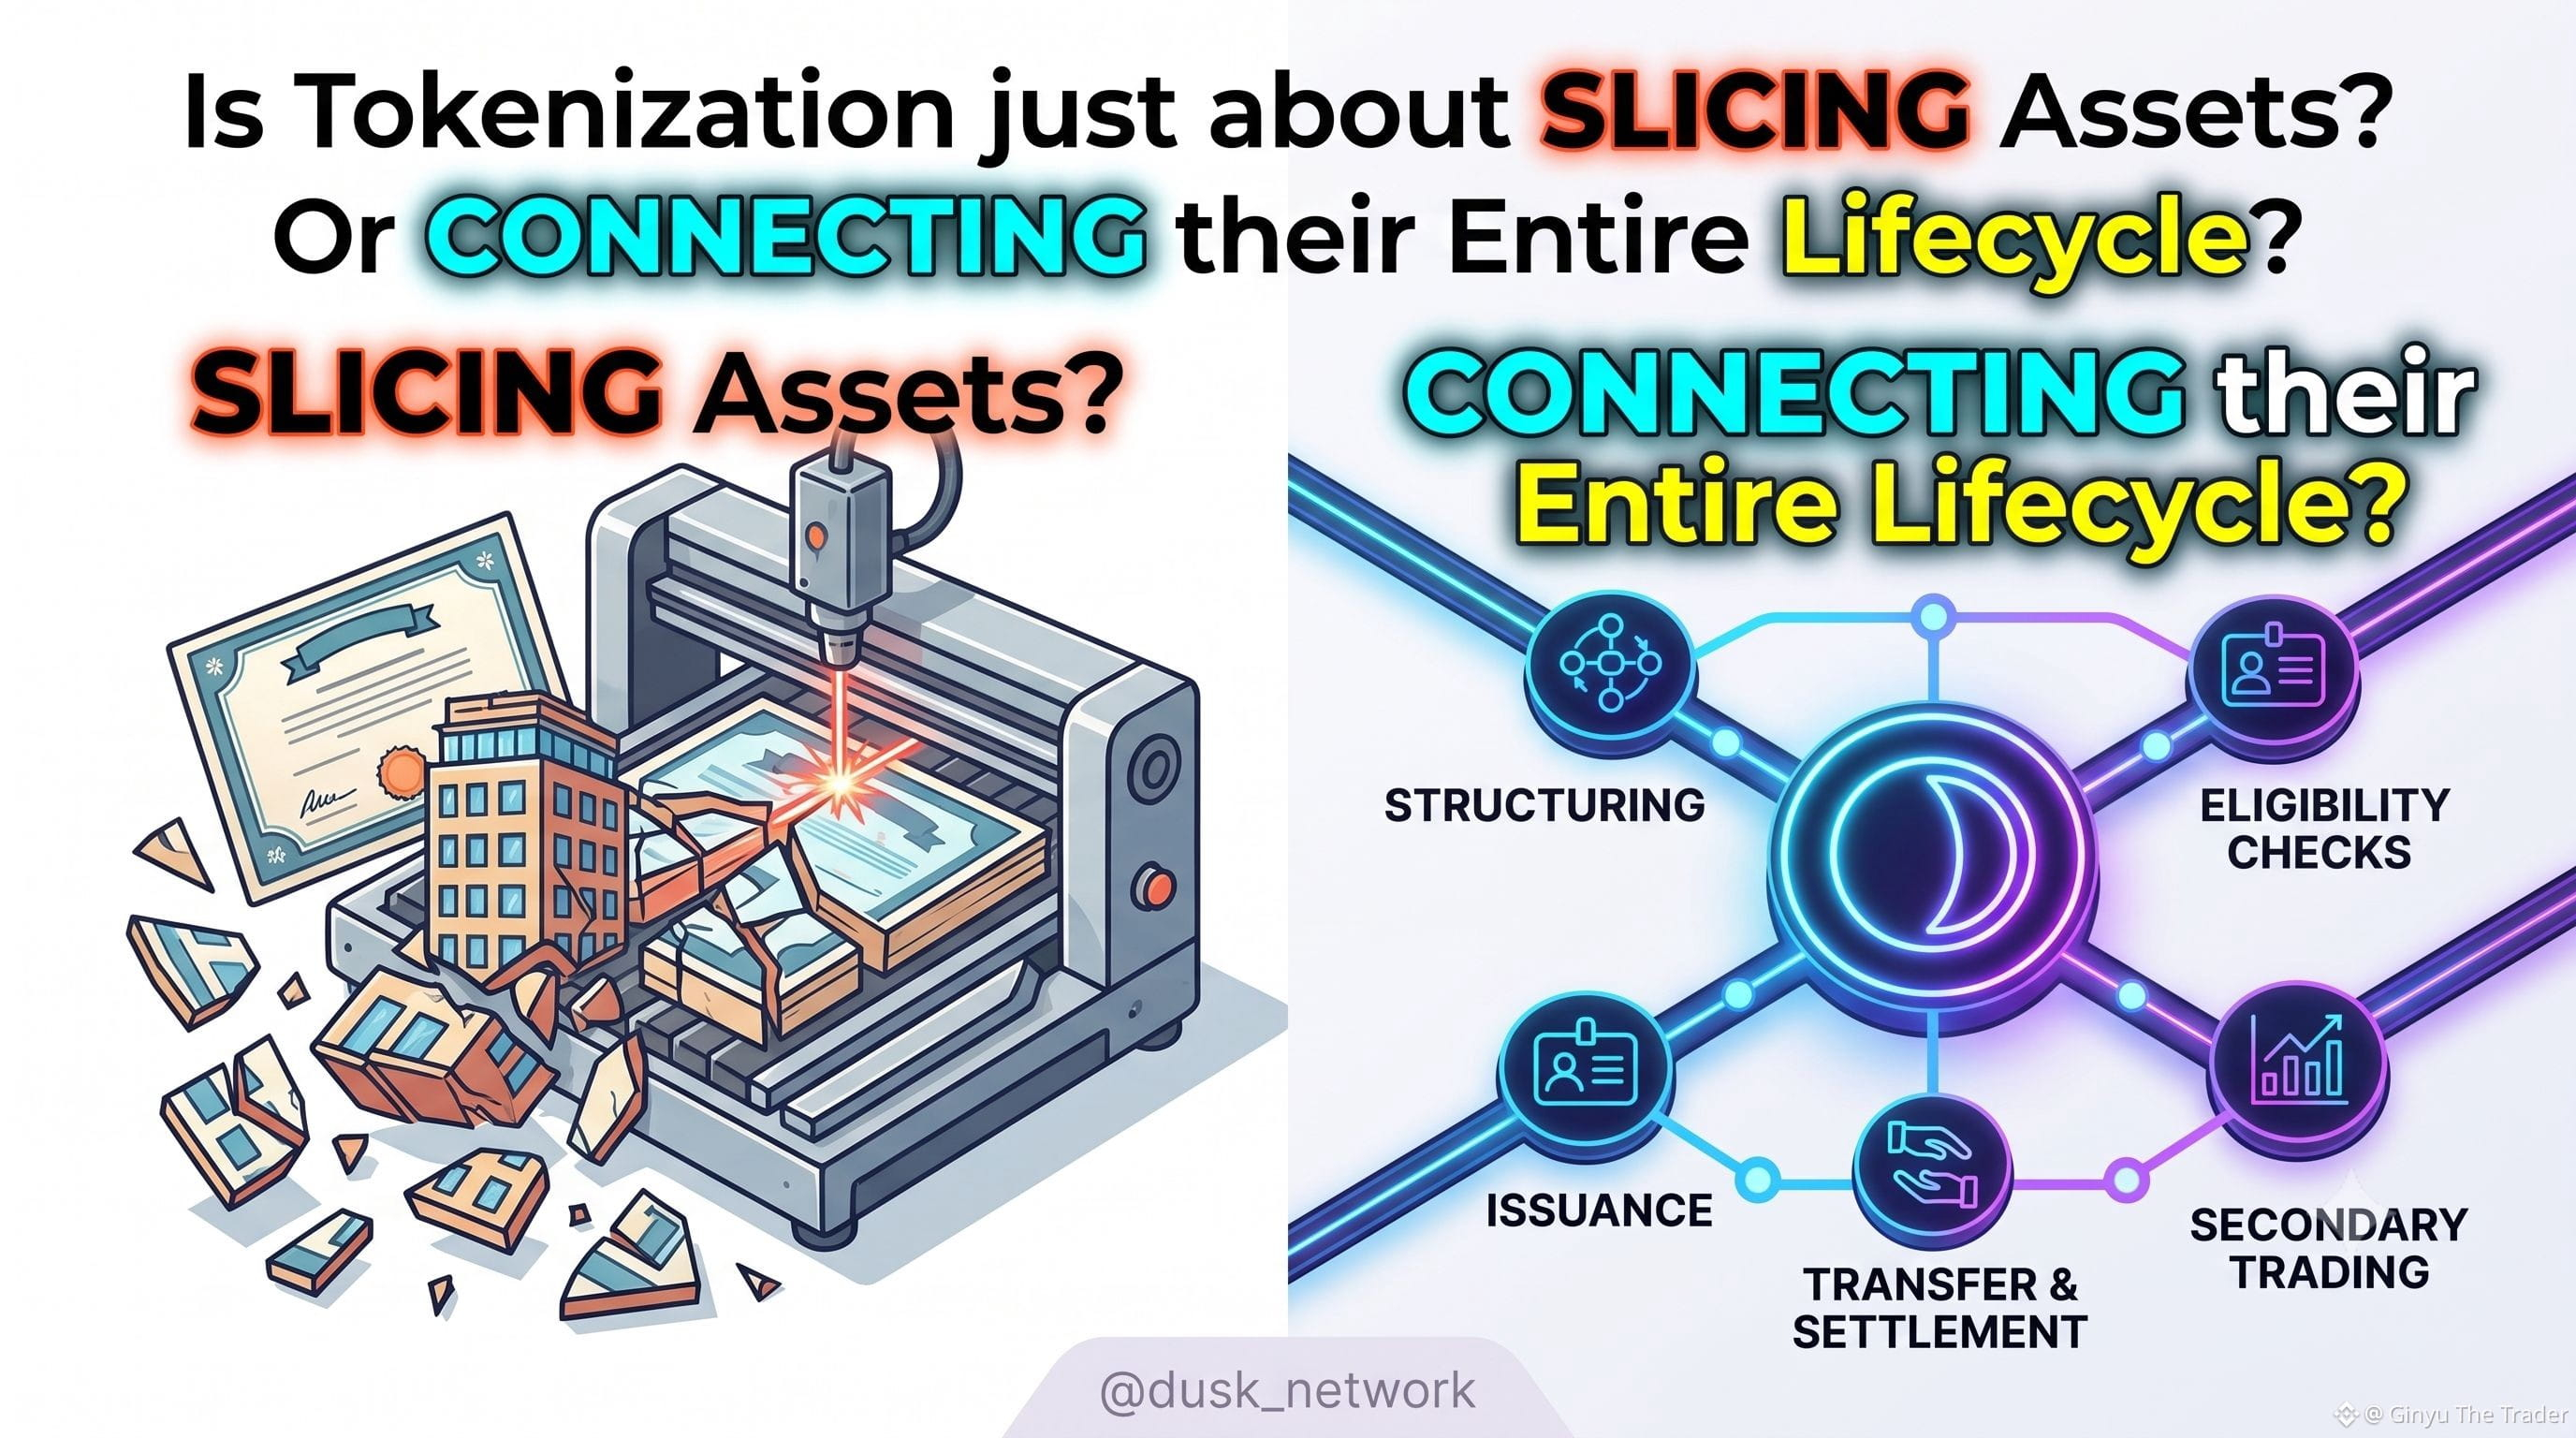
La plupart des propositions de tokenisation s’appuient fortement sur la fractionalisation : découper un actif en parts plus petites et, “magiquement”, la liquidité suit. L’écriture propre à Dusk Network sur le sujet, publiée en août 2026, remet cette hypothèse en question de manière directe, et j’ai trouvé cette franchise suffisamment rafraîchissante pour creuser.
L’argument réel est que la tokenisation crée de la valeur en reliant l’ensemble du cycle de vie de la propriété : structuration, vérifications d’éligibilité des investisseurs, souscription et émission, transfert et règlement, administration et opérations sur titres, ainsi que négociation secondaire, autour d’une seule trace partagée et contrôlée au lieu de la disperser entre des systèmes distincts qui nécessitent une réconciliation constante. Des unités plus petites, à elles seules, ne créent ni demande d’investisseurs ni sécurité juridique : elles ne font que morceler un processus déjà fragmenté.
Un exemple concret mérite d’être répété : transférer des actions dans une société privée néerlandaise requiert toujours légalement un acte notarié. Un token représentant cette action ne supprime pas cette exigence : il doit simplement se placer à côté d’elle. C’est exactement le type de détail qui distingue un cadre sérieux de tokenisation d’un dossier marketing. Le même document traite aussi l’onboarding des investisseurs avec la même clarté : l’éligibilité vérifiée peut être référencée entre l’émission et le transfert sans devoir être re-prouvée à chaque fois, tandis que la due diligence et le contrôle des sanctions derrière cette vérification restent, eux, confiés de manière carrée à des opérateurs responsables et agréés.
Ce que je respecte le plus, c’est ce que l’article admet : la tokenisation ne peut pas tout faire. Elle ne peut pas décider quelles lois s’appliquent, remplacer l’émetteur ou le notaire, ni “fabriquer” des acheteurs et des vendeurs là où ils n’existent pas. La conformité et la liquidité dépendent encore entièrement des institutions autour du token, et non du token lui-même. C’est une admission rare de la part d’un projet qui a, de toute évidence, intérêt à sur-vendre la technologie, et c’est précisément pour cela que je fais davantage confiance au reste de l’affirmation. En aval, une plateforme de type néobroker comme Dusk Trade est censée être l’endroit où cet inventaire vérifié atteint les investisseurs, et pas seulement là où il est structuré.
#dusk $DUSK @Dusk
La plupart des propositions de tokenisation s’appuient fortement sur la fractionalisation : découper un actif en parts plus petites et, “magiquement”, la liquidité suit. L’écriture propre à Dusk Network sur le sujet, publiée en août 2026, remet cette hypothèse en question de manière directe, et j’ai trouvé cette franchise suffisamment rafraîchissante pour creuser.
L’argument réel est que la tokenisation crée de la valeur en reliant l’ensemble du cycle de vie de la propriété : structuration, vérifications d’éligibilité des investisseurs, souscription et émission, transfert et règlement, administration et opérations sur titres, ainsi que négociation secondaire, autour d’une seule trace partagée et contrôlée au lieu de la disperser entre des systèmes distincts qui nécessitent une réconciliation constante. Des unités plus petites, à elles seules, ne créent ni demande d’investisseurs ni sécurité juridique : elles ne font que morceler un processus déjà fragmenté.
Un exemple concret mérite d’être répété : transférer des actions dans une société privée néerlandaise requiert toujours légalement un acte notarié. Un token représentant cette action ne supprime pas cette exigence : il doit simplement se placer à côté d’elle. C’est exactement le type de détail qui distingue un cadre sérieux de tokenisation d’un dossier marketing. Le même document traite aussi l’onboarding des investisseurs avec la même clarté : l’éligibilité vérifiée peut être référencée entre l’émission et le transfert sans devoir être re-prouvée à chaque fois, tandis que la due diligence et le contrôle des sanctions derrière cette vérification restent, eux, confiés de manière carrée à des opérateurs responsables et agréés.
Ce que je respecte le plus, c’est ce que l’article admet : la tokenisation ne peut pas tout faire. Elle ne peut pas décider quelles lois s’appliquent, remplacer l’émetteur ou le notaire, ni “fabriquer” des acheteurs et des vendeurs là où ils n’existent pas. La conformité et la liquidité dépendent encore entièrement des institutions autour du token, et non du token lui-même. C’est une admission rare de la part d’un projet qui a, de toute évidence, intérêt à sur-vendre la technologie, et c’est précisément pour cela que je fais davantage confiance au reste de l’affirmation. En aval, une plateforme de type néobroker comme Dusk Trade est censée être l’endroit où cet inventaire vérifié atteint les investisseurs, et pas seulement là où il est structuré.
La plupart des propositions de tokenisation s’appuient fortement sur la fractionalisation : découper un actif en parts plus petites et, “magiquement”, la liquidité suit. L’écriture propre à Dusk Network sur le sujet, publiée en août 2026, remet cette hypothèse en question de manière directe, et j’ai trouvé cette franchise suffisamment rafraîchissante pour creuser.
L’argument réel est que la tokenisation crée de la valeur en reliant l’ensemble du cycle de vie de la propriété : structuration, vérifications d’éligibilité des investisseurs, souscription et émission, transfert et règlement, administration et opérations sur titres, ainsi que négociation secondaire, autour d’une seule trace partagée et contrôlée au lieu de la disperser entre des systèmes distincts qui nécessitent une réconciliation constante. Des unités plus petites, à elles seules, ne créent ni demande d’investisseurs ni sécurité juridique : elles ne font que morceler un processus déjà fragmenté.
Un exemple concret mérite d’être répété : transférer des actions dans une société privée néerlandaise requiert toujours légalement un acte notarié. Un token représentant cette action ne supprime pas cette exigence : il doit simplement se placer à côté d’elle. C’est exactement le type de détail qui distingue un cadre sérieux de tokenisation d’un dossier marketing. Le même document traite aussi l’onboarding des investisseurs avec la même clarté : l’éligibilité vérifiée peut être référencée entre l’émission et le transfert sans devoir être re-prouvée à chaque fois, tandis que la due diligence et le contrôle des sanctions derrière cette vérification restent, eux, confiés de manière carrée à des opérateurs responsables et agréés.
Ce que je respecte le plus, c’est ce que l’article admet : la tokenisation ne peut pas tout faire. Elle ne peut pas décider quelles lois s’appliquent, remplacer l’émetteur ou le notaire, ni “fabriquer” des acheteurs et des vendeurs là où ils n’existent pas. La conformité et la liquidité dépendent encore entièrement des institutions autour du token, et non du token lui-même. C’est une admission rare de la part d’un projet qui a, de toute évidence, intérêt à sur-vendre la technologie, et c’est précisément pour cela que je fais davantage confiance au reste de l’affirmation. En aval, une plateforme de type néobroker comme Dusk Trade est censée être l’endroit où cet inventaire vérifié atteint les investisseurs, et pas seulement là où il est structuré.
69
#binancep2pantoan @Binance_Vietnam
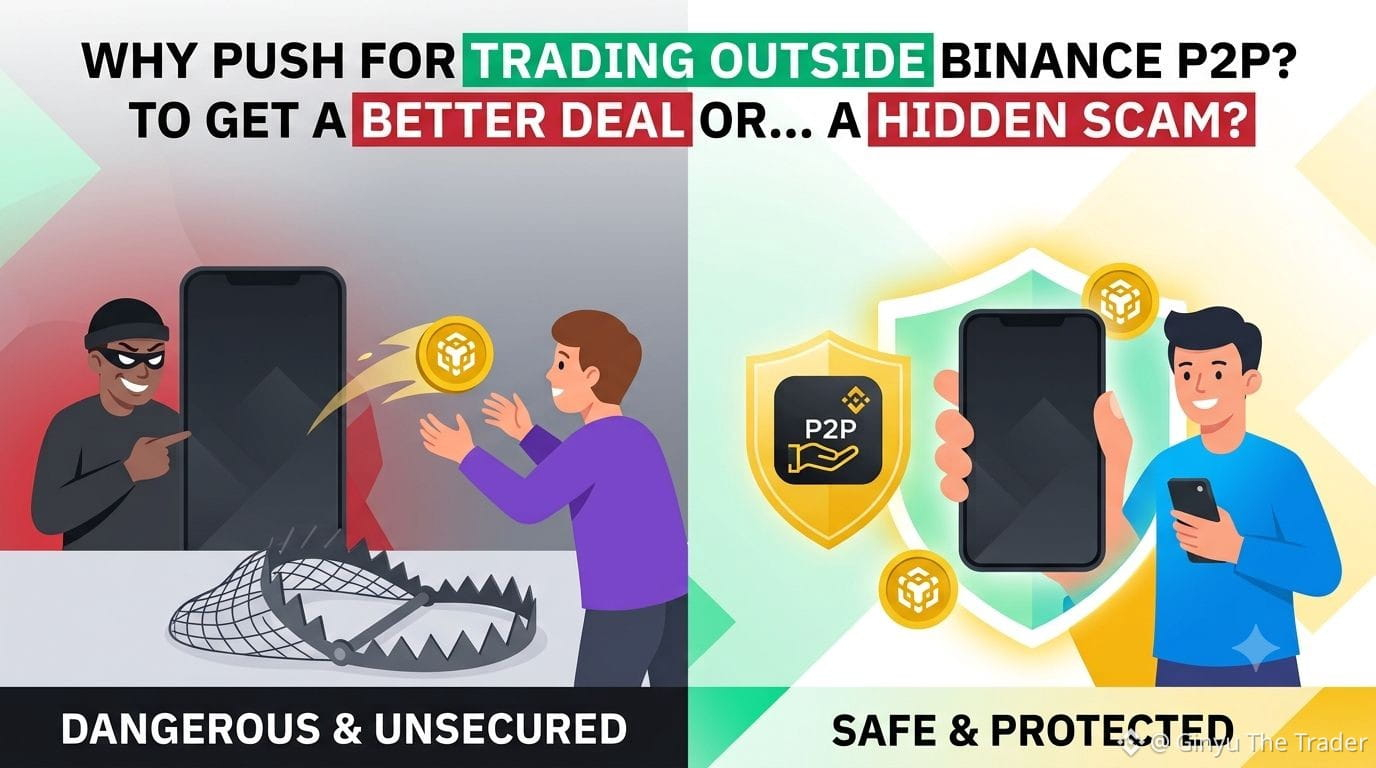
Un truc que j’ai remarqué récemment, et qui apparaît assez souvent, c’est l’invitation à échanger des cryptomonnaies en dehors de Binance P2P. On utilise généralement comme prétexte soit l’économie de frais, soit l’obtention d’un meilleur prix que celui du marché. Je veux expliquer pourquoi cela constitue presque toujours une arnaque, d’après plusieurs fois où j’ai rencontré des offres similaires.
D’un point de vue logique, les frais de Binance P2P ne sont pas suffisamment élevés pour justifier de prendre le risque de faire l’échange en dehors de la plateforme. Donc, dès que quelqu’un promet un taux nettement plus avantageux, la première question que je me pose est : quelle est la véritable raison derrière cette “générosité” ?
Dans la plupart des cas que j’ai observés, la situation suit un schéma familier. L’arnaqueur gagne la confiance avec quelques messages amicaux, et parfois même en envoyant des captures d’écran de transactions supposées réalisées auparavant avec d’autres personnes, afin de donner un sentiment de crédibilité. Ensuite, il pousse la victime à transférer l’argent ou la crypto en premier, en invoquant des raisons comme « ça fait gagner du temps » ou « de toute façon, il faut se faire confiance ».
Les signaux communs dans ces situations sont toujours les mêmes : il y a une raison de s’éloigner de Binance P2P, une pression pour agir rapidement, et une des parties demande de transférer en premier sans qu’aucun mécanisme de protection ne soit en place. Sans service d’escrow, sans historique enregistré et sans possibilité de déposer un litige, la perte retombe presque toujours sur la personne qui a fait confiance à la mauvaise partie.
J’ai remarqué que les arnaqueurs ciblent souvent les nouveaux arrivants : ceux qui ne connaissent pas le processus standard et qui sont plus facilement influencés par des promesses d’offres intéressantes que par le fait de suivre les étapes sûres déjà établies.
#binancep2pantoan @Binance Vietnam
Un truc que j’ai remarqué récemment, et qui apparaît assez souvent, c’est l’invitation à échanger des cryptomonnaies en dehors de Binance P2P. On utilise généralement comme prétexte soit l’économie de frais, soit l’obtention d’un meilleur prix que celui du marché. Je veux expliquer pourquoi cela constitue presque toujours une arnaque, d’après plusieurs fois où j’ai rencontré des offres similaires.
D’un point de vue logique, les frais de Binance P2P ne sont pas suffisamment élevés pour justifier de prendre le risque de faire l’échange en dehors de la plateforme. Donc, dès que quelqu’un promet un taux nettement plus avantageux, la première question que je me pose est : quelle est la véritable raison derrière cette “générosité” ?
Dans la plupart des cas que j’ai observés, la situation suit un schéma familier. L’arnaqueur gagne la confiance avec quelques messages amicaux, et parfois même en envoyant des captures d’écran de transactions supposées réalisées auparavant avec d’autres personnes, afin de donner un sentiment de crédibilité. Ensuite, il pousse la victime à transférer l’argent ou la crypto en premier, en invoquant des raisons comme « ça fait gagner du temps » ou « de toute façon, il faut se faire confiance ».
Les signaux communs dans ces situations sont toujours les mêmes : il y a une raison de s’éloigner de Binance P2P, une pression pour agir rapidement, et une des parties demande de transférer en premier sans qu’aucun mécanisme de protection ne soit en place. Sans service d’escrow, sans historique enregistré et sans possibilité de déposer un litige, la perte retombe presque toujours sur la personne qui a fait confiance à la mauvaise partie.
J’ai remarqué que les arnaqueurs ciblent souvent les nouveaux arrivants : ceux qui ne connaissent pas le processus standard et qui sont plus facilement influencés par des promesses d’offres intéressantes que par le fait de suivre les étapes sûres déjà établies.
Un truc que j’ai remarqué récemment, et qui apparaît assez souvent, c’est l’invitation à échanger des cryptomonnaies en dehors de Binance P2P. On utilise généralement comme prétexte soit l’économie de frais, soit l’obtention d’un meilleur prix que celui du marché. Je veux expliquer pourquoi cela constitue presque toujours une arnaque, d’après plusieurs fois où j’ai rencontré des offres similaires.
D’un point de vue logique, les frais de Binance P2P ne sont pas suffisamment élevés pour justifier de prendre le risque de faire l’échange en dehors de la plateforme. Donc, dès que quelqu’un promet un taux nettement plus avantageux, la première question que je me pose est : quelle est la véritable raison derrière cette “générosité” ?
Dans la plupart des cas que j’ai observés, la situation suit un schéma familier. L’arnaqueur gagne la confiance avec quelques messages amicaux, et parfois même en envoyant des captures d’écran de transactions supposées réalisées auparavant avec d’autres personnes, afin de donner un sentiment de crédibilité. Ensuite, il pousse la victime à transférer l’argent ou la crypto en premier, en invoquant des raisons comme « ça fait gagner du temps » ou « de toute façon, il faut se faire confiance ».
Les signaux communs dans ces situations sont toujours les mêmes : il y a une raison de s’éloigner de Binance P2P, une pression pour agir rapidement, et une des parties demande de transférer en premier sans qu’aucun mécanisme de protection ne soit en place. Sans service d’escrow, sans historique enregistré et sans possibilité de déposer un litige, la perte retombe presque toujours sur la personne qui a fait confiance à la mauvaise partie.
J’ai remarqué que les arnaqueurs ciblent souvent les nouveaux arrivants : ceux qui ne connaissent pas le processus standard et qui sont plus facilement influencés par des promesses d’offres intéressantes que par le fait de suivre les étapes sûres déjà établies.
62
Vérifié
#dusk $DUSK @Dusk_Foundation
Je ne vais pas écrire une série sur Dusk Network en passant sous silence les mauvaises nouvelles. Le 16 janvier 2026, un attaquant a exploité le pont de Dusk Network reliant l’écosystème EVM, et des millions de tokens DUSK ont été volés puis transférés vers la BNB Smart Chain avant que le pont ne soit désactivé.
À en croire les rapports publics : la cause racine est liée à un wallet de signature compromis utilisé par le service de pont, et non à une faille du protocole de consensus central de Dusk Network, Succinct Attestation, ni même à la couche de règlement elle-même. Cette distinction est importante sur le plan technique. Les ponts sont notoirement le maillon le plus faible de presque tous les écosystèmes blockchain, précisément parce qu’ils nécessitent un mécanisme de signature externe pour déplacer de la valeur entre deux systèmes qui ne se font pas confiance nativement.
Mais je veux contester l’idée que ce n’était pas le protocole central comme excuse complète. Dusk Network essaie de gagner la confiance des banques et des émetteurs d’actifs réglementés, des acteurs qui tokenisent des centaines de millions d’euros via NPEX et qui attendent une sécurité de niveau institutionnel sur l’ensemble de la pile. Un wallet de signature compromis sur l’infrastructure que Dusk Network utilise ou valide reste un problème dont l’entreprise doit répondre publiquement et qu’elle doit corriger, probablement avec de la computation multipartite ou des modules de sécurité matérielle plutôt qu’une simple clé de signature unique gardée à proximité d’une telle valeur.
Tout cela ne remet pourtant pas en cause l’argument central, qui reste le même : confidentialité là où il faut, transparence là où il ne faut pas, preuve à la demande pour un régulateur, et finalité du règlement sur laquelle on peut réellement compter. Mais une compromission du pont met encore plus à l’épreuve la promesse globale — de bout en bout —, pas uniquement au niveau du protocole.
Ce que je veux voir ensuite, concrètement, ce n’est pas un communiqué de presse annonçant que c’est réglé. Je veux un post-mortem public avec des détails précis, et des preuves montrant que l’architecture du pont a changé, pas seulement sa communication. Les institutions qui envisagent Dusk Network pour un règlement réel jugeront la réponse aussi attentivement qu’elles jugent la disponibilité depuis.
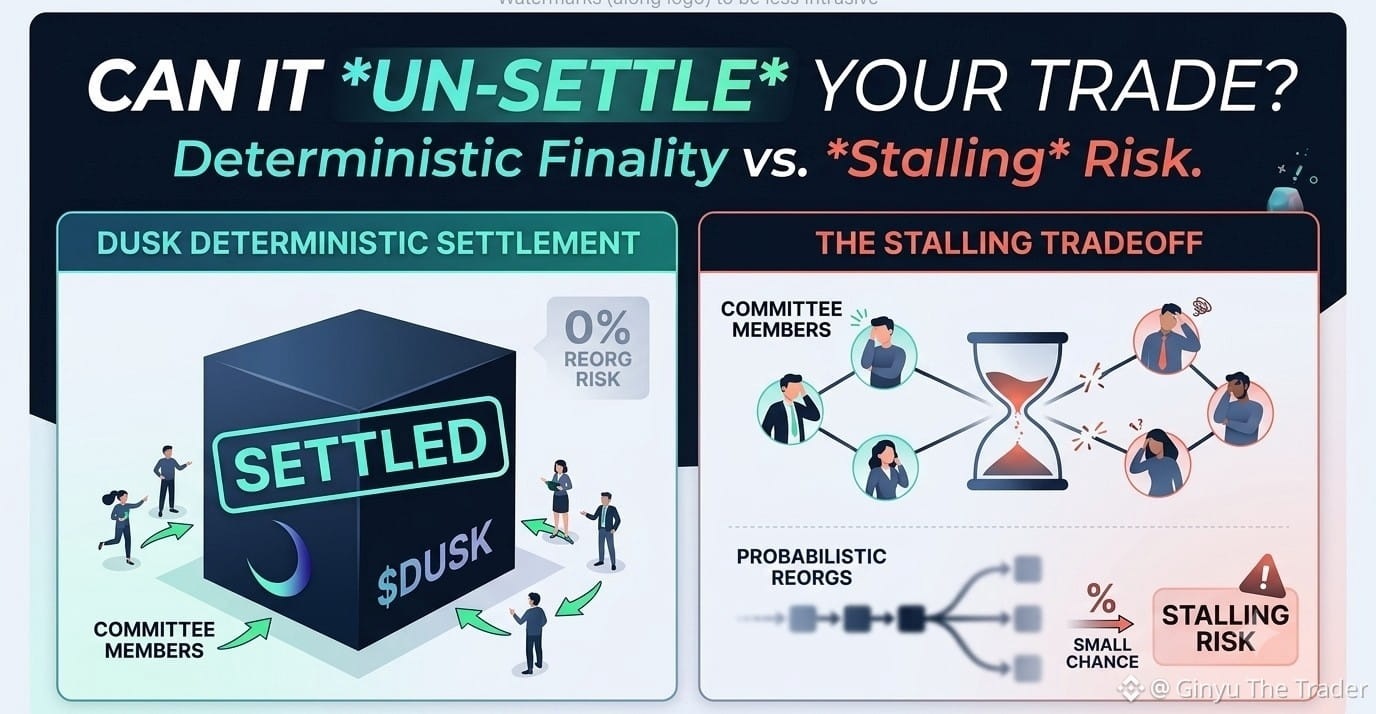
Dire qu’un design est supérieur occulte que les deux gèrent le risque. Dusk Network accepte les reorgs plutôt que de subir une contrainte de vivacité : c’est un choix d’ingénierie délibéré.
#dusk $DUSK @Dusk
Je ne vais pas écrire une série sur Dusk Network en passant sous silence les mauvaises nouvelles. Le 16 janvier 2026, un attaquant a exploité le pont de Dusk Network reliant l’écosystème EVM, et des millions de tokens DUSK ont été volés puis transférés vers la BNB Smart Chain avant que le pont ne soit désactivé.
À en croire les rapports publics : la cause racine est liée à un wallet de signature compromis utilisé par le service de pont, et non à une faille du protocole de consensus central de Dusk Network, Succinct Attestation, ni même à la couche de règlement elle-même. Cette distinction est importante sur le plan technique. Les ponts sont notoirement le maillon le plus faible de presque tous les écosystèmes blockchain, précisément parce qu’ils nécessitent un mécanisme de signature externe pour déplacer de la valeur entre deux systèmes qui ne se font pas confiance nativement.
Mais je veux contester l’idée que ce n’était pas le protocole central comme excuse complète. Dusk Network essaie de gagner la confiance des banques et des émetteurs d’actifs réglementés, des acteurs qui tokenisent des centaines de millions d’euros via NPEX et qui attendent une sécurité de niveau institutionnel sur l’ensemble de la pile. Un wallet de signature compromis sur l’infrastructure que Dusk Network utilise ou valide reste un problème dont l’entreprise doit répondre publiquement et qu’elle doit corriger, probablement avec de la computation multipartite ou des modules de sécurité matérielle plutôt qu’une simple clé de signature unique gardée à proximité d’une telle valeur.
Tout cela ne remet pourtant pas en cause l’argument central, qui reste le même : confidentialité là où il faut, transparence là où il ne faut pas, preuve à la demande pour un régulateur, et finalité du règlement sur laquelle on peut réellement compter. Mais une compromission du pont met encore plus à l’épreuve la promesse globale — de bout en bout —, pas uniquement au niveau du protocole.
Ce que je veux voir ensuite, concrètement, ce n’est pas un communiqué de presse annonçant que c’est réglé. Je veux un post-mortem public avec des détails précis, et des preuves montrant que l’architecture du pont a changé, pas seulement sa communication. Les institutions qui envisagent Dusk Network pour un règlement réel jugeront la réponse aussi attentivement qu’elles jugent la disponibilité depuis.
Dire qu’un design est supérieur occulte que les deux gèrent le risque. Dusk Network accepte les reorgs plutôt que de subir une contrainte de vivacité : c’est un choix d’ingénierie délibéré.
Je ne vais pas écrire une série sur Dusk Network en passant sous silence les mauvaises nouvelles. Le 16 janvier 2026, un attaquant a exploité le pont de Dusk Network reliant l’écosystème EVM, et des millions de tokens DUSK ont été volés puis transférés vers la BNB Smart Chain avant que le pont ne soit désactivé.
À en croire les rapports publics : la cause racine est liée à un wallet de signature compromis utilisé par le service de pont, et non à une faille du protocole de consensus central de Dusk Network, Succinct Attestation, ni même à la couche de règlement elle-même. Cette distinction est importante sur le plan technique. Les ponts sont notoirement le maillon le plus faible de presque tous les écosystèmes blockchain, précisément parce qu’ils nécessitent un mécanisme de signature externe pour déplacer de la valeur entre deux systèmes qui ne se font pas confiance nativement.
Mais je veux contester l’idée que ce n’était pas le protocole central comme excuse complète. Dusk Network essaie de gagner la confiance des banques et des émetteurs d’actifs réglementés, des acteurs qui tokenisent des centaines de millions d’euros via NPEX et qui attendent une sécurité de niveau institutionnel sur l’ensemble de la pile. Un wallet de signature compromis sur l’infrastructure que Dusk Network utilise ou valide reste un problème dont l’entreprise doit répondre publiquement et qu’elle doit corriger, probablement avec de la computation multipartite ou des modules de sécurité matérielle plutôt qu’une simple clé de signature unique gardée à proximité d’une telle valeur.
Tout cela ne remet pourtant pas en cause l’argument central, qui reste le même : confidentialité là où il faut, transparence là où il ne faut pas, preuve à la demande pour un régulateur, et finalité du règlement sur laquelle on peut réellement compter. Mais une compromission du pont met encore plus à l’épreuve la promesse globale — de bout en bout —, pas uniquement au niveau du protocole.
Ce que je veux voir ensuite, concrètement, ce n’est pas un communiqué de presse annonçant que c’est réglé. Je veux un post-mortem public avec des détails précis, et des preuves montrant que l’architecture du pont a changé, pas seulement sa communication. Les institutions qui envisagent Dusk Network pour un règlement réel jugeront la réponse aussi attentivement qu’elles jugent la disponibilité depuis.
Dire qu’un design est supérieur occulte que les deux gèrent le risque. Dusk Network accepte les reorgs plutôt que de subir une contrainte de vivacité : c’est un choix d’ingénierie délibéré.
78
Vérifié
#dusk $DUSK @Dusk_Foundation
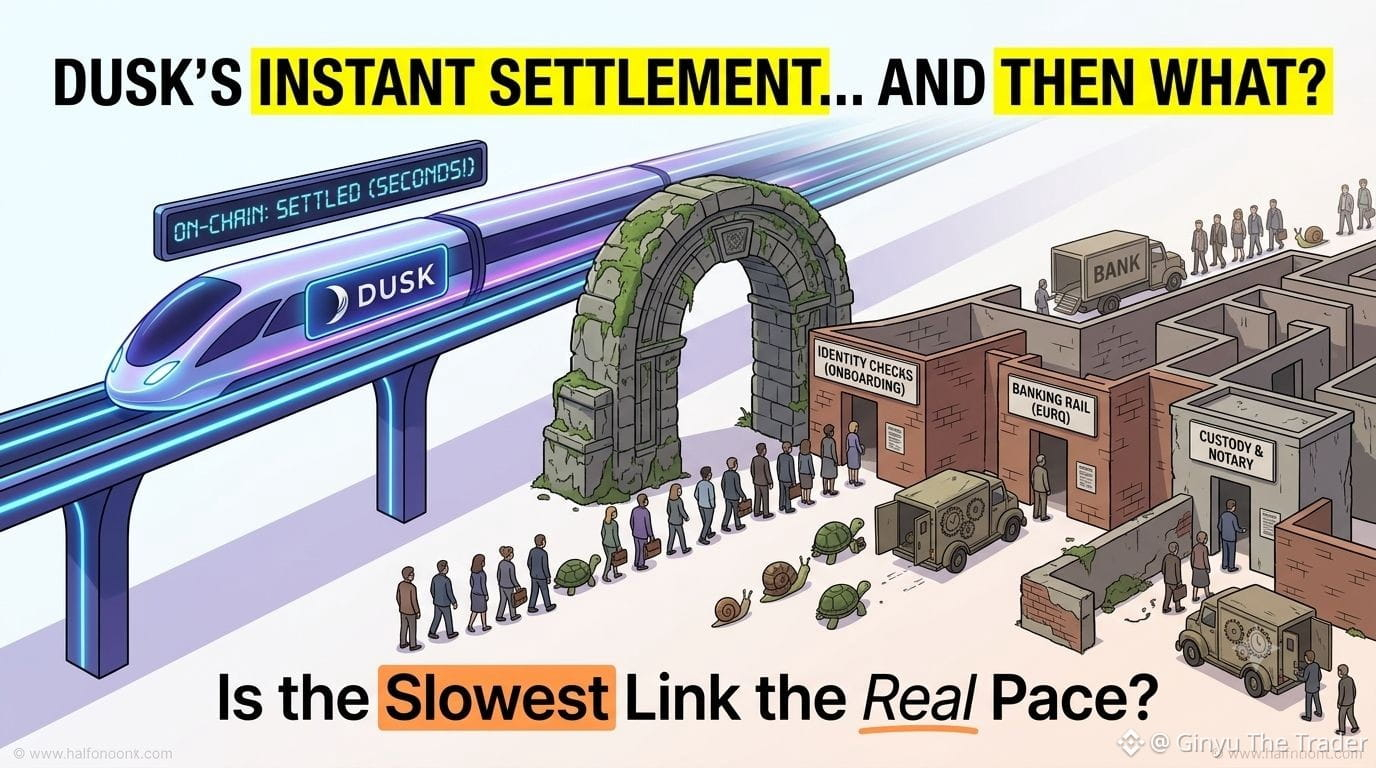
« Le règlement en secondes plutôt qu’en jours » est le chiffre qui revient le plus souvent au sujet de Dusk Network, et il décrit avec justesse la partie du processus que la chaîne contrôle réellement. Il en dit moins que ce qu’il ne semble promettre sur l’ensemble du processus.
Une fois qu’une transaction atteint la couche de consensus de Dusk, l’attestation succincte la finalise vraiment rapidement, sans les cycles de règlement multi-jours que les marchés traditionnels des valeurs mobilières continuent d’exécuter pour des raisons opérationnelles liées à l’ancien modèle. Il s’agit d’une amélioration légitime, et de l’accomplissement technique central derrière la proposition de Dusk Trade aux plateformes réglementées. Mais un véritable échange sur les valeurs mobilières implique plus d’étapes que l’instantané du règlement on-chain, et plusieurs d’entre elles continuent de fonctionner à une vitesse antérieure à la blockchain.
L’éligibilité des investisseurs doit être vérifiée, souvent à partir de l’onboarding réalisé via le propre processus d’un partenaire agréé. Le paiement doit également réellement avoir lieu. Le propre rail de paiement de Dusk, construit avec Quantoz autour d’un jeton de monnaie électronique libellée en euros appelé EURQ, existe précisément pour combler cet écart au niveau du paiement, mais il dépend encore d’infrastructures bancaires et de processus de l’émetteur qui fonctionnent selon leurs propres calendriers, et non selon celui de l’attestation succincte. Selon l’actif, une étape de garde (custody) ou de notarisation en dehors de la chaîne peut encore s’appliquer, comme le reconnaît le propre document de Dusk Network pour certaines structures d’entreprise. Chacune de ces étapes peut être plus lente que les secondes qu’il faut à DuskDS pour finaliser un bloc.
Tout cela n’est pas un reproche à l’ingénierie du consensus, qui résout bel et bien la partie qu’elle vise. Cela rappelle qu’un temps de règlement annoncé ne décrit qu’un maillon d’une chaîne plus longue, et que le maillon le plus lent fixe le rythme réel jusqu’à ce que le flux de travail environnant rattrape ce que la couche de base peut déjà faire. Les données et l’infrastructure inter-chaînes de Chainlink, que Dusk a intégrées pour l’interopérabilité et les données de marché, contribuent à synchroniser une partie de ce flux de travail autour du contexte, mais elles ne font pas disparaître les vérifications d’identité ni les rails bancaires au point de les ramener à quelques secondes simplement parce que la couche de règlement sous-jacente y est déjà parvenue.
#dusk $DUSK @Dusk
« Le règlement en secondes plutôt qu’en jours » est le chiffre qui revient le plus souvent au sujet de Dusk Network, et il décrit avec justesse la partie du processus que la chaîne contrôle réellement. Il en dit moins que ce qu’il ne semble promettre sur l’ensemble du processus.
Une fois qu’une transaction atteint la couche de consensus de Dusk, l’attestation succincte la finalise vraiment rapidement, sans les cycles de règlement multi-jours que les marchés traditionnels des valeurs mobilières continuent d’exécuter pour des raisons opérationnelles liées à l’ancien modèle. Il s’agit d’une amélioration légitime, et de l’accomplissement technique central derrière la proposition de Dusk Trade aux plateformes réglementées. Mais un véritable échange sur les valeurs mobilières implique plus d’étapes que l’instantané du règlement on-chain, et plusieurs d’entre elles continuent de fonctionner à une vitesse antérieure à la blockchain.
L’éligibilité des investisseurs doit être vérifiée, souvent à partir de l’onboarding réalisé via le propre processus d’un partenaire agréé. Le paiement doit également réellement avoir lieu. Le propre rail de paiement de Dusk, construit avec Quantoz autour d’un jeton de monnaie électronique libellée en euros appelé EURQ, existe précisément pour combler cet écart au niveau du paiement, mais il dépend encore d’infrastructures bancaires et de processus de l’émetteur qui fonctionnent selon leurs propres calendriers, et non selon celui de l’attestation succincte. Selon l’actif, une étape de garde (custody) ou de notarisation en dehors de la chaîne peut encore s’appliquer, comme le reconnaît le propre document de Dusk Network pour certaines structures d’entreprise. Chacune de ces étapes peut être plus lente que les secondes qu’il faut à DuskDS pour finaliser un bloc.
Tout cela n’est pas un reproche à l’ingénierie du consensus, qui résout bel et bien la partie qu’elle vise. Cela rappelle qu’un temps de règlement annoncé ne décrit qu’un maillon d’une chaîne plus longue, et que le maillon le plus lent fixe le rythme réel jusqu’à ce que le flux de travail environnant rattrape ce que la couche de base peut déjà faire. Les données et l’infrastructure inter-chaînes de Chainlink, que Dusk a intégrées pour l’interopérabilité et les données de marché, contribuent à synchroniser une partie de ce flux de travail autour du contexte, mais elles ne font pas disparaître les vérifications d’identité ni les rails bancaires au point de les ramener à quelques secondes simplement parce que la couche de règlement sous-jacente y est déjà parvenue.
« Le règlement en secondes plutôt qu’en jours » est le chiffre qui revient le plus souvent au sujet de Dusk Network, et il décrit avec justesse la partie du processus que la chaîne contrôle réellement. Il en dit moins que ce qu’il ne semble promettre sur l’ensemble du processus.
Une fois qu’une transaction atteint la couche de consensus de Dusk, l’attestation succincte la finalise vraiment rapidement, sans les cycles de règlement multi-jours que les marchés traditionnels des valeurs mobilières continuent d’exécuter pour des raisons opérationnelles liées à l’ancien modèle. Il s’agit d’une amélioration légitime, et de l’accomplissement technique central derrière la proposition de Dusk Trade aux plateformes réglementées. Mais un véritable échange sur les valeurs mobilières implique plus d’étapes que l’instantané du règlement on-chain, et plusieurs d’entre elles continuent de fonctionner à une vitesse antérieure à la blockchain.
L’éligibilité des investisseurs doit être vérifiée, souvent à partir de l’onboarding réalisé via le propre processus d’un partenaire agréé. Le paiement doit également réellement avoir lieu. Le propre rail de paiement de Dusk, construit avec Quantoz autour d’un jeton de monnaie électronique libellée en euros appelé EURQ, existe précisément pour combler cet écart au niveau du paiement, mais il dépend encore d’infrastructures bancaires et de processus de l’émetteur qui fonctionnent selon leurs propres calendriers, et non selon celui de l’attestation succincte. Selon l’actif, une étape de garde (custody) ou de notarisation en dehors de la chaîne peut encore s’appliquer, comme le reconnaît le propre document de Dusk Network pour certaines structures d’entreprise. Chacune de ces étapes peut être plus lente que les secondes qu’il faut à DuskDS pour finaliser un bloc.
Tout cela n’est pas un reproche à l’ingénierie du consensus, qui résout bel et bien la partie qu’elle vise. Cela rappelle qu’un temps de règlement annoncé ne décrit qu’un maillon d’une chaîne plus longue, et que le maillon le plus lent fixe le rythme réel jusqu’à ce que le flux de travail environnant rattrape ce que la couche de base peut déjà faire. Les données et l’infrastructure inter-chaînes de Chainlink, que Dusk a intégrées pour l’interopérabilité et les données de marché, contribuent à synchroniser une partie de ce flux de travail autour du contexte, mais elles ne font pas disparaître les vérifications d’identité ni les rails bancaires au point de les ramener à quelques secondes simplement parce que la couche de règlement sous-jacente y est déjà parvenue.
76
#binancep2pantoan @Binance_Vietnam
Un acheteur m’a déjà raconté, au milieu d’une commande sur Binance P2P, qu’il avait accidentellement envoyé un montant inférieur à celui convenu. Il m’a demandé de libérer quand même le plein actif crypto, en promettant de m’envoyer la différence plus tard. Je veux expliquer comment j’ai géré la situation, car l’instinct de faire confiance à quelqu’un en cours de conversation est très fort, surtout quand cette personne semble s’excuser et parler de façon raisonnable.
Binance P2P détient l’actif crypto en séquestre (escrow) précisément pour qu’un vendeur n’ait jamais à compter uniquement sur la confiance à un moment comme celui-là. J’ai vérifié directement mon compte bancaire et confirmé exactement ce qui était arrivé, ce qui ne correspondait absolument pas à ce que l’acheteur prétendait avoir envoyé, même de très loin, par rapport au montant qu’il décrivait. Je lui ai expliqué calmement, via la messagerie de la commande, ce que je pouvais voir de mon côté, et je lui ai demandé d’envoyer une preuve de son propre transfert à des fins de comparaison.
L’acheteur n’a pas pu fournir une confirmation correspondante, et la commande a finalement dû passer par un appel/dispute pour être résolue correctement. Binance a géré cela en examinant l’historique des discussions et les preuves de paiement des deux côtés. Avoir ma propre confirmation bancaire, prête et sauvegardée, a rendu ce processus rapide plutôt que stressant. Une affirmation comme « j’ai envoyé le mauvais montant » est un signal d’alerte courant à surveiller sur Binance P2P, et la résolution est toujours la même : commencez par vérifier vos propres relevés, ne vous fiez jamais à l’histoire de quelqu’un d’autre, et laissez le processus de litige gérer tout ce qui ne peut pas être résolu directement.
Ce qui m’est resté ensuite, c’est à quel point toute la situation a semblé calme, malgré la pression initiale de simplement faire confiance à la parole de l’acheteur. Le séquestre (escrow) existe exactement pour ce genre de moments, où des émotions ou l’urgence pourraient autrement pousser quelqu’un à prendre une décision qu’il regretterait. Je n’ai plus aucune hésitation à demander une preuve ou à prendre quelques minutes supplémentaires pour vérifier mes propres relevés, même quand un acheteur semble totalement sincère, car la sincérité seule n’a jamais été une preuve d’un transfert réel sur Binance P2P.
#binancep2pantoan @Binance Vietnam
Un acheteur m’a déjà raconté, au milieu d’une commande sur Binance P2P, qu’il avait accidentellement envoyé un montant inférieur à celui convenu. Il m’a demandé de libérer quand même le plein actif crypto, en promettant de m’envoyer la différence plus tard. Je veux expliquer comment j’ai géré la situation, car l’instinct de faire confiance à quelqu’un en cours de conversation est très fort, surtout quand cette personne semble s’excuser et parler de façon raisonnable.
Binance P2P détient l’actif crypto en séquestre (escrow) précisément pour qu’un vendeur n’ait jamais à compter uniquement sur la confiance à un moment comme celui-là. J’ai vérifié directement mon compte bancaire et confirmé exactement ce qui était arrivé, ce qui ne correspondait absolument pas à ce que l’acheteur prétendait avoir envoyé, même de très loin, par rapport au montant qu’il décrivait. Je lui ai expliqué calmement, via la messagerie de la commande, ce que je pouvais voir de mon côté, et je lui ai demandé d’envoyer une preuve de son propre transfert à des fins de comparaison.
L’acheteur n’a pas pu fournir une confirmation correspondante, et la commande a finalement dû passer par un appel/dispute pour être résolue correctement. Binance a géré cela en examinant l’historique des discussions et les preuves de paiement des deux côtés. Avoir ma propre confirmation bancaire, prête et sauvegardée, a rendu ce processus rapide plutôt que stressant. Une affirmation comme « j’ai envoyé le mauvais montant » est un signal d’alerte courant à surveiller sur Binance P2P, et la résolution est toujours la même : commencez par vérifier vos propres relevés, ne vous fiez jamais à l’histoire de quelqu’un d’autre, et laissez le processus de litige gérer tout ce qui ne peut pas être résolu directement.
Ce qui m’est resté ensuite, c’est à quel point toute la situation a semblé calme, malgré la pression initiale de simplement faire confiance à la parole de l’acheteur. Le séquestre (escrow) existe exactement pour ce genre de moments, où des émotions ou l’urgence pourraient autrement pousser quelqu’un à prendre une décision qu’il regretterait. Je n’ai plus aucune hésitation à demander une preuve ou à prendre quelques minutes supplémentaires pour vérifier mes propres relevés, même quand un acheteur semble totalement sincère, car la sincérité seule n’a jamais été une preuve d’un transfert réel sur Binance P2P.
Un acheteur m’a déjà raconté, au milieu d’une commande sur Binance P2P, qu’il avait accidentellement envoyé un montant inférieur à celui convenu. Il m’a demandé de libérer quand même le plein actif crypto, en promettant de m’envoyer la différence plus tard. Je veux expliquer comment j’ai géré la situation, car l’instinct de faire confiance à quelqu’un en cours de conversation est très fort, surtout quand cette personne semble s’excuser et parler de façon raisonnable.
Binance P2P détient l’actif crypto en séquestre (escrow) précisément pour qu’un vendeur n’ait jamais à compter uniquement sur la confiance à un moment comme celui-là. J’ai vérifié directement mon compte bancaire et confirmé exactement ce qui était arrivé, ce qui ne correspondait absolument pas à ce que l’acheteur prétendait avoir envoyé, même de très loin, par rapport au montant qu’il décrivait. Je lui ai expliqué calmement, via la messagerie de la commande, ce que je pouvais voir de mon côté, et je lui ai demandé d’envoyer une preuve de son propre transfert à des fins de comparaison.
L’acheteur n’a pas pu fournir une confirmation correspondante, et la commande a finalement dû passer par un appel/dispute pour être résolue correctement. Binance a géré cela en examinant l’historique des discussions et les preuves de paiement des deux côtés. Avoir ma propre confirmation bancaire, prête et sauvegardée, a rendu ce processus rapide plutôt que stressant. Une affirmation comme « j’ai envoyé le mauvais montant » est un signal d’alerte courant à surveiller sur Binance P2P, et la résolution est toujours la même : commencez par vérifier vos propres relevés, ne vous fiez jamais à l’histoire de quelqu’un d’autre, et laissez le processus de litige gérer tout ce qui ne peut pas être résolu directement.
Ce qui m’est resté ensuite, c’est à quel point toute la situation a semblé calme, malgré la pression initiale de simplement faire confiance à la parole de l’acheteur. Le séquestre (escrow) existe exactement pour ce genre de moments, où des émotions ou l’urgence pourraient autrement pousser quelqu’un à prendre une décision qu’il regretterait. Je n’ai plus aucune hésitation à demander une preuve ou à prendre quelques minutes supplémentaires pour vérifier mes propres relevés, même quand un acheteur semble totalement sincère, car la sincérité seule n’a jamais été une preuve d’un transfert réel sur Binance P2P.
67
#binancep2pantoan @Binance_Vietnam
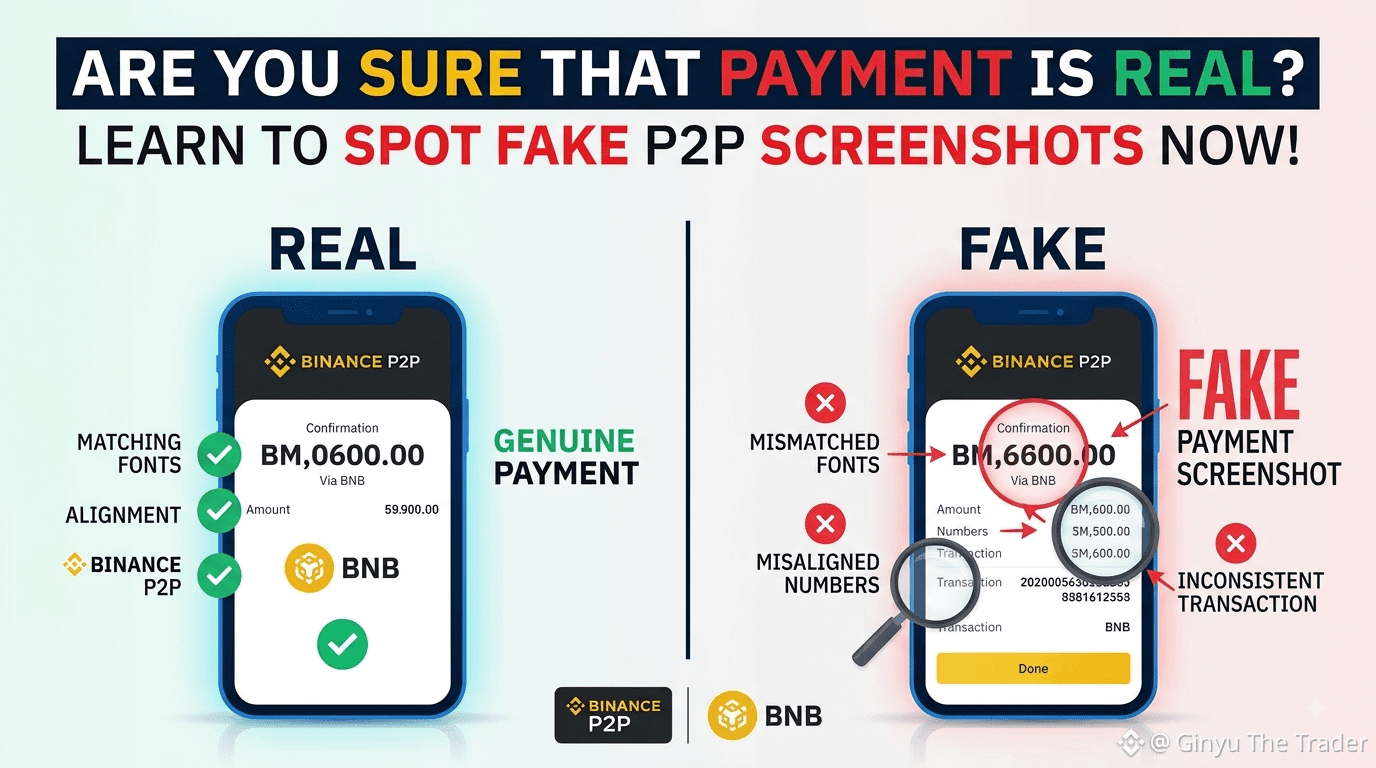
Deux captures d’écran de paiement que j’ai reçues sur Binance P2P m’ont semblé presque identiques au premier coup d’œil : l’une était réelle, l’autre avait été modifiée. Il m’a fallu plus de temps que je ne voudrais l’admettre pour remarquer la différence, et c’est exactement pour ça que j’ai cessé de faire confiance aux captures d’écran comme preuve de quoi que ce soit.
L’escrow de Binance P2P existe précisément parce que les réclamations de paiement faites dans le chat ne sont pas les mêmes que le paiement réellement confirmé. Les signes d’une capture modifiée ne sont pas toujours évidents : des polices qui ne correspondent pas tout à fait au reste de l’interface, un alignement légèrement décalé, ou des chiffres qui ne collent pas quand on vérifie le calcul des frais et des totaux. Parfois, l’indice est plus simple : un numéro de référence de transaction qui ressemble à quelque chose recyclé depuis un modèle, plutôt qu’à quelque chose d’unique pour votre échange.
Tout cela compte moins que la seule règle que je suis désormais : je vérifie directement mon application bancaire à chaque fois, avant de considérer un paiement comme confirmé. Une capture d’écran peut sembler parfaitement correspondre et pourtant ne pas refléter la réalité : ce n’était donc jamais une preuve fiable dès le départ, réelle ou fausse. Si un acheteur insiste ou fait des reproches lorsque j’explique que j’ai besoin de vérifier de mon côté, en le présentant comme de la méfiance ou comme une insulte, je considère cette réaction elle-même comme un signal d’alarme sur Binance P2P.
J’ai aussi commencé à demander à mon interlocuteur d’envoyer une nouvelle capture d’écran prise au moment même, plutôt que d’accepter une capture qui aurait pu être sauvegardée plus tôt. Une capture en direct est beaucoup plus difficile à truquer de façon convaincante à court préavis. C’est une petite demande, mais un vrai trader le fera sans hésiter, et l’hésitation en dit long. En plus du fait que je vérifie directement mon application bancaire, cela m’a suffi jusqu’à présent pour déjouer toutes les tentatives avant même que n’importe quelle crypto ne soit réellement transférée.
Comme chaque compte est vérifié KYC et que la crypto reste bloquée en escrow jusqu’à ce que je confirme effectivement, il n’y a aucune urgence à faire confiance à une image plutôt qu’à mon propre compte. Si je suis jamais incertain quant à savoir si quelque chose semble modifié, je le transmets au support de Binance et je les laisse l’examiner correctement, au lieu de trancher seul.
#binancep2pantoan @Binance Vietnam
Deux captures d’écran de paiement que j’ai reçues sur Binance P2P m’ont semblé presque identiques au premier coup d’œil : l’une était réelle, l’autre avait été modifiée. Il m’a fallu plus de temps que je ne voudrais l’admettre pour remarquer la différence, et c’est exactement pour ça que j’ai cessé de faire confiance aux captures d’écran comme preuve de quoi que ce soit.
L’escrow de Binance P2P existe précisément parce que les réclamations de paiement faites dans le chat ne sont pas les mêmes que le paiement réellement confirmé. Les signes d’une capture modifiée ne sont pas toujours évidents : des polices qui ne correspondent pas tout à fait au reste de l’interface, un alignement légèrement décalé, ou des chiffres qui ne collent pas quand on vérifie le calcul des frais et des totaux. Parfois, l’indice est plus simple : un numéro de référence de transaction qui ressemble à quelque chose recyclé depuis un modèle, plutôt qu’à quelque chose d’unique pour votre échange.
Tout cela compte moins que la seule règle que je suis désormais : je vérifie directement mon application bancaire à chaque fois, avant de considérer un paiement comme confirmé. Une capture d’écran peut sembler parfaitement correspondre et pourtant ne pas refléter la réalité : ce n’était donc jamais une preuve fiable dès le départ, réelle ou fausse. Si un acheteur insiste ou fait des reproches lorsque j’explique que j’ai besoin de vérifier de mon côté, en le présentant comme de la méfiance ou comme une insulte, je considère cette réaction elle-même comme un signal d’alarme sur Binance P2P.
J’ai aussi commencé à demander à mon interlocuteur d’envoyer une nouvelle capture d’écran prise au moment même, plutôt que d’accepter une capture qui aurait pu être sauvegardée plus tôt. Une capture en direct est beaucoup plus difficile à truquer de façon convaincante à court préavis. C’est une petite demande, mais un vrai trader le fera sans hésiter, et l’hésitation en dit long. En plus du fait que je vérifie directement mon application bancaire, cela m’a suffi jusqu’à présent pour déjouer toutes les tentatives avant même que n’importe quelle crypto ne soit réellement transférée.
Comme chaque compte est vérifié KYC et que la crypto reste bloquée en escrow jusqu’à ce que je confirme effectivement, il n’y a aucune urgence à faire confiance à une image plutôt qu’à mon propre compte. Si je suis jamais incertain quant à savoir si quelque chose semble modifié, je le transmets au support de Binance et je les laisse l’examiner correctement, au lieu de trancher seul.
Deux captures d’écran de paiement que j’ai reçues sur Binance P2P m’ont semblé presque identiques au premier coup d’œil : l’une était réelle, l’autre avait été modifiée. Il m’a fallu plus de temps que je ne voudrais l’admettre pour remarquer la différence, et c’est exactement pour ça que j’ai cessé de faire confiance aux captures d’écran comme preuve de quoi que ce soit.
L’escrow de Binance P2P existe précisément parce que les réclamations de paiement faites dans le chat ne sont pas les mêmes que le paiement réellement confirmé. Les signes d’une capture modifiée ne sont pas toujours évidents : des polices qui ne correspondent pas tout à fait au reste de l’interface, un alignement légèrement décalé, ou des chiffres qui ne collent pas quand on vérifie le calcul des frais et des totaux. Parfois, l’indice est plus simple : un numéro de référence de transaction qui ressemble à quelque chose recyclé depuis un modèle, plutôt qu’à quelque chose d’unique pour votre échange.
Tout cela compte moins que la seule règle que je suis désormais : je vérifie directement mon application bancaire à chaque fois, avant de considérer un paiement comme confirmé. Une capture d’écran peut sembler parfaitement correspondre et pourtant ne pas refléter la réalité : ce n’était donc jamais une preuve fiable dès le départ, réelle ou fausse. Si un acheteur insiste ou fait des reproches lorsque j’explique que j’ai besoin de vérifier de mon côté, en le présentant comme de la méfiance ou comme une insulte, je considère cette réaction elle-même comme un signal d’alarme sur Binance P2P.
J’ai aussi commencé à demander à mon interlocuteur d’envoyer une nouvelle capture d’écran prise au moment même, plutôt que d’accepter une capture qui aurait pu être sauvegardée plus tôt. Une capture en direct est beaucoup plus difficile à truquer de façon convaincante à court préavis. C’est une petite demande, mais un vrai trader le fera sans hésiter, et l’hésitation en dit long. En plus du fait que je vérifie directement mon application bancaire, cela m’a suffi jusqu’à présent pour déjouer toutes les tentatives avant même que n’importe quelle crypto ne soit réellement transférée.
Comme chaque compte est vérifié KYC et que la crypto reste bloquée en escrow jusqu’à ce que je confirme effectivement, il n’y a aucune urgence à faire confiance à une image plutôt qu’à mon propre compte. Si je suis jamais incertain quant à savoir si quelque chose semble modifié, je le transmets au support de Binance et je les laisse l’examiner correctement, au lieu de trancher seul.
64
Vérifié
#dusk $DUSK @Dusk_Foundation
« Le règlement déterministe élimine le risque de contrepartie » est une affirmation que je vois souvent associée à Dusk Network. Je comprends pourquoi cette formule est séduisante, et je pense qu’elle est vraie dans un sens plus étroit que celui dans lequel elle est généralement présentée ; je vais donc distinguer ce qui tient de ce qui ne tient pas.
Dans la transaction de règlement elle-même, l’affirmation tient pour l’essentiel. L’atomicité de type livraison-contre-paiement, où la jambe « actif » et la jambe « paiement » se déplacent ensemble ou pas du tout, élimine réellement le risque spécifique où une partie livre et l’autre ne réciproque pas : l’exposition exacte qui oblige les marchés traditionnels à exiger des marges pendant une fenêtre de règlement de plusieurs jours, ainsi que des exigences de garantie dont l’industrie dépenserait, selon les rapports, environ 12,4 milliards de dollars par an pour les maintenir rien que sur la technologie de compensation et de règlement. La finalité déterministe de Dusk Network via la preuve d’attestation succincte rend cet appariement atomique possible et immédiat, plutôt que probabiliste.
Ce qu’elle ne touche pas, en revanche, c’est une autre couche de risque entièrement : savoir si l’actif tokenisé représente réellement, juridiquement, la vraie sécurité qu’il prétend incarner. Si un émetteur déforme la réalité des garanties, qu’un dépositaire gère mal l’actif sous-jacent, ou que l’enveloppe juridique reliant le token à la propriété dans le monde réel s’avère plus faible que prévu, aucune forme de déterminisme au niveau du règlement ne protège contre cette défaillance : le token peut être réglé parfaitement tout en représentant quelque chose qui n’était jamais tout à fait ce qu’il prétendait être. Le risque de contrepartie, au sens traditionnel, est plus large que le risque de règlement, et traiter la finalité déterministe comme un remède à tout cela surestime ce qu’un mécanisme de consensus, aussi bien conçu soit-il, peut garantir à lui seul. Les marchés traditionnels de titres gèrent précisément ce risque de conservation au moyen de la réglementation, d’exigences de ségrégation et de schémas d’assurance construits au fil de décennies : une infrastructure dont une sécurité tokenisée a encore besoin, sous une forme ou une autre, même après que la couche de règlement elle-même cesse d’être le goulot d’étranglement.
#dusk $DUSK @Dusk
« Le règlement déterministe élimine le risque de contrepartie » est une affirmation que je vois souvent associée à Dusk Network. Je comprends pourquoi cette formule est séduisante, et je pense qu’elle est vraie dans un sens plus étroit que celui dans lequel elle est généralement présentée ; je vais donc distinguer ce qui tient de ce qui ne tient pas.
Dans la transaction de règlement elle-même, l’affirmation tient pour l’essentiel. L’atomicité de type livraison-contre-paiement, où la jambe « actif » et la jambe « paiement » se déplacent ensemble ou pas du tout, élimine réellement le risque spécifique où une partie livre et l’autre ne réciproque pas : l’exposition exacte qui oblige les marchés traditionnels à exiger des marges pendant une fenêtre de règlement de plusieurs jours, ainsi que des exigences de garantie dont l’industrie dépenserait, selon les rapports, environ 12,4 milliards de dollars par an pour les maintenir rien que sur la technologie de compensation et de règlement. La finalité déterministe de Dusk Network via la preuve d’attestation succincte rend cet appariement atomique possible et immédiat, plutôt que probabiliste.
Ce qu’elle ne touche pas, en revanche, c’est une autre couche de risque entièrement : savoir si l’actif tokenisé représente réellement, juridiquement, la vraie sécurité qu’il prétend incarner. Si un émetteur déforme la réalité des garanties, qu’un dépositaire gère mal l’actif sous-jacent, ou que l’enveloppe juridique reliant le token à la propriété dans le monde réel s’avère plus faible que prévu, aucune forme de déterminisme au niveau du règlement ne protège contre cette défaillance : le token peut être réglé parfaitement tout en représentant quelque chose qui n’était jamais tout à fait ce qu’il prétendait être. Le risque de contrepartie, au sens traditionnel, est plus large que le risque de règlement, et traiter la finalité déterministe comme un remède à tout cela surestime ce qu’un mécanisme de consensus, aussi bien conçu soit-il, peut garantir à lui seul. Les marchés traditionnels de titres gèrent précisément ce risque de conservation au moyen de la réglementation, d’exigences de ségrégation et de schémas d’assurance construits au fil de décennies : une infrastructure dont une sécurité tokenisée a encore besoin, sous une forme ou une autre, même après que la couche de règlement elle-même cesse d’être le goulot d’étranglement.
« Le règlement déterministe élimine le risque de contrepartie » est une affirmation que je vois souvent associée à Dusk Network. Je comprends pourquoi cette formule est séduisante, et je pense qu’elle est vraie dans un sens plus étroit que celui dans lequel elle est généralement présentée ; je vais donc distinguer ce qui tient de ce qui ne tient pas.
Dans la transaction de règlement elle-même, l’affirmation tient pour l’essentiel. L’atomicité de type livraison-contre-paiement, où la jambe « actif » et la jambe « paiement » se déplacent ensemble ou pas du tout, élimine réellement le risque spécifique où une partie livre et l’autre ne réciproque pas : l’exposition exacte qui oblige les marchés traditionnels à exiger des marges pendant une fenêtre de règlement de plusieurs jours, ainsi que des exigences de garantie dont l’industrie dépenserait, selon les rapports, environ 12,4 milliards de dollars par an pour les maintenir rien que sur la technologie de compensation et de règlement. La finalité déterministe de Dusk Network via la preuve d’attestation succincte rend cet appariement atomique possible et immédiat, plutôt que probabiliste.
Ce qu’elle ne touche pas, en revanche, c’est une autre couche de risque entièrement : savoir si l’actif tokenisé représente réellement, juridiquement, la vraie sécurité qu’il prétend incarner. Si un émetteur déforme la réalité des garanties, qu’un dépositaire gère mal l’actif sous-jacent, ou que l’enveloppe juridique reliant le token à la propriété dans le monde réel s’avère plus faible que prévu, aucune forme de déterminisme au niveau du règlement ne protège contre cette défaillance : le token peut être réglé parfaitement tout en représentant quelque chose qui n’était jamais tout à fait ce qu’il prétendait être. Le risque de contrepartie, au sens traditionnel, est plus large que le risque de règlement, et traiter la finalité déterministe comme un remède à tout cela surestime ce qu’un mécanisme de consensus, aussi bien conçu soit-il, peut garantir à lui seul. Les marchés traditionnels de titres gèrent précisément ce risque de conservation au moyen de la réglementation, d’exigences de ségrégation et de schémas d’assurance construits au fil de décennies : une infrastructure dont une sécurité tokenisée a encore besoin, sous une forme ou une autre, même après que la couche de règlement elle-même cesse d’être le goulot d’étranglement.
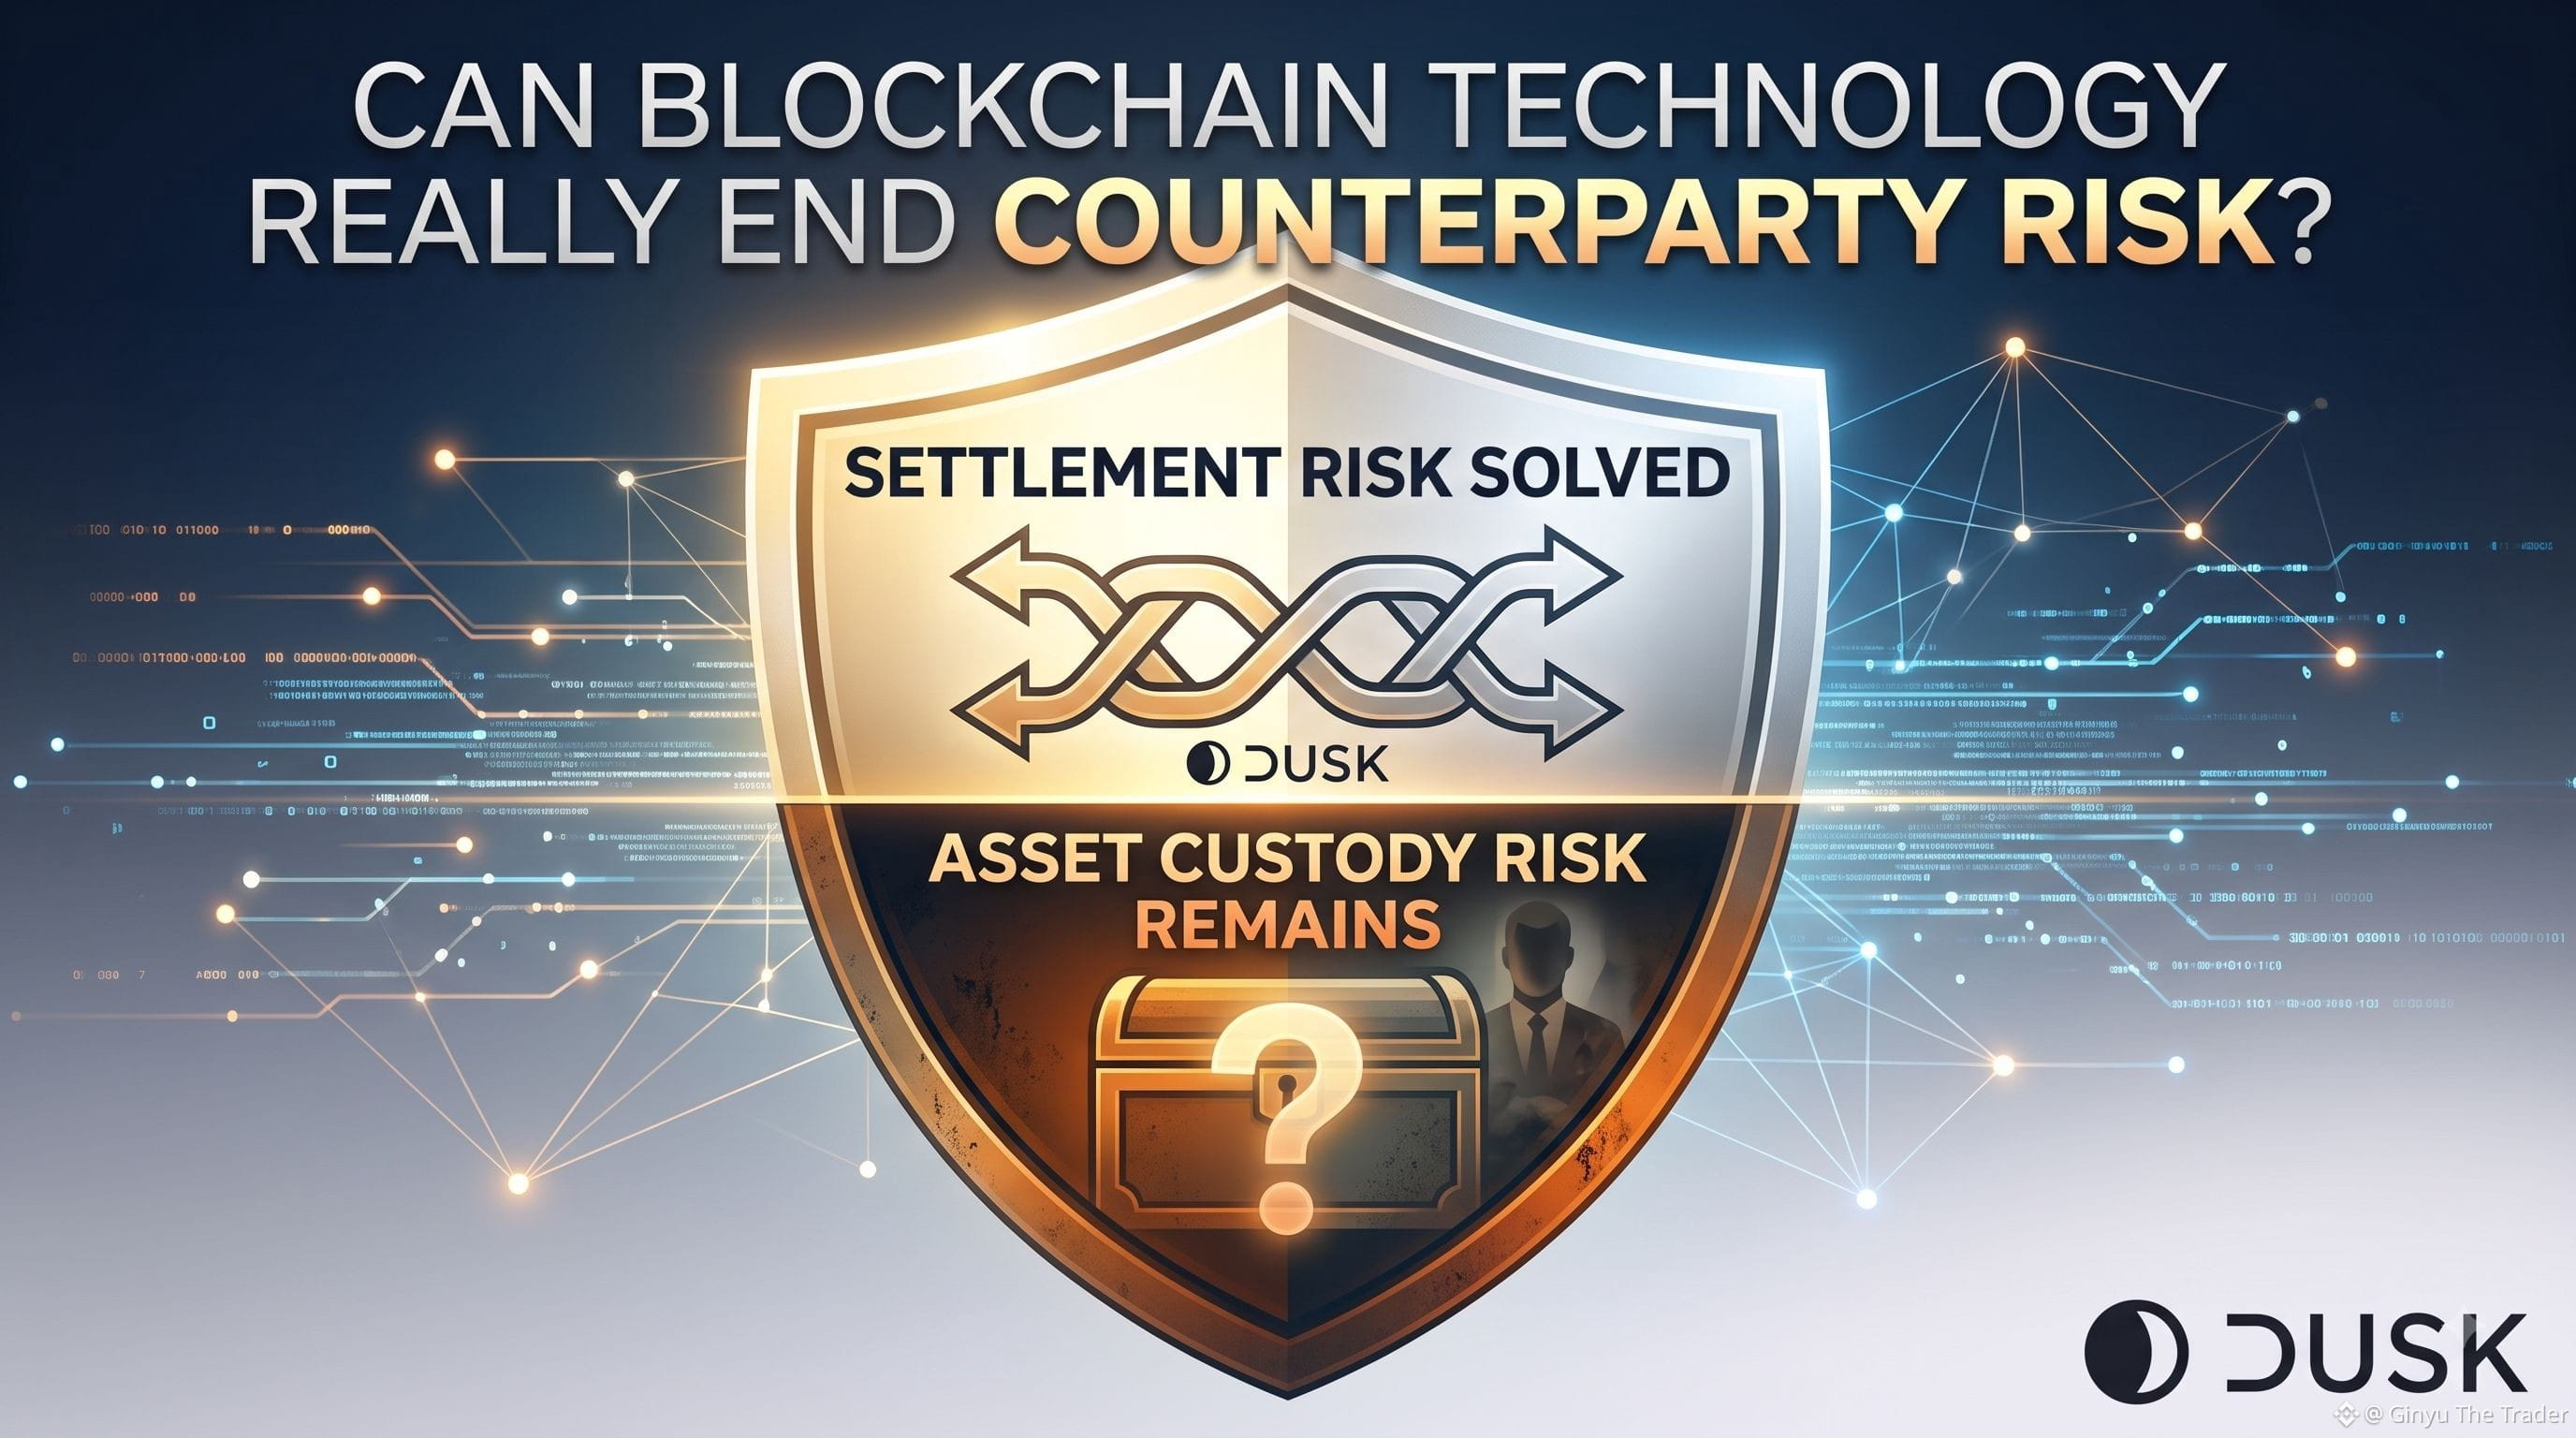
81
#binancep2pantoan @Binance_Vietnam
Une journée de forte volatilité sur Binance P2P, c’est quand la tentation d’ignorer les étapes de vérification devient la plus forte, et j’ai appris à mes dépens lors d’une brusque variation de prix l’an dernier. Binance P2P protège les transactions via un service d’entiercement, en conservant la crypto du vendeur jusqu’à ce que le paiement de l’acheteur soit confirmé, avec un KYC obligatoire, un chat spécifique à la commande, et un appel en cas de litige si Binance doit intervenir et examiner un désaccord entre deux parties. Cette protection ne tient que tant que la transaction reste entièrement dans Binance P2P, et ça vaut le coup de s’en souvenir précisément les jours où tout le monde, y compris vous, a envie d’aller plus vite que d’habitude, pour quelque raison que ce soit. Je vérifie le taux d’achèvement et le nombre de commandes avant d’accepter, et les jours volatils sont justement ceux où l’on a le plus tendance à sauter cette étape, ou à ignorer un signal rouge parce que tout semble urgent : c’est là que ça compte le plus et que ça coûte le plus.
Les prix bougeaient assez vite pour que les commandes soient exécutées en quelques secondes, et je me suis surpris sur le point d’accepter une demande de libération avant d’avoir réellement ouvert mon application bancaire pour confirmer que le virement était bien arrivé. Le taux évoluait, certes, mais un paiement non conforme ou une capture d’écran factice coûte bien plus cher qu’un simple mouvement de prix manqué, au final. Je me suis forcé à ralentir : confirmer le nom, confirmer le solde dans mon application, faire une capture de la preuve, puis libérer, exactement les mêmes étapes que n’importe quel mardi après-midi calme. Ça m’a probablement coûté une minute de mouvement des prix et m’a évité une erreur que je n’aurais pas pu détecter autrement sur le moment. Ma règle pour les jours volatils, maintenant : la vitesse du marché n’est pas mon problème ; ma checklist ne se raccourcit pas juste parce que tout le monde se précipite, et si un partenaire me pousse à sauter une étape parce que « le prix bouge », c’est une raison de ralentir davantage, pas de moins. Je fais aussi encore des captures d’écran du chat et de la confirmation de paiement avant de clôturer la commande, jour volatil ou non, parce qu’un marché chargé est précisément le moment où je voudrais que ce dossier soit prêt au cas où un litige nécessiterait de s’y référer plus tard.
#binancep2pantoan @Binance Vietnam
Une journée de forte volatilité sur Binance P2P, c’est quand la tentation d’ignorer les étapes de vérification devient la plus forte, et j’ai appris à mes dépens lors d’une brusque variation de prix l’an dernier. Binance P2P protège les transactions via un service d’entiercement, en conservant la crypto du vendeur jusqu’à ce que le paiement de l’acheteur soit confirmé, avec un KYC obligatoire, un chat spécifique à la commande, et un appel en cas de litige si Binance doit intervenir et examiner un désaccord entre deux parties. Cette protection ne tient que tant que la transaction reste entièrement dans Binance P2P, et ça vaut le coup de s’en souvenir précisément les jours où tout le monde, y compris vous, a envie d’aller plus vite que d’habitude, pour quelque raison que ce soit. Je vérifie le taux d’achèvement et le nombre de commandes avant d’accepter, et les jours volatils sont justement ceux où l’on a le plus tendance à sauter cette étape, ou à ignorer un signal rouge parce que tout semble urgent : c’est là que ça compte le plus et que ça coûte le plus.
Les prix bougeaient assez vite pour que les commandes soient exécutées en quelques secondes, et je me suis surpris sur le point d’accepter une demande de libération avant d’avoir réellement ouvert mon application bancaire pour confirmer que le virement était bien arrivé. Le taux évoluait, certes, mais un paiement non conforme ou une capture d’écran factice coûte bien plus cher qu’un simple mouvement de prix manqué, au final. Je me suis forcé à ralentir : confirmer le nom, confirmer le solde dans mon application, faire une capture de la preuve, puis libérer, exactement les mêmes étapes que n’importe quel mardi après-midi calme. Ça m’a probablement coûté une minute de mouvement des prix et m’a évité une erreur que je n’aurais pas pu détecter autrement sur le moment. Ma règle pour les jours volatils, maintenant : la vitesse du marché n’est pas mon problème ; ma checklist ne se raccourcit pas juste parce que tout le monde se précipite, et si un partenaire me pousse à sauter une étape parce que « le prix bouge », c’est une raison de ralentir davantage, pas de moins. Je fais aussi encore des captures d’écran du chat et de la confirmation de paiement avant de clôturer la commande, jour volatil ou non, parce qu’un marché chargé est précisément le moment où je voudrais que ce dossier soit prêt au cas où un litige nécessiterait de s’y référer plus tard.
Une journée de forte volatilité sur Binance P2P, c’est quand la tentation d’ignorer les étapes de vérification devient la plus forte, et j’ai appris à mes dépens lors d’une brusque variation de prix l’an dernier. Binance P2P protège les transactions via un service d’entiercement, en conservant la crypto du vendeur jusqu’à ce que le paiement de l’acheteur soit confirmé, avec un KYC obligatoire, un chat spécifique à la commande, et un appel en cas de litige si Binance doit intervenir et examiner un désaccord entre deux parties. Cette protection ne tient que tant que la transaction reste entièrement dans Binance P2P, et ça vaut le coup de s’en souvenir précisément les jours où tout le monde, y compris vous, a envie d’aller plus vite que d’habitude, pour quelque raison que ce soit. Je vérifie le taux d’achèvement et le nombre de commandes avant d’accepter, et les jours volatils sont justement ceux où l’on a le plus tendance à sauter cette étape, ou à ignorer un signal rouge parce que tout semble urgent : c’est là que ça compte le plus et que ça coûte le plus.
Les prix bougeaient assez vite pour que les commandes soient exécutées en quelques secondes, et je me suis surpris sur le point d’accepter une demande de libération avant d’avoir réellement ouvert mon application bancaire pour confirmer que le virement était bien arrivé. Le taux évoluait, certes, mais un paiement non conforme ou une capture d’écran factice coûte bien plus cher qu’un simple mouvement de prix manqué, au final. Je me suis forcé à ralentir : confirmer le nom, confirmer le solde dans mon application, faire une capture de la preuve, puis libérer, exactement les mêmes étapes que n’importe quel mardi après-midi calme. Ça m’a probablement coûté une minute de mouvement des prix et m’a évité une erreur que je n’aurais pas pu détecter autrement sur le moment. Ma règle pour les jours volatils, maintenant : la vitesse du marché n’est pas mon problème ; ma checklist ne se raccourcit pas juste parce que tout le monde se précipite, et si un partenaire me pousse à sauter une étape parce que « le prix bouge », c’est une raison de ralentir davantage, pas de moins. Je fais aussi encore des captures d’écran du chat et de la confirmation de paiement avant de clôturer la commande, jour volatil ou non, parce qu’un marché chargé est précisément le moment où je voudrais que ce dossier soit prêt au cas où un litige nécessiterait de s’y référer plus tard.
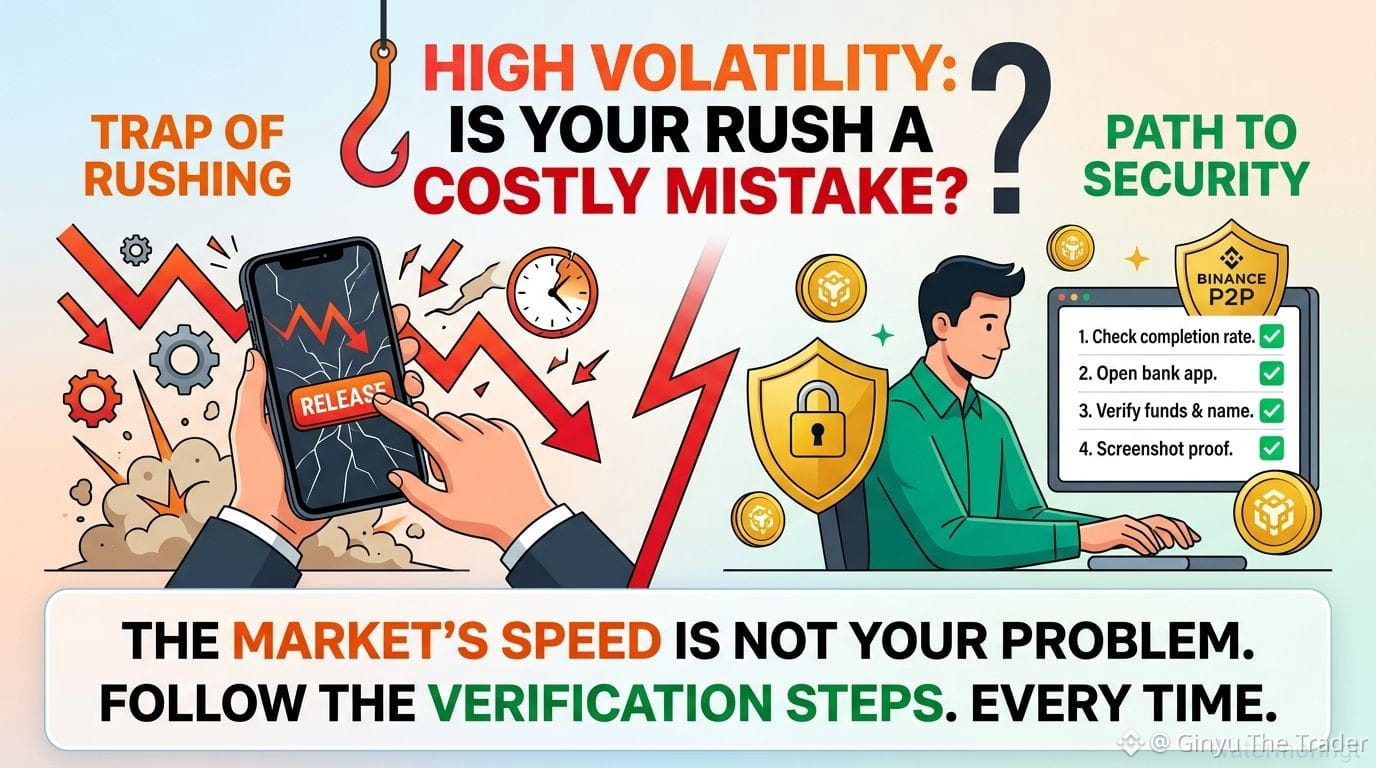
60
#dusk $DUSK @Dusk_Foundation
Le modèle de confidentialité de Dusk Network sera-t-il traité de la même manière que les régulateurs s’apprêtent à traiter Monero ? Je ne pense pas que quiconque puisse répondre honnêtement à cette question pour l’instant, et je me méfierais de toute personne qui prétendrait le contraire avec une certitude totale, dans un sens comme dans l’autre.
Le Règlement européen relatif à la lutte contre le blanchiment d’argent entre pleinement en vigueur le 10 juillet 2027, et l’article 79 vise, comme catégorie, ce que la loi appelle « des pièces améliorant l’anonymat », délibérément sans citer de tickers spécifiques, en laissant la classification actif par actif à des normes techniques que l’Autorité bancaire européenne n’a pas encore fini d’écrire. Lecture optimiste pour Dusk Network : son modèle associe des transactions protégées à une divulgation sélective à des régulateurs autorisés, plus une couche d’identité auto-souveraine dans Citadel conçue précisément pour ce type de workflow de conformité, structurellement plus proche de conceptions « optionnelles » et favorables à la conformité que de l’anonymat par défaut, sans exceptions, de Monero. Cette distinction a déjà compté dans la manière dont les marchés et les institutions traitent ces approches différemment ailleurs.
Lecture moins confortable : le libellé de la réglementation couvre des pièces qui obscurcissent, par défaut, l’information relative aux transactions, et les transactions Phoenix de Dusk Network sont protégées par défaut, la divulgation étant ajoutée comme couche supplémentaire plutôt que comme état de base. Que les régulateurs se concentrent finalement sur l’état par défaut d’une transaction, ou sur l’existence même d’un véritable mécanisme de divulgation, est exactement le genre de cas limite que les normes techniques encore inachevées de l’EBA sont censées résoudre.
Je ne pense pas non plus que l’issue pour Dusk Network soit garantie dans un sens ou dans l’autre, et je ferais moins confiance au projet, pas plus, si sa propre communication prétendait avoir une certitude qu’il ne peut pas avoir. C’est une véritable question ouverte, pas une simple note en bas de page : elle mérite d’être suivie au travers des normes techniques réelles, plutôt que des suppositions.
#dusk $DUSK @Dusk
Le modèle de confidentialité de Dusk Network sera-t-il traité de la même manière que les régulateurs s’apprêtent à traiter Monero ? Je ne pense pas que quiconque puisse répondre honnêtement à cette question pour l’instant, et je me méfierais de toute personne qui prétendrait le contraire avec une certitude totale, dans un sens comme dans l’autre.
Le Règlement européen relatif à la lutte contre le blanchiment d’argent entre pleinement en vigueur le 10 juillet 2027, et l’article 79 vise, comme catégorie, ce que la loi appelle « des pièces améliorant l’anonymat », délibérément sans citer de tickers spécifiques, en laissant la classification actif par actif à des normes techniques que l’Autorité bancaire européenne n’a pas encore fini d’écrire. Lecture optimiste pour Dusk Network : son modèle associe des transactions protégées à une divulgation sélective à des régulateurs autorisés, plus une couche d’identité auto-souveraine dans Citadel conçue précisément pour ce type de workflow de conformité, structurellement plus proche de conceptions « optionnelles » et favorables à la conformité que de l’anonymat par défaut, sans exceptions, de Monero. Cette distinction a déjà compté dans la manière dont les marchés et les institutions traitent ces approches différemment ailleurs.
Lecture moins confortable : le libellé de la réglementation couvre des pièces qui obscurcissent, par défaut, l’information relative aux transactions, et les transactions Phoenix de Dusk Network sont protégées par défaut, la divulgation étant ajoutée comme couche supplémentaire plutôt que comme état de base. Que les régulateurs se concentrent finalement sur l’état par défaut d’une transaction, ou sur l’existence même d’un véritable mécanisme de divulgation, est exactement le genre de cas limite que les normes techniques encore inachevées de l’EBA sont censées résoudre.
Je ne pense pas non plus que l’issue pour Dusk Network soit garantie dans un sens ou dans l’autre, et je ferais moins confiance au projet, pas plus, si sa propre communication prétendait avoir une certitude qu’il ne peut pas avoir. C’est une véritable question ouverte, pas une simple note en bas de page : elle mérite d’être suivie au travers des normes techniques réelles, plutôt que des suppositions.
Le modèle de confidentialité de Dusk Network sera-t-il traité de la même manière que les régulateurs s’apprêtent à traiter Monero ? Je ne pense pas que quiconque puisse répondre honnêtement à cette question pour l’instant, et je me méfierais de toute personne qui prétendrait le contraire avec une certitude totale, dans un sens comme dans l’autre.
Le Règlement européen relatif à la lutte contre le blanchiment d’argent entre pleinement en vigueur le 10 juillet 2027, et l’article 79 vise, comme catégorie, ce que la loi appelle « des pièces améliorant l’anonymat », délibérément sans citer de tickers spécifiques, en laissant la classification actif par actif à des normes techniques que l’Autorité bancaire européenne n’a pas encore fini d’écrire. Lecture optimiste pour Dusk Network : son modèle associe des transactions protégées à une divulgation sélective à des régulateurs autorisés, plus une couche d’identité auto-souveraine dans Citadel conçue précisément pour ce type de workflow de conformité, structurellement plus proche de conceptions « optionnelles » et favorables à la conformité que de l’anonymat par défaut, sans exceptions, de Monero. Cette distinction a déjà compté dans la manière dont les marchés et les institutions traitent ces approches différemment ailleurs.
Lecture moins confortable : le libellé de la réglementation couvre des pièces qui obscurcissent, par défaut, l’information relative aux transactions, et les transactions Phoenix de Dusk Network sont protégées par défaut, la divulgation étant ajoutée comme couche supplémentaire plutôt que comme état de base. Que les régulateurs se concentrent finalement sur l’état par défaut d’une transaction, ou sur l’existence même d’un véritable mécanisme de divulgation, est exactement le genre de cas limite que les normes techniques encore inachevées de l’EBA sont censées résoudre.
Je ne pense pas non plus que l’issue pour Dusk Network soit garantie dans un sens ou dans l’autre, et je ferais moins confiance au projet, pas plus, si sa propre communication prétendait avoir une certitude qu’il ne peut pas avoir. C’est une véritable question ouverte, pas une simple note en bas de page : elle mérite d’être suivie au travers des normes techniques réelles, plutôt que des suppositions.
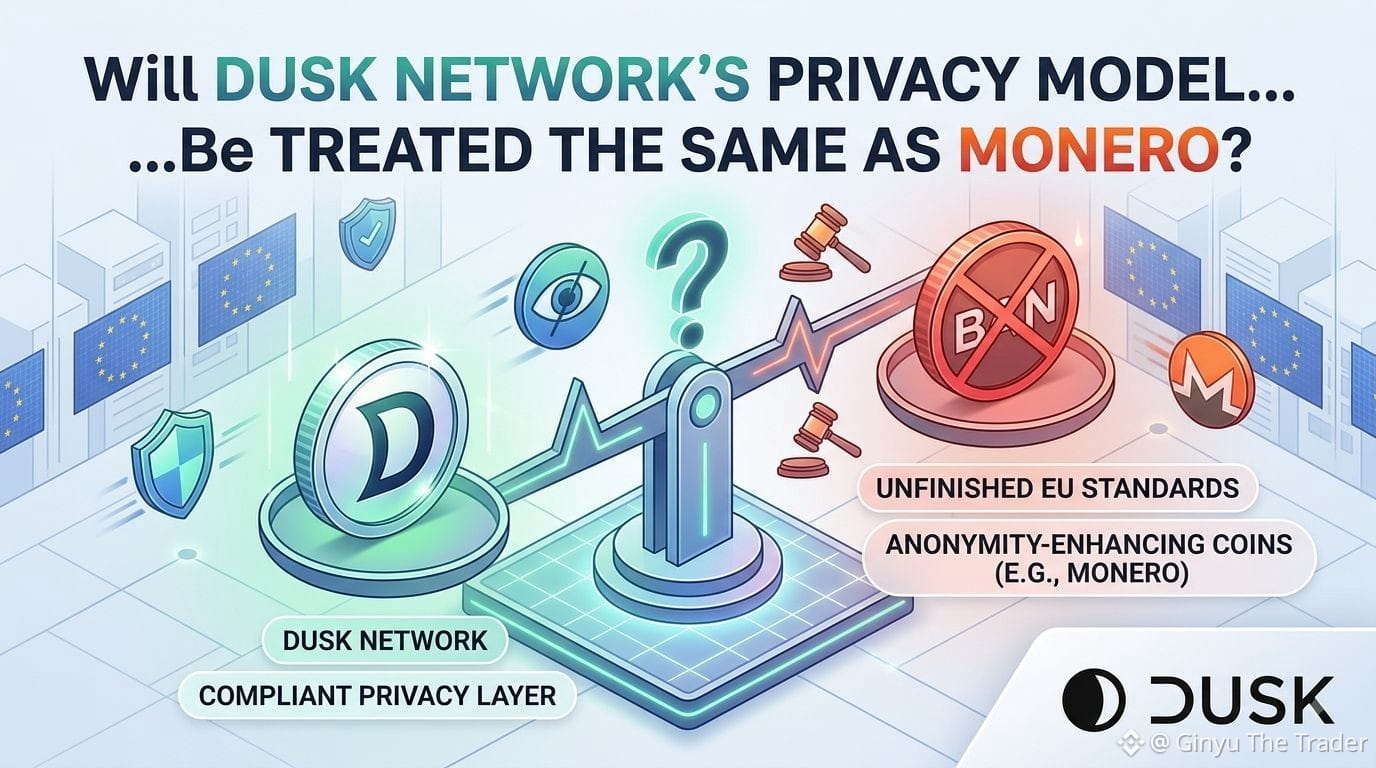
72
Vérifié
#dusk $DUSK @Dusk_Foundation
J’ai supposé que le staking sur le réseau Dusk appartenait uniquement aux portefeuilles et aux opérateurs de nœuds.
L’Abstraction de Staking modifie le propriétaire de la position.
Un smart contract Dusk peut accepter des dépôts, créer du stake, recevoir des récompenses et les distribuer ou les réinvestir selon ses propres règles. Cela permet des pools de staking, des services délégués, des partages de récompenses et des dérivés, sans devoir prendre chaque décision dans un compte opérateur hors chaîne.
Le stake devient programmable. Le risque aussi.
Les utilisateurs n’évaluent plus uniquement les performances de consensus d’un fournisseur. Ils dépendent aussi de la comptabilité du contrat, de la logique de retrait, de l’allocation des récompenses, des contrôles de mise à niveau et du chemin de récupération. Un validateur parfaitement performant ne peut pas protéger un déposant d’un contrat de pool qui calcule les parts de manière incorrecte.
Dusk conserve certaines limites du protocole explicites. Les contrats font encore face au stake minimum de 1 000 DUSK. L’activation a lieu à une limite d’époque après la suivante, généralement entre 1 et 2 époques après la soumission. Un contrat ne peut pas appeler la fonction de staking comme s’il s’agissait d’un portefeuille. Les fonds passent par le Contrat de transfert et déclenchent le Contrat de staking via un transfert de contrat à contrat.
Ce dernier détail compte pour moi. Il lie l’action de staking à un mouvement réel de valeur, plutôt que de laisser la logique du contrat annoncer un stake sans les fonds correspondants.
J’observerais comment les applications exposent le délai entre le dépôt et le stake actif. Un jeton de pool émis immédiatement peut sembler productif pendant que le DUSK sous-jacent attend encore l’activation. Les demandes de récompenses et les rappels de retrait (unstaking) doivent aussi rester synchronisés avec les soldes des utilisateurs.
L’Abstraction de Staking étend l’utilité du DUSK au-delà du staking direct. Elle pourrait aussi concentrer les dépôts dans un petit nombre de contrats si la commodité l’emporte sur la diversification.
Dusk a rendu la position de consensus composable. La preuve suivante est que les contrats de pool préservent la solvabilité, clarifient la propriété et garantissent des sorties justes pour chaque état de staking.
La programmabilité peut supprimer la distribution manuelle. Elle ne peut pas supprimer la nécessité d’auditer qui contrôle le programme.
#dusk $DUSK @Dusk
J’ai supposé que le staking sur le réseau Dusk appartenait uniquement aux portefeuilles et aux opérateurs de nœuds.
L’Abstraction de Staking modifie le propriétaire de la position.
Un smart contract Dusk peut accepter des dépôts, créer du stake, recevoir des récompenses et les distribuer ou les réinvestir selon ses propres règles. Cela permet des pools de staking, des services délégués, des partages de récompenses et des dérivés, sans devoir prendre chaque décision dans un compte opérateur hors chaîne.
Le stake devient programmable. Le risque aussi.
Les utilisateurs n’évaluent plus uniquement les performances de consensus d’un fournisseur. Ils dépendent aussi de la comptabilité du contrat, de la logique de retrait, de l’allocation des récompenses, des contrôles de mise à niveau et du chemin de récupération. Un validateur parfaitement performant ne peut pas protéger un déposant d’un contrat de pool qui calcule les parts de manière incorrecte.
Dusk conserve certaines limites du protocole explicites. Les contrats font encore face au stake minimum de 1 000 DUSK. L’activation a lieu à une limite d’époque après la suivante, généralement entre 1 et 2 époques après la soumission. Un contrat ne peut pas appeler la fonction de staking comme s’il s’agissait d’un portefeuille. Les fonds passent par le Contrat de transfert et déclenchent le Contrat de staking via un transfert de contrat à contrat.
Ce dernier détail compte pour moi. Il lie l’action de staking à un mouvement réel de valeur, plutôt que de laisser la logique du contrat annoncer un stake sans les fonds correspondants.
J’observerais comment les applications exposent le délai entre le dépôt et le stake actif. Un jeton de pool émis immédiatement peut sembler productif pendant que le DUSK sous-jacent attend encore l’activation. Les demandes de récompenses et les rappels de retrait (unstaking) doivent aussi rester synchronisés avec les soldes des utilisateurs.
L’Abstraction de Staking étend l’utilité du DUSK au-delà du staking direct. Elle pourrait aussi concentrer les dépôts dans un petit nombre de contrats si la commodité l’emporte sur la diversification.
Dusk a rendu la position de consensus composable. La preuve suivante est que les contrats de pool préservent la solvabilité, clarifient la propriété et garantissent des sorties justes pour chaque état de staking.
La programmabilité peut supprimer la distribution manuelle. Elle ne peut pas supprimer la nécessité d’auditer qui contrôle le programme.
J’ai supposé que le staking sur le réseau Dusk appartenait uniquement aux portefeuilles et aux opérateurs de nœuds.
L’Abstraction de Staking modifie le propriétaire de la position.
Un smart contract Dusk peut accepter des dépôts, créer du stake, recevoir des récompenses et les distribuer ou les réinvestir selon ses propres règles. Cela permet des pools de staking, des services délégués, des partages de récompenses et des dérivés, sans devoir prendre chaque décision dans un compte opérateur hors chaîne.
Le stake devient programmable. Le risque aussi.
Les utilisateurs n’évaluent plus uniquement les performances de consensus d’un fournisseur. Ils dépendent aussi de la comptabilité du contrat, de la logique de retrait, de l’allocation des récompenses, des contrôles de mise à niveau et du chemin de récupération. Un validateur parfaitement performant ne peut pas protéger un déposant d’un contrat de pool qui calcule les parts de manière incorrecte.
Dusk conserve certaines limites du protocole explicites. Les contrats font encore face au stake minimum de 1 000 DUSK. L’activation a lieu à une limite d’époque après la suivante, généralement entre 1 et 2 époques après la soumission. Un contrat ne peut pas appeler la fonction de staking comme s’il s’agissait d’un portefeuille. Les fonds passent par le Contrat de transfert et déclenchent le Contrat de staking via un transfert de contrat à contrat.
Ce dernier détail compte pour moi. Il lie l’action de staking à un mouvement réel de valeur, plutôt que de laisser la logique du contrat annoncer un stake sans les fonds correspondants.
J’observerais comment les applications exposent le délai entre le dépôt et le stake actif. Un jeton de pool émis immédiatement peut sembler productif pendant que le DUSK sous-jacent attend encore l’activation. Les demandes de récompenses et les rappels de retrait (unstaking) doivent aussi rester synchronisés avec les soldes des utilisateurs.
L’Abstraction de Staking étend l’utilité du DUSK au-delà du staking direct. Elle pourrait aussi concentrer les dépôts dans un petit nombre de contrats si la commodité l’emporte sur la diversification.
Dusk a rendu la position de consensus composable. La preuve suivante est que les contrats de pool préservent la solvabilité, clarifient la propriété et garantissent des sorties justes pour chaque état de staking.
La programmabilité peut supprimer la distribution manuelle. Elle ne peut pas supprimer la nécessité d’auditer qui contrôle le programme.
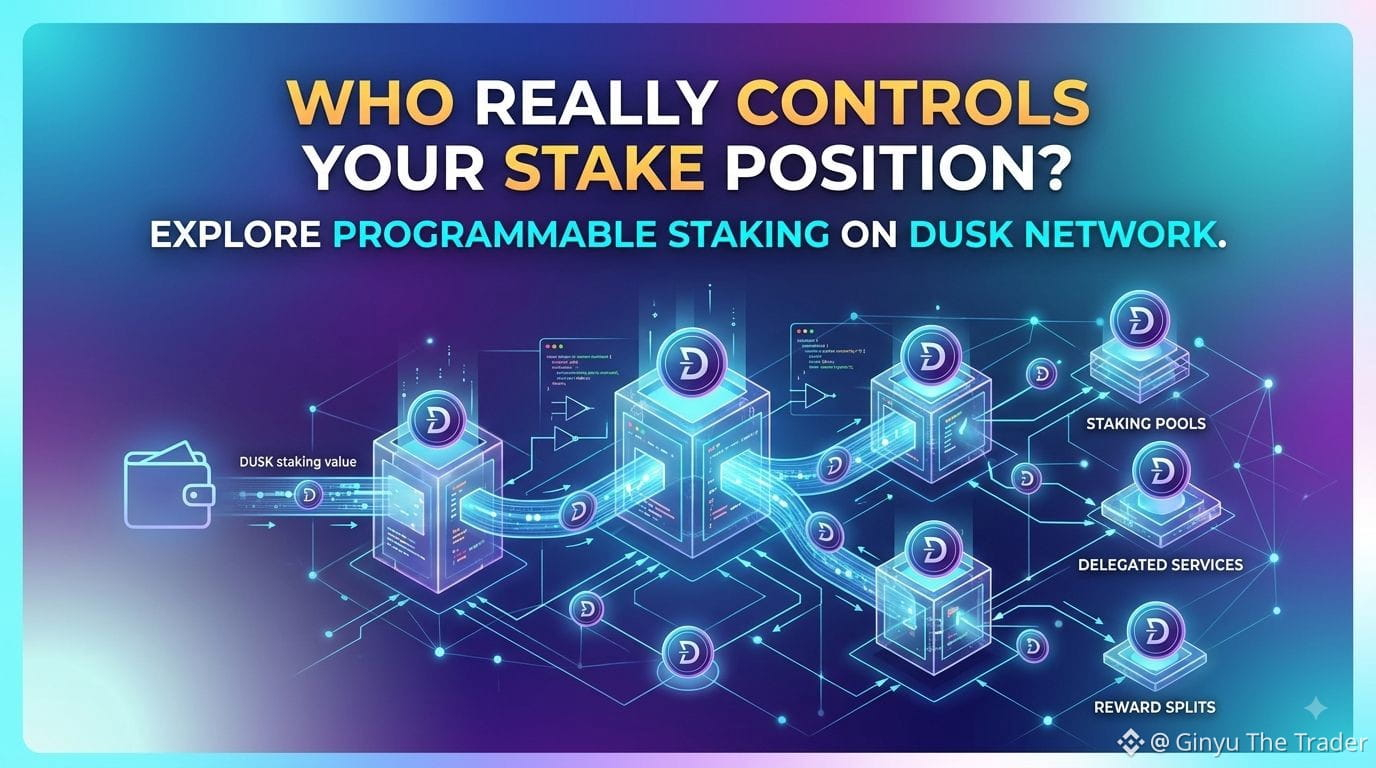
1
52
#binancep2pantoan @Binance_Vietnam
Les nouveaux traders pensent souvent que Binance P2P les protège automatiquement contre toute forme de perte, et cette seule supposition peut finir par coûter cher.
Les protections sont réelles, mais elles agissent avec le trader, et non à sa place. La vérification KYC signifie que chaque compte appartient à une identité que Binance peut retracer, ce qui décourage de nombreux comportements malveillants, mais n’empêche pas physiquement quelqu’un d’essayer de tromper un autre utilisateur via le chat. L’Escrow conserve la crypto d’un vendeur jusqu’à ce que le paiement soit confirmé, ce qui constitue l’une des protections les plus solides de la plateforme, mais confirmer que le paiement est bien effectué reste la responsabilité du vendeur, et non quelque chose qui se produit automatiquement en arrière-plan. Vérifier le profil d’un interlocuteur est important pour exactement cette raison : l’ancienneté du compte, le taux de complétion et l’historique des ordres, ensemble, donnent une image bien plus claire que le seul statut KYC, car une identité vérifiée peut tout de même appartenir à quelqu’un agissant de mauvaise foi. Le support et le processus de litige existent comme solution de dernier recours (filet de sécurité), et non comme un remplacement de la prudence de base pendant la transaction elle-même.
J’ai parlé à des traders plus récents qui ont libéré de la crypto uniquement sur la base d’une notification de paiement, en supposant que, puisque Binance P2P est un système protégé, rien ne pouvait vraiment mal tourner de leur côté. Ce n’est pas comme cela que ça fonctionne dans la pratique. La plateforme structure la transaction de manière sûre, mais chaque partie doit encore faire sa part : vérifier le profil, confirmer le paiement réel avant de libérer les fonds, garder tout à l’intérieur du chat et archiver la preuve de ce qui s’est passé. Si une étape semble jamais incertaine, le support Binance est là pour aider, et il vaut toujours mieux contacter tôt que de supposer que le système seul détectera un problème après coup. La protection sur Binance P2P est un partenariat, pas un mode autopilote. Comprendre cette nuance dès le début m’aurait évité quelques moments d’inquiétude en tant que trader plus récent, et c’est l’idée unique que j’essaie de transmettre le plus sérieusement à tous ceux qui commencent tout juste sur la plateforme maintenant.
#binancep2pantoan @Binance Vietnam
Les nouveaux traders pensent souvent que Binance P2P les protège automatiquement contre toute forme de perte, et cette seule supposition peut finir par coûter cher.
Les protections sont réelles, mais elles agissent avec le trader, et non à sa place. La vérification KYC signifie que chaque compte appartient à une identité que Binance peut retracer, ce qui décourage de nombreux comportements malveillants, mais n’empêche pas physiquement quelqu’un d’essayer de tromper un autre utilisateur via le chat. L’Escrow conserve la crypto d’un vendeur jusqu’à ce que le paiement soit confirmé, ce qui constitue l’une des protections les plus solides de la plateforme, mais confirmer que le paiement est bien effectué reste la responsabilité du vendeur, et non quelque chose qui se produit automatiquement en arrière-plan. Vérifier le profil d’un interlocuteur est important pour exactement cette raison : l’ancienneté du compte, le taux de complétion et l’historique des ordres, ensemble, donnent une image bien plus claire que le seul statut KYC, car une identité vérifiée peut tout de même appartenir à quelqu’un agissant de mauvaise foi. Le support et le processus de litige existent comme solution de dernier recours (filet de sécurité), et non comme un remplacement de la prudence de base pendant la transaction elle-même.
J’ai parlé à des traders plus récents qui ont libéré de la crypto uniquement sur la base d’une notification de paiement, en supposant que, puisque Binance P2P est un système protégé, rien ne pouvait vraiment mal tourner de leur côté. Ce n’est pas comme cela que ça fonctionne dans la pratique. La plateforme structure la transaction de manière sûre, mais chaque partie doit encore faire sa part : vérifier le profil, confirmer le paiement réel avant de libérer les fonds, garder tout à l’intérieur du chat et archiver la preuve de ce qui s’est passé. Si une étape semble jamais incertaine, le support Binance est là pour aider, et il vaut toujours mieux contacter tôt que de supposer que le système seul détectera un problème après coup. La protection sur Binance P2P est un partenariat, pas un mode autopilote. Comprendre cette nuance dès le début m’aurait évité quelques moments d’inquiétude en tant que trader plus récent, et c’est l’idée unique que j’essaie de transmettre le plus sérieusement à tous ceux qui commencent tout juste sur la plateforme maintenant.
Les nouveaux traders pensent souvent que Binance P2P les protège automatiquement contre toute forme de perte, et cette seule supposition peut finir par coûter cher.
Les protections sont réelles, mais elles agissent avec le trader, et non à sa place. La vérification KYC signifie que chaque compte appartient à une identité que Binance peut retracer, ce qui décourage de nombreux comportements malveillants, mais n’empêche pas physiquement quelqu’un d’essayer de tromper un autre utilisateur via le chat. L’Escrow conserve la crypto d’un vendeur jusqu’à ce que le paiement soit confirmé, ce qui constitue l’une des protections les plus solides de la plateforme, mais confirmer que le paiement est bien effectué reste la responsabilité du vendeur, et non quelque chose qui se produit automatiquement en arrière-plan. Vérifier le profil d’un interlocuteur est important pour exactement cette raison : l’ancienneté du compte, le taux de complétion et l’historique des ordres, ensemble, donnent une image bien plus claire que le seul statut KYC, car une identité vérifiée peut tout de même appartenir à quelqu’un agissant de mauvaise foi. Le support et le processus de litige existent comme solution de dernier recours (filet de sécurité), et non comme un remplacement de la prudence de base pendant la transaction elle-même.
J’ai parlé à des traders plus récents qui ont libéré de la crypto uniquement sur la base d’une notification de paiement, en supposant que, puisque Binance P2P est un système protégé, rien ne pouvait vraiment mal tourner de leur côté. Ce n’est pas comme cela que ça fonctionne dans la pratique. La plateforme structure la transaction de manière sûre, mais chaque partie doit encore faire sa part : vérifier le profil, confirmer le paiement réel avant de libérer les fonds, garder tout à l’intérieur du chat et archiver la preuve de ce qui s’est passé. Si une étape semble jamais incertaine, le support Binance est là pour aider, et il vaut toujours mieux contacter tôt que de supposer que le système seul détectera un problème après coup. La protection sur Binance P2P est un partenariat, pas un mode autopilote. Comprendre cette nuance dès le début m’aurait évité quelques moments d’inquiétude en tant que trader plus récent, et c’est l’idée unique que j’essaie de transmettre le plus sérieusement à tous ceux qui commencent tout juste sur la plateforme maintenant.
74
Vérifié
J’ai trouvé le problème AEGIS le plus révélateur en dehors même de la preuve de connaissance nulle. Une valeur à côté n’était pas entièrement contrôlée.
Dans le chemin de transaction « Phoenix » du réseau Dusk, un utilisateur pouvait s’engager sur un max_fee légitime, tandis que l’exécution consommait encore des champs de frais qui n’étaient pas liés à la même histoire de sécurité. Des paramètres de gaz hostiles pouvaient gonfler les remboursements ou provoquer un débordement. Une adresse de remboursement modifiable pouvait rediriger la valeur.
La preuve était valide. La sémantique de la transaction n’était pas entièrement connectée à celle-ci.
Des frais ne sont pas de simples métadonnées inoffensives lorsque le chemin de remboursement peut créer ou rediriger de la valeur.
C’est un avertissement utile pour tout protocole de confidentialité. Prouver une seule assertion parfaitement ne sécurise pas les champs adjacents que l’exécution utilisera ensuite. Le système doit lier la preuve, la signature, le calcul des frais, la destination et le chemin de remboursement dans un seul invariant.
AEGIS a ajouté une multiplication vérifiée pour gas_limit multiplié par gas_price et a exigé que le résultat corresponde au max_fee prouvé. Dusk a appliqué ce contrôle deux fois : lors de l’admission dans le mempool, puis à nouveau à l’intérieur de l’exécution dans la VM. Il a également lié l’adresse furtive de remboursement afin que toute altération invalide la transaction.
Le second contrôle est le détail qui m’intéresse. Un proposant de bloc malveillant n’a pas à respecter les hypothèses d’un mempool honnête. Si l’invariant n’existe qu’au bord du réseau, le consensus peut tout de même exécuter une transaction qui contourne ce bord.
Je vais maintenant surveiller le même schéma de défense dans Dusk : rejet peu coûteux avant l’admission, validation faisant autorité pendant l’exécution, et tests de non-régression qui mutent chaque champ entourant une preuve.
AEGIS a fermé les chemins critiques connus. La question plus large est de savoir si d’autres contrats de Dusk contiennent des valeurs qui sont « vérifiées » à une couche et simplement « faites confiance » à la suivante.
La cryptographie peut prouver exactement ce qu’elle est chargée de prouver. La sécurité dépend de ce que Dusk demande la formulation complète de l’assertion.
#dusk $DUSK @Dusk_Foundation
J’ai trouvé le problème AEGIS le plus révélateur en dehors même de la preuve de connaissance nulle. Une valeur à côté n’était pas entièrement contrôlée.
Dans le chemin de transaction « Phoenix » du réseau Dusk, un utilisateur pouvait s’engager sur un max_fee légitime, tandis que l’exécution consommait encore des champs de frais qui n’étaient pas liés à la même histoire de sécurité. Des paramètres de gaz hostiles pouvaient gonfler les remboursements ou provoquer un débordement. Une adresse de remboursement modifiable pouvait rediriger la valeur.
La preuve était valide. La sémantique de la transaction n’était pas entièrement connectée à celle-ci.
Des frais ne sont pas de simples métadonnées inoffensives lorsque le chemin de remboursement peut créer ou rediriger de la valeur.
C’est un avertissement utile pour tout protocole de confidentialité. Prouver une seule assertion parfaitement ne sécurise pas les champs adjacents que l’exécution utilisera ensuite. Le système doit lier la preuve, la signature, le calcul des frais, la destination et le chemin de remboursement dans un seul invariant.
AEGIS a ajouté une multiplication vérifiée pour gas_limit multiplié par gas_price et a exigé que le résultat corresponde au max_fee prouvé. Dusk a appliqué ce contrôle deux fois : lors de l’admission dans le mempool, puis à nouveau à l’intérieur de l’exécution dans la VM. Il a également lié l’adresse furtive de remboursement afin que toute altération invalide la transaction.
Le second contrôle est le détail qui m’intéresse. Un proposant de bloc malveillant n’a pas à respecter les hypothèses d’un mempool honnête. Si l’invariant n’existe qu’au bord du réseau, le consensus peut tout de même exécuter une transaction qui contourne ce bord.
Je vais maintenant surveiller le même schéma de défense dans Dusk : rejet peu coûteux avant l’admission, validation faisant autorité pendant l’exécution, et tests de non-régression qui mutent chaque champ entourant une preuve.
AEGIS a fermé les chemins critiques connus. La question plus large est de savoir si d’autres contrats de Dusk contiennent des valeurs qui sont « vérifiées » à une couche et simplement « faites confiance » à la suivante.
La cryptographie peut prouver exactement ce qu’elle est chargée de prouver. La sécurité dépend de ce que Dusk demande la formulation complète de l’assertion.
#dusk $DUSK @Dusk
Dans le chemin de transaction « Phoenix » du réseau Dusk, un utilisateur pouvait s’engager sur un max_fee légitime, tandis que l’exécution consommait encore des champs de frais qui n’étaient pas liés à la même histoire de sécurité. Des paramètres de gaz hostiles pouvaient gonfler les remboursements ou provoquer un débordement. Une adresse de remboursement modifiable pouvait rediriger la valeur.
La preuve était valide. La sémantique de la transaction n’était pas entièrement connectée à celle-ci.
Des frais ne sont pas de simples métadonnées inoffensives lorsque le chemin de remboursement peut créer ou rediriger de la valeur.
C’est un avertissement utile pour tout protocole de confidentialité. Prouver une seule assertion parfaitement ne sécurise pas les champs adjacents que l’exécution utilisera ensuite. Le système doit lier la preuve, la signature, le calcul des frais, la destination et le chemin de remboursement dans un seul invariant.
AEGIS a ajouté une multiplication vérifiée pour gas_limit multiplié par gas_price et a exigé que le résultat corresponde au max_fee prouvé. Dusk a appliqué ce contrôle deux fois : lors de l’admission dans le mempool, puis à nouveau à l’intérieur de l’exécution dans la VM. Il a également lié l’adresse furtive de remboursement afin que toute altération invalide la transaction.
Le second contrôle est le détail qui m’intéresse. Un proposant de bloc malveillant n’a pas à respecter les hypothèses d’un mempool honnête. Si l’invariant n’existe qu’au bord du réseau, le consensus peut tout de même exécuter une transaction qui contourne ce bord.
Je vais maintenant surveiller le même schéma de défense dans Dusk : rejet peu coûteux avant l’admission, validation faisant autorité pendant l’exécution, et tests de non-régression qui mutent chaque champ entourant une preuve.
AEGIS a fermé les chemins critiques connus. La question plus large est de savoir si d’autres contrats de Dusk contiennent des valeurs qui sont « vérifiées » à une couche et simplement « faites confiance » à la suivante.
La cryptographie peut prouver exactement ce qu’elle est chargée de prouver. La sécurité dépend de ce que Dusk demande la formulation complète de l’assertion.
#dusk $DUSK @Dusk
1
63
#binancep2pantoan @Binance_Vietnam
Six mois après avoir commencé à trader sur Binance P2P, j’ai remarqué quelque chose à quoi je ne m’attendais pas au départ : une solide historique de transactions ne se contente pas de rendre les offres acceptées plus rapidement, elle réduit activement votre risque à chaque transaction menée à terme. La base de Binance P2P reste la même pour chaque utilisateur : identité vérifiée KYC, séquestre protégeant les fonds pendant la transaction, chat qui conserve toutes les conversations, et appels possibles si quelque chose se déroule mal. Mais un bon taux de complétion et un volume d’ordres apportent une couche supplémentaire de confiance dans le monde réel, au-delà de ce socle. Les contreparties traitent différemment les comptes bien établis. Elles posent moins de questions inutiles, tentent moins souvent des arnaques qui reposent sur la surprise, et les autres traders peuvent voir votre historique de la même façon que vous vérifiez le leur avant d’accepter une offre. Tout cela ne remplace toutefois pas les protections de fond. Même avec des centaines de commandes complétées, je confirme chaque paiement moi-même avant de libérer les cryptos, et je garde la transaction entièrement à l’intérieur de Binance P2P plutôt que de me fier à la réputation au point de prendre des raccourcis.
Construire cet historique m’a demandé de la patience au début. J’ai commencé avec des montants de transaction plus petits pendant que j’apprenais à lire les profils et à repérer les signaux d’alerte comme des demandes pressées ou des noms de paiement incompatibles. J’ai ensuite augmenté la taille habituelle de mes commandes seulement quand je me sentais plus à l’aise et que mes habitudes de vérification des contreparties se sont améliorées. J’ai conservé toutes les captures d’écran et tous les journaux de discussion de ces premières transactions de la même manière qu’aujourd’hui, car de bonnes habitudes prises tôt n’ont pas besoin d’être réapprises plus tard. J’ai aussi appris à repérer les mêmes signaux d’alerte dont parlent les traders expérimentés : noms de paiement incompatibles, urgence soudaine, demandes de passer hors de Binance P2P, et le fait qu’une réputation se construise n’a jamais été une raison pour moi d’arrêter de vérifier. Si un litige survenait pendant ces premiers mois, je savais que le support Binance n’était qu’un recours de plus, et le fait de le savoir rendait la courbe d’apprentissage bien moins intimidante qu’elle ne l’aurait pu être.
#binancep2pantoan @Binance Vietnam
Six mois après avoir commencé à trader sur Binance P2P, j’ai remarqué quelque chose à quoi je ne m’attendais pas au départ : une solide historique de transactions ne se contente pas de rendre les offres acceptées plus rapidement, elle réduit activement votre risque à chaque transaction menée à terme. La base de Binance P2P reste la même pour chaque utilisateur : identité vérifiée KYC, séquestre protégeant les fonds pendant la transaction, chat qui conserve toutes les conversations, et appels possibles si quelque chose se déroule mal. Mais un bon taux de complétion et un volume d’ordres apportent une couche supplémentaire de confiance dans le monde réel, au-delà de ce socle. Les contreparties traitent différemment les comptes bien établis. Elles posent moins de questions inutiles, tentent moins souvent des arnaques qui reposent sur la surprise, et les autres traders peuvent voir votre historique de la même façon que vous vérifiez le leur avant d’accepter une offre. Tout cela ne remplace toutefois pas les protections de fond. Même avec des centaines de commandes complétées, je confirme chaque paiement moi-même avant de libérer les cryptos, et je garde la transaction entièrement à l’intérieur de Binance P2P plutôt que de me fier à la réputation au point de prendre des raccourcis.
Construire cet historique m’a demandé de la patience au début. J’ai commencé avec des montants de transaction plus petits pendant que j’apprenais à lire les profils et à repérer les signaux d’alerte comme des demandes pressées ou des noms de paiement incompatibles. J’ai ensuite augmenté la taille habituelle de mes commandes seulement quand je me sentais plus à l’aise et que mes habitudes de vérification des contreparties se sont améliorées. J’ai conservé toutes les captures d’écran et tous les journaux de discussion de ces premières transactions de la même manière qu’aujourd’hui, car de bonnes habitudes prises tôt n’ont pas besoin d’être réapprises plus tard. J’ai aussi appris à repérer les mêmes signaux d’alerte dont parlent les traders expérimentés : noms de paiement incompatibles, urgence soudaine, demandes de passer hors de Binance P2P, et le fait qu’une réputation se construise n’a jamais été une raison pour moi d’arrêter de vérifier. Si un litige survenait pendant ces premiers mois, je savais que le support Binance n’était qu’un recours de plus, et le fait de le savoir rendait la courbe d’apprentissage bien moins intimidante qu’elle ne l’aurait pu être.
Six mois après avoir commencé à trader sur Binance P2P, j’ai remarqué quelque chose à quoi je ne m’attendais pas au départ : une solide historique de transactions ne se contente pas de rendre les offres acceptées plus rapidement, elle réduit activement votre risque à chaque transaction menée à terme. La base de Binance P2P reste la même pour chaque utilisateur : identité vérifiée KYC, séquestre protégeant les fonds pendant la transaction, chat qui conserve toutes les conversations, et appels possibles si quelque chose se déroule mal. Mais un bon taux de complétion et un volume d’ordres apportent une couche supplémentaire de confiance dans le monde réel, au-delà de ce socle. Les contreparties traitent différemment les comptes bien établis. Elles posent moins de questions inutiles, tentent moins souvent des arnaques qui reposent sur la surprise, et les autres traders peuvent voir votre historique de la même façon que vous vérifiez le leur avant d’accepter une offre. Tout cela ne remplace toutefois pas les protections de fond. Même avec des centaines de commandes complétées, je confirme chaque paiement moi-même avant de libérer les cryptos, et je garde la transaction entièrement à l’intérieur de Binance P2P plutôt que de me fier à la réputation au point de prendre des raccourcis.
Construire cet historique m’a demandé de la patience au début. J’ai commencé avec des montants de transaction plus petits pendant que j’apprenais à lire les profils et à repérer les signaux d’alerte comme des demandes pressées ou des noms de paiement incompatibles. J’ai ensuite augmenté la taille habituelle de mes commandes seulement quand je me sentais plus à l’aise et que mes habitudes de vérification des contreparties se sont améliorées. J’ai conservé toutes les captures d’écran et tous les journaux de discussion de ces premières transactions de la même manière qu’aujourd’hui, car de bonnes habitudes prises tôt n’ont pas besoin d’être réapprises plus tard. J’ai aussi appris à repérer les mêmes signaux d’alerte dont parlent les traders expérimentés : noms de paiement incompatibles, urgence soudaine, demandes de passer hors de Binance P2P, et le fait qu’une réputation se construise n’a jamais été une raison pour moi d’arrêter de vérifier. Si un litige survenait pendant ces premiers mois, je savais que le support Binance n’était qu’un recours de plus, et le fait de le savoir rendait la courbe d’apprentissage bien moins intimidante qu’elle ne l’aurait pu être.
66
Vérifié
#dusk $DUSK @Dusk_Foundation
Une grande partie de l’identité initiale des cryptomonnaies s’est construite sur la volonté de rester hors de portée des régulateurs. Dusk fait le pari inverse. Dusk est une blockchain de couche 1 conçue pour les marchés financiers réglementés, qui associe une confidentialité programmable à la conformité plutôt que de les traiter comme des ennemis : offrir la confidentialité lorsque c’est nécessaire, la transparence lorsque c’est utile, une divulgation sélective pour les revues autorisées, et un règlement déterministe pour les RWA tokenisées et les titres réglementés. Cette philosophie se prolonge dans Dusk Trade, pensé pour fonctionner comme un MTF réglementé et une plateforme d’investissement conforme aux réglementations européennes applicables, ainsi que dans les partenariats de Dusk avec des institutions agréées dans l’UE, comme NPEX, une bourse régulée par l’AFM, qui prévoit d’amener 300 M€+ d’actifs onchain grâce à Dusk.
C’est un pari authentique, pas un slogan marketing. Si vous pensez que la valeur à long terme des cryptos vient du fait de fonctionner en dehors du contrôle financier traditionnel, alors le modèle entier de Dusk ressemble à un compromis, voire à une retraite. En revanche, si vous croyez que le capital réglementé — fonds de pension, OPCVM, desks obligataires institutionnels — constitue un bassin d’argent plus vaste et plus « collant », alors une infrastructure nativement conforme est la seule porte qui s’ouvre réellement.
Je ne pense pas non plus que ce pari soit naïf, même s’il va à l’encontre des instincts fondateurs du secteur. Le capital réglementé a toujours largement dépassé le pool spéculatif de détail que la plupart de l’industrie poursuit. Et si ne serait-ce qu’une fraction modeste des fonds de pension, des OPCVM et des desks obligataires institutionnels trouve un espace onchain conforme suffisamment crédible pour être réellement utilisé, alors on obtient un marché adressable plus large que la plupart des chaînes ne toucheront jamais de façon significative. Une fraction modeste fait quand même tout le travail discret dans cette phrase.
Je ne pense pas que cette question ait encore une réponse définitivement établie, et Dusk n’a pas prouvé quel camp a raison. Ce que Dusk a fait, c’est s’engager pleinement dans un sens, construire l’architecture autour, et laisser les résultats — une fois que le mainnet DuskEVM et Dusk Trade seront tous deux en ligne — faire valoir l’argument, plutôt qu’un livre blanc.
#dusk $DUSK @Dusk
Une grande partie de l’identité initiale des cryptomonnaies s’est construite sur la volonté de rester hors de portée des régulateurs. Dusk fait le pari inverse. Dusk est une blockchain de couche 1 conçue pour les marchés financiers réglementés, qui associe une confidentialité programmable à la conformité plutôt que de les traiter comme des ennemis : offrir la confidentialité lorsque c’est nécessaire, la transparence lorsque c’est utile, une divulgation sélective pour les revues autorisées, et un règlement déterministe pour les RWA tokenisées et les titres réglementés. Cette philosophie se prolonge dans Dusk Trade, pensé pour fonctionner comme un MTF réglementé et une plateforme d’investissement conforme aux réglementations européennes applicables, ainsi que dans les partenariats de Dusk avec des institutions agréées dans l’UE, comme NPEX, une bourse régulée par l’AFM, qui prévoit d’amener 300 M€+ d’actifs onchain grâce à Dusk.
C’est un pari authentique, pas un slogan marketing. Si vous pensez que la valeur à long terme des cryptos vient du fait de fonctionner en dehors du contrôle financier traditionnel, alors le modèle entier de Dusk ressemble à un compromis, voire à une retraite. En revanche, si vous croyez que le capital réglementé — fonds de pension, OPCVM, desks obligataires institutionnels — constitue un bassin d’argent plus vaste et plus « collant », alors une infrastructure nativement conforme est la seule porte qui s’ouvre réellement.
Je ne pense pas non plus que ce pari soit naïf, même s’il va à l’encontre des instincts fondateurs du secteur. Le capital réglementé a toujours largement dépassé le pool spéculatif de détail que la plupart de l’industrie poursuit. Et si ne serait-ce qu’une fraction modeste des fonds de pension, des OPCVM et des desks obligataires institutionnels trouve un espace onchain conforme suffisamment crédible pour être réellement utilisé, alors on obtient un marché adressable plus large que la plupart des chaînes ne toucheront jamais de façon significative. Une fraction modeste fait quand même tout le travail discret dans cette phrase.
Je ne pense pas que cette question ait encore une réponse définitivement établie, et Dusk n’a pas prouvé quel camp a raison. Ce que Dusk a fait, c’est s’engager pleinement dans un sens, construire l’architecture autour, et laisser les résultats — une fois que le mainnet DuskEVM et Dusk Trade seront tous deux en ligne — faire valoir l’argument, plutôt qu’un livre blanc.
Une grande partie de l’identité initiale des cryptomonnaies s’est construite sur la volonté de rester hors de portée des régulateurs. Dusk fait le pari inverse. Dusk est une blockchain de couche 1 conçue pour les marchés financiers réglementés, qui associe une confidentialité programmable à la conformité plutôt que de les traiter comme des ennemis : offrir la confidentialité lorsque c’est nécessaire, la transparence lorsque c’est utile, une divulgation sélective pour les revues autorisées, et un règlement déterministe pour les RWA tokenisées et les titres réglementés. Cette philosophie se prolonge dans Dusk Trade, pensé pour fonctionner comme un MTF réglementé et une plateforme d’investissement conforme aux réglementations européennes applicables, ainsi que dans les partenariats de Dusk avec des institutions agréées dans l’UE, comme NPEX, une bourse régulée par l’AFM, qui prévoit d’amener 300 M€+ d’actifs onchain grâce à Dusk.
C’est un pari authentique, pas un slogan marketing. Si vous pensez que la valeur à long terme des cryptos vient du fait de fonctionner en dehors du contrôle financier traditionnel, alors le modèle entier de Dusk ressemble à un compromis, voire à une retraite. En revanche, si vous croyez que le capital réglementé — fonds de pension, OPCVM, desks obligataires institutionnels — constitue un bassin d’argent plus vaste et plus « collant », alors une infrastructure nativement conforme est la seule porte qui s’ouvre réellement.
Je ne pense pas non plus que ce pari soit naïf, même s’il va à l’encontre des instincts fondateurs du secteur. Le capital réglementé a toujours largement dépassé le pool spéculatif de détail que la plupart de l’industrie poursuit. Et si ne serait-ce qu’une fraction modeste des fonds de pension, des OPCVM et des desks obligataires institutionnels trouve un espace onchain conforme suffisamment crédible pour être réellement utilisé, alors on obtient un marché adressable plus large que la plupart des chaînes ne toucheront jamais de façon significative. Une fraction modeste fait quand même tout le travail discret dans cette phrase.
Je ne pense pas que cette question ait encore une réponse définitivement établie, et Dusk n’a pas prouvé quel camp a raison. Ce que Dusk a fait, c’est s’engager pleinement dans un sens, construire l’architecture autour, et laisser les résultats — une fois que le mainnet DuskEVM et Dusk Trade seront tous deux en ligne — faire valoir l’argument, plutôt qu’un livre blanc.
1
58
#binancep2pantoan @Binance_Vietnam
Chaque mot échangé dans un chat de commande Binance P2P fait partie du dossier si un litige survient, et, une fois que j’ai compris cela, ma façon de communiquer pendant les transactions a été complètement transformée.
Binance P2P protège les transactions grâce à la vérification KYC, à un système d’escrow qui détient l’actif crypto, et à ce chat intégré, qui existe précisément pour que chaque détail pertinent soit documenté en un seul endroit, que le support Binance et l’une ou l’autre des parties peuvent consulter plus tard pendant un appel. Je m’en tiens à cette méthode. J’énonce les choses clairement plutôt que de supposer le contexte, je confirme par écrit les détails même lorsqu’ils semblent évidents, et j’évite un langage vague qui pourrait être interprété de plusieurs façons si un agent doit relire la conversation à froid pendant un litige.
Quelques habitudes qui m’ont bien servi. Quand une contrepartie accepte quelque chose verbalement, comme confirmer un détail dans un message vocal ou dans une réponse rapide, je lui demande aussi de taper une courte confirmation dans le texte, car c’est ce qui est réellement relu plus tard. Et si quelqu’un affirme qu’un paiement a déjà été effectué, je le confirme quand même directement auprès de ma banque avant de me fier uniquement au message du chat. Je vérifie également le taux d’achèvement de la contrepartie et le nom enregistré dès le début de la conversation, plutôt que de présumer la bonne foi, et je n’aborde rien d’autre que la transaction elle-même : une conversation longue et qui s’éparpille rend plus difficile pour quiconque, y compris moi plus tard, de retrouver rapidement les détails pertinents.
Si une contrepartie demande un jour de poursuivre la conversation en dehors du chat de commande, je considère que cette demande en elle-même vaut le refus, quelle que soit la raison invoquée. Des transactions légitimes n’ont pas besoin de quitter un système conçu spécifiquement pour protéger les deux parties avec un historique daté et consultable.
Une communication claire et complète sur la plateforme est l’une des habitudes les plus simples qui rendent Binance P2P plus sûr, et elle ne coûte rien de plus à pratiquer.
#binancep2pantoan @Binance Vietnam
Chaque mot échangé dans un chat de commande Binance P2P fait partie du dossier si un litige survient, et, une fois que j’ai compris cela, ma façon de communiquer pendant les transactions a été complètement transformée.
Binance P2P protège les transactions grâce à la vérification KYC, à un système d’escrow qui détient l’actif crypto, et à ce chat intégré, qui existe précisément pour que chaque détail pertinent soit documenté en un seul endroit, que le support Binance et l’une ou l’autre des parties peuvent consulter plus tard pendant un appel. Je m’en tiens à cette méthode. J’énonce les choses clairement plutôt que de supposer le contexte, je confirme par écrit les détails même lorsqu’ils semblent évidents, et j’évite un langage vague qui pourrait être interprété de plusieurs façons si un agent doit relire la conversation à froid pendant un litige.
Quelques habitudes qui m’ont bien servi. Quand une contrepartie accepte quelque chose verbalement, comme confirmer un détail dans un message vocal ou dans une réponse rapide, je lui demande aussi de taper une courte confirmation dans le texte, car c’est ce qui est réellement relu plus tard. Et si quelqu’un affirme qu’un paiement a déjà été effectué, je le confirme quand même directement auprès de ma banque avant de me fier uniquement au message du chat. Je vérifie également le taux d’achèvement de la contrepartie et le nom enregistré dès le début de la conversation, plutôt que de présumer la bonne foi, et je n’aborde rien d’autre que la transaction elle-même : une conversation longue et qui s’éparpille rend plus difficile pour quiconque, y compris moi plus tard, de retrouver rapidement les détails pertinents.
Si une contrepartie demande un jour de poursuivre la conversation en dehors du chat de commande, je considère que cette demande en elle-même vaut le refus, quelle que soit la raison invoquée. Des transactions légitimes n’ont pas besoin de quitter un système conçu spécifiquement pour protéger les deux parties avec un historique daté et consultable.
Une communication claire et complète sur la plateforme est l’une des habitudes les plus simples qui rendent Binance P2P plus sûr, et elle ne coûte rien de plus à pratiquer.
Chaque mot échangé dans un chat de commande Binance P2P fait partie du dossier si un litige survient, et, une fois que j’ai compris cela, ma façon de communiquer pendant les transactions a été complètement transformée.
Binance P2P protège les transactions grâce à la vérification KYC, à un système d’escrow qui détient l’actif crypto, et à ce chat intégré, qui existe précisément pour que chaque détail pertinent soit documenté en un seul endroit, que le support Binance et l’une ou l’autre des parties peuvent consulter plus tard pendant un appel. Je m’en tiens à cette méthode. J’énonce les choses clairement plutôt que de supposer le contexte, je confirme par écrit les détails même lorsqu’ils semblent évidents, et j’évite un langage vague qui pourrait être interprété de plusieurs façons si un agent doit relire la conversation à froid pendant un litige.
Quelques habitudes qui m’ont bien servi. Quand une contrepartie accepte quelque chose verbalement, comme confirmer un détail dans un message vocal ou dans une réponse rapide, je lui demande aussi de taper une courte confirmation dans le texte, car c’est ce qui est réellement relu plus tard. Et si quelqu’un affirme qu’un paiement a déjà été effectué, je le confirme quand même directement auprès de ma banque avant de me fier uniquement au message du chat. Je vérifie également le taux d’achèvement de la contrepartie et le nom enregistré dès le début de la conversation, plutôt que de présumer la bonne foi, et je n’aborde rien d’autre que la transaction elle-même : une conversation longue et qui s’éparpille rend plus difficile pour quiconque, y compris moi plus tard, de retrouver rapidement les détails pertinents.
Si une contrepartie demande un jour de poursuivre la conversation en dehors du chat de commande, je considère que cette demande en elle-même vaut le refus, quelle que soit la raison invoquée. Des transactions légitimes n’ont pas besoin de quitter un système conçu spécifiquement pour protéger les deux parties avec un historique daté et consultable.
Une communication claire et complète sur la plateforme est l’une des habitudes les plus simples qui rendent Binance P2P plus sûr, et elle ne coûte rien de plus à pratiquer.
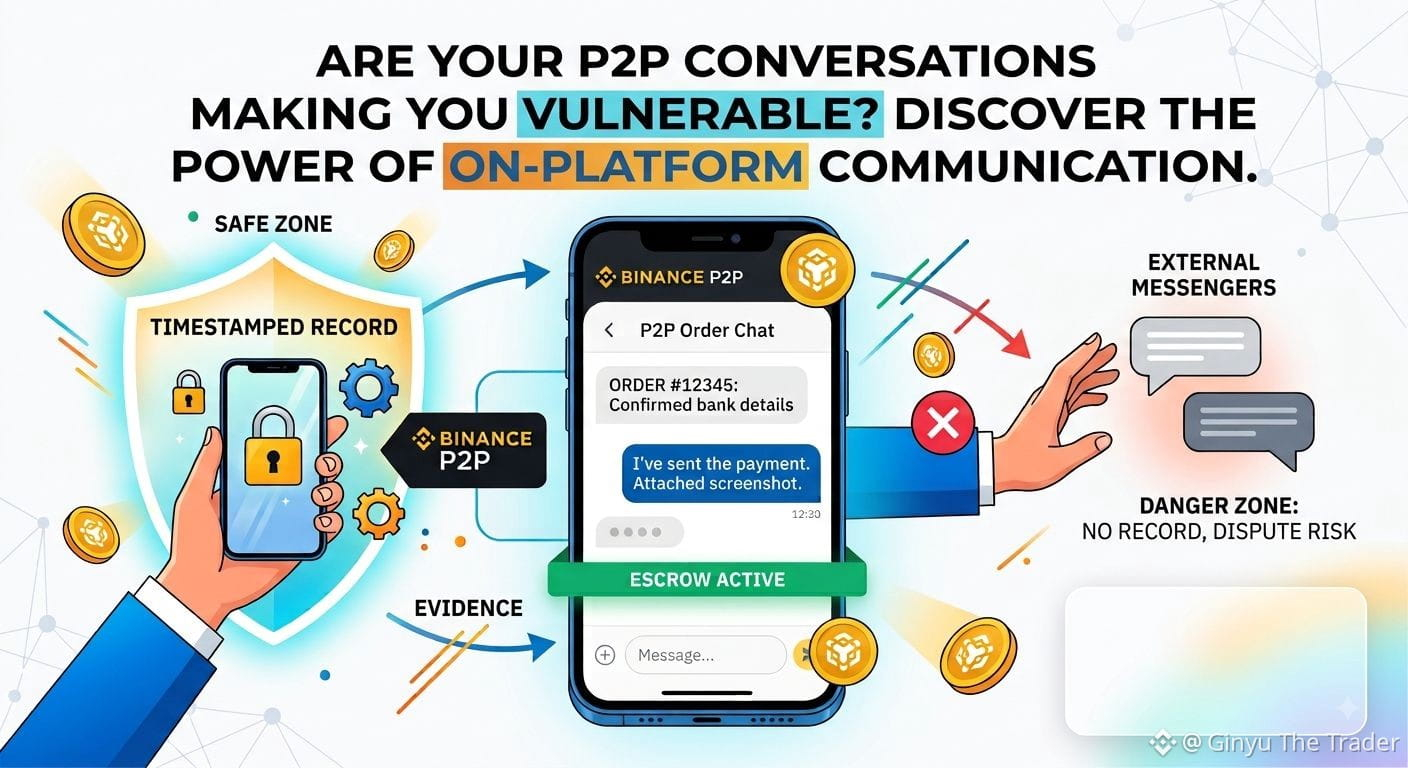
73
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
HKMAPlansWholesaleCBDCByYearEnd
2,290 vues
141 mentions
#HKMAPlansWholesaleCBDCByYearEnd
🔥🇭🇰 HKMA CBDC — TRADE RADAR IS ON!
#HKMAPlansWholesaleCBDCByYearEnd
Hong Kong pousse le règlement de la CBDC « wholesale » vers la fin de l’année 2026. ⚡
🏦 Règlement numérique 24/7
💰 Actifs tokenisés + dépôts
🌐 Récit d’adoption des RWA
🚀 La finance traditionnelle s’enfonce davantage on-chain
👀 RWA + Tokenization + infrastructure de paiement — ces thématiques pourraient attirer un nouvel intérêt du marché.
🎯 Configuration du trade : cassure → retest → confirmation par le volume
❌ Ne poursuis pas la première bougie verte.
🛡️ Gérer le risque + faire ses propres recherches / non- conseils en investissement (DYOR/NFA)
Quelle thématique bouge la première ? 👇
🔥 RWA | 💰 Tokenization | ⚡ CBDC
$IO $ONE $ARB
#HKMA #HongKong #Binance #trading
Shourov Saha-01
·2 mentions J’aime
·169 vues
NEARSurges26%Past$3.45
7,321 vues
83 mentions
BOJHikesRatesTo31YearHigh
18,928 vues
529 mentions