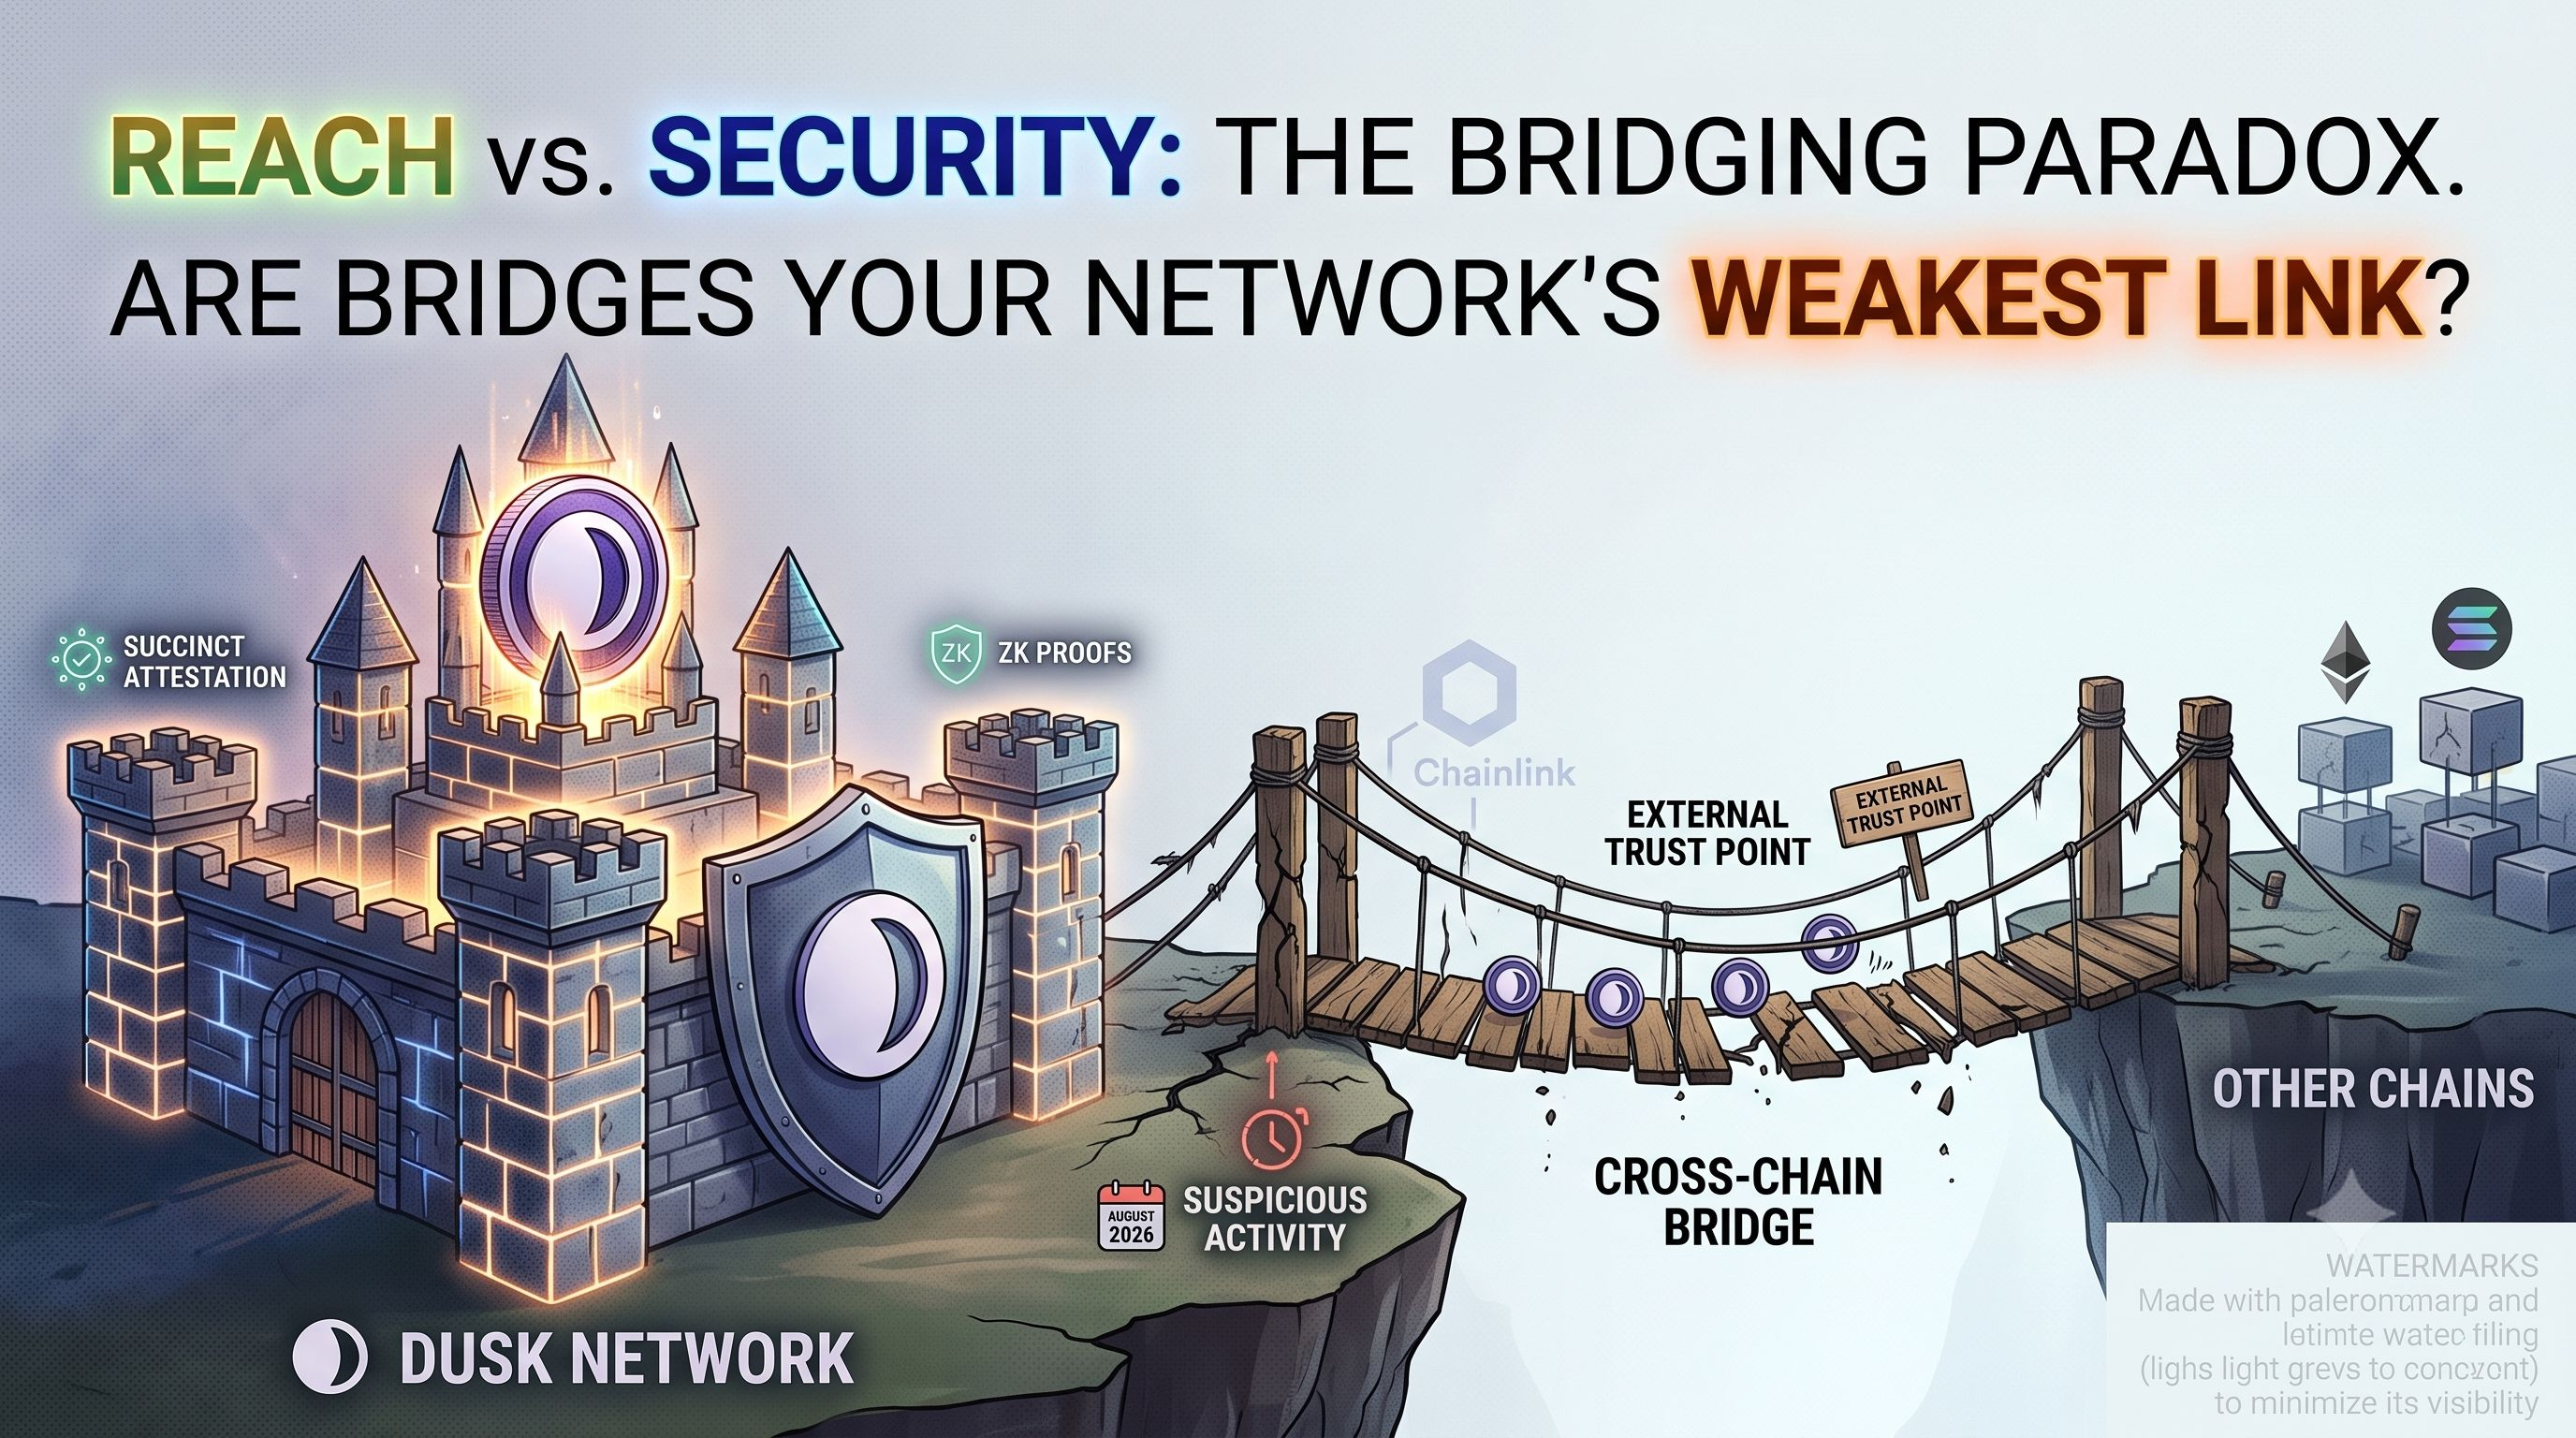
Chaque pont inter-chaînes de cette industrie porte la même vérité inconfortable : il s’agit le plus souvent de la partie la moins sécurisée d’un système par ailleurs fiable, car il doit faire confiance à quelque chose à l’extérieur du système vers lequel il fait le lien. La couche de base de Dusk Network, l’Attestation concise pour une finalité déterministe, ainsi que les preuves à divulgation nulle de connaissance pour les transactions confidentielles, sont réellement difficiles à attaquer directement. Les ponts qui y sont connectés vers l’extérieur, y compris l’infrastructure récemment interrompue après une activité suspecte de portefeuille en août 2026, relèvent d’une autre catégorie de risque, et je ne pense pas que ce risque soit propre à Dusk : il est plutôt inévitable pour toute chaîne qui veut être interopérable. L’ironie est difficile à manquer : la même infrastructure de pont désormais examinée avait pour but de soutenir le lancement de DuskEVM, en reliant la prochaine étape du projet à un problème de confiance que le reste de l’industrie n’a jamais totalement résolu non plus.
L’intégration de Chainlink illustre bien cette tension. En utilisant CCIP pour permettre à DUSK de circuler nativement entre Ethereum et Solana, et à terme pour permettre à NPEX de régler, selon un montant annoncé de 300 millions d’EUR ou plus, des titres tokenisés sur plusieurs chaînes, le réseau élargit véritablement la portée. Mais cela signifie aussi que la sécurité de Dusk dépend désormais en partie d’une infrastructure qu’il ne contrôle pas entièrement, aussi auditable et réputée soit la conception de Chainlink. C’est simplement le coût de l’interopérabilité. À ce jour, aucune architecture de pont dans l’industrie ne présente un historique propre prouvant que ce coût peut être entièrement éliminé par ingénierie plutôt que simplement réduit.
Alors le bridging est-il fondamentalement incompatible avec une image de marque « sécurité d’abord », ou bien s’agit-il simplement d’un échange honnête que chaque chaîne accepte dès qu’elle veut dépasser sa propre couche de base ? Je penche pour la deuxième réponse, avec une réserve : un projet dont la proposition de valeur repose entièrement sur la confiance dispose de moins de marge d’erreur qu’une chaîne généraliste, et l’incident d’août rappelle à quel point cette marge est mince.
@Dusk $DUSK #dusk
L’intégration de Chainlink illustre bien cette tension. En utilisant CCIP pour permettre à DUSK de circuler nativement entre Ethereum et Solana, et à terme pour permettre à NPEX de régler, selon un montant annoncé de 300 millions d’EUR ou plus, des titres tokenisés sur plusieurs chaînes, le réseau élargit véritablement la portée. Mais cela signifie aussi que la sécurité de Dusk dépend désormais en partie d’une infrastructure qu’il ne contrôle pas entièrement, aussi auditable et réputée soit la conception de Chainlink. C’est simplement le coût de l’interopérabilité. À ce jour, aucune architecture de pont dans l’industrie ne présente un historique propre prouvant que ce coût peut être entièrement éliminé par ingénierie plutôt que simplement réduit.
Alors le bridging est-il fondamentalement incompatible avec une image de marque « sécurité d’abord », ou bien s’agit-il simplement d’un échange honnête que chaque chaîne accepte dès qu’elle veut dépasser sa propre couche de base ? Je penche pour la deuxième réponse, avec une réserve : un projet dont la proposition de valeur repose entièrement sur la confiance dispose de moins de marge d’erreur qu’une chaîne généraliste, et l’incident d’août rappelle à quel point cette marge est mince.
@Dusk $DUSK #dusk