

胖鸟
2.3k Publications
胖鸟
Signaler
Bloquer l’utilisateur
不喜欢卷
152 Suivis
1.4K+ Abonnés
3.4K+ J’aime
Publications
Tous
Citations
·
--
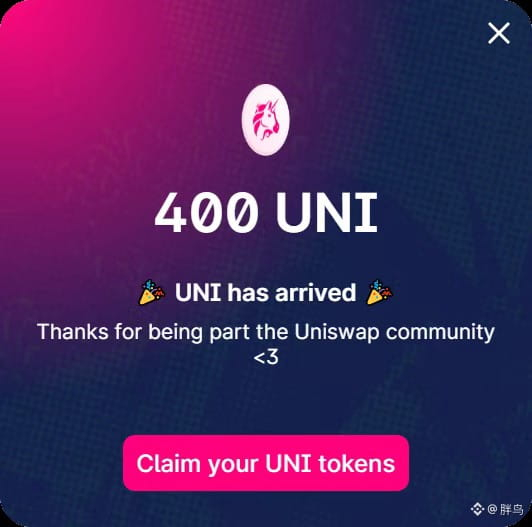
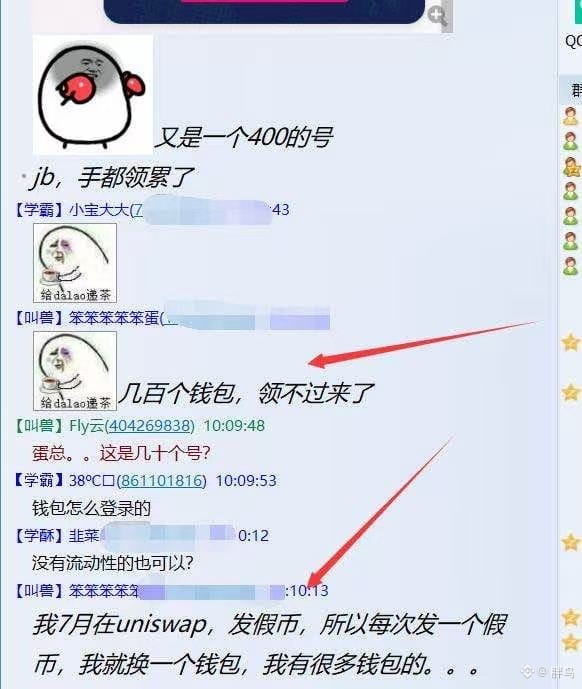
$UNI Je me souviens encore d'un largage de jetons lors de la sortie de l'UNI il y a 20 ans. C’était la première fois que je recevais un gros montant on-chain. À l’époque, il y avait aussi quelques portefeuilles dont j’ai perdu les phrases de récupération. Et voilà, des années ont passé d’un coup… ça donne vraiment envie de soupirer
{spot}(UNIUSDT)
$UNI Je me souviens encore d'un largage de jetons lors de la sortie de l'UNI il y a 20 ans. C’était la première fois que je recevais un gros montant on-chain. À l’époque, il y avait aussi quelques portefeuilles dont j’ai perdu les phrases de récupération. Et voilà, des années ont passé d’un coup… ça donne vraiment envie de soupirer
21
1
11
32.2k
·
--
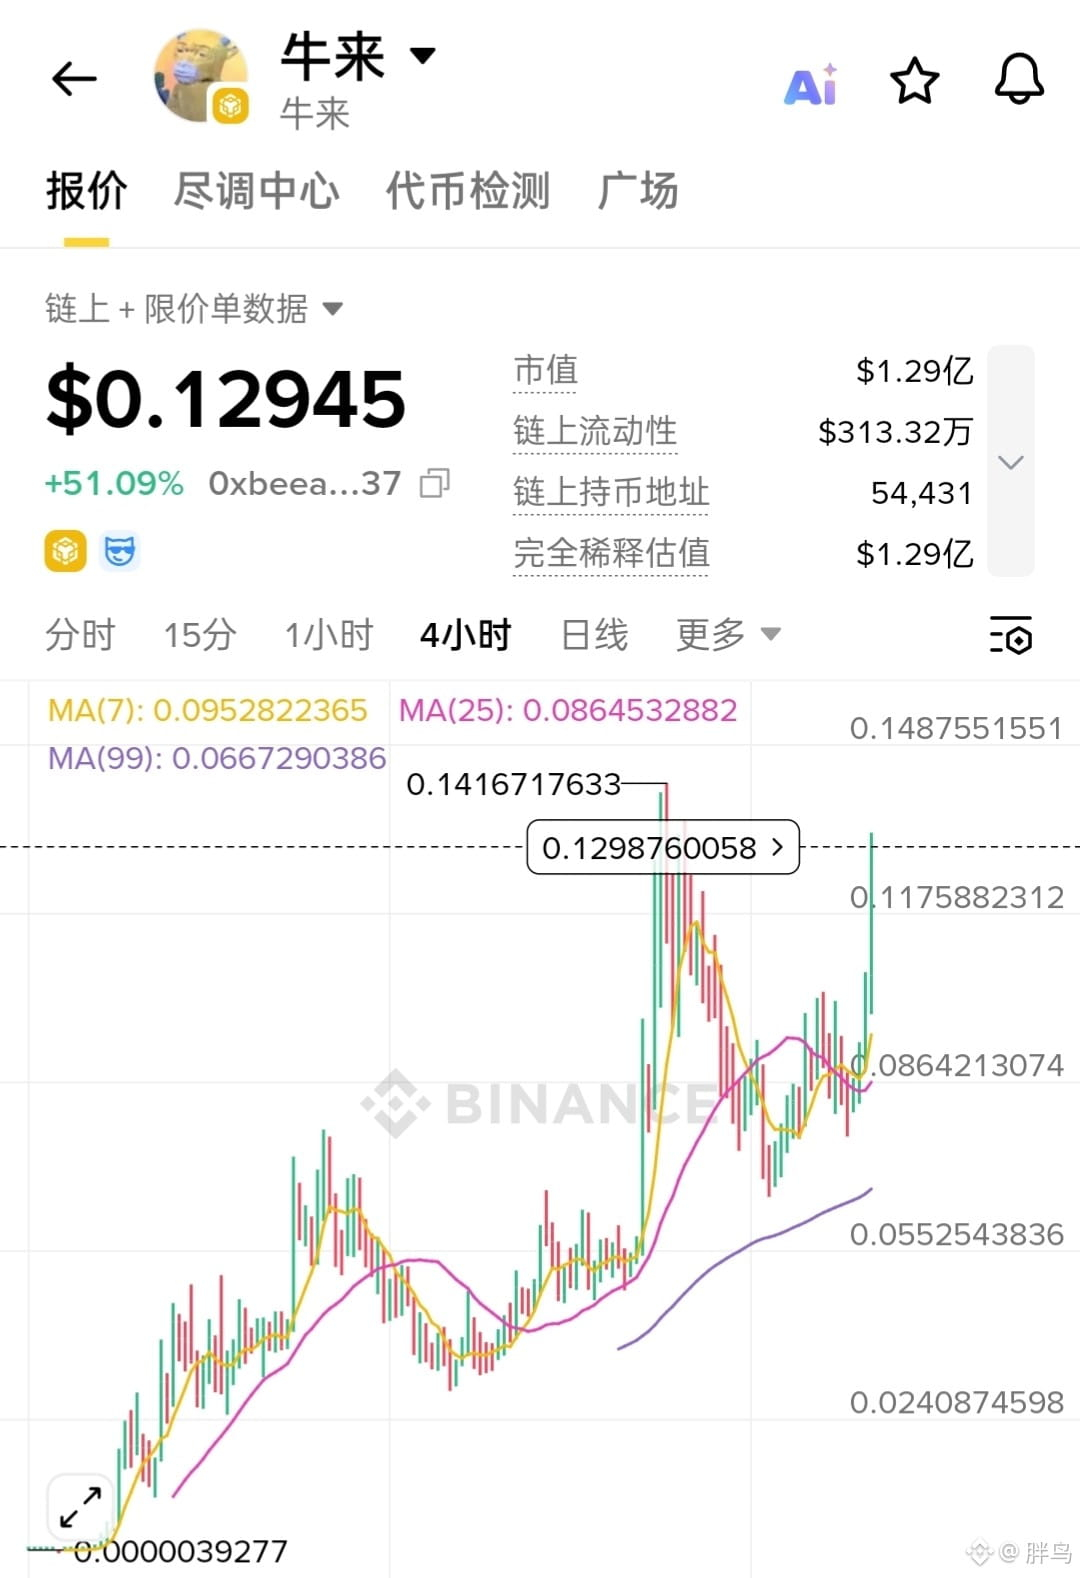
$牛来 Vraiment, refondre la gloire de la BSC… qui aurait cru qu’un tel mème pouvait dépasser le cent millions
$牛来 Vraiment, refondre la gloire de la BSC… qui aurait cru qu’un tel mème pouvait dépasser le cent millions
1
1.3k
·
--
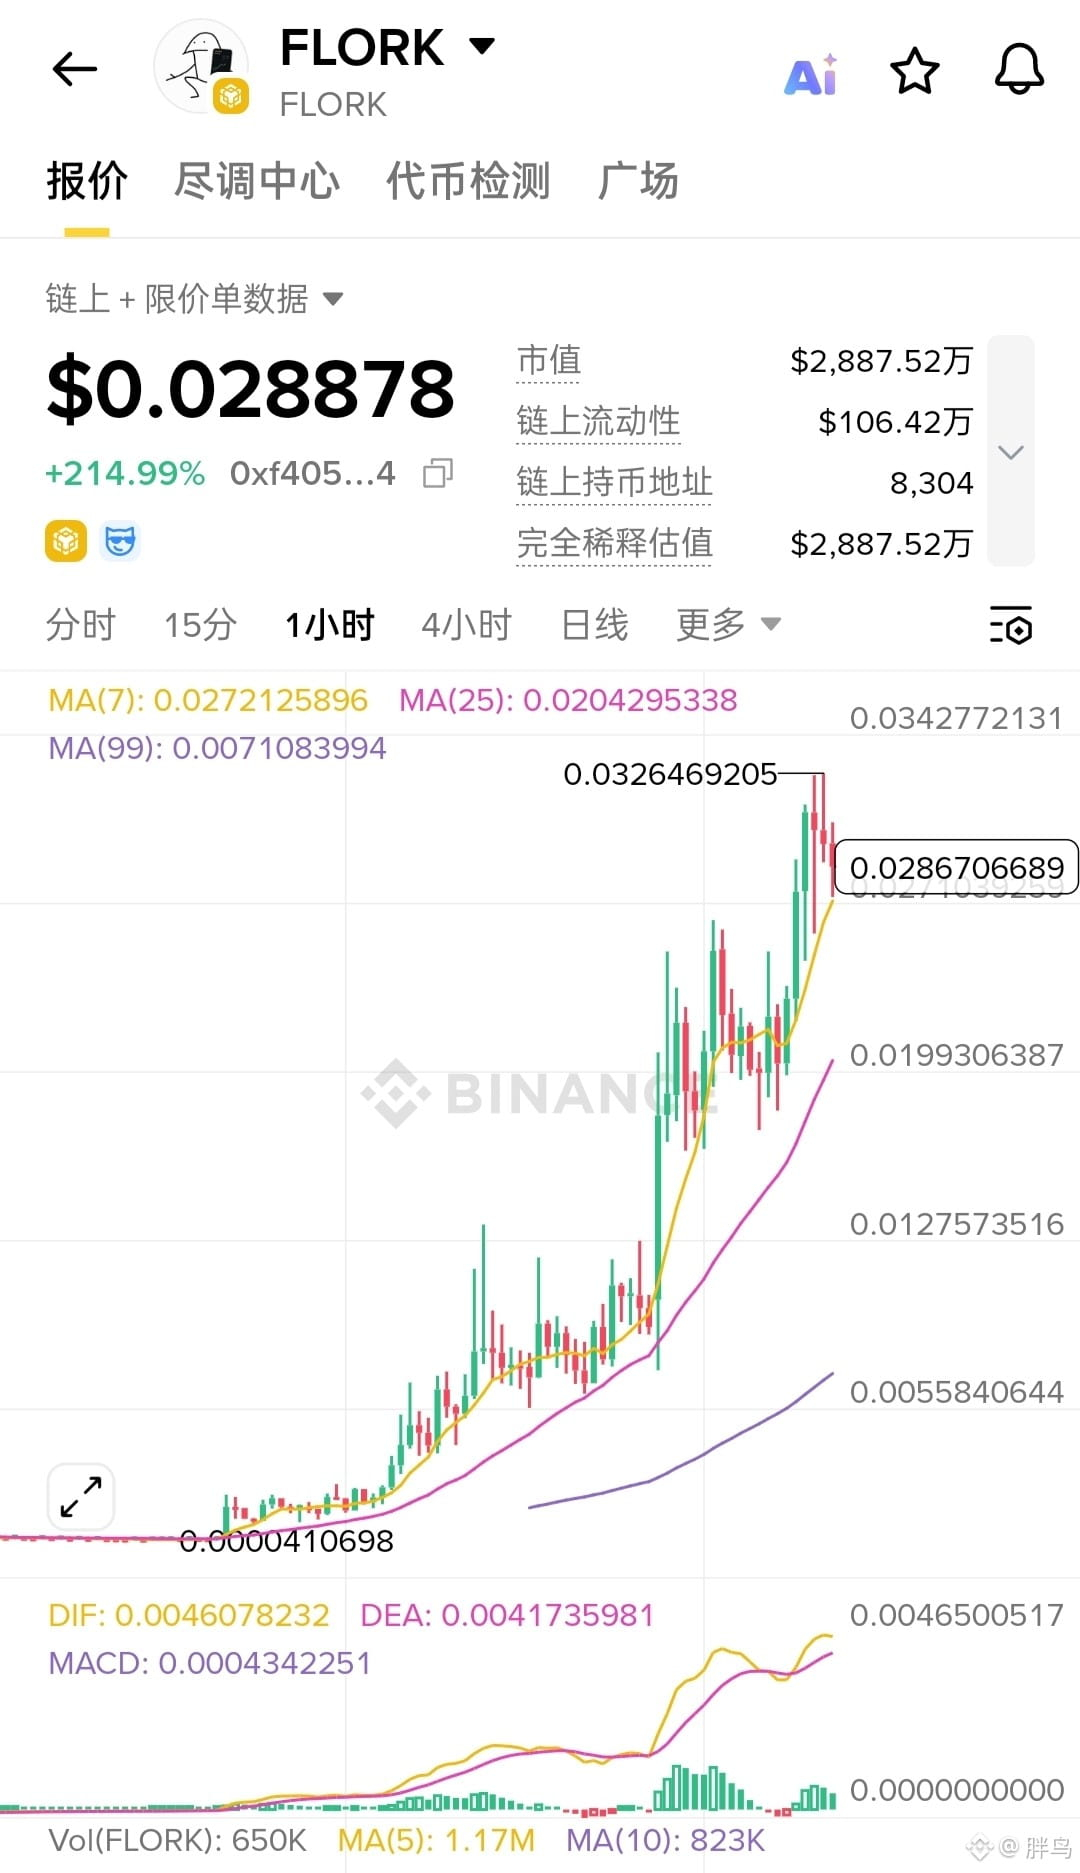
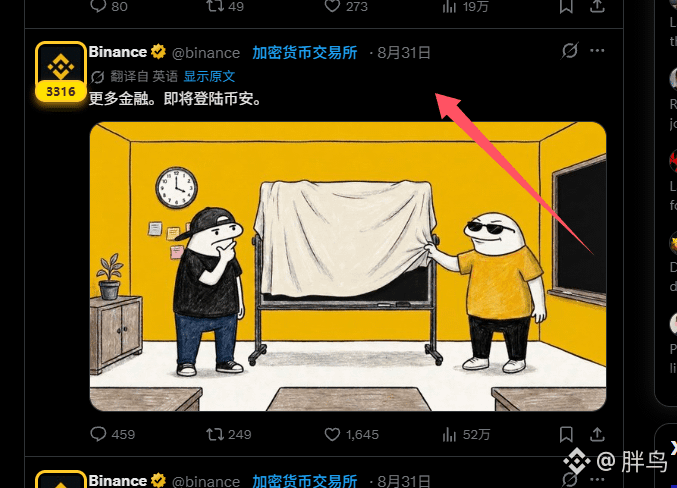
$FLORK Est-ce encore une histoire de Palur ? La guerre des mèmes devient de plus en plus amusante
$FLORK Est-ce encore une histoire de Palur ? La guerre des mèmes devient de plus en plus amusante
2
632
·
--
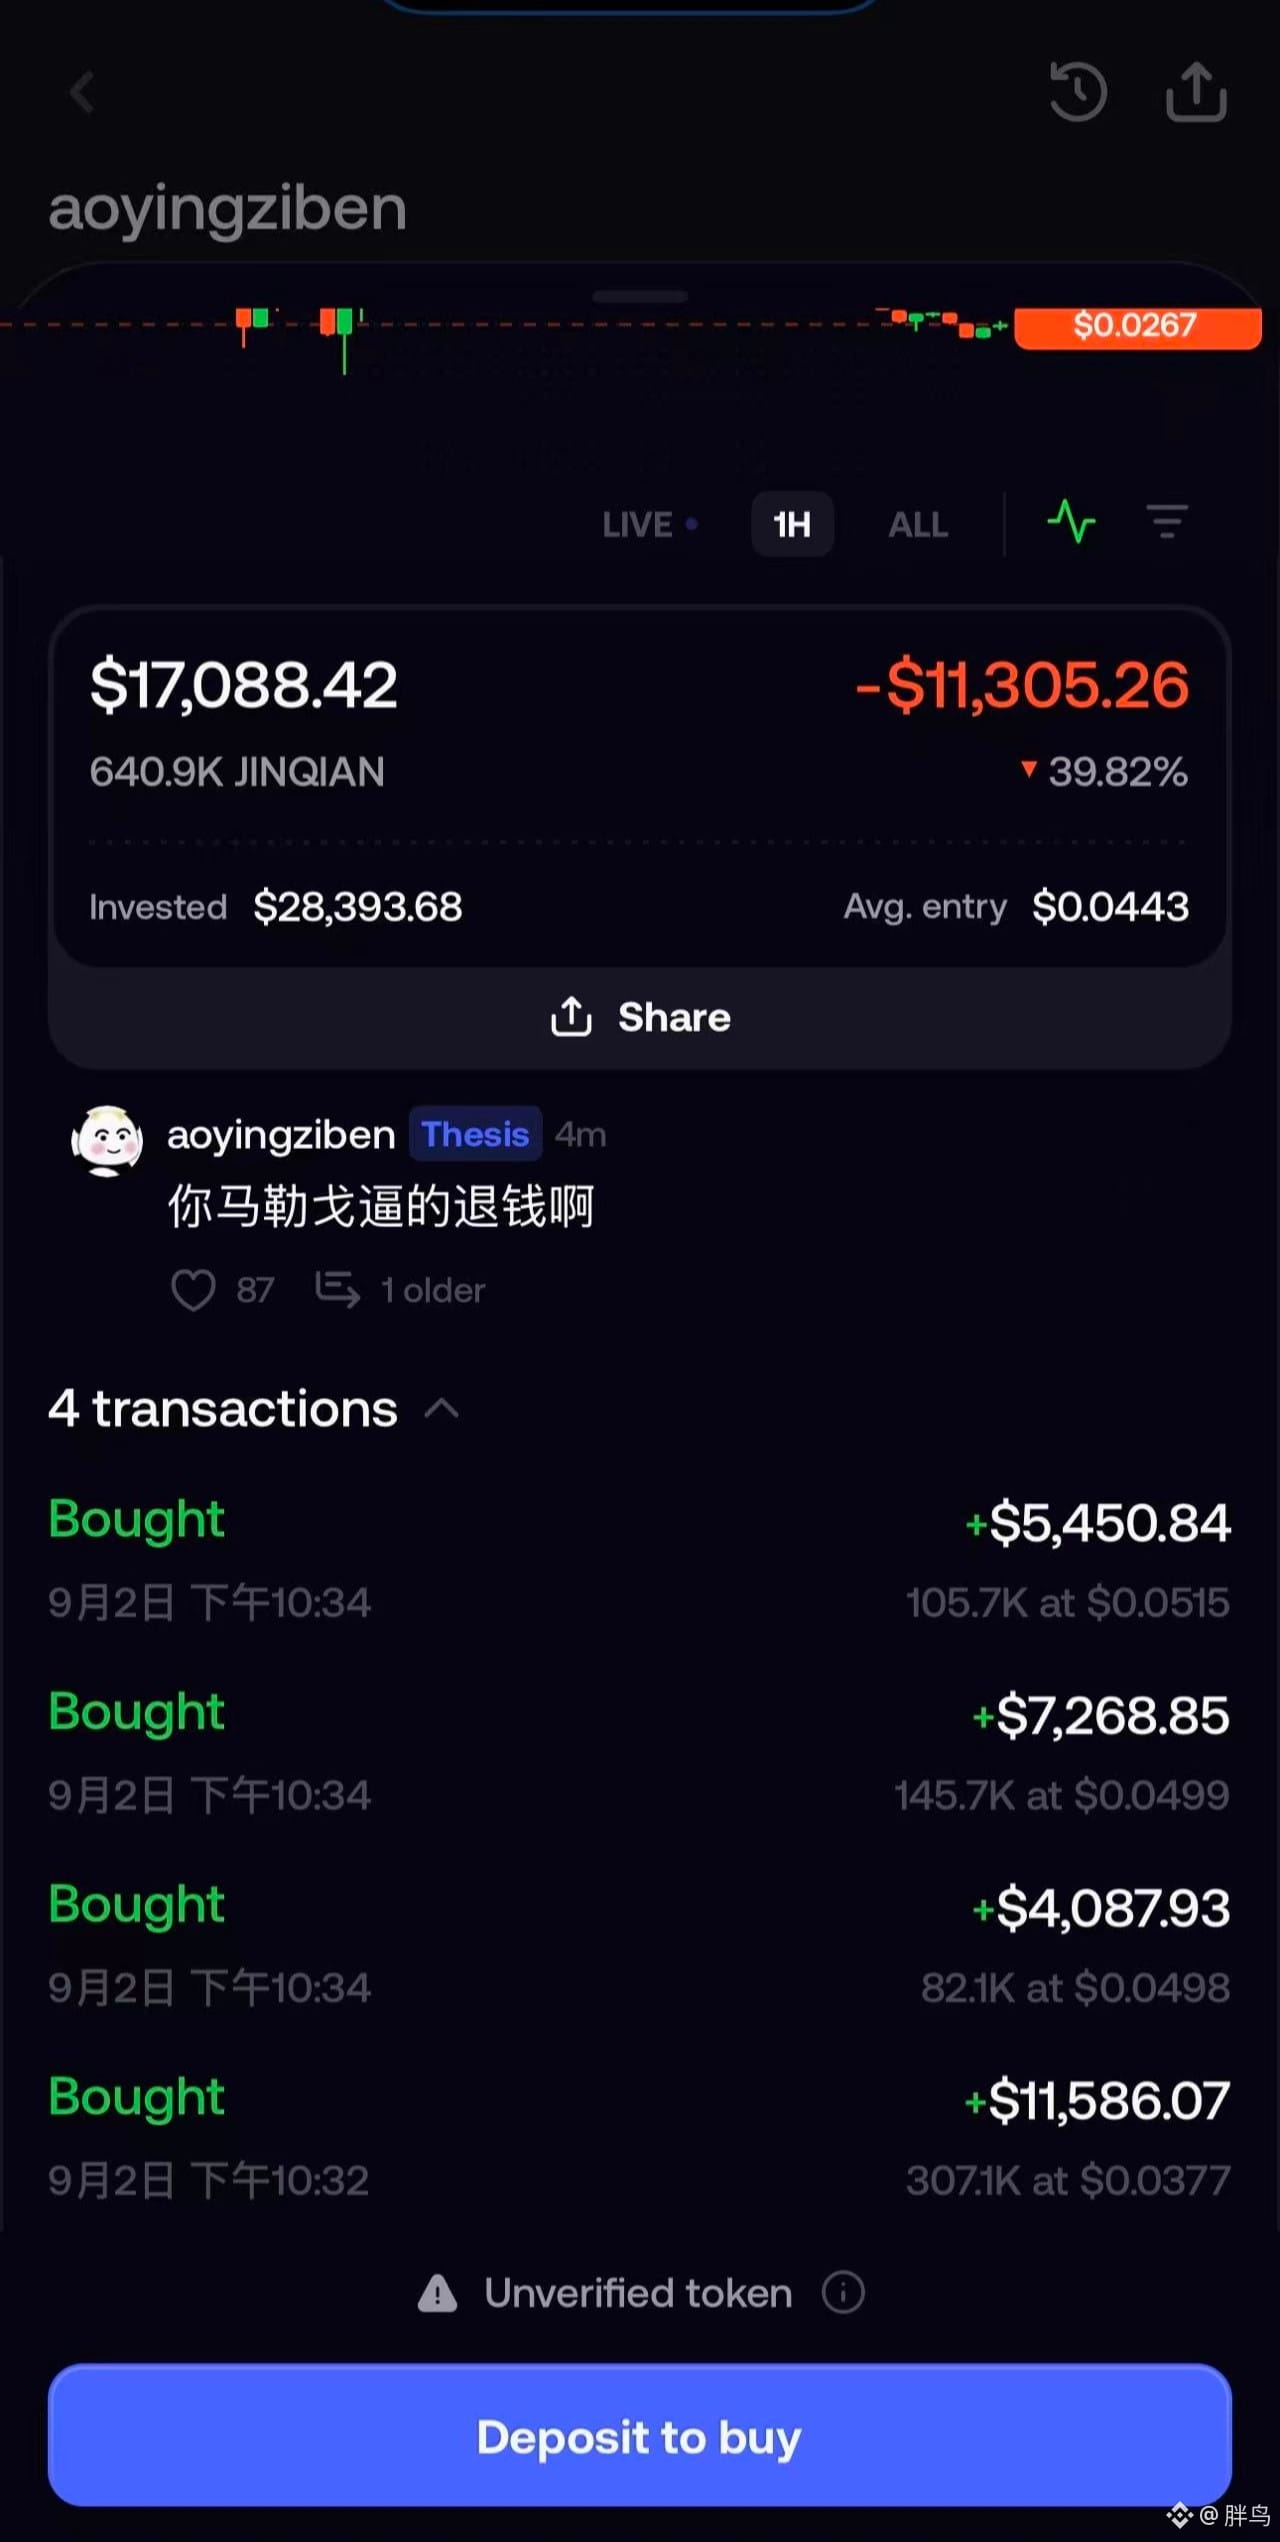
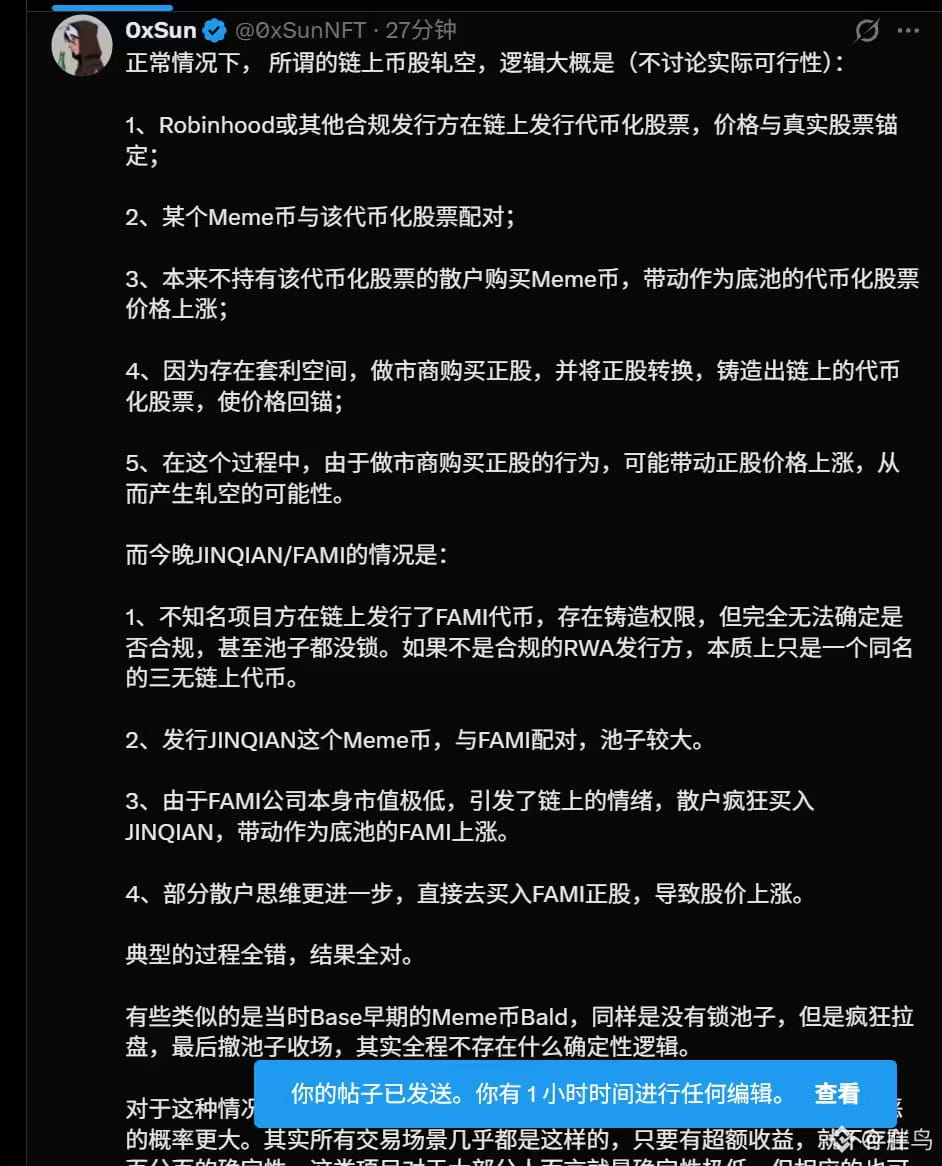
Récemment, la chaîne Robinhood est tellement excitante… On m’avait dit que ce serait un marché haussier des mèmes, mais pourquoi est-ce que je suis en perte ?
Récemment, la chaîne Robinhood est tellement excitante… On m’avait dit que ce serait un marché haussier des mèmes, mais pourquoi est-ce que je suis en perte ?
3
667
·
--
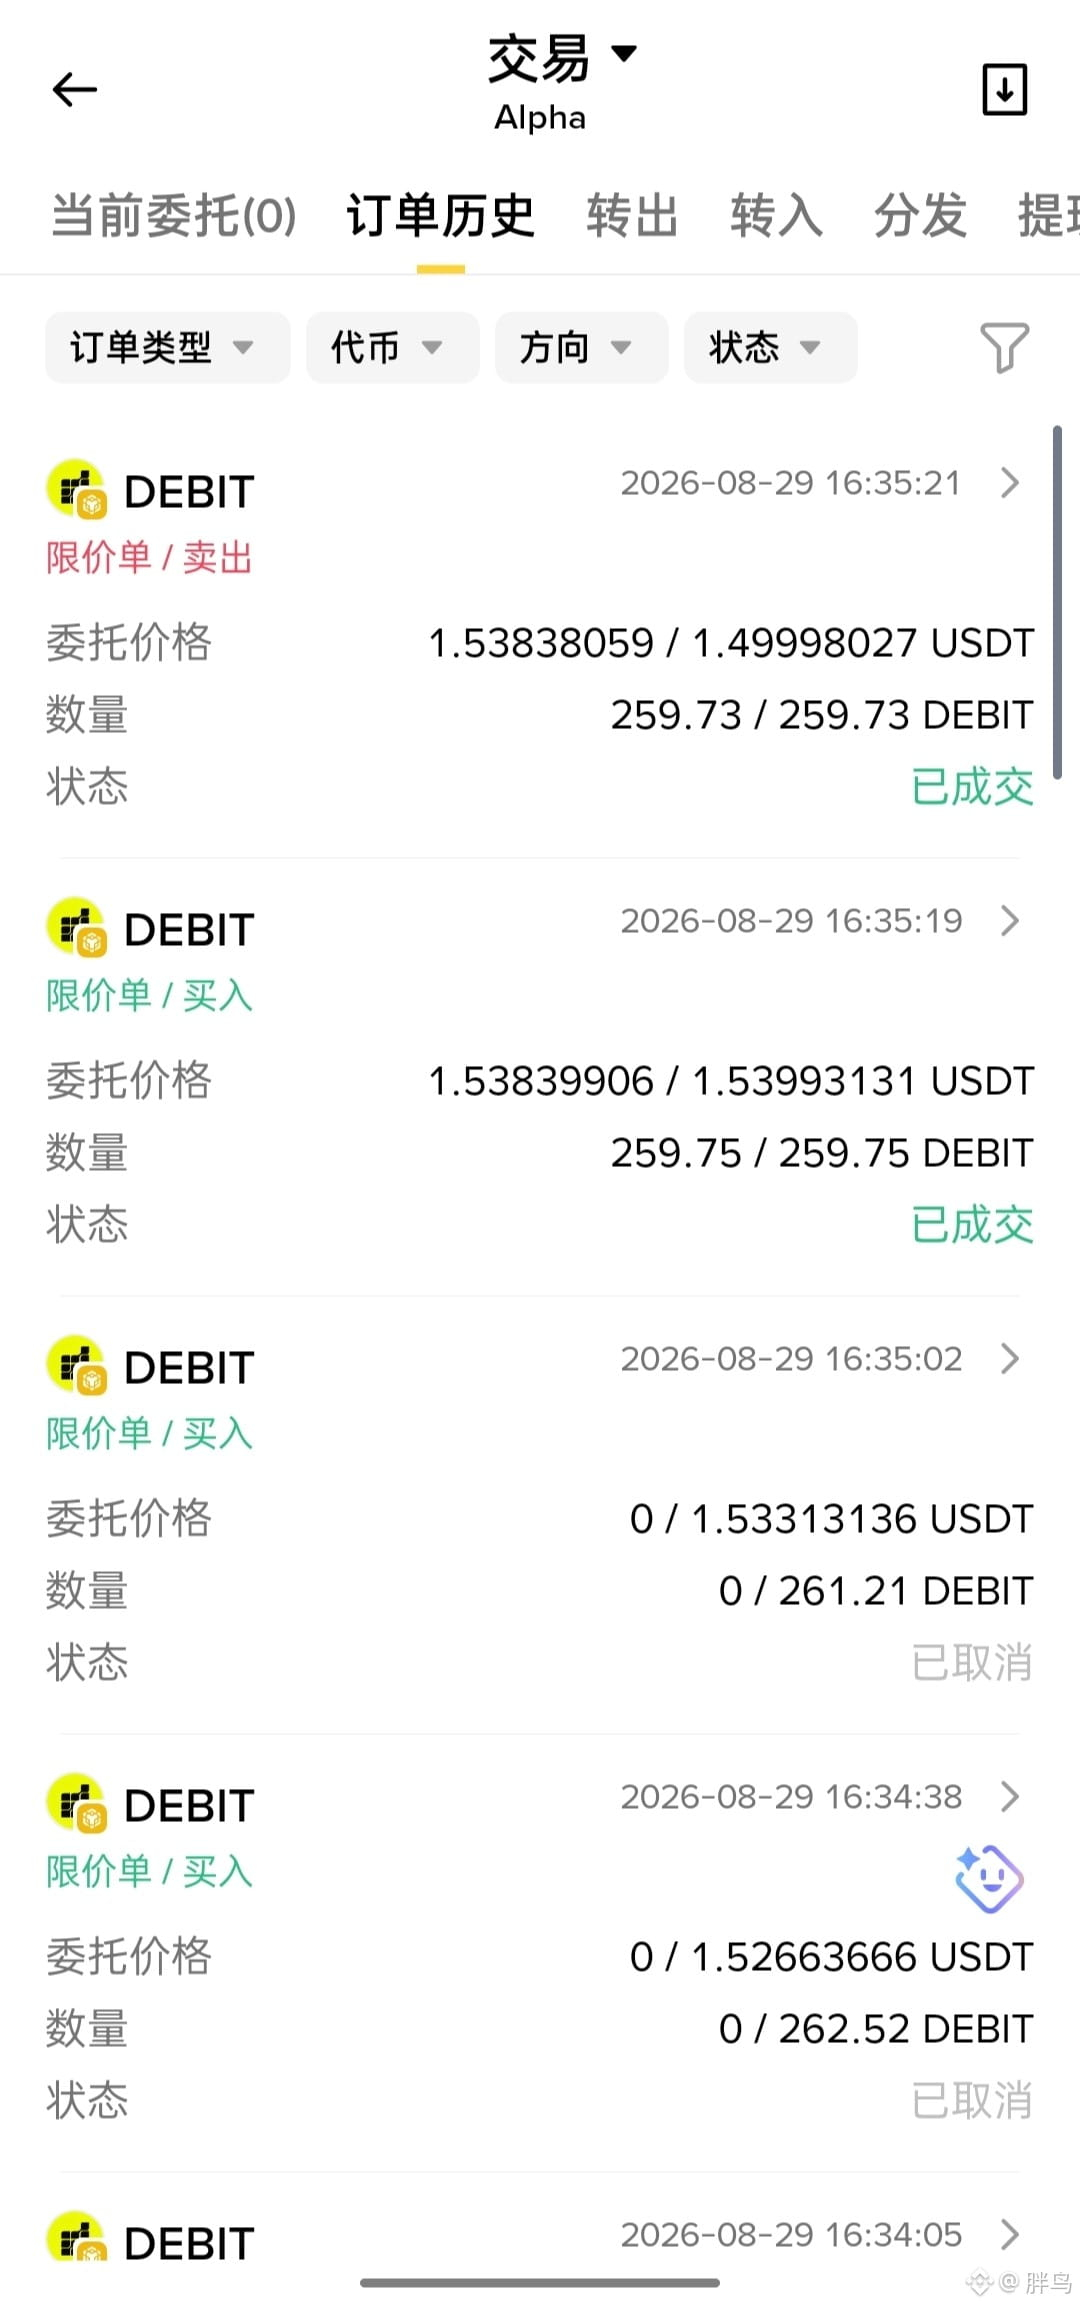
Je viens de tester, j’ai utilisé 4x de capital $DEBIT , j’ai enchaîné 10 transactions dans le même sens, j’ai gagné 10 dollars. La volatilité semble un peu élevée, mais pour l’instant, suivre la tendance reste assez facile à faire.
Je viens de tester, j’ai utilisé 4x de capital $DEBIT , j’ai enchaîné 10 transactions dans le même sens, j’ai gagné 10 dollars. La volatilité semble un peu élevée, mais pour l’instant, suivre la tendance reste assez facile à faire.
1
868
·
--
Aujourd'hui, le bonus de points $GRVT 4 n'est plus là. Vous utilisez quoi à la place ? Des recommandations, svp
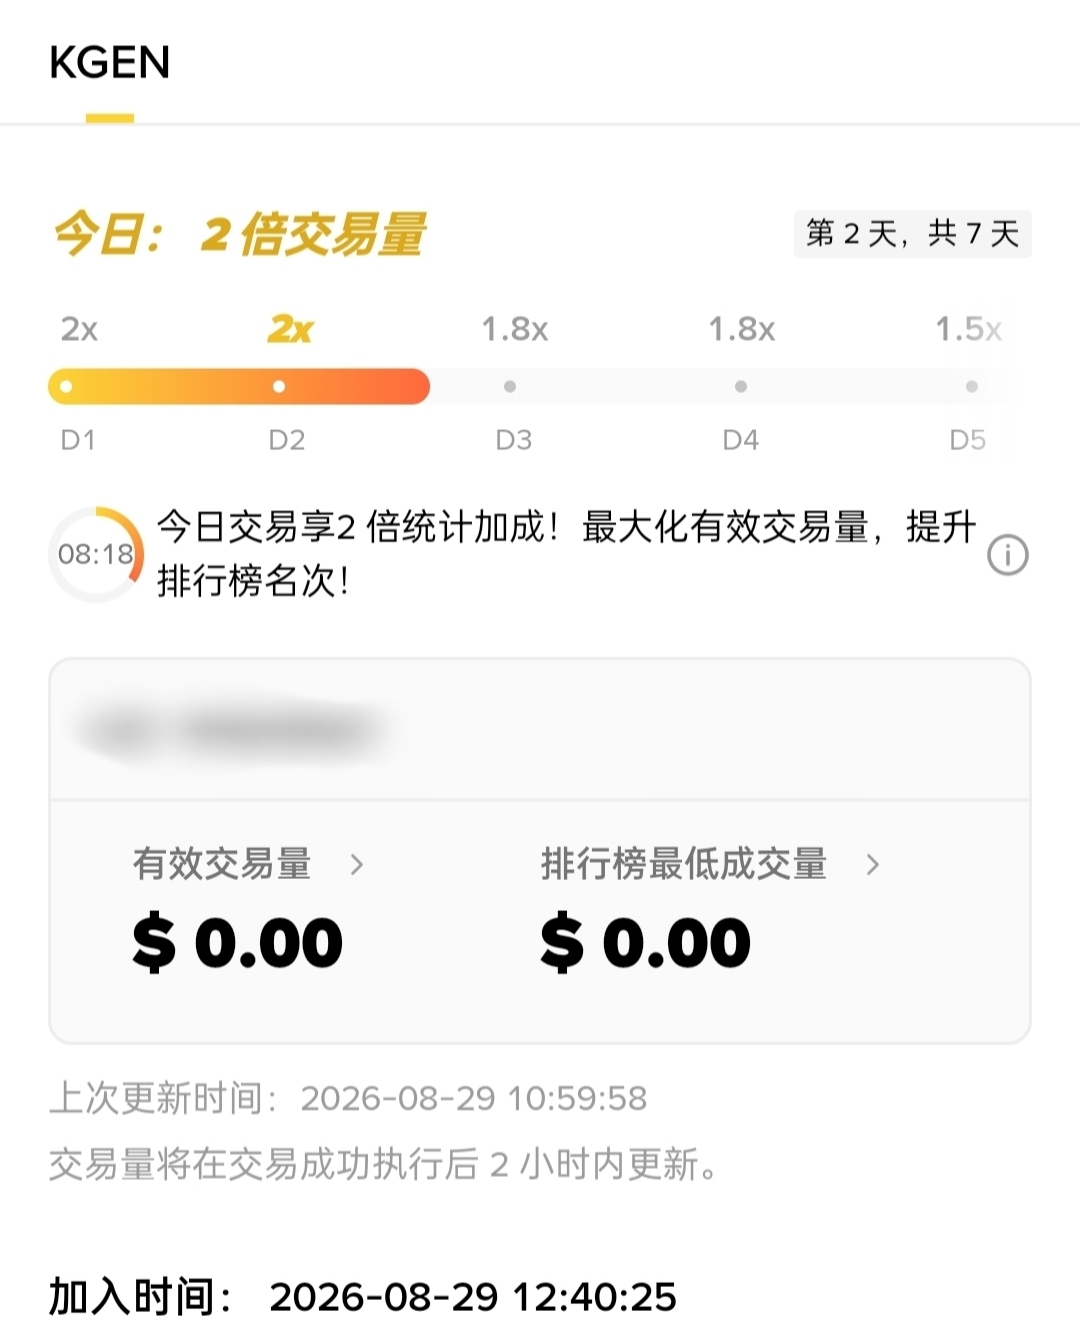
Et combien de frères jouent encore au concours de trading #ALPHA $KGEN
Je viens d'y jeter un œil, et ce sont tous des acharnés avec un ticket d'entrée à partir de 40 w 🤫
Aujourd'hui, le bonus de points $GRVT 4 n'est plus là. Vous utilisez quoi à la place ? Des recommandations, svp
Et combien de frères jouent encore au concours de trading #ALPHA $KGEN
Je viens d'y jeter un œil, et ce sont tous des acharnés avec un ticket d'entrée à partir de 40 w 🤫
Et combien de frères jouent encore au concours de trading #ALPHA $KGEN
Je viens d'y jeter un œil, et ce sont tous des acharnés avec un ticket d'entrée à partir de 40 w 🤫
2
1.2k
·
--
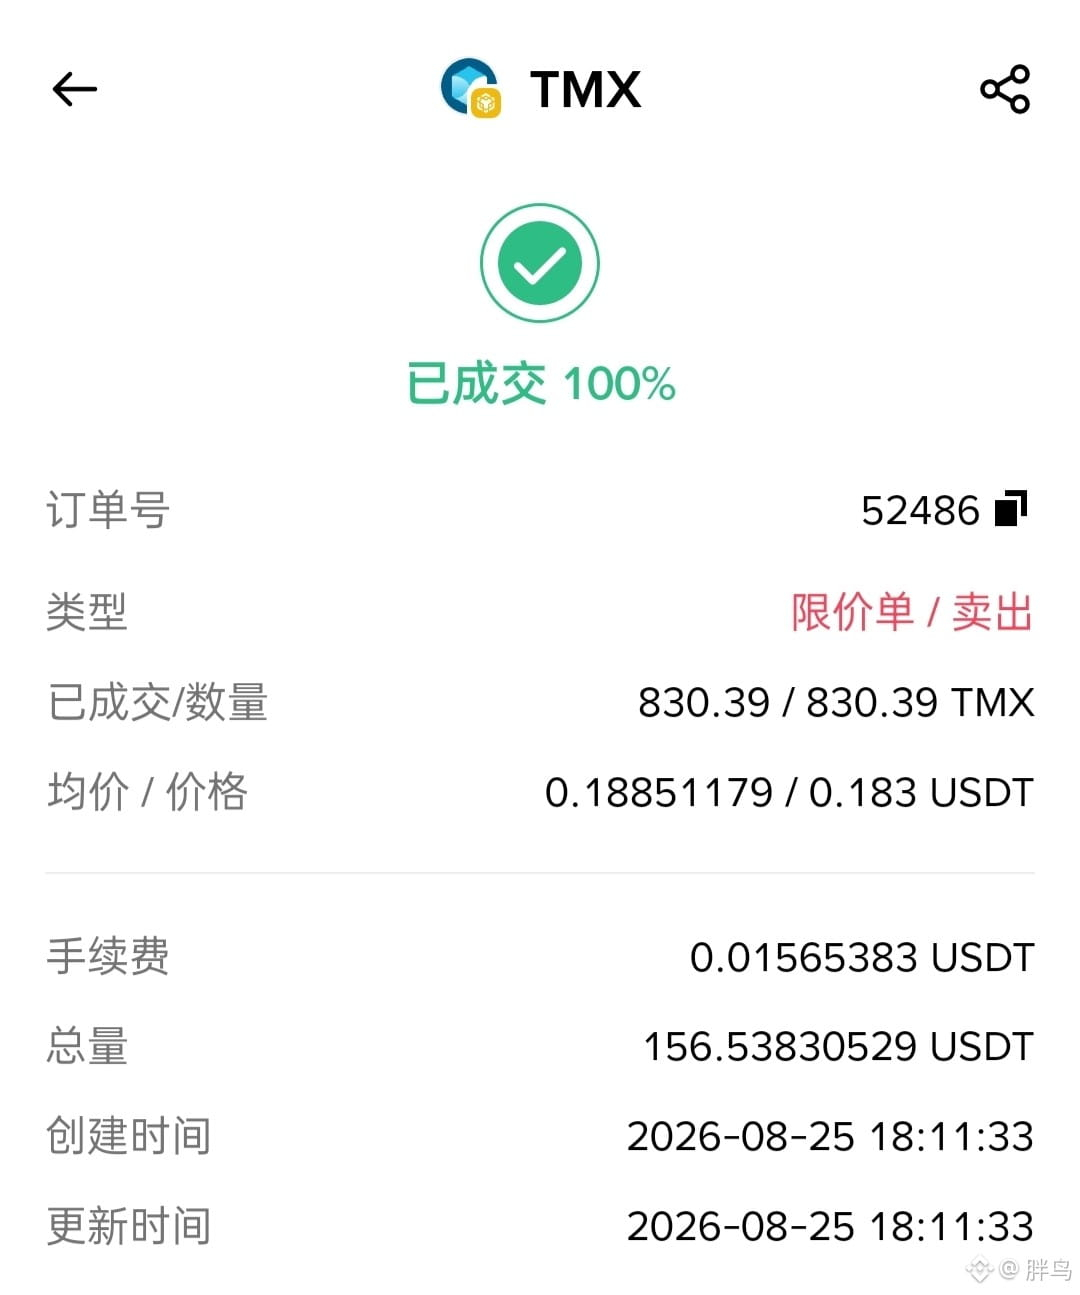
#ALPHA Depuis longtemps je n’ai pas mangé de si grosse « viande ». $TMX Reste une sortie parfaite avant le pic. J’espère que l’airdrop d’aujourd’hui sera encore très efficace
#ALPHA Depuis longtemps je n’ai pas mangé de si grosse « viande ». $TMX Reste une sortie parfaite avant le pic. J’espère que l’airdrop d’aujourd’hui sera encore très efficace
902
·
--
Je ne sais pas si l’airdrop #ALPHA $tmx de demain pourra être consommé 😂, là ça a déjà baissé de 16+1
Je ne sais pas si l’airdrop #ALPHA $tmx de demain pourra être consommé 😂, là ça a déjà baissé de 16+1
2
1
417
·
--
Récemment, l’ETH est à nouveau revenu au centre des préoccupations du marché, et bon nombre des discussions reviennent sur des sujets familiers : jusqu’où peut encore monter ? Quel est l’objectif de la prochaine phase ? Quand faut-il prendre ses profits ?
Pendant cette hausse, je n’ai cessé de réfléchir à une question un peu différente : si quelqu’un croit vraiment que l’ETH a encore un potentiel à l’avenir, alors entre maintenant et le moment où la hausse se concrétisera, comment faut-il traiter la valeur de l’actif pendant cette période ?
Tout le monde réfléchit à la façon d’améliorer l’utilisation du capital, mais on a négligé un point : en réalité, la valeur que produira l’actif dans le futur peut être décomposée.
Et c’est justement l’aspect que je trouve intéressant récemment avec @termmax : ce n’est pas uniquement une plateforme de prêt, mais une tentative de séparer, selon différentes dimensions, la valeur future d’un actif.
La conception centrale de TermMax repose sur trois composants — FT, XT et GT — qui permettent de recombiner un revenu fixe, la partie intérêts et la position de garantie.
Dans ce cadre, FT ressemble davantage à une obligation à coupon zéro dans la finance traditionnelle. TermMax utilise la relation 1 FT + 1 XT = 1 Debt Token pour scinder une dette en une partie fixe et une partie variable : vous pouvez continuer à détenir l’actif tout en réorganisant les flux de trésorerie futurs.
Par ailleurs, le Gearing Token enveloppe le collatéral et la position de dette dans un NFT, transformant une position de levier complexe en un ensemble plus simple à gérer — et faisant de la position elle-même un objet financier gérable. Bien sûr, ce cap comporte aussi un problème bien réel : le marché n’est pas certain de l’accepter.
Il s’écarte nettement de ce que faisaient les DeFi du passé, mais à mesure que le marché mûrit, la concurrence ne portera peut-être plus seulement sur qui monte le plus.
À cet égard, ce que #termmax explore n’est pas un simple produit de rendement : c’est plutôt, quand un actif doit être conservé sur le long terme, est-ce que le temps lui-même peut aussi devenir une valeur administrable ?
Récemment, l’ETH est à nouveau revenu au centre des préoccupations du marché, et bon nombre des discussions reviennent sur des sujets familiers : jusqu’où peut encore monter ? Quel est l’objectif de la prochaine phase ? Quand faut-il prendre ses profits ?
Pendant cette hausse, je n’ai cessé de réfléchir à une question un peu différente : si quelqu’un croit vraiment que l’ETH a encore un potentiel à l’avenir, alors entre maintenant et le moment où la hausse se concrétisera, comment faut-il traiter la valeur de l’actif pendant cette période ?
Tout le monde réfléchit à la façon d’améliorer l’utilisation du capital, mais on a négligé un point : en réalité, la valeur que produira l’actif dans le futur peut être décomposée.
Et c’est justement l’aspect que je trouve intéressant récemment avec @TermMax : ce n’est pas uniquement une plateforme de prêt, mais une tentative de séparer, selon différentes dimensions, la valeur future d’un actif.
La conception centrale de TermMax repose sur trois composants — FT, XT et GT — qui permettent de recombiner un revenu fixe, la partie intérêts et la position de garantie.
Dans ce cadre, FT ressemble davantage à une obligation à coupon zéro dans la finance traditionnelle. TermMax utilise la relation 1 FT + 1 XT = 1 Debt Token pour scinder une dette en une partie fixe et une partie variable : vous pouvez continuer à détenir l’actif tout en réorganisant les flux de trésorerie futurs.
Par ailleurs, le Gearing Token enveloppe le collatéral et la position de dette dans un NFT, transformant une position de levier complexe en un ensemble plus simple à gérer — et faisant de la position elle-même un objet financier gérable. Bien sûr, ce cap comporte aussi un problème bien réel : le marché n’est pas certain de l’accepter.
Il s’écarte nettement de ce que faisaient les DeFi du passé, mais à mesure que le marché mûrit, la concurrence ne portera peut-être plus seulement sur qui monte le plus.
À cet égard, ce que #termmax explore n’est pas un simple produit de rendement : c’est plutôt, quand un actif doit être conservé sur le long terme, est-ce que le temps lui-même peut aussi devenir une valeur administrable ?
406
·
--
Le secteur de la blockchain ne manque jamais de projets qui se contentent de mettre en avant de nouveaux concepts, mais ce qui fait vraiment que les grosses enveloppes osent investir de l’argent réel et le laisser durablement, c’est toujours la structure des jetons (allocation des “chips”), la capacité de pénétration d’un écosystème multi-chaînes et la certitude de la mise en œuvre d’une feuille de route à moyen/long terme.
Cette fois, décomposons le projet récent @termmax : répartition des jetons, expansion de la carte multi-chaînes et évolution de la feuille de route vers le “point final” 👇
D’abord, regardons le problème de répartition des jetons le plus facilement ignoré avant le lancement d’un projet
👉 Inflation fixe à zéro : le total de $TMX est constant à 1 milliard d’unités. La circulation initiale représente environ 20% (200 millions). Parmi lesquelles, 28% pour les investisseurs et 15% pour l’équipe sont entièrement soumis à une période de blocage de 12 mois ; puis, libération linéaire mensuelle sur 24 à 30 mois.
Cela signifie que, durant la première année du TGE, il n’existe quasiment aucun risque de pression de vente massive de la part des institutions et de l’équipe sur le marché secondaire—au moins aucune option consistant à libérer d’un coup d’importantes quantités de jetons en circulation à court terme, mais plutôt à laisser au marché un cycle de digestion plus long.
👉 Matrice d’écosystème multi-chaînes
TermMax n’a pas limité le “champ de bataille” à une seule chaîne principale : il a directement étendu le crédit fixe (fixed lending) et les marchés de levier à l’ensemble de l’écosystème multi-chaînes. En parallèle, avec le système de double oracle et un audit approfondi du code via ABDK, chaque nouvel écosystème (LST, LRT et actifs natifs) peut s’intégrer en un clic à un levier à taux fixe déterministe.
👉 Échanges de taux IRS de niveau “billion” et prise en charge réelle des RWA
En relisant sa feuille de route de développement 2026-2027, l’ambition finale de TermMax est très claire.
2026 T3, on s’occupe de quelque chose de gros ! lancement du TGE, arrivée sur les CEX majeurs, démarrage de la répartition des revenus du pool de mise sous garantie, distribution d’airdrops aux premiers contributeurs, puis mise en ligne de la fonctionnalité d’échanges de taux (on-chain) et interconnexion complète des chaînes d’actifs RWA, en transférant directement on-chain les plus grandes opérations de “swaps” de taux du système financier traditionnel avec des actifs de crédit.
De la structure de libération des jetons “propre”, à la carte multi-chaînes couvrant Berachain et les BTC L2, puis jusqu’à la visée de la trajectoire long terme vers les RWA et les swaps de taux, l’épaisseur d’architecture montrée par $TMX à la veille du TGE est très concurrentielle. À mesure que l’on approche du T3 et de ses jalons clés, l’actif-cœur servant de base on-chain à revenu fixe mérite d’être particulièrement surveillé.
#termmax
Le secteur de la blockchain ne manque jamais de projets qui se contentent de mettre en avant de nouveaux concepts, mais ce qui fait vraiment que les grosses enveloppes osent investir de l’argent réel et le laisser durablement, c’est toujours la structure des jetons (allocation des “chips”), la capacité de pénétration d’un écosystème multi-chaînes et la certitude de la mise en œuvre d’une feuille de route à moyen/long terme.
Cette fois, décomposons le projet récent @TermMax : répartition des jetons, expansion de la carte multi-chaînes et évolution de la feuille de route vers le “point final” 👇
D’abord, regardons le problème de répartition des jetons le plus facilement ignoré avant le lancement d’un projet
👉 Inflation fixe à zéro : le total de $TMX est constant à 1 milliard d’unités. La circulation initiale représente environ 20% (200 millions). Parmi lesquelles, 28% pour les investisseurs et 15% pour l’équipe sont entièrement soumis à une période de blocage de 12 mois ; puis, libération linéaire mensuelle sur 24 à 30 mois.
Cela signifie que, durant la première année du TGE, il n’existe quasiment aucun risque de pression de vente massive de la part des institutions et de l’équipe sur le marché secondaire—au moins aucune option consistant à libérer d’un coup d’importantes quantités de jetons en circulation à court terme, mais plutôt à laisser au marché un cycle de digestion plus long.
👉 Matrice d’écosystème multi-chaînes
TermMax n’a pas limité le “champ de bataille” à une seule chaîne principale : il a directement étendu le crédit fixe (fixed lending) et les marchés de levier à l’ensemble de l’écosystème multi-chaînes. En parallèle, avec le système de double oracle et un audit approfondi du code via ABDK, chaque nouvel écosystème (LST, LRT et actifs natifs) peut s’intégrer en un clic à un levier à taux fixe déterministe.
👉 Échanges de taux IRS de niveau “billion” et prise en charge réelle des RWA
En relisant sa feuille de route de développement 2026-2027, l’ambition finale de TermMax est très claire.
2026 T3, on s’occupe de quelque chose de gros ! lancement du TGE, arrivée sur les CEX majeurs, démarrage de la répartition des revenus du pool de mise sous garantie, distribution d’airdrops aux premiers contributeurs, puis mise en ligne de la fonctionnalité d’échanges de taux (on-chain) et interconnexion complète des chaînes d’actifs RWA, en transférant directement on-chain les plus grandes opérations de “swaps” de taux du système financier traditionnel avec des actifs de crédit.
De la structure de libération des jetons “propre”, à la carte multi-chaînes couvrant Berachain et les BTC L2, puis jusqu’à la visée de la trajectoire long terme vers les RWA et les swaps de taux, l’épaisseur d’architecture montrée par $TMX à la veille du TGE est très concurrentielle. À mesure que l’on approche du T3 et de ses jalons clés, l’actif-cœur servant de base on-chain à revenu fixe mérite d’être particulièrement surveillé.
#termmax
260
·
--
Partiellement vrai
Pourquoi @termmax , qui s’apprête à passer le TGE, vaut-il que des institutions majeures comme Keyrock, Edge Capital et d’autres market makers en accumulent discrètement autant ?
Beaucoup pensent que ce n’est qu’un autre prêt à taux fixe, mais après l’avoir vraiment expérimenté, j’ai découvert qu’en réalité, l’enjeu est d’extraire au maximum le potentiel de liquidité fragmentée on-chain et d’optimiser à fond l’efficacité du capital.
Dans la suite, munis-toi d’une loupe pour creuser et parler de ses 3 éléments particulièrement percutants.
Dans le market making traditionnel, le plus pénible, c’est que le capital se retrouve dispersé et bloqué dans des pools de maturités distinctes. Sans doute que beaucoup ont déjà vécu des problèmes de liquidité : on perd facilement, dès que ça se dégrade. TermMax répond à ce problème en introduisant une agrégation de liquidité virtuelle.
Concrètement, tant que le capital du market maker n’a pas encore été réellement prêté, il peut, comme par téléportation, être simultanément réparti sur plusieurs niveaux de carnet d’ordres. Dès qu’un match de transaction aboutit, le système synchronise automatiquement le règlement : la profondeur de liquidité se remplit directement. C’est une très bonne façon de corriger le piège des pools de prêt à maturité fixe qui, dès qu’ils se multiplient, finissent par manquer de profondeur.
S’il faut encore mentionner l’aspect le plus marquant, parlons de LayerZero OFT natif pour le cross-chain. TMX ne s’est pas enfermé dans une solution mono-chaîne Ethereum : il s’intègre nativement au standard LayerZero OFT. Que ce soit sur BNB Chain, Arbitrum, Base ou Berachain, les positions d’actifs et de passifs circulent de manière native et fluide entre chaînes, rendant l’arbitrage de la différence de taux cross-chain extrêmement “smooth”.
Et il y a aussi 100% de conformité au cadre européen MiCA : TermMax est l’un des rares protocoles DeFi à avoir divulgué intégralement avant le TGE la whitepaper MiCA Title II et à avoir obtenu un avis juridique officiel. C’est plutôt rare.
Des 830 000+ wallets enregistrés, 64 millions de dollars de TVL, jusqu’au lancement du TGE en Q3 et à la distribution des airdrops pour les premiers participants : TermMax est en train de pousser les prêts à taux fixe on-chain vers quelque chose de réellement conforme et d’intégration full-chain. Ce train du TGE en Q3 mérite vraiment d’être ajouté à la liste des points à surveiller.
#termmax
Pourquoi @TermMax , qui s’apprête à passer le TGE, vaut-il que des institutions majeures comme Keyrock, Edge Capital et d’autres market makers en accumulent discrètement autant ?
Beaucoup pensent que ce n’est qu’un autre prêt à taux fixe, mais après l’avoir vraiment expérimenté, j’ai découvert qu’en réalité, l’enjeu est d’extraire au maximum le potentiel de liquidité fragmentée on-chain et d’optimiser à fond l’efficacité du capital.
Dans la suite, munis-toi d’une loupe pour creuser et parler de ses 3 éléments particulièrement percutants.
Dans le market making traditionnel, le plus pénible, c’est que le capital se retrouve dispersé et bloqué dans des pools de maturités distinctes. Sans doute que beaucoup ont déjà vécu des problèmes de liquidité : on perd facilement, dès que ça se dégrade. TermMax répond à ce problème en introduisant une agrégation de liquidité virtuelle.
Concrètement, tant que le capital du market maker n’a pas encore été réellement prêté, il peut, comme par téléportation, être simultanément réparti sur plusieurs niveaux de carnet d’ordres. Dès qu’un match de transaction aboutit, le système synchronise automatiquement le règlement : la profondeur de liquidité se remplit directement. C’est une très bonne façon de corriger le piège des pools de prêt à maturité fixe qui, dès qu’ils se multiplient, finissent par manquer de profondeur.
S’il faut encore mentionner l’aspect le plus marquant, parlons de LayerZero OFT natif pour le cross-chain. TMX ne s’est pas enfermé dans une solution mono-chaîne Ethereum : il s’intègre nativement au standard LayerZero OFT. Que ce soit sur BNB Chain, Arbitrum, Base ou Berachain, les positions d’actifs et de passifs circulent de manière native et fluide entre chaînes, rendant l’arbitrage de la différence de taux cross-chain extrêmement “smooth”.
Et il y a aussi 100% de conformité au cadre européen MiCA : TermMax est l’un des rares protocoles DeFi à avoir divulgué intégralement avant le TGE la whitepaper MiCA Title II et à avoir obtenu un avis juridique officiel. C’est plutôt rare.
Des 830 000+ wallets enregistrés, 64 millions de dollars de TVL, jusqu’au lancement du TGE en Q3 et à la distribution des airdrops pour les premiers participants : TermMax est en train de pousser les prêts à taux fixe on-chain vers quelque chose de réellement conforme et d’intégration full-chain. Ce train du TGE en Q3 mérite vraiment d’être ajouté à la liste des points à surveiller.
#termmax
313
·
--
Vérifié
Les taux d’intérêt flottants sont-ils vraiment le plus gros point de douleur pour les joueurs DeFi qui font de l’arbitrage avec levier ?
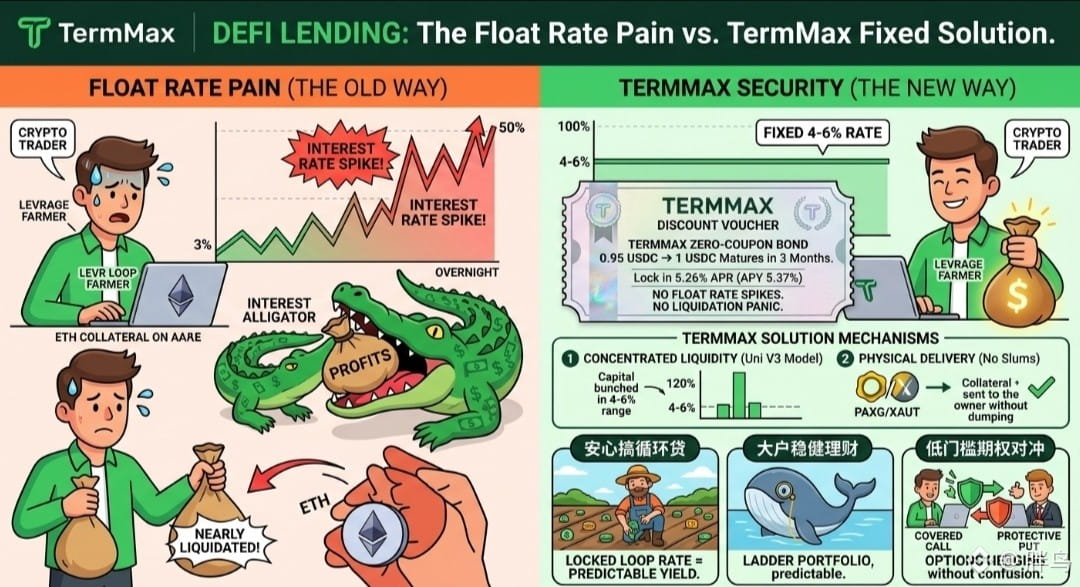
Récemment, j’ai utilisé l’ETH en garantie : j’ai emprunté des stablecoins à 3% de taux pour faire de l’arbitrage. Résultat : au milieu de la nuit, le marché a violemment oscillé. Les fonds du pool ont été empruntés en grande partie, et le taux d’emprunt a bondi instantanément jusqu’à 50%.
Le lendemain matin, les gains d’arbitrage durement gagnés avaient déjà été engloutis par les intérêts… et j’ai failli être liquidé de force.
Voilà pourquoi, dans le prêt à taux variable, les intérêts sont incontrôlables. Ensuite, parlons du @termmax , récemment au cœur du suivi : comment il a transposé le mécanisme de liquidité concentrée d’Uniswap V3 dans le prêt, pour bâtir une architecture sous-jacente de « taux fixe déterministe » + des produits dérivés avec levier. 🧵
Ne vous laissez pas impressionner par ces mots comme « obligations zéro-coupon » : en réalité, la logique d’emprunt ressemble à l’achat, on-chain, de coupons d’échange à prix réduit.
👉 Achetez pour 0,95 USDC un coupon d’échange de 1 USDC qui expire dans 3 mois. À l’échéance, le système vous rembourse directement 1:1, donc 1 USDC. Vous réalisez un bénéfice net de 0,05 USDC grâce à l’écart.
Au moment même où vous achetez, le rendement est déjà verrouillé. Même si ensuite le marché s’effondre, vos gains ne baisseront pas d’un centime.
Peut-être que certains se demandent : pourquoi personne n’utilisait auparavant les taux fixes ? Est-ce que TermMax y arrive vraiment ?
Avant, tout le monde n’utilisait pas les taux fixes parce que la liquidité était trop fragmentée : il y avait trop de pools, avec trop peu de montant. Quand il fallait emprunter de grosses sommes, le slippage devenait très élevé.
TermMax s’inspire de la liquidité concentrée d’Uniswap V3 : on peut personnaliser une plage de taux pour les ordres (par exemple, je n’emprunte que dans une fourchette d’environ 4% à 6% par an). Ainsi, les fonds ne se dispersent plus.
👉 Pas de liquidation physique façon « sell-off » massif
Le prêt redoute les cygnes noirs, mais avec TermMax, le collatéral est simplement transféré tel quel aux déposants : pas besoin de le vendre sur le marché secondaire pour casser le prix. On évite ainsi, à la racine, la crise de liquidité.
Avec ce type de mécanisme, on peut créer plein de nouveautés, par exemple :
👉 Faire tranquillement du prêt-circulaire : un actif générateur d’intérêts en garantie sert à emprunter des stablecoins, afin d’amplifier encore davantage les rendements.
👉 Une gestion patrimoniale stable pour les gros portefeuilles : comme acheter des bons du Trésor, on choisit un horizon d’échéance, on achète des certificats avec décote à l’avance — et la prévisibilité du rendement est très élevée.
*👉 Options de couverture à faible seuil : en combinant la date d’échéance et le mécanisme de livraison en nature, les traders avancés n’ont pas besoin d’aller sur des places d’options complexes et difficiles à comprendre ; ils peuvent directement construire sur leur position d’emprunt des combinaisons de type covered call et de couverture.
Aujourd’hui, avec l’évolution de la DeFi, les acteurs on-chain et les grandes institutions ne recherchent plus uniquement des rendements annuels élevés : ils veulent surtout de la déterminisme et de la sécurité.
#termmax
Les taux d’intérêt flottants sont-ils vraiment le plus gros point de douleur pour les joueurs DeFi qui font de l’arbitrage avec levier ?
Récemment, j’ai utilisé l’ETH en garantie : j’ai emprunté des stablecoins à 3% de taux pour faire de l’arbitrage. Résultat : au milieu de la nuit, le marché a violemment oscillé. Les fonds du pool ont été empruntés en grande partie, et le taux d’emprunt a bondi instantanément jusqu’à 50%.
Le lendemain matin, les gains d’arbitrage durement gagnés avaient déjà été engloutis par les intérêts… et j’ai failli être liquidé de force.
Voilà pourquoi, dans le prêt à taux variable, les intérêts sont incontrôlables. Ensuite, parlons du @TermMax , récemment au cœur du suivi : comment il a transposé le mécanisme de liquidité concentrée d’Uniswap V3 dans le prêt, pour bâtir une architecture sous-jacente de « taux fixe déterministe » + des produits dérivés avec levier. 🧵
Ne vous laissez pas impressionner par ces mots comme « obligations zéro-coupon » : en réalité, la logique d’emprunt ressemble à l’achat, on-chain, de coupons d’échange à prix réduit.
👉 Achetez pour 0,95 USDC un coupon d’échange de 1 USDC qui expire dans 3 mois. À l’échéance, le système vous rembourse directement 1:1, donc 1 USDC. Vous réalisez un bénéfice net de 0,05 USDC grâce à l’écart.
Au moment même où vous achetez, le rendement est déjà verrouillé. Même si ensuite le marché s’effondre, vos gains ne baisseront pas d’un centime.
Peut-être que certains se demandent : pourquoi personne n’utilisait auparavant les taux fixes ? Est-ce que TermMax y arrive vraiment ?
Avant, tout le monde n’utilisait pas les taux fixes parce que la liquidité était trop fragmentée : il y avait trop de pools, avec trop peu de montant. Quand il fallait emprunter de grosses sommes, le slippage devenait très élevé.
TermMax s’inspire de la liquidité concentrée d’Uniswap V3 : on peut personnaliser une plage de taux pour les ordres (par exemple, je n’emprunte que dans une fourchette d’environ 4% à 6% par an). Ainsi, les fonds ne se dispersent plus.
👉 Pas de liquidation physique façon « sell-off » massif
Le prêt redoute les cygnes noirs, mais avec TermMax, le collatéral est simplement transféré tel quel aux déposants : pas besoin de le vendre sur le marché secondaire pour casser le prix. On évite ainsi, à la racine, la crise de liquidité.
Avec ce type de mécanisme, on peut créer plein de nouveautés, par exemple :
👉 Faire tranquillement du prêt-circulaire : un actif générateur d’intérêts en garantie sert à emprunter des stablecoins, afin d’amplifier encore davantage les rendements.
👉 Une gestion patrimoniale stable pour les gros portefeuilles : comme acheter des bons du Trésor, on choisit un horizon d’échéance, on achète des certificats avec décote à l’avance — et la prévisibilité du rendement est très élevée.
*👉 Options de couverture à faible seuil : en combinant la date d’échéance et le mécanisme de livraison en nature, les traders avancés n’ont pas besoin d’aller sur des places d’options complexes et difficiles à comprendre ; ils peuvent directement construire sur leur position d’emprunt des combinaisons de type covered call et de couverture.
Aujourd’hui, avec l’évolution de la DeFi, les acteurs on-chain et les grandes institutions ne recherchent plus uniquement des rendements annuels élevés : ils veulent surtout de la déterminisme et de la sécurité.
#termmax
324
·
--
Il y a quelque temps, j’ai vu de nombreux projets RWA commencer à essayer de transférer des actifs traditionnels comme des actions, des obligations, etc., sur la chaîne.
Mais j’ai toujours l’impression qu’il y a ici une contradiction.
La caractéristique la plus importante de la blockchain, c’est la transparence. Or, dans les marchés financiers, beaucoup de fois, on ne souhaite pas que toutes les informations soient rendues publiques.
Lorsque j’ai vu pour la première fois @Dusk_Foundation , je me suis dit que c’était sans doute une blockchain de confidentialité qui met l’accent sur la dissimulation des informations de transaction. Mais ensuite, j’ai découvert que cette compréhension était un peu simpliste.
En réalité, le secteur financier n’a pas forcément besoin d’une dissimulation totale. Si toutes les données sont invisibles, comment les institutions prouvent-elles que les actifs sont conformes ? Comment le régulateur peut-il confirmer que les règles sont bien appliquées ?
C’est justement ce qui rend Dusk particulièrement intéressant : il ne considère pas la confidentialité comme le fait de ne rien montrer aux autres. Grâce à Phoenix, il protège les détails des transactions via des preuves à divulgation nulle de connaissance, ce qui permet aux utilisateurs de ne pas exposer l’intégralité des informations tout en réalisant la vérification. En plus, grâce à la divulgation sélective, certaines informations peuvent être confirmées dans des circonstances particulières.
Cette approche ressemble en fait beaucoup à la finance réelle.
Une banque ne publie pas toutes les informations de ses clients, mais en cas de besoin, elle doit accepter un audit.
Les institutions ne publient pas toutes leurs stratégies de transaction, mais le marché doit pouvoir vérifier que les transactions respectent les règles.
La confidentialité, ce n’est pas le refus de la transparence ; c’est la décision de l’étendue dans laquelle la transparence s’applique.
Cependant, je pense qu’il y a aussi une question à observer ici.
La divulgation sélective semble idéale, mais en pratique, ce n’est pas si simple à mettre en œuvre.
Qui décide quelles informations peuvent être consultées ?
Comment contrôler l’étendue de la divulgation ?
Si les exigences de conformité continuent d’augmenter à l’avenir, est-ce que l’espace de confidentialité deviendra de plus en plus réduit ?
Voilà des points que Dusk devra encore démontrer par la suite.
#dusk $DUSK
Il y a quelque temps, j’ai vu de nombreux projets RWA commencer à essayer de transférer des actifs traditionnels comme des actions, des obligations, etc., sur la chaîne.
Mais j’ai toujours l’impression qu’il y a ici une contradiction.
La caractéristique la plus importante de la blockchain, c’est la transparence. Or, dans les marchés financiers, beaucoup de fois, on ne souhaite pas que toutes les informations soient rendues publiques.
Lorsque j’ai vu pour la première fois @Dusk , je me suis dit que c’était sans doute une blockchain de confidentialité qui met l’accent sur la dissimulation des informations de transaction. Mais ensuite, j’ai découvert que cette compréhension était un peu simpliste.
En réalité, le secteur financier n’a pas forcément besoin d’une dissimulation totale. Si toutes les données sont invisibles, comment les institutions prouvent-elles que les actifs sont conformes ? Comment le régulateur peut-il confirmer que les règles sont bien appliquées ?
C’est justement ce qui rend Dusk particulièrement intéressant : il ne considère pas la confidentialité comme le fait de ne rien montrer aux autres. Grâce à Phoenix, il protège les détails des transactions via des preuves à divulgation nulle de connaissance, ce qui permet aux utilisateurs de ne pas exposer l’intégralité des informations tout en réalisant la vérification. En plus, grâce à la divulgation sélective, certaines informations peuvent être confirmées dans des circonstances particulières.
Cette approche ressemble en fait beaucoup à la finance réelle.
Une banque ne publie pas toutes les informations de ses clients, mais en cas de besoin, elle doit accepter un audit.
Les institutions ne publient pas toutes leurs stratégies de transaction, mais le marché doit pouvoir vérifier que les transactions respectent les règles.
La confidentialité, ce n’est pas le refus de la transparence ; c’est la décision de l’étendue dans laquelle la transparence s’applique.
Cependant, je pense qu’il y a aussi une question à observer ici.
La divulgation sélective semble idéale, mais en pratique, ce n’est pas si simple à mettre en œuvre.
Qui décide quelles informations peuvent être consultées ?
Comment contrôler l’étendue de la divulgation ?
Si les exigences de conformité continuent d’augmenter à l’avenir, est-ce que l’espace de confidentialité deviendra de plus en plus réduit ?
Voilà des points que Dusk devra encore démontrer par la suite.
#dusk $DUSK
1
184
·
--
Haussier
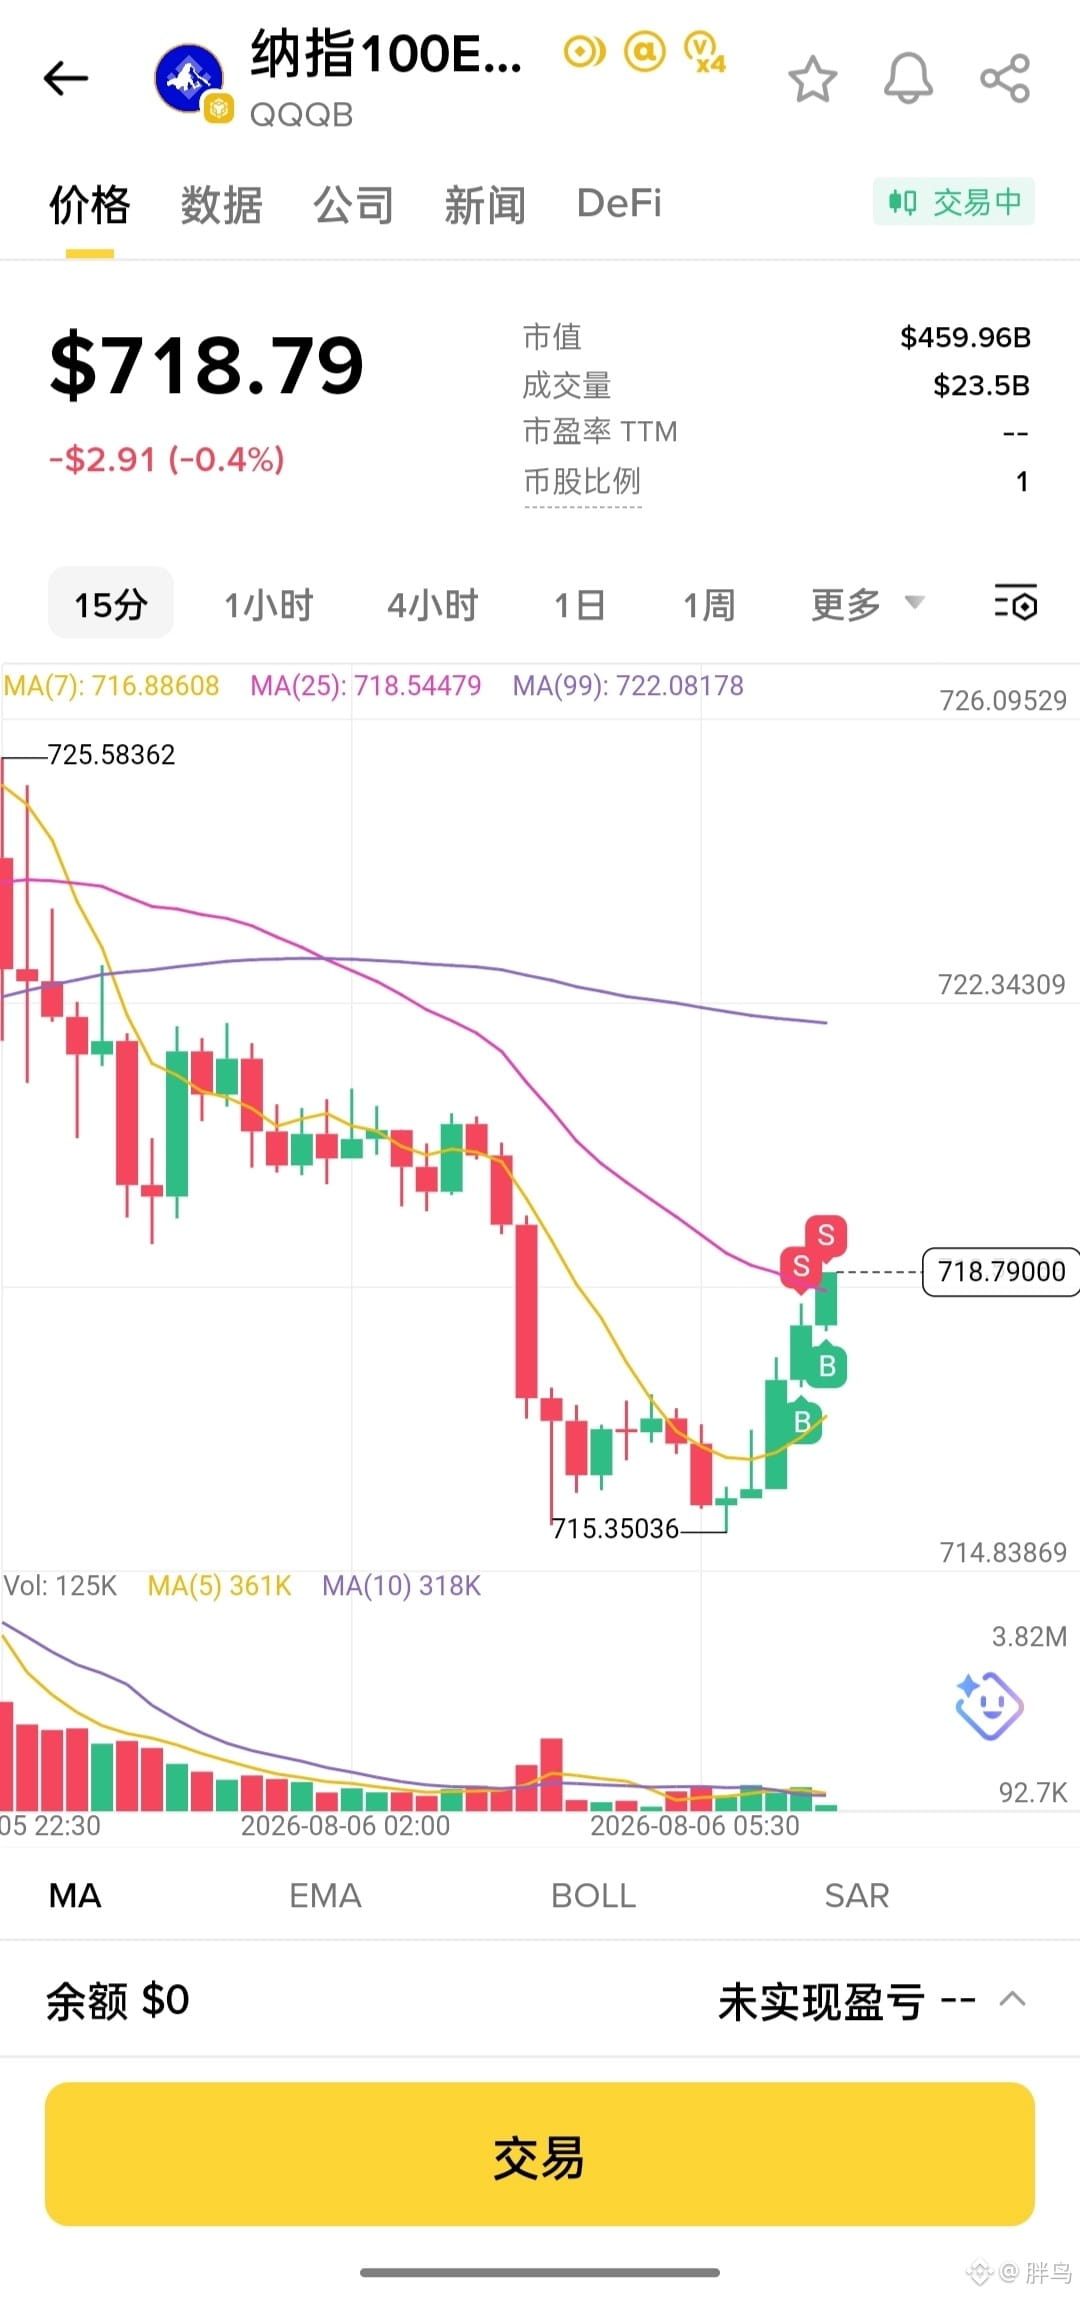
Récemment, j’ai aussi réussi à tomber dans le piège du portefeuille $QQQB
J’y joue depuis 3/4 jours. Pour l’instant, l’usure moyenne est d’environ 0,8/10 000, donc je peux dire que je suis sorti(e) de l’enfer. C’est juste que le temps est assez “malchanceux”
Après ne plus jouer au concours de transactions #ALPHA🔥 , j’ai l’impression que toute ma personne s’est élevée 😆#BsB
5
1
722
·
--
Ces derniers temps, j’ai investi dans pas mal de projets on-chain. Parmi tous ces projets, comment choisir un bon projet ? Ne pas avoir à s’inquiéter de la sécurité des fonds est un point clé. Donc, dès la première fois que j’ai vu @babylonlabs_io , j’ai été attiré par son mécanisme unique.
Concernant Babylon, j’ai d’abord eu une compréhension assez intuitive : s’il veut faire participer des actifs externes à la sécurisation d’autres réseaux, le problème central doit être de savoir s’il y a suffisamment d’actifs qui sont mis en staking ; après tout, dans beaucoup de réseaux PoS, la robustesse de la sécurité est souvent directement liée à l’ampleur du staking.
Mais en participant plus en profondeur, j’ai découvert qu’il manquait une couche à cette compréhension. Parfois, le simple fait que des actifs existent ne signifie pas que la sécurité se produit vraiment.
Dit comme ça, ça peut sembler un peu compliqué. Si un réseau voit simplement beaucoup d’actifs verrouillés et considère que cela lui procure de la sécurité, ce n’est pas suffisant. Il faut aussi vérifier si ces actifs participent réellement à l’exécution du réseau conformément aux règles. Ces engagements de sécurité sont-ils correctement mis en œuvre ? Et comment les autres chaînes peuvent-elles confirmer que cette sécurité est réelle ?
En suivant cette idée, je trouve que le plus intéressant chez Babylon n’est pas d’introduire davantage de capitaux de staking, mais plutôt de tenter de mettre en place un processus de preuve de la sécurité.
Dans Babylon, l’accent est mis sur la question de savoir si la valeur se transforme en un résultat de sécurité digne de confiance. C’est aussi pour cela qu’il faut concevoir le mécanisme de Checkpoint : Babylon ne fait pas face à un consensus interne d’une seule chaîne, mais cherche à faire reconnaître le résultat de ce consensus par des réseaux externes.
Emm… c’est très différent du pont d’actifs. Le pont résout le problème du déplacement des actifs, tandis que #baby cherche à résoudre le problème du déplacement de la confiance.
C’est plutôt intéressant. En approfondissant, on voit qu’en réalité il change la définition même de la sécurité : il fait du résultat de sécurité quelque chose qui peut être vérifié et utilisé.
Cependant, il y a aussi un problème. Si, à l’avenir, de nombreuses chaînes dépendent de Babylon pour fournir des preuves de sécurité, alors $BABY deviendra lui-même une nouvelle source de confiance. À partir du moment où cette entrée ne peut pas être comprise et supervisée suffisamment par les participants, un système qui visait à réduire les coûts de confiance pourrait au contraire créer de nouvelles dépendances.
Donc, en regardant les choses de mon point de vue, le vrai intérêt n’est pas simplement d’apporter davantage d’actifs à la sécurité de la blockchain. Le point central, c’est qu’il réétudie comment la sécurité devrait être prouvée. Babylon veut faire de cette confiance une infrastructure qui soit vérifiable et connectable
Ces derniers temps, j’ai investi dans pas mal de projets on-chain. Parmi tous ces projets, comment choisir un bon projet ? Ne pas avoir à s’inquiéter de la sécurité des fonds est un point clé. Donc, dès la première fois que j’ai vu @BabylonLabs_io , j’ai été attiré par son mécanisme unique.
Concernant Babylon, j’ai d’abord eu une compréhension assez intuitive : s’il veut faire participer des actifs externes à la sécurisation d’autres réseaux, le problème central doit être de savoir s’il y a suffisamment d’actifs qui sont mis en staking ; après tout, dans beaucoup de réseaux PoS, la robustesse de la sécurité est souvent directement liée à l’ampleur du staking.
Mais en participant plus en profondeur, j’ai découvert qu’il manquait une couche à cette compréhension. Parfois, le simple fait que des actifs existent ne signifie pas que la sécurité se produit vraiment.
Dit comme ça, ça peut sembler un peu compliqué. Si un réseau voit simplement beaucoup d’actifs verrouillés et considère que cela lui procure de la sécurité, ce n’est pas suffisant. Il faut aussi vérifier si ces actifs participent réellement à l’exécution du réseau conformément aux règles. Ces engagements de sécurité sont-ils correctement mis en œuvre ? Et comment les autres chaînes peuvent-elles confirmer que cette sécurité est réelle ?
En suivant cette idée, je trouve que le plus intéressant chez Babylon n’est pas d’introduire davantage de capitaux de staking, mais plutôt de tenter de mettre en place un processus de preuve de la sécurité.
Dans Babylon, l’accent est mis sur la question de savoir si la valeur se transforme en un résultat de sécurité digne de confiance. C’est aussi pour cela qu’il faut concevoir le mécanisme de Checkpoint : Babylon ne fait pas face à un consensus interne d’une seule chaîne, mais cherche à faire reconnaître le résultat de ce consensus par des réseaux externes.
Emm… c’est très différent du pont d’actifs. Le pont résout le problème du déplacement des actifs, tandis que #baby cherche à résoudre le problème du déplacement de la confiance.
C’est plutôt intéressant. En approfondissant, on voit qu’en réalité il change la définition même de la sécurité : il fait du résultat de sécurité quelque chose qui peut être vérifié et utilisé.
Cependant, il y a aussi un problème. Si, à l’avenir, de nombreuses chaînes dépendent de Babylon pour fournir des preuves de sécurité, alors $BABY deviendra lui-même une nouvelle source de confiance. À partir du moment où cette entrée ne peut pas être comprise et supervisée suffisamment par les participants, un système qui visait à réduire les coûts de confiance pourrait au contraire créer de nouvelles dépendances.
Donc, en regardant les choses de mon point de vue, le vrai intérêt n’est pas simplement d’apporter davantage d’actifs à la sécurité de la blockchain. Le point central, c’est qu’il réétudie comment la sécurité devrait être prouvée. Babylon veut faire de cette confiance une infrastructure qui soit vérifiable et connectable
1
274
·
--
Est-ce que c’est vraiment toujours comme ça ? La première fois que j’ai vu le @babylonlabs_io , j’ai naturellement compris cela comme un système de Staking plus vaste. Ensuite, tout le temps, plus il y avait de dépôt (staking), plus il y avait de validateurs, et plus la sécurité du réseau était élevée.
Plus tard, en faisant concrètement l’expérience du processus de staking conçu par Babylon, j’ai constaté que cette compréhension était un peu superficielle. Si l’objectif est simplement d’augmenter le capital de sécurité, il n’est pas nécessaire de concevoir des rôles distincts comme Delegator et Finality Provider.
Je pense que le problème que Babylon cherche à résoudre n’est peut-être pas de savoir s’il existe assez d’actifs, mais plutôt, une fois ces actifs entrés dans le système, comment les transformer en une sécurité que d’autres réseaux peuvent reconnaître.
Cette différence est assez cruciale. En effet, dans un réseau PoS unique, les stakers, les validateurs et les acteurs qui exécutent la sécurité sont généralement couplés. Mais il existe une faille : lorsque la sécurité commence à circuler d’un réseau à l’autre, ce modèle pose problème.
Les gens compétents font ce qu’ils font de mieux. Ceux qui fournissent le financement ne sont pas forcément adaptés pour faire fonctionner une infrastructure de validation ; il leur faut peut-être un autre type de sécurité de chaîne, et ils ne veulent pas non plus recréer tout un système de validation. Donc, ce que fait Babylon n’est pas simplement d’augmenter le nombre de validateurs : il décompose le processus de sécurité. Le Delegator apporte un soutien économique, le Finality Provider participe à la confirmation de la sécurité, et la Consumer Chain utilise le résultat final de sécurité.
En mettant clairement toutes les responsabilités à leur place, et en suivant ce raisonnement, je pense que ce que Babylon cherche réellement à résoudre est la manière dont les ressources de sécurité peuvent passer d’un simple capital à une capacité réseau digne de confiance.
Par le passé, beaucoup de problèmes de chaînes ressemblent à ceci : comme si chaque ville devait reconstruire son propre réseau électrique. Le fonctionnement est possible, mais les coûts sont bien réels. C’est précisément ce que Babylon veut explorer.
Ehm… il y a aussi un problème ici : une fois les rôles séparés, même si le système devient plus flexible, les frontières de responsabilité deviennent plus complexes. Si la sécurité se révèle défaillante, à qui doit-on l’imputer : au capital mis en staking, ou aux nœuds qui exécutent la sécurité ? Et si les participants se préoccupent davantage des rendements que de l’entretien à long terme du réseau, les incitations économiques peuvent-elles rester efficaces ? Ce sont là les points que Babylon devra encore valider par la suite.
Babylon essaie également de voir si la sécurité peut être décomposée, combinée, puis fournie comme une capacité à d’autres réseaux. Si ce modèle fonctionne, à l’avenir, la manière de construire la sécurité pour les blockchains pourrait évoluer.
#baby $BABY
Est-ce que c’est vraiment toujours comme ça ? La première fois que j’ai vu le @BabylonLabs_io , j’ai naturellement compris cela comme un système de Staking plus vaste. Ensuite, tout le temps, plus il y avait de dépôt (staking), plus il y avait de validateurs, et plus la sécurité du réseau était élevée.
Plus tard, en faisant concrètement l’expérience du processus de staking conçu par Babylon, j’ai constaté que cette compréhension était un peu superficielle. Si l’objectif est simplement d’augmenter le capital de sécurité, il n’est pas nécessaire de concevoir des rôles distincts comme Delegator et Finality Provider.
Je pense que le problème que Babylon cherche à résoudre n’est peut-être pas de savoir s’il existe assez d’actifs, mais plutôt, une fois ces actifs entrés dans le système, comment les transformer en une sécurité que d’autres réseaux peuvent reconnaître.
Cette différence est assez cruciale. En effet, dans un réseau PoS unique, les stakers, les validateurs et les acteurs qui exécutent la sécurité sont généralement couplés. Mais il existe une faille : lorsque la sécurité commence à circuler d’un réseau à l’autre, ce modèle pose problème.
Les gens compétents font ce qu’ils font de mieux. Ceux qui fournissent le financement ne sont pas forcément adaptés pour faire fonctionner une infrastructure de validation ; il leur faut peut-être un autre type de sécurité de chaîne, et ils ne veulent pas non plus recréer tout un système de validation. Donc, ce que fait Babylon n’est pas simplement d’augmenter le nombre de validateurs : il décompose le processus de sécurité. Le Delegator apporte un soutien économique, le Finality Provider participe à la confirmation de la sécurité, et la Consumer Chain utilise le résultat final de sécurité.
En mettant clairement toutes les responsabilités à leur place, et en suivant ce raisonnement, je pense que ce que Babylon cherche réellement à résoudre est la manière dont les ressources de sécurité peuvent passer d’un simple capital à une capacité réseau digne de confiance.
Par le passé, beaucoup de problèmes de chaînes ressemblent à ceci : comme si chaque ville devait reconstruire son propre réseau électrique. Le fonctionnement est possible, mais les coûts sont bien réels. C’est précisément ce que Babylon veut explorer.
Ehm… il y a aussi un problème ici : une fois les rôles séparés, même si le système devient plus flexible, les frontières de responsabilité deviennent plus complexes. Si la sécurité se révèle défaillante, à qui doit-on l’imputer : au capital mis en staking, ou aux nœuds qui exécutent la sécurité ? Et si les participants se préoccupent davantage des rendements que de l’entretien à long terme du réseau, les incitations économiques peuvent-elles rester efficaces ? Ce sont là les points que Babylon devra encore valider par la suite.
Babylon essaie également de voir si la sécurité peut être décomposée, combinée, puis fournie comme une capacité à d’autres réseaux. Si ce modèle fonctionne, à l’avenir, la manière de construire la sécurité pour les blockchains pourrait évoluer.
#baby $BABY
261
·
--
De nouveaux projets voient le jour en permanence, et les variations sont de plus en plus nombreuses. Avant aujourd’hui, je n’avais jamais compris pourquoi le @babylonlabs_io choisit de protéger la finalité plutôt que de redessiner un consensus complet.
Parce que le problème le plus difficile à résoudre dans la blockchain n’est pas de produire des blocs : la plupart des réseaux savent générer des blocs rapidement. Le vrai défi, c’est lorsque deux états entrent en conflit : comment le réseau confirme quel résultat devient finalement irréversible. Les réseaux PoS traditionnels s’appuient généralement sur leur propre ensemble de validateurs : en maintenant la finalité grâce aux actifs mis en garantie. Mais pour les nouveaux réseaux, le nombre de validateurs, l’ampleur du capital mis en gage et la sécurité économique doivent être accumulés sur le long terme.
Hm… Ce qui est intéressant, c’est que Babylon n’a pas choisi de copier la façon de faire de Bitcoin ou d’Ethereum. Il a choisi d’entrer par la Finality. Dans la conception de Babylon, la chaîne PoS continue de fonctionner avec son propre consensus, et les validateurs restent responsables de la génération des blocs. Ce que fait Babylon, c’est de soumettre les états clés à Bitcoin via des Checkpoints, afin que Bitcoin fournisse un surcroît d’ordonnancement et une garantie d’immutabilité.
Le point le plus, le plus, le plus crucial : Babylon ne remplace pas la sécurité existante. Il ajoute une couche de sécurité économique au moment de la confirmation finale. Et cela m’a fait comprendre que ce que change réellement Babylon n’est pas qui produit les blocs. Donc je pense que les Finality Providers ne sont pas de simples nœuds : ils assument la responsabilité de la confirmation de finalité.
Je sens que Babylon cherche peut-être avant tout un moyen pour un réseau d’obtenir une plus forte déterministicité de l’état. Cela résout en fait un problème de longue date des réseaux PoS. Beaucoup de nouvelles chaînes ne sont pas incapables de fonctionner : à leurs débuts, il est simplement difficile d’établir des garanties de finalité suffisamment robustes.
Babylon propose un chemin nouveau. En y repensant, je pense que la valeur la plus importante de Babylon n’est pas d’offrir au BTC une nouvelle utilité.
Babylon tente de démontrer que la sécurité peut être modulaire. Un réseau peut avoir sa propre logique d’exécution, tout en empruntant une base de finalité plus forte.
Si, à l’avenir, de plus en plus de chaînes adoptent ce modèle, la sécurité de la blockchain ne sera peut-être plus quelque chose que chaque chaîne construit à répétition. Elle deviendra progressivement une infrastructure de base composable.
#baby $BABY
De nouveaux projets voient le jour en permanence, et les variations sont de plus en plus nombreuses. Avant aujourd’hui, je n’avais jamais compris pourquoi le @BabylonLabs_io choisit de protéger la finalité plutôt que de redessiner un consensus complet.
Parce que le problème le plus difficile à résoudre dans la blockchain n’est pas de produire des blocs : la plupart des réseaux savent générer des blocs rapidement. Le vrai défi, c’est lorsque deux états entrent en conflit : comment le réseau confirme quel résultat devient finalement irréversible. Les réseaux PoS traditionnels s’appuient généralement sur leur propre ensemble de validateurs : en maintenant la finalité grâce aux actifs mis en garantie. Mais pour les nouveaux réseaux, le nombre de validateurs, l’ampleur du capital mis en gage et la sécurité économique doivent être accumulés sur le long terme.
Hm… Ce qui est intéressant, c’est que Babylon n’a pas choisi de copier la façon de faire de Bitcoin ou d’Ethereum. Il a choisi d’entrer par la Finality. Dans la conception de Babylon, la chaîne PoS continue de fonctionner avec son propre consensus, et les validateurs restent responsables de la génération des blocs. Ce que fait Babylon, c’est de soumettre les états clés à Bitcoin via des Checkpoints, afin que Bitcoin fournisse un surcroît d’ordonnancement et une garantie d’immutabilité.
Le point le plus, le plus, le plus crucial : Babylon ne remplace pas la sécurité existante. Il ajoute une couche de sécurité économique au moment de la confirmation finale. Et cela m’a fait comprendre que ce que change réellement Babylon n’est pas qui produit les blocs. Donc je pense que les Finality Providers ne sont pas de simples nœuds : ils assument la responsabilité de la confirmation de finalité.
Je sens que Babylon cherche peut-être avant tout un moyen pour un réseau d’obtenir une plus forte déterministicité de l’état. Cela résout en fait un problème de longue date des réseaux PoS. Beaucoup de nouvelles chaînes ne sont pas incapables de fonctionner : à leurs débuts, il est simplement difficile d’établir des garanties de finalité suffisamment robustes.
Babylon propose un chemin nouveau. En y repensant, je pense que la valeur la plus importante de Babylon n’est pas d’offrir au BTC une nouvelle utilité.
Babylon tente de démontrer que la sécurité peut être modulaire. Un réseau peut avoir sa propre logique d’exécution, tout en empruntant une base de finalité plus forte.
Si, à l’avenir, de plus en plus de chaînes adoptent ce modèle, la sécurité de la blockchain ne sera peut-être plus quelque chose que chaque chaîne construit à répétition. Elle deviendra progressivement une infrastructure de base composable.
#baby $BABY
295
·
--
Quand j’ai vu pour la première fois @babylonlabs_io , j’ai en fait naturellement classé cela comme un protocole de Staking. Cette logique ne diffère pas vraiment de la plupart des modèles de mise sous garantie des anciens réseaux PoS.
Mais ensuite, en relisant l’architecture complète de #baby , j’ai réalisé que cette compréhension était peut-être trop simple. Si l’objectif était simplement de créer un produit de Staking, il n’y aurait pas besoin de concevoir une relation de rôles aussi complexe. Du Delegator au Finality Provider, jusqu’à la Consumer Chain et au Checkpoint : Babylon y consacre beaucoup d’efforts non pas pour savoir comment immobiliser des actifs, mais pour résoudre un autre problème, plus difficile.
Comment un réseau peut-il confirmer que la sécurité fournie par un autre réseau est réelle et valide ?
Cette question m’a laissé silencieux un moment, car beaucoup de systèmes partent du principe que la sécurité ne peut venir que du sien. Une chaîne maintient ses propres validateurs, exécute son propre consensus, puis se fie à son état. Mais si, à l’avenir, de plus en plus de réseaux doivent partager leur sécurité, la véritable difficulté ne sera pas de savoir s’il y a du capital, mais plutôt comment transformer ce capital en preuves de sécurité que d’autres réseaux peuvent accepter.
Autrement dit, le staking ne fait que commencer : le plus important est de savoir qui prouve que la sécurité a bien eu lieu. En regardant $BABY , je trouve que le point le plus intéressant, c’est qu’il ne copie pas simplement la structure du PoS traditionnel : il décompose les responsabilités assumées par différents rôles. Le Delegator fournit le soutien économique, le Finality Provider participe à la confirmation de l’état, et la Consumer Chain utilise ces résultats de confirmation pour obtenir une sécurité supplémentaire. Le capital, l’exécution de la sécurité et la validation de l’état ne sont plus liés à un seul et même rôle.
Cela m’a fait penser à beaucoup de problèmes d’infrastructure : bien souvent, ce qui manque à un système, ce ne sont pas des ressources, mais la confiance entre les ressources. S’il n’existe aucun moyen de prouver que cette sécurité est réellement valide, ces ressources ne peuvent pas circuler de façon effective.
Ce que fait Babylon, c’est essentiellement établir ce type de connexion.
Le Checkpoint ne consiste pas seulement à enregistrer un état donné : il fournit entre différents réseaux un résultat de consensus qui peut être vérifié. Il ne résout pas un problème de transmission de données, mais plutôt la question de savoir comment un autre système peut reconnaître l’état sécurisé.
Donc, en y revenant maintenant, je pense que la plus grande valeur de Babylon n’est peut-être pas d’avoir créé un nouveau marché du Staking.
Quand j’ai vu pour la première fois @BabylonLabs_io , j’ai en fait naturellement classé cela comme un protocole de Staking. Cette logique ne diffère pas vraiment de la plupart des modèles de mise sous garantie des anciens réseaux PoS.
Mais ensuite, en relisant l’architecture complète de #baby , j’ai réalisé que cette compréhension était peut-être trop simple. Si l’objectif était simplement de créer un produit de Staking, il n’y aurait pas besoin de concevoir une relation de rôles aussi complexe. Du Delegator au Finality Provider, jusqu’à la Consumer Chain et au Checkpoint : Babylon y consacre beaucoup d’efforts non pas pour savoir comment immobiliser des actifs, mais pour résoudre un autre problème, plus difficile.
Comment un réseau peut-il confirmer que la sécurité fournie par un autre réseau est réelle et valide ?
Cette question m’a laissé silencieux un moment, car beaucoup de systèmes partent du principe que la sécurité ne peut venir que du sien. Une chaîne maintient ses propres validateurs, exécute son propre consensus, puis se fie à son état. Mais si, à l’avenir, de plus en plus de réseaux doivent partager leur sécurité, la véritable difficulté ne sera pas de savoir s’il y a du capital, mais plutôt comment transformer ce capital en preuves de sécurité que d’autres réseaux peuvent accepter.
Autrement dit, le staking ne fait que commencer : le plus important est de savoir qui prouve que la sécurité a bien eu lieu. En regardant $BABY , je trouve que le point le plus intéressant, c’est qu’il ne copie pas simplement la structure du PoS traditionnel : il décompose les responsabilités assumées par différents rôles. Le Delegator fournit le soutien économique, le Finality Provider participe à la confirmation de l’état, et la Consumer Chain utilise ces résultats de confirmation pour obtenir une sécurité supplémentaire. Le capital, l’exécution de la sécurité et la validation de l’état ne sont plus liés à un seul et même rôle.
Cela m’a fait penser à beaucoup de problèmes d’infrastructure : bien souvent, ce qui manque à un système, ce ne sont pas des ressources, mais la confiance entre les ressources. S’il n’existe aucun moyen de prouver que cette sécurité est réellement valide, ces ressources ne peuvent pas circuler de façon effective.
Ce que fait Babylon, c’est essentiellement établir ce type de connexion.
Le Checkpoint ne consiste pas seulement à enregistrer un état donné : il fournit entre différents réseaux un résultat de consensus qui peut être vérifié. Il ne résout pas un problème de transmission de données, mais plutôt la question de savoir comment un autre système peut reconnaître l’état sécurisé.
Donc, en y revenant maintenant, je pense que la plus grande valeur de Babylon n’est peut-être pas d’avoir créé un nouveau marché du Staking.
280
·
--
Il y a quelque temps, en discutant d’Internet avec des amis, j’ai soudain remarqué que @babylonlabs_io a en fait de grandes similitudes avec ceci. D’abord, une question pour tout le monde : si on remontait aux débuts d’Internet, une équipe de startup qui voulait créer un site web, quel était le premier problème à résoudre ?
Le problème le plus concret devait être celui des serveurs. À l’époque, beaucoup d’entreprises devaient acheter leurs propres serveurs et entretenir leurs salles informatiques, car les infrastructures n’étaient pas encore abstraites. Ce n’est qu’après l’arrivée du cloud computing que les développeurs n’ont plus besoin de reconstruire toute l’infrastructure de base à partir de zéro.
Ce point ressemble un peu à ce que fait la blockchain aujourd’hui : pour de nombreux nouveaux réseaux PoS qui se lancent, en plus de développer l’application elle-même, il faut aussi résoudre la question de la sécurité—d’où elle vient, et comment elle est fournie.
Dans le passé, la plupart des chaînes créaient un système de validateurs via leur propre économie de tokens, où les participants mettent en jeu des actifs pour maintenir le réseau. Mais pour des projets en phase initiale, ce n’est pas facile. Sans suffisamment de valeur, il est difficile d’attirer des validateurs ; sans sécurité suffisante, il est difficile d’attirer des utilisateurs et un écosystème. En réalité, ce problème est aussi un peu comme celui des débuts d’Internet.
Baby propose un modèle de sécurité partagé, permettant aux nouveaux réseaux PoS de ne pas construire entièrement leur propre système de sécurité depuis zéro, mais plutôt de s’appuyer sur les capacités de sécurité fournies par #baby .
Et dans ce processus, $BABY met en relation le réseau qui a besoin de sécurité et les participants disposés à fournir cette sécurité. Grâce à des mécanismes comme les Finality Providers, il leur permet de participer aux processus de confirmation de différents réseaux, tandis que le réseau intégré n’a pas besoin de compter entièrement sur son propre système de validateurs pour établir la sécurité.
Cela m’amène à penser que Babylon ne fait pas simplement ajouter davantage de ressources de sécurité, mais modifie plutôt la manière dont les ressources de sécurité sont utilisées. Autrefois, chaque chaîne, comme une application de l’Internet naissant, devait résoudre elle-même les problèmes de couche de base. Mais si, à l’avenir, davantage de chaînes apparaissent, la sécurité ne restera peut-être pas toujours le modèle consistant à reconstruire à chaque fois, pour chaque chaîne, toute une nouvelle série de sécurité.
Bien sûr, pour savoir si cette direction peut vraiment fonctionner, il faudra du temps pour le vérifier. Car la sécurité n’est pas comme les ressources de calcul : elle touche au consensus, aux incitations économiques et aux comportements à long terme des participants, des sujets bien plus complexes que le cloud computing.
Peut-être que dans le futur, le développement des infrastructures blockchain ne se jouera pas seulement sur la performance et la taille de l’écosystème, mais aussi sur la capacité à rendre la sécurité, comme les ressources de calcul, plus facile à obtenir et à utiliser.
Il y a quelque temps, en discutant d’Internet avec des amis, j’ai soudain remarqué que @BabylonLabs_io a en fait de grandes similitudes avec ceci. D’abord, une question pour tout le monde : si on remontait aux débuts d’Internet, une équipe de startup qui voulait créer un site web, quel était le premier problème à résoudre ?
Le problème le plus concret devait être celui des serveurs. À l’époque, beaucoup d’entreprises devaient acheter leurs propres serveurs et entretenir leurs salles informatiques, car les infrastructures n’étaient pas encore abstraites. Ce n’est qu’après l’arrivée du cloud computing que les développeurs n’ont plus besoin de reconstruire toute l’infrastructure de base à partir de zéro.
Ce point ressemble un peu à ce que fait la blockchain aujourd’hui : pour de nombreux nouveaux réseaux PoS qui se lancent, en plus de développer l’application elle-même, il faut aussi résoudre la question de la sécurité—d’où elle vient, et comment elle est fournie.
Dans le passé, la plupart des chaînes créaient un système de validateurs via leur propre économie de tokens, où les participants mettent en jeu des actifs pour maintenir le réseau. Mais pour des projets en phase initiale, ce n’est pas facile. Sans suffisamment de valeur, il est difficile d’attirer des validateurs ; sans sécurité suffisante, il est difficile d’attirer des utilisateurs et un écosystème. En réalité, ce problème est aussi un peu comme celui des débuts d’Internet.
Baby propose un modèle de sécurité partagé, permettant aux nouveaux réseaux PoS de ne pas construire entièrement leur propre système de sécurité depuis zéro, mais plutôt de s’appuyer sur les capacités de sécurité fournies par #baby .
Et dans ce processus, $BABY met en relation le réseau qui a besoin de sécurité et les participants disposés à fournir cette sécurité. Grâce à des mécanismes comme les Finality Providers, il leur permet de participer aux processus de confirmation de différents réseaux, tandis que le réseau intégré n’a pas besoin de compter entièrement sur son propre système de validateurs pour établir la sécurité.
Cela m’amène à penser que Babylon ne fait pas simplement ajouter davantage de ressources de sécurité, mais modifie plutôt la manière dont les ressources de sécurité sont utilisées. Autrefois, chaque chaîne, comme une application de l’Internet naissant, devait résoudre elle-même les problèmes de couche de base. Mais si, à l’avenir, davantage de chaînes apparaissent, la sécurité ne restera peut-être pas toujours le modèle consistant à reconstruire à chaque fois, pour chaque chaîne, toute une nouvelle série de sécurité.
Bien sûr, pour savoir si cette direction peut vraiment fonctionner, il faudra du temps pour le vérifier. Car la sécurité n’est pas comme les ressources de calcul : elle touche au consensus, aux incitations économiques et aux comportements à long terme des participants, des sujets bien plus complexes que le cloud computing.
Peut-être que dans le futur, le développement des infrastructures blockchain ne se jouera pas seulement sur la performance et la taille de l’écosystème, mais aussi sur la capacité à rendre la sécurité, comme les ressources de calcul, plus facile à obtenir et à utiliser.
1
279
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
SECHaltsCryptoETFReviewsAmidFundingLapse
65,033 vues
720 mentions
🚨🔥 ALERTE : L’ARRÊT DE FINANCEMENT DE LA SEC BLOQUE TOUT — NOUVEAUX AVIS D’ETFS CRYPTO ! 🇺🇸
⚠️ Depuis le début de l’année fiscale américaine le 1er octobre, un manque de financement fédéral a temporairement perturbé les opérations de la SEC.
📄 Les examens et les approbations effectives pour de nouvelles demandes d’enregistrement d’ETFs crypto seraient suspendus pendant cette période de perturbation du financement.
👀 APPROBATIONS D’ETF EN ATTENTE — LE MARCHÉ CRYPTO REGARDE !
🚀 Cela pourrait-il provoquer un retard majeur pour la prochaine vague d’ETFs crypto ?
💬 BULLISH OU BAISSIER POUR LE CRYPTO ? DONNEZ VOTRE AVIS ! 👇
🔔 Abonnez-vous pour plus d’actualités brisantes de la SEC, des ETF et du crypto.
$AIN $BEAMX $GLMR
#SECHaltsCryptoETFReviewsAmidFundingLapse
Salotra Crypto
·0 mentions J’aime
·100 vues
ZcashETFPostsFirstWeeklyOutflow$93.6M
66,242 vues
205 mentions
GreekPoliceBustCryptoScamRingArrest17
220,990 vues
1,561 mentions