

倒霉熊来了
1.3k Publications

倒霉熊来了
Signaler
Bloquer l’utilisateur
亏完了从头再来
184 Suivis
11.3K+ Abonnés
3.2K+ J’aime
Publications
Tous
Citations
Direct
·
--
Retentez votre chance à ce tirage au sort !
Profiter des bons plans, ça ne coûte rien.
Retentez votre chance à ce tirage au sort !
Profiter des bons plans, ça ne coûte rien.
Profiter des bons plans, ça ne coûte rien.


币安Binance华语
·
--
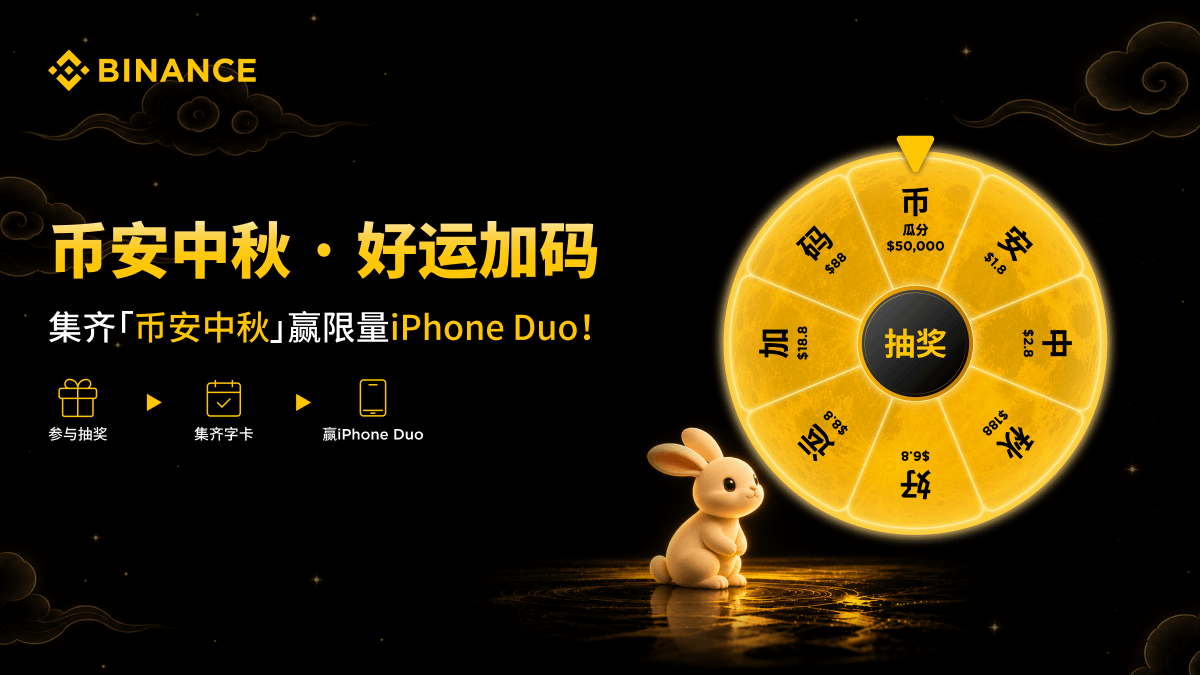
🥮 L’automne s’offre à la pleine lune : de super cadeaux chez Binance pour la fête de la mi-automne !
La roue + la collecte de lettres doublent la chance : quelle que soit la façon de participer, vous recevez des cadeaux 🎁
Rassemblez « Binance Mi-automne » et gagnez à 100 % de multiples récompenses, dont un iPhone 18 Duo !
🧑🤝🧑 Invitez vos amis à se retrouver ! Dans la section commentaires, montrez la lettre que vous avez tirée et partagez, et pour chaque lot de 3 personnes : un sac de voyage Binance offert & pour 5 personnes : une tasse personnalisée offerte 🌕
👉 点击立即参与
111
·
--
$ETH #dusk $DUSK @Dusk_Foundation J’ai terminé l’exécution du nœud DuskDS, puis j’ai enfin compris : l’« finalité » de DuskEVM ne se situe pas au niveau de l’EVM.
Je mets le niveau de journalisation des logs du nœud Rusk en debug, et je surveille pendant ces quelques secondes la soumission depuis DuskEVM vers DuskDS. La conclusion est plus nette que ce que j’imaginais. Le Sequencer de DuskEVM ne fait qu’exécuter et ordonner. Les trois tours de signature SBA restent là où ils doivent être : sur la chaîne L1 principale. Après l’assemblage — racine de l’état du batch, le commitment « Phoenix note », et les preuves PLONK des variables du Hedger empaquetées dans une transaction candidate — DuskDS commence à tirer au sort pour produire le bloc. La validation (committee) reçoit 5% de la récompense de bloc pondérée une fois selon le poids de mise ; la committee reçoit à nouveau 5% puis signe une seconde fois (validation préalable). Dans les logs, la ligne `sba::round=88213` avec `producer=sig_ok validators=5/5 approvers=5/5 finalized=true` est rattachée au module `duskds`, pas à `duskevm`.
Côté Sequencer, on ne garde que `batch_submitted_to_l1` et le `tx_hash`. Pour savoir ce qui se passe jusqu’à la finalité finale, il faut comprendre comment cela s’étend au travers des modules.
En comparant avec Arbitrum et OP, la différence est très directe : là-bas, une fois le bloc produit, il faut attendre la confirmation de l’état par le contrat L1 ; la fenêtre optimiste ou la vérification de preuve finit par ralentir la finalité. Dusk fait l’inverse : l’exécution (« le shell ») ne touche pas à la consensus. Dès que les signatures sur les trois couches sont complètes, la finalité devient disponible à l’échelle de la seconde, sans retour en arrière possible.
Des scénarios comme NPEX pour des obligations en DvP recherchent justement cela : ne pas « tenir » sur le temps de production de blocs de la L1. Les inconvénients sont tout aussi concrets : davantage de tours de signature, et si le comité a un problème, le dépannage est pénible. J’ai eu un cas où la signature d’un approver ne se complétait jamais ; le `finalized` restait en suspens. En fin de compte, la cause venait d’une erreur dans la configuration des poids côté couche `ds`, et les logs EVM ne le montraient absolument pas. Pour exécuter les nœuds, il faut surveiller en parallèle les deux ensembles de logs (EVM et ds). Les débutants s’y perdent facilement.
J’aime beaucoup ces compromis d’architecture : l’exécution et la disponibilité des données sont poussées vers la chaîne principale, et la cohérence n’attend pas une fenêtre optimiste. N’appelez plus DuskEVM une chaîne indépendante : c’est un simple shell d’exécution, et toute la finalité provient des signatures produites par DuskDS. Pour la prise en main, mon conseil est de regarder les logs séparément : la couche EVM vous indique ce qui a été exécuté ; la couche `ds` vous dit si cela compte réellement.
$ETH #dusk $DUSK @Dusk J’ai terminé l’exécution du nœud DuskDS, puis j’ai enfin compris : l’« finalité » de DuskEVM ne se situe pas au niveau de l’EVM.
Je mets le niveau de journalisation des logs du nœud Rusk en debug, et je surveille pendant ces quelques secondes la soumission depuis DuskEVM vers DuskDS. La conclusion est plus nette que ce que j’imaginais. Le Sequencer de DuskEVM ne fait qu’exécuter et ordonner. Les trois tours de signature SBA restent là où ils doivent être : sur la chaîne L1 principale. Après l’assemblage — racine de l’état du batch, le commitment « Phoenix note », et les preuves PLONK des variables du Hedger empaquetées dans une transaction candidate — DuskDS commence à tirer au sort pour produire le bloc. La validation (committee) reçoit 5% de la récompense de bloc pondérée une fois selon le poids de mise ; la committee reçoit à nouveau 5% puis signe une seconde fois (validation préalable). Dans les logs, la ligne `sba::round=88213` avec `producer=sig_ok validators=5/5 approvers=5/5 finalized=true` est rattachée au module `duskds`, pas à `duskevm`.
Côté Sequencer, on ne garde que `batch_submitted_to_l1` et le `tx_hash`. Pour savoir ce qui se passe jusqu’à la finalité finale, il faut comprendre comment cela s’étend au travers des modules.
En comparant avec Arbitrum et OP, la différence est très directe : là-bas, une fois le bloc produit, il faut attendre la confirmation de l’état par le contrat L1 ; la fenêtre optimiste ou la vérification de preuve finit par ralentir la finalité. Dusk fait l’inverse : l’exécution (« le shell ») ne touche pas à la consensus. Dès que les signatures sur les trois couches sont complètes, la finalité devient disponible à l’échelle de la seconde, sans retour en arrière possible.
Des scénarios comme NPEX pour des obligations en DvP recherchent justement cela : ne pas « tenir » sur le temps de production de blocs de la L1. Les inconvénients sont tout aussi concrets : davantage de tours de signature, et si le comité a un problème, le dépannage est pénible. J’ai eu un cas où la signature d’un approver ne se complétait jamais ; le `finalized` restait en suspens. En fin de compte, la cause venait d’une erreur dans la configuration des poids côté couche `ds`, et les logs EVM ne le montraient absolument pas. Pour exécuter les nœuds, il faut surveiller en parallèle les deux ensembles de logs (EVM et ds). Les débutants s’y perdent facilement.
J’aime beaucoup ces compromis d’architecture : l’exécution et la disponibilité des données sont poussées vers la chaîne principale, et la cohérence n’attend pas une fenêtre optimiste. N’appelez plus DuskEVM une chaîne indépendante : c’est un simple shell d’exécution, et toute la finalité provient des signatures produites par DuskDS. Pour la prise en main, mon conseil est de regarder les logs séparément : la couche EVM vous indique ce qui a été exécuté ; la couche `ds` vous dit si cela compte réellement.
180
·
--
$ETH #dusk $DUSK @Dusk_Foundation Dusk 的 lente réduction de moitié ressemble davantage à une anxiété à libération prolongée : si le “budget de sécurité” n’est pas ajusté et affiché, je ne ferai que suivre avec une petite position.
Ces derniers temps, les publications sur la lente réduction de moitié dans la communauté se multiplient. D’ailleurs, ce récit-là a l’air vraiment doux. Si on démonte le modèle d’émission de Dusk : au départ, 500 millions circulent ; les 500 millions restants sont découpés en récompenses par blocs. La réduction de moitié se fait une fois tous les quatre ans. La partie non produite est directement détruite, ce qui est plus retenu que ce genre de “déversement” ponctuel. Les récompenses vont aux validateurs, au fonds de développement et au comité. Au début, quand les frais on-chain ne suffisent pas à soutenir le budget de sécurité, l’émission supplémentaire comble le manque ; puis, quand les frais de transaction réels commencent à se connecter, on réduit progressivement l’émission. Cosmos Hub a déjà joué à ce jeu : le taux d’inflation s’ajuste dynamiquement selon le pourcentage délégué ; quand les frais sont bas, les validateurs vivent de l’émission.
Le problème, c’est qu’au moins Cosmos rend la courbe d’inflation et la transparence de la part des frais assez détaillées. Côté Dusk, je n’entends que “on passera du côté du gas” : dans chaque récompense de bloc, la part des frais, c’est quoi exactement, combien de points ? Il n’y a pas de données. La courbe de couverture du budget de sécurité non plus n’est pas affichée.
Ça met mal à l’aise. Au niveau des nœuds, Dusk a des pénalités soft et hard, et les seuils semblent élevés. Mais la grosse partie du pouvoir de validation est détenue par qui : les vingt premiers nœuds contrôlent combien de droits de vote ? Et dans le taux de mise, y a-t-il de l’eau provenant de bourses ou de fonds qui s’auto-déposent ? Ce sont ces facteurs qui déterminent si, à long terme, le budget de sécurité pourra se poser en douceur. Le total de dix milliards a l’air joli, mais c’est la façade ; l’intérieur, c’est de savoir si la demande réelle on-chain peut absorber l’émission supplémentaire. Si les frais ne suivent pas, l’émission supplémentaire devra continuer à compenser. En fin de compte, le rythme de “réduction de moitié sur quatre ans” ne fait que répartir le risque à faible intensité : ce n’est pas un effacement du risque.
En comparant Aleph Zero et Oasis : dans le premier, les subventions liées à l’inflation sont mieux maîtrisées. Dans le second, la confidentialité via le TEE sert au calcul ; et la trajectoire de Dusk, en allant vers le ZK pour tokeniser des titres, n’est pas la même voie. Pour les petits investisseurs, les données de frais on-chain qu’ils peuvent voir, Dusk semble en calculer une partie en moins.
Ma stratégie n’est pas compliquée : au comptant, je n’ajoute pas de longue position lourde ; je ne prends que de petites positions selon le calendrier. Je surveille trois chiffres : la répartition des validateurs, la taille réelle mise en jeu, et le ratio frais / récompenses. Parmi ces trois, deux se dégradent en continu. Et même si, plus tard, la libération des fonds a l’air séduisante, je n’entre pas. La lente réduction de moitié ne signifie jamais “sécurité”. Tout au plus, c’est une mèche de défaillance prolongée : jusqu’où va la mèche, ça dépend de quand l’équipe officielle affichera un graphique de la courbe de probabilité de couverture.
$ETH #dusk $DUSK @Dusk Dusk 的 lente réduction de moitié ressemble davantage à une anxiété à libération prolongée : si le “budget de sécurité” n’est pas ajusté et affiché, je ne ferai que suivre avec une petite position.
Ces derniers temps, les publications sur la lente réduction de moitié dans la communauté se multiplient. D’ailleurs, ce récit-là a l’air vraiment doux. Si on démonte le modèle d’émission de Dusk : au départ, 500 millions circulent ; les 500 millions restants sont découpés en récompenses par blocs. La réduction de moitié se fait une fois tous les quatre ans. La partie non produite est directement détruite, ce qui est plus retenu que ce genre de “déversement” ponctuel. Les récompenses vont aux validateurs, au fonds de développement et au comité. Au début, quand les frais on-chain ne suffisent pas à soutenir le budget de sécurité, l’émission supplémentaire comble le manque ; puis, quand les frais de transaction réels commencent à se connecter, on réduit progressivement l’émission. Cosmos Hub a déjà joué à ce jeu : le taux d’inflation s’ajuste dynamiquement selon le pourcentage délégué ; quand les frais sont bas, les validateurs vivent de l’émission.
Le problème, c’est qu’au moins Cosmos rend la courbe d’inflation et la transparence de la part des frais assez détaillées. Côté Dusk, je n’entends que “on passera du côté du gas” : dans chaque récompense de bloc, la part des frais, c’est quoi exactement, combien de points ? Il n’y a pas de données. La courbe de couverture du budget de sécurité non plus n’est pas affichée.
Ça met mal à l’aise. Au niveau des nœuds, Dusk a des pénalités soft et hard, et les seuils semblent élevés. Mais la grosse partie du pouvoir de validation est détenue par qui : les vingt premiers nœuds contrôlent combien de droits de vote ? Et dans le taux de mise, y a-t-il de l’eau provenant de bourses ou de fonds qui s’auto-déposent ? Ce sont ces facteurs qui déterminent si, à long terme, le budget de sécurité pourra se poser en douceur. Le total de dix milliards a l’air joli, mais c’est la façade ; l’intérieur, c’est de savoir si la demande réelle on-chain peut absorber l’émission supplémentaire. Si les frais ne suivent pas, l’émission supplémentaire devra continuer à compenser. En fin de compte, le rythme de “réduction de moitié sur quatre ans” ne fait que répartir le risque à faible intensité : ce n’est pas un effacement du risque.
En comparant Aleph Zero et Oasis : dans le premier, les subventions liées à l’inflation sont mieux maîtrisées. Dans le second, la confidentialité via le TEE sert au calcul ; et la trajectoire de Dusk, en allant vers le ZK pour tokeniser des titres, n’est pas la même voie. Pour les petits investisseurs, les données de frais on-chain qu’ils peuvent voir, Dusk semble en calculer une partie en moins.
Ma stratégie n’est pas compliquée : au comptant, je n’ajoute pas de longue position lourde ; je ne prends que de petites positions selon le calendrier. Je surveille trois chiffres : la répartition des validateurs, la taille réelle mise en jeu, et le ratio frais / récompenses. Parmi ces trois, deux se dégradent en continu. Et même si, plus tard, la libération des fonds a l’air séduisante, je n’entre pas. La lente réduction de moitié ne signifie jamais “sécurité”. Tout au plus, c’est une mèche de défaillance prolongée : jusqu’où va la mèche, ça dépend de quand l’équipe officielle affichera un graphique de la courbe de probabilité de couverture.
172
·
--
$ETH #dusk $DUSK @Dusk_Foundation Dusk 质押年化22%很香,可日手续费3个币让这笔账算起来发虚
把 Dusk 的经济模型重新拉了一遍,我反而没那么在意那十亿枚封顶。更想搞明白的是,眼下这套体系里,收益的实际买单方到底在哪。官方自己画得清楚,初始五亿枚,后续三十六年再放五亿枚左右当网络激励,第一阶段每个区块大约十九点八六枚新币。按一天八千六百多个区块粗算,每天新增激励能到十七万枚上下。单看这个数不算吓人,拿链上使用量一对,差距就冒出来了。
社区浏览器最近的数据挺扎眼,二十四小时交易量就两百笔左右,有组记录甚至只有一百七十四笔,全天手续费加起来不过三枚多 DUSK。另一边,活跃质押早过了两亿枚,质押年化还在百分之二十二附近晃。翻成大白话就是,需求端细得像条缝,供给端的闸门倒是开的挺欢。质押率高对网络安全当然是好事,可这高收益若是靠新币释放堆出来,而不是靠手续费和真实业务托起来,那说白了就是拿未来的供给提前给今天的安全预算续命。持币人盯着的是帐面年化,我更在意这收益身后到底有没有外部现金流能接住它。
Dusk 在讲私募市场、SME 融资和现实资产上链的时候,有句表述我挺认,它自己都承认光把资产切碎不会自动带来需求和流动性。这份坦白比很多项目强不少。但坦白归坦白,落地节奏还是让人打问号。跟 Polymesh 比,机构合规那套 Polymesh 卡得更死,节点身份、准入机制都更严,可它的链上真实交易量也没好到哪去;跟 Centrifuge 比,它把现实资产往 DeFi 里导的思路更野,然而代币捕获一直偏软。Dusk 想卡在隐私合规这条中缝上,技术底子确实不是空的,零知识那套东西也不是摆设,但技术优势能不能转成持续消耗,现在还没看到拐点。
$ETH #dusk $DUSK @Dusk Dusk 质押年化22%很香,可日手续费3个币让这笔账算起来发虚
把 Dusk 的经济模型重新拉了一遍,我反而没那么在意那十亿枚封顶。更想搞明白的是,眼下这套体系里,收益的实际买单方到底在哪。官方自己画得清楚,初始五亿枚,后续三十六年再放五亿枚左右当网络激励,第一阶段每个区块大约十九点八六枚新币。按一天八千六百多个区块粗算,每天新增激励能到十七万枚上下。单看这个数不算吓人,拿链上使用量一对,差距就冒出来了。
社区浏览器最近的数据挺扎眼,二十四小时交易量就两百笔左右,有组记录甚至只有一百七十四笔,全天手续费加起来不过三枚多 DUSK。另一边,活跃质押早过了两亿枚,质押年化还在百分之二十二附近晃。翻成大白话就是,需求端细得像条缝,供给端的闸门倒是开的挺欢。质押率高对网络安全当然是好事,可这高收益若是靠新币释放堆出来,而不是靠手续费和真实业务托起来,那说白了就是拿未来的供给提前给今天的安全预算续命。持币人盯着的是帐面年化,我更在意这收益身后到底有没有外部现金流能接住它。
Dusk 在讲私募市场、SME 融资和现实资产上链的时候,有句表述我挺认,它自己都承认光把资产切碎不会自动带来需求和流动性。这份坦白比很多项目强不少。但坦白归坦白,落地节奏还是让人打问号。跟 Polymesh 比,机构合规那套 Polymesh 卡得更死,节点身份、准入机制都更严,可它的链上真实交易量也没好到哪去;跟 Centrifuge 比,它把现实资产往 DeFi 里导的思路更野,然而代币捕获一直偏软。Dusk 想卡在隐私合规这条中缝上,技术底子确实不是空的,零知识那套东西也不是摆设,但技术优势能不能转成持续消耗,现在还没看到拐点。
189
·
--
$ETH #dusk $DUSK @Dusk_Foundation Dusk La part des transactions masquées est inférieure à 7%, mais la vraie limite n’est pas technique
Je suis retourné vérifier l’interface statistique du réseau principal de Dusk. À la hauteur de bloc 5007908, on compte 68 299 transactions au total, dont 63 600 transactions publiques. Les transactions shielded ne sont que 4 699. Selon ce même mode de calcul, la part des transactions de confidentialité est de 6,9%. Une chaîne qui intègre la confidentialité dans le niveau le plus bas rend la route pour « rester dans le secret » minoritaire : sur le papier, ça ressemble presque à un camouflet.
Mais lire directement ces 6,9% comme « personne n’utilise la confidentialité », c’est faire preuve de paresse. Les scénarios de Moonlight et de Phoenix sont complètement différents. Moonlight fonctionne sur des comptes publics : recharges, mises en jeu et rapprochements opérationnels sont visibles et faciles à auditer, ce qui convient aux flux qui doivent être publiquement vérifiables. Phoenix transforme les fonds en notes chiffrées, s’appuie sur les preuves à divulgation nulle pour vérifier les soldes et empêcher la double dépense, sans révéler à l’extérieur l’expéditeur, le destinataire ni le montant. Cette conception est plus « astucieuse » que celle de Zcash : le basculement entre piscine transparente et piscine shielded a découragé pas mal de monde. Monero, lui, a choisi par défaut le mode tout-invisible : en échange, la liquidité a été plusieurs fois comprimée par les plateformes d’échange. Dusk veut occuper les deux côtés : logiquement, il n’y a rien de problématique, mais les utilisateurs ne vont pas appuyer sur le bouton shield simplement parce que le raisonnement est cohérent.
Dans mon usage réel, l’entrée n’est pas difficile à trouver ; ce qui l’est, c’est le rythme à adopter. Quand doit-on shield, quand doit-on unshield ? Au niveau de l’application, il n’y a pas d’orientation claire. La plupart des applications conservent un compte public comme chemin unique, et les virements en mode shielded ne sont presque jamais configurés par défaut. Les capacités de confidentialité sont bien là ; il reste à savoir si l’utilisateur est prêt à faire deux étapes de plus. Entre les deux, il y a la friction produit. Aleo annonce fort la confidentialité par défaut, mais quand on lance vraiment, l’écosystème reste froid. Ce n’est pas un problème propre à Dusk : toute la filière de la confidentialité se bloque entre « faisabilité technique » et « inertie opérationnelle ».
Les données cumulées ont aussi un biais : au début, les transactions publiques ont gonflé la base, rendant difficile de faire bouger le pourcentage avec un petit incrément de confidentialité sur le court terme. Je ne surveille pas seulement le total ; je veux regarder la part des nouveaux shielded ajoutés chaque semaine, la continuité du chemin pour les comptes qui passent de public à shielded, et si les applications qui supportent Phoenix augmentent. Ces signaux d’incrément sont plus fiables qu’une simple phrase « 6,9% ».
Pour Dusk, ce qu’il faut valider n’est pas quelle « jambe » est plus épaisse, mais si les utilisateurs commencent à choisir activement la frontière de l’information selon les scénarios. Moonlight gère la collaboration visible ; Phoenix gère la circulation protégée. Les deux trajectoires ont chacune son usage. Les routes sont désormais réparées ; il manque juste aux gens l’habitude de prendre le virage.
$ETH #dusk $DUSK @Dusk Dusk La part des transactions masquées est inférieure à 7%, mais la vraie limite n’est pas technique
Je suis retourné vérifier l’interface statistique du réseau principal de Dusk. À la hauteur de bloc 5007908, on compte 68 299 transactions au total, dont 63 600 transactions publiques. Les transactions shielded ne sont que 4 699. Selon ce même mode de calcul, la part des transactions de confidentialité est de 6,9%. Une chaîne qui intègre la confidentialité dans le niveau le plus bas rend la route pour « rester dans le secret » minoritaire : sur le papier, ça ressemble presque à un camouflet.
Mais lire directement ces 6,9% comme « personne n’utilise la confidentialité », c’est faire preuve de paresse. Les scénarios de Moonlight et de Phoenix sont complètement différents. Moonlight fonctionne sur des comptes publics : recharges, mises en jeu et rapprochements opérationnels sont visibles et faciles à auditer, ce qui convient aux flux qui doivent être publiquement vérifiables. Phoenix transforme les fonds en notes chiffrées, s’appuie sur les preuves à divulgation nulle pour vérifier les soldes et empêcher la double dépense, sans révéler à l’extérieur l’expéditeur, le destinataire ni le montant. Cette conception est plus « astucieuse » que celle de Zcash : le basculement entre piscine transparente et piscine shielded a découragé pas mal de monde. Monero, lui, a choisi par défaut le mode tout-invisible : en échange, la liquidité a été plusieurs fois comprimée par les plateformes d’échange. Dusk veut occuper les deux côtés : logiquement, il n’y a rien de problématique, mais les utilisateurs ne vont pas appuyer sur le bouton shield simplement parce que le raisonnement est cohérent.
Dans mon usage réel, l’entrée n’est pas difficile à trouver ; ce qui l’est, c’est le rythme à adopter. Quand doit-on shield, quand doit-on unshield ? Au niveau de l’application, il n’y a pas d’orientation claire. La plupart des applications conservent un compte public comme chemin unique, et les virements en mode shielded ne sont presque jamais configurés par défaut. Les capacités de confidentialité sont bien là ; il reste à savoir si l’utilisateur est prêt à faire deux étapes de plus. Entre les deux, il y a la friction produit. Aleo annonce fort la confidentialité par défaut, mais quand on lance vraiment, l’écosystème reste froid. Ce n’est pas un problème propre à Dusk : toute la filière de la confidentialité se bloque entre « faisabilité technique » et « inertie opérationnelle ».
Les données cumulées ont aussi un biais : au début, les transactions publiques ont gonflé la base, rendant difficile de faire bouger le pourcentage avec un petit incrément de confidentialité sur le court terme. Je ne surveille pas seulement le total ; je veux regarder la part des nouveaux shielded ajoutés chaque semaine, la continuité du chemin pour les comptes qui passent de public à shielded, et si les applications qui supportent Phoenix augmentent. Ces signaux d’incrément sont plus fiables qu’une simple phrase « 6,9% ».
Pour Dusk, ce qu’il faut valider n’est pas quelle « jambe » est plus épaisse, mais si les utilisateurs commencent à choisir activement la frontière de l’information selon les scénarios. Moonlight gère la collaboration visible ; Phoenix gère la circulation protégée. Les deux trajectoires ont chacune son usage. Les routes sont désormais réparées ; il manque juste aux gens l’habitude de prendre le virage.
436
·
--
$ETH #dusk $DUSK @Dusk_Foundation 手机 ne tient pas le coup ? Avec une preuve ZK impossible autrement, faut-il se résoudre à “tout à poil” ? Après avoir découpé la clé en deux, Dusk fait en sorte que la confidentialité et la légèreté ne soient plus obligées de choisir l’une contre l’autre
“Il faut sacrifier la confidentialité pour améliorer l’expérience”, je l’ai entendu trop de fois. Ce qui m’a vraiment fait changer d’avis, ce n’est pas tel rapport de recherche, c’est d’avoir moi-même exécuté à la main la structure de clés de Dusk Phoenix. Elle n’a rien à voir avec le modèle à clé unique de Zcash. Avec Phoenix, la clé est divisée en deux : une clé de consultation et une clé de dépense. La clé de consultation permet de parcourir la chaîne et d’identifier quelles transactions sont créditées sur votre compte, mais il lui manque la moitié des informations : elle ne permet pas de déduire la clé privée utilisée concrètement pour dépenser. Rien que ça a changé ma façon de comprendre le coût de la confidentialité. Avant, je pensais qu’en voulant de la confidentialité, il fallait tout supporter : calculer tout soi-même. Les preuves ZK prennent du temps sur téléphone : alors il ne restait qu’à “se dénuder”. Sauf que Dusk n’a pas fait ce choix. Il transforme le scan/identification et la génération de preuve en tâches qu’on peut déléguer. Un tiers peut scanner la chaîne et générer la preuve : il peut voir combien cette adresse a reçu, mais il ne peut pas toucher aux fonds. Pour le dire crûment : il peut voir que votre portefeuille est bien rempli, mais il ne peut pas se glisser la main dedans. Pour les utilisateurs sur mobile, ce seuil baisse vraiment, concrètement.
Zcash est fort pour les transferts anonymes, mais la synchronisation locale est lourde. Monero a solidifié les signatures en anneau, mais l’expérience mobile en pâtit. Dusk ressemble plutôt à un juste milieu : vous n’avez plus seulement deux options, “tout en privé” ou “tout nu”, vous pouvez accorder des permissions par niveau selon l’adresse.
Mais ce n’est pas gratuit. Si vous déléguez réellement le droit de scan, le rythme d’entrée et les montants deviennent presque transparents pour le tiers. La fiabilité de ce tiers, le protocole ne peut pas la garantir. Dusk a résolu qui peut dépenser, mais pas qui doit être autorisé à regarder. En comparaison avec la voie d’Aleo, qui confie la plupart des calculs à des nœuds hors chaîne—tout en ayant aussi une teinte plus centralisée—Dusk est plus léger, mais l’exposition est aussi très claire. Reprendre sa confidentialité est bien plus difficile que de la confier : c’est ça qui m’importe vraiment.
Ne considérez pas la clé de consultation comme un “repas gratuit” : oui, elle met la bête féroce des ZKP dans une cage démontable, mais la clé de la cage, c’est vous qui la remettez. Mon usage à moi est plutôt prudent : pour les petites adresses, je les associe à un nœud de scan que je construis moi-même ; pour les grosses adresses, je préfère laisser le téléphone tourner lentement. Dusk vous donne le choix : la façon de l’utiliser dépend de chacun.
$ETH #dusk $DUSK @Dusk 手机 ne tient pas le coup ? Avec une preuve ZK impossible autrement, faut-il se résoudre à “tout à poil” ? Après avoir découpé la clé en deux, Dusk fait en sorte que la confidentialité et la légèreté ne soient plus obligées de choisir l’une contre l’autre
“Il faut sacrifier la confidentialité pour améliorer l’expérience”, je l’ai entendu trop de fois. Ce qui m’a vraiment fait changer d’avis, ce n’est pas tel rapport de recherche, c’est d’avoir moi-même exécuté à la main la structure de clés de Dusk Phoenix. Elle n’a rien à voir avec le modèle à clé unique de Zcash. Avec Phoenix, la clé est divisée en deux : une clé de consultation et une clé de dépense. La clé de consultation permet de parcourir la chaîne et d’identifier quelles transactions sont créditées sur votre compte, mais il lui manque la moitié des informations : elle ne permet pas de déduire la clé privée utilisée concrètement pour dépenser. Rien que ça a changé ma façon de comprendre le coût de la confidentialité. Avant, je pensais qu’en voulant de la confidentialité, il fallait tout supporter : calculer tout soi-même. Les preuves ZK prennent du temps sur téléphone : alors il ne restait qu’à “se dénuder”. Sauf que Dusk n’a pas fait ce choix. Il transforme le scan/identification et la génération de preuve en tâches qu’on peut déléguer. Un tiers peut scanner la chaîne et générer la preuve : il peut voir combien cette adresse a reçu, mais il ne peut pas toucher aux fonds. Pour le dire crûment : il peut voir que votre portefeuille est bien rempli, mais il ne peut pas se glisser la main dedans. Pour les utilisateurs sur mobile, ce seuil baisse vraiment, concrètement.
Zcash est fort pour les transferts anonymes, mais la synchronisation locale est lourde. Monero a solidifié les signatures en anneau, mais l’expérience mobile en pâtit. Dusk ressemble plutôt à un juste milieu : vous n’avez plus seulement deux options, “tout en privé” ou “tout nu”, vous pouvez accorder des permissions par niveau selon l’adresse.
Mais ce n’est pas gratuit. Si vous déléguez réellement le droit de scan, le rythme d’entrée et les montants deviennent presque transparents pour le tiers. La fiabilité de ce tiers, le protocole ne peut pas la garantir. Dusk a résolu qui peut dépenser, mais pas qui doit être autorisé à regarder. En comparaison avec la voie d’Aleo, qui confie la plupart des calculs à des nœuds hors chaîne—tout en ayant aussi une teinte plus centralisée—Dusk est plus léger, mais l’exposition est aussi très claire. Reprendre sa confidentialité est bien plus difficile que de la confier : c’est ça qui m’importe vraiment.
Ne considérez pas la clé de consultation comme un “repas gratuit” : oui, elle met la bête féroce des ZKP dans une cage démontable, mais la clé de la cage, c’est vous qui la remettez. Mon usage à moi est plutôt prudent : pour les petites adresses, je les associe à un nœud de scan que je construis moi-même ; pour les grosses adresses, je préfère laisser le téléphone tourner lentement. Dusk vous donne le choix : la façon de l’utiliser dépend de chacun.
1
217
·
--
$ETH #termmax @termmax La face cachée du moteur de liquidation : TermMax peut-il vraiment encaisser le marché en “mèche” ?
En parlant de liquidation, la première impression que m’a donnée TermMax n’a pas été “encore un protocole de prêt”, mais plutôt la façon dont il comprime anormalement les chemins de liquidation. Une fois que les lignes de liquidation d’Aave et de Compound se déclenchent, les liquidateurs externes doivent s’élancer, enchérir et supporter la volatilité du Gas : cette redondance est amplifiée dans les situations extrêmes. D’après les enregistrements de liquidation sur le testnet, l’écart entre le moment où TermMax se déclenche et le moment où tout est terminé est généralement contenu dans deux blocs environ. C’est effectivement plus réactif que les protocoles plus anciens. En revanche, dans le contexte du mainnet, le délai de poussée de l’oracle et l’encombrement du mempool n’ont pas encore été mis à l’épreuve.
Mais le problème est aussi évident. La conception du token TERM pour les incitations de liquidation est plutôt conservatrice : la décote obtenue par les liquidateurs n’est pas aussi attrayante que le pourcentage fixe proposé par Aave. En période de bear market, l’enthousiasme des liquidateurs pourrait manquer, en particulier pour les actifs à longue traîne. Si l’oracle subit un retard ponctuel dans ses cotations, le risque de créances irrécouvrables à court terme demeure. C’est probablement la partie qui me rend le moins confiant dans le récit d’une “liquidation automatisée”.
Pour comparer avec Morpho, Morpho confie l’efficacité de la liquidation au marché : l’appariement des pools de liquidité est plus flexible. Mais même en situation extrême, on peut voir apparaître de l’encombrement lors des liquidations. TermMax ressemble davantage à une approche où le “pouvoir de liquidation” est remonté au niveau du protocole, en sacrifiant une partie de la flexibilité de la décentralisation contre une plus grande certitude. Ce compromis n’est pas vraiment visible sur un marché stable ; en revanche, dès que la volatilité d’ETH dépasse 15% sur une seule journée, la différence sera mise à l’épreuve.
Les paramètres de liquidation d’Euler v2 sont plus fins, mais TermMax se montre plus agressif dans l’ajustement dynamique du taux de collatéral. En somme, il transfère une partie du risque du liquidateur vers le protocole lui-même : lors de “mèches” profondes, le potentiel de créances irrécouvrables à absorber pourrait être plus élevé.
Dans le prix actuel du token TERM, une partie de la “prime d’efficacité de liquidation” est déjà intégrée. Si, une fois le mainnet en ligne, les données de liquidation ne sont pas à la hauteur des attentes, cette prime pourrait être reversée. J’ai tendance à observer le volume de liquidation réel lors de la première grosse vague de volatilité, plutôt que d’écouter les discours sur une “liquidation sans perte”. Il est encore trop tôt pour discuter de la valeur capturée par le token : la stabilité du module de liquidation est la priorité.
Dans l’ensemble, la conception de TermMax pour la liquidation est intéressante, mais il lui manque encore un test sous pression pour prouver sa robustesse. Ce n’est pas “mauvais”, c’est juste que ce n’est pas encore au niveau qui me permet de confier ma position sans inquiétude.
$ETH #termmax @TermMax La face cachée du moteur de liquidation : TermMax peut-il vraiment encaisser le marché en “mèche” ?
En parlant de liquidation, la première impression que m’a donnée TermMax n’a pas été “encore un protocole de prêt”, mais plutôt la façon dont il comprime anormalement les chemins de liquidation. Une fois que les lignes de liquidation d’Aave et de Compound se déclenchent, les liquidateurs externes doivent s’élancer, enchérir et supporter la volatilité du Gas : cette redondance est amplifiée dans les situations extrêmes. D’après les enregistrements de liquidation sur le testnet, l’écart entre le moment où TermMax se déclenche et le moment où tout est terminé est généralement contenu dans deux blocs environ. C’est effectivement plus réactif que les protocoles plus anciens. En revanche, dans le contexte du mainnet, le délai de poussée de l’oracle et l’encombrement du mempool n’ont pas encore été mis à l’épreuve.
Mais le problème est aussi évident. La conception du token TERM pour les incitations de liquidation est plutôt conservatrice : la décote obtenue par les liquidateurs n’est pas aussi attrayante que le pourcentage fixe proposé par Aave. En période de bear market, l’enthousiasme des liquidateurs pourrait manquer, en particulier pour les actifs à longue traîne. Si l’oracle subit un retard ponctuel dans ses cotations, le risque de créances irrécouvrables à court terme demeure. C’est probablement la partie qui me rend le moins confiant dans le récit d’une “liquidation automatisée”.
Pour comparer avec Morpho, Morpho confie l’efficacité de la liquidation au marché : l’appariement des pools de liquidité est plus flexible. Mais même en situation extrême, on peut voir apparaître de l’encombrement lors des liquidations. TermMax ressemble davantage à une approche où le “pouvoir de liquidation” est remonté au niveau du protocole, en sacrifiant une partie de la flexibilité de la décentralisation contre une plus grande certitude. Ce compromis n’est pas vraiment visible sur un marché stable ; en revanche, dès que la volatilité d’ETH dépasse 15% sur une seule journée, la différence sera mise à l’épreuve.
Les paramètres de liquidation d’Euler v2 sont plus fins, mais TermMax se montre plus agressif dans l’ajustement dynamique du taux de collatéral. En somme, il transfère une partie du risque du liquidateur vers le protocole lui-même : lors de “mèches” profondes, le potentiel de créances irrécouvrables à absorber pourrait être plus élevé.
Dans le prix actuel du token TERM, une partie de la “prime d’efficacité de liquidation” est déjà intégrée. Si, une fois le mainnet en ligne, les données de liquidation ne sont pas à la hauteur des attentes, cette prime pourrait être reversée. J’ai tendance à observer le volume de liquidation réel lors de la première grosse vague de volatilité, plutôt que d’écouter les discours sur une “liquidation sans perte”. Il est encore trop tôt pour discuter de la valeur capturée par le token : la stabilité du module de liquidation est la priorité.
Dans l’ensemble, la conception de TermMax pour la liquidation est intéressante, mais il lui manque encore un test sous pression pour prouver sa robustesse. Ce n’est pas “mauvais”, c’est juste que ce n’est pas encore au niveau qui me permet de confier ma position sans inquiétude.
264
·
--
$ETH #dusk $DUSK @Dusk_Foundation Éviter le tirage au sort à l’aveugle pour faire tomber les gros nœuds de leur piédestal, quel rôle choisir lors du staking de Dusk ?
Récemment, j’ai relu en détail le consensus SBA de Dusk. Avant, beaucoup disaient que, sur un PoS, “qui stake le plus” produit les blocs—mais sur cette chaîne, ce n’est tout simplement pas le cas. Ils ont eux-mêmes scindé la production de blocs en deux postes : Block Generator et Provisioner. Le premier propose, le second valide et achève. Le droit de produire n’est pas attribué selon le classement du stake : il s’agit plutôt de faire jouer aux nœuds un tirage à l’aveugle de type “privacy lottery”. La quantité stakée ne fait qu’influencer le score, tandis que des preuves à connaissance nulle “bloquent” les montants précis. Les gros nœuds peuvent ne pas être tirés sur plusieurs tours d’affilée, alors que les petits peuvent, eux, tomber dessus. Cette conception n’est pas favorable à la collusion : personne ne sait à qui reviendra le prochain tour, et la courbe de gains devient donc plus difficile à lisser. Le rythme de production de blocs, stable et estimable, du PoS classique y perd toute efficacité.
J’ai comparé en prenant les revenus des validateurs sur Ethereum : là-bas, le taux de retour annuel permet de tracer une ligne à peu près droite ; ici, Dusk ressemble davantage à un “ticket de blind box”. Le tirage à l’aveugle sacrifie la prévisibilité en échange d’une résistance à la censure. Mais pour les grosses sommes qui veulent entrer, cette incertitude est en soi une barrière. Ce qui est aussi un peu tortueux, c’est que la séparation des rôles entraîne une divergence des barrières. Pour Provisioner, il suffit généralement de 10 000 coins minimum ; pour Generator, c’est souvent 100 000. Et le comité de vote qui décide réellement si un bloc peut passer est tiré depuis le pool des Provisioner. Donc, ce qui bloque l’finalité se situe en fait au niveau des Provisioner. Cette logique est plus sinueuse qu’elle n’en a l’air en surface.
Si je devais vraiment faire tourner des nœuds, je commencerais par Provisioner. D’abord parce que l’entrée est moins élevée. Ensuite, les revenus ne dépendent pas de la chance du tirage pour les rôles aveugles : le travail de validation est relativement stable. Même si les récompenses de production de blocs côté Generator sont plus élevées, la variance est trop forte ; pour les petits capitaux, ne pas être tirés sur le long terme peut être très éprouvant. Il y a aussi un point que je n’ai pas encore pu vérifier avec des données : la répartition réelle des récompenses sur le réseau principal. Pour l’instant, je ne peux qu’inférer à partir des paramètres et du code. DuskEVM est déjà en ligne, et NPEX tourne aussi : tout cela ressemble davantage à des rapports de “check-up” pour des institutions. Plus la couche de consensus est capable de supporter un examen minutieux des détails, plus les fonds institutionnels osent s’y engager—mais à court terme, il est difficile de raconter une histoire qui ferait bouger le prix. Il sera temps d’évaluer une fois que les taux de participation au staking sur le réseau principal et les données réelles d’accès des institutions seront disponibles.
$ETH #dusk $DUSK @Dusk Éviter le tirage au sort à l’aveugle pour faire tomber les gros nœuds de leur piédestal, quel rôle choisir lors du staking de Dusk ?
Récemment, j’ai relu en détail le consensus SBA de Dusk. Avant, beaucoup disaient que, sur un PoS, “qui stake le plus” produit les blocs—mais sur cette chaîne, ce n’est tout simplement pas le cas. Ils ont eux-mêmes scindé la production de blocs en deux postes : Block Generator et Provisioner. Le premier propose, le second valide et achève. Le droit de produire n’est pas attribué selon le classement du stake : il s’agit plutôt de faire jouer aux nœuds un tirage à l’aveugle de type “privacy lottery”. La quantité stakée ne fait qu’influencer le score, tandis que des preuves à connaissance nulle “bloquent” les montants précis. Les gros nœuds peuvent ne pas être tirés sur plusieurs tours d’affilée, alors que les petits peuvent, eux, tomber dessus. Cette conception n’est pas favorable à la collusion : personne ne sait à qui reviendra le prochain tour, et la courbe de gains devient donc plus difficile à lisser. Le rythme de production de blocs, stable et estimable, du PoS classique y perd toute efficacité.
J’ai comparé en prenant les revenus des validateurs sur Ethereum : là-bas, le taux de retour annuel permet de tracer une ligne à peu près droite ; ici, Dusk ressemble davantage à un “ticket de blind box”. Le tirage à l’aveugle sacrifie la prévisibilité en échange d’une résistance à la censure. Mais pour les grosses sommes qui veulent entrer, cette incertitude est en soi une barrière. Ce qui est aussi un peu tortueux, c’est que la séparation des rôles entraîne une divergence des barrières. Pour Provisioner, il suffit généralement de 10 000 coins minimum ; pour Generator, c’est souvent 100 000. Et le comité de vote qui décide réellement si un bloc peut passer est tiré depuis le pool des Provisioner. Donc, ce qui bloque l’finalité se situe en fait au niveau des Provisioner. Cette logique est plus sinueuse qu’elle n’en a l’air en surface.
Si je devais vraiment faire tourner des nœuds, je commencerais par Provisioner. D’abord parce que l’entrée est moins élevée. Ensuite, les revenus ne dépendent pas de la chance du tirage pour les rôles aveugles : le travail de validation est relativement stable. Même si les récompenses de production de blocs côté Generator sont plus élevées, la variance est trop forte ; pour les petits capitaux, ne pas être tirés sur le long terme peut être très éprouvant. Il y a aussi un point que je n’ai pas encore pu vérifier avec des données : la répartition réelle des récompenses sur le réseau principal. Pour l’instant, je ne peux qu’inférer à partir des paramètres et du code. DuskEVM est déjà en ligne, et NPEX tourne aussi : tout cela ressemble davantage à des rapports de “check-up” pour des institutions. Plus la couche de consensus est capable de supporter un examen minutieux des détails, plus les fonds institutionnels osent s’y engager—mais à court terme, il est difficile de raconter une histoire qui ferait bouger le prix. Il sera temps d’évaluer une fois que les taux de participation au staking sur le réseau principal et les données réelles d’accès des institutions seront disponibles.
320
·
--
$ETH #dusk $DUSK @Dusk_Foundation Dusk把合规请进隐私层,浏览器却把审计员关在CLI里
Je suis repassé à travers le réseau de test de Dusk, sans regarder la feuille de route : je l’ai exploré par trois portes — nœuds, transferts, et navigateur de blocs. Cette approche est assez différente de Secret et d’Oasis. D’une part, elle ne cherche pas à faire un contrat de confidentialité générique comme Secret. D’autre part, ce n’est pas non plus comme Oasis qui découpe une zone d’exécution fiable via du TEE. Ici, l’identité de conformité est littéralement “soudée” dans la construction des transactions : on fait d’abord en sorte que la provenance soit immédiatement visible pour l’auditeur, puis on masque les informations sensibles grâce à des preuves à divulgation nulle. À mon sens, cet ordre tient mieux la route qu’un récit purement anonyme, et supporte bien mieux l’examen réglementaire.
Côté ressources des nœuds, ce n’est pas franchement lourd : les validateurs de taille moyenne peuvent tourner, et on ne peut pas vraiment le contester. Ce qui finit par rendre la situation pénible, c’est la vérification après transfert. Après un transfert de confidentialité, presque rien ne change de manière lisible dans le navigateur de blocs. Pour confirmer si le fonds est bien arrivé, il faut repasser par le CLI pour consulter les journaux d’événements. Pour un utilisateur “privacy”, ce n’est pas un défaut majeur ; mais pour une équipe qui fait de l’audit de conformité, c’est comme si l’accès à l’audit était à nouveau renvoyé dans l’interface en ligne de commande — et l’expérience en pâtit beaucoup.
Le SDK, lui aussi, s’arrête au moment clé. Les exemples de base fonctionnent ; mais dès qu’on touche à la séparation des permissions et à la divulgation sélective, la documentation se casse net. En comparaison, Polymesh : leur couche d’identité et les règles de signature par rôles sont configurables “out of the box”. Avec Dusk, on en reste à une phase où le développeur doit compléter lui-même. Oasis et Concordium tracent aussi une frontière plus maîtrisée entre identité privée et conformité on-chain ; si Dusk continue juste à tourner sur le réseau de test, l’écart ne fera que s’amplifier.
Côté jetons, pour l’instant, la valeur des jetons de réseau tourne encore principalement autour du staking et des frais : la pondération du pouvoir de gouvernance n’est pas vraiment différenciée. Si des institutions veulent réellement adosser des actifs réglementés, il leur manque un module de transfert d’identité qui ne dépende pas d’un KYC manuel. Sur le marché secondaire, le storytelling de la conformité est facile à vendre, surtout avec la vague RWA qui prend de l’ampleur ; mais si les outils on-chain ne suivent pas, l’histoire ne pourra pas tenir très longtemps.
Je ne suis pas pessimiste envers les blockchains de confidentialité. Dusk choisit la ligne “auditabilité”, et c’est plus solide face aux questions réglementaires qu’une approche purement anonyme. Mais pour le moment, le protocole de base a déjà pris de l’avance, tandis que l’application reste encore en train d’essouffler. Plutôt que de répéter encore une fois un discours “friendly compliance”, il vaut mieux d’abord améliorer l’expérience du navigateur et du module d’identité, afin de sortir les développeurs du CLI.
$ETH #dusk $DUSK @Dusk Dusk把合规请进隐私层,浏览器却把审计员关在CLI里
Je suis repassé à travers le réseau de test de Dusk, sans regarder la feuille de route : je l’ai exploré par trois portes — nœuds, transferts, et navigateur de blocs. Cette approche est assez différente de Secret et d’Oasis. D’une part, elle ne cherche pas à faire un contrat de confidentialité générique comme Secret. D’autre part, ce n’est pas non plus comme Oasis qui découpe une zone d’exécution fiable via du TEE. Ici, l’identité de conformité est littéralement “soudée” dans la construction des transactions : on fait d’abord en sorte que la provenance soit immédiatement visible pour l’auditeur, puis on masque les informations sensibles grâce à des preuves à divulgation nulle. À mon sens, cet ordre tient mieux la route qu’un récit purement anonyme, et supporte bien mieux l’examen réglementaire.
Côté ressources des nœuds, ce n’est pas franchement lourd : les validateurs de taille moyenne peuvent tourner, et on ne peut pas vraiment le contester. Ce qui finit par rendre la situation pénible, c’est la vérification après transfert. Après un transfert de confidentialité, presque rien ne change de manière lisible dans le navigateur de blocs. Pour confirmer si le fonds est bien arrivé, il faut repasser par le CLI pour consulter les journaux d’événements. Pour un utilisateur “privacy”, ce n’est pas un défaut majeur ; mais pour une équipe qui fait de l’audit de conformité, c’est comme si l’accès à l’audit était à nouveau renvoyé dans l’interface en ligne de commande — et l’expérience en pâtit beaucoup.
Le SDK, lui aussi, s’arrête au moment clé. Les exemples de base fonctionnent ; mais dès qu’on touche à la séparation des permissions et à la divulgation sélective, la documentation se casse net. En comparaison, Polymesh : leur couche d’identité et les règles de signature par rôles sont configurables “out of the box”. Avec Dusk, on en reste à une phase où le développeur doit compléter lui-même. Oasis et Concordium tracent aussi une frontière plus maîtrisée entre identité privée et conformité on-chain ; si Dusk continue juste à tourner sur le réseau de test, l’écart ne fera que s’amplifier.
Côté jetons, pour l’instant, la valeur des jetons de réseau tourne encore principalement autour du staking et des frais : la pondération du pouvoir de gouvernance n’est pas vraiment différenciée. Si des institutions veulent réellement adosser des actifs réglementés, il leur manque un module de transfert d’identité qui ne dépende pas d’un KYC manuel. Sur le marché secondaire, le storytelling de la conformité est facile à vendre, surtout avec la vague RWA qui prend de l’ampleur ; mais si les outils on-chain ne suivent pas, l’histoire ne pourra pas tenir très longtemps.
Je ne suis pas pessimiste envers les blockchains de confidentialité. Dusk choisit la ligne “auditabilité”, et c’est plus solide face aux questions réglementaires qu’une approche purement anonyme. Mais pour le moment, le protocole de base a déjà pris de l’avance, tandis que l’application reste encore en train d’essouffler. Plutôt que de répéter encore une fois un discours “friendly compliance”, il vaut mieux d’abord améliorer l’expérience du navigateur et du module d’identité, afin de sortir les développeurs du CLI.
1
1
315
·
--
$ETH #termmax @termmax Rendre la liquidation sous forme d’enchères, TermMax a pris un tour de retard avant la créance douteuse
Récemment, j’ai démonté le module de liquidation de TermMax et je l’ai comparé à Aave et Morpho. TermMax n’a pas choisi la voie du déclenchement par prix avec exécution immédiate : il transforme la liquidation en une vente aux enchères à durée limitée. Les garanties déposées entrent alors dans une file d’attente et doivent attendre les enchères. Première impression : l’efficacité risque de baisser. En y regardant de plus près, j’ai compris qu’il voulait réduire l’intensité de la vente forcée. Le parcours de liquidation d’Aave est plus court : après le « coup de poignard » du liquidateur, la garantie peut être percée en un seul bloc, et la créance douteuse doit alors être couverte par le module de sécurité d’AAVE. TermMax laisse une marge de manœuvre au prix : ce sont deux philosophies de gestion du risque.
Sur le réseau de test, j’ai mis une position proche de la ligne de liquidation. Une fois le facteur de santé passé sous le seuil, elle n’a pas été liquidée immédiatement. Pendant la fenêtre d’enchères, le prix est remonté un peu, et la position s’est dé-risquée d’elle-même. Cette expérience est rare sur Aave : de ce côté-là, une aiguille traverse généralement directement. Mais du point de vue du liquidateur, ce n’est pas pareil : dans la fenêtre de cotation, le profit est dilué par les autres enchérisseurs, et le gain final risque de ne pas couvrir les coûts de gas. Dans des conditions extrêmes, la question de savoir qui accepte d’être le « preneur » devient cruciale.
En termes de paramètres, la durée de la fenêtre d’enchères de TermMax et la décote au démarrage déterminent la profondeur du marché. Une fenêtre trop longue fait manquer le meilleur moment d’exécution, trop courte ramène au schéma de liquidation instantanée façon Aave. Je suppose que le projet veut que les emprunteurs réaliment la marge ou se liquid ent eux-mêmes. Cela protège effectivement les emprunteurs. Mais un liquidateur n’est pas une œuvre de charité : si l’écart de prix n’est pas suffisant, il se tournera vers d’autres protocoles. Si TERM pouvait prélever une partie des frais de liquidation pour en faire une incitation supplémentaire, la situation pourrait être différente.
Morpho confie davantage les paramètres de liquidation au marché sous-jacent, tandis que TermMax garde le rythme des enchères dans les mains du protocole : il sacrifie la flexibilité contre de la stabilité. Le problème vient de la capacité de capture de TERM : au final, combien de frais de liquidation sont réellement redistribués aux détenteurs en garantie ? Les écritures ne sont pas transparentes. Les incitations ne remontent pas au niveau du token : les déposants ne voient pas les rendements, et l’amorçage devient difficile. Dit franchement, TermMax est plutôt favorable aux emprunteurs, mais pas assez généreux envers les liquidateurs et les détenteurs de tokens. J’aimerais qu’il rende la répartition des récompenses plus « ferme » : alors seulement la roue peut vraiment se mettre en mouvement.
$ETH #termmax @TermMax Rendre la liquidation sous forme d’enchères, TermMax a pris un tour de retard avant la créance douteuse
Récemment, j’ai démonté le module de liquidation de TermMax et je l’ai comparé à Aave et Morpho. TermMax n’a pas choisi la voie du déclenchement par prix avec exécution immédiate : il transforme la liquidation en une vente aux enchères à durée limitée. Les garanties déposées entrent alors dans une file d’attente et doivent attendre les enchères. Première impression : l’efficacité risque de baisser. En y regardant de plus près, j’ai compris qu’il voulait réduire l’intensité de la vente forcée. Le parcours de liquidation d’Aave est plus court : après le « coup de poignard » du liquidateur, la garantie peut être percée en un seul bloc, et la créance douteuse doit alors être couverte par le module de sécurité d’AAVE. TermMax laisse une marge de manœuvre au prix : ce sont deux philosophies de gestion du risque.
Sur le réseau de test, j’ai mis une position proche de la ligne de liquidation. Une fois le facteur de santé passé sous le seuil, elle n’a pas été liquidée immédiatement. Pendant la fenêtre d’enchères, le prix est remonté un peu, et la position s’est dé-risquée d’elle-même. Cette expérience est rare sur Aave : de ce côté-là, une aiguille traverse généralement directement. Mais du point de vue du liquidateur, ce n’est pas pareil : dans la fenêtre de cotation, le profit est dilué par les autres enchérisseurs, et le gain final risque de ne pas couvrir les coûts de gas. Dans des conditions extrêmes, la question de savoir qui accepte d’être le « preneur » devient cruciale.
En termes de paramètres, la durée de la fenêtre d’enchères de TermMax et la décote au démarrage déterminent la profondeur du marché. Une fenêtre trop longue fait manquer le meilleur moment d’exécution, trop courte ramène au schéma de liquidation instantanée façon Aave. Je suppose que le projet veut que les emprunteurs réaliment la marge ou se liquid ent eux-mêmes. Cela protège effectivement les emprunteurs. Mais un liquidateur n’est pas une œuvre de charité : si l’écart de prix n’est pas suffisant, il se tournera vers d’autres protocoles. Si TERM pouvait prélever une partie des frais de liquidation pour en faire une incitation supplémentaire, la situation pourrait être différente.
Morpho confie davantage les paramètres de liquidation au marché sous-jacent, tandis que TermMax garde le rythme des enchères dans les mains du protocole : il sacrifie la flexibilité contre de la stabilité. Le problème vient de la capacité de capture de TERM : au final, combien de frais de liquidation sont réellement redistribués aux détenteurs en garantie ? Les écritures ne sont pas transparentes. Les incitations ne remontent pas au niveau du token : les déposants ne voient pas les rendements, et l’amorçage devient difficile. Dit franchement, TermMax est plutôt favorable aux emprunteurs, mais pas assez généreux envers les liquidateurs et les détenteurs de tokens. J’aimerais qu’il rende la répartition des récompenses plus « ferme » : alors seulement la roue peut vraiment se mettre en mouvement.
1
467
·
--
$ETH #dusk $DUSK @Dusk_Foundation Les actifs dans un compte-titres, en réalité, n’ont jamais vraiment été les vôtres.
Je vais le dire sans détour : dans un compte-titres, les actions et les fonds appartiennent nominalement au titulaire, mais dans le grand livre, c’est le nom de la société de courtage qui est inscrit. La vraie livraison se fait T+2 ; pendant ces deux jours, l’argent et les titres restent “en suspens”. Ce que la blockchain cherche à résoudre, c’est précisément ce problème. Ces dernières années, il y a eu beaucoup de projets RWA, mais peu d’entre eux ont vraiment compris l’ensemble des questions de propriété et de règlement. Le Dusk Trade de Dusk fait de ces deux aspects des fondations.
Dusk Trade est une application de la couche applicative DuskEVM : c’est une porte d’entrée qui fait passer directement sur la chaîne des fonds monétaires, des ETF, des obligations et des RWA. Le point clé n’est pas le nombre de produits transférés, mais le fait que les actifs soient enregistrés sur la chaîne et que le règlement soit effectué instantanément : la propriété est réellement transférée au nom du détenteur, et non via un compte centralisé “d’intermédiaire”.
Ce qui me travaille le plus, c’est le niveau de composabilité DeFi que Dusk Trade annonce. Dans les maisons de courtage classiques, une fois qu’on achète un fonds monétaire, l’argent reste immobilisé dans le compte ; sur la chaîne, si ces actifs peuvent vraiment être traités comme des “pièces”, puis servir de collatéral, être prêtés et combinés, alors l’écart devient vraiment significatif. Bien sûr, la question de savoir si des actifs soumis à réglementation peuvent circuler librement dans des compositions sans autorisation reste un nœud non résolu.
Les maisons de courtage traditionnelles, comme Robinhood et Trade Republic, gardent le pouvoir de propriété dans leurs propres livres. Dusk Trade veut couper ce lien : faire du détenteur lui-même le registraire. Les obstacles à franchir sont directs : en dehors des licences, comment faire coexister la composabilité et l’examen de conformité, c’est encore plus difficile que la technique elle-même.
$DUSK supporte les coûts de règlement de cette chaîne. Si Dusk Trade peut réellement concrétiser ensemble ces trois éléments—la propriété, le règlement instantané et la composabilité—alors le récit de “courtier sur chaîne” pourra enfin être considéré comme réellement lancé. @Dusk mise sur la partie la plus gênante, la plus “mal commode” de la finance traditionnelle ; reste à voir comment il va la démonter.
$ETH #dusk $DUSK @Dusk Les actifs dans un compte-titres, en réalité, n’ont jamais vraiment été les vôtres.
Je vais le dire sans détour : dans un compte-titres, les actions et les fonds appartiennent nominalement au titulaire, mais dans le grand livre, c’est le nom de la société de courtage qui est inscrit. La vraie livraison se fait T+2 ; pendant ces deux jours, l’argent et les titres restent “en suspens”. Ce que la blockchain cherche à résoudre, c’est précisément ce problème. Ces dernières années, il y a eu beaucoup de projets RWA, mais peu d’entre eux ont vraiment compris l’ensemble des questions de propriété et de règlement. Le Dusk Trade de Dusk fait de ces deux aspects des fondations.
Dusk Trade est une application de la couche applicative DuskEVM : c’est une porte d’entrée qui fait passer directement sur la chaîne des fonds monétaires, des ETF, des obligations et des RWA. Le point clé n’est pas le nombre de produits transférés, mais le fait que les actifs soient enregistrés sur la chaîne et que le règlement soit effectué instantanément : la propriété est réellement transférée au nom du détenteur, et non via un compte centralisé “d’intermédiaire”.
Ce qui me travaille le plus, c’est le niveau de composabilité DeFi que Dusk Trade annonce. Dans les maisons de courtage classiques, une fois qu’on achète un fonds monétaire, l’argent reste immobilisé dans le compte ; sur la chaîne, si ces actifs peuvent vraiment être traités comme des “pièces”, puis servir de collatéral, être prêtés et combinés, alors l’écart devient vraiment significatif. Bien sûr, la question de savoir si des actifs soumis à réglementation peuvent circuler librement dans des compositions sans autorisation reste un nœud non résolu.
Les maisons de courtage traditionnelles, comme Robinhood et Trade Republic, gardent le pouvoir de propriété dans leurs propres livres. Dusk Trade veut couper ce lien : faire du détenteur lui-même le registraire. Les obstacles à franchir sont directs : en dehors des licences, comment faire coexister la composabilité et l’examen de conformité, c’est encore plus difficile que la technique elle-même.
$DUSK supporte les coûts de règlement de cette chaîne. Si Dusk Trade peut réellement concrétiser ensemble ces trois éléments—la propriété, le règlement instantané et la composabilité—alors le récit de “courtier sur chaîne” pourra enfin être considéré comme réellement lancé. @Dusk mise sur la partie la plus gênante, la plus “mal commode” de la finance traditionnelle ; reste à voir comment il va la démonter.
1
193
·
--
$ETH #termmax @termmax Démêler le taux fixe de TermMax jusqu’au bout : je ne me concentre que sur trois décalages
J’ai fait un petit test à échelle réduite avec TermMax, sans déclencher de gros volumes. L’accent était sur la façon dont le carnet d’ordres réagit autour des prix réels. L’exécution des ordres dépassait mes attentes, mais la profondeur était faible : dès qu’une transaction dépasse 50 000 U, le taux est poussé vers une zone qui me met mal à l’aise. Les frictions de “toucher” (frais de glissement) y sont plus visibles. J’ai donc repris TermMax pour le comparer à Aave : chez Aave, le taux dérive avec l’utilisation ; TermMax rend le choix du taux au marché. Le sens est juste, mais la faible profondeur transfère le pouvoir de tarification à quelques adresses de market making, ce qui n’est pas vraiment favorable aux utilisateurs ordinaires.
Le règlement à l’échéance est le point qui m’importe le plus. TermMax permet une clôture automatique à maturité, mais la libération des fonds dépend de l’actualisation par l’oracle et de la file de règlement on-chain ; en cas d’encombrement, il faut attendre quelques blocs de plus. La clôture manuelle nécessite de surveiller la date d’échéance, tandis que le chemin automatique n’est pas assez fiable. La voie de règlement de Notional est plus fluide : même si le modèle de taux est moins flexible, la certitude est plus forte.
Les risques côté LP méritent aussi d’être disséqués. Quand TermMax propose de la liquidité à taux fixe, cela revient essentiellement à détenir une exposition de duration. Quand la courbe des taux se décale, les profits et pertes latents peuvent être beaucoup plus violents que ne le suggère le rendement annualisé en apparence. Le rendement du market making a l’air élevé, mais en réalité, on échange un risque de pertes potentielles contre ce rendement. Pendle emballe le risque sous forme de tokens de rendement : le marché secondaire y est plus profond. TermMax, lui, laisse l’exposition dans le carnet d’ordres : c’est davantage comme vendre du taux “à découvert”. Je préfère l’expression de Pendle, mais l’entrée de TermMax est plus légère.
$TERM, dans l’écosystème TermMax, ne sert pour l’instant qu’à l’incitation et à la gouvernance. Il n’y a pas de chemin clair de rachat ou de brûlage à partir des revenus du protocole. Le prix du token reflète davantage les anticipations d’airdrop et le récit des itérations produit, plutôt qu’une actualisation des flux de trésorerie. Cela me rend plutôt prudent sur l’ajout de positions.
En résumé : TermMax fait ce qu’il faut. Le positionnement du carnet d’ordres à taux fixe est clair, mais la profondeur, la certitude du règlement et la capture de la valeur du token n’ont pas encore formé une boucle complète. Je n’ignorerai pas ces trois décalages juste parce que le sujet est à la mode.
$ETH #termmax @TermMax Démêler le taux fixe de TermMax jusqu’au bout : je ne me concentre que sur trois décalages
J’ai fait un petit test à échelle réduite avec TermMax, sans déclencher de gros volumes. L’accent était sur la façon dont le carnet d’ordres réagit autour des prix réels. L’exécution des ordres dépassait mes attentes, mais la profondeur était faible : dès qu’une transaction dépasse 50 000 U, le taux est poussé vers une zone qui me met mal à l’aise. Les frictions de “toucher” (frais de glissement) y sont plus visibles. J’ai donc repris TermMax pour le comparer à Aave : chez Aave, le taux dérive avec l’utilisation ; TermMax rend le choix du taux au marché. Le sens est juste, mais la faible profondeur transfère le pouvoir de tarification à quelques adresses de market making, ce qui n’est pas vraiment favorable aux utilisateurs ordinaires.
Le règlement à l’échéance est le point qui m’importe le plus. TermMax permet une clôture automatique à maturité, mais la libération des fonds dépend de l’actualisation par l’oracle et de la file de règlement on-chain ; en cas d’encombrement, il faut attendre quelques blocs de plus. La clôture manuelle nécessite de surveiller la date d’échéance, tandis que le chemin automatique n’est pas assez fiable. La voie de règlement de Notional est plus fluide : même si le modèle de taux est moins flexible, la certitude est plus forte.
Les risques côté LP méritent aussi d’être disséqués. Quand TermMax propose de la liquidité à taux fixe, cela revient essentiellement à détenir une exposition de duration. Quand la courbe des taux se décale, les profits et pertes latents peuvent être beaucoup plus violents que ne le suggère le rendement annualisé en apparence. Le rendement du market making a l’air élevé, mais en réalité, on échange un risque de pertes potentielles contre ce rendement. Pendle emballe le risque sous forme de tokens de rendement : le marché secondaire y est plus profond. TermMax, lui, laisse l’exposition dans le carnet d’ordres : c’est davantage comme vendre du taux “à découvert”. Je préfère l’expression de Pendle, mais l’entrée de TermMax est plus légère.
$TERM, dans l’écosystème TermMax, ne sert pour l’instant qu’à l’incitation et à la gouvernance. Il n’y a pas de chemin clair de rachat ou de brûlage à partir des revenus du protocole. Le prix du token reflète davantage les anticipations d’airdrop et le récit des itérations produit, plutôt qu’une actualisation des flux de trésorerie. Cela me rend plutôt prudent sur l’ajout de positions.
En résumé : TermMax fait ce qu’il faut. Le positionnement du carnet d’ordres à taux fixe est clair, mais la profondeur, la certitude du règlement et la capture de la valeur du token n’ont pas encore formé une boucle complète. Je n’ignorerai pas ces trois décalages juste parce que le sujet est à la mode.
249
·
--
$ETH #termmax @termmax TermMax a transformé les taux fixes en taux on-chain via du market making, mais la question de la liquidité n’est pas encore réglée
J’ai décortiqué une fois le mécanisme de market making des taux de TermMax, et la conclusion est un peu partagée. Ce qu’il cherche à résoudre ne concerne pas la demande d’emprunt en tant que telle, mais l’efficacité de tarification des actifs à taux fixe avant leur échéance. Sur ce point, c’est totalement différent de la voie empruntée par Pendle : Pendle sépare le principal et le rendement pour trouver chacun sa liquidité, tandis que TermMax regroupe dans une courbe de market making unifiée des actifs de taux avec des échéances différentes. Stragéquement, c’est plus simple. $TERM sert surtout aujourd’hui à la gouvernance et aux remises sur les frais ; la profondeur du marché secondaire reste assez faible. Les fluctuations de prix à court terme suivent davantage le récit que les flux de trésorerie.
Dans la pratique, en utilisant TermMax, le choix de pools d’échéance est bien plus large que ce que j’imaginais : les ordres et les rachats sont assez fluides. En revanche, pour des petits montants, le slippage n’est pas bas. Le rendement des LP est aussi très sensible aux mises à jour des paramètres. Un détail me met un peu mal à l’aise : l’ajustement de la courbe des taux en cas de conditions extrêmes accuse un retard évident. La fenêtre d’arbitrage existe plus longtemps que ce qui est indiqué dans la documentation. Cela signifie que si les market makers n’ont pas de positions propres, compter uniquement sur des informations publiques rend difficile de maintenir un profit stable. Sur ce point, Pendle gère plus mûrement la question dans ses principaux pools : au moins, la concentration de liquidité est plus élevée, et les entrées/sorties de gros montants ne font pas “percer” le prix.
Cela dit, en regardant autrement, les avantages de TermMax ne devraient pas être effacés. Il parvient à maintenir des coûts de roulement des actifs à échéance relativement faibles, ce qui convient mieux à ceux qui ne veulent pas déplacer leurs positions trop souvent. Sur ce point, c’est plus favorable que la gestion proactive de Pendle. Le problème, c’est que la demande on-chain de taux fixes n’est pas encore assez épaisse en soi. Même si le mécanisme de tarification de TermMax est astucieux, il faut davantage de vrais market makers pour soutenir la profondeur ; sinon, même un modèle qui tourne parfaitement n’est qu’une boucle auto-entretenue sous faible liquidité.
À long terme, si la captation de valeur de $TERM reste confinée au niveau de la gouvernance, le plafond de performance sera assez clair. TermMax doit concrétiser les redistributions de frais ou les rachats financés par les revenus du protocole, et augmenter encore d’un cran la transparence des oracles et des mécanismes de liquidation. Alors seulement, il pourra réellement prendre à Pendle cette partie des capitaux qui se soucie vraiment de l’écart de taux plutôt que du récit. Je continuerai d’observer et, pour l’instant, je ne prévois pas d’augmenter ma position.
$ETH #termmax @TermMax TermMax a transformé les taux fixes en taux on-chain via du market making, mais la question de la liquidité n’est pas encore réglée
J’ai décortiqué une fois le mécanisme de market making des taux de TermMax, et la conclusion est un peu partagée. Ce qu’il cherche à résoudre ne concerne pas la demande d’emprunt en tant que telle, mais l’efficacité de tarification des actifs à taux fixe avant leur échéance. Sur ce point, c’est totalement différent de la voie empruntée par Pendle : Pendle sépare le principal et le rendement pour trouver chacun sa liquidité, tandis que TermMax regroupe dans une courbe de market making unifiée des actifs de taux avec des échéances différentes. Stragéquement, c’est plus simple. $TERM sert surtout aujourd’hui à la gouvernance et aux remises sur les frais ; la profondeur du marché secondaire reste assez faible. Les fluctuations de prix à court terme suivent davantage le récit que les flux de trésorerie.
Dans la pratique, en utilisant TermMax, le choix de pools d’échéance est bien plus large que ce que j’imaginais : les ordres et les rachats sont assez fluides. En revanche, pour des petits montants, le slippage n’est pas bas. Le rendement des LP est aussi très sensible aux mises à jour des paramètres. Un détail me met un peu mal à l’aise : l’ajustement de la courbe des taux en cas de conditions extrêmes accuse un retard évident. La fenêtre d’arbitrage existe plus longtemps que ce qui est indiqué dans la documentation. Cela signifie que si les market makers n’ont pas de positions propres, compter uniquement sur des informations publiques rend difficile de maintenir un profit stable. Sur ce point, Pendle gère plus mûrement la question dans ses principaux pools : au moins, la concentration de liquidité est plus élevée, et les entrées/sorties de gros montants ne font pas “percer” le prix.
Cela dit, en regardant autrement, les avantages de TermMax ne devraient pas être effacés. Il parvient à maintenir des coûts de roulement des actifs à échéance relativement faibles, ce qui convient mieux à ceux qui ne veulent pas déplacer leurs positions trop souvent. Sur ce point, c’est plus favorable que la gestion proactive de Pendle. Le problème, c’est que la demande on-chain de taux fixes n’est pas encore assez épaisse en soi. Même si le mécanisme de tarification de TermMax est astucieux, il faut davantage de vrais market makers pour soutenir la profondeur ; sinon, même un modèle qui tourne parfaitement n’est qu’une boucle auto-entretenue sous faible liquidité.
À long terme, si la captation de valeur de $TERM reste confinée au niveau de la gouvernance, le plafond de performance sera assez clair. TermMax doit concrétiser les redistributions de frais ou les rachats financés par les revenus du protocole, et augmenter encore d’un cran la transparence des oracles et des mécanismes de liquidation. Alors seulement, il pourra réellement prendre à Pendle cette partie des capitaux qui se soucie vraiment de l’écart de taux plutôt que du récit. Je continuerai d’observer et, pour l’instant, je ne prévois pas d’augmenter ma position.
145
·
--
$ETH #dusk $DUSK @Dusk_Foundation Chaîne de la finance réglementée : pourquoi choisir coûte que coûte l’ancienne voie d’EVM ?
Pour une chaîne dédiée à la finance réglementée, le stack technique aurait plutôt dû privilégier le maximum de confidentialité… Pourtant, Dusk a choisi l’EVM, le plus « peu secret » des choix. Au début, je n’arrivais pas à comprendre cette décision. Les institutions veulent une exécution déterministe et vérifiable, tandis que l’écosystème EVM cherche surtout à attirer une masse de développeurs. Dans la logique traditionnelle, ces deux exigences s’opposent.
Puis j’ai fini par saisir un niveau de plus. Pour Dusk, après le lancement du mainnet, la ressource la plus rare n’est pas un nouveau langage : ce sont des gens capables de produire tout de suite. DuskEVM reprend tel quel l’écosystème de Solidity : les équipes institutionnelles peuvent réutiliser directement leurs contrats intelligents existants et leurs processus d’audit. Ce qu’on économise ici, ce sont surtout les coûts de migration les plus élevés—un choix de départ très pragmatique.
Côté confidentialité, Dusk ne compte pas sur le natif de l’EVM : il confie le rôle de « verrou » à Hedger. Chiffrement des entrées, calcul sur données chiffrées, preuves par preuve à divulgation nulle : tout cela fonctionne. L’auditeur, muni des autorisations, peut alors révéler précisément la portion qui doit l’être. L’idée est astucieuse : il n’est pas nécessaire de miser la confiance sur les fabricants de matériel, ni de compter sur des comportements « vertueux » hors-chaîne. La vérification est intégrée directement au protocole. Dans les cas d’usage financiers, c’est exactement le genre de « traçabilité » qui manque le plus—et Dusk la comble à la source.
Cette voie, Fhenix et Aztec la suivent aussi. Le premier est plutôt orienté vers des calculs cryptographiques généralistes ; le second a un écosystème plus mûr, mais délègue l’audit à la couche hors-chaîne. En comparaison, Dusk superpose le chiffrement homomorphe et les preuves à divulgation nulle : la confidentialité est renforcée et l’audit reste possible. Pour la filière réglementée, cet assemblage est réellement rare.
Les limites existent bien sûr : côté développeurs, la documentation et les outils ne sont pas encore à la hauteur. Mais la base est déjà solide. Le vrai test du mainnet, ce n’est pas seulement la technique : c’est le coût énergétique ($DUSK ) qui déterminera jusqu’où cette chaîne peut aller, et surtout la volonté des institutions de transférer leurs processus.
Quant au choix d’EVM par @Dusk, je le vois comme un geste d’humilité face à la réalité—et une décision plutôt intelligente dans la mesure où elle est pragmatique.
$ETH #dusk $DUSK @Dusk Chaîne de la finance réglementée : pourquoi choisir coûte que coûte l’ancienne voie d’EVM ?
Pour une chaîne dédiée à la finance réglementée, le stack technique aurait plutôt dû privilégier le maximum de confidentialité… Pourtant, Dusk a choisi l’EVM, le plus « peu secret » des choix. Au début, je n’arrivais pas à comprendre cette décision. Les institutions veulent une exécution déterministe et vérifiable, tandis que l’écosystème EVM cherche surtout à attirer une masse de développeurs. Dans la logique traditionnelle, ces deux exigences s’opposent.
Puis j’ai fini par saisir un niveau de plus. Pour Dusk, après le lancement du mainnet, la ressource la plus rare n’est pas un nouveau langage : ce sont des gens capables de produire tout de suite. DuskEVM reprend tel quel l’écosystème de Solidity : les équipes institutionnelles peuvent réutiliser directement leurs contrats intelligents existants et leurs processus d’audit. Ce qu’on économise ici, ce sont surtout les coûts de migration les plus élevés—un choix de départ très pragmatique.
Côté confidentialité, Dusk ne compte pas sur le natif de l’EVM : il confie le rôle de « verrou » à Hedger. Chiffrement des entrées, calcul sur données chiffrées, preuves par preuve à divulgation nulle : tout cela fonctionne. L’auditeur, muni des autorisations, peut alors révéler précisément la portion qui doit l’être. L’idée est astucieuse : il n’est pas nécessaire de miser la confiance sur les fabricants de matériel, ni de compter sur des comportements « vertueux » hors-chaîne. La vérification est intégrée directement au protocole. Dans les cas d’usage financiers, c’est exactement le genre de « traçabilité » qui manque le plus—et Dusk la comble à la source.
Cette voie, Fhenix et Aztec la suivent aussi. Le premier est plutôt orienté vers des calculs cryptographiques généralistes ; le second a un écosystème plus mûr, mais délègue l’audit à la couche hors-chaîne. En comparaison, Dusk superpose le chiffrement homomorphe et les preuves à divulgation nulle : la confidentialité est renforcée et l’audit reste possible. Pour la filière réglementée, cet assemblage est réellement rare.
Les limites existent bien sûr : côté développeurs, la documentation et les outils ne sont pas encore à la hauteur. Mais la base est déjà solide. Le vrai test du mainnet, ce n’est pas seulement la technique : c’est le coût énergétique ($DUSK ) qui déterminera jusqu’où cette chaîne peut aller, et surtout la volonté des institutions de transférer leurs processus.
Quant au choix d’EVM par @Dusk, je le vois comme un geste d’humilité face à la réalité—et une décision plutôt intelligente dans la mesure où elle est pragmatique.
1
219
·
--
$ETH #termmax @termmax La vente aux enchères à taux fixe de TermMax peut fonctionner, mais je n’ai pas encore compris clairement la comptabilité des produits à revenu fixe on-chain.
J’ai fait tourner complètement un prêt à taux fixe de TermMax, de la garantie au dépôt des offres jusqu’au règlement à l’échéance : la mécanique ne comporte pas vraiment de seuil de compréhension trop élevé. L’appariement par carnet d’ordres sur les durées est plus fluide que je ne l’imaginais, mais cette fluidité m’a justement permis de repérer plusieurs problèmes cachés dans certains paramètres. La ligne de liquidation de TermMax est plutôt prudente : le coussin de garantie est peu favorable aux emprunteurs. Des « piqures » à court terme peuvent facilement être balayées en bordure. Mettre la sécurité en priorité n’est pas une mauvaise idée, mais l’expérience est tout de même un peu dissuasive.
La liquidité est un autre point qui me fait froncer les sourcils. Sur TermMax, la profondeur est correcte entre 1 et 3 mois ; en revanche, au-delà de 6 mois, les transactions deviennent rares et l’écart des prix affichés s’élargit nettement. Ce n’est pas forcément fatal, mais pour les utilisateurs qui veulent verrouiller un coût à long terme, l’espace stratégique se rétrécit. J’ai placé deux ordres un peu plus éloignés : le retard de l’exécution y est nettement plus élevé que sur les ordres proches. Les market makers n’ont évidemment aucune motivation à absorber le risque sur la longue échéance.
En comparant avec Pendle, c’est encore plus clair. Pendle sépare le principal et les rendements pour les échanger : c’est plus flexible, mais la volatilité du taux de rendement amplifie le coût d’analyse pour les participants. TermMax ressemble davantage à un billet standard à revenu fixe : la découverte du taux est directe, et il manque cette couche de complexité. Par rapport à Notional, l’appariement par enchères de TermMax est légèrement meilleur en transparence des prix, mais la sortie du pool de Notional est plus fluide : sur ce point, TermMax n’a pas encore rattrapé son retard. Chercher à copier l’efficacité extrême du capital de Morpho n’a pas vraiment de sens.
Côté token, le TERM de TermMax est principalement utilisé pour les incitations à la liquidité et la gouvernance. Pour l’instant, les revenus du protocole ne sont pas fortement liés au rachat ou au partage des revenus du TERM. Je comprends qu’au début il faut subventionner pour lancer le projet, mais si la capacité de capture du token est trop faible, le marché secondaire aura du mal à intégrer de fortes anticipations. Ce constat n’est pas lié aux données.
Dans l’ensemble, TermMax met en place la charpente de l’emprunt à taux fixe : l’exécution est plutôt sobre, et les risques comme les rendements sont exposés clairement. En revanche, tant que ces trois sujets — la liquidité sur la longue échéance, l’expérience de liquidation et la capture de valeur du token — ne sont pas résolus, il est plus adapté à un outil court terme qu’à une position centrale en revenu fixe on-chain. À ce stade, je continuerai à observer, sans augmenter fortement ma mise.
$ETH #termmax @TermMax La vente aux enchères à taux fixe de TermMax peut fonctionner, mais je n’ai pas encore compris clairement la comptabilité des produits à revenu fixe on-chain.
J’ai fait tourner complètement un prêt à taux fixe de TermMax, de la garantie au dépôt des offres jusqu’au règlement à l’échéance : la mécanique ne comporte pas vraiment de seuil de compréhension trop élevé. L’appariement par carnet d’ordres sur les durées est plus fluide que je ne l’imaginais, mais cette fluidité m’a justement permis de repérer plusieurs problèmes cachés dans certains paramètres. La ligne de liquidation de TermMax est plutôt prudente : le coussin de garantie est peu favorable aux emprunteurs. Des « piqures » à court terme peuvent facilement être balayées en bordure. Mettre la sécurité en priorité n’est pas une mauvaise idée, mais l’expérience est tout de même un peu dissuasive.
La liquidité est un autre point qui me fait froncer les sourcils. Sur TermMax, la profondeur est correcte entre 1 et 3 mois ; en revanche, au-delà de 6 mois, les transactions deviennent rares et l’écart des prix affichés s’élargit nettement. Ce n’est pas forcément fatal, mais pour les utilisateurs qui veulent verrouiller un coût à long terme, l’espace stratégique se rétrécit. J’ai placé deux ordres un peu plus éloignés : le retard de l’exécution y est nettement plus élevé que sur les ordres proches. Les market makers n’ont évidemment aucune motivation à absorber le risque sur la longue échéance.
En comparant avec Pendle, c’est encore plus clair. Pendle sépare le principal et les rendements pour les échanger : c’est plus flexible, mais la volatilité du taux de rendement amplifie le coût d’analyse pour les participants. TermMax ressemble davantage à un billet standard à revenu fixe : la découverte du taux est directe, et il manque cette couche de complexité. Par rapport à Notional, l’appariement par enchères de TermMax est légèrement meilleur en transparence des prix, mais la sortie du pool de Notional est plus fluide : sur ce point, TermMax n’a pas encore rattrapé son retard. Chercher à copier l’efficacité extrême du capital de Morpho n’a pas vraiment de sens.
Côté token, le TERM de TermMax est principalement utilisé pour les incitations à la liquidité et la gouvernance. Pour l’instant, les revenus du protocole ne sont pas fortement liés au rachat ou au partage des revenus du TERM. Je comprends qu’au début il faut subventionner pour lancer le projet, mais si la capacité de capture du token est trop faible, le marché secondaire aura du mal à intégrer de fortes anticipations. Ce constat n’est pas lié aux données.
Dans l’ensemble, TermMax met en place la charpente de l’emprunt à taux fixe : l’exécution est plutôt sobre, et les risques comme les rendements sont exposés clairement. En revanche, tant que ces trois sujets — la liquidité sur la longue échéance, l’expérience de liquidation et la capture de valeur du token — ne sont pas résolus, il est plus adapté à un outil court terme qu’à une position centrale en revenu fixe on-chain. À ce stade, je continuerai à observer, sans augmenter fortement ma mise.
156
·
--
$ETH #dusk $DUSK @Dusk_Foundation Entre l’intimité et la conformité, Dusk choisit une demi-mesure, sans courir vraiment
J’ai relu en détail le réseau test et la documentation de Dusk, et le jugement le plus direct, c’est qu’il n’esquive pas le point le plus critique des blockchains d’intimité : les problèmes les plus “épineux”. Les institutions financières ne cherchent jamais une anonymité absolue ; elles veulent une intimité qui soit vérifiable (audit), qui puisse être stoppée, et qui puisse engager la responsabilité. Beaucoup de projets brandissent les preuves à divulgation nulle (ZK) comme argument marketing, mais, au niveau des actifs réellement pris en charge, il y en a très peu. Sur le standard XSC, le travail de Dusk est plus solide que prévu : sur la chaîne, les actifs peuvent par défaut masquer le solde et le détenteur, tout en laissant une porte d’entrée permettant l’audit aux nœuds autorisés. En réalité, c’est plus difficile que de simplement mettre l’anonymat en avant. Le cap est bon, mais on ne peut pas surestimer le niveau de réalisation.
En observant la filière RWA, Centrifuge et Ondo résolvent le sujet de la mise en chaîne d’actifs hors chaîne et de la répartition des flux de trésorerie ; l’intimité est surtout couverte par les documents juridiques. Dusk veut intégrer les transactions confidentielles directement dans le standard des tokens au niveau du protocole : c’est comme si l’on abaissait d’un cran le coût de la conformité. Cette approche est plus radicale, mais le prix est aussi très clair : l’écosystème est encore trop fin. Il y a peu de cas de déploiement vérifiables actuellement, et dans la documentation, bon nombre d’API ne font que “bientôt ouvrir”. En testant le réseau, je l’ai ressenti de façon très concrète : beaucoup de fonctions semblent présentes, mais les parcours d’appel ne sont pas entièrement aboutis. Avec ce niveau de maturité, il manque encore un souffle pour convaincre des institutions de transférer de vrais actifs sur la chaîne.
Côté blockchains d’intimité, Oasis suit une approche via TEE : l’ancrage de confiance repose sur le matériel. Secret, lui, propose l’intimité au niveau des contrats, mais son utilisation reste un peu de travers. La voie de Dusk basée sur PLONK équilibre mieux la programmabilité et la taille des preuves ; elle est donc plus adaptée pour des actifs de type conformité. Mais la taille du périmètre de validation on-chain n’est pas encore là : pour l’instant, l’avantage technique reste surtout “sur le papier”. Pour les équipes qui veulent utiliser l’intimité pour un business sérieux, ce manque sera comblé tôt ou tard. $DUSK , en tant que carburant du réseau et token de gouvernance, a une logique de captation de valeur plutôt claire ; à court terme, son prix aura du mal à s’éloigner du rythme du volume d’usage réel sur le mainnet.
Je ne pense pas que Dusk ait déjà fait fonctionner une blockchain d’intimité conforme de bout en bout, mais sur le plan de la réflexion produit, il est indéniablement plus lucide que la plupart des équipes qui se contentent de slogans. Ce que je surveillerai ensuite n’est pas seulement “si la roadmap est belle”, mais plutôt : y a-t-il des catégories de vrais actifs prêts à être déposées, et des market makers disposés à rester durablement sur la chaîne. Ce cycle de validation ne sera ni court, ni facile à esquiver.
$ETH #dusk $DUSK @Dusk Entre l’intimité et la conformité, Dusk choisit une demi-mesure, sans courir vraiment
J’ai relu en détail le réseau test et la documentation de Dusk, et le jugement le plus direct, c’est qu’il n’esquive pas le point le plus critique des blockchains d’intimité : les problèmes les plus “épineux”. Les institutions financières ne cherchent jamais une anonymité absolue ; elles veulent une intimité qui soit vérifiable (audit), qui puisse être stoppée, et qui puisse engager la responsabilité. Beaucoup de projets brandissent les preuves à divulgation nulle (ZK) comme argument marketing, mais, au niveau des actifs réellement pris en charge, il y en a très peu. Sur le standard XSC, le travail de Dusk est plus solide que prévu : sur la chaîne, les actifs peuvent par défaut masquer le solde et le détenteur, tout en laissant une porte d’entrée permettant l’audit aux nœuds autorisés. En réalité, c’est plus difficile que de simplement mettre l’anonymat en avant. Le cap est bon, mais on ne peut pas surestimer le niveau de réalisation.
En observant la filière RWA, Centrifuge et Ondo résolvent le sujet de la mise en chaîne d’actifs hors chaîne et de la répartition des flux de trésorerie ; l’intimité est surtout couverte par les documents juridiques. Dusk veut intégrer les transactions confidentielles directement dans le standard des tokens au niveau du protocole : c’est comme si l’on abaissait d’un cran le coût de la conformité. Cette approche est plus radicale, mais le prix est aussi très clair : l’écosystème est encore trop fin. Il y a peu de cas de déploiement vérifiables actuellement, et dans la documentation, bon nombre d’API ne font que “bientôt ouvrir”. En testant le réseau, je l’ai ressenti de façon très concrète : beaucoup de fonctions semblent présentes, mais les parcours d’appel ne sont pas entièrement aboutis. Avec ce niveau de maturité, il manque encore un souffle pour convaincre des institutions de transférer de vrais actifs sur la chaîne.
Côté blockchains d’intimité, Oasis suit une approche via TEE : l’ancrage de confiance repose sur le matériel. Secret, lui, propose l’intimité au niveau des contrats, mais son utilisation reste un peu de travers. La voie de Dusk basée sur PLONK équilibre mieux la programmabilité et la taille des preuves ; elle est donc plus adaptée pour des actifs de type conformité. Mais la taille du périmètre de validation on-chain n’est pas encore là : pour l’instant, l’avantage technique reste surtout “sur le papier”. Pour les équipes qui veulent utiliser l’intimité pour un business sérieux, ce manque sera comblé tôt ou tard. $DUSK , en tant que carburant du réseau et token de gouvernance, a une logique de captation de valeur plutôt claire ; à court terme, son prix aura du mal à s’éloigner du rythme du volume d’usage réel sur le mainnet.
Je ne pense pas que Dusk ait déjà fait fonctionner une blockchain d’intimité conforme de bout en bout, mais sur le plan de la réflexion produit, il est indéniablement plus lucide que la plupart des équipes qui se contentent de slogans. Ce que je surveillerai ensuite n’est pas seulement “si la roadmap est belle”, mais plutôt : y a-t-il des catégories de vrais actifs prêts à être déposées, et des market makers disposés à rester durablement sur la chaîne. Ce cycle de validation ne sera ni court, ni facile à esquiver.
167
·
--
$ETH #dusk @Dusk_Foundation Conformité en matière de confidentialité sur cette route étroite : Dusk avance plus difficilement qu’on ne le pense
Récemment, j’ai relu la documentation de Dusk et j’ai refait des tests sur le réseau d’essai : l’impression est très directe. L’outil cherche à résoudre en même temps la confidentialité et la conformité — et sur une blockchain, ces deux objectifs se freinent naturellement. $DUSK a été conçu comme un actif « triptyque » : mise en gage, gas et gouvernance. Logiquement, tout bouclait. Mais une fois transposé à un usage produit réel, le problème surgit souvent… en dehors du périmètre de ce bouclage.
Commençons par les transactions privées. La preuve à connaissance nulle de Dusk dissimule suffisamment proprement le montant et les participants ; du coup, le processus d’audit devient plus ambigu. Par défaut, la chaîne ne conserve aucun texte en clair. Pour que les nœuds de régulation puissent reconstituer la transaction, ils doivent s’appuyer sur des autorisations supplémentaires ou sur une reconstitution hors chaîne — autrement dit, on transfère le coût de la conformité à l’émetteur. À titre de comparaison, Polymesh intègre dès le départ l’identité, les listes blanches et les règles de transfert sous forme de contraintes on-chain. Certes, cela sacrifie la confidentialité, mais cela offre aux institutions un chemin d’audit déterministe. La flexibilité de Dusk ressemble davantage aux « zones grises » du monde financier réel ; mais dans les premières phases, quand on cherche à attirer des clients institutionnels, ces zones grises sont plutôt un défaut qu’un atout.
$DUSK fonctionne bien côté mise en gage : le gas passe aussi. Le hic, ce sont les outils périphériques — le wallet, le navigateur, etc. — qui semblent encore conçus au niveau d’un usage par des développeurs. Pour qui n’a pas déjà manipulé une blockchain de ce type, ce n’est pas très accueillant.
En comparant avec Ondo Finance, c’est encore plus clair. Ondo ne touche pas la couche de base : elle enveloppe les bons du Trésor en parts de fonds. C’est léger, rapide et la liquidité est centralisée. Dusk, lui, prend la voie « lourde » : il faut tout porter soi-même — la chaîne, la couche de confidentialité, et la couche de conformité. Le cycle s’en trouve rallongé. L’avantage se trouve précisément là : si on exige que les tokens de type titre répondent à la conformité on-chain « native », les fondations de Dusk seront plus difficiles à remplacer que des solutions « plug-and-play ». Mais pour l’instant, le récit de la capitalisation de marché de Dusk dépasse la taille réelle des actifs sur la chaîne ; tant que cet écart ne se réduit pas, il est difficile d’affirmer qu’il a déjà gagné sur le temps.
Je n’aime pas ranger Dusk du côté « confidentialité ». Le référentiel le plus pertinent, ce sont les blockchains de conformité qui ont déjà fait leurs preuves en matière de custody institutionnelle et de flux d’entrée/sortie de fonds. La confidentialité, pour Dusk, n’est pas un slogan marketing : c’est une condition préalable à l’onboarding des actifs sur la chaîne. Mais cette condition n’a de sens que si elle s’accompagne de la liquidité et du maintien des émetteurs. Au final, la valeur d’un token ne dépend pas du nombre de TPS sur le réseau de test ; elle dépend du volume de besoins émetteurs qui se consolident on-chain et qui ne sont pas facilement délocalisés.
$ETH #dusk @Dusk Conformité en matière de confidentialité sur cette route étroite : Dusk avance plus difficilement qu’on ne le pense
Récemment, j’ai relu la documentation de Dusk et j’ai refait des tests sur le réseau d’essai : l’impression est très directe. L’outil cherche à résoudre en même temps la confidentialité et la conformité — et sur une blockchain, ces deux objectifs se freinent naturellement. $DUSK a été conçu comme un actif « triptyque » : mise en gage, gas et gouvernance. Logiquement, tout bouclait. Mais une fois transposé à un usage produit réel, le problème surgit souvent… en dehors du périmètre de ce bouclage.
Commençons par les transactions privées. La preuve à connaissance nulle de Dusk dissimule suffisamment proprement le montant et les participants ; du coup, le processus d’audit devient plus ambigu. Par défaut, la chaîne ne conserve aucun texte en clair. Pour que les nœuds de régulation puissent reconstituer la transaction, ils doivent s’appuyer sur des autorisations supplémentaires ou sur une reconstitution hors chaîne — autrement dit, on transfère le coût de la conformité à l’émetteur. À titre de comparaison, Polymesh intègre dès le départ l’identité, les listes blanches et les règles de transfert sous forme de contraintes on-chain. Certes, cela sacrifie la confidentialité, mais cela offre aux institutions un chemin d’audit déterministe. La flexibilité de Dusk ressemble davantage aux « zones grises » du monde financier réel ; mais dans les premières phases, quand on cherche à attirer des clients institutionnels, ces zones grises sont plutôt un défaut qu’un atout.
$DUSK fonctionne bien côté mise en gage : le gas passe aussi. Le hic, ce sont les outils périphériques — le wallet, le navigateur, etc. — qui semblent encore conçus au niveau d’un usage par des développeurs. Pour qui n’a pas déjà manipulé une blockchain de ce type, ce n’est pas très accueillant.
En comparant avec Ondo Finance, c’est encore plus clair. Ondo ne touche pas la couche de base : elle enveloppe les bons du Trésor en parts de fonds. C’est léger, rapide et la liquidité est centralisée. Dusk, lui, prend la voie « lourde » : il faut tout porter soi-même — la chaîne, la couche de confidentialité, et la couche de conformité. Le cycle s’en trouve rallongé. L’avantage se trouve précisément là : si on exige que les tokens de type titre répondent à la conformité on-chain « native », les fondations de Dusk seront plus difficiles à remplacer que des solutions « plug-and-play ». Mais pour l’instant, le récit de la capitalisation de marché de Dusk dépasse la taille réelle des actifs sur la chaîne ; tant que cet écart ne se réduit pas, il est difficile d’affirmer qu’il a déjà gagné sur le temps.
Je n’aime pas ranger Dusk du côté « confidentialité ». Le référentiel le plus pertinent, ce sont les blockchains de conformité qui ont déjà fait leurs preuves en matière de custody institutionnelle et de flux d’entrée/sortie de fonds. La confidentialité, pour Dusk, n’est pas un slogan marketing : c’est une condition préalable à l’onboarding des actifs sur la chaîne. Mais cette condition n’a de sens que si elle s’accompagne de la liquidité et du maintien des émetteurs. Au final, la valeur d’un token ne dépend pas du nombre de TPS sur le réseau de test ; elle dépend du volume de besoins émetteurs qui se consolident on-chain et qui ne sont pas facilement délocalisés.
196
·
--
$ETH #dusk @Dusk_Foundation Dusk a monté le cadre de la conformité en matière de confidentialité, mais la chaîne d’outils n’a pas encore tout à fait fini
J’ai récemment parcouru l’ensemble du processus : portefeuille du testnet de Dusk, entrée pour le staking et déploiement des contrats. Honnêtement, la position de Dusk est plus claire que celle de la plupart des blockchains de confidentialité : l’objectif est de faire de la preuve à connaissance nulle un actif directement conforme par défaut, plutôt que d’ajouter des rustines de conformité après coup. Cette direction n’est pas vraiment la même que celle de Secret avec ses contrats de confidentialité, ni celle d’Oasis qui sépare par environnement d’exécution de confiance ; c’est davantage proche de l’expression native de la conformité que recherchent les institutions. Dusk gère dans le protocole le staking, le gas et la gouvernance : la logique peut boucler, mais l’usage n’a pas encore vraiment décollé.
En pratique, après essais, les problèmes qui se révèlent pour l’expérience développeur sont plus visibles que ceux du niveau protocole. La VM Rusk n’est pas très sympathique pour les développeurs habitués à l’EVM, le coût de migration vers le WASM est plus élevé que prévu, et la documentation officielle adopte un angle plutôt protocolaire, sans fournir assez de modèles réutilisables ni de parcours de débogage. Et les messages d’erreur expliquent très peu : en cas de rollback d’un contrat, il faut aller chercher dans la communauté de vieilles publications. Le niveau de finesse de la chaîne d’outils accuse un retard assez net par rapport aux blockchains de pointe. Les explorateurs de blocs et l’indexation des événements sont aussi plus faibles : vérifier l’état d’une transaction de confidentialité demande de faire plusieurs détours. Pour l’audit et l’analyse de données, ce coût va en dissuader une partie. Les paramètres de staking pour $DUSK doivent être vérifiés sur la chaîne ; le modèle de rendement n’est pas complexe, mais l’information n’est pas mise à jour assez rapidement, ce qui peut facilement conduire à une mauvaise interprétation du risque de slashing.
La comparaison avec Concordium rend tout cela encore plus évident. Concordium intègre la couche d’identité directement dans le protocole, mais l’expression des contrats reste plutôt traditionnelle ; Dusk parie plus franchement sur la programmabilité des actifs de confidentialité, ce qui constitue un avantage. En revanche, la liquidité de l’écosystème est pour l’instant trop faible : les briques DeFi et les ponts inter-chaînes n’ont pas encore atteint une taille significative. La captation de valeur du token semble crédible sur le papier, mais il manque concrètement des scénarios d’amplification. Si, par la suite, on arrive à transformer les rapports d’audit de confidentialité en sorties standardisées, l’attrait pour la gestion du risque des institutions augmenterait nettement. Par rapport à Secret, il est plus stable ; par rapport à Oasis, il est plus focalisé sur la finance. Ses points faibles sont surtout le polissage du produit et la chaîne d’outils pour les développeurs.
Dusk ressemble davantage à une variable lente qui attend une fenêtre de régulation, pas à une narration à court terme. Tant que la chaîne d’outils et les incitations à l’écosystème ne seront pas complétées, la valeur du protocole liée à $DUSK ne pourra peut-être passer du scénario de conformité à un usage réel. Pour l’instant, il n’y a pas encore de raison de tirer une conclusion hâtive.
$ETH #dusk @Dusk Dusk a monté le cadre de la conformité en matière de confidentialité, mais la chaîne d’outils n’a pas encore tout à fait fini
J’ai récemment parcouru l’ensemble du processus : portefeuille du testnet de Dusk, entrée pour le staking et déploiement des contrats. Honnêtement, la position de Dusk est plus claire que celle de la plupart des blockchains de confidentialité : l’objectif est de faire de la preuve à connaissance nulle un actif directement conforme par défaut, plutôt que d’ajouter des rustines de conformité après coup. Cette direction n’est pas vraiment la même que celle de Secret avec ses contrats de confidentialité, ni celle d’Oasis qui sépare par environnement d’exécution de confiance ; c’est davantage proche de l’expression native de la conformité que recherchent les institutions. Dusk gère dans le protocole le staking, le gas et la gouvernance : la logique peut boucler, mais l’usage n’a pas encore vraiment décollé.
En pratique, après essais, les problèmes qui se révèlent pour l’expérience développeur sont plus visibles que ceux du niveau protocole. La VM Rusk n’est pas très sympathique pour les développeurs habitués à l’EVM, le coût de migration vers le WASM est plus élevé que prévu, et la documentation officielle adopte un angle plutôt protocolaire, sans fournir assez de modèles réutilisables ni de parcours de débogage. Et les messages d’erreur expliquent très peu : en cas de rollback d’un contrat, il faut aller chercher dans la communauté de vieilles publications. Le niveau de finesse de la chaîne d’outils accuse un retard assez net par rapport aux blockchains de pointe. Les explorateurs de blocs et l’indexation des événements sont aussi plus faibles : vérifier l’état d’une transaction de confidentialité demande de faire plusieurs détours. Pour l’audit et l’analyse de données, ce coût va en dissuader une partie. Les paramètres de staking pour $DUSK doivent être vérifiés sur la chaîne ; le modèle de rendement n’est pas complexe, mais l’information n’est pas mise à jour assez rapidement, ce qui peut facilement conduire à une mauvaise interprétation du risque de slashing.
La comparaison avec Concordium rend tout cela encore plus évident. Concordium intègre la couche d’identité directement dans le protocole, mais l’expression des contrats reste plutôt traditionnelle ; Dusk parie plus franchement sur la programmabilité des actifs de confidentialité, ce qui constitue un avantage. En revanche, la liquidité de l’écosystème est pour l’instant trop faible : les briques DeFi et les ponts inter-chaînes n’ont pas encore atteint une taille significative. La captation de valeur du token semble crédible sur le papier, mais il manque concrètement des scénarios d’amplification. Si, par la suite, on arrive à transformer les rapports d’audit de confidentialité en sorties standardisées, l’attrait pour la gestion du risque des institutions augmenterait nettement. Par rapport à Secret, il est plus stable ; par rapport à Oasis, il est plus focalisé sur la finance. Ses points faibles sont surtout le polissage du produit et la chaîne d’outils pour les développeurs.
Dusk ressemble davantage à une variable lente qui attend une fenêtre de régulation, pas à une narration à court terme. Tant que la chaîne d’outils et les incitations à l’écosystème ne seront pas complétées, la valeur du protocole liée à $DUSK ne pourra peut-être passer du scénario de conformité à un usage réel. Pour l’instant, il n’y a pas encore de raison de tirer une conclusion hâtive.
102
·
--
$ETH #dusk $DUSK @Dusk_Foundation Un transfert institutionnel en une seule fois n’a jamais rien d’un simple clic sur un portefeuille. Le trader émet une instruction, le contrôle des risques vérifie les montants, le gérant approuve, l’appareil de signature exécute, puis un auditeur refait le film après coup. À chaque maillon où l’on floute la responsabilité, la sécurité des actifs ne repose plus que sur la chance. Dusk place Dusk Vault au cœur de cette chaîne : l’objectif n’est pas d’ajouter un autre portefeuille, mais de redéfinir la gestion déléguée comme un ensemble de procédures opérationnelles traçables et imputables.
Quand Dusk collabore avec Cordial Systems, il a choisi Cordial Treasury. Cette technologie met l’accent sur le self-custody et le déploiement local : NPEX peut directement maîtriser l’infrastructure de garde, sans devoir confier entièrement les contrôles critiques à un fournisseur de services logiciels tiers. Un choix très mesuré : Dusk n’a pas transformé la conformité en simple élément d’identité visible sur une page, mais a plutôt déplacé l’enjeu vers les clés, les autorisations et les limites du déploiement.
Sur le marché, on voit le plus souvent deux voies : confier les actifs à un professionnel de la garde, ou acheter une plateforme de garde hébergée sur le cloud. La première soulage le quotidien, mais augmente la dépendance externe. La seconde est rapide à intégrer, mais l’institution doit quand même accepter les frontières du service du fournisseur. Dusk Vault emprunte la voie la plus exigeante : l’institution conserve le contrôle, tout en ramenant en interne les responsabilités de déploiement, d’exploitation et de reprise.
Si Dusk Vault s’inscrivait dans un flux réel de fonds, je décomposerais immédiatement un transfert sortant : qui peut créer une adresse, qui peut modifier la liste blanche, quel montant requiert l’approbation de combien de personnes, comment restaurer après la perte d’un appareil, et si un gel d’urgence laisse une trace complète. L’aspect “joli” de l’interface n’arrive qu’ensuite. La garde institutionnelle redoute moins le fait qu’il y ait plusieurs étapes, que le risque que ces étapes semblent exister… sans qu’on puisse retrouver un responsable sur le terrain en cas d’incident.
C’est aussi le coût que les communiqués ont tendance à passer sous silence avec la solution de Dusk. Le self-custody ne signifie pas automatiquement la sécurité : le déploiement local impose des rotations de clés, des passations d’autorisations lors des départs, des mises à jour de correctifs, des exercices de plan de continuité et une réponse 24h/24. Des plateformes comme Fireblocks peuvent standardiser une partie de la complexité, et un prestataire de garde professionnel peut aussi assumer une partie des responsabilités juridiques et opérationnelles. Si Dusk veut prouver que la voie est plus solide, il faut rendre ces tâches fastidieuses vérifiables et simulables, et pas seulement insister sur l’attribution du contrôle.
Dusk Vault doit réellement livrer autre chose qu’une phrase sur la “sécurité institutionnelle” : une carte des responsabilités qui résiste à l’audit. Qui propose l’instruction ? Qui définit les règles ? Qui intercepte les anomalies ? Qui rétablit en cas d’échec ?
$ETH #dusk $DUSK @Dusk Un transfert institutionnel en une seule fois n’a jamais rien d’un simple clic sur un portefeuille. Le trader émet une instruction, le contrôle des risques vérifie les montants, le gérant approuve, l’appareil de signature exécute, puis un auditeur refait le film après coup. À chaque maillon où l’on floute la responsabilité, la sécurité des actifs ne repose plus que sur la chance. Dusk place Dusk Vault au cœur de cette chaîne : l’objectif n’est pas d’ajouter un autre portefeuille, mais de redéfinir la gestion déléguée comme un ensemble de procédures opérationnelles traçables et imputables.
Quand Dusk collabore avec Cordial Systems, il a choisi Cordial Treasury. Cette technologie met l’accent sur le self-custody et le déploiement local : NPEX peut directement maîtriser l’infrastructure de garde, sans devoir confier entièrement les contrôles critiques à un fournisseur de services logiciels tiers. Un choix très mesuré : Dusk n’a pas transformé la conformité en simple élément d’identité visible sur une page, mais a plutôt déplacé l’enjeu vers les clés, les autorisations et les limites du déploiement.
Sur le marché, on voit le plus souvent deux voies : confier les actifs à un professionnel de la garde, ou acheter une plateforme de garde hébergée sur le cloud. La première soulage le quotidien, mais augmente la dépendance externe. La seconde est rapide à intégrer, mais l’institution doit quand même accepter les frontières du service du fournisseur. Dusk Vault emprunte la voie la plus exigeante : l’institution conserve le contrôle, tout en ramenant en interne les responsabilités de déploiement, d’exploitation et de reprise.
Si Dusk Vault s’inscrivait dans un flux réel de fonds, je décomposerais immédiatement un transfert sortant : qui peut créer une adresse, qui peut modifier la liste blanche, quel montant requiert l’approbation de combien de personnes, comment restaurer après la perte d’un appareil, et si un gel d’urgence laisse une trace complète. L’aspect “joli” de l’interface n’arrive qu’ensuite. La garde institutionnelle redoute moins le fait qu’il y ait plusieurs étapes, que le risque que ces étapes semblent exister… sans qu’on puisse retrouver un responsable sur le terrain en cas d’incident.
C’est aussi le coût que les communiqués ont tendance à passer sous silence avec la solution de Dusk. Le self-custody ne signifie pas automatiquement la sécurité : le déploiement local impose des rotations de clés, des passations d’autorisations lors des départs, des mises à jour de correctifs, des exercices de plan de continuité et une réponse 24h/24. Des plateformes comme Fireblocks peuvent standardiser une partie de la complexité, et un prestataire de garde professionnel peut aussi assumer une partie des responsabilités juridiques et opérationnelles. Si Dusk veut prouver que la voie est plus solide, il faut rendre ces tâches fastidieuses vérifiables et simulables, et pas seulement insister sur l’attribution du contrôle.
Dusk Vault doit réellement livrer autre chose qu’une phrase sur la “sécurité institutionnelle” : une carte des responsabilités qui résiste à l’audit. Qui propose l’instruction ? Qui définit les règles ? Qui intercepte les anomalies ? Qui rétablit en cas d’échec ?
130
·
--
$ETH #dusk $DUSK @Dusk_Foundation Mettre des actifs “on-chain”, ce n’est pas difficile. Ce qui est difficile, c’est de leur donner une vie, comme un véritable produit financier.
J’évalue la pertinence de Dusk à la question suivante : mérite-t-il d’être suivi ? Je ne regarde pas combien d’actifs on-chain il peut émettre, mais plutôt s’il ose s’attaquer aux parties les plus pénibles de la RWA. Beaucoup de plateformes emballent des actifs hors-chaîne en tokens : l’efficacité de distribution augmente, mais l’enregistrement, la garde, la compensation et la divulgation restent éparpillés dans les anciens systèmes. Dusk met l’accent sur l’émission native et veut faire entrer la création, le transfert, le service et la compensation dans le même registre. Par rapport à Ondo, plutôt orienté produit et canaux, Centrifuge, plutôt orienté financement d’actifs, Dusk ressemble davantage à la mise en place d’une base de marché : le chemin est plus lourd, et il est plus difficile de s’en prouver la valeur par des données à court terme.
Dusk Connect comble une entrée souvent sous-estimée. Un portefeuille web autonome peut transférer des fonds, mais il est difficile de faire en sorte que l’application découvre de manière fiable le portefeuille, demande un compte, contrôle les permissions et initie des signatures. Dusk transforme le processus de connexion en une interface unifiée : différents portefeuilles peuvent suivre le même ensemble de règles, plutôt que d’obliger les développeurs à s’attacher à un portefeuille particulier. Les problèmes sont aussi très concrets : lorsque des comptes publics, des adresses privées, le changement de réseau et la portée d’autorisation apparaissent en même temps, les utilisateurs se perdent facilement. Si Dusk n’arrive pas à cacher la complexité derrière des retours clairs, plus il y a de fonctions, plus le coût des erreurs d’utilisation augmente.
La combinaison de Dusk avec NPEX et Chainlink ne doit pas être vue uniquement comme une liste de partenaires. Les lieux de trading sous licence, des données de marché dignes de confiance et la compensation on-chain intégrés dans une même chaîne de traitement se rapprochent réellement de la finance “de la vraie vie”. Mais la collaboration ne génère pas automatiquement de liquidité, et ne signifie pas non plus que les actifs sont déjà ouverts au trading. Dusk doit encore répondre à qui porte la responsabilité de l’accès, comment les entreprises exécutent leurs actions, comment on exécute une transaction quand il n’y a pas assez d’ordres, et que se passe-t-il quand il y a conflit entre l’enregistrement légal et les enregistrements on-chain. Ce ne sont pas des questions “sexy”, mais elles déterminent si les fonds des institutions sont disposés à rester.
Je préfère juger Dusk avec des indicateurs produit. Combien de temps faut-il pour ouvrir un compte et être approuvé ? De combien d’étapes a-t-on besoin pour autoriser un portefeuille ? Peut-on synchroniser la livraison contre paiement entre la partie actifs et la partie fonds ? Comment annuler ou geler une transaction anormale ? Les informations affichées aux investisseurs sont-elles exactement celles dont ils ont besoin ? Tout cela est plus décisif que les grands slogans RWA. L’émission native, si elle ne permet que de remplir moins un formulaire, a une portée limitée. En revanche, si elle réduit les doubles enregistrements, la réconciliation manuelle et les délais de compensation, alors elle change réellement le flux financier. La vraie force concurrentielle de Dusk n’est pas d’afficher des technologies complexes devant les utilisateurs, mais de faire en sorte que ceux-ci aient presque l’impression qu’elles n’existent pas.
$ETH #dusk $DUSK @Dusk Mettre des actifs “on-chain”, ce n’est pas difficile. Ce qui est difficile, c’est de leur donner une vie, comme un véritable produit financier.
J’évalue la pertinence de Dusk à la question suivante : mérite-t-il d’être suivi ? Je ne regarde pas combien d’actifs on-chain il peut émettre, mais plutôt s’il ose s’attaquer aux parties les plus pénibles de la RWA. Beaucoup de plateformes emballent des actifs hors-chaîne en tokens : l’efficacité de distribution augmente, mais l’enregistrement, la garde, la compensation et la divulgation restent éparpillés dans les anciens systèmes. Dusk met l’accent sur l’émission native et veut faire entrer la création, le transfert, le service et la compensation dans le même registre. Par rapport à Ondo, plutôt orienté produit et canaux, Centrifuge, plutôt orienté financement d’actifs, Dusk ressemble davantage à la mise en place d’une base de marché : le chemin est plus lourd, et il est plus difficile de s’en prouver la valeur par des données à court terme.
Dusk Connect comble une entrée souvent sous-estimée. Un portefeuille web autonome peut transférer des fonds, mais il est difficile de faire en sorte que l’application découvre de manière fiable le portefeuille, demande un compte, contrôle les permissions et initie des signatures. Dusk transforme le processus de connexion en une interface unifiée : différents portefeuilles peuvent suivre le même ensemble de règles, plutôt que d’obliger les développeurs à s’attacher à un portefeuille particulier. Les problèmes sont aussi très concrets : lorsque des comptes publics, des adresses privées, le changement de réseau et la portée d’autorisation apparaissent en même temps, les utilisateurs se perdent facilement. Si Dusk n’arrive pas à cacher la complexité derrière des retours clairs, plus il y a de fonctions, plus le coût des erreurs d’utilisation augmente.
La combinaison de Dusk avec NPEX et Chainlink ne doit pas être vue uniquement comme une liste de partenaires. Les lieux de trading sous licence, des données de marché dignes de confiance et la compensation on-chain intégrés dans une même chaîne de traitement se rapprochent réellement de la finance “de la vraie vie”. Mais la collaboration ne génère pas automatiquement de liquidité, et ne signifie pas non plus que les actifs sont déjà ouverts au trading. Dusk doit encore répondre à qui porte la responsabilité de l’accès, comment les entreprises exécutent leurs actions, comment on exécute une transaction quand il n’y a pas assez d’ordres, et que se passe-t-il quand il y a conflit entre l’enregistrement légal et les enregistrements on-chain. Ce ne sont pas des questions “sexy”, mais elles déterminent si les fonds des institutions sont disposés à rester.
Je préfère juger Dusk avec des indicateurs produit. Combien de temps faut-il pour ouvrir un compte et être approuvé ? De combien d’étapes a-t-on besoin pour autoriser un portefeuille ? Peut-on synchroniser la livraison contre paiement entre la partie actifs et la partie fonds ? Comment annuler ou geler une transaction anormale ? Les informations affichées aux investisseurs sont-elles exactement celles dont ils ont besoin ? Tout cela est plus décisif que les grands slogans RWA. L’émission native, si elle ne permet que de remplir moins un formulaire, a une portée limitée. En revanche, si elle réduit les doubles enregistrements, la réconciliation manuelle et les délais de compensation, alors elle change réellement le flux financier. La vraie force concurrentielle de Dusk n’est pas d’afficher des technologies complexes devant les utilisateurs, mais de faire en sorte que ceux-ci aient presque l’impression qu’elles n’existent pas.
2
156
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceLaunchesBinanceIntelligence
49,192 vues
672 mentions
🚨 BINANCE VIENT D’INTÉGRER L’IA DIRECTEMENT À SA PLATEFORME D’ÉCHANGE — ET CELA POURRAIT CHANGER LA FAÇON DONT LES PARTICULIERS TRADENT.
Binance a officiellement lancé Binance Intelligence, une nouvelle couche d’IA intégrée à l’écosystème Binance. Elle regroupe trois produits :
Binance AI pour les utilisateurs du quotidien,
Binance AI Pro pour les processus de trading automatisés,
et Agent OS pour les développeurs qui créent des agents financiers.
La partie qui devrait intéresser les traders ?
Binance AI peut fournir des synthèses du marché, des alertes intelligentes, des récapitulatifs de profits et pertes (PnL) ainsi que des informations personnalisées, tandis que AI Pro est conçu pour transformer une idée de trading formulée en langage courant en une stratégie visuelle.
Cela signifie que la prochaine phase de la concurrence entre plateformes d’échange ne se jouera peut-être pas sur :
les frais les plus bas contre la liquidité la plus importante.
Mais plutôt sur :
qui offre aux traders la meilleure couche d’exécution basée sur l’IA.
Si Binance Intelligence entraîne réellement une activité accrue des utilisateurs, davantage de stratégies automatisées et une fréquence de trading plus élevée, surveillez $BNB en premier.
Adoption de l’IA ↑
→ engagement sur Binance ↑
→ activité de trading ↑
→ le récit autour de l’écosystème se renforce.
Le catalyseur que je surveillerais maintenant :
déploiement mondial + lancement d’AI Pro + adoption mesurable par les utilisateurs.
Parce qu’une fois que l’IA ne se contente plus de vous dire ce qui se passe sur le marché…
…et commence à vous aider à élaborer vos propres transactions ?
C’est là que cela prend une tout autre ampleur qu’un simple chatbot. 👀
#binancelaunchesbinanceintelligence #EvernorthXRPTreasuryCompletesSPACMerger #ADAGains10%Above$0.27 #ETHUp70%InQ3ButLiquidityFalls #EthStakingExitQueueHits2026High
KimHotbae
·20 mentions J’aime
·25.3k vues
EvernorthXRPTreasuryCompletesSPACMerger
42,868 vues
480 mentions
ADAGains10%Above$0.27
32,545 vues
215 mentions