

曼迪mandy
3.5k Publications

曼迪mandy
Signaler
Bloquer l’utilisateur
主业是撸毛,偶尔玩合约,从未爆过仓。大钱没赚过,小钱凭运气。如果你也玩币圈,我们就是好朋友。
27 Suivis
15.3K+ Abonnés
7.5K+ J’aime
Publications
Tous
Citations
Direct
·
--
L’année dernière, à cette heure-là, je m’écharpais encore avec des gens — « Faire valider une logique en dehors du bac à sable WASM ? N’est-ce pas vous-même en train de creuser votre propre tombe ? ». À l’époque, je venais juste de finir un rapport de rétroaction concernant une certaine chaîne, vidée à cause de failles de smart contract, et j’avais la tête pleine de « moins il y a de code, plus c’est sûr ».
Le « grand gâteau » des points de rappel : le BTC a encore une marge de hausse ?
Puis je l’ai fait tourner moi-même, en passant aux nœuds Dusk, et là j’ai compris que ce n’était pas si simple.
J’ai fouillé le code de test de leur système Piecrust, et j’ai aussi été vérifier l’article de performance souvent cité — le but, c’était de mesurer l’overhead du WASM par rapport au code natif sous différents jeux d’instructions ; dans les scénarios cryptographiques, la perte pouvait grimper jusqu’à 255 %. Tu vois le genre : les signatures BLS et les preuves ZK que Dusk traite chaque jour, lesquels ne sont pas des « gros mangeurs » de calcul ? Chaque transaction y est interprétée dans le WASM : c’est comme conduire avec une consommation de carburant de 25 L pour 100 km… et là, le patron de la station-service rigole à s’en décrocher la mâchoire, avant même que ton portefeuille ne tienne.
Du coup, ils ont transformé les opérations de calcul cryptographique à haute fréquence en host function, en appelant directement l’implémentation native. En clair : sur les routes que l’on emprunte souvent, on ne met pas de barrières ; sur celles qu’on prend parfois, on vérifie à fond.
Il y a évidemment un risque : le « rayon de confiance » passe de « tout le bac à sable WASM » à « les quelques lignes de code en C ». Le premier, c’est une sécurité de niveau isolation physique ; le second dépend surtout de la précision et de la rigueur de l’ingénieur. J’ai justement été fouiller, dans un coin du site officiel, leur rapport d’audit T3 2024 — au moins, à l’époque, les cas limites testés n’ont pas explosé. Mais à vrai dire, ce genre de vulnérabilité ne se « trouve » jamais vraiment : on la laisse apparaître en nourrissant les systèmes de données. Un jour, si quelqu’un injecte une preuve soigneusement forgée et déclenche un débordement d’entier passé inaperçu dans un host function… pff, j’aimerais ne pas voir ça de mes propres yeux pour l’instant.
Par contre, si tu cherches l’infaillible, autant ne pas jouer sur les blockchains publiques : retour à l’écriture de programmes en local, c’est beaucoup plus tranquille. Les gens de Dusk font un autre calcul : la contrainte de performance, c’est pour aujourd’hui ; les problèmes de sécurité, on pourra les corriger demain. J’ai tourné trois ans des nœuds, et j’ai vu mourir des chaînes dans neuf cas sur dix à cause de frais de gas trop élevés, personne n’en voulait ; et celles qui étaient brisées de façon brutale ont fini à zéro directement — en tout cas, je n’ai pas vu ces choses de mes propres yeux.
Donc aujourd’hui, je suis moins catégorique. Avant, en dînant avec des amis, je têtais encore le clou en disant « attendons de voir » ; puis en rentrant, j’ai discrètement suivi et mis à jour la version du nœud jusqu’à la dernière. Les projets qui percent le bac à sable, il n’y en a pas tant que ça ; Dusk en fait partie. #dusk $DUSK @Dusk_Foundation
L’année dernière, à cette heure-là, je m’écharpais encore avec des gens — « Faire valider une logique en dehors du bac à sable WASM ? N’est-ce pas vous-même en train de creuser votre propre tombe ? ». À l’époque, je venais juste de finir un rapport de rétroaction concernant une certaine chaîne, vidée à cause de failles de smart contract, et j’avais la tête pleine de « moins il y a de code, plus c’est sûr ».
Le « grand gâteau » des points de rappel : le BTC a encore une marge de hausse ?
Puis je l’ai fait tourner moi-même, en passant aux nœuds Dusk, et là j’ai compris que ce n’était pas si simple.
J’ai fouillé le code de test de leur système Piecrust, et j’ai aussi été vérifier l’article de performance souvent cité — le but, c’était de mesurer l’overhead du WASM par rapport au code natif sous différents jeux d’instructions ; dans les scénarios cryptographiques, la perte pouvait grimper jusqu’à 255 %. Tu vois le genre : les signatures BLS et les preuves ZK que Dusk traite chaque jour, lesquels ne sont pas des « gros mangeurs » de calcul ? Chaque transaction y est interprétée dans le WASM : c’est comme conduire avec une consommation de carburant de 25 L pour 100 km… et là, le patron de la station-service rigole à s’en décrocher la mâchoire, avant même que ton portefeuille ne tienne.
Du coup, ils ont transformé les opérations de calcul cryptographique à haute fréquence en host function, en appelant directement l’implémentation native. En clair : sur les routes que l’on emprunte souvent, on ne met pas de barrières ; sur celles qu’on prend parfois, on vérifie à fond.
Il y a évidemment un risque : le « rayon de confiance » passe de « tout le bac à sable WASM » à « les quelques lignes de code en C ». Le premier, c’est une sécurité de niveau isolation physique ; le second dépend surtout de la précision et de la rigueur de l’ingénieur. J’ai justement été fouiller, dans un coin du site officiel, leur rapport d’audit T3 2024 — au moins, à l’époque, les cas limites testés n’ont pas explosé. Mais à vrai dire, ce genre de vulnérabilité ne se « trouve » jamais vraiment : on la laisse apparaître en nourrissant les systèmes de données. Un jour, si quelqu’un injecte une preuve soigneusement forgée et déclenche un débordement d’entier passé inaperçu dans un host function… pff, j’aimerais ne pas voir ça de mes propres yeux pour l’instant.
Par contre, si tu cherches l’infaillible, autant ne pas jouer sur les blockchains publiques : retour à l’écriture de programmes en local, c’est beaucoup plus tranquille. Les gens de Dusk font un autre calcul : la contrainte de performance, c’est pour aujourd’hui ; les problèmes de sécurité, on pourra les corriger demain. J’ai tourné trois ans des nœuds, et j’ai vu mourir des chaînes dans neuf cas sur dix à cause de frais de gas trop élevés, personne n’en voulait ; et celles qui étaient brisées de façon brutale ont fini à zéro directement — en tout cas, je n’ai pas vu ces choses de mes propres yeux.
Donc aujourd’hui, je suis moins catégorique. Avant, en dînant avec des amis, je têtais encore le clou en disant « attendons de voir » ; puis en rentrant, j’ai discrètement suivi et mis à jour la version du nœud jusqu’à la dernière. Les projets qui percent le bac à sable, il n’y en a pas tant que ça ; Dusk en fait partie. #dusk $DUSK @Dusk
154
·
--
Tout le monde sait que ces six derniers mois, Dusk a raconté des histoires très animées dans la sphère de la confidentialité et du RWA, et que les testnets EVM tournent à toute vitesse. Mais les gars… avez-vous déjà pensé à une question ? Quand Binance radie les paires DUSK/BTC au comptant en juin, et que BITGP dit aussi au revoir aux paires USDT au comptant en juillet, alors où se trouve le “mérage” de cette pièce ?
Le gâteau peut encore gonfler : le BTC dépasse les 80 000 !
J’ai fouillé sur Coinglass les quelques carnets d’ordres au comptant qui restent. Vous pouvez voir un phénomène très bizarre : les carnets d’achats et de ventes sont dressés comme une garde d’honneur, bien ordonnés, et l’écart (spread) a l’air acceptable. Mais ce n’est qu’une illusion. Il suffit de passer le montant d’un ordre au prix du marché de 20 000 dollars à 50 000, puis de rafraîchir : les couches d’achats tout à l’heure s’évanouissent instantanément comme une marée qui se retire.
C’est comme regarder un match de basket sans remplaçants : les cinq titulaires ont l’air impressionnants, mais dès qu’il y a la moindre faute, le terrain se retrouve tout de suite “vidé”.
Ce qui mérite encore plus d’être creusé, c’est le volume des positions sur les contrats à perpétuel : il dépasse carrément le triple de la valeur des transactions journalières au comptant—en gros, jusqu’à 30 fois ou plus. Les vieux de la vieille dans le milieu comprennent : on appelle ça “chanter un grand spectacle en portant une meule”—les feux d’artifice et les tambours du marché des dérivés font du bruit, mais en dessous, le bassin de liquidité au comptant capable d’absorber les ordres est si étroit qu’on ne peut traverser que sur un fil.
Vous allez peut-être dire : il faut des contrats pour qu’il y ait de la liquidité, et de la volatilité pour créer des opportunités. Oui, c’est vrai. Mais le problème, c’est qu’au moment où la source d’indices du prix de référence est secouée par un dump de quelques milliers de dollars sur une petite bourse, ce qui crée une déviation instantanée de 1 % à 1,5 % : avec une position LONG DUSK dont le taux de marge est trois ou quatre fois supérieur à celui des autres “main coins”, avec quoi on tient ?
Ce n’est pas du trading : c’est comme faire de l’acrobatie sur des dalles de pierre mouillées. Au moindre coup de vent, ceux qui sont les premiers à tomber sont justement les personnes qui ont accroché des ordres stop et attendent “l’arrivée des libérateurs”.
J’ai spécialement tiré une carte des liquidations sur les deux derniers mois, et j’ai découvert une règle : à chaque fois que le BTC effectue un repli d’environ 500 points vers 3 heures du matin, les points de liquidation des positions LONG de DUSK, trop concentrées, se déclenchent de façon précise comme des dominos. Et à ce moment-là, le carnet au comptant n’absorbe même pas la pression de vente qui déborde côté contrats. Au final, la plupart du temps, quand vous fermez au prix du marché dans les contrats, le prix réel s’écarte du prix de référence que vous voyiez—à vue d’œil, ça glisse carrément de deux points.
Ce glissement n’est pas une punition que le marché vous inflige : c’est la prime d’assurance que vous payez pour ce “niveau de liquidité” au comptant invisible.
@Dusk_Foundation $DUSK #dusk
Tout le monde sait que ces six derniers mois, Dusk a raconté des histoires très animées dans la sphère de la confidentialité et du RWA, et que les testnets EVM tournent à toute vitesse. Mais les gars… avez-vous déjà pensé à une question ? Quand Binance radie les paires DUSK/BTC au comptant en juin, et que BITGP dit aussi au revoir aux paires USDT au comptant en juillet, alors où se trouve le “mérage” de cette pièce ?
Le gâteau peut encore gonfler : le BTC dépasse les 80 000 !
J’ai fouillé sur Coinglass les quelques carnets d’ordres au comptant qui restent. Vous pouvez voir un phénomène très bizarre : les carnets d’achats et de ventes sont dressés comme une garde d’honneur, bien ordonnés, et l’écart (spread) a l’air acceptable. Mais ce n’est qu’une illusion. Il suffit de passer le montant d’un ordre au prix du marché de 20 000 dollars à 50 000, puis de rafraîchir : les couches d’achats tout à l’heure s’évanouissent instantanément comme une marée qui se retire.
C’est comme regarder un match de basket sans remplaçants : les cinq titulaires ont l’air impressionnants, mais dès qu’il y a la moindre faute, le terrain se retrouve tout de suite “vidé”.
Ce qui mérite encore plus d’être creusé, c’est le volume des positions sur les contrats à perpétuel : il dépasse carrément le triple de la valeur des transactions journalières au comptant—en gros, jusqu’à 30 fois ou plus. Les vieux de la vieille dans le milieu comprennent : on appelle ça “chanter un grand spectacle en portant une meule”—les feux d’artifice et les tambours du marché des dérivés font du bruit, mais en dessous, le bassin de liquidité au comptant capable d’absorber les ordres est si étroit qu’on ne peut traverser que sur un fil.
Vous allez peut-être dire : il faut des contrats pour qu’il y ait de la liquidité, et de la volatilité pour créer des opportunités. Oui, c’est vrai. Mais le problème, c’est qu’au moment où la source d’indices du prix de référence est secouée par un dump de quelques milliers de dollars sur une petite bourse, ce qui crée une déviation instantanée de 1 % à 1,5 % : avec une position LONG DUSK dont le taux de marge est trois ou quatre fois supérieur à celui des autres “main coins”, avec quoi on tient ?
Ce n’est pas du trading : c’est comme faire de l’acrobatie sur des dalles de pierre mouillées. Au moindre coup de vent, ceux qui sont les premiers à tomber sont justement les personnes qui ont accroché des ordres stop et attendent “l’arrivée des libérateurs”.
J’ai spécialement tiré une carte des liquidations sur les deux derniers mois, et j’ai découvert une règle : à chaque fois que le BTC effectue un repli d’environ 500 points vers 3 heures du matin, les points de liquidation des positions LONG de DUSK, trop concentrées, se déclenchent de façon précise comme des dominos. Et à ce moment-là, le carnet au comptant n’absorbe même pas la pression de vente qui déborde côté contrats. Au final, la plupart du temps, quand vous fermez au prix du marché dans les contrats, le prix réel s’écarte du prix de référence que vous voyiez—à vue d’œil, ça glisse carrément de deux points.
Ce glissement n’est pas une punition que le marché vous inflige : c’est la prime d’assurance que vous payez pour ce “niveau de liquidité” au comptant invisible.
@Dusk $DUSK #dusk
158
·
--
Les auditeurs doivent avoir une approche « traçante », le contrôle des risques doit cacher les positions—la clé de Dusk peut-elle être tournée ?
La grosse tarte a un peu grimpé, et le BTC est vraiment fou !
Ceux qui ont déjà travaillé dans la gestion d’actifs institutionnelle comprennent ce genre d’emmêlement.
Avant chaque mission d’audit, il faut que la conformité, au moins trois jours à l’avance, entraîne l’IT pour aller péniblement guider la chaîne de données en ligne. Ce n’est pas que la chaîne n’enregistre rien : c’est que l’enregistrement est trop « public »—qui est la contrepartie, à quelle heure et minute la monnaie a été frappée, quel est le prix moyen… tout est affiché au grand jour. Mais comment voulez-vous qu’un auditeur ne regarde que la valeur de hachage ? Il va claquer des doigts et exiger des dossiers de travail. Au final, il faut maintenir en plus un double registre hors chaîne. Faire le rapprochement entre les deux côtés au point que le cuir chevelu en devient engourdi. La confidentialité est préservée, mais le coût du rapprochement finit par absorber l’avantage.
La couche que Dusk a percée avec son modèle Phoenix, je l’appellerais « confidentialité adaptée à l’audit ».
Elle ne joue pas à cache-cache avec la régulation : au contraire, elle transforme la divulgation en action programmable—par défaut, invisible pour tout le monde. Mais pour les entités détenant certaines clés de consultation, il devient possible d’extraire des détails par intervalle de temps, de produire des rapports par catégorie d’actifs, et même de valider en lot l’évolution de l’exposition totale sur une période donnée. C’est complètement différent du modèle de compte où l’on n’a que deux options : soit tout à nu, soit tout bien emmitouflé. Le combo UTXO et preuves à connaissance zéro transforme chaque transaction en un reçu vérifiable : le reçu ne révèle ni le montant ni la contrepartie, mais la logique de vérification est intégrée au protocole. L’auditeur ne cherche pas une manie d’espionnage, il veut des preuves mathématiques croisées—et c’est exactement ce que ça apporte.
Ce qui m’inquiète vraiment, côté ingénierie, c’est le point dur : le niveau de granularité des autorisations sur les clés de consultation peut-il atteindre du « à la demande » ? Par exemple : donner à l’équipe de contrôle des risques l’exposition totale, donner à l’audit les flux transaction par transaction tout en masquant le nom des contreparties, donner au régulateur l’intégralité—et ce RBAC (contrôle d’accès basé sur les rôles) peut fonctionner côté cryptographie. Mais une fois qu’on le projette sur l’interface produit, sur les modèles d’export de rapports et sur les spécifications d’intégration avec les systèmes financiers traditionnels, c’est une autre dimension de travail.
Si Dusk parvient à polir tout cela jusqu’au bout, les capitaux institutionnels n’auront plus besoin de maintenir deux jeux de livres. Invisible pour les particuliers ? C’est juste un plus. Ce que les institutions cherchent réellement à éviter, ce sont les acteurs de l’autre côté qui surveillent le rythme de constitution de leurs positions. Tu vois ce que je veux dire, non ? @Dusk_Foundation $DUSK #dusk
Les auditeurs doivent avoir une approche « traçante », le contrôle des risques doit cacher les positions—la clé de Dusk peut-elle être tournée ?
La grosse tarte a un peu grimpé, et le BTC est vraiment fou !
Ceux qui ont déjà travaillé dans la gestion d’actifs institutionnelle comprennent ce genre d’emmêlement.
Avant chaque mission d’audit, il faut que la conformité, au moins trois jours à l’avance, entraîne l’IT pour aller péniblement guider la chaîne de données en ligne. Ce n’est pas que la chaîne n’enregistre rien : c’est que l’enregistrement est trop « public »—qui est la contrepartie, à quelle heure et minute la monnaie a été frappée, quel est le prix moyen… tout est affiché au grand jour. Mais comment voulez-vous qu’un auditeur ne regarde que la valeur de hachage ? Il va claquer des doigts et exiger des dossiers de travail. Au final, il faut maintenir en plus un double registre hors chaîne. Faire le rapprochement entre les deux côtés au point que le cuir chevelu en devient engourdi. La confidentialité est préservée, mais le coût du rapprochement finit par absorber l’avantage.
La couche que Dusk a percée avec son modèle Phoenix, je l’appellerais « confidentialité adaptée à l’audit ».
Elle ne joue pas à cache-cache avec la régulation : au contraire, elle transforme la divulgation en action programmable—par défaut, invisible pour tout le monde. Mais pour les entités détenant certaines clés de consultation, il devient possible d’extraire des détails par intervalle de temps, de produire des rapports par catégorie d’actifs, et même de valider en lot l’évolution de l’exposition totale sur une période donnée. C’est complètement différent du modèle de compte où l’on n’a que deux options : soit tout à nu, soit tout bien emmitouflé. Le combo UTXO et preuves à connaissance zéro transforme chaque transaction en un reçu vérifiable : le reçu ne révèle ni le montant ni la contrepartie, mais la logique de vérification est intégrée au protocole. L’auditeur ne cherche pas une manie d’espionnage, il veut des preuves mathématiques croisées—et c’est exactement ce que ça apporte.
Ce qui m’inquiète vraiment, côté ingénierie, c’est le point dur : le niveau de granularité des autorisations sur les clés de consultation peut-il atteindre du « à la demande » ? Par exemple : donner à l’équipe de contrôle des risques l’exposition totale, donner à l’audit les flux transaction par transaction tout en masquant le nom des contreparties, donner au régulateur l’intégralité—et ce RBAC (contrôle d’accès basé sur les rôles) peut fonctionner côté cryptographie. Mais une fois qu’on le projette sur l’interface produit, sur les modèles d’export de rapports et sur les spécifications d’intégration avec les systèmes financiers traditionnels, c’est une autre dimension de travail.
Si Dusk parvient à polir tout cela jusqu’au bout, les capitaux institutionnels n’auront plus besoin de maintenir deux jeux de livres. Invisible pour les particuliers ? C’est juste un plus. Ce que les institutions cherchent réellement à éviter, ce sont les acteurs de l’autre côté qui surveillent le rythme de constitution de leurs positions. Tu vois ce que je veux dire, non ? @Dusk $DUSK #dusk
189
·
--
En regardant la base d’Ondo et de DUSK, j’ai enfin compris qui fait réellement les choses pour le RWA
Le bull market gonfle trop vite : pause pour le BTC !
En parcourant l’architecture juridique des titres tokenisés façon américaine, franchement, plus je regarde, plus je me dis que beaucoup de projets avancent sur une corde raide.
Le modèle d’Ondo : en dessous, c’est de la dette américaine à court terme + des dépôts bancaires à vue, mais le token lui-même n’est pas considéré comme un titre. C’est un billet tokenisé émis par un SPV des îles Vierges britanniques, avec des droits régis par le droit suisse. En clair : grosse facture d’avocats pour construire une architecture, dans le but de faire sortir le token de la catégorie « titre », et d’éviter les exigences d’enregistrement les plus strictes de la SEC. Cette voie peut marcher, mais au fond c’est jouer avec la réglementation. Un jour, si un tribunal tranche que les porteurs jouissent en réalité de droits de type « titres », toute la structure devra être démantelée et refaite. Ce risque, les institutions le savent parfaitement.
La démarche de DUSK est exactement l’inverse. Pas de contournement : confrontation frontale.
Les tokens de type titre relèvent de MiFID II : tu es ce que tu es, pas besoin de montages. La collaboration de DUSK avec la plateforme de négociation néerlandaise agréée NPEX est déjà entrée dans une phase de tokenisation / mise en chaîne des actifs. NPEX dispose de l’ensemble des licences : MTF, Broker, ECSP. Et le DLT-TSS est aussi en cours. Là-bas, 21X a obtenu la première licence de cadre pilote DLT à l’échelle de toute l’Europe ; DUSK s’y connecte directement en tant que partie prenante à la négociation. Quantoz a émis un euro numérique conforme MiCA, EURQ, qui tourne sur la chaîne de DUSK. Le token lui-même est un titre : il est échangé on-chain sur une place de marché agréée. Pas besoin de parier sur l’humeur du régulateur.
« Et la confidentialité, alors ? » — je comprends trop bien les inquiétudes des institutions : pour les placements privés en titres, il faut de la vérification de solvabilité, du contrôle, et des audits ; mais la position et le prix ne doivent pas être visibles pour le public. Une blockchain publique 100 % transparente, c’est comme partir en tenue d’Adam : la confidentialité est ouverte, et la surveillance « en mode boîte noire » ne permet pas aux contrôleurs d’entrer.
La solution proposée par DUSK : la transparence sélective via ZK. Les régulateurs peuvent auditer, mais les informations ne sont pas publiées sur la chaîne. Avec eIDAS pour l’identité numérique, on complète le KYC. C’est ce qu’on appelle la « visibilité par niveaux » : différents rôles voient différentes données. Rien n’est rendu totalement public, mais rien n’est non plus verrouillé à l’extrême. Ce que les institutions craignent le plus, ce n’est pas seulement un rendement faible : c’est un problème de conformité. DUSK neutralise cette inquiétude à la racine.
Pour dire les choses simplement : le marché RWA de 40 000 milliards d’euros en Europe est là. Avec la mise en œuvre de MiCA, le canal de conformité s’ouvre. DUSK est, à l’heure actuelle, l’une des rares infrastructures qui a tout bouclé — de la licence à la place de marché, jusqu’à la couche de règlement. #dusk $DUSK @Dusk_Foundation
En regardant la base d’Ondo et de DUSK, j’ai enfin compris qui fait réellement les choses pour le RWA
Le bull market gonfle trop vite : pause pour le BTC !
En parcourant l’architecture juridique des titres tokenisés façon américaine, franchement, plus je regarde, plus je me dis que beaucoup de projets avancent sur une corde raide.
Le modèle d’Ondo : en dessous, c’est de la dette américaine à court terme + des dépôts bancaires à vue, mais le token lui-même n’est pas considéré comme un titre. C’est un billet tokenisé émis par un SPV des îles Vierges britanniques, avec des droits régis par le droit suisse. En clair : grosse facture d’avocats pour construire une architecture, dans le but de faire sortir le token de la catégorie « titre », et d’éviter les exigences d’enregistrement les plus strictes de la SEC. Cette voie peut marcher, mais au fond c’est jouer avec la réglementation. Un jour, si un tribunal tranche que les porteurs jouissent en réalité de droits de type « titres », toute la structure devra être démantelée et refaite. Ce risque, les institutions le savent parfaitement.
La démarche de DUSK est exactement l’inverse. Pas de contournement : confrontation frontale.
Les tokens de type titre relèvent de MiFID II : tu es ce que tu es, pas besoin de montages. La collaboration de DUSK avec la plateforme de négociation néerlandaise agréée NPEX est déjà entrée dans une phase de tokenisation / mise en chaîne des actifs. NPEX dispose de l’ensemble des licences : MTF, Broker, ECSP. Et le DLT-TSS est aussi en cours. Là-bas, 21X a obtenu la première licence de cadre pilote DLT à l’échelle de toute l’Europe ; DUSK s’y connecte directement en tant que partie prenante à la négociation. Quantoz a émis un euro numérique conforme MiCA, EURQ, qui tourne sur la chaîne de DUSK. Le token lui-même est un titre : il est échangé on-chain sur une place de marché agréée. Pas besoin de parier sur l’humeur du régulateur.
« Et la confidentialité, alors ? » — je comprends trop bien les inquiétudes des institutions : pour les placements privés en titres, il faut de la vérification de solvabilité, du contrôle, et des audits ; mais la position et le prix ne doivent pas être visibles pour le public. Une blockchain publique 100 % transparente, c’est comme partir en tenue d’Adam : la confidentialité est ouverte, et la surveillance « en mode boîte noire » ne permet pas aux contrôleurs d’entrer.
La solution proposée par DUSK : la transparence sélective via ZK. Les régulateurs peuvent auditer, mais les informations ne sont pas publiées sur la chaîne. Avec eIDAS pour l’identité numérique, on complète le KYC. C’est ce qu’on appelle la « visibilité par niveaux » : différents rôles voient différentes données. Rien n’est rendu totalement public, mais rien n’est non plus verrouillé à l’extrême. Ce que les institutions craignent le plus, ce n’est pas seulement un rendement faible : c’est un problème de conformité. DUSK neutralise cette inquiétude à la racine.
Pour dire les choses simplement : le marché RWA de 40 000 milliards d’euros en Europe est là. Avec la mise en œuvre de MiCA, le canal de conformité s’ouvre. DUSK est, à l’heure actuelle, l’une des rares infrastructures qui a tout bouclé — de la licence à la place de marché, jusqu’à la couche de règlement. #dusk $DUSK @Dusk
223
·
--
Hier soir, j’ai vu un ami du groupe se plaindre : avec un portefeuille de confidentialité, on dirait qu’on joue en mode « hard »—chaque transaction doit attendre que le téléphone chauffe trois minutes pour calculer une preuve ZK, et la décharge est plus rapide que quand on joue à Genshin. En dessous, il y a eu une série de « +1 ». Quelqu’un a dit : « Ce truc, c’est parfait pour les geeks qui aiment bidouiller. Mais à la fin, les gens normaux devront tous revenir à une chaîne transparente ».
La grosse pastèque monte vraiment bien, et le BTC, ça reste solide !
À ce moment-là, je n’ai pas répondu, mais en m’endormant je me suis dit que quelque chose n’allait pas. Ce grief n’a rien de faux : générer une preuve coûte bien en puissance de calcul, le CPU du téléphone s’épuise jusqu’à fumer. Qui l’utilise devient forcément impatient. Mais l’implicite derrière cette plainte, c’est : pour la protection de la confidentialité, les coûts doivent être assumés par l’utilisateur lui-même.
Le problème, c’est : qui a décidé que « le droit de générer la preuve » et « le droit de propriété » devaient être collés ensemble ?
En relisant mes notes de l’an dernier sur le portefeuille Phoenix, le principe de son découpage de clés se résume à ceci : vérifier la clé en la scannant, puis signer la dépense. Deux éléments font leur boulot séparément : le premier te permet de savoir « cet argent est envoyé à moi », mais même en y mettant toute ta volonté, tu ne peux pas calculer la clé privée—parce que la moitié nécessaire au calcul de la signature, il ne l’a tout simplement pas. Concrètement, ça veut dire que la tâche « scan des transactions » peut être confiée tranquillement à des nœuds tiers : ils peuvent voir combien tu reçois, mais ils ne peuvent pas bouger un seul centime de toi. La génération de preuves ZK suit le même schéma : déléguer au serveur qui a assez de puissance de calcul, et ton téléphone ne fait que signer le dernier « oui ».
Tu vois, en fait, c’est comme si on séparait la « confidentialité » en deux choses : qui a le droit de voir le grand livre, et qui a le droit de déplacer les actifs. Dans les portefeuilles traditionnels, une seule clé privée suffit à tout : la clé de la porte et la clé du coffre-fort sont la même. Si elle se perd, tout est fichu. En la séparant, tu peux confier la « surveillance de la porte » à quelqu’un d’autre, tandis que la clé du coffre-fort reste dans ta poche.
Mais soyons honnêtes : ce plan n’est pas sans contrepartie. Déléguer le scan signifie que tu ouvres une petite brèche à un tiers : il peut voir ton flux d’encaissement. Même s’il ne peut pas voler l’argent, le fait même d’« avoir de l’argent qui entre » est déjà exposé. Le protocole ne peut pas décider à qui tu fais confiance, ni à qui tu confies ça. C’est un peu comme si tu pouvais confier les caméras de ta maison au syndic pour que tout soit plus simple : c’est plus tranquille, mais le gars des caméras surveille chaque jour à quelle heure tu sors et à quelle heure tu rentres—tu dois quand même réussir à passer le cap psychologique.
#dusk $DUSK @Dusk_Foundation
Hier soir, j’ai vu un ami du groupe se plaindre : avec un portefeuille de confidentialité, on dirait qu’on joue en mode « hard »—chaque transaction doit attendre que le téléphone chauffe trois minutes pour calculer une preuve ZK, et la décharge est plus rapide que quand on joue à Genshin. En dessous, il y a eu une série de « +1 ». Quelqu’un a dit : « Ce truc, c’est parfait pour les geeks qui aiment bidouiller. Mais à la fin, les gens normaux devront tous revenir à une chaîne transparente ».
La grosse pastèque monte vraiment bien, et le BTC, ça reste solide !
À ce moment-là, je n’ai pas répondu, mais en m’endormant je me suis dit que quelque chose n’allait pas. Ce grief n’a rien de faux : générer une preuve coûte bien en puissance de calcul, le CPU du téléphone s’épuise jusqu’à fumer. Qui l’utilise devient forcément impatient. Mais l’implicite derrière cette plainte, c’est : pour la protection de la confidentialité, les coûts doivent être assumés par l’utilisateur lui-même.
Le problème, c’est : qui a décidé que « le droit de générer la preuve » et « le droit de propriété » devaient être collés ensemble ?
En relisant mes notes de l’an dernier sur le portefeuille Phoenix, le principe de son découpage de clés se résume à ceci : vérifier la clé en la scannant, puis signer la dépense. Deux éléments font leur boulot séparément : le premier te permet de savoir « cet argent est envoyé à moi », mais même en y mettant toute ta volonté, tu ne peux pas calculer la clé privée—parce que la moitié nécessaire au calcul de la signature, il ne l’a tout simplement pas. Concrètement, ça veut dire que la tâche « scan des transactions » peut être confiée tranquillement à des nœuds tiers : ils peuvent voir combien tu reçois, mais ils ne peuvent pas bouger un seul centime de toi. La génération de preuves ZK suit le même schéma : déléguer au serveur qui a assez de puissance de calcul, et ton téléphone ne fait que signer le dernier « oui ».
Tu vois, en fait, c’est comme si on séparait la « confidentialité » en deux choses : qui a le droit de voir le grand livre, et qui a le droit de déplacer les actifs. Dans les portefeuilles traditionnels, une seule clé privée suffit à tout : la clé de la porte et la clé du coffre-fort sont la même. Si elle se perd, tout est fichu. En la séparant, tu peux confier la « surveillance de la porte » à quelqu’un d’autre, tandis que la clé du coffre-fort reste dans ta poche.
Mais soyons honnêtes : ce plan n’est pas sans contrepartie. Déléguer le scan signifie que tu ouvres une petite brèche à un tiers : il peut voir ton flux d’encaissement. Même s’il ne peut pas voler l’argent, le fait même d’« avoir de l’argent qui entre » est déjà exposé. Le protocole ne peut pas décider à qui tu fais confiance, ni à qui tu confies ça. C’est un peu comme si tu pouvais confier les caméras de ta maison au syndic pour que tout soit plus simple : c’est plus tranquille, mais le gars des caméras surveille chaque jour à quelle heure tu sors et à quelle heure tu rentres—tu dois quand même réussir à passer le cap psychologique.
#dusk $DUSK @Dusk
183
·
--
Ne confonds pas “un clic” avec une “assurance” : j’ai fait un calcul sur TermMax, mais il n’est pas encore fini
Le prix monte dès que le vent tourne—BTC, vraiment pas mal !
Hier soir, j’ai relu encore une fois le déroulement de l’interface pour le levier “à un clic” sur TermMax. Franchement, quand on fait glisser l’écran, c’est fluide, comme si on coupait du beurre. Mais j’ai un défaut : dès que je vois “fixe”, je ne peux pas m’empêcher de creuser en dessous.
Le taux d’intérêt d’emprunt fixe, ça ne pose aucun problème : les coûts de financement sont bloqués à l’avance, et on a une bonne visibilité. Le souci, c’est que ce qui est “fixé”, ce sont les intérêts pour l’argent emprunté, pas le montant que tu es censé gagner. Je vois plusieurs gars dans le groupe qui disent : une fois la position ouverte, il suffit de regarder chaque jour si le taux d’intérêt change—s’il ne change pas, ils peuvent dormir tranquilles. Moi, je me dis : mon frère, le prix de l’actif que tu as mis en garantie n’a pas signé de contrat “à taux fixe” avec toi.
Si la garantie comprend un actif à rendement flottant—par exemple certains actifs LSD—alors côté rendement aussi, ça fait des montagnes russes. Dès que tu actives l’effet de levier, et que tu “fais se rencontrer les deux”, le “prévu” que tu avais calculé n’est déjà plus le même qu’avant.
TermMax met tout—le prêt flash, la mise en garantie, le changement d’actif, puis la reconstruction de la position—dans une seule transaction. Franchement, c’est vraiment bien fait : tu économises du Gas et tu n’as plus à te démener manuellement en allers-retours. Mais ce que tu économises, ce n’est pas la volatilité : c’est l’opération. Je suis allé exprès vérifier le registre des slippages de cotation dans des situations de marché extrêmes—sans donner de chiffres précis, disons que c’est plus large que ce que j’imaginais. Aussi large que… la ligne de liquidation que tu calcules au moment d’ouvrir ta position : quand le marché part en vrille pendant quelques secondes, elle n’est peut-être déjà plus la même que celle que tu avais calculée.
Je ne dis pas que ce genre de chose ne se joue pas. Je dis seulement qu’avant de jouer, il faut avoir fait les comptes jusqu’à la page la plus moche. Sur l’interface d’ouverture de position, est-ce que la ligne de liquidation et la date d’échéance peuvent s’afficher devant moi ? Les données de backtest pour les stress tests peuvent-elles ne pas être planquées dans un menu à trois niveaux ? En clair : si j’ose appuyer sur ce bouton avec de l’argent réel, ce n’est pas parce que je crois que cette interface est tellement fluide ; c’est parce que je dois croire que je comprends jusqu’où le pire peut aller.
Ce que tu achètes avec des coûts fixes, c’est la certitude de l’exécution, pas un “désengagement” garanti par le marché. Les comptes, il faut les séparer.
Et vous, vous êtes déjà montés dedans, ou comme moi, vous attendez là, à regarder les données extrêmes tourner pendant quelques cycles avant de décider ? Dites-moi en commentaires : je vous offre un iced Americano—à condition que vous ayez vraiment calculé votre prix de liquidation. @termmax #TermMax
Ne confonds pas “un clic” avec une “assurance” : j’ai fait un calcul sur TermMax, mais il n’est pas encore fini
Le prix monte dès que le vent tourne—BTC, vraiment pas mal !
Hier soir, j’ai relu encore une fois le déroulement de l’interface pour le levier “à un clic” sur TermMax. Franchement, quand on fait glisser l’écran, c’est fluide, comme si on coupait du beurre. Mais j’ai un défaut : dès que je vois “fixe”, je ne peux pas m’empêcher de creuser en dessous.
Le taux d’intérêt d’emprunt fixe, ça ne pose aucun problème : les coûts de financement sont bloqués à l’avance, et on a une bonne visibilité. Le souci, c’est que ce qui est “fixé”, ce sont les intérêts pour l’argent emprunté, pas le montant que tu es censé gagner. Je vois plusieurs gars dans le groupe qui disent : une fois la position ouverte, il suffit de regarder chaque jour si le taux d’intérêt change—s’il ne change pas, ils peuvent dormir tranquilles. Moi, je me dis : mon frère, le prix de l’actif que tu as mis en garantie n’a pas signé de contrat “à taux fixe” avec toi.
Si la garantie comprend un actif à rendement flottant—par exemple certains actifs LSD—alors côté rendement aussi, ça fait des montagnes russes. Dès que tu actives l’effet de levier, et que tu “fais se rencontrer les deux”, le “prévu” que tu avais calculé n’est déjà plus le même qu’avant.
TermMax met tout—le prêt flash, la mise en garantie, le changement d’actif, puis la reconstruction de la position—dans une seule transaction. Franchement, c’est vraiment bien fait : tu économises du Gas et tu n’as plus à te démener manuellement en allers-retours. Mais ce que tu économises, ce n’est pas la volatilité : c’est l’opération. Je suis allé exprès vérifier le registre des slippages de cotation dans des situations de marché extrêmes—sans donner de chiffres précis, disons que c’est plus large que ce que j’imaginais. Aussi large que… la ligne de liquidation que tu calcules au moment d’ouvrir ta position : quand le marché part en vrille pendant quelques secondes, elle n’est peut-être déjà plus la même que celle que tu avais calculée.
Je ne dis pas que ce genre de chose ne se joue pas. Je dis seulement qu’avant de jouer, il faut avoir fait les comptes jusqu’à la page la plus moche. Sur l’interface d’ouverture de position, est-ce que la ligne de liquidation et la date d’échéance peuvent s’afficher devant moi ? Les données de backtest pour les stress tests peuvent-elles ne pas être planquées dans un menu à trois niveaux ? En clair : si j’ose appuyer sur ce bouton avec de l’argent réel, ce n’est pas parce que je crois que cette interface est tellement fluide ; c’est parce que je dois croire que je comprends jusqu’où le pire peut aller.
Ce que tu achètes avec des coûts fixes, c’est la certitude de l’exécution, pas un “désengagement” garanti par le marché. Les comptes, il faut les séparer.
Et vous, vous êtes déjà montés dedans, ou comme moi, vous attendez là, à regarder les données extrêmes tourner pendant quelques cycles avant de décider ? Dites-moi en commentaires : je vous offre un iced Americano—à condition que vous ayez vraiment calculé votre prix de liquidation. @TermMax #TermMax
107
·
--
J’ai passé trois mois à traîner dans le groupe Dusk, et ce n’est que là que j’ai fini par comprendre que la confidentialité n’est pas une simple couche de tissu
Le gros pactole monte à 70 000, et le BTC monte trop vite !
Honnêtement, c’est assez gênant.
Avant, sur Twitter, je regardais l’analyse de Dusk : tout le monde ne faisait que vanter le système de preuves à connaissance nulle de Phoenix. note, nullifier, adresses furtives… on les connaissait presque par cœur, comme un numéro de carte d’identité. J’ai moi-même enchaîné les likes et les retweets de quelques articles, persuadé d’être déjà au sommet de l’intelligence sur la voie de la confidentialité. Résultat : la semaine dernière, par ennui, j’ai feuilleté le livre blanc—et en arrivant à la section réseau, je me suis figé : Kadcast ? C’est quoi ce bazar ? Pourquoi personne ne m’en a jamais parlé ?
Vous connaissez ce sentiment, quand vous mangez de la bouffe à emporter pendant trois mois, puis que vous réalisez soudain qu’en bas de l’immeuble il y a… un marché.
Kadcast, c’est un protocole de broadcast basé sur la logique de “couches par distance” de Kademlia. Le gossip classique, c’est comme crier à tout le monde : messages partout, mais personne ne sait qui a parlé en premier. Kadcast, c’est différent : le message sort en s’amplifiant par paliers, couche par couche, en suivant des chemins liés à la distance—comme un jeu du téléphone arabe. Tu sais juste qui est ton interlocuteur direct, mais tu sais jamais où est la source. Le livre blanc dit que cette conception visait à économiser la bande passante et à réduire le taux de blocs “obsolètes” (pour les chiffres exacts, je ne les récite pas, histoire de ne pas faire semblant de lire un mémoire). Mais en prime, il y a un sous-produit qui intrigue : après plusieurs “mains”, essayer de remonter jusqu’au nœud source devient directement extrêmement difficile.
Sauf que là, il y a un piège : je dois admettre que j’y suis tombé.
Le système de Phoenix, c’est une confidentialité “dure” construite en cryptographie : des preuves mathématiques, du béton. La “flou” que Kadcast apporte, en clair, c’est un petit cadeau offert par la structure topologique. Ça aide à brouiller une traque basique, mais si on tombe sur des vieux briscards qui font de l’analyse réseau, ça tient ou pas… ça mérite une question. Beaucoup d’articles mélangent ces deux couches et racontent comme si Dusk était entièrement enveloppé d’une armure de tissu métallique, alors qu’en réalité ce n’est pas du tout la même chose, point barre.
À présent, j’ai changé d’habitude pour évaluer un projet : je me pose d’abord une question simple—cette confidentialité est-elle portée par la cryptographie, ou est-ce juste la structure réseau qui fait le boulot “en plus” ? Le premier, c’est une armure pare-balles ; le second, c’est un uniforme de camouflage. Les deux peuvent bloquer un peu de choses, mais l’utilité n’est pas la même.
Vous êtes déjà été induits en erreur par ce genre de formulations vagues ? Venez en discuter dans les commentaires. #dusk $DUSK @Dusk_Foundation
J’ai passé trois mois à traîner dans le groupe Dusk, et ce n’est que là que j’ai fini par comprendre que la confidentialité n’est pas une simple couche de tissu
Le gros pactole monte à 70 000, et le BTC monte trop vite !
Honnêtement, c’est assez gênant.
Avant, sur Twitter, je regardais l’analyse de Dusk : tout le monde ne faisait que vanter le système de preuves à connaissance nulle de Phoenix. note, nullifier, adresses furtives… on les connaissait presque par cœur, comme un numéro de carte d’identité. J’ai moi-même enchaîné les likes et les retweets de quelques articles, persuadé d’être déjà au sommet de l’intelligence sur la voie de la confidentialité. Résultat : la semaine dernière, par ennui, j’ai feuilleté le livre blanc—et en arrivant à la section réseau, je me suis figé : Kadcast ? C’est quoi ce bazar ? Pourquoi personne ne m’en a jamais parlé ?
Vous connaissez ce sentiment, quand vous mangez de la bouffe à emporter pendant trois mois, puis que vous réalisez soudain qu’en bas de l’immeuble il y a… un marché.
Kadcast, c’est un protocole de broadcast basé sur la logique de “couches par distance” de Kademlia. Le gossip classique, c’est comme crier à tout le monde : messages partout, mais personne ne sait qui a parlé en premier. Kadcast, c’est différent : le message sort en s’amplifiant par paliers, couche par couche, en suivant des chemins liés à la distance—comme un jeu du téléphone arabe. Tu sais juste qui est ton interlocuteur direct, mais tu sais jamais où est la source. Le livre blanc dit que cette conception visait à économiser la bande passante et à réduire le taux de blocs “obsolètes” (pour les chiffres exacts, je ne les récite pas, histoire de ne pas faire semblant de lire un mémoire). Mais en prime, il y a un sous-produit qui intrigue : après plusieurs “mains”, essayer de remonter jusqu’au nœud source devient directement extrêmement difficile.
Sauf que là, il y a un piège : je dois admettre que j’y suis tombé.
Le système de Phoenix, c’est une confidentialité “dure” construite en cryptographie : des preuves mathématiques, du béton. La “flou” que Kadcast apporte, en clair, c’est un petit cadeau offert par la structure topologique. Ça aide à brouiller une traque basique, mais si on tombe sur des vieux briscards qui font de l’analyse réseau, ça tient ou pas… ça mérite une question. Beaucoup d’articles mélangent ces deux couches et racontent comme si Dusk était entièrement enveloppé d’une armure de tissu métallique, alors qu’en réalité ce n’est pas du tout la même chose, point barre.
À présent, j’ai changé d’habitude pour évaluer un projet : je me pose d’abord une question simple—cette confidentialité est-elle portée par la cryptographie, ou est-ce juste la structure réseau qui fait le boulot “en plus” ? Le premier, c’est une armure pare-balles ; le second, c’est un uniforme de camouflage. Les deux peuvent bloquer un peu de choses, mais l’utilité n’est pas la même.
Vous êtes déjà été induits en erreur par ce genre de formulations vagues ? Venez en discuter dans les commentaires. #dusk $DUSK @Dusk
1
1
465
·
--
Je surveille les trésors TermMax sur la chaîne BNB depuis deux semaines, et j’ai découvert un drôle de phénomène.
Au même moment, sur l’échéance USDC à 90 jours, gérée par Keyrock : le FT est escompté à 0,9801. À côté, pour l’USDT à 90 jours géré par Origami : le FT est escompté à 0,9794. L’écart est seulement de 0,0007, mais l’annualisé, ça finit quand même par lui faire “perdre” 0,3 point.
Si tu penses que c’est juste une fluctuation aléatoire du marché, regarde plutôt ceci : sous le trésor Keyrock, la répartition idle→Morpho est de 62%, tandis qu’Origami n’est qu’à 48%. Le calcul colle. Origami alloue davantage à une tranche d’inactivité envoyée vers Morpho pour capter les frais de financement : l’efficacité du capital augmente, et il a alors davantage de marge pour laisser un peu de décote aux acheteurs de FT. À l’inverse, dans la période Keyrock : si les taux de financement au jour le jour se mettent soudain à partir en vrille, ses 62% de positions dans Morpho se prennent toute la claque — et le “beau” prix que tu vois quand tu achètes le FT, c’est lui qui le supporte pour toi, en payant cette “taxe de volatilité” liée aux taux.
En descendant encore dans l’historique des périodes, les dérives de décote deviennent encore plus intéressantes. Pour Keyrock sur le court terme à 30 jours : du jour d’ouverture au règlement, la variation de décote du FT reste dans une amplitude de 0,002, comme si c’était tracé à la règle. Pour Origami sur 90 jours : au milieu, il peut sortir une amplitude de 0,005 — ce n’est pas que son niveau soit inférieur, c’est que sa stratégie “courbe stable” autorise un déploiement plus large de la largeur d’étalement du Range Order AMM. La ligne d’atténuation est moins “fixée à mort”, ce qui laisse de l’espace pour que le market maker respire.
Donc, quand tu choisis un trésor, tu ne choisis pas un chiffre d’APY : tu choisis “qui veille sur toi ce soir”. Keyrock est rapide, aime faire tourner le court terme et maximise l’utilisation du capital, mais dès que le marché devient extrême, c’est le premier à trancher. Origami est plus posé : il étale 90 jours et mange la valeur temps ; dans un marché agité, toi tu peux dormir.
Moi, j’ai 1500 U : je l’ai coupé en deux. Une moitié pour Keyrock en 30 jours, l’autre moitié pour Origami en 90 jours. Ce n’est pas une couverture : je veux juste voir qui tremble le premier le mois prochain. J’ai gardé des captures, je reviens faire le rapprochement à ce moment-là.
Avant d’acheter le FT, ouvre le panneau du trésor et regarde le nom du curator, puis jette un œil aux pondérations idle et aux dérives historiques. Ces trois données valent bien plus que la ligne d’APY en gros caractères. Tu peux avoir confiance dans le protocole TermMax, pas de souci, mais tu dois savoir que chaque matin, quand tu te réveilles et que tu vois ce prix, c’est le curator qui a ajusté les paramètres à trois heures du matin. @termmax #TermMax
Je surveille les trésors TermMax sur la chaîne BNB depuis deux semaines, et j’ai découvert un drôle de phénomène.
Au même moment, sur l’échéance USDC à 90 jours, gérée par Keyrock : le FT est escompté à 0,9801. À côté, pour l’USDT à 90 jours géré par Origami : le FT est escompté à 0,9794. L’écart est seulement de 0,0007, mais l’annualisé, ça finit quand même par lui faire “perdre” 0,3 point.
Si tu penses que c’est juste une fluctuation aléatoire du marché, regarde plutôt ceci : sous le trésor Keyrock, la répartition idle→Morpho est de 62%, tandis qu’Origami n’est qu’à 48%. Le calcul colle. Origami alloue davantage à une tranche d’inactivité envoyée vers Morpho pour capter les frais de financement : l’efficacité du capital augmente, et il a alors davantage de marge pour laisser un peu de décote aux acheteurs de FT. À l’inverse, dans la période Keyrock : si les taux de financement au jour le jour se mettent soudain à partir en vrille, ses 62% de positions dans Morpho se prennent toute la claque — et le “beau” prix que tu vois quand tu achètes le FT, c’est lui qui le supporte pour toi, en payant cette “taxe de volatilité” liée aux taux.
En descendant encore dans l’historique des périodes, les dérives de décote deviennent encore plus intéressantes. Pour Keyrock sur le court terme à 30 jours : du jour d’ouverture au règlement, la variation de décote du FT reste dans une amplitude de 0,002, comme si c’était tracé à la règle. Pour Origami sur 90 jours : au milieu, il peut sortir une amplitude de 0,005 — ce n’est pas que son niveau soit inférieur, c’est que sa stratégie “courbe stable” autorise un déploiement plus large de la largeur d’étalement du Range Order AMM. La ligne d’atténuation est moins “fixée à mort”, ce qui laisse de l’espace pour que le market maker respire.
Donc, quand tu choisis un trésor, tu ne choisis pas un chiffre d’APY : tu choisis “qui veille sur toi ce soir”. Keyrock est rapide, aime faire tourner le court terme et maximise l’utilisation du capital, mais dès que le marché devient extrême, c’est le premier à trancher. Origami est plus posé : il étale 90 jours et mange la valeur temps ; dans un marché agité, toi tu peux dormir.
Moi, j’ai 1500 U : je l’ai coupé en deux. Une moitié pour Keyrock en 30 jours, l’autre moitié pour Origami en 90 jours. Ce n’est pas une couverture : je veux juste voir qui tremble le premier le mois prochain. J’ai gardé des captures, je reviens faire le rapprochement à ce moment-là.
Avant d’acheter le FT, ouvre le panneau du trésor et regarde le nom du curator, puis jette un œil aux pondérations idle et aux dérives historiques. Ces trois données valent bien plus que la ligne d’APY en gros caractères. Tu peux avoir confiance dans le protocole TermMax, pas de souci, mais tu dois savoir que chaque matin, quand tu te réveilles et que tu vois ce prix, c’est le curator qui a ajusté les paramètres à trois heures du matin. @TermMax #TermMax
137
·
--
Les comptes de DUSK : j’ai dû taper sur ma calculatrice trois fois avant d’oser parler.
La hausse du « gros pain » est vraiment trop forte—si, sur le coup, le BTC peut le faire, alors DUSK peut aussi !
L’après-midi, je m’ennuyais, alors j’ai repassé une fois la feuille de libération de DUSK. Ce n’est pas la première fois que je la regarde, mais jusqu’ici je suivais toujours les slogans du marché du genre « cycle long de 36 ans » sans jamais mettre les mains dedans. Cette fois, j’ai pris mon temps et j’ai vraiment recompté. Comment dire… j’ai eu un petit frisson dans le dos.
D’abord la conclusion : pendant les quatre premières années, il sera libéré près de 470 millions de tokens, soit presque la moitié du supply total. La première année : +250 millions, avec un taux d’inflation qui monte jusqu’à 25 %. La deuxième : on coupe par deux, 125 millions. La troisième : encore par deux. Donc oui, dire que c’est une « libération à long terme » n’est pas faux… mais la description la plus juste, c’est plutôt : « les quatre premières années ont mangé d’un coup une grosse partie de la ration de toute une vie, puis les trente-deux années suivantes digèrent lentement ».
Je suis allé spécialement vérifier sur le navigateur Dusk et j’ai refait, une par une, les trajectoires de distribution des 19,86 tokens par bloc. Les 80 % pour les producteurs, c’est vrai. Mais dans ces 80 %, 10 % sont conditionnels : ce n’est pas du « gagne sans rien faire », il faut réellement faire le boulot et valider des transactions. Le reste : 5 % pour les validators delegants, 5 % pour les approbateurs, et 10 % pour le fonds. Logiquement, la répartition ne trouve pas grand-chose à redire. Mais le point clé, c’est que la grosse part des gains issus du staking provient de la création de nouveaux tokens (l’émission), pas des frais.
Concernant le chiffre d’activité quotidien on-chain : franchement, il ne suffit pas pour soutenir une annualisation de 36 %. Ce n’est pas le protocole qui gagne de l’argent et le redistribue aux stakers : c’est plutôt que les tokens des années suivantes viennent compenser ceux d’aujourd’hui. Le taux de rendement du staking paraît variable, mais la partie liée à l’émission est fixe, comme un salaire « garanti ». Et la petite part des frais—même pas la peine d’en parler, elle ne représente même pas un dixième.
Sur la gouvernance : pour l’instant, elle n’a pas été réellement transférée aux détenteurs de tokens. Tant que tu as du DUSK, tu peux payer le Gas et staker, mais tu n’as pas ton mot à dire sur la direction du protocole. À court terme, ça ne change pas vraiment le jeu des anticipations sur le prix. Mais à long terme, si la vraie demande on-chain ne démarre pas, l’inflation engendrée au début deviendra une pression de vente qui dure.
Je ne suis pas en mode « je coupe du pessimisme ». Au contraire : je trouve que le mécanisme de DUSK est plutôt cohérent—à condition que le volume de transactions suive. Si ce n’est pas le cas, la forte libération du début deviendra une épée suspendue au-dessus de la tête des détenteurs du milieu et de la fin du cycle : elle tombera quand ? On verra avec les données on-chain. Pour ma part, je note tout d’abord ça, puis je repasse la feuille dans six mois. #dusk $DUSK @Dusk_Foundation
Les comptes de DUSK : j’ai dû taper sur ma calculatrice trois fois avant d’oser parler.
La hausse du « gros pain » est vraiment trop forte—si, sur le coup, le BTC peut le faire, alors DUSK peut aussi !
L’après-midi, je m’ennuyais, alors j’ai repassé une fois la feuille de libération de DUSK. Ce n’est pas la première fois que je la regarde, mais jusqu’ici je suivais toujours les slogans du marché du genre « cycle long de 36 ans » sans jamais mettre les mains dedans. Cette fois, j’ai pris mon temps et j’ai vraiment recompté. Comment dire… j’ai eu un petit frisson dans le dos.
D’abord la conclusion : pendant les quatre premières années, il sera libéré près de 470 millions de tokens, soit presque la moitié du supply total. La première année : +250 millions, avec un taux d’inflation qui monte jusqu’à 25 %. La deuxième : on coupe par deux, 125 millions. La troisième : encore par deux. Donc oui, dire que c’est une « libération à long terme » n’est pas faux… mais la description la plus juste, c’est plutôt : « les quatre premières années ont mangé d’un coup une grosse partie de la ration de toute une vie, puis les trente-deux années suivantes digèrent lentement ».
Je suis allé spécialement vérifier sur le navigateur Dusk et j’ai refait, une par une, les trajectoires de distribution des 19,86 tokens par bloc. Les 80 % pour les producteurs, c’est vrai. Mais dans ces 80 %, 10 % sont conditionnels : ce n’est pas du « gagne sans rien faire », il faut réellement faire le boulot et valider des transactions. Le reste : 5 % pour les validators delegants, 5 % pour les approbateurs, et 10 % pour le fonds. Logiquement, la répartition ne trouve pas grand-chose à redire. Mais le point clé, c’est que la grosse part des gains issus du staking provient de la création de nouveaux tokens (l’émission), pas des frais.
Concernant le chiffre d’activité quotidien on-chain : franchement, il ne suffit pas pour soutenir une annualisation de 36 %. Ce n’est pas le protocole qui gagne de l’argent et le redistribue aux stakers : c’est plutôt que les tokens des années suivantes viennent compenser ceux d’aujourd’hui. Le taux de rendement du staking paraît variable, mais la partie liée à l’émission est fixe, comme un salaire « garanti ». Et la petite part des frais—même pas la peine d’en parler, elle ne représente même pas un dixième.
Sur la gouvernance : pour l’instant, elle n’a pas été réellement transférée aux détenteurs de tokens. Tant que tu as du DUSK, tu peux payer le Gas et staker, mais tu n’as pas ton mot à dire sur la direction du protocole. À court terme, ça ne change pas vraiment le jeu des anticipations sur le prix. Mais à long terme, si la vraie demande on-chain ne démarre pas, l’inflation engendrée au début deviendra une pression de vente qui dure.
Je ne suis pas en mode « je coupe du pessimisme ». Au contraire : je trouve que le mécanisme de DUSK est plutôt cohérent—à condition que le volume de transactions suive. Si ce n’est pas le cas, la forte libération du début deviendra une épée suspendue au-dessus de la tête des détenteurs du milieu et de la fin du cycle : elle tombera quand ? On verra avec les données on-chain. Pour ma part, je note tout d’abord ça, puis je repasse la feuille dans six mois. #dusk $DUSK @Dusk
225
·
--
N’allez pas seulement regarder les chiffres d’APY : l’« ordre à cours limité en fourchette » (Range Order) de TermMax transforme les taux d’intérêt en une configuration « sur mesure »
Le gros pari est fort… et le BTC a beaucoup monté !
Après avoir lu la documentation de TermMax en entier, je me suis rendu compte que la plupart des gens n’ont tout simplement pas compris ce que fait le Range Order.
Ils collent juste une étiquette du type « prêt/ emprunt à taux fixe », puis c’est terminé. Mais si vous démontez le mécanisme de matching, vous verrez que ça soude directement la profondeur de liquidité et la courbe des taux dans la logique des ordres — c’est la même idée que de passer des ordres de type market maker sur Uniswap V3, sauf qu’ici, le prix correspond à la valeur temporelle de l’argent.
Disséquer la circulation des tokens FT est vraiment intéressant. Vous ne faites pas juste « déposer de l’argent et récupérer des intérêts » : vous observez le principal et la partie intérêts être séparés, chacun part à la recherche d’XT pour être échangé, puis le tout est recomposé en un token de dette. Ce taux fixe n’est pas un paramètre de l’interface : il s’exécute concrètement dans la frappe, la séparation et l’échange des tokens. GT enregistre votre position ; au terme, comment s’effectue le règlement et la liquidation : quand vous suivez tout le processus, on est clairement loin du prêt/emprunt DeFi classique.
Aujourd’hui, la majorité des protocoles de prêt sur le marché font bondir les taux d’intérêt au rythme de l’utilisation de la liquidité. Vous ouvrez une position : quels seront le revenu et le coût le mois prochain ? Il faut deviner. Avec cette approche de TermMax, dès l’ouverture de la position, le taux d’intérêt et l’échéance sont verrouillés ; et en plus, ils fournissent des outils de Vault et de levier pour vous aider à « rouler la boule de neige ».
Mais j’ai tout de même des réserves.
Pour que le gâteau du revenu prévisible soit vraiment « de mise », il faut que les deux parties du prêt aient des besoins réels. La beauté du design du mécanisme ne suffit pas : il faut voir si les utilisateurs réels sont prêts à payer avec du vrai argent. Pour savoir si les rendements fixes on-chain peuvent réellement décoller, il ne faut pas se fier à l’ampleur des discours : il faut regarder la profondeur de liquidité — le taux est un prix, et la liquidité est la réponse à savoir s’il y a un lien concret avec vous.
Et cela mène à une question que je me pose depuis un moment : vers où devrait aller l’avenir de la DeFi — vers des rendements fixes plus déterministes comme celui-ci, ou vers la flexibilité des taux variables ? Je n’ai pas de certitude, mais TermMax au moins a posé la question sous forme de choix à faire. @termmax #TermMax
N’allez pas seulement regarder les chiffres d’APY : l’« ordre à cours limité en fourchette » (Range Order) de TermMax transforme les taux d’intérêt en une configuration « sur mesure »
Le gros pari est fort… et le BTC a beaucoup monté !
Après avoir lu la documentation de TermMax en entier, je me suis rendu compte que la plupart des gens n’ont tout simplement pas compris ce que fait le Range Order.
Ils collent juste une étiquette du type « prêt/ emprunt à taux fixe », puis c’est terminé. Mais si vous démontez le mécanisme de matching, vous verrez que ça soude directement la profondeur de liquidité et la courbe des taux dans la logique des ordres — c’est la même idée que de passer des ordres de type market maker sur Uniswap V3, sauf qu’ici, le prix correspond à la valeur temporelle de l’argent.
Disséquer la circulation des tokens FT est vraiment intéressant. Vous ne faites pas juste « déposer de l’argent et récupérer des intérêts » : vous observez le principal et la partie intérêts être séparés, chacun part à la recherche d’XT pour être échangé, puis le tout est recomposé en un token de dette. Ce taux fixe n’est pas un paramètre de l’interface : il s’exécute concrètement dans la frappe, la séparation et l’échange des tokens. GT enregistre votre position ; au terme, comment s’effectue le règlement et la liquidation : quand vous suivez tout le processus, on est clairement loin du prêt/emprunt DeFi classique.
Aujourd’hui, la majorité des protocoles de prêt sur le marché font bondir les taux d’intérêt au rythme de l’utilisation de la liquidité. Vous ouvrez une position : quels seront le revenu et le coût le mois prochain ? Il faut deviner. Avec cette approche de TermMax, dès l’ouverture de la position, le taux d’intérêt et l’échéance sont verrouillés ; et en plus, ils fournissent des outils de Vault et de levier pour vous aider à « rouler la boule de neige ».
Mais j’ai tout de même des réserves.
Pour que le gâteau du revenu prévisible soit vraiment « de mise », il faut que les deux parties du prêt aient des besoins réels. La beauté du design du mécanisme ne suffit pas : il faut voir si les utilisateurs réels sont prêts à payer avec du vrai argent. Pour savoir si les rendements fixes on-chain peuvent réellement décoller, il ne faut pas se fier à l’ampleur des discours : il faut regarder la profondeur de liquidité — le taux est un prix, et la liquidité est la réponse à savoir s’il y a un lien concret avec vous.
Et cela mène à une question que je me pose depuis un moment : vers où devrait aller l’avenir de la DeFi — vers des rendements fixes plus déterministes comme celui-ci, ou vers la flexibilité des taux variables ? Je n’ai pas de certitude, mais TermMax au moins a posé la question sous forme de choix à faire. @TermMax #TermMax
29
·
--
Ne te fais pas avoir par le « zéro connaissance » : les contrats intelligents de Dusk sont-ils réellement coincés dans la mémoire de qui ?
La courbe du rêve a un peu monté, mais BTC reste solide !
À force de regarder les performances, on finit par comprendre : beaucoup de chaînes qui affichent « confidentialité ZK » tournent, lors des tests de mise en œuvre, comme une connexion haut débit façon années 80. Tout le monde fait l’éloge des preuves à connaissance nulle, tellement “magiques”, et de la protection de la vie privée, tellement “implacable”. Mais moi, quand je fixe les nœuds de test, mon inquiétude n’est pas d’abord de savoir si les circuits calculent assez vite : c’est plutôt le fait que, une fois que les contraintes cryptographiques font gonfler la taille de la preuve, le nœud subit ce “micro-hésitation” au moment de traiter la transaction.
Ceux qui travaillent au niveau de l’architecture le savent : que ce soit des ZK-SNARKs ou du PLONK, la génération de preuve suppose toujours qu’il y ait quelqu’un pour la vérifier. Dans son architecture, Dusk introduit Piecrust, une machine virtuelle WASM : le raisonnement est très clair. D’une part, il faut faire passer les transitions d’état à connaissance nulle des contrats de confidentialité. D’autre part, il ne faut pas faire exploser la mémoire des nœuds ordinaires. La feuille de route technique officielle fait rêver : la vérification de la connaissance nulle peut s’effectuer à l’échelle de la milliseconde. Mais quand je lance chez moi des tests de charge sur un nœud local, un doute persiste en permanence : oui, une vérification unique est rapide. Mais dès qu’on rencontre un règlement d’actifs à haute fréquence, si le temps de résidence de la preuve de confidentialité en mémoire n’augmente ne serait-ce que d’un tout petit peu, puis que le mécanisme de récupération de place (GC) fait un à-coup, la latence apparaît immédiatement dans la réponse du nœud.
Ce type de “bégaiement” invisible à l’échelle de l’ingénierie, on ne le voit généralement pas dans les livres blancs. La plus grande peur des chaînes de confidentialité n’est pas que les formules mathématiques ne tiennent pas la route, mais que, dans la réalité, le matériel des nœuds soit inégal. Si la stratégie d’allocation de calcul n’est pas bien réglée, ou si la file de vérification s’accumule, ce fameux “règlement de confidentialité en secondes” devient, en un rien de temps, “transfert : veuillez patienter”. En fin de compte, ce qui détermine si un réseau public de confidentialité peut supporter des actifs de niveau institutionnel, ce n’est pas le niveau de sécurité qu’il annonce, mais sa capacité, lors de pics de concurrence imprévus, à maintenir l’occupation mémoire sur une ligne extrêmement stable et lisse.
La technologie, au fond, n’est pas faite pour qu’on vienne la vénérer. Tout le monde parie sur l’avenir de la couche confidentialité Layer1 ; moi, je me soucie surtout de savoir si, lorsque la puissance de calcul fluctue et que les performances matérielles des nœuds sont hétérogènes, cette machine virtuelle saura vraiment tenir la limite de “ne pas exploser la mémoire”. Selon toi, quel côté de l’équilibre entre confidentialité et performance pourra être réglé de façon totalement satisfaisante au prochain cycle ? #dusk $DUSK @Dusk_Foundation
Ne te fais pas avoir par le « zéro connaissance » : les contrats intelligents de Dusk sont-ils réellement coincés dans la mémoire de qui ?
La courbe du rêve a un peu monté, mais BTC reste solide !
À force de regarder les performances, on finit par comprendre : beaucoup de chaînes qui affichent « confidentialité ZK » tournent, lors des tests de mise en œuvre, comme une connexion haut débit façon années 80. Tout le monde fait l’éloge des preuves à connaissance nulle, tellement “magiques”, et de la protection de la vie privée, tellement “implacable”. Mais moi, quand je fixe les nœuds de test, mon inquiétude n’est pas d’abord de savoir si les circuits calculent assez vite : c’est plutôt le fait que, une fois que les contraintes cryptographiques font gonfler la taille de la preuve, le nœud subit ce “micro-hésitation” au moment de traiter la transaction.
Ceux qui travaillent au niveau de l’architecture le savent : que ce soit des ZK-SNARKs ou du PLONK, la génération de preuve suppose toujours qu’il y ait quelqu’un pour la vérifier. Dans son architecture, Dusk introduit Piecrust, une machine virtuelle WASM : le raisonnement est très clair. D’une part, il faut faire passer les transitions d’état à connaissance nulle des contrats de confidentialité. D’autre part, il ne faut pas faire exploser la mémoire des nœuds ordinaires. La feuille de route technique officielle fait rêver : la vérification de la connaissance nulle peut s’effectuer à l’échelle de la milliseconde. Mais quand je lance chez moi des tests de charge sur un nœud local, un doute persiste en permanence : oui, une vérification unique est rapide. Mais dès qu’on rencontre un règlement d’actifs à haute fréquence, si le temps de résidence de la preuve de confidentialité en mémoire n’augmente ne serait-ce que d’un tout petit peu, puis que le mécanisme de récupération de place (GC) fait un à-coup, la latence apparaît immédiatement dans la réponse du nœud.
Ce type de “bégaiement” invisible à l’échelle de l’ingénierie, on ne le voit généralement pas dans les livres blancs. La plus grande peur des chaînes de confidentialité n’est pas que les formules mathématiques ne tiennent pas la route, mais que, dans la réalité, le matériel des nœuds soit inégal. Si la stratégie d’allocation de calcul n’est pas bien réglée, ou si la file de vérification s’accumule, ce fameux “règlement de confidentialité en secondes” devient, en un rien de temps, “transfert : veuillez patienter”. En fin de compte, ce qui détermine si un réseau public de confidentialité peut supporter des actifs de niveau institutionnel, ce n’est pas le niveau de sécurité qu’il annonce, mais sa capacité, lors de pics de concurrence imprévus, à maintenir l’occupation mémoire sur une ligne extrêmement stable et lisse.
La technologie, au fond, n’est pas faite pour qu’on vienne la vénérer. Tout le monde parie sur l’avenir de la couche confidentialité Layer1 ; moi, je me soucie surtout de savoir si, lorsque la puissance de calcul fluctue et que les performances matérielles des nœuds sont hétérogènes, cette machine virtuelle saura vraiment tenir la limite de “ne pas exploser la mémoire”. Selon toi, quel côté de l’équilibre entre confidentialité et performance pourra être réglé de façon totalement satisfaisante au prochain cycle ? #dusk $DUSK @Dusk
1
112
·
--
Beaucoup d’amis viennent me demander : cette fois, TermMax a sorti un pool de récompenses de 2 millions de TMX, est-ce encore une banale distribution d’argent de liquidité ? Après une étude approfondie de la logique derrière la conception des missions, je pense plutôt que c’est un jeu de sélection ciblant les profils d’utilisateurs de Web3.
Le grand marché commence à monter, et le BTC reste très fort !
La plupart des projets faisaient auparavant des Airdrops ou des incitations d’écosystème. Le principal casse-tête, c’était l’attaque Sybil : des scripts de faux comptes vident le pool, tandis que les contributeurs réels de l’écosystème n’obtiennent finalement pas leur part. La partie la plus intelligente de TermMax cette fois, c’est d’avoir isolé de manière « physique » la “preuve d’actifs” et le “niveau de contribution”.
Vous avez remarqué ce qui paraît anodin : le seuil de « 2 points d’Alpha » ? Les points reflètent essentiellement une réputation accumulée à partir d’actions historiques on-chain. Cette configuration bloque directement les petits comptes en masse à coût quasi nul à l’entrée. La répartition de 1,7 million de TMX pour 80 000 places grand public ressemble à une loterie “équitable pour tous” destinée aux investisseurs particuliers ; en réalité, elle utilise un coût marginal extrêmement faible pour, à court terme, construire un réseau très vaste de nœuds réellement actifs sur la chaîne.
Le plus intéressant, c’est la piste de contenu avec 300 000 TMX supplémentaires. Le choix de la fenêtre 8.17–8.21, combinée à une vérification manuelle le 24 août, resserre le calendrier et alourdit la charge : il est évident qu’on veut forcer l’extraction rapide d’un volume de voix hautement concentré et professionnel. Le rendement escompté de 300 TMX par personne sert en fait de “commission de chasse de talents on-chain” pour les producteurs de contenu de qualité. Le projet mobilise l’attention liée à la liquidité avec un coût relativement bas ; les créateurs de qualité reçoivent des Tokens pour compenser les coûts de R&D et d’enquête — et les deux parties n’y perdent pas.
Honnêtement, en mettant en place ce mécanisme “anti-sybil + incitations sur deux axes”, la partie projet a vraiment réfléchi. Mais par la suite, arriveront-ils à transformer cette base de “bons utilisateurs” filtrés par les points Alpha en une liquidité long terme pour protocol ? Seule une distribution ponctuelle de Tokens ne suffira probablement pas. Après l’innovation de mécanisme, il faudra in fine voir si la courbe d’intérêt du produit central et l’efficacité du hedging sont assez solides.
Alors la question se pose : face à ce duel soigneusement conçu, allez-vous dépenser deux minutes pour empocher le revenu de base, ou allez-vous monter votre structure, et attaquer avec du contenu approfondi la part de gâteau la plus difficile ? @termmax #TermMax
Beaucoup d’amis viennent me demander : cette fois, TermMax a sorti un pool de récompenses de 2 millions de TMX, est-ce encore une banale distribution d’argent de liquidité ? Après une étude approfondie de la logique derrière la conception des missions, je pense plutôt que c’est un jeu de sélection ciblant les profils d’utilisateurs de Web3.
Le grand marché commence à monter, et le BTC reste très fort !
La plupart des projets faisaient auparavant des Airdrops ou des incitations d’écosystème. Le principal casse-tête, c’était l’attaque Sybil : des scripts de faux comptes vident le pool, tandis que les contributeurs réels de l’écosystème n’obtiennent finalement pas leur part. La partie la plus intelligente de TermMax cette fois, c’est d’avoir isolé de manière « physique » la “preuve d’actifs” et le “niveau de contribution”.
Vous avez remarqué ce qui paraît anodin : le seuil de « 2 points d’Alpha » ? Les points reflètent essentiellement une réputation accumulée à partir d’actions historiques on-chain. Cette configuration bloque directement les petits comptes en masse à coût quasi nul à l’entrée. La répartition de 1,7 million de TMX pour 80 000 places grand public ressemble à une loterie “équitable pour tous” destinée aux investisseurs particuliers ; en réalité, elle utilise un coût marginal extrêmement faible pour, à court terme, construire un réseau très vaste de nœuds réellement actifs sur la chaîne.
Le plus intéressant, c’est la piste de contenu avec 300 000 TMX supplémentaires. Le choix de la fenêtre 8.17–8.21, combinée à une vérification manuelle le 24 août, resserre le calendrier et alourdit la charge : il est évident qu’on veut forcer l’extraction rapide d’un volume de voix hautement concentré et professionnel. Le rendement escompté de 300 TMX par personne sert en fait de “commission de chasse de talents on-chain” pour les producteurs de contenu de qualité. Le projet mobilise l’attention liée à la liquidité avec un coût relativement bas ; les créateurs de qualité reçoivent des Tokens pour compenser les coûts de R&D et d’enquête — et les deux parties n’y perdent pas.
Honnêtement, en mettant en place ce mécanisme “anti-sybil + incitations sur deux axes”, la partie projet a vraiment réfléchi. Mais par la suite, arriveront-ils à transformer cette base de “bons utilisateurs” filtrés par les points Alpha en une liquidité long terme pour protocol ? Seule une distribution ponctuelle de Tokens ne suffira probablement pas. Après l’innovation de mécanisme, il faudra in fine voir si la courbe d’intérêt du produit central et l’efficacité du hedging sont assez solides.
Alors la question se pose : face à ce duel soigneusement conçu, allez-vous dépenser deux minutes pour empocher le revenu de base, ou allez-vous monter votre structure, et attaquer avec du contenu approfondi la part de gâteau la plus difficile ? @TermMax #TermMax
113
·
--
Beaucoup de gens n’ont pas encore réalisé à quel point la « chaîne d’identité conforme » que Dusk a lancée en douce sur le secteur RWA axé sur la confidentialité est redoutable
Le grand plan à 64 000, et le BTC a encore des ressources !
Ces deux derniers jours, j’ai passé au crible la couche d’identité et de contrôle d’accès de Dusk, et je dois dire qu’elle a bien mieux « touché aux ficelles » de la « confidentialité conforme » que la grande majorité des projets qui se contentent d’émettre des tokens sur testnet.
Quand on discute de RWA ou de la tokenisation de la gestion d’actifs institutionnelle, le problème le plus pénible, c’est comment rendre la confidentialité compatible avec la KYC/AML. La méthode traditionnelle consiste soit à coder en dur les données sensibles d’identité des utilisateurs dans un serveur hors-chaîne : si ce serveur est piraté, c’est la catastrophe totale ; soit à faire de l’anonymat total, de manière brutale, et dans ce cas les autorités de régulation l’abattent d’un seul coup.
L’ingéniosité de la solution de Dusk réside dans le fait qu’elle utilise directement les preuves à divulgation sélective de type preuve à connaissance nulle (ZKP) comme pièces justificatives d’identité « choisissables ».
Dans les scénarios de règlement concrets, les investisseurs institutionnels n’ont de toute façon pas besoin de révéler les détails d’identité sous-jacents aux nœuds publics : il suffit que, sur le plan cryptographique, le système vérifie que « vous possédez bien la qualification d’investisseur agréé requise ». Cette conception renverse directement la plus grande barrière psychologique qui empêchait les institutions financières d’entrer dans ce domaine : elle satisfait à la fois les exigences de traçabilité anti-blanchiment imposées par des organismes de régulation comme la FATF, et protège les besoins de confidentialité des clients fortunés et des positions détenues par les institutions.
En clair, ce que veulent les institutions, ce n’est jamais un anonymat sans limites, mais une confidentialité contrôlée : « visible uniquement pour les parties conformes, invisible pour le public ». Pendant que tout le monde se demande de combien les frais sur Ethereum L2 ont encore baissé, Dusk a déjà, à la base, raccordé toute l’infrastructure de conformité du processus complet d’émission de titres. Ce puzzle « hard-core » conçu pour être un socle prêt à l’emploi sur la tokenisation pour la finance traditionnelle, c’est la clé qui peut vraiment faire entrer des capitaux réels de niveau milliard dans Web3. @Dusk_Foundation $DUSK #dusk
Beaucoup de gens n’ont pas encore réalisé à quel point la « chaîne d’identité conforme » que Dusk a lancée en douce sur le secteur RWA axé sur la confidentialité est redoutable
Le grand plan à 64 000, et le BTC a encore des ressources !
Ces deux derniers jours, j’ai passé au crible la couche d’identité et de contrôle d’accès de Dusk, et je dois dire qu’elle a bien mieux « touché aux ficelles » de la « confidentialité conforme » que la grande majorité des projets qui se contentent d’émettre des tokens sur testnet.
Quand on discute de RWA ou de la tokenisation de la gestion d’actifs institutionnelle, le problème le plus pénible, c’est comment rendre la confidentialité compatible avec la KYC/AML. La méthode traditionnelle consiste soit à coder en dur les données sensibles d’identité des utilisateurs dans un serveur hors-chaîne : si ce serveur est piraté, c’est la catastrophe totale ; soit à faire de l’anonymat total, de manière brutale, et dans ce cas les autorités de régulation l’abattent d’un seul coup.
L’ingéniosité de la solution de Dusk réside dans le fait qu’elle utilise directement les preuves à divulgation sélective de type preuve à connaissance nulle (ZKP) comme pièces justificatives d’identité « choisissables ».
Dans les scénarios de règlement concrets, les investisseurs institutionnels n’ont de toute façon pas besoin de révéler les détails d’identité sous-jacents aux nœuds publics : il suffit que, sur le plan cryptographique, le système vérifie que « vous possédez bien la qualification d’investisseur agréé requise ». Cette conception renverse directement la plus grande barrière psychologique qui empêchait les institutions financières d’entrer dans ce domaine : elle satisfait à la fois les exigences de traçabilité anti-blanchiment imposées par des organismes de régulation comme la FATF, et protège les besoins de confidentialité des clients fortunés et des positions détenues par les institutions.
En clair, ce que veulent les institutions, ce n’est jamais un anonymat sans limites, mais une confidentialité contrôlée : « visible uniquement pour les parties conformes, invisible pour le public ». Pendant que tout le monde se demande de combien les frais sur Ethereum L2 ont encore baissé, Dusk a déjà, à la base, raccordé toute l’infrastructure de conformité du processus complet d’émission de titres. Ce puzzle « hard-core » conçu pour être un socle prêt à l’emploi sur la tokenisation pour la finance traditionnelle, c’est la clé qui peut vraiment faire entrer des capitaux réels de niveau milliard dans Web3. @Dusk $DUSK #dusk
142
·
--
Tout le monde parie sur l’approvisionnement fixe de TMX… pourquoi est-ce que je me sens aussi glacé dans le dos en regardant cette courbe de déverrouillage ?
Le grand marché baisse ? C’est vrai que le BTC est vraiment stable !
Honnêtement, dès que j’entends un récit en mode « plafond de 1 milliard d’unités », cette corde qui est tendue dans ma tête se relâche… au contraire, elle se tend encore davantage. Dans ce milieu, le pire, c’est que tout le monde arrive à un consensus très élevé sur une logique “évidente” — et ça veut souvent dire que le pouvoir de fixation des prix ne se trouve plus du tout entre les mains des petits porteurs. Le seuil d’« offre fixe » est respecté : TMX l’a coché. Mais ce qui me donne réellement envie de souder mon postérieur à la chaise, c’est son mécanisme de libération des tokens basé sur le « report de la satisfaction ».
Regarde le ratio de répartition : le cliff de 12 mois, proprement aligné entre l’équipe et les institutions. C’est clairement repousser une énorme pression de vente d’un cycle économique entier. En version optimiste, ça laisse au marché le temps de faire mûrir l’émotion au sein de la communauté ; en version pessimiste, c’est l’épée de Damoclès suspendue au-dessus du Q3 de l’an prochain. Mais au moins, c’est plus décent que ces projets qui montent tout de suite en apogée, puis déversent ensuite en continu — les opérateurs savent suivre les règles, et c’est comme ça qu’on peut s’asseoir et discuter en profondeur.
La part sur laquelle je suis vraiment prêt à parier, c’est la détermination de TermMax à s’attacher à un navire : le taux de rendement réel. Dans le marché, il y a beaucoup de gens qui jouent la carte du concept « taux fixe ». Mais ceux qui arrivent vraiment à broyer les frais d’emprunt FT/XT et les frais de liquidation pour en reverser la majeure partie aux détenteurs de sTMX… il n’y en a pas tant que ça. Ça ressemble un peu aux « obligations à haut rendement » du monde crypto : l’indicateur clé n’est pas le slogan. Il faut ouvrir le robinet : aller voir les données de TVL et l’activité quotidienne, et vérifier si le flux de frais peut couler en continu, comme de l’eau du robinet. Pendle a capturé la majeure partie de la “croyance” autour des taux variables ; TermMax fait venir Cumberland et HashKey pour une stratégie de fixation de revenus façon institutionnelle. Cette décision montre clairement qu’ils veulent s’emparer de ce lot de capitaux stables qui déborde de TradFi.
Bien sûr, je dois aussi dire les choses désagréables à l’avance : les trois premiers mois après le TGE, c’est le test à l’épreuve de la réalité. Même si, pour l’instant, le modèle tourne bien, quand la vague de déverrouillage arrive, la liquidité — aussi maigre soit-elle — des petits porteurs ne pourra pas absorber le “iceberg” de liquidations des institutions. Ma stratégie est simple : surveiller la pente du taux de staking et la courbe de croissance des frais. Tant que l’une de ces deux métriques ne tourne pas brusquement vers le bas, alors le récit de rareté tient debout ; sinon, considère ça comme le prix d’une leçon. @termmax #TermMax
Tout le monde parie sur l’approvisionnement fixe de TMX… pourquoi est-ce que je me sens aussi glacé dans le dos en regardant cette courbe de déverrouillage ?
Le grand marché baisse ? C’est vrai que le BTC est vraiment stable !
Honnêtement, dès que j’entends un récit en mode « plafond de 1 milliard d’unités », cette corde qui est tendue dans ma tête se relâche… au contraire, elle se tend encore davantage. Dans ce milieu, le pire, c’est que tout le monde arrive à un consensus très élevé sur une logique “évidente” — et ça veut souvent dire que le pouvoir de fixation des prix ne se trouve plus du tout entre les mains des petits porteurs. Le seuil d’« offre fixe » est respecté : TMX l’a coché. Mais ce qui me donne réellement envie de souder mon postérieur à la chaise, c’est son mécanisme de libération des tokens basé sur le « report de la satisfaction ».
Regarde le ratio de répartition : le cliff de 12 mois, proprement aligné entre l’équipe et les institutions. C’est clairement repousser une énorme pression de vente d’un cycle économique entier. En version optimiste, ça laisse au marché le temps de faire mûrir l’émotion au sein de la communauté ; en version pessimiste, c’est l’épée de Damoclès suspendue au-dessus du Q3 de l’an prochain. Mais au moins, c’est plus décent que ces projets qui montent tout de suite en apogée, puis déversent ensuite en continu — les opérateurs savent suivre les règles, et c’est comme ça qu’on peut s’asseoir et discuter en profondeur.
La part sur laquelle je suis vraiment prêt à parier, c’est la détermination de TermMax à s’attacher à un navire : le taux de rendement réel. Dans le marché, il y a beaucoup de gens qui jouent la carte du concept « taux fixe ». Mais ceux qui arrivent vraiment à broyer les frais d’emprunt FT/XT et les frais de liquidation pour en reverser la majeure partie aux détenteurs de sTMX… il n’y en a pas tant que ça. Ça ressemble un peu aux « obligations à haut rendement » du monde crypto : l’indicateur clé n’est pas le slogan. Il faut ouvrir le robinet : aller voir les données de TVL et l’activité quotidienne, et vérifier si le flux de frais peut couler en continu, comme de l’eau du robinet. Pendle a capturé la majeure partie de la “croyance” autour des taux variables ; TermMax fait venir Cumberland et HashKey pour une stratégie de fixation de revenus façon institutionnelle. Cette décision montre clairement qu’ils veulent s’emparer de ce lot de capitaux stables qui déborde de TradFi.
Bien sûr, je dois aussi dire les choses désagréables à l’avance : les trois premiers mois après le TGE, c’est le test à l’épreuve de la réalité. Même si, pour l’instant, le modèle tourne bien, quand la vague de déverrouillage arrive, la liquidité — aussi maigre soit-elle — des petits porteurs ne pourra pas absorber le “iceberg” de liquidations des institutions. Ma stratégie est simple : surveiller la pente du taux de staking et la courbe de croissance des frais. Tant que l’une de ces deux métriques ne tourne pas brusquement vers le bas, alors le récit de rareté tient debout ; sinon, considère ça comme le prix d’une leçon. @TermMax #TermMax
138
·
--
Pas de vie privée avec “verrou” — juste une porte dérobée pour les infractions
Pour les amis qui font souvent de l’analyse on-chain, dès qu’on parle de “chaînes de confidentialité”, leur première réaction est souvent : “boîte noire”, “blanchiment d’argent” ou “traçage dissimulé”. Dans la vraie vie, si on veut vraiment inscrire des actifs d’institutions sur la blockchain, la première question des équipes juridiques et de gestion des risques n’est jamais “jusqu’où peux-tu les cacher ?”, mais plutôt : “quand le régulateur demandera des pièces justificatives, à qui pourras-tu les montrer ? Et pourquoi le lui montrer ?”
Le “gros gâteau” stagne encore autour de 63000 : est-ce que le BTC peut encore monter ?
Rendre la confidentialité absolument invisible, c’est techniquement plutôt cool, mais commercialement c’est en réalité une impasse. La véritable confidentialité de niveau institutionnel n’a jamais pour but de simplement “couper les données” : elle consiste à redonner le contrôle à l’émetteur des actifs — la divulgation sélective, c’est ça, le fond de la couche de confidentialité conforme.
Prenons @Dusk par exemple : son approche basée sur les ZK (preuves à divulgation nulle de connaissance) est très concrète. Ce n’est pas pour te permettre de disparaître on-chain, mais pour que la vérification de ton identité, le montant de tes opérations et les limites de transfert puissent passer la validation des nœuds, sans dévoiler les données sensibles sous-jacentes. Dit simplement, c’est comme si tu entrais dans un bar et qu’on te demandait une pièce d’identité : ils doivent seulement savoir si tu as plus de 21 ans, pas besoin de connaître ton adresse ni ton nom.
Certains porteurs de projet aiment qualifier le “parfait anonymat” d’argument marketing, et engrangent l’attention pendant le marché haussier. Mais dès que les contraintes de conformité tombent, ils se retrouvent immédiatement balayés par les bourses et les organismes de compensation. Une confidentialité sans canal d’audit ne fait que cacher le risque de non-conformité ; et une technologie avec des options de divulgation conforme, c’est elle qui ouvre vraiment la voie aux RWA (actifs du monde réel).
$DUSK a saisi le point le plus délicat : l’inscription d’actifs d’institutions on-chain. Pas de confidentialité aveugle et fantaisiste ; une auditabilité intégrée dans le cadre même de la confidentialité. Cette voie peut sembler lente, mais quand les troupes réglementées arrivent, tout le monde comprend alors que seul un “portail avec cadenas” donne aux gens confiance pour y transférer des actifs. @Dusk_Foundation $DUSK #dusk
Pas de vie privée avec “verrou” — juste une porte dérobée pour les infractions
Pour les amis qui font souvent de l’analyse on-chain, dès qu’on parle de “chaînes de confidentialité”, leur première réaction est souvent : “boîte noire”, “blanchiment d’argent” ou “traçage dissimulé”. Dans la vraie vie, si on veut vraiment inscrire des actifs d’institutions sur la blockchain, la première question des équipes juridiques et de gestion des risques n’est jamais “jusqu’où peux-tu les cacher ?”, mais plutôt : “quand le régulateur demandera des pièces justificatives, à qui pourras-tu les montrer ? Et pourquoi le lui montrer ?”
Le “gros gâteau” stagne encore autour de 63000 : est-ce que le BTC peut encore monter ?
Rendre la confidentialité absolument invisible, c’est techniquement plutôt cool, mais commercialement c’est en réalité une impasse. La véritable confidentialité de niveau institutionnel n’a jamais pour but de simplement “couper les données” : elle consiste à redonner le contrôle à l’émetteur des actifs — la divulgation sélective, c’est ça, le fond de la couche de confidentialité conforme.
Prenons @Dusk par exemple : son approche basée sur les ZK (preuves à divulgation nulle de connaissance) est très concrète. Ce n’est pas pour te permettre de disparaître on-chain, mais pour que la vérification de ton identité, le montant de tes opérations et les limites de transfert puissent passer la validation des nœuds, sans dévoiler les données sensibles sous-jacentes. Dit simplement, c’est comme si tu entrais dans un bar et qu’on te demandait une pièce d’identité : ils doivent seulement savoir si tu as plus de 21 ans, pas besoin de connaître ton adresse ni ton nom.
Certains porteurs de projet aiment qualifier le “parfait anonymat” d’argument marketing, et engrangent l’attention pendant le marché haussier. Mais dès que les contraintes de conformité tombent, ils se retrouvent immédiatement balayés par les bourses et les organismes de compensation. Une confidentialité sans canal d’audit ne fait que cacher le risque de non-conformité ; et une technologie avec des options de divulgation conforme, c’est elle qui ouvre vraiment la voie aux RWA (actifs du monde réel).
$DUSK a saisi le point le plus délicat : l’inscription d’actifs d’institutions on-chain. Pas de confidentialité aveugle et fantaisiste ; une auditabilité intégrée dans le cadre même de la confidentialité. Cette voie peut sembler lente, mais quand les troupes réglementées arrivent, tout le monde comprend alors que seul un “portail avec cadenas” donne aux gens confiance pour y transférer des actifs. @Dusk $DUSK #dusk
89
·
--
Monero 的竞争力更强了,隐私赛道真正的“成人礼”是学会怎么开门
大饼还在63000,BTC上不去了!
说句掏心窝的话,几年前我也是个“隐私原教旨主义者”。看着 Monero 那套环签名的操作逻辑,把交易发送方、接收方、金额像扔进搅拌机一样跟一堆陌生人的 UTXO 彻底糊成一团,当时真觉得头皮发麻——这东西硬核、纯粹,把“抗审查”三个字写进了基因里。
后来一门心思想拿隐私链做点正经生意,才结结实实撞了南墙。Monero、Zcash 早期那种玩法,说白了就是把自家门窗砌死、连条缝都不留的小黑屋。隐私是拉满了,谁也甭想瞅一眼,可问题在于,屋里没采光、没燃气,物业来了都敲不开门。你想拿它融资、过审计、上交易所?主流机构一看是“不可审计”的匿名资产,直接拒之门外。
这也是我后来重新打量 @Dusk 的原因。这帮人走的路子挺鸡贼——不砌墙了,改装“智能窗帘”。平时 Phoenix 模型拉着帘子,零知识证明把交易捂得严严实实;可一旦监管或审计需要,拿着 Moonlight 模型的“钥匙”能掀开一角自证清白,甚至连交易对手都能通过查看密钥确认来源。这跟 Zcash 那种“你要么透明裸奔要么彻底隐身”的二选一完全不是一码事。
当然,我心里也犯嘀咕。这钥匙搁在监管手里,跟传统金融那套 KYC 到底能拉开多大距离?别到头来只是把“匿名币”换个马甲叫“可查币”,自由没了,合规的麻烦也没真省下多少。不过话说回来,机构要的不是“绝对自由”,他们想要的是“在藏着商业机密的同时,还能在监管面前证明清白”。Dusk 至少看懂了这层需求。
方向我认,仓位还捏着不敢放。DYOR。各位觉得,隐私这事儿,到底是“谁都查不到”重要,还是“只让该看的人看到”重要? @Dusk_Foundation $DUSK #dusk
Monero 的竞争力更强了,隐私赛道真正的“成人礼”是学会怎么开门
大饼还在63000,BTC上不去了!
说句掏心窝的话,几年前我也是个“隐私原教旨主义者”。看着 Monero 那套环签名的操作逻辑,把交易发送方、接收方、金额像扔进搅拌机一样跟一堆陌生人的 UTXO 彻底糊成一团,当时真觉得头皮发麻——这东西硬核、纯粹,把“抗审查”三个字写进了基因里。
后来一门心思想拿隐私链做点正经生意,才结结实实撞了南墙。Monero、Zcash 早期那种玩法,说白了就是把自家门窗砌死、连条缝都不留的小黑屋。隐私是拉满了,谁也甭想瞅一眼,可问题在于,屋里没采光、没燃气,物业来了都敲不开门。你想拿它融资、过审计、上交易所?主流机构一看是“不可审计”的匿名资产,直接拒之门外。
这也是我后来重新打量 @Dusk 的原因。这帮人走的路子挺鸡贼——不砌墙了,改装“智能窗帘”。平时 Phoenix 模型拉着帘子,零知识证明把交易捂得严严实实;可一旦监管或审计需要,拿着 Moonlight 模型的“钥匙”能掀开一角自证清白,甚至连交易对手都能通过查看密钥确认来源。这跟 Zcash 那种“你要么透明裸奔要么彻底隐身”的二选一完全不是一码事。
当然,我心里也犯嘀咕。这钥匙搁在监管手里,跟传统金融那套 KYC 到底能拉开多大距离?别到头来只是把“匿名币”换个马甲叫“可查币”,自由没了,合规的麻烦也没真省下多少。不过话说回来,机构要的不是“绝对自由”,他们想要的是“在藏着商业机密的同时,还能在监管面前证明清白”。Dusk 至少看懂了这层需求。
方向我认,仓位还捏着不敢放。DYOR。各位觉得,隐私这事儿,到底是“谁都查不到”重要,还是“只让该看的人看到”重要? @Dusk $DUSK #dusk
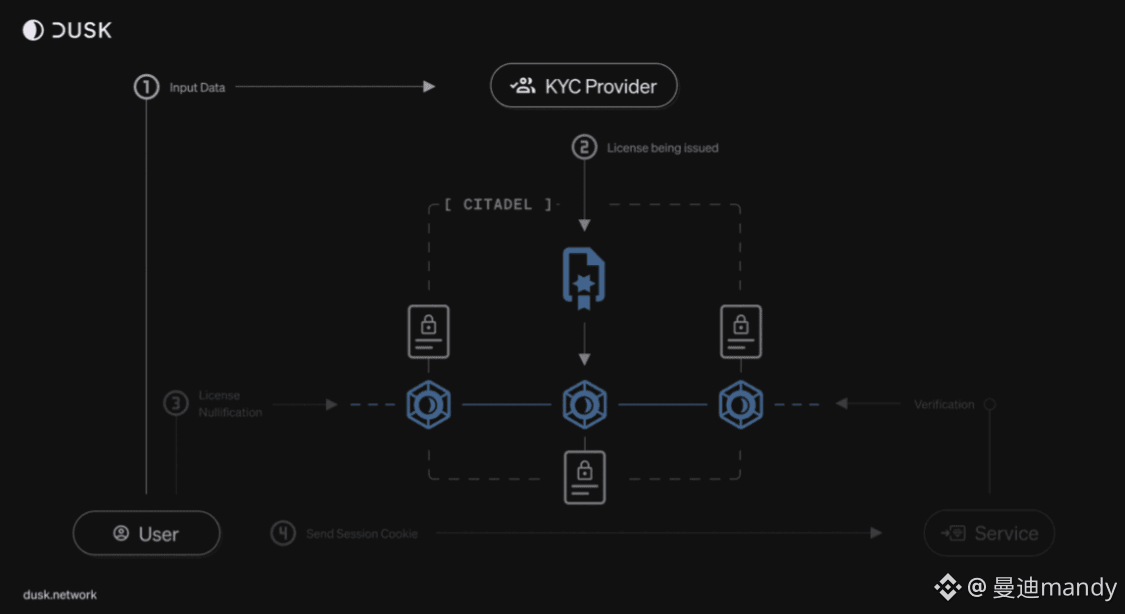
120
·
--
À quatre heures de l’après-midi, votre courtier ferme boutique, mais votre argent, lui, continue de travailler.
La grosse galette est plutôt bonne, hein : le BTC reste stable !
Je vais vous raconter une vraie histoire. Le mois dernier, je surveillais un rapport financier après clôture d’une société américaine. J’ai attendu que les données sortent à dix heures du soir pour ajuster une position, et l’appli m’a affiché une fenêtre : « Période non négociable ». Je l’ai fixée pendant trois secondes, dans ce cadre rouge, puis je me suis endormi en verrouillant l’écran — ce n’est pas que je ne voulais pas râler, c’est que j’avais déjà trop râlé.
Le fait que le Nasdaq ferme à quatre heures, si on le met en perspective en 2026, c’est aussi surréaliste que les banques qui ne travaillent pas le dimanche. Imaginez : des investisseurs du monde entier veulent acheter ou vendre l’action d’une entreprise américaine, et ils doivent se caler sur la fenêtre entre 21 h 30 et 4 h (heure de Pékin). Après quatre heures ? Désolé, attendez demain. Les institutions ont une “voie” après bourse, pas les particuliers. Cet écart n’est pas un simple manque d’information : c’est la règle elle-même qui penche.
Du coup, je comprends totalement pourquoi Binance pousse bStocks. Il vous rend le pouvoir de négocier : vous pouvez agir 24 h/24, 7 j/7, et le règlement se fait en une seconde. Mais après l’avoir testé, la question qui m’est venue, c’est : la “front” peut être 24/7, et le “back” alors ?
Avec le système de compensation traditionnel : T+1, rapprochements manuels, banque dépositaire qui ferme à cinq heures… La front tourne comme une course de relais, la back s’entraîne encore pour un sprint du 100 mètres : elle ne peut pas courir bien loin. Mettre les actions “on-chain”, ce n’est jamais juste un “concept” : il faut surtout reconstruire tout le système de règlement. Négocier = régler, la confirmation = la fin du processus. Voilà la base que devrait avoir un marché 24 h/24.
C’est justement ce que fait Dusk. Son couche de règlement DuskDS offre une finalité déterministe : pas de « on en reparle un autre jour ». La conformité est écrite directement dans la couche protocolaire. Et la coopération avec le NPEX néerlandais, c’est comme déplacer un marché réglementé dans une boucle fermée sur la chaîne. Je le suis depuis un moment concernant l’avancement du mainnet : dès que DuskEVM est mis en ligne, les développeurs peuvent utiliser les outils de Foundry pour bâtir ce genre d’applications. Le seuil est bien plus bas que ce que vous imaginez.
bStocks a prouvé qu’il existe une demande. Et Dusk répare la route qui permet de faire tourner un marché toutes les heures. Un côté fait tourner la “front”, l’autre répare la “back” : les pions de l’échiquier RWA sont placés des deux côtés.
Bien sûr, tant que le mainnet n’est pas encore en production, ce ne sont que des scénarios. Mais vous me direz : l’organisation horaire du courtage traditionnel doit-elle vraiment aller au musée ? Pour ma part, je ne trouve aucune raison valable de le défendre. @Dusk_Foundation $DUSK #dusk
À quatre heures de l’après-midi, votre courtier ferme boutique, mais votre argent, lui, continue de travailler.
La grosse galette est plutôt bonne, hein : le BTC reste stable !
Je vais vous raconter une vraie histoire. Le mois dernier, je surveillais un rapport financier après clôture d’une société américaine. J’ai attendu que les données sortent à dix heures du soir pour ajuster une position, et l’appli m’a affiché une fenêtre : « Période non négociable ». Je l’ai fixée pendant trois secondes, dans ce cadre rouge, puis je me suis endormi en verrouillant l’écran — ce n’est pas que je ne voulais pas râler, c’est que j’avais déjà trop râlé.
Le fait que le Nasdaq ferme à quatre heures, si on le met en perspective en 2026, c’est aussi surréaliste que les banques qui ne travaillent pas le dimanche. Imaginez : des investisseurs du monde entier veulent acheter ou vendre l’action d’une entreprise américaine, et ils doivent se caler sur la fenêtre entre 21 h 30 et 4 h (heure de Pékin). Après quatre heures ? Désolé, attendez demain. Les institutions ont une “voie” après bourse, pas les particuliers. Cet écart n’est pas un simple manque d’information : c’est la règle elle-même qui penche.
Du coup, je comprends totalement pourquoi Binance pousse bStocks. Il vous rend le pouvoir de négocier : vous pouvez agir 24 h/24, 7 j/7, et le règlement se fait en une seconde. Mais après l’avoir testé, la question qui m’est venue, c’est : la “front” peut être 24/7, et le “back” alors ?
Avec le système de compensation traditionnel : T+1, rapprochements manuels, banque dépositaire qui ferme à cinq heures… La front tourne comme une course de relais, la back s’entraîne encore pour un sprint du 100 mètres : elle ne peut pas courir bien loin. Mettre les actions “on-chain”, ce n’est jamais juste un “concept” : il faut surtout reconstruire tout le système de règlement. Négocier = régler, la confirmation = la fin du processus. Voilà la base que devrait avoir un marché 24 h/24.
C’est justement ce que fait Dusk. Son couche de règlement DuskDS offre une finalité déterministe : pas de « on en reparle un autre jour ». La conformité est écrite directement dans la couche protocolaire. Et la coopération avec le NPEX néerlandais, c’est comme déplacer un marché réglementé dans une boucle fermée sur la chaîne. Je le suis depuis un moment concernant l’avancement du mainnet : dès que DuskEVM est mis en ligne, les développeurs peuvent utiliser les outils de Foundry pour bâtir ce genre d’applications. Le seuil est bien plus bas que ce que vous imaginez.
bStocks a prouvé qu’il existe une demande. Et Dusk répare la route qui permet de faire tourner un marché toutes les heures. Un côté fait tourner la “front”, l’autre répare la “back” : les pions de l’échiquier RWA sont placés des deux côtés.
Bien sûr, tant que le mainnet n’est pas encore en production, ce ne sont que des scénarios. Mais vous me direz : l’organisation horaire du courtage traditionnel doit-elle vraiment aller au musée ? Pour ma part, je ne trouve aucune raison valable de le défendre. @Dusk $DUSK #dusk
119
·
--
别只盯“隐私”了,Dusk真正的狠招,在链上资产的“生命周期”里
大饼还在涨,BTC有希望了!
大家聊 @Dusk,十有八九都在吵 Phoenix 隐私模型到底隐不隐私,或者赞叹 PLONK 证明有多快。但我翻完这套架构,最直观的感受其实是:大家都把劲儿使错地方了。
金融机构不敢轻易把 RWA 搬进 Web3,绝不仅仅是因为怕泄露持仓。真正的死穴,是传统金融资产从发行、派息、分红,到清算、追索的整套动态规则,在公共链上根本无处安放。
DuskDS 搞的“公开+隐私”双转账体系,技术上固然精致,但它最硬核的地方,其实是试图用智能合约把资产的“全生命周期”给标准化了。比如股权派息时,既要保证股东身份通过合规校验,又不能把整个持仓明细暴露给全网;甚至资产出纠纷需要司法冻结时,链上得有明确的规则回应,而不是靠去中心化节点的口头表决。
可话说回来,机制再漂亮,落地也是硬骨头。
如果资产发行的最终控制权还是死死拧在几家传统中介手里,那这套链上基础设施,说白了不就成了高级点的后台数据库?用户来玩,图的是结算效率和资产自负,可不是换个地方继续看机构脸色。
等 $DUSK 主网资产规模真正跑起来,我倒不关心又签了多少谅解备忘录,我只想盯死三个实打实的数据:RWA 资产的实际链上派息频次、智能合约处置纠纷的平均响应耗时,以及普通节点在验证网络中的真实收益占比。
技术名头再响,不上真刀真枪的真实金融场景跑一圈,终究只是白皮书上的空幻泡影。你觉得呢? @Dusk_Foundation $DUSK #dusk
别只盯“隐私”了,Dusk真正的狠招,在链上资产的“生命周期”里
大饼还在涨,BTC有希望了!
大家聊 @Dusk,十有八九都在吵 Phoenix 隐私模型到底隐不隐私,或者赞叹 PLONK 证明有多快。但我翻完这套架构,最直观的感受其实是:大家都把劲儿使错地方了。
金融机构不敢轻易把 RWA 搬进 Web3,绝不仅仅是因为怕泄露持仓。真正的死穴,是传统金融资产从发行、派息、分红,到清算、追索的整套动态规则,在公共链上根本无处安放。
DuskDS 搞的“公开+隐私”双转账体系,技术上固然精致,但它最硬核的地方,其实是试图用智能合约把资产的“全生命周期”给标准化了。比如股权派息时,既要保证股东身份通过合规校验,又不能把整个持仓明细暴露给全网;甚至资产出纠纷需要司法冻结时,链上得有明确的规则回应,而不是靠去中心化节点的口头表决。
可话说回来,机制再漂亮,落地也是硬骨头。
如果资产发行的最终控制权还是死死拧在几家传统中介手里,那这套链上基础设施,说白了不就成了高级点的后台数据库?用户来玩,图的是结算效率和资产自负,可不是换个地方继续看机构脸色。
等 $DUSK 主网资产规模真正跑起来,我倒不关心又签了多少谅解备忘录,我只想盯死三个实打实的数据:RWA 资产的实际链上派息频次、智能合约处置纠纷的平均响应耗时,以及普通节点在验证网络中的真实收益占比。
技术名头再响,不上真刀真枪的真实金融场景跑一圈,终究只是白皮书上的空幻泡影。你觉得呢? @Dusk $DUSK #dusk
172
·
--
Pensiez-vous qu’en cachant vos positions, tout serait conforme ? Dusk a aussi omis une étape dans la chaîne de règlement RWA en institution
Récemment, j’ai discuté avec quelques amis market makers européens travaillant sur la tokenisation d’actifs institutionnels (RWA). En parlant de $DUSK , j’ai constaté que l’attention des gens est souvent mal placée.
Le gros marché monte : le BTC, c’est génial !
Le secteur a tendance à classer Dusk comme un “L1 de confidentialité ZK avec des attributs de conformité”. Mais pour les courtiers traditionnels qui veulent vraiment transférer des actions ou des obligations du monde réel on-chain, masquer les adresses des positions et les montants échangés est certes important. En revanche, si le règlement on-chain (Settlement) et les mécanismes de prévention du MEV ne sont pas maîtrisés, cette couche de confidentialité devient au contraire un cauchemar de liquidité.
Sur une chaîne EVM standard, le plus grand mal de tête pour les institutions, c’est l’exposition des intentions de transaction qui conduit à des “front-running” via les paniers on-chain. Imaginons qu’une institution financière prépare, sur Dusk, une émission d’obligations d’entreprise de 50 millions d’euros via XSC, et qu’elle doive traiter fréquemment les dividendes on-chain ainsi que les rachats dynamiques. Dans la mesure où les détails des transactions sont masqués par ZK des deux côtés, comment les nœuds de validation (Node) garantissent-ils que les changements d’état à haute fréquence liés au règlement ne sont pas “capturés” par des écarts de temps microscopiques au niveau du séquenceur (Sequencer), sans jamais déchiffrer les données chiffrées ?
Dans le livre blanc de Dusk, il est souligné que la machine virtuelle Piecrust et le consensus SCA permettent d’obtenir une attribution de droits déterministe à l’échelle de la seconde. Mais en pratique, les scénarios dépassent de loin la complexité d’un simple test en bac à sable. La réglementation MiCA européenne entre bientôt en vigueur, et les exigences du régulateur concernant la finalité du règlement (Settlement Finality) sont extrêmement strictes. Lorsque plusieurs investisseurs institutionnels déclenchent simultanément des smart contracts complexes et confidentiels, les coûts de calcul liés aux preuves de connaissance zéro (ZK) pourraient bien faire apparaître une augmentation non linéaire de la latence lors des transitions d’état. Cet angle mort, ce “tremblement” du règlement caché derrière la confidentialité, est en réalité bien plus décisif que de débattre du fait que tel ou tel algorithme est sophistiqué.
La confidentialité on-chain n’a jamais été le véritable obstacle pour permettre aux institutions financières de passer à l’exécution. La vraie question, c’est : comment protéger les secrets commerciaux tout en garantissant la fluidité des règlements de gros montants, avec zéro perte de MEV. Si XSC ne parvient pas à faire fonctionner ce mécanisme dans de vrais scénarios financiers de gros volumes et à haute fréquence, $DUSK restera encore très loin de l’entrée des capitaux européens institutionnels. @Dusk_Foundation #dusk
Pensiez-vous qu’en cachant vos positions, tout serait conforme ? Dusk a aussi omis une étape dans la chaîne de règlement RWA en institution
Récemment, j’ai discuté avec quelques amis market makers européens travaillant sur la tokenisation d’actifs institutionnels (RWA). En parlant de $DUSK , j’ai constaté que l’attention des gens est souvent mal placée.
Le gros marché monte : le BTC, c’est génial !
Le secteur a tendance à classer Dusk comme un “L1 de confidentialité ZK avec des attributs de conformité”. Mais pour les courtiers traditionnels qui veulent vraiment transférer des actions ou des obligations du monde réel on-chain, masquer les adresses des positions et les montants échangés est certes important. En revanche, si le règlement on-chain (Settlement) et les mécanismes de prévention du MEV ne sont pas maîtrisés, cette couche de confidentialité devient au contraire un cauchemar de liquidité.
Sur une chaîne EVM standard, le plus grand mal de tête pour les institutions, c’est l’exposition des intentions de transaction qui conduit à des “front-running” via les paniers on-chain. Imaginons qu’une institution financière prépare, sur Dusk, une émission d’obligations d’entreprise de 50 millions d’euros via XSC, et qu’elle doive traiter fréquemment les dividendes on-chain ainsi que les rachats dynamiques. Dans la mesure où les détails des transactions sont masqués par ZK des deux côtés, comment les nœuds de validation (Node) garantissent-ils que les changements d’état à haute fréquence liés au règlement ne sont pas “capturés” par des écarts de temps microscopiques au niveau du séquenceur (Sequencer), sans jamais déchiffrer les données chiffrées ?
Dans le livre blanc de Dusk, il est souligné que la machine virtuelle Piecrust et le consensus SCA permettent d’obtenir une attribution de droits déterministe à l’échelle de la seconde. Mais en pratique, les scénarios dépassent de loin la complexité d’un simple test en bac à sable. La réglementation MiCA européenne entre bientôt en vigueur, et les exigences du régulateur concernant la finalité du règlement (Settlement Finality) sont extrêmement strictes. Lorsque plusieurs investisseurs institutionnels déclenchent simultanément des smart contracts complexes et confidentiels, les coûts de calcul liés aux preuves de connaissance zéro (ZK) pourraient bien faire apparaître une augmentation non linéaire de la latence lors des transitions d’état. Cet angle mort, ce “tremblement” du règlement caché derrière la confidentialité, est en réalité bien plus décisif que de débattre du fait que tel ou tel algorithme est sophistiqué.
La confidentialité on-chain n’a jamais été le véritable obstacle pour permettre aux institutions financières de passer à l’exécution. La vraie question, c’est : comment protéger les secrets commerciaux tout en garantissant la fluidité des règlements de gros montants, avec zéro perte de MEV. Si XSC ne parvient pas à faire fonctionner ce mécanisme dans de vrais scénarios financiers de gros volumes et à haute fréquence, $DUSK restera encore très loin de l’entrée des capitaux européens institutionnels. @Dusk #dusk
171
·
--
La thèse d’investissement d’Intel : pourquoi je la considère maintenantRécemment, j’ai de nouveau focalisé mon attention sur $INTC . Cette entreprise, autrefois considérée par le marché comme un « géant en retard », traverse une phase de redressement solide, plutôt qu’une simple surenchère narrative. Je suis optimiste quant à son cœur de métier, notamment grâce à la visibilité de son rendement de fabrication, au potentiel de réévaluation de son activité de fonderie, et aux effets favorables de la pénurie de semi-conducteurs pour les suiveurs qui rattrapent leur retard.
Commençons par le démembrement de la valorisation. Intel peut, de façon relativement simple, se scinder en deux : l’activité CPU et Foundry (la fonderie). Supposons que le chiffre d’affaires CPU atteigne 15 à 20 milliards de dollars l’an prochain ; cela correspond à une valorisation d’environ 3000 à 4000 milliards de dollars, ce qui n’est déjà pas bas. Le véritable levier se situe du côté des usines : la valeur comptable est d’environ 1000 milliards de dollars, et le marché ne lui accorde quasiment aucune prime pour l’instant. À l’avenir, il pourrait y avoir un espace d’imagination de 0 à 6 fois. Le point clé, c’est le rendement. Pour les procédés avancés, le rendement interne est d’environ 80 %, tandis qu’à l’extérieur il est d’environ 60 %. Et le rendement progresse encore de façon régulière de 1 à 2 % par mois. L’amélioration du rendement suit une trajectoire plutôt unidirectionnelle : il peut y avoir des fluctuations en cours de route, mais le temps joue en faveur des investisseurs long terme.
La thèse d’investissement d’Intel : pourquoi je la considère maintenant
Récemment, j’ai de nouveau focalisé mon attention sur $INTC . Cette entreprise, autrefois considérée par le marché comme un « géant en retard », traverse une phase de redressement solide, plutôt qu’une simple surenchère narrative. Je suis optimiste quant à son cœur de métier, notamment grâce à la visibilité de son rendement de fabrication, au potentiel de réévaluation de son activité de fonderie, et aux effets favorables de la pénurie de semi-conducteurs pour les suiveurs qui rattrapent leur retard.
Commençons par le démembrement de la valorisation. Intel peut, de façon relativement simple, se scinder en deux : l’activité CPU et Foundry (la fonderie). Supposons que le chiffre d’affaires CPU atteigne 15 à 20 milliards de dollars l’an prochain ; cela correspond à une valorisation d’environ 3000 à 4000 milliards de dollars, ce qui n’est déjà pas bas. Le véritable levier se situe du côté des usines : la valeur comptable est d’environ 1000 milliards de dollars, et le marché ne lui accorde quasiment aucune prime pour l’instant. À l’avenir, il pourrait y avoir un espace d’imagination de 0 à 6 fois. Le point clé, c’est le rendement. Pour les procédés avancés, le rendement interne est d’environ 80 %, tandis qu’à l’extérieur il est d’environ 60 %. Et le rendement progresse encore de façon régulière de 1 à 2 % par mois. L’amélioration du rendement suit une trajectoire plutôt unidirectionnelle : il peut y avoir des fluctuations en cours de route, mais le temps joue en faveur des investisseurs long terme.
Commençons par le démembrement de la valorisation. Intel peut, de façon relativement simple, se scinder en deux : l’activité CPU et Foundry (la fonderie). Supposons que le chiffre d’affaires CPU atteigne 15 à 20 milliards de dollars l’an prochain ; cela correspond à une valorisation d’environ 3000 à 4000 milliards de dollars, ce qui n’est déjà pas bas. Le véritable levier se situe du côté des usines : la valeur comptable est d’environ 1000 milliards de dollars, et le marché ne lui accorde quasiment aucune prime pour l’instant. À l’avenir, il pourrait y avoir un espace d’imagination de 0 à 6 fois. Le point clé, c’est le rendement. Pour les procédés avancés, le rendement interne est d’environ 80 %, tandis qu’à l’extérieur il est d’environ 60 %. Et le rendement progresse encore de façon régulière de 1 à 2 % par mois. L’amélioration du rendement suit une trajectoire plutôt unidirectionnelle : il peut y avoir des fluctuations en cours de route, mais le temps joue en faveur des investisseurs long terme.
145
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BitcoinClears$85200
7,994 vues
187 mentions
On a eu le mouvement, et $BTC se trouve exactement à l’endroit où nous étions avant les données. C’est ça, la patience réelle pour un trade.
Les données sont arrivées en ordre dispersé, mais avec quelques chiffres importants. La variation de l’emploi non agricole ADP est ressortie à 90K contre 73K prévus, tandis que le Core PCE est à 0,2% contre 0,3% attendu. Le PIB final est aussi plus fort à 2,2% contre 1,5% prévision, tandis que les dépenses personnelles sont à 0,9% contre 0,8% attendu. Dans le même temps, le revenu personnel a déçu à 0,2% contre 0,5% prévu.
Le BTC a d’abord fortement bondi jusqu’à 85 600 $, et il est maintenant revenu là où il doit être. Je vise toujours les fourchettes plus basses à 82 759 $ et la liquidité à 80 000 $, parce que la liquidité au-dessus est désormais réglée, c’est fini.
On a eu une session en direct pendant les données, et pendant cette session, on a vu le marché à 83 800 $, puis à 85 600 $, puis de retour vers 83 000, et on n’est toujours pas entrés en trade.
C’est ça, la patience.
On ne peut pas forcer une entrée quand le marché n’a pas une direction claire. La même zone reste au centre, et on attendra que le marché nous donne le setup.
Dites-moi, les gars, comment s’est passée la session ? Et est-ce qu’on devrait avoir plus de sessions régulières avec nos membres respectés pour qu’on puisse avoir de vraies discussions concernant le marché ?
#BitcoinClears$85200 #AltcoinSeasonIndexHoldsAbove60For5Days #USADPAdds90000JobsInSeptember #BitcoinSlipsBelow$84000 #SECToClarifyOnChainFundraisingRules
Crypto_LUX
·24 mentions J’aime
·14.9k vues
AltcoinSeasonIndexHoldsAbove60For5Days
42,108 vues
1,023 mentions
USADPAdds90000JobsInSeptember
19,185 vues
579 mentions