

DVC达文西
1.4k Publications
DVC达文西
Signaler
Bloquer l’utilisateur
请叫我全名:达文西
Ouvert au trading
Trade régulièrement
10.7 mois
148 Suivis
15.2K+ Abonnés
3.4K+ J’aime
Publications
Portefeuille
Tous
Citations
Direct
·
--
#dusk $DUSK @Dusk_Foundation Après avoir traduit les livres blancs d’Aleph Zero et de Nym, je comprends enfin que la “douve” de Dusk n’est pas la vie privée en elle-même.
Récemment, j’ai comparé plusieurs projets de confidentialité : Aleph Zero se concentre sur les contrats de confidentialité, Nym vise l’anonymat au niveau du réseau, et Dusk s’acharne sur la finance. Au début, je pensais que c’était “juste de la confidentialité” — quelle différence peut-il y avoir ? En regardant de plus près, j’ai compris que la douve n’est pas du tout dans les termes techniques.
La confidentialité de Nym se situe au niveau du réseau : elle s’attaque à la question de “qui communique avec qui”, et a peu d’impact sur le règlement financier. Aleph Zero veut créer des contrats de confidentialité universels, mais l’universalité signifie qu’on couvre potentiellement beaucoup de cas, sans vraiment être précis. Les institutions ne recherchent pas un outil passe-partout, mais une piste de conformité conçue spécialement pour les titres, les obligations.
Le XSC de Dusk, c’est justement cette piste. Il relie trois éléments — confidentialité, programmabilité et auditabilité — pour que l’émetteur, les investisseurs et les régulateurs puissent chacun y voir ce qu’ils doivent voir. Et surtout : la finalité finale sur un seul bloc. Le règlement est alors irrévocable, ce qui n’est pas une conception centrale chez Aleph Zero et Nym. En effet, elles ne se considèrent pas comme une infrastructure de règlement financier.
Aujourd’hui, je pense que la douve de Dusk n’est pas qu’il y ait un algorithme ZK plus “nouveau”, mais plutôt qu’il ose écrire la “conformité des valeurs mobilières” dans les couches fondamentales. Pendant que d’autres projets cherchent à renforcer l’anonymat, lui attend la fenêtre réglementaire européenne. Ce choix semble peut-être étouffant à court terme, mais pourrait être la voie de la survie à long terme.
Qu’est-ce qui, selon vous, rend Dusk le plus irremplaçable lorsqu’on le compare à Aleph Zero et Nym ?
#dusk $DUSK @Dusk Après avoir traduit les livres blancs d’Aleph Zero et de Nym, je comprends enfin que la “douve” de Dusk n’est pas la vie privée en elle-même.
Récemment, j’ai comparé plusieurs projets de confidentialité : Aleph Zero se concentre sur les contrats de confidentialité, Nym vise l’anonymat au niveau du réseau, et Dusk s’acharne sur la finance. Au début, je pensais que c’était “juste de la confidentialité” — quelle différence peut-il y avoir ? En regardant de plus près, j’ai compris que la douve n’est pas du tout dans les termes techniques.
La confidentialité de Nym se situe au niveau du réseau : elle s’attaque à la question de “qui communique avec qui”, et a peu d’impact sur le règlement financier. Aleph Zero veut créer des contrats de confidentialité universels, mais l’universalité signifie qu’on couvre potentiellement beaucoup de cas, sans vraiment être précis. Les institutions ne recherchent pas un outil passe-partout, mais une piste de conformité conçue spécialement pour les titres, les obligations.
Le XSC de Dusk, c’est justement cette piste. Il relie trois éléments — confidentialité, programmabilité et auditabilité — pour que l’émetteur, les investisseurs et les régulateurs puissent chacun y voir ce qu’ils doivent voir. Et surtout : la finalité finale sur un seul bloc. Le règlement est alors irrévocable, ce qui n’est pas une conception centrale chez Aleph Zero et Nym. En effet, elles ne se considèrent pas comme une infrastructure de règlement financier.
Aujourd’hui, je pense que la douve de Dusk n’est pas qu’il y ait un algorithme ZK plus “nouveau”, mais plutôt qu’il ose écrire la “conformité des valeurs mobilières” dans les couches fondamentales. Pendant que d’autres projets cherchent à renforcer l’anonymat, lui attend la fenêtre réglementaire européenne. Ce choix semble peut-être étouffant à court terme, mais pourrait être la voie de la survie à long terme.
Qu’est-ce qui, selon vous, rend Dusk le plus irremplaçable lorsqu’on le compare à Aleph Zero et Nym ?
A. XSC原生支持证券合规
100%
B. 单区块最终性适合结算
0%
C. 专注金融场景而非通用隐私
0%
1 Votes • Vote fermé
146
·
--
#dusk $DUSK @Dusk_Foundation Dans la gouvernance de Dusk, le poids des voix des petits porteurs est-il important ? J’ai parcouru le livre blanc, et le constat est un peu déprimant
Jusqu’ici, je pensais que la gouvernance des chaînes publiques se résumait à : « qui a le plus de jetons décide ». Je me disais que Dusk devait être pareil. Mais en lisant attentivement les chapitres consacrés à la gouvernance dans le livre blanc, j’ai compris que ce n’est ni aussi simple, ni aussi optimiste.
La gouvernance de Dusk utilise un vote pondéré par le temps. En clair : plus vous bloquez du DUSK longtemps, plus votre vote pèse lourd. Ce mécanisme encourage clairement les détenteurs à long terme, et c’est effectivement un peu plus « juste » que de se baser uniquement sur qui a le plus d’argent. Mais voilà le problème : les institutions et les gros détenteurs peuvent facilement immobiliser des fonds pendant des années, alors qu’un petit porteur n’a ni le même horizon ni le même volume de capitaux. En pratique, la pondération favorise donc davantage les gros montants.
Cependant, un point m’a surpris : Dusk inclut aussi les ajustements du cadre de conformité XSC dans le périmètre de la gouvernance. Cela signifie que, même si les petits porteurs ont une voix moins forte, ils ne sont pas totalement sans moyens—surtout sur des sujets liés aux paramètres de conformité, aux règles d’audit, etc. La communauté peut proposer des initiatives, et les nœuds ainsi que les détenteurs de tokens votent avec. En quelque sorte, une porte étroite est laissée aux personnes ordinaires.
Donc ma conclusion est la suivante : dans la gouvernance de Dusk, les petits porteurs ont une voix, mais elle n’est pas très importante. Le système favorise davantage « ceux qui s’engagent à bloquer sur la durée » que « ceux qui détiennent le plus de tokens ». C’est mieux que le jeu pur des “mégabaleines”, mais on est encore loin de la véritable décentralisation. À ce stade, l’écosystème est encore jeune, les sujets de gouvernance ne sont pas nombreux. Quand de vraies institutions européennes arriveront, les voix des petits porteurs pourraient encore être davantage diluées.
Selon vous, quelle conception de la gouvernance de Dusk est la plus avantageuse pour vous ?
#dusk $DUSK @Dusk Dans la gouvernance de Dusk, le poids des voix des petits porteurs est-il important ? J’ai parcouru le livre blanc, et le constat est un peu déprimant
Jusqu’ici, je pensais que la gouvernance des chaînes publiques se résumait à : « qui a le plus de jetons décide ». Je me disais que Dusk devait être pareil. Mais en lisant attentivement les chapitres consacrés à la gouvernance dans le livre blanc, j’ai compris que ce n’est ni aussi simple, ni aussi optimiste.
La gouvernance de Dusk utilise un vote pondéré par le temps. En clair : plus vous bloquez du DUSK longtemps, plus votre vote pèse lourd. Ce mécanisme encourage clairement les détenteurs à long terme, et c’est effectivement un peu plus « juste » que de se baser uniquement sur qui a le plus d’argent. Mais voilà le problème : les institutions et les gros détenteurs peuvent facilement immobiliser des fonds pendant des années, alors qu’un petit porteur n’a ni le même horizon ni le même volume de capitaux. En pratique, la pondération favorise donc davantage les gros montants.
Cependant, un point m’a surpris : Dusk inclut aussi les ajustements du cadre de conformité XSC dans le périmètre de la gouvernance. Cela signifie que, même si les petits porteurs ont une voix moins forte, ils ne sont pas totalement sans moyens—surtout sur des sujets liés aux paramètres de conformité, aux règles d’audit, etc. La communauté peut proposer des initiatives, et les nœuds ainsi que les détenteurs de tokens votent avec. En quelque sorte, une porte étroite est laissée aux personnes ordinaires.
Donc ma conclusion est la suivante : dans la gouvernance de Dusk, les petits porteurs ont une voix, mais elle n’est pas très importante. Le système favorise davantage « ceux qui s’engagent à bloquer sur la durée » que « ceux qui détiennent le plus de tokens ». C’est mieux que le jeu pur des “mégabaleines”, mais on est encore loin de la véritable décentralisation. À ce stade, l’écosystème est encore jeune, les sujets de gouvernance ne sont pas nombreux. Quand de vraies institutions européennes arriveront, les voix des petits porteurs pourraient encore être davantage diluées.
Selon vous, quelle conception de la gouvernance de Dusk est la plus avantageuse pour vous ?
A. 时间加权投票,鼓励长期持有
100%
B. 合规框架调整可社区提案
0%
C. 散户声音小,但至少节点不是全由巨鲸控制
0%
1 Votes • Vote fermé
1
169
·
--
#dusk $DUSK @Dusk_Foundation Pour expliquer clairement à mes amis qui travaillent dans la finance ce qu’est Dusk, j’ai retenu ça pendant trois jours : une seule phrase
J’ai un ami qui travaille chez un courtier, dans les produits à revenu fixe. À chaque fois que j’évoque la blockchain, il pense que c’est une arnaque. Plus tard, en étudiant la whitepaper de Dusk, j’ai finalement réussi à sortir cette phrase : « Dusk est un registre (ledger) en chaîne destiné au règlement des opérations de titres et d’obligations. La régulation peut le vérifier, mais les concurrents ne peuvent pas le consulter. »
Il a été surpris, puis a demandé : « Le règlement est-il fait en temps réel ? » J’ai répondu oui : la finalité est garantie à l’échelle d’un seul bloc, pas besoin d’attendre T+2. Il a ensuite demandé : « Les positions des clients seront-elles “à nu” ? » J’ai dit que non : XSC n’affiche que ce que l’autorisé a le droit de voir ; lorsqu’un organisme de régulation doit vérifier, c’est vérifiable à tout moment. Enfin, il a demandé : « L’Europe le reconnaît ? » J’ai répondu que Dusk cible principalement des pilotes DLT en Europe : l’objectif, c’est d’y aller par la conformité.
Il est resté silencieux quelques secondes, puis a dit que si c’est vraiment déployé, les équipes back-office pourraient économiser la moitié du personnel. À cet instant, j’ai compris : Dusk ne vend pas une monnaie, mais une machine de règlement prête pour le monde de la finance traditionnelle—et qui passe l’audit.
Dans cette phrase, on n’a jamais parlé de « bouleversement », mais on touche les trois plaies les plus sensibles d’entre eux : le règlement lent, la donnée exposée à nu, et la difficulté de la conformité.
Selon vous, quel point est le plus susceptible de convaincre les acteurs de la finance traditionnelle ?
#dusk $DUSK @Dusk Pour expliquer clairement à mes amis qui travaillent dans la finance ce qu’est Dusk, j’ai retenu ça pendant trois jours : une seule phrase
J’ai un ami qui travaille chez un courtier, dans les produits à revenu fixe. À chaque fois que j’évoque la blockchain, il pense que c’est une arnaque. Plus tard, en étudiant la whitepaper de Dusk, j’ai finalement réussi à sortir cette phrase : « Dusk est un registre (ledger) en chaîne destiné au règlement des opérations de titres et d’obligations. La régulation peut le vérifier, mais les concurrents ne peuvent pas le consulter. »
Il a été surpris, puis a demandé : « Le règlement est-il fait en temps réel ? » J’ai répondu oui : la finalité est garantie à l’échelle d’un seul bloc, pas besoin d’attendre T+2. Il a ensuite demandé : « Les positions des clients seront-elles “à nu” ? » J’ai dit que non : XSC n’affiche que ce que l’autorisé a le droit de voir ; lorsqu’un organisme de régulation doit vérifier, c’est vérifiable à tout moment. Enfin, il a demandé : « L’Europe le reconnaît ? » J’ai répondu que Dusk cible principalement des pilotes DLT en Europe : l’objectif, c’est d’y aller par la conformité.
Il est resté silencieux quelques secondes, puis a dit que si c’est vraiment déployé, les équipes back-office pourraient économiser la moitié du personnel. À cet instant, j’ai compris : Dusk ne vend pas une monnaie, mais une machine de règlement prête pour le monde de la finance traditionnelle—et qui passe l’audit.
Dans cette phrase, on n’a jamais parlé de « bouleversement », mais on touche les trois plaies les plus sensibles d’entre eux : le règlement lent, la donnée exposée à nu, et la difficulté de la conformité.
Selon vous, quel point est le plus susceptible de convaincre les acteurs de la finance traditionnelle ?
A. 单区块最终性,不用等T+2
0%
B. 持仓不公开,但监管可查
0%
C. 欧洲DLT试点,合规窗口明确
0%
0 Votes • Vote fermé
171
·
--
#dusk $DUSK @Dusk_Foundation J’ai relu trois fois le livre blanc de Dusk avant de découvrir que le token DUSK possède aussi ce mécanisme caché
Auparavant, quand je regardais DUSK, je le voyais comme n’importe quelle blockchain classique : mise en jeu, gas, gouvernance — trois éléments bien alignés. Plus tard, pour comprendre concrètement comment fonctionnent les contrats XSC, j’ai relu la section “tokens” du livre blanc et j’ai découvert un mécanisme — totalement ignoré par le marché — à savoir la consommation liée à la vérification de conformité.
En termes simples, DUSK ne sert pas uniquement à payer les frais de transaction : à chaque exécution d’un audit de conformité par un contrat XSC, une très petite quantité de DUSK est consommée comme “frais de preuve d’audit”. Cette partie de DUSK ne va pas aux nœuds ; elle est verrouillée dans un fonds de réserve de conformité afin de payer des audits de supervision futurs ou des compensations liées à la sécurité du réseau. Autrement dit, plus les activités financières sur la chaîne sont importantes, plus la consommation de DUSK liée à la conformité est élevée, créant une ligne directrice “activité des affaires → déflation”.
Il y a aussi un autre point : les nœuds doivent non seulement miser, mais aussi geler un montant supplémentaire de DUSK en tant que “caution de garantie de service”. Si, pendant leur fonctionnement, les nœuds subissent une fuite de données ou commettent des actes malveillants, la caution est directement confisquée. Ce design transforme la “responsabilité en matière de confidentialité” en contrainte ferme au niveau du token, ce que beaucoup de blockchains ne font pas.
C’est pourquoi, selon moi, dans le modèle de token DUSK, ce qui est le plus souvent ignoré, ce sont justement ces détails apparemment secondaires conçus pour la conformité et la sécurité. À court terme, ils ne semblent pas produire d’effet de pump ; mais à long terme, ce sont eux qui déterminent si DUSK deviendra un bien indispensable pour les règlements financiers.
À ton avis, quel mécanisme ignoré a le plus de valeur ?
#dusk $DUSK @Dusk J’ai relu trois fois le livre blanc de Dusk avant de découvrir que le token DUSK possède aussi ce mécanisme caché
Auparavant, quand je regardais DUSK, je le voyais comme n’importe quelle blockchain classique : mise en jeu, gas, gouvernance — trois éléments bien alignés. Plus tard, pour comprendre concrètement comment fonctionnent les contrats XSC, j’ai relu la section “tokens” du livre blanc et j’ai découvert un mécanisme — totalement ignoré par le marché — à savoir la consommation liée à la vérification de conformité.
En termes simples, DUSK ne sert pas uniquement à payer les frais de transaction : à chaque exécution d’un audit de conformité par un contrat XSC, une très petite quantité de DUSK est consommée comme “frais de preuve d’audit”. Cette partie de DUSK ne va pas aux nœuds ; elle est verrouillée dans un fonds de réserve de conformité afin de payer des audits de supervision futurs ou des compensations liées à la sécurité du réseau. Autrement dit, plus les activités financières sur la chaîne sont importantes, plus la consommation de DUSK liée à la conformité est élevée, créant une ligne directrice “activité des affaires → déflation”.
Il y a aussi un autre point : les nœuds doivent non seulement miser, mais aussi geler un montant supplémentaire de DUSK en tant que “caution de garantie de service”. Si, pendant leur fonctionnement, les nœuds subissent une fuite de données ou commettent des actes malveillants, la caution est directement confisquée. Ce design transforme la “responsabilité en matière de confidentialité” en contrainte ferme au niveau du token, ce que beaucoup de blockchains ne font pas.
C’est pourquoi, selon moi, dans le modèle de token DUSK, ce qui est le plus souvent ignoré, ce sont justement ces détails apparemment secondaires conçus pour la conformité et la sécurité. À court terme, ils ne semblent pas produire d’effet de pump ; mais à long terme, ce sont eux qui déterminent si DUSK deviendra un bien indispensable pour les règlements financiers.
À ton avis, quel mécanisme ignoré a le plus de valeur ?
A. 合规验证消耗带来的业务通缩
0%
B. 节点质保金把隐私责任代币化
0%
C. 治理中时间加权投票的长期激励
0%
0 Votes • Vote fermé
103
·
--
#dusk $DUSK @Dusk_Foundation Livre blanc vantard, promesses dans le code : combien concrètement ? J’ai compté pour Dusk.
Je suis du genre assez pointilleux : après avoir lu un livre blanc, je finis toujours par aller voir le code, pour savoir si on vend du rêve ou si c’est vraiment écrit. J’ai passé une nuit à fouiller le GitHub de Dusk et, franchement, j’ai été surpris.
Le standard de contrat de sécurité confidentielle XSC n’en reste pas au stade des concepts. Dans le code du réseau principal, il y a déjà des modèles de contrats et une logique de validation correspondante ; ce n’est pas juste « modifier un peu » pour l’Ethereum. La finalité sur un bloc unique est aussi réellement en cours d’exécution : je n’ai pas vu d’historiques de rollback dans les explorateurs de blocs, et ça correspond au livre blanc.
Mais si tu me demandes « combien c’est vraiment mis en place », je dirais ceci : l’outil est prêt, mais les clients ne sont pas encore installés. Il y a encore peu de contrats XSC on-chain ; la plupart des interactions concernent encore les tests et les nœuds. Je n’ai pas vu de grande émission de tokens de titres. L’équipe semble clairement attendre la fenêtre de conformité de l’Europe, sans se précipiter pour produire de fausses données.
Donc, du livre blanc au code, l’engagement technique a déjà été largement tenu ; côté déploiement métier, on attend encore le bon moment. Ce n’est pas un abandon : c’est plutôt le scalpel bien stérilisé, mais le patient n’a pas encore été amené.
Selon toi, qu’est-ce que Dusk manque le plus en ce moment ?
#dusk $DUSK @Dusk Livre blanc vantard, promesses dans le code : combien concrètement ? J’ai compté pour Dusk.
Je suis du genre assez pointilleux : après avoir lu un livre blanc, je finis toujours par aller voir le code, pour savoir si on vend du rêve ou si c’est vraiment écrit. J’ai passé une nuit à fouiller le GitHub de Dusk et, franchement, j’ai été surpris.
Le standard de contrat de sécurité confidentielle XSC n’en reste pas au stade des concepts. Dans le code du réseau principal, il y a déjà des modèles de contrats et une logique de validation correspondante ; ce n’est pas juste « modifier un peu » pour l’Ethereum. La finalité sur un bloc unique est aussi réellement en cours d’exécution : je n’ai pas vu d’historiques de rollback dans les explorateurs de blocs, et ça correspond au livre blanc.
Mais si tu me demandes « combien c’est vraiment mis en place », je dirais ceci : l’outil est prêt, mais les clients ne sont pas encore installés. Il y a encore peu de contrats XSC on-chain ; la plupart des interactions concernent encore les tests et les nœuds. Je n’ai pas vu de grande émission de tokens de titres. L’équipe semble clairement attendre la fenêtre de conformité de l’Europe, sans se précipiter pour produire de fausses données.
Donc, du livre blanc au code, l’engagement technique a déjà été largement tenu ; côté déploiement métier, on attend encore le bon moment. Ce n’est pas un abandon : c’est plutôt le scalpel bien stérilisé, mais le patient n’a pas encore été amené.
Selon toi, qu’est-ce que Dusk manque le plus en ce moment ?
A. 更多真实金融资产发行
100%
B. 开发者生态和工具
0%
C. 更清晰的时间表和机构合作
0%
1 Votes • Vote fermé
124
·
--
#dusk $DUSK @Dusk_Foundation Au début, je pensais aussi que, puisqu’il s’agit d’une blockchain de confidentialité, elle allait forcément commencer par des paiements anonymes — simple et direct. Mais après avoir lu la whitepaper de Dusk, j’ai compris qu’elle ne traite pas du tout le paiement comme priorité du début à la fin. Dans XSC, le “S” signifie valeur mobilière (security), pas sécurité (security) au sens de protection. Le projet vise avant tout le côté des actifs.
Pourquoi pas le paiement ? Parce que, dans la vie quotidienne, les besoins de confidentialité en matière de paiements ne sont pas si douloureux. Pour les virements, tout le monde cherche surtout la rapidité et le coût faible ; l’anonymat n’est pas un besoin indispensable. De plus, les paiements à confidentialité présentent des risques de régulation extrêmement élevés : risque de retrait des exchanges, surveillance renforcée par les services de conformité… Bref, cela revient à se créer des problèmes.
Ce que Dusk est le plus susceptible de déployer en premier, j’en suis convaincu : la tokenisation / la titrisation des valeurs mobilières. En Europe, il existe des mécanismes pilotes autour du DLT. Le règlement boursier traditionnel démarre en T+2 et implique toute une série de rapprochements manuels : les points de douleur sont très clairs. Avec XSC, on peut faire un règlement atomique on-chain, tout en conservant une confidentialité vérifiable (auditée). L’émetteur n’a pas besoin de divulguer son prix de base, tandis que le régulateur peut vérifier la conformité en temps réel. Il y a aussi une opportunité en finance de la chaîne d’approvisionnement : l’entreprise pivot a surtout peur que les montants de règlement soient visibles par les concurrents. XSC peut justement dissimuler les données sensibles.
Aujourd’hui, le mainnet de Dusk prend déjà en charge XSC. L’équipe pousse aussi en Europe la tokenisation des valeurs mobilières et des RWA : la direction n’a pas dévié. Donc ne l’attendez pas en train de faire des paiements de confidentialité. Le “gâteau” qu’elle veut manger se situe côté actifs — et il est bien plus grand que celui du paiement.
#dusk $DUSK @Dusk Au début, je pensais aussi que, puisqu’il s’agit d’une blockchain de confidentialité, elle allait forcément commencer par des paiements anonymes — simple et direct. Mais après avoir lu la whitepaper de Dusk, j’ai compris qu’elle ne traite pas du tout le paiement comme priorité du début à la fin. Dans XSC, le “S” signifie valeur mobilière (security), pas sécurité (security) au sens de protection. Le projet vise avant tout le côté des actifs.
Pourquoi pas le paiement ? Parce que, dans la vie quotidienne, les besoins de confidentialité en matière de paiements ne sont pas si douloureux. Pour les virements, tout le monde cherche surtout la rapidité et le coût faible ; l’anonymat n’est pas un besoin indispensable. De plus, les paiements à confidentialité présentent des risques de régulation extrêmement élevés : risque de retrait des exchanges, surveillance renforcée par les services de conformité… Bref, cela revient à se créer des problèmes.
Ce que Dusk est le plus susceptible de déployer en premier, j’en suis convaincu : la tokenisation / la titrisation des valeurs mobilières. En Europe, il existe des mécanismes pilotes autour du DLT. Le règlement boursier traditionnel démarre en T+2 et implique toute une série de rapprochements manuels : les points de douleur sont très clairs. Avec XSC, on peut faire un règlement atomique on-chain, tout en conservant une confidentialité vérifiable (auditée). L’émetteur n’a pas besoin de divulguer son prix de base, tandis que le régulateur peut vérifier la conformité en temps réel. Il y a aussi une opportunité en finance de la chaîne d’approvisionnement : l’entreprise pivot a surtout peur que les montants de règlement soient visibles par les concurrents. XSC peut justement dissimuler les données sensibles.
Aujourd’hui, le mainnet de Dusk prend déjà en charge XSC. L’équipe pousse aussi en Europe la tokenisation des valeurs mobilières et des RWA : la direction n’a pas dévié. Donc ne l’attendez pas en train de faire des paiements de confidentialité. Le “gâteau” qu’elle veut manger se situe côté actifs — et il est bien plus grand que celui du paiement.
196
·
--
#dusk $DUSK @Dusk_Foundation Étudier une seule blockchain financière axée sur la confidentialité ? Je choisis Dusk, pour trois raisons
La question la plus fréquente que l’on m’a posée récemment, c’est : « Il y a tellement de blockchains de confidentialité, pourquoi tu te focalises sur Dusk ? » Pour être honnête, je ne l’ai pas choisi dès le départ. Après avoir lu des livres blancs et comparé plusieurs projets, j’ai estimé que c’était celui qui ressemble le moins à une démarche « confidentialité pour la confidentialité ».
Première raison : XSC ne cache pas les contrats ; il permet surtout aux activités financières de fonctionner sur la chaîne. Pour des logiques complexes comme l’émission de titres, le paiement des intérêts et le rachat, il sait chiffrer les données tout en restant vérifiable par les autorités de régulation. C’est bien plus que ce que font les projets qui se contentent d’anonymiser les transferts.
Deuxième raison : l’indépendance de la couche 1 et la finalité du règlement. La finance redoute les annulations. La finalité par bloc de Dusk signifie que la transaction est irrévocable : pas besoin, comme sur Ethereum, d’attendre une dizaine de minutes en se demandant s’il y aura un réordonnancement. Les institutions traditionnelles apprécient énormément ça.
Troisième raison : il ne triche pas. Les indicateurs techniques du réseau principal n’ont pas été gonflés. L’écosystème avance peut-être lentement, mais il ne s’est pas amusé à « embellir les données » en faisant tourner des contrats de microcaps. Aujourd’hui, il se concentre sur la tokenisation des titres en Europe ; la direction est claire. Il ne reste plus qu’à voir arriver des cas d’usage réels.
Donc je regarde Dusk, pas parce que je crois à un pump à court terme, mais parce que j’ai l’impression que ce chemin est emprunté avec lucidité.
Parmi mes trois raisons pour choisir Dusk, laquelle te semble la plus solide ?
#dusk $DUSK @Dusk Étudier une seule blockchain financière axée sur la confidentialité ? Je choisis Dusk, pour trois raisons
La question la plus fréquente que l’on m’a posée récemment, c’est : « Il y a tellement de blockchains de confidentialité, pourquoi tu te focalises sur Dusk ? » Pour être honnête, je ne l’ai pas choisi dès le départ. Après avoir lu des livres blancs et comparé plusieurs projets, j’ai estimé que c’était celui qui ressemble le moins à une démarche « confidentialité pour la confidentialité ».
Première raison : XSC ne cache pas les contrats ; il permet surtout aux activités financières de fonctionner sur la chaîne. Pour des logiques complexes comme l’émission de titres, le paiement des intérêts et le rachat, il sait chiffrer les données tout en restant vérifiable par les autorités de régulation. C’est bien plus que ce que font les projets qui se contentent d’anonymiser les transferts.
Deuxième raison : l’indépendance de la couche 1 et la finalité du règlement. La finance redoute les annulations. La finalité par bloc de Dusk signifie que la transaction est irrévocable : pas besoin, comme sur Ethereum, d’attendre une dizaine de minutes en se demandant s’il y aura un réordonnancement. Les institutions traditionnelles apprécient énormément ça.
Troisième raison : il ne triche pas. Les indicateurs techniques du réseau principal n’ont pas été gonflés. L’écosystème avance peut-être lentement, mais il ne s’est pas amusé à « embellir les données » en faisant tourner des contrats de microcaps. Aujourd’hui, il se concentre sur la tokenisation des titres en Europe ; la direction est claire. Il ne reste plus qu’à voir arriver des cas d’usage réels.
Donc je regarde Dusk, pas parce que je crois à un pump à court terme, mais parce que j’ai l’impression que ce chemin est emprunté avec lucidité.
Parmi mes trois raisons pour choisir Dusk, laquelle te semble la plus solide ?
A. XSC真能跑金融合约
0%
B. 单区块最终性适合结算
0%
C. 团队不刷量、方向务实
0%
0 Votes • Vote fermé
121
·
--
#dusk $DUSK @Dusk_Foundation Je ne voulais à la base gagner que quelques revenus de staking ; au final, en lisant le livre blanc de Dusk, j’ai repéré trois pièges
Au début, moi aussi j’ai considéré le staking de DUSK comme un placement à faible risque : le rendement annuel avait l’air correct. Puis, en relisant sérieusement le livre blanc, j’ai compris qu’il y avait plusieurs risques qui avaient été négligés.
Premièrement : les revenus de staking ne tombent pas du ciel. Quand l’activité du réseau ne décolle pas, les récompenses dépendent peut-être davantage de l’inflation, ce qui n’est pas durable sur le long terme. Mais si le XSC de Dusk et la tokenisation des titres peuvent générer de vrais frais de règlement, alors les revenus de staking passent de « création monétaire » à « part de frais »—et c’est ce qui est sain.
Deuxièmement : le risque de sanctions et de confiscation des nœuds. Dans le consensus de Dusk, les nœuds doivent faire le travail, pas juste « gagner en dormant ». Si un nœud se déconnecte ou agit malicieusement, le DUSK mis en garantie peut être déduit. Tout le monde ne fait pas attention en période de marché haussier, mais il faut compter les coûts de maintenance technique.
Troisièmement : la liquidité pendant la période de verrouillage. Durant le staking, le DUSK ne peut pas être déplacé. Quand le prix des pièces fluctue fortement, les revenus peuvent ne pas suffire à combler une perte latente. Toutefois, la stabilité du mainnet de Dusk et la finalité de chaque bloc au niveau d’une seule zone réduisent pas mal l’incertitude : au moins, on évite les retours en arrière qui pourraient endommager les actifs.
Donc aujourd’hui, je pense que les revenus de staking de Dusk ne sont pas un arbitrage sans risque ; sur le long terme, la valeur dépend surtout de la capacité des véritables activités financières à réellement démarrer. Si l’activité démarre, ces risques seront absorbés ; si elle ne démarre pas, même les rendements annuels les plus élevés restent de la richesse sur papier.
Selon toi, quel est le risque lié au staking de Dusk qui devrait le plus attirer l’attention ?
#dusk $DUSK @Dusk Je ne voulais à la base gagner que quelques revenus de staking ; au final, en lisant le livre blanc de Dusk, j’ai repéré trois pièges
Au début, moi aussi j’ai considéré le staking de DUSK comme un placement à faible risque : le rendement annuel avait l’air correct. Puis, en relisant sérieusement le livre blanc, j’ai compris qu’il y avait plusieurs risques qui avaient été négligés.
Premièrement : les revenus de staking ne tombent pas du ciel. Quand l’activité du réseau ne décolle pas, les récompenses dépendent peut-être davantage de l’inflation, ce qui n’est pas durable sur le long terme. Mais si le XSC de Dusk et la tokenisation des titres peuvent générer de vrais frais de règlement, alors les revenus de staking passent de « création monétaire » à « part de frais »—et c’est ce qui est sain.
Deuxièmement : le risque de sanctions et de confiscation des nœuds. Dans le consensus de Dusk, les nœuds doivent faire le travail, pas juste « gagner en dormant ». Si un nœud se déconnecte ou agit malicieusement, le DUSK mis en garantie peut être déduit. Tout le monde ne fait pas attention en période de marché haussier, mais il faut compter les coûts de maintenance technique.
Troisièmement : la liquidité pendant la période de verrouillage. Durant le staking, le DUSK ne peut pas être déplacé. Quand le prix des pièces fluctue fortement, les revenus peuvent ne pas suffire à combler une perte latente. Toutefois, la stabilité du mainnet de Dusk et la finalité de chaque bloc au niveau d’une seule zone réduisent pas mal l’incertitude : au moins, on évite les retours en arrière qui pourraient endommager les actifs.
Donc aujourd’hui, je pense que les revenus de staking de Dusk ne sont pas un arbitrage sans risque ; sur le long terme, la valeur dépend surtout de la capacité des véritables activités financières à réellement démarrer. Si l’activité démarre, ces risques seront absorbés ; si elle ne démarre pas, même les rendements annuels les plus élevés restent de la richesse sur papier.
Selon toi, quel est le risque lié au staking de Dusk qui devrait le plus attirer l’attention ?
A. 节点罚没
100%
B. 流动性锁死
0%
C. 真实业务起不来,奖励靠通胀
0%
1 Votes • Vote fermé
153
·
--
#dusk $DUSK @Dusk_Foundation Les institutions financières qui mettent leurs données en chaîne : pourquoi ne pas commencer par Ethereum ? J’ai compris en lisant le livre blanc de Dusk
J’ai longtemps pensé que si les institutions mettaient quelque chose en chaîne, elles iraient d’abord sur Ethereum : l’écosystème est vaste, les outils nombreux, et il y a plein de développeurs. Jusqu’au jour où j’en ai discuté avec un ami qui travaille dans la conformité chez un courtier : il m’a lâché une vérité toute simple. Pour les institutions, Ethereum, c’est une « maison en verre » : toutes les données de transaction sont publiques. Les positions, les montants, les contreparties… un concurrent n’a qu’à ouvrir un navigateur pour tout décortiquer. En conséquence, la cellule de conformité n’ose tout simplement pas signer.
Par la suite, j’ai repris cette question en lisant le livre blanc de Dusk. J’ai vite compris que ce n’est pas une blockchain généraliste : elle est conçue spécifiquement pour des cas d’usage financiers. XSC chiffre les données de contrat, mais la réglementation peut vérifier la conformité : autrement dit, on marie « confidentialité » et « auditabilité ». L’finalité au niveau de chaque bloc empêche les annulations : la compensation est une compensation, sans devoir attendre une douzaine de confirmations comme sur Ethereum, ni craindre un remaniement (reorg). Le plus important, c’est que Dusk est un Layer-1 indépendant : il n’a pas besoin d’être « bricolé » sur Ethereum, et il n’y a pas les histoires de MEV et de congestion—des sujets que les institutions ne comprennent pas vraiment.
À mon avis, ce que recherchent les institutions, ce n’est pas le couteau suisse capable de tout faire, mais le couteau chirurgical qui ne sert qu’au secteur financier—et qui le fait de façon fiable. Dusk cible actuellement principalement la tokenisation des titres en Europe et la RWA : on voit très clairement que c’est pour cela qu’il est conçu.
Selon vous, lors de l’intégration en chaîne des institutions traditionnelles, quel est le premier point qui les bloque ?
#dusk $DUSK @Dusk Les institutions financières qui mettent leurs données en chaîne : pourquoi ne pas commencer par Ethereum ? J’ai compris en lisant le livre blanc de Dusk
J’ai longtemps pensé que si les institutions mettaient quelque chose en chaîne, elles iraient d’abord sur Ethereum : l’écosystème est vaste, les outils nombreux, et il y a plein de développeurs. Jusqu’au jour où j’en ai discuté avec un ami qui travaille dans la conformité chez un courtier : il m’a lâché une vérité toute simple. Pour les institutions, Ethereum, c’est une « maison en verre » : toutes les données de transaction sont publiques. Les positions, les montants, les contreparties… un concurrent n’a qu’à ouvrir un navigateur pour tout décortiquer. En conséquence, la cellule de conformité n’ose tout simplement pas signer.
Par la suite, j’ai repris cette question en lisant le livre blanc de Dusk. J’ai vite compris que ce n’est pas une blockchain généraliste : elle est conçue spécifiquement pour des cas d’usage financiers. XSC chiffre les données de contrat, mais la réglementation peut vérifier la conformité : autrement dit, on marie « confidentialité » et « auditabilité ». L’finalité au niveau de chaque bloc empêche les annulations : la compensation est une compensation, sans devoir attendre une douzaine de confirmations comme sur Ethereum, ni craindre un remaniement (reorg). Le plus important, c’est que Dusk est un Layer-1 indépendant : il n’a pas besoin d’être « bricolé » sur Ethereum, et il n’y a pas les histoires de MEV et de congestion—des sujets que les institutions ne comprennent pas vraiment.
À mon avis, ce que recherchent les institutions, ce n’est pas le couteau suisse capable de tout faire, mais le couteau chirurgical qui ne sert qu’au secteur financier—et qui le fait de façon fiable. Dusk cible actuellement principalement la tokenisation des titres en Europe et la RWA : on voit très clairement que c’est pour cela qu’il est conçu.
Selon vous, lors de l’intégration en chaîne des institutions traditionnelles, quel est le premier point qui les bloque ?
A. 数据隐私和合规审计
100%
B. 结算最终性,怕回滚
0%
C. 链上生态太杂,干扰太多
0%
1 Votes • Vote fermé
277
·
--
#dusk $DUSK @Dusk_Foundation Le « triangle de l’impossibilité » des blockchains axées sur la confidentialité — Dusk n’aurait-il résolu que deux tiers du problème ?
Récemment, j’ai comparé côte à côte plusieurs livres blancs de blockchains publiques orientées vers la confidentialité. Plus je les lis, plus j’ai l’impression que beaucoup de projets se contentent de faire semblant. Certains poussent la confidentialité à l’extrême : au final, ils ne savent faire que des transferts anonymes, et dès qu’il faut des smart contracts, tout se révèle. D’autres, pour se conformer, amputent la confidentialité pour la rendre presque identique à une blockchain transparente. Confidentialité, conformité, programmabilité : sur une blockchain axée confidentialité, ces trois objectifs semblent être, par nature, incompatibles.
Mais dans le livre blanc de Dusk, l’approche de XSC est un peu différente. Il utilise des preuves à divulgation nulle de connaissance pour chiffrer les données de transaction, tout en laissant aux autorités de régulation un point d’entrée vérifiable, de sorte que « confidentialité » et « conformité » cessent d’être en opposition et puissent coexister. Le plus important encore : XSC est conçu dès le départ pour les contrats financiers. Il peut gérer des logiques complexes comme l’émission de titres, le paiement des intérêts et le rachat — ce n’est pas juste fait pour transférer des fonds. Autrement dit, l’objectif est de couvrir les trois « angles ».
Cela dit, je vais être honnête : à ce stade, Dusk ne fait que parcourir la voie la plus difficile sur le plan technologique. Le mainnet supporte déjà XSC, et le consensus ainsi que le règlement semblent stables. Mais l’écosystème est encore à ses débuts : les vraies institutions financières ne sont pas encore entrées à grande échelle. Par conséquent, « la résolution » reste pour l’instant cantonnée au stade de la faisabilité technique ; il reste un long chemin avant la validation par le marché.
Je pense que c’est déjà mieux que ces projets qui ne font que vanter la confidentialité sans jamais toucher à la conformité. Mais la dernière étape — celle qui reste — est la plus décisive.
À quelle étape, selon vous, Dusk risque le plus de se bloquer ?
#dusk $DUSK @Dusk Le « triangle de l’impossibilité » des blockchains axées sur la confidentialité — Dusk n’aurait-il résolu que deux tiers du problème ?
Récemment, j’ai comparé côte à côte plusieurs livres blancs de blockchains publiques orientées vers la confidentialité. Plus je les lis, plus j’ai l’impression que beaucoup de projets se contentent de faire semblant. Certains poussent la confidentialité à l’extrême : au final, ils ne savent faire que des transferts anonymes, et dès qu’il faut des smart contracts, tout se révèle. D’autres, pour se conformer, amputent la confidentialité pour la rendre presque identique à une blockchain transparente. Confidentialité, conformité, programmabilité : sur une blockchain axée confidentialité, ces trois objectifs semblent être, par nature, incompatibles.
Mais dans le livre blanc de Dusk, l’approche de XSC est un peu différente. Il utilise des preuves à divulgation nulle de connaissance pour chiffrer les données de transaction, tout en laissant aux autorités de régulation un point d’entrée vérifiable, de sorte que « confidentialité » et « conformité » cessent d’être en opposition et puissent coexister. Le plus important encore : XSC est conçu dès le départ pour les contrats financiers. Il peut gérer des logiques complexes comme l’émission de titres, le paiement des intérêts et le rachat — ce n’est pas juste fait pour transférer des fonds. Autrement dit, l’objectif est de couvrir les trois « angles ».
Cela dit, je vais être honnête : à ce stade, Dusk ne fait que parcourir la voie la plus difficile sur le plan technologique. Le mainnet supporte déjà XSC, et le consensus ainsi que le règlement semblent stables. Mais l’écosystème est encore à ses débuts : les vraies institutions financières ne sont pas encore entrées à grande échelle. Par conséquent, « la résolution » reste pour l’instant cantonnée au stade de la faisabilité technique ; il reste un long chemin avant la validation par le marché.
Je pense que c’est déjà mieux que ces projets qui ne font que vanter la confidentialité sans jamais toucher à la conformité. Mais la dernière étape — celle qui reste — est la plus décisive.
À quelle étape, selon vous, Dusk risque le plus de se bloquer ?
A. 技术还没完全跑通
100%
B. 技术通了但没机构敢用
0%
C. 机构想用但监管不批
0%
1 Votes • Vote fermé
142
·
--
#dusk $DUSK @Dusk_Foundation Pour être honnête, quand j’ai regardé le token DUSK auparavant, ma première réaction a aussi été de calculer le rendement de son staking : je pensais que tout reposait sur le verrouillage et le vote. Puis je me suis mis à la place d’une institution qui veut émettre une dette sur la chaîne, et j’ai compris que je m’étais trompé.
Dans le livre blanc, la position de DUSK n’est pas seulement la gouvernance et le staking : c’est aussi le support pour les frais et le règlement de toutes les opérations financières sur le réseau. Concrètement, si une entreprise tokenise une obligation sur Dusk, le paiement des intérêts, le rachat, la cession, la vérification de conformité… chaque étape consomme du DUSK. Ce n’est pas un achat unique qu’on garde : c’est une consommation continue, multiple, et plus le montant est élevé, plus les opérations sont fréquentes. Ce type de demande vient d’activités réelles, pas d’un système de verrouillage pour “tenir” artificiellement le prix.
Et surtout, la finalité du règlement sur Dusk donne aux institutions la confiance nécessaire pour l’utiliser. Si elles l’utilisent, alors il y aura du volume de transactions réel. Ce n’est qu’une fois le volume là que la consommation de DUSK devient solide. C’est bien plus sain que beaucoup de tokens de chaînes publiques qui reposent sur un “staking pour faire monter” : ici, des gens paient parce qu’il y a un besoin réel de règlement, pas juste pour parier sur le prix.
L’écosystème de Dusk est encore tôt, mais je vois qu’il s’oriente vers la tokenisation des valeurs mobilières et les RWA : clairement, ils veulent faire de DUSK un incontournable des règlements financiers. Je pense que c’est là la logique qui peut permettre au token de tenir sur le long terme, et pas le “jeu” des chiffres sur la page du rendement du staking.
Selon vous, quelle activité métier réelle apportera en premier une consommation continue de DUSK ?
#dusk $DUSK @Dusk Pour être honnête, quand j’ai regardé le token DUSK auparavant, ma première réaction a aussi été de calculer le rendement de son staking : je pensais que tout reposait sur le verrouillage et le vote. Puis je me suis mis à la place d’une institution qui veut émettre une dette sur la chaîne, et j’ai compris que je m’étais trompé.
Dans le livre blanc, la position de DUSK n’est pas seulement la gouvernance et le staking : c’est aussi le support pour les frais et le règlement de toutes les opérations financières sur le réseau. Concrètement, si une entreprise tokenise une obligation sur Dusk, le paiement des intérêts, le rachat, la cession, la vérification de conformité… chaque étape consomme du DUSK. Ce n’est pas un achat unique qu’on garde : c’est une consommation continue, multiple, et plus le montant est élevé, plus les opérations sont fréquentes. Ce type de demande vient d’activités réelles, pas d’un système de verrouillage pour “tenir” artificiellement le prix.
Et surtout, la finalité du règlement sur Dusk donne aux institutions la confiance nécessaire pour l’utiliser. Si elles l’utilisent, alors il y aura du volume de transactions réel. Ce n’est qu’une fois le volume là que la consommation de DUSK devient solide. C’est bien plus sain que beaucoup de tokens de chaînes publiques qui reposent sur un “staking pour faire monter” : ici, des gens paient parce qu’il y a un besoin réel de règlement, pas juste pour parier sur le prix.
L’écosystème de Dusk est encore tôt, mais je vois qu’il s’oriente vers la tokenisation des valeurs mobilières et les RWA : clairement, ils veulent faire de DUSK un incontournable des règlements financiers. Je pense que c’est là la logique qui peut permettre au token de tenir sur le long terme, et pas le “jeu” des chiffres sur la page du rendement du staking.
Selon vous, quelle activité métier réelle apportera en premier une consommation continue de DUSK ?
A. 代币化债券的付息和赎回
100%
B. 合规稳定币的转账结算
0%
C. 供应链金融的多方对账
0%
1 Votes • Vote fermé
1
109
·
--
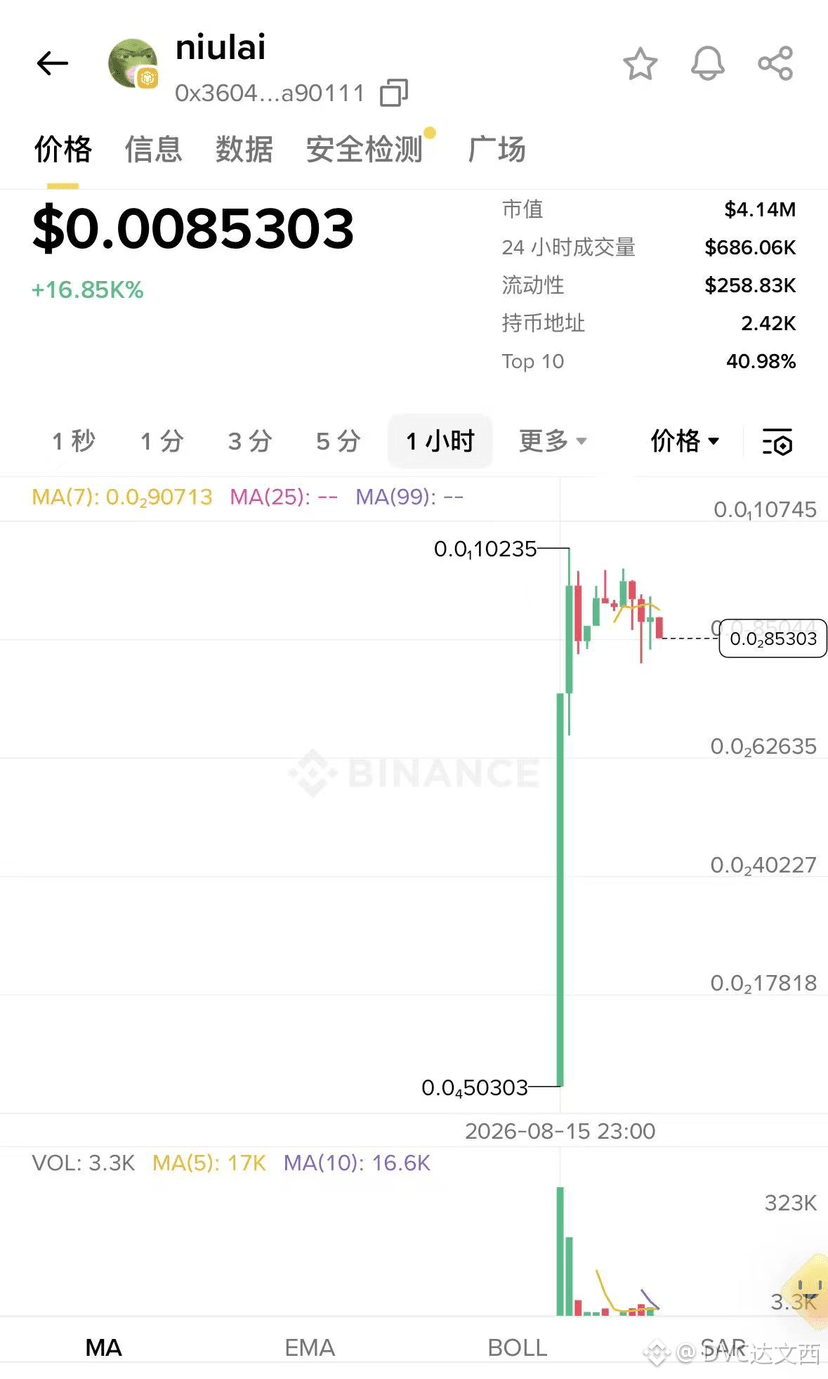
Aujourd’hui, en discutant avec des amis de $niulai, je me suis soudain rendu compte que le concept de « yíngbì » (pièces d’ombre) est en fait assez imaginatif.
Avant, le cinéma, c’était le cinéma, et un Meme, c’était un Meme.
Désormais, certaines personnes essaient de mettre ces deux éléments ensemble, pour transformer une IP de film en une partie des discussions au sein de la communauté.
《牛来》 est justement la porte d’entrée de cette tentative.
Sera-t-elle capable de créer véritablement une nouvelle voie, on ne peut pas encore le dire, mais cette exploration précoce mérite d’être observée. #niulai #牛来
124
·
--
#dusk $DUSK @Dusk_Foundation Je me suis aussi posé des questions au début : après des années à promouvoir la preuve à divulgation nulle (ZK) dans le monde des cryptos, combien de projets l’utilisent réellement dans des scénarios financiers ? La plupart disent : « Nous avons une ZK », mais au final, ils ne font que des transferts anonymes. Ce qui m’a fait changer d’avis dans le livre blanc de Dusk, c’est ceci : ils ne considèrent pas la ZK comme un simple paravent, mais comme un outil de conformité.
Comment cela se concrétise ? Prenons un exemple : dans la finance traditionnelle, lorsqu’on met quelque chose « on-chain », on redoute surtout deux choses : la fuite de données et l’incapacité d’expliquer sa démarche aux autorités de régulation. La feuille de route technique de Dusk consiste à utiliser des preuves ZK pour démontrer qu’une transaction respecte les règles, que les actifs sont réels et qu’il n’y a pas d’infraction, sans pour autant exposer tous les détails de la transaction. En gros, on montre au régulateur une preuve estampillée, plutôt que de lui remettre l’intégralité du grand livre. Ce n’est pas « cacher » : c’est de la « confidentialité vérifiable ».
J’ai récemment regardé les données réelles de leur mainnet : la vitesse de génération des preuves n’est pas aussi lente qu’on l’imaginait, et le temps final de confirmation des transactions est compatible avec les exigences du règlement financier. Ainsi, la ZK passe de « une théorie super cool » à « quelque chose de vraiment utilisable ». À savoir : dans la finance, on ne craint pas la complexité technique ; on craint surtout l’incertitude et l’impossibilité d’auditer. Dusk a pris en compte ces deux points.
Je pense que pour savoir si la ZK peut fonctionner pour la confidentialité en finance, le facteur décisif n’est pas de savoir si l’algorithme est plus nouveau ou non, mais s’il existe des institutions prêtes à y mettre de véritables cas d’usage. Dusk a au moins préparé le terrain jusqu’au niveau où l’on peut réellement s’y engager.
Selon vous, quel est le premier problème qu’il faudrait résoudre en confidentialité financière avec la preuve à divulgation nulle ?
#dusk $DUSK @Dusk Je me suis aussi posé des questions au début : après des années à promouvoir la preuve à divulgation nulle (ZK) dans le monde des cryptos, combien de projets l’utilisent réellement dans des scénarios financiers ? La plupart disent : « Nous avons une ZK », mais au final, ils ne font que des transferts anonymes. Ce qui m’a fait changer d’avis dans le livre blanc de Dusk, c’est ceci : ils ne considèrent pas la ZK comme un simple paravent, mais comme un outil de conformité.
Comment cela se concrétise ? Prenons un exemple : dans la finance traditionnelle, lorsqu’on met quelque chose « on-chain », on redoute surtout deux choses : la fuite de données et l’incapacité d’expliquer sa démarche aux autorités de régulation. La feuille de route technique de Dusk consiste à utiliser des preuves ZK pour démontrer qu’une transaction respecte les règles, que les actifs sont réels et qu’il n’y a pas d’infraction, sans pour autant exposer tous les détails de la transaction. En gros, on montre au régulateur une preuve estampillée, plutôt que de lui remettre l’intégralité du grand livre. Ce n’est pas « cacher » : c’est de la « confidentialité vérifiable ».
J’ai récemment regardé les données réelles de leur mainnet : la vitesse de génération des preuves n’est pas aussi lente qu’on l’imaginait, et le temps final de confirmation des transactions est compatible avec les exigences du règlement financier. Ainsi, la ZK passe de « une théorie super cool » à « quelque chose de vraiment utilisable ». À savoir : dans la finance, on ne craint pas la complexité technique ; on craint surtout l’incertitude et l’impossibilité d’auditer. Dusk a pris en compte ces deux points.
Je pense que pour savoir si la ZK peut fonctionner pour la confidentialité en finance, le facteur décisif n’est pas de savoir si l’algorithme est plus nouveau ou non, mais s’il existe des institutions prêtes à y mettre de véritables cas d’usage. Dusk a au moins préparé le terrain jusqu’au niveau où l’on peut réellement s’y engager.
Selon vous, quel est le premier problème qu’il faudrait résoudre en confidentialité financière avec la preuve à divulgation nulle ?
A. 向监管证明合规又不泄露客户数据
100%
B. 隐藏交易金额和持仓
0%
C. 保护交易策略不被竞争对手发现
0%
1 Votes • Vote fermé
181
·
--
#dusk $DUSK @Dusk_Foundation Au début, je n’ai pas du tout pris Dusk au sérieux : je me suis dit que toutes les blockchains “privacy” se ressemblent. Vous cachez les transactions, puis vous annoncez la décentralisation. Jusqu’au jour où j’ai lu attentivement son livre blanc : j’ai alors compris que Dusk n’a jamais eu pour objectif, dès le premier jour, d’être un simple “paiement privé”. Son ambition, c’est plutôt l’infrastructure financière.
Ce qui m’a le plus marqué dans le livre blanc, c’est la norme de contrat de sécurité confidentielle XSC. Il ne s’agit pas seulement de chiffrer les smart contracts : l’idée est que, pour chaque partie (l’émetteur, le régulateur, le contrepartiste), chacun ne puisse voir que la portion dont il a besoin. En clair, c’est de la “divulgation sélective” : ni tout cacher, ni tout exposer. Les institutions financières craignent le plus non pas les performances on-chain, mais le fait de se faire frapper de plein fouet des deux côtés : la conformité et les fuites de données. Le design de Dusk tombe précisément là où ça fait mal.
Et en plus, ils s’obstinent à construire une Layer-1 indépendante, plutôt que de bricoler des rustines sur Ethereum. Dans les cas d’usage financiers, on a besoin d’une certitude de règlement et d’une confidentialité programmable, pas d’un pis-aller de type L2. J’ai regardé leurs progrès récents : l’écosystème n’est pas particulièrement bouillonnant, mais la direction n’a pas dévié. Ils continuent de s’attaquer à ces sujets difficiles que sont la RWA et la tokenisation des titres.
Donc, mon avis actuel est le suivant : l’écart entre les blockchains de confidentialité ne se situe pas dans “quel algorithme ZK est mis à jour”, mais dans “pour qui est-ce que c’est conçu”. Dusk ressemble davantage à une chaîne de confidentialité conçue pour les institutions, afin qu’elle puisse passer un audit, plutôt qu’à un mixeur pour le grand public.
Selon vous, dans quel scénario Dusk a le plus de chances de percer en premier ?
#dusk $DUSK @Dusk Au début, je n’ai pas du tout pris Dusk au sérieux : je me suis dit que toutes les blockchains “privacy” se ressemblent. Vous cachez les transactions, puis vous annoncez la décentralisation. Jusqu’au jour où j’ai lu attentivement son livre blanc : j’ai alors compris que Dusk n’a jamais eu pour objectif, dès le premier jour, d’être un simple “paiement privé”. Son ambition, c’est plutôt l’infrastructure financière.
Ce qui m’a le plus marqué dans le livre blanc, c’est la norme de contrat de sécurité confidentielle XSC. Il ne s’agit pas seulement de chiffrer les smart contracts : l’idée est que, pour chaque partie (l’émetteur, le régulateur, le contrepartiste), chacun ne puisse voir que la portion dont il a besoin. En clair, c’est de la “divulgation sélective” : ni tout cacher, ni tout exposer. Les institutions financières craignent le plus non pas les performances on-chain, mais le fait de se faire frapper de plein fouet des deux côtés : la conformité et les fuites de données. Le design de Dusk tombe précisément là où ça fait mal.
Et en plus, ils s’obstinent à construire une Layer-1 indépendante, plutôt que de bricoler des rustines sur Ethereum. Dans les cas d’usage financiers, on a besoin d’une certitude de règlement et d’une confidentialité programmable, pas d’un pis-aller de type L2. J’ai regardé leurs progrès récents : l’écosystème n’est pas particulièrement bouillonnant, mais la direction n’a pas dévié. Ils continuent de s’attaquer à ces sujets difficiles que sont la RWA et la tokenisation des titres.
Donc, mon avis actuel est le suivant : l’écart entre les blockchains de confidentialité ne se situe pas dans “quel algorithme ZK est mis à jour”, mais dans “pour qui est-ce que c’est conçu”. Dusk ressemble davantage à une chaîne de confidentialité conçue pour les institutions, afin qu’elle puisse passer un audit, plutôt qu’à un mixeur pour le grand public.
Selon vous, dans quel scénario Dusk a le plus de chances de percer en premier ?
A. 债券/证券类RWA代币化
0%
B. 供应链金融
0%
C. 合规稳定币或支付结算
0%
0 Votes • Vote fermé
120
·
--
#baby $BABY J’ai relu la whitepaper de Babylon, cette fois avec un autre angle. Au lieu de disséquer les détails techniques, je la traite comme un business plan et j’essaie de comprendre une seule chose : à la fin, qui va payer la note ?
Ma première réaction : les chaînes PoS. La whitepaper est assez claire : pour le lancement d’une nouvelle chaîne, le manque le plus critique, c’est la sécurité. Le prix de la monnaie est instable, il y a peu de validateurs, et la chaîne peut être attaquée à tout moment. Acheter les services de Babylon revient à s’assurer une « sécurité au niveau Bitcoin », ce qui donne des réponses aux utilisateurs et aux investisseurs. Ce groupe de clients correspond à un besoin immédiat : ce serait donc eux les premiers à payer.
Mais en avançant dans la lecture, je me dis de plus en plus que le véritable gros payeur n’est peut-être pas encore entré à grande échelle.
Dans la whitepaper, il y a un passage qui mentionne les besoins en sécurité inter-chaînes au sein de l’écosystème Cosmos. Ça m’a éclairé. Les chaînes Cosmos sont déjà connectées entre elles via IBC : si une chaîne a un problème, cela peut en entraîner une série d’autres. Et si, à l’avenir, on voyait émerger une situation où un certain protocole inter-chaînes ou une plateforme DeFi paie lui-même le service de Babylon pour assurer chaque actif qu’il transfère, puis répartit ce coût dans les frais de transaction ? Dans ce cas, ce n’est plus la chaîne qui paie, c’est l’application.
En allant encore plus loin, il se peut même que des clients institutionnels apparaissent. Par exemple, une bourse doit prendre en charge les dépôts et retraits pour une chaîne PoS, mais elle s’inquiète du fait que la finalité de cette chaîne n’est pas assez solide, et que des transactions peuvent être annulées, lui causant des pertes. Plutôt que de tout assumer en interne, elle achète le service de finalité de Babylon, et transfère le risque ailleurs. C’est exactement le même raisonnement que dans la finance traditionnelle, avec les swaps de défaut de crédit.
Si cette voie se concrétise, Babylon ne vendrait plus seulement « de la sécurité », mais une forme de dérivé de crédit qu’on peut coter et échanger. La whitepaper ne l’explique pas clairement, mais les données et la logique laissent déjà entendre cette idée. À mon avis, les clients initiaux de Babylon sont des chaînes PoS, mais sur le long terme, les clients pourraient être toutes les entités commerciales qui ont besoin d’une caution de niveau Bitcoin. @babylonlabs_io
Question : selon vous, qui sera finalement le plus grand groupe de clients de Babylon ?
#baby $BABY J’ai relu la whitepaper de Babylon, cette fois avec un autre angle. Au lieu de disséquer les détails techniques, je la traite comme un business plan et j’essaie de comprendre une seule chose : à la fin, qui va payer la note ?
Ma première réaction : les chaînes PoS. La whitepaper est assez claire : pour le lancement d’une nouvelle chaîne, le manque le plus critique, c’est la sécurité. Le prix de la monnaie est instable, il y a peu de validateurs, et la chaîne peut être attaquée à tout moment. Acheter les services de Babylon revient à s’assurer une « sécurité au niveau Bitcoin », ce qui donne des réponses aux utilisateurs et aux investisseurs. Ce groupe de clients correspond à un besoin immédiat : ce serait donc eux les premiers à payer.
Mais en avançant dans la lecture, je me dis de plus en plus que le véritable gros payeur n’est peut-être pas encore entré à grande échelle.
Dans la whitepaper, il y a un passage qui mentionne les besoins en sécurité inter-chaînes au sein de l’écosystème Cosmos. Ça m’a éclairé. Les chaînes Cosmos sont déjà connectées entre elles via IBC : si une chaîne a un problème, cela peut en entraîner une série d’autres. Et si, à l’avenir, on voyait émerger une situation où un certain protocole inter-chaînes ou une plateforme DeFi paie lui-même le service de Babylon pour assurer chaque actif qu’il transfère, puis répartit ce coût dans les frais de transaction ? Dans ce cas, ce n’est plus la chaîne qui paie, c’est l’application.
En allant encore plus loin, il se peut même que des clients institutionnels apparaissent. Par exemple, une bourse doit prendre en charge les dépôts et retraits pour une chaîne PoS, mais elle s’inquiète du fait que la finalité de cette chaîne n’est pas assez solide, et que des transactions peuvent être annulées, lui causant des pertes. Plutôt que de tout assumer en interne, elle achète le service de finalité de Babylon, et transfère le risque ailleurs. C’est exactement le même raisonnement que dans la finance traditionnelle, avec les swaps de défaut de crédit.
Si cette voie se concrétise, Babylon ne vendrait plus seulement « de la sécurité », mais une forme de dérivé de crédit qu’on peut coter et échanger. La whitepaper ne l’explique pas clairement, mais les données et la logique laissent déjà entendre cette idée. À mon avis, les clients initiaux de Babylon sont des chaînes PoS, mais sur le long terme, les clients pourraient être toutes les entités commerciales qui ont besoin d’une caution de niveau Bitcoin. @BabylonLabs_io
Question : selon vous, qui sera finalement le plus grand groupe de clients de Babylon ?
A. PoS 链,尤其是新链,安全是它们的绝对刚需
0%
B. 跨链协议和 DeFi 平台,应用层的安全需求更市场化
0%
C. 机构客户,交易所和托管方才有动力为安全花大钱
0%
0 Votes • Vote fermé
108
·
--
#baby $BABY “L’« engagement »” : j’ai utilisé ce mot pendant un bon semestre, jusqu’à la semaine dernière, quand j’ai relu, dans le livre blanc, le chapitre sur le modèle économique. Et là, j’ai soudain compris que je me servais d’un mauvais terme.
Qu’est-ce que l’« engagement » ? Tu mets de l’argent en gage, tu reçois une part de rendement, et le risque, c’est que le capital puisse être confisqué. La logique est bonne, mais elle n’explique pas l’essentiel de Babylon : qu’est-ce que, exactement, tu engages ? Pour qui ?
Après avoir fini le livre blanc, le mot qui m’est venu à l’esprit n’était pas « engagement », mais « assurance ».
Sur la chaîne PoS, les « assurés » sont les parties qui doivent être protégées. Ils ont besoin d’une garantie de sécurité pour empêcher que des nœuds de validation se comportent mal et causent des annulations de transactions ou le double-spend. Babylon est une plateforme d’assurance, et les « assureurs » sont ceux qui font un engagement de BTC. Tu engages tes BTC : c’est comme offrir ta propre valeur réelle pour certifier la sécurité d’une chaîne PoS donnée. Si la chaîne ne rencontre aucun problème, tu encaisses la prime à temps. Si la chaîne subit un incident, tes BTC sont confisqués et servent à indemniser les pertes causées par les agissements malveillants.
Une fois cette chaîne de logique bien établie, beaucoup de choses deviennent limpides. Pourquoi les conditions de confiscation doivent-elles être strictes ? Parce que la prime n’est pas donnée gratuitement : s’il y a un sinistre, il faut vraiment indemniser. Pourquoi faut-il une sélection bidirectionnelle entre nœuds et engageurs ? Parce que l’assureur doit choisir des « assurés » fiables ; on ne peut pas assurer n’importe quelle chaîne douteuse.
Auparavant, je regardais Babylon avec l’état d’esprit du « rendement passif », en me disant que c’était à peu près comme déposer de l’argent à la banque. Maintenant je comprends : chez Babylon, tu n’es pas un simple déposant, tu es une société d’assurance. Tu ne gagnes pas des intérêts : tu touches la prime que d’autres paient pour la sécurité. Le déposant peut rester tranquille ; l’assureur doit surveiller.
Quand on adopte ce nouveau point de vue, je respecte davantage Babylon. Ce n’est pas un autre protocole « qui fait de l’argent avec l’argent », c’est un moyen pour toi d’utiliser ton BTC comme un socle de sécurité pour l’ensemble de l’écosystème PoS. Derrière le taux de rendement, il y a une tarification réelle du risque. @babylonlabs_io
Une question : tu penses que comprendre Babylon comme une « plateforme d’assurance » est plus juste ?
#baby $BABY “L’« engagement »” : j’ai utilisé ce mot pendant un bon semestre, jusqu’à la semaine dernière, quand j’ai relu, dans le livre blanc, le chapitre sur le modèle économique. Et là, j’ai soudain compris que je me servais d’un mauvais terme.
Qu’est-ce que l’« engagement » ? Tu mets de l’argent en gage, tu reçois une part de rendement, et le risque, c’est que le capital puisse être confisqué. La logique est bonne, mais elle n’explique pas l’essentiel de Babylon : qu’est-ce que, exactement, tu engages ? Pour qui ?
Après avoir fini le livre blanc, le mot qui m’est venu à l’esprit n’était pas « engagement », mais « assurance ».
Sur la chaîne PoS, les « assurés » sont les parties qui doivent être protégées. Ils ont besoin d’une garantie de sécurité pour empêcher que des nœuds de validation se comportent mal et causent des annulations de transactions ou le double-spend. Babylon est une plateforme d’assurance, et les « assureurs » sont ceux qui font un engagement de BTC. Tu engages tes BTC : c’est comme offrir ta propre valeur réelle pour certifier la sécurité d’une chaîne PoS donnée. Si la chaîne ne rencontre aucun problème, tu encaisses la prime à temps. Si la chaîne subit un incident, tes BTC sont confisqués et servent à indemniser les pertes causées par les agissements malveillants.
Une fois cette chaîne de logique bien établie, beaucoup de choses deviennent limpides. Pourquoi les conditions de confiscation doivent-elles être strictes ? Parce que la prime n’est pas donnée gratuitement : s’il y a un sinistre, il faut vraiment indemniser. Pourquoi faut-il une sélection bidirectionnelle entre nœuds et engageurs ? Parce que l’assureur doit choisir des « assurés » fiables ; on ne peut pas assurer n’importe quelle chaîne douteuse.
Auparavant, je regardais Babylon avec l’état d’esprit du « rendement passif », en me disant que c’était à peu près comme déposer de l’argent à la banque. Maintenant je comprends : chez Babylon, tu n’es pas un simple déposant, tu es une société d’assurance. Tu ne gagnes pas des intérêts : tu touches la prime que d’autres paient pour la sécurité. Le déposant peut rester tranquille ; l’assureur doit surveiller.
Quand on adopte ce nouveau point de vue, je respecte davantage Babylon. Ce n’est pas un autre protocole « qui fait de l’argent avec l’argent », c’est un moyen pour toi d’utiliser ton BTC comme un socle de sécurité pour l’ensemble de l’écosystème PoS. Derrière le taux de rendement, il y a une tarification réelle du risque. @BabylonLabs_io
Une question : tu penses que comprendre Babylon comme une « plateforme d’assurance » est plus juste ?
A. 是,投保这个比喻比质押贴切多了,一下就讲清楚收益来源
100%
B. 有点牵强,毕竟罚没是小概率事件,大部分人还是当理财在玩
0%
C. 都可以,关键看主网上线后罚没案例多不多,多了就像保险了
0%
1 Votes • Vote fermé
4
3
803
·
--
#baby $BABY Au début, je pensais que la logique de staking de Babylon était très simple : on mise des tokens, les nœuds font le travail, et tout le monde partage les revenus. Jusqu’à ce que je tombe sur le chapitre de leur livre blanc consacré aux relations de jeu. Là, j’ai compris que ces deux rôles ne vivent pas en parfaite harmonie : c’est un jeu d’équilibre soigneusement conçu.
Le livre blanc décrit très clairement cette relation. Que veulent les stakers ? De la sécurité, de la stabilité, et des rendements qui ne diminuent pas. Et que veut le fournisseur de la finalité ? Maximiser ses revenus de frais de service, tout en étant pénalisé le moins possible. Ces objectifs se recoupent, mais ne sont pas totalement alignés.
La plus grande source de tension se trouve dans le mécanisme de slashing (pénalités). Les stakers déposent du BTC comme garantie auprès des nœuds. Les nœuds utilisent cette garantie pour signer pour la chaîne PoS. Tant que les nœuds font leur travail honnêtement, tout le monde est tranquille. Mais s’ils se mettent à agir de travers — par exemple s’ils essaient de double signer pour empocher davantage — alors le slashing se déclenche, et le BTC du staker est également confisqué. Cela oblige donc les stakers, lorsqu’ils choisissent un nœud, à rester extrêmement vigilants : ce n’est pas parce que l’APY d’un acteur est élevé qu’il faut foncer chez lui. Vous devez regarder l’historique de slashing du nœud, son taux d’uptime, et la précision de ses signatures. Choisir au hasard revient à mettre votre BTC sur une table de jeu où quelqu’un d’autre parie.
En sens inverse, les nœuds sélectionnent aussi les stakers. Si une source de fonds paraît suspecte, ou s’il y a déjà eu des antécédents de slashing, le nœud peut refuser d’accepter sa délégation, par crainte d’un impact “par contamination” sur sa réputation. Le livre blanc appelle ça de la « sélection bidirectionnelle » : ce n’est pas celui qui a le plus d’argent qui devient forcément le patron.
En fin de compte, la sensation que j’ai après avoir lu ce chapitre, c’est que Babylon n’a pas mis sa sécurité sur le rêve que « tout le monde sera gentil ». Au contraire, il utilise un ensemble de règles de jeu pour faire surveiller les participants égoïstes les uns par les autres. Les stakers surveillent les nœuds, les nœuds sélectionnent les stakers. Chacun craint le slashing. Résultat : l’ensemble du système devient paradoxalement plus sûr. @babylonlabs_io
Question : selon vous, entre les stakers et les nœuds, qui a le plus de pouvoir décisionnel ?
#baby $BABY Au début, je pensais que la logique de staking de Babylon était très simple : on mise des tokens, les nœuds font le travail, et tout le monde partage les revenus. Jusqu’à ce que je tombe sur le chapitre de leur livre blanc consacré aux relations de jeu. Là, j’ai compris que ces deux rôles ne vivent pas en parfaite harmonie : c’est un jeu d’équilibre soigneusement conçu.
Le livre blanc décrit très clairement cette relation. Que veulent les stakers ? De la sécurité, de la stabilité, et des rendements qui ne diminuent pas. Et que veut le fournisseur de la finalité ? Maximiser ses revenus de frais de service, tout en étant pénalisé le moins possible. Ces objectifs se recoupent, mais ne sont pas totalement alignés.
La plus grande source de tension se trouve dans le mécanisme de slashing (pénalités). Les stakers déposent du BTC comme garantie auprès des nœuds. Les nœuds utilisent cette garantie pour signer pour la chaîne PoS. Tant que les nœuds font leur travail honnêtement, tout le monde est tranquille. Mais s’ils se mettent à agir de travers — par exemple s’ils essaient de double signer pour empocher davantage — alors le slashing se déclenche, et le BTC du staker est également confisqué. Cela oblige donc les stakers, lorsqu’ils choisissent un nœud, à rester extrêmement vigilants : ce n’est pas parce que l’APY d’un acteur est élevé qu’il faut foncer chez lui. Vous devez regarder l’historique de slashing du nœud, son taux d’uptime, et la précision de ses signatures. Choisir au hasard revient à mettre votre BTC sur une table de jeu où quelqu’un d’autre parie.
En sens inverse, les nœuds sélectionnent aussi les stakers. Si une source de fonds paraît suspecte, ou s’il y a déjà eu des antécédents de slashing, le nœud peut refuser d’accepter sa délégation, par crainte d’un impact “par contamination” sur sa réputation. Le livre blanc appelle ça de la « sélection bidirectionnelle » : ce n’est pas celui qui a le plus d’argent qui devient forcément le patron.
En fin de compte, la sensation que j’ai après avoir lu ce chapitre, c’est que Babylon n’a pas mis sa sécurité sur le rêve que « tout le monde sera gentil ». Au contraire, il utilise un ensemble de règles de jeu pour faire surveiller les participants égoïstes les uns par les autres. Les stakers surveillent les nœuds, les nœuds sélectionnent les stakers. Chacun craint le slashing. Résultat : l’ensemble du système devient paradoxalement plus sûr. @BabylonLabs_io
Question : selon vous, entre les stakers et les nœuds, qui a le plus de pouvoir décisionnel ?
A. 质押者,毕竟钱是他们的,节点得靠质押量吃饭
100%
B. 节点,技术门槛高,优质节点稀缺,质押者没太多选择
0%
C. 互相制衡,谁都不敢乱来,这才是设计的高明之处
0%
1 Votes • Vote fermé
1
147
·
--
#baby $BABY avant, on parlait de Babylon : je ne cessais de me focaliser sur la technique, jusqu’au moment où j’ai calculé les rendements du staking pour comprendre le nœud du problème : comment le service de sécurité est-il réellement tarifé ?
En parcourant le livre blanc, la chaîne logique est très claire. Le côté acheteur, ce sont des chaînes PoS. Elles paient pour obtenir une sécurité de niveau finalité comparable à celle du Bitcoin, via un modèle hybride : des frais de transaction + une inflation des jetons, avec des versements périodiques au protocole sous forme de « prime ». Les bénéficiaires sont de deux types : les fournisseurs de finalité (les nœuds) touchent la plus grosse part, tandis que les stakers BTC ne reçoivent qu’une part plus faible.
Le principe est : « ceux qui travaillent gagnent davantage, les déposants de jetons touchent la base », afin d’éviter que des gens ne gagnent sans rien faire.
Ce qui m’intéresse le plus, c’est le pouvoir de fixation des prix. Le livre blanc indique clairement que ce sont l’offre et la demande du marché qui décident, et non le projet qui tranche. Plus il y a de chaînes PoS et plus le volume de transactions est élevé, plus la demande de sécurité augmente, et donc le volume de paiement total suit naturellement. En parallèle, les nœuds se font concurrence : ceux qui ont une bonne réputation (moins de pénalités, meilleurs taux de disponibilité en ligne) peuvent proposer un prix plus élevé. Les chaînes PoS préfèrent alors payer un peu plus pour une sécurité fiable. On obtient ainsi une tarification fondée sur la « réputation de sécurité », un peu comme un marché des agences de notation de crédit.
Bien sûr, des détails restent à affiner : comparaisons de prix inter-chaînes, standardisation des offres (packs de services), mécanismes de repli en cas de guerre des prix, etc. Mais l’orientation générale est bonne : le pouvoir de tarification ne reste ni au projet, ni aux gros acteurs ; il est confié au marché et à la réputation. @babylonlabs_io
Dernière question, une seule : dans le cas de la tarification du service de sécurité de Babylon, qui décidera finalement ?
Mon choix : A. Et vous, vous en pensez quoi ?
#baby $BABY avant, on parlait de Babylon : je ne cessais de me focaliser sur la technique, jusqu’au moment où j’ai calculé les rendements du staking pour comprendre le nœud du problème : comment le service de sécurité est-il réellement tarifé ?
En parcourant le livre blanc, la chaîne logique est très claire. Le côté acheteur, ce sont des chaînes PoS. Elles paient pour obtenir une sécurité de niveau finalité comparable à celle du Bitcoin, via un modèle hybride : des frais de transaction + une inflation des jetons, avec des versements périodiques au protocole sous forme de « prime ». Les bénéficiaires sont de deux types : les fournisseurs de finalité (les nœuds) touchent la plus grosse part, tandis que les stakers BTC ne reçoivent qu’une part plus faible.
Le principe est : « ceux qui travaillent gagnent davantage, les déposants de jetons touchent la base », afin d’éviter que des gens ne gagnent sans rien faire.
Ce qui m’intéresse le plus, c’est le pouvoir de fixation des prix. Le livre blanc indique clairement que ce sont l’offre et la demande du marché qui décident, et non le projet qui tranche. Plus il y a de chaînes PoS et plus le volume de transactions est élevé, plus la demande de sécurité augmente, et donc le volume de paiement total suit naturellement. En parallèle, les nœuds se font concurrence : ceux qui ont une bonne réputation (moins de pénalités, meilleurs taux de disponibilité en ligne) peuvent proposer un prix plus élevé. Les chaînes PoS préfèrent alors payer un peu plus pour une sécurité fiable. On obtient ainsi une tarification fondée sur la « réputation de sécurité », un peu comme un marché des agences de notation de crédit.
Bien sûr, des détails restent à affiner : comparaisons de prix inter-chaînes, standardisation des offres (packs de services), mécanismes de repli en cas de guerre des prix, etc. Mais l’orientation générale est bonne : le pouvoir de tarification ne reste ni au projet, ni aux gros acteurs ; il est confié au marché et à la réputation. @BabylonLabs_io
Dernière question, une seule : dans le cas de la tarification du service de sécurité de Babylon, qui décidera finalement ?
Mon choix : A. Et vous, vous en pensez quoi ?
A. 市场供需 — 出价高者得,信誉好者胜
0%
B. 大户节点 — 集中抬价
0%
C. 协议治理 — BABY持有者投票调控
0%
0 Votes • Vote fermé
1
1
107
·
--
#baby $BABY Le fournisseur final de finalité de Babylon doit maintenir simultanément deux ensembles d’état : ceux de BTC et ceux de la chaîne PoS — le compromis derrière cette conception
La première fois que j’ai vu les exigences de nœud pour le fournisseur de finalité de Babylon, je me suis dit : « Ce seuil est beaucoup trop élevé. » Tu dois exécuter à la fois un nœud complet Bitcoin et un nœud de chaîne PoS, en synchronisant en temps réel les deux registres. Qui voudrait être noyé sous cette charge, non ?
Plus tard, j’en ai discuté avec un ami qui a déjà fait tourner un nœud de validation ; il m’a répondu en une phrase qui m’a tout éclairé : « La surcharge, c’est précisément ce qu’il faut. »
Le travail que Babylon veut accomplir consiste à ancrer la finalité des transactions de la chaîne PoS sur Bitcoin. Si un nœud ne regarde que la chaîne PoS sans vérifier la chaîne BTC, comment saurait-il si, de l’autre côté, Bitcoin a réellement confirmé ? Comment déterminer si les conditions de slashing sont bien déclenchées ? En clair : pour jouer le rôle de juge, il faut voir les données des deux chaînes de ses propres yeux, pas se contenter de la version d’un tiers.
C’est un compromis en matière de redondance de sécurité. Faire tourner un seul registre rend le nœud plus léger, certes, mais au moment de la signature, il s’agit en pratique de « deviner » ce qui se passe de l’autre côté. Si le pari est bon, tout va bien ; s’il est faux, c’est l’effondrement de tout l’engagement de finalité. En demandant aux nœuds d’être lourds, Babylon refuse l’illusion des « nœuds légers » : soit tu fais une vérification complète, soit tu ne participes pas — pas d’état intermédiaire.
Le coût est évident : le matériel coûte deux fois plus cher, l’utilisation de bande passante double, et la complexité de l’exploitation des nœuds augmente d’un cran. Forcément, cela filtrera une partie de ceux qui voulaient faire tourner des nœuds sans difficulté ; et, dans la plupart des cas, il restera des équipes d’infrastructure professionnelles.
Mais ce coût est compensé par un gain très concret : chaque signature de finalité repose sur une confirmation réelle par le nœud de l’état complet des deux chaînes. Ce n’est ni de la délégation, ni un intermédiaire, ni une chaîne de dominos du type « j’y crois parce que tu y crois ». Cette solidité de sécurité est du « vrai » — on ne peut pas la remplacer par la paresse.
Je trouve que cette conception reflète particulièrement bien l’ordre des priorités de l’équipe Babylon : la sécurité d’abord, la commodité peut passer au second plan. @babylonlabs_io
Question : selon toi, le fait que le seuil d’accès des nœuds soit élevé est une bonne chose ou un risque ?
#baby $BABY Le fournisseur final de finalité de Babylon doit maintenir simultanément deux ensembles d’état : ceux de BTC et ceux de la chaîne PoS — le compromis derrière cette conception
La première fois que j’ai vu les exigences de nœud pour le fournisseur de finalité de Babylon, je me suis dit : « Ce seuil est beaucoup trop élevé. » Tu dois exécuter à la fois un nœud complet Bitcoin et un nœud de chaîne PoS, en synchronisant en temps réel les deux registres. Qui voudrait être noyé sous cette charge, non ?
Plus tard, j’en ai discuté avec un ami qui a déjà fait tourner un nœud de validation ; il m’a répondu en une phrase qui m’a tout éclairé : « La surcharge, c’est précisément ce qu’il faut. »
Le travail que Babylon veut accomplir consiste à ancrer la finalité des transactions de la chaîne PoS sur Bitcoin. Si un nœud ne regarde que la chaîne PoS sans vérifier la chaîne BTC, comment saurait-il si, de l’autre côté, Bitcoin a réellement confirmé ? Comment déterminer si les conditions de slashing sont bien déclenchées ? En clair : pour jouer le rôle de juge, il faut voir les données des deux chaînes de ses propres yeux, pas se contenter de la version d’un tiers.
C’est un compromis en matière de redondance de sécurité. Faire tourner un seul registre rend le nœud plus léger, certes, mais au moment de la signature, il s’agit en pratique de « deviner » ce qui se passe de l’autre côté. Si le pari est bon, tout va bien ; s’il est faux, c’est l’effondrement de tout l’engagement de finalité. En demandant aux nœuds d’être lourds, Babylon refuse l’illusion des « nœuds légers » : soit tu fais une vérification complète, soit tu ne participes pas — pas d’état intermédiaire.
Le coût est évident : le matériel coûte deux fois plus cher, l’utilisation de bande passante double, et la complexité de l’exploitation des nœuds augmente d’un cran. Forcément, cela filtrera une partie de ceux qui voulaient faire tourner des nœuds sans difficulté ; et, dans la plupart des cas, il restera des équipes d’infrastructure professionnelles.
Mais ce coût est compensé par un gain très concret : chaque signature de finalité repose sur une confirmation réelle par le nœud de l’état complet des deux chaînes. Ce n’est ni de la délégation, ni un intermédiaire, ni une chaîne de dominos du type « j’y crois parce que tu y crois ». Cette solidité de sécurité est du « vrai » — on ne peut pas la remplacer par la paresse.
Je trouve que cette conception reflète particulièrement bien l’ordre des priorités de l’équipe Babylon : la sécurité d’abord, la commodité peut passer au second plan. @BabylonLabs_io
Question : selon toi, le fait que le seuil d’accès des nœuds soit élevé est une bonne chose ou un risque ?
A. 好事,安全不能打折,专业的事交给专业的节点做
100%
B. 隐患,门槛太高会导致节点集中,反而变相中心化
0%
C. 短期难受,长期看协议稳定运行之后硬件成本会降下来
0%
1 Votes • Vote fermé
7
5
241
·
--
#baby $BABY J’ai relu la “whitepaper” de Babylon, l’esprit bien accroché, cette nuit-là. Je me suis forcé à ne rien sauter, même les passages que je comprenais mal. Puis, en retombant sur le “Finality Gadget”, je l’ai mâché trois fois, bon gré mal gré… et j’ai fini par comprendre. Ce truc n’est pas du blabla technique : c’est la pièce la plus astucieuse de toute l’architecture de Babylon.
Je vous le traduis en français simple.
Les chaînes PoS ont un défaut “naturel” : une fois qu’une transaction est confirmée, elle peut quand même être annulée. Aujourd’hui vous voyez une transaction “réussie”, demain, à cause d’un fork de la chaîne, elle peut être rejetée. En finance, c’est un cauchemar : vous pensez que l’argent est arrivé… et le lendemain, il a disparu.
Qu’est-ce que fait le Finality Gadget de Babylon ? Il fait entrer Bitcoin comme “juge de dernier ressort”. À chaque lot de blocs produit sur une chaîne PoS, le Finality Gadget “appose l’empreinte” de ce lot sur la chaîne Bitcoin. Une fois que cette empreinte est confirmée sur Bitcoin, ces blocs sont alors définitivement “scellés” — parce que l’historique de Bitcoin est immuable : vous ne pouvez pas revenir en arrière pour modifier le registre de Bitcoin, n’est-ce pas ?
En clair : le Finality Gadget utilise l’immutabilité (l’irréversibilité) de Bitcoin pour coller des scellés sur le registre de la chaîne PoS. Avant d’être scellé, la transaction est “comptée temporairement” ; après, elle est “actée pour de bon”, sans discussion.
Quand j’ai compris ça, j’ai eu une image : la chaîne PoS, c’est comme un employé qui tient ses comptes—et qui pourrait éventuellement revenir modifier deux ou trois lignes en douce. Le Finality Gadget de Babylon, c’est comme s’il faisait une copie du registre toutes les dix minutes et la plaçait dans un coffre-fort, la clé étant détenue par la puissance de calcul de tout le réseau. Ceux qui voudraient tricher devraient d’abord essayer d’aller forcer le coffre-fort de Bitcoin.
Voilà ce que Babylon vend vraiment. Ce n’est pas juste “le staking de BTC rapporte des intérêts”. C’est surtout le fait qu’elle permet, pour la première fois, aux transactions de la chaîne PoS d’oser dire “confirmation finale”, et que cette assurance vient de… Bitcoin.
Question à vous tous : vous pensez que la “finalité au niveau de Bitcoin” est un besoin indispensable pour une chaîne PoS, ou juste un bonus ? @BabylonLabs_io
A. 刚需,小链尤其需要借比特币的信誉给自己背书
100%
B. 锦上添花,大链自己的共识够用了,这只是加分项
0%
C. 得看成本,如果打时间戳太贵,小链可能用不起
0%
2 Votes • Vote fermé
2
3.2k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
SECHaltsCryptoETFReviewsAmidFundingLapse
15,960 vues
231 mentions
#SECHaltsCryptoETFReviewsAmidFundingLapse
La SEC gèle les révisions des ETF de cryptomonnaies après un vide budgétaire aux États-Unis.
La Securities and Exchange Commission des États-Unis (SEC) a suspendu temporairement le processus d’examen et d’approbation de nouvelles demandes de fonds négociés en bourse (ETF) basés sur les cryptomonnaies. La mesure prend effet après le début du nouvel exercice fiscal américain, sans que le Congrès ait approuvé à temps le budget fédéral, entraînant une interruption de financement (funding lapse) et la mise en congé du personnel non essentiel.
Portée de la mesure : Qu’est-ce qui est stoppé et qu’est-ce qui continue ?
La mise en œuvre du plan de contingence lié à l’absence d’attribution budgétaire a modifié la dynamique opérationnelle de l’agence :
Demandes de nouveaux ETF en pause : Les dossiers en cours déposés via les formulaires 19b-4 et S-1/N-1A ont été gelés. La SEC n’émettra pas de déclarations d’effectivité ni de lettres de commentaires tant que la paralysie durera.
Plus de 90 demandes concernées : Plus de quatre-vingt-dix produits financiers en attente d’approbation — incluant des propositions portant sur divers actifs numériques et des stratégies composites — ont vu leurs calendriers d’examen interrompus.
Les ETF existants restent opérationnels : Les fonds au comptant sur le Bitcoin et l’Ethereum déjà approuvés et cotés en bourse (comme l’IBIT de BlackRock ou le FBTC de Fidelity) continuent d’être négociés normalement sur les marchés secondaires.
Prochaines étapes à surveiller
La reprise des analyses de la SEC dépend de la résolution politique au sein du Congrès des États-Unis. Dès qu’une résolution provisoire (Continuing Resolution) ou le budget définitif sera approuvé, la SEC reprendra ses activités habituelles et traitera les demandes accumulées selon l’ordre de dépôt.
$BTC
$ETH
$ZEC
Joseph RRG S7
·1 mentions J’aime
·546 vues
ZcashETFPostsFirstWeeklyOutflow$93.6M
57,572 vues
174 mentions
GreekPoliceBustCryptoScamRingArrest17
178,163 vues
1,234 mentions