
Bella_Blocks
6.1k Publications

Bella_Blocks
Signaler
Bloquer l’utilisateur
Crypto Strategist | Binance Creator
Ouvert au trading
Trade régulièrement
10.2 mois
261 Suivis
11.8K+ Abonnés
5.0K+ J’aime
Publications
Portefeuille
Tous
Direct
·
--
Haussier
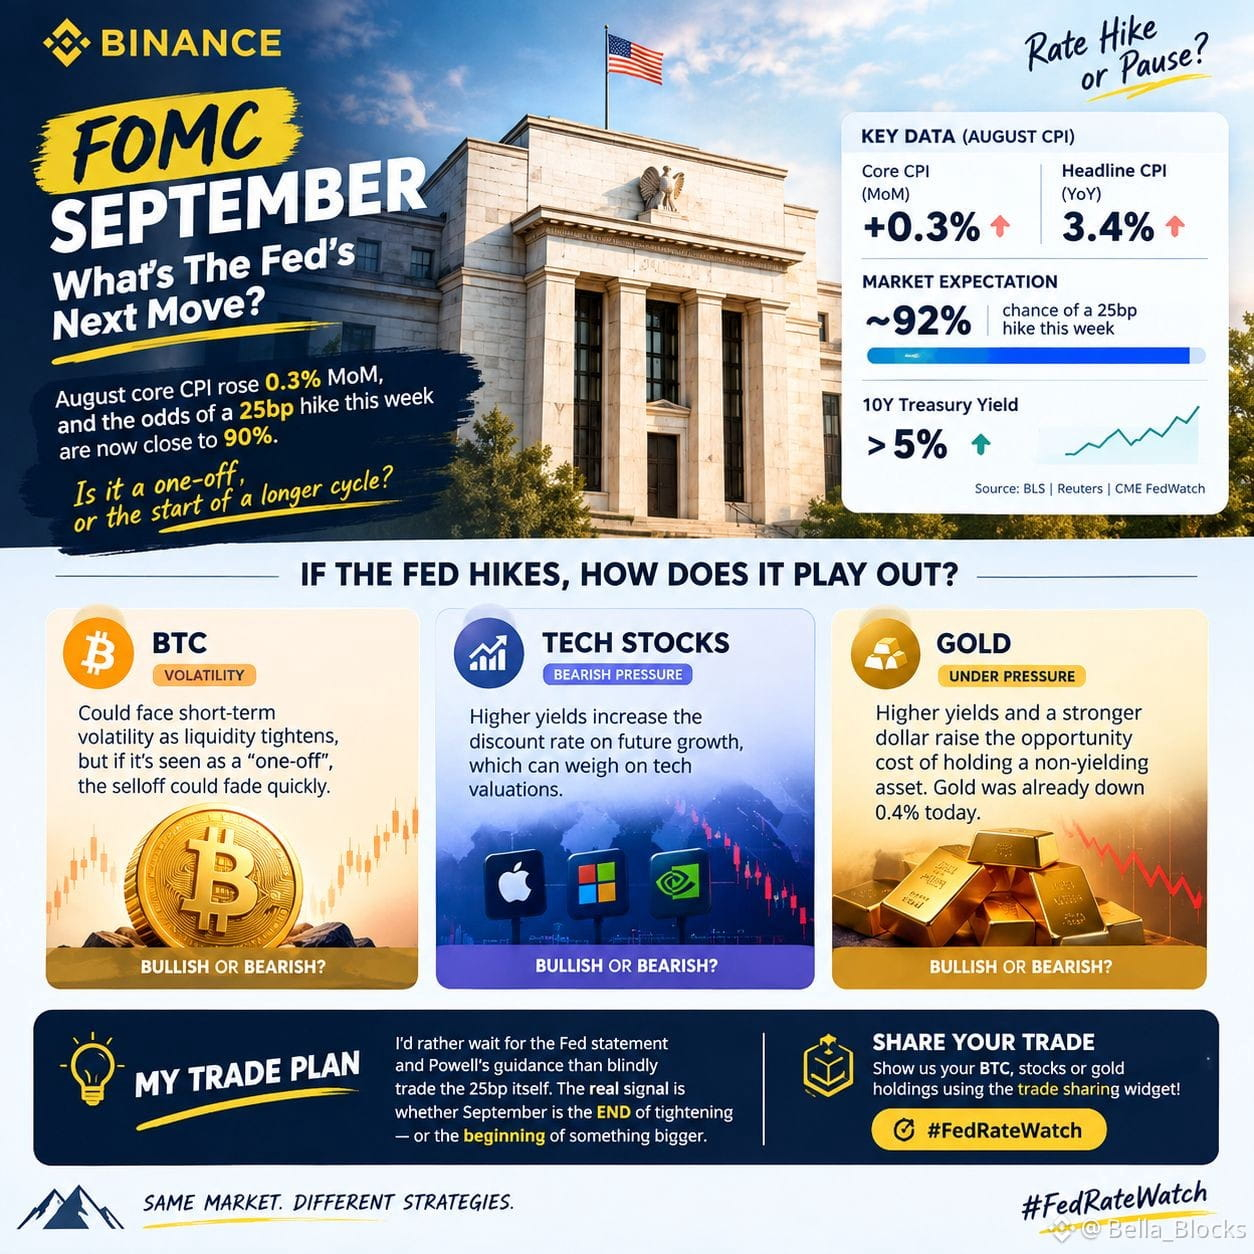
Je surveille la Fed cette semaine moins pour la hausse de 25 pb annoncée, et davantage pour ce qui se passe APRÈS.
L’inflation sous-jacente (IPC) d’août a progressé de 0,3 % sur un mois, l’IPC global a atteint 3,4 % sur un an, et les marchés intègrent désormais environ 92 % de chances d’une hausse de 25 pb. Le vrai problème ? Le rendement du Trésor américain à 10 ans est passé au-dessus de 5 %.
Donc si la Fed relève ses taux jusqu’à 3,75–4,00 %, je ne pense pas que la première réaction raconte toute l’histoire.
Le BTC pourrait connaître de la volatilité à mesure que la liquidité se resserre, mais si les traders interprètent la hausse comme un « one-off » plutôt que le début d’un autre cycle, la baisse pourrait s’estomper rapidement.
Les valeurs technologiques ont une configuration plus difficile, car des rendements plus élevés augmentent le taux d’actualisation appliqué à la croissance future. L’or subit aussi des pressions : avec des rendements plus élevés et un dollar plus fort, le coût d’opportunité de détenir un actif qui ne rapporte pas de rendement augmente. L’or était déjà en baisse de 0,4 % aujourd’hui, au milieu de la hausse des anticipations de relèvement.
Mon plan de trading : je préfère attendre la déclaration de la Fed et les indications de Powell plutôt que de trader à l’aveugle la hausse de 25 pb elle-même. Le vrai signal, c’est de savoir si septembre marque la FIN du resserrement — ou le début de quelque chose de plus important.
Cette distinction pourrait déterminer le prochain mouvement du BTC, des tech et de l’or.
#FedRateWatch
$POWER
{future}(POWERUSDT)
$AIN
{future}(AINUSDT)
$AI
{spot}(AIUSDT)
Je surveille la Fed cette semaine moins pour la hausse de 25 pb annoncée, et davantage pour ce qui se passe APRÈS.
L’inflation sous-jacente (IPC) d’août a progressé de 0,3 % sur un mois, l’IPC global a atteint 3,4 % sur un an, et les marchés intègrent désormais environ 92 % de chances d’une hausse de 25 pb. Le vrai problème ? Le rendement du Trésor américain à 10 ans est passé au-dessus de 5 %.
Donc si la Fed relève ses taux jusqu’à 3,75–4,00 %, je ne pense pas que la première réaction raconte toute l’histoire.
Le BTC pourrait connaître de la volatilité à mesure que la liquidité se resserre, mais si les traders interprètent la hausse comme un « one-off » plutôt que le début d’un autre cycle, la baisse pourrait s’estomper rapidement.
Les valeurs technologiques ont une configuration plus difficile, car des rendements plus élevés augmentent le taux d’actualisation appliqué à la croissance future. L’or subit aussi des pressions : avec des rendements plus élevés et un dollar plus fort, le coût d’opportunité de détenir un actif qui ne rapporte pas de rendement augmente. L’or était déjà en baisse de 0,4 % aujourd’hui, au milieu de la hausse des anticipations de relèvement.
Mon plan de trading : je préfère attendre la déclaration de la Fed et les indications de Powell plutôt que de trader à l’aveugle la hausse de 25 pb elle-même. Le vrai signal, c’est de savoir si septembre marque la FIN du resserrement — ou le début de quelque chose de plus important.
Cette distinction pourrait déterminer le prochain mouvement du BTC, des tech et de l’or.
#FedRateWatch
$POWER
$AIN
$AI
L’inflation sous-jacente (IPC) d’août a progressé de 0,3 % sur un mois, l’IPC global a atteint 3,4 % sur un an, et les marchés intègrent désormais environ 92 % de chances d’une hausse de 25 pb. Le vrai problème ? Le rendement du Trésor américain à 10 ans est passé au-dessus de 5 %.
Donc si la Fed relève ses taux jusqu’à 3,75–4,00 %, je ne pense pas que la première réaction raconte toute l’histoire.
Le BTC pourrait connaître de la volatilité à mesure que la liquidité se resserre, mais si les traders interprètent la hausse comme un « one-off » plutôt que le début d’un autre cycle, la baisse pourrait s’estomper rapidement.
Les valeurs technologiques ont une configuration plus difficile, car des rendements plus élevés augmentent le taux d’actualisation appliqué à la croissance future. L’or subit aussi des pressions : avec des rendements plus élevés et un dollar plus fort, le coût d’opportunité de détenir un actif qui ne rapporte pas de rendement augmente. L’or était déjà en baisse de 0,4 % aujourd’hui, au milieu de la hausse des anticipations de relèvement.
Mon plan de trading : je préfère attendre la déclaration de la Fed et les indications de Powell plutôt que de trader à l’aveugle la hausse de 25 pb elle-même. Le vrai signal, c’est de savoir si septembre marque la FIN du resserrement — ou le début de quelque chose de plus important.
Cette distinction pourrait déterminer le prochain mouvement du BTC, des tech et de l’or.
#FedRateWatch
$POWER
$AIN
$AI
175
·
--
Haussier
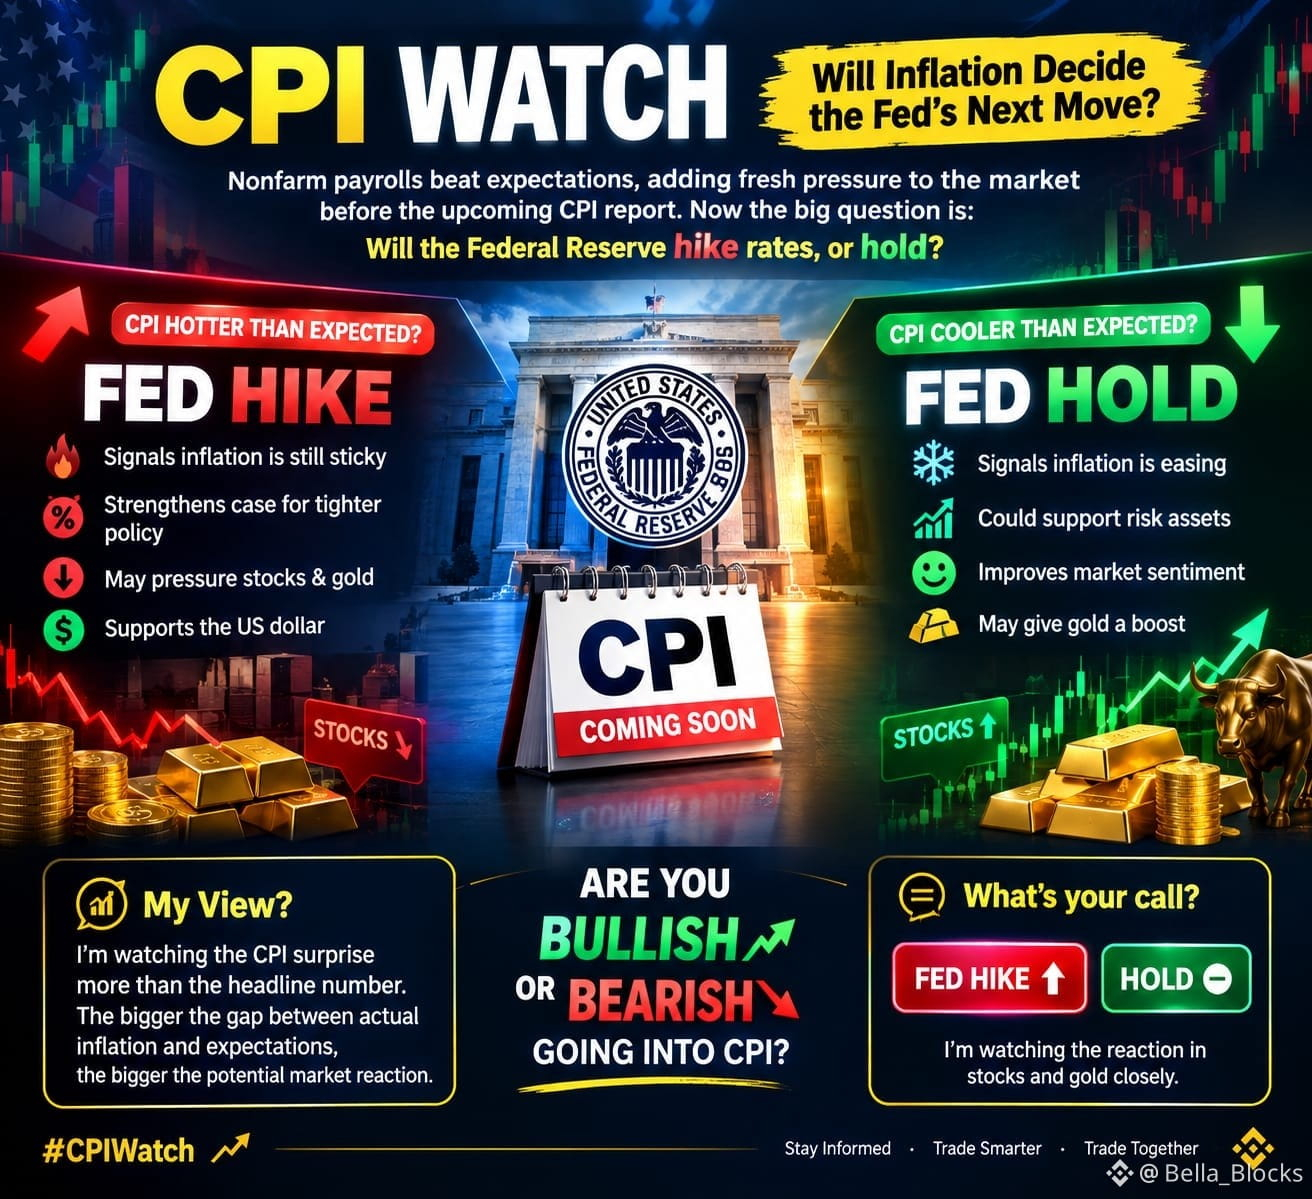
🔥 CPI WATCH : L’inflation décidera-t-elle du prochain mouvement de la Fed ?
Les créations d’emplois non agricoles ont été plus fortes que prévu, ajoutant une nouvelle pression sur le marché avant le prochain rapport CPI. La grande question maintenant est : la Réserve fédérale augmentera-t-elle ses taux, ou les maintiendra-t-elle ?
Un CPI plus chaud que prévu pourrait indiquer que l’inflation reste tenace. Cela pourrait renforcer l’argument en faveur d’une politique plus restrictive, ce qui mettrait potentiellement sous pression les actions et l’or tout en soutenant le dollar. 📉
Mais si le CPI ressort plus frais que prévu, le marché pourrait y voir un signe que l’inflation se calme. Un scénario de maintien des taux pourrait alors gagner en force, ce qui soutiendrait les actifs à risque et améliorerait le sentiment envers les actions. 📈
Mon avis ? Je surveille surtout la surprise du CPI plutôt que le chiffre brut. Plus l’écart entre l’inflation réelle et les attentes est grand, plus la réaction potentielle du marché peut être importante.
Vous êtes plutôt haussier ou baissier avant le CPI ? Je surveille de près la réaction des actions et de l’or.
Quelle est votre décision : HAUSSE DE LA FED 🔴 ou MAINTIEN 🟢 ?
#CPIWatch
$NES
{alpha}(560x097acf27503753e77bca940277806156c5925b81)
$4Stock
{alpha}(560xd270d4e1ec6e6e0d28c0ecb8be966ec75997ffff)
$MEME
{spot}(MEMEUSDT)
🔥 CPI WATCH : L’inflation décidera-t-elle du prochain mouvement de la Fed ?
Les créations d’emplois non agricoles ont été plus fortes que prévu, ajoutant une nouvelle pression sur le marché avant le prochain rapport CPI. La grande question maintenant est : la Réserve fédérale augmentera-t-elle ses taux, ou les maintiendra-t-elle ?
Un CPI plus chaud que prévu pourrait indiquer que l’inflation reste tenace. Cela pourrait renforcer l’argument en faveur d’une politique plus restrictive, ce qui mettrait potentiellement sous pression les actions et l’or tout en soutenant le dollar. 📉
Mais si le CPI ressort plus frais que prévu, le marché pourrait y voir un signe que l’inflation se calme. Un scénario de maintien des taux pourrait alors gagner en force, ce qui soutiendrait les actifs à risque et améliorerait le sentiment envers les actions. 📈
Mon avis ? Je surveille surtout la surprise du CPI plutôt que le chiffre brut. Plus l’écart entre l’inflation réelle et les attentes est grand, plus la réaction potentielle du marché peut être importante.
Vous êtes plutôt haussier ou baissier avant le CPI ? Je surveille de près la réaction des actions et de l’or.
Quelle est votre décision : HAUSSE DE LA FED 🔴 ou MAINTIEN 🟢 ?
#CPIWatch
$NES
$4Stock
$MEME
Les créations d’emplois non agricoles ont été plus fortes que prévu, ajoutant une nouvelle pression sur le marché avant le prochain rapport CPI. La grande question maintenant est : la Réserve fédérale augmentera-t-elle ses taux, ou les maintiendra-t-elle ?
Un CPI plus chaud que prévu pourrait indiquer que l’inflation reste tenace. Cela pourrait renforcer l’argument en faveur d’une politique plus restrictive, ce qui mettrait potentiellement sous pression les actions et l’or tout en soutenant le dollar. 📉
Mais si le CPI ressort plus frais que prévu, le marché pourrait y voir un signe que l’inflation se calme. Un scénario de maintien des taux pourrait alors gagner en force, ce qui soutiendrait les actifs à risque et améliorerait le sentiment envers les actions. 📈
Mon avis ? Je surveille surtout la surprise du CPI plutôt que le chiffre brut. Plus l’écart entre l’inflation réelle et les attentes est grand, plus la réaction potentielle du marché peut être importante.
Vous êtes plutôt haussier ou baissier avant le CPI ? Je surveille de près la réaction des actions et de l’or.
Quelle est votre décision : HAUSSE DE LA FED 🔴 ou MAINTIEN 🟢 ?
#CPIWatch
$NES
$4Stock
$MEME
18
19
267
·
--
#dusk $DUSK @Dusk_Foundation
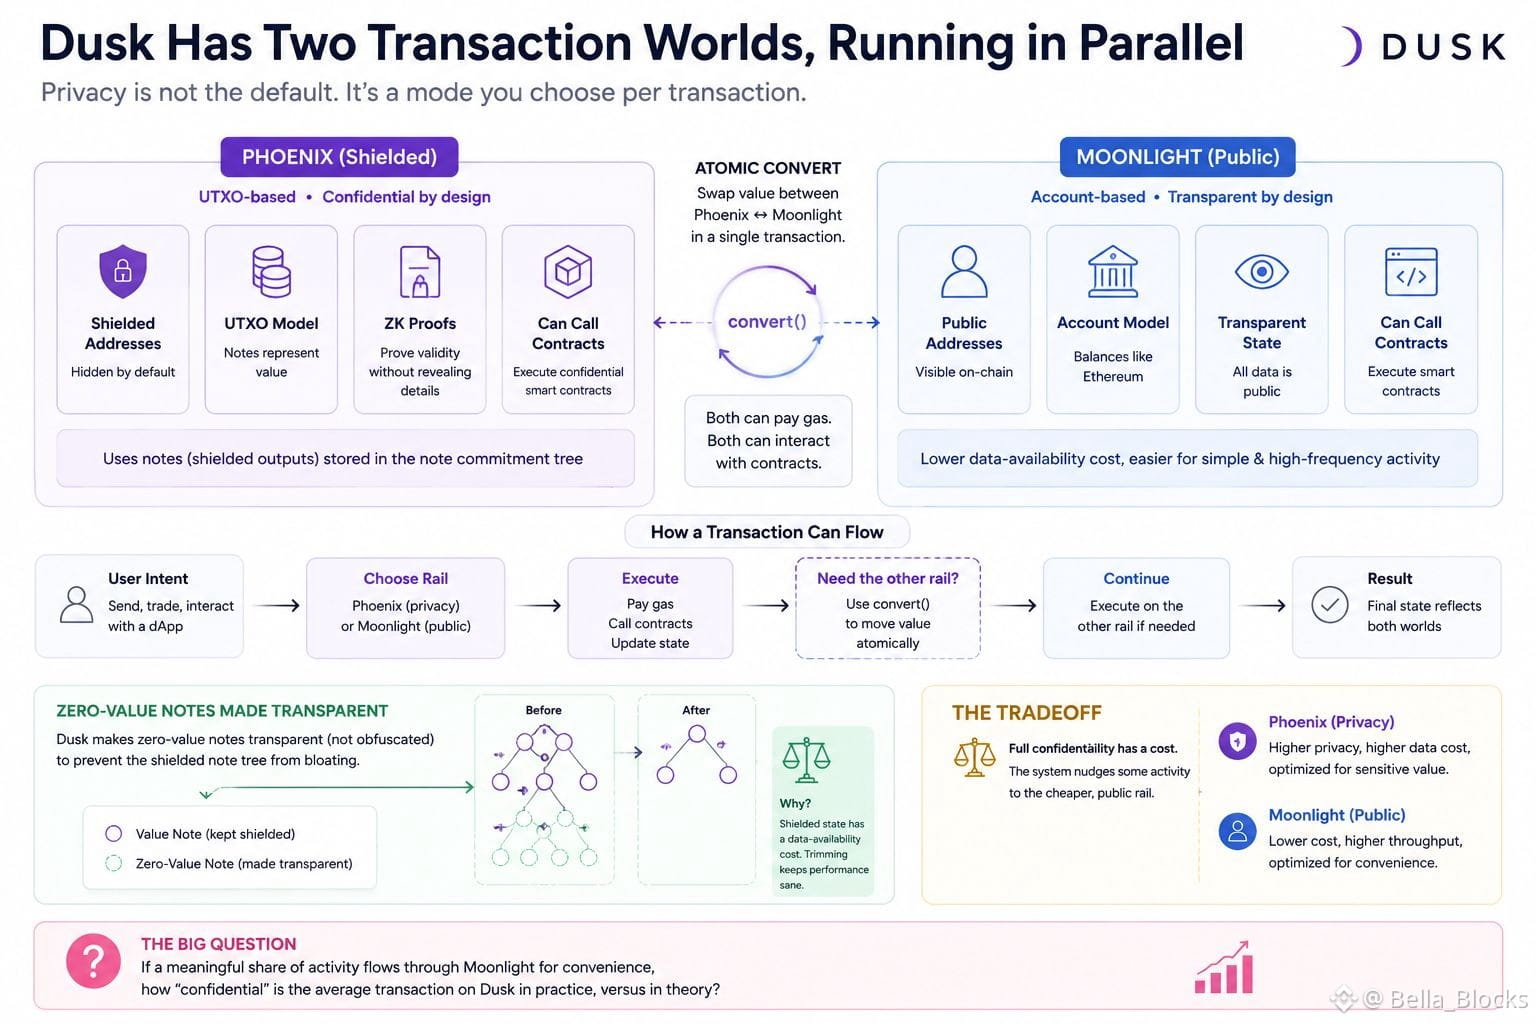
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie vraiment l’expression « dApp confidentielle » au niveau des transactions, et je suis tombé sur quelque chose qui m’a fait faire une pause. Dusk n’a pas un seul type de transaction : il en a deux, qui fonctionnent en parallèle. Phoenix est le modèle masqué, basé sur les UTXO. Moonlight est public et basé sur les comptes, plus proche de la façon dont fonctionne Ethereum. Les deux peuvent payer du gas, les deux peuvent appeler des contrats, et il existe littéralement une fonction de conversion qui permet d’échanger atomiquement une valeur entre les deux.
Ce n’est pas ce à quoi je m’attendais. J’avais supposé qu’une « chaîne axée sur la confidentialité dès le départ » signifiait une confidentialité par défaut. Ce n’est pas le cas. La confidentialité est un mode auquel on choisit de souscrire par transaction, et non une propriété du réseau lui-même.
Je suis revenu deux fois sur les notes d’ingénierie parce que je pensais avoir mal lu, mais il y a un autre détail caché dans tout ça : Dusk a commencé à rendre transparentes les notes de valeur nulle au lieu de les masquer, précisément pour empêcher l’arbre des notes masquées de gonfler avec des entrées qui ne contiennent aucune valeur. Donc l’état masqué n’est pas gratuit à maintenir : le protocole réduit activement ce qu’il dissimule pour préserver des performances acceptables.
Rien de tout cela ne ressemble à un défaut. On dirait plutôt un compromis honnête : une confidentialité totale a un coût en disponibilité des données, donc le système pousse une partie de l’activité vers la voie publique, moins coûteuse.
Ce qui amène la question : si une part significative de l’activité finit par transiter par Moonlight par commodité, à quel point la transaction « confidentielle » moyenne sur Dusk est-elle réellement confidentielle dans la pratique, par rapport à la théorie ?
$BMT
{spot}(BMTUSDT)
$STX
{spot}(STXUSDT)
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie vraiment l’expression « dApp confidentielle » au niveau des transactions, et je suis tombé sur quelque chose qui m’a fait faire une pause. Dusk n’a pas un seul type de transaction : il en a deux, qui fonctionnent en parallèle. Phoenix est le modèle masqué, basé sur les UTXO. Moonlight est public et basé sur les comptes, plus proche de la façon dont fonctionne Ethereum. Les deux peuvent payer du gas, les deux peuvent appeler des contrats, et il existe littéralement une fonction de conversion qui permet d’échanger atomiquement une valeur entre les deux.
Ce n’est pas ce à quoi je m’attendais. J’avais supposé qu’une « chaîne axée sur la confidentialité dès le départ » signifiait une confidentialité par défaut. Ce n’est pas le cas. La confidentialité est un mode auquel on choisit de souscrire par transaction, et non une propriété du réseau lui-même.
Je suis revenu deux fois sur les notes d’ingénierie parce que je pensais avoir mal lu, mais il y a un autre détail caché dans tout ça : Dusk a commencé à rendre transparentes les notes de valeur nulle au lieu de les masquer, précisément pour empêcher l’arbre des notes masquées de gonfler avec des entrées qui ne contiennent aucune valeur. Donc l’état masqué n’est pas gratuit à maintenir : le protocole réduit activement ce qu’il dissimule pour préserver des performances acceptables.
Rien de tout cela ne ressemble à un défaut. On dirait plutôt un compromis honnête : une confidentialité totale a un coût en disponibilité des données, donc le système pousse une partie de l’activité vers la voie publique, moins coûteuse.
Ce qui amène la question : si une part significative de l’activité finit par transiter par Moonlight par commodité, à quel point la transaction « confidentielle » moyenne sur Dusk est-elle réellement confidentielle dans la pratique, par rapport à la théorie ?
$BMT
$STX
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie vraiment l’expression « dApp confidentielle » au niveau des transactions, et je suis tombé sur quelque chose qui m’a fait faire une pause. Dusk n’a pas un seul type de transaction : il en a deux, qui fonctionnent en parallèle. Phoenix est le modèle masqué, basé sur les UTXO. Moonlight est public et basé sur les comptes, plus proche de la façon dont fonctionne Ethereum. Les deux peuvent payer du gas, les deux peuvent appeler des contrats, et il existe littéralement une fonction de conversion qui permet d’échanger atomiquement une valeur entre les deux.
Ce n’est pas ce à quoi je m’attendais. J’avais supposé qu’une « chaîne axée sur la confidentialité dès le départ » signifiait une confidentialité par défaut. Ce n’est pas le cas. La confidentialité est un mode auquel on choisit de souscrire par transaction, et non une propriété du réseau lui-même.
Je suis revenu deux fois sur les notes d’ingénierie parce que je pensais avoir mal lu, mais il y a un autre détail caché dans tout ça : Dusk a commencé à rendre transparentes les notes de valeur nulle au lieu de les masquer, précisément pour empêcher l’arbre des notes masquées de gonfler avec des entrées qui ne contiennent aucune valeur. Donc l’état masqué n’est pas gratuit à maintenir : le protocole réduit activement ce qu’il dissimule pour préserver des performances acceptables.
Rien de tout cela ne ressemble à un défaut. On dirait plutôt un compromis honnête : une confidentialité totale a un coût en disponibilité des données, donc le système pousse une partie de l’activité vers la voie publique, moins coûteuse.
Ce qui amène la question : si une part significative de l’activité finit par transiter par Moonlight par commodité, à quel point la transaction « confidentielle » moyenne sur Dusk est-elle réellement confidentielle dans la pratique, par rapport à la théorie ?
$BMT
$STX
1
189
·
--
#dusk $DUSK @Dusk_Foundation
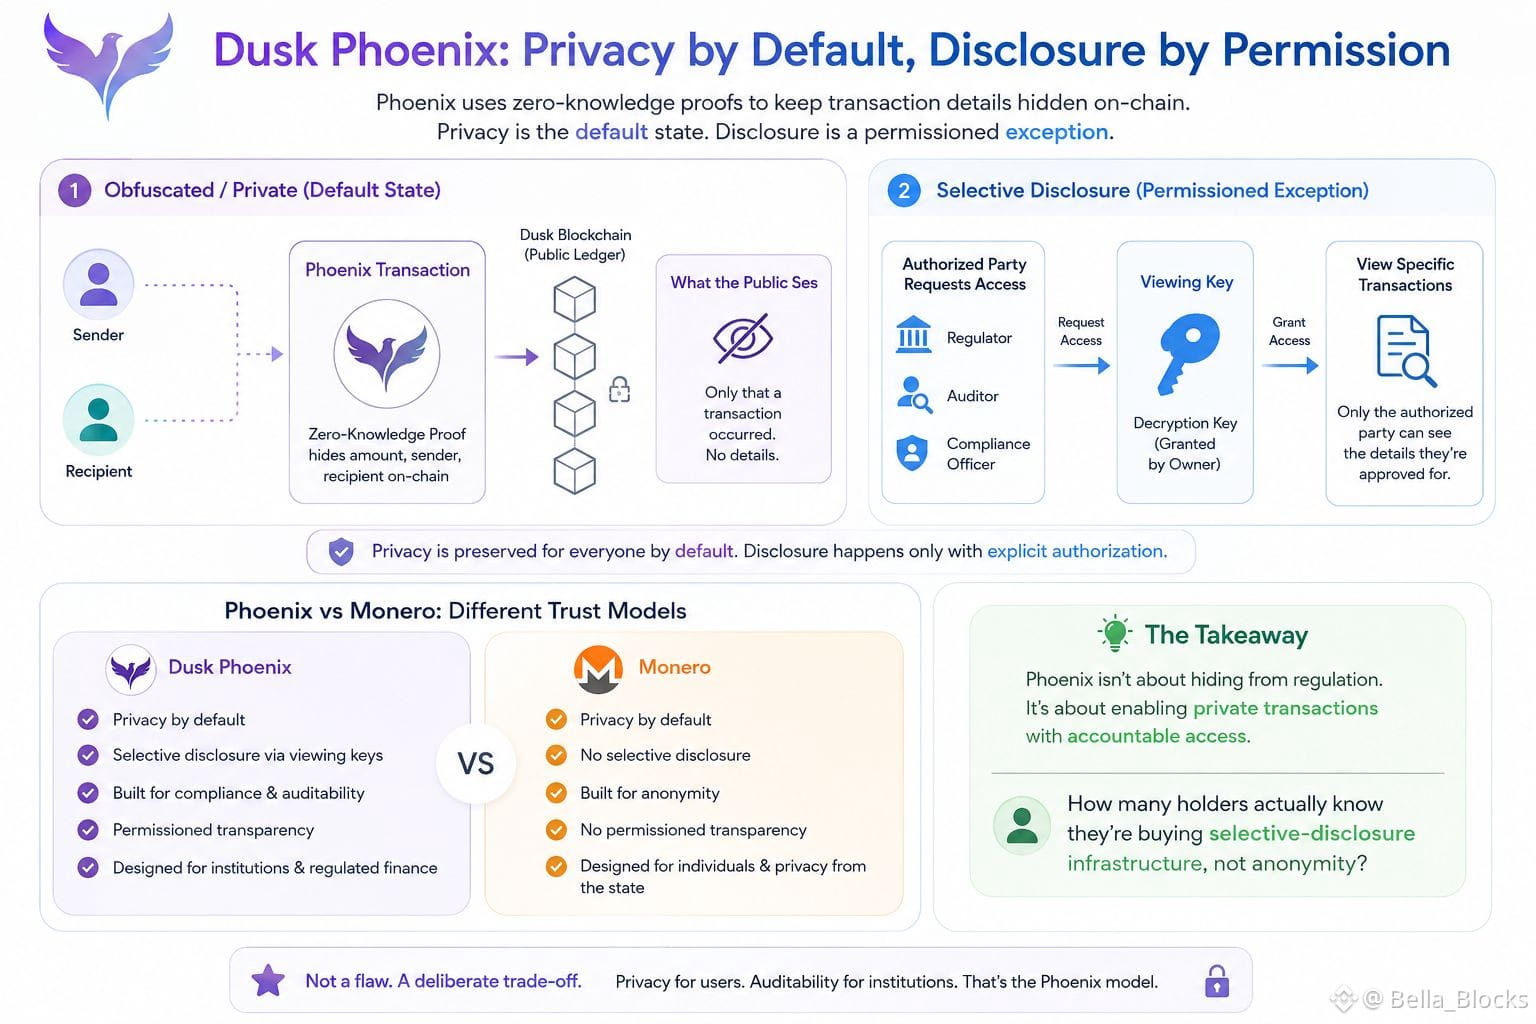
Je fouillais la documentation de Dusk sur leur modèle de transaction Phoenix, essayant de comprendre comment ils concilient réellement la confidentialité avec les exigences de conformité dont les banques auraient besoin. Et je me suis heurté à quelque chose qui n’est pas vraiment abordé en dehors des documents techniques : la différence entre « obfusqué » et « privé » dans leur propre formulation.
Dusk utilise des preuves à connaissance nulle de sorte que les montants de transaction et les participants ne sont pas visibles sur la blockchain par défaut. D’accord, c’est l’argument que tout le monde répète. Mais ensuite, j’ai remarqué qu’ils intègrent précisément la possibilité de divulgation sélective — ce qui signifie qu’un régulateur ou un auditeur peut se voir remettre une clé de consultation pour voir des transactions spécifiques sans que tout le réseau soit exposé. Ce n’est pas la même chose que « privé » au sens où la plupart des utilisateurs de crypto de détail entendent ce mot.
Je suis retourné dans les documents deux fois, parce que je voulais m’assurer que je n’y lisais pas trop. En réalité, ce que cela crée, c’est un système où la confidentialité est l’état par défaut, mais où la divulgation est une exception autorisée — pas une exception publique. C’est un modèle de confiance sensiblement différent de quelque chose comme Monero, et c’est clairement conçu pour des institutions qui ont besoin de pistes d’audit, plutôt que d’une anonymisation vis-à-vis de l’État.
Ce n’est pas un défaut. C’est un compromis délibéré. Mais cela signifie aussi que l’étiquette « coin de confidentialité » est utilisée de manière assez approximative.
Combien de détenteurs savent réellement qu’ils achètent une infrastructure de divulgation sélective, et non de l’anonymat ?
$SPK
{spot}(SPKUSDT)
$MORPHO
{spot}(MORPHOUSDT)
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Je fouillais la documentation de Dusk sur leur modèle de transaction Phoenix, essayant de comprendre comment ils concilient réellement la confidentialité avec les exigences de conformité dont les banques auraient besoin. Et je me suis heurté à quelque chose qui n’est pas vraiment abordé en dehors des documents techniques : la différence entre « obfusqué » et « privé » dans leur propre formulation.
Dusk utilise des preuves à connaissance nulle de sorte que les montants de transaction et les participants ne sont pas visibles sur la blockchain par défaut. D’accord, c’est l’argument que tout le monde répète. Mais ensuite, j’ai remarqué qu’ils intègrent précisément la possibilité de divulgation sélective — ce qui signifie qu’un régulateur ou un auditeur peut se voir remettre une clé de consultation pour voir des transactions spécifiques sans que tout le réseau soit exposé. Ce n’est pas la même chose que « privé » au sens où la plupart des utilisateurs de crypto de détail entendent ce mot.
Je suis retourné dans les documents deux fois, parce que je voulais m’assurer que je n’y lisais pas trop. En réalité, ce que cela crée, c’est un système où la confidentialité est l’état par défaut, mais où la divulgation est une exception autorisée — pas une exception publique. C’est un modèle de confiance sensiblement différent de quelque chose comme Monero, et c’est clairement conçu pour des institutions qui ont besoin de pistes d’audit, plutôt que d’une anonymisation vis-à-vis de l’État.
Ce n’est pas un défaut. C’est un compromis délibéré. Mais cela signifie aussi que l’étiquette « coin de confidentialité » est utilisée de manière assez approximative.
Combien de détenteurs savent réellement qu’ils achètent une infrastructure de divulgation sélective, et non de l’anonymat ?
$SPK
$MORPHO
Je fouillais la documentation de Dusk sur leur modèle de transaction Phoenix, essayant de comprendre comment ils concilient réellement la confidentialité avec les exigences de conformité dont les banques auraient besoin. Et je me suis heurté à quelque chose qui n’est pas vraiment abordé en dehors des documents techniques : la différence entre « obfusqué » et « privé » dans leur propre formulation.
Dusk utilise des preuves à connaissance nulle de sorte que les montants de transaction et les participants ne sont pas visibles sur la blockchain par défaut. D’accord, c’est l’argument que tout le monde répète. Mais ensuite, j’ai remarqué qu’ils intègrent précisément la possibilité de divulgation sélective — ce qui signifie qu’un régulateur ou un auditeur peut se voir remettre une clé de consultation pour voir des transactions spécifiques sans que tout le réseau soit exposé. Ce n’est pas la même chose que « privé » au sens où la plupart des utilisateurs de crypto de détail entendent ce mot.
Je suis retourné dans les documents deux fois, parce que je voulais m’assurer que je n’y lisais pas trop. En réalité, ce que cela crée, c’est un système où la confidentialité est l’état par défaut, mais où la divulgation est une exception autorisée — pas une exception publique. C’est un modèle de confiance sensiblement différent de quelque chose comme Monero, et c’est clairement conçu pour des institutions qui ont besoin de pistes d’audit, plutôt que d’une anonymisation vis-à-vis de l’État.
Ce n’est pas un défaut. C’est un compromis délibéré. Mais cela signifie aussi que l’étiquette « coin de confidentialité » est utilisée de manière assez approximative.
Combien de détenteurs savent réellement qu’ils achètent une infrastructure de divulgation sélective, et non de l’anonymat ?
$SPK
$MORPHO
3
2
199
·
--
#dusk $DUSK @Dusk_Foundation
Je fouillais la documentation d’utilisation propre à Dusk sur les Smart Bulletin Boards, en m’attendant à un certain moteur de matching automatisé, et la formulation qui a retenu mon attention est qu’ils font correspondre indirectement des acheteurs et des vendeurs qualifiés de jetons de sécurité Dusk , et ce n’est qu’une fois que les deux parties tombent d’accord et qu’une transaction est conclue qu’ils peuvent exécuter la transaction Dusk .
Ce mot « indirectement » m’a fait m’arrêter. J’ai relu la documentation deux fois parce que j’avais supposé qu’un « smart bulletin board » voulait dire qu’il y avait un carnet d’ordres on-chain qui fait le matching pour vous. Ce n’est pas le cas, du moins d’après ce qui est publié. Le tableau est une couche de découverte — il met en avant des contreparties qualifiées — mais la négociation effective (prix, conditions, calendrier) se fait encore hors chaîne, de personne à personne. Ce qui est sans confiance, c’est le règlement, pas la négociation.
Ce n’est pas un défaut : c’est un choix de conception qui correspond à la façon dont les titres privés sont déjà négociés de gré à gré (OTC). Dans ses propres documents, Dusk souligne que l’implication d’un broker/avocat entraîne généralement des coûts quelque part dans une fourchette de 2,5 % à 15 % Dusk . Le bulletin board vise à réduire ce coût en diminuant la friction du règlement, pas la négociation elle-même. C’est davantage comme une application de mise en relation qui vous laisse encore la décision de la date, plutôt qu’une machine distributrice qui clôt automatiquement la transaction.
Donc l’incitation que cela crée est intéressante : cela récompense des parties qui savent déjà négocier en OTC, tandis que la partie « sans confiance » n’entre en jeu qu’à tout la fin. Combien de personnes supposent que tout le processus est automatisé, contre combien supposent qu’il ne l’est que pour le règlement ?
$TUT
{spot}(TUTUSDT)
$PORTAL
{spot}(PORTALUSDT)
{spot}(DUSKUSDT)
À quel point, selon vous, le Smart Bulletin Board de Dusk est-il automatisé ?
#dusk $DUSK @Dusk
Je fouillais la documentation d’utilisation propre à Dusk sur les Smart Bulletin Boards, en m’attendant à un certain moteur de matching automatisé, et la formulation qui a retenu mon attention est qu’ils font correspondre indirectement des acheteurs et des vendeurs qualifiés de jetons de sécurité Dusk , et ce n’est qu’une fois que les deux parties tombent d’accord et qu’une transaction est conclue qu’ils peuvent exécuter la transaction Dusk .
Ce mot « indirectement » m’a fait m’arrêter. J’ai relu la documentation deux fois parce que j’avais supposé qu’un « smart bulletin board » voulait dire qu’il y avait un carnet d’ordres on-chain qui fait le matching pour vous. Ce n’est pas le cas, du moins d’après ce qui est publié. Le tableau est une couche de découverte — il met en avant des contreparties qualifiées — mais la négociation effective (prix, conditions, calendrier) se fait encore hors chaîne, de personne à personne. Ce qui est sans confiance, c’est le règlement, pas la négociation.
Ce n’est pas un défaut : c’est un choix de conception qui correspond à la façon dont les titres privés sont déjà négociés de gré à gré (OTC). Dans ses propres documents, Dusk souligne que l’implication d’un broker/avocat entraîne généralement des coûts quelque part dans une fourchette de 2,5 % à 15 % Dusk . Le bulletin board vise à réduire ce coût en diminuant la friction du règlement, pas la négociation elle-même. C’est davantage comme une application de mise en relation qui vous laisse encore la décision de la date, plutôt qu’une machine distributrice qui clôt automatiquement la transaction.
Donc l’incitation que cela crée est intéressante : cela récompense des parties qui savent déjà négocier en OTC, tandis que la partie « sans confiance » n’entre en jeu qu’à tout la fin. Combien de personnes supposent que tout le processus est automatisé, contre combien supposent qu’il ne l’est que pour le règlement ?
$TUT
$PORTAL
À quel point, selon vous, le Smart Bulletin Board de Dusk est-il automatisé ?
Je fouillais la documentation d’utilisation propre à Dusk sur les Smart Bulletin Boards, en m’attendant à un certain moteur de matching automatisé, et la formulation qui a retenu mon attention est qu’ils font correspondre indirectement des acheteurs et des vendeurs qualifiés de jetons de sécurité Dusk , et ce n’est qu’une fois que les deux parties tombent d’accord et qu’une transaction est conclue qu’ils peuvent exécuter la transaction Dusk .
Ce mot « indirectement » m’a fait m’arrêter. J’ai relu la documentation deux fois parce que j’avais supposé qu’un « smart bulletin board » voulait dire qu’il y avait un carnet d’ordres on-chain qui fait le matching pour vous. Ce n’est pas le cas, du moins d’après ce qui est publié. Le tableau est une couche de découverte — il met en avant des contreparties qualifiées — mais la négociation effective (prix, conditions, calendrier) se fait encore hors chaîne, de personne à personne. Ce qui est sans confiance, c’est le règlement, pas la négociation.
Ce n’est pas un défaut : c’est un choix de conception qui correspond à la façon dont les titres privés sont déjà négociés de gré à gré (OTC). Dans ses propres documents, Dusk souligne que l’implication d’un broker/avocat entraîne généralement des coûts quelque part dans une fourchette de 2,5 % à 15 % Dusk . Le bulletin board vise à réduire ce coût en diminuant la friction du règlement, pas la négociation elle-même. C’est davantage comme une application de mise en relation qui vous laisse encore la décision de la date, plutôt qu’une machine distributrice qui clôt automatiquement la transaction.
Donc l’incitation que cela crée est intéressante : cela récompense des parties qui savent déjà négocier en OTC, tandis que la partie « sans confiance » n’entre en jeu qu’à tout la fin. Combien de personnes supposent que tout le processus est automatisé, contre combien supposent qu’il ne l’est que pour le règlement ?
$TUT
$PORTAL
À quel point, selon vous, le Smart Bulletin Board de Dusk est-il automatisé ?
🤖 Fully automated
67%
🤝 Discovery+human negotiation
0%
🔐 Trustless settlement only
33%
🤔 Not sure
0%
3 Votes • Vote fermé
3
1.3k
·
--
#dusk $DUSK @Dusk_Foundation
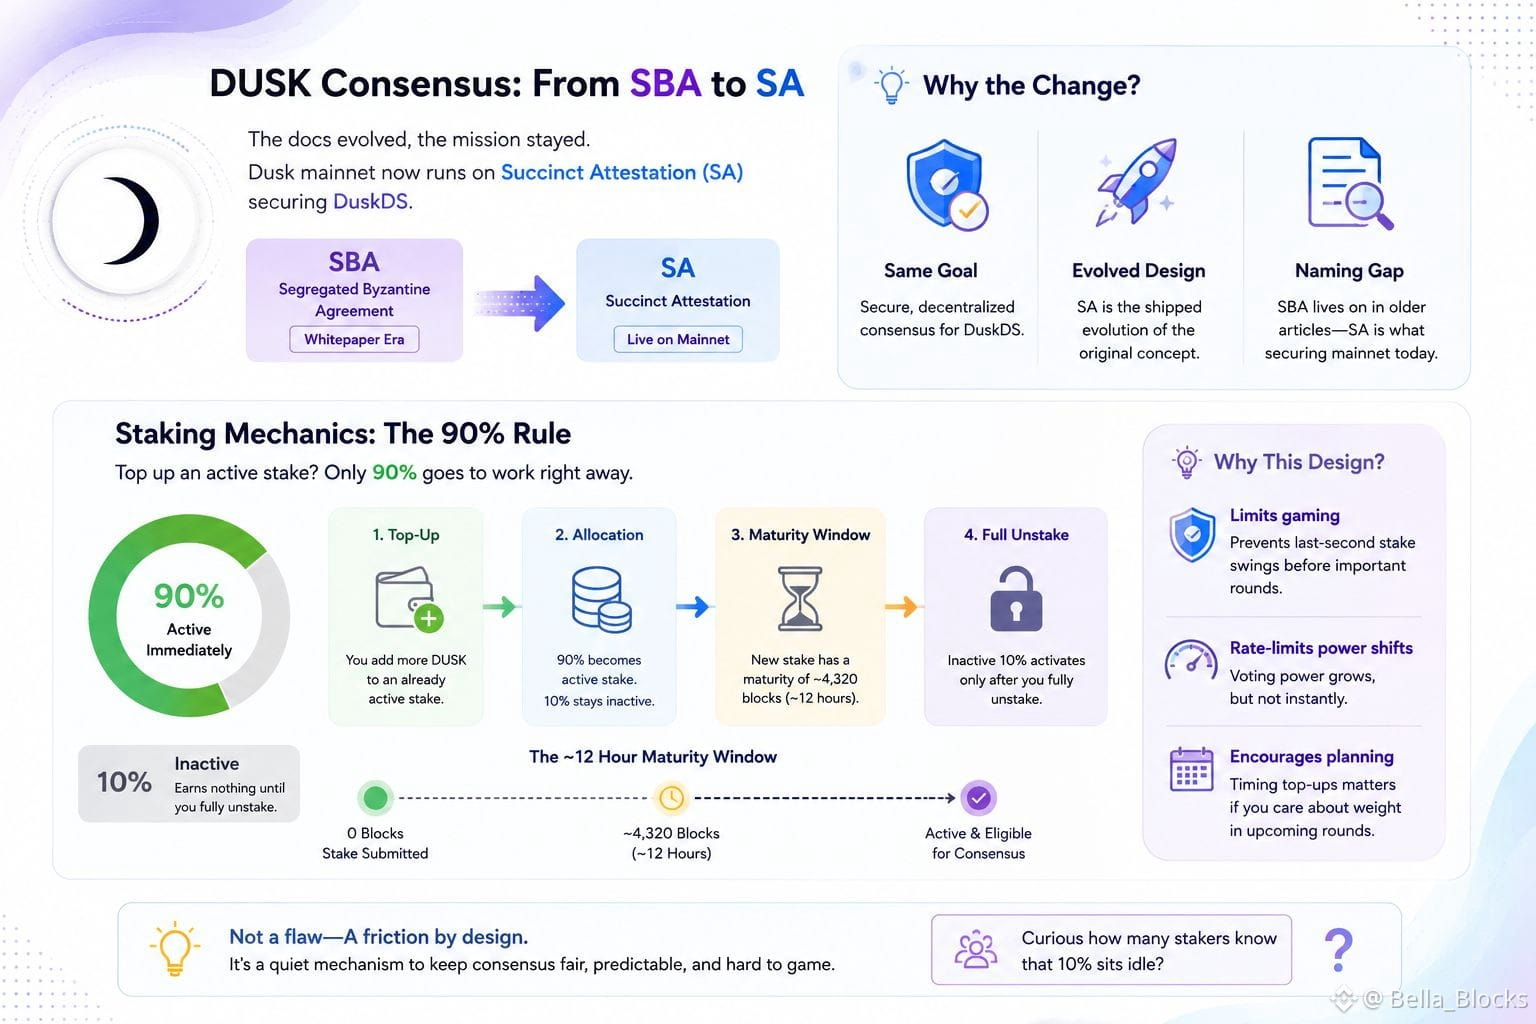
Je fouillais les documents actuels de Dusk pour me rafraîchir la mémoire sur le consensus de la SBA que tout le monde cite encore dans les comptes-rendus, et j’ai remarqué que ces documents ne l’appellent plus comme ça. La documentation du mainnet en direct désigne « Attestation Succincte » (SA) comme le protocole de consensus qui sécurise DuskDS, tandis que la plupart des articles explicatifs, des listes d’échanges et même certaines parties de la communauté parlent encore de « Segregated Byzantine Agreement » comme si c’était la chose en vigueur. Je suis retourné vérifier deux fois parce que je pensais avoir confondu deux mécanismes différents — mais non : la SA est décrite comme l’évolution qui a été déployée pour le mainnet, et la SBA est surtout un langage de l’ère des articles blancs.
C’est un décalage de nommage, pas un signal d’alarme, mais cela m’a mené vers quelque chose de plus intéressant : les mécanismes de staking en dessous. Si vous complétez un stake déjà actif, seuls 90 % du nouvel apport deviennent actifs immédiatement — les 10 % restants restent inactifs, ne rapportant rien, jusqu’à ce que vous désengagiez entièrement. C’est un point de friction discret. Combiné à une fenêtre de maturité d’environ 4 320 blocs (environ 12 heures) sur tout nouveau stake, cela signifie que la capitalisation n’est pas aussi fluide que « il suffit d’ajouter plus de DUSK » : il existe un délai volontaire intégré, probablement pour limiter le « gaming » du poids de la sélection juste avant les tours où la taille du stake compte.
Rien de tout cela n’est caché : c’est simplement peu mis en avant. Ça se lit moins comme un défaut que comme un limiteur de débit sur la vitesse à laquelle le pouvoir de vote peut changer.
Je me demande combien de validateurs savent réellement que ces 10 % restent en attente — et si cela influence la façon dont les gens planifient leurs ajouts.
$TRUMP
{spot}(TRUMPUSDT)
$TRB
{future}(TRBUSDT)
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Je fouillais les documents actuels de Dusk pour me rafraîchir la mémoire sur le consensus de la SBA que tout le monde cite encore dans les comptes-rendus, et j’ai remarqué que ces documents ne l’appellent plus comme ça. La documentation du mainnet en direct désigne « Attestation Succincte » (SA) comme le protocole de consensus qui sécurise DuskDS, tandis que la plupart des articles explicatifs, des listes d’échanges et même certaines parties de la communauté parlent encore de « Segregated Byzantine Agreement » comme si c’était la chose en vigueur. Je suis retourné vérifier deux fois parce que je pensais avoir confondu deux mécanismes différents — mais non : la SA est décrite comme l’évolution qui a été déployée pour le mainnet, et la SBA est surtout un langage de l’ère des articles blancs.
C’est un décalage de nommage, pas un signal d’alarme, mais cela m’a mené vers quelque chose de plus intéressant : les mécanismes de staking en dessous. Si vous complétez un stake déjà actif, seuls 90 % du nouvel apport deviennent actifs immédiatement — les 10 % restants restent inactifs, ne rapportant rien, jusqu’à ce que vous désengagiez entièrement. C’est un point de friction discret. Combiné à une fenêtre de maturité d’environ 4 320 blocs (environ 12 heures) sur tout nouveau stake, cela signifie que la capitalisation n’est pas aussi fluide que « il suffit d’ajouter plus de DUSK » : il existe un délai volontaire intégré, probablement pour limiter le « gaming » du poids de la sélection juste avant les tours où la taille du stake compte.
Rien de tout cela n’est caché : c’est simplement peu mis en avant. Ça se lit moins comme un défaut que comme un limiteur de débit sur la vitesse à laquelle le pouvoir de vote peut changer.
Je me demande combien de validateurs savent réellement que ces 10 % restent en attente — et si cela influence la façon dont les gens planifient leurs ajouts.
$TRUMP
$TRB
Je fouillais les documents actuels de Dusk pour me rafraîchir la mémoire sur le consensus de la SBA que tout le monde cite encore dans les comptes-rendus, et j’ai remarqué que ces documents ne l’appellent plus comme ça. La documentation du mainnet en direct désigne « Attestation Succincte » (SA) comme le protocole de consensus qui sécurise DuskDS, tandis que la plupart des articles explicatifs, des listes d’échanges et même certaines parties de la communauté parlent encore de « Segregated Byzantine Agreement » comme si c’était la chose en vigueur. Je suis retourné vérifier deux fois parce que je pensais avoir confondu deux mécanismes différents — mais non : la SA est décrite comme l’évolution qui a été déployée pour le mainnet, et la SBA est surtout un langage de l’ère des articles blancs.
C’est un décalage de nommage, pas un signal d’alarme, mais cela m’a mené vers quelque chose de plus intéressant : les mécanismes de staking en dessous. Si vous complétez un stake déjà actif, seuls 90 % du nouvel apport deviennent actifs immédiatement — les 10 % restants restent inactifs, ne rapportant rien, jusqu’à ce que vous désengagiez entièrement. C’est un point de friction discret. Combiné à une fenêtre de maturité d’environ 4 320 blocs (environ 12 heures) sur tout nouveau stake, cela signifie que la capitalisation n’est pas aussi fluide que « il suffit d’ajouter plus de DUSK » : il existe un délai volontaire intégré, probablement pour limiter le « gaming » du poids de la sélection juste avant les tours où la taille du stake compte.
Rien de tout cela n’est caché : c’est simplement peu mis en avant. Ça se lit moins comme un défaut que comme un limiteur de débit sur la vitesse à laquelle le pouvoir de vote peut changer.
Je me demande combien de validateurs savent réellement que ces 10 % restent en attente — et si cela influence la façon dont les gens planifient leurs ajouts.
$TRUMP
$TRB
1
1
292
·
--
#dusk $DUSK @Dusk_Foundation
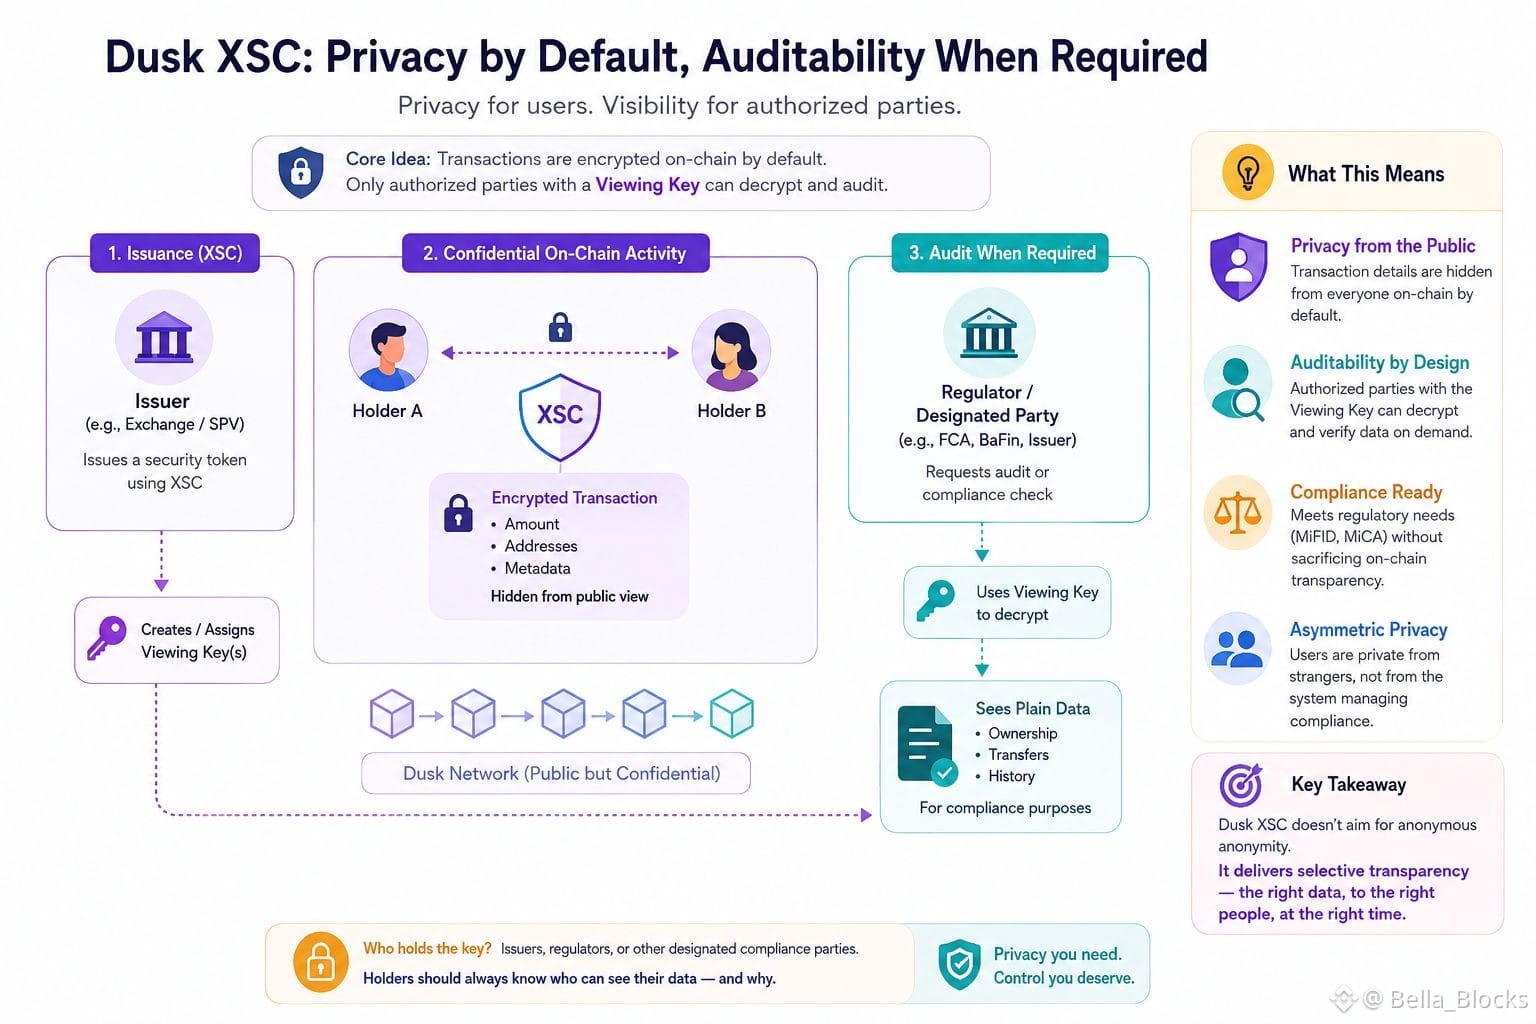
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie réellement, au niveau du protocole, « la confidentialité par défaut, l’auditabilité quand c’est nécessaire », parce que cette formule apparaît partout dans leurs supports RWA et que je voulais savoir qui fait l’audit.
En fin de compte, la norme XSC intègre des clés de consultation optionnelles liées à la couche de conformité — ainsi, lorsqu’un security token est émis via XSC, l’émetteur (ou un régulateur désigné) peut détenir une clé capable de déchiffrer des détails de transaction qui restent invisibles pour tout le monde sur la chaîne. Je suis retourné deux fois dans la documentation parce que je l’avais d’abord lue comme une confidentialité de bout en bout totale, du type qu’on obtient avec une transaction chiffrée « shielded » classique. Ce n’est pas exactement ça. Il s’agit d’une confidentialité vis-à-vis du public, pas nécessairement vis-à-vis du contrepartiste qui applique les règles de conformité.
Ce n’est pas un défaut, c’est le but même : on ne peut pas avoir un security token conforme à la MiFID ou à la MiCA sans qu’il existe quelqu’un capable de prouver, à la demande, la détention et la circulation des fonds. Mais cela signifie que la garantie de confidentialité est, par conception, asymétrique, et je ne pense pas que ce soit évident pour quelqu’un qui lit « confidentiel » sur la page d’accueil et suppose une anonymité symétrique, comme avec une crypto-monnaie de confidentialité.
L’incitation que cela crée est intéressante : les émetteurs se sentent à l’aise pour placer de véritables titres sur une chaîne publique précisément parce qu’ils conservent de la visibilité. Les utilisateurs obtiennent de la confidentialité vis-à-vis des inconnus, pas vis-à-vis du système qui les gère. Ça vaut le coup de se demander combien de détenteurs savent réellement qui détient cette clé pour un actif donné.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie réellement, au niveau du protocole, « la confidentialité par défaut, l’auditabilité quand c’est nécessaire », parce que cette formule apparaît partout dans leurs supports RWA et que je voulais savoir qui fait l’audit.
En fin de compte, la norme XSC intègre des clés de consultation optionnelles liées à la couche de conformité — ainsi, lorsqu’un security token est émis via XSC, l’émetteur (ou un régulateur désigné) peut détenir une clé capable de déchiffrer des détails de transaction qui restent invisibles pour tout le monde sur la chaîne. Je suis retourné deux fois dans la documentation parce que je l’avais d’abord lue comme une confidentialité de bout en bout totale, du type qu’on obtient avec une transaction chiffrée « shielded » classique. Ce n’est pas exactement ça. Il s’agit d’une confidentialité vis-à-vis du public, pas nécessairement vis-à-vis du contrepartiste qui applique les règles de conformité.
Ce n’est pas un défaut, c’est le but même : on ne peut pas avoir un security token conforme à la MiFID ou à la MiCA sans qu’il existe quelqu’un capable de prouver, à la demande, la détention et la circulation des fonds. Mais cela signifie que la garantie de confidentialité est, par conception, asymétrique, et je ne pense pas que ce soit évident pour quelqu’un qui lit « confidentiel » sur la page d’accueil et suppose une anonymité symétrique, comme avec une crypto-monnaie de confidentialité.
L’incitation que cela crée est intéressante : les émetteurs se sentent à l’aise pour placer de véritables titres sur une chaîne publique précisément parce qu’ils conservent de la visibilité. Les utilisateurs obtiennent de la confidentialité vis-à-vis des inconnus, pas vis-à-vis du système qui les gère. Ça vaut le coup de se demander combien de détenteurs savent réellement qui détient cette clé pour un actif donné.
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie réellement, au niveau du protocole, « la confidentialité par défaut, l’auditabilité quand c’est nécessaire », parce que cette formule apparaît partout dans leurs supports RWA et que je voulais savoir qui fait l’audit.
En fin de compte, la norme XSC intègre des clés de consultation optionnelles liées à la couche de conformité — ainsi, lorsqu’un security token est émis via XSC, l’émetteur (ou un régulateur désigné) peut détenir une clé capable de déchiffrer des détails de transaction qui restent invisibles pour tout le monde sur la chaîne. Je suis retourné deux fois dans la documentation parce que je l’avais d’abord lue comme une confidentialité de bout en bout totale, du type qu’on obtient avec une transaction chiffrée « shielded » classique. Ce n’est pas exactement ça. Il s’agit d’une confidentialité vis-à-vis du public, pas nécessairement vis-à-vis du contrepartiste qui applique les règles de conformité.
Ce n’est pas un défaut, c’est le but même : on ne peut pas avoir un security token conforme à la MiFID ou à la MiCA sans qu’il existe quelqu’un capable de prouver, à la demande, la détention et la circulation des fonds. Mais cela signifie que la garantie de confidentialité est, par conception, asymétrique, et je ne pense pas que ce soit évident pour quelqu’un qui lit « confidentiel » sur la page d’accueil et suppose une anonymité symétrique, comme avec une crypto-monnaie de confidentialité.
L’incitation que cela crée est intéressante : les émetteurs se sentent à l’aise pour placer de véritables titres sur une chaîne publique précisément parce qu’ils conservent de la visibilité. Les utilisateurs obtiennent de la confidentialité vis-à-vis des inconnus, pas vis-à-vis du système qui les gère. Ça vaut le coup de se demander combien de détenteurs savent réellement qui détient cette clé pour un actif donné.
12
10
619
·
--
#termmax @termmax
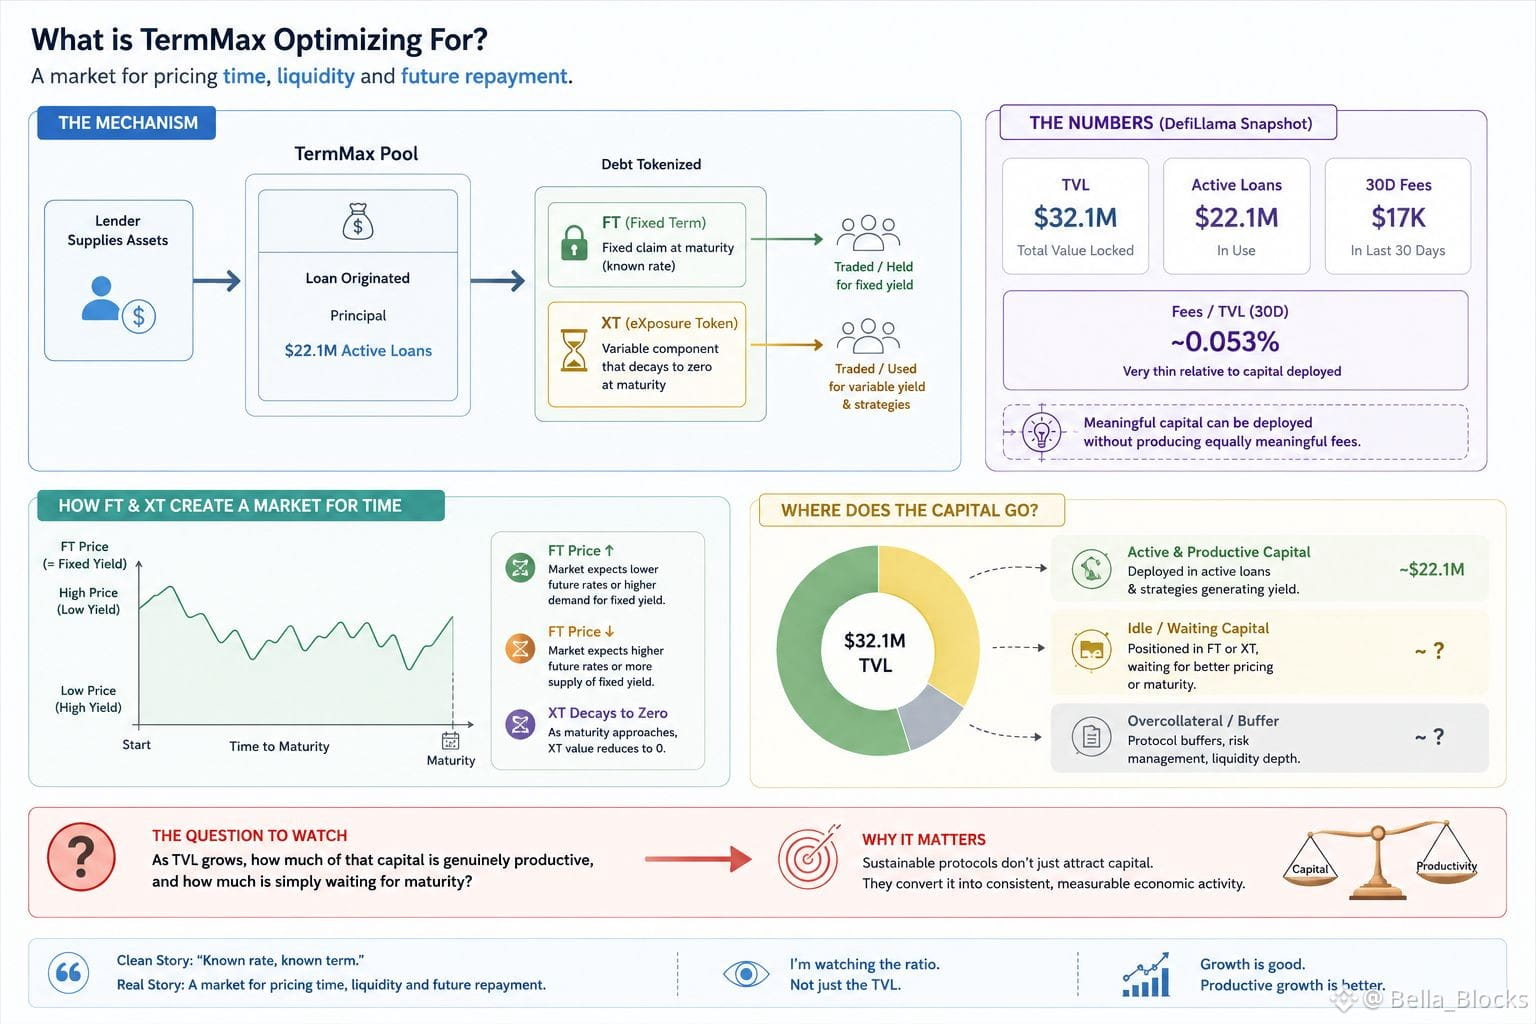
Je reviens sans cesse à un seul chiffre en fouillant dans TermMax : l’écart entre le capital immobilisé dans le protocole et les frais qu’il génère réellement.
Le dernier snapshot de DefiLlama que j’ai trouvé affiche environ 32,1 M$ de TVL, avec à peu près 22,1 M$ de prêts actifs, tandis que les frais sur 30 jours n’étaient qu’environ 17 K$.
Je me suis dit que je l’avais peut-être mal lu, alors je suis retourné dans la documentation pour comprendre ce que TermMax optimise réellement.
Le mécanisme est plus intéressant qu’une simple étiquette de « prêt à taux fixe ». TermMax tokenise la dette en FT et XT. FT représente la créance fixe à l’échéance, tandis que XT porte la composante variable restante et finit par tomber à zéro.
Cela crée un comportement différent d’un pool de prêt classique. Le capital ne gagne pas simplement un taux variable. Les utilisateurs échangent autour d’échéances précises, et le prix du FT détermine en pratique le rendement fixe.
Le récit “propre” est donc : « taux connu, durée connue ». En dessous, il s’agit en réalité d’un marché pour la tarification du temps, de la liquidité et du futur remboursement.
Le point intéressant, c’est qu’un capital significatif peut être déployé sans produire des frais tout aussi significatifs. Ce n’est pas forcément un problème en soi. L’usage pourrait encore être concentré sur certains marchés ou certaines stratégies.
Mais cela soulève une question qui, à mon avis, mérite d’être suivie :
À mesure que la TVL augmente, quelle part de ce capital est réellement productive, et quelle part fait simplement de l’attente jusqu’à l’échéance ?
$ONG
{spot}(ONGUSDT)
$PEOPLE
{spot}(PEOPLEUSDT)
$NEIRO
{spot}(NEIROUSDT)
#termmax @TermMax
Je reviens sans cesse à un seul chiffre en fouillant dans TermMax : l’écart entre le capital immobilisé dans le protocole et les frais qu’il génère réellement.
Le dernier snapshot de DefiLlama que j’ai trouvé affiche environ 32,1 M$ de TVL, avec à peu près 22,1 M$ de prêts actifs, tandis que les frais sur 30 jours n’étaient qu’environ 17 K$.
Je me suis dit que je l’avais peut-être mal lu, alors je suis retourné dans la documentation pour comprendre ce que TermMax optimise réellement.
Le mécanisme est plus intéressant qu’une simple étiquette de « prêt à taux fixe ». TermMax tokenise la dette en FT et XT. FT représente la créance fixe à l’échéance, tandis que XT porte la composante variable restante et finit par tomber à zéro.
Cela crée un comportement différent d’un pool de prêt classique. Le capital ne gagne pas simplement un taux variable. Les utilisateurs échangent autour d’échéances précises, et le prix du FT détermine en pratique le rendement fixe.
Le récit “propre” est donc : « taux connu, durée connue ». En dessous, il s’agit en réalité d’un marché pour la tarification du temps, de la liquidité et du futur remboursement.
Le point intéressant, c’est qu’un capital significatif peut être déployé sans produire des frais tout aussi significatifs. Ce n’est pas forcément un problème en soi. L’usage pourrait encore être concentré sur certains marchés ou certaines stratégies.
Mais cela soulève une question qui, à mon avis, mérite d’être suivie :
À mesure que la TVL augmente, quelle part de ce capital est réellement productive, et quelle part fait simplement de l’attente jusqu’à l’échéance ?
$ONG
$PEOPLE
$NEIRO
Je reviens sans cesse à un seul chiffre en fouillant dans TermMax : l’écart entre le capital immobilisé dans le protocole et les frais qu’il génère réellement.
Le dernier snapshot de DefiLlama que j’ai trouvé affiche environ 32,1 M$ de TVL, avec à peu près 22,1 M$ de prêts actifs, tandis que les frais sur 30 jours n’étaient qu’environ 17 K$.
Je me suis dit que je l’avais peut-être mal lu, alors je suis retourné dans la documentation pour comprendre ce que TermMax optimise réellement.
Le mécanisme est plus intéressant qu’une simple étiquette de « prêt à taux fixe ». TermMax tokenise la dette en FT et XT. FT représente la créance fixe à l’échéance, tandis que XT porte la composante variable restante et finit par tomber à zéro.
Cela crée un comportement différent d’un pool de prêt classique. Le capital ne gagne pas simplement un taux variable. Les utilisateurs échangent autour d’échéances précises, et le prix du FT détermine en pratique le rendement fixe.
Le récit “propre” est donc : « taux connu, durée connue ». En dessous, il s’agit en réalité d’un marché pour la tarification du temps, de la liquidité et du futur remboursement.
Le point intéressant, c’est qu’un capital significatif peut être déployé sans produire des frais tout aussi significatifs. Ce n’est pas forcément un problème en soi. L’usage pourrait encore être concentré sur certains marchés ou certaines stratégies.
Mais cela soulève une question qui, à mon avis, mérite d’être suivie :
À mesure que la TVL augmente, quelle part de ce capital est réellement productive, et quelle part fait simplement de l’attente jusqu’à l’échéance ?
$ONG
$PEOPLE
$NEIRO
1
3
105
·
--
#dusk $DUSK @Dusk_Foundation
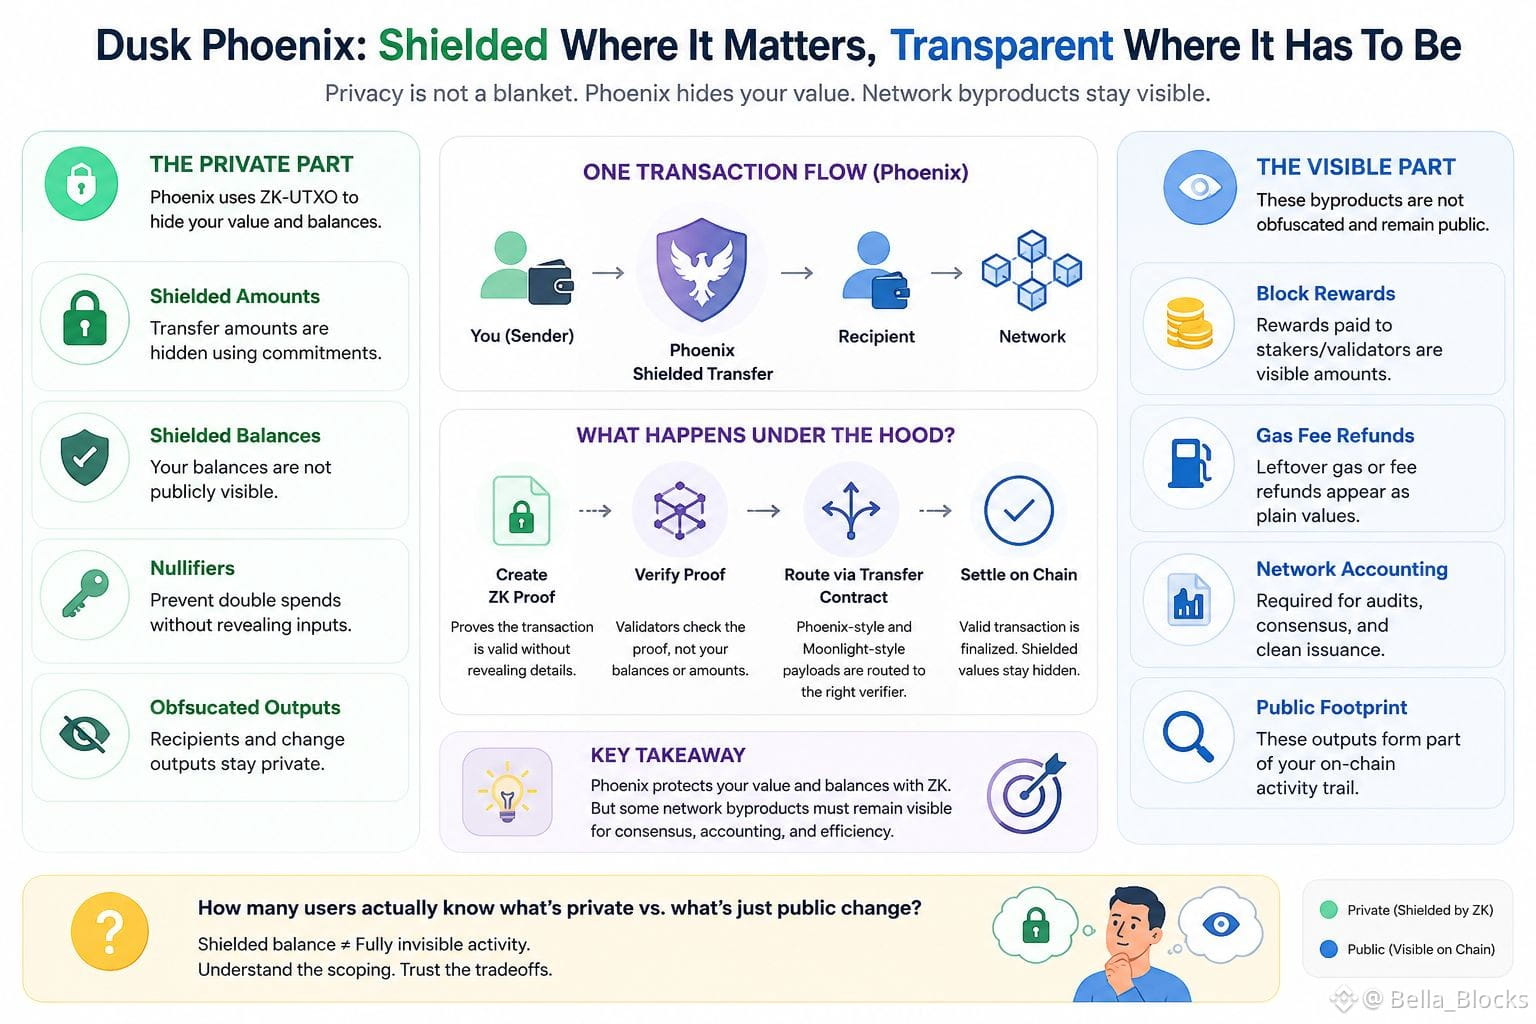
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie réellement « protégé » dans Phoenix, et je suis tombé sur une phrase qui m’a fait m’arrêter et la relire. Une description officielle de Phoenix dit qu’il offre une confidentialité totale « sur la chaîne » — même pour des sorties non masquées, comme les récompenses de bloc et les remboursements de frais de gaz. « Confidentialité totale » et « sorties non masquées » dans la même phrase m’a semblé contradictoire, alors je suis retourné deux fois dans la documentation en me disant que je l’avais mal lue.
En fait, ce n’est pas une erreur : c’est un choix de cadrage. Phoenix est le modèle de transaction UTXO à preuve de connaissance zéro, intégré au contrat de transfert de Dusk. Il gère à la fois des transactions transparentes et des transactions masquées. Et, à la couche de règlement, un contrat de transfert achemine des charges de type Phoenix et de type Moonlight vers la logique de vérification appropriée. Cela signifie que la valeur « protégée » et la valeur « transparente » peuvent coexister sur la même chaîne, parfois dans le même flux de transaction.
Donc, la « confidentialité » n’est pas une couverture totale. Vos montants et soldes de transfert peuvent être masqués derrière des engagements et des nullificateurs, mais les sous-produits mécaniques du fait d’utiliser réellement le réseau — remboursements de gaz restants, récompenses de staking et/ou de bloc — apparaissent apparemment comme des valeurs en clair plutôt que comme des valeurs cachées.
Ce n’est pas « cassé » : c’est un compromis. Une obfuscation totale partout augmente les coûts de preuve, et la délivrance des récompenses doit probablement rester vérifiable/auditable pour que le consensus fonctionne proprement. Mais cela veut dire qu’une partie de votre empreinte on-chain reste visible même quand votre « solde » est techniquement protégé.
Combien de personnes qui exécutent des transactions Phoenix savent réellement quelle portion de leur activité est la partie privée, et laquelle n’est que de la monnaie publique de changement ?
$AVAAI
{future}(AVAAIUSDT)
{spot}(DUSKUSDT)
$BOME
{spot}(BOMEUSDT)
#dusk $DUSK @Dusk
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie réellement « protégé » dans Phoenix, et je suis tombé sur une phrase qui m’a fait m’arrêter et la relire. Une description officielle de Phoenix dit qu’il offre une confidentialité totale « sur la chaîne » — même pour des sorties non masquées, comme les récompenses de bloc et les remboursements de frais de gaz. « Confidentialité totale » et « sorties non masquées » dans la même phrase m’a semblé contradictoire, alors je suis retourné deux fois dans la documentation en me disant que je l’avais mal lue.
En fait, ce n’est pas une erreur : c’est un choix de cadrage. Phoenix est le modèle de transaction UTXO à preuve de connaissance zéro, intégré au contrat de transfert de Dusk. Il gère à la fois des transactions transparentes et des transactions masquées. Et, à la couche de règlement, un contrat de transfert achemine des charges de type Phoenix et de type Moonlight vers la logique de vérification appropriée. Cela signifie que la valeur « protégée » et la valeur « transparente » peuvent coexister sur la même chaîne, parfois dans le même flux de transaction.
Donc, la « confidentialité » n’est pas une couverture totale. Vos montants et soldes de transfert peuvent être masqués derrière des engagements et des nullificateurs, mais les sous-produits mécaniques du fait d’utiliser réellement le réseau — remboursements de gaz restants, récompenses de staking et/ou de bloc — apparaissent apparemment comme des valeurs en clair plutôt que comme des valeurs cachées.
Ce n’est pas « cassé » : c’est un compromis. Une obfuscation totale partout augmente les coûts de preuve, et la délivrance des récompenses doit probablement rester vérifiable/auditable pour que le consensus fonctionne proprement. Mais cela veut dire qu’une partie de votre empreinte on-chain reste visible même quand votre « solde » est techniquement protégé.
Combien de personnes qui exécutent des transactions Phoenix savent réellement quelle portion de leur activité est la partie privée, et laquelle n’est que de la monnaie publique de changement ?
$AVAAI
$BOME
Je fouillais dans la documentation de Dusk pour comprendre ce que signifie réellement « protégé » dans Phoenix, et je suis tombé sur une phrase qui m’a fait m’arrêter et la relire. Une description officielle de Phoenix dit qu’il offre une confidentialité totale « sur la chaîne » — même pour des sorties non masquées, comme les récompenses de bloc et les remboursements de frais de gaz. « Confidentialité totale » et « sorties non masquées » dans la même phrase m’a semblé contradictoire, alors je suis retourné deux fois dans la documentation en me disant que je l’avais mal lue.
En fait, ce n’est pas une erreur : c’est un choix de cadrage. Phoenix est le modèle de transaction UTXO à preuve de connaissance zéro, intégré au contrat de transfert de Dusk. Il gère à la fois des transactions transparentes et des transactions masquées. Et, à la couche de règlement, un contrat de transfert achemine des charges de type Phoenix et de type Moonlight vers la logique de vérification appropriée. Cela signifie que la valeur « protégée » et la valeur « transparente » peuvent coexister sur la même chaîne, parfois dans le même flux de transaction.
Donc, la « confidentialité » n’est pas une couverture totale. Vos montants et soldes de transfert peuvent être masqués derrière des engagements et des nullificateurs, mais les sous-produits mécaniques du fait d’utiliser réellement le réseau — remboursements de gaz restants, récompenses de staking et/ou de bloc — apparaissent apparemment comme des valeurs en clair plutôt que comme des valeurs cachées.
Ce n’est pas « cassé » : c’est un compromis. Une obfuscation totale partout augmente les coûts de preuve, et la délivrance des récompenses doit probablement rester vérifiable/auditable pour que le consensus fonctionne proprement. Mais cela veut dire qu’une partie de votre empreinte on-chain reste visible même quand votre « solde » est techniquement protégé.
Combien de personnes qui exécutent des transactions Phoenix savent réellement quelle portion de leur activité est la partie privée, et laquelle n’est que de la monnaie publique de changement ?
$AVAAI
$BOME
2
3
305
·
--
#termmax @termmax
Je tirais des chiffres de la liste de marché de TermMax pour comprendre comment leur mécanisme à taux fixe fixe réellement le prix de la dette, et quelque chose dans la structure des échéances m’a surpris.
Chaque marché TermMax n’est pas une réserve continue comme Aave ou Compound : il est rattaché à une date d’échéance précise, après laquelle ce marché… s’arrête. Le taux fixe est verrouillé dès l’origine via ce qu’ils appellent un système de matching de type carnet d’ordres entre prêteurs et emprunteurs, pas via une courbe algorithmique. C’est une conception sensiblement différente de celle de la plupart d’entre nous : « l’utilisation augmente, le taux augmente ».
Voici ce qui m’a fait faire une pause : comme la liquidité est cloisonnée par échéance, un marché proche de son terme peut sembler peu liquide même si le total de la TVL du protocole paraît sain. Je suis retourné deux fois à la documentation parce que je voulais être sûr de ne pas mal lire la façon dont le rollover fonctionne : est-ce que les utilisateurs sont migrés automatiquement vers la prochaine échéance, ou doivent-ils réenregistrer manuellement. D’après ce que j’ai pu voir, c’est à l’utilisateur que revient cette responsabilité, pas au protocole.
Ce n’est pas forcément un défaut. Le prêt à taux fixe échange intrinsèquement de la commodité contre de la certitude sur le taux, et imposer des décisions de rollover explicites pourrait en fait protéger les gens contre une dérive silencieuse vers un environnement de taux qu’ils n’avaient pas choisi. Mais cela crée une « falaise » d’expérience utilisateur — un moment où des utilisateurs inattentifs pourraient rester dans des positions arrivées à maturité, qui ne rapportent plus, sans s’en rendre compte.
Je veux quand même vérifier le volume réel de rollover près des échéances passées avant de tirer des conclusions. Quelqu’un a-t-il suivi quel pourcentage des positions est effectivement renouvelé plutôt que de rester en suspens ?
$ACE
{spot}(ACEUSDT)
$ONG
{spot}(ONGUSDT)
$BOME
{spot}(BOMEUSDT)
Rollover TermMax : qu’en pensez-vous, que se passe-t-il le plus souvent ?
#termmax @TermMax
Je tirais des chiffres de la liste de marché de TermMax pour comprendre comment leur mécanisme à taux fixe fixe réellement le prix de la dette, et quelque chose dans la structure des échéances m’a surpris.
Chaque marché TermMax n’est pas une réserve continue comme Aave ou Compound : il est rattaché à une date d’échéance précise, après laquelle ce marché… s’arrête. Le taux fixe est verrouillé dès l’origine via ce qu’ils appellent un système de matching de type carnet d’ordres entre prêteurs et emprunteurs, pas via une courbe algorithmique. C’est une conception sensiblement différente de celle de la plupart d’entre nous : « l’utilisation augmente, le taux augmente ».
Voici ce qui m’a fait faire une pause : comme la liquidité est cloisonnée par échéance, un marché proche de son terme peut sembler peu liquide même si le total de la TVL du protocole paraît sain. Je suis retourné deux fois à la documentation parce que je voulais être sûr de ne pas mal lire la façon dont le rollover fonctionne : est-ce que les utilisateurs sont migrés automatiquement vers la prochaine échéance, ou doivent-ils réenregistrer manuellement. D’après ce que j’ai pu voir, c’est à l’utilisateur que revient cette responsabilité, pas au protocole.
Ce n’est pas forcément un défaut. Le prêt à taux fixe échange intrinsèquement de la commodité contre de la certitude sur le taux, et imposer des décisions de rollover explicites pourrait en fait protéger les gens contre une dérive silencieuse vers un environnement de taux qu’ils n’avaient pas choisi. Mais cela crée une « falaise » d’expérience utilisateur — un moment où des utilisateurs inattentifs pourraient rester dans des positions arrivées à maturité, qui ne rapportent plus, sans s’en rendre compte.
Je veux quand même vérifier le volume réel de rollover près des échéances passées avant de tirer des conclusions. Quelqu’un a-t-il suivi quel pourcentage des positions est effectivement renouvelé plutôt que de rester en suspens ?
$ACE
$ONG
$BOME
Rollover TermMax : qu’en pensez-vous, que se passe-t-il le plus souvent ?
Je tirais des chiffres de la liste de marché de TermMax pour comprendre comment leur mécanisme à taux fixe fixe réellement le prix de la dette, et quelque chose dans la structure des échéances m’a surpris.
Chaque marché TermMax n’est pas une réserve continue comme Aave ou Compound : il est rattaché à une date d’échéance précise, après laquelle ce marché… s’arrête. Le taux fixe est verrouillé dès l’origine via ce qu’ils appellent un système de matching de type carnet d’ordres entre prêteurs et emprunteurs, pas via une courbe algorithmique. C’est une conception sensiblement différente de celle de la plupart d’entre nous : « l’utilisation augmente, le taux augmente ».
Voici ce qui m’a fait faire une pause : comme la liquidité est cloisonnée par échéance, un marché proche de son terme peut sembler peu liquide même si le total de la TVL du protocole paraît sain. Je suis retourné deux fois à la documentation parce que je voulais être sûr de ne pas mal lire la façon dont le rollover fonctionne : est-ce que les utilisateurs sont migrés automatiquement vers la prochaine échéance, ou doivent-ils réenregistrer manuellement. D’après ce que j’ai pu voir, c’est à l’utilisateur que revient cette responsabilité, pas au protocole.
Ce n’est pas forcément un défaut. Le prêt à taux fixe échange intrinsèquement de la commodité contre de la certitude sur le taux, et imposer des décisions de rollover explicites pourrait en fait protéger les gens contre une dérive silencieuse vers un environnement de taux qu’ils n’avaient pas choisi. Mais cela crée une « falaise » d’expérience utilisateur — un moment où des utilisateurs inattentifs pourraient rester dans des positions arrivées à maturité, qui ne rapportent plus, sans s’en rendre compte.
Je veux quand même vérifier le volume réel de rollover près des échéances passées avant de tirer des conclusions. Quelqu’un a-t-il suivi quel pourcentage des positions est effectivement renouvelé plutôt que de rester en suspens ?
$ACE
$ONG
$BOME
Rollover TermMax : qu’en pensez-vous, que se passe-t-il le plus souvent ?
🔄 Renewed
0%
😴 Left idle
0%
⚖️ 50/50
0%
❓ Not sure
0%
0 Votes • Vote fermé
1
2
447
·
--
#dusk $DUSK @Dusk_Foundation
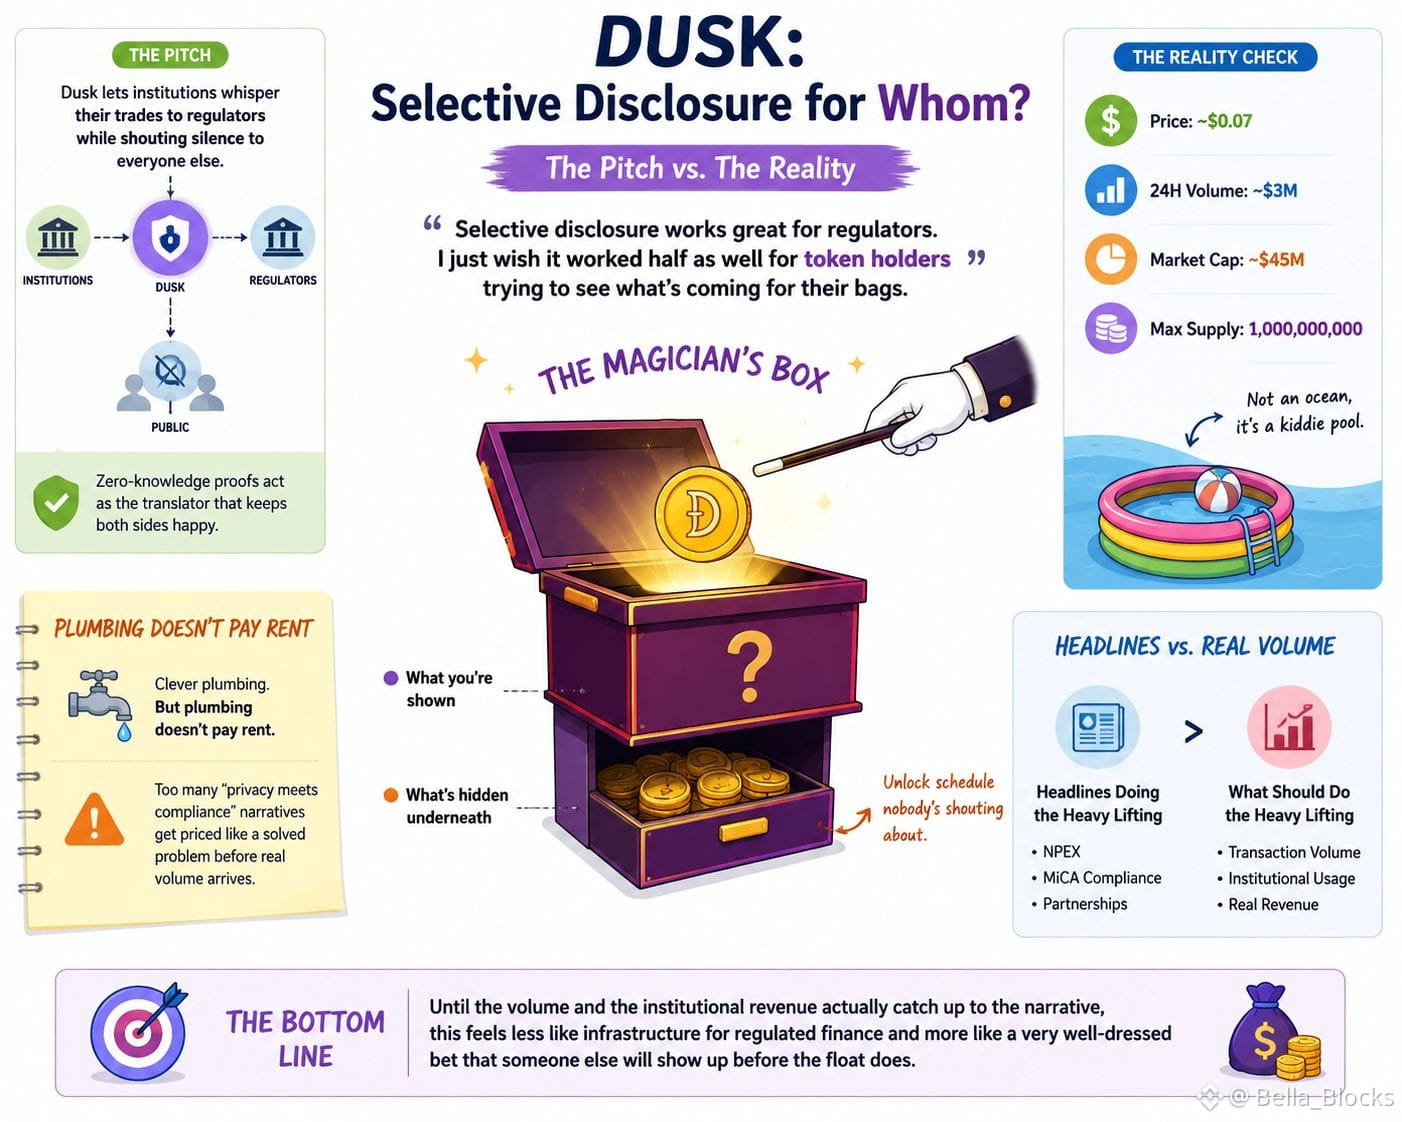
Je continue de fixer cette expression « divulgation sélective » comme si elle devait me mettre en confiance, mais au lieu de ça, elle me donne l’impression que je lis un contrat de mariage déguisé en lettre d’amour. Le pitch, c’est que Dusk permet aux institutions de chuchoter leurs transactions aux régulateurs tout en criant le silence à tout le monde, ailleurs — des preuves à divulgation nulle qui font office de traducteur pour contenter les deux camps. D’accord. Un câblage malin. Mais la plomberie ne paie pas le loyer, et j’ai vu suffisamment de récits « la confidentialité rencontre la conformité » être évalués comme un problème déjà résolu avant même qu’une institution fasse passer un volume réel dans les tuyaux.
À l’heure actuelle, DUSK s’échange autour de sept cents, avec à peine trois millions de dollars qui y transitent en une journée. Sa capitalisation est d’environ quarante-cinq millions, pour une offre maximale d’un milliard de tokens. Ce n’est pas un marché : c’est une pataugeoire présentée comme un océan. La moitié de l’offre attend encore en coulisses, prête à entrer en scène, et chaque titre sur la conformité NPEX ou MiCA fait tout le travail qui devrait, normalement, être accompli par le volume de transactions lui-même.
La métaphore qui me revient sans cesse, c’est celle d’une boîte de magicien à faux fond : on vous montre une pièce qui disparaît et on vous dit qu’elle a disparu, mais le vrai tour, c’est ce qui est caché dessous la scène, tout le temps. Le calendrier de déblocage dont personne ne parle pendant que l’histoire de la conformité monopolise toutes les projecteurs. La divulgation sélective fonctionne très bien pour les régulateurs. Je souhaiterais juste qu’elle fonctionne aussi bien, ne serait-ce qu’à moitié, pour les détenteurs de tokens qui essaient de voir ce qui arrive pour leurs bagages.
Tant que le volume et les revenus institutionnels ne rattraperont pas réellement le récit, tout ça ressemble moins à une infrastructure pour la finance réglementée qu’à un pari très bien habillé : celui de savoir que quelqu’un d’autre se présentera avant que la valorisation flottante n’arrive à son terme.
$MRNAon
{alpha}(560x01486675da0764ee780ea7cb65c33062e9b2d28c)
$RICE
{alpha}(560xb5761f36fdfe2892f1b54bc8ee8babb2a1b698d3)
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Je continue de fixer cette expression « divulgation sélective » comme si elle devait me mettre en confiance, mais au lieu de ça, elle me donne l’impression que je lis un contrat de mariage déguisé en lettre d’amour. Le pitch, c’est que Dusk permet aux institutions de chuchoter leurs transactions aux régulateurs tout en criant le silence à tout le monde, ailleurs — des preuves à divulgation nulle qui font office de traducteur pour contenter les deux camps. D’accord. Un câblage malin. Mais la plomberie ne paie pas le loyer, et j’ai vu suffisamment de récits « la confidentialité rencontre la conformité » être évalués comme un problème déjà résolu avant même qu’une institution fasse passer un volume réel dans les tuyaux.
À l’heure actuelle, DUSK s’échange autour de sept cents, avec à peine trois millions de dollars qui y transitent en une journée. Sa capitalisation est d’environ quarante-cinq millions, pour une offre maximale d’un milliard de tokens. Ce n’est pas un marché : c’est une pataugeoire présentée comme un océan. La moitié de l’offre attend encore en coulisses, prête à entrer en scène, et chaque titre sur la conformité NPEX ou MiCA fait tout le travail qui devrait, normalement, être accompli par le volume de transactions lui-même.
La métaphore qui me revient sans cesse, c’est celle d’une boîte de magicien à faux fond : on vous montre une pièce qui disparaît et on vous dit qu’elle a disparu, mais le vrai tour, c’est ce qui est caché dessous la scène, tout le temps. Le calendrier de déblocage dont personne ne parle pendant que l’histoire de la conformité monopolise toutes les projecteurs. La divulgation sélective fonctionne très bien pour les régulateurs. Je souhaiterais juste qu’elle fonctionne aussi bien, ne serait-ce qu’à moitié, pour les détenteurs de tokens qui essaient de voir ce qui arrive pour leurs bagages.
Tant que le volume et les revenus institutionnels ne rattraperont pas réellement le récit, tout ça ressemble moins à une infrastructure pour la finance réglementée qu’à un pari très bien habillé : celui de savoir que quelqu’un d’autre se présentera avant que la valorisation flottante n’arrive à son terme.
$MRNAon
$RICE
Je continue de fixer cette expression « divulgation sélective » comme si elle devait me mettre en confiance, mais au lieu de ça, elle me donne l’impression que je lis un contrat de mariage déguisé en lettre d’amour. Le pitch, c’est que Dusk permet aux institutions de chuchoter leurs transactions aux régulateurs tout en criant le silence à tout le monde, ailleurs — des preuves à divulgation nulle qui font office de traducteur pour contenter les deux camps. D’accord. Un câblage malin. Mais la plomberie ne paie pas le loyer, et j’ai vu suffisamment de récits « la confidentialité rencontre la conformité » être évalués comme un problème déjà résolu avant même qu’une institution fasse passer un volume réel dans les tuyaux.
À l’heure actuelle, DUSK s’échange autour de sept cents, avec à peine trois millions de dollars qui y transitent en une journée. Sa capitalisation est d’environ quarante-cinq millions, pour une offre maximale d’un milliard de tokens. Ce n’est pas un marché : c’est une pataugeoire présentée comme un océan. La moitié de l’offre attend encore en coulisses, prête à entrer en scène, et chaque titre sur la conformité NPEX ou MiCA fait tout le travail qui devrait, normalement, être accompli par le volume de transactions lui-même.
La métaphore qui me revient sans cesse, c’est celle d’une boîte de magicien à faux fond : on vous montre une pièce qui disparaît et on vous dit qu’elle a disparu, mais le vrai tour, c’est ce qui est caché dessous la scène, tout le temps. Le calendrier de déblocage dont personne ne parle pendant que l’histoire de la conformité monopolise toutes les projecteurs. La divulgation sélective fonctionne très bien pour les régulateurs. Je souhaiterais juste qu’elle fonctionne aussi bien, ne serait-ce qu’à moitié, pour les détenteurs de tokens qui essaient de voir ce qui arrive pour leurs bagages.
Tant que le volume et les revenus institutionnels ne rattraperont pas réellement le récit, tout ça ressemble moins à une infrastructure pour la finance réglementée qu’à un pari très bien habillé : celui de savoir que quelqu’un d’autre se présentera avant que la valorisation flottante n’arrive à son terme.
$MRNAon
$RICE
5
7
399
·
--
#termmax @termmax
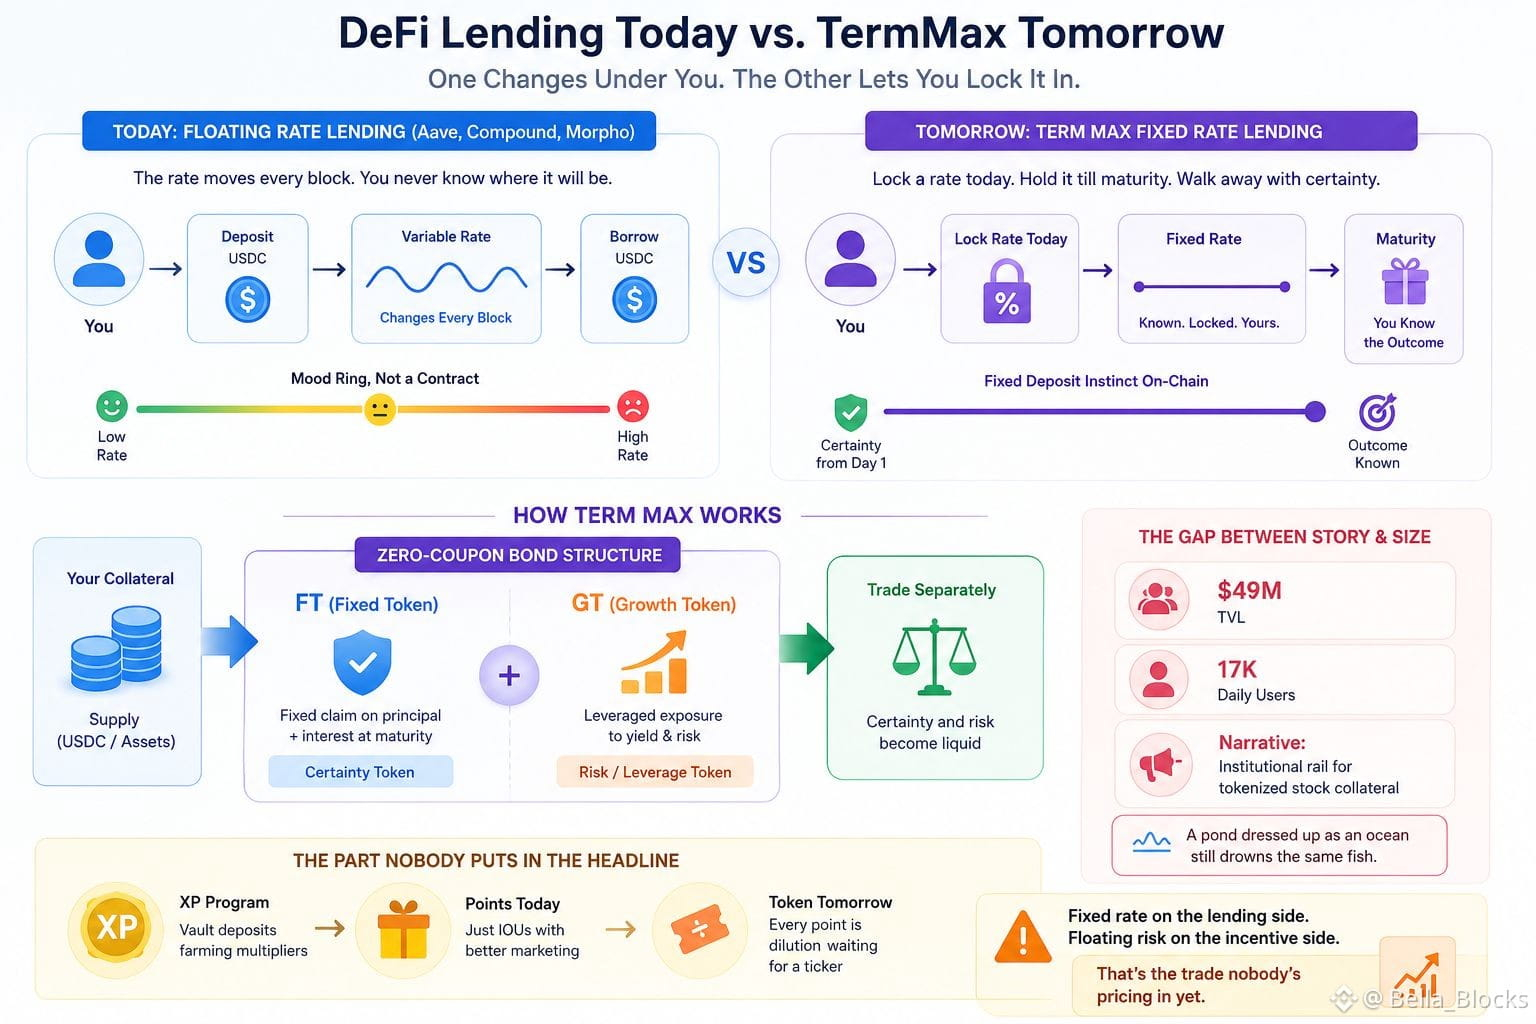
Je reviens sans cesse à cette idée : chaque taux de prêt DeFi agit comme un anneau d’humeur, pas comme un contrat. Aave, Compound, Morpho Blue — vous déposez, vous empruntez, et le taux bouge sous vos pieds à chaque bloc. C’est un dépôt à terme qui change son propre taux d’intérêt pendant que vous tenez encore le reçu. Dans la vraie vie, personne ne s’inscrit à un compte d’épargne comme ça, mais, d’une manière ou d’une autre, on l’a tous normalisé on-chain.
TermMax vend l’argument inverse. Verrouillez un taux aujourd’hui, gardez-le jusqu’à l’échéance, repartez avec un chiffre que vous aviez déjà en tête. C’est l’instinct des dépôts à terme bancaires enveloppé dans une structure de zéro-coupon — vous ne cherchez pas du rendement, vous fixez le prix du temps. Séparer le principal et les intérêts en deux tokens, un FT pour la créance fixe et un GT pour le volet à effet de levier, plus lourd côté collatéral, et vous pouvez soudain échanger la certitude séparément du risque. Mécanisme propre sur le papier.
Mais je continue de regarder la taille de cette affaire par rapport à celle du récit. Quarante-neuf millions de TVL, dix-sept mille utilisateurs quotidiens, et un communiqué de presse qui parle comme si c’était déjà la voie institutionnelle du collatéral de titres tokenisés. Cet écart entre la narration et le bilan, c’est l’indice. Un étang déguisé en océan noie toujours les mêmes poissons si la marée tourne.
Et la partie que personne ne met en une — il y a un programme XP qui tourne déjà : des dépôts en vault qui font du farming de multiplicateurs en avance sur un token qui n’existe pas encore. Les programmes de points, ce sont juste des reconnaissances de dette avec un marketing plus accrocheur. Chaque point gagné aujourd’hui, c’est une dilution qui attend un ticker. Taux fixe côté lending, risque variable côté incitations — c’est le trade que personne n’est encore en train de tarifer.
$HEMI
{spot}(HEMIUSDT)
$TREE
{spot}(TREEUSDT)
$RE
{spot}(REUSDT)
#termmax @TermMax
Je reviens sans cesse à cette idée : chaque taux de prêt DeFi agit comme un anneau d’humeur, pas comme un contrat. Aave, Compound, Morpho Blue — vous déposez, vous empruntez, et le taux bouge sous vos pieds à chaque bloc. C’est un dépôt à terme qui change son propre taux d’intérêt pendant que vous tenez encore le reçu. Dans la vraie vie, personne ne s’inscrit à un compte d’épargne comme ça, mais, d’une manière ou d’une autre, on l’a tous normalisé on-chain.
TermMax vend l’argument inverse. Verrouillez un taux aujourd’hui, gardez-le jusqu’à l’échéance, repartez avec un chiffre que vous aviez déjà en tête. C’est l’instinct des dépôts à terme bancaires enveloppé dans une structure de zéro-coupon — vous ne cherchez pas du rendement, vous fixez le prix du temps. Séparer le principal et les intérêts en deux tokens, un FT pour la créance fixe et un GT pour le volet à effet de levier, plus lourd côté collatéral, et vous pouvez soudain échanger la certitude séparément du risque. Mécanisme propre sur le papier.
Mais je continue de regarder la taille de cette affaire par rapport à celle du récit. Quarante-neuf millions de TVL, dix-sept mille utilisateurs quotidiens, et un communiqué de presse qui parle comme si c’était déjà la voie institutionnelle du collatéral de titres tokenisés. Cet écart entre la narration et le bilan, c’est l’indice. Un étang déguisé en océan noie toujours les mêmes poissons si la marée tourne.
Et la partie que personne ne met en une — il y a un programme XP qui tourne déjà : des dépôts en vault qui font du farming de multiplicateurs en avance sur un token qui n’existe pas encore. Les programmes de points, ce sont juste des reconnaissances de dette avec un marketing plus accrocheur. Chaque point gagné aujourd’hui, c’est une dilution qui attend un ticker. Taux fixe côté lending, risque variable côté incitations — c’est le trade que personne n’est encore en train de tarifer.
$HEMI
$TREE
$RE
Je reviens sans cesse à cette idée : chaque taux de prêt DeFi agit comme un anneau d’humeur, pas comme un contrat. Aave, Compound, Morpho Blue — vous déposez, vous empruntez, et le taux bouge sous vos pieds à chaque bloc. C’est un dépôt à terme qui change son propre taux d’intérêt pendant que vous tenez encore le reçu. Dans la vraie vie, personne ne s’inscrit à un compte d’épargne comme ça, mais, d’une manière ou d’une autre, on l’a tous normalisé on-chain.
TermMax vend l’argument inverse. Verrouillez un taux aujourd’hui, gardez-le jusqu’à l’échéance, repartez avec un chiffre que vous aviez déjà en tête. C’est l’instinct des dépôts à terme bancaires enveloppé dans une structure de zéro-coupon — vous ne cherchez pas du rendement, vous fixez le prix du temps. Séparer le principal et les intérêts en deux tokens, un FT pour la créance fixe et un GT pour le volet à effet de levier, plus lourd côté collatéral, et vous pouvez soudain échanger la certitude séparément du risque. Mécanisme propre sur le papier.
Mais je continue de regarder la taille de cette affaire par rapport à celle du récit. Quarante-neuf millions de TVL, dix-sept mille utilisateurs quotidiens, et un communiqué de presse qui parle comme si c’était déjà la voie institutionnelle du collatéral de titres tokenisés. Cet écart entre la narration et le bilan, c’est l’indice. Un étang déguisé en océan noie toujours les mêmes poissons si la marée tourne.
Et la partie que personne ne met en une — il y a un programme XP qui tourne déjà : des dépôts en vault qui font du farming de multiplicateurs en avance sur un token qui n’existe pas encore. Les programmes de points, ce sont juste des reconnaissances de dette avec un marketing plus accrocheur. Chaque point gagné aujourd’hui, c’est une dilution qui attend un ticker. Taux fixe côté lending, risque variable côté incitations — c’est le trade que personne n’est encore en train de tarifer.
$HEMI
$TREE
$RE
5
4
701
·
--
#dusk $DUSK @Dusk_Foundation
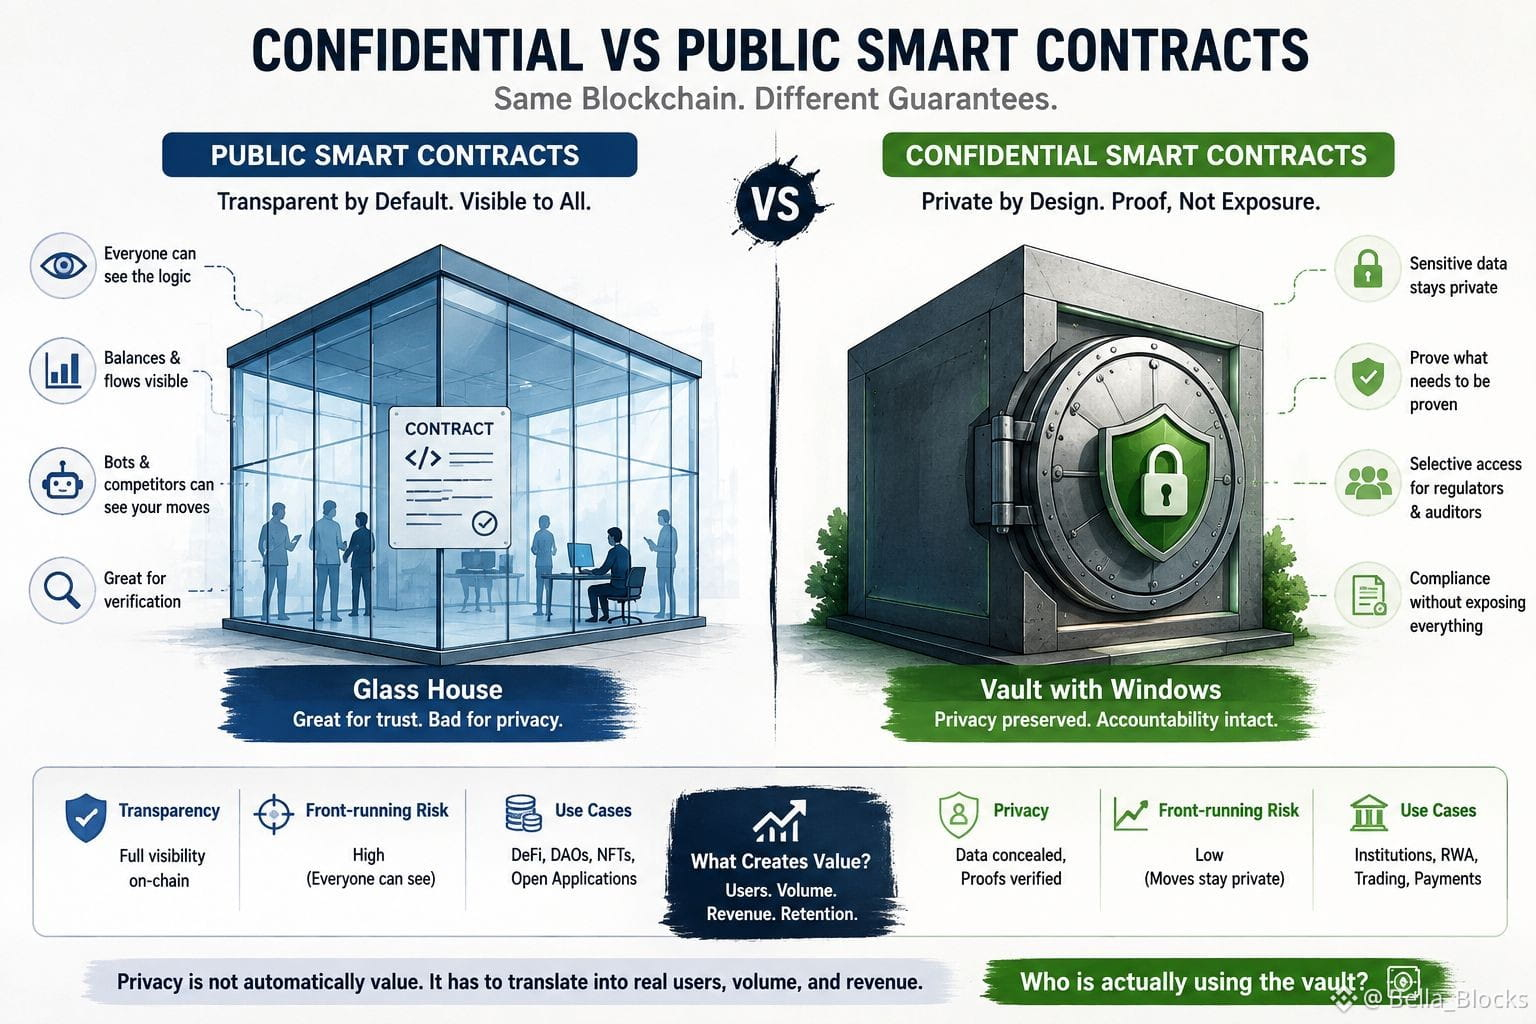
Je continue de penser à la façon dont les smart contracts publics ont transformé la transparence en défaut par défaut, mais que cette même transparence peut devenir un inconvénient quand de vraies stratégies financières arrivent sur la chaîne. Tout le monde peut inspecter la logique, les soldes, les flux et souvent le trade lui-même. C’est formidable pour la vérification, terrible si des concurrents, des bots ou des contreparties peuvent voir vos mouvements avant qu’ils ne soient réglés.
Les contrats confidentiels inversent ce compromis. L’objectif n’est pas « tout cacher et nous faire confiance ». Il s’agit de prouver ce qu’il faut prouver tout en gardant l’état sensible privé. Le modèle XSC de Dusk intègre même un accès sélectif dans la conception du contrat pour des rôles comme les régulateurs et les auditeurs.
Mais je reste sceptique. La confidentialité ne se traduit pas automatiquement en valeur. Elle doit se traduire par des utilisateurs réels, un volume de règlement et des revenus. Sinon, ce n’est que l’un de ces récits brillants de plus, posé sur la piste.
Les contrats publics, c’est une maison de verre. Les contrats confidentiels, c’est un coffre-fort avec des fenêtres. Le marché finira par poser la seule question qui compte : qui utilise vraiment le coffre-fort ?
{spot}(DUSKUSDT)
$ACE
{spot}(ACEUSDT)
$SOL
{spot}(SOLUSDT)
#dusk $DUSK @Dusk
Je continue de penser à la façon dont les smart contracts publics ont transformé la transparence en défaut par défaut, mais que cette même transparence peut devenir un inconvénient quand de vraies stratégies financières arrivent sur la chaîne. Tout le monde peut inspecter la logique, les soldes, les flux et souvent le trade lui-même. C’est formidable pour la vérification, terrible si des concurrents, des bots ou des contreparties peuvent voir vos mouvements avant qu’ils ne soient réglés.
Les contrats confidentiels inversent ce compromis. L’objectif n’est pas « tout cacher et nous faire confiance ». Il s’agit de prouver ce qu’il faut prouver tout en gardant l’état sensible privé. Le modèle XSC de Dusk intègre même un accès sélectif dans la conception du contrat pour des rôles comme les régulateurs et les auditeurs.
Mais je reste sceptique. La confidentialité ne se traduit pas automatiquement en valeur. Elle doit se traduire par des utilisateurs réels, un volume de règlement et des revenus. Sinon, ce n’est que l’un de ces récits brillants de plus, posé sur la piste.
Les contrats publics, c’est une maison de verre. Les contrats confidentiels, c’est un coffre-fort avec des fenêtres. Le marché finira par poser la seule question qui compte : qui utilise vraiment le coffre-fort ?
$ACE
$SOL
Je continue de penser à la façon dont les smart contracts publics ont transformé la transparence en défaut par défaut, mais que cette même transparence peut devenir un inconvénient quand de vraies stratégies financières arrivent sur la chaîne. Tout le monde peut inspecter la logique, les soldes, les flux et souvent le trade lui-même. C’est formidable pour la vérification, terrible si des concurrents, des bots ou des contreparties peuvent voir vos mouvements avant qu’ils ne soient réglés.
Les contrats confidentiels inversent ce compromis. L’objectif n’est pas « tout cacher et nous faire confiance ». Il s’agit de prouver ce qu’il faut prouver tout en gardant l’état sensible privé. Le modèle XSC de Dusk intègre même un accès sélectif dans la conception du contrat pour des rôles comme les régulateurs et les auditeurs.
Mais je reste sceptique. La confidentialité ne se traduit pas automatiquement en valeur. Elle doit se traduire par des utilisateurs réels, un volume de règlement et des revenus. Sinon, ce n’est que l’un de ces récits brillants de plus, posé sur la piste.
Les contrats publics, c’est une maison de verre. Les contrats confidentiels, c’est un coffre-fort avec des fenêtres. Le marché finira par poser la seule question qui compte : qui utilise vraiment le coffre-fort ?
$ACE
$SOL
8
5
549
·
--
#termmax @termmax
Je continue de fixer les chiffres TermMax à côté des titres TermMax et ils ne vivent pas dans le même univers. Les titres sont tous du niveau institutionnel, « ceci », « garantie en tant que collatéral d’actions tokenisées », « un partenariat tout frais avec les Global Markets d’Ondo » agrafé à un communiqué qui ressemble à un texte écrit pour un pitch deck de Série C.
Pendant ce temps, le protocole est assis sur trente et un millions de TVL, en baisse de plus de sept pour cent le mois dernier, et génère environ vingt mille dollars par mois en revenus réels. Si tu annualises, tu obtiens environ trois cent mille dollars par an pour soutenir un token qui va être frappé avec un FDV d’environ soixante millions. Ce n’est pas une table de revenu fixe, c’est un stand de limonade qui porte une borne Bloomberg en costume.
Les taux fixes sont censés être l’argument, la certitude dans un marché qui déteste la certitude, mais la seule chose qui n’est pas fixe ici, c’est l’offre de tokens. Un total de un milliard de TMX, des campagnes de pré-minage qui s’accumulent discrètement pour les détenteurs et curateurs FT depuis le tout premier jour, le tout en attente d’un déblocage dans un marché qui a du mal à soutenir son flottant actuel sans saigner la TVL.
Je reviens à la même image : un desk obligataire bâti sur une fondation qui continue encore à couler du béton en dessous, alors qu’ils accrochent déjà la façade en marbre devant. Chaque logo institutionnel qu’ils visssent sur l’annonce fait le travail marketing que la ligne de revenus ne peut pas faire à elle seule. Quand le déblocage arrivera vraiment, la question n’est pas de savoir si la techno fonctionne : c’est de savoir s’il y a une demande réelle sous le chiffre, ou juste des fermiers de pré-minage qui attendent un événement de liquidité de sortie déguisé en génération de tokens.
$ALPINE
{spot}(ALPINEUSDT)
$ACE
{spot}(ACEUSDT)
$1000SATS
{spot}(1000SATSUSDT)
#termmax @TermMax
Je continue de fixer les chiffres TermMax à côté des titres TermMax et ils ne vivent pas dans le même univers. Les titres sont tous du niveau institutionnel, « ceci », « garantie en tant que collatéral d’actions tokenisées », « un partenariat tout frais avec les Global Markets d’Ondo » agrafé à un communiqué qui ressemble à un texte écrit pour un pitch deck de Série C.
Pendant ce temps, le protocole est assis sur trente et un millions de TVL, en baisse de plus de sept pour cent le mois dernier, et génère environ vingt mille dollars par mois en revenus réels. Si tu annualises, tu obtiens environ trois cent mille dollars par an pour soutenir un token qui va être frappé avec un FDV d’environ soixante millions. Ce n’est pas une table de revenu fixe, c’est un stand de limonade qui porte une borne Bloomberg en costume.
Les taux fixes sont censés être l’argument, la certitude dans un marché qui déteste la certitude, mais la seule chose qui n’est pas fixe ici, c’est l’offre de tokens. Un total de un milliard de TMX, des campagnes de pré-minage qui s’accumulent discrètement pour les détenteurs et curateurs FT depuis le tout premier jour, le tout en attente d’un déblocage dans un marché qui a du mal à soutenir son flottant actuel sans saigner la TVL.
Je reviens à la même image : un desk obligataire bâti sur une fondation qui continue encore à couler du béton en dessous, alors qu’ils accrochent déjà la façade en marbre devant. Chaque logo institutionnel qu’ils visssent sur l’annonce fait le travail marketing que la ligne de revenus ne peut pas faire à elle seule. Quand le déblocage arrivera vraiment, la question n’est pas de savoir si la techno fonctionne : c’est de savoir s’il y a une demande réelle sous le chiffre, ou juste des fermiers de pré-minage qui attendent un événement de liquidité de sortie déguisé en génération de tokens.
$ALPINE
$ACE
$1000SATS
Je continue de fixer les chiffres TermMax à côté des titres TermMax et ils ne vivent pas dans le même univers. Les titres sont tous du niveau institutionnel, « ceci », « garantie en tant que collatéral d’actions tokenisées », « un partenariat tout frais avec les Global Markets d’Ondo » agrafé à un communiqué qui ressemble à un texte écrit pour un pitch deck de Série C.
Pendant ce temps, le protocole est assis sur trente et un millions de TVL, en baisse de plus de sept pour cent le mois dernier, et génère environ vingt mille dollars par mois en revenus réels. Si tu annualises, tu obtiens environ trois cent mille dollars par an pour soutenir un token qui va être frappé avec un FDV d’environ soixante millions. Ce n’est pas une table de revenu fixe, c’est un stand de limonade qui porte une borne Bloomberg en costume.
Les taux fixes sont censés être l’argument, la certitude dans un marché qui déteste la certitude, mais la seule chose qui n’est pas fixe ici, c’est l’offre de tokens. Un total de un milliard de TMX, des campagnes de pré-minage qui s’accumulent discrètement pour les détenteurs et curateurs FT depuis le tout premier jour, le tout en attente d’un déblocage dans un marché qui a du mal à soutenir son flottant actuel sans saigner la TVL.
Je reviens à la même image : un desk obligataire bâti sur une fondation qui continue encore à couler du béton en dessous, alors qu’ils accrochent déjà la façade en marbre devant. Chaque logo institutionnel qu’ils visssent sur l’annonce fait le travail marketing que la ligne de revenus ne peut pas faire à elle seule. Quand le déblocage arrivera vraiment, la question n’est pas de savoir si la techno fonctionne : c’est de savoir s’il y a une demande réelle sous le chiffre, ou juste des fermiers de pré-minage qui attendent un événement de liquidité de sortie déguisé en génération de tokens.
$ALPINE
$ACE
$1000SATS
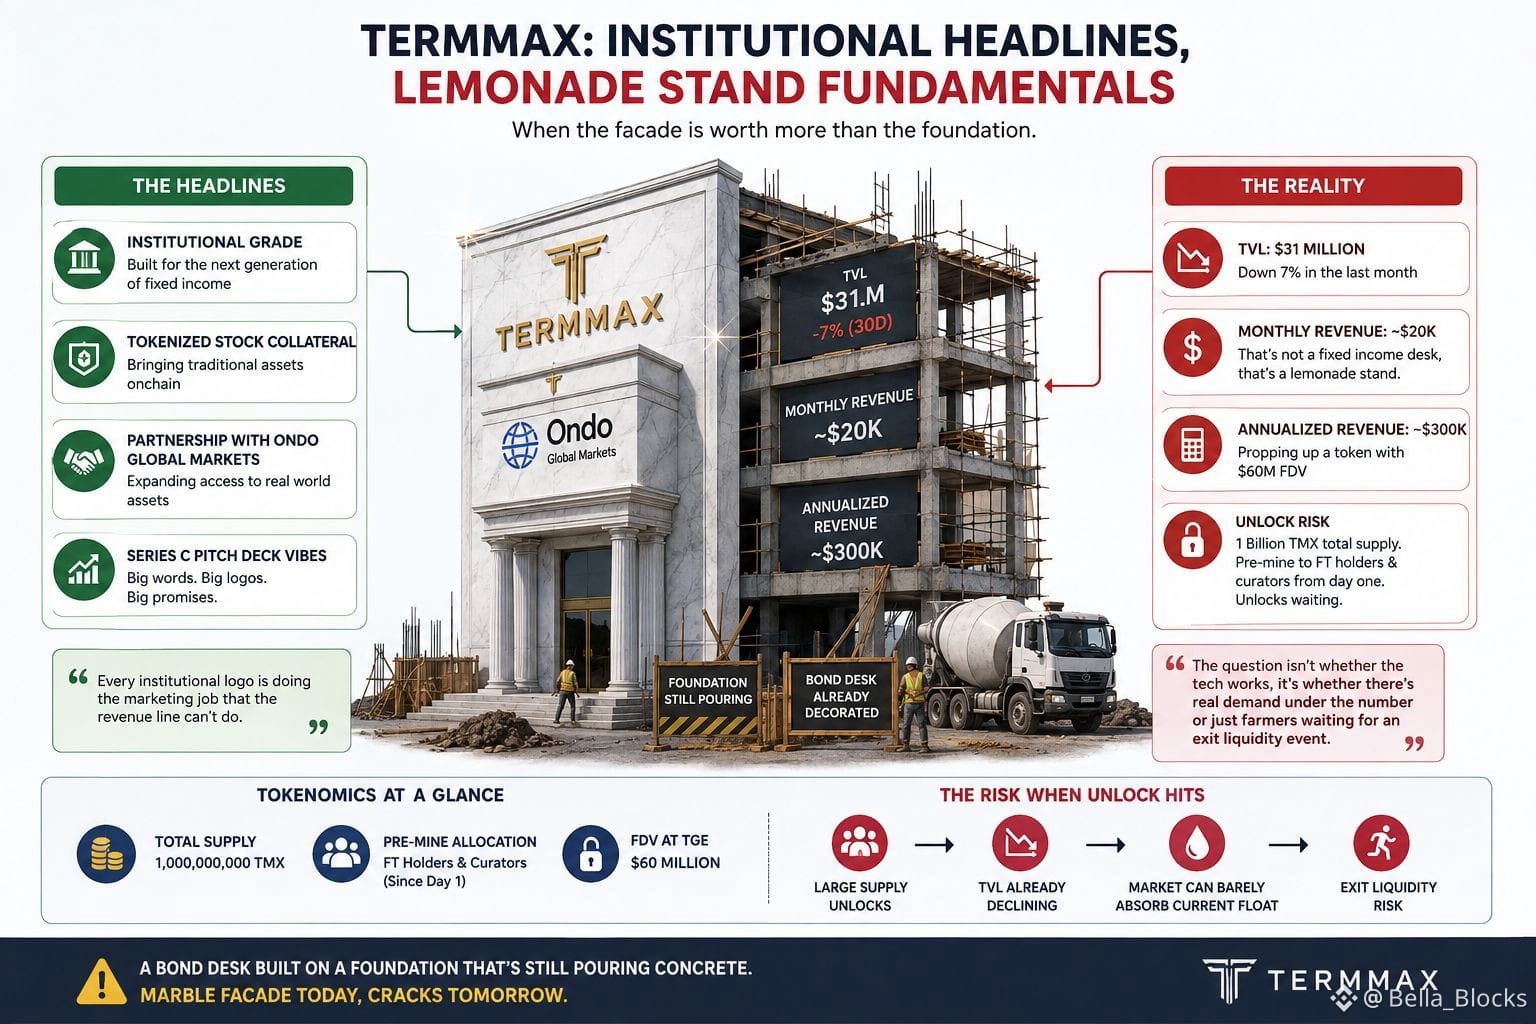
2
2
465
·
--
Vérifié
#dusk $DUSK @Dusk_Foundation
Je fouillais dans la documentation de Dusk pour comprendre ce qui avait réellement changé lorsque Moonlight a été ajouté l’an dernier, et je suis tombé sur une phrase dans leur présentation du livre blanc que j’ai dû relire deux fois : ils ont ajouté la possibilité d’identifier l’expéditeur d’une transaction Phoenix pour le destinataire, et l’ont présenté comme le fait de transformer Phoenix « d’un protocole d’anonymat en un protocole préservant la confidentialité. »
C’est une distinction importante, pas seulement du langage marketing. L’anonymat signifie que personne, y compris le contrepartiste, ne peut relier la transaction à vous. La confidentialité « préservée », telle que Dusk la définit désormais, veut dire que le monde extérieur ne peut pas voir le transfert, mais que la personne avec laquelle vous effectuez la transaction le peut — et, via des clés de consultation, un tiers autorisé comme un régulateur ou un auditeur peut aussi le faire.$ACE
Je me suis demandé si c’était une régression ou simplement un choix de conception. Ce n’est pas cassé — c’est clairement intentionnel. Dusk construit pour la finance institutionnelle à l’ère de la MiCA, où une anonymité totale est une responsabilité, pas une fonctionnalité. Les soldes masqués plus la divulgation sélective, c’est l’argument central. Mais cela signifie aussi que la comparaison « privée comme Zcash » que les gens font n’est plus tout à fait exacte, et je parierais que la plupart des détenteurs qui répètent cette comparaison n’ont pas réellement lu les documents du modèle de transaction.
C’est moins une boîte noire qu’un miroir à sens unique, avec une clé que vous confiez à des personnes précises. Il vaut mieux savoir de quel côté de ce miroir vous vous trouvez réellement avant de supposer que personne ne regarde.
$GPS
{spot}(GPSUSDT)
{spot}(ACEUSDT)
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Je fouillais dans la documentation de Dusk pour comprendre ce qui avait réellement changé lorsque Moonlight a été ajouté l’an dernier, et je suis tombé sur une phrase dans leur présentation du livre blanc que j’ai dû relire deux fois : ils ont ajouté la possibilité d’identifier l’expéditeur d’une transaction Phoenix pour le destinataire, et l’ont présenté comme le fait de transformer Phoenix « d’un protocole d’anonymat en un protocole préservant la confidentialité. »
C’est une distinction importante, pas seulement du langage marketing. L’anonymat signifie que personne, y compris le contrepartiste, ne peut relier la transaction à vous. La confidentialité « préservée », telle que Dusk la définit désormais, veut dire que le monde extérieur ne peut pas voir le transfert, mais que la personne avec laquelle vous effectuez la transaction le peut — et, via des clés de consultation, un tiers autorisé comme un régulateur ou un auditeur peut aussi le faire.$ACE
Je me suis demandé si c’était une régression ou simplement un choix de conception. Ce n’est pas cassé — c’est clairement intentionnel. Dusk construit pour la finance institutionnelle à l’ère de la MiCA, où une anonymité totale est une responsabilité, pas une fonctionnalité. Les soldes masqués plus la divulgation sélective, c’est l’argument central. Mais cela signifie aussi que la comparaison « privée comme Zcash » que les gens font n’est plus tout à fait exacte, et je parierais que la plupart des détenteurs qui répètent cette comparaison n’ont pas réellement lu les documents du modèle de transaction.
C’est moins une boîte noire qu’un miroir à sens unique, avec une clé que vous confiez à des personnes précises. Il vaut mieux savoir de quel côté de ce miroir vous vous trouvez réellement avant de supposer que personne ne regarde.
$GPS
Je fouillais dans la documentation de Dusk pour comprendre ce qui avait réellement changé lorsque Moonlight a été ajouté l’an dernier, et je suis tombé sur une phrase dans leur présentation du livre blanc que j’ai dû relire deux fois : ils ont ajouté la possibilité d’identifier l’expéditeur d’une transaction Phoenix pour le destinataire, et l’ont présenté comme le fait de transformer Phoenix « d’un protocole d’anonymat en un protocole préservant la confidentialité. »
C’est une distinction importante, pas seulement du langage marketing. L’anonymat signifie que personne, y compris le contrepartiste, ne peut relier la transaction à vous. La confidentialité « préservée », telle que Dusk la définit désormais, veut dire que le monde extérieur ne peut pas voir le transfert, mais que la personne avec laquelle vous effectuez la transaction le peut — et, via des clés de consultation, un tiers autorisé comme un régulateur ou un auditeur peut aussi le faire.$ACE
Je me suis demandé si c’était une régression ou simplement un choix de conception. Ce n’est pas cassé — c’est clairement intentionnel. Dusk construit pour la finance institutionnelle à l’ère de la MiCA, où une anonymité totale est une responsabilité, pas une fonctionnalité. Les soldes masqués plus la divulgation sélective, c’est l’argument central. Mais cela signifie aussi que la comparaison « privée comme Zcash » que les gens font n’est plus tout à fait exacte, et je parierais que la plupart des détenteurs qui répètent cette comparaison n’ont pas réellement lu les documents du modèle de transaction.
C’est moins une boîte noire qu’un miroir à sens unique, avec une clé que vous confiez à des personnes précises. Il vaut mieux savoir de quel côté de ce miroir vous vous trouvez réellement avant de supposer que personne ne regarde.
$GPS
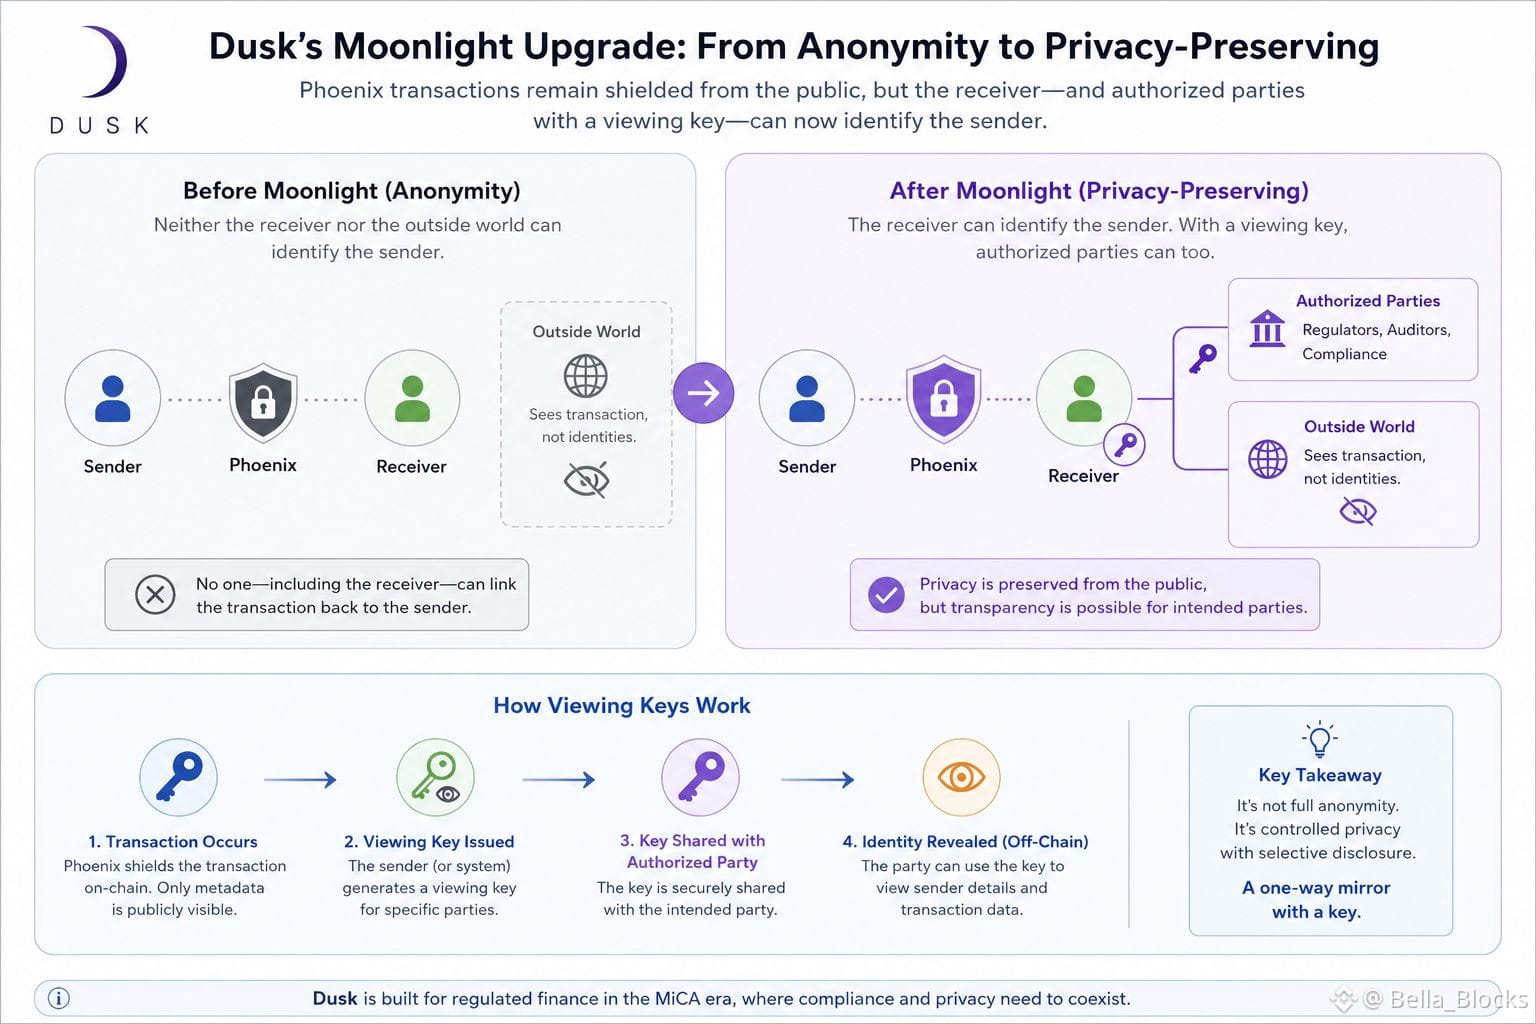
16
1
18
1k
·
--
#dusk @Dusk_Foundation $DUSK
Et si la confidentialité et la vérifiabilité n’avaient en réalité jamais été des opposées — simplement mal mises en place ensemble ?
Je suis tombé sur XSC en creusant le calcul confidentiel pour les smart contracts, en cherchant à comprendre pourquoi « privé » et « vérifiable » apparaissent presque jamais dans la même phrase. Ce qui m’a interpellé n’était pas la cryptographie elle-même, mais la façon dont l’industrie a accepté avec désinvolture qu’il faut choisir l’une ou l’autre.
C’est le compromis que personne ne remet en question : la transparence pour la confiance, ou la confidentialité pour la protection. Choisissez un camp.
Imaginez un hôpital qui règle des sinistres d’assurance sur la chaîne. Une transparence totale expose les données des patients. Une confidentialité totale empêche les régulateurs de vérifier correctement ce qui s’est passé. Quelqu’un perd forcément.
L’approche de XSC consiste à permettre aux contrats de prouver leur exactitude sans révéler les données sous-jacentes — le calcul se fait de manière confidentielle, mais le résultat conserve une trace vérifiable. Pas confidentialité contre responsabilité. La confidentialité comme condition préalable à la responsabilité.
C’est un petit recadrage, mais il déstabilise un “réflexe” qui a été traité comme une loi de la nature plutôt que comme un choix de conception.
Et cela se retrouve partout en technologie, pas seulement en crypto : nous continuons à construire des systèmes qui imposent une dichotomie entre visibilité et protection, puis nous nous étonnons quand aucun des deux camps n’est satisfait.
Alors, que devient le cas d’usage standard — un registre partagé entre des parties qui ne se font pas entièrement confiance, mais qui ne veulent pas non plus exposer tout ? « Vérifiable sans être visible » tient-il vraiment face à des conditions adverses, ou déplace-t-il simplement le problème de confiance vers un endroit moins évident ?
Je n’ai pas de réponse bien nette. Mais XSC a rendu la question plus tranchante qu’avant.
$KII
{alpha}(560xeec6574eabba52bac3f0277f2cd5ac7e67197886)
$AIO
{alpha}(560x81a7da4074b8e0ed51bea40f9dcbdf4d9d4832b4)
{spot}(DUSKUSDT)
#dusk @Dusk $DUSK
Et si la confidentialité et la vérifiabilité n’avaient en réalité jamais été des opposées — simplement mal mises en place ensemble ?
Je suis tombé sur XSC en creusant le calcul confidentiel pour les smart contracts, en cherchant à comprendre pourquoi « privé » et « vérifiable » apparaissent presque jamais dans la même phrase. Ce qui m’a interpellé n’était pas la cryptographie elle-même, mais la façon dont l’industrie a accepté avec désinvolture qu’il faut choisir l’une ou l’autre.
C’est le compromis que personne ne remet en question : la transparence pour la confiance, ou la confidentialité pour la protection. Choisissez un camp.
Imaginez un hôpital qui règle des sinistres d’assurance sur la chaîne. Une transparence totale expose les données des patients. Une confidentialité totale empêche les régulateurs de vérifier correctement ce qui s’est passé. Quelqu’un perd forcément.
L’approche de XSC consiste à permettre aux contrats de prouver leur exactitude sans révéler les données sous-jacentes — le calcul se fait de manière confidentielle, mais le résultat conserve une trace vérifiable. Pas confidentialité contre responsabilité. La confidentialité comme condition préalable à la responsabilité.
C’est un petit recadrage, mais il déstabilise un “réflexe” qui a été traité comme une loi de la nature plutôt que comme un choix de conception.
Et cela se retrouve partout en technologie, pas seulement en crypto : nous continuons à construire des systèmes qui imposent une dichotomie entre visibilité et protection, puis nous nous étonnons quand aucun des deux camps n’est satisfait.
Alors, que devient le cas d’usage standard — un registre partagé entre des parties qui ne se font pas entièrement confiance, mais qui ne veulent pas non plus exposer tout ? « Vérifiable sans être visible » tient-il vraiment face à des conditions adverses, ou déplace-t-il simplement le problème de confiance vers un endroit moins évident ?
Je n’ai pas de réponse bien nette. Mais XSC a rendu la question plus tranchante qu’avant.
$KII
$AIO
Et si la confidentialité et la vérifiabilité n’avaient en réalité jamais été des opposées — simplement mal mises en place ensemble ?
Je suis tombé sur XSC en creusant le calcul confidentiel pour les smart contracts, en cherchant à comprendre pourquoi « privé » et « vérifiable » apparaissent presque jamais dans la même phrase. Ce qui m’a interpellé n’était pas la cryptographie elle-même, mais la façon dont l’industrie a accepté avec désinvolture qu’il faut choisir l’une ou l’autre.
C’est le compromis que personne ne remet en question : la transparence pour la confiance, ou la confidentialité pour la protection. Choisissez un camp.
Imaginez un hôpital qui règle des sinistres d’assurance sur la chaîne. Une transparence totale expose les données des patients. Une confidentialité totale empêche les régulateurs de vérifier correctement ce qui s’est passé. Quelqu’un perd forcément.
L’approche de XSC consiste à permettre aux contrats de prouver leur exactitude sans révéler les données sous-jacentes — le calcul se fait de manière confidentielle, mais le résultat conserve une trace vérifiable. Pas confidentialité contre responsabilité. La confidentialité comme condition préalable à la responsabilité.
C’est un petit recadrage, mais il déstabilise un “réflexe” qui a été traité comme une loi de la nature plutôt que comme un choix de conception.
Et cela se retrouve partout en technologie, pas seulement en crypto : nous continuons à construire des systèmes qui imposent une dichotomie entre visibilité et protection, puis nous nous étonnons quand aucun des deux camps n’est satisfait.
Alors, que devient le cas d’usage standard — un registre partagé entre des parties qui ne se font pas entièrement confiance, mais qui ne veulent pas non plus exposer tout ? « Vérifiable sans être visible » tient-il vraiment face à des conditions adverses, ou déplace-t-il simplement le problème de confiance vers un endroit moins évident ?
Je n’ai pas de réponse bien nette. Mais XSC a rendu la question plus tranchante qu’avant.
$KII
$AIO
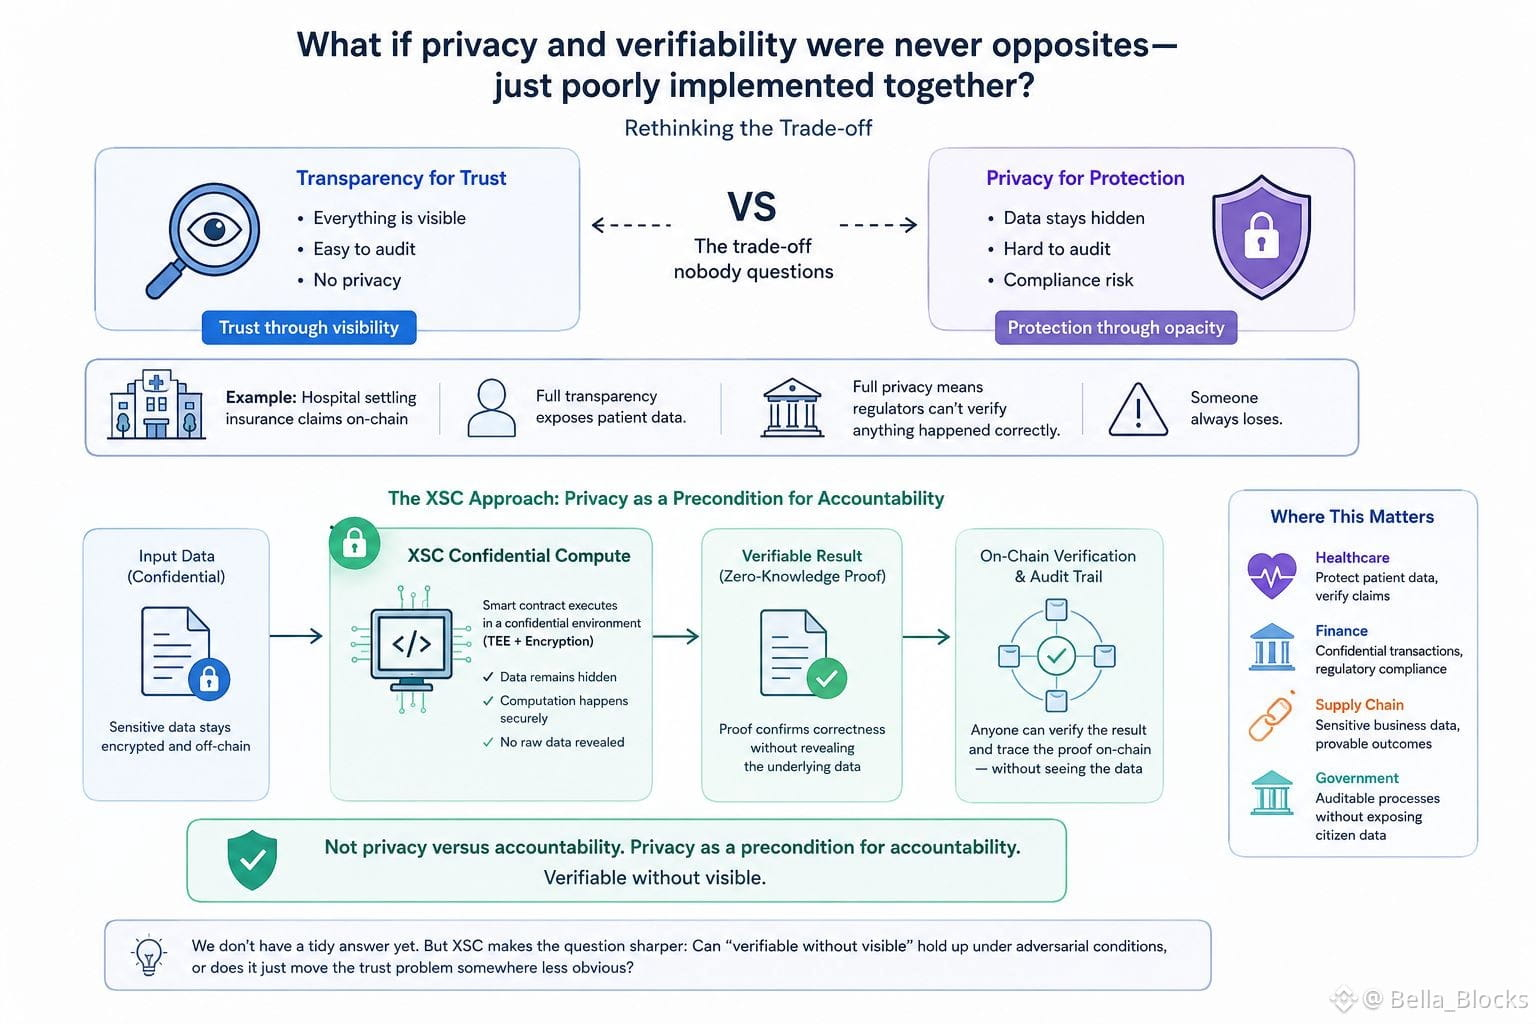
14
1
11
1k
·
--
#dusk @Dusk_Foundation $DUSK
Pourquoi traitons-nous « transparent » et « digne de confiance » comme des synonymes dans la blockchain ? Ce ne sont pas les mêmes mots, mais nous construisons des systèmes comme s’ils l’étaient.
Je suis tombé sur Dusk Network en creusant des projets d’infrastructure axée sur la confidentialité, pour comprendre pourquoi la finance réglementée ne s’était pas encore déployée massivement on-chain. Ce qui a attiré mon attention n’était pas la feuille de route ou le token — mais la manière de présenter les smart contracts confidentiels comme un outil de conformité, et non comme un outil d’évasion.
Le compromis incontesté de la plupart des cryptos, c’est celui-ci : vous obtenez la transparence ou vous obtenez la confidentialité, choisissez-en une. Les registres publics sont célébrés comme la raison d’être.
Mais pensez à un gestionnaire d’actifs de taille intermédiaire qui règle des titres on-chain. Chaque transaction, chaque position, chaque contrepartie se retrouvent exposées à des concurrents qui observent la même chaîne. Ce n’est pas la décentralisation qui fonctionne — c’est une responsabilité.
La proposition de Dusk, c’est que la confidentialité et l’auditabilité ne sont pas des opposés. Les preuves à divulgation nulle de connaissance permettent de vérifier qu’une transaction est valide — conforme, solvable, autorisée — sans en révéler le contenu à tout le monde. Les régulateurs peuvent toujours obtenir une divulgation sélective. Le public n’a pas besoin d’avoir la vue complète pour faire confiance au fait que le système fonctionne.
Prenons de la hauteur et reconnaissons un schéma familier : on construit d’abord l’infrastructure pour le cas d’usage idéologique, et le cas d’usage pratique, réglementé, est relégué au second plan — ou jugé impossible.
Je ne sais pas si la conformité confidentielle passe vraiment à l’échelle comme on le présente, ou si elle déplace simplement le problème de confiance vers un endroit moins visible.
Je n’ai pas de réponse nette ici. Mais la question me semble plus aiguë maintenant qu’avant que je me penche dessus.
$CYS
{alpha}(560x0c69199c1562233640e0db5ce2c399a88eb507c7)
$AEON
{alpha}(560x277add739c6e0477616948357af9e79fe1ec9b80)
{spot}(DUSKUSDT)
#dusk @Dusk $DUSK
Pourquoi traitons-nous « transparent » et « digne de confiance » comme des synonymes dans la blockchain ? Ce ne sont pas les mêmes mots, mais nous construisons des systèmes comme s’ils l’étaient.
Je suis tombé sur Dusk Network en creusant des projets d’infrastructure axée sur la confidentialité, pour comprendre pourquoi la finance réglementée ne s’était pas encore déployée massivement on-chain. Ce qui a attiré mon attention n’était pas la feuille de route ou le token — mais la manière de présenter les smart contracts confidentiels comme un outil de conformité, et non comme un outil d’évasion.
Le compromis incontesté de la plupart des cryptos, c’est celui-ci : vous obtenez la transparence ou vous obtenez la confidentialité, choisissez-en une. Les registres publics sont célébrés comme la raison d’être.
Mais pensez à un gestionnaire d’actifs de taille intermédiaire qui règle des titres on-chain. Chaque transaction, chaque position, chaque contrepartie se retrouvent exposées à des concurrents qui observent la même chaîne. Ce n’est pas la décentralisation qui fonctionne — c’est une responsabilité.
La proposition de Dusk, c’est que la confidentialité et l’auditabilité ne sont pas des opposés. Les preuves à divulgation nulle de connaissance permettent de vérifier qu’une transaction est valide — conforme, solvable, autorisée — sans en révéler le contenu à tout le monde. Les régulateurs peuvent toujours obtenir une divulgation sélective. Le public n’a pas besoin d’avoir la vue complète pour faire confiance au fait que le système fonctionne.
Prenons de la hauteur et reconnaissons un schéma familier : on construit d’abord l’infrastructure pour le cas d’usage idéologique, et le cas d’usage pratique, réglementé, est relégué au second plan — ou jugé impossible.
Je ne sais pas si la conformité confidentielle passe vraiment à l’échelle comme on le présente, ou si elle déplace simplement le problème de confiance vers un endroit moins visible.
Je n’ai pas de réponse nette ici. Mais la question me semble plus aiguë maintenant qu’avant que je me penche dessus.
$CYS
$AEON
Pourquoi traitons-nous « transparent » et « digne de confiance » comme des synonymes dans la blockchain ? Ce ne sont pas les mêmes mots, mais nous construisons des systèmes comme s’ils l’étaient.
Je suis tombé sur Dusk Network en creusant des projets d’infrastructure axée sur la confidentialité, pour comprendre pourquoi la finance réglementée ne s’était pas encore déployée massivement on-chain. Ce qui a attiré mon attention n’était pas la feuille de route ou le token — mais la manière de présenter les smart contracts confidentiels comme un outil de conformité, et non comme un outil d’évasion.
Le compromis incontesté de la plupart des cryptos, c’est celui-ci : vous obtenez la transparence ou vous obtenez la confidentialité, choisissez-en une. Les registres publics sont célébrés comme la raison d’être.
Mais pensez à un gestionnaire d’actifs de taille intermédiaire qui règle des titres on-chain. Chaque transaction, chaque position, chaque contrepartie se retrouvent exposées à des concurrents qui observent la même chaîne. Ce n’est pas la décentralisation qui fonctionne — c’est une responsabilité.
La proposition de Dusk, c’est que la confidentialité et l’auditabilité ne sont pas des opposés. Les preuves à divulgation nulle de connaissance permettent de vérifier qu’une transaction est valide — conforme, solvable, autorisée — sans en révéler le contenu à tout le monde. Les régulateurs peuvent toujours obtenir une divulgation sélective. Le public n’a pas besoin d’avoir la vue complète pour faire confiance au fait que le système fonctionne.
Prenons de la hauteur et reconnaissons un schéma familier : on construit d’abord l’infrastructure pour le cas d’usage idéologique, et le cas d’usage pratique, réglementé, est relégué au second plan — ou jugé impossible.
Je ne sais pas si la conformité confidentielle passe vraiment à l’échelle comme on le présente, ou si elle déplace simplement le problème de confiance vers un endroit moins visible.
Je n’ai pas de réponse nette ici. Mais la question me semble plus aiguë maintenant qu’avant que je me penche dessus.
$CYS
$AEON
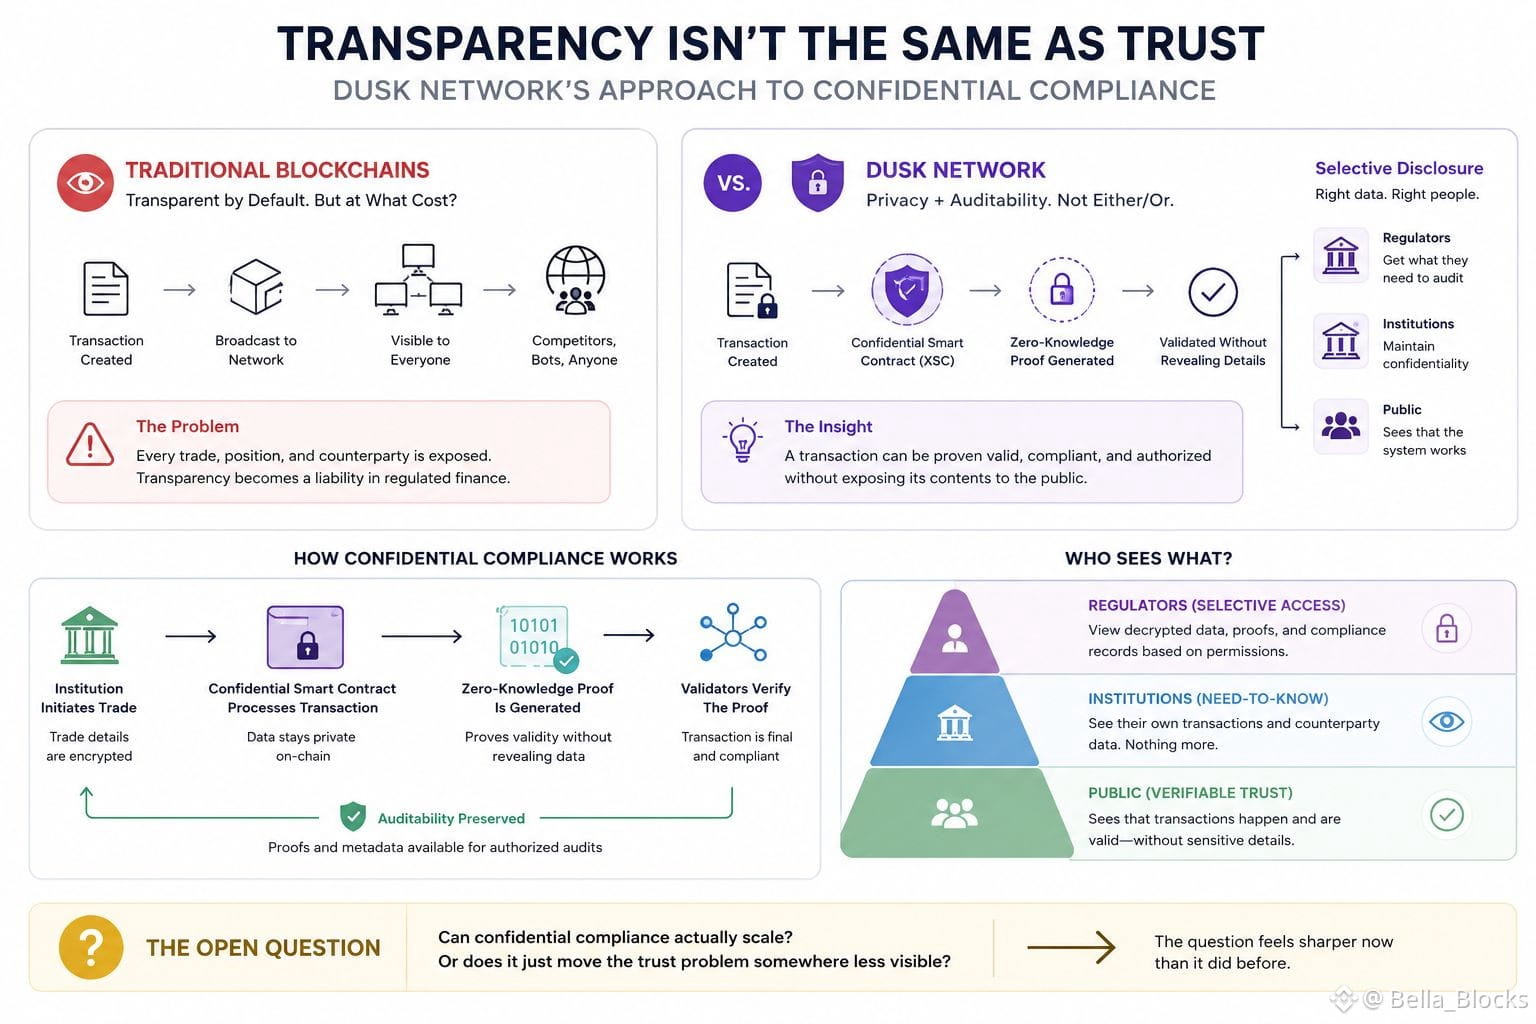
16
13
1.8k
·
--
#dusk @Dusk_Foundation $DUSK
Aujourd’hui, je consultais la documentation de staking de Dusk en prenant un café, et un petit détail a attiré mon attention plus que les fonctionnalités de confidentialité dont tout le monde parle habituellement.
C’est ce qui se passe lorsqu’un staker actif ajoute davantage de DUSK.
La documentation indique qu’une fois qu’une position est déjà active, 90 % d’un complément devient actif immédiatement, tandis que 10 % est enregistré comme stake verrouillé. Cela peut sembler anodin, mais je pense que cela révèle quelque chose d’intéressant sur la manière dont Dusk traite le capital des validateurs.
Le réseau ne considère pas simplement les mises supplémentaires comme une sécurité immédiatement interchangeable. Une partie devient temporairement moins liquide, tandis que le staker en reste propriétaire. Cela crée une séparation subtile entre « le capital que je contrôle » et « le capital qui contribue actuellement au consensus ».
Je me suis mis à me demander pourquoi cela compte pour une blockchain axée sur la finance.
Si, à terme, des institutions utilisent Dusk pour le règlement, elles pourraient se soucier autant de la circulation prévisible du capital que de la confidentialité des transactions. Un système de staking qui introduit différents états de liquidité pourrait influencer la manière dont les opérateurs gèrent leurs réserves, leurs produits de délégation et leurs stratégies de staking automatisées.
Le stake direct minimum est de 1 000 DUSK, et Dusk permet aussi aux contrats intelligents de gérer le staking via Stake Abstraction.
La question intéressante, pour moi, n’est donc pas seulement de savoir si Dusk peut attirer davantage de tokens mis en staking. C’est de savoir si ses mécanismes de staking peuvent passer des opérateurs individuels à une infrastructure financière programmable, sans rendre la gestion de la liquidité inutilement compliquée.
Cela ressemble à un détail de conception qu’il vaut la peine de surveiller à mesure que le réseau mûrit.
{spot}(DUSKUSDT)
#dusk @Dusk $DUSK
Aujourd’hui, je consultais la documentation de staking de Dusk en prenant un café, et un petit détail a attiré mon attention plus que les fonctionnalités de confidentialité dont tout le monde parle habituellement.
C’est ce qui se passe lorsqu’un staker actif ajoute davantage de DUSK.
La documentation indique qu’une fois qu’une position est déjà active, 90 % d’un complément devient actif immédiatement, tandis que 10 % est enregistré comme stake verrouillé. Cela peut sembler anodin, mais je pense que cela révèle quelque chose d’intéressant sur la manière dont Dusk traite le capital des validateurs.
Le réseau ne considère pas simplement les mises supplémentaires comme une sécurité immédiatement interchangeable. Une partie devient temporairement moins liquide, tandis que le staker en reste propriétaire. Cela crée une séparation subtile entre « le capital que je contrôle » et « le capital qui contribue actuellement au consensus ».
Je me suis mis à me demander pourquoi cela compte pour une blockchain axée sur la finance.
Si, à terme, des institutions utilisent Dusk pour le règlement, elles pourraient se soucier autant de la circulation prévisible du capital que de la confidentialité des transactions. Un système de staking qui introduit différents états de liquidité pourrait influencer la manière dont les opérateurs gèrent leurs réserves, leurs produits de délégation et leurs stratégies de staking automatisées.
Le stake direct minimum est de 1 000 DUSK, et Dusk permet aussi aux contrats intelligents de gérer le staking via Stake Abstraction.
La question intéressante, pour moi, n’est donc pas seulement de savoir si Dusk peut attirer davantage de tokens mis en staking. C’est de savoir si ses mécanismes de staking peuvent passer des opérateurs individuels à une infrastructure financière programmable, sans rendre la gestion de la liquidité inutilement compliquée.
Cela ressemble à un détail de conception qu’il vaut la peine de surveiller à mesure que le réseau mûrit.
Aujourd’hui, je consultais la documentation de staking de Dusk en prenant un café, et un petit détail a attiré mon attention plus que les fonctionnalités de confidentialité dont tout le monde parle habituellement.
C’est ce qui se passe lorsqu’un staker actif ajoute davantage de DUSK.
La documentation indique qu’une fois qu’une position est déjà active, 90 % d’un complément devient actif immédiatement, tandis que 10 % est enregistré comme stake verrouillé. Cela peut sembler anodin, mais je pense que cela révèle quelque chose d’intéressant sur la manière dont Dusk traite le capital des validateurs.
Le réseau ne considère pas simplement les mises supplémentaires comme une sécurité immédiatement interchangeable. Une partie devient temporairement moins liquide, tandis que le staker en reste propriétaire. Cela crée une séparation subtile entre « le capital que je contrôle » et « le capital qui contribue actuellement au consensus ».
Je me suis mis à me demander pourquoi cela compte pour une blockchain axée sur la finance.
Si, à terme, des institutions utilisent Dusk pour le règlement, elles pourraient se soucier autant de la circulation prévisible du capital que de la confidentialité des transactions. Un système de staking qui introduit différents états de liquidité pourrait influencer la manière dont les opérateurs gèrent leurs réserves, leurs produits de délégation et leurs stratégies de staking automatisées.
Le stake direct minimum est de 1 000 DUSK, et Dusk permet aussi aux contrats intelligents de gérer le staking via Stake Abstraction.
La question intéressante, pour moi, n’est donc pas seulement de savoir si Dusk peut attirer davantage de tokens mis en staking. C’est de savoir si ses mécanismes de staking peuvent passer des opérateurs individuels à une infrastructure financière programmable, sans rendre la gestion de la liquidité inutilement compliquée.
Cela ressemble à un détail de conception qu’il vaut la peine de surveiller à mesure que le réseau mûrit.
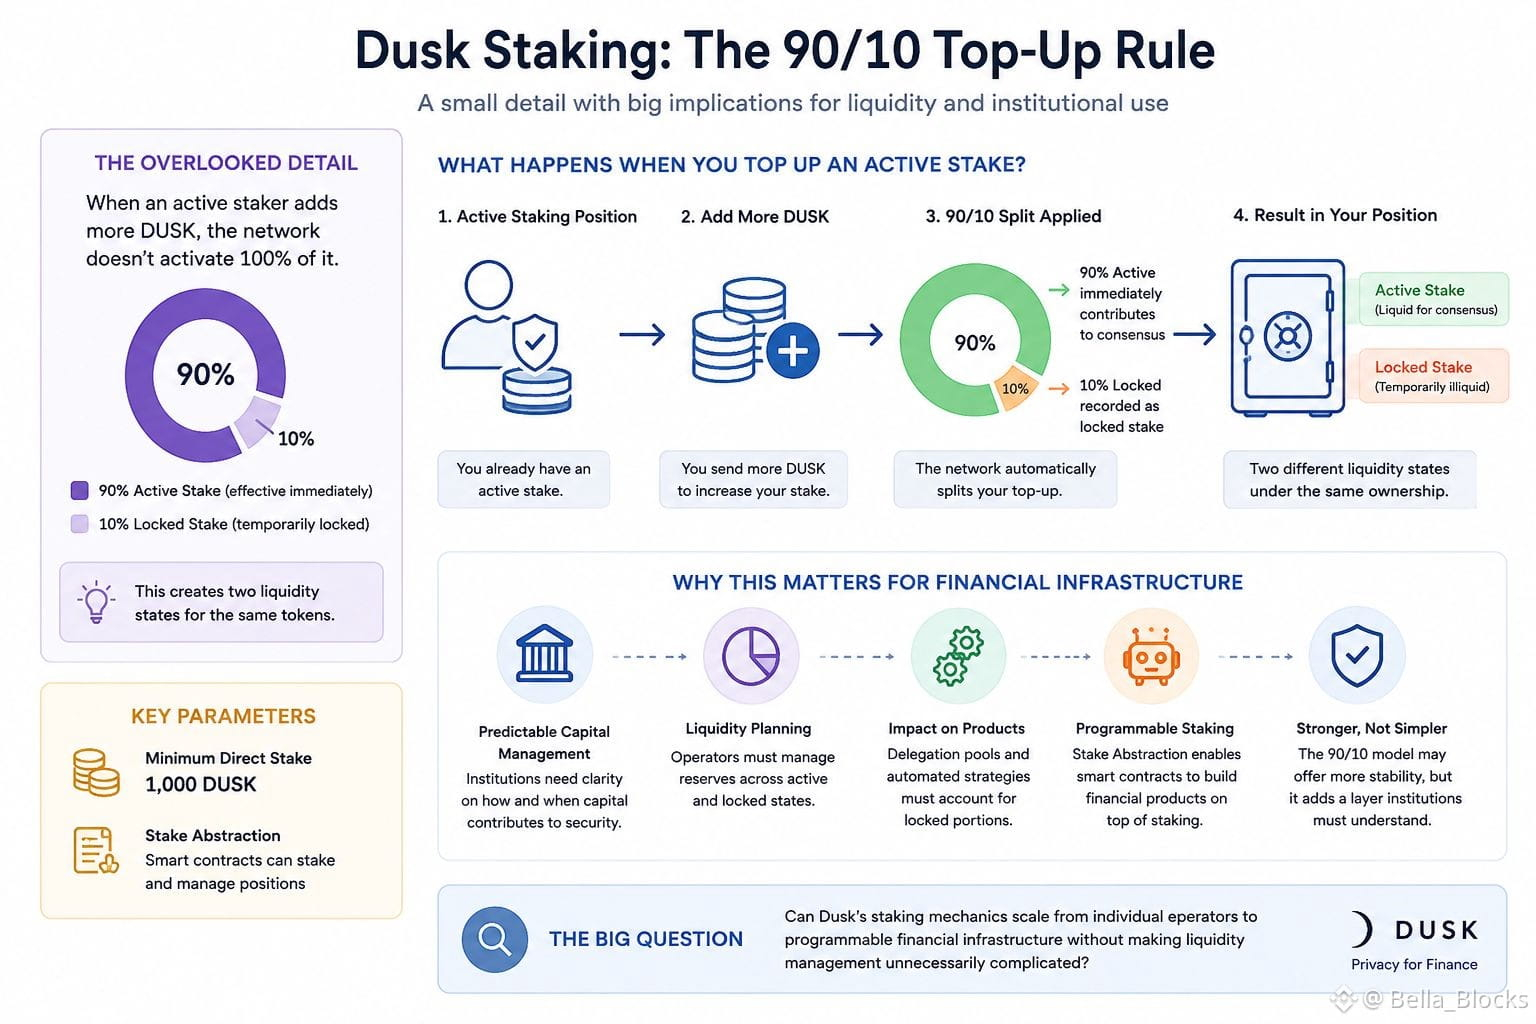
9
4
155
·
--
Voir la traduction
#dusk @Dusk_Foundation $DUSK
I was digging through Dusk's updated docs late last night, mostly out of curiosity about how the mainnet migration held up, when I noticed something that hadn't registered before: Dusk now runs two separate confidentiality mechanisms side by side. There's the native XSC/Phoenix model, ZK-proof based, built directly into the base layer. And then there's Hedger, a newer addition that brings confidential transfers to DuskEVM using homomorphic encryption instead.
That's an odd design choice for a chain whose entire pitch is "privacy blockchain for financial applications." If the native layer already does confidential smart contracts well, why build a second, cryptographically different privacy system on a Solidity-compatible sidechain?
The likely answer is developer gravity. Native XSC requires learning Dusk-specific tooling, while DuskEVM lets Solidity teams deploy with familiar patterns and opt into privacy later through Hedger. That's a reasonable adoption strategy. But it also means the protocol's core value proposition, confidentiality, now exists in two flavors with different trust assumptions, different proof systems, and presumably different audit surfaces.
For a chain trying to court regulated institutions, having a single, well-understood privacy guarantee usually matters more than having two technically interesting ones. I'm not sure yet whether this is thoughtful hedging for adoption or quiet fragmentation of the thing that made Dusk distinct in the first place. Worth watching which path gets the real institutional integrations.
{spot}(DUSKUSDT)
#dusk @Dusk $DUSK
I was digging through Dusk's updated docs late last night, mostly out of curiosity about how the mainnet migration held up, when I noticed something that hadn't registered before: Dusk now runs two separate confidentiality mechanisms side by side. There's the native XSC/Phoenix model, ZK-proof based, built directly into the base layer. And then there's Hedger, a newer addition that brings confidential transfers to DuskEVM using homomorphic encryption instead.
That's an odd design choice for a chain whose entire pitch is "privacy blockchain for financial applications." If the native layer already does confidential smart contracts well, why build a second, cryptographically different privacy system on a Solidity-compatible sidechain?
The likely answer is developer gravity. Native XSC requires learning Dusk-specific tooling, while DuskEVM lets Solidity teams deploy with familiar patterns and opt into privacy later through Hedger. That's a reasonable adoption strategy. But it also means the protocol's core value proposition, confidentiality, now exists in two flavors with different trust assumptions, different proof systems, and presumably different audit surfaces.
For a chain trying to court regulated institutions, having a single, well-understood privacy guarantee usually matters more than having two technically interesting ones. I'm not sure yet whether this is thoughtful hedging for adoption or quiet fragmentation of the thing that made Dusk distinct in the first place. Worth watching which path gets the real institutional integrations.
I was digging through Dusk's updated docs late last night, mostly out of curiosity about how the mainnet migration held up, when I noticed something that hadn't registered before: Dusk now runs two separate confidentiality mechanisms side by side. There's the native XSC/Phoenix model, ZK-proof based, built directly into the base layer. And then there's Hedger, a newer addition that brings confidential transfers to DuskEVM using homomorphic encryption instead.
That's an odd design choice for a chain whose entire pitch is "privacy blockchain for financial applications." If the native layer already does confidential smart contracts well, why build a second, cryptographically different privacy system on a Solidity-compatible sidechain?
The likely answer is developer gravity. Native XSC requires learning Dusk-specific tooling, while DuskEVM lets Solidity teams deploy with familiar patterns and opt into privacy later through Hedger. That's a reasonable adoption strategy. But it also means the protocol's core value proposition, confidentiality, now exists in two flavors with different trust assumptions, different proof systems, and presumably different audit surfaces.
For a chain trying to court regulated institutions, having a single, well-understood privacy guarantee usually matters more than having two technically interesting ones. I'm not sure yet whether this is thoughtful hedging for adoption or quiet fragmentation of the thing that made Dusk distinct in the first place. Worth watching which path gets the real institutional integrations.
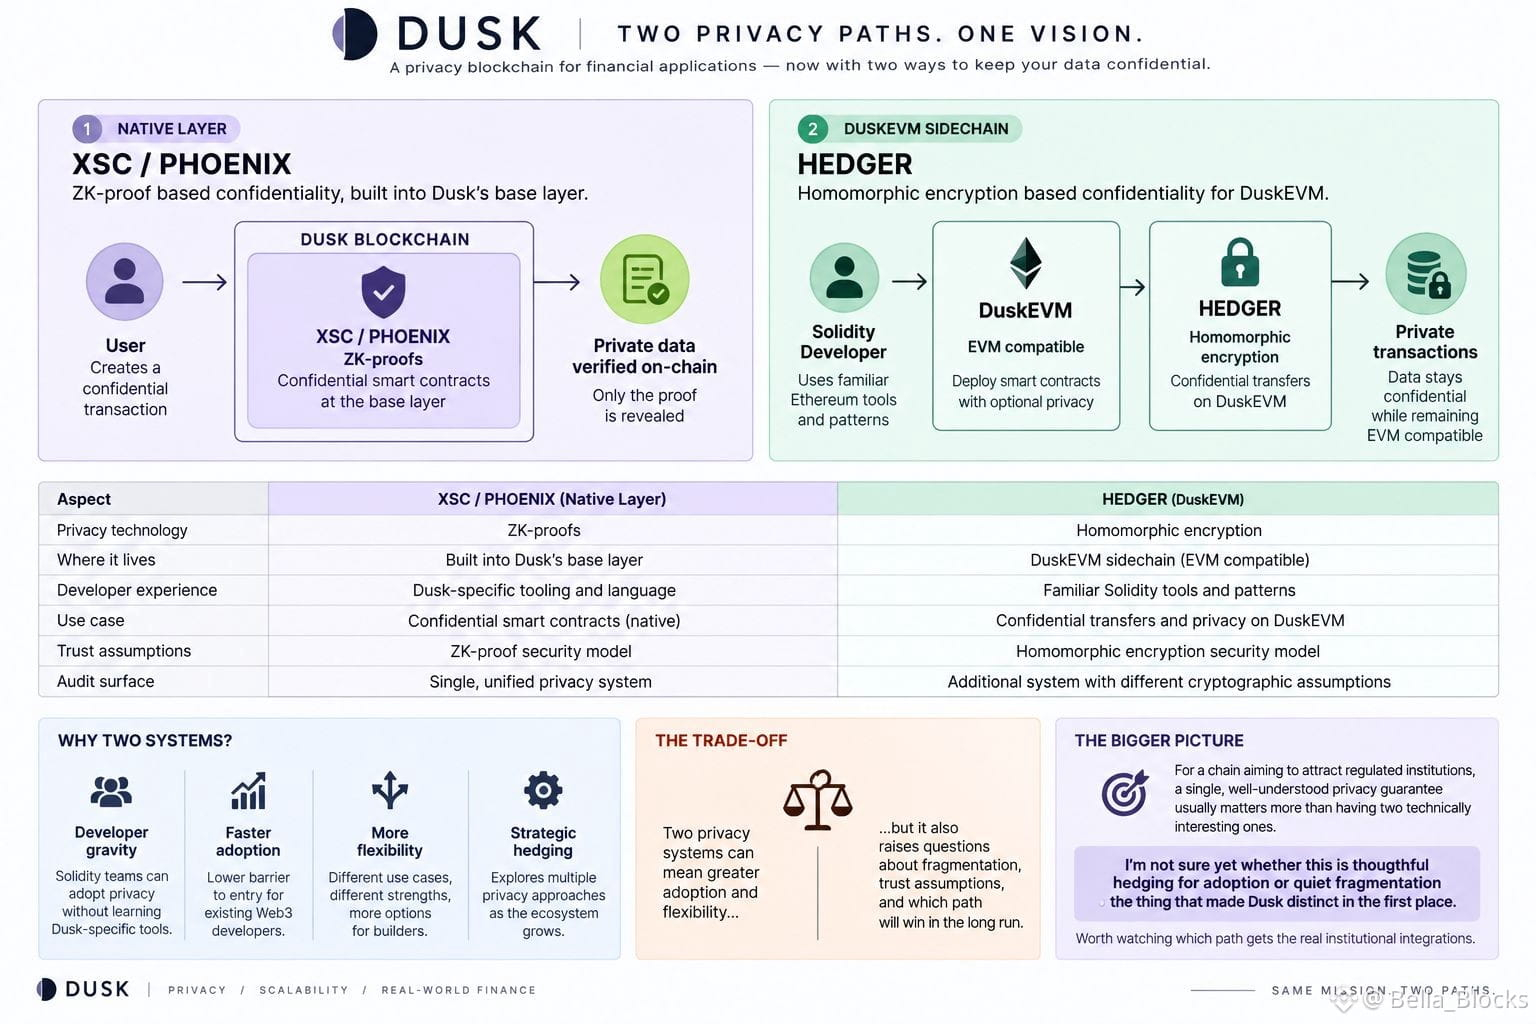
5
5
118
·
--
#baby @babylonlabs_io $BABY
Je fouillais dans la documentation de Threshold Network hier soir pour comprendre réellement comment tBTC évite le problème du WBTC, et je me suis retrouvé coincé sur un détail dont on ne parle presque jamais : la cérémonie DKG.
Tout le monde explique le peg-in comme « verrouiller du BTC, minter sur Ethereum », ce qui est vrai, mais passe sous silence la partie qui compte vraiment. Lors d’un dépôt, un sous-ensemble aléatoirement sélectionné d’opérateurs de nœuds lance une cérémonie de génération de clé distribuée afin de produire l’adresse de dépôt Bitcoin. Aucun signataire n’a jamais une clé privée complète : il ne détient qu’une fraction. La rédemption fonctionne de la même manière dans l’autre sens : brûler le token, puis le même seuil de signataires reconstitue une signature pour libérer le BTC natif, sans qu’un dépositaire appuie sur un bouton.
Ce qui m’a frappé, c’est à quel point l’ensemble du système repose sur l’hypothèse d’une majorité honnête au sein d’un ensemble de signataires tournant et sans permission, plutôt que de faire confiance au stockage « à froid » d’une seule entreprise. Les propres chiffres de Threshold indiquent environ 5 800 BTC sécurisés et 424 millions de dollars de TVL, ce qui est minuscule par rapport aux géants du BTC enveloppé détenus par des dépositaire centralisés. Cet écart ne tient pas vraiment à la qualité du produit. Il tient au fait de savoir si le marché valorise l’argument « pas de point de défaillance unique » au point d’appliquer une décote sur la liquidité.
Alors la question ouverte que je continue à faire tourner dans ma tête : BTCFi récompense-t-il vraiment la garde décentralisée, ou le capital suit-il simplement l’enveloppe qui a la liquidité la plus profonde, quelle que soit la personne qui détient les clés ?
{spot}(BABYUSDT)
#baby @BabylonLabs_io $BABY
Je fouillais dans la documentation de Threshold Network hier soir pour comprendre réellement comment tBTC évite le problème du WBTC, et je me suis retrouvé coincé sur un détail dont on ne parle presque jamais : la cérémonie DKG.
Tout le monde explique le peg-in comme « verrouiller du BTC, minter sur Ethereum », ce qui est vrai, mais passe sous silence la partie qui compte vraiment. Lors d’un dépôt, un sous-ensemble aléatoirement sélectionné d’opérateurs de nœuds lance une cérémonie de génération de clé distribuée afin de produire l’adresse de dépôt Bitcoin. Aucun signataire n’a jamais une clé privée complète : il ne détient qu’une fraction. La rédemption fonctionne de la même manière dans l’autre sens : brûler le token, puis le même seuil de signataires reconstitue une signature pour libérer le BTC natif, sans qu’un dépositaire appuie sur un bouton.
Ce qui m’a frappé, c’est à quel point l’ensemble du système repose sur l’hypothèse d’une majorité honnête au sein d’un ensemble de signataires tournant et sans permission, plutôt que de faire confiance au stockage « à froid » d’une seule entreprise. Les propres chiffres de Threshold indiquent environ 5 800 BTC sécurisés et 424 millions de dollars de TVL, ce qui est minuscule par rapport aux géants du BTC enveloppé détenus par des dépositaire centralisés. Cet écart ne tient pas vraiment à la qualité du produit. Il tient au fait de savoir si le marché valorise l’argument « pas de point de défaillance unique » au point d’appliquer une décote sur la liquidité.
Alors la question ouverte que je continue à faire tourner dans ma tête : BTCFi récompense-t-il vraiment la garde décentralisée, ou le capital suit-il simplement l’enveloppe qui a la liquidité la plus profonde, quelle que soit la personne qui détient les clés ?
Je fouillais dans la documentation de Threshold Network hier soir pour comprendre réellement comment tBTC évite le problème du WBTC, et je me suis retrouvé coincé sur un détail dont on ne parle presque jamais : la cérémonie DKG.
Tout le monde explique le peg-in comme « verrouiller du BTC, minter sur Ethereum », ce qui est vrai, mais passe sous silence la partie qui compte vraiment. Lors d’un dépôt, un sous-ensemble aléatoirement sélectionné d’opérateurs de nœuds lance une cérémonie de génération de clé distribuée afin de produire l’adresse de dépôt Bitcoin. Aucun signataire n’a jamais une clé privée complète : il ne détient qu’une fraction. La rédemption fonctionne de la même manière dans l’autre sens : brûler le token, puis le même seuil de signataires reconstitue une signature pour libérer le BTC natif, sans qu’un dépositaire appuie sur un bouton.
Ce qui m’a frappé, c’est à quel point l’ensemble du système repose sur l’hypothèse d’une majorité honnête au sein d’un ensemble de signataires tournant et sans permission, plutôt que de faire confiance au stockage « à froid » d’une seule entreprise. Les propres chiffres de Threshold indiquent environ 5 800 BTC sécurisés et 424 millions de dollars de TVL, ce qui est minuscule par rapport aux géants du BTC enveloppé détenus par des dépositaire centralisés. Cet écart ne tient pas vraiment à la qualité du produit. Il tient au fait de savoir si le marché valorise l’argument « pas de point de défaillance unique » au point d’appliquer une décote sur la liquidité.
Alors la question ouverte que je continue à faire tourner dans ma tête : BTCFi récompense-t-il vraiment la garde décentralisée, ou le capital suit-il simplement l’enveloppe qui a la liquidité la plus profonde, quelle que soit la personne qui détient les clés ?
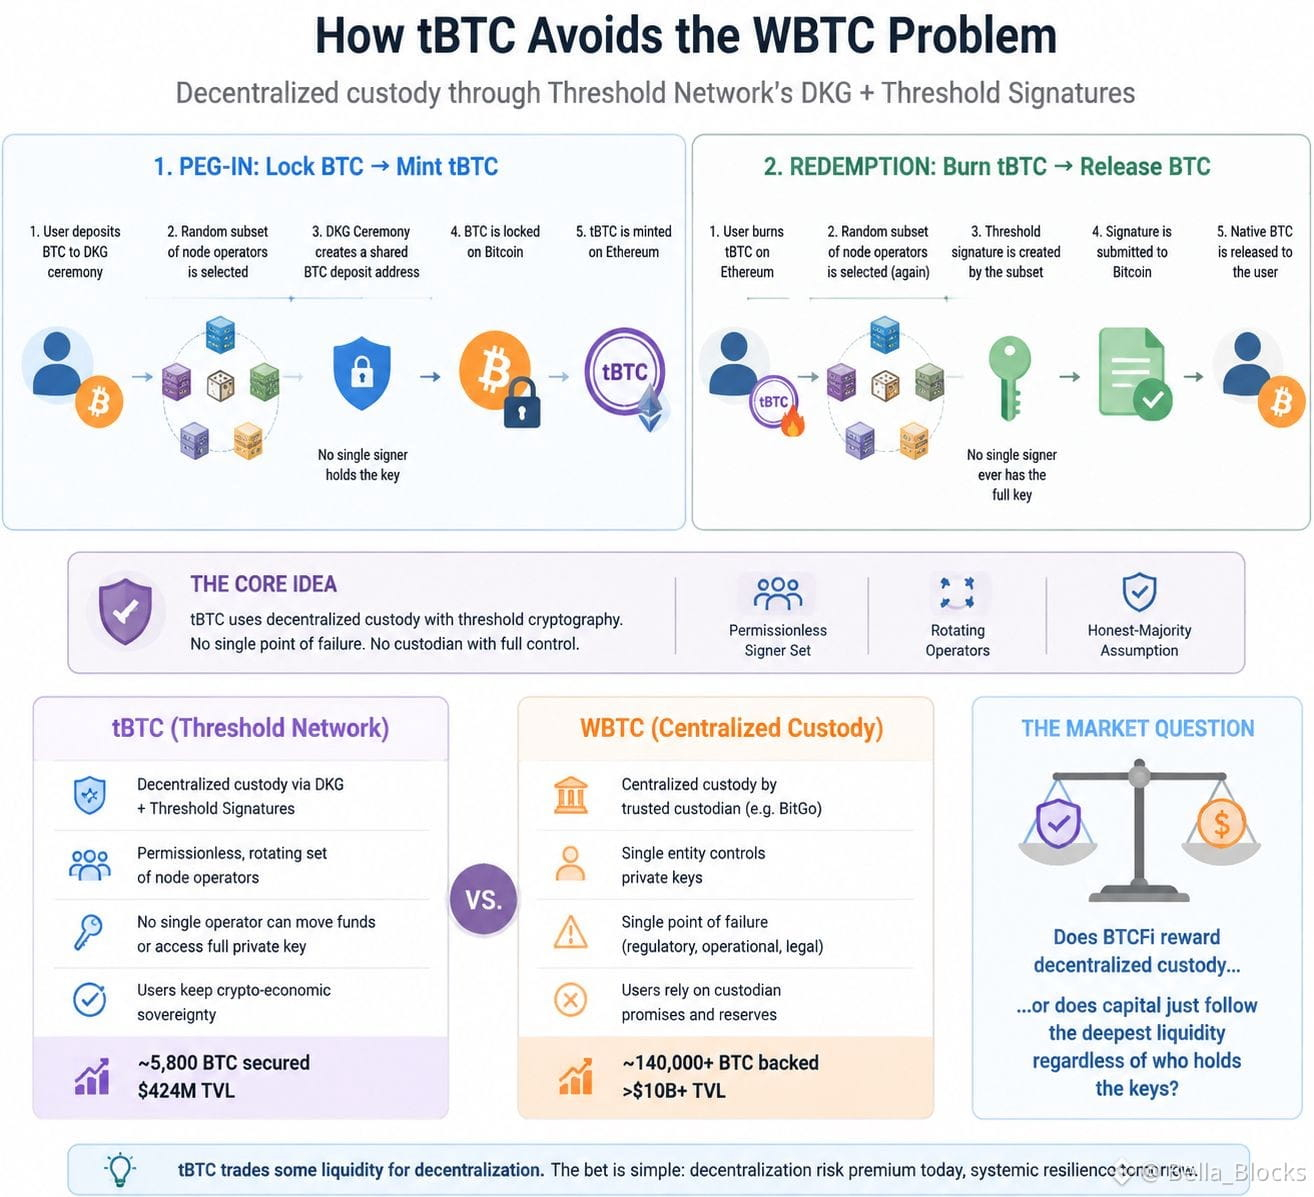
5
4
190
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BOJRaisesRatesTo31YearHigh
52,988 vues
1,000 mentions
#bojraisesratesto31yearhigh ¿La BOJ au plus haut depuis 31 ans et le Bitcoin en hausse ? La maturité institutionnelle de $BTC en un seul graphique 🇯🇵📈⚡
La Banque du Japon a relevé son taux à 1,25 % (plus haut historique en plus de trois décennies) et ce que beaucoup prévoyaient comme un effondrement du carry trade s’est finalement traduit par la forme la plus pure de la solidité du marché crypto.
🧠 3 lectures clés de la table technique :
1️⃣ Découplage macro : le yen ne s’est pas renforcé comme l’avaient projeté les analystes traditionnels, et le BTC a répondu par un rebond convaincant, montrant que la demande en Spot reste intacte.
2️⃣ Devant les géants de la tech : avec une capitalisation de plus de 1,63 billion de dollars, le Bitcoin repasse devant Tesla (1,438 Md$), réaffirmant son rôle d’actif de réserve et de refuge de liquidité mondiale.
3️⃣ Structure en 4H et 1D : l’absorption sur les supports confirme que les corrections macro sont des fenêtres d’accumulation institutionnelle, et non de capitulation.
$Pendant que le retail entre en panique à cause des titres sur les taux d’intérêt, la gestion professionnelle suit toujours la trace de la liquidité réelle. 💎🛡️
💬 Débat pour la communauté : pensez-vous que ce découplage confirme le début de la dernière phase du cycle haussier vers de nouveaux plus hauts historiques, ou la liquidité mondiale mettra-t-elle encore les supports à l’épreuve ? Laissez votre analyse ci-dessous ! 👇🔥
#bojraisesratesto31yearhigh #MacroEconomy #Trading #BinanceSquare
Jacktraders
·0 mentions J’aime
·2.7k vues
BuffettStepsDownAsBerkshireChairman
21,969 vues
454 mentions
XRPExchangeReservesHitSevenYearLow
27,523 vues
439 mentions