
#qubic
qubic
267,370 vues
644 mentions
Populaire
Récents

🚀 $QUBIC , $KAS & $TAO AU BORD D’UNE EXPLOSION 🦈
📊 Le carnet d’ordres d’une plateforme d’échange de premier plan montre qu’un mur d’achat massif se forme juste sous 0,0006 $ pour $QUBIC , signe que les investisseurs avisés se préparent à un balayage de liquidité. 🌊 Dans le même temps, $KAS flirte avec la barre des 3 $ tandis que des ordres d’achat de taille baleine absorbent la pression vendeuse, alors que le pic de volume de $TAO à 1 800 $ laisse présager une vague haussière sur le point de déferler.
⚡ La dynamique s’accélère sur trois actifs : la course est lancée — lequel franchira le premier le seuil ? 💬 Quel jeton franchira le plafond en premier ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
🚀 $QUBIC , $KAS & $TAO AU BORD D’UNE EXPLOSION 🦈
📊 Le carnet d’ordres d’une plateforme d’échange de premier plan montre qu’un mur d’achat massif se forme juste sous 0,0006 $ pour $QUBIC , signe que les investisseurs avisés se préparent à un balayage de liquidité. 🌊 Dans le même temps, $KAS flirte avec la barre des 3 $ tandis que des ordres d’achat de taille baleine absorbent la pression vendeuse, alors que le pic de volume de $TAO à 1 800 $ laisse présager une vague haussière sur le point de déferler.
⚡ La dynamique s’accélère sur trois actifs : la course est lancée — lequel franchira le premier le seuil ? 💬 Quel jeton franchira le plafond en premier ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
📊 Le carnet d’ordres d’une plateforme d’échange de premier plan montre qu’un mur d’achat massif se forme juste sous 0,0006 $ pour $QUBIC , signe que les investisseurs avisés se préparent à un balayage de liquidité. 🌊 Dans le même temps, $KAS flirte avec la barre des 3 $ tandis que des ordres d’achat de taille baleine absorbent la pression vendeuse, alors que le pic de volume de $TAO à 1 800 $ laisse présager une vague haussière sur le point de déferler.
⚡ La dynamique s’accélère sur trois actifs : la course est lancée — lequel franchira le premier le seuil ? 💬 Quel jeton franchira le plafond en premier ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
21

·
--
🦈 $QUBIC $KAS $TAO COURSE VERS DES NIVEAUX CRITIQUES 🚀
📊 La liquidité institutionnelle converge vers la zone des $0.0006 sur $QUBIC, où un bloc d’ordres resserré a résisté à trois tests consécutifs. Le pic de volume sur le graphique 4H suggère que les investisseurs avisés se positionnent en vue d’une hausse à court terme.
🦈 $KAS vise le seuil des $3, un point de retournement historique qui avait précédemment déclenché un rapide renversement après une chasse à la liquidité. Le déséquilibre baissier récent sur le graphique 1H laisse un écart net, prêt à être comblé. Le niveau des $1,800 de $TAO se situe au sommet d’une zone de demande qui a absorbé la pression vendeuse sur le graphique journalier, laissant entrevoir un possible nouveau test à la hausse. 📌
💬 Lequel de ces trois actifs franchira son objectif en premier ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
🦈 $QUBIC $KAS $TAO COURSE VERS DES NIVEAUX CRITIQUES 🚀
📊 La liquidité institutionnelle converge vers la zone des $0.0006 sur $QUBIC, où un bloc d’ordres resserré a résisté à trois tests consécutifs. Le pic de volume sur le graphique 4H suggère que les investisseurs avisés se positionnent en vue d’une hausse à court terme.
🦈 $KAS vise le seuil des $3, un point de retournement historique qui avait précédemment déclenché un rapide renversement après une chasse à la liquidité. Le déséquilibre baissier récent sur le graphique 1H laisse un écart net, prêt à être comblé. Le niveau des $1,800 de $TAO se situe au sommet d’une zone de demande qui a absorbé la pression vendeuse sur le graphique journalier, laissant entrevoir un possible nouveau test à la hausse. 📌
💬 Lequel de ces trois actifs franchira son objectif en premier ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
📊 La liquidité institutionnelle converge vers la zone des $0.0006 sur $QUBIC, où un bloc d’ordres resserré a résisté à trois tests consécutifs. Le pic de volume sur le graphique 4H suggère que les investisseurs avisés se positionnent en vue d’une hausse à court terme.
🦈 $KAS vise le seuil des $3, un point de retournement historique qui avait précédemment déclenché un rapide renversement après une chasse à la liquidité. Le déséquilibre baissier récent sur le graphique 1H laisse un écart net, prêt à être comblé. Le niveau des $1,800 de $TAO se situe au sommet d’une zone de demande qui a absorbé la pression vendeuse sur le graphique journalier, laissant entrevoir un possible nouveau test à la hausse. 📌
💬 Lequel de ces trois actifs franchira son objectif en premier ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
8
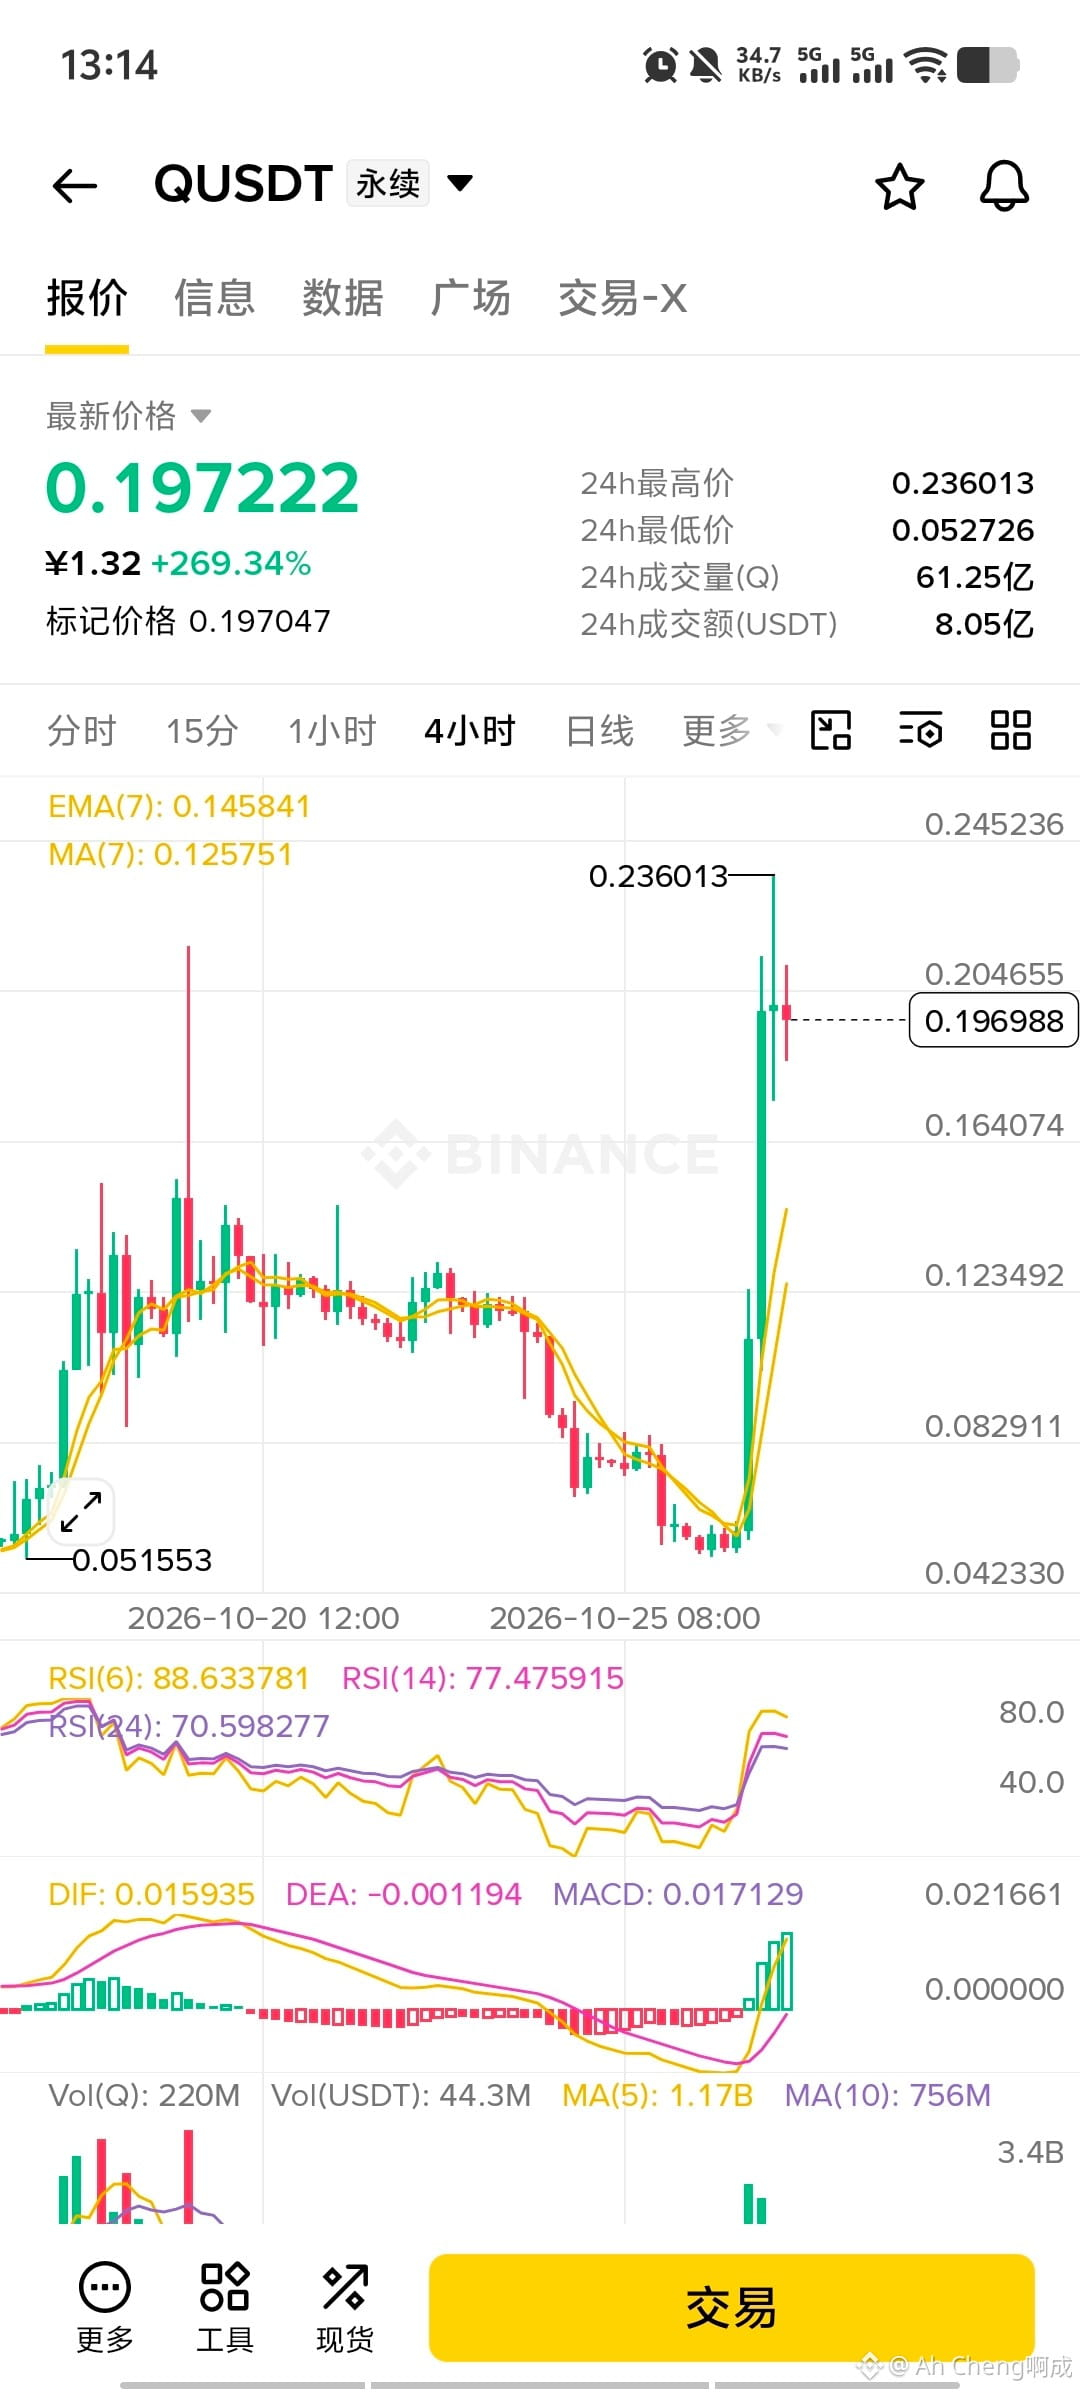

🔐 Qubic redémarre sa chaîne après un vol de 1,4 million de dollars : l’argent a été récupéré, mais qu’en est-il de l’« immuabilité » ?
Cette fois, il ne s’agissait pas d’une faille dans un contrat, mais d’une génération trop faible de phrases de récupération.
Selon plusieurs sources, l’attaquant a exploité des phrases de récupération générées de manière aléatoire et insuffisamment sécurisée par certains portefeuilles dans des navigateurs mobiles (des sources indiquent que des appareils Apple seraient concernés). Il a ainsi transféré environ 2 940 milliards de QU, d’une valeur d’environ 1,4 million de dollars, depuis 1 404 comptes.
🔹 676 Computors (nœuds validateurs) ont directement arrêté l’ensemble du réseau ; environ 87,1 % des QU volés ont été gelés sur la chaîne
🔹 Les quelque 12,9 % restants ont été transférés vers MEXC ; le compte destinataire a été gelé
🔹 Les validateurs ont voté en faveur d’un plan de restauration. La chaîne a redémarré et les utilisateurs concernés peuvent demander la récupération de leurs fonds avant le 1er mai 2027
La communauté est divisée : pour les uns, le réseau a fonctionné normalement et a permis de récupérer l’argent des utilisateurs ; pour les autres, une chaîne qu’on peut arrêter et faire revenir en arrière à volonté repose finalement sur les décisions humaines, et non sur le code.
Mon avis : c’est évidemment une bonne issue pour les victimes, mais en tant que détenteur de cryptomonnaies, il faut bien comprendre que le pouvoir de vous sauver peut aussi servir à vous geler vos fonds. Ce n’est pas une question de bien ou de mal : c’est une règle qu’il faut accepter lorsqu’on choisit une chaîne.
Une leçon plus concrète : la sécurité d’une phrase de récupération ne peut pas dépasser celle de l’outil qui l’a générée. Ne créez pas de portefeuille sur une page Web, avec une extension de navigateur ou à l’aide d’un outil douteux. Utilisez une application de portefeuille fiable ou un portefeuille matériel. Si vous avez créé votre ancien portefeuille sur une page Web, il est conseillé d’en créer un nouveau et d’y transférer vos actifs.
Préférez-vous une chaîne où l’on peut revenir en arrière en cas de problème, ou une chaîne que personne ne peut modifier ?
#Qubic #钱包安全 #助记词 #SécuritéBlockchain
🔐 Qubic redémarre sa chaîne après un vol de 1,4 million de dollars : l’argent a été récupéré, mais qu’en est-il de l’« immuabilité » ?
Cette fois, il ne s’agissait pas d’une faille dans un contrat, mais d’une génération trop faible de phrases de récupération.
Selon plusieurs sources, l’attaquant a exploité des phrases de récupération générées de manière aléatoire et insuffisamment sécurisée par certains portefeuilles dans des navigateurs mobiles (des sources indiquent que des appareils Apple seraient concernés). Il a ainsi transféré environ 2 940 milliards de QU, d’une valeur d’environ 1,4 million de dollars, depuis 1 404 comptes.
🔹 676 Computors (nœuds validateurs) ont directement arrêté l’ensemble du réseau ; environ 87,1 % des QU volés ont été gelés sur la chaîne
🔹 Les quelque 12,9 % restants ont été transférés vers MEXC ; le compte destinataire a été gelé
🔹 Les validateurs ont voté en faveur d’un plan de restauration. La chaîne a redémarré et les utilisateurs concernés peuvent demander la récupération de leurs fonds avant le 1er mai 2027
La communauté est divisée : pour les uns, le réseau a fonctionné normalement et a permis de récupérer l’argent des utilisateurs ; pour les autres, une chaîne qu’on peut arrêter et faire revenir en arrière à volonté repose finalement sur les décisions humaines, et non sur le code.
Mon avis : c’est évidemment une bonne issue pour les victimes, mais en tant que détenteur de cryptomonnaies, il faut bien comprendre que le pouvoir de vous sauver peut aussi servir à vous geler vos fonds. Ce n’est pas une question de bien ou de mal : c’est une règle qu’il faut accepter lorsqu’on choisit une chaîne.
Une leçon plus concrète : la sécurité d’une phrase de récupération ne peut pas dépasser celle de l’outil qui l’a générée. Ne créez pas de portefeuille sur une page Web, avec une extension de navigateur ou à l’aide d’un outil douteux. Utilisez une application de portefeuille fiable ou un portefeuille matériel. Si vous avez créé votre ancien portefeuille sur une page Web, il est conseillé d’en créer un nouveau et d’y transférer vos actifs.
Préférez-vous une chaîne où l’on peut revenir en arrière en cas de problème, ou une chaîne que personne ne peut modifier ?
#Qubic #钱包安全 #助记词 #SécuritéBlockchain
Cette fois, il ne s’agissait pas d’une faille dans un contrat, mais d’une génération trop faible de phrases de récupération.
Selon plusieurs sources, l’attaquant a exploité des phrases de récupération générées de manière aléatoire et insuffisamment sécurisée par certains portefeuilles dans des navigateurs mobiles (des sources indiquent que des appareils Apple seraient concernés). Il a ainsi transféré environ 2 940 milliards de QU, d’une valeur d’environ 1,4 million de dollars, depuis 1 404 comptes.
🔹 676 Computors (nœuds validateurs) ont directement arrêté l’ensemble du réseau ; environ 87,1 % des QU volés ont été gelés sur la chaîne
🔹 Les quelque 12,9 % restants ont été transférés vers MEXC ; le compte destinataire a été gelé
🔹 Les validateurs ont voté en faveur d’un plan de restauration. La chaîne a redémarré et les utilisateurs concernés peuvent demander la récupération de leurs fonds avant le 1er mai 2027
La communauté est divisée : pour les uns, le réseau a fonctionné normalement et a permis de récupérer l’argent des utilisateurs ; pour les autres, une chaîne qu’on peut arrêter et faire revenir en arrière à volonté repose finalement sur les décisions humaines, et non sur le code.
Mon avis : c’est évidemment une bonne issue pour les victimes, mais en tant que détenteur de cryptomonnaies, il faut bien comprendre que le pouvoir de vous sauver peut aussi servir à vous geler vos fonds. Ce n’est pas une question de bien ou de mal : c’est une règle qu’il faut accepter lorsqu’on choisit une chaîne.
Une leçon plus concrète : la sécurité d’une phrase de récupération ne peut pas dépasser celle de l’outil qui l’a générée. Ne créez pas de portefeuille sur une page Web, avec une extension de navigateur ou à l’aide d’un outil douteux. Utilisez une application de portefeuille fiable ou un portefeuille matériel. Si vous avez créé votre ancien portefeuille sur une page Web, il est conseillé d’en créer un nouveau et d’y transférer vos actifs.
Préférez-vous une chaîne où l’on peut revenir en arrière en cas de problème, ou une chaîne que personne ne peut modifier ?
#Qubic #钱包安全 #助记词 #SécuritéBlockchain
12

·
--
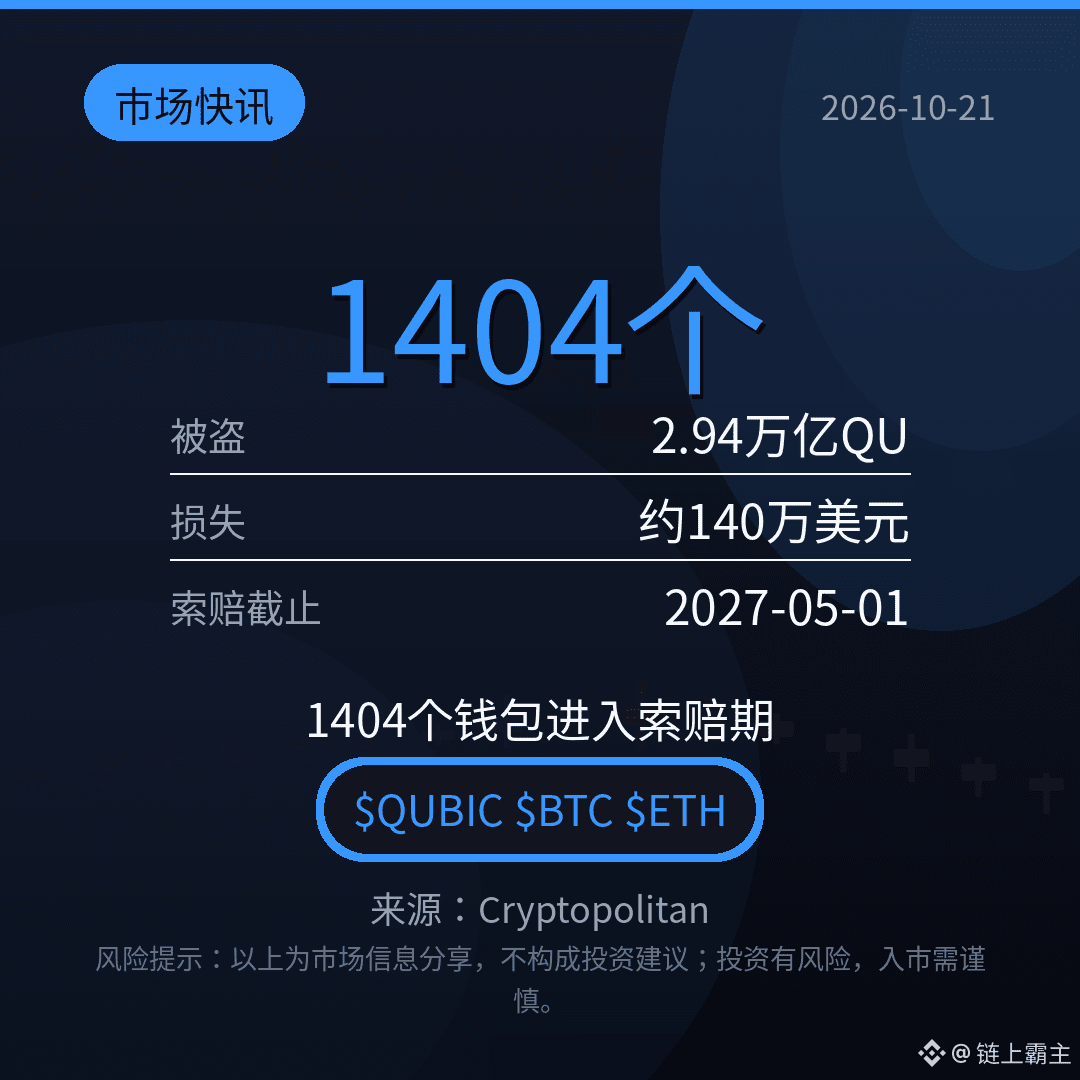
【Flash marché】Après le vol de 2 940 milliards de QU, la période de réclamation reste ouverte jusqu’au 1er mai 2027. Une faille dans la génération des graines de Qubic a touché 1 404 portefeuilles et entraîné des pertes d’environ 1,4 million de dollars. Le réseau a repris le traitement des transactions ; pendant l’interruption, les fonds ont été transférés vers des portefeuilles de conservation sécurisés. Les réclamations seront tranchées par les arbitres de Computor. Une seule action est essentielle : l’ancien portefeuille web n’est plus sécurisé. Il faut passer à la version 4.26.4, puis transférer ses actifs vers une nouvelle adresse. Face à ce type de problème lié à une graine faible, qui devrait selon vous assumer l’intégralité des pertes : le fournisseur du portefeuille ou les utilisateurs, qui devraient vérifier et migrer eux-mêmes leurs fonds ? Dites-nous ce que vous en pensez dans les commentaires.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #Cyberattaque
(Source : Cryptopolitan)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
【Flash marché】Après le vol de 2 940 milliards de QU, la période de réclamation reste ouverte jusqu’au 1er mai 2027. Une faille dans la génération des graines de Qubic a touché 1 404 portefeuilles et entraîné des pertes d’environ 1,4 million de dollars. Le réseau a repris le traitement des transactions ; pendant l’interruption, les fonds ont été transférés vers des portefeuilles de conservation sécurisés. Les réclamations seront tranchées par les arbitres de Computor. Une seule action est essentielle : l’ancien portefeuille web n’est plus sécurisé. Il faut passer à la version 4.26.4, puis transférer ses actifs vers une nouvelle adresse. Face à ce type de problème lié à une graine faible, qui devrait selon vous assumer l’intégralité des pertes : le fournisseur du portefeuille ou les utilisateurs, qui devraient vérifier et migrer eux-mêmes leurs fonds ? Dites-nous ce que vous en pensez dans les commentaires.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #Cyberattaque
(Source : Cryptopolitan)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #Cyberattaque
(Source : Cryptopolitan)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
164

·
--
Six en-têtes de requête ont suffi à deviner la graine du portefeuille : les réclamations Qubic sont ouvertes jusqu’en 2027Le protocole n’a pas été piraté : c’est le portefeuille lui-même qui a affaibli l’aléa.
Bilan de SlowMist du 20 octobre : le portefeuille web de Qubic générait des graines de 55 bits avec Math.random() en JavaScript, sans les mélanger au mot de passe de l’utilisateur ni à l’entropie de l’appareil. Du 17 octobre à 23 h 42 au 18 octobre à 1 h 26 UTC, les attaquants ont transféré environ 2 940 milliards de QU depuis 1 404 adresses (soit environ 1,3 à 1,4 million de dollars à l’époque).
Plus frappant encore, le trajet des données : le même flux aléatoire écrivait aussi le champ « dejaVu » dans les en-têtes réseau, transmis en TCP en clair. Vérification locale de SlowMist : six champs « dejaVu » consécutifs suffisent à retrouver l’état du générateur en environ 15 ms, puis la clé publique des requêtes de solde permet de vérifier la graine.
Six en-têtes de requête ont suffi à deviner la graine du portefeuille : les réclamations Qubic sont ouvertes jusqu’en 2027
Le protocole n’a pas été piraté : c’est le portefeuille lui-même qui a affaibli l’aléa.
Bilan de SlowMist du 20 octobre : le portefeuille web de Qubic générait des graines de 55 bits avec Math.random() en JavaScript, sans les mélanger au mot de passe de l’utilisateur ni à l’entropie de l’appareil. Du 17 octobre à 23 h 42 au 18 octobre à 1 h 26 UTC, les attaquants ont transféré environ 2 940 milliards de QU depuis 1 404 adresses (soit environ 1,3 à 1,4 million de dollars à l’époque).
Plus frappant encore, le trajet des données : le même flux aléatoire écrivait aussi le champ « dejaVu » dans les en-têtes réseau, transmis en TCP en clair. Vérification locale de SlowMist : six champs « dejaVu » consécutifs suffisent à retrouver l’état du générateur en environ 15 ms, puis la clé publique des requêtes de solde permet de vérifier la graine.
Bilan de SlowMist du 20 octobre : le portefeuille web de Qubic générait des graines de 55 bits avec Math.random() en JavaScript, sans les mélanger au mot de passe de l’utilisateur ni à l’entropie de l’appareil. Du 17 octobre à 23 h 42 au 18 octobre à 1 h 26 UTC, les attaquants ont transféré environ 2 940 milliards de QU depuis 1 404 adresses (soit environ 1,3 à 1,4 million de dollars à l’époque).
Plus frappant encore, le trajet des données : le même flux aléatoire écrivait aussi le champ « dejaVu » dans les en-têtes réseau, transmis en TCP en clair. Vérification locale de SlowMist : six champs « dejaVu » consécutifs suffisent à retrouver l’état du générateur en environ 15 ms, puis la clé publique des requêtes de solde permet de vérifier la graine.
71
·
--
1 404 portefeuilles, environ 1,4 million de dollars en jetons $QU : tout a disparu. L’incident de Qubic n’est dû ni à une fuite de clés privées ni à une signature frauduleuse, mais à une faille dans la génération des graines de portefeuille : des graines générées par certains appareils Apple et navigateurs ont été directement exploitées par des attaquants pour vider les comptes. Ce détail mérite davantage d’attention que le montant des pertes : les utilisateurs ont créé leurs portefeuilles et y ont déposé leurs actifs en suivant la procédure normale, mais le problème se situait au niveau le plus bas de la chaîne d’outils.
Qubic a déjà redémarré le réseau. L’explorateur de blocs indique que le traitement des ticks a repris le 19 octobre à 20 h, au-delà du tick 85 371 949, où il s’était interrompu. Les validateurs Computors ont approuvé le plan de reprise. Les utilisateurs touchés peuvent désormais soumettre une demande de remboursement, jusqu’au 1er mai 2027. L’équipe recommande de recréer les portefeuilles avec la version 4.26.4 ou une version ultérieure et d’y transférer les fonds dès que possible.
Le redémarrage et la procédure de réclamation permettront de couvrir une partie des pertes, mais la faille de génération des graines a touché les portefeuilles créés sur des appareils Apple et des navigateurs, qui sont loin d’être rares parmi les utilisateurs ordinaires. Quand vous créez un portefeuille, vérifiez-vous attentivement la version du client et l’environnement de génération de la graine ? Ou partez-vous du principe qu’une « grande plateforme » ou un « appareil grand public » ne peut pas poser de problème ? Racontez-nous vos habitudes dans les commentaires.
#Qubic #钱包安全 #区块链
1 404 portefeuilles, environ 1,4 million de dollars en jetons $QU : tout a disparu. L’incident de Qubic n’est dû ni à une fuite de clés privées ni à une signature frauduleuse, mais à une faille dans la génération des graines de portefeuille : des graines générées par certains appareils Apple et navigateurs ont été directement exploitées par des attaquants pour vider les comptes. Ce détail mérite davantage d’attention que le montant des pertes : les utilisateurs ont créé leurs portefeuilles et y ont déposé leurs actifs en suivant la procédure normale, mais le problème se situait au niveau le plus bas de la chaîne d’outils.
Qubic a déjà redémarré le réseau. L’explorateur de blocs indique que le traitement des ticks a repris le 19 octobre à 20 h, au-delà du tick 85 371 949, où il s’était interrompu. Les validateurs Computors ont approuvé le plan de reprise. Les utilisateurs touchés peuvent désormais soumettre une demande de remboursement, jusqu’au 1er mai 2027. L’équipe recommande de recréer les portefeuilles avec la version 4.26.4 ou une version ultérieure et d’y transférer les fonds dès que possible.
Le redémarrage et la procédure de réclamation permettront de couvrir une partie des pertes, mais la faille de génération des graines a touché les portefeuilles créés sur des appareils Apple et des navigateurs, qui sont loin d’être rares parmi les utilisateurs ordinaires. Quand vous créez un portefeuille, vérifiez-vous attentivement la version du client et l’environnement de génération de la graine ? Ou partez-vous du principe qu’une « grande plateforme » ou un « appareil grand public » ne peut pas poser de problème ? Racontez-nous vos habitudes dans les commentaires.
#Qubic #钱包安全 #区块链
Qubic a déjà redémarré le réseau. L’explorateur de blocs indique que le traitement des ticks a repris le 19 octobre à 20 h, au-delà du tick 85 371 949, où il s’était interrompu. Les validateurs Computors ont approuvé le plan de reprise. Les utilisateurs touchés peuvent désormais soumettre une demande de remboursement, jusqu’au 1er mai 2027. L’équipe recommande de recréer les portefeuilles avec la version 4.26.4 ou une version ultérieure et d’y transférer les fonds dès que possible.
Le redémarrage et la procédure de réclamation permettront de couvrir une partie des pertes, mais la faille de génération des graines a touché les portefeuilles créés sur des appareils Apple et des navigateurs, qui sont loin d’être rares parmi les utilisateurs ordinaires. Quand vous créez un portefeuille, vérifiez-vous attentivement la version du client et l’environnement de génération de la graine ? Ou partez-vous du principe qu’une « grande plateforme » ou un « appareil grand public » ne peut pas poser de problème ? Racontez-nous vos habitudes dans les commentaires.
#Qubic #钱包安全 #区块链
35

Qubic vient de rejoindre les L1 qui découvrent que la « décentralisation » a un frein d’urgence.
La chaîne s’est arrêtée dimanche après qu’un attaquant a dérobé environ 1,4 million de dollars en QU sur 1 404 comptes, en exploitant des graines de portefeuille prévisibles — un générateur de nombres aléatoires défaillant dans le portefeuille web de Qubic sur certains appareils et navigateurs Apple. Les validateurs (« Computors ») ont gelé la production de blocs pour empêcher le déplacement des fonds, puis approuvé un plan de récupération.
La chaîne a redémarré le 19 octobre à 20 h, en reprenant au-delà du tick 85 371 949. Une plateforme de réclamation est désormais ouverte ; les demandes sont acceptées jusqu’au 1er mai 2027. La faille des graines a été corrigée dans le portefeuille web v4.26.4 — tout portefeuille créé avant cette version doit être considéré comme compromis : transférez vos fonds et abandonnez l’ancien portefeuille.
Pour être honnête : l’arrêt a fonctionné et la majeure partie des fonds volés n’a jamais atteint une plateforme d’échange. Mais une chaîne dont les validateurs peuvent geler le réseau à la demande repose sur une couche humaine de confiance — les utilisateurs achètent le spectacle de la décentralisation, jusqu’à ce que ce spectacle doive les sauver.
Si votre L1 peut appuyer sur pause pour vous protéger, est-elle encore sans permission — ou simplement bien gouvernée ? NFA, faites toujours vos propres recherches.
#Altcoins #CryptoNews #Qubic #HackRecovery
Qubic vient de rejoindre les L1 qui découvrent que la « décentralisation » a un frein d’urgence.
La chaîne s’est arrêtée dimanche après qu’un attaquant a dérobé environ 1,4 million de dollars en QU sur 1 404 comptes, en exploitant des graines de portefeuille prévisibles — un générateur de nombres aléatoires défaillant dans le portefeuille web de Qubic sur certains appareils et navigateurs Apple. Les validateurs (« Computors ») ont gelé la production de blocs pour empêcher le déplacement des fonds, puis approuvé un plan de récupération.
La chaîne a redémarré le 19 octobre à 20 h, en reprenant au-delà du tick 85 371 949. Une plateforme de réclamation est désormais ouverte ; les demandes sont acceptées jusqu’au 1er mai 2027. La faille des graines a été corrigée dans le portefeuille web v4.26.4 — tout portefeuille créé avant cette version doit être considéré comme compromis : transférez vos fonds et abandonnez l’ancien portefeuille.
Pour être honnête : l’arrêt a fonctionné et la majeure partie des fonds volés n’a jamais atteint une plateforme d’échange. Mais une chaîne dont les validateurs peuvent geler le réseau à la demande repose sur une couche humaine de confiance — les utilisateurs achètent le spectacle de la décentralisation, jusqu’à ce que ce spectacle doive les sauver.
Si votre L1 peut appuyer sur pause pour vous protéger, est-elle encore sans permission — ou simplement bien gouvernée ? NFA, faites toujours vos propres recherches.
#Altcoins #CryptoNews #Qubic #HackRecovery
La chaîne s’est arrêtée dimanche après qu’un attaquant a dérobé environ 1,4 million de dollars en QU sur 1 404 comptes, en exploitant des graines de portefeuille prévisibles — un générateur de nombres aléatoires défaillant dans le portefeuille web de Qubic sur certains appareils et navigateurs Apple. Les validateurs (« Computors ») ont gelé la production de blocs pour empêcher le déplacement des fonds, puis approuvé un plan de récupération.
La chaîne a redémarré le 19 octobre à 20 h, en reprenant au-delà du tick 85 371 949. Une plateforme de réclamation est désormais ouverte ; les demandes sont acceptées jusqu’au 1er mai 2027. La faille des graines a été corrigée dans le portefeuille web v4.26.4 — tout portefeuille créé avant cette version doit être considéré comme compromis : transférez vos fonds et abandonnez l’ancien portefeuille.
Pour être honnête : l’arrêt a fonctionné et la majeure partie des fonds volés n’a jamais atteint une plateforme d’échange. Mais une chaîne dont les validateurs peuvent geler le réseau à la demande repose sur une couche humaine de confiance — les utilisateurs achètent le spectacle de la décentralisation, jusqu’à ce que ce spectacle doive les sauver.
Si votre L1 peut appuyer sur pause pour vous protéger, est-elle encore sans permission — ou simplement bien gouvernée ? NFA, faites toujours vos propres recherches.
#Altcoins #CryptoNews #Qubic #HackRecovery
1
4
·
--
Qubic redémarre, mais mettre à jour le portefeuille ne revient pas à remplacer l’ancienne clé
Mon avis : le redémarrage de Qubic met fin à l’arrêt du réseau, mais ne rend pas sûres les anciennes phrases de récupération de portefeuilles qui ne l’étaient déjà plus. Toute personne ayant créé un compte avec le portefeuille Web Qubic avant la version 4.26.4 devrait créer un nouveau portefeuille en suivant les instructions officielles, même si son solde n’a pas bougé, et ne pas se contenter de mettre le logiciel à jour.
Le 20 octobre, Qubic a annoncé la reprise du réseau et l’ouverture de la plateforme de réclamation, précisant que les premiers fonds avaient été restitués aux détenteurs dont l’identité avait été vérifiée. Il s’agit d’une avancée dans le processus de rétablissement, et non de la confirmation que tous les utilisateurs concernés ont reçu leurs fonds.
L’essentiel est de « changer de clé ». Les consignes officielles exigent de passer à la version 4.26.4 ou ultérieure, de générer une toute nouvelle phrase de récupération et de cesser d’utiliser l’ancien portefeuille. La page de réclamation demande également de créer une nouvelle adresse de réception sur un appareil ou dans un navigateur non touché par l’incident. Importer l’ancienne phrase de récupération dans la nouvelle version du logiciel ne revient pas à en générer une nouvelle.
Pourquoi faut-il aussi fournir des preuves de propriété ? Les instructions officielles de réclamation indiquent que des attaquants peuvent également générer des signatures valides à partir de phrases de récupération faibles. Une signature seule ne permet donc pas de prouver qui est le véritable propriétaire lésé. Les utilisateurs concernés doivent aussi fournir un justificatif de retrait depuis une plateforme d’échange ou des documents attestant de la provenance des fonds avant l’incident. Ne prenez pas le fait de pouvoir signer comme une garantie de remboursement.
La période de réclamation prend fin le 1er mai 2027. Ne cédez pas aux pressions et ne communiquez jamais votre phrase de récupération : Qubic affirme ne jamais la demander par message privé et ne facturer aucuns frais de récupération. Les actifs gelés doivent faire l’objet d’une réclamation ; les actifs non gelés doivent être traités conformément aux instructions officielles de migration. N’interprétez pas l’ouverture des réclamations comme un remboursement automatique.
Au cours des 48 prochaines heures, je suivrai la publication du rapport technique complet, l’avancement des restitutions et l’éventuelle extension du périmètre des utilisateurs concernés. Je ne réévaluerai le risque à la baisse qu’après vérification du mécanisme de génération des nouvelles phrases de récupération et confirmation de la migration et des restitutions. Même si la reprise se déroule bien, je ne considérerai pas les anciennes phrases de récupération comme sûres à nouveau.
#Qubic #钱包安全 #Sécurité des actifs
Qubic redémarre, mais mettre à jour le portefeuille ne revient pas à remplacer l’ancienne clé
Mon avis : le redémarrage de Qubic met fin à l’arrêt du réseau, mais ne rend pas sûres les anciennes phrases de récupération de portefeuilles qui ne l’étaient déjà plus. Toute personne ayant créé un compte avec le portefeuille Web Qubic avant la version 4.26.4 devrait créer un nouveau portefeuille en suivant les instructions officielles, même si son solde n’a pas bougé, et ne pas se contenter de mettre le logiciel à jour.
Le 20 octobre, Qubic a annoncé la reprise du réseau et l’ouverture de la plateforme de réclamation, précisant que les premiers fonds avaient été restitués aux détenteurs dont l’identité avait été vérifiée. Il s’agit d’une avancée dans le processus de rétablissement, et non de la confirmation que tous les utilisateurs concernés ont reçu leurs fonds.
L’essentiel est de « changer de clé ». Les consignes officielles exigent de passer à la version 4.26.4 ou ultérieure, de générer une toute nouvelle phrase de récupération et de cesser d’utiliser l’ancien portefeuille. La page de réclamation demande également de créer une nouvelle adresse de réception sur un appareil ou dans un navigateur non touché par l’incident. Importer l’ancienne phrase de récupération dans la nouvelle version du logiciel ne revient pas à en générer une nouvelle.
Pourquoi faut-il aussi fournir des preuves de propriété ? Les instructions officielles de réclamation indiquent que des attaquants peuvent également générer des signatures valides à partir de phrases de récupération faibles. Une signature seule ne permet donc pas de prouver qui est le véritable propriétaire lésé. Les utilisateurs concernés doivent aussi fournir un justificatif de retrait depuis une plateforme d’échange ou des documents attestant de la provenance des fonds avant l’incident. Ne prenez pas le fait de pouvoir signer comme une garantie de remboursement.
La période de réclamation prend fin le 1er mai 2027. Ne cédez pas aux pressions et ne communiquez jamais votre phrase de récupération : Qubic affirme ne jamais la demander par message privé et ne facturer aucuns frais de récupération. Les actifs gelés doivent faire l’objet d’une réclamation ; les actifs non gelés doivent être traités conformément aux instructions officielles de migration. N’interprétez pas l’ouverture des réclamations comme un remboursement automatique.
Au cours des 48 prochaines heures, je suivrai la publication du rapport technique complet, l’avancement des restitutions et l’éventuelle extension du périmètre des utilisateurs concernés. Je ne réévaluerai le risque à la baisse qu’après vérification du mécanisme de génération des nouvelles phrases de récupération et confirmation de la migration et des restitutions. Même si la reprise se déroule bien, je ne considérerai pas les anciennes phrases de récupération comme sûres à nouveau.
#Qubic #钱包安全 #Sécurité des actifs
Mon avis : le redémarrage de Qubic met fin à l’arrêt du réseau, mais ne rend pas sûres les anciennes phrases de récupération de portefeuilles qui ne l’étaient déjà plus. Toute personne ayant créé un compte avec le portefeuille Web Qubic avant la version 4.26.4 devrait créer un nouveau portefeuille en suivant les instructions officielles, même si son solde n’a pas bougé, et ne pas se contenter de mettre le logiciel à jour.
Le 20 octobre, Qubic a annoncé la reprise du réseau et l’ouverture de la plateforme de réclamation, précisant que les premiers fonds avaient été restitués aux détenteurs dont l’identité avait été vérifiée. Il s’agit d’une avancée dans le processus de rétablissement, et non de la confirmation que tous les utilisateurs concernés ont reçu leurs fonds.
L’essentiel est de « changer de clé ». Les consignes officielles exigent de passer à la version 4.26.4 ou ultérieure, de générer une toute nouvelle phrase de récupération et de cesser d’utiliser l’ancien portefeuille. La page de réclamation demande également de créer une nouvelle adresse de réception sur un appareil ou dans un navigateur non touché par l’incident. Importer l’ancienne phrase de récupération dans la nouvelle version du logiciel ne revient pas à en générer une nouvelle.
Pourquoi faut-il aussi fournir des preuves de propriété ? Les instructions officielles de réclamation indiquent que des attaquants peuvent également générer des signatures valides à partir de phrases de récupération faibles. Une signature seule ne permet donc pas de prouver qui est le véritable propriétaire lésé. Les utilisateurs concernés doivent aussi fournir un justificatif de retrait depuis une plateforme d’échange ou des documents attestant de la provenance des fonds avant l’incident. Ne prenez pas le fait de pouvoir signer comme une garantie de remboursement.
La période de réclamation prend fin le 1er mai 2027. Ne cédez pas aux pressions et ne communiquez jamais votre phrase de récupération : Qubic affirme ne jamais la demander par message privé et ne facturer aucuns frais de récupération. Les actifs gelés doivent faire l’objet d’une réclamation ; les actifs non gelés doivent être traités conformément aux instructions officielles de migration. N’interprétez pas l’ouverture des réclamations comme un remboursement automatique.
Au cours des 48 prochaines heures, je suivrai la publication du rapport technique complet, l’avancement des restitutions et l’éventuelle extension du périmètre des utilisateurs concernés. Je ne réévaluerai le risque à la baisse qu’après vérification du mécanisme de génération des nouvelles phrases de récupération et confirmation de la migration et des restitutions. Même si la reprise se déroule bien, je ne considérerai pas les anciennes phrases de récupération comme sûres à nouveau.
#Qubic #钱包安全 #Sécurité des actifs
79

Qubic rétablit sa blockchain et ouvre les demandes de remboursement après un piratage de 1,4 M$
- Les validateurs approuvent le rétablissement
- Les demandes de remboursement sont ouvertes jusqu’au 1er mai 2027
- La blockchain Qubic rétablie après une perte de 1,4 M$
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Source : CoinTelegraph
Qubic rétablit sa blockchain et ouvre les demandes de remboursement après un piratage de 1,4 M$
- Les validateurs approuvent le rétablissement
- Les demandes de remboursement sont ouvertes jusqu’au 1er mai 2027
- La blockchain Qubic rétablie après une perte de 1,4 M$
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Source : CoinTelegraph
- Les validateurs approuvent le rétablissement
- Les demandes de remboursement sont ouvertes jusqu’au 1er mai 2027
- La blockchain Qubic rétablie après une perte de 1,4 M$
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Source : CoinTelegraph
2
Qubic redémarre sa blockchain et ouvre les demandes d’indemnisation après un piratage de 1,4 million de dollars
- Qubic a redémarré sa blockchain après un piratage de 1,4 million de dollars.
- Les validateurs du réseau ont approuvé le plan de rétablissement.
- Les demandes d’indemnisation peuvent être déposées jusqu’au 1er mai 2027.
- Le flux RSS n’a pas fourni de détails supplémentaires.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Source : CoinTelegraph
Qubic redémarre sa blockchain et ouvre les demandes d’indemnisation après un piratage de 1,4 million de dollars
- Qubic a redémarré sa blockchain après un piratage de 1,4 million de dollars.
- Les validateurs du réseau ont approuvé le plan de rétablissement.
- Les demandes d’indemnisation peuvent être déposées jusqu’au 1er mai 2027.
- Le flux RSS n’a pas fourni de détails supplémentaires.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Source : CoinTelegraph
- Qubic a redémarré sa blockchain après un piratage de 1,4 million de dollars.
- Les validateurs du réseau ont approuvé le plan de rétablissement.
- Les demandes d’indemnisation peuvent être déposées jusqu’au 1er mai 2027.
- Le flux RSS n’a pas fourni de détails supplémentaires.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Source : CoinTelegraph
70

·
--
Qubic a appuyé sur le bouton de redémarrage : la blockchain, mise à l’arrêt après le piratage, a recommencé à produire des blocs trois jours plus tard. Le vol d’environ 1,4 million de dollars touchant 1 404 portefeuilles n’a cette fois pas été ignoré par l’équipe : les Computors ont voté en faveur d’un plan de rétablissement, la plateforme d’indemnisation est en ligne et les victimes peuvent déposer une demande jusqu’au 1er mai 2027. 87,1 % des fonds volés sont gelés sur la blockchain, les 12,9 % restants sont bloqués chez MEXC. La faille est avérée : le portefeuille web utilisait Math.random() pour générer les graines des phrases de récupération, autrement dit des nombres pseudo-aléatoires comme clés privées. Pas étonnant que ça ait mal tourné. À noter : même si vous n’avez pas été piraté, vous devez migrer depuis tout ancien portefeuille antérieur à la version 4.26.4 : les anciennes graines sont intrinsèquement vulnérables. Reste à voir si les indemnisations seront à la hauteur. Vous détenez des QU ? Avez-vous vérifié votre adresse ?
#Qubic #Web3 #链上安全 #IncidentDePiratage
Qubic a appuyé sur le bouton de redémarrage : la blockchain, mise à l’arrêt après le piratage, a recommencé à produire des blocs trois jours plus tard. Le vol d’environ 1,4 million de dollars touchant 1 404 portefeuilles n’a cette fois pas été ignoré par l’équipe : les Computors ont voté en faveur d’un plan de rétablissement, la plateforme d’indemnisation est en ligne et les victimes peuvent déposer une demande jusqu’au 1er mai 2027. 87,1 % des fonds volés sont gelés sur la blockchain, les 12,9 % restants sont bloqués chez MEXC. La faille est avérée : le portefeuille web utilisait Math.random() pour générer les graines des phrases de récupération, autrement dit des nombres pseudo-aléatoires comme clés privées. Pas étonnant que ça ait mal tourné. À noter : même si vous n’avez pas été piraté, vous devez migrer depuis tout ancien portefeuille antérieur à la version 4.26.4 : les anciennes graines sont intrinsèquement vulnérables. Reste à voir si les indemnisations seront à la hauteur. Vous détenez des QU ? Avez-vous vérifié votre adresse ?
#Qubic #Web3 #链上安全 #IncidentDePiratage
#Qubic #Web3 #链上安全 #IncidentDePiratage
8
·
--
Baissier
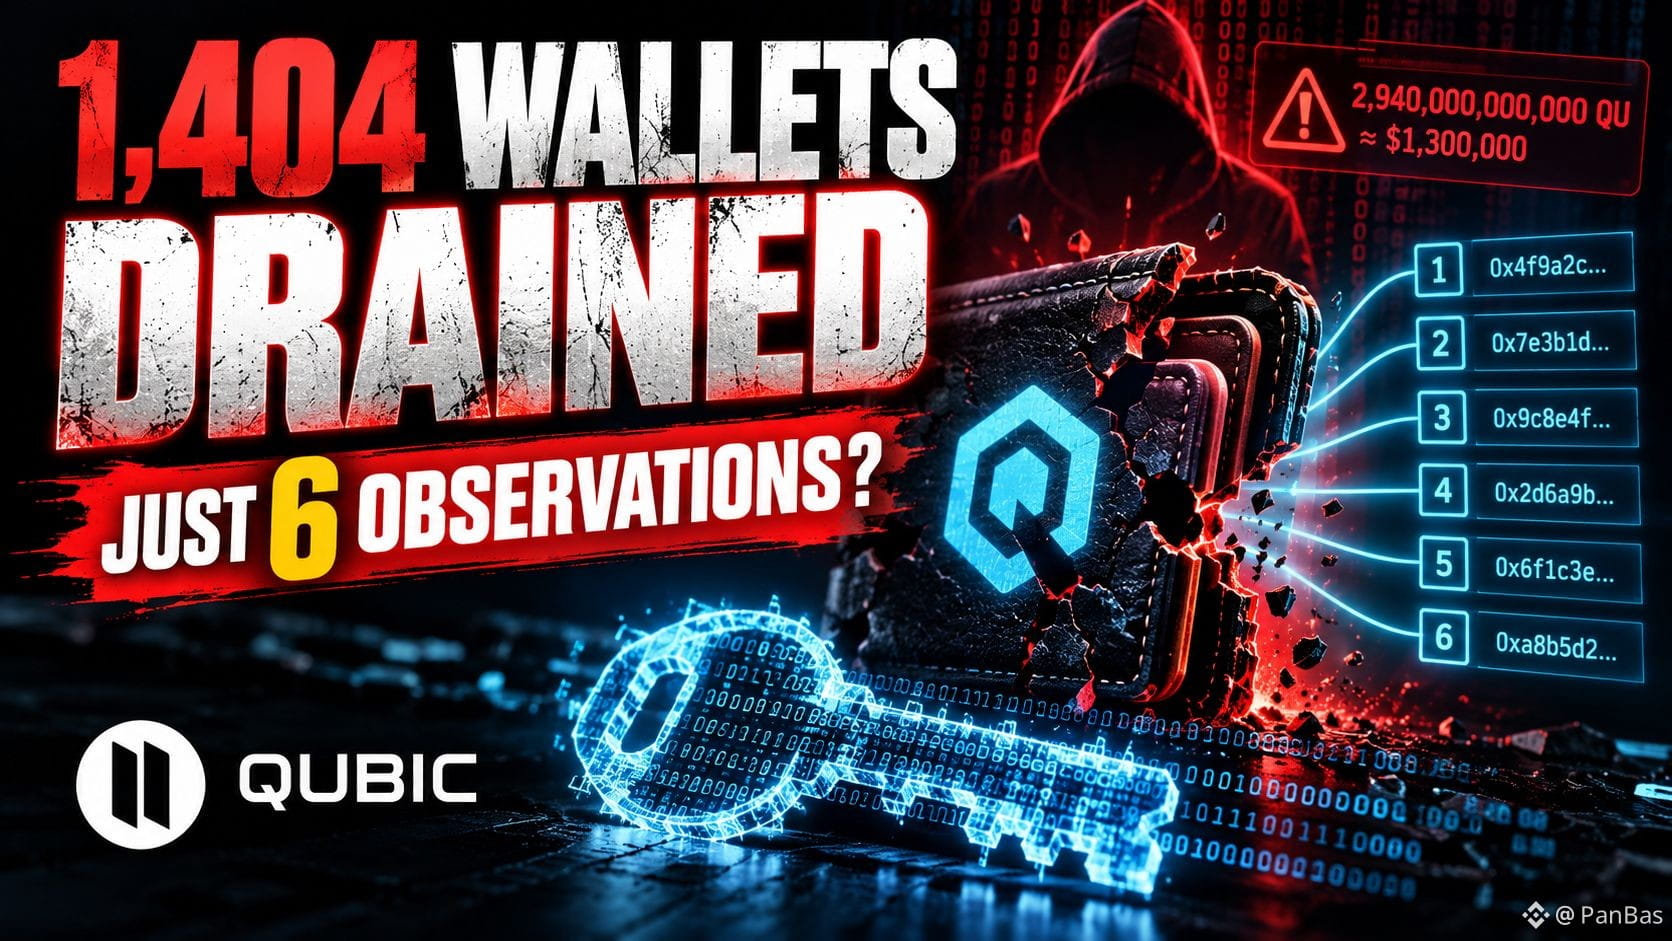
🚨 1 404 PORTEFEUILLES CRYPTO VIDÉS — ET SEULEMENT 6 OBSERVATIONS DU RÉSEAU POURRAIENT RÉVÉLER UNE CLÉ PRIVÉE ! 👀
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
🚨 1 404 PORTEFEUILLES CRYPTO VIDÉS — ET SEULEMENT 6 OBSERVATIONS DU RÉSEAU POURRAIENT RÉVÉLER UNE CLÉ PRIVÉE ! 👀
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
17

·
--
Ce rapport de SlowMist n’est pas facile à lire.
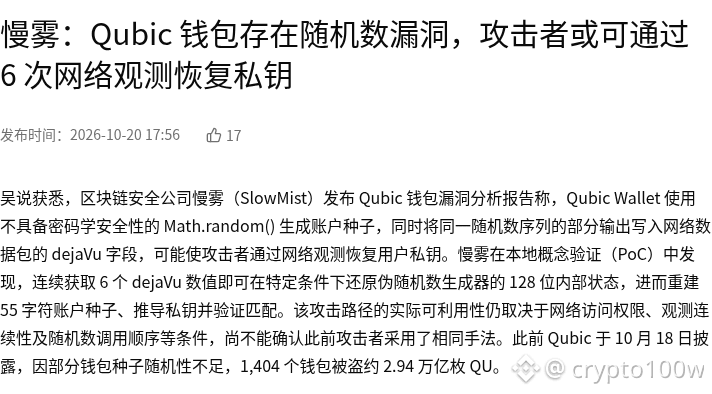
Qubic Wallet utilise Math.random() pour générer les graines des comptes, et la même séquence aléatoire est également réutilisée dans le champ dejaVu des paquets réseau. Dans une preuve de concept réalisée en local, SlowMist a découvert qu’en récupérant 6 valeurs dejaVu consécutives, il était possible, dans certaines conditions, de retrouver l’état interne de 128 bits du générateur pseudo-aléatoire, puis de reconstruire la graine de compte de 55 caractères, d’en déduire la clé privée et de vérifier qu’elle correspondait.
Il ne s’agit pas d’une attaque nécessitant un accès physique, mais d’une méthode de récupération de clés pouvant être exécutée à distance et à grande échelle. Son exploitabilité réelle dépend toutefois de facteurs tels que les droits d’accès au réseau, la continuité des observations et l’ordre des appels au générateur aléatoire. Rien ne permet encore de confirmer que les attaquants ont utilisé cette même méthode. Le 18 octobre, Qubic avait indiqué que 1 404 portefeuilles avaient été dérobés, pour environ 2 940 milliards de QU, en raison d’un manque d’aléa dans les graines de certains portefeuilles.
Deux points à surveiller : d’une part, la publication par l’équipe officielle d’une version corrigée du portefeuille et d’une procédure de migration ; d’autre part, la manière dont sera défini le périmètre d’indemnisation des adresses exposées par le passé. Qu’est-ce qui vous importe le plus : la version corrigée ou les modalités d’indemnisation ?
Actif concerné : QUBIC. Biais plutôt baissier, avec un impact qui touche principalement les utilisateurs existants de ce portefeuille, et non l’ensemble du marché.
Source : Wu Shuo
#QUBIC
Image 1 : SlowMist : faille du générateur aléatoire du portefeuille Qubic ; 6 observations réseau pourraient suffire à retrouver la clé privée · capture partielle de la page source
Source de l’image : https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368
Ce rapport de SlowMist n’est pas facile à lire.
Qubic Wallet utilise Math.random() pour générer les graines des comptes, et la même séquence aléatoire est également réutilisée dans le champ dejaVu des paquets réseau. Dans une preuve de concept réalisée en local, SlowMist a découvert qu’en récupérant 6 valeurs dejaVu consécutives, il était possible, dans certaines conditions, de retrouver l’état interne de 128 bits du générateur pseudo-aléatoire, puis de reconstruire la graine de compte de 55 caractères, d’en déduire la clé privée et de vérifier qu’elle correspondait.
Il ne s’agit pas d’une attaque nécessitant un accès physique, mais d’une méthode de récupération de clés pouvant être exécutée à distance et à grande échelle. Son exploitabilité réelle dépend toutefois de facteurs tels que les droits d’accès au réseau, la continuité des observations et l’ordre des appels au générateur aléatoire. Rien ne permet encore de confirmer que les attaquants ont utilisé cette même méthode. Le 18 octobre, Qubic avait indiqué que 1 404 portefeuilles avaient été dérobés, pour environ 2 940 milliards de QU, en raison d’un manque d’aléa dans les graines de certains portefeuilles.
Deux points à surveiller : d’une part, la publication par l’équipe officielle d’une version corrigée du portefeuille et d’une procédure de migration ; d’autre part, la manière dont sera défini le périmètre d’indemnisation des adresses exposées par le passé. Qu’est-ce qui vous importe le plus : la version corrigée ou les modalités d’indemnisation ?
Actif concerné : QUBIC. Biais plutôt baissier, avec un impact qui touche principalement les utilisateurs existants de ce portefeuille, et non l’ensemble du marché.
Source : Wu Shuo
#QUBIC
Image 1 : SlowMist : faille du générateur aléatoire du portefeuille Qubic ; 6 observations réseau pourraient suffire à retrouver la clé privée · capture partielle de la page source
Source de l’image : https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368
Qubic Wallet utilise Math.random() pour générer les graines des comptes, et la même séquence aléatoire est également réutilisée dans le champ dejaVu des paquets réseau. Dans une preuve de concept réalisée en local, SlowMist a découvert qu’en récupérant 6 valeurs dejaVu consécutives, il était possible, dans certaines conditions, de retrouver l’état interne de 128 bits du générateur pseudo-aléatoire, puis de reconstruire la graine de compte de 55 caractères, d’en déduire la clé privée et de vérifier qu’elle correspondait.
Il ne s’agit pas d’une attaque nécessitant un accès physique, mais d’une méthode de récupération de clés pouvant être exécutée à distance et à grande échelle. Son exploitabilité réelle dépend toutefois de facteurs tels que les droits d’accès au réseau, la continuité des observations et l’ordre des appels au générateur aléatoire. Rien ne permet encore de confirmer que les attaquants ont utilisé cette même méthode. Le 18 octobre, Qubic avait indiqué que 1 404 portefeuilles avaient été dérobés, pour environ 2 940 milliards de QU, en raison d’un manque d’aléa dans les graines de certains portefeuilles.
Deux points à surveiller : d’une part, la publication par l’équipe officielle d’une version corrigée du portefeuille et d’une procédure de migration ; d’autre part, la manière dont sera défini le périmètre d’indemnisation des adresses exposées par le passé. Qu’est-ce qui vous importe le plus : la version corrigée ou les modalités d’indemnisation ?
Actif concerné : QUBIC. Biais plutôt baissier, avec un impact qui touche principalement les utilisateurs existants de ce portefeuille, et non l’ensemble du marché.
Source : Wu Shuo
#QUBIC
Image 1 : SlowMist : faille du générateur aléatoire du portefeuille Qubic ; 6 observations réseau pourraient suffire à retrouver la clé privée · capture partielle de la page source
Source de l’image : https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368

⚠️Le piratage de Qubic a révélé quelque chose de pire qu’un bouton d’arrêt : 676 validateurs ont décidé de geler les fonds volés, et les victimes attendent désormais la permission de quelques-uns pour récupérer leur argent. La fausse autogarde dans toute sa splendeur.
💬 « Cette IA va devoir payer des impôts en Argentine, et elle le fera en pesos. »
Comment les cadres réglementaires et fiscaux réagiront-ils à l’apparition d’entités numériques autonomes capables d’accumuler et de transférer de la valeur ?
Une analyse éclairante et nécessaire👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
⚠️Le piratage de Qubic a révélé quelque chose de pire qu’un bouton d’arrêt : 676 validateurs ont décidé de geler les fonds volés, et les victimes attendent désormais la permission de quelques-uns pour récupérer leur argent. La fausse autogarde dans toute sa splendeur.
💬 « Cette IA va devoir payer des impôts en Argentine, et elle le fera en pesos. »
Comment les cadres réglementaires et fiscaux réagiront-ils à l’apparition d’entités numériques autonomes capables d’accumuler et de transférer de la valeur ?
Une analyse éclairante et nécessaire👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
💬 « Cette IA va devoir payer des impôts en Argentine, et elle le fera en pesos. »
Comment les cadres réglementaires et fiscaux réagiront-ils à l’apparition d’entités numériques autonomes capables d’accumuler et de transférer de la valeur ?
Une analyse éclairante et nécessaire👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
46

·
--
【Flash info marché】1 404 portefeuilles vidés de 2,94 billions de QU en quelques heures, soit environ 1,3 million de dollars. Le coupable ? Le générateur de nombres pseudo-aléatoires Math.random() ! SlowMist a reconstitué les faits : l’espace théorique des graines est immense, mais en pratique, il ne reste qu’environ 2 puissance 32 possibilités à tester. Après seulement six observations des en-têtes de requête divulgués en clair, il est possible de retrouver la clé privée. Environ 87,1 % des fonds volés ont été gelés sur la blockchain, et les 12,9 % restants ont été gelés par MEXC. La version 4.26.4 utilise désormais un générateur de nombres aléatoires sécurisé. Mais les anciennes graines ne deviennent pas sûres automatiquement : votre portefeuille joue-t-il encore à la roulette russe ?
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Source : CryptoBriefing/SlowMist)
⚠️ Avertissement sur les risques : les informations ci-dessus sont communiquées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
【Flash info marché】1 404 portefeuilles vidés de 2,94 billions de QU en quelques heures, soit environ 1,3 million de dollars. Le coupable ? Le générateur de nombres pseudo-aléatoires Math.random() ! SlowMist a reconstitué les faits : l’espace théorique des graines est immense, mais en pratique, il ne reste qu’environ 2 puissance 32 possibilités à tester. Après seulement six observations des en-têtes de requête divulgués en clair, il est possible de retrouver la clé privée. Environ 87,1 % des fonds volés ont été gelés sur la blockchain, et les 12,9 % restants ont été gelés par MEXC. La version 4.26.4 utilise désormais un générateur de nombres aléatoires sécurisé. Mais les anciennes graines ne deviennent pas sûres automatiquement : votre portefeuille joue-t-il encore à la roulette russe ?
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Source : CryptoBriefing/SlowMist)
⚠️ Avertissement sur les risques : les informations ci-dessus sont communiquées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Source : CryptoBriefing/SlowMist)
⚠️ Avertissement sur les risques : les informations ci-dessus sont communiquées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
170

Une blockchain s’arrête d’un claquement de doigts : une faille liée aux phrases de récupération peu sûres de Qubic a permis à des hackers de siphonner plus de 1 400 portefeuilles, soit 1,4 million de dollars (2,94 billions de QU). L’équipe a d’urgence figé l’ensemble du réseau au tick 85,371,949. 87,1 % des fonds sont toujours gelés sur la blockchain ; les 12,9 % restants ont été transférés vers MEXC, qui a gelé les comptes en moins d’une heure. Le débrief est encore plus accablant : le portefeuille Web utilisait Math.random() pour générer les graines ; ce n’est que dans la version du 18 octobre que cette méthode a été remplacée par crypto.getRandomValues(), et les anciennes graines restent peu sûres. L’équipe s’entête : ce n’est pas un « hack », mais un « problème d’hygiène du portefeuille ». Aucune date de redémarrage n’est fixée ; il faut attendre le vote des Computors. À vous de voter : A) arrêt du réseau pour limiter les pertes, opération parfaite ; B) la blockchain est à l’arrêt et vous parlez encore de décentralisation ? À vos votes. $BTC $ETH $SOL #Qubic #黑客 #sécurité
Une blockchain s’arrête d’un claquement de doigts : une faille liée aux phrases de récupération peu sûres de Qubic a permis à des hackers de siphonner plus de 1 400 portefeuilles, soit 1,4 million de dollars (2,94 billions de QU). L’équipe a d’urgence figé l’ensemble du réseau au tick 85,371,949. 87,1 % des fonds sont toujours gelés sur la blockchain ; les 12,9 % restants ont été transférés vers MEXC, qui a gelé les comptes en moins d’une heure. Le débrief est encore plus accablant : le portefeuille Web utilisait Math.random() pour générer les graines ; ce n’est que dans la version du 18 octobre que cette méthode a été remplacée par crypto.getRandomValues(), et les anciennes graines restent peu sûres. L’équipe s’entête : ce n’est pas un « hack », mais un « problème d’hygiène du portefeuille ». Aucune date de redémarrage n’est fixée ; il faut attendre le vote des Computors. À vous de voter : A) arrêt du réseau pour limiter les pertes, opération parfaite ; B) la blockchain est à l’arrêt et vous parlez encore de décentralisation ? À vos votes. $BTC $ETH $SOL #Qubic #黑客 #sécurité
146
🚨 $QUBIC : UNE ATTAQUE A TOUCHÉ 1 404 PORTEFEUILLES ET A CONTRAINT LE RÉSEAU À S’ARRÊTER
Qubic a indiqué qu’entre le 17 et le 18 octobre, un attaquant avait dérobé environ 2,94 billions de QU, d’une valeur d’environ 1,4 million de dollars US au moment de l’incident.
🔎 QUE S’EST-IL PASSÉ ?
Le problème concernait la génération de certaines phrases de récupération : les mots secrets qui permettent d’accéder à un portefeuille.
Comme elles n’étaient pas générées de manière suffisamment aléatoire, certaines pouvaient être découvertes par des attaquants.
⚠️ QUI POURRAIT ÊTRE TOUCHÉ ?
Selon le projet, les utilisateurs qui ont créé leurs phrases de récupération :
• Sur iPhone ou iPad, avant le 18/10/2026.
• Sur Safari pour Mac, avant le 18/10/2026.
• Dans l’application Qubic pour iOS, avant juillet 2025.
Cela ne signifie PAS que tous les portefeuilles Apple ni les autres cryptomonnaies sont vulnérables.
🛑 QUELLES MESURES ONT ÉTÉ PRISES ?
Le réseau a été arrêté afin de limiter les nouveaux mouvements de fonds.
Qubic a indiqué qu’environ 87,1 % des jetons volés avaient été immobilisés sur le réseau et que MEXC avait restreint le compte ayant reçu le reste.
Mais des fonds gelés ne signifient PAS des fonds récupérés.
🛡️ QUE FAIRE SI VOUS UTILISEZ QUBIC ?
Consultez les communications officielles. Mettre à jour l’application ne sécurise pas une ancienne phrase de récupération compromise.
Ne partagez pas vos mots de récupération et ne faites pas confiance aux prétendus services de récupération.
📌 À RETENIR
La sécurité d’une cryptomonnaie dépend aussi de la manière dont les clés de ses utilisateurs sont générées et protégées.
Source : communiqué de Qubic du 18/10/2026.
💬 Selon vous, arrêter une blockchain en cas d’attaque protège-t-il les utilisateurs ou crée-t-il un autre problème ?
#Qubic #SécuritéCrypto
🚨 $QUBIC : UNE ATTAQUE A TOUCHÉ 1 404 PORTEFEUILLES ET A CONTRAINT LE RÉSEAU À S’ARRÊTER
Qubic a indiqué qu’entre le 17 et le 18 octobre, un attaquant avait dérobé environ 2,94 billions de QU, d’une valeur d’environ 1,4 million de dollars US au moment de l’incident.
🔎 QUE S’EST-IL PASSÉ ?
Le problème concernait la génération de certaines phrases de récupération : les mots secrets qui permettent d’accéder à un portefeuille.
Comme elles n’étaient pas générées de manière suffisamment aléatoire, certaines pouvaient être découvertes par des attaquants.
⚠️ QUI POURRAIT ÊTRE TOUCHÉ ?
Selon le projet, les utilisateurs qui ont créé leurs phrases de récupération :
• Sur iPhone ou iPad, avant le 18/10/2026.
• Sur Safari pour Mac, avant le 18/10/2026.
• Dans l’application Qubic pour iOS, avant juillet 2025.
Cela ne signifie PAS que tous les portefeuilles Apple ni les autres cryptomonnaies sont vulnérables.
🛑 QUELLES MESURES ONT ÉTÉ PRISES ?
Le réseau a été arrêté afin de limiter les nouveaux mouvements de fonds.
Qubic a indiqué qu’environ 87,1 % des jetons volés avaient été immobilisés sur le réseau et que MEXC avait restreint le compte ayant reçu le reste.
Mais des fonds gelés ne signifient PAS des fonds récupérés.
🛡️ QUE FAIRE SI VOUS UTILISEZ QUBIC ?
Consultez les communications officielles. Mettre à jour l’application ne sécurise pas une ancienne phrase de récupération compromise.
Ne partagez pas vos mots de récupération et ne faites pas confiance aux prétendus services de récupération.
📌 À RETENIR
La sécurité d’une cryptomonnaie dépend aussi de la manière dont les clés de ses utilisateurs sont générées et protégées.
Source : communiqué de Qubic du 18/10/2026.
💬 Selon vous, arrêter une blockchain en cas d’attaque protège-t-il les utilisateurs ou crée-t-il un autre problème ?
#Qubic #SécuritéCrypto
Qubic a indiqué qu’entre le 17 et le 18 octobre, un attaquant avait dérobé environ 2,94 billions de QU, d’une valeur d’environ 1,4 million de dollars US au moment de l’incident.
🔎 QUE S’EST-IL PASSÉ ?
Le problème concernait la génération de certaines phrases de récupération : les mots secrets qui permettent d’accéder à un portefeuille.
Comme elles n’étaient pas générées de manière suffisamment aléatoire, certaines pouvaient être découvertes par des attaquants.
⚠️ QUI POURRAIT ÊTRE TOUCHÉ ?
Selon le projet, les utilisateurs qui ont créé leurs phrases de récupération :
• Sur iPhone ou iPad, avant le 18/10/2026.
• Sur Safari pour Mac, avant le 18/10/2026.
• Dans l’application Qubic pour iOS, avant juillet 2025.
Cela ne signifie PAS que tous les portefeuilles Apple ni les autres cryptomonnaies sont vulnérables.
🛑 QUELLES MESURES ONT ÉTÉ PRISES ?
Le réseau a été arrêté afin de limiter les nouveaux mouvements de fonds.
Qubic a indiqué qu’environ 87,1 % des jetons volés avaient été immobilisés sur le réseau et que MEXC avait restreint le compte ayant reçu le reste.
Mais des fonds gelés ne signifient PAS des fonds récupérés.
🛡️ QUE FAIRE SI VOUS UTILISEZ QUBIC ?
Consultez les communications officielles. Mettre à jour l’application ne sécurise pas une ancienne phrase de récupération compromise.
Ne partagez pas vos mots de récupération et ne faites pas confiance aux prétendus services de récupération.
📌 À RETENIR
La sécurité d’une cryptomonnaie dépend aussi de la manière dont les clés de ses utilisateurs sont générées et protégées.
Source : communiqué de Qubic du 18/10/2026.
💬 Selon vous, arrêter une blockchain en cas d’attaque protège-t-il les utilisateurs ou crée-t-il un autre problème ?
#Qubic #SécuritéCrypto
114

·
--
Qubic affirme que des phrases de récupération de portefeuille peu sûres, et non une faille du protocole, sont à l’origine de la perte de 2,94 billions de QU.
Qubic a confirmé qu’un attaquant avait vidé 1 404 portefeuilles et dérobé environ 2,94 billions de QU entre le 17 et le 18 octobre, en attribuant l’incident à la génération peu sûre des phrases de récupération des portefeuilles.
L’aléatoire des phrases de récupération était insuffisant sur les iPhone et iPad (avec tout navigateur utilisé avant le 18 octobre), les Mac (avec Safari utilisé avant cette date) et l’application iOS de Qubic avant juillet 2025.
Les validateurs ont interrompu la chaîne au tick 85 371 949, gelant 87,1 % des fonds. Les 12,9 % restants ont été transférés vers MEXC, qui a gelé le compte, tandis que les plateformes d’échange ont suspendu les dépôts et les retraits de QUBIC.
En septembre, 55 piratages de cryptomonnaies ont causé environ 766,5 millions de dollars de pertes, soit 462 % de plus qu’en août. Bitget a perdu 387 millions de dollars et Liquid Network, 320 millions.
Comment les blockchains de couche 1 devraient-elles améliorer la génération des phrases de récupération pour protéger les utilisateurs sans nuire à la facilité d’utilisation ?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic affirme que des phrases de récupération de portefeuille peu sûres, et non une faille du protocole, sont à l’origine de la perte de 2,94 billions de QU.
Qubic a confirmé qu’un attaquant avait vidé 1 404 portefeuilles et dérobé environ 2,94 billions de QU entre le 17 et le 18 octobre, en attribuant l’incident à la génération peu sûre des phrases de récupération des portefeuilles.
L’aléatoire des phrases de récupération était insuffisant sur les iPhone et iPad (avec tout navigateur utilisé avant le 18 octobre), les Mac (avec Safari utilisé avant cette date) et l’application iOS de Qubic avant juillet 2025.
Les validateurs ont interrompu la chaîne au tick 85 371 949, gelant 87,1 % des fonds. Les 12,9 % restants ont été transférés vers MEXC, qui a gelé le compte, tandis que les plateformes d’échange ont suspendu les dépôts et les retraits de QUBIC.
En septembre, 55 piratages de cryptomonnaies ont causé environ 766,5 millions de dollars de pertes, soit 462 % de plus qu’en août. Bitget a perdu 387 millions de dollars et Liquid Network, 320 millions.
Comment les blockchains de couche 1 devraient-elles améliorer la génération des phrases de récupération pour protéger les utilisateurs sans nuire à la facilité d’utilisation ?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic a confirmé qu’un attaquant avait vidé 1 404 portefeuilles et dérobé environ 2,94 billions de QU entre le 17 et le 18 octobre, en attribuant l’incident à la génération peu sûre des phrases de récupération des portefeuilles.
L’aléatoire des phrases de récupération était insuffisant sur les iPhone et iPad (avec tout navigateur utilisé avant le 18 octobre), les Mac (avec Safari utilisé avant cette date) et l’application iOS de Qubic avant juillet 2025.
Les validateurs ont interrompu la chaîne au tick 85 371 949, gelant 87,1 % des fonds. Les 12,9 % restants ont été transférés vers MEXC, qui a gelé le compte, tandis que les plateformes d’échange ont suspendu les dépôts et les retraits de QUBIC.
En septembre, 55 piratages de cryptomonnaies ont causé environ 766,5 millions de dollars de pertes, soit 462 % de plus qu’en août. Bitget a perdu 387 millions de dollars et Liquid Network, 320 millions.
Comment les blockchains de couche 1 devraient-elles améliorer la génération des phrases de récupération pour protéger les utilisateurs sans nuire à la facilité d’utilisation ?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
11
·
--
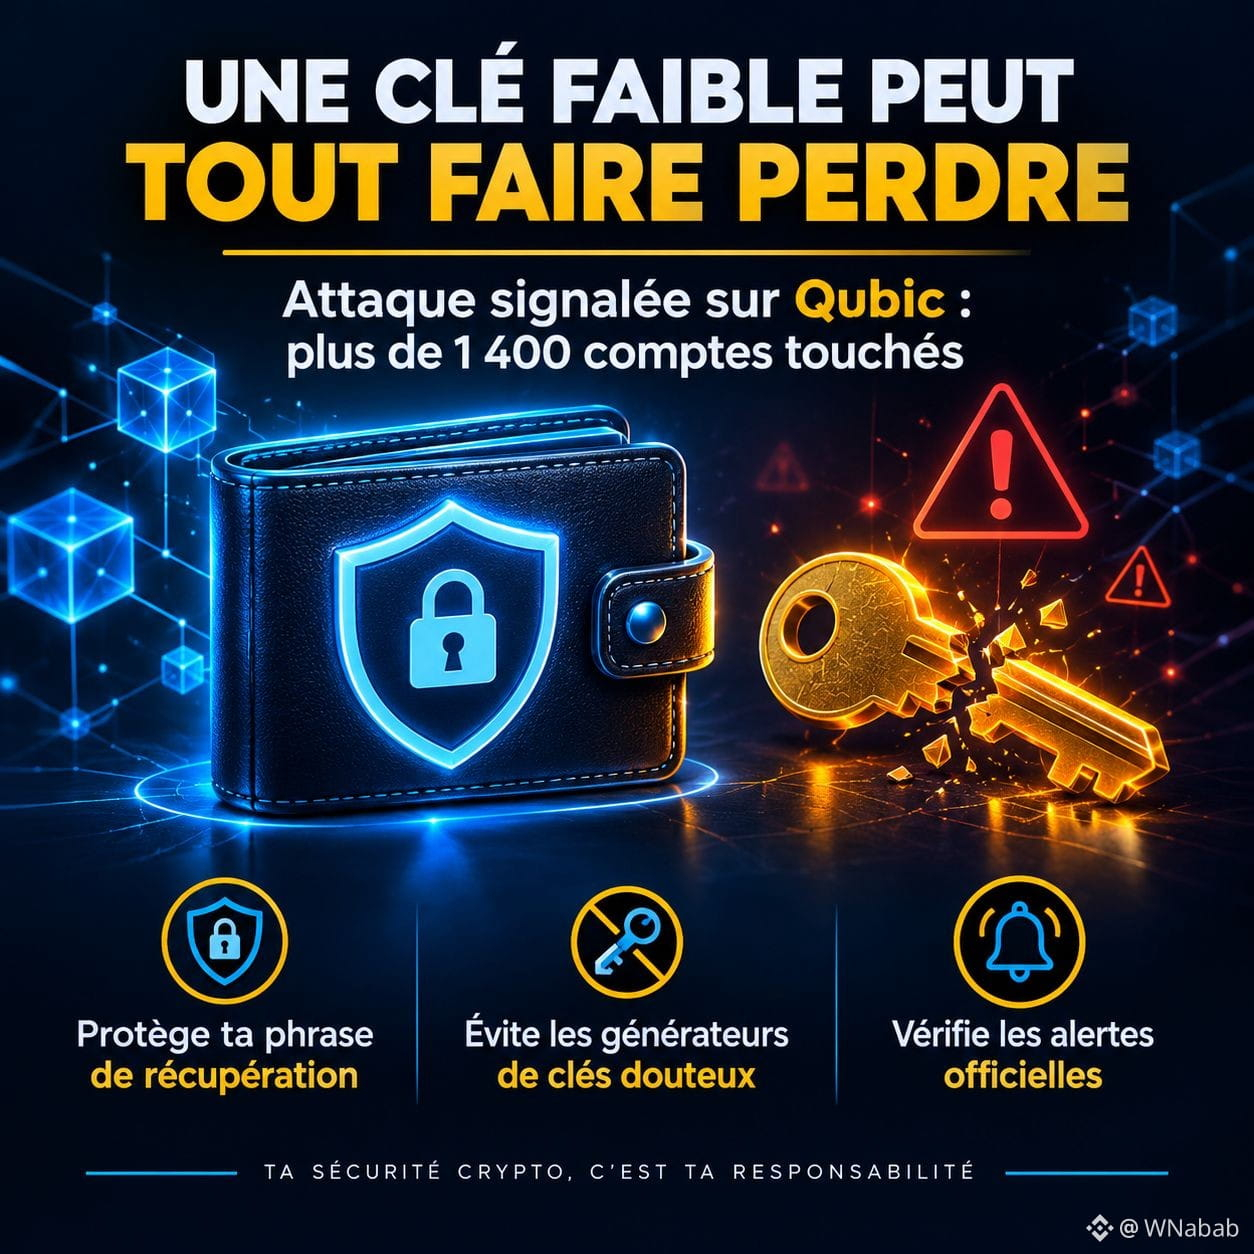
🔐 Une mauvaise protection peut coûter très cher en crypto.
Le 19 octobre, des informations ont rapporté qu’une attaque contre le réseau Qubic avait touché plus de 1 400 comptes, pour environ 1,4 million de dollars de pertes déclarées.
Cet incident rappelle une règle essentielle : la sécurité ne dépend pas seulement de la blockchain. La génération des clés et des phrases de récupération est tout aussi importante.
Ne partage jamais ta phrase de récupération, évite les générateurs de clés douteux et vérifie toujours les alertes de sécurité officielles.
Selon toi, les utilisateurs sous-estiment-ils encore la sécurité de leurs portefeuilles ?
#CryptoSecurity #blockchain #Qubic
🔐 Une mauvaise protection peut coûter très cher en crypto.
Le 19 octobre, des informations ont rapporté qu’une attaque contre le réseau Qubic avait touché plus de 1 400 comptes, pour environ 1,4 million de dollars de pertes déclarées.
Cet incident rappelle une règle essentielle : la sécurité ne dépend pas seulement de la blockchain. La génération des clés et des phrases de récupération est tout aussi importante.
Ne partage jamais ta phrase de récupération, évite les générateurs de clés douteux et vérifie toujours les alertes de sécurité officielles.
Selon toi, les utilisateurs sous-estiment-ils encore la sécurité de leurs portefeuilles ?
#CryptoSecurity #blockchain #Qubic
Le 19 octobre, des informations ont rapporté qu’une attaque contre le réseau Qubic avait touché plus de 1 400 comptes, pour environ 1,4 million de dollars de pertes déclarées.
Cet incident rappelle une règle essentielle : la sécurité ne dépend pas seulement de la blockchain. La génération des clés et des phrases de récupération est tout aussi importante.
Ne partage jamais ta phrase de récupération, évite les générateurs de clés douteux et vérifie toujours les alertes de sécurité officielles.
Selon toi, les utilisateurs sous-estiment-ils encore la sécurité de leurs portefeuilles ?
#CryptoSecurity #blockchain #Qubic
1
181
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceWithdrawalScamWarning
39,831 vues
644 mentions
2
#USMidtermElections
604,567 vues
3,223 mentions
3
#USOctoberNFP-AreRateCutsStillPossible
47,214 vues
531 mentions
4
#AppleEarningsAhead-CanStockHitNewHigh
18,260 vues
379 mentions
5
#Verify1to1BinanceReserves
40,339 vues
413 mentions
6
#BinanceRestores28FiatWithdrawals
157,202 vues
1,043 mentions
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
7,597 vues
18 mentions
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
728 vues
16 mentions
9
#BinanceProcesses$4.65BWithdrawals
118,082 vues
368 mentions
10
#HKMALaunchesSAGEAgenticFinanceProject
4,303 vues
184 mentions