

#peckshield
peckshield
15,973 vues
38 mentions
Populaire
Récents
·
--
🚨 8,5 MILLIONS $ RETOURNÉS : LE JEU DE LA PRIME DES HACKERS À 75 % ! 🚨
Un énorme rebondissement dans l'exploitation du Verus Bridge ! L'attaquant a officiellement retourné 4 052 $ETH (8,5 M$) après avoir siphonné 11,58 M$ du protocole.
$BEAT $AGT $ZEC
Selon PeckShield, les fonds retournés représentent 75 % des actifs volés. Les 25 % restants—1 350 $ETH (2,8 M$)—sont conservés par l'exploitant comme une énorme prime "chapeau blanc".
La négociation a fonctionné, et 75 % des fonds du protocole sont officiellement en sécurité ! 💸🛡️
Une prime de 25 % est-elle trop élevée, ou un prix juste pour la récupération ? 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


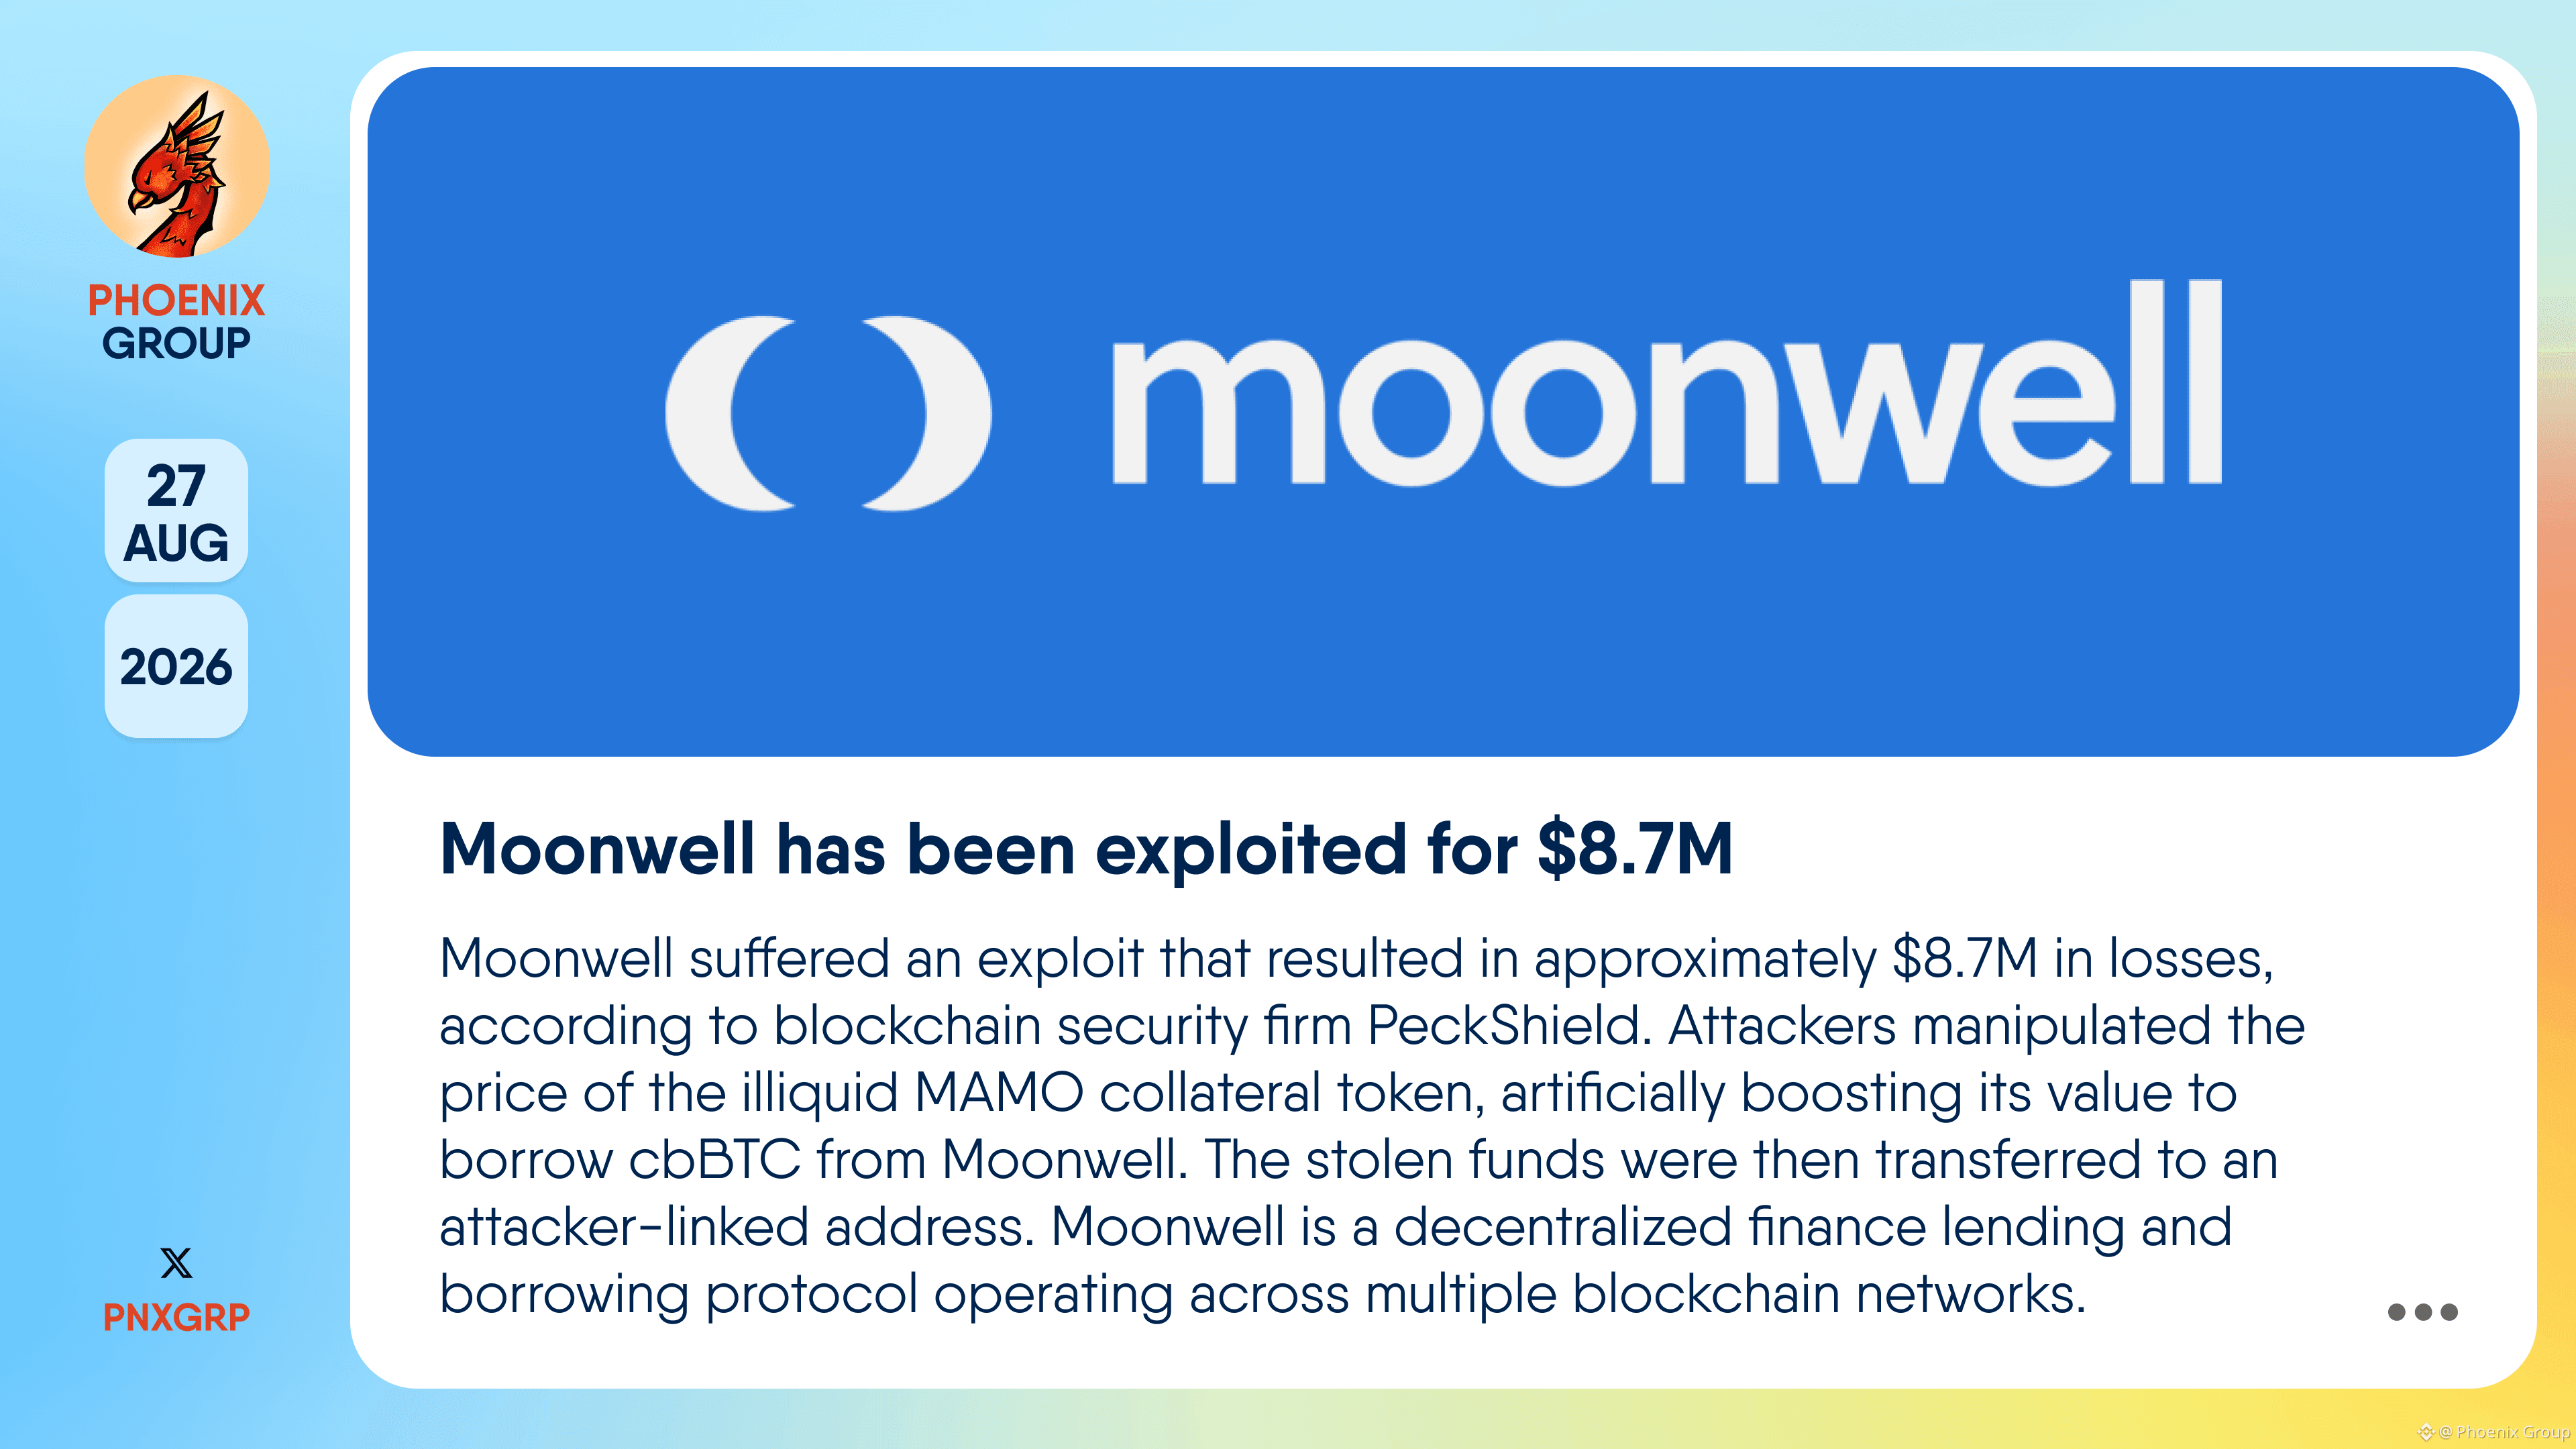
Moonwell a été exploité pour 8,7 M$
#Moonwell a subi une exploitation ayant entraîné environ 8,7 M$ de pertes, selon le cabinet de sécurité blockchain #PeckShield . Les attaquants ont manipulé le prix du jeton de garantie illiquide MAMO, en augmentant artificiellement sa valeur afin d’emprunter du cbBTC auprès de Moonwell. Les fonds dérobés ont ensuite été transférés vers une adresse liée à un attaquant.
Moonwell est un protocole décentralisé de prêt et d’emprunt dans la finance décentralisée, opérant sur plusieurs réseaux blockchain.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

·
--
Haussier
766,5 M$ volés en septembre, selon le décompte de PeckShield. le pire mois de 2026
ça ressemble à une vague. il y a surtout deux noms
🔸 Bitget : environ 387,5 M$, un logiciel de sécurité tiers compromis a laissé l’attaquant entrer
🔸 Liquid : près de 4 000 $BTC
{spot}(BTCUSDT)
, un bug de consensus dans le code depuis avril 2018. 3 400 BTC sont revenus le lendemain
CertiK comptabilise un peu plus : 768,4 M$ sur 97 incidents
personne n’a été victime d’un phishing d’une phrase de récupération. l’un est entré via un logiciel de sécurité, l’autre via un bug vieux de plusieurs années
c’est la partie que je n’arrive pas à balayer. aucune checklist utilisateur ne couvre le fournisseur de sécurité de votre exchange
Bitget indique que les retraits de tokens, de fiat et en P2P reprennent à 08:00 UTC le 2 octobre. mon propre solde là-bas n’a toujours pas quitté le site ; j’écrirai ici ce qui se passe avec. suivez si vous voulez voir comment ça se termine
#CryptoSecurity #Bitget #Hacks #PeckShield
766,5 M$ volés en septembre, selon le décompte de PeckShield. le pire mois de 2026
ça ressemble à une vague. il y a surtout deux noms
🔸 Bitget : environ 387,5 M$, un logiciel de sécurité tiers compromis a laissé l’attaquant entrer
🔸 Liquid : près de 4 000 $BTC
, un bug de consensus dans le code depuis avril 2018. 3 400 BTC sont revenus le lendemain
CertiK comptabilise un peu plus : 768,4 M$ sur 97 incidents
personne n’a été victime d’un phishing d’une phrase de récupération. l’un est entré via un logiciel de sécurité, l’autre via un bug vieux de plusieurs années
c’est la partie que je n’arrive pas à balayer. aucune checklist utilisateur ne couvre le fournisseur de sécurité de votre exchange
Bitget indique que les retraits de tokens, de fiat et en P2P reprennent à 08:00 UTC le 2 octobre. mon propre solde là-bas n’a toujours pas quitté le site ; j’écrirai ici ce qui se passe avec. suivez si vous voulez voir comment ça se termine
#CryptoSecurity #Bitget #Hacks #PeckShield
23

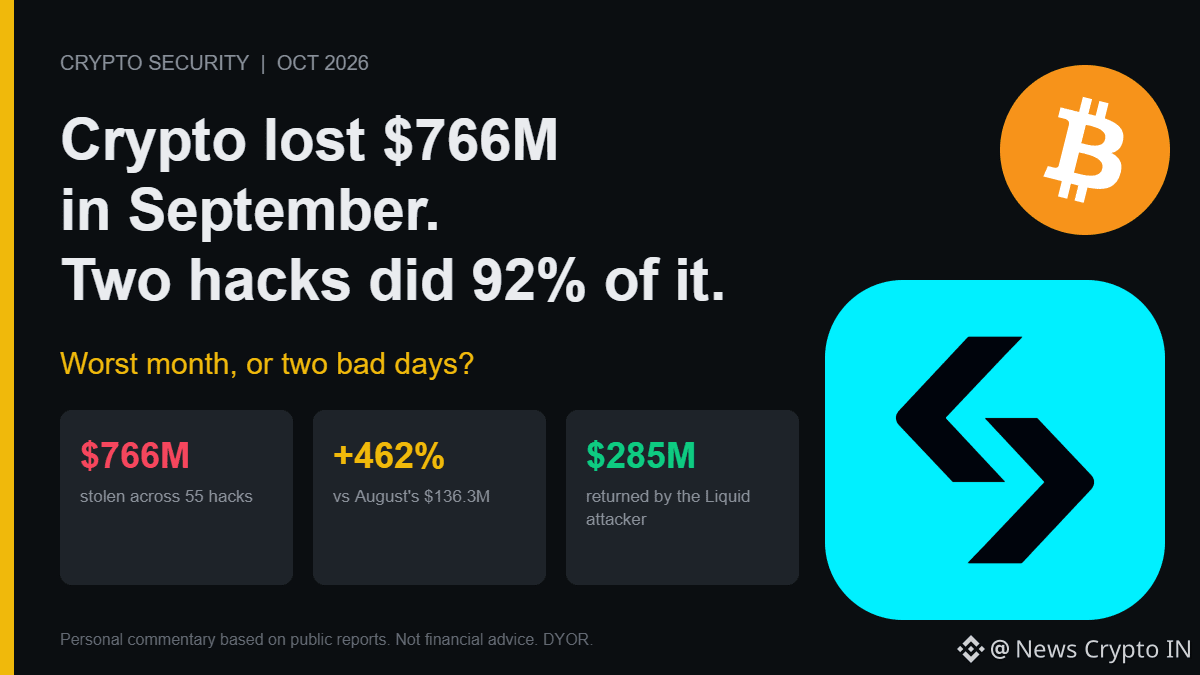
Septembre a été officiellement le pire mois de piratage de la crypto en 2026 : 55 incidents majeurs et 766 M$ dérobés, selon PeckShield. Un chiffre en hausse d’environ 462 % par rapport aux 136,3 M$ d’août. CertiK estime que, sur l’année à ce jour, on compte 656 incidents et environ 2,68 Md$.
Maintenant, regardons à quel point cela est concentré. Deux incidents, la faille du hot-wallet de Bitget (387,5 M$, 24 septembre) et l’exploitation du réseau Liquid (environ 320 M$, 6 septembre), représentent 92 % des pertes du mois. Les 53 autres piratages combinés ne représentent qu’environ 60 M$ (selon mes calculs).
Et le chiffre mis en avant surestime ce qui a réellement été perdu. L’attaquant de Liquid a restitué environ 285 M$, soit environ 85 % de ce qui a été pris. En retranchant les fonds restitués jusqu’à présent, la perte réelle de septembre est plus proche de 470 M$ (selon mes calculs). Toujours terrible. Mais pas le chiffre des gros titres.
Les deux gros coups sont aussi passés par des « portes » que les audits des smart contracts ne couvrent pas. Bitget a été piraté via un logiciel de sécurité tiers compromis. La faille de Liquid était un bug de validation dans la base de code Elements qui a permis à un attaquant de « frapper » environ 4 000 L-BTC non adossés. Aucun des deux n’était un bug classique de smart contract.
Alors quelle histoire est la vraie : une industrie piratée plus souvent, ou une industrie qui repose sur quelques points de défaillance critiques et catastrophiques ?
#CryptoSecurity #PeckShield
629
·
--
🎯 Vol de 74M en mode “freebie” suivi d’une fuite au couteau, là c’est vraiment du lourd
📰 Crypto.com lié à un prêt sur marge attaqué : après avoir emprunté 74 millions de $ puis manœuvré pour faire baisser le prix des tokens en garantie et encaisser, PeckShield confirme au moins 6 millions de $ impliqués
💬 En clair, le pire pour un prêt sur chaîne, c’est cette manœuvre : dès que le prix des garanties est manipulé, la plateforme devient une distributeuse de fonds. Ce n’est pas un cas isolé : si vous avez des actifs, vérifiez vite vos pools de dépôt pour éviter le risque
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #risque_en_ligne
36
Alerte de sécurité importante pour la communauté des cryptomonnaies : le compte de la plateforme Gnosis sur X pourrait actuellement être sous le contrôle de pirates.
La société de cybersécurité PeckShield a déclenché l’alarme après avoir détecté une activité suspecte sur le compte. Si vous faites partie des abonnés, la prudence est fortement recommandée à l’heure actuelle ; ne cliquez sur aucun lien publié via le compte et n’interagissez avec aucun nouveau tweet jusqu’à la publication d’une clarification officielle par l’équipe.
Voici ce que vous devez faire immédiatement :
Évitez de cliquer sur tout lien lié à Gnosis sur X.
Ignorez toute offre ou demande de connexion de portefeuilles qui apparaîtrait via le compte compromis.
Suivez les autres canaux officiels du projet pour obtenir des mises à jour fiables.
Rappelez-vous que la sécurité commence par un geste préventif de votre part. Avez-vous récemment été la cible de tentatives d’hameçonnage similaires dans d’autres projets ? Et comment vous protégez-vous de ces liens malveillants ?
Partagez vos avis et vos expériences dans les commentaires, et n’oubliez pas de republier pour alerter vos amis au sein de la communauté. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
Alerte de sécurité importante pour la communauté des cryptomonnaies : le compte de la plateforme Gnosis sur X pourrait actuellement être sous le contrôle de pirates.
La société de cybersécurité PeckShield a déclenché l’alarme après avoir détecté une activité suspecte sur le compte. Si vous faites partie des abonnés, la prudence est fortement recommandée à l’heure actuelle ; ne cliquez sur aucun lien publié via le compte et n’interagissez avec aucun nouveau tweet jusqu’à la publication d’une clarification officielle par l’équipe.
Voici ce que vous devez faire immédiatement :
Évitez de cliquer sur tout lien lié à Gnosis sur X.
Ignorez toute offre ou demande de connexion de portefeuilles qui apparaîtrait via le compte compromis.
Suivez les autres canaux officiels du projet pour obtenir des mises à jour fiables.
Rappelez-vous que la sécurité commence par un geste préventif de votre part. Avez-vous récemment été la cible de tentatives d’hameçonnage similaires dans d’autres projets ? Et comment vous protégez-vous de ces liens malveillants ?
Partagez vos avis et vos expériences dans les commentaires, et n’oubliez pas de republier pour alerter vos amis au sein de la communauté. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
L’attaquant derrière le protocole Across a restitué 331,8 ETH (environ 623 900 $) à l’adresse multisig du propriétaire du hub pool d’Across Protocol.
En apparence, il s’agit d’une avancée en matière de limitation des pertes ; le point réellement intéressant concerne toutefois le bénéficiaire du remboursement :
Les fonds sont revenus vers une adresse multisig, et non directement du côté des utilisateurs. Cela signifie que le vrai risque réside dans la suite : comment ces fonds seront répartis, comment ils seront comptabilisés, et qui validera le montant de la perte.
Le fait que l’attaquant accepte de restituer environ 623 900 $ indique généralement que l’incident ressemble davantage à un événement de sécurité négociable qu’à une disparition complète et incontrôlée avec fuite des fonds. Mais comme l’article ne précise pas le type de vulnérabilité, la perte totale et si le remboursement est intégral, le marché ne peut pas considérer cela comme un risque définitivement levé.
Le détail le plus subtil : PeckShield a divulgué les informations avant le projet. Cela obligera Across à compléter les détails avec un rapport d’incident plus transparent ; si le projet ne met l’accent que sur le fait que des fonds ont été restitués en éludant le chemin d’attaque, alors c’est le feu rouge à surveiller pour les traders.
Pour les traders ACX, à court terme, ce ne sont pas vraiment ces 331,8 ETH qu’il faut surveiller, mais plutôt : s’il y aura d’autres restitutions ensuite, si les routes de transfert inter-chaînes concernées seront suspendues, et si les fournisseurs de liquidité ont commencé à se retirer.
À votre avis, après le piratage d’un protocole inter-chaînes, les fonds restitués peuvent-ils réellement restaurer la confiance ?
#AcrossProtocol #ACX #跨链安全 #PeckShield #Attaque
150
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#NFPWatch
10.5M vues
17,093 mentions
2
#XRPPostsFirstThreeGreenMonthsInQ3
7 vues
9 mentions
3
#BitcoinRisesToward$85K
22,812 vues
69 mentions
4
#AmazonPlansToSell$8BNvidiaChips
1,767 vues
58 mentions
5
#NEARFallsToAround$4.70Down14%
32,282 vues
82 mentions
6
#EthereumFoundationLaunchesZkAPIOnMainnet
46,003 vues
701 mentions
7
#EvernorthPlansNasdaqListingOct8
68,863 vues
605 mentions
8
#SECProposesCryptoCustodyFramework
60,350 vues
538 mentions
9
#IMFApproves$139MDisbursementToElSalvador
30,280 vues
29 mentions
10
#AnthropicTargetsIPOAsSoonAsMidNovember
43,778 vues
454 mentions