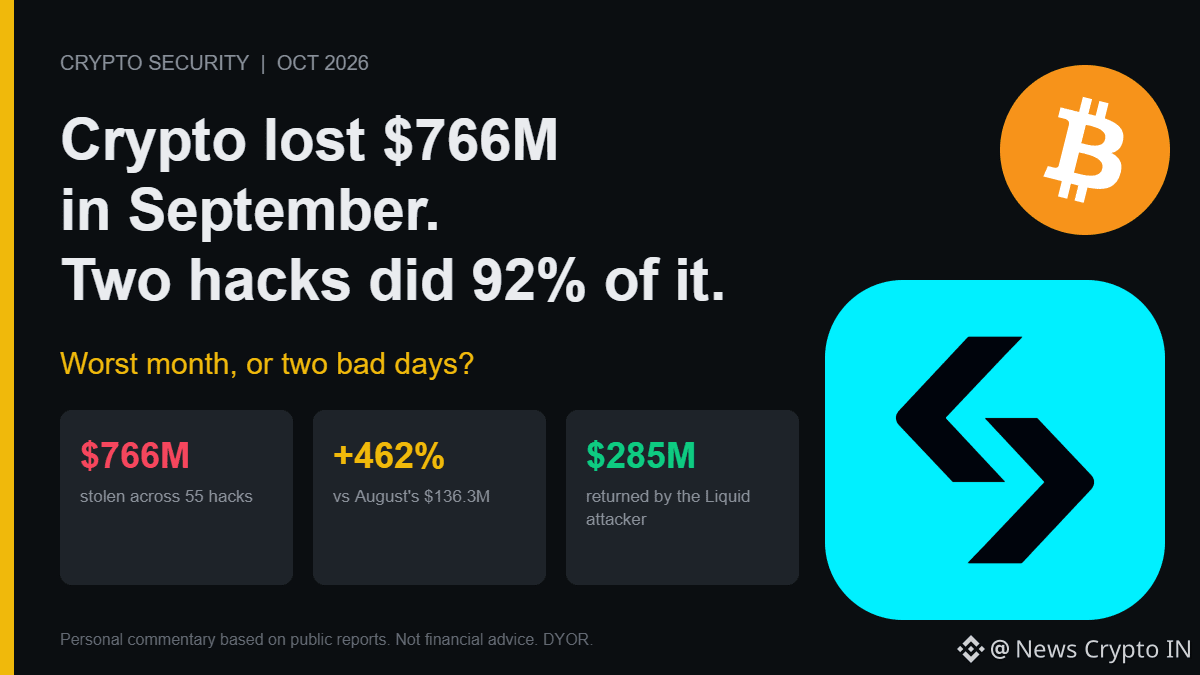
Septembre a été officiellement le pire mois de piratage de la crypto en 2026 : 55 incidents majeurs et 766 M$ dérobés, selon PeckShield. Un chiffre en hausse d’environ 462 % par rapport aux 136,3 M$ d’août. CertiK estime que, sur l’année à ce jour, on compte 656 incidents et environ 2,68 Md$.
Maintenant, regardons à quel point cela est concentré. Deux incidents, la faille du hot-wallet de Bitget (387,5 M$, 24 septembre) et l’exploitation du réseau Liquid (environ 320 M$, 6 septembre), représentent 92 % des pertes du mois. Les 53 autres piratages combinés ne représentent qu’environ 60 M$ (selon mes calculs).
Et le chiffre mis en avant surestime ce qui a réellement été perdu. L’attaquant de Liquid a restitué environ 285 M$, soit environ 85 % de ce qui a été pris. En retranchant les fonds restitués jusqu’à présent, la perte réelle de septembre est plus proche de 470 M$ (selon mes calculs). Toujours terrible. Mais pas le chiffre des gros titres.
Les deux gros coups sont aussi passés par des « portes » que les audits des smart contracts ne couvrent pas. Bitget a été piraté via un logiciel de sécurité tiers compromis. La faille de Liquid était un bug de validation dans la base de code Elements qui a permis à un attaquant de « frapper » environ 4 000 L-BTC non adossés. Aucun des deux n’était un bug classique de smart contract.
Alors quelle histoire est la vraie : une industrie piratée plus souvent, ou une industrie qui repose sur quelques points de défaillance critiques et catastrophiques ?
#CryptoSecurity #PeckShield