

#hacks
hacks
63,833 vues
184 mentions
Populaire
Récents
·
--
Baissier
🚨 3,8 MILLIONS VIENNT D’ÊTRE DÉTOURNÉS PRÈS DES INTENTS.
Un bug dans l’interaction entre l’infrastructure de dépôt/retrait d’Omni et le smart contract NEAR Intents a permis à un attaquant de voler des fonds. 💸🕳️
NEAR Intents a immédiatement interrompu les services, a corrigé la vulnérabilité côté contrat et affirme que les utilisateurs concernés seront intégralement indemnisés.
Mais voici la partie que les détenteurs de NEAR doivent comprendre. 👀
C’était $NOT signalé comme une attaque contre la blockchain NEAR elle-même.
L’échec s’est produit à l’intérieur de l’infrastructure de swap inter-chaînes.
Et cette distinction compte.
NEAR Intents a traité plus de 30 Md$ de volume inter-chaînes — mais une seule connexion vulnérable a suffi pour transformer cette infrastructure en surface d’attaque. ⚠️
L’exploitation est contenue pour le moment.
La question la plus importante est de savoir si le prochain post-mortem révèle une faiblesse de sécurité plus profonde… ou un échec d’intégration isolé.
$NEAR $BTC
#NEAR #Crypto #DeFi #Hacks #Bitcoin
88

·
--
Haussier
766,5 M$ volés en septembre, selon le décompte de PeckShield. le pire mois de 2026
ça ressemble à une vague. il y a surtout deux noms
🔸 Bitget : environ 387,5 M$, un logiciel de sécurité tiers compromis a laissé l’attaquant entrer
🔸 Liquid : près de 4 000 $BTC
{spot}(BTCUSDT)
, un bug de consensus dans le code depuis avril 2018. 3 400 BTC sont revenus le lendemain
CertiK comptabilise un peu plus : 768,4 M$ sur 97 incidents
personne n’a été victime d’un phishing d’une phrase de récupération. l’un est entré via un logiciel de sécurité, l’autre via un bug vieux de plusieurs années
c’est la partie que je n’arrive pas à balayer. aucune checklist utilisateur ne couvre le fournisseur de sécurité de votre exchange
Bitget indique que les retraits de tokens, de fiat et en P2P reprennent à 08:00 UTC le 2 octobre. mon propre solde là-bas n’a toujours pas quitté le site ; j’écrirai ici ce qui se passe avec. suivez si vous voulez voir comment ça se termine
#CryptoSecurity #Bitget #Hacks #PeckShield
766,5 M$ volés en septembre, selon le décompte de PeckShield. le pire mois de 2026
ça ressemble à une vague. il y a surtout deux noms
🔸 Bitget : environ 387,5 M$, un logiciel de sécurité tiers compromis a laissé l’attaquant entrer
🔸 Liquid : près de 4 000 $BTC
, un bug de consensus dans le code depuis avril 2018. 3 400 BTC sont revenus le lendemain
CertiK comptabilise un peu plus : 768,4 M$ sur 97 incidents
personne n’a été victime d’un phishing d’une phrase de récupération. l’un est entré via un logiciel de sécurité, l’autre via un bug vieux de plusieurs années
c’est la partie que je n’arrive pas à balayer. aucune checklist utilisateur ne couvre le fournisseur de sécurité de votre exchange
Bitget indique que les retraits de tokens, de fiat et en P2P reprennent à 08:00 UTC le 2 octobre. mon propre solde là-bas n’a toujours pas quitté le site ; j’écrirai ici ce qui se passe avec. suivez si vous voulez voir comment ça se termine
#CryptoSecurity #Bitget #Hacks #PeckShield
1
35
·
--
🚨 PRESQUE RESTAURE LES SERVICES APRÈS UNE ATTAQUE DE 3,8 M$ ET GARANTIT un REMBOURSEMENT TOTAL 🛡️🌐
L’équipe de NEAR Protocol réagit rapidement suite à un incident de sécurité sur ses services auxiliaires, en limitant l’impact et en assurant une couverture aux utilisateurs touchés 📊
Points clés du rapport de sécurité :
🛠️ Services opérationnels : NEAR Intents et le site near.com fonctionnent à nouveau après avoir corrigé la vulnérabilité.
🎯 Portée limitée : la faille a uniquement affecté l’USDT sur BSC (3,8 M USD) à cause d’un problème d’intégration avec l’infrastructure d’Omni.
💰 Garantie de remboursement : Polosukhin a confirmé que le token NEAR et le réseau principal n’ont subi aucun dommage, et qu’une compensation à 100 % sera versée aux victimes.
Pensez-vous que la réponse rapide et la garantie de remboursement total contribueront à maintenir la confiance institutionnelle dans l’infrastructure de NEAR Intents ?
💬👇 Je vous lis dans les commentaires !
#NEARProtocol #NearIntents #CryptoSecurity #Hacks #CryptoCommunity
$NEAR
{spot}(NEARUSDT)
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
🚨 PRESQUE RESTAURE LES SERVICES APRÈS UNE ATTAQUE DE 3,8 M$ ET GARANTIT un REMBOURSEMENT TOTAL 🛡️🌐
L’équipe de NEAR Protocol réagit rapidement suite à un incident de sécurité sur ses services auxiliaires, en limitant l’impact et en assurant une couverture aux utilisateurs touchés 📊
Points clés du rapport de sécurité :
🛠️ Services opérationnels : NEAR Intents et le site near.com fonctionnent à nouveau après avoir corrigé la vulnérabilité.
🎯 Portée limitée : la faille a uniquement affecté l’USDT sur BSC (3,8 M USD) à cause d’un problème d’intégration avec l’infrastructure d’Omni.
💰 Garantie de remboursement : Polosukhin a confirmé que le token NEAR et le réseau principal n’ont subi aucun dommage, et qu’une compensation à 100 % sera versée aux victimes.
Pensez-vous que la réponse rapide et la garantie de remboursement total contribueront à maintenir la confiance institutionnelle dans l’infrastructure de NEAR Intents ?
💬👇 Je vous lis dans les commentaires !
#NEARProtocol #NearIntents #CryptoSecurity #Hacks #CryptoCommunity
$NEAR
$BTC
$BNB
1
211
Voici ce qu’il s’est passé lorsqu’un piratage d’échange de 350 millions de dollars a commencé à présenter les mêmes empreintes numériques que des opérations nord-coréennes plus anciennes.
La plupart des traders laissent des positions importantes sur des CEX par commodité, pourtant une seule frappe bien planifiée peut geler les retraits ou effacer des soldes avant que quiconque ne réagisse. Cette incertitude persistante sur le moment où il faut retirer ses fonds, ou sur le fait que votre plateforme soit la prochaine, est ce qui empêche réellement les gens de dormir.
Les conclusions préliminaires du PDG indiquaient des correspondances d’IP et de schémas VPN provenant d’attaques antérieures liées à la Corée du Nord. Ce recoupement, beaucoup de couvertures l’ont omis. 350 M$ ont disparu dans ce qui ressemble encore à une opération coordonnée de type Lazarus, et l’enquête est toujours en cours. Ces groupes ont à plusieurs reprises visé le $BTC, $ETH et $USDT conservés dans des portefeuilles « chauds », en utilisant des méthodes que les défenses classiques ont du mal à stopper.
Même les grandes plateformes restent vulnérables lorsque des acteurs étatiques s’en mêlent. Le prochain incident pourrait déclencher des gels plus longs, des chocs de liquidité ou la perte d’actifs, avec peu de chances d’un rétablissement complet.
Où pensez-vous que cela mène ensuite ?
#CryptoSecurity #NorthKorea #Hacks
Voici ce qu’il s’est passé lorsqu’un piratage d’échange de 350 millions de dollars a commencé à présenter les mêmes empreintes numériques que des opérations nord-coréennes plus anciennes.
La plupart des traders laissent des positions importantes sur des CEX par commodité, pourtant une seule frappe bien planifiée peut geler les retraits ou effacer des soldes avant que quiconque ne réagisse. Cette incertitude persistante sur le moment où il faut retirer ses fonds, ou sur le fait que votre plateforme soit la prochaine, est ce qui empêche réellement les gens de dormir.
Les conclusions préliminaires du PDG indiquaient des correspondances d’IP et de schémas VPN provenant d’attaques antérieures liées à la Corée du Nord. Ce recoupement, beaucoup de couvertures l’ont omis. 350 M$ ont disparu dans ce qui ressemble encore à une opération coordonnée de type Lazarus, et l’enquête est toujours en cours. Ces groupes ont à plusieurs reprises visé le $BTC , $ETH et $USDT conservés dans des portefeuilles « chauds », en utilisant des méthodes que les défenses classiques ont du mal à stopper.
Même les grandes plateformes restent vulnérables lorsque des acteurs étatiques s’en mêlent. Le prochain incident pourrait déclencher des gels plus longs, des chocs de liquidité ou la perte d’actifs, avec peu de chances d’un rétablissement complet.
Où pensez-vous que cela mène ensuite ?
#CryptoSecurity #NorthKorea #Hacks
22

La sécurité reste un énorme manque.
Juillet a été une véritable hécatombe, avec 110 M$ perdus à cause de piratages. Fait intéressant, les compétitions de bug bounty surpassent les audits de niveau 1. Si vous ne surveillez pas la manière dont les protocoles sont testés, vous demandez à vous faire défoncer.
#CryptoSecurity #Hacks
Juillet a été une véritable hécatombe, avec 110 M$ perdus à cause de piratages. Fait intéressant, les compétitions de bug bounty surpassent les audits de niveau 1. Si vous ne surveillez pas la manière dont les protocoles sont testés, vous demandez à vous faire défoncer.
#CryptoSecurity #Hacks
23

$LES DÉFIS DES HACKERS SONT MOINS RENTABLES, PAS PLUS 💰
J’ai suivi de près la sécurité DeFi et la panique liée à l’IA ne se matérialise pas. Les pertes médianes liées aux piratages sont tombées à moins de 500 000 $ cette année, contre plus de 2 M$ en 2025. Les attaquants s’en prennent à de petits protocoles, tandis que les plus importants continuent de construire des remparts.
D’après les données de CertiK, les pertes totales ont diminué de 46,8 % d’une année sur l’autre au S1 2026, pour atteindre 1,32 Md$, mais plus de 70 % des pertes du T2 provenaient seulement de deux attaques liées à un seul groupe. Le risque est concentré, pas en pleine explosion.
Vous êtes encore à l’écart à cause de la peur du piratage, ou vous voyez plutôt cela comme un marché qui mûrit ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#DEFI #DeFiSecurity #CryptoNews #Hacks
🔥
29
#Q2CryptoHackLosses$780.3M
🚨 Les pertes liées à des piratages crypto au T2 2026 atteignent 780,3 millions de dollars
La DeFi vient d’enregistrer l’un de ses trimestres les plus sombres : 88 piratages ont vidé la somme vertigineuse de 780,3 M$ entre le 1er et le 30 juin.
En avril, une envolée massive de 644,8 M$ a été observée, portée par de grandes exploitations qui ont révélé des failles critiques dans les ponts, les smart contracts et les protocoles.
Ce n’est pas juste une « malchance » — c’est en train de transformer la DeFi à haut rendement en une taxe invisible pour les utilisateurs, tandis que les pirates (y compris des groupes liés à des États) encaissent.
Points clés :
• Nombre record d’incidents
• Des milliards de TVL à risque
• La sécurité reste le problème non résolu numéro un dans la crypto
Est-ce le signal d’alarme dont l’industrie a besoin ? Ou continuera-t-on de payer la taxe des pirates ?
Partagez vos réflexions ci-dessous 👇 Quelle est votre plus grande inquiétude — les ponts, les risques liés aux smart contracts, ou autre chose ?
#crypto #defi #hacks
153

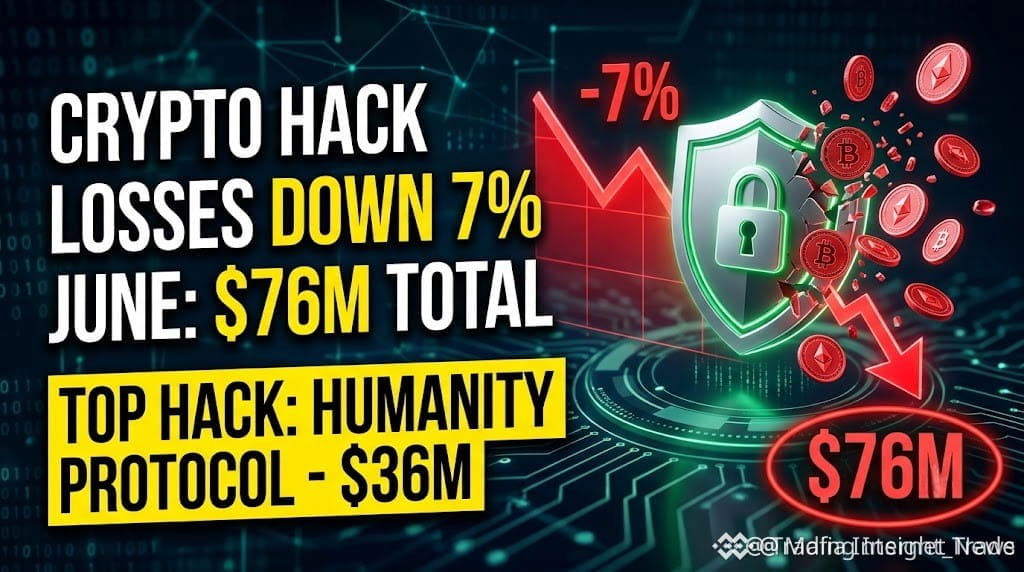
$DEFI HACK LOSSES FELL 7% IN JUNE BUT H1 TOTAL HITS $750M ⚠️
Le mois de juin a connu une légère baisse des pertes liées aux hacks, à 76 M$, mais ne vous y trompez pas. Le S1 2026 a déjà dépassé les 750 M$ — et c’est uniquement ce qui a été signalé.
Le vrai sujet de préoccupation ? Les attaques contre la gouvernance et les clés privées augmentent, et de vieux contrats comme Aztec sont des proies faciles. Quels projets DeFi avez-vous audités récemment ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#DeFi #Hacks #Security #CryptoNews
⚠️
37
·
--
Ancien employé de Clickout Media et journaliste de poker, Blaise Bourgeois affirme que son compte X a été piraté et supprimé après qu’il ait publié des critiques à l’encontre de l’entreprise.
Dans une publication Substack publiée le 30 juillet, Bourgeois a déclaré que la compromission était survenue après son article d’avril au sujet de Clickout Media.
Il a également affirmé que des e-mails liés à l’incident et des échanges avec des journalistes critiques de l’entreprise avaient été supprimés. Il a écrit que Clickout Media était « probablement » responsable du piratage, mais n’a fourni aucune preuve étayant cette accusation.
Ces affirmations font suite à son article Substack du 16 avril critiquant Clickout Media après avoir quitté l’entreprise en 2025. Dans cet article, il a affirmé que l’entreprise privilégiait des contenus d’affiliation orientés SEO plutôt que le journalisme, continuait à utiliser sa signature après la fin de son emploi sans autorisation, et a déclaré qu’il comptait engager une action en justice concernant une rupture de contrat abusive et une diffamation présumées.
Bourgeois a aussi affirmé que Card Player Magazine, acquis par Clickout Media en décembre 2024, cesserait d’imprimer des éditions papier. En citant des sources non nommées, il a écrit que le magazine perdait 750 000 $ par an avant cette décision.
La majeure partie de la dernière publication Substack est consacrée à des mises à jour personnelles, notamment son travail en tant que statisticien de recherche pour la couverture de la Coupe du monde de la FIFA par FOX, sa participation au Main Event des World Series of Poker 2026, et son séjour au Brésil.
La section consacrée à Clickout Media est brève et ne fournit pas d’éléments supplémentaires étayant l’accusation concernant son compte X.
#CryptoNews #hacks #clickoutmedia #CryptocurrencyNews #SEOCryptoTalk
70
·
--
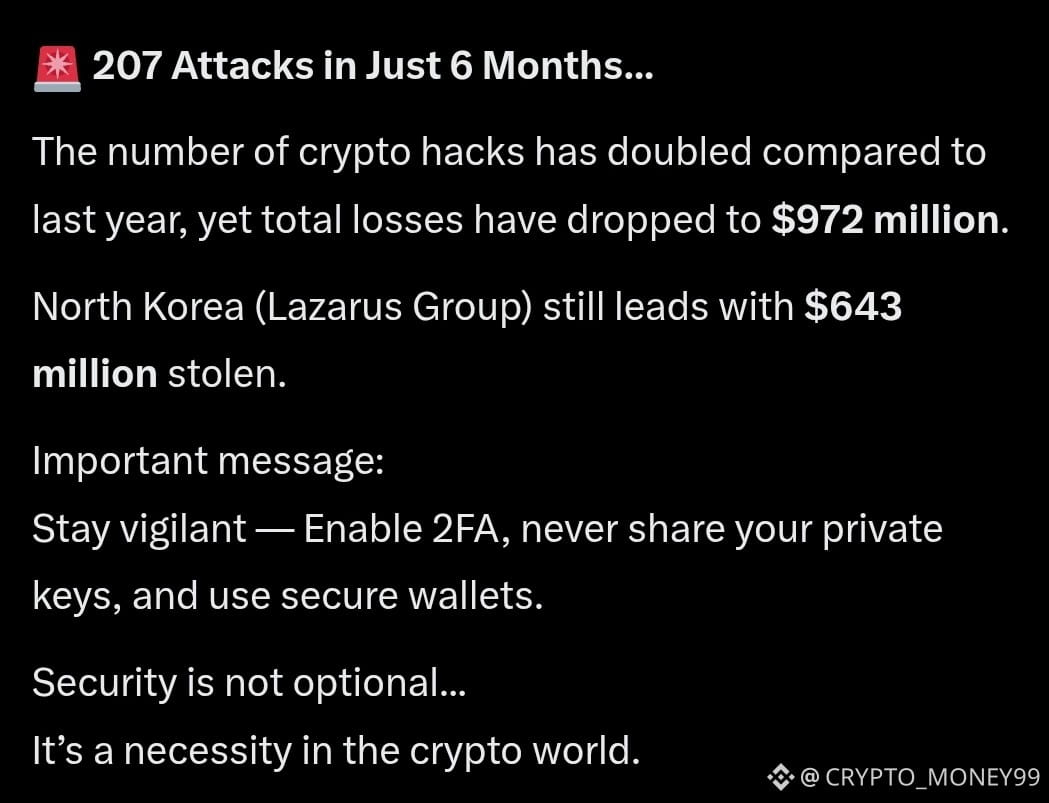
207 attaques en seulement 6 mois...! 🚨
Des pirates lancent une guerre acharnée contre le monde de la crypto...
Le nombre d’attaques a doublé par rapport à l’année dernière, et les voleurs du numérique frappent presque chaque semaine !
Mais la surprise :
Les pertes ne sont descendues qu’à 972 millions de dollars.
La Corée du Nord (groupe Lazarus) continue de dominer et de voler 643 millions de dollars lors des plus grandes opérations !
La question maintenant :
Les défenses sont-elles vraiment devenues plus solides...
Ou la vraie tempête n’a-t-elle pas encore commencé ?
CryptoHacksHit207InH1WithLosses$972M #crypto #hacks #Alert🔴 #scamriskwarning #Binance
1
1.2k
#hacks
🚨 Septembre a enregistré un nombre record de piratages dans le secteur des cryptomonnaies : les pertes ont bondi de 462 %
Selon la société de sécurité PeckShieldAlert, 55 failles majeures ont été recensées en septembre, pour des pertes totales vertigineuses de 766,49 millions de dollars, soit une hausse de 462 % par rapport à août (136,3 millions de dollars).
🔍 Principaux incidents du mois et plus grosses pertes depuis le début de l’année :
• Bitget : environ 387 millions de dollars — un nouveau record de pertes cette année.
• Liquid Network : environ 320 millions de dollars (dont 285 millions ont été récupérés).
• Attaque par anticipation d’un bot MEV : 7,81 millions de dollars (récupérés en totalité).
• Duelbits : 7 millions de dollars.
• Payment Processor V2 : 6,6 millions de dollars (3,4 millions récupérés).
• DCENT Wallet : 6,57 millions de dollars.
• Astroport : 4,9 millions de dollars.
• Drop : 4,4 millions de dollars.
• Near Intents : 3,865 millions de dollars — selon ZachXBT, un portefeuille chaud sur BSC a enregistré des sorties de fonds anormales. Les fonds ont été retirés via KuCoin puis convertis en BTC ; l’adresse de l’attaquant est liée au groupe nord-coréen Lazarus Group.
• NostraFinance : 3,5 millions de dollars.
• Nomic nBTC Bridge : 3,15 millions de dollars.
⚠️ Conclusion : même si les enquêteurs spécialisés dans la blockchain et les protocoles parviennent à récupérer une partie des fonds, l’activité des pirates informatiques — notamment celle de groupes soutenus par des États comme Lazarus — a atteint des niveaux critiques.
34
·
--
$NEAR montre à nouveau une grande vigueur ! 🔥
Après une semaine marquée par #FUD et #hacks , ainsi que par une pression vendeuse continue, les acheteurs continuent d’entrer sur le marché.
Si le cours franchit nettement le seuil des 5 dollars, la hausse vers les 10 dollars sera rapide 🚀
Informations sur le graphique :
* Protocole NEAR (NEAR) : 4.970 dollars américains
* Performance sur un mois : hausse de +3.122 dollars (+168.93%)
{future}(NEARUSDT)
$NEAR montre à nouveau une grande vigueur ! 🔥
Après une semaine marquée par #FUD et #hacks , ainsi que par une pression vendeuse continue, les acheteurs continuent d’entrer sur le marché.
Si le cours franchit nettement le seuil des 5 dollars, la hausse vers les 10 dollars sera rapide 🚀
Informations sur le graphique :
* Protocole NEAR (NEAR) : 4.970 dollars américains
* Performance sur un mois : hausse de +3.122 dollars (+168.93%)
84
$NEAR montre à nouveau une force impressionnante ! 🔥
Après une semaine marquée par #FUD , #hacks et une pression vendeuse constante, les acheteurs continuent d’intervenir.
Si le cours franchit les 5 $ avec force, la progression vers les 10 $ sera RAPIDE 🚀
Informations du graphique :
* NEAR Protocol (NEAR) : 4,970 USD
* Performance sur 1 mois : en hausse de +3,122 (+168,93 %)
{spot}(NEARUSDT)
$NEAR montre à nouveau une force impressionnante ! 🔥
Après une semaine marquée par #FUD , #hacks et une pression vendeuse constante, les acheteurs continuent d’intervenir.
Si le cours franchit les 5 $ avec force, la progression vers les 10 $ sera RAPIDE 🚀
Informations du graphique :
* NEAR Protocol (NEAR) : 4,970 USD
* Performance sur 1 mois : en hausse de +3,122 (+168,93 %)
12
2
27
32.9k

·
--
Le choc de la sécurité DeFi d'Ethereum met $ETH sur la défensive 🛡️
Avril est devenu un test de confiance pour la crypto, avec au moins 13 protocoles touchés et plus de 600 millions de dollars drainés. Le plus gros dommage est venu de Drift et Kelp DAO, où les faiblesses inter-chaînes et les lacunes de vérification ont permis à la liquidité de se déplacer rapidement une fois que l'exploit a trouvé une fissure. Pour $ETH, c'est un rappel que le risque de sécurité est maintenant un facteur à l'échelle du marché, et que l'argent des baleines exigera des audits plus clairs et un design de pont plus robuste avant de se sentir à nouveau à l'aise.
Ce n'est pas un conseil financier. Gérez vos risques et protégez votre capital.
#Ethereum #DeFi #CryptoNews #Hacks #RiskManagement
⚡
{future}(ETHUSDT)
Le choc de la sécurité DeFi d'Ethereum met $ETH sur la défensive 🛡️
Avril est devenu un test de confiance pour la crypto, avec au moins 13 protocoles touchés et plus de 600 millions de dollars drainés. Le plus gros dommage est venu de Drift et Kelp DAO, où les faiblesses inter-chaînes et les lacunes de vérification ont permis à la liquidité de se déplacer rapidement une fois que l'exploit a trouvé une fissure. Pour $ETH , c'est un rappel que le risque de sécurité est maintenant un facteur à l'échelle du marché, et que l'argent des baleines exigera des audits plus clairs et un design de pont plus robuste avant de se sentir à nouveau à l'aise.
Ce n'est pas un conseil financier. Gérez vos risques et protégez votre capital.
#Ethereum #DeFi #CryptoNews #Hacks #RiskManagement
⚡
32
·
--
Article
Un pirate informatique a volé 20 000 000 $ de crypto-monnaie dans un portefeuille lié au gouvernement américain Un pirate informatique a volé 20 millions de dollars de crypto-monnaie dans un portefeuille lié au gouvernement américain, selon la plateforme de désanonymisation des actifs numériques Arkham.
Arkham note qu'un attaquant a volé une crypto-monnaie à une adresse gouvernementale liée aux fonds saisis auprès des pirates informatiques qui ont attaqué la bourse Bitfinex en 2016.
Un pirate informatique a volé 20 000 000 $ de crypto-monnaie dans un portefeuille lié au gouvernement américain
Un pirate informatique a volé 20 millions de dollars de crypto-monnaie dans un portefeuille lié au gouvernement américain, selon la plateforme de désanonymisation des actifs numériques Arkham.
Arkham note qu'un attaquant a volé une crypto-monnaie à une adresse gouvernementale liée aux fonds saisis auprès des pirates informatiques qui ont attaqué la bourse Bitfinex en 2016.
Arkham note qu'un attaquant a volé une crypto-monnaie à une adresse gouvernementale liée aux fonds saisis auprès des pirates informatiques qui ont attaqué la bourse Bitfinex en 2016.
2
650
·
--
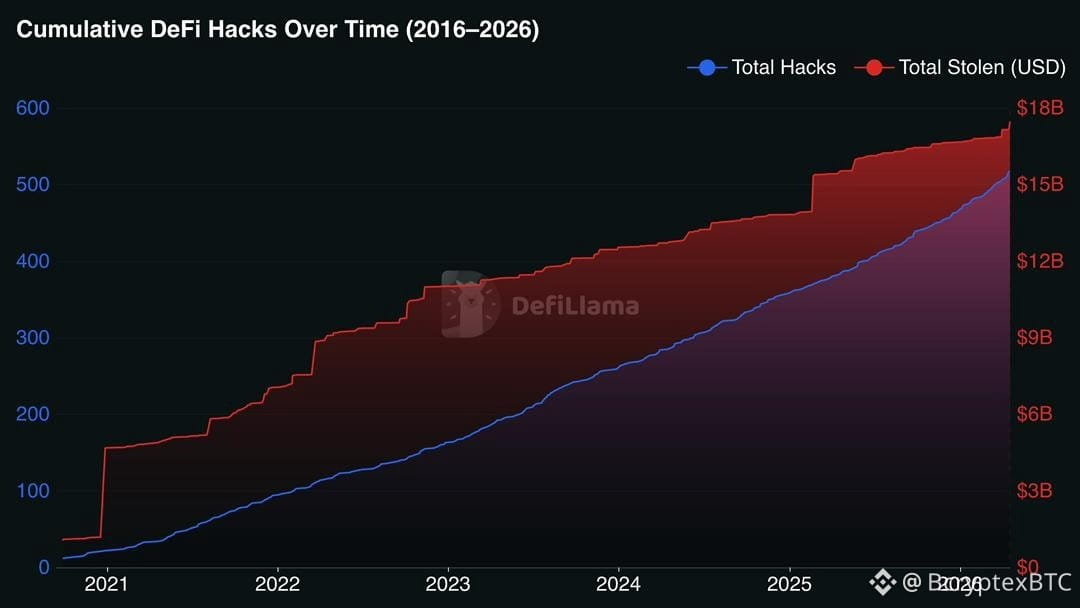
17 milliards de dollars volés en crypto sur 10 ans.
518 hacks.
~1 exploit majeur chaque semaine.
Perte moyenne : ~33 millions de dollars
Cause principale : compromission de clés privées (plus de 3,6 milliards de dollars)
2025 a été la pire année : 4,04 milliards de dollars drainés.
2026 a déjà commencé avec un impact :
Exploitation du pont rsETH de Kelp DAO → ~290 millions de dollars perdus.
Voici la réalité :
Ce n'est pas seulement des bugs dans les contrats intelligents.
La plupart des pertes proviennent d'une mauvaise gestion des clés, du phishing et de défaillances de sécurité basiques.
Alors que la DeFi se développe, les attaques s'intensifient avec elle.
La sécurité n'est pas optionnelle.
C'est l'avantage que la plupart des gens ignorent.
#Crypto #defi #security #hacks
1
179
🛡️ 1,32 Md$ DISPARUS AU S1 2026 – LE CONTRÔLE D’ACCÈS, VRAI « LIQUIDITÉ SILENCIEUSE » 🚨
🔍 Les chiffres sont implacables : 224 attaques, 1,32 milliard de dollars évaporés. Mais ce que les titres ratent, c’est que ce n’est pas un bain de sang de smart contracts. C’est un carnage à la couche humaine. Rien que les défaillances de contrôle d’accès ont fait perdre 292 M$ à Kelp DAO et 280 M$ à Drift Protocol. Ajoutez l’ingénierie sociale (282 M$) et les failles d’oracles (24 M$ Ostium, 10,8 M$ Blend) et vous obtenez le schéma : le maillon le plus faible, c’est le détenteur de clé, pas le code.
💡 Les investisseurs avisés se positionnent discrètement sur des projets qui privilégient la gestion des clés et le renforcement des multi-sig. Le prochain bull run récompensera les architectures axées sur la sécurité. D’ici là, chaque clé privée déverrouillée est un risque de « cygne noir ». 💬 La DeFi a-t-elle besoin de meilleure technologie — ou d’une meilleure discipline humaine — pour survivre ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #Crypto #DeFi #Security #Hacks #2026
🛡️ 🔍
121

·
--
⚠️ Alerte de sécurité $BTC : la faille de Coldcard continue de se propager, touchant déjà 4500 adresses, avec des pertes proches de 89,00 M$ ! D’après les dernières recherches, les pirates exploitent l’IA pour casser les mots de passe (seed) par force brute ; même les cold wallets ne seraient pas 100 % sûrs. Galaxy Research avertit que l’attaque est toujours en cours et recommande aux utilisateurs concernés de migrer leurs actifs immédiatement. BTC dérobés en moyenne après 3,18 ans de dormance, ce qui suggère que la majorité des victimes étaient des détenteurs de long terme. NFA | DYOR
#Bitcoin #Security #Coldcard #Crypto #Hacks
#Bitcoin #Security #Coldcard #Crypto #Hacks
37

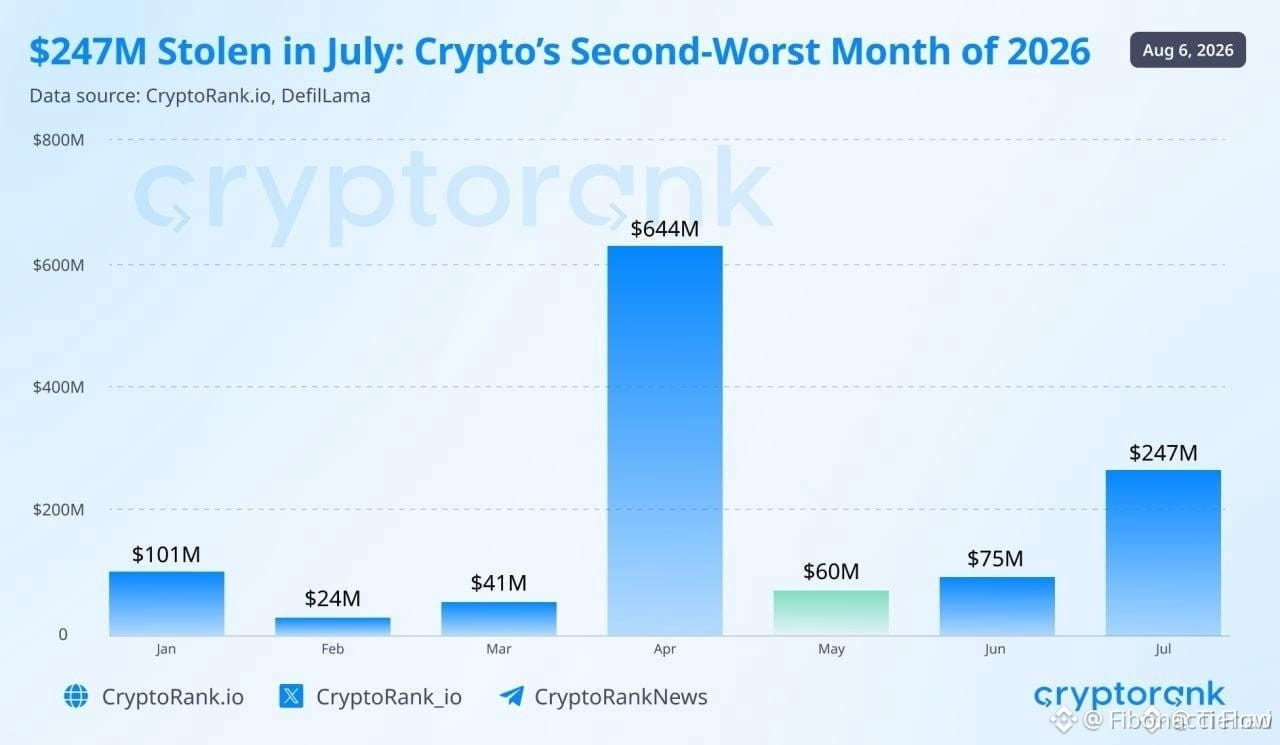
🔴 247 M$ EN UN MOIS : LA VRAIE TRICHE DU COLD WALLET TRUST EST LÀ 💥
📉 Le bilan des hacks de juillet 2026 vient de tomber : 247 millions de dollars, et 100 millions de cette somme sont sortis directement des portefeuilles Coldcard. Ce n’est pas juste une brèche de sécurité ; c’est une fracture psychologique dans le récit le plus sacré de l’industrie : le cold storage = intouchable.
🔐 Le marché est divisé. Un camp estime que des utilisateurs effrayés vont revenir vers des prestataires, en confiant leurs clés pour se sauver eux-mêmes. L’autre camp y voit un électrochoc — un catalyseur pour une nouvelle vague d’éducation avancée à la sécurité et de solutions hors réseau (air-gap). 💡 Dans tous les cas, la courbe de demande pour « comment stocker en toute sécurité » vient de s’infléchir violemment.
📊 C’est le deuxième pire mois de l’année, et les effets en cascade sur l’appétit pour le risque sont palpables. Quand la forteresse est mise à sac, tout le monde remet en question les murs. 💬 De quel côté êtes-vous — cela vous pousse vers la garde (custody), ou plus loin dans l’auto-souveraineté ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #ColdWallet #CryptoSecurity #MarketShift #Hacks
🔍 🦈
65
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
20,648 vues
414 mentions
2
#CanGoogleDefindItsCore
11,520 vues
323 mentions
3
#FOMCWatch
9M vues
27,571 mentions
4
#EthereumDropsBelow$2300
8,048 vues
137 mentions
5
#BitcoinSlipsBelow$80KAgain
22,860 vues
106 mentions
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
42,886 vues
667 mentions
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
9,189 vues
90 mentions
8
#BitmineAdds10452ETH
83,247 vues
1,050 mentions
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
44,233 vues
770 mentions
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
34,241 vues
542 mentions