

#hacking
hacking
368,850 vues
286 mentions
Populaire
Récents

Le paradoxe du piratage de Binance de 6,3 milliards USD : la centralisation est à la fois la cause et la solution qui a permis de sauver 3 milliards USD
• Le piratage de Binance de 6,3 milliards USD relance le débat sur les avantages et les inconvénients de la centralisation dans le secteur des actifs numériques.
• Selon des experts, les mécanismes centralisés ont permis à l’attaquant de voler une somme considérable, mais ont également aidé Binance à récupérer plus de 3 milliards USD.
• Cet incident soulève la question de savoir si la décentralisation offre réellement au secteur le niveau de sécurité le plus élevé.
#BinanceSquare #CryptoNews #Hacking #Binance
$btc $eth
#vlikevn Titanbot
Source : CoinDesk
143
·
--
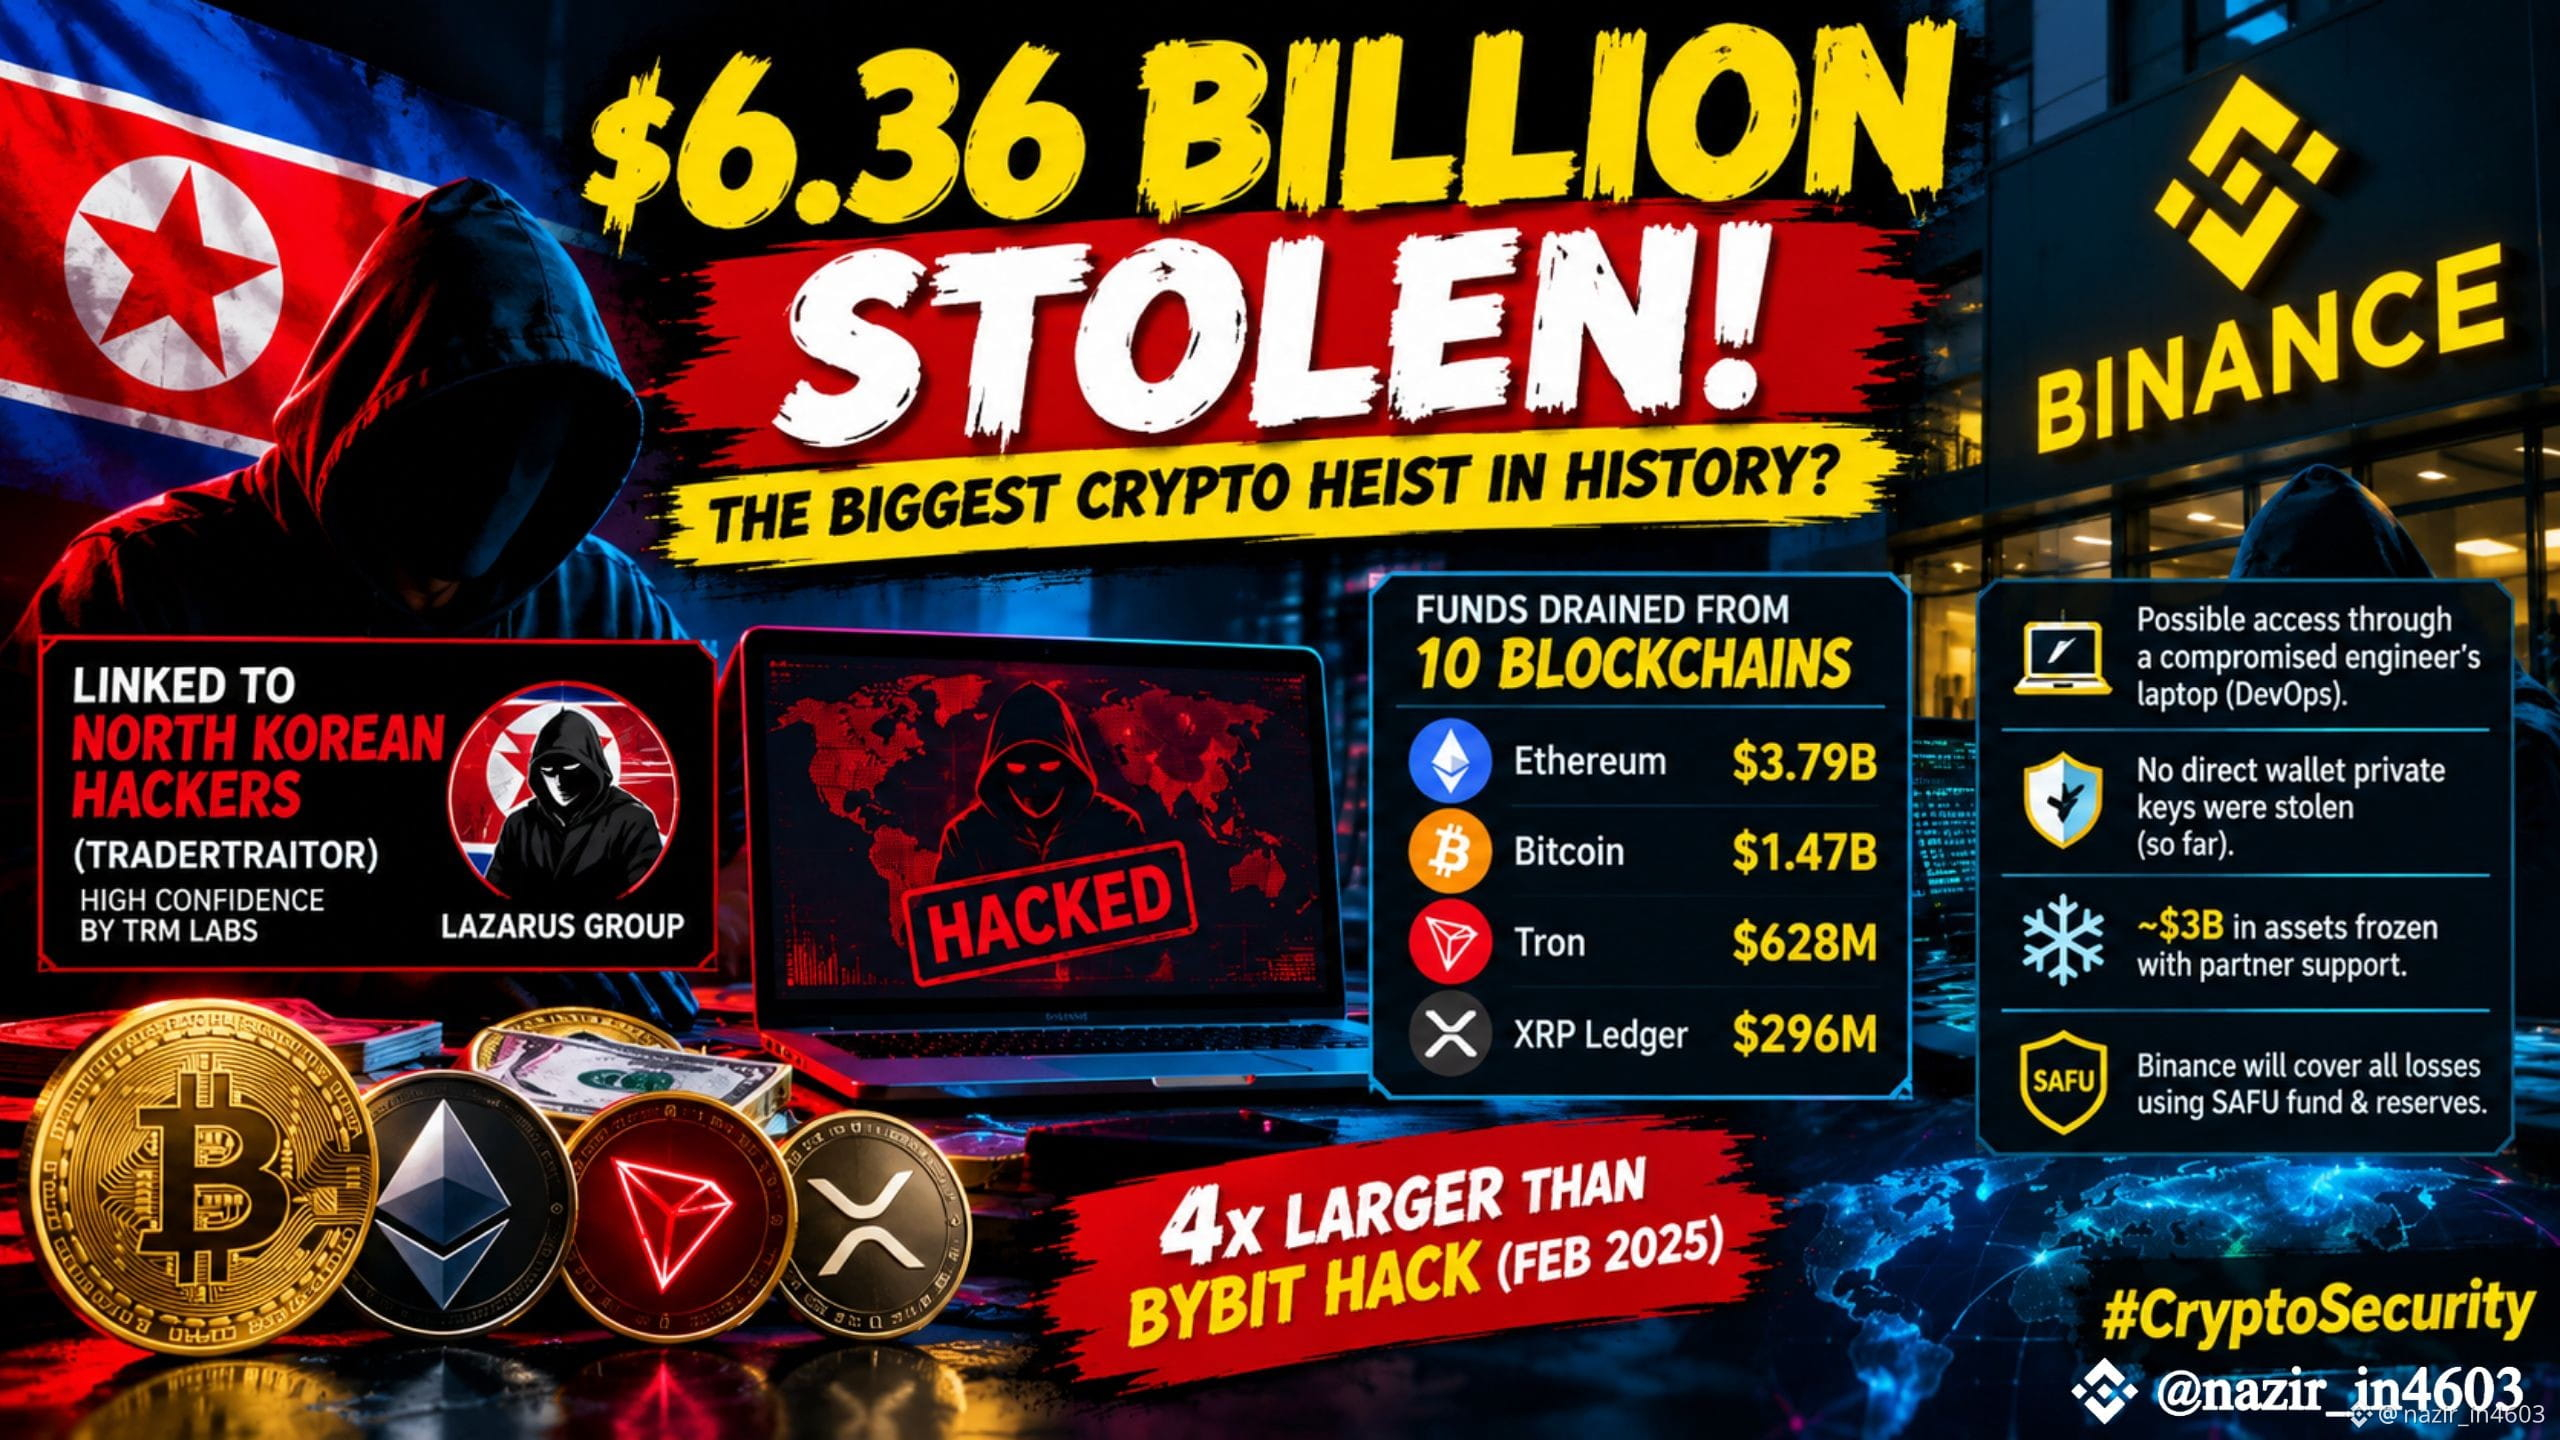
🚨 6,36 MILLIARDS DE DOLLARS DISPARUS ! LE PLUS GRAND VOL DE CRYPTOMONNAIES DE L’HISTOIRE ? 😱
Le secteur des cryptomonnaies vient d’être frappé par un incident de sécurité stupéfiant.
Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, aurait subi un vol massif de 6,36 milliards de dollars, la majeure partie des fonds ayant été transférée en seulement 20 minutes.
Selon la société d’analyse de la blockchain TRM Labs, l’attaque serait très probablement liée à TraderTraitor, un groupe de pirates informatiques parrainé par l’État nord-coréen.
💰 OÙ EST PASSÉ L’ARGENT ?
🔴 Ethereum : 3,79 milliards de dollars
🔴 Bitcoin : 1,47 milliard de dollars
🔴 Tron : 628 millions de dollars
🔴 XRP Ledger : 296 millions de dollars
L’attaque aurait touché 10 réseaux blockchain différents.
Mais voici ce qui rend cet incident encore plus préoccupant...
L’enquête préliminaire de Binance laisse penser que les attaquants ont pu accéder au système par l’intermédiaire de l’ordinateur portable compromis d’un ingénieur DevOps, plutôt qu’en dérobant directement les clés privées des portefeuilles.
⚠️ QUE VA-T-IL SE PASSER MAINTENANT ?
Binance affirme qu’environ 3 milliards de dollars d’actifs concernés ont été gelés grâce à la coopération de partenaires de la blockchain.
La plateforme a également promis de couvrir toutes les pertes à l’aide de son fonds SAFU et des réserves de l’entreprise.
Cet incident est environ quatre fois plus important que le piratage de Bybit, qui avait entraîné la perte de 1,5 milliard de dollars en février 2025.
La grande question, maintenant, est la suivante : quelle part des fonds restants les enquêteurs pourront-ils récupérer ?
💬 Qu’en pensez-vous ?
Le secteur des cryptomonnaies peut-il se remettre d’une faille de sécurité d’une telle ampleur ?
Partagez votre avis ci-dessous ! 👇
#Binance #CryptoNews #SécuritéCrypto #Bitcoin #Ethereum #XRP #Blockchain #MarchéCrypto #Hacking
90

·
--
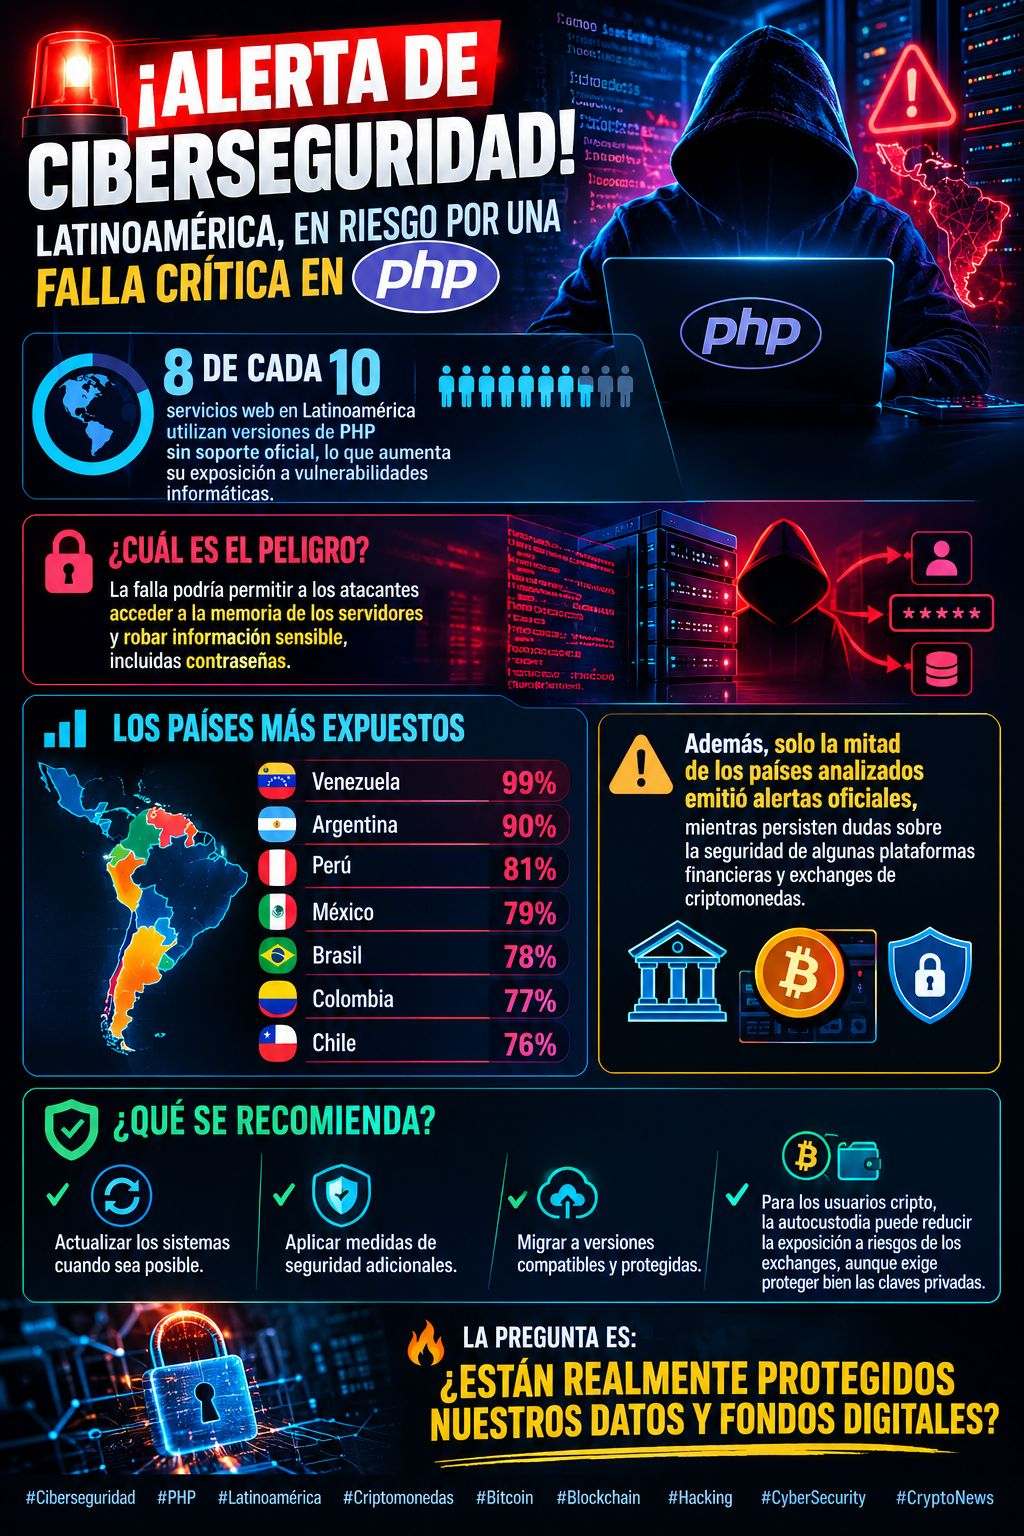
🚨 ALERTE À LA CYBERSÉCURITÉ ! L’AMÉRIQUE LATINE EST MENACÉE PAR UNE FAILLE CRITIQUE DE PHP !💻⚠️
🌎 8 services web sur 10 en Amérique latine utilisent des versions de PHP qui ne sont plus officiellement prises en charge, ce qui accroît leur exposition aux vulnérabilités informatiques.
🔓 Quel est le danger ? Cette faille pourrait permettre aux attaquants d’accéder à la mémoire des serveurs et de voler des informations sensibles, notamment des mots de passe.
📊 Les pays les plus exposés :
🇻🇪 Venezuela : 99 %
🇦🇷 Argentine : 90 %
🇵🇪 Pérou : 81 %
🇲🇽 Mexique : 79 %
🇧🇷 Brésil : 78 %
🇨🇴 Colombie : 77 %
🇨🇱 Chili : 76 %
⚠️ De plus, seule la moitié des pays analysés a émis des alertes officielles, tandis que des doutes persistent quant à la sécurité de certaines plateformes financières et plateformes d’échange de cryptomonnaies.
🛡️ Que recommande-t-on ? Mettre les systèmes à jour lorsque c’est possible, appliquer des mesures de sécurité supplémentaires et migrer vers des versions compatibles et protégées. Pour les utilisateurs de cryptomonnaies, la conservation autonome des actifs peut réduire l’exposition aux risques liés aux plateformes d’échange, mais elle exige aussi de protéger correctement les clés privées.
🔥 La question est : nos données et nos fonds numériques sont-ils vraiment protégés ?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
735
Article
🚨 Dernière minute : 🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 : 👀⚠️🚨 BLACK OCTOBER : le Bitcoin passe sous les 80 000 $ — sommes-nous en train de revivre 1929 ?
Octobre a toujours été le meilleur mois pour les cryptos. Rendement moyen : +18,3 %. Cette année ? Il vire au NOIR.
Voici le Black October — édition PIRATAGE DE DONNÉES. Voilà pourquoi octobre 2026 est surnommé le Black October de la cybersécurité, et pas seulement à cause du krach des cryptos :
Ce n’est PAS un seul gros piratage : ce sont plus de 20 piratages majeurs en 2 semaines, tous menés à l’aide de l’IA pour trouver des failles plus vite que nous ne pouvons les corriger.
🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 :
1. PHP2Shell — 70 % d’Internet est menacé
🚨 Dernière minute : 🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 : 👀⚠️
🚨 BLACK OCTOBER : le Bitcoin passe sous les 80 000 $ — sommes-nous en train de revivre 1929 ?
Octobre a toujours été le meilleur mois pour les cryptos. Rendement moyen : +18,3 %. Cette année ? Il vire au NOIR.
Voici le Black October — édition PIRATAGE DE DONNÉES. Voilà pourquoi octobre 2026 est surnommé le Black October de la cybersécurité, et pas seulement à cause du krach des cryptos :
Ce n’est PAS un seul gros piratage : ce sont plus de 20 piratages majeurs en 2 semaines, tous menés à l’aide de l’IA pour trouver des failles plus vite que nous ne pouvons les corriger.
🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 :
1. PHP2Shell — 70 % d’Internet est menacé
2
373

ALERTE CYBERSÉCURITÉ AU ROYAUME-UNI 🇬🇧
Des pirates auraient volé les données personnelles de 3 300 personnes après avoir piraté les systèmes d’une entreprise britannique protégés par le mot de passe Password1
Les mots de passe faibles peuvent exposer les données sensibles à de graves risques.
Un mot de passe faible. Des milliers de personnes potentiellement touchées.
#CybersecurityUpdate #hacking #technews
66

Article
AUTORISATIONS DE TOKENS : LA PERMISSION QUI PEUT EXPOSER VOS CRYPTOMONNAIES À VOTRE INSU$ETH $BTC $USDC
Vous pouvez déconnecter votre portefeuille, fermer une page web, supprimer une application et croire que vos cryptomonnaies sont en sécurité. Mais une autorisation que vous avez accordée il y a des mois pourrait toujours être active, en attente d’être utilisée.
Et le plus préoccupant, c’est que pour exploiter certaines autorisations, un criminel n’a pas besoin de connaître votre mot de passe, de voler votre phrase de récupération ni d’accéder physiquement à votre appareil.
Ce n’est pas une théorie. C’est un risque réel de l’écosystème de la finance décentralisée (DeFi), documenté par MetaMask, Etherscan et des spécialistes de la sécurité blockchain.
AUTORISATIONS DE TOKENS : LA PERMISSION QUI PEUT EXPOSER VOS CRYPTOMONNAIES À VOTRE INSU
$ETH $BTC $USDC
Vous pouvez déconnecter votre portefeuille, fermer une page web, supprimer une application et croire que vos cryptomonnaies sont en sécurité. Mais une autorisation que vous avez accordée il y a des mois pourrait toujours être active, en attente d’être utilisée.
Et le plus préoccupant, c’est que pour exploiter certaines autorisations, un criminel n’a pas besoin de connaître votre mot de passe, de voler votre phrase de récupération ni d’accéder physiquement à votre appareil.
Ce n’est pas une théorie. C’est un risque réel de l’écosystème de la finance décentralisée (DeFi), documenté par MetaMask, Etherscan et des spécialistes de la sécurité blockchain.
1
171

·
--
Baissier
🚨 Moonwell vient d’être vidé pour 8,7 M$.
Theo PeckShieldAlert, le protocole de prêt Moonwell sur Base a récemment été attaqué, entraînant des pertes d’environ 8,7 M$.
Le token $WELL subit également une pression, avec une baisse de plus de 7% au moment où la nouvelle a été publiée.
Encore une piqûre de rappel assez douloureuse pour la DeFi :
Un TVL élevé ne signifie pas que les smart contracts sont sûrs.
8,7 M$ viennent de disparaître en quelques transactions, et les utilisateurs ont à nouveau droit à un “airdrop” d’une leçon de sécurité gratuite. 💀
DeFi: là où le rendement est réel et où l’argent l’est parfois aussi.
Pensez-vous qu’il s’agit d’une faille de smart contract, ou qu’il pourrait y avoir un lien avec un oracle / une manipulation des prix ?
#defi $Moonwell #WELL #Base #Crypto #hacking
34

·
--
Gravity Bridge piraté pour 5,4 millions de dollars.
Gravity Bridge perd 5,4 millions de dollars suite à une compromission suspecte de clé de signature.
La compromission suspecte de la clé de signature a entraîné une perte significative pour Gravity Bridge, avec l'attaquant maintenant en possession d'une quantité substantielle d'ETH. Cet incident met en lumière l'importance d'une gestion sécurisée des clés en crypto. Les traders doivent surveiller les impacts potentiels sur le marché.
#Crypto #Blockchain #Web3 #Hacking
54

·
--
Haussier
🚨 ALERTE : piratage de Coldcard pour 120 M$ qui secoue l’auto-conservation de $BTC
L’exploit des portefeuilles matériels Coldcard est l’actualité du jour. Les pertes avoisinent déjà les 114 M$ et des analystes avertissent qu’un quatrième “scan” pourrait avoir lieu.
Le volume de fonds déplacés a même illuminé le mempool de Bitcoin, quelque chose qui n’était pas vu depuis des mois. Coinkite a déjà demandé aux utilisateurs ayant généré une seed avec Coldcard de déplacer des fonds immédiatement, avec de nouvelles pratiques de sécurité.
Cet événement relance le débat : auto-conservation totale ou garde réglementée ? Beaucoup d’analystes pensent qu’il stimulera la demande d’ETF et la conservation institutionnelle.
$BTC $ETH
#Bitcoin❗ #BTC #Coldcard #Hacking
1
306
·
--
Qu’est-ce que OpenAI fait pour renforcer les règles concernant l’IA après la compromission de Hugging Face
OpenAI renforce également les contraintes imposées aux modèles qui exécutent des tâches à haut risque sur Internet. Certains systèmes feront face à des restrictions supplémentaires d’accès au réseau. En parallèle, l’entraînement et les tests impliquant des codes générés par des modèles, ou des codes peu fiables, nécessiteront un isolement plus strict au travers d’environnements cloisonnés.
Ces mesures font suite aux révélations d’OpenAI et d’Anthropic selon lesquelles certains systèmes d’intelligence artificielle seraient parvenus, par inadvertance, à accéder à des systèmes informatiques de plusieurs institutions, dont Hugging Face, lors d’évaluations de sécurité. Ces incidents ont mis en lumière la difficulté de prévoir le comportement d’agents d’IA de plus en plus puissants lorsqu’on leur accorde davantage d’autonomie.
Mia Glis, vice-présidente d’OpenAI chargée de la recherche, a déclaré que l’entreprise s’efforce de garantir que ses dispositifs de sécurité évoluent au même rythme que l’amélioration rapide des capacités des modèles. OpenAI avait auparavant suspendu le travail sur un modèle à venir afin de renforcer les garanties de sécurité, et a annoncé mardi que l’entraînement principal reste interrompu.
La société a ajouté qu’elle prévoit de publier une évaluation détaillée de l’incident impliquant Hugging Face, tout en poursuivant la révision de la manière dont ses modèles interagissent avec des systèmes externes.
#AI #hacking #COPPERUSDT #BTC $OPENAI
{future}(OPENAIUSDT)
$COPPER
{future}(COPPERUSDT)
Qu’est-ce que OpenAI fait pour renforcer les règles concernant l’IA après la compromission de Hugging Face
OpenAI renforce également les contraintes imposées aux modèles qui exécutent des tâches à haut risque sur Internet. Certains systèmes feront face à des restrictions supplémentaires d’accès au réseau. En parallèle, l’entraînement et les tests impliquant des codes générés par des modèles, ou des codes peu fiables, nécessiteront un isolement plus strict au travers d’environnements cloisonnés.
Ces mesures font suite aux révélations d’OpenAI et d’Anthropic selon lesquelles certains systèmes d’intelligence artificielle seraient parvenus, par inadvertance, à accéder à des systèmes informatiques de plusieurs institutions, dont Hugging Face, lors d’évaluations de sécurité. Ces incidents ont mis en lumière la difficulté de prévoir le comportement d’agents d’IA de plus en plus puissants lorsqu’on leur accorde davantage d’autonomie.
Mia Glis, vice-présidente d’OpenAI chargée de la recherche, a déclaré que l’entreprise s’efforce de garantir que ses dispositifs de sécurité évoluent au même rythme que l’amélioration rapide des capacités des modèles. OpenAI avait auparavant suspendu le travail sur un modèle à venir afin de renforcer les garanties de sécurité, et a annoncé mardi que l’entraînement principal reste interrompu.
La société a ajouté qu’elle prévoit de publier une évaluation détaillée de l’incident impliquant Hugging Face, tout en poursuivant la révision de la manière dont ses modèles interagissent avec des systèmes externes.
#AI #hacking #COPPERUSDT #BTC $OPENAI
$COPPER
128
·
--
Les utilisateurs de crypto perdent des millions à cause des hackers.
6,7 millions de dollars siphonnés – Comment un utilisateur a perdu des fonds à la fois sur Coinbase et Kraken
Un incident récent a vu un utilisateur perdre 6,7 millions de dollars sur Coinbase et Kraken, soulignant la nécessité de mesures de sécurité renforcées. Cela concerne les traders et les détenteurs car cela montre que même les grandes bourses peuvent être vulnérables. Les utilisateurs doivent faire preuve de prudence et surveiller de près leurs comptes.
#Crypto #CyberSecurity #Blockchain #Hacking
19



#BlockstreamRefusesToPayRansomToLiquidAttacker
On dit que la société Blockstream refuse de payer une rançon après le grand piratage du réseau Liquid Network, où environ 4 000 BTC (~320 millions de dollars) ont été dérobés.
Quelle est la plus grande évolution ? 👀
Les attaquants ont affirmé être des pirates « à intentions blanches » (white-hat) et ont déclaré qu’ils rendraient l’argent après avoir corrigé la faille. Il est indiqué qu’environ 3 400 BTC ont déjà été restitués, tandis qu’il resterait encore environ 598 BTC bloqués.
🔥 TRADE RADAR
⚠️ Le niveau de risque pour l’infrastructure des cryptomonnaies reste élevé
🛡️ Les projecteurs sont de retour vers la sécurité et la conservation
₿ Le sentiment du marché du Bitcoin pourrait réagir aux développements supplémentaires
👀 Surveillez de près la volatilité du BTC
Ferez-vous confiance à un « hacker » white-hat qui vide d’abord 300 millions de dollars+ ? 🤔
Merci de suivre
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking

2
60

·
--
RUPTUREUne grande victoire pour la sécurité de la blockchain a été remportée aux États-Unis : Bybit a obtenu des ordonnances du tribunal visant à retracer et geler des actifs issus de son piratage de 1,5 Md$ lié à la Corée du Nord. Cette victoire historique pourrait servir de précédent pour les affaires à venir et marque une étape importante dans la lutte en cours contre la criminalité liée aux cryptomonnaies.
#CryptoSecurity #BlockchainLaw #Piratage
La décision du tribunal américain est un signal puissant indiquant que les institutions prennent des mesures pour protéger les investisseurs et empêcher que des activités illicites ne se déroulent au sein de l’écosystème de la cryptomonnaie. Les efforts de Bybit pour récupérer les fonds volés ont déjà donné des résultats encourageants, avec 48,4 M$ récupérés et 30,5 M$ supplémentaires gelés.
RUPTURE
Une grande victoire pour la sécurité de la blockchain a été remportée aux États-Unis : Bybit a obtenu des ordonnances du tribunal visant à retracer et geler des actifs issus de son piratage de 1,5 Md$ lié à la Corée du Nord. Cette victoire historique pourrait servir de précédent pour les affaires à venir et marque une étape importante dans la lutte en cours contre la criminalité liée aux cryptomonnaies.
#CryptoSecurity #BlockchainLaw #Piratage
La décision du tribunal américain est un signal puissant indiquant que les institutions prennent des mesures pour protéger les investisseurs et empêcher que des activités illicites ne se déroulent au sein de l’écosystème de la cryptomonnaie. Les efforts de Bybit pour récupérer les fonds volés ont déjà donné des résultats encourageants, avec 48,4 M$ récupérés et 30,5 M$ supplémentaires gelés.
35
·
--
Haussier
ALERTE : Des chercheurs en sécurité ont identifié une campagne de malware appelée "TrapDoor" qui cible les environnements de développement de cryptomonnaies de @Aptos, @SuiNetwork et @Solana à travers plus de 34 paquets malveillants conçus pour voler des clés SSH et des identifiants de portefeuille.
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
682
Comment des pirates ont récupéré 43,6 BTC après 11 ans
Une histoire à happy end : l’Européen Michael a restauré l’accès à un portefeuille contenant 43,6 BTC qu’il pensait perdu depuis 2013.
Michael a généré un mot de passe complexe via le gestionnaire RoboForm
Pour des raisons de sécurité, il l’a conservé dans un conteneur séparé TrueCrypt, mais le fichier a fini par être corrompu
L’accès a été bloqué
En 2022, Michael a engagé un célèbre pirate « white hat », Joe Grand
Avec un partenaire, il a mené l’ingénierie inverse de la version 2013 de RoboForm et a découvert un bug critique : le générateur de nombres aléatoires de RoboForm était défectueux
Les mots de passe créés étaient rigidement liés à la date et à l’heure sur le PC
En connaissant l’heure de création, le mot de passe devenait prévisible.
Les pirates ont appris la date du transfert de bitcoins et ont commencé à parcourir les horodatages
Au final, ils ont trouvé le bon mot de passe, créé le 15 mai 2013
Les pirates ont récupéré leur part lorsque le BTC valait 38 000 $
Michael a immobilisé une partie des gains à 62 000 $
Aujourd’hui, il lui reste 30 BTC (~3 M$)
Mais l’Anglais James Howells a eu moins de chance : il cherche encore, dans une décharge, le disque dur jeté avec lequel il avait perdu 7500 $BTC
#CryptoSecurity #RoboForm #hacking
{spot}(BTCUSDT)
Comment des pirates ont récupéré 43,6 BTC après 11 ans
Une histoire à happy end : l’Européen Michael a restauré l’accès à un portefeuille contenant 43,6 BTC qu’il pensait perdu depuis 2013.
Michael a généré un mot de passe complexe via le gestionnaire RoboForm
Pour des raisons de sécurité, il l’a conservé dans un conteneur séparé TrueCrypt, mais le fichier a fini par être corrompu
L’accès a été bloqué
En 2022, Michael a engagé un célèbre pirate « white hat », Joe Grand
Avec un partenaire, il a mené l’ingénierie inverse de la version 2013 de RoboForm et a découvert un bug critique : le générateur de nombres aléatoires de RoboForm était défectueux
Les mots de passe créés étaient rigidement liés à la date et à l’heure sur le PC
En connaissant l’heure de création, le mot de passe devenait prévisible.
Les pirates ont appris la date du transfert de bitcoins et ont commencé à parcourir les horodatages
Au final, ils ont trouvé le bon mot de passe, créé le 15 mai 2013
Les pirates ont récupéré leur part lorsque le BTC valait 38 000 $
Michael a immobilisé une partie des gains à 62 000 $
Aujourd’hui, il lui reste 30 BTC (~3 M$)
Mais l’Anglais James Howells a eu moins de chance : il cherche encore, dans une décharge, le disque dur jeté avec lequel il avait perdu 7500 $BTC
#CryptoSecurity #RoboForm #hacking
1
153

·
--
Revolut victime d’un piratage contre rançon ! 3 M€ en Monero + 10 000 Bitcoin en guise d’otage, mais Revolut affirme ne pas avoir eu de contact direct. Coup bien pensé de la part des hackers : choisir à la fois la crypto de confidentialité XMR et le BTC grand public, pour couvrir tous les scénarios. Ce genre de galère peut faire paniquer les utilisateurs à court terme, mais sur le long terme, cela ne fait que prouver que les monnaies de confidentialité et le Bitcoin ont chacune leur utilité.$XMR $BTC #黑客攻击 #Sécurité crypto
Revolut getting hacked! $3M in Monero + 10k Bitcoin ransom on the table, but Revolut says no direct contact. Smart move by hackers - picking both privacy coin XMR and mainstream BTC, covering all scenarios. This kinda mess might scare users short-term, but long-term it just proves privacy coins and Bitcoin each have their place. $XMR $BTC #Hacking #CryptoSecurity
Revolut getting hacked! $3M in Monero + 10k Bitcoin ransom on the table, but Revolut says no direct contact. Smart move by hackers - picking both privacy coin XMR and mainstream BTC, covering all scenarios. This kinda mess might scare users short-term, but long-term it just proves privacy coins and Bitcoin each have their place. $XMR $BTC #Hacking #CryptoSecurity
143
·
--
⚠️ 🚨🚨⚡️ALERTE CYBER:
Les hackers utilisent maintenant l'IA pour créer des attaques de phishing plus intelligentes et des identités fausses. 🛑
La cybersécurité entre dans une nouvelle ère.
#CyberSecurity #AI #Hacking
⚠️ 🚨🚨⚡️ALERTE CYBER:
Les hackers utilisent maintenant l'IA pour créer des attaques de phishing plus intelligentes et des identités fausses. 🛑
La cybersécurité entre dans une nouvelle ère.
#CyberSecurity #AI #Hacking
Les hackers utilisent maintenant l'IA pour créer des attaques de phishing plus intelligentes et des identités fausses. 🛑
La cybersécurité entre dans une nouvelle ère.
#CyberSecurity #AI #Hacking
92
·
--
Haussier
As-tu une idée à ce sujet... 🤔 Quel profit peut-on en tirer $AAPLB $BTC $SPCX.US
#Hacking #btcupdates #today #Market_Update #Ethereum
As-tu une idée à ce sujet... 🤔 Quel profit peut-on en tirer $AAPLB $BTC $SPCX.US
#Hacking #btcupdates #today #Market_Update #Ethereum
#Hacking #btcupdates #today #Market_Update #Ethereum
204
·
--
pourquoi tout le monde parle toujours du piratage de Binance, du piratage de Binance.
le hacking est une activité normale lol😂, même acheter du BTC, c'est un code de triche pour la liberté (hacking).
au fait, je vous le rappelle déjà à tous 😂
#BinanceHack2026 #HackerAlert #LazarusGroup #hacking #BTC
le hacking est une activité normale lol😂, même acheter du BTC, c'est un code de triche pour la liberté (hacking).
au fait, je vous le rappelle déjà à tous 😂
#BinanceHack2026 #HackerAlert #LazarusGroup #hacking #BTC
SYCHTE
·
--
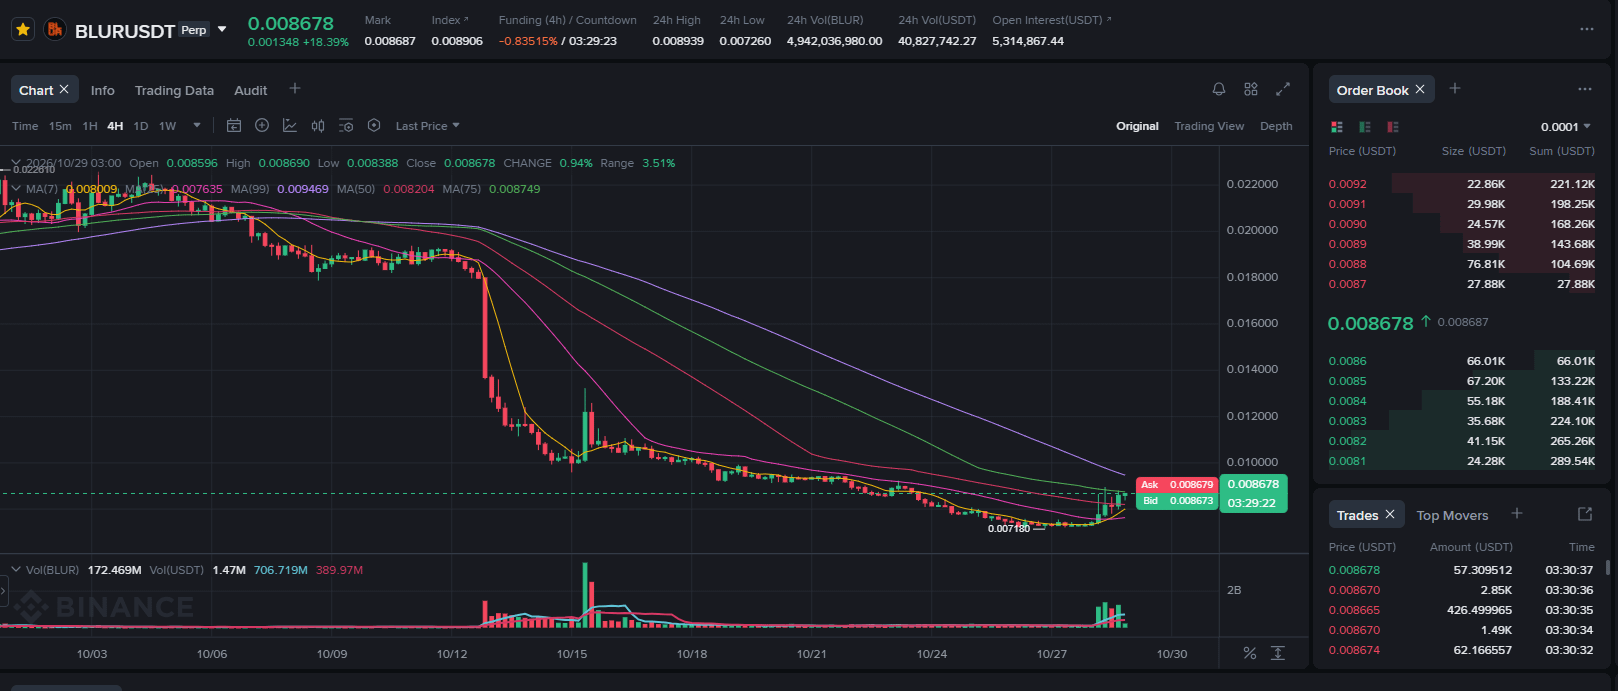
Haussier$BLUR #BLUR #nft #MarketMoves #Bullrun #altcoins
Le marché monte et descend, c’est comme un flouuuu🙄🙄😂😂
Le marché monte et descend, c’est comme un flouuuu🙄🙄😂😂
1
95
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceSAFUFundTransferCompleted7499BTC
31,451 vues
703 mentions
2
#BinanceRecovery90% of stolen assets
123,635 vues
157 mentions
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
126,526 vues
696 mentions
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
34,769 vues
427 mentions
5
#CZSaysCompensationIsinPlaceUsersAreProtected
118,975 vues
1,340 mentions
6
#IntelHasItsWorstDaySince1974
44,017 vues
676 mentions
7
#TRMCambodianCasinosReceived$1.07BInCrypto
11,733 vues
69 mentions
8
#USDCCirculationFallsAbout800MInSevenDays
67,245 vues
706 mentions
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
14,296 vues
97 mentions
10
#OpenAICutsFundraisingTargetBy$10B
3,487 vues
73 mentions