

#flashloan
flashloan
8,286 vues
46 mentions
Populaire
Récents

·
--
Article
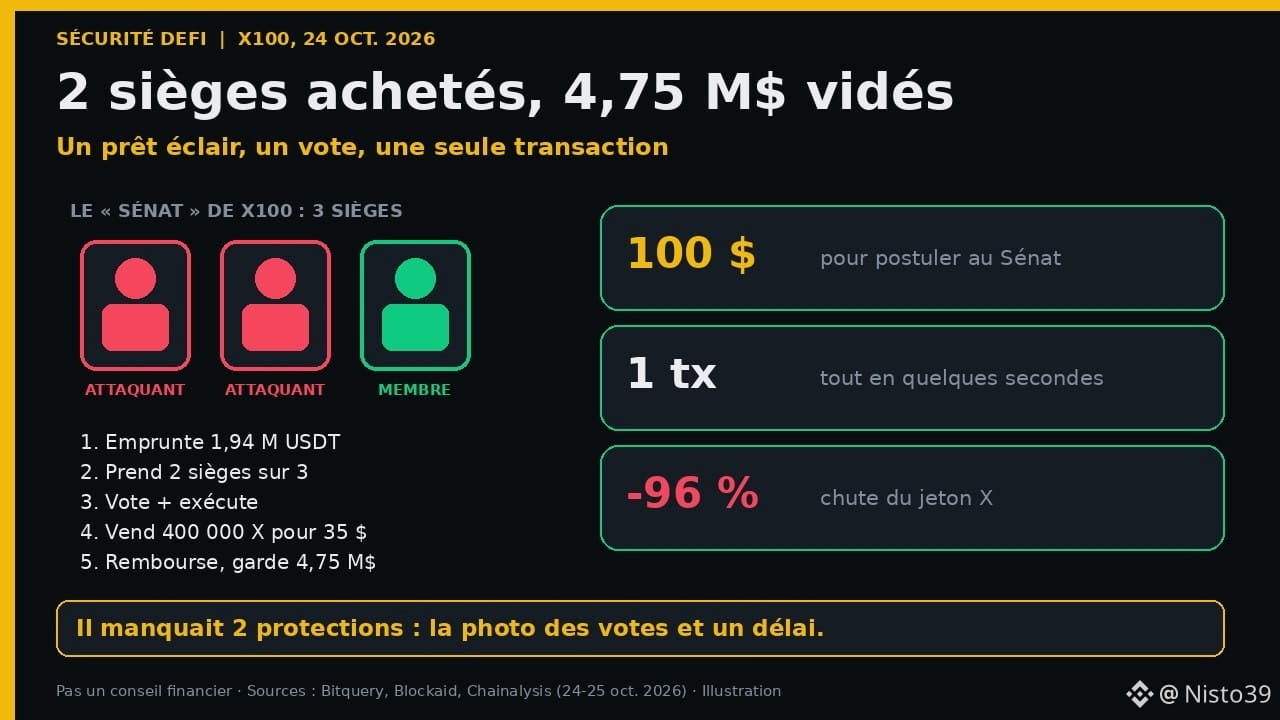
X100 : comment 2 sièges achetés 100 $ ont vidé 4,75 millions de dollars en une transactionFatou est trésorière d'une tontine de quartier à Thiès, au Sénégal. Dans sa tontine, le bureau décide qui reçoit la cagnotte, et on ne devient pas membre du bureau en une minute : il faut être connu, cotiser depuis longtemps, et toute décision est annoncée avant d'être appliquée. Le 24 octobre, un projet crypto appelé X100 a appris à ses dépens ce qui arrive quand ces deux règles de bon sens n'existent pas.
📋 Les faits (24 octobre 2026)
• X100 (jeton X, sur Ethereum) confiait la gestion de sa trésorerie à un « Sénat » de seulement 3 sièges. Les sièges revenaient à ceux qui bloquaient le plus de jetons X dans le coffre du projet, appelé le « Freezer ».
• Pour postuler, il suffisait de payer 100 X, environ 100 dollars. Aucune ancienneté exigée.
• Vers 17h11 (heure de Moscou), un attaquant a emprunté environ 1,94 million d'USDT ($USDT) sur Aave, a racheté environ 38 200 X et les a répartis sur deux comptes. Chacun a bloqué 19 000,000001 X, soit un millionième de jeton de plus que le 2e sénateur. Résultat : 2 sièges sur 3 (Bitquery, Coindaro).
• Dans la même seconde, un des nouveaux sénateurs a proposé une vente, l'autre a voté oui, et la décision a été exécutée.
• La trésorerie a vendu 400 000 X dans une petite réserve d'échange créée juste avant par l'attaquant avec 100 dollars dedans. Elle a reçu… environ 35,68 dollars. Sur le papier, ces jetons valaient environ 20 millions (Bitquery).
• L'attaquant a revendu une partie de ces X sur la vraie réserve Uniswap, remboursé son prêt, et gardé 4 749 726 USDT. Avec une deuxième opération, le total atteint environ 4,85 millions de dollars (Blockaid, Bitquery). Le jeton X s'est effondré de plus de 96 %.
• Les fonds ont été convertis en ETH ($ETH) et répartis dans plusieurs portefeuilles de 400 ETH (Chainalysis).
⚙️ Le mécanisme, simplement
Un « flash loan » (prêt éclair) est un prêt emprunté et remboursé dans une seule et même transaction. Si l'argent n'est pas rendu à la fin, toute la transaction est annulée, comme si rien ne s'était passé. Le prêteur ne prend donc aucun risque et ne demande aucune garantie. Pendant quelques secondes, n'importe qui peut avoir la puissance d'un millionnaire.
Chez X100, tout se faisait dans ces quelques secondes : acheter des jetons, prendre deux sièges, proposer, voter, exécuter, revendre, rembourser. Personne n'a eu le temps de voir quoi que ce soit.
🔒 Les deux protections qui manquaient
1. La photo du vote (snapshot) : beaucoup de projets comptent les voix selon ce que chacun possédait AVANT la proposition. Des jetons achetés à la dernière seconde ne comptent pas. Ça rend le prêt éclair inutile.
2. Le délai d'exécution (timelock) : une décision votée attend quelques heures ou jours avant d'être appliquée. Ça laisse le temps aux membres de voir une proposition suspecte et de retirer leurs fonds.
C'est exactement ce que fait le bureau de la tontine de Fatou : l'ancienneté et l'annonce avant l'action.
⚖️ La nuance
• Le prêt éclair n'est pas le méchant. C'est un outil utilisé tous les jours pour des opérations légitimes. Le problème, c'est un système de vote qui se laisse acheter en une seule transaction.
• Les chiffres varient un peu selon les sources (4,7 à 4,85 millions) car ils ont été calculés à des moments différents.
• Selon Bitquery, une bonne partie de l'argent pris venait de dépôts que les sénateurs eux-mêmes venaient d'ajouter quelques minutes avant.
🛡️ Avant de mettre ton argent dans un projet « gouverné par la communauté », 4 questions
1. Combien de personnes contrôlent vraiment la trésorerie ? 3 sièges, c'est très peu.
2. Les votes utilisent-ils une photo prise avant la proposition ?
3. Y a-t-il un délai entre le vote et l'exécution ?
4. Le code a-t-il été audité, et l'audit est-il public ?
Si tu ne trouves pas les réponses, c'est déjà une réponse.
✅ À retenir
1. X100 a perdu environ 4,75 à 4,85 millions de dollars le 24 octobre.
2. Deux sièges sur trois ont été achetés avec un prêt de quelques secondes.
3. Sans photo des votes ni délai d'exécution, une « gouvernance décentralisée » peut être prise d'assaut en une transaction.
4. « Décentralisé » ne veut pas dire « sécurisé » : regarde comment les décisions sont prises.
Et toi, tu vérifies comment un projet est gouverné avant d'y mettre de l'argent ? Dis-le en commentaire 👇
Pas un conseil financier. Sources : Bitquery, Le Coin, Coindaro, 0xCERT, Chainalysis, Blockaid (24-25 oct. 2026). Fatou est un personnage fictif.
#DeFi #Sécurité #FlashLoan
X100 : comment 2 sièges achetés 100 $ ont vidé 4,75 millions de dollars en une transaction
Fatou est trésorière d'une tontine de quartier à Thiès, au Sénégal. Dans sa tontine, le bureau décide qui reçoit la cagnotte, et on ne devient pas membre du bureau en une minute : il faut être connu, cotiser depuis longtemps, et toute décision est annoncée avant d'être appliquée. Le 24 octobre, un projet crypto appelé X100 a appris à ses dépens ce qui arrive quand ces deux règles de bon sens n'existent pas.
📋 Les faits (24 octobre 2026)
• X100 (jeton X, sur Ethereum) confiait la gestion de sa trésorerie à un « Sénat » de seulement 3 sièges. Les sièges revenaient à ceux qui bloquaient le plus de jetons X dans le coffre du projet, appelé le « Freezer ».
• Pour postuler, il suffisait de payer 100 X, environ 100 dollars. Aucune ancienneté exigée.
• Vers 17h11 (heure de Moscou), un attaquant a emprunté environ 1,94 million d'USDT ($USDT) sur Aave, a racheté environ 38 200 X et les a répartis sur deux comptes. Chacun a bloqué 19 000,000001 X, soit un millionième de jeton de plus que le 2e sénateur. Résultat : 2 sièges sur 3 (Bitquery, Coindaro).
• Dans la même seconde, un des nouveaux sénateurs a proposé une vente, l'autre a voté oui, et la décision a été exécutée.
• La trésorerie a vendu 400 000 X dans une petite réserve d'échange créée juste avant par l'attaquant avec 100 dollars dedans. Elle a reçu… environ 35,68 dollars. Sur le papier, ces jetons valaient environ 20 millions (Bitquery).
• L'attaquant a revendu une partie de ces X sur la vraie réserve Uniswap, remboursé son prêt, et gardé 4 749 726 USDT. Avec une deuxième opération, le total atteint environ 4,85 millions de dollars (Blockaid, Bitquery). Le jeton X s'est effondré de plus de 96 %.
• Les fonds ont été convertis en ETH ($ETH ) et répartis dans plusieurs portefeuilles de 400 ETH (Chainalysis).
⚙️ Le mécanisme, simplement
Un « flash loan » (prêt éclair) est un prêt emprunté et remboursé dans une seule et même transaction. Si l'argent n'est pas rendu à la fin, toute la transaction est annulée, comme si rien ne s'était passé. Le prêteur ne prend donc aucun risque et ne demande aucune garantie. Pendant quelques secondes, n'importe qui peut avoir la puissance d'un millionnaire.
Chez X100, tout se faisait dans ces quelques secondes : acheter des jetons, prendre deux sièges, proposer, voter, exécuter, revendre, rembourser. Personne n'a eu le temps de voir quoi que ce soit.
🔒 Les deux protections qui manquaient
1. La photo du vote (snapshot) : beaucoup de projets comptent les voix selon ce que chacun possédait AVANT la proposition. Des jetons achetés à la dernière seconde ne comptent pas. Ça rend le prêt éclair inutile.
2. Le délai d'exécution (timelock) : une décision votée attend quelques heures ou jours avant d'être appliquée. Ça laisse le temps aux membres de voir une proposition suspecte et de retirer leurs fonds.
C'est exactement ce que fait le bureau de la tontine de Fatou : l'ancienneté et l'annonce avant l'action.
⚖️ La nuance
• Le prêt éclair n'est pas le méchant. C'est un outil utilisé tous les jours pour des opérations légitimes. Le problème, c'est un système de vote qui se laisse acheter en une seule transaction.
• Les chiffres varient un peu selon les sources (4,7 à 4,85 millions) car ils ont été calculés à des moments différents.
• Selon Bitquery, une bonne partie de l'argent pris venait de dépôts que les sénateurs eux-mêmes venaient d'ajouter quelques minutes avant.
🛡️ Avant de mettre ton argent dans un projet « gouverné par la communauté », 4 questions
1. Combien de personnes contrôlent vraiment la trésorerie ? 3 sièges, c'est très peu.
2. Les votes utilisent-ils une photo prise avant la proposition ?
3. Y a-t-il un délai entre le vote et l'exécution ?
4. Le code a-t-il été audité, et l'audit est-il public ?
Si tu ne trouves pas les réponses, c'est déjà une réponse.
✅ À retenir
1. X100 a perdu environ 4,75 à 4,85 millions de dollars le 24 octobre.
2. Deux sièges sur trois ont été achetés avec un prêt de quelques secondes.
3. Sans photo des votes ni délai d'exécution, une « gouvernance décentralisée » peut être prise d'assaut en une transaction.
4. « Décentralisé » ne veut pas dire « sécurisé » : regarde comment les décisions sont prises.
Et toi, tu vérifies comment un projet est gouverné avant d'y mettre de l'argent ? Dis-le en commentaire 👇
Pas un conseil financier. Sources : Bitquery, Le Coin, Coindaro, 0xCERT, Chainalysis, Blockaid (24-25 oct. 2026). Fatou est un personnage fictif.
#DeFi #Sécurité #FlashLoan
135

·
--
L’exploit estival de 6 millions de dollars, passé sous le radar de la plupart des traders, était en réalité une attaque par prêt flash furtive, selon des experts. Cette petite métrique peu connue peut vous alerter sur la prochaine grande opportunité : #defitrends #flashloan #whalebehaviors
Le signal : le protocole Lazy Summer de Summer.fi a été exploité à cause d’un prêt flash de 65,4 millions de dollars, laissant entrevoir une manipulation par des baleines derrière les coulisses de la DeFi.
L’interprétation : cette attaque pourrait être un signe de la présence croissante de joueurs de baleines plus sophistiqués, qui influence les dynamiques de marché. Restez vigilant face à des attaques similaires par prêts flash contre d’autres protocoles DeFi.
La liste de surveillance : suivez l’évolution de protocoles DeFi similaires susceptibles d’être vulnérables aux attaques par prêts flash : #flashloanwatchlist
Êtes-vous prêt à surfer sur la prochaine vague crypto en repérant la manipulation des baleines avant qu’il ne soit trop tard ?
16

·
--
🚨 Un autre signal d’alarme pour DeFi : Allbridge Core sous le coup
Pendant que le marché suit l’évolution du BTC, un nouvel incident retentissant s’est produit dans la DeFi.
⚠️ Le protocole Allbridge Core sur le réseau Solana a été attaqué via un flash loan, ce qui a permis de retirer environ 1,65 million de dollars.
Que signifie cela pour le marché ?
🔹 Même les protocoles DeFi éprouvés restent vulnérables si les mécanismes d’évaluation des actifs peuvent être temporairement faussés.
🔹 Avant d’apporter de la liquidité, il est important d’évaluer non seulement le rendement, mais aussi les risques liés aux smart contracts.
🔹 Après de tels événements, les investisseurs deviennent souvent plus prudents, et le capital se déplace temporairement vers des actifs plus fiables.
💡 Conclusion principale : un rendement élevé s’accompagne toujours d’un risque accru. Avant d’utiliser n’importe quel protocole DeFi, vérifiez l’audit, l’historique de sécurité et le système de gestion des risques.
📊 Selon vous, ce type d’attaque va-t-il se multiplier en 2026, ou l’industrie DeFi est-elle déjà prête à y faire efficacement face ?
$BTC $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BTCUSDT)
#Crypto #DeFi #Solana #Allbridge #FlashLoan
🚨 Un autre signal d’alarme pour DeFi : Allbridge Core sous le coup
Pendant que le marché suit l’évolution du BTC, un nouvel incident retentissant s’est produit dans la DeFi.
⚠️ Le protocole Allbridge Core sur le réseau Solana a été attaqué via un flash loan, ce qui a permis de retirer environ 1,65 million de dollars.
Que signifie cela pour le marché ?
🔹 Même les protocoles DeFi éprouvés restent vulnérables si les mécanismes d’évaluation des actifs peuvent être temporairement faussés.
🔹 Avant d’apporter de la liquidité, il est important d’évaluer non seulement le rendement, mais aussi les risques liés aux smart contracts.
🔹 Après de tels événements, les investisseurs deviennent souvent plus prudents, et le capital se déplace temporairement vers des actifs plus fiables.
💡 Conclusion principale : un rendement élevé s’accompagne toujours d’un risque accru. Avant d’utiliser n’importe quel protocole DeFi, vérifiez l’audit, l’historique de sécurité et le système de gestion des risques.
📊 Selon vous, ce type d’attaque va-t-il se multiplier en 2026, ou l’industrie DeFi est-elle déjà prête à y faire efficacement face ?
$BTC $SOL $ETH
#Crypto #DeFi #Solana #Allbridge #FlashLoan
208
BRAQUAGE À MILLIONS : COMMENT LES HACKERS CRYPTO UTILISENT DES CRÉDITS INSTANTANÉS POUR DÉPOUILLER DES PROJETS DEFI 💻🏦
Les nouvelles résonnent à nouveau : « Un protocole DeFi de premier plan a été piraté pour 50 millions de dollars, le token du projet a chuté de 80 % ! ». Tu penses que les hackers ont piraté des serveurs ou volé les mots de passe des admins. Dans 90 % des cas, c'était une attaque par Flash Loan.
• Qu'est-ce qu'un Flash Loan : C'est une mécanique unique de DeFi. Un hacker peut emprunter auprès du protocole (par exemple, Aave) n'importe quel montant d'argent (même 100 millions de dollars) SANS GARANTIE. La seule condition est qu'il doit rembourser ce prêt avec des frais dans UNE SEULE TRANSACTION blockchain (en quelques secondes).
• Le principe de l'attaque : En obtenant des millions de dollars pendant quelques secondes, le hacker les utilise pour fausser artificiellement le prix du token dans une pool de liquidité, le racheter à bas prix dans une autre, rapidement fermer le prêt et s'enfuir avec un bénéfice net de millions de dollars. Pendant ce temps, le projet reste en faillite.
👇 Ouvre le widget de n'importe quelle coin DeFi. Tu savais qu'il y avait de telles menaces cachées dans le monde décentralisé ?
#DeFi #FlashLoan #CryptoSecurityAlerts #CryptoFREEMEN
628
DÉTOURNEMENT DE MILLIONS : COMMENT DES PIRATES CRYPTO UTILISENT DES CRÉDITS INSTANTANÉS POUR VIDER DES PROJETS DeFi 💻🏦
Dans les actualités, on ne cesse d’en parler : « Le principal protocole DeFi a été piraté pour 50 M$, et le token du projet a chuté de 80 % ! ». Tu penses que les hackers ont piraté des serveurs ou volé les mots de passe des administrateurs. Dans 90 % des cas, il s’agissait d’une Flash Loan Attack (attaque via des flash loans).
• Qu’est-ce qu’une Flash Loan : C’est une mécanique unique de la DeFi. Un hacker peut emprunter au protocole (par exemple, Aave) absolument n’importe quel montant d’argent (jusqu’à 100 M$) SANS GARANTIE. La seule condition — il doit rembourser ce crédit avec une commission dans la MÊME TRANSACTION DE CHAÎNE DE BLOCS (en quelques secondes).
• Le cœur de l’attaque : En obtenant des millions de dollars pour quelques secondes, le pirate les utilise pour fausser artificiellement le prix du token dans un pool de liquidité, l’acheter à bon compte dans un autre, clôturer rapidement le crédit et s’enfuir avec un bénéfice net de plusieurs millions. Et le projet reste en faillite.
👇 Ouvre le widget de n’importe quelle crypto DeFi. Tu connaissais ces menaces cachées du monde décentralisé ?
#DeFi #FlashLoan #CryptoSecurity2026 #CryptoFREEMEN
491

·
--
J’ai mis un moment à assimiler tout ça.
Allbridge a interrompu son protocole cross-chain après une attaque par flash loan de 1,65 million de dollars.
L’attaquant a manipulé les pools de stablecoins sur Solana puis a transféré les fonds vers Ethereum.
Tout cela d’après des signalements de cabinets de sécurité.
Ce n’est pas la première fois que quelque chose comme ça arrive avec des ponts.
$SOL
#FlashLoan #Allbridge
Quel protocole penses-tu que le prochain sera ?
114
Article
Une DAO peut-elle être prise de contrôle en quelques minutes ? Ce que l’exploit X100 apprend à tous les utilisateurs de la DeFiUn prêt flash a permis d’acheter suffisamment de votes pour siphonner 4,85 M$ sans aucun délai de gouvernance. Voici le déroulement de l’attaque, étape par étape, et trois signaux d’alerte à repérer avant de déposer des fonds.
🏛️ Samedi, un attaquant a emprunté de l’argent, acheté une majorité de contrôle dans un projet DeFi et vidé sa trésorerie, le tout en une seule transaction.
X100, un projet sur Ethereum, a perdu environ 4,75 à 4,85 M$ le 24 octobre. Son jeton a chuté de plus de 96 % tandis que la liquidité disparaissait. Le plus inquiétant, ce n’est pas un bug dans le code. Les contrats ont fait exactement ce pour quoi ils avaient été conçus.
Une DAO peut-elle être prise de contrôle en quelques minutes ? Ce que l’exploit X100 apprend à tous les utilisateurs de la DeFi
Un prêt flash a permis d’acheter suffisamment de votes pour siphonner 4,85 M$ sans aucun délai de gouvernance. Voici le déroulement de l’attaque, étape par étape, et trois signaux d’alerte à repérer avant de déposer des fonds.
🏛️ Samedi, un attaquant a emprunté de l’argent, acheté une majorité de contrôle dans un projet DeFi et vidé sa trésorerie, le tout en une seule transaction.
X100, un projet sur Ethereum, a perdu environ 4,75 à 4,85 M$ le 24 octobre. Son jeton a chuté de plus de 96 % tandis que la liquidité disparaissait. Le plus inquiétant, ce n’est pas un bug dans le code. Les contrats ont fait exactement ce pour quoi ils avaient été conçus.
1
2
180

·
--
Quand un contrôle de sécurité manquant dans un système de liquidation a conduit à une catastrophe de 197 millions de dollars. 📉
En mars 2023, un protocole de prêt décentralisé nommé Euler Finance a été frappé par une énorme faille. 🚨
Le protocole avait récemment introduit une nouvelle fonctionnalité permettant aux utilisateurs de faire un don de fonds au pool de liquidité afin d’aider à maintenir les positions en bonne santé. 💸
Cependant, les développeurs ont oublié d’inclure un contrôle de validation critique lorsque ces fonds donnés interagissaient avec le système de levier interne du protocole. ⚠️
L’attaquant a remarqué cette faille et a compris qu’il pouvait créer à dessein une position de dette artificiellement mauvaise. 🧠
En faisant don d’une grande quantité de fonds empruntés et en déclenchant immédiatement une auto-liquidation, le système a mal calculé le solde et a accordé à l’attaquant des millions de dollars de crédit non adossé. 💥
En seulement quelques minutes, le pirate a drainé plus de 197 millions de Dai Staked Ethereum et Wrapped Bitcoin. 💰
L’équipe du protocole a lancé immédiatement des négociations on-chain, envoyant des messages chiffrés directement au portefeuille du pirate. 💬
Après des semaines de communications publiques tendues et de pression des forces de l’ordre internationales, le pirate s’est excusé et a restitué presque tous les fonds volés. 🤝
Cela montre à quel point même la plus petite faille logique négligée dans le code de liquidité peut exposer des centaines de millions à un risque instantané. 🛡️
Si un protocole peut être rétabli grâce à une diplomatie on-chain, cela montre-t-il la résilience ou la vulnérabilité de Web3 ? 🤔
#CryptoSecurity #EulerFinance #DeFi #Web3Safety #FlashLoan .
272

$SUMMER EXPLOITÉ POUR 6 M$ – ATTAQUE D’ARBITRAGE PAR PRÊT FLASH 🔥
Une attaque par prêt flash a touché le mécanisme de comptabilité des parts de Summer.fi. L’attaquant a emprunté 65,4 M$, a manipulé la valorisation de l’actif du trésor, puis a racheté 70,9 M$ après avoir déposé 64,8 M$ — soit un bénéfice net d’environ 6 M$ en DAI.
C’est la troisième faille DeFi de la semaine visant des protocoles de rendement. D’après les données on-chain, le contrat vulnérable (Fleet Commander) est toujours en ligne. La liquidité pourrait se tarir rapidement pendant que les utilisateurs se précipitent pour retirer.
Interagissez-vous encore avec ce protocole ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SUMMER #DeFi #FlashLoan #Security #Crypto
⚡
57
$ABR BRIDGE EXPLOIT FLASH LOANS TOUJOURS DÉTRUISANT LES CHAÎNES 🔥
L’attaquant a emprunté 1,12 M$ en USDC via Kamino, l’a converti en USDT pour manipuler le pool de la stablecoin d’Allbridge, puis a vidé 1,1 M$ en une seule transaction. Le retrait maximal était fixé à 2,24 M$ – donc ils connaissaient les limites.
C’est le deuxième gros exploit DeFi de ce mois-ci sur Solana. Le même mécanisme de flash loan, le même protocole de mixage pour la confidentialité ensuite. La liquidité inter-chaînes est fragile en ce moment, et le marché réagit mal à ce type d’événements.
Tu détiens encore des actifs bridgés via Allbridge après ce coup ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ABR #DeFi #Exploit #Solana #FlashLoan
⚡
52

·
--
$ÉTÉ ATTAQUÉ : 6M $ VOLÉS VIA FLASH LOAN MANIPULATION DE PRIX ⚡
L’attaquant a exploité une vulnérabilité dans le mécanisme de comptabilité Share du contrat Fleet Commander de Summer.fi. Avec un prêt flash de 65,4 M $, ils ont manipulé la logique d’évaluation de l’actif du trésor pour gonfler artificiellement leur position, pour finalement racheter 70,9 M $ après avoir déposé seulement 64,8 M $ — un bénéfice net de 6 M $. Le contrat exploité contrôle les actifs du trésor du protocole, ce qui en fait une faille systémique dans la logique de calcul des actifs.
Ce schéma d’exploit vous rappelle-t-il l’incident de Cream Finance ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SUMMER #DeFi #Security #FlashLoan #Exploit
⚡
58

·
--
⚠️ 1,65 million de dollars disparus en quelques minutes. Voilà pourquoi « Ce ne sont pas vos clés, ce ne sont pas vos pièces » reste important.
Un pont inter-chaînes vient d’être vidé via une faille d’emprunt flash : l’attaquant a emprunté plus d’un million de dollars, a manipulé les ratios du pool, puis est parti avant même que le pont ne puisse réagir.
C’est un rappel brutal : la plus grande force de la DeFi — des systèmes sans permission, régis par le code — est aussi son plus grand risque. Pas de banque à appeler. Pas de chargeback. Pas de filet de sécurité.
Ce n’est pas de la panique. C’est une raison de comprendre réellement ce que vous utilisez avant de transférer vos fonds via un pont, et pas après.
Vous vérifiez l’historique des audits avant de toucher un nouveau protocole, ou vous faites confiance au chiffre du TVL et vous espérez le meilleur ?
#DeFi #CryptoSecurity #FlashLoan #Web3Risk #StaySafu
133

$SOL LIQUIDITÉ : ATT TAQUE PAR EMPRUNT FLASH — EXPLOIT DÉTOURNE 1,1 M$ DE LIQUIDITÉ DEPUIS LE CŒUR D’ALLBRIDGE 🔥
Un prêt flash accordé par Kamino a permis à un attaquant d’emprunter 1,12 M$ USDC, de les échanger contre des USDT sur Allbridge Core, puis de manipuler le taux de change du pool de stablecoins. Le ratio modifié lui a permis de retirer la liquidité et de rembourser le prêt en une seule transaction—en réalisant environ 1,1 M$ après un mélange via un protocole de confidentialité.
L’attaque met en évidence une vulnérabilité structurelle des pools de liquidité unilatéraux sur Solana. Le retrait maximal unique était d’environ 2,24 M$ USDC. Une analyse plus approfondie du vecteur d’exploitation exact est en cours.
Comment évaluez-vous la sécurité des pools de liquidité inter-chaînes en ce moment ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SOL #DeFi #FlashLoan #Security #Attack
⚡
15
Perdre 1,65 million de dollars US en une seule opération de flash loan – Allbridge Core est de nouveau exploité, cette fois sur Solana. L’attaquant a emprunté 1,12 million depuis Kamino, a manipulé le ratio du pool USDC/USDT, a retiré des actifs à un prix avantageux puis est passé sur Ethereum. Le protocole a été suspendu immédiatement, invitant les traders à tirer profit de l’écart de prix pour rembourser.
Ce n’est pas la première fois. En 2023, Allbridge avait déjà perdu 650k sur BSC. La faille de flash loan met une nouvelle fois en évidence le risque des ponts cross-chain : même après des améliorations, des attaquants parviennent encore à exploiter des vulnérabilités. Les fonds de liquidité sont facilement manipulables lorsqu’il n’existe pas de mécanismes de protection contre les écarts de prix à court terme.
Point de vue personnel : ne fournissez jamais de liquidité à un protocole qui n’a pas fait l’objet d’un audit rigoureux ou qui a déjà été piraté. Faites vos recherches (DYOR) et la gestion du risque avant tout. Le marché est négatif, le bitcoin est sous 64k, les flux de capitaux liés aux ETF restent maigres – préserver le capital est la priorité.
#Bảomật #Solana #DeFi #FlashLoan #Allbridge
21

Allbridge cesse ses activités après une attaque par flash loan de 1,65 million de dollars
- Attaque par flash loan depuis Kamino avec 1,12 million de dollars
- Manipuler le ratio du pool pour retirer des fonds de manière avantageuse
- Allbridge s’arrête en raison d’une faille de sécurité
#BinanceSquare #CryptoNews #DeFi #FlashLoan
$btc $eth
#vlikevn Titanbot
Source : CoinDesk
- Attaque par flash loan depuis Kamino avec 1,12 million de dollars
- Manipuler le ratio du pool pour retirer des fonds de manière avantageuse
- Allbridge s’arrête en raison d’une faille de sécurité
#BinanceSquare #CryptoNews #DeFi #FlashLoan
$btc $eth
#vlikevn Titanbot
Source : CoinDesk
77
$BFB LIQUIDITY POOL DRAINED BY FLASH LOAN EXPLOIT — 396 BNB GONE 🔥
Le groupe de pirates a effectué 151 transferts à valeur nulle pour déclencher le mécanisme de brûlage du token au sein du pool de liquidité de PancakeSwap, puis a échangé une petite quantité de $BFB contre presque tout le BNB restant. Les dégâts s’élèvent à 396 BNB — environ 150 000 $ aux prix actuels.
Ce n’est pas une attaque classique par flash loan. Il s’agit d’une erreur de logique dans la fonctionnalité de protection du prix, conçue pour protéger le token de la volatilité. Les données de TRM Labs indiquent 207 piratages crypto au S1 2026, et les scénarios évoluent : ils passent des exploits techniques aux failles de logique de smart contract.
Les mécanismes automatisés de « protection du prix » deviennent-ils le nouveau maillon faible de la DeFi, ou s’agit-il simplement d’un contrat mal audité ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BFB #DeFi #Exploit #FlashLoan #CryptoSecurity
💎
43
·
--
#mev #polygon #flashloan #arbitrage #nightmare
alors, j’ai besoin d’aide, il semble qu’on ne pourra jamais être assez rapide...
#mev #polygon #flashloan #arbitrage #nightmare
alors, j’ai besoin d’aide, il semble qu’on ne pourra jamais être assez rapide...
alors, j’ai besoin d’aide, il semble qu’on ne pourra jamais être assez rapide...
68
·
--
Baissier
Les flash loans ne sont pas cassés. C’est la conception du protocole.
Encore une exploitation. Encore un protocole. Encore une perte d’un million de dollars.
Cette fois-ci, le noyau (Core) d’Allbridge sur Solana aurait perdu plus de 1,1 million de dollars. Les gros titres accusent les flash loans, mais le vrai problème ne commence pas là.
Les flash loans ne sont pas des vulnérabilités. Ce sont des primitives de liquidité sans autorisation. Elles permettent simplement à n’importe qui d’accéder à d’importants capitaux dans une seule transaction atomique. Si un protocole est conçu correctement, emprunter 1 million de dollars — voire 100 millions — ne devrait pas modifier ses hypothèses de sécurité.
L’exploitation survient quand un protocole confond des conditions de marché temporaires avec une vérité objective.
En utilisant un flash loan, un attaquant peut brièvement manipuler la liquidité, fausser le prix spot à l’intérieur d’un pool, et convaincre le protocole que le prix manipulé est légitime. Si la comptabilité, l’évaluation des garanties ou la logique de rachat dépendent de cet état temporaire, le protocole commence à prendre des décisions économiquement incorrectes — alors que chaque ligne de code se comporte exactement comme prévu.
C’est pourquoi les exploits modernes en DeFi sont de plus en plus des attaques économiques plutôt que des bugs logiciels.
Pas de réentrance. Pas de dépassement d’entier. Pas de compromission de clé privée.
Juste des hypothèses erronées sur la façon dont les marchés se comportent dans des conditions adverses.
Le vrai défi n’est plus d’écrire des smart contracts sûrs. Il s’agit de concevoir des systèmes qui restent sécurisés lorsque les attaquants disposent virtuellement de capitaux illimités pour une seule transaction.
Les flash loans n’ont pas brisé la DeFi.
Ils ont mis en lumière des protocoles construits sur des hypothèses, plutôt que sur une réflexion adversariale.
Le code peut être vérifié formellement. Les hypothèses économiques, elles, ne peuvent pas l’être.
#DeFi #solana #FlashLoan #security #SmartContracts
1
1
263
Une opération de flash loan vient de « brûler » 1,65 million USD sur Allbridge – le pont cross-chain est exploité dès que le marché commence à repartir à la hausse. L’attaquant emprunte rapidement des actifs, manipule le taux de change des stablecoins dans le pool de liquidité, puis retire les fonds.
Allbridge a immédiatement suspendu l’ensemble de ses activités. Une mesure nécessaire, mais la liquidité est aussitôt bloquée, et les utilisateurs concernés en subissent directement les conséquences. La communauté DeFi se souvient à nouveau de Wormhole, Ronin ou Nomad – des ponts qui avaient déjà fait perdre des centaines de millions.
Un vieux leçon… mais nouvelle : le flash loan reste une arme redoutable lorsque le pool de liquidité est peu profond et que le mécanisme de tarification est facile à manipuler. En tant que trader chevronné, je vois cela comme un signal d’alarme en matière de gestion des risques. Ne pas concentrer trop de capital sur un seul protocole cross-chain.
Faites vos propres recherches, diversifiez et préparez-vous toujours au pire scénario.
#Bảomật #DeFi #FlashLoan #CrossChain #Allbridge
121
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
375,378 vues
2,971 mentions
2
#CanGoogleDefindItsCore
225,691 vues
2,116 mentions
3
#EarningsSeason
5.9M vues
29,045 mentions
4
#$10.9BBitcoinOptionsExpireFriday
788 vues
51 mentions
5
#ThailandSupremeCourtRulesBitcoinIsProperty
3,156 vues
188 mentions
6
#BitcoinSurpasses$81K
22,522 vues
89 mentions
7
#RobinhoodFalls8.4%AfterItsResults
14,585 vues
302 mentions
8
#KOSPISurges6.63%BackAbove6000
14,087 vues
308 mentions
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
16,300 vues
277 mentions
10
#FOMCWatch
9.3M vues
29,621 mentions