

#zachxbt
zachxbt
429,753 vues
629 mentions
Populaire
Récents
·
--
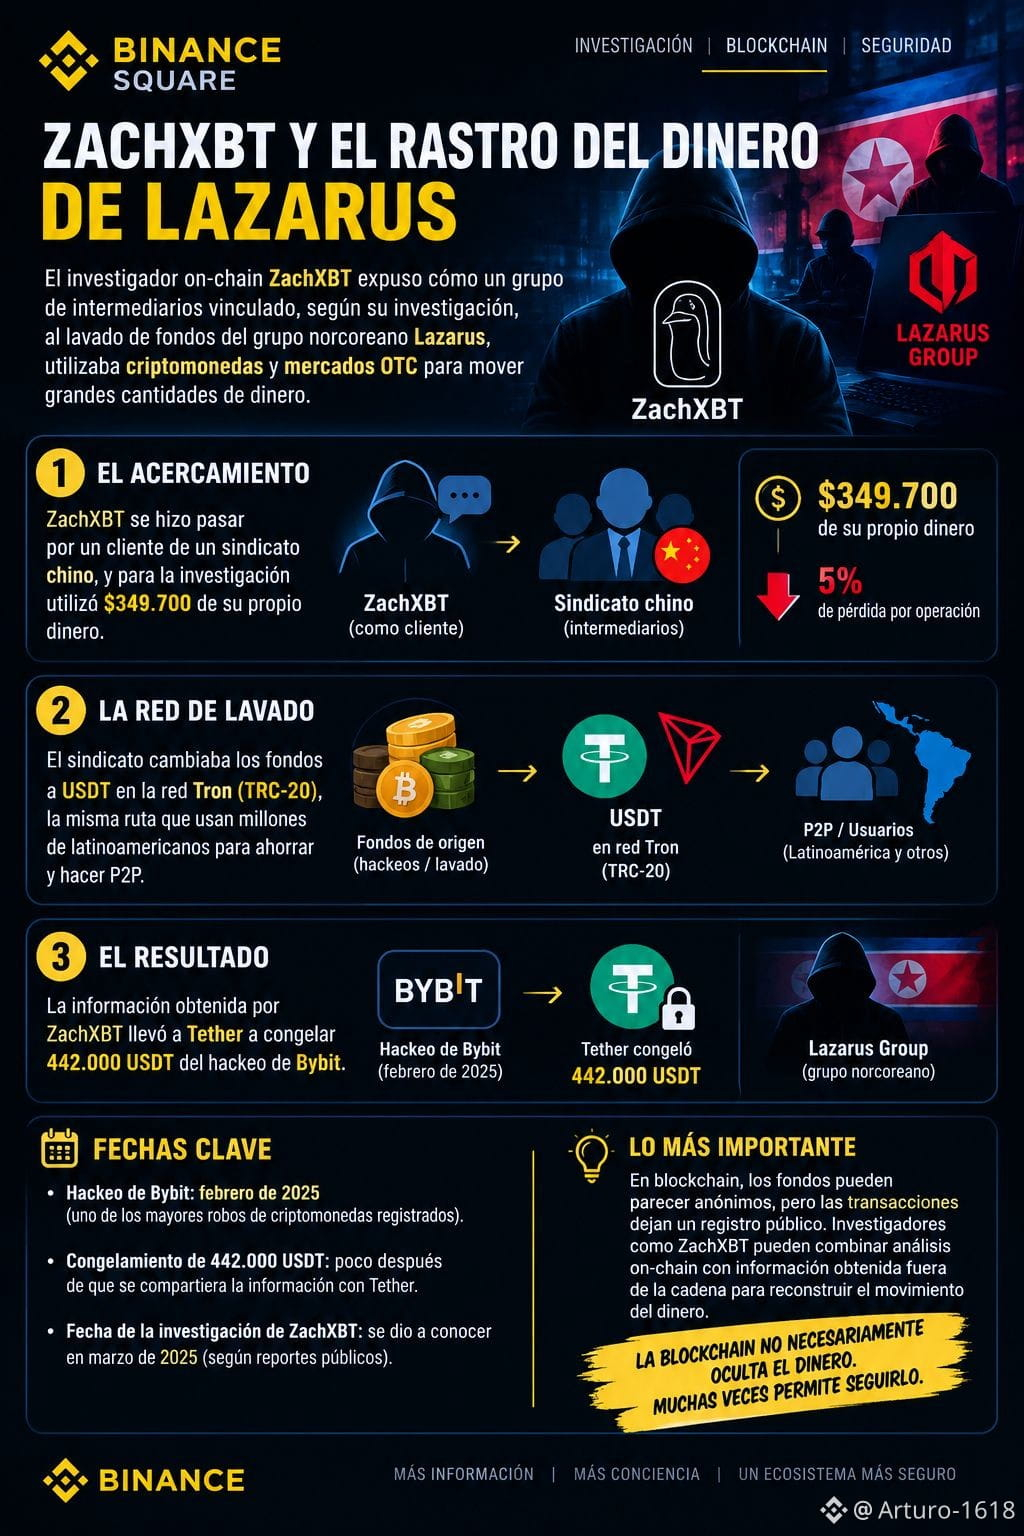
🚨 ZachXBT : sur les traces de l’argent de Lazarus via l’USDT sur Tron
Une enquête menée par l’enquêteur on-chain ZachXBT a révélé comment un groupe d’intermédiaires lié, selon son enquête, au blanchiment de fonds associés au Lazarus Group, le groupe de hackers nord-coréen, utilisait les cryptomonnaies et les marchés OTC pour transférer d’importantes sommes d’argent.
🔎 Ce qu’a fait ZachXBT
D’après les informations rapportées, il a directement échangé avec un intermédiaire présumé du groupe et a utilisé environ 349 700 $ de son propre argent pour enquêter sur le fonctionnement des opérations.
L’enquête a permis d’obtenir des informations sur les personnes et les entités impliquées, ainsi que de suivre les mouvements liés à des fonds provenant de piratages.
💰 L’un des cas liés à cette affaire est le piratage de Bybit, en février 2025, l’un des plus importants vols de cryptomonnaies jamais enregistrés.
🧊 À la suite des informations fournies, Tether a gelé 442 000 USDT liés au flux de fonds faisant l’objet de l’enquête.
⚠️ L’utilisation de l’USDT sur le réseau Tron (TRC-20) est particulièrement intéressante.
Tron joue un rôle majeur sur le marché des stablecoins et dans les opérations P2P, notamment en Amérique latine. Mais le fait qu’un réseau soit utilisé par des millions d’utilisateurs légitimes ne signifie pas que le réseau lui-même soit lié à des activités illicites.
La leçon la plus importante :
Sur la blockchain, les fonds peuvent sembler anonymes, mais les transactions laissent une trace publique. Des enquêteurs comme ZachXBT peuvent combiner l’analyse on-chain avec des informations obtenues hors chaîne pour reconstituer les mouvements d’argent.
💡 La blockchain ne dissimule pas nécessairement l’argent. Bien souvent, elle permet de le suivre.
#Bitcoin #USDT #TRX #ZachXBT
#BinanceSquare
303
🕵️ ZachXBT s’est infiltré
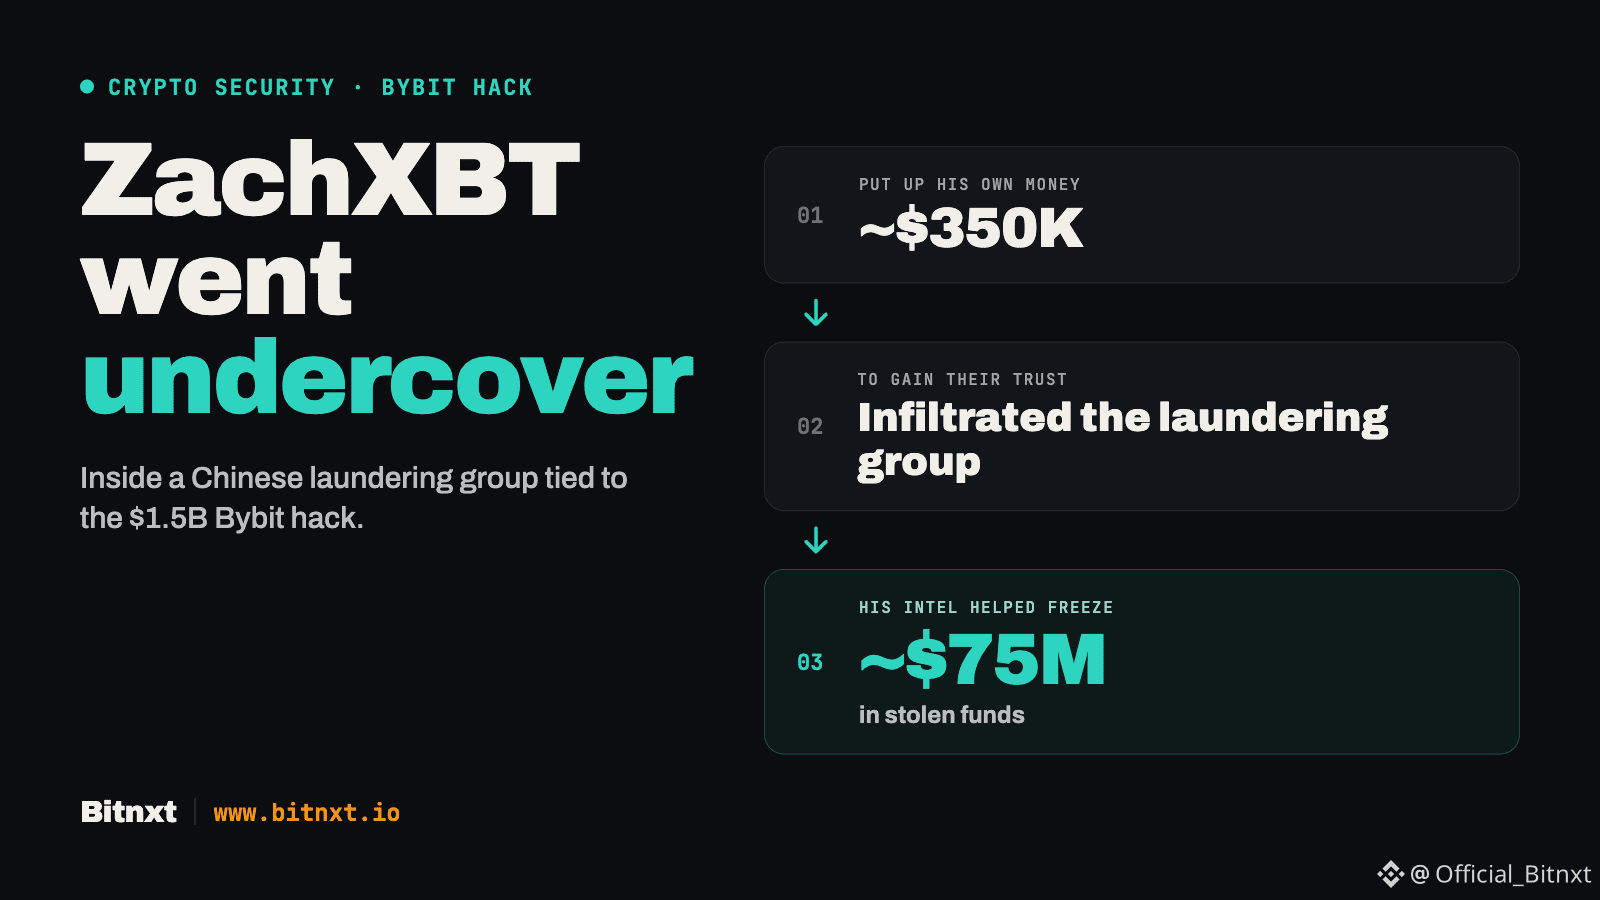
Il a infiltré un groupe chinois de blanchiment d’argent lié au piratage de Bybit, qui a coûté 1,5 milliard de dollars, en engageant environ 350 000 dollars de sa poche pour gagner leur confiance.
Ses renseignements ont contribué au gel d’environ 75 millions de dollars de fonds volés.
#zachxbt #bybit #CryptoSecurity
5


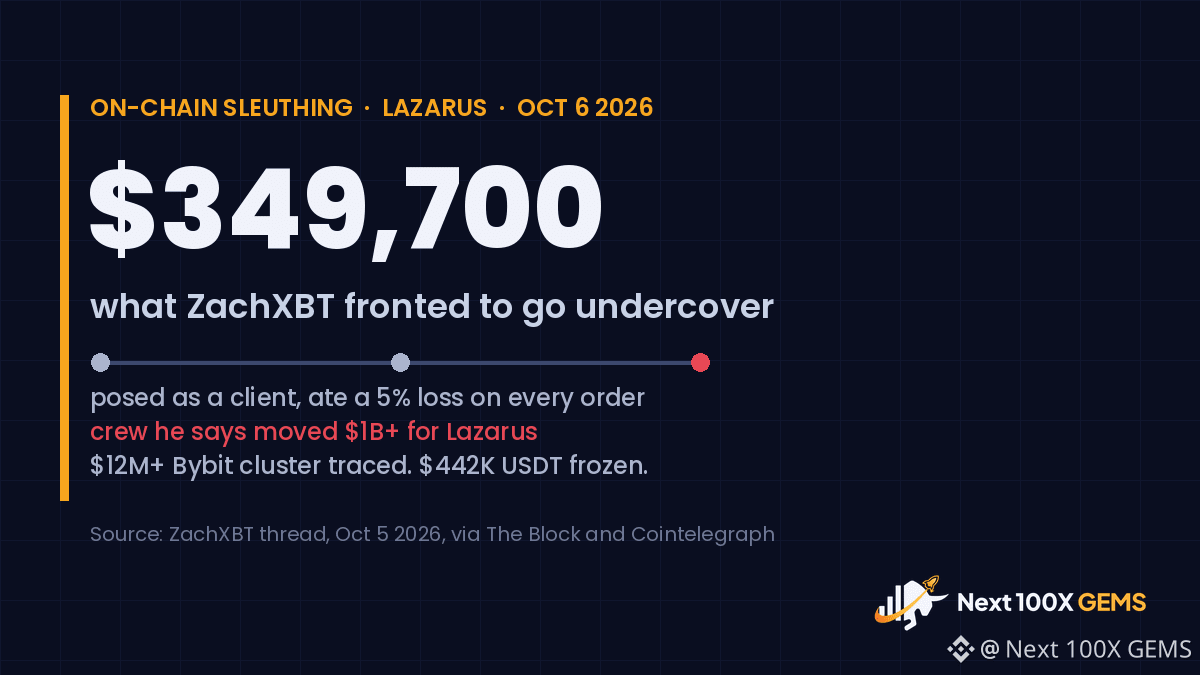
ZachXBT affirme avoir engagé 349 700 $ et accepté une perte de 5 % sur chaque ordre pour se faire passer pour un client d’un réseau chinois de blanchiment d’argent.
Il affirme que ce réseau a transféré plus d’un milliard de dollars pour le compte du groupe Lazarus, lié à la Corée du Nord, lors de plusieurs piratages, dont le vol de 1,5 milliard de dollars subi par Bybit en février 2025.
Le plus fou : le blanchisseur l’a prévenu un jour à l’avance que les fonds seraient transférés vers Solana. Le lendemain, c’est ce qui s’est passé.
Les informations qu’il a recueillies ont révélé un ensemble de plus de 12 millions de dollars provenant de Bybit et passant du Bitcoin à Ethereum, puis à Solana et à Tron. Tether en a ensuite gelé 442 000 $.
Ces personnes ne se cachaient pas dans quelque recoin sombre. Elles étaient sur des groupes publics Telegram et Discord à la recherche de clients.
À noter : le chiffre d’un milliard de dollars et l’identité du réseau sont des conclusions de ZachXBT. Le FBI et le Trésor américain ne les ont pas confirmées.
Il finance ce travail grâce à des subventions et à des dons. Les plateformes d’échange qu’il aide devraient-elles le rémunérer ?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
1
1.4k
·
--
Haussier
ZachXBT payait les blanchisseurs de Lazarus 5 % sur chaque transaction. Lui-même, avec son propre argent.
Depuis fin février 2025, il a joué le rôle d’un client.
Il a intégré leur réseau : 349700 $USDC
{future}(USDCUSDT)
Et sur chaque ordre, il perdait délibérément 5 %, jusqu’à ce qu’ils commencent à lui faire confiance.
La confiance, apparemment, coûte 5 %. Tu paies, et ils te disent eux-mêmes où va l’argent volé.
Résultat :
- un cluster contenant plus de 12 millions de dollars provenant du piratage de Bybit
- Tether a gelé 442000 USDT
Selon son estimation, le réseau aurait blanchi « plus d’un milliard de dollars » pour Lazarus. C’est son chiffre, pas celui de la police. Il n’a tout raconté que le 5 octobre 2026.
Une partie de mes stablecoins sur Flexible est aussi en USDT, donc ça fait plaisir de voir que les USDT volés sont bel et bien gelés.
Le blanchiment, c’est un service avec une commission, comme un bureau de change. ZachXBT a simplement payé cette commission pour entrer dans le réseau.
#zachxbt #Lazarus #bybit
ZachXBT payait les blanchisseurs de Lazarus 5 % sur chaque transaction. Lui-même, avec son propre argent.
Depuis fin février 2025, il a joué le rôle d’un client.
Il a intégré leur réseau : 349700 $USDC
Et sur chaque ordre, il perdait délibérément 5 %, jusqu’à ce qu’ils commencent à lui faire confiance.
La confiance, apparemment, coûte 5 %. Tu paies, et ils te disent eux-mêmes où va l’argent volé.
Résultat :
- un cluster contenant plus de 12 millions de dollars provenant du piratage de Bybit
- Tether a gelé 442000 USDT
Selon son estimation, le réseau aurait blanchi « plus d’un milliard de dollars » pour Lazarus. C’est son chiffre, pas celui de la police. Il n’a tout raconté que le 5 octobre 2026.
Une partie de mes stablecoins sur Flexible est aussi en USDT, donc ça fait plaisir de voir que les USDT volés sont bel et bien gelés.
Le blanchiment, c’est un service avec une commission, comme un bureau de change. ZachXBT a simplement payé cette commission pour entrer dans le réseau.
#zachxbt #Lazarus #bybit
10
434

L’enquêteur on-chain ZachXBT vient de révéler qu’il a engagé près de 350 000 $ de ses propres fonds pour infiltrer un réseau chinois d’élite spécialisé dans le blanchiment d’argent, lié à l’énorme exploit dont Bybit a été victime. En se faisant passer pour un client fortuné, il a réussi à obtenir des renseignements cruciaux qui ont finalement permis de geler les fonds volés aux utilisateurs. Cette audacieuse opération sous couverture montre comment les enquêteurs décentralisés prennent les choses en main lorsque les institutions tardent à réagir. Un véritable acte d’héroïsme on-chain. #ZachXBT #Bybit #Sécurité
L’enquêteur on-chain ZachXBT vient de révéler qu’il a engagé près de 350 000 $ de ses propres fonds pour infiltrer un réseau chinois d’élite spécialisé dans le blanchiment d’argent, lié à l’énorme exploit dont Bybit a été victime. En se faisant passer pour un client fortuné, il a réussi à obtenir des renseignements cruciaux qui ont finalement permis de geler les fonds volés aux utilisateurs. Cette audacieuse opération sous couverture montre comment les enquêteurs décentralisés prennent les choses en main lorsque les institutions tardent à réagir. Un véritable acte d’héroïsme on-chain. #ZachXBT #Bybit #Sécurité
5

·
--
Un détective crypto a dépensé 350 000 $ de sa poche pour piéger des hackers
La plupart des victimes d’arnaques se contentent de les signaler et passent à autre chose. ZachXBT, lui, a infiltré le groupe.
L’enquêteur spécialisé dans la blockchain a révélé qu’il avait avancé personnellement 349 700 $ pour infiltrer un groupe de présumés blanchisseurs chinois liés au groupe Lazarus de Corée du Nord — les mêmes hackers associés au piratage record de Bybit survenu plus tôt cette année.
Réfléchissez à ce que cela signifie concrètement : il ne s’agit pas d’un organisme gouvernemental doté du pouvoir d’émettre des citations à comparaître, ni d’une entreprise disposant d’un budget de sécurité. C’est un chercheur indépendant qui dépense son propre argent pour infiltrer des réseaux criminels blanchissant des cryptomonnaies volées, simplement afin de recueillir des preuves.
ZachXBT a bâti toute sa réputation en menant précisément ce genre de travail — en traçant des fonds volés à travers des services de mixage, des plateformes d’échange et des réseaux de sociétés-écrans, auxquels les enquêteurs professionnels n’arrivent souvent pas à s’attaquer assez rapidement. Le piratage de Bybit à lui seul a entraîné le transfert de plus de 1,4 milliard en $ETH , ce qui en fait l’un des plus importants vols de cryptomonnaies jamais enregistrés.
Ce que cela révèle sur la criminalité liée aux cryptomonnaies aujourd’hui : l’écart entre la vitesse à laquelle les hackers agissent et celle à laquelle les forces de l’ordre officielles peuvent réagir reste suffisamment important pour que des enquêteurs indépendants le comblent en engageant leur propre argent et en prenant des risques.
C’est le même monde où NEAR Intents a permis de récupérer des fonds grâce à un ultimatum public, et où les gouvernements ont mis des mois à attribuer officiellement à la Corée du Nord sa campagne de faux recruteurs de 10,7 millions de dollars. Dans l’univers des cryptomonnaies, les individus, et non les institutions, sont de plus en plus souvent à l’origine des mises en cause.
Les cryptomonnaies ont-elles besoin de davantage de personnes comme ZachXBT, qui agissent de façon indépendante, ou ce type d’enquête à haut risque devrait-il être laissé entièrement aux forces de l’ordre ? 👇
#ZachXBT #Lazarus #ETH #Zyverra #CryptoSecurity
5
·
--
Le détective on-chain ZachXBT s’est infiltré dans une organisation criminelle chinoise qui blanchissait des milliards pour les hackers du Lazarus Group. Au péril de ses 350k, il a contribué au gel de 75 millions de dollars.
Qu’est-ce que cela signifie pour le price action ? Les hackers écoulaient en temps réel les cryptos volées via BTC, ETH, SOL et TRX. Ces volumes cachés pèsent sur les niveaux et faussent les indicateurs des particuliers. Un graphique épuré révèle cette pression vendeuse à travers des bougies anormales, tandis que le RSI reste silencieux. Le gel des fonds a évité au marché un dump et la cassure des supports locaux.
Conclusion : les gros capitaux se livrent en coulisses une guerre des volumes. Notre rôle est de garder la tête froide et de lire leurs traces sur un graphique épuré.
#bitcoin #zachxbt #priceaction #крипта
114
·
--
🚨 Plus d’un milliard de dollars blanchis pour le groupe Lazarus de Corée du Nord ?
L’enquêteur on-chain ZachXBT vient de lever le voile sur un réseau criminel organisé chinois qui aurait blanchi plus d’un milliard de dollars pour Lazarus 🕵️♂️
Les piratages ne s’arrêtent pas lorsque les fonds quittent la plateforme d’échange : le véritable enjeu, c’est le circuit de sortie des fonds. Chaque révélation de ce type rend le prochain exploit plus difficile à monétiser.
La sécurité reste le #1 récit dont personne ne parle avant qu’il ne soit trop tard. 🔐
Gardez-vous vos $BTC et $ETH en auto-garde, ou sur une plateforme d’échange ? 👇
#Crypto #Security #ZachXBT
26
L’enquêteur on-chain ZachXBT s’est infiltré sous couverture au sein d’un vaste réseau criminel d’un milliard de dollars afin de traquer les opérations du groupe Lazarus. En analysant des conversations privées et les données de trading de 2025, ses renseignements ont récemment contribué au gel de 442 000 USDT liés aux célèbres attaques contre Bybit. Cette approche en immersion montre comment le renseignement proactif fait évoluer le rapport de force et prouve que même les pirates informatiques sophistiqués soutenus par des États peinent à semer des enquêteurs spécialisés dans la blockchain. #ZachXBT #Security #CryptoNews
L’enquêteur on-chain ZachXBT s’est infiltré sous couverture au sein d’un vaste réseau criminel d’un milliard de dollars afin de traquer les opérations du groupe Lazarus. En analysant des conversations privées et les données de trading de 2025, ses renseignements ont récemment contribué au gel de 442 000 USDT liés aux célèbres attaques contre Bybit. Cette approche en immersion montre comment le renseignement proactif fait évoluer le rapport de force et prouve que même les pirates informatiques sophistiqués soutenus par des États peinent à semer des enquêteurs spécialisés dans la blockchain. #ZachXBT #Security #CryptoNews
2
ZachXBT vient de faire passer l’enquête sur la blockchain à un tout autre niveau. En avançant près de 350 000 dollars et en assumant des frais élevés pour se faire passer pour un client d’un réseau chinois de blanchiment d’argent, il a réussi à suivre en temps réel les fonds volés par le groupe Lazarus. Cette opération sous couverture met en lumière les efforts extrêmes que déploient les enquêteurs indépendants pour retracer des actifs volés à travers les réseaux mondiaux. C’est une initiative audacieuse qui révèle à quel point les réseaux sophistiqués opèrent dans l’ombre lors de piratages majeurs. #ZachXBT #Security #CryptoNews
ZachXBT vient de faire passer l’enquête sur la blockchain à un tout autre niveau. En avançant près de 350 000 dollars et en assumant des frais élevés pour se faire passer pour un client d’un réseau chinois de blanchiment d’argent, il a réussi à suivre en temps réel les fonds volés par le groupe Lazarus. Cette opération sous couverture met en lumière les efforts extrêmes que déploient les enquêteurs indépendants pour retracer des actifs volés à travers les réseaux mondiaux. C’est une initiative audacieuse qui révèle à quel point les réseaux sophistiqués opèrent dans l’ombre lors de piratages majeurs. #ZachXBT #Security #CryptoNews
2
·
--
ZachXBT a déclaré le 5 octobre s’être fait passer pour un client afin d’infiltrer un réseau chinois accusé d’avoir blanchi plus d’un milliard de dollars en cryptomonnaies volées pour le compte du groupe Lazarus.
Après le piratage de Bybit, qui a coûté 1,5 milliard de dollars en février 2025, il a repéré plus de 15 comptes proposant leur aide pour des transferts dans des groupes publics sur Telegram et Discord.
Le 6 mars, il a commencé à effectuer des transactions avec « Jimmy Green », en échangeant de l’Ethereum $USDC contre du Tron $USDT . Il a engagé 349 700 dollars et accepté une perte de 5 % par transaction afin d’instaurer un climat de confiance. L’adresse de Green a reçu des fonds pour payer les frais de transaction depuis un portefeuille lié à Bybit.
Green a communiqué des transferts prévus depuis Bybit, notamment un transfert de Solana observé le lendemain. Une capture d’écran d’un transfert correspondait également à un ordre THORChain. Trois adresses Solana ont permis de suivre les fonds sur Bitcoin, Ethereum, Solana et Tron. ZachXBT a aussi repéré du blanchiment via des pools Uniswap peu actifs.
Ces conversations ont permis de retracer plus de 12 millions de dollars provenant de Bybit. Tether a ensuite gelé 442 000 USDT. D’autres liens concernaient 332 000 USDC volés à Poloniex et 3 millions de dollars issus d’une fraude, retracés jusqu’à un portefeuille Huione Guarantee.
Après le piratage de Bitget, qui a coûté 387 millions de dollars en septembre 2026, des demandes publiques similaires ont fait leur apparition. ZachXBT a établi un lien entre l’un des comptes et l’exploitation de Kelp DAO, qui a coûté 292 millions de dollars.
Il a communiqué ses conclusions aux enquêteurs et aux forces de l’ordre, et a retardé leur publication en raison de la sensibilité de l’affaire. Il affirme que ses travaux ont contribué au gel de plus de 75 millions de dollars liés à des incidents impliquant la Corée du Nord depuis 2022, et a demandé un financement continu.
#zachxbt #investigation #CryptoNews #scam #LazarusGroup
1
127
·
--
L’argent malin a jeté son dévolu sur l’IA ce soir 👽 ZACHXBT a bondi de +55.47 % en 24 h, mais sa capitalisation n’est que de $7.0K : une petite capitalisation avec seulement 30 personnes dans le coup. Les entrées nettes de l’argent malin ne sont que de l’ordre de $76, ça ressemble plutôt à des positions test. De quoi regarder ça pour le fun, mais avec de l’argent réel, on risque vite de se retrouver avec les jetons sur les bras 😅 Tu suis les signaux de l’argent malin pour trader ? #链上数据 #聪明钱 #BSC
#ZACHXBT +55.47%
#ZACHXBT +55.47%
1
Article
🚨 ZachXBT dénonce une levée NFT Zcash de 17 M$ : « PFP 10K générique qui extrait 8 chiffres avec zéro utilité 📉»L’enquêteur on-chain ZachXBT a publiquement critiqué la nouvelle collection d’NFT en zkSNARKs sur Zcash, la qualifiant de nouveau projet PFP de type 10K à forte extraction des fonds et à faible utilité.
Les chiffres :
- Enchère à prix uniforme (uniform-price) attirant 16 971 offres.
- 8 000 NFT entièrement alloués à un prix de compensation de 1,5 ZEC (≈ 2 190 dollars à l’époque).
- Volume total des enchères : 25 305 ZEC (≈ 36,94 millions de dollars).
- Remboursements aux enchérisseurs non retenus : ~13 309 ZEC (≈ 19,43 millions de dollars)
- Montant net levé par le projet : environ 17 millions de dollars.
ZachXBT a mis en évidence la structure :
🚨 ZachXBT dénonce une levée NFT Zcash de 17 M$ : « PFP 10K générique qui extrait 8 chiffres avec zéro utilité 📉»
L’enquêteur on-chain ZachXBT a publiquement critiqué la nouvelle collection d’NFT en zkSNARKs sur Zcash, la qualifiant de nouveau projet PFP de type 10K à forte extraction des fonds et à faible utilité.
Les chiffres :
- Enchère à prix uniforme (uniform-price) attirant 16 971 offres.
- 8 000 NFT entièrement alloués à un prix de compensation de 1,5 ZEC (≈ 2 190 dollars à l’époque).
- Volume total des enchères : 25 305 ZEC (≈ 36,94 millions de dollars).
- Remboursements aux enchérisseurs non retenus : ~13 309 ZEC (≈ 19,43 millions de dollars)
- Montant net levé par le projet : environ 17 millions de dollars.
ZachXBT a mis en évidence la structure :
2
500
Vérifié
ZACHXBT vient d’activer le mode d’enquête on-chain. 💀
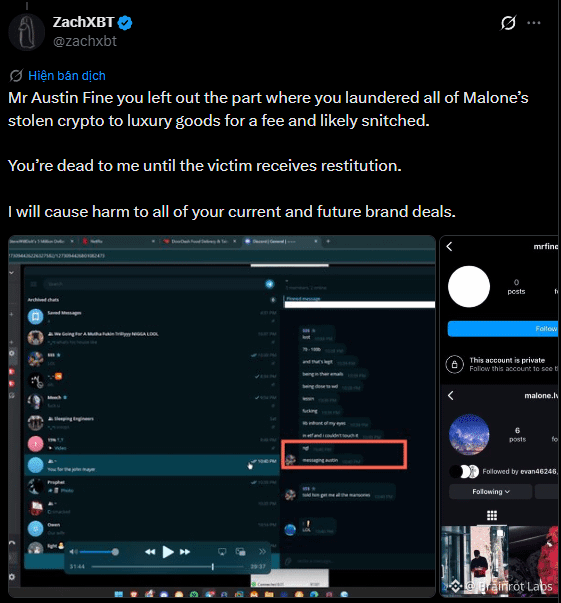
ZachXBT accuse le compte de Mr Austin Fine (@xmrfine) d’avoir aidé à convertir les actifs crypto volés à une victime en produits de luxe, puis d’avoir utilisé cet argent pour en tirer profit.
ZachXBT affirme avoir retracé une partie du flux de fonds on-chain, via Monero (XMR), avant que cet argent ne serve à acheter une voiture de luxe chez un concessionnaire à Los Angeles.
ZachXBT déclare également qu’il fera pression sur les partenaires de marque de la personne accusée jusqu’à ce que la victime soit indemnisée.
Remarque : il s’agit d’allégations de ZachXBT, qui ne constituent pas encore une conclusion juridique.
Confidentialité crypto : « Follow the money. »
ZachXBT : « Say less. » 💀
Les gars, vous pensez que l’enquête on-chain devient l’arme la plus puissante pour retrouver la trace de l’argent des cryptos volées ?
#zachxbt #Monero #Crypto
783
·
--
ZachXBT a de nouveau dirigé ses accusations vers une nouvelle cible.
Cette fois, l’objet des accusations est « Mr Austin Fine » (@xmrfine). On lui reproche d’avoir aidé le principal auteur de l’arnaque crypto de 245 millions de dollars, Malone Lam, à blanchir des actifs volés en biens de luxe. Ce qui est encore plus préoccupant, c’est le parcours : les fonds passent par Monero (XMR) via la chaîne, avant d’aboutir finalement sur le compte du concessionnaire de voitures de luxe TBTFW à Los Angeles, afin d’acheter des véhicules.
Les monnaies de confidentialité sont à nouveau au centre des controverses concernant les circuits de blanchiment. La difficulté de désanonymisation du $XMR rend objectivement ce type de traçage extrêmement ardu. Si ZachXBT parvient à remonter jusqu’à cette étape, c’est grâce à la corrélation entre des données on-chain et des informations sur des entités hors-ligne.
Autre détail : ZachXBT a averti que, avant même que les victimes n’obtiennent réparation, il cherchera à faire échouer toutes les collaborations commerciales actuelles et futures d’Austin Fine avec des marques. Si les accusations s’avèrent fondées, les marques concernées feront face à une double pression : atteinte à la réputation et impact sur les canaux de distribution.
L’anonymat on-chain ne signifie pas l’invisibilité hors-ligne. Une fois que les fonds se concrétisent dans le monde réel — une voiture, un événement, un contrat — des traces demeurent.
#ZachXBT #Traçage on-chain
78

·
--
📰 ZachXBT a directement nommé cette fois l’utilisateur « Mr Austin Fine », l’accusant d’avoir échangé les actifs cryptés volés de la victime, Malone, contre des produits de luxe, et d’avoir prélevé des commissions au passage. Il affirme aussi que la personne « pourrait dénoncer ».
🔥 Si cette affaire a explosé, ce n’est pas seulement à cause d’un montant volé : il est aussi question de personnes accusées d’avoir aidé à gérer les actifs de la victime. ZachXBT indique qu’avant que Malone obtienne une compensation, il considérera l’autre partie comme une « rupture de contact ».
Honnêtement, le fait de la nommer publiquement et d’exercer une pression via des partenariats de marque est déjà très fort. ZachXBT ajoute également que cela aura un impact négatif sur l’ensemble de ses collaborations de marque, actuelles et futures.
💡 Ensuite, il précise avoir retracé une partie des fonds on-chain : après être passés par Monero, ils auraient été dirigés vers un revendeur de produits de luxe à Los Angeles, TBTFW, pour l’achat d’une voiture. Toutefois, pour l’instant, le contenu public ne fait état que des accusations et affirmations de suivi de ZachXBT ; la réponse des personnes concernées n’est pas mentionnée dans les éléments fournis.
🤔 Si vous êtes une marque, face à ce type d’accusations on-chain, vous suspendriez d’abord la collaboration, ou bien vous attendriez des preuves complètes et la réponse de la personne concernée ?
#ZachXBT #链上调查 #加密安全 #资金追踪
22
·
--
L'investigateur on-chain ZachXBT a publié un rapport allégant qu'environ 25 millions de dollars provenant des ventes privées de BlockDAG et ZKP ont été mélangés et utilisés pour soutenir les activités de promotion de Spartans.com.
Selon l'enquête, les fonds provenaient des portefeuilles de ventes privées de BlockDAG et ZKP sur Ethereum avant d'être consolidés et transférés vers Tron. ZachXBT affirme que les transferts ont ensuite circulé à travers HTX et BTSE avant d'atteindre des portefeuilles liés aux Spartans et aux adresses de paiement des influenceurs.
ZachXBT prétend que les investisseurs n'ont jamais été informés que les fonds de la vente privée pouvaient être connectés à une entreprise distincte liée aux casinos.
Le rapport s'ajoute à la surveillance précédente autour de BlockDAG, qui prétend avoir levé plus de 440 millions de dollars auprès d'investisseurs de détail par le biais de campagnes de vente privée prolongées et d'un marketing en ligne agressif.
#BlockDAG #Presale #zachxbt #CryptoNews
2
618

Article
🚨 Chute de 70% du EDGE : Manipulation ou rug pull ?Le token EDGE a offert des montagnes russes aux investisseurs. En seulement 24 heures, l'actif a perdu 70% de sa valeur, provoquant une vague de liquidations, mais l'équipe du projet et le célèbre détective on-chain ZachXBT ont des opinions totalement différentes sur la situation.
Que disent les devs d'edgeX ?
L'équipe du projet s'est empressée de rassurer la communauté, affirmant qu'il ne s'agissait pas d'un hack ni d'un exploit.
🚨 Chute de 70% du EDGE : Manipulation ou rug pull ?
Le token EDGE a offert des montagnes russes aux investisseurs. En seulement 24 heures, l'actif a perdu 70% de sa valeur, provoquant une vague de liquidations, mais l'équipe du projet et le célèbre détective on-chain ZachXBT ont des opinions totalement différentes sur la situation.
Que disent les devs d'edgeX ?
L'équipe du projet s'est empressée de rassurer la communauté, affirmant qu'il ne s'agissait pas d'un hack ni d'un exploit.
Que disent les devs d'edgeX ?
L'équipe du projet s'est empressée de rassurer la communauté, affirmant qu'il ne s'agissait pas d'un hack ni d'un exploit.
6
284
·
--
⚠️ Le détective on-chain ZachXBT vient de révéler une information majeure : un certain ancien “gros baleine” de Solana aurait été la cible d’une attaque, environ 180 900 SOL ayant été transférés de manière anormale. En se basant grossièrement sur le prix actuel, la valeur atteint des dizaines de millions de dollars.
De mon point de vue, ce qu’il faut surtout redouter avec ce type d’événements impliquant des “vieilles adresses”, ce n’est pas le montant, mais la surface d’attaque :
1. Les adresses historiques qui détenaient des fonds utilisent souvent encore les habitudes de gestion de l’époque : phrases de récupération (seed) datant de plusieurs années ou portefeuilles “hot”; l’autorisation via signature, la prise de contrôle du presse-papiers (clipboard) et les extensions malveillantes sont des points d’entrée fréquents ;
2. Dès qu’une grande quantité de SOL entre dans un mélangeur (mix) ou un pont inter-chaînes, le marché réagit souvent en premier—la pression de vente à court terme, combinée à la panique, peut facilement provoquer un “flash crash” (chute éclair) ;
3. Les vols de baleines font partie des moments forts du “Sherlock on-chain” : suivre ensuite la destination des fonds vaut vraiment la peine.
Rappel pour moi-même :
· Le cold wallet (portefeuille matériel) est la destination à long terme ; le hot wallet ne sert qu’aux échanges nécessaires
· Utiliser régulièrement des outils de révocation pour supprimer les anciennes autorisations de contrats
· Garder une confiance nulle envers tout lien “réclamer un air drop” “mettre à jour le nœud”
Le marché aura toujours une prochaine vague, mais la clé privée n’en a qu’une. Ne laissez pas des années d’accumulation être ruinées par un seul clic.
#Solana #链上安全 #ZachXBT
$SOL
109
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedMinutesFocusOnOctoberPause
236,922 vues
1,535 mentions
2
#RipplePartnersMeritzForCustody
0 vues
0 mentions
3
#SuiSetsTPSWorldRecord
0 vues
0 mentions
4
#BinanceLaunchesBinanceIntelligence
1.2M vues
6,719 mentions
5
#EvernorthDelaysNasdaqDebutToOct12
27,785 vues
379 mentions
6
#RobinhoodAdds$25MInBitcoinToBalanceSheet
9,771 vues
80 mentions
7
#SP500AndNasdaqHitRecordHighs
33,007 vues
536 mentions
8
#USMortgageRatesRiseTo7.49%
33,584 vues
430 mentions
9
#BTCFallsBelow$84K
146,059 vues
247 mentions
10
#DubaiVARAIssuesReserveAssetAuditCircular
52,493 vues
1,003 mentions