
#tradertraitor
tradertraitor
92,641 vues
48 mentions
Populaire
Récents
Après deux semaines de silence, les pirates TraderTraitor liés à la Corée du Nord ont transféré 34,279 ETH vers trois nouveaux portefeuilles 🏦 $ETH
Les enquêteurs de la blockchain affirment que les fonds n’ont plus bougé depuis. C’est un schéma déjà observé par le marché : une période de calme, puis la répartition des fonds entre plusieurs portefeuilles, suivie d’une tentative de dissimulation de leur trace.
Si ces portefeuilles commencent à transférer des fonds vers des plateformes d’échange, cela pourrait accentuer la pression sur $ETH à court terme. Mais cela ne s’est pas encore produit, et la destination des fonds n’a pas été confirmée.
Ce qu’il faut surveiller : tout nouveau transfert depuis ces trois portefeuilles. C’est le signe le plus clair de ce qui pourrait se passer ensuite.
À leur place, transféreriez-vous les fonds rapidement ou attendriez-vous plus longtemps ?
#ETH #TraderTraitor
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier.
Appuyez sur $ETH pour trader
$ETH
D’autres ont déjà pris de l’avance et se sont abonnés. Rendez-vous sur mon profil et suivez ceux qui s’informent avant que la nouvelle ne se répande.
Après deux semaines de silence, les pirates TraderTraitor liés à la Corée du Nord ont transféré 34,279 ETH vers trois nouveaux portefeuilles 🏦 $ETH
Les enquêteurs de la blockchain affirment que les fonds n’ont plus bougé depuis. C’est un schéma déjà observé par le marché : une période de calme, puis la répartition des fonds entre plusieurs portefeuilles, suivie d’une tentative de dissimulation de leur trace.
Si ces portefeuilles commencent à transférer des fonds vers des plateformes d’échange, cela pourrait accentuer la pression sur $ETH à court terme. Mais cela ne s’est pas encore produit, et la destination des fonds n’a pas été confirmée.
Ce qu’il faut surveiller : tout nouveau transfert depuis ces trois portefeuilles. C’est le signe le plus clair de ce qui pourrait se passer ensuite.
À leur place, transféreriez-vous les fonds rapidement ou attendriez-vous plus longtemps ?
#ETH #TraderTraitor
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier.
Appuyez sur $ETH pour trader
$ETH
D’autres ont déjà pris de l’avance et se sont abonnés. Rendez-vous sur mon profil et suivez ceux qui s’informent avant que la nouvelle ne se répande.
Les enquêteurs de la blockchain affirment que les fonds n’ont plus bougé depuis. C’est un schéma déjà observé par le marché : une période de calme, puis la répartition des fonds entre plusieurs portefeuilles, suivie d’une tentative de dissimulation de leur trace.
Si ces portefeuilles commencent à transférer des fonds vers des plateformes d’échange, cela pourrait accentuer la pression sur $ETH à court terme. Mais cela ne s’est pas encore produit, et la destination des fonds n’a pas été confirmée.
Ce qu’il faut surveiller : tout nouveau transfert depuis ces trois portefeuilles. C’est le signe le plus clair de ce qui pourrait se passer ensuite.
À leur place, transféreriez-vous les fonds rapidement ou attendriez-vous plus longtemps ?
#ETH #TraderTraitor
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier.
Appuyez sur $ETH pour trader
$ETH
D’autres ont déjà pris de l’avance et se sont abonnés. Rendez-vous sur mon profil et suivez ceux qui s’informent avant que la nouvelle ne se répande.
51


·
--
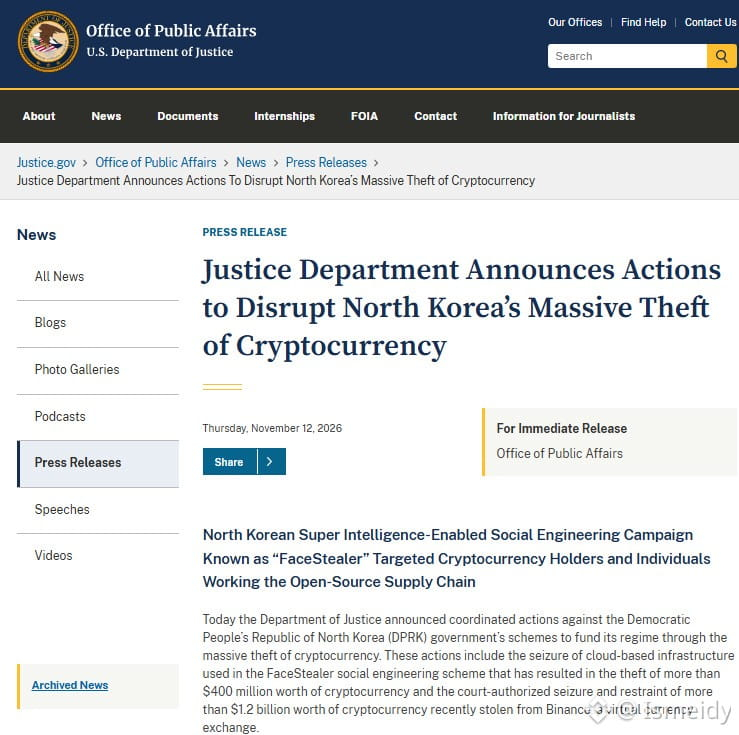
Un coup historique porté à la cybercriminalité nord-coréenne !
Les États-Unis gèlent 1 200 millions liés au #Hackeo a #Binance et démantèlent le réseau d’appels vidéo deepfake « FaceStealer »
Le ministère de la Justice des États-Unis #DOJ a porté un coup de maître à l’écosystème cryptographique international en démantelant des opérations massives de cybercriminalité parrainées par le régime nord-coréen.
L’intervention combine la récupération de fonds d’un montant record dans la plus grande affaire de piratage informatique de l’histoire récente et la neutralisation d’escroqueries sophistiquées reposant sur l’intelligence artificielle.
Récupération record chez Binance : Le DOJ a obtenu une autorisation judiciaire pour saisir et conserver plus de 1 200 millions de dollars liés au récent piratage massif de Binance. Ces fonds font partie d’un bloc de plus de 2 700 millions gelés grâce à la coopération entre les agences gouvernementales et le secteur privé.
Auteurs confirmés #TraderTraitor : Les autorités attribuent l’attaque du 29 octobre dernier (au cours de laquelle plus de 6 000 millions de dollars ont été dérobés à Binance) au tristement célèbre groupe de pirates informatiques militaires nord-coréens connu sous le nom de TraderTraitor, dont l’objectif principal est de financer le programme d’armement illicite du régime.
Démantèlement du réseau « FaceStealer » : Dans le cadre d’une opération parallèle, le DOJ a saisi l’infrastructure cloud utilisée dans une campagne distincte qui a permis de dérober plus de 400 millions de dollars au cours des 18 derniers mois. Les attaquants utilisaient des comptes piratés et de faux appels vidéo (deepfakes) mettant en scène des personnes connues pour tromper des développeurs et des victimes, et les contraindre à installer des logiciels malveillants.
Étendue du logiciel malveillant et action du FBI : Le FBI a réussi à saisir plus de 900 vidéos de webcams appartenant à des victimes de FaceStealer et a publié des directives officielles pour protéger la communauté des développeurs de logiciels open source, principale cible de l’infiltration à long terme.
$BNB
{future}(BNBUSDT)
$ASTER
{future}(ASTERUSDT)
Un coup historique porté à la cybercriminalité nord-coréenne !
Les États-Unis gèlent 1 200 millions liés au #Hackeo a #Binance et démantèlent le réseau d’appels vidéo deepfake « FaceStealer »
Le ministère de la Justice des États-Unis #DOJ a porté un coup de maître à l’écosystème cryptographique international en démantelant des opérations massives de cybercriminalité parrainées par le régime nord-coréen.
L’intervention combine la récupération de fonds d’un montant record dans la plus grande affaire de piratage informatique de l’histoire récente et la neutralisation d’escroqueries sophistiquées reposant sur l’intelligence artificielle.
Récupération record chez Binance : Le DOJ a obtenu une autorisation judiciaire pour saisir et conserver plus de 1 200 millions de dollars liés au récent piratage massif de Binance. Ces fonds font partie d’un bloc de plus de 2 700 millions gelés grâce à la coopération entre les agences gouvernementales et le secteur privé.
Auteurs confirmés #TraderTraitor : Les autorités attribuent l’attaque du 29 octobre dernier (au cours de laquelle plus de 6 000 millions de dollars ont été dérobés à Binance) au tristement célèbre groupe de pirates informatiques militaires nord-coréens connu sous le nom de TraderTraitor, dont l’objectif principal est de financer le programme d’armement illicite du régime.
Démantèlement du réseau « FaceStealer » : Dans le cadre d’une opération parallèle, le DOJ a saisi l’infrastructure cloud utilisée dans une campagne distincte qui a permis de dérober plus de 400 millions de dollars au cours des 18 derniers mois. Les attaquants utilisaient des comptes piratés et de faux appels vidéo (deepfakes) mettant en scène des personnes connues pour tromper des développeurs et des victimes, et les contraindre à installer des logiciels malveillants.
Étendue du logiciel malveillant et action du FBI : Le FBI a réussi à saisir plus de 900 vidéos de webcams appartenant à des victimes de FaceStealer et a publié des directives officielles pour protéger la communauté des développeurs de logiciels open source, principale cible de l’infiltration à long terme.
$BNB
$ASTER
Les États-Unis gèlent 1 200 millions liés au #Hackeo a #Binance et démantèlent le réseau d’appels vidéo deepfake « FaceStealer »
Le ministère de la Justice des États-Unis #DOJ a porté un coup de maître à l’écosystème cryptographique international en démantelant des opérations massives de cybercriminalité parrainées par le régime nord-coréen.
L’intervention combine la récupération de fonds d’un montant record dans la plus grande affaire de piratage informatique de l’histoire récente et la neutralisation d’escroqueries sophistiquées reposant sur l’intelligence artificielle.
Récupération record chez Binance : Le DOJ a obtenu une autorisation judiciaire pour saisir et conserver plus de 1 200 millions de dollars liés au récent piratage massif de Binance. Ces fonds font partie d’un bloc de plus de 2 700 millions gelés grâce à la coopération entre les agences gouvernementales et le secteur privé.
Auteurs confirmés #TraderTraitor : Les autorités attribuent l’attaque du 29 octobre dernier (au cours de laquelle plus de 6 000 millions de dollars ont été dérobés à Binance) au tristement célèbre groupe de pirates informatiques militaires nord-coréens connu sous le nom de TraderTraitor, dont l’objectif principal est de financer le programme d’armement illicite du régime.
Démantèlement du réseau « FaceStealer » : Dans le cadre d’une opération parallèle, le DOJ a saisi l’infrastructure cloud utilisée dans une campagne distincte qui a permis de dérober plus de 400 millions de dollars au cours des 18 derniers mois. Les attaquants utilisaient des comptes piratés et de faux appels vidéo (deepfakes) mettant en scène des personnes connues pour tromper des développeurs et des victimes, et les contraindre à installer des logiciels malveillants.
Étendue du logiciel malveillant et action du FBI : Le FBI a réussi à saisir plus de 900 vidéos de webcams appartenant à des victimes de FaceStealer et a publié des directives officielles pour protéger la communauté des développeurs de logiciels open source, principale cible de l’infiltration à long terme.
$BNB
$ASTER
Edufds_BA:
Pongo los números del post en una línea: más de 6.000 millones robados, 2.700 congelados y 1.200 incautados. Aun en el mejor caso, más de la mitad sigue sin recuperarse. Para el que acumula a largo plazo la lección no cambia: no tener todo en un solo lugar y pasar a billetera propia lo que no se opera. Y lo de FaceStealer es igual de serio: nadie legítimo te pide instalar un programa en medio de una videollamada.
4
1
36
24.9k

·
--
Ça donne froid dans le dos : dans l’affaire du vol de 6,3 milliards de dollars chez Binance, les pirates ne se sont pas introduits dans le système le jour de l’attaque. Selon les estimations du dernier rapport de l’alliance de sécurité SEAL, le groupe nord-coréen TraderTraitor avait infiltré les systèmes de Binance dès septembre et s’y était déplacé sans bruit pendant huit semaines entières. Après avoir repéré les lieux, il a dérobé 6,3 milliards de dollars en seulement 20 minutes. Et le pire, c’est que ce n’est pas un cas isolé : avant le vol chez Bitget, des pirates avaient aussi infiltré le système pendant environ six semaines. Faux entretiens d’embauche, fausses agences de recrutement, outils d’IA détournés… À chaque fois, la faille, c’est l’humain. À votre avis, comment les plateformes d’échange peuvent-elles combler ces lacunes dans leurs contrôles internes ?
#币安 #黑客 #TraderTraitor #SécuritéDesPlateformesDÉchange
Ça donne froid dans le dos : dans l’affaire du vol de 6,3 milliards de dollars chez Binance, les pirates ne se sont pas introduits dans le système le jour de l’attaque. Selon les estimations du dernier rapport de l’alliance de sécurité SEAL, le groupe nord-coréen TraderTraitor avait infiltré les systèmes de Binance dès septembre et s’y était déplacé sans bruit pendant huit semaines entières. Après avoir repéré les lieux, il a dérobé 6,3 milliards de dollars en seulement 20 minutes. Et le pire, c’est que ce n’est pas un cas isolé : avant le vol chez Bitget, des pirates avaient aussi infiltré le système pendant environ six semaines. Faux entretiens d’embauche, fausses agences de recrutement, outils d’IA détournés… À chaque fois, la faille, c’est l’humain. À votre avis, comment les plateformes d’échange peuvent-elles combler ces lacunes dans leurs contrôles internes ?
#币安 #黑客 #TraderTraitor #SécuritéDesPlateformesDÉchange
#币安 #黑客 #TraderTraitor #SécuritéDesPlateformesDÉchange
45
·
--
Baissier
{spot}(BTCUSDT)
🚨 DERNIÈRE MINUTE : ACTUALITÉS CRYPTO | ALERTE DE SÉCURITÉ BINANCE
📅 Date : 29 octobre 2026
Un vol massif de cryptomonnaies a bouleversé l’industrie mondiale des cryptos.
Environ 6,36 MILLIARDS de dollars d’actifs numériques ont été dérobés dans des portefeuilles Binance sur plusieurs réseaux blockchain.
Le FBI a attribué l’attaque au groupe de cybercriminels TraderTraitor, lié à la Corée du Nord.
🔴 Bitcoin et Ethereum
🔴 Transactions non autorisées
🔴 Faille majeure dans la sécurité des cryptomonnaies
Cet incident souligne l’importance de la cybersécurité, de la protection des actifs et de la gestion des risques dans le monde des cryptomonnaies.
Restez vigilants. Restez informés. Protégez vos actifs.
#Binance #CryptoNewss #bitcoin $BTC #Ethereum✅ #TraderTraitor
🚨 DERNIÈRE MINUTE : ACTUALITÉS CRYPTO | ALERTE DE SÉCURITÉ BINANCE
📅 Date : 29 octobre 2026
Un vol massif de cryptomonnaies a bouleversé l’industrie mondiale des cryptos.
Environ 6,36 MILLIARDS de dollars d’actifs numériques ont été dérobés dans des portefeuilles Binance sur plusieurs réseaux blockchain.
Le FBI a attribué l’attaque au groupe de cybercriminels TraderTraitor, lié à la Corée du Nord.
🔴 Bitcoin et Ethereum
🔴 Transactions non autorisées
🔴 Faille majeure dans la sécurité des cryptomonnaies
Cet incident souligne l’importance de la cybersécurité, de la protection des actifs et de la gestion des risques dans le monde des cryptomonnaies.
Restez vigilants. Restez informés. Protégez vos actifs.
#Binance #CryptoNewss #bitcoin $BTC #Ethereum✅ #TraderTraitor
📅 Date : 29 octobre 2026
Un vol massif de cryptomonnaies a bouleversé l’industrie mondiale des cryptos.
Environ 6,36 MILLIARDS de dollars d’actifs numériques ont été dérobés dans des portefeuilles Binance sur plusieurs réseaux blockchain.
Le FBI a attribué l’attaque au groupe de cybercriminels TraderTraitor, lié à la Corée du Nord.
🔴 Bitcoin et Ethereum
🔴 Transactions non autorisées
🔴 Faille majeure dans la sécurité des cryptomonnaies
Cet incident souligne l’importance de la cybersécurité, de la protection des actifs et de la gestion des risques dans le monde des cryptomonnaies.
Restez vigilants. Restez informés. Protégez vos actifs.
#Binance #CryptoNewss #bitcoin $BTC #Ethereum✅ #TraderTraitor
1
1
295
·
--
🚨 DERNIÈRE MINUTE : la sœur de Kim Jong Un rejette les accusations du FBI concernant le piratage de #Binance
Kim Yo-jong, la sœur du dirigeant nord-coréen Kim Jong Un, aurait rejeté les accusations américaines liant la Corée du Nord à la cyberattaque de grande ampleur contre Binance.
Selon l’agence de presse officielle nord-coréenne KCNA, elle a qualifié les accusations du FBI de « non-sens » et de « grave provocation politique ».
🔍 Ce que nous savons jusqu’à présent :
- Le FBI a attribué la cyberattaque du 29 octobre au groupe de pirates informatiques nord-coréen TraderTraitor.
- Les enquêteurs affirment que les cryptomonnaies volées ont été converties principalement en Ethereum.
- Les autorités avertissent que des plateformes DeFi et des plateformes d’échange instantané pourraient servir à dissimuler l’origine des fonds.
- Les responsables américains ont exhorté les plateformes crypto à bloquer les transactions liées aux actifs volés.
- La Corée du Nord nie toute responsabilité dans l’attaque.
⚠️ Pourquoi est-ce important ?
Ce différend met en évidence les tensions croissantes entre les enquêtes en cybersécurité et les accusations géopolitiques, tandis que l’industrie crypto fait face à une pression renouvelée pour renforcer la sécurité et empêcher le blanchiment de fonds volés.
L’enquête est toujours en cours et les accusations n’ont pas été établies de manière indépendante.
$BNB $ETH $XPRO.US
#BinanceHourlyDepositsExceedWithdrawals #BinanceIncidentReport #NorthKorea #Ethereum #TraderTraitor
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{stock_us}(XPRO.US)
🚨 DERNIÈRE MINUTE : la sœur de Kim Jong Un rejette les accusations du FBI concernant le piratage de #Binance
Kim Yo-jong, la sœur du dirigeant nord-coréen Kim Jong Un, aurait rejeté les accusations américaines liant la Corée du Nord à la cyberattaque de grande ampleur contre Binance.
Selon l’agence de presse officielle nord-coréenne KCNA, elle a qualifié les accusations du FBI de « non-sens » et de « grave provocation politique ».
🔍 Ce que nous savons jusqu’à présent :
- Le FBI a attribué la cyberattaque du 29 octobre au groupe de pirates informatiques nord-coréen TraderTraitor.
- Les enquêteurs affirment que les cryptomonnaies volées ont été converties principalement en Ethereum.
- Les autorités avertissent que des plateformes DeFi et des plateformes d’échange instantané pourraient servir à dissimuler l’origine des fonds.
- Les responsables américains ont exhorté les plateformes crypto à bloquer les transactions liées aux actifs volés.
- La Corée du Nord nie toute responsabilité dans l’attaque.
⚠️ Pourquoi est-ce important ?
Ce différend met en évidence les tensions croissantes entre les enquêtes en cybersécurité et les accusations géopolitiques, tandis que l’industrie crypto fait face à une pression renouvelée pour renforcer la sécurité et empêcher le blanchiment de fonds volés.
L’enquête est toujours en cours et les accusations n’ont pas été établies de manière indépendante.
$BNB $ETH $XPRO.US
#BinanceHourlyDepositsExceedWithdrawals #BinanceIncidentReport #NorthKorea #Ethereum #TraderTraitor
Kim Yo-jong, la sœur du dirigeant nord-coréen Kim Jong Un, aurait rejeté les accusations américaines liant la Corée du Nord à la cyberattaque de grande ampleur contre Binance.
Selon l’agence de presse officielle nord-coréenne KCNA, elle a qualifié les accusations du FBI de « non-sens » et de « grave provocation politique ».
🔍 Ce que nous savons jusqu’à présent :
- Le FBI a attribué la cyberattaque du 29 octobre au groupe de pirates informatiques nord-coréen TraderTraitor.
- Les enquêteurs affirment que les cryptomonnaies volées ont été converties principalement en Ethereum.
- Les autorités avertissent que des plateformes DeFi et des plateformes d’échange instantané pourraient servir à dissimuler l’origine des fonds.
- Les responsables américains ont exhorté les plateformes crypto à bloquer les transactions liées aux actifs volés.
- La Corée du Nord nie toute responsabilité dans l’attaque.
⚠️ Pourquoi est-ce important ?
Ce différend met en évidence les tensions croissantes entre les enquêtes en cybersécurité et les accusations géopolitiques, tandis que l’industrie crypto fait face à une pression renouvelée pour renforcer la sécurité et empêcher le blanchiment de fonds volés.
L’enquête est toujours en cours et les accusations n’ont pas été établies de manière indépendante.
$BNB $ETH $XPRO.US
#BinanceHourlyDepositsExceedWithdrawals #BinanceIncidentReport #NorthKorea #Ethereum #TraderTraitor
302

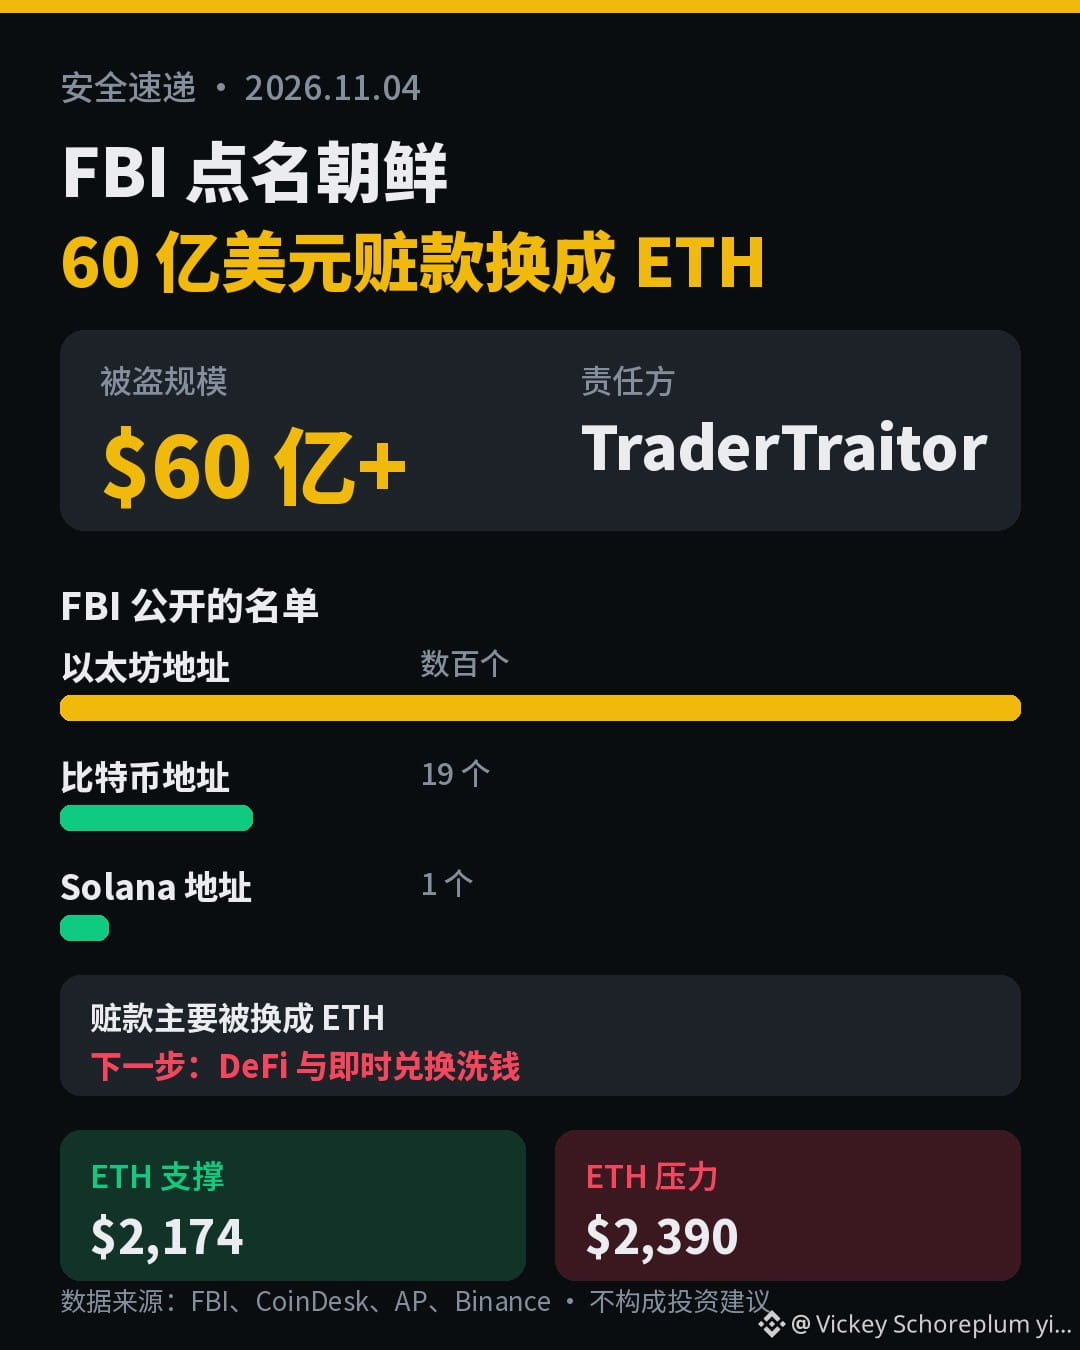
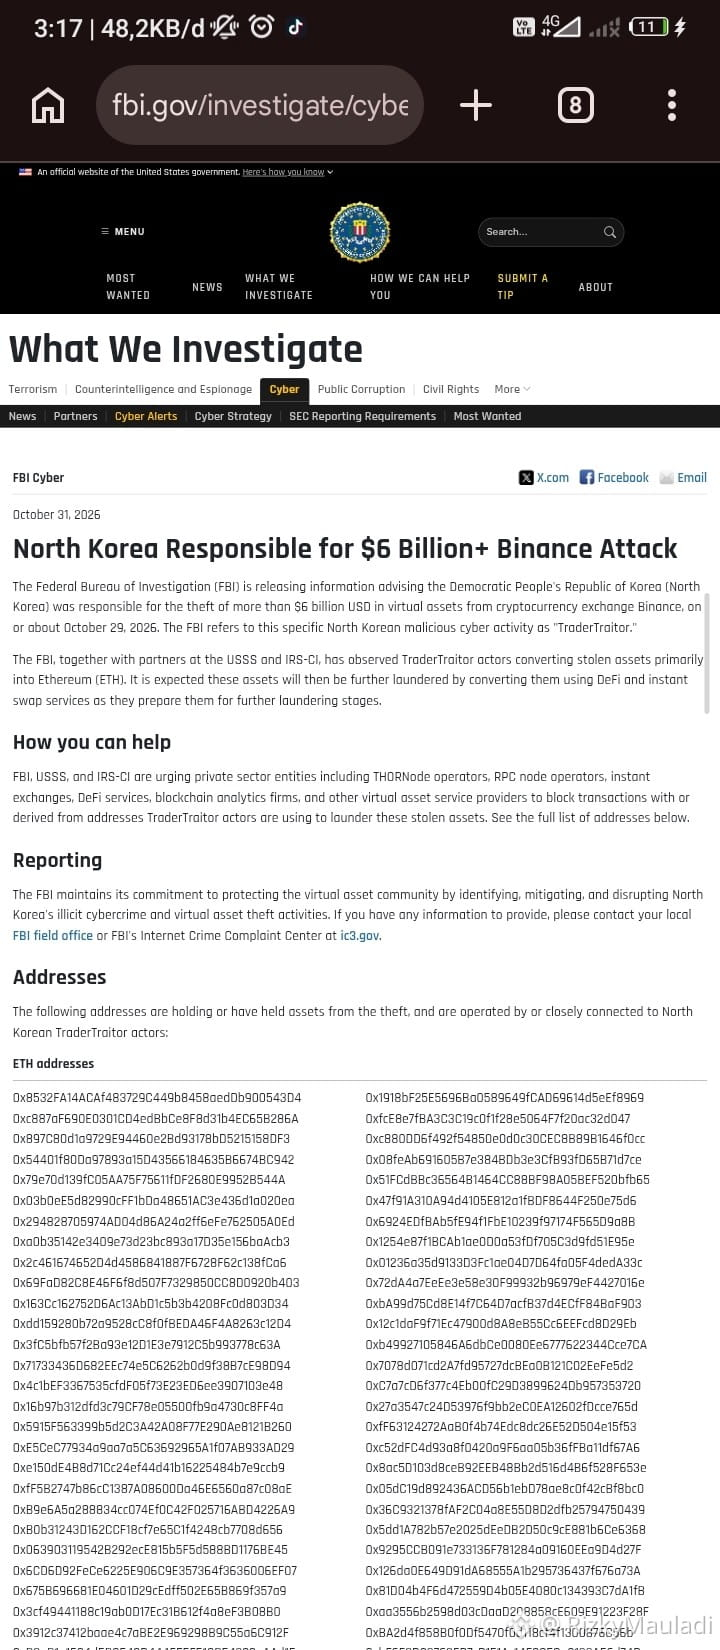
🕵️ Le FBI désigne la Corée du Nord : 6 milliards de dollars dérobés à Binance, les fonds volés sont-ils convertis en ETH ?
Le 31 octobre, le FBI a publié une alerte de cybersécurité : la Corée du Nord serait responsable du vol de plus de 6 milliards de dollars d’actifs virtuels sur Binance, autour du 29 octobre. Le FBI a baptisé cette opération « TraderTraitor ». Selon l’AP, il s’agirait du même groupe que celui impliqué l’an dernier dans le vol de 1,5 milliard de dollars sur Bybit.
📋 Qu’a révélé le FBI ?
• Le FBI, les Services secrets des États-Unis (USSS) et la division des enquêtes criminelles de l’IRS (IRS-CI) ont observé que les actifs volés étaient principalement convertis en ETH
• Le blanchiment devrait se poursuivre via la DeFi et les services d’échange instantané
• Ils appellent THORNode, les opérateurs de nœuds RPC, les services d’échange instantané, les services DeFi et les sociétés d’analyse on-chain à bloquer les transactions liées aux adresses concernées ou provenant de celles-ci
• La liste comprend des centaines d’adresses Ethereum, 19 adresses Bitcoin et 1 adresse Solana
⚖️ Deux points à ne pas confondre
• La Corée du Nord n’a ni reconnu ni nié les faits
• La capacité à « bloquer les fonds dérivés » dépendra de la coopération des différents services sans autorisation préalable
📉 Quelles conséquences pour le marché ?
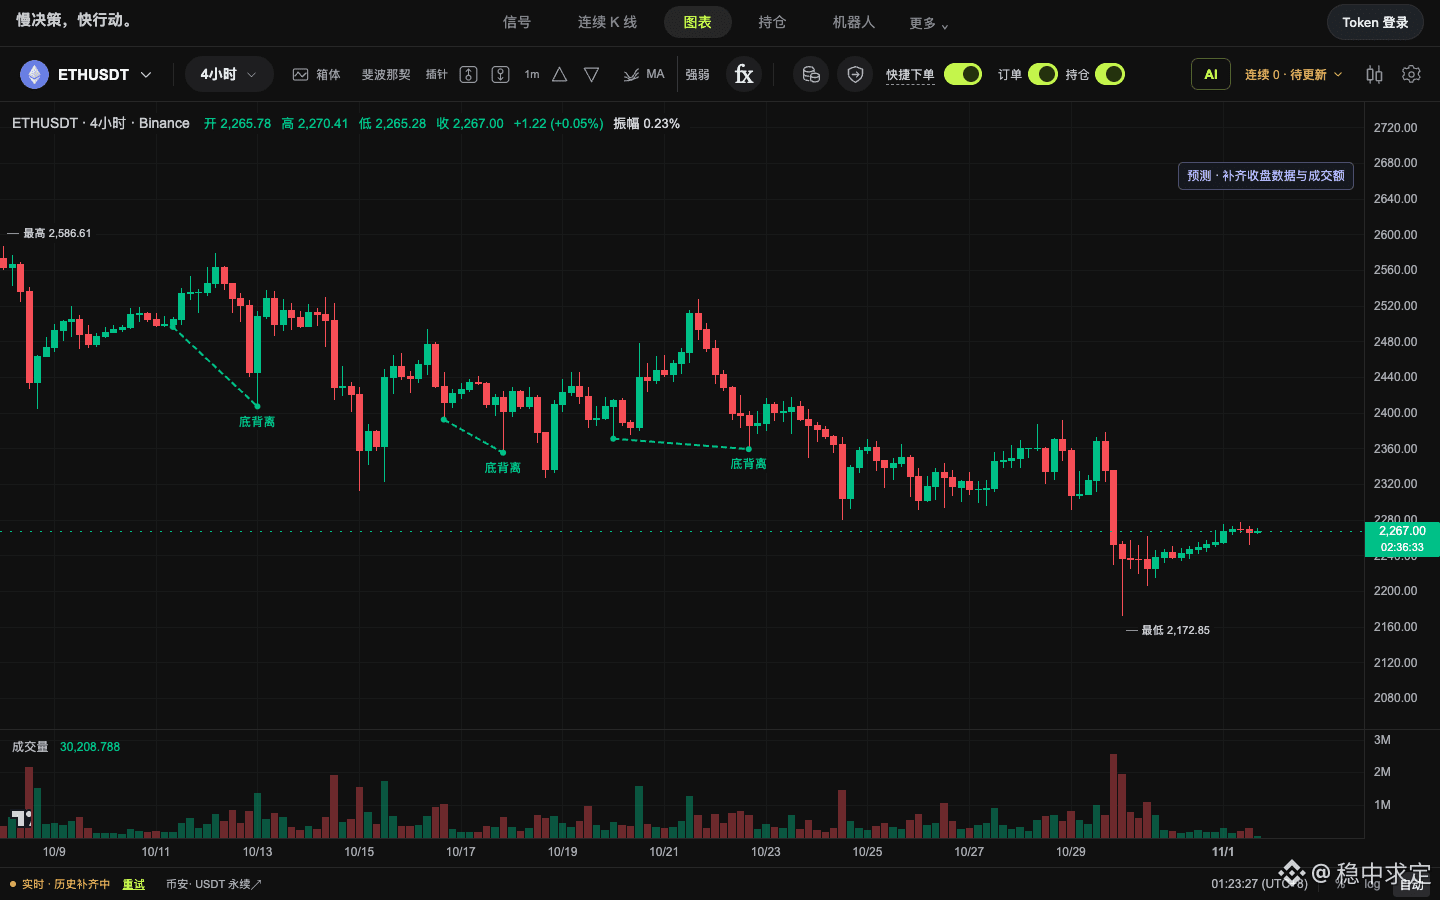
La conversion massive des fonds volés en ETH pourrait faire de la pression vendeuse on-chain sur l’ETH et de l’attention des autorités des facteurs à surveiller à court terme. L’ETH s’échange actuellement autour de 2 264 $, dans une fourchette de 2 241 à 2 309 $ sur 24 heures. Son plus bas des deux dernières semaines se situe autour de 2 174 $, tandis qu’une résistance importante se trouve près de 2 390 $. Une cassure sous les 2 174 $ pourrait signaler un nouvel affaiblissement.
Pensez-vous que le caractère « sans autorisation » de la DeFi va être remis en cause et que les règles vont se durcir ? Parlons-en dans les commentaires 👇
👉 Trader de l’ETH : https://www.binance.com/zh-CN/trade/ETH_USDT
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #加密安全 #ETH
⚠️ Ces informations ne constituent pas un conseil en investissement. Veuillez tenir compte des risques.
🕵️ Le FBI désigne la Corée du Nord : 6 milliards de dollars dérobés à Binance, les fonds volés sont-ils convertis en ETH ?
Le 31 octobre, le FBI a publié une alerte de cybersécurité : la Corée du Nord serait responsable du vol de plus de 6 milliards de dollars d’actifs virtuels sur Binance, autour du 29 octobre. Le FBI a baptisé cette opération « TraderTraitor ». Selon l’AP, il s’agirait du même groupe que celui impliqué l’an dernier dans le vol de 1,5 milliard de dollars sur Bybit.
📋 Qu’a révélé le FBI ?
• Le FBI, les Services secrets des États-Unis (USSS) et la division des enquêtes criminelles de l’IRS (IRS-CI) ont observé que les actifs volés étaient principalement convertis en ETH
• Le blanchiment devrait se poursuivre via la DeFi et les services d’échange instantané
• Ils appellent THORNode, les opérateurs de nœuds RPC, les services d’échange instantané, les services DeFi et les sociétés d’analyse on-chain à bloquer les transactions liées aux adresses concernées ou provenant de celles-ci
• La liste comprend des centaines d’adresses Ethereum, 19 adresses Bitcoin et 1 adresse Solana
⚖️ Deux points à ne pas confondre
• La Corée du Nord n’a ni reconnu ni nié les faits
• La capacité à « bloquer les fonds dérivés » dépendra de la coopération des différents services sans autorisation préalable
📉 Quelles conséquences pour le marché ?
La conversion massive des fonds volés en ETH pourrait faire de la pression vendeuse on-chain sur l’ETH et de l’attention des autorités des facteurs à surveiller à court terme. L’ETH s’échange actuellement autour de 2 264 $, dans une fourchette de 2 241 à 2 309 $ sur 24 heures. Son plus bas des deux dernières semaines se situe autour de 2 174 $, tandis qu’une résistance importante se trouve près de 2 390 $. Une cassure sous les 2 174 $ pourrait signaler un nouvel affaiblissement.
Pensez-vous que le caractère « sans autorisation » de la DeFi va être remis en cause et que les règles vont se durcir ? Parlons-en dans les commentaires 👇
👉 Trader de l’ETH : https://www.binance.com/zh-CN/trade/ETH_USDT
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #加密安全 #ETH
⚠️ Ces informations ne constituent pas un conseil en investissement. Veuillez tenir compte des risques.
Le 31 octobre, le FBI a publié une alerte de cybersécurité : la Corée du Nord serait responsable du vol de plus de 6 milliards de dollars d’actifs virtuels sur Binance, autour du 29 octobre. Le FBI a baptisé cette opération « TraderTraitor ». Selon l’AP, il s’agirait du même groupe que celui impliqué l’an dernier dans le vol de 1,5 milliard de dollars sur Bybit.
📋 Qu’a révélé le FBI ?
• Le FBI, les Services secrets des États-Unis (USSS) et la division des enquêtes criminelles de l’IRS (IRS-CI) ont observé que les actifs volés étaient principalement convertis en ETH
• Le blanchiment devrait se poursuivre via la DeFi et les services d’échange instantané
• Ils appellent THORNode, les opérateurs de nœuds RPC, les services d’échange instantané, les services DeFi et les sociétés d’analyse on-chain à bloquer les transactions liées aux adresses concernées ou provenant de celles-ci
• La liste comprend des centaines d’adresses Ethereum, 19 adresses Bitcoin et 1 adresse Solana
⚖️ Deux points à ne pas confondre
• La Corée du Nord n’a ni reconnu ni nié les faits
• La capacité à « bloquer les fonds dérivés » dépendra de la coopération des différents services sans autorisation préalable
📉 Quelles conséquences pour le marché ?
La conversion massive des fonds volés en ETH pourrait faire de la pression vendeuse on-chain sur l’ETH et de l’attention des autorités des facteurs à surveiller à court terme. L’ETH s’échange actuellement autour de 2 264 $, dans une fourchette de 2 241 à 2 309 $ sur 24 heures. Son plus bas des deux dernières semaines se situe autour de 2 174 $, tandis qu’une résistance importante se trouve près de 2 390 $. Une cassure sous les 2 174 $ pourrait signaler un nouvel affaiblissement.
Pensez-vous que le caractère « sans autorisation » de la DeFi va être remis en cause et que les règles vont se durcir ? Parlons-en dans les commentaires 👇
👉 Trader de l’ETH : https://www.binance.com/zh-CN/trade/ETH_USDT
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #加密安全 #ETH
⚠️ Ces informations ne constituent pas un conseil en investissement. Veuillez tenir compte des risques.
141
·
--
Vérification des faits à partir des informations disponibles
La distinction essentielle est que l’histoire supposée d’une idylle avec un espion n’est pas étayée, tandis que l’incident de sécurité et l’enquête sur la blockchain sont des affaires distinctes.
Yi He, co-PDG de Binance, a publiquement rejeté l’allégation d’une relation amoureuse, affirmant qu’elle était fausse et que ZachXBT n’avait jamais tenu ces propos. uz.kursiv.media +1
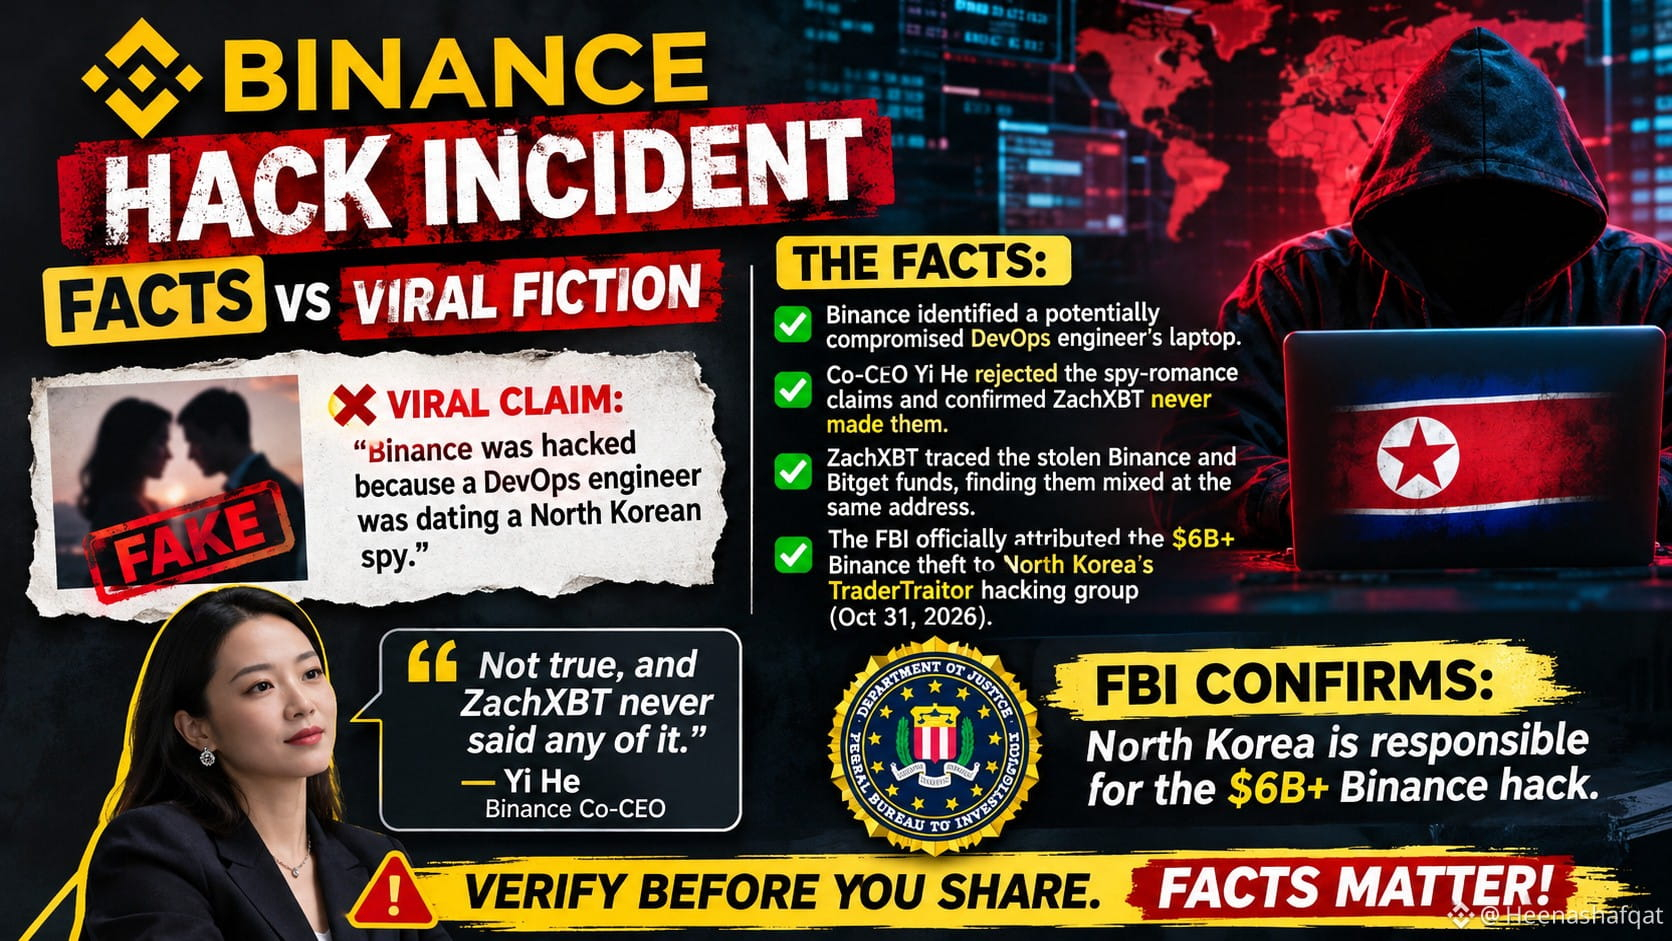
🚨 **PIRATAGE DE BINANCE : LES FAITS PLUTÔT QUE LES INTOX VIRALES !**
Un espion nord-coréen qui sort avec un ingénieur de Binance ? On dirait un film, mais rien ne prouve que cette histoire soit vraie !
Voici ce qui est réellement confirmé :
🔹 La première enquête de Binance a identifié l’ordinateur portable d’un ingénieur DevOps qui aurait pu être compromis.
🔹 Le co-PDG Yi He a rejeté les allégations d’une idylle avec un espion et précisé que ZachXBT n’avait jamais tenu ces propos.
🔹 ZachXBT a retracé les mouvements des fonds volés à Binance et à Bitget et constaté qu’ils avaient été mélangés à la même adresse.
🔹 **Le FBI a officiellement attribué le vol de plus de 6 milliards de dollars chez Binance au groupe de pirates nord-coréen TraderTraitor, le 31 octobre 2026.**
La réalité est déjà suffisamment grave. Pas besoin d’inventer des histoires d’amour pour rendre les menaces de cybersécurité plus effrayantes.
**Vérifiez avant de relayer. Les faits comptent plus que les titres viraux !** 🔍
#Binance #CryptoSecurity #TraderTraitor #ZachXBT
Vérification des faits à partir des informations disponibles
La distinction essentielle est que l’histoire supposée d’une idylle avec un espion n’est pas étayée, tandis que l’incident de sécurité et l’enquête sur la blockchain sont des affaires distinctes.
Yi He, co-PDG de Binance, a publiquement rejeté l’allégation d’une relation amoureuse, affirmant qu’elle était fausse et que ZachXBT n’avait jamais tenu ces propos. uz.kursiv.media +1
🚨 **PIRATAGE DE BINANCE : LES FAITS PLUTÔT QUE LES INTOX VIRALES !**
Un espion nord-coréen qui sort avec un ingénieur de Binance ? On dirait un film, mais rien ne prouve que cette histoire soit vraie !
Voici ce qui est réellement confirmé :
🔹 La première enquête de Binance a identifié l’ordinateur portable d’un ingénieur DevOps qui aurait pu être compromis.
🔹 Le co-PDG Yi He a rejeté les allégations d’une idylle avec un espion et précisé que ZachXBT n’avait jamais tenu ces propos.
🔹 ZachXBT a retracé les mouvements des fonds volés à Binance et à Bitget et constaté qu’ils avaient été mélangés à la même adresse.
🔹 **Le FBI a officiellement attribué le vol de plus de 6 milliards de dollars chez Binance au groupe de pirates nord-coréen TraderTraitor, le 31 octobre 2026.**
La réalité est déjà suffisamment grave. Pas besoin d’inventer des histoires d’amour pour rendre les menaces de cybersécurité plus effrayantes.
**Vérifiez avant de relayer. Les faits comptent plus que les titres viraux !** 🔍
#Binance #CryptoSecurity #TraderTraitor #ZachXBT
La distinction essentielle est que l’histoire supposée d’une idylle avec un espion n’est pas étayée, tandis que l’incident de sécurité et l’enquête sur la blockchain sont des affaires distinctes.
Yi He, co-PDG de Binance, a publiquement rejeté l’allégation d’une relation amoureuse, affirmant qu’elle était fausse et que ZachXBT n’avait jamais tenu ces propos. uz.kursiv.media +1
🚨 **PIRATAGE DE BINANCE : LES FAITS PLUTÔT QUE LES INTOX VIRALES !**
Un espion nord-coréen qui sort avec un ingénieur de Binance ? On dirait un film, mais rien ne prouve que cette histoire soit vraie !
Voici ce qui est réellement confirmé :
🔹 La première enquête de Binance a identifié l’ordinateur portable d’un ingénieur DevOps qui aurait pu être compromis.
🔹 Le co-PDG Yi He a rejeté les allégations d’une idylle avec un espion et précisé que ZachXBT n’avait jamais tenu ces propos.
🔹 ZachXBT a retracé les mouvements des fonds volés à Binance et à Bitget et constaté qu’ils avaient été mélangés à la même adresse.
🔹 **Le FBI a officiellement attribué le vol de plus de 6 milliards de dollars chez Binance au groupe de pirates nord-coréen TraderTraitor, le 31 octobre 2026.**
La réalité est déjà suffisamment grave. Pas besoin d’inventer des histoires d’amour pour rendre les menaces de cybersécurité plus effrayantes.
**Vérifiez avant de relayer. Les faits comptent plus que les titres viraux !** 🔍
#Binance #CryptoSecurity #TraderTraitor #ZachXBT
2
353
·
--
La situation a changé après que le FBI a établi l’attribution
La version officielle reste que TraderTraitor, lié à la Corée du Nord, est responsable du vol d’environ 6 milliards de dollars à Binance
La date est située autour du 29 octobre
Le même profil avait déjà été associé à d’autres vols importants
Une fois l’attribution établie,
les mesures d’application de la loi et de conformité passent à la vitesse supérieure
La liste des adresses concernées va continuer de s’allonger
Des nœuds, des plateformes d’échange et des sociétés d’analyse sont désignés pour bloquer les fonds
La fenêtre permettant d’« échanger à la va-vite » on-chain ne fera que se rétrécir
Les captures d’écran complotistes ne servent à rien aux petits investisseurs
Voici ce qui est utile :
Accordez moins d’autorisations à des interfaces inconnues
N’utilisez pas de ponts inconnus pour les grosses sommes
Considérez comme du bruit les graphiques suggérant qu’un initié était au courant à l’avance
La plateforme a déjà avancé sur les indemnisations et le rétablissement des retraits
L’attribution permet d’établir qui a commis les faits
La possibilité de récupérer les fonds est un combat bien plus long
$ETH $BTC
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #SuiviOnChain
La situation a changé après que le FBI a établi l’attribution
La version officielle reste que TraderTraitor, lié à la Corée du Nord, est responsable du vol d’environ 6 milliards de dollars à Binance
La date est située autour du 29 octobre
Le même profil avait déjà été associé à d’autres vols importants
Une fois l’attribution établie,
les mesures d’application de la loi et de conformité passent à la vitesse supérieure
La liste des adresses concernées va continuer de s’allonger
Des nœuds, des plateformes d’échange et des sociétés d’analyse sont désignés pour bloquer les fonds
La fenêtre permettant d’« échanger à la va-vite » on-chain ne fera que se rétrécir
Les captures d’écran complotistes ne servent à rien aux petits investisseurs
Voici ce qui est utile :
Accordez moins d’autorisations à des interfaces inconnues
N’utilisez pas de ponts inconnus pour les grosses sommes
Considérez comme du bruit les graphiques suggérant qu’un initié était au courant à l’avance
La plateforme a déjà avancé sur les indemnisations et le rétablissement des retraits
L’attribution permet d’établir qui a commis les faits
La possibilité de récupérer les fonds est un combat bien plus long
$ETH $BTC
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #SuiviOnChain
La version officielle reste que TraderTraitor, lié à la Corée du Nord, est responsable du vol d’environ 6 milliards de dollars à Binance
La date est située autour du 29 octobre
Le même profil avait déjà été associé à d’autres vols importants
Une fois l’attribution établie,
les mesures d’application de la loi et de conformité passent à la vitesse supérieure
La liste des adresses concernées va continuer de s’allonger
Des nœuds, des plateformes d’échange et des sociétés d’analyse sont désignés pour bloquer les fonds
La fenêtre permettant d’« échanger à la va-vite » on-chain ne fera que se rétrécir
Les captures d’écran complotistes ne servent à rien aux petits investisseurs
Voici ce qui est utile :
Accordez moins d’autorisations à des interfaces inconnues
N’utilisez pas de ponts inconnus pour les grosses sommes
Considérez comme du bruit les graphiques suggérant qu’un initié était au courant à l’avance
La plateforme a déjà avancé sur les indemnisations et le rétablissement des retraits
L’attribution permet d’établir qui a commis les faits
La possibilité de récupérer les fonds est un combat bien plus long
$ETH $BTC
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #SuiviOnChain
1
1.1k
·
--
Baissier
BINANCE PIRATÉE : 6,3 MILLIARDS DE DOLLARS, LE FBI DÉSIGNE OFFICIELLEMENT LA CORÉE DU NORD !
Le monde de la crypto est à nouveau secoué par un piratage majeur. Le 29 octobre 2026, Binance a subi le vol d’actifs numériques d’une valeur d’environ 6,36 milliards de dollars à la suite de transactions de retrait illégales depuis un portefeuille chaud sur 10 réseaux blockchain.
L’enquête préliminaire de Binance a pointé vers l’ordinateur portable d’un ingénieur DevOps, qui aurait été piraté. Binance a toutefois découvert par la suite des indices suggérant l’existence d’autres points de compromission. L’enquête préliminaire n’a révélé aucune preuve de fuite de la clé privée du portefeuille.
Binance a immédiatement suspendu temporairement les retraits, collaboré avec des sociétés spécialisées dans la sécurité blockchain et contribué au gel d’environ 3 milliards de dollars d’actifs liés à l’affaire.
La principale évolution est survenue le 31 octobre, lorsque le FBI a officiellement déclaré que la Corée du Nord était à l’origine de cette attaque, menée par un groupe de hackers appelé TraderTraitor.
Pourquoi le FBI intervient-il ?
Parce que les fonds volés commençaient à être convertis en ETH et risquaient d’être blanchis par l’intermédiaire de services DeFi et d’échanges instantanés. Le FBI, les services secrets américains et l’IRS-CI ont demandé à différents prestataires de services crypto de bloquer les adresses de portefeuille liées aux auteurs de l’attaque.
Binance a déclaré qu’elle couvrirait l’intégralité des pertes au moyen du fonds SAFU et de ses propres fonds. Les utilisateurs n’auront donc pas à supporter ces pertes.
La leçon importante à tirer de cet incident : même une plateforme d’échange aussi importante que Binance reste exposée à des risques de sécurité. Dans l’industrie crypto, la sécurité ne concerne pas uniquement la technologie des portefeuilles, mais aussi les accès internes, les systèmes d’autorisation et la surveillance des transactions.
L’affaire est toujours en cours. Il faut maintenant surveiller la quantité d’actifs qui pourra être récupérée et la manière dont Binance renforcera son système de sécurité.
#TraderTraitor $BTC
{spot}(BTCUSDT)
{spot}(BNBUSDT)
{spot}(ETHUSDT)
BINANCE PIRATÉE : 6,3 MILLIARDS DE DOLLARS, LE FBI DÉSIGNE OFFICIELLEMENT LA CORÉE DU NORD !
Le monde de la crypto est à nouveau secoué par un piratage majeur. Le 29 octobre 2026, Binance a subi le vol d’actifs numériques d’une valeur d’environ 6,36 milliards de dollars à la suite de transactions de retrait illégales depuis un portefeuille chaud sur 10 réseaux blockchain.
L’enquête préliminaire de Binance a pointé vers l’ordinateur portable d’un ingénieur DevOps, qui aurait été piraté. Binance a toutefois découvert par la suite des indices suggérant l’existence d’autres points de compromission. L’enquête préliminaire n’a révélé aucune preuve de fuite de la clé privée du portefeuille.
Binance a immédiatement suspendu temporairement les retraits, collaboré avec des sociétés spécialisées dans la sécurité blockchain et contribué au gel d’environ 3 milliards de dollars d’actifs liés à l’affaire.
La principale évolution est survenue le 31 octobre, lorsque le FBI a officiellement déclaré que la Corée du Nord était à l’origine de cette attaque, menée par un groupe de hackers appelé TraderTraitor.
Pourquoi le FBI intervient-il ?
Parce que les fonds volés commençaient à être convertis en ETH et risquaient d’être blanchis par l’intermédiaire de services DeFi et d’échanges instantanés. Le FBI, les services secrets américains et l’IRS-CI ont demandé à différents prestataires de services crypto de bloquer les adresses de portefeuille liées aux auteurs de l’attaque.
Binance a déclaré qu’elle couvrirait l’intégralité des pertes au moyen du fonds SAFU et de ses propres fonds. Les utilisateurs n’auront donc pas à supporter ces pertes.
La leçon importante à tirer de cet incident : même une plateforme d’échange aussi importante que Binance reste exposée à des risques de sécurité. Dans l’industrie crypto, la sécurité ne concerne pas uniquement la technologie des portefeuilles, mais aussi les accès internes, les systèmes d’autorisation et la surveillance des transactions.
L’affaire est toujours en cours. Il faut maintenant surveiller la quantité d’actifs qui pourra être récupérée et la manière dont Binance renforcera son système de sécurité.
#TraderTraitor $BTC
Le monde de la crypto est à nouveau secoué par un piratage majeur. Le 29 octobre 2026, Binance a subi le vol d’actifs numériques d’une valeur d’environ 6,36 milliards de dollars à la suite de transactions de retrait illégales depuis un portefeuille chaud sur 10 réseaux blockchain.
L’enquête préliminaire de Binance a pointé vers l’ordinateur portable d’un ingénieur DevOps, qui aurait été piraté. Binance a toutefois découvert par la suite des indices suggérant l’existence d’autres points de compromission. L’enquête préliminaire n’a révélé aucune preuve de fuite de la clé privée du portefeuille.
Binance a immédiatement suspendu temporairement les retraits, collaboré avec des sociétés spécialisées dans la sécurité blockchain et contribué au gel d’environ 3 milliards de dollars d’actifs liés à l’affaire.
La principale évolution est survenue le 31 octobre, lorsque le FBI a officiellement déclaré que la Corée du Nord était à l’origine de cette attaque, menée par un groupe de hackers appelé TraderTraitor.
Pourquoi le FBI intervient-il ?
Parce que les fonds volés commençaient à être convertis en ETH et risquaient d’être blanchis par l’intermédiaire de services DeFi et d’échanges instantanés. Le FBI, les services secrets américains et l’IRS-CI ont demandé à différents prestataires de services crypto de bloquer les adresses de portefeuille liées aux auteurs de l’attaque.
Binance a déclaré qu’elle couvrirait l’intégralité des pertes au moyen du fonds SAFU et de ses propres fonds. Les utilisateurs n’auront donc pas à supporter ces pertes.
La leçon importante à tirer de cet incident : même une plateforme d’échange aussi importante que Binance reste exposée à des risques de sécurité. Dans l’industrie crypto, la sécurité ne concerne pas uniquement la technologie des portefeuilles, mais aussi les accès internes, les systèmes d’autorisation et la surveillance des transactions.
L’affaire est toujours en cours. Il faut maintenant surveiller la quantité d’actifs qui pourra être récupérée et la manière dont Binance renforcera son système de sécurité.
#TraderTraitor $BTC
3
734

·
--
Article
Le FBI confirme l’implication de la Corée du Nord dans l’attaque contre Binance : l’ETH devient une priorité de suivi, mais l’attribution ne signifie pas que la baisse va s’arrêterLe FBI confirme l’implication de la Corée du Nord dans l’attaque contre Binance : l’ETH devient une priorité de suivi, mais l’attribution ne signifie pas que la baisse va s’arrêter
Le 31 octobre, heure de Pékin, le FBI a officiellement déclaré que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars d’actifs virtuels, dérobés à Binance aux alentours du 29 octobre, et a qualifié ces activités de TraderTraitor. Ce qui mérite davantage l’attention du marché que la simple conclusion sur « l’identité des auteurs », c’est l’indication du FBI selon laquelle les attaquants ont principalement converti les actifs volés en ETH et pourraient, dans une prochaine étape, poursuivre le blanchiment par couches via la DeFi et des services d’échange instantané.
Cela fait de l’ETH deux choses à la fois : d’une part, un actif clé à suivre on-chain parmi les actifs touchés ; d’autre part, un indicateur permettant au marché d’évaluer si les fonds volés pourraient exercer une pression vendeuse. Le FBI a également appelé les opérateurs de nœuds, les plateformes DeFi, les services d’échange instantané et les autres prestataires de services liés aux actifs virtuels à bloquer les transactions associées aux adresses concernées. Toutefois, le fait que les fonds aient été « observés en cours de conversion en ETH » ne signifie pas qu’ils sont déjà arrivés sur une plateforme d’échange, ni que l’ETH au comptant va être immédiatement vendu massivement.
Le FBI confirme l’implication de la Corée du Nord dans l’attaque contre Binance : l’ETH devient une priorité de suivi, mais l’attribution ne signifie pas que la baisse va s’arrêter
Le FBI confirme l’implication de la Corée du Nord dans l’attaque contre Binance : l’ETH devient une priorité de suivi, mais l’attribution ne signifie pas que la baisse va s’arrêter
Le 31 octobre, heure de Pékin, le FBI a officiellement déclaré que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars d’actifs virtuels, dérobés à Binance aux alentours du 29 octobre, et a qualifié ces activités de TraderTraitor. Ce qui mérite davantage l’attention du marché que la simple conclusion sur « l’identité des auteurs », c’est l’indication du FBI selon laquelle les attaquants ont principalement converti les actifs volés en ETH et pourraient, dans une prochaine étape, poursuivre le blanchiment par couches via la DeFi et des services d’échange instantané.
Cela fait de l’ETH deux choses à la fois : d’une part, un actif clé à suivre on-chain parmi les actifs touchés ; d’autre part, un indicateur permettant au marché d’évaluer si les fonds volés pourraient exercer une pression vendeuse. Le FBI a également appelé les opérateurs de nœuds, les plateformes DeFi, les services d’échange instantané et les autres prestataires de services liés aux actifs virtuels à bloquer les transactions associées aux adresses concernées. Toutefois, le fait que les fonds aient été « observés en cours de conversion en ETH » ne signifie pas qu’ils sont déjà arrivés sur une plateforme d’échange, ni que l’ETH au comptant va être immédiatement vendu massivement.
Le 31 octobre, heure de Pékin, le FBI a officiellement déclaré que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars d’actifs virtuels, dérobés à Binance aux alentours du 29 octobre, et a qualifié ces activités de TraderTraitor. Ce qui mérite davantage l’attention du marché que la simple conclusion sur « l’identité des auteurs », c’est l’indication du FBI selon laquelle les attaquants ont principalement converti les actifs volés en ETH et pourraient, dans une prochaine étape, poursuivre le blanchiment par couches via la DeFi et des services d’échange instantané.
Cela fait de l’ETH deux choses à la fois : d’une part, un actif clé à suivre on-chain parmi les actifs touchés ; d’autre part, un indicateur permettant au marché d’évaluer si les fonds volés pourraient exercer une pression vendeuse. Le FBI a également appelé les opérateurs de nœuds, les plateformes DeFi, les services d’échange instantané et les autres prestataires de services liés aux actifs virtuels à bloquer les transactions associées aux adresses concernées. Toutefois, le fait que les fonds aient été « observés en cours de conversion en ETH » ne signifie pas qu’ils sont déjà arrivés sur une plateforme d’échange, ni que l’ETH au comptant va être immédiatement vendu massivement.
272
·
--
Haussier
Le FBI a officiellement déclaré le 31 octobre que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars d’actifs virtuels sur Binance et a baptisé cette opération « TraderTraitor ». Le FBI, les services secrets américains et la division des enquêtes criminelles de l’IRS ont observé que les actifs concernés étaient massivement convertis en ETH, avant d’être éventuellement blanchis via la DeFi et des services d’échange instantané.
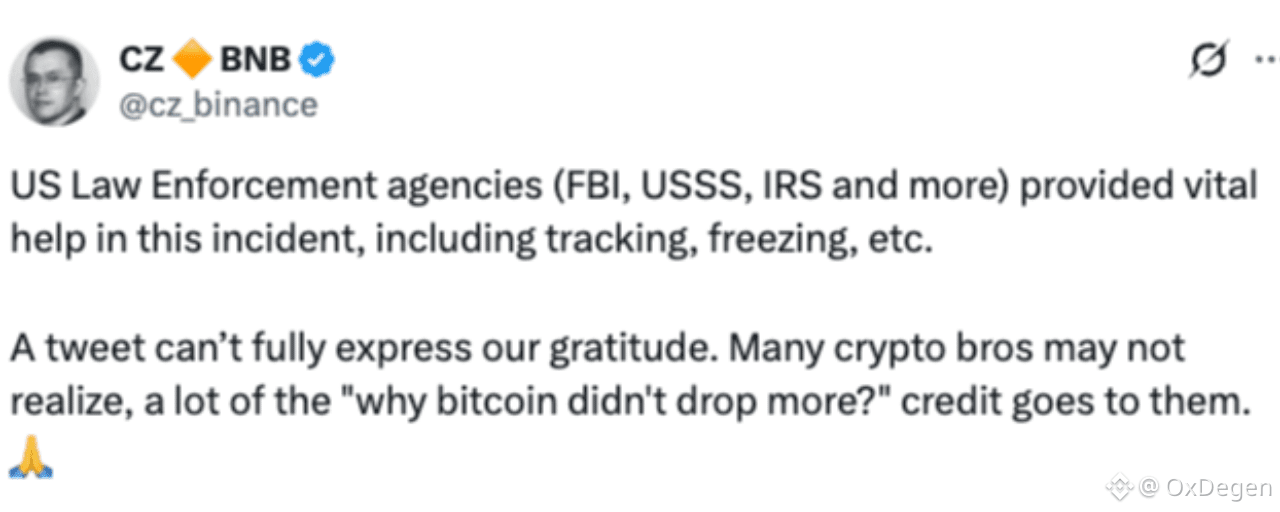
Le FBI a également demandé aux opérateurs de nœuds, aux plateformes d’échange, aux services DeFi et aux sociétés d’analyse on-chain de bloquer les adresses impliquées ainsi que les fonds qui en sont dérivés. CZ a ensuite remercié les forces de l’ordre américaines pour leur aide dans le traçage et le gel des actifs, estimant qu’elles étaient aussi l’une des principales raisons pour lesquelles « le bitcoin n’a pas davantage chuté ».
Lorsque les autorités demandent à l’ensemble du secteur on-chain de bloquer les « fonds dérivés », que reste-t-il vraiment du caractère prétendument sans autorisation de la DeFi ?
$BTC $ETH $BNB #FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #加密安全
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Le FBI a officiellement déclaré le 31 octobre que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars d’actifs virtuels sur Binance et a baptisé cette opération « TraderTraitor ». Le FBI, les services secrets américains et la division des enquêtes criminelles de l’IRS ont observé que les actifs concernés étaient massivement convertis en ETH, avant d’être éventuellement blanchis via la DeFi et des services d’échange instantané.
Le FBI a également demandé aux opérateurs de nœuds, aux plateformes d’échange, aux services DeFi et aux sociétés d’analyse on-chain de bloquer les adresses impliquées ainsi que les fonds qui en sont dérivés. CZ a ensuite remercié les forces de l’ordre américaines pour leur aide dans le traçage et le gel des actifs, estimant qu’elles étaient aussi l’une des principales raisons pour lesquelles « le bitcoin n’a pas davantage chuté ».
Lorsque les autorités demandent à l’ensemble du secteur on-chain de bloquer les « fonds dérivés », que reste-t-il vraiment du caractère prétendument sans autorisation de la DeFi ?
$BTC $ETH $BNB #FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #加密安全
Le FBI a également demandé aux opérateurs de nœuds, aux plateformes d’échange, aux services DeFi et aux sociétés d’analyse on-chain de bloquer les adresses impliquées ainsi que les fonds qui en sont dérivés. CZ a ensuite remercié les forces de l’ordre américaines pour leur aide dans le traçage et le gel des actifs, estimant qu’elles étaient aussi l’une des principales raisons pour lesquelles « le bitcoin n’a pas davantage chuté ».
Lorsque les autorités demandent à l’ensemble du secteur on-chain de bloquer les « fonds dérivés », que reste-t-il vraiment du caractère prétendument sans autorisation de la DeFi ?
$BTC $ETH $BNB #FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #加密安全
12
11
30.1k
·
--
Le FBI a définitivement verrouillé l’affaire
Version officielle
Le groupe nord-coréen TraderTraitor est responsable du vol d’environ 6 milliards de dollars à Binance
La date est fixée autour du 29 octobre
Le même profil avait déjà été associé au vol de grande ampleur chez Bybit
Les enquêteurs indiquent également
que les fonds volés sont principalement convertis en $ETH
et qu’ils continueront ensuite à transiter par la DeFi et des services d’échange instantané
Le FBI, avec les services secrets et l’IRS-CI,
a expressément demandé aux opérateurs de nœuds, aux plateformes d’échange et aux sociétés d’analyse
de bloquer les adresses concernées
La liste est conséquente
Plus de six cents adresses Ethereum
Près d’une vingtaine d’adresses Bitcoin
Ainsi que des adresses Solana
Chainalysis s’attend à ce que
le nombre d’adresses atteigne des dizaines de milliers dans les prochaines semaines
La chaîne de causalité est limpide
Une infiltration organisée de longue date
Pas un simple script qui rafle tout
À titre individuel, on peut toujours limiter les autorisations et éviter de se connecter à des interfaces inconnues
Si vous voyez des captures d’écran du genre « un initié était déjà au courant »
considérez-les d’abord comme du bruit
$ETH $BTC
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #SuiviOnChain
Le FBI a définitivement verrouillé l’affaire
Version officielle
Le groupe nord-coréen TraderTraitor est responsable du vol d’environ 6 milliards de dollars à Binance
La date est fixée autour du 29 octobre
Le même profil avait déjà été associé au vol de grande ampleur chez Bybit
Les enquêteurs indiquent également
que les fonds volés sont principalement convertis en $ETH
et qu’ils continueront ensuite à transiter par la DeFi et des services d’échange instantané
Le FBI, avec les services secrets et l’IRS-CI,
a expressément demandé aux opérateurs de nœuds, aux plateformes d’échange et aux sociétés d’analyse
de bloquer les adresses concernées
La liste est conséquente
Plus de six cents adresses Ethereum
Près d’une vingtaine d’adresses Bitcoin
Ainsi que des adresses Solana
Chainalysis s’attend à ce que
le nombre d’adresses atteigne des dizaines de milliers dans les prochaines semaines
La chaîne de causalité est limpide
Une infiltration organisée de longue date
Pas un simple script qui rafle tout
À titre individuel, on peut toujours limiter les autorisations et éviter de se connecter à des interfaces inconnues
Si vous voyez des captures d’écran du genre « un initié était déjà au courant »
considérez-les d’abord comme du bruit
$ETH $BTC
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #SuiviOnChain
Version officielle
Le groupe nord-coréen TraderTraitor est responsable du vol d’environ 6 milliards de dollars à Binance
La date est fixée autour du 29 octobre
Le même profil avait déjà été associé au vol de grande ampleur chez Bybit
Les enquêteurs indiquent également
que les fonds volés sont principalement convertis en $ETH
et qu’ils continueront ensuite à transiter par la DeFi et des services d’échange instantané
Le FBI, avec les services secrets et l’IRS-CI,
a expressément demandé aux opérateurs de nœuds, aux plateformes d’échange et aux sociétés d’analyse
de bloquer les adresses concernées
La liste est conséquente
Plus de six cents adresses Ethereum
Près d’une vingtaine d’adresses Bitcoin
Ainsi que des adresses Solana
Chainalysis s’attend à ce que
le nombre d’adresses atteigne des dizaines de milliers dans les prochaines semaines
La chaîne de causalité est limpide
Une infiltration organisée de longue date
Pas un simple script qui rafle tout
À titre individuel, on peut toujours limiter les autorisations et éviter de se connecter à des interfaces inconnues
Si vous voyez des captures d’écran du genre « un initié était déjà au courant »
considérez-les d’abord comme du bruit
$ETH $BTC
#FBI确认朝鲜应对币安被盗事件负责 #TraderTraitor #SuiviOnChain
2
5.6k
·
--
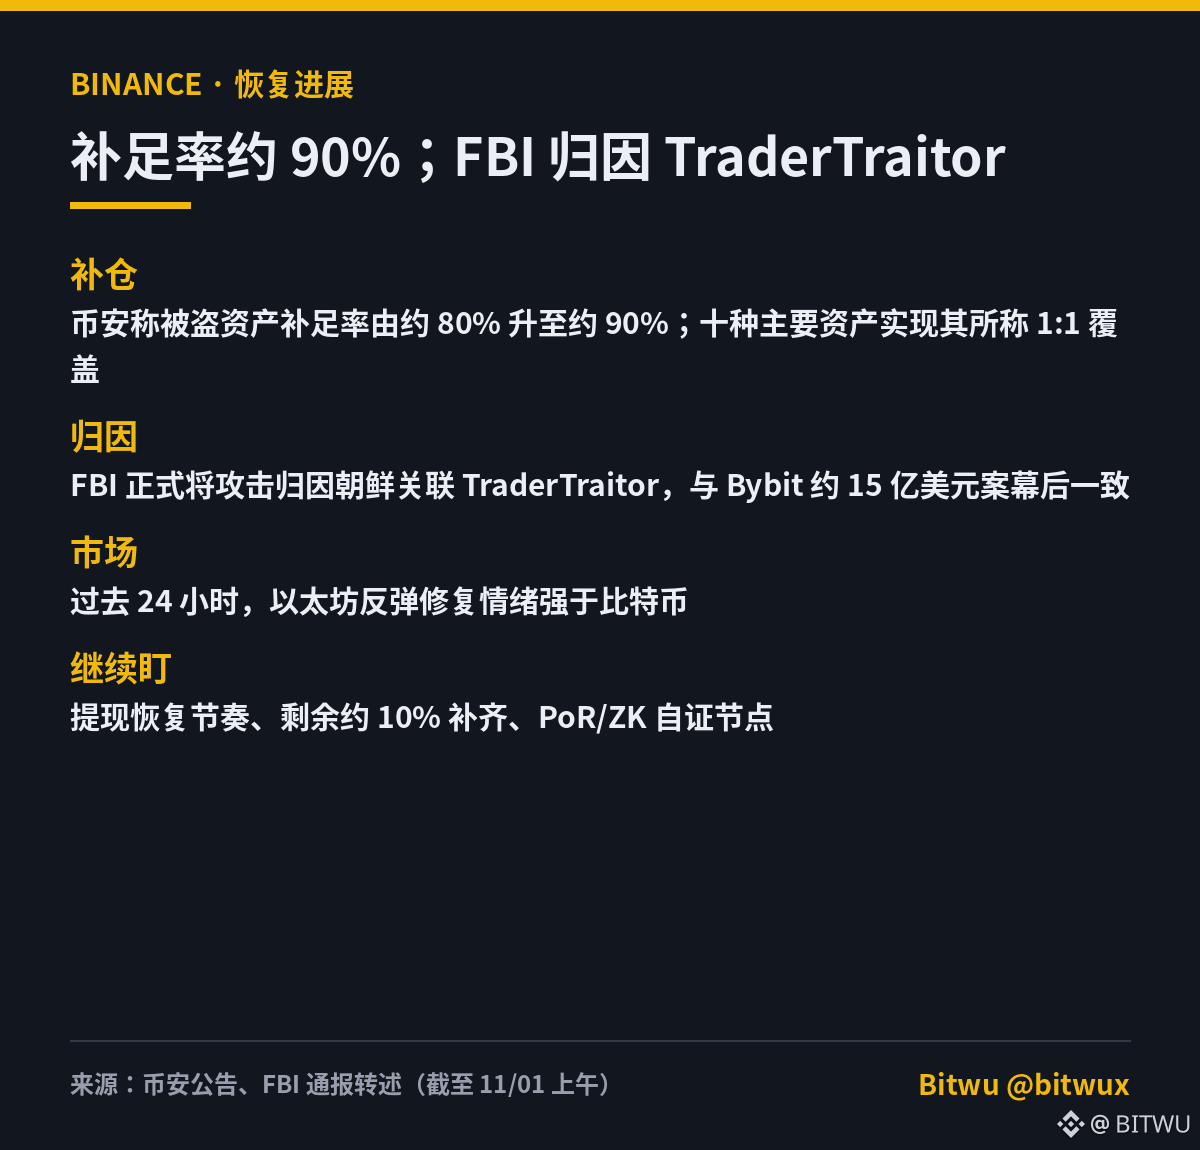
Le taux de couverture des actifs volés de Binance atteint environ 90 %, le FBI attribue officiellement l’attaque
Dernière annonce de Binance, le 31 octobre :
· Le taux de couverture des actifs volés est passé d’environ 80 % à environ 90 % ;
· Dix actifs majeurs bénéficient de la couverture 1:1 annoncée par Binance.
Côté enquête :
· Le FBI attribue officiellement cette attaque à TraderTraitor, un groupe lié à la Corée du Nord ;
· Il s’agirait du même groupe que celui derrière le vol d’environ 1,5 milliard de dollars chez Bybit.
Observation du marché : au cours des dernières 24 heures, le sentiment lié au rebond et à la reprise d’Ethereum a été plus fort que celui du Bitcoin.
À suivre : le rythme de rétablissement des retraits, les progrès dans la couverture des quelque 10 % restants et les étapes d’auto-vérification PoR/ZK.
$BNB $BTC $ETH
#币安 #安全事件 #FBI #TraderTraitor
Le taux de couverture des actifs volés de Binance atteint environ 90 %, le FBI attribue officiellement l’attaque
Dernière annonce de Binance, le 31 octobre :
· Le taux de couverture des actifs volés est passé d’environ 80 % à environ 90 % ;
· Dix actifs majeurs bénéficient de la couverture 1:1 annoncée par Binance.
Côté enquête :
· Le FBI attribue officiellement cette attaque à TraderTraitor, un groupe lié à la Corée du Nord ;
· Il s’agirait du même groupe que celui derrière le vol d’environ 1,5 milliard de dollars chez Bybit.
Observation du marché : au cours des dernières 24 heures, le sentiment lié au rebond et à la reprise d’Ethereum a été plus fort que celui du Bitcoin.
À suivre : le rythme de rétablissement des retraits, les progrès dans la couverture des quelque 10 % restants et les étapes d’auto-vérification PoR/ZK.
$BNB $BTC $ETH
#币安 #安全事件 #FBI #TraderTraitor
Dernière annonce de Binance, le 31 octobre :
· Le taux de couverture des actifs volés est passé d’environ 80 % à environ 90 % ;
· Dix actifs majeurs bénéficient de la couverture 1:1 annoncée par Binance.
Côté enquête :
· Le FBI attribue officiellement cette attaque à TraderTraitor, un groupe lié à la Corée du Nord ;
· Il s’agirait du même groupe que celui derrière le vol d’environ 1,5 milliard de dollars chez Bybit.
Observation du marché : au cours des dernières 24 heures, le sentiment lié au rebond et à la reprise d’Ethereum a été plus fort que celui du Bitcoin.
À suivre : le rythme de rétablissement des retraits, les progrès dans la couverture des quelque 10 % restants et les étapes d’auto-vérification PoR/ZK.
$BNB $BTC $ETH
#币安 #安全事件 #FBI #TraderTraitor
1
1
773
Le FBI a attribué le plus important vol de cryptoactifs jamais enregistré à un État, et j’y vois le moment où cela cesse d’être uniquement le problème de Binance.
Le 31 octobre, le FBI a déclaré que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars à Binance, survenu aux alentours du 29 octobre, et a baptisé cette activité TraderTraitor. Avec le Secret Service et la division des enquêtes criminelles de l’IRS, il a indiqué que les auteurs convertissaient les actifs volés principalement en ether et s’attendaient à ce qu’ils poursuivent leur blanchiment via la DeFi et des services d’échange instantané.
Le bureau a publié les adresses associées et exhorté les opérateurs de THORNode et de RPC, les plateformes d’échange instantané, les services DeFi et les sociétés d’analyse à bloquer les transactions liées. L’ether n’a pas d’émetteur qui puisse le geler, contrairement aux quelque 3 milliards de dollars en stablecoins déjà gelés ; le blocage dépend donc des services par lesquels transitent les fonds.
Le marché semble stable : $BTC près de 77 538 $ et $ETH près de 2 255 $ sur le marché spot de Binance. Un blocage n’est pas une récupération, et cette alerte est une demande, pas une décision de justice — le test consiste donc à voir quel service refusera une transaction signalée.
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
$ETH #CryptoMarkets #BinanceHack #Ethereum #TraderTraitor
Le FBI a attribué le plus important vol de cryptoactifs jamais enregistré à un État, et j’y vois le moment où cela cesse d’être uniquement le problème de Binance.
Le 31 octobre, le FBI a déclaré que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars à Binance, survenu aux alentours du 29 octobre, et a baptisé cette activité TraderTraitor. Avec le Secret Service et la division des enquêtes criminelles de l’IRS, il a indiqué que les auteurs convertissaient les actifs volés principalement en ether et s’attendaient à ce qu’ils poursuivent leur blanchiment via la DeFi et des services d’échange instantané.
Le bureau a publié les adresses associées et exhorté les opérateurs de THORNode et de RPC, les plateformes d’échange instantané, les services DeFi et les sociétés d’analyse à bloquer les transactions liées. L’ether n’a pas d’émetteur qui puisse le geler, contrairement aux quelque 3 milliards de dollars en stablecoins déjà gelés ; le blocage dépend donc des services par lesquels transitent les fonds.
Le marché semble stable : $BTC près de 77 538 $ et $ETH près de 2 255 $ sur le marché spot de Binance. Un blocage n’est pas une récupération, et cette alerte est une demande, pas une décision de justice — le test consiste donc à voir quel service refusera une transaction signalée.
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
$ETH #CryptoMarkets #BinanceHack #Ethereum #TraderTraitor
Le 31 octobre, le FBI a déclaré que la Corée du Nord était responsable du vol de plus de 6 milliards de dollars à Binance, survenu aux alentours du 29 octobre, et a baptisé cette activité TraderTraitor. Avec le Secret Service et la division des enquêtes criminelles de l’IRS, il a indiqué que les auteurs convertissaient les actifs volés principalement en ether et s’attendaient à ce qu’ils poursuivent leur blanchiment via la DeFi et des services d’échange instantané.
Le bureau a publié les adresses associées et exhorté les opérateurs de THORNode et de RPC, les plateformes d’échange instantané, les services DeFi et les sociétés d’analyse à bloquer les transactions liées. L’ether n’a pas d’émetteur qui puisse le geler, contrairement aux quelque 3 milliards de dollars en stablecoins déjà gelés ; le blocage dépend donc des services par lesquels transitent les fonds.
Le marché semble stable : $BTC près de 77 538 $ et $ETH près de 2 255 $ sur le marché spot de Binance. Un blocage n’est pas une récupération, et cette alerte est une demande, pas une décision de justice — le test consiste donc à voir quel service refusera une transaction signalée.
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
$ETH #CryptoMarkets #BinanceHack #Ethereum #TraderTraitor
19
·
--
Haussier
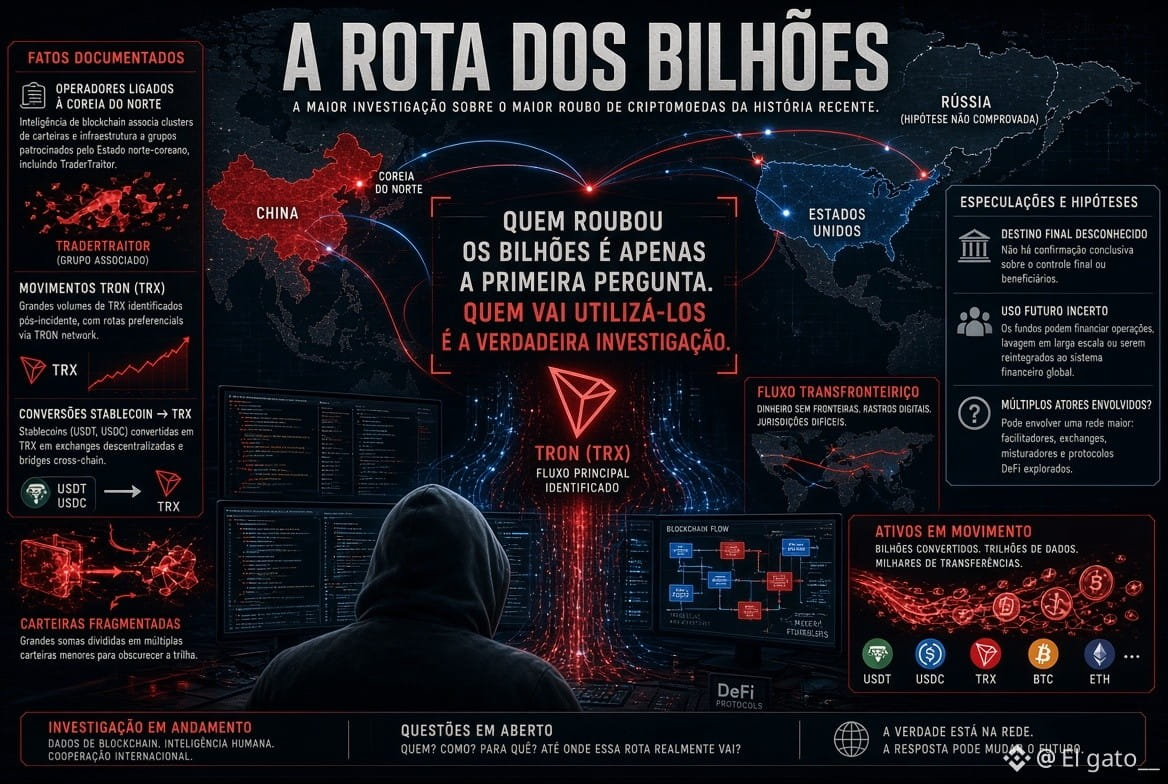
LA ROUTE DES MILLIARDS
Le plus grand vol de cryptomonnaies de l’histoire récente est encore en cours d’élucidation.
Le 29 octobre 2026, environ 6,3 milliards de dollars sont sortis de portefeuilles Binance en quelques minutes. Des sociétés spécialisées dans le renseignement sur la blockchain ont associé l’attaque à des opérateurs liés à la Corée du Nord (groupe TraderTraitor). Une part importante des actifs a transité par le réseau TRON, avec des conversions de stablecoins (USDT/USDC) en TRX — une méthode classique pour réduire le risque de gel.
La question la plus importante n’est pas seulement « qui a volé ? »
Mais : qui va utiliser ces milliards ?
Qui finance ces opérations ?
Qui procède au blanchiment à grande échelle ?
Quelle est la destination finale des fonds ?
La Russie apparaît dans certaines hypothèses d’enquête, mais rien ne le prouve. Les faits documentés pointent vers des opérateurs nord-coréens et des itinéraires passant par TRON. Le reste relève encore de la spéculation.
La vérité est sur la blockchain.
La réponse pourrait changer l’avenir.
Qu’en pensez-vous ?
Qui contrôle réellement ces fonds maintenant ?
#BinanceHack #TRON #CryptoInvestigation #BlockchainForensics #TraderTraitor $TRX
LA ROUTE DES MILLIARDS
Le plus grand vol de cryptomonnaies de l’histoire récente est encore en cours d’élucidation.
Le 29 octobre 2026, environ 6,3 milliards de dollars sont sortis de portefeuilles Binance en quelques minutes. Des sociétés spécialisées dans le renseignement sur la blockchain ont associé l’attaque à des opérateurs liés à la Corée du Nord (groupe TraderTraitor). Une part importante des actifs a transité par le réseau TRON, avec des conversions de stablecoins (USDT/USDC) en TRX — une méthode classique pour réduire le risque de gel.
La question la plus importante n’est pas seulement « qui a volé ? »
Mais : qui va utiliser ces milliards ?
Qui finance ces opérations ?
Qui procède au blanchiment à grande échelle ?
Quelle est la destination finale des fonds ?
La Russie apparaît dans certaines hypothèses d’enquête, mais rien ne le prouve. Les faits documentés pointent vers des opérateurs nord-coréens et des itinéraires passant par TRON. Le reste relève encore de la spéculation.
La vérité est sur la blockchain.
La réponse pourrait changer l’avenir.
Qu’en pensez-vous ?
Qui contrôle réellement ces fonds maintenant ?
#BinanceHack #TRON #CryptoInvestigation #BlockchainForensics #TraderTraitor $TRX
Le plus grand vol de cryptomonnaies de l’histoire récente est encore en cours d’élucidation.
Le 29 octobre 2026, environ 6,3 milliards de dollars sont sortis de portefeuilles Binance en quelques minutes. Des sociétés spécialisées dans le renseignement sur la blockchain ont associé l’attaque à des opérateurs liés à la Corée du Nord (groupe TraderTraitor). Une part importante des actifs a transité par le réseau TRON, avec des conversions de stablecoins (USDT/USDC) en TRX — une méthode classique pour réduire le risque de gel.
La question la plus importante n’est pas seulement « qui a volé ? »
Mais : qui va utiliser ces milliards ?
Qui finance ces opérations ?
Qui procède au blanchiment à grande échelle ?
Quelle est la destination finale des fonds ?
La Russie apparaît dans certaines hypothèses d’enquête, mais rien ne le prouve. Les faits documentés pointent vers des opérateurs nord-coréens et des itinéraires passant par TRON. Le reste relève encore de la spéculation.
La vérité est sur la blockchain.
La réponse pourrait changer l’avenir.
Qu’en pensez-vous ?
Qui contrôle réellement ces fonds maintenant ?
#BinanceHack #TRON #CryptoInvestigation #BlockchainForensics #TraderTraitor $TRX
48
·
--
L’affaire des 6,3 milliards chez Binance : les soupçons se tournent vers des pirates nord-coréens
TRM Labs et Chainalysis ont désigné le groupe de pirates nord-coréens TraderTraitor, avec un « haut degré de confiance » selon TRM. ZachXBT a découvert que les fonds dérobés à Binance et ceux volés à Bitget le mois dernier s’étaient retrouvés à la même adresse après avoir transité par THORChain. Les attaquants ont également utilisé 50 autorisations pré-signées et EIP-7702 pour transformer le portefeuille chaud en « aspirateur à cryptos », dérobant environ 6,36 milliards de dollars sur 10 blockchains en 20 minutes.
Mais Binance n’a pas encore désigné de responsable : sa version officielle reste celle d’un « ordinateur portable compromis », sans fuite de clé privée. En clair, l’ordinateur portable n’était que le point d’entrée. Le plus aberrant, c’est qu’un seul appareil ait pu vider 10 blockchains en une demi-heure : ce n’est plus seulement une affaire interne à une plateforme d’échange, c’est tout le secteur qui paie le prix de son apprentissage face à des pirates soutenus par un État.
Reuters : d’ici la fin de 2025, les pirates nord-coréens avaient déjà volé au moins 6,75 milliards. Avec les 387 millions dérobés à Bitget en septembre, le total se rapproche des 13,5 milliards. Les 3 milliards gelés ne sont qu’un chiffre sur le papier : le véritable test sera de savoir si les retraits pourront reprendre dimanche.
#币安 #TraderTraitor #黑客 #BTC
L’affaire des 6,3 milliards chez Binance : les soupçons se tournent vers des pirates nord-coréens
TRM Labs et Chainalysis ont désigné le groupe de pirates nord-coréens TraderTraitor, avec un « haut degré de confiance » selon TRM. ZachXBT a découvert que les fonds dérobés à Binance et ceux volés à Bitget le mois dernier s’étaient retrouvés à la même adresse après avoir transité par THORChain. Les attaquants ont également utilisé 50 autorisations pré-signées et EIP-7702 pour transformer le portefeuille chaud en « aspirateur à cryptos », dérobant environ 6,36 milliards de dollars sur 10 blockchains en 20 minutes.
Mais Binance n’a pas encore désigné de responsable : sa version officielle reste celle d’un « ordinateur portable compromis », sans fuite de clé privée. En clair, l’ordinateur portable n’était que le point d’entrée. Le plus aberrant, c’est qu’un seul appareil ait pu vider 10 blockchains en une demi-heure : ce n’est plus seulement une affaire interne à une plateforme d’échange, c’est tout le secteur qui paie le prix de son apprentissage face à des pirates soutenus par un État.
Reuters : d’ici la fin de 2025, les pirates nord-coréens avaient déjà volé au moins 6,75 milliards. Avec les 387 millions dérobés à Bitget en septembre, le total se rapproche des 13,5 milliards. Les 3 milliards gelés ne sont qu’un chiffre sur le papier : le véritable test sera de savoir si les retraits pourront reprendre dimanche.
#币安 #TraderTraitor #黑客 #BTC
TRM Labs et Chainalysis ont désigné le groupe de pirates nord-coréens TraderTraitor, avec un « haut degré de confiance » selon TRM. ZachXBT a découvert que les fonds dérobés à Binance et ceux volés à Bitget le mois dernier s’étaient retrouvés à la même adresse après avoir transité par THORChain. Les attaquants ont également utilisé 50 autorisations pré-signées et EIP-7702 pour transformer le portefeuille chaud en « aspirateur à cryptos », dérobant environ 6,36 milliards de dollars sur 10 blockchains en 20 minutes.
Mais Binance n’a pas encore désigné de responsable : sa version officielle reste celle d’un « ordinateur portable compromis », sans fuite de clé privée. En clair, l’ordinateur portable n’était que le point d’entrée. Le plus aberrant, c’est qu’un seul appareil ait pu vider 10 blockchains en une demi-heure : ce n’est plus seulement une affaire interne à une plateforme d’échange, c’est tout le secteur qui paie le prix de son apprentissage face à des pirates soutenus par un État.
Reuters : d’ici la fin de 2025, les pirates nord-coréens avaient déjà volé au moins 6,75 milliards. Avec les 387 millions dérobés à Bitget en septembre, le total se rapproche des 13,5 milliards. Les 3 milliards gelés ne sont qu’un chiffre sur le papier : le véritable test sera de savoir si les retraits pourront reprendre dimanche.
#币安 #TraderTraitor #黑客 #BTC
174
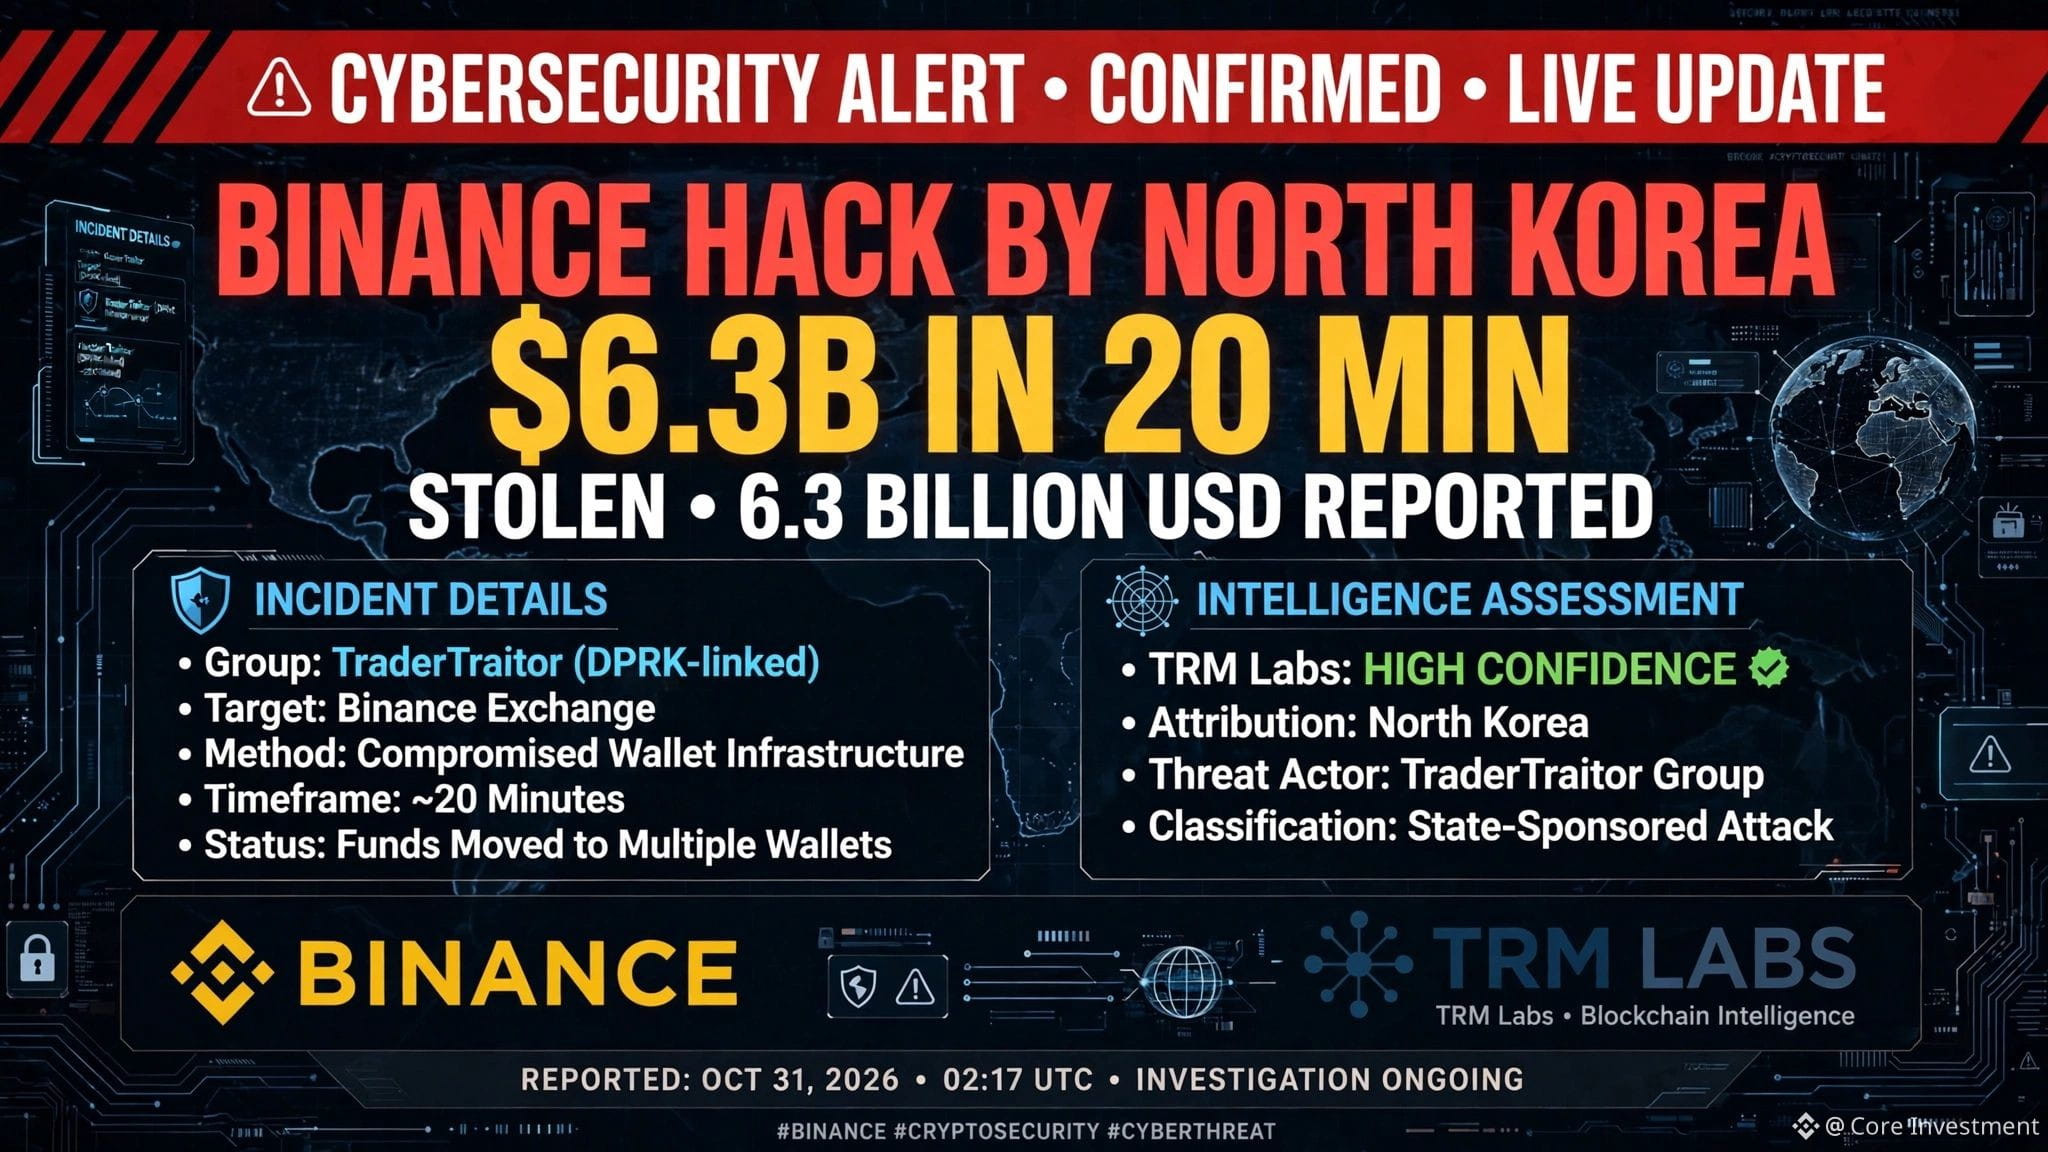
🚨 DERNIÈRE MISE À JOUR DU 31/10 : BINANCE CONFIRME AVOIR ÉTÉ PIRATÉ PAR UN GROUPE NORD-CORÉEN !
- Binance officiel : pertes totales d’environ 6,3 milliards de dollars, dont 3 milliards ont été gelés
- TRM Labs estime avec un haut degré de confiance que l’attaque a été menée par le groupe TraderTraitor, lié à la Corée du Nord
- Le piratage n’a duré que 20 minutes et a commencé à 20 h 05 UTC le 29/10
- Le Bitcoin a chuté à 77 000 $, son plus bas niveau en 6 semaines
- Binance prévoit de rétablir les retraits dimanche matin
- Yi He : Binance remboursera intégralement les pertes, les fonds des utilisateurs sont en sécurité
Il s’agit du plus grand piratage de l’histoire des cryptomonnaies !
Avez-vous réussi à retirer votre argent ?
#BinanceHack #TraderTraitor #NorthKorea #BreakingNews
🚨 DERNIÈRE MISE À JOUR DU 31/10 : BINANCE CONFIRME AVOIR ÉTÉ PIRATÉ PAR UN GROUPE NORD-CORÉEN !
- Binance officiel : pertes totales d’environ 6,3 milliards de dollars, dont 3 milliards ont été gelés
- TRM Labs estime avec un haut degré de confiance que l’attaque a été menée par le groupe TraderTraitor, lié à la Corée du Nord
- Le piratage n’a duré que 20 minutes et a commencé à 20 h 05 UTC le 29/10
- Le Bitcoin a chuté à 77 000 $, son plus bas niveau en 6 semaines
- Binance prévoit de rétablir les retraits dimanche matin
- Yi He : Binance remboursera intégralement les pertes, les fonds des utilisateurs sont en sécurité
Il s’agit du plus grand piratage de l’histoire des cryptomonnaies !
Avez-vous réussi à retirer votre argent ?
#BinanceHack #TraderTraitor #NorthKorea #BreakingNews
- Binance officiel : pertes totales d’environ 6,3 milliards de dollars, dont 3 milliards ont été gelés
- TRM Labs estime avec un haut degré de confiance que l’attaque a été menée par le groupe TraderTraitor, lié à la Corée du Nord
- Le piratage n’a duré que 20 minutes et a commencé à 20 h 05 UTC le 29/10
- Le Bitcoin a chuté à 77 000 $, son plus bas niveau en 6 semaines
- Binance prévoit de rétablir les retraits dimanche matin
- Yi He : Binance remboursera intégralement les pertes, les fonds des utilisateurs sont en sécurité
Il s’agit du plus grand piratage de l’histoire des cryptomonnaies !
Avez-vous réussi à retirer votre argent ?
#BinanceHack #TraderTraitor #NorthKorea #BreakingNews
2
219
Article
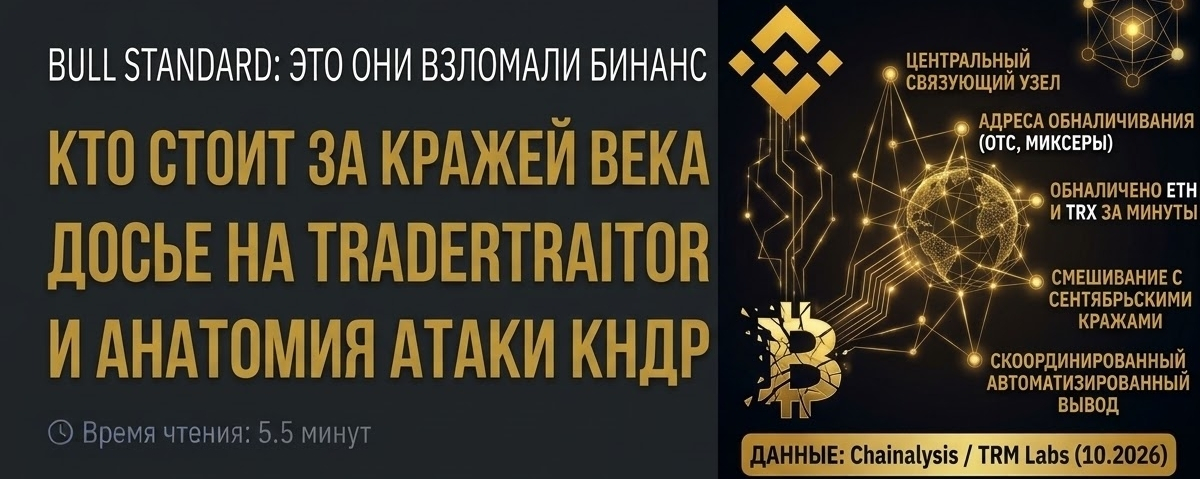
BULL STANDARD : C’EST EUX QUI ONT PIRATÉ BINANCE — QUI SE CACHE DERRIÈRE LE VOL DU SIÈCLE ET ANATOMIE DE L’ATTAQUE DU SIÈCLE
⏱ Temps de lecture : 5,5 minutes
Date : 31 octobre 2026
Bonjour à toutes et à tous, chers collègues !
Les enquêtes officielles des principaux cabinets d’analyse (Chainalysis, TRM Labs, Elliptic) confirment ce que nous disons depuis les premières minutes : le marché n’a pas été confronté à un simple bug, mais à une opération ciblée, préparée de longue date par les services secrets.
BULL STANDARD : C’EST EUX QUI ONT PIRATÉ BINANCE — QUI SE CACHE DERRIÈRE LE VOL DU SIÈCLE ET ANATOMIE DE L’ATTAQUE DU SIÈCLE
⏱ Temps de lecture : 5,5 minutes
Date : 31 octobre 2026
Bonjour à toutes et à tous, chers collègues !
Les enquêtes officielles des principaux cabinets d’analyse (Chainalysis, TRM Labs, Elliptic) confirment ce que nous disons depuis les premières minutes : le marché n’a pas été confronté à un simple bug, mais à une opération ciblée, préparée de longue date par les services secrets.
Date : 31 octobre 2026
Bonjour à toutes et à tous, chers collègues !
Les enquêtes officielles des principaux cabinets d’analyse (Chainalysis, TRM Labs, Elliptic) confirment ce que nous disons depuis les premières minutes : le marché n’a pas été confronté à un simple bug, mais à une opération ciblée, préparée de longue date par les services secrets.
1
1.6k
·
--
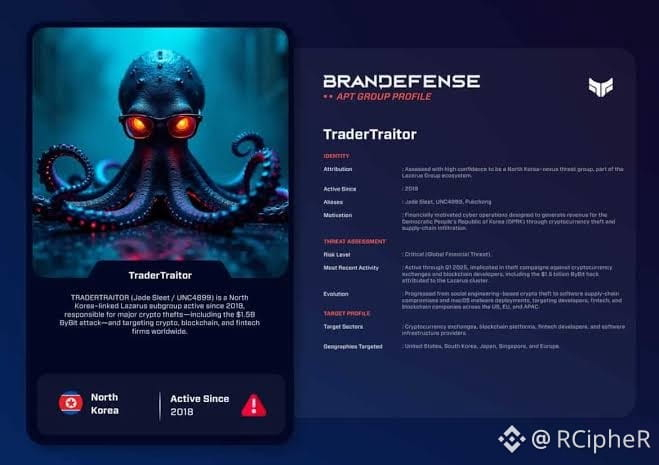
#TraderTraitor
est un groupe nord-coréen sophistiqué de cyberespionnage et de piratage, parrainé par l’État et souvent considéré comme une sous-branche du tristement célèbre groupe Lazarus. Il cible principalement les organisations liées à la blockchain, aux cryptomonnaies et au Web3 afin de financer les programmes de l’État nord-coréen. [1, 2]
Le groupe a fait la une des médias internationaux après un spectaculaire vol de cryptomonnaies de 6,3 milliards de dollars visant Binance, que des sociétés spécialisées dans le renseignement sur la blockchain, comme TRM Labs, ont officiellement attribué à TraderTraitor.
$BNB
{future}(BNBUSDT)
#TraderTraitor
est un groupe nord-coréen sophistiqué de cyberespionnage et de piratage, parrainé par l’État et souvent considéré comme une sous-branche du tristement célèbre groupe Lazarus. Il cible principalement les organisations liées à la blockchain, aux cryptomonnaies et au Web3 afin de financer les programmes de l’État nord-coréen. [1, 2]
Le groupe a fait la une des médias internationaux après un spectaculaire vol de cryptomonnaies de 6,3 milliards de dollars visant Binance, que des sociétés spécialisées dans le renseignement sur la blockchain, comme TRM Labs, ont officiellement attribué à TraderTraitor.
$BNB
est un groupe nord-coréen sophistiqué de cyberespionnage et de piratage, parrainé par l’État et souvent considéré comme une sous-branche du tristement célèbre groupe Lazarus. Il cible principalement les organisations liées à la blockchain, aux cryptomonnaies et au Web3 afin de financer les programmes de l’État nord-coréen. [1, 2]
Le groupe a fait la une des médias internationaux après un spectaculaire vol de cryptomonnaies de 6,3 milliards de dollars visant Binance, que des sociétés spécialisées dans le renseignement sur la blockchain, comme TRM Labs, ont officiellement attribué à TraderTraitor.
$BNB
1
118
·
--
Les analystes relient l’attaque au groupe nord-coréen TraderTraitor, également à l’origine du piratage de Bybit, qui a coûté 1,5 milliard de dollars en 2025. ZachXBT écrit que les fonds issus des piratages de Binance et de Bitget ont été mélangés via THORChain, ce qui place $RUNE sous les projecteurs. Ce sont les hypothèses des enquêteurs, et non des conclusions définitives. Mais une chose est déjà claire : les hackers délaissent la recherche de failles dans le code pour s’en prendre aux personnes et aux infrastructures. Pour les détenteurs de $BTC , c’est une raison de plus de vérifier leur propre sécurité.
Vous conservez $BTC sur une plateforme d’échange ou dans un portefeuille hors ligne ? 👇
#TraderTraitor
Les analystes relient l’attaque au groupe nord-coréen TraderTraitor, également à l’origine du piratage de Bybit, qui a coûté 1,5 milliard de dollars en 2025. ZachXBT écrit que les fonds issus des piratages de Binance et de Bitget ont été mélangés via THORChain, ce qui place $RUNE sous les projecteurs. Ce sont les hypothèses des enquêteurs, et non des conclusions définitives. Mais une chose est déjà claire : les hackers délaissent la recherche de failles dans le code pour s’en prendre aux personnes et aux infrastructures. Pour les détenteurs de $BTC , c’est une raison de plus de vérifier leur propre sécurité.
Vous conservez $BTC sur une plateforme d’échange ou dans un portefeuille hors ligne ? 👇
#TraderTraitor
Vous conservez $BTC sur une plateforme d’échange ou dans un portefeuille hors ligne ? 👇
#TraderTraitor
2
123
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
2,700 vues
54 mentions
2
#AnthropicIPOPriceCouldExceed$80
6,553 vues
60 mentions
3
#CanNvidia’sDataCenterGrowthContinue?
14,508 vues
251 mentions
4
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
590 vues
11 mentions
5
#LedgerHardwareImplantReportsExtendToDubai
1 vues
3 mentions
6
#NvidiaBoardNotConsideringHuang’sReturnasCEO
172,557 vues
1,264 mentions
7
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
47,497 vues
525 mentions
8
#AnthropicClearedToListOnNasdaqAsANT
41,363 vues
412 mentions
9
#WhatInvestmentSignalsDo13FFilingsReveal?
92,444 vues
817 mentions
10
#TetherCapitalMakesStrategicInvestmentInStables
23,998 vues
226 mentions