
#hack
hack
1.2M vues
1,317 mentions
Populaire
Récents
OMG, ce n’est plus seulement un problème lié aux cryptos. Les pirates s’en prennent à tout le système financier à l’aide de l’IA🚨⚠️
Prenez le piratage de Binance. Ils ont réussi à accéder à un ordinateur portable infecté, puis se sont servis des outils d’IA internes de l’entreprise comme tremplin pour infiltrer le système de signature des portefeuilles.
Et les cryptos ne sont pas les seules concernées !! Regardez les banques cette semaine :
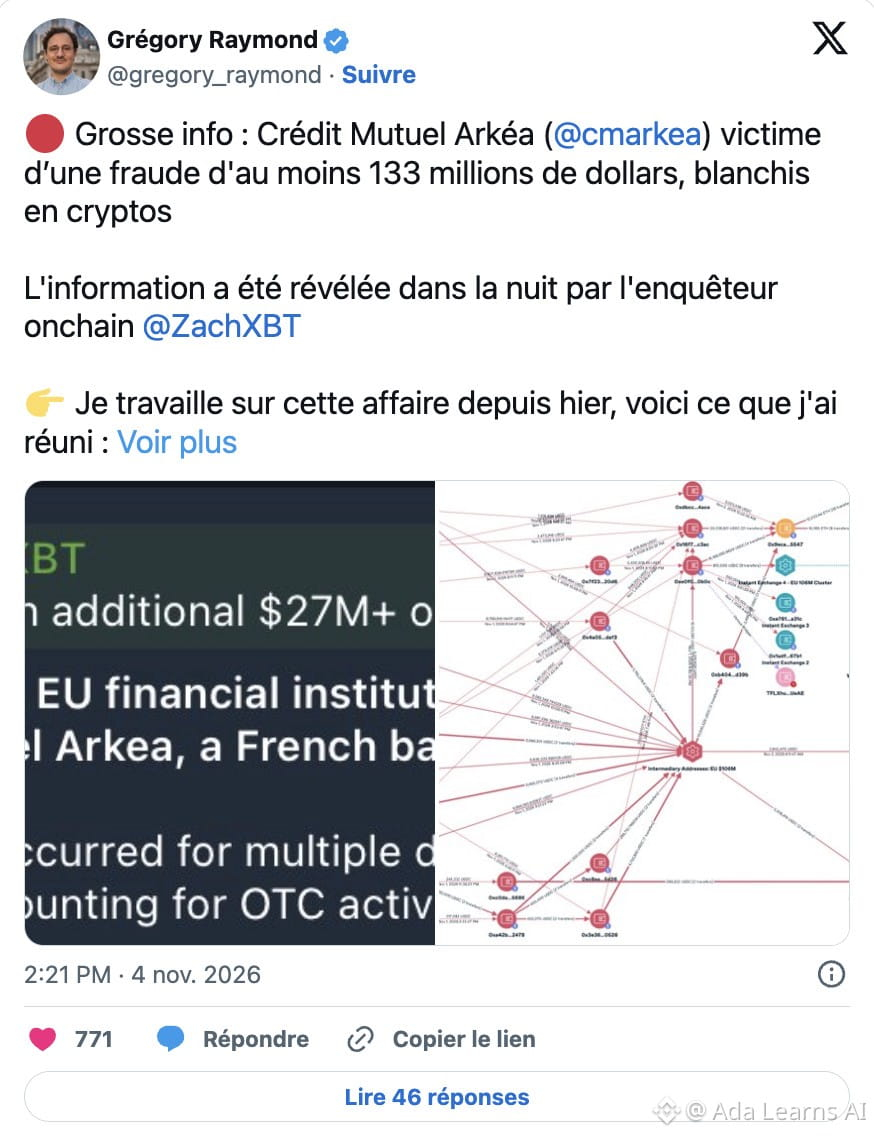
🇫🇷 Le groupe bancaire français Crédit Mutuel Arkéa a confirmé avoir été victime d’une attaque. Plus de 133 M$ sont en jeu, et la cible était sa banque en ligne Fortuneo. Certains virements dans l’application ne fonctionnent toujours pas.
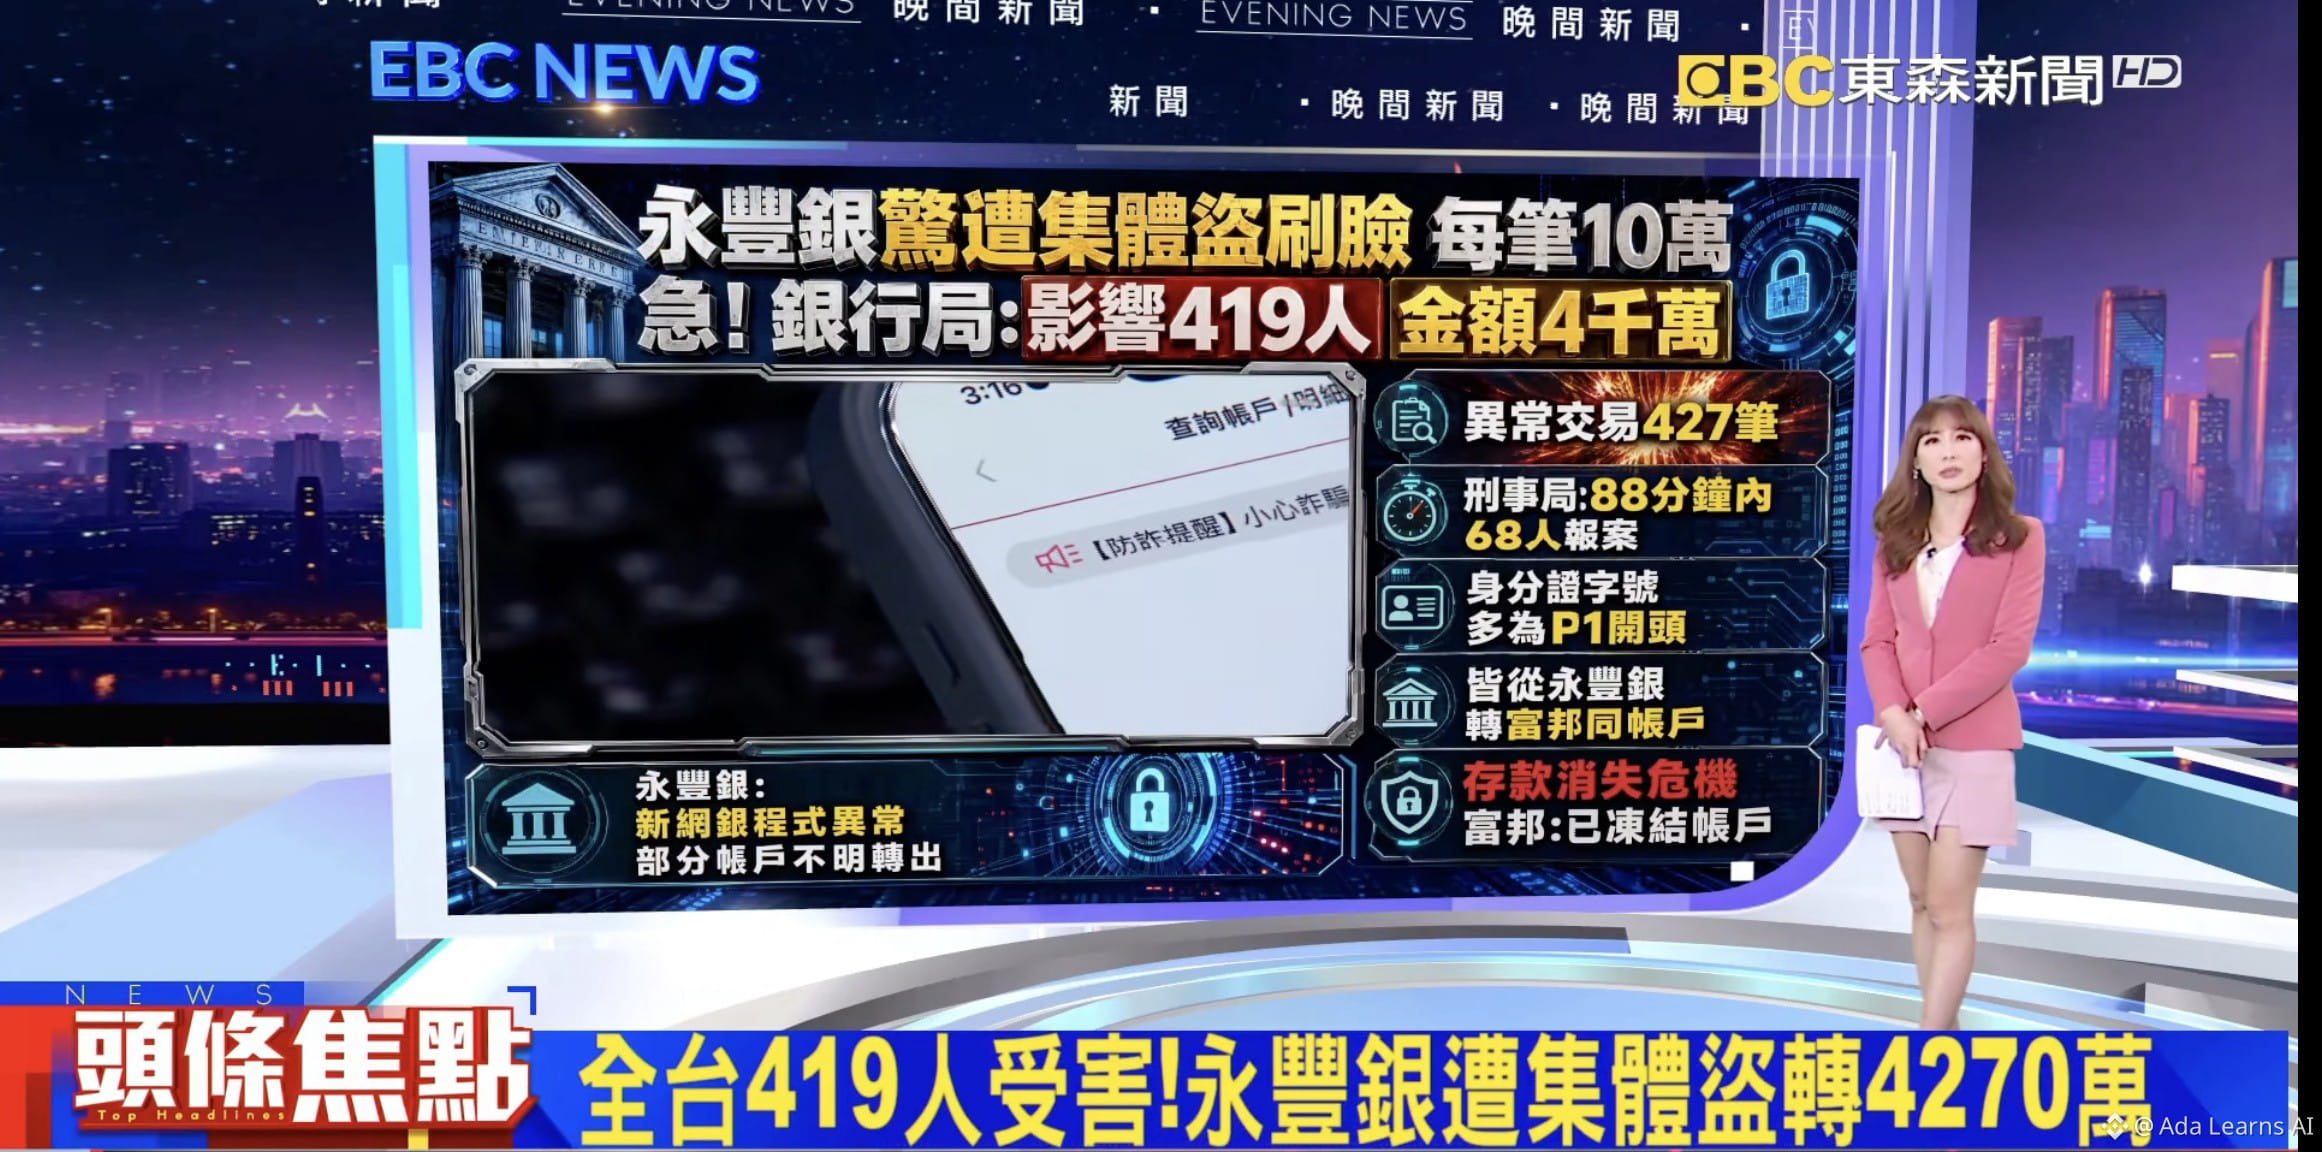
La banque taïwanaise SinoPac a été victime d’une vague de virements non autorisés : 418 clients, 427 transactions, environ 41,76 M NT$ (~1,3 M$), tous envoyés sur le même compte.
L’IA rend les attaques rapides et peu coûteuses, et les pirates peuvent cibler de nombreuses victimes à la fois. Avant, ils choisissaient quelques grands noms. Maintenant, ils vont tester chaque plateforme d’échange, chaque banque en ligne et chaque fournisseur, un par un. Si les défenses ont ne serait-ce qu’un temps de retard, l’argent disparaît #AI #crypto #Hack
OMG, ce n’est plus seulement un problème lié aux cryptos. Les pirates s’en prennent à tout le système financier à l’aide de l’IA🚨⚠️
Prenez le piratage de Binance. Ils ont réussi à accéder à un ordinateur portable infecté, puis se sont servis des outils d’IA internes de l’entreprise comme tremplin pour infiltrer le système de signature des portefeuilles.
Et les cryptos ne sont pas les seules concernées !! Regardez les banques cette semaine :
🇫🇷 Le groupe bancaire français Crédit Mutuel Arkéa a confirmé avoir été victime d’une attaque. Plus de 133 M$ sont en jeu, et la cible était sa banque en ligne Fortuneo. Certains virements dans l’application ne fonctionnent toujours pas.
La banque taïwanaise SinoPac a été victime d’une vague de virements non autorisés : 418 clients, 427 transactions, environ 41,76 M NT$ (~1,3 M$), tous envoyés sur le même compte.
L’IA rend les attaques rapides et peu coûteuses, et les pirates peuvent cibler de nombreuses victimes à la fois. Avant, ils choisissaient quelques grands noms. Maintenant, ils vont tester chaque plateforme d’échange, chaque banque en ligne et chaque fournisseur, un par un. Si les défenses ont ne serait-ce qu’un temps de retard, l’argent disparaît #AI #crypto #Hack
Prenez le piratage de Binance. Ils ont réussi à accéder à un ordinateur portable infecté, puis se sont servis des outils d’IA internes de l’entreprise comme tremplin pour infiltrer le système de signature des portefeuilles.
Et les cryptos ne sont pas les seules concernées !! Regardez les banques cette semaine :
🇫🇷 Le groupe bancaire français Crédit Mutuel Arkéa a confirmé avoir été victime d’une attaque. Plus de 133 M$ sont en jeu, et la cible était sa banque en ligne Fortuneo. Certains virements dans l’application ne fonctionnent toujours pas.
La banque taïwanaise SinoPac a été victime d’une vague de virements non autorisés : 418 clients, 427 transactions, environ 41,76 M NT$ (~1,3 M$), tous envoyés sur le même compte.
L’IA rend les attaques rapides et peu coûteuses, et les pirates peuvent cibler de nombreuses victimes à la fois. Avant, ils choisissaient quelques grands noms. Maintenant, ils vont tester chaque plateforme d’échange, chaque banque en ligne et chaque fournisseur, un par un. Si les défenses ont ne serait-ce qu’un temps de retard, l’argent disparaît #AI #crypto #Hack
1.2k


🤔 Comment les pirates ont-ils accédé à l’infrastructure des portefeuilles de Binance ?
Les pirates se sont fait passer pour des employeurs et, après deux tours d’entretiens, ont proposé à un ingénieur de Binance de télécharger un travail à réaliser. Celui-ci contenait du code malveillant que les systèmes de sécurité n’ont pas détecté.
Grâce à l’ordinateur infecté et à un outil d’IA interne utilisé par Binance, les attaquants ont accédé aux appareils d’autres employés et dérobé leurs identifiants de connexion.
Le 29 octobre, ils ont déployé un conteneur malveillant et lancé une attaque contre le système chargé de signer les transactions en cryptomonnaies.
#Hack | #Binance
🤔 Comment les pirates ont-ils accédé à l’infrastructure des portefeuilles de Binance ?
Les pirates se sont fait passer pour des employeurs et, après deux tours d’entretiens, ont proposé à un ingénieur de Binance de télécharger un travail à réaliser. Celui-ci contenait du code malveillant que les systèmes de sécurité n’ont pas détecté.
Grâce à l’ordinateur infecté et à un outil d’IA interne utilisé par Binance, les attaquants ont accédé aux appareils d’autres employés et dérobé leurs identifiants de connexion.
Le 29 octobre, ils ont déployé un conteneur malveillant et lancé une attaque contre le système chargé de signer les transactions en cryptomonnaies.
#Hack | #Binance
Les pirates se sont fait passer pour des employeurs et, après deux tours d’entretiens, ont proposé à un ingénieur de Binance de télécharger un travail à réaliser. Celui-ci contenait du code malveillant que les systèmes de sécurité n’ont pas détecté.
Grâce à l’ordinateur infecté et à un outil d’IA interne utilisé par Binance, les attaquants ont accédé aux appareils d’autres employés et dérobé leurs identifiants de connexion.
Le 29 octobre, ils ont déployé un conteneur malveillant et lancé une attaque contre le système chargé de signer les transactions en cryptomonnaies.
#Hack | #Binance
Biwgi:
es poco creible que a gente experimentada la hayan engañado ...
1
4
1.4k

Une banque française disposant de 235 milliards de dollars d’actifs vient peut-être de devenir la plus grosse affaire de vol de cryptomonnaies institutionnel de la semaine — et ce n’est même pas celle de Binance.
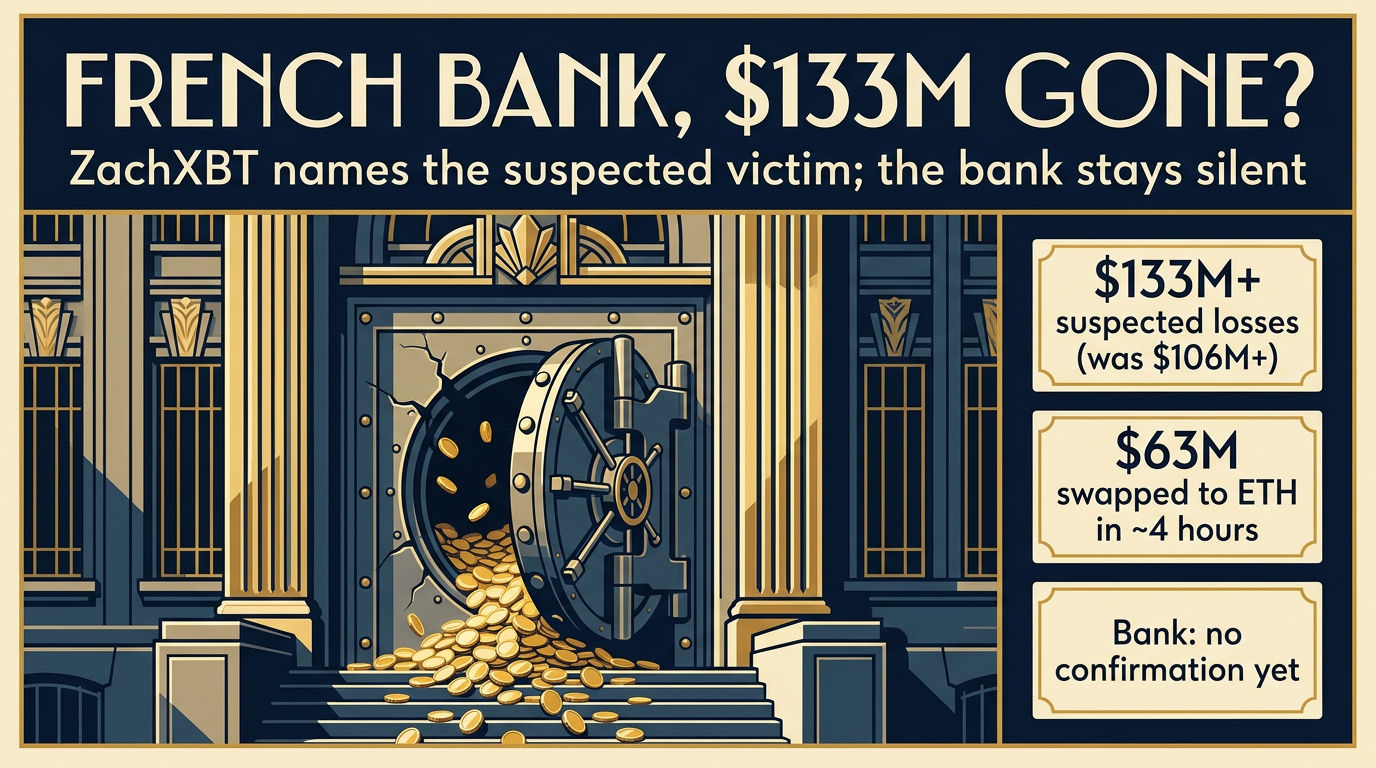
L’enquêteur on-chain ZachXBT désigne désormais le Crédit Mutuel Arkéa comme la victime présumée d’un vol dont le montant dépasserait, selon lui, 133 millions de dollars. Important : la banque n’a rien confirmé et n’avait publié aucune déclaration à ce sujet au 4 novembre. Il s’agit de l’identification de l’enquêteur, pas d’une conclusion officielle.
Voici ce qui a été rapporté jusqu’à présent :
• Le vol a été signalé pour la première fois le 2 novembre, pour plus de 106 millions de dollars. Le montant a ensuite été revu à la hausse après qu’au moins 27 millions de dollars supplémentaires de retraits sur des plateformes d’échange ont été retracés, dont certains après sa première alerte.
• Les fonds ont quitté des comptes sur des plateformes d’échange centralisées sous forme d’USDC et d’USDT, ont été convertis en ETH (environ 63 millions de dollars en près de quatre heures, selon Bitquery), puis acheminés par des services d’échange instantané et des ponts, une partie ayant été convertie en Monero.
• Kraken affirme que l’incident ne provient pas de sa plateforme et a restreint les comptes concernés ; Crypto.com a pris des mesures pour bloquer les fonds associés ; OKX mène une enquête.
• ZachXBT affirme que le retard de la divulgation a permis de blanchir plus de 30 millions de dollars que les autorités européennes auraient peut-être pu geler, et soupçonne que les opérations de gré à gré signifient que le montant réel est plus élevé.
Pourquoi est-ce important ? Cette affaire survient quelques jours après le plus grand piratage d’une plateforme d’échange jamais enregistré. Deux victimes très différentes, une même leçon : la sécurité des actifs en conservation et des accès aux comptes constitue désormais le principal risque, et la rapidité de la divulgation détermine si les fonds volés peuvent encore être gelés.
Attention : les chiffres peuvent évoluer, et l’attribution reste non vérifiée tant que la banque ne s’est pas exprimée. Considérez les premiers chiffres comme des estimations.
Les banques devraient-elles être tenues de déclarer les failles liées aux cryptomonnaies en quelques heures, comme les plateformes d’échange y sont incitées ? Dites-moi ce que vous en pensez.
#CryptoSecurity #Hack #OnChain $ETH
Ceci ne constitue pas un conseil financier.
Une banque française disposant de 235 milliards de dollars d’actifs vient peut-être de devenir la plus grosse affaire de vol de cryptomonnaies institutionnel de la semaine — et ce n’est même pas celle de Binance.
L’enquêteur on-chain ZachXBT désigne désormais le Crédit Mutuel Arkéa comme la victime présumée d’un vol dont le montant dépasserait, selon lui, 133 millions de dollars. Important : la banque n’a rien confirmé et n’avait publié aucune déclaration à ce sujet au 4 novembre. Il s’agit de l’identification de l’enquêteur, pas d’une conclusion officielle.
Voici ce qui a été rapporté jusqu’à présent :
• Le vol a été signalé pour la première fois le 2 novembre, pour plus de 106 millions de dollars. Le montant a ensuite été revu à la hausse après qu’au moins 27 millions de dollars supplémentaires de retraits sur des plateformes d’échange ont été retracés, dont certains après sa première alerte.
• Les fonds ont quitté des comptes sur des plateformes d’échange centralisées sous forme d’USDC et d’USDT, ont été convertis en ETH (environ 63 millions de dollars en près de quatre heures, selon Bitquery), puis acheminés par des services d’échange instantané et des ponts, une partie ayant été convertie en Monero.
• Kraken affirme que l’incident ne provient pas de sa plateforme et a restreint les comptes concernés ; Crypto.com a pris des mesures pour bloquer les fonds associés ; OKX mène une enquête.
• ZachXBT affirme que le retard de la divulgation a permis de blanchir plus de 30 millions de dollars que les autorités européennes auraient peut-être pu geler, et soupçonne que les opérations de gré à gré signifient que le montant réel est plus élevé.
Pourquoi est-ce important ? Cette affaire survient quelques jours après le plus grand piratage d’une plateforme d’échange jamais enregistré. Deux victimes très différentes, une même leçon : la sécurité des actifs en conservation et des accès aux comptes constitue désormais le principal risque, et la rapidité de la divulgation détermine si les fonds volés peuvent encore être gelés.
Attention : les chiffres peuvent évoluer, et l’attribution reste non vérifiée tant que la banque ne s’est pas exprimée. Considérez les premiers chiffres comme des estimations.
Les banques devraient-elles être tenues de déclarer les failles liées aux cryptomonnaies en quelques heures, comme les plateformes d’échange y sont incitées ? Dites-moi ce que vous en pensez.
#CryptoSecurity #Hack #OnChain $ETH
Ceci ne constitue pas un conseil financier.
L’enquêteur on-chain ZachXBT désigne désormais le Crédit Mutuel Arkéa comme la victime présumée d’un vol dont le montant dépasserait, selon lui, 133 millions de dollars. Important : la banque n’a rien confirmé et n’avait publié aucune déclaration à ce sujet au 4 novembre. Il s’agit de l’identification de l’enquêteur, pas d’une conclusion officielle.
Voici ce qui a été rapporté jusqu’à présent :
• Le vol a été signalé pour la première fois le 2 novembre, pour plus de 106 millions de dollars. Le montant a ensuite été revu à la hausse après qu’au moins 27 millions de dollars supplémentaires de retraits sur des plateformes d’échange ont été retracés, dont certains après sa première alerte.
• Les fonds ont quitté des comptes sur des plateformes d’échange centralisées sous forme d’USDC et d’USDT, ont été convertis en ETH (environ 63 millions de dollars en près de quatre heures, selon Bitquery), puis acheminés par des services d’échange instantané et des ponts, une partie ayant été convertie en Monero.
• Kraken affirme que l’incident ne provient pas de sa plateforme et a restreint les comptes concernés ; Crypto.com a pris des mesures pour bloquer les fonds associés ; OKX mène une enquête.
• ZachXBT affirme que le retard de la divulgation a permis de blanchir plus de 30 millions de dollars que les autorités européennes auraient peut-être pu geler, et soupçonne que les opérations de gré à gré signifient que le montant réel est plus élevé.
Pourquoi est-ce important ? Cette affaire survient quelques jours après le plus grand piratage d’une plateforme d’échange jamais enregistré. Deux victimes très différentes, une même leçon : la sécurité des actifs en conservation et des accès aux comptes constitue désormais le principal risque, et la rapidité de la divulgation détermine si les fonds volés peuvent encore être gelés.
Attention : les chiffres peuvent évoluer, et l’attribution reste non vérifiée tant que la banque ne s’est pas exprimée. Considérez les premiers chiffres comme des estimations.
Les banques devraient-elles être tenues de déclarer les failles liées aux cryptomonnaies en quelques heures, comme les plateformes d’échange y sont incitées ? Dites-moi ce que vous en pensez.
#CryptoSecurity #Hack #OnChain $ETH
Ceci ne constitue pas un conseil financier.
95
Une banque française vient de faire son apparition dans une affaire de vol de cryptomonnaies.
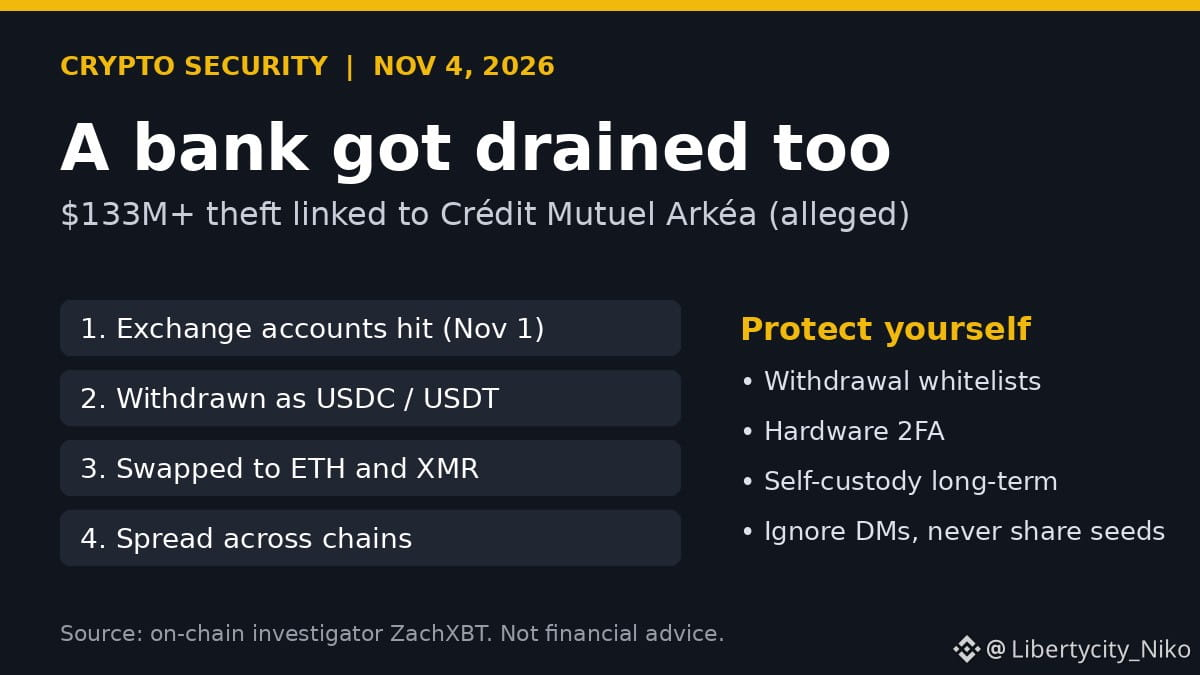
L’enquêteur on-chain ZachXBT affirme que l’établissement impliqué dans un vol de plus de 133 millions de dollars est le Crédit Mutuel Arkéa, un groupe bancaire français qui détient environ 235 milliards de dollars d’actifs. Il s’agit encore d’une allégation fondée sur des analyses on-chain : mieux vaut donc prendre cette affirmation avec prudence jusqu’à ce que la banque la confirme.
Voici ce qui se serait passé, selon ZachXBT : des fonds ont été retirés de plusieurs comptes sur des plateformes d’échange le 1er novembre, convertis en USDC et en USDT, puis échangés contre de l’$ETH et du $XMR, une cryptomonnaie axée sur la confidentialité, avant d’être répartis sur plusieurs blockchains.
Mon avis : à mesure que les grandes institutions injectent des sommes importantes dans les cryptomonnaies, les pirates suivent l’argent. La sécurité d’un compte sur une plateforme d’échange dépend uniquement des personnes et des clés qui le protègent. Si vous conservez vos actifs sur une plateforme d’échange, utilisez une liste blanche d’adresses de retrait et une authentification à deux facteurs avec clé matérielle. Pour vos placements à long terme, gardez vous-même la maîtrise de vos clés. Ne communiquez jamais votre phrase de récupération et ignorez les messages privés.
#SécuritéCrypto #ActualitésCrypto #Hack
Ceci ne constitue pas un conseil financier.
Une banque française vient de faire son apparition dans une affaire de vol de cryptomonnaies.
L’enquêteur on-chain ZachXBT affirme que l’établissement impliqué dans un vol de plus de 133 millions de dollars est le Crédit Mutuel Arkéa, un groupe bancaire français qui détient environ 235 milliards de dollars d’actifs. Il s’agit encore d’une allégation fondée sur des analyses on-chain : mieux vaut donc prendre cette affirmation avec prudence jusqu’à ce que la banque la confirme.
Voici ce qui se serait passé, selon ZachXBT : des fonds ont été retirés de plusieurs comptes sur des plateformes d’échange le 1er novembre, convertis en USDC et en USDT, puis échangés contre de l’$ETH et du $XMR, une cryptomonnaie axée sur la confidentialité, avant d’être répartis sur plusieurs blockchains.
Mon avis : à mesure que les grandes institutions injectent des sommes importantes dans les cryptomonnaies, les pirates suivent l’argent. La sécurité d’un compte sur une plateforme d’échange dépend uniquement des personnes et des clés qui le protègent. Si vous conservez vos actifs sur une plateforme d’échange, utilisez une liste blanche d’adresses de retrait et une authentification à deux facteurs avec clé matérielle. Pour vos placements à long terme, gardez vous-même la maîtrise de vos clés. Ne communiquez jamais votre phrase de récupération et ignorez les messages privés.
#SécuritéCrypto #ActualitésCrypto #Hack
Ceci ne constitue pas un conseil financier.
L’enquêteur on-chain ZachXBT affirme que l’établissement impliqué dans un vol de plus de 133 millions de dollars est le Crédit Mutuel Arkéa, un groupe bancaire français qui détient environ 235 milliards de dollars d’actifs. Il s’agit encore d’une allégation fondée sur des analyses on-chain : mieux vaut donc prendre cette affirmation avec prudence jusqu’à ce que la banque la confirme.
Voici ce qui se serait passé, selon ZachXBT : des fonds ont été retirés de plusieurs comptes sur des plateformes d’échange le 1er novembre, convertis en USDC et en USDT, puis échangés contre de l’$ETH et du $XMR, une cryptomonnaie axée sur la confidentialité, avant d’être répartis sur plusieurs blockchains.
Mon avis : à mesure que les grandes institutions injectent des sommes importantes dans les cryptomonnaies, les pirates suivent l’argent. La sécurité d’un compte sur une plateforme d’échange dépend uniquement des personnes et des clés qui le protègent. Si vous conservez vos actifs sur une plateforme d’échange, utilisez une liste blanche d’adresses de retrait et une authentification à deux facteurs avec clé matérielle. Pour vos placements à long terme, gardez vous-même la maîtrise de vos clés. Ne communiquez jamais votre phrase de récupération et ignorez les messages privés.
#SécuritéCrypto #ActualitésCrypto #Hack
Ceci ne constitue pas un conseil financier.
338

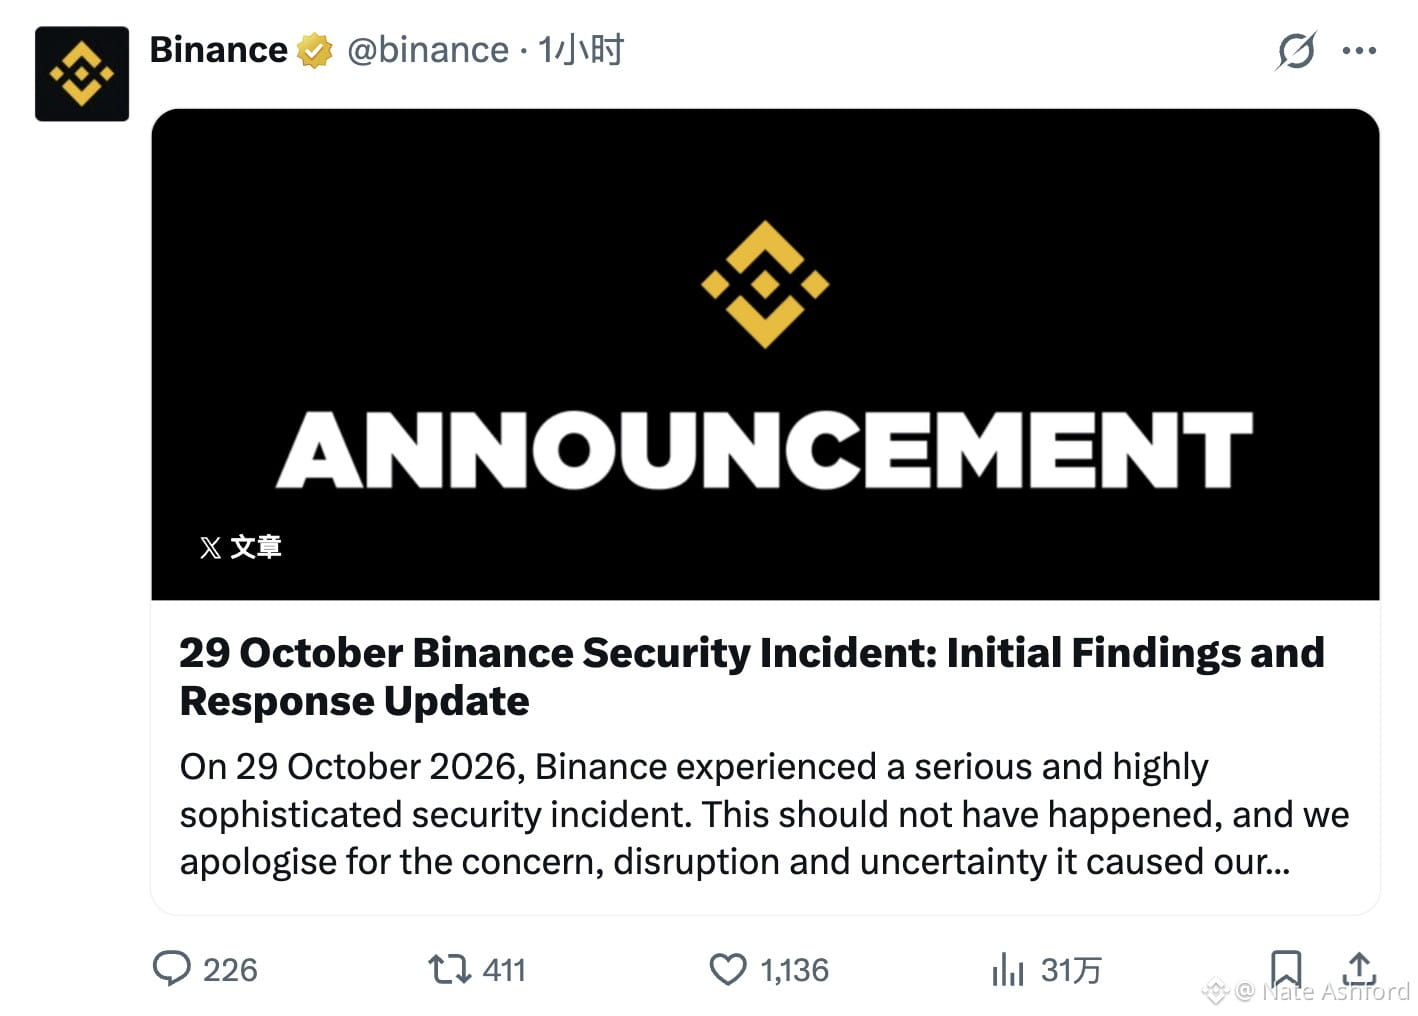
Comprendre le récent incident de sécurité chez Binance : ce qu’il faut savoirLe 29 octobre 2026, le secteur des cryptomonnaies a été confronté à l’un de ses plus importants défis de sécurité à ce jour. Binance a subi une faille de sécurité majeure impliquant des retraits non autorisés de son infrastructure de portefeuilles chauds. Le montant total des actifs concernés est estimé à environ 6,34 milliards de dollars.
Si vous êtes un investisseur ou un utilisateur de la plateforme, voici un récapitulatif clair du déroulement de l’incident, des mesures prises immédiatement et de ses conséquences pour vos fonds.
Comment la faille s’est produite
À la suite d’une enquête préliminaire, Binance a révélé que la faille était le résultat d’une campagne sophistiquée en plusieurs étapes. Les attaquants ont eu recours à des techniques d’ingénierie sociale — notamment un faux entretien d’embauche — pour cibler un ingénieur DevOps. En compromettant l’appareil de l’ingénieur et en exploitant un outil d’IA interne, les acteurs malveillants ont pu accéder à un conteneur de service et autoriser des transactions de retrait non autorisées sur plusieurs réseaux de blockchain.
Comprendre le récent incident de sécurité chez Binance : ce qu’il faut savoir
Le 29 octobre 2026, le secteur des cryptomonnaies a été confronté à l’un de ses plus importants défis de sécurité à ce jour. Binance a subi une faille de sécurité majeure impliquant des retraits non autorisés de son infrastructure de portefeuilles chauds. Le montant total des actifs concernés est estimé à environ 6,34 milliards de dollars.
Si vous êtes un investisseur ou un utilisateur de la plateforme, voici un récapitulatif clair du déroulement de l’incident, des mesures prises immédiatement et de ses conséquences pour vos fonds.
Comment la faille s’est produite
À la suite d’une enquête préliminaire, Binance a révélé que la faille était le résultat d’une campagne sophistiquée en plusieurs étapes. Les attaquants ont eu recours à des techniques d’ingénierie sociale — notamment un faux entretien d’embauche — pour cibler un ingénieur DevOps. En compromettant l’appareil de l’ingénieur et en exploitant un outil d’IA interne, les acteurs malveillants ont pu accéder à un conteneur de service et autoriser des transactions de retrait non autorisées sur plusieurs réseaux de blockchain.
Si vous êtes un investisseur ou un utilisateur de la plateforme, voici un récapitulatif clair du déroulement de l’incident, des mesures prises immédiatement et de ses conséquences pour vos fonds.
Comment la faille s’est produite
À la suite d’une enquête préliminaire, Binance a révélé que la faille était le résultat d’une campagne sophistiquée en plusieurs étapes. Les attaquants ont eu recours à des techniques d’ingénierie sociale — notamment un faux entretien d’embauche — pour cibler un ingénieur DevOps. En compromettant l’appareil de l’ingénieur et en exploitant un outil d’IA interne, les acteurs malveillants ont pu accéder à un conteneur de service et autoriser des transactions de retrait non autorisées sur plusieurs réseaux de blockchain.
WonderBTC:
Tudo começa com engenharia social, do mesmo modo como agiram no hack do Banco de Bangladesh e na Bybit.
2
1
1.6k

·
--
Voir la traduction
A French bank with $235B in assets may have just lost $133M+ in crypto.
ZachXBT named Crédit Mutuel Arkéa as the target of a multi-day theft.
The bank has issued no official statement as of Nov 4.
ZachXBT says the real total could be higher.
Second big institutional hit this week, after the Liquid Network exploit story. Attackers keep going after big custodians, not just DeFi protocols. Watch for bank confirmation and any stolen funds moving through mixers or $TRX rails.
Do traditional banks holding crypto worry you more than exchanges do? Yes or no?
#ZachXBT #CryptoSecurity #Hack $BTC
A French bank with $235B in assets may have just lost $133M+ in crypto.
ZachXBT named Crédit Mutuel Arkéa as the target of a multi-day theft.
The bank has issued no official statement as of Nov 4.
ZachXBT says the real total could be higher.
Second big institutional hit this week, after the Liquid Network exploit story. Attackers keep going after big custodians, not just DeFi protocols. Watch for bank confirmation and any stolen funds moving through mixers or $TRX rails.
Do traditional banks holding crypto worry you more than exchanges do? Yes or no?
#ZachXBT #CryptoSecurity #Hack $BTC
ZachXBT named Crédit Mutuel Arkéa as the target of a multi-day theft.
The bank has issued no official statement as of Nov 4.
ZachXBT says the real total could be higher.
Second big institutional hit this week, after the Liquid Network exploit story. Attackers keep going after big custodians, not just DeFi protocols. Watch for bank confirmation and any stolen funds moving through mixers or $TRX rails.
Do traditional banks holding crypto worry you more than exchanges do? Yes or no?
#ZachXBT #CryptoSecurity #Hack $BTC
3
·
--
#BinanceIncidentReport A piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d'embauche🚨😢Binance vient de publier son premier rapport sur la façon dont des pirates nord-coréens s'y sont pris, et c'est complètement dingue.
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants #Binance #Hack
#BinanceIncidentReport A piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d'embauche🚨😢Binance vient de publier son premier rapport sur la façon dont des pirates nord-coréens s'y sont pris, et c'est complètement dingue.
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants #Binance #Hack
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants #Binance #Hack
cryptogirl007:
Rapidly neutralizing state-grade exploits preserves structural stability; $BNB withstanding such sophisticated operational attacks demonstrates ecosystem durability.
1
1
9
6.7k
🚨 NOUVEAU : Zach Pandl, responsable de la recherche chez Grayscale, affirme que le piratage de Binance, d'un montant de 6 milliards de dollars, renforcera à terme la sécurité des plateformes d'échange et souligne la valeur de la conservation institutionnelle via les ETP crypto américains.
#Crypto #Binance #Piratage
🚨 NOUVEAU : Zach Pandl, responsable de la recherche chez Grayscale, affirme que le piratage de Binance, d'un montant de 6 milliards de dollars, renforcera à terme la sécurité des plateformes d'échange et souligne la valeur de la conservation institutionnelle via les ETP crypto américains.
#Crypto #Binance #Piratage
#Crypto #Binance #Piratage
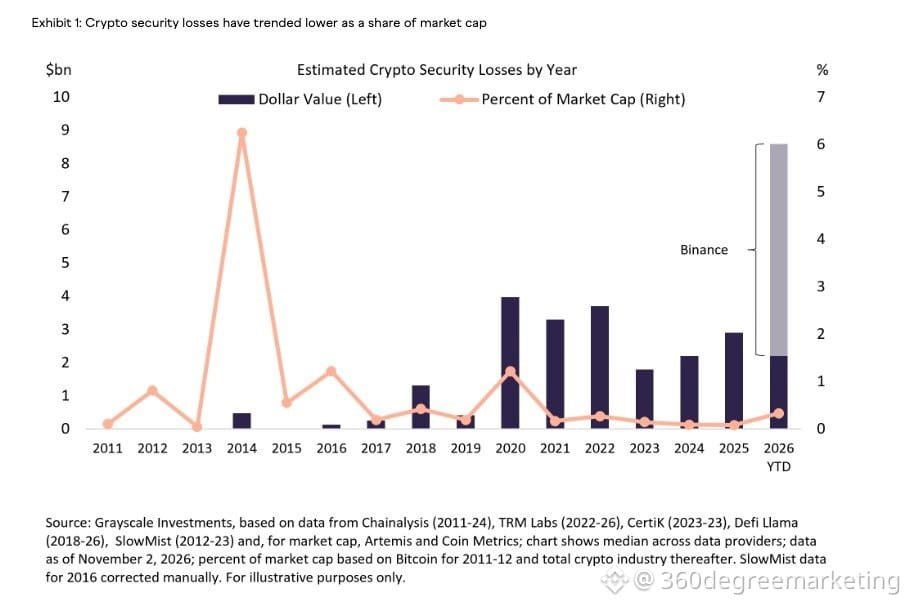
🚨 CZ exhorte les entreprises crypto à lutter contre les piratages grâce à l’IA, alors que les attaques surviennent désormais « tous les jours ».
Le fondateur de Binance affirme que les entreprises doivent « recourir massivement à l’IA pour se défendre dès maintenant ».
Les piratages survenaient auparavant « une fois tous les six mois », mais désormais, il y en a « plusieurs en une seule journée ».
CZ
#Crypto #Binance #Piratage
🚨 CZ exhorte les entreprises crypto à lutter contre les piratages grâce à l’IA, alors que les attaques surviennent désormais « tous les jours ».
Le fondateur de Binance affirme que les entreprises doivent « recourir massivement à l’IA pour se défendre dès maintenant ».
Les piratages survenaient auparavant « une fois tous les six mois », mais désormais, il y en a « plusieurs en une seule journée ».
CZ
#Crypto #Binance #Piratage
Le fondateur de Binance affirme que les entreprises doivent « recourir massivement à l’IA pour se défendre dès maintenant ».
Les piratages survenaient auparavant « une fois tous les six mois », mais désormais, il y en a « plusieurs en une seule journée ».
CZ
#Crypto #Binance #Piratage
2
9
·
--
🚨 Le plus gros piratage crypto de tous les temps — et les coulisses sont encore plus folles que le titre.
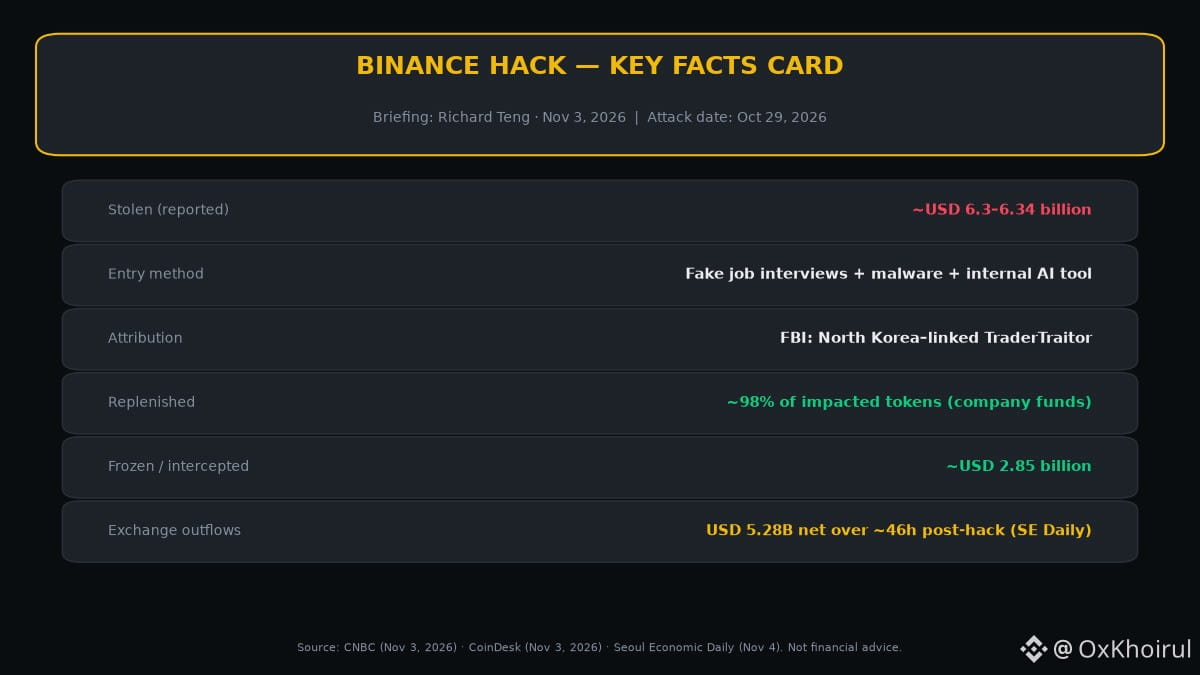
La faille de Binance, estimée à environ 6,3–6,34 milliards de dollars (29 octobre), était le fruit d’une opération menée pendant des mois, pas d’un hameçonnage en un clic. Richard Teng (3 novembre) : les attaquants ont eu recours à de faux entretiens d’embauche et à des logiciels malveillants, puis ont progressé en passant par un outil d’IA interne. Le FBI fait le lien avec TraderTraitor, un groupe nord-coréen.
De quoi apaiser les esprits : Binance affirme qu’environ 98 % des jetons touchés ont été réapprovisionnés avec les fonds de l’entreprise, et qu’environ 2,85 milliards de dollars ont été gelés ou interceptés. Malgré cela, SE Daily a fait état de sorties nettes de 5,28 milliards de dollars des plateformes d’échange au cours des quelque 46 heures ayant suivi le piratage (les flux se sont ensuite stabilisés).
La conservation autonome, ça compte. Et il vaut mieux éviter de télécharger des « tests de codage » envoyés par de faux recruteurs.
Après ça, faites-vous toujours autant confiance aux grands CEX ? Oui ou non ? 👀
$BNB $BTC #Binance #CryptoSecurity #Hack #BinanceSquare
🚨 Le plus gros piratage crypto de tous les temps — et les coulisses sont encore plus folles que le titre.
La faille de Binance, estimée à environ 6,3–6,34 milliards de dollars (29 octobre), était le fruit d’une opération menée pendant des mois, pas d’un hameçonnage en un clic. Richard Teng (3 novembre) : les attaquants ont eu recours à de faux entretiens d’embauche et à des logiciels malveillants, puis ont progressé en passant par un outil d’IA interne. Le FBI fait le lien avec TraderTraitor, un groupe nord-coréen.
De quoi apaiser les esprits : Binance affirme qu’environ 98 % des jetons touchés ont été réapprovisionnés avec les fonds de l’entreprise, et qu’environ 2,85 milliards de dollars ont été gelés ou interceptés. Malgré cela, SE Daily a fait état de sorties nettes de 5,28 milliards de dollars des plateformes d’échange au cours des quelque 46 heures ayant suivi le piratage (les flux se sont ensuite stabilisés).
La conservation autonome, ça compte. Et il vaut mieux éviter de télécharger des « tests de codage » envoyés par de faux recruteurs.
Après ça, faites-vous toujours autant confiance aux grands CEX ? Oui ou non ? 👀
$BNB $BTC #Binance #CryptoSecurity #Hack #BinanceSquare
La faille de Binance, estimée à environ 6,3–6,34 milliards de dollars (29 octobre), était le fruit d’une opération menée pendant des mois, pas d’un hameçonnage en un clic. Richard Teng (3 novembre) : les attaquants ont eu recours à de faux entretiens d’embauche et à des logiciels malveillants, puis ont progressé en passant par un outil d’IA interne. Le FBI fait le lien avec TraderTraitor, un groupe nord-coréen.
De quoi apaiser les esprits : Binance affirme qu’environ 98 % des jetons touchés ont été réapprovisionnés avec les fonds de l’entreprise, et qu’environ 2,85 milliards de dollars ont été gelés ou interceptés. Malgré cela, SE Daily a fait état de sorties nettes de 5,28 milliards de dollars des plateformes d’échange au cours des quelque 46 heures ayant suivi le piratage (les flux se sont ensuite stabilisés).
La conservation autonome, ça compte. Et il vaut mieux éviter de télécharger des « tests de codage » envoyés par de faux recruteurs.
Après ça, faites-vous toujours autant confiance aux grands CEX ? Oui ou non ? 👀
$BNB $BTC #Binance #CryptoSecurity #Hack #BinanceSquare
361
·
--
💼 Chez Binance, un employé a décidé de démissionner de façon si épique que toute la plateforme a failli démissionner avec lui !
Selon le rapport de l’entreprise, l’employé passait des entretiens d’embauche sur son ordinateur professionnel. Des hackers se sont fait passer pour un nouvel employeur, ont gagné sa confiance et lui ont envoyé un fichier malveillant.
L’employé l’a ouvert — et c’est là qu’a commencé le cirque en entreprise, avec 6,3 milliards de dollars de pertes.
On a d’abord soupçonné une espionne nord-coréenne, mais Binance a démenti cette hypothèse.
La morale : avant de chercher du travail ailleurs, assure-toi de ne pas livrer ton emploi actuel aux hackers avec les clés du coffre-fort. 😂
#Binance #Crypto #Hack
BTC/USDT · BNB/USDT · ETH/USDT
💼 Chez Binance, un employé a décidé de démissionner de façon si épique que toute la plateforme a failli démissionner avec lui !
Selon le rapport de l’entreprise, l’employé passait des entretiens d’embauche sur son ordinateur professionnel. Des hackers se sont fait passer pour un nouvel employeur, ont gagné sa confiance et lui ont envoyé un fichier malveillant.
L’employé l’a ouvert — et c’est là qu’a commencé le cirque en entreprise, avec 6,3 milliards de dollars de pertes.
On a d’abord soupçonné une espionne nord-coréenne, mais Binance a démenti cette hypothèse.
La morale : avant de chercher du travail ailleurs, assure-toi de ne pas livrer ton emploi actuel aux hackers avec les clés du coffre-fort. 😂
#Binance #Crypto #Hack
BTC/USDT · BNB/USDT · ETH/USDT
Selon le rapport de l’entreprise, l’employé passait des entretiens d’embauche sur son ordinateur professionnel. Des hackers se sont fait passer pour un nouvel employeur, ont gagné sa confiance et lui ont envoyé un fichier malveillant.
L’employé l’a ouvert — et c’est là qu’a commencé le cirque en entreprise, avec 6,3 milliards de dollars de pertes.
On a d’abord soupçonné une espionne nord-coréenne, mais Binance a démenti cette hypothèse.
La morale : avant de chercher du travail ailleurs, assure-toi de ne pas livrer ton emploi actuel aux hackers avec les clés du coffre-fort. 😂
#Binance #Crypto #Hack
BTC/USDT · BNB/USDT · ETH/USDT
65
·
--
#Binance 'S 6,34 MILLIARDS DE DOLLARS #Hack : COMMENT LES FAUX ENTRETIENS D'EMBAUCHE SONT DEVENUS UNE ARME CYBERNÉTIQUE
Parfois, une cyberattaque ne commence pas par une vulnérabilité dans un système informatique. Elle débute par un message amical qui vous propose un meilleur emploi.
Dans l'un des plus grands vols de cryptomonnaies jamais signalés, Binance a révélé les détails d'une attaque sophistiquée ayant entraîné le vol d'environ 6,34 milliards de dollars d'actifs, attribuée par le FBI à des pirates informatiques nord-coréens.
Mais le plus surprenant, c'est la façon dont tout a commencé.
Selon l'enquête de Binance, une personne se faisant passer pour un chef de projet a contacté l'un des ingénieurs de l'entreprise sur LinkedIn.
Deux faux entretiens d'embauche ont suivi. Dans le premier, une personne prétendait être responsable des ressources humaines ; dans le second, quelqu'un se présentait comme le PDG d'une entreprise qui n'existait pas.
L'ingénieur a finalement été invité à télécharger un fichier d'évaluation technique dans le cadre du processus de recrutement.
Le fichier contenait un code malveillant qui a permis aux attaquants de compromettre l'appareil de l'ingénieur.
Et ce n'était qu'une partie de l'opération.
En juin, un autre ingénieur avait téléchargé une version compromise de Homebrew après l'avoir découverte dans une publicité en ligne. Les attaquants ont exploité cet accès pour recueillir des informations sur les employés responsables de l'infrastructure des portefeuilles numériques.
L'opération s'est ensuite intensifiée : des appareils compromis et des outils d'IA internes ont aidé les attaquants à accéder à d'autres systèmes, avant que des transferts non autorisés ne soient effectués les 29 et 30 octobre.
Qu'est-il advenu des fonds volés ?
Selon la mise à jour de Binance du 3 novembre :
Montant estimé des actifs volés : 6,34 milliards de dollars.
Actifs gelés ou bloqués : environ 2,85 milliards de dollars.
Binance indique avoir reconstitué 98 % des actifs concernés en utilisant ses propres ressources.
La leçon à retenir va bien au-delà des cryptomonnaies.
L'ingénierie sociale évolue. Les pirates ne s'appuient plus exclusivement sur les vulnérabilités techniques. Ils exploitent la confiance, l'ambition professionnelle et les procédures de recrutement ordinaires.
Une offre d'emploi apparemment légitime peut se transformer en un grave incident de sécurité.
#Binance 'S 6,34 MILLIARDS DE DOLLARS #Hack : COMMENT LES FAUX ENTRETIENS D'EMBAUCHE SONT DEVENUS UNE ARME CYBERNÉTIQUE
Parfois, une cyberattaque ne commence pas par une vulnérabilité dans un système informatique. Elle débute par un message amical qui vous propose un meilleur emploi.
Dans l'un des plus grands vols de cryptomonnaies jamais signalés, Binance a révélé les détails d'une attaque sophistiquée ayant entraîné le vol d'environ 6,34 milliards de dollars d'actifs, attribuée par le FBI à des pirates informatiques nord-coréens.
Mais le plus surprenant, c'est la façon dont tout a commencé.
Selon l'enquête de Binance, une personne se faisant passer pour un chef de projet a contacté l'un des ingénieurs de l'entreprise sur LinkedIn.
Deux faux entretiens d'embauche ont suivi. Dans le premier, une personne prétendait être responsable des ressources humaines ; dans le second, quelqu'un se présentait comme le PDG d'une entreprise qui n'existait pas.
L'ingénieur a finalement été invité à télécharger un fichier d'évaluation technique dans le cadre du processus de recrutement.
Le fichier contenait un code malveillant qui a permis aux attaquants de compromettre l'appareil de l'ingénieur.
Et ce n'était qu'une partie de l'opération.
En juin, un autre ingénieur avait téléchargé une version compromise de Homebrew après l'avoir découverte dans une publicité en ligne. Les attaquants ont exploité cet accès pour recueillir des informations sur les employés responsables de l'infrastructure des portefeuilles numériques.
L'opération s'est ensuite intensifiée : des appareils compromis et des outils d'IA internes ont aidé les attaquants à accéder à d'autres systèmes, avant que des transferts non autorisés ne soient effectués les 29 et 30 octobre.
Qu'est-il advenu des fonds volés ?
Selon la mise à jour de Binance du 3 novembre :
Montant estimé des actifs volés : 6,34 milliards de dollars.
Actifs gelés ou bloqués : environ 2,85 milliards de dollars.
Binance indique avoir reconstitué 98 % des actifs concernés en utilisant ses propres ressources.
La leçon à retenir va bien au-delà des cryptomonnaies.
L'ingénierie sociale évolue. Les pirates ne s'appuient plus exclusivement sur les vulnérabilités techniques. Ils exploitent la confiance, l'ambition professionnelle et les procédures de recrutement ordinaires.
Une offre d'emploi apparemment légitime peut se transformer en un grave incident de sécurité.
Parfois, une cyberattaque ne commence pas par une vulnérabilité dans un système informatique. Elle débute par un message amical qui vous propose un meilleur emploi.
Dans l'un des plus grands vols de cryptomonnaies jamais signalés, Binance a révélé les détails d'une attaque sophistiquée ayant entraîné le vol d'environ 6,34 milliards de dollars d'actifs, attribuée par le FBI à des pirates informatiques nord-coréens.
Mais le plus surprenant, c'est la façon dont tout a commencé.
Selon l'enquête de Binance, une personne se faisant passer pour un chef de projet a contacté l'un des ingénieurs de l'entreprise sur LinkedIn.
Deux faux entretiens d'embauche ont suivi. Dans le premier, une personne prétendait être responsable des ressources humaines ; dans le second, quelqu'un se présentait comme le PDG d'une entreprise qui n'existait pas.
L'ingénieur a finalement été invité à télécharger un fichier d'évaluation technique dans le cadre du processus de recrutement.
Le fichier contenait un code malveillant qui a permis aux attaquants de compromettre l'appareil de l'ingénieur.
Et ce n'était qu'une partie de l'opération.
En juin, un autre ingénieur avait téléchargé une version compromise de Homebrew après l'avoir découverte dans une publicité en ligne. Les attaquants ont exploité cet accès pour recueillir des informations sur les employés responsables de l'infrastructure des portefeuilles numériques.
L'opération s'est ensuite intensifiée : des appareils compromis et des outils d'IA internes ont aidé les attaquants à accéder à d'autres systèmes, avant que des transferts non autorisés ne soient effectués les 29 et 30 octobre.
Qu'est-il advenu des fonds volés ?
Selon la mise à jour de Binance du 3 novembre :
Montant estimé des actifs volés : 6,34 milliards de dollars.
Actifs gelés ou bloqués : environ 2,85 milliards de dollars.
Binance indique avoir reconstitué 98 % des actifs concernés en utilisant ses propres ressources.
La leçon à retenir va bien au-delà des cryptomonnaies.
L'ingénierie sociale évolue. Les pirates ne s'appuient plus exclusivement sur les vulnérabilités techniques. Ils exploitent la confiance, l'ambition professionnelle et les procédures de recrutement ordinaires.
Une offre d'emploi apparemment légitime peut se transformer en un grave incident de sécurité.
1
83

·
--
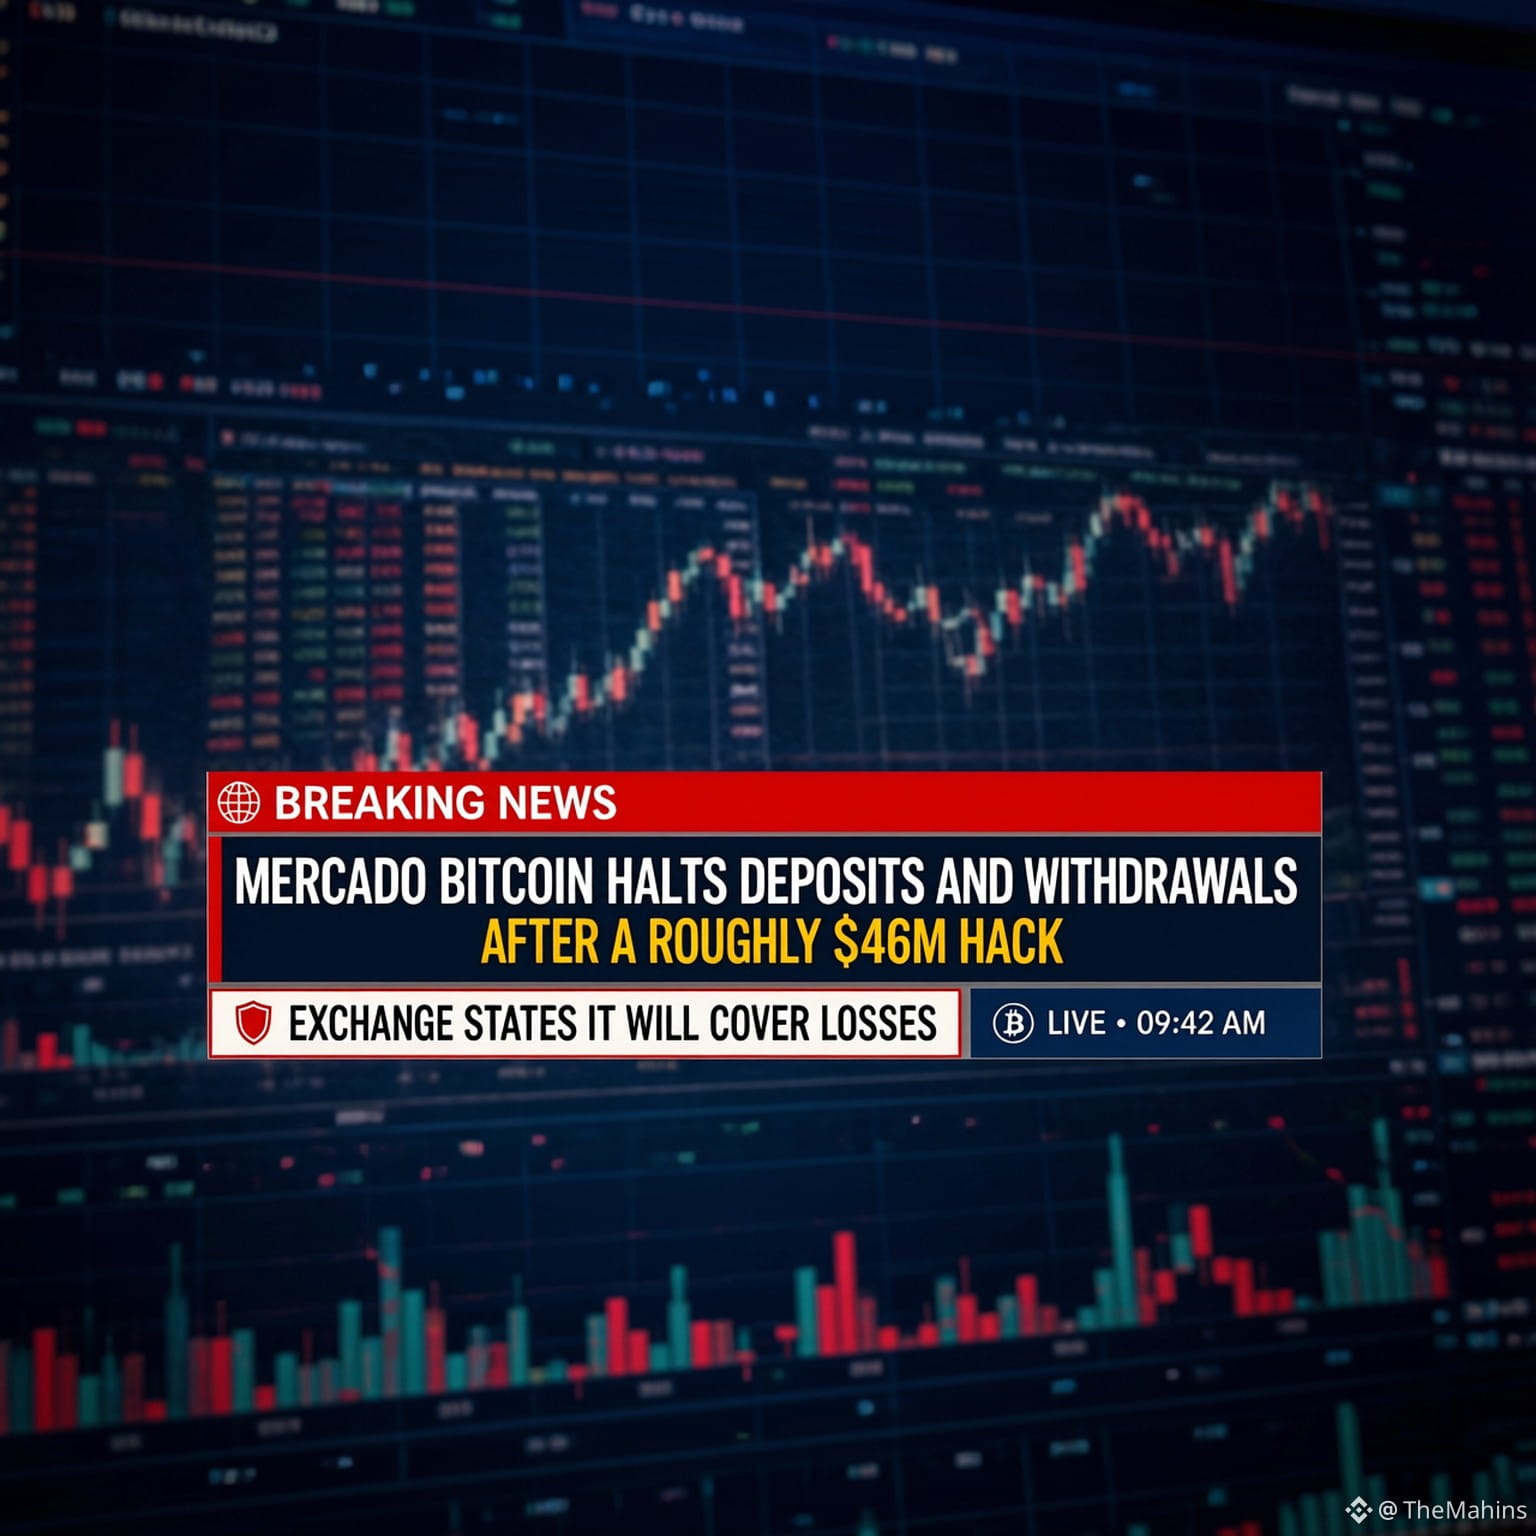
Mercado Bitcoin suspend les dépôts et les retraits après un piratage d'environ 46 millions de dollars. La plateforme d'échange affirme qu'elle couvrira les pertes. #Crypto #Hack #Security #Bitcoin #Exchanges $BTC $ETH $USDT
Mercado Bitcoin suspend les dépôts et les retraits après un piratage d'environ 46 millions de dollars. La plateforme d'échange affirme qu'elle couvrira les pertes. #Crypto #Hack #Security #Bitcoin #Exchanges $BTC $ETH $USDT
108
·
--
Un nouvel échange, une nouvelle brèche : la plateforme brésilienne Mercado Bitcoin affirme que plus de 46 M$ en cryptomonnaies ont quitté ses portefeuilles lundi.
Selon The Block et Odaily, l’attaque a utilisé des transferts classiques, et non une faille dans un contrat intelligent. Les émetteurs de $USDT et $USDC ont gelé environ 6,2 M$ à ce jour, et près de 20 M$ ont été transférés vers de nouveaux portefeuilles.
Cela survient alors que les retombées du piratage de 6,3 milliards de dollars de Binance font toujours la une, et que le régulateur coréen examine déjà le stockage à froid des plateformes d’échange. La sécurité devient le principal sujet du marché, avec le BTC autour de 77 000 $ et $ETH autour de 2 250 $.
Gardez-vous la plupart de vos cryptomonnaies sur une plateforme d’échange, ou ces piratages vous ont-ils incité à en prendre la garde vous-même ?
#CryptoSecurity #Hack #Stablecoins
Un nouvel échange, une nouvelle brèche : la plateforme brésilienne Mercado Bitcoin affirme que plus de 46 M$ en cryptomonnaies ont quitté ses portefeuilles lundi.
Selon The Block et Odaily, l’attaque a utilisé des transferts classiques, et non une faille dans un contrat intelligent. Les émetteurs de $USDT et $USDC ont gelé environ 6,2 M$ à ce jour, et près de 20 M$ ont été transférés vers de nouveaux portefeuilles.
Cela survient alors que les retombées du piratage de 6,3 milliards de dollars de Binance font toujours la une, et que le régulateur coréen examine déjà le stockage à froid des plateformes d’échange. La sécurité devient le principal sujet du marché, avec le BTC autour de 77 000 $ et $ETH autour de 2 250 $.
Gardez-vous la plupart de vos cryptomonnaies sur une plateforme d’échange, ou ces piratages vous ont-ils incité à en prendre la garde vous-même ?
#CryptoSecurity #Hack #Stablecoins
Selon The Block et Odaily, l’attaque a utilisé des transferts classiques, et non une faille dans un contrat intelligent. Les émetteurs de $USDT et $USDC ont gelé environ 6,2 M$ à ce jour, et près de 20 M$ ont été transférés vers de nouveaux portefeuilles.
Cela survient alors que les retombées du piratage de 6,3 milliards de dollars de Binance font toujours la une, et que le régulateur coréen examine déjà le stockage à froid des plateformes d’échange. La sécurité devient le principal sujet du marché, avec le BTC autour de 77 000 $ et $ETH autour de 2 250 $.
Gardez-vous la plupart de vos cryptomonnaies sur une plateforme d’échange, ou ces piratages vous ont-ils incité à en prendre la garde vous-même ?
#CryptoSecurity #Hack #Stablecoins
1
La Corée du Nord rejette l’attribution par le FBI du piratage de Binance, la qualifiant de « rhétorique absurde ».
Kim Yo Jong, sœur du dirigeant Kim Jong Un, a déclaré dans un communiqué relayé par l’agence de presse officielle KCNA que le FBI cherchait à « présenter la RPDC comme un “État cybercriminel” » à la suite du vol visant Binance.
#Crypto #Binance #Piratage
La Corée du Nord rejette l’attribution par le FBI du piratage de Binance, la qualifiant de « rhétorique absurde ».
Kim Yo Jong, sœur du dirigeant Kim Jong Un, a déclaré dans un communiqué relayé par l’agence de presse officielle KCNA que le FBI cherchait à « présenter la RPDC comme un “État cybercriminel” » à la suite du vol visant Binance.
#Crypto #Binance #Piratage
Kim Yo Jong, sœur du dirigeant Kim Jong Un, a déclaré dans un communiqué relayé par l’agence de presse officielle KCNA que le FBI cherchait à « présenter la RPDC comme un “État cybercriminel” » à la suite du vol visant Binance.
#Crypto #Binance #Piratage
158
·
--
Selon le FBI, le groupe de pirates informatiques nord-coréen parrainé par l’État, TraderTraitor, est à l’origine de la cyberattaque contre Binance.
#Binance #hack #NortKorean
Selon le FBI, le groupe de pirates informatiques nord-coréen parrainé par l’État, TraderTraitor, est à l’origine de la cyberattaque contre Binance.
#Binance #hack #NortKorean
#Binance #hack #NortKorean
88
Le piratage de Binance, qui a coûté 6,43 milliards de dollars, vient de voir 44 % des fonds gelés. $BTC reste stable à 77 940 $. Douloureux, non ?
Les pirates ont blanchi l’argent sur 11 blockchains, 12 000 portefeuilles et 40 000 transferts. Tron a dominé les flux. Premier CoinJoin de l’histoire pour environ 28 $BTC. Et pourtant, le cours ? Complètement stable.
$ETH semble mieux se porter. Bitmine a ajouté 6,06 millions de $ETH. Les détenteurs au comptant ont réellement acheté. Les traders sur les contrats à terme ? Gardez un faible effet de levier. Placez un stop-loss serré sous les 76 000 $.
La frénésie des citrouilles d’Halloween se termine bientôt. Laissez un commentaire pour Write2Earn. Aucune promesse de gains, seulement des récompenses.
Les fonds volés sont gelés, mais $BTC ne bougera pas. Acheter au comptant ou attendre ? Tapez 1 ou 2.
#Write2Earn #BinanceSquare #BTC #Hack #TradingTournament
Le piratage de Binance, qui a coûté 6,43 milliards de dollars, vient de voir 44 % des fonds gelés. $BTC reste stable à 77 940 $. Douloureux, non ?
Les pirates ont blanchi l’argent sur 11 blockchains, 12 000 portefeuilles et 40 000 transferts. Tron a dominé les flux. Premier CoinJoin de l’histoire pour environ 28 $BTC . Et pourtant, le cours ? Complètement stable.
$ETH semble mieux se porter. Bitmine a ajouté 6,06 millions de $ETH . Les détenteurs au comptant ont réellement acheté. Les traders sur les contrats à terme ? Gardez un faible effet de levier. Placez un stop-loss serré sous les 76 000 $.
La frénésie des citrouilles d’Halloween se termine bientôt. Laissez un commentaire pour Write2Earn. Aucune promesse de gains, seulement des récompenses.
Les fonds volés sont gelés, mais $BTC ne bougera pas. Acheter au comptant ou attendre ? Tapez 1 ou 2.
#Write2Earn #BinanceSquare #BTC #Hack #TradingTournament
Les pirates ont blanchi l’argent sur 11 blockchains, 12 000 portefeuilles et 40 000 transferts. Tron a dominé les flux. Premier CoinJoin de l’histoire pour environ 28 $BTC . Et pourtant, le cours ? Complètement stable.
$ETH semble mieux se porter. Bitmine a ajouté 6,06 millions de $ETH . Les détenteurs au comptant ont réellement acheté. Les traders sur les contrats à terme ? Gardez un faible effet de levier. Placez un stop-loss serré sous les 76 000 $.
La frénésie des citrouilles d’Halloween se termine bientôt. Laissez un commentaire pour Write2Earn. Aucune promesse de gains, seulement des récompenses.
Les fonds volés sont gelés, mais $BTC ne bougera pas. Acheter au comptant ou attendre ? Tapez 1 ou 2.
#Write2Earn #BinanceSquare #BTC #Hack #TradingTournament
2
·
--
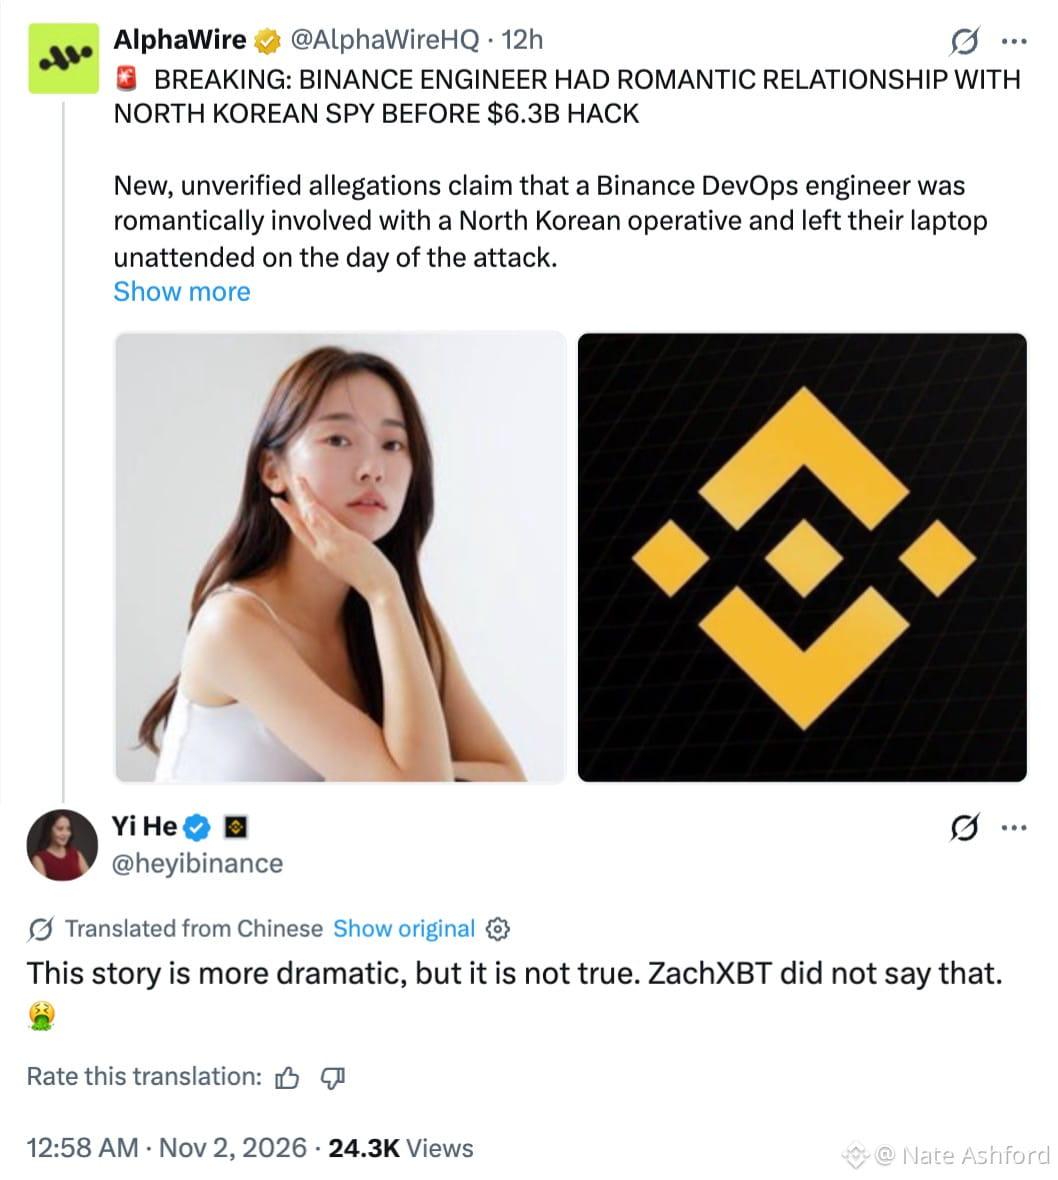
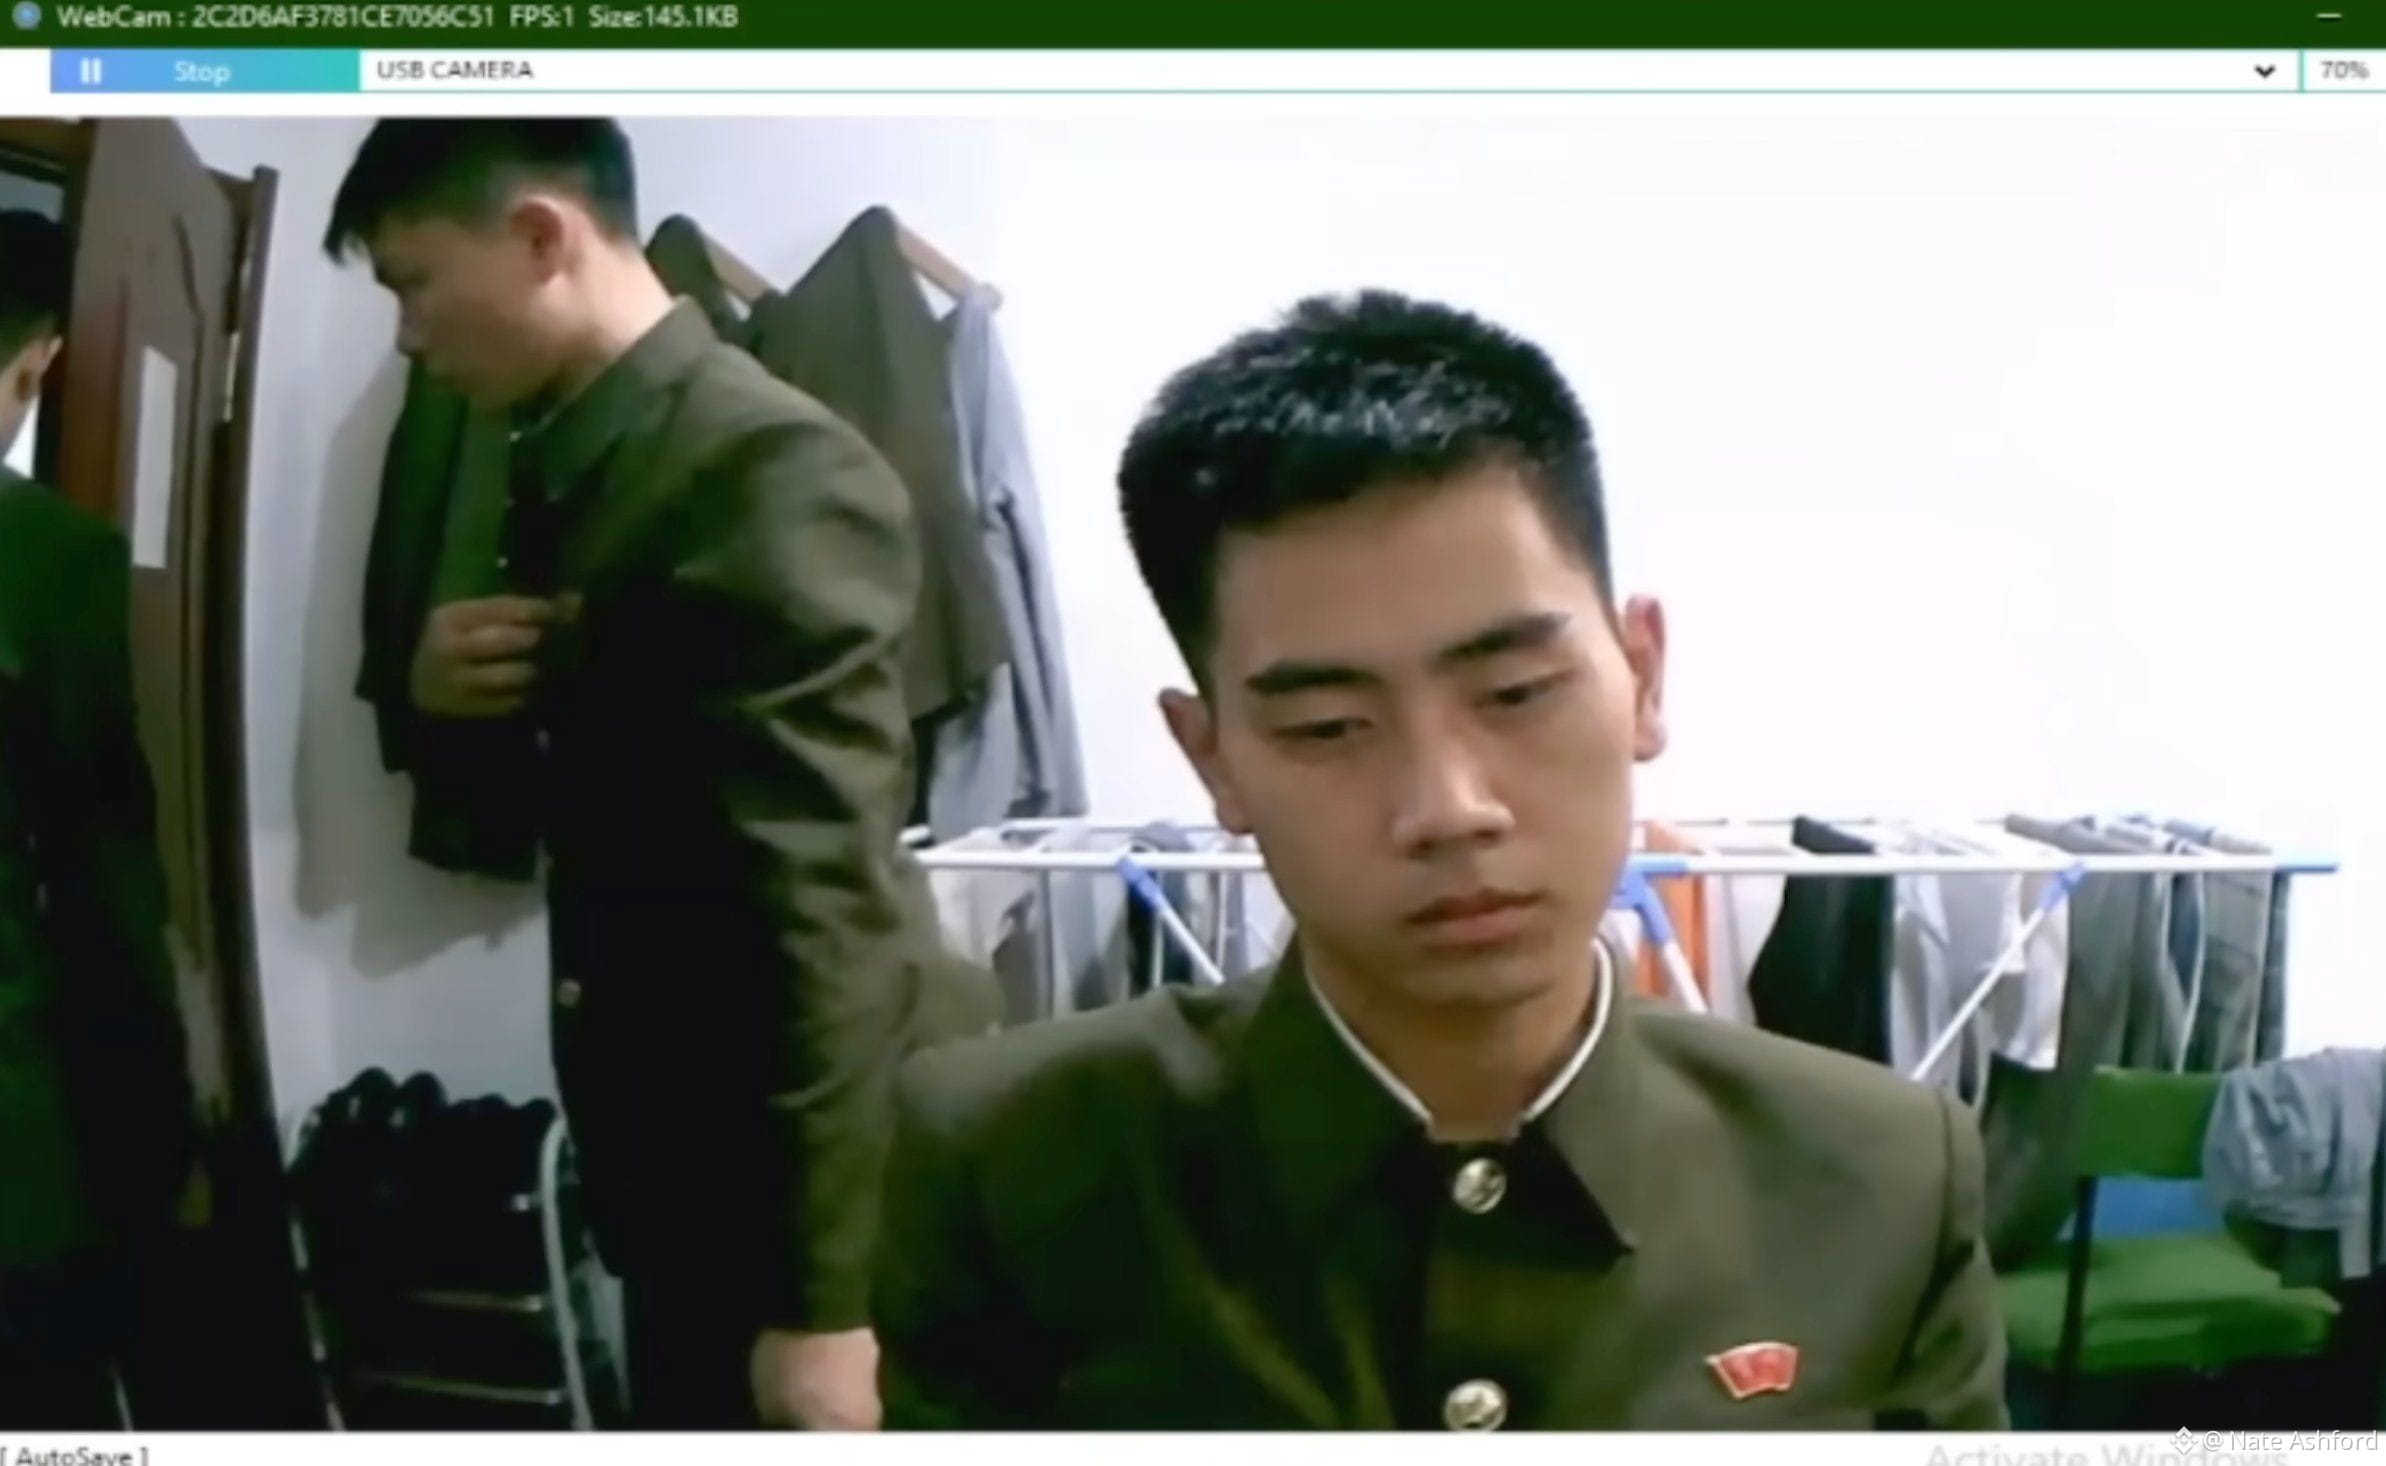
Binance s’est fait pirater parce qu’un ingénieur DevOps sortait avec une espionne nord-coréenne ? C’est le genre d’histoire qui se répand à toute vitesse. C’est aussi complètement faux !!🤷🤷
Yi He, co-PDG de Binance, a déjà démenti : c’est faux, et ZachXBT n’a jamais rien dit de tel.
L’enquête de Zach portait sur l’argent. Les fonds volés à Binance ont été mélangés à ceux issus du piratage antérieur de Bitget, ce qui pointe vers le même groupe nord-coréen, TraderTraitor. Il n’a jamais mentionné de petite amie espionne ni d’ordinateur portable laissé sans surveillance.
Les méthodes de la RPDC sont bien plus ennuyeuses que ça. Ils se font passer pour des recruteurs, vous font miroiter une « offre d’emploi de rêve » et vous poussent à installer un logiciel malveillant. Pas besoin d’intrigue amoureuse. #Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
Binance s’est fait pirater parce qu’un ingénieur DevOps sortait avec une espionne nord-coréenne ? C’est le genre d’histoire qui se répand à toute vitesse. C’est aussi complètement faux !!🤷🤷
Yi He, co-PDG de Binance, a déjà démenti : c’est faux, et ZachXBT n’a jamais rien dit de tel.
L’enquête de Zach portait sur l’argent. Les fonds volés à Binance ont été mélangés à ceux issus du piratage antérieur de Bitget, ce qui pointe vers le même groupe nord-coréen, TraderTraitor. Il n’a jamais mentionné de petite amie espionne ni d’ordinateur portable laissé sans surveillance.
Les méthodes de la RPDC sont bien plus ennuyeuses que ça. Ils se font passer pour des recruteurs, vous font miroiter une « offre d’emploi de rêve » et vous poussent à installer un logiciel malveillant. Pas besoin d’intrigue amoureuse. #Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
Yi He, co-PDG de Binance, a déjà démenti : c’est faux, et ZachXBT n’a jamais rien dit de tel.
L’enquête de Zach portait sur l’argent. Les fonds volés à Binance ont été mélangés à ceux issus du piratage antérieur de Bitget, ce qui pointe vers le même groupe nord-coréen, TraderTraitor. Il n’a jamais mentionné de petite amie espionne ni d’ordinateur portable laissé sans surveillance.
Les méthodes de la RPDC sont bien plus ennuyeuses que ça. Ils se font passer pour des recruteurs, vous font miroiter une « offre d’emploi de rêve » et vous poussent à installer un logiciel malveillant. Pas besoin d’intrigue amoureuse. #Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
8uyH1ghSellL0w:
people belive anything once the person saying it is believable.
27
2
91
147.7k
·
--
🚨DERNIÈRE MINUTE🚨
* 💰 Le piratage de Binance, d’un montant de 6,3 MILLIARDS de dollars, a ravivé les inquiétudes concernant la sécurité des plateformes d’échange de cryptomonnaies. Il s’agit du plus important vol de cryptomonnaies jamais signalé.
* ⚠️ Les pirates ont exploité les autorisations des portefeuilles et les contrôles de sécurité opérationnelle, plutôt que de briser la cryptographie sous-jacente d’Ethereum.
* ⏱️ Environ 2,5 milliards de dollars ont été dérobés en moins de 4 minutes à l’aide d’un portefeuille Binance compromis.
* 🔒 Contrairement aux transactions bancaires traditionnelles, les transactions blockchain confirmées ne peuvent généralement pas être annulées, ce qui rend les fonds volés plus difficiles à récupérer.
* 🏦 Les banques traditionnelles disposent de protections supplémentaires, notamment l’examen des transactions, les contrôles de conformité et l’annulation des paiements.
* 📊 La société de sécurité crypto CertiK a fait état de pertes de 1,28 milliard de dollars dans le secteur des cryptomonnaies au 3e trimestre 2026, soit une hausse de près de 56 % par rapport au trimestre précédent.
* 🛡️ Cet incident souligne la nécessité de renforcer les limites de retrait, les approbations multipartites, les procédures de signature et les protections financières.
* 🔍 La transparence de la blockchain permet de suivre les fonds volés, mais leur traçage ne garantit pas leur récupération.
$BTC $ETH
#Hack #Hacked
🚨DERNIÈRE MINUTE🚨
* 💰 Le piratage de Binance, d’un montant de 6,3 MILLIARDS de dollars, a ravivé les inquiétudes concernant la sécurité des plateformes d’échange de cryptomonnaies. Il s’agit du plus important vol de cryptomonnaies jamais signalé.
* ⚠️ Les pirates ont exploité les autorisations des portefeuilles et les contrôles de sécurité opérationnelle, plutôt que de briser la cryptographie sous-jacente d’Ethereum.
* ⏱️ Environ 2,5 milliards de dollars ont été dérobés en moins de 4 minutes à l’aide d’un portefeuille Binance compromis.
* 🔒 Contrairement aux transactions bancaires traditionnelles, les transactions blockchain confirmées ne peuvent généralement pas être annulées, ce qui rend les fonds volés plus difficiles à récupérer.
* 🏦 Les banques traditionnelles disposent de protections supplémentaires, notamment l’examen des transactions, les contrôles de conformité et l’annulation des paiements.
* 📊 La société de sécurité crypto CertiK a fait état de pertes de 1,28 milliard de dollars dans le secteur des cryptomonnaies au 3e trimestre 2026, soit une hausse de près de 56 % par rapport au trimestre précédent.
* 🛡️ Cet incident souligne la nécessité de renforcer les limites de retrait, les approbations multipartites, les procédures de signature et les protections financières.
* 🔍 La transparence de la blockchain permet de suivre les fonds volés, mais leur traçage ne garantit pas leur récupération.
$BTC $ETH
#Hack #Hacked
* 💰 Le piratage de Binance, d’un montant de 6,3 MILLIARDS de dollars, a ravivé les inquiétudes concernant la sécurité des plateformes d’échange de cryptomonnaies. Il s’agit du plus important vol de cryptomonnaies jamais signalé.
* ⚠️ Les pirates ont exploité les autorisations des portefeuilles et les contrôles de sécurité opérationnelle, plutôt que de briser la cryptographie sous-jacente d’Ethereum.
* ⏱️ Environ 2,5 milliards de dollars ont été dérobés en moins de 4 minutes à l’aide d’un portefeuille Binance compromis.
* 🔒 Contrairement aux transactions bancaires traditionnelles, les transactions blockchain confirmées ne peuvent généralement pas être annulées, ce qui rend les fonds volés plus difficiles à récupérer.
* 🏦 Les banques traditionnelles disposent de protections supplémentaires, notamment l’examen des transactions, les contrôles de conformité et l’annulation des paiements.
* 📊 La société de sécurité crypto CertiK a fait état de pertes de 1,28 milliard de dollars dans le secteur des cryptomonnaies au 3e trimestre 2026, soit une hausse de près de 56 % par rapport au trimestre précédent.
* 🛡️ Cet incident souligne la nécessité de renforcer les limites de retrait, les approbations multipartites, les procédures de signature et les protections financières.
* 🔍 La transparence de la blockchain permet de suivre les fonds volés, mais leur traçage ne garantit pas leur récupération.
$BTC $ETH
#Hack #Hacked
2
513
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#USMidterms-WhatAreMarketsExpecting?
168,625 vues
1,245 mentions
2
#USOctoberNFP-AreRateCutsStillPossible
293,600 vues
2,257 mentions
3
#CircleQ3Revenue865M
4,547 vues
162 mentions
4
#AMDBeatsExpectations-AINarrativeContinues
42,834 vues
456 mentions
5
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
11 vues
4 mentions
6
#BinanceIncidentReport
334,656 vues
1,669 mentions
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
24,756 vues
118 mentions
8
#BoundlessToLaunchTokenizedAIInferencePlan
853 vues
23 mentions
9
#HongKongPassesCryptoAssetReportingFrameworkAmendment
155 vues
8 mentions
10
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
5,687 vues
110 mentions