
Brainrot Labs
822 Publications
Brainrot Labs
Signaler
Bloquer l’utilisateur
🇺🇸 🇯🇵 🇻🇳 🇨🇳your daily dose of digital schizophrenia
AI girls • memes • crypto • chaos
99% research. 1% sleep.
Think for yourself -Not your advisor
250 Suivis
3.8K+ Abonnés
534 J’aime
Publications
Tous
Citations
Vidéos
PINNED
Article
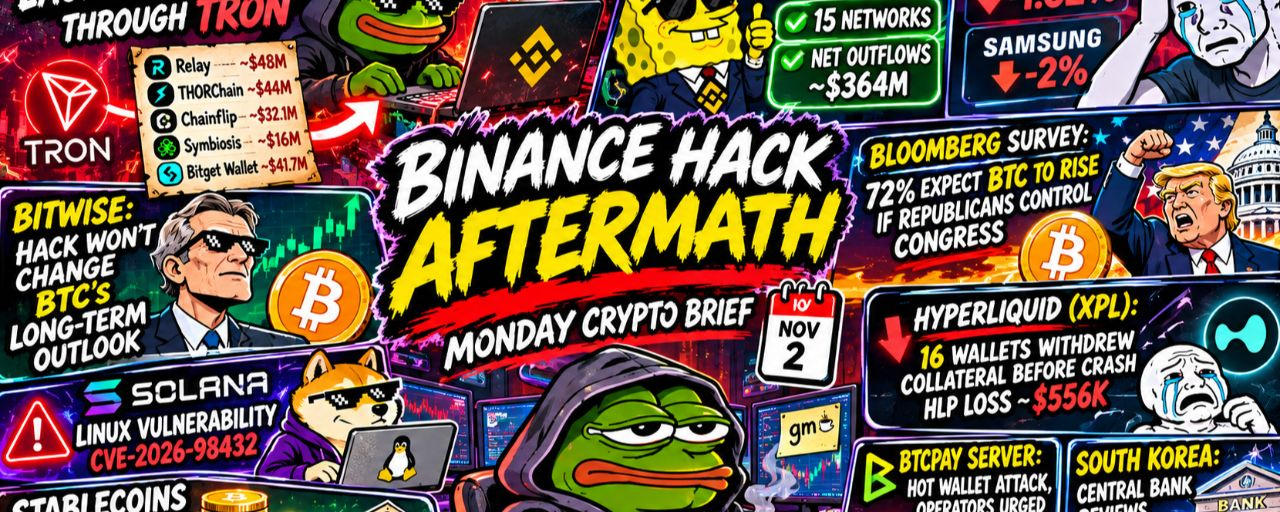
Briefing matinalBonjour, Crypto Twitter. ☕
Le piratage de Binance entre dans une nouvelle phase. Les fonds volés sont en mouvement, les capitaux sortent des ETF et les alertes de sécurité s'accumulent. Le lundi s'annonce déjà chargé. Faisons le point. 🧵
1/ 🚨 Le pirate de Binance aurait blanchi 242 M$ via Tron
Selon SomaXBT, l'attaquant à l'origine de l'incident chez Binance a transféré environ 242 M$ via le réseau Tron en seulement deux jours.
Sur les quelque 628 M$ initialement détenus sur Tron, Tether aurait gelé environ 378,7 M$ en USDT, laissant près de 249 M$ potentiellement transférables.
Briefing matinal
Bonjour, Crypto Twitter. ☕
Le piratage de Binance entre dans une nouvelle phase. Les fonds volés sont en mouvement, les capitaux sortent des ETF et les alertes de sécurité s'accumulent. Le lundi s'annonce déjà chargé. Faisons le point. 🧵
1/ 🚨 Le pirate de Binance aurait blanchi 242 M$ via Tron
Selon SomaXBT, l'attaquant à l'origine de l'incident chez Binance a transféré environ 242 M$ via le réseau Tron en seulement deux jours.
Sur les quelque 628 M$ initialement détenus sur Tron, Tether aurait gelé environ 378,7 M$ en USDT, laissant près de 249 M$ potentiellement transférables.
Le piratage de Binance entre dans une nouvelle phase. Les fonds volés sont en mouvement, les capitaux sortent des ETF et les alertes de sécurité s'accumulent. Le lundi s'annonce déjà chargé. Faisons le point. 🧵
1/ 🚨 Le pirate de Binance aurait blanchi 242 M$ via Tron
Selon SomaXBT, l'attaquant à l'origine de l'incident chez Binance a transféré environ 242 M$ via le réseau Tron en seulement deux jours.
Sur les quelque 628 M$ initialement détenus sur Tron, Tether aurait gelé environ 378,7 M$ en USDT, laissant près de 249 M$ potentiellement transférables.
690
Voir la traduction
Binance’s $7B withdrawal wave just got cut in half. The panic meter is finally cooling down.
According to DeFiLlama, Binance’s 24-hour net outflows have dropped from an intraday peak of around $7B to approximately $3.5B a decline of more than 50%.
Net outflows: ~$3.5B, down from ~$7B
Deposit/withdrawal ratio: recovered from ~20% to ~78%
Total platform assets: ~$127.8B
Withdrawal services across networks are gradually recovering.
The numbers suggest capital movement is stabilizing, although outflows remain significant. The next thing to watch is whether users regain confidence and deposits continue recovering.
Binance users went from “GET MY MONEY OUT!” to “Okay, maybe I’ll stay for another block.”
Is the worst of the withdrawal panic behind Binance, or is the market just taking a breather?
Binance’s $7B withdrawal wave just got cut in half. The panic meter is finally cooling down.
According to DeFiLlama, Binance’s 24-hour net outflows have dropped from an intraday peak of around $7B to approximately $3.5B a decline of more than 50%.
Net outflows: ~$3.5B, down from ~$7B
Deposit/withdrawal ratio: recovered from ~20% to ~78%
Total platform assets: ~$127.8B
Withdrawal services across networks are gradually recovering.
The numbers suggest capital movement is stabilizing, although outflows remain significant. The next thing to watch is whether users regain confidence and deposits continue recovering.
Binance users went from “GET MY MONEY OUT!” to “Okay, maybe I’ll stay for another block.”
Is the worst of the withdrawal panic behind Binance, or is the market just taking a breather?
According to DeFiLlama, Binance’s 24-hour net outflows have dropped from an intraday peak of around $7B to approximately $3.5B a decline of more than 50%.
Net outflows: ~$3.5B, down from ~$7B
Deposit/withdrawal ratio: recovered from ~20% to ~78%
Total platform assets: ~$127.8B
Withdrawal services across networks are gradually recovering.
The numbers suggest capital movement is stabilizing, although outflows remain significant. The next thing to watch is whether users regain confidence and deposits continue recovering.
Binance users went from “GET MY MONEY OUT!” to “Okay, maybe I’ll stay for another block.”
Is the worst of the withdrawal panic behind Binance, or is the market just taking a breather?
31
Voir la traduction
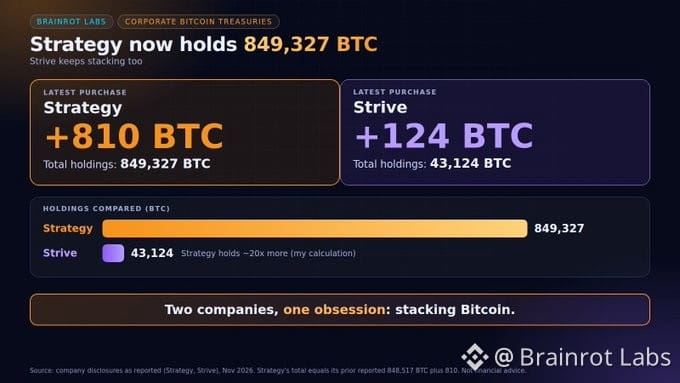
Strategy just bought another 810 BTC. 849K Bitcoin and still stacking! ₿
Strategy now holds 849,327 BTC$77,966.43 after its latest purchase.
Meanwhile, Strive added another 124 BTC$77,966.43, bringing its total to 43,124 BTC.
Two companies, one obsession: stacking Bitcoin.
At this point, their DCA strategy is basically: Buy the dip, buy the top, buy everything.
Strategy just bought another 810 BTC. 849K Bitcoin and still stacking! ₿
Strategy now holds 849,327 BTC$77,966.43 after its latest purchase.
Meanwhile, Strive added another 124 BTC$77,966.43, bringing its total to 43,124 BTC.
Two companies, one obsession: stacking Bitcoin.
At this point, their DCA strategy is basically: Buy the dip, buy the top, buy everything.
Strategy now holds 849,327 BTC$77,966.43 after its latest purchase.
Meanwhile, Strive added another 124 BTC$77,966.43, bringing its total to 43,124 BTC.
Two companies, one obsession: stacking Bitcoin.
At this point, their DCA strategy is basically: Buy the dip, buy the top, buy everything.
22
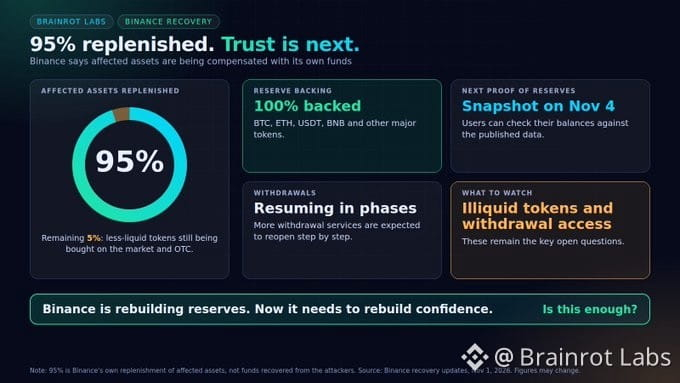
Binance a reconstitué 95 % des actifs touchés. Mais elle ne les a pas récupérés auprès du pirate informatique.
Binance a utilisé ses propres fonds pour reconstituer environ 95 % des actifs touchés, tandis que les 5 % restants concernent principalement des jetons à faible liquidité.
Actifs majeurs : couverts à 100 % par des réserves.
Prochain instantané des preuves de réserves : 4 novembre.
La reprise des retraits devrait se faire progressivement.
Binance couvre les pertes avec ses propres capitaux, tout en poursuivant ses efforts pour rétablir les services et la confiance des utilisateurs.
Les fonds n’ont pas été récupérés auprès des pirates. Binance les a reconstitués avec ses propres deniers.
Binance peut-elle rétablir pleinement la confiance des utilisateurs ?
Binance a reconstitué 95 % des actifs touchés. Mais elle ne les a pas récupérés auprès du pirate informatique.
Binance a utilisé ses propres fonds pour reconstituer environ 95 % des actifs touchés, tandis que les 5 % restants concernent principalement des jetons à faible liquidité.
Actifs majeurs : couverts à 100 % par des réserves.
Prochain instantané des preuves de réserves : 4 novembre.
La reprise des retraits devrait se faire progressivement.
Binance couvre les pertes avec ses propres capitaux, tout en poursuivant ses efforts pour rétablir les services et la confiance des utilisateurs.
Les fonds n’ont pas été récupérés auprès des pirates. Binance les a reconstitués avec ses propres deniers.
Binance peut-elle rétablir pleinement la confiance des utilisateurs ?
Binance a utilisé ses propres fonds pour reconstituer environ 95 % des actifs touchés, tandis que les 5 % restants concernent principalement des jetons à faible liquidité.
Actifs majeurs : couverts à 100 % par des réserves.
Prochain instantané des preuves de réserves : 4 novembre.
La reprise des retraits devrait se faire progressivement.
Binance couvre les pertes avec ses propres capitaux, tout en poursuivant ses efforts pour rétablir les services et la confiance des utilisateurs.
Les fonds n’ont pas été récupérés auprès des pirates. Binance les a reconstitués avec ses propres deniers.
Binance peut-elle rétablir pleinement la confiance des utilisateurs ?
12
Voir la traduction
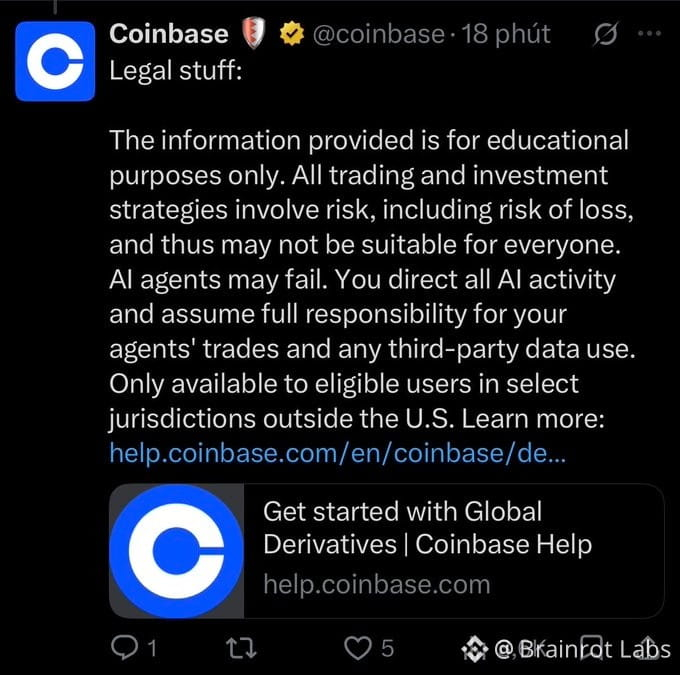
Coinbase basically said: “Your AI agent can trade your crypto, but if it blows up your wallet, that’s YOUR problem.”
Coinbase has warned users about the risks of AI-powered trading agents:
AI agents can malfunction or make unexpected decisions.
Users must supervise and coordinate all AI activities.
Users remain fully responsible for transactions executed by their agents.
Users are also responsible for how third-party data is used.
The related services are only available to eligible users in certain jurisdictions outside the US.
AI can execute trades, manage strategies, and interact with protocols but it doesn’t take responsibility when things go wrong.
AI agent: “I made a trading decision.”
Me: “You just liquidated my portfolio.”
Coinbase: “Please refer to our disclaimer.”
Would you trust an AI agent with your wallet, knowing that every mistake is still your responsibility?
Coinbase basically said: “Your AI agent can trade your crypto, but if it blows up your wallet, that’s YOUR problem.”
Coinbase has warned users about the risks of AI-powered trading agents:
AI agents can malfunction or make unexpected decisions.
Users must supervise and coordinate all AI activities.
Users remain fully responsible for transactions executed by their agents.
Users are also responsible for how third-party data is used.
The related services are only available to eligible users in certain jurisdictions outside the US.
AI can execute trades, manage strategies, and interact with protocols but it doesn’t take responsibility when things go wrong.
AI agent: “I made a trading decision.”
Me: “You just liquidated my portfolio.”
Coinbase: “Please refer to our disclaimer.”
Would you trust an AI agent with your wallet, knowing that every mistake is still your responsibility?
Coinbase has warned users about the risks of AI-powered trading agents:
AI agents can malfunction or make unexpected decisions.
Users must supervise and coordinate all AI activities.
Users remain fully responsible for transactions executed by their agents.
Users are also responsible for how third-party data is used.
The related services are only available to eligible users in certain jurisdictions outside the US.
AI can execute trades, manage strategies, and interact with protocols but it doesn’t take responsibility when things go wrong.
AI agent: “I made a trading decision.”
Me: “You just liquidated my portfolio.”
Coinbase: “Please refer to our disclaimer.”
Would you trust an AI agent with your wallet, knowing that every mistake is still your responsibility?
Le cofondateur de Ripple, Chris Larsen, injecte 22,5 millions de dollars dans les élections américaines de mi-mandat.
Chris Larsen, président exécutif de Ripple, a versé au moins 22,5 millions de dollars à des candidats fédéraux et à des Super PAC au cours du cycle électoral américain de mi-mandat de 2026.
Ses contributions comprennent 6 millions de dollars au Tomorrow Coalition, soutenu par les énergies renouvelables, et plus de 4 millions de dollars à un Super PAC qui soutient Alex Bores, défenseur de la sécurité de l’IA.
Larsen s’est inquiété du développement rapide de l’IA et du manque de contrôle réglementaire. Il a même proposé de suspendre la construction de nouvelles infrastructures d’IA jusqu’à l’établissement de règles réglementaires.
L’argent des cryptomonnaies fait son entrée dans l’arène politique. La réglementation de l’IA et les énergies propres sont désormais au cœur de la bataille.
Le cofondateur de Ripple, Chris Larsen, injecte 22,5 millions de dollars dans les élections américaines de mi-mandat.
Chris Larsen, président exécutif de Ripple, a versé au moins 22,5 millions de dollars à des candidats fédéraux et à des Super PAC au cours du cycle électoral américain de mi-mandat de 2026.
Ses contributions comprennent 6 millions de dollars au Tomorrow Coalition, soutenu par les énergies renouvelables, et plus de 4 millions de dollars à un Super PAC qui soutient Alex Bores, défenseur de la sécurité de l’IA.
Larsen s’est inquiété du développement rapide de l’IA et du manque de contrôle réglementaire. Il a même proposé de suspendre la construction de nouvelles infrastructures d’IA jusqu’à l’établissement de règles réglementaires.
L’argent des cryptomonnaies fait son entrée dans l’arène politique. La réglementation de l’IA et les énergies propres sont désormais au cœur de la bataille.
Chris Larsen, président exécutif de Ripple, a versé au moins 22,5 millions de dollars à des candidats fédéraux et à des Super PAC au cours du cycle électoral américain de mi-mandat de 2026.
Ses contributions comprennent 6 millions de dollars au Tomorrow Coalition, soutenu par les énergies renouvelables, et plus de 4 millions de dollars à un Super PAC qui soutient Alex Bores, défenseur de la sécurité de l’IA.
Larsen s’est inquiété du développement rapide de l’IA et du manque de contrôle réglementaire. Il a même proposé de suspendre la construction de nouvelles infrastructures d’IA jusqu’à l’établissement de règles réglementaires.
L’argent des cryptomonnaies fait son entrée dans l’arène politique. La réglementation de l’IA et les énergies propres sont désormais au cœur de la bataille.
29
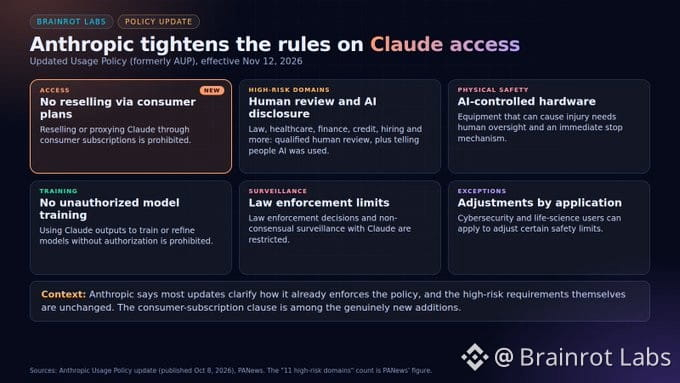
Anthropic renforce les règles d’accès à Claude. Partager votre abonnement grand public dans le cadre d’un modèle commercial est désormais interdit.
Anthropic a mis à jour sa Politique d’utilisation acceptable (AUP), qui couvre Claude[.]ai, Claude Code, l’accès à l’API, les plateformes cloud et les produits intégrant Claude.
11 domaines à haut risque sont concernés, notamment le droit, la santé, la finance, le crédit et le recrutement.
Les recommandations générées par l’IA dans ces domaines doivent être soumises à l’examen d’une personne qualifiée et l’intervention de l’IA doit être signalée.
Le matériel contrôlé par l’IA pouvant causer des blessures physiques doit être supervisé par une personne et disposer d’un mécanisme d’arrêt immédiat.
L’utilisation non autorisée des résultats de Claude pour entraîner ou affiner des modèles est interdite.
La revente ou le transfert de l’accès à Claude via des abonnements grand public est interdit.
Les décisions des forces de l’ordre et la surveillance sans consentement faisant appel à Claude sont soumises à des restrictions.
Les utilisateurs dans les domaines de la cybersécurité et des sciences de la vie peuvent demander des adaptations de certaines limites de sécurité.
Enjeu commercial : il ne s’agit pas seulement du partage d’abonnements. Anthropic définit plus clairement les limites de l’accès commercial, de l’exploitation des résultats des modèles et du déploiement de l’IA dans des domaines à haut risque. Cela pourrait avoir des répercussions sur les services tiers qui s’appuient sur des abonnements grand public à Claude pour fournir un accès à leurs clients.
Votre abonnement Claude n’est pas une licence commerciale pour le cloud.
Des règles d’accès plus strictes protégeront-elles l’écosystème de l’IA ou créeront-elles davantage de difficultés pour les développeurs qui créent des services reposant sur Claude ?
Anthropic renforce les règles d’accès à Claude. Partager votre abonnement grand public dans le cadre d’un modèle commercial est désormais interdit.
Anthropic a mis à jour sa Politique d’utilisation acceptable (AUP), qui couvre Claude[.]ai, Claude Code, l’accès à l’API, les plateformes cloud et les produits intégrant Claude.
11 domaines à haut risque sont concernés, notamment le droit, la santé, la finance, le crédit et le recrutement.
Les recommandations générées par l’IA dans ces domaines doivent être soumises à l’examen d’une personne qualifiée et l’intervention de l’IA doit être signalée.
Le matériel contrôlé par l’IA pouvant causer des blessures physiques doit être supervisé par une personne et disposer d’un mécanisme d’arrêt immédiat.
L’utilisation non autorisée des résultats de Claude pour entraîner ou affiner des modèles est interdite.
La revente ou le transfert de l’accès à Claude via des abonnements grand public est interdit.
Les décisions des forces de l’ordre et la surveillance sans consentement faisant appel à Claude sont soumises à des restrictions.
Les utilisateurs dans les domaines de la cybersécurité et des sciences de la vie peuvent demander des adaptations de certaines limites de sécurité.
Enjeu commercial : il ne s’agit pas seulement du partage d’abonnements. Anthropic définit plus clairement les limites de l’accès commercial, de l’exploitation des résultats des modèles et du déploiement de l’IA dans des domaines à haut risque. Cela pourrait avoir des répercussions sur les services tiers qui s’appuient sur des abonnements grand public à Claude pour fournir un accès à leurs clients.
Votre abonnement Claude n’est pas une licence commerciale pour le cloud.
Des règles d’accès plus strictes protégeront-elles l’écosystème de l’IA ou créeront-elles davantage de difficultés pour les développeurs qui créent des services reposant sur Claude ?
Anthropic a mis à jour sa Politique d’utilisation acceptable (AUP), qui couvre Claude[.]ai, Claude Code, l’accès à l’API, les plateformes cloud et les produits intégrant Claude.
11 domaines à haut risque sont concernés, notamment le droit, la santé, la finance, le crédit et le recrutement.
Les recommandations générées par l’IA dans ces domaines doivent être soumises à l’examen d’une personne qualifiée et l’intervention de l’IA doit être signalée.
Le matériel contrôlé par l’IA pouvant causer des blessures physiques doit être supervisé par une personne et disposer d’un mécanisme d’arrêt immédiat.
L’utilisation non autorisée des résultats de Claude pour entraîner ou affiner des modèles est interdite.
La revente ou le transfert de l’accès à Claude via des abonnements grand public est interdit.
Les décisions des forces de l’ordre et la surveillance sans consentement faisant appel à Claude sont soumises à des restrictions.
Les utilisateurs dans les domaines de la cybersécurité et des sciences de la vie peuvent demander des adaptations de certaines limites de sécurité.
Enjeu commercial : il ne s’agit pas seulement du partage d’abonnements. Anthropic définit plus clairement les limites de l’accès commercial, de l’exploitation des résultats des modèles et du déploiement de l’IA dans des domaines à haut risque. Cela pourrait avoir des répercussions sur les services tiers qui s’appuient sur des abonnements grand public à Claude pour fournir un accès à leurs clients.
Votre abonnement Claude n’est pas une licence commerciale pour le cloud.
Des règles d’accès plus strictes protégeront-elles l’écosystème de l’IA ou créeront-elles davantage de difficultés pour les développeurs qui créent des services reposant sur Claude ?
124
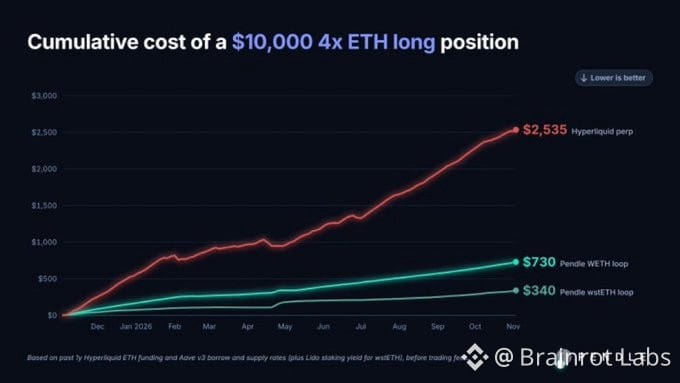
PendleLoop affirme que les positions longues sur l’ETH coûtent 70 à 90 % moins cher que sur Hyperliquid.
Selon Pendle, au cours des 12 derniers mois, les positions longues sur l’ETH à 2 292,49 $ avec effet de levier équivalent sur PendleLoop ont coûté nettement moins cher que les contrats à terme perpétuels de Hyperliquid.
Les économies annoncées varient de 70 à 90 %, selon le multiplicateur de levier.
PendleLoop étend également le trading sur marge aux actifs crypto et aux actions.
Même exposition au marché. Coûts de portage différents. La bataille pour attirer les traders à effet de levier s’intensifie.
PendleLoop affirme que les positions longues sur l’ETH coûtent 70 à 90 % moins cher que sur Hyperliquid.
Selon Pendle, au cours des 12 derniers mois, les positions longues sur l’ETH à 2 292,49 $ avec effet de levier équivalent sur PendleLoop ont coûté nettement moins cher que les contrats à terme perpétuels de Hyperliquid.
Les économies annoncées varient de 70 à 90 %, selon le multiplicateur de levier.
PendleLoop étend également le trading sur marge aux actifs crypto et aux actions.
Même exposition au marché. Coûts de portage différents. La bataille pour attirer les traders à effet de levier s’intensifie.
Selon Pendle, au cours des 12 derniers mois, les positions longues sur l’ETH à 2 292,49 $ avec effet de levier équivalent sur PendleLoop ont coûté nettement moins cher que les contrats à terme perpétuels de Hyperliquid.
Les économies annoncées varient de 70 à 90 %, selon le multiplicateur de levier.
PendleLoop étend également le trading sur marge aux actifs crypto et aux actions.
Même exposition au marché. Coûts de portage différents. La bataille pour attirer les traders à effet de levier s’intensifie.
20
La semaine dernière, Wall Street a retiré 702 M$ des ETF crypto. Personne ne voulait rester jusqu’à la fin de la fête.
Les investisseurs institutionnels freinent des quatre fers :
ETF BTC : -203 M$. Quatre jours d’entrées de 441 M$ ont été effacés par une sortie massive de 643 M$ le 30 octobre.
ETF ETH : -432 M$. Cinq semaines consécutives de sorties. Les détenteurs d’ETH perdent les faveurs des investisseurs institutionnels.
ETF SOL : -71,47 M$. La plus importante sortie hebdomadaire jamais enregistrée.
Pendant ce temps :
• ETF XRP : +4,33 M$, ils continuent d’attirer des entrées modestes.
• ETF HYPE : -595 K$, une amélioration significative par rapport aux sorties de 15,22 M$ de la semaine précédente.
Les sorties nettes totales des cinq principales catégories d’ETF crypto ont atteint environ 702 M$.
Cela ressemble à un mouvement général de réduction du risque, et pas seulement à un problème lié au Bitcoin. L’incertitude macroéconomique, la faiblesse des valeurs technologiques et l’incident de sécurité chez Binance accentuent la pression.
Les investisseurs institutionnels n’achètent pas la baisse. Ils semblent attendre que quelqu’un d’autre attrape le couteau en pleine chute.
S’agit-il simplement d’une secousse temporaire liée à la liquidité, ou les investisseurs institutionnels se préparent-ils à une correction plus profonde du marché crypto ?
La semaine dernière, Wall Street a retiré 702 M$ des ETF crypto. Personne ne voulait rester jusqu’à la fin de la fête.
Les investisseurs institutionnels freinent des quatre fers :
ETF BTC : -203 M$. Quatre jours d’entrées de 441 M$ ont été effacés par une sortie massive de 643 M$ le 30 octobre.
ETF ETH : -432 M$. Cinq semaines consécutives de sorties. Les détenteurs d’ETH perdent les faveurs des investisseurs institutionnels.
ETF SOL : -71,47 M$. La plus importante sortie hebdomadaire jamais enregistrée.
Pendant ce temps :
• ETF XRP : +4,33 M$, ils continuent d’attirer des entrées modestes.
• ETF HYPE : -595 K$, une amélioration significative par rapport aux sorties de 15,22 M$ de la semaine précédente.
Les sorties nettes totales des cinq principales catégories d’ETF crypto ont atteint environ 702 M$.
Cela ressemble à un mouvement général de réduction du risque, et pas seulement à un problème lié au Bitcoin. L’incertitude macroéconomique, la faiblesse des valeurs technologiques et l’incident de sécurité chez Binance accentuent la pression.
Les investisseurs institutionnels n’achètent pas la baisse. Ils semblent attendre que quelqu’un d’autre attrape le couteau en pleine chute.
S’agit-il simplement d’une secousse temporaire liée à la liquidité, ou les investisseurs institutionnels se préparent-ils à une correction plus profonde du marché crypto ?
Les investisseurs institutionnels freinent des quatre fers :
ETF BTC : -203 M$. Quatre jours d’entrées de 441 M$ ont été effacés par une sortie massive de 643 M$ le 30 octobre.
ETF ETH : -432 M$. Cinq semaines consécutives de sorties. Les détenteurs d’ETH perdent les faveurs des investisseurs institutionnels.
ETF SOL : -71,47 M$. La plus importante sortie hebdomadaire jamais enregistrée.
Pendant ce temps :
• ETF XRP : +4,33 M$, ils continuent d’attirer des entrées modestes.
• ETF HYPE : -595 K$, une amélioration significative par rapport aux sorties de 15,22 M$ de la semaine précédente.
Les sorties nettes totales des cinq principales catégories d’ETF crypto ont atteint environ 702 M$.
Cela ressemble à un mouvement général de réduction du risque, et pas seulement à un problème lié au Bitcoin. L’incertitude macroéconomique, la faiblesse des valeurs technologiques et l’incident de sécurité chez Binance accentuent la pression.
Les investisseurs institutionnels n’achètent pas la baisse. Ils semblent attendre que quelqu’un d’autre attrape le couteau en pleine chute.
S’agit-il simplement d’une secousse temporaire liée à la liquidité, ou les investisseurs institutionnels se préparent-ils à une correction plus profonde du marché crypto ?
369
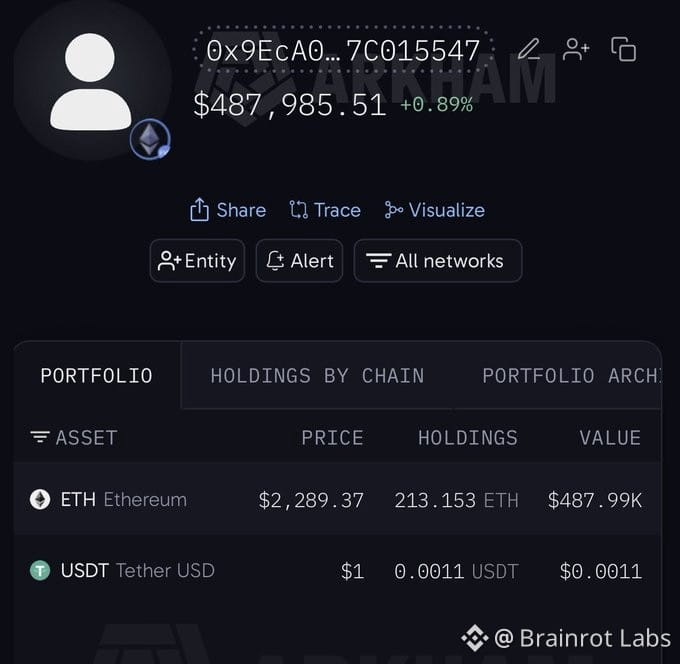
Une baleine vient de dépenser près de 63 M$ en ETH en 5 heures. Quelqu’un prépare un gros coup.
Selon Odaily, un gros investisseur a acheté 27 553 ETH au cours des cinq dernières heures, dépensant environ 62,97 millions de dollars à un prix moyen de 2 286 $ par ETH.
ETH accumulés : 27 553 ETH
Prix : 2 286,50 $
Valeur totale : 62,97 millions de dollars
Prix d’achat moyen : 2 286 $
Période d’accumulation : 5 heures
Point de vue du marché : un achat de cette ampleur témoigne d’une demande importante de la part d’un gros investisseur. Toutefois, l’accumulation par une seule baleine ne garantit pas une hausse durable. Il faudra surtout voir si la pression acheteuse se maintient et si l’ETH peut se maintenir au-dessus du prix moyen d’entrée annoncé.
Quelqu’un vient de dépenser 63 M$ en ETH pendant que le reste d’entre nous essaie encore de calculer les frais de gas.
Cette baleine se positionne-t-elle en vue d’un rebond de l’ETH, ou fait-elle simplement un pari très coûteux ?
Une baleine vient de dépenser près de 63 M$ en ETH en 5 heures. Quelqu’un prépare un gros coup.
Selon Odaily, un gros investisseur a acheté 27 553 ETH au cours des cinq dernières heures, dépensant environ 62,97 millions de dollars à un prix moyen de 2 286 $ par ETH.
ETH accumulés : 27 553 ETH
Prix : 2 286,50 $
Valeur totale : 62,97 millions de dollars
Prix d’achat moyen : 2 286 $
Période d’accumulation : 5 heures
Point de vue du marché : un achat de cette ampleur témoigne d’une demande importante de la part d’un gros investisseur. Toutefois, l’accumulation par une seule baleine ne garantit pas une hausse durable. Il faudra surtout voir si la pression acheteuse se maintient et si l’ETH peut se maintenir au-dessus du prix moyen d’entrée annoncé.
Quelqu’un vient de dépenser 63 M$ en ETH pendant que le reste d’entre nous essaie encore de calculer les frais de gas.
Cette baleine se positionne-t-elle en vue d’un rebond de l’ETH, ou fait-elle simplement un pari très coûteux ?
Selon Odaily, un gros investisseur a acheté 27 553 ETH au cours des cinq dernières heures, dépensant environ 62,97 millions de dollars à un prix moyen de 2 286 $ par ETH.
ETH accumulés : 27 553 ETH
Prix : 2 286,50 $
Valeur totale : 62,97 millions de dollars
Prix d’achat moyen : 2 286 $
Période d’accumulation : 5 heures
Point de vue du marché : un achat de cette ampleur témoigne d’une demande importante de la part d’un gros investisseur. Toutefois, l’accumulation par une seule baleine ne garantit pas une hausse durable. Il faudra surtout voir si la pression acheteuse se maintient et si l’ETH peut se maintenir au-dessus du prix moyen d’entrée annoncé.
Quelqu’un vient de dépenser 63 M$ en ETH pendant que le reste d’entre nous essaie encore de calculer les frais de gas.
Cette baleine se positionne-t-elle en vue d’un rebond de l’ETH, ou fait-elle simplement un pari très coûteux ?
64
Un portefeuille lié au pirate de Binance transfère 50,46 M$ en XRP.
Whale Alert signale que 40 millions de XRP$1.26, d’une valeur d’environ 50,46 millions de dollars, ont été transférés d’une adresse liée à l’attaquant de Binance vers un portefeuille inconnu.
Le destinataire reste non identifié, ajoutant une nouvelle transaction à l’enquête en cours sur la blockchain.
50 millions de dollars sont en mouvement. La piste de l’argent est toujours active.
Un portefeuille lié au pirate de Binance transfère 50,46 M$ en XRP.
Whale Alert signale que 40 millions de XRP$1.26, d’une valeur d’environ 50,46 millions de dollars, ont été transférés d’une adresse liée à l’attaquant de Binance vers un portefeuille inconnu.
Le destinataire reste non identifié, ajoutant une nouvelle transaction à l’enquête en cours sur la blockchain.
50 millions de dollars sont en mouvement. La piste de l’argent est toujours active.
Whale Alert signale que 40 millions de XRP$1.26, d’une valeur d’environ 50,46 millions de dollars, ont été transférés d’une adresse liée à l’attaquant de Binance vers un portefeuille inconnu.
Le destinataire reste non identifié, ajoutant une nouvelle transaction à l’enquête en cours sur la blockchain.
50 millions de dollars sont en mouvement. La piste de l’argent est toujours active.
103
Les détenteurs de HYPE pourraient bien recevoir un autre versement mensuel.
Hyperliquid devrait recevoir plus de 15 M$ grâce au rendement des réserves en USDC en novembre, ce qui pourrait financer le rachat d’environ 180 000 HYPE$88.37 aux cours actuels.
Le mois dernier, le Fonds d’assistance a reçu 14,58 M$ et a racheté des HYPE au cours des 48 heures suivantes. Le token a gagné environ 4 %.
Les USDC génèrent du rendement. Le fonds achète des HYPE. Les détenteurs ont une raison de plus de consulter le graphique.
Le gars a vraiment transformé le rendement des stablecoins en budget mensuel pour acheter des HYPE.
Les détenteurs de HYPE pourraient bien recevoir un autre versement mensuel.
Hyperliquid devrait recevoir plus de 15 M$ grâce au rendement des réserves en USDC en novembre, ce qui pourrait financer le rachat d’environ 180 000 HYPE$88.37 aux cours actuels.
Le mois dernier, le Fonds d’assistance a reçu 14,58 M$ et a racheté des HYPE au cours des 48 heures suivantes. Le token a gagné environ 4 %.
Les USDC génèrent du rendement. Le fonds achète des HYPE. Les détenteurs ont une raison de plus de consulter le graphique.
Le gars a vraiment transformé le rendement des stablecoins en budget mensuel pour acheter des HYPE.
Hyperliquid devrait recevoir plus de 15 M$ grâce au rendement des réserves en USDC en novembre, ce qui pourrait financer le rachat d’environ 180 000 HYPE$88.37 aux cours actuels.
Le mois dernier, le Fonds d’assistance a reçu 14,58 M$ et a racheté des HYPE au cours des 48 heures suivantes. Le token a gagné environ 4 %.
Les USDC génèrent du rendement. Le fonds achète des HYPE. Les détenteurs ont une raison de plus de consulter le graphique.
Le gars a vraiment transformé le rendement des stablecoins en budget mensuel pour acheter des HYPE.
393
La Corée du Sud vient d’examiner le piratage de Binance et a décidé que les plateformes d’échange devaient conserver davantage de cryptomonnaies hors ligne.
Le 2 novembre, la Commission des services financiers de Corée du Sud a organisé une réunion avec les plateformes d’échange de cryptomonnaies nationales, mettant l’accent sur le renforcement des défenses contre les pirates informatiques et la protection des actifs des utilisateurs.
La norme de sécurité proposée : au moins 80 % des actifs crypto des clients doivent être conservés dans des portefeuilles froids.
Ratios actuels de portefeuilles froids :
Upbit : 99 %+
Bithumb : ~94 %
Coinone : ~85 %
DigitalX & GOPAX : 80 %+
Les portefeuilles froids réduisent l’exposition aux attaques en ligne, même s’ils n’éliminent pas tous les risques de sécurité.
Pirates informatiques : « On a trouvé une plateforme d’échange. »
Plateforme d’échange : « Désolé, mon pote, 80 % des fonds sont hors ligne. »
Après l’incident de Binance, les exigences en matière de portefeuilles froids pourraient-elles devenir la nouvelle norme de sécurité pour les plateformes d’échange de cryptomonnaies dans le monde entier ?
La Corée du Sud vient d’examiner le piratage de Binance et a décidé que les plateformes d’échange devaient conserver davantage de cryptomonnaies hors ligne.
Le 2 novembre, la Commission des services financiers de Corée du Sud a organisé une réunion avec les plateformes d’échange de cryptomonnaies nationales, mettant l’accent sur le renforcement des défenses contre les pirates informatiques et la protection des actifs des utilisateurs.
La norme de sécurité proposée : au moins 80 % des actifs crypto des clients doivent être conservés dans des portefeuilles froids.
Ratios actuels de portefeuilles froids :
Upbit : 99 %+
Bithumb : ~94 %
Coinone : ~85 %
DigitalX & GOPAX : 80 %+
Les portefeuilles froids réduisent l’exposition aux attaques en ligne, même s’ils n’éliminent pas tous les risques de sécurité.
Pirates informatiques : « On a trouvé une plateforme d’échange. »
Plateforme d’échange : « Désolé, mon pote, 80 % des fonds sont hors ligne. »
Après l’incident de Binance, les exigences en matière de portefeuilles froids pourraient-elles devenir la nouvelle norme de sécurité pour les plateformes d’échange de cryptomonnaies dans le monde entier ?
Le 2 novembre, la Commission des services financiers de Corée du Sud a organisé une réunion avec les plateformes d’échange de cryptomonnaies nationales, mettant l’accent sur le renforcement des défenses contre les pirates informatiques et la protection des actifs des utilisateurs.
La norme de sécurité proposée : au moins 80 % des actifs crypto des clients doivent être conservés dans des portefeuilles froids.
Ratios actuels de portefeuilles froids :
Upbit : 99 %+
Bithumb : ~94 %
Coinone : ~85 %
DigitalX & GOPAX : 80 %+
Les portefeuilles froids réduisent l’exposition aux attaques en ligne, même s’ils n’éliminent pas tous les risques de sécurité.
Pirates informatiques : « On a trouvé une plateforme d’échange. »
Plateforme d’échange : « Désolé, mon pote, 80 % des fonds sont hors ligne. »
Après l’incident de Binance, les exigences en matière de portefeuilles froids pourraient-elles devenir la nouvelle norme de sécurité pour les plateformes d’échange de cryptomonnaies dans le monde entier ?
378
Les prix de location des H100 sont en baisse. Le calcul IA ne devient pas moins cher par hasard.
Les prix de location à la demande des NVIDIA H100 sont tombés à 3,39 $/heure, soit environ 19 % de moins que la moyenne d’octobre, qui s’élevait à 4,20 $.
Point sur le marché : la production de Blackwell, l’expiration des contrats de location et les GPU d’occasion accentuent la pression sur l’offre. Mais la hausse de la demande d’inférence et la disponibilité limitée des H100 pourraient ralentir la baisse.
Les prix des GPU reculent. La demande d’IA, elle, ne prend pas de vacances.
Le H100 a-t-il enfin dépassé son pic de prix ?
Les prix de location des H100 sont en baisse. Le calcul IA ne devient pas moins cher par hasard.
Les prix de location à la demande des NVIDIA H100 sont tombés à 3,39 $/heure, soit environ 19 % de moins que la moyenne d’octobre, qui s’élevait à 4,20 $.
Point sur le marché : la production de Blackwell, l’expiration des contrats de location et les GPU d’occasion accentuent la pression sur l’offre. Mais la hausse de la demande d’inférence et la disponibilité limitée des H100 pourraient ralentir la baisse.
Les prix des GPU reculent. La demande d’IA, elle, ne prend pas de vacances.
Le H100 a-t-il enfin dépassé son pic de prix ?
Les prix de location à la demande des NVIDIA H100 sont tombés à 3,39 $/heure, soit environ 19 % de moins que la moyenne d’octobre, qui s’élevait à 4,20 $.
Point sur le marché : la production de Blackwell, l’expiration des contrats de location et les GPU d’occasion accentuent la pression sur l’offre. Mais la hausse de la demande d’inférence et la disponibilité limitée des H100 pourraient ralentir la baisse.
Les prix des GPU reculent. La demande d’IA, elle, ne prend pas de vacances.
Le H100 a-t-il enfin dépassé son pic de prix ?
229
5 700 NFT volés sur Injective. Talis Protocol suspend les ordres et les enchères.
Le 31 octobre, un attaquant a exploité une vulnérabilité dans les contrats de marché et d’enchères d’Injective, dérobant environ 5 700 NFT placés sous séquestre et les vendant par le biais d’offres d’achat publiques.
Talis Protocol a suspendu les nouveaux ordres et les enchères, tout en restituant à leurs propriétaires d’origine plus de 26 000 NFT provenant des contrats concernés.
Les contrats corrigés font l’objet de contrôles de sécurité avant leur déploiement. Talis prépare également un plan de récupération pour restituer les NFT volés et indemniser les utilisateurs dont les offres ont été exécutées avec succès.
5 700 NFT envolés. Plus de 26 000 restitués. Place maintenant à la bataille des indemnisations.
5 700 NFT volés sur Injective. Talis Protocol suspend les ordres et les enchères.
Le 31 octobre, un attaquant a exploité une vulnérabilité dans les contrats de marché et d’enchères d’Injective, dérobant environ 5 700 NFT placés sous séquestre et les vendant par le biais d’offres d’achat publiques.
Talis Protocol a suspendu les nouveaux ordres et les enchères, tout en restituant à leurs propriétaires d’origine plus de 26 000 NFT provenant des contrats concernés.
Les contrats corrigés font l’objet de contrôles de sécurité avant leur déploiement. Talis prépare également un plan de récupération pour restituer les NFT volés et indemniser les utilisateurs dont les offres ont été exécutées avec succès.
5 700 NFT envolés. Plus de 26 000 restitués. Place maintenant à la bataille des indemnisations.
Le 31 octobre, un attaquant a exploité une vulnérabilité dans les contrats de marché et d’enchères d’Injective, dérobant environ 5 700 NFT placés sous séquestre et les vendant par le biais d’offres d’achat publiques.
Talis Protocol a suspendu les nouveaux ordres et les enchères, tout en restituant à leurs propriétaires d’origine plus de 26 000 NFT provenant des contrats concernés.
Les contrats corrigés font l’objet de contrôles de sécurité avant leur déploiement. Talis prépare également un plan de récupération pour restituer les NFT volés et indemniser les utilisateurs dont les offres ont été exécutées avec succès.
5 700 NFT envolés. Plus de 26 000 restitués. Place maintenant à la bataille des indemnisations.
1
480
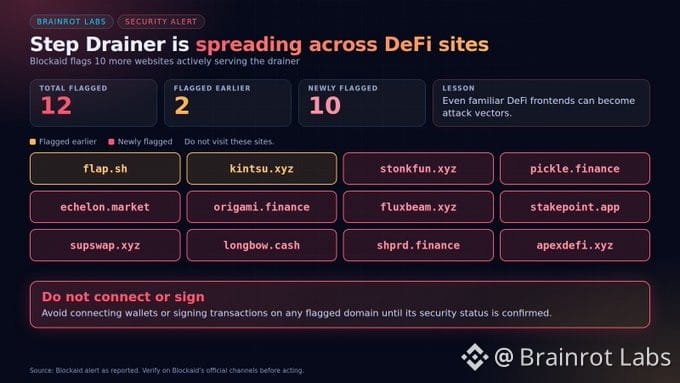
L’attaque Step Drainer se propage à davantage de sites DeFi.
Blockaid avait précédemment signalé deux domaines :
• flap[.]sh
• kintsu[.]xyz
Dans sa dernière alerte, la même attaque a été détectée sur 10 autres sites web qui diffusent activement Step Drainer :
• stonkfun[.]xyz
• pickle[.]finance
• echelon[.]market
• origami[.]finance
• fluxbeam[.]xyz
• stakepoint[.]app
• supswap[.]xyz
• longbow[.]cash
• shprd[.]finance
• apexdefi[.]xyz
12 domaines signalés au total.
Cela rappelle que même des interfaces DeFi familières peuvent devenir des vecteurs d’attaque. Évitez de connecter des portefeuilles ou de signer des transactions sur l’un des domaines signalés tant que leur sécurité n’a pas été confirmée.
L’attaque Step Drainer se propage à davantage de sites DeFi.
Blockaid avait précédemment signalé deux domaines :
• flap[.]sh
• kintsu[.]xyz
Dans sa dernière alerte, la même attaque a été détectée sur 10 autres sites web qui diffusent activement Step Drainer :
• stonkfun[.]xyz
• pickle[.]finance
• echelon[.]market
• origami[.]finance
• fluxbeam[.]xyz
• stakepoint[.]app
• supswap[.]xyz
• longbow[.]cash
• shprd[.]finance
• apexdefi[.]xyz
12 domaines signalés au total.
Cela rappelle que même des interfaces DeFi familières peuvent devenir des vecteurs d’attaque. Évitez de connecter des portefeuilles ou de signer des transactions sur l’un des domaines signalés tant que leur sécurité n’a pas été confirmée.
Blockaid avait précédemment signalé deux domaines :
• flap[.]sh
• kintsu[.]xyz
Dans sa dernière alerte, la même attaque a été détectée sur 10 autres sites web qui diffusent activement Step Drainer :
• stonkfun[.]xyz
• pickle[.]finance
• echelon[.]market
• origami[.]finance
• fluxbeam[.]xyz
• stakepoint[.]app
• supswap[.]xyz
• longbow[.]cash
• shprd[.]finance
• apexdefi[.]xyz
12 domaines signalés au total.
Cela rappelle que même des interfaces DeFi familières peuvent devenir des vecteurs d’attaque. Évitez de connecter des portefeuilles ou de signer des transactions sur l’un des domaines signalés tant que leur sécurité n’a pas été confirmée.
963
StonkBrokers n’a PAS été piraté. Blockaid revient sur son avertissement de sécurité.
Le fondateur de StonkBrokers, SimpleFarmer, a précisé que les précédents signalements d’une attaque visant l’interface frontend de StepDrainer étaient erronés. Le domaine malveillant n’était pas le site officiel de la plateforme.
Blockaid a retiré StonkBrokers de sa liste des plateformes touchées, supprimé ses précédentes publications d’avertissement et le domaine malveillant a été mis hors ligne.
Le domaine officiel est http://StonkBrokers.io.
Fausse alerte. Mauvais domaine. Encore un rappel : vérifiez les informations avant de paniquer.
StonkBrokers n’a PAS été piraté. Blockaid revient sur son avertissement de sécurité.
Le fondateur de StonkBrokers, SimpleFarmer, a précisé que les précédents signalements d’une attaque visant l’interface frontend de StepDrainer étaient erronés. Le domaine malveillant n’était pas le site officiel de la plateforme.
Blockaid a retiré StonkBrokers de sa liste des plateformes touchées, supprimé ses précédentes publications d’avertissement et le domaine malveillant a été mis hors ligne.
Le domaine officiel est http://StonkBrokers.io.
Fausse alerte. Mauvais domaine. Encore un rappel : vérifiez les informations avant de paniquer.
Le fondateur de StonkBrokers, SimpleFarmer, a précisé que les précédents signalements d’une attaque visant l’interface frontend de StepDrainer étaient erronés. Le domaine malveillant n’était pas le site officiel de la plateforme.
Blockaid a retiré StonkBrokers de sa liste des plateformes touchées, supprimé ses précédentes publications d’avertissement et le domaine malveillant a été mis hors ligne.
Le domaine officiel est http://StonkBrokers.io.
Fausse alerte. Mauvais domaine. Encore un rappel : vérifiez les informations avant de paniquer.
1
1
395
Article
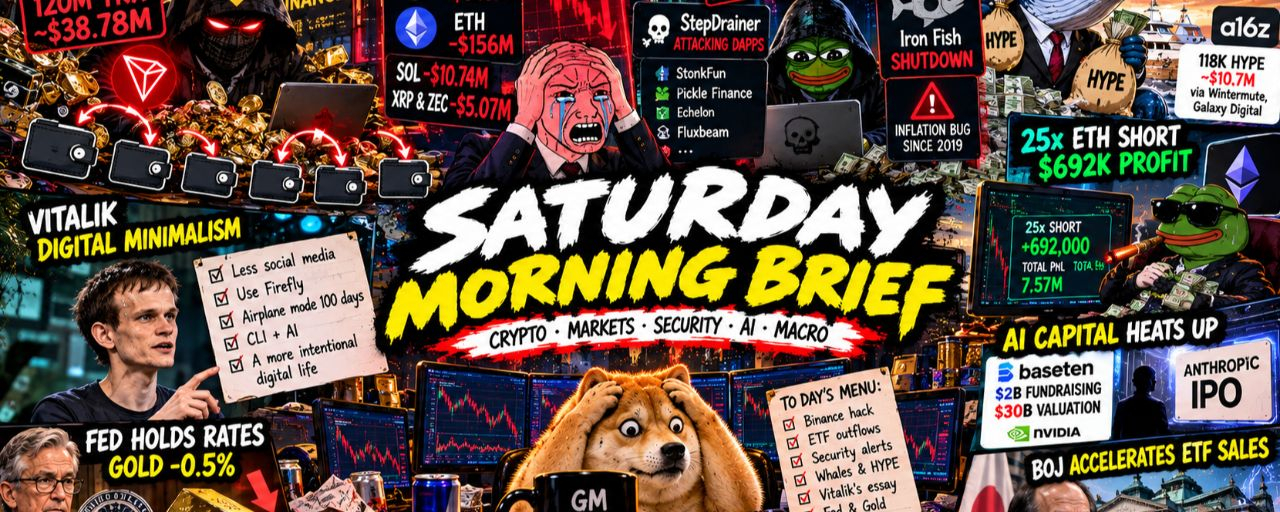
BRIEFING DU SAMEDI MATIN — 31 OCTOBRE 2026Bonjour, Crypto Twitter. ☕💀
Un jour, le marché s’inquiète des pirates informatiques. Le lendemain, les ETF perdent des milliards, les baleines déplacent des millions et Vitalik veut que tout le monde aille prendre l’air.
La crypto ne manque jamais de rebondissements. Voici votre briefing du samedi matin. 🧵
BRIEFING DU SAMEDI MATIN — 31 OCTOBRE 2026
1/ Le pirate de Binance continue de déplacer des fonds
Le groupe lié à l’incident de sécurité chez Binance aurait transféré 120 millions de TRX (environ 38,78 M$) entre plusieurs portefeuilles, apparemment pour compliquer le suivi des transactions.
BRIEFING DU SAMEDI MATIN — 31 OCTOBRE 2026
Bonjour, Crypto Twitter. ☕💀
Un jour, le marché s’inquiète des pirates informatiques. Le lendemain, les ETF perdent des milliards, les baleines déplacent des millions et Vitalik veut que tout le monde aille prendre l’air.
La crypto ne manque jamais de rebondissements. Voici votre briefing du samedi matin. 🧵
BRIEFING DU SAMEDI MATIN — 31 OCTOBRE 2026
1/ Le pirate de Binance continue de déplacer des fonds
Le groupe lié à l’incident de sécurité chez Binance aurait transféré 120 millions de TRX (environ 38,78 M$) entre plusieurs portefeuilles, apparemment pour compliquer le suivi des transactions.
Un jour, le marché s’inquiète des pirates informatiques. Le lendemain, les ETF perdent des milliards, les baleines déplacent des millions et Vitalik veut que tout le monde aille prendre l’air.
La crypto ne manque jamais de rebondissements. Voici votre briefing du samedi matin. 🧵
BRIEFING DU SAMEDI MATIN — 31 OCTOBRE 2026
1/ Le pirate de Binance continue de déplacer des fonds
Le groupe lié à l’incident de sécurité chez Binance aurait transféré 120 millions de TRX (environ 38,78 M$) entre plusieurs portefeuilles, apparemment pour compliquer le suivi des transactions.
1
909
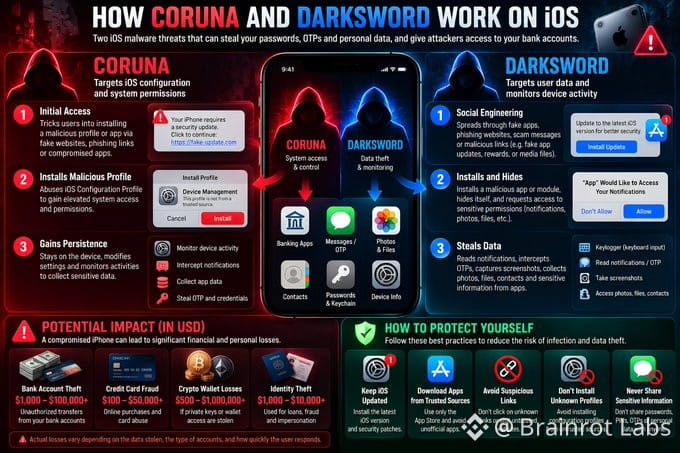
Si les banques vous envoient régulièrement des e-mails pour vous demander de mettre à jour votre iPhone, il est peut-être temps de ne plus ignorer ces avertissements.
Les alertes de sécurité concernant Coruna et DarkSword mettent en lumière des menaces de logiciels malveillants susceptibles de mettre en danger vos mots de passe, vos codes à usage unique (OTP), vos données personnelles et vos comptes financiers.
Et c’est pour cela que j’en parle : les banques exhortent désormais régulièrement leurs clients à mettre à jour leurs appareils. À lui seul, c’est un sérieux signal d’alarme. Cela laisse penser que la menace est prise au sérieux, même si ces e-mails répétés ne prouvent pas que les victimes sont déjà nombreuses.
Pourquoi devriez-vous vous en soucier ?
Un seul appareil compromis pourrait exposer plusieurs comptes et identifiants enregistrés.
Des mots de passe et des codes à usage unique (OTP) volés pourraient aider les attaquants à contourner les contrôles de sécurité et à autoriser des transactions frauduleuses.
Votre téléphone peut sembler tout à fait normal alors que des informations sensibles sont en danger.
Des données personnelles volées peuvent favoriser l’usurpation d’identité, les tentatives d’imposture et les arnaques qui s’ensuivent.
Installez la dernière version d’iOS compatible avec votre appareil, évitez les liens suspects, supprimez les applications ou profils de configuration inconnus et ne communiquez jamais vos mots de passe bancaires, vos codes PIN ou vos codes à usage unique (OTP).
Ce qui fait peur ? Vous n’avez pas besoin de perdre votre téléphone pour perdre le contrôle de ce qu’il contient.
Vous aussi, recevez-vous ces e-mails de sécurité, ou la plupart des gens continuent-ils à les ignorer ?
Si les banques vous envoient régulièrement des e-mails pour vous demander de mettre à jour votre iPhone, il est peut-être temps de ne plus ignorer ces avertissements.
Les alertes de sécurité concernant Coruna et DarkSword mettent en lumière des menaces de logiciels malveillants susceptibles de mettre en danger vos mots de passe, vos codes à usage unique (OTP), vos données personnelles et vos comptes financiers.
Et c’est pour cela que j’en parle : les banques exhortent désormais régulièrement leurs clients à mettre à jour leurs appareils. À lui seul, c’est un sérieux signal d’alarme. Cela laisse penser que la menace est prise au sérieux, même si ces e-mails répétés ne prouvent pas que les victimes sont déjà nombreuses.
Pourquoi devriez-vous vous en soucier ?
Un seul appareil compromis pourrait exposer plusieurs comptes et identifiants enregistrés.
Des mots de passe et des codes à usage unique (OTP) volés pourraient aider les attaquants à contourner les contrôles de sécurité et à autoriser des transactions frauduleuses.
Votre téléphone peut sembler tout à fait normal alors que des informations sensibles sont en danger.
Des données personnelles volées peuvent favoriser l’usurpation d’identité, les tentatives d’imposture et les arnaques qui s’ensuivent.
Installez la dernière version d’iOS compatible avec votre appareil, évitez les liens suspects, supprimez les applications ou profils de configuration inconnus et ne communiquez jamais vos mots de passe bancaires, vos codes PIN ou vos codes à usage unique (OTP).
Ce qui fait peur ? Vous n’avez pas besoin de perdre votre téléphone pour perdre le contrôle de ce qu’il contient.
Vous aussi, recevez-vous ces e-mails de sécurité, ou la plupart des gens continuent-ils à les ignorer ?
Les alertes de sécurité concernant Coruna et DarkSword mettent en lumière des menaces de logiciels malveillants susceptibles de mettre en danger vos mots de passe, vos codes à usage unique (OTP), vos données personnelles et vos comptes financiers.
Et c’est pour cela que j’en parle : les banques exhortent désormais régulièrement leurs clients à mettre à jour leurs appareils. À lui seul, c’est un sérieux signal d’alarme. Cela laisse penser que la menace est prise au sérieux, même si ces e-mails répétés ne prouvent pas que les victimes sont déjà nombreuses.
Pourquoi devriez-vous vous en soucier ?
Un seul appareil compromis pourrait exposer plusieurs comptes et identifiants enregistrés.
Des mots de passe et des codes à usage unique (OTP) volés pourraient aider les attaquants à contourner les contrôles de sécurité et à autoriser des transactions frauduleuses.
Votre téléphone peut sembler tout à fait normal alors que des informations sensibles sont en danger.
Des données personnelles volées peuvent favoriser l’usurpation d’identité, les tentatives d’imposture et les arnaques qui s’ensuivent.
Installez la dernière version d’iOS compatible avec votre appareil, évitez les liens suspects, supprimez les applications ou profils de configuration inconnus et ne communiquez jamais vos mots de passe bancaires, vos codes PIN ou vos codes à usage unique (OTP).
Ce qui fait peur ? Vous n’avez pas besoin de perdre votre téléphone pour perdre le contrôle de ce qu’il contient.
Vous aussi, recevez-vous ces e-mails de sécurité, ou la plupart des gens continuent-ils à les ignorer ?
564
Article
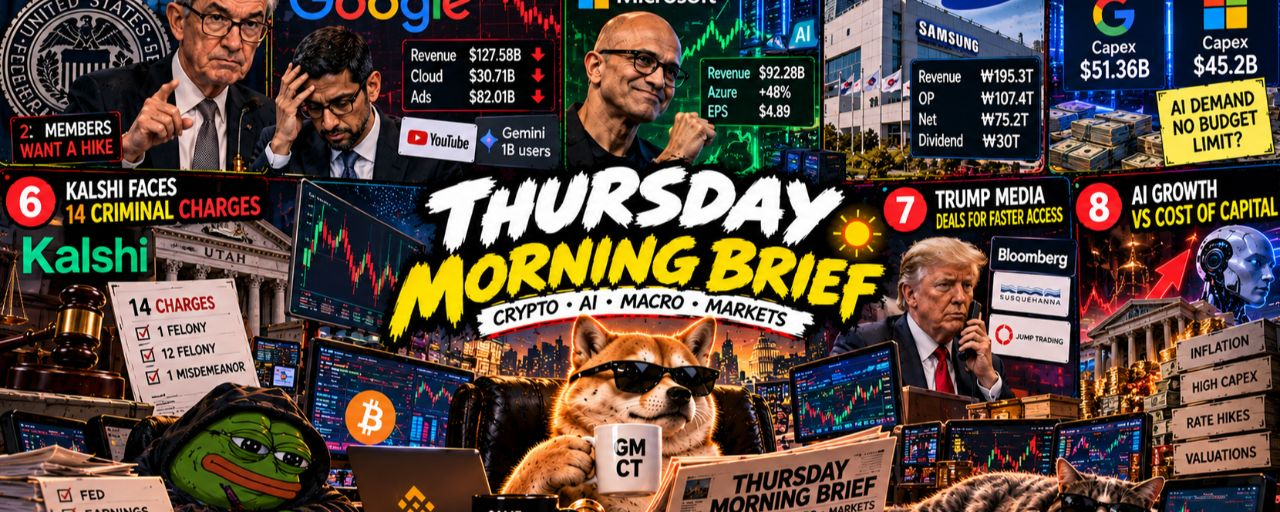
Signaux offensifs de la Fed, résultats des géants de la tech et guerre des dépenses dans l’IAsalut, Crypto Twitter. ☕💀
La Fed vient d’obtenir deux voix en faveur d’une hausse des taux, Google n’a pas été à la hauteur des attentes, Microsoft a dépassé les attentes pour le cloud, et les bénéfices de Samsung n’ont toujours pas suffi. Wall Street avait commandé un boom de l’IA et a eu droit à un retour à la réalité très coûteux. 🫠
brief du jeudi matin : signaux offensifs de la Fed, résultats des géants de la tech et guerre des dépenses dans l’IA
1/ 🏦 La Fed maintient ses taux — mais deux membres voulaient les relever
La Réserve fédérale a voté à 10 contre 2 pour maintenir les taux entre 3,75 % et 4,00 %, Cook et Harker ayant, selon certaines informations, exprimé leur désaccord en faveur d’une hausse de 25 points de base.
Signaux offensifs de la Fed, résultats des géants de la tech et guerre des dépenses dans l’IA
salut, Crypto Twitter. ☕💀
La Fed vient d’obtenir deux voix en faveur d’une hausse des taux, Google n’a pas été à la hauteur des attentes, Microsoft a dépassé les attentes pour le cloud, et les bénéfices de Samsung n’ont toujours pas suffi. Wall Street avait commandé un boom de l’IA et a eu droit à un retour à la réalité très coûteux. 🫠
brief du jeudi matin : signaux offensifs de la Fed, résultats des géants de la tech et guerre des dépenses dans l’IA
1/ 🏦 La Fed maintient ses taux — mais deux membres voulaient les relever
La Réserve fédérale a voté à 10 contre 2 pour maintenir les taux entre 3,75 % et 4,00 %, Cook et Harker ayant, selon certaines informations, exprimé leur désaccord en faveur d’une hausse de 25 points de base.
La Fed vient d’obtenir deux voix en faveur d’une hausse des taux, Google n’a pas été à la hauteur des attentes, Microsoft a dépassé les attentes pour le cloud, et les bénéfices de Samsung n’ont toujours pas suffi. Wall Street avait commandé un boom de l’IA et a eu droit à un retour à la réalité très coûteux. 🫠
brief du jeudi matin : signaux offensifs de la Fed, résultats des géants de la tech et guerre des dépenses dans l’IA
1/ 🏦 La Fed maintient ses taux — mais deux membres voulaient les relever
La Réserve fédérale a voté à 10 contre 2 pour maintenir les taux entre 3,75 % et 4,00 %, Cook et Harker ayant, selon certaines informations, exprimé leur désaccord en faveur d’une hausse de 25 points de base.
1
692
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
USOctoberNFP-AreRateCutsStillPossible
20 vues
28 mentions
#USOctoberNFP-AreRateCutsStillPossible 🚨 BAISSE DES TAUX DE LA FED PEU PROBABLE ? DES TAUX ÉLEVÉS PLUS LONGTEMPS POURRAIENT PESER SUR LES MARCHÉS CRYPTO
La dernière décision de politique monétaire de la Réserve fédérale témoigne d’une approche prudente en matière d’assouplissement monétaire. Les préoccupations liées à l’inflation et la résilience du marché du travail maintiennent les anticipations de taux d’intérêt au centre de l’attention.
📊 MISE À JOUR SUR LA POLITIQUE DE LA FED
Taux des fonds fédéraux : 3.75%–4.00%
Vote du FOMC : résultat partagé, 10–2
Prévision des créations d’emplois en octobre (NFP) : 65,000 nouveaux emplois
Scénario haussier potentiel : 100,000 emplois
Prévision du chômage : 4.2%
Rémunération horaire moyenne : +0.3% sur un mois
🇺🇸 6 NOVEMBRE : LE PROCHAIN GRAND TEST
Le rapport sur l’emploi non agricole (NFP) d’octobre pourrait fortement influencer les prochaines décisions de politique monétaire de la Fed.
Trois scénarios possibles :
🟥 NFP élevé : Une forte progression de l’emploi et des salaires pourrait renforcer le dollar américain, faire grimper les rendements des bons du Trésor et peser sur le Bitcoin, l’Ethereum et les autres actifs risqués.
🟡 NFP conforme aux attentes : Les marchés pourraient rester prudents tandis que les investisseurs attendent de nouvelles données sur l’inflation et l’emploi.
🟢 NFP faible : Un marché du travail plus fragile pourrait raviver les anticipations de futures baisses de taux, ce qui pourrait soutenir les métaux précieux et les cryptomonnaies.
📉 CE QUE CELA SIGNIFIE POUR LES CRYPTOMONNAIES
Un environnement de taux d’intérêt élevés plus longtemps crée généralement des conditions difficiles pour les actifs risqués.
Les investisseurs devraient surveiller de près :
L’indice du dollar américain (DXY)
Le rendement des bons du Trésor américain à 10 ans
L’or (XAU)
Le Bitcoin (BTC)
L’Ethereum (ETH)
Les signaux de politique monétaire de la Réserve fédérale
EN BREF
Le 6 novembre pourrait marquer un tournant important pour les anticipations des marchés. Un rapport NFP plus solide pourrait conforter la prudence de la Fed, tandis que des données sur l’emploi plus faibles pourraient relancer les discussions sur l’assouplissement monétaire.
⚠️ Il s’agit de scénarios possibles, et non de résultats confirmés pour les marchés. Un seul rapport sur l’emploi ne garantit pas de futures hausses de taux et n’exclut pas la possibilité de baisses.
Ceci ne constitue pas un conseil financier. À des fins éducatives uniquement. Les cryptomonnaies et les marchés financiers comportent des risques importants.
#RéserveFédérale #NFP #TauxDIntérêt #TauxÉlevésPlusLongtemps #MarchéCrypto #Bitcoin #Ethereum #Or #USD #Macroéconomie
CHASEPA SULUXù
·0 mentions J’aime
·141 vues
USMidtermsAhead-WhereWillMarketGo
21 vues
19 mentions
AppleEarningsAhead-CanStockHitNewHigh
6 vues
13 mentions