

#eip7702
eip7702
23,995 vues
50 mentions
Populaire
Récents

·
--
Article
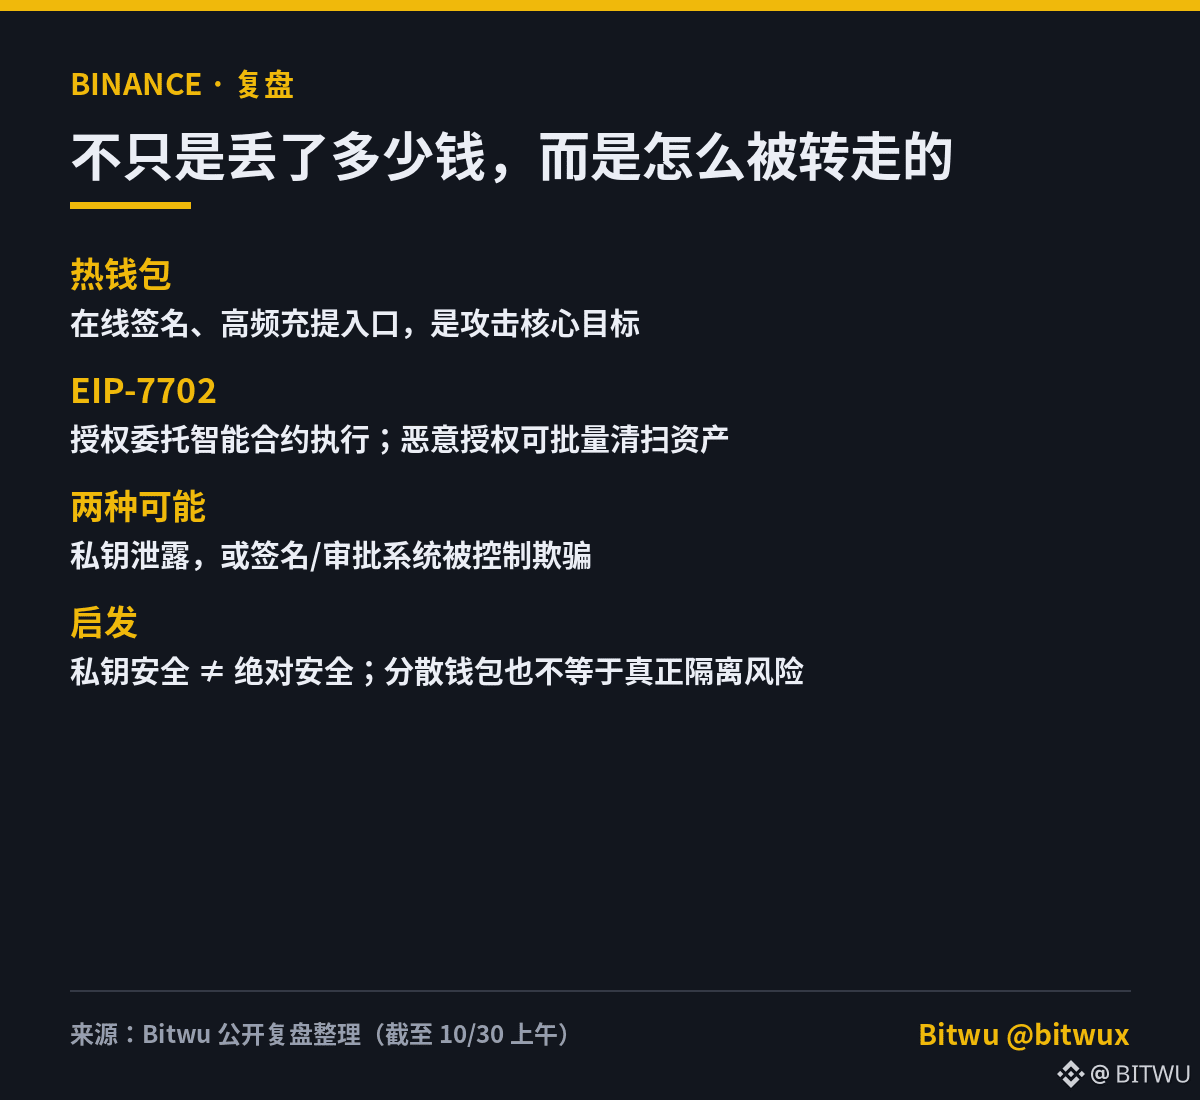
Retour sur l’incident de sécurité des portefeuilles chauds de Binance : comment des milliards de dollars ont-ils été transférés ?D’après les analyses on-chain actuellement accessibles au public, les sorties anormales de fonds impliquant plusieurs portefeuilles chauds pourraient atteindre 5,5 à 6 milliards de dollars. Si cela se confirme, il pourrait s’agir du plus important vol de cryptomonnaies de l’histoire du secteur.
Précision : ce montant reste à ce stade une estimation de tiers, et non le montant définitif des pertes confirmé par Binance. À ce jour, environ 3 milliards de dollars d’actifs concernés ont été gelés, et Binance a également annoncé la suspension des dépôts et des retraits ainsi que l’ouverture d’une enquête de sécurité.
Ce qui mérite le plus d’attention, ce n’est pas tant la somme transférée par les hackers, mais la manière dont ils s’y sont pris.
1️⃣ Qu’ont fait exactement les hackers ?
Retour sur l’incident de sécurité des portefeuilles chauds de Binance : comment des milliards de dollars ont-ils été transférés ?
D’après les analyses on-chain actuellement accessibles au public, les sorties anormales de fonds impliquant plusieurs portefeuilles chauds pourraient atteindre 5,5 à 6 milliards de dollars. Si cela se confirme, il pourrait s’agir du plus important vol de cryptomonnaies de l’histoire du secteur.
Précision : ce montant reste à ce stade une estimation de tiers, et non le montant définitif des pertes confirmé par Binance. À ce jour, environ 3 milliards de dollars d’actifs concernés ont été gelés, et Binance a également annoncé la suspension des dépôts et des retraits ainsi que l’ouverture d’une enquête de sécurité.
Ce qui mérite le plus d’attention, ce n’est pas tant la somme transférée par les hackers, mais la manière dont ils s’y sont pris.
1️⃣ Qu’ont fait exactement les hackers ?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.5k

·
--
Pour dire les choses simplement, cette fois, ce ne sont pas les clés privées qui ont été volées : le système de signature a été utilisé comme un distributeur de billets. Chronologie de TRM Labs : l’opération a commencé le 29 octobre à 20 h 05 UTC. En 20 minutes, 6,36 milliards de dollars ont été siphonnés des portefeuilles Binance sur 10 chaînes, soit plus de quatre fois les 1,5 milliard dérobés à Bybit. L’enquête préliminaire de Binance concorde : l’ordinateur d’un ingénieur d’exploitation a été piraté, puis l’attaquant s’est introduit dans un conteneur de service interne pour soumettre des demandes de retrait. Aucune fuite de clé privée n’a été détectée. Le plus incroyable s’est passé sur Ethereum : l’attaquant a fait signer d’un seul coup 50 autorisations préalables EIP-7702 par le système de signature de Binance, alignées sur des numéros de séquence ; il suffisait qu’une seule corresponde. Binance 14 s’est alors transformé en robot aspirateur de l’attaquant : une seule transaction a emporté 167 464 $ETH et 1,615 milliard d’USDT, ne laissant qu’1 $ETH. Après le réapprovisionnement, les fonds ont été siphonnés à nouveau. TRM et Chainalysis pointent toutes deux vers TraderTraitor, un groupe nord-coréen, mais Binance n’a pas encore désigné de responsable. Les quelque 3 milliards gelés sont tous des stablecoins pouvant être gelés : Tether en a gelé 1,567 milliard, et Circle plus de 800 millions. Les quelque 2,4 milliards en $BTC et $ETH qui ne peuvent pas être gelés ont déjà été dispersés. Les 15 000 $BTC du fonds SAFU, d’une valeur d’environ 1,2 milliard de dollars, représentent moins d’un cinquième des pertes ; pour le reste, Binance devra puiser dans ses propres réserves. Ceci n’est que mon avis, à prendre avec réserve. Une fois les retraits rétablis, allez-vous transférer vos fonds immédiatement vers un portefeuille que vous contrôlez, ou les laisser sur Binance en pariant qu’elle couvrira la totalité des pertes ? Dites de quel côté vous êtes dans les commentaires.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Pour dire les choses simplement, cette fois, ce ne sont pas les clés privées qui ont été volées : le système de signature a été utilisé comme un distributeur de billets. Chronologie de TRM Labs : l’opération a commencé le 29 octobre à 20 h 05 UTC. En 20 minutes, 6,36 milliards de dollars ont été siphonnés des portefeuilles Binance sur 10 chaînes, soit plus de quatre fois les 1,5 milliard dérobés à Bybit. L’enquête préliminaire de Binance concorde : l’ordinateur d’un ingénieur d’exploitation a été piraté, puis l’attaquant s’est introduit dans un conteneur de service interne pour soumettre des demandes de retrait. Aucune fuite de clé privée n’a été détectée. Le plus incroyable s’est passé sur Ethereum : l’attaquant a fait signer d’un seul coup 50 autorisations préalables EIP-7702 par le système de signature de Binance, alignées sur des numéros de séquence ; il suffisait qu’une seule corresponde. Binance 14 s’est alors transformé en robot aspirateur de l’attaquant : une seule transaction a emporté 167 464 $ETH et 1,615 milliard d’USDT, ne laissant qu’1 $ETH . Après le réapprovisionnement, les fonds ont été siphonnés à nouveau. TRM et Chainalysis pointent toutes deux vers TraderTraitor, un groupe nord-coréen, mais Binance n’a pas encore désigné de responsable. Les quelque 3 milliards gelés sont tous des stablecoins pouvant être gelés : Tether en a gelé 1,567 milliard, et Circle plus de 800 millions. Les quelque 2,4 milliards en $BTC et $ETH qui ne peuvent pas être gelés ont déjà été dispersés. Les 15 000 $BTC du fonds SAFU, d’une valeur d’environ 1,2 milliard de dollars, représentent moins d’un cinquième des pertes ; pour le reste, Binance devra puiser dans ses propres réserves. Ceci n’est que mon avis, à prendre avec réserve. Une fois les retraits rétablis, allez-vous transférer vos fonds immédiatement vers un portefeuille que vous contrôlez, ou les laisser sur Binance en pariant qu’elle couvrira la totalité des pertes ? Dites de quel côté vous êtes dans les commentaires.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
·
--
Cette fois, il ne s’agit pas d’une fuite de clé privée : une faille dans EIP-7702 a été exploitée.
Cette fois, il ne s’agit pas d’une fuite de clé privée, mais d’un problème lié à EIP-7702. Une seule autorisation peut déléguer à un contrat le contrôle des opérations du portefeuille ; si la signature est obtenue, les actifs peuvent être « transférés normalement », jusqu’à la révocation de cette délégation.
Les sorties totales on-chain s’élèvent à environ 5,6 milliards de dollars. Tether, Circle et d’autres ont gelé environ 2,54 milliards ; les pertes nettes restent de l’ordre du milliard. CZ a déclaré que les fonds des utilisateurs seraient garantis à 100 %. Après une brève chute autour de 80 000 dollars, le BTC a rebondi et a même dépassé ce seuil pendant un moment.
Trois choses à faire pour le moment :
1. Transférer les actifs inutilisés des plateformes d’échange vers un portefeuille matériel ;
2. Vérifier la sécurité de ses comptes sur les autres plateformes et révoquer les API et autorisations inutilisées depuis longtemps ;
3. Attendre les résultats de l’enquête de sécurité et éviter de se précipiter pour acheter la baisse.
La crise couve encore ; les liquidités et les actifs conservés dans un portefeuille matériel sont plus sûrs.
Avis personnel, ne constitue pas un conseil en investissement.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Cette fois, il ne s’agit pas d’une fuite de clé privée : une faille dans EIP-7702 a été exploitée.
Cette fois, il ne s’agit pas d’une fuite de clé privée, mais d’un problème lié à EIP-7702. Une seule autorisation peut déléguer à un contrat le contrôle des opérations du portefeuille ; si la signature est obtenue, les actifs peuvent être « transférés normalement », jusqu’à la révocation de cette délégation.
Les sorties totales on-chain s’élèvent à environ 5,6 milliards de dollars. Tether, Circle et d’autres ont gelé environ 2,54 milliards ; les pertes nettes restent de l’ordre du milliard. CZ a déclaré que les fonds des utilisateurs seraient garantis à 100 %. Après une brève chute autour de 80 000 dollars, le BTC a rebondi et a même dépassé ce seuil pendant un moment.
Trois choses à faire pour le moment :
1. Transférer les actifs inutilisés des plateformes d’échange vers un portefeuille matériel ;
2. Vérifier la sécurité de ses comptes sur les autres plateformes et révoquer les API et autorisations inutilisées depuis longtemps ;
3. Attendre les résultats de l’enquête de sécurité et éviter de se précipiter pour acheter la baisse.
La crise couve encore ; les liquidités et les actifs conservés dans un portefeuille matériel sont plus sûrs.
Avis personnel, ne constitue pas un conseil en investissement.
$ETH
$BTC
#EIP7702 #安全
1.3k

·
--
Article
🚨 Comment EIP-7702 a piraté le portefeuille chaud de Binance 🚨Le casse du siècle en 3 minutes : comment EIP-7702 a transformé un portefeuille en son propre voleur
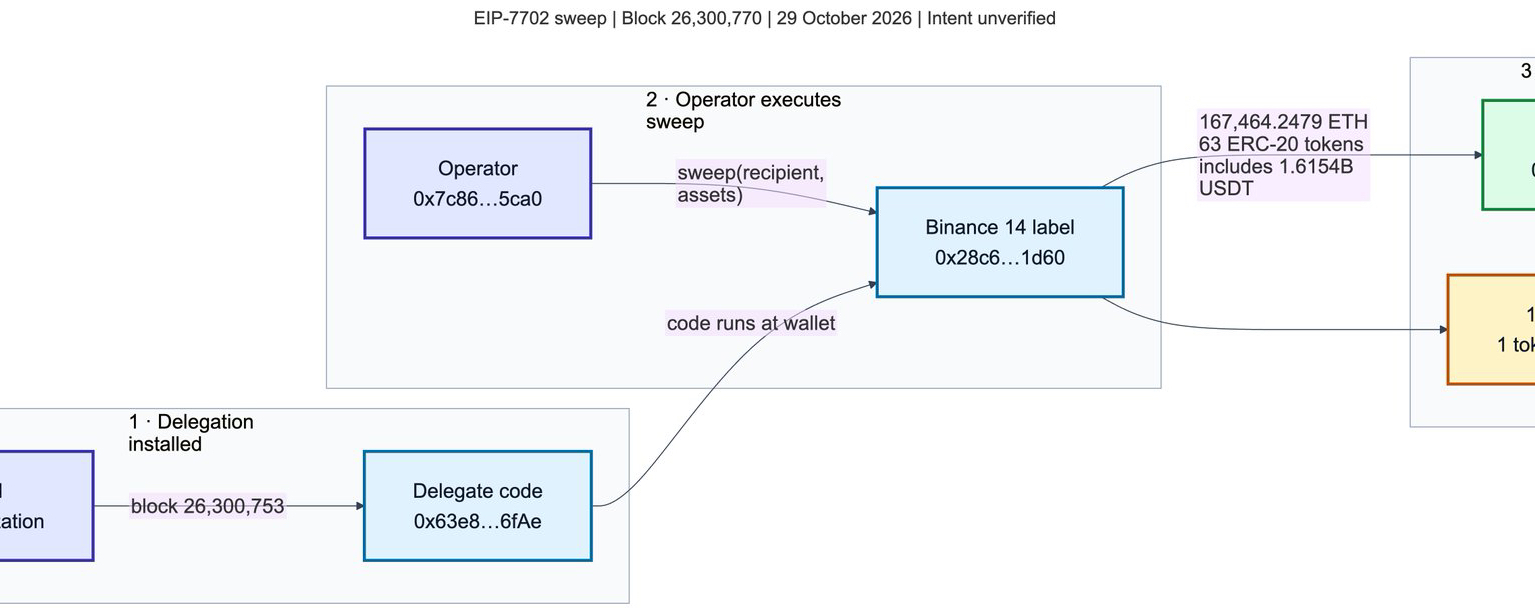
Trois minutes et vingt-quatre secondes. C’est tout ce qu’il a fallu pour faire disparaître 167 464 ETH et 63 jetons, dont 1,615 milliard d’USDT, d’un portefeuille identifié comme appartenant à Binance, après qu’un seul message signé y a installé une délégation EIP-7702. Le chercheur en sécurité Odysseus, de phylax.systems, a reconstitué toute l’attaque sur la chaîne dans un fil qui devient viral.
La chronologie donne froid dans le dos.
20:20:59 UTC : une autorisation de délégation EIP-7702 est installée sur le portefeuille. 20:24:23 : une autre adresse appelle sweep(). Le contexte d’exécution propre au portefeuille exécute alors le contrat de l’attaquant, qui vide tous les fonds vers 0x027…2ffe. Puis, à 20:41:23, la situation empire : le portefeuille délégué utilise son rôle de propriétaire sur un autre portefeuille intelligent pour transférer 780 M USDC supplémentaires.
🚨 Comment EIP-7702 a piraté le portefeuille chaud de Binance 🚨
Le casse du siècle en 3 minutes : comment EIP-7702 a transformé un portefeuille en son propre voleur
Trois minutes et vingt-quatre secondes. C’est tout ce qu’il a fallu pour faire disparaître 167 464 ETH et 63 jetons, dont 1,615 milliard d’USDT, d’un portefeuille identifié comme appartenant à Binance, après qu’un seul message signé y a installé une délégation EIP-7702. Le chercheur en sécurité Odysseus, de phylax.systems, a reconstitué toute l’attaque sur la chaîne dans un fil qui devient viral.
La chronologie donne froid dans le dos.
20:20:59 UTC : une autorisation de délégation EIP-7702 est installée sur le portefeuille. 20:24:23 : une autre adresse appelle sweep(). Le contexte d’exécution propre au portefeuille exécute alors le contrat de l’attaquant, qui vide tous les fonds vers 0x027…2ffe. Puis, à 20:41:23, la situation empire : le portefeuille délégué utilise son rôle de propriétaire sur un autre portefeuille intelligent pour transférer 780 M USDC supplémentaires.
412
50 SIGNATURES. 24 SECONDES.
2,7 milliards de dollars ont quitté Binance 14 en 24 secondes.
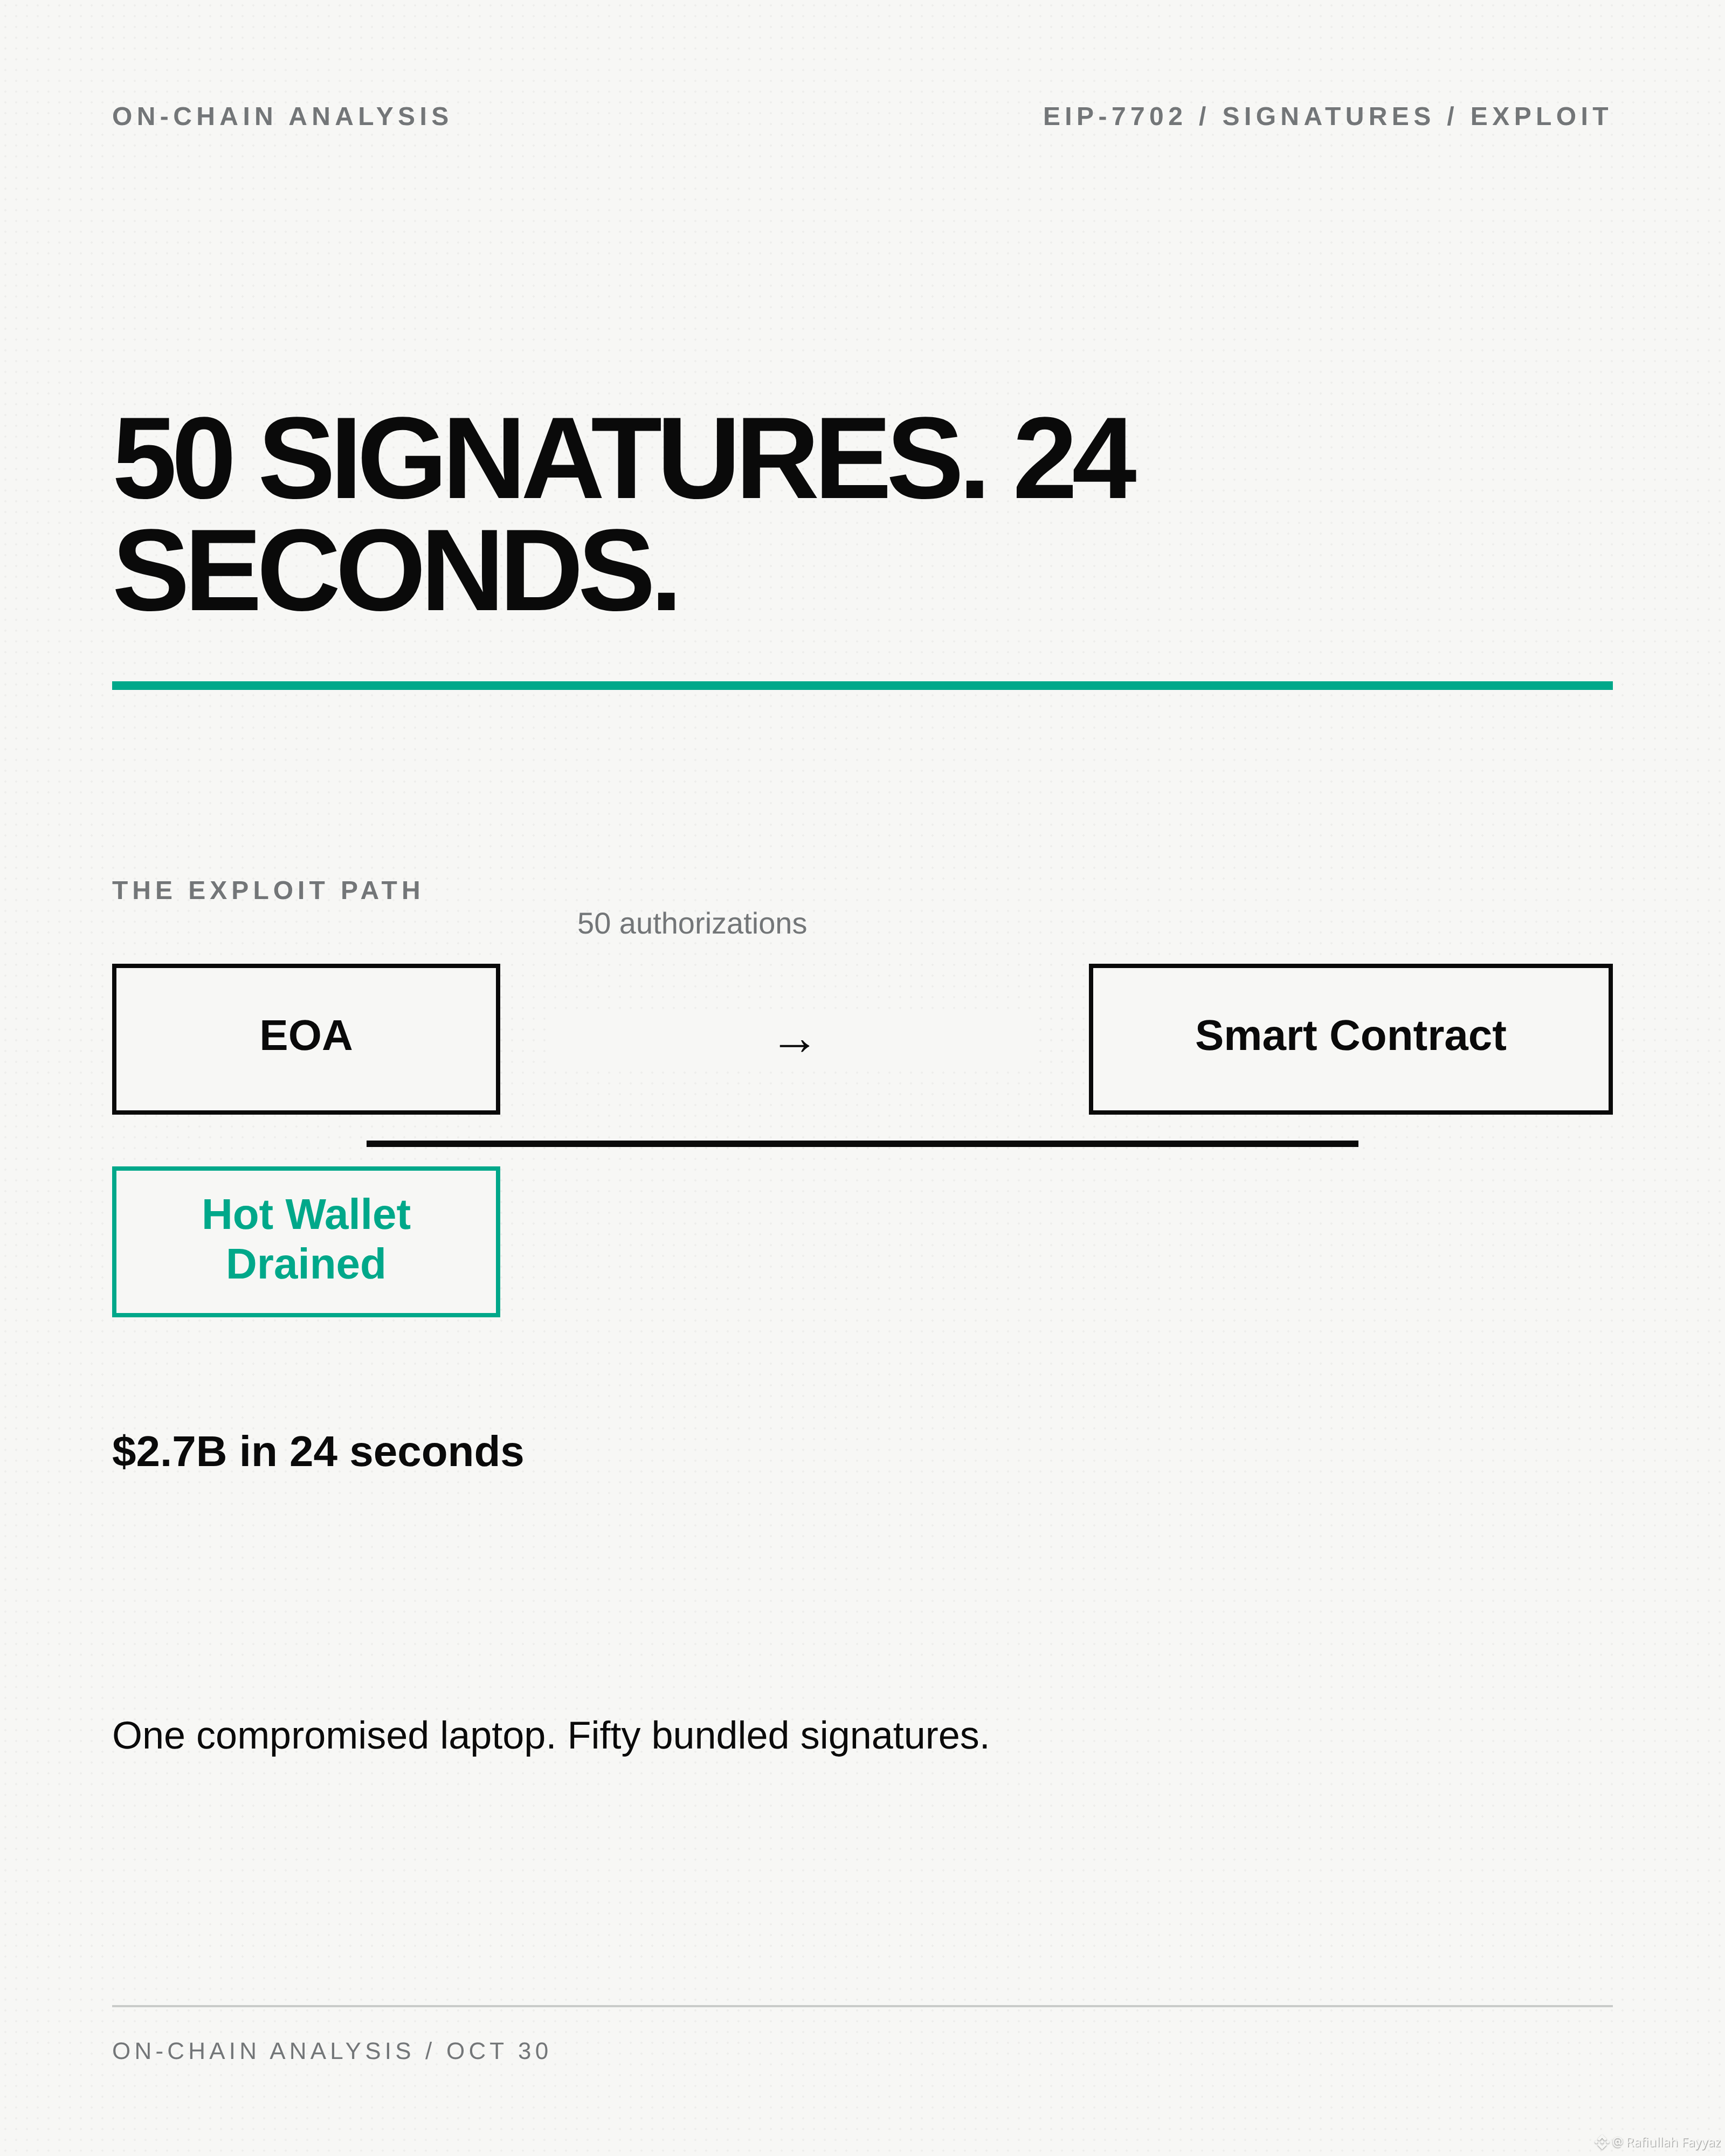
L’attaquant n’a pas volé de clé privée. Il a regroupé 50 autorisations EIP-7702 dans une seule transaction. Chaque signature a confié le contrôle du portefeuille au même contrat intelligent. Une fois les 50 réunies, le portefeuille chaud a été vidé.
Il s’agit du premier exploit majeur utilisant EIP-7702 à cette échelle. Cette norme permet à un compte détenu en externe de déléguer à un contrat intelligent. Pratique pour l’abstraction de compte. Catastrophique lorsque le processus de signature est compromis.
Binance affirme que l’ordinateur portable a servi de point d’entrée. Mais le regroupement des signatures était l’arme.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 SIGNATURES. 24 SECONDES.
2,7 milliards de dollars ont quitté Binance 14 en 24 secondes.
L’attaquant n’a pas volé de clé privée. Il a regroupé 50 autorisations EIP-7702 dans une seule transaction. Chaque signature a confié le contrôle du portefeuille au même contrat intelligent. Une fois les 50 réunies, le portefeuille chaud a été vidé.
Il s’agit du premier exploit majeur utilisant EIP-7702 à cette échelle. Cette norme permet à un compte détenu en externe de déléguer à un contrat intelligent. Pratique pour l’abstraction de compte. Catastrophique lorsque le processus de signature est compromis.
Binance affirme que l’ordinateur portable a servi de point d’entrée. Mais le regroupement des signatures était l’arme.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
314

·
--
Voir la traduction
La propuesta EIP-7702 está dando de qué hablar en Ethereum.
Esta mejora permite que las billeteras comunes ejecuten código de contratos inteligentes. Básicamente, busca facilitar las transacciones por lotes y los pagos patrocinados.
Es un cambio interesante para la experiencia de usuario dentro de la red. Si esto se implementa, la forma de interactuar con los activos podría volverse mucho más sencilla.
¿Qué te parece este cambio para las billeteras?
$ETH #Ethereum #EIP7702
7

·
--
UNE SEULE SIGNATURE. Quelqu’un pourrait-il déplacer vos fonds sans vous demander à nouveau votre accord ? 🔐
C’est un risque réel avec une délégation EIP-7702 malveillante. Mais voir « EIP-7702 » dans votre portefeuille ne signifie PAS automatiquement que vous avez été piraté
Voici une explication simple 👇
Un portefeuille classique utilise votre clé privée pour signer des transactions
EIP-7702 permet à cette même adresse de portefeuille d’exécuter du code de contrat intelligent, en ajoutant des fonctionnalités telles que les transactions groupées, les frais de gaz sponsorisés et les autorisations programmables
Imaginez que vous installiez un assistant dans votre portefeuille
Un assistant de confiance respecte des règles de sécurité. Un assistant malveillant pourrait permettre à un pirate de déplacer des actifs sans vous demander une nouvelle confirmation
Comment cela peut-il arriver ?
• On vous incite à signer une autorisation qui pointe vers du code malveillant
• Votre clé privée est volée, ce qui permet au pirate de signer cette autorisation
• Le code délégué contient une vulnérabilité
Connaître simplement votre adresse publique ne suffit pas pour installer une délégation. Une signature d’autorisation valide est nécessaire
Trois idées reçues à corriger :
❌ « EIP-7702 a été créé pour les pirates »
Il a été conçu pour améliorer les fonctionnalités des portefeuilles. Le danger dépend du code et des autorisations
❌ « La délégation ne peut pas être révoquée »
Le protocole permet de la supprimer au moyen d’une autorisation valide vers l’adresse zéro. L’interface de votre portefeuille ne prend pas forcément en charge tous les cas
❌ « Révoquer les autorisations de jetons supprime tout »
Les autorisations de jetons et la délégation EIP-7702 sont deux autorisations différentes. Supprimer l’une ne supprime pas automatiquement l’autre
Surtout, si votre clé privée est compromise, révoquer la délégation ne la rend pas à nouveau sûre. Le pirate peut signer de nouveau
Vérifiez le contrat réellement délégué, et pas seulement le nom affiché. Utilisez les outils officiels de votre portefeuille et ne faites jamais confiance à un lien inconnu qui vous propose de « réparer votre portefeuille »
Avant de signer, demandez-vous :
« Est-ce que j’autorise une action ponctuelle, ou est-ce que je modifie le fonctionnement de mon portefeuille ? »
Source : spécification Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
457

·
--
Le piratage de 63 milliards n’a rien à voir avec EIP-7702, arrêtez le sensationnalisme. Mais ce protocole permet effectivement aux pirates de contourner les contrôles de sécurité et de faire circuler les fonds sans laisser de trace : il devient ainsi un « accélérateur » d’opérations malveillantes. La nouvelle norme a beau être séduisante, elle ne sert à rien si la sécurité flanche. À l’avenir, pour les interactions on-chain, évaluez d’abord les risques, puis les gains.
$ETH #EIP7702
$ETH #EIP7702
13

EIP-7702 n’a pas provoqué le piratage de Binance, mais pourrait accroître les pertes
- Selon les experts en sécurité, des attaquants pourraient retirer de l’argent des portefeuilles Binance sans EIP-7702
- La mise à niveau Ethereum EIP-7702 pourrait permettre de contourner les mesures de retrait et d’aggraver les pertes
- Cet événement ne concerne que la méthode d’attaque, et non la cause principale du piratage
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Source : CoinTelegraph
37

·
--
🚨 EIP-7702 n’est pas à l’origine du piratage de Binance, mais a peut-être amplifié les pertes. Selon des experts en sécurité, les attaquants auraient pu vider des portefeuilles même sans cette mise à niveau, mais celle-ci a peut-être facilité le contournement des protections contre les retraits en ETH.
Les fonctionnalités d’abstraction de compte de la mise à niveau auraient pu offrir aux attaquants de nouveaux moyens de contourner les protocoles de sécurité.
Conséquence : risque accru pour les détenteurs d’ETH pendant les mises à niveau en cours.
💭 Votre exposition à l’ETH est-elle protégée contre les risques liés à l’abstraction de compte ? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
1
·
--
Le portefeuille chaud de Binance a eu un problème cette nuit, et beaucoup de gens ont entendu parler d’EIP-7702 pour la première fois. Commençons par expliquer clairement ce que c’est :
1. De quoi s’agit-il ? D’une fonctionnalité apportée par la mise à niveau Pectra d’Ethereum. Un portefeuille classique peut signer une autorisation qui délègue temporairement le droit d’exécution à du code de contrat intelligent, sans changer d’adresse. Cela permet d’effectuer des opérations par lots et de laisser quelqu’un d’autre payer les frais de gas.
2. Pourquoi cette fonctionnalité est-elle dans le viseur cette fois-ci ? Selon les analyses de Blockaid et d’autres acteurs, l’attaquant a inclus dans une transaction 50 autorisations portant sur des numéros consécutifs, dans le seul but de tomber sur le numéro utilisé à ce moment-là par le portefeuille chaud. Une fois la bonne autorisation trouvée, le contrat malveillant pouvait transférer des actifs par lots au nom du portefeuille. Et si la délégation n’est pas révoquée, elle reste active indéfiniment.
3. Contre quoi les utilisateurs ordinaires doivent-ils se protéger ? Premièrement, ne signez pas d’autorisations que vous ne comprenez pas, en particulier celles qui regroupent de nombreuses opérations en une seule signature. Deuxièmement, si un site inconnu vous demande de signer, arrêtez-vous et vérifiez à quel contrat la délégation sera accordée. Troisièmement, vérifiez régulièrement vos autorisations et révoquez celles dont vous n’avez plus besoin. Dans la mesure du possible, gardez les actifs importants dans un portefeuille froid.
À mon avis, EIP-7702 n’est pas une porte dérobée en soi : cette fonctionnalité transforme le portefeuille, qui n’était qu’une clé permettant de transférer des fonds, en une clé capable d’exécuter des programmes. Cette clé étant plus puissante, vérifier attentivement à qui l’on délègue ses droits avant de signer devient indispensable. D’habitude, lisez-vous chaque autorisation avant de signer ?
$ETH #EIP7702
21

·
--
Cosine de SlowMist a décrit la méthode sans détour
Cette opération de balayage des hot wallets de Binance
s’est appuyée sur EIP-7702
L’objectif était simple : faciliter le transfert de jetons en masse
À en juger par les données on-chain,
l’opération n’était pas particulièrement sophistiquée
Une répétition de plusieurs heures a même eu lieu avant le passage à l’acte
En substance, Cosine a déclaré :
Le mécanisme EIP-7702 en lui-même ne pose pas de problème
Même sans lui, d’autres méthodes auraient permis de faire la même chose
Ne rejetez pas la faute sur une proposition de mise à niveau
Ce qu’il faut vraiment surveiller, c’est la chaîne de signature, les autorisations des hot wallets et la prise de contrôle éventuelle des outils de retrait
Le communiqué officiel précise également
qu’à ce jour, rien n’indique que les clés privées des portefeuilles aient été compromises
Le rapport technique complet sera publié une fois les vérifications terminées
Le suivi des fonds repose sur le gel des avoirs et les mesures d’application de la loi
Pour les petits investisseurs, méfiez-vous des titres sensationnalistes du type « tel protocole va forcément s’effondrer »
Concentrez-vous plutôt sur les autorisations de vos propres comptes et les canaux officiels
$ETH $BNB
#EIP7702 #慢雾 #Incident de sécurité Binance
2
399

·
--
5,8 milliards de dollars se sont évaporés directement du portefeuille chaud de Binance : le plus grand vol jamais commis sur une plateforme d’échange dans l’histoire des cryptomonnaies vient de frapper.
Le 30 octobre à 4 h 24 du matin, le portefeuille chaud n° 14 de Binance a transféré 167,464 ETH vers une nouvelle adresse, emportant également environ 1,615 milliard d’USDT et 63 tokens. Une seule transaction de 2,5 milliards de dollars ; 40 minutes plus tard, les sorties totales atteignaient 5,6 milliards, pulvérisant le record de 1,5 milliard de Bybit en 2025.
Le plus ironique, c’est que cette plateforme d’échange, qui se targue d’avoir la plus grande équipe de sécurité au monde et le bilan le plus solide, s’est fait transpercer par une faille au niveau du protocole EIP-7702. La réaction du marché a été immédiate : 5,33 % ont été balayés en $ETH 24 heures, $BTC est passé sous les 78 500, et 629 millions de positions à effet de levier ont été liquidées sur-le-champ.
À court terme, ne vous précipitez pas pour attraper le couteau qui tombe : la pression vendeuse ne sera pas absorbée si vite. Si EIP-7702 ne concerne que la couche de conservation de la plateforme, le protocole on-chain peut encore souffler.
#加密安全 #币安 #EIP7702
361

Je viens de regarder la vidéo de Shen Yu qui revient sur le piratage de Binance, et j’en ai froid dans le dos : ce n’était pas un coup improvisé, mais un braquage minutieusement préparé.
À 4 h 20 du matin, les attaquants ont diffusé une transaction contenant 50 demandes d’autorisation. Trois minutes plus tard, ils ont commencé à transférer les actifs en masse : environ 5,8 milliards de dollars au total sur plusieurs blockchains. Ils avaient dressé à l’avance une liste de transferts portant sur 64 jetons et répété deux fois avec un portefeuille de test. La dernière répétition a eu lieu seulement trois heures et demie avant le passage à l’acte.
Ils ont utilisé le mécanisme d’autorisation EIP-7702. Cosine, de SlowMist, affirme que le mécanisme lui-même ne pose pas de problème : il a été détourné pour voler des cryptomonnaies à grande échelle. Le PDG de Blockaid, lui, soupçonne une compromission du système de signature plutôt qu’un vol de clés privées. La cause principale n’a toujours pas été établie.
La bonne nouvelle, c’est que Binance a confirmé tout récemment avoir gelé environ 3 milliards de dollars. Mais les 18 270 $BTC (environ 1,44 milliard) n’ont pas bougé, et les 467 000 $ETH sont toujours entre les mains des pirates.
Qu’est-ce qui vous inquiète le plus ? A : un braquage préparé, avec une liste établie et deux répétitions ; B : un problème au niveau de la signature, qui pourrait permettre à une plateforme, même très importante, de signer à votre place sans que vous le sachiez. À vous de choisir en commentaire.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
72

·
--
# Retour sur le mode opératoire du piratage de Binance : 50 autorisations EIP-7702 et environ 5,8 milliards de dollars transférés en 3 minutes ; des soupçons pointent vers la Corée du Nord, sans confirmation
- Retour sur le mode opératoire : selon la reconstitution on-chain de Fish, cofondateur de Cobo, l’attaquant a diffusé une transaction contenant 50 demandes d’autorisation à 4 h 20, le 30 octobre, heure de Pékin. Environ 3 minutes plus tard, il a commencé à transférer des actifs en masse sur plusieurs blockchains, notamment Ethereum et Tron. Au cours de l’époque, le montant total transféré était estimé à environ 5,8 milliards de dollars. Une liste de transferts couvrant 64 jetons avait été préparée à l’avance, et deux répétitions avaient été effectuées avec un portefeuille de test ; la dernière avait eu lieu environ 3 heures et demie avant l’attaque. L’attaquant a également converti une partie des actifs gelables, comme l’USDT, en ETH afin d’échapper au gel par l’émetteur.
- Le processus de signature au centre des préoccupations : selon l’évaluation préliminaire du PDG de la société de sécurité Blockaid, l’attaque semble avoir exploité l’infrastructure de signature plutôt que procédé au vol direct de clés privées. Les 50 autorisations EIP-7702 ont été regroupées dans une seule transaction visant le portefeuille chaud Binance 14, et le contrôle a été délégué à un contrat de balayage. Cette méthode ressemble fortement à celle employée lors de l’affaire Bybit de février 2025 et est associée à des opérations cybernétiques nord-coréennes. Binance n’a toutefois pas encore confirmé le mécanisme exact de l’attaque, et cette attribution n’a pas été officiellement vérifiée.
- Les fonds continuent de circuler : d’après les données d’Arkham, le portefeuille de l’attaquant transfère des actifs via Uniswap et a emprunté au moins 20 000 WETH (environ 44 millions de dollars) sur Aave, en utilisant des USDT volés comme garantie. Aave a gelé son marché de prêts, précisant que le contrat lui-même n’avait pas été affecté et que la position restait surcollatéralisée. Le même jour, Bybit a indiqué ne pas avoir été touché par cet incident et que ses systèmes ainsi que les dépôts et retraits fonctionnaient normalement.
- Point de situation : les dépôts, les retraits et le trading Alpha de Binance restent suspendus, sans calendrier de reprise communiqué. Le BTC évolue autour de 78 000 dollars et le BNB autour de 699 dollars. La situation continue d’évoluer ; les chiffres concernant les gels et les pertes varient selon les sources. Seules les informations officiellement vérifiées par Binance font foi. Fiez-vous uniquement aux canaux officiels et méfiez-vous des arnaques prétendant « débloquer des fonds ».
$BNB $BTC
#币安 #黑客攻击 #EIP7702
Mon avis : je suis plutôt baissier sur le BNB à court terme, car la reconstitution de l’attaque laisse subsister des risques au niveau du processus de signature, et aucun calendrier de reprise des dépôts et retraits n’a été annoncé. Le rétablissement de la confiance nécessitera encore un rapport officiel après l’incident.
Sources : ChainCatcher, citant Fish / la reconstitution on-chain de Cobo ; CoinDesk, citant Blockaid et les données d’Arkham ; mises à jour en direct de CoinDesk. Le mécanisme de l’attaque et son attribution ne sont que des évaluations préliminaires et n’ont pas été confirmés par Binance. À titre informatif uniquement ; ceci ne constitue pas un conseil en investissement.
À votre avis, sur quoi les plateformes d’échange devraient-elles se concentrer en priorité : le processus de signature ou les autorisations des portefeuilles chauds ? Consultez les cours en temps réel en cliquant sur le tag et échangez dans les commentaires.
608

·
--
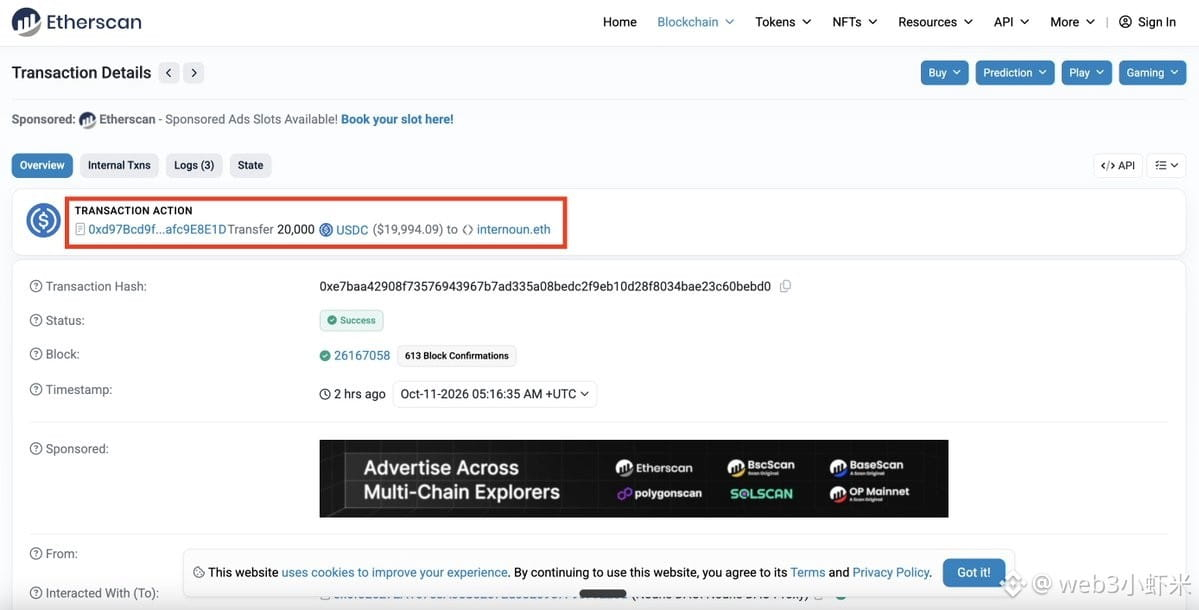
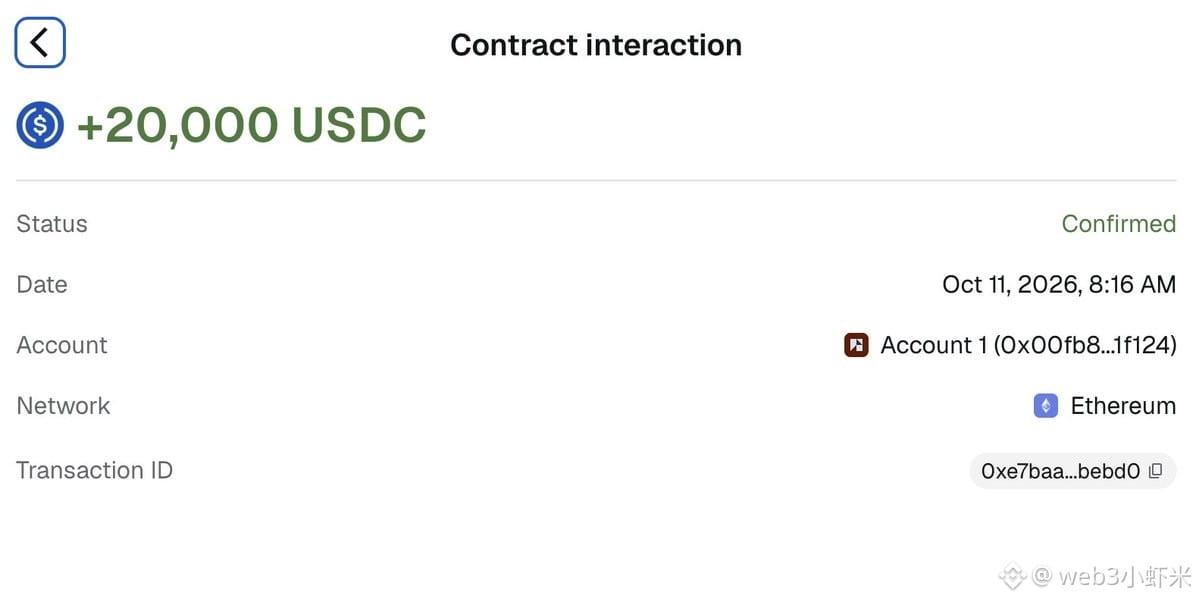
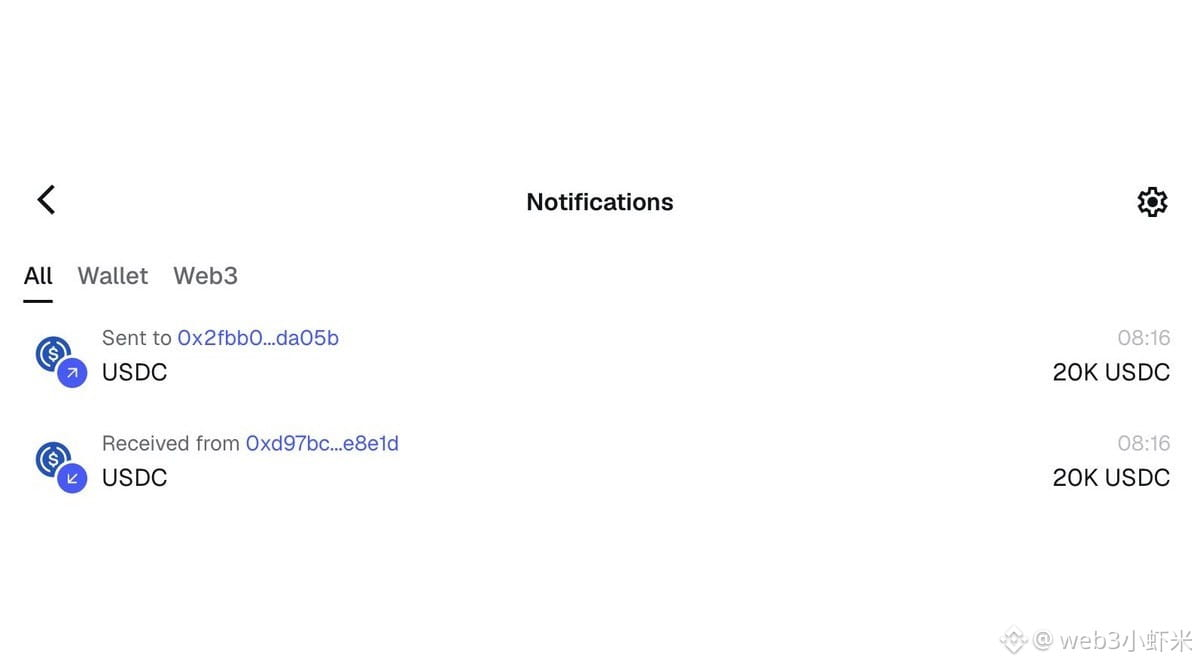
Nouns Prop 1001 venait tout juste de recevoir 20 000 USDC. 12 secondes plus tard, la totalité avait été transférée.
Le destinataire affirme ne pas avoir cliqué sur « Confirmer ». Sur la blockchain, il s’agissait d’une transaction EIP-7702 : le portefeuille avait délégué ses droits à un contrat signalé comme étant lié à du phishing. Les USDC et le reste des ETH ont disparu.
Une subvention de la DAO vidée à l’instant même où elle arrive : quelle est cette nouvelle forme d’ingénierie sociale visant les portefeuilles ? Regardez attentivement la capture d’écran : qu’est-ce qui cloche ?
#钓鱼 #EIP7702 #Nouns
154
·
--
La plupart des gens pensent qu'un portefeuille compromis est une cause perdue.
La réalité est plus nuancée.
Dans de nombreux cas, les actifs sont toujours là. Le problème réside dans l'exécution.
Au moment où une victime envoie des frais à l'adresse compromise, des bots de balayage automatisés détectent le solde entrant et agissent immédiatement. Ce qui aurait dû être une simple récupération se transforme en une autre perte.
C'est ici que l'architecture transactionnelle devient plus importante que la possession du portefeuille lui-même.
MOBIUS69 est construit autour d'une idée simple : le portefeuille compromis ne devrait jamais avoir besoin de recevoir des frais pour récupérer des actifs.
En utilisant l'exécution EIP-7702, un portefeuille sponsor séparé couvre les frais de réseau pendant que les actions de récupération sont regroupées en une seule transaction atomique. Les réclamations, les retraits, les interactions de protocole et les transferts d'actifs peuvent être exécutés comme une seule opération coordonnée au lieu de plusieurs étapes vulnérables.
Ce qui est intéressant, c'est que cela transforme le processus de récupération d'un problème de vitesse en un problème de conception.
Pendant des années, on a dit aux utilisateurs d'abandonner les portefeuilles compromis car chaque tentative de récupération les exposait à des bots automatisés surveillant le réseau.
De nouveaux modèles d'exécution montrent que le défi n'est pas toujours les actifs eux-mêmes. Parfois, le défi réside dans la recherche d'un moyen d'
interagir avec eux sans créer d'opportunité pour les front-runners.
Aucune architecture ne peut garantir le succès contre chaque forme de stratégie d'exécution sophistiquée ou d'infrastructure basée sur Flashbots, mais il est fascinant de voir comment la récupération de portefeuille évolue aux côtés de la couche d'exécution d'Ethereum.
L'avenir de la sécurité des portefeuilles ne sera peut-être pas défini uniquement par la façon dont nous protégeons les clés privées.
Il peut également être défini par la manière dont nous exécutons des transactions après que les choses tournent mal.
Construit avec cette philosophie à l'esprit : MOBIUS69.
#EIP7702
1
203

·
--
Article
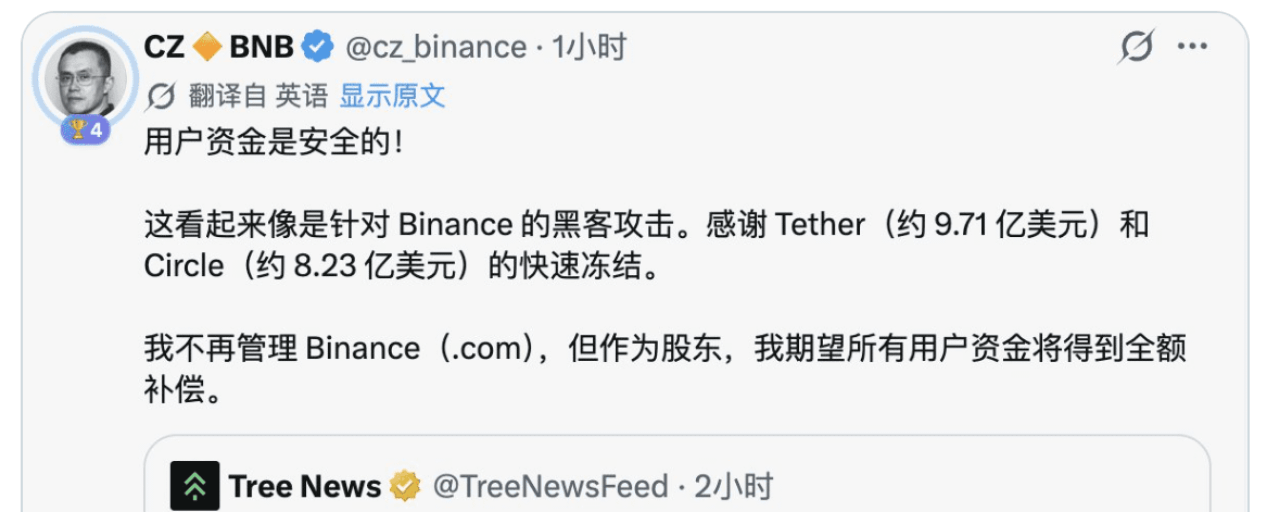
Rétrospective du « blitz » de 560 millions de dollars de Binance : 50 signatures portant des numéros consécutifs, une liste de 64 jetons, deux répétitions grandeur nature — ce n’est pas une attaque de hackers, mais une opération militaire minutieusement répétéeLe 30 octobre à 4 h 20 du matin (heure de Pékin), la défense « de niveau financier » du portefeuille chaud de Binance a cédé — il ne s’agissait pas d’un simple vol ponctuel, mais d’un ratissage systématique : les attaquants préparaient déjà les frais de gas depuis le 28 octobre (37 heures auparavant), ont effectué deux répétitions grandeur nature avec 7 millions de dollars en stablecoins (la dernière 3,5 heures avant le passage à l’action) et avaient dressé à l’avance la liste de 64 jetons à déplacer.
Pour le dire simplement : cela ne ressemble pas à une attaque de hackers improvisée, mais plutôt au jour J d’une infiltration menée à l’échelle d’une campagne militaire — des répétitions à l’assaut général, le tout en moins de 37 heures.
Mettons les pertes à l’échelle (selon les données de surveillance on-chain) : le montant total des sorties s’élève à environ 5,643 milliards de dollars — 3,528 milliards sur Ethereum, 1,449 milliard sur Bitcoin (18 270 BTC répartis en 19 lots et transférés séparément), 628 millions sur Tron, et 38 millions au total sur Arbitrum/Optimism/Base. Mais une réserve essentielle s’impose : sorties ≠ vol — à ce jour, Binance reconnaît seulement un « problème de sécurité potentiel », sans avoir confirmé ni le montant total ni la nature de l’incident ; CZ a déclaré qu’il s’agissait « très probablement d’une attaque de hackers » et que les fonds des utilisateurs seraient intégralement remboursés.
Rétrospective du « blitz » de 560 millions de dollars de Binance : 50 signatures portant des numéros consécutifs, une liste de 64 jetons, deux répétitions grandeur nature — ce n’est pas une attaque de hackers, mais une opération militaire minutieusement répétée
Le 30 octobre à 4 h 20 du matin (heure de Pékin), la défense « de niveau financier » du portefeuille chaud de Binance a cédé — il ne s’agissait pas d’un simple vol ponctuel, mais d’un ratissage systématique : les attaquants préparaient déjà les frais de gas depuis le 28 octobre (37 heures auparavant), ont effectué deux répétitions grandeur nature avec 7 millions de dollars en stablecoins (la dernière 3,5 heures avant le passage à l’action) et avaient dressé à l’avance la liste de 64 jetons à déplacer.
Pour le dire simplement : cela ne ressemble pas à une attaque de hackers improvisée, mais plutôt au jour J d’une infiltration menée à l’échelle d’une campagne militaire — des répétitions à l’assaut général, le tout en moins de 37 heures.
Mettons les pertes à l’échelle (selon les données de surveillance on-chain) : le montant total des sorties s’élève à environ 5,643 milliards de dollars — 3,528 milliards sur Ethereum, 1,449 milliard sur Bitcoin (18 270 BTC répartis en 19 lots et transférés séparément), 628 millions sur Tron, et 38 millions au total sur Arbitrum/Optimism/Base. Mais une réserve essentielle s’impose : sorties ≠ vol — à ce jour, Binance reconnaît seulement un « problème de sécurité potentiel », sans avoir confirmé ni le montant total ni la nature de l’incident ; CZ a déclaré qu’il s’agissait « très probablement d’une attaque de hackers » et que les fonds des utilisateurs seraient intégralement remboursés.
1
804

·
--
50 autorisations, une seule a fonctionné : Binance a ainsi perdu 6,3 milliards de dollars
Le 29 octobre, un problème a touché le portefeuille chaud de Binance. La plateforme estime l’impact à environ 6,3 milliards de dollars. Beaucoup se sont demandé en premier si les clés privées avaient été volées. Mais, dans ses premières déclarations du 30 octobre, Binance a évoqué une autre piste : l’ordinateur portable d’un ingénieur d’exploitation aurait pu être compromis, permettant à l’attaquant d’accéder à un conteneur de service et d’y soumettre des transactions de retrait non autorisées. Binance a également indiqué n’avoir trouvé aucune preuve de fuite des clés privées du portefeuille. La piste de l’ordinateur portable n’est qu’une hypothèse préliminaire. Binance n’a pas encore expliqué clairement comment l’attaquant a obtenu l’autorisation nécessaire à l’étape suivante. Il faut donc distinguer ce qui est confirmé de ce qui ne l’est pas encore.
C’est une transaction sur Ethereum qui a vraiment retenu l’attention des spécialistes de la sécurité. Le suivi de Blockaid est très précis : le 29 octobre à 20 h 20 min 59 s, une transaction contenait 50 autorisations EIP-7702, toutes destinées à un portefeuille chaud fréquemment utilisé par Binance, que le secteur appelle Binance 14. L’EIP-7702 peut se résumer simplement : un portefeuille ordinaire peut temporairement déléguer le droit d’exécuter des opérations à du code de contrat intelligent. Chaque autorisation doit correspondre au compteur de transactions du portefeuille à ce moment-là, autrement dit au nonce. Comme le portefeuille traitait continuellement des retraits, ce compteur changeait sans cesse. L’attaquant ne pouvait pas le deviner et a donc misé sur les 50 nombres consécutifs allant de 18914775 à 18914824. Un seul correspondait. Celui-ci a transféré le droit d’exécution de Binance 14 à un contrat non vérifié contrôlé par l’attaquant. Ce contrat comportait une fonction appelée sweep. L’adresse contrôlée par l’attaquant pouvait l’appeler pour transférer les ETH et les jetons ERC-20 qu’il contenait, en laissant 1 ETH pour les frais. Vers 20 h 24, environ 2,5 milliards de dollars ont été retirés de Binance 14, dont 167464 ETH et plus de 1,6 milliard d’USDT, ainsi que des dizaines d’autres jetons. Binance 16 et un autre portefeuille chaud contenant de l’USDC ont également été concernés, et les fonds ont été dispersés sur plusieurs réseaux. Avant l’attaque, l’attaquant avait approvisionné son compte au moyen de trois retraits depuis un service de mixage. Le contrat malveillant avait été déployé plusieurs heures à l’avance.
Les chiffres concernant les fonds gelés méritent d’être examinés un par un. Binance indique qu’environ 3 milliards de dollars d’actifs ont été gelés à ce jour. Les émetteurs de stablecoins ont réagi le plus vite : Tether a gelé plus de 1,567 milliard d’USDT et Circle plus de 800 millions d’USDC, soit à eux deux plus de 2,3 milliards. Le comité de sécurité d’Arbitrum a transféré 74559805 ARB et 8425 ETH provenant des adresses liées à l’incident vers un portefeuille intermédiaire soumis à des restrictions. Ces fonds ne pourront être déplacés qu’après une nouvelle intervention du comité ou une décision de gouvernance de la DAO. Pour le reste, l’attaquant continue de convertir les fonds en ETH, qui, contrairement aux stablecoins, ne peut pas être gelé d’un simple clic par son émetteur. He Yi a ensuite publié une mise à jour sur les services : les dépôts ont toujours fonctionné normalement, l’équipe améliore le service de retrait et le contrôle des adresses, et les retraits devraient reprendre dans les 48 heures. Les pertes seront prises en charge par le fonds SAFU et les fonds de l’entreprise. La preuve de réserves sera mise à jour une fois les mesures correctives achevées.
Pour les petits investisseurs comme nous, cet incident nous apprend trois choses concrètes. Premièrement, cette fois, ce n’est pas votre clé privée qui a été utilisée : c’est le processus interne de retrait de la plateforme qui a été détourné. Pour les sommes importantes que vous laissez sur un exchange, le risque ne se limite pas au vol de clés par des hackers : n’importe quelle étape du processus de la plateforme peut être détournée. Transférez vers votre propre portefeuille les sommes importantes que vous n’utilisez pas à court terme, ne laissez sur l’exchange que ce dont vous aurez bientôt besoin, et pensez à activer la liste blanche de retraits ainsi que les alertes de dépôt. Deuxièmement, il faut aussi faire attention aux autorisations dans votre propre portefeuille. Avec l’EIP-7702, un portefeuille peut déléguer ses droits à du code de contrat. Avant de signer, vérifiez à qui vous déléguez ces droits. N’acceptez pas les contrats que vous ne reconnaissez pas et pensez à vérifier puis révoquer rapidement toute autorisation inconnue déjà signée. Troisièmement, après un incident, les fausses offres d’indemnisation vont forcément fleurir. Toute personne qui vous demande de cliquer sur un lien pour vous inscrire, de fournir votre phrase de récupération ou votre clé privée afin de débloquer vos fonds est un escroc. Une indemnisation officielle ne vous demandera jamais ces informations.
En un mot, selon moi, le chiffre de 6,3 milliards finira par passer. La seule véritable leçon qui restera, c’est que dès que le droit d’exécution d’un portefeuille est modifié, les fonds qui y arrivent ensuite peuvent eux aussi disparaître.
Où gardez-vous actuellement vos grosses sommes : sur un exchange ou dans votre propre portefeuille ? Quelle étape vous inquiète le plus quand vous transférez vos fonds ?
#币安 #EIP7702 #安全复盘 #热钱包 #链上追踪 $BTC $ETH
—— web3韭菜小凯
Ce contenu est uniquement une synthèse d’informations publiques et le partage d’opinions personnelles. Il ne constitue pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
237
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
36,072 vues
874 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
26,737 vues
570 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
55,611 vues
267 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,773 vues
83 mentions
5
#KOSPIFalls3.53%BackBelow6000
71,731 vues
1,163 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
34,810 vues
640 mentions
7
#USMidtermElections
279,905 vues
2,426 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
37,120 vues
96 mentions
9
#BinanceWillListPredictPREDICT
109,142 vues
1,455 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,443 vues
115 mentions