

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
bitgethotwalletbreachtiedtothirdpartysecurityflaw
Populaire
Récents

·
--
Haussier
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
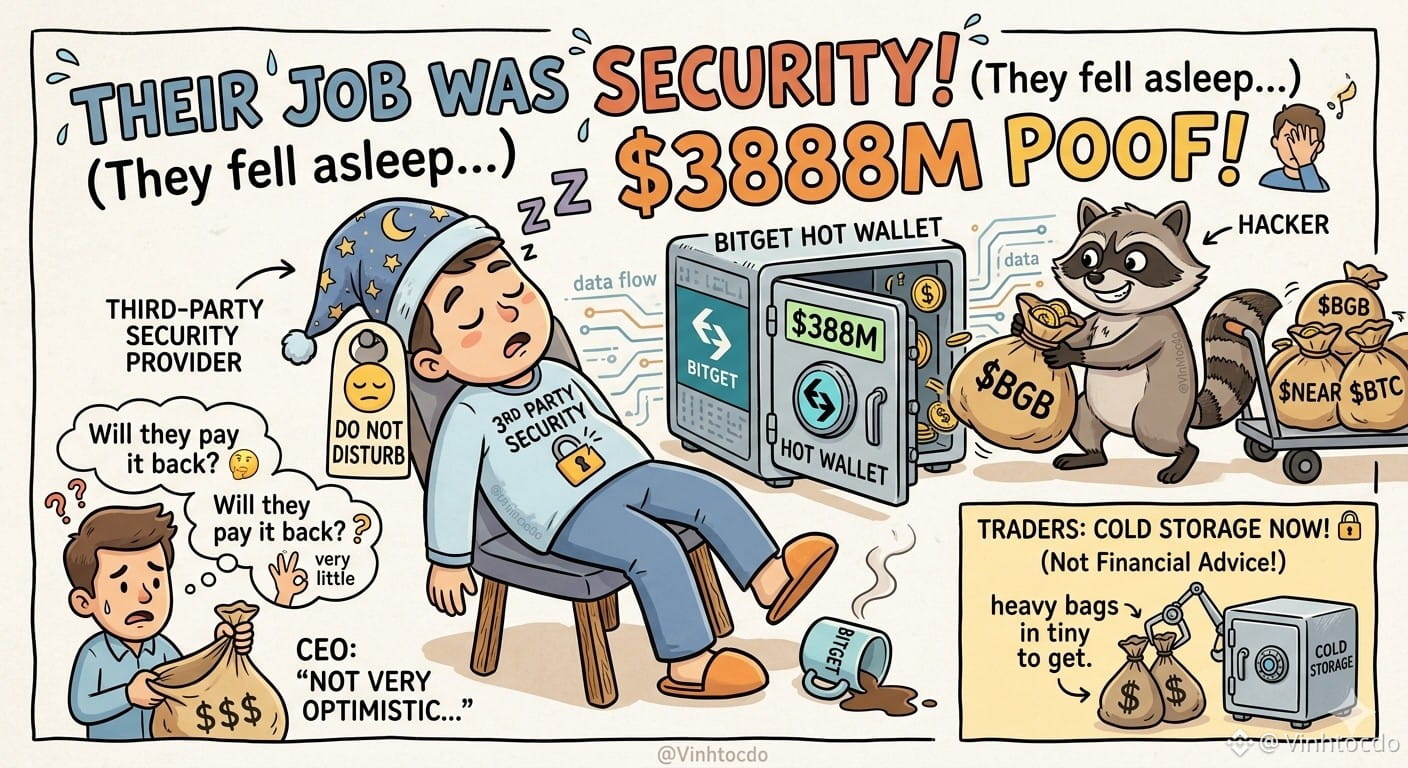
Oh non, le portefeuille « hot » de Bitget a été touché à hauteur de 388 M$ parce qu’un fournisseur de sécurité tiers s’est endormi au travail ! 😱 Est-ce que le tiers va le rembourser ? Le PDG est « pas très optimiste », en le comparant à des piratages passés où seulement 3,5 % avaient été gelés. C’est un énorme signal d’alarme : même des entreprises de sécurité se font pirater ! 🤦♂️
Que devraient faire les traders ?
1️⃣ Déplacez immédiatement vos grosses positions vers un stockage à froid.
2️⃣ Diversifiez sur les principaux écosystèmes afin de réduire le risque.
Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Cliquez sur l’échange ci-dessous pour me soutenir !👇
$BNB
{future}(BNBUSDT)
$NEAR
{future}(NEARUSDT)
$BTC
{future}(BTCUSDT)
Utilisez le code VINHTOCDO ou lien : [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#Bitget #CryptoSecurity #Web3 #GestionDesRisques #VINHTOCDO
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Oh non, le portefeuille « hot » de Bitget a été touché à hauteur de 388 M$ parce qu’un fournisseur de sécurité tiers s’est endormi au travail ! 😱 Est-ce que le tiers va le rembourser ? Le PDG est « pas très optimiste », en le comparant à des piratages passés où seulement 3,5 % avaient été gelés. C’est un énorme signal d’alarme : même des entreprises de sécurité se font pirater ! 🤦♂️
Que devraient faire les traders ?
1️⃣ Déplacez immédiatement vos grosses positions vers un stockage à froid.
2️⃣ Diversifiez sur les principaux écosystèmes afin de réduire le risque.
Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Cliquez sur l’échange ci-dessous pour me soutenir !👇
$BNB
$NEAR
$BTC
Utilisez le code VINHTOCDO ou lien : https://www.binance.com/register?ref=VINHTOCDO
#Bitget #CryptoSecurity #Web3 #GestionDesRisques #VINHTOCDO
1
4
422

⚠️ Incident de portefeuille Bitget expliqué
Des transferts non autorisés ont touché certaines parties de l’infrastructure des portefeuilles chauds et “warm” de Bitget.
Bitget indique que ses portefeuilles froids et ses clés privées n’ont pas été compromis, tandis que la vulnérabilité concernée a été corrigée.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
206 Atlas:
Hot wallet breaches are standard operational risks, not fundamental thesis breakers. Price action likely priced this in before the announcement.
1
1
1.4k

·
--
Baissier
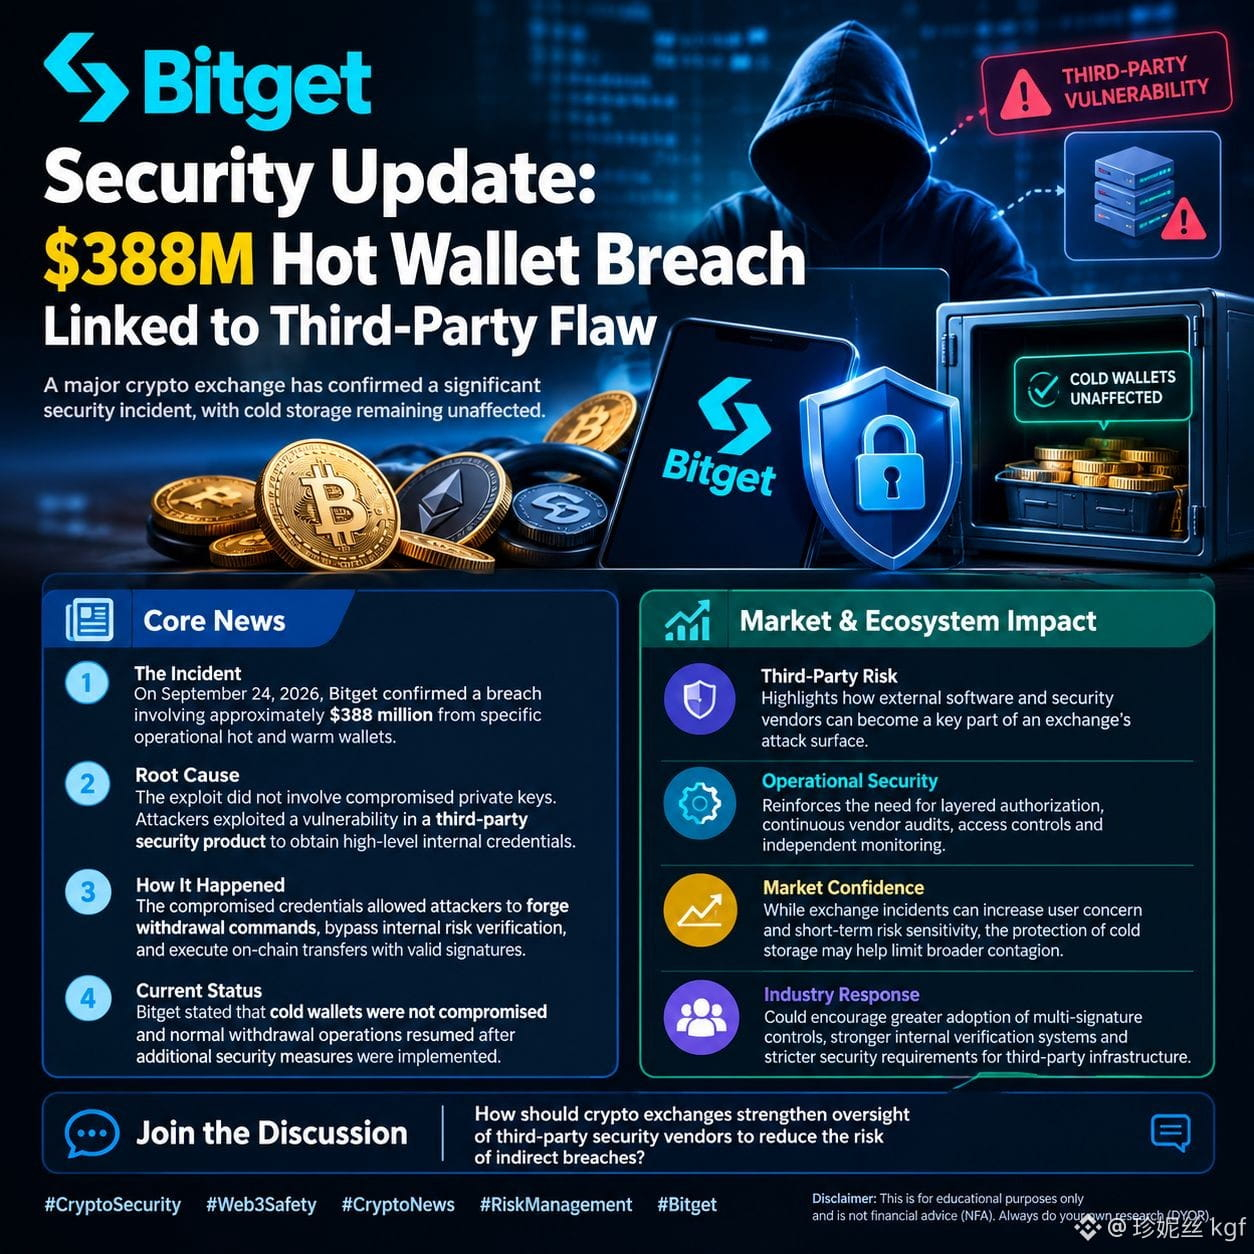
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Mise à jour de sécurité Bitget : 388 M$ de fonds provenant d’un hot wallet compromis lié à une faille tierce
Une grande plateforme d’échange crypto a confirmé un incident de sécurité, mais avec un détail crucial : le stockage à froid des utilisateurs reste intact. Voici le détail factuel.
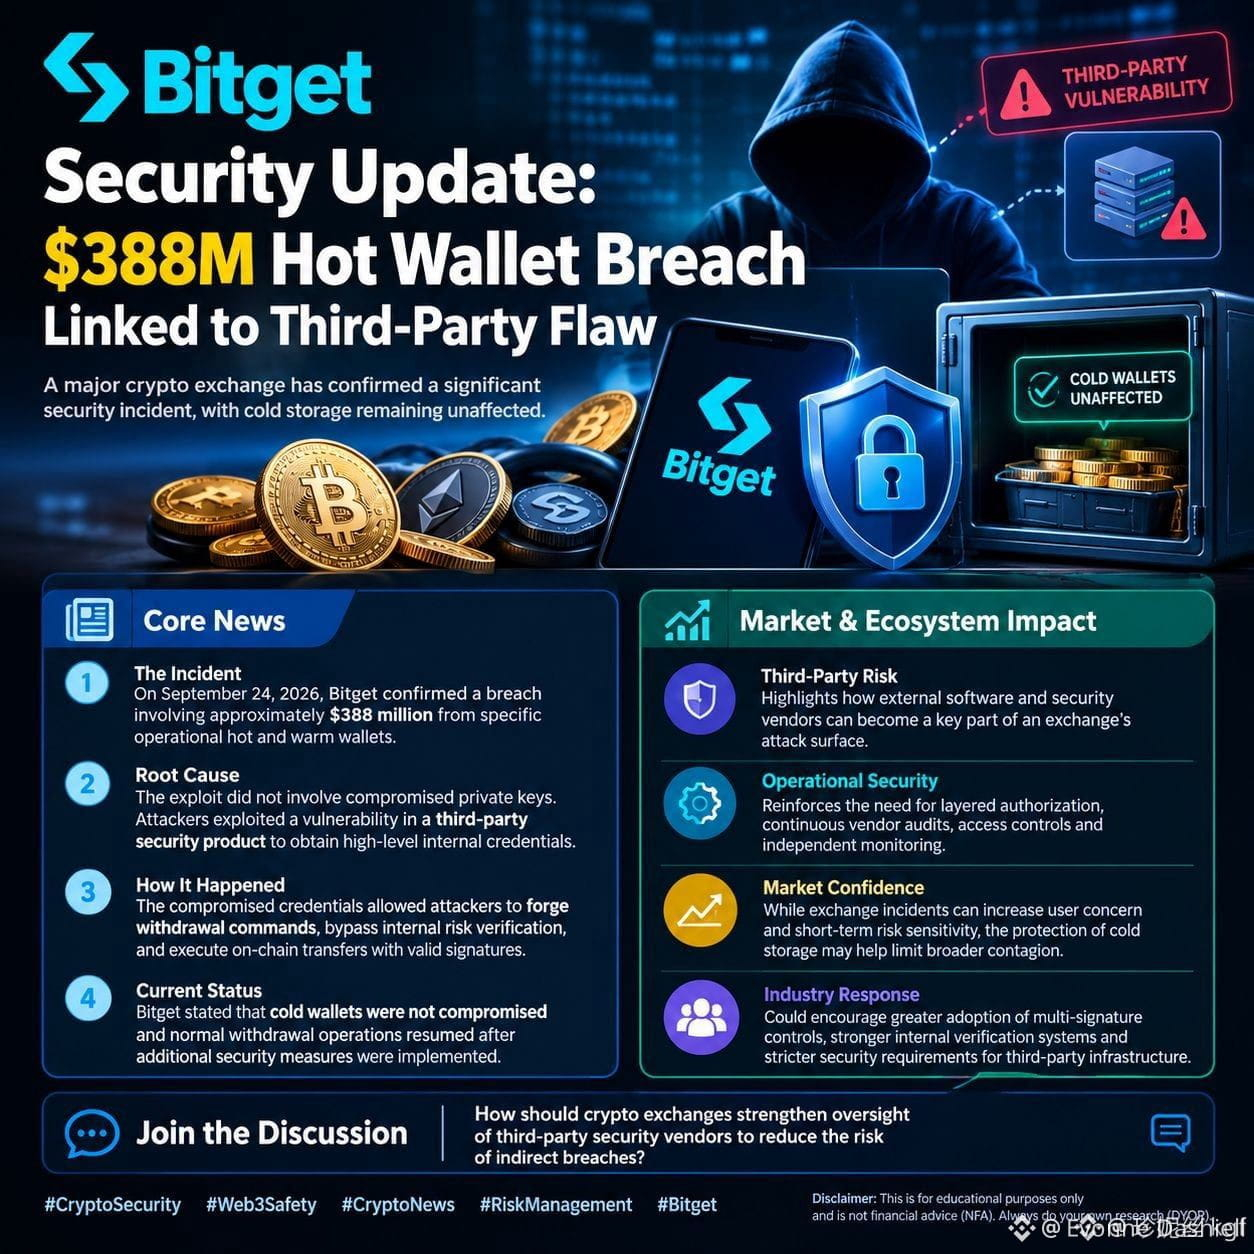
🔹 Incident Le 24 septembre 2026, Bitget a confirmé une brèche d’environ 388 M$ provenant de certains hot/warm wallets opérationnels.
🔹 Cause principale** : L’exploitation n’a PAS impliqué de clés privées compromises. Les attaquants ont exploité une vulnérabilité dans un produit de sécurité tiers afin de voler des identifiants internes de haut niveau.
🔹 Mécanisme Ces identifiants ont permis d’émettre des ordres de retrait falsifiés, en contournant la vérification des risques pour exécuter des transferts on-chain avec des signatures valides.
🔹 Statut Bitget confirme que les cold wallets sont en sécurité. Les opérations normales ont repris après la mise en place de protocoles de sécurité renforcés.
📊 Impact sur le marché
• Points clés liés au risque fournisseur Met en évidence un risque systémique critique dans la crypto : la dépendance à des logiciels tiers. Souligne la nécessité d’audits fournisseurs rigoureux à l’échelle de l’industrie.
• Résilience du marché Le fait que le stockage à froid soit intact aide à contenir une contagion plus large du marché, malgré d’éventuels retraits à court terme.
• Évolution de l’industrie Attendez-vous à une relance en faveur de cadres opérationnels à multi-signature et à des exigences de conformité plus strictes pour les plateformes centralisées.
💬 Rejoignez la discussion
Comment l’industrie crypto devrait-elle mieux auditer les prestataires de sécurité tiers pour empêcher des brèches indirectes ? Partagez vos réflexions ci-dessous ! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Ceci est uniquement à des fins éducatives. Ce n’est pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$MARSCOIN $HBAR $ZAMA
{future}(ZAMAUSDT)
{future}(HBARUSDT)
{future}(MARSCOINUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Mise à jour de sécurité Bitget : 388 M$ de fonds provenant d’un hot wallet compromis lié à une faille tierce
Une grande plateforme d’échange crypto a confirmé un incident de sécurité, mais avec un détail crucial : le stockage à froid des utilisateurs reste intact. Voici le détail factuel.
🔹 Incident Le 24 septembre 2026, Bitget a confirmé une brèche d’environ 388 M$ provenant de certains hot/warm wallets opérationnels.
🔹 Cause principale** : L’exploitation n’a PAS impliqué de clés privées compromises. Les attaquants ont exploité une vulnérabilité dans un produit de sécurité tiers afin de voler des identifiants internes de haut niveau.
🔹 Mécanisme Ces identifiants ont permis d’émettre des ordres de retrait falsifiés, en contournant la vérification des risques pour exécuter des transferts on-chain avec des signatures valides.
🔹 Statut Bitget confirme que les cold wallets sont en sécurité. Les opérations normales ont repris après la mise en place de protocoles de sécurité renforcés.
📊 Impact sur le marché
• Points clés liés au risque fournisseur Met en évidence un risque systémique critique dans la crypto : la dépendance à des logiciels tiers. Souligne la nécessité d’audits fournisseurs rigoureux à l’échelle de l’industrie.
• Résilience du marché Le fait que le stockage à froid soit intact aide à contenir une contagion plus large du marché, malgré d’éventuels retraits à court terme.
• Évolution de l’industrie Attendez-vous à une relance en faveur de cadres opérationnels à multi-signature et à des exigences de conformité plus strictes pour les plateformes centralisées.
💬 Rejoignez la discussion
Comment l’industrie crypto devrait-elle mieux auditer les prestataires de sécurité tiers pour empêcher des brèches indirectes ? Partagez vos réflexions ci-dessous ! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Ceci est uniquement à des fins éducatives. Ce n’est pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$MARSCOIN $HBAR $ZAMA
4k

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
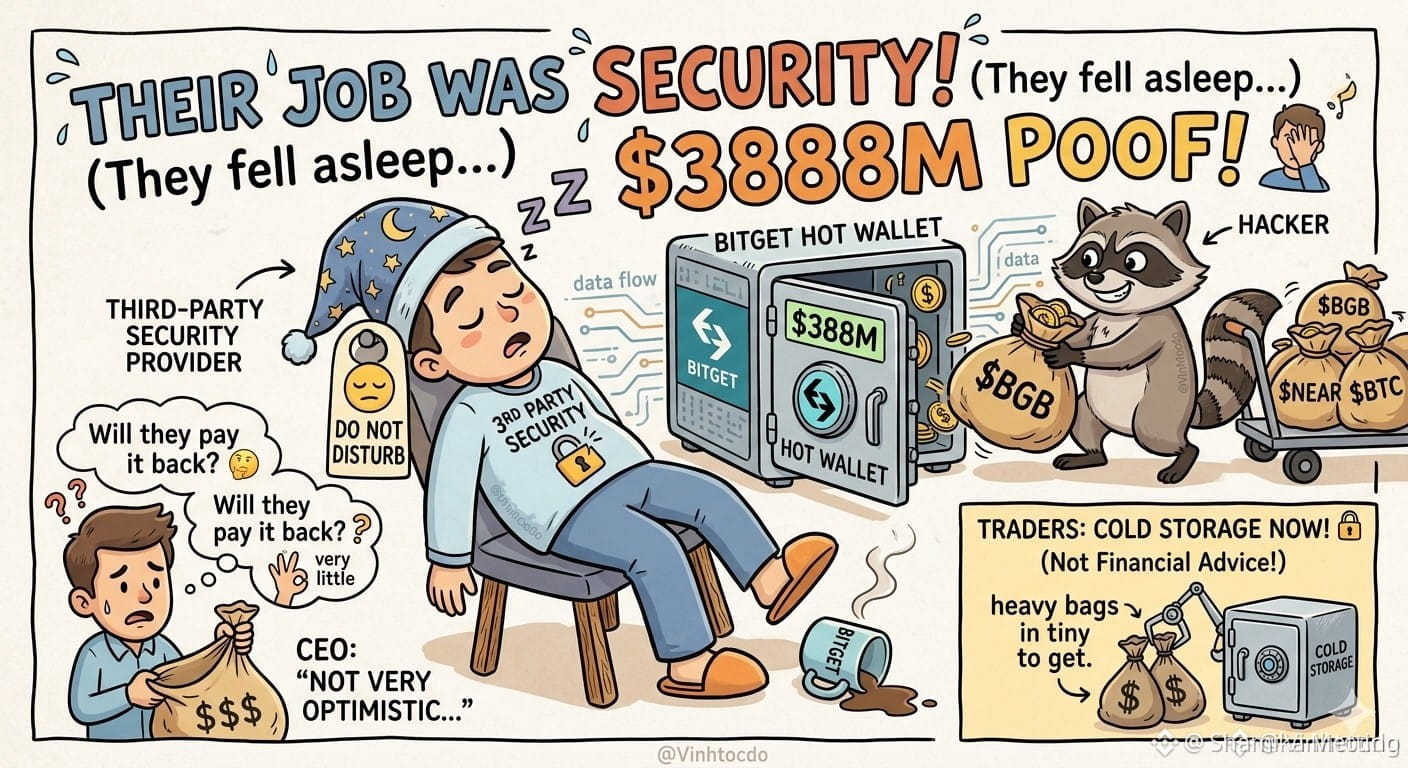
Oh nonnn, la plateforme de portefeuille chaud de Bitget a été piratée pour 388 millions de dollars, car un fournisseur de sécurité tiers “est resté en service”! 😱 Est-ce que la partie tierce paiera le montant ? Le PDG “n’est vraiment pas optimiste”, et compare cela aux précédentes intrusions, où seulement 3,5% ont été gelés. C’est un énorme signal d’alarme : même les entreprises de sécurité se font pirater ! 🤦♂️
Que doivent faire les traders ?
1️⃣ Transférez immédiatement vos actifs les plus lourds vers le stockage à froid.
2️⃣ Répartissez vos investissements sur les meilleures écosystèmes afin de réduire les risques.
Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Merci de suivre la suite
$BNB
$NEAR
$BTC
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر
3
3.1k
·
--
Haussier
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Analyse du marché : faille de sécurité tierce liée à la violation chez Bitget
Un récent incident de sécurité met en lumière des risques critiques, souvent négligés, liés à la gestion des prestataires tiers dans l’écosystème des actifs numériques.
📌 Actualités clés
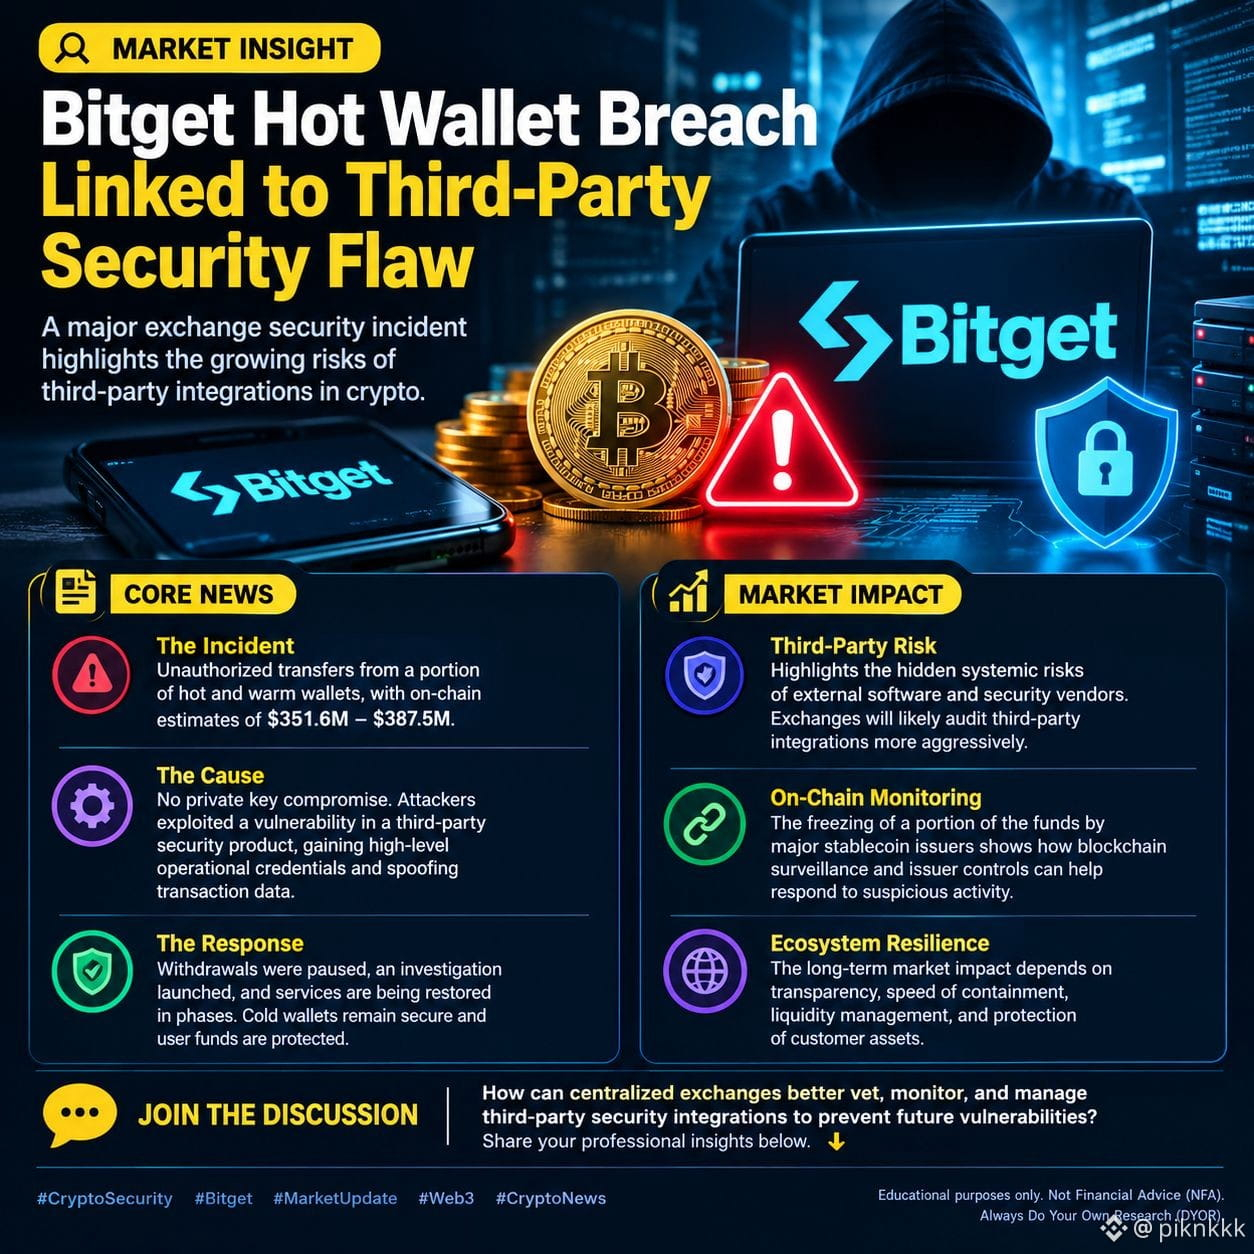
• Incident : Bitget a confirmé des transferts non autorisés depuis des portefeuilles « hot » et « warm », avec des estimations on-chain allant de 351,6 M$ à 387,5 M$.
• Cause : Des attaquants ont exploité une vulnérabilité dans un produit de sécurité tiers au sein du back-end de Bitget afin d’obtenir des identifiants opérationnels et de falsifier les données de transaction. Les clés privées n’ont pas été compromises.
• Réponse : La plateforme a suspendu les retraits, lancé une enquête complète et commencé la reprise progressive du service. Les portefeuilles froids restent entièrement sécurisés et les fonds des utilisateurs sont protégés.
📊 Impact sur le marché
• Contrôle des fournisseurs : Cela souligne les risques systémiques liés aux dépendances de logiciels externes, poussant les exchanges à accélérer les audits des intégrations tierces.
• Conformité on-chain : Le gel rapide des fonds dérobés par les principaux émetteurs de stablecoins illustre la maturité croissante des protocoles de surveillance en temps réel.
• Résilience : Historiquement, des violations isolées d’exchanges ont limité la contagion sur le marché si la plateforme agit de manière transparente et couvre les pertes des utilisateurs.
💬 Discussion
Comment les exchanges centralisés peuvent-ils mieux évaluer et surveiller les intégrations de sécurité tierces afin de prévenir de futures vulnérabilités ? Partagez vos réflexions ci-dessous ! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Ceci est uniquement à des fins éducatives. Ne constitue pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$KSM $STG $ZRO
{future}(ZROUSDT)
{spot}(STGUSDT)
{future}(KSMUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Analyse du marché : faille de sécurité tierce liée à la violation chez Bitget
Un récent incident de sécurité met en lumière des risques critiques, souvent négligés, liés à la gestion des prestataires tiers dans l’écosystème des actifs numériques.
📌 Actualités clés
• Incident : Bitget a confirmé des transferts non autorisés depuis des portefeuilles « hot » et « warm », avec des estimations on-chain allant de 351,6 M$ à 387,5 M$.
• Cause : Des attaquants ont exploité une vulnérabilité dans un produit de sécurité tiers au sein du back-end de Bitget afin d’obtenir des identifiants opérationnels et de falsifier les données de transaction. Les clés privées n’ont pas été compromises.
• Réponse : La plateforme a suspendu les retraits, lancé une enquête complète et commencé la reprise progressive du service. Les portefeuilles froids restent entièrement sécurisés et les fonds des utilisateurs sont protégés.
📊 Impact sur le marché
• Contrôle des fournisseurs : Cela souligne les risques systémiques liés aux dépendances de logiciels externes, poussant les exchanges à accélérer les audits des intégrations tierces.
• Conformité on-chain : Le gel rapide des fonds dérobés par les principaux émetteurs de stablecoins illustre la maturité croissante des protocoles de surveillance en temps réel.
• Résilience : Historiquement, des violations isolées d’exchanges ont limité la contagion sur le marché si la plateforme agit de manière transparente et couvre les pertes des utilisateurs.
💬 Discussion
Comment les exchanges centralisés peuvent-ils mieux évaluer et surveiller les intégrations de sécurité tierces afin de prévenir de futures vulnérabilités ? Partagez vos réflexions ci-dessous ! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Ceci est uniquement à des fins éducatives. Ne constitue pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$KSM $STG $ZRO
Tacabase:
Vụ này nhắc ae nhớ: cold wallet an toàn, nhưng backend bên thứ ba mới là tử huyệt.
1
1
3.5k

La plupart des piratages d’échanges commencent avec un vendeur dont personne n’avait même entendu parler.
Ce sentiment de malaise arrive quand on réalise que vos fonds étaient à un bug d’un tiers près de disparaître, surtout après avoir empilé du $USDT et $SOL dans un portefeuille à chaud durant cette période de cupidité. J’ai vu trop de traders perdre le sommeil à cause de ça au fil des cycles.
J’ai suffisamment négocié dans ce genre de cas pour reconnaître le schéma. En 2018, tout le monde considérait les portefeuilles à chaud comme sûrs, parce que le logo de l’échange semblait solide, jusqu’à ce qu’un « vendor slip » vide des comptes du jour au lendemain. Les exploits de ponts de 2022 ont suivi le même scénario. Les failles de tiers continuent d’évoluer parce que les plateformes externalisent des clés, des API et une supervision qu’elles ne contrôlent jamais totalement. La commodité gagne toujours… jusqu’au moment où elle ne gagne plus.
La vraie leçon de la situation de Bitget, ce n’est pas la panique. C’est de traiter chaque portefeuille à chaud comme une passerelle temporaire. Diminuez la taille des positions pour passer au stockage à froid quand la peur et la cupidité sont à 67 et que des gens se lancent dans la poursuite de $DOT sans se demander qui d’autre peut signer. Les survivants des cycles précédents ont fait exactement cela. Ils ont traité la sécurité comme la seule chose qu’ils possédaient réellement.
Comment gérez-vous la conservation des clés après avoir vu ce genre de nouvelles ?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework
22

·
--
Voir la traduction
Bitget的USDT提现窗口已到|页面仍标Pending不等于延期实锤|ETH在2670附近我先等
我的态度是先核实状态,再谈交易。币安广场的Bitget热钱包安全话题仍在上升,而Bitget原公告把九月三十日08:00 UTC,也就是北京时间今天16:00,列为USDT在Ethereum、BSC、Solana和Tron网络分阶段恢复提现的时间。现在时间窗口已到,Bitget事件汇总页对应USDT一行仍显示Pending;但同一页面标示最后更新时间为00:00 UTC,早于计划恢复时间。因此这只能说明我在公开页面尚未看到明确的完成确认,不能据此断言平台违约、延期或用户仍无法提币。是否真的可提,应看账户内当前网络状态、小额到账结果和后续官方公告。
需要把ETH本币提现与Ethereum网络上的USDT提现分清。Bitget汇总页把ETH及多个EVM网络列为已恢复,但USDT按币种另排在今天;某个网络能转ETH,不自动证明同网络的USDT已经开放。反过来,交易所的提款流程是否打开,也不等于以太坊主网安全出了新故障。两者的风控、托管和运营节点不同。此次事件的已披露攻击链指向第三方安全产品漏洞和伪造提款指令,并非以太坊共识协议被攻破;约3.88亿美元是多链多币的合计受影响规模,不应写成ETH单币损失。
市场价格没有给出明确的事件方向。发稿前币安ETHUSDT约2669.65美元,滚动二十四小时约跌2.09%,低点2656.92、高点2748.60。不能把下跌全归因于这条提款状态,也不能因为官方计划时间到了就断言市场已消化风险。我的观察位是2657附近的日内防线、2685附近的短线收复位,以及2749附近的上方压力。如果后续官方明确确认USDT各网络恢复、实际到账顺畅,并且价格能站稳2685,交易所信任修复才多一层证据;若公告继续缺位、用户实测受限或ETH跌破2657,偏谨慎的判断要进一步收紧。
如果是我自己交易,眼下不参与,方向为空仓观望。只有官方明确确认Ethereum网络USDT提现状态、小额到账有可复核反馈,同时ETH一小时收上2685且回踩2675至2685守住,我才考虑无杠杆现货试多,总资金仓位最多0.4%。目标先看2710减半,再看2740附近平掉余仓;硬止损2648,入场后连续两小时收回2675下方也全部平仓。若事前先跌破2657,或官方披露新增安全风险,直接取消计划。没有达到这些条件就没有成交,更没有已实现收益。
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
以上仅为个人市场观察,不构成投资建议。
82
·
--
Voir la traduction
Two small test transfers first. Then the big drain. That’s how the Bitget hack started
Hot and warm wallets. About $388M. Cold wallets untouched. Customer balances supposedly covered
If you still keep size on a CEX, this is why people keep repeating the same warning. Third-party tools sit inside the vault
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
Hot and warm wallets. About $388M. Cold wallets untouched. Customer balances supposedly covered
If you still keep size on a CEX, this is why people keep repeating the same warning. Third-party tools sit inside the vault
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
15
·
--
Bitget affirme désormais que le piratage de 388 M$ est passé par un produit de sécurité tiers
Aucune clé privée dérobée. Aucun portefeuille à froid. Un défaut chez un fournisseur qui a permis à quelqu’un de récupérer des identifiants internes et d’envoyer de fausses commandes de retrait
C’est ce point que les gens devraient examiner sérieusement. Une plateforme d’échange peut être « sécurisée » et malgré tout être mise à mal par des logiciels qu’elle a achetés
$BTC retraits ont déjà redémarré. La leçon, elle, ne redémarre pas avec eux
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
{future}(BTCUSDT)
Bitget affirme désormais que le piratage de 388 M$ est passé par un produit de sécurité tiers
Aucune clé privée dérobée. Aucun portefeuille à froid. Un défaut chez un fournisseur qui a permis à quelqu’un de récupérer des identifiants internes et d’envoyer de fausses commandes de retrait
C’est ce point que les gens devraient examiner sérieusement. Une plateforme d’échange peut être « sécurisée » et malgré tout être mise à mal par des logiciels qu’elle a achetés
$BTC retraits ont déjà redémarré. La leçon, elle, ne redémarre pas avec eux
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
12
·
--
Bitget:le débat s’échauffe|ZEC sur la liste des faits ne signifie pas que tout le montant est irrécupérable et impossible à tracer|À partir d’environ 1394, je respecte d’abord la discipline
Je veux d’abord être clair : je ne vais pas « vendre à découvert ZEC » juste parce que « monnaie de confidentialité impliquée » apparaît dans trois mots, et je ne vais pas non plus rédiger un engagement du type « les échanges remboursent la perte » comme si tout avait déjà été récupéré. Le #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw qui figure dans le Top tendance de la Binance Square est lié à ZEC, parce que la page d’événement officielle de Bitget classe ZEC parmi les actifs affectés, et que l’annonce du 25 septembre inclut les actifs en chaîne Zcash et sur la blockchain TRON dans l’estimation révisée des pertes. À l’heure actuelle, le chiffre d’environ 388 millions de dollars fourni par la plateforme correspond à un total agrégé sur plusieurs chaînes et plusieurs crypto-monnaies ; je n’ai pas vu de décomposition fiable des pertes ZEC sur une seule monnaie, une liste complète des adresses volées, ni la destination finale de chaque transaction. Ainsi, « 388 millions de dollars en ZEC volés » est faux, et « tout ne peut pas être récupéré » n’a pas de preuve.
Ce qui mérite vraiment d’être discuté, c’est la frontière entre le pistage et le gel. Zcash dispose d’adresses publiques et d’transactions masquées ; selon les chemins empruntés, les informations visibles on-chain diffèrent. Mais je n’ai aucune preuve que la totalité des ZEC concernées dans ce dossier soit déjà entrée dans le pool masqué, et encore moins que l’ensemble des ZEC puisse être directement gelé par l’échange ou par l’émetteur. Bitget affirme que la chaîne d’attaque provient d’une faille dans un produit de sécurité tiers ayant entraîné le vol d’identifiants internes à haut niveau de privilège, la falsification d’ordres de retrait ; les cold wallets et les clés privées n’auraient pas été touchés. C’est la version de l’enquête côté plateforme ; il faut encore attendre les rapports techniques indépendants. Même si une partie des actifs est marquée, bloquée ou gelée, cela ne correspond pas au même état que le fait que des actifs on-chain soient déjà retournés aux victimes. Le risque de garde des exchanges, la sécurité du protocole Zcash et le prix du ZEC doivent être évalués séparément.
Le marché n’a pas fourni une tarification claire à un seul événement. Avant la publication, ZEC/USDT sur Binance est autour de 1392, avec une baisse d’environ 2,32 % sur 24 heures glissantes, dans une fourchette allant de 1376 à 1460. Ce prix est affecté à la fois par le sujet de sécurité, et possiblement par les données macro américaines ce soir, la liquidité propre des monnaies de confidentialité et les attentes en matière de transactions de fonds ; on ne peut pas l’attribuer de façon rigide à une seule cause. Une autre donnée facile à mal interpréter : le tableau des flux de fonds ZCSH. La ligne du 29 septembre de Farside reste un trait horizontal, avec un total automatique à 0,0 ; on ne peut pas en déduire que les institutions n’ont pas acheté ni vendu hier. Plus l’information est dense, moins je considère le silence comme un fait.
Je me concentre sur deux points de vérification : est-ce que Bitget divulguer a ensuite des montants ZEC en monnaie unique et des adresses vérifiables, ainsi que l’état réel utilisable du réseau de retrait ? Le prix peut-il repasser et se stabiliser au-dessus de 1410, et tenir lors du re-test ? Si de nouvelles informations prouvent que la perte est bien supérieure aux chiffres actuels, ou qu’il y a des transferts anormalement continus, ou encore que le ZEC échoue à rebondir après être passé sous 1376, alors une conclusion plutôt neutre serait invalidée. Si ce n’est que davantage de reprises dans les tendances, une hausse brusque du prix, et que les preuves n’augmentent pas, je continue à le considérer comme de la volatilité, pas comme une confirmation de tendance.
Si c’était moi qui traderais, je ne participe pas. Je ne considère que des positions spot longues sans levier. Si l’heure complète clôture au-dessus de 1410, puis qu’en cas de re-test le niveau 1400 à 1410 tient sans être cassé, et que l’état plateforme de dépôt/retrait est normal après un test avec un montant réduit, alors je n’utilise qu’un essai de 0,3 % maximum du capital total ; l’objectif 1430, je réduis de moitié, et autour de 1455 je ferme le reste. J’installe un stop-loss dur à 1375 : après l’entrée, si deux heures consécutives clôturent en-dessous de 1400, je liquiderai tout. Avant que ce scénario ne soit déclenché : si 1376 est cassé, ou si des révélations montrent que l’affaire continue de s’étendre, le plan est annulé ; je n’augmente pas la position pour « rattraper » une reprise. Ainsi, ce n’est pas une affirmation que le ZEC va forcément monter, mais plutôt une façon de mettre les pertes inconnues et la volatilité du prix sous discipline.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ZEC
Ceci n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
46
La PDG de Bitget, Gracy Chen, a déclaré qu’elle n’est « pas très optimiste » quant à une récupération complète ou à un gel des 388 millions de dollars dérobés lors de la récente faille de sécurité, en citant les taux historiques de récupération d’importants piratages comme le hack de 2025 de Bybit.
📊 Détail de l’incident
• Total perdu : révisé à environ 388 millions de dollars.
• Cause principale : une vulnérabilité d’un produit de sécurité tiers accordant des identifiants internes de haut niveau.
• Sécurité des utilisateurs : le fonds de protection de Bitget (464 millions de dollars) est destiné à couvrir les pertes des utilisateurs.
• Retraits : reprise échelonnée amorcée avec le Bitcoin lundi.
⚠️ Perspectives de récupération & défis
• Repères faibles : seulement ~3,5 % des fonds ont été gelés un an après le piratage de Bybit.
• Obstacles inter-chaînes : des protocoles décentralisés comme THORChain ont refusé des demandes visant à blacklist de façon sélective les adresses des attaquants.
• Efforts d’atténuation :
• Les NEAR Intents ont bloqué 50 M$+ et gelé ~500 k$.
• Tether et Circle ont blacklisté des portefeuilles liés spécifiques.
• Bitget a lancé un programme de récompenses offrant 5 % pour les fonds gelés et 5 % pour les fonds récupérés.#TrumpRejectsAIRulesForVoluntaryAudits #QNTRises287% #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
66
·
--
Bitget hot wallet incident revient dans la tendance | Une faille d’accès d’un tiers ne signifie pas que le protocole ETH est en échec | Vers 2662, j’attends d’abord
Mon point de vue : commencer par démêler les responsabilités et les limites de responsabilité en matière d’actualité sécurité, puis seulement décider s’il faut trader ; aujourd’hui, je ne vais pas présenter « un hacker touche à l’ETH » comme si le réseau Ethereum avait été compromis.
Sur le tableau d’honneur “hot” de la Place Binance apparaît : #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw. Je relis la chronologie officielle de Bitget : la plateforme affirme que l’attaquant a exploité une vulnérabilité dans un produit de sécurité tiers pour obtenir des identifiants à haut niveau d’accès en interne, puis a falsifié des instructions de retrait pour contourner le contrôle des risques, avec atteinte aux wallets hot et warm. L’officiel indique que la clé privée et les cold wallets n’ont pas été compromis. Environ 3,88 milliards de dollars correspondent à la dernière estimation du volume d’actifs affectés, ce n’est ni une « perte de la chaîne Ethereum », ni un montant déjà récupéré. Cette affirmation reste une conclusion d’enquête de l’exchange ; des rapports techniques indépendants doivent encore être divulgués intégralement. On ne peut pas en faire un verdict judiciaire ou une conclusion d’audit pour l’ensemble du secteur.
Ce qui est directement lié à l’ETH, c’est que l’officiel liste les actifs et réseaux concernés, y compris l’ETH et plusieurs réseaux EVM. Le backend des wallets de l’échange aurait été utilisé sans autorisation, la règle de consensus d’Ethereum aurait été altérée, et les clés privées des wallets autohébergés des utilisateurs auraient fuité : ce sont trois niveaux distincts.
L’impact le plus concret pour les traders, ce sont les risques contrepartie côté exchange : un arrêt des retraits ou une reprise par lots peut affecter l’arbitrage inter-plateformes, l’augmentation des marges et les écarts de prix spot. Même si les fonds sont visibles au bilan, ils ne pourront pas forcément être déplacés à temps par le chemin initial lorsqu’on en a besoin.
La page officielle donne des échéances et un état de restauration pour l’ETH. Je ne la considère que comme un plan, sans garantir que, à cet instant, n’importe quelle devise et n’importe quel réseau peuvent être retirés. Avant toute utilisation, il faut vérifier avec le compte réel et faire un test sur un petit montant.
La réaction du marché doit aussi rester prudente dans l’interprétation : au moment où j’écris, l’ETH/USDT sur Binance est autour de 2662, en baisse d’environ 1,36 % sur 24 heures, avec une fourchette de 2660 à 2749. La baisse ne peut pas être attribuée intégralement à l’incident de sécurité d’il y a une semaine ; ce soir, les données macro américaines et l’appétit global pour le risque vont aussi redessiner les prix.
Mon point de référence à court terme est le plus bas du jour autour de 2660 et le niveau entier 2700. Si, après la perte de 2660, il y a un rebond mais sans force, cela signifie que le risque n’a pas encore été absorbé ; si le prix repasse au-dessus de 2700 mais que l’exécution réelle des retraits et la profondeur du marché ne s’améliorent pas, cela ne suffit pas à prouver que le risque de sécurité est totalement éliminé.
Si, par la suite, un audit indépendant renverse la trajectoire d’attaque de la plateforme, s’il apparaît de nouvelles transactions anormales, ou si le plan de reprise de la plateforme change à nouveau, je réévaluerai immédiatement mon jugement.
Si c’était moi qui traderais : je n’entre pas ; je ne conserve qu’une position spot longue conditionnelle, sans levier. J’attends que la clôture horaire soit au-dessus de 2700 ; puis, en cas de repli de 2688 à 2700 sans cassure, et seulement si l’émetteur (la plateforme) et le réseau de réception fonctionnent normalement après vérification par des transferts de petits montants, alors j’utiliserai un portefeuille représentant au maximum 0,4 % des fonds totaux pour un essai. Premier objectif : 2725 (moitié) ; deuxième objectif : autour de 2745, pour clôturer le solde. Hard stop-loss placé sous 2660 : après l’entrée, si on revient au-dessus de 2688 pendant deux heures consécutives, je sors tout.
Si le prix casse 2660 avant le déclenchement, ou si de nouvelles annonces sécurité et anomalies on-chain s’amplifient, l’annonce initiale est annulée. Je préfère rater l’opportunité plutôt que parier lourdement sur un rebond avec une information incomplète.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
Ce qui précède est uniquement une observation personnelle du marché et ne constitue pas un conseil en investissement.
92
·
--
Hack Bitget : le maillon faible n’était pas le portefeuille, mais un outil de sécurité « de confiance » 🔐
Un autre grand incident de sécurité dans la crypto a fait la une, et celui-ci apporte une leçon importante.
Le 24 septembre, Bitget a détecté des transferts non autorisés depuis ses portefeuilles chauds et tièdes. La perte estimée a ensuite été révisée à environ 387,5 millions de dollars.
Que s’est-il réellement passé ?
Selon Bitget, l’attaquant a exploité une faille dans un produit de sécurité tiers afin d’obtenir des identifiants internes de haut niveau. Ces identifiants ont ensuite été utilisés pour envoyer des ordres de retrait frauduleux au système de portefeuille, en contournant les contrôles de risque.
Le point clé : les clés privées n’ont pas été compromises et les portefeuilles froids n’ont pas été affectés. L’attaquant n’a pas forcé le coffre : il s’est emparé d’une clé en passant par le gardien. 😅
Et qu’en est-il des fonds des utilisateurs ?
La perte totale serait couverte par le fonds de protection des utilisateurs de Bitget (464 millions de dollars). Bitget a aussi lancé un programme de prime pour la récupération et travaille avec les forces de l’ordre, tandis que les retraits sont rétablis progressivement.
3 leçons pour nous tous :
1️⃣ Une plateforme d’échange n’est aussi sûre que son maillon le plus faible. Les fournisseurs et les outils tiers sont aussi de vrais risques.
2️⃣ Comprenez les wallets chauds vs froids. Le stockage à froid est précisément la raison pour laquelle les dégâts ont été limités ici.
3️⃣ Ne gardez pas tout sur une seule plateforme. Pour vos avoirs à long terme, c’est plus sûr dans votre propre wallet.
Bitget indique qu’elle va revoir la manière dont elle évalue et déploie des outils de sécurité tiers. La vraie question à présent est de savoir dans quelle mesure les autres plateformes d’échange vont auditer sérieusement leurs propres fournisseurs.
Qu’en pensez-vous ? Gardez-vous encore vos fonds sur des exchanges, ou vous dirigez-vous vers l’autoconservation (self-custody) ? Dites-moi en commentaire 👇#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
77
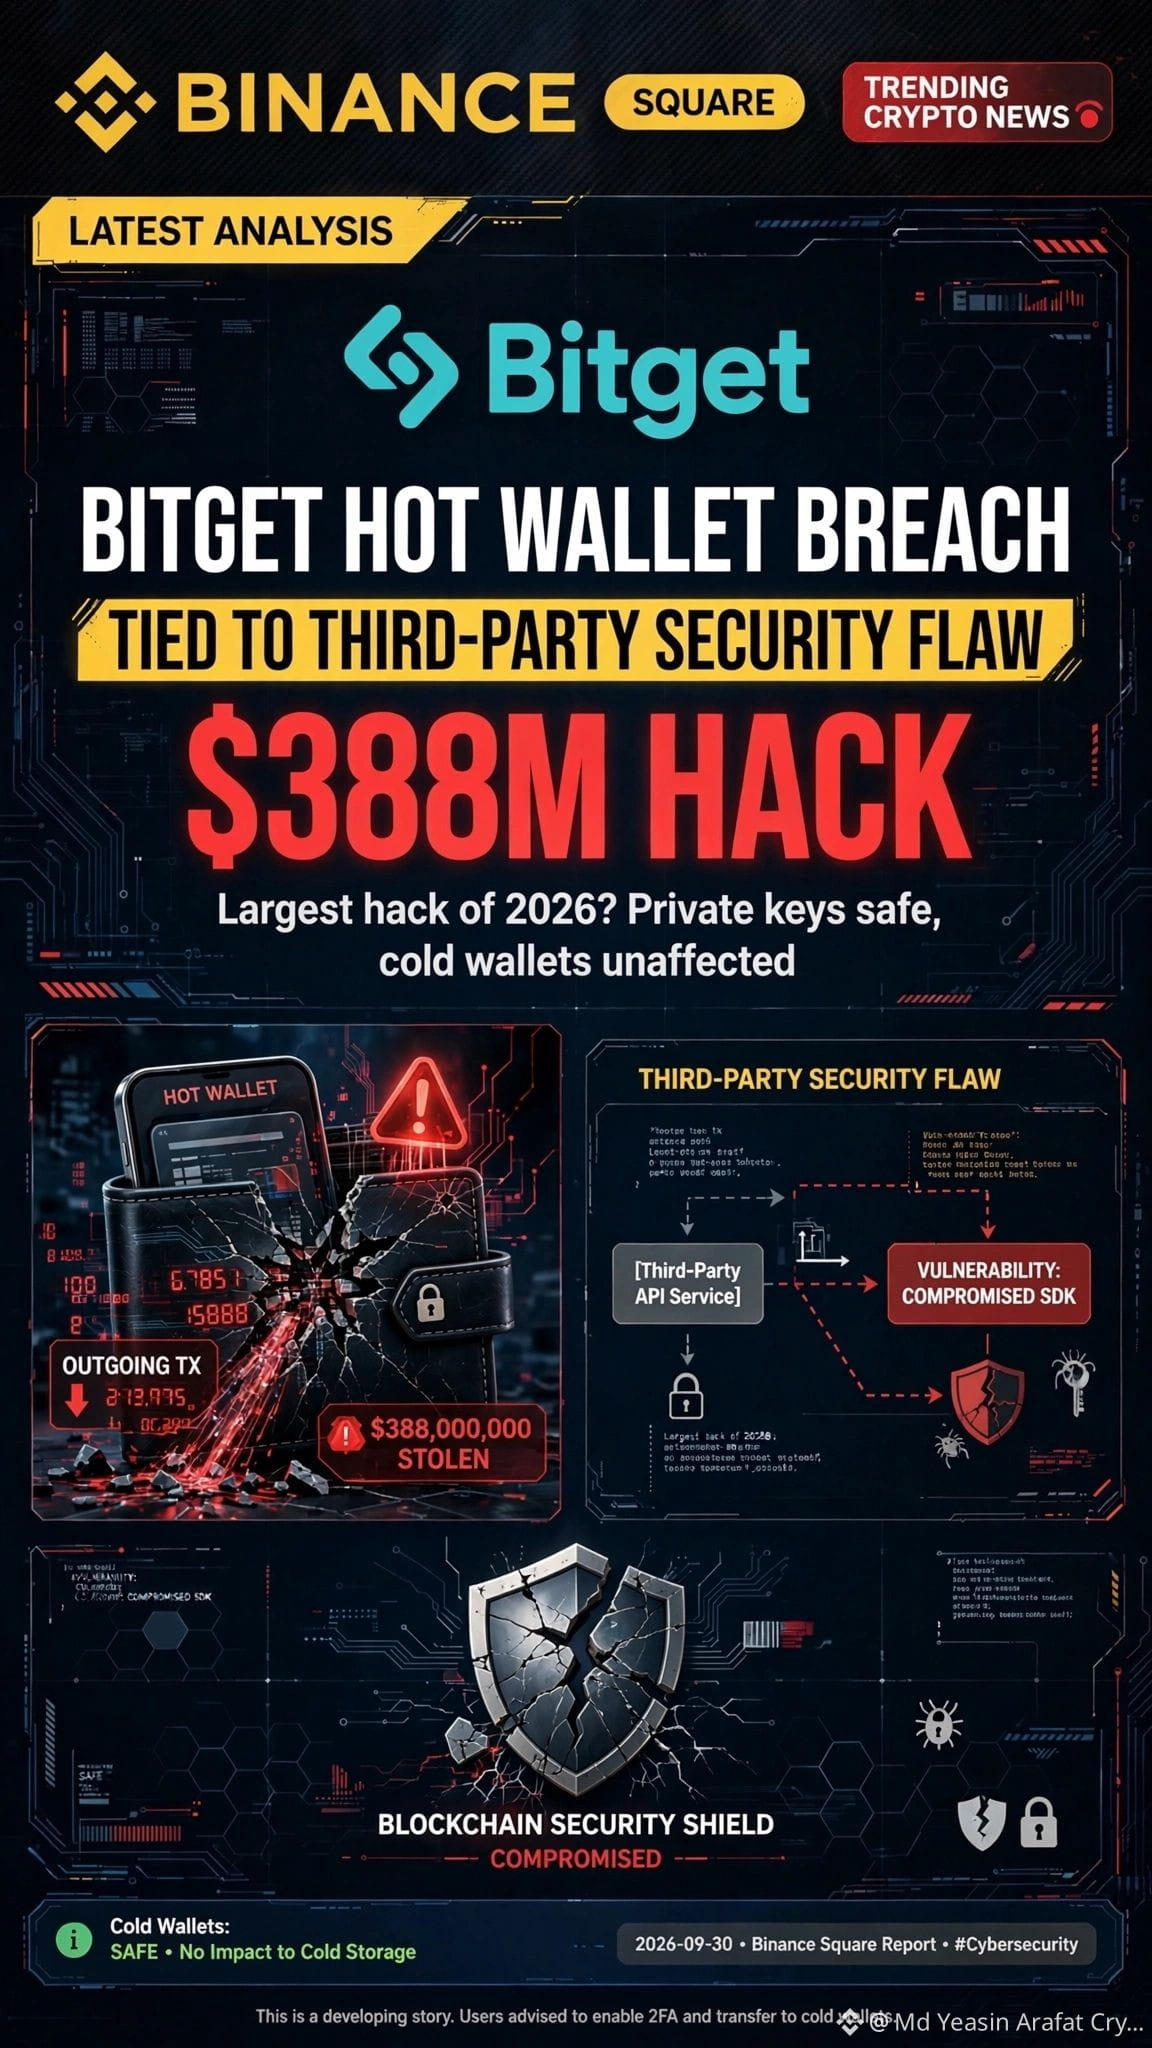
🚨 INFO DE DERNIÈRE MINUTE : BRÈCHE DU HOT WALLET DE BITGET — HACK DE 388 M$ !
Le plus gros piratage de 2026 ? Bitget confirme une brèche du hot wallet liée à un DÉFAUT DE SÉCURITÉ D’UN TIERS !
🔴 Que s’est-il passé ?
- 388 000 000 $ dérobés aux wallets Hot & Warm (24 septembre)
- L’attaquant a exploité une vulnérabilité zero-day dans un produit de sécurité tiers
- Instructions de retrait falsifiées — contournement des contrôles de risque
- Clés privées SAINES, wallets Cold INTACTS ✅
✅ Mise à jour de la récupération Bitget :
- Les retraits BTC ont repris le 28 septembre
- Les retraits ETH le 29 septembre
- Récupération complète d’ici le 2 octobre
- Le Fonds de Protection de 464 M$ couvrira toutes les pertes
- Prime de 5 % pour la récupération
C’est pourquoi la sécurité de la chaîne d’approvisionnement des CEX est cruciale ! Pour le long terme, utilisez toujours un cold wallet.
Vos fonds sont-ils SAFU ? Commentez ci-dessous 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ AVERTISSEMENT : Ce contenu est uniquement à des fins éducatives et d’information. Ne constitue pas un conseil financier. Restez prudent, faites vos recherches (DYOR).
$BTC $ETH $BNB
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
🚨 INFO DE DERNIÈRE MINUTE : BRÈCHE DU HOT WALLET DE BITGET — HACK DE 388 M$ !
Le plus gros piratage de 2026 ? Bitget confirme une brèche du hot wallet liée à un DÉFAUT DE SÉCURITÉ D’UN TIERS !
🔴 Que s’est-il passé ?
- 388 000 000 $ dérobés aux wallets Hot & Warm (24 septembre)
- L’attaquant a exploité une vulnérabilité zero-day dans un produit de sécurité tiers
- Instructions de retrait falsifiées — contournement des contrôles de risque
- Clés privées SAINES, wallets Cold INTACTS ✅
✅ Mise à jour de la récupération Bitget :
- Les retraits BTC ont repris le 28 septembre
- Les retraits ETH le 29 septembre
- Récupération complète d’ici le 2 octobre
- Le Fonds de Protection de 464 M$ couvrira toutes les pertes
- Prime de 5 % pour la récupération
C’est pourquoi la sécurité de la chaîne d’approvisionnement des CEX est cruciale ! Pour le long terme, utilisez toujours un cold wallet.
Vos fonds sont-ils SAFU ? Commentez ci-dessous 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ AVERTISSEMENT : Ce contenu est uniquement à des fins éducatives et d’information. Ne constitue pas un conseil financier. Restez prudent, faites vos recherches (DYOR).
$BTC $ETH $BNB
50
·
--
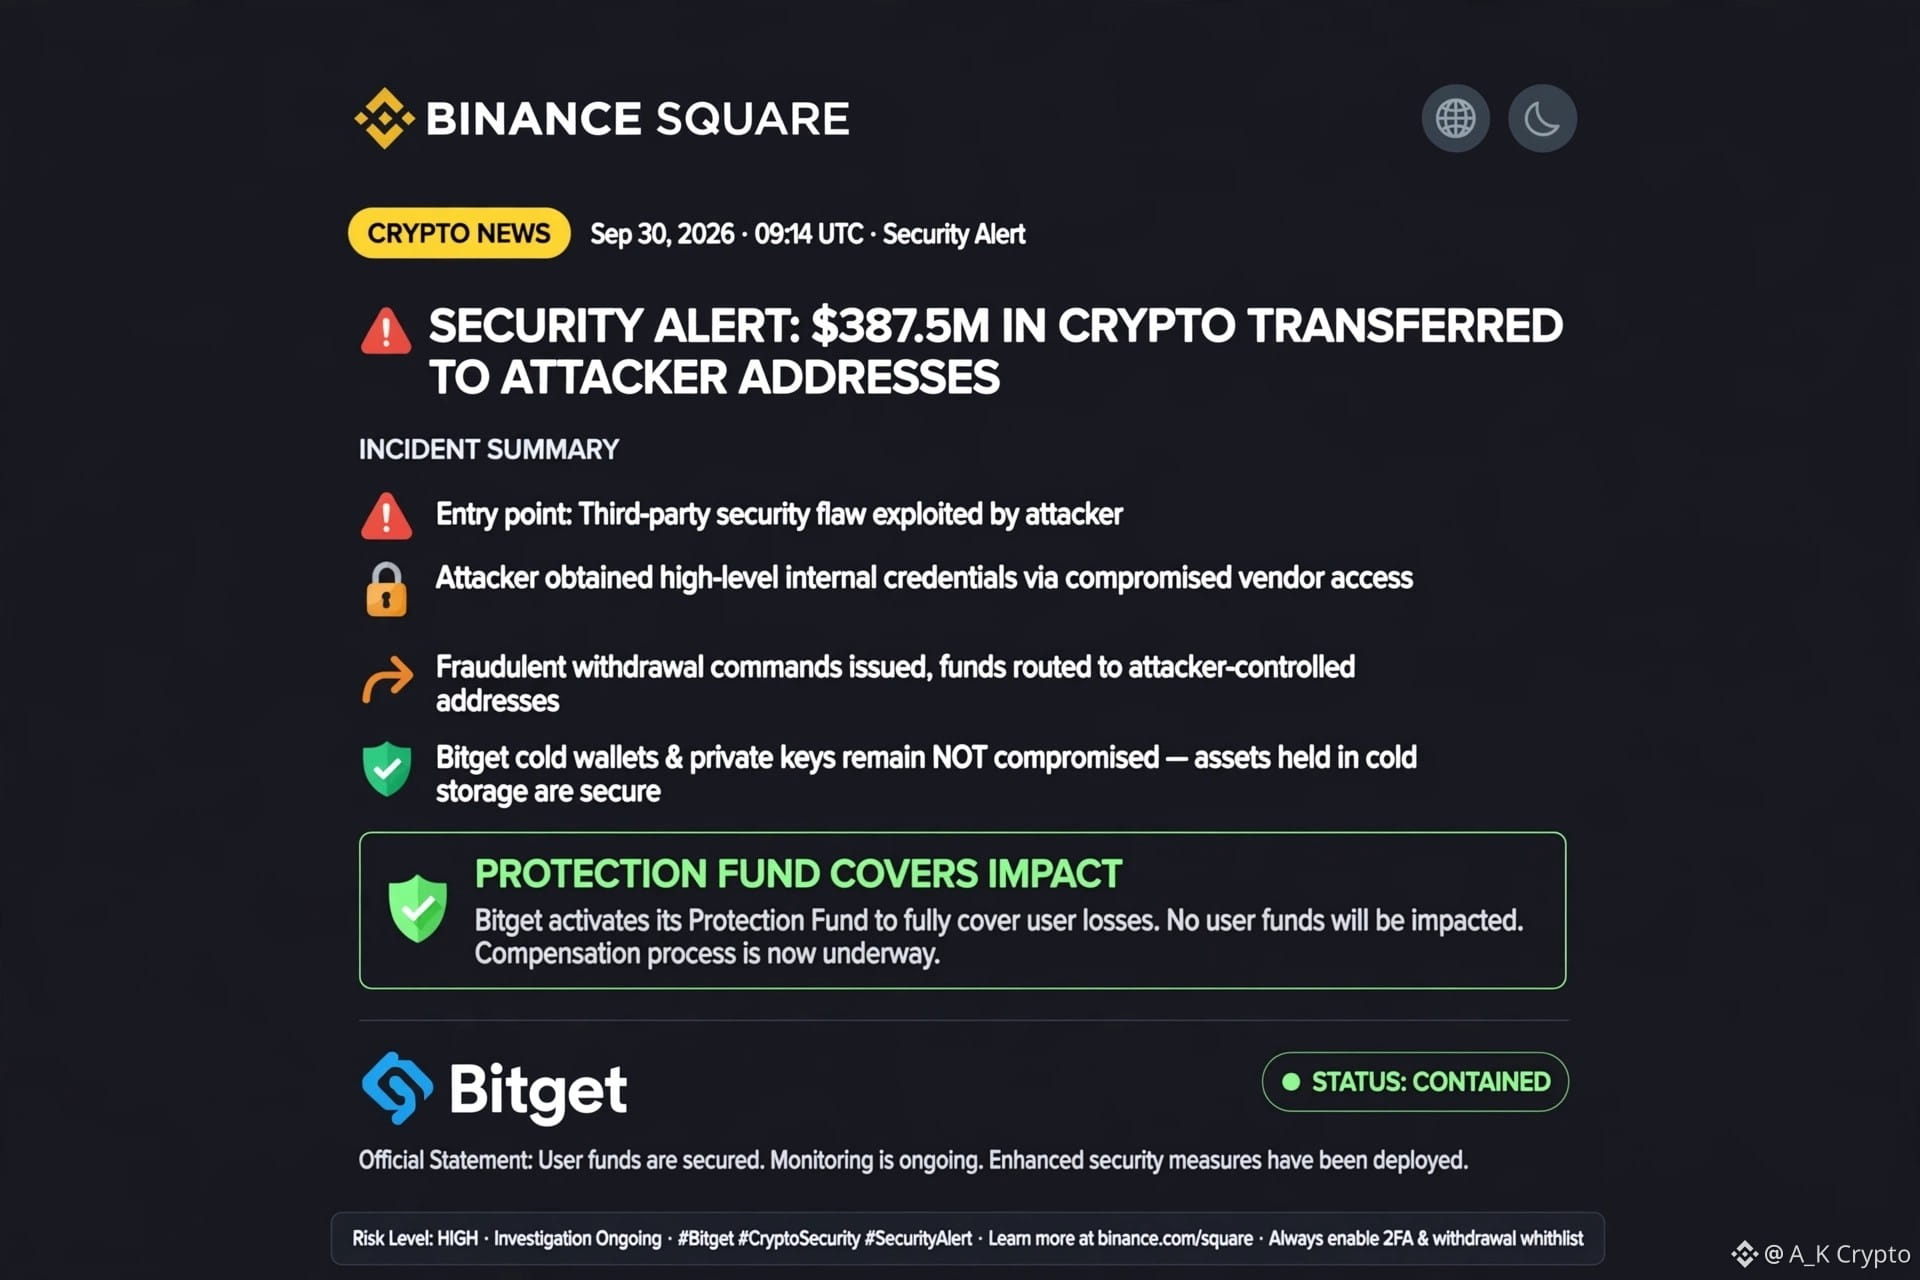
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw 🚨 387,5 M$ EN CRYPTO ONT ÉTÉ TRANSFÉRÉS À DES ADRESSES CONTRÔLÉES PAR L’ATTAQUANT — ET LE POINT D’ENTRÉE ÉTAIT UNE FAILLE DE SÉCURITÉ TIERS.
Bitget indique que l’attaquant a exploité une vulnérabilité dans un produit de sécurité d’un tiers, a obtenu des identifiants internes de haut niveau et les a utilisés pour émettre des ordres de retrait frauduleux.
Bitget indique que ses cold wallets et ses clés privées n’ont pas été compromis, tandis que son Protection Fund est désigné pour couvrir l’impact financier.
La sécurité des cryptos ne se limite pas à la protection des clés privées. Les logiciels tiers et l’accès interne peuvent aussi devenir des surfaces d’attaque majeures.
Cet incident renforce la raison pour laquelle la sécurité des exchanges doit couvrir toute l’infrastructure, et pas seulement les wallets. La crainte à court terme peut augmenter, mais des audits renforcés, des contrôles d’accès et de la surveillance peuvent améliorer la résilience du secteur. Les traders doivent se concentrer sur des mises à jour vérifiées plutôt que sur des rumeurs pendant les enquêtes en cours.
#Bitget #crypto #Binanace #TrumpRejectsAIRulesForVoluntaryAudits
56
🔐 Le risque de sécurité lié aux tiers passe au premier plan
L’enquête de Bitget met en évidence une vulnérabilité dans un produit de sécurité externe faisant partie du chemin d’attaque.
L’incident montre pourquoi la sécurité des échanges dépend non seulement des systèmes internes, mais aussi de l’infrastructure tierce connectée.
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
10
🚨 Incident de sécurité Bitget
Bitget indique que des attaquants ont exploité une vulnérabilité dans un produit de sécurité tiers pour obtenir des identifiants internes et envoyer des ordres de retrait frauduleux.
Les portefeuilles chauds et tièdes concernés représentaient environ 387,5 M$ d’actifs.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
9
·
--
Bitget a annoncé une compromission de portefeuille « hot wallet », attribuant l’incident à une faille de sécurité provenant d’un service tiers. Événement met en lumière l’importance cruciale de mesures de sécurité solides, non seulement au sein des échanges, mais aussi sur l’ensemble de leur chaîne d’approvisionnement, impliquant les prestataires de services.
Le marché des crypto-actifs est particulièrement sensible aux incidents de sécurité, et une brèche, même si elle est contenue et liée à un facteur externe, peut éroder la confiance des utilisateurs et déclencher des ventes. Bien que la communication rapide de Bitget constitue une étape positive, le marché suivra de près leur processus de redressement ainsi que tout impact potentiel sur les volumes de négociation et les prix des actifs. Cet incident souligne le défi permanent consistant à sécuriser des actifs numériques dans un écosystème interconnecté où un seul maillon faible peut entraîner des répercussions importantes.
Cette situation rappelle de manière frappante à tous les acteurs du secteur des crypto-actifs de rester vigilants quant aux pratiques de sécurité des plateformes qu’ils utilisent.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
206 Atlas:
Third-party risks are priced in. This doesn't change the technical outlook for listed tokens, just highlights operational fragility.
1
1
125
🛡️ La sécurité des échanges passée au crible
L’incident sur Bitget impliquait des ordres de retrait frauduleux après que des attaquants auraient, selon des informations, obtenu l’accès via une faille de sécurité provenant d’un tiers.
L’enquête se poursuit avec des sociétés de cybersécurité, notamment Mandiant et SlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
142
🌐 Rappel pour l’infrastructure crypto
La brèche du 24 septembre de Bitget a touché certains portefeuilles chauds et tièdes, avec la dernière estimation à environ 388 M$.
L’incident met en évidence à quel point des logiciels tiers, l’accès interne et les contrôles de retrait peuvent tous devenir des couches de sécurité essentielles.
$BTC $ETH $SOL
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
2
2k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinSlipsBelow$84000
41 vues
27 mentions
2
#SECToClarifyOnChainFundraisingRules
1,921 vues
105 mentions
3
#UKFCAOpensCryptoFirmAuthorization
4,511 vues
135 mentions
4
#JapanMOFStudyGroupOnTokenizedGovtBonds
4,557 vues
152 mentions
5
#QNTRises287%
31,321 vues
459 mentions
6
#TrumpRejectsAIRulesForVoluntaryAudits
22,922 vues
532 mentions
7
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
12,534 vues
353 mentions
8
#OpenAIUnveilsAlwaysOnAgentDots
10,477 vues
367 mentions
9
#ChainlinkLaunchesBankSWIFTLedgerFramework
11,181 vues
287 mentions
10
#EarningsSeason
550,894 vues
3,871 mentions