#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Analyse du marché : faille de sécurité tierce liée à la violation chez Bitget
Un récent incident de sécurité met en lumière des risques critiques, souvent négligés, liés à la gestion des prestataires tiers dans l’écosystème des actifs numériques.
📌 Actualités clés
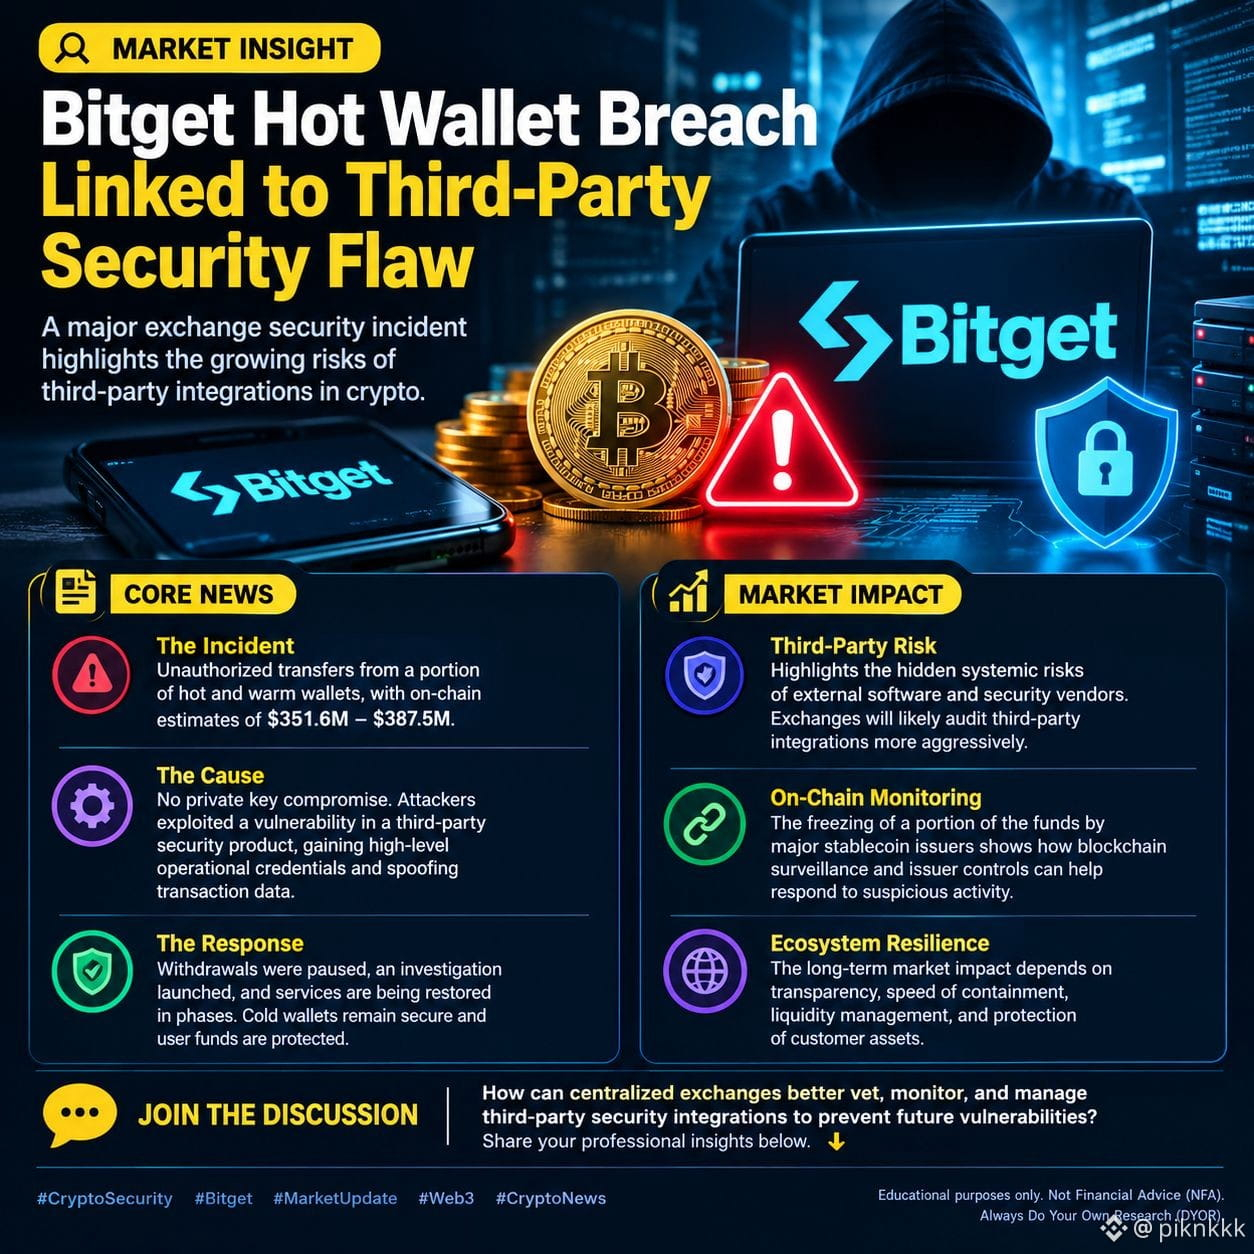
• Incident : Bitget a confirmé des transferts non autorisés depuis des portefeuilles « hot » et « warm », avec des estimations on-chain allant de 351,6 M$ à 387,5 M$.
• Cause : Des attaquants ont exploité une vulnérabilité dans un produit de sécurité tiers au sein du back-end de Bitget afin d’obtenir des identifiants opérationnels et de falsifier les données de transaction. Les clés privées n’ont pas été compromises.
• Réponse : La plateforme a suspendu les retraits, lancé une enquête complète et commencé la reprise progressive du service. Les portefeuilles froids restent entièrement sécurisés et les fonds des utilisateurs sont protégés.
📊 Impact sur le marché
• Contrôle des fournisseurs : Cela souligne les risques systémiques liés aux dépendances de logiciels externes, poussant les exchanges à accélérer les audits des intégrations tierces.
• Conformité on-chain : Le gel rapide des fonds dérobés par les principaux émetteurs de stablecoins illustre la maturité croissante des protocoles de surveillance en temps réel.
• Résilience : Historiquement, des violations isolées d’exchanges ont limité la contagion sur le marché si la plateforme agit de manière transparente et couvre les pertes des utilisateurs.
💬 Discussion
Comment les exchanges centralisés peuvent-ils mieux évaluer et surveiller les intégrations de sécurité tierces afin de prévenir de futures vulnérabilités ? Partagez vos réflexions ci-dessous ! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Ceci est uniquement à des fins éducatives. Ne constitue pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$KSM $STG $ZRO