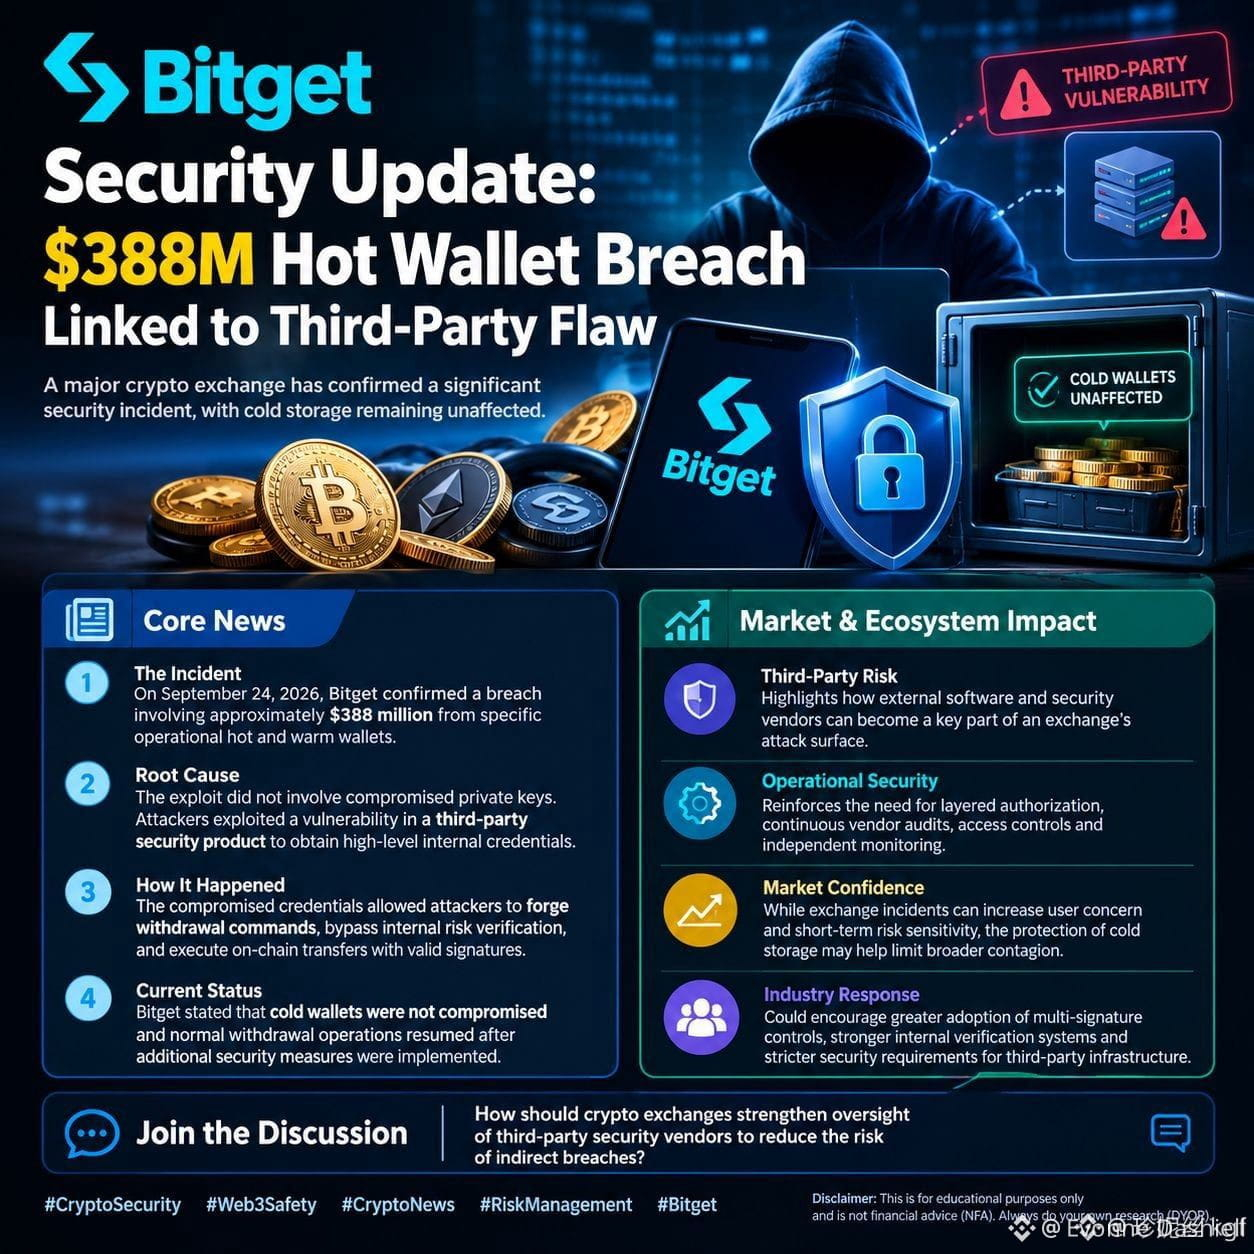
La plupart des piratages d’échanges commencent avec un vendeur dont personne n’avait même entendu parler.
Ce sentiment de malaise arrive quand on réalise que vos fonds étaient à un bug d’un tiers près de disparaître, surtout après avoir empilé du $USDT et $SOL dans un portefeuille à chaud durant cette période de cupidité. J’ai vu trop de traders perdre le sommeil à cause de ça au fil des cycles.
J’ai suffisamment négocié dans ce genre de cas pour reconnaître le schéma. En 2018, tout le monde considérait les portefeuilles à chaud comme sûrs, parce que le logo de l’échange semblait solide, jusqu’à ce qu’un « vendor slip » vide des comptes du jour au lendemain. Les exploits de ponts de 2022 ont suivi le même scénario. Les failles de tiers continuent d’évoluer parce que les plateformes externalisent des clés, des API et une supervision qu’elles ne contrôlent jamais totalement. La commodité gagne toujours… jusqu’au moment où elle ne gagne plus.
La vraie leçon de la situation de Bitget, ce n’est pas la panique. C’est de traiter chaque portefeuille à chaud comme une passerelle temporaire. Diminuez la taille des positions pour passer au stockage à froid quand la peur et la cupidité sont à 67 et que des gens se lancent dans la poursuite de $DOT sans se demander qui d’autre peut signer. Les survivants des cycles précédents ont fait exactement cela. Ils ont traité la sécurité comme la seule chose qu’ils possédaient réellement.
Comment gérez-vous la conservation des clés après avoir vu ce genre de nouvelles ?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework