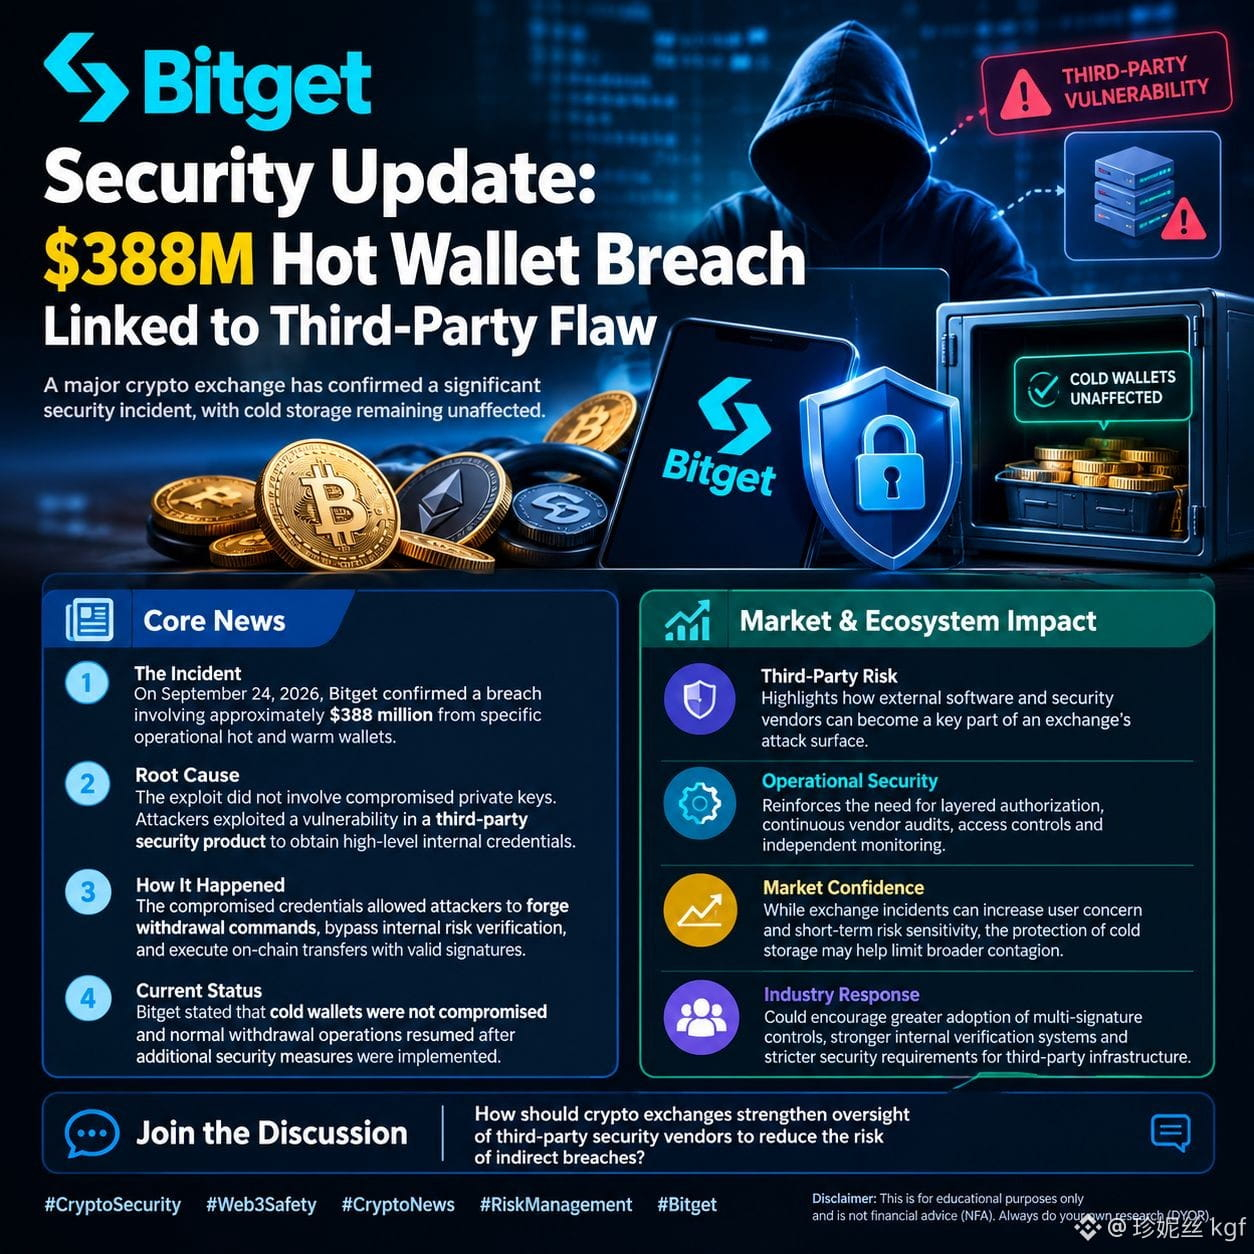
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Mise à jour de sécurité Bitget : 388 M$ de fonds provenant d’un hot wallet compromis lié à une faille tierce
Une grande plateforme d’échange crypto a confirmé un incident de sécurité, mais avec un détail crucial : le stockage à froid des utilisateurs reste intact. Voici le détail factuel.
🔹 Incident Le 24 septembre 2026, Bitget a confirmé une brèche d’environ 388 M$ provenant de certains hot/warm wallets opérationnels.
🔹 Cause principale** : L’exploitation n’a PAS impliqué de clés privées compromises. Les attaquants ont exploité une vulnérabilité dans un produit de sécurité tiers afin de voler des identifiants internes de haut niveau.
🔹 Mécanisme Ces identifiants ont permis d’émettre des ordres de retrait falsifiés, en contournant la vérification des risques pour exécuter des transferts on-chain avec des signatures valides.
🔹 Statut Bitget confirme que les cold wallets sont en sécurité. Les opérations normales ont repris après la mise en place de protocoles de sécurité renforcés.
📊 Impact sur le marché
• Points clés liés au risque fournisseur Met en évidence un risque systémique critique dans la crypto : la dépendance à des logiciels tiers. Souligne la nécessité d’audits fournisseurs rigoureux à l’échelle de l’industrie.
• Résilience du marché Le fait que le stockage à froid soit intact aide à contenir une contagion plus large du marché, malgré d’éventuels retraits à court terme.
• Évolution de l’industrie Attendez-vous à une relance en faveur de cadres opérationnels à multi-signature et à des exigences de conformité plus strictes pour les plateformes centralisées.
💬 Rejoignez la discussion
Comment l’industrie crypto devrait-elle mieux auditer les prestataires de sécurité tiers pour empêcher des brèches indirectes ? Partagez vos réflexions ci-dessous ! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Ceci est uniquement à des fins éducatives. Ce n’est pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$MARSCOIN $HBAR $ZAMA