
CryptoMasterXY
739 Publicaciones

CryptoMasterXY
Denunciar
Bloquear usuario
Crypto MasterX | Precision.
TA On-chain Execution
Master. Repeat
Abrir operación
Trader frecuente
2 años
45 Siguiendo
94 Seguidores
664 Me gusta
Publicaciones
Cartera
Todo
Cotizaciones
Vídeos
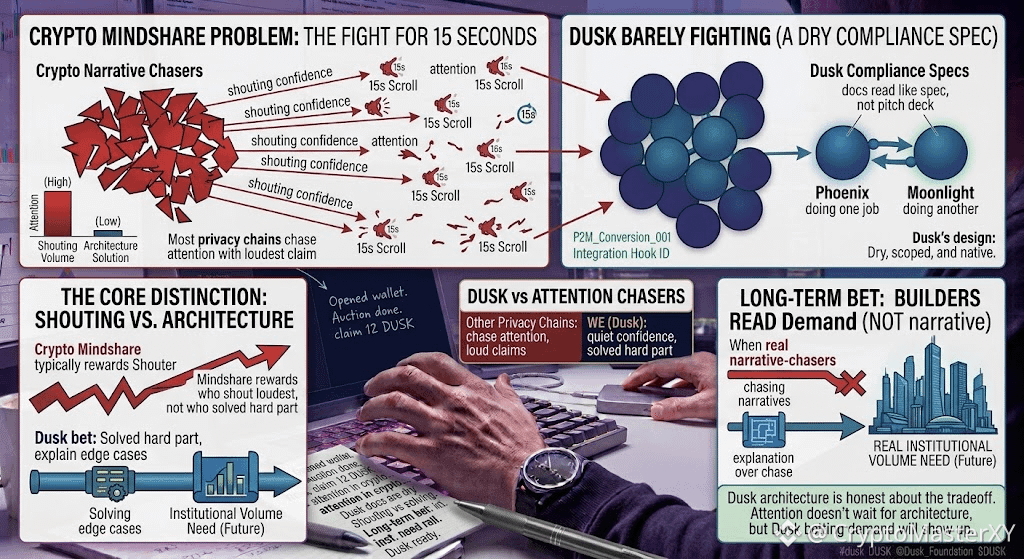
He estado pensando en la atención en las criptomonedas de una forma diferente desde esta mañana. Todo el mundo en este espacio está luchando por los mismos quince segundos del desplazamiento de alguien. Dusk apenas parece estar luchando, y eso fue lo que me hizo detenerme y mirar con más detenimiento.
La mayoría de las cadenas de privacidad persiguen la atención con la afirmación más ruidosa que pueden hacer. La documentación de Dusk se lee casi seca en comparación, más como una especificación de cumplimiento que como un deck de presentación. Sin promesas de ganarle a los reguladores en su propio juego. Solo Moonlight y Phoenix, haciendo con calma dos trabajos distintos.
Esa fue la parte que me atrapó. La mentalidad en cripto normalmente premia a quien grita la confianza más fuerte, no a quien realmente resolvió la parte difícil. Dusk parece apostar por lo contrario: que cuando, en algún momento, el volumen institucional real necesite un carril de privacidad que cumpla con las normas, los constructores que pasaron este ciclo explicando casos límite en lugar de perseguir narrativas serán los únicos que estén listos.
No sé si esa apuesta dará resultado. La atención no espera a que la arquitectura se demuestre.
Pero es una clase extraña de confianza: construir para una demanda que aún no se ha mostrado por completo.
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(PORTALUSDT)
{future}(PROMUSDT)
He estado pensando en la atención en las criptomonedas de una forma diferente desde esta mañana. Todo el mundo en este espacio está luchando por los mismos quince segundos del desplazamiento de alguien. Dusk apenas parece estar luchando, y eso fue lo que me hizo detenerme y mirar con más detenimiento.
La mayoría de las cadenas de privacidad persiguen la atención con la afirmación más ruidosa que pueden hacer. La documentación de Dusk se lee casi seca en comparación, más como una especificación de cumplimiento que como un deck de presentación. Sin promesas de ganarle a los reguladores en su propio juego. Solo Moonlight y Phoenix, haciendo con calma dos trabajos distintos.
Esa fue la parte que me atrapó. La mentalidad en cripto normalmente premia a quien grita la confianza más fuerte, no a quien realmente resolvió la parte difícil. Dusk parece apostar por lo contrario: que cuando, en algún momento, el volumen institucional real necesite un carril de privacidad que cumpla con las normas, los constructores que pasaron este ciclo explicando casos límite en lugar de perseguir narrativas serán los únicos que estén listos.
No sé si esa apuesta dará resultado. La atención no espera a que la arquitectura se demuestre.
Pero es una clase extraña de confianza: construir para una demanda que aún no se ha mostrado por completo.
@Dusk $DUSK #dusk
La mayoría de las cadenas de privacidad persiguen la atención con la afirmación más ruidosa que pueden hacer. La documentación de Dusk se lee casi seca en comparación, más como una especificación de cumplimiento que como un deck de presentación. Sin promesas de ganarle a los reguladores en su propio juego. Solo Moonlight y Phoenix, haciendo con calma dos trabajos distintos.
Esa fue la parte que me atrapó. La mentalidad en cripto normalmente premia a quien grita la confianza más fuerte, no a quien realmente resolvió la parte difícil. Dusk parece apostar por lo contrario: que cuando, en algún momento, el volumen institucional real necesite un carril de privacidad que cumpla con las normas, los constructores que pasaron este ciclo explicando casos límite en lugar de perseguir narrativas serán los únicos que estén listos.
No sé si esa apuesta dará resultado. La atención no espera a que la arquitectura se demuestre.
Pero es una clase extraña de confianza: construir para una demanda que aún no se ha mostrado por completo.
@Dusk $DUSK #dusk
124
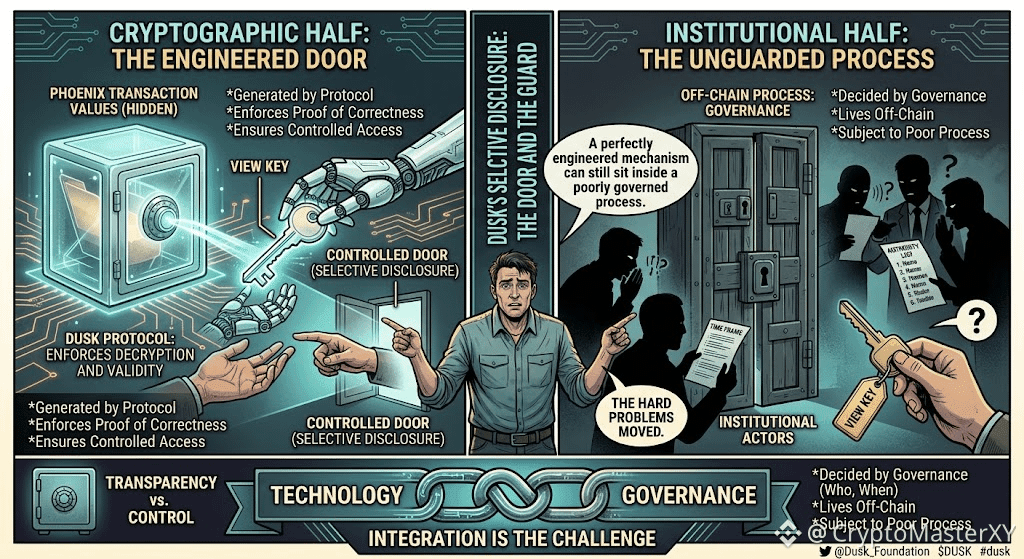
Todavía estoy pensando en Dusk esta tarde y, mientras buscaba en los documentos, surgió otra cosa. Si Phoenix oculta los valores de las transacciones de forma predeterminada, me preguntaba: ¿cómo es que alguien puede auditar una en realidad?
Resulta que la respuesta son las claves de vista. No es el mismo concepto de clave de vista del que suele hablarse para la sincronización de wallets. Esto trata de la divulgación selectiva: el propietario de una transacción puede entregar una clave de visualización específica a un auditor o regulador, permitiendo que esa única parte descifre los detalles sin exponer nada a la red en general.
Eso replanteó por completo la cuestión de la privacidad para mí. No es privacidad versus transparencia. Es privacidad con una puerta controlada incorporada.
Pero una puerta solo importa si alguien elige abrirla correctamente. El protocolo puede generar la clave y garantizar que el descifrado funcione como se diseñó. No tiene voz en quién recibe esa clave, cuándo se emite, ni en si el proceso que la rodea es siquiera confiable.
Así que la tecnología resuelve la mitad criptográfica de la divulgación. La mitad institucional, quién tiene la autoridad para solicitar una clave y en qué condiciones, sigue viviendo íntegramente fuera de la cadena.
Esa es la parte que me inquieta un poco. Un mecanismo de divulgación selectiva perfectamente diseñado aún puede estar dentro de un proceso con mala gobernanza.
No creo que eso lo vuelva menos útil. Solo significa que los problemas difíciles no desaparecieron. Se movieron.
Pestaña de Documentos aún abierta. A la siguiente sección.
@Dusk_Foundation $DUSK #dusk $SPK $MORPHO
Todavía estoy pensando en Dusk esta tarde y, mientras buscaba en los documentos, surgió otra cosa. Si Phoenix oculta los valores de las transacciones de forma predeterminada, me preguntaba: ¿cómo es que alguien puede auditar una en realidad?
Resulta que la respuesta son las claves de vista. No es el mismo concepto de clave de vista del que suele hablarse para la sincronización de wallets. Esto trata de la divulgación selectiva: el propietario de una transacción puede entregar una clave de visualización específica a un auditor o regulador, permitiendo que esa única parte descifre los detalles sin exponer nada a la red en general.
Eso replanteó por completo la cuestión de la privacidad para mí. No es privacidad versus transparencia. Es privacidad con una puerta controlada incorporada.
Pero una puerta solo importa si alguien elige abrirla correctamente. El protocolo puede generar la clave y garantizar que el descifrado funcione como se diseñó. No tiene voz en quién recibe esa clave, cuándo se emite, ni en si el proceso que la rodea es siquiera confiable.
Así que la tecnología resuelve la mitad criptográfica de la divulgación. La mitad institucional, quién tiene la autoridad para solicitar una clave y en qué condiciones, sigue viviendo íntegramente fuera de la cadena.
Esa es la parte que me inquieta un poco. Un mecanismo de divulgación selectiva perfectamente diseñado aún puede estar dentro de un proceso con mala gobernanza.
No creo que eso lo vuelva menos útil. Solo significa que los problemas difíciles no desaparecieron. Se movieron.
Pestaña de Documentos aún abierta. A la siguiente sección.
@Dusk $DUSK #dusk $SPK $MORPHO
Resulta que la respuesta son las claves de vista. No es el mismo concepto de clave de vista del que suele hablarse para la sincronización de wallets. Esto trata de la divulgación selectiva: el propietario de una transacción puede entregar una clave de visualización específica a un auditor o regulador, permitiendo que esa única parte descifre los detalles sin exponer nada a la red en general.
Eso replanteó por completo la cuestión de la privacidad para mí. No es privacidad versus transparencia. Es privacidad con una puerta controlada incorporada.
Pero una puerta solo importa si alguien elige abrirla correctamente. El protocolo puede generar la clave y garantizar que el descifrado funcione como se diseñó. No tiene voz en quién recibe esa clave, cuándo se emite, ni en si el proceso que la rodea es siquiera confiable.
Así que la tecnología resuelve la mitad criptográfica de la divulgación. La mitad institucional, quién tiene la autoridad para solicitar una clave y en qué condiciones, sigue viviendo íntegramente fuera de la cadena.
Esa es la parte que me inquieta un poco. Un mecanismo de divulgación selectiva perfectamente diseñado aún puede estar dentro de un proceso con mala gobernanza.
No creo que eso lo vuelva menos útil. Solo significa que los problemas difíciles no desaparecieron. Se movieron.
Pestaña de Documentos aún abierta. A la siguiente sección.
@Dusk $DUSK #dusk $SPK $MORPHO
3
3
264
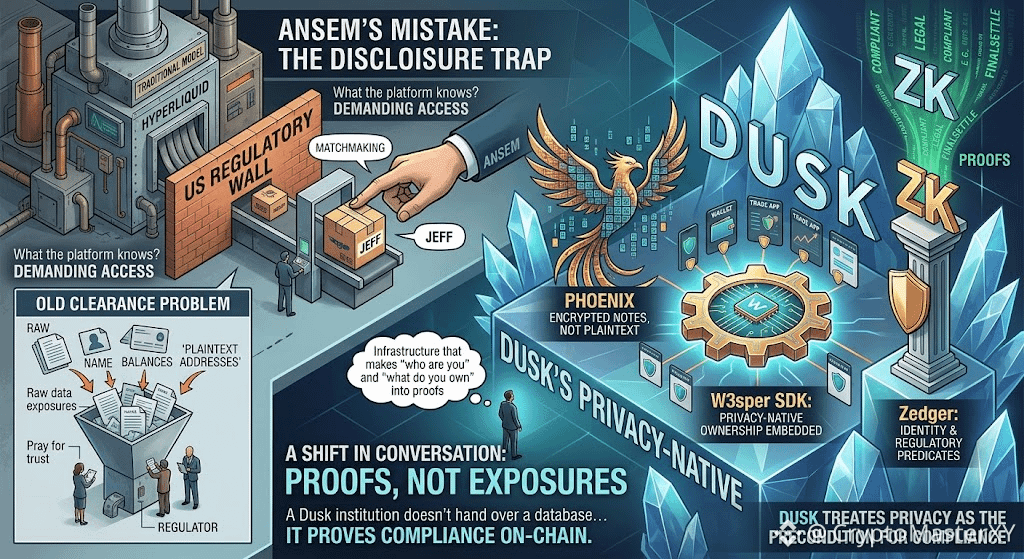
El error de Ansem no fue no nombrar a un socio para Jeff. Fue tratar el muro estadounidense de Hyperliquid como un problema de liberación cuando en realidad es un problema de divulgación.
El lado estadounidense no pregunta si la plataforma funciona; pregunta qué sabe la plataforma.
Hyperliquid no puede responder eso sin revelar saldos, identidades e historiales de transacciones que nunca fueron diseñados para compartirse de forma selectiva. Dusk no construyó un puente más rápido hacia los reguladores. Construyó un sistema donde la divulgación es nativa, está acotada y es criptográfica.
Phoenix registra cada saldo como una nota cifrada, no como una dirección en texto plano, y el SDK de W3sper permite que cualquier aplicación incluya ese modelo de propiedad respetuoso con la privacidad sin tener que reconstruir circuitos de conocimiento-cero desde cero.
Zedger se apoya en eso: las credenciales de identidad y las restricciones regulatorias se convierten en predicados demostrables dentro de la prueba, no en documentos sin procesar entregados a un socio. La propiedad se demuestra mediante circuitos de conocimiento-cero que producen verdad sin filtrar el registro subyacente. Eso cambia por completo la conversación.
Una institución de Dusk no entrega una base de datos y espera que el regulador confíe en el socio. Demuestra el cumplimiento on-chain—restricciones de identidad, legitimidad de los activos, certeza de la liquidación—mientras los datos sin procesar permanecen cifrados. Hyperliquid necesita un socio estadounidense porque su arquitectura trata la privacidad como un obstáculo para el cumplimiento.
Dusk trata la privacidad como la condición previa para ello. Ansem tuvo la capacidad de explicar esa distinción, y la empleó en el emparejamiento.
El mercado no necesita otro anuncio de socios. Necesita infraestructura que convierta "¿quién eres" y "¿qué posees" en pruebas, no en exposiciones. Dusk ya construyó eso. La cuestión es si el público estaba listo para escucharlo.
@Dusk_Foundation $DUSK #dusk $TUT $TRUMP
El error de Ansem no fue no nombrar a un socio para Jeff. Fue tratar el muro estadounidense de Hyperliquid como un problema de liberación cuando en realidad es un problema de divulgación.
El lado estadounidense no pregunta si la plataforma funciona; pregunta qué sabe la plataforma.
Hyperliquid no puede responder eso sin revelar saldos, identidades e historiales de transacciones que nunca fueron diseñados para compartirse de forma selectiva. Dusk no construyó un puente más rápido hacia los reguladores. Construyó un sistema donde la divulgación es nativa, está acotada y es criptográfica.
Phoenix registra cada saldo como una nota cifrada, no como una dirección en texto plano, y el SDK de W3sper permite que cualquier aplicación incluya ese modelo de propiedad respetuoso con la privacidad sin tener que reconstruir circuitos de conocimiento-cero desde cero.
Zedger se apoya en eso: las credenciales de identidad y las restricciones regulatorias se convierten en predicados demostrables dentro de la prueba, no en documentos sin procesar entregados a un socio. La propiedad se demuestra mediante circuitos de conocimiento-cero que producen verdad sin filtrar el registro subyacente. Eso cambia por completo la conversación.
Una institución de Dusk no entrega una base de datos y espera que el regulador confíe en el socio. Demuestra el cumplimiento on-chain—restricciones de identidad, legitimidad de los activos, certeza de la liquidación—mientras los datos sin procesar permanecen cifrados. Hyperliquid necesita un socio estadounidense porque su arquitectura trata la privacidad como un obstáculo para el cumplimiento.
Dusk trata la privacidad como la condición previa para ello. Ansem tuvo la capacidad de explicar esa distinción, y la empleó en el emparejamiento.
El mercado no necesita otro anuncio de socios. Necesita infraestructura que convierta "¿quién eres" y "¿qué posees" en pruebas, no en exposiciones. Dusk ya construyó eso. La cuestión es si el público estaba listo para escucharlo.
@Dusk $DUSK #dusk $TUT $TRUMP
El lado estadounidense no pregunta si la plataforma funciona; pregunta qué sabe la plataforma.
Hyperliquid no puede responder eso sin revelar saldos, identidades e historiales de transacciones que nunca fueron diseñados para compartirse de forma selectiva. Dusk no construyó un puente más rápido hacia los reguladores. Construyó un sistema donde la divulgación es nativa, está acotada y es criptográfica.
Phoenix registra cada saldo como una nota cifrada, no como una dirección en texto plano, y el SDK de W3sper permite que cualquier aplicación incluya ese modelo de propiedad respetuoso con la privacidad sin tener que reconstruir circuitos de conocimiento-cero desde cero.
Zedger se apoya en eso: las credenciales de identidad y las restricciones regulatorias se convierten en predicados demostrables dentro de la prueba, no en documentos sin procesar entregados a un socio. La propiedad se demuestra mediante circuitos de conocimiento-cero que producen verdad sin filtrar el registro subyacente. Eso cambia por completo la conversación.
Una institución de Dusk no entrega una base de datos y espera que el regulador confíe en el socio. Demuestra el cumplimiento on-chain—restricciones de identidad, legitimidad de los activos, certeza de la liquidación—mientras los datos sin procesar permanecen cifrados. Hyperliquid necesita un socio estadounidense porque su arquitectura trata la privacidad como un obstáculo para el cumplimiento.
Dusk trata la privacidad como la condición previa para ello. Ansem tuvo la capacidad de explicar esa distinción, y la empleó en el emparejamiento.
El mercado no necesita otro anuncio de socios. Necesita infraestructura que convierta "¿quién eres" y "¿qué posees" en pruebas, no en exposiciones. Dusk ya construyó eso. La cuestión es si el público estaba listo para escucharlo.
@Dusk $DUSK #dusk $TUT $TRUMP
1
1
2
230
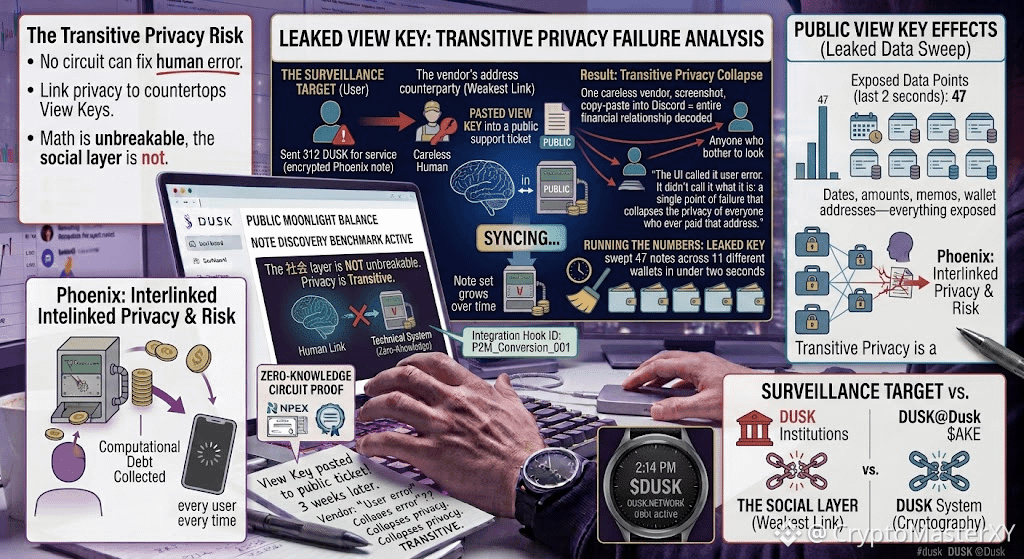
No planeé convertirme en un objetivo de vigilancia. Solo envié 312 DUSK a un proveedor para un servicio, y usamos Phoenix exactamente como se pretendía: notas cifradas, prueba de conocimiento cero, sin texto en claro en la cadena.
Ahí fue donde lo vi: tres semanas después, ese proveedor pegó su View Key en un ticket público de soporte para “verificar” un pago diferente. El ticket era público. La View Key era pública. Y de la misma forma, mi transacción de 312 DUSK dejó de ser privada.
La interfaz lo llamó “error del usuario”. No lo llamó por lo que es: un único punto de fallo que colapsa la privacidad de cualquiera que haya pagado esa dirección. Porque Phoenix no solo cifra tu saldo: vincula tu privacidad con las View Keys de todos los terceros con los que alguna vez confiaste. Un proveedor descuidado, una captura de pantalla, un copiar y pegar en Discord, y toda tu relación financiera con ellos queda descodificada para cualquiera que se moleste en mirar.
Calculé los números de esa clave filtrada: revisó 47 notas en 11 carteras diferentes en menos de dos segundos. Fechas, importes, notas, direcciones de cartera: todo quedó expuesto. Y me di cuenta de que la prueba de conocimiento cero no falló. La criptografía no falló. Falló el ser humano. Pero el sistema no tenía forma de evitar que ese ser humano se convirtiera en la filtración.
Hablamos de la privacidad como una propiedad de la cadena. Pero en Dusk, la privacidad es transitiva, y muere en el momento en que el eslabón más débil en tu grafo de transacciones comete un error. Ningún circuito puede arreglar eso. Ninguna Acotación de Atestación Sincinta puede cerrarlo de forma definitiva.
Las matemáticas son inquebrantables. La capa social no.
#dusk $DUSK @Dusk_Foundation $ROBO $GALA
No planeé convertirme en un objetivo de vigilancia. Solo envié 312 DUSK a un proveedor para un servicio, y usamos Phoenix exactamente como se pretendía: notas cifradas, prueba de conocimiento cero, sin texto en claro en la cadena.
Ahí fue donde lo vi: tres semanas después, ese proveedor pegó su View Key en un ticket público de soporte para “verificar” un pago diferente. El ticket era público. La View Key era pública. Y de la misma forma, mi transacción de 312 DUSK dejó de ser privada.
La interfaz lo llamó “error del usuario”. No lo llamó por lo que es: un único punto de fallo que colapsa la privacidad de cualquiera que haya pagado esa dirección. Porque Phoenix no solo cifra tu saldo: vincula tu privacidad con las View Keys de todos los terceros con los que alguna vez confiaste. Un proveedor descuidado, una captura de pantalla, un copiar y pegar en Discord, y toda tu relación financiera con ellos queda descodificada para cualquiera que se moleste en mirar.
Calculé los números de esa clave filtrada: revisó 47 notas en 11 carteras diferentes en menos de dos segundos. Fechas, importes, notas, direcciones de cartera: todo quedó expuesto. Y me di cuenta de que la prueba de conocimiento cero no falló. La criptografía no falló. Falló el ser humano. Pero el sistema no tenía forma de evitar que ese ser humano se convirtiera en la filtración.
Hablamos de la privacidad como una propiedad de la cadena. Pero en Dusk, la privacidad es transitiva, y muere en el momento en que el eslabón más débil en tu grafo de transacciones comete un error. Ningún circuito puede arreglar eso. Ninguna Acotación de Atestación Sincinta puede cerrarlo de forma definitiva.
Las matemáticas son inquebrantables. La capa social no.
#dusk $DUSK @Dusk $ROBO $GALA
Ahí fue donde lo vi: tres semanas después, ese proveedor pegó su View Key en un ticket público de soporte para “verificar” un pago diferente. El ticket era público. La View Key era pública. Y de la misma forma, mi transacción de 312 DUSK dejó de ser privada.
La interfaz lo llamó “error del usuario”. No lo llamó por lo que es: un único punto de fallo que colapsa la privacidad de cualquiera que haya pagado esa dirección. Porque Phoenix no solo cifra tu saldo: vincula tu privacidad con las View Keys de todos los terceros con los que alguna vez confiaste. Un proveedor descuidado, una captura de pantalla, un copiar y pegar en Discord, y toda tu relación financiera con ellos queda descodificada para cualquiera que se moleste en mirar.
Calculé los números de esa clave filtrada: revisó 47 notas en 11 carteras diferentes en menos de dos segundos. Fechas, importes, notas, direcciones de cartera: todo quedó expuesto. Y me di cuenta de que la prueba de conocimiento cero no falló. La criptografía no falló. Falló el ser humano. Pero el sistema no tenía forma de evitar que ese ser humano se convirtiera en la filtración.
Hablamos de la privacidad como una propiedad de la cadena. Pero en Dusk, la privacidad es transitiva, y muere en el momento en que el eslabón más débil en tu grafo de transacciones comete un error. Ningún circuito puede arreglar eso. Ninguna Acotación de Atestación Sincinta puede cerrarlo de forma definitiva.
Las matemáticas son inquebrantables. La capa social no.
#dusk $DUSK @Dusk $ROBO $GALA
1
76
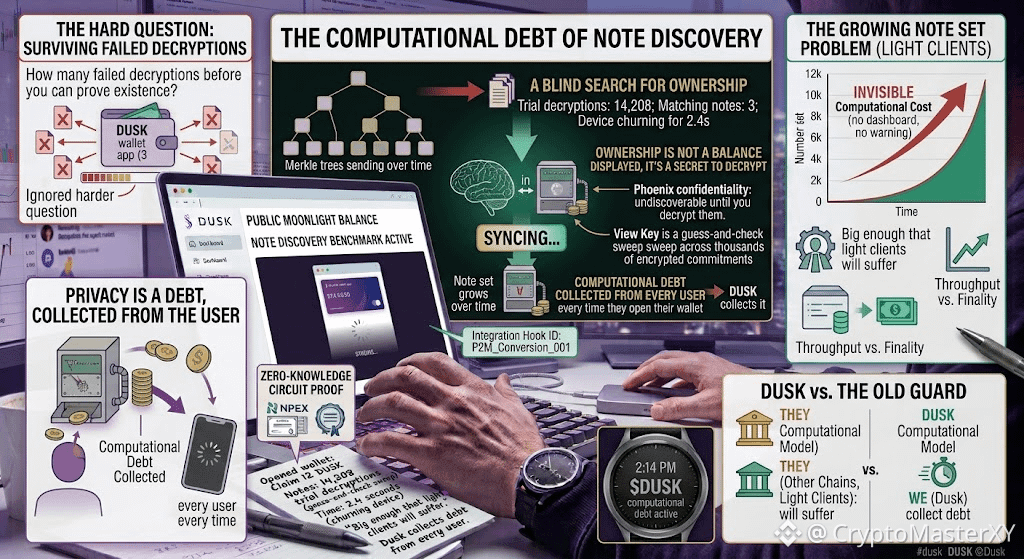
No planeé realizar un benchmark del descubrimiento de notas de Dusk.
Solo abrí mi billetera para reclamar 12 DUSK de una subasta completada. Fue allí donde lo vi: 14,208 desciframientos de prueba, 3 notas coincidentes y 2.4 segundos de mi dispositivo triturando el árbol de Merkle antes de que siquiera apareciera el saldo.
La interfaz lo llamó “sincronizando”. No lo llamó como es: una búsqueda ciega de la propiedad en un libro mayor que se niega a decirte qué es tuyo.
Phoenix hace que los saldos sean privados al volverlos indescubribles hasta que los descifras. Mi clave de vista no era una clave; era una búsqueda de prueba y error, un barrido a través de miles de compromisos cifrados que yo no poseía, solo para encontrar las tres que sí. El conjunto de notas crece con cada bloque, pero el costo de escanearlo es invisible: sin medidor de gas, sin panel, sin advertencia.
Nos obsesionamos con el rendimiento, la finalización, la Atestación Sucinta. Ignoramos la pregunta más difícil: ¿cuántos desciframientos fallidos tiene que soportar tu billetera antes de que pueda demostrarse a sí misma que existes?
Le pregunté a un validador qué tan grande era el conjunto de notas ahora. Me dijo: “Lo suficientemente grande como para que los clientes ligeros sufran”.
Esa noche dejé de pensar en la privacidad como una función. Es una deuda computacional, y Dusk la cobra a cada usuario cada vez que abre su billetera.
#dusk $DUSK @Dusk_Foundation $ONG $AVAAI
No planeé realizar un benchmark del descubrimiento de notas de Dusk.
Solo abrí mi billetera para reclamar 12 DUSK de una subasta completada. Fue allí donde lo vi: 14,208 desciframientos de prueba, 3 notas coincidentes y 2.4 segundos de mi dispositivo triturando el árbol de Merkle antes de que siquiera apareciera el saldo.
La interfaz lo llamó “sincronizando”. No lo llamó como es: una búsqueda ciega de la propiedad en un libro mayor que se niega a decirte qué es tuyo.
Phoenix hace que los saldos sean privados al volverlos indescubribles hasta que los descifras. Mi clave de vista no era una clave; era una búsqueda de prueba y error, un barrido a través de miles de compromisos cifrados que yo no poseía, solo para encontrar las tres que sí. El conjunto de notas crece con cada bloque, pero el costo de escanearlo es invisible: sin medidor de gas, sin panel, sin advertencia.
Nos obsesionamos con el rendimiento, la finalización, la Atestación Sucinta. Ignoramos la pregunta más difícil: ¿cuántos desciframientos fallidos tiene que soportar tu billetera antes de que pueda demostrarse a sí misma que existes?
Le pregunté a un validador qué tan grande era el conjunto de notas ahora. Me dijo: “Lo suficientemente grande como para que los clientes ligeros sufran”.
Esa noche dejé de pensar en la privacidad como una función. Es una deuda computacional, y Dusk la cobra a cada usuario cada vez que abre su billetera.
#dusk $DUSK @Dusk $ONG $AVAAI
Solo abrí mi billetera para reclamar 12 DUSK de una subasta completada. Fue allí donde lo vi: 14,208 desciframientos de prueba, 3 notas coincidentes y 2.4 segundos de mi dispositivo triturando el árbol de Merkle antes de que siquiera apareciera el saldo.
La interfaz lo llamó “sincronizando”. No lo llamó como es: una búsqueda ciega de la propiedad en un libro mayor que se niega a decirte qué es tuyo.
Phoenix hace que los saldos sean privados al volverlos indescubribles hasta que los descifras. Mi clave de vista no era una clave; era una búsqueda de prueba y error, un barrido a través de miles de compromisos cifrados que yo no poseía, solo para encontrar las tres que sí. El conjunto de notas crece con cada bloque, pero el costo de escanearlo es invisible: sin medidor de gas, sin panel, sin advertencia.
Nos obsesionamos con el rendimiento, la finalización, la Atestación Sucinta. Ignoramos la pregunta más difícil: ¿cuántos desciframientos fallidos tiene que soportar tu billetera antes de que pueda demostrarse a sí misma que existes?
Le pregunté a un validador qué tan grande era el conjunto de notas ahora. Me dijo: “Lo suficientemente grande como para que los clientes ligeros sufran”.
Esa noche dejé de pensar en la privacidad como una función. Es una deuda computacional, y Dusk la cobra a cada usuario cada vez que abre su billetera.
#dusk $DUSK @Dusk $ONG $AVAAI
2
73
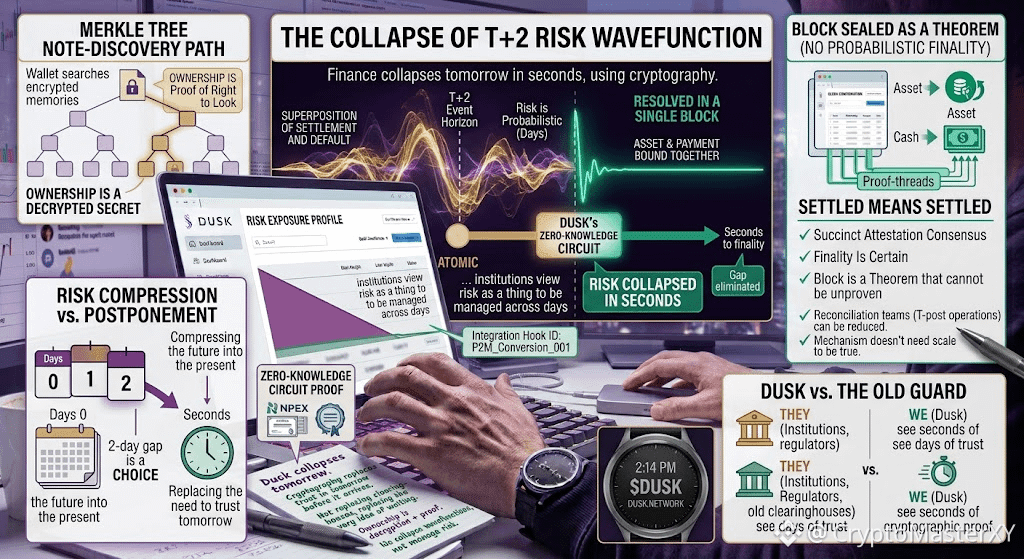
El asentamiento solía ser una probabilidad. El Crepúsculo lo convirtió en un teorema.
Estamos al borde del antiguo horizonte de eventos de T+2, donde una operación aún no se ha cerrado pero ya es real: una superposición de asentamiento e incumplimiento que dos días de confianza evitan que colapse.
En el circuito de Crepúsculo, esa superposición se resuelve en un único bloque: el activo y el pago unidos en una prueba de conocimiento cero que no puede separarse sin invalidar el universo que describe.
Yo mismo recorro la ruta del descubrimiento de notas: la cartera tantea a través del árbol de Merkle como una mente buscando sus propios recuerdos cifrados, y comprendo que aquí la propiedad no es un saldo que se muestra, sino un secreto que solo el propietario puede descifrar, y solo después de demostrar que tiene derecho a mirar.
Ellos, las instituciones, los reguladores, las antiguas cámaras de compensación, ven el riesgo como algo que puede gestionarse a lo largo de días; Crepúsculo lo ve como una función de onda que se colapsa en segundos.
Bajo todo ello opera la Attestación Suficiente (Succinct Attestation), la capa de consenso que se niega a permitir que la finalización sea una probabilidad: cada bloque queda sellado como un teorema que no puede desprobarse, de modo que «asentado» signifique lo que dice y nunca «asentado probablemente».
No estamos esperando el asentamiento; estamos comprimiendo el futuro en el presente, usando criptografía para que la brecha de dos días sea una elección y no una ley. Y me temo, o quizá estoy seguro, de que lo que Crepúsculo realmente reemplaza no es la cámara de compensación, sino la propia idea de que mañana debe confiarse antes de llegar.
@Dusk_Foundation $DUSK #dusk $HEMI $MAGMA
El asentamiento solía ser una probabilidad. El Crepúsculo lo convirtió en un teorema.
Estamos al borde del antiguo horizonte de eventos de T+2, donde una operación aún no se ha cerrado pero ya es real: una superposición de asentamiento e incumplimiento que dos días de confianza evitan que colapse.
En el circuito de Crepúsculo, esa superposición se resuelve en un único bloque: el activo y el pago unidos en una prueba de conocimiento cero que no puede separarse sin invalidar el universo que describe.
Yo mismo recorro la ruta del descubrimiento de notas: la cartera tantea a través del árbol de Merkle como una mente buscando sus propios recuerdos cifrados, y comprendo que aquí la propiedad no es un saldo que se muestra, sino un secreto que solo el propietario puede descifrar, y solo después de demostrar que tiene derecho a mirar.
Ellos, las instituciones, los reguladores, las antiguas cámaras de compensación, ven el riesgo como algo que puede gestionarse a lo largo de días; Crepúsculo lo ve como una función de onda que se colapsa en segundos.
Bajo todo ello opera la Attestación Suficiente (Succinct Attestation), la capa de consenso que se niega a permitir que la finalización sea una probabilidad: cada bloque queda sellado como un teorema que no puede desprobarse, de modo que «asentado» signifique lo que dice y nunca «asentado probablemente».
No estamos esperando el asentamiento; estamos comprimiendo el futuro en el presente, usando criptografía para que la brecha de dos días sea una elección y no una ley. Y me temo, o quizá estoy seguro, de que lo que Crepúsculo realmente reemplaza no es la cámara de compensación, sino la propia idea de que mañana debe confiarse antes de llegar.
@Dusk $DUSK #dusk $HEMI $MAGMA
Estamos al borde del antiguo horizonte de eventos de T+2, donde una operación aún no se ha cerrado pero ya es real: una superposición de asentamiento e incumplimiento que dos días de confianza evitan que colapse.
En el circuito de Crepúsculo, esa superposición se resuelve en un único bloque: el activo y el pago unidos en una prueba de conocimiento cero que no puede separarse sin invalidar el universo que describe.
Yo mismo recorro la ruta del descubrimiento de notas: la cartera tantea a través del árbol de Merkle como una mente buscando sus propios recuerdos cifrados, y comprendo que aquí la propiedad no es un saldo que se muestra, sino un secreto que solo el propietario puede descifrar, y solo después de demostrar que tiene derecho a mirar.
Ellos, las instituciones, los reguladores, las antiguas cámaras de compensación, ven el riesgo como algo que puede gestionarse a lo largo de días; Crepúsculo lo ve como una función de onda que se colapsa en segundos.
Bajo todo ello opera la Attestación Suficiente (Succinct Attestation), la capa de consenso que se niega a permitir que la finalización sea una probabilidad: cada bloque queda sellado como un teorema que no puede desprobarse, de modo que «asentado» signifique lo que dice y nunca «asentado probablemente».
No estamos esperando el asentamiento; estamos comprimiendo el futuro en el presente, usando criptografía para que la brecha de dos días sea una elección y no una ley. Y me temo, o quizá estoy seguro, de que lo que Crepúsculo realmente reemplaza no es la cámara de compensación, sino la propia idea de que mañana debe confiarse antes de llegar.
@Dusk $DUSK #dusk $HEMI $MAGMA
1
81
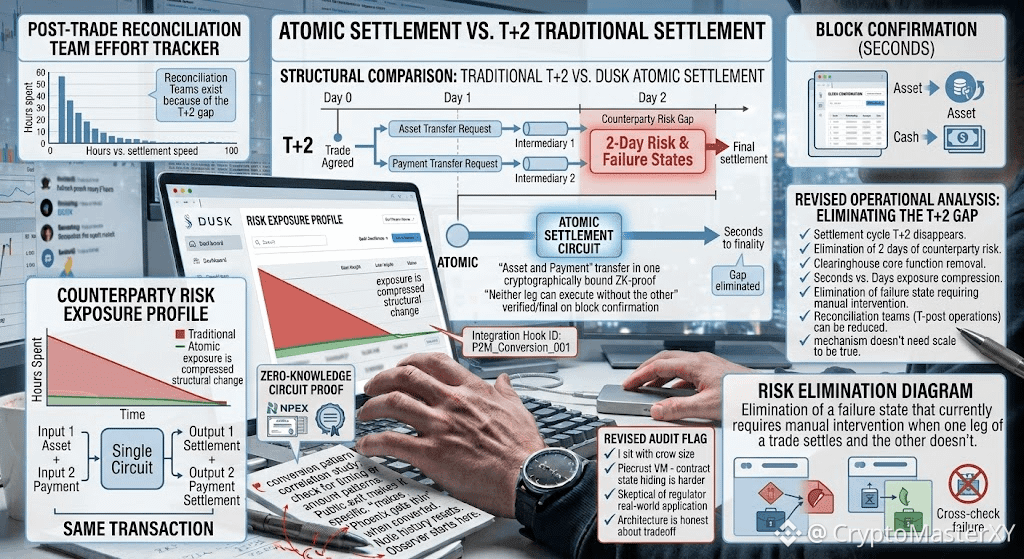
No entendí la liquidación atómica hasta que dejé de preguntar “¿qué tan rápido?” y empecé a preguntar “¿qué desaparece?”
Lo primero que desaparece es el propio ciclo de liquidación T+2: dos días completos en los que una operación se acuerda pero no se confirma, donde ambas partes asumen el riesgo de contraparte porque la transferencia del activo y la transferencia del pago ocurren como eventos separados, confiando en intermediarios distintos que, eventualmente, se reconciliarán.
Seguí cómo el diseño de Dusk lo convierte en un único paso atómico: el circuito de conocimiento cero prueba que la transferencia del activo y la liquidación del pago son la misma transacción, vinculadas criptográficamente de modo que ninguna de las partes pueda ejecutar una sin la otra, verificadas y definitivas en el instante en que el bloque confirma.
Esto no es un “clearinghouse” más rápido; es la eliminación de la función central del clearinghouse, el desfase de varios días donde el riesgo realmente vive. Hice la comparación por mi cuenta contra un ciclo estándar T+2 y la diferencia no es incremental: es estructural. Dos días de exposición a la contraparte comprimidos en el tiempo que tarda el bloque, segundos en lugar de días.
Lo que me impidió descartar esto como otro reclamo de “liquidación instantánea” fue darme cuenta de que la liquidación atómica no es solo velocidad: es la eliminación de un estado de fallo que actualmente requiere intervención manual cuando una parte de una operación se liquida y la otra no.
Le pregunté a un colega que trabaja en operaciones tradicionales post-mercado qué cuesta realmente ese desfase en la práctica, y la respuesta honesta fue que los equipos de reconciliación existen por eso. No voy a fingir que Dusk ya lo ha demostrado aún a nivel institucional en volumen: todavía no lo ha hecho—pero el mecanismo no necesita escalar para ser verdadero.
Solo necesita una operación para demostrar que la liquidación atómica convierte la brecha de dos días en una elección de diseño, y no en una necesidad técnica.
@Dusk_Foundation $DUSK #dusk $ACE $AKE
No entendí la liquidación atómica hasta que dejé de preguntar “¿qué tan rápido?” y empecé a preguntar “¿qué desaparece?”
Lo primero que desaparece es el propio ciclo de liquidación T+2: dos días completos en los que una operación se acuerda pero no se confirma, donde ambas partes asumen el riesgo de contraparte porque la transferencia del activo y la transferencia del pago ocurren como eventos separados, confiando en intermediarios distintos que, eventualmente, se reconciliarán.
Seguí cómo el diseño de Dusk lo convierte en un único paso atómico: el circuito de conocimiento cero prueba que la transferencia del activo y la liquidación del pago son la misma transacción, vinculadas criptográficamente de modo que ninguna de las partes pueda ejecutar una sin la otra, verificadas y definitivas en el instante en que el bloque confirma.
Esto no es un “clearinghouse” más rápido; es la eliminación de la función central del clearinghouse, el desfase de varios días donde el riesgo realmente vive. Hice la comparación por mi cuenta contra un ciclo estándar T+2 y la diferencia no es incremental: es estructural. Dos días de exposición a la contraparte comprimidos en el tiempo que tarda el bloque, segundos en lugar de días.
Lo que me impidió descartar esto como otro reclamo de “liquidación instantánea” fue darme cuenta de que la liquidación atómica no es solo velocidad: es la eliminación de un estado de fallo que actualmente requiere intervención manual cuando una parte de una operación se liquida y la otra no.
Le pregunté a un colega que trabaja en operaciones tradicionales post-mercado qué cuesta realmente ese desfase en la práctica, y la respuesta honesta fue que los equipos de reconciliación existen por eso. No voy a fingir que Dusk ya lo ha demostrado aún a nivel institucional en volumen: todavía no lo ha hecho—pero el mecanismo no necesita escalar para ser verdadero.
Solo necesita una operación para demostrar que la liquidación atómica convierte la brecha de dos días en una elección de diseño, y no en una necesidad técnica.
@Dusk $DUSK #dusk $ACE $AKE
Lo primero que desaparece es el propio ciclo de liquidación T+2: dos días completos en los que una operación se acuerda pero no se confirma, donde ambas partes asumen el riesgo de contraparte porque la transferencia del activo y la transferencia del pago ocurren como eventos separados, confiando en intermediarios distintos que, eventualmente, se reconciliarán.
Seguí cómo el diseño de Dusk lo convierte en un único paso atómico: el circuito de conocimiento cero prueba que la transferencia del activo y la liquidación del pago son la misma transacción, vinculadas criptográficamente de modo que ninguna de las partes pueda ejecutar una sin la otra, verificadas y definitivas en el instante en que el bloque confirma.
Esto no es un “clearinghouse” más rápido; es la eliminación de la función central del clearinghouse, el desfase de varios días donde el riesgo realmente vive. Hice la comparación por mi cuenta contra un ciclo estándar T+2 y la diferencia no es incremental: es estructural. Dos días de exposición a la contraparte comprimidos en el tiempo que tarda el bloque, segundos en lugar de días.
Lo que me impidió descartar esto como otro reclamo de “liquidación instantánea” fue darme cuenta de que la liquidación atómica no es solo velocidad: es la eliminación de un estado de fallo que actualmente requiere intervención manual cuando una parte de una operación se liquida y la otra no.
Le pregunté a un colega que trabaja en operaciones tradicionales post-mercado qué cuesta realmente ese desfase en la práctica, y la respuesta honesta fue que los equipos de reconciliación existen por eso. No voy a fingir que Dusk ya lo ha demostrado aún a nivel institucional en volumen: todavía no lo ha hecho—pero el mecanismo no necesita escalar para ser verdadero.
Solo necesita una operación para demostrar que la liquidación atómica convierte la brecha de dos días en una elección de diseño, y no en una necesidad técnica.
@Dusk $DUSK #dusk $ACE $AKE
2
1
438
Algo con lo que estuve más tiempo del que esperaba no era la criptografía de Dusk, era el tamaño de la multitud.
Volví al diseño de Dusk específicamente para rastrear el problema del conjunto de anonimato: la idea de que una transacción protegida solo es tan privada como la cantidad de notas indistinguibles que la rodean.
Si la adopción se mantiene escasa, las matemáticas no mienten, y lo dije de forma clara en lugar de fingir que el cifrado por sí solo resuelve la exposición. Lo que me trajo de vuelta fue Piecrust, el entorno de ejecución basado en WASM de Dusk, y cómo maneja los contratos inteligentes confidenciales de manera distinta a una simple transferencia protegida.
Aquí no solo estamos ocultando saldos: estamos ocultando transiciones de estado dentro de la lógica misma del contrato. Eso significa que el circuito de conocimiento cero tiene que demostrar que un programa se ejecutó correctamente sin revelar sus entradas ni los pasos intermedios.
Me quedé con eso un tiempo porque es una afirmación computacional mucho más difícil que solo demostrar un saldo. Luego está el ángulo de cumplimiento, la parte que la mayoría de las cadenas de privacidad evita por completo: el trabajo de licenciamiento de Dusk con NPEX y su impulso hacia tokens de seguridad regulados, algo que solo funciona si la misma capa de conocimiento cero puede demostrar de forma selectiva la elegibilidad sin exponer la identidad.
Aún desconfío de cómo esto resiste frente a reguladores reales, más allá de los whitepapers, y no he visto suficiente volumen en vivo como para afirmar que el conjunto de anonimato ya está resuelto. Pero la arquitectura, al menos, reconoce de manera honesta el intercambio: privacidad que escala con la participación, no privacidad como garantía fija.
Esa distinción es lo que separó esto del discurso habitual de monedas protegidas.
@Dusk_Foundation $DUSK #dusk $GPS $STAR
Algo con lo que estuve más tiempo del que esperaba no era la criptografía de Dusk, era el tamaño de la multitud.
Volví al diseño de Dusk específicamente para rastrear el problema del conjunto de anonimato: la idea de que una transacción protegida solo es tan privada como la cantidad de notas indistinguibles que la rodean.
Si la adopción se mantiene escasa, las matemáticas no mienten, y lo dije de forma clara en lugar de fingir que el cifrado por sí solo resuelve la exposición. Lo que me trajo de vuelta fue Piecrust, el entorno de ejecución basado en WASM de Dusk, y cómo maneja los contratos inteligentes confidenciales de manera distinta a una simple transferencia protegida.
Aquí no solo estamos ocultando saldos: estamos ocultando transiciones de estado dentro de la lógica misma del contrato. Eso significa que el circuito de conocimiento cero tiene que demostrar que un programa se ejecutó correctamente sin revelar sus entradas ni los pasos intermedios.
Me quedé con eso un tiempo porque es una afirmación computacional mucho más difícil que solo demostrar un saldo. Luego está el ángulo de cumplimiento, la parte que la mayoría de las cadenas de privacidad evita por completo: el trabajo de licenciamiento de Dusk con NPEX y su impulso hacia tokens de seguridad regulados, algo que solo funciona si la misma capa de conocimiento cero puede demostrar de forma selectiva la elegibilidad sin exponer la identidad.
Aún desconfío de cómo esto resiste frente a reguladores reales, más allá de los whitepapers, y no he visto suficiente volumen en vivo como para afirmar que el conjunto de anonimato ya está resuelto. Pero la arquitectura, al menos, reconoce de manera honesta el intercambio: privacidad que escala con la participación, no privacidad como garantía fija.
Esa distinción es lo que separó esto del discurso habitual de monedas protegidas.
@Dusk $DUSK #dusk $GPS $STAR
Volví al diseño de Dusk específicamente para rastrear el problema del conjunto de anonimato: la idea de que una transacción protegida solo es tan privada como la cantidad de notas indistinguibles que la rodean.
Si la adopción se mantiene escasa, las matemáticas no mienten, y lo dije de forma clara en lugar de fingir que el cifrado por sí solo resuelve la exposición. Lo que me trajo de vuelta fue Piecrust, el entorno de ejecución basado en WASM de Dusk, y cómo maneja los contratos inteligentes confidenciales de manera distinta a una simple transferencia protegida.
Aquí no solo estamos ocultando saldos: estamos ocultando transiciones de estado dentro de la lógica misma del contrato. Eso significa que el circuito de conocimiento cero tiene que demostrar que un programa se ejecutó correctamente sin revelar sus entradas ni los pasos intermedios.
Me quedé con eso un tiempo porque es una afirmación computacional mucho más difícil que solo demostrar un saldo. Luego está el ángulo de cumplimiento, la parte que la mayoría de las cadenas de privacidad evita por completo: el trabajo de licenciamiento de Dusk con NPEX y su impulso hacia tokens de seguridad regulados, algo que solo funciona si la misma capa de conocimiento cero puede demostrar de forma selectiva la elegibilidad sin exponer la identidad.
Aún desconfío de cómo esto resiste frente a reguladores reales, más allá de los whitepapers, y no he visto suficiente volumen en vivo como para afirmar que el conjunto de anonimato ya está resuelto. Pero la arquitectura, al menos, reconoce de manera honesta el intercambio: privacidad que escala con la participación, no privacidad como garantía fija.
Esa distinción es lo que separó esto del discurso habitual de monedas protegidas.
@Dusk $DUSK #dusk $GPS $STAR
83
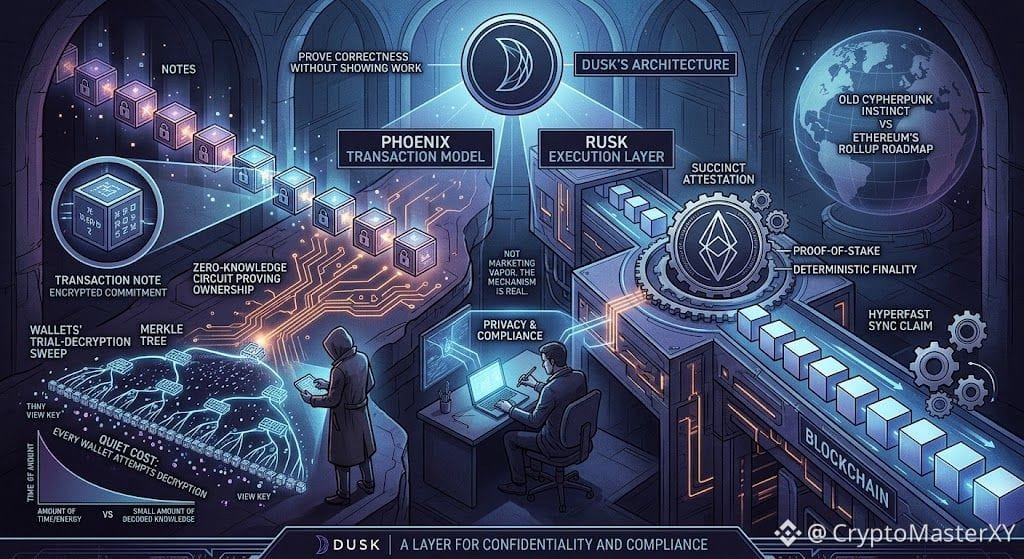
La arquitectura de Dusk no oculta tus transacciones; oculta la misma certeza de que sean tuyas para encontrarlas.
Ese es el paradojo que me siguió arrastrando a la misma pregunta: ¿cómo demuestra una cadena corrección sin mostrar nunca su trabajo? Seguimos dando vueltas en torno a Phoenix, el modelo de transacciones donde las notas existen como compromisos cifrados y la propiedad se prueba mediante circuitos de conocimiento cero en lugar de balances en texto plano.
Seguí yo mismo la ruta de descubrimiento de notas: el barrido de descifrado de prueba con la View Key contra el árbol Merkle, y lo que me impactó no fue el reclamo de privacidad; fue el intercambio que nadie promociona con mucha voz: cada cartera tiene que intentar el descifrado contra un conjunto creciente de notas solo para saber qué posee. Ese es el costo silencioso de la confidencialidad, y Dusk lo paga por adelantado para que la cadena no tenga que hacerlo.
Luego está Rusk, la capa de ejecución que lo envuelve en algo que todavía tiene que superar el consenso bajo Succinct Attestation, una variante de proof-of-stake construida para una finalidad determinista en lugar de un asentamiento probabilístico.
Nos encontramos comparándolo menos con la hoja de ruta centrada en rollups de Ethereum y más con el instinto cypherpunk más antiguo: que privacidad y cumplimiento no son opuestos si la capa de conocimiento cero es lo bastante expresiva para probar restricciones regulatorias sin revelar los datos subyacentes.
Todavía no me convence que las afirmaciones de rendimiento se sostengan bajo una carga institucional real, y así lo dije cuando una colega cuestionó el lenguaje de “sincronización hiperrápida”. Pero el mecanismo es real, no es simple vapor publicitario, y esa distinción es lo que me mantuvo escribiendo en lugar de alejarme.
@Dusk_Foundation #dusk $DUSK $PORTAL $VELVET
La arquitectura de Dusk no oculta tus transacciones; oculta la misma certeza de que sean tuyas para encontrarlas.
Ese es el paradojo que me siguió arrastrando a la misma pregunta: ¿cómo demuestra una cadena corrección sin mostrar nunca su trabajo? Seguimos dando vueltas en torno a Phoenix, el modelo de transacciones donde las notas existen como compromisos cifrados y la propiedad se prueba mediante circuitos de conocimiento cero en lugar de balances en texto plano.
Seguí yo mismo la ruta de descubrimiento de notas: el barrido de descifrado de prueba con la View Key contra el árbol Merkle, y lo que me impactó no fue el reclamo de privacidad; fue el intercambio que nadie promociona con mucha voz: cada cartera tiene que intentar el descifrado contra un conjunto creciente de notas solo para saber qué posee. Ese es el costo silencioso de la confidencialidad, y Dusk lo paga por adelantado para que la cadena no tenga que hacerlo.
Luego está Rusk, la capa de ejecución que lo envuelve en algo que todavía tiene que superar el consenso bajo Succinct Attestation, una variante de proof-of-stake construida para una finalidad determinista en lugar de un asentamiento probabilístico.
Nos encontramos comparándolo menos con la hoja de ruta centrada en rollups de Ethereum y más con el instinto cypherpunk más antiguo: que privacidad y cumplimiento no son opuestos si la capa de conocimiento cero es lo bastante expresiva para probar restricciones regulatorias sin revelar los datos subyacentes.
Todavía no me convence que las afirmaciones de rendimiento se sostengan bajo una carga institucional real, y así lo dije cuando una colega cuestionó el lenguaje de “sincronización hiperrápida”. Pero el mecanismo es real, no es simple vapor publicitario, y esa distinción es lo que me mantuvo escribiendo en lugar de alejarme.
@Dusk #dusk $DUSK $PORTAL $VELVET
Ese es el paradojo que me siguió arrastrando a la misma pregunta: ¿cómo demuestra una cadena corrección sin mostrar nunca su trabajo? Seguimos dando vueltas en torno a Phoenix, el modelo de transacciones donde las notas existen como compromisos cifrados y la propiedad se prueba mediante circuitos de conocimiento cero en lugar de balances en texto plano.
Seguí yo mismo la ruta de descubrimiento de notas: el barrido de descifrado de prueba con la View Key contra el árbol Merkle, y lo que me impactó no fue el reclamo de privacidad; fue el intercambio que nadie promociona con mucha voz: cada cartera tiene que intentar el descifrado contra un conjunto creciente de notas solo para saber qué posee. Ese es el costo silencioso de la confidencialidad, y Dusk lo paga por adelantado para que la cadena no tenga que hacerlo.
Luego está Rusk, la capa de ejecución que lo envuelve en algo que todavía tiene que superar el consenso bajo Succinct Attestation, una variante de proof-of-stake construida para una finalidad determinista en lugar de un asentamiento probabilístico.
Nos encontramos comparándolo menos con la hoja de ruta centrada en rollups de Ethereum y más con el instinto cypherpunk más antiguo: que privacidad y cumplimiento no son opuestos si la capa de conocimiento cero es lo bastante expresiva para probar restricciones regulatorias sin revelar los datos subyacentes.
Todavía no me convence que las afirmaciones de rendimiento se sostengan bajo una carga institucional real, y así lo dije cuando una colega cuestionó el lenguaje de “sincronización hiperrápida”. Pero el mecanismo es real, no es simple vapor publicitario, y esa distinción es lo que me mantuvo escribiendo en lugar de alejarme.
@Dusk #dusk $DUSK $PORTAL $VELVET
1
1
86
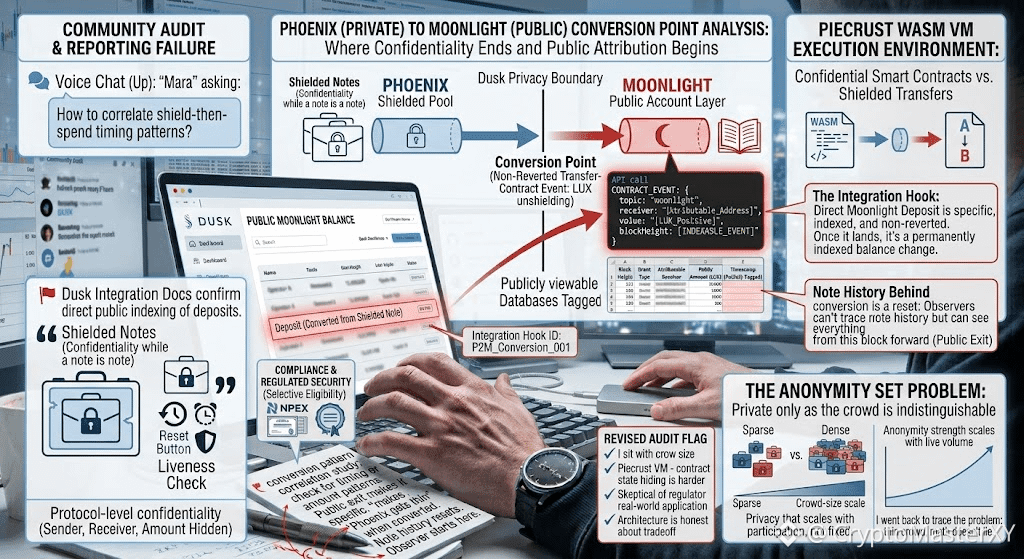
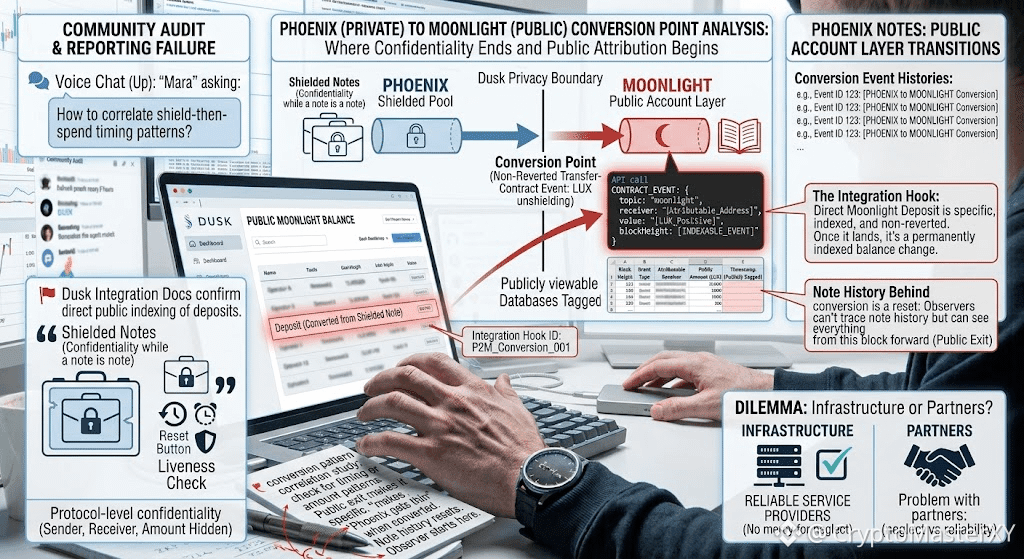
Lo que destacó esta vez no fue la garantía de privacidad de Phoenix, sino lo delgada que se vuelve esa garantía en el momento en que una nota de Phoenix se convierte en un saldo de Moonlight.
Los propios documentos de integración de Dusk describen un depósito directo de Moonlight como un evento específico y indexable: un evento de contrato de transferencia no revertido, etiquetado con el tema "moonlight", un receptor y un valor positivo en LUX.
Ese evento se activa de la misma manera tanto si la DUSK que entra en la cuenta proviene de una transferencia pública como si proviene de eliminar el blindaje de una nota privada de Phoenix. Una vez que llega, es un cambio de saldo atribuido públicamente, con marca de tiempo y etiquetado por monto, para siempre.
Los documentos no están describiendo una fuga; están diciendo a los integradores exactamente cómo indexar esto a propósito. Pero eso significa que la confidencialidad de Phoenix solo cubre una nota mientras siga siendo una nota.
En el instante en que se convierte, el monto y el momento pasan a ser públicos y consultables, mientras que el historial de la nota que hay detrás se reinicia a cero: un observador no puede rastrear qué nota financió el depósito, pero sí puede ver todo desde ese bloque en adelante, completo.
Así que la verdadera frontera de privacidad en Dusk no es el protocolo, sino el punto de conversión. Lo que no he terminado de calcular es si Dusk publica algo sobre los patrones de tiempo o de montos que permitan correlacionar una secuencia de blindar y luego gastar, el mismo riesgo de desanonimización que los usuarios de Zcash aprendieron que se aplica a cualquier cadena de privacidad con una salida pública.
@Dusk_Foundation $DUSK #Dusk $HEMI $AIO
Lo que destacó esta vez no fue la garantía de privacidad de Phoenix, sino lo delgada que se vuelve esa garantía en el momento en que una nota de Phoenix se convierte en un saldo de Moonlight.
Los propios documentos de integración de Dusk describen un depósito directo de Moonlight como un evento específico y indexable: un evento de contrato de transferencia no revertido, etiquetado con el tema "moonlight", un receptor y un valor positivo en LUX.
Ese evento se activa de la misma manera tanto si la DUSK que entra en la cuenta proviene de una transferencia pública como si proviene de eliminar el blindaje de una nota privada de Phoenix. Una vez que llega, es un cambio de saldo atribuido públicamente, con marca de tiempo y etiquetado por monto, para siempre.
Los documentos no están describiendo una fuga; están diciendo a los integradores exactamente cómo indexar esto a propósito. Pero eso significa que la confidencialidad de Phoenix solo cubre una nota mientras siga siendo una nota.
En el instante en que se convierte, el monto y el momento pasan a ser públicos y consultables, mientras que el historial de la nota que hay detrás se reinicia a cero: un observador no puede rastrear qué nota financió el depósito, pero sí puede ver todo desde ese bloque en adelante, completo.
Así que la verdadera frontera de privacidad en Dusk no es el protocolo, sino el punto de conversión. Lo que no he terminado de calcular es si Dusk publica algo sobre los patrones de tiempo o de montos que permitan correlacionar una secuencia de blindar y luego gastar, el mismo riesgo de desanonimización que los usuarios de Zcash aprendieron que se aplica a cualquier cadena de privacidad con una salida pública.
@Dusk $DUSK #Dusk $HEMI $AIO
Los propios documentos de integración de Dusk describen un depósito directo de Moonlight como un evento específico y indexable: un evento de contrato de transferencia no revertido, etiquetado con el tema "moonlight", un receptor y un valor positivo en LUX.
Ese evento se activa de la misma manera tanto si la DUSK que entra en la cuenta proviene de una transferencia pública como si proviene de eliminar el blindaje de una nota privada de Phoenix. Una vez que llega, es un cambio de saldo atribuido públicamente, con marca de tiempo y etiquetado por monto, para siempre.
Los documentos no están describiendo una fuga; están diciendo a los integradores exactamente cómo indexar esto a propósito. Pero eso significa que la confidencialidad de Phoenix solo cubre una nota mientras siga siendo una nota.
En el instante en que se convierte, el monto y el momento pasan a ser públicos y consultables, mientras que el historial de la nota que hay detrás se reinicia a cero: un observador no puede rastrear qué nota financió el depósito, pero sí puede ver todo desde ese bloque en adelante, completo.
Así que la verdadera frontera de privacidad en Dusk no es el protocolo, sino el punto de conversión. Lo que no he terminado de calcular es si Dusk publica algo sobre los patrones de tiempo o de montos que permitan correlacionar una secuencia de blindar y luego gastar, el mismo riesgo de desanonimización que los usuarios de Zcash aprendieron que se aplica a cualquier cadena de privacidad con una salida pública.
@Dusk $DUSK #Dusk $HEMI $AIO
1
1
210
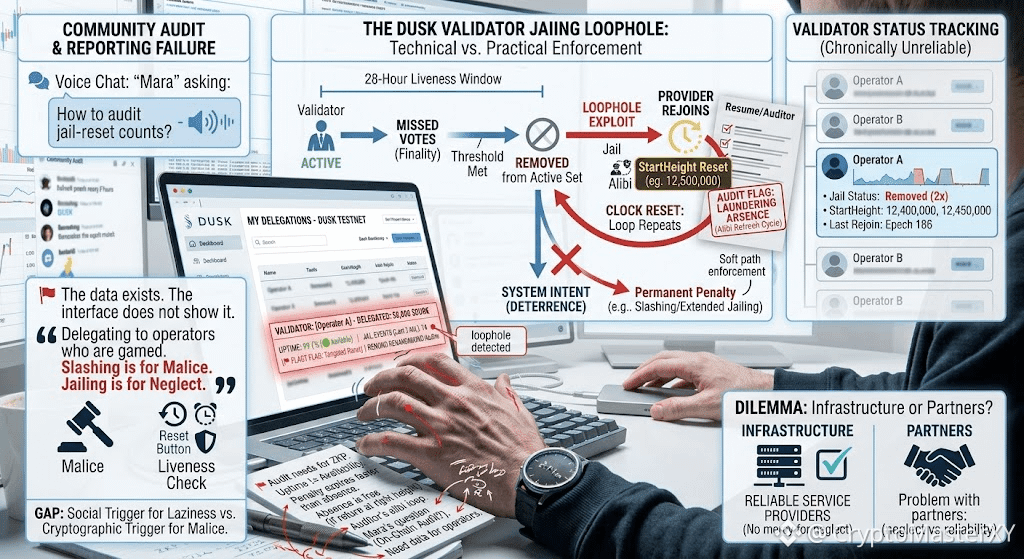
No planeé volver a probar el reloj de encarcelamiento de DUSK. Solo abrí mi panel de recompensas de la testnet para reclamar el rendimiento. Ahí fue donde lo vi: mi proveedor de finalización tenía un 99.1% de disponibilidad y 14 eventos de reinicio del encarcelamiento en los últimos tres meses.
El panel no los señaló. Los archivó en silencio en el historial, como un currículum que oculta los huecos al estirar las fechas. Cada reinicio volvió a anclar el StartHeight, reiniciando la ventana de actividad de 28 horas antes de que la anterior pudiera madurar. El proveedor no era confiable. Estaba lavando la ausencia mediante la reentrada.
Estaba acumulando recompensas de un validador que rara vez estaba presente, porque la penalización por perder votos expiraba más rápido que las épocas que había omitido. La métrica en la que confiaba—la disponibilidad—no estaba midiendo la disponibilidad. Estaba midiendo qué tan bien un operador podía refrescar su propio coartada. Esa noche, el chat de voz de DUSK no estaba hablando de Phoenix o Citadel. Era una usuaria llamada Mara preguntando cómo auditar los conteos de reinicio del encarcelamiento en la cadena. Nadie tenía una respuesta clara. Los datos existen.
La interfaz no lo muestra. Todos estábamos delegando en operadores que en realidad nunca habíamos visto mantenerse despiertos, porque el único número que importaba era el que estaba diseñado para ser manipulado. El slashing castiga la malicia. El encarcelamiento se suponía que castigaría la negligencia. Pero en la práctica, el encarcelamiento solo castiga a quienes olvidan reentrar antes de que el reloj alcance. La red no necesita un validador malicioso para fallar.
Solo necesita suficientes operadores que entiendan que la ausencia es gratis mientras vuelvas en la altura de bloque correcta. Las matemáticas son transparentes. La disponibilidad que reporta no lo es.
#dusk $DUSK @Dusk_Foundation $ACE $AKE
No planeé volver a probar el reloj de encarcelamiento de DUSK. Solo abrí mi panel de recompensas de la testnet para reclamar el rendimiento. Ahí fue donde lo vi: mi proveedor de finalización tenía un 99.1% de disponibilidad y 14 eventos de reinicio del encarcelamiento en los últimos tres meses.
El panel no los señaló. Los archivó en silencio en el historial, como un currículum que oculta los huecos al estirar las fechas. Cada reinicio volvió a anclar el StartHeight, reiniciando la ventana de actividad de 28 horas antes de que la anterior pudiera madurar. El proveedor no era confiable. Estaba lavando la ausencia mediante la reentrada.
Estaba acumulando recompensas de un validador que rara vez estaba presente, porque la penalización por perder votos expiraba más rápido que las épocas que había omitido. La métrica en la que confiaba—la disponibilidad—no estaba midiendo la disponibilidad. Estaba midiendo qué tan bien un operador podía refrescar su propio coartada. Esa noche, el chat de voz de DUSK no estaba hablando de Phoenix o Citadel. Era una usuaria llamada Mara preguntando cómo auditar los conteos de reinicio del encarcelamiento en la cadena. Nadie tenía una respuesta clara. Los datos existen.
La interfaz no lo muestra. Todos estábamos delegando en operadores que en realidad nunca habíamos visto mantenerse despiertos, porque el único número que importaba era el que estaba diseñado para ser manipulado. El slashing castiga la malicia. El encarcelamiento se suponía que castigaría la negligencia. Pero en la práctica, el encarcelamiento solo castiga a quienes olvidan reentrar antes de que el reloj alcance. La red no necesita un validador malicioso para fallar.
Solo necesita suficientes operadores que entiendan que la ausencia es gratis mientras vuelvas en la altura de bloque correcta. Las matemáticas son transparentes. La disponibilidad que reporta no lo es.
#dusk $DUSK @Dusk $ACE $AKE
El panel no los señaló. Los archivó en silencio en el historial, como un currículum que oculta los huecos al estirar las fechas. Cada reinicio volvió a anclar el StartHeight, reiniciando la ventana de actividad de 28 horas antes de que la anterior pudiera madurar. El proveedor no era confiable. Estaba lavando la ausencia mediante la reentrada.
Estaba acumulando recompensas de un validador que rara vez estaba presente, porque la penalización por perder votos expiraba más rápido que las épocas que había omitido. La métrica en la que confiaba—la disponibilidad—no estaba midiendo la disponibilidad. Estaba midiendo qué tan bien un operador podía refrescar su propio coartada. Esa noche, el chat de voz de DUSK no estaba hablando de Phoenix o Citadel. Era una usuaria llamada Mara preguntando cómo auditar los conteos de reinicio del encarcelamiento en la cadena. Nadie tenía una respuesta clara. Los datos existen.
La interfaz no lo muestra. Todos estábamos delegando en operadores que en realidad nunca habíamos visto mantenerse despiertos, porque el único número que importaba era el que estaba diseñado para ser manipulado. El slashing castiga la malicia. El encarcelamiento se suponía que castigaría la negligencia. Pero en la práctica, el encarcelamiento solo castiga a quienes olvidan reentrar antes de que el reloj alcance. La red no necesita un validador malicioso para fallar.
Solo necesita suficientes operadores que entiendan que la ausencia es gratis mientras vuelvas en la altura de bloque correcta. Las matemáticas son transparentes. La disponibilidad que reporta no lo es.
#dusk $DUSK @Dusk $ACE $AKE
3
3
1.7k
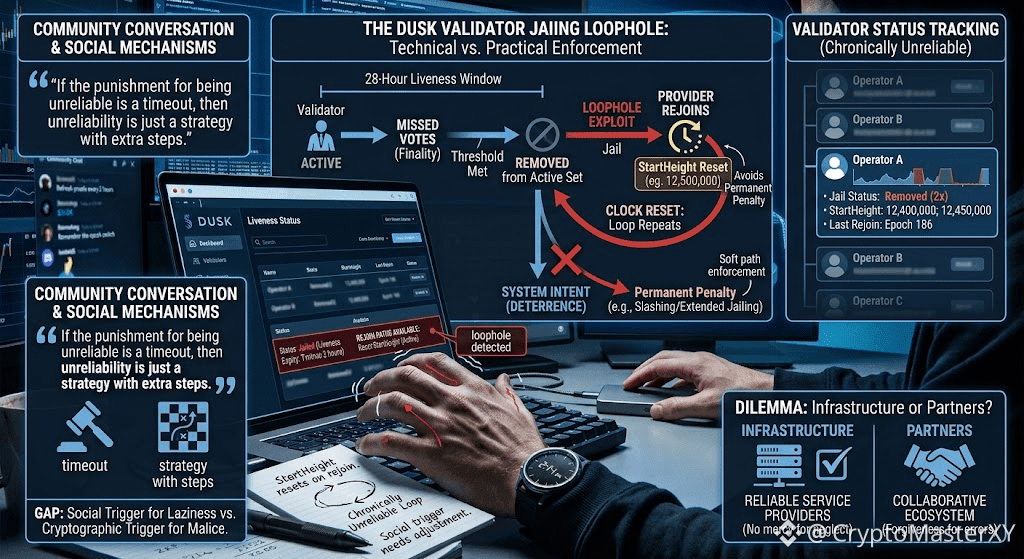
Vi a un validador de DUSK eliminarse del conjunto activo en la red de pruebas (testnet). No fue hackeado. No lo sancionaron con slashing. Simplemente lo retiraron. La razón fue la vivacidad: se perdieron demasiados votos de finalidad (finality) dentro de una ventana de 28 horas.
El sistema funcionó exactamente como estaba diseñado. Eso es lo que me inquietó.
El validador no perdió su saldo en garantía (bonded stake). No hubo castigo criptográfico. No hubo clave privada expuesta. Solo una salida silenciosa de la ronda de consenso. Y aquí está la parte que se me quedó grabada: la ventana de encarcelamiento (jailing) se mide en relación con un valor StartHeight que se restablece cada vez que el proveedor vuelve a unirse. Sale brevemente, vuelve, resetea el reloj y repite. Un operador crónicamente poco fiable puede eludir la eliminación permanente para siempre si no permanece desconectado el tiempo suficiente como para activar la penalización completa. La vía de la aplicación flexible (soft enforcement) es la que tiene el resquicio.
Seguí pensando en ese resquicio mientras veía cómo la comunidad de DUSK debatía si los proveedores de finalidad (finality providers) deberían tratarse como infraestructura o como socios. Alguien en el chat dijo: "Si el castigo por ser poco fiable es un tiempo de espera (timeout), entonces la poca fiabilidad es solo una estrategia con pasos extra". Nadie se rió. Porque todos sabían que un validador que restablece su propio reloj de encarcelamiento no está rompiendo las reglas. Está jugando con el ritmo de la aplicación.
Esa es la brecha entre seguridad técnica y seguridad práctica. El disparador criptográfico para el doble firmado es absoluto, implacable y automático. El disparador social para la pereza es una máquina de estados con un botón de reinicio. Uno protege la red del malice (malicia). El otro la protege del descuido. Y ahora mismo, el botón de reinicio pertenece al propio operador que debería estar limitado.
#dusk $DUSK @Dusk_Foundation $EDEN $AKE
Vi a un validador de DUSK eliminarse del conjunto activo en la red de pruebas (testnet). No fue hackeado. No lo sancionaron con slashing. Simplemente lo retiraron. La razón fue la vivacidad: se perdieron demasiados votos de finalidad (finality) dentro de una ventana de 28 horas.
El sistema funcionó exactamente como estaba diseñado. Eso es lo que me inquietó.
El validador no perdió su saldo en garantía (bonded stake). No hubo castigo criptográfico. No hubo clave privada expuesta. Solo una salida silenciosa de la ronda de consenso. Y aquí está la parte que se me quedó grabada: la ventana de encarcelamiento (jailing) se mide en relación con un valor StartHeight que se restablece cada vez que el proveedor vuelve a unirse. Sale brevemente, vuelve, resetea el reloj y repite. Un operador crónicamente poco fiable puede eludir la eliminación permanente para siempre si no permanece desconectado el tiempo suficiente como para activar la penalización completa. La vía de la aplicación flexible (soft enforcement) es la que tiene el resquicio.
Seguí pensando en ese resquicio mientras veía cómo la comunidad de DUSK debatía si los proveedores de finalidad (finality providers) deberían tratarse como infraestructura o como socios. Alguien en el chat dijo: "Si el castigo por ser poco fiable es un tiempo de espera (timeout), entonces la poca fiabilidad es solo una estrategia con pasos extra". Nadie se rió. Porque todos sabían que un validador que restablece su propio reloj de encarcelamiento no está rompiendo las reglas. Está jugando con el ritmo de la aplicación.
Esa es la brecha entre seguridad técnica y seguridad práctica. El disparador criptográfico para el doble firmado es absoluto, implacable y automático. El disparador social para la pereza es una máquina de estados con un botón de reinicio. Uno protege la red del malice (malicia). El otro la protege del descuido. Y ahora mismo, el botón de reinicio pertenece al propio operador que debería estar limitado.
#dusk $DUSK @Dusk $EDEN $AKE
El sistema funcionó exactamente como estaba diseñado. Eso es lo que me inquietó.
El validador no perdió su saldo en garantía (bonded stake). No hubo castigo criptográfico. No hubo clave privada expuesta. Solo una salida silenciosa de la ronda de consenso. Y aquí está la parte que se me quedó grabada: la ventana de encarcelamiento (jailing) se mide en relación con un valor StartHeight que se restablece cada vez que el proveedor vuelve a unirse. Sale brevemente, vuelve, resetea el reloj y repite. Un operador crónicamente poco fiable puede eludir la eliminación permanente para siempre si no permanece desconectado el tiempo suficiente como para activar la penalización completa. La vía de la aplicación flexible (soft enforcement) es la que tiene el resquicio.
Seguí pensando en ese resquicio mientras veía cómo la comunidad de DUSK debatía si los proveedores de finalidad (finality providers) deberían tratarse como infraestructura o como socios. Alguien en el chat dijo: "Si el castigo por ser poco fiable es un tiempo de espera (timeout), entonces la poca fiabilidad es solo una estrategia con pasos extra". Nadie se rió. Porque todos sabían que un validador que restablece su propio reloj de encarcelamiento no está rompiendo las reglas. Está jugando con el ritmo de la aplicación.
Esa es la brecha entre seguridad técnica y seguridad práctica. El disparador criptográfico para el doble firmado es absoluto, implacable y automático. El disparador social para la pereza es una máquina de estados con un botón de reinicio. Uno protege la red del malice (malicia). El otro la protege del descuido. Y ahora mismo, el botón de reinicio pertenece al propio operador que debería estar limitado.
#dusk $DUSK @Dusk $EDEN $AKE
75
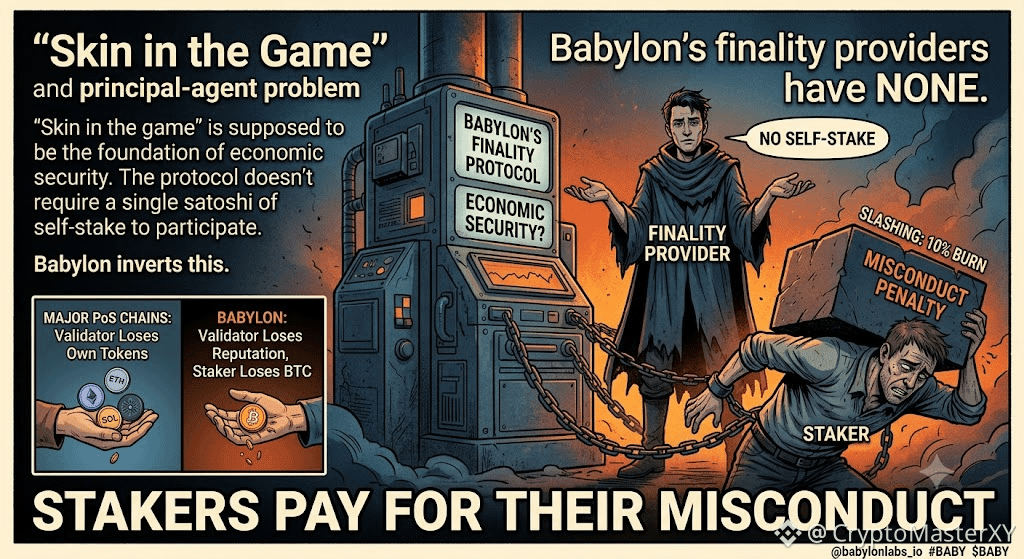
"La piel en el juego" se supone que es la base de la seguridad económica. Los proveedores de finalidad final de Babylon no tienen ninguna, y los stakers pagan por su mala conducta.
Antes pensaba que la seguridad económica significaba que cada validador tenía algo que perder. Luego rastreé el registro de los proveedores de finalidad final de Babylon y descubrí que el protocolo no requiere ni un solo satoshi de autoinversión para participar.
La documentación de Babylon establece claramente: "No se requiere autoinversión para los proveedores de finalidad final". Cualquiera puede registrarse enviando una transacción con su clave pública, la tasa de comisión y una descripción. No hay BTC bloqueado. No se publica una fianza. Ningún riesgo de slashing sobre su propio capital.
Esa era la parte que no había separado antes.
Cada gran cadena de Prueba de Participación requiere que los validadores hagan stake de sus propios tokens: Ethereum exige 32 ETH, Cosmos requiere afianzamiento propio, Solana necesita SOL. Esto alinea incentivos: si te portas mal, pierdes tu propio dinero. Babylon invierte esto. Los proveedores de finalidad final solo arriesgan su reputación y recompensas futuras, no su propio BTC. El mecanismo completo de slashing—quemar el 10% de los fondos del staker por doble firma—no toca directamente el bolsillo del proveedor. El staker paga la mala conducta del proveedor.
La investigación sobre validadores confirma que esto crea un problema principal-agente. Un proveedor que comete equivocaciones no pierde autoinversión: solo pierde futuras comisiones de stakers que podrían retirar. Pero con un bloqueo de 15 meses y un retraso de desafianzamiento de 7 días, los stakers no pueden retirar fácilmente. El proveedor tiene una ventana para comportarse mal sin una penalización de capital inmediata.
Lo que no se aborda en la documentación de Babylon es si algún proveedor alguna vez ha tenido que publicar colateral de forma privada, o si este diseño se heredó del modelo de proveedores de Cosmos sin adaptarlo al peso económico de Bitcoin.
Con lo que me quedo: ¿la regla de Babylon de "no autoinversión" hace más fácil poner en marcha un conjunto de proveedores, o crea un sistema en el que las personas que aseguran miles de millones en BTC no tienen nada propio que perder?
@babylonlabs_io #BABY #baby $BABY $CYS $HEI
"La piel en el juego" se supone que es la base de la seguridad económica. Los proveedores de finalidad final de Babylon no tienen ninguna, y los stakers pagan por su mala conducta.
Antes pensaba que la seguridad económica significaba que cada validador tenía algo que perder. Luego rastreé el registro de los proveedores de finalidad final de Babylon y descubrí que el protocolo no requiere ni un solo satoshi de autoinversión para participar.
La documentación de Babylon establece claramente: "No se requiere autoinversión para los proveedores de finalidad final". Cualquiera puede registrarse enviando una transacción con su clave pública, la tasa de comisión y una descripción. No hay BTC bloqueado. No se publica una fianza. Ningún riesgo de slashing sobre su propio capital.
Esa era la parte que no había separado antes.
Cada gran cadena de Prueba de Participación requiere que los validadores hagan stake de sus propios tokens: Ethereum exige 32 ETH, Cosmos requiere afianzamiento propio, Solana necesita SOL. Esto alinea incentivos: si te portas mal, pierdes tu propio dinero. Babylon invierte esto. Los proveedores de finalidad final solo arriesgan su reputación y recompensas futuras, no su propio BTC. El mecanismo completo de slashing—quemar el 10% de los fondos del staker por doble firma—no toca directamente el bolsillo del proveedor. El staker paga la mala conducta del proveedor.
La investigación sobre validadores confirma que esto crea un problema principal-agente. Un proveedor que comete equivocaciones no pierde autoinversión: solo pierde futuras comisiones de stakers que podrían retirar. Pero con un bloqueo de 15 meses y un retraso de desafianzamiento de 7 días, los stakers no pueden retirar fácilmente. El proveedor tiene una ventana para comportarse mal sin una penalización de capital inmediata.
Lo que no se aborda en la documentación de Babylon es si algún proveedor alguna vez ha tenido que publicar colateral de forma privada, o si este diseño se heredó del modelo de proveedores de Cosmos sin adaptarlo al peso económico de Bitcoin.
Con lo que me quedo: ¿la regla de Babylon de "no autoinversión" hace más fácil poner en marcha un conjunto de proveedores, o crea un sistema en el que las personas que aseguran miles de millones en BTC no tienen nada propio que perder?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
Antes pensaba que la seguridad económica significaba que cada validador tenía algo que perder. Luego rastreé el registro de los proveedores de finalidad final de Babylon y descubrí que el protocolo no requiere ni un solo satoshi de autoinversión para participar.
La documentación de Babylon establece claramente: "No se requiere autoinversión para los proveedores de finalidad final". Cualquiera puede registrarse enviando una transacción con su clave pública, la tasa de comisión y una descripción. No hay BTC bloqueado. No se publica una fianza. Ningún riesgo de slashing sobre su propio capital.
Esa era la parte que no había separado antes.
Cada gran cadena de Prueba de Participación requiere que los validadores hagan stake de sus propios tokens: Ethereum exige 32 ETH, Cosmos requiere afianzamiento propio, Solana necesita SOL. Esto alinea incentivos: si te portas mal, pierdes tu propio dinero. Babylon invierte esto. Los proveedores de finalidad final solo arriesgan su reputación y recompensas futuras, no su propio BTC. El mecanismo completo de slashing—quemar el 10% de los fondos del staker por doble firma—no toca directamente el bolsillo del proveedor. El staker paga la mala conducta del proveedor.
La investigación sobre validadores confirma que esto crea un problema principal-agente. Un proveedor que comete equivocaciones no pierde autoinversión: solo pierde futuras comisiones de stakers que podrían retirar. Pero con un bloqueo de 15 meses y un retraso de desafianzamiento de 7 días, los stakers no pueden retirar fácilmente. El proveedor tiene una ventana para comportarse mal sin una penalización de capital inmediata.
Lo que no se aborda en la documentación de Babylon es si algún proveedor alguna vez ha tenido que publicar colateral de forma privada, o si este diseño se heredó del modelo de proveedores de Cosmos sin adaptarlo al peso económico de Bitcoin.
Con lo que me quedo: ¿la regla de Babylon de "no autoinversión" hace más fácil poner en marcha un conjunto de proveedores, o crea un sistema en el que las personas que aseguran miles de millones en BTC no tienen nada propio que perder?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
2
1
274
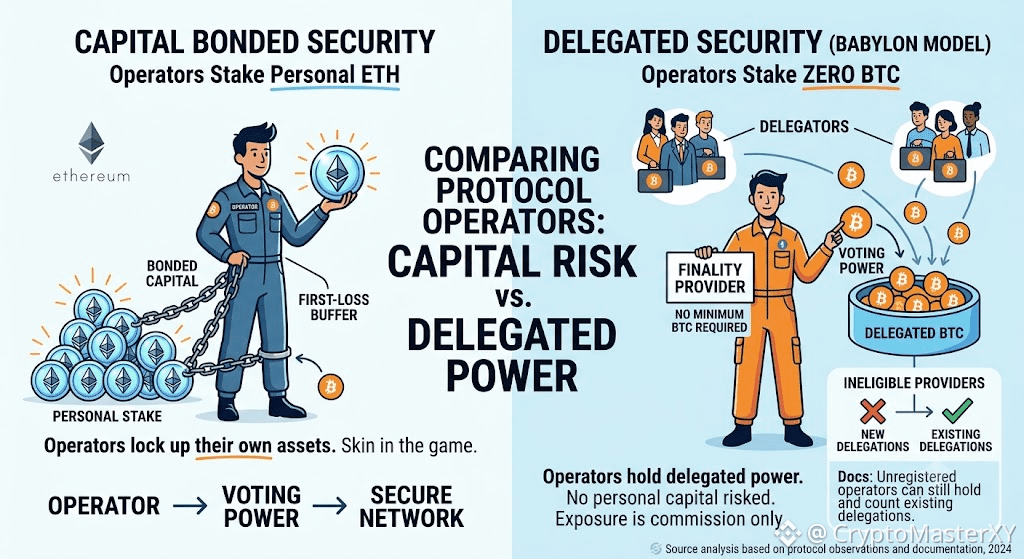
Un propietario con cero capital propio en el edificio aun así cobra la renta. Babylon funciona con la misma configuración: los proveedores de finalización pueden asegurar posiciones respaldadas por Bitcoin sin apostar ningún Bitcoin por cuenta propia.
Antes suponía que «Redes Aceleradas por Bitcoin» significaba que cada operador tenía participación en el juego. Luego encontré la página de reclutamiento de Babylon: «no se requiere Bitcoin mínimo» para convertirse en un proveedor de finalización.
Esa era la parte que no había separado antes. Un proveedor de finalización tiene el poder de voto de los BTC delegados y vota en rondas de finalización. No se les exige apostar su propio Bitcoin. Su exposición proviene únicamente de la comisión sobre las participaciones delegadas, no del capital que arriesgan personalmente. Compáralo con Ethereum, donde los operadores aportan su propio capital como amortiguador de primera pérdida.
Hay una segunda capa. La documentación de Babylon describe una categoría de proveedor «no elegible»: operadores que nunca se registraron pero aun así recibieron delegaciones. La aplicación web no permite que nuevos usuarios les deleguen, pero las delegaciones existentes siguen registradas y contadas. El filtro solo bloquea nuevas relaciones. No deshace las existentes.
Con lo que me estoy quedando es esto: ¿eliminar el requisito de capital reduce la barrera para lograr un conjunto más descentralizado de operadores, o simplemente significa que las personas que toman las decisiones de finalización pueden irse sin poner nada propio en riesgo?
@babylonlabs_io #BABY #baby $BABY $VIC $BTW
Un propietario con cero capital propio en el edificio aun así cobra la renta. Babylon funciona con la misma configuración: los proveedores de finalización pueden asegurar posiciones respaldadas por Bitcoin sin apostar ningún Bitcoin por cuenta propia.
Antes suponía que «Redes Aceleradas por Bitcoin» significaba que cada operador tenía participación en el juego. Luego encontré la página de reclutamiento de Babylon: «no se requiere Bitcoin mínimo» para convertirse en un proveedor de finalización.
Esa era la parte que no había separado antes. Un proveedor de finalización tiene el poder de voto de los BTC delegados y vota en rondas de finalización. No se les exige apostar su propio Bitcoin. Su exposición proviene únicamente de la comisión sobre las participaciones delegadas, no del capital que arriesgan personalmente. Compáralo con Ethereum, donde los operadores aportan su propio capital como amortiguador de primera pérdida.
Hay una segunda capa. La documentación de Babylon describe una categoría de proveedor «no elegible»: operadores que nunca se registraron pero aun así recibieron delegaciones. La aplicación web no permite que nuevos usuarios les deleguen, pero las delegaciones existentes siguen registradas y contadas. El filtro solo bloquea nuevas relaciones. No deshace las existentes.
Con lo que me estoy quedando es esto: ¿eliminar el requisito de capital reduce la barrera para lograr un conjunto más descentralizado de operadores, o simplemente significa que las personas que toman las decisiones de finalización pueden irse sin poner nada propio en riesgo?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
Antes suponía que «Redes Aceleradas por Bitcoin» significaba que cada operador tenía participación en el juego. Luego encontré la página de reclutamiento de Babylon: «no se requiere Bitcoin mínimo» para convertirse en un proveedor de finalización.
Esa era la parte que no había separado antes. Un proveedor de finalización tiene el poder de voto de los BTC delegados y vota en rondas de finalización. No se les exige apostar su propio Bitcoin. Su exposición proviene únicamente de la comisión sobre las participaciones delegadas, no del capital que arriesgan personalmente. Compáralo con Ethereum, donde los operadores aportan su propio capital como amortiguador de primera pérdida.
Hay una segunda capa. La documentación de Babylon describe una categoría de proveedor «no elegible»: operadores que nunca se registraron pero aun así recibieron delegaciones. La aplicación web no permite que nuevos usuarios les deleguen, pero las delegaciones existentes siguen registradas y contadas. El filtro solo bloquea nuevas relaciones. No deshace las existentes.
Con lo que me estoy quedando es esto: ¿eliminar el requisito de capital reduce la barrera para lograr un conjunto más descentralizado de operadores, o simplemente significa que las personas que toman las decisiones de finalización pueden irse sin poner nada propio en riesgo?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
104
Cortar quema. Encerrar no. Encerrar se suponía que era el plan alternativo para el tiempo de inactividad, y el encarcelamiento funcionó bien en el papel—hasta que una auditoría encontró que el reloj del encarcelamiento en sí podía ser restablecido por el proveedor al que se suponía que el encarcelamiento debía limitar.
Babylon separa por completo dos modos de fallo. La ambigüedad—firmar doble—dispara la reducción de la recompensa (slashing): el BTC se quema, permanentemente, en el momento en que la criptografía lo detecta. El tiempo de inactividad dispara el encarcelamiento en su lugar—una regla de disponibilidad (liveness) destinada a eliminar a un proveedor del conjunto activo si no emite suficientes votos de finalización dentro de una ventana de aproximadamente 28 horas. Sin quemar. Solo una retirada temporal.
Esa era la parte que yo no había separado antes.
Un informe de investigación de seguridad de OpenZeppelin encontró que la ventana de encarcelamiento se mide en relación con un valor StartHeight—y que ese valor se restablece cada vez que un proveedor de finalización vuelve a entrar en el conjunto activo. Eso creó un patrón explotable: salir brevemente, volver a unirse justo antes de que se activara el encarcelamiento, restablecer el reloj y repetir indefinidamente. Un proveedor crónicamente poco confiable podía evitar el encarcelamiento para siempre sin llegar nunca, técnicamente, a permanecer fuera el tiempo suficiente como para que se detectara.
Esa es una categoría de riesgo distinta a cualquier cosa en el diseño de slashing. La ambigüedad se castiga con un disparador duro y criptográfico al que nadie puede eludir: la clave expuesta hace que la penalización sea automática. La exigencia de disponibilidad era una regla de máquina de estados que dependía de un temporizador cuya seguridad frente a la entidad exacta que se suponía que debía limitar nadie había confirmado.
Lo que no está claro es si este bypass específico alguna vez estuvo activo en la red principal, o si se detectó durante la auditoría antes del despliegue—el informe cubre el mecanismo pero no la línea de tiempo de la exposición.
Lo que me queda es esto: ¿tiene sentido tratar la equivocation (ambigüedad) y el tiempo de inactividad como categorías de riesgo fundamentalmente distintas—porque una es maliciosa y la otra no—o simplemente significa que la vía de cumplimiento "más blanda" siempre iba a ser donde se escondían las brechas reales?
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
Cortar quema. Encerrar no. Encerrar se suponía que era el plan alternativo para el tiempo de inactividad, y el encarcelamiento funcionó bien en el papel—hasta que una auditoría encontró que el reloj del encarcelamiento en sí podía ser restablecido por el proveedor al que se suponía que el encarcelamiento debía limitar.
Babylon separa por completo dos modos de fallo. La ambigüedad—firmar doble—dispara la reducción de la recompensa (slashing): el BTC se quema, permanentemente, en el momento en que la criptografía lo detecta. El tiempo de inactividad dispara el encarcelamiento en su lugar—una regla de disponibilidad (liveness) destinada a eliminar a un proveedor del conjunto activo si no emite suficientes votos de finalización dentro de una ventana de aproximadamente 28 horas. Sin quemar. Solo una retirada temporal.
Esa era la parte que yo no había separado antes.
Un informe de investigación de seguridad de OpenZeppelin encontró que la ventana de encarcelamiento se mide en relación con un valor StartHeight—y que ese valor se restablece cada vez que un proveedor de finalización vuelve a entrar en el conjunto activo. Eso creó un patrón explotable: salir brevemente, volver a unirse justo antes de que se activara el encarcelamiento, restablecer el reloj y repetir indefinidamente. Un proveedor crónicamente poco confiable podía evitar el encarcelamiento para siempre sin llegar nunca, técnicamente, a permanecer fuera el tiempo suficiente como para que se detectara.
Esa es una categoría de riesgo distinta a cualquier cosa en el diseño de slashing. La ambigüedad se castiga con un disparador duro y criptográfico al que nadie puede eludir: la clave expuesta hace que la penalización sea automática. La exigencia de disponibilidad era una regla de máquina de estados que dependía de un temporizador cuya seguridad frente a la entidad exacta que se suponía que debía limitar nadie había confirmado.
Lo que no está claro es si este bypass específico alguna vez estuvo activo en la red principal, o si se detectó durante la auditoría antes del despliegue—el informe cubre el mecanismo pero no la línea de tiempo de la exposición.
Lo que me queda es esto: ¿tiene sentido tratar la equivocation (ambigüedad) y el tiempo de inactividad como categorías de riesgo fundamentalmente distintas—porque una es maliciosa y la otra no—o simplemente significa que la vía de cumplimiento "más blanda" siempre iba a ser donde se escondían las brechas reales?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
Babylon separa por completo dos modos de fallo. La ambigüedad—firmar doble—dispara la reducción de la recompensa (slashing): el BTC se quema, permanentemente, en el momento en que la criptografía lo detecta. El tiempo de inactividad dispara el encarcelamiento en su lugar—una regla de disponibilidad (liveness) destinada a eliminar a un proveedor del conjunto activo si no emite suficientes votos de finalización dentro de una ventana de aproximadamente 28 horas. Sin quemar. Solo una retirada temporal.
Esa era la parte que yo no había separado antes.
Un informe de investigación de seguridad de OpenZeppelin encontró que la ventana de encarcelamiento se mide en relación con un valor StartHeight—y que ese valor se restablece cada vez que un proveedor de finalización vuelve a entrar en el conjunto activo. Eso creó un patrón explotable: salir brevemente, volver a unirse justo antes de que se activara el encarcelamiento, restablecer el reloj y repetir indefinidamente. Un proveedor crónicamente poco confiable podía evitar el encarcelamiento para siempre sin llegar nunca, técnicamente, a permanecer fuera el tiempo suficiente como para que se detectara.
Esa es una categoría de riesgo distinta a cualquier cosa en el diseño de slashing. La ambigüedad se castiga con un disparador duro y criptográfico al que nadie puede eludir: la clave expuesta hace que la penalización sea automática. La exigencia de disponibilidad era una regla de máquina de estados que dependía de un temporizador cuya seguridad frente a la entidad exacta que se suponía que debía limitar nadie había confirmado.
Lo que no está claro es si este bypass específico alguna vez estuvo activo en la red principal, o si se detectó durante la auditoría antes del despliegue—el informe cubre el mecanismo pero no la línea de tiempo de la exposición.
Lo que me queda es esto: ¿tiene sentido tratar la equivocation (ambigüedad) y el tiempo de inactividad como categorías de riesgo fundamentalmente distintas—porque una es maliciosa y la otra no—o simplemente significa que la vía de cumplimiento "más blanda" siempre iba a ser donde se escondían las brechas reales?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
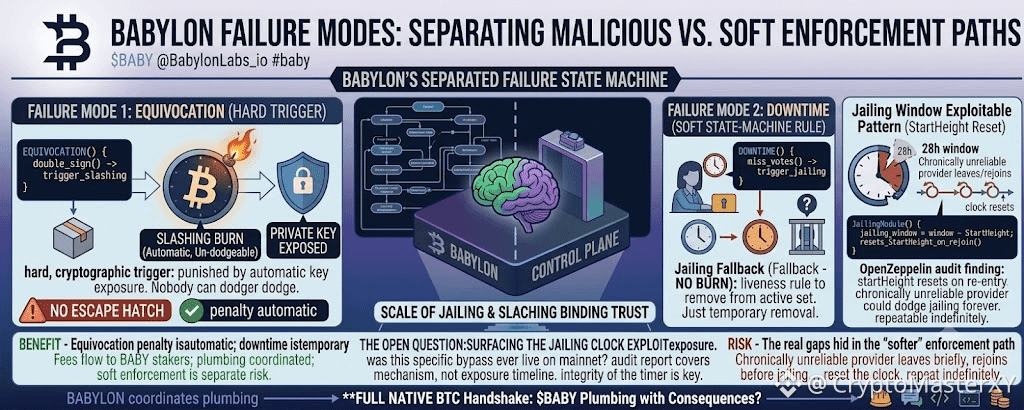
2
1
181
Descompilé el script de redención de la bóveda buscando una trampilla de escape. No la había. Solo un opcode OP_CHECKSEQUENCEVERIFY y una altura de bloque que llegará esté o no listo. Sin anulación por multisig. Sin clave de administrador. Sin liberación anticipada activada por un oráculo.
Cuando haces clic en Desinvertir (Unstake), no estás pidiendo permiso. Estás encendiendo una mecha que quema exactamente al ritmo de la producción de bloques de Bitcoin, y nada en la Tierra puede hacer que queme más rápido.
El problema es que el mercado no se detiene mientras la mecha se consume. Seis días después, en un periodo de desanclaje de siete días, el gráfico imprimió una vela roja del 12% y yo no podía moverme. No porque me congelara. Porque el script de la bóveda ya había bloqueado mi salida a un timestamp que todavía no había llegado. El rendimiento que gané no fue interés. Fue una prima que cobré por vender mi derecho a entrar en pánico.
Cada punto básico de ese rendimiento se valoró en función de la probabilidad de que yo necesitara liquidez antes de que expirara el timelock y no tuviera forma de conseguirla.
La sala de chat de esa noche no estaba hablando de precios de entrada. Estaba llena de gente mirando cómo sus propios temporizadores bajaban, intercambiando capturas de pantalla de exploradores de bloques como si fueran revistas de la sala de espera de un hospital.
La bóveda asegura tu Bitcoin. El timelock asegura el protocolo.
El grupo de chat asegura la parte de ti que puede mirar un cuchillo cayendo y no agarrarlo antes de que termine la cuenta atrás. No aprendí eso del whitepaper. Lo aprendí de un desconocido que escribió "respira, el bloque 847,032 llega de todos modos" en un chat al que casi no me uní.
El script de redención es transparente. La redención emocional al otro lado del timelock no lo es.
#baby $BABY @babylonlabs_io $1000RATS $KOMA
Descompilé el script de redención de la bóveda buscando una trampilla de escape. No la había. Solo un opcode OP_CHECKSEQUENCEVERIFY y una altura de bloque que llegará esté o no listo. Sin anulación por multisig. Sin clave de administrador. Sin liberación anticipada activada por un oráculo.
Cuando haces clic en Desinvertir (Unstake), no estás pidiendo permiso. Estás encendiendo una mecha que quema exactamente al ritmo de la producción de bloques de Bitcoin, y nada en la Tierra puede hacer que queme más rápido.
El problema es que el mercado no se detiene mientras la mecha se consume. Seis días después, en un periodo de desanclaje de siete días, el gráfico imprimió una vela roja del 12% y yo no podía moverme. No porque me congelara. Porque el script de la bóveda ya había bloqueado mi salida a un timestamp que todavía no había llegado. El rendimiento que gané no fue interés. Fue una prima que cobré por vender mi derecho a entrar en pánico.
Cada punto básico de ese rendimiento se valoró en función de la probabilidad de que yo necesitara liquidez antes de que expirara el timelock y no tuviera forma de conseguirla.
La sala de chat de esa noche no estaba hablando de precios de entrada. Estaba llena de gente mirando cómo sus propios temporizadores bajaban, intercambiando capturas de pantalla de exploradores de bloques como si fueran revistas de la sala de espera de un hospital.
La bóveda asegura tu Bitcoin. El timelock asegura el protocolo.
El grupo de chat asegura la parte de ti que puede mirar un cuchillo cayendo y no agarrarlo antes de que termine la cuenta atrás. No aprendí eso del whitepaper. Lo aprendí de un desconocido que escribió "respira, el bloque 847,032 llega de todos modos" en un chat al que casi no me uní.
El script de redención es transparente. La redención emocional al otro lado del timelock no lo es.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
Cuando haces clic en Desinvertir (Unstake), no estás pidiendo permiso. Estás encendiendo una mecha que quema exactamente al ritmo de la producción de bloques de Bitcoin, y nada en la Tierra puede hacer que queme más rápido.
El problema es que el mercado no se detiene mientras la mecha se consume. Seis días después, en un periodo de desanclaje de siete días, el gráfico imprimió una vela roja del 12% y yo no podía moverme. No porque me congelara. Porque el script de la bóveda ya había bloqueado mi salida a un timestamp que todavía no había llegado. El rendimiento que gané no fue interés. Fue una prima que cobré por vender mi derecho a entrar en pánico.
Cada punto básico de ese rendimiento se valoró en función de la probabilidad de que yo necesitara liquidez antes de que expirara el timelock y no tuviera forma de conseguirla.
La sala de chat de esa noche no estaba hablando de precios de entrada. Estaba llena de gente mirando cómo sus propios temporizadores bajaban, intercambiando capturas de pantalla de exploradores de bloques como si fueran revistas de la sala de espera de un hospital.
La bóveda asegura tu Bitcoin. El timelock asegura el protocolo.
El grupo de chat asegura la parte de ti que puede mirar un cuchillo cayendo y no agarrarlo antes de que termine la cuenta atrás. No aprendí eso del whitepaper. Lo aprendí de un desconocido que escribió "respira, el bloque 847,032 llega de todos modos" en un chat al que casi no me uní.
El script de redención es transparente. La redención emocional al otro lado del timelock no lo es.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
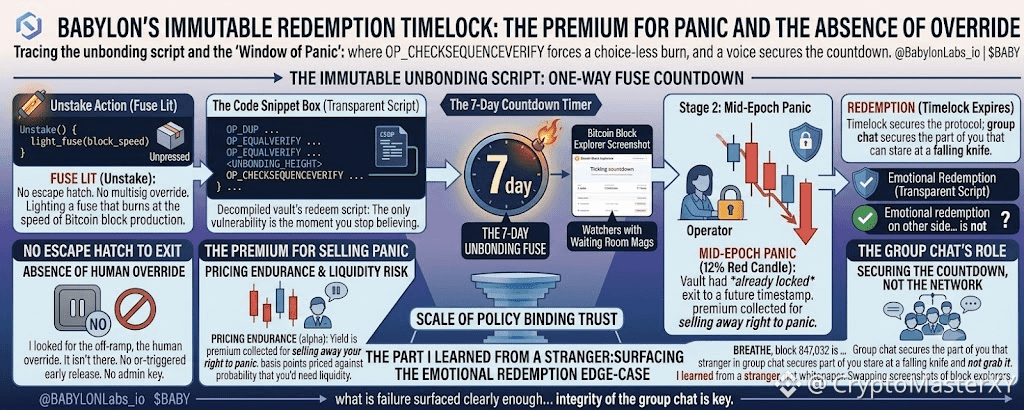
3
1
533
No busqué la palabra "confianza" en el whitepaper. Busqué la salida de emergencia, la anulación humana, la línea de código que pausa la ejecución cuando alguien se da cuenta de que ha cometido un error. No está ahí.
El esquema EOTS es un espejo sin piedad. Firmé un bloque con honestidad y luego firmé uno contradictorio solo para ver cómo funciona la matemática. La segunda firma abrió la primera y derramó la clave privada en la cadena como una confesión que no sabías que estabas escribiendo. Sin juez. Sin votación. Solo la curva haciendo lo que hacen las curvas.
Babylon no construyó un mecanismo de castigo. Construyó una máquina de autorretrato. Cada validador que firma correctamente deja detrás no una prueba de honestidad, sino la ausencia de autodestrucción. Tu clave permanece secreta solo mientras sigas alineado con la verdad que firmaste primero.
Esa es la inversión que el mercado todavía no sabe cómo valorar. Otras cadenas te piden que confíes en un comité. Babylon te pide que sobrevivas a la versión de ti mismo que podría romperse ante una vela roja y enviar. La única vulnerabilidad que queda no es criptográfica. Es el momento en que dejas de creer que el espejo resistirá, y te conviertes en el mismo atacante que el protocolo fue diseñado para exponer.
El chat de voz de la comunidad no asegura la red. Asegura la pausa entre el impulso y la acción. El vault guarda tu Bitcoin. La matemática sostiene a los validadores. El chat de grupo sostiene la versión de ti que todavía está dispuesta a enfrentarse al espejo mañana. No sé si Babylon gana. Sé que no pide confianza. Pide resistencia, y la resistencia es el único alfa que no se puede cultivar.
@babylonlabs_io $BABY #baby $KOMA $SNXXB
#baby
No busqué la palabra "confianza" en el whitepaper. Busqué la salida de emergencia, la anulación humana, la línea de código que pausa la ejecución cuando alguien se da cuenta de que ha cometido un error. No está ahí.
El esquema EOTS es un espejo sin piedad. Firmé un bloque con honestidad y luego firmé uno contradictorio solo para ver cómo funciona la matemática. La segunda firma abrió la primera y derramó la clave privada en la cadena como una confesión que no sabías que estabas escribiendo. Sin juez. Sin votación. Solo la curva haciendo lo que hacen las curvas.
Babylon no construyó un mecanismo de castigo. Construyó una máquina de autorretrato. Cada validador que firma correctamente deja detrás no una prueba de honestidad, sino la ausencia de autodestrucción. Tu clave permanece secreta solo mientras sigas alineado con la verdad que firmaste primero.
Esa es la inversión que el mercado todavía no sabe cómo valorar. Otras cadenas te piden que confíes en un comité. Babylon te pide que sobrevivas a la versión de ti mismo que podría romperse ante una vela roja y enviar. La única vulnerabilidad que queda no es criptográfica. Es el momento en que dejas de creer que el espejo resistirá, y te conviertes en el mismo atacante que el protocolo fue diseñado para exponer.
El chat de voz de la comunidad no asegura la red. Asegura la pausa entre el impulso y la acción. El vault guarda tu Bitcoin. La matemática sostiene a los validadores. El chat de grupo sostiene la versión de ti que todavía está dispuesta a enfrentarse al espejo mañana. No sé si Babylon gana. Sé que no pide confianza. Pide resistencia, y la resistencia es el único alfa que no se puede cultivar.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
El esquema EOTS es un espejo sin piedad. Firmé un bloque con honestidad y luego firmé uno contradictorio solo para ver cómo funciona la matemática. La segunda firma abrió la primera y derramó la clave privada en la cadena como una confesión que no sabías que estabas escribiendo. Sin juez. Sin votación. Solo la curva haciendo lo que hacen las curvas.
Babylon no construyó un mecanismo de castigo. Construyó una máquina de autorretrato. Cada validador que firma correctamente deja detrás no una prueba de honestidad, sino la ausencia de autodestrucción. Tu clave permanece secreta solo mientras sigas alineado con la verdad que firmaste primero.
Esa es la inversión que el mercado todavía no sabe cómo valorar. Otras cadenas te piden que confíes en un comité. Babylon te pide que sobrevivas a la versión de ti mismo que podría romperse ante una vela roja y enviar. La única vulnerabilidad que queda no es criptográfica. Es el momento en que dejas de creer que el espejo resistirá, y te conviertes en el mismo atacante que el protocolo fue diseñado para exponer.
El chat de voz de la comunidad no asegura la red. Asegura la pausa entre el impulso y la acción. El vault guarda tu Bitcoin. La matemática sostiene a los validadores. El chat de grupo sostiene la versión de ti que todavía está dispuesta a enfrentarse al espejo mañana. No sé si Babylon gana. Sé que no pide confianza. Pide resistencia, y la resistencia es el único alfa que no se puede cultivar.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
2
179
Busqué la palabra "trust" en el whitepaper de Babylon cuatro veces. La encontré exactamente cero.
Ese número no me dejaba dormir. No porque falte la confianza en el protocolo. Porque ha sido reemplazada por algo que no estaba preparado para nombrar.
Rastreé el esquema de firmas EOTS contra un proveedor de finalización de una testnet que corrompí a propósito. Firma una vez, honestamente, y la clave se mantiene oculta. Firma dos veces en bloques en conflicto, y las matemáticas publican tu clave privada en la red. Sin tribunal. Sin votación de gobernanza. El castigo no necesita un juez porque la mentira lleva a su propio verdugo.
Ejecuté la simulación esperando encontrar un umbral, un período de gracia, una anulación humana. No existe. La economía es lo que me atrapó.
Un validador que firma doble pierde el stake bloqueado más el BTC slashed. Pero ese es el costo de fallar el ataque. El costo de lanzarlo es tener que adelantarse al timestamp de Bitcoin primero; eso significa reorganizar un libro contable de un billón de dólares antes de que ni siquiera se active la extracción de la firma.
No te slanquean por intentarlo. Te slanquean por intentarlo y perder.
Esa es la parte en la que no puedo dejar de pensar. Babylon no te impide ser deshonesto. Hace que la deshonestidad sea estructuralmente idéntica a una confesión en el momento en que la prueba de trabajo de Bitcoin se niega a seguir tu bifurcación.
La mayoría de las cadenas te venden confianza en un comité. Babylon te vende confianza en un axioma: si haces trampa, las matemáticas te delatan antes de que cualquier humano lo note. Eso no es seguridad. Es determinismo.
No sé si el mercado le pone precio a eso aún. Sé que cada otra cadena te pide que creas. Babylon te pide que calcules. Y calcular es más barato que creer hasta que deja de serlo.
#baby $BABY @babylonlabs_io $COTI $UAI
Busqué la palabra "trust" en el whitepaper de Babylon cuatro veces. La encontré exactamente cero.
Ese número no me dejaba dormir. No porque falte la confianza en el protocolo. Porque ha sido reemplazada por algo que no estaba preparado para nombrar.
Rastreé el esquema de firmas EOTS contra un proveedor de finalización de una testnet que corrompí a propósito. Firma una vez, honestamente, y la clave se mantiene oculta. Firma dos veces en bloques en conflicto, y las matemáticas publican tu clave privada en la red. Sin tribunal. Sin votación de gobernanza. El castigo no necesita un juez porque la mentira lleva a su propio verdugo.
Ejecuté la simulación esperando encontrar un umbral, un período de gracia, una anulación humana. No existe. La economía es lo que me atrapó.
Un validador que firma doble pierde el stake bloqueado más el BTC slashed. Pero ese es el costo de fallar el ataque. El costo de lanzarlo es tener que adelantarse al timestamp de Bitcoin primero; eso significa reorganizar un libro contable de un billón de dólares antes de que ni siquiera se active la extracción de la firma.
No te slanquean por intentarlo. Te slanquean por intentarlo y perder.
Esa es la parte en la que no puedo dejar de pensar. Babylon no te impide ser deshonesto. Hace que la deshonestidad sea estructuralmente idéntica a una confesión en el momento en que la prueba de trabajo de Bitcoin se niega a seguir tu bifurcación.
La mayoría de las cadenas te venden confianza en un comité. Babylon te vende confianza en un axioma: si haces trampa, las matemáticas te delatan antes de que cualquier humano lo note. Eso no es seguridad. Es determinismo.
No sé si el mercado le pone precio a eso aún. Sé que cada otra cadena te pide que creas. Babylon te pide que calcules. Y calcular es más barato que creer hasta que deja de serlo.
#baby $BABY @BabylonLabs_io $COTI $UAI
Ese número no me dejaba dormir. No porque falte la confianza en el protocolo. Porque ha sido reemplazada por algo que no estaba preparado para nombrar.
Rastreé el esquema de firmas EOTS contra un proveedor de finalización de una testnet que corrompí a propósito. Firma una vez, honestamente, y la clave se mantiene oculta. Firma dos veces en bloques en conflicto, y las matemáticas publican tu clave privada en la red. Sin tribunal. Sin votación de gobernanza. El castigo no necesita un juez porque la mentira lleva a su propio verdugo.
Ejecuté la simulación esperando encontrar un umbral, un período de gracia, una anulación humana. No existe. La economía es lo que me atrapó.
Un validador que firma doble pierde el stake bloqueado más el BTC slashed. Pero ese es el costo de fallar el ataque. El costo de lanzarlo es tener que adelantarse al timestamp de Bitcoin primero; eso significa reorganizar un libro contable de un billón de dólares antes de que ni siquiera se active la extracción de la firma.
No te slanquean por intentarlo. Te slanquean por intentarlo y perder.
Esa es la parte en la que no puedo dejar de pensar. Babylon no te impide ser deshonesto. Hace que la deshonestidad sea estructuralmente idéntica a una confesión en el momento en que la prueba de trabajo de Bitcoin se niega a seguir tu bifurcación.
La mayoría de las cadenas te venden confianza en un comité. Babylon te vende confianza en un axioma: si haces trampa, las matemáticas te delatan antes de que cualquier humano lo note. Eso no es seguridad. Es determinismo.
No sé si el mercado le pone precio a eso aún. Sé que cada otra cadena te pide que creas. Babylon te pide que calcules. Y calcular es más barato que creer hasta que deja de serlo.
#baby $BABY @BabylonLabs_io $COTI $UAI
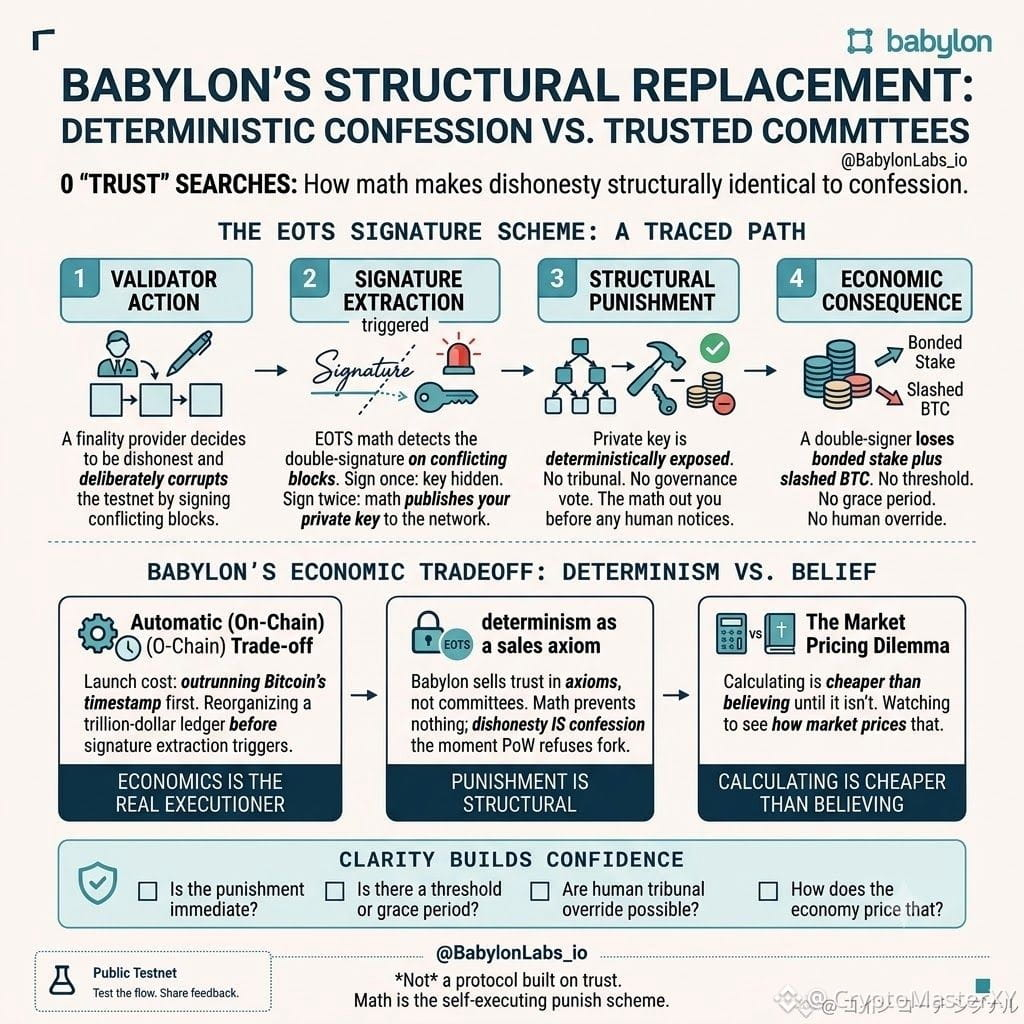
2
147
Quería saber qué pasa en la brecha entre cuando cambia el respaldo real de un proveedor de finalidad y cuando el protocolo admite que cambió. Así que rastreé cómo el módulo de x/epoching de Babylon procesa realmente una nueva delegación.
Los mensajes de staking y unstaking no se ejecutan de inmediato. Se encolan durante la duración de todo un epoch, y luego se procesan en un solo lote en el límite. Hasta que ese límite llegue, el poder de voto de finalidad de la cadena refleja el snapshot antiguo, no el actual. Un proveedor de finalidad podría estar perdiendo delegaciones en tiempo real, podría estar vaciándose económicamente a mitad de epoch, y aun así votar con el peso que tenía antes de que nadie retirara.
Eso no es un bug. Es el intercambio por agrupar miles de delegaciones respaldadas por BTC en un único settlement en vez de procesar cada una individualmente. Pero significa que el respaldo de seguridad criptoeconómica de un bloque dado no es la seguridad que existe en este momento. Es la seguridad que existía al momento del último checkpoint, llevada hacia adelante con la confianza de que no cambió nada material entre medio.
Seguí comparándolo con cómo funciona realmente una línea de crédito. Tu límite no se actualiza al instante en que cambia tu ingreso. Se actualiza en un ciclo, y mientras tanto, el banco está extendiendo confianza basándose en un número que ya está ligeramente equivocado. Babylon hace lo mismo con el peso de Bitcoin, solo que con una criptografía mejor envuelta alrededor de la incorrección.
No creo que esto rompa el modelo. El unbonding rápido, de aproximadamente dos días, mantiene esa ventana corta en comparación con cadenas PoS típicas. Pero corto no es cero, y la parte que vale la pena observar no es el precio del token. Es qué tan amplia se vuelve esa ventana de epoch a medida que escala el conjunto de validadores.
$BABY @babylonlabs_io #baby $ON $BTC
Quería saber qué pasa en la brecha entre cuando cambia el respaldo real de un proveedor de finalidad y cuando el protocolo admite que cambió. Así que rastreé cómo el módulo de x/epoching de Babylon procesa realmente una nueva delegación.
Los mensajes de staking y unstaking no se ejecutan de inmediato. Se encolan durante la duración de todo un epoch, y luego se procesan en un solo lote en el límite. Hasta que ese límite llegue, el poder de voto de finalidad de la cadena refleja el snapshot antiguo, no el actual. Un proveedor de finalidad podría estar perdiendo delegaciones en tiempo real, podría estar vaciándose económicamente a mitad de epoch, y aun así votar con el peso que tenía antes de que nadie retirara.
Eso no es un bug. Es el intercambio por agrupar miles de delegaciones respaldadas por BTC en un único settlement en vez de procesar cada una individualmente. Pero significa que el respaldo de seguridad criptoeconómica de un bloque dado no es la seguridad que existe en este momento. Es la seguridad que existía al momento del último checkpoint, llevada hacia adelante con la confianza de que no cambió nada material entre medio.
Seguí comparándolo con cómo funciona realmente una línea de crédito. Tu límite no se actualiza al instante en que cambia tu ingreso. Se actualiza en un ciclo, y mientras tanto, el banco está extendiendo confianza basándose en un número que ya está ligeramente equivocado. Babylon hace lo mismo con el peso de Bitcoin, solo que con una criptografía mejor envuelta alrededor de la incorrección.
No creo que esto rompa el modelo. El unbonding rápido, de aproximadamente dos días, mantiene esa ventana corta en comparación con cadenas PoS típicas. Pero corto no es cero, y la parte que vale la pena observar no es el precio del token. Es qué tan amplia se vuelve esa ventana de epoch a medida que escala el conjunto de validadores.
$BABY @BabylonLabs_io #baby $ON $BTC
Los mensajes de staking y unstaking no se ejecutan de inmediato. Se encolan durante la duración de todo un epoch, y luego se procesan en un solo lote en el límite. Hasta que ese límite llegue, el poder de voto de finalidad de la cadena refleja el snapshot antiguo, no el actual. Un proveedor de finalidad podría estar perdiendo delegaciones en tiempo real, podría estar vaciándose económicamente a mitad de epoch, y aun así votar con el peso que tenía antes de que nadie retirara.
Eso no es un bug. Es el intercambio por agrupar miles de delegaciones respaldadas por BTC en un único settlement en vez de procesar cada una individualmente. Pero significa que el respaldo de seguridad criptoeconómica de un bloque dado no es la seguridad que existe en este momento. Es la seguridad que existía al momento del último checkpoint, llevada hacia adelante con la confianza de que no cambió nada material entre medio.
Seguí comparándolo con cómo funciona realmente una línea de crédito. Tu límite no se actualiza al instante en que cambia tu ingreso. Se actualiza en un ciclo, y mientras tanto, el banco está extendiendo confianza basándose en un número que ya está ligeramente equivocado. Babylon hace lo mismo con el peso de Bitcoin, solo que con una criptografía mejor envuelta alrededor de la incorrección.
No creo que esto rompa el modelo. El unbonding rápido, de aproximadamente dos días, mantiene esa ventana corta en comparación con cadenas PoS típicas. Pero corto no es cero, y la parte que vale la pena observar no es el precio del token. Es qué tan amplia se vuelve esa ventana de epoch a medida que escala el conjunto de validadores.
$BABY @BabylonLabs_io #baby $ON $BTC
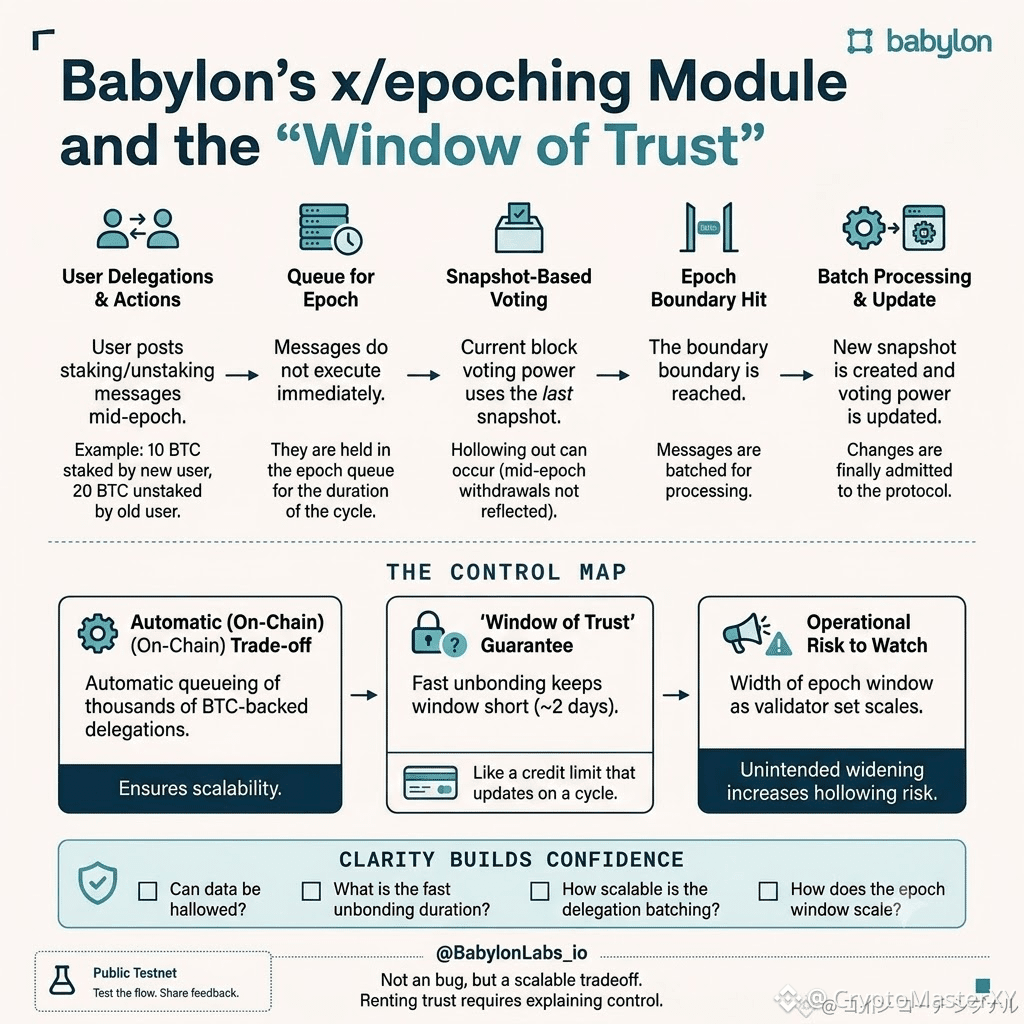
3
212
Asumí que el comité del pacto era un mero trámite, el tipo de multisig que cada protocolo de staking de Bitcoin necesita y del que nadie lee el código. Solo cambié de opinión después de rastrear qué ocurre cuando un validador intenta deshacer el unbond de forma anticipada.
No hay una cola de unbonding en el sentido en que la gente espera. Cuando haces stake, no firmas una promesa de esperar. Firmas la transacción de salida en sí misma, por adelantado, con un tiempo bloqueado, mantenida por el comité del pacto antes de que tu BTC se mueva siquiera hacia un validador. El comité no decide si recuperas tu Bitcoin. Mantiene una transacción que ya fue decidida y simplemente espera a que el reloj llegue al momento que especificó la firma.
Ese único detalle cambia lo que realmente es el comité. No es un órgano de gobierno con discrecionalidad. Es un notario de una decisión que tú ya tomaste. Su trabajo entero consiste en negarse a tener una opinión. En el momento en que un miembro del pacto empieza a evaluar si tu salida es justa, el diseño ya ha fallado, porque la justicia debía resolverse en el momento de la firma, no en el de la redención.
Seguí pensando en lo inusual que es eso fuera del código. Casi toda institución con la que tratamos —un banco, un arrendador, un tribunal— se reserva el derecho de reinterpretar tu caso más tarde. El comité de Babylon está construido para no tener ningún caso que reinterpretar. Ya ha sido firmado y cerrado.
No creo que eso haga que la salida anticipada sea indolora. Significa que el dolor se cotizó antes de que hicieras el stake, no se negoció después. Una estructura en la que la conversación más difícil ya ocurrió, en silencio, el día en que hiciste clic en confirmar.
$BABY @babylonlabs_io #baby $COTI $ON
Asumí que el comité del pacto era un mero trámite, el tipo de multisig que cada protocolo de staking de Bitcoin necesita y del que nadie lee el código. Solo cambié de opinión después de rastrear qué ocurre cuando un validador intenta deshacer el unbond de forma anticipada.
No hay una cola de unbonding en el sentido en que la gente espera. Cuando haces stake, no firmas una promesa de esperar. Firmas la transacción de salida en sí misma, por adelantado, con un tiempo bloqueado, mantenida por el comité del pacto antes de que tu BTC se mueva siquiera hacia un validador. El comité no decide si recuperas tu Bitcoin. Mantiene una transacción que ya fue decidida y simplemente espera a que el reloj llegue al momento que especificó la firma.
Ese único detalle cambia lo que realmente es el comité. No es un órgano de gobierno con discrecionalidad. Es un notario de una decisión que tú ya tomaste. Su trabajo entero consiste en negarse a tener una opinión. En el momento en que un miembro del pacto empieza a evaluar si tu salida es justa, el diseño ya ha fallado, porque la justicia debía resolverse en el momento de la firma, no en el de la redención.
Seguí pensando en lo inusual que es eso fuera del código. Casi toda institución con la que tratamos —un banco, un arrendador, un tribunal— se reserva el derecho de reinterpretar tu caso más tarde. El comité de Babylon está construido para no tener ningún caso que reinterpretar. Ya ha sido firmado y cerrado.
No creo que eso haga que la salida anticipada sea indolora. Significa que el dolor se cotizó antes de que hicieras el stake, no se negoció después. Una estructura en la que la conversación más difícil ya ocurrió, en silencio, el día en que hiciste clic en confirmar.
$BABY @BabylonLabs_io #baby $COTI $ON
No hay una cola de unbonding en el sentido en que la gente espera. Cuando haces stake, no firmas una promesa de esperar. Firmas la transacción de salida en sí misma, por adelantado, con un tiempo bloqueado, mantenida por el comité del pacto antes de que tu BTC se mueva siquiera hacia un validador. El comité no decide si recuperas tu Bitcoin. Mantiene una transacción que ya fue decidida y simplemente espera a que el reloj llegue al momento que especificó la firma.
Ese único detalle cambia lo que realmente es el comité. No es un órgano de gobierno con discrecionalidad. Es un notario de una decisión que tú ya tomaste. Su trabajo entero consiste en negarse a tener una opinión. En el momento en que un miembro del pacto empieza a evaluar si tu salida es justa, el diseño ya ha fallado, porque la justicia debía resolverse en el momento de la firma, no en el de la redención.
Seguí pensando en lo inusual que es eso fuera del código. Casi toda institución con la que tratamos —un banco, un arrendador, un tribunal— se reserva el derecho de reinterpretar tu caso más tarde. El comité de Babylon está construido para no tener ningún caso que reinterpretar. Ya ha sido firmado y cerrado.
No creo que eso haga que la salida anticipada sea indolora. Significa que el dolor se cotizó antes de que hicieras el stake, no se negoció después. Una estructura en la que la conversación más difícil ya ocurrió, en silencio, el día en que hiciste clic en confirmar.
$BABY @BabylonLabs_io #baby $COTI $ON
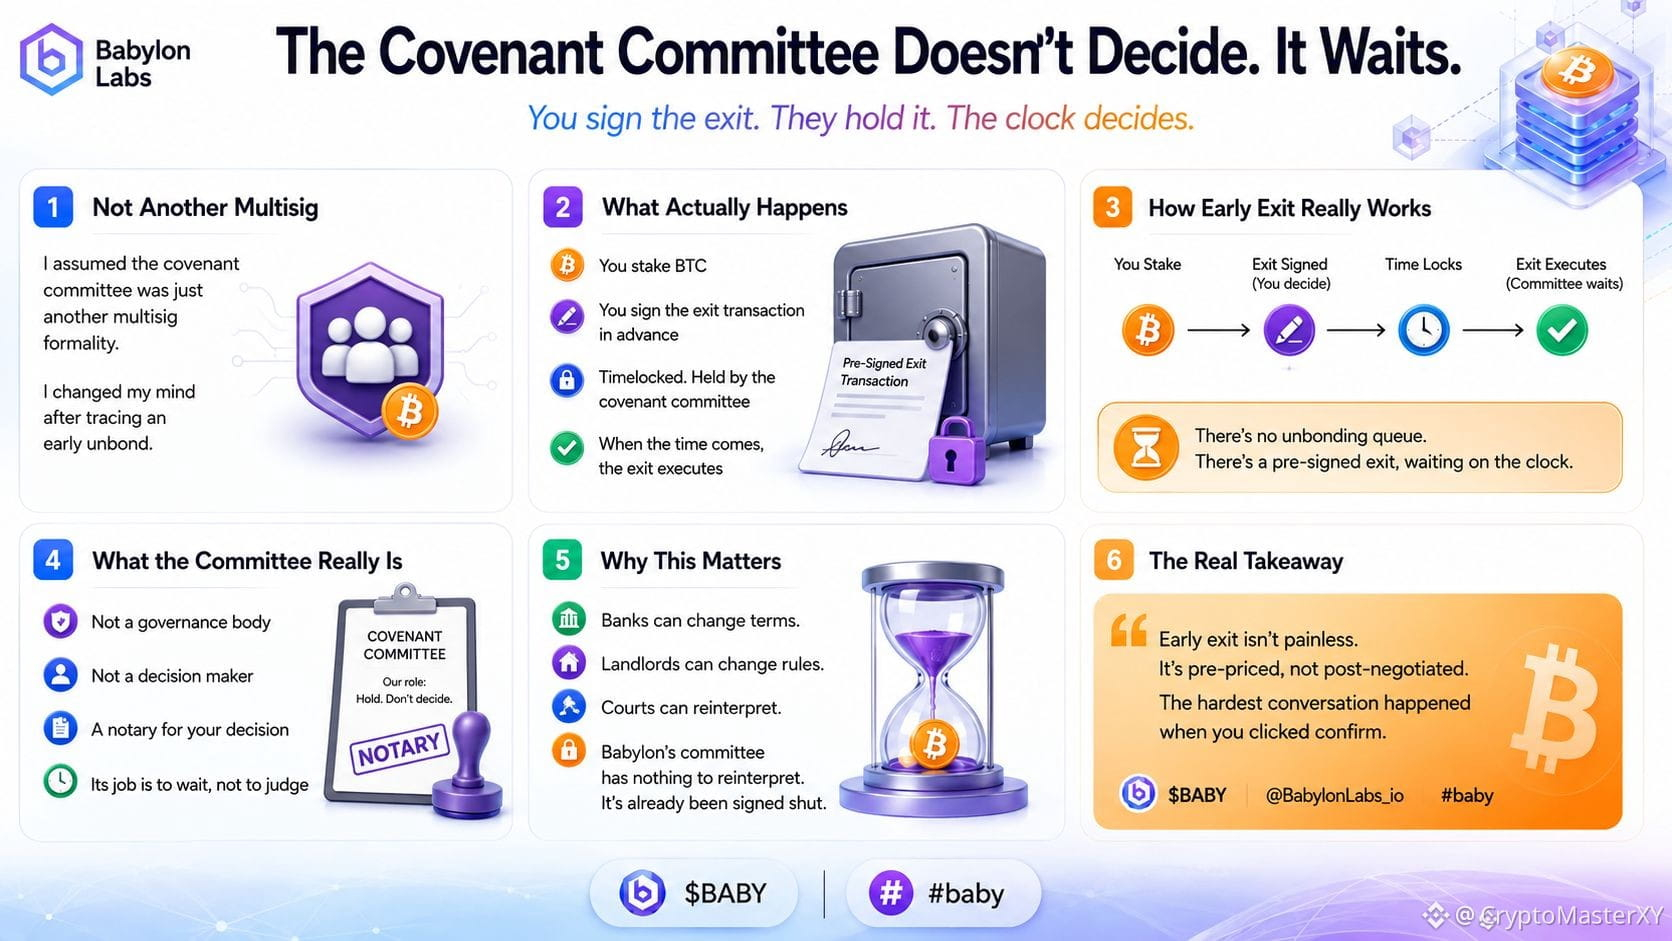
184
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
NEARSurges26%Past$3.45
3,322 visualizaciones
49 participa(n) en el debate
“Nunca invertiría en XRP” — Un inversor de Singapur explica por qué está evitando el enlace con Ripple...
ZyCrypto
·3 «Me gusta»
·2.4k visualizaciones
BOJHikesRatesTo31YearHigh
8,798 visualizaciones
309 participa(n) en el debate
ChainlinkPowersBottomlinePaymentPlatform
13,085 visualizaciones
361 participa(n) en el debate