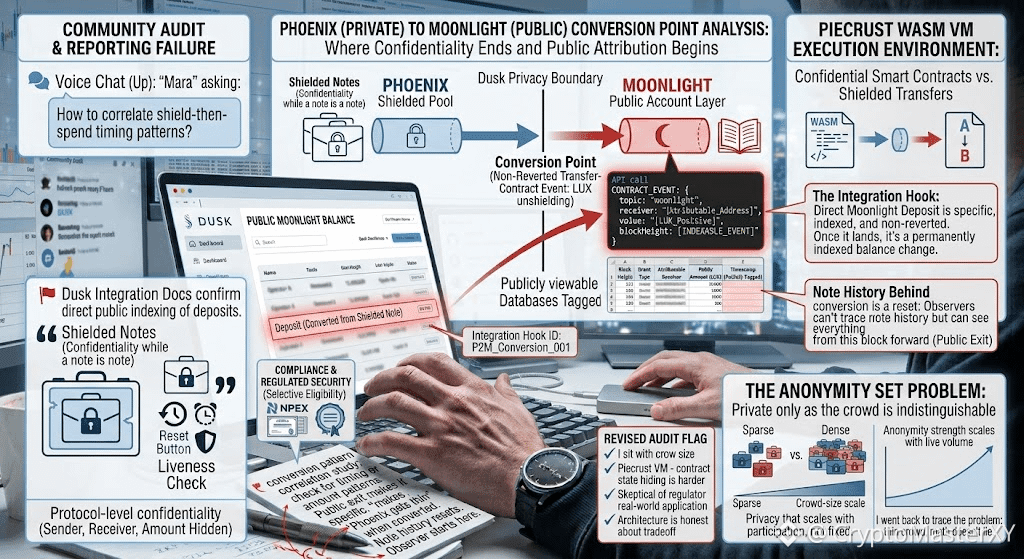
Algo con lo que estuve más tiempo del que esperaba no era la criptografía de Dusk, era el tamaño de la multitud.
Volví al diseño de Dusk específicamente para rastrear el problema del conjunto de anonimato: la idea de que una transacción protegida solo es tan privada como la cantidad de notas indistinguibles que la rodean.
Si la adopción se mantiene escasa, las matemáticas no mienten, y lo dije de forma clara en lugar de fingir que el cifrado por sí solo resuelve la exposición. Lo que me trajo de vuelta fue Piecrust, el entorno de ejecución basado en WASM de Dusk, y cómo maneja los contratos inteligentes confidenciales de manera distinta a una simple transferencia protegida.
Aquí no solo estamos ocultando saldos: estamos ocultando transiciones de estado dentro de la lógica misma del contrato. Eso significa que el circuito de conocimiento cero tiene que demostrar que un programa se ejecutó correctamente sin revelar sus entradas ni los pasos intermedios.
Me quedé con eso un tiempo porque es una afirmación computacional mucho más difícil que solo demostrar un saldo. Luego está el ángulo de cumplimiento, la parte que la mayoría de las cadenas de privacidad evita por completo: el trabajo de licenciamiento de Dusk con NPEX y su impulso hacia tokens de seguridad regulados, algo que solo funciona si la misma capa de conocimiento cero puede demostrar de forma selectiva la elegibilidad sin exponer la identidad.
Aún desconfío de cómo esto resiste frente a reguladores reales, más allá de los whitepapers, y no he visto suficiente volumen en vivo como para afirmar que el conjunto de anonimato ya está resuelto. Pero la arquitectura, al menos, reconoce de manera honesta el intercambio: privacidad que escala con la participación, no privacidad como garantía fija.
Esa distinción es lo que separó esto del discurso habitual de monedas protegidas.
@Dusk $DUSK #dusk $GPS $STAR
Volví al diseño de Dusk específicamente para rastrear el problema del conjunto de anonimato: la idea de que una transacción protegida solo es tan privada como la cantidad de notas indistinguibles que la rodean.
Si la adopción se mantiene escasa, las matemáticas no mienten, y lo dije de forma clara en lugar de fingir que el cifrado por sí solo resuelve la exposición. Lo que me trajo de vuelta fue Piecrust, el entorno de ejecución basado en WASM de Dusk, y cómo maneja los contratos inteligentes confidenciales de manera distinta a una simple transferencia protegida.
Aquí no solo estamos ocultando saldos: estamos ocultando transiciones de estado dentro de la lógica misma del contrato. Eso significa que el circuito de conocimiento cero tiene que demostrar que un programa se ejecutó correctamente sin revelar sus entradas ni los pasos intermedios.
Me quedé con eso un tiempo porque es una afirmación computacional mucho más difícil que solo demostrar un saldo. Luego está el ángulo de cumplimiento, la parte que la mayoría de las cadenas de privacidad evita por completo: el trabajo de licenciamiento de Dusk con NPEX y su impulso hacia tokens de seguridad regulados, algo que solo funciona si la misma capa de conocimiento cero puede demostrar de forma selectiva la elegibilidad sin exponer la identidad.
Aún desconfío de cómo esto resiste frente a reguladores reales, más allá de los whitepapers, y no he visto suficiente volumen en vivo como para afirmar que el conjunto de anonimato ya está resuelto. Pero la arquitectura, al menos, reconoce de manera honesta el intercambio: privacidad que escala con la participación, no privacidad como garantía fija.
Esa distinción es lo que separó esto del discurso habitual de monedas protegidas.
@Dusk $DUSK #dusk $GPS $STAR