Todavía estoy pensando en Dusk esta tarde y, mientras buscaba en los documentos, surgió otra cosa. Si Phoenix oculta los valores de las transacciones de forma predeterminada, me preguntaba: ¿cómo es que alguien puede auditar una en realidad?
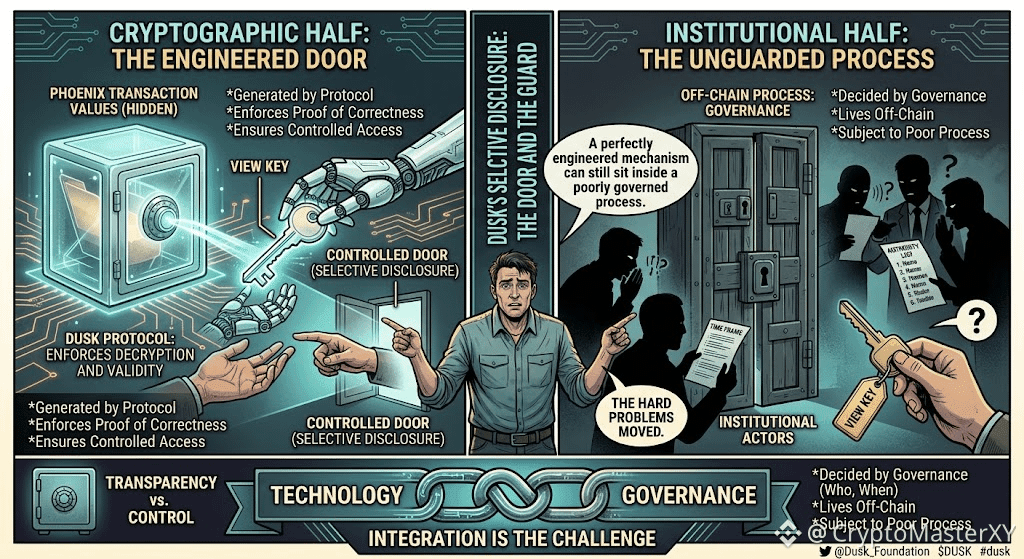
Resulta que la respuesta son las claves de vista. No es el mismo concepto de clave de vista del que suele hablarse para la sincronización de wallets. Esto trata de la divulgación selectiva: el propietario de una transacción puede entregar una clave de visualización específica a un auditor o regulador, permitiendo que esa única parte descifre los detalles sin exponer nada a la red en general.
Eso replanteó por completo la cuestión de la privacidad para mí. No es privacidad versus transparencia. Es privacidad con una puerta controlada incorporada.
Pero una puerta solo importa si alguien elige abrirla correctamente. El protocolo puede generar la clave y garantizar que el descifrado funcione como se diseñó. No tiene voz en quién recibe esa clave, cuándo se emite, ni en si el proceso que la rodea es siquiera confiable.
Así que la tecnología resuelve la mitad criptográfica de la divulgación. La mitad institucional, quién tiene la autoridad para solicitar una clave y en qué condiciones, sigue viviendo íntegramente fuera de la cadena.
Esa es la parte que me inquieta un poco. Un mecanismo de divulgación selectiva perfectamente diseñado aún puede estar dentro de un proceso con mala gobernanza.
No creo que eso lo vuelva menos útil. Solo significa que los problemas difíciles no desaparecieron. Se movieron.
Pestaña de Documentos aún abierta. A la siguiente sección.
@Dusk $DUSK #dusk $SPK $MORPHO
Resulta que la respuesta son las claves de vista. No es el mismo concepto de clave de vista del que suele hablarse para la sincronización de wallets. Esto trata de la divulgación selectiva: el propietario de una transacción puede entregar una clave de visualización específica a un auditor o regulador, permitiendo que esa única parte descifre los detalles sin exponer nada a la red en general.
Eso replanteó por completo la cuestión de la privacidad para mí. No es privacidad versus transparencia. Es privacidad con una puerta controlada incorporada.
Pero una puerta solo importa si alguien elige abrirla correctamente. El protocolo puede generar la clave y garantizar que el descifrado funcione como se diseñó. No tiene voz en quién recibe esa clave, cuándo se emite, ni en si el proceso que la rodea es siquiera confiable.
Así que la tecnología resuelve la mitad criptográfica de la divulgación. La mitad institucional, quién tiene la autoridad para solicitar una clave y en qué condiciones, sigue viviendo íntegramente fuera de la cadena.
Esa es la parte que me inquieta un poco. Un mecanismo de divulgación selectiva perfectamente diseñado aún puede estar dentro de un proceso con mala gobernanza.
No creo que eso lo vuelva menos útil. Solo significa que los problemas difíciles no desaparecieron. Se movieron.
Pestaña de Documentos aún abierta. A la siguiente sección.
@Dusk $DUSK #dusk $SPK $MORPHO