
Marketbtc
2k Publicaciones
Marketbtc
Denunciar
Bloquear usuario
5.4K+ Siguiendo
2.8K+ Seguidores
1.0K+ Me gusta
Publicaciones
Todo
Cotizaciones
Vídeos
Directo
·
--
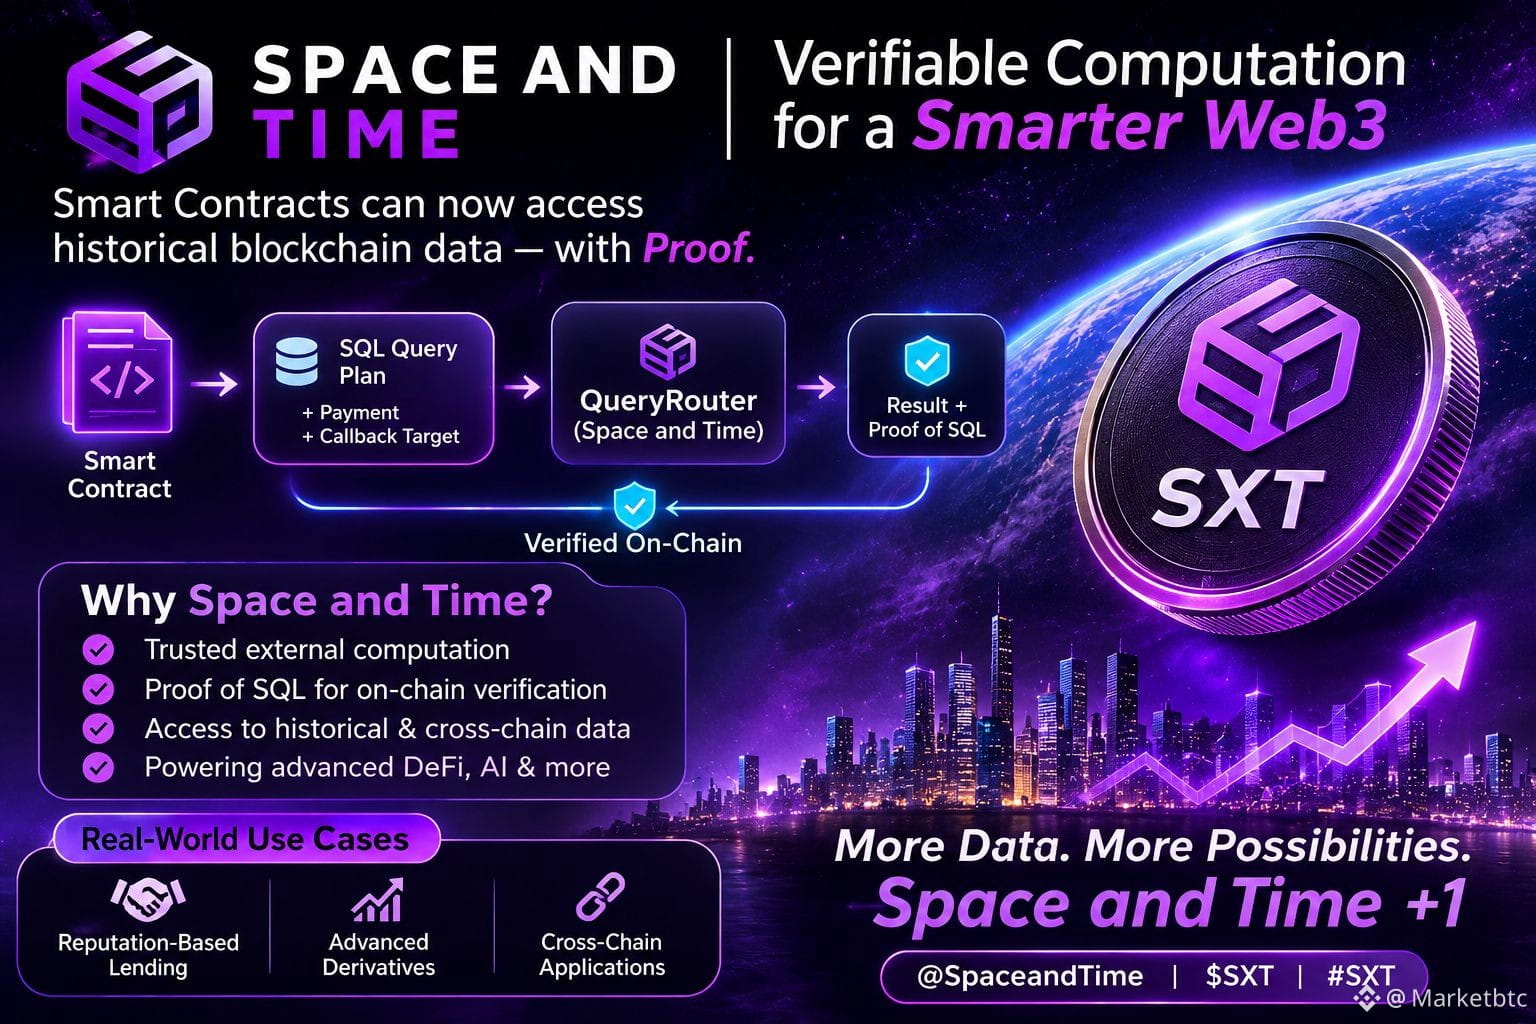
Space and Time $SXT es una de las narrativas más candentes del momento: datos verificables para Web3.
Esta infografía lo explica de forma sencilla:
*Qué hace:
Los contratos inteligentes normales no pueden consultar datos pasados. Space and Time les permite consultar datos históricos de la cadena de bloques CON una prueba criptográfica de que los datos son correctos.
*Flujo de tu imagen:#AnthropicIPOTestsInvestorAppetiteForAI
Contrato inteligente Plan de consulta SQL (+ pago + callback) QueryRouter (red de Space and Time) Resultado + prueba de SQL Verificado en la cadena
#InvescoStablecoinReservesFundLaunchesOnEthereum
Así que no hace falta confiar en un oráculo centralizado: el propio resultado SQL tiene una prueba ZK.
*Por qué es importante:*
Computación externa confiable
Prueba de SQL para verificación en la cadena
Acceso a datos históricos y entre cadenas
Para DeFi, IA, etc.
Space and Time $SXT es una de las narrativas más candentes del momento: datos verificables para Web3.
Esta infografía lo explica de forma sencilla:
*Qué hace:
Los contratos inteligentes normales no pueden consultar datos pasados. Space and Time les permite consultar datos históricos de la cadena de bloques CON una prueba criptográfica de que los datos son correctos.
*Flujo de tu imagen:#AnthropicIPOTestsInvestorAppetiteForAI
Contrato inteligente Plan de consulta SQL (+ pago + callback) QueryRouter (red de Space and Time) Resultado + prueba de SQL Verificado en la cadena
#InvescoStablecoinReservesFundLaunchesOnEthereum
Así que no hace falta confiar en un oráculo centralizado: el propio resultado SQL tiene una prueba ZK.
*Por qué es importante:*
Computación externa confiable
Prueba de SQL para verificación en la cadena
Acceso a datos históricos y entre cadenas
Para DeFi, IA, etc.
Esta infografía lo explica de forma sencilla:
*Qué hace:
Los contratos inteligentes normales no pueden consultar datos pasados. Space and Time les permite consultar datos históricos de la cadena de bloques CON una prueba criptográfica de que los datos son correctos.
*Flujo de tu imagen:#AnthropicIPOTestsInvestorAppetiteForAI
Contrato inteligente Plan de consulta SQL (+ pago + callback) QueryRouter (red de Space and Time) Resultado + prueba de SQL Verificado en la cadena
#InvescoStablecoinReservesFundLaunchesOnEthereum
Así que no hace falta confiar en un oráculo centralizado: el propio resultado SQL tiene una prueba ZK.
*Por qué es importante:*
Computación externa confiable
Prueba de SQL para verificación en la cadena
Acceso a datos históricos y entre cadenas
Para DeFi, IA, etc.
54
·
--
Alcista
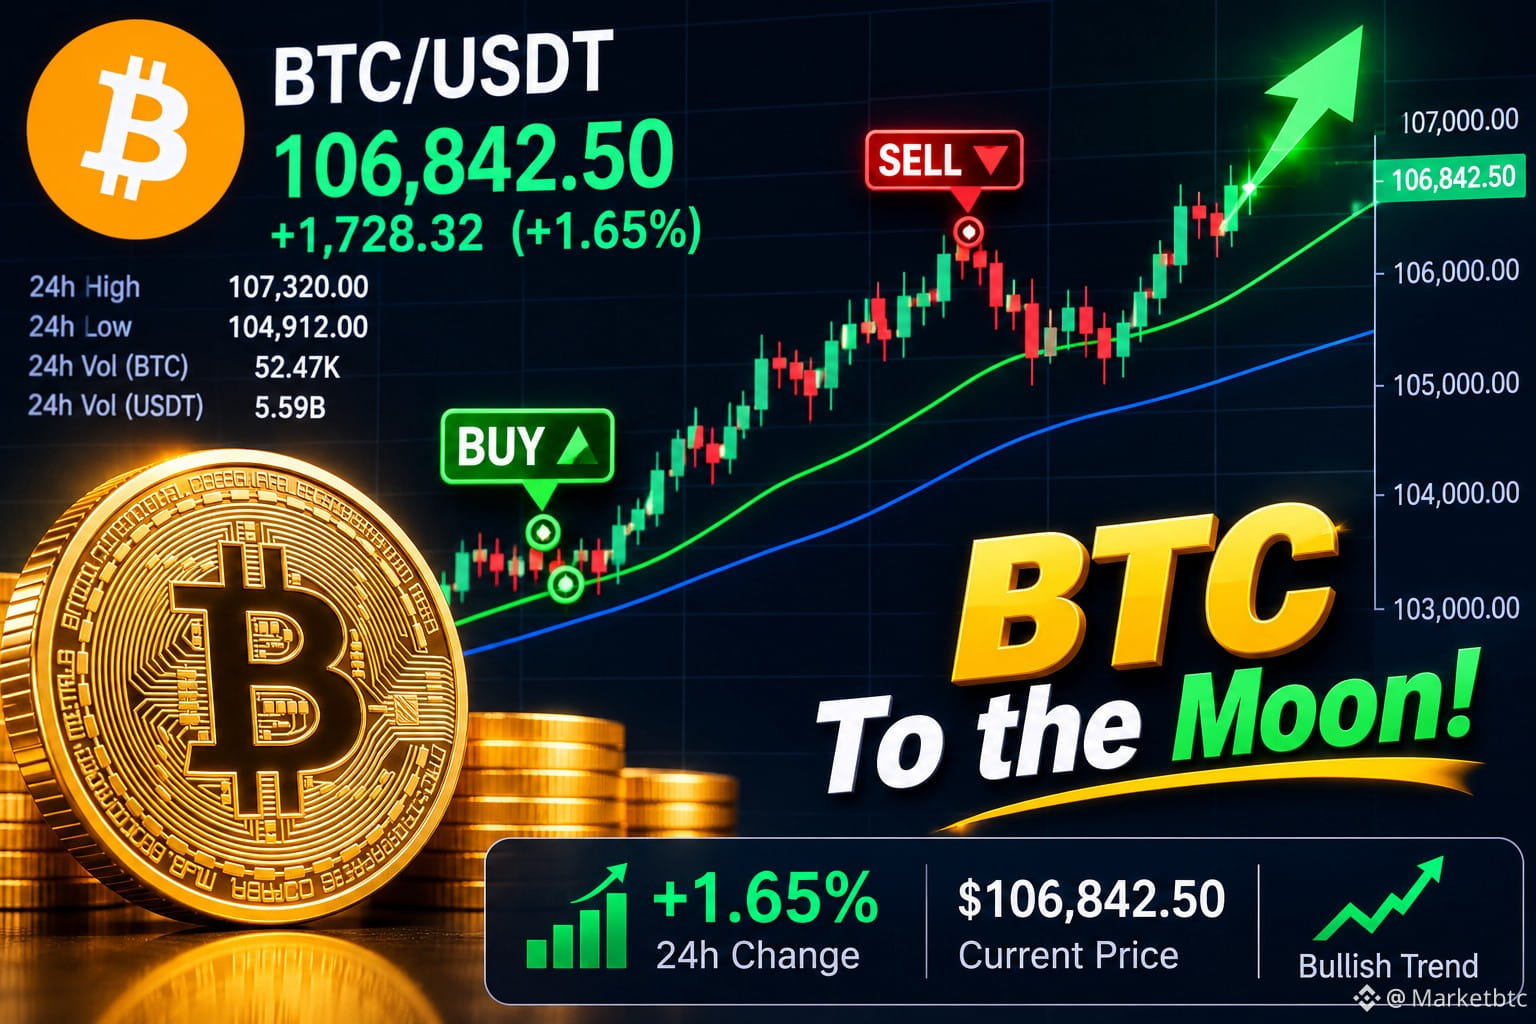
#btc70k Para tu próxima publicación, puedo crear una imagen de señal de entrada de COMPRA/VENTA para operar futuros de BTC, con precio de entrada, stop loss (SL) y objetivo de ganancias (TP)#BitcoinActiveSupplyInProfitDropsBelow45% $NVDAB #AnthropicIPOTestsInvestorAppetiteForAI $BTC
#btc70k Para tu próxima publicación, puedo crear una imagen de señal de entrada de COMPRA/VENTA para operar futuros de BTC, con precio de entrada, stop loss (SL) y objetivo de ganancias (TP)#BitcoinActiveSupplyInProfitDropsBelow45% $NVDAB #AnthropicIPOTestsInvestorAppetiteForAI $BTC
119
·
--
Bajista
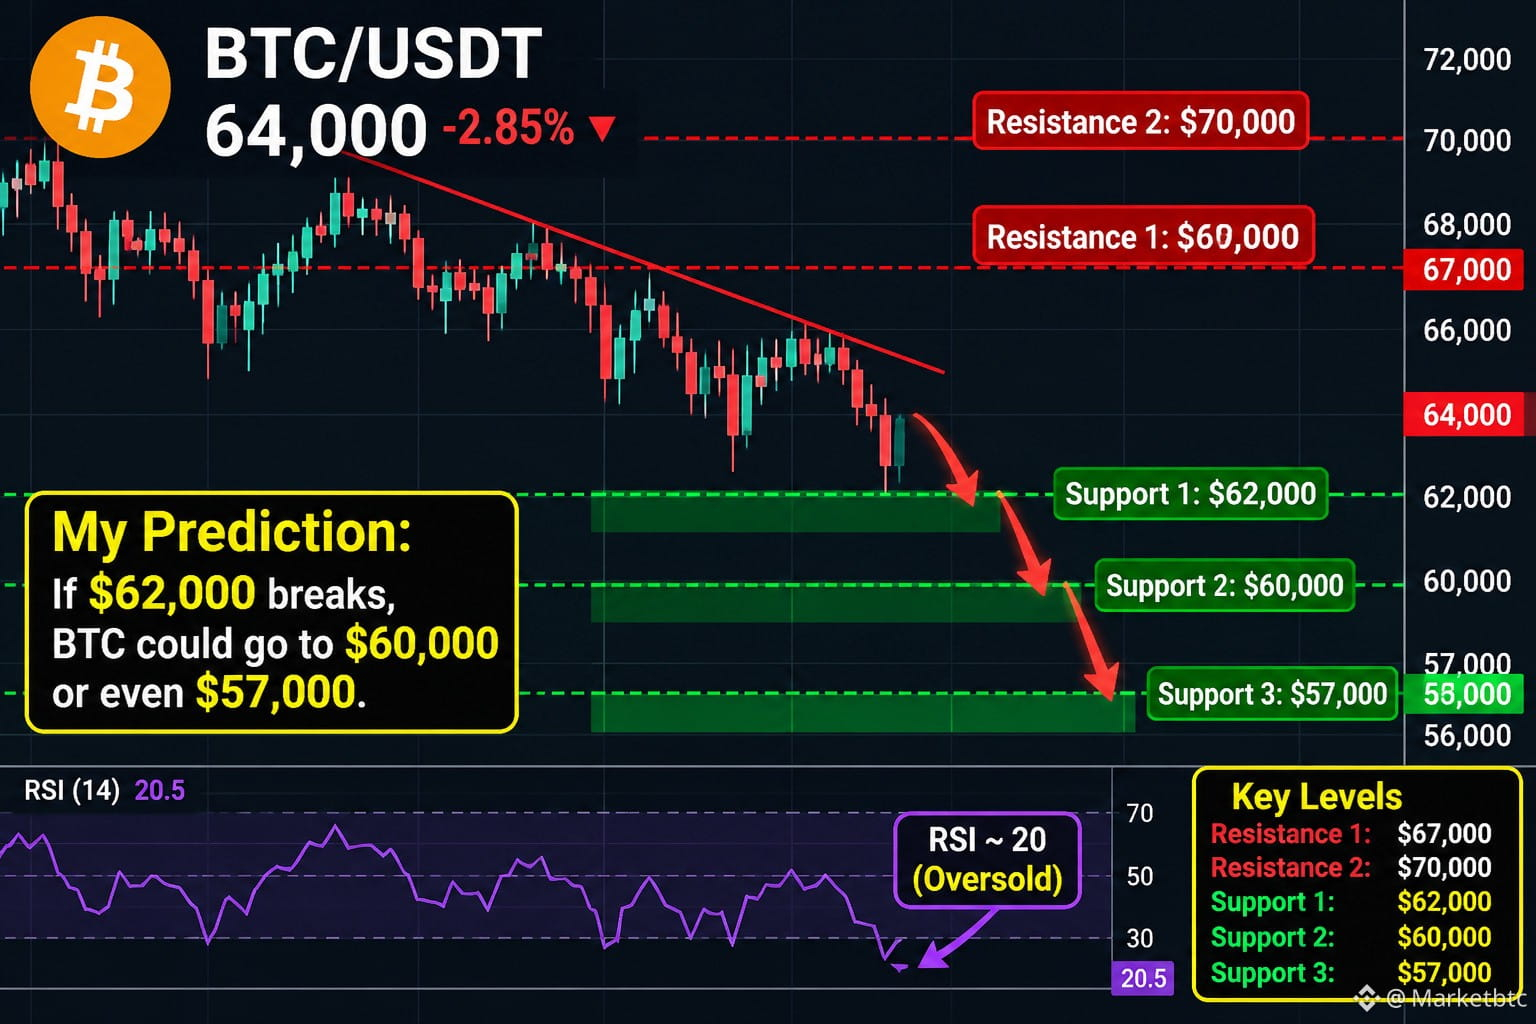
si BTC cae por debajo de $62,000, podría seguir bajando.
Niveles de precio importantes de BTC
Precio Mi opinión
$62,050 Primer soporte
$60,009 Soporte fuerte
$53,000 Posibilidad de nuevas caídas
$67,532 Primera resistencia
$76,000 Nivel de recuperación fuerte
Mi predicción: Si se rompe el nivel de $62,000, BTC podría probar los $60,000 o incluso los $57,000. Esto no está garantizado#CryptoSelloffTriggersMultipleWhaleLiquidations $SXT #WORPTLetsTouristsConvertCryptoToThaiBaht
si BTC cae por debajo de $62,000, podría seguir bajando.
Niveles de precio importantes de BTC
Precio Mi opinión
$62,050 Primer soporte
$60,009 Soporte fuerte
$53,000 Posibilidad de nuevas caídas
$67,532 Primera resistencia
$76,000 Nivel de recuperación fuerte
Mi predicción: Si se rompe el nivel de $62,000, BTC podría probar los $60,000 o incluso los $57,000. Esto no está garantizado#CryptoSelloffTriggersMultipleWhaleLiquidations $SXT #WORPTLetsTouristsConvertCryptoToThaiBaht
Niveles de precio importantes de BTC
Precio Mi opinión
$62,050 Primer soporte
$60,009 Soporte fuerte
$53,000 Posibilidad de nuevas caídas
$67,532 Primera resistencia
$76,000 Nivel de recuperación fuerte
Mi predicción: Si se rompe el nivel de $62,000, BTC podría probar los $60,000 o incluso los $57,000. Esto no está garantizado#CryptoSelloffTriggersMultipleWhaleLiquidations $SXT #WORPTLetsTouristsConvertCryptoToThaiBaht
124
·
--
Alcista
15/11/2026
también puedo crear un póster profesional de trading de SXT Coin con un fondo alcista de criptomonedas, amigos míos, para siempre
15/11/2026
también puedo crear un póster profesional de trading de SXT Coin con un fondo alcista de criptomonedas, amigos míos, para siempre
también puedo crear un póster profesional de trading de SXT Coin con un fondo alcista de criptomonedas, amigos míos, para siempre
285
·
--
Ver traducción
pa
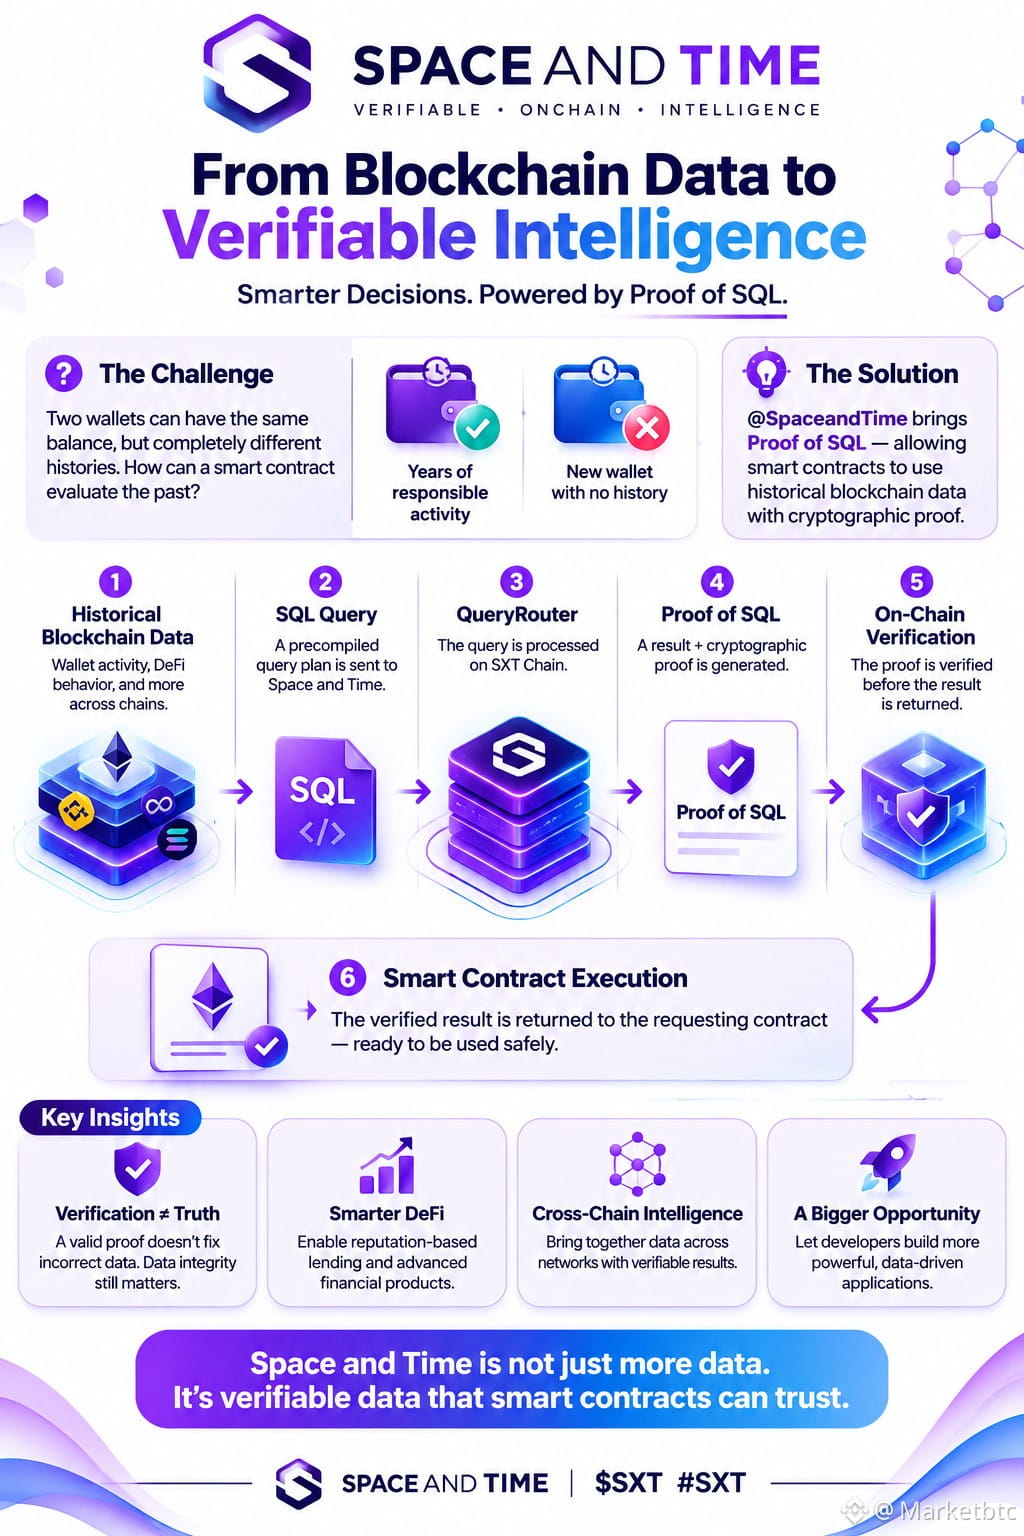
I was thinking about why smart contracts still struggle to make decisions using historical blockchain activity.
Take a lending protocol. Two wallets might have exactly the same current balance, but their histories could be completely different. One might have years of responsible borrowing and repayment, while the other was created yesterday.
The contract can see their current state. But how does it evaluate everything that happened before?
That's where I started looking more closely at @SpaceandTimeDB
What caught my attention wasn't simply that it uses Proof of SQL. It was how a smart contract actually receives a result without having to perform the database computation itself.
There is an important distinction here.
A smart contract doesn't suddenly become a database. It sends a precompiled SQL query plan to Space and Time's QueryRouter, together with a payment and a callback target.
The query is processed against tables on SXT Chain. The system generates a Proof of SQL alongside the result, and the proof is verified on-chain before the result is returned to the requesting contract.
But the callback is another interesting part.
The receiving contract needs to check that the response came from the authorized router executor, then decode the returned data before using it.
In other words, receiving data and safely acting on data are two different steps.
This changes how I think about the architecture. The heavy computation happens outside the requesting contract, while cryptographic verification allows the contract to rely on the returned result without independently processing the entire dataset. Space and Time +1
Wait, there is one more layer I don't want to overlook.
A valid proof does not automatically mean the original information was true.
If incorrect information enters a database during ingestion, proving that a SQL calculation was performed correctly against that committed data does not magically correct the original mistake. Data integrity and data accuracy are related, but they are not identical. Proof .
@SpaceandTimeDB #sxt $SXT
pa
I was thinking about why smart contracts still struggle to make decisions using historical blockchain activity.
Take a lending protocol. Two wallets might have exactly the same current balance, but their histories could be completely different. One might have years of responsible borrowing and repayment, while the other was created yesterday.
The contract can see their current state. But how does it evaluate everything that happened before?
That's where I started looking more closely at @SpaceandTime
What caught my attention wasn't simply that it uses Proof of SQL. It was how a smart contract actually receives a result without having to perform the database computation itself.
There is an important distinction here.
A smart contract doesn't suddenly become a database. It sends a precompiled SQL query plan to Space and Time's QueryRouter, together with a payment and a callback target.
The query is processed against tables on SXT Chain. The system generates a Proof of SQL alongside the result, and the proof is verified on-chain before the result is returned to the requesting contract.
But the callback is another interesting part.
The receiving contract needs to check that the response came from the authorized router executor, then decode the returned data before using it.
In other words, receiving data and safely acting on data are two different steps.
This changes how I think about the architecture. The heavy computation happens outside the requesting contract, while cryptographic verification allows the contract to rely on the returned result without independently processing the entire dataset. Space and Time +1
Wait, there is one more layer I don't want to overlook.
A valid proof does not automatically mean the original information was true.
If incorrect information enters a database during ingestion, proving that a SQL calculation was performed correctly against that committed data does not magically correct the original mistake. Data integrity and data accuracy are related, but they are not identical. Proof .
@SpaceandTime #sxt $SXT
I was thinking about why smart contracts still struggle to make decisions using historical blockchain activity.
Take a lending protocol. Two wallets might have exactly the same current balance, but their histories could be completely different. One might have years of responsible borrowing and repayment, while the other was created yesterday.
The contract can see their current state. But how does it evaluate everything that happened before?
That's where I started looking more closely at @SpaceandTime
What caught my attention wasn't simply that it uses Proof of SQL. It was how a smart contract actually receives a result without having to perform the database computation itself.
There is an important distinction here.
A smart contract doesn't suddenly become a database. It sends a precompiled SQL query plan to Space and Time's QueryRouter, together with a payment and a callback target.
The query is processed against tables on SXT Chain. The system generates a Proof of SQL alongside the result, and the proof is verified on-chain before the result is returned to the requesting contract.
But the callback is another interesting part.
The receiving contract needs to check that the response came from the authorized router executor, then decode the returned data before using it.
In other words, receiving data and safely acting on data are two different steps.
This changes how I think about the architecture. The heavy computation happens outside the requesting contract, while cryptographic verification allows the contract to rely on the returned result without independently processing the entire dataset. Space and Time +1
Wait, there is one more layer I don't want to overlook.
A valid proof does not automatically mean the original information was true.
If incorrect information enters a database during ingestion, proving that a SQL calculation was performed correctly against that committed data does not magically correct the original mistake. Data integrity and data accuracy are related, but they are not identical. Proof .
@SpaceandTime #sxt $SXT
1
1
221
·
--
Alcista
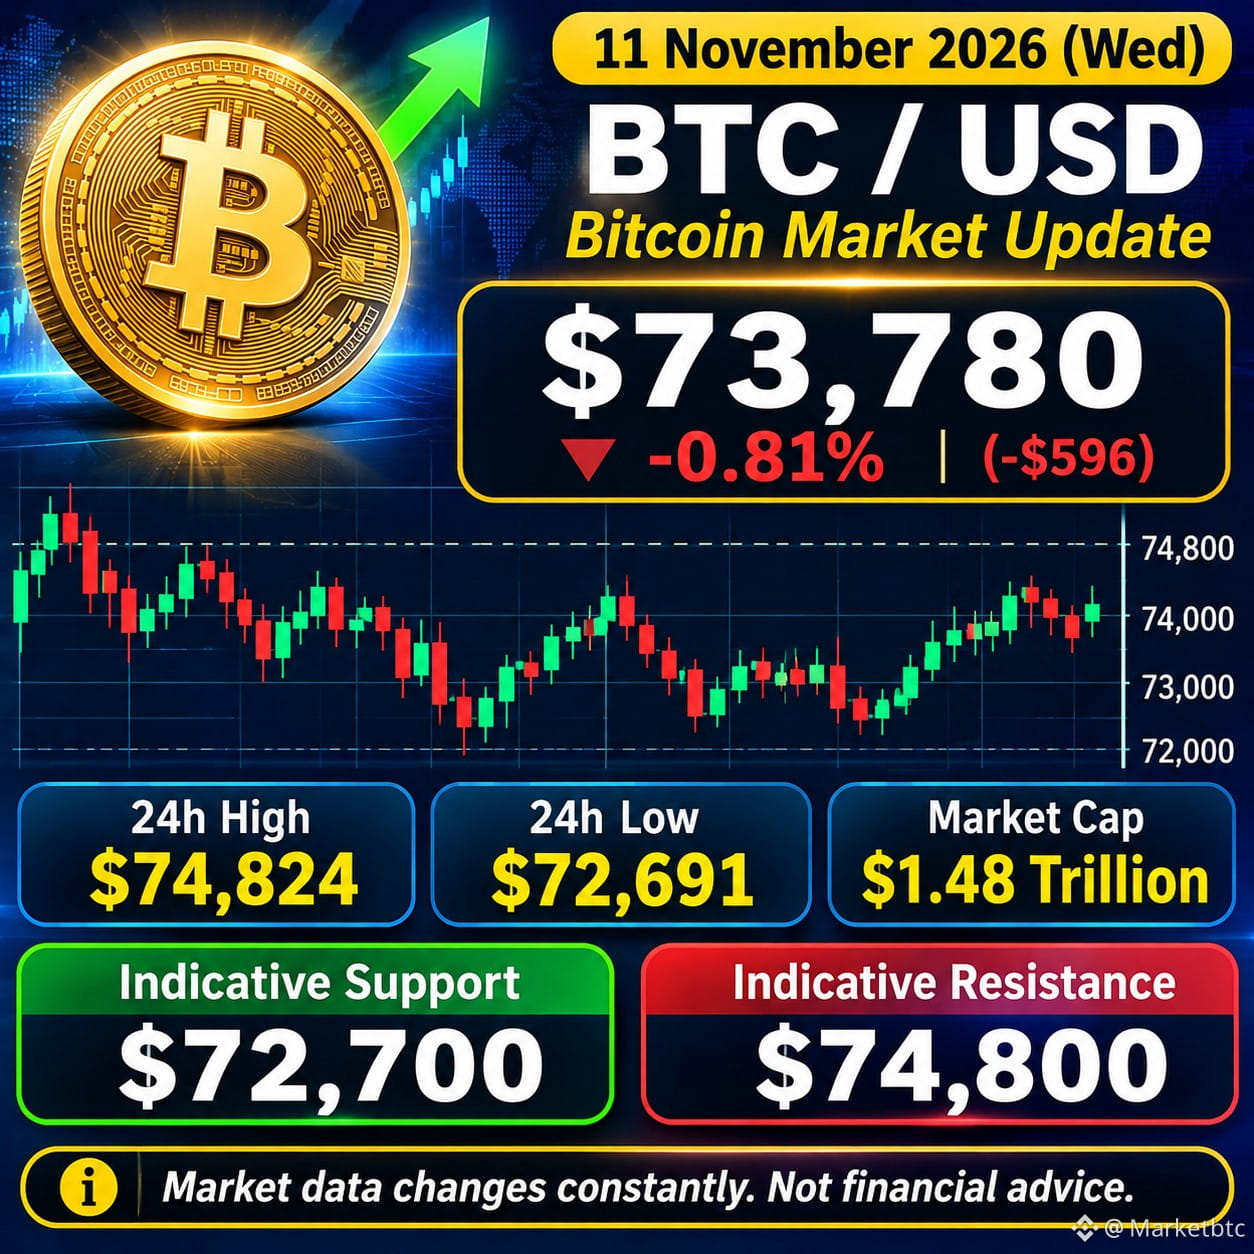
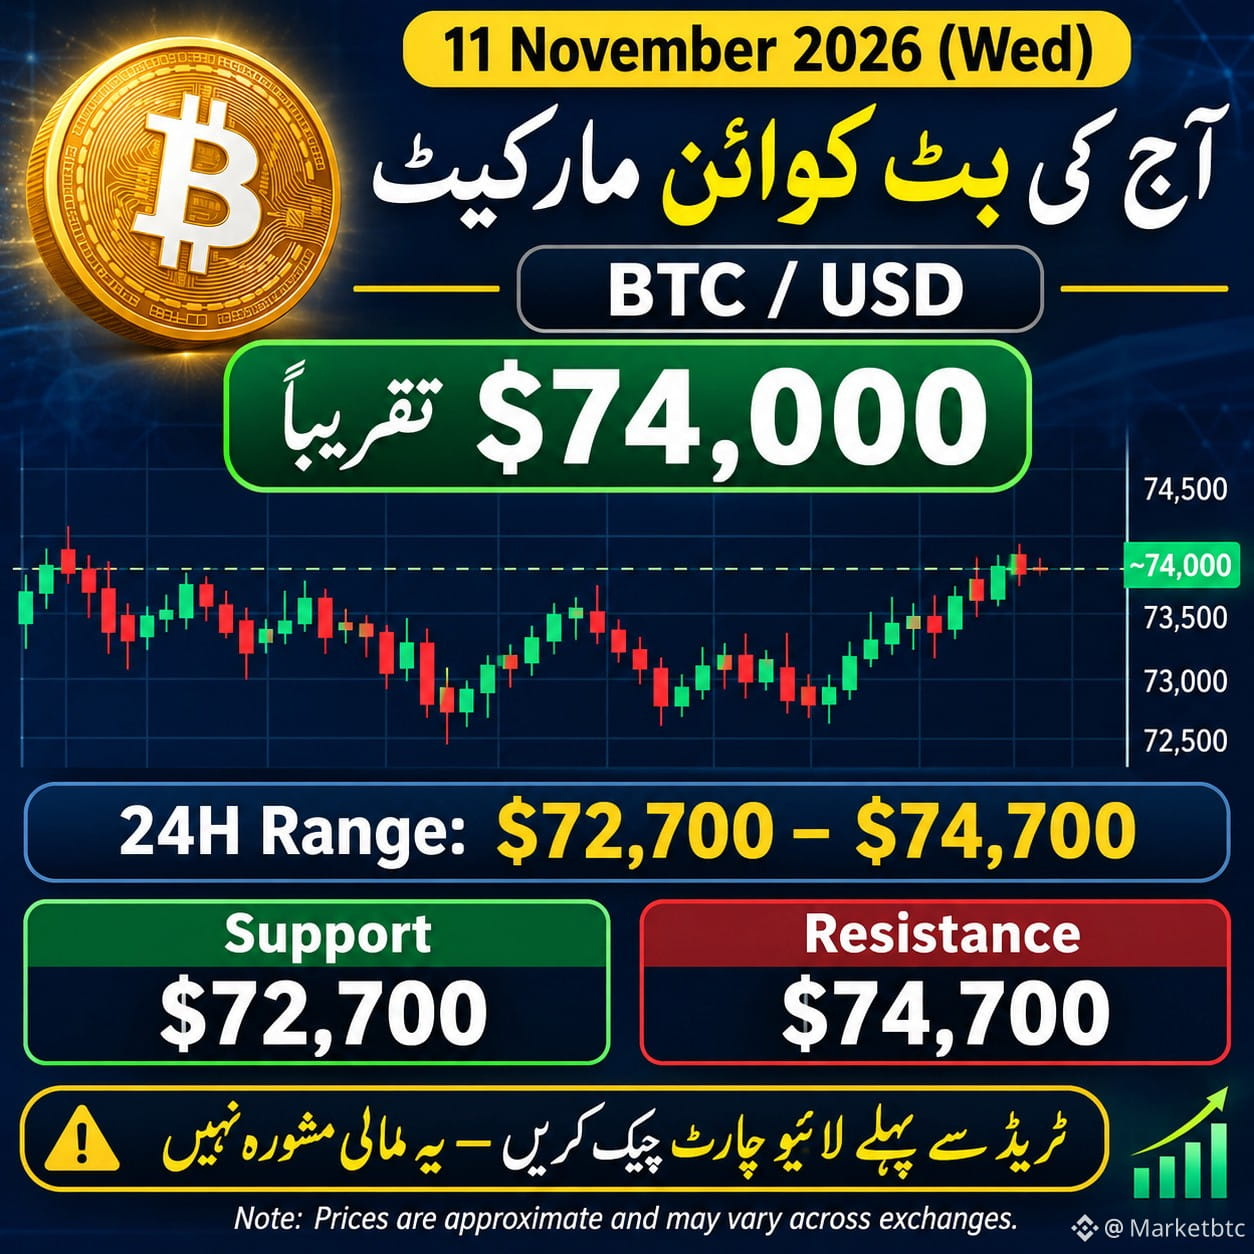
Actualización del mercado de Bitcoin (BTC) –11 de noviembre de 2026
Según los últimos datos de mercado disponibles:
Precio de BTC: $72,680
Variación en 24 horas: -0.81%
Máximo en 24 horas: $74,124
Mínimo en 24 horas: $71,691
Capitalización de mercado: aproximadamente $1.58 billones.
Gráfico del precio de BTC$BTC #CanNvidiaEarningsEaseMarketConcerns? $TSMB #@Dusk_Foundation $NVDAB
Actualización del mercado de Bitcoin (BTC) –11 de noviembre de 2026
Según los últimos datos de mercado disponibles:
Precio de BTC: $72,680
Variación en 24 horas: -0.81%
Máximo en 24 horas: $74,124
Mínimo en 24 horas: $71,691
Capitalización de mercado: aproximadamente $1.58 billones.
Gráfico del precio de BTC$BTC #CanNvidiaEarningsEaseMarketConcerns? $TSMB #@Dusk $NVDAB
Según los últimos datos de mercado disponibles:
Precio de BTC: $72,680
Variación en 24 horas: -0.81%
Máximo en 24 horas: $74,124
Mínimo en 24 horas: $71,691
Capitalización de mercado: aproximadamente $1.58 billones.
Gráfico del precio de BTC$BTC #CanNvidiaEarningsEaseMarketConcerns? $TSMB #@Dusk $NVDAB
95
·
--
Es una pequeña pérdida, no te preocupes. Opciones:
Gestión de scalping: Si estás haciendo scalping, coloca un SL ajustado en 76,380, justo por debajo de ese mínimo. Tu pérdida será de ∼$0.30 como máximo. Puedes recuperar el punto de equilibrio o conseguir una pequeña ganancia si el precio vuelve a *76,700 - 76,815*. La relación riesgo/recompensa es aceptable.
*Si quieres mantener la posición:* Tu precio de liquidación está lejos, pero el supertrend va en tu contra. Si BTC pierde los 76,392, puede caer rápidamente hasta 76,000 - 75,800. Puedes añadir margen si quieres mantener la posición durante más tiempo, pero es mejor cerrar si una vela de 15 minutos cierra por debajo de 76,490.
Entraste un poco alto después de esa gran vela verde de las 11:00. La próxima vez, espera un retroceso hasta el supertrend o hasta el soporte de 77,400.
¿Quieres mantener esta posición o cerrarla? Puedo calcularte el SL exacto.
Es una pequeña pérdida, no te preocupes. Opciones:
Gestión de scalping: Si estás haciendo scalping, coloca un SL ajustado en 76,380, justo por debajo de ese mínimo. Tu pérdida será de ∼$0.30 como máximo. Puedes recuperar el punto de equilibrio o conseguir una pequeña ganancia si el precio vuelve a *76,700 - 76,815*. La relación riesgo/recompensa es aceptable.
*Si quieres mantener la posición:* Tu precio de liquidación está lejos, pero el supertrend va en tu contra. Si BTC pierde los 76,392, puede caer rápidamente hasta 76,000 - 75,800. Puedes añadir margen si quieres mantener la posición durante más tiempo, pero es mejor cerrar si una vela de 15 minutos cierra por debajo de 76,490.
Entraste un poco alto después de esa gran vela verde de las 11:00. La próxima vez, espera un retroceso hasta el supertrend o hasta el soporte de 77,400.
¿Quieres mantener esta posición o cerrarla? Puedo calcularte el SL exacto.
Gestión de scalping: Si estás haciendo scalping, coloca un SL ajustado en 76,380, justo por debajo de ese mínimo. Tu pérdida será de ∼$0.30 como máximo. Puedes recuperar el punto de equilibrio o conseguir una pequeña ganancia si el precio vuelve a *76,700 - 76,815*. La relación riesgo/recompensa es aceptable.
*Si quieres mantener la posición:* Tu precio de liquidación está lejos, pero el supertrend va en tu contra. Si BTC pierde los 76,392, puede caer rápidamente hasta 76,000 - 75,800. Puedes añadir margen si quieres mantener la posición durante más tiempo, pero es mejor cerrar si una vela de 15 minutos cierra por debajo de 76,490.
Entraste un poco alto después de esa gran vela verde de las 11:00. La próxima vez, espera un retroceso hasta el supertrend o hasta el soporte de 77,400.
¿Quieres mantener esta posición o cerrarla? Puedo calcularte el SL exacto.
1
154
·
--
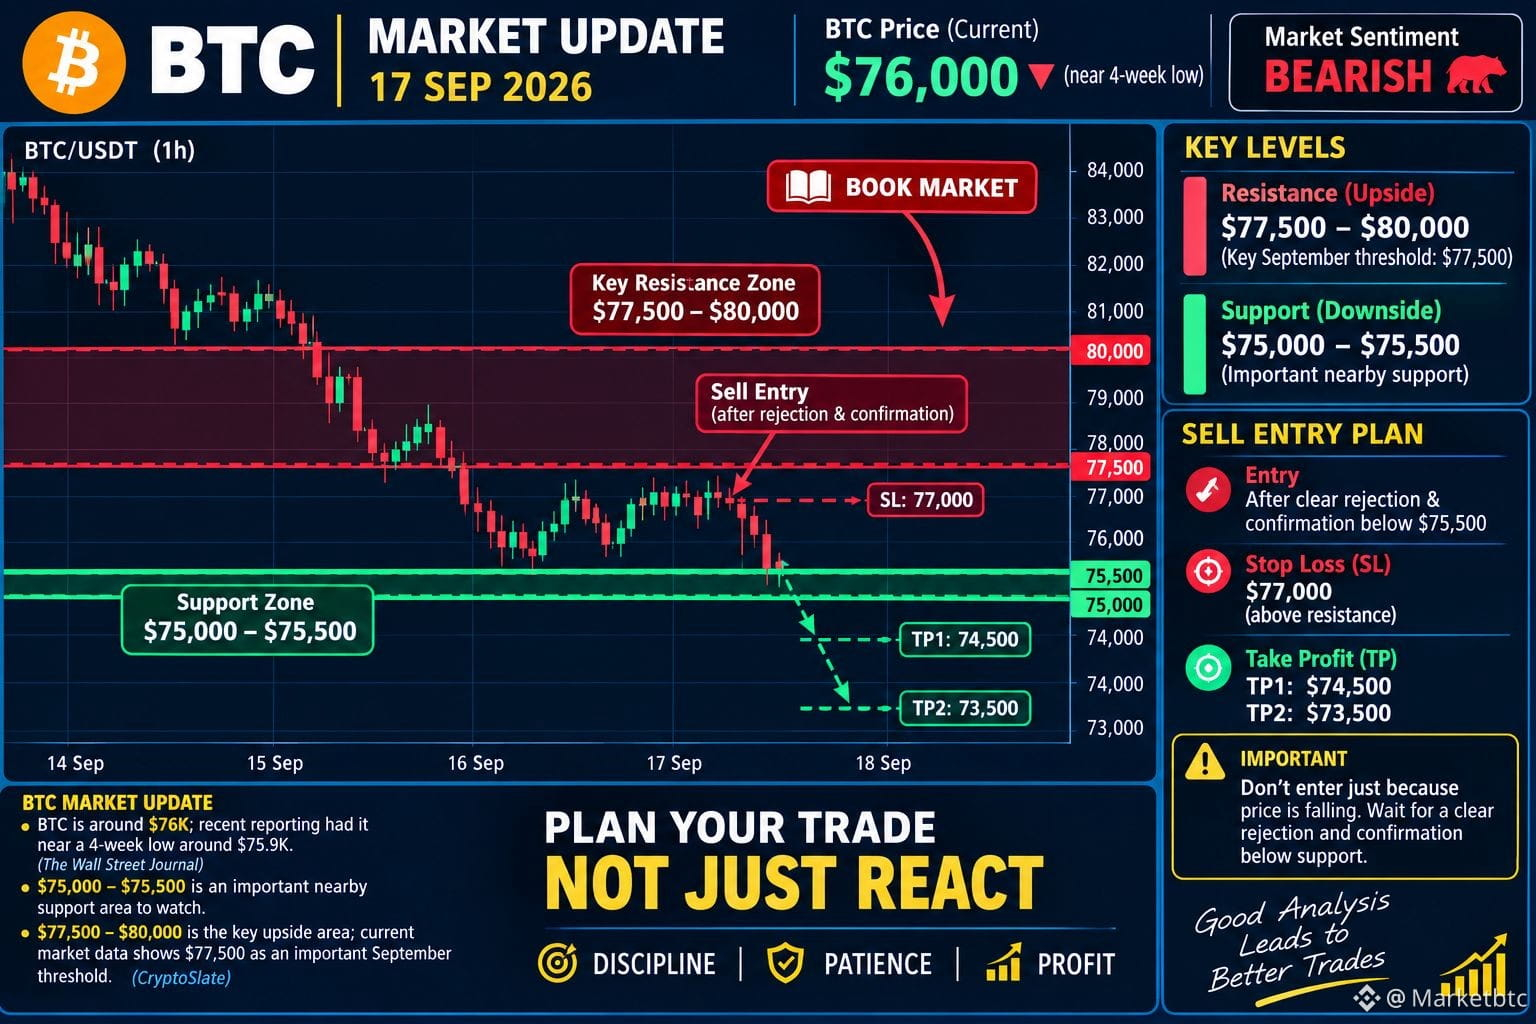
$NVDAB Actualización del mercado de BTC 17 sep 2026:
BTC está cerca de 75 mil dólares; los reportes recientes lo situaron cerca de un mínimo de 4 semanas alrededor de 79.9 mil dólares.
The Wall Street Journal
75,000–75,500 es un área de soporte cercana importante a vigilar.
79,500–81,000 es el área clave alcista; los datos actuales del mercado muestran 77,500 como un umbral importante de septiembre.
CryptoSlate
Para una entrada de VENTA, evitaría entrar solo porque el precio está cayendo. Espera un rechazo claro y confirmación por debajo del soporte.
Si me envías una captura de pantalla de tu gráfico de BTC (5m/15m/1h), puedo marcar en él el nivel de entrada en venta, el SL y los niveles de TP.$BTC #FedSEPProjects2026RateAt4.1% #SKPoliceRefer18PolymarketUsersToProsecutors #DotPlotSignalsOneMoreHikeIn2026
$NVDAB Actualización del mercado de BTC 17 sep 2026:
BTC está cerca de 75 mil dólares; los reportes recientes lo situaron cerca de un mínimo de 4 semanas alrededor de 79.9 mil dólares.
The Wall Street Journal
75,000–75,500 es un área de soporte cercana importante a vigilar.
79,500–81,000 es el área clave alcista; los datos actuales del mercado muestran 77,500 como un umbral importante de septiembre.
CryptoSlate
Para una entrada de VENTA, evitaría entrar solo porque el precio está cayendo. Espera un rechazo claro y confirmación por debajo del soporte.
Si me envías una captura de pantalla de tu gráfico de BTC (5m/15m/1h), puedo marcar en él el nivel de entrada en venta, el SL y los niveles de TP.$BTC #FedSEPProjects2026RateAt4.1% #SKPoliceRefer18PolymarketUsersToProsecutors #DotPlotSignalsOneMoreHikeIn2026
BTC está cerca de 75 mil dólares; los reportes recientes lo situaron cerca de un mínimo de 4 semanas alrededor de 79.9 mil dólares.
The Wall Street Journal
75,000–75,500 es un área de soporte cercana importante a vigilar.
79,500–81,000 es el área clave alcista; los datos actuales del mercado muestran 77,500 como un umbral importante de septiembre.
CryptoSlate
Para una entrada de VENTA, evitaría entrar solo porque el precio está cayendo. Espera un rechazo claro y confirmación por debajo del soporte.
Si me envías una captura de pantalla de tu gráfico de BTC (5m/15m/1h), puedo marcar en él el nivel de entrada en venta, el SL y los niveles de TP.$BTC #FedSEPProjects2026RateAt4.1% #SKPoliceRefer18PolymarketUsersToProsecutors #DotPlotSignalsOneMoreHikeIn2026
232
·
--
Mi configuración de safer de hoy:
Long: Si hay un hold/retest sólido por encima de $77K–$77.3K, entonces
Targets: $78.5K → $79.5K → $80K
Short: Si hay un breakdown claro por debajo de $76.6K y retest, entonces $NVDA.US
En vez de entrar inmediatamente en medio, es mejor esperar confirmación.#PhiladelphiaSemiconductorIndexFalls5.9%
Si también me envías una captura del gráfico de BTC en 5m o 15m, te diré niveles exactos de entrada + SL + TP.$BTC
#SECChairUrgesCongressToAdvanceClarityAct
Mi configuración de safer de hoy:
Long: Si hay un hold/retest sólido por encima de $77K–$77.3K, entonces
Targets: $78.5K → $79.5K → $80K
Short: Si hay un breakdown claro por debajo de $76.6K y retest, entonces $NVDA.US
En vez de entrar inmediatamente en medio, es mejor esperar confirmación.#PhiladelphiaSemiconductorIndexFalls5.9%
Si también me envías una captura del gráfico de BTC en 5m o 15m, te diré niveles exactos de entrada + SL + TP.$BTC
#SECChairUrgesCongressToAdvanceClarityAct
Long: Si hay un hold/retest sólido por encima de $77K–$77.3K, entonces
Targets: $78.5K → $79.5K → $80K
Short: Si hay un breakdown claro por debajo de $76.6K y retest, entonces $NVDA.US
En vez de entrar inmediatamente en medio, es mejor esperar confirmación.#PhiladelphiaSemiconductorIndexFalls5.9%
Si también me envías una captura del gráfico de BTC en 5m o 15m, te diré niveles exactos de entrada + SL + TP.$BTC
#SECChairUrgesCongressToAdvanceClarityAct
today trading BTC
0%
today trading xrp
0%
0 Votos • Votación cerrada
BTC+0,16 %
NVDAUS+2,74 %
91
·
--
¡Jummah Mubarak! 🌙✨
¡Feliz viernes para ti también - Buenas vibras, gran día, mente fuerte!4/9/2026
السلام علیکم ورحمتہ اللہ وبرکاتہ
صبح الخیر، جمعہ مبارک
آج کا دن آپ کے لیے بے شمار برکتیں لے کر آ - آمین یارب العالمین_ 🤲
¡Que tengas un viernes bendecido e increíble!
¡Jummah Mubarak! 🌙✨
¡Feliz viernes para ti también - Buenas vibras, gran día, mente fuerte!4/9/2026
السلام علیکم ورحمتہ اللہ وبرکاتہ
صبح الخیر، جمعہ مبارک
آج کا دن آپ کے لیے بے شمار برکتیں لے کر آ - آمین یارب العالمین_ 🤲
¡Que tengas un viernes bendecido e increíble!
¡Feliz viernes para ti también - Buenas vibras, gran día, mente fuerte!4/9/2026
السلام علیکم ورحمتہ اللہ وبرکاتہ
صبح الخیر، جمعہ مبارک
آج کا دن آپ کے لیے بے شمار برکتیں لے کر آ - آمین یارب العالمین_ 🤲
¡Que tengas un viernes bendecido e increíble!
25
·
--
Alcista
yoday high$1.59 $1.50
Volumen de hoy ~957M XRP solo en OKX.
No es asesoramiento financiero. Si estás operando hoy, observa la actividad de la billetera de escrow; si Ripple reloca rápidamente, normalmente rebota. Si no, presión a corto plazo.
¿Quieres una configuración para spot o para futuros?$GOOGL.US #HangSengFalls1% $NVDA.US #USCryptoLinkedEquityIndexRises8.81%InAugust
yoday high$1.59 $1.50
Volumen de hoy ~957M XRP solo en OKX.
No es asesoramiento financiero. Si estás operando hoy, observa la actividad de la billetera de escrow; si Ripple reloca rápidamente, normalmente rebota. Si no, presión a corto plazo.
¿Quieres una configuración para spot o para futuros?$GOOGL.US #HangSengFalls1% $NVDA.US #USCryptoLinkedEquityIndexRises8.81%InAugust
Volumen de hoy ~957M XRP solo en OKX.
No es asesoramiento financiero. Si estás operando hoy, observa la actividad de la billetera de escrow; si Ripple reloca rápidamente, normalmente rebota. Si no, presión a corto plazo.
¿Quieres una configuración para spot o para futuros?$GOOGL.US #HangSengFalls1% $NVDA.US #USCryptoLinkedEquityIndexRises8.81%InAugust
208
·
--
Alcista
Qué ver mañana
Soporte:* $78,000 -$7o,500 - este nivel se mantuvo el viernes; si se rompe, podríamos ver una caída rápida hasta $78.5k
- *Resistencia:$83,300 - $81,237 - el máximo de 3 meses de la semana pasada
Riesgo:* El RSI está en 81.83: el más sobrecomprado desde marzo de 2024. Históricamente, septiembre es débil para el BTC; los traders esperan volatilidad. 079cea90
Sesgo de trading para mañana
Es probable un ligero retroceso / consolidación antes del siguiente tramo. Muchos escritorios están vigilando $77k como compra en la caída, y $81k-$81k como toma de ganancias.
No es asesoramiento financiero: si operas a corto plazo, observa los datos de flujo del ETF en la apertura de EE. UU. y el índice del dólar; estos han estado impulsando el precio esta semana más que las noticias.
$NVDA.US #KospiDrops3.6%AsSamsungSKHynixWeaken
¿Quieres un plan de configuración long/short para futuros o spot en Binance?$BTC #BTC☀️
Qué ver mañana
Soporte:* $78,000 -$7o,500 - este nivel se mantuvo el viernes; si se rompe, podríamos ver una caída rápida hasta $78.5k
- *Resistencia:$83,300 - $81,237 - el máximo de 3 meses de la semana pasada
Riesgo:* El RSI está en 81.83: el más sobrecomprado desde marzo de 2024. Históricamente, septiembre es débil para el BTC; los traders esperan volatilidad. 079cea90
Sesgo de trading para mañana
Es probable un ligero retroceso / consolidación antes del siguiente tramo. Muchos escritorios están vigilando $77k como compra en la caída, y $81k-$81k como toma de ganancias.
No es asesoramiento financiero: si operas a corto plazo, observa los datos de flujo del ETF en la apertura de EE. UU. y el índice del dólar; estos han estado impulsando el precio esta semana más que las noticias.
$NVDA.US #KospiDrops3.6%AsSamsungSKHynixWeaken
¿Quieres un plan de configuración long/short para futuros o spot en Binance?$BTC #BTC☀️
Soporte:* $78,000 -$7o,500 - este nivel se mantuvo el viernes; si se rompe, podríamos ver una caída rápida hasta $78.5k
- *Resistencia:$83,300 - $81,237 - el máximo de 3 meses de la semana pasada
Riesgo:* El RSI está en 81.83: el más sobrecomprado desde marzo de 2024. Históricamente, septiembre es débil para el BTC; los traders esperan volatilidad. 079cea90
Sesgo de trading para mañana
Es probable un ligero retroceso / consolidación antes del siguiente tramo. Muchos escritorios están vigilando $77k como compra en la caída, y $81k-$81k como toma de ganancias.
No es asesoramiento financiero: si operas a corto plazo, observa los datos de flujo del ETF en la apertura de EE. UU. y el índice del dólar; estos han estado impulsando el precio esta semana más que las noticias.
$NVDA.US #KospiDrops3.6%AsSamsungSKHynixWeaken
¿Quieres un plan de configuración long/short para futuros o spot en Binance?$BTC #BTC☀️
BTC+0,16 %
NVDAUS+2,74 %
133
·
--
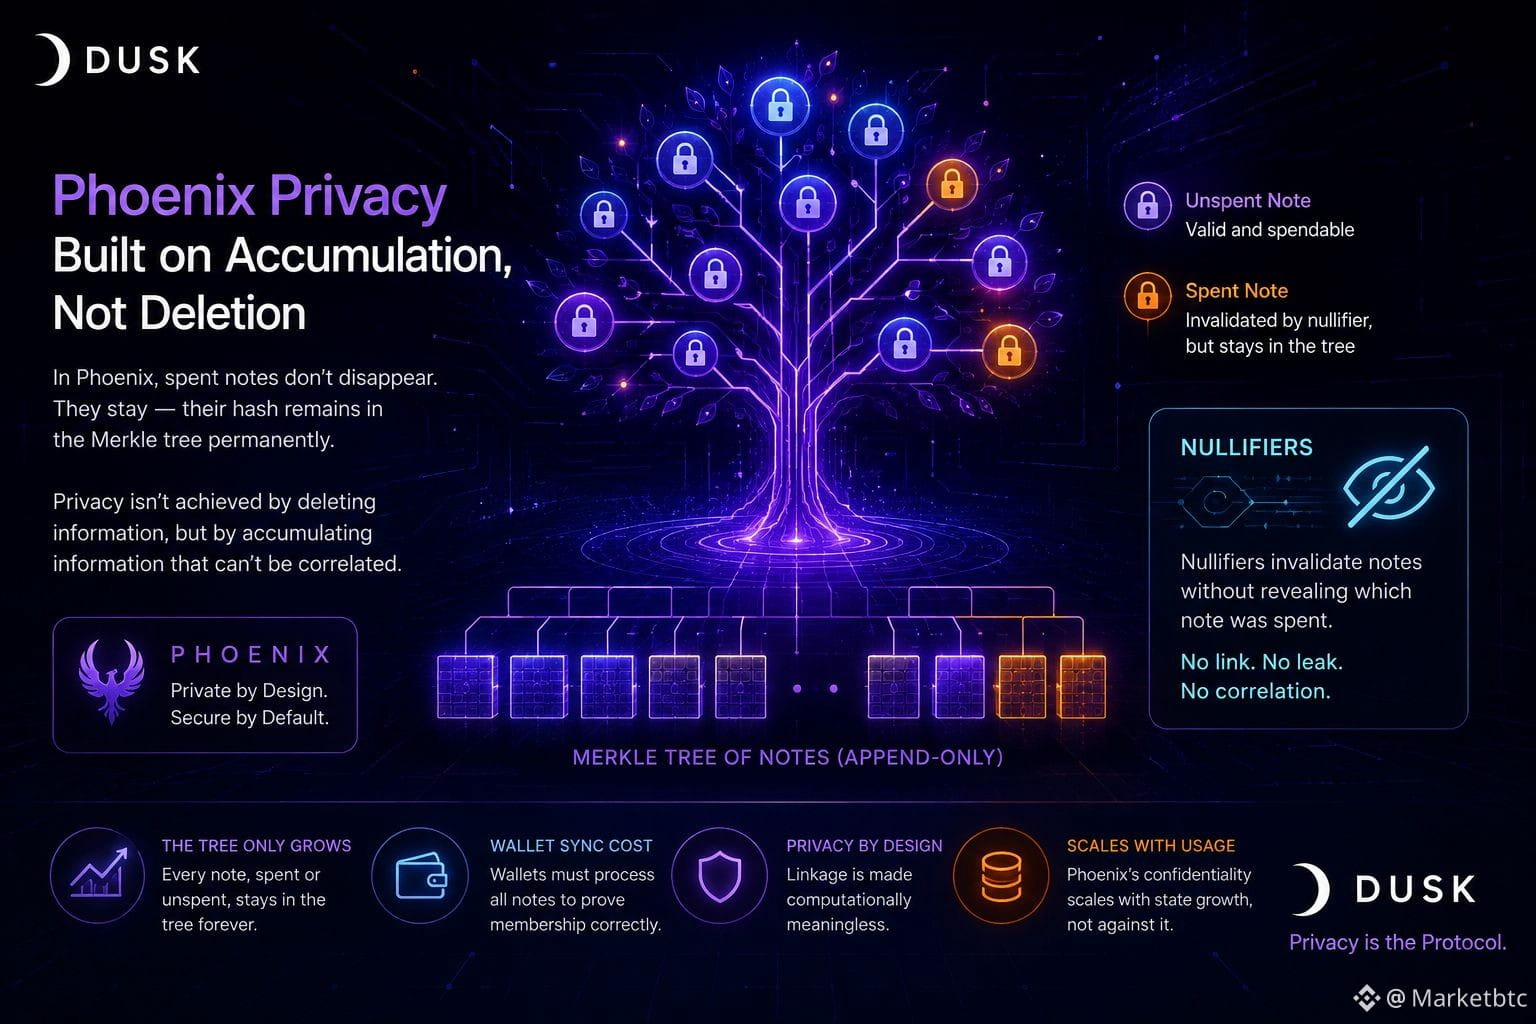
Estaba mirando cómo Phoenix gestiona las notas gastadas, esperando que los nullifiers simplemente invalidaran en silencio los UTXOs antiguos y siguieran adelante. Ese es el modelo mental que te brindan las cadenas transparentes: ocurre un gasto, el registro se actualiza y los datos antiguos dejan de ser relevantes.
Pero aquí no es exactamente lo que pasa. La nota antigua no desaparece. Su hash permanece en el árbol de Merkle de notas de forma permanente: esté gastada o no, la hoja sigue ahí, porque el árbol es de solo anexado (append-only) y la red no puede podar selectivamente una nota sin filtrar cuáles eran gastos reales frente a señuelos. El nullifier es lo que invalida la nota de cara al futuro, y está diseñado deliberadamente para que ningún observador pueda vincular un nullifier de vuelta a la nota de la que provino.
Eso me hizo detenerme: la privacidad aquí no se logra borrando información, sino acumulando información que no puede correlacionarse. El árbol solo crece. Cada cartera que se sincroniza desde cero tiene que recorrer un conjunto de notas mayor que el saldo no gastado real que le interesa: las notas gastadas son lastre muerto que aún tiene que procesar para probar la pertenencia correctamente.
Eso no necesariamente es una falla. Es el costo de hacer que el enlace sea computacionalmente inútil en lugar de estar legalmente prohibido. Pero sí significa que la confidencialidad de Phoenix escala con el crecimiento del estado, no en su contra: conviene vigilarlo a medida que el uso se incrementa. #dusk $DUSK @Dusk_Foundation
Estaba mirando cómo Phoenix gestiona las notas gastadas, esperando que los nullifiers simplemente invalidaran en silencio los UTXOs antiguos y siguieran adelante. Ese es el modelo mental que te brindan las cadenas transparentes: ocurre un gasto, el registro se actualiza y los datos antiguos dejan de ser relevantes.
Pero aquí no es exactamente lo que pasa. La nota antigua no desaparece. Su hash permanece en el árbol de Merkle de notas de forma permanente: esté gastada o no, la hoja sigue ahí, porque el árbol es de solo anexado (append-only) y la red no puede podar selectivamente una nota sin filtrar cuáles eran gastos reales frente a señuelos. El nullifier es lo que invalida la nota de cara al futuro, y está diseñado deliberadamente para que ningún observador pueda vincular un nullifier de vuelta a la nota de la que provino.
Eso me hizo detenerme: la privacidad aquí no se logra borrando información, sino acumulando información que no puede correlacionarse. El árbol solo crece. Cada cartera que se sincroniza desde cero tiene que recorrer un conjunto de notas mayor que el saldo no gastado real que le interesa: las notas gastadas son lastre muerto que aún tiene que procesar para probar la pertenencia correctamente.
Eso no necesariamente es una falla. Es el costo de hacer que el enlace sea computacionalmente inútil en lugar de estar legalmente prohibido. Pero sí significa que la confidencialidad de Phoenix escala con el crecimiento del estado, no en su contra: conviene vigilarlo a medida que el uso se incrementa. #dusk $DUSK @Dusk
Pero aquí no es exactamente lo que pasa. La nota antigua no desaparece. Su hash permanece en el árbol de Merkle de notas de forma permanente: esté gastada o no, la hoja sigue ahí, porque el árbol es de solo anexado (append-only) y la red no puede podar selectivamente una nota sin filtrar cuáles eran gastos reales frente a señuelos. El nullifier es lo que invalida la nota de cara al futuro, y está diseñado deliberadamente para que ningún observador pueda vincular un nullifier de vuelta a la nota de la que provino.
Eso me hizo detenerme: la privacidad aquí no se logra borrando información, sino acumulando información que no puede correlacionarse. El árbol solo crece. Cada cartera que se sincroniza desde cero tiene que recorrer un conjunto de notas mayor que el saldo no gastado real que le interesa: las notas gastadas son lastre muerto que aún tiene que procesar para probar la pertenencia correctamente.
Eso no necesariamente es una falla. Es el costo de hacer que el enlace sea computacionalmente inútil en lugar de estar legalmente prohibido. Pero sí significa que la confidencialidad de Phoenix escala con el crecimiento del estado, no en su contra: conviene vigilarlo a medida que el uso se incrementa. #dusk $DUSK @Dusk
70
·
--
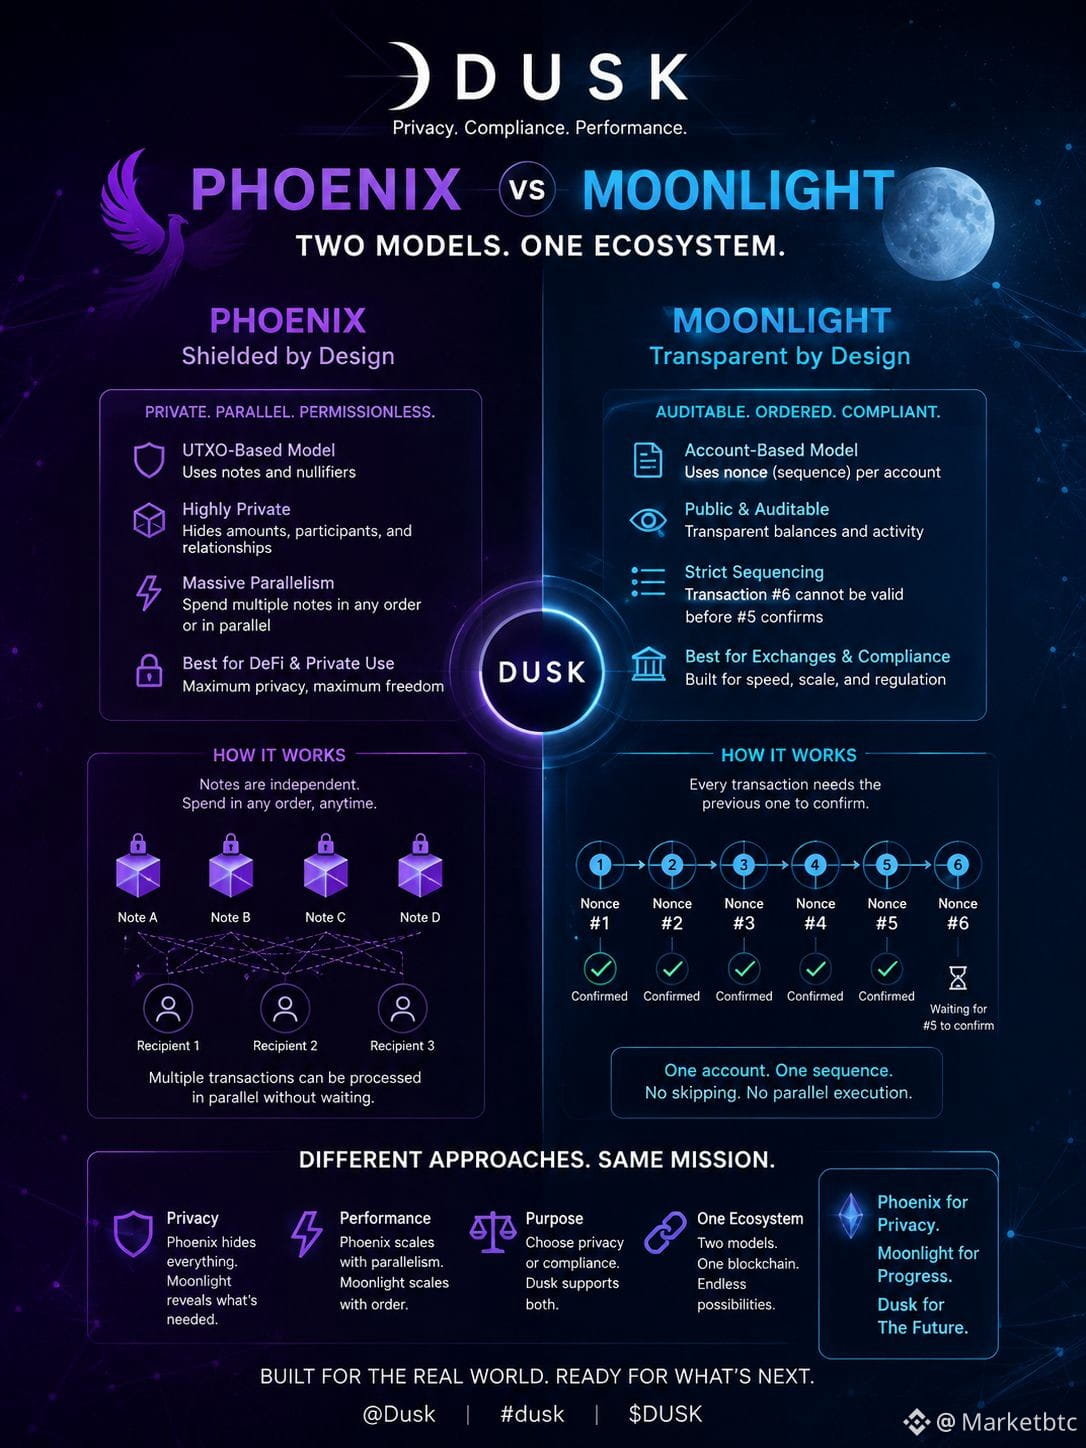
Estaba revisando la documentación del proveedor de billeteras de Dusk, mirando cómo se envían las transferencias de Moonlight, y noté que la respuesta incluye un nonce junto con el hash. Un detalle pequeño, pero se me quedó grabado.
Phoenix, el modelo blindado de Dusk, usa notas con estilo UTXO con anuladores (nullifiers). Dos notas que pertenecen a la misma persona son independientes: puedes gastarlas en cualquier orden, incluso en paralelo, y la cadena no le importa cuál llegue primero.
Moonlight rompe eso. Es basado en cuentas, así que cada transacción incrementa un contador ligado a tu cuenta. Espera: eso significa que la transacción #6 literalmente no puede ser válida antes de que se confirme la #5. No “no debería”, no puede. El protocolo impone una secuenciación estricta.
Ahí es donde se pone interesante. Moonlight existe específicamente para velocidad y cumplimiento: integraciones con exchanges, casos de alto TPS. Pero lo que lo hace auditable (un libro mayor público limpio y ordenado de la actividad de la cuenta) es lo mismo que lo vuelve un cuello de botella en serie por cuenta. No puedes enviar cinco transferencias de Moonlight desde una misma billetera simultáneamente y esperar que todas pasen de forma limpia. Phoenix, irónicamente, tiene más paralelismo precisamente porque oculta más.
No creo que sea una falla: es un intercambio razonable por auditabilidad. Pero eso también significa que “Moonlight = más rápido” no es exactamente toda la historia a nivel de cuenta.
@Dusk_Foundation #dusk $DUSK
/Crea una imagen de diseño gráfico como fondo a pantalla completa
Estaba revisando la documentación del proveedor de billeteras de Dusk, mirando cómo se envían las transferencias de Moonlight, y noté que la respuesta incluye un nonce junto con el hash. Un detalle pequeño, pero se me quedó grabado.
Phoenix, el modelo blindado de Dusk, usa notas con estilo UTXO con anuladores (nullifiers). Dos notas que pertenecen a la misma persona son independientes: puedes gastarlas en cualquier orden, incluso en paralelo, y la cadena no le importa cuál llegue primero.
Moonlight rompe eso. Es basado en cuentas, así que cada transacción incrementa un contador ligado a tu cuenta. Espera: eso significa que la transacción #6 literalmente no puede ser válida antes de que se confirme la #5. No “no debería”, no puede. El protocolo impone una secuenciación estricta.
Ahí es donde se pone interesante. Moonlight existe específicamente para velocidad y cumplimiento: integraciones con exchanges, casos de alto TPS. Pero lo que lo hace auditable (un libro mayor público limpio y ordenado de la actividad de la cuenta) es lo mismo que lo vuelve un cuello de botella en serie por cuenta. No puedes enviar cinco transferencias de Moonlight desde una misma billetera simultáneamente y esperar que todas pasen de forma limpia. Phoenix, irónicamente, tiene más paralelismo precisamente porque oculta más.
No creo que sea una falla: es un intercambio razonable por auditabilidad. Pero eso también significa que “Moonlight = más rápido” no es exactamente toda la historia a nivel de cuenta.
@Dusk #dusk $DUSK
/Crea una imagen de diseño gráfico como fondo a pantalla completa
Phoenix, el modelo blindado de Dusk, usa notas con estilo UTXO con anuladores (nullifiers). Dos notas que pertenecen a la misma persona son independientes: puedes gastarlas en cualquier orden, incluso en paralelo, y la cadena no le importa cuál llegue primero.
Moonlight rompe eso. Es basado en cuentas, así que cada transacción incrementa un contador ligado a tu cuenta. Espera: eso significa que la transacción #6 literalmente no puede ser válida antes de que se confirme la #5. No “no debería”, no puede. El protocolo impone una secuenciación estricta.
Ahí es donde se pone interesante. Moonlight existe específicamente para velocidad y cumplimiento: integraciones con exchanges, casos de alto TPS. Pero lo que lo hace auditable (un libro mayor público limpio y ordenado de la actividad de la cuenta) es lo mismo que lo vuelve un cuello de botella en serie por cuenta. No puedes enviar cinco transferencias de Moonlight desde una misma billetera simultáneamente y esperar que todas pasen de forma limpia. Phoenix, irónicamente, tiene más paralelismo precisamente porque oculta más.
No creo que sea una falla: es un intercambio razonable por auditabilidad. Pero eso también significa que “Moonlight = más rápido” no es exactamente toda la historia a nivel de cuenta.
@Dusk #dusk $DUSK
/Crea una imagen de diseño gráfico como fondo a pantalla completa
74
·
--
Bajista
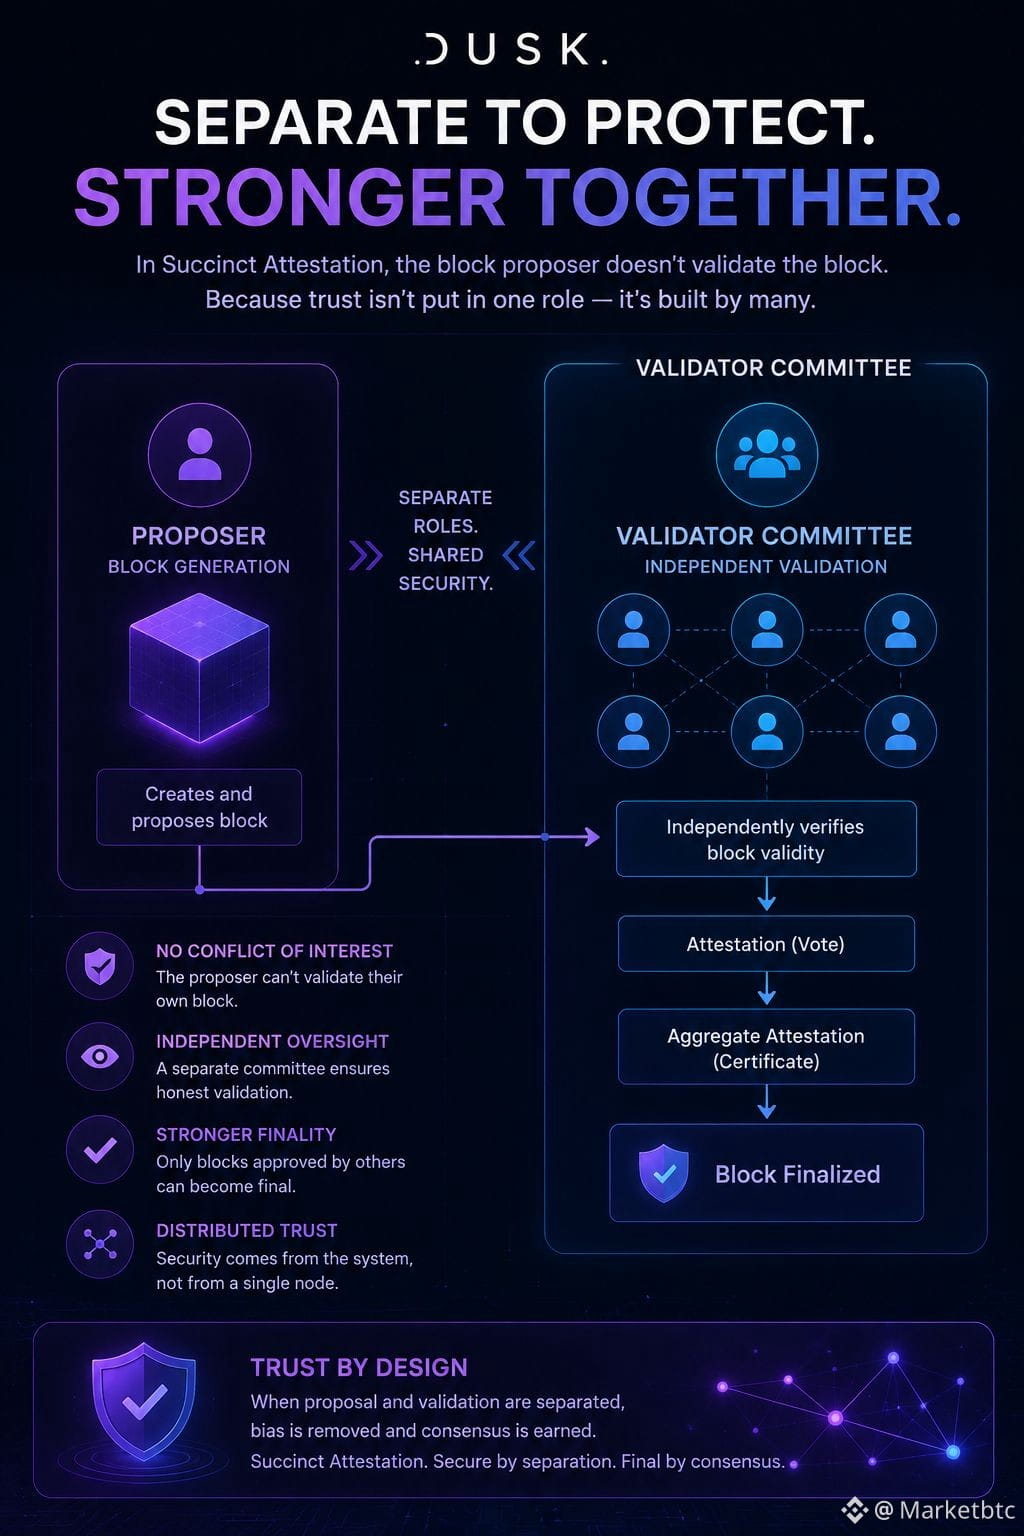
#dusk $DUSK @Dusk_Foundation I estaba mapeando el consenso de la "Acreditación Concisa" de Dusk y me quedé atascado en algo pequeño: el provisor que es seleccionado para generar el siguiente bloque no emite también un voto de validación sobre él.
Mi primera suposición fue que esto era solo un atajo de eficiencia: ¿por qué hacer que el mismo nodo haga doble trabajo? Pero no es del todo así. Separar la generación de la validación significa que la legitimidad del bloque no puede depender de la misma parte que lo construyó. El proponente propone, y un comité separado tiene que estar de acuerdo de forma independiente en que el bloque es válido antes de que se finalice.
Ahí es donde se pone interesante. En muchos diseños de consenso, tratamos "quién propone" y "quién confirma" como roles más o menos intercambiables, rotando dentro del mismo conjunto de validadores. Aquí la separación parece deliberada: elimina un conflicto de intereses sutil en el momento exacto en que un bloque es más vulnerable al sesgo, cuando su autor aún tiene la mayor información sobre lo que contiene.
No estoy seguro de que esto cambie el rendimiento o la latencia de manera significativa. Pero sí cambia la forma en que pienso dónde se deposita realmente la confianza en el sistema: no en un solo nodo elegido, sino en el requisito de que la propuesta y el acuerdo nunca colapsen en las mismas manos.
Todavía estoy averiguando qué pasa con conteos más altos de validadores. @Dusk_Foundation #dusk $DUSK
#dusk $DUSK @Dusk I estaba mapeando el consenso de la "Acreditación Concisa" de Dusk y me quedé atascado en algo pequeño: el provisor que es seleccionado para generar el siguiente bloque no emite también un voto de validación sobre él.
Mi primera suposición fue que esto era solo un atajo de eficiencia: ¿por qué hacer que el mismo nodo haga doble trabajo? Pero no es del todo así. Separar la generación de la validación significa que la legitimidad del bloque no puede depender de la misma parte que lo construyó. El proponente propone, y un comité separado tiene que estar de acuerdo de forma independiente en que el bloque es válido antes de que se finalice.
Ahí es donde se pone interesante. En muchos diseños de consenso, tratamos "quién propone" y "quién confirma" como roles más o menos intercambiables, rotando dentro del mismo conjunto de validadores. Aquí la separación parece deliberada: elimina un conflicto de intereses sutil en el momento exacto en que un bloque es más vulnerable al sesgo, cuando su autor aún tiene la mayor información sobre lo que contiene.
No estoy seguro de que esto cambie el rendimiento o la latencia de manera significativa. Pero sí cambia la forma en que pienso dónde se deposita realmente la confianza en el sistema: no en un solo nodo elegido, sino en el requisito de que la propuesta y el acuerdo nunca colapsen en las mismas manos.
Todavía estoy averiguando qué pasa con conteos más altos de validadores. @Dusk #dusk $DUSK
Mi primera suposición fue que esto era solo un atajo de eficiencia: ¿por qué hacer que el mismo nodo haga doble trabajo? Pero no es del todo así. Separar la generación de la validación significa que la legitimidad del bloque no puede depender de la misma parte que lo construyó. El proponente propone, y un comité separado tiene que estar de acuerdo de forma independiente en que el bloque es válido antes de que se finalice.
Ahí es donde se pone interesante. En muchos diseños de consenso, tratamos "quién propone" y "quién confirma" como roles más o menos intercambiables, rotando dentro del mismo conjunto de validadores. Aquí la separación parece deliberada: elimina un conflicto de intereses sutil en el momento exacto en que un bloque es más vulnerable al sesgo, cuando su autor aún tiene la mayor información sobre lo que contiene.
No estoy seguro de que esto cambie el rendimiento o la latencia de manera significativa. Pero sí cambia la forma en que pienso dónde se deposita realmente la confianza en el sistema: no en un solo nodo elegido, sino en el requisito de que la propuesta y el acuerdo nunca colapsen en las mismas manos.
Todavía estoy averiguando qué pasa con conteos más altos de validadores. @Dusk #dusk $DUSK
101
·
--
Estaba rastreando cómo Dusk realmente finaliza bloques, porque la frase de marketing es siempre "finalidad irreversible en segundos". Técnicamente es cierto. Pero la documentación desglosa el estado de los bloques en etapas: Aceptado, Confirmado, Estable, Final, y ahí fue donde se puso interesante.
Que un bloque esté "Aceptado" solo significa que pasó los tres pasos de consenso de la ronda actual. Aún puede reorganizarse. "Confirmado" significa que los bloques posteriores se construyen sobre él. Solo "Final" es el estado determinísticamente garantizado y criptográficamente irreversible, donde los bloques se finalizan mediante atestaciones criptográficas explícitas en lugar de confirmaciones probabilísticas
Así que la brecha no está en el diseño del consenso: Succinct Attestation realmente evita el asentamiento probabilístico al estilo Nakamoto. La brecha está en cuándo una billetera, un exchange o un integrador trata un bloque como liquidado. Si un usuario o una app lee "Aceptado" como si fuera final, eso no es una falla de protocolo: es una suposición de UX montada sobre un protocolo que en realidad se construyó para evitar exactamente ese error.
Para la liquidación de activos regulados, esa distinción no es meramente estética: es la diferencia entre un evento de compensación conforme y uno prematuro.
Aun así, me pregunto cómo los integradores más conservadores ajustan su configuración predeterminada aquí cuando el volumen de transacciones en $DUSK scales supera un puñado de comités de provisioner por ronda.
@Dusk_Foundation #DUSK
Estaba rastreando cómo Dusk realmente finaliza bloques, porque la frase de marketing es siempre "finalidad irreversible en segundos". Técnicamente es cierto. Pero la documentación desglosa el estado de los bloques en etapas: Aceptado, Confirmado, Estable, Final, y ahí fue donde se puso interesante.
Que un bloque esté "Aceptado" solo significa que pasó los tres pasos de consenso de la ronda actual. Aún puede reorganizarse. "Confirmado" significa que los bloques posteriores se construyen sobre él. Solo "Final" es el estado determinísticamente garantizado y criptográficamente irreversible, donde los bloques se finalizan mediante atestaciones criptográficas explícitas en lugar de confirmaciones probabilísticas
Así que la brecha no está en el diseño del consenso: Succinct Attestation realmente evita el asentamiento probabilístico al estilo Nakamoto. La brecha está en cuándo una billetera, un exchange o un integrador trata un bloque como liquidado. Si un usuario o una app lee "Aceptado" como si fuera final, eso no es una falla de protocolo: es una suposición de UX montada sobre un protocolo que en realidad se construyó para evitar exactamente ese error.
Para la liquidación de activos regulados, esa distinción no es meramente estética: es la diferencia entre un evento de compensación conforme y uno prematuro.
Aun así, me pregunto cómo los integradores más conservadores ajustan su configuración predeterminada aquí cuando el volumen de transacciones en $DUSK scales supera un puñado de comités de provisioner por ronda.
@Dusk #DUSK
Que un bloque esté "Aceptado" solo significa que pasó los tres pasos de consenso de la ronda actual. Aún puede reorganizarse. "Confirmado" significa que los bloques posteriores se construyen sobre él. Solo "Final" es el estado determinísticamente garantizado y criptográficamente irreversible, donde los bloques se finalizan mediante atestaciones criptográficas explícitas en lugar de confirmaciones probabilísticas
Así que la brecha no está en el diseño del consenso: Succinct Attestation realmente evita el asentamiento probabilístico al estilo Nakamoto. La brecha está en cuándo una billetera, un exchange o un integrador trata un bloque como liquidado. Si un usuario o una app lee "Aceptado" como si fuera final, eso no es una falla de protocolo: es una suposición de UX montada sobre un protocolo que en realidad se construyó para evitar exactamente ese error.
Para la liquidación de activos regulados, esa distinción no es meramente estética: es la diferencia entre un evento de compensación conforme y uno prematuro.
Aun así, me pregunto cómo los integradores más conservadores ajustan su configuración predeterminada aquí cuando el volumen de transacciones en $DUSK scales supera un puñado de comités de provisioner por ronda.
@Dusk #DUSK
88
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
NvidiaBeatsEstimatesWith$130BQ4Outlook
6,280 visualizaciones
102 participa(n) en el debate
Nvidia supera las expectativas con $115.8 mil millones en ingresos, prevé $130 mil millones y añade $150 mil millones a las recompras de acciones
Binance News
·31 «Me gusta»
·36.1k visualizaciones
AnthropicIPOPriceCouldExceed$80
11,777 visualizaciones
101 participa(n) en el debate
CanNvidia’sDataCenterGrowthContinue?
31,849 visualizaciones
464 participa(n) en el debate