
#phishingscam
phishingscam
262,461 visualizaciones
217 participa(n) en el debate
Populares
Novedades
·
--
Artículo
Alerta de CZ: un sitio falso de Trust Wallet está vaciando billeteras activamente.🚨 El cofundador de Binance, Changpeng Zhao, acaba de alertar sobre un peligroso sitio de phishing: trastwallet.cam (fíjate en el error ortográfico).
Imita el sitio real de Trust Wallet y engaña a los usuarios para que conecten sus billeteras y «escaneen sus saldos». Una vez conectadas, el JavaScript malicioso apunta a las billeteras Trust Wallet, Phantom y OKX, y puede vaciar los fondos automáticamente.
Esto parece estar vinculado a un compromiso anterior de una extensión del navegador, ocurrido en diciembre de 2025, que ya provocó pérdidas millonarias. Están llegando informes de la comunidad sobre billeteras que se vacían una tras otra.
Alerta de CZ: un sitio falso de Trust Wallet está vaciando billeteras activamente.
🚨 El cofundador de Binance, Changpeng Zhao, acaba de alertar sobre un peligroso sitio de phishing: trastwallet.cam (fíjate en el error ortográfico).
Imita el sitio real de Trust Wallet y engaña a los usuarios para que conecten sus billeteras y «escaneen sus saldos». Una vez conectadas, el JavaScript malicioso apunta a las billeteras Trust Wallet, Phantom y OKX, y puede vaciar los fondos automáticamente.
Esto parece estar vinculado a un compromiso anterior de una extensión del navegador, ocurrido en diciembre de 2025, que ya provocó pérdidas millonarias. Están llegando informes de la comunidad sobre billeteras que se vacían una tras otra.
Imita el sitio real de Trust Wallet y engaña a los usuarios para que conecten sus billeteras y «escaneen sus saldos». Una vez conectadas, el JavaScript malicioso apunta a las billeteras Trust Wallet, Phantom y OKX, y puede vaciar los fondos automáticamente.
Esto parece estar vinculado a un compromiso anterior de una extensión del navegador, ocurrido en diciembre de 2025, que ya provocó pérdidas millonarias. Están llegando informes de la comunidad sobre billeteras que se vacían una tras otra.
1
19
16.9k
·
--
Cuidado con las estafas (Phishing): ⛔️ 📵 ❌️ 👇👇
1. En momentos de confusión, los atacantes suelen enviar correos, mensajes de texto o enlaces falsos fingiendo ser el soporte de Binance para robar contraseñas. No entres a ningún enlace externo ni compartas tus claves.
2. Monitorea los canales oficiales: Revisa directamente la aplicación de Binance o sus cuentas verificadas para verificar el estado de los retiros y operaciones.
#phishingscam
Cuidado con las estafas (Phishing): ⛔️ 📵 ❌️ 👇👇
1. En momentos de confusión, los atacantes suelen enviar correos, mensajes de texto o enlaces falsos fingiendo ser el soporte de Binance para robar contraseñas. No entres a ningún enlace externo ni compartas tus claves.
2. Monitorea los canales oficiales: Revisa directamente la aplicación de Binance o sus cuentas verificadas para verificar el estado de los retiros y operaciones.
#phishingscam
1. En momentos de confusión, los atacantes suelen enviar correos, mensajes de texto o enlaces falsos fingiendo ser el soporte de Binance para robar contraseñas. No entres a ningún enlace externo ni compartas tus claves.
2. Monitorea los canales oficiales: Revisa directamente la aplicación de Binance o sus cuentas verificadas para verificar el estado de los retiros y operaciones.
#phishingscam
46

·
--
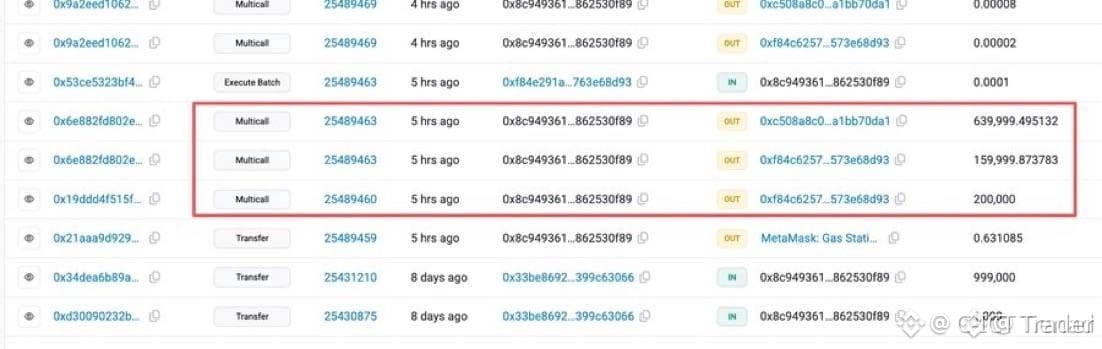
$VANRY PHISHING INCIDENT DRAINS $1M - MERCADO EN ALTA ALERTA ⚡
Una única transacción de phishing en un exchange de primer nivel resultó en una pérdida de $999,999, recordándonos lo rápido que puede desaparecer la liquidez cuando las firmas se aprueban con descuido. Este evento ya está dejando los libros de órdenes más delgados mientras los traders reevalúan el riesgo de contraparte.
Por el lado contrario, los desplomes impulsados por el miedo a menudo crean brechas de liquidez que los compradores pacientes aprovechan. El último incidente similar vio al token afectado recuperarse un 12% en 48 horas, ya que las ofertas acumuladas absorbieron el pánico. ¿Lo estás tratando como una oportunidad de compra o te apartas?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#VANRY #SecurityAlert #PhishingScam #CryptoNews
⚡
$VANRY PHISHING INCIDENT DRAINS $1M - MERCADO EN ALTA ALERTA ⚡
Una única transacción de phishing en un exchange de primer nivel resultó en una pérdida de $999,999, recordándonos lo rápido que puede desaparecer la liquidez cuando las firmas se aprueban con descuido. Este evento ya está dejando los libros de órdenes más delgados mientras los traders reevalúan el riesgo de contraparte.
Por el lado contrario, los desplomes impulsados por el miedo a menudo crean brechas de liquidez que los compradores pacientes aprovechan. El último incidente similar vio al token afectado recuperarse un 12% en 48 horas, ya que las ofertas acumuladas absorbieron el pánico. ¿Lo estás tratando como una oportunidad de compra o te apartas?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#VANRY #SecurityAlert #PhishingScam #CryptoNews
⚡
Una única transacción de phishing en un exchange de primer nivel resultó en una pérdida de $999,999, recordándonos lo rápido que puede desaparecer la liquidez cuando las firmas se aprueban con descuido. Este evento ya está dejando los libros de órdenes más delgados mientras los traders reevalúan el riesgo de contraparte.
Por el lado contrario, los desplomes impulsados por el miedo a menudo crean brechas de liquidez que los compradores pacientes aprovechan. El último incidente similar vio al token afectado recuperarse un 12% en 48 horas, ya que las ofertas acumuladas absorbieron el pánico. ¿Lo estás tratando como una oportunidad de compra o te apartas?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#VANRY #SecurityAlert #PhishingScam #CryptoNews
⚡
1
156
·
--
Con verificación
$ETH ALERTA DE ESTAFAS🚨: $24.23 MILLONES EN STETH & RETH DRENADOS VÍA PHISHING DE PERMISO
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
$ETH ALERTA DE ESTAFAS🚨: $24.23 MILLONES EN STETH & RETH DRENADOS VÍA PHISHING DE PERMISO
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
298

·
--
$BTC Red de Phishing Expuesta, Activos Congelados por las Autoridades 🛡️
Un caso importante de phishing en cripto ha avanzado después de que la Dirección de Ejecución de India presentara un pliego de cargos relacionado con un fraude estimado en $20 millones. La operación utilizó secuestro de SEO y un sitio falso de Coinbase Pro para robar detalles de inicio de sesión y 2FA, y luego canalizó fondos a través de miles de carteras y exchanges locales.
La lección clave es simple: las superficies de ataque siguen expandiéndose, y la seguridad operativa importa tanto como el timing del mercado. La cooperación transfronteriza se está estrechando, pero los usuarios aún necesitan verificar cada ruta de inicio de sesión y tratar la seguridad de la cuenta como una parte fundamental de la gestión de riesgos.
No es asesoría financiera. Maneja tu riesgo.
#BTC #CryptoSecurity #PhishingScam #CryptoNews
🛡️
$BTC Red de Phishing Expuesta, Activos Congelados por las Autoridades 🛡️
Un caso importante de phishing en cripto ha avanzado después de que la Dirección de Ejecución de India presentara un pliego de cargos relacionado con un fraude estimado en $20 millones. La operación utilizó secuestro de SEO y un sitio falso de Coinbase Pro para robar detalles de inicio de sesión y 2FA, y luego canalizó fondos a través de miles de carteras y exchanges locales.
La lección clave es simple: las superficies de ataque siguen expandiéndose, y la seguridad operativa importa tanto como el timing del mercado. La cooperación transfronteriza se está estrechando, pero los usuarios aún necesitan verificar cada ruta de inicio de sesión y tratar la seguridad de la cuenta como una parte fundamental de la gestión de riesgos.
No es asesoría financiera. Maneja tu riesgo.
#BTC #CryptoSecurity #PhishingScam #CryptoNews
🛡️
Un caso importante de phishing en cripto ha avanzado después de que la Dirección de Ejecución de India presentara un pliego de cargos relacionado con un fraude estimado en $20 millones. La operación utilizó secuestro de SEO y un sitio falso de Coinbase Pro para robar detalles de inicio de sesión y 2FA, y luego canalizó fondos a través de miles de carteras y exchanges locales.
La lección clave es simple: las superficies de ataque siguen expandiéndose, y la seguridad operativa importa tanto como el timing del mercado. La cooperación transfronteriza se está estrechando, pero los usuarios aún necesitan verificar cada ruta de inicio de sesión y tratar la seguridad de la cuenta como una parte fundamental de la gestión de riesgos.
No es asesoría financiera. Maneja tu riesgo.
#BTC #CryptoSecurity #PhishingScam #CryptoNews
🛡️
43

🟢🚨 ÚLTIMA HORA:
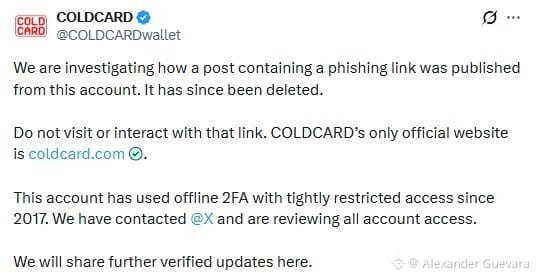
El fabricante de billeteras de hardware COLDCARD dice que un enlace de phishing fue publicado desde su cuenta oficial de X, a pesar de que la cuenta utiliza 2FA sin conexión con acceso estrictamente restringido desde 2017.
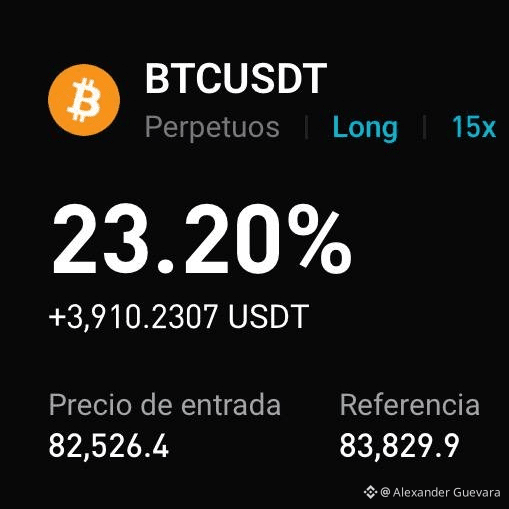
🇺🇸seguimos en Ganancia unete:
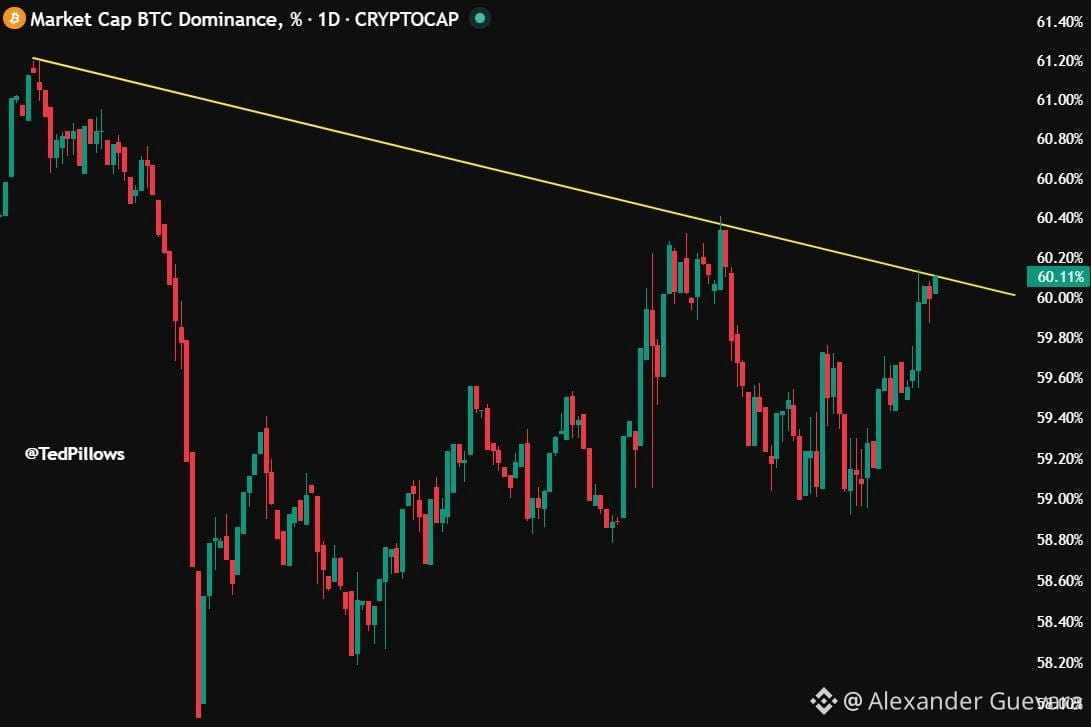
🇺🇸$BTC .D ahora está en su nivel de resistencia.
Un rechazo desde aquí sería realmente bueno para las alts
#BTC #Coldcard #phishingscam #Twitter #TrendingTopic
🟢🚨 ÚLTIMA HORA:
El fabricante de billeteras de hardware COLDCARD dice que un enlace de phishing fue publicado desde su cuenta oficial de X, a pesar de que la cuenta utiliza 2FA sin conexión con acceso estrictamente restringido desde 2017.
🇺🇸seguimos en Ganancia unete:
🇺🇸$BTC .D ahora está en su nivel de resistencia.
Un rechazo desde aquí sería realmente bueno para las alts
#BTC #Coldcard #phishingscam #Twitter #TrendingTopic
El fabricante de billeteras de hardware COLDCARD dice que un enlace de phishing fue publicado desde su cuenta oficial de X, a pesar de que la cuenta utiliza 2FA sin conexión con acceso estrictamente restringido desde 2017.
🇺🇸seguimos en Ganancia unete:
🇺🇸$BTC .D ahora está en su nivel de resistencia.
Un rechazo desde aquí sería realmente bueno para las alts
#BTC #Coldcard #phishingscam #Twitter #TrendingTopic
77
·
--
⚠️ El error más peligroso en las criptomonedas: hacer clic en un enlace sin comprobarlo.
El phishing ahora no se ve como un fraude obvio.
Puede llegar un mensaje como:
«Su cuenta requiere confirmación»
«Ha recibido un bono 🎁»
«Se ha detectado una actividad sospechosa»
Y todo se ve tan real que la mano sola quiere hacer clic 😬
Pero exactamente eso es lo que esperan los estafadores.
Yo para mí recordé una regla simple: si el mensaje me hace apurar, yo no me apuro.
Lo cierro y yo misma entro al sitio oficial o a la aplicación para volver a verificarlo todo.
Hay que recordar lo principal:
❌ No introducir la contraseña por un enlace de otra persona
❌ No compartir los códigos de 2FA
❌ No enviar a nadie la frase semilla
❌ No conectar la wallet a sitios poco claros
A veces, un minuto de atención puede salvar todo lo que ha reunido durante tanto tiempo. 🔐
¿Y tú verificas los enlaces antes de ir a ellos?
#phishingscam #defi
⚠️ El error más peligroso en las criptomonedas: hacer clic en un enlace sin comprobarlo.
El phishing ahora no se ve como un fraude obvio.
Puede llegar un mensaje como:
«Su cuenta requiere confirmación»
«Ha recibido un bono 🎁»
«Se ha detectado una actividad sospechosa»
Y todo se ve tan real que la mano sola quiere hacer clic 😬
Pero exactamente eso es lo que esperan los estafadores.
Yo para mí recordé una regla simple: si el mensaje me hace apurar, yo no me apuro.
Lo cierro y yo misma entro al sitio oficial o a la aplicación para volver a verificarlo todo.
Hay que recordar lo principal:
❌ No introducir la contraseña por un enlace de otra persona
❌ No compartir los códigos de 2FA
❌ No enviar a nadie la frase semilla
❌ No conectar la wallet a sitios poco claros
A veces, un minuto de atención puede salvar todo lo que ha reunido durante tanto tiempo. 🔐
¿Y tú verificas los enlaces antes de ir a ellos?
#phishingscam #defi
El phishing ahora no se ve como un fraude obvio.
Puede llegar un mensaje como:
«Su cuenta requiere confirmación»
«Ha recibido un bono 🎁»
«Se ha detectado una actividad sospechosa»
Y todo se ve tan real que la mano sola quiere hacer clic 😬
Pero exactamente eso es lo que esperan los estafadores.
Yo para mí recordé una regla simple: si el mensaje me hace apurar, yo no me apuro.
Lo cierro y yo misma entro al sitio oficial o a la aplicación para volver a verificarlo todo.
Hay que recordar lo principal:
❌ No introducir la contraseña por un enlace de otra persona
❌ No compartir los códigos de 2FA
❌ No enviar a nadie la frase semilla
❌ No conectar la wallet a sitios poco claros
A veces, un minuto de atención puede salvar todo lo que ha reunido durante tanto tiempo. 🔐
¿Y tú verificas los enlaces antes de ir a ellos?
#phishingscam #defi
1
13
2.2k
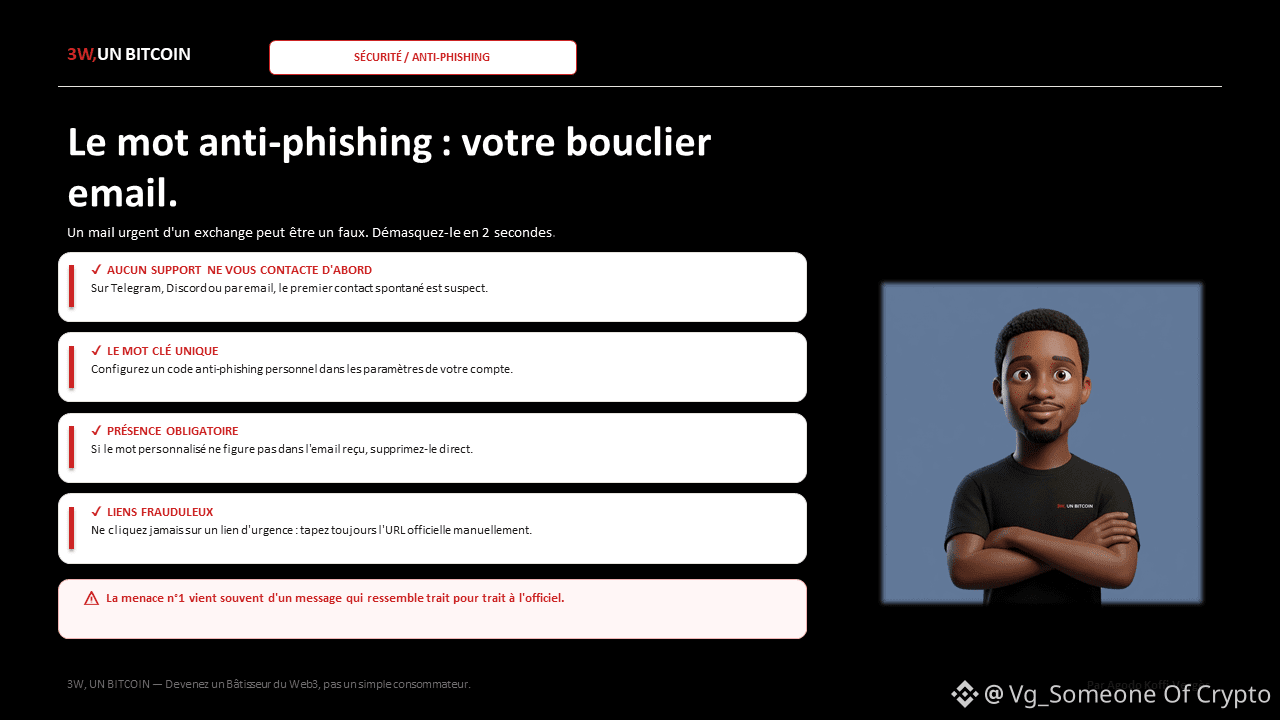
Un correo de Binance que te alerta sobre tu cuenta puede ser una trampa. Aquí tienes cómo desenmascararlo en 2 segundos.
La amenaza n.º 1 en el mundo cripto no viene de un virus, sino de un mensaje que se parece muchísimo a uno legítimo.
La regla de oro que explico en 3W, UN BITCOIN: el soporte técnico NUNCA se pone en contacto contigo primero, ya sea por Telegram, Discord o correo electrónico.
El truco que pocos principiantes conocen: configura una palabra antiphishing en los ajustes de seguridad de tu exchange (Binance y otros lo permiten). Esta palabra debe aparecer en CADA correo legítimo enviado por la plataforma.
Ejemplo concreto: si tu palabra es «mi sol» y un correo supuestamente urgente no la incluye → es falso; bórralo sin dudarlo.
¿Ya has configurado este tipo de protección en tus cuentas?
#phishingscam #defi #EducationalContent #StaySafeCryptoCommunity #Web3
Un correo de Binance que te alerta sobre tu cuenta puede ser una trampa. Aquí tienes cómo desenmascararlo en 2 segundos.
La amenaza n.º 1 en el mundo cripto no viene de un virus, sino de un mensaje que se parece muchísimo a uno legítimo.
La regla de oro que explico en 3W, UN BITCOIN: el soporte técnico NUNCA se pone en contacto contigo primero, ya sea por Telegram, Discord o correo electrónico.
El truco que pocos principiantes conocen: configura una palabra antiphishing en los ajustes de seguridad de tu exchange (Binance y otros lo permiten). Esta palabra debe aparecer en CADA correo legítimo enviado por la plataforma.
Ejemplo concreto: si tu palabra es «mi sol» y un correo supuestamente urgente no la incluye → es falso; bórralo sin dudarlo.
¿Ya has configurado este tipo de protección en tus cuentas?
#phishingscam #defi #EducationalContent #StaySafeCryptoCommunity #Web3
La amenaza n.º 1 en el mundo cripto no viene de un virus, sino de un mensaje que se parece muchísimo a uno legítimo.
La regla de oro que explico en 3W, UN BITCOIN: el soporte técnico NUNCA se pone en contacto contigo primero, ya sea por Telegram, Discord o correo electrónico.
El truco que pocos principiantes conocen: configura una palabra antiphishing en los ajustes de seguridad de tu exchange (Binance y otros lo permiten). Esta palabra debe aparecer en CADA correo legítimo enviado por la plataforma.
Ejemplo concreto: si tu palabra es «mi sol» y un correo supuestamente urgente no la incluye → es falso; bórralo sin dudarlo.
¿Ya has configurado este tipo de protección en tus cuentas?
#phishingscam #defi #EducationalContent #StaySafeCryptoCommunity #Web3
5
1.3k
·
--
Alcista
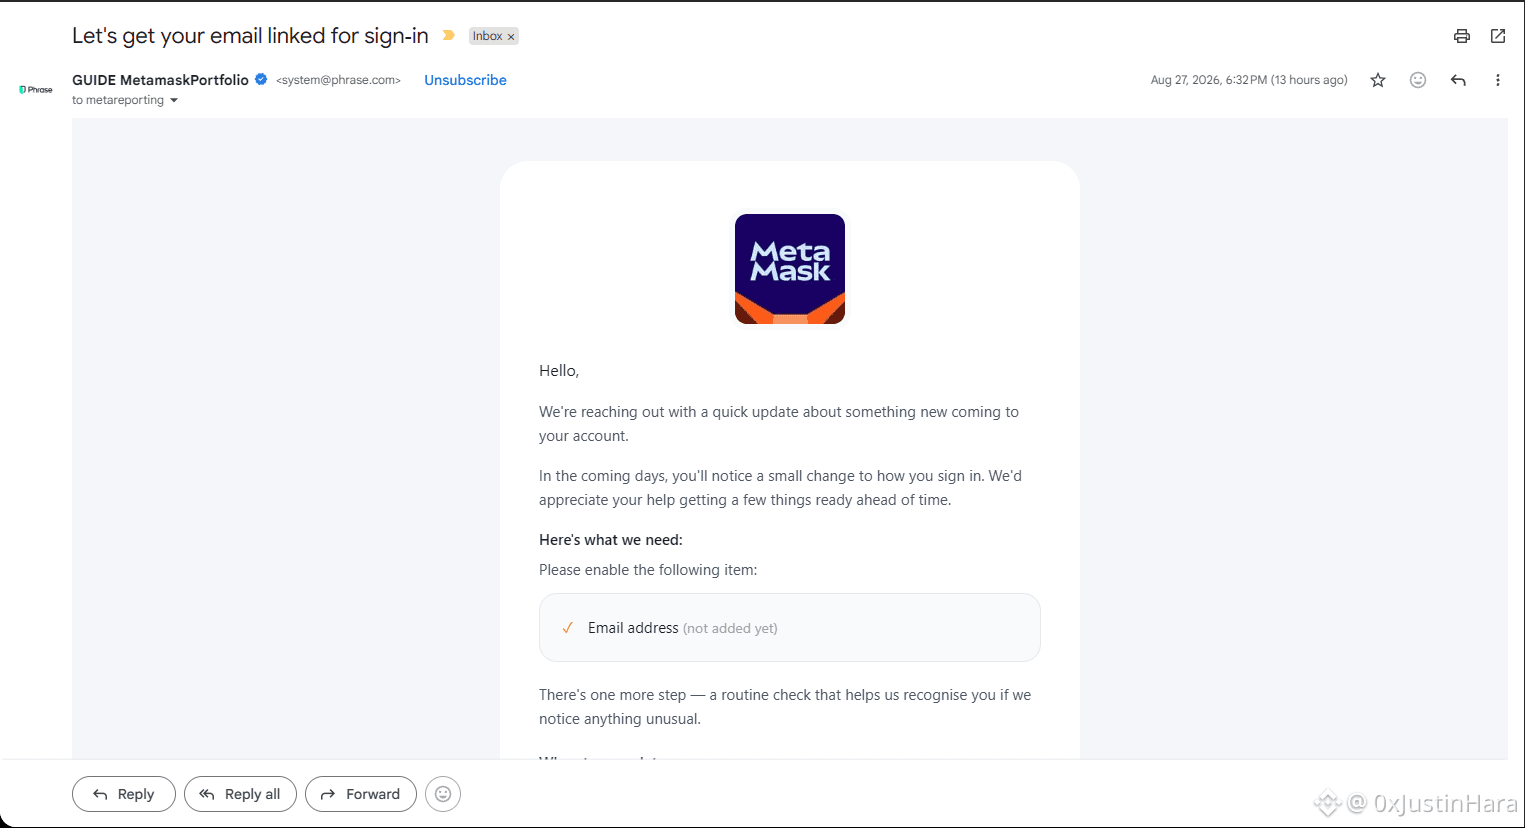
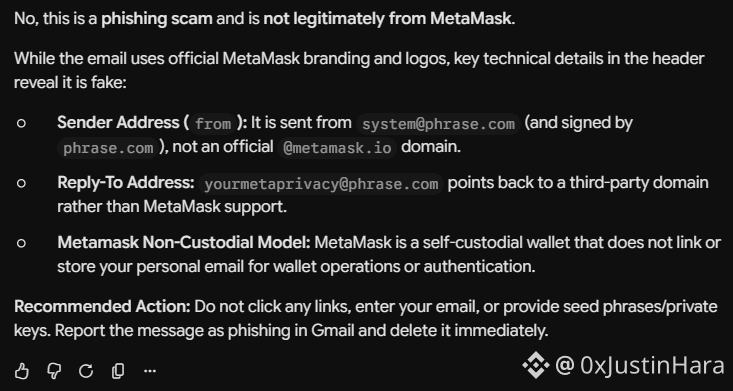
ya sabes que es una señal de un bull run cuando cosas como esta pasan con frecuencia. cuidado chicos, ¡sed más precavidos durante vuestro viaje de bull run desde aquí! verifica siempre todo antes de hacer clic en cualquier cosa o mejor, ¡simplemente no revises tu correo electrónico más!
$BTC
#ScamAwareness #phishingscam
ya sabes que es una señal de un bull run cuando cosas como esta pasan con frecuencia. cuidado chicos, ¡sed más precavidos durante vuestro viaje de bull run desde aquí! verifica siempre todo antes de hacer clic en cualquier cosa o mejor, ¡simplemente no revises tu correo electrónico más!
$BTC
#ScamAwareness #phishingscam
$BTC
#ScamAwareness #phishingscam
46

Artículo
🚨 Evaluación de Amenazas: Brecha de Infraestructura de Coldcard de $115M+#ColdcardWalletLossesExceed$115M
El planteamiento de la autogestión impenetrable acaba de ser puesto a prueba de forma severa. Según información de inteligencia de Galaxy, el ecosistema de hardware Coldcard, históricamente confiable, está experimentando actualmente un exploit sin precedentes, con actores de amenazas ya desviando más de $115 millones en capital. Lo más alarmante es que el sangrado no se ha detenido: se trata de una extracción activa y en curso.
Pasos Estratégicos de Mitigación:
Evacuar Infraestructura Vulnerable: Si tu capital actualmente se encuentra respaldado por un dispositivo Coldcard, la jugada estructural inmediata es migrar tus activos a un entorno de intercambio fortificado y de alta seguridad, como Binance, para eliminar tu exposición a esta falla específica del hardware.
🚨 Evaluación de Amenazas: Brecha de Infraestructura de Coldcard de $115M+
#ColdcardWalletLossesExceed$115M
El planteamiento de la autogestión impenetrable acaba de ser puesto a prueba de forma severa. Según información de inteligencia de Galaxy, el ecosistema de hardware Coldcard, históricamente confiable, está experimentando actualmente un exploit sin precedentes, con actores de amenazas ya desviando más de $115 millones en capital. Lo más alarmante es que el sangrado no se ha detenido: se trata de una extracción activa y en curso.
Pasos Estratégicos de Mitigación:
Evacuar Infraestructura Vulnerable: Si tu capital actualmente se encuentra respaldado por un dispositivo Coldcard, la jugada estructural inmediata es migrar tus activos a un entorno de intercambio fortificado y de alta seguridad, como Binance, para eliminar tu exposición a esta falla específica del hardware.
El planteamiento de la autogestión impenetrable acaba de ser puesto a prueba de forma severa. Según información de inteligencia de Galaxy, el ecosistema de hardware Coldcard, históricamente confiable, está experimentando actualmente un exploit sin precedentes, con actores de amenazas ya desviando más de $115 millones en capital. Lo más alarmante es que el sangrado no se ha detenido: se trata de una extracción activa y en curso.
Pasos Estratégicos de Mitigación:
Evacuar Infraestructura Vulnerable: Si tu capital actualmente se encuentra respaldado por un dispositivo Coldcard, la jugada estructural inmediata es migrar tus activos a un entorno de intercambio fortificado y de alta seguridad, como Binance, para eliminar tu exposición a esta falla específica del hardware.
1
310
·
--
🚨 Filtración de datos de Nitori: ¡hasta 37,62 millones de registros de clientes en riesgo!
El gigante minorista japonés Nitori Holdings ha informado de un importante incidente de ciberseguridad que podría haber expuesto hasta 37,62 millones de registros de clientes, tras descubrirse un acceso no autorizado al sistema el 6 de noviembre de 2026.
🔍 ¿Qué información quedó expuesta?
Los datos potencialmente afectados incluyen:
- Nombres, direcciones y números de teléfono.
- Direcciones de correo electrónico y fechas de nacimiento.
- Género y datos de afiliación de clientes.
- Pedidos en línea e información de compras.
<badge color="success">No afectados</badge> Nitori confirmó que las contraseñas de inicio de sesión y la información de tarjetas de crédito no estuvieron comprometidas.
⚠️ ¿Qué está pasando ahora?
Nitori ha corregido la vulnerabilidad, bloqueado el acceso no autorizado e iniciado una investigación con especialistas en ciberseguridad.
La empresa también ha notificado al organismo regulador de privacidad de Japón y está consultando con la policía.
🛡️ ¿Qué deben hacer los clientes?
Aunque todavía no se ha confirmado el robo de datos, los clientes deben estar alerta ante intentos de suplantación de identidad que se hagan pasar por Nitori, servicios de entrega o plataformas de compraventa en línea.
Nunca compartas contraseñas, datos de tarjetas ni PIN por correo electrónico o llamadas telefónicas sospechosas.
💡 La lección más importante
Una filtración de datos no siempre significa que se haya robado información financiera. Sin embargo, los datos personales y el historial de compras pueden convertirse en herramientas muy eficaces para estafas dirigidas.
En ciberseguridad, proteger los datos personales es tan importante como proteger el dinero.
#CyberSecurity #Japan #hacking #phishingscam #technews
Solo con fines informativos. Verifica siempre las actualizaciones de seguridad a través de fuentes oficiales.
🚨 Filtración de datos de Nitori: ¡hasta 37,62 millones de registros de clientes en riesgo!
El gigante minorista japonés Nitori Holdings ha informado de un importante incidente de ciberseguridad que podría haber expuesto hasta 37,62 millones de registros de clientes, tras descubrirse un acceso no autorizado al sistema el 6 de noviembre de 2026.
🔍 ¿Qué información quedó expuesta?
Los datos potencialmente afectados incluyen:
- Nombres, direcciones y números de teléfono.
- Direcciones de correo electrónico y fechas de nacimiento.
- Género y datos de afiliación de clientes.
- Pedidos en línea e información de compras.
<badge color="success">No afectados</badge> Nitori confirmó que las contraseñas de inicio de sesión y la información de tarjetas de crédito no estuvieron comprometidas.
⚠️ ¿Qué está pasando ahora?
Nitori ha corregido la vulnerabilidad, bloqueado el acceso no autorizado e iniciado una investigación con especialistas en ciberseguridad.
La empresa también ha notificado al organismo regulador de privacidad de Japón y está consultando con la policía.
🛡️ ¿Qué deben hacer los clientes?
Aunque todavía no se ha confirmado el robo de datos, los clientes deben estar alerta ante intentos de suplantación de identidad que se hagan pasar por Nitori, servicios de entrega o plataformas de compraventa en línea.
Nunca compartas contraseñas, datos de tarjetas ni PIN por correo electrónico o llamadas telefónicas sospechosas.
💡 La lección más importante
Una filtración de datos no siempre significa que se haya robado información financiera. Sin embargo, los datos personales y el historial de compras pueden convertirse en herramientas muy eficaces para estafas dirigidas.
En ciberseguridad, proteger los datos personales es tan importante como proteger el dinero.
#CyberSecurity #Japan #hacking #phishingscam #technews
Solo con fines informativos. Verifica siempre las actualizaciones de seguridad a través de fuentes oficiales.
El gigante minorista japonés Nitori Holdings ha informado de un importante incidente de ciberseguridad que podría haber expuesto hasta 37,62 millones de registros de clientes, tras descubrirse un acceso no autorizado al sistema el 6 de noviembre de 2026.
🔍 ¿Qué información quedó expuesta?
Los datos potencialmente afectados incluyen:
- Nombres, direcciones y números de teléfono.
- Direcciones de correo electrónico y fechas de nacimiento.
- Género y datos de afiliación de clientes.
- Pedidos en línea e información de compras.
<badge color="success">No afectados</badge> Nitori confirmó que las contraseñas de inicio de sesión y la información de tarjetas de crédito no estuvieron comprometidas.
⚠️ ¿Qué está pasando ahora?
Nitori ha corregido la vulnerabilidad, bloqueado el acceso no autorizado e iniciado una investigación con especialistas en ciberseguridad.
La empresa también ha notificado al organismo regulador de privacidad de Japón y está consultando con la policía.
🛡️ ¿Qué deben hacer los clientes?
Aunque todavía no se ha confirmado el robo de datos, los clientes deben estar alerta ante intentos de suplantación de identidad que se hagan pasar por Nitori, servicios de entrega o plataformas de compraventa en línea.
Nunca compartas contraseñas, datos de tarjetas ni PIN por correo electrónico o llamadas telefónicas sospechosas.
💡 La lección más importante
Una filtración de datos no siempre significa que se haya robado información financiera. Sin embargo, los datos personales y el historial de compras pueden convertirse en herramientas muy eficaces para estafas dirigidas.
En ciberseguridad, proteger los datos personales es tan importante como proteger el dinero.
#CyberSecurity #Japan #hacking #phishingscam #technews
Solo con fines informativos. Verifica siempre las actualizaciones de seguridad a través de fuentes oficiales.
256

·
--
Bajista
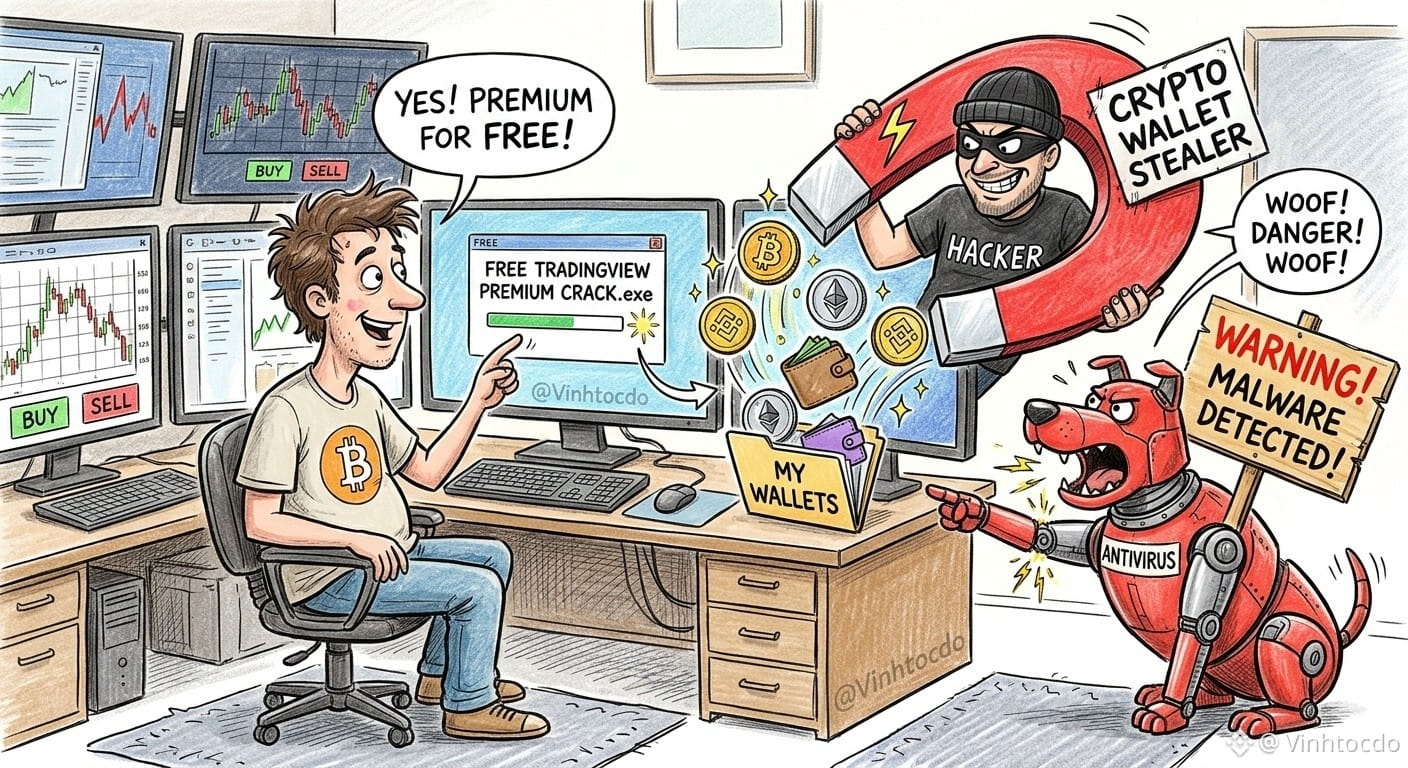
¡Atención, usuarios de TradingView Premium que no quieren gastar dinero! Estos días circula el rumor de que la versión crackeada de TradingView de la cuenta @cryptotrice huele muchísimo a estafa.
Dicen que el código fuente está en GitHub, pero el enlace de descarga no lleva a ninguna parte. Y encima te obligan a descargar un archivo comprimido protegido y ejecutar un archivo para activar un keygen, como cuando instalábamos juegos pirateados en el año 2000. ¿El resultado? A muchos, al descomprimirlo, el antivirus les mostró alertas por todas partes. ¡Esto no es ningún crack tecnológico, es malware disfrazado que roba criptomonedas de tu billetera!
¿Qué deben hacer los traders?
Elimínalo de inmediato: Si ya lo descargaste, analiza todo el equipo en busca de virus y cambia todas las contraseñas de tus billeteras y cuentas de exchanges.
Di no a la piratería: Da pena perder una cuenta de miles de dólares por ahorrarte unos cuantos euros en la suscripción. ¡Mejor usa la versión gratuita con 3 indicadores que mirar los gráficos a través de los ojos de otra persona!
Nota: Esto no es asesoramiento financiero.
#tradingview #cryptohacks #phishingscam #SeguridadCripto #CyberSecurity #VINHTOCDO
Haz clic en la transacción de abajo para apoyarme:
👉 $BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$IDOL
{future}(IDOLUSDT)
¡Atención, usuarios de TradingView Premium que no quieren gastar dinero! Estos días circula el rumor de que la versión crackeada de TradingView de la cuenta @cryptotrice huele muchísimo a estafa.
Dicen que el código fuente está en GitHub, pero el enlace de descarga no lleva a ninguna parte. Y encima te obligan a descargar un archivo comprimido protegido y ejecutar un archivo para activar un keygen, como cuando instalábamos juegos pirateados en el año 2000. ¿El resultado? A muchos, al descomprimirlo, el antivirus les mostró alertas por todas partes. ¡Esto no es ningún crack tecnológico, es malware disfrazado que roba criptomonedas de tu billetera!
¿Qué deben hacer los traders?
Elimínalo de inmediato: Si ya lo descargaste, analiza todo el equipo en busca de virus y cambia todas las contraseñas de tus billeteras y cuentas de exchanges.
Di no a la piratería: Da pena perder una cuenta de miles de dólares por ahorrarte unos cuantos euros en la suscripción. ¡Mejor usa la versión gratuita con 3 indicadores que mirar los gráficos a través de los ojos de otra persona!
Nota: Esto no es asesoramiento financiero.
#tradingview #cryptohacks #phishingscam #SeguridadCripto #CyberSecurity #VINHTOCDO
Haz clic en la transacción de abajo para apoyarme:
👉 $BTC
$BNB
$IDOL
Dicen que el código fuente está en GitHub, pero el enlace de descarga no lleva a ninguna parte. Y encima te obligan a descargar un archivo comprimido protegido y ejecutar un archivo para activar un keygen, como cuando instalábamos juegos pirateados en el año 2000. ¿El resultado? A muchos, al descomprimirlo, el antivirus les mostró alertas por todas partes. ¡Esto no es ningún crack tecnológico, es malware disfrazado que roba criptomonedas de tu billetera!
¿Qué deben hacer los traders?
Elimínalo de inmediato: Si ya lo descargaste, analiza todo el equipo en busca de virus y cambia todas las contraseñas de tus billeteras y cuentas de exchanges.
Di no a la piratería: Da pena perder una cuenta de miles de dólares por ahorrarte unos cuantos euros en la suscripción. ¡Mejor usa la versión gratuita con 3 indicadores que mirar los gráficos a través de los ojos de otra persona!
Nota: Esto no es asesoramiento financiero.
#tradingview #cryptohacks #phishingscam #SeguridadCripto #CyberSecurity #VINHTOCDO
Haz clic en la transacción de abajo para apoyarme:
👉 $BTC
$BNB
$IDOL
Farzanahameed01:
Bạn ơi! 🦋 I want to tell you one honest thing!
I came to Binance Square only for shoq - for hobby - for fun! I did not know anything about this!
I still don't know many things - hashtag, picture, views, all this is new for me!
But you supported me so much! You taught me Gemini, you taught me picture, you taught me hashtag, you taught me everything!
For that - thank you so much bạn! Bohot bohot thanks! 🦋
You are not just a friend - you are my best teacher on Binance Square! Thank you bạn! 🐸🦋
4
6
1.2k
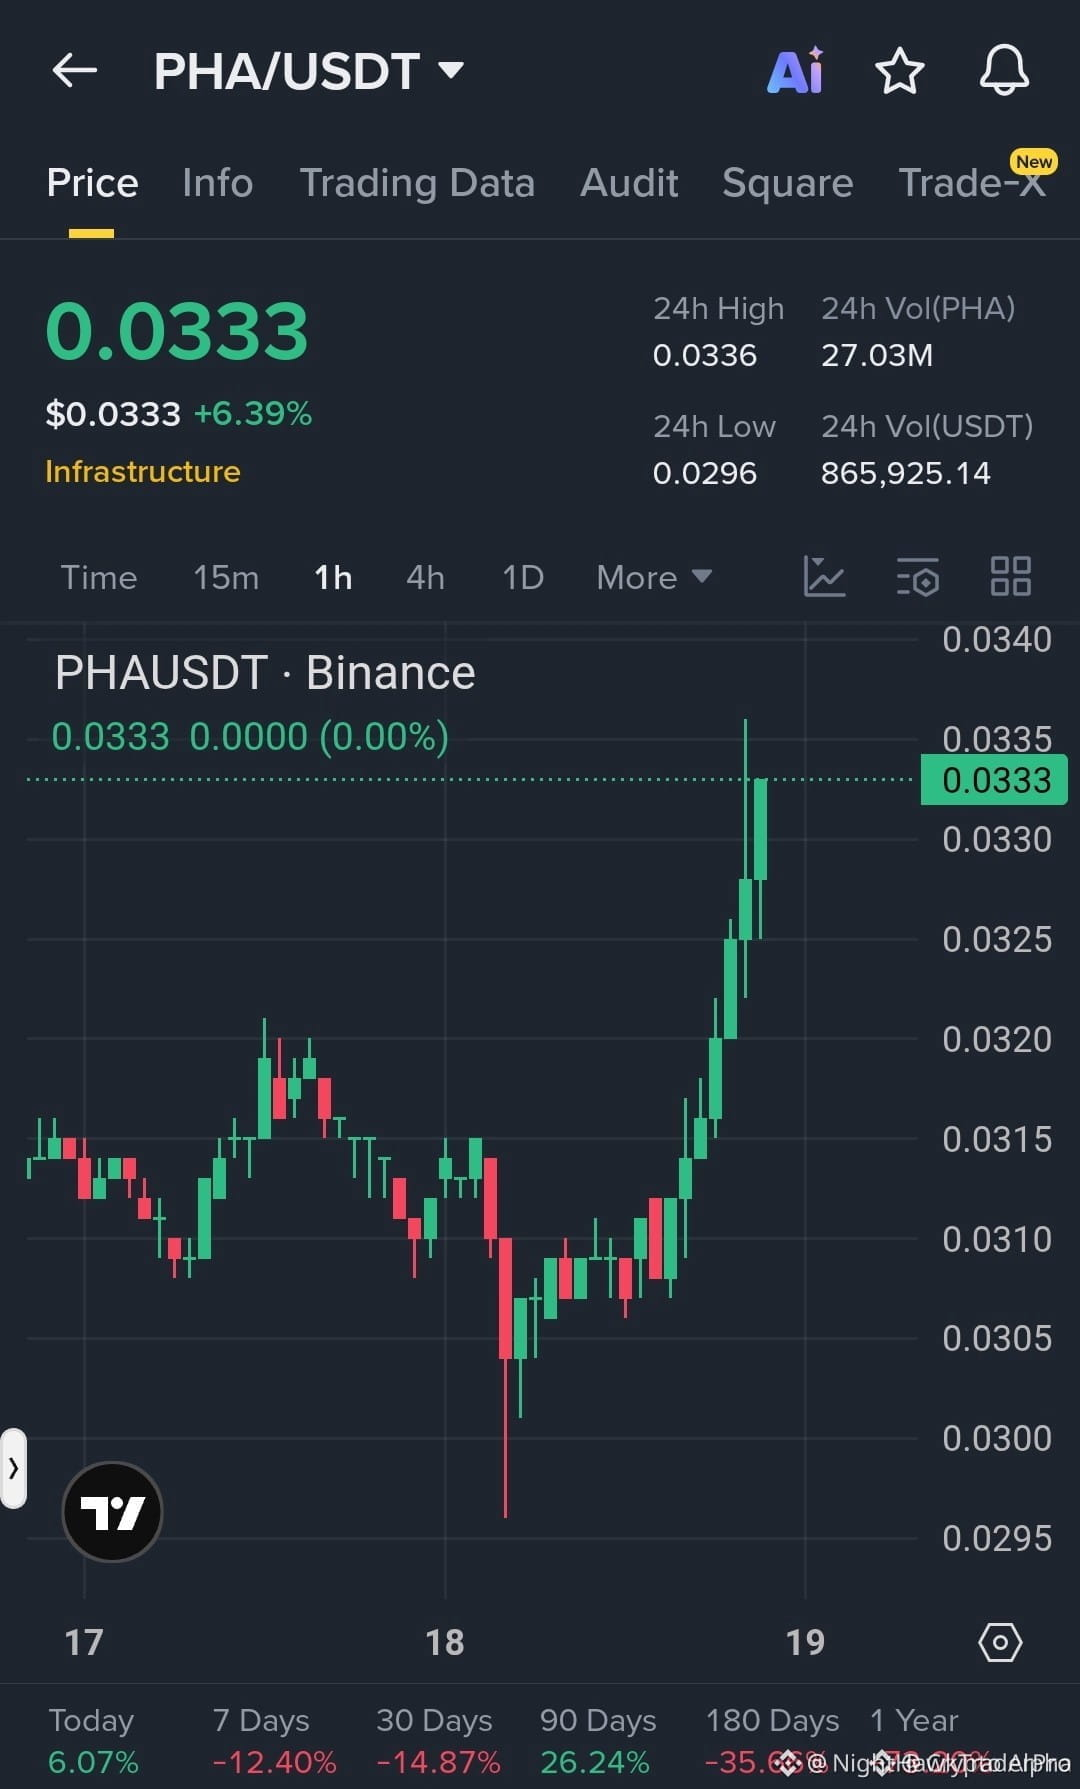
$PHA LA PRESIÓN DE RUPTURA ESTÁ AUMENTANDO 🚨
Entrada: 0.0330 - 0.0334 🔥
Objetivo: 0.0340 / 0.0352 / 0.0365 🚀
Stop Loss: 0.0318 ⚠️
$PHA acaba de reclamar la zona de soporte de 0.0310 y los compradores están presionando con fuerza. Velas verdes consecutivas más un volumen en aumento muestran que el momentum no está dormido. Si el precio sigue manteniéndose por encima de la presión de resistencia, este movimiento puede acelerarse rápidamente.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA LA PRESIÓN DE RUPTURA ESTÁ AUMENTANDO 🚨
Entrada: 0.0330 - 0.0334 🔥
Objetivo: 0.0340 / 0.0352 / 0.0365 🚀
Stop Loss: 0.0318 ⚠️
$PHA acaba de reclamar la zona de soporte de 0.0310 y los compradores están presionando con fuerza. Velas verdes consecutivas más un volumen en aumento muestran que el momentum no está dormido. Si el precio sigue manteniéndose por encima de la presión de resistencia, este movimiento puede acelerarse rápidamente.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
Entrada: 0.0330 - 0.0334 🔥
Objetivo: 0.0340 / 0.0352 / 0.0365 🚀
Stop Loss: 0.0318 ⚠️
$PHA acaba de reclamar la zona de soporte de 0.0310 y los compradores están presionando con fuerza. Velas verdes consecutivas más un volumen en aumento muestran que el momentum no está dormido. Si el precio sigue manteniéndose por encima de la presión de resistencia, este movimiento puede acelerarse rápidamente.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
45
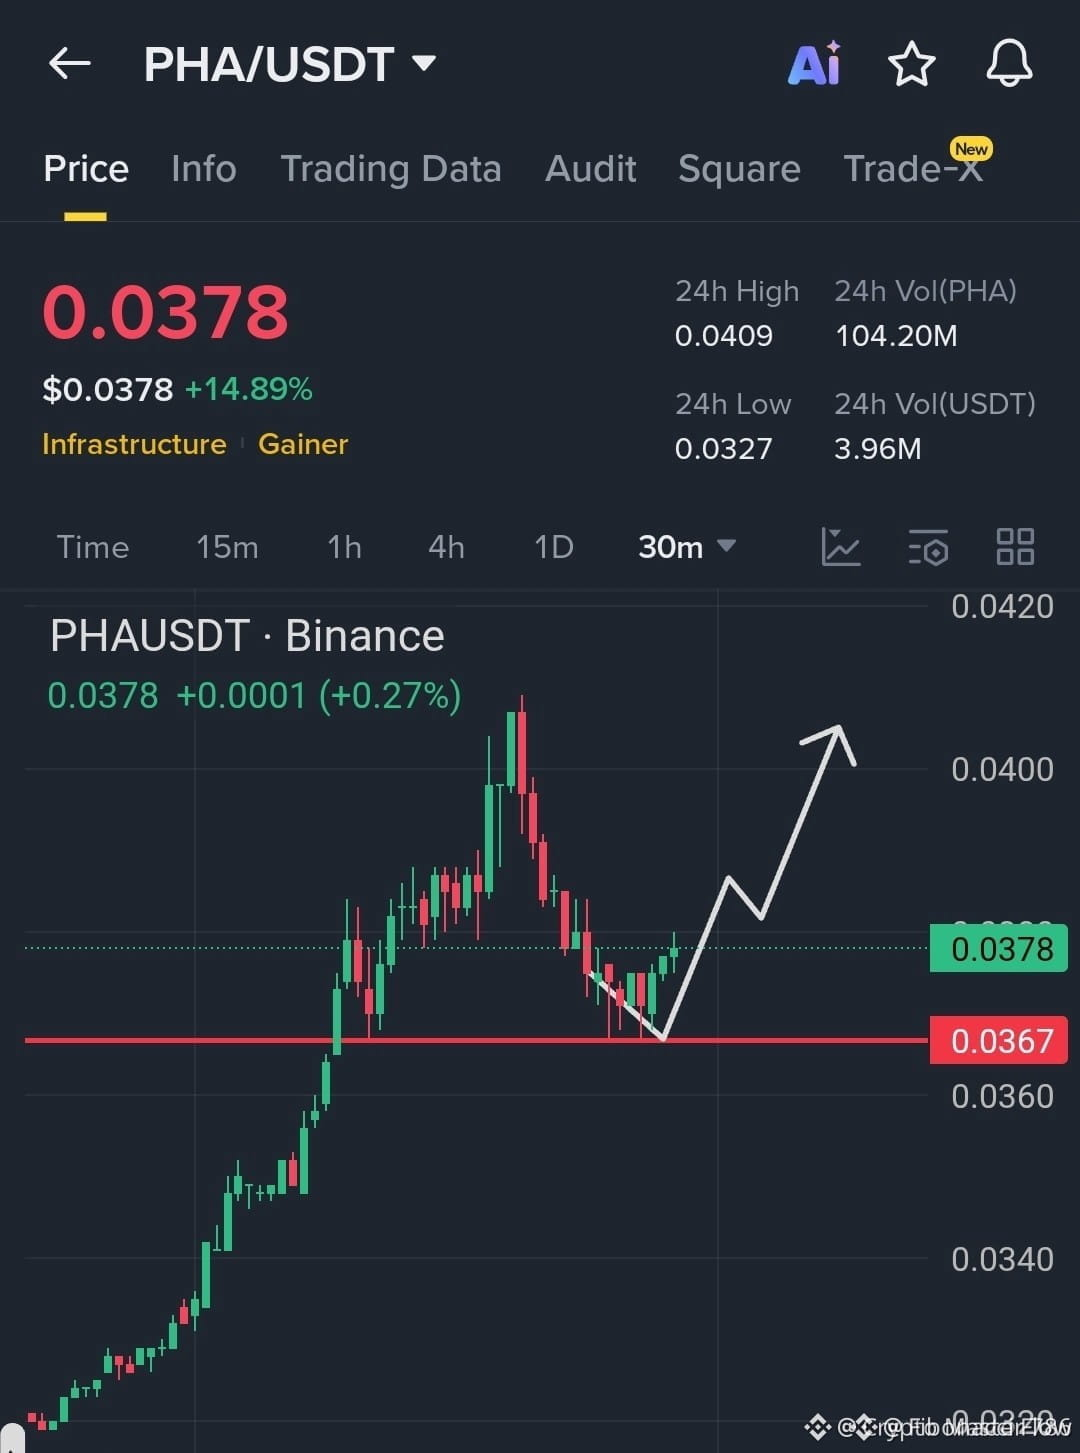
$PHA ESTÁ EN UNA PRUEBA CRÍTICA DE SOPORTE ⚡
Entrada: 0.0372–0.0378 🔥
Objetivo: 0.0395 / 0.0410 / 0.0430 ✅
Stop Loss: 0.0364 🛑
$PHA está manteniendo la zona de soporte de 0.0367 después de un retroceso controlado desde el reciente pico. La actividad de compra está regresando gradualmente, con la próxima área de liquidez cerca de 0.040–0.042 si el impulso se mantiene. El uso de apalancamiento aumenta el riesgo de ejecución, por lo que el tamaño de las posiciones y la disciplina en el stop son esenciales.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
{future}(PHAUSDT)
$PHA ESTÁ EN UNA PRUEBA CRÍTICA DE SOPORTE ⚡
Entrada: 0.0372–0.0378 🔥
Objetivo: 0.0395 / 0.0410 / 0.0430 ✅
Stop Loss: 0.0364 🛑
$PHA está manteniendo la zona de soporte de 0.0367 después de un retroceso controlado desde el reciente pico. La actividad de compra está regresando gradualmente, con la próxima área de liquidez cerca de 0.040–0.042 si el impulso se mantiene. El uso de apalancamiento aumenta el riesgo de ejecución, por lo que el tamaño de las posiciones y la disciplina en el stop son esenciales.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
Entrada: 0.0372–0.0378 🔥
Objetivo: 0.0395 / 0.0410 / 0.0430 ✅
Stop Loss: 0.0364 🛑
$PHA está manteniendo la zona de soporte de 0.0367 después de un retroceso controlado desde el reciente pico. La actividad de compra está regresando gradualmente, con la próxima área de liquidez cerca de 0.040–0.042 si el impulso se mantiene. El uso de apalancamiento aumenta el riesgo de ejecución, por lo que el tamaño de las posiciones y la disciplina en el stop son esenciales.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
46
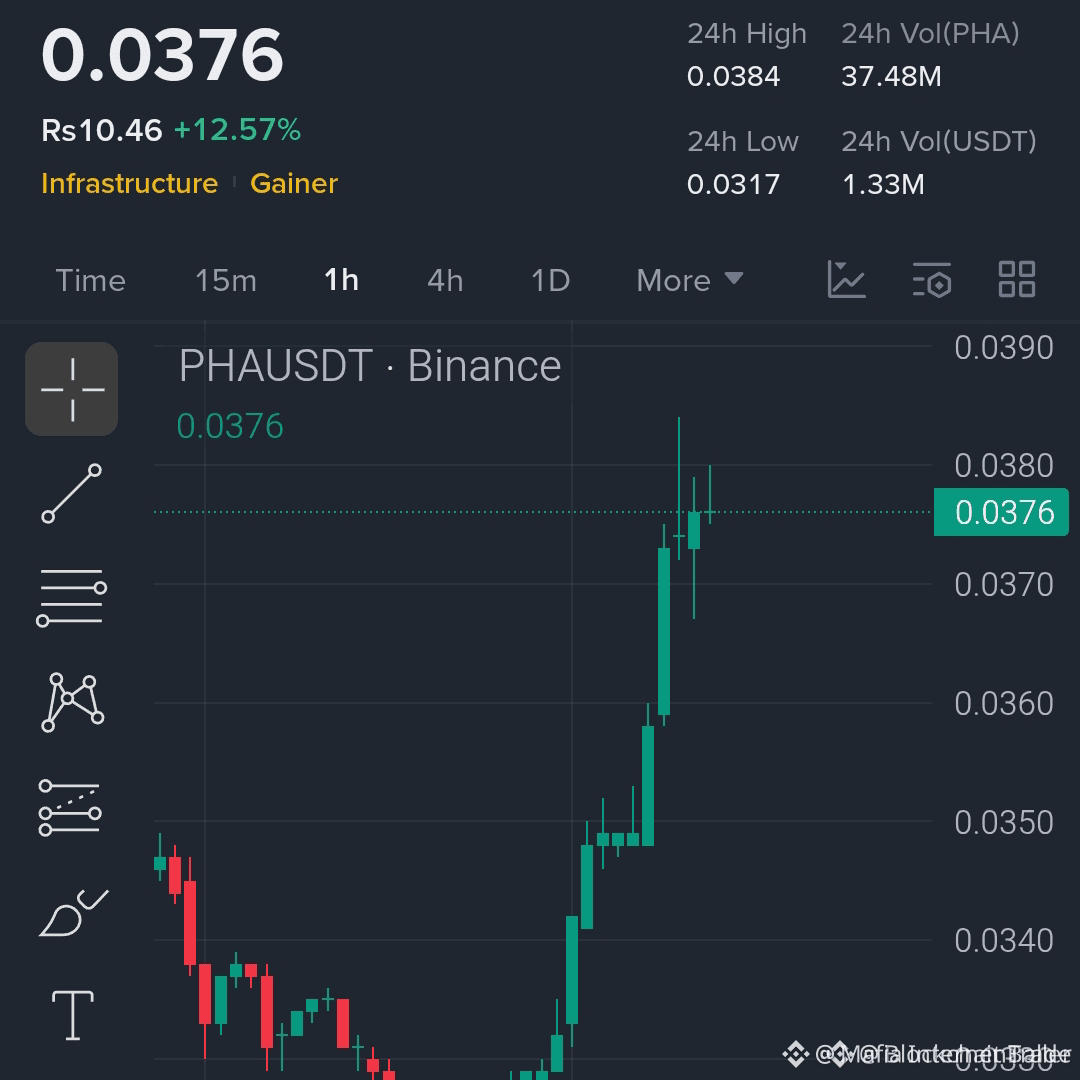
$PHA LA PRESIÓN DE BREAKOUT ESTÁ VIVA ⚡
Zona de compra: 0.0370 - 0.0376 🔥
Objetivos: 0.0390 / 0.0415 / 0.0440 🚀
Stop: 0.0355 🛑
Breakout limpio en el gráfico de 1 hora.
El momentum está empujando con fuerza.
El volumen está respaldando a los compradores.
Esto es energía de setup de continuación, no ruido aleatorio. El apalancamiento es de alto riesgo a 10x, así que maneja bien el tamaño y mantente alerta.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
{future}(PHAUSDT)
$PHA LA PRESIÓN DE BREAKOUT ESTÁ VIVA ⚡
Zona de compra: 0.0370 - 0.0376 🔥
Objetivos: 0.0390 / 0.0415 / 0.0440 🚀
Stop: 0.0355 🛑
Breakout limpio en el gráfico de 1 hora.
El momentum está empujando con fuerza.
El volumen está respaldando a los compradores.
Esto es energía de setup de continuación, no ruido aleatorio. El apalancamiento es de alto riesgo a 10x, así que maneja bien el tamaño y mantente alerta.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
Zona de compra: 0.0370 - 0.0376 🔥
Objetivos: 0.0390 / 0.0415 / 0.0440 🚀
Stop: 0.0355 🛑
Breakout limpio en el gráfico de 1 hora.
El momentum está empujando con fuerza.
El volumen está respaldando a los compradores.
Esto es energía de setup de continuación, no ruido aleatorio. El apalancamiento es de alto riesgo a 10x, así que maneja bien el tamaño y mantente alerta.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
94
·
--
🚨 ALERTA DE ESTAFAS: ¡Protege tu Billetera de Falsas Asociaciones en Telegram! ⚠️ ¡ATENCIÓN TRADERS Y CREATIVOS! 🛑
Una estafa altamente sofisticada y peligrosa está circulando en el espacio cripto hoy, 19 de mayo de 2026 📅. Los fraudes de phishing están apuntando activamente a usuarios en Telegram y redes sociales. Si no tienes cuidado, ¡tu billetera completa podría ser drenada en segundos! 💸😱
🛑 Cómo Funciona la Estafa:
El Cebo 🎣: Un estafador se desliza en tus DMs pretendiendo ser un gerente de proyecto. Te ofrecen una asociación lucrativa, patrocinio o un acuerdo de colaboración de "$1,000+/mes" para emocionarte.
🚨 ALERTA DE ESTAFAS: ¡Protege tu Billetera de Falsas Asociaciones en Telegram! ⚠️
¡ATENCIÓN TRADERS Y CREATIVOS! 🛑
Una estafa altamente sofisticada y peligrosa está circulando en el espacio cripto hoy, 19 de mayo de 2026 📅. Los fraudes de phishing están apuntando activamente a usuarios en Telegram y redes sociales. Si no tienes cuidado, ¡tu billetera completa podría ser drenada en segundos! 💸😱
🛑 Cómo Funciona la Estafa:
El Cebo 🎣: Un estafador se desliza en tus DMs pretendiendo ser un gerente de proyecto. Te ofrecen una asociación lucrativa, patrocinio o un acuerdo de colaboración de "$1,000+/mes" para emocionarte.
Una estafa altamente sofisticada y peligrosa está circulando en el espacio cripto hoy, 19 de mayo de 2026 📅. Los fraudes de phishing están apuntando activamente a usuarios en Telegram y redes sociales. Si no tienes cuidado, ¡tu billetera completa podría ser drenada en segundos! 💸😱
🛑 Cómo Funciona la Estafa:
El Cebo 🎣: Un estafador se desliza en tus DMs pretendiendo ser un gerente de proyecto. Te ofrecen una asociación lucrativa, patrocinio o un acuerdo de colaboración de "$1,000+/mes" para emocionarte.
235

·
--
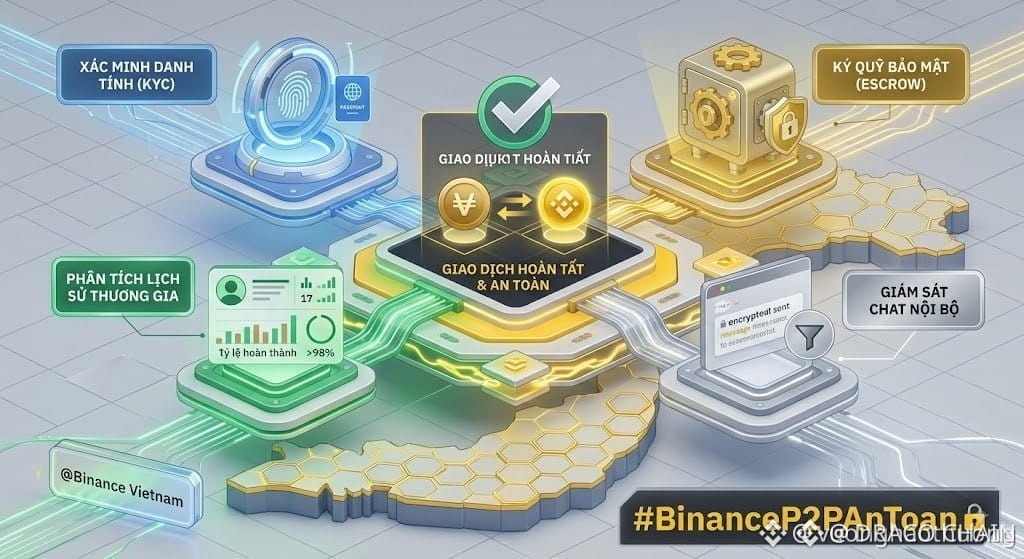
¡MANTENTE ALERTA CONTRA FALSOS SMS Y ATAQUES DE PHISHING POR EMAIL! $BNB 📱⚡️
Las redes de estafa están en constante búsqueda de puntos de entrada débiles. Elaboran alertas SMS y correos electrónicos convincentes que imitan mensajes oficiales del banco o confirmaciones de depósito. Pero el dinero inteligente conoce el protocolo real 🧠
Tu plataforma nunca te pedirá desbloquear monedas mediante aplicaciones de chat como Zalo o Telegram. Cada acción ocurre directamente en la aplicación oficial. Cualquier otra cosa es una trampa de liquidez: diseñada para drenar tus activos en silencio 💸
Mantente alerta y verifica cada notificación antes de actuar. ¿Alguna vez recibiste un mensaje sospechoso como este? Comparte tu experiencia a continuación 🛡️
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BNB #PhishingScam #CryptoSafety #SecureWallet #BinanceP2PAnToan
🔒🤝
¡MANTENTE ALERTA CONTRA FALSOS SMS Y ATAQUES DE PHISHING POR EMAIL! $BNB 📱⚡️
Las redes de estafa están en constante búsqueda de puntos de entrada débiles. Elaboran alertas SMS y correos electrónicos convincentes que imitan mensajes oficiales del banco o confirmaciones de depósito. Pero el dinero inteligente conoce el protocolo real 🧠
Tu plataforma nunca te pedirá desbloquear monedas mediante aplicaciones de chat como Zalo o Telegram. Cada acción ocurre directamente en la aplicación oficial. Cualquier otra cosa es una trampa de liquidez: diseñada para drenar tus activos en silencio 💸
Mantente alerta y verifica cada notificación antes de actuar. ¿Alguna vez recibiste un mensaje sospechoso como este? Comparte tu experiencia a continuación 🛡️
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BNB #PhishingScam #CryptoSafety #SecureWallet #BinanceP2PAnToan
🔒🤝
Las redes de estafa están en constante búsqueda de puntos de entrada débiles. Elaboran alertas SMS y correos electrónicos convincentes que imitan mensajes oficiales del banco o confirmaciones de depósito. Pero el dinero inteligente conoce el protocolo real 🧠
Tu plataforma nunca te pedirá desbloquear monedas mediante aplicaciones de chat como Zalo o Telegram. Cada acción ocurre directamente en la aplicación oficial. Cualquier otra cosa es una trampa de liquidez: diseñada para drenar tus activos en silencio 💸
Mantente alerta y verifica cada notificación antes de actuar. ¿Alguna vez recibiste un mensaje sospechoso como este? Comparte tu experiencia a continuación 🛡️
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BNB #PhishingScam #CryptoSafety #SecureWallet #BinanceP2PAnToan
🔒🤝
39
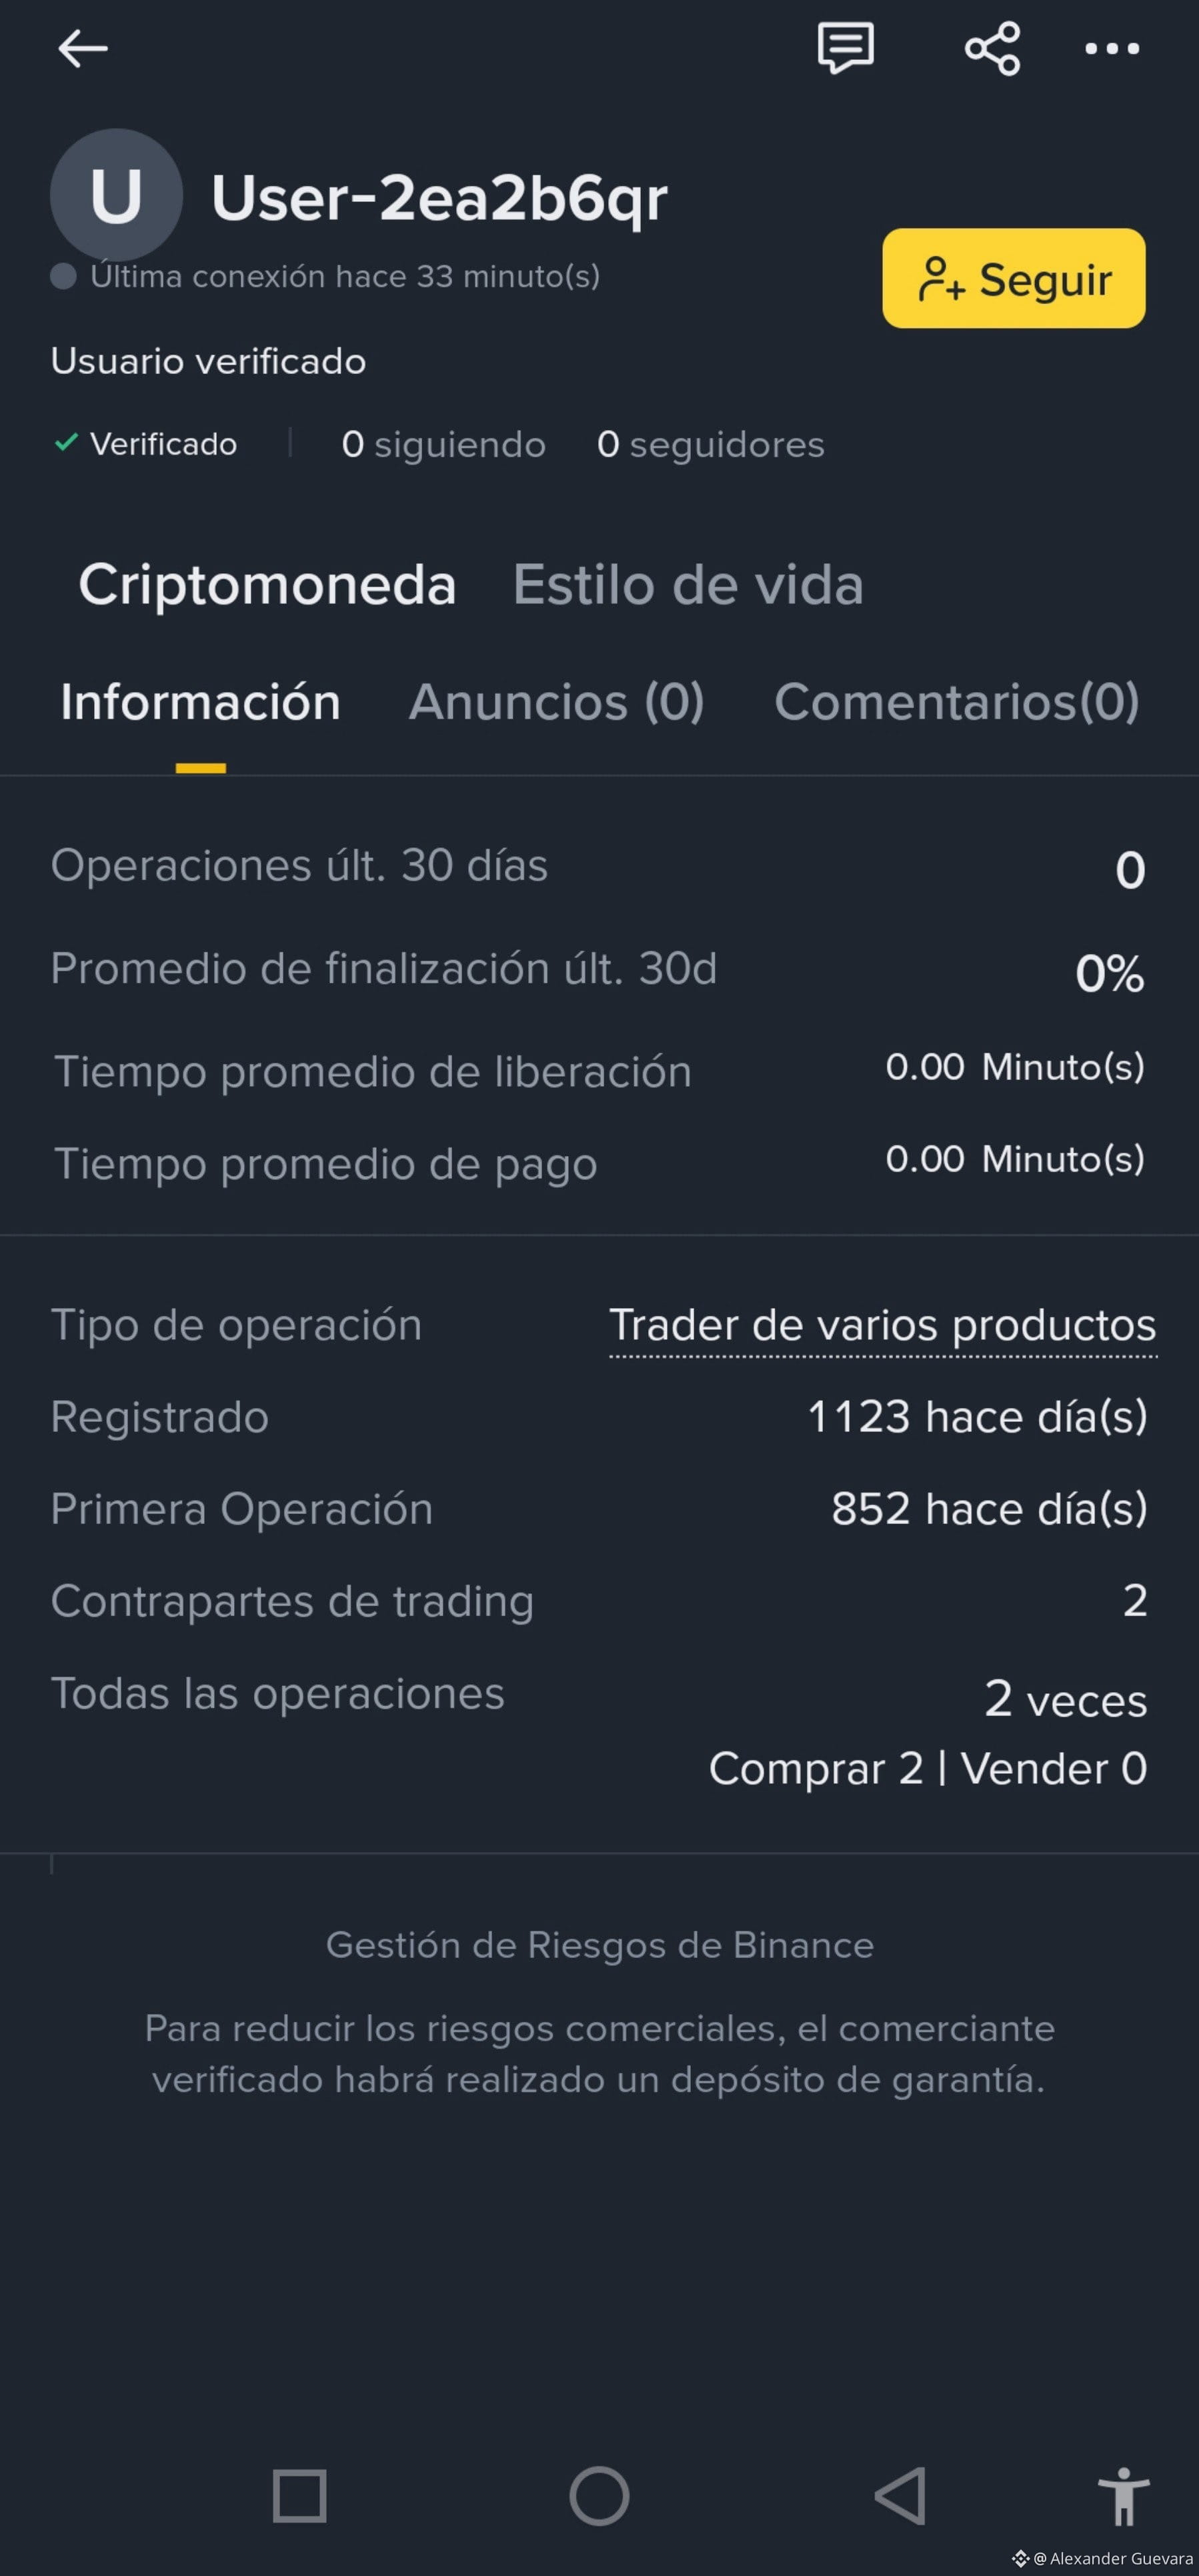
Nunca confien en cuentas que tengan muchísimo tiempo abiertas. Posiblemente este caso pudo haberse producido por una venta de una cuenta algo muy habitual que las personas menos experimentadas hacen vendiendo sus cuentas por unos cuantos centavos de dólar para luego utilizarla para posibles estafas.
No vendan sus cuentas a nadie, pueden salir presos y mal recomendados.
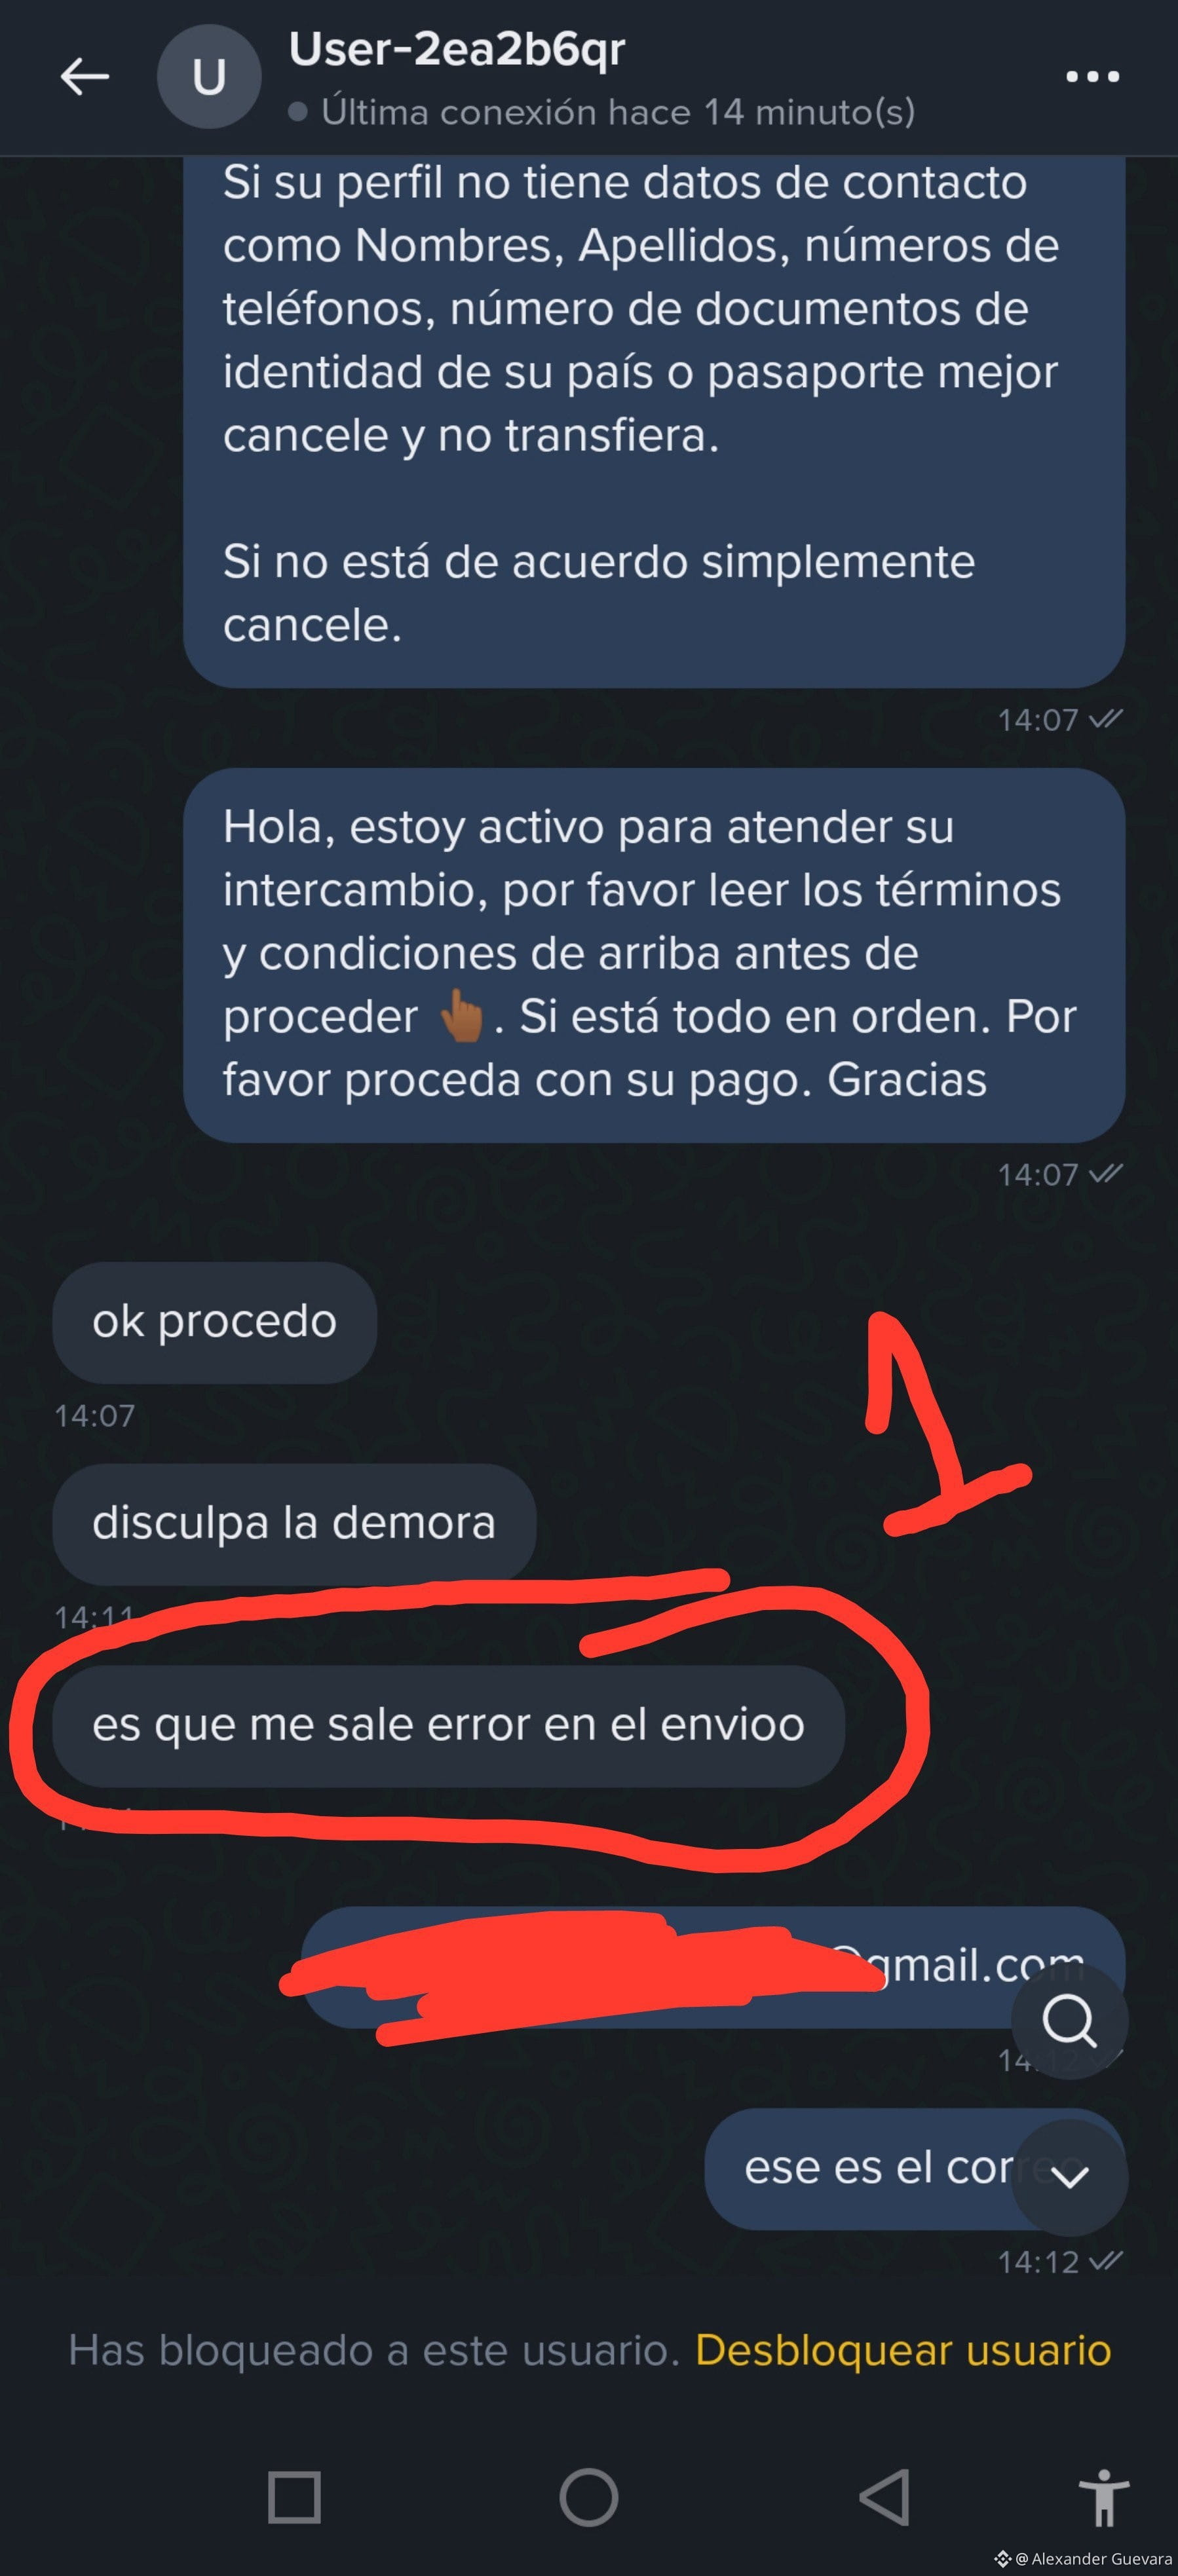
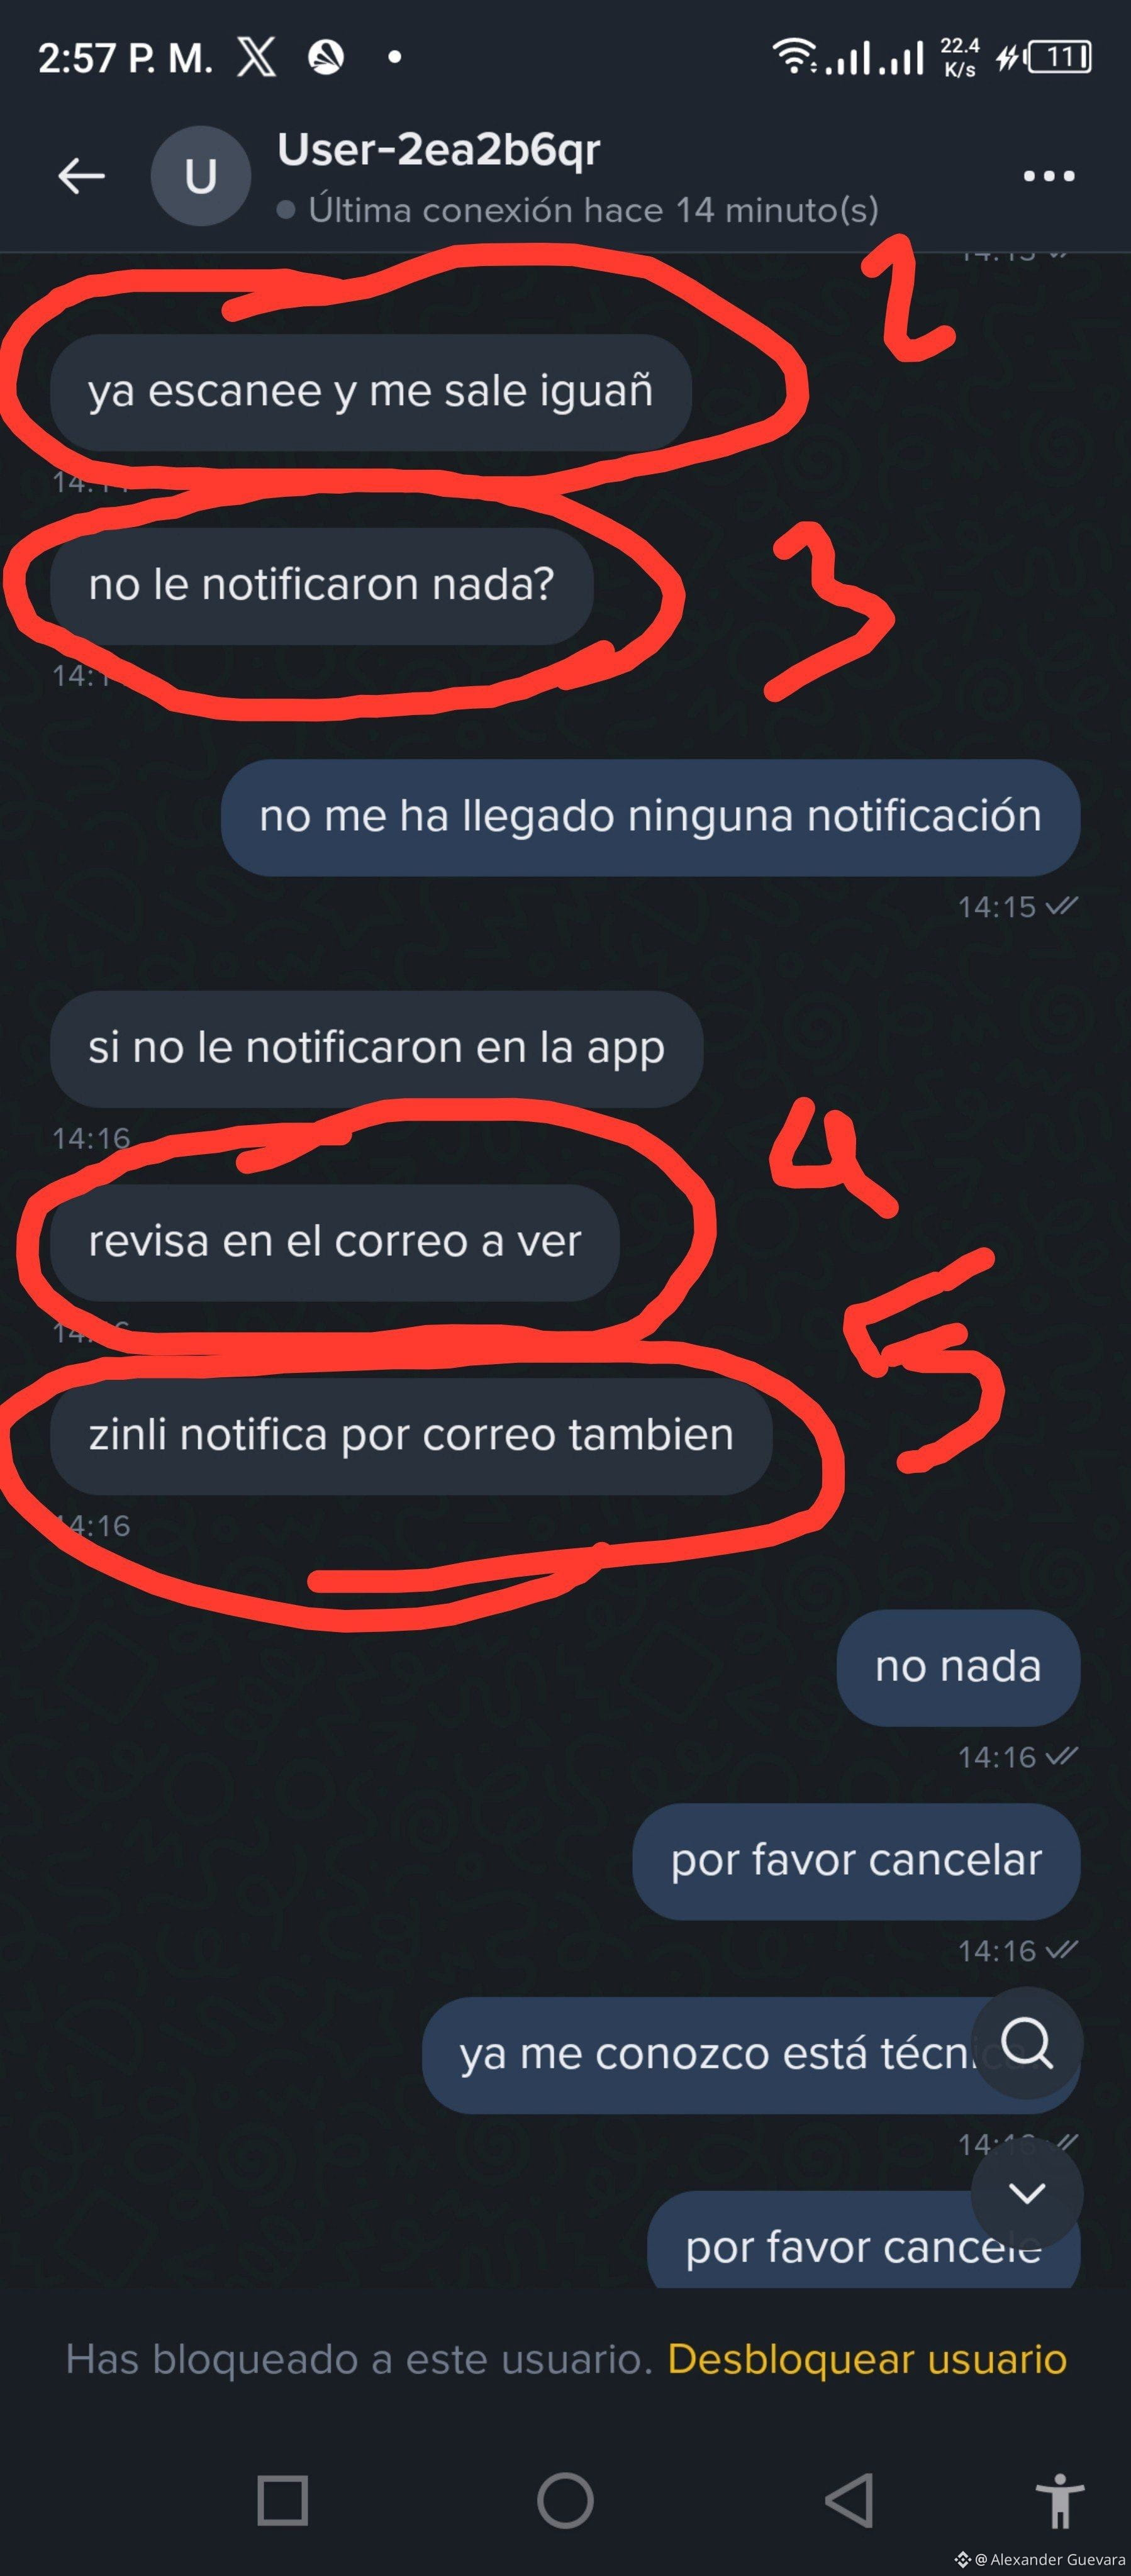
Este es un caso en el que el comprador utilizando @Binancelatam intenta comprar Cripto utilizando #zinli como método de pago. Toma una orden pensando intentar engañar al comerciante indicándole que presenta problemas con la plataforma (más no dice que problema). El comerciante le reitera los datos para recibir el saldo en Zinli. Primer síntoma de estafa "es que me sale un error de envío" 🚩
Y las siguientes redflag corresponden a la insistencia del comprardor en un supuesto correo que debió llegar a la bandeja del vendedor por la supuesta falla del envío. (2,3,4,5) 🚩
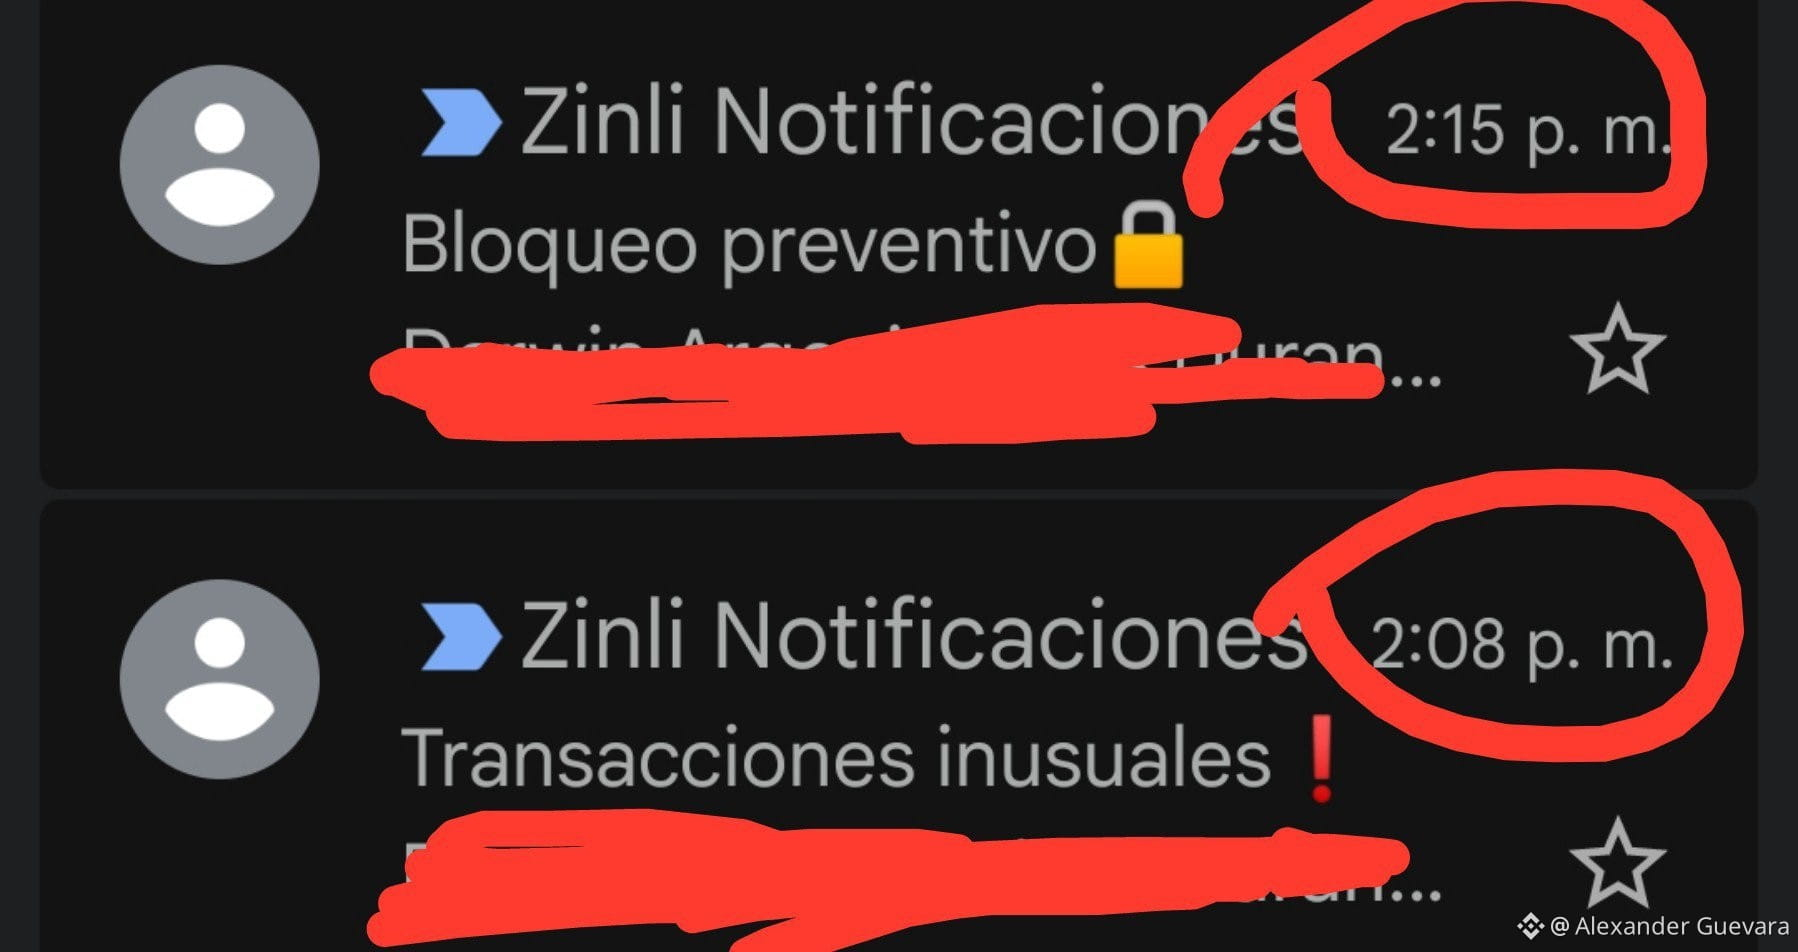
Y cual es la sorpresa, WOW si llegaron dos correos de zinli indicando que se tiene la cuenta suspendida y que se debe desbloquear haciendo clic en el enlace. Casualidad ? NO.
Pues el primer correo fue enviado justamente cuando se tomó la orden y el segundo correo cuando el estafador comprador indicó que tenía que revisar el correo por la supuesta falla que el presentaba.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
Nunca confien en cuentas que tengan muchísimo tiempo abiertas. Posiblemente este caso pudo haberse producido por una venta de una cuenta algo muy habitual que las personas menos experimentadas hacen vendiendo sus cuentas por unos cuantos centavos de dólar para luego utilizarla para posibles estafas.
No vendan sus cuentas a nadie, pueden salir presos y mal recomendados.
Este es un caso en el que el comprador utilizando @Binance LATAM Official intenta comprar Cripto utilizando #zinli como método de pago. Toma una orden pensando intentar engañar al comerciante indicándole que presenta problemas con la plataforma (más no dice que problema). El comerciante le reitera los datos para recibir el saldo en Zinli. Primer síntoma de estafa "es que me sale un error de envío" 🚩
Y las siguientes redflag corresponden a la insistencia del comprardor en un supuesto correo que debió llegar a la bandeja del vendedor por la supuesta falla del envío. (2,3,4,5) 🚩
Y cual es la sorpresa, WOW si llegaron dos correos de zinli indicando que se tiene la cuenta suspendida y que se debe desbloquear haciendo clic en el enlace. Casualidad ? NO.
Pues el primer correo fue enviado justamente cuando se tomó la orden y el segundo correo cuando el estafador comprador indicó que tenía que revisar el correo por la supuesta falla que el presentaba.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
No vendan sus cuentas a nadie, pueden salir presos y mal recomendados.
Este es un caso en el que el comprador utilizando @Binance LATAM Official intenta comprar Cripto utilizando #zinli como método de pago. Toma una orden pensando intentar engañar al comerciante indicándole que presenta problemas con la plataforma (más no dice que problema). El comerciante le reitera los datos para recibir el saldo en Zinli. Primer síntoma de estafa "es que me sale un error de envío" 🚩
Y las siguientes redflag corresponden a la insistencia del comprardor en un supuesto correo que debió llegar a la bandeja del vendedor por la supuesta falla del envío. (2,3,4,5) 🚩
Y cual es la sorpresa, WOW si llegaron dos correos de zinli indicando que se tiene la cuenta suspendida y que se debe desbloquear haciendo clic en el enlace. Casualidad ? NO.
Pues el primer correo fue enviado justamente cuando se tomó la orden y el segundo correo cuando el estafador comprador indicó que tenía que revisar el correo por la supuesta falla que el presentaba.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
172
$PHA LAS BALLENAS ACABAN DE VOLTEAR EL TABLERO ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
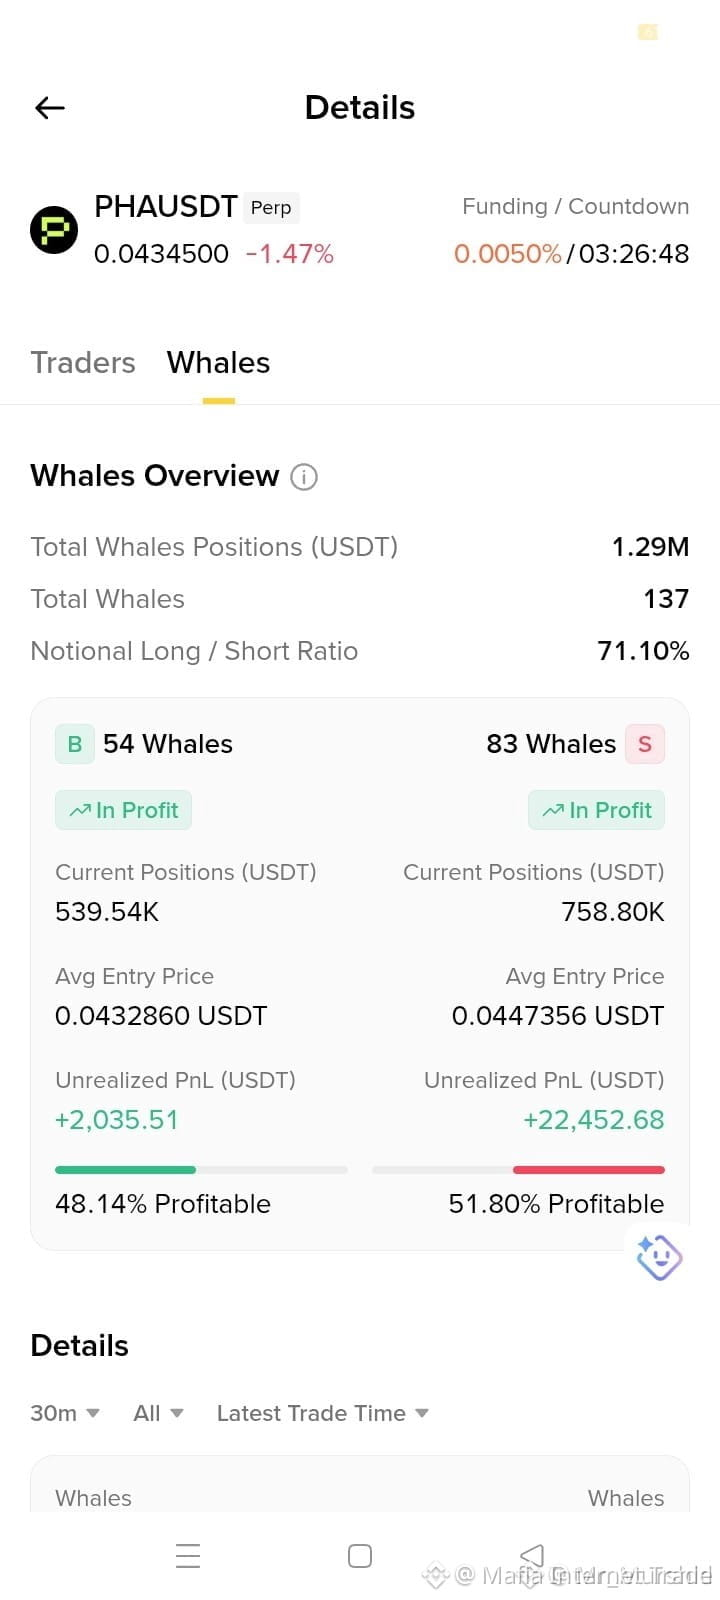
La actividad de las ballenas se está calentando rápido. La posición total de las ballenas asciende a $1.29M, con 137 ballenas activas y una exposición a futuros del 71.10%. Los cortos (shorts) dominan actualmente con 83 ballenas controlando $758.80K, mientras que 54 ballenas largas (long) tienen $539.54K. La volatilidad está al máximo. La liquidez puede cambiar drásticamente. Evita el apalancamiento imprudente y espera la confirmación.
No es consejo financiero. Maneja tu riesgo.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
{future}(PHAUSDT)
$PHA LAS BALLENAS ACABAN DE VOLTEAR EL TABLERO ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
La actividad de las ballenas se está calentando rápido. La posición total de las ballenas asciende a $1.29M, con 137 ballenas activas y una exposición a futuros del 71.10%. Los cortos (shorts) dominan actualmente con 83 ballenas controlando $758.80K, mientras que 54 ballenas largas (long) tienen $539.54K. La volatilidad está al máximo. La liquidez puede cambiar drásticamente. Evita el apalancamiento imprudente y espera la confirmación.
No es consejo financiero. Maneja tu riesgo.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
La actividad de las ballenas se está calentando rápido. La posición total de las ballenas asciende a $1.29M, con 137 ballenas activas y una exposición a futuros del 71.10%. Los cortos (shorts) dominan actualmente con 83 ballenas controlando $758.80K, mientras que 54 ballenas largas (long) tienen $539.54K. La volatilidad está al máximo. La liquidez puede cambiar drásticamente. Evita el apalancamiento imprudente y espera la confirmación.
No es consejo financiero. Maneja tu riesgo.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
69
·
--
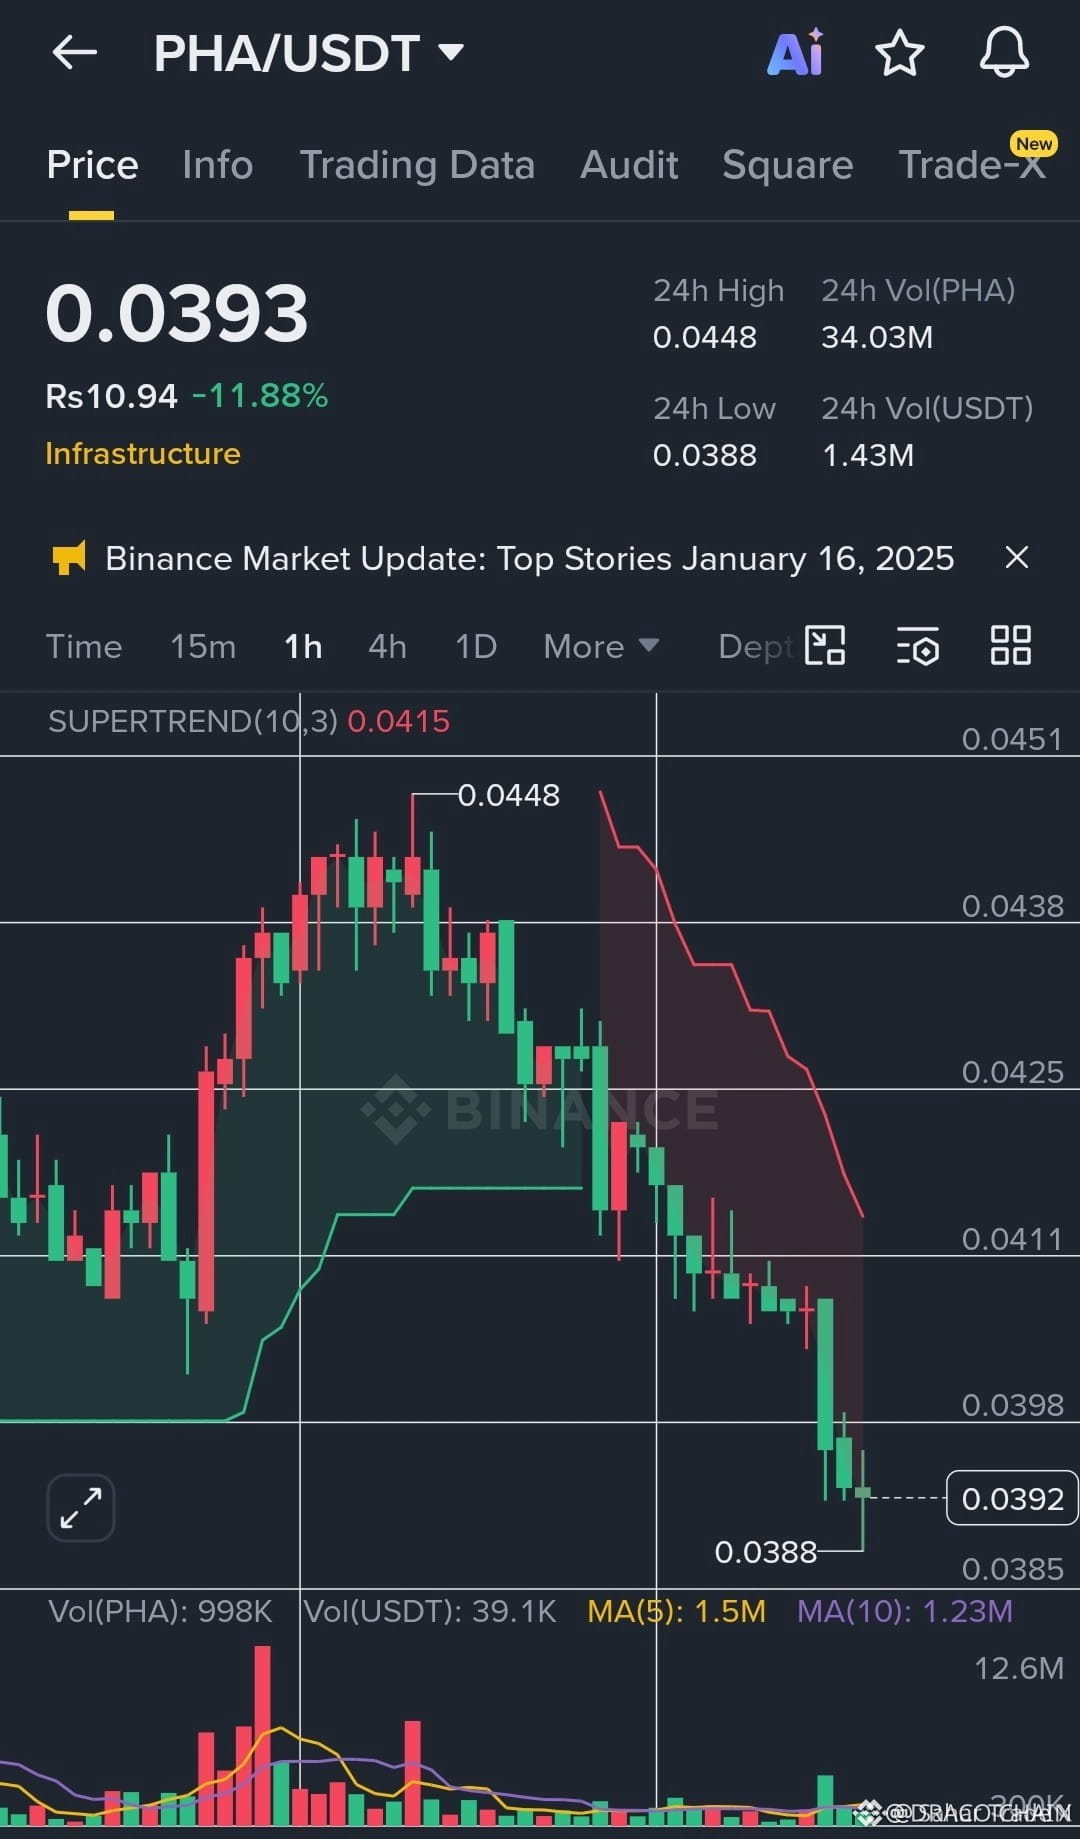
$PHA RUPTURA DE MOMENTUM EN LO ALTO ⚠️
Entrada: 0.03908 – 0.03910 🔻
Objetivo: 0.03870 / 0.03820 / 0.03750 📉
Stop Loss: 0.03930 🛡️
El precio está luchando por mantener el movimiento previo hacia 0.043, con rebotes más débiles que indican un control de compradores que se desvanece. La configuración favorece una ejecución disciplinada: toma de ganancias parcial en el primer nivel a la baja, luego reduciendo el riesgo de exposición si el momentum se confirma. La liquidez sigue siendo escasa alrededor de los máximos fallidos, así que evita sobreexponerte y deja que la confirmación guíe la gestión.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
{future}(PHAUSDT)
$PHA RUPTURA DE MOMENTUM EN LO ALTO ⚠️
Entrada: 0.03908 – 0.03910 🔻
Objetivo: 0.03870 / 0.03820 / 0.03750 📉
Stop Loss: 0.03930 🛡️
El precio está luchando por mantener el movimiento previo hacia 0.043, con rebotes más débiles que indican un control de compradores que se desvanece. La configuración favorece una ejecución disciplinada: toma de ganancias parcial en el primer nivel a la baja, luego reduciendo el riesgo de exposición si el momentum se confirma. La liquidez sigue siendo escasa alrededor de los máximos fallidos, así que evita sobreexponerte y deja que la confirmación guíe la gestión.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
Entrada: 0.03908 – 0.03910 🔻
Objetivo: 0.03870 / 0.03820 / 0.03750 📉
Stop Loss: 0.03930 🛡️
El precio está luchando por mantener el movimiento previo hacia 0.043, con rebotes más débiles que indican un control de compradores que se desvanece. La configuración favorece una ejecución disciplinada: toma de ganancias parcial en el primer nivel a la baja, luego reduciendo el riesgo de exposición si el momentum se confirma. La liquidez sigue siendo escasa alrededor de los máximos fallidos, así que evita sobreexponerte y deja que la confirmación guíe la gestión.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
132
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#WhoWillSucceedJensenHuangatNvidia?
32,066 visualizaciones
445 participa(n) en el debate
2
#WhatWillDriveCryptoandStocks’NextRebound?
335,175 visualizaciones
2,409 participa(n) en el debate
3
#USPPIMissMayEaseBTCPressure
151,137 visualizaciones
1,685 participa(n) en el debate
4
#TONStrategyReports$23.97MQ3NetLoss
1,028 visualizaciones
23 participa(n) en el debate
5
#PolkadotCommunityApprovesNewStrategyWith97%Vote
5,094 visualizaciones
107 participa(n) en el debate
6
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
2,776 visualizaciones
90 participa(n) en el debate
7
#TradFiForBeginners
669,388 visualizaciones
4,347 participa(n) en el debate
8
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
2,741 visualizaciones
43 participa(n) en el debate
9
#BitcoinCoreDisclosesTorTrafficVulnerability
67,916 visualizaciones
933 participa(n) en el debate
10
#BitcoinBreaksBelow200WeekMovingAverage
153,589 visualizaciones
966 participa(n) en el debate