
#bitcoincore
bitcoincore
19,295 visualizaciones
151 participa(n) en el debate
Populares
Novedades

·
--
Artículo
Bitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTCBitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTC
En una captura pública de la página de tendencias regionales de Binance Square, «Bitcoin Core divulga una vulnerabilidad en el tráfico de Tor» aparece con unas 433 personas comentando. Esta cifra solo refleja los comentarios visibles en la página, no una estadística de todo el sitio; aun así, el tema merece atención porque pone sobre la mesa tanto el riesgo del software de los nodos como el riesgo para el precio de BTC.
Conclusión primero: la CVE-2025-62860 divulgada oficialmente por Bitcoin Core es un error de permisos de entrada de Tor de gravedad media y relacionado con la configuración; no significa que se haya vulnerado la capa de consenso de BTC ni que los usuarios hayan perdido monedas de la nada. Según el aviso oficial, en algunas versiones, al usar `-whitelist` con un valor no predeterminado y cuando la dirección del daemon de Tor coincide con el rango de direcciones de la lista blanca, las conexiones entrantes de Tor podrían clasificarse erróneamente como conexiones de confianza, lo que desactivaría algunas protecciones contra DoS y medidas para mitigar la exposición de la privacidad. Los nodos que no tengan configurada esa opción no predeterminada no se ven afectados.
Bitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTC
Bitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTC
En una captura pública de la página de tendencias regionales de Binance Square, «Bitcoin Core divulga una vulnerabilidad en el tráfico de Tor» aparece con unas 433 personas comentando. Esta cifra solo refleja los comentarios visibles en la página, no una estadística de todo el sitio; aun así, el tema merece atención porque pone sobre la mesa tanto el riesgo del software de los nodos como el riesgo para el precio de BTC.
Conclusión primero: la CVE-2025-62860 divulgada oficialmente por Bitcoin Core es un error de permisos de entrada de Tor de gravedad media y relacionado con la configuración; no significa que se haya vulnerado la capa de consenso de BTC ni que los usuarios hayan perdido monedas de la nada. Según el aviso oficial, en algunas versiones, al usar `-whitelist` con un valor no predeterminado y cuando la dirección del daemon de Tor coincide con el rango de direcciones de la lista blanca, las conexiones entrantes de Tor podrían clasificarse erróneamente como conexiones de confianza, lo que desactivaría algunas protecciones contra DoS y medidas para mitigar la exposición de la privacidad. Los nodos que no tengan configurada esa opción no predeterminada no se ven afectados.
En una captura pública de la página de tendencias regionales de Binance Square, «Bitcoin Core divulga una vulnerabilidad en el tráfico de Tor» aparece con unas 433 personas comentando. Esta cifra solo refleja los comentarios visibles en la página, no una estadística de todo el sitio; aun así, el tema merece atención porque pone sobre la mesa tanto el riesgo del software de los nodos como el riesgo para el precio de BTC.
Conclusión primero: la CVE-2025-62860 divulgada oficialmente por Bitcoin Core es un error de permisos de entrada de Tor de gravedad media y relacionado con la configuración; no significa que se haya vulnerado la capa de consenso de BTC ni que los usuarios hayan perdido monedas de la nada. Según el aviso oficial, en algunas versiones, al usar `-whitelist` con un valor no predeterminado y cuando la dirección del daemon de Tor coincide con el rango de direcciones de la lista blanca, las conexiones entrantes de Tor podrían clasificarse erróneamente como conexiones de confianza, lo que desactivaría algunas protecciones contra DoS y medidas para mitigar la exposición de la privacidad. Los nodos que no tengan configurada esa opción no predeterminada no se ven afectados.
124
·
--
#bitcoincoredisclosestortrafficvulnerability
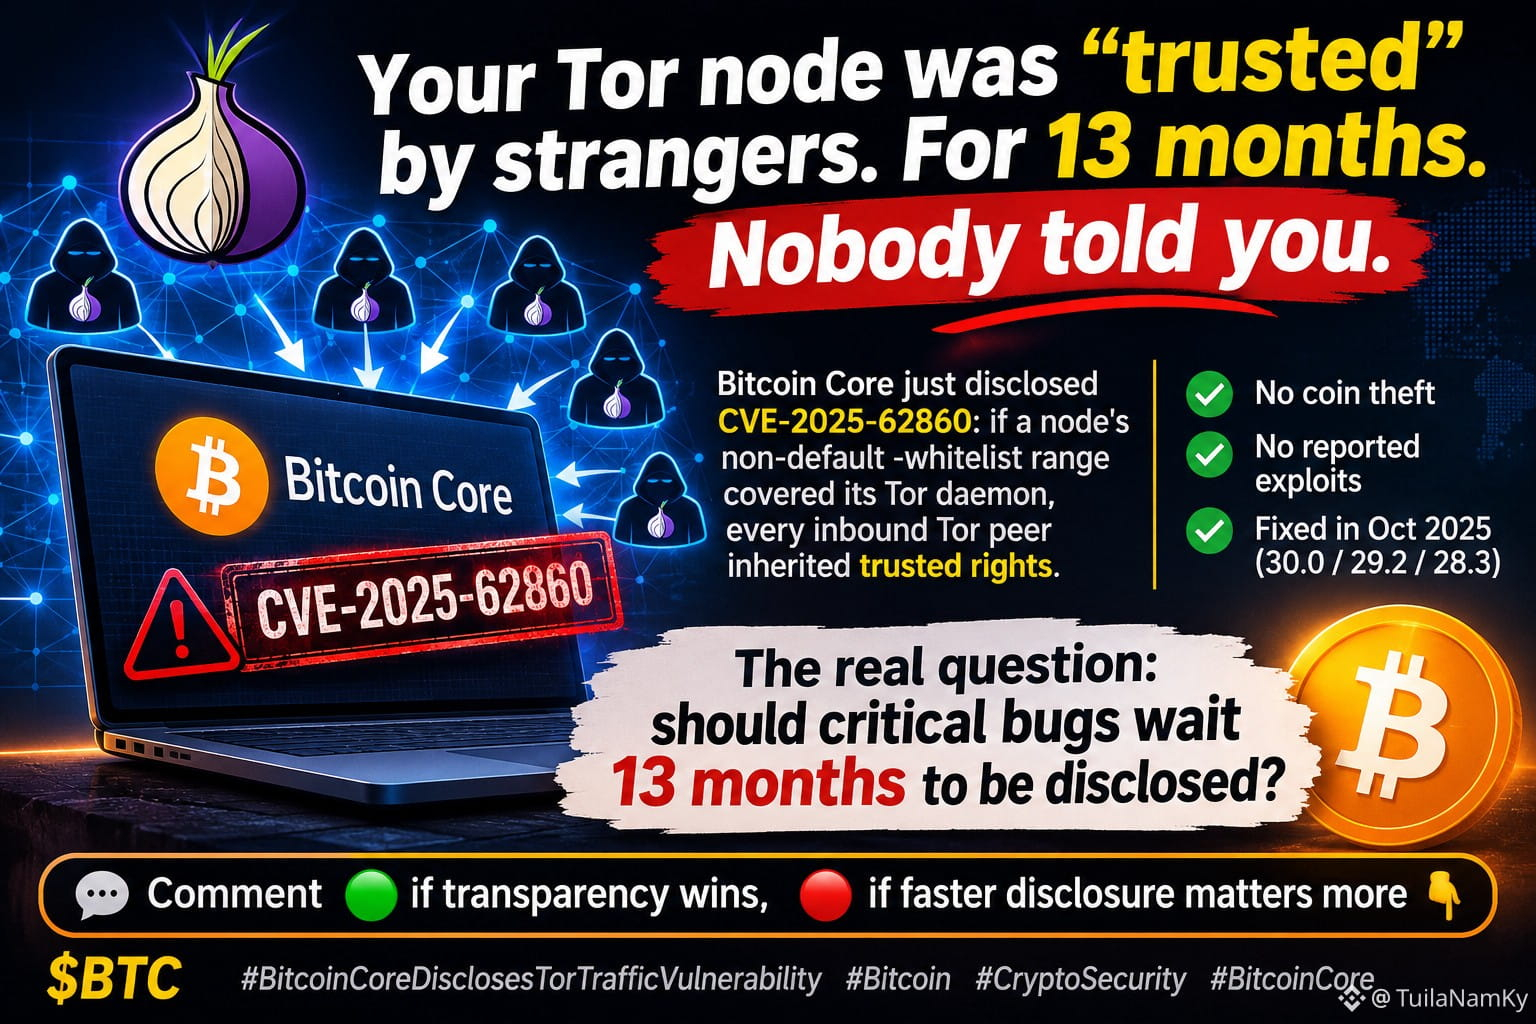
🧅 Tu nodo Tor fue considerado «de confianza» por desconocidos. Durante 13 meses. Nadie te lo dijo.
Bitcoin Core acaba de revelar la vulnerabilidad CVE-2025-62860: si el rango no predeterminado de -whitelist de un nodo incluía su daemon de Tor, todos los pares Tor entrantes heredaban derechos de confianza.
✅ Sin robo de monedas
✅ No se han denunciado explotaciones
✅ Corregida en octubre de 2025 (30.0 / 29.2 / 28.3)
La verdadera pregunta: ¿deberían esperar 13 meses los errores críticos para ser revelados?
Comenta 🟢 si gana la transparencia, 🔴 si importa más revelar los errores cuanto antes 👇
$BTC
{future}(BTCUSDT)
#Bitcoin #CryptoSecurity #BitcoinCore
#bitcoincoredisclosestortrafficvulnerability
🧅 Tu nodo Tor fue considerado «de confianza» por desconocidos. Durante 13 meses. Nadie te lo dijo.
Bitcoin Core acaba de revelar la vulnerabilidad CVE-2025-62860: si el rango no predeterminado de -whitelist de un nodo incluía su daemon de Tor, todos los pares Tor entrantes heredaban derechos de confianza.
✅ Sin robo de monedas
✅ No se han denunciado explotaciones
✅ Corregida en octubre de 2025 (30.0 / 29.2 / 28.3)
La verdadera pregunta: ¿deberían esperar 13 meses los errores críticos para ser revelados?
Comenta 🟢 si gana la transparencia, 🔴 si importa más revelar los errores cuanto antes 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
🧅 Tu nodo Tor fue considerado «de confianza» por desconocidos. Durante 13 meses. Nadie te lo dijo.
Bitcoin Core acaba de revelar la vulnerabilidad CVE-2025-62860: si el rango no predeterminado de -whitelist de un nodo incluía su daemon de Tor, todos los pares Tor entrantes heredaban derechos de confianza.
✅ Sin robo de monedas
✅ No se han denunciado explotaciones
✅ Corregida en octubre de 2025 (30.0 / 29.2 / 28.3)
La verdadera pregunta: ¿deberían esperar 13 meses los errores críticos para ser revelados?
Comenta 🟢 si gana la transparencia, 🔴 si importa más revelar los errores cuanto antes 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
SHERAZ FAHEEM 01:
Open communication from Bitcoin Core helps developers and users better understand potential network vulnerabilities.
2
167
·
--
#比特币Core披露Tor流量漏洞
Explicación técnica: ¿qué es exactamente esta «vulnerabilidad de Tor»? En pocas palabras
$BTC Mucha gente se alarma al ver «Bitcoin Core revela una vulnerabilidad de Tor». No te apresures: primero aclaremos la cronología y luego saquemos conclusiones.
La vulnerabilidad está identificada como CVE-2025-62860. El problema principal, en pocas palabras, es que cuando un proveedor agrupa Bitcoin Core con Tor, el tráfico de Tor entrante se clasifica erróneamente como «tráfico local». Si tienes habilitado -whitelist y el rango de IP incluye tu proxy local de Tor, un desconocido que se conecte desde fuera a través de Tor heredará los permisos que concedes a los «nodos locales de confianza», lo que relaja las restricciones sobre el spam y la privacidad.
Datos clave:
· Versiones con la corrección: 30.0 / 29.2 / 28.3, publicadas en octubre de 2025
· Divulgación pública: 10 de noviembre de 2026; los detalles se publicaron dos semanas después de que dejara de recibir soporte la última serie afectada, la 29.x
· Los nodos que no tenían habilitado -whitelist nunca se vieron afectados
No se trata de una «nueva vulnerabilidad que acaba de aparecer hoy»: es una divulgación rutinaria, más de un año después de que se aplicara el parche. Que sea pública no significa que sea un riesgo nuevo. No te dejes llevar por los titulares.
#BitcoinCore #安全
#比特币Core披露Tor流量漏洞
Explicación técnica: ¿qué es exactamente esta «vulnerabilidad de Tor»? En pocas palabras
$BTC Mucha gente se alarma al ver «Bitcoin Core revela una vulnerabilidad de Tor». No te apresures: primero aclaremos la cronología y luego saquemos conclusiones.
La vulnerabilidad está identificada como CVE-2025-62860. El problema principal, en pocas palabras, es que cuando un proveedor agrupa Bitcoin Core con Tor, el tráfico de Tor entrante se clasifica erróneamente como «tráfico local». Si tienes habilitado -whitelist y el rango de IP incluye tu proxy local de Tor, un desconocido que se conecte desde fuera a través de Tor heredará los permisos que concedes a los «nodos locales de confianza», lo que relaja las restricciones sobre el spam y la privacidad.
Datos clave:
· Versiones con la corrección: 30.0 / 29.2 / 28.3, publicadas en octubre de 2025
· Divulgación pública: 10 de noviembre de 2026; los detalles se publicaron dos semanas después de que dejara de recibir soporte la última serie afectada, la 29.x
· Los nodos que no tenían habilitado -whitelist nunca se vieron afectados
No se trata de una «nueva vulnerabilidad que acaba de aparecer hoy»: es una divulgación rutinaria, más de un año después de que se aplicara el parche. Que sea pública no significa que sea un riesgo nuevo. No te dejes llevar por los titulares.
#BitcoinCore #安全
Explicación técnica: ¿qué es exactamente esta «vulnerabilidad de Tor»? En pocas palabras
$BTC Mucha gente se alarma al ver «Bitcoin Core revela una vulnerabilidad de Tor». No te apresures: primero aclaremos la cronología y luego saquemos conclusiones.
La vulnerabilidad está identificada como CVE-2025-62860. El problema principal, en pocas palabras, es que cuando un proveedor agrupa Bitcoin Core con Tor, el tráfico de Tor entrante se clasifica erróneamente como «tráfico local». Si tienes habilitado -whitelist y el rango de IP incluye tu proxy local de Tor, un desconocido que se conecte desde fuera a través de Tor heredará los permisos que concedes a los «nodos locales de confianza», lo que relaja las restricciones sobre el spam y la privacidad.
Datos clave:
· Versiones con la corrección: 30.0 / 29.2 / 28.3, publicadas en octubre de 2025
· Divulgación pública: 10 de noviembre de 2026; los detalles se publicaron dos semanas después de que dejara de recibir soporte la última serie afectada, la 29.x
· Los nodos que no tenían habilitado -whitelist nunca se vieron afectados
No se trata de una «nueva vulnerabilidad que acaba de aparecer hoy»: es una divulgación rutinaria, más de un año después de que se aplicara el parche. Que sea pública no significa que sea un riesgo nuevo. No te dejes llevar por los titulares.
#BitcoinCore #安全
225
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability No te asustes por la noticia del error de Tor. La verdadera historia es el «retraso», no el «peligro». 🧅
Bitcoin Core reveló 3 vulnerabilidades que ya habían sido corregidas. «Miles» de nodos accesibles de la mainnet estaban permitiendo conexiones entrantes de Tor mediante una lista de permitidos, lo que eliminaba algunos límites contra DoS y protecciones de privacidad. Los nodos que no tenían esta configuración no predeterminada no estaban afectados. (theblock)
La verdad sobre la cronología:
✅ La solución llegó en Bitcoin Core 30.0 (10 de octubre de 2025) y 29.2 (14 de octubre de 2025). La última versión vulnerable llegó al final de su vida útil el 27 de octubre de 2026.
✅ El proyecto primero publica la solución y luego revela los detalles de la vulnerabilidad.
⚠️ No es un problema de las reglas de consenso. El riesgo afectaba a la privacidad y la fiabilidad de los nodos, no a las monedas ni al protocolo de Bitcoin. (theblock) (cryptovalleyjournal)
Mi análisis: Este es un ejemplo de libro de texto de «divulgación responsable». Primero, el parche; luego, se da tiempo a los usuarios para actualizar; y después, se publica el aviso. La fortaleza del código abierto es que se encuentra un error, se corrige y, más tarde, todo queda a la vista del público. Pero también hay una lección: los operadores que siguen usando versiones antiguas de los nodos ya deberían actualizarlas.
(No es asesoramiento financiero. DYOR.)
¿Tú ejecutas tu propio nodo o confías en un exchange/custodio? ¿Por qué? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
#BitcoinCoreDisclosesTorTrafficVulnerability No te asustes por la noticia del error de Tor. La verdadera historia es el «retraso», no el «peligro». 🧅
Bitcoin Core reveló 3 vulnerabilidades que ya habían sido corregidas. «Miles» de nodos accesibles de la mainnet estaban permitiendo conexiones entrantes de Tor mediante una lista de permitidos, lo que eliminaba algunos límites contra DoS y protecciones de privacidad. Los nodos que no tenían esta configuración no predeterminada no estaban afectados. (theblock)
La verdad sobre la cronología:
✅ La solución llegó en Bitcoin Core 30.0 (10 de octubre de 2025) y 29.2 (14 de octubre de 2025). La última versión vulnerable llegó al final de su vida útil el 27 de octubre de 2026.
✅ El proyecto primero publica la solución y luego revela los detalles de la vulnerabilidad.
⚠️ No es un problema de las reglas de consenso. El riesgo afectaba a la privacidad y la fiabilidad de los nodos, no a las monedas ni al protocolo de Bitcoin. (theblock) (cryptovalleyjournal)
Mi análisis: Este es un ejemplo de libro de texto de «divulgación responsable». Primero, el parche; luego, se da tiempo a los usuarios para actualizar; y después, se publica el aviso. La fortaleza del código abierto es que se encuentra un error, se corrige y, más tarde, todo queda a la vista del público. Pero también hay una lección: los operadores que siguen usando versiones antiguas de los nodos ya deberían actualizarlas.
(No es asesoramiento financiero. DYOR.)
¿Tú ejecutas tu propio nodo o confías en un exchange/custodio? ¿Por qué? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
Bitcoin Core reveló 3 vulnerabilidades que ya habían sido corregidas. «Miles» de nodos accesibles de la mainnet estaban permitiendo conexiones entrantes de Tor mediante una lista de permitidos, lo que eliminaba algunos límites contra DoS y protecciones de privacidad. Los nodos que no tenían esta configuración no predeterminada no estaban afectados. (theblock)
La verdad sobre la cronología:
✅ La solución llegó en Bitcoin Core 30.0 (10 de octubre de 2025) y 29.2 (14 de octubre de 2025). La última versión vulnerable llegó al final de su vida útil el 27 de octubre de 2026.
✅ El proyecto primero publica la solución y luego revela los detalles de la vulnerabilidad.
⚠️ No es un problema de las reglas de consenso. El riesgo afectaba a la privacidad y la fiabilidad de los nodos, no a las monedas ni al protocolo de Bitcoin. (theblock) (cryptovalleyjournal)
Mi análisis: Este es un ejemplo de libro de texto de «divulgación responsable». Primero, el parche; luego, se da tiempo a los usuarios para actualizar; y después, se publica el aviso. La fortaleza del código abierto es que se encuentra un error, se corrige y, más tarde, todo queda a la vista del público. Pero también hay una lección: los operadores que siguen usando versiones antiguas de los nodos ya deberían actualizarlas.
(No es asesoramiento financiero. DYOR.)
¿Tú ejecutas tu propio nodo o confías en un exchange/custodio? ¿Por qué? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
9
·
--
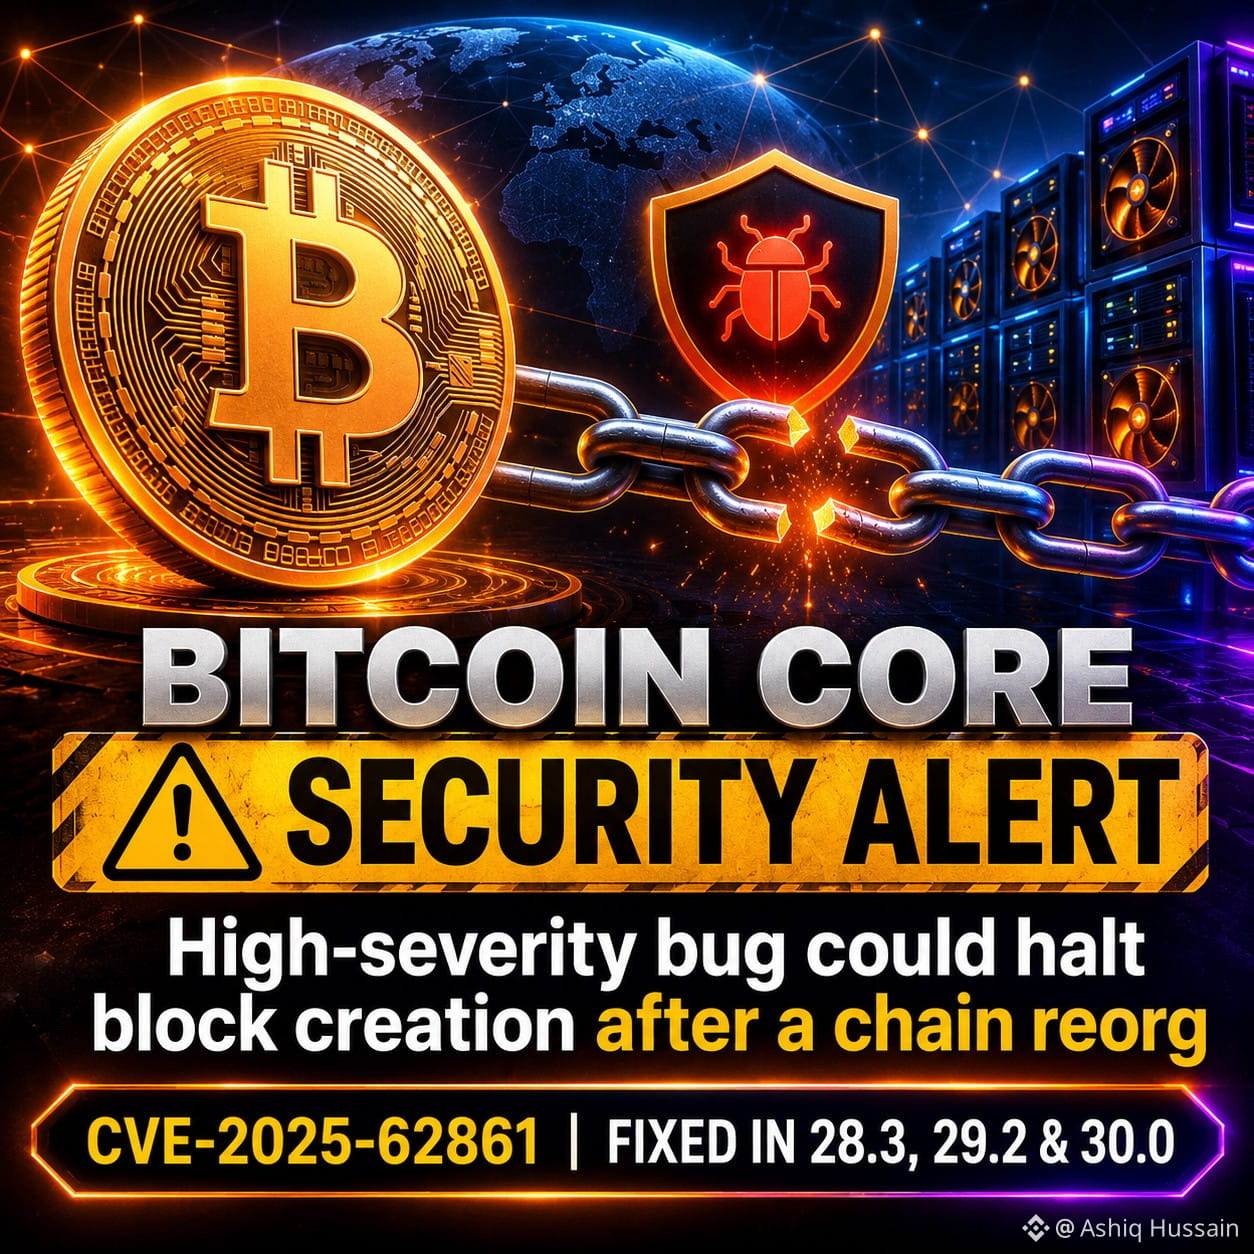
🚨 $BTC ¡ALERTA DE SEGURIDAD DE CORE! ⚠️
Se ha divulgado una vulnerabilidad de gravedad alta en Bitcoin Core.
🔴 ¿Qué ocurrió?
El error (CVE-2025-62861) podría hacer que los nodos de minería afectados dejaran de crear plantillas de bloque válidas después de una reorganización de la cadena de bloques.
⚠️ Versiones afectadas:
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Versiones con la corrección:
- 28.3
- 29.2
- 30.0
🔐 Importante: Este problema ya se había corregido en octubre de 2025 y se divulgó públicamente el 10 de noviembre de 2026. No compromete directamente las reglas de consenso de Bitcoin ni los fondos de los usuarios.
💡 Los operadores de nodos deberían actualizar a una versión mantenida de Bitcoin Core.
{spot}(BTCUSDT)
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
🚨 $BTC ¡ALERTA DE SEGURIDAD DE CORE! ⚠️
Se ha divulgado una vulnerabilidad de gravedad alta en Bitcoin Core.
🔴 ¿Qué ocurrió?
El error (CVE-2025-62861) podría hacer que los nodos de minería afectados dejaran de crear plantillas de bloque válidas después de una reorganización de la cadena de bloques.
⚠️ Versiones afectadas:
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Versiones con la corrección:
- 28.3
- 29.2
- 30.0
🔐 Importante: Este problema ya se había corregido en octubre de 2025 y se divulgó públicamente el 10 de noviembre de 2026. No compromete directamente las reglas de consenso de Bitcoin ni los fondos de los usuarios.
💡 Los operadores de nodos deberían actualizar a una versión mantenida de Bitcoin Core.
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
Se ha divulgado una vulnerabilidad de gravedad alta en Bitcoin Core.
🔴 ¿Qué ocurrió?
El error (CVE-2025-62861) podría hacer que los nodos de minería afectados dejaran de crear plantillas de bloque válidas después de una reorganización de la cadena de bloques.
⚠️ Versiones afectadas:
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Versiones con la corrección:
- 28.3
- 29.2
- 30.0
🔐 Importante: Este problema ya se había corregido en octubre de 2025 y se divulgó públicamente el 10 de noviembre de 2026. No compromete directamente las reglas de consenso de Bitcoin ni los fondos de los usuarios.
💡 Los operadores de nodos deberían actualizar a una versión mantenida de Bitcoin Core.
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
153

🚨 LAS DIVULGACIONES DE SEGURIDAD DE BITCOIN CORE REVELAN UN IMPACTO NULO EN LA ESTRUCTURA DEL MERCADO $BTC 📊
La integridad del protocolo sigue siendo la base de la confianza institucional en $BTC y $ETH . Las divulgaciones recientes sobre parches históricos de la red destacan las prácticas habituales de mantenimiento de los desarrolladores, no vulnerabilidades activas, por lo que la liquidez del mercado permanece completamente intacta. 📊
La infraestructura del dinero inteligente depende de un mantenimiento sólido de los nodos, y estas divulgaciones rutinarias confirman que los desarrolladores principales neutralizaron estos casos límite hace mucho tiempo. 💡
💬 ¿Supervisas activamente las actualizaciones del protocolo de red para los nodos de autocustodia, o dejas la gestión de la infraestructura en manos de terceros? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
🚨 LAS DIVULGACIONES DE SEGURIDAD DE BITCOIN CORE REVELAN UN IMPACTO NULO EN LA ESTRUCTURA DEL MERCADO $BTC 📊
La integridad del protocolo sigue siendo la base de la confianza institucional en $BTC y $ETH . Las divulgaciones recientes sobre parches históricos de la red destacan las prácticas habituales de mantenimiento de los desarrolladores, no vulnerabilidades activas, por lo que la liquidez del mercado permanece completamente intacta. 📊
La infraestructura del dinero inteligente depende de un mantenimiento sólido de los nodos, y estas divulgaciones rutinarias confirman que los desarrolladores principales neutralizaron estos casos límite hace mucho tiempo. 💡
💬 ¿Supervisas activamente las actualizaciones del protocolo de red para los nodos de autocustodia, o dejas la gestión de la infraestructura en manos de terceros? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
La integridad del protocolo sigue siendo la base de la confianza institucional en $BTC y $ETH . Las divulgaciones recientes sobre parches históricos de la red destacan las prácticas habituales de mantenimiento de los desarrolladores, no vulnerabilidades activas, por lo que la liquidez del mercado permanece completamente intacta. 📊
La infraestructura del dinero inteligente depende de un mantenimiento sólido de los nodos, y estas divulgaciones rutinarias confirman que los desarrolladores principales neutralizaron estos casos límite hace mucho tiempo. 💡
💬 ¿Supervisas activamente las actualizaciones del protocolo de red para los nodos de autocustodia, o dejas la gestión de la infraestructura en manos de terceros? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
7

·
--
🚨 $BTC ¡LAS DIVULGACIONES SOBRE LOS PARCHES DE CORE SE HACEN PÚBLICAS SIN QUE EXISTA NINGUNA AMENAZA REAL! ⚡
La reciente divulgación de seguridad relacionada con Bitcoin Core podría provocar reacciones impulsivas entre los participantes inexpertos del mercado, pero el dinero inteligente ve más allá del ruido. 📊 Estos parches históricos de código ya se implementaron hace mucho tiempo, por lo que los operadores de nodos y quienes tienen sus fondos bajo autocustodia están completamente a salvo. 💡
La verdadera descentralización depende de un mantenimiento sólido, no de una fe ciega. Esto demuestra que las actualizaciones transparentes de los desarrolladores son una señal de una red monetaria saludable. 💬 ¿Ejecutas tu propio nodo local para proteger tus activos o dependes de un gran exchange? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
🚨 $BTC ¡LAS DIVULGACIONES SOBRE LOS PARCHES DE CORE SE HACEN PÚBLICAS SIN QUE EXISTA NINGUNA AMENAZA REAL! ⚡
La reciente divulgación de seguridad relacionada con Bitcoin Core podría provocar reacciones impulsivas entre los participantes inexpertos del mercado, pero el dinero inteligente ve más allá del ruido. 📊 Estos parches históricos de código ya se implementaron hace mucho tiempo, por lo que los operadores de nodos y quienes tienen sus fondos bajo autocustodia están completamente a salvo. 💡
La verdadera descentralización depende de un mantenimiento sólido, no de una fe ciega. Esto demuestra que las actualizaciones transparentes de los desarrolladores son una señal de una red monetaria saludable. 💬 ¿Ejecutas tu propio nodo local para proteger tus activos o dependes de un gran exchange? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
La reciente divulgación de seguridad relacionada con Bitcoin Core podría provocar reacciones impulsivas entre los participantes inexpertos del mercado, pero el dinero inteligente ve más allá del ruido. 📊 Estos parches históricos de código ya se implementaron hace mucho tiempo, por lo que los operadores de nodos y quienes tienen sus fondos bajo autocustodia están completamente a salvo. 💡
La verdadera descentralización depende de un mantenimiento sólido, no de una fe ciega. Esto demuestra que las actualizaciones transparentes de los desarrolladores son una señal de una red monetaria saludable. 💬 ¿Ejecutas tu propio nodo local para proteger tus activos o dependes de un gran exchange? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
8
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
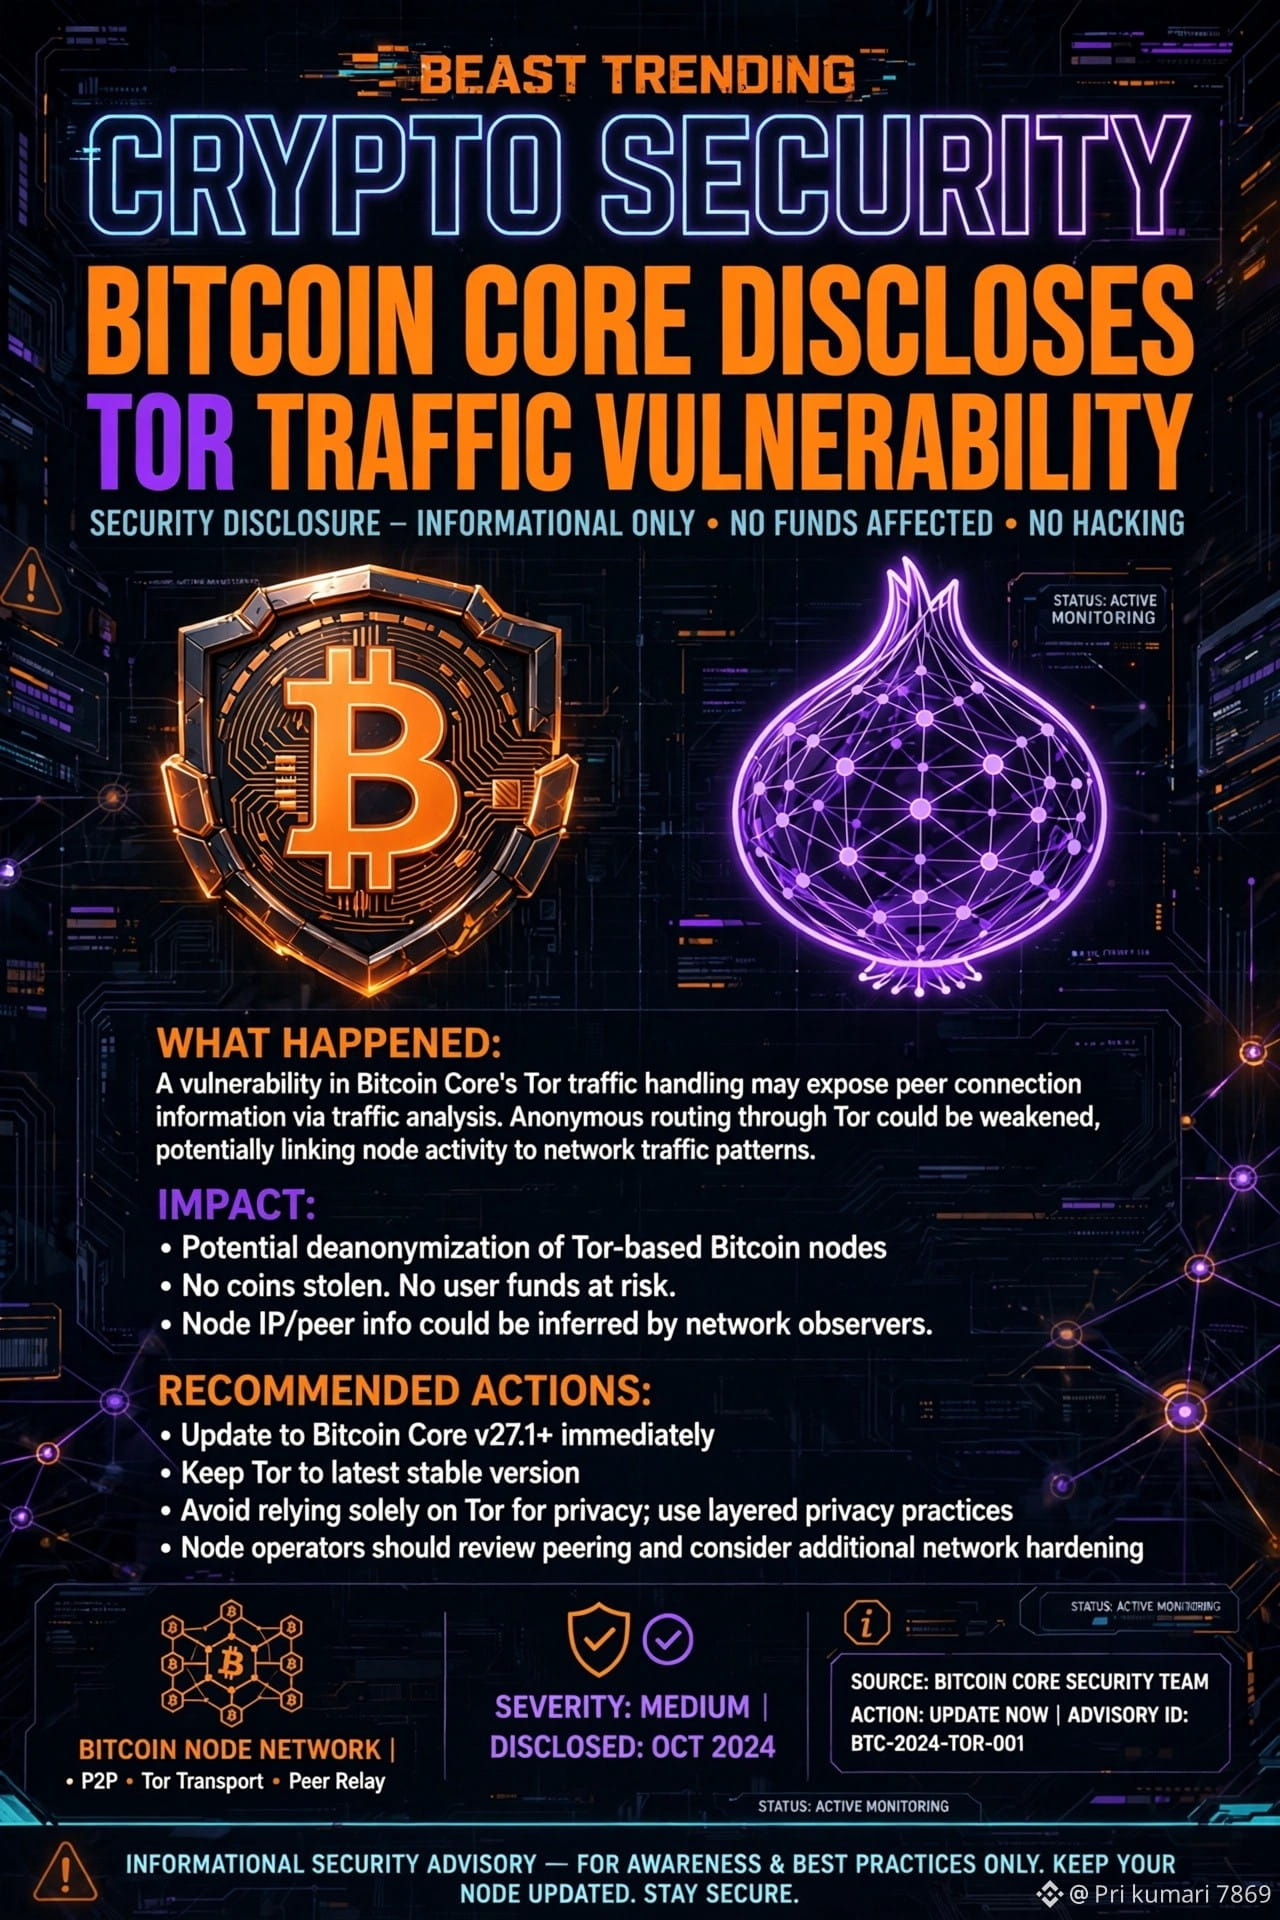
Bitcoin NO fue hackeado.
Pero esta divulgación es GRANDE. Léela.
Bitcoin Core acaba de divulgar 3 vulnerabilidades, incluido un error de Tor que afectó a *miles de nodos.
¿Qué pasó?
Bitcoin Core tiene una configuración llamada `-whitelist`.
Otorga permisos extra a las conexiones CONFIABLES, como eludir los límites de spam y las protecciones de privacidad.
El error:
Las conexiones Tor parecen venir de tu software Tor local.
Si esa IP local de Tor estaba dentro del rango de la lista blanca, entonces *TODOS los desconocidos que se conectaban por Tor eran tratados como CONFIABLES.*
Resultado: Miles de nodos de mainnet alcanzables estaban poniendo en lista blanca TODAS las conexiones Tor entrantes.
Los datos que necesitas:
CVE:* CVE-2025-62860
Gravedad:* Media
¿Monedas robadas?* NO ❌
¿Billeteras hackeadas?* NO ❌
¿Exploit activo encontrado?* NO ❌
¿Nodos sin lista blanca?* NO AFECTADOS ✅
*¿Ya estaba corregido?*
SÍ.
Corregido en *octubre de 2025* - en v30.0, v29.2, v28.3
La divulgación llegó el *10 de nov de 2026* - porque Core solo publica los detalles DESPUÉS de que la última versión afectada llega al fin de su vida útil. Esa es su política de seguridad.
*2 Otros Errores Divulgados:*
1. *Gravedad ALTA* - Un nodo de minería podría fallar al construir plantillas de bloque válidas después de una reorganización hasta reiniciarse
2. *Gravedad MEDIA* - Un atacante podría detener el procesamiento de bloques durante 10 minutos
*¿Qué deberías hacer?
Si ejecutas un nodo, asegúrate de estar en la versión MÁS RECIENTE. Actualizar = Seguro.
Esto no es FUD. Esto es TRANSPARENCIA.
Esta es exactamente la razón por la que Bitcoin sigue siendo la red más confiable en cripto. 💪
Pregunta:
¿Esta divulgación tardía es BUENA seguridad o DEMASIADO TARDE?
Deja tu opinión 👇
#BTC #BitcoinCore #CryptoSecurity
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoin NO fue hackeado.
Pero esta divulgación es GRANDE. Léela.
Bitcoin Core acaba de divulgar 3 vulnerabilidades, incluido un error de Tor que afectó a *miles de nodos.
¿Qué pasó?
Bitcoin Core tiene una configuración llamada `-whitelist`.
Otorga permisos extra a las conexiones CONFIABLES, como eludir los límites de spam y las protecciones de privacidad.
El error:
Las conexiones Tor parecen venir de tu software Tor local.
Si esa IP local de Tor estaba dentro del rango de la lista blanca, entonces *TODOS los desconocidos que se conectaban por Tor eran tratados como CONFIABLES.*
Resultado: Miles de nodos de mainnet alcanzables estaban poniendo en lista blanca TODAS las conexiones Tor entrantes.
Los datos que necesitas:
CVE:* CVE-2025-62860
Gravedad:* Media
¿Monedas robadas?* NO ❌
¿Billeteras hackeadas?* NO ❌
¿Exploit activo encontrado?* NO ❌
¿Nodos sin lista blanca?* NO AFECTADOS ✅
*¿Ya estaba corregido?*
SÍ.
Corregido en *octubre de 2025* - en v30.0, v29.2, v28.3
La divulgación llegó el *10 de nov de 2026* - porque Core solo publica los detalles DESPUÉS de que la última versión afectada llega al fin de su vida útil. Esa es su política de seguridad.
*2 Otros Errores Divulgados:*
1. *Gravedad ALTA* - Un nodo de minería podría fallar al construir plantillas de bloque válidas después de una reorganización hasta reiniciarse
2. *Gravedad MEDIA* - Un atacante podría detener el procesamiento de bloques durante 10 minutos
*¿Qué deberías hacer?
Si ejecutas un nodo, asegúrate de estar en la versión MÁS RECIENTE. Actualizar = Seguro.
Esto no es FUD. Esto es TRANSPARENCIA.
Esta es exactamente la razón por la que Bitcoin sigue siendo la red más confiable en cripto. 💪
Pregunta:
¿Esta divulgación tardía es BUENA seguridad o DEMASIADO TARDE?
Deja tu opinión 👇
#BTC #BitcoinCore #CryptoSecurity
Bitcoin NO fue hackeado.
Pero esta divulgación es GRANDE. Léela.
Bitcoin Core acaba de divulgar 3 vulnerabilidades, incluido un error de Tor que afectó a *miles de nodos.
¿Qué pasó?
Bitcoin Core tiene una configuración llamada `-whitelist`.
Otorga permisos extra a las conexiones CONFIABLES, como eludir los límites de spam y las protecciones de privacidad.
El error:
Las conexiones Tor parecen venir de tu software Tor local.
Si esa IP local de Tor estaba dentro del rango de la lista blanca, entonces *TODOS los desconocidos que se conectaban por Tor eran tratados como CONFIABLES.*
Resultado: Miles de nodos de mainnet alcanzables estaban poniendo en lista blanca TODAS las conexiones Tor entrantes.
Los datos que necesitas:
CVE:* CVE-2025-62860
Gravedad:* Media
¿Monedas robadas?* NO ❌
¿Billeteras hackeadas?* NO ❌
¿Exploit activo encontrado?* NO ❌
¿Nodos sin lista blanca?* NO AFECTADOS ✅
*¿Ya estaba corregido?*
SÍ.
Corregido en *octubre de 2025* - en v30.0, v29.2, v28.3
La divulgación llegó el *10 de nov de 2026* - porque Core solo publica los detalles DESPUÉS de que la última versión afectada llega al fin de su vida útil. Esa es su política de seguridad.
*2 Otros Errores Divulgados:*
1. *Gravedad ALTA* - Un nodo de minería podría fallar al construir plantillas de bloque válidas después de una reorganización hasta reiniciarse
2. *Gravedad MEDIA* - Un atacante podría detener el procesamiento de bloques durante 10 minutos
*¿Qué deberías hacer?
Si ejecutas un nodo, asegúrate de estar en la versión MÁS RECIENTE. Actualizar = Seguro.
Esto no es FUD. Esto es TRANSPARENCIA.
Esta es exactamente la razón por la que Bitcoin sigue siendo la red más confiable en cripto. 💪
Pregunta:
¿Esta divulgación tardía es BUENA seguridad o DEMASIADO TARDE?
Deja tu opinión 👇
#BTC #BitcoinCore #CryptoSecurity
87

🚨 BITCOIN CORE REVELA 3 VULNERABILIDADES: ¿ES SEGURA LA RED? 🚨
Bitcoin Core acaba de publicar detalles sobre tres fallos de seguridad, incluido un notable problema con el tráfico de Tor. Si eres trader u operador de un nodo, aquí tienes un resumen verificado de lo que realmente ocurrió y de cómo afecta al mercado:
⚠️ La vulnerabilidad de Tor (CVE-2025-62860):
Miles de nodos accesibles de la red principal que ejecutaban configuraciones no predeterminadas de -whitelist concedieron accidentalmente permisos de confianza a conexiones entrantes de Tor. Esto eludió protecciones esenciales contra DoS y para la privacidad, dejando expuestos a los nodos.
🛑 El fallo de minería (CVE-2025-62861):
Un error de gravedad alta provocó inconsistencias en la mempool durante reorganizaciones de la cadena. Esto podía detener la creación de plantillas de bloques para los mineros afectados, que necesitaban reiniciar el sistema a la fuerza para solucionarlo.
🛡️ En resumen (impacto para los traders = CERO):
No entres en pánico. No hay exploits activos y los fondos de ningún usuario estuvieron en riesgo. Los desarrolladores corrigieron discretamente estos errores en octubre de 2025 con las actualizaciones v30.0 y v29.2. Esta divulgación tardía, el 10 de noviembre de 2026, es simplemente el protocolo de seguridad habitual ahora que las versiones vulnerables antiguas han llegado al fin de su vida útil.
El dinero descentralizado requiere software bien mantenido. ¡Actualiza tus nodos!
🗣️ ¿Tienes tu propio nodo de Bitcoin para custodiar tus fondos o dependes de los exchanges? ¡Hablemos en los comentarios! 👇
$AKE
{future}(AKEUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
🚨 BITCOIN CORE REVELA 3 VULNERABILIDADES: ¿ES SEGURA LA RED? 🚨
Bitcoin Core acaba de publicar detalles sobre tres fallos de seguridad, incluido un notable problema con el tráfico de Tor. Si eres trader u operador de un nodo, aquí tienes un resumen verificado de lo que realmente ocurrió y de cómo afecta al mercado:
⚠️ La vulnerabilidad de Tor (CVE-2025-62860):
Miles de nodos accesibles de la red principal que ejecutaban configuraciones no predeterminadas de -whitelist concedieron accidentalmente permisos de confianza a conexiones entrantes de Tor. Esto eludió protecciones esenciales contra DoS y para la privacidad, dejando expuestos a los nodos.
🛑 El fallo de minería (CVE-2025-62861):
Un error de gravedad alta provocó inconsistencias en la mempool durante reorganizaciones de la cadena. Esto podía detener la creación de plantillas de bloques para los mineros afectados, que necesitaban reiniciar el sistema a la fuerza para solucionarlo.
🛡️ En resumen (impacto para los traders = CERO):
No entres en pánico. No hay exploits activos y los fondos de ningún usuario estuvieron en riesgo. Los desarrolladores corrigieron discretamente estos errores en octubre de 2025 con las actualizaciones v30.0 y v29.2. Esta divulgación tardía, el 10 de noviembre de 2026, es simplemente el protocolo de seguridad habitual ahora que las versiones vulnerables antiguas han llegado al fin de su vida útil.
El dinero descentralizado requiere software bien mantenido. ¡Actualiza tus nodos!
🗣️ ¿Tienes tu propio nodo de Bitcoin para custodiar tus fondos o dependes de los exchanges? ¡Hablemos en los comentarios! 👇
$AKE
$BTC
$ETH
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
Bitcoin Core acaba de publicar detalles sobre tres fallos de seguridad, incluido un notable problema con el tráfico de Tor. Si eres trader u operador de un nodo, aquí tienes un resumen verificado de lo que realmente ocurrió y de cómo afecta al mercado:
⚠️ La vulnerabilidad de Tor (CVE-2025-62860):
Miles de nodos accesibles de la red principal que ejecutaban configuraciones no predeterminadas de -whitelist concedieron accidentalmente permisos de confianza a conexiones entrantes de Tor. Esto eludió protecciones esenciales contra DoS y para la privacidad, dejando expuestos a los nodos.
🛑 El fallo de minería (CVE-2025-62861):
Un error de gravedad alta provocó inconsistencias en la mempool durante reorganizaciones de la cadena. Esto podía detener la creación de plantillas de bloques para los mineros afectados, que necesitaban reiniciar el sistema a la fuerza para solucionarlo.
🛡️ En resumen (impacto para los traders = CERO):
No entres en pánico. No hay exploits activos y los fondos de ningún usuario estuvieron en riesgo. Los desarrolladores corrigieron discretamente estos errores en octubre de 2025 con las actualizaciones v30.0 y v29.2. Esta divulgación tardía, el 10 de noviembre de 2026, es simplemente el protocolo de seguridad habitual ahora que las versiones vulnerables antiguas han llegado al fin de su vida útil.
El dinero descentralizado requiere software bien mantenido. ¡Actualiza tus nodos!
🗣️ ¿Tienes tu propio nodo de Bitcoin para custodiar tus fondos o dependes de los exchanges? ¡Hablemos en los comentarios! 👇
$AKE
$BTC
$ETH
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
1
702

·
--
Bajista
🚨 Bitcoin Core acaba de revelar 3 fallos de seguridad: uno podría impedir que los nodos de minería afectados produzcan bloques
¿La parte sorprendente?
Los tres se CORRIGIERON hace más de un año
El 10 de noviembre, Bitcoin Core divulgó públicamente tres vulnerabilidades después de que la última serie de versiones afectadas llegara al final de su vida útil
Esto es lo que podían hacer los errores 👇
$BTC
{future}(BTCUSDT)
🔴 Gravedad ALTA: una reorganización de la cadena podría corromper la mempool de un nodo afectado e impedir que los mineros creen plantillas de bloques válidas hasta que lo reinicien
🟠 Gravedad MEDIA: las conexiones entrantes de Tor podían recibir por error privilegios de pares de confianza en nodos con ciertos ajustes de lista blanca
🟠 Gravedad MEDIA: un par malicioso podía retrasar repetidamente el procesamiento de bloques en determinadas condiciones
Pero esto NO demuestra que se hayan infringido las reglas de consenso de Bitcoin ni que se hayan robado BTC
Las correcciones llegaron en octubre de 2025
{spot}(BTCUSDT)
⚠️ Para quienes operan nodos, la pregunta importante es si todavía usan software vulnerable
Bitcoin Core 29.2 y 30.0 ya incluían las tres correcciones: usa una versión que tenga soporte actualmente
La divulgación de las vulnerabilidades es nueva
La protección, no
$BTC #bitcoin #BitcoinCore
🚨 Bitcoin Core acaba de revelar 3 fallos de seguridad: uno podría impedir que los nodos de minería afectados produzcan bloques
¿La parte sorprendente?
Los tres se CORRIGIERON hace más de un año
El 10 de noviembre, Bitcoin Core divulgó públicamente tres vulnerabilidades después de que la última serie de versiones afectadas llegara al final de su vida útil
Esto es lo que podían hacer los errores 👇
$BTC
🔴 Gravedad ALTA: una reorganización de la cadena podría corromper la mempool de un nodo afectado e impedir que los mineros creen plantillas de bloques válidas hasta que lo reinicien
🟠 Gravedad MEDIA: las conexiones entrantes de Tor podían recibir por error privilegios de pares de confianza en nodos con ciertos ajustes de lista blanca
🟠 Gravedad MEDIA: un par malicioso podía retrasar repetidamente el procesamiento de bloques en determinadas condiciones
Pero esto NO demuestra que se hayan infringido las reglas de consenso de Bitcoin ni que se hayan robado BTC
Las correcciones llegaron en octubre de 2025
⚠️ Para quienes operan nodos, la pregunta importante es si todavía usan software vulnerable
Bitcoin Core 29.2 y 30.0 ya incluían las tres correcciones: usa una versión que tenga soporte actualmente
La divulgación de las vulnerabilidades es nueva
La protección, no
$BTC #bitcoin #BitcoinCore
¿La parte sorprendente?
Los tres se CORRIGIERON hace más de un año
El 10 de noviembre, Bitcoin Core divulgó públicamente tres vulnerabilidades después de que la última serie de versiones afectadas llegara al final de su vida útil
Esto es lo que podían hacer los errores 👇
$BTC
🔴 Gravedad ALTA: una reorganización de la cadena podría corromper la mempool de un nodo afectado e impedir que los mineros creen plantillas de bloques válidas hasta que lo reinicien
🟠 Gravedad MEDIA: las conexiones entrantes de Tor podían recibir por error privilegios de pares de confianza en nodos con ciertos ajustes de lista blanca
🟠 Gravedad MEDIA: un par malicioso podía retrasar repetidamente el procesamiento de bloques en determinadas condiciones
Pero esto NO demuestra que se hayan infringido las reglas de consenso de Bitcoin ni que se hayan robado BTC
Las correcciones llegaron en octubre de 2025
⚠️ Para quienes operan nodos, la pregunta importante es si todavía usan software vulnerable
Bitcoin Core 29.2 y 30.0 ya incluían las tres correcciones: usa una versión que tenga soporte actualmente
La divulgación de las vulnerabilidades es nueva
La protección, no
$BTC #bitcoin #BitcoinCore
2
·
--
🚨 ÚLTIMA HORA: ¡EL PROPIO SOFTWARE QUE OPERA LA RED BITCOIN ACABA DE ADMITIR QUE TIENE 3 VULNERABILIDADES!
Bitcoin Core, el software que opera la mayoría de los nodos de Bitcoin, hizo públicas 3 vulnerabilidades de seguridad el 10/11. La más grave podría impedir que los nodos de los mineros CREARAN nuevos bloques después de una reorganización de la cadena, hasta que se reiniciaran.
Buenas noticias: las 3 vulnerabilidades se corrigieron en octubre de 2025, no se ha registrado ningún ataque y no se perdió ni un solo BTC.
Pero aquí viene lo escalofriante: casi el 9 % de los nodos de la red, unos 1.885, TODAVÍA ejecutan versiones antiguas vulnerables.
Mientras tanto, BTC ronda los $73.000, ETH se arrastra alrededor de los $2.050 y el índice Fear & Greed está en solo 28. El mercado tiene miedo, pero la red Bitcoin sigue funcionando.
Guarda esto: casi nadie presta atención a esta noticia, pero es sumamente importante. Sígueme, lo publico aquí primero.
$BTC $ETH
#Bitcoin #BitcoinCore
🚨 ÚLTIMA HORA: ¡EL PROPIO SOFTWARE QUE OPERA LA RED BITCOIN ACABA DE ADMITIR QUE TIENE 3 VULNERABILIDADES!
Bitcoin Core, el software que opera la mayoría de los nodos de Bitcoin, hizo públicas 3 vulnerabilidades de seguridad el 10/11. La más grave podría impedir que los nodos de los mineros CREARAN nuevos bloques después de una reorganización de la cadena, hasta que se reiniciaran.
Buenas noticias: las 3 vulnerabilidades se corrigieron en octubre de 2025, no se ha registrado ningún ataque y no se perdió ni un solo BTC.
Pero aquí viene lo escalofriante: casi el 9 % de los nodos de la red, unos 1.885, TODAVÍA ejecutan versiones antiguas vulnerables.
Mientras tanto, BTC ronda los $73.000, ETH se arrastra alrededor de los $2.050 y el índice Fear & Greed está en solo 28. El mercado tiene miedo, pero la red Bitcoin sigue funcionando.
Guarda esto: casi nadie presta atención a esta noticia, pero es sumamente importante. Sígueme, lo publico aquí primero.
$BTC $ETH
#Bitcoin #BitcoinCore
Bitcoin Core, el software que opera la mayoría de los nodos de Bitcoin, hizo públicas 3 vulnerabilidades de seguridad el 10/11. La más grave podría impedir que los nodos de los mineros CREARAN nuevos bloques después de una reorganización de la cadena, hasta que se reiniciaran.
Buenas noticias: las 3 vulnerabilidades se corrigieron en octubre de 2025, no se ha registrado ningún ataque y no se perdió ni un solo BTC.
Pero aquí viene lo escalofriante: casi el 9 % de los nodos de la red, unos 1.885, TODAVÍA ejecutan versiones antiguas vulnerables.
Mientras tanto, BTC ronda los $73.000, ETH se arrastra alrededor de los $2.050 y el índice Fear & Greed está en solo 28. El mercado tiene miedo, pero la red Bitcoin sigue funcionando.
Guarda esto: casi nadie presta atención a esta noticia, pero es sumamente importante. Sígueme, lo publico aquí primero.
$BTC $ETH
#Bitcoin #BitcoinCore
108
·
--
🔧 Bitcoin Core revela de golpe 3 vulnerabilidades que permanecieron ocultas durante 13 meses antes de hacerse públicas.
Según CoinDesk: Bitcoin Core publicó un aviso de seguridad el 11/10. Las tres vulnerabilidades ya se habían corregido en octubre de 2025, pero se esperó hasta ahora para divulgarlas, de acuerdo con la política de «publicarlas dos semanas después de que finalice el soporte de las versiones afectadas».
⚠️ 1) Vulnerabilidad en la lista blanca de Tor (riesgo medio): las conexiones externas de Tor se consideraban máquinas de confianza. «Miles de nodos de la red principal» se vieron afectados; se podían eludir las protecciones contra el spam y las restricciones de privacidad.
⚠️ 2) Riesgo alto: una regla introducida en la versión 28.0 podía impedir que los nodos de minería generaran plantillas de bloques válidas durante una reorganización de la cadena. Era necesario reiniciarlos para que volvieran a funcionar.
⚠️ 3) Riesgo medio: una conexión maliciosa podía dejar al nodo atascado procesando bloques nuevos durante 10 minutos; los ataques repetidos podían causar retrasos continuos.
✅ El aviso no reportó ningún ataque real. Los parches ya se habían publicado; basta con actualizar a la versión más reciente. Los nodos que no tienen activada la lista blanca no se ven afectados.
📌 Mi opinión: es una noticia neutral para el precio, pero nos recuerda que la seguridad de BTC depende de aplicar parches constantemente. Desde octubre, los desarrolladores principales cambiaron las reglas: los errores que la IA pueda encontrar con una sola indicación se corregirán y divulgarán más rápido.
BTC cotiza actualmente cerca de los 73.000; los ETF registran salidas netas desde hace 4 días consecutivos y el índice de miedo y codicia está en 28. ¿Qué crees que influye más en tu posición: los factores fundamentales negativos o noticias técnicas de este tipo? Hablemos en los comentarios 👇
$BTC $ETH
#比特币 #BitcoinCore #SeguridadCripto
Solo opiniones personales; no constituye asesoramiento de inversión
🔧 Bitcoin Core revela de golpe 3 vulnerabilidades que permanecieron ocultas durante 13 meses antes de hacerse públicas.
Según CoinDesk: Bitcoin Core publicó un aviso de seguridad el 11/10. Las tres vulnerabilidades ya se habían corregido en octubre de 2025, pero se esperó hasta ahora para divulgarlas, de acuerdo con la política de «publicarlas dos semanas después de que finalice el soporte de las versiones afectadas».
⚠️ 1) Vulnerabilidad en la lista blanca de Tor (riesgo medio): las conexiones externas de Tor se consideraban máquinas de confianza. «Miles de nodos de la red principal» se vieron afectados; se podían eludir las protecciones contra el spam y las restricciones de privacidad.
⚠️ 2) Riesgo alto: una regla introducida en la versión 28.0 podía impedir que los nodos de minería generaran plantillas de bloques válidas durante una reorganización de la cadena. Era necesario reiniciarlos para que volvieran a funcionar.
⚠️ 3) Riesgo medio: una conexión maliciosa podía dejar al nodo atascado procesando bloques nuevos durante 10 minutos; los ataques repetidos podían causar retrasos continuos.
✅ El aviso no reportó ningún ataque real. Los parches ya se habían publicado; basta con actualizar a la versión más reciente. Los nodos que no tienen activada la lista blanca no se ven afectados.
📌 Mi opinión: es una noticia neutral para el precio, pero nos recuerda que la seguridad de BTC depende de aplicar parches constantemente. Desde octubre, los desarrolladores principales cambiaron las reglas: los errores que la IA pueda encontrar con una sola indicación se corregirán y divulgarán más rápido.
BTC cotiza actualmente cerca de los 73.000; los ETF registran salidas netas desde hace 4 días consecutivos y el índice de miedo y codicia está en 28. ¿Qué crees que influye más en tu posición: los factores fundamentales negativos o noticias técnicas de este tipo? Hablemos en los comentarios 👇
$BTC $ETH
#比特币 #BitcoinCore #SeguridadCripto
Solo opiniones personales; no constituye asesoramiento de inversión
Según CoinDesk: Bitcoin Core publicó un aviso de seguridad el 11/10. Las tres vulnerabilidades ya se habían corregido en octubre de 2025, pero se esperó hasta ahora para divulgarlas, de acuerdo con la política de «publicarlas dos semanas después de que finalice el soporte de las versiones afectadas».
⚠️ 1) Vulnerabilidad en la lista blanca de Tor (riesgo medio): las conexiones externas de Tor se consideraban máquinas de confianza. «Miles de nodos de la red principal» se vieron afectados; se podían eludir las protecciones contra el spam y las restricciones de privacidad.
⚠️ 2) Riesgo alto: una regla introducida en la versión 28.0 podía impedir que los nodos de minería generaran plantillas de bloques válidas durante una reorganización de la cadena. Era necesario reiniciarlos para que volvieran a funcionar.
⚠️ 3) Riesgo medio: una conexión maliciosa podía dejar al nodo atascado procesando bloques nuevos durante 10 minutos; los ataques repetidos podían causar retrasos continuos.
✅ El aviso no reportó ningún ataque real. Los parches ya se habían publicado; basta con actualizar a la versión más reciente. Los nodos que no tienen activada la lista blanca no se ven afectados.
📌 Mi opinión: es una noticia neutral para el precio, pero nos recuerda que la seguridad de BTC depende de aplicar parches constantemente. Desde octubre, los desarrolladores principales cambiaron las reglas: los errores que la IA pueda encontrar con una sola indicación se corregirán y divulgarán más rápido.
BTC cotiza actualmente cerca de los 73.000; los ETF registran salidas netas desde hace 4 días consecutivos y el índice de miedo y codicia está en 28. ¿Qué crees que influye más en tu posición: los factores fundamentales negativos o noticias técnicas de este tipo? Hablemos en los comentarios 👇
$BTC $ETH
#比特币 #BitcoinCore #SeguridadCripto
Solo opiniones personales; no constituye asesoramiento de inversión

Se detecta una vulnerabilidad crítica de Bitcoin Core en las comunicaciones de nodos Tor
Una vulnerabilidad en Bitcoin Core podría permitir que actores maliciosos, a través de la red Tor, comprometieran el modelo de confianza de más de 1.000 nodos.
#BitcoinSecurity #BitcoinCore
Se detecta una vulnerabilidad crítica de Bitcoin Core en las comunicaciones de nodos Tor
Una vulnerabilidad en Bitcoin Core podría permitir que actores maliciosos, a través de la red Tor, comprometieran el modelo de confianza de más de 1.000 nodos.
#BitcoinSecurity #BitcoinCore
Una vulnerabilidad en Bitcoin Core podría permitir que actores maliciosos, a través de la red Tor, comprometieran el modelo de confianza de más de 1.000 nodos.
#BitcoinSecurity #BitcoinCore
68
·
--
Bitcoin Core revela tres vulnerabilidades: ¿está tu nodo en una versión segura?
Empecemos por la conclusión: según las tres divulgaciones publicadas el 10 de noviembre en el sitio oficial de Bitcoin Core, estos problemas afectan al mempool, la propagación de bloques y los permisos de conexión de los nodos. Ninguno tiene que ver con claves privadas ni con la falsificación de transacciones. Las correcciones se publicaron en octubre de 2025; los detalles se hacen públicos ahora.
Las tres vulnerabilidades y sus efectos:
1. CVE-2025-62861 (alta gravedad): durante una reorganización de la cadena, se activaba por error la regla de «reemplazo de hermanos» de las transacciones TRUC (transacciones v3), dejando en el mempool transacciones que gastaban salidas que ya no existían. Como resultado, el nodo no podía generar plantillas de bloques y solo se recuperaba al reiniciarse. Versiones afectadas: 28.0–28.2 y 29.0–29.1. Es la más grave para los mineros y las pools de minería.
2. CVE-2025-62860 (gravedad media): los nodos configurados con -whitelist para permitir conexiones de determinados rangos de IP también trataban las conexiones entrantes de Tor como conexiones incluidas en la lista blanca, lo que anulaba parcialmente algunas protecciones contra DoS y de privacidad. Según el texto oficial, como algunos paquetes integrados vienen configurados así por defecto, hay varios miles de nodos accesibles en la red principal afectados. Los nodos sin -whitelist nunca se vieron afectados.
3. CVE-2025-62859 (gravedad media): un nodo malicioso podía usar bloques compactos con datos de testigo manipulados para hacer que el nodo víctima quedara atascado en un tiempo de espera de 10 minutos. Esto podía repetirse indefinidamente si el atacante controlaba tus tres nodos de alto ancho de banda o si tenías activada la opción -blocksonly.
También vale la pena prestar atención a la cronología: la vulnerabilidad más antigua (62859) se notificó el 28 de abril de 2025, pero pasaron aproximadamente 18 meses hasta su divulgación pública. La razón es que el equipo oficial esperó a que la última rama afectada, la 29.x, llegara al fin de su mantenimiento, el 27 de octubre de 2026, para publicar los detalles.
Cómo comprobarlo, en dos pasos:
1. Ejecuta bitcoin-cli getnetworkinfo y consulta el campo subversion. La versión 30.0 y las posteriores corrigen las tres vulnerabilidades; la 29.2 corrige las tres; la 28.3 corrige las dos primeras (el aviso original de la 62859 solo menciona la 29.2 y la 30.0). La rama 29.x dejó de recibir mantenimiento el 27 de octubre; lo más seguro es actualizar a una rama que aún tenga soporte.
2. Si usas un paquete integrado de nodo con interfaz gráfica, revisa en sus ajustes si -whitelist está configurado con algún rango de IP y confirma que la versión de Core incluida en el paquete esté por encima de las versiones indicadas.
Según la información divulgada, quienes solo guardan sus monedas en un exchange o en un monedero móvil y no ejecutan su propio nodo no tienen que realizar ninguna acción por este motivo.
Este artículo no constituye asesoramiento de inversión.
#比特币 #安全 #BitcoinCore #节点 $BTC
Bitcoin Core revela tres vulnerabilidades: ¿está tu nodo en una versión segura?
Empecemos por la conclusión: según las tres divulgaciones publicadas el 10 de noviembre en el sitio oficial de Bitcoin Core, estos problemas afectan al mempool, la propagación de bloques y los permisos de conexión de los nodos. Ninguno tiene que ver con claves privadas ni con la falsificación de transacciones. Las correcciones se publicaron en octubre de 2025; los detalles se hacen públicos ahora.
Las tres vulnerabilidades y sus efectos:
1. CVE-2025-62861 (alta gravedad): durante una reorganización de la cadena, se activaba por error la regla de «reemplazo de hermanos» de las transacciones TRUC (transacciones v3), dejando en el mempool transacciones que gastaban salidas que ya no existían. Como resultado, el nodo no podía generar plantillas de bloques y solo se recuperaba al reiniciarse. Versiones afectadas: 28.0–28.2 y 29.0–29.1. Es la más grave para los mineros y las pools de minería.
2. CVE-2025-62860 (gravedad media): los nodos configurados con -whitelist para permitir conexiones de determinados rangos de IP también trataban las conexiones entrantes de Tor como conexiones incluidas en la lista blanca, lo que anulaba parcialmente algunas protecciones contra DoS y de privacidad. Según el texto oficial, como algunos paquetes integrados vienen configurados así por defecto, hay varios miles de nodos accesibles en la red principal afectados. Los nodos sin -whitelist nunca se vieron afectados.
3. CVE-2025-62859 (gravedad media): un nodo malicioso podía usar bloques compactos con datos de testigo manipulados para hacer que el nodo víctima quedara atascado en un tiempo de espera de 10 minutos. Esto podía repetirse indefinidamente si el atacante controlaba tus tres nodos de alto ancho de banda o si tenías activada la opción -blocksonly.
También vale la pena prestar atención a la cronología: la vulnerabilidad más antigua (62859) se notificó el 28 de abril de 2025, pero pasaron aproximadamente 18 meses hasta su divulgación pública. La razón es que el equipo oficial esperó a que la última rama afectada, la 29.x, llegara al fin de su mantenimiento, el 27 de octubre de 2026, para publicar los detalles.
Cómo comprobarlo, en dos pasos:
1. Ejecuta bitcoin-cli getnetworkinfo y consulta el campo subversion. La versión 30.0 y las posteriores corrigen las tres vulnerabilidades; la 29.2 corrige las tres; la 28.3 corrige las dos primeras (el aviso original de la 62859 solo menciona la 29.2 y la 30.0). La rama 29.x dejó de recibir mantenimiento el 27 de octubre; lo más seguro es actualizar a una rama que aún tenga soporte.
2. Si usas un paquete integrado de nodo con interfaz gráfica, revisa en sus ajustes si -whitelist está configurado con algún rango de IP y confirma que la versión de Core incluida en el paquete esté por encima de las versiones indicadas.
Según la información divulgada, quienes solo guardan sus monedas en un exchange o en un monedero móvil y no ejecutan su propio nodo no tienen que realizar ninguna acción por este motivo.
Este artículo no constituye asesoramiento de inversión.
#比特币 #安全 #BitcoinCore #节点 $BTC
Empecemos por la conclusión: según las tres divulgaciones publicadas el 10 de noviembre en el sitio oficial de Bitcoin Core, estos problemas afectan al mempool, la propagación de bloques y los permisos de conexión de los nodos. Ninguno tiene que ver con claves privadas ni con la falsificación de transacciones. Las correcciones se publicaron en octubre de 2025; los detalles se hacen públicos ahora.
Las tres vulnerabilidades y sus efectos:
1. CVE-2025-62861 (alta gravedad): durante una reorganización de la cadena, se activaba por error la regla de «reemplazo de hermanos» de las transacciones TRUC (transacciones v3), dejando en el mempool transacciones que gastaban salidas que ya no existían. Como resultado, el nodo no podía generar plantillas de bloques y solo se recuperaba al reiniciarse. Versiones afectadas: 28.0–28.2 y 29.0–29.1. Es la más grave para los mineros y las pools de minería.
2. CVE-2025-62860 (gravedad media): los nodos configurados con -whitelist para permitir conexiones de determinados rangos de IP también trataban las conexiones entrantes de Tor como conexiones incluidas en la lista blanca, lo que anulaba parcialmente algunas protecciones contra DoS y de privacidad. Según el texto oficial, como algunos paquetes integrados vienen configurados así por defecto, hay varios miles de nodos accesibles en la red principal afectados. Los nodos sin -whitelist nunca se vieron afectados.
3. CVE-2025-62859 (gravedad media): un nodo malicioso podía usar bloques compactos con datos de testigo manipulados para hacer que el nodo víctima quedara atascado en un tiempo de espera de 10 minutos. Esto podía repetirse indefinidamente si el atacante controlaba tus tres nodos de alto ancho de banda o si tenías activada la opción -blocksonly.
También vale la pena prestar atención a la cronología: la vulnerabilidad más antigua (62859) se notificó el 28 de abril de 2025, pero pasaron aproximadamente 18 meses hasta su divulgación pública. La razón es que el equipo oficial esperó a que la última rama afectada, la 29.x, llegara al fin de su mantenimiento, el 27 de octubre de 2026, para publicar los detalles.
Cómo comprobarlo, en dos pasos:
1. Ejecuta bitcoin-cli getnetworkinfo y consulta el campo subversion. La versión 30.0 y las posteriores corrigen las tres vulnerabilidades; la 29.2 corrige las tres; la 28.3 corrige las dos primeras (el aviso original de la 62859 solo menciona la 29.2 y la 30.0). La rama 29.x dejó de recibir mantenimiento el 27 de octubre; lo más seguro es actualizar a una rama que aún tenga soporte.
2. Si usas un paquete integrado de nodo con interfaz gráfica, revisa en sus ajustes si -whitelist está configurado con algún rango de IP y confirma que la versión de Core incluida en el paquete esté por encima de las versiones indicadas.
Según la información divulgada, quienes solo guardan sus monedas en un exchange o en un monedero móvil y no ejecutan su propio nodo no tienen que realizar ninguna acción por este motivo.
Este artículo no constituye asesoramiento de inversión.
#比特币 #安全 #BitcoinCore #节点 $BTC
267
#BitcoinCoreRevelaTresVulnerabilidades
🚨 BITCOIN CORE REVELA 3 FALLOS DE SEGURIDAD
Atención, operadores de nodos: Bitcoin Core ha hecho públicas 3 vulnerabilidades. La más grave impide que los mineros creen nuevos bloques y solo se soluciona reiniciando el equipo. Las otras dos son menos graves: una ralentiza 10 minutos el procesamiento de bloques y la otra está relacionada con la conexión a Tor. Las 3 vulnerabilidades se corrigieron en octubre del año pasado y no se ha registrado ningún caso de explotación, pero alrededor del 9 % de los nodos aún utiliza versiones antiguas. Bitcoin ronda los 74.472 dólares, $BTC perpetuo, y sigue estancado por debajo de los 75.000 dólares.
La mayor variación de los perpetuos hoy: $ZEC 994 dólares, $ICP 2,59 dólares
#Bitcoin #BitcoinCore #SeguridadDeRedes
#BitcoinCoreRevelaTresVulnerabilidades
🚨 BITCOIN CORE REVELA 3 FALLOS DE SEGURIDAD
Atención, operadores de nodos: Bitcoin Core ha hecho públicas 3 vulnerabilidades. La más grave impide que los mineros creen nuevos bloques y solo se soluciona reiniciando el equipo. Las otras dos son menos graves: una ralentiza 10 minutos el procesamiento de bloques y la otra está relacionada con la conexión a Tor. Las 3 vulnerabilidades se corrigieron en octubre del año pasado y no se ha registrado ningún caso de explotación, pero alrededor del 9 % de los nodos aún utiliza versiones antiguas. Bitcoin ronda los 74.472 dólares, $BTC perpetuo, y sigue estancado por debajo de los 75.000 dólares.
La mayor variación de los perpetuos hoy: $ZEC 994 dólares, $ICP 2,59 dólares
#Bitcoin #BitcoinCore #SeguridadDeRedes
🚨 BITCOIN CORE REVELA 3 FALLOS DE SEGURIDAD
Atención, operadores de nodos: Bitcoin Core ha hecho públicas 3 vulnerabilidades. La más grave impide que los mineros creen nuevos bloques y solo se soluciona reiniciando el equipo. Las otras dos son menos graves: una ralentiza 10 minutos el procesamiento de bloques y la otra está relacionada con la conexión a Tor. Las 3 vulnerabilidades se corrigieron en octubre del año pasado y no se ha registrado ningún caso de explotación, pero alrededor del 9 % de los nodos aún utiliza versiones antiguas. Bitcoin ronda los 74.472 dólares, $BTC perpetuo, y sigue estancado por debajo de los 75.000 dólares.
La mayor variación de los perpetuos hoy: $ZEC 994 dólares, $ICP 2,59 dólares
#Bitcoin #BitcoinCore #SeguridadDeRedes
4


·
--
🛠️ Bitcoin Core revela tres fallos de seguridad corregidos, incluido un error de minería de gravedad alta
Bitcoin Core ha divulgado públicamente tres vulnerabilidades, todas corregidas en versiones publicadas en octubre de 2025.
El error de gravedad alta (CVE-2025-62861) afectó a las versiones 28.0-28.2 y 29.0-29.1: tras una reorganización de la cadena, podía dejar inconsistente el mempool, y los mineros afectados tenían que reiniciar sus nodos antes de poder volver a crear plantillas de bloques válidas.
Dos fallos de gravedad media permitían que un par malicioso retrasara hasta 10 minutos el procesamiento de bloques mediante bloques compactos, y otorgaban permisos de lista blanca a pares Tor entrantes en algunas configuraciones. Bitcoin Core afirmó que «miles» de nodos accesibles de la red principal tenían conexiones Tor entrantes en la lista blanca.
⭐ No hubo fondos en riesgo y las correcciones ya están disponibles, pero los operadores de nodos y mineros que usen versiones antiguas deberían asegurarse de ejecutar Bitcoin Core 30.0 o 29.2+, un recordatorio de cuánto depende la fiabilidad de la red de mantener actualizada la infraestructura.
#Bitcoin #BTC #BitcoinCore #Seguridad
🛠️ Bitcoin Core revela tres fallos de seguridad corregidos, incluido un error de minería de gravedad alta
Bitcoin Core ha divulgado públicamente tres vulnerabilidades, todas corregidas en versiones publicadas en octubre de 2025.
El error de gravedad alta (CVE-2025-62861) afectó a las versiones 28.0-28.2 y 29.0-29.1: tras una reorganización de la cadena, podía dejar inconsistente el mempool, y los mineros afectados tenían que reiniciar sus nodos antes de poder volver a crear plantillas de bloques válidas.
Dos fallos de gravedad media permitían que un par malicioso retrasara hasta 10 minutos el procesamiento de bloques mediante bloques compactos, y otorgaban permisos de lista blanca a pares Tor entrantes en algunas configuraciones. Bitcoin Core afirmó que «miles» de nodos accesibles de la red principal tenían conexiones Tor entrantes en la lista blanca.
⭐ No hubo fondos en riesgo y las correcciones ya están disponibles, pero los operadores de nodos y mineros que usen versiones antiguas deberían asegurarse de ejecutar Bitcoin Core 30.0 o 29.2+, un recordatorio de cuánto depende la fiabilidad de la red de mantener actualizada la infraestructura.
#Bitcoin #BTC #BitcoinCore #Seguridad
Bitcoin Core ha divulgado públicamente tres vulnerabilidades, todas corregidas en versiones publicadas en octubre de 2025.
El error de gravedad alta (CVE-2025-62861) afectó a las versiones 28.0-28.2 y 29.0-29.1: tras una reorganización de la cadena, podía dejar inconsistente el mempool, y los mineros afectados tenían que reiniciar sus nodos antes de poder volver a crear plantillas de bloques válidas.
Dos fallos de gravedad media permitían que un par malicioso retrasara hasta 10 minutos el procesamiento de bloques mediante bloques compactos, y otorgaban permisos de lista blanca a pares Tor entrantes en algunas configuraciones. Bitcoin Core afirmó que «miles» de nodos accesibles de la red principal tenían conexiones Tor entrantes en la lista blanca.
⭐ No hubo fondos en riesgo y las correcciones ya están disponibles, pero los operadores de nodos y mineros que usen versiones antiguas deberían asegurarse de ejecutar Bitcoin Core 30.0 o 29.2+, un recordatorio de cuánto depende la fiabilidad de la red de mantener actualizada la infraestructura.
#Bitcoin #BTC #BitcoinCore #Seguridad
84

·
--
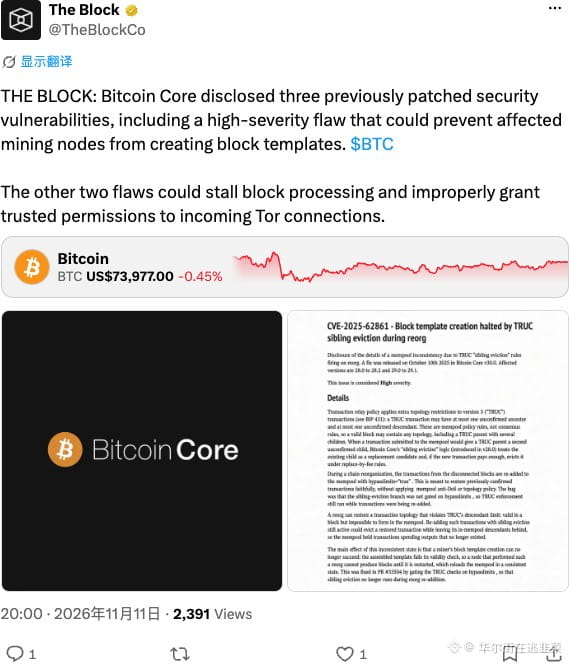
Bitcoin Core ha destapado tres viejas bombas: una vulnerabilidad de alto riesgo puede bloquear por completo la producción de bloques de los mineros. Las otras dos pueden ralentizar los nodos o provocar una concesión errónea de confianza. La verdad es que resulta alarmante. Aunque se trata de una gran limpieza de deuda técnica, a corto plazo la presión sobre los mineros será enorme y el ecosistema podría sufrir una breve sacudida. Toca esperar y observar: esta vez sí que es un hueso duro de roer.
#BTC #BitcoinCore
Bitcoin Core ha destapado tres viejas bombas: una vulnerabilidad de alto riesgo puede bloquear por completo la producción de bloques de los mineros. Las otras dos pueden ralentizar los nodos o provocar una concesión errónea de confianza. La verdad es que resulta alarmante. Aunque se trata de una gran limpieza de deuda técnica, a corto plazo la presión sobre los mineros será enorme y el ecosistema podría sufrir una breve sacudida. Toca esperar y observar: esta vez sí que es un hueso duro de roer.
#BTC #BitcoinCore
#BTC #BitcoinCore
55

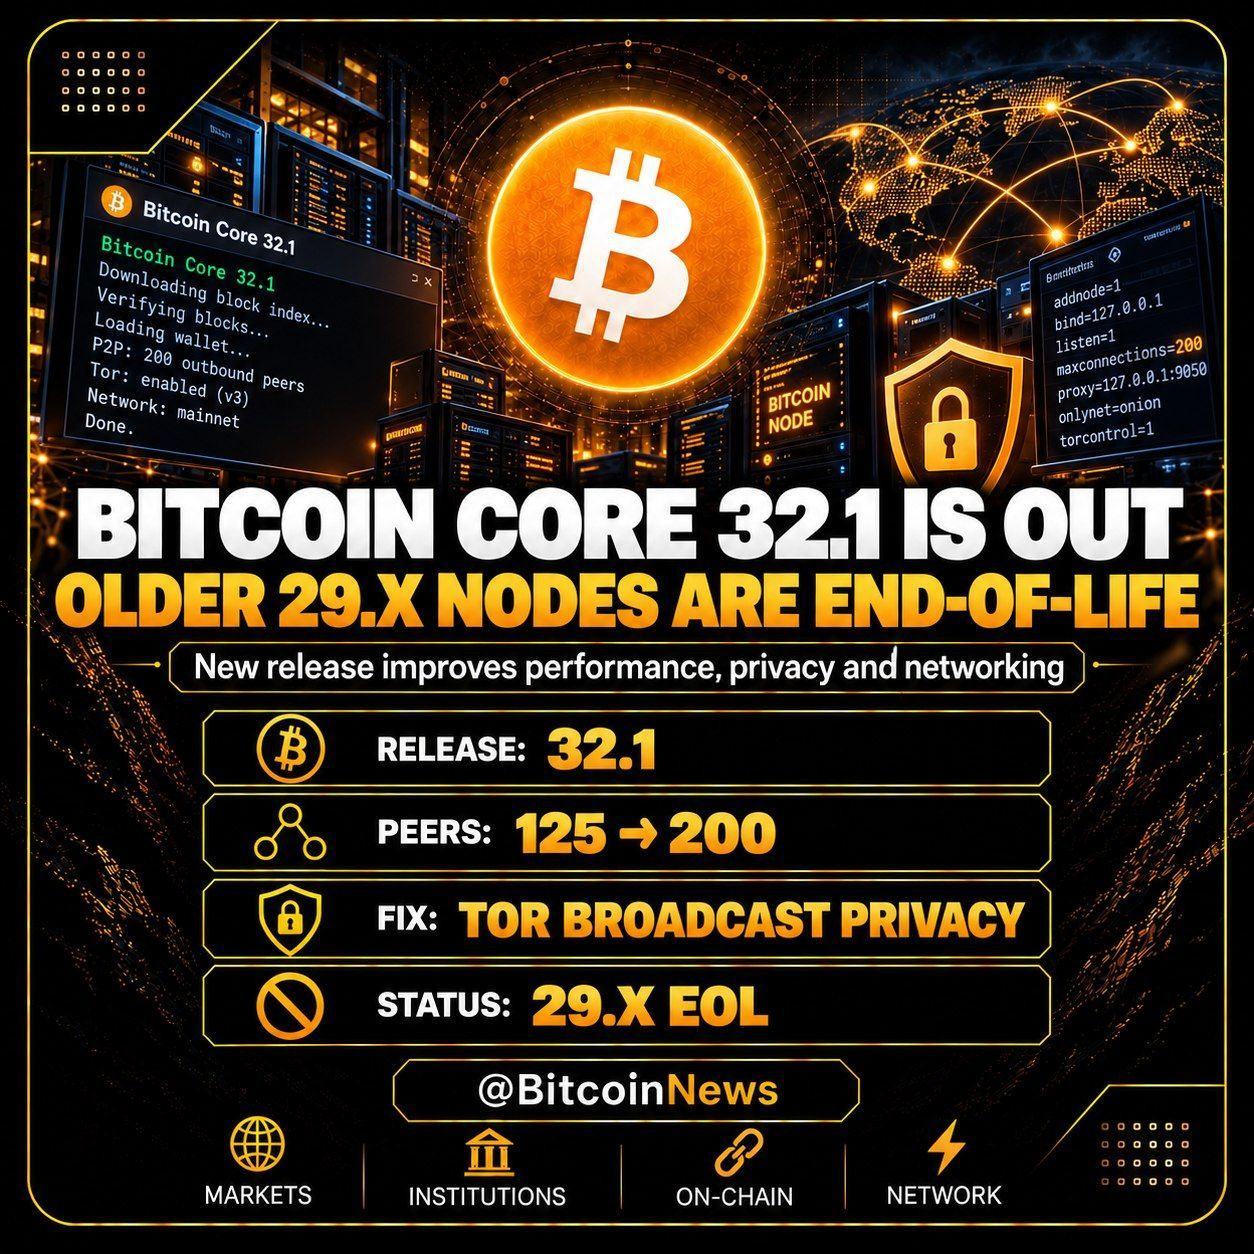
⚡ BITCOIN CORE 32.1 IMPLEMENTA ACTUALIZACIONES CRÍTICAS DE PRIVACIDAD Y RED PARA $BTC NODOS 🛡️
Bitcoin Core acaba de lanzar la versión 32.1, reforzando la capa fundamental sin tocar el límite máximo inmutable de 21 millones de unidades. 💡 Esta versión ofrece estimaciones de comisiones del mempool muy precisas, amplía las conexiones entre pares e incluye un parche crítico de privacidad que corrige las filtraciones en las transmisiones a través de Tor.
Mientras los inversores minoristas se obsesionan con cada vela intradía, la infraestructura de los nodos se fortalece discretamente a medida que las versiones antiguas llegan al final de su vida útil. 🔍 El dinero inteligente sigue de cerca la resiliencia del protocolo, al igual que la liquidez del libro de órdenes.
💬 ¿Ya actualizaste tu nodo o sigues estas actualizaciones fundamentales desde la barrera?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
⚡ BITCOIN CORE 32.1 IMPLEMENTA ACTUALIZACIONES CRÍTICAS DE PRIVACIDAD Y RED PARA $BTC NODOS 🛡️
Bitcoin Core acaba de lanzar la versión 32.1, reforzando la capa fundamental sin tocar el límite máximo inmutable de 21 millones de unidades. 💡 Esta versión ofrece estimaciones de comisiones del mempool muy precisas, amplía las conexiones entre pares e incluye un parche crítico de privacidad que corrige las filtraciones en las transmisiones a través de Tor.
Mientras los inversores minoristas se obsesionan con cada vela intradía, la infraestructura de los nodos se fortalece discretamente a medida que las versiones antiguas llegan al final de su vida útil. 🔍 El dinero inteligente sigue de cerca la resiliencia del protocolo, al igual que la liquidez del libro de órdenes.
💬 ¿Ya actualizaste tu nodo o sigues estas actualizaciones fundamentales desde la barrera?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
Bitcoin Core acaba de lanzar la versión 32.1, reforzando la capa fundamental sin tocar el límite máximo inmutable de 21 millones de unidades. 💡 Esta versión ofrece estimaciones de comisiones del mempool muy precisas, amplía las conexiones entre pares e incluye un parche crítico de privacidad que corrige las filtraciones en las transmisiones a través de Tor.
Mientras los inversores minoristas se obsesionan con cada vela intradía, la infraestructura de los nodos se fortalece discretamente a medida que las versiones antiguas llegan al final de su vida útil. 🔍 El dinero inteligente sigue de cerca la resiliencia del protocolo, al igual que la liquidez del libro de órdenes.
💬 ¿Ya actualizaste tu nodo o sigues estas actualizaciones fundamentales desde la barrera?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
24

·
--
Bitcoin Core reveló discretamente tres vulnerabilidades, y el momento resulta incómodo.
Las correcciones ya se habían publicado antes de la divulgación del 28 de octubre (CoinDesk). Una falla podía permitir que un atacante conectado inundara de datos un nodo en Windows, macOS o BSD hasta agotar la memoria y provocar un fallo.
Los nodos son la columna vertebral del modelo de confianza de $BTC, así que instalar los parches importa incluso cuando el precio está tranquilo. Con BTC cerca de los 77.000 dólares y el hackeo de Binance aún acaparando los titulares, este tema recibió mucha menos atención de la que merece.
¿Tienes tu propio nodo y qué tan rápido lo actualizas después de que se publica una nueva versión? Me da curiosidad saber cuál es realmente la costumbre de la comunidad.
#Bitcoin #BitcoinCore #Seguridad
Bitcoin Core reveló discretamente tres vulnerabilidades, y el momento resulta incómodo.
Las correcciones ya se habían publicado antes de la divulgación del 28 de octubre (CoinDesk). Una falla podía permitir que un atacante conectado inundara de datos un nodo en Windows, macOS o BSD hasta agotar la memoria y provocar un fallo.
Los nodos son la columna vertebral del modelo de confianza de $BTC , así que instalar los parches importa incluso cuando el precio está tranquilo. Con BTC cerca de los 77.000 dólares y el hackeo de Binance aún acaparando los titulares, este tema recibió mucha menos atención de la que merece.
¿Tienes tu propio nodo y qué tan rápido lo actualizas después de que se publica una nueva versión? Me da curiosidad saber cuál es realmente la costumbre de la comunidad.
#Bitcoin #BitcoinCore #Seguridad
Las correcciones ya se habían publicado antes de la divulgación del 28 de octubre (CoinDesk). Una falla podía permitir que un atacante conectado inundara de datos un nodo en Windows, macOS o BSD hasta agotar la memoria y provocar un fallo.
Los nodos son la columna vertebral del modelo de confianza de $BTC , así que instalar los parches importa incluso cuando el precio está tranquilo. Con BTC cerca de los 77.000 dólares y el hackeo de Binance aún acaparando los titulares, este tema recibió mucha menos atención de la que merece.
¿Tienes tu propio nodo y qué tan rápido lo actualizas después de que se publica una nueva versión? Me da curiosidad saber cuál es realmente la costumbre de la comunidad.
#Bitcoin #BitcoinCore #Seguridad
22
·
--
🚨 ATENCIÓN NODOS DE BITCOIN: ¡LANZADO BITCOIN CORE 32.1 PARA CORRECCIÓN DE VULNERABILIDADES! 🛡️💻
Si operas un nodo (node) en la red de Bitcoin o sigues la seguridad estructural del mercado, el equipo de desarrolladores lanzó este martes (27) Bitcoin Core 32.1, enfocado en correcciones críticas de seguridad!
📌 ¿QUÉ SE CORRIGIÓ?
1️⃣ Falla de Asignación de Memoria (Gravedad Media): Corrección de un vector de ataque mediante sockets TCP urgentes que permitía el consumo ilimitado de RAM, pudiendo bloquear nodos de la red.
2️⃣ Optimización y Estabilidad: Ajustes finos en conexiones heredadas (anteriores a BIP31) y protección contra la corrupción de datos en reorganizaciones de bloques.
3️⃣ Retrocompatibilidad: El equipo puso a disposición parches de seguridad no solo para la nueva versión, sino también para las versiones 29, 30 y 31 para quienes no migraron inmediatamente.
💡 ANÁLISIS ALEXANDRE 8:
Mientras muchos se enfocan solo en el precio diario, la verdadera robustez de Bitcoin proviene de su descentralización y de la respuesta rápida de los desarrolladores para mantener la red inmune a ataques de infraestructura. ¡La seguridad primero siempre! (DYOR) 🔐
$BTC
{spot}(BTCUSDT)
📌 Sigue el perfil para acompañar actualizaciones técnicas y análisis verídicos diarios del mercado cripto!
👇 ¿Mantienes tus nodos y softwares de custodia siempre actualizados? ¡Comenta abajo! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
🚨 ATENCIÓN NODOS DE BITCOIN: ¡LANZADO BITCOIN CORE 32.1 PARA CORRECCIÓN DE VULNERABILIDADES! 🛡️💻
Si operas un nodo (node) en la red de Bitcoin o sigues la seguridad estructural del mercado, el equipo de desarrolladores lanzó este martes (27) Bitcoin Core 32.1, enfocado en correcciones críticas de seguridad!
📌 ¿QUÉ SE CORRIGIÓ?
1️⃣ Falla de Asignación de Memoria (Gravedad Media): Corrección de un vector de ataque mediante sockets TCP urgentes que permitía el consumo ilimitado de RAM, pudiendo bloquear nodos de la red.
2️⃣ Optimización y Estabilidad: Ajustes finos en conexiones heredadas (anteriores a BIP31) y protección contra la corrupción de datos en reorganizaciones de bloques.
3️⃣ Retrocompatibilidad: El equipo puso a disposición parches de seguridad no solo para la nueva versión, sino también para las versiones 29, 30 y 31 para quienes no migraron inmediatamente.
💡 ANÁLISIS ALEXANDRE 8:
Mientras muchos se enfocan solo en el precio diario, la verdadera robustez de Bitcoin proviene de su descentralización y de la respuesta rápida de los desarrolladores para mantener la red inmune a ataques de infraestructura. ¡La seguridad primero siempre! (DYOR) 🔐
$BTC
📌 Sigue el perfil para acompañar actualizaciones técnicas y análisis verídicos diarios del mercado cripto!
👇 ¿Mantienes tus nodos y softwares de custodia siempre actualizados? ¡Comenta abajo! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
Si operas un nodo (node) en la red de Bitcoin o sigues la seguridad estructural del mercado, el equipo de desarrolladores lanzó este martes (27) Bitcoin Core 32.1, enfocado en correcciones críticas de seguridad!
📌 ¿QUÉ SE CORRIGIÓ?
1️⃣ Falla de Asignación de Memoria (Gravedad Media): Corrección de un vector de ataque mediante sockets TCP urgentes que permitía el consumo ilimitado de RAM, pudiendo bloquear nodos de la red.
2️⃣ Optimización y Estabilidad: Ajustes finos en conexiones heredadas (anteriores a BIP31) y protección contra la corrupción de datos en reorganizaciones de bloques.
3️⃣ Retrocompatibilidad: El equipo puso a disposición parches de seguridad no solo para la nueva versión, sino también para las versiones 29, 30 y 31 para quienes no migraron inmediatamente.
💡 ANÁLISIS ALEXANDRE 8:
Mientras muchos se enfocan solo en el precio diario, la verdadera robustez de Bitcoin proviene de su descentralización y de la respuesta rápida de los desarrolladores para mantener la red inmune a ataques de infraestructura. ¡La seguridad primero siempre! (DYOR) 🔐
$BTC
📌 Sigue el perfil para acompañar actualizaciones técnicas y análisis verídicos diarios del mercado cripto!
👇 ¿Mantienes tus nodos y softwares de custodia siempre actualizados? ¡Comenta abajo! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
129
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#A Packed Week of Earnings and Data Tests Markets
323 visualizaciones
28 participa(n) en el debate
2
#HuangReportedlyConsidersReturnToNvidia
6,263 visualizaciones
130 participa(n) en el debate
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
252,516 visualizaciones
2,164 participa(n) en el debate
4
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
240 visualizaciones
10 participa(n) en el debate
5
#About64000BitcoinMiningMachinesReportedlyHijacked
5,798 visualizaciones
106 participa(n) en el debate
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
205,731 visualizaciones
1,737 participa(n) en el debate
7
#WillFOMCMinutesReinforceRateHikeExpectations?
76,543 visualizaciones
882 participa(n) en el debate
8
#BitcoinActiveSupplyInProfitDropsBelow45%
281,302 visualizaciones
1,973 participa(n) en el debate
9
#TONStrategyReports$23.97MQ3NetLoss
23,751 visualizaciones
161 participa(n) en el debate
10
#KavaSaysAbnormalActivityLimitedToKavaLend
185,857 visualizaciones
1,132 participa(n) en el debate