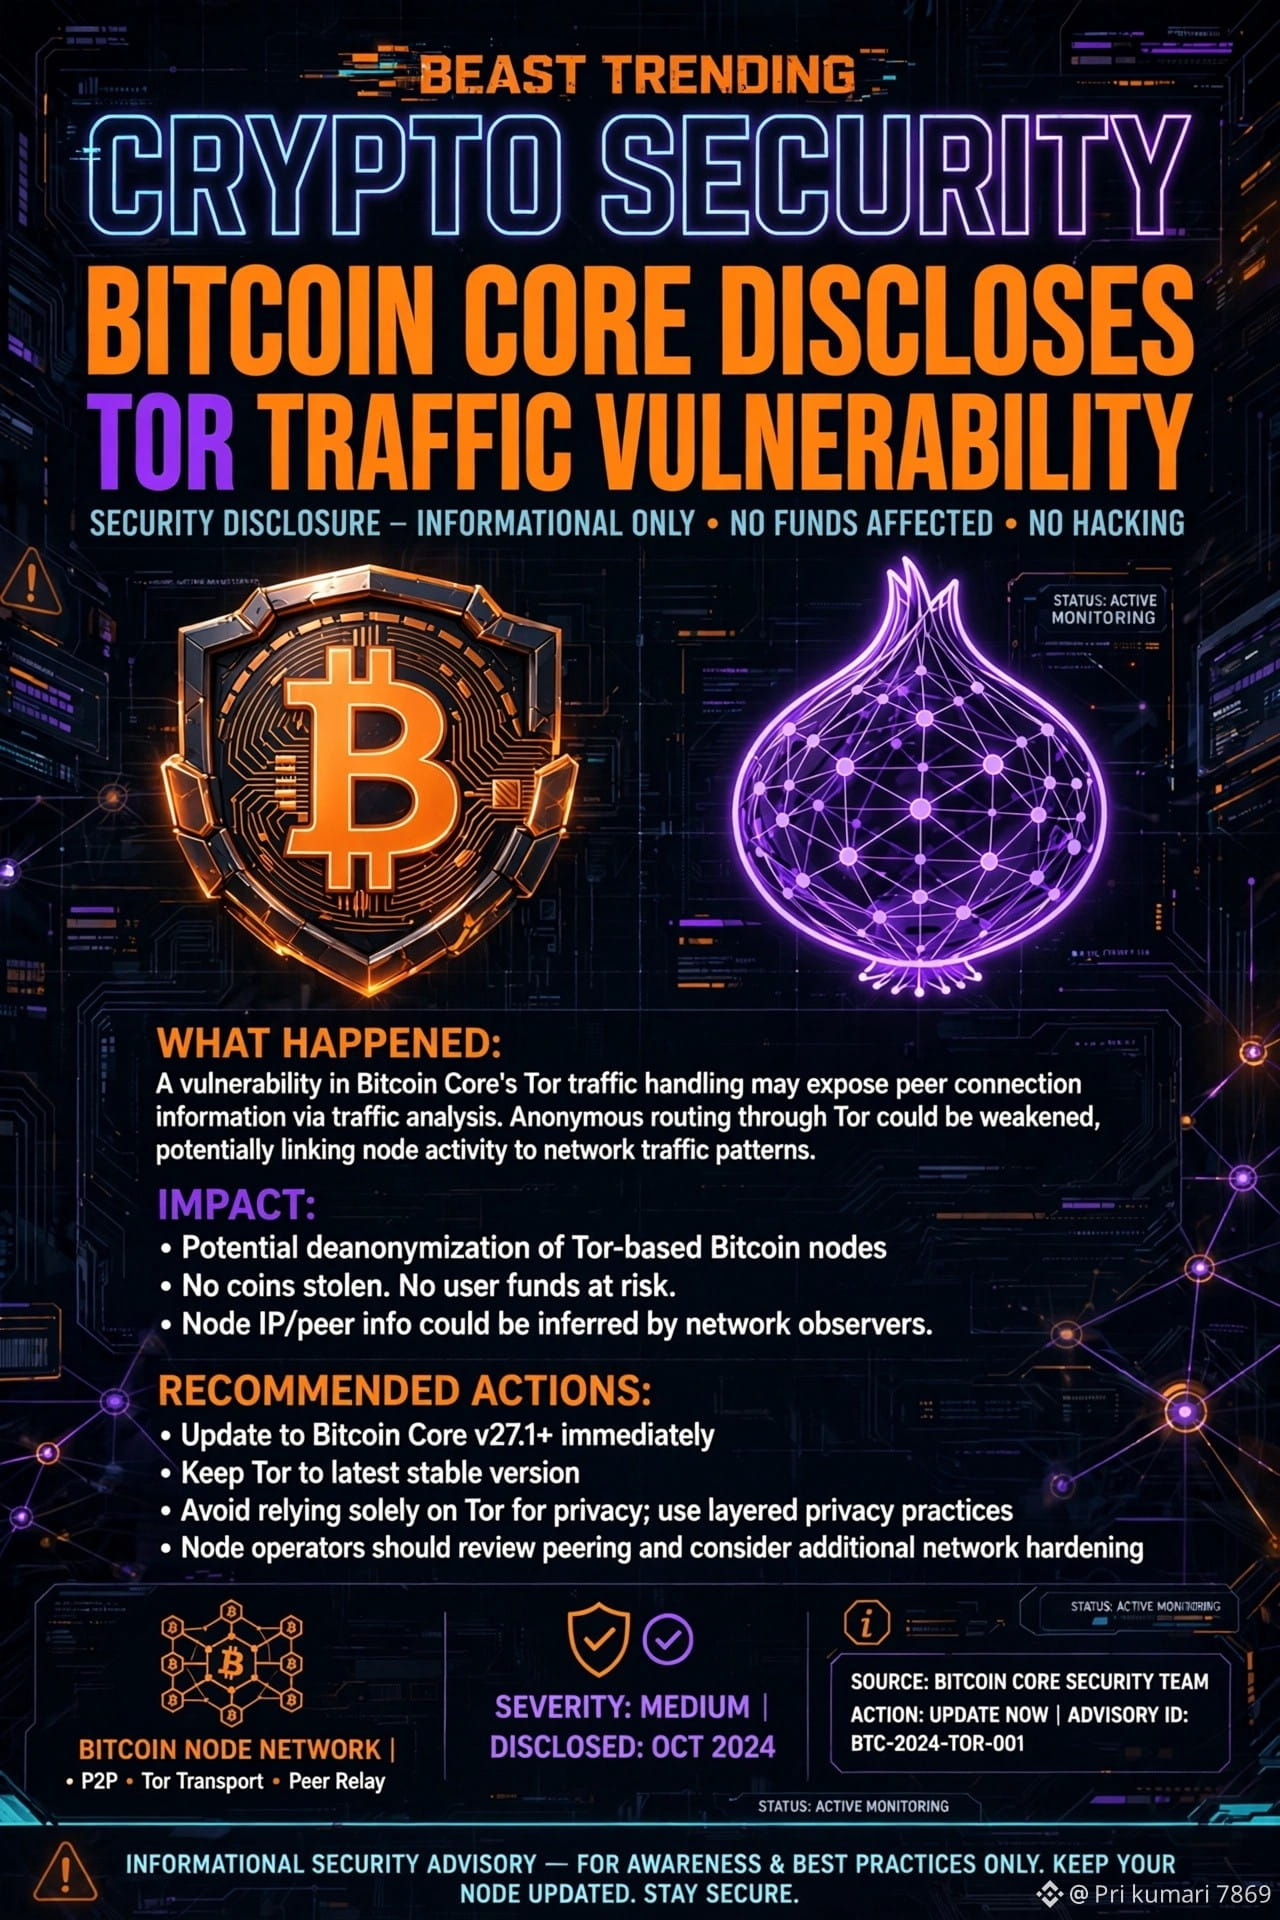
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoin NO fue hackeado.
Pero esta divulgación es GRANDE. Léela.
Bitcoin Core acaba de divulgar 3 vulnerabilidades, incluido un error de Tor que afectó a *miles de nodos.
¿Qué pasó?
Bitcoin Core tiene una configuración llamada `-whitelist`.
Otorga permisos extra a las conexiones CONFIABLES, como eludir los límites de spam y las protecciones de privacidad.
El error:
Las conexiones Tor parecen venir de tu software Tor local.
Si esa IP local de Tor estaba dentro del rango de la lista blanca, entonces *TODOS los desconocidos que se conectaban por Tor eran tratados como CONFIABLES.*
Resultado: Miles de nodos de mainnet alcanzables estaban poniendo en lista blanca TODAS las conexiones Tor entrantes.
Los datos que necesitas:
CVE:* CVE-2025-62860
Gravedad:* Media
¿Monedas robadas?* NO ❌
¿Billeteras hackeadas?* NO ❌
¿Exploit activo encontrado?* NO ❌
¿Nodos sin lista blanca?* NO AFECTADOS ✅
*¿Ya estaba corregido?*
SÍ.
Corregido en *octubre de 2025* - en v30.0, v29.2, v28.3
La divulgación llegó el *10 de nov de 2026* - porque Core solo publica los detalles DESPUÉS de que la última versión afectada llega al fin de su vida útil. Esa es su política de seguridad.
*2 Otros Errores Divulgados:*
1. *Gravedad ALTA* - Un nodo de minería podría fallar al construir plantillas de bloque válidas después de una reorganización hasta reiniciarse
2. *Gravedad MEDIA* - Un atacante podría detener el procesamiento de bloques durante 10 minutos
*¿Qué deberías hacer?
Si ejecutas un nodo, asegúrate de estar en la versión MÁS RECIENTE. Actualizar = Seguro.
Esto no es FUD. Esto es TRANSPARENCIA.
Esta es exactamente la razón por la que Bitcoin sigue siendo la red más confiable en cripto. 💪
Pregunta:
¿Esta divulgación tardía es BUENA seguridad o DEMASIADO TARDE?
Deja tu opinión 👇
#BTC #BitcoinCore #CryptoSecurity
Bitcoin NO fue hackeado.
Pero esta divulgación es GRANDE. Léela.
Bitcoin Core acaba de divulgar 3 vulnerabilidades, incluido un error de Tor que afectó a *miles de nodos.
¿Qué pasó?
Bitcoin Core tiene una configuración llamada `-whitelist`.
Otorga permisos extra a las conexiones CONFIABLES, como eludir los límites de spam y las protecciones de privacidad.
El error:
Las conexiones Tor parecen venir de tu software Tor local.
Si esa IP local de Tor estaba dentro del rango de la lista blanca, entonces *TODOS los desconocidos que se conectaban por Tor eran tratados como CONFIABLES.*
Resultado: Miles de nodos de mainnet alcanzables estaban poniendo en lista blanca TODAS las conexiones Tor entrantes.
Los datos que necesitas:
CVE:* CVE-2025-62860
Gravedad:* Media
¿Monedas robadas?* NO ❌
¿Billeteras hackeadas?* NO ❌
¿Exploit activo encontrado?* NO ❌
¿Nodos sin lista blanca?* NO AFECTADOS ✅
*¿Ya estaba corregido?*
SÍ.
Corregido en *octubre de 2025* - en v30.0, v29.2, v28.3
La divulgación llegó el *10 de nov de 2026* - porque Core solo publica los detalles DESPUÉS de que la última versión afectada llega al fin de su vida útil. Esa es su política de seguridad.
*2 Otros Errores Divulgados:*
1. *Gravedad ALTA* - Un nodo de minería podría fallar al construir plantillas de bloque válidas después de una reorganización hasta reiniciarse
2. *Gravedad MEDIA* - Un atacante podría detener el procesamiento de bloques durante 10 minutos
*¿Qué deberías hacer?
Si ejecutas un nodo, asegúrate de estar en la versión MÁS RECIENTE. Actualizar = Seguro.
Esto no es FUD. Esto es TRANSPARENCIA.
Esta es exactamente la razón por la que Bitcoin sigue siendo la red más confiable en cripto. 💪
Pregunta:
¿Esta divulgación tardía es BUENA seguridad o DEMASIADO TARDE?
Deja tu opinión 👇
#BTC #BitcoinCore #CryptoSecurity