

#airdropscam
airdropscam
264,019 visualizaciones
91 participa(n) en el debate
Populares
Novedades
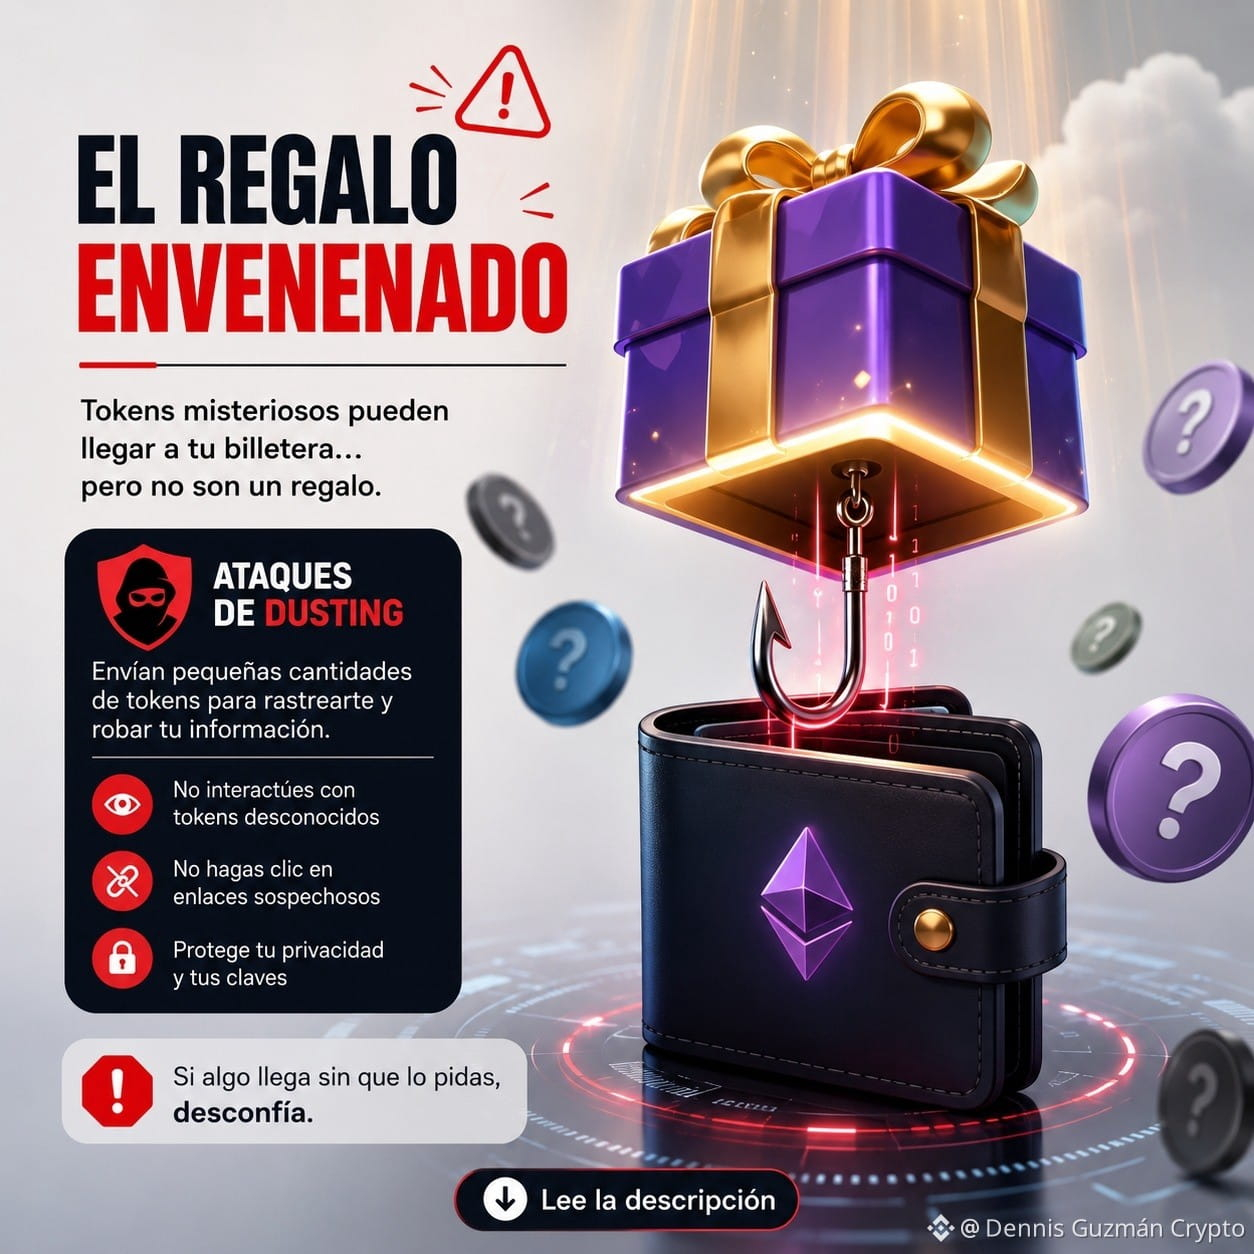
Mantén tus billeteras a salvo de regalos engañosos usando $BNB 🎁.
¿Revisaste tu balance y encontraste un token misterioso con un valor de miles de dólares que tú nunca compraste? ¡Alerta roja! 🚨 Es una estafa. Si intentas cambiarlo en un sitio web, te pedirán permisos para vaciar tu cuenta. Lo que llega gratis y sin aviso en Web3, se ignora.
¿Has encontrado alguna vez tokens extraños flotando en tus balances personales? 👀
#AirdropScam
👇 Haz clic aquí para operar 👇
{future}(BNBUSDT)
Mantén tus billeteras a salvo de regalos engañosos usando $BNB 🎁.
¿Revisaste tu balance y encontraste un token misterioso con un valor de miles de dólares que tú nunca compraste? ¡Alerta roja! 🚨 Es una estafa. Si intentas cambiarlo en un sitio web, te pedirán permisos para vaciar tu cuenta. Lo que llega gratis y sin aviso en Web3, se ignora.
¿Has encontrado alguna vez tokens extraños flotando en tus balances personales? 👀
#AirdropScam
👇 Haz clic aquí para operar 👇
1
1
1.1k

·
--
FACHADA AMIGABLE, CARTERA FRAUDULENTA: $1757 EN ETHER ROBADOS MEDIANTE UN AIRDROP FALSO 🚨🔍
Una amistad construida sobre una pasión compartida por las criptomonedas terminó en una condena de prisión de siete meses. ¿El montaje? Un airdrop falso que prometía 100-200 monedas en 48 horas, respaldado por una dirección de “cadena pública” que en realidad era una cartera personal a nombre de la novia del estafador. Ingeniería social clásica envuelta en jerga que suena institucional. 🎭
La víctima transfirió $1.757 en Ether sin verificar la dirección de recepción. Ese único clic no verificado se convirtió en una advertencia. El tribunal condenó a Zhao a siete meses más una multa de 5.000 yuanes: clemencia por confesión total y reembolso. ⚖️
Lectura estructural: cualquier airdrop que prometa rendimientos fijos es una trampa de liquidez. El dinero inteligente verifica las direcciones, confirma la legitimidad del contrato y se aleja de cualquier cosa que huela a honeypot. La paciencia supera a la confianza ciega, en cada ciclo. 💡
¿Cuál es tu lista de verificación antes de enviar fondos a cualquier dirección de airdrop? Déjala abajo.
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ETH #AirdropScam #CryptoSafety #BlockchainSecurity
🔒📊
13
·
--
Artículo
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?
PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
$BNB
$ETH
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
110
·
--
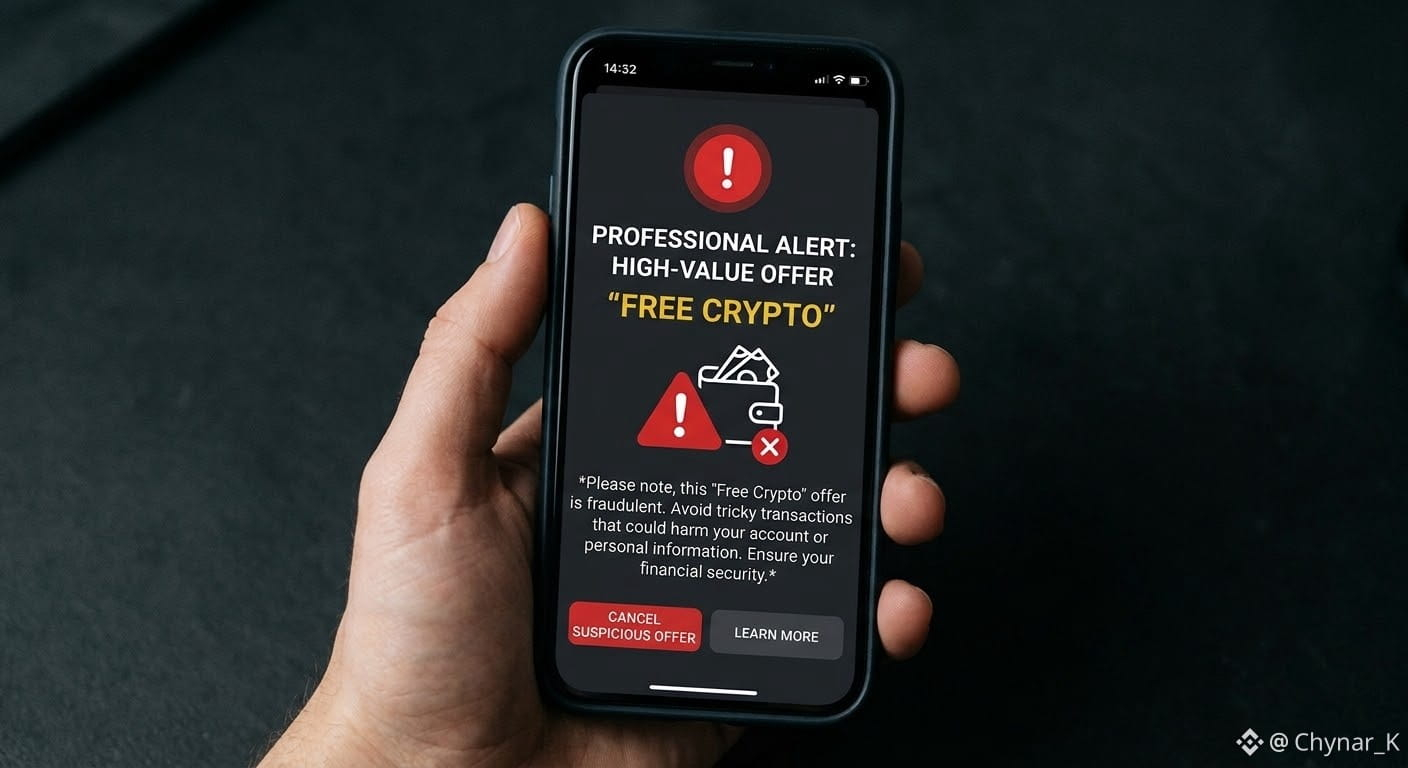
🚨 ¿CRIPTOMONEDAS GRATIS? ¡ESPERA ANTES DE HACER CLIC!
Imagina recibir un mensaje que dice: «¡Reclama ahora tus tokens de criptomonedas GRATIS!» 🎁
Suena emocionante, ¿verdad? Pero un solo clic equivocado podría poner en riesgo tu billetera.
⚠️ Estas son 3 señales de alerta:
🔗 1. Enlaces sospechosos — Los sitios web falsos pueden parecer casi idénticos a las páginas oficiales de los proyectos.
🔐 2. Solicitudes de la frase secreta de recuperación — Nunca compartas tu frase semilla ni tus claves privadas. Los airdrops legítimos nunca deberían necesitarlas.
✍️ 3. Aprobaciones de billeteras desconocidas — Aprobar una transacción maliciosa puede dar permiso a los estafadores para mover tus activos.
✅ Protégete:
• Verifica los anuncios en los canales oficiales del proyecto.
• Nunca conectes tu billetera a un sitio en el que no confíes.
• Lee cada transacción antes de firmarla.
Recuerda: ningún token gratis vale la pena si pones en riesgo toda tu billetera.
💬 ¿Alguna vez has recibido una oferta sospechosa de airdrop de criptomonedas?
Sígueme para descubrir más sobre criptomonedas y recibir consejos de seguridad. 🔐📊
#CryptoSecurity #AirdropScam #CryptoEducation #Web3 #BinanceSquare
119
🚨 ALERTA DE LA NUEVA SEMANA: ¡VULNERABILIDAD EN UN PUENTE CROSS-CHAIN Y LA ESTAFA DEL «AIRDROP FALSO» QUE DEJA LAS BILLETERAS VACÍAS! ⚠️
Al comienzo de una nueva semana de trading, expertos en ciberseguridad han emitido una alerta urgente sobre una serie de ataques dirigidos a protocolos de puentes cross-chain y contratos inteligentes falsos de airdrops, que se están propagando rápidamente por X (Twitter) y Telegram.
Los estafadores aprovechan el FOMO de la comunidad por encontrar oportunidades de airdrop al inicio de la semana para lanzar sitios web falsos de reclamación de recompensas, con una interfaz idéntica a la de grandes proyectos. Basta con hacer clic en «Conectar billetera» y firmar (Sign/Approve) para que todos los activos de tu billetera Web3 desaparezcan en un instante, ¡sin que siquiera te pidan la contraseña!
🛡️ La regla de los «3 NO» para mantener tu dinero a salvo:
1️⃣ NO conectes tu billetera a sitios web desconocidos que ofrecen airdrops a través de mensajes no solicitados.
2️⃣ NO apruebes contratos inteligentes que no hayan sido auditados o cuyo origen no esté claro.
3️⃣ UTILIZA SIEMPRE una billetera secundaria (burner wallet) exclusivamente para probar nuevas oportunidades, totalmente separada de tu billetera principal, donde guardas tus activos más valiosos.
¡Nunca está de más tener cuidado! No esperes a que sea demasiado tarde para tomar medidas, comunidad 🎯
#BinanceSquare #CryptoSecurity #AirdropScam #Web3Safety #RiskManagement
120
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CanMicrosoftDeliverOnAI
44,121 visualizaciones
577 participa(n) en el debate
2
#CanGoogleDefindItsCore
22,069 visualizaciones
437 participa(n) en el debate
3
#FOMCWatch
9M visualizaciones
27,751 participa(n) en el debate
4
#EthereumDropsBelow$2300
9,530 visualizaciones
147 participa(n) en el debate
5
#BitcoinSlipsBelow$80KAgain
26,496 visualizaciones
113 participa(n) en el debate
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
52,022 visualizaciones
728 participa(n) en el debate
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
10,164 visualizaciones
94 participa(n) en el debate
8
#BitmineAdds10452ETH
93,336 visualizaciones
1,116 participa(n) en el debate
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
50,670 visualizaciones
814 participa(n) en el debate
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
38,460 visualizaciones
580 participa(n) en el debate