

#phishingscam
phishingscam
255,378 visualizaciones
213 participa(n) en el debate
Populares
Novedades
·
--
Cuidado con las estafas (Phishing): ⛔️ 📵 ❌️ 👇👇
1. En momentos de confusión, los atacantes suelen enviar correos, mensajes de texto o enlaces falsos fingiendo ser el soporte de Binance para robar contraseñas. No entres a ningún enlace externo ni compartas tus claves.
2. Monitorea los canales oficiales: Revisa directamente la aplicación de Binance o sus cuentas verificadas para verificar el estado de los retiros y operaciones.
#phishingscam
32

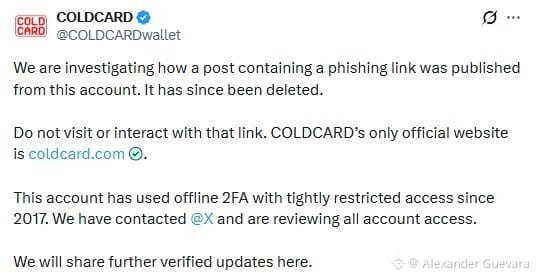
🟢🚨 ÚLTIMA HORA:
El fabricante de billeteras de hardware COLDCARD dice que un enlace de phishing fue publicado desde su cuenta oficial de X, a pesar de que la cuenta utiliza 2FA sin conexión con acceso estrictamente restringido desde 2017.
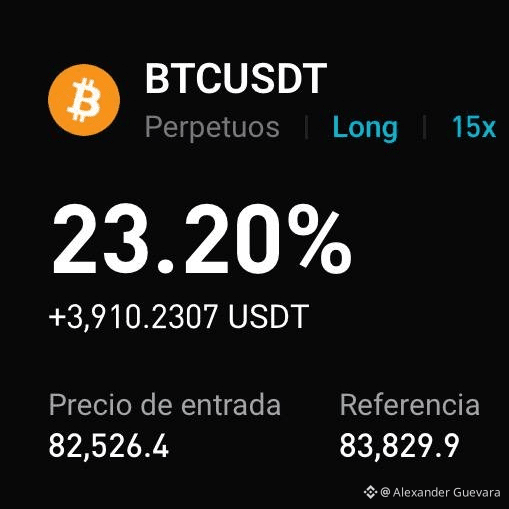
🇺🇸seguimos en Ganancia unete:
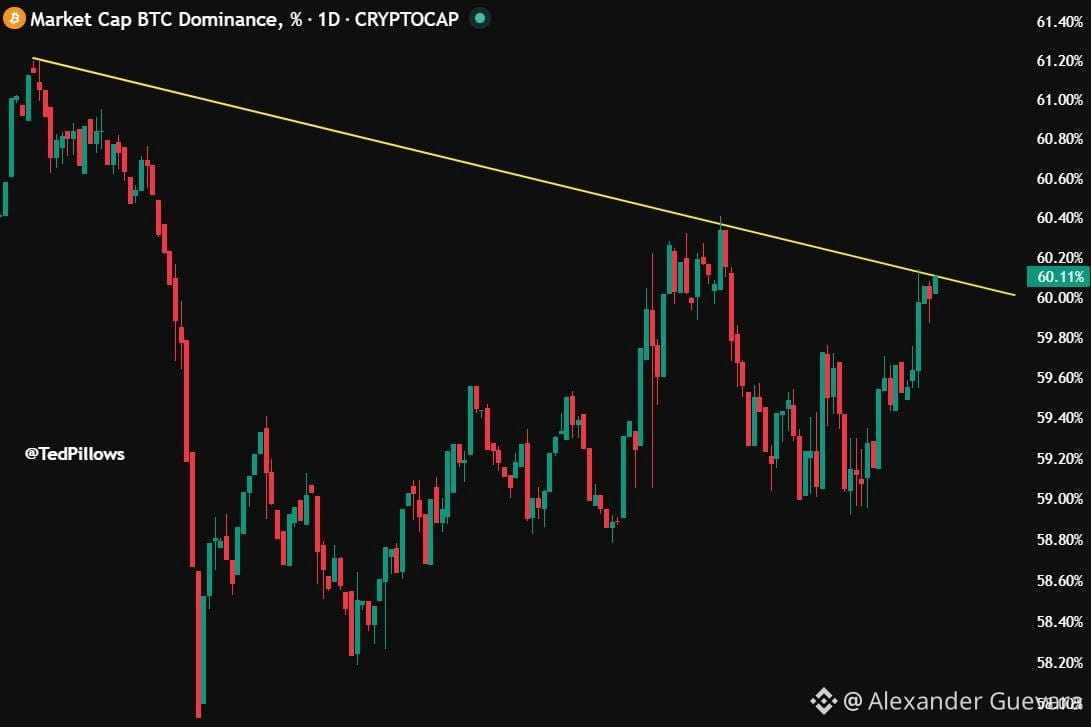
🇺🇸$BTC .D ahora está en su nivel de resistencia.
Un rechazo desde aquí sería realmente bueno para las alts
#BTC #Coldcard #phishingscam #Twitter #TrendingTopic
76
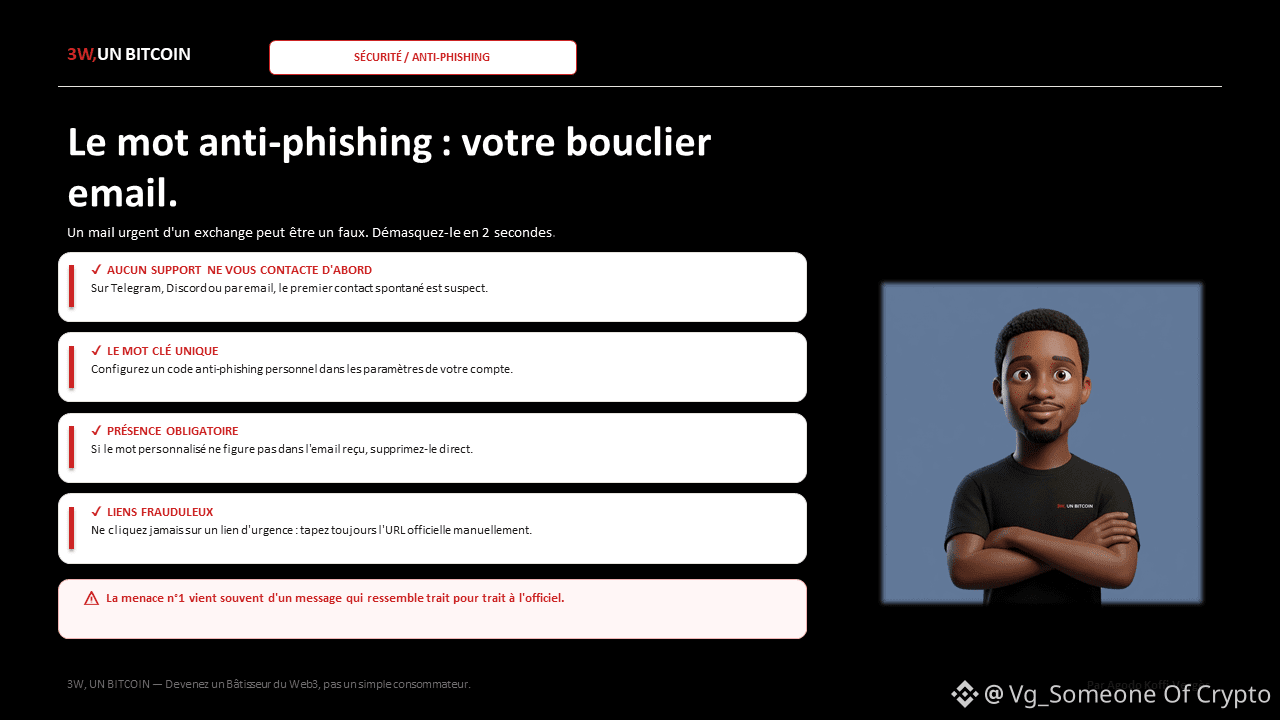
Un correo de Binance que te alerta sobre tu cuenta puede ser una trampa. Aquí tienes cómo desenmascararlo en 2 segundos.
La amenaza n.º 1 en el mundo cripto no viene de un virus, sino de un mensaje que se parece muchísimo a uno legítimo.
La regla de oro que explico en 3W, UN BITCOIN: el soporte técnico NUNCA se pone en contacto contigo primero, ya sea por Telegram, Discord o correo electrónico.
El truco que pocos principiantes conocen: configura una palabra antiphishing en los ajustes de seguridad de tu exchange (Binance y otros lo permiten). Esta palabra debe aparecer en CADA correo legítimo enviado por la plataforma.
Ejemplo concreto: si tu palabra es «mi sol» y un correo supuestamente urgente no la incluye → es falso; bórralo sin dudarlo.
¿Ya has configurado este tipo de protección en tus cuentas?
#phishingscam #defi #EducationalContent #StaySafeCryptoCommunity #Web3
5
1.3k

·
--
$BTC Red de Phishing Expuesta, Activos Congelados por las Autoridades 🛡️
Un caso importante de phishing en cripto ha avanzado después de que la Dirección de Ejecución de India presentara un pliego de cargos relacionado con un fraude estimado en $20 millones. La operación utilizó secuestro de SEO y un sitio falso de Coinbase Pro para robar detalles de inicio de sesión y 2FA, y luego canalizó fondos a través de miles de carteras y exchanges locales.
La lección clave es simple: las superficies de ataque siguen expandiéndose, y la seguridad operativa importa tanto como el timing del mercado. La cooperación transfronteriza se está estrechando, pero los usuarios aún necesitan verificar cada ruta de inicio de sesión y tratar la seguridad de la cuenta como una parte fundamental de la gestión de riesgos.
No es asesoría financiera. Maneja tu riesgo.
#BTC #CryptoSecurity #PhishingScam #CryptoNews
🛡️
41

·
--
$VANRY PHISHING INCIDENT DRAINS $1M - MERCADO EN ALTA ALERTA ⚡
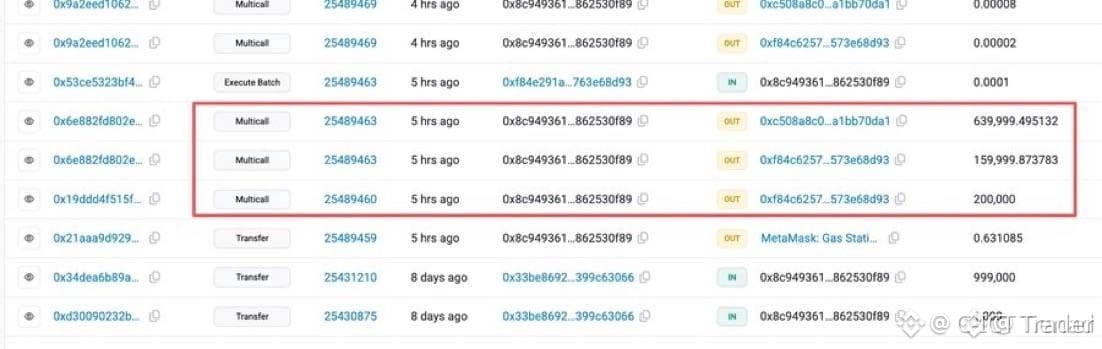
Una única transacción de phishing en un exchange de primer nivel resultó en una pérdida de $999,999, recordándonos lo rápido que puede desaparecer la liquidez cuando las firmas se aprueban con descuido. Este evento ya está dejando los libros de órdenes más delgados mientras los traders reevalúan el riesgo de contraparte.
Por el lado contrario, los desplomes impulsados por el miedo a menudo crean brechas de liquidez que los compradores pacientes aprovechan. El último incidente similar vio al token afectado recuperarse un 12% en 48 horas, ya que las ofertas acumuladas absorbieron el pánico. ¿Lo estás tratando como una oportunidad de compra o te apartas?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#VANRY #SecurityAlert #PhishingScam #CryptoNews
⚡
1
151
·
--
Con verificación
$ETH ALERTA DE ESTAFAS🚨: $24.23 MILLONES EN STETH & RETH DRENADOS VÍA PHISHING DE PERMISO
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
295
·
--
⚠️ El error más peligroso en las criptomonedas: hacer clic en un enlace sin comprobarlo.
El phishing ahora no se ve como un fraude obvio.
Puede llegar un mensaje como:
«Su cuenta requiere confirmación»
«Ha recibido un bono 🎁»
«Se ha detectado una actividad sospechosa»
Y todo se ve tan real que la mano sola quiere hacer clic 😬
Pero exactamente eso es lo que esperan los estafadores.
Yo para mí recordé una regla simple: si el mensaje me hace apurar, yo no me apuro.
Lo cierro y yo misma entro al sitio oficial o a la aplicación para volver a verificarlo todo.
Hay que recordar lo principal:
❌ No introducir la contraseña por un enlace de otra persona
❌ No compartir los códigos de 2FA
❌ No enviar a nadie la frase semilla
❌ No conectar la wallet a sitios poco claros
A veces, un minuto de atención puede salvar todo lo que ha reunido durante tanto tiempo. 🔐
¿Y tú verificas los enlaces antes de ir a ellos?
#phishingscam #defi
1
13
2.2k

Artículo
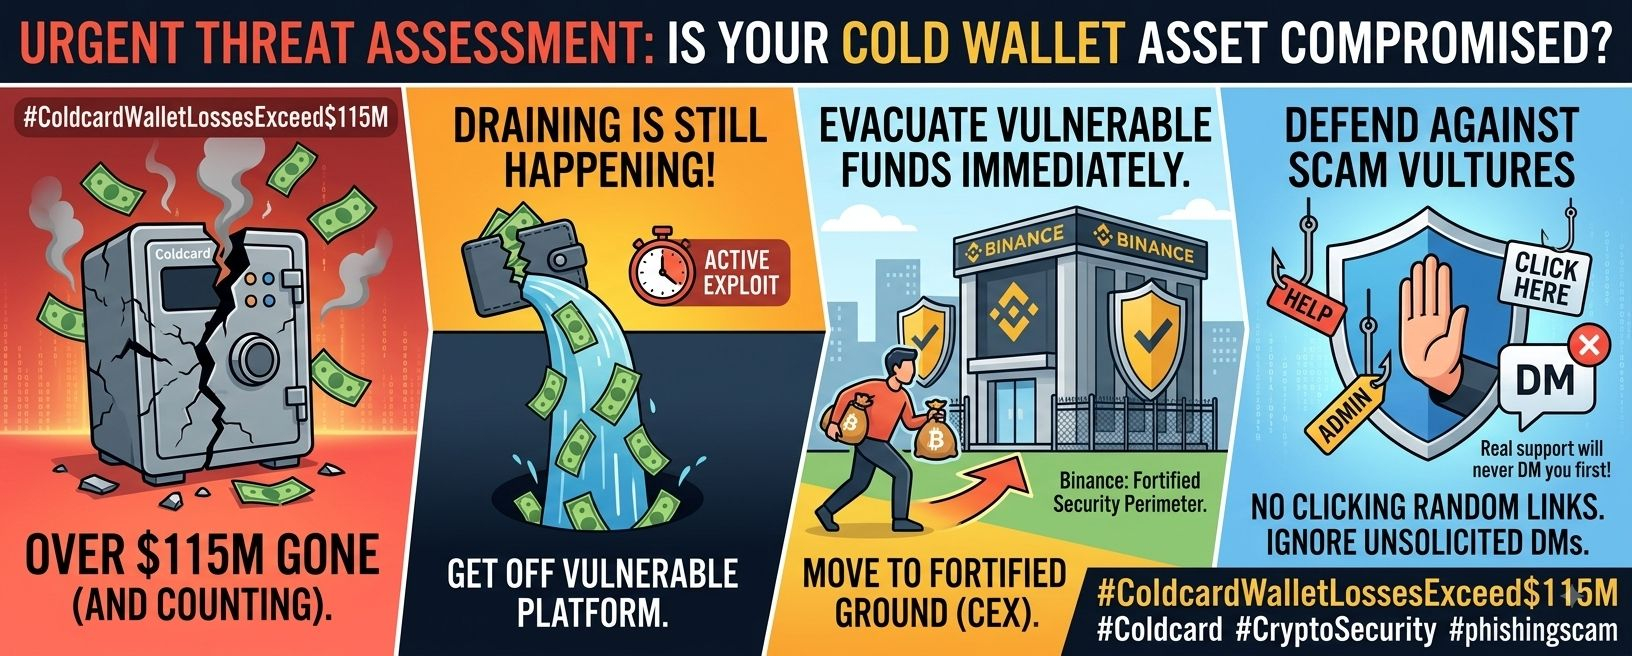
🚨 Evaluación de Amenazas: Brecha de Infraestructura de Coldcard de $115M+#ColdcardWalletLossesExceed$115M
El planteamiento de la autogestión impenetrable acaba de ser puesto a prueba de forma severa. Según información de inteligencia de Galaxy, el ecosistema de hardware Coldcard, históricamente confiable, está experimentando actualmente un exploit sin precedentes, con actores de amenazas ya desviando más de $115 millones en capital. Lo más alarmante es que el sangrado no se ha detenido: se trata de una extracción activa y en curso.
Pasos Estratégicos de Mitigación:
Evacuar Infraestructura Vulnerable: Si tu capital actualmente se encuentra respaldado por un dispositivo Coldcard, la jugada estructural inmediata es migrar tus activos a un entorno de intercambio fortificado y de alta seguridad, como Binance, para eliminar tu exposición a esta falla específica del hardware.
🚨 Evaluación de Amenazas: Brecha de Infraestructura de Coldcard de $115M+
#ColdcardWalletLossesExceed$115M
El planteamiento de la autogestión impenetrable acaba de ser puesto a prueba de forma severa. Según información de inteligencia de Galaxy, el ecosistema de hardware Coldcard, históricamente confiable, está experimentando actualmente un exploit sin precedentes, con actores de amenazas ya desviando más de $115 millones en capital. Lo más alarmante es que el sangrado no se ha detenido: se trata de una extracción activa y en curso.
Pasos Estratégicos de Mitigación:
Evacuar Infraestructura Vulnerable: Si tu capital actualmente se encuentra respaldado por un dispositivo Coldcard, la jugada estructural inmediata es migrar tus activos a un entorno de intercambio fortificado y de alta seguridad, como Binance, para eliminar tu exposición a esta falla específica del hardware.
1
306
·
--
Alcista
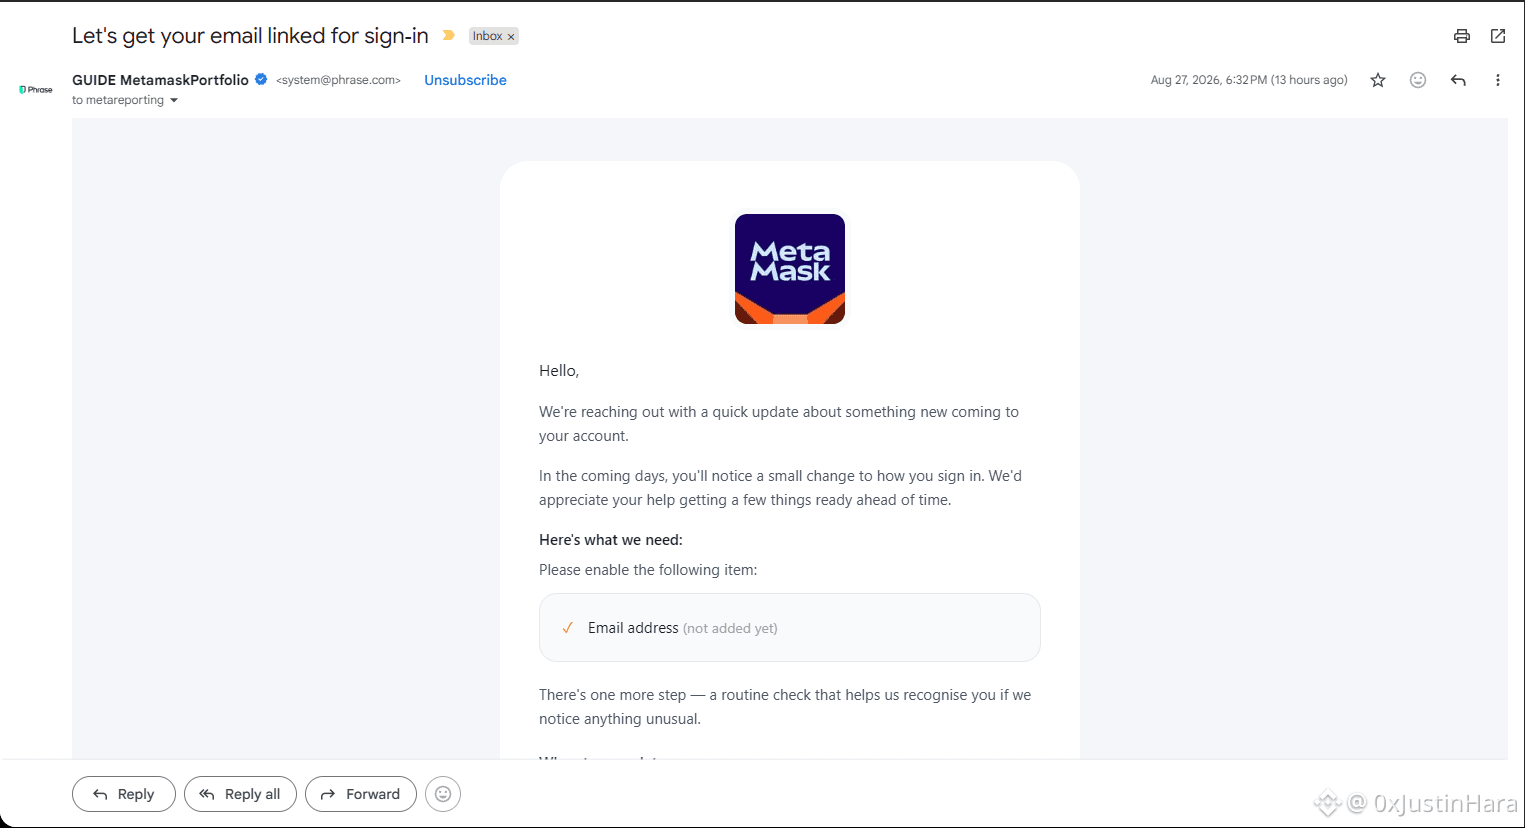
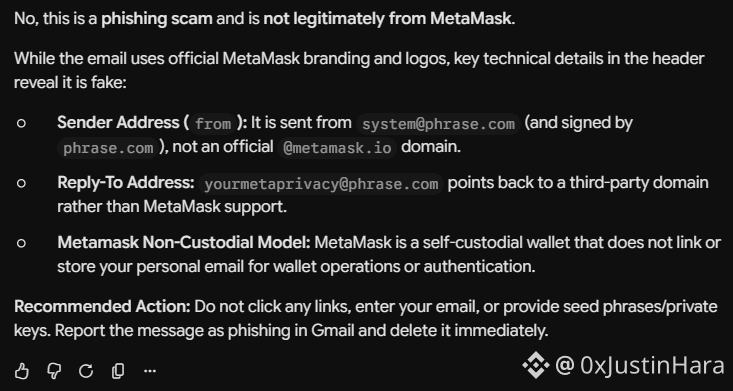
ya sabes que es una señal de un bull run cuando cosas como esta pasan con frecuencia. cuidado chicos, ¡sed más precavidos durante vuestro viaje de bull run desde aquí! verifica siempre todo antes de hacer clic en cualquier cosa o mejor, ¡simplemente no revises tu correo electrónico más!
$BTC
#ScamAwareness #phishingscam
$BTC
#ScamAwareness #phishingscam
41
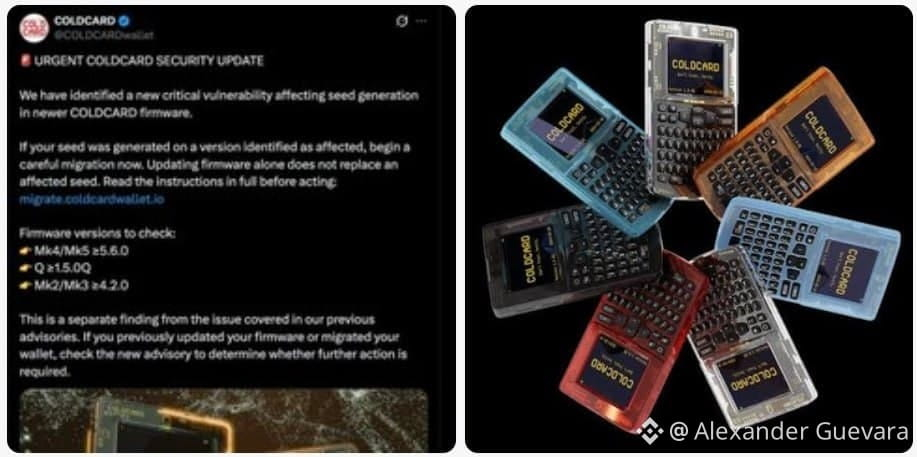
🚨La cuenta de COLDCARD en X publicó y borró un enlace de phishing. La firma teme por accesos administrativos vulnerados y vendidos en la darknet.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
🚨La cuenta de COLDCARD en X publicó y borró un enlace de phishing. La firma teme por accesos administrativos vulnerados y vendidos en la darknet.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
111

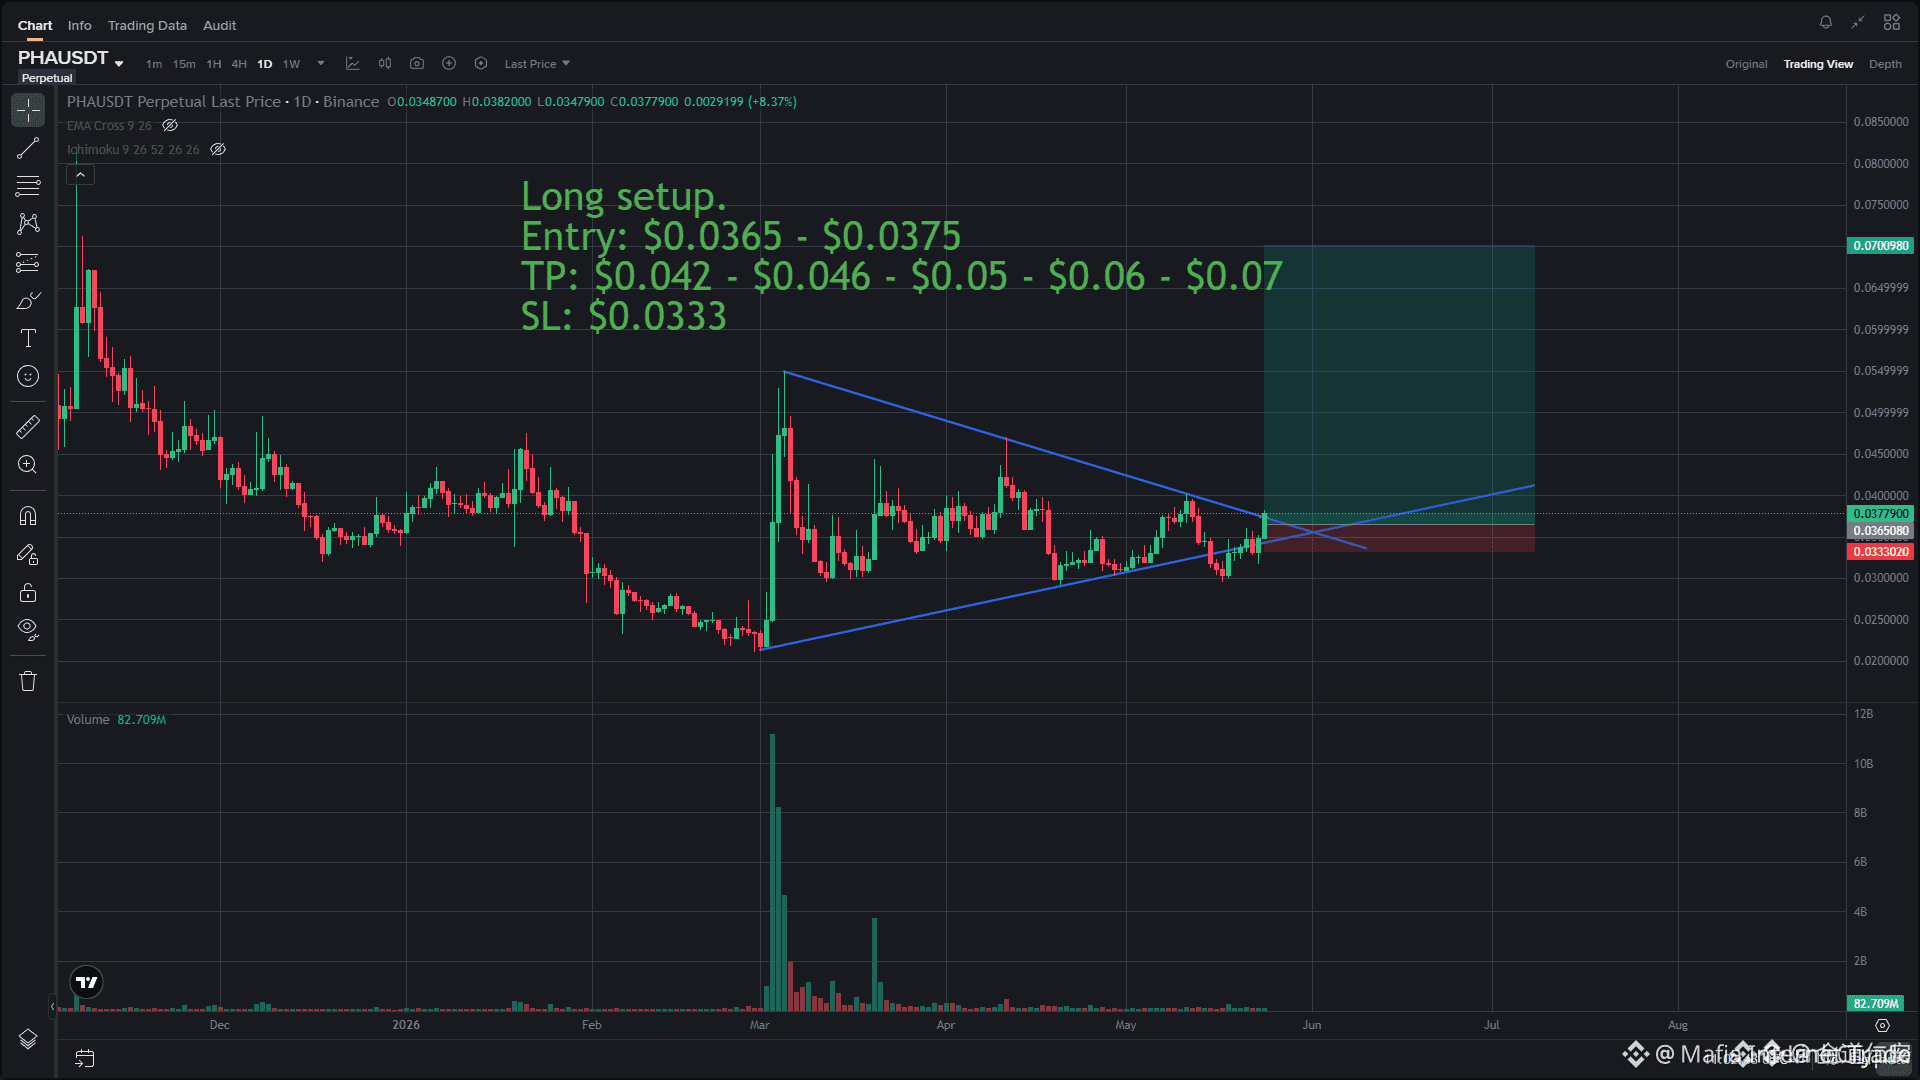
$PHA ZONA DE BALLENAS JUSTO ENCENDIDA 🔥
Entrada: 0.0365 - 0.0375 🔥
Objetivo: 0.042 - 0.046 - 0.05 - 0.06 - 0.07 🚀
Stop Loss: 0.0333 ⚠️
$PHA está en una configuración de alta presión con una zona de entrada ajustada y niveles de alza ya mapeados. Los traders de momentum estarán observando de cerca este rango mientras el volumen decida el próximo movimiento.
Nada de perseguir. Nada de bolsas sobredimensionadas. Ejecuta con disciplina.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA ZONA DE BALLENAS JUSTO ENCENDIDA 🔥
Entrada: 0.0365 - 0.0375 🔥
Objetivo: 0.042 - 0.046 - 0.05 - 0.06 - 0.07 🚀
Stop Loss: 0.0333 ⚠️
$PHA está en una configuración de alta presión con una zona de entrada ajustada y niveles de alza ya mapeados. Los traders de momentum estarán observando de cerca este rango mientras el volumen decida el próximo movimiento.
Nada de perseguir. Nada de bolsas sobredimensionadas. Ejecuta con disciplina.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
36

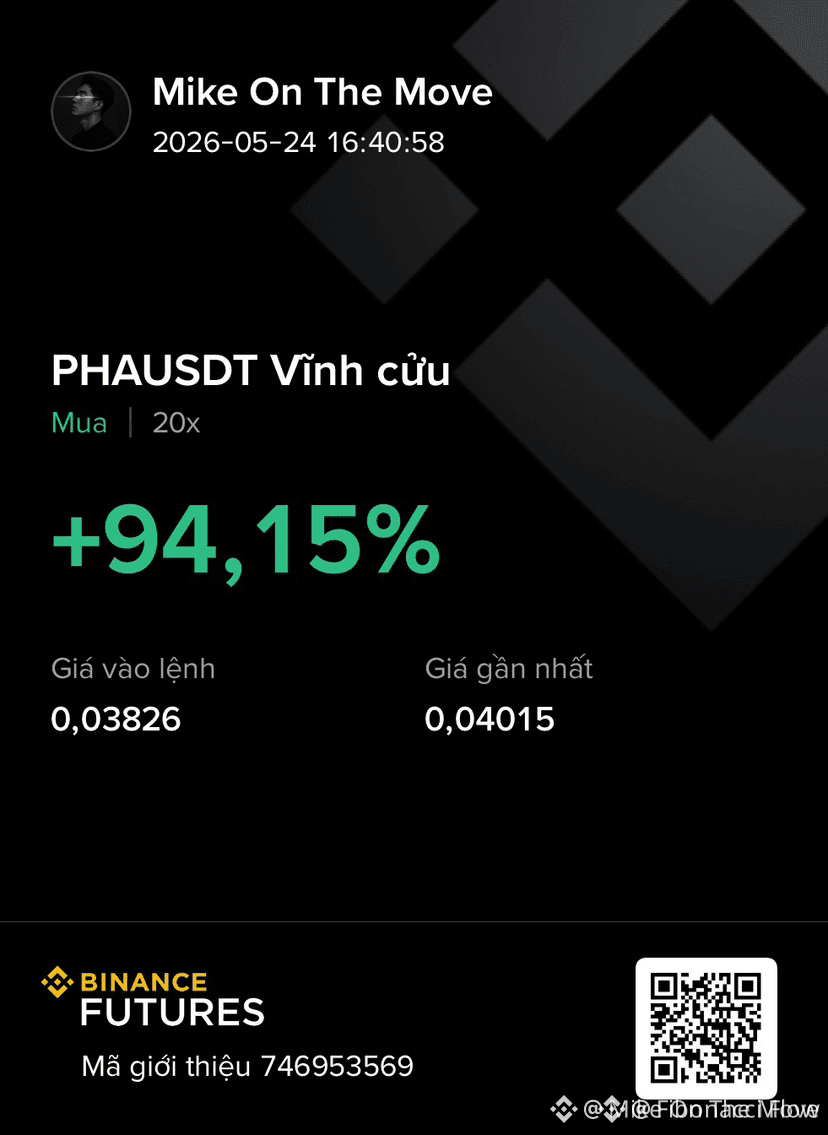
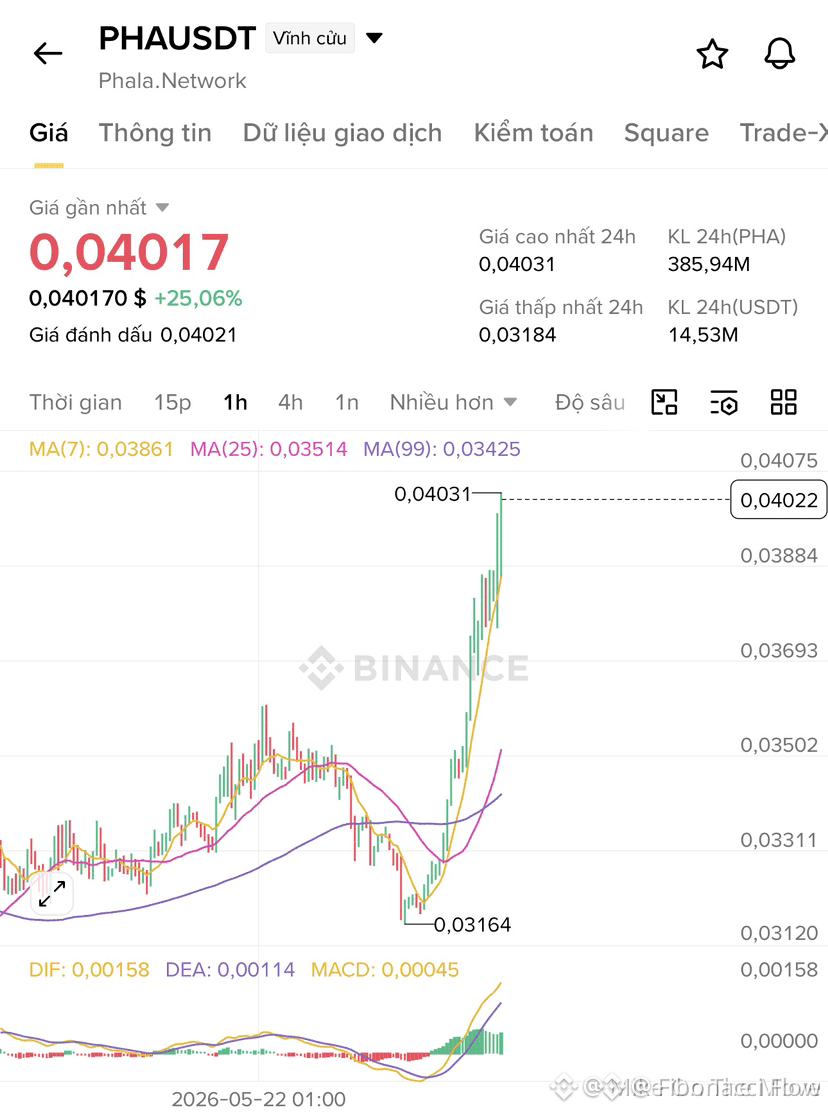
$PHA INICIO DEL SETUP LONG COMIENZA A MOVERSE 🔥
$PHA está comenzando a seguir la estructura alcista esperada, con un impulso inicial mejorando después de que se formara el setup long. El movimiento sigue siendo constructivo, pero la confirmación depende de la liquidez sostenida y del control de riesgo disciplinado.
Este es un setup en desarrollo en lugar de una búsqueda de breakout confirmada. Los traders deben monitorear la fuerza de continuación, evitar la sobreexposición y ajustar su posición si el impulso se debilita.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
✅
{future}(PHAUSDT)
$PHA INICIO DEL SETUP LONG COMIENZA A MOVERSE 🔥
$PHA está comenzando a seguir la estructura alcista esperada, con un impulso inicial mejorando después de que se formara el setup long. El movimiento sigue siendo constructivo, pero la confirmación depende de la liquidez sostenida y del control de riesgo disciplinado.
Este es un setup en desarrollo en lugar de una búsqueda de breakout confirmada. Los traders deben monitorear la fuerza de continuación, evitar la sobreexposición y ajustar su posición si el impulso se debilita.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
✅
81

·
--
🚨 ¡Alerta de Estafa: Usuario Pierde $155,256 en EIGEN Debido a un Ataque de Phishing! 🚨
En un giro sorprendente de los acontecimientos, un usuario ha caído víctima de una sofisticada estafa de phishing, resultando en una asombrosa pérdida de $155,256 en tokens EIGEN. 💸🔒
El ataque comenzó con un correo electrónico que parecía legítimo, afirmando ser de una plataforma oficial asociada con EIGEN. El usuario desprevenido fue engañado para hacer clic en un enlace fraudulento, llevando a una página de inicio de sesión falsa que capturó información sensible. 😔💻💥
Una vez que el estafador tuvo acceso a la cuenta del usuario, rápidamente drenó los fondos, desapareciendo con una enorme cantidad de EIGEN. 🚨💰 Esta estafa es un escalofriante recordatorio de cuán esencial es mantenerse alerta en el mundo de los activos digitales y las criptomonedas. 🕵️♂️⚠️
🔑 ¿Qué Puedes Hacer?
Verifica las URL antes de hacer clic en enlaces (busca errores de ortografía o nombres de dominio extraños).
Habilita la autenticación de dos factores (2FA) para agregar una capa adicional de protección.
Ten cuidado con correos electrónicos inesperados o mensajes directos que soliciten información sensible. 🚫📧
Verifica con fuentes confiables si alguna vez tienes dudas sobre un enlace o comunicación. ✅
🛡️ ¡Mantente a salvo y protege tus activos! Recuerda, nadie debería pedir tus claves privadas o información sensible a través de correo electrónico o mensaje. ¡Mantente informado, mantente seguro! 🔐💡
#CryptoSafety #PhishingScam #EIGEN
#CryptoAlert #BinanceAlphaAlert
4
5
18
7.4k

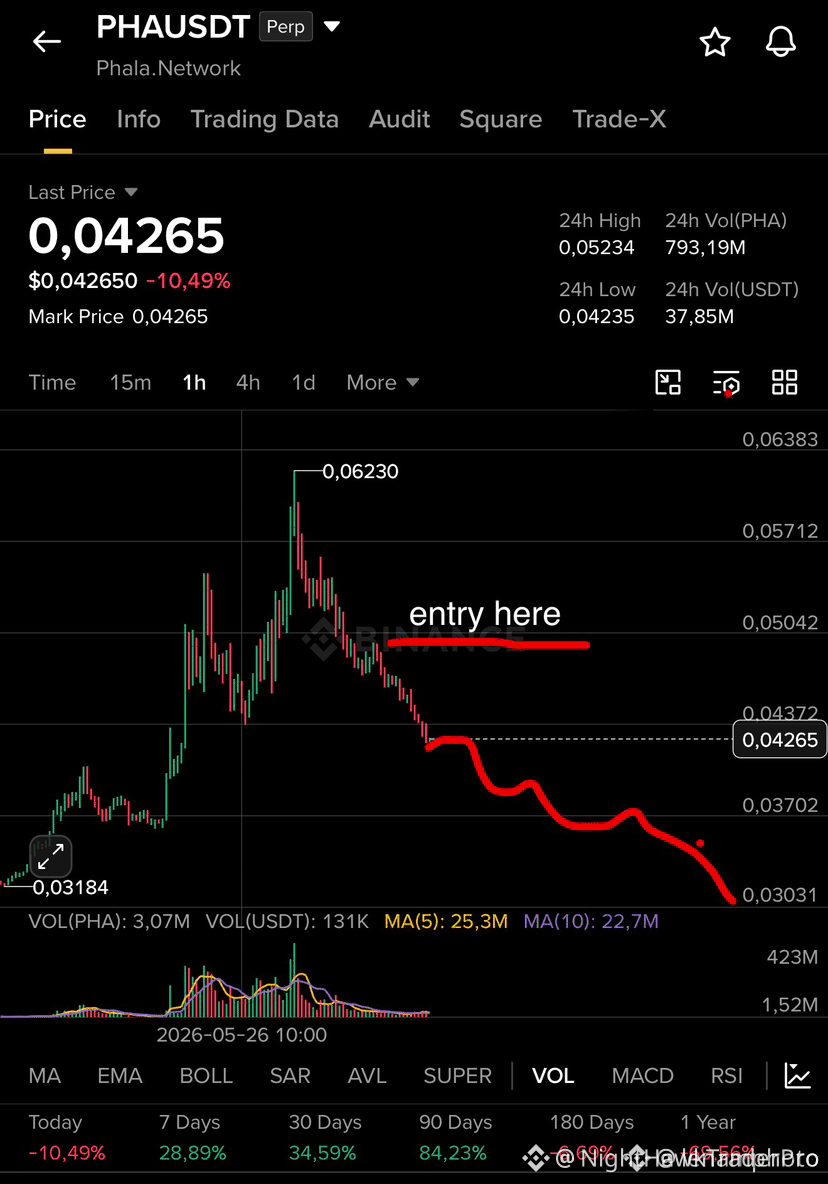
$PHA LOS OSOS ACABAN DE DAR EL PRIMER GOLPE 🔻
Entrada: 0.052-0.056 🔥
Objetivo: 0.036 🚀
Objetivo: 0.028 💎
TP1 en 0.043 ya fue alcanzado. Los vendedores desvanecieron el rebote con fuerza y el momentum se mantiene pesado. El volumen es débil en los movimientos de alivio, lo que mantiene la presión sobre los largos atrapados. Si comienza la capitulación, los próximos niveles a la baja entrarán en juego rápidamente.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🧨
{future}(PHAUSDT)
$PHA LOS OSOS ACABAN DE DAR EL PRIMER GOLPE 🔻
Entrada: 0.052-0.056 🔥
Objetivo: 0.036 🚀
Objetivo: 0.028 💎
TP1 en 0.043 ya fue alcanzado. Los vendedores desvanecieron el rebote con fuerza y el momentum se mantiene pesado. El volumen es débil en los movimientos de alivio, lo que mantiene la presión sobre los largos atrapados. Si comienza la capitulación, los próximos niveles a la baja entrarán en juego rápidamente.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🧨
73
·
--
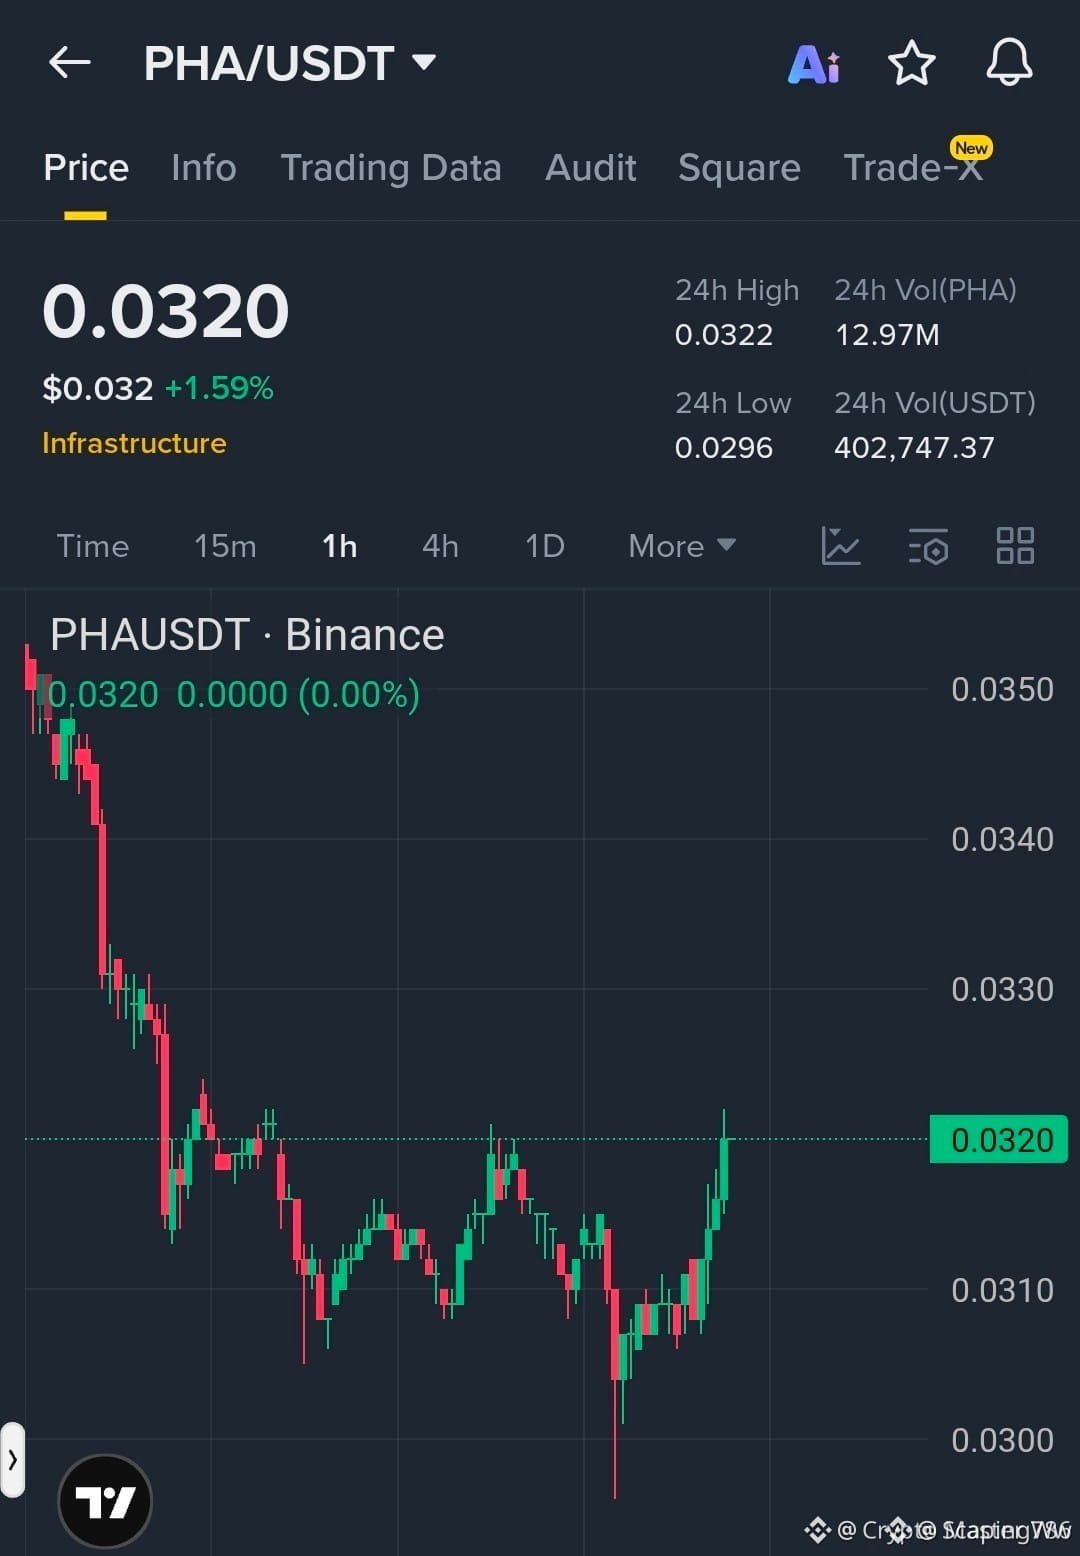
$PHA ALERTA DE REBOTE — LOS COMPRADORES ACABAN DE DEFENDER LA LÍNEA 🚨
Entrada: 0.0315 – 0.0320 🔥
Objetivo: 0.0330 / 0.0345 / 0.0360 🚀
Stop Loss: 0.0302 🛑
El $PHA acaba de rebotar limpio desde la zona de soporte de 0.030, y los compradores están regresando con intención. El momentum se está reconstruyendo rápido. Si esta oferta se mantiene, el próximo empuje podría volverse agresivo a medida que los traders a corto plazo regresen a la fuerza.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
⚡
{future}(PHAUSDT)
$PHA ALERTA DE REBOTE — LOS COMPRADORES ACABAN DE DEFENDER LA LÍNEA 🚨
Entrada: 0.0315 – 0.0320 🔥
Objetivo: 0.0330 / 0.0345 / 0.0360 🚀
Stop Loss: 0.0302 🛑
El $PHA acaba de rebotar limpio desde la zona de soporte de 0.030, y los compradores están regresando con intención. El momentum se está reconstruyendo rápido. Si esta oferta se mantiene, el próximo empuje podría volverse agresivo a medida que los traders a corto plazo regresen a la fuerza.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
⚡
53

·
--
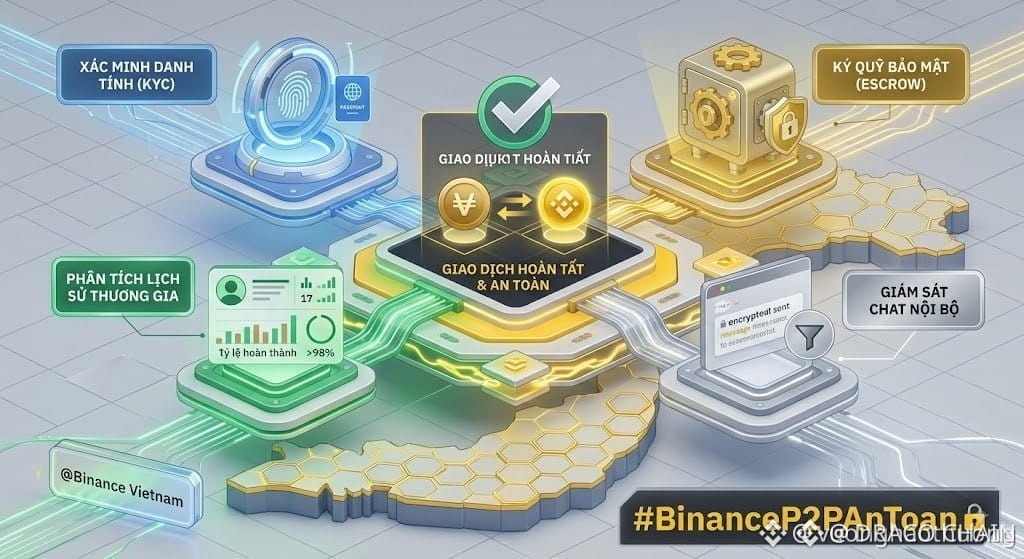
¡MANTENTE ALERTA CONTRA FALSOS SMS Y ATAQUES DE PHISHING POR EMAIL! $BNB 📱⚡️
Las redes de estafa están en constante búsqueda de puntos de entrada débiles. Elaboran alertas SMS y correos electrónicos convincentes que imitan mensajes oficiales del banco o confirmaciones de depósito. Pero el dinero inteligente conoce el protocolo real 🧠
Tu plataforma nunca te pedirá desbloquear monedas mediante aplicaciones de chat como Zalo o Telegram. Cada acción ocurre directamente en la aplicación oficial. Cualquier otra cosa es una trampa de liquidez: diseñada para drenar tus activos en silencio 💸
Mantente alerta y verifica cada notificación antes de actuar. ¿Alguna vez recibiste un mensaje sospechoso como este? Comparte tu experiencia a continuación 🛡️
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BNB #PhishingScam #CryptoSafety #SecureWallet #BinanceP2PAnToan
🔒🤝
39

·
--
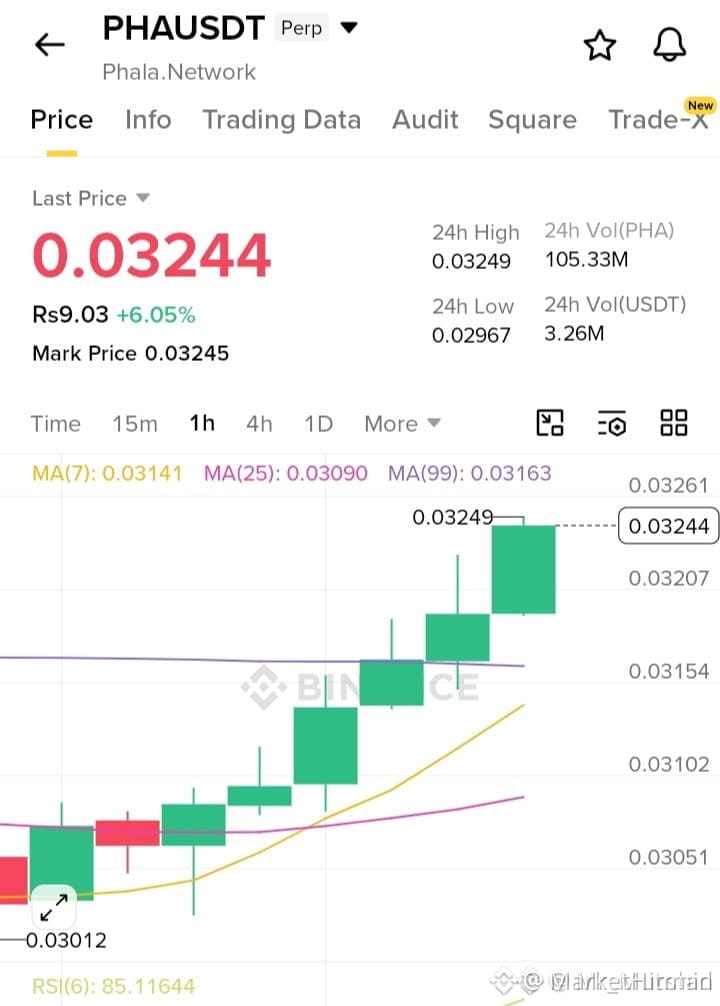
$PHA EL MOMENTO SE ESTIRA HACIA TERRITORIO SOBRECOMPRADO ⚡
Entrada: 0.03150 - 0.03240 🔥
Objetivo: 0.03350 / 0.03500 / 0.03700 ✅
Stop Loss: 0.03000 🛡️
$PHA se mantiene por encima de las medias móviles clave, apoyando la actual estructura alcista. RSI cerca de 85 señala una fuerte demanda pero también condiciones de sobrecompra, por lo que la continuación depende de que el precio se mantenga por encima del soporte a corto plazo. La disciplina de liquidez es crucial aquí, especialmente si el momento comienza a desvanecerse cerca de las zonas objetivo.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
✅
{future}(PHAUSDT)
$PHA EL MOMENTO SE ESTIRA HACIA TERRITORIO SOBRECOMPRADO ⚡
Entrada: 0.03150 - 0.03240 🔥
Objetivo: 0.03350 / 0.03500 / 0.03700 ✅
Stop Loss: 0.03000 🛡️
$PHA se mantiene por encima de las medias móviles clave, apoyando la actual estructura alcista. RSI cerca de 85 señala una fuerte demanda pero también condiciones de sobrecompra, por lo que la continuación depende de que el precio se mantenga por encima del soporte a corto plazo. La disciplina de liquidez es crucial aquí, especialmente si el momento comienza a desvanecerse cerca de las zonas objetivo.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
✅
32
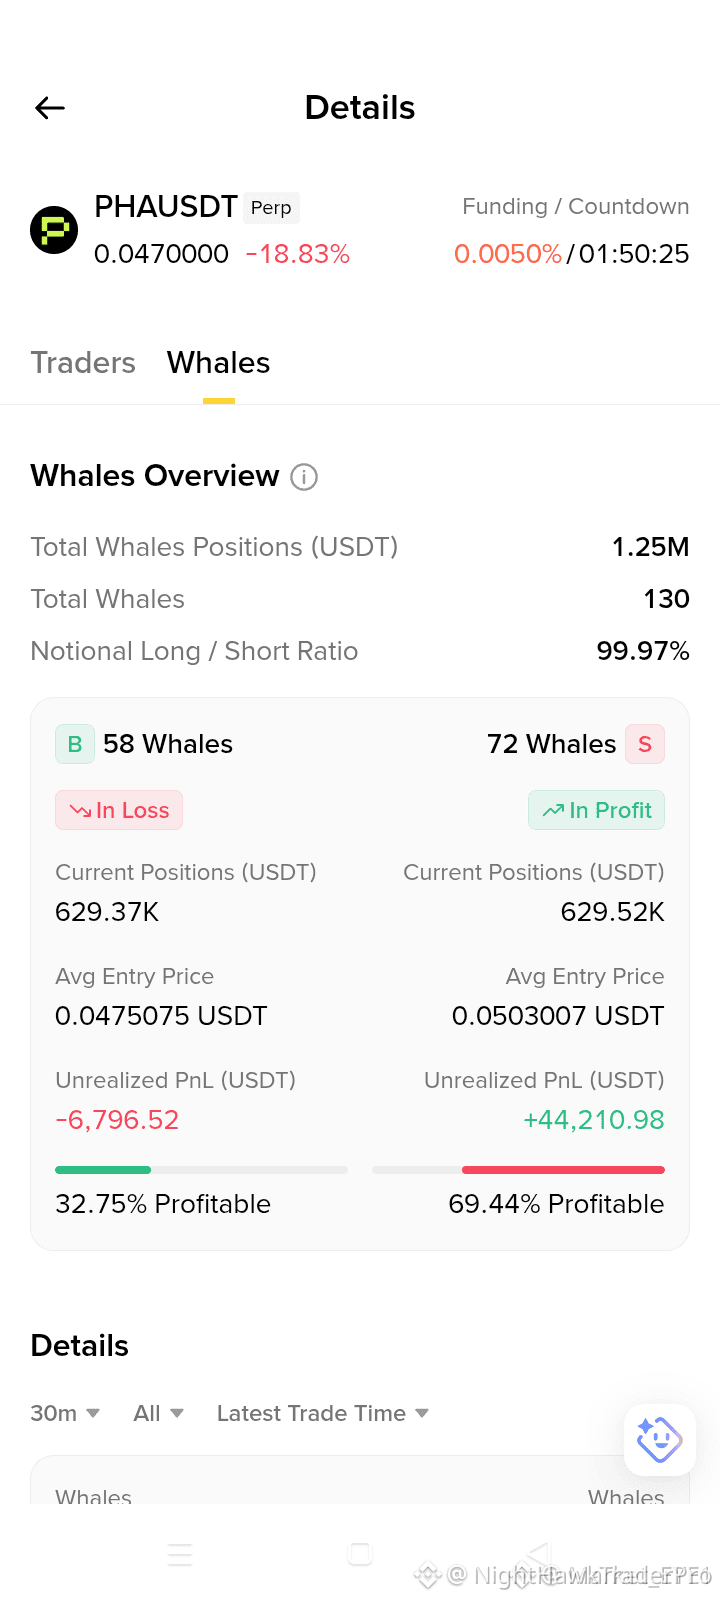
$PHA VELAS CORTAS DE BALLENAS ESTÁN APILADAS 🔴
Entrada: 0.0470 - 0.0490 🔻
Objetivo: 0.0420 / 0.0380 / 0.0330 📉
Stop Loss: 0.0515 🛑
La presión de las ballenas es intensa aquí. 72 ballenas en el lado corto están dominando, con una rentabilidad reportada del 69.44%. Después del descenso intradía del 18%, la liquidez al alza parece limpia, y el FVG abierto mantiene el impulso a la baja en juego. Esta es una configuración de alta volatilidad, no es una persecución casual.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #BinanceSquare #Altcoins #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA VELAS CORTAS DE BALLENAS ESTÁN APILADAS 🔴
Entrada: 0.0470 - 0.0490 🔻
Objetivo: 0.0420 / 0.0380 / 0.0330 📉
Stop Loss: 0.0515 🛑
La presión de las ballenas es intensa aquí. 72 ballenas en el lado corto están dominando, con una rentabilidad reportada del 69.44%. Después del descenso intradía del 18%, la liquidez al alza parece limpia, y el FVG abierto mantiene el impulso a la baja en juego. Esta es una configuración de alta volatilidad, no es una persecución casual.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #BinanceSquare #Altcoins #Trading #phishingscam
⚡
136

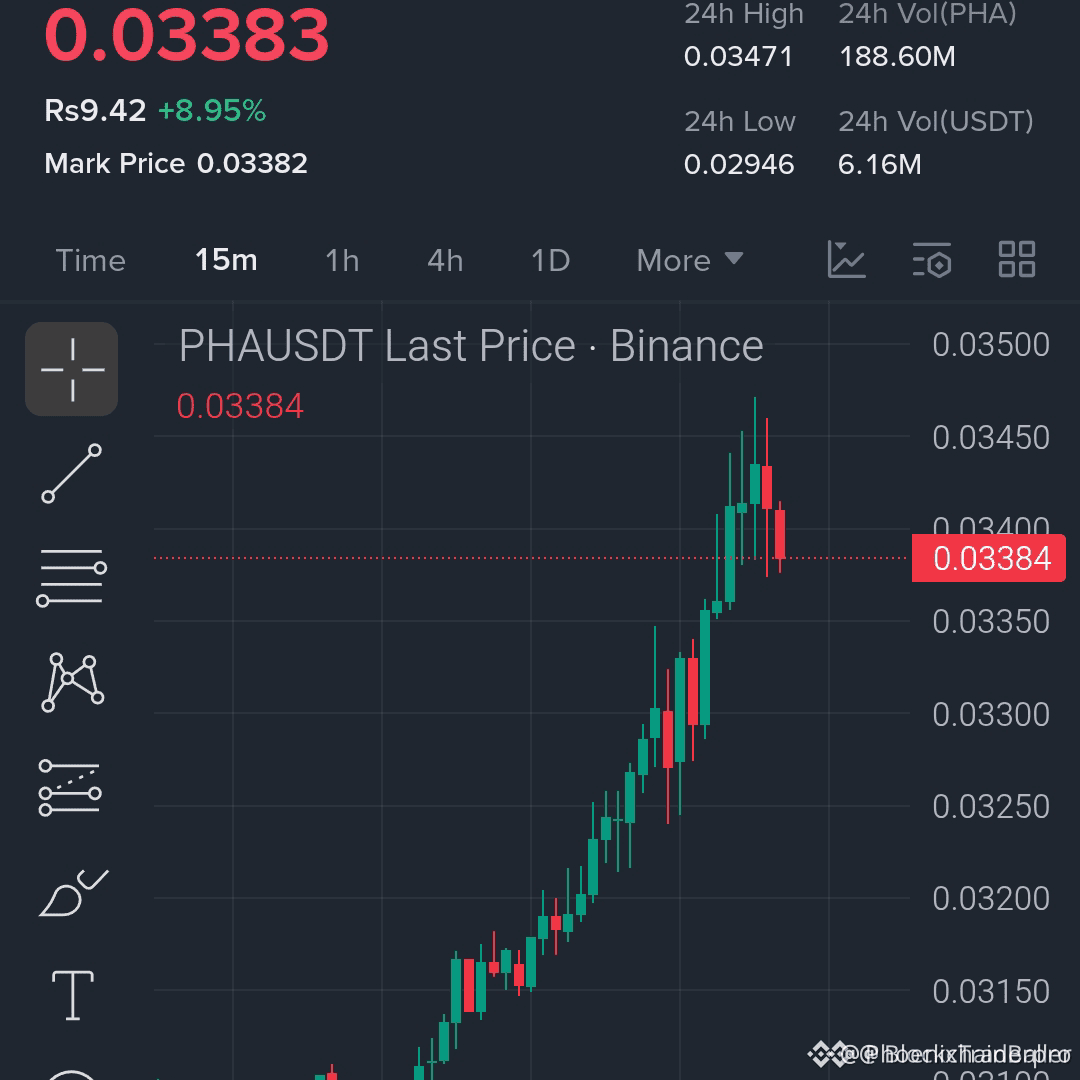
$PHA CONFIGURACIÓN DE SHORT JUSTO FLASHEADA ⚡
0.0337–0.0340 🔥
0.0330 🚀
0.0322 💎
0.0314 ✅
0.0348 🛑
$PHA está en una zona de short ajustada con invalidación cerca arriba. Esta es una estructura de scalp rápida, no un hold perezoso. Si la momentum se rompe a la baja, los osos quieren una continuación clara hacia los objetivos más bajos. Mantén el apalancamiento controlado.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🔻
{future}(PHAUSDT)
$PHA CONFIGURACIÓN DE SHORT JUSTO FLASHEADA ⚡
0.0337–0.0340 🔥
0.0330 🚀
0.0322 💎
0.0314 ✅
0.0348 🛑
$PHA está en una zona de short ajustada con invalidación cerca arriba. Esta es una estructura de scalp rápida, no un hold perezoso. Si la momentum se rompe a la baja, los osos quieren una continuación clara hacia los objetivos más bajos. Mantén el apalancamiento controlado.
No es asesoría financiera. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🔻
33
·
--
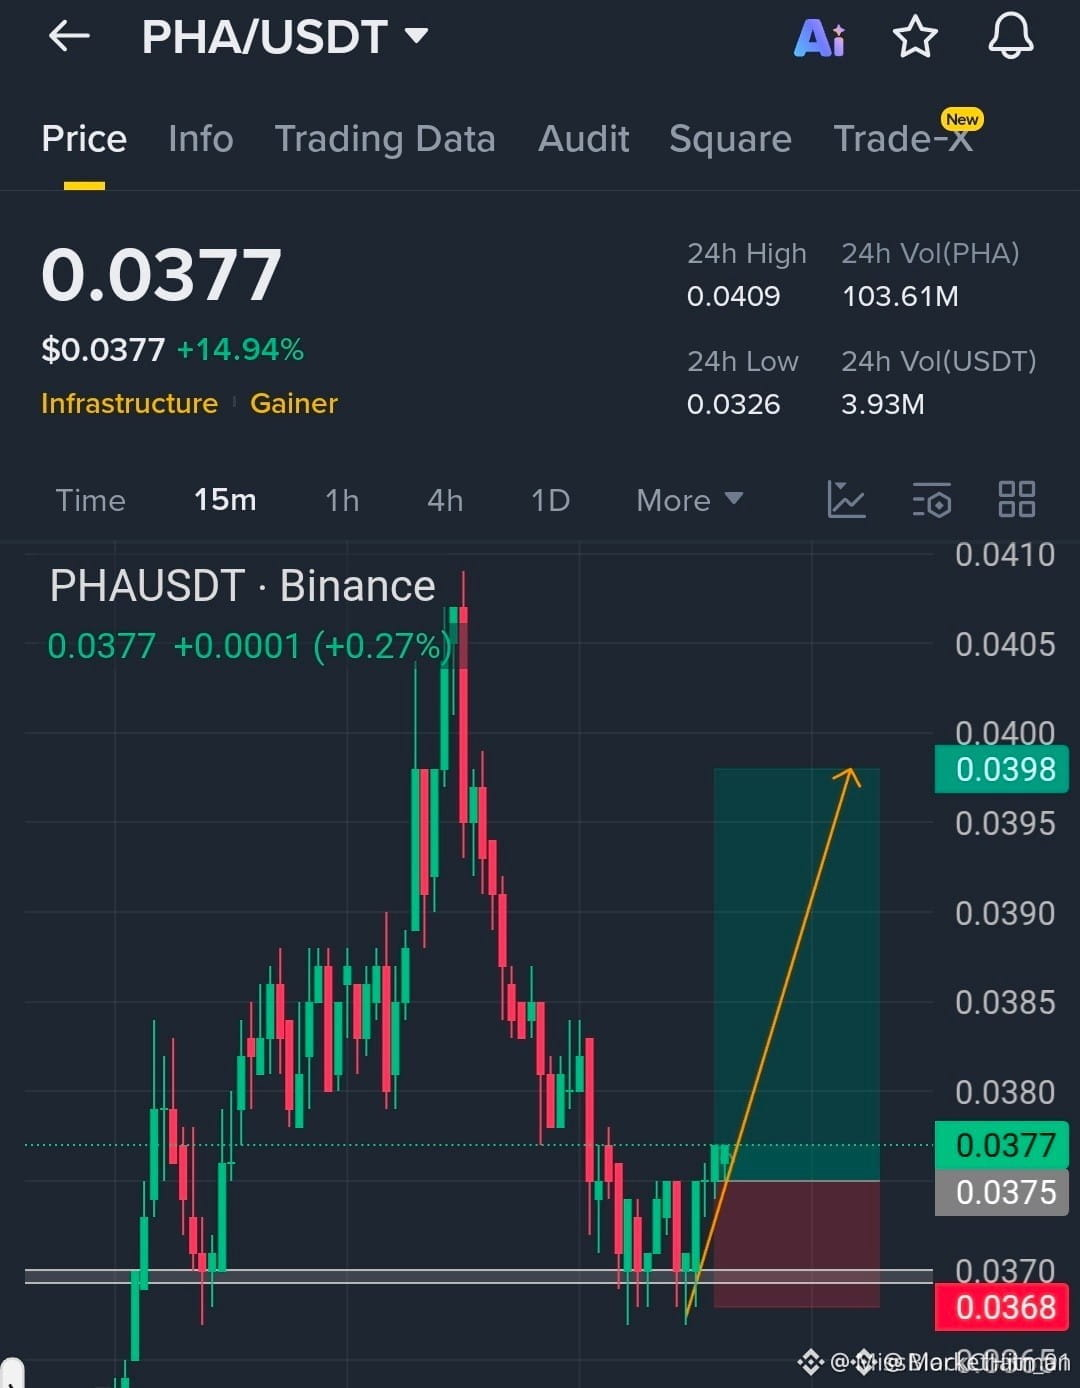
$PHA LA PRESIÓN DE BREAKOUT SE ACUMULA EN EL SOPORTE ⚡
Entrada: 0.0370–0.0377 🔥
Objetivo: 0.0385 / 0.0392 / 0.0398 ✅
Stop Loss: 0.0368 🛡️
$PHA está intentando una recuperación controlada desde una zona de soporte definida, con compradores defendiendo el rango inferior. Un mantenimiento sostenido por encima de la entrada podría mantener el impulso constructivo hacia los niveles de resistencia cercanos, pero la configuración sigue siendo sensible a la liquidez y a la dirección del mercado en general.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
✅
{future}(PHAUSDT)
$PHA LA PRESIÓN DE BREAKOUT SE ACUMULA EN EL SOPORTE ⚡
Entrada: 0.0370–0.0377 🔥
Objetivo: 0.0385 / 0.0392 / 0.0398 ✅
Stop Loss: 0.0368 🛡️
$PHA está intentando una recuperación controlada desde una zona de soporte definida, con compradores defendiendo el rango inferior. Un mantenimiento sostenido por encima de la entrada podría mantener el impulso constructivo hacia los niveles de resistencia cercanos, pero la configuración sigue siendo sensible a la liquidez y a la dirección del mercado en general.
No es asesoramiento financiero. Maneja tu riesgo.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
✅
11
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
8,702 visualizaciones
91 participa(n) en el debate
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
15,381 visualizaciones
309 participa(n) en el debate
3
#CZSaysCompensationIsinPlaceUsersAreProtected
14,757 visualizaciones
241 participa(n) en el debate
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
1,213 visualizaciones
15 participa(n) en el debate
5
#IntelHasItsWorstDaySince1974
112 visualizaciones
21 participa(n) en el debate
6
#TRMCambodianCasinosReceived$1.07BInCrypto
875 visualizaciones
32 participa(n) en el debate
7
#USDCCirculationFallsAbout800MInSevenDays
10,819 visualizaciones
211 participa(n) en el debate
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
7,024 visualizaciones
70 participa(n) en el debate
9
#OpenAICutsFundraisingTargetBy$10B
1,247 visualizaciones
53 participa(n) en el debate
10
#ASICHasReceivedNoPredictionMarketApplications
24,895 visualizaciones
615 participa(n) en el debate