

#honeypot
honeypot
9,987 visualizaciones
33 participa(n) en el debate
Populares
Novedades
Artículo
Tokens honeypot: fáciles de comprar, imposibles de venderUn token honeypot parece un token normal con un gráfico ascendente. Puedes comprarlo sin problemas. Cuando intentas venderlo, la transacción falla porque el contrato está escrito de tal manera que solo ciertas direcciones pueden vender. El gráfico sube porque nadie más puede salir.
A diferencia de un rug pull, no ocurre nada dramático: la trampa estaba en el código desde el primer día. Antes de comprar un token desconocido, busca pruebas de que otros hayan podido venderlo con éxito, comprueba si el contrato está verificado y auditado, y desconfía de cualquier cosa que solo suba. Un gráfico sin vendedores no es señal de fortaleza. Puede ser una jaula.
Tokens honeypot: fáciles de comprar, imposibles de vender
Un token honeypot parece un token normal con un gráfico ascendente. Puedes comprarlo sin problemas. Cuando intentas venderlo, la transacción falla porque el contrato está escrito de tal manera que solo ciertas direcciones pueden vender. El gráfico sube porque nadie más puede salir.
A diferencia de un rug pull, no ocurre nada dramático: la trampa estaba en el código desde el primer día. Antes de comprar un token desconocido, busca pruebas de que otros hayan podido venderlo con éxito, comprueba si el contrato está verificado y auditado, y desconfía de cualquier cosa que solo suba. Un gráfico sin vendedores no es señal de fortaleza. Puede ser una jaula.
A diferencia de un rug pull, no ocurre nada dramático: la trampa estaba en el código desde el primer día. Antes de comprar un token desconocido, busca pruebas de que otros hayan podido venderlo con éxito, comprueba si el contrato está verificado y auditado, y desconfía de cualquier cosa que solo suba. Un gráfico sin vendedores no es señal de fortaleza. Puede ser una jaula.
99

$LOS TOKENS DE HONEYPOT DE ROBIN ESTÁN ATRAPANDO COMPRADORES – SE CONFIRMA UN AUMENTO RECIENTE 🔥
El Protocolo Relay acaba de dar la alarma: varios usuarios reportan que los tokens desaparecen de las carteras inmediatamente después de la compra. Los tokens fraudulentos están codificados para permitir comprar, pero bloquean vender o transferir — trampas clásicas de honeypot. Este repunte de tokens fraudulentos coincide con la explosión en la creación de tokens nuevos en Robinhood Chain.
Si estás comerciando en esa cadena ahora mismo, revisa el contrato de cada token antes de ofertar. Un clic equivocado y tus fondos se pierden para siempre. ¿Sigues operando en Robinhood Chain o te estás quedando fuera?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#ROBIN #ScamAlert #CryptoWarning #Honeypot
🔥
23

·
--
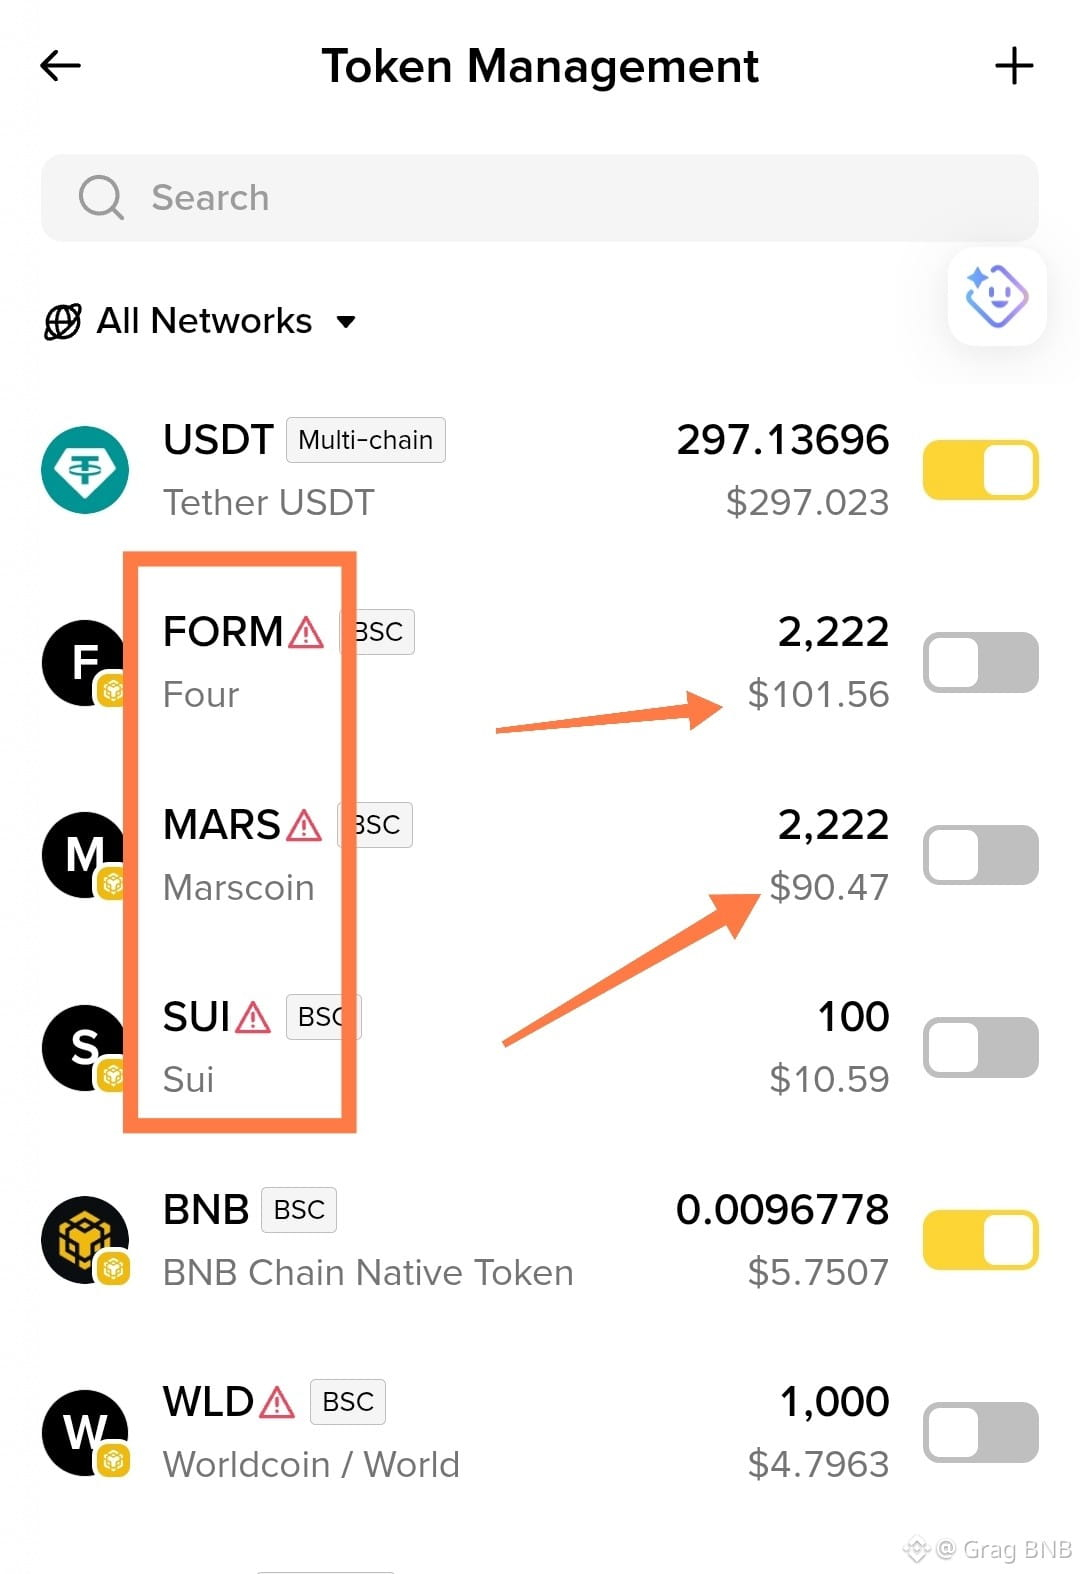
🚨 Mejor saber🚨 Los tokens enviados aleatoriamente a tu wallet son casi siempre una estafa
¿Te cayó un token desconocido en tu wallet con un precio, "liquidez" y un gráfico atractivo?
No lo toques.
Esta es una táctica clásica de los estafadores:
•Hacen airdrop de tokens a miles de wallets
•Crean liquidez falsa
•Cuando intentas vender o interactuar, el contrato drena tus fondos principales (honeypot)
Regla de oro: Cualquier token que aparezca en tu wallet sin que lo hayas comprado = ignóralo por completo. No hagas swap, no apruebes, ni siquiera hagas clic en él.
Mejor perder $0 que perder todo en tu wallet. Binance no podrá ayudarte en ese caso.
Bienvenido a #Web3 y mantente a salvo.
#CryptoScam #Honeypot #CryptoSafety
1
362

·
--
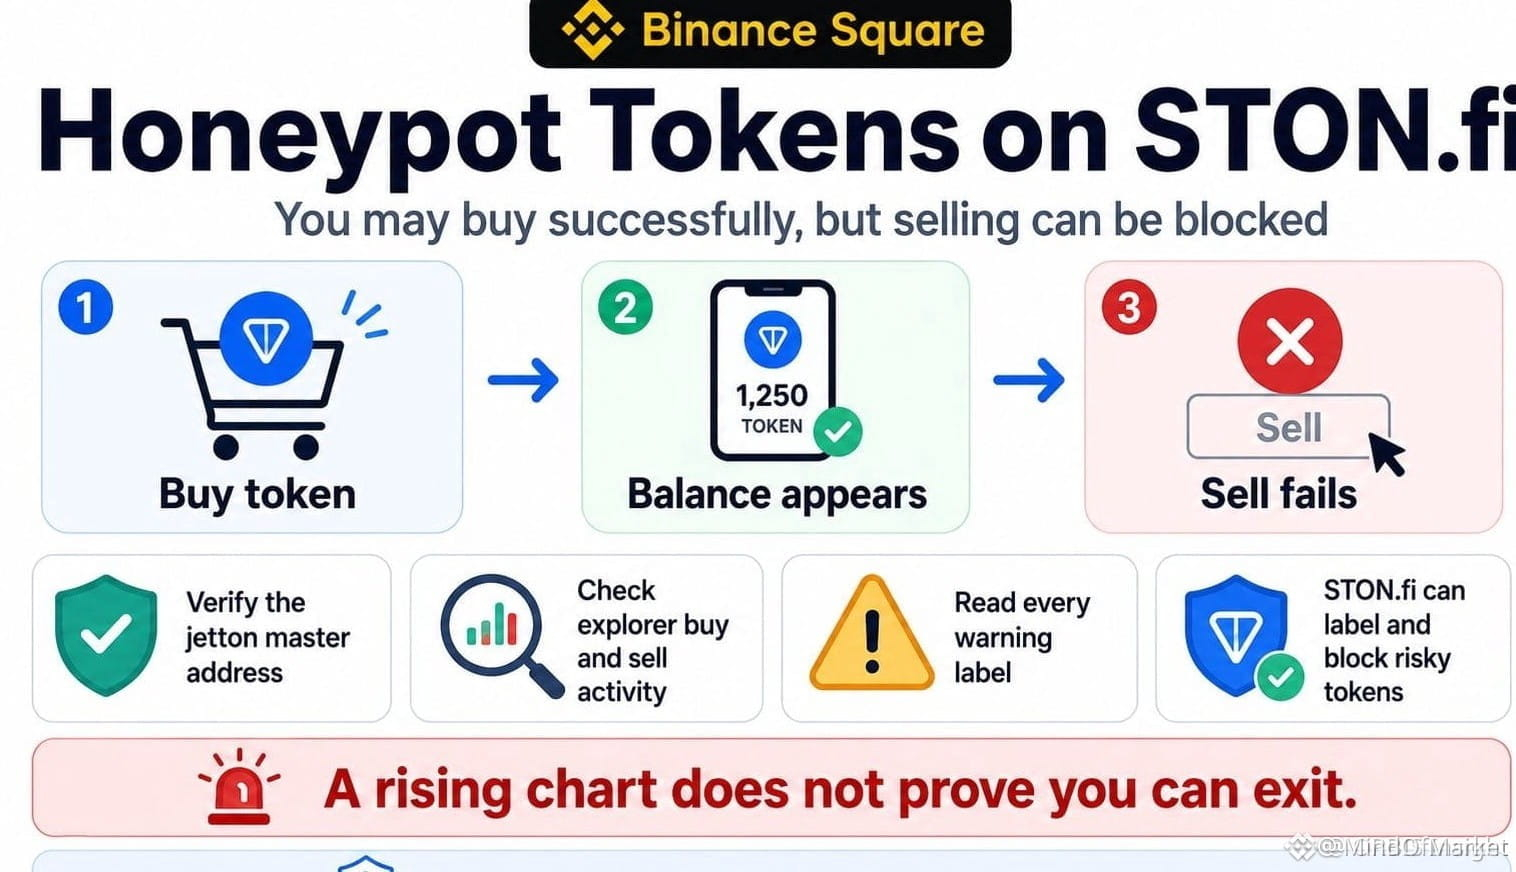
🚨 ADVERTENCIA $TON: ESE MOMENTUM ES UNA TRAMPA DE LIQUIDEZ, NO TU PRÓXIMA VICTORIA 🩸
El dinero inteligente no persigue velas verdes en jettons con muros de venta invisibles. 📉 Revisa el contrato antes de lanzarte: muchos de estos tokens tipo "cohete" tienen funciones de blacklist, 99% de impuesto de venta o acceso a la liquidez solo para el dev. El gráfico muestra una ruptura, pero solo el que despliega puede salir. 🦈
STON.fi ahora etiqueta los honeypots verificados con advertencias rojas — ignóralo y estarás donando a una billetera del dev. 📌 Prueba rápida: compra unos pocos dólares e intenta vender inmediatamente. Si el código cambia en minutos, tú eres la liquidez de salida. 💬 ¿Cuántos de ustedes ya han caído en un honeypot antes? Comparte el ticker para que otros lo eviten. 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #TON #Honeypot #DYOR #CryptoScam
💣 🛡️
37
·
--
Artículo
🍯 Honeypot en Crypto e IA: De la Estafa del Trading a la Trampa de SeguridadEn el universo Web3 escuchamos la palabra "Honeypot" (tarro de miel) con frecuencia, pero este término esconde dos caras completamente opuestas: una letal para tu billetera y otra imprescindible para la seguridad de la Inteligencia Artificial.
1️⃣ La Trampa en Cripto: El "Honeypot" que Drena tu Billetera
En el trading de tokens y memecoins, un Honeypot es uno de los tipos de estafa más comunes y dañinos en las finanzas descentralizadas (DeFi).
El Anzuelo: Ves un token con un gráfico totalmente verde que sube en parabólica (10x, 50x). Todo parece perfecto y compras llevado por el miedo a quedar fuera (FOMO).La Trampa: El contrato inteligente (smart contract) fue programado con un código malicioso que permite comprar, pero bloquea la opción de vender a todos los usuarios, excepto a los creadores de la estafa.El Resultado: Tu liquidez queda atrapada para siempre en la piscina del token hasta que los desarrolladores retiran los fondos (Rug Pull).
2️⃣ El Cebo Defensivo: Honeypots para Proteger Agentes de IA
Con la llegada de los Agentes de Inteligencia Artificial al ecosistema Web3, el término "Honeypot" ha tomado un rol defensivo muy importante.
Los equipos de ciberseguridad crean servidores y contratos de cebo (Honeypots defensivos) cargados con datos falsos. Su objetivo es atraer a bots maliciosos e inteligencias artificiales atacantes para:
Detectar vulnerabilidades: Observar cómo intenta atacar la IA sin poner en riesgo la red real.Neutralizar la amenaza: Bloquear e identificar la dirección del atacante antes de que afecte a usuarios reales.
🛡️ ¿Cómo evitar caer en un Honeypot al operar
Usa detectores de contratos: Revisa siempre el token en plataformas de análisis de seguridad antes de intercambiar.Analiza los titulares y transacciones: Si en el explorador de la red ves miles de compras pero ninguna venta, ¡huye de inmediato!Verifica la liquidez bloqueada: Asegúrate de que el proyecto tenga sus fondos de respaldo protegidos en contratos verificables.
💬 DEBATE PARA LA COMUNIDAD:
¿Alguna vez te has topado con un token tipo Honeypot en redes descentralizadas? ¿Qué herramientas utilizas para verificar contratos antes de operar? ¡Déjame tus trucos en los comentarios!
❤️ Dale LIKE, GUARDA este artículo para consultarlo antes de hacer trading y COMPARTE para proteger a la comunidad.
#Honeypot #criptosecurity #memecoins
🍯 Honeypot en Crypto e IA: De la Estafa del Trading a la Trampa de Seguridad
En el universo Web3 escuchamos la palabra "Honeypot" (tarro de miel) con frecuencia, pero este término esconde dos caras completamente opuestas: una letal para tu billetera y otra imprescindible para la seguridad de la Inteligencia Artificial.
1️⃣ La Trampa en Cripto: El "Honeypot" que Drena tu Billetera
En el trading de tokens y memecoins, un Honeypot es uno de los tipos de estafa más comunes y dañinos en las finanzas descentralizadas (DeFi).
El Anzuelo: Ves un token con un gráfico totalmente verde que sube en parabólica (10x, 50x). Todo parece perfecto y compras llevado por el miedo a quedar fuera (FOMO).La Trampa: El contrato inteligente (smart contract) fue programado con un código malicioso que permite comprar, pero bloquea la opción de vender a todos los usuarios, excepto a los creadores de la estafa.El Resultado: Tu liquidez queda atrapada para siempre en la piscina del token hasta que los desarrolladores retiran los fondos (Rug Pull).
2️⃣ El Cebo Defensivo: Honeypots para Proteger Agentes de IA
Con la llegada de los Agentes de Inteligencia Artificial al ecosistema Web3, el término "Honeypot" ha tomado un rol defensivo muy importante.
Los equipos de ciberseguridad crean servidores y contratos de cebo (Honeypots defensivos) cargados con datos falsos. Su objetivo es atraer a bots maliciosos e inteligencias artificiales atacantes para:
Detectar vulnerabilidades: Observar cómo intenta atacar la IA sin poner en riesgo la red real.Neutralizar la amenaza: Bloquear e identificar la dirección del atacante antes de que afecte a usuarios reales.
🛡️ ¿Cómo evitar caer en un Honeypot al operar
Usa detectores de contratos: Revisa siempre el token en plataformas de análisis de seguridad antes de intercambiar.Analiza los titulares y transacciones: Si en el explorador de la red ves miles de compras pero ninguna venta, ¡huye de inmediato!Verifica la liquidez bloqueada: Asegúrate de que el proyecto tenga sus fondos de respaldo protegidos en contratos verificables.
💬 DEBATE PARA LA COMUNIDAD:
¿Alguna vez te has topado con un token tipo Honeypot en redes descentralizadas? ¿Qué herramientas utilizas para verificar contratos antes de operar? ¡Déjame tus trucos en los comentarios!
❤️ Dale LIKE, GUARDA este artículo para consultarlo antes de hacer trading y COMPARTE para proteger a la comunidad.
#Honeypot #criptosecurity #memecoins
2
129
·
--
Artículo
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?
PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
$BNB
$ETH
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
111

·
--
$ROBINHOOD Chain ASEDIADA CON FICHAS DE HONEYPOT — PÉRDIDA TOTAL CONFIRMADA ⚠️
El Protocolo de Relay ha verificado múltiples denuncias de usuarios sobre tokens de estafa que desaparecen de las carteras inmediatamente después de la compra. Estos contratos honeypot permiten comprar, pero bloquean permanentemente la venta, encerrando los fondos dentro del código. La explosión en la creación de tokens en $ROBINHOOD Chain se correlaciona directamente con el aumento reciente de la actividad de los usuarios: los atacantes están aprovechando la ventana del hype.
Las auditorías de contratos inteligentes no son opcionales aquí. ¿Has revisado las direcciones del contrato en $ROBINHOOD antes de comprar?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#ROBINHOOD #ScamAlert #Honeypot #CryptoWarning #Security
⚠️
15
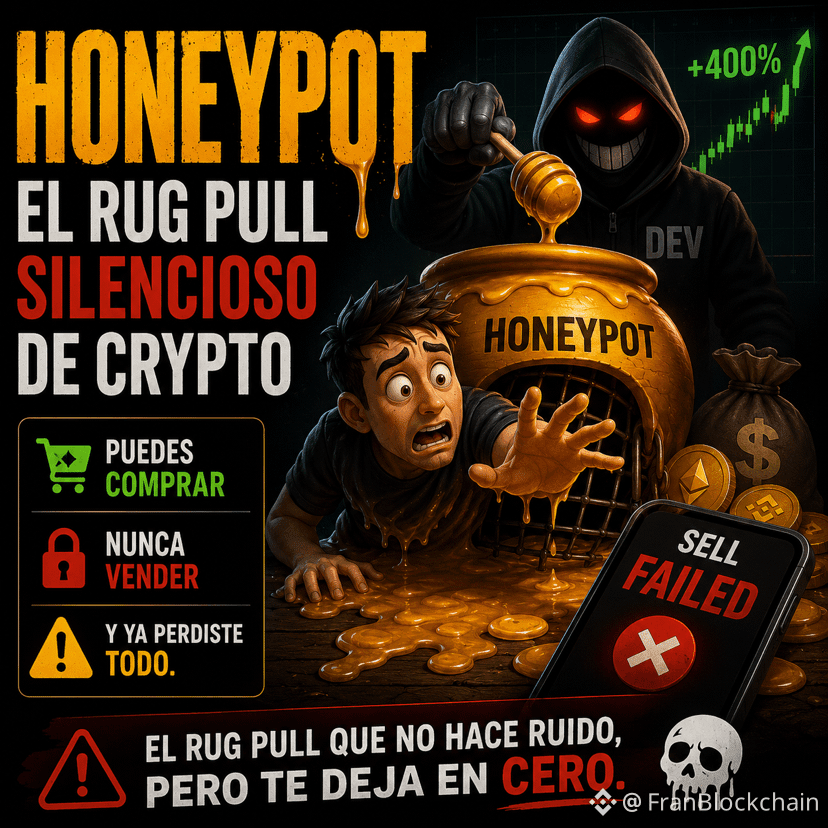
🍯 El Honeypot es el rug pull silencioso de crypto.
Compraste el token. Subió 400% en 2 horas.
Intentas vender.
No puedes.
Eso no es un error. Es un Honeypot. Y ya perdiste todo.
La diferencia con un rug pull es técnica, pero el resultado es el mismo: quedas con cero.
Así funciona el mecanismo:
🔴 El dev despliega un contrato inteligente con una trampa oculta en el código
🔴 La función de venta está bloqueada para todos excepto para él
🔴 Tú puedes COMPRAR libremente
🔴 Tú NO puedes VENDER jamás
🔴 El precio sube artificialmente para atraer más víctimas
🔴 El dev drena la liquidez cuando quiere y desaparece
El retail ve el gráfico verde y entra eufórico.
El dev ve una trampa perfecta y espera paciente.
📊 En 2024 los honeypots generaron más de $200 millones en pérdidas $USDT $USDC documentadas en wallets de retail.
Y el 90% de las víctimas ni siquiera supo el nombre del mecanismo que los destruyó.
Esto no es mala suerte. Es analfabetismo cripto.
¿Cómo detectar un Honeypot antes de comprar?
✅ Revisa el contrato en Honeypot.is antes de entrar
✅ Verifica que existan transacciones de VENTA reales en el historial, no solo compras
✅ Desconfía de tokens con volumen de compra masivo y cero ventas
✅ Si el contrato no está verificado en Etherscan o BSCScan, no existes para él — él sí existe para ti
El conocimiento es el único stop loss que no se puede manipular.
¿Sabías que existía el Honeypot o lo descubriste de la peor manera?
$BTC
#crypto #Honeypot #InstitutoBlockchain #FranBerlin #Web3
{spot}(BNBUSDT)
🍯 El Honeypot es el rug pull silencioso de crypto.
Compraste el token. Subió 400% en 2 horas.
Intentas vender.
No puedes.
Eso no es un error. Es un Honeypot. Y ya perdiste todo.
La diferencia con un rug pull es técnica, pero el resultado es el mismo: quedas con cero.
Así funciona el mecanismo:
🔴 El dev despliega un contrato inteligente con una trampa oculta en el código
🔴 La función de venta está bloqueada para todos excepto para él
🔴 Tú puedes COMPRAR libremente
🔴 Tú NO puedes VENDER jamás
🔴 El precio sube artificialmente para atraer más víctimas
🔴 El dev drena la liquidez cuando quiere y desaparece
El retail ve el gráfico verde y entra eufórico.
El dev ve una trampa perfecta y espera paciente.
📊 En 2024 los honeypots generaron más de $200 millones en pérdidas $USDT $USDC documentadas en wallets de retail.
Y el 90% de las víctimas ni siquiera supo el nombre del mecanismo que los destruyó.
Esto no es mala suerte. Es analfabetismo cripto.
¿Cómo detectar un Honeypot antes de comprar?
✅ Revisa el contrato en Honeypot.is antes de entrar
✅ Verifica que existan transacciones de VENTA reales en el historial, no solo compras
✅ Desconfía de tokens con volumen de compra masivo y cero ventas
✅ Si el contrato no está verificado en Etherscan o BSCScan, no existes para él — él sí existe para ti
El conocimiento es el único stop loss que no se puede manipular.
¿Sabías que existía el Honeypot o lo descubriste de la peor manera?
$BTC
#crypto #Honeypot #InstitutoBlockchain #FranBerlin #Web3
1
865
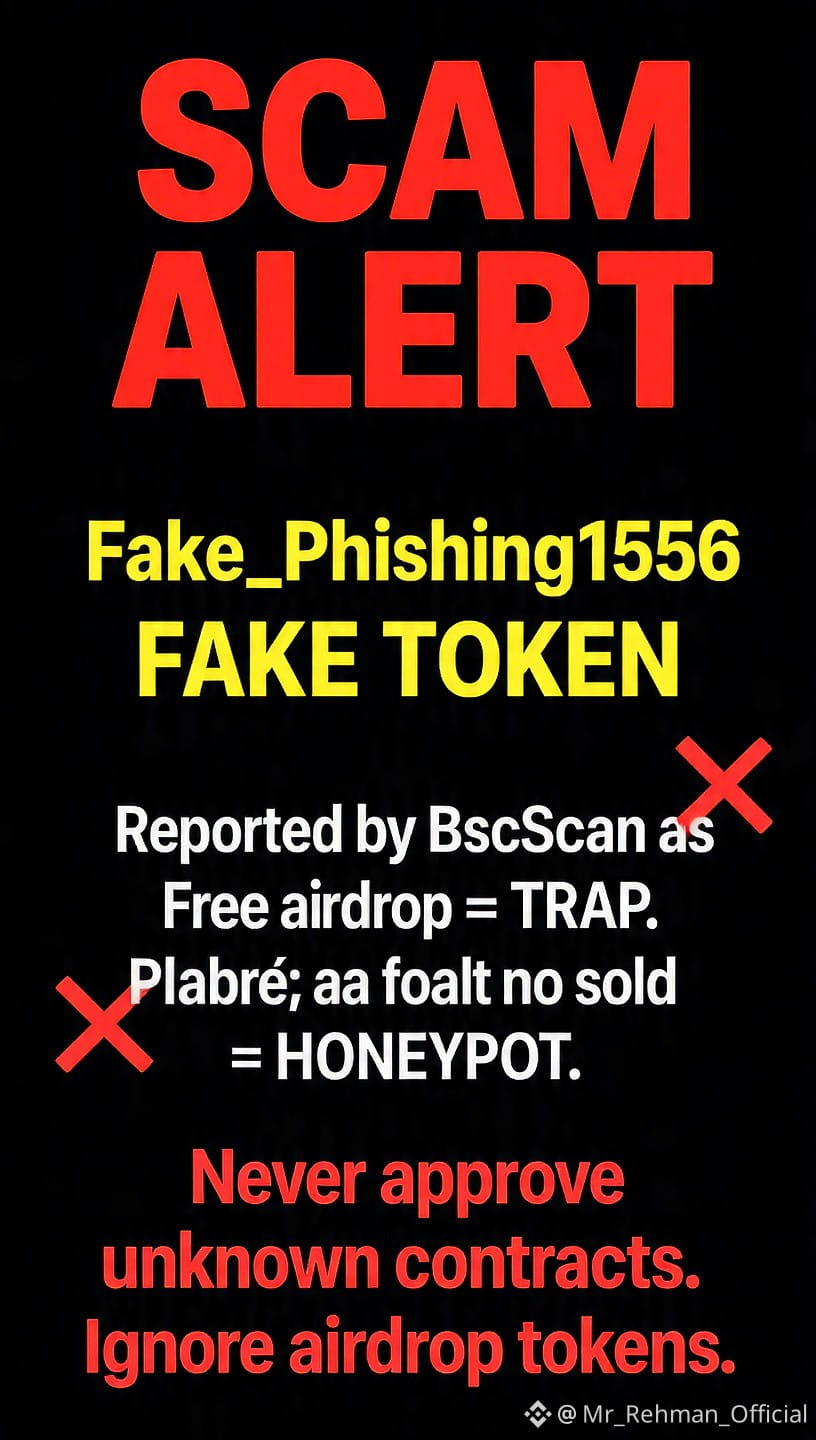
⚠️ NUEVO ALERTA DE ESTAFAS ⚠️
¿Te está apareciendo el wallet "Fake_Phishing1556" o el token "Fake_Phishing67624"?
Ese también es un token FAKE como el de Tedra, hermano.
Los estafadores hacen airdrop pidiendo una tarifa de BNB bajo el nombre de "claim".
Si envías BNB = Dinero perdido. El token no se podrá vender.
Recuerda:
Token desconocido + tarifa de BNB = ESTAFAS
Verifica la dirección del contrato, no el nombre【1098223335304624305†L132-L133】
#Cryptoscam #bscscam #FakePhishing #Honeypot #WalletSafety #dyor $BTC $ETH $BNB
1
181
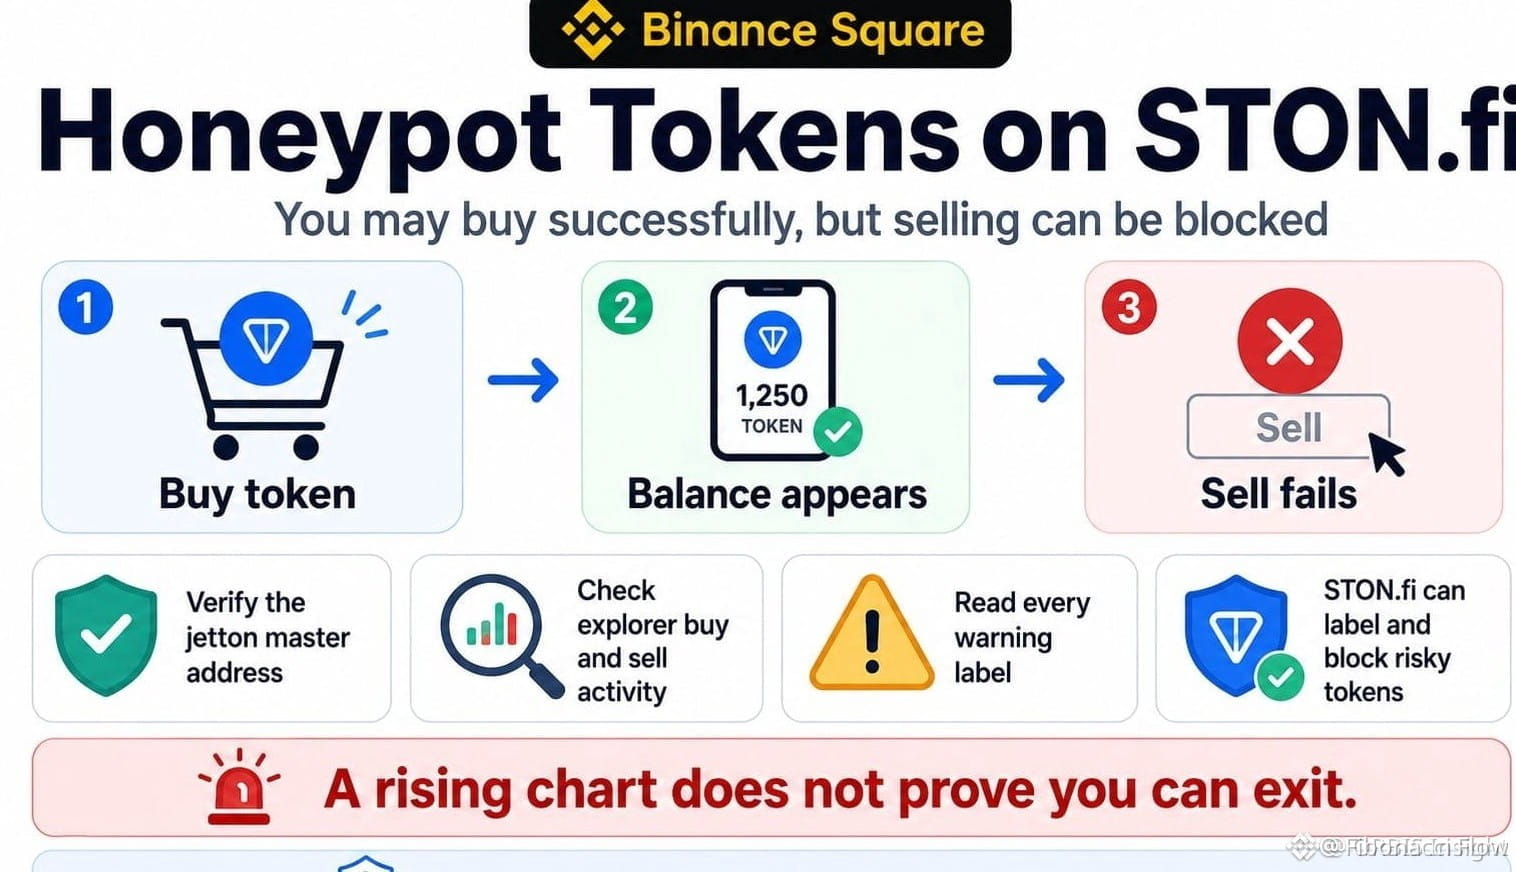
🛑 $TON LOS HONEYPOTS (TRAMPAS) ESTÁN DEVORANDO LA LIQUIDEZ — NO SEA EL SIGUIENTE OBJETIVO 🚨
💡 He visto este mismo guion funcionando en varias cadenas. Los devs despliegan contratos inteligentes que te dejan comprar como si nada, pero en el momento en que intentas vender — error, revert, bloqueado en lista. Le dibujan velas verdes para atrapar a quienes persiguen el impulso, y luego cambian el interruptor. ¿Tu liquidez? Bloqueada para siempre. 🦈 Los verdaderos “sumideros” ocurren cuando carteras con whitelist descargan en tus compras. Revisa direcciones maestras, prueba con poco dinero, y nunca confíes en un token con un 99% de tax de venta escondido en el código.
🔍 Los DEX principales en TON ahora marcan estos honeypots con etiquetas rojas de advertencia. Si ves rojo, aléjate. El código puede cambiar en medio del trade — un bloque después, eres liquidez de salida. 💬 ¿Alguna vez probaste un token y terminaste bloqueado? Cuéntame tu historia abajo 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #TON #Honeypot #CryptoScams #DYOR #TonBlockchain
🛡️ 🔍
28
Artículo
Cómo perdí $3500 en 15 minutos creyendo una señal secreta de Telegram.Esta es una historia sobre lo fácil que es perderlo todo cuando apagas el cerebro y crees en los estafadores de la información. La lección más cara de mi vida.
Estoy por la noche en canales cripto, y de repente, en uno grande, cae un «insider urgente»: ¡Compren la moneda X con urgencia; en 20 minutos habrá listado en una gran bolsa; habrá un pump del 1000%! El gráfico en la DEX ya estaba subiendo, las velas se dibujaban gigantescas. Dentro de mí todo tembló: ¡ahí está, mi oportunidad de sacar dinero fácil!
Cómo perdí $3500 en 15 minutos creyendo una señal secreta de Telegram.
Esta es una historia sobre lo fácil que es perderlo todo cuando apagas el cerebro y crees en los estafadores de la información. La lección más cara de mi vida.
Estoy por la noche en canales cripto, y de repente, en uno grande, cae un «insider urgente»: ¡Compren la moneda X con urgencia; en 20 minutos habrá listado en una gran bolsa; habrá un pump del 1000%! El gráfico en la DEX ya estaba subiendo, las velas se dibujaban gigantescas. Dentro de mí todo tembló: ¡ahí está, mi oportunidad de sacar dinero fácil!
Estoy por la noche en canales cripto, y de repente, en uno grande, cae un «insider urgente»: ¡Compren la moneda X con urgencia; en 20 minutos habrá listado en una gran bolsa; habrá un pump del 1000%! El gráfico en la DEX ya estaba subiendo, las velas se dibujaban gigantescas. Dentro de mí todo tembló: ¡ahí está, mi oportunidad de sacar dinero fácil!
1
776
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CanMicrosoftDeliverOnAI
63,165 visualizaciones
667 participa(n) en el debate
2
#CanGoogleDefindItsCore
34,069 visualizaciones
497 participa(n) en el debate
3
#FOMCWatch
9M visualizaciones
27,859 participa(n) en el debate
4
#EthereumDropsBelow$2300
10,329 visualizaciones
152 participa(n) en el debate
5
#BitcoinSlipsBelow$80KAgain
28,872 visualizaciones
117 participa(n) en el debate
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
58,190 visualizaciones
761 participa(n) en el debate
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
11,039 visualizaciones
97 participa(n) en el debate
8
#BitmineAdds10452ETH
101,550 visualizaciones
1,151 participa(n) en el debate
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
58,314 visualizaciones
828 participa(n) en el debate
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
41,614 visualizaciones
593 participa(n) en el debate