
#cryptosecurity
cryptosecurity
9.4M vistas
15,704 están debatiendo
Hot
Lo último

·
--
Alcista
El mito de lo «irreversible» acaba de recibir un golpe de 1.200 millones de dólares
Durante años, el mensaje fue: «Las criptomonedas robadas desaparecen para siempre».
Esta semana, el Departamento de Justicia de EE. UU. obtuvo una orden judicial para incautar o inmovilizar más de 1.200 millones de dólares de los fondos robados a Binance el 29 de octubre por hackers vinculados a Corea del Norte. Las congelaciones conjuntas del gobierno y la industria superan ahora los 2.700 millones de dólares, de un botín de más de 6.000 millones.
El argumento más contundente de por qué esto es importante 👇
1️⃣ La rapidez se adelantó al blanqueo. Los hackers movieron los fondos a través de puentes, mezcladores y plataformas de intercambio, pero las congelaciones coordinadas permitieron recuperar casi la mitad en dos semanas. Compárese con Bybit en 2025: la orden judicial llegó unos 17 meses después del hackeo y la mayoría de los fondos ya se habían blanqueado.
2️⃣ La transparencia es una ventaja. Cada movimiento de los hackers fue público y rastreable. El mismo libro de contabilidad que registra el robo es la prueba que permite a los investigadores seguir el rastro del dinero.
3️⃣ La cooperación funciona. Las plataformas de intercambio, los emisores de monedas estables y las fuerzas del orden actuaron conjuntamente, y eso es lo que significa cumplir realmente con la normativa.
4️⃣ Disuasión. Si los fondos robados siguen congelándose, los hackeos respaldados por Estados serán menos rentables. Mientras tanto, el Departamento de Justicia también desmanteló una infraestructura vinculada a una operación de estafas con deepfakes de más de 400 millones de dólares.
El contrapunto sincero ⚖️
La autorización judicial no significa que los fondos hayan sido devueltos. El decomiso puede tardar meses; la compensación a las víctimas llega después, y aproximadamente la mitad del botín sigue sin localizarse y en movimiento. La congelación también depende de puntos de control centralizados, un debate que seguirá presente en el mundo cripto.
Mi opinión: esta es la prueba más contundente hasta ahora de que los delitos relacionados con las criptomonedas se pueden rastrear e interceptar cuando la industria actúa con rapidez. Es una buena noticia para la seguridad y la confianza a largo plazo.
💬 ¿Es esto una victoria para la credibilidad de las criptomonedas o un recordatorio de cuánto poder tienen los intermediarios centralizados? Cuéntame qué piensas abajo 👇
#CryptoSecurity #Lazarus
$BTC
{spot}(BTCUSDT)
El mito de lo «irreversible» acaba de recibir un golpe de 1.200 millones de dólares
Durante años, el mensaje fue: «Las criptomonedas robadas desaparecen para siempre».
Esta semana, el Departamento de Justicia de EE. UU. obtuvo una orden judicial para incautar o inmovilizar más de 1.200 millones de dólares de los fondos robados a Binance el 29 de octubre por hackers vinculados a Corea del Norte. Las congelaciones conjuntas del gobierno y la industria superan ahora los 2.700 millones de dólares, de un botín de más de 6.000 millones.
El argumento más contundente de por qué esto es importante 👇
1️⃣ La rapidez se adelantó al blanqueo. Los hackers movieron los fondos a través de puentes, mezcladores y plataformas de intercambio, pero las congelaciones coordinadas permitieron recuperar casi la mitad en dos semanas. Compárese con Bybit en 2025: la orden judicial llegó unos 17 meses después del hackeo y la mayoría de los fondos ya se habían blanqueado.
2️⃣ La transparencia es una ventaja. Cada movimiento de los hackers fue público y rastreable. El mismo libro de contabilidad que registra el robo es la prueba que permite a los investigadores seguir el rastro del dinero.
3️⃣ La cooperación funciona. Las plataformas de intercambio, los emisores de monedas estables y las fuerzas del orden actuaron conjuntamente, y eso es lo que significa cumplir realmente con la normativa.
4️⃣ Disuasión. Si los fondos robados siguen congelándose, los hackeos respaldados por Estados serán menos rentables. Mientras tanto, el Departamento de Justicia también desmanteló una infraestructura vinculada a una operación de estafas con deepfakes de más de 400 millones de dólares.
El contrapunto sincero ⚖️
La autorización judicial no significa que los fondos hayan sido devueltos. El decomiso puede tardar meses; la compensación a las víctimas llega después, y aproximadamente la mitad del botín sigue sin localizarse y en movimiento. La congelación también depende de puntos de control centralizados, un debate que seguirá presente en el mundo cripto.
Mi opinión: esta es la prueba más contundente hasta ahora de que los delitos relacionados con las criptomonedas se pueden rastrear e interceptar cuando la industria actúa con rapidez. Es una buena noticia para la seguridad y la confianza a largo plazo.
💬 ¿Es esto una victoria para la credibilidad de las criptomonedas o un recordatorio de cuánto poder tienen los intermediarios centralizados? Cuéntame qué piensas abajo 👇
#CryptoSecurity #Lazarus
$BTC
Durante años, el mensaje fue: «Las criptomonedas robadas desaparecen para siempre».
Esta semana, el Departamento de Justicia de EE. UU. obtuvo una orden judicial para incautar o inmovilizar más de 1.200 millones de dólares de los fondos robados a Binance el 29 de octubre por hackers vinculados a Corea del Norte. Las congelaciones conjuntas del gobierno y la industria superan ahora los 2.700 millones de dólares, de un botín de más de 6.000 millones.
El argumento más contundente de por qué esto es importante 👇
1️⃣ La rapidez se adelantó al blanqueo. Los hackers movieron los fondos a través de puentes, mezcladores y plataformas de intercambio, pero las congelaciones coordinadas permitieron recuperar casi la mitad en dos semanas. Compárese con Bybit en 2025: la orden judicial llegó unos 17 meses después del hackeo y la mayoría de los fondos ya se habían blanqueado.
2️⃣ La transparencia es una ventaja. Cada movimiento de los hackers fue público y rastreable. El mismo libro de contabilidad que registra el robo es la prueba que permite a los investigadores seguir el rastro del dinero.
3️⃣ La cooperación funciona. Las plataformas de intercambio, los emisores de monedas estables y las fuerzas del orden actuaron conjuntamente, y eso es lo que significa cumplir realmente con la normativa.
4️⃣ Disuasión. Si los fondos robados siguen congelándose, los hackeos respaldados por Estados serán menos rentables. Mientras tanto, el Departamento de Justicia también desmanteló una infraestructura vinculada a una operación de estafas con deepfakes de más de 400 millones de dólares.
El contrapunto sincero ⚖️
La autorización judicial no significa que los fondos hayan sido devueltos. El decomiso puede tardar meses; la compensación a las víctimas llega después, y aproximadamente la mitad del botín sigue sin localizarse y en movimiento. La congelación también depende de puntos de control centralizados, un debate que seguirá presente en el mundo cripto.
Mi opinión: esta es la prueba más contundente hasta ahora de que los delitos relacionados con las criptomonedas se pueden rastrear e interceptar cuando la industria actúa con rapidez. Es una buena noticia para la seguridad y la confianza a largo plazo.
💬 ¿Es esto una victoria para la credibilidad de las criptomonedas o un recordatorio de cuánto poder tienen los intermediarios centralizados? Cuéntame qué piensas abajo 👇
#CryptoSecurity #Lazarus
$BTC
1
2.2k
·
--
🚨 64.000 mineros de Bitcoin fueron secuestrados durante la noche.
Alrededor de 13 EH/s de potencia de hash se redirigieron en silencio al pool OCEAN, con los pagos configurados para una dirección controlada por un atacante. La potencia de hash reportada por OCEAN se disparó hasta ~50 EH/s antes de desplomarse de nuevo a ~100 PH/s.
El giro: los atacantes se fueron con las manos vacías. No minaron ningún bloque ni recibieron pagos. Pero los mineros afectados perdieron para siempre los ingresos de esas horas. Ese tiempo de potencia de hash se perdió definitivamente.
Se sospecha que el punto de entrada fue el software de gestión de flotas Luxor Commander. Ese vínculo SIGUE SIN CONFIRMARSE, y Luxor no ha hecho ninguna declaración. El protocolo de Bitcoin en sí nunca fue afectado.
La lección va más allá de un solo incidente: la cadena es segura; la infraestructura que la rodea es el eslabón débil. Cualquiera que utilice software de gestión de flotas debería auditar los accesos ahora mismo.
$BTC
📌 Solo comparto opiniones personales; esto no es asesoramiento financiero ni una recomendación para comprar o vender. Las criptomonedas conllevan un alto riesgo; investiga por tu cuenta (DYOR) y eres el único responsable. Sin promoción de monedas.
#Bitcoin #BitcoinMining #CryptoSecurity #Binance
🚨 64.000 mineros de Bitcoin fueron secuestrados durante la noche.
Alrededor de 13 EH/s de potencia de hash se redirigieron en silencio al pool OCEAN, con los pagos configurados para una dirección controlada por un atacante. La potencia de hash reportada por OCEAN se disparó hasta ~50 EH/s antes de desplomarse de nuevo a ~100 PH/s.
El giro: los atacantes se fueron con las manos vacías. No minaron ningún bloque ni recibieron pagos. Pero los mineros afectados perdieron para siempre los ingresos de esas horas. Ese tiempo de potencia de hash se perdió definitivamente.
Se sospecha que el punto de entrada fue el software de gestión de flotas Luxor Commander. Ese vínculo SIGUE SIN CONFIRMARSE, y Luxor no ha hecho ninguna declaración. El protocolo de Bitcoin en sí nunca fue afectado.
La lección va más allá de un solo incidente: la cadena es segura; la infraestructura que la rodea es el eslabón débil. Cualquiera que utilice software de gestión de flotas debería auditar los accesos ahora mismo.
$BTC
📌 Solo comparto opiniones personales; esto no es asesoramiento financiero ni una recomendación para comprar o vender. Las criptomonedas conllevan un alto riesgo; investiga por tu cuenta (DYOR) y eres el único responsable. Sin promoción de monedas.
#Bitcoin #BitcoinMining #CryptoSecurity #Binance
Alrededor de 13 EH/s de potencia de hash se redirigieron en silencio al pool OCEAN, con los pagos configurados para una dirección controlada por un atacante. La potencia de hash reportada por OCEAN se disparó hasta ~50 EH/s antes de desplomarse de nuevo a ~100 PH/s.
El giro: los atacantes se fueron con las manos vacías. No minaron ningún bloque ni recibieron pagos. Pero los mineros afectados perdieron para siempre los ingresos de esas horas. Ese tiempo de potencia de hash se perdió definitivamente.
Se sospecha que el punto de entrada fue el software de gestión de flotas Luxor Commander. Ese vínculo SIGUE SIN CONFIRMARSE, y Luxor no ha hecho ninguna declaración. El protocolo de Bitcoin en sí nunca fue afectado.
La lección va más allá de un solo incidente: la cadena es segura; la infraestructura que la rodea es el eslabón débil. Cualquiera que utilice software de gestión de flotas debería auditar los accesos ahora mismo.
$BTC
📌 Solo comparto opiniones personales; esto no es asesoramiento financiero ni una recomendación para comprar o vender. Las criptomonedas conllevan un alto riesgo; investiga por tu cuenta (DYOR) y eres el único responsable. Sin promoción de monedas.
#Bitcoin #BitcoinMining #CryptoSecurity #Binance
3
1.5k
·
--
🚨 UN HACKEO A KAVA LEND ROBA 3,8 M$, EL TOKEN CAE UN 40%
Según The Block, unos 49,2 millones de KAVA se transfirieron a BNB Chain a través de LayerZero y se intercambiaron por aproximadamente 2,1 M$ en BNB y USDT.
📌 Puntos clave:
• 3,8 M$ perdidos en el hackeo
• KAVA cae casi un 40%
• 49,2 millones de KAVA transferidos mediante LayerZero
• 2,1 M$ obtenidos en BNB y USDT
Esta brecha demuestra lo vulnerables que pueden ser los puentes entre cadenas y podría reducir la confianza en Kava Lend. Vamos a desglosarlo, aunque el impacto a largo plazo aún no está claro.
¿Crees que esto disuadirá a los usuarios de utilizar servicios de puentes?
$KAVA
Lección aprendida. 📚
#CryptoSecurity #BinanceSquare
🚨 UN HACKEO A KAVA LEND ROBA 3,8 M$, EL TOKEN CAE UN 40%
Según The Block, unos 49,2 millones de KAVA se transfirieron a BNB Chain a través de LayerZero y se intercambiaron por aproximadamente 2,1 M$ en BNB y USDT.
📌 Puntos clave:
• 3,8 M$ perdidos en el hackeo
• KAVA cae casi un 40%
• 49,2 millones de KAVA transferidos mediante LayerZero
• 2,1 M$ obtenidos en BNB y USDT
Esta brecha demuestra lo vulnerables que pueden ser los puentes entre cadenas y podría reducir la confianza en Kava Lend. Vamos a desglosarlo, aunque el impacto a largo plazo aún no está claro.
¿Crees que esto disuadirá a los usuarios de utilizar servicios de puentes?
$KAVA
Lección aprendida. 📚
#CryptoSecurity #BinanceSquare
Según The Block, unos 49,2 millones de KAVA se transfirieron a BNB Chain a través de LayerZero y se intercambiaron por aproximadamente 2,1 M$ en BNB y USDT.
📌 Puntos clave:
• 3,8 M$ perdidos en el hackeo
• KAVA cae casi un 40%
• 49,2 millones de KAVA transferidos mediante LayerZero
• 2,1 M$ obtenidos en BNB y USDT
Esta brecha demuestra lo vulnerables que pueden ser los puentes entre cadenas y podría reducir la confianza en Kava Lend. Vamos a desglosarlo, aunque el impacto a largo plazo aún no está claro.
¿Crees que esto disuadirá a los usuarios de utilizar servicios de puentes?
$KAVA
Lección aprendida. 📚
#CryptoSecurity #BinanceSquare
768
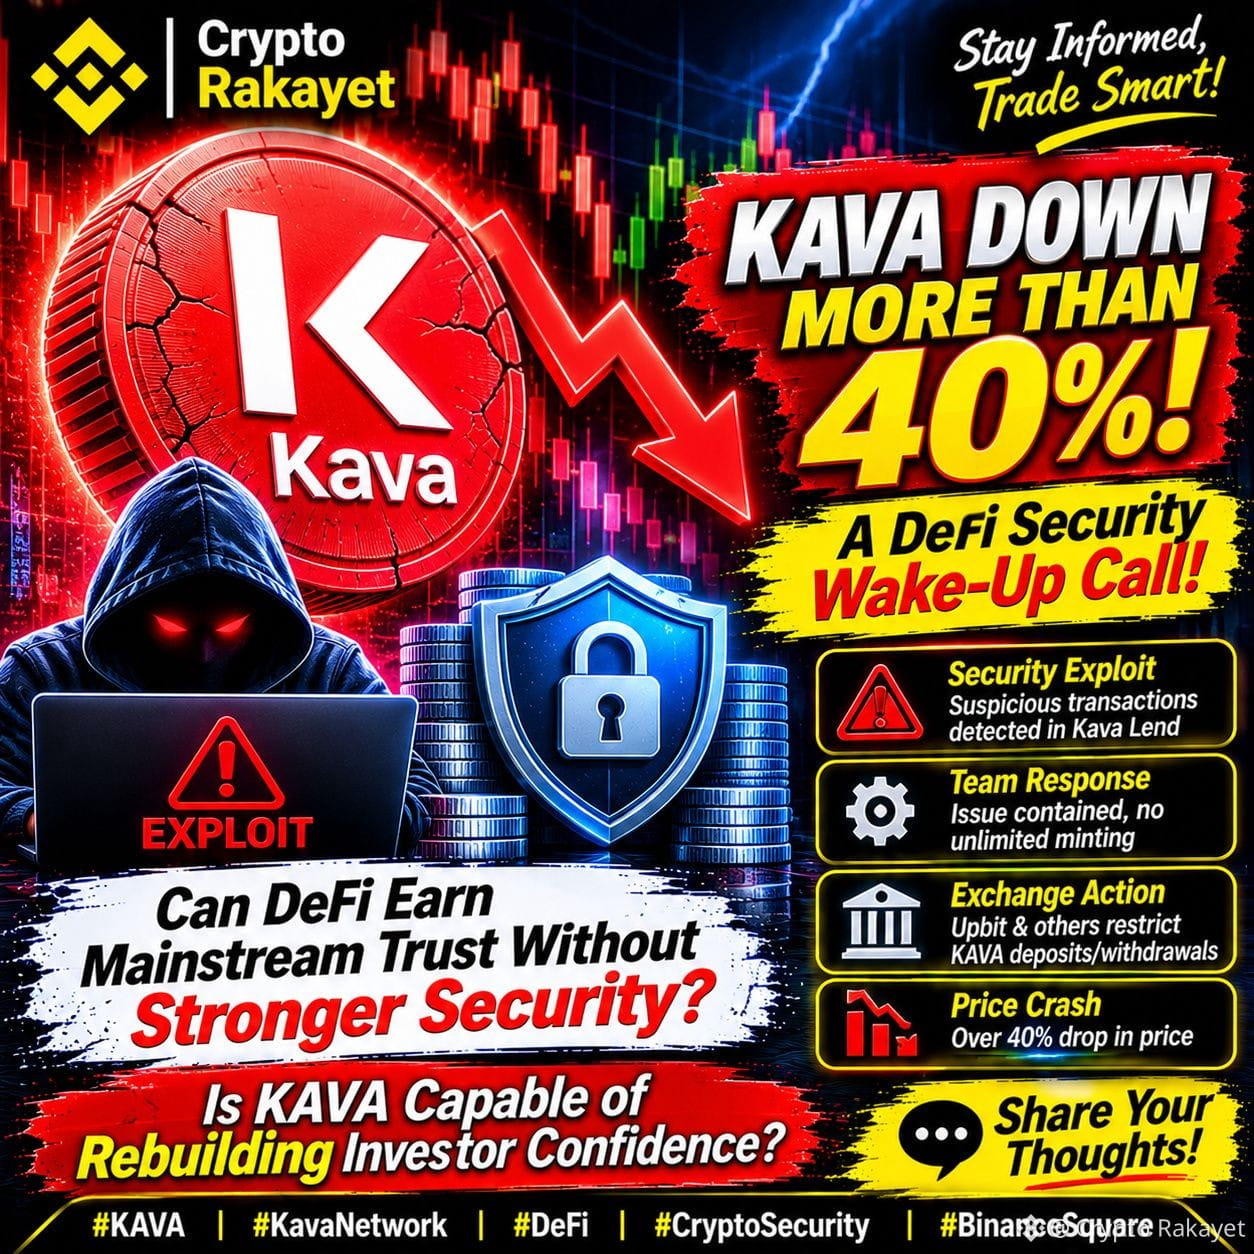
KAVA CAE MÁS DE UN 40% — ¡Una llamada de atención sobre la seguridad en DeFi! 🚨
La industria cripto acaba de recibir otro serio recordatorio: la seguridad lo es todo en DeFi.
KAVA experimentó una drástica caída de precio de más del 40% después de que se detectaran transacciones sospechosas en el ecosistema Kava el 14 de noviembre.
Esto es lo que los inversores deben saber:
⚠️ Investigación de seguridad: el equipo de Kava identificó transacciones inusuales vinculadas al protocolo Kava Lend.
🔐 Respuesta del equipo: Kava declaró que el problema estaba contenido y que no implicaba la emisión ilimitada de tokens.
🚨 Advertencias de los exchanges: Upbit y otros exchanges impusieron restricciones preventivas a los depósitos y retiros de KAVA.
📉 Impacto en el mercado: la incertidumbre de los inversores desencadenó una intensa presión vendedora.
Pero queda un detalle importante: todavía no se han confirmado plenamente el método exacto del ataque ni las posibles pérdidas de los usuarios.
Esta situación plantea una pregunta más amplia sobre el futuro de DeFi.
¿Puede las finanzas descentralizadas ganarse la confianza del público general sin mayor seguridad y transparencia?
¿Es capaz KAVA de recuperar la confianza de los inversores?
👇 ¡Comparte tu opinión!
#KAVA #KavaNetwork #defi #CryptoSecurity #BinanceSquare
KAVA CAE MÁS DE UN 40% — ¡Una llamada de atención sobre la seguridad en DeFi! 🚨
La industria cripto acaba de recibir otro serio recordatorio: la seguridad lo es todo en DeFi.
KAVA experimentó una drástica caída de precio de más del 40% después de que se detectaran transacciones sospechosas en el ecosistema Kava el 14 de noviembre.
Esto es lo que los inversores deben saber:
⚠️ Investigación de seguridad: el equipo de Kava identificó transacciones inusuales vinculadas al protocolo Kava Lend.
🔐 Respuesta del equipo: Kava declaró que el problema estaba contenido y que no implicaba la emisión ilimitada de tokens.
🚨 Advertencias de los exchanges: Upbit y otros exchanges impusieron restricciones preventivas a los depósitos y retiros de KAVA.
📉 Impacto en el mercado: la incertidumbre de los inversores desencadenó una intensa presión vendedora.
Pero queda un detalle importante: todavía no se han confirmado plenamente el método exacto del ataque ni las posibles pérdidas de los usuarios.
Esta situación plantea una pregunta más amplia sobre el futuro de DeFi.
¿Puede las finanzas descentralizadas ganarse la confianza del público general sin mayor seguridad y transparencia?
¿Es capaz KAVA de recuperar la confianza de los inversores?
👇 ¡Comparte tu opinión!
#KAVA #KavaNetwork #defi #CryptoSecurity #BinanceSquare
La industria cripto acaba de recibir otro serio recordatorio: la seguridad lo es todo en DeFi.
KAVA experimentó una drástica caída de precio de más del 40% después de que se detectaran transacciones sospechosas en el ecosistema Kava el 14 de noviembre.
Esto es lo que los inversores deben saber:
⚠️ Investigación de seguridad: el equipo de Kava identificó transacciones inusuales vinculadas al protocolo Kava Lend.
🔐 Respuesta del equipo: Kava declaró que el problema estaba contenido y que no implicaba la emisión ilimitada de tokens.
🚨 Advertencias de los exchanges: Upbit y otros exchanges impusieron restricciones preventivas a los depósitos y retiros de KAVA.
📉 Impacto en el mercado: la incertidumbre de los inversores desencadenó una intensa presión vendedora.
Pero queda un detalle importante: todavía no se han confirmado plenamente el método exacto del ataque ni las posibles pérdidas de los usuarios.
Esta situación plantea una pregunta más amplia sobre el futuro de DeFi.
¿Puede las finanzas descentralizadas ganarse la confianza del público general sin mayor seguridad y transparencia?
¿Es capaz KAVA de recuperar la confianza de los inversores?
👇 ¡Comparte tu opinión!
#KAVA #KavaNetwork #defi #CryptoSecurity #BinanceSquare
392
·
--
64,000 $BTC mineros secuestrados: una seria advertencia de seguridad en la minería
Aparentemente, alrededor de 64,000 máquinas de minería tuvieron 13 EH/s de hashrate redirigidos a OCEAN Pool sin autorización.
Los atacantes cambiaron la dirección de pago, pero no lograron minar un bloque ni obtener recompensas de Bitcoin.
La mayor preocupación no es la blockchain de Bitcoin. Es la infraestructura detrás de la minería.
Este incidente pone de relieve lo vulnerables que pueden llegar a ser los sistemas centralizados de gestión de minería, incluso cuando la red central de $BTC sigue siendo segura.
La descentralización de Bitcoin solo es tan fuerte como la infraestructura que la respalda.
¿Cómo pueden los operadores de minería evitar que una sola brecha de seguridad afecte a miles de máquinas?
#Bitcoin #BTC #CryptoSecurity
64,000 $BTC mineros secuestrados: una seria advertencia de seguridad en la minería
Aparentemente, alrededor de 64,000 máquinas de minería tuvieron 13 EH/s de hashrate redirigidos a OCEAN Pool sin autorización.
Los atacantes cambiaron la dirección de pago, pero no lograron minar un bloque ni obtener recompensas de Bitcoin.
La mayor preocupación no es la blockchain de Bitcoin. Es la infraestructura detrás de la minería.
Este incidente pone de relieve lo vulnerables que pueden llegar a ser los sistemas centralizados de gestión de minería, incluso cuando la red central de $BTC sigue siendo segura.
La descentralización de Bitcoin solo es tan fuerte como la infraestructura que la respalda.
¿Cómo pueden los operadores de minería evitar que una sola brecha de seguridad afecte a miles de máquinas?
#Bitcoin #BTC #CryptoSecurity
Aparentemente, alrededor de 64,000 máquinas de minería tuvieron 13 EH/s de hashrate redirigidos a OCEAN Pool sin autorización.
Los atacantes cambiaron la dirección de pago, pero no lograron minar un bloque ni obtener recompensas de Bitcoin.
La mayor preocupación no es la blockchain de Bitcoin. Es la infraestructura detrás de la minería.
Este incidente pone de relieve lo vulnerables que pueden llegar a ser los sistemas centralizados de gestión de minería, incluso cuando la red central de $BTC sigue siendo segura.
La descentralización de Bitcoin solo es tan fuerte como la infraestructura que la respalda.
¿Cómo pueden los operadores de minería evitar que una sola brecha de seguridad afecte a miles de máquinas?
#Bitcoin #BTC #CryptoSecurity
1
150
·
--
Hackers contra las criptomonedas: qué monedas hackearon por miles de millones y cómo proteger tus activos 🛑💻¡Hola, familia cripto! 👋 Cada vez que oímos hablar de un hackeo sonado en el mercado, se nos pone la piel de gallina. Los hackers no descansan y la industria cripto sigue siendo un bocado apetecible para los ciberdelincuentes.
Pero lo más interesante es qué monedas y redes se convierten en los principales objetivos de los hackers y cómo funciona su «cocina». ¡Repasemos los casos más sonados de la historia de las criptomonedas!
Hackers contra las criptomonedas: qué monedas hackearon por miles de millones y cómo proteger tus activos 🛑💻
¡Hola, familia cripto! 👋 Cada vez que oímos hablar de un hackeo sonado en el mercado, se nos pone la piel de gallina. Los hackers no descansan y la industria cripto sigue siendo un bocado apetecible para los ciberdelincuentes.
Pero lo más interesante es qué monedas y redes se convierten en los principales objetivos de los hackers y cómo funciona su «cocina». ¡Repasemos los casos más sonados de la historia de las criptomonedas!
Pero lo más interesante es qué monedas y redes se convierten en los principales objetivos de los hackers y cómo funciona su «cocina». ¡Repasemos los casos más sonados de la historia de las criptomonedas!
74
🚨 ¡ALERTA! ¡UN EXCHANGE DE CRIPTOMONEDAS DE COREA DEL SUR SUFRE UNA FILTRACIÓN DE DATOS DE USUARIOS!
El mundo de las criptomonedas vuelve a recibir una seria advertencia sobre la seguridad de los datos personales.
Coinone, un exchange de Corea del Sur, reveló que se filtró información de sus clientes a través de su contratista de atención al cliente.
⚠️ ¿Qué ocurrió?
Según un informe del 15 de noviembre de 2026:
- El incidente ocurrió el 12 de noviembre.
- Los datos que podrían haberse expuesto incluyen información personal, datos bancarios y direcciones de wallets.
- Coinone afirma que aún no ha encontrado pruebas de que sus sistemas de trading o sus wallets hayan sido hackeados.
💡 Una lección para todos:
No te centres únicamente en proteger tus activos en criptomonedas. También debes proteger tu información personal.
Algunas medidas sencillas:
1. Nunca compartas tu contraseña con nadie.
2. Activa la autenticación de dos factores (2FA).
3. Desconfía de mensajes o enlaces sospechosos.
4. No compartas códigos OTP con otras personas.
🔥 PREGUNTA PARA LA COMUNIDAD:
¿Creen que la seguridad de los datos personales ya es una prioridad para todos los exchanges de criptomonedas?
¡Escriban su opinión en los comentarios!
$BTC $ETH
#CryptoNews #CryptoSecurity #blockchain #BinanceSquare
Fuente: The Crypto Basic, 15 de noviembre de 2026.
🚨 ¡ALERTA! ¡UN EXCHANGE DE CRIPTOMONEDAS DE COREA DEL SUR SUFRE UNA FILTRACIÓN DE DATOS DE USUARIOS!
El mundo de las criptomonedas vuelve a recibir una seria advertencia sobre la seguridad de los datos personales.
Coinone, un exchange de Corea del Sur, reveló que se filtró información de sus clientes a través de su contratista de atención al cliente.
⚠️ ¿Qué ocurrió?
Según un informe del 15 de noviembre de 2026:
- El incidente ocurrió el 12 de noviembre.
- Los datos que podrían haberse expuesto incluyen información personal, datos bancarios y direcciones de wallets.
- Coinone afirma que aún no ha encontrado pruebas de que sus sistemas de trading o sus wallets hayan sido hackeados.
💡 Una lección para todos:
No te centres únicamente en proteger tus activos en criptomonedas. También debes proteger tu información personal.
Algunas medidas sencillas:
1. Nunca compartas tu contraseña con nadie.
2. Activa la autenticación de dos factores (2FA).
3. Desconfía de mensajes o enlaces sospechosos.
4. No compartas códigos OTP con otras personas.
🔥 PREGUNTA PARA LA COMUNIDAD:
¿Creen que la seguridad de los datos personales ya es una prioridad para todos los exchanges de criptomonedas?
¡Escriban su opinión en los comentarios!
$BTC $ETH
#CryptoNews #CryptoSecurity #blockchain #BinanceSquare
Fuente: The Crypto Basic, 15 de noviembre de 2026.
El mundo de las criptomonedas vuelve a recibir una seria advertencia sobre la seguridad de los datos personales.
Coinone, un exchange de Corea del Sur, reveló que se filtró información de sus clientes a través de su contratista de atención al cliente.
⚠️ ¿Qué ocurrió?
Según un informe del 15 de noviembre de 2026:
- El incidente ocurrió el 12 de noviembre.
- Los datos que podrían haberse expuesto incluyen información personal, datos bancarios y direcciones de wallets.
- Coinone afirma que aún no ha encontrado pruebas de que sus sistemas de trading o sus wallets hayan sido hackeados.
💡 Una lección para todos:
No te centres únicamente en proteger tus activos en criptomonedas. También debes proteger tu información personal.
Algunas medidas sencillas:
1. Nunca compartas tu contraseña con nadie.
2. Activa la autenticación de dos factores (2FA).
3. Desconfía de mensajes o enlaces sospechosos.
4. No compartas códigos OTP con otras personas.
🔥 PREGUNTA PARA LA COMUNIDAD:
¿Creen que la seguridad de los datos personales ya es una prioridad para todos los exchanges de criptomonedas?
¡Escriban su opinión en los comentarios!
$BTC $ETH
#CryptoNews #CryptoSecurity #blockchain #BinanceSquare
Fuente: The Crypto Basic, 15 de noviembre de 2026.
1
52
·
--
🚨 ARK advierte que el sector cripto perdió 57 centavos frente a los hackers por cada dólar ganado tras el incidente de Binance. El discurso pasó de destacar el dominio de los ingresos a centrarse en los riesgos de seguridad, lo que señala un cambio crítico en el sentimiento del mercado.
Implicaciones para el mercado: los traders deben sopesar el potencial de crecimiento frente al mayor riesgo de los protocolos. ¿Estás ajustando tu exposición?
💭 ¿Es ahora la seguridad el principal factor que impulsa la valoración de las criptomonedas? #SeguridadCripto
$ARK #TradingSignal #AnálisisCripto
🚨 ARK advierte que el sector cripto perdió 57 centavos frente a los hackers por cada dólar ganado tras el incidente de Binance. El discurso pasó de destacar el dominio de los ingresos a centrarse en los riesgos de seguridad, lo que señala un cambio crítico en el sentimiento del mercado.
Implicaciones para el mercado: los traders deben sopesar el potencial de crecimiento frente al mayor riesgo de los protocolos. ¿Estás ajustando tu exposición?
💭 ¿Es ahora la seguridad el principal factor que impulsa la valoración de las criptomonedas? #SeguridadCripto
$ARK #TradingSignal #AnálisisCripto
Implicaciones para el mercado: los traders deben sopesar el potencial de crecimiento frente al mayor riesgo de los protocolos. ¿Estás ajustando tu exposición?
💭 ¿Es ahora la seguridad el principal factor que impulsa la valoración de las criptomonedas? #SeguridadCripto
$ARK #TradingSignal #AnálisisCripto
2
·
--
🚨 Coinone informó de una filtración de datos a través de un proveedor de soporte
El 15 de noviembre, la plataforma surcoreana de criptomonedas Coinone informó de un ciberataque al servidor de MetaM, empresa que gestiona las consultas de los clientes. Según la plataforma, el incidente ocurrió el 12 de noviembre. Entre los datos que podrían haberse visto afectados figuran registros de consultas, números de cuentas bancarias y datos de identificación; algunas consultas podrían haber incluido contraseñas.
Coinone afirma que el sistema de trading, las carteras y las cuentas de los clientes están separados de la infraestructura del proveedor y que, por ahora, no se han encontrado indicios de que esos sistemas hayan sido atacados directamente. Esto no significa que la filtración no entrañe riesgos: la información obtenida podría utilizarse para realizar ataques de phishing. El alcance del incidente aún se está investigando y no hay confirmación de que se hayan robado criptomonedas a raíz del ataque.
Fuente: comunicado de Coinone, CryptoTicker, 15 de noviembre de 2026.
#CryptoSecurity #Coinone
🚨 Coinone informó de una filtración de datos a través de un proveedor de soporte
El 15 de noviembre, la plataforma surcoreana de criptomonedas Coinone informó de un ciberataque al servidor de MetaM, empresa que gestiona las consultas de los clientes. Según la plataforma, el incidente ocurrió el 12 de noviembre. Entre los datos que podrían haberse visto afectados figuran registros de consultas, números de cuentas bancarias y datos de identificación; algunas consultas podrían haber incluido contraseñas.
Coinone afirma que el sistema de trading, las carteras y las cuentas de los clientes están separados de la infraestructura del proveedor y que, por ahora, no se han encontrado indicios de que esos sistemas hayan sido atacados directamente. Esto no significa que la filtración no entrañe riesgos: la información obtenida podría utilizarse para realizar ataques de phishing. El alcance del incidente aún se está investigando y no hay confirmación de que se hayan robado criptomonedas a raíz del ataque.
Fuente: comunicado de Coinone, CryptoTicker, 15 de noviembre de 2026.
#CryptoSecurity #Coinone
El 15 de noviembre, la plataforma surcoreana de criptomonedas Coinone informó de un ciberataque al servidor de MetaM, empresa que gestiona las consultas de los clientes. Según la plataforma, el incidente ocurrió el 12 de noviembre. Entre los datos que podrían haberse visto afectados figuran registros de consultas, números de cuentas bancarias y datos de identificación; algunas consultas podrían haber incluido contraseñas.
Coinone afirma que el sistema de trading, las carteras y las cuentas de los clientes están separados de la infraestructura del proveedor y que, por ahora, no se han encontrado indicios de que esos sistemas hayan sido atacados directamente. Esto no significa que la filtración no entrañe riesgos: la información obtenida podría utilizarse para realizar ataques de phishing. El alcance del incidente aún se está investigando y no hay confirmación de que se hayan robado criptomonedas a raíz del ataque.
Fuente: comunicado de Coinone, CryptoTicker, 15 de noviembre de 2026.
#CryptoSecurity #Coinone
7

·
--
🚨 1.200 MILLONES DE DÓLARES EN CRIPTOMONEDAS: ¡UN IMPORTANTE AVANCE EN MATERIA DE SEGURIDAD!
El FBI anunció que las autoridades estadounidenses obtuvieron autorización judicial para incautar o inmovilizar más de 1.200 millones de dólares en criptomonedas vinculadas al enorme hackeo de Binance.
Estos son los datos clave:
🔹 Más de 1.200 millones de dólares sujetos a incautación o inmovilización. 🔹 En total, se congelaron más de 2.700 millones de dólares en fondos robados. 🔹 La investigación destaca la importancia de la seguridad de la cadena de bloques y de la cooperación internacional.
Mi conclusión: la seguridad de las criptomonedas es tan importante como su innovación. Los inversores deberían prestar atención no solo a los precios, sino también a la seguridad de las plataformas, la protección de las billeteras y la prevención de estafas.
¿Qué es más importante para el futuro de las criptomonedas: una mayor seguridad o una innovación más rápida?
#Binance#CryptoNews #BlockchainSecurity #Bitcoin #CryptoSecurity #BinanceSquare
🚨 1.200 MILLONES DE DÓLARES EN CRIPTOMONEDAS: ¡UN IMPORTANTE AVANCE EN MATERIA DE SEGURIDAD!
El FBI anunció que las autoridades estadounidenses obtuvieron autorización judicial para incautar o inmovilizar más de 1.200 millones de dólares en criptomonedas vinculadas al enorme hackeo de Binance.
Estos son los datos clave:
🔹 Más de 1.200 millones de dólares sujetos a incautación o inmovilización. 🔹 En total, se congelaron más de 2.700 millones de dólares en fondos robados. 🔹 La investigación destaca la importancia de la seguridad de la cadena de bloques y de la cooperación internacional.
Mi conclusión: la seguridad de las criptomonedas es tan importante como su innovación. Los inversores deberían prestar atención no solo a los precios, sino también a la seguridad de las plataformas, la protección de las billeteras y la prevención de estafas.
¿Qué es más importante para el futuro de las criptomonedas: una mayor seguridad o una innovación más rápida?
#Binance#CryptoNews #BlockchainSecurity #Bitcoin #CryptoSecurity #BinanceSquare
El FBI anunció que las autoridades estadounidenses obtuvieron autorización judicial para incautar o inmovilizar más de 1.200 millones de dólares en criptomonedas vinculadas al enorme hackeo de Binance.
Estos son los datos clave:
🔹 Más de 1.200 millones de dólares sujetos a incautación o inmovilización. 🔹 En total, se congelaron más de 2.700 millones de dólares en fondos robados. 🔹 La investigación destaca la importancia de la seguridad de la cadena de bloques y de la cooperación internacional.
Mi conclusión: la seguridad de las criptomonedas es tan importante como su innovación. Los inversores deberían prestar atención no solo a los precios, sino también a la seguridad de las plataformas, la protección de las billeteras y la prevención de estafas.
¿Qué es más importante para el futuro de las criptomonedas: una mayor seguridad o una innovación más rápida?
#Binance#CryptoNews #BlockchainSecurity #Bitcoin #CryptoSecurity #BinanceSquare
78
·
--
🚨 FILTRACIÓN DE DATOS DE COINONE: REGISTROS DE ATENCIÓN AL CLIENTE EXPUESTOS
La plataforma surcoreana de criptomonedas Coinone ha informado de un incidente de ciberseguridad relacionado con su proveedor externo de atención al cliente, MetaM.
🔍 ¿Qué ocurrió?
Un atacante accedió a los servidores de MetaM el 12 de noviembre.
Es posible que haya quedado expuesta información de clientes compartida durante interacciones telefónicas y en línea con el servicio de atención al cliente.
Los datos potencialmente afectados incluyen nombres, números de teléfono, direcciones de correo electrónico, datos bancarios, información de identidad, direcciones de billeteras y contraseñas compartidas durante conversaciones con el servicio de atención al cliente.
Aún no se ha informado del número total de clientes afectados.
🛡️ ¿Hackearon las billeteras de criptomonedas?
Coinone afirma que no ha encontrado pruebas de una intrusión directa en sus sistemas de cuentas, operaciones o billeteras. Esos sistemas son independientes de los servidores de MetaM.
⚠️ El mayor riesgo: el phishing
Los atacantes podrían utilizar detalles de conversaciones anteriores con el servicio de atención al cliente para hacerse pasar por representantes de la plataforma y dirigir estafas convincentes a los clientes.
Conclusión clave: La seguridad de las criptomonedas no consiste únicamente en proteger las billeteras. Los proveedores de servicios externos también pueden convertirse en un importante riesgo para la seguridad de los datos.
#Coinone #CryptoSecurity #FiltraciónDeDatos #Ciberseguridad #CryptoNews #blockchain #Phishing
Actualización de noticias: 15 de noviembre de 2026. Es posible que algunos datos hayan quedado expuestos; el alcance total del incidente aún está bajo investigación. Contenido educativo, no constituye asesoramiento financiero.
$BTC
{spot}(BTCUSDT)
🚨 FILTRACIÓN DE DATOS DE COINONE: REGISTROS DE ATENCIÓN AL CLIENTE EXPUESTOS
La plataforma surcoreana de criptomonedas Coinone ha informado de un incidente de ciberseguridad relacionado con su proveedor externo de atención al cliente, MetaM.
🔍 ¿Qué ocurrió?
Un atacante accedió a los servidores de MetaM el 12 de noviembre.
Es posible que haya quedado expuesta información de clientes compartida durante interacciones telefónicas y en línea con el servicio de atención al cliente.
Los datos potencialmente afectados incluyen nombres, números de teléfono, direcciones de correo electrónico, datos bancarios, información de identidad, direcciones de billeteras y contraseñas compartidas durante conversaciones con el servicio de atención al cliente.
Aún no se ha informado del número total de clientes afectados.
🛡️ ¿Hackearon las billeteras de criptomonedas?
Coinone afirma que no ha encontrado pruebas de una intrusión directa en sus sistemas de cuentas, operaciones o billeteras. Esos sistemas son independientes de los servidores de MetaM.
⚠️ El mayor riesgo: el phishing
Los atacantes podrían utilizar detalles de conversaciones anteriores con el servicio de atención al cliente para hacerse pasar por representantes de la plataforma y dirigir estafas convincentes a los clientes.
Conclusión clave: La seguridad de las criptomonedas no consiste únicamente en proteger las billeteras. Los proveedores de servicios externos también pueden convertirse en un importante riesgo para la seguridad de los datos.
#Coinone #CryptoSecurity #FiltraciónDeDatos #Ciberseguridad #CryptoNews #blockchain #Phishing
Actualización de noticias: 15 de noviembre de 2026. Es posible que algunos datos hayan quedado expuestos; el alcance total del incidente aún está bajo investigación. Contenido educativo, no constituye asesoramiento financiero.
$BTC
La plataforma surcoreana de criptomonedas Coinone ha informado de un incidente de ciberseguridad relacionado con su proveedor externo de atención al cliente, MetaM.
🔍 ¿Qué ocurrió?
Un atacante accedió a los servidores de MetaM el 12 de noviembre.
Es posible que haya quedado expuesta información de clientes compartida durante interacciones telefónicas y en línea con el servicio de atención al cliente.
Los datos potencialmente afectados incluyen nombres, números de teléfono, direcciones de correo electrónico, datos bancarios, información de identidad, direcciones de billeteras y contraseñas compartidas durante conversaciones con el servicio de atención al cliente.
Aún no se ha informado del número total de clientes afectados.
🛡️ ¿Hackearon las billeteras de criptomonedas?
Coinone afirma que no ha encontrado pruebas de una intrusión directa en sus sistemas de cuentas, operaciones o billeteras. Esos sistemas son independientes de los servidores de MetaM.
⚠️ El mayor riesgo: el phishing
Los atacantes podrían utilizar detalles de conversaciones anteriores con el servicio de atención al cliente para hacerse pasar por representantes de la plataforma y dirigir estafas convincentes a los clientes.
Conclusión clave: La seguridad de las criptomonedas no consiste únicamente en proteger las billeteras. Los proveedores de servicios externos también pueden convertirse en un importante riesgo para la seguridad de los datos.
#Coinone #CryptoSecurity #FiltraciónDeDatos #Ciberseguridad #CryptoNews #blockchain #Phishing
Actualización de noticias: 15 de noviembre de 2026. Es posible que algunos datos hayan quedado expuestos; el alcance total del incidente aún está bajo investigación. Contenido educativo, no constituye asesoramiento financiero.
$BTC
19
#KAVA ¡Un exploit sacude el mundo DeFi! 🚨
Un grave exploit de seguridad afectó a Kava Lend después de que un atacante manipulara aproximadamente 243,000 veces la valoración de las garantías de un mercado inactivo de BUSD, y pidiera prestados 55.2 millones de KAVA, valorados en unos $3.76 millones.
{future}(KAVAUSDT)
Las consecuencias fueron graves: KAVA se desplomó casi un 50%, hasta 59%. Alrededor de 49.2 millones de tokens se trasladaron a BNB Chain, mientras que Upbit suspendió los depósitos y retiros. La seguridad de DeFi sigue siendo una prioridad clave para el mercado.
$KAVA #CoinVahini #DeFi #CryptoSecurity #Blockchain
#KAVA ¡Un exploit sacude el mundo DeFi! 🚨
Un grave exploit de seguridad afectó a Kava Lend después de que un atacante manipulara aproximadamente 243,000 veces la valoración de las garantías de un mercado inactivo de BUSD, y pidiera prestados 55.2 millones de KAVA, valorados en unos $3.76 millones.
Las consecuencias fueron graves: KAVA se desplomó casi un 50%, hasta 59%. Alrededor de 49.2 millones de tokens se trasladaron a BNB Chain, mientras que Upbit suspendió los depósitos y retiros. La seguridad de DeFi sigue siendo una prioridad clave para el mercado.
$KAVA #CoinVahini #DeFi #CryptoSecurity #Blockchain
Un grave exploit de seguridad afectó a Kava Lend después de que un atacante manipulara aproximadamente 243,000 veces la valoración de las garantías de un mercado inactivo de BUSD, y pidiera prestados 55.2 millones de KAVA, valorados en unos $3.76 millones.
Las consecuencias fueron graves: KAVA se desplomó casi un 50%, hasta 59%. Alrededor de 49.2 millones de tokens se trasladaron a BNB Chain, mientras que Upbit suspendió los depósitos y retiros. La seguridad de DeFi sigue siendo una prioridad clave para el mercado.
$KAVA #CoinVahini #DeFi #CryptoSecurity #Blockchain
13
·
--
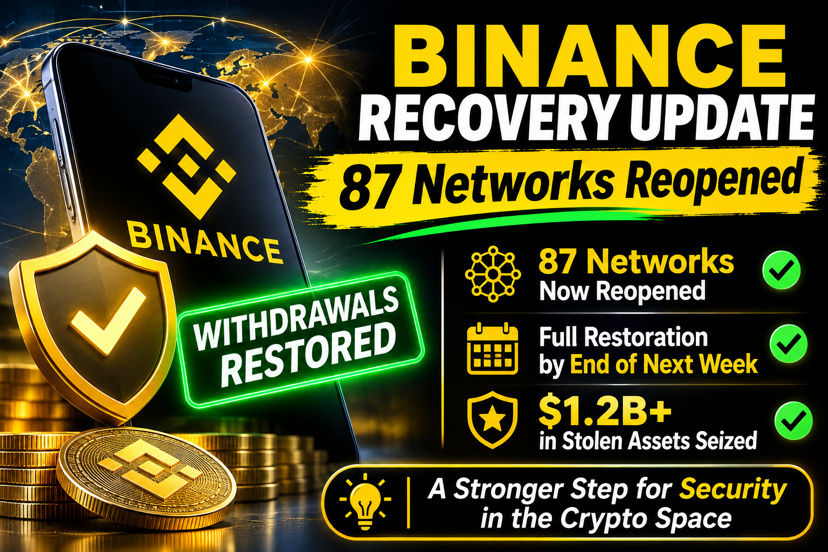
Actualización sobre la recuperación de Binance: 87 redes reabiertas
Binance afirma que ha reabierto los retiros en 87 redes y que espera restablecerlos en todas las redes y activos restantes para finales de la próxima semana.
Esto ocurre tras la brecha de seguridad del 29 de octubre, en la que se robaron aproximadamente 6.300 millones de dólares en criptoactivos.
Mientras tanto, el FBI afirma que las autoridades estadounidenses han incautado o recibido autorización judicial para inmovilizar más de 1.200 millones de dólares en criptomonedas robadas.
Conclusión clave: Restablecer el acceso es un paso importante, pero el incidente pone de relieve por qué la seguridad, la transparencia y la resiliencia operativa siguen siendo fundamentales para la industria de las criptomonedas.
¿Qué deberían priorizar más los exchanges tras un incidente de seguridad grave?
#Binance #CryptoNews #CryptoSecurity
#Blockchain
Actualización sobre la recuperación de Binance: 87 redes reabiertas
Binance afirma que ha reabierto los retiros en 87 redes y que espera restablecerlos en todas las redes y activos restantes para finales de la próxima semana.
Esto ocurre tras la brecha de seguridad del 29 de octubre, en la que se robaron aproximadamente 6.300 millones de dólares en criptoactivos.
Mientras tanto, el FBI afirma que las autoridades estadounidenses han incautado o recibido autorización judicial para inmovilizar más de 1.200 millones de dólares en criptomonedas robadas.
Conclusión clave: Restablecer el acceso es un paso importante, pero el incidente pone de relieve por qué la seguridad, la transparencia y la resiliencia operativa siguen siendo fundamentales para la industria de las criptomonedas.
¿Qué deberían priorizar más los exchanges tras un incidente de seguridad grave?
#Binance #CryptoNews #CryptoSecurity
#Blockchain
Binance afirma que ha reabierto los retiros en 87 redes y que espera restablecerlos en todas las redes y activos restantes para finales de la próxima semana.
Esto ocurre tras la brecha de seguridad del 29 de octubre, en la que se robaron aproximadamente 6.300 millones de dólares en criptoactivos.
Mientras tanto, el FBI afirma que las autoridades estadounidenses han incautado o recibido autorización judicial para inmovilizar más de 1.200 millones de dólares en criptomonedas robadas.
Conclusión clave: Restablecer el acceso es un paso importante, pero el incidente pone de relieve por qué la seguridad, la transparencia y la resiliencia operativa siguen siendo fundamentales para la industria de las criptomonedas.
¿Qué deberían priorizar más los exchanges tras un incidente de seguridad grave?
#Binance #CryptoNews #CryptoSecurity
#Blockchain
2
101
·
--
Artículo
5 reglas de oro para proteger tus activos digitales en Binance 🛡️La seguridad de tu cuenta es el primer paso hacia el éxito en el mundo de las criptomonedas. Estas son las medidas más importantes que debes activar hoy:
1. Activa la autenticación de dos factores (2FA): usa la aplicación Google Authenticator o claves de acceso (passkeys) en lugar de mensajes de texto.
2. Código antiphishing: configura un código secreto que aparecerá en todos los correos electrónicos oficiales que recibas de Binance.
5 reglas de oro para proteger tus activos digitales en Binance 🛡️
La seguridad de tu cuenta es el primer paso hacia el éxito en el mundo de las criptomonedas. Estas son las medidas más importantes que debes activar hoy:
1. Activa la autenticación de dos factores (2FA): usa la aplicación Google Authenticator o claves de acceso (passkeys) en lugar de mensajes de texto.
2. Código antiphishing: configura un código secreto que aparecerá en todos los correos electrónicos oficiales que recibas de Binance.
1. Activa la autenticación de dos factores (2FA): usa la aplicación Google Authenticator o claves de acceso (passkeys) en lugar de mensajes de texto.
2. Código antiphishing: configura un código secreto que aparecerá en todos los correos electrónicos oficiales que recibas de Binance.
10
Cobertura total de las pérdidas tras el hackeo
$BNB $USDT $6,3 mil millones robados, 100 % cubiertos: ¿superada la principal prueba de estrés de la industria? 🛡️
Binance completó oficialmente la compensación total de los activos tras el incidente de octubre. El exchange resistió un golpe que habría derribado a cualquier estructura financiera tradicional y volvió a demostrar que el fondo SAFU y las reservas funcionan en la práctica, no solo de palabra.
En medio de noticias como estas, $BNB demuestra una excelente resiliencia, ya que la confianza de los grandes actores es el fundamento principal del ecosistema.
¿Y qué hicieron ustedes cuando se reanudaron los retiros: dejaron el depósito en el exchange o transfirieron parte de los fondos a billeteras frías? ¡Cuéntenlo en los comentarios! 👇
#bnb #SAFU🙏 #CryptoSecurity
{future}(BNBUSDT)
Cobertura total de las pérdidas tras el hackeo
$BNB $USDT $6,3 mil millones robados, 100 % cubiertos: ¿superada la principal prueba de estrés de la industria? 🛡️
Binance completó oficialmente la compensación total de los activos tras el incidente de octubre. El exchange resistió un golpe que habría derribado a cualquier estructura financiera tradicional y volvió a demostrar que el fondo SAFU y las reservas funcionan en la práctica, no solo de palabra.
En medio de noticias como estas, $BNB demuestra una excelente resiliencia, ya que la confianza de los grandes actores es el fundamento principal del ecosistema.
¿Y qué hicieron ustedes cuando se reanudaron los retiros: dejaron el depósito en el exchange o transfirieron parte de los fondos a billeteras frías? ¡Cuéntenlo en los comentarios! 👇
#bnb #SAFU🙏 #CryptoSecurity
$BNB $USDT $6,3 mil millones robados, 100 % cubiertos: ¿superada la principal prueba de estrés de la industria? 🛡️
Binance completó oficialmente la compensación total de los activos tras el incidente de octubre. El exchange resistió un golpe que habría derribado a cualquier estructura financiera tradicional y volvió a demostrar que el fondo SAFU y las reservas funcionan en la práctica, no solo de palabra.
En medio de noticias como estas, $BNB demuestra una excelente resiliencia, ya que la confianza de los grandes actores es el fundamento principal del ecosistema.
¿Y qué hicieron ustedes cuando se reanudaron los retiros: dejaron el depósito en el exchange o transfirieron parte de los fondos a billeteras frías? ¡Cuéntenlo en los comentarios! 👇
#bnb #SAFU🙏 #CryptoSecurity
183
·
--
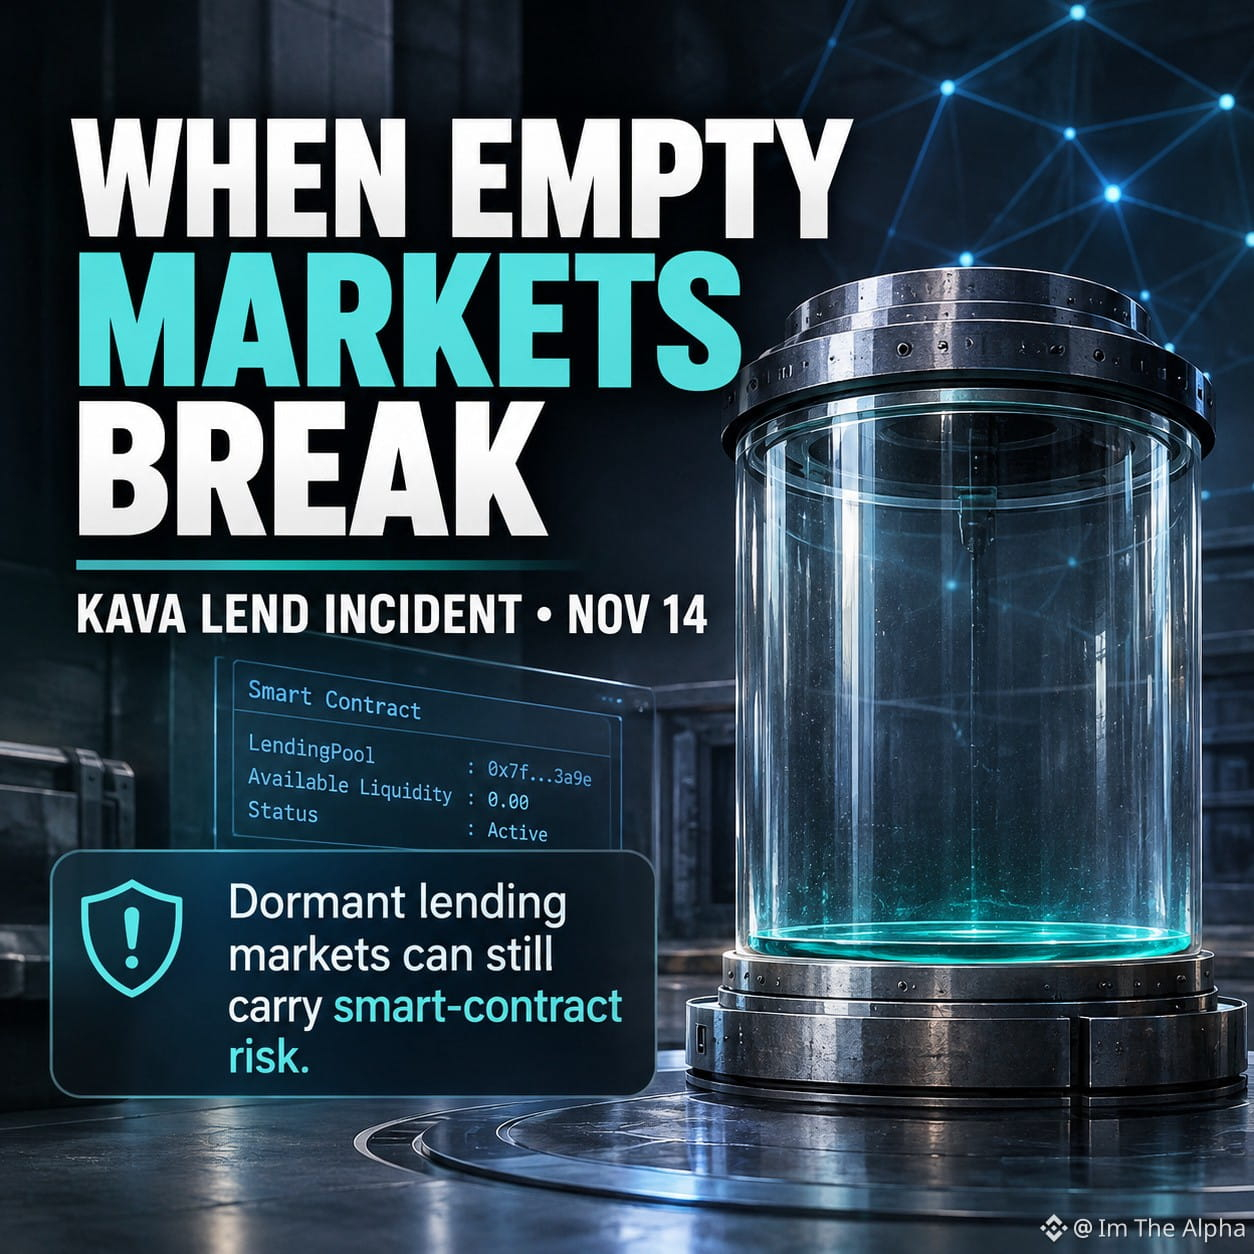
🚨 CUANDO UN MERCADO CASI VACÍO SE CONVIERTE EN UN GRAN RIESGO
📅 15 de noviembre de 2026
Un incidente de seguridad en Kava Lend ha planteado una pregunta importante para toda la industria DeFi:
¿Puede un mercado de préstamos casi vacío seguir poniendo en riesgo millones?
Esto es lo que ocurrió:
🔹 EL INCIDENTE
Un análisis on-chain informó que un atacante utilizó el mercado de BUSD casi inactivo de Kava Lend para inflar el valor de las garantías y pedir prestadas grandes cantidades de $KAVA.
🔹 LA RESPUESTA DE KAVA
Kava afirmó que la actividad anómala se limitó a Kava Lend y que NO se trató de una creación ilimitada de nuevos tokens KAVA.
🔹 ¿QUÉ SIGUE SIN SABERSE?
Kava aún no ha publicado el informe completo del incidente ni una cifra oficial definitiva de las pérdidas. Los hallazgos técnicos y las cantidades estimadas que han comunicado analistas independientes no constituyen todavía una declaración final del proyecto.
💡 POR QUÉ ES IMPORTANTE
Un protocolo DeFi no se vuelve seguro solo porque un mercado tenga muy poca actividad.
Los mercados antiguos, los activos sin usar y los controles débiles en los cálculos de los contratos inteligentes pueden generar riesgos graves.
✅ CONSEJO PRÁCTICO
Antes de depositar fondos en cualquier mercado de préstamos DeFi, revisa su liquidez, actividad, activos admitidos y las últimas actualizaciones de seguridad.
⚠️ NOTA SOBRE LOS RIESGOS
El equipo afirma que el incidente está contenido dentro de Kava Lend, pero los detalles de la investigación completa y la recuperación siguen siendo importantes.
Evita apresurarte a utilizar los servicios de préstamos afectados mientras sigan pendientes respuestas clave.
DeFi sigue teniendo un gran potencial, pero la confianza debe estar respaldada por medidas de seguridad y pruebas adecuadas.
💬 ¿DEBERÍAN LOS PROTOCOLOS DEFI DESACTIVAR AUTOMÁTICAMENTE LOS MERCADOS CON MUY POCA LIQUIDEZ?
A) Sí, la seguridad es lo primero
B) Solo después de una advertencia
C) No, los usuarios deberían decidir
D) Basta con mejorar los controles de seguridad
¿Qué opinas?
#DeFi #CryptoSecurity #KAVA #Blockchain
$BTC $BNB $SOL
{alpha}(560x0a8d6c86e1bce73fe4d0bd531e1a567306836ea5)
{alpha}(560x299ad4299da5b2b93fba4c96967b040c7f611099)
{alpha}(560xa3cfb853339b77f385b994799b015cb04b208fe6)
🚨 CUANDO UN MERCADO CASI VACÍO SE CONVIERTE EN UN GRAN RIESGO
📅 15 de noviembre de 2026
Un incidente de seguridad en Kava Lend ha planteado una pregunta importante para toda la industria DeFi:
¿Puede un mercado de préstamos casi vacío seguir poniendo en riesgo millones?
Esto es lo que ocurrió:
🔹 EL INCIDENTE
Un análisis on-chain informó que un atacante utilizó el mercado de BUSD casi inactivo de Kava Lend para inflar el valor de las garantías y pedir prestadas grandes cantidades de $KAVA.
🔹 LA RESPUESTA DE KAVA
Kava afirmó que la actividad anómala se limitó a Kava Lend y que NO se trató de una creación ilimitada de nuevos tokens KAVA.
🔹 ¿QUÉ SIGUE SIN SABERSE?
Kava aún no ha publicado el informe completo del incidente ni una cifra oficial definitiva de las pérdidas. Los hallazgos técnicos y las cantidades estimadas que han comunicado analistas independientes no constituyen todavía una declaración final del proyecto.
💡 POR QUÉ ES IMPORTANTE
Un protocolo DeFi no se vuelve seguro solo porque un mercado tenga muy poca actividad.
Los mercados antiguos, los activos sin usar y los controles débiles en los cálculos de los contratos inteligentes pueden generar riesgos graves.
✅ CONSEJO PRÁCTICO
Antes de depositar fondos en cualquier mercado de préstamos DeFi, revisa su liquidez, actividad, activos admitidos y las últimas actualizaciones de seguridad.
⚠️ NOTA SOBRE LOS RIESGOS
El equipo afirma que el incidente está contenido dentro de Kava Lend, pero los detalles de la investigación completa y la recuperación siguen siendo importantes.
Evita apresurarte a utilizar los servicios de préstamos afectados mientras sigan pendientes respuestas clave.
DeFi sigue teniendo un gran potencial, pero la confianza debe estar respaldada por medidas de seguridad y pruebas adecuadas.
💬 ¿DEBERÍAN LOS PROTOCOLOS DEFI DESACTIVAR AUTOMÁTICAMENTE LOS MERCADOS CON MUY POCA LIQUIDEZ?
A) Sí, la seguridad es lo primero
B) Solo después de una advertencia
C) No, los usuarios deberían decidir
D) Basta con mejorar los controles de seguridad
¿Qué opinas?
#DeFi #CryptoSecurity #KAVA #Blockchain
$BTC $BNB $SOL
📅 15 de noviembre de 2026
Un incidente de seguridad en Kava Lend ha planteado una pregunta importante para toda la industria DeFi:
¿Puede un mercado de préstamos casi vacío seguir poniendo en riesgo millones?
Esto es lo que ocurrió:
🔹 EL INCIDENTE
Un análisis on-chain informó que un atacante utilizó el mercado de BUSD casi inactivo de Kava Lend para inflar el valor de las garantías y pedir prestadas grandes cantidades de $KAVA.
🔹 LA RESPUESTA DE KAVA
Kava afirmó que la actividad anómala se limitó a Kava Lend y que NO se trató de una creación ilimitada de nuevos tokens KAVA.
🔹 ¿QUÉ SIGUE SIN SABERSE?
Kava aún no ha publicado el informe completo del incidente ni una cifra oficial definitiva de las pérdidas. Los hallazgos técnicos y las cantidades estimadas que han comunicado analistas independientes no constituyen todavía una declaración final del proyecto.
💡 POR QUÉ ES IMPORTANTE
Un protocolo DeFi no se vuelve seguro solo porque un mercado tenga muy poca actividad.
Los mercados antiguos, los activos sin usar y los controles débiles en los cálculos de los contratos inteligentes pueden generar riesgos graves.
✅ CONSEJO PRÁCTICO
Antes de depositar fondos en cualquier mercado de préstamos DeFi, revisa su liquidez, actividad, activos admitidos y las últimas actualizaciones de seguridad.
⚠️ NOTA SOBRE LOS RIESGOS
El equipo afirma que el incidente está contenido dentro de Kava Lend, pero los detalles de la investigación completa y la recuperación siguen siendo importantes.
Evita apresurarte a utilizar los servicios de préstamos afectados mientras sigan pendientes respuestas clave.
DeFi sigue teniendo un gran potencial, pero la confianza debe estar respaldada por medidas de seguridad y pruebas adecuadas.
💬 ¿DEBERÍAN LOS PROTOCOLOS DEFI DESACTIVAR AUTOMÁTICAMENTE LOS MERCADOS CON MUY POCA LIQUIDEZ?
A) Sí, la seguridad es lo primero
B) Solo después de una advertencia
C) No, los usuarios deberían decidir
D) Basta con mejorar los controles de seguridad
¿Qué opinas?
#DeFi #CryptoSecurity #KAVA #Blockchain
$BTC $BNB $SOL
1
417

·
--
El FBI advierte sobre robos de criptomonedas mediante videollamadas falsas
Puede que esa cara conocida en una videollamada no sea quien parece.
El FBI afirma que la operación «FaceStealer», atribuida a Corea del Norte, robó más de 00 millones en criptomonedas durante 18 meses y tuvo como objetivo a personas del sector cripto y Web3. El Departamento de Justicia señala que los atacantes se hicieron pasar por contactos y utilizaron falsos «arreglos» para reuniones para instalar malware; las autoridades interrumpieron la infraestructura en la nube y se incautaron de más de 900 videos de cámaras web de las víctimas.
Para los equipos: verifiquen los enlaces de las reuniones por separado y nunca instalen software a partir de una solicitud inesperada. ¿Detectaría tu equipo esta táctica?
Fuente: Departamento de Justicia de EE. UU., 12 de nov. de 2026: https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency
Vigilancia del mercado:
#Cybersecurity #Web3 #SeguridadCripto
El FBI advierte sobre robos de criptomonedas mediante videollamadas falsas
Puede que esa cara conocida en una videollamada no sea quien parece.
El FBI afirma que la operación «FaceStealer», atribuida a Corea del Norte, robó más de 00 millones en criptomonedas durante 18 meses y tuvo como objetivo a personas del sector cripto y Web3. El Departamento de Justicia señala que los atacantes se hicieron pasar por contactos y utilizaron falsos «arreglos» para reuniones para instalar malware; las autoridades interrumpieron la infraestructura en la nube y se incautaron de más de 900 videos de cámaras web de las víctimas.
Para los equipos: verifiquen los enlaces de las reuniones por separado y nunca instalen software a partir de una solicitud inesperada. ¿Detectaría tu equipo esta táctica?
Fuente: Departamento de Justicia de EE. UU., 12 de nov. de 2026: https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency
Vigilancia del mercado:
#Cybersecurity #Web3 #SeguridadCripto
Puede que esa cara conocida en una videollamada no sea quien parece.
El FBI afirma que la operación «FaceStealer», atribuida a Corea del Norte, robó más de 00 millones en criptomonedas durante 18 meses y tuvo como objetivo a personas del sector cripto y Web3. El Departamento de Justicia señala que los atacantes se hicieron pasar por contactos y utilizaron falsos «arreglos» para reuniones para instalar malware; las autoridades interrumpieron la infraestructura en la nube y se incautaron de más de 900 videos de cámaras web de las víctimas.
Para los equipos: verifiquen los enlaces de las reuniones por separado y nunca instalen software a partir de una solicitud inesperada. ¿Detectaría tu equipo esta táctica?
Fuente: Departamento de Justicia de EE. UU., 12 de nov. de 2026: https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency
Vigilancia del mercado:
#Cybersecurity #Web3 #SeguridadCripto
4
·
--
🛡️ ÚLTIMA HORA: ¡El FBI incauta 1,2 mil millones de dólares y desarticula el malware cripto «FaceStealer»! 🛡️
¡Gran victoria de las fuerzas del orden para el ecosistema Web3 esta semana! El FBI y el Departamento de Justicia de EE. UU. anunciaron dos importantes avances contra ciberdelincuentes patrocinados por Estados:
1. Recuperación de activos por 1,2 mil millones de dólares: las autoridades federales congelaron e incautaron más de 1,2 mil millones de dólares en activos digitales robados vinculados a redes de hackers norcoreanas.
2. Desmantelamiento de la red FaceStealer: las autoridades cerraron los servidores en la nube que sustentaban un esquema de más de 400 millones de dólares, basado en ataques a la cadena de suministro e ingeniería social mediante deepfakes, que tenía como objetivo a desarrolladores de Web3 a través de aplicaciones de mensajería secuestradas.
3 reglas de seguridad de oro que todo trader debe seguir hoy:
• Nunca ejecutes código sin verificar, scripts de «prueba» ni complementos desconocidos para reuniones que te envíen por Telegram o Discord.
• Guarda tus tenencias a largo plazo de $BTC , $ETH y $BNB en almacenamiento en frío en hardware.
• Activa las claves de acceso de hardware (YubiKey) y los códigos antiphishing en tus cuentas de exchanges.
👇 ¿Ya configuraste un código antiphishing en tu cuenta de Binance? ¡Deja un «🔒» si tus fondos están SAFU!
Monedas mencionadas: BTC ETH BNB
Hashtags: #CryptoSecurity #SAFU #Web3Security #Blockchain #CyberSecurity
🛡️ ÚLTIMA HORA: ¡El FBI incauta 1,2 mil millones de dólares y desarticula el malware cripto «FaceStealer»! 🛡️
¡Gran victoria de las fuerzas del orden para el ecosistema Web3 esta semana! El FBI y el Departamento de Justicia de EE. UU. anunciaron dos importantes avances contra ciberdelincuentes patrocinados por Estados:
1. Recuperación de activos por 1,2 mil millones de dólares: las autoridades federales congelaron e incautaron más de 1,2 mil millones de dólares en activos digitales robados vinculados a redes de hackers norcoreanas.
2. Desmantelamiento de la red FaceStealer: las autoridades cerraron los servidores en la nube que sustentaban un esquema de más de 400 millones de dólares, basado en ataques a la cadena de suministro e ingeniería social mediante deepfakes, que tenía como objetivo a desarrolladores de Web3 a través de aplicaciones de mensajería secuestradas.
3 reglas de seguridad de oro que todo trader debe seguir hoy:
• Nunca ejecutes código sin verificar, scripts de «prueba» ni complementos desconocidos para reuniones que te envíen por Telegram o Discord.
• Guarda tus tenencias a largo plazo de $BTC , $ETH y $BNB en almacenamiento en frío en hardware.
• Activa las claves de acceso de hardware (YubiKey) y los códigos antiphishing en tus cuentas de exchanges.
👇 ¿Ya configuraste un código antiphishing en tu cuenta de Binance? ¡Deja un «🔒» si tus fondos están SAFU!
Monedas mencionadas: BTC ETH BNB
Hashtags: #CryptoSecurity #SAFU #Web3Security #Blockchain #CyberSecurity
¡Gran victoria de las fuerzas del orden para el ecosistema Web3 esta semana! El FBI y el Departamento de Justicia de EE. UU. anunciaron dos importantes avances contra ciberdelincuentes patrocinados por Estados:
1. Recuperación de activos por 1,2 mil millones de dólares: las autoridades federales congelaron e incautaron más de 1,2 mil millones de dólares en activos digitales robados vinculados a redes de hackers norcoreanas.
2. Desmantelamiento de la red FaceStealer: las autoridades cerraron los servidores en la nube que sustentaban un esquema de más de 400 millones de dólares, basado en ataques a la cadena de suministro e ingeniería social mediante deepfakes, que tenía como objetivo a desarrolladores de Web3 a través de aplicaciones de mensajería secuestradas.
3 reglas de seguridad de oro que todo trader debe seguir hoy:
• Nunca ejecutes código sin verificar, scripts de «prueba» ni complementos desconocidos para reuniones que te envíen por Telegram o Discord.
• Guarda tus tenencias a largo plazo de $BTC , $ETH y $BNB en almacenamiento en frío en hardware.
• Activa las claves de acceso de hardware (YubiKey) y los códigos antiphishing en tus cuentas de exchanges.
👇 ¿Ya configuraste un código antiphishing en tu cuenta de Binance? ¡Deja un «🔒» si tus fondos están SAFU!
Monedas mencionadas: BTC ETH BNB
Hashtags: #CryptoSecurity #SAFU #Web3Security #Blockchain #CyberSecurity
32
·
--
SEGURIDAD CRIPTO — ¡INCAUTAN 1.200 MILLONES DE DÓLARES! 💰
Las autoridades estadounidenses han incautado u obtenido autorización para inmovilizar más de 1.200 millones de dólares en criptomonedas vinculados al robo denunciado de Binance.
Las transacciones de la cadena de bloques pueden dejar rastros, incluso después de que se muevan los fondos robados.
¿Crees que la seguridad de las criptomonedas está mejorando?
#CryptoSecurity $BTC #blockchain #CryptoNews
SEGURIDAD CRIPTO — ¡INCAUTAN 1.200 MILLONES DE DÓLARES! 💰
Las autoridades estadounidenses han incautado u obtenido autorización para inmovilizar más de 1.200 millones de dólares en criptomonedas vinculados al robo denunciado de Binance.
Las transacciones de la cadena de bloques pueden dejar rastros, incluso después de que se muevan los fondos robados.
¿Crees que la seguridad de las criptomonedas está mejorando?
#CryptoSecurity $BTC #blockchain #CryptoNews
Las autoridades estadounidenses han incautado u obtenido autorización para inmovilizar más de 1.200 millones de dólares en criptomonedas vinculados al robo denunciado de Binance.
Las transacciones de la cadena de bloques pueden dejar rastros, incluso después de que se muevan los fondos robados.
¿Crees que la seguridad de las criptomonedas está mejorando?
#CryptoSecurity $BTC #blockchain #CryptoNews
40

·
--
🚨 UNA FILTRACIÓN DE DATOS DE $COINONE EXPONE A MILLONES DE PERSONAS: ¡ALERTA! 🛑
📊 La plataforma surcoreana de intercambio Coinone confirmó que un atacante vulneró a su proveedor externo de soporte, MetaM, y obtuvo nombres, números de teléfono, correos electrónicos, fechas de nacimiento, datos bancarios, contraseñas, documentos de identidad nacionales y direcciones de billeteras. 📈 La filtración se limita a los registros de soporte; los sistemas de trading y billeteras permanecen protegidos, pero el incidente pone de relieve la fragilidad de los proveedores externos, justo cuando los reguladores refuerzan los estándares de ciberseguridad.
💡 Los inversores institucionales deberían auditar su propia exposición a proveedores y considerar reasignar activos a plataformas con una segregación de datos más robusta. 💬 ¿Cómo están reforzando sus controles de riesgo fuera de las plataformas de intercambio? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #COINONE #Security #CryptoSecurity #Phishing
🔥 🦈
🚨 UNA FILTRACIÓN DE DATOS DE $COINONE EXPONE A MILLONES DE PERSONAS: ¡ALERTA! 🛑
📊 La plataforma surcoreana de intercambio Coinone confirmó que un atacante vulneró a su proveedor externo de soporte, MetaM, y obtuvo nombres, números de teléfono, correos electrónicos, fechas de nacimiento, datos bancarios, contraseñas, documentos de identidad nacionales y direcciones de billeteras. 📈 La filtración se limita a los registros de soporte; los sistemas de trading y billeteras permanecen protegidos, pero el incidente pone de relieve la fragilidad de los proveedores externos, justo cuando los reguladores refuerzan los estándares de ciberseguridad.
💡 Los inversores institucionales deberían auditar su propia exposición a proveedores y considerar reasignar activos a plataformas con una segregación de datos más robusta. 💬 ¿Cómo están reforzando sus controles de riesgo fuera de las plataformas de intercambio? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #COINONE #Security #CryptoSecurity #Phishing
🔥 🦈
📊 La plataforma surcoreana de intercambio Coinone confirmó que un atacante vulneró a su proveedor externo de soporte, MetaM, y obtuvo nombres, números de teléfono, correos electrónicos, fechas de nacimiento, datos bancarios, contraseñas, documentos de identidad nacionales y direcciones de billeteras. 📈 La filtración se limita a los registros de soporte; los sistemas de trading y billeteras permanecen protegidos, pero el incidente pone de relieve la fragilidad de los proveedores externos, justo cuando los reguladores refuerzan los estándares de ciberseguridad.
💡 Los inversores institucionales deberían auditar su propia exposición a proveedores y considerar reasignar activos a plataformas con una segregación de datos más robusta. 💬 ¿Cómo están reforzando sus controles de riesgo fuera de las plataformas de intercambio? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #COINONE #Security #CryptoSecurity #Phishing
🔥 🦈
1
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
178,434 vistas
1,774 están debatiendo
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
158,536 vistas
1,549 están debatiendo
3
#WillFOMCMinutesReinforceRateHikeExpectations?
46,504 vistas
737 están debatiendo
4
#BitcoinActiveSupplyInProfitDropsBelow45%
234,874 vistas
1,808 están debatiendo
5
#TONStrategyReports$23.97MQ3NetLoss
20,515 vistas
150 están debatiendo
6
#KavaSaysAbnormalActivityLimitedToKavaLend
156,140 vistas
1,026 están debatiendo
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
56,614 vistas
413 están debatiendo
8
#WhoWillSucceedJensenHuangatNvidia?
359,488 vistas
2,163 están debatiendo
9
#WhatWillDriveCryptoandStocks’NextRebound?
888,027 vistas
3,975 están debatiendo
10
#TradFiForBeginners
852,020 vistas
4,987 están debatiendo