

#firedancer
firedancer
63,317 vistas
238 están debatiendo
Hot
Lo último

·
--
El canal de hackers éticos empieza a «cobrar por entrar»: cada informe de vulnerabilidad cuesta primero 1 SOL.
Según informaciones de PANews, good.box y otros medios, el equipo de Firedancer, de Solana, exige a los investigadores que quemen permanentemente 1 SOL (unos cien dólares) al enviar un informe de vulnerabilidad. La tarifa no es reembolsable y los informes sin SOL quemados no pueden optar a premios. La intención oficial es frenar los informes basura generados en masa por IA y reservar capacidad de revisión para las propuestas realmente válidas.
Cómo interpretarlo: es una medida antispam dentro del proceso de seguridad, no un «recargo» que el proyecto imponga a los usuarios. Conviene observar si aumenta la proporción de informes válidos, si la estructura de recompensas sigue atrayendo a investigadores serios y si otros clientes adoptan medidas similares. Para la mayoría, lo más útil es fijarse en si se está reforzando la inversión en seguridad de los clientes de la red principal, en vez de tomar lo de «quemar SOL» como otro titular diseñado para provocar reacciones.
#Solana #Firedancer #安全 #RecompensaPorVulnerabilidades
95

·
--
【Noticias del mercado】¿Hay que pagar 1 SOL para presentar un informe de vulnerabilidad? Nueva norma de Firedancer: cada informe de recompensa debe quemar permanentemente 1 SOL, unos 100 dólares; no se reembolsará si es inválido, duplicado o queda fuera del alcance. En un concurso de auditoría de 1 millón de dólares celebrado anteriormente se recibieron 809 informes, pero solo se confirmaron 127 problemas. Casi la mitad de los informes válidos eran duplicados, y el equipo afirmó que casi todos eran spam generado por IA. ¿Esta medida ataca el problema de raíz o desincentiva a los hackers éticos?
$SOL $BTC $ETH
#Solana #Firedancer #Recompensa por vulnerabilidades
(Fuente: Wu Blockchain)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierta con prudencia.
$SOL $BTC $ETH
#Solana #Firedancer #Recompensa por vulnerabilidades
(Fuente: Wu Blockchain)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierta con prudencia.
202

·
--
Me apareció en CoinDesk: Firedancer, el cliente de Solana desarrollado por Jump Crypto, cambió los requisitos para enviar informes a su programa de recompensas por errores: por cada informe, hay que quemar permanentemente 1 SOL (unos 100 dólares) por adelantado.
La parte más dura: no se reembolsa el SOL por informes inválidos, fuera de alcance o duplicados; si no lo quemas, no puedes optar a una recompensa. El contexto: el concurso de auditoría de un millón de dólares de esta primavera recibió 809 informes, pero solo 127 hallazgos de seguridad independientes; casi la mitad de las entregas válidas eran duplicadas. Jump cree que la IA participó en la redacción o la búsqueda de casi todos los informes. La acumulación llegó a un máximo de 299 informes sin procesar. En palabras de Ishan Bhatt, de Jump, más o menos: la IA ha abaratado encontrar errores, pero evaluarlos sigue siendo caro.
Por otro lado, las recompensas también aumentan: hasta el 20/11, las recompensas por hallazgos válidos se duplican; las relacionadas con Alpenglow se triplican, y las vulnerabilidades críticas de Alpenglow pueden recibir hasta unos 300.000 dólares.
La IA también ha convertido los envíos de los hackers éticos en «spam»; el equipo solo puede frenarlo un poco quemando monedas.
#Firedancer #Solana #安全 #AI
36
·
--
☀️ $SOL julio 2026: ¡La explosión en cadena supera al mercado! 🚀📈
No dejes que la volatilidad del mercado te distraiga. Solana está preparando una enorme separación fundamental, disparándose hasta un máximo de 30 días alrededor de $83 mientras su “suelo” de utilidad entra en modo hipervelocidad. Aquí tienes el resumen rápido. 👇
31M+ direcciones activas: las direcciones activas de 7 días de Solana aumentaron un 38% hasta un asombroso 31.38 millones, liderando de forma sólida a toda la industria cripto en liquidez minorista. 🥇
Aumento de $3.5B en RWA: los Activos del Mundo Real alcanzaron un máximo histórico, impulsados por crédito institucional tokenizado, productos de índices bursátiles y acciones tokenizadas de SpaceX. 🌊🏦
Firedancer 1.0 en vivo: el cliente independiente de validación, muy esperado, de Jump Crypto, ya se está desplegando oficialmente en mainnet, eliminando puntos únicos de fallo y escalando el rendimiento. 💃⚙️
100M de transacciones diarias: la red mantiene un promedio constante de más de 100 millones de transacciones diarias, impulsado en gran medida por dApps de consumo e infraestructura DePIN como Geodnet. 📊
El veredicto: la acción del precio de Solana finalmente está reflejando su realidad estructural. La red está capturando la mayor parte de la atención global del consumidor y de la infraestructura empresarial de alto rendimiento. Vigila los flujos netos de RWA. Haz tu propia investigación (DYOR). 🚀
#Solana #SOL #Firedancer #RWA #DeFi
3
195
·
--
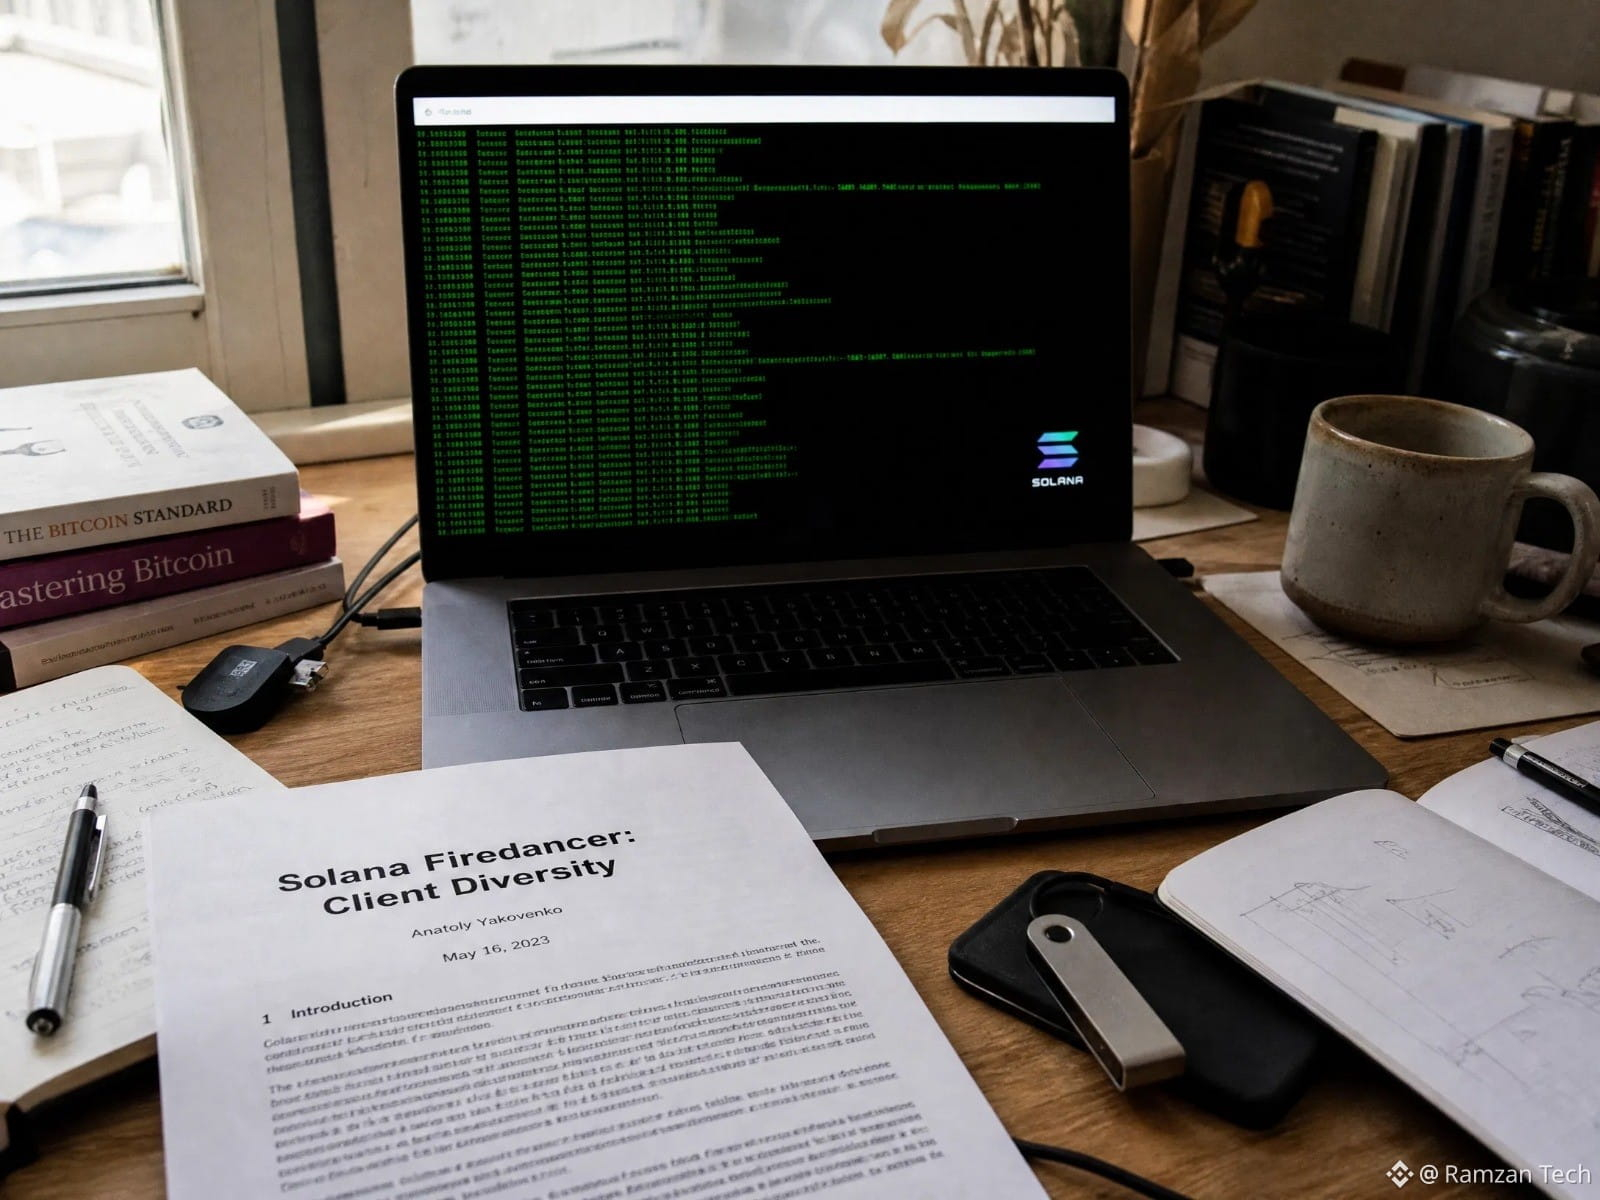
La mayoría de las personas piensan que Firedancer de Solana es solo una “mejora de velocidad.”
Pasé la mañana revisando los últimos registros de validadores de mainnet y la realidad es mucho más profunda.
Firedancer no se trata solo de una finalidad de 100 ms; se trata de resolver el problema de la “Diversidad de clientes” que ha acosado a Solana durante años. Por primera vez, Solana no depende de un único cliente de software.
Pero hay un detalle que los ciclos de hype pasan por alto:
Los requisitos de hardware para Firedancer son enormes. Si solo los centros de datos de primer nivel pueden ejecutarlo, ¿estamos cambiando velocidad por descentralización?
Revisé las especificaciones técnicas: el rendimiento aumenta 100x, pero la “regla de seguridad” de la accesibilidad del validador ahora está bajo presión.
¿Cuál es el mayor riesgo para Solana después de Firedancer?
1. Costos del hardware de los validadores
2. Centralización de la red
3. Seguridad económica
4. Explotación de MEV
Esto es investigación, no asesoramiento financiero.
$SOL #Solana #Firedancer #DeFi #CryptoResearch
1
116

·
--
$SOL Análisis profundo: Tendencias del mercado en 2026, proyecciones de toros y osos, y preocupaciones estructurales# $SOL Análisis profundo: Tendencias del mercado en 2026, proyecciones de toros y osos, y preocupaciones estructurales
**Fecha de los datos: 29 de mayo de 2026**
---
## I. Resumen del mercado actual
| Indicador | Datos |
|------|------|
| Precio actual | $82.33 |
| Cambio en 24h | +1.49% |
| Cambio en 7d | -5.30% |
| Cambio en 30d | -2.82% |
| Cambio en 200d | -50.83% |
| Cambio en 1 año | -52.26% |
| Capitalización de mercado | $47.6 mil millones (posición #7) |
| Volumen de transacciones en 24h | $2.1 mil millones |
| Circulante/Total | 578 millones/627 millones |
| ATH/ATL | $293.31(2025.1)/$0.50(2020.5) |
| Desde el ATH | -71.93% |
---
## II. Análisis técnico
$SOL Análisis profundo: Tendencias del mercado en 2026, proyecciones de toros y osos, y preocupaciones estructurales
# $SOL Análisis profundo: Tendencias del mercado en 2026, proyecciones de toros y osos, y preocupaciones estructurales
**Fecha de los datos: 29 de mayo de 2026**
---
## I. Resumen del mercado actual
| Indicador | Datos |
|------|------|
| Precio actual | $82.33 |
| Cambio en 24h | +1.49% |
| Cambio en 7d | -5.30% |
| Cambio en 30d | -2.82% |
| Cambio en 200d | -50.83% |
| Cambio en 1 año | -52.26% |
| Capitalización de mercado | $47.6 mil millones (posición #7) |
| Volumen de transacciones en 24h | $2.1 mil millones |
| Circulante/Total | 578 millones/627 millones |
| ATH/ATL | $293.31(2025.1)/$0.50(2020.5) |
| Desde el ATH | -71.93% |
---
## II. Análisis técnico
178
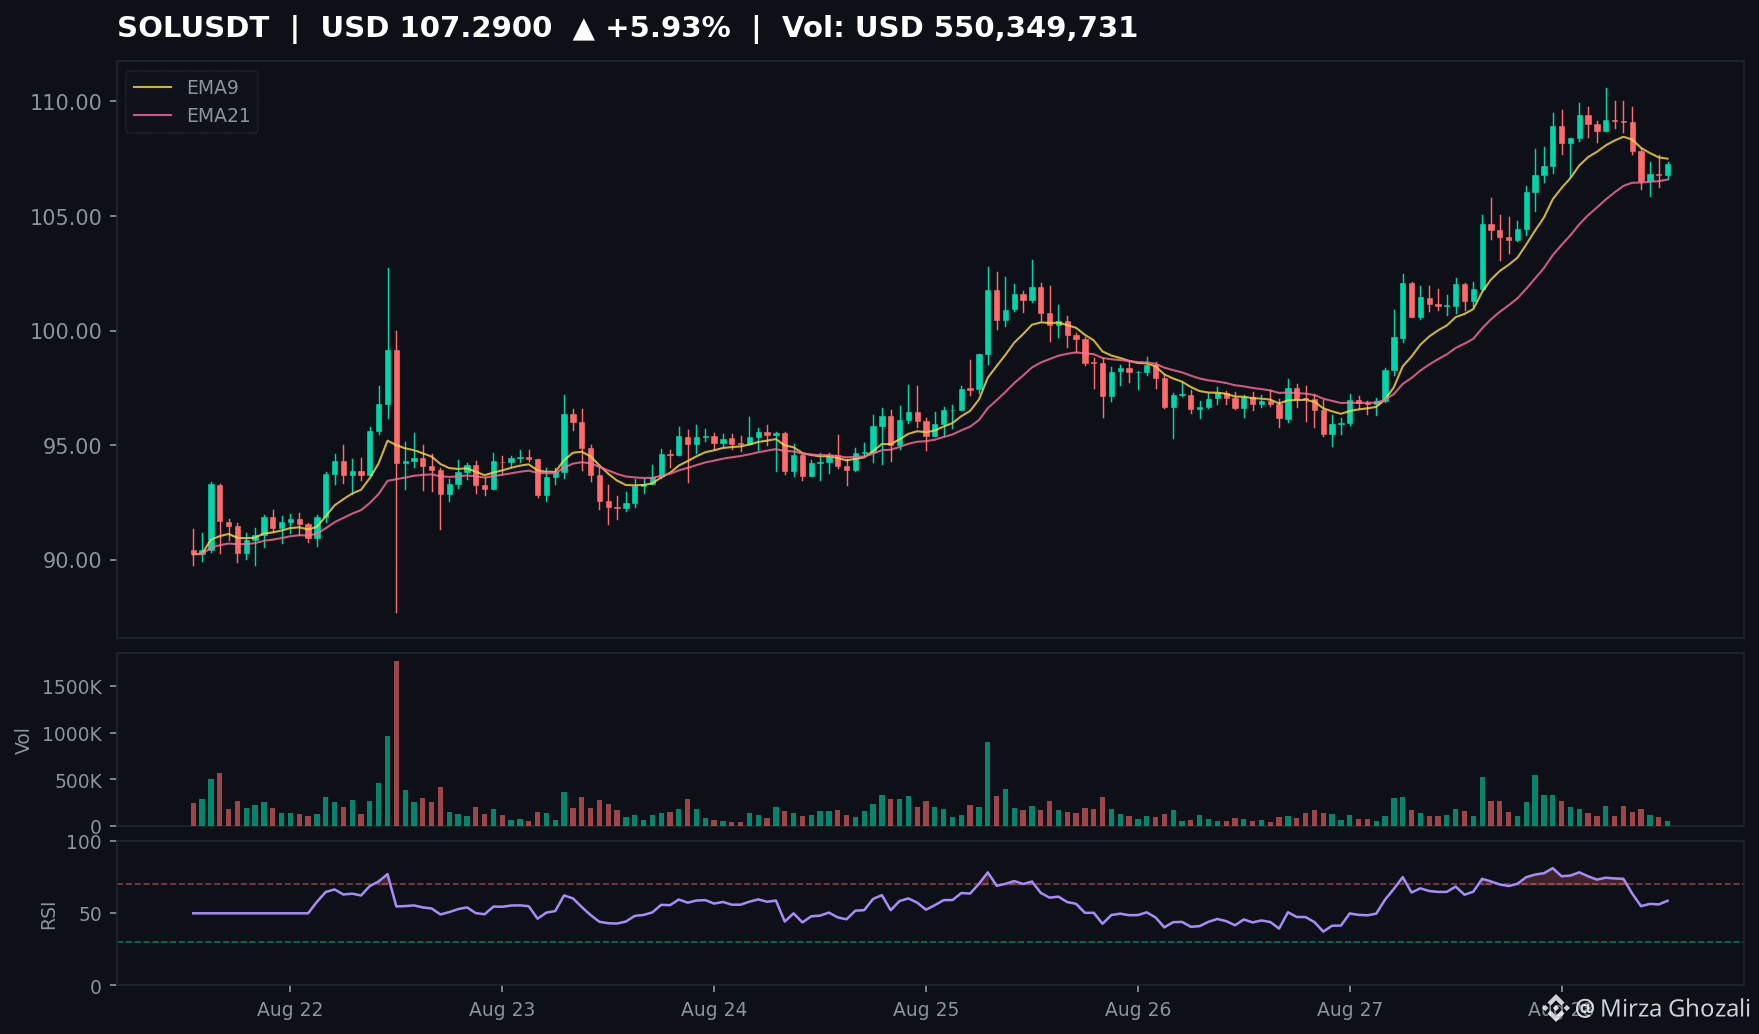
SOL rompe al alza +14% 7d | $107.24
Técnico: El precio recuperó el cruce alcista de EMA9/21 de 4h en $103, RSI 62 — hay margen antes de estar sobrecomprado. Volumen por encima del promedio (711k SOL/4h) confirma convicción. Resistencia clave $110.60 (máximo reciente), luego la zona $116-$118. Soporte en $103 (cluster de EMAs) y el nivel psicológico $100.
Fundamental: Cliente validador Firedancer en vivo en mainnet → ruta de mejora de rendimiento. Crece la participación de Jito/Solana MEV. El rendimiento por staking de SOL ~7% de rendimiento real atrae capital. Los registros de ETF (VanEck, 21Shares) mantienen la demanda institucional.
Catalizador a vigilar: Romper por encima de $110.60 abre el camino hacia $120. Riesgo: correlación con BTC — si BTC retrocede desde $80k, SOL primero prueba $100.
$SOL #Solana #Crypto #DeFi #Firedancer
¿Cuál es tu objetivo — $110 o $120 primero?
113
·
--
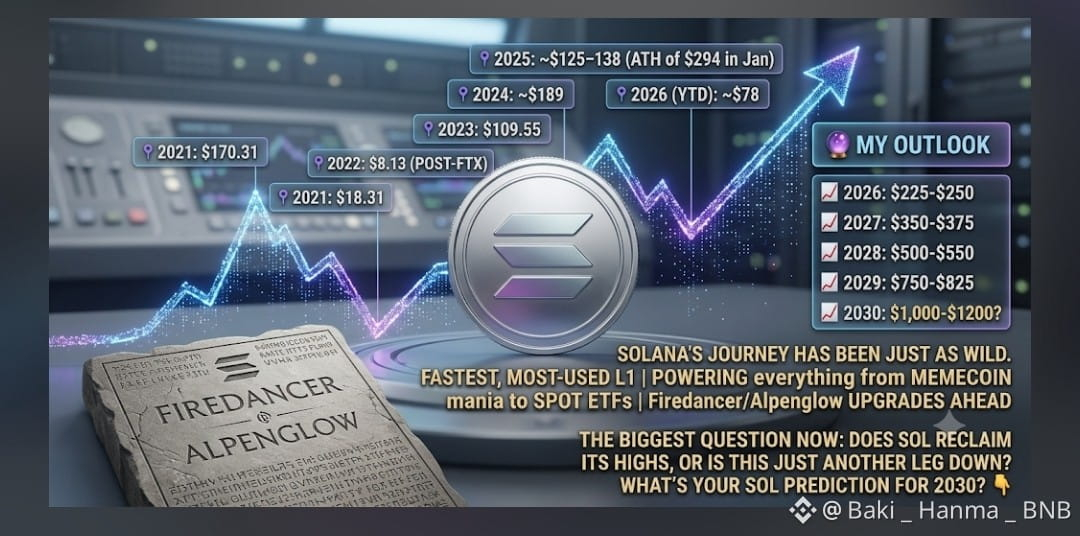
La montaña rusa $SOL : ¿Riqueza generacional o la trampa definitiva? 🎢
De $1 a un máximo histórico (ATH) de $294, bajando hasta una tumba FTX de $8, y ahora sentado en una ~$78 YTD (año hasta la fecha) resistente a batallas. $SOL es la guerra psicológica definitiva. 🧠🔥
Pero mientras la multitud se enfoca en el dolor del gráfico a corto plazo, la tecnología se está sometiendo en silencio a una mutación genética:
⚡ Actualización Alpenglow: reduciendo los tiempos de confirmación a 100–150 milisegundos cegadores.
🔥 Lanzamiento completo de Firedancer: dándole a Solana la resiliencia estructural de Nasdaq con potencial de 1M+ TPS.
📈 El catalizador del ETF: Wall Street está absorbiendo silenciosamente el suelo mientras el retail entra en pánico.
🔮 La hoja de ruta a 2030: ¿Resorte en tensión?
2026: $225 – $250 (El Gran Rebote)
2027: $350 – $375
2028: $500 – $550
2029: $750 – $825
2030: $1,000 – $1,200+ 🤯
Con las pruebas de actividad de la red marcando máximos históricos, pero el precio suprimido, estamos viendo una clásica divergencia tipo resorte. Si Firedancer se ejecuta a la perfección, un SOL de $1,000+ no es un meme—es solo matemáticas.
👇 ¿Estamos recuperando los máximos, o es otra pierna hacia abajo? ¡Deja tu objetivo de SOL para 2030 abajo! 👇
#Solana #SOL #crypto #Firedancer
104
·
--
$SOL 76. De 79 a 73.39 y luego volvió a subir. En 7 días cayó 0.7%, fee de financiación 0.004% neutral. Alguien está comprando en 73.
Desglose de velas (4h)
78→77.18, volumen de 300 mil impulsó al alza y luego retrocedió.
77→76.41, volumen de 330 mil cayó rompiendo 77.
76→75.32, volumen de 150 mil en descenso lento (bearish).
75→74.61, volumen de 230 mil se lanzó a 74.29.
74.86→74.77, volumen enorme de 450 mil vendió fuerte hasta 73.39 (mínimo del ciclo), 4 veces el volumen medio. Cierre de vuelta a 74.77, fuerte aceptación.
74.78→75.2, volumen de 200 mil rebotó hasta 75.
74.5-75.5 con poco volumen consolidando, volumen 80-120 mil.
Recientemente 75.53→75.96, volumen de 260 mil se disparó, rompió 76 y se mantuvo.
Indicadores técnicos
4h: EMA9=75.53, EMA21=75.86. El precio está por encima de EMA21, cruce dorado por confirmar.
Diario: EMA9=76.33, EMA21=75.86, EMA50=75.73. Las tres líneas están pegadas.
RSI: 4h=58, diario=50. Neutral.
MACD: diario 0.071/señal 0.561/barras -0.489. El control es bajista, pero las barras se estrechan desde -0.54; el lado vendedor se debilita.
Soportes y resistencias
75.86 (EMA21) →75.73 (EMA50) →73.39 (fondo del ciclo)
76.57→77.95→79.04 (máximos anteriores, atrapados)
Flujo de fondos
En 24h, volumen de 2.36 mil millones, entrada neta de 92.5 millones. Posiciones 8.97 millones SOL. Índice de pánico 28.
Ballenas y noticias
En mayo, una ballena retiró 6.27 millones de SOL desde Binance (4.46 mil millones de dólares), la mayor operación de un solo tramo del año. Grandes en cadena acumulan entre 73-75. Solana lanza actualizaciones de Agave y Firedancer en julio.
El plan de Nini
Precio actual 76
Dirección: ligeramente alcista
Esperar confirmación. No perseguir.
Comprar (long): retroceso a 75.5-75.8 con estabilización; entrar cuando cierre verde en 4h. Stop loss 74.2, objetivo 78, ratio beneficio/pérdida 2.8:1. Si rompe 76.57 y se mantiene, seguir hasta 77; stop loss mover a 75.5.
Vender (short): rebote 77.9-78 con aumento de volumen y entrar por estancamiento. Stop loss 80, objetivo 75.8, ratio beneficio/pérdida 2.4:1.
Mi pronóstico: las tres EMAs están pegadas; el fondo tiene respaldo de ballena. 73 es un suelo firme; sostener para seguir puliendo al alza. Ligeramente alcista, esperar retroceso.
Final de la fase de lavado de posiciones; esperar con paciencia.
#SOL #Solana #公链 #Firedancer
132

·
--
Para informar de una vulnerabilidad, primero quema 1 $SOL: Firedancer se vio inundado de informes generados con IALa IA ha abaratado la búsqueda de vulnerabilidades, pero revisarlas sigue siendo caro. La solución de Firedancer es muy directa: si quieres optar a una recompensa, primero quema 1 $SOL.
Empecemos por los hechos. Firedancer, el cliente de validador independiente de Solana desarrollado por Jump Crypto, actualizó las condiciones de su programa de recompensas por errores (la nueva versión entra en vigor el 26 de octubre): por cada informe presentado, hay que enviar 1 $SOL (unos 100 dólares) a una dirección de quema; no es reembolsable. Si el informe no es válido, queda fuera del alcance o duplica uno que otra persona ya había presentado, también se pierde ese $SOL. Se puede presentar un informe sin quemar SOL, pero no se podrá optar a una recompensa.
¿Por qué ser tan duros? Jump hizo balance de la competición de auditoría de 1 millón de dólares que tuvo lugar del 9 de abril al 9 de mayo de este año: 162 investigadores presentaron 809 informes, pero al final solo hubo 127 hallazgos de seguridad únicos; casi la mitad de las presentaciones válidas eran duplicadas. Jump cree que detrás de casi todos los informes había IA ayudando a encontrar vulnerabilidades o a redactarlos, y que la cola de revisión llegó a acumular hasta 299 informes. En aquel momento se cobraban 100 dólares por participar, pero ni eso lo impidió.
Para informar de una vulnerabilidad, primero quema 1 $SOL: Firedancer se vio inundado de informes generados con IA
La IA ha abaratado la búsqueda de vulnerabilidades, pero revisarlas sigue siendo caro. La solución de Firedancer es muy directa: si quieres optar a una recompensa, primero quema 1 $SOL .
Empecemos por los hechos. Firedancer, el cliente de validador independiente de Solana desarrollado por Jump Crypto, actualizó las condiciones de su programa de recompensas por errores (la nueva versión entra en vigor el 26 de octubre): por cada informe presentado, hay que enviar 1 $SOL (unos 100 dólares) a una dirección de quema; no es reembolsable. Si el informe no es válido, queda fuera del alcance o duplica uno que otra persona ya había presentado, también se pierde ese $SOL . Se puede presentar un informe sin quemar SOL, pero no se podrá optar a una recompensa.
¿Por qué ser tan duros? Jump hizo balance de la competición de auditoría de 1 millón de dólares que tuvo lugar del 9 de abril al 9 de mayo de este año: 162 investigadores presentaron 809 informes, pero al final solo hubo 127 hallazgos de seguridad únicos; casi la mitad de las presentaciones válidas eran duplicadas. Jump cree que detrás de casi todos los informes había IA ayudando a encontrar vulnerabilidades o a redactarlos, y que la cola de revisión llegó a acumular hasta 299 informes. En aquel momento se cobraban 100 dólares por participar, pero ni eso lo impidió.
71


·
--
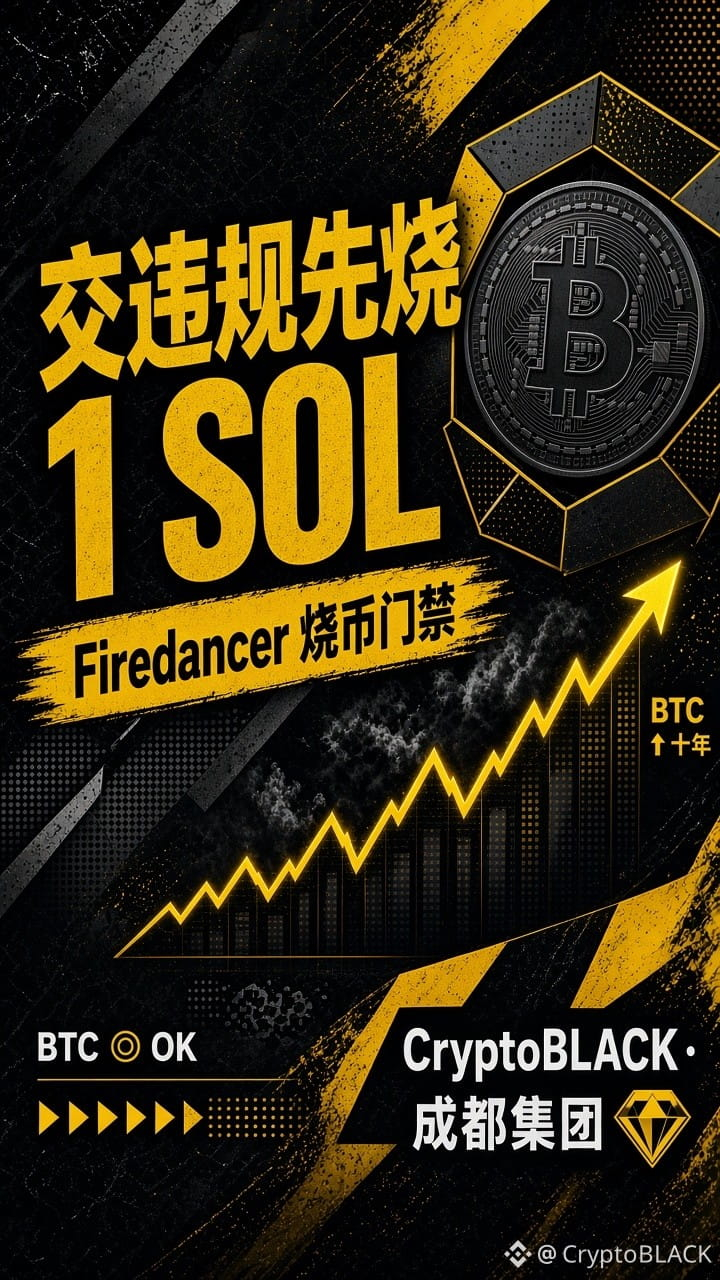
¿Quieres enviar un informe de vulnerabilidad de Firedancer?
Primero quema 1 SOL
No hay reembolso
Tampoco se reembolsa si el informe no es válido, está duplicado o queda fuera del alcance
Los informes que no hayan quemado SOL pueden revisarse, pero no reciben recompensa
CoinDesk lo explica con mucha claridad
En la competición de auditoría de un millón de dólares, de abril a mayo,
se presentaron 809 informes en total
Solo unos 127 correspondían a hallazgos de seguridad realmente únicos y confirmables
Casi la mitad de los envíos válidos eran duplicados
Jump determinó que casi todos se habían redactado o descubierto con ayuda de IA
Encontrar bugs se ha vuelto más barato
Pero revisarlos sigue siendo caro
Los ingenieros tienen que reproducirlos
y determinar si se pueden explotar
En un momento dado, la cola llegó a acumular casi 300 informes abiertos
Por un lado, elevaron el listón para enviar informes
y, por otro, aumentaron temporalmente las recompensas
Hasta el 20 de noviembre, los hallazgos válidos reciben el doble
Los relacionados con Alpenglow pueden recibir hasta el triple
En las categorías clave, las recompensas llegan incluso a los 300.000 dólares
Esto es una infraestructura de seguridad depurándose a sí misma
No es una nueva narrativa sobre una actualización de la cadena
No hay que confundirlo con el artículo sobre el consenso de Alpenglow del 26 de octubre
El listón subió
porque había demasiado spam
no porque la cadena se haya vuelto de repente más segura
La IA redujo el coste de redactar informes
y elevó el coste de revisarlos
La asimetría entre ambas cosas
es lo que llevó a usar la quema de tokens como filtro de acceso
Las competiciones de seguridad han pasado de premiar la velocidad
a premiar la relación señal-ruido
Quemar 1 SOL sin reembolso
es una forma de devolver el coste del spam a un nivel humano
Es una medida poco elegante
pero para quienes revisan vulnerabilidades
es mejor que ahogarse entre ochocientos informes duplicados
$SOL
#SOL #Firedancer #安全 #赏金 #AI
1
217
·
--
Alcista
Solana es Imparable ☀️
$SOL acaba de superar a ETH en volumen diario de DEX nuevamente. Con la actualización Firedancer escalándonos a 1M TPS, la etiqueta de "Asesino de Ethereum" finalmente se siente real.
#Solana #SOL #Firedancer
{spot}(SOLUSDT)
Solana es Imparable ☀️
$SOL acaba de superar a ETH en volumen diario de DEX nuevamente. Con la actualización Firedancer escalándonos a 1M TPS, la etiqueta de "Asesino de Ethereum" finalmente se siente real.
#Solana #SOL #Firedancer
$SOL acaba de superar a ETH en volumen diario de DEX nuevamente. Con la actualización Firedancer escalándonos a 1M TPS, la etiqueta de "Asesino de Ethereum" finalmente se siente real.
#Solana #SOL #Firedancer
1
94
·
--
⚡ Solana ($SOL) 2026: La Era de la Velocidad de la Luz
Mientras el mercado debate sobre L2s, Solana está demostrando que un L1 integrado de alto rendimiento sigue siendo el rey de la adopción minorista. Aquí está el por qué las "chances de recaudar" se ven increíblemente fuertes este trimestre:
🏎️ 1. Firedancer está Totalmente Operativo
El tan esperado cliente validador Firedancer ha alcanzado oficialmente el 100% de penetración en la red.
* El Resultado: Solana ahora está registrando consistentemente más de 600,000 Transacciones Por Segundo (TPS) en entornos en vivo. Esto no es solo una métrica de "cripto", esta es la velocidad necesaria para operar una bolsa de valores global en cadena.
📱 2. El Fenómeno Móvil "Saga 3"
El lanzamiento del smartphone Saga 3 a principios de este mes ha creado un enorme ciclo de retroalimentación de hardware-software.
* La Alpha: Con más de 2 millones de unidades pre-ordenadas, el ecosistema Móvil de Solana está llevando "Web3 Invisible" a las masas. Cada teléfono es una billetera de hardware y un nodo validador, creando una infraestructura física descentralizada (DePIN) que ninguna otra cadena puede igualar.
🏦 3. Integraciones "Pay" Institucionales
Los grandes gigantes fintech (incluyendo Stripe y Shopify) han ampliado sus integraciones de Solana Pay para incluir líneas de crédito automatizadas para comerciantes.
* Las Matemáticas: El volumen de comerciantes en cadena ha crecido un 400% interanual. A medida que las empresas se alejan de las tarifas del 3% por tarjeta de crédito a tarifas de Solana de 0.0001 centavos, la demanda de $SOL para potenciar estas transacciones está aumentando rápidamente.
📉 4. Análisis Técnico: La Ruptura del Cielo Azul
* El Soporte: $SOL ha establecido un "Piso de Titanio" en $145.
* La Resistencia: Actualmente estamos llamando a la puerta de la barrera psicológica de $210.
* El Objetivo: Los analistas están mirando hacia una ruptura "Cielo Azul" hacia $350 para fines del Q3 2026 a medida que los efectos de red de DePIN y Móvil se afianzan.
El Veredicto: Solana en 2026 es la "Apple de Cripto", simplemente funciona. Es rápida, es móvil, y es donde están los usuarios. No subestimes la velocidad. DYOR.
💬 ¿Eres un Maxi de SOL o estás esperando la próxima caída? ¡Deja tus predicciones de precios! 👇
#Solana #SOL #Firedancer #DePIN
⚡ Solana ($SOL ) 2026: La Era de la Velocidad de la Luz
Mientras el mercado debate sobre L2s, Solana está demostrando que un L1 integrado de alto rendimiento sigue siendo el rey de la adopción minorista. Aquí está el por qué las "chances de recaudar" se ven increíblemente fuertes este trimestre:
🏎️ 1. Firedancer está Totalmente Operativo
El tan esperado cliente validador Firedancer ha alcanzado oficialmente el 100% de penetración en la red.
* El Resultado: Solana ahora está registrando consistentemente más de 600,000 Transacciones Por Segundo (TPS) en entornos en vivo. Esto no es solo una métrica de "cripto", esta es la velocidad necesaria para operar una bolsa de valores global en cadena.
📱 2. El Fenómeno Móvil "Saga 3"
El lanzamiento del smartphone Saga 3 a principios de este mes ha creado un enorme ciclo de retroalimentación de hardware-software.
* La Alpha: Con más de 2 millones de unidades pre-ordenadas, el ecosistema Móvil de Solana está llevando "Web3 Invisible" a las masas. Cada teléfono es una billetera de hardware y un nodo validador, creando una infraestructura física descentralizada (DePIN) que ninguna otra cadena puede igualar.
🏦 3. Integraciones "Pay" Institucionales
Los grandes gigantes fintech (incluyendo Stripe y Shopify) han ampliado sus integraciones de Solana Pay para incluir líneas de crédito automatizadas para comerciantes.
* Las Matemáticas: El volumen de comerciantes en cadena ha crecido un 400% interanual. A medida que las empresas se alejan de las tarifas del 3% por tarjeta de crédito a tarifas de Solana de 0.0001 centavos, la demanda de $SOL para potenciar estas transacciones está aumentando rápidamente.
📉 4. Análisis Técnico: La Ruptura del Cielo Azul
* El Soporte: $SOL ha establecido un "Piso de Titanio" en $145.
* La Resistencia: Actualmente estamos llamando a la puerta de la barrera psicológica de $210.
* El Objetivo: Los analistas están mirando hacia una ruptura "Cielo Azul" hacia $350 para fines del Q3 2026 a medida que los efectos de red de DePIN y Móvil se afianzan.
El Veredicto: Solana en 2026 es la "Apple de Cripto", simplemente funciona. Es rápida, es móvil, y es donde están los usuarios. No subestimes la velocidad. DYOR.
💬 ¿Eres un Maxi de SOL o estás esperando la próxima caída? ¡Deja tus predicciones de precios! 👇
#Solana #SOL #Firedancer #DePIN
2
74
·
--
Testy Firedancer en $SOL muestran más de un millón de transacciones por segundo. Esta es una tecnología que desclasifica a la competencia. Cada corrección local en Solana es un regalo del mercado para los rezagados.
#Solana #SOL #Firedancer #Blockchain
Testy Firedancer en $SOL muestran más de un millón de transacciones por segundo. Esta es una tecnología que desclasifica a la competencia. Cada corrección local en Solana es un regalo del mercado para los rezagados.
#Solana #SOL #Firedancer #Blockchain
#Solana #SOL #Firedancer #Blockchain
41
·
--
Parcialmente cierto
Artículo
⚡ ALPENGLOW EN TESTNET, FIREDANCER AL 20% — $SOL A $69 CON EL MEJOR SETUP TÉCNICO DEL CICLO{future}(SOLUSDT)
El 12 de junio, $SOL subió un +3.72% en un día — el mejor rendimiento entre las cinco grandes capitalizaciones — cerrando en $69.09 mientras Bitcoin sumaba un 1.45% y Ethereum un 1.16%. El rebote llegó en el mismo momento en que el mercado procesó que la IPO de SpaceX no drenó el cripto sino que lo activó: el sentimiento risk-on volvió y Solana, el activo más oversold del top 10, fue el que más rebotó.
Hoy domingo cotiza en ~$67, consolidando el rebote. El RSI diario sigue en zona de sobreventa extrema. El Alpenglow upgrade — confirmado para Q3 2026 por el cofundador Anatoly Yakovenko en Consensus Miami — está en testnet activo con finalidad de 150ms. Y Firedancer ya corre en el 20% de los validadores de mainnet.
— — — — — — — — — —
💣 DATO BOMBA:
SOL cayó un 77% desde su máximo histórico de $293 de enero 2025. La última vez que Solana cotizó en estos niveles relativos de sobreventa — con RSI diario bajo 30 y Bollinger Band inferior como soporte — rebotó más de un 600% en los 12 meses siguientes. SOL Strategies acumula 420,355 tokens. Los ETF spot registraron $15.6M en entradas netas la semana del 9 de junio, en una de las peores semanas del mercado cripto. Standard Chartered mantiene objetivo de $250 para fin de 2026 — implicando un +270% desde niveles actuales.
— — — — — — — — — —
🌡️ TERMÓMETRO: 😨 MIEDO — RSI en sobreventa · rebote activo · mejor relativo del top 5
📊 PRECIO: ~$67 · pico semanal: $69.09 · vol. 24h: $2,680M · cap: ~$38,800M
⚡ ALPENGLOW: testnet activo · Q3 2026 confirmado · 150ms finalidad · 98.27% aprobación
🔧 FIREDANCER: activo en 20% de validadores mainnet · camino al 100%
— — — — — — — — — —
🎯 Niveles CLAVE:
🔴 Soporte: $64 — $62 (mínimo absoluto 2026)
🟡 Resistencia: $69.09 (pico semanal) — $75 — $80 (recuperar para cambio técnico)
🟢 Alpenglow mainnet Q3 + FOMC dovish 17 jun: Standard Chartered proyecta $250 fin 2026
⚠️ Pérdida de $62: zona $55–$50 según modelos técnicos bajistas
— — — — — — — — — —
🔮 CATALIZADOR:
Alpenglow en testnet + FOMC del 17 de junio son los dos eventos más importantes para $SOL esta semana. Si el FOMC no sube tasas y mantiene tono neutro, el mercado general puede rebotar y Solana — el activo más oversold del top 10 — tiene el setup de recuperación más explosivo. Reclamar $75 es la señal que cambia el análisis técnico de bajista a neutral.
— — — — — — — — — —
📌 EN RESUMEN:
1️⃣ $SOL sube +3.72% el 12 junio — mejor rendimiento del top 5 — con Alpenglow en testnet y Firedancer al 20% de mainnet: el upgrade más importante de la historia de Solana avanza mientras el precio está en mínimos históricos
2️⃣ RSI diario en sobreventa extrema + Bollinger Band como soporte: el mismo setup técnico que precedió cada rally mayor de Solana en 2023 y 2024 está activo ahora
3️⃣ ETF spot con $15.6M en entradas netas durante la peor semana del mercado + SOL Strategies acumulando 420,355 tokens: la divergencia entre precio y adopción institucional es la mayor del ciclo
— — — — — — — — — —
💛 Este análisis te costó 2 minutos. Si te aportó valor, una propina en Binance Square nos ayuda a seguir. ¡Gracias! 🙏
— — — — — — — — — —
¿Acumulas SOL a $67 con Alpenglow en testnet y el mejor setup técnico del ciclo — o esperas que confirme ruptura de $75 antes de entrar? 👇
⚠️ No es consejo financiero. DYOR.
#solana #sol #Alpenglow #Firedancer #BinanceSquare
⚡ ALPENGLOW EN TESTNET, FIREDANCER AL 20% — $SOL A $69 CON EL MEJOR SETUP TÉCNICO DEL CICLO
El 12 de junio, $SOL subió un +3.72% en un día — el mejor rendimiento entre las cinco grandes capitalizaciones — cerrando en $69.09 mientras Bitcoin sumaba un 1.45% y Ethereum un 1.16%. El rebote llegó en el mismo momento en que el mercado procesó que la IPO de SpaceX no drenó el cripto sino que lo activó: el sentimiento risk-on volvió y Solana, el activo más oversold del top 10, fue el que más rebotó.
Hoy domingo cotiza en ~$67, consolidando el rebote. El RSI diario sigue en zona de sobreventa extrema. El Alpenglow upgrade — confirmado para Q3 2026 por el cofundador Anatoly Yakovenko en Consensus Miami — está en testnet activo con finalidad de 150ms. Y Firedancer ya corre en el 20% de los validadores de mainnet.
— — — — — — — — — —
💣 DATO BOMBA:
SOL cayó un 77% desde su máximo histórico de $293 de enero 2025. La última vez que Solana cotizó en estos niveles relativos de sobreventa — con RSI diario bajo 30 y Bollinger Band inferior como soporte — rebotó más de un 600% en los 12 meses siguientes. SOL Strategies acumula 420,355 tokens. Los ETF spot registraron $15.6M en entradas netas la semana del 9 de junio, en una de las peores semanas del mercado cripto. Standard Chartered mantiene objetivo de $250 para fin de 2026 — implicando un +270% desde niveles actuales.
— — — — — — — — — —
🌡️ TERMÓMETRO: 😨 MIEDO — RSI en sobreventa · rebote activo · mejor relativo del top 5
📊 PRECIO: ~$67 · pico semanal: $69.09 · vol. 24h: $2,680M · cap: ~$38,800M
⚡ ALPENGLOW: testnet activo · Q3 2026 confirmado · 150ms finalidad · 98.27% aprobación
🔧 FIREDANCER: activo en 20% de validadores mainnet · camino al 100%
— — — — — — — — — —
🎯 Niveles CLAVE:
🔴 Soporte: $64 — $62 (mínimo absoluto 2026)
🟡 Resistencia: $69.09 (pico semanal) — $75 — $80 (recuperar para cambio técnico)
🟢 Alpenglow mainnet Q3 + FOMC dovish 17 jun: Standard Chartered proyecta $250 fin 2026
⚠️ Pérdida de $62: zona $55–$50 según modelos técnicos bajistas
— — — — — — — — — —
🔮 CATALIZADOR:
Alpenglow en testnet + FOMC del 17 de junio son los dos eventos más importantes para $SOL esta semana. Si el FOMC no sube tasas y mantiene tono neutro, el mercado general puede rebotar y Solana — el activo más oversold del top 10 — tiene el setup de recuperación más explosivo. Reclamar $75 es la señal que cambia el análisis técnico de bajista a neutral.
— — — — — — — — — —
📌 EN RESUMEN:
1️⃣ $SOL sube +3.72% el 12 junio — mejor rendimiento del top 5 — con Alpenglow en testnet y Firedancer al 20% de mainnet: el upgrade más importante de la historia de Solana avanza mientras el precio está en mínimos históricos
2️⃣ RSI diario en sobreventa extrema + Bollinger Band como soporte: el mismo setup técnico que precedió cada rally mayor de Solana en 2023 y 2024 está activo ahora
3️⃣ ETF spot con $15.6M en entradas netas durante la peor semana del mercado + SOL Strategies acumulando 420,355 tokens: la divergencia entre precio y adopción institucional es la mayor del ciclo
— — — — — — — — — —
💛 Este análisis te costó 2 minutos. Si te aportó valor, una propina en Binance Square nos ayuda a seguir. ¡Gracias! 🙏
— — — — — — — — — —
¿Acumulas SOL a $67 con Alpenglow en testnet y el mejor setup técnico del ciclo — o esperas que confirme ruptura de $75 antes de entrar? 👇
⚠️ No es consejo financiero. DYOR.
#solana #sol #Alpenglow #Firedancer #BinanceSquare
1.2k
⚡ $SOL : ¿Oportunidad de Generación o Fin del Ciclo? Por qué estoy acumulando en $80
Muchos entraron en pánico hoy, 23 de febrero de 2026, al ver a Solana ($SOL ) tocando los $79.50 - $81.00 USD. Pero si miras más allá del gráfico diario, los fundamentos sugieren que estamos ante una de las mejores zonas de "reload" del año. 🧵👇
1. El Gigante está despertando: Alpenglow & Firedancer 🛠️
La red no se detiene. Este mes se confirmó el éxito de las fases finales de Alpenglow, la actualización que llevará la finalidad de las transacciones a menos de 200ms. Sumado a la implementación progresiva de Firedancer, Solana se encamina a ser la única red capaz de procesar 1 millón de TPS de forma estable. Esto no es una promesa, es infraestructura ocurriendo ahora.
2. Adopción Institucional Silenciosa 🏦
Mientras el retail vende por miedo a los aranceles, gigantes como Citigroup y WisdomTree siguen expandiendo sus fondos tokenizados sobre Solana. El valor de los RWA (Activos del Mundo Real) en la red ya superó los $1.6 Billones. Las instituciones no buscan "memecoins", buscan la red más rápida y barata, y esa es SOL.
3. Análisis Técnico: ¿Tocamos fondo? 📊
Tras 6 semanas consecutivas de pérdidas desde los máximos de enero, el RSI está en niveles de sobreventa extrema que históricamente han precedido rebotes del 40-50%. El soporte de los $78 - $80 ha demostrado ser un muro de cemento. Si logramos recuperar los $88 esta semana, el camino hacia los $120 queda despejado.
Conclusión:
Invertir cuando hay "sangre en las calles" es lo que separa a los holders de los turistas. Con el ecosistema DeFi más activo que nunca y mejoras técnicas sin precedentes, $SOL a estos precios parece un regalo de cara al segundo trimestre de 2026.
👉 ¿tu qué harias hoy? ¿Comprás el miedo o esperás a los $60? Dejame tu precio de entrada abajo. 👇 Y no olviden DYOR!!
#Solana #SOL #Crypto2026
#Firedancer #DeFi
{spot}(SOLUSDT)
{future}(SOLUSDT)
⚡ $SOL : ¿Oportunidad de Generación o Fin del Ciclo? Por qué estoy acumulando en $80
Muchos entraron en pánico hoy, 23 de febrero de 2026, al ver a Solana ($SOL ) tocando los $79.50 - $81.00 USD. Pero si miras más allá del gráfico diario, los fundamentos sugieren que estamos ante una de las mejores zonas de "reload" del año. 🧵👇
1. El Gigante está despertando: Alpenglow & Firedancer 🛠️
La red no se detiene. Este mes se confirmó el éxito de las fases finales de Alpenglow, la actualización que llevará la finalidad de las transacciones a menos de 200ms. Sumado a la implementación progresiva de Firedancer, Solana se encamina a ser la única red capaz de procesar 1 millón de TPS de forma estable. Esto no es una promesa, es infraestructura ocurriendo ahora.
2. Adopción Institucional Silenciosa 🏦
Mientras el retail vende por miedo a los aranceles, gigantes como Citigroup y WisdomTree siguen expandiendo sus fondos tokenizados sobre Solana. El valor de los RWA (Activos del Mundo Real) en la red ya superó los $1.6 Billones. Las instituciones no buscan "memecoins", buscan la red más rápida y barata, y esa es SOL.
3. Análisis Técnico: ¿Tocamos fondo? 📊
Tras 6 semanas consecutivas de pérdidas desde los máximos de enero, el RSI está en niveles de sobreventa extrema que históricamente han precedido rebotes del 40-50%. El soporte de los $78 - $80 ha demostrado ser un muro de cemento. Si logramos recuperar los $88 esta semana, el camino hacia los $120 queda despejado.
Conclusión:
Invertir cuando hay "sangre en las calles" es lo que separa a los holders de los turistas. Con el ecosistema DeFi más activo que nunca y mejoras técnicas sin precedentes, $SOL a estos precios parece un regalo de cara al segundo trimestre de 2026.
👉 ¿tu qué harias hoy? ¿Comprás el miedo o esperás a los $60? Dejame tu precio de entrada abajo. 👇 Y no olviden DYOR!!
#Solana #SOL #Crypto2026
#Firedancer #DeFi
791
·
--
⚡ Solana 2026: La Columna Vertebral de las Finanzas
Solana ($SOL) ha evolucionado de ser una "cadena rápida" a ser el riel financiero digital del mundo.
Aquí está la razón por la cual es una potencia:
Firedancer está en Vivo: Con el nuevo cliente validador, Solana maneja más de 1M TPS, proporcionando la velocidad requerida por las bolsas de valores globales y los gigantes de pagos. 🚀
Adopción Institucional: Con $SOL ETFs y claridad regulatoria, las "paredes de compra" institucionales están creando una liquidez masiva. 🏦
Centro de RWA: Desde los Tesorerías de EE. UU. hasta los acuerdos de Visa, los activos del mundo real están migrando a Solana por la finalización en menos de un segundo y tarifas casi nulas. 🌍
El Veredicto: Solana está ganando la guerra de infraestructura. No es solo una moneda; es la capa de utilidad para el futuro del dinero. DYOR. 📈
#Solana #SOL #Firedancer #Crypto2026 #DeFi
⚡ Solana 2026: La Columna Vertebral de las Finanzas
Solana ($SOL ) ha evolucionado de ser una "cadena rápida" a ser el riel financiero digital del mundo.
Aquí está la razón por la cual es una potencia:
Firedancer está en Vivo: Con el nuevo cliente validador, Solana maneja más de 1M TPS, proporcionando la velocidad requerida por las bolsas de valores globales y los gigantes de pagos. 🚀
Adopción Institucional: Con $SOL ETFs y claridad regulatoria, las "paredes de compra" institucionales están creando una liquidez masiva. 🏦
Centro de RWA: Desde los Tesorerías de EE. UU. hasta los acuerdos de Visa, los activos del mundo real están migrando a Solana por la finalización en menos de un segundo y tarifas casi nulas. 🌍
El Veredicto: Solana está ganando la guerra de infraestructura. No es solo una moneda; es la capa de utilidad para el futuro del dinero. DYOR. 📈
#Solana #SOL #Firedancer #Crypto2026 #DeFi
3
38
⚡ ¿CANSADO DE PERDERTE LAS OPORTUNIDADES? $SOL direcciones activas han superado los 5 millones!
Solana es el corazón del ecosistema minorista. La acción en rango se encuentra con un crecimiento fundamental explosivo. Mientras $SOL se consolida entre $77 y $90, el cliente validador Firedancer se está preparando para su último empujón en la mainnet. Cuando esta tensión se rompa, no será un movimiento lento. ¿Estás listo para el estándar Alpenglow?
👇 LA GUERRA DE PRECIOS DE SOLANA 👇
¿Cuál es el pico para SOL en este superciclo?
📈 $250 (Reprueba de ATH Realista)
🌕 $750 (El Moonshot del Ecosistema)
🪐 $2,500 (El "Imposible" ETH-Flip)
¿Puede SOL realmente superar a ETH? ¡Debate tu caso!
$SOL #Solana #SOLSupercycle #SpeedKing #Firedancer #SolArmy
78
·
--
Alcista
🔥 La recompensa de $1M de Firedancer acaba de cerrar: El momento de verdad de Solana
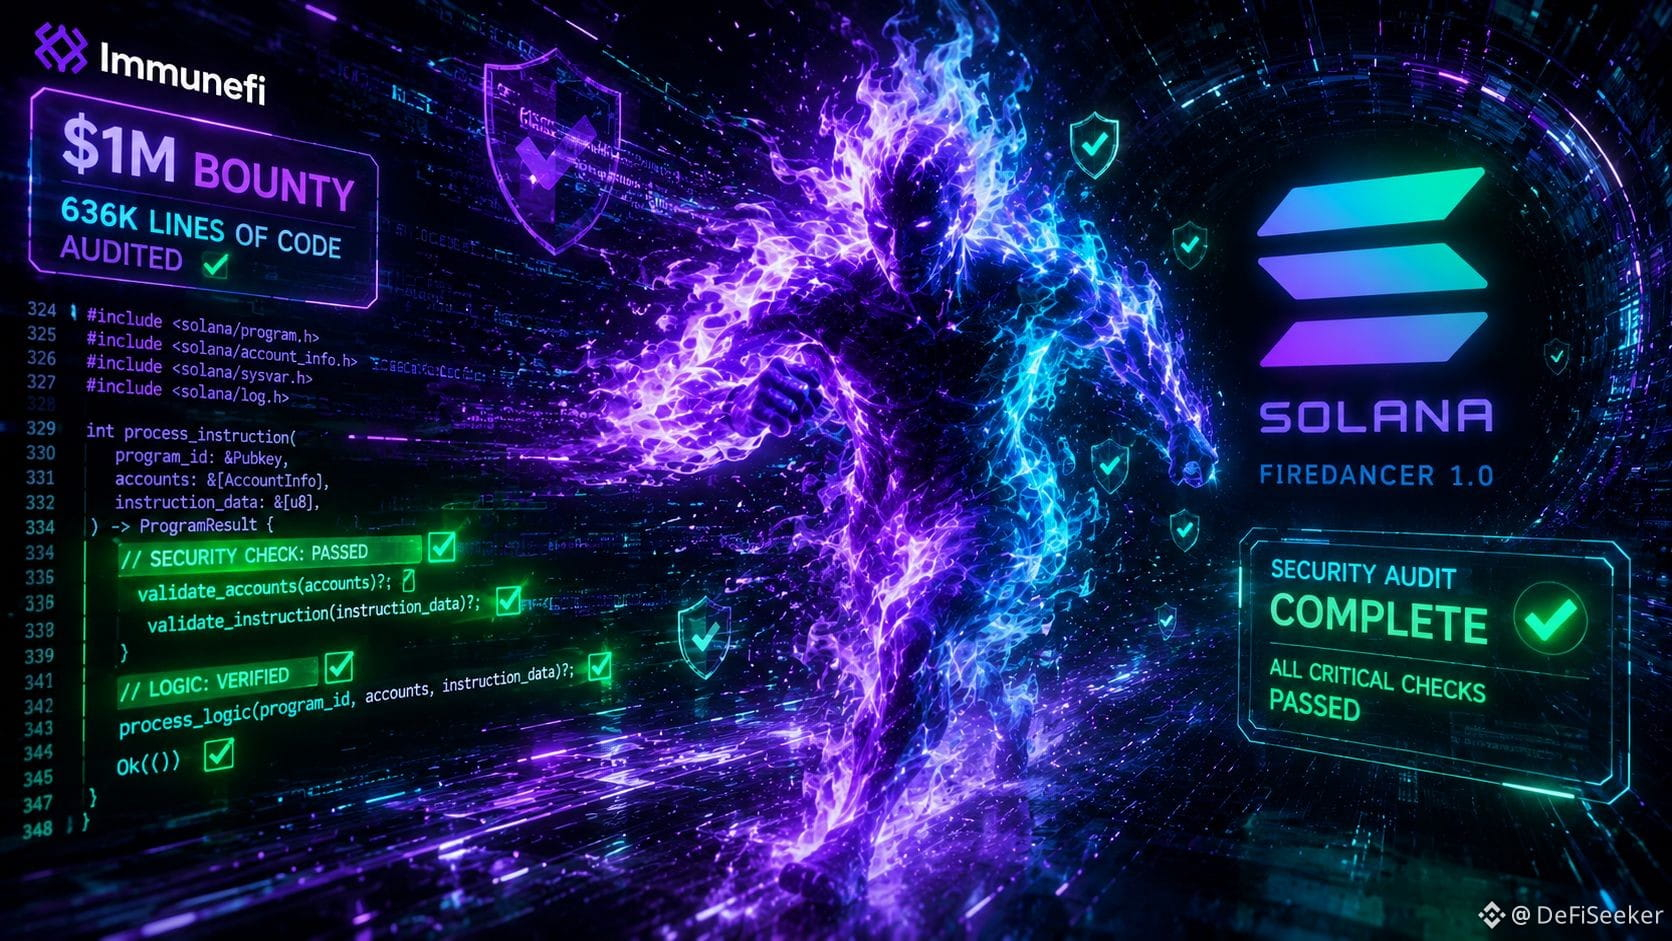
Hoy, 9 de mayo, terminó oficialmente la competencia de auditoría de $1,000,000 de Immunefi para Firedancer V1.
Miles de investigadores de seguridad pasaron los últimos 30 días diseccionando 636,000 líneas de código C/C++ — una de las auditorías de seguridad de mayor riesgo en la historia del cripto.
¿Qué está en juego?
Firedancer 1.0 ya comenzó su despliegue de producción el 5 de mayo. Se espera que los resultados se clasifiquen entre el 12 y el 14 de mayo.
Este es un resultado binario para $SOL :
✅ Auditoría limpia — Se abren las compuertas institucionales. Solana se deshace de su etiqueta de “beta” y acelera hacia una dominancia de más de 1M+ TPS.
❌ Errores críticos — Meses de retrasos y un golpe serio al impulso actual.
Mientras el mercado está enfocado en $BTC consolidación, el veredicto técnico más importante de Solana en años está a punto de caer.
¿Es este un clásico momento de “compra el rumor, vende la noticia” — o el comienzo de una misión a la luna hacia $100+?
¿Cuál es tu opinión? Déjala abajo 👇
#solana #sol板块 #Firedancer #CryptoNews #defi
{future}(SOLUSDT)
🔥 La recompensa de $1M de Firedancer acaba de cerrar: El momento de verdad de Solana
Hoy, 9 de mayo, terminó oficialmente la competencia de auditoría de $1,000,000 de Immunefi para Firedancer V1.
Miles de investigadores de seguridad pasaron los últimos 30 días diseccionando 636,000 líneas de código C/C++ — una de las auditorías de seguridad de mayor riesgo en la historia del cripto.
¿Qué está en juego?
Firedancer 1.0 ya comenzó su despliegue de producción el 5 de mayo. Se espera que los resultados se clasifiquen entre el 12 y el 14 de mayo.
Este es un resultado binario para $SOL :
✅ Auditoría limpia — Se abren las compuertas institucionales. Solana se deshace de su etiqueta de “beta” y acelera hacia una dominancia de más de 1M+ TPS.
❌ Errores críticos — Meses de retrasos y un golpe serio al impulso actual.
Mientras el mercado está enfocado en $BTC consolidación, el veredicto técnico más importante de Solana en años está a punto de caer.
¿Es este un clásico momento de “compra el rumor, vende la noticia” — o el comienzo de una misión a la luna hacia $100+?
¿Cuál es tu opinión? Déjala abajo 👇
#solana #sol板块 #Firedancer #CryptoNews #defi
1
130
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#EthereumDropsBelow$2300
1,517 vistas
63 están debatiendo
2
#BitcoinSlipsBelow$80KAgain
1,997 vistas
36 están debatiendo
3
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
3,550 vistas
109 están debatiendo
4
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
3,307 vistas
72 están debatiendo
5
#BitmineAdds10452ETH
35,806 vistas
580 están debatiendo
6
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
20,623 vistas
456 están debatiendo
7
#OCCUrgesCommunityBanksToEnterStablecoinPayments
15,719 vistas
294 están debatiendo
8
#RippleWinsFullApprovalAsNationalTrustBank
21,677 vistas
292 están debatiendo
9
#AkashSelectsSolanaAsMigrationTarget
11,339 vistas
149 están debatiendo
10
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
633 vistas
25 están debatiendo