

#cryptosecurity
cryptosecurity
8.8M vistas
13,073 están debatiendo
Hot
Lo último
·
--
Artículo
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?
PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
$BNB
$ETH
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
108
·
--
Artículo
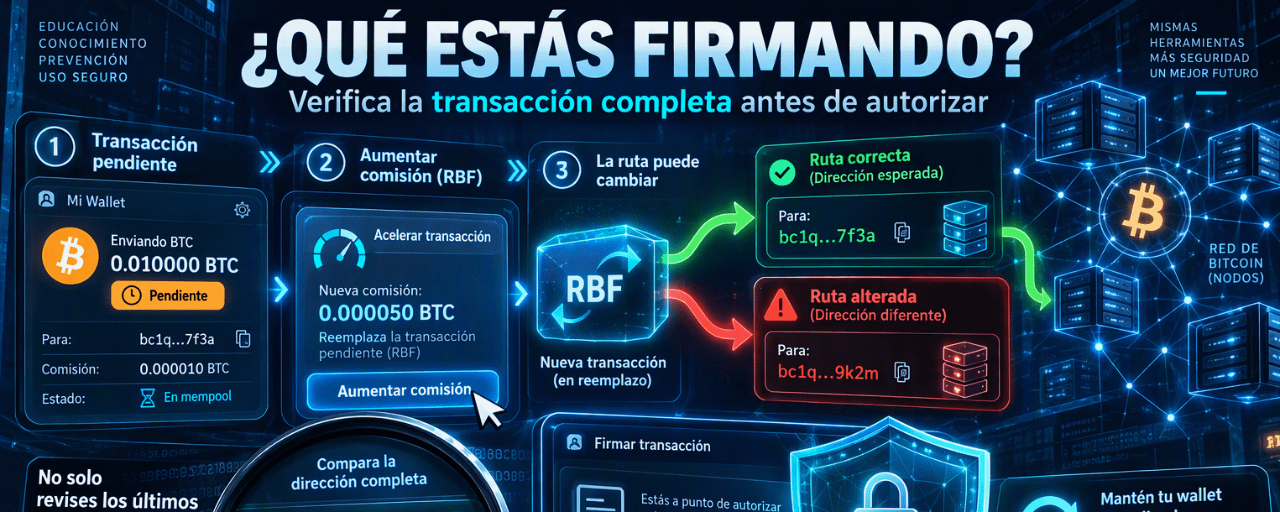
Una transacción “atascada” podía terminar enviando tus BTC a otra direcciónElectrum publicó la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta relacionada con el aumento de comisión de transacciones pendientes, conocido como RBF.
El mecanismo era especialmente engañoso:
🔹 La wallet recibía de un servidor malicioso una versión falsa de una transacción pendiente.
🔹 Esa transacción aparecía con comisión cero y podía parecer atascada.
🔹 Al intentar aumentar la comisión, el usuario podía terminar firmando una nueva transacción que enviaba los fondos a una dirección controlada por el atacante.
Las claves privadas no eran necesariamente comprometidas.
El problema era que el propio usuario terminaba autorizando una transacción distinta de la que creía estar acelerando.
Además, los atacantes podían utilizar direcciones cuyos últimos caracteres coincidían con los del destinatario original. Esto aprovechaba una costumbre peligrosa: comprobar únicamente el principio o el final de una dirección.
La lección práctica:
✅ Si utilizas Electrum, actualiza a la versión 4.8.3 o posterior desde el sitio oficial.
✅ Comprueba la dirección completa, no solo cuatro caracteres.
✅ Revisa nuevamente destinatario, importe y comisión antes de firmar un RBF.
✅ Evita descargar wallets o actualizaciones desde anuncios y enlaces de terceros.
✅ No confundas este incidente con otras redes: Electrum es una wallet de Bitcoin. No afecta por este fallo a ETH o SOL.
La reflexión que me queda es sencilla:
una hardware wallet o una configuración multifirma pueden proteger las claves, pero no pueden corregir una transacción que el propio usuario autoriza sin verificarla completamente.
La seguridad no termina al guardar bien la seed.
También incluye comprender qué estamos firmando.
👇 ¿Cuando verificas una dirección, comparas toda la cadena o solamente los primeros y últimos caracteres?
ℹ️ Contenido educativo de seguridad. No compartas seeds, claves privadas ni credenciales con nadie.
$BTC
{spot}(BTCUSDT)
#Bitcoin #CryptoSecurity #CyberSecurity #Web3 #BinanceSquare
Una transacción “atascada” podía terminar enviando tus BTC a otra dirección
Electrum publicó la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta relacionada con el aumento de comisión de transacciones pendientes, conocido como RBF.
El mecanismo era especialmente engañoso:
🔹 La wallet recibía de un servidor malicioso una versión falsa de una transacción pendiente.
🔹 Esa transacción aparecía con comisión cero y podía parecer atascada.
🔹 Al intentar aumentar la comisión, el usuario podía terminar firmando una nueva transacción que enviaba los fondos a una dirección controlada por el atacante.
Las claves privadas no eran necesariamente comprometidas.
El problema era que el propio usuario terminaba autorizando una transacción distinta de la que creía estar acelerando.
Además, los atacantes podían utilizar direcciones cuyos últimos caracteres coincidían con los del destinatario original. Esto aprovechaba una costumbre peligrosa: comprobar únicamente el principio o el final de una dirección.
La lección práctica:
✅ Si utilizas Electrum, actualiza a la versión 4.8.3 o posterior desde el sitio oficial.
✅ Comprueba la dirección completa, no solo cuatro caracteres.
✅ Revisa nuevamente destinatario, importe y comisión antes de firmar un RBF.
✅ Evita descargar wallets o actualizaciones desde anuncios y enlaces de terceros.
✅ No confundas este incidente con otras redes: Electrum es una wallet de Bitcoin. No afecta por este fallo a ETH o SOL.
La reflexión que me queda es sencilla:
una hardware wallet o una configuración multifirma pueden proteger las claves, pero no pueden corregir una transacción que el propio usuario autoriza sin verificarla completamente.
La seguridad no termina al guardar bien la seed.
También incluye comprender qué estamos firmando.
👇 ¿Cuando verificas una dirección, comparas toda la cadena o solamente los primeros y últimos caracteres?
ℹ️ Contenido educativo de seguridad. No compartas seeds, claves privadas ni credenciales con nadie.
$BTC
#Bitcoin #CryptoSecurity #CyberSecurity #Web3 #BinanceSquare
32
·
--
🚨 EL ATACANTE DE X100 TRANSFIERE 300 ETH A TORNADO CASH TRAS EXPLOIT DE $4,75M 💸🛡️
El hacker inicia el blanqueo de los fondos sustraídos mediante el mezclador de privacidad tras vulnerar la gobernanza del protocolo.
🔍 PUNTOS CLAVE DEL INCIDENTE:
🌪️ Rastreo on-chain: CertiK detecta el envío de 300 ETH hacia Tornado Cash para anonimizar los capitales.
⚡ Vector de ataque: Uso de un flash loan para acaparar temporalmente el poder de voto y vaciar los fondos de la tesorería.
💰 Monto total: La vulnerabilidad en el protocolo X100 dejó pérdidas estimadas en $4,75 millones de dólares.
¿Creen que el sector DeFi debe implementar de forma obligatoria periodos de espera (timelocks) para frenar los ataques de gobernanza vía préstamos relámpago?
💭👇 ¡Los leo en los comentarios!
#Ethereum #DeFi #CertiK #TornadoCash #CryptoSecurity
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$SOL
{spot}(SOLUSDT)
🚨 EL ATACANTE DE X100 TRANSFIERE 300 ETH A TORNADO CASH TRAS EXPLOIT DE $4,75M 💸🛡️
El hacker inicia el blanqueo de los fondos sustraídos mediante el mezclador de privacidad tras vulnerar la gobernanza del protocolo.
🔍 PUNTOS CLAVE DEL INCIDENTE:
🌪️ Rastreo on-chain: CertiK detecta el envío de 300 ETH hacia Tornado Cash para anonimizar los capitales.
⚡ Vector de ataque: Uso de un flash loan para acaparar temporalmente el poder de voto y vaciar los fondos de la tesorería.
💰 Monto total: La vulnerabilidad en el protocolo X100 dejó pérdidas estimadas en $4,75 millones de dólares.
¿Creen que el sector DeFi debe implementar de forma obligatoria periodos de espera (timelocks) para frenar los ataques de gobernanza vía préstamos relámpago?
💭👇 ¡Los leo en los comentarios!
#Ethereum #DeFi #CertiK #TornadoCash #CryptoSecurity
$BTC
$ETH
$SOL
127
·
--
Bajista
#electrumwalletbugletrogueserversstealfunds El caso de Electrum nos recuerda una regla clave en cripto: la seguridad es tan importante como la inversión. Mantener el software actualizado y verificar las fuentes oficiales puede marcar la diferencia entre proteger o perder nuestros activos.
#CryptoSecurity $BTC #Bitcoin #BinanceSquare
#CryptoSecurity $BTC #Bitcoin #BinanceSquare
23

·
--
Alcista
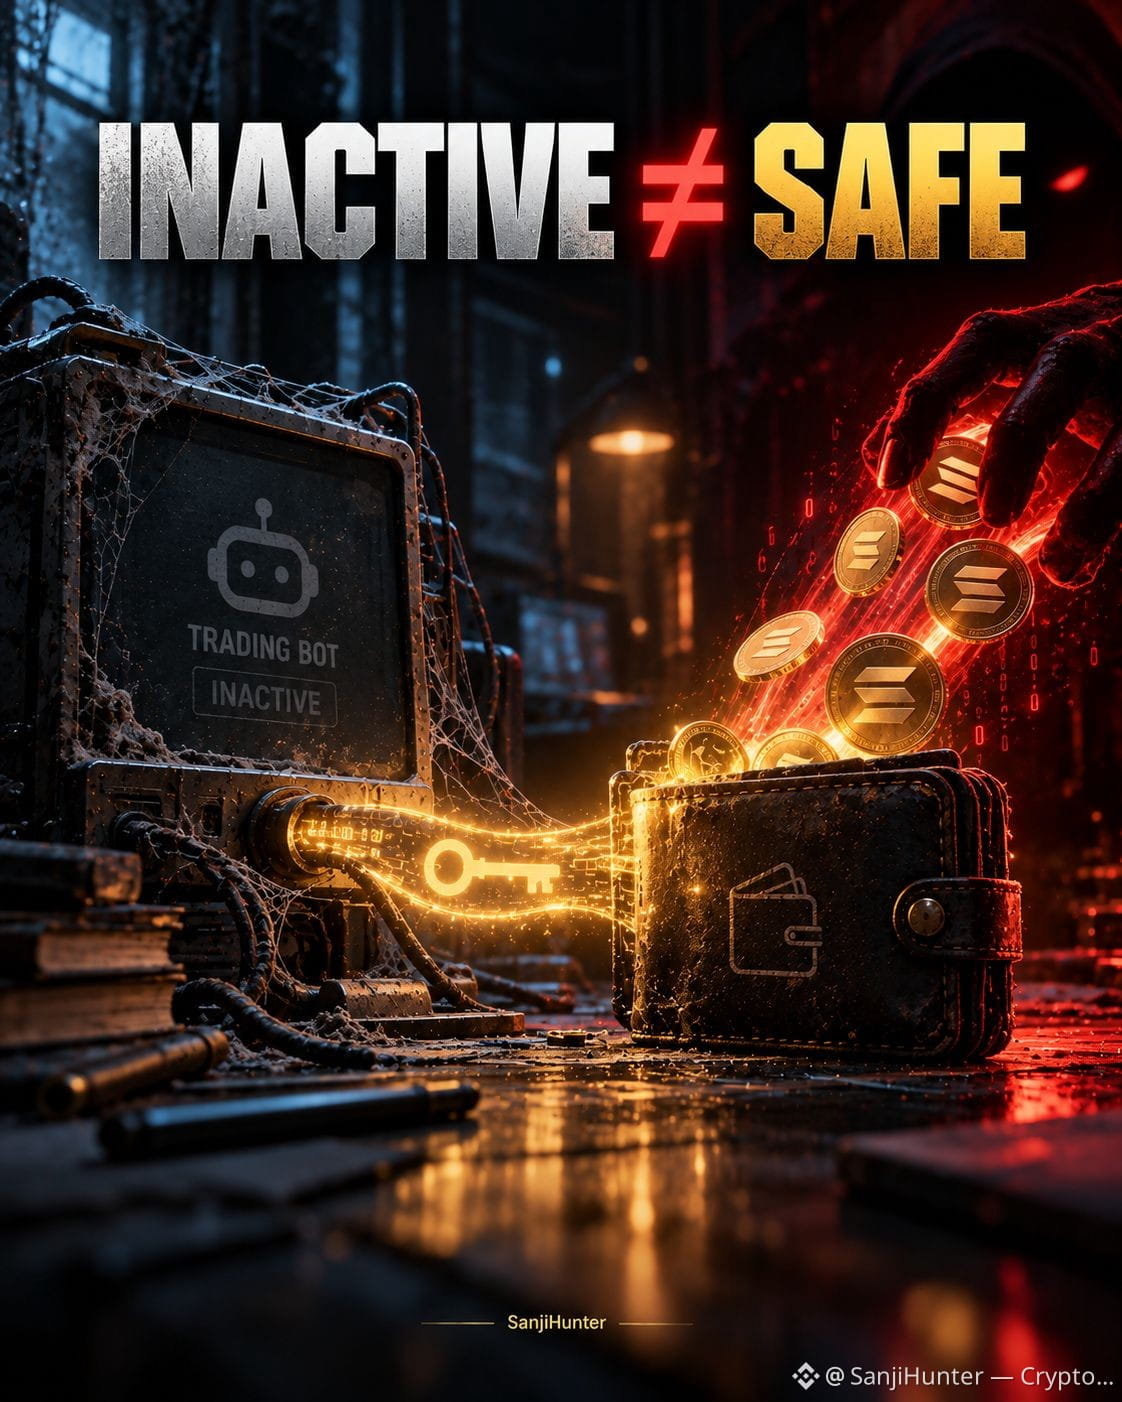
🔐 La billetera estaba inactiva, pero su clave privada seguía funcionando
El 26 de octubre, 48 billeteras vinculadas a Bloom Trading perdieron 9,408 SOL en solo 94 segundos, según una investigación en cadena de Bitquery
Cinco no operaban en Bloom desde principios de 2025
Esto es lo importante 👇
$SOL
{future}(SOLUSDT)
Cada vaciado se firmó con la propia clave de la billetera afectada: no hizo falta ninguna aprobación maliciosa de tokens ni explotar un contrato inteligente
⚠️ Aún no se ha confirmado el origen de la exposición de la clave
Pero la lección de seguridad está clara
Detener un bot no hace que una clave privada que compartiste anteriormente vuelva a ser segura
{spot}(SOLUSDT)
📌 Si alguna vez un bot de trading tuvo la clave privada de tu billetera, es más seguro transferir los fondos restantes a una billetera nueva con una clave nueva que simplemente desconectar el bot
Una billetera inactiva no necesariamente es una billetera segura
#solana #CryptoSecurity
🔐 La billetera estaba inactiva, pero su clave privada seguía funcionando
El 26 de octubre, 48 billeteras vinculadas a Bloom Trading perdieron 9,408 SOL en solo 94 segundos, según una investigación en cadena de Bitquery
Cinco no operaban en Bloom desde principios de 2025
Esto es lo importante 👇
$SOL
Cada vaciado se firmó con la propia clave de la billetera afectada: no hizo falta ninguna aprobación maliciosa de tokens ni explotar un contrato inteligente
⚠️ Aún no se ha confirmado el origen de la exposición de la clave
Pero la lección de seguridad está clara
Detener un bot no hace que una clave privada que compartiste anteriormente vuelva a ser segura
📌 Si alguna vez un bot de trading tuvo la clave privada de tu billetera, es más seguro transferir los fondos restantes a una billetera nueva con una clave nueva que simplemente desconectar el bot
Una billetera inactiva no necesariamente es una billetera segura
#solana #CryptoSecurity
168

·
--
Ver traducción
Solana搞了个大新闻!为了防止AI垃圾报告刷屏安全团队,现在提交bug报告必须烧掉1个SOL!一个月内收到809个报告,据说几乎全是AI生成的。开发团队也是被整无语了,只能出此下策。以后薅羊毛没那么容易咯!
Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting!
#CryptoSecurity $SOL
Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting!
#CryptoSecurity $SOL
51

·
--
Ver traducción
🚨 SOL bug bounties now cost 1 SOL per report. AI spam overwhelmed security teams, forcing the permanent burn of 809 submissions in a single month. This move protects network integrity but signals extreme strain on Solana's developer infrastructure.
Market Implication: Increased operational costs may dampen short-term developer sentiment, but strengthens long-term network resilience.
Will this curb the AI influx or drive vulnerability research underground? #CryptoSecurity
$SOL #TradingSignal #CryptoAnalysis
Market Implication: Increased operational costs may dampen short-term developer sentiment, but strengthens long-term network resilience.
Will this curb the AI influx or drive vulnerability research underground? #CryptoSecurity
$SOL #TradingSignal #CryptoAnalysis

·
--
Ver traducción
🚨 LEDGER FACES CLASS-ACTION LAWSUIT AS LEAKED DATA ENDANGERS $BTC HOLDINGS! 💣
Lawyer Ariel Givner just revealed that Ledger is hit with a class-action lawsuit in New York following undisclosed security failures. The complaint alleges a December 2023 breach leaked sensitive customer data, including emails and phone numbers, which quickly surfaced on dark web channels. 🔍
Malicious actors utilized this stolen metadata to launch surgical social engineering attacks, impersonating official representatives to drain self-custody wallets. 🌊 Securing your $BTC off exchanges is only half the battle when personal data vulnerabilities open backdoors for attackers. 🛡️
With phishing tactics becoming far more targeted, what steps are you taking to audit your personal operational security? 🤔
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
Keystone reveló la magnitud del hackeo: robaron la clave de verificación de las carteras hardware. Esto significa que los atacantes podrían haber falsificado dispositivos que los usuarios consideraban auténticos. Un golpe a la confianza en el almacenamiento en frío de ETH y otros activos, justo cuando el mercado ya está bajo presión.
$BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
$BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
29

·
--
Ver traducción
印度CoinDCX退役钱包再被盗1600万美元USDT,CEO先称假警报
交易所的「退役钱包」再次成为攻击目标,这次是印度老牌平台CoinDCX。事件从一次被CEO公开定性为「假警报」的告警,最终坐实为约1600万美元USDT的实际损失,暴露出托管环节长期被忽视的风控隐患。
据Decrypt报道,这家总部位于孟买的交易所披露,约1599万枚USDT从其一笔已退役的冷钱包中被转走。这笔资产此前来自去年那起约4400万美元的黑客攻击,事件后本应进入长期封存、逐步处置的「退役」状态,如今却再度出现资金流失。
值得注意的是时间差:CEO曾对外称这是「假警报」,随后才证实损失真实发生。这种从否认到确认的转变,本身比损失金额更值得市场警惕——它意味着在风险初现时,信息披露与内部判断可能存在滞后或误判。
从资金面角度看,这次被盗资产几乎全部为USDT,与BTC、ETH等主流币的价格关联较弱,因此对整体市场流动性的直接冲击有限。这也决定了事件更偏向个案风险,而非系统性危机的信号。不过,稳定币恰恰是本轮资金面叙事的核心载体,一个主要交易所的USDT托管出现漏洞,难免与近期关于稳定币资金流向、储备可信度的讨论形成对冲。
市场可能的反应相对克制:由于损失以USDT计价且规模可控,短期内对大盘的传导有限,更多是情绪与信任层面的扰动。真正需要关注的是CoinDCX后续能否完整披露资金轨迹、是否启动补偿,以及同类退役资产的管理流程是否会被重新审视。
反方因素在于,单所交易所的安全事件通常不会蔓延至全行业,且USDT的脱钩风险主要取决于发行方储备,而非某个交易所的钱包安全。
接下来观察什么:若关注稳定币资金面叙事,交易层面更重要的是看此类事件是否动摇市场对USDT储备与托管的信任,而非短期价格波动。需要观察交易所后续披露的完整性,以及退役资产的管理流程是否会被重新审视。
#CoinDCX #USDT #CryptoSecurity
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
1
54
Pérdidas por hackeos en septiembre de 2026: unos 768 millones de dólares. 🛡️
Dos incidentes representaron la mayor parte: Bitget (387,5 millones de dólares, vulneración del sistema de billeteras) y Liquid Network (318,7 millones de dólares, fallo en el código que permitió crear monedas falsas).
La lección para los traders: el tamaño de una plataforma de intercambio no garantiza su seguridad. Los fondos concentrados implican riesgos concentrados.
Lista rápida de supervivencia:
Pasa las monedas que no estés usando a tu propia billetera.
Reparte los fondos entre varias plataformas.
Activa la autenticación de dos factores (2FA) y las listas de direcciones autorizadas para retiros.
Deja en las plataformas de intercambio solo lo que estés negociando activamente.
Haz pruebas retrospectivas antes de implementar...
#CryptoSecurity #Bitcoin #CryptoTrading
75

·
--
Ver traducción
Keystone 密钥库再爆:验证密钥被盗,假钱包或可被认证为真
Keystone 的安全事件正在从「信息泄露」升级为「密钥被盗」,这是硬件钱包信任链条被击穿的又一标志性节点。
据 Cointelegraph 报道,Keystone 最初仅披露客户信息发生泄露,但随后更新称,黑客还盗走了一把用于验证钱包是否「真实」的密钥。这意味着理论上,攻击者可能利用该密钥将假钱包伪装成真钱包,从而绕过用户对设备真伪的判断。
为什么这件事比一般数据泄露更值得警惕?硬件钱包的核心价值在于「离线 + 可验证」。用户之所以愿意把大额资产交给它,前提是相信设备签名真实、来源可信。一旦验证密钥外泄,这套信任机制的底层就被动摇了——它影响的不再只是某个账号密码,而是整个产品「是否可信」的根基。
从事实层面看,目前披露仍处于滚动更新状态:被盗密钥的具体影响范围、是否已被实际滥用,官方尚未给出明确结论。因此需要区分「已发生的事实」与「尚未证实的推测」——密钥确实被盗是事实,但它是否已被用于伪造钱包、波及多少用户,目前仍不明确。
市场层面,此类安全事件通常首先冲击持币者的信任情绪,可能引发短期避险行为;但对硬件钱包本身而言,真正决定长期走势的,是厂商能否快速给出可验证的补救方案与透明通报。
反方因素同样存在:密钥泄露不等于资产被盗,硬件钱包的私钥仍离线存储,单凭一把验证密钥未必能直接转移资产;且事件仍在发展中,过度解读的风险不小。
接下来观察什么?一是官方对被盗密钥影响范围的后续说明,二是是否出现利用假钱包诈骗的实证案例,三是厂商的应急响应速度与方案可信度。交易层面,安全事件对硬件钱包相关标的的影响更多是情绪性与阶段性的,更重要的是等待后续披露确认实际损失程度,而非在信息不完整时提前下结论。
#Keystone #CryptoSecurity #HardwareWallet
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
49
·
--
¡El incidente de seguridad de la billetera Keystone ha empeorado! Al principio solo se filtraron datos de clientes, pero ahora se ha confirmado que los hackers robaron la clave utilizada para verificar la autenticidad de las billeteras. Esto significa que las billeteras falsas podrían pasar por auténticas. Si usas Keystone, mantente alerta y comprueba si tu billetera se ha visto afectada. ¡La seguridad es lo primero!
¡La brecha de seguridad de la billetera Keystone acaba de empeorar! Al principio solo se filtraron datos de clientes, pero ahora admiten que los hackers robaron la clave utilizada para verificar que las billeteras son auténticas. Esto significa que las billeteras falsas podrían pasar por auténticas. Si eres usuario de Keystone, mantente alerta y comprueba si tu billetera se ha visto afectada. ¡La seguridad es lo primero!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
38

RECUPERACIÓN TOTAL CONFIRMADA TRAS EL EXPLOIT DE BÓVEDAS $ETH , MIENTRAS LOS CONTRATOS PRINCIPALES DE DEFI RESISTEN 🛡️
El capital inteligente se mueve rápido cuando estalla una crisis, pero recuperar todos los activos es una victoria poco frecuente en las batallas de seguridad de DeFi. 🏦 Term Labs acaba de completar la recuperación de las posiciones afectadas en sus bóvedas tras un sofisticado exploit que aprovechó un retraso en la gobernanza de sus estrategias de ETH y USDC. 📊
Y lo que es crucial: los contratos principales de préstamos directos, los protocolos V1/V2 y los motores de liquidación resistieron sin sufrir daños, demostrando una verdadera resiliencia estructural. 🔍 Con los contratos actualizados, las bóvedas afectadas cerradas y las empresas de seguridad siguiendo el rastro del atacante en Tornado Cash, la confianza está volviendo al ecosistema.
💬 ¿Recuperar el 100 % de los fondos te devuelve el interés por los rendimientos de tasa fija en DeFi, o esperarás a que se completen todas las auditorías antes de mover capital? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #DeFi #CryptoSecurity #Crypto
🛡️ 🔍
31
·
--
Alcista
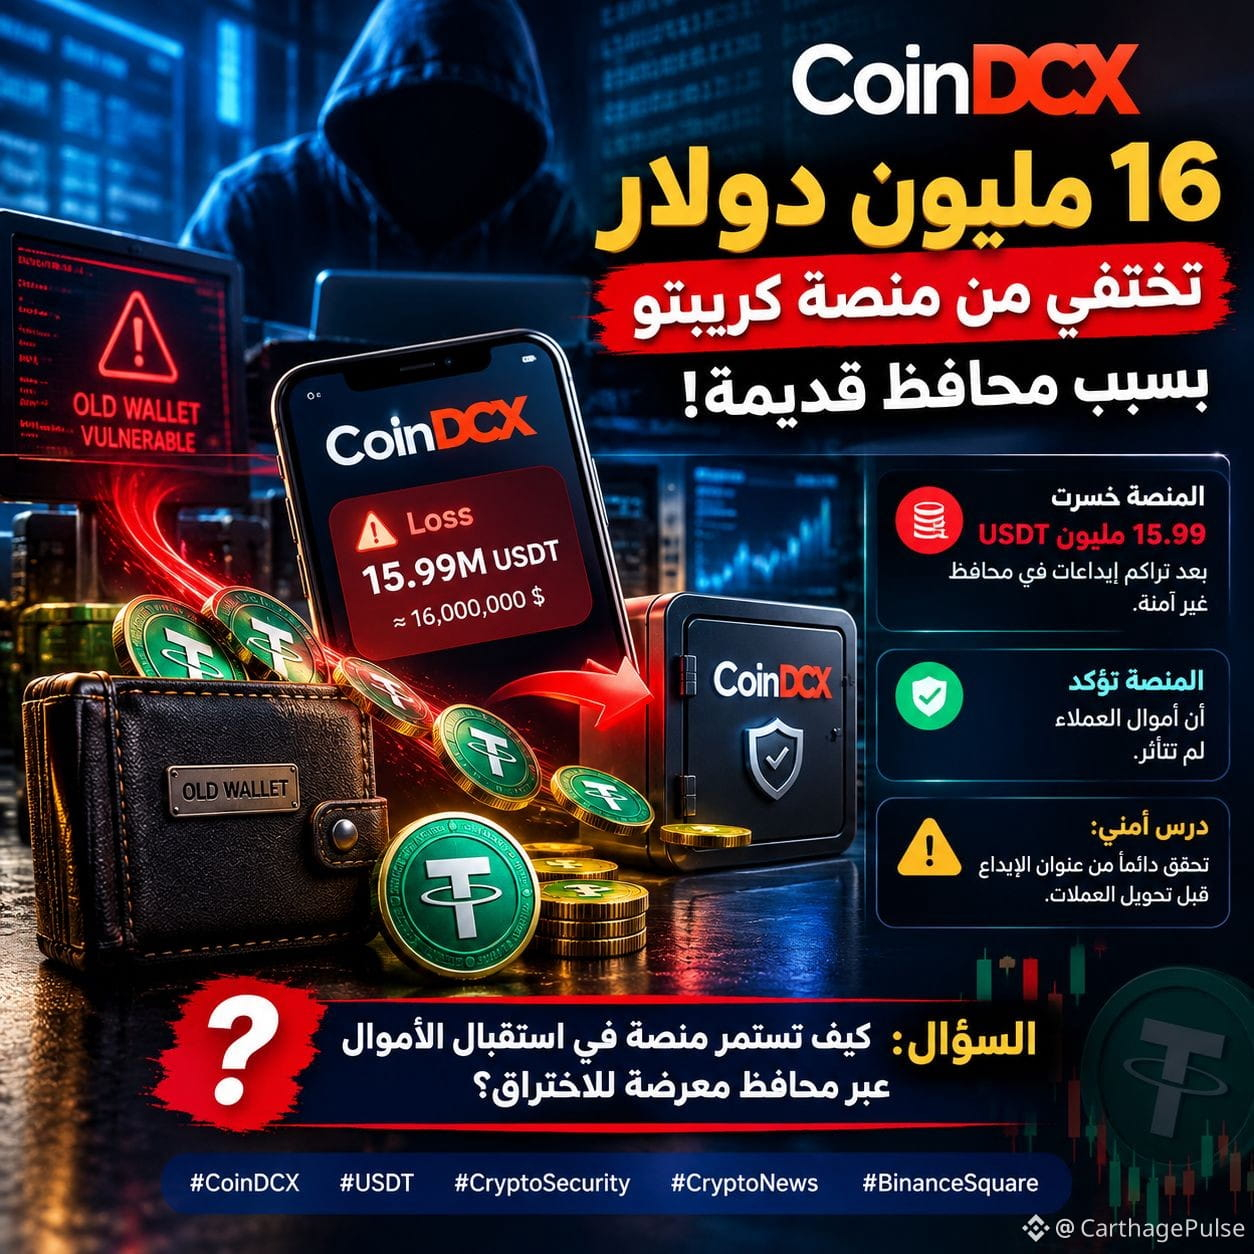
🚨 16 millones de dólares en pérdidas en CoinDCX… ¡y unas billeteras antiguas abren un grave problema de seguridad! 🔥
🔴 La plataforma india CoinDCX anunció una pérdida de 15,99 millones de USDT después de que fallara un sistema automatizado que transfería depósitos desde billeteras antiguas a las billeteras principales de la plataforma.
⚠️ ¿Cómo ocurrió?
▪️ Algunos usuarios siguieron enviando fondos a direcciones de depósito antiguas.
▪️ El sistema de transferencia de fondos dejó de funcionar, por lo que los depósitos se acumularon en billeteras vulnerables.
▪️ Los fondos salieron de esas billeteras, según anunció la plataforma.
🏦 La postura de la plataforma: CoinDCX confirmó que asumirá la pérdida, que los saldos de los clientes y sus billeteras activas no se vieron afectados y que las operaciones, los retiros y los depósitos continúan con normalidad.
🔥 La pregunta que surge:
¿Cómo puede un sistema de depósitos seguir aceptando fondos en direcciones antiguas mientras el sistema encargado de transferirlos a billeteras más seguras deja de funcionar?
🛡️ Una lección para todos los traders: comprueba siempre la dirección de depósito y la red desde la aplicación oficial antes de transferir fondos, y no confíes en direcciones antiguas que tengas guardadas.
💬 ¿Consideras que lo ocurrido fue un fallo operativo grave o un fracaso en la gestión de la seguridad de las billeteras? Comparte tu opinión.
Síguenos para más noticias y análisis sobre criptomonedas.
#CoinDCX #USDT #CryptoSecurity #CryptoNews $TAG
{future}(TAGUSDT)
$CHIP
{future}(CHIPUSDT)
$Q
{future}(QUSDT)
#BinanceSquare
🚨 16 millones de dólares en pérdidas en CoinDCX… ¡y unas billeteras antiguas abren un grave problema de seguridad! 🔥
🔴 La plataforma india CoinDCX anunció una pérdida de 15,99 millones de USDT después de que fallara un sistema automatizado que transfería depósitos desde billeteras antiguas a las billeteras principales de la plataforma.
⚠️ ¿Cómo ocurrió?
▪️ Algunos usuarios siguieron enviando fondos a direcciones de depósito antiguas.
▪️ El sistema de transferencia de fondos dejó de funcionar, por lo que los depósitos se acumularon en billeteras vulnerables.
▪️ Los fondos salieron de esas billeteras, según anunció la plataforma.
🏦 La postura de la plataforma: CoinDCX confirmó que asumirá la pérdida, que los saldos de los clientes y sus billeteras activas no se vieron afectados y que las operaciones, los retiros y los depósitos continúan con normalidad.
🔥 La pregunta que surge:
¿Cómo puede un sistema de depósitos seguir aceptando fondos en direcciones antiguas mientras el sistema encargado de transferirlos a billeteras más seguras deja de funcionar?
🛡️ Una lección para todos los traders: comprueba siempre la dirección de depósito y la red desde la aplicación oficial antes de transferir fondos, y no confíes en direcciones antiguas que tengas guardadas.
💬 ¿Consideras que lo ocurrido fue un fallo operativo grave o un fracaso en la gestión de la seguridad de las billeteras? Comparte tu opinión.
Síguenos para más noticias y análisis sobre criptomonedas.
#CoinDCX #USDT #CryptoSecurity #CryptoNews $TAG
$CHIP
$Q
#BinanceSquare
331
·
--
Se perdieron 16 millones de dólares: ¿quién es responsable cuando las antiguas direcciones de depósito siguen funcionando?
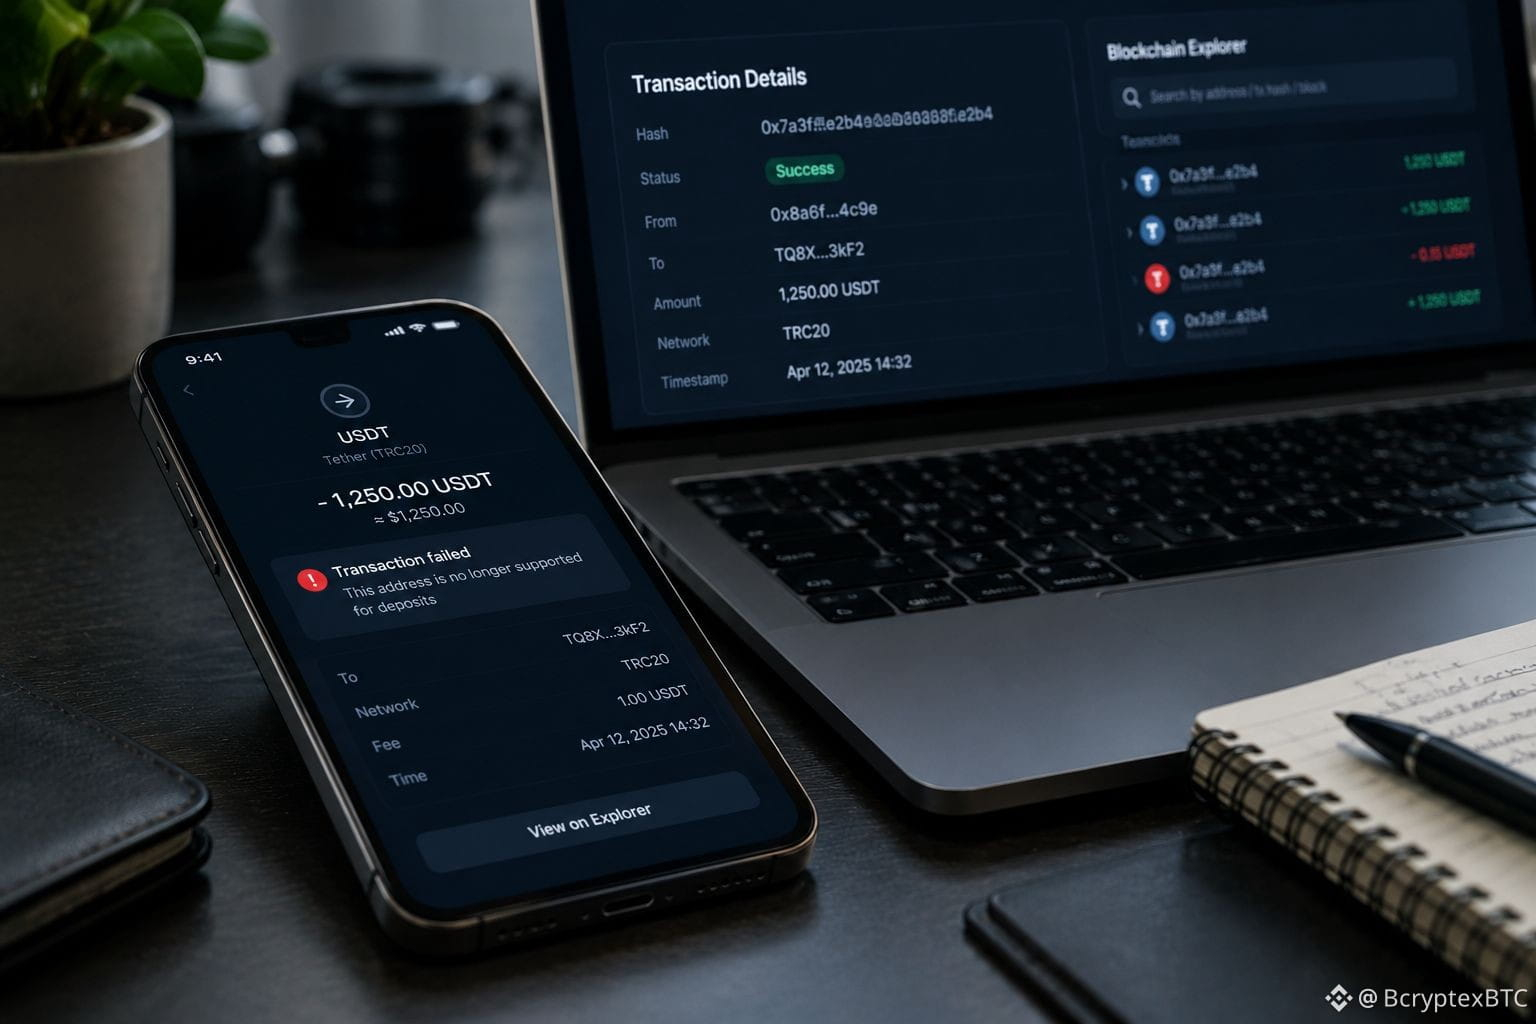
Según se informa, CoinDCX asumió una pérdida de 15,99 millones de dólares ($USDT ) después de que usuarios enviaran fondos a direcciones de depósito retiradas tras la brecha de seguridad de 2025. Al parecer, los saldos de los clientes no se vieron afectados.
Una dirección retirada no desaparece de la cadena de bloques. Los usuarios aún pueden enviarle fondos, aunque el exchange ya no admita depósitos en esa dirección.
Esto pone de manifiesto una brecha de seguridad crítica: los usuarios deben verificar los datos del depósito, mientras que los exchanges necesitan ofrecer advertencias claras y procedimientos de recuperación eficaces.
¿La responsabilidad debería recaer en el usuario, en el exchange o en ambos?
#CryptoSecurity #CoinDCX #Blockchain $BTC
1
112
Ver traducción
🔥 Social engineering attacks aren't just phishing—they're the new frontier for crypto theft.
📊 Ripple just released North Korea‑linked threat intel after the $280 million Drift hack, underscoring how criminal groups are moving from raw exploits to crafted lures. #CryptoSecurity #NorthKorea
💡 When attackers master human psychology, the whole market feels the pressure—Bitcoin slipped to $79,879 with RSI 38.2 and a bullish MACD crossover, while ETH sits at $2,308, RSI 37.3, highlighting that technical safeguards alone won’t protect assets. #MarketRisk #OnChain
🛠️ Start treating every unsolicited link or Discord invite as a potential trap; verify contracts on‑chain—smart wallets are already piling into Solana’s DNA (+4.1%) and BSC’s ZIG (+2.3%), proving that vigilant investors stay one step ahead.
❓ How are you adjusting your security habits now that social engineering is the hottest weapon in the crypto arsenal?
2
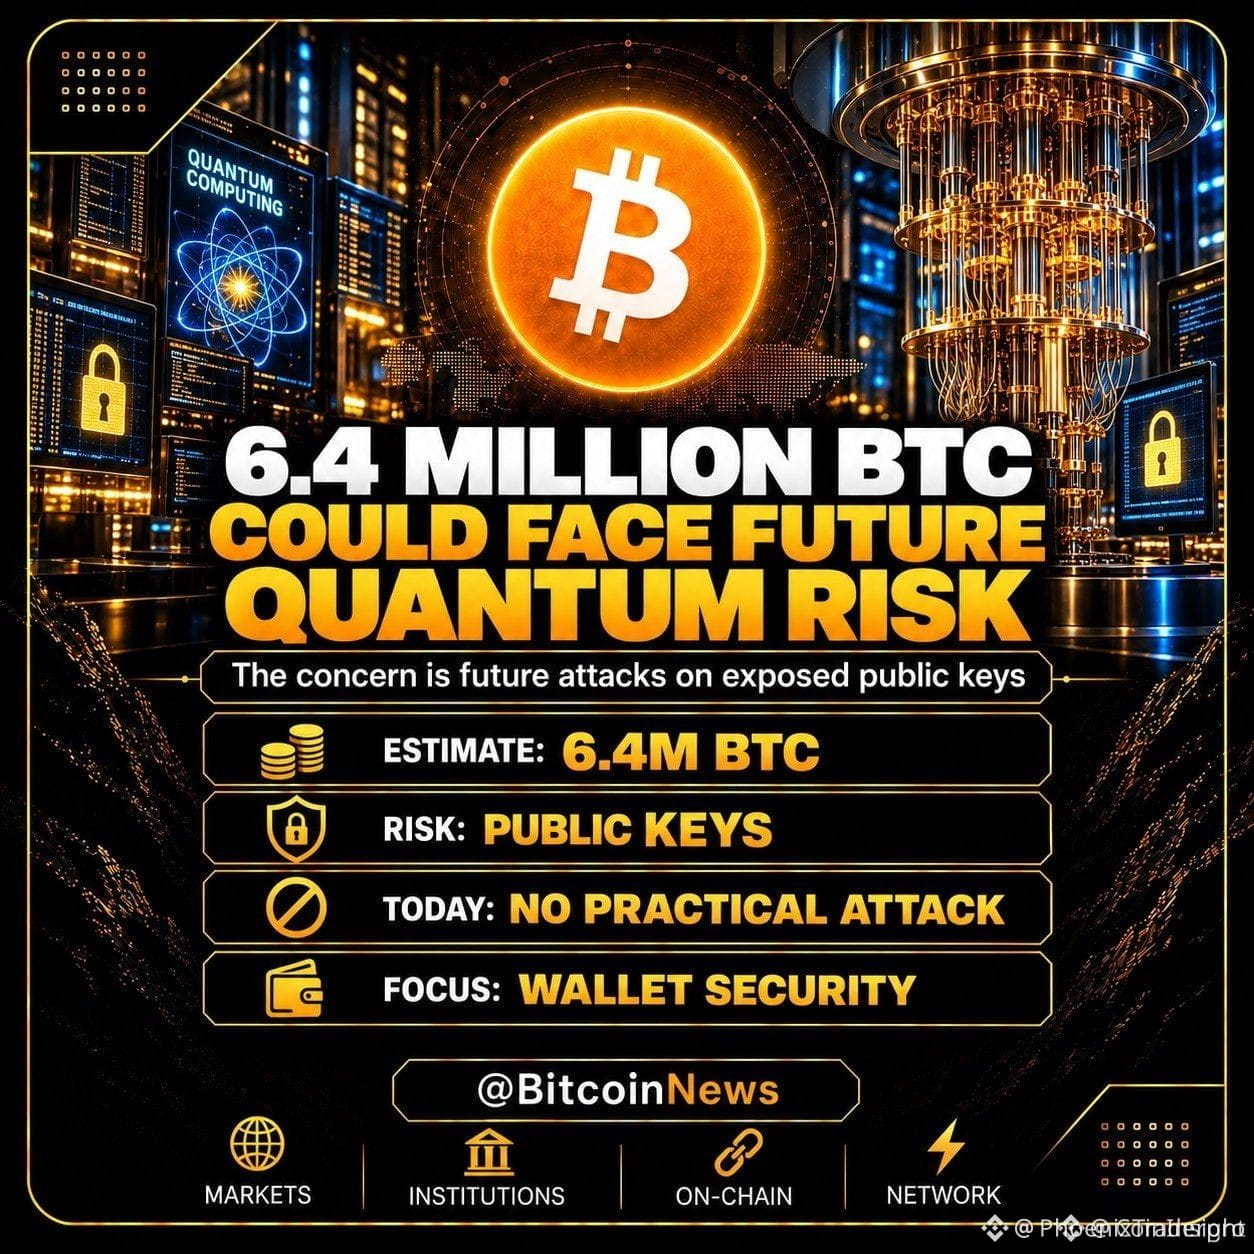
🚨 $BTC SE AVECINA UNA AMENAZA CUÁNTICA: 6,4 M BTC EN RIESGO 🦈
La recién formada ALIANZA CUÁNTICA —nueve laboratorios de primer nivel que unen fuerzas— ya está trazando el futuro campo de batalla, donde las computadoras cuánticas podrían vulnerar la criptografía de clave pública. 📊 Aproximadamente 6,4 millones de $BTC están en direcciones cuyas claves públicas están expuestas en la cadena, un fondo oculto que podría convertirse en un botín de primera si aparece una máquina cuántica lo bastante potente. 🦈
Hoy, ningún sistema cuántico puede descifrar Bitcoin, pero el debate está pasando de «si» a «cuándo», lo que aviva la discusión sobre congelar billeteras, imponer migraciones o dejar intacta la propiedad. ⚡ La percepción del mercado sobre este riesgo existencial podría inclinar el sentimiento, especialmente mientras el dinero inteligente pone el ojo en la parte vulnerable. 💡 ¿Te estás posicionando ahora o esperarás a que el protocolo incorpore una protección? 💬
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #QuantumRisk #CryptoSecurity #LongSetup
🚀 ⚡
1
·
--
🔐 ¡TU SEGURIDAD ES LO PRIMERO!
Antes de participar en cualquier airdrop de criptomonedas, recuerda estas reglas:
✅ Usa sitios web y aplicaciones oficiales.
✅ Nunca compartas tu contraseña ni tu código OTP.
✅ Nunca envíes criptomonedas para reclamar una recompensa prometida sin verificar la oferta.
✅ Investiga con cuidado los proyectos que no conozcas.
✅ Lee todos los términos y condiciones.
🚨 No hay ganancias garantizadas. No confíes a ciegas. ¡Investiga siempre por tu cuenta!
Protege tus activos. Protege tu futuro. 💛
#CryptoSecurity #Binance #DYOR!!
47
·
--
- Sin markdown (es decir, texto sin formato, sin estilos como **, * o #. En realidad, los hashtags al final están permitidos: forman parte del texto. No uses formato markdown, como negrita, cursiva o bloques de código).
- 150-200 palabras.
- Tono de advertencia (serio, pero sin causar pánico).
- Incluye 3 pasos claros y prácticos.
- Termina con: «¡Comparte esto con alguien que sea nuevo en el mundo de las criptomonedas; podrías salvarle de un problema!»
- Última línea: «#CryptoStrategy #TokenomicsExplained #CryptoSecurity #MantenteSeguro»
- Empieza directamente con la primera palabra, sin introducción.
Hay que contar las palabras. Apuntemos a unas 170.
Debemos incluir 3 pasos prácticos, probablemente en forma de lista, pero sin viñetas markdown. Podríamos usar números con puntos. Está bien, es texto sin formato.
No debemos usar markdown, así que nada de viñetas con guiones. Los guiones están bien, pero podrían considerarse markdown. Para evitarlo, es más seguro usar líneas «1.», «2.» y «3.».
Recuento de palabras: contemos manualmente.
Borrador:
«Advertencia: muchos proyectos DeFi prometen rendimientos imposibles mientras ocultan una estructura clásica de esquema Ponzi. Busca estas señales de alerta antes de invertir fondos.
1. Verifica el modelo de ingresos. Los protocolos legítimos generan ingresos a partir de actividades reales: comisiones, intereses de préstamos o cargos por servicios. Si la única fuente de rendimientos son los depósitos de nuevos inversores, aléjate.
2. Comprueba la transparencia de la tokenómica. Un proyecto creíble publica un calendario claro de emisión, periodos de adquisición gradual y auditorías. Una mecánica de suministro poco clara o la capacidad de acuñar tokens sin límites son señales de alerta importantes.
3. Comprueba que puedas retirar fondos con facilidad. Intenta retirar una pequeña cantidad de la plataforma. Los retiros demorados o bloqueados, los periodos de bloqueo obligatorios o las penalizaciones por salir antes de tiempo indican que el operador está reciclando el capital en lugar de obtener ganancias.
Investiga siempre al equipo,»
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
1,959 vistas
52 están debatiendo
2
#BitmineAdds10452ETH
19,048 vistas
371 están debatiendo
3
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
13,266 vistas
309 están debatiendo
4
#OCCUrgesCommunityBanksToEnterStablecoinPayments
11,379 vistas
188 están debatiendo
5
#RippleWinsFullApprovalAsNationalTrustBank
10,414 vistas
197 están debatiendo
6
#AkashSelectsSolanaAsMigrationTarget
8,291 vistas
99 están debatiendo
7
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
443 vistas
20 están debatiendo
8
#AnthropicTTMRevenueGrewAbout1200%
64,596 vistas
630 están debatiendo
9
#AnthropicS1ExpectedToday
46,076 vistas
424 están debatiendo
10
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
42,934 vistas
532 están debatiendo