
发牌手11
1.1k Beiträge
发牌手11
Melden
Nutzer blockieren
141 Following
599 Follower
714 Like gegeben
Beiträge
Alle
Zitierungen
·
--
Heute nimmt Alpha den Airdrop wieder auf und verteilt rote Umschläge an die Jungs 🧧
Heute nimmt Alpha den Airdrop wieder auf und verteilt rote Umschläge an die Jungs 🧧

感谢兄弟们的关注和支持
Von 发牌手11
Vollständig beansprucht
25
4
79
171
·
--
Wir haben schon in einigen Folgen über Dusk gesprochen. Heute nehmen wir die stärkste Karte unter die Lupe: NPEX. Es geht nicht um eine Kooperationsankündigung, sondern um die Lizenz selbst. Krypto-Projekte behaupten gern, lizenziert zu sein. Doch die meisten prüfen nur, ob eine Lizenz vorhanden ist. Dabei liegen zwischen den verschiedenen Lizenzen Welten.
NPEX ist offiziell eine in den Niederlanden lizenzierte Wertpapierbörse und besitzt eine MTF-Lizenz im Rahmen der MiFID. Diese Berechtigung erlaubt es dem Lizenzinhaber, einen multilateralen Handelsplatz zu betreiben und Käufer und Verkäufer von Wertpapieren rechtmäßig zusammenzubringen. Wohlgemerkt: Das ist keine bloße Registrierung, sondern eine echte Zulassung als Handelsplatz im europäischen Wertpapiersystem – erteilt von der niederländischen Aufsicht. Bei den Projekten, die sich auf dem Markt als lizenziert bezeichnen, reicht meist ein Blick auf die Lizenzart, um festzustellen, dass sie auf einer ganz anderen Ebene spielen.
Der eigentliche Trumpf dieser Lizenz liegt darin, dass sie auf die Handelsaktivität übertragbar ist. Die entscheidende Frage bei der Tokenisierung von Wertpapieren war noch nie die Emission, sondern wo die ausgegebenen Wertpapiere anschließend legal gehandelt werden können. NPEX verlagert Emission und Matching zu Dusk. So stehen On-Chain-Assets von Anfang an unter dem Schutz der Lizenz. Die Handelsgenehmigung ist bereits vorhanden – für jede neue Anlageklasse muss man nicht erst einzeln bei der Aufsicht um eine Genehmigung bitten. Während andere RWA-Blockchains noch fragen, ob die Aufsicht grünes Licht geben kann, geht es hier nur noch darum, wann die Leitung geöffnet wird.
Und die Leitung ist nicht leer. Hinter NPEX stehen mehr als 20.000 Anleger, die tatsächlich investiert haben. Das kumulierte Emissionsvolumen der Plattform liegt bei über 200 Millionen Euro. Angebot und Nachfrage starten also nicht bei null. Die Blockchain muss lediglich einen bereits funktionierenden Markt aufnehmen.
Trotzdem sollten wir uns die Fähigkeit, Wasser in den Wein zu gießen, bewahren. Die erste Frage lautet: Ist dieser Burggraben gemietet oder gekauft? Die Lizenz läuft auf NPEX, nicht auf die Blockchain. Dusk ist schon früh bei NPEX eingestiegen, die Interessen sind also eng miteinander verflochten. Doch sollte NPEX seine Strategie ändern, könnte der Burggraben einfach davonlaufen. Eine enge Bindung ist nicht dasselbe wie echter Besitz. Die zweite Frage betrifft die Vollständigkeit des Lizenz-Puzzles: Die MTF-Zulassung deckt den Handel ab, für Verwahrung und Abwicklung gelten jeweils eigene Lizenzanforderungen. Eine einzige Lizenz kann nicht die gesamte Geschäftskette abdecken. Wann die fehlenden Teile ergänzt werden, entscheidet darüber, ob die Geschichte eine vollständige End-to-End-Lösung oder nur ein halbfertiges Produkt ist.
Wenn ihr also das nächste Mal ein Projekt mit seiner Lizenz prahlen hört, gebt euch nicht mit der Frage zufrieden, ob es eine hat. Fragt nach, welchen Bereich genau diese Lizenz abdeckt und ob On-Chain-Assets die Handelsgenehmigung direkt übernehmen können. #dusk $DUSK @Dusk
Wir haben schon in einigen Folgen über Dusk gesprochen. Heute nehmen wir die stärkste Karte unter die Lupe: NPEX. Es geht nicht um eine Kooperationsankündigung, sondern um die Lizenz selbst. Krypto-Projekte behaupten gern, lizenziert zu sein. Doch die meisten prüfen nur, ob eine Lizenz vorhanden ist. Dabei liegen zwischen den verschiedenen Lizenzen Welten.
NPEX ist offiziell eine in den Niederlanden lizenzierte Wertpapierbörse und besitzt eine MTF-Lizenz im Rahmen der MiFID. Diese Berechtigung erlaubt es dem Lizenzinhaber, einen multilateralen Handelsplatz zu betreiben und Käufer und Verkäufer von Wertpapieren rechtmäßig zusammenzubringen. Wohlgemerkt: Das ist keine bloße Registrierung, sondern eine echte Zulassung als Handelsplatz im europäischen Wertpapiersystem – erteilt von der niederländischen Aufsicht. Bei den Projekten, die sich auf dem Markt als lizenziert bezeichnen, reicht meist ein Blick auf die Lizenzart, um festzustellen, dass sie auf einer ganz anderen Ebene spielen.
Der eigentliche Trumpf dieser Lizenz liegt darin, dass sie auf die Handelsaktivität übertragbar ist. Die entscheidende Frage bei der Tokenisierung von Wertpapieren war noch nie die Emission, sondern wo die ausgegebenen Wertpapiere anschließend legal gehandelt werden können. NPEX verlagert Emission und Matching zu Dusk. So stehen On-Chain-Assets von Anfang an unter dem Schutz der Lizenz. Die Handelsgenehmigung ist bereits vorhanden – für jede neue Anlageklasse muss man nicht erst einzeln bei der Aufsicht um eine Genehmigung bitten. Während andere RWA-Blockchains noch fragen, ob die Aufsicht grünes Licht geben kann, geht es hier nur noch darum, wann die Leitung geöffnet wird.
Und die Leitung ist nicht leer. Hinter NPEX stehen mehr als 20.000 Anleger, die tatsächlich investiert haben. Das kumulierte Emissionsvolumen der Plattform liegt bei über 200 Millionen Euro. Angebot und Nachfrage starten also nicht bei null. Die Blockchain muss lediglich einen bereits funktionierenden Markt aufnehmen.
Trotzdem sollten wir uns die Fähigkeit, Wasser in den Wein zu gießen, bewahren. Die erste Frage lautet: Ist dieser Burggraben gemietet oder gekauft? Die Lizenz läuft auf NPEX, nicht auf die Blockchain. Dusk ist schon früh bei NPEX eingestiegen, die Interessen sind also eng miteinander verflochten. Doch sollte NPEX seine Strategie ändern, könnte der Burggraben einfach davonlaufen. Eine enge Bindung ist nicht dasselbe wie echter Besitz. Die zweite Frage betrifft die Vollständigkeit des Lizenz-Puzzles: Die MTF-Zulassung deckt den Handel ab, für Verwahrung und Abwicklung gelten jeweils eigene Lizenzanforderungen. Eine einzige Lizenz kann nicht die gesamte Geschäftskette abdecken. Wann die fehlenden Teile ergänzt werden, entscheidet darüber, ob die Geschichte eine vollständige End-to-End-Lösung oder nur ein halbfertiges Produkt ist.
Wenn ihr also das nächste Mal ein Projekt mit seiner Lizenz prahlen hört, gebt euch nicht mit der Frage zufrieden, ob es eine hat. Fragt nach, welchen Bereich genau diese Lizenz abdeckt und ob On-Chain-Assets die Handelsgenehmigung direkt übernehmen können. #dusk $DUSK @Dusk
NPEX ist offiziell eine in den Niederlanden lizenzierte Wertpapierbörse und besitzt eine MTF-Lizenz im Rahmen der MiFID. Diese Berechtigung erlaubt es dem Lizenzinhaber, einen multilateralen Handelsplatz zu betreiben und Käufer und Verkäufer von Wertpapieren rechtmäßig zusammenzubringen. Wohlgemerkt: Das ist keine bloße Registrierung, sondern eine echte Zulassung als Handelsplatz im europäischen Wertpapiersystem – erteilt von der niederländischen Aufsicht. Bei den Projekten, die sich auf dem Markt als lizenziert bezeichnen, reicht meist ein Blick auf die Lizenzart, um festzustellen, dass sie auf einer ganz anderen Ebene spielen.
Der eigentliche Trumpf dieser Lizenz liegt darin, dass sie auf die Handelsaktivität übertragbar ist. Die entscheidende Frage bei der Tokenisierung von Wertpapieren war noch nie die Emission, sondern wo die ausgegebenen Wertpapiere anschließend legal gehandelt werden können. NPEX verlagert Emission und Matching zu Dusk. So stehen On-Chain-Assets von Anfang an unter dem Schutz der Lizenz. Die Handelsgenehmigung ist bereits vorhanden – für jede neue Anlageklasse muss man nicht erst einzeln bei der Aufsicht um eine Genehmigung bitten. Während andere RWA-Blockchains noch fragen, ob die Aufsicht grünes Licht geben kann, geht es hier nur noch darum, wann die Leitung geöffnet wird.
Und die Leitung ist nicht leer. Hinter NPEX stehen mehr als 20.000 Anleger, die tatsächlich investiert haben. Das kumulierte Emissionsvolumen der Plattform liegt bei über 200 Millionen Euro. Angebot und Nachfrage starten also nicht bei null. Die Blockchain muss lediglich einen bereits funktionierenden Markt aufnehmen.
Trotzdem sollten wir uns die Fähigkeit, Wasser in den Wein zu gießen, bewahren. Die erste Frage lautet: Ist dieser Burggraben gemietet oder gekauft? Die Lizenz läuft auf NPEX, nicht auf die Blockchain. Dusk ist schon früh bei NPEX eingestiegen, die Interessen sind also eng miteinander verflochten. Doch sollte NPEX seine Strategie ändern, könnte der Burggraben einfach davonlaufen. Eine enge Bindung ist nicht dasselbe wie echter Besitz. Die zweite Frage betrifft die Vollständigkeit des Lizenz-Puzzles: Die MTF-Zulassung deckt den Handel ab, für Verwahrung und Abwicklung gelten jeweils eigene Lizenzanforderungen. Eine einzige Lizenz kann nicht die gesamte Geschäftskette abdecken. Wann die fehlenden Teile ergänzt werden, entscheidet darüber, ob die Geschichte eine vollständige End-to-End-Lösung oder nur ein halbfertiges Produkt ist.
Wenn ihr also das nächste Mal ein Projekt mit seiner Lizenz prahlen hört, gebt euch nicht mit der Frage zufrieden, ob es eine hat. Fragt nach, welchen Bereich genau diese Lizenz abdeckt und ob On-Chain-Assets die Handelsgenehmigung direkt übernehmen können. #dusk $DUSK @Dusk
5
99
·
--
Ich spreche mit einem Freund, der sich mit Compliance auskennt, über DUSK. Seine erste Reaktion: „Den Begriff zu benutzen ist zu akademisch – als hätte man ihn einem Paper herausgepickt.“ Ich habe ihm ein paar Beispiele genannt, und er hat sofort umgeswitcht: „Ist das nicht genau das, was ich jeden Tag im Job mache?“
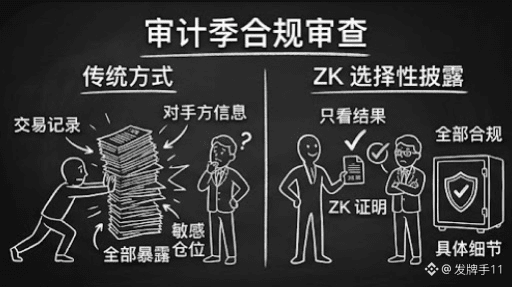
Lass uns zuerst über Compliance-Prüfungen sprechen. In der jeweiligen Audit-Saison müssen Institutionen gegenüber den Prüfern nachweisen, dass alle Transaktionen zwischen geeigneten Investoren stattfinden. Der alte Weg: Transaktionsaufzeichnungen gesammelt an die Prüfer schicken – sensible Positionen und Informationen über die Gegenparteien sind dabei komplett offengelegt. Mit selektivem ZK-Disclosure bekommt der Prüfer nur einen Nachweis: Die Transaktionen sind regelkonform, aber die konkreten Details sind nicht einsehbar. Man sieht nur, was man sehen soll, und bekommt nicht mehr als eine Seite extra zu Gesicht.
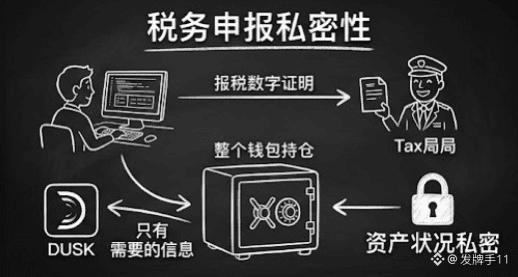
Dann die Steuererklärung. Beim Einreichen der Steuererklärung musst du dem Finanzamt beweisen, wie hoch die Erträge sind – aber niemand ist bereit, zusätzlich die vollständige Portfolio-Struktur des gesamten Wallets mit abzugeben. Selektives Disclosure bedeutet, dass du nur die Tatsachen zeigst, die für die Steuererklärung nötig sind; der Rest der Vermögenslage bleibt privat.
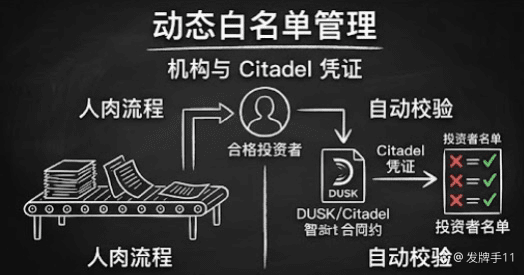
Außerdem das Whitelist-Management. Die Qualifikation von Investoren ist dynamisch. Institutionen müssen in regelmäßigen Abständen erneut Unterlagen einsammeln und die Liste aktualisieren. Sobald man Citadel-Zertifikate nutzt, prüft der Vertrag in Echtzeit, ob die Berechtigung noch gültig ist – aus dem manuellen Listenpflegen wird ein automatischer Abgleich.
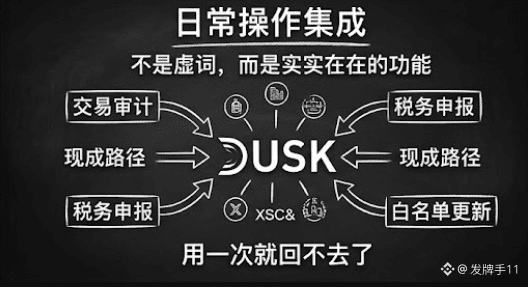
Siehst du: Das sind keine bahnbrechenden Konzepte, sondern genau die täglichen Wiederholungsaufgaben von Institutionen und Nutzern. Die Frequenz ist so hoch, dass sie niemand als Innovation betrachtet. Das Starke an DUSK ist, dass selektives Disclosure nicht nur als schick klingender Begriff in einem Whitepaper versteckt ist, sondern als echte Funktionsmodule in Citadel und XSC umgesetzt wurde: Für jede dieser alltäglichen Bedienungen gibt es einen fertigen Pfad. Du nutzt es einmal – und kommst nicht mehr zurück.
Kurz gesagt: Ob Datenschutztechnologie auch in die Praxis passt, hängt davon ab, ob sie „am Boden“ ankommt. Ich werde weiter die tatsächlichen Nutzungsdaten aus diesen Alltagsszenarien beobachten. Welches Szenario, glaubt ihr, wird zuerst den Bedarf nach Skalierung in großem Umfang auslösen?#dusk $DUSK @Dusk
Ich spreche mit einem Freund, der sich mit Compliance auskennt, über DUSK. Seine erste Reaktion: „Den Begriff zu benutzen ist zu akademisch – als hätte man ihn einem Paper herausgepickt.“ Ich habe ihm ein paar Beispiele genannt, und er hat sofort umgeswitcht: „Ist das nicht genau das, was ich jeden Tag im Job mache?“
Lass uns zuerst über Compliance-Prüfungen sprechen. In der jeweiligen Audit-Saison müssen Institutionen gegenüber den Prüfern nachweisen, dass alle Transaktionen zwischen geeigneten Investoren stattfinden. Der alte Weg: Transaktionsaufzeichnungen gesammelt an die Prüfer schicken – sensible Positionen und Informationen über die Gegenparteien sind dabei komplett offengelegt. Mit selektivem ZK-Disclosure bekommt der Prüfer nur einen Nachweis: Die Transaktionen sind regelkonform, aber die konkreten Details sind nicht einsehbar. Man sieht nur, was man sehen soll, und bekommt nicht mehr als eine Seite extra zu Gesicht.
Dann die Steuererklärung. Beim Einreichen der Steuererklärung musst du dem Finanzamt beweisen, wie hoch die Erträge sind – aber niemand ist bereit, zusätzlich die vollständige Portfolio-Struktur des gesamten Wallets mit abzugeben. Selektives Disclosure bedeutet, dass du nur die Tatsachen zeigst, die für die Steuererklärung nötig sind; der Rest der Vermögenslage bleibt privat.
Außerdem das Whitelist-Management. Die Qualifikation von Investoren ist dynamisch. Institutionen müssen in regelmäßigen Abständen erneut Unterlagen einsammeln und die Liste aktualisieren. Sobald man Citadel-Zertifikate nutzt, prüft der Vertrag in Echtzeit, ob die Berechtigung noch gültig ist – aus dem manuellen Listenpflegen wird ein automatischer Abgleich.
Siehst du: Das sind keine bahnbrechenden Konzepte, sondern genau die täglichen Wiederholungsaufgaben von Institutionen und Nutzern. Die Frequenz ist so hoch, dass sie niemand als Innovation betrachtet. Das Starke an DUSK ist, dass selektives Disclosure nicht nur als schick klingender Begriff in einem Whitepaper versteckt ist, sondern als echte Funktionsmodule in Citadel und XSC umgesetzt wurde: Für jede dieser alltäglichen Bedienungen gibt es einen fertigen Pfad. Du nutzt es einmal – und kommst nicht mehr zurück.
Kurz gesagt: Ob Datenschutztechnologie auch in die Praxis passt, hängt davon ab, ob sie „am Boden“ ankommt. Ich werde weiter die tatsächlichen Nutzungsdaten aus diesen Alltagsszenarien beobachten. Welches Szenario, glaubt ihr, wird zuerst den Bedarf nach Skalierung in großem Umfang auslösen?#dusk $DUSK @Dusk
Lass uns zuerst über Compliance-Prüfungen sprechen. In der jeweiligen Audit-Saison müssen Institutionen gegenüber den Prüfern nachweisen, dass alle Transaktionen zwischen geeigneten Investoren stattfinden. Der alte Weg: Transaktionsaufzeichnungen gesammelt an die Prüfer schicken – sensible Positionen und Informationen über die Gegenparteien sind dabei komplett offengelegt. Mit selektivem ZK-Disclosure bekommt der Prüfer nur einen Nachweis: Die Transaktionen sind regelkonform, aber die konkreten Details sind nicht einsehbar. Man sieht nur, was man sehen soll, und bekommt nicht mehr als eine Seite extra zu Gesicht.
Dann die Steuererklärung. Beim Einreichen der Steuererklärung musst du dem Finanzamt beweisen, wie hoch die Erträge sind – aber niemand ist bereit, zusätzlich die vollständige Portfolio-Struktur des gesamten Wallets mit abzugeben. Selektives Disclosure bedeutet, dass du nur die Tatsachen zeigst, die für die Steuererklärung nötig sind; der Rest der Vermögenslage bleibt privat.
Außerdem das Whitelist-Management. Die Qualifikation von Investoren ist dynamisch. Institutionen müssen in regelmäßigen Abständen erneut Unterlagen einsammeln und die Liste aktualisieren. Sobald man Citadel-Zertifikate nutzt, prüft der Vertrag in Echtzeit, ob die Berechtigung noch gültig ist – aus dem manuellen Listenpflegen wird ein automatischer Abgleich.
Siehst du: Das sind keine bahnbrechenden Konzepte, sondern genau die täglichen Wiederholungsaufgaben von Institutionen und Nutzern. Die Frequenz ist so hoch, dass sie niemand als Innovation betrachtet. Das Starke an DUSK ist, dass selektives Disclosure nicht nur als schick klingender Begriff in einem Whitepaper versteckt ist, sondern als echte Funktionsmodule in Citadel und XSC umgesetzt wurde: Für jede dieser alltäglichen Bedienungen gibt es einen fertigen Pfad. Du nutzt es einmal – und kommst nicht mehr zurück.
Kurz gesagt: Ob Datenschutztechnologie auch in die Praxis passt, hängt davon ab, ob sie „am Boden“ ankommt. Ich werde weiter die tatsächlichen Nutzungsdaten aus diesen Alltagsszenarien beobachten. Welches Szenario, glaubt ihr, wird zuerst den Bedarf nach Skalierung in großem Umfang auslösen?#dusk $DUSK @Dusk
10
1
102
·
--
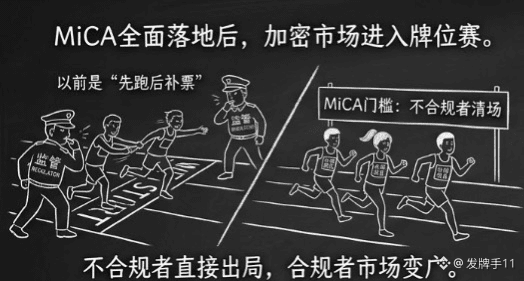
Nachdem MiCA vollständig umgesetzt ist, ist der europäische Kryptomarkt offiziell in eine Qualifikations- und Ranglistenrunde eingetreten. Je länger ich Dusk untersuche, desto fester bin ich davon überzeugt: Bei diesem großen Umbruch geht es nicht um einen technischen Wettbewerb, sondern um ein Lizenz-Turnier mit Ausscheidungen.
Die bisherige Branchenlogik lautete: Erst mal loslaufen, dann wird die Regulierung nachgezogen. Wenn die Aufsicht kommt, holt man später nach und reicht nach. MiCA beendet dieses Spiel endgültig. Nachdem die Übergangsfristenfenster nach und nach geschlossen wurden, haben Projekte ohne entsprechende Compliance-Zertifizierungen nicht einmal Startberechtigung – sie werden direkt aus dem Wettbewerb herausgedrängt. Und wer die Lizenz-Zulassungskanäle in der Hand hält, steht plötzlich vor einem Markt, in dem ein großer Wettbewerber verschwunden ist. Das ist die scheinbar unlogische Wirkung der regulatorischen Umsetzung: Nach außen wirkt es wie eine Verschärfung, tatsächlich ist es eine gezielte Begünstigung der Konformen. Dusk ist an NPEX gebunden – eine in den Niederlanden lizenzierte Börse. Die gesamte Architektur ist zudem Schritt für Schritt nach den europäischen Rechtsvorgaben aufgebaut. Während andere Projekte noch darum bitten, Lizenzen nachzuholen, sitzt Dusk bereits früh im Compliance-Bereich.
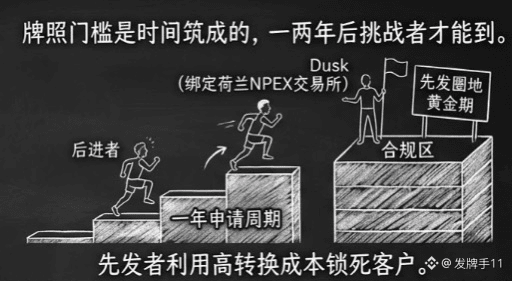
Das Harte an dieser Ranglistenrunde ist: Die Lizenzschwelle wird durch Zeit gebaut. Die Antragsdauer bemisst sich in Jahren; zwischendurch müssen zudem mehrere Runden von Prüfungen zu Kapital und Betrieb durchlaufen werden. Wer später startet, muss selbst dann, wenn er jetzt loslegt, mit einer Aufholphase rechnen, die noch ein bis zwei Jahre dauert. Genau diese ein bis zwei Jahre sind die Goldzeit für die Erstplatzierten, um sich Flächen zu sichern. Sobald institutionelle Kunden migriert sind, werden die hohen Umstellungskosten die späteren Herausforderer faktisch festnageln.
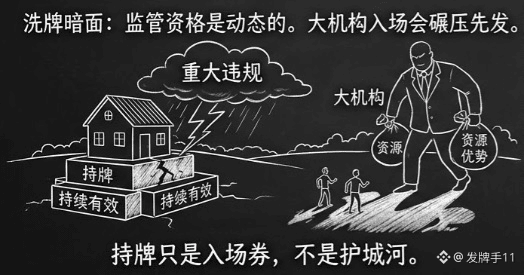
Doch im Narrativ des Umbruchs steckt eine dunkle Seite, über die kaum jemand spricht. Die Voraussetzung dafür, dass Lizenzen „alles beherrschen“, ist, dass die Lizenzen dauerhaft gültig bleiben. Regulatorische Berechtigungen sind jedoch niemals statisch: Einmal eine schwerwiegende Regelverletzung oder eine neue Verordnung, die die Anforderungen verschärft, kann die Rangliste im Handumdrehen neu durchmischen. Eine weitere Variable ist das Auftreten großer Institutionen: Traditionelle Finanzriesen haben Geld und Teams für Lizenzen und Compliance. Wenn sie wirklich einsteigen, kann die anfängliche Vorteilslage kleinerer und mittlerer Projekte jederzeit durch Ressourcenstärke überrollt werden. Mit anderen Worten: Lizenziert zu sein ist nur die Eintrittskarte, aber nie eine Burgmauer.
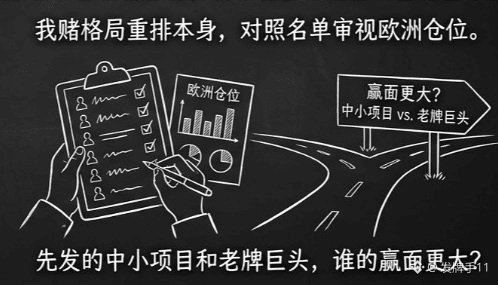
Daher setze ich bei dieser Runde des Umbruchs nicht auf einen einzelnen Gewinner. Ich setze darauf, dass sich die Spielregeln und die Marktstruktur selbst neu sortieren. Sobald die ersten offiziellen Listen mit den endgültigen Qualifikationen veröffentlicht werden, vergleiche ich die Liste und überprüfe die von mir gehaltenen Europa-Positionen erneut. Projekte, die nicht in der Listen-Ökologie auftauchen, werden pauschal abgewertet.
Was meinst du: Bei diesem Ranking – haben die früh gestarteten mittelständischen Projekte oder die etablierten Großkonzerne die besseren Chancen? #dusk $DUSK @Dusk
Nachdem MiCA vollständig umgesetzt ist, ist der europäische Kryptomarkt offiziell in eine Qualifikations- und Ranglistenrunde eingetreten. Je länger ich Dusk untersuche, desto fester bin ich davon überzeugt: Bei diesem großen Umbruch geht es nicht um einen technischen Wettbewerb, sondern um ein Lizenz-Turnier mit Ausscheidungen.
Die bisherige Branchenlogik lautete: Erst mal loslaufen, dann wird die Regulierung nachgezogen. Wenn die Aufsicht kommt, holt man später nach und reicht nach. MiCA beendet dieses Spiel endgültig. Nachdem die Übergangsfristenfenster nach und nach geschlossen wurden, haben Projekte ohne entsprechende Compliance-Zertifizierungen nicht einmal Startberechtigung – sie werden direkt aus dem Wettbewerb herausgedrängt. Und wer die Lizenz-Zulassungskanäle in der Hand hält, steht plötzlich vor einem Markt, in dem ein großer Wettbewerber verschwunden ist. Das ist die scheinbar unlogische Wirkung der regulatorischen Umsetzung: Nach außen wirkt es wie eine Verschärfung, tatsächlich ist es eine gezielte Begünstigung der Konformen. Dusk ist an NPEX gebunden – eine in den Niederlanden lizenzierte Börse. Die gesamte Architektur ist zudem Schritt für Schritt nach den europäischen Rechtsvorgaben aufgebaut. Während andere Projekte noch darum bitten, Lizenzen nachzuholen, sitzt Dusk bereits früh im Compliance-Bereich.
Das Harte an dieser Ranglistenrunde ist: Die Lizenzschwelle wird durch Zeit gebaut. Die Antragsdauer bemisst sich in Jahren; zwischendurch müssen zudem mehrere Runden von Prüfungen zu Kapital und Betrieb durchlaufen werden. Wer später startet, muss selbst dann, wenn er jetzt loslegt, mit einer Aufholphase rechnen, die noch ein bis zwei Jahre dauert. Genau diese ein bis zwei Jahre sind die Goldzeit für die Erstplatzierten, um sich Flächen zu sichern. Sobald institutionelle Kunden migriert sind, werden die hohen Umstellungskosten die späteren Herausforderer faktisch festnageln.
Doch im Narrativ des Umbruchs steckt eine dunkle Seite, über die kaum jemand spricht. Die Voraussetzung dafür, dass Lizenzen „alles beherrschen“, ist, dass die Lizenzen dauerhaft gültig bleiben. Regulatorische Berechtigungen sind jedoch niemals statisch: Einmal eine schwerwiegende Regelverletzung oder eine neue Verordnung, die die Anforderungen verschärft, kann die Rangliste im Handumdrehen neu durchmischen. Eine weitere Variable ist das Auftreten großer Institutionen: Traditionelle Finanzriesen haben Geld und Teams für Lizenzen und Compliance. Wenn sie wirklich einsteigen, kann die anfängliche Vorteilslage kleinerer und mittlerer Projekte jederzeit durch Ressourcenstärke überrollt werden. Mit anderen Worten: Lizenziert zu sein ist nur die Eintrittskarte, aber nie eine Burgmauer.
Daher setze ich bei dieser Runde des Umbruchs nicht auf einen einzelnen Gewinner. Ich setze darauf, dass sich die Spielregeln und die Marktstruktur selbst neu sortieren. Sobald die ersten offiziellen Listen mit den endgültigen Qualifikationen veröffentlicht werden, vergleiche ich die Liste und überprüfe die von mir gehaltenen Europa-Positionen erneut. Projekte, die nicht in der Listen-Ökologie auftauchen, werden pauschal abgewertet.
Was meinst du: Bei diesem Ranking – haben die früh gestarteten mittelständischen Projekte oder die etablierten Großkonzerne die besseren Chancen? #dusk $DUSK @Dusk
Die bisherige Branchenlogik lautete: Erst mal loslaufen, dann wird die Regulierung nachgezogen. Wenn die Aufsicht kommt, holt man später nach und reicht nach. MiCA beendet dieses Spiel endgültig. Nachdem die Übergangsfristenfenster nach und nach geschlossen wurden, haben Projekte ohne entsprechende Compliance-Zertifizierungen nicht einmal Startberechtigung – sie werden direkt aus dem Wettbewerb herausgedrängt. Und wer die Lizenz-Zulassungskanäle in der Hand hält, steht plötzlich vor einem Markt, in dem ein großer Wettbewerber verschwunden ist. Das ist die scheinbar unlogische Wirkung der regulatorischen Umsetzung: Nach außen wirkt es wie eine Verschärfung, tatsächlich ist es eine gezielte Begünstigung der Konformen. Dusk ist an NPEX gebunden – eine in den Niederlanden lizenzierte Börse. Die gesamte Architektur ist zudem Schritt für Schritt nach den europäischen Rechtsvorgaben aufgebaut. Während andere Projekte noch darum bitten, Lizenzen nachzuholen, sitzt Dusk bereits früh im Compliance-Bereich.
Das Harte an dieser Ranglistenrunde ist: Die Lizenzschwelle wird durch Zeit gebaut. Die Antragsdauer bemisst sich in Jahren; zwischendurch müssen zudem mehrere Runden von Prüfungen zu Kapital und Betrieb durchlaufen werden. Wer später startet, muss selbst dann, wenn er jetzt loslegt, mit einer Aufholphase rechnen, die noch ein bis zwei Jahre dauert. Genau diese ein bis zwei Jahre sind die Goldzeit für die Erstplatzierten, um sich Flächen zu sichern. Sobald institutionelle Kunden migriert sind, werden die hohen Umstellungskosten die späteren Herausforderer faktisch festnageln.
Doch im Narrativ des Umbruchs steckt eine dunkle Seite, über die kaum jemand spricht. Die Voraussetzung dafür, dass Lizenzen „alles beherrschen“, ist, dass die Lizenzen dauerhaft gültig bleiben. Regulatorische Berechtigungen sind jedoch niemals statisch: Einmal eine schwerwiegende Regelverletzung oder eine neue Verordnung, die die Anforderungen verschärft, kann die Rangliste im Handumdrehen neu durchmischen. Eine weitere Variable ist das Auftreten großer Institutionen: Traditionelle Finanzriesen haben Geld und Teams für Lizenzen und Compliance. Wenn sie wirklich einsteigen, kann die anfängliche Vorteilslage kleinerer und mittlerer Projekte jederzeit durch Ressourcenstärke überrollt werden. Mit anderen Worten: Lizenziert zu sein ist nur die Eintrittskarte, aber nie eine Burgmauer.
Daher setze ich bei dieser Runde des Umbruchs nicht auf einen einzelnen Gewinner. Ich setze darauf, dass sich die Spielregeln und die Marktstruktur selbst neu sortieren. Sobald die ersten offiziellen Listen mit den endgültigen Qualifikationen veröffentlicht werden, vergleiche ich die Liste und überprüfe die von mir gehaltenen Europa-Positionen erneut. Projekte, die nicht in der Listen-Ökologie auftauchen, werden pauschal abgewertet.
Was meinst du: Bei diesem Ranking – haben die früh gestarteten mittelständischen Projekte oder die etablierten Großkonzerne die besseren Chancen? #dusk $DUSK @Dusk
6
107
·
--
Im Privacy-Bereich drängen sich eine ganze Reihe von Kandidaten mit sehr ähnlichem Aussehen, aber je mehr ich forsche, desto sicherer bin ich mir in einer Sache: Die verifizierbare Privatsphäre, die Dusk macht, ist nicht dasselbe „Lebensform“-System wie die anderen.
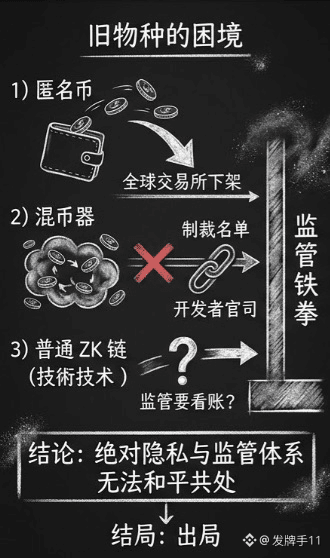
Schauen wir zuerst, was aus den alten „Arten“ geworden ist. Anonyme Coins treiben das Verstecken auf die Spitze – das Ergebnis: Börsen weltweit nehmen sie nach und nach vom Handel. Unter dem sogenannten Hammer der Regulierer gibt es praktisch keinen Platz zum Überleben. Mischer hatten es noch schlimmer: Auf der Sanktionsliste wurden sie direkt namentlich genannt, Entwickler landeten in Gerichtsverfahren, und die ganze Kategorie wurde als Geldwäsche-Werkzeug abgestempelt. Was normale ZK-Chains betrifft: Die Technik ist zweifellos elegant, doch die meisten verkaufen Privatsphäre als Allzweckfunktion – ohne die entscheidendste Frage zu beantworten: Was passiert, wenn der Regulierer Einsicht in die Konten verlangt? Diese Vorfahren haben mit echtem Geld bewiesen, zu einem Schluss führt: Zwischen absoluter Privatsphäre und dem Regulierungs-Framework gibt es keine echte friedliche Koexistenz. Die Konsequenz des offenen Konfrontationskurses ist zwangsläufig das Ausscheiden.
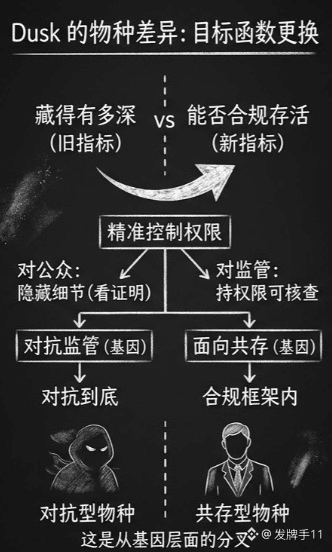
Der Unterschied in der „Art“ von Dusk liegt in genau dieser Schnittstelle. Dusk verfolgt nicht das Ziel, dass alle niemandem sichtbar sind, sondern steuert präzise, wer wen sehen kann. Transaktionsdetails werden der Öffentlichkeit verborgen, die Gegenpartei kann nur den von dir erbrachten, regelkonformen Nachweis sehen, und Regulierer mit entsprechenden Berechtigungen können nachprüfen. Dieses Design ist keine Verbesserung von Privatsphäre-Technologie, sondern ein Wechsel der Zielfunktion. Die Optimierungskennzahl der alten „Arten“ lautet: Wie tief kann man es verstecken? Die Optimierungskennzahl von Dusk lautet: Kann man innerhalb eines Compliance-Rahmens überleben? Die einen optimieren gegen den Widerstand, die anderen für das Zusammenleben – und schon auf Genebene trennt sich der Stamm.
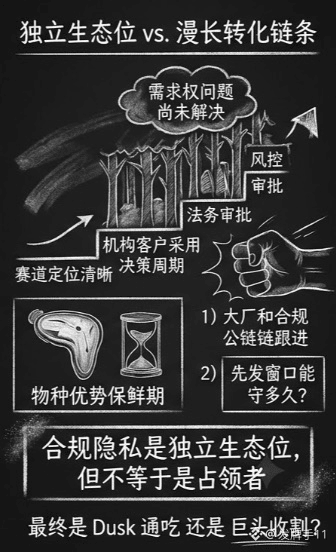
Ich muss jedoch darauf hinweisen: Eine neue „Art“ ist nicht automatisch die Gewinnerin. Die Unterschiedlichkeit der Positionierung löst das Problem des Rechts auf Existenz, aber nicht das Problem des Rechts auf Nachfrage. Die Zielkunden verifizierbarer Privatsphäre sind Institutionen. Deren Entscheidungszyklen für neue Infrastruktur werden in Jahren gemessen; dazwischen kommen noch die mehrstufigen Freigaben durch Legal und Risk-Management. Selbst wenn die Positionierung im Markt noch so klar ist, bleibt die Conversion-Kette lang. Außerdem haben Vorteile einer „Art“ eine Haltbarkeit: Sobald die großen Konzerne und regulierte Public Chains ähnliche Designs nachziehen, ist völlig ungewiss, wie lange das First-Mover-Fenster schützt.
Meine Einschätzung ist: Compliance-Privatsphäre hat tatsächlich eine eigene ökologische Nische geschaffen – eine Höhe, die die früheren Generationen von Privacy-Projekten nicht erreicht haben. Aber eine Nische zu haben heißt nicht, dass der Eroberer zwangsläufig sie besetzt. Als Nächstes werde ich den Umsetzungs-Takt der institutionellen Kunden von DUSK im Blick behalten. Glaubst du, diese Art von Compliance-Privatsphäre wird am Ende von Dusk „durchgemischt“ – oder werden die Big Player sie abgreifen? #dusk $DUSK @Dusk
Im Privacy-Bereich drängen sich eine ganze Reihe von Kandidaten mit sehr ähnlichem Aussehen, aber je mehr ich forsche, desto sicherer bin ich mir in einer Sache: Die verifizierbare Privatsphäre, die Dusk macht, ist nicht dasselbe „Lebensform“-System wie die anderen.
Schauen wir zuerst, was aus den alten „Arten“ geworden ist. Anonyme Coins treiben das Verstecken auf die Spitze – das Ergebnis: Börsen weltweit nehmen sie nach und nach vom Handel. Unter dem sogenannten Hammer der Regulierer gibt es praktisch keinen Platz zum Überleben. Mischer hatten es noch schlimmer: Auf der Sanktionsliste wurden sie direkt namentlich genannt, Entwickler landeten in Gerichtsverfahren, und die ganze Kategorie wurde als Geldwäsche-Werkzeug abgestempelt. Was normale ZK-Chains betrifft: Die Technik ist zweifellos elegant, doch die meisten verkaufen Privatsphäre als Allzweckfunktion – ohne die entscheidendste Frage zu beantworten: Was passiert, wenn der Regulierer Einsicht in die Konten verlangt? Diese Vorfahren haben mit echtem Geld bewiesen, zu einem Schluss führt: Zwischen absoluter Privatsphäre und dem Regulierungs-Framework gibt es keine echte friedliche Koexistenz. Die Konsequenz des offenen Konfrontationskurses ist zwangsläufig das Ausscheiden.
Der Unterschied in der „Art“ von Dusk liegt in genau dieser Schnittstelle. Dusk verfolgt nicht das Ziel, dass alle niemandem sichtbar sind, sondern steuert präzise, wer wen sehen kann. Transaktionsdetails werden der Öffentlichkeit verborgen, die Gegenpartei kann nur den von dir erbrachten, regelkonformen Nachweis sehen, und Regulierer mit entsprechenden Berechtigungen können nachprüfen. Dieses Design ist keine Verbesserung von Privatsphäre-Technologie, sondern ein Wechsel der Zielfunktion. Die Optimierungskennzahl der alten „Arten“ lautet: Wie tief kann man es verstecken? Die Optimierungskennzahl von Dusk lautet: Kann man innerhalb eines Compliance-Rahmens überleben? Die einen optimieren gegen den Widerstand, die anderen für das Zusammenleben – und schon auf Genebene trennt sich der Stamm.
Ich muss jedoch darauf hinweisen: Eine neue „Art“ ist nicht automatisch die Gewinnerin. Die Unterschiedlichkeit der Positionierung löst das Problem des Rechts auf Existenz, aber nicht das Problem des Rechts auf Nachfrage. Die Zielkunden verifizierbarer Privatsphäre sind Institutionen. Deren Entscheidungszyklen für neue Infrastruktur werden in Jahren gemessen; dazwischen kommen noch die mehrstufigen Freigaben durch Legal und Risk-Management. Selbst wenn die Positionierung im Markt noch so klar ist, bleibt die Conversion-Kette lang. Außerdem haben Vorteile einer „Art“ eine Haltbarkeit: Sobald die großen Konzerne und regulierte Public Chains ähnliche Designs nachziehen, ist völlig ungewiss, wie lange das First-Mover-Fenster schützt.
Meine Einschätzung ist: Compliance-Privatsphäre hat tatsächlich eine eigene ökologische Nische geschaffen – eine Höhe, die die früheren Generationen von Privacy-Projekten nicht erreicht haben. Aber eine Nische zu haben heißt nicht, dass der Eroberer zwangsläufig sie besetzt. Als Nächstes werde ich den Umsetzungs-Takt der institutionellen Kunden von DUSK im Blick behalten. Glaubst du, diese Art von Compliance-Privatsphäre wird am Ende von Dusk „durchgemischt“ – oder werden die Big Player sie abgreifen? #dusk $DUSK @Dusk
Schauen wir zuerst, was aus den alten „Arten“ geworden ist. Anonyme Coins treiben das Verstecken auf die Spitze – das Ergebnis: Börsen weltweit nehmen sie nach und nach vom Handel. Unter dem sogenannten Hammer der Regulierer gibt es praktisch keinen Platz zum Überleben. Mischer hatten es noch schlimmer: Auf der Sanktionsliste wurden sie direkt namentlich genannt, Entwickler landeten in Gerichtsverfahren, und die ganze Kategorie wurde als Geldwäsche-Werkzeug abgestempelt. Was normale ZK-Chains betrifft: Die Technik ist zweifellos elegant, doch die meisten verkaufen Privatsphäre als Allzweckfunktion – ohne die entscheidendste Frage zu beantworten: Was passiert, wenn der Regulierer Einsicht in die Konten verlangt? Diese Vorfahren haben mit echtem Geld bewiesen, zu einem Schluss führt: Zwischen absoluter Privatsphäre und dem Regulierungs-Framework gibt es keine echte friedliche Koexistenz. Die Konsequenz des offenen Konfrontationskurses ist zwangsläufig das Ausscheiden.
Der Unterschied in der „Art“ von Dusk liegt in genau dieser Schnittstelle. Dusk verfolgt nicht das Ziel, dass alle niemandem sichtbar sind, sondern steuert präzise, wer wen sehen kann. Transaktionsdetails werden der Öffentlichkeit verborgen, die Gegenpartei kann nur den von dir erbrachten, regelkonformen Nachweis sehen, und Regulierer mit entsprechenden Berechtigungen können nachprüfen. Dieses Design ist keine Verbesserung von Privatsphäre-Technologie, sondern ein Wechsel der Zielfunktion. Die Optimierungskennzahl der alten „Arten“ lautet: Wie tief kann man es verstecken? Die Optimierungskennzahl von Dusk lautet: Kann man innerhalb eines Compliance-Rahmens überleben? Die einen optimieren gegen den Widerstand, die anderen für das Zusammenleben – und schon auf Genebene trennt sich der Stamm.
Ich muss jedoch darauf hinweisen: Eine neue „Art“ ist nicht automatisch die Gewinnerin. Die Unterschiedlichkeit der Positionierung löst das Problem des Rechts auf Existenz, aber nicht das Problem des Rechts auf Nachfrage. Die Zielkunden verifizierbarer Privatsphäre sind Institutionen. Deren Entscheidungszyklen für neue Infrastruktur werden in Jahren gemessen; dazwischen kommen noch die mehrstufigen Freigaben durch Legal und Risk-Management. Selbst wenn die Positionierung im Markt noch so klar ist, bleibt die Conversion-Kette lang. Außerdem haben Vorteile einer „Art“ eine Haltbarkeit: Sobald die großen Konzerne und regulierte Public Chains ähnliche Designs nachziehen, ist völlig ungewiss, wie lange das First-Mover-Fenster schützt.
Meine Einschätzung ist: Compliance-Privatsphäre hat tatsächlich eine eigene ökologische Nische geschaffen – eine Höhe, die die früheren Generationen von Privacy-Projekten nicht erreicht haben. Aber eine Nische zu haben heißt nicht, dass der Eroberer zwangsläufig sie besetzt. Als Nächstes werde ich den Umsetzungs-Takt der institutionellen Kunden von DUSK im Blick behalten. Glaubst du, diese Art von Compliance-Privatsphäre wird am Ende von Dusk „durchgemischt“ – oder werden die Big Player sie abgreifen? #dusk $DUSK @Dusk
90
·
--
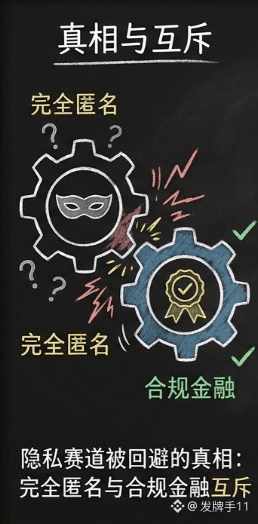
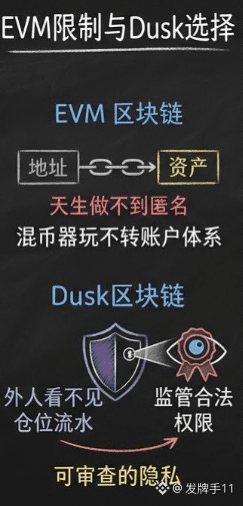
Im Bereich Datenschutz gibt es eine Wahrheit, die absichtlich umgangen wird: Vollständige Anonymität und regelkonforme Finanzen sind von Anfang an unvereinbar. Dusk spielt das nicht mehr herunter. Dusk macht nicht Anonymität, sondern überprüfbaren Datenschutz.
Dieser Kompromiss verdient eine genauere Erklärung. Das EVM-Kontenmodell kann von Natur aus keine vollständige Anonymität gewährleisten: Ihre Adresse und die Abbildung Ihrer Vermögenswerte sind dauerhaft vorhanden. Mit dem „Mixer“-Spiel kann man im Kontensystem schlicht nicht weit kommen. Dusk geht deshalb einen anderen Weg: Außenstehende können Ihre Positionen und Cashflows nicht sehen, aber die Aufsicht kann mit rechtmäßigen Befugnissen darauf zugreifen. Für Privatanleger klingt das vielleicht nicht so cool, aber Institutionen wollen ohnehin kein „unsichtbares“ Modell—sie wollen lediglich gegenüber bestimmten Zielgruppen verborgen bleiben. Geschäftsgeheimnisse müssen geschützt werden, zugleich müssen Compliance-Pflichten erfüllt werden. In einem Anonymitätsmodell sind das zwei unlösbare Gegensätze; in einem überprüfbaren Rahmen können beide Ziele gleichzeitig realisiert werden.
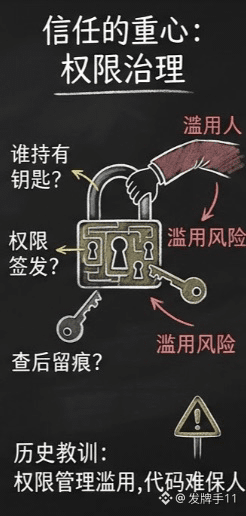
Aber ich muss auf den subtilsten Punkt in dieser Erzählung hinweisen: „Überprüfbarkeit“ bedeutet, dass im System eine Perspektive existiert, die alles durchdringt. Wem gehört der Schlüssel zu dieser Perspektive? Wer stellt die Aufsichtsrechte aus, und wird beim Prüfen eine Spur hinterlassen—das sind die Governance-Details, die tatsächlich den Kern des Vertrauens in der gesamten Architektur bilden. Code kann sicherstellen, dass Außenstehende nichts sehen, aber er kann nicht verhindern, dass Personen mit Rechten im falschen Moment ungezügelt hineinschauen. In der Geschichte sind alle Compliance-Systeme mit Hintertüren nicht daran gescheitert, dass die Kryptografie geknackt wurde, sondern daran, dass Berechtigungen missbraucht wurden.
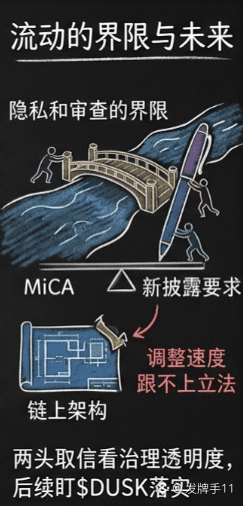
Noch tiefer liegt die Sorge: Die Regulierungsstandards selbst. Der europäische Compliance-Rahmen entwickelt sich weiter. Was heute für MiCA-Designs ausreicht, hält morgen möglicherweise neuen Offenlegungsanforderungen nicht stand. Diese Linie zwischen Datenschutz und Überprüfbarkeit ist nicht „in Stein gemeißelt“—sie wird sich mit der Politik verschieben, und die Anpassung der On-Chain-Architektur kann bei Weitem nicht mit der Geschwindigkeit der Gesetzgeber Schritt halten.
Unterm Strich lässt sich die Rechnung nachvollziehen: Anonymität aufzugeben und dafür den Markteintritt von Institutionen zu ermöglichen. Der Anonymitätsbereich hat bereits viele Vorgänger, die die Grenzen deutlich gemacht haben. Aber ob überprüfbarer Datenschutz am Ende beiden Seiten gerecht wird, hängt letztlich von der Transparenz der Berechtigungs- und Governance-Strukturen ab—nicht von der Wortwahl im Whitepaper. Im Folgenden werde ich die konkreten Umsetzungsdetails des Regulierungszugriffsmechanismus $DUSK genau im Blick behalten. Kannst du eine Datenschutzlösung akzeptieren, die eine Hintertür offenlässt? DYOR#dusk $DUSK @Dusk
Im Bereich Datenschutz gibt es eine Wahrheit, die absichtlich umgangen wird: Vollständige Anonymität und regelkonforme Finanzen sind von Anfang an unvereinbar. Dusk spielt das nicht mehr herunter. Dusk macht nicht Anonymität, sondern überprüfbaren Datenschutz.
Dieser Kompromiss verdient eine genauere Erklärung. Das EVM-Kontenmodell kann von Natur aus keine vollständige Anonymität gewährleisten: Ihre Adresse und die Abbildung Ihrer Vermögenswerte sind dauerhaft vorhanden. Mit dem „Mixer“-Spiel kann man im Kontensystem schlicht nicht weit kommen. Dusk geht deshalb einen anderen Weg: Außenstehende können Ihre Positionen und Cashflows nicht sehen, aber die Aufsicht kann mit rechtmäßigen Befugnissen darauf zugreifen. Für Privatanleger klingt das vielleicht nicht so cool, aber Institutionen wollen ohnehin kein „unsichtbares“ Modell—sie wollen lediglich gegenüber bestimmten Zielgruppen verborgen bleiben. Geschäftsgeheimnisse müssen geschützt werden, zugleich müssen Compliance-Pflichten erfüllt werden. In einem Anonymitätsmodell sind das zwei unlösbare Gegensätze; in einem überprüfbaren Rahmen können beide Ziele gleichzeitig realisiert werden.
Aber ich muss auf den subtilsten Punkt in dieser Erzählung hinweisen: „Überprüfbarkeit“ bedeutet, dass im System eine Perspektive existiert, die alles durchdringt. Wem gehört der Schlüssel zu dieser Perspektive? Wer stellt die Aufsichtsrechte aus, und wird beim Prüfen eine Spur hinterlassen—das sind die Governance-Details, die tatsächlich den Kern des Vertrauens in der gesamten Architektur bilden. Code kann sicherstellen, dass Außenstehende nichts sehen, aber er kann nicht verhindern, dass Personen mit Rechten im falschen Moment ungezügelt hineinschauen. In der Geschichte sind alle Compliance-Systeme mit Hintertüren nicht daran gescheitert, dass die Kryptografie geknackt wurde, sondern daran, dass Berechtigungen missbraucht wurden.
Noch tiefer liegt die Sorge: Die Regulierungsstandards selbst. Der europäische Compliance-Rahmen entwickelt sich weiter. Was heute für MiCA-Designs ausreicht, hält morgen möglicherweise neuen Offenlegungsanforderungen nicht stand. Diese Linie zwischen Datenschutz und Überprüfbarkeit ist nicht „in Stein gemeißelt“—sie wird sich mit der Politik verschieben, und die Anpassung der On-Chain-Architektur kann bei Weitem nicht mit der Geschwindigkeit der Gesetzgeber Schritt halten.
Unterm Strich lässt sich die Rechnung nachvollziehen: Anonymität aufzugeben und dafür den Markteintritt von Institutionen zu ermöglichen. Der Anonymitätsbereich hat bereits viele Vorgänger, die die Grenzen deutlich gemacht haben. Aber ob überprüfbarer Datenschutz am Ende beiden Seiten gerecht wird, hängt letztlich von der Transparenz der Berechtigungs- und Governance-Strukturen ab—nicht von der Wortwahl im Whitepaper. Im Folgenden werde ich die konkreten Umsetzungsdetails des Regulierungszugriffsmechanismus $DUSK genau im Blick behalten. Kannst du eine Datenschutzlösung akzeptieren, die eine Hintertür offenlässt? DYOR#dusk $DUSK @Dusk
Dieser Kompromiss verdient eine genauere Erklärung. Das EVM-Kontenmodell kann von Natur aus keine vollständige Anonymität gewährleisten: Ihre Adresse und die Abbildung Ihrer Vermögenswerte sind dauerhaft vorhanden. Mit dem „Mixer“-Spiel kann man im Kontensystem schlicht nicht weit kommen. Dusk geht deshalb einen anderen Weg: Außenstehende können Ihre Positionen und Cashflows nicht sehen, aber die Aufsicht kann mit rechtmäßigen Befugnissen darauf zugreifen. Für Privatanleger klingt das vielleicht nicht so cool, aber Institutionen wollen ohnehin kein „unsichtbares“ Modell—sie wollen lediglich gegenüber bestimmten Zielgruppen verborgen bleiben. Geschäftsgeheimnisse müssen geschützt werden, zugleich müssen Compliance-Pflichten erfüllt werden. In einem Anonymitätsmodell sind das zwei unlösbare Gegensätze; in einem überprüfbaren Rahmen können beide Ziele gleichzeitig realisiert werden.
Aber ich muss auf den subtilsten Punkt in dieser Erzählung hinweisen: „Überprüfbarkeit“ bedeutet, dass im System eine Perspektive existiert, die alles durchdringt. Wem gehört der Schlüssel zu dieser Perspektive? Wer stellt die Aufsichtsrechte aus, und wird beim Prüfen eine Spur hinterlassen—das sind die Governance-Details, die tatsächlich den Kern des Vertrauens in der gesamten Architektur bilden. Code kann sicherstellen, dass Außenstehende nichts sehen, aber er kann nicht verhindern, dass Personen mit Rechten im falschen Moment ungezügelt hineinschauen. In der Geschichte sind alle Compliance-Systeme mit Hintertüren nicht daran gescheitert, dass die Kryptografie geknackt wurde, sondern daran, dass Berechtigungen missbraucht wurden.
Noch tiefer liegt die Sorge: Die Regulierungsstandards selbst. Der europäische Compliance-Rahmen entwickelt sich weiter. Was heute für MiCA-Designs ausreicht, hält morgen möglicherweise neuen Offenlegungsanforderungen nicht stand. Diese Linie zwischen Datenschutz und Überprüfbarkeit ist nicht „in Stein gemeißelt“—sie wird sich mit der Politik verschieben, und die Anpassung der On-Chain-Architektur kann bei Weitem nicht mit der Geschwindigkeit der Gesetzgeber Schritt halten.
Unterm Strich lässt sich die Rechnung nachvollziehen: Anonymität aufzugeben und dafür den Markteintritt von Institutionen zu ermöglichen. Der Anonymitätsbereich hat bereits viele Vorgänger, die die Grenzen deutlich gemacht haben. Aber ob überprüfbarer Datenschutz am Ende beiden Seiten gerecht wird, hängt letztlich von der Transparenz der Berechtigungs- und Governance-Strukturen ab—nicht von der Wortwahl im Whitepaper. Im Folgenden werde ich die konkreten Umsetzungsdetails des Regulierungszugriffsmechanismus $DUSK genau im Blick behalten. Kannst du eine Datenschutzlösung akzeptieren, die eine Hintertür offenlässt? DYOR#dusk $DUSK @Dusk
1
1
81
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
HuangExitNvidiaStrategyInFocus
99,683 Aufrufe
1,095 Kommentare
AKTIEN | Nvidias Jensen Huang tritt zurück, Colette Kress zur Interims-CEO ernannt
Binance News
·27 Likes
·36.9k Aufrufe
AnthropicRejectsIPODelayValuationinQuestion
705,749 Aufrufe
5,333 Kommentare
HedgeFundsCMEBitcoinNetShortsFall89%
0 Aufrufe
8 Kommentare