
fato da loco
280 Beiträge
fato da loco
Melden
Nutzer blockieren
high risk high reward
Regelmäßiger Trader
3.2 Jahre
49 Following
233 Follower
180 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
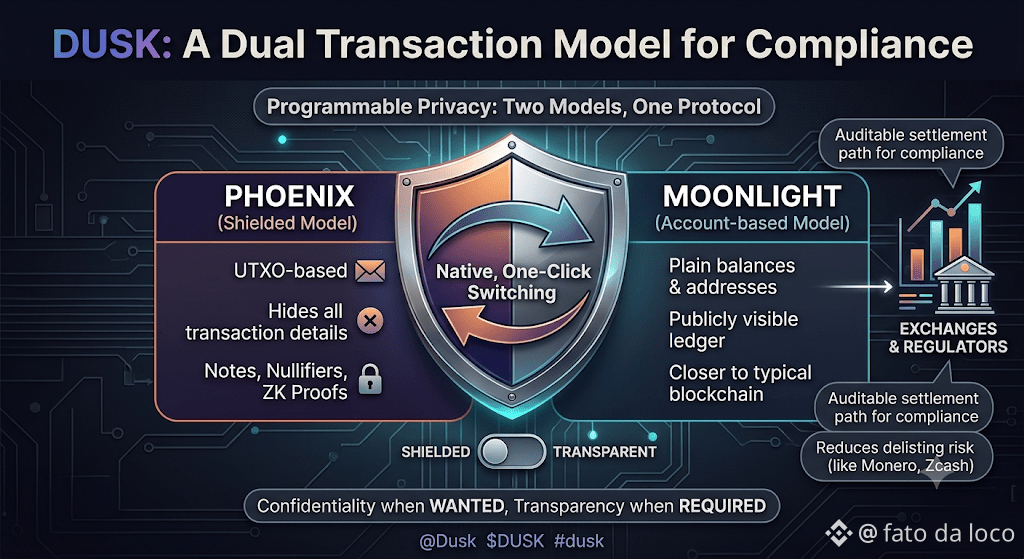
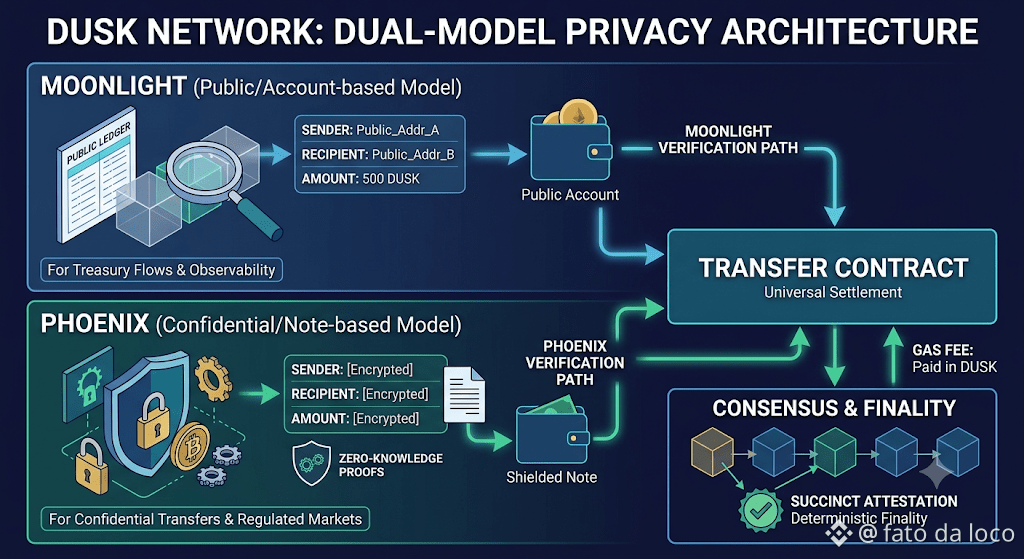
Die datenschutzorientiertesten Ketten wählen eine Richtung. Monero zwingt jede Transaktion durch seine Privacy-Ebene. Zcash macht Datenschutz optional, behält ihn aber als Aufsatz über einer transparenten Basis. Dusk hat etwas weniger Übliches getan: Es hat zwei separate Transaktionsmodelle gebaut – Phoenix und Moonlight – und das Umschalten zwischen ihnen zu einer nativen Ein-Klick-Funktion gemacht, statt zu einem Workaround.
Phoenix ist das UTXO-basierte abgeschirmte Modell, aufgebaut um Notes, Nullifier und Zero-Knowledge-Beweise – der Teil von Dusk, der tatsächlich das Verbergen übernimmt. Moonlight ist ein simples kontobasiertes Modell: öffentlich sichtbare Guthaben und Adressen, näher an dem, wie eine typische Blockchain funktioniert. Die Designentscheidung, die mich interessiert, ist, warum Moonlight überhaupt auf einem Projekt existiert, dessen gesamte Marke Datenschutz ist. Das Team war ziemlich direkt, was die Begründung betrifft: Börsen, die eine Münze integrieren, brauchen einen transparenten, auditierbaren Abwicklungsweg – und ohne einen solchen riskierte Dusk denselben Delisting-Druck, der Monero, Zcash und Dash getroffen hat, als Regulierer die Regeln für datenschutzfreundliche Assets verschärft haben.
So funktioniert Moonlight fast wie eine Versicherungspolice neben Phoenix, und zusammen sind sie das, was Dusk mit programmierbarem Datenschutz für regulierte Märkte meint: Vertraulichkeit, wenn sie gewünscht ist, Transparenz und selektive Offenlegung, wenn sie erforderlich ist – alles deterministisch auf derselben Basisschicht. Nutzer, die abgeschirmte Überweisungen möchten, bekommen sie. Börsen, die für Ein- und Auszahlungen eine konforme, transparente Schiene brauchen, bekommen das ebenfalls – über dasselbe Protokoll – mit einer nativen Umwandlungsfunktion, die Werte zwischen den beiden Modellen bewegt. Das ist bewusst ein wenig glamouröser Teil der Ingenieursarbeit im Vergleich zu der Zero-Knowledge-Kryptografie, auf die der meiste Fokus gerichtet ist. Aber es ist wohl die Designentscheidung, die am meisten dazu beiträgt, Dusk gelistet und in einer Regulierungsumgebung nutzbar zu halten, die insgesamt feindselig gegenüber Privacy Coins geworden ist. Ob das ausreicht, um Dusk von zukünftigen Delisting-Listen fernzuhalten, während sich die Regeln weiter verschieben, bleibt jedoch eine offene Frage – es gibt keine Garantie, dass dieses Design schon jetzt gewonnen hat.
#dusk $DUSK @Dusk_Foundation
Die datenschutzorientiertesten Ketten wählen eine Richtung. Monero zwingt jede Transaktion durch seine Privacy-Ebene. Zcash macht Datenschutz optional, behält ihn aber als Aufsatz über einer transparenten Basis. Dusk hat etwas weniger Übliches getan: Es hat zwei separate Transaktionsmodelle gebaut – Phoenix und Moonlight – und das Umschalten zwischen ihnen zu einer nativen Ein-Klick-Funktion gemacht, statt zu einem Workaround.
Phoenix ist das UTXO-basierte abgeschirmte Modell, aufgebaut um Notes, Nullifier und Zero-Knowledge-Beweise – der Teil von Dusk, der tatsächlich das Verbergen übernimmt. Moonlight ist ein simples kontobasiertes Modell: öffentlich sichtbare Guthaben und Adressen, näher an dem, wie eine typische Blockchain funktioniert. Die Designentscheidung, die mich interessiert, ist, warum Moonlight überhaupt auf einem Projekt existiert, dessen gesamte Marke Datenschutz ist. Das Team war ziemlich direkt, was die Begründung betrifft: Börsen, die eine Münze integrieren, brauchen einen transparenten, auditierbaren Abwicklungsweg – und ohne einen solchen riskierte Dusk denselben Delisting-Druck, der Monero, Zcash und Dash getroffen hat, als Regulierer die Regeln für datenschutzfreundliche Assets verschärft haben.
So funktioniert Moonlight fast wie eine Versicherungspolice neben Phoenix, und zusammen sind sie das, was Dusk mit programmierbarem Datenschutz für regulierte Märkte meint: Vertraulichkeit, wenn sie gewünscht ist, Transparenz und selektive Offenlegung, wenn sie erforderlich ist – alles deterministisch auf derselben Basisschicht. Nutzer, die abgeschirmte Überweisungen möchten, bekommen sie. Börsen, die für Ein- und Auszahlungen eine konforme, transparente Schiene brauchen, bekommen das ebenfalls – über dasselbe Protokoll – mit einer nativen Umwandlungsfunktion, die Werte zwischen den beiden Modellen bewegt. Das ist bewusst ein wenig glamouröser Teil der Ingenieursarbeit im Vergleich zu der Zero-Knowledge-Kryptografie, auf die der meiste Fokus gerichtet ist. Aber es ist wohl die Designentscheidung, die am meisten dazu beiträgt, Dusk gelistet und in einer Regulierungsumgebung nutzbar zu halten, die insgesamt feindselig gegenüber Privacy Coins geworden ist. Ob das ausreicht, um Dusk von zukünftigen Delisting-Listen fernzuhalten, während sich die Regeln weiter verschieben, bleibt jedoch eine offene Frage – es gibt keine Garantie, dass dieses Design schon jetzt gewonnen hat.
#dusk $DUSK @Dusk
Phoenix ist das UTXO-basierte abgeschirmte Modell, aufgebaut um Notes, Nullifier und Zero-Knowledge-Beweise – der Teil von Dusk, der tatsächlich das Verbergen übernimmt. Moonlight ist ein simples kontobasiertes Modell: öffentlich sichtbare Guthaben und Adressen, näher an dem, wie eine typische Blockchain funktioniert. Die Designentscheidung, die mich interessiert, ist, warum Moonlight überhaupt auf einem Projekt existiert, dessen gesamte Marke Datenschutz ist. Das Team war ziemlich direkt, was die Begründung betrifft: Börsen, die eine Münze integrieren, brauchen einen transparenten, auditierbaren Abwicklungsweg – und ohne einen solchen riskierte Dusk denselben Delisting-Druck, der Monero, Zcash und Dash getroffen hat, als Regulierer die Regeln für datenschutzfreundliche Assets verschärft haben.
So funktioniert Moonlight fast wie eine Versicherungspolice neben Phoenix, und zusammen sind sie das, was Dusk mit programmierbarem Datenschutz für regulierte Märkte meint: Vertraulichkeit, wenn sie gewünscht ist, Transparenz und selektive Offenlegung, wenn sie erforderlich ist – alles deterministisch auf derselben Basisschicht. Nutzer, die abgeschirmte Überweisungen möchten, bekommen sie. Börsen, die für Ein- und Auszahlungen eine konforme, transparente Schiene brauchen, bekommen das ebenfalls – über dasselbe Protokoll – mit einer nativen Umwandlungsfunktion, die Werte zwischen den beiden Modellen bewegt. Das ist bewusst ein wenig glamouröser Teil der Ingenieursarbeit im Vergleich zu der Zero-Knowledge-Kryptografie, auf die der meiste Fokus gerichtet ist. Aber es ist wohl die Designentscheidung, die am meisten dazu beiträgt, Dusk gelistet und in einer Regulierungsumgebung nutzbar zu halten, die insgesamt feindselig gegenüber Privacy Coins geworden ist. Ob das ausreicht, um Dusk von zukünftigen Delisting-Listen fernzuhalten, während sich die Regeln weiter verschieben, bleibt jedoch eine offene Frage – es gibt keine Garantie, dass dieses Design schon jetzt gewonnen hat.
#dusk $DUSK @Dusk
302
·
--
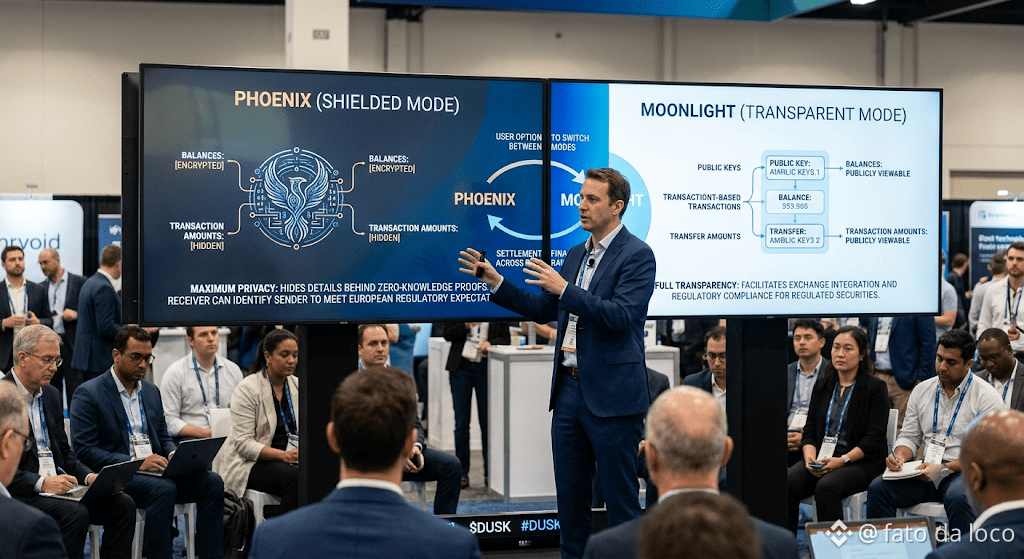
Jede Privacy-Blockchain muss sich irgendwann einer unangenehmen Frage stellen: Was passiert, wenn eine Börse dich wegen Anonymitätsbedenken von der Liste streicht? Die Antwort von Dusk Network ist ein zweites Transaktionsmodell namens Moonlight: eine kontobasierte, vollständig transparente Option – neben Phoenix, dem geschützten UTXO-Modell, das Kontostände und Übertragungsbeträge hinter Zero-Knowledge-Proofs verbirgt. Nutzer können zwischen beiden wechseln, und Phoenix selbst wurde aktualisiert, sodass ein Empfänger erkennen kann, wer ihm die Gelder geschickt hat – eine Zugeständnislösung, die ausdrücklich darauf abzielt, die europäischen regulatorischen Erwartungen zu erfüllen, statt die Anonymität um ihrer selbst willen zu maximieren.
Ich finde diese Entscheidung spannender, als sie zunächst wirkt, weil es sich nicht um ein kryptografisches Zugeständnis handelt, sondern um eine Frage der geschäftlichen Überlebensfähigkeit. Zusammen sind Phoenix und Moonlight im Grunde eine einzige Designphilosophie, aufgeteilt in zwei Modi: Details standardmäßig privat halten, transparent bleiben, wo eine Regel es verlangt, einem Inhaber selektiv ermöglichen, das zu beweisen, was ein Vertragspartner sehen muss, und alles mit derselben Endgültigkeit abwickeln – unabhängig davon, welcher Modus verwendet wird. Vollständig anonyme Systeme standen in der Vergangenheit unter dem Druck, von zentralisierten Börsen gestrichen zu werden, die eine regulatorische Angriffsfläche befürchten. Ein Projekt, das für regulierte Wertpapiere gebaut wurde, kann sich nicht leisten, den Börsenzugang zu verlieren, so wie es eine reine Anonymitäts-Münze vielleicht tolerieren könnte. Daher hat sich Dusk Network entschieden, einen Teil von Phoenix’ theoretischer Privatsphäre einzutauschen – gegen eine transparente „Schiene“, die das Projekt innerhalb des Finanzsystems hält, das es bedienen will, statt daran vorbeizuarbeiten.
Was diese Entscheidung jedoch noch nicht bewiesen hat, ist, wo sich die tatsächliche Nutzung letztlich einpendelt. Moonlight macht es leichter, Dusk Network zu integrieren und zu listen, aber jede Transaktion, die darüber geroutet wird, verzichtet auf die Vertraulichkeit, die das Projekt als seinen zentralen Differenzierungsfaktor vermarktet. Wenn die meiste reale Aktivität am Ende eher über die transparente Schiene läuft als über Phoenix, wird die Privatsphäre-Geschichte eher zu einer Option, die Nutzer selten wirklich nutzen, als zu einem Standard, in dem sie tatsächlich leben.
@Dusk_Foundation #dusk $DUSK @Dusk_Foundation
Jede Privacy-Blockchain muss sich irgendwann einer unangenehmen Frage stellen: Was passiert, wenn eine Börse dich wegen Anonymitätsbedenken von der Liste streicht? Die Antwort von Dusk Network ist ein zweites Transaktionsmodell namens Moonlight: eine kontobasierte, vollständig transparente Option – neben Phoenix, dem geschützten UTXO-Modell, das Kontostände und Übertragungsbeträge hinter Zero-Knowledge-Proofs verbirgt. Nutzer können zwischen beiden wechseln, und Phoenix selbst wurde aktualisiert, sodass ein Empfänger erkennen kann, wer ihm die Gelder geschickt hat – eine Zugeständnislösung, die ausdrücklich darauf abzielt, die europäischen regulatorischen Erwartungen zu erfüllen, statt die Anonymität um ihrer selbst willen zu maximieren.
Ich finde diese Entscheidung spannender, als sie zunächst wirkt, weil es sich nicht um ein kryptografisches Zugeständnis handelt, sondern um eine Frage der geschäftlichen Überlebensfähigkeit. Zusammen sind Phoenix und Moonlight im Grunde eine einzige Designphilosophie, aufgeteilt in zwei Modi: Details standardmäßig privat halten, transparent bleiben, wo eine Regel es verlangt, einem Inhaber selektiv ermöglichen, das zu beweisen, was ein Vertragspartner sehen muss, und alles mit derselben Endgültigkeit abwickeln – unabhängig davon, welcher Modus verwendet wird. Vollständig anonyme Systeme standen in der Vergangenheit unter dem Druck, von zentralisierten Börsen gestrichen zu werden, die eine regulatorische Angriffsfläche befürchten. Ein Projekt, das für regulierte Wertpapiere gebaut wurde, kann sich nicht leisten, den Börsenzugang zu verlieren, so wie es eine reine Anonymitäts-Münze vielleicht tolerieren könnte. Daher hat sich Dusk Network entschieden, einen Teil von Phoenix’ theoretischer Privatsphäre einzutauschen – gegen eine transparente „Schiene“, die das Projekt innerhalb des Finanzsystems hält, das es bedienen will, statt daran vorbeizuarbeiten.
Was diese Entscheidung jedoch noch nicht bewiesen hat, ist, wo sich die tatsächliche Nutzung letztlich einpendelt. Moonlight macht es leichter, Dusk Network zu integrieren und zu listen, aber jede Transaktion, die darüber geroutet wird, verzichtet auf die Vertraulichkeit, die das Projekt als seinen zentralen Differenzierungsfaktor vermarktet. Wenn die meiste reale Aktivität am Ende eher über die transparente Schiene läuft als über Phoenix, wird die Privatsphäre-Geschichte eher zu einer Option, die Nutzer selten wirklich nutzen, als zu einem Standard, in dem sie tatsächlich leben.
@Dusk #dusk $DUSK @Dusk
Ich finde diese Entscheidung spannender, als sie zunächst wirkt, weil es sich nicht um ein kryptografisches Zugeständnis handelt, sondern um eine Frage der geschäftlichen Überlebensfähigkeit. Zusammen sind Phoenix und Moonlight im Grunde eine einzige Designphilosophie, aufgeteilt in zwei Modi: Details standardmäßig privat halten, transparent bleiben, wo eine Regel es verlangt, einem Inhaber selektiv ermöglichen, das zu beweisen, was ein Vertragspartner sehen muss, und alles mit derselben Endgültigkeit abwickeln – unabhängig davon, welcher Modus verwendet wird. Vollständig anonyme Systeme standen in der Vergangenheit unter dem Druck, von zentralisierten Börsen gestrichen zu werden, die eine regulatorische Angriffsfläche befürchten. Ein Projekt, das für regulierte Wertpapiere gebaut wurde, kann sich nicht leisten, den Börsenzugang zu verlieren, so wie es eine reine Anonymitäts-Münze vielleicht tolerieren könnte. Daher hat sich Dusk Network entschieden, einen Teil von Phoenix’ theoretischer Privatsphäre einzutauschen – gegen eine transparente „Schiene“, die das Projekt innerhalb des Finanzsystems hält, das es bedienen will, statt daran vorbeizuarbeiten.
Was diese Entscheidung jedoch noch nicht bewiesen hat, ist, wo sich die tatsächliche Nutzung letztlich einpendelt. Moonlight macht es leichter, Dusk Network zu integrieren und zu listen, aber jede Transaktion, die darüber geroutet wird, verzichtet auf die Vertraulichkeit, die das Projekt als seinen zentralen Differenzierungsfaktor vermarktet. Wenn die meiste reale Aktivität am Ende eher über die transparente Schiene läuft als über Phoenix, wird die Privatsphäre-Geschichte eher zu einer Option, die Nutzer selten wirklich nutzen, als zu einem Standard, in dem sie tatsächlich leben.
@Dusk #dusk $DUSK @Dusk
356
·
--
Die meisten Blockchains bitten dich zu warten. Das Sicherheitsmodell von Bitcoin wird mit jeder zusätzlichen Bestätigung stärker – eine höfliche Art zu sagen, dass kein einzelner Block jemals wirklich endgültig ist, sondern höchstens mit jeder weiteren Bestätigung unwahrscheinlicher rückgängig gemacht wird. Für eine Wertpapier-Abwicklungsschicht reicht „zunehmend unwahrscheinlich“ jedoch nicht aus, und genau diese Lücke sollte Succinct Attestation von Dusk Network schließen. Dunks eigener Gründer, Emanuele Francioni, hat den Mechanismus als vollständige Überarbeitung des Konsenses beschrieben – nicht als bloßen inkrementellen Feinschliff. Eine kühne Behauptung, die man angesichts dessen, wie wenige andere Chains seitdem etwas Ähnliches übernommen haben, abwägen sollte.
Succinct Attestation ersetzt die probabilistische Bestätigung durch einen abstimmungsbasierten Prozess, der auf einem Komitee beruht. Provisioner, die DUSK einsetzen, werden durch deterministische Sortition in ein kleines Komitee für jeden Block ausgewählt. Dieses Komitee schlägt den Block vor und stimmt darüber ab, wobei aggregierte Signaturen verwendet werden. Sobald ein Block die Phase der Einigung durchlaufen hat, wird er attestiert – nicht nur als „wahrscheinlich“. Diese deterministische Abwicklung ist die eine Hälfte von dem, was Dusk „programmierbare Privatsphäre“ nennt; die andere sind die darauf aufbauenden vertraulichen Transaktionen. Es gibt kein Reorg-Risiko, das noch eine Stunde später über einer Transaktion schwebt, so wie es auf längeren, probabilistischen Chains der Fall ist. Für alle, die einen Anleihehandel oder die Übertragung von tokenisiertem Eigenkapital abwickeln möchten, ist dieser Unterschied nicht akademisch – er ist der entscheidende Grund, warum eine traditionelle Institution überhaupt damit durchkommen könnte, eine öffentliche Chain zu nutzen.
Der Trade-off ist das eine, was Dusk selten so laut bewirbt wie den Geschwindigkeitsvorteil. Kleine, rotierende Komitees sind effizienter, als eine breite, gleichzeitige Beteiligung über das gesamte Validator-Set hinweg zu erzwingen, aber Effizienz und Dezentralisierung ziehen in jedem Konsensdesign in entgegengesetzte Richtungen. Das eigene Team von Dusk rahmt den Entwurf als robust mit einem Anteil an der Beteiligung, den andere Chains benötigen – und das könnte durchaus stimmen. Diese Konzentration ist jedoch der Preis, den Finality-Institutionen tatsächlich zahlen müssen.
#dusk $DUSK @Dusk_Foundation
Die meisten Blockchains bitten dich zu warten. Das Sicherheitsmodell von Bitcoin wird mit jeder zusätzlichen Bestätigung stärker – eine höfliche Art zu sagen, dass kein einzelner Block jemals wirklich endgültig ist, sondern höchstens mit jeder weiteren Bestätigung unwahrscheinlicher rückgängig gemacht wird. Für eine Wertpapier-Abwicklungsschicht reicht „zunehmend unwahrscheinlich“ jedoch nicht aus, und genau diese Lücke sollte Succinct Attestation von Dusk Network schließen. Dunks eigener Gründer, Emanuele Francioni, hat den Mechanismus als vollständige Überarbeitung des Konsenses beschrieben – nicht als bloßen inkrementellen Feinschliff. Eine kühne Behauptung, die man angesichts dessen, wie wenige andere Chains seitdem etwas Ähnliches übernommen haben, abwägen sollte.
Succinct Attestation ersetzt die probabilistische Bestätigung durch einen abstimmungsbasierten Prozess, der auf einem Komitee beruht. Provisioner, die DUSK einsetzen, werden durch deterministische Sortition in ein kleines Komitee für jeden Block ausgewählt. Dieses Komitee schlägt den Block vor und stimmt darüber ab, wobei aggregierte Signaturen verwendet werden. Sobald ein Block die Phase der Einigung durchlaufen hat, wird er attestiert – nicht nur als „wahrscheinlich“. Diese deterministische Abwicklung ist die eine Hälfte von dem, was Dusk „programmierbare Privatsphäre“ nennt; die andere sind die darauf aufbauenden vertraulichen Transaktionen. Es gibt kein Reorg-Risiko, das noch eine Stunde später über einer Transaktion schwebt, so wie es auf längeren, probabilistischen Chains der Fall ist. Für alle, die einen Anleihehandel oder die Übertragung von tokenisiertem Eigenkapital abwickeln möchten, ist dieser Unterschied nicht akademisch – er ist der entscheidende Grund, warum eine traditionelle Institution überhaupt damit durchkommen könnte, eine öffentliche Chain zu nutzen.
Der Trade-off ist das eine, was Dusk selten so laut bewirbt wie den Geschwindigkeitsvorteil. Kleine, rotierende Komitees sind effizienter, als eine breite, gleichzeitige Beteiligung über das gesamte Validator-Set hinweg zu erzwingen, aber Effizienz und Dezentralisierung ziehen in jedem Konsensdesign in entgegengesetzte Richtungen. Das eigene Team von Dusk rahmt den Entwurf als robust mit einem Anteil an der Beteiligung, den andere Chains benötigen – und das könnte durchaus stimmen. Diese Konzentration ist jedoch der Preis, den Finality-Institutionen tatsächlich zahlen müssen.
#dusk $DUSK @Dusk
Succinct Attestation ersetzt die probabilistische Bestätigung durch einen abstimmungsbasierten Prozess, der auf einem Komitee beruht. Provisioner, die DUSK einsetzen, werden durch deterministische Sortition in ein kleines Komitee für jeden Block ausgewählt. Dieses Komitee schlägt den Block vor und stimmt darüber ab, wobei aggregierte Signaturen verwendet werden. Sobald ein Block die Phase der Einigung durchlaufen hat, wird er attestiert – nicht nur als „wahrscheinlich“. Diese deterministische Abwicklung ist die eine Hälfte von dem, was Dusk „programmierbare Privatsphäre“ nennt; die andere sind die darauf aufbauenden vertraulichen Transaktionen. Es gibt kein Reorg-Risiko, das noch eine Stunde später über einer Transaktion schwebt, so wie es auf längeren, probabilistischen Chains der Fall ist. Für alle, die einen Anleihehandel oder die Übertragung von tokenisiertem Eigenkapital abwickeln möchten, ist dieser Unterschied nicht akademisch – er ist der entscheidende Grund, warum eine traditionelle Institution überhaupt damit durchkommen könnte, eine öffentliche Chain zu nutzen.
Der Trade-off ist das eine, was Dusk selten so laut bewirbt wie den Geschwindigkeitsvorteil. Kleine, rotierende Komitees sind effizienter, als eine breite, gleichzeitige Beteiligung über das gesamte Validator-Set hinweg zu erzwingen, aber Effizienz und Dezentralisierung ziehen in jedem Konsensdesign in entgegengesetzte Richtungen. Das eigene Team von Dusk rahmt den Entwurf als robust mit einem Anteil an der Beteiligung, den andere Chains benötigen – und das könnte durchaus stimmen. Diese Konzentration ist jedoch der Preis, den Finality-Institutionen tatsächlich zahlen müssen.
#dusk $DUSK @Dusk
269
·
--
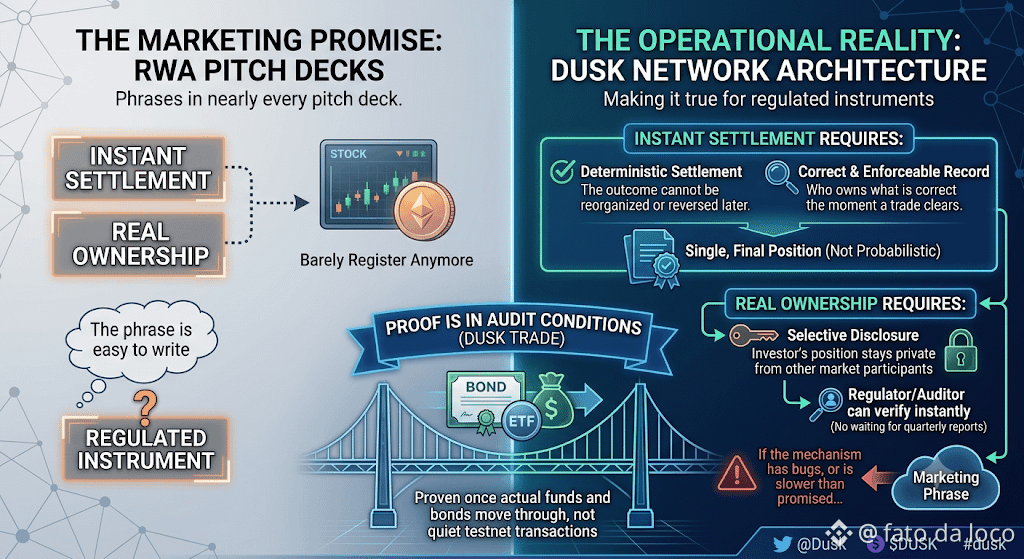
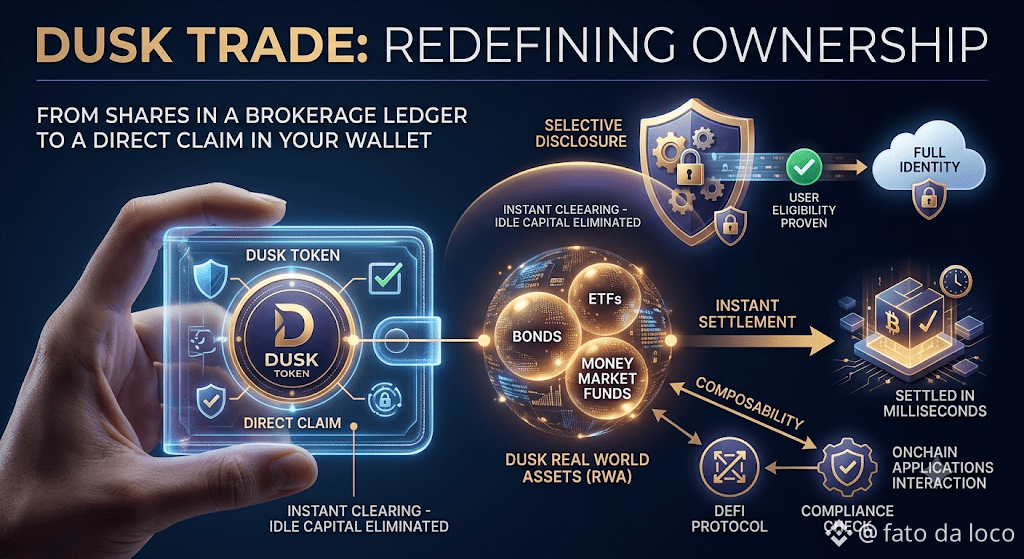
Frag die meisten Menschen, was sie tatsächlich besitzen, wenn sie über eine App einen Rentenfonds kaufen, und du bekommst eine vage Antwort über Anteile und Kontoauszüge, die irgendwo hinter einer Anmeldemaske liegen. Diese Unschärfe ist genau das, womit Dusk Trade aufräumen will.
Dusk Trade möchte Geldmarktfonds, ETFs, Anleihen und andere reale Vermögenswerte so auf Dusk bringen, dass das Token in deiner Wallet selbst der Eigentumsnachweis ist – nicht eine Darstellung davon, die irgendwo im internen Ledger einer Brokerfirma sitzt. In Kombination mit einer sofortigen Abwicklung statt des üblichen mehrtägigen Clearing-Zyklus und einer Komponierbarkeit, die es diesen Assets ermöglicht, mit anderen Onchain-Anwendungen zu interagieren, ist das Angebot ein wirklich anderes Eigentumsmodell – statt nur eine schnellere Oberfläche für dieselbe alte Struktur.
Der Teil, der dieses Modell für regulierte Assets tauglich macht – und nicht nur ein weiteres DeFi-Experiment – ist die selektive Offenlegung. Ein Investor kann nachweisen, dass er die Voraussetzungen erfüllt, etwa bei Eignungskriterien, Wohnsitzregeln oder Akkreditierungs-Schwellen, unabhängig davon, was ein bestimmtes Asset erfordert, ohne dabei seine vollständige Identität der Welt oder sogar dem Vertragspartner auf der anderen Seite des Handels preiszugeben. Dusk baut dies auf Protokollebene gemeinsam mit deterministischer Abwicklung, sodass Compliance-Prüfungen und Asset-Übertragungen nicht nachträglich als zwei getrennte Systeme „aufgesetzt“ werden, die man später von Hand wieder miteinander in Einklang bringen muss.
Traditionelle Broker messen die Abwicklung für viele Instrumente weiterhin in Geschäftstagen – ein Überbleibsel aus der papierbasierten Abwicklung, das nie vollständig verschwunden ist. Das auf eine einzige Onchain-Transaktion zu komprimieren verändert, wie viel Kapital untätig bereitstehen muss, während ein Handel finalisiert wird.
Was Retail-Investoren aufgeben, ist der Komfort einer vertrauten Oberfläche – gestützt von Jahrzehnten an Brokerregulierung, der sie bereits vertrauen, ohne weiter darüber nachzudenken. Was sie gewinnen, falls es wie vorgesehen funktioniert, ist ein direkter Anspruch statt eines Anspruchs auf einen Anspruch. Ich finde, dieser Trade sollte ernst genommen werden – nicht so, als ob man einfach davon ausgehen kann, dass er sich auszahlt.
#dusk $DUSK @Dusk_Foundation
Frag die meisten Menschen, was sie tatsächlich besitzen, wenn sie über eine App einen Rentenfonds kaufen, und du bekommst eine vage Antwort über Anteile und Kontoauszüge, die irgendwo hinter einer Anmeldemaske liegen. Diese Unschärfe ist genau das, womit Dusk Trade aufräumen will.
Dusk Trade möchte Geldmarktfonds, ETFs, Anleihen und andere reale Vermögenswerte so auf Dusk bringen, dass das Token in deiner Wallet selbst der Eigentumsnachweis ist – nicht eine Darstellung davon, die irgendwo im internen Ledger einer Brokerfirma sitzt. In Kombination mit einer sofortigen Abwicklung statt des üblichen mehrtägigen Clearing-Zyklus und einer Komponierbarkeit, die es diesen Assets ermöglicht, mit anderen Onchain-Anwendungen zu interagieren, ist das Angebot ein wirklich anderes Eigentumsmodell – statt nur eine schnellere Oberfläche für dieselbe alte Struktur.
Der Teil, der dieses Modell für regulierte Assets tauglich macht – und nicht nur ein weiteres DeFi-Experiment – ist die selektive Offenlegung. Ein Investor kann nachweisen, dass er die Voraussetzungen erfüllt, etwa bei Eignungskriterien, Wohnsitzregeln oder Akkreditierungs-Schwellen, unabhängig davon, was ein bestimmtes Asset erfordert, ohne dabei seine vollständige Identität der Welt oder sogar dem Vertragspartner auf der anderen Seite des Handels preiszugeben. Dusk baut dies auf Protokollebene gemeinsam mit deterministischer Abwicklung, sodass Compliance-Prüfungen und Asset-Übertragungen nicht nachträglich als zwei getrennte Systeme „aufgesetzt“ werden, die man später von Hand wieder miteinander in Einklang bringen muss.
Traditionelle Broker messen die Abwicklung für viele Instrumente weiterhin in Geschäftstagen – ein Überbleibsel aus der papierbasierten Abwicklung, das nie vollständig verschwunden ist. Das auf eine einzige Onchain-Transaktion zu komprimieren verändert, wie viel Kapital untätig bereitstehen muss, während ein Handel finalisiert wird.
Was Retail-Investoren aufgeben, ist der Komfort einer vertrauten Oberfläche – gestützt von Jahrzehnten an Brokerregulierung, der sie bereits vertrauen, ohne weiter darüber nachzudenken. Was sie gewinnen, falls es wie vorgesehen funktioniert, ist ein direkter Anspruch statt eines Anspruchs auf einen Anspruch. Ich finde, dieser Trade sollte ernst genommen werden – nicht so, als ob man einfach davon ausgehen kann, dass er sich auszahlt.
#dusk $DUSK @Dusk
Dusk Trade möchte Geldmarktfonds, ETFs, Anleihen und andere reale Vermögenswerte so auf Dusk bringen, dass das Token in deiner Wallet selbst der Eigentumsnachweis ist – nicht eine Darstellung davon, die irgendwo im internen Ledger einer Brokerfirma sitzt. In Kombination mit einer sofortigen Abwicklung statt des üblichen mehrtägigen Clearing-Zyklus und einer Komponierbarkeit, die es diesen Assets ermöglicht, mit anderen Onchain-Anwendungen zu interagieren, ist das Angebot ein wirklich anderes Eigentumsmodell – statt nur eine schnellere Oberfläche für dieselbe alte Struktur.
Der Teil, der dieses Modell für regulierte Assets tauglich macht – und nicht nur ein weiteres DeFi-Experiment – ist die selektive Offenlegung. Ein Investor kann nachweisen, dass er die Voraussetzungen erfüllt, etwa bei Eignungskriterien, Wohnsitzregeln oder Akkreditierungs-Schwellen, unabhängig davon, was ein bestimmtes Asset erfordert, ohne dabei seine vollständige Identität der Welt oder sogar dem Vertragspartner auf der anderen Seite des Handels preiszugeben. Dusk baut dies auf Protokollebene gemeinsam mit deterministischer Abwicklung, sodass Compliance-Prüfungen und Asset-Übertragungen nicht nachträglich als zwei getrennte Systeme „aufgesetzt“ werden, die man später von Hand wieder miteinander in Einklang bringen muss.
Traditionelle Broker messen die Abwicklung für viele Instrumente weiterhin in Geschäftstagen – ein Überbleibsel aus der papierbasierten Abwicklung, das nie vollständig verschwunden ist. Das auf eine einzige Onchain-Transaktion zu komprimieren verändert, wie viel Kapital untätig bereitstehen muss, während ein Handel finalisiert wird.
Was Retail-Investoren aufgeben, ist der Komfort einer vertrauten Oberfläche – gestützt von Jahrzehnten an Brokerregulierung, der sie bereits vertrauen, ohne weiter darüber nachzudenken. Was sie gewinnen, falls es wie vorgesehen funktioniert, ist ein direkter Anspruch statt eines Anspruchs auf einen Anspruch. Ich finde, dieser Trade sollte ernst genommen werden – nicht so, als ob man einfach davon ausgehen kann, dass er sich auszahlt.
#dusk $DUSK @Dusk
91
·
--
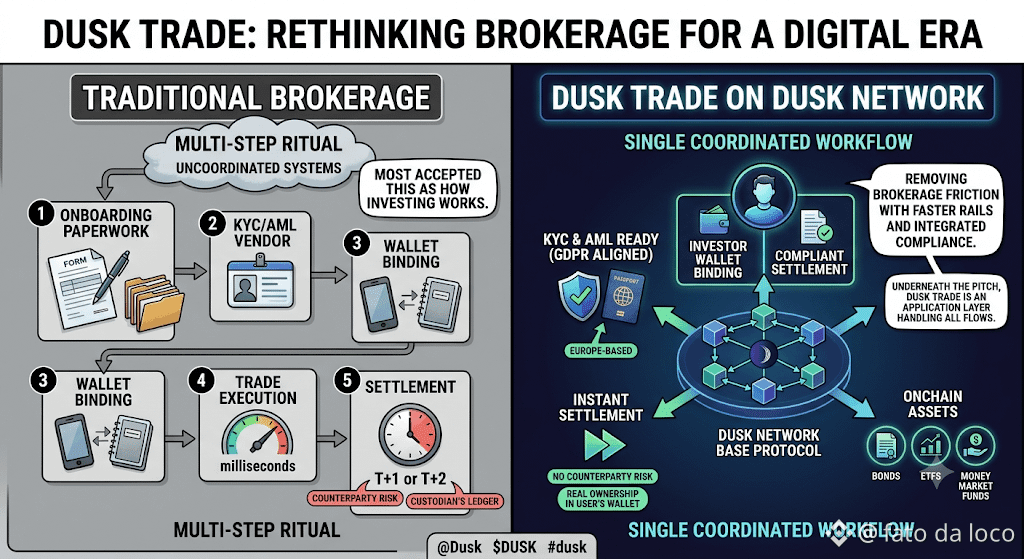
Ein Brokerkonto zu eröffnen ist ein seltsames Ritual, wenn man darüber nachdenkt. Papierkram, die Verwahrung bei einer Firma, die man nie persönlich kennenlernt, und Abwicklung, die für Trades, die in Millisekunden ausgeführt werden, immer noch Tage dauert. Die meisten Menschen haben das einfach akzeptiert – so funktioniere Investieren eben.
Dusk Trade wurde entwickelt, um genau das infrage zu stellen. Als neobrokerartige Anwendung auf dem Dusk Network will sie Vermögenswerte wie Anleihen, ETFs und Geldmarktfonds onchain bringen – mit echter Eigentümerschaft, die in der eigenen Wallet des Nutzers liegt, statt in einem Ledger eines Verwahrers. Dazu kommt eine Abwicklung, die schnell erfolgt und nicht nach einem T+1- oder T+2-Zeitplan, der aus einer vor-digitalen Ära übernommen wurde. Onboarding von Investoren, Wallet-Bindung und eine rechtskonforme Abwicklung werden als ein koordinierter Workflow behandelt – statt als getrennte Systeme, die kaum miteinander sprechen.
Der Pitch wirkt auf dem Papier überzeugend. Eine sofortige Abwicklung würde allein schon eine ganze Kategorie von Gegenparteirisiken beseitigen, mit der traditionelle Broker einfach leben, weil niemand die Infrastruktur gebaut hat, um sie zu vermeiden.
Unter dem Pitch sitzt Dusk Trade als Anwendungsschicht auf dem Basisprotokoll. Sie übernimmt die Entdeckung von Vermögenswerten, die Wallet-Bindung, die Zahlungskoordination und die Abwicklung als einen zusammenhängenden Ablauf – statt über fünf getrennte Anbieter. Diese architektonische Entscheidung ist es, die schnelle Abwicklung überhaupt erst möglich macht – nicht nur ein Marketingversprechen, das auf denselben alten Gleisen liegt.
Aber ein Pitch ist noch kein Produkt. Dusk Trade befindet sich noch in der Aufbauphase, sitzt in Europa, ist auf GDPR ausgerichtet und laut Team ab Tag eins bereit für KYC und AML, obwohl davon vieles in der Praxis bewiesen werden muss, statt nur in einer Produktbeschreibung zu stehen. Brokerage-Reibung abzubauen ist ein wirklich schwieriges Problem – genau deshalb, weil die Regulierung einen Großteil dieser Reibung mit Absicht geschaffen hat, aus Gründen, die nicht verschwinden, nur weil die Schienen heute schneller sind.
#dusk $DUSK @Dusk_Foundation
Ein Brokerkonto zu eröffnen ist ein seltsames Ritual, wenn man darüber nachdenkt. Papierkram, die Verwahrung bei einer Firma, die man nie persönlich kennenlernt, und Abwicklung, die für Trades, die in Millisekunden ausgeführt werden, immer noch Tage dauert. Die meisten Menschen haben das einfach akzeptiert – so funktioniere Investieren eben.
Dusk Trade wurde entwickelt, um genau das infrage zu stellen. Als neobrokerartige Anwendung auf dem Dusk Network will sie Vermögenswerte wie Anleihen, ETFs und Geldmarktfonds onchain bringen – mit echter Eigentümerschaft, die in der eigenen Wallet des Nutzers liegt, statt in einem Ledger eines Verwahrers. Dazu kommt eine Abwicklung, die schnell erfolgt und nicht nach einem T+1- oder T+2-Zeitplan, der aus einer vor-digitalen Ära übernommen wurde. Onboarding von Investoren, Wallet-Bindung und eine rechtskonforme Abwicklung werden als ein koordinierter Workflow behandelt – statt als getrennte Systeme, die kaum miteinander sprechen.
Der Pitch wirkt auf dem Papier überzeugend. Eine sofortige Abwicklung würde allein schon eine ganze Kategorie von Gegenparteirisiken beseitigen, mit der traditionelle Broker einfach leben, weil niemand die Infrastruktur gebaut hat, um sie zu vermeiden.
Unter dem Pitch sitzt Dusk Trade als Anwendungsschicht auf dem Basisprotokoll. Sie übernimmt die Entdeckung von Vermögenswerten, die Wallet-Bindung, die Zahlungskoordination und die Abwicklung als einen zusammenhängenden Ablauf – statt über fünf getrennte Anbieter. Diese architektonische Entscheidung ist es, die schnelle Abwicklung überhaupt erst möglich macht – nicht nur ein Marketingversprechen, das auf denselben alten Gleisen liegt.
Aber ein Pitch ist noch kein Produkt. Dusk Trade befindet sich noch in der Aufbauphase, sitzt in Europa, ist auf GDPR ausgerichtet und laut Team ab Tag eins bereit für KYC und AML, obwohl davon vieles in der Praxis bewiesen werden muss, statt nur in einer Produktbeschreibung zu stehen. Brokerage-Reibung abzubauen ist ein wirklich schwieriges Problem – genau deshalb, weil die Regulierung einen Großteil dieser Reibung mit Absicht geschaffen hat, aus Gründen, die nicht verschwinden, nur weil die Schienen heute schneller sind.
#dusk $DUSK @Dusk
Dusk Trade wurde entwickelt, um genau das infrage zu stellen. Als neobrokerartige Anwendung auf dem Dusk Network will sie Vermögenswerte wie Anleihen, ETFs und Geldmarktfonds onchain bringen – mit echter Eigentümerschaft, die in der eigenen Wallet des Nutzers liegt, statt in einem Ledger eines Verwahrers. Dazu kommt eine Abwicklung, die schnell erfolgt und nicht nach einem T+1- oder T+2-Zeitplan, der aus einer vor-digitalen Ära übernommen wurde. Onboarding von Investoren, Wallet-Bindung und eine rechtskonforme Abwicklung werden als ein koordinierter Workflow behandelt – statt als getrennte Systeme, die kaum miteinander sprechen.
Der Pitch wirkt auf dem Papier überzeugend. Eine sofortige Abwicklung würde allein schon eine ganze Kategorie von Gegenparteirisiken beseitigen, mit der traditionelle Broker einfach leben, weil niemand die Infrastruktur gebaut hat, um sie zu vermeiden.
Unter dem Pitch sitzt Dusk Trade als Anwendungsschicht auf dem Basisprotokoll. Sie übernimmt die Entdeckung von Vermögenswerten, die Wallet-Bindung, die Zahlungskoordination und die Abwicklung als einen zusammenhängenden Ablauf – statt über fünf getrennte Anbieter. Diese architektonische Entscheidung ist es, die schnelle Abwicklung überhaupt erst möglich macht – nicht nur ein Marketingversprechen, das auf denselben alten Gleisen liegt.
Aber ein Pitch ist noch kein Produkt. Dusk Trade befindet sich noch in der Aufbauphase, sitzt in Europa, ist auf GDPR ausgerichtet und laut Team ab Tag eins bereit für KYC und AML, obwohl davon vieles in der Praxis bewiesen werden muss, statt nur in einer Produktbeschreibung zu stehen. Brokerage-Reibung abzubauen ist ein wirklich schwieriges Problem – genau deshalb, weil die Regulierung einen Großteil dieser Reibung mit Absicht geschaffen hat, aus Gründen, die nicht verschwinden, nur weil die Schienen heute schneller sind.
#dusk $DUSK @Dusk
88
·
--
Teilweise korrekt
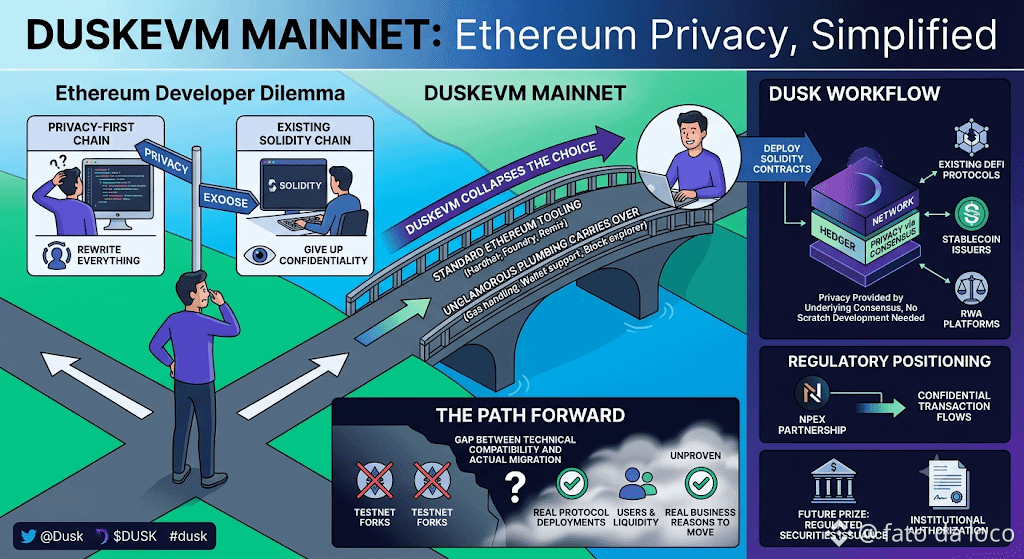
Die zweite Januarwoche 2026 ist gekommen und gegangen – mit weniger Lärm, als ich erwartet hatte, angesichts dessen, was Dusk Network tatsächlich ausliefert: ein vollständig Live geschaltetes DuskEVM-Mainnet. Nach sechs Jahren, in denen es auf seinen ursprünglichen Netzwerk-Start im Januar 2025 hingearbeitet hatte, stellte Dusk Ethereum-Entwicklern eine klare Entscheidung in den Arbeitsablauf statt einer Hard Fork.
Zuvor standen Teams, die datenschutzsensiblen Anwendungen entwickeln, vor einem echten Dilemma. Entweder wählt man eine Privacy-First-Chain und schreibt alles neu – oder man behält eine bestehende Solidity-Codebasis und gibt die Vertraulichkeit vollständig auf. DuskEVM vereint diese Entscheidung. Contracts werden in Solidity bereitgestellt – unter Nutzung gängiger Ethereum-Tools – und Datenschutz durch Hedger wird durch den zugrunde liegenden Konsens bereitgestellt, statt etwas zu sein, das Entwickler von Grund auf neu aufbauen müssen. Gas-Handling, Wallet-Unterstützung und Block-Explorer-Tools bleiben weitgehend unverändert; die unspektakuläre „Klempnerarbeit“, die letztlich darüber entscheidet, ob Entwickler überhaupt migrieren.
Theoretisch öffnet das die Tür für bestehende DeFi-Protokolle, Stablecoin-Emittenten und RWA-Plattformen, die bereits im Ethereum-Ökosystem zuhause sind: Sie könnten mit begrenzten Anpassungen migrieren, Dusk’ vertrauliche Transaktionsflüsse übernehmen und dabei dessen regulatorische Position durch Partner wie NPEX mit übertragen.
Das ist der Pitch – und ich finde, er ist in Papierform tatsächlich ziemlich stark. Was ich sehen möchte, bevor ich es als Erfolg bezeichne, ist die Lücke zwischen technischer Kompatibilität und tatsächlicher Migration. Viele Chains haben EVM-Kompatibilität veröffentlicht und dann Jahre gewartet, bis echte Protokoll-Deployments auftauchen. Denn Kompatibilität senkt eine technische Hürde, schafft aber keinen geschäftlichen Grund, sich zu bewegen. Dusk hat jetzt die Tools. Der größere Gewinn liegt zudem noch weiter draußen: Infrastruktur, die später native Emissions-Workflows für regulierte Wertpapiere tragen kann, sobald Institutionen und Handelsplätze die entsprechende Autorisierung in der Hand haben. Ob echte Ethereum-native Teams ihre Nutzer und Liquidität herüberholen – statt nur einen Fork auf einem Testnet zu testen – ist der Teil, der bisher noch nicht bewiesen wurde.
#dusk $DUSK @Dusk_Foundation
Die zweite Januarwoche 2026 ist gekommen und gegangen – mit weniger Lärm, als ich erwartet hatte, angesichts dessen, was Dusk Network tatsächlich ausliefert: ein vollständig Live geschaltetes DuskEVM-Mainnet. Nach sechs Jahren, in denen es auf seinen ursprünglichen Netzwerk-Start im Januar 2025 hingearbeitet hatte, stellte Dusk Ethereum-Entwicklern eine klare Entscheidung in den Arbeitsablauf statt einer Hard Fork.
Zuvor standen Teams, die datenschutzsensiblen Anwendungen entwickeln, vor einem echten Dilemma. Entweder wählt man eine Privacy-First-Chain und schreibt alles neu – oder man behält eine bestehende Solidity-Codebasis und gibt die Vertraulichkeit vollständig auf. DuskEVM vereint diese Entscheidung. Contracts werden in Solidity bereitgestellt – unter Nutzung gängiger Ethereum-Tools – und Datenschutz durch Hedger wird durch den zugrunde liegenden Konsens bereitgestellt, statt etwas zu sein, das Entwickler von Grund auf neu aufbauen müssen. Gas-Handling, Wallet-Unterstützung und Block-Explorer-Tools bleiben weitgehend unverändert; die unspektakuläre „Klempnerarbeit“, die letztlich darüber entscheidet, ob Entwickler überhaupt migrieren.
Theoretisch öffnet das die Tür für bestehende DeFi-Protokolle, Stablecoin-Emittenten und RWA-Plattformen, die bereits im Ethereum-Ökosystem zuhause sind: Sie könnten mit begrenzten Anpassungen migrieren, Dusk’ vertrauliche Transaktionsflüsse übernehmen und dabei dessen regulatorische Position durch Partner wie NPEX mit übertragen.
Das ist der Pitch – und ich finde, er ist in Papierform tatsächlich ziemlich stark. Was ich sehen möchte, bevor ich es als Erfolg bezeichne, ist die Lücke zwischen technischer Kompatibilität und tatsächlicher Migration. Viele Chains haben EVM-Kompatibilität veröffentlicht und dann Jahre gewartet, bis echte Protokoll-Deployments auftauchen. Denn Kompatibilität senkt eine technische Hürde, schafft aber keinen geschäftlichen Grund, sich zu bewegen. Dusk hat jetzt die Tools. Der größere Gewinn liegt zudem noch weiter draußen: Infrastruktur, die später native Emissions-Workflows für regulierte Wertpapiere tragen kann, sobald Institutionen und Handelsplätze die entsprechende Autorisierung in der Hand haben. Ob echte Ethereum-native Teams ihre Nutzer und Liquidität herüberholen – statt nur einen Fork auf einem Testnet zu testen – ist der Teil, der bisher noch nicht bewiesen wurde.
#dusk $DUSK @Dusk
Zuvor standen Teams, die datenschutzsensiblen Anwendungen entwickeln, vor einem echten Dilemma. Entweder wählt man eine Privacy-First-Chain und schreibt alles neu – oder man behält eine bestehende Solidity-Codebasis und gibt die Vertraulichkeit vollständig auf. DuskEVM vereint diese Entscheidung. Contracts werden in Solidity bereitgestellt – unter Nutzung gängiger Ethereum-Tools – und Datenschutz durch Hedger wird durch den zugrunde liegenden Konsens bereitgestellt, statt etwas zu sein, das Entwickler von Grund auf neu aufbauen müssen. Gas-Handling, Wallet-Unterstützung und Block-Explorer-Tools bleiben weitgehend unverändert; die unspektakuläre „Klempnerarbeit“, die letztlich darüber entscheidet, ob Entwickler überhaupt migrieren.
Theoretisch öffnet das die Tür für bestehende DeFi-Protokolle, Stablecoin-Emittenten und RWA-Plattformen, die bereits im Ethereum-Ökosystem zuhause sind: Sie könnten mit begrenzten Anpassungen migrieren, Dusk’ vertrauliche Transaktionsflüsse übernehmen und dabei dessen regulatorische Position durch Partner wie NPEX mit übertragen.
Das ist der Pitch – und ich finde, er ist in Papierform tatsächlich ziemlich stark. Was ich sehen möchte, bevor ich es als Erfolg bezeichne, ist die Lücke zwischen technischer Kompatibilität und tatsächlicher Migration. Viele Chains haben EVM-Kompatibilität veröffentlicht und dann Jahre gewartet, bis echte Protokoll-Deployments auftauchen. Denn Kompatibilität senkt eine technische Hürde, schafft aber keinen geschäftlichen Grund, sich zu bewegen. Dusk hat jetzt die Tools. Der größere Gewinn liegt zudem noch weiter draußen: Infrastruktur, die später native Emissions-Workflows für regulierte Wertpapiere tragen kann, sobald Institutionen und Handelsplätze die entsprechende Autorisierung in der Hand haben. Ob echte Ethereum-native Teams ihre Nutzer und Liquidität herüberholen – statt nur einen Fork auf einem Testnet zu testen – ist der Teil, der bisher noch nicht bewiesen wurde.
#dusk $DUSK @Dusk
326
·
--
Seit Jahren stehen Teams, die datenschutzorientierte Finanzanwendungen entwickeln, vor einer unschönen Wahl: Entweder ihr Protokoll für eine datenschutznativen Kette neu schreiben oder ihre Solidity-Codebasis beibehalten und akzeptieren, dass alles, was sie tun, öffentlich ist. Die Antwort von Dusk Network, DuskEVM, ging in der zweiten Januarwoche 2026 ins Mainnet – und versucht, diese Wahl vollständig aus der Welt zu schaffen.
DuskEVM wird über einen OP-Stack-Port gebaut, das heißt: Es ist vollständig EVM-äquivalent. Bereits vorhandene Solidity-Verträge, gängige Entwickler-Tools, MetaMask-Wallets – nichts davon muss sich ändern. Was sich jedoch ändert, ist, was darunterliegt: DuskEVM wird auf DuskDS, die Basiskonsensschicht von Dusk Network, abgestimmt und kann sich bei Bedarf an Hedger für vertrauliche Transaktionsabläufe anschließen – wenn eine Anwendung tatsächlich Datenschutz benötigt, statt bei jedem einzelnen Vorgang standardmäßig auf vollständige Transparenz zu setzen.
Der praktische Pitch lautet Migration ohne Rewrite. Ein DeFi-Protokoll, ein Stablecoin-Emittent oder eine RWA-Plattform, die bereits im Ethereum-Ökosystem lebt, kann sich theoretisch auf DuskEVM bereitstellen – mit denselben Tools, die die Entwicklerinnen und Entwickler bereits kennen. Anschließend kann man selektiv Vertraulichkeit ergänzen, wenn es regulatorische Vorgaben oder der Wettbewerbsdruck erfordern. Das eindeutigste Beispiel, das diese These bereits heute stützt, ist DuskTrade: eine Neo-Broker-artige Schicht, die Nutzerinnen und Nutzern echtes Eigentum an Geldern, Anleihen und anderen realen Vermögenswerten verschafft – statt nur eine synthetische Hülle bereitzustellen. Dabei erfolgt die Abwicklung sofort, und das Ganze lässt sich nahtlos mit dem übrigen DeFi zusammensetzen.
Ich möchte das Wort „theoretisch“ markieren, weil es hier wirklich Gewicht hat. Kompatibilität auf der Ebene der Tools garantiert keine reibungslose Migration. Die Gas-Dynamik unterscheidet sich, die Liquidität muss sich tatsächlich mitbewegen – und jedes Team, das echte Nutzergelder in Bewegung setzt, möchte mehr als nur ein paar Monate Mainnet-Historie, bevor es sich festlegt. Dusk Network hat die technische Tür bereits offen. Ob dabei wirklich nennenswertes Volumen hindurchgeht – statt nur einer Handvoll Pilot-Deployments – ist weiterhin eine offene Frage.
Ich würde lieber die tatsächlich bereitgestellten Protokolle und den gesperrten Wert auf DuskEVM in den nächsten mehreren Quartalen verfolgen, als die Launch-Phase selbst als Beleg dafür zu nehmen, dass die Migrationsthese funktioniert.
#dusk $DUSK @Dusk_Foundation
Seit Jahren stehen Teams, die datenschutzorientierte Finanzanwendungen entwickeln, vor einer unschönen Wahl: Entweder ihr Protokoll für eine datenschutznativen Kette neu schreiben oder ihre Solidity-Codebasis beibehalten und akzeptieren, dass alles, was sie tun, öffentlich ist. Die Antwort von Dusk Network, DuskEVM, ging in der zweiten Januarwoche 2026 ins Mainnet – und versucht, diese Wahl vollständig aus der Welt zu schaffen.
DuskEVM wird über einen OP-Stack-Port gebaut, das heißt: Es ist vollständig EVM-äquivalent. Bereits vorhandene Solidity-Verträge, gängige Entwickler-Tools, MetaMask-Wallets – nichts davon muss sich ändern. Was sich jedoch ändert, ist, was darunterliegt: DuskEVM wird auf DuskDS, die Basiskonsensschicht von Dusk Network, abgestimmt und kann sich bei Bedarf an Hedger für vertrauliche Transaktionsabläufe anschließen – wenn eine Anwendung tatsächlich Datenschutz benötigt, statt bei jedem einzelnen Vorgang standardmäßig auf vollständige Transparenz zu setzen.
Der praktische Pitch lautet Migration ohne Rewrite. Ein DeFi-Protokoll, ein Stablecoin-Emittent oder eine RWA-Plattform, die bereits im Ethereum-Ökosystem lebt, kann sich theoretisch auf DuskEVM bereitstellen – mit denselben Tools, die die Entwicklerinnen und Entwickler bereits kennen. Anschließend kann man selektiv Vertraulichkeit ergänzen, wenn es regulatorische Vorgaben oder der Wettbewerbsdruck erfordern. Das eindeutigste Beispiel, das diese These bereits heute stützt, ist DuskTrade: eine Neo-Broker-artige Schicht, die Nutzerinnen und Nutzern echtes Eigentum an Geldern, Anleihen und anderen realen Vermögenswerten verschafft – statt nur eine synthetische Hülle bereitzustellen. Dabei erfolgt die Abwicklung sofort, und das Ganze lässt sich nahtlos mit dem übrigen DeFi zusammensetzen.
Ich möchte das Wort „theoretisch“ markieren, weil es hier wirklich Gewicht hat. Kompatibilität auf der Ebene der Tools garantiert keine reibungslose Migration. Die Gas-Dynamik unterscheidet sich, die Liquidität muss sich tatsächlich mitbewegen – und jedes Team, das echte Nutzergelder in Bewegung setzt, möchte mehr als nur ein paar Monate Mainnet-Historie, bevor es sich festlegt. Dusk Network hat die technische Tür bereits offen. Ob dabei wirklich nennenswertes Volumen hindurchgeht – statt nur einer Handvoll Pilot-Deployments – ist weiterhin eine offene Frage.
Ich würde lieber die tatsächlich bereitgestellten Protokolle und den gesperrten Wert auf DuskEVM in den nächsten mehreren Quartalen verfolgen, als die Launch-Phase selbst als Beleg dafür zu nehmen, dass die Migrationsthese funktioniert.
#dusk $DUSK @Dusk
DuskEVM wird über einen OP-Stack-Port gebaut, das heißt: Es ist vollständig EVM-äquivalent. Bereits vorhandene Solidity-Verträge, gängige Entwickler-Tools, MetaMask-Wallets – nichts davon muss sich ändern. Was sich jedoch ändert, ist, was darunterliegt: DuskEVM wird auf DuskDS, die Basiskonsensschicht von Dusk Network, abgestimmt und kann sich bei Bedarf an Hedger für vertrauliche Transaktionsabläufe anschließen – wenn eine Anwendung tatsächlich Datenschutz benötigt, statt bei jedem einzelnen Vorgang standardmäßig auf vollständige Transparenz zu setzen.
Der praktische Pitch lautet Migration ohne Rewrite. Ein DeFi-Protokoll, ein Stablecoin-Emittent oder eine RWA-Plattform, die bereits im Ethereum-Ökosystem lebt, kann sich theoretisch auf DuskEVM bereitstellen – mit denselben Tools, die die Entwicklerinnen und Entwickler bereits kennen. Anschließend kann man selektiv Vertraulichkeit ergänzen, wenn es regulatorische Vorgaben oder der Wettbewerbsdruck erfordern. Das eindeutigste Beispiel, das diese These bereits heute stützt, ist DuskTrade: eine Neo-Broker-artige Schicht, die Nutzerinnen und Nutzern echtes Eigentum an Geldern, Anleihen und anderen realen Vermögenswerten verschafft – statt nur eine synthetische Hülle bereitzustellen. Dabei erfolgt die Abwicklung sofort, und das Ganze lässt sich nahtlos mit dem übrigen DeFi zusammensetzen.
Ich möchte das Wort „theoretisch“ markieren, weil es hier wirklich Gewicht hat. Kompatibilität auf der Ebene der Tools garantiert keine reibungslose Migration. Die Gas-Dynamik unterscheidet sich, die Liquidität muss sich tatsächlich mitbewegen – und jedes Team, das echte Nutzergelder in Bewegung setzt, möchte mehr als nur ein paar Monate Mainnet-Historie, bevor es sich festlegt. Dusk Network hat die technische Tür bereits offen. Ob dabei wirklich nennenswertes Volumen hindurchgeht – statt nur einer Handvoll Pilot-Deployments – ist weiterhin eine offene Frage.
Ich würde lieber die tatsächlich bereitgestellten Protokolle und den gesperrten Wert auf DuskEVM in den nächsten mehreren Quartalen verfolgen, als die Launch-Phase selbst als Beleg dafür zu nehmen, dass die Migrationsthese funktioniert.
#dusk $DUSK @Dusk
133
·
--
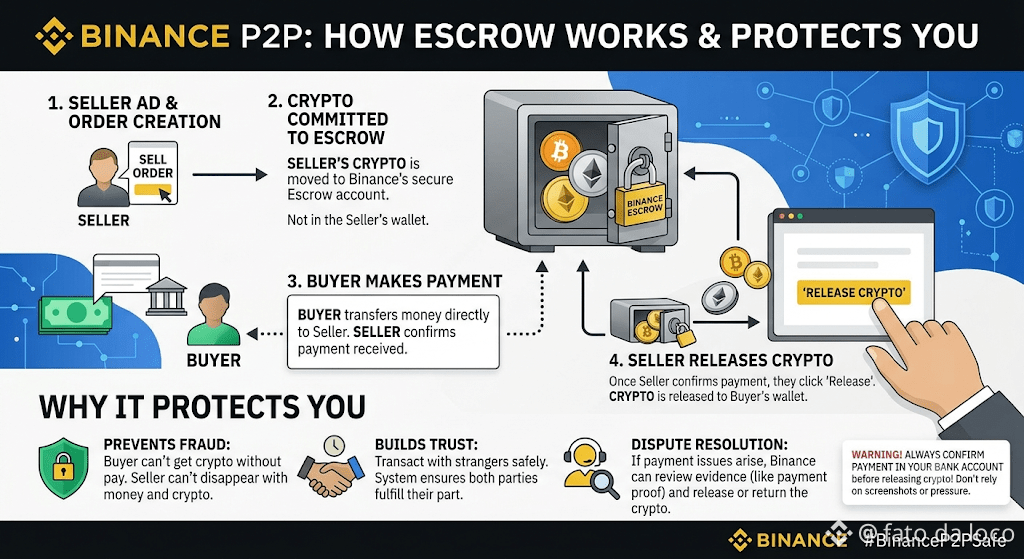
Viele, die neu bei Binance P2P dabei sind, fragen mich oft: Wie funktioniert die Kaution im Grunde und wie schützt sie mich? Ich möchte es auf die einfachste Art erklären, die ich selbst einmal angewendet habe, als ich es einem Freund erklärt habe.
Wenn ein Verkäufer auf Binance P2P einen Verkaufsauftrag erteilt, werden diese Krypto nicht mehr in seiner persönlichen Wallet gespeichert, sondern in ein vom System verwaltetes Treuhand-/Kautionskonto übertragen. Der Verkäufer kann diese Krypto während der Laufzeit des Auftrags nicht abziehen. Erst wenn der Käufer bestätigt, dass die Zahlung erfolgt ist, und der Verkäufer „Release“ (Freigabe) drückt – oder wenn das Support-Team bei Streitfällen eingreift und den Fall bearbeitet – werden die Krypto freigegeben.
Dieses System löst das zentrale Vertrauensproblem zwischen zwei Fremden, die sich noch nie begegnet sind: Der Käufer muss keine Angst haben, dass das Geld überwiesen wird, aber die Krypto nicht ankommen; und der Verkäufer muss keine Angst haben, die Krypto zuerst zu liefern und dann um sein Geld betrogen zu werden.
Allerdings bin ich auch schon ein paar Käufer begegnet, die die Eile/den Stress des Verkäufers bewusst ausnutzen: Sie schreiben ständig, um den „Release“ sofort zu erzwingen, sobald sie eine Zahlungsbenachrichtigung geschickt haben – sogar bevor ich überhaupt die App meines Bankkontos öffnen und die Zahlung selbst prüfen konnte. Das ist ein klares Warnsignal, denn die Kaution schützt mich nur dann, wenn ich wirklich korrekt nach dem Prozess handle: also die Freigabe erst dann, wenn ich selbst überprüft habe, dass das Geld tatsächlich eingegangen ist – und nicht aufgrund von Drängen oder von Screenshots/Anlagen, die die andere Seite geschickt hat.
Wenn ich verstehe, wie die Kaution funktioniert, hilft es mir sehr, in solchen Drucksituationen deutlich ruhiger zu bleiben.
#binancep2pantoan @Binance_Vietnam $AVAAI
{future}(AVAAIUSDT)
Viele, die neu bei Binance P2P dabei sind, fragen mich oft: Wie funktioniert die Kaution im Grunde und wie schützt sie mich? Ich möchte es auf die einfachste Art erklären, die ich selbst einmal angewendet habe, als ich es einem Freund erklärt habe.
Wenn ein Verkäufer auf Binance P2P einen Verkaufsauftrag erteilt, werden diese Krypto nicht mehr in seiner persönlichen Wallet gespeichert, sondern in ein vom System verwaltetes Treuhand-/Kautionskonto übertragen. Der Verkäufer kann diese Krypto während der Laufzeit des Auftrags nicht abziehen. Erst wenn der Käufer bestätigt, dass die Zahlung erfolgt ist, und der Verkäufer „Release“ (Freigabe) drückt – oder wenn das Support-Team bei Streitfällen eingreift und den Fall bearbeitet – werden die Krypto freigegeben.
Dieses System löst das zentrale Vertrauensproblem zwischen zwei Fremden, die sich noch nie begegnet sind: Der Käufer muss keine Angst haben, dass das Geld überwiesen wird, aber die Krypto nicht ankommen; und der Verkäufer muss keine Angst haben, die Krypto zuerst zu liefern und dann um sein Geld betrogen zu werden.
Allerdings bin ich auch schon ein paar Käufer begegnet, die die Eile/den Stress des Verkäufers bewusst ausnutzen: Sie schreiben ständig, um den „Release“ sofort zu erzwingen, sobald sie eine Zahlungsbenachrichtigung geschickt haben – sogar bevor ich überhaupt die App meines Bankkontos öffnen und die Zahlung selbst prüfen konnte. Das ist ein klares Warnsignal, denn die Kaution schützt mich nur dann, wenn ich wirklich korrekt nach dem Prozess handle: also die Freigabe erst dann, wenn ich selbst überprüft habe, dass das Geld tatsächlich eingegangen ist – und nicht aufgrund von Drängen oder von Screenshots/Anlagen, die die andere Seite geschickt hat.
Wenn ich verstehe, wie die Kaution funktioniert, hilft es mir sehr, in solchen Drucksituationen deutlich ruhiger zu bleiben.
#binancep2pantoan @Binance Vietnam $AVAAI
Wenn ein Verkäufer auf Binance P2P einen Verkaufsauftrag erteilt, werden diese Krypto nicht mehr in seiner persönlichen Wallet gespeichert, sondern in ein vom System verwaltetes Treuhand-/Kautionskonto übertragen. Der Verkäufer kann diese Krypto während der Laufzeit des Auftrags nicht abziehen. Erst wenn der Käufer bestätigt, dass die Zahlung erfolgt ist, und der Verkäufer „Release“ (Freigabe) drückt – oder wenn das Support-Team bei Streitfällen eingreift und den Fall bearbeitet – werden die Krypto freigegeben.
Dieses System löst das zentrale Vertrauensproblem zwischen zwei Fremden, die sich noch nie begegnet sind: Der Käufer muss keine Angst haben, dass das Geld überwiesen wird, aber die Krypto nicht ankommen; und der Verkäufer muss keine Angst haben, die Krypto zuerst zu liefern und dann um sein Geld betrogen zu werden.
Allerdings bin ich auch schon ein paar Käufer begegnet, die die Eile/den Stress des Verkäufers bewusst ausnutzen: Sie schreiben ständig, um den „Release“ sofort zu erzwingen, sobald sie eine Zahlungsbenachrichtigung geschickt haben – sogar bevor ich überhaupt die App meines Bankkontos öffnen und die Zahlung selbst prüfen konnte. Das ist ein klares Warnsignal, denn die Kaution schützt mich nur dann, wenn ich wirklich korrekt nach dem Prozess handle: also die Freigabe erst dann, wenn ich selbst überprüft habe, dass das Geld tatsächlich eingegangen ist – und nicht aufgrund von Drängen oder von Screenshots/Anlagen, die die andere Seite geschickt hat.
Wenn ich verstehe, wie die Kaution funktioniert, hilft es mir sehr, in solchen Drucksituationen deutlich ruhiger zu bleiben.
#binancep2pantoan @Binance Vietnam $AVAAI
456
·
--
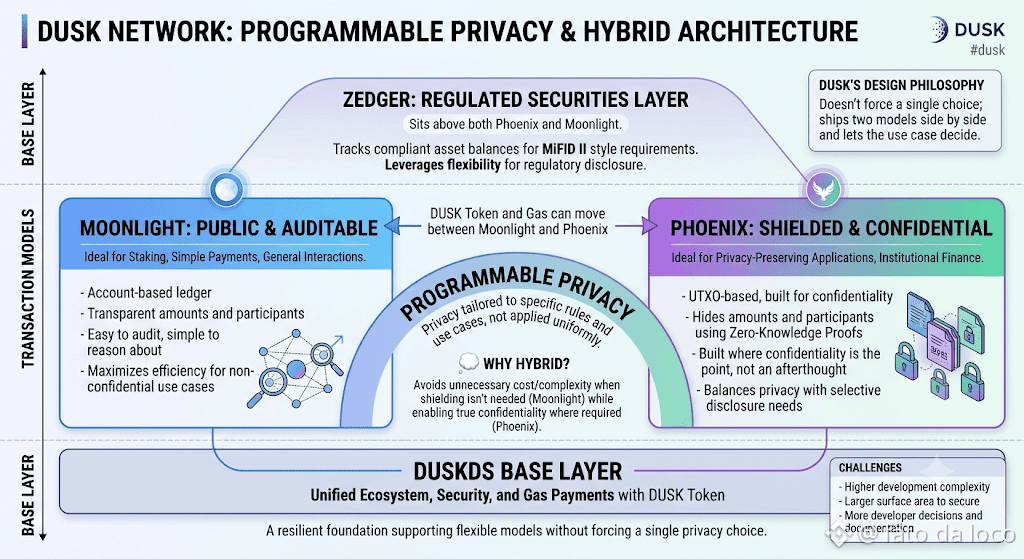
Die meisten Blockchains treffen eine einzige Entscheidung in Bezug auf Sichtbarkeit und zwingen alle, damit zu leben. Dusk Network hat etwas weniger Ordentliches getan – und meiner Meinung nach ehrlicher: Es liefert zwei Transaktionsmodelle nebeneinander aus und überlässt es dem jeweiligen Use Case, zu entscheiden.
Moonlight ist kontobasiert und öffentlich, nahe daran, wie sich ein normales Blockchain-Ledger verhält: leicht zu prüfen und einfach zu durchdenken. Phoenix ist UTXO-basiert und abgeschirmt, versteckt Beträge und Teilnehmer mittels Zero-Knowledge-Proofs und ist für Anwendungsfälle gebaut, bei denen Vertraulichkeit der eigentliche Zweck ist – nicht nur ein nachträglicher Gedanke. Beide leben auf derselben Basisschicht, DuskDS, und beide können den DUSK-Token bewegen oder Gas bezahlen. Eine dritte Schicht, Zedger, liegt über beiden – speziell für regulierte Wertpapiere: Sie verfolgt konforme Asset-Balancen auf eine Weise, die darauf ausgelegt ist, Anforderungen im MiFID-II-Stil zu erfüllen, statt allgemeine Zahlungen abzubilden. Nichts zwingt einen Nutzer oder Entwickler, sich für eine einzelne Philosophie der Privatsphäre zu entscheiden und sich dann bei jeder Interaktion konsequent darauf festzulegen.
Mit dem sich lohnenden Design-Entscheidungsgrund muss man sich auseinandersetzen: Warum Dusk nicht einfach alles standardmäßig abschirmt und „fertig“ sagt, wie es viele Privacy-Projekte tun. Programmable Privacy bedeutet in Dusk’ eigener Darstellung Privatsphäre, die auf spezifische Regeln ausgerichtet werden kann, statt einheitlich angewendet zu werden. Eine Übertragung regulierter Wertpapiere könnte Phoenix’ Vertraulichkeit plus selektive Offenlegung gegenüber einem Prüfer erfordern. Eine einfache Staking-Transaktion braucht möglicherweise überhaupt keine Abschirmung, und sie durch einen schwereren privacy-erhaltenden Pfad zu zwingen, würde nur Kosten und Komplexität erhöhen – ohne wirklichen Mehrwert.
Was das nicht tut, ist, die Entscheidung für Builder trivial zu machen. Mehrere Modelle zu unterstützen bedeutet eine größere Angriffsfläche zum Absichern, mehr Dokumentation zu schreiben und mehr Entscheidungen auf Entwickler zu verlagern, die womöglich einen offensichtlichen Standard bevorzugt hätten. Flexibilität hat Wartungskosten – und Dusk Network zahlt sie immer noch.
#dusk $DUSK @Dusk_Foundation
Die meisten Blockchains treffen eine einzige Entscheidung in Bezug auf Sichtbarkeit und zwingen alle, damit zu leben. Dusk Network hat etwas weniger Ordentliches getan – und meiner Meinung nach ehrlicher: Es liefert zwei Transaktionsmodelle nebeneinander aus und überlässt es dem jeweiligen Use Case, zu entscheiden.
Moonlight ist kontobasiert und öffentlich, nahe daran, wie sich ein normales Blockchain-Ledger verhält: leicht zu prüfen und einfach zu durchdenken. Phoenix ist UTXO-basiert und abgeschirmt, versteckt Beträge und Teilnehmer mittels Zero-Knowledge-Proofs und ist für Anwendungsfälle gebaut, bei denen Vertraulichkeit der eigentliche Zweck ist – nicht nur ein nachträglicher Gedanke. Beide leben auf derselben Basisschicht, DuskDS, und beide können den DUSK-Token bewegen oder Gas bezahlen. Eine dritte Schicht, Zedger, liegt über beiden – speziell für regulierte Wertpapiere: Sie verfolgt konforme Asset-Balancen auf eine Weise, die darauf ausgelegt ist, Anforderungen im MiFID-II-Stil zu erfüllen, statt allgemeine Zahlungen abzubilden. Nichts zwingt einen Nutzer oder Entwickler, sich für eine einzelne Philosophie der Privatsphäre zu entscheiden und sich dann bei jeder Interaktion konsequent darauf festzulegen.
Mit dem sich lohnenden Design-Entscheidungsgrund muss man sich auseinandersetzen: Warum Dusk nicht einfach alles standardmäßig abschirmt und „fertig“ sagt, wie es viele Privacy-Projekte tun. Programmable Privacy bedeutet in Dusk’ eigener Darstellung Privatsphäre, die auf spezifische Regeln ausgerichtet werden kann, statt einheitlich angewendet zu werden. Eine Übertragung regulierter Wertpapiere könnte Phoenix’ Vertraulichkeit plus selektive Offenlegung gegenüber einem Prüfer erfordern. Eine einfache Staking-Transaktion braucht möglicherweise überhaupt keine Abschirmung, und sie durch einen schwereren privacy-erhaltenden Pfad zu zwingen, würde nur Kosten und Komplexität erhöhen – ohne wirklichen Mehrwert.
Was das nicht tut, ist, die Entscheidung für Builder trivial zu machen. Mehrere Modelle zu unterstützen bedeutet eine größere Angriffsfläche zum Absichern, mehr Dokumentation zu schreiben und mehr Entscheidungen auf Entwickler zu verlagern, die womöglich einen offensichtlichen Standard bevorzugt hätten. Flexibilität hat Wartungskosten – und Dusk Network zahlt sie immer noch.
#dusk $DUSK @Dusk
Moonlight ist kontobasiert und öffentlich, nahe daran, wie sich ein normales Blockchain-Ledger verhält: leicht zu prüfen und einfach zu durchdenken. Phoenix ist UTXO-basiert und abgeschirmt, versteckt Beträge und Teilnehmer mittels Zero-Knowledge-Proofs und ist für Anwendungsfälle gebaut, bei denen Vertraulichkeit der eigentliche Zweck ist – nicht nur ein nachträglicher Gedanke. Beide leben auf derselben Basisschicht, DuskDS, und beide können den DUSK-Token bewegen oder Gas bezahlen. Eine dritte Schicht, Zedger, liegt über beiden – speziell für regulierte Wertpapiere: Sie verfolgt konforme Asset-Balancen auf eine Weise, die darauf ausgelegt ist, Anforderungen im MiFID-II-Stil zu erfüllen, statt allgemeine Zahlungen abzubilden. Nichts zwingt einen Nutzer oder Entwickler, sich für eine einzelne Philosophie der Privatsphäre zu entscheiden und sich dann bei jeder Interaktion konsequent darauf festzulegen.
Mit dem sich lohnenden Design-Entscheidungsgrund muss man sich auseinandersetzen: Warum Dusk nicht einfach alles standardmäßig abschirmt und „fertig“ sagt, wie es viele Privacy-Projekte tun. Programmable Privacy bedeutet in Dusk’ eigener Darstellung Privatsphäre, die auf spezifische Regeln ausgerichtet werden kann, statt einheitlich angewendet zu werden. Eine Übertragung regulierter Wertpapiere könnte Phoenix’ Vertraulichkeit plus selektive Offenlegung gegenüber einem Prüfer erfordern. Eine einfache Staking-Transaktion braucht möglicherweise überhaupt keine Abschirmung, und sie durch einen schwereren privacy-erhaltenden Pfad zu zwingen, würde nur Kosten und Komplexität erhöhen – ohne wirklichen Mehrwert.
Was das nicht tut, ist, die Entscheidung für Builder trivial zu machen. Mehrere Modelle zu unterstützen bedeutet eine größere Angriffsfläche zum Absichern, mehr Dokumentation zu schreiben und mehr Entscheidungen auf Entwickler zu verlagern, die womöglich einen offensichtlichen Standard bevorzugt hätten. Flexibilität hat Wartungskosten – und Dusk Network zahlt sie immer noch.
#dusk $DUSK @Dusk
100
·
--
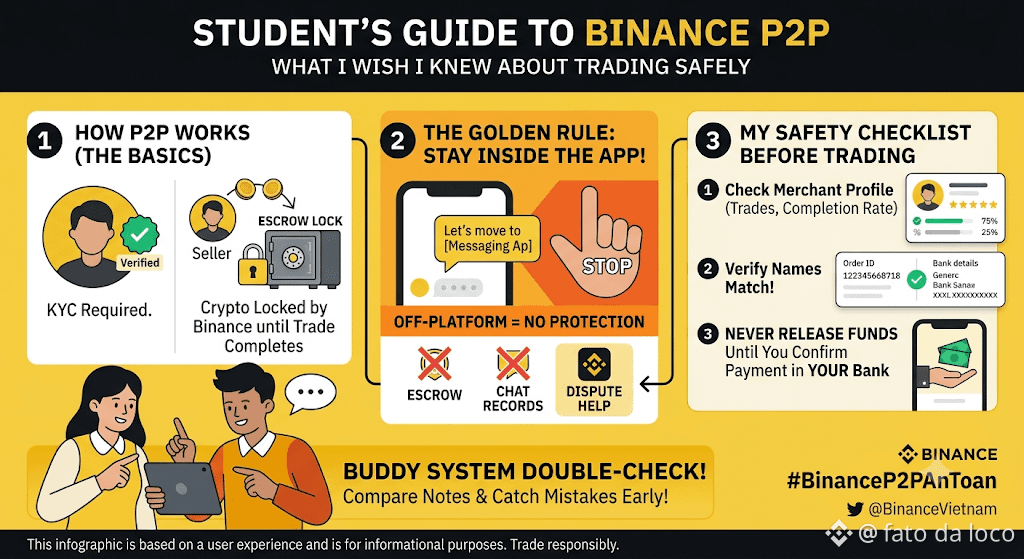
Als Studentin/als Student kam meine erste Erfahrung mit dem Krypto-Trading über Binance P2P. Ich möchte es so erklären, wie ich mir gewünscht hätte, dass es mir jemand erklärt. Binance P2P ist ein Marktplatz, auf dem Nutzer Krypto direkt miteinander kaufen und verkaufen, aber es ist kein Freifahrtschein. Jeder Account muss zuerst KYC abschließen, das heißt, deine Identität wird überprüft, bevor du überhaupt handeln kannst. Sobald du eine Bestellung aufgibst, wird das Krypto-Asset des Verkäufers in einem Treuhandkonto (Escrow) gesperrt, sodass es nicht an irgendeinen anderen Ort gesendet werden kann, bis beide Seiten bestätigen, dass der Handel abgeschlossen ist.
Am längsten zu verstehen war für mich, warum es so wichtig ist, innerhalb der App zu bleiben. Ein Kommilitone sagte mir einmal, ein Händler habe darum gebeten, den Handel über eine separate Messaging-App abzuschließen, um Zeit zu sparen – und zum Glück hat mein Kommilitone Nein gesagt. Alles an Binance P2P – das Escrow, der Chat-Verlauf, die Möglichkeit, einen Disput zu eröffnen, wenn etwas schiefgeht – funktioniert nur dann, wenn der gesamte Handel von Anfang bis Ende auf der Plattform stattfindet. Wenn man aus der App herausgeht, fallen auf einen Schlag alle diese Schutzmaßnahmen weg.
Bevor ich jetzt irgendeine Zahlung abschicke, prüfe ich das Profil der anderen Person: Wie viele Trades sie bereits abgeschlossen haben, wie hoch ihre Abschlussquote ist und ob der Name mit dem übereinstimmt, was ich in der Bestellung sehe. Als Verkäufer*in gebe ich niemals Geld frei, bevor ich persönlich bestätigt habe, dass das Geld in meinem eigenen Konto angekommen ist – exakt mit dem richtigen Betrag und dem Namen des Absenders. Anfangs klingt das nach vielen Schritten, aber nach ein paar Trades auf Binance P2P wird es zur zweiten Natur.
Mein Kommilitone und ich vergleichen unsere Notizen, bevor irgendwer von uns handelt. Das ist inzwischen zu einer kleinen Gewohnheit geworden: die Gründe des jeweils anderen noch einmal zu prüfen, bevor wir eine Bestellung abschicken. Unnötig klingt das erst, bis man merkt, wie leicht man sich einreden kann, dass ein Shortcut in Ordnung ist, wenn man der/die Einzige ist, der/die das beurteilt. Jemand anderen zu fragen, warum du einem bestimmten Händler vertraust, ist manchmal der einfachste Weg, einen Fehler zu finden, bevor er dich auf Binance P2P etwas kostet.
#binancep2pantoan @Binance_Vietnam $HEMI
{future}(HEMIUSDT)
Als Studentin/als Student kam meine erste Erfahrung mit dem Krypto-Trading über Binance P2P. Ich möchte es so erklären, wie ich mir gewünscht hätte, dass es mir jemand erklärt. Binance P2P ist ein Marktplatz, auf dem Nutzer Krypto direkt miteinander kaufen und verkaufen, aber es ist kein Freifahrtschein. Jeder Account muss zuerst KYC abschließen, das heißt, deine Identität wird überprüft, bevor du überhaupt handeln kannst. Sobald du eine Bestellung aufgibst, wird das Krypto-Asset des Verkäufers in einem Treuhandkonto (Escrow) gesperrt, sodass es nicht an irgendeinen anderen Ort gesendet werden kann, bis beide Seiten bestätigen, dass der Handel abgeschlossen ist.
Am längsten zu verstehen war für mich, warum es so wichtig ist, innerhalb der App zu bleiben. Ein Kommilitone sagte mir einmal, ein Händler habe darum gebeten, den Handel über eine separate Messaging-App abzuschließen, um Zeit zu sparen – und zum Glück hat mein Kommilitone Nein gesagt. Alles an Binance P2P – das Escrow, der Chat-Verlauf, die Möglichkeit, einen Disput zu eröffnen, wenn etwas schiefgeht – funktioniert nur dann, wenn der gesamte Handel von Anfang bis Ende auf der Plattform stattfindet. Wenn man aus der App herausgeht, fallen auf einen Schlag alle diese Schutzmaßnahmen weg.
Bevor ich jetzt irgendeine Zahlung abschicke, prüfe ich das Profil der anderen Person: Wie viele Trades sie bereits abgeschlossen haben, wie hoch ihre Abschlussquote ist und ob der Name mit dem übereinstimmt, was ich in der Bestellung sehe. Als Verkäufer*in gebe ich niemals Geld frei, bevor ich persönlich bestätigt habe, dass das Geld in meinem eigenen Konto angekommen ist – exakt mit dem richtigen Betrag und dem Namen des Absenders. Anfangs klingt das nach vielen Schritten, aber nach ein paar Trades auf Binance P2P wird es zur zweiten Natur.
Mein Kommilitone und ich vergleichen unsere Notizen, bevor irgendwer von uns handelt. Das ist inzwischen zu einer kleinen Gewohnheit geworden: die Gründe des jeweils anderen noch einmal zu prüfen, bevor wir eine Bestellung abschicken. Unnötig klingt das erst, bis man merkt, wie leicht man sich einreden kann, dass ein Shortcut in Ordnung ist, wenn man der/die Einzige ist, der/die das beurteilt. Jemand anderen zu fragen, warum du einem bestimmten Händler vertraust, ist manchmal der einfachste Weg, einen Fehler zu finden, bevor er dich auf Binance P2P etwas kostet.
#binancep2pantoan @Binance Vietnam $HEMI
Am längsten zu verstehen war für mich, warum es so wichtig ist, innerhalb der App zu bleiben. Ein Kommilitone sagte mir einmal, ein Händler habe darum gebeten, den Handel über eine separate Messaging-App abzuschließen, um Zeit zu sparen – und zum Glück hat mein Kommilitone Nein gesagt. Alles an Binance P2P – das Escrow, der Chat-Verlauf, die Möglichkeit, einen Disput zu eröffnen, wenn etwas schiefgeht – funktioniert nur dann, wenn der gesamte Handel von Anfang bis Ende auf der Plattform stattfindet. Wenn man aus der App herausgeht, fallen auf einen Schlag alle diese Schutzmaßnahmen weg.
Bevor ich jetzt irgendeine Zahlung abschicke, prüfe ich das Profil der anderen Person: Wie viele Trades sie bereits abgeschlossen haben, wie hoch ihre Abschlussquote ist und ob der Name mit dem übereinstimmt, was ich in der Bestellung sehe. Als Verkäufer*in gebe ich niemals Geld frei, bevor ich persönlich bestätigt habe, dass das Geld in meinem eigenen Konto angekommen ist – exakt mit dem richtigen Betrag und dem Namen des Absenders. Anfangs klingt das nach vielen Schritten, aber nach ein paar Trades auf Binance P2P wird es zur zweiten Natur.
Mein Kommilitone und ich vergleichen unsere Notizen, bevor irgendwer von uns handelt. Das ist inzwischen zu einer kleinen Gewohnheit geworden: die Gründe des jeweils anderen noch einmal zu prüfen, bevor wir eine Bestellung abschicken. Unnötig klingt das erst, bis man merkt, wie leicht man sich einreden kann, dass ein Shortcut in Ordnung ist, wenn man der/die Einzige ist, der/die das beurteilt. Jemand anderen zu fragen, warum du einem bestimmten Händler vertraust, ist manchmal der einfachste Weg, einen Fehler zu finden, bevor er dich auf Binance P2P etwas kostet.
#binancep2pantoan @Binance Vietnam $HEMI
138
·
--
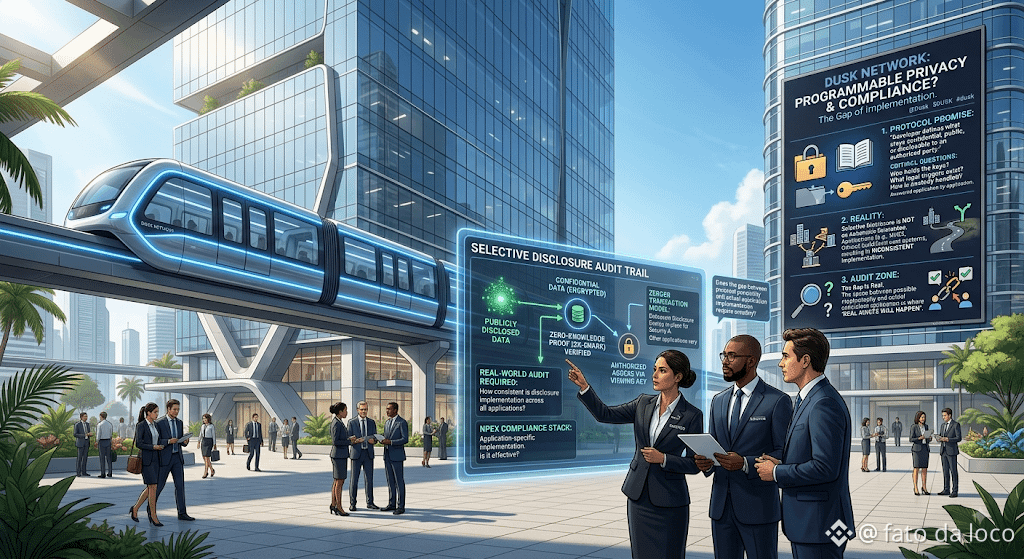
Programmierbarer Datenschutz ist der Ausdruck, den Dusk Network verwendet, um sein zentrales Versprechen zu beschreiben – und auf dem Papier löst er einen Streit, den Datenschutz-Blockchains seit Jahren verlieren. Statt zwischen vollständiger Anonymität und vollständiger Transparenz zu wählen, definiert eine Entwicklerperson, was vertraulich bleibt, was öffentlich ist und was unter den richtigen Bedingungen an eine autorisierte Partei offengelegt werden darf. Zero-Knowledge-Proofs übernehmen die Kryptografie. Selektive Offenlegung regelt den Compliance-Fall. Schnell gelesen klingt es, als sei das alte Dilemma einfach gelöst.
Was diese Darstellung jedoch still beiseitelässt, ist der Teil, der passiert, nachdem die Kryptografie funktioniert. Selektive Offenlegung erfordert, dass jemand einen Betrachtungsschlüssel oder einen Prüfbeleg (Audit Proof) für eine bestimmte Behauptung hält oder Zugriff gewährt, und das Protokoll selbst schreibt nicht vor, wer diese Person ist, welcher rechtliche Maßstab eine Anfrage auslöst oder wie der Schlüsselzugriff verwaltet wird, falls eine Institution oder ein Regulator Zugriff benötigt. Diese Fragen werden Anwendung für Anwendung beantwortet – nicht einmal auf Protokollebene. NPEX baut seinen eigenen Compliance-Stack auf die Werkzeuge von Dusk Network auf, um sie für seinen eigenen Veranstaltungsrahmen zu beantworten. Ein anderer Emittent auf derselben Kette könnte etwas ganz anders strukturieren, mit anderen Annahmen darüber, wer die Schlüssel hält. Zedger, das Transaktionsmodell, das speziell für Dusk Network standardisierte Confidential Security Contract-Standards entwickelt wurde, integriert Rücklösungslogik, gekappte Übertragungen und Dividend-Logik für Anwendungsfälle im Wertpapierbereich – was zeigt, dass das Protokoll sehr bewusstes Disclosure-Design unterstützen kann, wenn jemand die Arbeit dafür leistet. Das bedeutet jedoch nicht, dass jeder künftige Emittent standardmäßig mit derselben Sorgfalt bauen wird.
Ich glaube nicht, dass das ein Mangel ist – denn Flexibilität ist ja der Kern dessen, was „programmierbar“ überhaupt meint. Aber „privacy and compliance, solved“ beschreibt, was die Kryptografie möglich macht, nicht eine Garantie dafür, wie konsistent jede konkrete Anwendung in der Praxis die Offenlegungsseite tatsächlich umsetzt. Die Lücke zwischen beidem ist genau dort, wo echte Audits stattfinden werden.
#dusk $DUSK @Dusk_Foundation
Programmierbarer Datenschutz ist der Ausdruck, den Dusk Network verwendet, um sein zentrales Versprechen zu beschreiben – und auf dem Papier löst er einen Streit, den Datenschutz-Blockchains seit Jahren verlieren. Statt zwischen vollständiger Anonymität und vollständiger Transparenz zu wählen, definiert eine Entwicklerperson, was vertraulich bleibt, was öffentlich ist und was unter den richtigen Bedingungen an eine autorisierte Partei offengelegt werden darf. Zero-Knowledge-Proofs übernehmen die Kryptografie. Selektive Offenlegung regelt den Compliance-Fall. Schnell gelesen klingt es, als sei das alte Dilemma einfach gelöst.
Was diese Darstellung jedoch still beiseitelässt, ist der Teil, der passiert, nachdem die Kryptografie funktioniert. Selektive Offenlegung erfordert, dass jemand einen Betrachtungsschlüssel oder einen Prüfbeleg (Audit Proof) für eine bestimmte Behauptung hält oder Zugriff gewährt, und das Protokoll selbst schreibt nicht vor, wer diese Person ist, welcher rechtliche Maßstab eine Anfrage auslöst oder wie der Schlüsselzugriff verwaltet wird, falls eine Institution oder ein Regulator Zugriff benötigt. Diese Fragen werden Anwendung für Anwendung beantwortet – nicht einmal auf Protokollebene. NPEX baut seinen eigenen Compliance-Stack auf die Werkzeuge von Dusk Network auf, um sie für seinen eigenen Veranstaltungsrahmen zu beantworten. Ein anderer Emittent auf derselben Kette könnte etwas ganz anders strukturieren, mit anderen Annahmen darüber, wer die Schlüssel hält. Zedger, das Transaktionsmodell, das speziell für Dusk Network standardisierte Confidential Security Contract-Standards entwickelt wurde, integriert Rücklösungslogik, gekappte Übertragungen und Dividend-Logik für Anwendungsfälle im Wertpapierbereich – was zeigt, dass das Protokoll sehr bewusstes Disclosure-Design unterstützen kann, wenn jemand die Arbeit dafür leistet. Das bedeutet jedoch nicht, dass jeder künftige Emittent standardmäßig mit derselben Sorgfalt bauen wird.
Ich glaube nicht, dass das ein Mangel ist – denn Flexibilität ist ja der Kern dessen, was „programmierbar“ überhaupt meint. Aber „privacy and compliance, solved“ beschreibt, was die Kryptografie möglich macht, nicht eine Garantie dafür, wie konsistent jede konkrete Anwendung in der Praxis die Offenlegungsseite tatsächlich umsetzt. Die Lücke zwischen beidem ist genau dort, wo echte Audits stattfinden werden.
#dusk $DUSK @Dusk
Was diese Darstellung jedoch still beiseitelässt, ist der Teil, der passiert, nachdem die Kryptografie funktioniert. Selektive Offenlegung erfordert, dass jemand einen Betrachtungsschlüssel oder einen Prüfbeleg (Audit Proof) für eine bestimmte Behauptung hält oder Zugriff gewährt, und das Protokoll selbst schreibt nicht vor, wer diese Person ist, welcher rechtliche Maßstab eine Anfrage auslöst oder wie der Schlüsselzugriff verwaltet wird, falls eine Institution oder ein Regulator Zugriff benötigt. Diese Fragen werden Anwendung für Anwendung beantwortet – nicht einmal auf Protokollebene. NPEX baut seinen eigenen Compliance-Stack auf die Werkzeuge von Dusk Network auf, um sie für seinen eigenen Veranstaltungsrahmen zu beantworten. Ein anderer Emittent auf derselben Kette könnte etwas ganz anders strukturieren, mit anderen Annahmen darüber, wer die Schlüssel hält. Zedger, das Transaktionsmodell, das speziell für Dusk Network standardisierte Confidential Security Contract-Standards entwickelt wurde, integriert Rücklösungslogik, gekappte Übertragungen und Dividend-Logik für Anwendungsfälle im Wertpapierbereich – was zeigt, dass das Protokoll sehr bewusstes Disclosure-Design unterstützen kann, wenn jemand die Arbeit dafür leistet. Das bedeutet jedoch nicht, dass jeder künftige Emittent standardmäßig mit derselben Sorgfalt bauen wird.
Ich glaube nicht, dass das ein Mangel ist – denn Flexibilität ist ja der Kern dessen, was „programmierbar“ überhaupt meint. Aber „privacy and compliance, solved“ beschreibt, was die Kryptografie möglich macht, nicht eine Garantie dafür, wie konsistent jede konkrete Anwendung in der Praxis die Offenlegungsseite tatsächlich umsetzt. Die Lücke zwischen beidem ist genau dort, wo echte Audits stattfinden werden.
#dusk $DUSK @Dusk
1
75
·
--
Die Entscheidung, mit welchem Händler man auf Binance P2P handeln sollte, fühlte sich für mich früher zufällig an – ich habe einfach den genommen, der den besten Kurs hatte. Das hat sich nach einem Handel geändert: Der Kurs sah großartig aus, aber das Profil erzählte eine andere Geschichte, sobald ich es mir wirklich angesehen habe.
Binance P2P zeigt bei jedem Händler eine erstaunlich detaillierte Übersicht, wenn man sich die Zeit nimmt, sie zu lesen: Abschlussquote, Gesamtzahl der Bestellungen, durchschnittliche Freigabezeit und wie lange das Konto bereits aktiv ist. Ein Profil mit niedriger Abschlussquote oder sehr wenigen abgeschlossenen Bestellungen, kombiniert mit einem ungewöhnlich guten Kurs, ist oft ein Zeichen, langsamer zu machen. Jedes Konto hat KYC bestanden, also steckt eine echte verifizierte Identität dahinter – aber das heißt nicht, dass jeder Trader sich gut verhält. Genau deshalb bietet die Plattform dir als zusätzliche Schutzebenen weiterhin Chat, Treuhand (Escrow) und die Möglichkeit, einen Streitfall einzureichen.
Mein Ablauf jetzt, bevor ich irgendeine Bestellung öffne: Ich prüfe zuerst die Abschlussquote und die Anzahl der Bestellungen, dann lese ich ein paar der letzten Chat-Nachrichten, falls der Händler öffentliche Aktivitäten hat. Sobald ein Handel beginnt, stelle ich sicher, dass der Name auf der Zahlung, die ich sende oder empfange, tatsächlich mit dem Namen übereinstimmt, der mit dem Profil verknüpft ist. Ich bestätige oder gebe nie allein aufgrund dessen frei, was jemand im Chat sagt, sondern nur aufgrund dessen, was ich direkt über meine eigene Banking-App verifizieren kann. Außerdem speichere ich einen Screenshot des Händlerprofils zusammen mit der Bestellung, falls später noch etwas überprüft werden muss.
Außerdem achte ich darauf, wie konsistent die Freigabezeiten eines Händlers über seine Historie hinweg wirken – nicht nur auf die angezeigte durchschnittliche Zahl. Ein Händler, der bei kleinen Trades schnell freigibt, aber bei größeren Trades ein Muster von Verzögerungen hat, signalisiert dir etwas ganz Spezifisches darüber, wo seine „Komfortzone“ tatsächlich endet. Ich habe begonnen, mir kurz im Kopf Notizen zu machen über Händler, mit denen ich erfolgreich gehandelt habe: Wiederholte Trades mit jemandem, der bereits durch eine reibungslose Historie verifiziert ist, sind weniger reibungsvoll als der Neustart mit einem Fremden.
Ein guter Kurs auf Binance P2P bedeutet nichts, wenn der Handel dahinter nicht sicher ist.
#binancep2pantoan @Binance_Vietnam $ACE
{future}(ACEUSDT)
Die Entscheidung, mit welchem Händler man auf Binance P2P handeln sollte, fühlte sich für mich früher zufällig an – ich habe einfach den genommen, der den besten Kurs hatte. Das hat sich nach einem Handel geändert: Der Kurs sah großartig aus, aber das Profil erzählte eine andere Geschichte, sobald ich es mir wirklich angesehen habe.
Binance P2P zeigt bei jedem Händler eine erstaunlich detaillierte Übersicht, wenn man sich die Zeit nimmt, sie zu lesen: Abschlussquote, Gesamtzahl der Bestellungen, durchschnittliche Freigabezeit und wie lange das Konto bereits aktiv ist. Ein Profil mit niedriger Abschlussquote oder sehr wenigen abgeschlossenen Bestellungen, kombiniert mit einem ungewöhnlich guten Kurs, ist oft ein Zeichen, langsamer zu machen. Jedes Konto hat KYC bestanden, also steckt eine echte verifizierte Identität dahinter – aber das heißt nicht, dass jeder Trader sich gut verhält. Genau deshalb bietet die Plattform dir als zusätzliche Schutzebenen weiterhin Chat, Treuhand (Escrow) und die Möglichkeit, einen Streitfall einzureichen.
Mein Ablauf jetzt, bevor ich irgendeine Bestellung öffne: Ich prüfe zuerst die Abschlussquote und die Anzahl der Bestellungen, dann lese ich ein paar der letzten Chat-Nachrichten, falls der Händler öffentliche Aktivitäten hat. Sobald ein Handel beginnt, stelle ich sicher, dass der Name auf der Zahlung, die ich sende oder empfange, tatsächlich mit dem Namen übereinstimmt, der mit dem Profil verknüpft ist. Ich bestätige oder gebe nie allein aufgrund dessen frei, was jemand im Chat sagt, sondern nur aufgrund dessen, was ich direkt über meine eigene Banking-App verifizieren kann. Außerdem speichere ich einen Screenshot des Händlerprofils zusammen mit der Bestellung, falls später noch etwas überprüft werden muss.
Außerdem achte ich darauf, wie konsistent die Freigabezeiten eines Händlers über seine Historie hinweg wirken – nicht nur auf die angezeigte durchschnittliche Zahl. Ein Händler, der bei kleinen Trades schnell freigibt, aber bei größeren Trades ein Muster von Verzögerungen hat, signalisiert dir etwas ganz Spezifisches darüber, wo seine „Komfortzone“ tatsächlich endet. Ich habe begonnen, mir kurz im Kopf Notizen zu machen über Händler, mit denen ich erfolgreich gehandelt habe: Wiederholte Trades mit jemandem, der bereits durch eine reibungslose Historie verifiziert ist, sind weniger reibungsvoll als der Neustart mit einem Fremden.
Ein guter Kurs auf Binance P2P bedeutet nichts, wenn der Handel dahinter nicht sicher ist.
#binancep2pantoan @Binance Vietnam $ACE
Binance P2P zeigt bei jedem Händler eine erstaunlich detaillierte Übersicht, wenn man sich die Zeit nimmt, sie zu lesen: Abschlussquote, Gesamtzahl der Bestellungen, durchschnittliche Freigabezeit und wie lange das Konto bereits aktiv ist. Ein Profil mit niedriger Abschlussquote oder sehr wenigen abgeschlossenen Bestellungen, kombiniert mit einem ungewöhnlich guten Kurs, ist oft ein Zeichen, langsamer zu machen. Jedes Konto hat KYC bestanden, also steckt eine echte verifizierte Identität dahinter – aber das heißt nicht, dass jeder Trader sich gut verhält. Genau deshalb bietet die Plattform dir als zusätzliche Schutzebenen weiterhin Chat, Treuhand (Escrow) und die Möglichkeit, einen Streitfall einzureichen.
Mein Ablauf jetzt, bevor ich irgendeine Bestellung öffne: Ich prüfe zuerst die Abschlussquote und die Anzahl der Bestellungen, dann lese ich ein paar der letzten Chat-Nachrichten, falls der Händler öffentliche Aktivitäten hat. Sobald ein Handel beginnt, stelle ich sicher, dass der Name auf der Zahlung, die ich sende oder empfange, tatsächlich mit dem Namen übereinstimmt, der mit dem Profil verknüpft ist. Ich bestätige oder gebe nie allein aufgrund dessen frei, was jemand im Chat sagt, sondern nur aufgrund dessen, was ich direkt über meine eigene Banking-App verifizieren kann. Außerdem speichere ich einen Screenshot des Händlerprofils zusammen mit der Bestellung, falls später noch etwas überprüft werden muss.
Außerdem achte ich darauf, wie konsistent die Freigabezeiten eines Händlers über seine Historie hinweg wirken – nicht nur auf die angezeigte durchschnittliche Zahl. Ein Händler, der bei kleinen Trades schnell freigibt, aber bei größeren Trades ein Muster von Verzögerungen hat, signalisiert dir etwas ganz Spezifisches darüber, wo seine „Komfortzone“ tatsächlich endet. Ich habe begonnen, mir kurz im Kopf Notizen zu machen über Händler, mit denen ich erfolgreich gehandelt habe: Wiederholte Trades mit jemandem, der bereits durch eine reibungslose Historie verifiziert ist, sind weniger reibungsvoll als der Neustart mit einem Fremden.
Ein guter Kurs auf Binance P2P bedeutet nichts, wenn der Handel dahinter nicht sicher ist.
#binancep2pantoan @Binance Vietnam $ACE
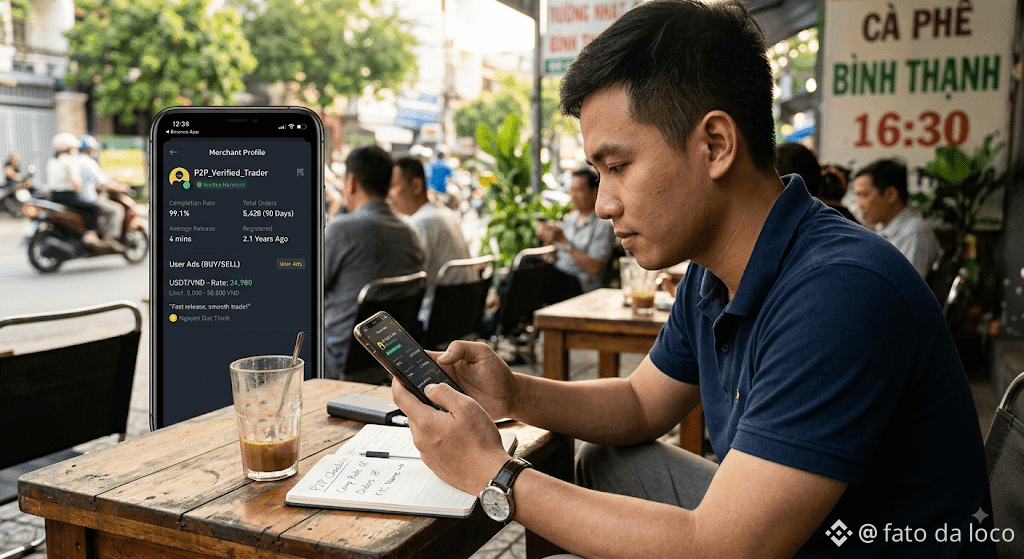
194
·
--
Als die Ingenieure von Dusk Network entscheiden mussten, wie Verträge tatsächlich ausgeführt werden, griffen sie nicht nach dem naheliegenden Abkürzungsweg. Die meisten neuen Layer-1s, die in den letzten Jahren gestartet sind, wurden ab Tag 1 EVM-kompatibel ausgeliefert und setzten darauf, dass die Vertrautheit mit Solidity alle technischen Nachteile überwiegen würde. Dusk Network baute zuerst seine eigene virtuelle Maschine: Piecrust, eine WASM-basierte Laufzeit mit nativer Unterstützung für Zero-Knowledge-Operationen wie PLONK und Groth16-Verifikation sowie einem Delta-basierten Zustandsmodell, das nur das speichert, was sich tatsächlich geändert hat, statt bei jedem Block den kompletten Zustand neu zu schreiben.
Das ist ein schwierigerer, langsamerer Weg. Es ist auch der einzige Weg, der es Dusk Network ermöglichte, dass seine Verträge Zero-Knowledge-native sind – und nicht nur Zero-Knowledge-nah –, da standardisierte EVM-Umgebungen nicht für die vertrauliche Proof-Verifikation als erstklassige Operation entworfen wurden. Der Preis dafür war die Entwicklervertrautheit: Die meisten Ingenieure kennen Solidity, deutlich weniger kennen Rust plus die Contract-Makros von Dusk Network – und das war eine reale Kostenposition, die das Team bewusst in Kauf nahm.
Spannend ist, dass Dusk Network diese Abwägung nicht für immer beibehielt. Mit DuskEVM kam eine zweite Ausführungsumgebung hinzu, vollständig EVM-äquivalent, die sich auf dieselbe zugrunde liegende DuskDS-Schicht absetzt, die Piecrust-basierte Verträge verwenden, mit einer vertrauenslosen nativen Bridge und Standard-Tooling, das Entwicklern bereits vertraut ist. Anstatt ein einziges Ausführungsmodell auszuwählen und jeden Use Case zwingend durch dieses zu pressen, trennte Dusk Network Settlement und Ausführung vollständig: Privacy-native Anwendungen leben auf Piecrust, Ethereum-native Teams auf DuskEVM – und beide erben dieselben Konsens- und Finalitätsgarantien darunter.
Ich denke, diese Reihenfolge war die richtige Entscheidung: Erst das schwierigere, stärker differenzierende Produkt bauen und erst dann den vertrauten Einstieg ergänzen, sobald das Fundament steht. Ob 2 Ausführungsumgebungen Liquidität und Aufmerksamkeit fragmentieren, statt Flexibilität hinzuzufügen, ist jedoch noch eine offene Designfrage, die niemand außerhalb von Dusk Network bislang vollständig beantworten kann.
#dusk $DUSK @Dusk_Foundation
Als die Ingenieure von Dusk Network entscheiden mussten, wie Verträge tatsächlich ausgeführt werden, griffen sie nicht nach dem naheliegenden Abkürzungsweg. Die meisten neuen Layer-1s, die in den letzten Jahren gestartet sind, wurden ab Tag 1 EVM-kompatibel ausgeliefert und setzten darauf, dass die Vertrautheit mit Solidity alle technischen Nachteile überwiegen würde. Dusk Network baute zuerst seine eigene virtuelle Maschine: Piecrust, eine WASM-basierte Laufzeit mit nativer Unterstützung für Zero-Knowledge-Operationen wie PLONK und Groth16-Verifikation sowie einem Delta-basierten Zustandsmodell, das nur das speichert, was sich tatsächlich geändert hat, statt bei jedem Block den kompletten Zustand neu zu schreiben.
Das ist ein schwierigerer, langsamerer Weg. Es ist auch der einzige Weg, der es Dusk Network ermöglichte, dass seine Verträge Zero-Knowledge-native sind – und nicht nur Zero-Knowledge-nah –, da standardisierte EVM-Umgebungen nicht für die vertrauliche Proof-Verifikation als erstklassige Operation entworfen wurden. Der Preis dafür war die Entwicklervertrautheit: Die meisten Ingenieure kennen Solidity, deutlich weniger kennen Rust plus die Contract-Makros von Dusk Network – und das war eine reale Kostenposition, die das Team bewusst in Kauf nahm.
Spannend ist, dass Dusk Network diese Abwägung nicht für immer beibehielt. Mit DuskEVM kam eine zweite Ausführungsumgebung hinzu, vollständig EVM-äquivalent, die sich auf dieselbe zugrunde liegende DuskDS-Schicht absetzt, die Piecrust-basierte Verträge verwenden, mit einer vertrauenslosen nativen Bridge und Standard-Tooling, das Entwicklern bereits vertraut ist. Anstatt ein einziges Ausführungsmodell auszuwählen und jeden Use Case zwingend durch dieses zu pressen, trennte Dusk Network Settlement und Ausführung vollständig: Privacy-native Anwendungen leben auf Piecrust, Ethereum-native Teams auf DuskEVM – und beide erben dieselben Konsens- und Finalitätsgarantien darunter.
Ich denke, diese Reihenfolge war die richtige Entscheidung: Erst das schwierigere, stärker differenzierende Produkt bauen und erst dann den vertrauten Einstieg ergänzen, sobald das Fundament steht. Ob 2 Ausführungsumgebungen Liquidität und Aufmerksamkeit fragmentieren, statt Flexibilität hinzuzufügen, ist jedoch noch eine offene Designfrage, die niemand außerhalb von Dusk Network bislang vollständig beantworten kann.
#dusk $DUSK @Dusk
Das ist ein schwierigerer, langsamerer Weg. Es ist auch der einzige Weg, der es Dusk Network ermöglichte, dass seine Verträge Zero-Knowledge-native sind – und nicht nur Zero-Knowledge-nah –, da standardisierte EVM-Umgebungen nicht für die vertrauliche Proof-Verifikation als erstklassige Operation entworfen wurden. Der Preis dafür war die Entwicklervertrautheit: Die meisten Ingenieure kennen Solidity, deutlich weniger kennen Rust plus die Contract-Makros von Dusk Network – und das war eine reale Kostenposition, die das Team bewusst in Kauf nahm.
Spannend ist, dass Dusk Network diese Abwägung nicht für immer beibehielt. Mit DuskEVM kam eine zweite Ausführungsumgebung hinzu, vollständig EVM-äquivalent, die sich auf dieselbe zugrunde liegende DuskDS-Schicht absetzt, die Piecrust-basierte Verträge verwenden, mit einer vertrauenslosen nativen Bridge und Standard-Tooling, das Entwicklern bereits vertraut ist. Anstatt ein einziges Ausführungsmodell auszuwählen und jeden Use Case zwingend durch dieses zu pressen, trennte Dusk Network Settlement und Ausführung vollständig: Privacy-native Anwendungen leben auf Piecrust, Ethereum-native Teams auf DuskEVM – und beide erben dieselben Konsens- und Finalitätsgarantien darunter.
Ich denke, diese Reihenfolge war die richtige Entscheidung: Erst das schwierigere, stärker differenzierende Produkt bauen und erst dann den vertrauten Einstieg ergänzen, sobald das Fundament steht. Ob 2 Ausführungsumgebungen Liquidität und Aufmerksamkeit fragmentieren, statt Flexibilität hinzuzufügen, ist jedoch noch eine offene Designfrage, die niemand außerhalb von Dusk Network bislang vollständig beantworten kann.
#dusk $DUSK @Dusk
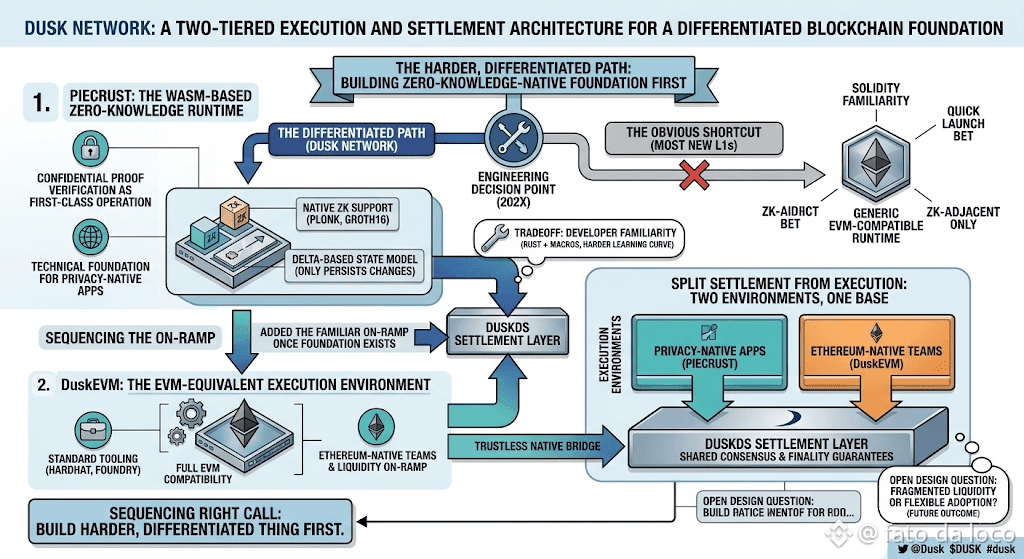
148
·
--
Binance P2P vom Handy aus zwischen Terminen zu handeln, hat mir beigebracht, Gewohnheiten aufzubauen, die nicht davon abhängen, dass man sich langsam genug Zeit zum Nachdenken nehmen kann. Binance P2P hält die Krypto eines Verkäufers bis zur verifizierten Zahlung des Käufers im Treuhandkonto (Escrow), verlangt von jedem Konto, den KYC-Prozess abzuschließen, gibt jeder Bestellung seinen eigenen Chat und bietet eine Dispute-/Einspruchsmöglichkeit, falls Binance bei Bedarf eingreifen und die Details prüfen soll. Dieser Schutz gilt jedoch nur, solange der gesamte Handel innerhalb von Binance P2P bleibt. Eine Nachricht mit der Bitte, die Angelegenheit stattdessen über einen persönlichen Kontakt zu klären, ist daher im Grunde eine Aufforderung, von jedem Schutz zurückzutreten, den du hast. Sogar auf meinem Handy prüfe ich zuerst die Anzahl der Bestellungen, die Abschlussquote und das Kontaalter eines Gegenübers. Und ich werte vorgetäuschte Benachrichtigungen, überstürzte Anfragen und nicht überprüfbare Belege als Gründe zum Stoppen – statt sie durchzuziehen. Ich gebe nie etwas frei, ohne den Kontostand in meiner eigenen Banking-App bestätigt zu haben, und ich halte meine Screenshots von jedem Handel ordentlich bereit, falls der Support sie benötigt.
Die Gewohnheit, die auf dem Handy am wichtigsten ist, lautet: Ich vertraue nie allein einer Push-Benachrichtigung. Eine Benachrichtigung kann vorgetäuscht oder einfach falsch sein. Deshalb öffne ich vor dem Freigeben jeglicher Krypto meine echte Banking-App – nicht die Meldung – und prüfe den realen Kontostand sowie die Transaktionshistorie selbst. Das habe ich gelernt, nachdem ein Käufer einen Screenshot geschickt hat, der wie eine Bankbenachrichtigung aussah, mit Zeitstempel und überzeugend formatiert, während in meinem echten Konto überhaupt nichts zu sehen war. Kleiner Bildschirm, große Entscheidung – daher habe ich die 2‑Minuten-Regel gebaut: Name verifizieren, bestätigen, dass das Geld in meiner eigenen App angekommen ist, die Bestellung und den Chat screenshotten, dann freigeben – ohne Ausnahmen, auch wenn ich gerade unterwegs bin oder zwischen Anrufen. Außerdem halte ich mein Archiv vergangener Trades nach Datum direkt auf meinem Handy organisiert. Falls der Support jemals Details für einen Dispute braucht, spart es allen Zeit, wenn die Order-ID und Screenshots sofort bereitstehen, und es nimmt die Unsicherheit aus der Frage, was tatsächlich passiert ist.
#binancep2pantoan @Binance_Vietnam $GPS
{future}(GPSUSDT)
Binance P2P vom Handy aus zwischen Terminen zu handeln, hat mir beigebracht, Gewohnheiten aufzubauen, die nicht davon abhängen, dass man sich langsam genug Zeit zum Nachdenken nehmen kann. Binance P2P hält die Krypto eines Verkäufers bis zur verifizierten Zahlung des Käufers im Treuhandkonto (Escrow), verlangt von jedem Konto, den KYC-Prozess abzuschließen, gibt jeder Bestellung seinen eigenen Chat und bietet eine Dispute-/Einspruchsmöglichkeit, falls Binance bei Bedarf eingreifen und die Details prüfen soll. Dieser Schutz gilt jedoch nur, solange der gesamte Handel innerhalb von Binance P2P bleibt. Eine Nachricht mit der Bitte, die Angelegenheit stattdessen über einen persönlichen Kontakt zu klären, ist daher im Grunde eine Aufforderung, von jedem Schutz zurückzutreten, den du hast. Sogar auf meinem Handy prüfe ich zuerst die Anzahl der Bestellungen, die Abschlussquote und das Kontaalter eines Gegenübers. Und ich werte vorgetäuschte Benachrichtigungen, überstürzte Anfragen und nicht überprüfbare Belege als Gründe zum Stoppen – statt sie durchzuziehen. Ich gebe nie etwas frei, ohne den Kontostand in meiner eigenen Banking-App bestätigt zu haben, und ich halte meine Screenshots von jedem Handel ordentlich bereit, falls der Support sie benötigt.
Die Gewohnheit, die auf dem Handy am wichtigsten ist, lautet: Ich vertraue nie allein einer Push-Benachrichtigung. Eine Benachrichtigung kann vorgetäuscht oder einfach falsch sein. Deshalb öffne ich vor dem Freigeben jeglicher Krypto meine echte Banking-App – nicht die Meldung – und prüfe den realen Kontostand sowie die Transaktionshistorie selbst. Das habe ich gelernt, nachdem ein Käufer einen Screenshot geschickt hat, der wie eine Bankbenachrichtigung aussah, mit Zeitstempel und überzeugend formatiert, während in meinem echten Konto überhaupt nichts zu sehen war. Kleiner Bildschirm, große Entscheidung – daher habe ich die 2‑Minuten-Regel gebaut: Name verifizieren, bestätigen, dass das Geld in meiner eigenen App angekommen ist, die Bestellung und den Chat screenshotten, dann freigeben – ohne Ausnahmen, auch wenn ich gerade unterwegs bin oder zwischen Anrufen. Außerdem halte ich mein Archiv vergangener Trades nach Datum direkt auf meinem Handy organisiert. Falls der Support jemals Details für einen Dispute braucht, spart es allen Zeit, wenn die Order-ID und Screenshots sofort bereitstehen, und es nimmt die Unsicherheit aus der Frage, was tatsächlich passiert ist.
#binancep2pantoan @Binance Vietnam $GPS
Die Gewohnheit, die auf dem Handy am wichtigsten ist, lautet: Ich vertraue nie allein einer Push-Benachrichtigung. Eine Benachrichtigung kann vorgetäuscht oder einfach falsch sein. Deshalb öffne ich vor dem Freigeben jeglicher Krypto meine echte Banking-App – nicht die Meldung – und prüfe den realen Kontostand sowie die Transaktionshistorie selbst. Das habe ich gelernt, nachdem ein Käufer einen Screenshot geschickt hat, der wie eine Bankbenachrichtigung aussah, mit Zeitstempel und überzeugend formatiert, während in meinem echten Konto überhaupt nichts zu sehen war. Kleiner Bildschirm, große Entscheidung – daher habe ich die 2‑Minuten-Regel gebaut: Name verifizieren, bestätigen, dass das Geld in meiner eigenen App angekommen ist, die Bestellung und den Chat screenshotten, dann freigeben – ohne Ausnahmen, auch wenn ich gerade unterwegs bin oder zwischen Anrufen. Außerdem halte ich mein Archiv vergangener Trades nach Datum direkt auf meinem Handy organisiert. Falls der Support jemals Details für einen Dispute braucht, spart es allen Zeit, wenn die Order-ID und Screenshots sofort bereitstehen, und es nimmt die Unsicherheit aus der Frage, was tatsächlich passiert ist.
#binancep2pantoan @Binance Vietnam $GPS
230
·
--
Ich denke, das wichtigste Wort in Dusk Connect ist „discover“.
Dusk Network hat das SDK in einer Entwickler-Vorschau geöffnet, damit ein Browser-dApp kompatible Wallets finden, Profilzugriff anfordern, das ausgewählte Netzwerk verfolgen und benutzerfreigegebene Transaktionen senden kann. Es folgt dabei einem gemeinsamen Provider-Ansatz, statt eine einzelne Erweiterung fest zu verdrahten.
Das klingt nach Frontend-Hardware. Ich denke, das ist eine Entscheidung für ein Ökosystem.
Wenn jede Anwendung eine Wallet direkt integriert, wird diese Wallet zum inoffiziellen Gatekeeper. Eine konkurrierende Wallet kann das Protokoll unterstützen und dennoch für Nutzer unsichtbar bleiben, weil jede dApp individuelle Anpassungen benötigt. Dusk Connect verlagert diese Entscheidung in eine Discovery-Schicht. Die Anwendung fragt, welche Provider verfügbar sind, und der Nutzer wählt.
Das SDK ist framework-unabhängig, typisiert und hat keine Laufzeitabhängigkeiten. Diese Details reduzieren die Integrationsreibung. Sie garantieren jedoch nicht, dass zwei Wallets Berechtigungen, geschützte Adressen, Signaturen und Netzwerkänderungen exakt auf dieselbe Weise interpretieren.
Darum sind die Konformitätstests für mich wichtiger als ein polierter „Connect“-Button.
Dusk kann eine gemeinsame Schnittstelle veröffentlichen, aber eine Schnittstelle wird erst dann zum Standard, wenn unabhängige Wallets sie konsistent implementieren. Ein Provider, der erfolgreich verbindet und dann Profiländerungen anders verarbeitet, kann Fehler erzeugen, die wie Anwendungsfehler aussehen.
Ich achte auf drei Signale: eine zweite, produktionsreife Wallet, die über denselben Ablauf entdeckt wird; öffentliche Kompatibilitätsergebnisse über zentrale Methoden hinweg; und dApps, die Provider wechseln, ohne benutzerdefinierte Verzweigungen.
Wenn diese erscheinen, hat Dusk Connect mehr getan, als den Wallet-Zugang zu vereinfachen. Es wird die Dusk-Anwendungsschicht von der Abhängigkeit von einer einzelnen Wallet-Implementierung getrennt haben.
Der eigentliche Test ist nicht, ob die erstinstanzliche Wallet sich verbindet. Entscheidend ist, ob die nächste Wallet eintreffen kann, ohne dass man bei jedem Dusk-Entwickler um Erlaubnis bitten muss.
#dusk $DUSK @Dusk_Foundation
Ich denke, das wichtigste Wort in Dusk Connect ist „discover“.
Dusk Network hat das SDK in einer Entwickler-Vorschau geöffnet, damit ein Browser-dApp kompatible Wallets finden, Profilzugriff anfordern, das ausgewählte Netzwerk verfolgen und benutzerfreigegebene Transaktionen senden kann. Es folgt dabei einem gemeinsamen Provider-Ansatz, statt eine einzelne Erweiterung fest zu verdrahten.
Das klingt nach Frontend-Hardware. Ich denke, das ist eine Entscheidung für ein Ökosystem.
Wenn jede Anwendung eine Wallet direkt integriert, wird diese Wallet zum inoffiziellen Gatekeeper. Eine konkurrierende Wallet kann das Protokoll unterstützen und dennoch für Nutzer unsichtbar bleiben, weil jede dApp individuelle Anpassungen benötigt. Dusk Connect verlagert diese Entscheidung in eine Discovery-Schicht. Die Anwendung fragt, welche Provider verfügbar sind, und der Nutzer wählt.
Das SDK ist framework-unabhängig, typisiert und hat keine Laufzeitabhängigkeiten. Diese Details reduzieren die Integrationsreibung. Sie garantieren jedoch nicht, dass zwei Wallets Berechtigungen, geschützte Adressen, Signaturen und Netzwerkänderungen exakt auf dieselbe Weise interpretieren.
Darum sind die Konformitätstests für mich wichtiger als ein polierter „Connect“-Button.
Dusk kann eine gemeinsame Schnittstelle veröffentlichen, aber eine Schnittstelle wird erst dann zum Standard, wenn unabhängige Wallets sie konsistent implementieren. Ein Provider, der erfolgreich verbindet und dann Profiländerungen anders verarbeitet, kann Fehler erzeugen, die wie Anwendungsfehler aussehen.
Ich achte auf drei Signale: eine zweite, produktionsreife Wallet, die über denselben Ablauf entdeckt wird; öffentliche Kompatibilitätsergebnisse über zentrale Methoden hinweg; und dApps, die Provider wechseln, ohne benutzerdefinierte Verzweigungen.
Wenn diese erscheinen, hat Dusk Connect mehr getan, als den Wallet-Zugang zu vereinfachen. Es wird die Dusk-Anwendungsschicht von der Abhängigkeit von einer einzelnen Wallet-Implementierung getrennt haben.
Der eigentliche Test ist nicht, ob die erstinstanzliche Wallet sich verbindet. Entscheidend ist, ob die nächste Wallet eintreffen kann, ohne dass man bei jedem Dusk-Entwickler um Erlaubnis bitten muss.
#dusk $DUSK @Dusk
Dusk Network hat das SDK in einer Entwickler-Vorschau geöffnet, damit ein Browser-dApp kompatible Wallets finden, Profilzugriff anfordern, das ausgewählte Netzwerk verfolgen und benutzerfreigegebene Transaktionen senden kann. Es folgt dabei einem gemeinsamen Provider-Ansatz, statt eine einzelne Erweiterung fest zu verdrahten.
Das klingt nach Frontend-Hardware. Ich denke, das ist eine Entscheidung für ein Ökosystem.
Wenn jede Anwendung eine Wallet direkt integriert, wird diese Wallet zum inoffiziellen Gatekeeper. Eine konkurrierende Wallet kann das Protokoll unterstützen und dennoch für Nutzer unsichtbar bleiben, weil jede dApp individuelle Anpassungen benötigt. Dusk Connect verlagert diese Entscheidung in eine Discovery-Schicht. Die Anwendung fragt, welche Provider verfügbar sind, und der Nutzer wählt.
Das SDK ist framework-unabhängig, typisiert und hat keine Laufzeitabhängigkeiten. Diese Details reduzieren die Integrationsreibung. Sie garantieren jedoch nicht, dass zwei Wallets Berechtigungen, geschützte Adressen, Signaturen und Netzwerkänderungen exakt auf dieselbe Weise interpretieren.
Darum sind die Konformitätstests für mich wichtiger als ein polierter „Connect“-Button.
Dusk kann eine gemeinsame Schnittstelle veröffentlichen, aber eine Schnittstelle wird erst dann zum Standard, wenn unabhängige Wallets sie konsistent implementieren. Ein Provider, der erfolgreich verbindet und dann Profiländerungen anders verarbeitet, kann Fehler erzeugen, die wie Anwendungsfehler aussehen.
Ich achte auf drei Signale: eine zweite, produktionsreife Wallet, die über denselben Ablauf entdeckt wird; öffentliche Kompatibilitätsergebnisse über zentrale Methoden hinweg; und dApps, die Provider wechseln, ohne benutzerdefinierte Verzweigungen.
Wenn diese erscheinen, hat Dusk Connect mehr getan, als den Wallet-Zugang zu vereinfachen. Es wird die Dusk-Anwendungsschicht von der Abhängigkeit von einer einzelnen Wallet-Implementierung getrennt haben.
Der eigentliche Test ist nicht, ob die erstinstanzliche Wallet sich verbindet. Entscheidend ist, ob die nächste Wallet eintreffen kann, ohne dass man bei jedem Dusk-Entwickler um Erlaubnis bitten muss.
#dusk $DUSK @Dusk
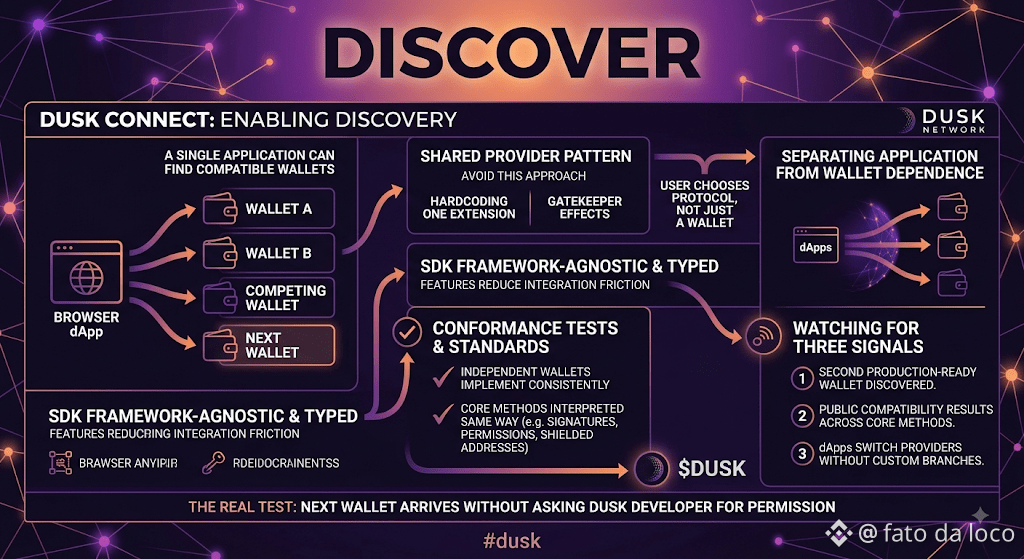
1
155
·
--
Ein Freund fragte mich einmal, warum ich mich weigere, eine einzige Binance-P2P-Unterhaltung aus der App heraus zu verlagern. Also legte ich ihm meine Gründe Schritt für Schritt dar.
Binance P2P ist mit Absicht als geschlossener Kreislauf ausgelegt – beginnend mit der verpflichtenden KYC-Verifizierung für jedes Konto. Die Krypto des Verkäufers liegt ab dem Moment, in dem eine Bestellung eröffnet wird, im Escrow. Der integrierte Chat zeichnet jedes ausgetauschte Wort mit Zeitstempel auf, und falls es zu einer Meinungsverschiedenheit kommt, kann der Binance-Support genau diesen Datensatz einsehen, um einen Streit fair beizulegen. All das funktioniert nicht mehr, sobald eine Unterhaltung oder eine Zahlung die Plattform verlässt. Wenn ein Handel scheitert und die entscheidenden Details irgendwo besprochen wurden, die die Plattform nicht einsehen kann, hat der Support nichts Solides, das er prüfen kann, und das Streitbeilegungsverfahren verliert einen Großteil seiner Wirksamkeit, um beiden Seiten zu helfen. Genau deshalb ist es so wichtig, bei Binance P2P zu bleiben – genauso für ehrliche Gegenparteien wie auch, um unseriöse Akteure zu entlarven. Denn eine Aufforderung, außerhalb zu sprechen, ist eines der beständigsten Warnzeichen, auf die ich gelernt habe zu achten.
Ich erzählte meinem Freund von einem Handel, bei dem die Gegenseite fast beiläufig darum bat, unseren Chat außerhalb der App fortzusetzen, um eine kleine Einzelheit schneller zu klären. Es klang so nach einer unbedeutenden Bitte, dass es leicht gewesen wäre zuzustimmen, ohne weiter nachzudenken. Ich sagte Nein und führte die gesamte Verhandlung stattdessen innerhalb von Binance P2P. Der Handel war ohnehin innerhalb weniger Minuten normal abgeschlossen – ein Beweis dafür, dass der Chat außerhalb der Plattform nie wirklich notwendig war. Meine Regel dafür – für ihn und für mich – bleibt gleich: verhandeln, Zahlung bestätigen und freigeben, alles ohne jemals die Plattform zu verlassen. Wenn jemand auf etwas anderes besteht, ist allein diese Beharrlichkeit ein Grund innezuhalten und, falls nötig, das mit dem Binance-Support zu besprechen. Mein Freund handelt inzwischen mit Zuversicht nach genau dieser Regel, und er sagt mir, es fühle sich weniger wie eine Einschränkung an, sondern eher wie das Wissen, wo genau die Grenze liegt, bevor überhaupt ein Deal beginnt.
#binancep2pantoan @Binance_Vietnam $PORTAL
{future}(PORTALUSDT)
Ein Freund fragte mich einmal, warum ich mich weigere, eine einzige Binance-P2P-Unterhaltung aus der App heraus zu verlagern. Also legte ich ihm meine Gründe Schritt für Schritt dar.
Binance P2P ist mit Absicht als geschlossener Kreislauf ausgelegt – beginnend mit der verpflichtenden KYC-Verifizierung für jedes Konto. Die Krypto des Verkäufers liegt ab dem Moment, in dem eine Bestellung eröffnet wird, im Escrow. Der integrierte Chat zeichnet jedes ausgetauschte Wort mit Zeitstempel auf, und falls es zu einer Meinungsverschiedenheit kommt, kann der Binance-Support genau diesen Datensatz einsehen, um einen Streit fair beizulegen. All das funktioniert nicht mehr, sobald eine Unterhaltung oder eine Zahlung die Plattform verlässt. Wenn ein Handel scheitert und die entscheidenden Details irgendwo besprochen wurden, die die Plattform nicht einsehen kann, hat der Support nichts Solides, das er prüfen kann, und das Streitbeilegungsverfahren verliert einen Großteil seiner Wirksamkeit, um beiden Seiten zu helfen. Genau deshalb ist es so wichtig, bei Binance P2P zu bleiben – genauso für ehrliche Gegenparteien wie auch, um unseriöse Akteure zu entlarven. Denn eine Aufforderung, außerhalb zu sprechen, ist eines der beständigsten Warnzeichen, auf die ich gelernt habe zu achten.
Ich erzählte meinem Freund von einem Handel, bei dem die Gegenseite fast beiläufig darum bat, unseren Chat außerhalb der App fortzusetzen, um eine kleine Einzelheit schneller zu klären. Es klang so nach einer unbedeutenden Bitte, dass es leicht gewesen wäre zuzustimmen, ohne weiter nachzudenken. Ich sagte Nein und führte die gesamte Verhandlung stattdessen innerhalb von Binance P2P. Der Handel war ohnehin innerhalb weniger Minuten normal abgeschlossen – ein Beweis dafür, dass der Chat außerhalb der Plattform nie wirklich notwendig war. Meine Regel dafür – für ihn und für mich – bleibt gleich: verhandeln, Zahlung bestätigen und freigeben, alles ohne jemals die Plattform zu verlassen. Wenn jemand auf etwas anderes besteht, ist allein diese Beharrlichkeit ein Grund innezuhalten und, falls nötig, das mit dem Binance-Support zu besprechen. Mein Freund handelt inzwischen mit Zuversicht nach genau dieser Regel, und er sagt mir, es fühle sich weniger wie eine Einschränkung an, sondern eher wie das Wissen, wo genau die Grenze liegt, bevor überhaupt ein Deal beginnt.
#binancep2pantoan @Binance Vietnam $PORTAL
Binance P2P ist mit Absicht als geschlossener Kreislauf ausgelegt – beginnend mit der verpflichtenden KYC-Verifizierung für jedes Konto. Die Krypto des Verkäufers liegt ab dem Moment, in dem eine Bestellung eröffnet wird, im Escrow. Der integrierte Chat zeichnet jedes ausgetauschte Wort mit Zeitstempel auf, und falls es zu einer Meinungsverschiedenheit kommt, kann der Binance-Support genau diesen Datensatz einsehen, um einen Streit fair beizulegen. All das funktioniert nicht mehr, sobald eine Unterhaltung oder eine Zahlung die Plattform verlässt. Wenn ein Handel scheitert und die entscheidenden Details irgendwo besprochen wurden, die die Plattform nicht einsehen kann, hat der Support nichts Solides, das er prüfen kann, und das Streitbeilegungsverfahren verliert einen Großteil seiner Wirksamkeit, um beiden Seiten zu helfen. Genau deshalb ist es so wichtig, bei Binance P2P zu bleiben – genauso für ehrliche Gegenparteien wie auch, um unseriöse Akteure zu entlarven. Denn eine Aufforderung, außerhalb zu sprechen, ist eines der beständigsten Warnzeichen, auf die ich gelernt habe zu achten.
Ich erzählte meinem Freund von einem Handel, bei dem die Gegenseite fast beiläufig darum bat, unseren Chat außerhalb der App fortzusetzen, um eine kleine Einzelheit schneller zu klären. Es klang so nach einer unbedeutenden Bitte, dass es leicht gewesen wäre zuzustimmen, ohne weiter nachzudenken. Ich sagte Nein und führte die gesamte Verhandlung stattdessen innerhalb von Binance P2P. Der Handel war ohnehin innerhalb weniger Minuten normal abgeschlossen – ein Beweis dafür, dass der Chat außerhalb der Plattform nie wirklich notwendig war. Meine Regel dafür – für ihn und für mich – bleibt gleich: verhandeln, Zahlung bestätigen und freigeben, alles ohne jemals die Plattform zu verlassen. Wenn jemand auf etwas anderes besteht, ist allein diese Beharrlichkeit ein Grund innezuhalten und, falls nötig, das mit dem Binance-Support zu besprechen. Mein Freund handelt inzwischen mit Zuversicht nach genau dieser Regel, und er sagt mir, es fühle sich weniger wie eine Einschränkung an, sondern eher wie das Wissen, wo genau die Grenze liegt, bevor überhaupt ein Deal beginnt.
#binancep2pantoan @Binance Vietnam $PORTAL
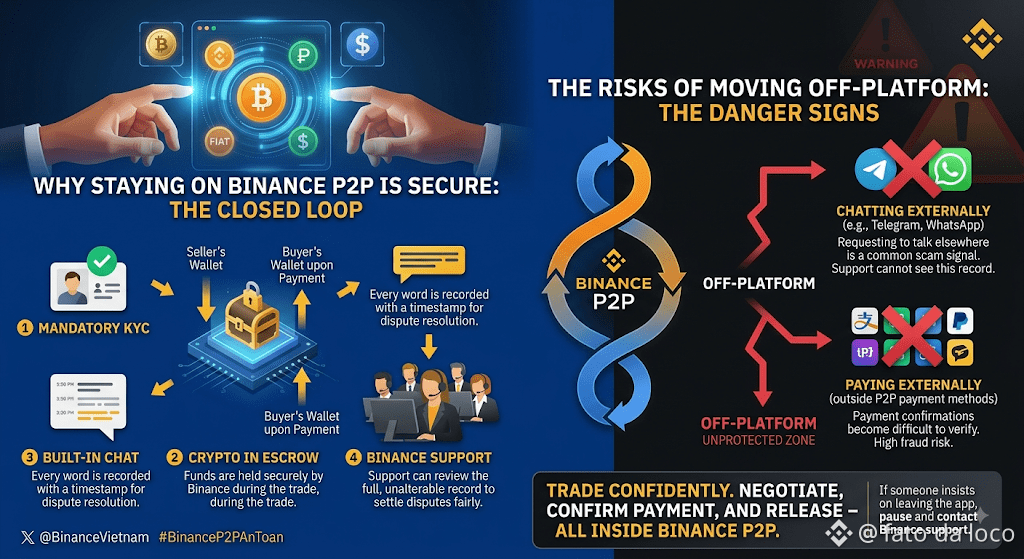
213
·
--
Ein Neo-Broker, der auf einer Blockchain basiert, klingt redundant, bis man liest, was Dusk Trade tatsächlich dazu bringt, aufgebaut zu sein.
Dusk ist eine Layer-1-Blockchain, die für regulierte Finanzmärkte entwickelt wurde. Das Designprinzip, das allem zugrunde liegt, ist programmierbare Privatsphäre speziell für diese Märkte: Privatsphäre, wenn sie benötigt wird, Transparenz, wenn sie nützlich ist, selektive Offenlegung für autorisierte Prüfungen und deterministische Abwicklung, die zusammenwirkt statt als separate Funktionen „dranmontiert“ zu werden. Dusk Trade nimmt dieses Prinzip und macht daraus ein Produkt. Als Neo-Broker ist es die Anwendungsebene für tokenisierte Finanzanlagen auf DuskEVM und bringt Geldmarktfonds, ETFs, Anleihen und reale Vermögenswerte auf Dusk – mit echter Eigentümerschaft, sofortiger Abwicklung und Komponierbarkeit auf DeFi-Niveau. Es ist so strukturiert, dass es als regulierte multilaterale Handels- und Investmentplattform betrieben wird und mit den geltenden EU-Vorschriften konform ist – statt in der regulatorischen Grauzone zu existieren, in der sich viele Onchain-Trading-Apps bewegen.
Was es von einer normalen DeFi-Trading-Schnittstelle unterscheidet, ist die Compliance-Ebene, die unter der Nutzererfahrung sitzt. Eine reguläre DeFi-App behandelt jede Wallet gleich und jede Transaktion als gleichermaßen sichtbar oder gleichermaßen verborgen – je nachdem, wie die jeweilige Chain es ermöglicht. Eine MTF, also eine multilaterale Handelsstätte, darf rechtlich nicht auf diese Weise arbeiten. Sie benötigt selektive Offenlegung gegenüber Regulierungsbehörden und autorisierten Parteien und muss dabei gleichzeitig die Privatsphäre von Positionen und Gegenparteien vor der Öffentlichkeit schützen. Genau für diesen Mechanismus ist die Basisschicht von Dusk gebaut.
Ich glaube nicht, dass Dusk Trade automatisch compliant ist, nur weil die Architektur Compliance unterstützt. Als regulierte MTF zu operieren erfordert eine echte Lizenz in der jeweiligen Rechtsordnung – nicht nur Software, die in der Lage ist, eine Lizenz „zufriedenstellend“ zu erfüllen. Ich würde den Lizenzstatus verifiziert sehen wollen, bevor man davon ausgeht, dass die Struktur bereits der Realität entspricht.
Privatsphäre und Regulierung werden meist so diskutiert, als müsste ein Projekt sich für eine Seite entscheiden. Dusk Trade ist der Wetteinsatz, dass regulierte Märkte beides schon immer brauchen würden.
#dusk $DUSK @Dusk_Foundation
Ein Neo-Broker, der auf einer Blockchain basiert, klingt redundant, bis man liest, was Dusk Trade tatsächlich dazu bringt, aufgebaut zu sein.
Dusk ist eine Layer-1-Blockchain, die für regulierte Finanzmärkte entwickelt wurde. Das Designprinzip, das allem zugrunde liegt, ist programmierbare Privatsphäre speziell für diese Märkte: Privatsphäre, wenn sie benötigt wird, Transparenz, wenn sie nützlich ist, selektive Offenlegung für autorisierte Prüfungen und deterministische Abwicklung, die zusammenwirkt statt als separate Funktionen „dranmontiert“ zu werden. Dusk Trade nimmt dieses Prinzip und macht daraus ein Produkt. Als Neo-Broker ist es die Anwendungsebene für tokenisierte Finanzanlagen auf DuskEVM und bringt Geldmarktfonds, ETFs, Anleihen und reale Vermögenswerte auf Dusk – mit echter Eigentümerschaft, sofortiger Abwicklung und Komponierbarkeit auf DeFi-Niveau. Es ist so strukturiert, dass es als regulierte multilaterale Handels- und Investmentplattform betrieben wird und mit den geltenden EU-Vorschriften konform ist – statt in der regulatorischen Grauzone zu existieren, in der sich viele Onchain-Trading-Apps bewegen.
Was es von einer normalen DeFi-Trading-Schnittstelle unterscheidet, ist die Compliance-Ebene, die unter der Nutzererfahrung sitzt. Eine reguläre DeFi-App behandelt jede Wallet gleich und jede Transaktion als gleichermaßen sichtbar oder gleichermaßen verborgen – je nachdem, wie die jeweilige Chain es ermöglicht. Eine MTF, also eine multilaterale Handelsstätte, darf rechtlich nicht auf diese Weise arbeiten. Sie benötigt selektive Offenlegung gegenüber Regulierungsbehörden und autorisierten Parteien und muss dabei gleichzeitig die Privatsphäre von Positionen und Gegenparteien vor der Öffentlichkeit schützen. Genau für diesen Mechanismus ist die Basisschicht von Dusk gebaut.
Ich glaube nicht, dass Dusk Trade automatisch compliant ist, nur weil die Architektur Compliance unterstützt. Als regulierte MTF zu operieren erfordert eine echte Lizenz in der jeweiligen Rechtsordnung – nicht nur Software, die in der Lage ist, eine Lizenz „zufriedenstellend“ zu erfüllen. Ich würde den Lizenzstatus verifiziert sehen wollen, bevor man davon ausgeht, dass die Struktur bereits der Realität entspricht.
Privatsphäre und Regulierung werden meist so diskutiert, als müsste ein Projekt sich für eine Seite entscheiden. Dusk Trade ist der Wetteinsatz, dass regulierte Märkte beides schon immer brauchen würden.
#dusk $DUSK @Dusk
Dusk ist eine Layer-1-Blockchain, die für regulierte Finanzmärkte entwickelt wurde. Das Designprinzip, das allem zugrunde liegt, ist programmierbare Privatsphäre speziell für diese Märkte: Privatsphäre, wenn sie benötigt wird, Transparenz, wenn sie nützlich ist, selektive Offenlegung für autorisierte Prüfungen und deterministische Abwicklung, die zusammenwirkt statt als separate Funktionen „dranmontiert“ zu werden. Dusk Trade nimmt dieses Prinzip und macht daraus ein Produkt. Als Neo-Broker ist es die Anwendungsebene für tokenisierte Finanzanlagen auf DuskEVM und bringt Geldmarktfonds, ETFs, Anleihen und reale Vermögenswerte auf Dusk – mit echter Eigentümerschaft, sofortiger Abwicklung und Komponierbarkeit auf DeFi-Niveau. Es ist so strukturiert, dass es als regulierte multilaterale Handels- und Investmentplattform betrieben wird und mit den geltenden EU-Vorschriften konform ist – statt in der regulatorischen Grauzone zu existieren, in der sich viele Onchain-Trading-Apps bewegen.
Was es von einer normalen DeFi-Trading-Schnittstelle unterscheidet, ist die Compliance-Ebene, die unter der Nutzererfahrung sitzt. Eine reguläre DeFi-App behandelt jede Wallet gleich und jede Transaktion als gleichermaßen sichtbar oder gleichermaßen verborgen – je nachdem, wie die jeweilige Chain es ermöglicht. Eine MTF, also eine multilaterale Handelsstätte, darf rechtlich nicht auf diese Weise arbeiten. Sie benötigt selektive Offenlegung gegenüber Regulierungsbehörden und autorisierten Parteien und muss dabei gleichzeitig die Privatsphäre von Positionen und Gegenparteien vor der Öffentlichkeit schützen. Genau für diesen Mechanismus ist die Basisschicht von Dusk gebaut.
Ich glaube nicht, dass Dusk Trade automatisch compliant ist, nur weil die Architektur Compliance unterstützt. Als regulierte MTF zu operieren erfordert eine echte Lizenz in der jeweiligen Rechtsordnung – nicht nur Software, die in der Lage ist, eine Lizenz „zufriedenstellend“ zu erfüllen. Ich würde den Lizenzstatus verifiziert sehen wollen, bevor man davon ausgeht, dass die Struktur bereits der Realität entspricht.
Privatsphäre und Regulierung werden meist so diskutiert, als müsste ein Projekt sich für eine Seite entscheiden. Dusk Trade ist der Wetteinsatz, dass regulierte Märkte beides schon immer brauchen würden.
#dusk $DUSK @Dusk
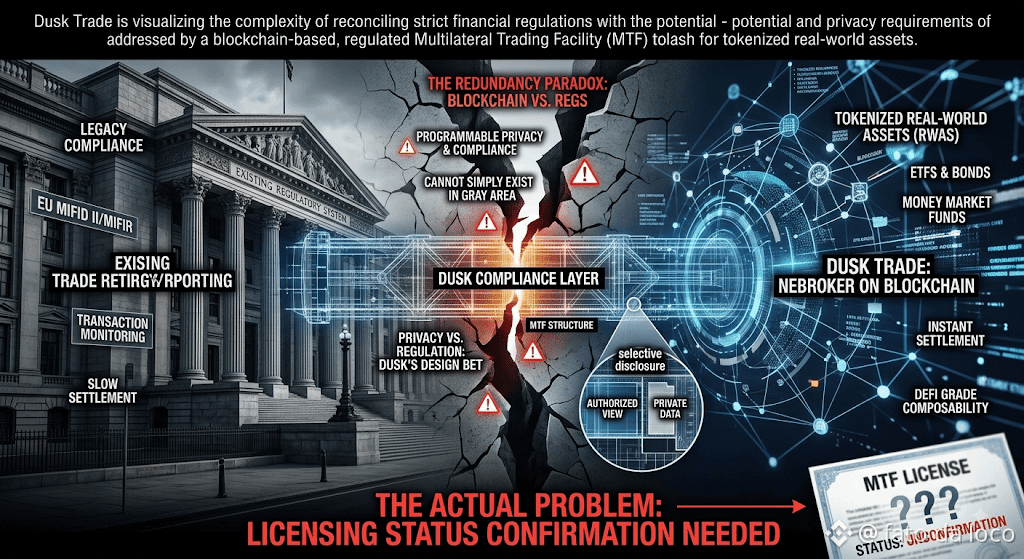
71
·
--
Es gibt ein bestimmtes Betrugs-Muster bei Binance P2P, das sogar erfahrene Verkäufer aufs Glatteis führt – und es lohnt sich, genau zu erklären, wie es funktioniert. Ein Käufer akzeptiert deine Verkaufsorder und sendet dir innerhalb einer Minute ein sehr überzeugendes Bild: eine Bildschirmansicht aus einer Banking-App oder einen Überweisungsbeleg, auf dem behauptet wird, das Geld sei bereits in deinem Konto angekommen. Danach fordert er dich auf, die Krypto schnell freizugeben – oft mit dem Hinweis, er hätte es eilig oder müsse zu einem Termin. Das Bild kann pixelgenau so bearbeitet werden, dass es einer echten Benachrichtigung identisch sieht. Eine reine Sichtprüfung reicht daher nicht immer aus. Das funktioniert, weil das Binance-P2P-Escrow bereits deine Krypto sicher verwahrt. Das bedeutet: Der einzige Weg, mit dem der Betrüger überhaupt etwas stehlen kann, besteht darin, dich davon zu überzeugen, es manuell freizugeben, bevor du deinen echten Kontostand überprüfst. Jedes beteiligte Konto hat KYC durchlaufen, jede Nachricht befindet sich im Chat der Order, und falls ein Käufer versucht, das Gespräch aus Binance P2P herauszuziehen, ist das allein schon ein guter Grund, die Order abzulehnen – denn all diese Schutzmechanismen übertragen sich nicht außerhalb der Plattform. Wenn du auf den gefälschten Screenshot nicht hereinfällst, kannst du dennoch Einspruch einlegen oder einfach die Order ablaufen lassen.
Meine Regel, nachdem ich dieses Muster von anderen Tradern beschrieben gesehen habe, ist: Kein Bild – so überzeugend es auch sein mag – ersetzt das Öffnen meiner eigenen Banking-App und das Bestätigen der Einzahlung durch mich selbst. Außerdem achte ich auf den begleitenden Druck, Formulierungen wie „sofort freigeben“ oder die Behauptung, dass gleich ein Anruf kommt. Dringlichkeit ist fast immer die zweite Hälfte dieses Betrugs. Wenn die Abschlussquote eines Käufers niedrig ist oder sein Konto ganz neu ist, bin ich sogar noch vorsichtiger, bevor ich überhaupt eine Order akzeptiere. Wenn ein Käufer weiter Druck macht, nachdem ich um grundlegende Geduld gebeten habe, höre ich im Chat auf zu antworten und reiche stattdessen eine Meldung über den Binance-Support ein, statt mich hin und her zu streiten. Wenn ich den vollständigen Chat und meinen Banking-Screenshot gespeichert habe, waren all diese Situationen leicht zu klären.
#binancep2pantoan @Binance_Vietnam $HEMI
{future}(HEMIUSDT)
Es gibt ein bestimmtes Betrugs-Muster bei Binance P2P, das sogar erfahrene Verkäufer aufs Glatteis führt – und es lohnt sich, genau zu erklären, wie es funktioniert. Ein Käufer akzeptiert deine Verkaufsorder und sendet dir innerhalb einer Minute ein sehr überzeugendes Bild: eine Bildschirmansicht aus einer Banking-App oder einen Überweisungsbeleg, auf dem behauptet wird, das Geld sei bereits in deinem Konto angekommen. Danach fordert er dich auf, die Krypto schnell freizugeben – oft mit dem Hinweis, er hätte es eilig oder müsse zu einem Termin. Das Bild kann pixelgenau so bearbeitet werden, dass es einer echten Benachrichtigung identisch sieht. Eine reine Sichtprüfung reicht daher nicht immer aus. Das funktioniert, weil das Binance-P2P-Escrow bereits deine Krypto sicher verwahrt. Das bedeutet: Der einzige Weg, mit dem der Betrüger überhaupt etwas stehlen kann, besteht darin, dich davon zu überzeugen, es manuell freizugeben, bevor du deinen echten Kontostand überprüfst. Jedes beteiligte Konto hat KYC durchlaufen, jede Nachricht befindet sich im Chat der Order, und falls ein Käufer versucht, das Gespräch aus Binance P2P herauszuziehen, ist das allein schon ein guter Grund, die Order abzulehnen – denn all diese Schutzmechanismen übertragen sich nicht außerhalb der Plattform. Wenn du auf den gefälschten Screenshot nicht hereinfällst, kannst du dennoch Einspruch einlegen oder einfach die Order ablaufen lassen.
Meine Regel, nachdem ich dieses Muster von anderen Tradern beschrieben gesehen habe, ist: Kein Bild – so überzeugend es auch sein mag – ersetzt das Öffnen meiner eigenen Banking-App und das Bestätigen der Einzahlung durch mich selbst. Außerdem achte ich auf den begleitenden Druck, Formulierungen wie „sofort freigeben“ oder die Behauptung, dass gleich ein Anruf kommt. Dringlichkeit ist fast immer die zweite Hälfte dieses Betrugs. Wenn die Abschlussquote eines Käufers niedrig ist oder sein Konto ganz neu ist, bin ich sogar noch vorsichtiger, bevor ich überhaupt eine Order akzeptiere. Wenn ein Käufer weiter Druck macht, nachdem ich um grundlegende Geduld gebeten habe, höre ich im Chat auf zu antworten und reiche stattdessen eine Meldung über den Binance-Support ein, statt mich hin und her zu streiten. Wenn ich den vollständigen Chat und meinen Banking-Screenshot gespeichert habe, waren all diese Situationen leicht zu klären.
#binancep2pantoan @Binance Vietnam $HEMI
Meine Regel, nachdem ich dieses Muster von anderen Tradern beschrieben gesehen habe, ist: Kein Bild – so überzeugend es auch sein mag – ersetzt das Öffnen meiner eigenen Banking-App und das Bestätigen der Einzahlung durch mich selbst. Außerdem achte ich auf den begleitenden Druck, Formulierungen wie „sofort freigeben“ oder die Behauptung, dass gleich ein Anruf kommt. Dringlichkeit ist fast immer die zweite Hälfte dieses Betrugs. Wenn die Abschlussquote eines Käufers niedrig ist oder sein Konto ganz neu ist, bin ich sogar noch vorsichtiger, bevor ich überhaupt eine Order akzeptiere. Wenn ein Käufer weiter Druck macht, nachdem ich um grundlegende Geduld gebeten habe, höre ich im Chat auf zu antworten und reiche stattdessen eine Meldung über den Binance-Support ein, statt mich hin und her zu streiten. Wenn ich den vollständigen Chat und meinen Banking-Screenshot gespeichert habe, waren all diese Situationen leicht zu klären.
#binancep2pantoan @Binance Vietnam $HEMI
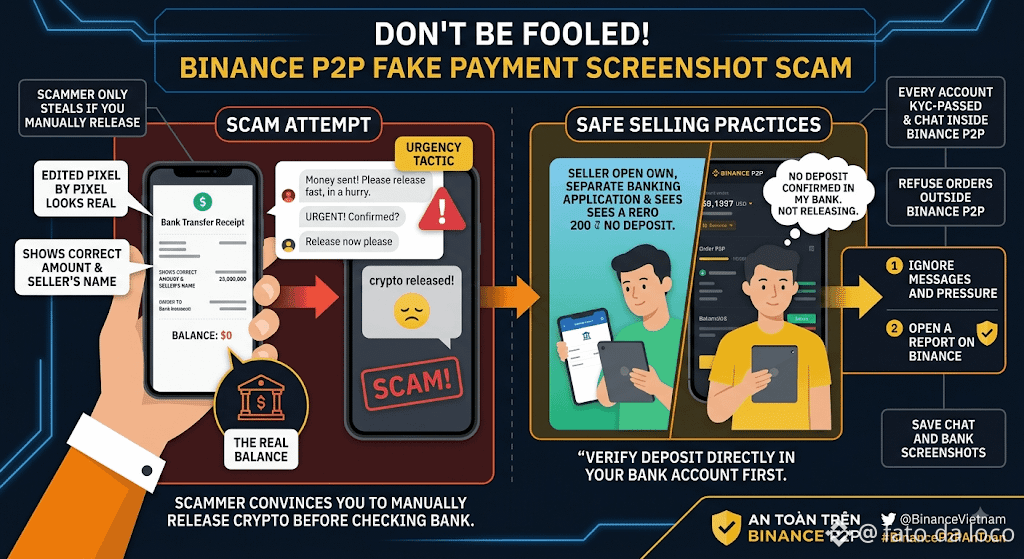
411
·
--
Zwischen dem Platzieren einer Anleihe „onchain“ und dem Erstellen einer Anleihe „onchain“ gibt es einen leisen, aber wichtigen Unterschied – und in den meisten RWA-Diskussionen wird genau darüber hinweggegangen. Tokenisierung umhüllt ein bereits bestehendes Asset. Native Emission verlagert einen größeren Teil des Lebenszyklus des Assets von Anfang an auf die Blockchain. Dusk stellt die Infrastruktur bereit, um Native-Emission-Workflows für regulierte Wertpapiere tragen zu können, wenn Institutionen und Handelsplätze über die erforderliche Autorisierung und die passende Produktkonfiguration verfügen, um sie nutzen zu können. Dusk ist als Layer 1 für regulierte Finanzmärkte gebaut und verbindet diese Native-Emission-Fähigkeit mit programmierbarer Privatsphäre und deterministischem Settlement: Privatsphäre dort, wo sie nötig ist, und Transparenz dort, wo sie sinnvoll ist – über den gesamten Lebenszyklus eines Assets hinweg, nicht nur beim Handel.
Warum ist dieser Unterschied für mich relevant? Weil ein umhülltes Asset weiterhin von der rechtlichen Integrität dessen abhängt, was außerhalb der Kette die ursprüngliche, zugrunde liegende Position hält. Ein nativ emittiertes Asset, korrekt umgesetzt, entfernt eine Ebene dieser Abhängigkeit. Das ist ein ambitionierteres Ziel – und ambitionierte Ziele brauchen länger, bis sie erreicht sind.
Ich glaube außerdem, dass das nur funktioniert, wenn Dusk’s Stack als Gesamtsystem zusammenspielt und nicht isoliert. Native-Emission-Fähigkeit auf der Basisschicht bedeutet wenig, ohne einen Handelsplatz wie Dusk Trade, der diese Assets tatsächlich hält und mit ihnen handelt, sobald sie existieren – und ohne Institutionen wie NPEX, die bereit sind, sie überhaupt erstmalig zu emittieren. Der Infrastruktur-Teil ist das, was Dusk auf der eigenen Zeitschiene liefern kann – und weitgehend bereits liefern kann. Der Adoptions-Teil hängt davon ab, dass alle anderen in ihrer jeweiligen Geschwindigkeit nachziehen; regulierte Finanzmärkte haben sich historisch noch nie nach dem Zeitplan von jemand anderem schnell bewegt.
Der entscheidende Satz, der die eigentliche Arbeit beschreibt, lautet: „wenn Institutionen und Handelsplätze die Autorisierung haben“. Dusk kann die Schienen bauen. Es kann sich nicht selbst die regulatorische Erlaubnis dafür erteilen, dass eine Bank oder Börse diese nutzen darf – und genau diese Lücke entscheidet darüber, ob die Adoption gewinnt oder verloren geht.
#dusk $DUSK @Dusk_Foundation $ACE
{future}(ACEUSDT)
Zwischen dem Platzieren einer Anleihe „onchain“ und dem Erstellen einer Anleihe „onchain“ gibt es einen leisen, aber wichtigen Unterschied – und in den meisten RWA-Diskussionen wird genau darüber hinweggegangen. Tokenisierung umhüllt ein bereits bestehendes Asset. Native Emission verlagert einen größeren Teil des Lebenszyklus des Assets von Anfang an auf die Blockchain. Dusk stellt die Infrastruktur bereit, um Native-Emission-Workflows für regulierte Wertpapiere tragen zu können, wenn Institutionen und Handelsplätze über die erforderliche Autorisierung und die passende Produktkonfiguration verfügen, um sie nutzen zu können. Dusk ist als Layer 1 für regulierte Finanzmärkte gebaut und verbindet diese Native-Emission-Fähigkeit mit programmierbarer Privatsphäre und deterministischem Settlement: Privatsphäre dort, wo sie nötig ist, und Transparenz dort, wo sie sinnvoll ist – über den gesamten Lebenszyklus eines Assets hinweg, nicht nur beim Handel.
Warum ist dieser Unterschied für mich relevant? Weil ein umhülltes Asset weiterhin von der rechtlichen Integrität dessen abhängt, was außerhalb der Kette die ursprüngliche, zugrunde liegende Position hält. Ein nativ emittiertes Asset, korrekt umgesetzt, entfernt eine Ebene dieser Abhängigkeit. Das ist ein ambitionierteres Ziel – und ambitionierte Ziele brauchen länger, bis sie erreicht sind.
Ich glaube außerdem, dass das nur funktioniert, wenn Dusk’s Stack als Gesamtsystem zusammenspielt und nicht isoliert. Native-Emission-Fähigkeit auf der Basisschicht bedeutet wenig, ohne einen Handelsplatz wie Dusk Trade, der diese Assets tatsächlich hält und mit ihnen handelt, sobald sie existieren – und ohne Institutionen wie NPEX, die bereit sind, sie überhaupt erstmalig zu emittieren. Der Infrastruktur-Teil ist das, was Dusk auf der eigenen Zeitschiene liefern kann – und weitgehend bereits liefern kann. Der Adoptions-Teil hängt davon ab, dass alle anderen in ihrer jeweiligen Geschwindigkeit nachziehen; regulierte Finanzmärkte haben sich historisch noch nie nach dem Zeitplan von jemand anderem schnell bewegt.
Der entscheidende Satz, der die eigentliche Arbeit beschreibt, lautet: „wenn Institutionen und Handelsplätze die Autorisierung haben“. Dusk kann die Schienen bauen. Es kann sich nicht selbst die regulatorische Erlaubnis dafür erteilen, dass eine Bank oder Börse diese nutzen darf – und genau diese Lücke entscheidet darüber, ob die Adoption gewinnt oder verloren geht.
#dusk $DUSK @Dusk $ACE
Warum ist dieser Unterschied für mich relevant? Weil ein umhülltes Asset weiterhin von der rechtlichen Integrität dessen abhängt, was außerhalb der Kette die ursprüngliche, zugrunde liegende Position hält. Ein nativ emittiertes Asset, korrekt umgesetzt, entfernt eine Ebene dieser Abhängigkeit. Das ist ein ambitionierteres Ziel – und ambitionierte Ziele brauchen länger, bis sie erreicht sind.
Ich glaube außerdem, dass das nur funktioniert, wenn Dusk’s Stack als Gesamtsystem zusammenspielt und nicht isoliert. Native-Emission-Fähigkeit auf der Basisschicht bedeutet wenig, ohne einen Handelsplatz wie Dusk Trade, der diese Assets tatsächlich hält und mit ihnen handelt, sobald sie existieren – und ohne Institutionen wie NPEX, die bereit sind, sie überhaupt erstmalig zu emittieren. Der Infrastruktur-Teil ist das, was Dusk auf der eigenen Zeitschiene liefern kann – und weitgehend bereits liefern kann. Der Adoptions-Teil hängt davon ab, dass alle anderen in ihrer jeweiligen Geschwindigkeit nachziehen; regulierte Finanzmärkte haben sich historisch noch nie nach dem Zeitplan von jemand anderem schnell bewegt.
Der entscheidende Satz, der die eigentliche Arbeit beschreibt, lautet: „wenn Institutionen und Handelsplätze die Autorisierung haben“. Dusk kann die Schienen bauen. Es kann sich nicht selbst die regulatorische Erlaubnis dafür erteilen, dass eine Bank oder Börse diese nutzen darf – und genau diese Lücke entscheidet darüber, ob die Adoption gewinnt oder verloren geht.
#dusk $DUSK @Dusk $ACE
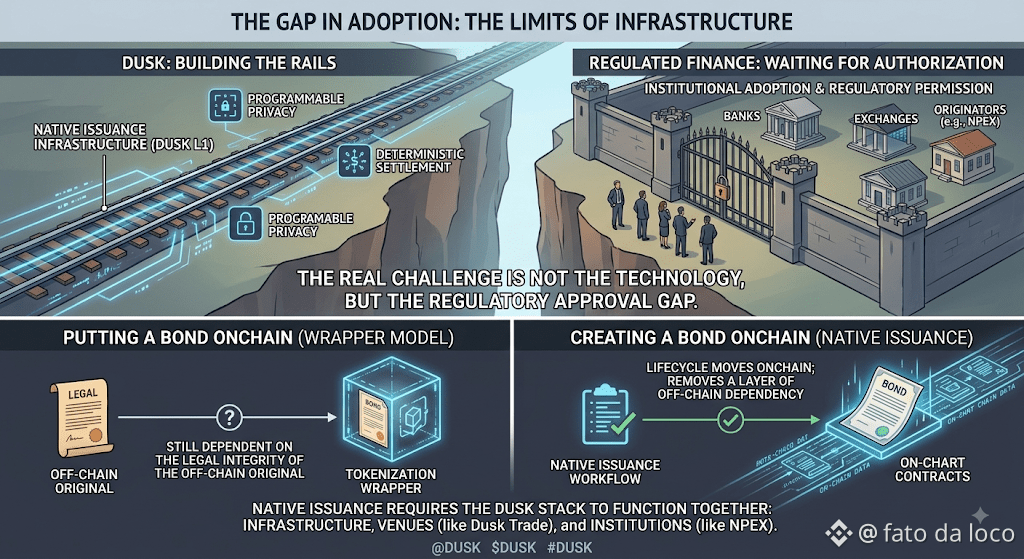
423
·
--
Ich halte auf meinem Handy einen Ordner mit dem schlichten Namen „P2P-Aufzeichnungen“, und er hat mir schon mehrmals geholfen, als ich zählen kann. Bei jedem Handel, den ich auf Binance P2P abschließe, mache ich einen Screenshot, bevor ich die Bestellung überhaupt schließe. Außerdem beginne ich immer damit, sowohl die Abschlussquote des Gegenübers als auch den hinterlegten Namen zu notieren, denn dieser schnelle Check ist genauso wichtig wie die Unterlagen, die danach folgen.
Binance P2P schützt jede Transaktion durch KYC-Verifizierung, ein Treuhand- (Escrow-)System, ein protokolliertes Chatfenster und einen Einspruchs-/Dispute-Ablauf. Die Plattform speichert die Order-ID und den Chatverlauf zudem selbst. Sich nur auf dieses Archiv zu verlassen bedeutet jedoch, in der App-Historie herumzusuchen, statt alles griffbereit zu haben, wenn ein Streitfall plötzlich schnell eskaliert. Für jede einzelne Transaktion speichere ich daher die Order-ID, einen Screenshot des finalen Chat-Austauschs und einen Screenshot meiner eigenen Bankbestätigung – also die, die ich direkt prüfe, statt irgendetwas zu glauben, was mir das Gegenüber schickt. Anschließend beschrifte ich die Datei mit dem Datum und dem Benutzernamen des Gegenübers.
Diese Angewohnheit ist besonders wichtig, wenn Wochen nach Abschluss eines Handels etwas schiefgeht. Ich hatte einen Fall, in dem der Gegenüber versuchte, eine bereits abgeschlossene Bestellung fast 3 Wochen später anzufechten und behauptete, die Zahlung sei nie eingegangen. Da ich meine Bankbestätigung und den vollständigen Chat-Screenshot aufbewahrt hatte, konnte ich sofort ein Support-Ticket eröffnen und im ersten Nachrichtentext alles bereitstellen, statt hektisch zu versuchen, den Handel aus dem Kopf nachzubauen.
Mein persönliches System: Speichere die Aufzeichnungen direkt nach jedem Handel – nicht später. Lege sie an einem separaten Ort ab, getrennt von deiner normalen Foto-Galerie, damit sie nicht im „Durcheinander“ verloren gehen, und behalte mindestens 3 Monate Historie, selbst bei unauffälligen Transaktionen. Wenn du dich an den Binance-Support wendest, füge die Order-ID, das ungefähre Datum und die Uhrzeit sowie eine kurze sachliche Beschreibung des Problems ein – statt eine emotionale. Klare, gut strukturierte Tickets werden schneller gelöst, weil das Support-Team die Details direkt verifizieren kann, ohne zuerst Rückfragen stellen zu müssen.
#binancep2pantoan @Binance_Vietnam $ACE
{future}(ACEUSDT)
Ich halte auf meinem Handy einen Ordner mit dem schlichten Namen „P2P-Aufzeichnungen“, und er hat mir schon mehrmals geholfen, als ich zählen kann. Bei jedem Handel, den ich auf Binance P2P abschließe, mache ich einen Screenshot, bevor ich die Bestellung überhaupt schließe. Außerdem beginne ich immer damit, sowohl die Abschlussquote des Gegenübers als auch den hinterlegten Namen zu notieren, denn dieser schnelle Check ist genauso wichtig wie die Unterlagen, die danach folgen.
Binance P2P schützt jede Transaktion durch KYC-Verifizierung, ein Treuhand- (Escrow-)System, ein protokolliertes Chatfenster und einen Einspruchs-/Dispute-Ablauf. Die Plattform speichert die Order-ID und den Chatverlauf zudem selbst. Sich nur auf dieses Archiv zu verlassen bedeutet jedoch, in der App-Historie herumzusuchen, statt alles griffbereit zu haben, wenn ein Streitfall plötzlich schnell eskaliert. Für jede einzelne Transaktion speichere ich daher die Order-ID, einen Screenshot des finalen Chat-Austauschs und einen Screenshot meiner eigenen Bankbestätigung – also die, die ich direkt prüfe, statt irgendetwas zu glauben, was mir das Gegenüber schickt. Anschließend beschrifte ich die Datei mit dem Datum und dem Benutzernamen des Gegenübers.
Diese Angewohnheit ist besonders wichtig, wenn Wochen nach Abschluss eines Handels etwas schiefgeht. Ich hatte einen Fall, in dem der Gegenüber versuchte, eine bereits abgeschlossene Bestellung fast 3 Wochen später anzufechten und behauptete, die Zahlung sei nie eingegangen. Da ich meine Bankbestätigung und den vollständigen Chat-Screenshot aufbewahrt hatte, konnte ich sofort ein Support-Ticket eröffnen und im ersten Nachrichtentext alles bereitstellen, statt hektisch zu versuchen, den Handel aus dem Kopf nachzubauen.
Mein persönliches System: Speichere die Aufzeichnungen direkt nach jedem Handel – nicht später. Lege sie an einem separaten Ort ab, getrennt von deiner normalen Foto-Galerie, damit sie nicht im „Durcheinander“ verloren gehen, und behalte mindestens 3 Monate Historie, selbst bei unauffälligen Transaktionen. Wenn du dich an den Binance-Support wendest, füge die Order-ID, das ungefähre Datum und die Uhrzeit sowie eine kurze sachliche Beschreibung des Problems ein – statt eine emotionale. Klare, gut strukturierte Tickets werden schneller gelöst, weil das Support-Team die Details direkt verifizieren kann, ohne zuerst Rückfragen stellen zu müssen.
#binancep2pantoan @Binance Vietnam $ACE
Binance P2P schützt jede Transaktion durch KYC-Verifizierung, ein Treuhand- (Escrow-)System, ein protokolliertes Chatfenster und einen Einspruchs-/Dispute-Ablauf. Die Plattform speichert die Order-ID und den Chatverlauf zudem selbst. Sich nur auf dieses Archiv zu verlassen bedeutet jedoch, in der App-Historie herumzusuchen, statt alles griffbereit zu haben, wenn ein Streitfall plötzlich schnell eskaliert. Für jede einzelne Transaktion speichere ich daher die Order-ID, einen Screenshot des finalen Chat-Austauschs und einen Screenshot meiner eigenen Bankbestätigung – also die, die ich direkt prüfe, statt irgendetwas zu glauben, was mir das Gegenüber schickt. Anschließend beschrifte ich die Datei mit dem Datum und dem Benutzernamen des Gegenübers.
Diese Angewohnheit ist besonders wichtig, wenn Wochen nach Abschluss eines Handels etwas schiefgeht. Ich hatte einen Fall, in dem der Gegenüber versuchte, eine bereits abgeschlossene Bestellung fast 3 Wochen später anzufechten und behauptete, die Zahlung sei nie eingegangen. Da ich meine Bankbestätigung und den vollständigen Chat-Screenshot aufbewahrt hatte, konnte ich sofort ein Support-Ticket eröffnen und im ersten Nachrichtentext alles bereitstellen, statt hektisch zu versuchen, den Handel aus dem Kopf nachzubauen.
Mein persönliches System: Speichere die Aufzeichnungen direkt nach jedem Handel – nicht später. Lege sie an einem separaten Ort ab, getrennt von deiner normalen Foto-Galerie, damit sie nicht im „Durcheinander“ verloren gehen, und behalte mindestens 3 Monate Historie, selbst bei unauffälligen Transaktionen. Wenn du dich an den Binance-Support wendest, füge die Order-ID, das ungefähre Datum und die Uhrzeit sowie eine kurze sachliche Beschreibung des Problems ein – statt eine emotionale. Klare, gut strukturierte Tickets werden schneller gelöst, weil das Support-Team die Details direkt verifizieren kann, ohne zuerst Rückfragen stellen zu müssen.
#binancep2pantoan @Binance Vietnam $ACE
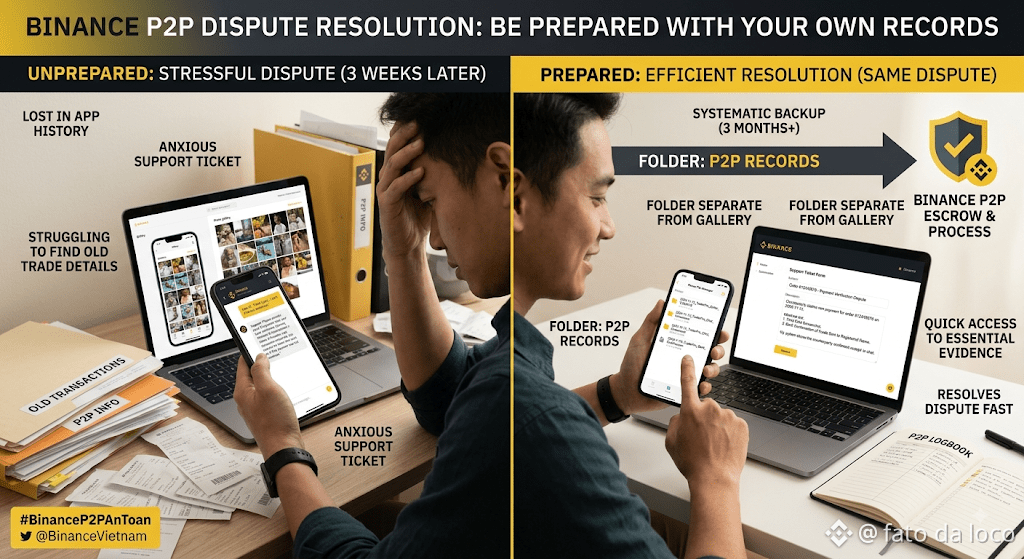
227
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BOJRaisesRatesTo31YearHigh
126,771 Aufrufe
1,973 Kommentare
#BOJRaisesRatesTo31YearHigh
#BOJRaisesRatesTo31YearHigh 🇯🇵📈
Die Bank of Japan hat einen weiteren großen Schritt unternommen, indem sie die Zinsen auf ihr höchstes Niveau seit 31 Jahren angehoben hat und damit die globalen Märkte in Alarmbereitschaft versetzt. Die Maßnahme signalisiert eine fortgesetzte Abkehr von Japans langjähriger ultralockerer Geldpolitik. Höhere japanische Zinsen könnten den Yen stärken, die globalen Renditen beeinflussen und möglicherweise Kapitalströme über die Finanzmärkte hinweg auswirken. Auch Krypto- und andere risikoreiche Assets könnten reagieren, da Anleger die Liquidität und das Risikoprofil neu bewerten. Trader beobachten nun die nächsten Aussagen der BOJ genau auf Hinweise für künftige Zinsentscheidungen. Die Volatilität könnte zunehmen, während die Märkte die geldpolitische Änderung und ihre potenzielle globale Wirkung verdauen. #BOJ #Japan #Crypto #Märkte #InterestRates $NVDAB
maqsoodahmed1
·1 Likes
·113 Aufrufe
BuffettStepsDownAsBerkshireChairman
60,001 Aufrufe
977 Kommentare
XRPExchangeReservesHitSevenYearLow
64,060 Aufrufe
913 Kommentare