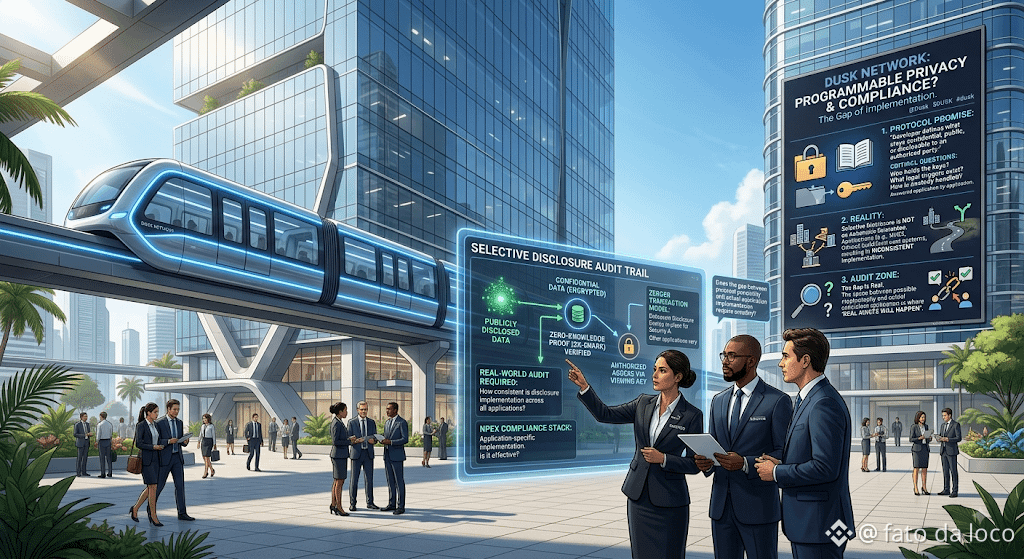
Programmierbarer Datenschutz ist der Ausdruck, den Dusk Network verwendet, um sein zentrales Versprechen zu beschreiben – und auf dem Papier löst er einen Streit, den Datenschutz-Blockchains seit Jahren verlieren. Statt zwischen vollständiger Anonymität und vollständiger Transparenz zu wählen, definiert eine Entwicklerperson, was vertraulich bleibt, was öffentlich ist und was unter den richtigen Bedingungen an eine autorisierte Partei offengelegt werden darf. Zero-Knowledge-Proofs übernehmen die Kryptografie. Selektive Offenlegung regelt den Compliance-Fall. Schnell gelesen klingt es, als sei das alte Dilemma einfach gelöst.
Was diese Darstellung jedoch still beiseitelässt, ist der Teil, der passiert, nachdem die Kryptografie funktioniert. Selektive Offenlegung erfordert, dass jemand einen Betrachtungsschlüssel oder einen Prüfbeleg (Audit Proof) für eine bestimmte Behauptung hält oder Zugriff gewährt, und das Protokoll selbst schreibt nicht vor, wer diese Person ist, welcher rechtliche Maßstab eine Anfrage auslöst oder wie der Schlüsselzugriff verwaltet wird, falls eine Institution oder ein Regulator Zugriff benötigt. Diese Fragen werden Anwendung für Anwendung beantwortet – nicht einmal auf Protokollebene. NPEX baut seinen eigenen Compliance-Stack auf die Werkzeuge von Dusk Network auf, um sie für seinen eigenen Veranstaltungsrahmen zu beantworten. Ein anderer Emittent auf derselben Kette könnte etwas ganz anders strukturieren, mit anderen Annahmen darüber, wer die Schlüssel hält. Zedger, das Transaktionsmodell, das speziell für Dusk Network standardisierte Confidential Security Contract-Standards entwickelt wurde, integriert Rücklösungslogik, gekappte Übertragungen und Dividend-Logik für Anwendungsfälle im Wertpapierbereich – was zeigt, dass das Protokoll sehr bewusstes Disclosure-Design unterstützen kann, wenn jemand die Arbeit dafür leistet. Das bedeutet jedoch nicht, dass jeder künftige Emittent standardmäßig mit derselben Sorgfalt bauen wird.
Ich glaube nicht, dass das ein Mangel ist – denn Flexibilität ist ja der Kern dessen, was „programmierbar“ überhaupt meint. Aber „privacy and compliance, solved“ beschreibt, was die Kryptografie möglich macht, nicht eine Garantie dafür, wie konsistent jede konkrete Anwendung in der Praxis die Offenlegungsseite tatsächlich umsetzt. Die Lücke zwischen beidem ist genau dort, wo echte Audits stattfinden werden.
#dusk $DUSK @Dusk
Was diese Darstellung jedoch still beiseitelässt, ist der Teil, der passiert, nachdem die Kryptografie funktioniert. Selektive Offenlegung erfordert, dass jemand einen Betrachtungsschlüssel oder einen Prüfbeleg (Audit Proof) für eine bestimmte Behauptung hält oder Zugriff gewährt, und das Protokoll selbst schreibt nicht vor, wer diese Person ist, welcher rechtliche Maßstab eine Anfrage auslöst oder wie der Schlüsselzugriff verwaltet wird, falls eine Institution oder ein Regulator Zugriff benötigt. Diese Fragen werden Anwendung für Anwendung beantwortet – nicht einmal auf Protokollebene. NPEX baut seinen eigenen Compliance-Stack auf die Werkzeuge von Dusk Network auf, um sie für seinen eigenen Veranstaltungsrahmen zu beantworten. Ein anderer Emittent auf derselben Kette könnte etwas ganz anders strukturieren, mit anderen Annahmen darüber, wer die Schlüssel hält. Zedger, das Transaktionsmodell, das speziell für Dusk Network standardisierte Confidential Security Contract-Standards entwickelt wurde, integriert Rücklösungslogik, gekappte Übertragungen und Dividend-Logik für Anwendungsfälle im Wertpapierbereich – was zeigt, dass das Protokoll sehr bewusstes Disclosure-Design unterstützen kann, wenn jemand die Arbeit dafür leistet. Das bedeutet jedoch nicht, dass jeder künftige Emittent standardmäßig mit derselben Sorgfalt bauen wird.
Ich glaube nicht, dass das ein Mangel ist – denn Flexibilität ist ja der Kern dessen, was „programmierbar“ überhaupt meint. Aber „privacy and compliance, solved“ beschreibt, was die Kryptografie möglich macht, nicht eine Garantie dafür, wie konsistent jede konkrete Anwendung in der Praxis die Offenlegungsseite tatsächlich umsetzt. Die Lücke zwischen beidem ist genau dort, wo echte Audits stattfinden werden.
#dusk $DUSK @Dusk