
P U L S E
170 Beiträge

P U L S E
Melden
Nutzer blockieren
30 Following
16 Follower
101 Like gegeben
Beiträge
·
--
Snackpause, Handy in der Hand, und ich denke immer noch über etwas aus dem Newton-Protokoll ($NEWT ) nach, das wir vorhin in der Aufgabe hatten — diese Vorstellung von einem Wallet, das „denkt“, bevor es handelt. Klingt wie ein Slogan, bis du dir wirklich ansiehst, was das in der Praxis bedeutet.
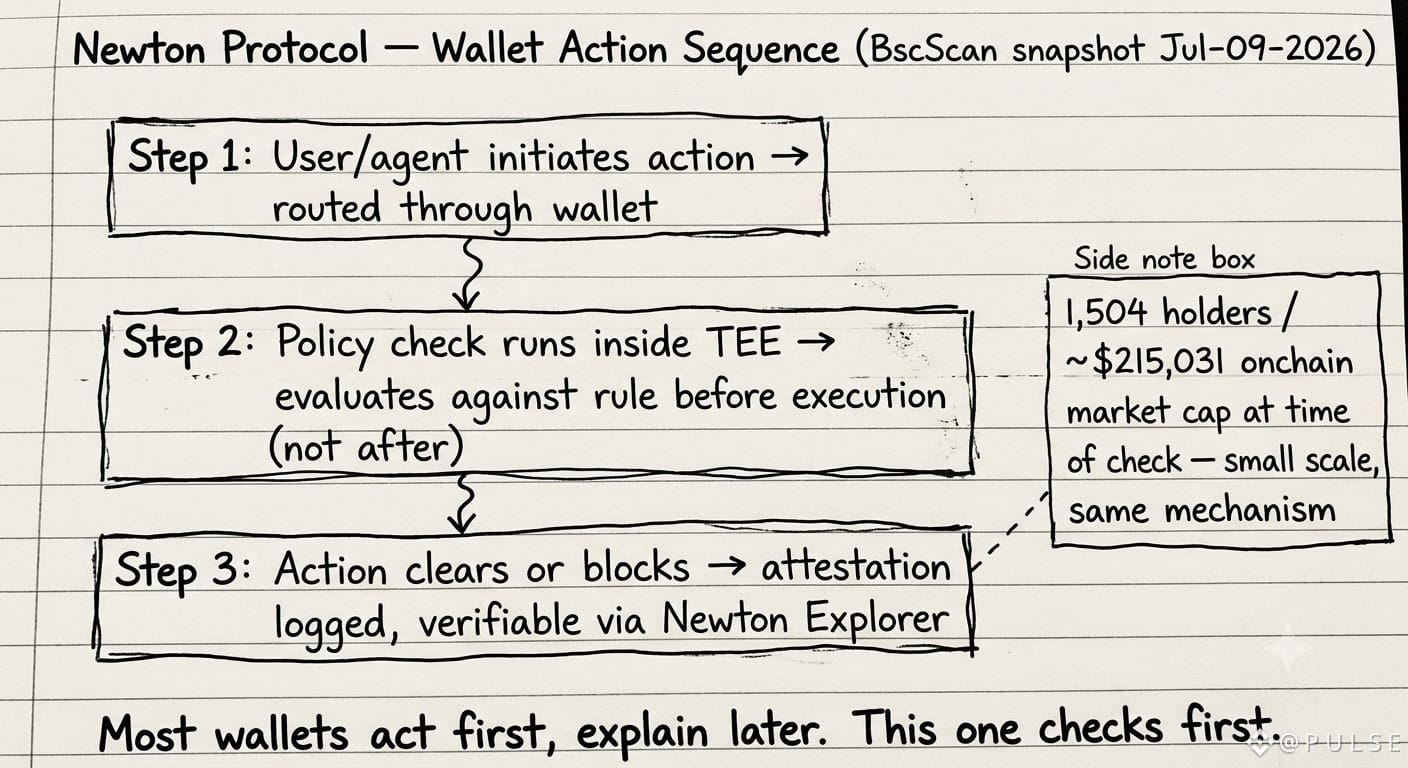
Ich habe mir den BscScan-Snapshot vom 09. Jul 2026, 12:22 UTC angesehen — 1.504 Holder, ~215K Onchain-Marktkapitalisierung auf dem gebridgten NEWT-Vertrag. Klein, nicht auffällig. Aber worauf ich immer wieder starrte, war nicht die Zahl, sondern die Abfolge… jede Transaktion, die ein Newton-geswitchtes Wallet berührt, wird vor dem Abschluss gegen eine Policy ausgewertet, nicht danach. Kein Warnpopup, kein „Bist du dir sicher?“—Prompt. Eine echte Prüfung, innerhalb eines TEE, die entweder die Aktion freigibt oder eben nicht.
Die meisten Wallets, die ich benutzt habe, führen einfach aus und lassen dich später mit den Folgen klarkommen. Das hier macht genau das Gegenteil — das Wallet hält inne, prüft die Regel und bewegt sich dann. Kleine Designentscheidung, aber sie verändert die ganze Beziehung zwischen Absicht und Ausführung.
Ich habe mich dabei ertappt, anzunehmen, dass das nur für Institutionen oder für automatisierte Trading-Agents relevant ist. Dann wurde mir klar… nein, das sollte einfach das gewesen sein, was ein Wallet die ganze Zeit hätte tun sollen — für alle.
Trotzdem bin ich mir nicht sicher, wie das standhält, wenn jemand versucht, Volumen mit echter Anspannung durchzuschieben, nicht nur in einem stillen Dienstag-Snapshot.
#Newt @NewtonProtocol
Snackpause, Handy in der Hand, und ich denke immer noch über etwas aus dem Newton-Protokoll ($NEWT ) nach, das wir vorhin in der Aufgabe hatten — diese Vorstellung von einem Wallet, das „denkt“, bevor es handelt. Klingt wie ein Slogan, bis du dir wirklich ansiehst, was das in der Praxis bedeutet.
Ich habe mir den BscScan-Snapshot vom 09. Jul 2026, 12:22 UTC angesehen — 1.504 Holder, ~215K Onchain-Marktkapitalisierung auf dem gebridgten NEWT-Vertrag. Klein, nicht auffällig. Aber worauf ich immer wieder starrte, war nicht die Zahl, sondern die Abfolge… jede Transaktion, die ein Newton-geswitchtes Wallet berührt, wird vor dem Abschluss gegen eine Policy ausgewertet, nicht danach. Kein Warnpopup, kein „Bist du dir sicher?“—Prompt. Eine echte Prüfung, innerhalb eines TEE, die entweder die Aktion freigibt oder eben nicht.
Die meisten Wallets, die ich benutzt habe, führen einfach aus und lassen dich später mit den Folgen klarkommen. Das hier macht genau das Gegenteil — das Wallet hält inne, prüft die Regel und bewegt sich dann. Kleine Designentscheidung, aber sie verändert die ganze Beziehung zwischen Absicht und Ausführung.
Ich habe mich dabei ertappt, anzunehmen, dass das nur für Institutionen oder für automatisierte Trading-Agents relevant ist. Dann wurde mir klar… nein, das sollte einfach das gewesen sein, was ein Wallet die ganze Zeit hätte tun sollen — für alle.
Trotzdem bin ich mir nicht sicher, wie das standhält, wenn jemand versucht, Volumen mit echter Anspannung durchzuschieben, nicht nur in einem stillen Dienstag-Snapshot.
#Newt @NewtonProtocol
Ich habe mir den BscScan-Snapshot vom 09. Jul 2026, 12:22 UTC angesehen — 1.504 Holder, ~215K Onchain-Marktkapitalisierung auf dem gebridgten NEWT-Vertrag. Klein, nicht auffällig. Aber worauf ich immer wieder starrte, war nicht die Zahl, sondern die Abfolge… jede Transaktion, die ein Newton-geswitchtes Wallet berührt, wird vor dem Abschluss gegen eine Policy ausgewertet, nicht danach. Kein Warnpopup, kein „Bist du dir sicher?“—Prompt. Eine echte Prüfung, innerhalb eines TEE, die entweder die Aktion freigibt oder eben nicht.
Die meisten Wallets, die ich benutzt habe, führen einfach aus und lassen dich später mit den Folgen klarkommen. Das hier macht genau das Gegenteil — das Wallet hält inne, prüft die Regel und bewegt sich dann. Kleine Designentscheidung, aber sie verändert die ganze Beziehung zwischen Absicht und Ausführung.
Ich habe mich dabei ertappt, anzunehmen, dass das nur für Institutionen oder für automatisierte Trading-Agents relevant ist. Dann wurde mir klar… nein, das sollte einfach das gewesen sein, was ein Wallet die ganze Zeit hätte tun sollen — für alle.
Trotzdem bin ich mir nicht sicher, wie das standhält, wenn jemand versucht, Volumen mit echter Anspannung durchzuschieben, nicht nur in einem stillen Dienstag-Snapshot.
#Newt @NewtonProtocol
86
·
--
Wie programmierbare Richtlinien die Blockchain-Compliance verbessern können, ohne zu zentralisierenSchwieriger Morgen, ehrlich. Irgendein Austausch wurde über Nacht wegen eines Compliance-Problems markiert, ich habe gesehen, wie es trendete, und ich habe gemacht, was alle machen – ich hab die Antworten zehn Minuten lang gescrollt, statt die Mitteilung wirklich zu lesen. Die Hälfte des Threads war „Regulierung ist schlecht“, die andere Hälfte „Regulierung ist nötig“, niemand einigt sich auf irgendwas, wie immer.
Also bin ich, statt noch weiter doom-scrollen zu gehen, zu etwas zurückgekehrt, das ich diese Woche schon halb gelesen hatte – Newton Protocol, $NEWT. Ich hatte es unter „Compliance-Themen, später checken“ abgelegt und ehrlich fast wieder übersprungen. Aber diesmal habe ich es richtig geöffnet.
Wie programmierbare Richtlinien die Blockchain-Compliance verbessern können, ohne zu zentralisieren
Schwieriger Morgen, ehrlich. Irgendein Austausch wurde über Nacht wegen eines Compliance-Problems markiert, ich habe gesehen, wie es trendete, und ich habe gemacht, was alle machen – ich hab die Antworten zehn Minuten lang gescrollt, statt die Mitteilung wirklich zu lesen. Die Hälfte des Threads war „Regulierung ist schlecht“, die andere Hälfte „Regulierung ist nötig“, niemand einigt sich auf irgendwas, wie immer.
Also bin ich, statt noch weiter doom-scrollen zu gehen, zu etwas zurückgekehrt, das ich diese Woche schon halb gelesen hatte – Newton Protocol, $NEWT . Ich hatte es unter „Compliance-Themen, später checken“ abgelegt und ehrlich fast wieder übersprungen. Aber diesmal habe ich es richtig geöffnet.
Also bin ich, statt noch weiter doom-scrollen zu gehen, zu etwas zurückgekehrt, das ich diese Woche schon halb gelesen hatte – Newton Protocol, $NEWT . Ich hatte es unter „Compliance-Themen, später checken“ abgelegt und ehrlich fast wieder übersprungen. Aber diesmal habe ich es richtig geöffnet.
57
·
--
Sicherheitsfunktionen sind nutzlos, wenn Nutzer sie nicht verstehen könnenDie Diagramme haben heute nichts gemacht, also habe ich am Ende die am wenigsten aufregende Aufgabe von meiner Liste erledigt – eine Transaktion zu genehmigen, über eine Wallet, an die eine neue Richtlinienprüfung angehängt war. Ganz normales Dienstagzeug. Ich wäre fast durchgeklickt, ohne irgendetwas zu lesen – ehrlich. Muskelgedächtnis.
Aber irgendetwas auf dem Bestätigungsbildschirm sah anders aus, also habe ich tatsächlich angehalten und es dieses Mal gelesen. Und genau das hat mich dazu gebracht, für die nächste Stunde im Newton-Protocol herumzustöbern, statt wirklich irgendetwas anderes von meiner Liste zu machen.
Sicherheitsfunktionen sind nutzlos, wenn Nutzer sie nicht verstehen können
Die Diagramme haben heute nichts gemacht, also habe ich am Ende die am wenigsten aufregende Aufgabe von meiner Liste erledigt – eine Transaktion zu genehmigen, über eine Wallet, an die eine neue Richtlinienprüfung angehängt war. Ganz normales Dienstagzeug. Ich wäre fast durchgeklickt, ohne irgendetwas zu lesen – ehrlich. Muskelgedächtnis.
Aber irgendetwas auf dem Bestätigungsbildschirm sah anders aus, also habe ich tatsächlich angehalten und es dieses Mal gelesen. Und genau das hat mich dazu gebracht, für die nächste Stunde im Newton-Protocol herumzustöbern, statt wirklich irgendetwas anderes von meiner Liste zu machen.
Aber irgendetwas auf dem Bestätigungsbildschirm sah anders aus, also habe ich tatsächlich angehalten und es dieses Mal gelesen. Und genau das hat mich dazu gebracht, für die nächste Stunde im Newton-Protocol herumzustöbern, statt wirklich irgendetwas anderes von meiner Liste zu machen.
34
·
--
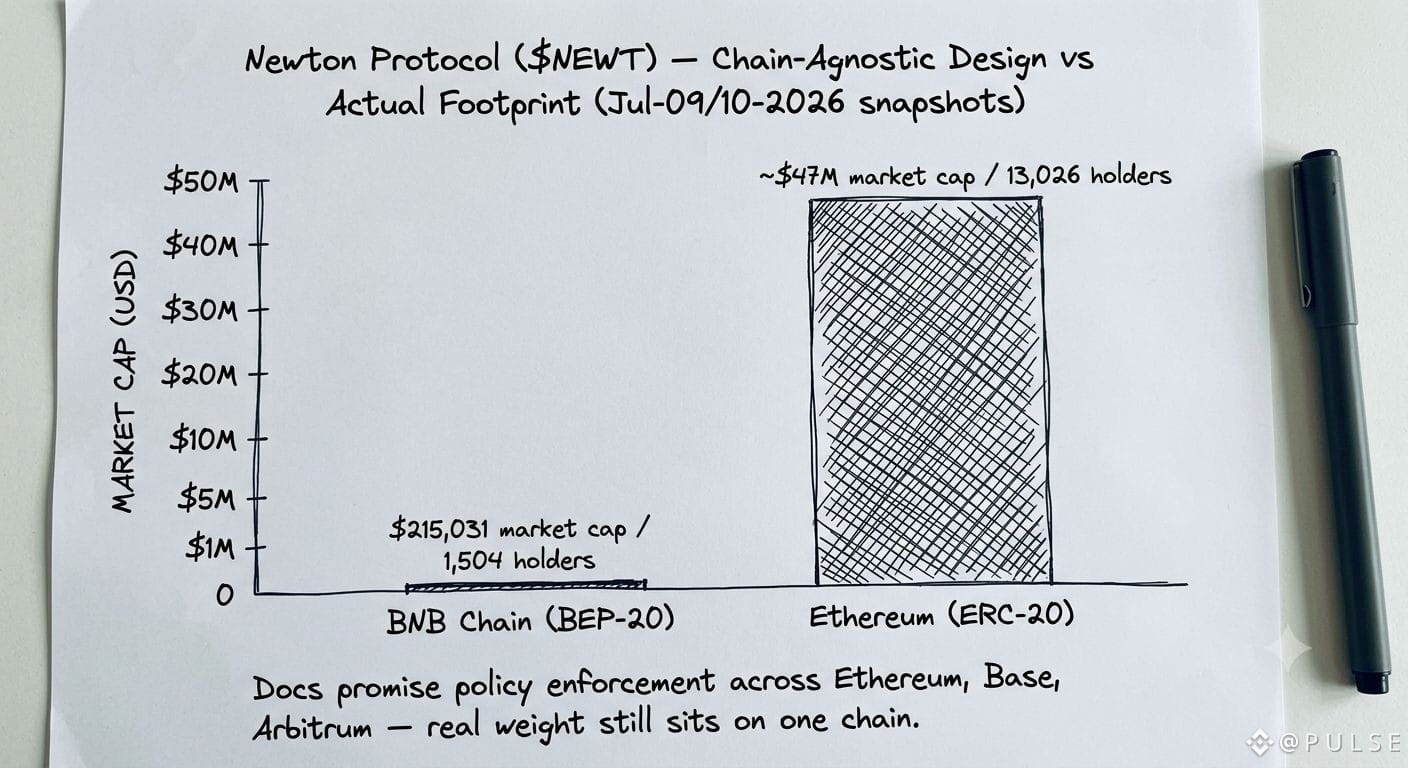
Habe mir während der Arbeit die BscScan-Seite des Newton Protocols hochgezogen, größtenteils aus Gewohnheit – um zu prüfen, ob $NEWT tatsächlich eine echte Präsenz außerhalb von Ethereum hat. Snapshot: 09.07.2026, 12:22:52 Uhr UTC. 1.504 Inhaber, Marktkapitalisierung 215.031,43 $ auf der BEP-20-Seite. #Newt @NewtonProtocol
Verglichen damit: Der Ethereum-Contract liegt ungefähr bei einer Cap von 47 Mio. $ und 13.000+ Inhabern in derselben Woche, und… Moment mal – diese Lücke ist größer, als ich es für ein Protokoll erwartet hätte, dessen ganzes Pitch lautet „programmierbares Vertrauen über jede EVM-Chain hinweg“.
Das ist das, was mir wirklich im Kopf geblieben ist. Newtons Architektur ist tatsächlich für chain-unabhängige Autorisierung gebaut – die Doku sagt, dass es sich in Ethereum integriert, Base, Arbitrum, weitere folgen. Dieser Teil ist echt, überprüfbar, kein Marketing-Blabla. Aber dass die Vertrauensebene theoretisch portierbar ist, heißt nicht, dass sie in der Praxis gleichmäßig eingesetzt wird. Im Moment liegt das tatsächliche Gewicht – Liquidität, Inhaber, vermutlich auch dort, wo Operatoren relevante Policy-Checks durchführen – fast komplett auf einer einzigen Chain. BSC hat das Token dort zwar eingewickelt, aber kaum jemand ist dort „zu Hause“.
Ich ertappte mich dabei, wie ich annahm, dass „Multi-Chain-Design“ bedeutet „Multi-Chain-Nutzung“. Offenbar sind das verschiedene Dinge. Die Architektur kann überall Neutralität versprechen, während das tatsächliche Vertrauen – der Teil, auf den die Leute sich verlassen – sich weiterhin dort konzentriert, wo das Volumen bereits lebt.
Ich frage mich, wie lange diese Lücke hält, bevor sie sich entweder schließt oder einfach zur dauerhaften Form des Ganzen wird.
Habe mir während der Arbeit die BscScan-Seite des Newton Protocols hochgezogen, größtenteils aus Gewohnheit – um zu prüfen, ob $NEWT tatsächlich eine echte Präsenz außerhalb von Ethereum hat. Snapshot: 09.07.2026, 12:22:52 Uhr UTC. 1.504 Inhaber, Marktkapitalisierung 215.031,43 $ auf der BEP-20-Seite. #Newt @NewtonProtocol
Verglichen damit: Der Ethereum-Contract liegt ungefähr bei einer Cap von 47 Mio. $ und 13.000+ Inhabern in derselben Woche, und… Moment mal – diese Lücke ist größer, als ich es für ein Protokoll erwartet hätte, dessen ganzes Pitch lautet „programmierbares Vertrauen über jede EVM-Chain hinweg“.
Das ist das, was mir wirklich im Kopf geblieben ist. Newtons Architektur ist tatsächlich für chain-unabhängige Autorisierung gebaut – die Doku sagt, dass es sich in Ethereum integriert, Base, Arbitrum, weitere folgen. Dieser Teil ist echt, überprüfbar, kein Marketing-Blabla. Aber dass die Vertrauensebene theoretisch portierbar ist, heißt nicht, dass sie in der Praxis gleichmäßig eingesetzt wird. Im Moment liegt das tatsächliche Gewicht – Liquidität, Inhaber, vermutlich auch dort, wo Operatoren relevante Policy-Checks durchführen – fast komplett auf einer einzigen Chain. BSC hat das Token dort zwar eingewickelt, aber kaum jemand ist dort „zu Hause“.
Ich ertappte mich dabei, wie ich annahm, dass „Multi-Chain-Design“ bedeutet „Multi-Chain-Nutzung“. Offenbar sind das verschiedene Dinge. Die Architektur kann überall Neutralität versprechen, während das tatsächliche Vertrauen – der Teil, auf den die Leute sich verlassen – sich weiterhin dort konzentriert, wo das Volumen bereits lebt.
Ich frage mich, wie lange diese Lücke hält, bevor sie sich entweder schließt oder einfach zur dauerhaften Form des Ganzen wird.
Verglichen damit: Der Ethereum-Contract liegt ungefähr bei einer Cap von 47 Mio. $ und 13.000+ Inhabern in derselben Woche, und… Moment mal – diese Lücke ist größer, als ich es für ein Protokoll erwartet hätte, dessen ganzes Pitch lautet „programmierbares Vertrauen über jede EVM-Chain hinweg“.
Das ist das, was mir wirklich im Kopf geblieben ist. Newtons Architektur ist tatsächlich für chain-unabhängige Autorisierung gebaut – die Doku sagt, dass es sich in Ethereum integriert, Base, Arbitrum, weitere folgen. Dieser Teil ist echt, überprüfbar, kein Marketing-Blabla. Aber dass die Vertrauensebene theoretisch portierbar ist, heißt nicht, dass sie in der Praxis gleichmäßig eingesetzt wird. Im Moment liegt das tatsächliche Gewicht – Liquidität, Inhaber, vermutlich auch dort, wo Operatoren relevante Policy-Checks durchführen – fast komplett auf einer einzigen Chain. BSC hat das Token dort zwar eingewickelt, aber kaum jemand ist dort „zu Hause“.
Ich ertappte mich dabei, wie ich annahm, dass „Multi-Chain-Design“ bedeutet „Multi-Chain-Nutzung“. Offenbar sind das verschiedene Dinge. Die Architektur kann überall Neutralität versprechen, während das tatsächliche Vertrauen – der Teil, auf den die Leute sich verlassen – sich weiterhin dort konzentriert, wo das Volumen bereits lebt.
Ich frage mich, wie lange diese Lücke hält, bevor sie sich entweder schließt oder einfach zur dauerhaften Form des Ganzen wird.
3
2
92
·
--
Kleine Berechtigungsfehler können zu massiven Verlusten führenIch habe heute ein altes Wallet aufgeräumt und dabei eine ganze Reihe von Token-Zugriffsrechten widerrufen, von denen ich nicht einmal mehr wusste, dass ich sie hatte. Eines davon war für einen DEX, den ich exakt einmal genutzt habe, vor über einem Jahr, für einen einzelnen Swap. Trotzdem lag dort die ganze Zeit noch eine unbegrenzte Spending-Genehmigung herum. Das ist nichts Seltenes: In den meisten Wallets sitzen drei oder vier dieser Geister.
Während ich also revoke.cash durchgeklickt habe, aus einer milden Portion Paranoia, dachte ich darüber nach, wie seltsam binär die Berechtigungen in den meisten DeFi-Welten immer noch sind. Entweder man genehmigt einen Vertrag oder nicht. Wenn man ihn einmal genehmigt, ist das nicht „genehmigt für genau diese eine Aktion“, sondern meist für im Grunde alles – für immer –, bis man sich daran erinnert, es rückgängig zu machen. Was die meisten Menschen nicht tun.
Kleine Berechtigungsfehler können zu massiven Verlusten führen
Ich habe heute ein altes Wallet aufgeräumt und dabei eine ganze Reihe von Token-Zugriffsrechten widerrufen, von denen ich nicht einmal mehr wusste, dass ich sie hatte. Eines davon war für einen DEX, den ich exakt einmal genutzt habe, vor über einem Jahr, für einen einzelnen Swap. Trotzdem lag dort die ganze Zeit noch eine unbegrenzte Spending-Genehmigung herum. Das ist nichts Seltenes: In den meisten Wallets sitzen drei oder vier dieser Geister.
Während ich also revoke.cash durchgeklickt habe, aus einer milden Portion Paranoia, dachte ich darüber nach, wie seltsam binär die Berechtigungen in den meisten DeFi-Welten immer noch sind. Entweder man genehmigt einen Vertrag oder nicht. Wenn man ihn einmal genehmigt, ist das nicht „genehmigt für genau diese eine Aktion“, sondern meist für im Grunde alles – für immer –, bis man sich daran erinnert, es rückgängig zu machen. Was die meisten Menschen nicht tun.
Während ich also revoke.cash durchgeklickt habe, aus einer milden Portion Paranoia, dachte ich darüber nach, wie seltsam binär die Berechtigungen in den meisten DeFi-Welten immer noch sind. Entweder man genehmigt einen Vertrag oder nicht. Wenn man ihn einmal genehmigt, ist das nicht „genehmigt für genau diese eine Aktion“, sondern meist für im Grunde alles – für immer –, bis man sich daran erinnert, es rückgängig zu machen. Was die meisten Menschen nicht tun.
55
·
--
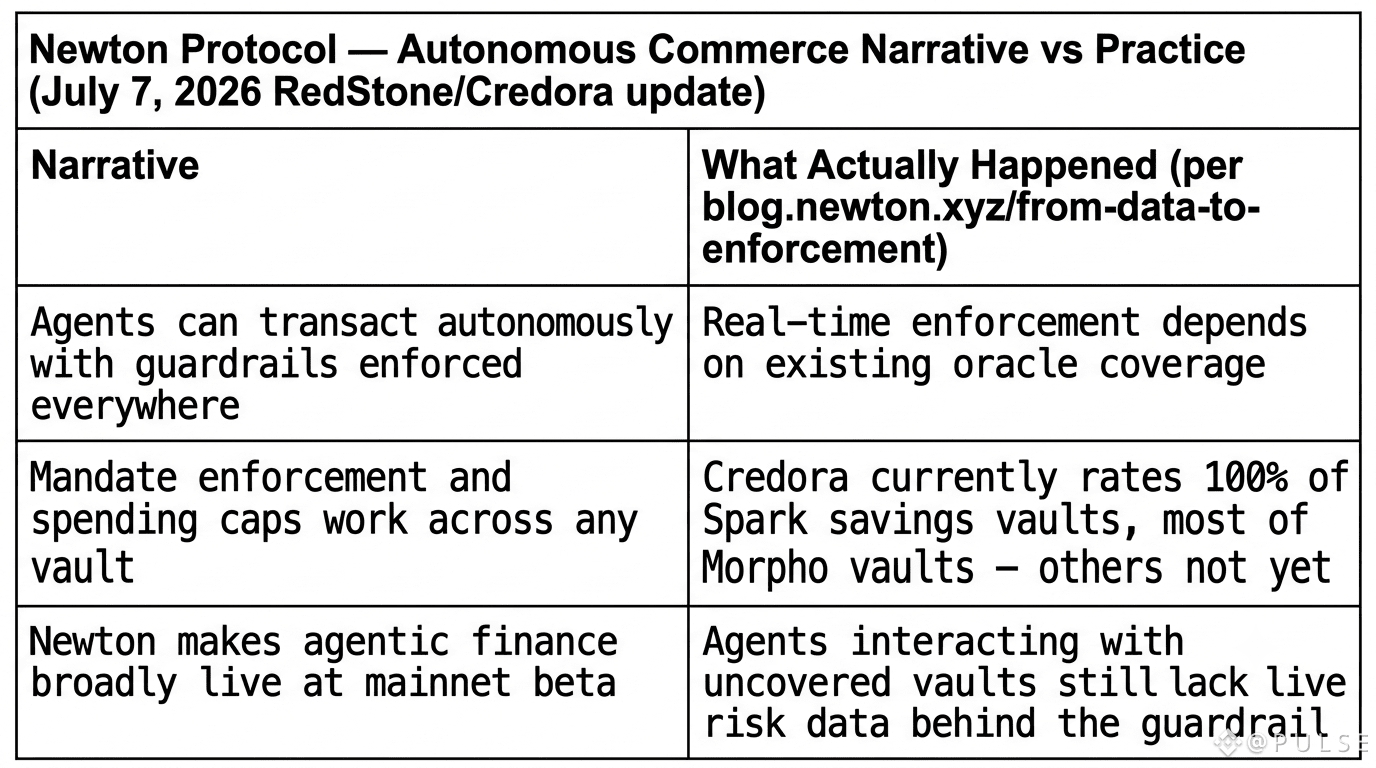
Habe mir in der Mittagspause schnell etwas gegriffen und dabei weiter darüber nachgedacht — die @NewtonProtocol , Juli-7-Notiz zum RedStone/Credora-Setup ist eher keine „Compliance“-Story, sondern eine Vorschau darauf, was autonomer Handel tatsächlich braucht, um zu funktionieren. Newton Protocol ($NEWT ) #Newt verkauft sich selbst als die Autorisierungsschicht, über die Agents sicher Transaktionen durchführen können. Klar, okay. Aber an dem Punkt, der hängen geblieben ist: Credora bewertet bereits 100% der Spark-Sparbuch-Vaults und die meisten der Morpho-Vaults — live, jetzt gerade.
Warum das gerade für autonomen Handel entscheidend ist: Ein Agent kann mitten im Trade nicht erst um Erlaubnis bei einem Menschen nachfragen — genau darum geht es bei „autonom“. Also muss die Richtlinienprüfung, auf die er trifft, bereits Live-Daten hinterlegt haben, sonst ist die „Schutzplanke“ einfach nur eine Pause ohne irgendetwas, womit man sie abgleichen könnte. Vaults mit Credora-Abdeckung werden heute tatsächlich durchgesetzt. Vaults ohne… der Agent geht immer noch größtenteils auf Vertrauen, genauso wie vorher, bevor Newton existierte.
klar war irgendwie: Autonomer Handel bedeutet „jeder Agent, jedes Vault, überall Guardrails“ ab dem Moment, als Mainnet Beta live ging. Musste das später zurücknehmen, nachdem ich tatsächlich gemappt habe, welche Vaults abgedeckt sind und welche nur das Siegel bekommen.
nicht gegen das Design — Sequenzierung von Daten, bevor man Agents loslaufen lässt, scheint im Nachhinein offensichtlich richtig. Ich frage mich nur, wie viel von „agentisches Finance ist hier“ wirklich „agentisches Finance ist hier, für die Vaults, die bereits die Infrastruktur/Leitungen hatten“ ist.
Habe mir in der Mittagspause schnell etwas gegriffen und dabei weiter darüber nachgedacht — die @NewtonProtocol , Juli-7-Notiz zum RedStone/Credora-Setup ist eher keine „Compliance“-Story, sondern eine Vorschau darauf, was autonomer Handel tatsächlich braucht, um zu funktionieren. Newton Protocol ($NEWT ) #Newt verkauft sich selbst als die Autorisierungsschicht, über die Agents sicher Transaktionen durchführen können. Klar, okay. Aber an dem Punkt, der hängen geblieben ist: Credora bewertet bereits 100% der Spark-Sparbuch-Vaults und die meisten der Morpho-Vaults — live, jetzt gerade.
Warum das gerade für autonomen Handel entscheidend ist: Ein Agent kann mitten im Trade nicht erst um Erlaubnis bei einem Menschen nachfragen — genau darum geht es bei „autonom“. Also muss die Richtlinienprüfung, auf die er trifft, bereits Live-Daten hinterlegt haben, sonst ist die „Schutzplanke“ einfach nur eine Pause ohne irgendetwas, womit man sie abgleichen könnte. Vaults mit Credora-Abdeckung werden heute tatsächlich durchgesetzt. Vaults ohne… der Agent geht immer noch größtenteils auf Vertrauen, genauso wie vorher, bevor Newton existierte.
klar war irgendwie: Autonomer Handel bedeutet „jeder Agent, jedes Vault, überall Guardrails“ ab dem Moment, als Mainnet Beta live ging. Musste das später zurücknehmen, nachdem ich tatsächlich gemappt habe, welche Vaults abgedeckt sind und welche nur das Siegel bekommen.
nicht gegen das Design — Sequenzierung von Daten, bevor man Agents loslaufen lässt, scheint im Nachhinein offensichtlich richtig. Ich frage mich nur, wie viel von „agentisches Finance ist hier“ wirklich „agentisches Finance ist hier, für die Vaults, die bereits die Infrastruktur/Leitungen hatten“ ist.
Warum das gerade für autonomen Handel entscheidend ist: Ein Agent kann mitten im Trade nicht erst um Erlaubnis bei einem Menschen nachfragen — genau darum geht es bei „autonom“. Also muss die Richtlinienprüfung, auf die er trifft, bereits Live-Daten hinterlegt haben, sonst ist die „Schutzplanke“ einfach nur eine Pause ohne irgendetwas, womit man sie abgleichen könnte. Vaults mit Credora-Abdeckung werden heute tatsächlich durchgesetzt. Vaults ohne… der Agent geht immer noch größtenteils auf Vertrauen, genauso wie vorher, bevor Newton existierte.
klar war irgendwie: Autonomer Handel bedeutet „jeder Agent, jedes Vault, überall Guardrails“ ab dem Moment, als Mainnet Beta live ging. Musste das später zurücknehmen, nachdem ich tatsächlich gemappt habe, welche Vaults abgedeckt sind und welche nur das Siegel bekommen.
nicht gegen das Design — Sequenzierung von Daten, bevor man Agents loslaufen lässt, scheint im Nachhinein offensichtlich richtig. Ich frage mich nur, wie viel von „agentisches Finance ist hier“ wirklich „agentisches Finance ist hier, für die Vaults, die bereits die Infrastruktur/Leitungen hatten“ ist.
1
1
211
·
--
Krypto-Nutzer vertrauen dem Code. Newton fügt Vertrauen zu Berechtigungen hinzuIch habe heute halb zugesehen, wie ein Freund ein neues Wallet eingerichtet hat. Ich habe ihn währenddessen am Telefon durch alles geführt, während ich an meinem Schreibtisch übrig gebliebenes Pad Thai gegessen habe. Er hat ständig gesagt: „Also solange der Code sicher ist, ist doch alles gut, oder?“ Und ich hab dann einfach gesagt: ja, im Grunde, klar — die übliche Reflexantwort, die alle geben. Dann hab ich aufgelegt und weiter darüber nachgedacht, was nervig ist, weil es eigentlich ein kurzer Anruf sein sollte.
Also habe ich am Ende statt dem, was ich geplant hatte, wieder in den Docs von Newton Protocol gelandet—genauer gesagt bei dem Teil darüber, wie deren Operator-Netzwerk Policy-Checks attestiert. Und der Gedanke, der klick gemacht hat, ging gar nicht darum, dass Newton gut oder schlecht ist. Es war dieses hier — „Vertraue dem Code“ war nie wirklich das, was irgendwer von uns gemacht hat. Niemand liest den Bytecode. Niemand prüft den Vertrag selbst. Du vertraust darauf, dass jemand anderes das getan hat, oder dass genug Zeit vergangen ist, ohne dass es einen Exploit gab—also dass es wahrscheinlich schon okay ist. „Code ist Gesetz“ war immer nur ausgelagerter Vertrauensvorschuss, der ein vertrauensloses Kostüm trägt.
Krypto-Nutzer vertrauen dem Code. Newton fügt Vertrauen zu Berechtigungen hinzu
Ich habe heute halb zugesehen, wie ein Freund ein neues Wallet eingerichtet hat. Ich habe ihn währenddessen am Telefon durch alles geführt, während ich an meinem Schreibtisch übrig gebliebenes Pad Thai gegessen habe. Er hat ständig gesagt: „Also solange der Code sicher ist, ist doch alles gut, oder?“ Und ich hab dann einfach gesagt: ja, im Grunde, klar — die übliche Reflexantwort, die alle geben. Dann hab ich aufgelegt und weiter darüber nachgedacht, was nervig ist, weil es eigentlich ein kurzer Anruf sein sollte.
Also habe ich am Ende statt dem, was ich geplant hatte, wieder in den Docs von Newton Protocol gelandet—genauer gesagt bei dem Teil darüber, wie deren Operator-Netzwerk Policy-Checks attestiert. Und der Gedanke, der klick gemacht hat, ging gar nicht darum, dass Newton gut oder schlecht ist. Es war dieses hier — „Vertraue dem Code“ war nie wirklich das, was irgendwer von uns gemacht hat. Niemand liest den Bytecode. Niemand prüft den Vertrag selbst. Du vertraust darauf, dass jemand anderes das getan hat, oder dass genug Zeit vergangen ist, ohne dass es einen Exploit gab—also dass es wahrscheinlich schon okay ist. „Code ist Gesetz“ war immer nur ausgelagerter Vertrauensvorschuss, der ein vertrauensloses Kostüm trägt.
Also habe ich am Ende statt dem, was ich geplant hatte, wieder in den Docs von Newton Protocol gelandet—genauer gesagt bei dem Teil darüber, wie deren Operator-Netzwerk Policy-Checks attestiert. Und der Gedanke, der klick gemacht hat, ging gar nicht darum, dass Newton gut oder schlecht ist. Es war dieses hier — „Vertraue dem Code“ war nie wirklich das, was irgendwer von uns gemacht hat. Niemand liest den Bytecode. Niemand prüft den Vertrag selbst. Du vertraust darauf, dass jemand anderes das getan hat, oder dass genug Zeit vergangen ist, ohne dass es einen Exploit gab—also dass es wahrscheinlich schon okay ist. „Code ist Gesetz“ war immer nur ausgelagerter Vertrauensvorschuss, der ein vertrauensloses Kostüm trägt.
61
·
--
Habe heute später zu Mittag gegessen, der Auftrag lief sich lang — ich habe den größten Teil davon in Newton Explorer verbracht, indem ich einfach Attestationen durchgeklickt habe, um zu sehen, was tatsächlich geprüft wird, nicht was versprochen ist.
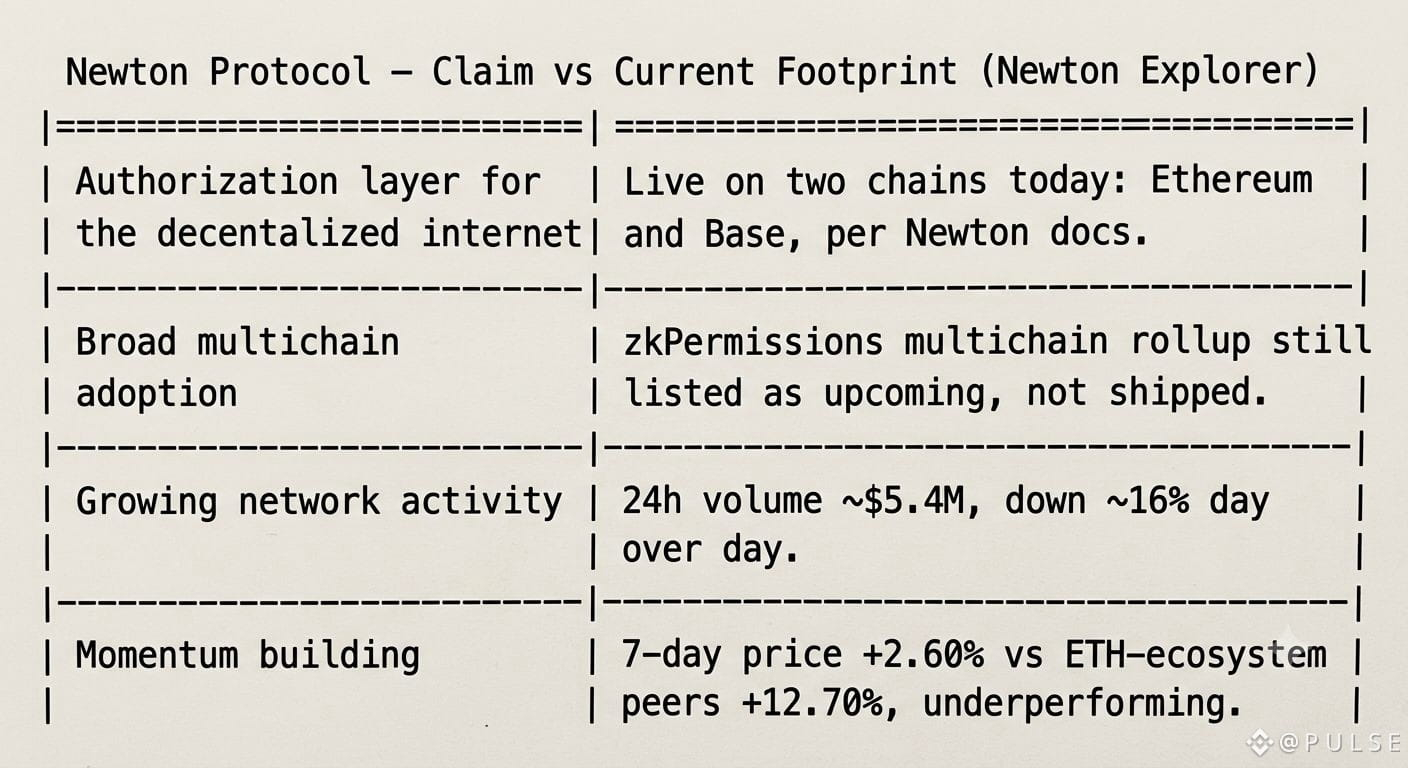
Also habe ich aus Neugier nachgeschaut, auf welchen Chains Newton Protocol gerade läuft. Das steht in ihren eigenen Dokus: Ethereum und Base, heute — mit „mehr Chains auf dem Weg“. Das ist es. Zwei Chains. Währenddessen liegt das $NEWT is 24h-Volumen bei rund 5,4 Mio. US-Dollar, etwa 16 % niedriger als von Tag zu Tag, und der Preis ist immer noch nur +2,60 % über 7 Tage, während ETH-Ökosystem-Peers im selben Zeitraum +12,70 % erreicht haben. Ruhige Woche, im Grunde.
Da war aber etwas, das bei mir hängen blieb — „Authorization Layer für das dezentrale Internet“ ist eine große Behauptung für etwas, das derzeit auf zwei Netzwerke begrenzt ist und größtenteils in eine einzige zentrale Integration eingebunden ist (die Polymarket-Step-up-Richtlinie — immer noch das sauberste laufende Beispiel im Explorer). @NewtonProtocol #Newt baut zwar in Richtung Multichain, klar — das zkPermissions-Rollup steht auf der Roadmap. Aber im Moment existiert die Authorization-Layer dort, wo Newton bereits aufgetaucht ist, nicht dort, wo das Internet tatsächlich lebt.
Ich habe mich dabei erwischt, wie ich „dezentrales Internet“ so verstanden habe, als würde es schon etwas meinen, das allgegenwärtig ist. Noch nicht. Zwei Chains und ein prominenter Client sind frühe Infrastruktur, keine internetweite Schicht.
Ich will es nicht abtun — ich frage mich nur, wie viel von dieser Ambition davon abhängt, dass es Integrationen gibt, die noch niemand angekündigt hat, im Vergleich zu denjenigen, die heute schon im Explorer dastehen.
Habe heute später zu Mittag gegessen, der Auftrag lief sich lang — ich habe den größten Teil davon in Newton Explorer verbracht, indem ich einfach Attestationen durchgeklickt habe, um zu sehen, was tatsächlich geprüft wird, nicht was versprochen ist.
Also habe ich aus Neugier nachgeschaut, auf welchen Chains Newton Protocol gerade läuft. Das steht in ihren eigenen Dokus: Ethereum und Base, heute — mit „mehr Chains auf dem Weg“. Das ist es. Zwei Chains. Währenddessen liegt das $NEWT is 24h-Volumen bei rund 5,4 Mio. US-Dollar, etwa 16 % niedriger als von Tag zu Tag, und der Preis ist immer noch nur +2,60 % über 7 Tage, während ETH-Ökosystem-Peers im selben Zeitraum +12,70 % erreicht haben. Ruhige Woche, im Grunde.
Da war aber etwas, das bei mir hängen blieb — „Authorization Layer für das dezentrale Internet“ ist eine große Behauptung für etwas, das derzeit auf zwei Netzwerke begrenzt ist und größtenteils in eine einzige zentrale Integration eingebunden ist (die Polymarket-Step-up-Richtlinie — immer noch das sauberste laufende Beispiel im Explorer). @NewtonProtocol #Newt baut zwar in Richtung Multichain, klar — das zkPermissions-Rollup steht auf der Roadmap. Aber im Moment existiert die Authorization-Layer dort, wo Newton bereits aufgetaucht ist, nicht dort, wo das Internet tatsächlich lebt.
Ich habe mich dabei erwischt, wie ich „dezentrales Internet“ so verstanden habe, als würde es schon etwas meinen, das allgegenwärtig ist. Noch nicht. Zwei Chains und ein prominenter Client sind frühe Infrastruktur, keine internetweite Schicht.
Ich will es nicht abtun — ich frage mich nur, wie viel von dieser Ambition davon abhängt, dass es Integrationen gibt, die noch niemand angekündigt hat, im Vergleich zu denjenigen, die heute schon im Explorer dastehen.
Also habe ich aus Neugier nachgeschaut, auf welchen Chains Newton Protocol gerade läuft. Das steht in ihren eigenen Dokus: Ethereum und Base, heute — mit „mehr Chains auf dem Weg“. Das ist es. Zwei Chains. Währenddessen liegt das $NEWT is 24h-Volumen bei rund 5,4 Mio. US-Dollar, etwa 16 % niedriger als von Tag zu Tag, und der Preis ist immer noch nur +2,60 % über 7 Tage, während ETH-Ökosystem-Peers im selben Zeitraum +12,70 % erreicht haben. Ruhige Woche, im Grunde.
Da war aber etwas, das bei mir hängen blieb — „Authorization Layer für das dezentrale Internet“ ist eine große Behauptung für etwas, das derzeit auf zwei Netzwerke begrenzt ist und größtenteils in eine einzige zentrale Integration eingebunden ist (die Polymarket-Step-up-Richtlinie — immer noch das sauberste laufende Beispiel im Explorer). @NewtonProtocol #Newt baut zwar in Richtung Multichain, klar — das zkPermissions-Rollup steht auf der Roadmap. Aber im Moment existiert die Authorization-Layer dort, wo Newton bereits aufgetaucht ist, nicht dort, wo das Internet tatsächlich lebt.
Ich habe mich dabei erwischt, wie ich „dezentrales Internet“ so verstanden habe, als würde es schon etwas meinen, das allgegenwärtig ist. Noch nicht. Zwei Chains und ein prominenter Client sind frühe Infrastruktur, keine internetweite Schicht.
Ich will es nicht abtun — ich frage mich nur, wie viel von dieser Ambition davon abhängt, dass es Integrationen gibt, die noch niemand angekündigt hat, im Vergleich zu denjenigen, die heute schon im Explorer dastehen.
2
339
·
--
Die smarteste Wallet ist die, die zur richtigen Zeit Nein sagtIch hatte so einen Tag, an dem sich jede Wallet-Benachrichtigung wie nur noch Rauschen angefühlt hat. Genehmigen, bestätigen, hier unterschreiben. Ich habe halbherzig hingeschaut, ehrlich gesagt, und habe einfach alles im Autopilot abgeklopft – so, wie man es macht, wenn man das tausendmal vorher schon getan hat. Und genau das ist irgendwie das Problem, über das ich etwa eine Stunde später dann auch noch gelesen habe.
Aus Neugier habe ich nach dem Aufräumen meiner Benachrichtigungen übrigens wieder in Newton Protocols Doku geschaut – nicht wirklich auf der Suche nach irgendetwas Speziellem. Ich wollte einfach sehen, was mainnet beta im Alltag tatsächlich macht, über den Ankündigungs-Post hinaus.
Die smarteste Wallet ist die, die zur richtigen Zeit Nein sagt
Ich hatte so einen Tag, an dem sich jede Wallet-Benachrichtigung wie nur noch Rauschen angefühlt hat. Genehmigen, bestätigen, hier unterschreiben. Ich habe halbherzig hingeschaut, ehrlich gesagt, und habe einfach alles im Autopilot abgeklopft – so, wie man es macht, wenn man das tausendmal vorher schon getan hat. Und genau das ist irgendwie das Problem, über das ich etwa eine Stunde später dann auch noch gelesen habe.
Aus Neugier habe ich nach dem Aufräumen meiner Benachrichtigungen übrigens wieder in Newton Protocols Doku geschaut – nicht wirklich auf der Suche nach irgendetwas Speziellem. Ich wollte einfach sehen, was mainnet beta im Alltag tatsächlich macht, über den Ankündigungs-Post hinaus.
Aus Neugier habe ich nach dem Aufräumen meiner Benachrichtigungen übrigens wieder in Newton Protocols Doku geschaut – nicht wirklich auf der Suche nach irgendetwas Speziellem. Ich wollte einfach sehen, was mainnet beta im Alltag tatsächlich macht, über den Ankündigungs-Post hinaus.
1
1
151
·
--
War auf Eulers Doku früher unterwegs und habe mir Vault-Integrationen angeschaut — nicht mal für diese Aufgabe, einfach Gewohnheit — und habe die VaultKit-Referenz wieder gesehen. Genau das hat mich diese Woche zum zweiten Mal zurück in den Newton Protocol gebracht.
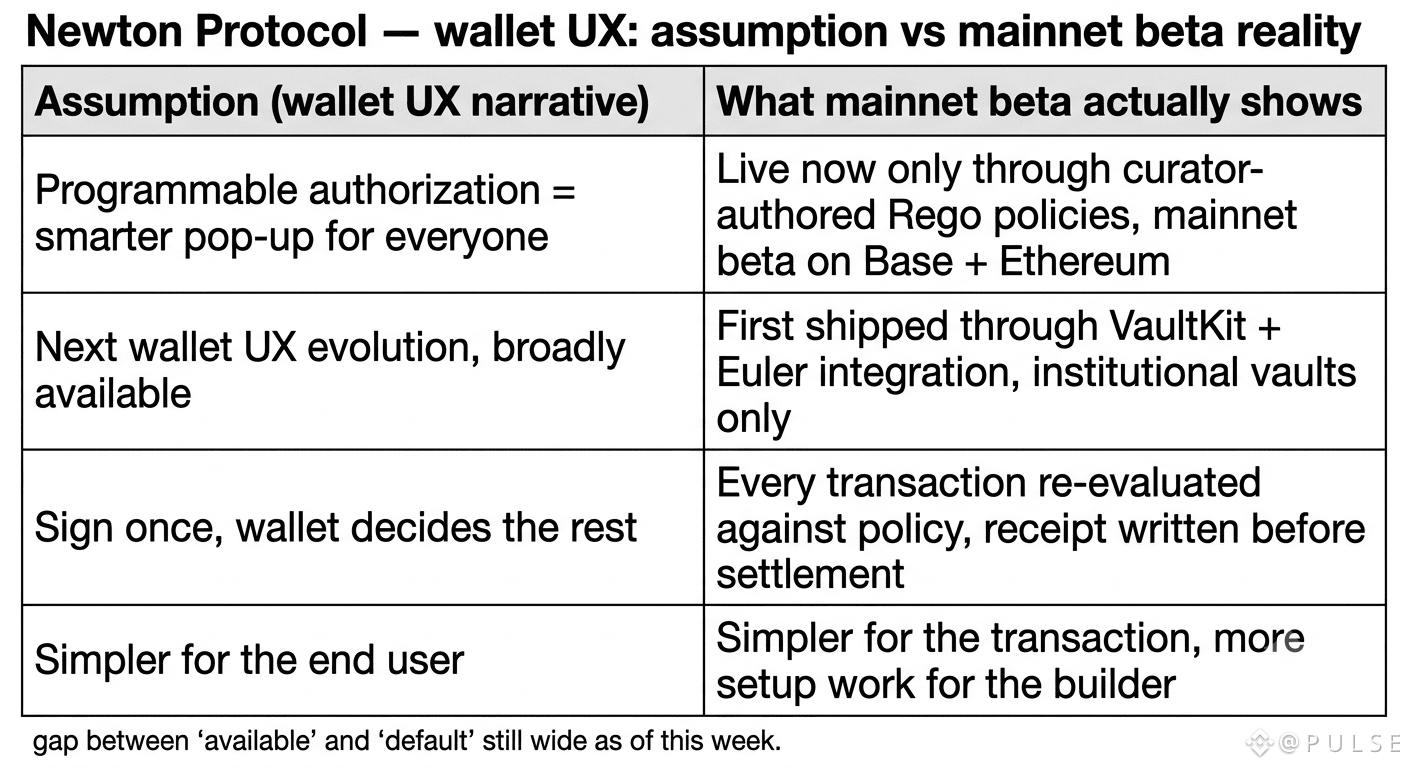
Das, was bei mir dieses Mal wirklich hängen geblieben ist — bei Wallet-UX bedeutete das bisher immer nur einen Bildschirm: signieren oder nicht. Das war's. $NEWTs Mainnet-Beta, live auf Base und Ethereum, bricht diese binäre Logik leise. #Newt fragt dich nicht, ob du eine Transaktion genehmigst, sondern fordert die Transaktion auf, zuerst zu beweisen, dass sie in eine Policy passt — ein Operator-Netzwerk prüft sie gegen die Regeln des Curators und schreibt eine Quittung, bevor überhaupt etwas abgerechnet wird. @NewtonProtocol fügt keinen Bestätigungsschritt hinzu, sondern ersetzt „Hast du ja gesagt?“ durch „Gilt das immer noch?“.
Hier ist allerdings der Teil, über den ich immer wieder nachdenke. Jede Wallet-UX-Weiterentwicklung, die ich gesehen habe — Multisig, Session Keys, Account Abstraction — hat alle „smartere Berechtigungen“ versprochen und bedeutete meistens nur weniger Pop-ups. Newtons Version ist schwerer: Sie erfordert, dass Curators tatsächlich Policies in Rego verfassen; das ist mehr Setup, als die meisten Builder sich am Anfang antun werden. Also bekommen das im Moment vor allem institutionelle Vaults und Euler-Integrationen. Regelmäßige Wallet-User bleiben vorerst noch beim alten Yes/No-Bildschirm hängen. Die Advanced-Version existiert zwar, aber die Standard-Experience ist noch nicht nachgezogen.
Ich habe mir zwischendurch was zu essen geholt, während ich weiter gelesen habe, und dachte ständig — das wird erst dann wirklich „Wallet UX“, wenn jemand die Policy-Erstellung vollständig von Entwicklern abstrahiert.
Wie auch immer. Ich bin gespannt, ob diese Abstraktionsschicht auftaucht, bevor oder nachdem Adoption sie erzwingt.
$NEWT
War auf Eulers Doku früher unterwegs und habe mir Vault-Integrationen angeschaut — nicht mal für diese Aufgabe, einfach Gewohnheit — und habe die VaultKit-Referenz wieder gesehen. Genau das hat mich diese Woche zum zweiten Mal zurück in den Newton Protocol gebracht.
Das, was bei mir dieses Mal wirklich hängen geblieben ist — bei Wallet-UX bedeutete das bisher immer nur einen Bildschirm: signieren oder nicht. Das war's. $NEWTs Mainnet-Beta, live auf Base und Ethereum, bricht diese binäre Logik leise. #Newt fragt dich nicht, ob du eine Transaktion genehmigst, sondern fordert die Transaktion auf, zuerst zu beweisen, dass sie in eine Policy passt — ein Operator-Netzwerk prüft sie gegen die Regeln des Curators und schreibt eine Quittung, bevor überhaupt etwas abgerechnet wird. @NewtonProtocol fügt keinen Bestätigungsschritt hinzu, sondern ersetzt „Hast du ja gesagt?“ durch „Gilt das immer noch?“.
Hier ist allerdings der Teil, über den ich immer wieder nachdenke. Jede Wallet-UX-Weiterentwicklung, die ich gesehen habe — Multisig, Session Keys, Account Abstraction — hat alle „smartere Berechtigungen“ versprochen und bedeutete meistens nur weniger Pop-ups. Newtons Version ist schwerer: Sie erfordert, dass Curators tatsächlich Policies in Rego verfassen; das ist mehr Setup, als die meisten Builder sich am Anfang antun werden. Also bekommen das im Moment vor allem institutionelle Vaults und Euler-Integrationen. Regelmäßige Wallet-User bleiben vorerst noch beim alten Yes/No-Bildschirm hängen. Die Advanced-Version existiert zwar, aber die Standard-Experience ist noch nicht nachgezogen.
Ich habe mir zwischendurch was zu essen geholt, während ich weiter gelesen habe, und dachte ständig — das wird erst dann wirklich „Wallet UX“, wenn jemand die Policy-Erstellung vollständig von Entwicklern abstrahiert.
Wie auch immer. Ich bin gespannt, ob diese Abstraktionsschicht auftaucht, bevor oder nachdem Adoption sie erzwingt.
$NEWT
Das, was bei mir dieses Mal wirklich hängen geblieben ist — bei Wallet-UX bedeutete das bisher immer nur einen Bildschirm: signieren oder nicht. Das war's. $NEWTs Mainnet-Beta, live auf Base und Ethereum, bricht diese binäre Logik leise. #Newt fragt dich nicht, ob du eine Transaktion genehmigst, sondern fordert die Transaktion auf, zuerst zu beweisen, dass sie in eine Policy passt — ein Operator-Netzwerk prüft sie gegen die Regeln des Curators und schreibt eine Quittung, bevor überhaupt etwas abgerechnet wird. @NewtonProtocol fügt keinen Bestätigungsschritt hinzu, sondern ersetzt „Hast du ja gesagt?“ durch „Gilt das immer noch?“.
Hier ist allerdings der Teil, über den ich immer wieder nachdenke. Jede Wallet-UX-Weiterentwicklung, die ich gesehen habe — Multisig, Session Keys, Account Abstraction — hat alle „smartere Berechtigungen“ versprochen und bedeutete meistens nur weniger Pop-ups. Newtons Version ist schwerer: Sie erfordert, dass Curators tatsächlich Policies in Rego verfassen; das ist mehr Setup, als die meisten Builder sich am Anfang antun werden. Also bekommen das im Moment vor allem institutionelle Vaults und Euler-Integrationen. Regelmäßige Wallet-User bleiben vorerst noch beim alten Yes/No-Bildschirm hängen. Die Advanced-Version existiert zwar, aber die Standard-Experience ist noch nicht nachgezogen.
Ich habe mir zwischendurch was zu essen geholt, während ich weiter gelesen habe, und dachte ständig — das wird erst dann wirklich „Wallet UX“, wenn jemand die Policy-Erstellung vollständig von Entwicklern abstrahiert.
Wie auch immer. Ich bin gespannt, ob diese Abstraktionsschicht auftaucht, bevor oder nachdem Adoption sie erzwingt.
$NEWT
2
2
468
·
--
Newton baut Infrastruktur, auf die Menschen sich jeden Tag verlassen könnten, ohne es zu merkenDas stand heute Morgen auf meiner Karte im Coffee-Shop. Tippen, rausgehen, keine Sekunde darüber nachgedacht. Es hat einfach funktioniert. Während ich in der Schlange stand, dachte ich tatsächlich: Hm, ich habe keine Ahnung, was zwischen dem Tippen und dem Ausdruck der Quittung passiert. Das weiß niemand. Genau darum geht es bei Infrastruktur — man soll es gar nicht bemerken.
Jedenfalls hatte ich später am selben Tag diese CreatorPad-Aufgabe in meinen Tabs, also bin ich aus reiner Neugier hingegangen und habe tatsächlich nachgelesen, was das Newton-Protokoll macht, statt nur über die eine Zeile drüberzuschauen. Und dieses Coffee-Ding ist mir seltsamerweise sofort wieder eingefallen.
Newton baut Infrastruktur, auf die Menschen sich jeden Tag verlassen könnten, ohne es zu merken
Das stand heute Morgen auf meiner Karte im Coffee-Shop. Tippen, rausgehen, keine Sekunde darüber nachgedacht. Es hat einfach funktioniert. Während ich in der Schlange stand, dachte ich tatsächlich: Hm, ich habe keine Ahnung, was zwischen dem Tippen und dem Ausdruck der Quittung passiert. Das weiß niemand. Genau darum geht es bei Infrastruktur — man soll es gar nicht bemerken.
Jedenfalls hatte ich später am selben Tag diese CreatorPad-Aufgabe in meinen Tabs, also bin ich aus reiner Neugier hingegangen und habe tatsächlich nachgelesen, was das Newton-Protokoll macht, statt nur über die eine Zeile drüberzuschauen. Und dieses Coffee-Ding ist mir seltsamerweise sofort wieder eingefallen.
Jedenfalls hatte ich später am selben Tag diese CreatorPad-Aufgabe in meinen Tabs, also bin ich aus reiner Neugier hingegangen und habe tatsächlich nachgelesen, was das Newton-Protokoll macht, statt nur über die eine Zeile drüberzuschauen. Und dieses Coffee-Ding ist mir seltsamerweise sofort wieder eingefallen.
64
·
--
Ich habe ein paar Wallet-Freigaben aus einer alten Vault-Position gegengeprüft, größtenteils aus Langeweile, als ich stattdessen in den Newton-Protocol-Dokumenten gelandet bin. $NEWT mainnet beta ist jetzt auf Base und Ethereum live, und die erste echte Integration ist VaultKit, das in Euler eingesteckt ist — kein Testnet-Demo, sondern ein echtes Vault mit echten Mitteln, die darüber geroutet werden. #Newt @NewtonProtocol
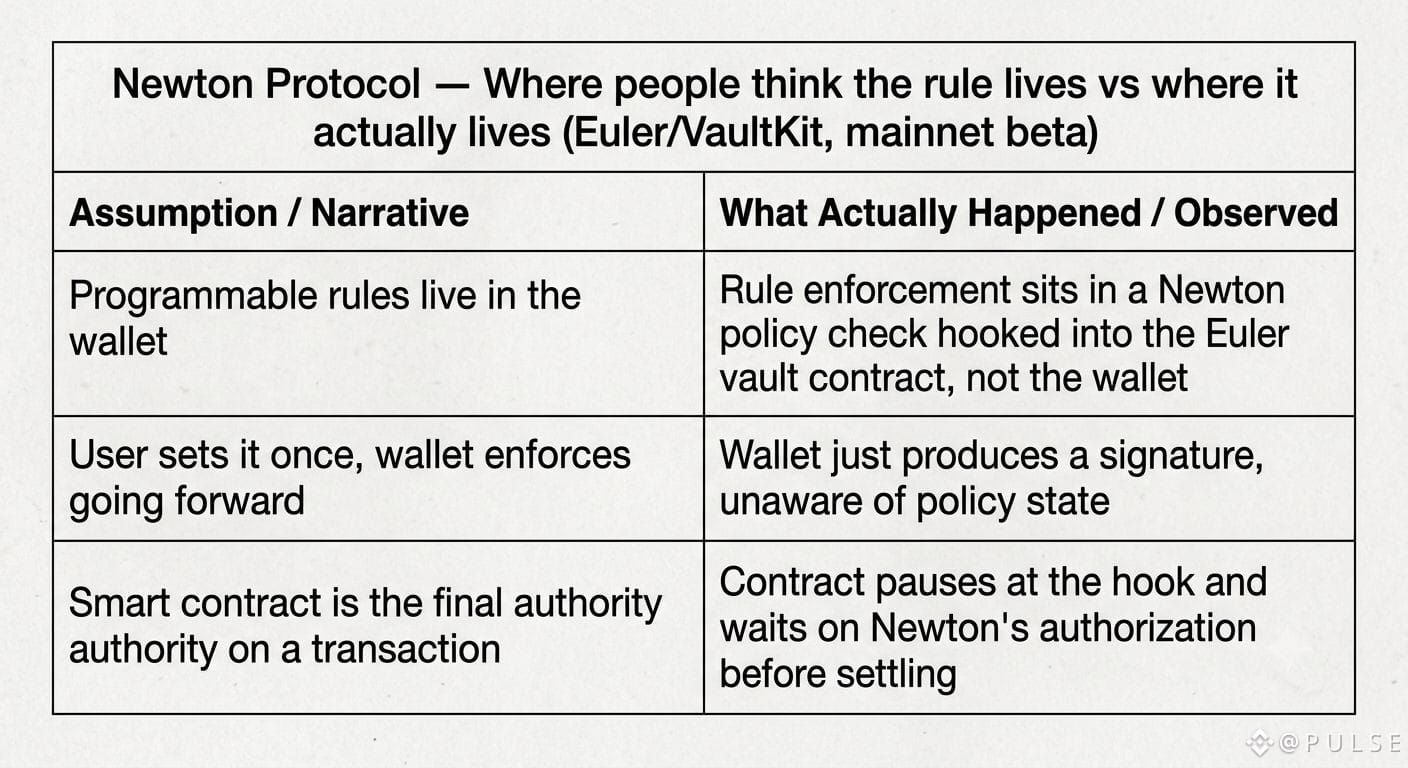
Das ist aber das, was tatsächlich hängen blieb. Alle reden von „programmierbaren Regeln“ wie von einer Wallet-Funktion, so einem Schalter, den man einmal setzt. Aber wenn man sich anschaut, wie VaultKit tatsächlich auf Euler sitzt …, dann liegt die Regel gar nicht in der Wallet. Es ist eine Richtlinienprüfung, die die Transaktion vor der Abwicklung abfängt, auf Vertragsebene. Die Wallet signiert nur. Der Vertrag entscheidet, ob diese Signatur gerade jetzt überhaupt etwas bedeutet.
Das heißt, die „Wallet-Regeln“-Rahmung ist ein Stück weit rückwärts? Der Smart Contract war nie die Ziellinie — er ist eher das, was auf eine separate Autorisierungsebene wartet, die „Ja“ oder „Nein“ sagt. Kleine Unterscheidung, aber sie verändert, wem du eigentlich vertraust, wenn du etwas freigibst.
Zweifel habe ich noch nicht losgeworden — das funktioniert nur, weil Euler zugestimmt hat, es so einzuhängen. Was passiert, wenn ein Protokoll diesen Hook nicht will oder einen liefert, der nur halb implementiert ist, um das Badge zu haben. Hmm.
Wie auch immer. Ich bin gespannt, ob „Policy vor Code“ in einem Jahr zur Standardannahme wird oder ob es eine Nischensache bleibt, die Institutionen anfragen und der Rest ignoriert.
Ich habe ein paar Wallet-Freigaben aus einer alten Vault-Position gegengeprüft, größtenteils aus Langeweile, als ich stattdessen in den Newton-Protocol-Dokumenten gelandet bin. $NEWT mainnet beta ist jetzt auf Base und Ethereum live, und die erste echte Integration ist VaultKit, das in Euler eingesteckt ist — kein Testnet-Demo, sondern ein echtes Vault mit echten Mitteln, die darüber geroutet werden. #Newt @NewtonProtocol
Das ist aber das, was tatsächlich hängen blieb. Alle reden von „programmierbaren Regeln“ wie von einer Wallet-Funktion, so einem Schalter, den man einmal setzt. Aber wenn man sich anschaut, wie VaultKit tatsächlich auf Euler sitzt …, dann liegt die Regel gar nicht in der Wallet. Es ist eine Richtlinienprüfung, die die Transaktion vor der Abwicklung abfängt, auf Vertragsebene. Die Wallet signiert nur. Der Vertrag entscheidet, ob diese Signatur gerade jetzt überhaupt etwas bedeutet.
Das heißt, die „Wallet-Regeln“-Rahmung ist ein Stück weit rückwärts? Der Smart Contract war nie die Ziellinie — er ist eher das, was auf eine separate Autorisierungsebene wartet, die „Ja“ oder „Nein“ sagt. Kleine Unterscheidung, aber sie verändert, wem du eigentlich vertraust, wenn du etwas freigibst.
Zweifel habe ich noch nicht losgeworden — das funktioniert nur, weil Euler zugestimmt hat, es so einzuhängen. Was passiert, wenn ein Protokoll diesen Hook nicht will oder einen liefert, der nur halb implementiert ist, um das Badge zu haben. Hmm.
Wie auch immer. Ich bin gespannt, ob „Policy vor Code“ in einem Jahr zur Standardannahme wird oder ob es eine Nischensache bleibt, die Institutionen anfragen und der Rest ignoriert.
Das ist aber das, was tatsächlich hängen blieb. Alle reden von „programmierbaren Regeln“ wie von einer Wallet-Funktion, so einem Schalter, den man einmal setzt. Aber wenn man sich anschaut, wie VaultKit tatsächlich auf Euler sitzt …, dann liegt die Regel gar nicht in der Wallet. Es ist eine Richtlinienprüfung, die die Transaktion vor der Abwicklung abfängt, auf Vertragsebene. Die Wallet signiert nur. Der Vertrag entscheidet, ob diese Signatur gerade jetzt überhaupt etwas bedeutet.
Das heißt, die „Wallet-Regeln“-Rahmung ist ein Stück weit rückwärts? Der Smart Contract war nie die Ziellinie — er ist eher das, was auf eine separate Autorisierungsebene wartet, die „Ja“ oder „Nein“ sagt. Kleine Unterscheidung, aber sie verändert, wem du eigentlich vertraust, wenn du etwas freigibst.
Zweifel habe ich noch nicht losgeworden — das funktioniert nur, weil Euler zugestimmt hat, es so einzuhängen. Was passiert, wenn ein Protokoll diesen Hook nicht will oder einen liefert, der nur halb implementiert ist, um das Badge zu haben. Hmm.
Wie auch immer. Ich bin gespannt, ob „Policy vor Code“ in einem Jahr zur Standardannahme wird oder ob es eine Nischensache bleibt, die Institutionen anfragen und der Rest ignoriert.
2
101
·
--
Die sicherste Transaktion könnte die sein, die deine Wallet nicht ausführtIch hatte heute früher einen fehlgeschlagenen Vorgang bei einer Transaktion – völlig unabhängig von einem anderen Projekt. Irgendeine Genehmigung ist einfach nicht durchgegangen, ohne ersichtlichen Grund. Ich saß dann kurz ein bisschen genervt da, bin aber danach wie üblich einfach weiter mit meinem Tag.
Später, aus reiner Neugier, bin ich dann wieder in die Aufgabe zum Newton-Protokoll gegangen – und diese fehlgeschlagene Transaktion ließ mich die ganze Zeit nicht los, aus Gründen, mit denen ich nicht gerechnet hatte.
Denn hier ist das, was am Ende tatsächlich komisch gelandet ist: Ich glaube, ich habe jahrelang „Transaktion erfolgreich“ als das gute Ergebnis betrachtet und „Transaktion blockiert“ als das nervige. Jede Wallet-UX, jede Designentscheidung verstärkt das. Grünes Häkchen gut, roter Fehler schlecht. Aber wenn man sich Newtons ganzen Ansatz mit den Berechtigungsbereichen anschaut, habe ich angefangen zu überlegen, ob ich das vielleicht öfter vertauscht habe, als ich zugeben möchte. Eine blockierte Transaktion ist kein Versagen des Systems. Manchmal ist es das System, das genau die eine sinnvolle Sache macht, für die es gedacht ist.
Die sicherste Transaktion könnte die sein, die deine Wallet nicht ausführt
Ich hatte heute früher einen fehlgeschlagenen Vorgang bei einer Transaktion – völlig unabhängig von einem anderen Projekt. Irgendeine Genehmigung ist einfach nicht durchgegangen, ohne ersichtlichen Grund. Ich saß dann kurz ein bisschen genervt da, bin aber danach wie üblich einfach weiter mit meinem Tag.
Später, aus reiner Neugier, bin ich dann wieder in die Aufgabe zum Newton-Protokoll gegangen – und diese fehlgeschlagene Transaktion ließ mich die ganze Zeit nicht los, aus Gründen, mit denen ich nicht gerechnet hatte.
Denn hier ist das, was am Ende tatsächlich komisch gelandet ist: Ich glaube, ich habe jahrelang „Transaktion erfolgreich“ als das gute Ergebnis betrachtet und „Transaktion blockiert“ als das nervige. Jede Wallet-UX, jede Designentscheidung verstärkt das. Grünes Häkchen gut, roter Fehler schlecht. Aber wenn man sich Newtons ganzen Ansatz mit den Berechtigungsbereichen anschaut, habe ich angefangen zu überlegen, ob ich das vielleicht öfter vertauscht habe, als ich zugeben möchte. Eine blockierte Transaktion ist kein Versagen des Systems. Manchmal ist es das System, das genau die eine sinnvolle Sache macht, für die es gedacht ist.
Später, aus reiner Neugier, bin ich dann wieder in die Aufgabe zum Newton-Protokoll gegangen – und diese fehlgeschlagene Transaktion ließ mich die ganze Zeit nicht los, aus Gründen, mit denen ich nicht gerechnet hatte.
Denn hier ist das, was am Ende tatsächlich komisch gelandet ist: Ich glaube, ich habe jahrelang „Transaktion erfolgreich“ als das gute Ergebnis betrachtet und „Transaktion blockiert“ als das nervige. Jede Wallet-UX, jede Designentscheidung verstärkt das. Grünes Häkchen gut, roter Fehler schlecht. Aber wenn man sich Newtons ganzen Ansatz mit den Berechtigungsbereichen anschaut, habe ich angefangen zu überlegen, ob ich das vielleicht öfter vertauscht habe, als ich zugeben möchte. Eine blockierte Transaktion ist kein Versagen des Systems. Manchmal ist es das System, das genau die eine sinnvolle Sache macht, für die es gedacht ist.
1
73
·
--
Zufälliger Moment während der Aufgabe – ich habe ständig zwischen Chains hin- und hergetestet, denselben Wallet-Flow, und mir ist aufgefallen, wie unterschiedlich „approve“ sich verhält, je nachdem, welches Netzwerk gerade aktiv war. Meistens nicht weiter schlimm, eher nur nervig.
Diesmal habe ich mir genauer Newton Protocols policybasierten Wallet-Ansatz angesehen: $NEWT , @NewtonProtocol , #Newt . Vor allem die Frage, ob das das tatsächlich glättet oder nur noch eine zusätzliche Schicht oben drauflegt.
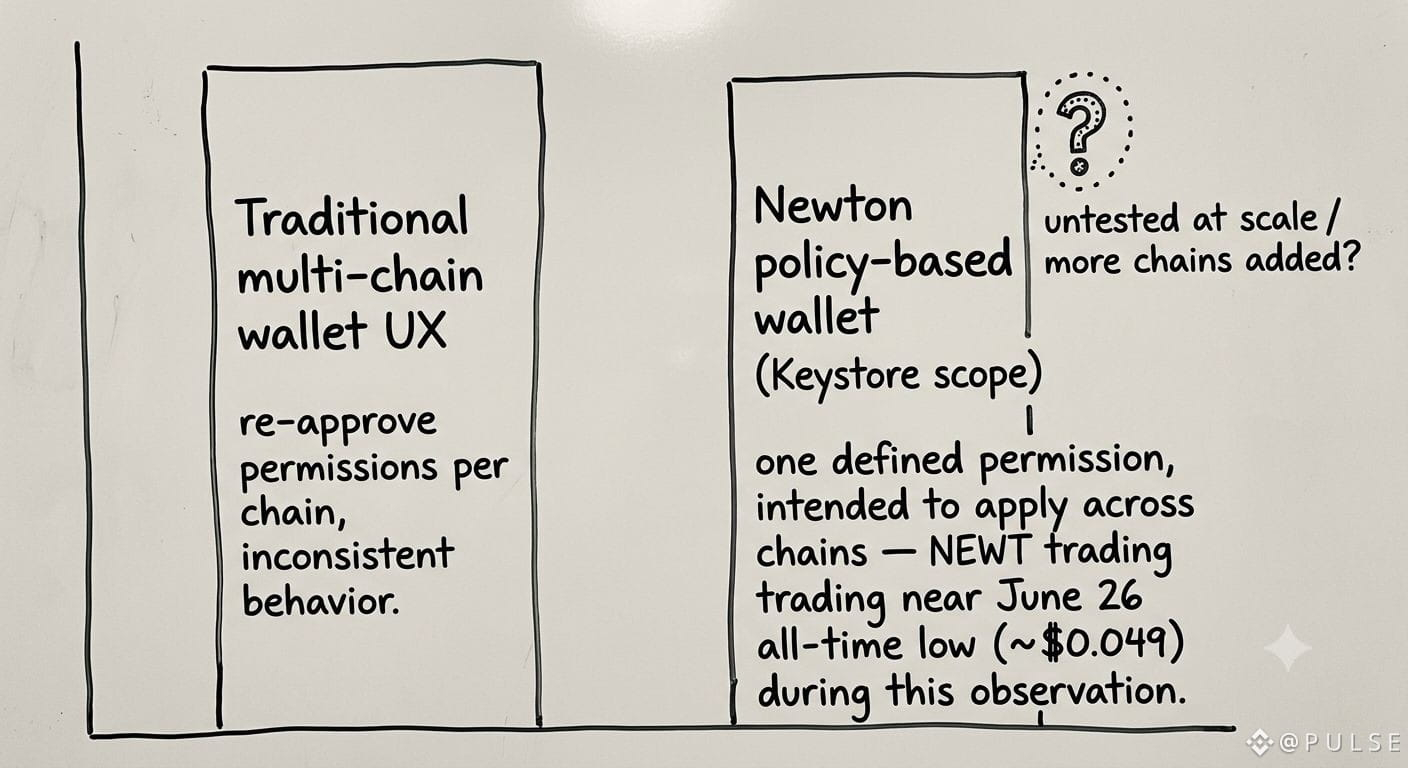
Außerdem ist mir aufgefallen, dass NEWT immer noch dicht an diesem Allzeittief vom 26. Juni hängt – diese Woche etwa bei 0,049 $ –, was mich ehrlich gesagt erwarten ließ, dass auch die Seite des Ökosystems sich etwas ausgebremst anfühlt. Tat sie nicht, nicht ganz. Das Keystore-Rollup-Setup scheint so gebaut zu sein, dass derselbe Berechtigungsumfang theoretisch über mehrere Chains hinweg gelten kann, statt dass du jedes Mal beim Wechsel des Netzwerks frisch erneut re-approve musst. Das ist der Teil, der wirklich herausstach – weniger um Security, mehr um Konsistenz. Eine Regel, mehrere Umgebungen, statt jedes Mal aufs Neue „approve“-Verhalten nachzulernen.
Kleine Sache, die ich aber trotzdem bei mir selbst bemerkt habe – ich habe trotzdem weiterhin manuell auf jeder Chain nachgeprüft, einfach aus Gewohnheit, auch nachdem ich gesehen hatte, dass die Policy-Layer es angeblich übernimmt. Alter Reflex, den man wohl schwer wieder ablegen kann.
Beantwortet das nicht vollständig die Frage, ob Policy-Portabilität wirklich hält, sobald weitere Chains hinzukommen, oder ob es einfach nur bei den paar Chains, die bisher getestet wurden, sauber funktioniert. Bin gespannt, was zuerst bricht – die Nutzer-Gewohnheit oder die Annahme.
Zufälliger Moment während der Aufgabe – ich habe ständig zwischen Chains hin- und hergetestet, denselben Wallet-Flow, und mir ist aufgefallen, wie unterschiedlich „approve“ sich verhält, je nachdem, welches Netzwerk gerade aktiv war. Meistens nicht weiter schlimm, eher nur nervig.
Diesmal habe ich mir genauer Newton Protocols policybasierten Wallet-Ansatz angesehen: $NEWT , @NewtonProtocol , #Newt . Vor allem die Frage, ob das das tatsächlich glättet oder nur noch eine zusätzliche Schicht oben drauflegt.
Außerdem ist mir aufgefallen, dass NEWT immer noch dicht an diesem Allzeittief vom 26. Juni hängt – diese Woche etwa bei 0,049 $ –, was mich ehrlich gesagt erwarten ließ, dass auch die Seite des Ökosystems sich etwas ausgebremst anfühlt. Tat sie nicht, nicht ganz. Das Keystore-Rollup-Setup scheint so gebaut zu sein, dass derselbe Berechtigungsumfang theoretisch über mehrere Chains hinweg gelten kann, statt dass du jedes Mal beim Wechsel des Netzwerks frisch erneut re-approve musst. Das ist der Teil, der wirklich herausstach – weniger um Security, mehr um Konsistenz. Eine Regel, mehrere Umgebungen, statt jedes Mal aufs Neue „approve“-Verhalten nachzulernen.
Kleine Sache, die ich aber trotzdem bei mir selbst bemerkt habe – ich habe trotzdem weiterhin manuell auf jeder Chain nachgeprüft, einfach aus Gewohnheit, auch nachdem ich gesehen hatte, dass die Policy-Layer es angeblich übernimmt. Alter Reflex, den man wohl schwer wieder ablegen kann.
Beantwortet das nicht vollständig die Frage, ob Policy-Portabilität wirklich hält, sobald weitere Chains hinzukommen, oder ob es einfach nur bei den paar Chains, die bisher getestet wurden, sauber funktioniert. Bin gespannt, was zuerst bricht – die Nutzer-Gewohnheit oder die Annahme.
Diesmal habe ich mir genauer Newton Protocols policybasierten Wallet-Ansatz angesehen: $NEWT , @NewtonProtocol , #Newt . Vor allem die Frage, ob das das tatsächlich glättet oder nur noch eine zusätzliche Schicht oben drauflegt.
Außerdem ist mir aufgefallen, dass NEWT immer noch dicht an diesem Allzeittief vom 26. Juni hängt – diese Woche etwa bei 0,049 $ –, was mich ehrlich gesagt erwarten ließ, dass auch die Seite des Ökosystems sich etwas ausgebremst anfühlt. Tat sie nicht, nicht ganz. Das Keystore-Rollup-Setup scheint so gebaut zu sein, dass derselbe Berechtigungsumfang theoretisch über mehrere Chains hinweg gelten kann, statt dass du jedes Mal beim Wechsel des Netzwerks frisch erneut re-approve musst. Das ist der Teil, der wirklich herausstach – weniger um Security, mehr um Konsistenz. Eine Regel, mehrere Umgebungen, statt jedes Mal aufs Neue „approve“-Verhalten nachzulernen.
Kleine Sache, die ich aber trotzdem bei mir selbst bemerkt habe – ich habe trotzdem weiterhin manuell auf jeder Chain nachgeprüft, einfach aus Gewohnheit, auch nachdem ich gesehen hatte, dass die Policy-Layer es angeblich übernimmt. Alter Reflex, den man wohl schwer wieder ablegen kann.
Beantwortet das nicht vollständig die Frage, ob Policy-Portabilität wirklich hält, sobald weitere Chains hinzukommen, oder ob es einfach nur bei den paar Chains, die bisher getestet wurden, sauber funktioniert. Bin gespannt, was zuerst bricht – die Nutzer-Gewohnheit oder die Annahme.
1
94
·
--
Sicherheit geht nicht mehr nur darum, private Schlüssel zu schützenDen Vormittag habe ich damit verbracht, einen Freund dabei zu helfen, eine Geldbörse wiederherzustellen – nicht gehackt, nichts Dramatisches: Er hat nur zu schnell durch eine Signaturanfrage auf irgendeinem neuen dApp geklickt und erst, nachdem die Transaktion durchgelaufen war, gemerkt, was er eigentlich autorisiert hatte. Die Schlüssel waren die ganze Zeit in Ordnung. Genau das hat mich so nachdenklich gemacht.
Also bin ich nicht zurück zu den Charts gegangen, sondern habe weiter darüber nachgedacht und bin letztlich wieder bei der Newton-Protocol-Aufgabe gelandet – diesmal habe ich auf die Agentenautorisierung geschaut, statt auf den Token-Preis.
Und hier ist das, was Klick gemacht hat – ein bisschen unangenehm: Wir haben jahrelang den Leuten gesagt „Schütze deinen privaten Schlüssel“, als wäre das die Ziellinie. Cold Wallet, Seed Phrase auf Papier notieren, niemals teilen – alles davon. Und das stimmt immer noch. Aber der Schlüssel meines Freundes war nie kompromittiert. Er hat sich selbst kompromittiert – durch eine Signatur, während der Schlüssel die ganze Zeit absolut sicher dort lag. Die Schwachstelle hat sich verlagert. Es geht nicht mehr darum, „wer deinen Schlüssel hat“, sondern darum, „was hast du autorisiert, während du ihn in der Hand hattest.“
Sicherheit geht nicht mehr nur darum, private Schlüssel zu schützen
Den Vormittag habe ich damit verbracht, einen Freund dabei zu helfen, eine Geldbörse wiederherzustellen – nicht gehackt, nichts Dramatisches: Er hat nur zu schnell durch eine Signaturanfrage auf irgendeinem neuen dApp geklickt und erst, nachdem die Transaktion durchgelaufen war, gemerkt, was er eigentlich autorisiert hatte. Die Schlüssel waren die ganze Zeit in Ordnung. Genau das hat mich so nachdenklich gemacht.
Also bin ich nicht zurück zu den Charts gegangen, sondern habe weiter darüber nachgedacht und bin letztlich wieder bei der Newton-Protocol-Aufgabe gelandet – diesmal habe ich auf die Agentenautorisierung geschaut, statt auf den Token-Preis.
Und hier ist das, was Klick gemacht hat – ein bisschen unangenehm: Wir haben jahrelang den Leuten gesagt „Schütze deinen privaten Schlüssel“, als wäre das die Ziellinie. Cold Wallet, Seed Phrase auf Papier notieren, niemals teilen – alles davon. Und das stimmt immer noch. Aber der Schlüssel meines Freundes war nie kompromittiert. Er hat sich selbst kompromittiert – durch eine Signatur, während der Schlüssel die ganze Zeit absolut sicher dort lag. Die Schwachstelle hat sich verlagert. Es geht nicht mehr darum, „wer deinen Schlüssel hat“, sondern darum, „was hast du autorisiert, während du ihn in der Hand hattest.“
Also bin ich nicht zurück zu den Charts gegangen, sondern habe weiter darüber nachgedacht und bin letztlich wieder bei der Newton-Protocol-Aufgabe gelandet – diesmal habe ich auf die Agentenautorisierung geschaut, statt auf den Token-Preis.
Und hier ist das, was Klick gemacht hat – ein bisschen unangenehm: Wir haben jahrelang den Leuten gesagt „Schütze deinen privaten Schlüssel“, als wäre das die Ziellinie. Cold Wallet, Seed Phrase auf Papier notieren, niemals teilen – alles davon. Und das stimmt immer noch. Aber der Schlüssel meines Freundes war nie kompromittiert. Er hat sich selbst kompromittiert – durch eine Signatur, während der Schlüssel die ganze Zeit absolut sicher dort lag. Die Schwachstelle hat sich verlagert. Es geht nicht mehr darum, „wer deinen Schlüssel hat“, sondern darum, „was hast du autorisiert, während du ihn in der Hand hattest.“
72
·
--
Snack in der einen Hand, das Telefon in der anderen… habe einen KuCoin-Post von vor ein paar Tagen immer wieder gelesen – wegen des Mainnet-Beta-Starts vom Newton Protocol – und etwas an der Timing-Angabe hat mich auf eine gute Art beschäftigt.
Also bin ich gezielt bei @NewtonProtocol nachgeschaut, und zwar speziell bei Abonnements – dieses wiederkehrende „Buy-Agent“-Zeug, $NEWT , #Newt , all das. Der Preis lag bei dem, was ich gesehen habe, ungefähr bei 0,049 US-Dollar; nichts Dramatisches, aber die Ankündigung zur Mainnet-Beta, die in derselben Woche gelandet ist, hat dem ganzen „Abonnements on-chain“-Pitch das Gefühl genommen, weniger theoretisch zu sein als sonst.
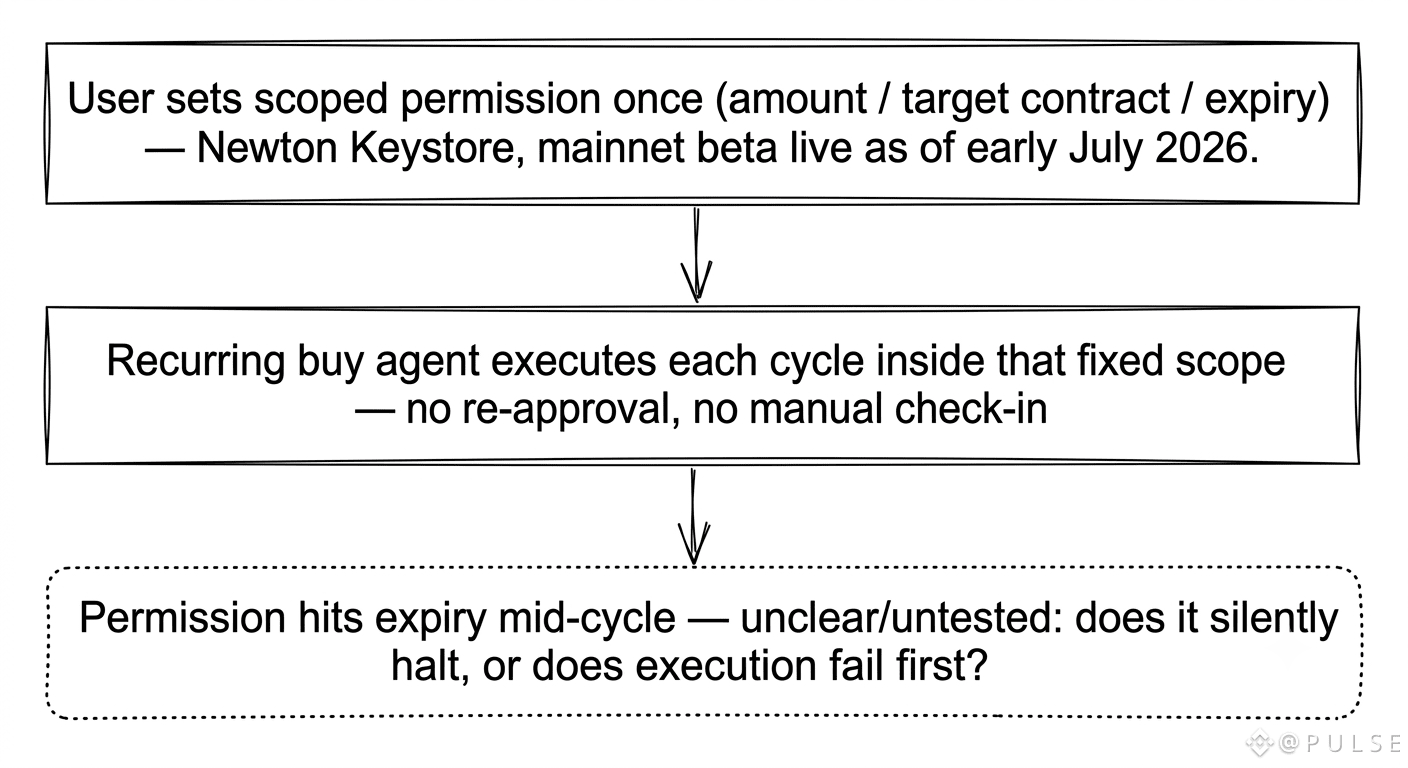
Was allerdings wirklich auffiel: Alle reden über Blockchain-Abonnements, als wäre es nur „wiederkehrende Zahlungen, aber dezentral“. In der Praxis, was ich gesehen habe, ist es enger gefasst – eine eingeschränkte Berechtigung wird einmal gesetzt (Betrag, Ziel, Ablauf), und der Agent arbeitet dann in jeder Runde einfach innerhalb dieses Zauns. Keine erneute Freigabe, kein Zwischenhändler, der zwischendurch reinguckt. Praktisch, klar. Aber das Abo ist noch nicht wirklich „smart“, es ist im Grunde nur… begrenzt. Das ist etwas anderes als das, was man damit verkauft.
Hat mich an die App-Abonnements erinnert, für die ich letztes Jahr vergessen hatte, dass ich sie bezahle – das ist das Gegenteil eines Ausfallmodus: technisch sicherer, aber nur, wenn der Umfang beim ersten Mal richtig gesetzt wurde. Ich bin davon ausgegangen, dass es weiter ist, als es tatsächlich ist. War es nicht.
Ruinieret für mich die Idee nicht, nur… justiert sie neu. Mich würde interessieren, ob das irgendjemand tatsächlich getestet hat: Was passiert, wenn eine eingeschränkte Berechtigung mitten im Zyklus abläuft – stoppt es dann einfach still, oder bricht vorher etwas?
Snack in der einen Hand, das Telefon in der anderen… habe einen KuCoin-Post von vor ein paar Tagen immer wieder gelesen – wegen des Mainnet-Beta-Starts vom Newton Protocol – und etwas an der Timing-Angabe hat mich auf eine gute Art beschäftigt.
Also bin ich gezielt bei @NewtonProtocol nachgeschaut, und zwar speziell bei Abonnements – dieses wiederkehrende „Buy-Agent“-Zeug, $NEWT , #Newt , all das. Der Preis lag bei dem, was ich gesehen habe, ungefähr bei 0,049 US-Dollar; nichts Dramatisches, aber die Ankündigung zur Mainnet-Beta, die in derselben Woche gelandet ist, hat dem ganzen „Abonnements on-chain“-Pitch das Gefühl genommen, weniger theoretisch zu sein als sonst.
Was allerdings wirklich auffiel: Alle reden über Blockchain-Abonnements, als wäre es nur „wiederkehrende Zahlungen, aber dezentral“. In der Praxis, was ich gesehen habe, ist es enger gefasst – eine eingeschränkte Berechtigung wird einmal gesetzt (Betrag, Ziel, Ablauf), und der Agent arbeitet dann in jeder Runde einfach innerhalb dieses Zauns. Keine erneute Freigabe, kein Zwischenhändler, der zwischendurch reinguckt. Praktisch, klar. Aber das Abo ist noch nicht wirklich „smart“, es ist im Grunde nur… begrenzt. Das ist etwas anderes als das, was man damit verkauft.
Hat mich an die App-Abonnements erinnert, für die ich letztes Jahr vergessen hatte, dass ich sie bezahle – das ist das Gegenteil eines Ausfallmodus: technisch sicherer, aber nur, wenn der Umfang beim ersten Mal richtig gesetzt wurde. Ich bin davon ausgegangen, dass es weiter ist, als es tatsächlich ist. War es nicht.
Ruinieret für mich die Idee nicht, nur… justiert sie neu. Mich würde interessieren, ob das irgendjemand tatsächlich getestet hat: Was passiert, wenn eine eingeschränkte Berechtigung mitten im Zyklus abläuft – stoppt es dann einfach still, oder bricht vorher etwas?
Also bin ich gezielt bei @NewtonProtocol nachgeschaut, und zwar speziell bei Abonnements – dieses wiederkehrende „Buy-Agent“-Zeug, $NEWT , #Newt , all das. Der Preis lag bei dem, was ich gesehen habe, ungefähr bei 0,049 US-Dollar; nichts Dramatisches, aber die Ankündigung zur Mainnet-Beta, die in derselben Woche gelandet ist, hat dem ganzen „Abonnements on-chain“-Pitch das Gefühl genommen, weniger theoretisch zu sein als sonst.
Was allerdings wirklich auffiel: Alle reden über Blockchain-Abonnements, als wäre es nur „wiederkehrende Zahlungen, aber dezentral“. In der Praxis, was ich gesehen habe, ist es enger gefasst – eine eingeschränkte Berechtigung wird einmal gesetzt (Betrag, Ziel, Ablauf), und der Agent arbeitet dann in jeder Runde einfach innerhalb dieses Zauns. Keine erneute Freigabe, kein Zwischenhändler, der zwischendurch reinguckt. Praktisch, klar. Aber das Abo ist noch nicht wirklich „smart“, es ist im Grunde nur… begrenzt. Das ist etwas anderes als das, was man damit verkauft.
Hat mich an die App-Abonnements erinnert, für die ich letztes Jahr vergessen hatte, dass ich sie bezahle – das ist das Gegenteil eines Ausfallmodus: technisch sicherer, aber nur, wenn der Umfang beim ersten Mal richtig gesetzt wurde. Ich bin davon ausgegangen, dass es weiter ist, als es tatsächlich ist. War es nicht.
Ruinieret für mich die Idee nicht, nur… justiert sie neu. Mich würde interessieren, ob das irgendjemand tatsächlich getestet hat: Was passiert, wenn eine eingeschränkte Berechtigung mitten im Zyklus abläuft – stoppt es dann einfach still, oder bricht vorher etwas?
79
·
--
Warum autonomes Finance programmierbares Vertrauen statt blinde Automatisierung brauchtIch habe halb zugesehen, wie der Markt wieder nichts macht, halb durch irgendeinen Thread gescrollt, in dem es darum ging, wie Leute inzwischen Bots für sich traden lassen — Copy Trading, Agent-Wallets, all das — und ehrlich gesagt habe ich das meiste davon ignoriert. Ich habe dem „einmal einstellen und dann vergessen“-Pitch für alles, was mein eigenes Geld betrifft, noch nie vertraut.
Aber die CreatorPad-Aufgabe hat mich dazu gebracht, in das Newton-Protokoll einzutauchen, und am Ende habe ich viel länger daran gearbeitet als geplant, weil etwas daran, wie sie „autonomous finance“ rahmen, nicht mit dem übereinstimmte, was ich erwartet hatte, als ich reingegangen bin.
Warum autonomes Finance programmierbares Vertrauen statt blinde Automatisierung braucht
Ich habe halb zugesehen, wie der Markt wieder nichts macht, halb durch irgendeinen Thread gescrollt, in dem es darum ging, wie Leute inzwischen Bots für sich traden lassen — Copy Trading, Agent-Wallets, all das — und ehrlich gesagt habe ich das meiste davon ignoriert. Ich habe dem „einmal einstellen und dann vergessen“-Pitch für alles, was mein eigenes Geld betrifft, noch nie vertraut.
Aber die CreatorPad-Aufgabe hat mich dazu gebracht, in das Newton-Protokoll einzutauchen, und am Ende habe ich viel länger daran gearbeitet als geplant, weil etwas daran, wie sie „autonomous finance“ rahmen, nicht mit dem übereinstimmte, was ich erwartet hatte, als ich reingegangen bin.
Aber die CreatorPad-Aufgabe hat mich dazu gebracht, in das Newton-Protokoll einzutauchen, und am Ende habe ich viel länger daran gearbeitet als geplant, weil etwas daran, wie sie „autonomous finance“ rahmen, nicht mit dem übereinstimmte, was ich erwartet hatte, als ich reingegangen bin.
4
1
74
·
--
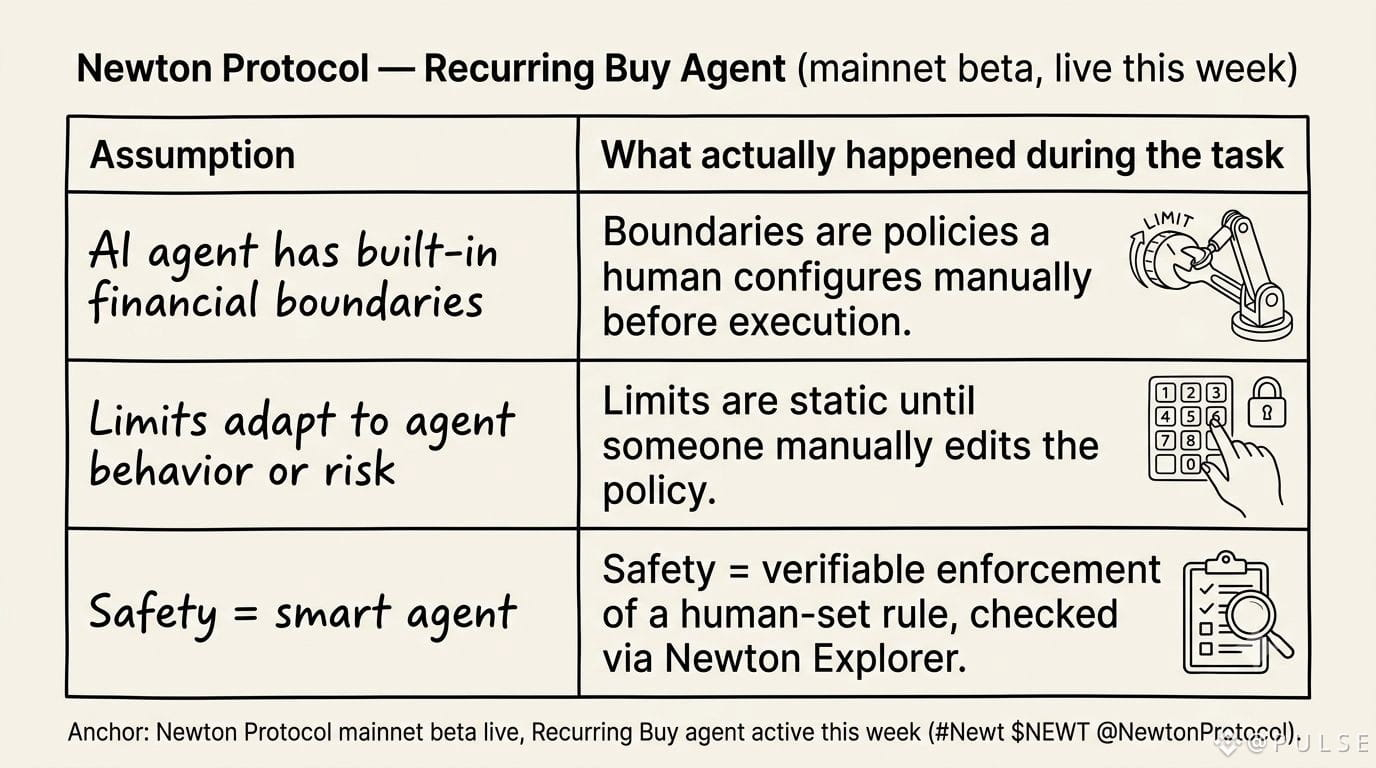
Ich habe gerade gelesen, dass die Mainnet-Beta diese Woche live geht – Newton Protocol hat das vor ein paar Tagen rausgebracht, genau als ich diese Aufgabe auf dem Zettel hatte – und ich dachte ständig an den „Recurring Buy“-Agenten, den sie gerade live laufen haben, denn das ist im Grunde der ganze Prüfpunkt. Ein KI-System, das in deinem Namen Trades ausführt, ohne Aufsicht. $NEWT @NewtonProtocol #Newt .
Also bin ich auf die Suche nach dem „Boundary“-Teil gegangen – so etwas wie: Wo ist denn der eigentliche Leinen-/Zaummechanismus für den Agenten. Und der ist technisch gesehen da. Richtlinien definieren Ausgabenlimits, Häufigkeit, Asset-Scope – alles wird über das Operator-Netzwerk vor der Ausführung durchgesetzt und danach über den Newton Explorer verifizierbar gemacht. Funktioniert wie beschrieben.
Aber das hat mich hängen lassen … die Boundary ist nichts, was der Agent selbst hat. Das ist etwas, das ein Mensch erst selbst korrekt und im Voraus einrichten muss – und dann hält das Vertrauen, bis jemand es aktualisiert. Ich hatte erwartet, dass es irgendeine Art adaptiven Schutzmechanismus gibt, der sich von selbst an seltsame Bedingungen anpasst. So ist es nicht. Das ist einfach ein statischer Zaun, den man einmal baut und dann größtenteils vergisst.
Was, hmm – im Grunde so ist, wie ich bei jeder Ausgaben-Grenze vorgehe, die ich jemals irgendwo eingestellt habe. Einmal setzen, sich sicher fühlen, nie wieder anfassen, bis etwas schiefgeht.
Also ist die „Sicherheit“ hier im Grunde nur Disziplin – mit Zeitstempel versehen und verifizierbar gemacht. Nicht Intelligenz.
Würde mich interessieren, wie viele live Agents gerade auf Limits laufen, die seit dem Launch-Day niemand mehr angefasst hat.
Ich habe gerade gelesen, dass die Mainnet-Beta diese Woche live geht – Newton Protocol hat das vor ein paar Tagen rausgebracht, genau als ich diese Aufgabe auf dem Zettel hatte – und ich dachte ständig an den „Recurring Buy“-Agenten, den sie gerade live laufen haben, denn das ist im Grunde der ganze Prüfpunkt. Ein KI-System, das in deinem Namen Trades ausführt, ohne Aufsicht. $NEWT @NewtonProtocol #Newt .
Also bin ich auf die Suche nach dem „Boundary“-Teil gegangen – so etwas wie: Wo ist denn der eigentliche Leinen-/Zaummechanismus für den Agenten. Und der ist technisch gesehen da. Richtlinien definieren Ausgabenlimits, Häufigkeit, Asset-Scope – alles wird über das Operator-Netzwerk vor der Ausführung durchgesetzt und danach über den Newton Explorer verifizierbar gemacht. Funktioniert wie beschrieben.
Aber das hat mich hängen lassen … die Boundary ist nichts, was der Agent selbst hat. Das ist etwas, das ein Mensch erst selbst korrekt und im Voraus einrichten muss – und dann hält das Vertrauen, bis jemand es aktualisiert. Ich hatte erwartet, dass es irgendeine Art adaptiven Schutzmechanismus gibt, der sich von selbst an seltsame Bedingungen anpasst. So ist es nicht. Das ist einfach ein statischer Zaun, den man einmal baut und dann größtenteils vergisst.
Was, hmm – im Grunde so ist, wie ich bei jeder Ausgaben-Grenze vorgehe, die ich jemals irgendwo eingestellt habe. Einmal setzen, sich sicher fühlen, nie wieder anfassen, bis etwas schiefgeht.
Also ist die „Sicherheit“ hier im Grunde nur Disziplin – mit Zeitstempel versehen und verifizierbar gemacht. Nicht Intelligenz.
Würde mich interessieren, wie viele live Agents gerade auf Limits laufen, die seit dem Launch-Day niemand mehr angefasst hat.
Also bin ich auf die Suche nach dem „Boundary“-Teil gegangen – so etwas wie: Wo ist denn der eigentliche Leinen-/Zaummechanismus für den Agenten. Und der ist technisch gesehen da. Richtlinien definieren Ausgabenlimits, Häufigkeit, Asset-Scope – alles wird über das Operator-Netzwerk vor der Ausführung durchgesetzt und danach über den Newton Explorer verifizierbar gemacht. Funktioniert wie beschrieben.
Aber das hat mich hängen lassen … die Boundary ist nichts, was der Agent selbst hat. Das ist etwas, das ein Mensch erst selbst korrekt und im Voraus einrichten muss – und dann hält das Vertrauen, bis jemand es aktualisiert. Ich hatte erwartet, dass es irgendeine Art adaptiven Schutzmechanismus gibt, der sich von selbst an seltsame Bedingungen anpasst. So ist es nicht. Das ist einfach ein statischer Zaun, den man einmal baut und dann größtenteils vergisst.
Was, hmm – im Grunde so ist, wie ich bei jeder Ausgaben-Grenze vorgehe, die ich jemals irgendwo eingestellt habe. Einmal setzen, sich sicher fühlen, nie wieder anfassen, bis etwas schiefgeht.
Also ist die „Sicherheit“ hier im Grunde nur Disziplin – mit Zeitstempel versehen und verifizierbar gemacht. Nicht Intelligenz.
Würde mich interessieren, wie viele live Agents gerade auf Limits laufen, die seit dem Launch-Day niemand mehr angefasst hat.
1
74
·
--
Die Geschichte von Wallet-Berechtigungen und warum Newton ein neues Sicherheitsmodell einführtDen Morgen damit verbracht, die Kursbewegungen halb im Blick zu behalten und halb Hausarbeiten zu erledigen – so ein Tag, an dem man zu abgelenkt ist, um wirklich irgendetwas zu traden. Am Ende saß ich länger als geplant am Handy und habe stattdessen diese CreatorPad-Aufgabe durchgearbeitet.
Aus Neugier habe ich angefangen nachzuvollziehen, wie Wallet-Berechtigungen überhaupt da gelandet sind, wo sie heute sind – hauptsächlich, um Kontext zu haben, bevor ich irgendetwas über Newton schreibe. Ich hatte nicht erwartet, dass es mich so stört, aber das hat es. Das „Approve“-Muster, das wir alle einfach wegklicken, ohne zu lesen, hat sich seit den frühesten ERC-20-Tagen kaum verändert. Gleiche Ja/Nein-Popup, gleicher dauerhafter Zugriff – nur über die Jahre in eine schickere UI verpackt. MetaMask ist schöner geworden. Das eigentliche Berechtigungsmodell darunter hat sich dagegen nicht wirklich bewegt.
Die Geschichte von Wallet-Berechtigungen und warum Newton ein neues Sicherheitsmodell einführt
Den Morgen damit verbracht, die Kursbewegungen halb im Blick zu behalten und halb Hausarbeiten zu erledigen – so ein Tag, an dem man zu abgelenkt ist, um wirklich irgendetwas zu traden. Am Ende saß ich länger als geplant am Handy und habe stattdessen diese CreatorPad-Aufgabe durchgearbeitet.
Aus Neugier habe ich angefangen nachzuvollziehen, wie Wallet-Berechtigungen überhaupt da gelandet sind, wo sie heute sind – hauptsächlich, um Kontext zu haben, bevor ich irgendetwas über Newton schreibe. Ich hatte nicht erwartet, dass es mich so stört, aber das hat es. Das „Approve“-Muster, das wir alle einfach wegklicken, ohne zu lesen, hat sich seit den frühesten ERC-20-Tagen kaum verändert. Gleiche Ja/Nein-Popup, gleicher dauerhafter Zugriff – nur über die Jahre in eine schickere UI verpackt. MetaMask ist schöner geworden. Das eigentliche Berechtigungsmodell darunter hat sich dagegen nicht wirklich bewegt.
Aus Neugier habe ich angefangen nachzuvollziehen, wie Wallet-Berechtigungen überhaupt da gelandet sind, wo sie heute sind – hauptsächlich, um Kontext zu haben, bevor ich irgendetwas über Newton schreibe. Ich hatte nicht erwartet, dass es mich so stört, aber das hat es. Das „Approve“-Muster, das wir alle einfach wegklicken, ohne zu lesen, hat sich seit den frühesten ERC-20-Tagen kaum verändert. Gleiche Ja/Nein-Popup, gleicher dauerhafter Zugriff – nur über die Jahre in eine schickere UI verpackt. MetaMask ist schöner geworden. Das eigentliche Berechtigungsmodell darunter hat sich dagegen nicht wirklich bewegt.
2
1
15
·
--
Ich bin vorhin durch eine endlose Genehmigungshistorie in einer alten Wallet gegangen, hab aufgeräumt und war leicht genervt, wie viele Verträge noch immer Zugriff auf Gelder hatten, mit denen ich nie gerechnet hatte — obwohl ich vergessen hatte, dass ich sie überhaupt jemals angefasst hatte. Damals praktisch. Sofort danach vergessen.
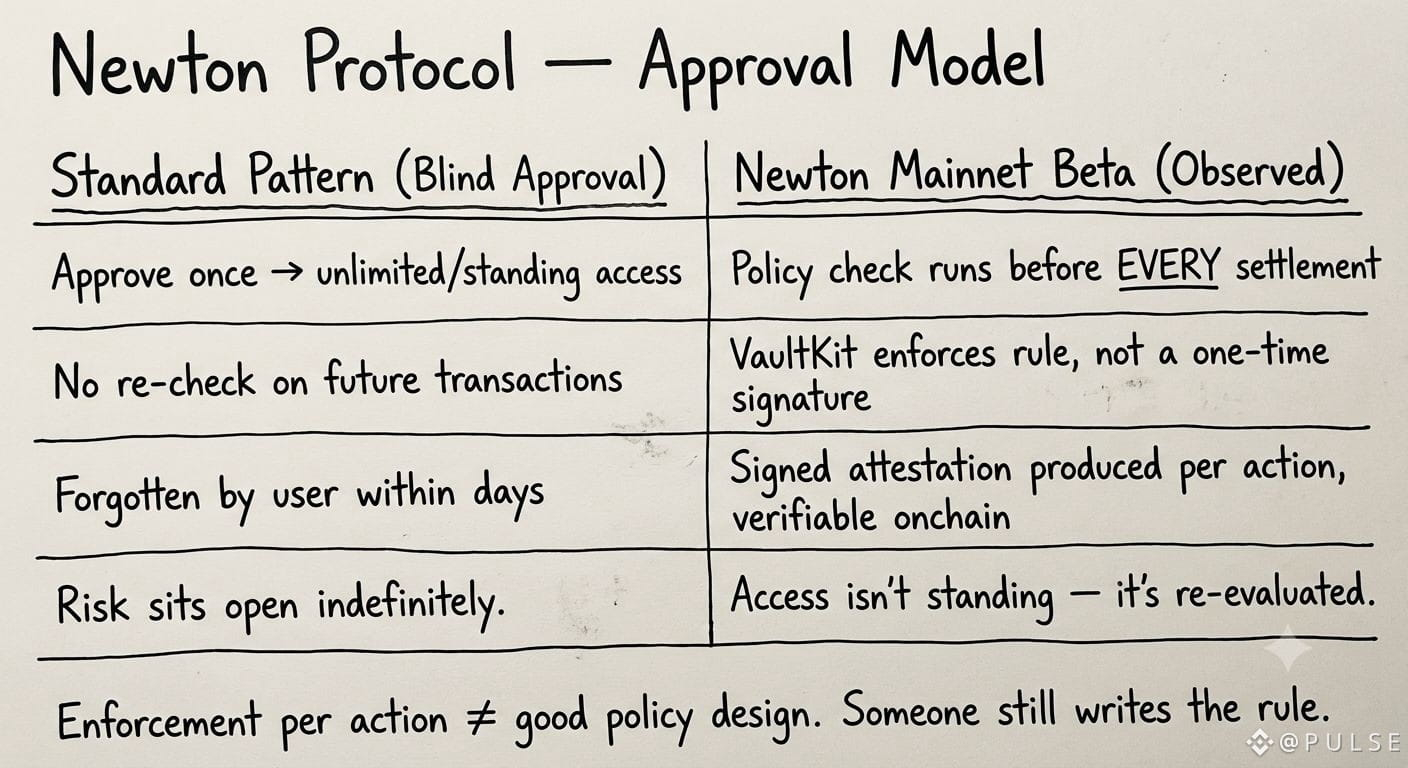
Während ich dann die CreatorPad-Aufgabe bei Newton Protocol erledigt habe ($NEWT , @NewtonProtocol , #Newt ), kam diese Genervtheit … wieder hoch. Newtons Mainnet-Beta ist in den letzten ein paar Tagen live gegangen, und die Kernmechanik — VaultKit prüft die Policy, bevor eine Transaktion „durchgeht“, und schreibt dann eine signierte Bestätigung — ist im Grunde das Gegenteil des „einmal genehmigen und für immer vergessen“-Musters, an das uns die meisten DeFi-Ansätze gewöhnt haben.
Hier ist, was besonders auffiel: Blindes Approving ist kein UX-Fehler, sondern der Standard — weil es nervig ist, jedes Mal alles zu prüfen. Newtons Modell dreht das um: Jede Aktion wird anhand einer Regel bewertet, bevor sie weitergeht, nicht einmal genehmigen und dann dauerhaft offen lassen. Das ist eine echte Verhaltensänderung, nicht nur eine Marketing-Aussage.
Aber — und das ist der Teil, der mir immer wieder im Kopf herumgeht — Policies müssen trotzdem von jemandem geschrieben werden, und eine schlechte oder schlampige Policy ist im Grunde nur ein blindes Approving, das ein hübscheres Outfit trägt. Durchsetzung ist nicht dasselbe wie gutes Urteilsvermögen.
Ich räume immer noch alte Genehmigungen in dieser Wallet auf, ehrlich. Und das lässt mich fragen, wie viele von uns Berechtigungen vor sich hertragen, die wir heute niemals mehr genehmigen würden.
Ich bin vorhin durch eine endlose Genehmigungshistorie in einer alten Wallet gegangen, hab aufgeräumt und war leicht genervt, wie viele Verträge noch immer Zugriff auf Gelder hatten, mit denen ich nie gerechnet hatte — obwohl ich vergessen hatte, dass ich sie überhaupt jemals angefasst hatte. Damals praktisch. Sofort danach vergessen.
Während ich dann die CreatorPad-Aufgabe bei Newton Protocol erledigt habe ($NEWT , @NewtonProtocol , #Newt ), kam diese Genervtheit … wieder hoch. Newtons Mainnet-Beta ist in den letzten ein paar Tagen live gegangen, und die Kernmechanik — VaultKit prüft die Policy, bevor eine Transaktion „durchgeht“, und schreibt dann eine signierte Bestätigung — ist im Grunde das Gegenteil des „einmal genehmigen und für immer vergessen“-Musters, an das uns die meisten DeFi-Ansätze gewöhnt haben.
Hier ist, was besonders auffiel: Blindes Approving ist kein UX-Fehler, sondern der Standard — weil es nervig ist, jedes Mal alles zu prüfen. Newtons Modell dreht das um: Jede Aktion wird anhand einer Regel bewertet, bevor sie weitergeht, nicht einmal genehmigen und dann dauerhaft offen lassen. Das ist eine echte Verhaltensänderung, nicht nur eine Marketing-Aussage.
Aber — und das ist der Teil, der mir immer wieder im Kopf herumgeht — Policies müssen trotzdem von jemandem geschrieben werden, und eine schlechte oder schlampige Policy ist im Grunde nur ein blindes Approving, das ein hübscheres Outfit trägt. Durchsetzung ist nicht dasselbe wie gutes Urteilsvermögen.
Ich räume immer noch alte Genehmigungen in dieser Wallet auf, ehrlich. Und das lässt mich fragen, wie viele von uns Berechtigungen vor sich hertragen, die wir heute niemals mehr genehmigen würden.
Während ich dann die CreatorPad-Aufgabe bei Newton Protocol erledigt habe ($NEWT , @NewtonProtocol , #Newt ), kam diese Genervtheit … wieder hoch. Newtons Mainnet-Beta ist in den letzten ein paar Tagen live gegangen, und die Kernmechanik — VaultKit prüft die Policy, bevor eine Transaktion „durchgeht“, und schreibt dann eine signierte Bestätigung — ist im Grunde das Gegenteil des „einmal genehmigen und für immer vergessen“-Musters, an das uns die meisten DeFi-Ansätze gewöhnt haben.
Hier ist, was besonders auffiel: Blindes Approving ist kein UX-Fehler, sondern der Standard — weil es nervig ist, jedes Mal alles zu prüfen. Newtons Modell dreht das um: Jede Aktion wird anhand einer Regel bewertet, bevor sie weitergeht, nicht einmal genehmigen und dann dauerhaft offen lassen. Das ist eine echte Verhaltensänderung, nicht nur eine Marketing-Aussage.
Aber — und das ist der Teil, der mir immer wieder im Kopf herumgeht — Policies müssen trotzdem von jemandem geschrieben werden, und eine schlechte oder schlampige Policy ist im Grunde nur ein blindes Approving, das ein hübscheres Outfit trägt. Durchsetzung ist nicht dasselbe wie gutes Urteilsvermögen.
Ich räume immer noch alte Genehmigungen in dieser Wallet auf, ehrlich. Und das lässt mich fragen, wie viele von uns Berechtigungen vor sich hertragen, die wir heute niemals mehr genehmigen würden.
3
1
67
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
HKMAPlansWholesaleCBDCByYearEnd
2,290 Aufrufe
141 Kommentare
#HKMAPlansWholesaleCBDCByYearEnd
🔥🇭🇰 HKMA CBDC — HANDELSRADAR IST AKTIV!
#HKMAPlansWholesaleCBDCByYearEnd
Hongkong treibt die Abwicklung von Wholesale-CBDC bis zum Jahresende 2026 voran. ⚡
🏦 24/7 digitale Abwicklung
💰 Tokenisierte Vermögenswerte + Einlagen
🌐 RWA-Übernahme als Story
🚀 Traditionelles Finanzwesen geht noch tiefer on-chain
👀 RWA + Tokenisierung + Zahlungsinfrastruktur — diese Narrative könnten frische Marktaufmerksamkeit anziehen.
🎯 Trade-Setup: Ausbruch → Retest → Volumenbestätigung
❌ Die erste grüne Kerze nicht jagen.
🛡️ Risiko managen + DYOR/NFA
Welches Narrativ bewegt sich zuerst? 👇
🔥 RWA | 💰 Tokenisierung | ⚡ CBDC
$IO $ONE $ARB
#HKMA #HongKong #Binance #trading
Shourov Saha-01
·2 Likes
·169 Aufrufe
NEARSurges26%Past$3.45
7,321 Aufrufe
83 Kommentare
BOJHikesRatesTo31YearHigh
18,928 Aufrufe
529 Kommentare