Ich habe ein paar Wallet-Freigaben aus einer alten Vault-Position gegengeprüft, größtenteils aus Langeweile, als ich stattdessen in den Newton-Protocol-Dokumenten gelandet bin. $NEWT mainnet beta ist jetzt auf Base und Ethereum live, und die erste echte Integration ist VaultKit, das in Euler eingesteckt ist — kein Testnet-Demo, sondern ein echtes Vault mit echten Mitteln, die darüber geroutet werden. #Newt @NewtonProtocol
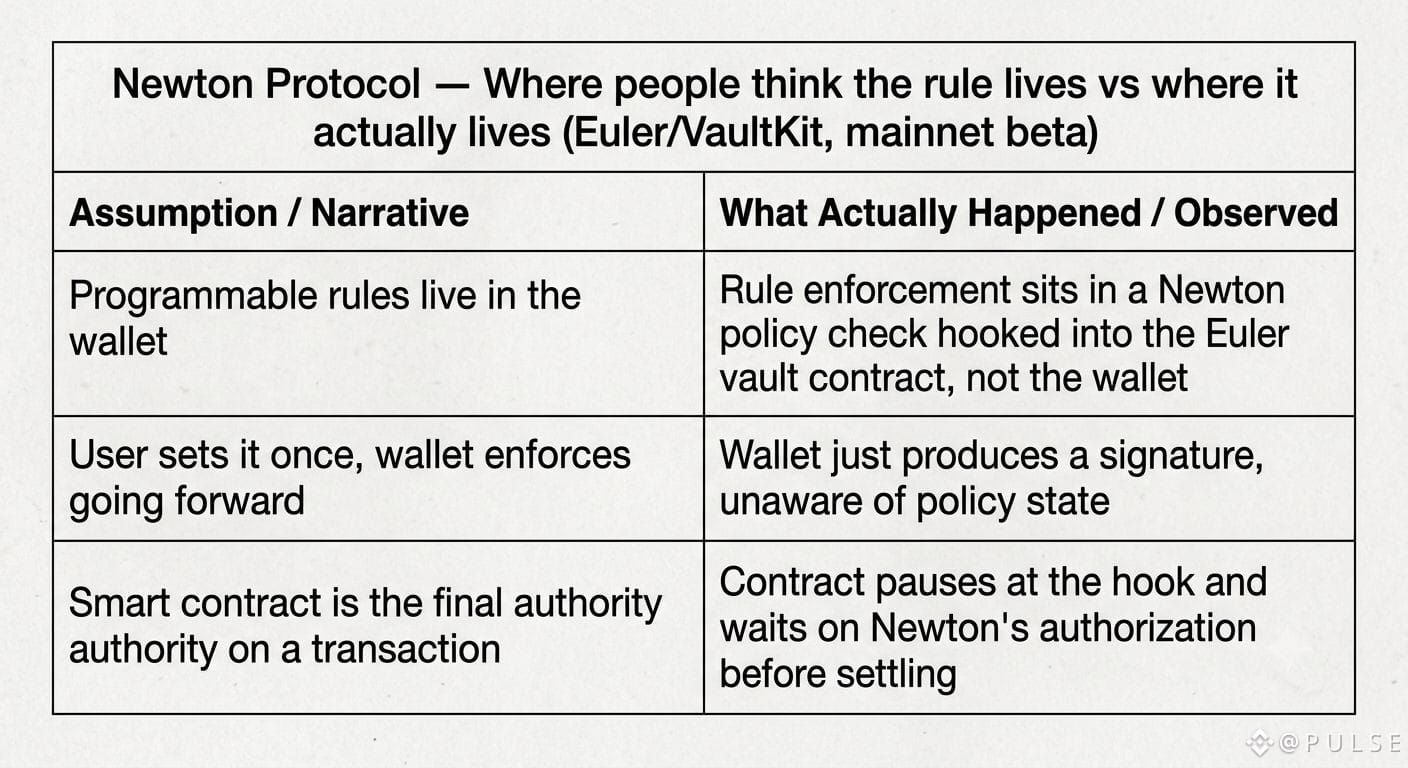
Das ist aber das, was tatsächlich hängen blieb. Alle reden von „programmierbaren Regeln“ wie von einer Wallet-Funktion, so einem Schalter, den man einmal setzt. Aber wenn man sich anschaut, wie VaultKit tatsächlich auf Euler sitzt …, dann liegt die Regel gar nicht in der Wallet. Es ist eine Richtlinienprüfung, die die Transaktion vor der Abwicklung abfängt, auf Vertragsebene. Die Wallet signiert nur. Der Vertrag entscheidet, ob diese Signatur gerade jetzt überhaupt etwas bedeutet.
Das heißt, die „Wallet-Regeln“-Rahmung ist ein Stück weit rückwärts? Der Smart Contract war nie die Ziellinie — er ist eher das, was auf eine separate Autorisierungsebene wartet, die „Ja“ oder „Nein“ sagt. Kleine Unterscheidung, aber sie verändert, wem du eigentlich vertraust, wenn du etwas freigibst.
Zweifel habe ich noch nicht losgeworden — das funktioniert nur, weil Euler zugestimmt hat, es so einzuhängen. Was passiert, wenn ein Protokoll diesen Hook nicht will oder einen liefert, der nur halb implementiert ist, um das Badge zu haben. Hmm.
Wie auch immer. Ich bin gespannt, ob „Policy vor Code“ in einem Jahr zur Standardannahme wird oder ob es eine Nischensache bleibt, die Institutionen anfragen und der Rest ignoriert.
Das ist aber das, was tatsächlich hängen blieb. Alle reden von „programmierbaren Regeln“ wie von einer Wallet-Funktion, so einem Schalter, den man einmal setzt. Aber wenn man sich anschaut, wie VaultKit tatsächlich auf Euler sitzt …, dann liegt die Regel gar nicht in der Wallet. Es ist eine Richtlinienprüfung, die die Transaktion vor der Abwicklung abfängt, auf Vertragsebene. Die Wallet signiert nur. Der Vertrag entscheidet, ob diese Signatur gerade jetzt überhaupt etwas bedeutet.
Das heißt, die „Wallet-Regeln“-Rahmung ist ein Stück weit rückwärts? Der Smart Contract war nie die Ziellinie — er ist eher das, was auf eine separate Autorisierungsebene wartet, die „Ja“ oder „Nein“ sagt. Kleine Unterscheidung, aber sie verändert, wem du eigentlich vertraust, wenn du etwas freigibst.
Zweifel habe ich noch nicht losgeworden — das funktioniert nur, weil Euler zugestimmt hat, es so einzuhängen. Was passiert, wenn ein Protokoll diesen Hook nicht will oder einen liefert, der nur halb implementiert ist, um das Badge zu haben. Hmm.
Wie auch immer. Ich bin gespannt, ob „Policy vor Code“ in einem Jahr zur Standardannahme wird oder ob es eine Nischensache bleibt, die Institutionen anfragen und der Rest ignoriert.