

Muse缪思
255 Beiträge
Muse缪思
Melden
Nutzer blockieren
Yo, I'm Muse, a high - energy force of nature. With skills sharper than a laser and a mind as vast as the cosmos, I'm here to turn ideas into re
Trade eröffnen
Gelegenheitstrader
1 Jahre
66 Following
11.3K+ Follower
1.8K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
·
--
#币安夏令营 ein Aktienanteil ist im Wesentlichen ein kleiner Anteil an einem Unternehmen; wenn das Unternehmen Geld verdient, kann es dir Dividenden zahlen.
#币安夏令营 ein Aktienanteil ist im Wesentlichen ein kleiner Anteil an einem Unternehmen; wenn das Unternehmen Geld verdient, kann es dir Dividenden zahlen.

币安中文社区
·
--
Beim Erreichen von Level 4 ist dein Können wirklich „fett“😄
👹 Day 4 bringt den ersten Boss-Kampf: TradFi (traditionelles Finanzwesen) lernen
Querverbindungen zu erkunden ist nicht so einfach, 开始闯关
🔥 Challenge für die chinesischsprachige Community|Gewinne 5.000 USDC
1️⃣ Schließe das Day-4-Spiel ab
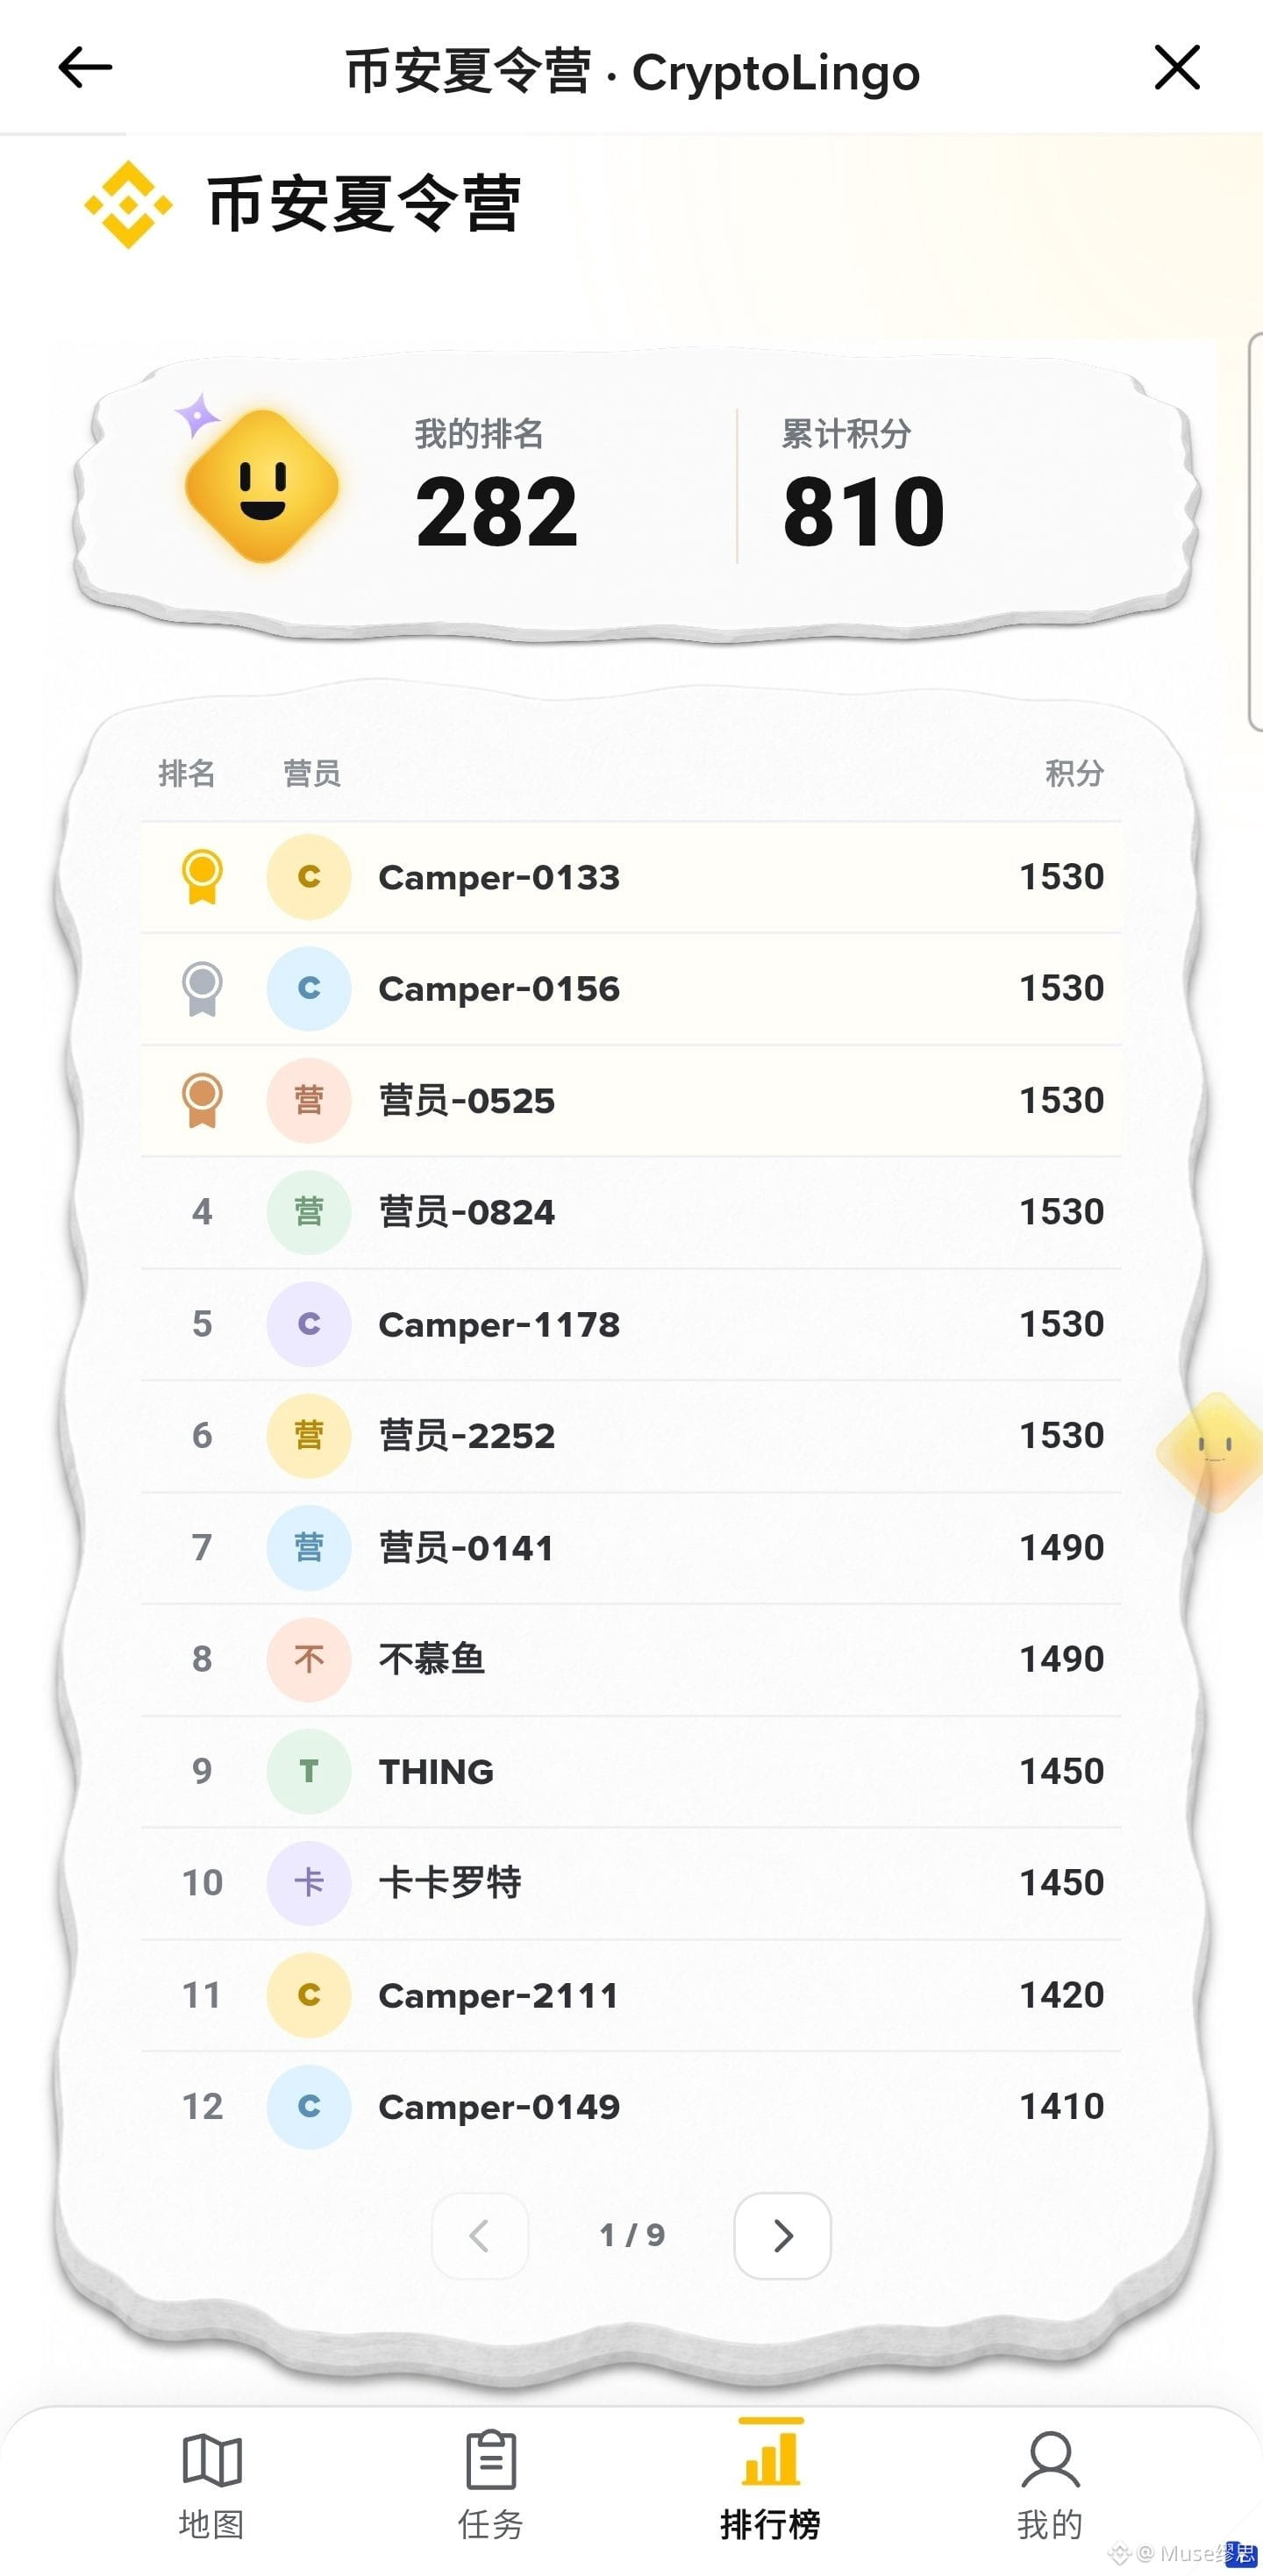
2️⃣ Gehe zu „Rangliste“ und mache einen Screenshot. Die Punktzahl muss mindestens 640 betragen
3️⃣ Poste #币安夏令营 auf X oder in die Binance-Community und beantworte kurz: „Durch diese Tages-Challenge – welche neuen Kenntnisse über traditionelles Finanzwesen (TradFi) habe ich gelernt?“
4️⃣ Link zum Beitrag einreichen: https://app.binance.com/uni-qr/user-survey/aeae776198364e1d90bccb94375abe5d
🎁 Belohnung: Die ersten 500 berechtigten User, die außerdem drei Community-Challenges abschließen (Day 1, Day 4 und Day 10), teilen sich gemeinsam 5.000 USDC.
90
·
--
#币安夏令营 ist ziemlich beeindruckend!
#币安夏令营 ist ziemlich beeindruckend!
币安中文社区
·
--
🏕️ Binance-Sommercamp Tag 1: Start des Camps, heute lernen wir: Kontoschutz
👉 点击开始闯关
🔥 Nach Abschluss des Spiels für Day 1:
① Klicke auf 【Aufgaben】→【Sommercamp teilen】
② Lade ein Bild hoch, um einen Avatar zu generieren, mit #币安夏令营 veröffentlichen auf X oder im Marktplatz
③ Sende den Link zum Beitrag ein: https://app.binance.com/uni-qr/user-survey/cab8e08626774c4d8a8313de3d05e5a1
🎁 Für die ersten 500 qualifizierten Nutzer, die alle drei Aufgaben von Day 1, Day 4 und Day 10 erfüllen, gibt es gemeinsam 5.000 USDC aufzuteilen!
98
·
--
A Ich hatte schon immer Kopfschmerzen, weil es auf dem Markt kein gutes Research- und Investitions-KI gab. Jetzt hat GPT diese Lücke geschlossen. In Zukunft besteht die Chance, beide Hände frei zu bekommen, damit Binance-AI und GPT eine starke Partnerschaft eingehen und gemeinsam Profit schaffen – haha.
A Ich hatte schon immer Kopfschmerzen, weil es auf dem Markt kein gutes Research- und Investitions-KI gab. Jetzt hat GPT diese Lücke geschlossen. In Zukunft besteht die Chance, beide Hände frei zu bekommen, damit Binance-AI und GPT eine starke Partnerschaft eingehen und gemeinsam Profit schaffen – haha.

币安Binance华语
·
--
Jede Woche die wichtigsten News zuerst – die Binance News kommen schnell! #安友周一观察团 🔥
Diese Woche: Welcher Kurs- und Markt-Spotlight hat dich am meisten interessiert?📊
🙋 Stimme ab und hinterlasse in den Kommentaren deinen Grund. RT oder teile andere Highlights – wir verlosen unter 5 Teilnehmern jeweils 30U als Diskussionsprämie!
A. Financial-ChatGPT veröffentlicht, für Investmentbanken und Aktienforschung
B. Der CEO von Anthropic fordert, die Entwicklung von KI zu verlangsamen, geplant: Nasdaq-IPO
C. US-Inflation bleibt hoch, Erwartungen an Zinserhöhungen heizen sich erneut auf
D. August-PPI im Jahresvergleich +5,4%, CPI im Jahresvergleich +3,4%
1
82
·
--
$ETH Echte Burggräben liegen nicht in der Kette selbst, sondern in den Händen dessen, der die Abrechnungsbefugnis über die Dollars auf der Kette hält. Bei global umlaufenden Stablecoins wird über die Hälfte davon auf Ethereum und seinen Layer-2-Netzwerken ausgegeben und abgerechnet; auch tokenisierte Staatsanleihen-Produkte nehmen diesen Bereich als Standard-Blockchain. Jede Überweisung, jede Rückabwicklung muss letztlich auf dieser Kette bestätigt werden. Diese Position wurde nicht durch Abstimmungen erkämpft, sondern durch Blockhistorien erreicht, die über zehn Jahre lang ohne grundlegende Zwischenfälle auskommen. Institutionen wählen das Ledger nicht nach reinen Leistungsparametern, sondern nach der vorhersehbaren Absicherung im Fehlerfall: Wer kommt im Ernstfall dafür auf? Ethereum hat diese Sache zu einem Branchenstandard gemacht. Layer-2-Netzwerke lenken das Handelsvolumen von Privatanlegern ab; dadurch bleibt auf dem Mainnet mehr Wert: Großbetrags-Abrechnungen, Bescheinigungen für Staking und die endgültige Zuordnung (finale Sachdurchsetzung) von Cross-Chain-Assets. Gegenüberliegende konkurrierende Public Chains können Code kopieren, aber nicht das Vertrauen, das in diesem Abrechnungsnetzwerk über die Zeit gereift ist. Die Größe des On-Chain-Finanzwesens wächst weiter, und das Ziel der Expansion ist bei den meisten dort vermerkt, wo derselbe Abrechnungs-Address sitzt.
{future}(ETHUSDT)
$ETH Echte Burggräben liegen nicht in der Kette selbst, sondern in den Händen dessen, der die Abrechnungsbefugnis über die Dollars auf der Kette hält. Bei global umlaufenden Stablecoins wird über die Hälfte davon auf Ethereum und seinen Layer-2-Netzwerken ausgegeben und abgerechnet; auch tokenisierte Staatsanleihen-Produkte nehmen diesen Bereich als Standard-Blockchain. Jede Überweisung, jede Rückabwicklung muss letztlich auf dieser Kette bestätigt werden. Diese Position wurde nicht durch Abstimmungen erkämpft, sondern durch Blockhistorien erreicht, die über zehn Jahre lang ohne grundlegende Zwischenfälle auskommen. Institutionen wählen das Ledger nicht nach reinen Leistungsparametern, sondern nach der vorhersehbaren Absicherung im Fehlerfall: Wer kommt im Ernstfall dafür auf? Ethereum hat diese Sache zu einem Branchenstandard gemacht. Layer-2-Netzwerke lenken das Handelsvolumen von Privatanlegern ab; dadurch bleibt auf dem Mainnet mehr Wert: Großbetrags-Abrechnungen, Bescheinigungen für Staking und die endgültige Zuordnung (finale Sachdurchsetzung) von Cross-Chain-Assets. Gegenüberliegende konkurrierende Public Chains können Code kopieren, aber nicht das Vertrauen, das in diesem Abrechnungsnetzwerk über die Zeit gereift ist. Die Größe des On-Chain-Finanzwesens wächst weiter, und das Ziel der Expansion ist bei den meisten dort vermerkt, wo derselbe Abrechnungs-Address sitzt.
1
184
·
--
#币安安全星期四 davor gab es einen Lehrer, der uns jeden Tag Gewinne geschickt hat. Später hat er eines Tages in der Gruppe gesagt, dass er in einer Chat-App kostenlos Strategien geben würde – wir sollten die App herunterladen. Ich habe sie heruntergeladen und die App hat dann verlangt, dass ich die Berechtigung für die Fotos aufrufen soll. Damals war ich total benommen vom Gedanken, Geld zu verdienen, und habe die Berechtigung erteilt. Danach hat sich die App endlos geladen. Nach einer Weile kam eine Meldung von der Börse: Eine Wallet mit über 100 USDT wurde wegüberwiesen. Dann habe ich verstanden, dass die in den Fotos gespeicherten Mnemonics/Seed-Phrasen wahrscheinlich ausgelesen und gescannt wurden. Bitte ladet keine Software herunter, die nicht aus einer verlässlichen Quelle stammt, und macht keine Screenshots der Mnemonics.
#币安安全星期四 davor gab es einen Lehrer, der uns jeden Tag Gewinne geschickt hat. Später hat er eines Tages in der Gruppe gesagt, dass er in einer Chat-App kostenlos Strategien geben würde – wir sollten die App herunterladen. Ich habe sie heruntergeladen und die App hat dann verlangt, dass ich die Berechtigung für die Fotos aufrufen soll. Damals war ich total benommen vom Gedanken, Geld zu verdienen, und habe die Berechtigung erteilt. Danach hat sich die App endlos geladen. Nach einer Weile kam eine Meldung von der Börse: Eine Wallet mit über 100 USDT wurde wegüberwiesen. Dann habe ich verstanden, dass die in den Fotos gespeicherten Mnemonics/Seed-Phrasen wahrscheinlich ausgelesen und gescannt wurden. Bitte ladet keine Software herunter, die nicht aus einer verlässlichen Quelle stammt, und macht keine Screenshots der Mnemonics.
币安Binance华语
·
--
Lehrertag #币安安全星期四 Sonderprojekt „Web3 als Pflichtkurs“
🧑🏫 Die wahre Gefahr und das wahre Scheitern – sind die besten Lehrer auf unserem Weg des Wachstums
Bei welchem Web3-Moment ist dir der Ausweg aus einer Betrugsmasche gelungen oder das Scheitern hat dir die prägendste Lektion vermittelt?
Teile und sende deine Geschichte und Erfahrungen weiter: 10 herausragende Beiträge gewinnen je 100U 🏆
Und auch allen Lehrkräften, die uns je gelehrt haben, zu wachsen: einen schönen Lehrertag 💛
1
83
·
--
Als Bitcoin stark explodierte, bekam Ethereum keinen Tropfen davon
Das beunruhigendste Signal in dieser Runde des BTC-Marktes ist nicht, wie stark es gestiegen ist, sondern wohin das überschüssige Geld geflossen ist – die Antwort lautet: nirgendwohin.
Mitte August bis zum 1. September stieg die Marktkapitalisierung von BTC von etwa 1,3 Billionen auf 1,56 Billionen. Bei einem Kurs von 79.120 US-Dollar kamen in zwei Wochen scheinbar aus dem Nichts 26 Milliarden US-Dollar hinzu – das entspricht dem Erschaffen von zwei weiteren Alibaba. In der Vergangenheit war solch ein Ausmaß an „Blow-off“-Wachstum meist nur das Startsignal für Rotation: Früh eingestelltes Kapital nimmt Gewinne mit, heißes Geld fließt weiter in ETH und Altcoins und trägt so eine „Second-in-Line“-Phase. Doch dieses Mal stieg die Marktkapitalisierung von $ETH nur von 26 Milliarden auf 28,6 Milliarden, ein Zuwachs von lediglich 30 Milliarden – nicht einmal ein Bruchteil der BTC-Ziffern. Der Anteil des „Überlaufs“ liegt gerade so bei rund einem Zehntel. Die Haltung des Kapitals ist klar: Lieber im BTC einschließen und stillhalten, als auch nur einen Schritt außerhalb der Risiko-Kurve zu wagen.
Dahinter steckt eine veränderte Marktstruktur. Die Hauptkäufer in dieser Runde sind ETFs und institutionelle Zuteilungs-Positionen. Sie kaufen BTC als Ziel, nicht als Transitstation – wer hineingeht, wird zur Ballastmasse, ohne Rotationsverpflichtung. ETH fehlt eine gleichwertige narrative Ankerstory, daher kann es nur passiv warten, bis vom Tisch etwas Krümel herunterfallen.
Innerhalb von zwei Wochen wurden die Rollen beider Assets grundlegend neu geschrieben: $BTC wurde zu einer Geldsog-Schwarze-Loch, während ETH vom größten Nutznießer zum bloßen Zuschauer wurde. Dass die „Overflow“-Wirkung ausfällt, könnte genau die eigentliche Zäsur in diesem Zyklus sein.
{future}(BTCUSDT)
{future}(ETHUSDT)
Als Bitcoin stark explodierte, bekam Ethereum keinen Tropfen davon
Das beunruhigendste Signal in dieser Runde des BTC-Marktes ist nicht, wie stark es gestiegen ist, sondern wohin das überschüssige Geld geflossen ist – die Antwort lautet: nirgendwohin.
Mitte August bis zum 1. September stieg die Marktkapitalisierung von BTC von etwa 1,3 Billionen auf 1,56 Billionen. Bei einem Kurs von 79.120 US-Dollar kamen in zwei Wochen scheinbar aus dem Nichts 26 Milliarden US-Dollar hinzu – das entspricht dem Erschaffen von zwei weiteren Alibaba. In der Vergangenheit war solch ein Ausmaß an „Blow-off“-Wachstum meist nur das Startsignal für Rotation: Früh eingestelltes Kapital nimmt Gewinne mit, heißes Geld fließt weiter in ETH und Altcoins und trägt so eine „Second-in-Line“-Phase. Doch dieses Mal stieg die Marktkapitalisierung von $ETH nur von 26 Milliarden auf 28,6 Milliarden, ein Zuwachs von lediglich 30 Milliarden – nicht einmal ein Bruchteil der BTC-Ziffern. Der Anteil des „Überlaufs“ liegt gerade so bei rund einem Zehntel. Die Haltung des Kapitals ist klar: Lieber im BTC einschließen und stillhalten, als auch nur einen Schritt außerhalb der Risiko-Kurve zu wagen.
Dahinter steckt eine veränderte Marktstruktur. Die Hauptkäufer in dieser Runde sind ETFs und institutionelle Zuteilungs-Positionen. Sie kaufen BTC als Ziel, nicht als Transitstation – wer hineingeht, wird zur Ballastmasse, ohne Rotationsverpflichtung. ETH fehlt eine gleichwertige narrative Ankerstory, daher kann es nur passiv warten, bis vom Tisch etwas Krümel herunterfallen.
Innerhalb von zwei Wochen wurden die Rollen beider Assets grundlegend neu geschrieben: $BTC wurde zu einer Geldsog-Schwarze-Loch, während ETH vom größten Nutznießer zum bloßen Zuschauer wurde. Dass die „Overflow“-Wirkung ausfällt, könnte genau die eigentliche Zäsur in diesem Zyklus sein.
90
·
--
Unter der konformen „Shell“ von Dusk fehlt bei der technischen Übergabe noch ein Stück
Nachdem ich den Testnetz-Knoten mit @Dusk_Foundation gestartet hatte, war mein erster Eindruck: Dokumentation und tatsächliche Parameter passen nicht zusammen. Die Gas-Schätzung des Citadel-Protokolls liegt um fast 20 % daneben. Solche grundlegenden Fehler sind für eine Mainchain, die mit institutioneller Compliance wirbt, eigentlich nicht akzeptabel. Auch die Preisentwicklung von $DUSK spiegelt diese Erwartungslücke wider: Der Markt kauft zwar die Story, aber die Produkt-Delivery-Taktung hält nicht mit.
Im Vergleich zu Oasis ist Dusk’s Datenschutzlösung theoretisch näher an den regulatorischen, gemischten Anforderungen: Die Kombination aus Zero-Knowledge-Proofs und Poseidon-Hashing lässt sich tatsächlich gut begründen. Allerdings ist die technische Umsetzung noch holprig; die synchronisierten Blöcke im Testnetz sind mal schnell, mal langsam, und die Blockzeiten sind unregelmäßig. Die TEE-Lösung von Oasis hat zwar ebenfalls Annahmen bezüglich Vertrauen, aber zumindest ist die Entwicklererfahrung reibungsloser. Bei Dusk sind beim Debuggen von Smart Contracts die Fehlermeldungen zu knapp; die Reife des Toolchains bremst den Ökosystem-„Cold Start“.
Schauen wir auf Concordium: Das Design mit Trennung der Identitätsschicht von der Ledger-Schicht ist deutlich „sauberer“ als bei Dusk. Dusk will gleichzeitig Datenschutz, Compliance und Tokenisierung von Wertpapieren abdecken. Da die Teamgröße nicht besonders groß ist, kann die Priorisierung schnell unscharf werden. Das Bestrafungsmechanismus-Design bei entsperrten Stakings ist recht aggressiv: Langfristig kann es Liquidität binden. Aber wenn der Netzdurchsatz echte Geschäftsanforderungen nicht trägt, dann wird der praktische Nutzen von $DUSK entsprechend abgeschwächt. Viele Research-Reports platzieren Dusk vorn im Feld der Compliance-RWA; ich finde, das ist noch zu früh—Phoenix und Piecrust sollten erst einmal stabil durchlaufen.
Die langfristige Logik von Dusk sehe ich zwar als stimmig an: Der Bereich „konformer Datenschutz“ hat tatsächlich strukturelle Chancen. Aber die Nutzbarkeit der Kette selbst ist ein Teil der Sicherheit. In so einem Status wie bei Testnet-Zuständen auf das Mainnet zu gehen, wird bei institutionellen Nutzern nicht gut ankommen. Meine Haltung ist daher: weiter beobachten—weniger Erwartungshaltung macht es leichter, die wirklichen Fortschritte zu erkennen.#dusk
Unter der konformen „Shell“ von Dusk fehlt bei der technischen Übergabe noch ein Stück
Nachdem ich den Testnetz-Knoten mit @Dusk gestartet hatte, war mein erster Eindruck: Dokumentation und tatsächliche Parameter passen nicht zusammen. Die Gas-Schätzung des Citadel-Protokolls liegt um fast 20 % daneben. Solche grundlegenden Fehler sind für eine Mainchain, die mit institutioneller Compliance wirbt, eigentlich nicht akzeptabel. Auch die Preisentwicklung von $DUSK spiegelt diese Erwartungslücke wider: Der Markt kauft zwar die Story, aber die Produkt-Delivery-Taktung hält nicht mit.
Im Vergleich zu Oasis ist Dusk’s Datenschutzlösung theoretisch näher an den regulatorischen, gemischten Anforderungen: Die Kombination aus Zero-Knowledge-Proofs und Poseidon-Hashing lässt sich tatsächlich gut begründen. Allerdings ist die technische Umsetzung noch holprig; die synchronisierten Blöcke im Testnetz sind mal schnell, mal langsam, und die Blockzeiten sind unregelmäßig. Die TEE-Lösung von Oasis hat zwar ebenfalls Annahmen bezüglich Vertrauen, aber zumindest ist die Entwicklererfahrung reibungsloser. Bei Dusk sind beim Debuggen von Smart Contracts die Fehlermeldungen zu knapp; die Reife des Toolchains bremst den Ökosystem-„Cold Start“.
Schauen wir auf Concordium: Das Design mit Trennung der Identitätsschicht von der Ledger-Schicht ist deutlich „sauberer“ als bei Dusk. Dusk will gleichzeitig Datenschutz, Compliance und Tokenisierung von Wertpapieren abdecken. Da die Teamgröße nicht besonders groß ist, kann die Priorisierung schnell unscharf werden. Das Bestrafungsmechanismus-Design bei entsperrten Stakings ist recht aggressiv: Langfristig kann es Liquidität binden. Aber wenn der Netzdurchsatz echte Geschäftsanforderungen nicht trägt, dann wird der praktische Nutzen von $DUSK entsprechend abgeschwächt. Viele Research-Reports platzieren Dusk vorn im Feld der Compliance-RWA; ich finde, das ist noch zu früh—Phoenix und Piecrust sollten erst einmal stabil durchlaufen.
Die langfristige Logik von Dusk sehe ich zwar als stimmig an: Der Bereich „konformer Datenschutz“ hat tatsächlich strukturelle Chancen. Aber die Nutzbarkeit der Kette selbst ist ein Teil der Sicherheit. In so einem Status wie bei Testnet-Zuständen auf das Mainnet zu gehen, wird bei institutionellen Nutzern nicht gut ankommen. Meine Haltung ist daher: weiter beobachten—weniger Erwartungshaltung macht es leichter, die wirklichen Fortschritte zu erkennen.#dusk
1
103
·
--
Dusk hat eine solide "Compliance-Deckung", aber das Produkterlebnis ist noch nicht nachgezogen
Ich habe kürzlich den Testnet-Node unter @Dusk_Foundation ein zweites Mal neu ausgerollt, um zu sehen, ob sich die $DUSK-Staking-Logik in der neuesten Version verändert hat. Nach dem Durchlauf habe ich deutlich gespürt: Auf Compliance-Ebene baut das Projekt tatsächlich konsequent und tief auf. Im Protokoll werden die Datenschutz- und Prüf-/Audit-Anforderungen für Wertpapier-Token zusammengefasst – das schaffen viele etablierte Privacy-Chains nicht. Aber auch die Produktmängel sind nach wie vor da: Die Dokumentation wird nur schleppend aktualisiert, und viele Konfigurationsoptionen muss man sich aus alten Discord-Beiträgen zusammensuchen.
Wenn man Secret Network und Oasis nebeneinander betrachtet, wird es noch klarer. Secret hat datenschutzfreundliche Smart Contracts, die sehr allgemein einsetzbar sind, und die Entwickler-Community ist lebendig. Doch bei Unterstützung für Compliance auf Instituts-/Enterprise-Ebene ist Secret ziemlich schwach – im Wesentlichen muss das über externe Services ergänzt werden. Oasis ist stärker auf Computing ausgerichtet und überschneidet sich nicht ganz mit dem Finanz-RWA-Sektor, den Dusk ansteuern will. Dusk unterscheidet sich vor allem dadurch, dass Identität und Compliance direkt in der Protokollschicht verankert sind, nicht als Patch auf Anwendungsebene. Das ist schwerer und macht den Iterationstakt langsamer. In verschiedenen Netzwerkumgebungen, die ich getestet habe, schwankt die Geschwindigkeit der Node-Synchronisierung deutlich. Die Belohnungsmechanik von $DUSK ist für langfristige Staker ziemlich freundlich, aber für Nutzer, die nur einen leichten Node betreiben möchten, ist sie nicht so leichtgewichtig. Auch die Wallet-Erfahrung wirkt etwas zerrissen: Auf dem Mobile-Client fehlen im Vergleich zur Desktop-Version spürbar einige Funktionen, und um eine vollständige Privacy-Transaktion abzuschließen, muss man hin- und herwechseln.
Das RWA-Emissions-Tool in der offiziellen Roadmap ist derzeit noch relativ früh; das Deployment läuft nicht besonders flüssig, und viele Schritte müssen manuell konfiguriert werden. Aleph Zero – ebenfalls Compliance-Privacy – liegt bei der Reife der Entwickler-Tools zwar knapp vorn, aber seine Finanz-Ausrichtung ist weniger konsequent als bei Dusk. $DUSK spiegelt seine Marktkapitalisierung aktuell noch nicht annähernd wider; die Compliance-Burgmauer dieser Chain wird vom Markt noch nicht richtig eingepreist. Wenn das Produkt noch etwas schneller nachschärft, wäre deutlich mehr Spielraum für die Story. Trotzdem werde ich es nicht wegen der Probleme bei der kurzfristigen Nutzererfahrung verwerfen: Ein Mainnet, das MiCA-Compliance und Privacy-Computing gleichzeitig wirklich umsetzt, ist nicht selbstverständlich.
Insgesamt wirkt Dusk wie ein "Slow Burner" – eher etwas für Leute, die reale Fortschritte beobachten, statt sich von Emotionen treiben zu lassen. Lasst der Zeit die Chance, es zu bestätigen. #dusk
Dusk hat eine solide "Compliance-Deckung", aber das Produkterlebnis ist noch nicht nachgezogen
Ich habe kürzlich den Testnet-Node unter @Dusk ein zweites Mal neu ausgerollt, um zu sehen, ob sich die $DUSK -Staking-Logik in der neuesten Version verändert hat. Nach dem Durchlauf habe ich deutlich gespürt: Auf Compliance-Ebene baut das Projekt tatsächlich konsequent und tief auf. Im Protokoll werden die Datenschutz- und Prüf-/Audit-Anforderungen für Wertpapier-Token zusammengefasst – das schaffen viele etablierte Privacy-Chains nicht. Aber auch die Produktmängel sind nach wie vor da: Die Dokumentation wird nur schleppend aktualisiert, und viele Konfigurationsoptionen muss man sich aus alten Discord-Beiträgen zusammensuchen.
Wenn man Secret Network und Oasis nebeneinander betrachtet, wird es noch klarer. Secret hat datenschutzfreundliche Smart Contracts, die sehr allgemein einsetzbar sind, und die Entwickler-Community ist lebendig. Doch bei Unterstützung für Compliance auf Instituts-/Enterprise-Ebene ist Secret ziemlich schwach – im Wesentlichen muss das über externe Services ergänzt werden. Oasis ist stärker auf Computing ausgerichtet und überschneidet sich nicht ganz mit dem Finanz-RWA-Sektor, den Dusk ansteuern will. Dusk unterscheidet sich vor allem dadurch, dass Identität und Compliance direkt in der Protokollschicht verankert sind, nicht als Patch auf Anwendungsebene. Das ist schwerer und macht den Iterationstakt langsamer. In verschiedenen Netzwerkumgebungen, die ich getestet habe, schwankt die Geschwindigkeit der Node-Synchronisierung deutlich. Die Belohnungsmechanik von $DUSK ist für langfristige Staker ziemlich freundlich, aber für Nutzer, die nur einen leichten Node betreiben möchten, ist sie nicht so leichtgewichtig. Auch die Wallet-Erfahrung wirkt etwas zerrissen: Auf dem Mobile-Client fehlen im Vergleich zur Desktop-Version spürbar einige Funktionen, und um eine vollständige Privacy-Transaktion abzuschließen, muss man hin- und herwechseln.
Das RWA-Emissions-Tool in der offiziellen Roadmap ist derzeit noch relativ früh; das Deployment läuft nicht besonders flüssig, und viele Schritte müssen manuell konfiguriert werden. Aleph Zero – ebenfalls Compliance-Privacy – liegt bei der Reife der Entwickler-Tools zwar knapp vorn, aber seine Finanz-Ausrichtung ist weniger konsequent als bei Dusk. $DUSK spiegelt seine Marktkapitalisierung aktuell noch nicht annähernd wider; die Compliance-Burgmauer dieser Chain wird vom Markt noch nicht richtig eingepreist. Wenn das Produkt noch etwas schneller nachschärft, wäre deutlich mehr Spielraum für die Story. Trotzdem werde ich es nicht wegen der Probleme bei der kurzfristigen Nutzererfahrung verwerfen: Ein Mainnet, das MiCA-Compliance und Privacy-Computing gleichzeitig wirklich umsetzt, ist nicht selbstverständlich.
Insgesamt wirkt Dusk wie ein "Slow Burner" – eher etwas für Leute, die reale Fortschritte beobachten, statt sich von Emotionen treiben zu lassen. Lasst der Zeit die Chance, es zu bestätigen. #dusk
94
·
--
Die weichen Stellen der Privacy-Compliance-Kette: Dusk schreibt die Regulierung in den Zustandsautomaten, aber die Toolchain hinkt eine Runde hinterher
Ich habe die Tests von @Dusk_Foundation erneut durchlaufen lassen – nicht, um die Erzählung „Privacy + RWA“ zu verifizieren, sondern um zu sehen, wo die Compliance-Logik auf der Kette konkret ins Stocken gerät. Das Problem liegt bei der Entwicklererfahrung. Der Deploy-Prozess der Dusk-Verträge ist deutlich komplizierter als bei Polymesh. Polymesh hat modularere, auf Security-Token zugeschnittene Schnittstellen, in die man schneller reinkommt; die Privacy-Schicht hingegen ist praktisch noch leer. Dusk verlagert die Prüfung der Investorberechtigung mittels Zero-Knowledge-Proofs vor die Ausführung der Transaktion – dieses Design ist konsequenter als bei Ondo: Ondo setzt eher auf Off-Chain-Compliance, On-Chain bleibt nur ein eingepackter Token.
Auch der State-Machine-Ansatz von Dusk ist nicht uninteressant. Compliance wird nicht als nachträgliches Filtern umgesetzt, sondern Adressen, die nicht den Offenlegungsanforderungen entsprechen, werden bereits beim Konstruieren der Transaktion direkt abgewiesen. Das unterscheidet sich grundlegend vom generischen Privacy-Vertragskonzept von Secret Network: Secret ist flexibler, aber es fehlen harte, finanzspezifische Constraints. Der Haken bei Dusk ist, dass die Toolchain noch ziemlich holprig ist. Die Rust-SDK-Abhängigkeiten sind nicht sauber „eingefroren“; die Beispiele lassen sich nur durch manuelles Anpassen der Versionen zum Laufen bringen. Zudem sind die Dokumentationshinweise zu Gas-Schätzungen und zur Kodierung privater Eingaben eher knapp. Blockexplorer geben die internen Vertragszustände nicht besonders anschaulich wieder – das ist aus meiner Sicht nicht gerade freundlich für Institutionen-Entwickler, die angebunden werden möchten.
Dusk’ Rolle für Netzwerksicherheit und Governance ist nicht besonders komplex. Die Logik für Staking-Erträge und Gebühren ist derzeit auch noch nicht beeindruckend. Es wirkt eher wie eine Basisebene, die noch an Privacy-Compliance-Primitiven feilt, statt wie ein ausgereiftes Produkt, das sofort große RWA-Emissionen tragen kann. Unter den Wettbewerbern gewinnt Polymesh mit Entwicklerfreundlichkeit, Ondo punktet auf der Asset-Seite; Dusk kann seine Differenzierung nur tief in „verifizierbare Compliance“ legen. Wenn Toolchain und Dokumentation nicht nachziehen, wird dieser Vorteil nach und nach wieder aufgezehrt.
#dusk $DUSK
Die weichen Stellen der Privacy-Compliance-Kette: Dusk schreibt die Regulierung in den Zustandsautomaten, aber die Toolchain hinkt eine Runde hinterher
Ich habe die Tests von @Dusk erneut durchlaufen lassen – nicht, um die Erzählung „Privacy + RWA“ zu verifizieren, sondern um zu sehen, wo die Compliance-Logik auf der Kette konkret ins Stocken gerät. Das Problem liegt bei der Entwicklererfahrung. Der Deploy-Prozess der Dusk-Verträge ist deutlich komplizierter als bei Polymesh. Polymesh hat modularere, auf Security-Token zugeschnittene Schnittstellen, in die man schneller reinkommt; die Privacy-Schicht hingegen ist praktisch noch leer. Dusk verlagert die Prüfung der Investorberechtigung mittels Zero-Knowledge-Proofs vor die Ausführung der Transaktion – dieses Design ist konsequenter als bei Ondo: Ondo setzt eher auf Off-Chain-Compliance, On-Chain bleibt nur ein eingepackter Token.
Auch der State-Machine-Ansatz von Dusk ist nicht uninteressant. Compliance wird nicht als nachträgliches Filtern umgesetzt, sondern Adressen, die nicht den Offenlegungsanforderungen entsprechen, werden bereits beim Konstruieren der Transaktion direkt abgewiesen. Das unterscheidet sich grundlegend vom generischen Privacy-Vertragskonzept von Secret Network: Secret ist flexibler, aber es fehlen harte, finanzspezifische Constraints. Der Haken bei Dusk ist, dass die Toolchain noch ziemlich holprig ist. Die Rust-SDK-Abhängigkeiten sind nicht sauber „eingefroren“; die Beispiele lassen sich nur durch manuelles Anpassen der Versionen zum Laufen bringen. Zudem sind die Dokumentationshinweise zu Gas-Schätzungen und zur Kodierung privater Eingaben eher knapp. Blockexplorer geben die internen Vertragszustände nicht besonders anschaulich wieder – das ist aus meiner Sicht nicht gerade freundlich für Institutionen-Entwickler, die angebunden werden möchten.
Dusk’ Rolle für Netzwerksicherheit und Governance ist nicht besonders komplex. Die Logik für Staking-Erträge und Gebühren ist derzeit auch noch nicht beeindruckend. Es wirkt eher wie eine Basisebene, die noch an Privacy-Compliance-Primitiven feilt, statt wie ein ausgereiftes Produkt, das sofort große RWA-Emissionen tragen kann. Unter den Wettbewerbern gewinnt Polymesh mit Entwicklerfreundlichkeit, Ondo punktet auf der Asset-Seite; Dusk kann seine Differenzierung nur tief in „verifizierbare Compliance“ legen. Wenn Toolchain und Dokumentation nicht nachziehen, wird dieser Vorteil nach und nach wieder aufgezehrt.
#dusk $DUSK
104
·
--
Nehmen wir „Dusk“ als datenschutzorientierte Version von Ethereum fehl und es ist ein Irrtum: Es steckt noch am „Productization“-Abhang.
Wenn wir @Dusk_Foundation als allgemeine Privacy-Chain betrachten, würden wir uns ebenfalls verfehlen, denn seine Kernaktion liegt im regulierten Finanzsektor. Beim Testen von Smart Contracts kann man spüren, dass Dusk auf Protokollebene Identitätsbindungen und Datenschutzgrenzen sehr eng miteinander verknüpft – kein nachträgliches KYC-Patching. Dieses Design passt gut zur Tokenisierung von Wertpapieren, ist für die Entwickler-Experience jedoch deutlich „härter“. Das Debugging-Feedback der Rusk-VM ist näher an der Basis als bei Secret Network: weniger Fehlermeldungen, und um Probleme zu lokalisieren, muss man Zustandsübergänge oft hin und her durchgehen. Die Wertschöpfung für DUSK-Token lässt sich daher nicht von der Übernahme dieser Compliance-Kette lösen – insbesondere von ihrer Geschwindigkeit.
Ducks Privacy-Modell und Aleph Zero haben zwei verschiedene Wege eingeschlagen. Aleph Zero macht Zero-Knowledge-Proofs zu einer optionalen Schicht: Normale Überweisungen bleiben weiterhin effizient. Dusk dagegen schreibt Privatsphäre direkt in die Ausführungsumgebung: Alle Zustände sind standardmäßig intransparent, nur autorisierte Parteien können unter Einhaltung der Compliance-Bedingungen entsperren. Vorteil: Unternehmen lassen sich das leichter abnehmen. Nachteil: Die On-Chain-Gewohnheiten gewöhnlicher Nutzer müssen neu aufgebaut werden. Die Verbrauchskurve von DUSK zwischen Gas und Staking ist nicht linear; unter kurzzeitigem Testnetzdruck habe ich Packverzögerung und Abweichungen bei Kostenabschätzungen gesehen. Solche Details werden in formellen Finanzszenarien noch stärker in den Vordergrund rücken.
Im Vergleich zu Secret Network ist Dusk stärker auf Asset-Emittenten und regulierte Sekundärmärkte ausgerichtet, aber die Ökosystem-Toolchain ist offenbar deutlich schwächer. Beim Secret-Ökosystem gibt es bereits eine gewisse Anwendungstiefe bei Privacy-Contracts; Dusk steckt noch in der Phase, in der man grundlegende Compliance-Fähigkeiten nach außen übersetzt. Von hier aus betrachtet: Dusk mangelt es nicht an technischer Story – es fehlt jedoch Middleware, die Entwickler schnell dabei unterstützt, Privacy-Asset-Szenarien zu verifizieren. Wenn es in Zukunft bei SDKs und Dokumentation keine niedrigeren Einstiegskosten gibt, wird die Compliance-Erzählung rund um den $DUSK -Token sich nur schwer in On-Chain-Liquidität umwandeln lassen.
Dusk ist innerhalb von Privacy-Chains ausreichend vertikal ausgerichtet, aber der Grad der Produktisierung reicht noch nicht aus, um eine Sicherheitsreserve deutlich aufzubauen. #dusk
Nehmen wir „Dusk“ als datenschutzorientierte Version von Ethereum fehl und es ist ein Irrtum: Es steckt noch am „Productization“-Abhang.
Wenn wir @Dusk als allgemeine Privacy-Chain betrachten, würden wir uns ebenfalls verfehlen, denn seine Kernaktion liegt im regulierten Finanzsektor. Beim Testen von Smart Contracts kann man spüren, dass Dusk auf Protokollebene Identitätsbindungen und Datenschutzgrenzen sehr eng miteinander verknüpft – kein nachträgliches KYC-Patching. Dieses Design passt gut zur Tokenisierung von Wertpapieren, ist für die Entwickler-Experience jedoch deutlich „härter“. Das Debugging-Feedback der Rusk-VM ist näher an der Basis als bei Secret Network: weniger Fehlermeldungen, und um Probleme zu lokalisieren, muss man Zustandsübergänge oft hin und her durchgehen. Die Wertschöpfung für DUSK-Token lässt sich daher nicht von der Übernahme dieser Compliance-Kette lösen – insbesondere von ihrer Geschwindigkeit.
Ducks Privacy-Modell und Aleph Zero haben zwei verschiedene Wege eingeschlagen. Aleph Zero macht Zero-Knowledge-Proofs zu einer optionalen Schicht: Normale Überweisungen bleiben weiterhin effizient. Dusk dagegen schreibt Privatsphäre direkt in die Ausführungsumgebung: Alle Zustände sind standardmäßig intransparent, nur autorisierte Parteien können unter Einhaltung der Compliance-Bedingungen entsperren. Vorteil: Unternehmen lassen sich das leichter abnehmen. Nachteil: Die On-Chain-Gewohnheiten gewöhnlicher Nutzer müssen neu aufgebaut werden. Die Verbrauchskurve von DUSK zwischen Gas und Staking ist nicht linear; unter kurzzeitigem Testnetzdruck habe ich Packverzögerung und Abweichungen bei Kostenabschätzungen gesehen. Solche Details werden in formellen Finanzszenarien noch stärker in den Vordergrund rücken.
Im Vergleich zu Secret Network ist Dusk stärker auf Asset-Emittenten und regulierte Sekundärmärkte ausgerichtet, aber die Ökosystem-Toolchain ist offenbar deutlich schwächer. Beim Secret-Ökosystem gibt es bereits eine gewisse Anwendungstiefe bei Privacy-Contracts; Dusk steckt noch in der Phase, in der man grundlegende Compliance-Fähigkeiten nach außen übersetzt. Von hier aus betrachtet: Dusk mangelt es nicht an technischer Story – es fehlt jedoch Middleware, die Entwickler schnell dabei unterstützt, Privacy-Asset-Szenarien zu verifizieren. Wenn es in Zukunft bei SDKs und Dokumentation keine niedrigeren Einstiegskosten gibt, wird die Compliance-Erzählung rund um den $DUSK -Token sich nur schwer in On-Chain-Liquidität umwandeln lassen.
Dusk ist innerhalb von Privacy-Chains ausreichend vertikal ausgerichtet, aber der Grad der Produktisierung reicht noch nicht aus, um eine Sicherheitsreserve deutlich aufzubauen. #dusk
109
·
--
Die peinliche Realität einer Compliance-Privacy-Chain: Dusk’s Finanz-Story scheitert auf der Anwendungsebene
Ich habe das Dokument von @Dusk_Foundation und ähnliche Public Chains nebeneinander betrachtet – die Route ist eigentlich klar: Mit Zero-Knowledge-Proofs eine Compliance-Asset-Schicht aufbauen. Aber als ich es wirklich selbst nutzte, wurde diese Klarheit nicht auf die Produktseite übertragen. Dusk’s technisches Fundament ist nicht schwach; Konsens- und Privacy-Modelle wurden unabhängig entworfen. Für Leute außerhalb der Entwickler-Community ist der Unterschied jedoch kaum direkt spürbar. Nach dem Durcharbeiten der Testnetz-Apps war mein Eindruck: Der Toolchain-Status steckt noch in einer Protokoll-Demo, und bis zur tatsächlichen Nutzbarkeit ist es noch ein Stück.
Im Vergleich zu Secret Network kann ich Secret’s Privacy-DeFi durchaus spielen, aber auf Dusk-Seite gibt es noch zu wenige interaktionsfähige Szenarien. $DUSK dreht sich aktuell hauptsächlich um Staking und Gas-Transfers, die Beteiligung an Governance ist ebenfalls nicht hoch. Die Struktur, die ich hier sehe, führt dazu, dass der Token-Bedarf eher grundlegend ist und es an On-Chain-Aktivitäten zur Unterstützung fehlt. In der Wallet gibt es neben Überweisungen und Staking im Grunde keine weiteren sinnvollen Aktionen – das lässt mich an der Aktivität seines Ökosystems zweifeln.
Oasis ist eher Privacy-Computing, Dusk eher Finanz-Assets. Diese Ausrichtung finde ich grundsätzlich in Ordnung, aber der Produkt-Rhythmus ist tatsächlich langsam. Ich habe bemerkt, dass es bei vergleichbaren Projekten wie Concordium eine Identitätsschicht gibt; Dusk möchte programmierbare Privacy umsetzen – das Konzept ist flexibler. Aber die Umsetzungslücke bremst es: die Fertigstellung auf Wallet- und Browser-Seite hinkt hinterher. Nutzer müssen auch kein Verständnis für Zero-Knowledge-Proofs haben; sie wollen einfach die Wallet öffnen und Compliance-Asset-Operationen erledigen können – genauso mache ich es auch. Diese Diskrepanz im Erlebnis schmälert meinen Eindruck von Dusk’s institutioneller Story, denn Institutionen reagieren besonders empfindlich auf die Handlichkeit der Tools.
Dusk will Anforderungen für Asset-Tokenisierung auf Institutionsniveau erfüllen – das stellt extrem hohe Anforderungen an die Nutzererfahrung. Wenn ich mir $DUSK derzeit anschaue, ist die Liquidität verteilt und der Cross-Chain- Einstieg reicht nicht aus. Wenn Dusk den Asset-Ausgabeprozess zu einem standardisierten Produkt machen kann, könnte es näher an Institutionen liegen als Secret. Wenn es jedoch weiter bei einer Protokoll-Story bleibt, wird die Mark Geduld nach und nach aufgebraucht. Entscheidend ist, ob als nächstes die App-Ebene nachgezogen wird oder ob man weiterhin über die Technik spricht.
Wenn ich nüchtern bleibe, glaube ich nach wie vor, dass Dusk es wert ist, weiter beobachtet zu werden – aber es eignet sich nicht für kurzfristige Emotions-/Stimmungs-Preisgestaltung. Dieser Weg einer Compliance-Privacy-Chain ist langsam, Dusk’s Richtung ist nicht schlecht; der Unterschied besteht darin, dass man Schritt für Schritt die Nutzererfahrung nachbessern muss. @#dusk
Die peinliche Realität einer Compliance-Privacy-Chain: Dusk’s Finanz-Story scheitert auf der Anwendungsebene
Ich habe das Dokument von @Dusk und ähnliche Public Chains nebeneinander betrachtet – die Route ist eigentlich klar: Mit Zero-Knowledge-Proofs eine Compliance-Asset-Schicht aufbauen. Aber als ich es wirklich selbst nutzte, wurde diese Klarheit nicht auf die Produktseite übertragen. Dusk’s technisches Fundament ist nicht schwach; Konsens- und Privacy-Modelle wurden unabhängig entworfen. Für Leute außerhalb der Entwickler-Community ist der Unterschied jedoch kaum direkt spürbar. Nach dem Durcharbeiten der Testnetz-Apps war mein Eindruck: Der Toolchain-Status steckt noch in einer Protokoll-Demo, und bis zur tatsächlichen Nutzbarkeit ist es noch ein Stück.
Im Vergleich zu Secret Network kann ich Secret’s Privacy-DeFi durchaus spielen, aber auf Dusk-Seite gibt es noch zu wenige interaktionsfähige Szenarien. $DUSK dreht sich aktuell hauptsächlich um Staking und Gas-Transfers, die Beteiligung an Governance ist ebenfalls nicht hoch. Die Struktur, die ich hier sehe, führt dazu, dass der Token-Bedarf eher grundlegend ist und es an On-Chain-Aktivitäten zur Unterstützung fehlt. In der Wallet gibt es neben Überweisungen und Staking im Grunde keine weiteren sinnvollen Aktionen – das lässt mich an der Aktivität seines Ökosystems zweifeln.
Oasis ist eher Privacy-Computing, Dusk eher Finanz-Assets. Diese Ausrichtung finde ich grundsätzlich in Ordnung, aber der Produkt-Rhythmus ist tatsächlich langsam. Ich habe bemerkt, dass es bei vergleichbaren Projekten wie Concordium eine Identitätsschicht gibt; Dusk möchte programmierbare Privacy umsetzen – das Konzept ist flexibler. Aber die Umsetzungslücke bremst es: die Fertigstellung auf Wallet- und Browser-Seite hinkt hinterher. Nutzer müssen auch kein Verständnis für Zero-Knowledge-Proofs haben; sie wollen einfach die Wallet öffnen und Compliance-Asset-Operationen erledigen können – genauso mache ich es auch. Diese Diskrepanz im Erlebnis schmälert meinen Eindruck von Dusk’s institutioneller Story, denn Institutionen reagieren besonders empfindlich auf die Handlichkeit der Tools.
Dusk will Anforderungen für Asset-Tokenisierung auf Institutionsniveau erfüllen – das stellt extrem hohe Anforderungen an die Nutzererfahrung. Wenn ich mir $DUSK derzeit anschaue, ist die Liquidität verteilt und der Cross-Chain- Einstieg reicht nicht aus. Wenn Dusk den Asset-Ausgabeprozess zu einem standardisierten Produkt machen kann, könnte es näher an Institutionen liegen als Secret. Wenn es jedoch weiter bei einer Protokoll-Story bleibt, wird die Mark Geduld nach und nach aufgebraucht. Entscheidend ist, ob als nächstes die App-Ebene nachgezogen wird oder ob man weiterhin über die Technik spricht.
Wenn ich nüchtern bleibe, glaube ich nach wie vor, dass Dusk es wert ist, weiter beobachtet zu werden – aber es eignet sich nicht für kurzfristige Emotions-/Stimmungs-Preisgestaltung. Dieser Weg einer Compliance-Privacy-Chain ist langsam, Dusk’s Richtung ist nicht schlecht; der Unterschied besteht darin, dass man Schritt für Schritt die Nutzererfahrung nachbessern muss. @#dusk
1
1
102
·
--
Dusk hat eine Testnetz-Runde gedreht – bei den konformen, datenschutzkonformen Konten fehlt noch ein Schritt
Die Positionierung von Dusk fühlt sich für mich immer etwas unpassend an: nicht weil sie schlecht wäre, sondern weil Dusk gleichzeitig Datenschutz und Compliance unbedingt „mitnehmen“ will. Nach dem Lauf der Testnetzknoten habe ich mir dann noch das Tokenisierungsmodul angesehen – dieses Hin-und-her ist noch deutlicher geworden. $DUSK ist im Ökosystem für Zahlungen und Staking konzipiert, aber mich interessiert vor allem, wie bei der Ausgabe von On-Chain-Vermögenswerten die Sichtbarkeit gehandhabt wird.
@Dusk_Foundation verbirgt Transaktionsbeträge mit Zero-Knowledge-Proofs und lässt für Regulatoren dennoch einen Prüfpfad offen. Dieses Denken ist flexibler als bei Polymesh mit fest verdrahteter Identität und näher an dem, was bei der Abrechnung von Vermögenswerten zählt als das Privacy-Computing von Oasis. Das Problem liegt jedoch auf der Tools-Ebene. Entwickler müssen Datenschutzverträge und Compliance-Schnittstellen selbst zusammensetzen. In der Dokumentation funktionieren viele Beispiele nicht – ich musste es dreimal versuchen, bis ich Testcoins ausgeben konnte. Die Protokollfähigkeiten sind da, aber die Produktisierung fehlt noch ein Stück.
Dann die Performance. Dusk zielt beim Konsens nicht auf hohe TPS – das kann ich akzeptieren; eine Abrechnungskette muss nicht mit einer allgemeinen Kette beim Durchsatz konkurrieren. Allerdings ist die Knotensynchronisation für kleinere VPS nicht besonders freundlich: hoher Speicherverbrauch, gelegentlich „Dropped Blocks“. Im Vergleich zu Iron Fish versteht Dusk besser, was ein Finanzszenario braucht; im Vergleich zu Polymesh ist die Privatsphäre-Granularität bei Dusk feiner. Nur: Diese Vorteile bleiben bislang in Whitepaper und Testumgebungen stecken.
Der Wechsel zwischen Privatsphäre und Audit hängt von einer halb-vertrauenswürdigen Audit-Rolle ab – sobald es zentralisiert wird, wird Privatsphäre zur Kulisse. Dusk hat keine ausreichend klare Dezentralisierungs-Lösung geliefert; genau das macht mich mehr stutzig als das Proof-System selbst. Auch der Capture-Pfad von $DUSK ist eher eng. Die Netzwerkeffekte, die durch tokenisierte Assets entstehen, haben sich noch nicht in die Logik der Coin-Preise übertragen: Die On-Chain-Ausgabe kommt nicht richtig hoch, und damit hält die Nachfrage nicht durch.
Die Erzählung „konforme Privatsphäre“ ist nichts Neues. Neu ist, dass Dusk Tokenisierung direkt auf Protokollebene fest verdrahtet. Wenn das Hauptnetz in Zukunft die Audit-Schnittstellen und Privacy-Proofs als Standard-Template bereitstellt, wird die Einstiegshürde für Entwickler stark sinken. Das Problem ist nicht, dass die Richtung falsch ist – sondern dass der Deliveri-Zyklus langsam ist und die Narrative leicht zu viel Energie frisst.
#dusk
Dusk hat eine Testnetz-Runde gedreht – bei den konformen, datenschutzkonformen Konten fehlt noch ein Schritt
Die Positionierung von Dusk fühlt sich für mich immer etwas unpassend an: nicht weil sie schlecht wäre, sondern weil Dusk gleichzeitig Datenschutz und Compliance unbedingt „mitnehmen“ will. Nach dem Lauf der Testnetzknoten habe ich mir dann noch das Tokenisierungsmodul angesehen – dieses Hin-und-her ist noch deutlicher geworden. $DUSK ist im Ökosystem für Zahlungen und Staking konzipiert, aber mich interessiert vor allem, wie bei der Ausgabe von On-Chain-Vermögenswerten die Sichtbarkeit gehandhabt wird.
@Dusk verbirgt Transaktionsbeträge mit Zero-Knowledge-Proofs und lässt für Regulatoren dennoch einen Prüfpfad offen. Dieses Denken ist flexibler als bei Polymesh mit fest verdrahteter Identität und näher an dem, was bei der Abrechnung von Vermögenswerten zählt als das Privacy-Computing von Oasis. Das Problem liegt jedoch auf der Tools-Ebene. Entwickler müssen Datenschutzverträge und Compliance-Schnittstellen selbst zusammensetzen. In der Dokumentation funktionieren viele Beispiele nicht – ich musste es dreimal versuchen, bis ich Testcoins ausgeben konnte. Die Protokollfähigkeiten sind da, aber die Produktisierung fehlt noch ein Stück.
Dann die Performance. Dusk zielt beim Konsens nicht auf hohe TPS – das kann ich akzeptieren; eine Abrechnungskette muss nicht mit einer allgemeinen Kette beim Durchsatz konkurrieren. Allerdings ist die Knotensynchronisation für kleinere VPS nicht besonders freundlich: hoher Speicherverbrauch, gelegentlich „Dropped Blocks“. Im Vergleich zu Iron Fish versteht Dusk besser, was ein Finanzszenario braucht; im Vergleich zu Polymesh ist die Privatsphäre-Granularität bei Dusk feiner. Nur: Diese Vorteile bleiben bislang in Whitepaper und Testumgebungen stecken.
Der Wechsel zwischen Privatsphäre und Audit hängt von einer halb-vertrauenswürdigen Audit-Rolle ab – sobald es zentralisiert wird, wird Privatsphäre zur Kulisse. Dusk hat keine ausreichend klare Dezentralisierungs-Lösung geliefert; genau das macht mich mehr stutzig als das Proof-System selbst. Auch der Capture-Pfad von $DUSK ist eher eng. Die Netzwerkeffekte, die durch tokenisierte Assets entstehen, haben sich noch nicht in die Logik der Coin-Preise übertragen: Die On-Chain-Ausgabe kommt nicht richtig hoch, und damit hält die Nachfrage nicht durch.
Die Erzählung „konforme Privatsphäre“ ist nichts Neues. Neu ist, dass Dusk Tokenisierung direkt auf Protokollebene fest verdrahtet. Wenn das Hauptnetz in Zukunft die Audit-Schnittstellen und Privacy-Proofs als Standard-Template bereitstellt, wird die Einstiegshürde für Entwickler stark sinken. Das Problem ist nicht, dass die Richtung falsch ist – sondern dass der Deliveri-Zyklus langsam ist und die Narrative leicht zu viel Energie frisst.
#dusk
90
·
--
Ganz ehrlich: Je mehr ich @termmax anschaue, desto unbehaglicher wird mir das. Nicht, weil es nicht profitabel wäre, sondern weil es so geschickt aus Liquidationen Geld zieht.
Ich habe mir die jüngsten Liquidations-Module angeschaut und dabei etwas gefunden, das ziemlich gegen den üblichen Menschenverstand geht: Ein großer Teil der Token-Nachfrage kommt nicht von echten Krediten oder Transaktionen, sondern aus Zwangsliquidations-Strafgebühren. Bei Termmax fließt ein Teil dieser Liquidationsstrafen direkt in die Protokolleinnahmen – um Rückkäufe zu finanzieren und an Staker auszuschütten. Je heftiger liquidiert wird, desto stärker ist die Token-Kaufnachfrage. Letzte Woche, als der Markt in dieser Abwärtswelle so stark nachgab, schoss das Liquidationsvolumen von Termmax auf einen historischen Höchststand, und in der Community gab es tatsächlich Jubel: „Der Rückkauf kommt wieder.“ In dem Moment hatte ich schon dieses mulmige Gefühl: Die Körper der Nutzer werden zu Treibstoff für Token.
Laut den Daten ist diese Abhängigkeit inzwischen extrem groß. Im letzten Monat lag der Anteil der liquidationsbezogenen Einnahmen an den gesamten Protokolleinnahmen, grob überschlagen, bei fast siebzig Prozent – während der Teil aus Kredit-Zinsen und Gebühren vergleichsweise dünn ist. Das heißt: Termmax wirkt zwar wie ein Modell für Kredite mit fester Laufzeit, aber in Wahrheit frisst es die Liquidationsgewinne, die aus dem hohen Leverage der Nutzer entstehen. Noch unbehaglicher wird es dadurch, dass Liquidatoren, Oracles und sogar normale Token-Inhaber Anreize haben, Liquidationen anzustoßen – denn je mehr Liquidationen, desto mehr bekommen alle ab. Das Risikomanagement wird zu einer Art alternativer Druckmaschine.
Ich glaube, hier muss man unbedingt eine Frage stellen: Liquidationen sollten ein Sicherheitsnetz sein – kein Geschäftsmodell. Wenn der Rückfluss des Token-Werts vor allem dadurch entsteht, dass Nutzer Verluste machen, dann dreht sich dieses Rad früher oder später nicht mehr weiter. Kurzfristig sieht man Rückkäufe, die den Kurs nach oben ziehen – langfristig werden echte Kreditnehmer immer wieder ausgeplündert, aussteigen, und am Ende bleibt nur noch ein Liquidationsspiel übrig. Wenn Termmax weiterkommen will, muss die Token-Nachfrage wieder stärker an echten Nutzen und echte Gebühren gekoppelt werden – statt die Größe mit Liquidationsleichen zu füttern. #termmax
Ganz ehrlich: Je mehr ich @TermMax anschaue, desto unbehaglicher wird mir das. Nicht, weil es nicht profitabel wäre, sondern weil es so geschickt aus Liquidationen Geld zieht.
Ich habe mir die jüngsten Liquidations-Module angeschaut und dabei etwas gefunden, das ziemlich gegen den üblichen Menschenverstand geht: Ein großer Teil der Token-Nachfrage kommt nicht von echten Krediten oder Transaktionen, sondern aus Zwangsliquidations-Strafgebühren. Bei Termmax fließt ein Teil dieser Liquidationsstrafen direkt in die Protokolleinnahmen – um Rückkäufe zu finanzieren und an Staker auszuschütten. Je heftiger liquidiert wird, desto stärker ist die Token-Kaufnachfrage. Letzte Woche, als der Markt in dieser Abwärtswelle so stark nachgab, schoss das Liquidationsvolumen von Termmax auf einen historischen Höchststand, und in der Community gab es tatsächlich Jubel: „Der Rückkauf kommt wieder.“ In dem Moment hatte ich schon dieses mulmige Gefühl: Die Körper der Nutzer werden zu Treibstoff für Token.
Laut den Daten ist diese Abhängigkeit inzwischen extrem groß. Im letzten Monat lag der Anteil der liquidationsbezogenen Einnahmen an den gesamten Protokolleinnahmen, grob überschlagen, bei fast siebzig Prozent – während der Teil aus Kredit-Zinsen und Gebühren vergleichsweise dünn ist. Das heißt: Termmax wirkt zwar wie ein Modell für Kredite mit fester Laufzeit, aber in Wahrheit frisst es die Liquidationsgewinne, die aus dem hohen Leverage der Nutzer entstehen. Noch unbehaglicher wird es dadurch, dass Liquidatoren, Oracles und sogar normale Token-Inhaber Anreize haben, Liquidationen anzustoßen – denn je mehr Liquidationen, desto mehr bekommen alle ab. Das Risikomanagement wird zu einer Art alternativer Druckmaschine.
Ich glaube, hier muss man unbedingt eine Frage stellen: Liquidationen sollten ein Sicherheitsnetz sein – kein Geschäftsmodell. Wenn der Rückfluss des Token-Werts vor allem dadurch entsteht, dass Nutzer Verluste machen, dann dreht sich dieses Rad früher oder später nicht mehr weiter. Kurzfristig sieht man Rückkäufe, die den Kurs nach oben ziehen – langfristig werden echte Kreditnehmer immer wieder ausgeplündert, aussteigen, und am Ende bleibt nur noch ein Liquidationsspiel übrig. Wenn Termmax weiterkommen will, muss die Token-Nachfrage wieder stärker an echten Nutzen und echte Gebühren gekoppelt werden – statt die Größe mit Liquidationsleichen zu füttern. #termmax
84
·
--
Abzweigung der Privacy-Compliance-Kette: Wo genau klemmt die Finanz-Story von Dusk?
Ich habe das Testnetz und die Dokumente zur @Dusk_Foundation -Nummer noch einmal komplett durchgesehen, und der direkteste Eindruck ist: Die Ausrichtung, Privatsphäre und Compliance in dasselbe Buch zu pressen, ist grundsätzlich richtig. Anders als bei Secret, das erst generische Privatsphäre aufbaut und dann in Richtung Finanzen geht, konzentriert sich Dusk auf der Basisebene nur auf tokenisierte Wertpapiere und regulierte Assets – die Zielscheibe ist enger, und die Hürden für den Cold-Start sind entsprechend höher.
Auf Produktebene ist das offensichtlichste Problem die geschlossene Toolchain. Die Privacy-Logik von Dusk hängt von PLONK ab; die Verifizierungsgeschwindigkeit und die Größe der Beweise sind im Vergleich zur Oasis-Lösung zwar besser für die On-Chain-Abrechnung, aber die Dokumentenvollständigkeit, Wallet-Interaktionen und die Nutzbarkeit von Block-Explorern stecken derzeit noch auf Testnet-Niveau. Die Knotensynchronisierung stellt zudem recht hohe Anforderungen an die Hardware. Die $DUSK -Kosten laufen im Moment im Wesentlichen rund um Staking und Gebühren; im Ökosystem gibt es keine strengeren Use-Cases für Zahlungen oder Governance. Ganz ehrlich: Das macht es mir schwer, es als ein bereits „ready“ Mainnet-Projekt einzuordnen.
Der Vergleich mit Concordium macht das klarer. Concordium baut ebenfalls eine Compliance-Finance-Chain, aber die Identitätsschicht ist ein verpflichtendes On-Chain-Modul – die Developer Experience ist dadurch flüssiger, der Preis dafür ist jedoch eine schwächere Privatsphäre. Umgekehrt: Dusk bietet stärkeren Schutz, aber die Einbindung von Entwicklern und Institutionen verläuft eher langsam. Der Vorteil ist, dass man die Regulatorik von Anfang an mitgedacht hat; der Nachteil ist, dass Middleware für den Asset-Transfer institutioneller Bestände fast nicht vorhanden ist und tokenisierte Assets, die im Mainnet wirklich laufen, noch relativ spärlich sind.
Dusk ist kein Projekt, das man kurzfristig an seiner „Explosion“ verifizieren könnte – der Wert kommt, wenn die On-Chain-Sekuritisierungs-Erzählung wirklich aktiviert wird. Ich werde weiter auf den praktischen Fortschritt der institutionellen Anwendungen im Mainnet schauen, statt auf kurzfristige Kursbewegungen. #dusk
Abzweigung der Privacy-Compliance-Kette: Wo genau klemmt die Finanz-Story von Dusk?
Ich habe das Testnetz und die Dokumente zur @Dusk -Nummer noch einmal komplett durchgesehen, und der direkteste Eindruck ist: Die Ausrichtung, Privatsphäre und Compliance in dasselbe Buch zu pressen, ist grundsätzlich richtig. Anders als bei Secret, das erst generische Privatsphäre aufbaut und dann in Richtung Finanzen geht, konzentriert sich Dusk auf der Basisebene nur auf tokenisierte Wertpapiere und regulierte Assets – die Zielscheibe ist enger, und die Hürden für den Cold-Start sind entsprechend höher.
Auf Produktebene ist das offensichtlichste Problem die geschlossene Toolchain. Die Privacy-Logik von Dusk hängt von PLONK ab; die Verifizierungsgeschwindigkeit und die Größe der Beweise sind im Vergleich zur Oasis-Lösung zwar besser für die On-Chain-Abrechnung, aber die Dokumentenvollständigkeit, Wallet-Interaktionen und die Nutzbarkeit von Block-Explorern stecken derzeit noch auf Testnet-Niveau. Die Knotensynchronisierung stellt zudem recht hohe Anforderungen an die Hardware. Die $DUSK -Kosten laufen im Moment im Wesentlichen rund um Staking und Gebühren; im Ökosystem gibt es keine strengeren Use-Cases für Zahlungen oder Governance. Ganz ehrlich: Das macht es mir schwer, es als ein bereits „ready“ Mainnet-Projekt einzuordnen.
Der Vergleich mit Concordium macht das klarer. Concordium baut ebenfalls eine Compliance-Finance-Chain, aber die Identitätsschicht ist ein verpflichtendes On-Chain-Modul – die Developer Experience ist dadurch flüssiger, der Preis dafür ist jedoch eine schwächere Privatsphäre. Umgekehrt: Dusk bietet stärkeren Schutz, aber die Einbindung von Entwicklern und Institutionen verläuft eher langsam. Der Vorteil ist, dass man die Regulatorik von Anfang an mitgedacht hat; der Nachteil ist, dass Middleware für den Asset-Transfer institutioneller Bestände fast nicht vorhanden ist und tokenisierte Assets, die im Mainnet wirklich laufen, noch relativ spärlich sind.
Dusk ist kein Projekt, das man kurzfristig an seiner „Explosion“ verifizieren könnte – der Wert kommt, wenn die On-Chain-Sekuritisierungs-Erzählung wirklich aktiviert wird. Ich werde weiter auf den praktischen Fortschritt der institutionellen Anwendungen im Mainnet schauen, statt auf kurzfristige Kursbewegungen. #dusk
74
·
--
Die Illusion einer Festzins-Abwicklung, einmal vorzeitig bei @termmax abgerechnet
Ich habe ein paar Runden Stresstests mit den Abwicklungsparametern von TermMax durchgeführt und festgestellt, dass die Konzentration der Abwicklungen zum Laufzeitende deutlich höher ist als bei Protokollen mit variablem Zinssatz. TermMax schiebt die Abwicklung in das Laufzeitfenster; im Alltag sieht die Kapitalauslastung gut aus. Sobald sich der Preis für Sicherheiten jedoch stark bewegt, muss der Abwickler gleichzeitig eine große Anzahl fälliger Positionen bearbeiten – On-Chain-Überlast und Slippage fressen die erwarteten Gewinne auf. Das ist völlig anders als die blockweise Abwicklung bei Aave.
Auch die Rolle der $TERM-Token in den Liquidationsanreizen ist subtil. In der Protokolldokumentation wird betont, dass Abwickler eine zusätzliche Belohnung erhalten. In der Praxis ist diese Belohnung jedoch manchmal geringer als die Gas-Kosten. Auf L2 ist der Wettbewerb um Abwicklungen intensiv, sodass es für normale Adressen schwer ist, zum Zug zu kommen. Morpho gibt das Liquidationsrecht direkt an den zugrunde liegenden Pool weiter, spart so die Zwischenschicht ein – in TermMax führt diese Anreizgestaltung stattdessen zu mehr Ungewissheit.
TermMax ist jedoch stärker als Compound-ähnliche Systeme, weil es die Exponierung in Festzinsen und variable Zinssätze auftrennt und die Abwicklungsbedingungen mit der verbleibenden Zeit bis zum Laufzeitende verknüpft, statt sich nur auf den Health-Faktor zu stützen. Das kann Fehlabwicklungen reduzieren, die durch kurzfristige „Nadelstiche“ entstehen, stellt aber höhere Anforderungen an die Frequenz der Preisnotierungen des Oracles. Ich habe mit einem Testnetz eine schnelle Abwärts-Simulation gemacht: Schon die Preisabweichung in den zwei Stunden vor Fälligkeit kann dazu führen, dass ein Teil der Positionen in einen nicht mehr abwickelbaren Zustand gerät. Nach der Korrektur durch das Oracle ist das „Bad Debt“ bereits entstanden.
Daher halte ich die Liquidationsmechanik von TermMax nicht für einen Mangel – sie verlagert das Risiko lediglich von der Zeitachse. Variable Protokolle liquidieren täglich, TermMax liquidiert bei Fälligkeit: Die Buchhaltung wirkt geglättet, aber das Ende wird steiler. Für $TERM-Inhaber ist es greifbarer, ob die Governance die Liquidationsboni und die Oracle-Redundanz dynamisch anpassen kann, statt nur auf TVL zu schauen. Die Diskussion über diese Liquidationsmechanik ist bislang noch nicht ausreichend eingepreist.
#termmax
Die Illusion einer Festzins-Abwicklung, einmal vorzeitig bei @TermMax abgerechnet
Ich habe ein paar Runden Stresstests mit den Abwicklungsparametern von TermMax durchgeführt und festgestellt, dass die Konzentration der Abwicklungen zum Laufzeitende deutlich höher ist als bei Protokollen mit variablem Zinssatz. TermMax schiebt die Abwicklung in das Laufzeitfenster; im Alltag sieht die Kapitalauslastung gut aus. Sobald sich der Preis für Sicherheiten jedoch stark bewegt, muss der Abwickler gleichzeitig eine große Anzahl fälliger Positionen bearbeiten – On-Chain-Überlast und Slippage fressen die erwarteten Gewinne auf. Das ist völlig anders als die blockweise Abwicklung bei Aave.
Auch die Rolle der $TERM-Token in den Liquidationsanreizen ist subtil. In der Protokolldokumentation wird betont, dass Abwickler eine zusätzliche Belohnung erhalten. In der Praxis ist diese Belohnung jedoch manchmal geringer als die Gas-Kosten. Auf L2 ist der Wettbewerb um Abwicklungen intensiv, sodass es für normale Adressen schwer ist, zum Zug zu kommen. Morpho gibt das Liquidationsrecht direkt an den zugrunde liegenden Pool weiter, spart so die Zwischenschicht ein – in TermMax führt diese Anreizgestaltung stattdessen zu mehr Ungewissheit.
TermMax ist jedoch stärker als Compound-ähnliche Systeme, weil es die Exponierung in Festzinsen und variable Zinssätze auftrennt und die Abwicklungsbedingungen mit der verbleibenden Zeit bis zum Laufzeitende verknüpft, statt sich nur auf den Health-Faktor zu stützen. Das kann Fehlabwicklungen reduzieren, die durch kurzfristige „Nadelstiche“ entstehen, stellt aber höhere Anforderungen an die Frequenz der Preisnotierungen des Oracles. Ich habe mit einem Testnetz eine schnelle Abwärts-Simulation gemacht: Schon die Preisabweichung in den zwei Stunden vor Fälligkeit kann dazu führen, dass ein Teil der Positionen in einen nicht mehr abwickelbaren Zustand gerät. Nach der Korrektur durch das Oracle ist das „Bad Debt“ bereits entstanden.
Daher halte ich die Liquidationsmechanik von TermMax nicht für einen Mangel – sie verlagert das Risiko lediglich von der Zeitachse. Variable Protokolle liquidieren täglich, TermMax liquidiert bei Fälligkeit: Die Buchhaltung wirkt geglättet, aber das Ende wird steiler. Für $TERM-Inhaber ist es greifbarer, ob die Governance die Liquidationsboni und die Oracle-Redundanz dynamisch anpassen kann, statt nur auf TVL zu schauen. Die Diskussion über diese Liquidationsmechanik ist bislang noch nicht ausreichend eingepreist.
#termmax
1
97
·
--
Erlebnisanalyse der Privacy-Compliance-Kette: Wo genau hängt <0-9>{11} $DUSK ?
Ich habe das Testnetz und die Dokumentation von @Dusk_Foundation noch einmal durchgegangen und dabei besonders auf die tatsächlichen Interaktionen in der Compliance- und Privacy-Schicht geachtet. $DUSK ist nicht wirklich neu in seiner Ausrichtung, aber die Einbindung von Zero-Knowledge-Beweisen in den regulierten Pfad der Ausgabe von Vermögenswerten ist pragmatischer als bei einer rein privaten Coin-Buchhaltung. Die Hürden für die Knotenbereitstellung sind nicht hoch; im Betrieb liegt die Belastung für die Hardware eher unter den Erwartungen.
Das Problem liegt auf der Produktebene. Bei privaten Transaktionen sind die Zustandswechsel, die im Blockexplorer nachvollziehbar sind, begrenzt; Audit-Ereignisse lassen sich nur grob einsehen. Wer die Compliance-Logik wirklich verifizieren will, bleibt schnell stecken. Wallet- und Staking-Entry-Punkte sind getrennt, und um Belohnungen zu erhalten, müssen Nutzer mehrere Seiten durchklicken. Im Vergleich zu Polymesh ist die Kopplung zwischen Identitätsschicht und Asset-Modulen direkter—aber das Privacy-Konzept ist praktisch gleichbedeutend mit „kaum vorhanden“. Die On-Chain-Nachverfolgbarkeit ist zu stark. Dusk möchte sowohl Privacy als auch Compliance abdecken; der Preis dafür ist höhere Komplexität. In der Testnetzphase ist das noch akzeptabel, aber nach dem Go-Live im Mainnet, wenn weiter Funktionen hinzugefügt werden, droht ein Abfluss bei den Betreibern der Knoten.
Ondo konzentriert sich auf das Packaging und die Distribution von Off-Chain-Assets; On-Chain wird Privacy nicht angetastet. Das Nutzererlebnis ist flüssig, aber die Vertrauenslosigkeit ist schwächer. Secret Network bietet flexible Privacy-Verträge, aber es fehlt ein Compliance-Rahmen, der speziell für Institutionen ausgelegt ist. Dusk steckt dazwischen: Es ist weder so geschmeidig wie Ondo, noch macht es Compliance-Identitäten wie bei Polymesh zu einem expliziten Modul. Das RWA-Narrativ ist sehr heiß; doch Projekte, die Konflikte zwischen Privacy und Compliance wirklich auf Protokollebene bearbeiten, gibt es nicht viele. Genau hier ist Raum—vorausgesetzt, die Entwickler-Tools halten Schritt.
Die Diskrepanz zwischen Aktualisierungsrate der Dokumentation und den tatsächlich freigegebenen Versionen ist für mich am auffälligsten: Der RPC liefert gelegentlich leere Blöcke zurück, und die Stabilität im Testnetz ist nur mittelmäßig. Die Erstellung von Privacy-Beweisen auf Knoten mit hoher Latenz dauert deutlich länger—möglicherweise sind die Parameter eher konservativ gesetzt. Die Staking-Erträge bei Dusk stellen hohe Anforderungen an dauerhaftes Online-Sein, bestrafen aber kurze Aussetzer nicht so hart wie einige Wettbewerber; insgesamt wirkt es milder.
Dusk ist in die richtige Richtung unterwegs, aber auf Produktebene fehlt noch eine große Vereinfachung. Wenn es die Asset-Ausgabe-Templates und den Privacy-Schalter in eine visuelle Konfiguration umwandeln würde, wäre es deutlich näher an einem wirklich nutzbaren Zustand—als es derzeit ist. #dusk
Erlebnisanalyse der Privacy-Compliance-Kette: Wo genau hängt <0-9>{11} $DUSK ?
Ich habe das Testnetz und die Dokumentation von @Dusk noch einmal durchgegangen und dabei besonders auf die tatsächlichen Interaktionen in der Compliance- und Privacy-Schicht geachtet. $DUSK ist nicht wirklich neu in seiner Ausrichtung, aber die Einbindung von Zero-Knowledge-Beweisen in den regulierten Pfad der Ausgabe von Vermögenswerten ist pragmatischer als bei einer rein privaten Coin-Buchhaltung. Die Hürden für die Knotenbereitstellung sind nicht hoch; im Betrieb liegt die Belastung für die Hardware eher unter den Erwartungen.
Das Problem liegt auf der Produktebene. Bei privaten Transaktionen sind die Zustandswechsel, die im Blockexplorer nachvollziehbar sind, begrenzt; Audit-Ereignisse lassen sich nur grob einsehen. Wer die Compliance-Logik wirklich verifizieren will, bleibt schnell stecken. Wallet- und Staking-Entry-Punkte sind getrennt, und um Belohnungen zu erhalten, müssen Nutzer mehrere Seiten durchklicken. Im Vergleich zu Polymesh ist die Kopplung zwischen Identitätsschicht und Asset-Modulen direkter—aber das Privacy-Konzept ist praktisch gleichbedeutend mit „kaum vorhanden“. Die On-Chain-Nachverfolgbarkeit ist zu stark. Dusk möchte sowohl Privacy als auch Compliance abdecken; der Preis dafür ist höhere Komplexität. In der Testnetzphase ist das noch akzeptabel, aber nach dem Go-Live im Mainnet, wenn weiter Funktionen hinzugefügt werden, droht ein Abfluss bei den Betreibern der Knoten.
Ondo konzentriert sich auf das Packaging und die Distribution von Off-Chain-Assets; On-Chain wird Privacy nicht angetastet. Das Nutzererlebnis ist flüssig, aber die Vertrauenslosigkeit ist schwächer. Secret Network bietet flexible Privacy-Verträge, aber es fehlt ein Compliance-Rahmen, der speziell für Institutionen ausgelegt ist. Dusk steckt dazwischen: Es ist weder so geschmeidig wie Ondo, noch macht es Compliance-Identitäten wie bei Polymesh zu einem expliziten Modul. Das RWA-Narrativ ist sehr heiß; doch Projekte, die Konflikte zwischen Privacy und Compliance wirklich auf Protokollebene bearbeiten, gibt es nicht viele. Genau hier ist Raum—vorausgesetzt, die Entwickler-Tools halten Schritt.
Die Diskrepanz zwischen Aktualisierungsrate der Dokumentation und den tatsächlich freigegebenen Versionen ist für mich am auffälligsten: Der RPC liefert gelegentlich leere Blöcke zurück, und die Stabilität im Testnetz ist nur mittelmäßig. Die Erstellung von Privacy-Beweisen auf Knoten mit hoher Latenz dauert deutlich länger—möglicherweise sind die Parameter eher konservativ gesetzt. Die Staking-Erträge bei Dusk stellen hohe Anforderungen an dauerhaftes Online-Sein, bestrafen aber kurze Aussetzer nicht so hart wie einige Wettbewerber; insgesamt wirkt es milder.
Dusk ist in die richtige Richtung unterwegs, aber auf Produktebene fehlt noch eine große Vereinfachung. Wenn es die Asset-Ausgabe-Templates und den Privacy-Schalter in eine visuelle Konfiguration umwandeln würde, wäre es deutlich näher an einem wirklich nutzbaren Zustand—als es derzeit ist. #dusk
1
1
92
·
--
清算才是借贷协议的照妖镜,@termmax 交出了一份不太一样的答卷
看一个借贷协议靠不靠谱,我习惯直接翻它的清算设计,利率宣传做得再漂亮,极端行情一来全露馅。TermMax 这两天的热度基本围绕 TMX 的 TGE 转,定在 8 月 25 日,总量十亿枚,初始流通约两成。但我更想聊聊它产品里那个被低估的东西,实物交割清算。
传统协议的逻辑简单粗暴。Aave 上抵押率跌破阈值,清算人立刻砸盘变现,短时插针就能让你本金灰飞烟灭,这种案例我见得太多。TermMax 走了另一条路,剧烈波动或流动性不足时,抵押品直接实物交割给出借人作为补偿,而不是强制在市场上抛售。这个设计对低流动性资产和 RWA 抵押品尤其关键,毕竟它家已经支持 Ondo 的代币化股票做抵押,这类资产根本经不起瞬时砸盘式的清算。
我自己在 TermMax 上借过一笔固定利率的 USDC,用 ETH 做抵押。和 Aave 最大的体感差异是,我知道这笔债务到期日是什么、成本是多少,清算线在哪儿一目了然。到期还能一键 Rollover 滚到下一个市场,甚至直接滚去 Morpho 的浮动利率市场续命,这在借贷端算是稀缺能力。对比 Pendle 那种需要自己拆解本金收益凭证的玩法,TermMax 把杠杆封装成 GT 和 FT 代币,操作路径短得多,Gas 也省。
当然毛病不是没有。固定期限意味着到期不还就得处理仓位,灵活性天然弱于永续浮动利率产品,到期前想调整成本也要承担 FT 价格波动的风险。实物交割保护了出借人,但借款人拿到的体验其实是抵押品易主,心理落差不小。V2 虽然解决了流动性碎片化的问题,订单撮合深度在多链环境下还是参差。
TMX 的代币经济里,清算费会进国库反哺质押者,这条线能不能跑通,得看坏账真实发生时机制的承压表现。清算设计是协议的底线工程,值得盯紧。
#TermMax
清算才是借贷协议的照妖镜,@TermMax 交出了一份不太一样的答卷
看一个借贷协议靠不靠谱,我习惯直接翻它的清算设计,利率宣传做得再漂亮,极端行情一来全露馅。TermMax 这两天的热度基本围绕 TMX 的 TGE 转,定在 8 月 25 日,总量十亿枚,初始流通约两成。但我更想聊聊它产品里那个被低估的东西,实物交割清算。
传统协议的逻辑简单粗暴。Aave 上抵押率跌破阈值,清算人立刻砸盘变现,短时插针就能让你本金灰飞烟灭,这种案例我见得太多。TermMax 走了另一条路,剧烈波动或流动性不足时,抵押品直接实物交割给出借人作为补偿,而不是强制在市场上抛售。这个设计对低流动性资产和 RWA 抵押品尤其关键,毕竟它家已经支持 Ondo 的代币化股票做抵押,这类资产根本经不起瞬时砸盘式的清算。
我自己在 TermMax 上借过一笔固定利率的 USDC,用 ETH 做抵押。和 Aave 最大的体感差异是,我知道这笔债务到期日是什么、成本是多少,清算线在哪儿一目了然。到期还能一键 Rollover 滚到下一个市场,甚至直接滚去 Morpho 的浮动利率市场续命,这在借贷端算是稀缺能力。对比 Pendle 那种需要自己拆解本金收益凭证的玩法,TermMax 把杠杆封装成 GT 和 FT 代币,操作路径短得多,Gas 也省。
当然毛病不是没有。固定期限意味着到期不还就得处理仓位,灵活性天然弱于永续浮动利率产品,到期前想调整成本也要承担 FT 价格波动的风险。实物交割保护了出借人,但借款人拿到的体验其实是抵押品易主,心理落差不小。V2 虽然解决了流动性碎片化的问题,订单撮合深度在多链环境下还是参差。
TMX 的代币经济里,清算费会进国库反哺质押者,这条线能不能跑通,得看坏账真实发生时机制的承压表现。清算设计是协议的底线工程,值得盯紧。
#TermMax
85
·
--
Ich habe ein paar Positionen mit festen Zinssätzen aufgenommen, TermMax’ Liquiditätstiefe fühlt sich an wie ein Wetttisch, der noch nicht geöffnet ist
Kürzlich habe ich auf @termmax festverzinsliche Kreditgeschäfte getestet. Die Produktlogik ist nicht kompliziert: Orders anhängen und gegen Orders der Gegenpartei „essen“, dann bei Fälligkeit abrechnen. Aber das Orderbuch hat nur eine durchschnittliche Tiefe. Ich habe eine ausstehende Ausleihorder für eine Laufzeit von drei Monaten eingestellt – innerhalb weniger Stunden keine einzige Ausführung. Also musste ich stornieren und auf den Marktpreis umstellen. Diese Liquidität ist bei On-Chain-Krediten nicht ungewöhnlich, aber TermMax möchte sich über ein fristenbasiertes Orderbuch mit festen Zinssätzen positionieren; die dünne Tiefe ist dabei ein entscheidender Schwachpunkt.
Im Vergleich zu Notional: Notional hat Liquiditätspools, in die man direkter ein- und wieder aussteigen kann. Zwar frisst auch hier der Slippage etwas, aber man muss zumindest nicht auf die Gegenpartei warten. TermMax’ Orderbuch ist eher für professionelle Market Maker geeignet; Privatanleger laufen deutlich passiver rein. Bei Pendle werden Kapital und Erträge getrennt. Die Markttiefe und das Handelsvolumen liegen spürbar eine Stufe höher – TermMax fehlt aktuell noch diese Derivate-Schicht.
Was die Token betrifft: Nach dem Launch von $TERM gab es eine spürbare Volatilität. Ich habe mir ein bisschen für ein Incentive-Testing genommen – die Subventionen können einen Teil des Gas abdecken, der echte Ertrag hängt aber von tatsächlichen Trades ab. Ein Detail: Die Abwicklungs-Schwelle ist eher konservativ eingestellt, die erforderliche Beleihungsquote ist hoch. Das senkt das Risiko von Bad Debts, drückt aber zugleich die Kapitaleffizienz. Festzinsgeschäfte On-Chain sind bisher nicht wirklich durchgestartet. TermMax’ Richtung ist also nicht falsch, aber der Ausführungsrhythmus muss noch beobachtet werden.
Das Gas und die Bedienung für die Fälligkeitsabrechnung sind besser als gedacht. Es gab keine Probleme mit dem Chain-Load, und die Rücknahmen liefen rechtzeitig. Das Problem liegt weniger in der Abwicklung als in den verfügbaren Fälligkeitsterminen und Assets: Es gibt zu wenige Optionen. Wenn man „rollieren“ möchte, fehlen dafür passende Tools. Am Ende solcher Protokolle entscheidet sich alles über Market-Maker-Rückvergütungen und Anreize fürs Locking. Wenn TermMax nur auf Token-Subventionen setzt, wird sich die Tiefe kaum nachhaltig halten lassen.
Kurzfristig werde ich nicht aufstocken und auch nichts auflösen, sondern weiter beobachten, ob das Orderbuch dicker wird.
#TermMax
Ich habe ein paar Positionen mit festen Zinssätzen aufgenommen, TermMax’ Liquiditätstiefe fühlt sich an wie ein Wetttisch, der noch nicht geöffnet ist
Kürzlich habe ich auf @TermMax festverzinsliche Kreditgeschäfte getestet. Die Produktlogik ist nicht kompliziert: Orders anhängen und gegen Orders der Gegenpartei „essen“, dann bei Fälligkeit abrechnen. Aber das Orderbuch hat nur eine durchschnittliche Tiefe. Ich habe eine ausstehende Ausleihorder für eine Laufzeit von drei Monaten eingestellt – innerhalb weniger Stunden keine einzige Ausführung. Also musste ich stornieren und auf den Marktpreis umstellen. Diese Liquidität ist bei On-Chain-Krediten nicht ungewöhnlich, aber TermMax möchte sich über ein fristenbasiertes Orderbuch mit festen Zinssätzen positionieren; die dünne Tiefe ist dabei ein entscheidender Schwachpunkt.
Im Vergleich zu Notional: Notional hat Liquiditätspools, in die man direkter ein- und wieder aussteigen kann. Zwar frisst auch hier der Slippage etwas, aber man muss zumindest nicht auf die Gegenpartei warten. TermMax’ Orderbuch ist eher für professionelle Market Maker geeignet; Privatanleger laufen deutlich passiver rein. Bei Pendle werden Kapital und Erträge getrennt. Die Markttiefe und das Handelsvolumen liegen spürbar eine Stufe höher – TermMax fehlt aktuell noch diese Derivate-Schicht.
Was die Token betrifft: Nach dem Launch von $TERM gab es eine spürbare Volatilität. Ich habe mir ein bisschen für ein Incentive-Testing genommen – die Subventionen können einen Teil des Gas abdecken, der echte Ertrag hängt aber von tatsächlichen Trades ab. Ein Detail: Die Abwicklungs-Schwelle ist eher konservativ eingestellt, die erforderliche Beleihungsquote ist hoch. Das senkt das Risiko von Bad Debts, drückt aber zugleich die Kapitaleffizienz. Festzinsgeschäfte On-Chain sind bisher nicht wirklich durchgestartet. TermMax’ Richtung ist also nicht falsch, aber der Ausführungsrhythmus muss noch beobachtet werden.
Das Gas und die Bedienung für die Fälligkeitsabrechnung sind besser als gedacht. Es gab keine Probleme mit dem Chain-Load, und die Rücknahmen liefen rechtzeitig. Das Problem liegt weniger in der Abwicklung als in den verfügbaren Fälligkeitsterminen und Assets: Es gibt zu wenige Optionen. Wenn man „rollieren“ möchte, fehlen dafür passende Tools. Am Ende solcher Protokolle entscheidet sich alles über Market-Maker-Rückvergütungen und Anreize fürs Locking. Wenn TermMax nur auf Token-Subventionen setzt, wird sich die Tiefe kaum nachhaltig halten lassen.
Kurzfristig werde ich nicht aufstocken und auch nichts auflösen, sondern weiter beobachten, ob das Orderbuch dicker wird.
#TermMax
79
·
--
Fangstricke bei der Nutzbarkeit einer Privacy-Compliance-Chain: Dusk hängt zwischen Story und SDK fest
In dieser Runde des Dusk-Mainnets liegt der Fokus auf konformen, tokenisierten Vermögenswerten. Ich habe den Contract-Interaktionsablauf neu deployt. $DUSK als Gebühren- und Staking-Asset: Die Blockproduktionsstabilität passt, die Transaktionsbestätigung läuft genau so, wie ich es erwartet habe. Aber sobald alles in das Modul für Privacy-Assets kippt, ändert sich der Eindruck. Dusk koppelt KYC und ZK-Schaltkreise miteinander: Die Richtung ist richtig, aber die Toolchain ist nicht besonders freundlich. Die Dokumentationsbeispiele laufen nicht durch, die Typdefinitionen muss man selbst ergänzen, und die Compilerfehler verweisen meist auf den zugrunde liegenden Circuit statt auf die Business-Logik. In diesem Zustand im Mainnet-Phase ist es eher nicht so, dass es ein Produkt auf Institutionen-Niveau nahtlos übernehmen kann.
Nimmt man Polymesh als Vergleich: Die Identitätsschicht und die Compliance-Module sind dort direkter, und die Nodes haben klare Vorgaben für Wertpapier-Assets. Der Preis ist, dass Privacy so gut wie null ist. @Dusk_Foundation geht einen anderen Weg: mit Privacy-geschützten Beträgen und der Beziehung zum Bestand wird Compliance in die Validierungslogik eingebettet. Das Modell passt theoretisch besser zu den Bedenken von Institutionen gegenüber On-Chain-Leaks, ist aber noch nicht ausreichend produktisiert. Ondo entscheidet sich dafür, zuerst Liquidität aufzubauen und Compliance dann über Whitelists und Verwahrung zu lösen. Das klappt in der Nutzererfahrung tatsächlich gut; aber wenn man On-Chain-Adressen einmal verknüpft, ist die Offenlegung der Bestände extrem umfassend. Der Unterschied bei Dusk liegt in der langfristigen Erzählung; aktuell fehlt ein SDK, das für normale Entwickler direkt einsatzbereit ist.
Auch die Governance-Parameter machen mir nicht ganz wohl. Der Privacy-Pool von Dusk muss mit Audit-Nodes zusammenspielen: Compliance ist zwar deutlich stärker, aber die Vertrautheit bzw. das Misstrauen sinkt entsprechend. Wenn On-Chain-Assets am Ende letztlich von nur einigen wenigen Audit-Nodes abhängen, verschwimmt die Grenze zu einer Permissioned-Chain. $DUSK : Die Staking-Erträge decken aktuell noch einen Teil der Node-Kosten ab; langfristige Anreize werden jedoch nicht angepasst, wodurch kleine und mittlere Validatoren möglicherweise aussteigen.
Privacy-Compliance-Chains mangelt es nicht an Story. Es fehlt daran, die Story in nutzbare Module zu zerlegen. Dusk wirkt heute eher wie ein Nachweis der Machbarkeit—nicht wie ein Beweis für Nutzbarkeit. #dusk
Fangstricke bei der Nutzbarkeit einer Privacy-Compliance-Chain: Dusk hängt zwischen Story und SDK fest
In dieser Runde des Dusk-Mainnets liegt der Fokus auf konformen, tokenisierten Vermögenswerten. Ich habe den Contract-Interaktionsablauf neu deployt. $DUSK als Gebühren- und Staking-Asset: Die Blockproduktionsstabilität passt, die Transaktionsbestätigung läuft genau so, wie ich es erwartet habe. Aber sobald alles in das Modul für Privacy-Assets kippt, ändert sich der Eindruck. Dusk koppelt KYC und ZK-Schaltkreise miteinander: Die Richtung ist richtig, aber die Toolchain ist nicht besonders freundlich. Die Dokumentationsbeispiele laufen nicht durch, die Typdefinitionen muss man selbst ergänzen, und die Compilerfehler verweisen meist auf den zugrunde liegenden Circuit statt auf die Business-Logik. In diesem Zustand im Mainnet-Phase ist es eher nicht so, dass es ein Produkt auf Institutionen-Niveau nahtlos übernehmen kann.
Nimmt man Polymesh als Vergleich: Die Identitätsschicht und die Compliance-Module sind dort direkter, und die Nodes haben klare Vorgaben für Wertpapier-Assets. Der Preis ist, dass Privacy so gut wie null ist. @Dusk geht einen anderen Weg: mit Privacy-geschützten Beträgen und der Beziehung zum Bestand wird Compliance in die Validierungslogik eingebettet. Das Modell passt theoretisch besser zu den Bedenken von Institutionen gegenüber On-Chain-Leaks, ist aber noch nicht ausreichend produktisiert. Ondo entscheidet sich dafür, zuerst Liquidität aufzubauen und Compliance dann über Whitelists und Verwahrung zu lösen. Das klappt in der Nutzererfahrung tatsächlich gut; aber wenn man On-Chain-Adressen einmal verknüpft, ist die Offenlegung der Bestände extrem umfassend. Der Unterschied bei Dusk liegt in der langfristigen Erzählung; aktuell fehlt ein SDK, das für normale Entwickler direkt einsatzbereit ist.
Auch die Governance-Parameter machen mir nicht ganz wohl. Der Privacy-Pool von Dusk muss mit Audit-Nodes zusammenspielen: Compliance ist zwar deutlich stärker, aber die Vertrautheit bzw. das Misstrauen sinkt entsprechend. Wenn On-Chain-Assets am Ende letztlich von nur einigen wenigen Audit-Nodes abhängen, verschwimmt die Grenze zu einer Permissioned-Chain. $DUSK : Die Staking-Erträge decken aktuell noch einen Teil der Node-Kosten ab; langfristige Anreize werden jedoch nicht angepasst, wodurch kleine und mittlere Validatoren möglicherweise aussteigen.
Privacy-Compliance-Chains mangelt es nicht an Story. Es fehlt daran, die Story in nutzbare Module zu zerlegen. Dusk wirkt heute eher wie ein Nachweis der Machbarkeit—nicht wie ein Beweis für Nutzbarkeit. #dusk
93
·
--
Asymmetrisches Spiel mit festen Zinssätzen: Warum raubt TermMax der Liquidität die Show?
Der Bereich der DeFi-Festzinsanlagen war schon immer ein schwer verdauliches Stück Knochen. Pendle hat mit der Abspaltung von Erträgen ein bestehendes Narrativ praktisch monopolisiert, aber vor Kurzem habe ich angefangen, TermMax genauer zu beobachten. Die Bewertungslogik traditioneller Anleihemärkte direkt auf Ethereum zu übertragen – dieser knallharte Ansatz lohnt sich, genauer unter die Lupe genommen zu werden. Ich bin in den grundlegenden Deposit-/Borrow-Flow eingestiegen und habe mir die Frontend-Experience angesehen: TermMax ist dabei bemerkenswert zurückhaltend im Design. Eine USDC-Position einzuzahlen und für Lend zu testen, die Laufzeit zu fixieren und dafür eine feste APR als Gewissheit zu erhalten – genau das ist ein Muss für große Kapitalgeber. Allerdings scheint die Liquiditätstiefe von TermMax aktuell noch nicht für den Einstieg auf institutionellem Niveau auszureichen.
Der eigentliche Grund, warum TermMax differenzierte Wettbewerbsvorteile hat, liegt im Range-Order-Modell. Ich habe versucht, einen Lending Range Order zu konfigurieren und selbst die Zinskurve zu definieren, zu der das Kapital bereit ist, zu handeln. Nach der Hinterlegung von Sicherheiten erzeugt das System GT-Schuldenpositionen, und anschließend beschafft der Verkauf von FT die Liquidität. Die gesamte Basisschichtlogik hängt extrem von diesem Discount-Poker zwischen den beiden Token-Modellen in den AMM-Pools ab. Auch wenn das Projekt aktuell noch keine Governance-Token ausgegeben hat, lässt sich allein anhand der Umschlagseffizienz von FT und GT im Sekundärmarkt bereits die reale Belastbarkeit des Protokolls testen.
Wenn man Pendle zum Vergleich heranzieht, sind die Reibungskosten bei TermMax tatsächlich etwas hoch. Pendles Nutzer sind längst an das reibungslose, jederzeitige Aussteigen gewöhnt. TermMax hingegen muss beim vorzeitigen Ausstieg vor Fälligkeit zwangsläufig mit Slippage-Verlusten konfrontiert werden, die durch das vorzeitige Abstoßen von FT entstehen. Bei dem One-Click-Leverage-Loop-Strategie, die ich getestet habe, ist das besonders deutlich zu spüren: Das Verpfänden und anschließende Ausleihen hebt die Kapitalausnutzung zwar stark an, aber diese extrem gestreckte Leverage-Struktur vergrößert auch das Liquidationsrisiko. Wenn TermMax wirklich Fuß fassen will, kommt es letztlich vor allem darauf an, wie präzise die Execution der Liquidations-Engine gerade in Extremsituationen ist.
Nach dem Rekapitulieren der letzten Tage habe ich das Gefühl, dass das strukturelle Design von TermMax sehr stringent ist: Im Kern ist es ein Protokoll, das darauf wartet, dass der Wind dreht. Für Privatanleger ist es hier wohl meistens nur ein Weg, um Interaktionen zu farmen und möglicherweise eine Token-Airdrop-Chance in der Zukunft abzugreifen. Wer TermMax jedoch wirklich durchschaut und optimal nutzt, dürfte vor allem extrem zinskurven-sensible Arbitrageure sein. In der nächsten Validierungsphase werde ich besonders darauf achten, wie stark es in einem Multi-Chain-Umfeld beim TVL-Wachstum zulegt. Wenn der Closed-Loop auf der Sekundärliquidität der Schuldentoken tatsächlich aufgeht, dann hat @termmax durchaus eine Chance, die Marktstruktur für Festzinsanlagen neu zu gestalten.
#termmax
Asymmetrisches Spiel mit festen Zinssätzen: Warum raubt TermMax der Liquidität die Show?
Der Bereich der DeFi-Festzinsanlagen war schon immer ein schwer verdauliches Stück Knochen. Pendle hat mit der Abspaltung von Erträgen ein bestehendes Narrativ praktisch monopolisiert, aber vor Kurzem habe ich angefangen, TermMax genauer zu beobachten. Die Bewertungslogik traditioneller Anleihemärkte direkt auf Ethereum zu übertragen – dieser knallharte Ansatz lohnt sich, genauer unter die Lupe genommen zu werden. Ich bin in den grundlegenden Deposit-/Borrow-Flow eingestiegen und habe mir die Frontend-Experience angesehen: TermMax ist dabei bemerkenswert zurückhaltend im Design. Eine USDC-Position einzuzahlen und für Lend zu testen, die Laufzeit zu fixieren und dafür eine feste APR als Gewissheit zu erhalten – genau das ist ein Muss für große Kapitalgeber. Allerdings scheint die Liquiditätstiefe von TermMax aktuell noch nicht für den Einstieg auf institutionellem Niveau auszureichen.
Der eigentliche Grund, warum TermMax differenzierte Wettbewerbsvorteile hat, liegt im Range-Order-Modell. Ich habe versucht, einen Lending Range Order zu konfigurieren und selbst die Zinskurve zu definieren, zu der das Kapital bereit ist, zu handeln. Nach der Hinterlegung von Sicherheiten erzeugt das System GT-Schuldenpositionen, und anschließend beschafft der Verkauf von FT die Liquidität. Die gesamte Basisschichtlogik hängt extrem von diesem Discount-Poker zwischen den beiden Token-Modellen in den AMM-Pools ab. Auch wenn das Projekt aktuell noch keine Governance-Token ausgegeben hat, lässt sich allein anhand der Umschlagseffizienz von FT und GT im Sekundärmarkt bereits die reale Belastbarkeit des Protokolls testen.
Wenn man Pendle zum Vergleich heranzieht, sind die Reibungskosten bei TermMax tatsächlich etwas hoch. Pendles Nutzer sind längst an das reibungslose, jederzeitige Aussteigen gewöhnt. TermMax hingegen muss beim vorzeitigen Ausstieg vor Fälligkeit zwangsläufig mit Slippage-Verlusten konfrontiert werden, die durch das vorzeitige Abstoßen von FT entstehen. Bei dem One-Click-Leverage-Loop-Strategie, die ich getestet habe, ist das besonders deutlich zu spüren: Das Verpfänden und anschließende Ausleihen hebt die Kapitalausnutzung zwar stark an, aber diese extrem gestreckte Leverage-Struktur vergrößert auch das Liquidationsrisiko. Wenn TermMax wirklich Fuß fassen will, kommt es letztlich vor allem darauf an, wie präzise die Execution der Liquidations-Engine gerade in Extremsituationen ist.
Nach dem Rekapitulieren der letzten Tage habe ich das Gefühl, dass das strukturelle Design von TermMax sehr stringent ist: Im Kern ist es ein Protokoll, das darauf wartet, dass der Wind dreht. Für Privatanleger ist es hier wohl meistens nur ein Weg, um Interaktionen zu farmen und möglicherweise eine Token-Airdrop-Chance in der Zukunft abzugreifen. Wer TermMax jedoch wirklich durchschaut und optimal nutzt, dürfte vor allem extrem zinskurven-sensible Arbitrageure sein. In der nächsten Validierungsphase werde ich besonders darauf achten, wie stark es in einem Multi-Chain-Umfeld beim TVL-Wachstum zulegt. Wenn der Closed-Loop auf der Sekundärliquidität der Schuldentoken tatsächlich aufgeht, dann hat @TermMax durchaus eine Chance, die Marktstruktur für Festzinsanlagen neu zu gestalten.
#termmax
177
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
ADAGains10%Above$0.27
559 Aufrufe
37 Kommentare
#ADAGains10%Above$0.27
$ADA WACHT ENDLICH AUF 👀
Cardanos $ADA ist innerhalb von 24 Stunden gerade um 10 % gestiegen und damit zum ersten Mal seit Mai über 0,27 $ geklettert.
Die Bewegung erfolgt, während das Interesse an Cardanos RealFi-Ökosystem und dem bevorstehenden Dijkstra-Skalierungsupgrade wächst.
Nach Monaten mit träger Kursentwicklung ist $ADA plötzlich wieder auf dem Radar der Trader.
#ADA #Cardano #crypto #altcoins
Albertc07
·0 Likes
·90 Aufrufe
ETHUp70%InQ3ButLiquidityFalls
6,853 Aufrufe
183 Kommentare
EthStakingExitQueueHits2026High
3,261 Aufrufe
226 Kommentare