
Bilal crypto 7
5.5k Beiträge
Bilal crypto 7
Melden
Nutzer blockieren
326 Following
25.3K+ Follower
9.1K+ Like gegeben
Beiträge
Alle
Live
$SOL
{spot}(SOLUSDT)
Solanas Ökosystem zieht weiterhin die starke Aufmerksamkeit von Händlern auf sich. Die Volatilität ist hoch, daher ist es wichtig, neben dem Momentum auch das Risiko im Blick zu behalten.
#BitcoinETFsBiggestDailyInflowSinceJanuary #ZECHitsANewAllTimeHigh #LululemonTumbles20%OnWeakGuidance
$SOL
Solanas Ökosystem zieht weiterhin die starke Aufmerksamkeit von Händlern auf sich. Die Volatilität ist hoch, daher ist es wichtig, neben dem Momentum auch das Risiko im Blick zu behalten.
#BitcoinETFsBiggestDailyInflowSinceJanuary #ZECHitsANewAllTimeHigh #LululemonTumbles20%OnWeakGuidance
Solanas Ökosystem zieht weiterhin die starke Aufmerksamkeit von Händlern auf sich. Die Volatilität ist hoch, daher ist es wichtig, neben dem Momentum auch das Risiko im Blick zu behalten.
#BitcoinETFsBiggestDailyInflowSinceJanuary #ZECHitsANewAllTimeHigh #LululemonTumbles20%OnWeakGuidance
181
$ETH
Ethereum mein strength sirf price chart ki baat nahi. Network activity und liquidity-Trends sind viel wichtiger. Ich beobachte ETH genau
#USAugustJobGrowthNearlyTriplesForecast #BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary
$ETH
Ethereum mein strength sirf price chart ki baat nahi. Network activity und liquidity-Trends sind viel wichtiger. Ich beobachte ETH genau
#USAugustJobGrowthNearlyTriplesForecast #BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary
Ethereum mein strength sirf price chart ki baat nahi. Network activity und liquidity-Trends sind viel wichtiger. Ich beobachte ETH genau
#USAugustJobGrowthNearlyTriplesForecast #BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary
98
$DOGE
{spot}(DOGEUSDT)
DOGE bewegt sich meist aufgrund von stimmungsgetriebenen Faktoren. Wenn die Risikobereitschaft im Markt zurückkehrt, können Meme-Coins zuerst die Aufmerksamkeit auf sich ziehen.
#USAugustJobGrowthNearlyTriplesForecast #LululemonTumbles20%OnWeakGuidance #USAugustNonfarmPayrollsDueToday
$DOGE
DOGE bewegt sich meist aufgrund von stimmungsgetriebenen Faktoren. Wenn die Risikobereitschaft im Markt zurückkehrt, können Meme-Coins zuerst die Aufmerksamkeit auf sich ziehen.
#USAugustJobGrowthNearlyTriplesForecast #LululemonTumbles20%OnWeakGuidance #USAugustNonfarmPayrollsDueToday
DOGE bewegt sich meist aufgrund von stimmungsgetriebenen Faktoren. Wenn die Risikobereitschaft im Markt zurückkehrt, können Meme-Coins zuerst die Aufmerksamkeit auf sich ziehen.
#USAugustJobGrowthNearlyTriplesForecast #LululemonTumbles20%OnWeakGuidance #USAugustNonfarmPayrollsDueToday
122
$LINK
Den praktischen Nutzen von Chainlink in der realen Welt finde ich interessant. Oracles werden leise zu einer wichtigen Schicht der Blockchain-Infrastruktur
#USAugustJobGrowthNearlyTriplesForecast #USAugustJobGrowthNearlyTriplesForecast .
$LINK
Den praktischen Nutzen von Chainlink in der realen Welt finde ich interessant. Oracles werden leise zu einer wichtigen Schicht der Blockchain-Infrastruktur
#USAugustJobGrowthNearlyTriplesForecast #USAugustJobGrowthNearlyTriplesForecast .
Den praktischen Nutzen von Chainlink in der realen Welt finde ich interessant. Oracles werden leise zu einer wichtigen Schicht der Blockchain-Infrastruktur
#USAugustJobGrowthNearlyTriplesForecast #USAugustJobGrowthNearlyTriplesForecast .
112
$BTC
Bitcoin bestimmt auch jetzt noch die allgemeine Marktsentiment-Lage. Wenn BTC stabil bleibt, könnte den Altcoins etwas Luft zum Atmen gegeben werden. 👀
#BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary #USAugustAvgHourlyEarningsRise3.1%
$BTC
Bitcoin bestimmt auch jetzt noch die allgemeine Marktsentiment-Lage. Wenn BTC stabil bleibt, könnte den Altcoins etwas Luft zum Atmen gegeben werden. 👀
#BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary #USAugustAvgHourlyEarningsRise3.1%
Bitcoin bestimmt auch jetzt noch die allgemeine Marktsentiment-Lage. Wenn BTC stabil bleibt, könnte den Altcoins etwas Luft zum Atmen gegeben werden. 👀
#BitcoinETFsBiggestDailyInflowSinceJanuary #BitcoinETFsBiggestDailyInflowSinceJanuary #USAugustAvgHourlyEarningsRise3.1%
120
·
--
Bärisch
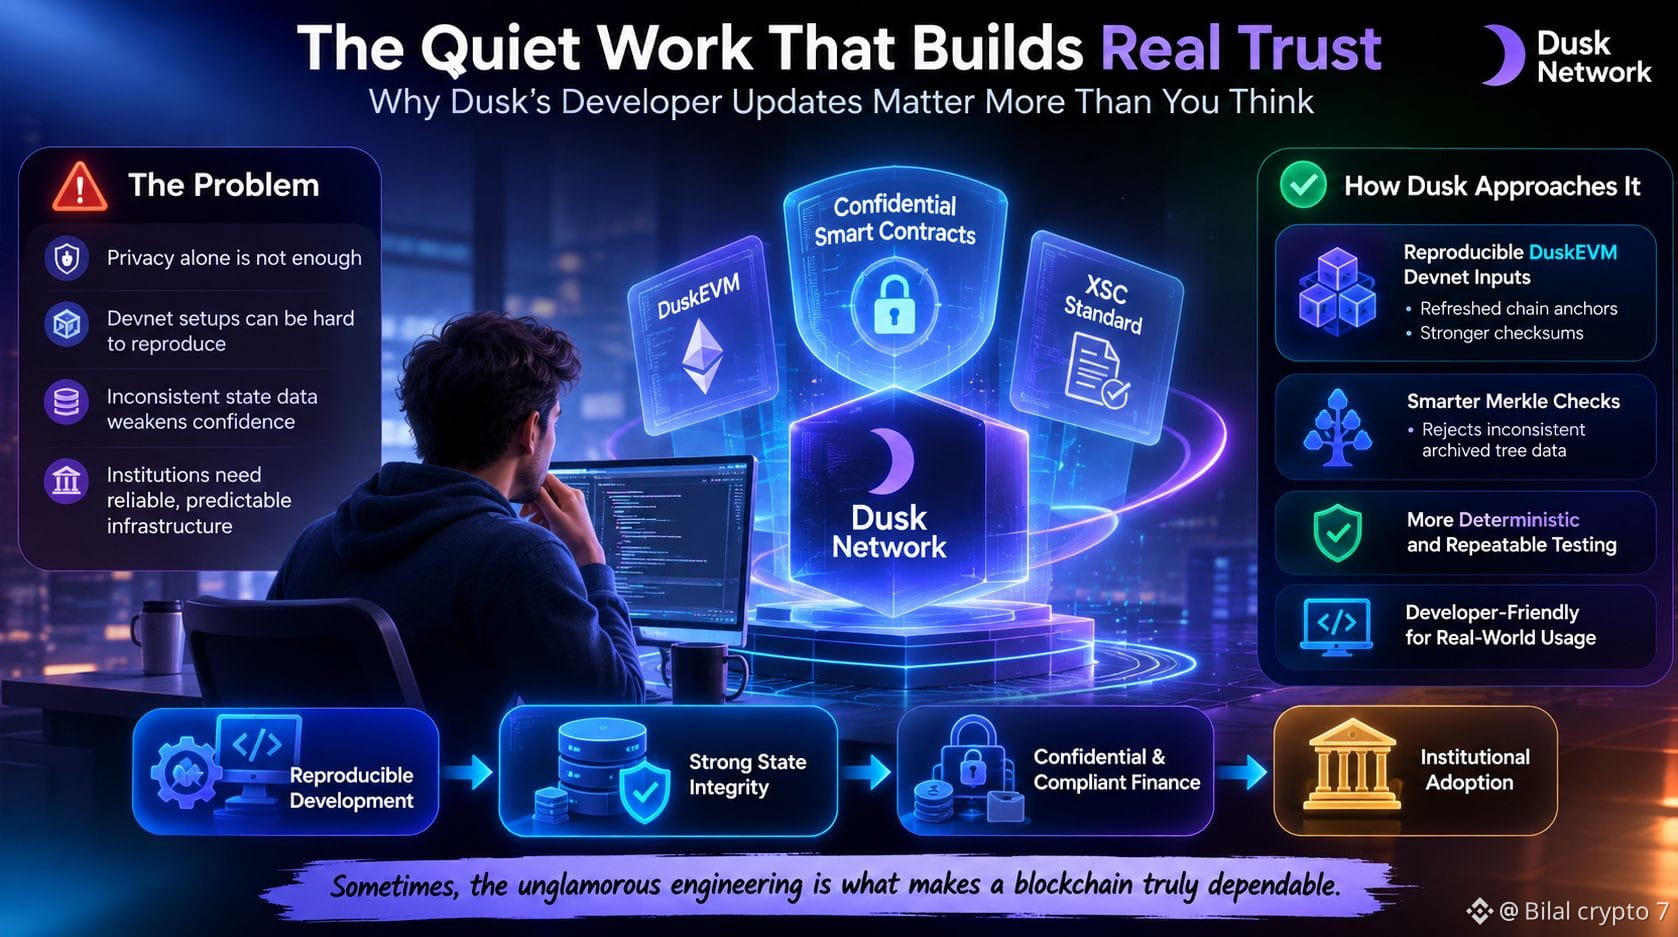
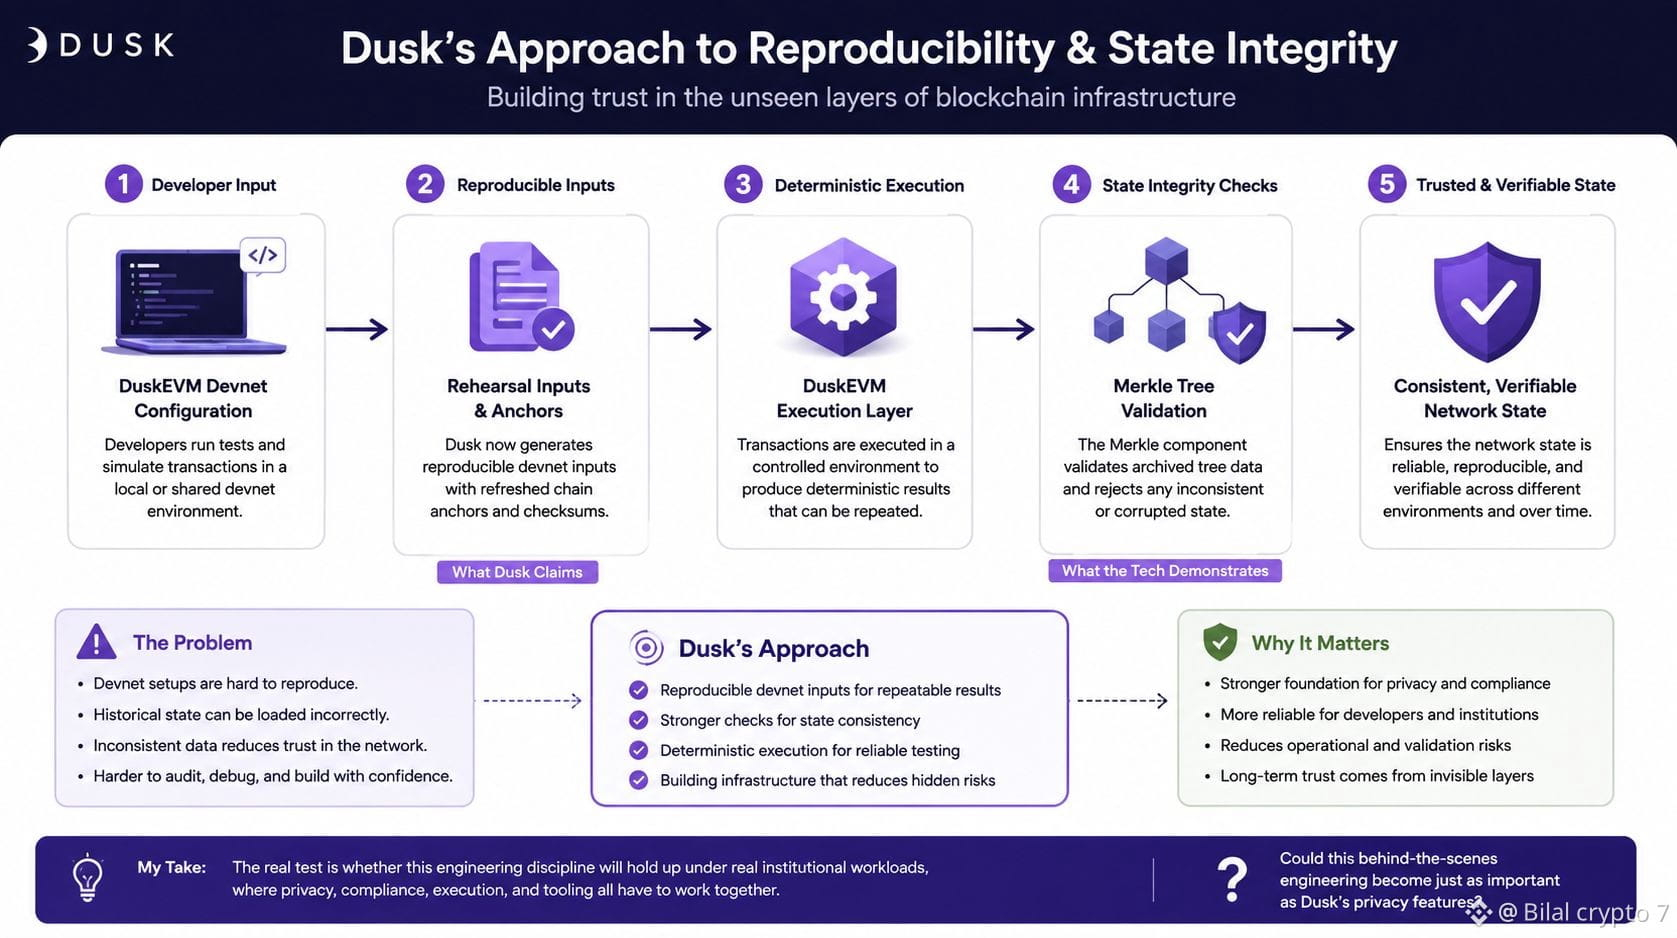
Eine Sache, die mir in den aktuellen Entwickler-Updates von Dusk aufgefallen ist, war keine spektakuläre Funktion. Es ging um die leisere Arbeit an Reproduzierbarkeit und daran, den Blockchain-Zustand konsistent zu halten.
Das ist wichtig, denn allein durch Privatsphäre wird eine Infrastruktur noch nicht vertrauenswürdig. Wenn Entwickler ein Devnet-Setup nicht zuverlässig reproduzieren kann oder alter Zustand falsch geladen werden kann, wird selbst eine gute Technologie schwerer, ihr zu vertrauen.
Dusk arbeitet an reproduzierbaren DuskEVM-Devnet-Inputs – unter anderem mit aktualisierten Chain-Ankern und Prüfsummen. Die Merkle-Arbeit fügt außerdem Checks hinzu, um inkonsistente archivierte Tree-Daten zurückzuweisen.
Ich finde das sogar interessanter als eine weitere große Funktionsankündigung. Es zeigt ein Augenmerk auf die kleinen Engineering-Probleme, die später unangenehm werden können.
Trotzdem habe ich noch Zweifel. Diese technischen Prüfungen zu bestehen ist das eine; nachzuweisen, dass das System auch unter realen Workloads zuverlässig bleibt, ist etwas anderes.
Könnte diese Art von Engineering „hinter den Kulissen“ am Ende genauso wichtig werden wie Dusk’s Privacy-Features?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Eine Sache, die mir in den aktuellen Entwickler-Updates von Dusk aufgefallen ist, war keine spektakuläre Funktion. Es ging um die leisere Arbeit an Reproduzierbarkeit und daran, den Blockchain-Zustand konsistent zu halten.
Das ist wichtig, denn allein durch Privatsphäre wird eine Infrastruktur noch nicht vertrauenswürdig. Wenn Entwickler ein Devnet-Setup nicht zuverlässig reproduzieren kann oder alter Zustand falsch geladen werden kann, wird selbst eine gute Technologie schwerer, ihr zu vertrauen.
Dusk arbeitet an reproduzierbaren DuskEVM-Devnet-Inputs – unter anderem mit aktualisierten Chain-Ankern und Prüfsummen. Die Merkle-Arbeit fügt außerdem Checks hinzu, um inkonsistente archivierte Tree-Daten zurückzuweisen.
Ich finde das sogar interessanter als eine weitere große Funktionsankündigung. Es zeigt ein Augenmerk auf die kleinen Engineering-Probleme, die später unangenehm werden können.
Trotzdem habe ich noch Zweifel. Diese technischen Prüfungen zu bestehen ist das eine; nachzuweisen, dass das System auch unter realen Workloads zuverlässig bleibt, ist etwas anderes.
Könnte diese Art von Engineering „hinter den Kulissen“ am Ende genauso wichtig werden wie Dusk’s Privacy-Features?
@Dusk #dusk $DUSK
Das ist wichtig, denn allein durch Privatsphäre wird eine Infrastruktur noch nicht vertrauenswürdig. Wenn Entwickler ein Devnet-Setup nicht zuverlässig reproduzieren kann oder alter Zustand falsch geladen werden kann, wird selbst eine gute Technologie schwerer, ihr zu vertrauen.
Dusk arbeitet an reproduzierbaren DuskEVM-Devnet-Inputs – unter anderem mit aktualisierten Chain-Ankern und Prüfsummen. Die Merkle-Arbeit fügt außerdem Checks hinzu, um inkonsistente archivierte Tree-Daten zurückzuweisen.
Ich finde das sogar interessanter als eine weitere große Funktionsankündigung. Es zeigt ein Augenmerk auf die kleinen Engineering-Probleme, die später unangenehm werden können.
Trotzdem habe ich noch Zweifel. Diese technischen Prüfungen zu bestehen ist das eine; nachzuweisen, dass das System auch unter realen Workloads zuverlässig bleibt, ist etwas anderes.
Könnte diese Art von Engineering „hinter den Kulissen“ am Ende genauso wichtig werden wie Dusk’s Privacy-Features?
@Dusk #dusk $DUSK
5
5
177
·
--
Bärisch
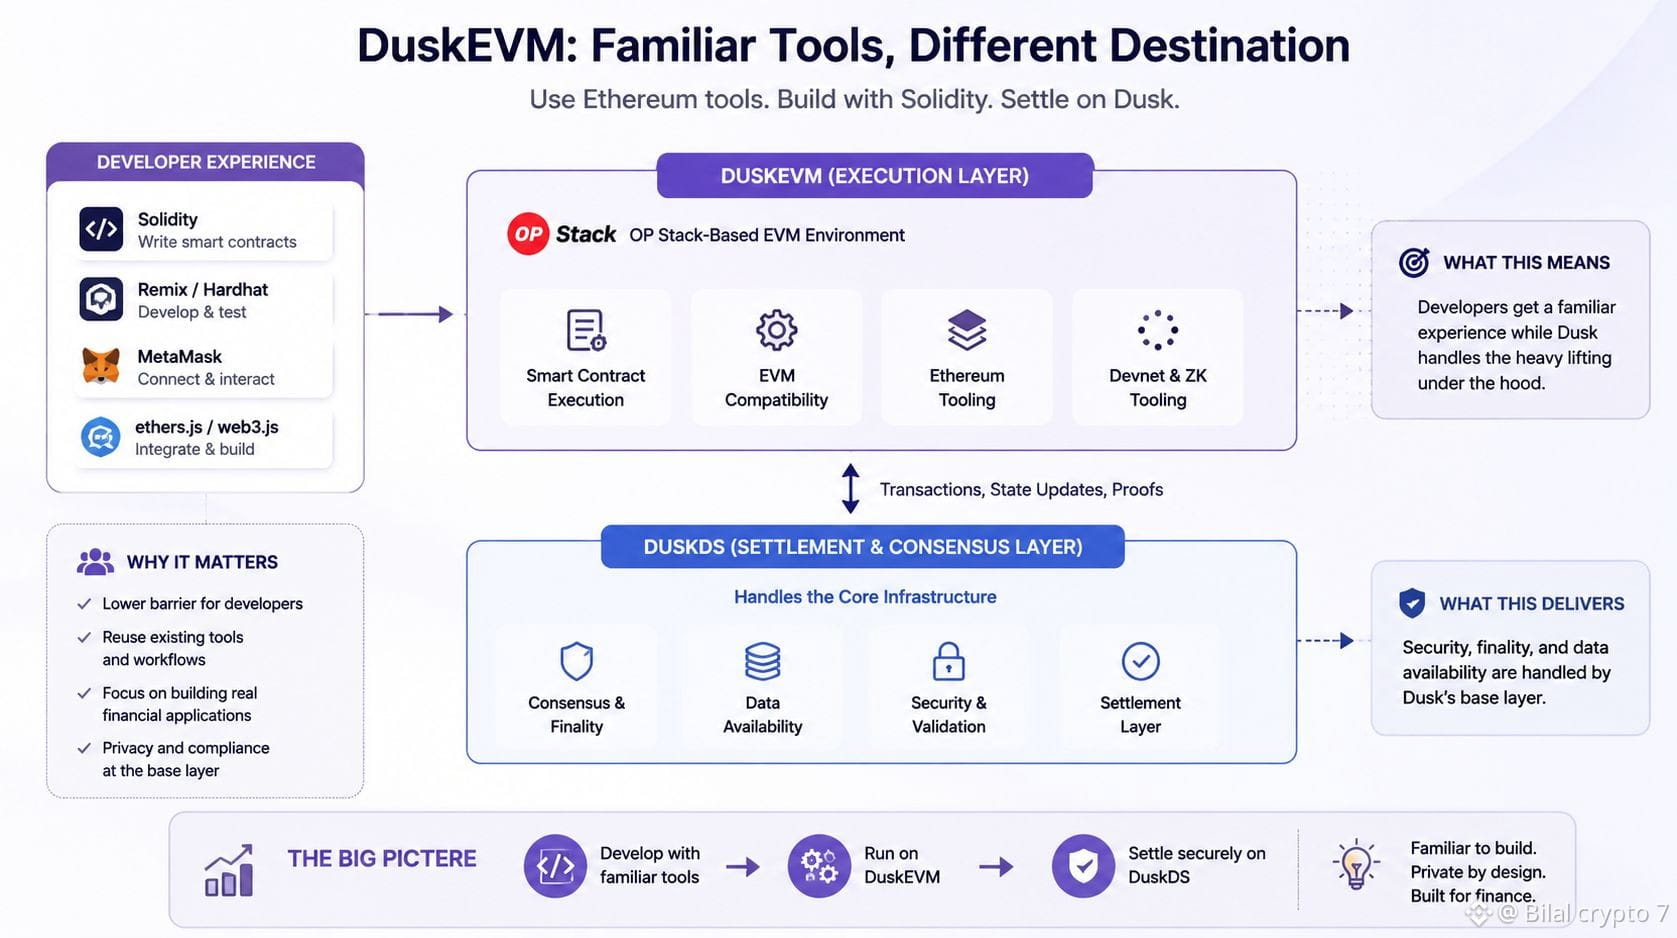
Ich habe festgestellt, dass neue Blockchains oft mit einem einfachen Problem konfrontiert sind: Entwickler wollen nicht alles neu lernen, nur um ein anderes Netzwerk auszuprobieren.
Genau da macht DuskEVM für mich Sinn. Dusk bringt eine EVM-Umgebung in sein Netzwerk, sodass Entwickler mit Solidity und vertrautem Ethereum-Tooling arbeiten können, während sie für Konsens, Finalität und Datenverfügbarkeit die zugrunde liegende Infrastruktur von Dusk nutzen.
Ich mag diesen Ansatz, weil die Senkung der technischen Einstiegshürde entscheidend ist. Wenn ich Entwickler wäre, würde es das Experimentieren mit Dusk viel einfacher machen, vorhandene Tools und Kenntnisse, die ich bereits habe, wiederverwenden zu können.
Aber ich bin weiterhin skeptisch, was als Nächstes kommt.
Ich habe gesehen, dass EVM-Kompatibilität in Krypto fast zu einer reinen Pflichtaufgabe geworden ist. Das kann das Deployen erleichtern, aber es bringt nicht automatisch Nutzer, Liquidität oder Entwickler hervor, die wirklich bleiben wollen.
Für mich ist das Spannende, ob DuskEVM die vertraute Entwicklererfahrung mit Dusk’ Fokus auf Privatsphäre und finanzielle Anwendungen verbinden kann. Das ist ein deutlich schwierigeres Problem als nur die Unterstützung von Solidity.
Darum beobachte ich die Akzeptanz stärker als die Feature-Liste.
Kann DuskEVM vertrautes Ethereum-Tooling in einen wirklich anderen Grund verwandeln, warum Entwickler auf Dusk aufbauen?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich habe festgestellt, dass neue Blockchains oft mit einem einfachen Problem konfrontiert sind: Entwickler wollen nicht alles neu lernen, nur um ein anderes Netzwerk auszuprobieren.
Genau da macht DuskEVM für mich Sinn. Dusk bringt eine EVM-Umgebung in sein Netzwerk, sodass Entwickler mit Solidity und vertrautem Ethereum-Tooling arbeiten können, während sie für Konsens, Finalität und Datenverfügbarkeit die zugrunde liegende Infrastruktur von Dusk nutzen.
Ich mag diesen Ansatz, weil die Senkung der technischen Einstiegshürde entscheidend ist. Wenn ich Entwickler wäre, würde es das Experimentieren mit Dusk viel einfacher machen, vorhandene Tools und Kenntnisse, die ich bereits habe, wiederverwenden zu können.
Aber ich bin weiterhin skeptisch, was als Nächstes kommt.
Ich habe gesehen, dass EVM-Kompatibilität in Krypto fast zu einer reinen Pflichtaufgabe geworden ist. Das kann das Deployen erleichtern, aber es bringt nicht automatisch Nutzer, Liquidität oder Entwickler hervor, die wirklich bleiben wollen.
Für mich ist das Spannende, ob DuskEVM die vertraute Entwicklererfahrung mit Dusk’ Fokus auf Privatsphäre und finanzielle Anwendungen verbinden kann. Das ist ein deutlich schwierigeres Problem als nur die Unterstützung von Solidity.
Darum beobachte ich die Akzeptanz stärker als die Feature-Liste.
Kann DuskEVM vertrautes Ethereum-Tooling in einen wirklich anderen Grund verwandeln, warum Entwickler auf Dusk aufbauen?
@Dusk #dusk $DUSK
Genau da macht DuskEVM für mich Sinn. Dusk bringt eine EVM-Umgebung in sein Netzwerk, sodass Entwickler mit Solidity und vertrautem Ethereum-Tooling arbeiten können, während sie für Konsens, Finalität und Datenverfügbarkeit die zugrunde liegende Infrastruktur von Dusk nutzen.
Ich mag diesen Ansatz, weil die Senkung der technischen Einstiegshürde entscheidend ist. Wenn ich Entwickler wäre, würde es das Experimentieren mit Dusk viel einfacher machen, vorhandene Tools und Kenntnisse, die ich bereits habe, wiederverwenden zu können.
Aber ich bin weiterhin skeptisch, was als Nächstes kommt.
Ich habe gesehen, dass EVM-Kompatibilität in Krypto fast zu einer reinen Pflichtaufgabe geworden ist. Das kann das Deployen erleichtern, aber es bringt nicht automatisch Nutzer, Liquidität oder Entwickler hervor, die wirklich bleiben wollen.
Für mich ist das Spannende, ob DuskEVM die vertraute Entwicklererfahrung mit Dusk’ Fokus auf Privatsphäre und finanzielle Anwendungen verbinden kann. Das ist ein deutlich schwierigeres Problem als nur die Unterstützung von Solidity.
Darum beobachte ich die Akzeptanz stärker als die Feature-Liste.
Kann DuskEVM vertrautes Ethereum-Tooling in einen wirklich anderen Grund verwandeln, warum Entwickler auf Dusk aufbauen?
@Dusk #dusk $DUSK
2
1
185
·
--
Bärisch
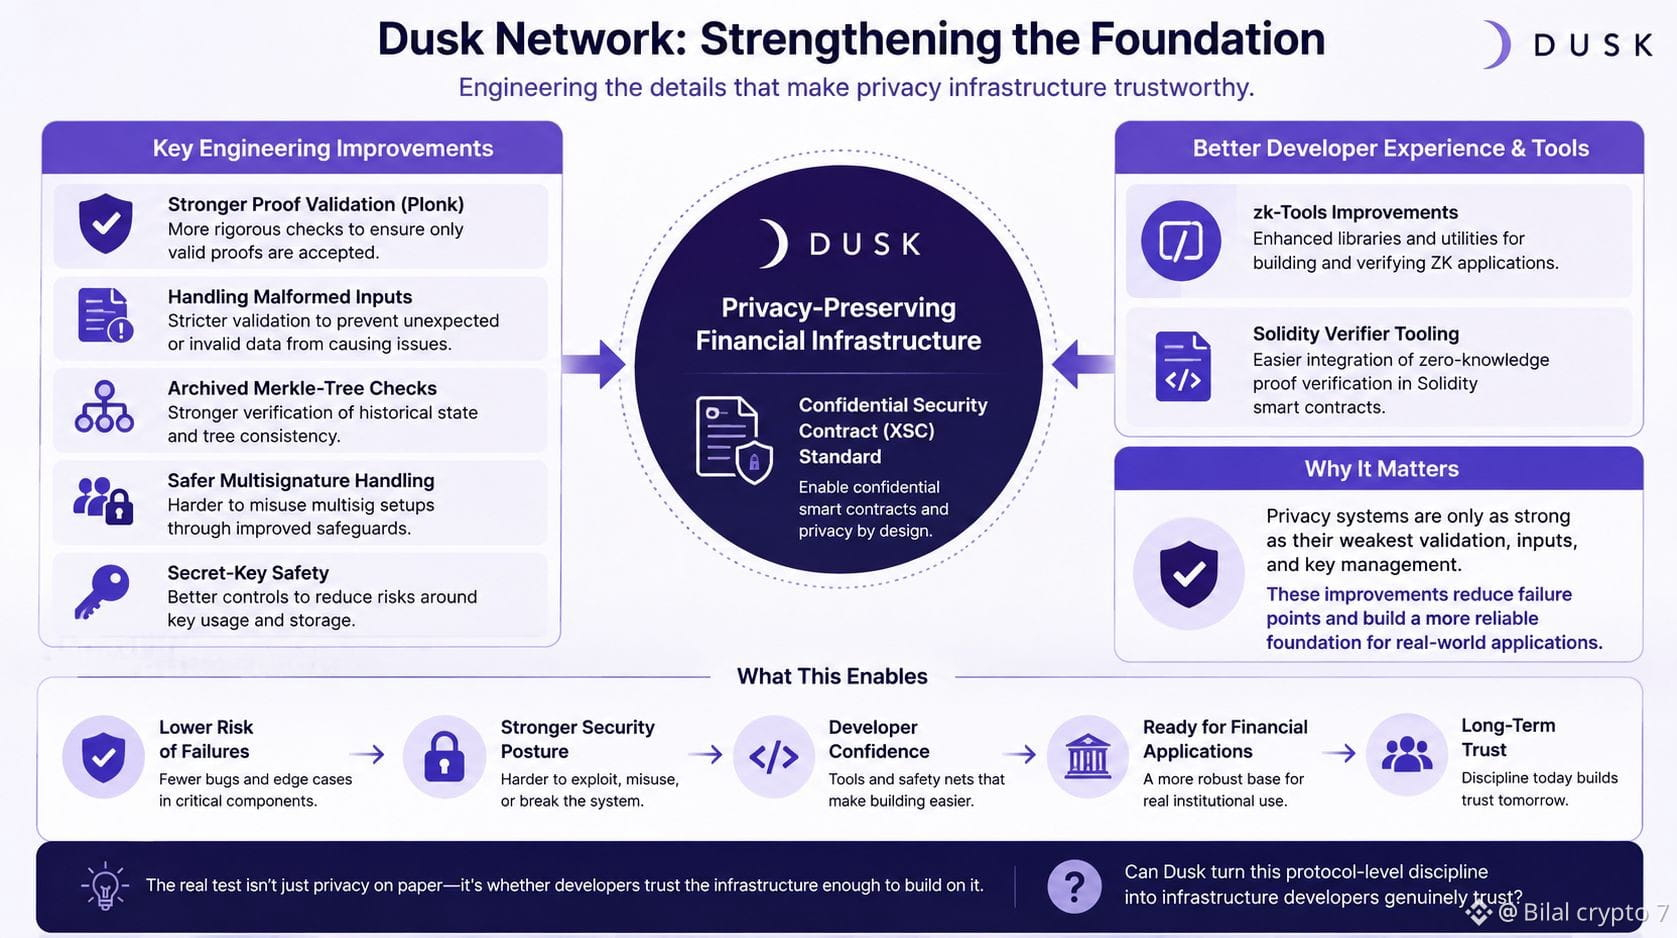
Ich habe mich wieder in Dusk vertieft und komme immer wieder auf etwas zurück, das wenig Beachtung findet: die langweilige Ingenieursarbeit unter der Datenschutz-Story.
Was mir aufgefallen ist, ist der jüngste Fokus auf die Validierung von Beweisen, fehlerhafte Eingaben, Merkle-Tree-Prüfungen, die Handhabung von Multisig und die Sicherheit von Secret-Keys. Dusk verbessert außerdem seine zk-Tools mit Solidity-Verifier-Tools.
Ich finde diese Seite des Projekts tatsächlich interessant. Ich habe bei vielen Krypto-Projekten gesehen, dass sie große Versprechen zum Datenschutz machen, während die weniger aufregenden Sicherheitsdetails in den Hintergrund gedrängt werden.
Natürlich beweist eine bessere Validierung nicht, dass Dusk eine institutionelle Akzeptanz erreichen wird. Sie beseitigt auch nicht magisch Sicherheitsrisiken. Aber ich glaube, dass es wichtig ist, kleine Fehlerquellen zu reduzieren – besonders, wenn Finanzanwendungen im Spiel sind.
Für mich ist die spannende Frage nicht, ob Dusk Datenschutz beeindruckend klingen lassen kann. Sondern ob Entwickler irgendwann der zugrunde liegenden Infrastruktur genug vertrauen werden, um ernsthafte Anwendungen darauf aufzubauen.
Ich beobachte genau diesen Teil genau.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich habe mich wieder in Dusk vertieft und komme immer wieder auf etwas zurück, das wenig Beachtung findet: die langweilige Ingenieursarbeit unter der Datenschutz-Story.
Was mir aufgefallen ist, ist der jüngste Fokus auf die Validierung von Beweisen, fehlerhafte Eingaben, Merkle-Tree-Prüfungen, die Handhabung von Multisig und die Sicherheit von Secret-Keys. Dusk verbessert außerdem seine zk-Tools mit Solidity-Verifier-Tools.
Ich finde diese Seite des Projekts tatsächlich interessant. Ich habe bei vielen Krypto-Projekten gesehen, dass sie große Versprechen zum Datenschutz machen, während die weniger aufregenden Sicherheitsdetails in den Hintergrund gedrängt werden.
Natürlich beweist eine bessere Validierung nicht, dass Dusk eine institutionelle Akzeptanz erreichen wird. Sie beseitigt auch nicht magisch Sicherheitsrisiken. Aber ich glaube, dass es wichtig ist, kleine Fehlerquellen zu reduzieren – besonders, wenn Finanzanwendungen im Spiel sind.
Für mich ist die spannende Frage nicht, ob Dusk Datenschutz beeindruckend klingen lassen kann. Sondern ob Entwickler irgendwann der zugrunde liegenden Infrastruktur genug vertrauen werden, um ernsthafte Anwendungen darauf aufzubauen.
Ich beobachte genau diesen Teil genau.
@Dusk #dusk $DUSK
Was mir aufgefallen ist, ist der jüngste Fokus auf die Validierung von Beweisen, fehlerhafte Eingaben, Merkle-Tree-Prüfungen, die Handhabung von Multisig und die Sicherheit von Secret-Keys. Dusk verbessert außerdem seine zk-Tools mit Solidity-Verifier-Tools.
Ich finde diese Seite des Projekts tatsächlich interessant. Ich habe bei vielen Krypto-Projekten gesehen, dass sie große Versprechen zum Datenschutz machen, während die weniger aufregenden Sicherheitsdetails in den Hintergrund gedrängt werden.
Natürlich beweist eine bessere Validierung nicht, dass Dusk eine institutionelle Akzeptanz erreichen wird. Sie beseitigt auch nicht magisch Sicherheitsrisiken. Aber ich glaube, dass es wichtig ist, kleine Fehlerquellen zu reduzieren – besonders, wenn Finanzanwendungen im Spiel sind.
Für mich ist die spannende Frage nicht, ob Dusk Datenschutz beeindruckend klingen lassen kann. Sondern ob Entwickler irgendwann der zugrunde liegenden Infrastruktur genug vertrauen werden, um ernsthafte Anwendungen darauf aufzubauen.
Ich beobachte genau diesen Teil genau.
@Dusk #dusk $DUSK
3
3
264
·
--
Bullisch
Verifiziert
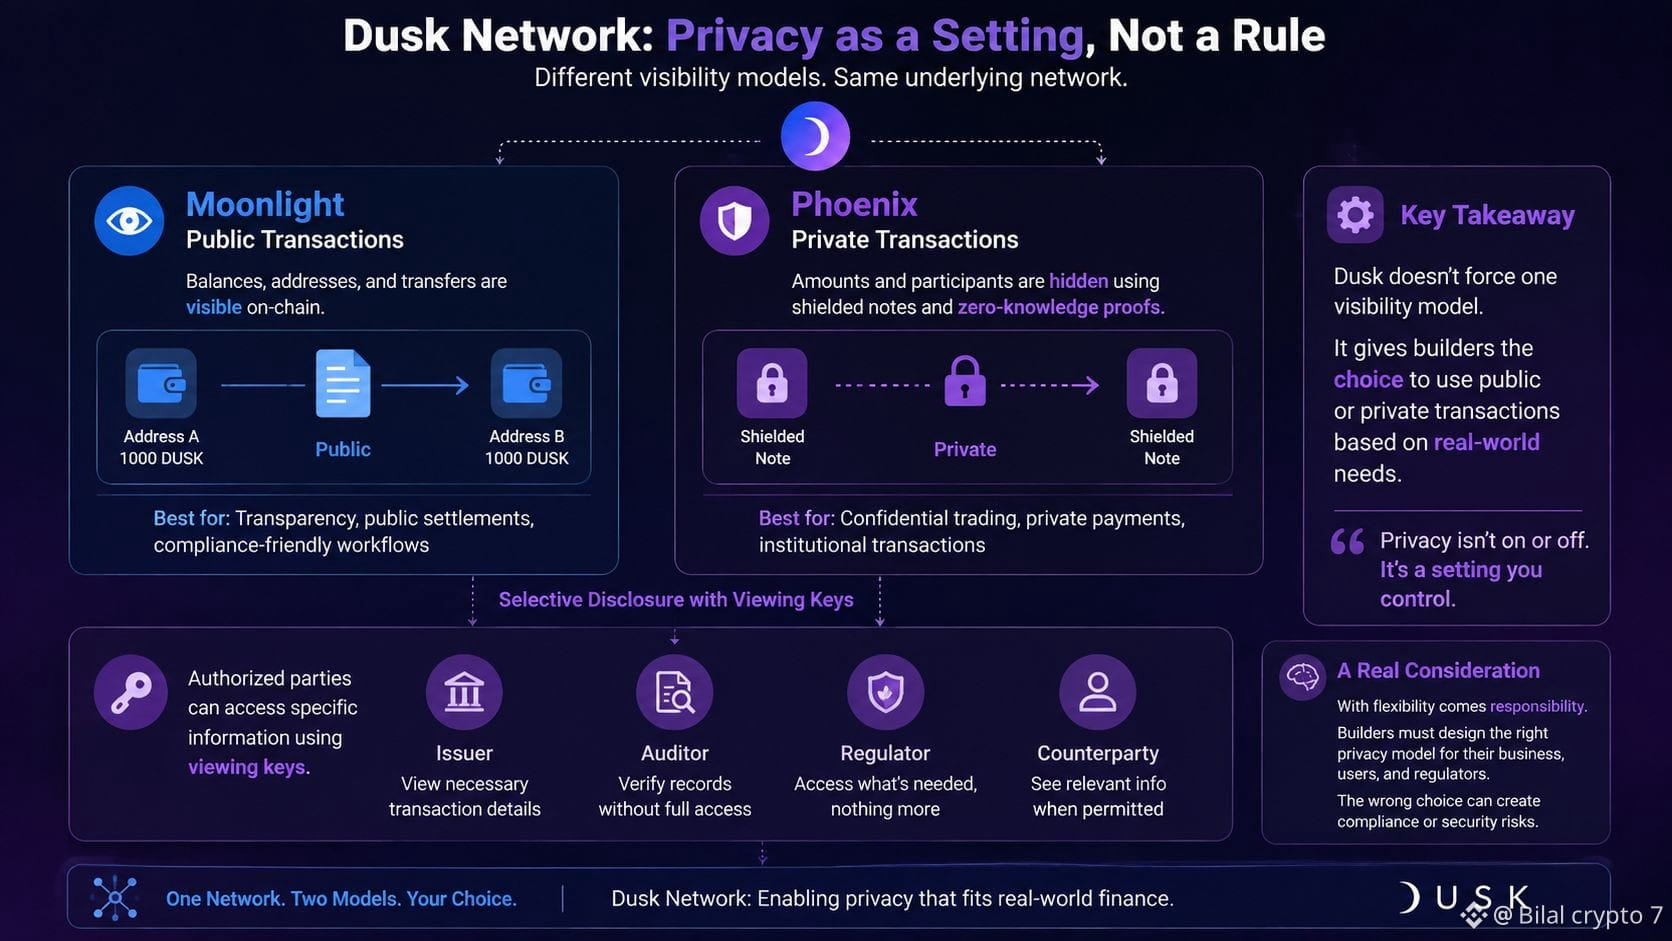
Ich denke immer wieder darüber nach, wie Dusk Privatsphäre als eine Einstellung behandelt – nicht als pauschale Regel.
Das Problem ist, dass Finanzmärkte selten so eindeutig in „alles öffentlich“ oder „alles privat“ passen. Eine Transaktion muss möglicherweise Vertraulichkeit gegenüber dem Markt erfordern, während sie gleichzeitig Nachweise für einen Emittenten, einen Auditor oder einen Regulator verlangen kann.
Dusk geht damit mit zwei nativen Transaktionsmodellen um. Moonlight führt Salden und Überweisungen öffentlich, während Phoenix geschützte Notes und Zero-Knowledge-Beweise nutzt, um die übertragenen Beträge und die beteiligten Parteien zu verbergen. Dusk beschreibt außerdem selektive Offenlegung über Viewing Keys, wenn autorisierte Parteien spezifische Informationen benötigen.
Diese Unterscheidung ist entscheidend. Dusk behauptet nicht, dass jede Transaktion privat sein sollte; seine Architektur zeigt, dass unterschiedliche Sichtbarkeitsmodelle auf demselben zugrunde liegenden Netzwerk zum gleichen Ziel führen können. In seiner Dokumentation wird Privatsphäre ausdrücklich als etwas eingeordnet, das Entwickler je nach Workflow auswählen können.
Ich frage mich allerdings, ob diese Flexibilität eine weitere Herausforderung schafft: Entwickler müssen das Privatsphäre-Modell korrekt an die geschäftlichen und regulatorischen Anforderungen anpassen.
Wenn Privatsphäre zu konfigurierbarer Infrastruktur wird: Macht das Blockchain für Finanzanwendungen praktischer – oder macht es den korrekten Aufbau nur komplizierter?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich denke immer wieder darüber nach, wie Dusk Privatsphäre als eine Einstellung behandelt – nicht als pauschale Regel.
Das Problem ist, dass Finanzmärkte selten so eindeutig in „alles öffentlich“ oder „alles privat“ passen. Eine Transaktion muss möglicherweise Vertraulichkeit gegenüber dem Markt erfordern, während sie gleichzeitig Nachweise für einen Emittenten, einen Auditor oder einen Regulator verlangen kann.
Dusk geht damit mit zwei nativen Transaktionsmodellen um. Moonlight führt Salden und Überweisungen öffentlich, während Phoenix geschützte Notes und Zero-Knowledge-Beweise nutzt, um die übertragenen Beträge und die beteiligten Parteien zu verbergen. Dusk beschreibt außerdem selektive Offenlegung über Viewing Keys, wenn autorisierte Parteien spezifische Informationen benötigen.
Diese Unterscheidung ist entscheidend. Dusk behauptet nicht, dass jede Transaktion privat sein sollte; seine Architektur zeigt, dass unterschiedliche Sichtbarkeitsmodelle auf demselben zugrunde liegenden Netzwerk zum gleichen Ziel führen können. In seiner Dokumentation wird Privatsphäre ausdrücklich als etwas eingeordnet, das Entwickler je nach Workflow auswählen können.
Ich frage mich allerdings, ob diese Flexibilität eine weitere Herausforderung schafft: Entwickler müssen das Privatsphäre-Modell korrekt an die geschäftlichen und regulatorischen Anforderungen anpassen.
Wenn Privatsphäre zu konfigurierbarer Infrastruktur wird: Macht das Blockchain für Finanzanwendungen praktischer – oder macht es den korrekten Aufbau nur komplizierter?
@Dusk #dusk $DUSK
Das Problem ist, dass Finanzmärkte selten so eindeutig in „alles öffentlich“ oder „alles privat“ passen. Eine Transaktion muss möglicherweise Vertraulichkeit gegenüber dem Markt erfordern, während sie gleichzeitig Nachweise für einen Emittenten, einen Auditor oder einen Regulator verlangen kann.
Dusk geht damit mit zwei nativen Transaktionsmodellen um. Moonlight führt Salden und Überweisungen öffentlich, während Phoenix geschützte Notes und Zero-Knowledge-Beweise nutzt, um die übertragenen Beträge und die beteiligten Parteien zu verbergen. Dusk beschreibt außerdem selektive Offenlegung über Viewing Keys, wenn autorisierte Parteien spezifische Informationen benötigen.
Diese Unterscheidung ist entscheidend. Dusk behauptet nicht, dass jede Transaktion privat sein sollte; seine Architektur zeigt, dass unterschiedliche Sichtbarkeitsmodelle auf demselben zugrunde liegenden Netzwerk zum gleichen Ziel führen können. In seiner Dokumentation wird Privatsphäre ausdrücklich als etwas eingeordnet, das Entwickler je nach Workflow auswählen können.
Ich frage mich allerdings, ob diese Flexibilität eine weitere Herausforderung schafft: Entwickler müssen das Privatsphäre-Modell korrekt an die geschäftlichen und regulatorischen Anforderungen anpassen.
Wenn Privatsphäre zu konfigurierbarer Infrastruktur wird: Macht das Blockchain für Finanzanwendungen praktischer – oder macht es den korrekten Aufbau nur komplizierter?
@Dusk #dusk $DUSK
2
2
1.4k
·
--
Bärisch
Verifiziert
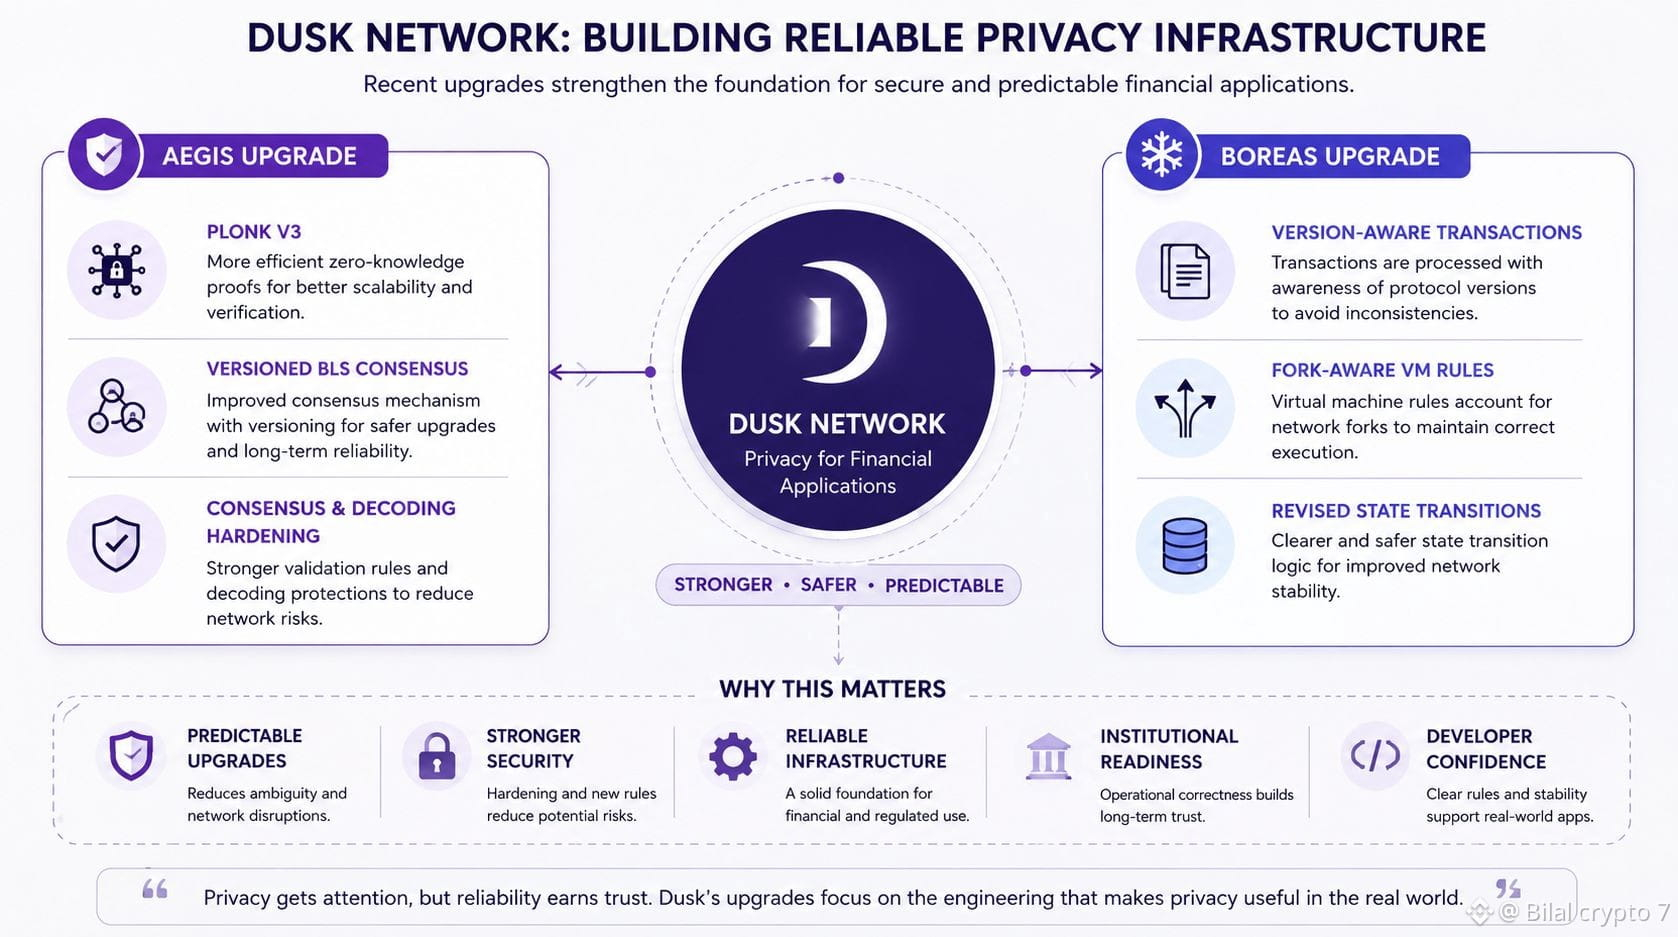
Ich habe in letzter Zeit Dusk aus einem etwas anderen Blickwinkel betrachtet: nicht nur die Privatsphäre-Technologie, sondern auch die Art und Weise, wie das Netzwerk die langweilige, aber wichtige Ingenieursarbeit darunter bewältigt.
Aktuelle Upgrades wie Aegis und Boreas haben meine Aufmerksamkeit erregt, weil sie sich auf Dinge konzentrieren wie Konsensänderungen, das Transaktionshandling, VM-Regeln und die Härtung des Netzwerks. Das ist nicht die Art von Update, die viel Aufregung erzeugt, aber ich denke, es ist wichtig, wenn Dusk ernsthafte Finanzanwendungen unterstützen will.
Privatsphäre sehe ich dabei nur als ein Teil des Puzzles. Wenn sich das zugrunde liegende Netzwerk nicht sicher und vorhersehbar weiterentwickeln kann, wird Privatsphäre allein nicht viel lösen.
Gleichzeitig bin ich aber weiterhin vorsichtig. Über Verbesserungen des Protokolls zu lesen, ist etwas völlig anderes, als dabei zuzusehen, wie sie sich unter starker Nutzung, bei unerwarteten Ausfällen oder in komplexen Anwendungen bewähren.
Was ich an Dusk interessant finde, ist, dass das Team offenbar Zeit in diese weniger sichtbaren Schichten der Infrastruktur investiert.
Ich bin gespannt, ob diese sorgfältige Ingenieursarbeit irgendwann zu einem der stärksten Vorteile von Dusk werden kann.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich habe in letzter Zeit Dusk aus einem etwas anderen Blickwinkel betrachtet: nicht nur die Privatsphäre-Technologie, sondern auch die Art und Weise, wie das Netzwerk die langweilige, aber wichtige Ingenieursarbeit darunter bewältigt.
Aktuelle Upgrades wie Aegis und Boreas haben meine Aufmerksamkeit erregt, weil sie sich auf Dinge konzentrieren wie Konsensänderungen, das Transaktionshandling, VM-Regeln und die Härtung des Netzwerks. Das ist nicht die Art von Update, die viel Aufregung erzeugt, aber ich denke, es ist wichtig, wenn Dusk ernsthafte Finanzanwendungen unterstützen will.
Privatsphäre sehe ich dabei nur als ein Teil des Puzzles. Wenn sich das zugrunde liegende Netzwerk nicht sicher und vorhersehbar weiterentwickeln kann, wird Privatsphäre allein nicht viel lösen.
Gleichzeitig bin ich aber weiterhin vorsichtig. Über Verbesserungen des Protokolls zu lesen, ist etwas völlig anderes, als dabei zuzusehen, wie sie sich unter starker Nutzung, bei unerwarteten Ausfällen oder in komplexen Anwendungen bewähren.
Was ich an Dusk interessant finde, ist, dass das Team offenbar Zeit in diese weniger sichtbaren Schichten der Infrastruktur investiert.
Ich bin gespannt, ob diese sorgfältige Ingenieursarbeit irgendwann zu einem der stärksten Vorteile von Dusk werden kann.
@Dusk #dusk $DUSK
Aktuelle Upgrades wie Aegis und Boreas haben meine Aufmerksamkeit erregt, weil sie sich auf Dinge konzentrieren wie Konsensänderungen, das Transaktionshandling, VM-Regeln und die Härtung des Netzwerks. Das ist nicht die Art von Update, die viel Aufregung erzeugt, aber ich denke, es ist wichtig, wenn Dusk ernsthafte Finanzanwendungen unterstützen will.
Privatsphäre sehe ich dabei nur als ein Teil des Puzzles. Wenn sich das zugrunde liegende Netzwerk nicht sicher und vorhersehbar weiterentwickeln kann, wird Privatsphäre allein nicht viel lösen.
Gleichzeitig bin ich aber weiterhin vorsichtig. Über Verbesserungen des Protokolls zu lesen, ist etwas völlig anderes, als dabei zuzusehen, wie sie sich unter starker Nutzung, bei unerwarteten Ausfällen oder in komplexen Anwendungen bewähren.
Was ich an Dusk interessant finde, ist, dass das Team offenbar Zeit in diese weniger sichtbaren Schichten der Infrastruktur investiert.
Ich bin gespannt, ob diese sorgfältige Ingenieursarbeit irgendwann zu einem der stärksten Vorteile von Dusk werden kann.
@Dusk #dusk $DUSK
4
5
1.5k
·
--
Bullisch
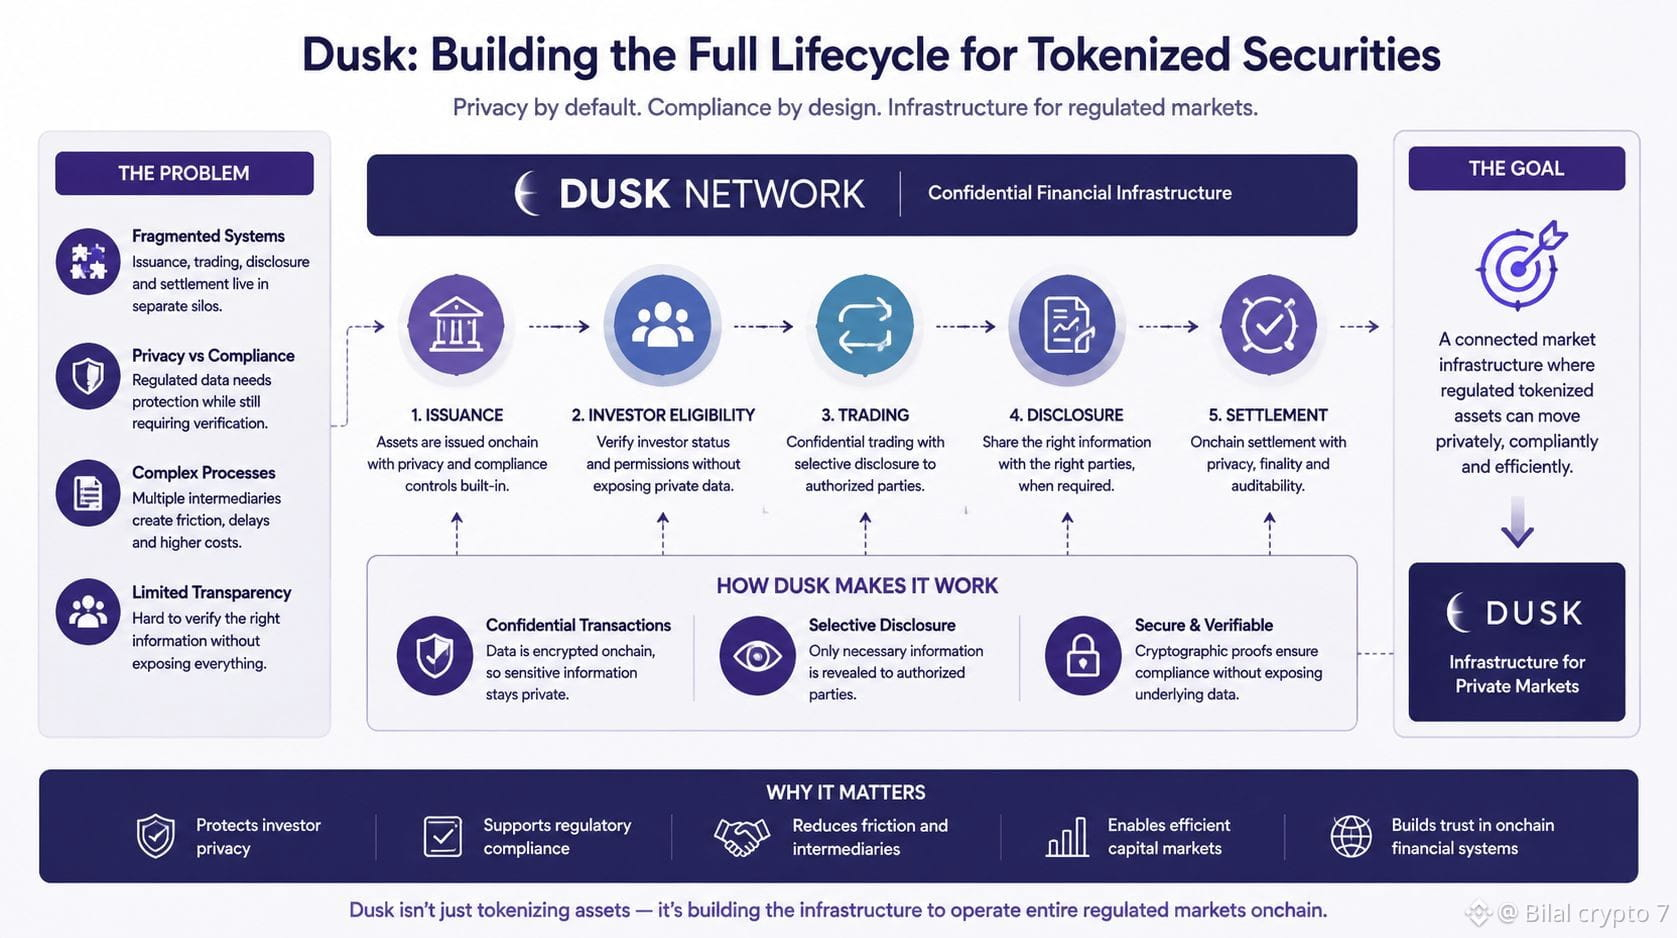
Ich habe festgestellt, dass sich viele Diskussionen zur Tokenisierung auf das Asset selbst konzentrieren. Setzt man eine Anleihe oder ein Wertpapier onchain, klingt es so, als sei der schwierige Teil bereits erledigt.
Ich glaube, das ist nicht so einfach.
Für mich besteht die eigentliche Herausforderung in allem rund um das Asset: Wer ist berechtigt, es zu halten? Welche Informationen müssen geteilt werden? Wie werden Übertragungen geprüft? Und wie läuft die Abwicklung ab, ohne mehr Daten offenzulegen, als notwendig ist.
Das ist einer der Gründe, warum ich Dusk interessant finde. Sein Ansatz kombiniert vertrauliche Transaktionen mit Möglichkeiten, bestimmte Informationen bei Bedarf zu beweisen oder offenzulegen. Theoretisch könnte das regulierten Finanzmärkten etwas bieten, woran Blockchains oft gescheitert sind: Datenschutz, ohne die Compliance vollständig zu verlieren.
Aber ich bin immer noch vorsichtig.
Technologie kann viele Probleme der Infrastruktur lösen, aber sie kann nicht magisch Liquidität, institutionelle Nachfrage oder eine klare rechtliche Verantwortung schaffen. Das sind Fragen der Einführung, nicht Fragen der Kryptografie.
Ich finde, Dusk wird viel interessanter, wenn es regulierten Märkten das Gefühl gibt, dass es einfacher ist – statt nur bestehende Prozesse onchain zu verlagern.
Kann Privatsphäre die Reibung in Finanzmärkten tatsächlich verringern, oder zeigt sich die regulatorische Komplexität einfach an einer anderen Stelle?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich habe festgestellt, dass sich viele Diskussionen zur Tokenisierung auf das Asset selbst konzentrieren. Setzt man eine Anleihe oder ein Wertpapier onchain, klingt es so, als sei der schwierige Teil bereits erledigt.
Ich glaube, das ist nicht so einfach.
Für mich besteht die eigentliche Herausforderung in allem rund um das Asset: Wer ist berechtigt, es zu halten? Welche Informationen müssen geteilt werden? Wie werden Übertragungen geprüft? Und wie läuft die Abwicklung ab, ohne mehr Daten offenzulegen, als notwendig ist.
Das ist einer der Gründe, warum ich Dusk interessant finde. Sein Ansatz kombiniert vertrauliche Transaktionen mit Möglichkeiten, bestimmte Informationen bei Bedarf zu beweisen oder offenzulegen. Theoretisch könnte das regulierten Finanzmärkten etwas bieten, woran Blockchains oft gescheitert sind: Datenschutz, ohne die Compliance vollständig zu verlieren.
Aber ich bin immer noch vorsichtig.
Technologie kann viele Probleme der Infrastruktur lösen, aber sie kann nicht magisch Liquidität, institutionelle Nachfrage oder eine klare rechtliche Verantwortung schaffen. Das sind Fragen der Einführung, nicht Fragen der Kryptografie.
Ich finde, Dusk wird viel interessanter, wenn es regulierten Märkten das Gefühl gibt, dass es einfacher ist – statt nur bestehende Prozesse onchain zu verlagern.
Kann Privatsphäre die Reibung in Finanzmärkten tatsächlich verringern, oder zeigt sich die regulatorische Komplexität einfach an einer anderen Stelle?
@Dusk $DUSK #dusk
Ich glaube, das ist nicht so einfach.
Für mich besteht die eigentliche Herausforderung in allem rund um das Asset: Wer ist berechtigt, es zu halten? Welche Informationen müssen geteilt werden? Wie werden Übertragungen geprüft? Und wie läuft die Abwicklung ab, ohne mehr Daten offenzulegen, als notwendig ist.
Das ist einer der Gründe, warum ich Dusk interessant finde. Sein Ansatz kombiniert vertrauliche Transaktionen mit Möglichkeiten, bestimmte Informationen bei Bedarf zu beweisen oder offenzulegen. Theoretisch könnte das regulierten Finanzmärkten etwas bieten, woran Blockchains oft gescheitert sind: Datenschutz, ohne die Compliance vollständig zu verlieren.
Aber ich bin immer noch vorsichtig.
Technologie kann viele Probleme der Infrastruktur lösen, aber sie kann nicht magisch Liquidität, institutionelle Nachfrage oder eine klare rechtliche Verantwortung schaffen. Das sind Fragen der Einführung, nicht Fragen der Kryptografie.
Ich finde, Dusk wird viel interessanter, wenn es regulierten Märkten das Gefühl gibt, dass es einfacher ist – statt nur bestehende Prozesse onchain zu verlagern.
Kann Privatsphäre die Reibung in Finanzmärkten tatsächlich verringern, oder zeigt sich die regulatorische Komplexität einfach an einer anderen Stelle?
@Dusk $DUSK #dusk
11
8
1.3k
·
--
Bullisch
Eine Sache, zu der ich bei Dusk Network immer wieder zurückkehre, ist Sicherheit.
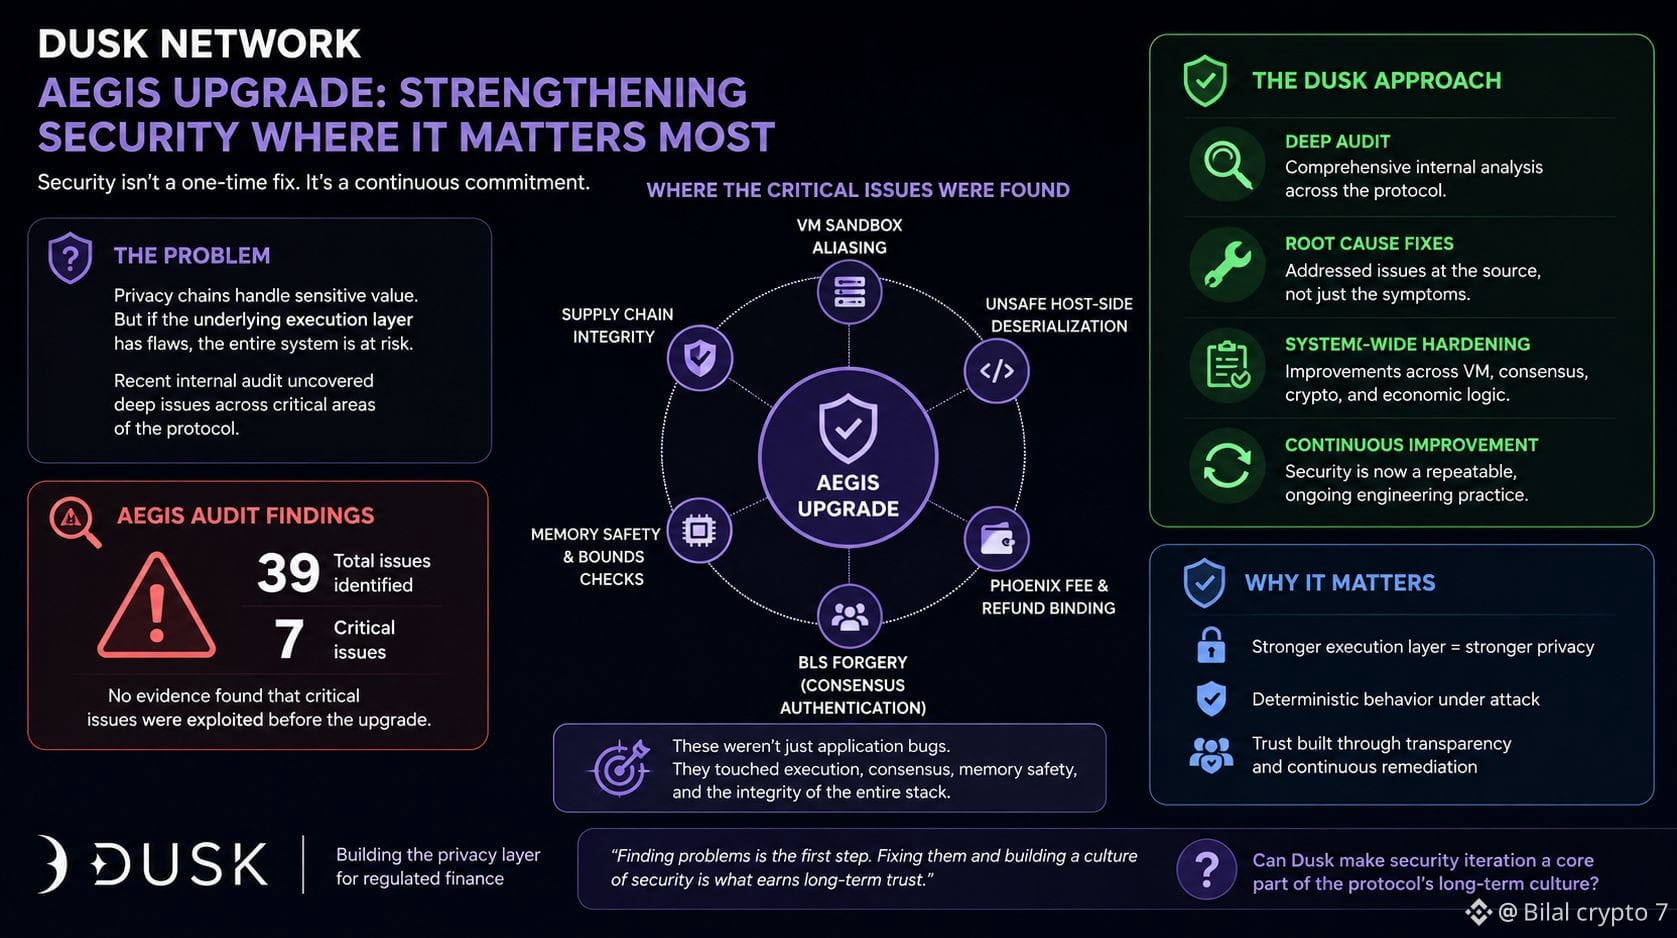
Privatsphäre bekommt zwar die meiste Aufmerksamkeit, aber ich glaube, dass das eher „langweilige“ Zeug darunter genauso wichtig ist für eine finanzielle Blockchain. Wenn es in der Ausführungsebene eine Schwachstelle gibt, bedeutet ausgefeilte Kryptografie nicht viel.
Das Upgrade von Dusk mit AEGIS hat meine Aufmerksamkeit geweckt, weil es nicht nur darum ging, die Kanten zu glätten. Dusk sagt, dass das Audit 39 Probleme aufgedeckt hat – darunter sieben kritische – in Bereichen wie VM-Sandboxing, Deserialisierung, Gebührenbehandlung und BLS-Signaturen.
Was ich interessant finde, ist, dass diese Probleme nicht alle an einer Stelle im Stack saßen. Sie betrafen die Ausführung, die Sicherheit und die Art und Weise, wie das Netzwerk Transaktionen verarbeitet.
Ich habe genug Projekte gesehen, um zu wissen, dass ein Audit an sich nicht viel beweist. Probleme zu finden ist nützlich, aber mir ist wichtiger, was danach passiert. Werden die Fixes richtig getestet? Sucht das Team weiter nach Schwachstellen? Wird Sicherheit Teil des Entwicklungsprozesses?
Genau da bin ich bei Dusk noch ein wenig vorsichtig. Gute Nachbesserungen sind ermutigend, aber sie müssen zur Gewohnheit werden.
Ich bin gespannt, ob Dusk diese Sicherheitsdisziplin zu einem Teil der langfristigen Kultur des Protokolls machen kann.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Eine Sache, zu der ich bei Dusk Network immer wieder zurückkehre, ist Sicherheit.
Privatsphäre bekommt zwar die meiste Aufmerksamkeit, aber ich glaube, dass das eher „langweilige“ Zeug darunter genauso wichtig ist für eine finanzielle Blockchain. Wenn es in der Ausführungsebene eine Schwachstelle gibt, bedeutet ausgefeilte Kryptografie nicht viel.
Das Upgrade von Dusk mit AEGIS hat meine Aufmerksamkeit geweckt, weil es nicht nur darum ging, die Kanten zu glätten. Dusk sagt, dass das Audit 39 Probleme aufgedeckt hat – darunter sieben kritische – in Bereichen wie VM-Sandboxing, Deserialisierung, Gebührenbehandlung und BLS-Signaturen.
Was ich interessant finde, ist, dass diese Probleme nicht alle an einer Stelle im Stack saßen. Sie betrafen die Ausführung, die Sicherheit und die Art und Weise, wie das Netzwerk Transaktionen verarbeitet.
Ich habe genug Projekte gesehen, um zu wissen, dass ein Audit an sich nicht viel beweist. Probleme zu finden ist nützlich, aber mir ist wichtiger, was danach passiert. Werden die Fixes richtig getestet? Sucht das Team weiter nach Schwachstellen? Wird Sicherheit Teil des Entwicklungsprozesses?
Genau da bin ich bei Dusk noch ein wenig vorsichtig. Gute Nachbesserungen sind ermutigend, aber sie müssen zur Gewohnheit werden.
Ich bin gespannt, ob Dusk diese Sicherheitsdisziplin zu einem Teil der langfristigen Kultur des Protokolls machen kann.
@Dusk #dusk $DUSK
Privatsphäre bekommt zwar die meiste Aufmerksamkeit, aber ich glaube, dass das eher „langweilige“ Zeug darunter genauso wichtig ist für eine finanzielle Blockchain. Wenn es in der Ausführungsebene eine Schwachstelle gibt, bedeutet ausgefeilte Kryptografie nicht viel.
Das Upgrade von Dusk mit AEGIS hat meine Aufmerksamkeit geweckt, weil es nicht nur darum ging, die Kanten zu glätten. Dusk sagt, dass das Audit 39 Probleme aufgedeckt hat – darunter sieben kritische – in Bereichen wie VM-Sandboxing, Deserialisierung, Gebührenbehandlung und BLS-Signaturen.
Was ich interessant finde, ist, dass diese Probleme nicht alle an einer Stelle im Stack saßen. Sie betrafen die Ausführung, die Sicherheit und die Art und Weise, wie das Netzwerk Transaktionen verarbeitet.
Ich habe genug Projekte gesehen, um zu wissen, dass ein Audit an sich nicht viel beweist. Probleme zu finden ist nützlich, aber mir ist wichtiger, was danach passiert. Werden die Fixes richtig getestet? Sucht das Team weiter nach Schwachstellen? Wird Sicherheit Teil des Entwicklungsprozesses?
Genau da bin ich bei Dusk noch ein wenig vorsichtig. Gute Nachbesserungen sind ermutigend, aber sie müssen zur Gewohnheit werden.
Ich bin gespannt, ob Dusk diese Sicherheitsdisziplin zu einem Teil der langfristigen Kultur des Protokolls machen kann.
@Dusk #dusk $DUSK
8
8
352
·
--
Bullisch
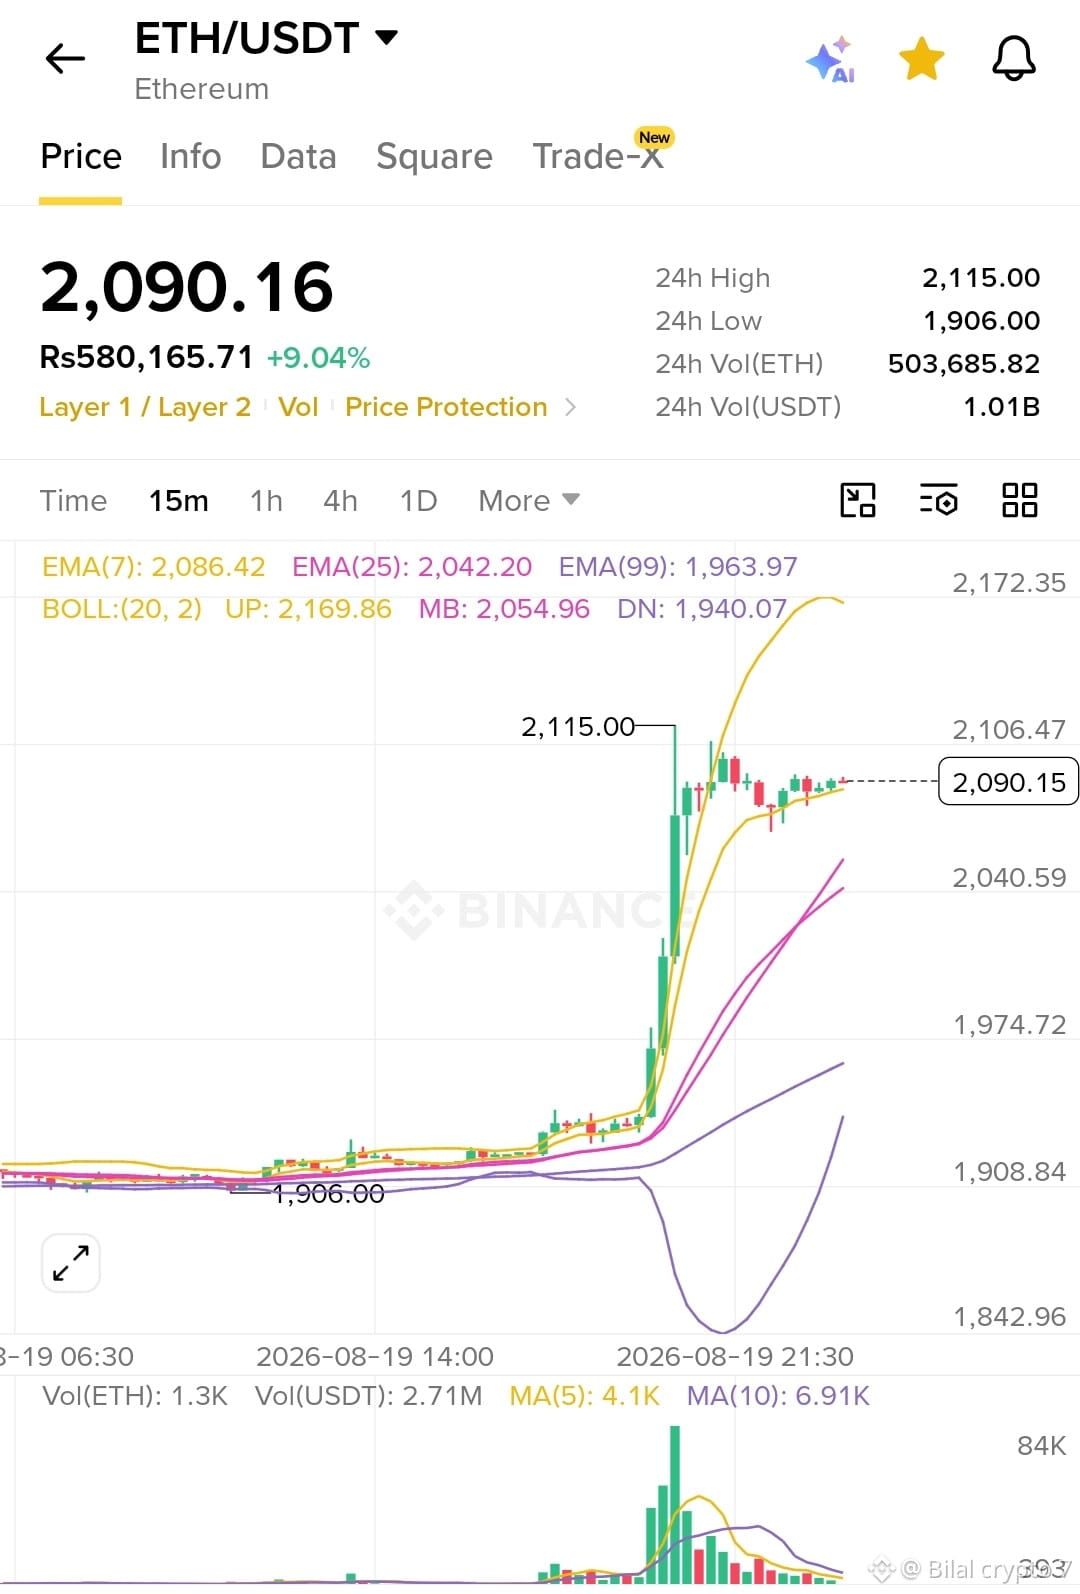
$ETH Ethereum zeigt heute eine starke Bewegung und handelt bei rund 2.090 US-Dollar, nachdem es sich vom Tief bei 1.906 US-Dollar nach oben bewegt hat. Der 24h-Zuwachs liegt bei über 9%, aber mich interessiert mehr, was als Nächstes passiert, als die Prozentzahl selbst.
Im 15-Minuten-Chart hält sich ETH oberhalb der EMA(7) nahe 2.086 US-Dollar und bleibt komfortabel über der EMA(25) bei etwa 2.042 sowie der EMA(99) bei rund 1.964. Das sagt mir, dass der kurzfristige Momentum-Bereich weiterhin positiv ist.
Die größere Frage ist jedoch der Widerstand. ETH hat den Bereich um 2.115 bereits getestet, während das obere Bollinger-Band bei etwa 2.170 liegt. Wenn Käufer 2.115 durchbrechen und darüber halten können, könnte die nächste Bewegung deutlich interessanter werden. Wenn der Kurs jedoch erneut abgewiesen wird, würde mich ein Rücksetzer in Richtung 2.055–2.040 nicht überraschen.
Auch das Volumen ist beachtlich: In den letzten 24 Stunden gab es mehr als 1 Mrd. USDT-Volumen.
Ich würde dieser Kerze nicht hinterherlaufen. Ich würde lieber beobachten, ob ETH den Widerstand in Unterstützung umwandeln kann. Dort wird die wahre Stärke klarer werden.
#WyomingMovesFRNTToChainlinkCCIP #ColdcardTheftInvestigationAdvances
#UAESaysItDetectedTwoIranianBallisticMissiles
{spot}(ETHUSDT)
$ETH Ethereum zeigt heute eine starke Bewegung und handelt bei rund 2.090 US-Dollar, nachdem es sich vom Tief bei 1.906 US-Dollar nach oben bewegt hat. Der 24h-Zuwachs liegt bei über 9%, aber mich interessiert mehr, was als Nächstes passiert, als die Prozentzahl selbst.
Im 15-Minuten-Chart hält sich ETH oberhalb der EMA(7) nahe 2.086 US-Dollar und bleibt komfortabel über der EMA(25) bei etwa 2.042 sowie der EMA(99) bei rund 1.964. Das sagt mir, dass der kurzfristige Momentum-Bereich weiterhin positiv ist.
Die größere Frage ist jedoch der Widerstand. ETH hat den Bereich um 2.115 bereits getestet, während das obere Bollinger-Band bei etwa 2.170 liegt. Wenn Käufer 2.115 durchbrechen und darüber halten können, könnte die nächste Bewegung deutlich interessanter werden. Wenn der Kurs jedoch erneut abgewiesen wird, würde mich ein Rücksetzer in Richtung 2.055–2.040 nicht überraschen.
Auch das Volumen ist beachtlich: In den letzten 24 Stunden gab es mehr als 1 Mrd. USDT-Volumen.
Ich würde dieser Kerze nicht hinterherlaufen. Ich würde lieber beobachten, ob ETH den Widerstand in Unterstützung umwandeln kann. Dort wird die wahre Stärke klarer werden.
#WyomingMovesFRNTToChainlinkCCIP #ColdcardTheftInvestigationAdvances
#UAESaysItDetectedTwoIranianBallisticMissiles
Im 15-Minuten-Chart hält sich ETH oberhalb der EMA(7) nahe 2.086 US-Dollar und bleibt komfortabel über der EMA(25) bei etwa 2.042 sowie der EMA(99) bei rund 1.964. Das sagt mir, dass der kurzfristige Momentum-Bereich weiterhin positiv ist.
Die größere Frage ist jedoch der Widerstand. ETH hat den Bereich um 2.115 bereits getestet, während das obere Bollinger-Band bei etwa 2.170 liegt. Wenn Käufer 2.115 durchbrechen und darüber halten können, könnte die nächste Bewegung deutlich interessanter werden. Wenn der Kurs jedoch erneut abgewiesen wird, würde mich ein Rücksetzer in Richtung 2.055–2.040 nicht überraschen.
Auch das Volumen ist beachtlich: In den letzten 24 Stunden gab es mehr als 1 Mrd. USDT-Volumen.
Ich würde dieser Kerze nicht hinterherlaufen. Ich würde lieber beobachten, ob ETH den Widerstand in Unterstützung umwandeln kann. Dort wird die wahre Stärke klarer werden.
#WyomingMovesFRNTToChainlinkCCIP #ColdcardTheftInvestigationAdvances
#UAESaysItDetectedTwoIranianBallisticMissiles
1
166
·
--
Bullisch
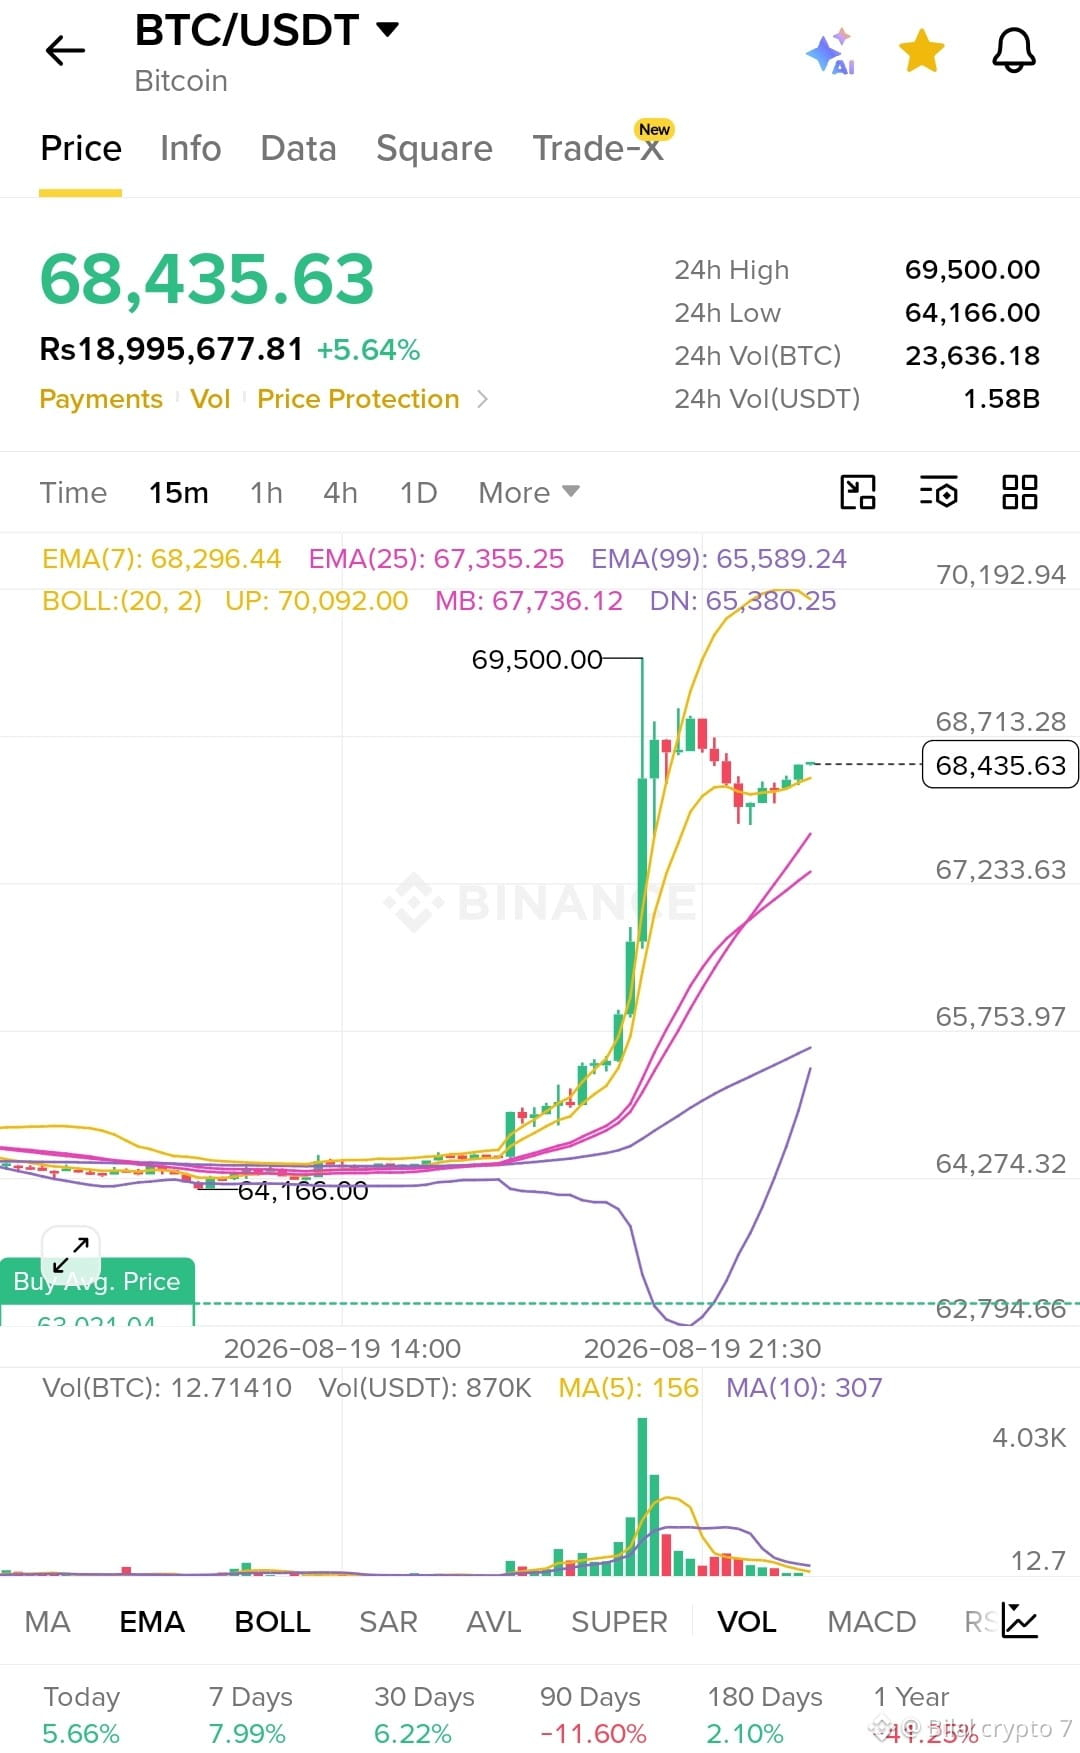
$BTC zeigt nach der Rückeroberung von 68.000 $ starke Dynamik. Im 15m-Chart liegt der Kurs über EMA(7), EMA(25) und EMA(99), während das Volumen während des Ausbruchs stark angestiegen ist. Ich beobachte 69,5K $ als wichtigsten Widerstand und 67,7K $ als Zone für den kurzfristigen Support. Wenn Käufer oberhalb des Supports bleiben, könnte die Dynamik stark bleiben.
$BTC
#ColdcardTheftInvestigationAdvances #CryptoRally #ToyotaFinanceLaunchesTokenizedBondForRetail
$BTC zeigt nach der Rückeroberung von 68.000 $ starke Dynamik. Im 15m-Chart liegt der Kurs über EMA(7), EMA(25) und EMA(99), während das Volumen während des Ausbruchs stark angestiegen ist. Ich beobachte 69,5K $ als wichtigsten Widerstand und 67,7K $ als Zone für den kurzfristigen Support. Wenn Käufer oberhalb des Supports bleiben, könnte die Dynamik stark bleiben.
$BTC
#ColdcardTheftInvestigationAdvances #CryptoRally #ToyotaFinanceLaunchesTokenizedBondForRetail
$BTC
#ColdcardTheftInvestigationAdvances #CryptoRally #ToyotaFinanceLaunchesTokenizedBondForRetail
138
·
--
Bullisch
$BNB
{spot}(BNBUSDT)
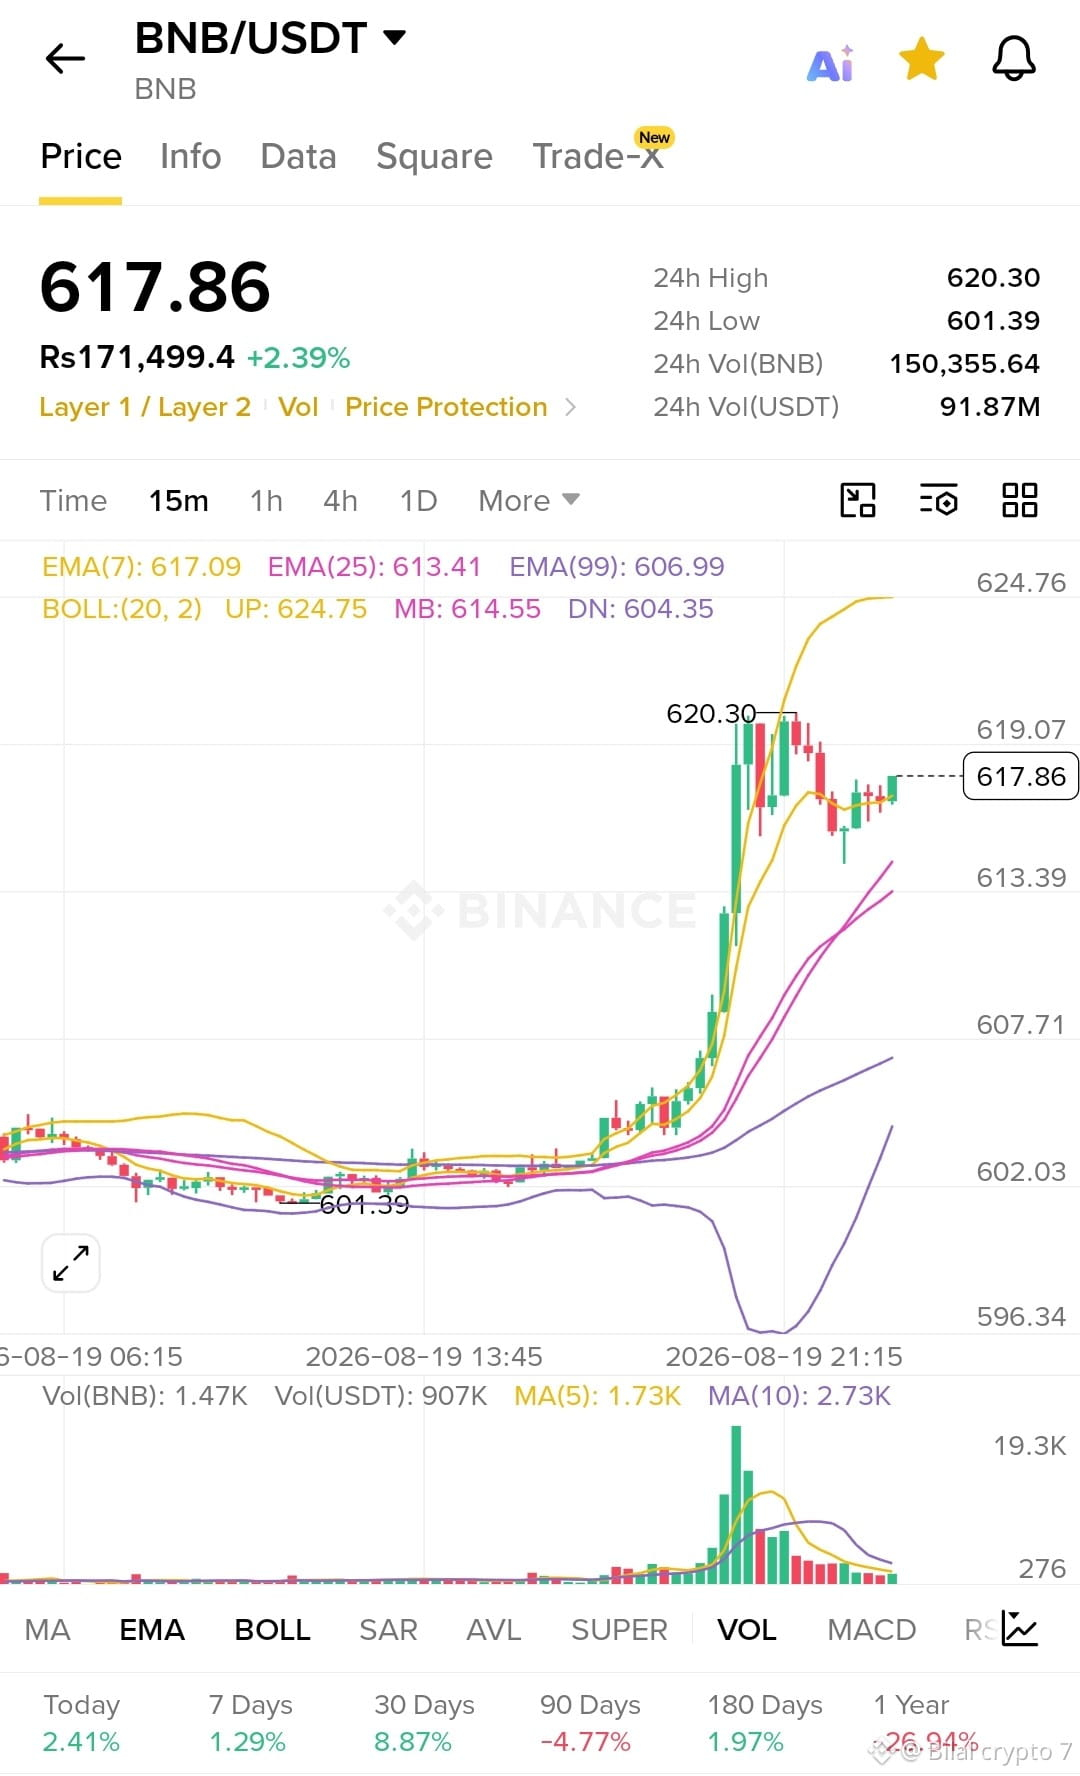
USDT — 617,86 $ (+2,39%)**
Deutlicher Anstieg vom 601,39 $-Niveau auf ein 24h-Hoch von 620,30 $, aktuell stabil über 617 $. Das Volumen schoss beim Ausbruch stark an und ließ dann nach, als sich der Preis in den neuen Bereich einpendelte.
Was steckt eigentlich dahinter:
📊 BNB belegt Platz #2 im neuen S\u0026P/Pantera Digital Asset Index — ausschließlich anhand von Protokoll-Einnahmen ausgewählt
👥 BNB Chain verzeichnet in diesem Jahr durchschnittlich ~4,5 Mio. täglich aktive Nutzer
🔧 Geplantes Network-Upgrade am 25. Aug. (einige Börsen werden Ein- und Auszahlungen pausieren)
⚠️ Die BNB Chain geht außerdem rechtlich gegen einen nicht autorisierten Token vor, der über eine alte Wallet eines ehemaligen Mitarbeiters gestartet wurde
7T: +1,29 % | 30T: +8,87 % | 1J: -26,94 %
**Fazit:** Das ist nicht nur ein Chart-Spike — es sind Nutzungs- und Knappheitsdaten, die zeitgleich mit dem Preis zusammenpassen.
#BNB #Binance #crypto
#WyomingMovesFRNTToChainlinkCCIP #FOMCWatch
$BNB
USDT — 617,86 $ (+2,39%)**
Deutlicher Anstieg vom 601,39 $-Niveau auf ein 24h-Hoch von 620,30 $, aktuell stabil über 617 $. Das Volumen schoss beim Ausbruch stark an und ließ dann nach, als sich der Preis in den neuen Bereich einpendelte.
Was steckt eigentlich dahinter:
📊 BNB belegt Platz #2 im neuen S\u0026P/Pantera Digital Asset Index — ausschließlich anhand von Protokoll-Einnahmen ausgewählt
👥 BNB Chain verzeichnet in diesem Jahr durchschnittlich ~4,5 Mio. täglich aktive Nutzer
🔧 Geplantes Network-Upgrade am 25. Aug. (einige Börsen werden Ein- und Auszahlungen pausieren)
⚠️ Die BNB Chain geht außerdem rechtlich gegen einen nicht autorisierten Token vor, der über eine alte Wallet eines ehemaligen Mitarbeiters gestartet wurde
7T: +1,29 % | 30T: +8,87 % | 1J: -26,94 %
**Fazit:** Das ist nicht nur ein Chart-Spike — es sind Nutzungs- und Knappheitsdaten, die zeitgleich mit dem Preis zusammenpassen.
#BNB #Binance #crypto
#WyomingMovesFRNTToChainlinkCCIP #FOMCWatch
USDT — 617,86 $ (+2,39%)**
Deutlicher Anstieg vom 601,39 $-Niveau auf ein 24h-Hoch von 620,30 $, aktuell stabil über 617 $. Das Volumen schoss beim Ausbruch stark an und ließ dann nach, als sich der Preis in den neuen Bereich einpendelte.
Was steckt eigentlich dahinter:
📊 BNB belegt Platz #2 im neuen S\u0026P/Pantera Digital Asset Index — ausschließlich anhand von Protokoll-Einnahmen ausgewählt
👥 BNB Chain verzeichnet in diesem Jahr durchschnittlich ~4,5 Mio. täglich aktive Nutzer
🔧 Geplantes Network-Upgrade am 25. Aug. (einige Börsen werden Ein- und Auszahlungen pausieren)
⚠️ Die BNB Chain geht außerdem rechtlich gegen einen nicht autorisierten Token vor, der über eine alte Wallet eines ehemaligen Mitarbeiters gestartet wurde
7T: +1,29 % | 30T: +8,87 % | 1J: -26,94 %
**Fazit:** Das ist nicht nur ein Chart-Spike — es sind Nutzungs- und Knappheitsdaten, die zeitgleich mit dem Preis zusammenpassen.
#BNB #Binance #crypto
#WyomingMovesFRNTToChainlinkCCIP #FOMCWatch
180
·
--
Bullisch
Ich komme immer wieder auf eine Sache bei Dusk zurück: Gute Privacy-Technologie bedeutet sehr wenig, wenn Entwickler sie nicht wirklich nutzen und damit entwickeln wollen.
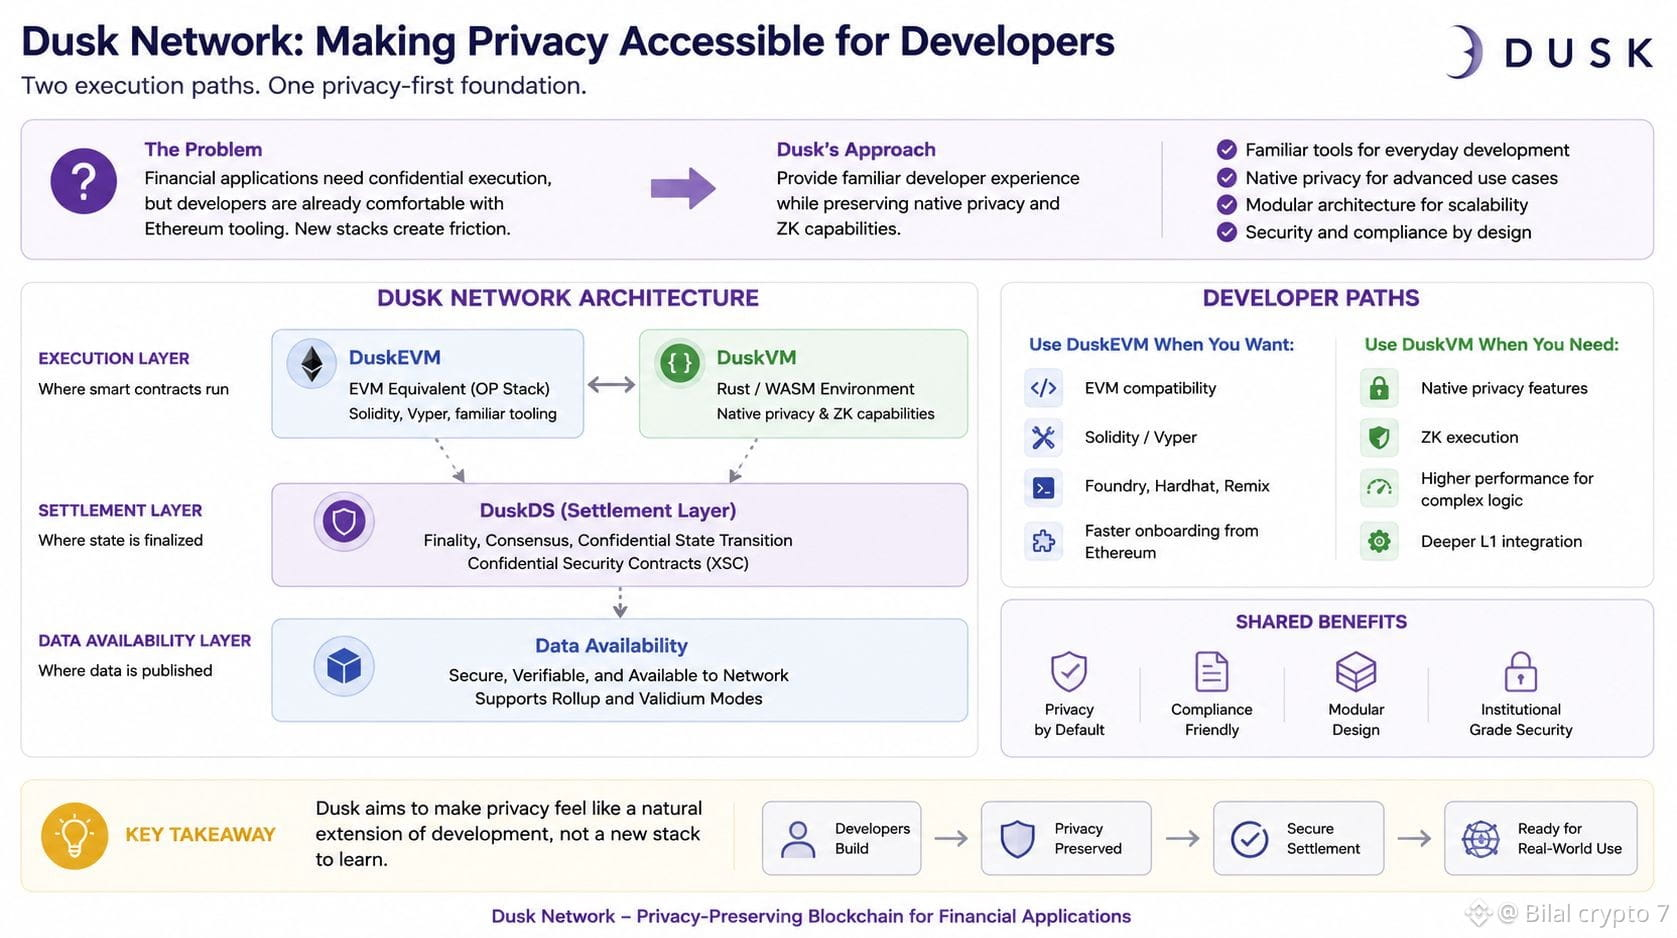
Das Problem erscheint mir ziemlich einfach. Finanz-Apps brauchen möglicherweise vertrauliche Ausführung, aber die meisten Entwickler kennen Ethereum, Solidity, Foundry, Hardhat und das übliche EVM-Tooling bereits. Wenn man sie dazu auffordert, eine völlig andere Umgebung zu lernen, kann das schon für sich selbst zur Hürde werden.
Was ich an Dusk interessant finde, ist, wie es an dieses Problem herangeht. DuskEVM bietet Entwicklern eine vertrautere EVM-Umgebung, während DuskDS Abwicklung und Datenverfügbarkeit übernimmt. Entwickler, die tieferen Zugriff auf die nativen Fähigkeiten von Dusk haben möchten, können DuskVM nutzen, das um Rust/WASM herum gebaut ist und Unterstützung für Privacy und ZK-Ausführung bietet.
Ich mag die Richtung, aber ich bin immer noch nicht vollständig überzeugt.
Die Unterstützung verschiedener Ausführungsumgebungen klingt zwar sinnvoll, macht es für Entwickler aber auch mit mehr Dingen, die sie verstehen müssen. Für mich ist der eigentliche Test nicht, ob Dusk diese Umgebungen unterstützen kann. Entscheidend ist, ob Entwickler dort tatsächlich bauen wollen.
Ich denke, dieser Unterschied ist wichtig.
Kann Dusk die Entwicklung privater Blockchains normal wirken lassen, oder werden Entwickler Privatsphäre nur dann in den Fokus rücken, wenn sie sie unbedingt brauchen?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich komme immer wieder auf eine Sache bei Dusk zurück: Gute Privacy-Technologie bedeutet sehr wenig, wenn Entwickler sie nicht wirklich nutzen und damit entwickeln wollen.
Das Problem erscheint mir ziemlich einfach. Finanz-Apps brauchen möglicherweise vertrauliche Ausführung, aber die meisten Entwickler kennen Ethereum, Solidity, Foundry, Hardhat und das übliche EVM-Tooling bereits. Wenn man sie dazu auffordert, eine völlig andere Umgebung zu lernen, kann das schon für sich selbst zur Hürde werden.
Was ich an Dusk interessant finde, ist, wie es an dieses Problem herangeht. DuskEVM bietet Entwicklern eine vertrautere EVM-Umgebung, während DuskDS Abwicklung und Datenverfügbarkeit übernimmt. Entwickler, die tieferen Zugriff auf die nativen Fähigkeiten von Dusk haben möchten, können DuskVM nutzen, das um Rust/WASM herum gebaut ist und Unterstützung für Privacy und ZK-Ausführung bietet.
Ich mag die Richtung, aber ich bin immer noch nicht vollständig überzeugt.
Die Unterstützung verschiedener Ausführungsumgebungen klingt zwar sinnvoll, macht es für Entwickler aber auch mit mehr Dingen, die sie verstehen müssen. Für mich ist der eigentliche Test nicht, ob Dusk diese Umgebungen unterstützen kann. Entscheidend ist, ob Entwickler dort tatsächlich bauen wollen.
Ich denke, dieser Unterschied ist wichtig.
Kann Dusk die Entwicklung privater Blockchains normal wirken lassen, oder werden Entwickler Privatsphäre nur dann in den Fokus rücken, wenn sie sie unbedingt brauchen?
@Dusk #dusk $DUSK
Das Problem erscheint mir ziemlich einfach. Finanz-Apps brauchen möglicherweise vertrauliche Ausführung, aber die meisten Entwickler kennen Ethereum, Solidity, Foundry, Hardhat und das übliche EVM-Tooling bereits. Wenn man sie dazu auffordert, eine völlig andere Umgebung zu lernen, kann das schon für sich selbst zur Hürde werden.
Was ich an Dusk interessant finde, ist, wie es an dieses Problem herangeht. DuskEVM bietet Entwicklern eine vertrautere EVM-Umgebung, während DuskDS Abwicklung und Datenverfügbarkeit übernimmt. Entwickler, die tieferen Zugriff auf die nativen Fähigkeiten von Dusk haben möchten, können DuskVM nutzen, das um Rust/WASM herum gebaut ist und Unterstützung für Privacy und ZK-Ausführung bietet.
Ich mag die Richtung, aber ich bin immer noch nicht vollständig überzeugt.
Die Unterstützung verschiedener Ausführungsumgebungen klingt zwar sinnvoll, macht es für Entwickler aber auch mit mehr Dingen, die sie verstehen müssen. Für mich ist der eigentliche Test nicht, ob Dusk diese Umgebungen unterstützen kann. Entscheidend ist, ob Entwickler dort tatsächlich bauen wollen.
Ich denke, dieser Unterschied ist wichtig.
Kann Dusk die Entwicklung privater Blockchains normal wirken lassen, oder werden Entwickler Privatsphäre nur dann in den Fokus rücken, wenn sie sie unbedingt brauchen?
@Dusk #dusk $DUSK
12
10
130
·
--
Bullisch
Ich stoße immer wieder auf ein einfaches Problem bei datenschutzorientierten Blockchains: Gute Technologie bedeutet nicht viel, wenn Entwickler sie nur schwer nutzen können.
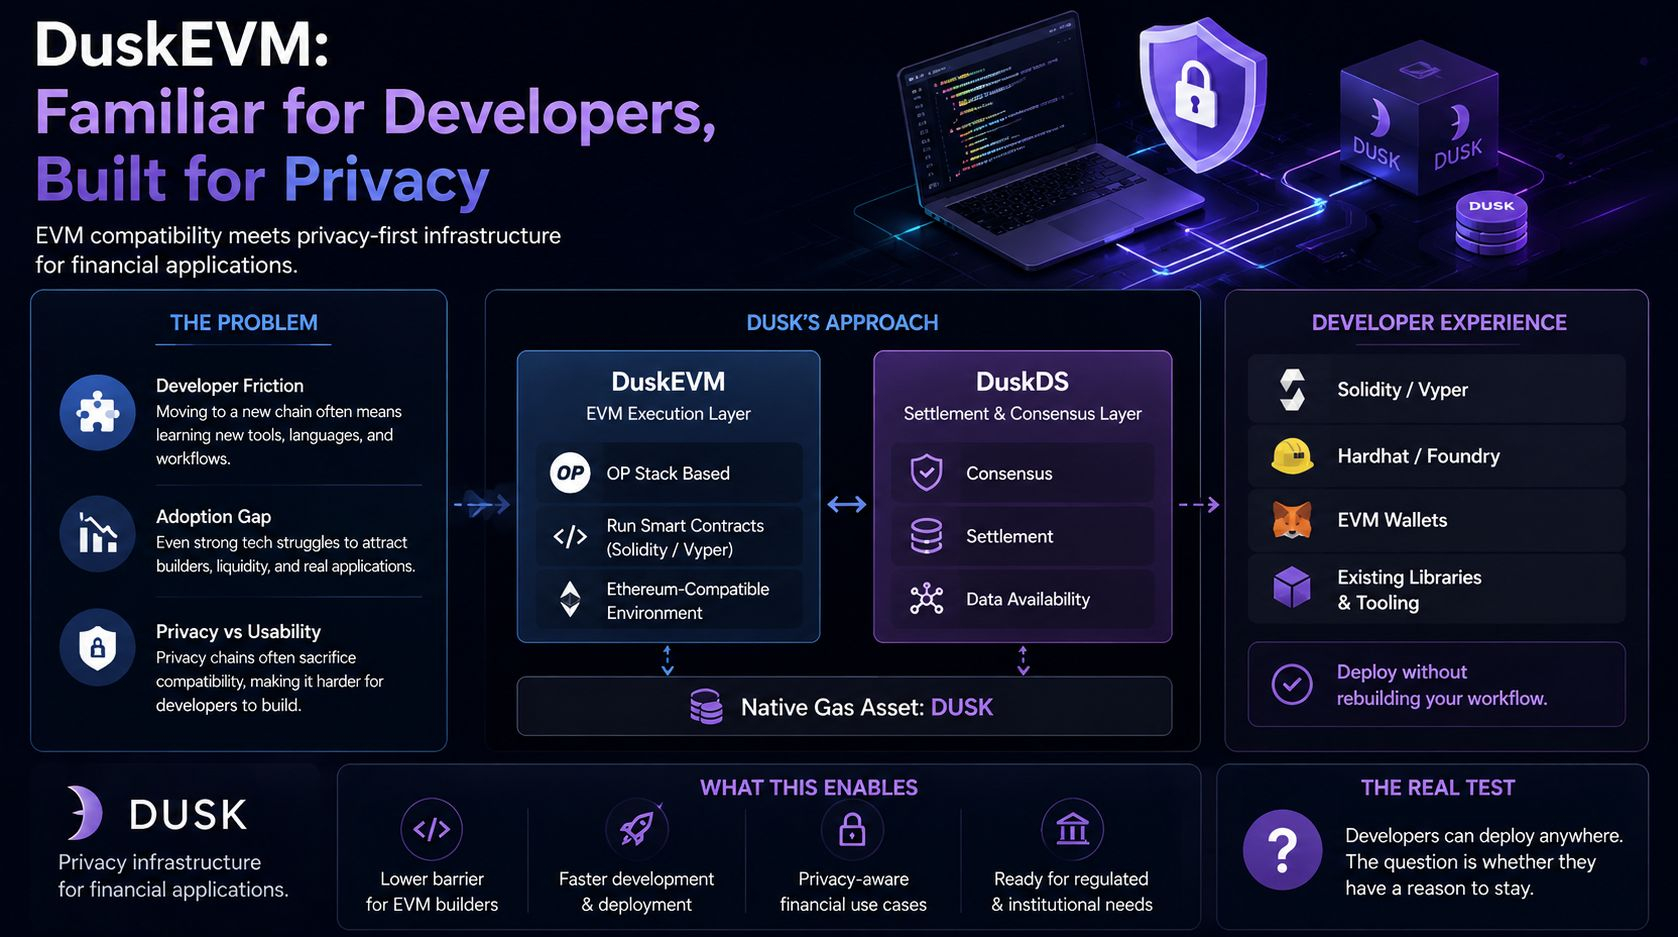
Als ich mir Dusk genauer ansah, war der Teil, der mein Interesse geweckt hat, dessen Ansatz für den Entwicklerzugang. DuskEVM unterstützt Solidity, Vyper und vertraute Ethereum-Tools, während DuskVM Entwicklern eine native Rust/WASM-Umgebung für Anwendungen bietet, die tieferen Zugriff auf die Architektur von Dusk, dessen Datenschutzfunktionen und Fähigkeiten im Bereich Zero-Knowledge benötigen.
Ich sehe darin eine praktische Balance. Ich kann mir vorstellen, dass ein Entwickler mit Tools beginnt, die er bereits kennt, und gleichzeitig einen Weg zu Funktionen hat, die stärker auf Dusk zugeschnitten sind.
Doch ich bin weiterhin vorsichtig.
Vertraute Tools können die Einstiegshürde senken, aber sie schaffen nicht automatisch ein starkes Entwickler-Ökosystem. Ich habe schon viele Projekte gesehen, die die Integration zwar leicht machen, aber dennoch Schwierigkeiten haben, Builder zu gewinnen, die langfristig bleiben.
Für mich ist die spannendere Frage nicht, ob Dusk Entwickler unterstützen kann, sondern ob seine Datenschutzarchitektur ihnen einen Grund gibt, Dusk gegenüber den EVM-Umgebungen zu wählen, die sie bereits kennen.
Ich bin neugierig: Was würde einen Entwickler tatsächlich dazu bringen, nach dem ersten Experiment auf Dusk zu bleiben?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich stoße immer wieder auf ein einfaches Problem bei datenschutzorientierten Blockchains: Gute Technologie bedeutet nicht viel, wenn Entwickler sie nur schwer nutzen können.
Als ich mir Dusk genauer ansah, war der Teil, der mein Interesse geweckt hat, dessen Ansatz für den Entwicklerzugang. DuskEVM unterstützt Solidity, Vyper und vertraute Ethereum-Tools, während DuskVM Entwicklern eine native Rust/WASM-Umgebung für Anwendungen bietet, die tieferen Zugriff auf die Architektur von Dusk, dessen Datenschutzfunktionen und Fähigkeiten im Bereich Zero-Knowledge benötigen.
Ich sehe darin eine praktische Balance. Ich kann mir vorstellen, dass ein Entwickler mit Tools beginnt, die er bereits kennt, und gleichzeitig einen Weg zu Funktionen hat, die stärker auf Dusk zugeschnitten sind.
Doch ich bin weiterhin vorsichtig.
Vertraute Tools können die Einstiegshürde senken, aber sie schaffen nicht automatisch ein starkes Entwickler-Ökosystem. Ich habe schon viele Projekte gesehen, die die Integration zwar leicht machen, aber dennoch Schwierigkeiten haben, Builder zu gewinnen, die langfristig bleiben.
Für mich ist die spannendere Frage nicht, ob Dusk Entwickler unterstützen kann, sondern ob seine Datenschutzarchitektur ihnen einen Grund gibt, Dusk gegenüber den EVM-Umgebungen zu wählen, die sie bereits kennen.
Ich bin neugierig: Was würde einen Entwickler tatsächlich dazu bringen, nach dem ersten Experiment auf Dusk zu bleiben?
@Dusk #dusk $DUSK
Als ich mir Dusk genauer ansah, war der Teil, der mein Interesse geweckt hat, dessen Ansatz für den Entwicklerzugang. DuskEVM unterstützt Solidity, Vyper und vertraute Ethereum-Tools, während DuskVM Entwicklern eine native Rust/WASM-Umgebung für Anwendungen bietet, die tieferen Zugriff auf die Architektur von Dusk, dessen Datenschutzfunktionen und Fähigkeiten im Bereich Zero-Knowledge benötigen.
Ich sehe darin eine praktische Balance. Ich kann mir vorstellen, dass ein Entwickler mit Tools beginnt, die er bereits kennt, und gleichzeitig einen Weg zu Funktionen hat, die stärker auf Dusk zugeschnitten sind.
Doch ich bin weiterhin vorsichtig.
Vertraute Tools können die Einstiegshürde senken, aber sie schaffen nicht automatisch ein starkes Entwickler-Ökosystem. Ich habe schon viele Projekte gesehen, die die Integration zwar leicht machen, aber dennoch Schwierigkeiten haben, Builder zu gewinnen, die langfristig bleiben.
Für mich ist die spannendere Frage nicht, ob Dusk Entwickler unterstützen kann, sondern ob seine Datenschutzarchitektur ihnen einen Grund gibt, Dusk gegenüber den EVM-Umgebungen zu wählen, die sie bereits kennen.
Ich bin neugierig: Was würde einen Entwickler tatsächlich dazu bringen, nach dem ersten Experiment auf Dusk zu bleiben?
@Dusk #dusk $DUSK
5
12
544
·
--
Bärisch
Ich bin bei Krypto-Projekten ziemlich skeptisch geworden, wenn sie über Sicherheit sprechen. Ein Audit kann auf dem Papier großartig aussehen, aber mir ist viel wichtiger, was passiert, wenn tatsächlich jemand ein Problem findet.
Genau das hat mich an der aktuellen Sicherheitsarbeit von Dusk interessiert.
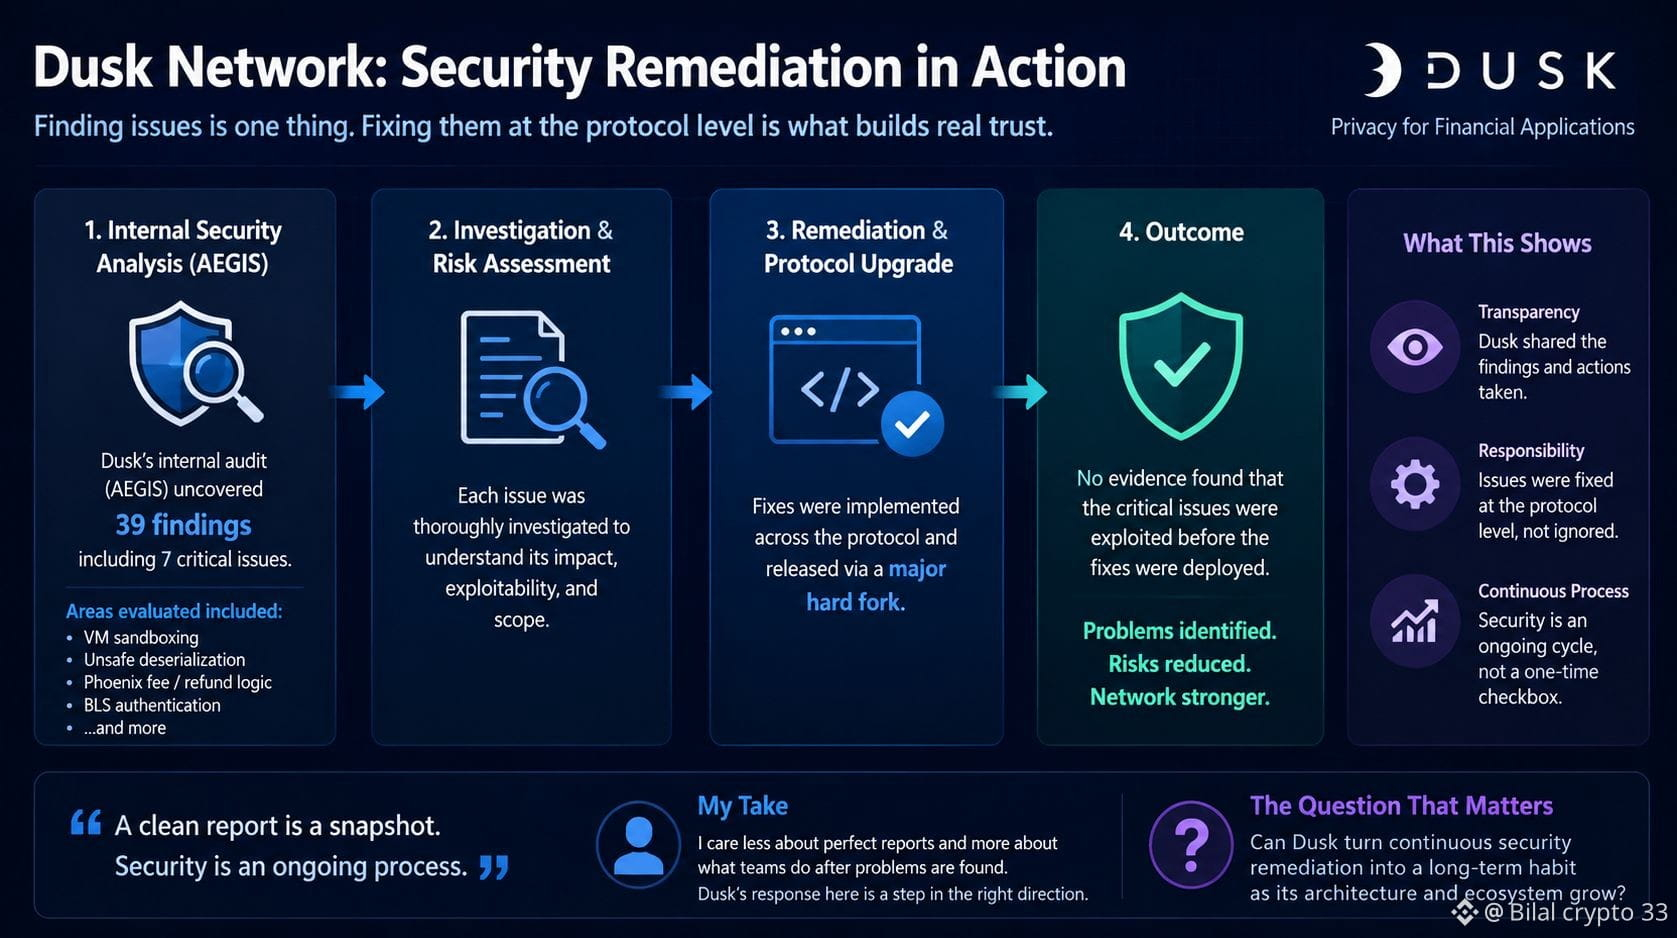
In seiner AEGIS-Sicherheitsanalyse meldete Dusk 39 Findings, darunter sieben, die als kritisch eingestuft wurden. Die Probleme betrafen Bereiche wie VM-Sandboxing, unsichere Deserialisierung, die Logik für Gebühren und Rückerstattungen sowie BLS-Authentifizierung. Dusk sagt, dass die Probleme durch einen großen Hard Fork behoben wurden und dass es keine Hinweise darauf gibt, dass die kritischen Probleme vorher ausgenutzt worden waren.
Ich würde das nicht als Beweis dafür nehmen, dass Dusk einfach „sicher“ ist. Ich finde, diese Schlussfolgerung wäre zu einfach.
Was ich stattdessen sehe, ist ein hilfreicheres Signal: Es wurden Probleme gefunden, untersucht und in Fixes auf Protokollebene umgewandelt.
Ich habe genug Krypto-Zyklen beobachtet, um zu wissen, dass Sicherheit kein einmaliger Erfolg ist. Sie wird schwieriger, sobald das System wächst – besonders, wenn immer mehr Entwickler und Anwendungen darauf angewiesen sind.
Deshalb interessiert mich mehr, was Dusk nach dem nächsten Audit macht, als wie gut der aktuelle Bericht aussieht.
Kann Dusk kontinuierliche Sicherheitsbehebung in eine langfristige Gewohnheit verwandeln?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich bin bei Krypto-Projekten ziemlich skeptisch geworden, wenn sie über Sicherheit sprechen. Ein Audit kann auf dem Papier großartig aussehen, aber mir ist viel wichtiger, was passiert, wenn tatsächlich jemand ein Problem findet.
Genau das hat mich an der aktuellen Sicherheitsarbeit von Dusk interessiert.
In seiner AEGIS-Sicherheitsanalyse meldete Dusk 39 Findings, darunter sieben, die als kritisch eingestuft wurden. Die Probleme betrafen Bereiche wie VM-Sandboxing, unsichere Deserialisierung, die Logik für Gebühren und Rückerstattungen sowie BLS-Authentifizierung. Dusk sagt, dass die Probleme durch einen großen Hard Fork behoben wurden und dass es keine Hinweise darauf gibt, dass die kritischen Probleme vorher ausgenutzt worden waren.
Ich würde das nicht als Beweis dafür nehmen, dass Dusk einfach „sicher“ ist. Ich finde, diese Schlussfolgerung wäre zu einfach.
Was ich stattdessen sehe, ist ein hilfreicheres Signal: Es wurden Probleme gefunden, untersucht und in Fixes auf Protokollebene umgewandelt.
Ich habe genug Krypto-Zyklen beobachtet, um zu wissen, dass Sicherheit kein einmaliger Erfolg ist. Sie wird schwieriger, sobald das System wächst – besonders, wenn immer mehr Entwickler und Anwendungen darauf angewiesen sind.
Deshalb interessiert mich mehr, was Dusk nach dem nächsten Audit macht, als wie gut der aktuelle Bericht aussieht.
Kann Dusk kontinuierliche Sicherheitsbehebung in eine langfristige Gewohnheit verwandeln?
@Dusk #dusk $DUSK
Genau das hat mich an der aktuellen Sicherheitsarbeit von Dusk interessiert.
In seiner AEGIS-Sicherheitsanalyse meldete Dusk 39 Findings, darunter sieben, die als kritisch eingestuft wurden. Die Probleme betrafen Bereiche wie VM-Sandboxing, unsichere Deserialisierung, die Logik für Gebühren und Rückerstattungen sowie BLS-Authentifizierung. Dusk sagt, dass die Probleme durch einen großen Hard Fork behoben wurden und dass es keine Hinweise darauf gibt, dass die kritischen Probleme vorher ausgenutzt worden waren.
Ich würde das nicht als Beweis dafür nehmen, dass Dusk einfach „sicher“ ist. Ich finde, diese Schlussfolgerung wäre zu einfach.
Was ich stattdessen sehe, ist ein hilfreicheres Signal: Es wurden Probleme gefunden, untersucht und in Fixes auf Protokollebene umgewandelt.
Ich habe genug Krypto-Zyklen beobachtet, um zu wissen, dass Sicherheit kein einmaliger Erfolg ist. Sie wird schwieriger, sobald das System wächst – besonders, wenn immer mehr Entwickler und Anwendungen darauf angewiesen sind.
Deshalb interessiert mich mehr, was Dusk nach dem nächsten Audit macht, als wie gut der aktuelle Bericht aussieht.
Kann Dusk kontinuierliche Sicherheitsbehebung in eine langfristige Gewohnheit verwandeln?
@Dusk #dusk $DUSK
15
15
326
·
--
Bullisch
$DUSK Ich habe in DuskEVM gegraben, und ich glaube, dass das Interessante nicht einfach nur ist, dass es EVM-kompatibel ist.
Ich habe dieses Etikett schon oft in der Krypto-Welt gesehen. Die eigentliche Frage für mich ist, ob ein Entwickler tatsächlich rüberwechseln kann, ohne das Gefühl zu haben, erst eine völlig neue Welt lernen zu müssen.
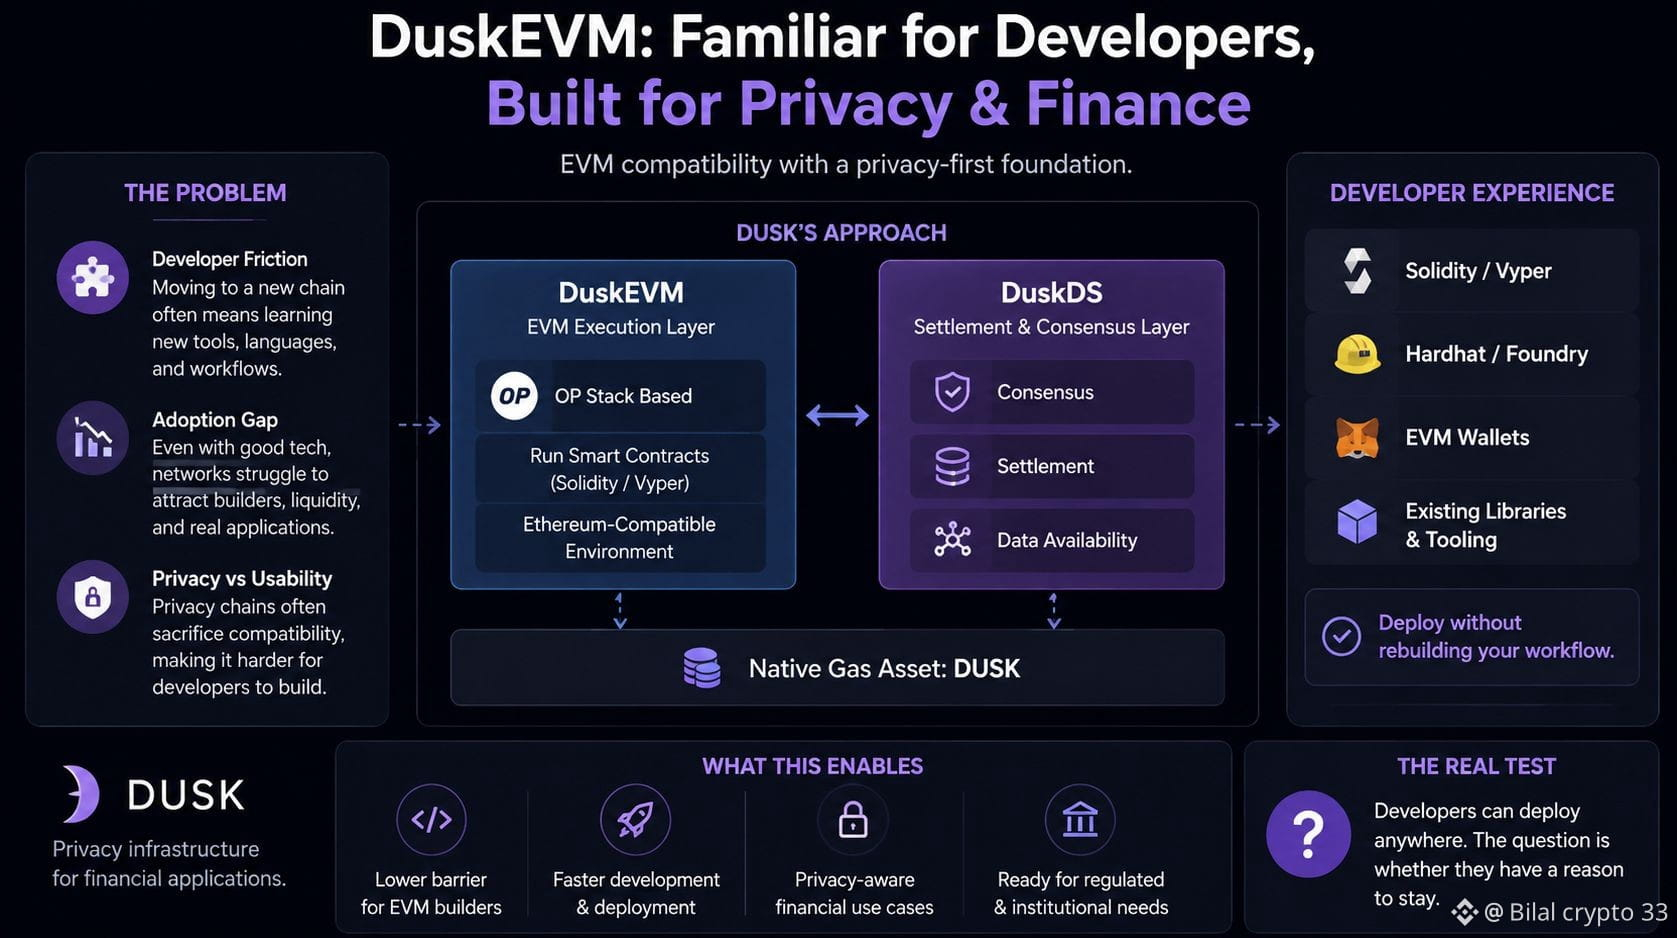
Dusk verfolgt hier einen ziemlich pragmatischen Ansatz. DuskEVM nutzt den OP Stack, während DuskDS Konsens, Abrechnung und Datenverfügbarkeit übernimmt. Entwickler können vertraute Tools wie Solidity, Vyper, Hardhat und Foundry verwenden, statt ihren Workflow von Grund auf neu aufbauen zu müssen.
Ich mag diese Idee, aber ich bin trotzdem vorsichtig.
Vertraute Tools können Reibung reduzieren, aber sie schaffen nicht magisch Nutzer, Liquidität oder Anwendungen, die die Menschen wirklich brauchen. Ich habe schon viele technisch solide Netzwerke dabei scheitern sehen, genau in diesem Punkt.
Was ich an Dusk interessant finde, ist der Versuch, die Entwicklererfahrung vertraut zu halten, während Infrastruktur für datenschutzsensiblen finanzielle Use Cases gebaut wird.
Für mich ist der echte Test nicht die Frage, ob Entwickler auf DuskEVM deployen können.
Sondern ob sie irgendwann einen Grund finden, dort zu bleiben.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
$DUSK Ich habe in DuskEVM gegraben, und ich glaube, dass das Interessante nicht einfach nur ist, dass es EVM-kompatibel ist.
Ich habe dieses Etikett schon oft in der Krypto-Welt gesehen. Die eigentliche Frage für mich ist, ob ein Entwickler tatsächlich rüberwechseln kann, ohne das Gefühl zu haben, erst eine völlig neue Welt lernen zu müssen.
Dusk verfolgt hier einen ziemlich pragmatischen Ansatz. DuskEVM nutzt den OP Stack, während DuskDS Konsens, Abrechnung und Datenverfügbarkeit übernimmt. Entwickler können vertraute Tools wie Solidity, Vyper, Hardhat und Foundry verwenden, statt ihren Workflow von Grund auf neu aufbauen zu müssen.
Ich mag diese Idee, aber ich bin trotzdem vorsichtig.
Vertraute Tools können Reibung reduzieren, aber sie schaffen nicht magisch Nutzer, Liquidität oder Anwendungen, die die Menschen wirklich brauchen. Ich habe schon viele technisch solide Netzwerke dabei scheitern sehen, genau in diesem Punkt.
Was ich an Dusk interessant finde, ist der Versuch, die Entwicklererfahrung vertraut zu halten, während Infrastruktur für datenschutzsensiblen finanzielle Use Cases gebaut wird.
Für mich ist der echte Test nicht die Frage, ob Entwickler auf DuskEVM deployen können.
Sondern ob sie irgendwann einen Grund finden, dort zu bleiben.
@Dusk #dusk $DUSK
Ich habe dieses Etikett schon oft in der Krypto-Welt gesehen. Die eigentliche Frage für mich ist, ob ein Entwickler tatsächlich rüberwechseln kann, ohne das Gefühl zu haben, erst eine völlig neue Welt lernen zu müssen.
Dusk verfolgt hier einen ziemlich pragmatischen Ansatz. DuskEVM nutzt den OP Stack, während DuskDS Konsens, Abrechnung und Datenverfügbarkeit übernimmt. Entwickler können vertraute Tools wie Solidity, Vyper, Hardhat und Foundry verwenden, statt ihren Workflow von Grund auf neu aufbauen zu müssen.
Ich mag diese Idee, aber ich bin trotzdem vorsichtig.
Vertraute Tools können Reibung reduzieren, aber sie schaffen nicht magisch Nutzer, Liquidität oder Anwendungen, die die Menschen wirklich brauchen. Ich habe schon viele technisch solide Netzwerke dabei scheitern sehen, genau in diesem Punkt.
Was ich an Dusk interessant finde, ist der Versuch, die Entwicklererfahrung vertraut zu halten, während Infrastruktur für datenschutzsensiblen finanzielle Use Cases gebaut wird.
Für mich ist der echte Test nicht die Frage, ob Entwickler auf DuskEVM deployen können.
Sondern ob sie irgendwann einen Grund finden, dort zu bleiben.
@Dusk #dusk $DUSK
13
10
188
·
--
Bullisch
Mir ist aufgefallen, dass die interessantesten Updates in der Krypto-Welt oft nicht die sind, die die größten Ankündigungen haben. Bei Dusk hat mich kürzlich nicht eine weitere Datenschutzfunktion gefesselt, sondern wie das Team eine Sicherheitsherausforderung bewältigt hat.
Dusk berichtete von einem Kompromittierungsfall, der einen Signing-Wallet betraf, der mit seinem Bridge-Dienst verbunden war. Nach der Erklärung des Teams lag das Problem nicht am Kern der DuskDS-Consensus-Layer, aber es zeigte eine gängige Schwäche in der Blockchain-Infrastruktur: Die operative Sicherheit kann selbst dann zur schwächsten Stelle werden, wenn die zugrunde liegende Technologie sorgfältig entwickelt wurde.
Was ich interessant fand, war die Reaktion. Dusk konzentrierte sich darauf, Signing-Prozesse von der Event-Handling-Schicht zu trennen, klarere Transaktionskontrollen einzuführen, die Exponierung von Hot-Wallets zu reduzieren und Bridge-Operationen zu isolieren.
Ich war schon immer ein wenig skeptisch, wenn Projekte nur über fortgeschrittene Kryptografie sprechen. Datenschutz- und Zero-Knowledge-Systeme sind wichtig, aber echte Akzeptanz hängt auch von den eher „langweiligen“ Ingenieursentscheidungen ab, die Nutzer schützen, wenn etwas schiefgeht.
Die Sicherheitsreviews von Dusk, die Bereiche wie Piecrust, Phoenix, den Konsens und die Kryptografie abdecken, zeigen den Versuch, diese Grundlagen zu prüfen.
Die Frage, die ich mir jetzt stelle, ist: Kann Dusk dieses Maß an Sicherheitsdisziplin aufrechterhalten, während seine Finanzinfrastruktur immer komplexer wird?
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Mir ist aufgefallen, dass die interessantesten Updates in der Krypto-Welt oft nicht die sind, die die größten Ankündigungen haben. Bei Dusk hat mich kürzlich nicht eine weitere Datenschutzfunktion gefesselt, sondern wie das Team eine Sicherheitsherausforderung bewältigt hat.
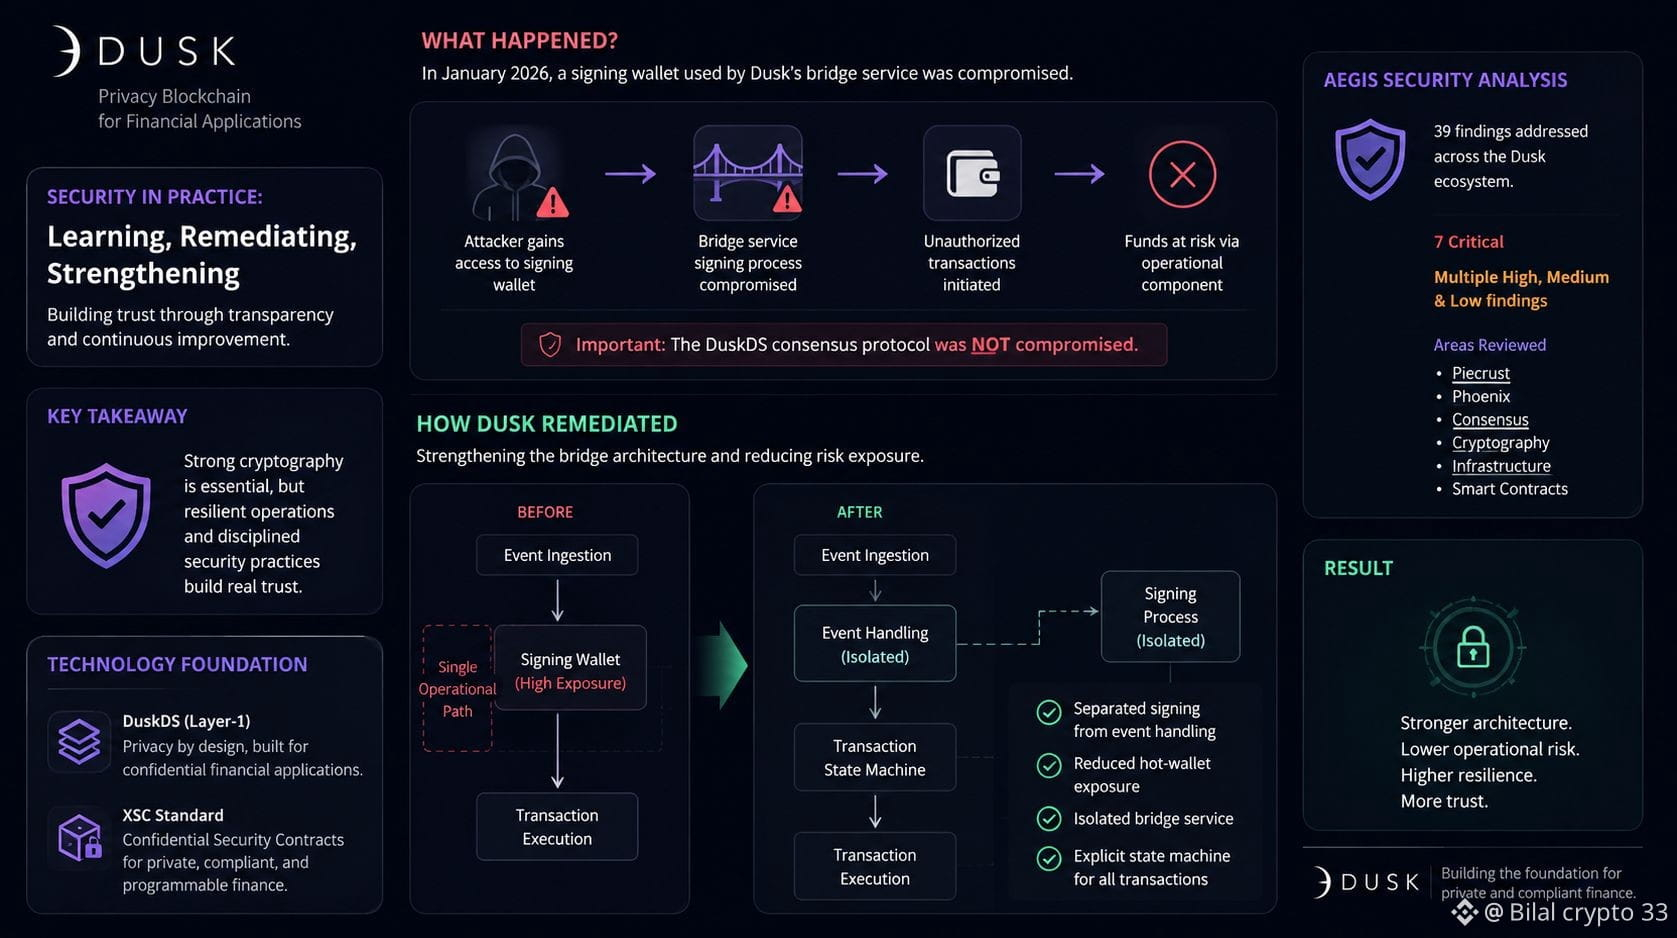
Dusk berichtete von einem Kompromittierungsfall, der einen Signing-Wallet betraf, der mit seinem Bridge-Dienst verbunden war. Nach der Erklärung des Teams lag das Problem nicht am Kern der DuskDS-Consensus-Layer, aber es zeigte eine gängige Schwäche in der Blockchain-Infrastruktur: Die operative Sicherheit kann selbst dann zur schwächsten Stelle werden, wenn die zugrunde liegende Technologie sorgfältig entwickelt wurde.
Was ich interessant fand, war die Reaktion. Dusk konzentrierte sich darauf, Signing-Prozesse von der Event-Handling-Schicht zu trennen, klarere Transaktionskontrollen einzuführen, die Exponierung von Hot-Wallets zu reduzieren und Bridge-Operationen zu isolieren.
Ich war schon immer ein wenig skeptisch, wenn Projekte nur über fortgeschrittene Kryptografie sprechen. Datenschutz- und Zero-Knowledge-Systeme sind wichtig, aber echte Akzeptanz hängt auch von den eher „langweiligen“ Ingenieursentscheidungen ab, die Nutzer schützen, wenn etwas schiefgeht.
Die Sicherheitsreviews von Dusk, die Bereiche wie Piecrust, Phoenix, den Konsens und die Kryptografie abdecken, zeigen den Versuch, diese Grundlagen zu prüfen.
Die Frage, die ich mir jetzt stelle, ist: Kann Dusk dieses Maß an Sicherheitsdisziplin aufrechterhalten, während seine Finanzinfrastruktur immer komplexer wird?
@Dusk #dusk $DUSK
Dusk berichtete von einem Kompromittierungsfall, der einen Signing-Wallet betraf, der mit seinem Bridge-Dienst verbunden war. Nach der Erklärung des Teams lag das Problem nicht am Kern der DuskDS-Consensus-Layer, aber es zeigte eine gängige Schwäche in der Blockchain-Infrastruktur: Die operative Sicherheit kann selbst dann zur schwächsten Stelle werden, wenn die zugrunde liegende Technologie sorgfältig entwickelt wurde.
Was ich interessant fand, war die Reaktion. Dusk konzentrierte sich darauf, Signing-Prozesse von der Event-Handling-Schicht zu trennen, klarere Transaktionskontrollen einzuführen, die Exponierung von Hot-Wallets zu reduzieren und Bridge-Operationen zu isolieren.
Ich war schon immer ein wenig skeptisch, wenn Projekte nur über fortgeschrittene Kryptografie sprechen. Datenschutz- und Zero-Knowledge-Systeme sind wichtig, aber echte Akzeptanz hängt auch von den eher „langweiligen“ Ingenieursentscheidungen ab, die Nutzer schützen, wenn etwas schiefgeht.
Die Sicherheitsreviews von Dusk, die Bereiche wie Piecrust, Phoenix, den Konsens und die Kryptografie abdecken, zeigen den Versuch, diese Grundlagen zu prüfen.
Die Frage, die ich mir jetzt stelle, ist: Kann Dusk dieses Maß an Sicherheitsdisziplin aufrechterhalten, während seine Finanzinfrastruktur immer komplexer wird?
@Dusk #dusk $DUSK
19
12
673
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer